

曼迪mandy
3.5k Beiträge

曼迪mandy
Melden
Nutzer blockieren
主业是撸毛,偶尔玩合约,从未爆过仓。大钱没赚过,小钱凭运气。如果你也玩币圈,我们就是好朋友。
27 Following
15.3K+ Follower
7.5K+ Like gegeben
Beiträge
Alle
Zitierungen
Live
·
--
Letztes Jahr zu dieser Zeit habe ich noch mit Leuten gestritten—„Validierungslogik außerhalb der WASM-Sandbox laufen lassen? Grabt ihr euch da nicht selbst ein Loch.“ Damals hatte ich gerade einen Re-Report zu einer bestimmten Chain gelesen, der wegen Schwachstellen im Smart Contract komplett ausgeplündert wurde. In meinem Kopf war nur noch der Gedanke: „Weniger Code ist sicherer“.
Der dicke Plan: Wo liegt der Callback-Punkt—hat BTC noch Aufwärtspotenzial?
Später, als ich dann wirklich anfing, Dusk-Node(s) selbst laufen zu lassen, merkte ich: So einfach ist das nicht.
Ich habe mir den Testcode ihres Piecrust-Setups angesehen und auch gezielt den viel zitierten Performance-Artikel nachgeschlagen—die messen nämlich die Overheads von WASM gegenüber nativen Implementierungen unter verschiedenen Instruktions-Sets; in Kryptokontexten kann das auf 255% hochschießen. Denk mal drüber nach: Die BLS-Signaturen und ZK-Beweise, mit denen Dusk täglich zu tun hat—welcher Teil davon ist kein Rechnungskostendickschiff? Jede Transaktion führt die Logik im WASM aus. Das ist, als hättest du bei 100 Kilometern Fahrt 25 Tankstellen-Liter Verbrauch—der Tankstellenboss lacht, während dein Wallet zuerst die Grätsche macht.
Darum machen sie die häufigen kryptografischen Rechenoperationen zu „host functions“ und rufen direkt die native Implementierung auf. Ganz offen gesagt ist das die Strategie: Die oft genutzten Wege werden nicht mit Zäunen verbarrikadiert, die seltenen Wege werden gelegentlich streng überprüft.
Risiken gibt es natürlich—der Vertrauensradius schrumpft von „der ganzen WASM-Sandbox“ auf „ob diese paar Zeilen C-Code sauber genug geschrieben sind“. Ersteres ist Sicherheitsgefühl auf dem Niveau physischer Isolation, letzteres hängt im Grunde davon ab, ob die Engineers mit ihrem Handwerk sauber umgehen. Ich hab mir extra in der Ecke der offiziellen Website ihren Auditbericht für Q3 2024 herausgesucht—zumindest damals sind die getesteten Randfälle nicht explodiert. Aber wie gesagt: Solche Bugs werden nie einfach „getestet und gefunden“, sie werden von Menschen mit Daten gefüttert. Irgendwann steckt jemand einen sorgfältig konstruierten Beweis hinein und triggert einen Integer-Overflow, den in keiner host function jemand auf dem Schirm hatte—puh, dieses Bild will ich mir vorerst nicht live vorstellen.
Wenn du aber nach maximaler Fehlerfreiheit strebst, lass uns kein Public-Chain-Zeugs machen—geh zurück und schreib lieber ein Offline-/Single-User-Programm, das ist deutlich entspannter. Die Leute von Dusk rechnen mit einer anderen Rechnung: Performance-Halsabschneider ist das Thema von heute, Sicherheitsprobleme kann man morgen noch nachbessern. Ich bin drei Jahre Node gelaufen und habe bei den Ketten, die gestorben sind, zu mindestens neun von zehn Fällen gesehen: wegen zu hohem Gas, das niemand nutzen wollte; oder weil sie direkt durch einen Angriff gekapert wurden und dann auf null gesetzt wurden—jedenfalls habe ich es nicht aus erster Hand gesehen.
Also ist meine Haltung jetzt nicht mehr so hart. Früher, beim Essen mit Freunden, hab ich noch trotzig gesagt: „Erst mal beobachten, beobachten…“ Und als ich wieder daheim war, habe ich still und leise die Node-Version auf die neueste nachgezogen. Projekte, die der Sandbox ein Loch aufmachen, gibt es nicht viele—Dusk zählt dazu. #dusk $DUSK @Dusk_Foundation
Letztes Jahr zu dieser Zeit habe ich noch mit Leuten gestritten—„Validierungslogik außerhalb der WASM-Sandbox laufen lassen? Grabt ihr euch da nicht selbst ein Loch.“ Damals hatte ich gerade einen Re-Report zu einer bestimmten Chain gelesen, der wegen Schwachstellen im Smart Contract komplett ausgeplündert wurde. In meinem Kopf war nur noch der Gedanke: „Weniger Code ist sicherer“.
Der dicke Plan: Wo liegt der Callback-Punkt—hat BTC noch Aufwärtspotenzial?
Später, als ich dann wirklich anfing, Dusk-Node(s) selbst laufen zu lassen, merkte ich: So einfach ist das nicht.
Ich habe mir den Testcode ihres Piecrust-Setups angesehen und auch gezielt den viel zitierten Performance-Artikel nachgeschlagen—die messen nämlich die Overheads von WASM gegenüber nativen Implementierungen unter verschiedenen Instruktions-Sets; in Kryptokontexten kann das auf 255% hochschießen. Denk mal drüber nach: Die BLS-Signaturen und ZK-Beweise, mit denen Dusk täglich zu tun hat—welcher Teil davon ist kein Rechnungskostendickschiff? Jede Transaktion führt die Logik im WASM aus. Das ist, als hättest du bei 100 Kilometern Fahrt 25 Tankstellen-Liter Verbrauch—der Tankstellenboss lacht, während dein Wallet zuerst die Grätsche macht.
Darum machen sie die häufigen kryptografischen Rechenoperationen zu „host functions“ und rufen direkt die native Implementierung auf. Ganz offen gesagt ist das die Strategie: Die oft genutzten Wege werden nicht mit Zäunen verbarrikadiert, die seltenen Wege werden gelegentlich streng überprüft.
Risiken gibt es natürlich—der Vertrauensradius schrumpft von „der ganzen WASM-Sandbox“ auf „ob diese paar Zeilen C-Code sauber genug geschrieben sind“. Ersteres ist Sicherheitsgefühl auf dem Niveau physischer Isolation, letzteres hängt im Grunde davon ab, ob die Engineers mit ihrem Handwerk sauber umgehen. Ich hab mir extra in der Ecke der offiziellen Website ihren Auditbericht für Q3 2024 herausgesucht—zumindest damals sind die getesteten Randfälle nicht explodiert. Aber wie gesagt: Solche Bugs werden nie einfach „getestet und gefunden“, sie werden von Menschen mit Daten gefüttert. Irgendwann steckt jemand einen sorgfältig konstruierten Beweis hinein und triggert einen Integer-Overflow, den in keiner host function jemand auf dem Schirm hatte—puh, dieses Bild will ich mir vorerst nicht live vorstellen.
Wenn du aber nach maximaler Fehlerfreiheit strebst, lass uns kein Public-Chain-Zeugs machen—geh zurück und schreib lieber ein Offline-/Single-User-Programm, das ist deutlich entspannter. Die Leute von Dusk rechnen mit einer anderen Rechnung: Performance-Halsabschneider ist das Thema von heute, Sicherheitsprobleme kann man morgen noch nachbessern. Ich bin drei Jahre Node gelaufen und habe bei den Ketten, die gestorben sind, zu mindestens neun von zehn Fällen gesehen: wegen zu hohem Gas, das niemand nutzen wollte; oder weil sie direkt durch einen Angriff gekapert wurden und dann auf null gesetzt wurden—jedenfalls habe ich es nicht aus erster Hand gesehen.
Also ist meine Haltung jetzt nicht mehr so hart. Früher, beim Essen mit Freunden, hab ich noch trotzig gesagt: „Erst mal beobachten, beobachten…“ Und als ich wieder daheim war, habe ich still und leise die Node-Version auf die neueste nachgezogen. Projekte, die der Sandbox ein Loch aufmachen, gibt es nicht viele—Dusk zählt dazu. #dusk $DUSK @Dusk
154
·
--
Alle kennen die Geschichten, die Dusk in den letzten sechs Monaten in den Bereichen Privacy und RWA auf ziemlich große Bühne gebracht hat – EVM-Testnet läuft auch ultraschnell. Aber Leute, habt ihr euch mal eine Frage gestellt: Wo ist bei dieser Münze eigentlich der „Anker“, wenn Binance das DUSK/BTC-Spot-Paar im Juni delistet und BITGP im Juli gleich das nächste USDT-Spot-Paar „Tschüss“ sagt?
Der Bitcoin bleibt immerhin noch stark – BTC bricht die Marke von 80.000!
Ich hab mir die paar noch existierenden Orderbücher auf Coinglass angesehen. Da siehst du ein ziemlich verdrehtes Phänomen: Die Kauf- und Verkaufsorder stehen da wie in einer Parade, ganz ordentlich, gleichmäßig – die Spreads sehen auch noch okay aus. Aber das ist nur eine Scheinwirkung. Du musst nur den Betrag einer Market-Order von 20.000 US-Dollar auf 50.000 US-Dollar hochdrehen, dann aktualisieren – und die eben noch „dicken“ Kauforder über die paar Stufen verschwinden sofort, als wäre das Wasser abge-zogen. Das fühlt sich an wie ein Basketballspiel ohne Ersatzspieler: Die Startfünf sieht auf dem Papier zwar beeindruckend aus, aber schon bei einer kleinen Regelverletzung ist das Spielfeld praktisch sofort „leer“.
Noch spannender ist aber das Open-Interest auf der Derivate-Seite: Es geht derart nach oben, dass es sogar über das 30-fache des tatsächlichen Spot-Handelsvolumens geht. Die alten Hasen in der Branche wissen, was das heißt: „Mit einem Schleifstein Späße vorführen“ – auf der Derivate-Markt-Bühne ist das Spektakel groß (Trommeln und Scheinwerfer), doch darunter ist das echte Spot-Becken, das Käufe überhaupt aufnehmen kann, so eng, dass es gerade so für einen einzigen schmalen Steg reicht.
Vielleicht sagst du: Erst Futures bringen Liquidität, und erst Volatilität schafft Chancen. Klar, da ist was dran. Aber das Problem ist: Wenn der Index-Quellwert, der den Markpreis markiert, wegen einer kleinen Börse mit einem Drop im Bereich von ein paar tausend US-Dollar kurzfristig um 1% bis 1,5% abweicht, wie soll man dann als DUSK-Long mit einer Margin-Quote, die beim Mainstream das Drei- oder Vierfache ist, dagegen anhalten? Das ist kein Trading mehr, das ist wie auf rutschigen Schieferplatten Stelzen laufen: Bei einem kleinen Windstoß sind die ersten, die umkippen, die Gruppe, die Stop-Loss-Orders vor sich herträgt und „auf die Befehle“ wartet.
Ich hab extra die Liquidations-„Landkarte“ der letzten zwei Monate gezogen und ein Muster gefunden: Immer wenn BTC in der Nacht um drei Uhr eine Runde mit 500 Punkten Rücksetzer macht, werden die Liquidationspunkte der gebündelten DUSK-Long-Positionen wie Dominosteine ganz präzise ausgelöst. Und zu genau diesem Zeitpunkt kann das Spot-Orderbuch die an der Derivate-Seite herauskommende Verkaufs-/Abgabedruckwelle schlicht nicht auffangen. Am Ende passiert oft Folgendes: Du schließt im Future per Market ab – aber der tatsächliche Ausführungspreis „rutscht“ im Vergleich zu dem, was du als Markpreis siehst, um zwei ganze Punkte nach unten. Dieser Slippage ist nicht die Strafe des Marktes für dich, sondern die Versicherungsprämie, die du für diese „unsichtbare Spot-Wasserhöhe“ bezahlst. @Dusk_Foundation $DUSK #dusk
Alle kennen die Geschichten, die Dusk in den letzten sechs Monaten in den Bereichen Privacy und RWA auf ziemlich große Bühne gebracht hat – EVM-Testnet läuft auch ultraschnell. Aber Leute, habt ihr euch mal eine Frage gestellt: Wo ist bei dieser Münze eigentlich der „Anker“, wenn Binance das DUSK/BTC-Spot-Paar im Juni delistet und BITGP im Juli gleich das nächste USDT-Spot-Paar „Tschüss“ sagt?
Der Bitcoin bleibt immerhin noch stark – BTC bricht die Marke von 80.000!
Ich hab mir die paar noch existierenden Orderbücher auf Coinglass angesehen. Da siehst du ein ziemlich verdrehtes Phänomen: Die Kauf- und Verkaufsorder stehen da wie in einer Parade, ganz ordentlich, gleichmäßig – die Spreads sehen auch noch okay aus. Aber das ist nur eine Scheinwirkung. Du musst nur den Betrag einer Market-Order von 20.000 US-Dollar auf 50.000 US-Dollar hochdrehen, dann aktualisieren – und die eben noch „dicken“ Kauforder über die paar Stufen verschwinden sofort, als wäre das Wasser abge-zogen. Das fühlt sich an wie ein Basketballspiel ohne Ersatzspieler: Die Startfünf sieht auf dem Papier zwar beeindruckend aus, aber schon bei einer kleinen Regelverletzung ist das Spielfeld praktisch sofort „leer“.
Noch spannender ist aber das Open-Interest auf der Derivate-Seite: Es geht derart nach oben, dass es sogar über das 30-fache des tatsächlichen Spot-Handelsvolumens geht. Die alten Hasen in der Branche wissen, was das heißt: „Mit einem Schleifstein Späße vorführen“ – auf der Derivate-Markt-Bühne ist das Spektakel groß (Trommeln und Scheinwerfer), doch darunter ist das echte Spot-Becken, das Käufe überhaupt aufnehmen kann, so eng, dass es gerade so für einen einzigen schmalen Steg reicht.
Vielleicht sagst du: Erst Futures bringen Liquidität, und erst Volatilität schafft Chancen. Klar, da ist was dran. Aber das Problem ist: Wenn der Index-Quellwert, der den Markpreis markiert, wegen einer kleinen Börse mit einem Drop im Bereich von ein paar tausend US-Dollar kurzfristig um 1% bis 1,5% abweicht, wie soll man dann als DUSK-Long mit einer Margin-Quote, die beim Mainstream das Drei- oder Vierfache ist, dagegen anhalten? Das ist kein Trading mehr, das ist wie auf rutschigen Schieferplatten Stelzen laufen: Bei einem kleinen Windstoß sind die ersten, die umkippen, die Gruppe, die Stop-Loss-Orders vor sich herträgt und „auf die Befehle“ wartet.
Ich hab extra die Liquidations-„Landkarte“ der letzten zwei Monate gezogen und ein Muster gefunden: Immer wenn BTC in der Nacht um drei Uhr eine Runde mit 500 Punkten Rücksetzer macht, werden die Liquidationspunkte der gebündelten DUSK-Long-Positionen wie Dominosteine ganz präzise ausgelöst. Und zu genau diesem Zeitpunkt kann das Spot-Orderbuch die an der Derivate-Seite herauskommende Verkaufs-/Abgabedruckwelle schlicht nicht auffangen. Am Ende passiert oft Folgendes: Du schließt im Future per Market ab – aber der tatsächliche Ausführungspreis „rutscht“ im Vergleich zu dem, was du als Markpreis siehst, um zwei ganze Punkte nach unten. Dieser Slippage ist nicht die Strafe des Marktes für dich, sondern die Versicherungsprämie, die du für diese „unsichtbare Spot-Wasserhöhe“ bezahlst. @Dusk $DUSK #dusk
158
·
--
审计老师要穿透式,风控要藏头寸——Dusk那把钥匙拧得动不?
大饼涨了点,BTC真猛啊!
干过机构资管的人都懂那种拧巴。
每季度审计进场前,合规总得提前三天拉着IT吭哧吭哧导链上数据。不是链上没记录,是记录太“公开”了——对手方是谁、几点几分打的币、均价多少,全摊在明面上。可你让审计老师只看哈希值?人家拍桌子要底稿。最后只能再维护一套链下影子账本,两边对账对得头皮发麻。隐私是保住了,对账成本能把优势吃干抹净。
Dusk这次用Phoenix模型捅破的那层纸,我觉得叫“审计友好型隐私”。
它没跟监管躲猫猫,反而把披露做成了可编程动作——默认全局不可见,但持有特定查看密钥的主体,能按时间区间拉明细、按资产类别出报表,甚至批量校验某段时间内的总敞口变化。这跟账户模型那种“要么全裸奔,要么全裹紧”的二元选择完全两条路。UTXO加零知识证明的组合,让每笔交易变成一张可验证的票据,票据本身不暴露金额和对手方,但校验逻辑嵌在协议里。审计老师要的不是偷窥癖,是能交叉验证的数学凭证——这点刚好给到了。
我真正关心的是工程侧那根硬骨头:查看密钥的权限粒度能不能做到“按需下发”。比如给风控部看总敞口,给审计看逐笔流水但隐藏对手方名称,给监管看全量——这套RBAC(基于角色的访问控制)在密码学里能跑通,但落到产品界面、落到报表导出模板、落到和传统财务系统的对接规范,那是另一个维度的活儿。
Dusk要是能把这块磨透了,机构资金进来就不需要再扛两套账。对散户不可见?那顺手的事。机构真正夜里睡不着提防的,从来都是隔壁那家盯着自己建仓节奏的同行。你说是不是这个理。 @Dusk_Foundation $DUSK #dusk
审计老师要穿透式,风控要藏头寸——Dusk那把钥匙拧得动不?
大饼涨了点,BTC真猛啊!
干过机构资管的人都懂那种拧巴。
每季度审计进场前,合规总得提前三天拉着IT吭哧吭哧导链上数据。不是链上没记录,是记录太“公开”了——对手方是谁、几点几分打的币、均价多少,全摊在明面上。可你让审计老师只看哈希值?人家拍桌子要底稿。最后只能再维护一套链下影子账本,两边对账对得头皮发麻。隐私是保住了,对账成本能把优势吃干抹净。
Dusk这次用Phoenix模型捅破的那层纸,我觉得叫“审计友好型隐私”。
它没跟监管躲猫猫,反而把披露做成了可编程动作——默认全局不可见,但持有特定查看密钥的主体,能按时间区间拉明细、按资产类别出报表,甚至批量校验某段时间内的总敞口变化。这跟账户模型那种“要么全裸奔,要么全裹紧”的二元选择完全两条路。UTXO加零知识证明的组合,让每笔交易变成一张可验证的票据,票据本身不暴露金额和对手方,但校验逻辑嵌在协议里。审计老师要的不是偷窥癖,是能交叉验证的数学凭证——这点刚好给到了。
我真正关心的是工程侧那根硬骨头:查看密钥的权限粒度能不能做到“按需下发”。比如给风控部看总敞口,给审计看逐笔流水但隐藏对手方名称,给监管看全量——这套RBAC(基于角色的访问控制)在密码学里能跑通,但落到产品界面、落到报表导出模板、落到和传统财务系统的对接规范,那是另一个维度的活儿。
Dusk要是能把这块磨透了,机构资金进来就不需要再扛两套账。对散户不可见?那顺手的事。机构真正夜里睡不着提防的,从来都是隔壁那家盯着自己建仓节奏的同行。你说是不是这个理。 @Dusk $DUSK #dusk
189
·
--
Nachdem ich mir die Grundlagen von Ondo und DUSK angesehen habe, habe ich erst verstanden, wer RWA wirklich ernsthaft umsetzt.
Der Hype ist viel zu stark – BTC muss erst mal durchatmen!
Ich habe mir die juristische Architektur amerikanischer tokenisierter Wertpapiere angesehen. Ganz ehrlich: Je genauer ich hinschaue, desto mehr habe ich das Gefühl, dass viele Projekte auf Messers Schneide laufen.
Das Ondo-Spiel: Die Basis ist kurzfristige US-Staatsanleihen plus Bank-Sichtguthaben. Der Token selbst gilt jedoch nicht als Wertpapier – es ist vielmehr ein tokenisiertes Schuldinstrument. Herausgegeben wird es von einem SPV in den Britischen Jungferninseln, die Rechte werden nach Schweizer Recht verwaltet. Kurz gesagt: Man hat viel Geld dafür ausgegeben, Anwälte ein Gerüst bauen zu lassen, um den Token möglichst aus der Kategorie „Wertpapier“ herauszunehmen und so die strengsten SEC-Registrierungsanforderungen zu umgehen. Diese Route kann funktionieren, im Kern ist es aber ein Katz-und-Maus-Spiel mit der Aufsicht: Irgendwann könnte ein Gericht per Urteil feststellen, dass Inhaber tatsächlich Wertpapierrechte halten – dann muss die ganze Konstruktion komplett neu gebaut werden. Dieses Risiko ist Institutionen natürlich klar, die wissen genau Bescheid.
DUSK macht es genau umgekehrt. Keine Umgehung – frontal.
Tokenisierte Wertpapiere fallen unter MiFID II: Du bist, was du bist. Du brauchst keine „Hülle“. Die Zusammenarbeit von DUSK mit der in den Niederlanden lizenzierten Handelsplattform NPEX ist bereits in die Phase der On-Chain-Assetisierung eingetreten. NPEX hält die komplette Palette an Lizenzen: MTF, Broker und ECSP. Außerdem wird DLT-TSS vorangetrieben. Dort hat 21X die erste DLT-Pilot-Regellizenz in ganz Europa erhalten; DUSK wird direkt als Handelspartei angebunden. Quantoz’ nach MiCA konformer digitaler Euro EURQ läuft auf der DUSK-Kette. Der Token selbst ist ein Wertpapier. Er wird an einer lizenzierten Börse on-chain gehandelt – ohne darauf zu wetten, wie die Aufsicht gerade gelaunt ist.
„Und wie steht’s mit der Privatsphäre?“ – diese Sorge von Institutionen kann ich nur zu gut verstehen. Bei privat platzierten Wertpapieren braucht man Kapitalnachweise, Kontrolle, Audits – aber die Bestände und der Preis dürfen nicht für Außenstehende sichtbar sein. Eine vollständig transparente Public Chain bedeutet: Nacktes Runterlaufen. Bei einer Privacy-Chain als Black Box kann die Aufsicht nicht wirklich eindringen.
Der von DUSK vorgeschlagene Ansatz heißt: ZK für selektive Transparenz. Die Aufsicht kann auditieren, aber die Kette veröffentlicht die Daten nicht öffentlich. Dazu kommt eIDAS mit digitalen Identitäten für das KYC. Das ist „gestaffelte Sichtbarkeit“: Je nach Rolle siehst du unterschiedliche Daten – nicht alles öffentlich, aber auch nicht komplett für immer verschlossen. Was Institutionen am meisten fürchten, ist nicht eine niedrige Rendite, sondern ein Compliance-Problem. DUSK klemmt genau diese Sorge von Grund auf ab.
Ganz ehrlich: Der europäische RWA-Markt mit 40 Billionen Euro liegt da. Mit der Umsetzung von MiCA wird der Compliance-Korridor geöffnet. DUSK ist derzeit einer der wenigen Anbieter, die die Infrastruktur vollständig haben – von der Lizenz über die Börse bis hin zur Abwicklung. #dusk $DUSK @Dusk_Foundation
Nachdem ich mir die Grundlagen von Ondo und DUSK angesehen habe, habe ich erst verstanden, wer RWA wirklich ernsthaft umsetzt.
Der Hype ist viel zu stark – BTC muss erst mal durchatmen!
Ich habe mir die juristische Architektur amerikanischer tokenisierter Wertpapiere angesehen. Ganz ehrlich: Je genauer ich hinschaue, desto mehr habe ich das Gefühl, dass viele Projekte auf Messers Schneide laufen.
Das Ondo-Spiel: Die Basis ist kurzfristige US-Staatsanleihen plus Bank-Sichtguthaben. Der Token selbst gilt jedoch nicht als Wertpapier – es ist vielmehr ein tokenisiertes Schuldinstrument. Herausgegeben wird es von einem SPV in den Britischen Jungferninseln, die Rechte werden nach Schweizer Recht verwaltet. Kurz gesagt: Man hat viel Geld dafür ausgegeben, Anwälte ein Gerüst bauen zu lassen, um den Token möglichst aus der Kategorie „Wertpapier“ herauszunehmen und so die strengsten SEC-Registrierungsanforderungen zu umgehen. Diese Route kann funktionieren, im Kern ist es aber ein Katz-und-Maus-Spiel mit der Aufsicht: Irgendwann könnte ein Gericht per Urteil feststellen, dass Inhaber tatsächlich Wertpapierrechte halten – dann muss die ganze Konstruktion komplett neu gebaut werden. Dieses Risiko ist Institutionen natürlich klar, die wissen genau Bescheid.
DUSK macht es genau umgekehrt. Keine Umgehung – frontal.
Tokenisierte Wertpapiere fallen unter MiFID II: Du bist, was du bist. Du brauchst keine „Hülle“. Die Zusammenarbeit von DUSK mit der in den Niederlanden lizenzierten Handelsplattform NPEX ist bereits in die Phase der On-Chain-Assetisierung eingetreten. NPEX hält die komplette Palette an Lizenzen: MTF, Broker und ECSP. Außerdem wird DLT-TSS vorangetrieben. Dort hat 21X die erste DLT-Pilot-Regellizenz in ganz Europa erhalten; DUSK wird direkt als Handelspartei angebunden. Quantoz’ nach MiCA konformer digitaler Euro EURQ läuft auf der DUSK-Kette. Der Token selbst ist ein Wertpapier. Er wird an einer lizenzierten Börse on-chain gehandelt – ohne darauf zu wetten, wie die Aufsicht gerade gelaunt ist.
„Und wie steht’s mit der Privatsphäre?“ – diese Sorge von Institutionen kann ich nur zu gut verstehen. Bei privat platzierten Wertpapieren braucht man Kapitalnachweise, Kontrolle, Audits – aber die Bestände und der Preis dürfen nicht für Außenstehende sichtbar sein. Eine vollständig transparente Public Chain bedeutet: Nacktes Runterlaufen. Bei einer Privacy-Chain als Black Box kann die Aufsicht nicht wirklich eindringen.
Der von DUSK vorgeschlagene Ansatz heißt: ZK für selektive Transparenz. Die Aufsicht kann auditieren, aber die Kette veröffentlicht die Daten nicht öffentlich. Dazu kommt eIDAS mit digitalen Identitäten für das KYC. Das ist „gestaffelte Sichtbarkeit“: Je nach Rolle siehst du unterschiedliche Daten – nicht alles öffentlich, aber auch nicht komplett für immer verschlossen. Was Institutionen am meisten fürchten, ist nicht eine niedrige Rendite, sondern ein Compliance-Problem. DUSK klemmt genau diese Sorge von Grund auf ab.
Ganz ehrlich: Der europäische RWA-Markt mit 40 Billionen Euro liegt da. Mit der Umsetzung von MiCA wird der Compliance-Korridor geöffnet. DUSK ist derzeit einer der wenigen Anbieter, die die Infrastruktur vollständig haben – von der Lizenz über die Börse bis hin zur Abwicklung. #dusk $DUSK @Dusk
223
·
--
Letzte Nacht bin ich über einen Gruppenfreund gestolpert, der sich darüber mokierte, dass man mit einem Privacy-Wallet geradezu Hardmode spiele: Jede Transaktion müsse drei Minuten auf dem Handy warten, damit der ZK-Nachweis erstellt wird—und der Akku sei schneller leer als bei „Genshin Impact“. Unten gab es eine Reihe von „+1“-Reaktionen. Jemand meinte: „Das ist genau was für Techies zum Herumspielen. Am Ende müssen normale Leute doch wieder auf eine transparente Chain wechseln.“
Der Kuchen wächst echt gut, BTC ist sowieso top!
Ich hab damals nichts dazu geantwortet, aber im Bett wurde es mir immer unheimlicher. Der Frust an sich stimmt schon—ZK-Nachweise verbrauchen Rechenleistung, das Smartphone-CPU läuft direkt heiß. Wer sowas nutzt, wird eben schnell grantig. Aber die eigentliche Aussage dahinter ist: Beim Thema Datenschutz muss der Nutzer die Kosten am Ende selbst hart schlucken.
Nur—wer hat eigentlich festgelegt, dass „Recht zur Erstellung des Nachweises“ und „Eigentumsrecht“ zwingend zusammenhängen müssen?
Ich hab mir alte Notizen durchgesehen, die ich letztes Jahr zum Phoenix-Wallet gemacht habe. Dessen Ansatz zur Aufteilung von Schlüsseln lässt sich im Grunde in einem Satz zusammenfassen: Schlüssel anschauen und dann signieren—aber die zwei Aufgaben übernimmt jeweils ein anderer. Das eine sorgt dafür, dass du weißt: „Diese Coins gehen an mich“, aber private Schlüssel lässt sich damit trotzdem nicht ausrechnen, weil für die Signatur die andere Hälfte fehlt. Das heißt: Den Job „Transaktionen scannen“ kann man ziemlich ungeniert an einen Drittanbieter auslagern—der kann sehen, wie viel du erhältst, aber er kann dir keinen Cent wegbewegen. Genauso verhält es sich mit der Erstellung des ZK-Nachweises: Du delegierst an einen rechenstarken Server, und dein Handy macht am Ende nur noch die letzte Unterschrift.
Siehst du? So wird „Privatsphäre“ im Grunde in zwei Dinge zerlegt: Wer darf das Ledger ansehen, und wer darf die Assets bewegen. Ein klassisches Wallet hat einen einzigen privaten Schlüssel für alles. Damit sind Haustürschlüssel und Tresorschlüssel praktisch derselbe—wenn er weg ist, war’s das. Wenn man das trennt, kannst du „die Haustür“ jemanden anders überlassen, der für dich aufpasst, während du den „Tresorschlüssel“ selbst in der Tasche behältst.
Aber ganz ehrlich: Dieses Konzept hat auch seinen Preis. Das Auslagern des Scans bedeutet, dass du dem Dritten aktiv einen Spalt öffnest—er kann deine eingehenden Zahlungen sehen. Zwar kann er das Geld nicht stehlen, aber die Tatsache, dass „Geld reinkommt“, wird trotzdem offengelegt. Wen du dem vertraust und wem du es übergibst, kann man vertraglich nicht einfach vollständig aus der Welt schaffen. Das ist wie wenn du die Heim-Kontrollkamera dem Hausmeister zur Überwachung überlässt: Praktisch und bequem ist es schon, aber der Hausmeister guckt eben jeden Tag, wann du rausgehst und wann du zurückkommst—und du musst erst mal innerlich mit dieser Hürde klarkommen.
#dusk $DUSK @Dusk_Foundation
Letzte Nacht bin ich über einen Gruppenfreund gestolpert, der sich darüber mokierte, dass man mit einem Privacy-Wallet geradezu Hardmode spiele: Jede Transaktion müsse drei Minuten auf dem Handy warten, damit der ZK-Nachweis erstellt wird—und der Akku sei schneller leer als bei „Genshin Impact“. Unten gab es eine Reihe von „+1“-Reaktionen. Jemand meinte: „Das ist genau was für Techies zum Herumspielen. Am Ende müssen normale Leute doch wieder auf eine transparente Chain wechseln.“
Der Kuchen wächst echt gut, BTC ist sowieso top!
Ich hab damals nichts dazu geantwortet, aber im Bett wurde es mir immer unheimlicher. Der Frust an sich stimmt schon—ZK-Nachweise verbrauchen Rechenleistung, das Smartphone-CPU läuft direkt heiß. Wer sowas nutzt, wird eben schnell grantig. Aber die eigentliche Aussage dahinter ist: Beim Thema Datenschutz muss der Nutzer die Kosten am Ende selbst hart schlucken.
Nur—wer hat eigentlich festgelegt, dass „Recht zur Erstellung des Nachweises“ und „Eigentumsrecht“ zwingend zusammenhängen müssen?
Ich hab mir alte Notizen durchgesehen, die ich letztes Jahr zum Phoenix-Wallet gemacht habe. Dessen Ansatz zur Aufteilung von Schlüsseln lässt sich im Grunde in einem Satz zusammenfassen: Schlüssel anschauen und dann signieren—aber die zwei Aufgaben übernimmt jeweils ein anderer. Das eine sorgt dafür, dass du weißt: „Diese Coins gehen an mich“, aber private Schlüssel lässt sich damit trotzdem nicht ausrechnen, weil für die Signatur die andere Hälfte fehlt. Das heißt: Den Job „Transaktionen scannen“ kann man ziemlich ungeniert an einen Drittanbieter auslagern—der kann sehen, wie viel du erhältst, aber er kann dir keinen Cent wegbewegen. Genauso verhält es sich mit der Erstellung des ZK-Nachweises: Du delegierst an einen rechenstarken Server, und dein Handy macht am Ende nur noch die letzte Unterschrift.
Siehst du? So wird „Privatsphäre“ im Grunde in zwei Dinge zerlegt: Wer darf das Ledger ansehen, und wer darf die Assets bewegen. Ein klassisches Wallet hat einen einzigen privaten Schlüssel für alles. Damit sind Haustürschlüssel und Tresorschlüssel praktisch derselbe—wenn er weg ist, war’s das. Wenn man das trennt, kannst du „die Haustür“ jemanden anders überlassen, der für dich aufpasst, während du den „Tresorschlüssel“ selbst in der Tasche behältst.
Aber ganz ehrlich: Dieses Konzept hat auch seinen Preis. Das Auslagern des Scans bedeutet, dass du dem Dritten aktiv einen Spalt öffnest—er kann deine eingehenden Zahlungen sehen. Zwar kann er das Geld nicht stehlen, aber die Tatsache, dass „Geld reinkommt“, wird trotzdem offengelegt. Wen du dem vertraust und wem du es übergibst, kann man vertraglich nicht einfach vollständig aus der Welt schaffen. Das ist wie wenn du die Heim-Kontrollkamera dem Hausmeister zur Überwachung überlässt: Praktisch und bequem ist es schon, aber der Hausmeister guckt eben jeden Tag, wann du rausgehst und wann du zurückkommst—und du musst erst mal innerlich mit dieser Hürde klarkommen.
#dusk $DUSK @Dusk
183
·
--
Verwechsle „One-Click“ nicht mit „Versicherung“—ich habe auf TermMax eine Rechnung gemacht, die noch nicht fertig ist
Der große Kuchen steigt, wenn er steigt, BTC ist echt stark!
Gestern Abend habe ich mir den Interaktionsablauf für den One-Click-Hebel auf TermMax nochmal durchgekaut. Ehrlich gesagt: Wenn man über die Oberfläche wischt, fühlt es sich wirklich flüssig an—wie Butter aufs Brot. Aber ich hab da so einen Tick: Sobald ich „fixiert“ lese, muss ich gedanklich weiter nach unten kratzen.
Fixierte Kredit-Zinsen—da ist nichts dagegen. Die Finanzierungskosten sind im Voraus festgezurrt, man hat eine klare Vorstellung. Aber das Problem ist: Fixiert ist der Zins für das geliehene Geld, nicht der Gewinn, den du daraus machst. In der Gruppe reden einige schon darüber: Position eröffnet, jeden Tag einmal den Zinssatz checken, weil er sich ja nicht verändert—und dann kann man beruhigt schlafen. Ich dachte mir: Bruder, der Preis von dem Vermögenswert, den du verpfändest, hat keinen Vertrag unterschrieben, der für dich „fix“ gilt.
Wenn das Sicherheiten-Asset eine variable Rendite hat, also z. B. bestimmte LSD-Assets, dann sitzt der Rendite-Teil selbst schon im Achterbahn-Modus. Wenn du den Hebel draufsetzt und es beides „zusammendrückst“, ist die von dir errechnete „Erwartung“ längst nicht mehr dieselbe wie am Anfang.
TermMax packt Blitzkredite, Einlage der Sicherheiten, den Wechsel des Assets und den Wiederaufbau der Position alles in eine einzige Transaktion. Das ist schon ziemlich elegant—Gas gespart, und die ganzen manuellen Schritte zum Hin- und Her-Umsetzen entfallen. Aber eingespart wird nur die Bedienung, nicht die Volatilität. Ich hab extra die Aufzeichnungen zu den Quote-Slippage bei extremen Marktbewegungen nachgeschaut—keine konkreten Zahlen hier, aber es ist auf jeden Fall breiter als ich gedacht hätte. So breit, dass die Liquidationslinie, die du beim Eröffnen rechnest, in dem Moment, in dem der Markt kurz komplett verrückt spielt, möglicherweise schon nicht mehr die ist, die du berechnet hast.
Ich sage nicht, dass man das Ding nicht benutzen kann. Ich sage: Bevor man spielt, muss man die Rechnung bis zur schlimmsten Seite durchrechnen. Kann mir die Liquidationslinie und das Fälligkeitsdatum auf dem Eröffnungsbildschirm ins Gesicht schreiben, ja oder nein? Können die Backtest-Daten fürs Stresstest-Testing nicht in Untermenüs der dritten Ebene versteckt bleiben? Kurz gesagt: Wenn ich wirklich auf den Button drücke und echtes Geld einsetze, dann vertraue ich nicht an die seidig-glatte Oberfläche—ich muss darauf vertrauen können, dass ich verstehe, wie schlimm es bei Bedarf wirklich werden kann.
Fixe Kosten kaufen dir die Gewissheit der Bedienung, nicht die Zusicherung gegen Marktbedingungen. Diese Rechnung muss getrennt betrachtet werden.
Und ihr? Seid ihr schon im Zug, oder wartet ihr wie ich da und lasst erst ein paar Runden mit extremen Daten durchlaufen, bevor ihr euch entscheidet? Schreibt in die Kommentare—ich spendier euch einen Iced Americano, aber nur unter der Voraussetzung, dass ihr eure Liquidationspreise wirklich selbst ausgerechnet habt. @termmax #TermMax
Verwechsle „One-Click“ nicht mit „Versicherung“—ich habe auf TermMax eine Rechnung gemacht, die noch nicht fertig ist
Der große Kuchen steigt, wenn er steigt, BTC ist echt stark!
Gestern Abend habe ich mir den Interaktionsablauf für den One-Click-Hebel auf TermMax nochmal durchgekaut. Ehrlich gesagt: Wenn man über die Oberfläche wischt, fühlt es sich wirklich flüssig an—wie Butter aufs Brot. Aber ich hab da so einen Tick: Sobald ich „fixiert“ lese, muss ich gedanklich weiter nach unten kratzen.
Fixierte Kredit-Zinsen—da ist nichts dagegen. Die Finanzierungskosten sind im Voraus festgezurrt, man hat eine klare Vorstellung. Aber das Problem ist: Fixiert ist der Zins für das geliehene Geld, nicht der Gewinn, den du daraus machst. In der Gruppe reden einige schon darüber: Position eröffnet, jeden Tag einmal den Zinssatz checken, weil er sich ja nicht verändert—und dann kann man beruhigt schlafen. Ich dachte mir: Bruder, der Preis von dem Vermögenswert, den du verpfändest, hat keinen Vertrag unterschrieben, der für dich „fix“ gilt.
Wenn das Sicherheiten-Asset eine variable Rendite hat, also z. B. bestimmte LSD-Assets, dann sitzt der Rendite-Teil selbst schon im Achterbahn-Modus. Wenn du den Hebel draufsetzt und es beides „zusammendrückst“, ist die von dir errechnete „Erwartung“ längst nicht mehr dieselbe wie am Anfang.
TermMax packt Blitzkredite, Einlage der Sicherheiten, den Wechsel des Assets und den Wiederaufbau der Position alles in eine einzige Transaktion. Das ist schon ziemlich elegant—Gas gespart, und die ganzen manuellen Schritte zum Hin- und Her-Umsetzen entfallen. Aber eingespart wird nur die Bedienung, nicht die Volatilität. Ich hab extra die Aufzeichnungen zu den Quote-Slippage bei extremen Marktbewegungen nachgeschaut—keine konkreten Zahlen hier, aber es ist auf jeden Fall breiter als ich gedacht hätte. So breit, dass die Liquidationslinie, die du beim Eröffnen rechnest, in dem Moment, in dem der Markt kurz komplett verrückt spielt, möglicherweise schon nicht mehr die ist, die du berechnet hast.
Ich sage nicht, dass man das Ding nicht benutzen kann. Ich sage: Bevor man spielt, muss man die Rechnung bis zur schlimmsten Seite durchrechnen. Kann mir die Liquidationslinie und das Fälligkeitsdatum auf dem Eröffnungsbildschirm ins Gesicht schreiben, ja oder nein? Können die Backtest-Daten fürs Stresstest-Testing nicht in Untermenüs der dritten Ebene versteckt bleiben? Kurz gesagt: Wenn ich wirklich auf den Button drücke und echtes Geld einsetze, dann vertraue ich nicht an die seidig-glatte Oberfläche—ich muss darauf vertrauen können, dass ich verstehe, wie schlimm es bei Bedarf wirklich werden kann.
Fixe Kosten kaufen dir die Gewissheit der Bedienung, nicht die Zusicherung gegen Marktbedingungen. Diese Rechnung muss getrennt betrachtet werden.
Und ihr? Seid ihr schon im Zug, oder wartet ihr wie ich da und lasst erst ein paar Runden mit extremen Daten durchlaufen, bevor ihr euch entscheidet? Schreibt in die Kommentare—ich spendier euch einen Iced Americano, aber nur unter der Voraussetzung, dass ihr eure Liquidationspreise wirklich selbst ausgerechnet habt. @TermMax #TermMax
107
·
--
Ich habe drei Monate in der Dusk-Gruppe gehockt, bis ich endlich kapiert habe, dass Privatsphäre nicht einfach so eine Schicht Stoff ist.
Der große Kuchen ist auf 70.000 gestiegen, BTC wächst viel zu schnell!
Ganz ehrlich: Das ist ziemlich peinlich.
Ich hatte zuvor auf Twitter Dusk-Analysen gesehen, durch die Bank wurden da das Phoenix-Setup und dessen Zero-Knowledge-Beweise hochgejubelt. Wörter wie Note, Nullifier, versteckte Adressen waren vielen so geläufig wie ihre Ausweisnummern. Ich habe das auch mitgerissen, ein paar Beiträge weitergeleitet und dachte, ich hätte damit meinen Platz auf dem High-IQ-Podest der Privacy-Road gewonnen. Ergebnis: Letzte Woche hab ich aus Langeweile das Whitepaper durchgeblättert und bin im Kapitel über die Netzwerkschicht direkt erst mal stehen geblieben—Kadcast? Was ist das denn? Warum hat mir das nie jemand erwähnt?
Ihr kennt dieses Gefühl, oder? Wie wenn man drei Monate lang nur was vom Lieferdienst isst und dann plötzlich entdeckt, dass direkt um die Ecke ein Supermarkt ist.
Kadcast ist eine Broadcast-Protokoll-Variante, die auf Kademlias Distanzschicht-Logik basiert. Klassisches Gossip ruft einfach jeden an, den es sieht—wie ein Megafon auf dem Marktplatz bei der Line-Dance-Runde: Die Nachricht fliegt überall hin, aber niemand kann sagen, wer zuerst losgebrüllt hat. Kadcast ist anders: Die Nachricht wird entlang von Wegen nach und nach weitergereicht, die Distanz nimmt dabei schrittweise zu. Wie bei dem Spiel „Flüsterpost“: Du weißt, wer dein Vorgänger war, aber niemand weiß, wo die Quelle wirklich herkommt. Im Whitepaper steht, dass dieses Design ursprünglich dazu gedacht war, Bandbreite zu sparen und die Verteilung in veralteten Bereichen zu senken. Die konkreten Zahlen hab ich mir nicht gemerkt, ich will auch keine Papier-Ansprache draus machen—aber als „Nebenprodukt“ ist da etwas ziemlich Aufschlussreiches passiert: Nachdem eine Nachricht erst ein paar Stationen durchlaufen hat, siehst du beim Zurückrechnen, um den Ursprungsknoten zu finden, sofort—Schwierigkeit auf Maximum.
Aber hier ist ein Haken, den ich ganz ehrlich zugeben muss.
Phoenix macht Privatsphäre mit kryptografischen Methoden „hart“, mit mathematischen Beweisen, da ist alles wie ein Eisenblock. Die Unschärfe, die Kadcast mitbringt, ist im Grunde so ein kleines Geschenk, das dir die Topologie nebenbei mitgibt: Gegen normale Rückverfolgung reicht das ganz okay. Aber wenn es richtig fiese Netzwerk-Analysten gibt—da würde ich ernsthaft ein Fragezeichen setzen, ob es standhält. Viele Artikel werfen diese beiden Ebenen durcheinander und reden so, als wäre Dusk von Kopf bis Fuß in eine Art Eisenpanzer aus Privatsphäre eingehüllt. In Wahrheit ist das aber grundverschieden.
Ich hab mir inzwischen angewöhnt, bei Projekten erst mir selbst eine Frage zu stellen: Ist diese Privatsphäre kryptografisch abgesichert oder kommt sie eher aus der Netzwerkstruktur „mitgeliefert“? Das eine ist eine Schutzweste, das andere ein Tarnanzug. Beides hält etwas ab, aber der Nutzen ist unterschiedlich.
Wart ihr auch schon mal von so einer pauschalen Beschreibung in die Irre geführt worden? Schreibt’s in die Kommentare. #dusk $DUSK @Dusk_Foundation
Ich habe drei Monate in der Dusk-Gruppe gehockt, bis ich endlich kapiert habe, dass Privatsphäre nicht einfach so eine Schicht Stoff ist.
Der große Kuchen ist auf 70.000 gestiegen, BTC wächst viel zu schnell!
Ganz ehrlich: Das ist ziemlich peinlich.
Ich hatte zuvor auf Twitter Dusk-Analysen gesehen, durch die Bank wurden da das Phoenix-Setup und dessen Zero-Knowledge-Beweise hochgejubelt. Wörter wie Note, Nullifier, versteckte Adressen waren vielen so geläufig wie ihre Ausweisnummern. Ich habe das auch mitgerissen, ein paar Beiträge weitergeleitet und dachte, ich hätte damit meinen Platz auf dem High-IQ-Podest der Privacy-Road gewonnen. Ergebnis: Letzte Woche hab ich aus Langeweile das Whitepaper durchgeblättert und bin im Kapitel über die Netzwerkschicht direkt erst mal stehen geblieben—Kadcast? Was ist das denn? Warum hat mir das nie jemand erwähnt?
Ihr kennt dieses Gefühl, oder? Wie wenn man drei Monate lang nur was vom Lieferdienst isst und dann plötzlich entdeckt, dass direkt um die Ecke ein Supermarkt ist.
Kadcast ist eine Broadcast-Protokoll-Variante, die auf Kademlias Distanzschicht-Logik basiert. Klassisches Gossip ruft einfach jeden an, den es sieht—wie ein Megafon auf dem Marktplatz bei der Line-Dance-Runde: Die Nachricht fliegt überall hin, aber niemand kann sagen, wer zuerst losgebrüllt hat. Kadcast ist anders: Die Nachricht wird entlang von Wegen nach und nach weitergereicht, die Distanz nimmt dabei schrittweise zu. Wie bei dem Spiel „Flüsterpost“: Du weißt, wer dein Vorgänger war, aber niemand weiß, wo die Quelle wirklich herkommt. Im Whitepaper steht, dass dieses Design ursprünglich dazu gedacht war, Bandbreite zu sparen und die Verteilung in veralteten Bereichen zu senken. Die konkreten Zahlen hab ich mir nicht gemerkt, ich will auch keine Papier-Ansprache draus machen—aber als „Nebenprodukt“ ist da etwas ziemlich Aufschlussreiches passiert: Nachdem eine Nachricht erst ein paar Stationen durchlaufen hat, siehst du beim Zurückrechnen, um den Ursprungsknoten zu finden, sofort—Schwierigkeit auf Maximum.
Aber hier ist ein Haken, den ich ganz ehrlich zugeben muss.
Phoenix macht Privatsphäre mit kryptografischen Methoden „hart“, mit mathematischen Beweisen, da ist alles wie ein Eisenblock. Die Unschärfe, die Kadcast mitbringt, ist im Grunde so ein kleines Geschenk, das dir die Topologie nebenbei mitgibt: Gegen normale Rückverfolgung reicht das ganz okay. Aber wenn es richtig fiese Netzwerk-Analysten gibt—da würde ich ernsthaft ein Fragezeichen setzen, ob es standhält. Viele Artikel werfen diese beiden Ebenen durcheinander und reden so, als wäre Dusk von Kopf bis Fuß in eine Art Eisenpanzer aus Privatsphäre eingehüllt. In Wahrheit ist das aber grundverschieden.
Ich hab mir inzwischen angewöhnt, bei Projekten erst mir selbst eine Frage zu stellen: Ist diese Privatsphäre kryptografisch abgesichert oder kommt sie eher aus der Netzwerkstruktur „mitgeliefert“? Das eine ist eine Schutzweste, das andere ein Tarnanzug. Beides hält etwas ab, aber der Nutzen ist unterschiedlich.
Wart ihr auch schon mal von so einer pauschalen Beschreibung in die Irre geführt worden? Schreibt’s in die Kommentare. #dusk $DUSK @Dusk
1
1
465
·
--
Ich beobachte TermMax BNB On-Chain-Tresore seit zwei Wochen und bin über ein seltsames Muster gestolpert.
Gleichzeitig gab es bei der USDC-90-Tage-Tranche, die von Keyrock verwaltet wird, einen Abschlag von 0.9801 für FT. Daneben bei der USDT-90-Tage-Tranche von Origami lag der Abschlag bei 0.9794. Um nur 0.0007 Unterschied herum wurden jedes Jahr trotzdem satte 0.3 Prozentpunkte “abgezogen”.
Wenn du das für Zufall hältst, dann erklär mal, warum der Keyrock-Tresor unter der Haube eine idle→Morpho-Strecke mit 62% Gewichtung nutzt, während Origami nur 48% hat. Dann passt die Rechnung: Origami schiebt mehr von seinem Kapital in eine zusätzliche “idle”-Stufe Richtung Morpho, um die Funding Rate mitzunehmen. Die Kapitaleffizienz steigt—also können sie beim FT-Kauf die Preisnachlässe geben. Umgekehrt gilt: Wenn es bei Keyrock in jener Periode über Nacht plötzlich die Funding Rate chaotisch durchdreht, dann liegt seine 62%-Position komplett in Morpho und wird ordentlich “durchgeprügelt”. Genau dieser “Funding-Rate-Schwankungssteuer” steht der hübsche FT-Preis, den du kaufst, gegenüber—Keyrock trägt sie für dich.
Und wenn du noch weiter in die Historie der früheren Runden schaust, wird’s noch interessanter. Bei der Keyrock-90-Tage-nahen Short-End-Seite (30 Tage) bleibt der FT-Abschlag von Eröffnung bis Abwicklung in einer Drift von höchstens 0.002—wie mit dem Lineal gezogen. Bei Origami (90 Tage) kann die Schwankungsamplitude dagegen bis zu 0.005 ausschlagen. Das liegt nicht daran, dass Origamis Team “schlechter” ist, sondern dass deren Setup für die “stabile Curve”-Strategie die Breite der Plazierung für Range-Order-AMMs größer zulässt: Die Abklinglinie sitzt weniger “todesstarr” fest—und den Market Makern bleibt mehr Luft.
Deshalb wählst du bei der Auswahl des Tresors nicht nur eine APY-Zahl. Du wählst, “wer heute Nacht für dich Wache hält”. Keyrock ist schnell, liebt das Jonglieren mit dem Short-End und maximiert die Kapitalausnutzung—aber bei extremen Marktbedingungen ist er der Erste, der Messer anlegt. Origami ist ruhiger: 90 Tage liegen lassen und den Zeitwert einsammeln. In einem Seitwärtsmarkt kannst du besser schlafen.
Ich selbst hab 1500 U, aufgeteilt in zwei Hälften: eine Hälfte in Keyrocks 30 Tage, die andere in Origamis 90 Tage. Das ist kein Hedge—ich will nur sehen, wessen Hand als Erstes zittert im nächsten Monat. Die Screenshots habe ich gespeichert; dann komme ich zurück und rechne ab.
Bevor du FT kaufst, geh in die Tresor-Ansicht und schau dir einmal den Curator-Namen an, dann einmal den Idle-Anteil sowie die historischen Drifts. Diese drei Datensätze sind viel greifbarer als die APY-Zeile in großen Lettern. Du kannst gern glauben, dass das TermMax-Protokoll gut ist—aber du musst wissen: Jeden Morgen, wenn du die Augen aufmachst, ist derjenige schöne Preis vom Curator just in der Nacht um drei Uhr morgens per Parameter-Update eingestellt worden. @termmax #TermMax
Ich beobachte TermMax BNB On-Chain-Tresore seit zwei Wochen und bin über ein seltsames Muster gestolpert.
Gleichzeitig gab es bei der USDC-90-Tage-Tranche, die von Keyrock verwaltet wird, einen Abschlag von 0.9801 für FT. Daneben bei der USDT-90-Tage-Tranche von Origami lag der Abschlag bei 0.9794. Um nur 0.0007 Unterschied herum wurden jedes Jahr trotzdem satte 0.3 Prozentpunkte “abgezogen”.
Wenn du das für Zufall hältst, dann erklär mal, warum der Keyrock-Tresor unter der Haube eine idle→Morpho-Strecke mit 62% Gewichtung nutzt, während Origami nur 48% hat. Dann passt die Rechnung: Origami schiebt mehr von seinem Kapital in eine zusätzliche “idle”-Stufe Richtung Morpho, um die Funding Rate mitzunehmen. Die Kapitaleffizienz steigt—also können sie beim FT-Kauf die Preisnachlässe geben. Umgekehrt gilt: Wenn es bei Keyrock in jener Periode über Nacht plötzlich die Funding Rate chaotisch durchdreht, dann liegt seine 62%-Position komplett in Morpho und wird ordentlich “durchgeprügelt”. Genau dieser “Funding-Rate-Schwankungssteuer” steht der hübsche FT-Preis, den du kaufst, gegenüber—Keyrock trägt sie für dich.
Und wenn du noch weiter in die Historie der früheren Runden schaust, wird’s noch interessanter. Bei der Keyrock-90-Tage-nahen Short-End-Seite (30 Tage) bleibt der FT-Abschlag von Eröffnung bis Abwicklung in einer Drift von höchstens 0.002—wie mit dem Lineal gezogen. Bei Origami (90 Tage) kann die Schwankungsamplitude dagegen bis zu 0.005 ausschlagen. Das liegt nicht daran, dass Origamis Team “schlechter” ist, sondern dass deren Setup für die “stabile Curve”-Strategie die Breite der Plazierung für Range-Order-AMMs größer zulässt: Die Abklinglinie sitzt weniger “todesstarr” fest—und den Market Makern bleibt mehr Luft.
Deshalb wählst du bei der Auswahl des Tresors nicht nur eine APY-Zahl. Du wählst, “wer heute Nacht für dich Wache hält”. Keyrock ist schnell, liebt das Jonglieren mit dem Short-End und maximiert die Kapitalausnutzung—aber bei extremen Marktbedingungen ist er der Erste, der Messer anlegt. Origami ist ruhiger: 90 Tage liegen lassen und den Zeitwert einsammeln. In einem Seitwärtsmarkt kannst du besser schlafen.
Ich selbst hab 1500 U, aufgeteilt in zwei Hälften: eine Hälfte in Keyrocks 30 Tage, die andere in Origamis 90 Tage. Das ist kein Hedge—ich will nur sehen, wessen Hand als Erstes zittert im nächsten Monat. Die Screenshots habe ich gespeichert; dann komme ich zurück und rechne ab.
Bevor du FT kaufst, geh in die Tresor-Ansicht und schau dir einmal den Curator-Namen an, dann einmal den Idle-Anteil sowie die historischen Drifts. Diese drei Datensätze sind viel greifbarer als die APY-Zeile in großen Lettern. Du kannst gern glauben, dass das TermMax-Protokoll gut ist—aber du musst wissen: Jeden Morgen, wenn du die Augen aufmachst, ist derjenige schöne Preis vom Curator just in der Nacht um drei Uhr morgens per Parameter-Update eingestellt worden. @TermMax #TermMax
137
·
--
DUSKs Abrechnung – ich habe den Taschenrechner dreimal angetippt, bevor ich es überhaupt wagte, den Mund aufzumachen.
Die große Kuchenwette steigt zu stark – BTC kann das wirklich!
Am Nachmittag war niemand da, also habe ich die Freigabe-Statistiken von DUSK noch einmal durchgezogen. Nicht zum ersten Mal, aber bisher bin ich immer dem Markt hinterhergelaufen und habe „36-Jahre-Long-Cycle“ gerufen, ohne selbst nachzurechnen. Diesmal habe ich ernsthaft den Taschenrechner bemüht – na ja, mir wurde dabei etwas kalt den Rücken runter.
Erstmal das Fazit: In den ersten vier Jahren werden knapp 470 Millionen DUSK freigegeben – also fast die Hälfte des gesamten Umlaufs. Im ersten Jahr kommen 250 Millionen dazu, die Inflationsrate schießt auf 25%. Im zweiten Jahr wird es halbiert: 125 Millionen. Im dritten Jahr nochmal halbiert.
Du kannst sagen, das sei „langfristige Freigabe“, aber genauer ist: „In den ersten vier Jahren wird die Mahlzeit für die halbe Lebenszeit auf einmal gegessen, und die restlichen zweiunddreißig Jahre wird sie dann langsam verdaut.“
Ich habe extra den Browser von Dusk geöffnet und mir den Zuteilungsweg für jeden Block mit 19,86 Coins einmal bis ins Detail durchgegangen. 80% gehen an die Erzeuger, stimmt. Aber von diesen 80% sind 10% an Bedingungen geknüpft – das ist kein „einfach nur verdienen“, man muss tatsächlich Arbeit leisten und Transaktionen verifizieren, die dann nachgewiesen werden. Die restlichen 5% gehen an Verifizierer, 5% an den Genehmigungs-Ausschuss und 10% in einen Fonds. Logisch ist diese Aufteilung nicht zu beanstanden, aber der entscheidende Punkt ist: Der große Block der Staking-Erträge kommt aus zusätzlicher Emission, nicht aus Gebühren.
Was die Kennzahl des On-Chain-Tagesumsatzes angeht: Ehrlich gesagt reicht diese Zahl nicht, um eine jährliche Rendite von 36% zu tragen. Das Protokoll verdient nicht und schüttet Gewinne an Staker aus, sondern „klebt“ die Coins aus späteren Jahren den Leuten von heute zu. Die Staking-Rendite wirkt zwar schwankend, aber der Teil aus der Emission ist im Grunde fest wie ein Gehalt auf Abruf. Die paar Schwankungen durch Gebühren sind nicht mal ein Krümel.
Beim Thema Governance ist es aktuell noch nicht wirklich bei den Haltern angekommen. Solange du DUSK hast, kannst du Gas bezahlen und staken – aber was das Protokoll künftig macht, entscheidest du nicht. Das wird den Kurskampf kurzfristig nicht groß beeinflussen. Langfristig gesehen aber: Wenn sich die realen On-Chain-Nachfrage nicht aufbaut, wird die anfängliche Inflation, die in die frühen Jahre hineingedrückt wurde, zu dauerhaftem Verkaufsdruck.
Ich mache keinen Pessimismus, im Gegenteil: Ich finde, dass das Mechanismus-Design von DUSK ziemlich stimmig ist – unter der Voraussetzung, dass das Transaktionsvolumen mitzieht. Wenn nicht, dann ist die hohe anfängliche Freigabe wie ein Schwert, das über den Inhabern in der mittleren und späteren Phase schwebt: Wann es herabfällt, entscheidet der Datenstand der Kette. Ich habe es mir erst mal notiert und ziehe den Plan in einem halben Jahr nochmal durch. #dusk $DUSK @Dusk_Foundation
DUSKs Abrechnung – ich habe den Taschenrechner dreimal angetippt, bevor ich es überhaupt wagte, den Mund aufzumachen.
Die große Kuchenwette steigt zu stark – BTC kann das wirklich!
Am Nachmittag war niemand da, also habe ich die Freigabe-Statistiken von DUSK noch einmal durchgezogen. Nicht zum ersten Mal, aber bisher bin ich immer dem Markt hinterhergelaufen und habe „36-Jahre-Long-Cycle“ gerufen, ohne selbst nachzurechnen. Diesmal habe ich ernsthaft den Taschenrechner bemüht – na ja, mir wurde dabei etwas kalt den Rücken runter.
Erstmal das Fazit: In den ersten vier Jahren werden knapp 470 Millionen DUSK freigegeben – also fast die Hälfte des gesamten Umlaufs. Im ersten Jahr kommen 250 Millionen dazu, die Inflationsrate schießt auf 25%. Im zweiten Jahr wird es halbiert: 125 Millionen. Im dritten Jahr nochmal halbiert.
Du kannst sagen, das sei „langfristige Freigabe“, aber genauer ist: „In den ersten vier Jahren wird die Mahlzeit für die halbe Lebenszeit auf einmal gegessen, und die restlichen zweiunddreißig Jahre wird sie dann langsam verdaut.“
Ich habe extra den Browser von Dusk geöffnet und mir den Zuteilungsweg für jeden Block mit 19,86 Coins einmal bis ins Detail durchgegangen. 80% gehen an die Erzeuger, stimmt. Aber von diesen 80% sind 10% an Bedingungen geknüpft – das ist kein „einfach nur verdienen“, man muss tatsächlich Arbeit leisten und Transaktionen verifizieren, die dann nachgewiesen werden. Die restlichen 5% gehen an Verifizierer, 5% an den Genehmigungs-Ausschuss und 10% in einen Fonds. Logisch ist diese Aufteilung nicht zu beanstanden, aber der entscheidende Punkt ist: Der große Block der Staking-Erträge kommt aus zusätzlicher Emission, nicht aus Gebühren.
Was die Kennzahl des On-Chain-Tagesumsatzes angeht: Ehrlich gesagt reicht diese Zahl nicht, um eine jährliche Rendite von 36% zu tragen. Das Protokoll verdient nicht und schüttet Gewinne an Staker aus, sondern „klebt“ die Coins aus späteren Jahren den Leuten von heute zu. Die Staking-Rendite wirkt zwar schwankend, aber der Teil aus der Emission ist im Grunde fest wie ein Gehalt auf Abruf. Die paar Schwankungen durch Gebühren sind nicht mal ein Krümel.
Beim Thema Governance ist es aktuell noch nicht wirklich bei den Haltern angekommen. Solange du DUSK hast, kannst du Gas bezahlen und staken – aber was das Protokoll künftig macht, entscheidest du nicht. Das wird den Kurskampf kurzfristig nicht groß beeinflussen. Langfristig gesehen aber: Wenn sich die realen On-Chain-Nachfrage nicht aufbaut, wird die anfängliche Inflation, die in die frühen Jahre hineingedrückt wurde, zu dauerhaftem Verkaufsdruck.
Ich mache keinen Pessimismus, im Gegenteil: Ich finde, dass das Mechanismus-Design von DUSK ziemlich stimmig ist – unter der Voraussetzung, dass das Transaktionsvolumen mitzieht. Wenn nicht, dann ist die hohe anfängliche Freigabe wie ein Schwert, das über den Inhabern in der mittleren und späteren Phase schwebt: Wann es herabfällt, entscheidet der Datenstand der Kette. Ich habe es mir erst mal notiert und ziehe den Plan in einem halben Jahr nochmal durch. #dusk $DUSK @Dusk
225
·
--
别光盯着APY数字,TermMax的Range Order把利率玩成了"私人订制"
大饼还是强,BTC涨了不少!
啃完TermMax的文档,我发现大多数人压根没看懂Range Order在干嘛。
他们简单贴个"固定利率借贷"的标签就完事了。但你把撮合机制扒开看,会发现这玩意儿是把资金深度和利率曲线直接焊进了订单逻辑里——跟你去Uniswap V3挂单做市一个道理,只不过这边定价的是钱的时间价值。
拆解FT代币的流转才真有意思。你不是简单地存钱、拿利息,而是看着本金和利息部分被拆开,各自去找XT做交换,最后拼装成一个债务代币。那个固定利率不是页面参数,它实打实地跑在代币的铸造、拆分、兑换里头。GT记录你的仓位,到期了怎么交割、清算,整个流程走下来,跟普通DeFi借贷完全两码事。
现在市面上绝大多数借贷协议,利率跟着资金利用率上蹿下跳。你开个仓,下个月收益成本是多少?全靠猜。TermMax这套玩法,开仓那一刻就把利率和到期时间锁死了,还配了Vault和杠杆工具帮你滚雪球。
但我还是有保留意见。
可预测收益这个饼要画圆,前提是借贷两边都得有真实需求。光靠机制设计漂亮没用,得看真实用户愿不愿意拿真金白银来买单。链上固定收益到底能不能跑起来,不看协议吹得多响,看流动性深度说话——利率是价格,流动性才是那个价格到底跟你有没有关系的答案。
这就引出一个我一直在琢磨的问题:DeFi未来的大方向,到底是奔着这种确定性强的固定收益去,还是继续偏好浮动利率的灵活度?我看悬,但TermMax至少把选择题摆桌上了。 @termmax #TermMax
别光盯着APY数字,TermMax的Range Order把利率玩成了"私人订制"
大饼还是强,BTC涨了不少!
啃完TermMax的文档,我发现大多数人压根没看懂Range Order在干嘛。
他们简单贴个"固定利率借贷"的标签就完事了。但你把撮合机制扒开看,会发现这玩意儿是把资金深度和利率曲线直接焊进了订单逻辑里——跟你去Uniswap V3挂单做市一个道理,只不过这边定价的是钱的时间价值。
拆解FT代币的流转才真有意思。你不是简单地存钱、拿利息,而是看着本金和利息部分被拆开,各自去找XT做交换,最后拼装成一个债务代币。那个固定利率不是页面参数,它实打实地跑在代币的铸造、拆分、兑换里头。GT记录你的仓位,到期了怎么交割、清算,整个流程走下来,跟普通DeFi借贷完全两码事。
现在市面上绝大多数借贷协议,利率跟着资金利用率上蹿下跳。你开个仓,下个月收益成本是多少?全靠猜。TermMax这套玩法,开仓那一刻就把利率和到期时间锁死了,还配了Vault和杠杆工具帮你滚雪球。
但我还是有保留意见。
可预测收益这个饼要画圆,前提是借贷两边都得有真实需求。光靠机制设计漂亮没用,得看真实用户愿不愿意拿真金白银来买单。链上固定收益到底能不能跑起来,不看协议吹得多响,看流动性深度说话——利率是价格,流动性才是那个价格到底跟你有没有关系的答案。
这就引出一个我一直在琢磨的问题:DeFi未来的大方向,到底是奔着这种确定性强的固定收益去,还是继续偏好浮动利率的灵活度?我看悬,但TermMax至少把选择题摆桌上了。 @TermMax #TermMax
29
·
--
Lass dich nicht von „Zero-Knowledge“ in die Augen fassen – aber bei wem steckt eigentlich der Smart Contract von Dusk im Speicher fest?
Der Kurs ist ein bisschen gestiegen, aber BTC ist immer noch okay!
Wenn man sich länger damit beschäftigt, merkt man: Viele Chains, die mit „ZK-Privacy“ werben, laufen in den Implementierungs- und Labortests wie ein Einwahlmodem aus den Achtzigern. Alle loben, wie genial Zero-Knowledge-Proofs sind und wie gründlich sie die Privatsphäre schützen. Doch wenn ich auf die Testknoten schaue, ist meine größte Sorge nicht, ob der Schaltkreis schnell genug rechnet, sondern dass die kryptografischen Zwänge das Beweisvolumen aufblähen – und dadurch bei der Verarbeitung von Transaktionen durch den Knoten genau dieser „Moment-Knick“ entsteht.
Wer sich mit der Basistechnik auskennt, weiß: Egal ob ZK-SNARKs oder PLONK – die Beweise müssen am Ende von jemandem verifiziert werden. Dusk hat in der Architektur Piecrust eingeführt, diese WASM-Virtual-Machine. Das Kalkül ist klar: Einerseits soll der Zustandsübergang von Privacy-Contracts im Zero-Knowledge-Betrieb durchgehen. Andererseits darf man den Speicher normaler Knoten nicht direkt sprengen. Der offizielle Technikfahrplan verspricht luftige Dinge – Zero-Knowledge-Verifikation in Millisekunden. Aber wenn ich privat lokale Knoten-Lasttests fahre, bleibt bei mir ein Zweifel: Ein einzelner Verifikationsschritt ist zwar schnell – sobald es aber zu hochfrequenten Abrechnungen von Assets kommt, reicht es schon, wenn die Verweildauer der Privacy-Proofs im Speicher nur minimal länger wird. Dann macht das Garbage-Collection-(GC)-System schon mal kurz Zuckungen, und sofort taucht in der Knotenantwort eine spürbare Verzögerung auf.
Diese Art von „unsichtbarem Ruckeln“ sieht man im Whitepaper im Alltag schlicht nicht. Am meisten fürchten Privacy-Chains nicht, dass die Mathematik nicht aufgeht, sondern dass die reale Hardware der Knoten überall unterschiedlich ist. Wenn die Strategie zur Zuteilung von Rechenleistung nicht sauber eingestellt ist oder sich die Verifikationswarteschlange staut, dann wird aus dem angeblichen „sekundenschnellen“ Privacy-Settlement im Handumdrehen ein „Überweisung bitte warten“.
Was wirklich entscheidet, ob eine Privacy-Public-Chain Asset-Vermögen auf Institutionsebene tragen kann, ist nicht, wie hoch sie das Sicherheitsniveau anpreist, sondern ob sie bei plötzlichem hohem Parallelitätsdruck die Speicherbelegung stabil auf einem extrem glatten Niveau halten kann.
Technik ist letztlich nicht dazu da, um angebetet zu werden. Alle wetten auf die Zukunft von Privacy Layer1 – ich aber schaue eher darauf, ob dieses Setup, wenn die Rechenleistung schwankt und die Knotenhardware sehr unterschiedlich ist, tatsächlich die Grenze „kein Speichersprengen“ zuverlässig einhalten kann. Wer von euch denkt, kann die Hebel aus Privatsphäre und Performance im nächsten Zyklus so austarieren, dass es wirklich rund wird? #dusk $DUSK @Dusk_Foundation
Lass dich nicht von „Zero-Knowledge“ in die Augen fassen – aber bei wem steckt eigentlich der Smart Contract von Dusk im Speicher fest?
Der Kurs ist ein bisschen gestiegen, aber BTC ist immer noch okay!
Wenn man sich länger damit beschäftigt, merkt man: Viele Chains, die mit „ZK-Privacy“ werben, laufen in den Implementierungs- und Labortests wie ein Einwahlmodem aus den Achtzigern. Alle loben, wie genial Zero-Knowledge-Proofs sind und wie gründlich sie die Privatsphäre schützen. Doch wenn ich auf die Testknoten schaue, ist meine größte Sorge nicht, ob der Schaltkreis schnell genug rechnet, sondern dass die kryptografischen Zwänge das Beweisvolumen aufblähen – und dadurch bei der Verarbeitung von Transaktionen durch den Knoten genau dieser „Moment-Knick“ entsteht.
Wer sich mit der Basistechnik auskennt, weiß: Egal ob ZK-SNARKs oder PLONK – die Beweise müssen am Ende von jemandem verifiziert werden. Dusk hat in der Architektur Piecrust eingeführt, diese WASM-Virtual-Machine. Das Kalkül ist klar: Einerseits soll der Zustandsübergang von Privacy-Contracts im Zero-Knowledge-Betrieb durchgehen. Andererseits darf man den Speicher normaler Knoten nicht direkt sprengen. Der offizielle Technikfahrplan verspricht luftige Dinge – Zero-Knowledge-Verifikation in Millisekunden. Aber wenn ich privat lokale Knoten-Lasttests fahre, bleibt bei mir ein Zweifel: Ein einzelner Verifikationsschritt ist zwar schnell – sobald es aber zu hochfrequenten Abrechnungen von Assets kommt, reicht es schon, wenn die Verweildauer der Privacy-Proofs im Speicher nur minimal länger wird. Dann macht das Garbage-Collection-(GC)-System schon mal kurz Zuckungen, und sofort taucht in der Knotenantwort eine spürbare Verzögerung auf.
Diese Art von „unsichtbarem Ruckeln“ sieht man im Whitepaper im Alltag schlicht nicht. Am meisten fürchten Privacy-Chains nicht, dass die Mathematik nicht aufgeht, sondern dass die reale Hardware der Knoten überall unterschiedlich ist. Wenn die Strategie zur Zuteilung von Rechenleistung nicht sauber eingestellt ist oder sich die Verifikationswarteschlange staut, dann wird aus dem angeblichen „sekundenschnellen“ Privacy-Settlement im Handumdrehen ein „Überweisung bitte warten“.
Was wirklich entscheidet, ob eine Privacy-Public-Chain Asset-Vermögen auf Institutionsebene tragen kann, ist nicht, wie hoch sie das Sicherheitsniveau anpreist, sondern ob sie bei plötzlichem hohem Parallelitätsdruck die Speicherbelegung stabil auf einem extrem glatten Niveau halten kann.
Technik ist letztlich nicht dazu da, um angebetet zu werden. Alle wetten auf die Zukunft von Privacy Layer1 – ich aber schaue eher darauf, ob dieses Setup, wenn die Rechenleistung schwankt und die Knotenhardware sehr unterschiedlich ist, tatsächlich die Grenze „kein Speichersprengen“ zuverlässig einhalten kann. Wer von euch denkt, kann die Hebel aus Privatsphäre und Performance im nächsten Zyklus so austarieren, dass es wirklich rund wird? #dusk $DUSK @Dusk
1
112
·
--
Viele Freunde kommen zu mir und fragen: Dieses Mal zieht TermMax einen Preispool von 2 Millionen TMX heraus — ist das schon wieder eine ganz normale Runde, in der man einfach nur Liquidität auszahlt? Nach eingehender Analyse der Logik hinter dem Task-Design wirkt es auf mich eher wie ein strategisches Auswahlspiel, das auf das Nutzerprofil von Web3 zielt.
Der große Kuchen beginnt zu steigen, und BTC ist immer noch sehr stark!
In der Vergangenheit haben die meisten Projekte Airdrops oder ökologische Anreize umgesetzt. Das größte Problem dabei war Sybil-Angriffe: Scripts für Hunderte von Konten zapfen den Pool ab, während echte Beitragsleistende der Ökologie am Ende oft nicht einmal einen Anteil bekommen. Das intelligente an TermMax diesmal ist, dass es „Asset-Nachweis“ und „Beitragsgrad“ konsequent physisch voneinander isoliert.
Habt ihr diesen scheinbar unauffälligen „Schwellenwert von 2 Alpha-Punkten“ bemerkt? Die Punkte sind im Kern eine Ausprägung des Rufs aus historischen On-Chain-Aktionen. Mit dieser Einstellung werden kostengünstige Massensubaccounts direkt an der Tür abgeblockt. Die Verteilung von 1,7 Millionen TMX an 80.000 allgemeine Plätze wirkt wie ein fairer, allumfassender Gewinn — in Wahrheit wird mit extrem geringen Grenzkosten kurzfristig ein sehr großes Netzwerk aus echten aktiven Nodes auf der Kette aufgebaut.
Wirklich spannend ist jedoch die Content-Spur mit den restlichen 300.000 TMX. Der Zeitraum liegt genau in diesem Zeitfenster 8.17–8.21, zusammen mit der manuellen Validierung am 24. August: zeitlich eng, Aufgaben schwer — eindeutig soll kurzfristig eine hohe Konzentration professioneller Reichweite erzwungen werden. Der erwartete Ertrag von 300 TMX pro Person ist in der Praxis eine Art „On-Chain-Headhunter-Prämie“ für hochwertige Content-Produzenten. Das Projekt nutzt Tokens mit niedrigen Kosten, um Liquiditäts- und Aufmerksamkeitsströme anzustoßen; hochwertige Creator erhalten Tokens als Ausgleich für Entwicklungs- und Research-Kosten. Für beide Seiten kein Verlust.
Ganz ehrlich: Bei so einem „Anti-Sybil + Dual-Track“-Mechanismus steckt das Projektteam wirklich Arbeit hinein. Aber ob sich diese „Qualitätsnutzer“, die durch Alpha-Punkte gefiltert wurden, anschließend als langfristige Liquidität in das Protokoll verfestigen lässt, reicht wohl kaum eine einmalige Token-Verteilung. Nach der Mechanismus-Innovation muss man letztlich sehen, ob die Zinskurve des Kernprodukts und die Hedging-Effizienz stark genug sind.
Damit stellt sich die Frage: Angesichts dieses sorgfältig entworfenen Spiels — willst du die zwei Minuten nutzen, um dir die grundlegende Zuteilung als Mindesteinkommen einzusammeln, oder willst du dir ein Gerüst aufbauen und mit Deep Content an dem härtesten Stück Kuchen arbeiten? @termmax #TermMax
Viele Freunde kommen zu mir und fragen: Dieses Mal zieht TermMax einen Preispool von 2 Millionen TMX heraus — ist das schon wieder eine ganz normale Runde, in der man einfach nur Liquidität auszahlt? Nach eingehender Analyse der Logik hinter dem Task-Design wirkt es auf mich eher wie ein strategisches Auswahlspiel, das auf das Nutzerprofil von Web3 zielt.
Der große Kuchen beginnt zu steigen, und BTC ist immer noch sehr stark!
In der Vergangenheit haben die meisten Projekte Airdrops oder ökologische Anreize umgesetzt. Das größte Problem dabei war Sybil-Angriffe: Scripts für Hunderte von Konten zapfen den Pool ab, während echte Beitragsleistende der Ökologie am Ende oft nicht einmal einen Anteil bekommen. Das intelligente an TermMax diesmal ist, dass es „Asset-Nachweis“ und „Beitragsgrad“ konsequent physisch voneinander isoliert.
Habt ihr diesen scheinbar unauffälligen „Schwellenwert von 2 Alpha-Punkten“ bemerkt? Die Punkte sind im Kern eine Ausprägung des Rufs aus historischen On-Chain-Aktionen. Mit dieser Einstellung werden kostengünstige Massensubaccounts direkt an der Tür abgeblockt. Die Verteilung von 1,7 Millionen TMX an 80.000 allgemeine Plätze wirkt wie ein fairer, allumfassender Gewinn — in Wahrheit wird mit extrem geringen Grenzkosten kurzfristig ein sehr großes Netzwerk aus echten aktiven Nodes auf der Kette aufgebaut.
Wirklich spannend ist jedoch die Content-Spur mit den restlichen 300.000 TMX. Der Zeitraum liegt genau in diesem Zeitfenster 8.17–8.21, zusammen mit der manuellen Validierung am 24. August: zeitlich eng, Aufgaben schwer — eindeutig soll kurzfristig eine hohe Konzentration professioneller Reichweite erzwungen werden. Der erwartete Ertrag von 300 TMX pro Person ist in der Praxis eine Art „On-Chain-Headhunter-Prämie“ für hochwertige Content-Produzenten. Das Projekt nutzt Tokens mit niedrigen Kosten, um Liquiditäts- und Aufmerksamkeitsströme anzustoßen; hochwertige Creator erhalten Tokens als Ausgleich für Entwicklungs- und Research-Kosten. Für beide Seiten kein Verlust.
Ganz ehrlich: Bei so einem „Anti-Sybil + Dual-Track“-Mechanismus steckt das Projektteam wirklich Arbeit hinein. Aber ob sich diese „Qualitätsnutzer“, die durch Alpha-Punkte gefiltert wurden, anschließend als langfristige Liquidität in das Protokoll verfestigen lässt, reicht wohl kaum eine einmalige Token-Verteilung. Nach der Mechanismus-Innovation muss man letztlich sehen, ob die Zinskurve des Kernprodukts und die Hedging-Effizienz stark genug sind.
Damit stellt sich die Frage: Angesichts dieses sorgfältig entworfenen Spiels — willst du die zwei Minuten nutzen, um dir die grundlegende Zuteilung als Mindesteinkommen einzusammeln, oder willst du dir ein Gerüst aufbauen und mit Deep Content an dem härtesten Stück Kuchen arbeiten? @TermMax #TermMax
113
·
--
Viele haben noch nicht mitbekommen, wie hart Dusk in der Privacy-RWA-Nische mit dieser „Identity-Compliance-Chain“ heimlich vorprescht
Der große Kuchen steigt auf 64.000, und BTC hat immer noch Substanz!
In den letzten Tagen habe ich mir Dusk genau in der Identity- und Access-Control-Ebene angesehen. Man muss sagen: Bei „Compliance Privacy“ hat es Dinge zu Wege gebracht, an die die allermeisten Projekte, die nur im Testnetz Token ausrollen, bei weitem nicht herankommen.
Wenn man über RWA oder die On-Chain-Konversion von institutionellem Asset Management spricht, ist das größte Problem stets, wie KYC/AML mit Privatsphäre vereinbar bleibt. Traditionelle Ansätze entweder kodieren sensible Identitätsdaten der Nutzer direkt in Off-Chain-Servern fest – und wenn diese gehackt werden, ist alles verloren; oder sie gehen grob über Bord und machen einfach alles komplett anonym, was dann von den Regulierungsbehörden mit einem Schlag gekillt wird. Die Raffinesse von Dusk liegt darin, dass es Zero-Knowledge-Proofs (ZKP) nutzt, um „identitätsbasierte Nachweise mit selektiver Offenlegung“ zu erzeugen.
In konkreten Abwicklungs-Szenarien müssen institutionelle Anleger die detaillierten Basis-Identitätsdaten gar nicht gegenüber öffentlichen Knoten offenlegen. Es genügt, dass das System auf kryptografischer Ebene verifiziert, dass du tatsächlich über eine bestimmte, qualifizierte Investorenzertifizierung verfügst. Dieses Design zerschmettert direkt die größte psychologische Hürde für den Einstieg klassischer Finanzinstitute – es erfüllt sowohl die zwingenden Rückverfolgbarkeitsanforderungen zur Geldwäscheprävention durch Regulierer wie FATF als auch die Anforderungen an den Datenschutz hochvermögender Kunden und institutioneller Positionen.
Kurz gesagt: Institutionen wollen nie eine grenzenlose reine Anonymität, sondern kontrollierte Privatsphäre – „nur für Compliance-Seite sichtbar, für die Öffentlichkeit verborgen“. Während alle noch darüber diskutieren, wie stark die Ethereum-L2-Kosten gefallen sind, hat Dusk auf der Basisschicht bereits das komplette Compliance-Grundgerüst für die Emission von Wertpapieren durchgehend aufgebaut. Dieses „Hardcore-Puzzle“, das speziell dafür gedacht ist, traditionelle Finanzstrukturen per On-Chain-Wrapper abzubilden, ist der Schlüssel, der wirklich realistische Milliardenbeträge in Web3 freischaltet. @Dusk_Foundation $DUSK #dusk
Viele haben noch nicht mitbekommen, wie hart Dusk in der Privacy-RWA-Nische mit dieser „Identity-Compliance-Chain“ heimlich vorprescht
Der große Kuchen steigt auf 64.000, und BTC hat immer noch Substanz!
In den letzten Tagen habe ich mir Dusk genau in der Identity- und Access-Control-Ebene angesehen. Man muss sagen: Bei „Compliance Privacy“ hat es Dinge zu Wege gebracht, an die die allermeisten Projekte, die nur im Testnetz Token ausrollen, bei weitem nicht herankommen.
Wenn man über RWA oder die On-Chain-Konversion von institutionellem Asset Management spricht, ist das größte Problem stets, wie KYC/AML mit Privatsphäre vereinbar bleibt. Traditionelle Ansätze entweder kodieren sensible Identitätsdaten der Nutzer direkt in Off-Chain-Servern fest – und wenn diese gehackt werden, ist alles verloren; oder sie gehen grob über Bord und machen einfach alles komplett anonym, was dann von den Regulierungsbehörden mit einem Schlag gekillt wird. Die Raffinesse von Dusk liegt darin, dass es Zero-Knowledge-Proofs (ZKP) nutzt, um „identitätsbasierte Nachweise mit selektiver Offenlegung“ zu erzeugen.
In konkreten Abwicklungs-Szenarien müssen institutionelle Anleger die detaillierten Basis-Identitätsdaten gar nicht gegenüber öffentlichen Knoten offenlegen. Es genügt, dass das System auf kryptografischer Ebene verifiziert, dass du tatsächlich über eine bestimmte, qualifizierte Investorenzertifizierung verfügst. Dieses Design zerschmettert direkt die größte psychologische Hürde für den Einstieg klassischer Finanzinstitute – es erfüllt sowohl die zwingenden Rückverfolgbarkeitsanforderungen zur Geldwäscheprävention durch Regulierer wie FATF als auch die Anforderungen an den Datenschutz hochvermögender Kunden und institutioneller Positionen.
Kurz gesagt: Institutionen wollen nie eine grenzenlose reine Anonymität, sondern kontrollierte Privatsphäre – „nur für Compliance-Seite sichtbar, für die Öffentlichkeit verborgen“. Während alle noch darüber diskutieren, wie stark die Ethereum-L2-Kosten gefallen sind, hat Dusk auf der Basisschicht bereits das komplette Compliance-Grundgerüst für die Emission von Wertpapieren durchgehend aufgebaut. Dieses „Hardcore-Puzzle“, das speziell dafür gedacht ist, traditionelle Finanzstrukturen per On-Chain-Wrapper abzubilden, ist der Schlüssel, der wirklich realistische Milliardenbeträge in Web3 freischaltet. @Dusk $DUSK #dusk
142
·
--
Alle wetten auf die feste TMX-Zuteilung—warum kribbelt mir dabei der Rücken so kalt den Nacken runter, sobald ich diese Unlock-Kurve sehe?
Ist die große Wette gefallen? BTC ist wirklich standhaft!
Ganz ehrlich: Sobald ich von so einer „10 Milliarden Coins als Obergrenze“-Narrativ für Hartwährung höre, spannt sich die Saite in meinem Kopf sogar noch mehr. In dieser Branche ist das Schlimmste, wenn alle plötzlich extremen Konsens über eine klare „Marke-für-Markte“-Logik erreichen—das heißt nämlich meist, dass die Preisgestaltung längst nicht mehr in den Händen der Retail-Anleger liegt. Die fixe Versorgung als Mindeststandard ist TMX zwar abgehakt, aber das, worauf ich meinen Hintern wirklich auf dem Stuhl festschweißen will, ist dieses Mechanismus der „verzögerten Befriedigung“ bei der Freigabe der Tokens.
Schau dir die Zuteilungsquote an: Team und Institutionen mit einem sauberen 12‑Monats‑Cliff. Das ist glasklar, dass sie massiven Verkaufsdruck hartnäckig in eine andere Zeit verschieben—um einen ganzen wirtschaftlichen Zyklus nach hinten. Positiv gedacht gibt das der Community genug Zeit, um emotional zu „reagieren“ und sich zu erhitzen; negativ gedacht heißt das: Der Dolch des Damokles hängt für das kommende Q3 nur noch im Raum. Aber zumindest ist das um einiges würdiger als Projekte, die direkt mit Maximum an Euphorie starten und danach eine ganze Kaskade an Abflüssen liefern—die Trader halten sich an Regeln, dann können wir uns wenigstens zusammensetzen und tiefergehende Dinge besprechen.
Der Teil, auf den ich wirklich wetten will, ist eigentlich TermMax’ Entschlossenheit, sich an das Boot echter Renditen zu binden. Auf dem Markt wird „feste Zinsen“-Konzept viel herumgetragen, aber wirklich diejenigen, die die FT/XT‑Leihgebühren und Liquidationsgebühren so aufdröseln und wieder zurück an Inhaber von sTMX ausschütten—davon gibt es wenige. Das Ding ist ein bisschen wie Krypto‑„Hochzinsanleihen“: Entscheidend sind nicht die Parolen, die es ausruft. Du musst das TVL und die täglichen Aktivnutzer auseinandernehmen und schauen, ob die Gebühreneinnahmen kontinuierlich wie aus dem Wasserhahn fließen. Pendle hat das Denken rund um variable Zinsen schon größtenteils besetzt; TermMax holt sich mit Cumberland und HashKey den institutionellen Weg für die „fixverzinsliche“ Schiene. Das ist offensichtlich ein Schritt, um die robuste Liquidität zu übernehmen, die aus TradFi in den Krypto‑Bereich überläuft.
Natürlich muss ich das Risiko vorher auch klar aussprechen. Die ersten drei Monate nach dem TGE sind die Wahrheit prüfende Spiegel. Auch wenn das Modell jetzt gut läuft: Wenn der Unlock‑Peak kommt, kann die dürftige Liquidität der Retail‑Leute den Eisberg der Institutionen niemals wirklich auffangen. Meine Strategie ist ganz simpel: Ich beobachte die Steigung der Staking‑Quote und die Wachstumskurve der Gebühren. Solange nur eine dieser beiden Zahlen die Richtung ändert und nach unten zeigt, ist das knappe‑Angebots‑Narrativ sofort nur noch ein Feigenblatt. Hält es, dann schauen wir genauer hin; hält es nicht, dann war’s eben das Lehrgeld. @termmax #TermMax
Alle wetten auf die feste TMX-Zuteilung—warum kribbelt mir dabei der Rücken so kalt den Nacken runter, sobald ich diese Unlock-Kurve sehe?
Ist die große Wette gefallen? BTC ist wirklich standhaft!
Ganz ehrlich: Sobald ich von so einer „10 Milliarden Coins als Obergrenze“-Narrativ für Hartwährung höre, spannt sich die Saite in meinem Kopf sogar noch mehr. In dieser Branche ist das Schlimmste, wenn alle plötzlich extremen Konsens über eine klare „Marke-für-Markte“-Logik erreichen—das heißt nämlich meist, dass die Preisgestaltung längst nicht mehr in den Händen der Retail-Anleger liegt. Die fixe Versorgung als Mindeststandard ist TMX zwar abgehakt, aber das, worauf ich meinen Hintern wirklich auf dem Stuhl festschweißen will, ist dieses Mechanismus der „verzögerten Befriedigung“ bei der Freigabe der Tokens.
Schau dir die Zuteilungsquote an: Team und Institutionen mit einem sauberen 12‑Monats‑Cliff. Das ist glasklar, dass sie massiven Verkaufsdruck hartnäckig in eine andere Zeit verschieben—um einen ganzen wirtschaftlichen Zyklus nach hinten. Positiv gedacht gibt das der Community genug Zeit, um emotional zu „reagieren“ und sich zu erhitzen; negativ gedacht heißt das: Der Dolch des Damokles hängt für das kommende Q3 nur noch im Raum. Aber zumindest ist das um einiges würdiger als Projekte, die direkt mit Maximum an Euphorie starten und danach eine ganze Kaskade an Abflüssen liefern—die Trader halten sich an Regeln, dann können wir uns wenigstens zusammensetzen und tiefergehende Dinge besprechen.
Der Teil, auf den ich wirklich wetten will, ist eigentlich TermMax’ Entschlossenheit, sich an das Boot echter Renditen zu binden. Auf dem Markt wird „feste Zinsen“-Konzept viel herumgetragen, aber wirklich diejenigen, die die FT/XT‑Leihgebühren und Liquidationsgebühren so aufdröseln und wieder zurück an Inhaber von sTMX ausschütten—davon gibt es wenige. Das Ding ist ein bisschen wie Krypto‑„Hochzinsanleihen“: Entscheidend sind nicht die Parolen, die es ausruft. Du musst das TVL und die täglichen Aktivnutzer auseinandernehmen und schauen, ob die Gebühreneinnahmen kontinuierlich wie aus dem Wasserhahn fließen. Pendle hat das Denken rund um variable Zinsen schon größtenteils besetzt; TermMax holt sich mit Cumberland und HashKey den institutionellen Weg für die „fixverzinsliche“ Schiene. Das ist offensichtlich ein Schritt, um die robuste Liquidität zu übernehmen, die aus TradFi in den Krypto‑Bereich überläuft.
Natürlich muss ich das Risiko vorher auch klar aussprechen. Die ersten drei Monate nach dem TGE sind die Wahrheit prüfende Spiegel. Auch wenn das Modell jetzt gut läuft: Wenn der Unlock‑Peak kommt, kann die dürftige Liquidität der Retail‑Leute den Eisberg der Institutionen niemals wirklich auffangen. Meine Strategie ist ganz simpel: Ich beobachte die Steigung der Staking‑Quote und die Wachstumskurve der Gebühren. Solange nur eine dieser beiden Zahlen die Richtung ändert und nach unten zeigt, ist das knappe‑Angebots‑Narrativ sofort nur noch ein Feigenblatt. Hält es, dann schauen wir genauer hin; hält es nicht, dann war’s eben das Lehrgeld. @TermMax #TermMax
138
·
--
Keine Privatsphäre „ohne Schloss“ – nur ein Hintertürchen für Regelverstöße
Für Freunde, die ständig On-Chain-Analysen machen: Wenn sie von einer Privacy-Chain hören, ist die erste Reaktion oft „Blackbox“, „Geldwäsche“ oder „Verfolgung verbergen“. In der Realität geht es aber, sobald Institutionenvermögen auf die Kette sollen, bei der ersten Frage von Rechtsabteilung und Risikocontrolling nicht darum, „wie tief man es verbergen kann“, sondern darum: „Wenn die Aufsicht Nachweise sehen will – wem kannst du diese zeigen? Und warum genau ihm?“
Der große Kuchen pendelt noch bei 63.000 – kann BTC da noch hoch?
Privatsphäre zu einer absolut unsichtbaren Sache zu machen, ist technisch ziemlich cool, aber geschäftlich eigentlich eine Sackgasse. Echte Privacy auf Institutional-Level heißt nie, einfach Daten abzuschalten, sondern die Kontrolle an den Emittenten des Vermögens zurückzugeben – selektive Offenlegung ist die Grundlage für „konforme“ Privatsphäre.
Nehmen wir etwa @Dusk: Dessen Ansatz mit ZK (Zero-Knowledge-Beweisen) ist ziemlich bodenständig. Es geht nicht darum, dass du auf der Kette verschwinden kannst, sondern dass deine Identitätsprüfung, dein Transaktionslimit und Übertragungsbeschränkungen verifiziert werden können, ohne dabei die darunterliegenden sensiblen Daten offenzulegen. Ganz einfach: Das ist wie beim Eintritt in eine Bar, wenn man nur wissen muss, ob du über 21 bist – die Adresse oder der Name müssen sie gar nicht kennen.
Manche Projektteams lieben es, „vollständige Anonymität“ als Werbeversprechen zu verkaufen. Im Bullenmarkt kassieren sie damit viel Aufmerksamkeit, und sobald die regulatorischen Schuhe fallen, räumen ihnen sofort Börsen und Clearing-Institutionen den Laden. Privatsphäre ohne Audit-Pfad ist nur so, als würde man das Compliance-Risiko verstecken; die Technik mit Compliance-Auswahlrechten ist es, die wirklich den Weg für RWA (Real-World Assets) bereitet.
$DUSK trifft die peinlichste Schwachstelle, wenn es darum geht, dass Institutionenvermögen on-chain geht. Keine prunkvolle, naive Privacy, sondern Privatsphäre so tief im Underlying verankern, dass sie prüfbar bleibt. Der Weg wirkt zwar langsam, aber wenn die „regulären Truppen“ erst einmal da sind, wird allen klar: Nur eine Tür mit Schloss – da traut man sich, die Assets auch wirklich rüberzuschieben. @Dusk_Foundation $DUSK #dusk
Keine Privatsphäre „ohne Schloss“ – nur ein Hintertürchen für Regelverstöße
Für Freunde, die ständig On-Chain-Analysen machen: Wenn sie von einer Privacy-Chain hören, ist die erste Reaktion oft „Blackbox“, „Geldwäsche“ oder „Verfolgung verbergen“. In der Realität geht es aber, sobald Institutionenvermögen auf die Kette sollen, bei der ersten Frage von Rechtsabteilung und Risikocontrolling nicht darum, „wie tief man es verbergen kann“, sondern darum: „Wenn die Aufsicht Nachweise sehen will – wem kannst du diese zeigen? Und warum genau ihm?“
Der große Kuchen pendelt noch bei 63.000 – kann BTC da noch hoch?
Privatsphäre zu einer absolut unsichtbaren Sache zu machen, ist technisch ziemlich cool, aber geschäftlich eigentlich eine Sackgasse. Echte Privacy auf Institutional-Level heißt nie, einfach Daten abzuschalten, sondern die Kontrolle an den Emittenten des Vermögens zurückzugeben – selektive Offenlegung ist die Grundlage für „konforme“ Privatsphäre.
Nehmen wir etwa @Dusk: Dessen Ansatz mit ZK (Zero-Knowledge-Beweisen) ist ziemlich bodenständig. Es geht nicht darum, dass du auf der Kette verschwinden kannst, sondern dass deine Identitätsprüfung, dein Transaktionslimit und Übertragungsbeschränkungen verifiziert werden können, ohne dabei die darunterliegenden sensiblen Daten offenzulegen. Ganz einfach: Das ist wie beim Eintritt in eine Bar, wenn man nur wissen muss, ob du über 21 bist – die Adresse oder der Name müssen sie gar nicht kennen.
Manche Projektteams lieben es, „vollständige Anonymität“ als Werbeversprechen zu verkaufen. Im Bullenmarkt kassieren sie damit viel Aufmerksamkeit, und sobald die regulatorischen Schuhe fallen, räumen ihnen sofort Börsen und Clearing-Institutionen den Laden. Privatsphäre ohne Audit-Pfad ist nur so, als würde man das Compliance-Risiko verstecken; die Technik mit Compliance-Auswahlrechten ist es, die wirklich den Weg für RWA (Real-World Assets) bereitet.
$DUSK trifft die peinlichste Schwachstelle, wenn es darum geht, dass Institutionenvermögen on-chain geht. Keine prunkvolle, naive Privacy, sondern Privatsphäre so tief im Underlying verankern, dass sie prüfbar bleibt. Der Weg wirkt zwar langsam, aber wenn die „regulären Truppen“ erst einmal da sind, wird allen klar: Nur eine Tür mit Schloss – da traut man sich, die Assets auch wirklich rüberzuschieben. @Dusk $DUSK #dusk
89
·
--
Monero 也更较劲了——那条隐私赛道真正的“成人礼”,是学会怎么开门
那块饼还在 63000,BTC 上不去了!
说句掏心窝的话,几年前我也是个“隐私原教旨主义者”。看着 Monero 那套环签名的操作逻辑,把交易发送方、接收方、金额像扔进搅拌机一样,和一堆陌生人的 UTXO 彻底搅成一团——当时真觉得头皮发麻。这玩意儿硬核、纯粹,把“抗审查”三个字写进了基因里。
后来一心想拿隐私链做点正经生意,才结结实实撞了南墙。Monero、Zcash 早期那种玩法,说白了就是把自家门窗砌死,连条缝都不留的小黑屋。隐私拉满了,谁也甭想瞅一眼,可问题在于:屋里没采光、没燃气,物业来了都敲不开门。你想拿它融资、过审计、上交易所?主流机构一看是“不可审计”的匿名资产,直接拒之门外。
这也是我后来重新打量 @Dusk 的原因。这帮人走的路子挺鸡贼——不砌墙了,改装“智能窗帘”。平时 Phoenix 模型拉着帘子,零知识证明把交易捂得严严实实;可一旦监管或审计需要,拿着 Moonlight 模型的“钥匙”能掀开一角,自证清白,甚至连交易对手都能通过查看密钥确认来源。这跟 Zcash 那种“要么透明裸奔,要么彻底隐身”的二选一,完全不是一码事。
当然,我心里也犯嘀咕:这钥匙要是落在监管手里,跟传统金融那套 KYC 到底能拉开多大距离?别到头来只是把“匿名币”换个马甲叫“可查币”,自由没了,合规的麻烦也没真省下多少。不过话说回来,机构要的不是“绝对自由”。他们想要的是“在藏着商业机密的同时,还能在监管面前证明清白”。Dusk 至少看懂了这层需求。
方向我认,仓位还捏着不敢放。DYOR。各位觉得:隐私这事儿,到底是“谁都查不到”重要,还是“只让该看的人看到”重要? @Dusk_Foundation $DUSK #dusk
Monero 也更较劲了——那条隐私赛道真正的“成人礼”,是学会怎么开门
那块饼还在 63000,BTC 上不去了!
说句掏心窝的话,几年前我也是个“隐私原教旨主义者”。看着 Monero 那套环签名的操作逻辑,把交易发送方、接收方、金额像扔进搅拌机一样,和一堆陌生人的 UTXO 彻底搅成一团——当时真觉得头皮发麻。这玩意儿硬核、纯粹,把“抗审查”三个字写进了基因里。
后来一心想拿隐私链做点正经生意,才结结实实撞了南墙。Monero、Zcash 早期那种玩法,说白了就是把自家门窗砌死,连条缝都不留的小黑屋。隐私拉满了,谁也甭想瞅一眼,可问题在于:屋里没采光、没燃气,物业来了都敲不开门。你想拿它融资、过审计、上交易所?主流机构一看是“不可审计”的匿名资产,直接拒之门外。
这也是我后来重新打量 @Dusk 的原因。这帮人走的路子挺鸡贼——不砌墙了,改装“智能窗帘”。平时 Phoenix 模型拉着帘子,零知识证明把交易捂得严严实实;可一旦监管或审计需要,拿着 Moonlight 模型的“钥匙”能掀开一角,自证清白,甚至连交易对手都能通过查看密钥确认来源。这跟 Zcash 那种“要么透明裸奔,要么彻底隐身”的二选一,完全不是一码事。
当然,我心里也犯嘀咕:这钥匙要是落在监管手里,跟传统金融那套 KYC 到底能拉开多大距离?别到头来只是把“匿名币”换个马甲叫“可查币”,自由没了,合规的麻烦也没真省下多少。不过话说回来,机构要的不是“绝对自由”。他们想要的是“在藏着商业机密的同时,还能在监管面前证明清白”。Dusk 至少看懂了这层需求。
方向我认,仓位还捏着不敢放。DYOR。各位觉得:隐私这事儿,到底是“谁都查不到”重要,还是“只让该看的人看到”重要? @Dusk $DUSK #dusk
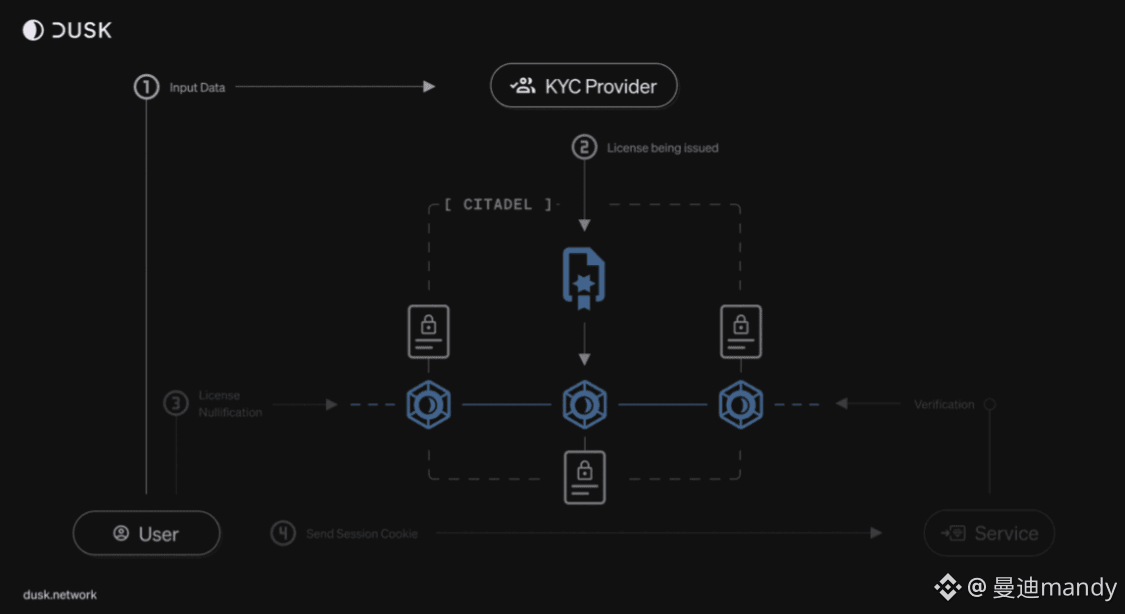
120
·
--
下午四点,你的券商下班了,但你的钱还在加班。
大饼不错哦,BTC稳定住了!
说个真事儿。上个月我盯一个美股盘后财报,等到晚上十点数据出来,想动一下仓位,APP弹窗提示“当前为非交易时段”。我就盯着那个红色的提示框看了三秒,然后锁屏睡觉了——不是不想骂,是骂过太多次了。
纳斯达克下午四点关门这事儿,放在2026年看,跟银行周日不营业一样魔幻。你想想,全球投资者想买卖一家美国公司的股票,得掐着北京时间晚上九点半到凌晨四点这个窗口,过了四点?对不起,等明天。机构有盘后通道,散户没有,这个剪刀差不是信息差,是规则本身就偏心。
所以我完全理解币安为什么推bStocks。它把交易权还给你了,24小时想动就动,一秒结算。但我试完之后脑子里冒出来的问题是:前台能7x24,后台呢?
传统清算那套,T+1、人工对账、托管行五点下班——前台跑马拉松,后台还在练百米冲刺,跑不远的。股票上链从来不是什么“概念”,它要解决的是整个结算体系的重构。交易即结算,确认即终局,这才是24h市场该配的底座。
这就是Dusk在做的事。它的DuskDS结算层,确定性最终性,没有“等一天再说”这回事。合规直接写在协议层,和荷兰NPEX的合作等于把受监管的市场搬进链上闭环。我关注它主网进展有一阵了,DuskEVM一上线,开发者拿Foundry那套工具就能搭这类应用,门槛比你想的低得多。
bStocks证明了需求存在,Dusk在修那条能跑通全天候市场的路。一个跑前台,一个修后台,RWA这盘棋两边的棋子都落下来了。
当然,主网没跑起来之前,这些都是推演。但你说传统券商那套作息时间该不该进博物馆?我反正是找不到替它辩护的理由。 @Dusk_Foundation $DUSK #dusk
下午四点,你的券商下班了,但你的钱还在加班。
大饼不错哦,BTC稳定住了!
说个真事儿。上个月我盯一个美股盘后财报,等到晚上十点数据出来,想动一下仓位,APP弹窗提示“当前为非交易时段”。我就盯着那个红色的提示框看了三秒,然后锁屏睡觉了——不是不想骂,是骂过太多次了。
纳斯达克下午四点关门这事儿,放在2026年看,跟银行周日不营业一样魔幻。你想想,全球投资者想买卖一家美国公司的股票,得掐着北京时间晚上九点半到凌晨四点这个窗口,过了四点?对不起,等明天。机构有盘后通道,散户没有,这个剪刀差不是信息差,是规则本身就偏心。
所以我完全理解币安为什么推bStocks。它把交易权还给你了,24小时想动就动,一秒结算。但我试完之后脑子里冒出来的问题是:前台能7x24,后台呢?
传统清算那套,T+1、人工对账、托管行五点下班——前台跑马拉松,后台还在练百米冲刺,跑不远的。股票上链从来不是什么“概念”,它要解决的是整个结算体系的重构。交易即结算,确认即终局,这才是24h市场该配的底座。
这就是Dusk在做的事。它的DuskDS结算层,确定性最终性,没有“等一天再说”这回事。合规直接写在协议层,和荷兰NPEX的合作等于把受监管的市场搬进链上闭环。我关注它主网进展有一阵了,DuskEVM一上线,开发者拿Foundry那套工具就能搭这类应用,门槛比你想的低得多。
bStocks证明了需求存在,Dusk在修那条能跑通全天候市场的路。一个跑前台,一个修后台,RWA这盘棋两边的棋子都落下来了。
当然,主网没跑起来之前,这些都是推演。但你说传统券商那套作息时间该不该进博物馆?我反正是找不到替它辩护的理由。 @Dusk $DUSK #dusk
119
·
--
Starr nicht nur auf „Privatsphäre“ – Dusk’ eigentliche harte Keule liegt im „Lebenszyklus“ von On-Chain-Vermögenswerten.
Der Kuchen wächst weiter, BTC hat eine Chance!
Lasst uns über @Dusk sprechen: In acht von zehn Fällen wird darüber gestritten, ob das Phoenix-Privacy-Modell wirklich privat ist, oder man bewundert, wie schnell die PLONK-Beweise sind. Aber nachdem ich diese Architektur komplett durchgelesen habe, ist mein direktester Eindruck: Alle setzen die Kraft an die falschen Stellen.
Finanzinstitute scheuen sich nicht nur, RWA leichtfertig in Web3 zu bringen – nicht primär wegen der Angst vor Offenlegung von Beständen. Die eigentliche Schwachstelle ist viel grundlegender: Die gesamten dynamischen Regeln traditioneller Finanzanlagen – von Emission, Ausschüttung und Dividendenauszahlung bis hin zu Abwicklung und Rückgriff – lassen sich auf einer öffentlichen Kette schlicht nicht sauber unterbringen.
Das von DuskDS umgesetzte „öffentliche + private“ Dual-Transfer-System ist technisch zweifellos raffiniert. Sein härtester Kern besteht aber darin, zu versuchen, den „vollständigen Lebenszyklus“ von Vermögenswerten über Smart Contracts zu standardisieren. Zum Beispiel bei der Dividendenzahlung von Aktien: Man muss einerseits sicherstellen, dass die Identität der Aktionäre über Compliance-Checks verifiziert wird, darf andererseits aber keine vollständigen Detaildaten der Bestände ins Netz hinaus offenlegen. Selbst wenn es bei Vermögenswerten zu Streitfällen kommt und eine gerichtliche Sperrung nötig ist, muss die Kette klare Regeln haben, die darauf reagieren – statt sich auf eine mündliche Abstimmung dezentraler Knoten zu verlassen.
Aber seien wir ehrlich: So schön das Mechanismusdesign auch ist – die Umsetzung ist das harte Stück Arbeit.
Wenn die endgültige Kontrolle über die Emission von Vermögenswerten weiterhin fest bei ein paar traditionellen Vermittlern liegt, dann wird diese On-Chain-Infrastruktur, ganz offen gesagt, im Grunde nur zu einer „aufgewerteten“ Backend-Datenbank. Nutzer spielen mit, weil sie Abwicklungs-Effizienz wollen – nicht, um an anderer Stelle erneut das Gesicht der Institutionen zu sehen.
Wenn das Vermögensvolumen auf dem Mainnet mit der Asset-Größe von $DUSK endlich wirklich ans Laufen kommt, interessiert mich nicht, wie viele weitere Memoranda of Understanding unterschrieben wurden. Ich will nur drei harte, belastbare Daten sehen: die tatsächliche On-Chain-Häufigkeit von Ausschüttungen bei RWA-Vermögenswerten, die durchschnittliche Reaktionszeit bei Streitigkeiten, die durch Smart-Contract-Maßnahmen behandelt werden, und den tatsächlichen Anteil der Gewinne, den normale Knoten am Verifizierungsnetzwerk verdienen.
Wie laut auch immer die technischen Schlagworte klingen – solange man sie nicht einmal in echten, „handfesten“ Finanzszenarien testet, bleibt es am Ende nur eine Fata Morgana auf dem Papier. Wie siehst du das? @Dusk_Foundation $DUSK #dusk
Starr nicht nur auf „Privatsphäre“ – Dusk’ eigentliche harte Keule liegt im „Lebenszyklus“ von On-Chain-Vermögenswerten.
Der Kuchen wächst weiter, BTC hat eine Chance!
Lasst uns über @Dusk sprechen: In acht von zehn Fällen wird darüber gestritten, ob das Phoenix-Privacy-Modell wirklich privat ist, oder man bewundert, wie schnell die PLONK-Beweise sind. Aber nachdem ich diese Architektur komplett durchgelesen habe, ist mein direktester Eindruck: Alle setzen die Kraft an die falschen Stellen.
Finanzinstitute scheuen sich nicht nur, RWA leichtfertig in Web3 zu bringen – nicht primär wegen der Angst vor Offenlegung von Beständen. Die eigentliche Schwachstelle ist viel grundlegender: Die gesamten dynamischen Regeln traditioneller Finanzanlagen – von Emission, Ausschüttung und Dividendenauszahlung bis hin zu Abwicklung und Rückgriff – lassen sich auf einer öffentlichen Kette schlicht nicht sauber unterbringen.
Das von DuskDS umgesetzte „öffentliche + private“ Dual-Transfer-System ist technisch zweifellos raffiniert. Sein härtester Kern besteht aber darin, zu versuchen, den „vollständigen Lebenszyklus“ von Vermögenswerten über Smart Contracts zu standardisieren. Zum Beispiel bei der Dividendenzahlung von Aktien: Man muss einerseits sicherstellen, dass die Identität der Aktionäre über Compliance-Checks verifiziert wird, darf andererseits aber keine vollständigen Detaildaten der Bestände ins Netz hinaus offenlegen. Selbst wenn es bei Vermögenswerten zu Streitfällen kommt und eine gerichtliche Sperrung nötig ist, muss die Kette klare Regeln haben, die darauf reagieren – statt sich auf eine mündliche Abstimmung dezentraler Knoten zu verlassen.
Aber seien wir ehrlich: So schön das Mechanismusdesign auch ist – die Umsetzung ist das harte Stück Arbeit.
Wenn die endgültige Kontrolle über die Emission von Vermögenswerten weiterhin fest bei ein paar traditionellen Vermittlern liegt, dann wird diese On-Chain-Infrastruktur, ganz offen gesagt, im Grunde nur zu einer „aufgewerteten“ Backend-Datenbank. Nutzer spielen mit, weil sie Abwicklungs-Effizienz wollen – nicht, um an anderer Stelle erneut das Gesicht der Institutionen zu sehen.
Wenn das Vermögensvolumen auf dem Mainnet mit der Asset-Größe von $DUSK endlich wirklich ans Laufen kommt, interessiert mich nicht, wie viele weitere Memoranda of Understanding unterschrieben wurden. Ich will nur drei harte, belastbare Daten sehen: die tatsächliche On-Chain-Häufigkeit von Ausschüttungen bei RWA-Vermögenswerten, die durchschnittliche Reaktionszeit bei Streitigkeiten, die durch Smart-Contract-Maßnahmen behandelt werden, und den tatsächlichen Anteil der Gewinne, den normale Knoten am Verifizierungsnetzwerk verdienen.
Wie laut auch immer die technischen Schlagworte klingen – solange man sie nicht einmal in echten, „handfesten“ Finanzszenarien testet, bleibt es am Ende nur eine Fata Morgana auf dem Papier. Wie siehst du das? @Dusk $DUSK #dusk
172
·
--
Glaubt man wirklich, dass man mit dem Verbergen der Bestände schon konform ist? Dusk hat auf der RWA-Abwicklungs-Kette von Institutionen noch einen Schritt zu wenig mitgedacht
Neulich habe ich mit ein paar europäischen Market-Making-Freunden über die Tokenisierung institutioneller Vermögenswerte (RWA) gesprochen und festgestellt: Wenn alle über $DUSK diskutieren, richtet sich der Fokus oft auf die falschen Dinge.
Der große Kuchen steigt – BTC ist einfach fantastisch!
Der Markt ordnet Dusk häufig als „ZK-Privacy L1 mit Compliance-Eigenschaften“ ein. Doch für klassische Broker, die echte Aktien oder Anleihen aus der realen Welt auf die Kette bringen wollen, ist zwar das Verstecken von Adressen der Bestände und der Transaktionsbeträge wichtig. Aber wenn Abwicklung (Settlement) und MEV-Abwehr auf der Kette nicht sauber gelöst sind, wird diese Privacy-Mechanik schnell zum Albtraum für die Liquidität.
Auf einer Standard-EVM-Kette ist der größte Kummer für Institutionen das Offenlegen der Transaktionsabsicht – und damit der On-Chain-Klempner (Front-running). Nehmen wir an, eine Finanzinstitution plant, über XSC auf Dusk eine Unternehmensanleihe im Volumen von 50 Millionen Euro zu emittieren und muss dabei ständig On-Chain Dividenden sowie dynamische Rückkäufe abwickeln. Unter der Annahme, dass die Details zwischen beiden Transaktionsparteien per ZK verborgen sind: Wie stellen Verifikationsknoten (Node) sicher, dass häufige Statuswechsel bei der Abwicklung nicht durch die mikrozeitlichen Abweichungen auf der Ebene des Sequencers (Sequencer) aus dem Takt geraten – ohne den Geheimtext zu entschlüsseln?
In Dusk’ Whitepaper wird betont, dass die Piecrust-Virtual-Machine und der SCA-Konsens eine Deterministik auf Sekundenebene bei der Zuordnung der Rechte ermöglichen. In der Praxis ist das jedoch weitaus komplexer als das Durchlaufen im Sandbox-Setup. Während die europäischen MiCA-Vorschriften bald vollständig in Kraft treten, sind die Anforderungen der Aufsicht an die Endgültigkeit der On-Chain-Abwicklung (Settlement Finality) extrem streng. Wenn mehrere institutionelle Investoren gleichzeitig komplexe geheime Smart Contracts auslösen, werden die durch Zero-Knowledge-Proofs verursachten Berechnungsmehrkosten sehr wahrscheinlich zu einer nichtlinearen Zunahme der Verzögerung bei Statuswechseln führen. Diese „Abwicklungs-Glitch“-Spitzfindigkeit, die hinter der Privacy verborgen ist, ist im Kern viel tödlicher als nur darüber zu reden, wie genial der Algorithmus ist.
On-Chain-Privacy ist für Finanzinstitute nie die eigentliche Hürde. Entscheidend ist, wie man bei Schutz von Geschäftsgeheimnissen gleichzeitig eine reibungslose Abwicklung großer Beträge sowie einen Zero-MEV-Verlust gewährleistet. Wenn XSC dieses Mechanismus-Set in realen Finanzszenarien mit großen, hochfrequenten Abwicklungen nicht durchgängig zum Laufen bringt, dann bleibt $DUSK für echtes europäisches Instituts-Kapital-Engagement weiterhin noch ein beträchtliches Stück entfernt. @Dusk_Foundation #dusk
Glaubt man wirklich, dass man mit dem Verbergen der Bestände schon konform ist? Dusk hat auf der RWA-Abwicklungs-Kette von Institutionen noch einen Schritt zu wenig mitgedacht
Neulich habe ich mit ein paar europäischen Market-Making-Freunden über die Tokenisierung institutioneller Vermögenswerte (RWA) gesprochen und festgestellt: Wenn alle über $DUSK diskutieren, richtet sich der Fokus oft auf die falschen Dinge.
Der große Kuchen steigt – BTC ist einfach fantastisch!
Der Markt ordnet Dusk häufig als „ZK-Privacy L1 mit Compliance-Eigenschaften“ ein. Doch für klassische Broker, die echte Aktien oder Anleihen aus der realen Welt auf die Kette bringen wollen, ist zwar das Verstecken von Adressen der Bestände und der Transaktionsbeträge wichtig. Aber wenn Abwicklung (Settlement) und MEV-Abwehr auf der Kette nicht sauber gelöst sind, wird diese Privacy-Mechanik schnell zum Albtraum für die Liquidität.
Auf einer Standard-EVM-Kette ist der größte Kummer für Institutionen das Offenlegen der Transaktionsabsicht – und damit der On-Chain-Klempner (Front-running). Nehmen wir an, eine Finanzinstitution plant, über XSC auf Dusk eine Unternehmensanleihe im Volumen von 50 Millionen Euro zu emittieren und muss dabei ständig On-Chain Dividenden sowie dynamische Rückkäufe abwickeln. Unter der Annahme, dass die Details zwischen beiden Transaktionsparteien per ZK verborgen sind: Wie stellen Verifikationsknoten (Node) sicher, dass häufige Statuswechsel bei der Abwicklung nicht durch die mikrozeitlichen Abweichungen auf der Ebene des Sequencers (Sequencer) aus dem Takt geraten – ohne den Geheimtext zu entschlüsseln?
In Dusk’ Whitepaper wird betont, dass die Piecrust-Virtual-Machine und der SCA-Konsens eine Deterministik auf Sekundenebene bei der Zuordnung der Rechte ermöglichen. In der Praxis ist das jedoch weitaus komplexer als das Durchlaufen im Sandbox-Setup. Während die europäischen MiCA-Vorschriften bald vollständig in Kraft treten, sind die Anforderungen der Aufsicht an die Endgültigkeit der On-Chain-Abwicklung (Settlement Finality) extrem streng. Wenn mehrere institutionelle Investoren gleichzeitig komplexe geheime Smart Contracts auslösen, werden die durch Zero-Knowledge-Proofs verursachten Berechnungsmehrkosten sehr wahrscheinlich zu einer nichtlinearen Zunahme der Verzögerung bei Statuswechseln führen. Diese „Abwicklungs-Glitch“-Spitzfindigkeit, die hinter der Privacy verborgen ist, ist im Kern viel tödlicher als nur darüber zu reden, wie genial der Algorithmus ist.
On-Chain-Privacy ist für Finanzinstitute nie die eigentliche Hürde. Entscheidend ist, wie man bei Schutz von Geschäftsgeheimnissen gleichzeitig eine reibungslose Abwicklung großer Beträge sowie einen Zero-MEV-Verlust gewährleistet. Wenn XSC dieses Mechanismus-Set in realen Finanzszenarien mit großen, hochfrequenten Abwicklungen nicht durchgängig zum Laufen bringt, dann bleibt $DUSK für echtes europäisches Instituts-Kapital-Engagement weiterhin noch ein beträchtliches Stück entfernt. @Dusk #dusk
171
·
--
Die Investment-These für Intel: Warum ich es jetzt interessant findeNeulich habe ich meinen Fokus wieder auf Intel $INTC gelegt. Das Unternehmen, das der Markt früher als „nachhinkenden Giganten“ eingestuft hat, durchläuft gerade eine solide Reparaturphase – und nicht nur bloßen Story-Hype. Ich bin vor allem von seinem Kern überzeugt: der Planbarkeit bei den Ausbeuten im Fertigungsprozess, dem Aufwertungspotenzial im Foundry-Geschäft und davon, dass die Halbleiter-Knappheitszyklen für Nachholer vorteilhaft sind.
Zuerst die Bewertungsaufteilung. Intel lässt sich relativ einfach in zwei Teile zerlegen: das CPU-Geschäft und Foundry (Auftragsfertigung). Nehmen wir an, dass der CPU-Umsatz nächstes Jahr 15–20 Milliarden US-Dollar erreicht – das entspräche einer Bewertung von etwa 30–40 Milliarden US-Dollar, was bereits nicht niedrig ist. Echte Hebel liegen jedoch in den Chipfabriken: Der Buchwert liegt bei rund 100 Milliarden US-Dollar, und der Markt gibt derzeit praktisch keinen Aufschlag. In der Zukunft könnte sich ein Bewertungs-Spielraum von 0–6x eröffnen. Entscheidend ist die Ausbeute. Bei modernen Prozessen liegt die interne Ausbeute derzeit bei etwa 80 %, extern bei rund 60 %. Zudem steigt sie jeden Monat weiterhin um 1–2 % kontinuierlich. Die Verbesserung der Ausbeute ist ein einseitiger Prozess: Dazwischen kann es zwar Schwankungen geben, aber die Zeit spielt auf der Seite der Bullen.
Die Investment-These für Intel: Warum ich es jetzt interessant finde
Neulich habe ich meinen Fokus wieder auf Intel $INTC gelegt. Das Unternehmen, das der Markt früher als „nachhinkenden Giganten“ eingestuft hat, durchläuft gerade eine solide Reparaturphase – und nicht nur bloßen Story-Hype. Ich bin vor allem von seinem Kern überzeugt: der Planbarkeit bei den Ausbeuten im Fertigungsprozess, dem Aufwertungspotenzial im Foundry-Geschäft und davon, dass die Halbleiter-Knappheitszyklen für Nachholer vorteilhaft sind.
Zuerst die Bewertungsaufteilung. Intel lässt sich relativ einfach in zwei Teile zerlegen: das CPU-Geschäft und Foundry (Auftragsfertigung). Nehmen wir an, dass der CPU-Umsatz nächstes Jahr 15–20 Milliarden US-Dollar erreicht – das entspräche einer Bewertung von etwa 30–40 Milliarden US-Dollar, was bereits nicht niedrig ist. Echte Hebel liegen jedoch in den Chipfabriken: Der Buchwert liegt bei rund 100 Milliarden US-Dollar, und der Markt gibt derzeit praktisch keinen Aufschlag. In der Zukunft könnte sich ein Bewertungs-Spielraum von 0–6x eröffnen. Entscheidend ist die Ausbeute. Bei modernen Prozessen liegt die interne Ausbeute derzeit bei etwa 80 %, extern bei rund 60 %. Zudem steigt sie jeden Monat weiterhin um 1–2 % kontinuierlich. Die Verbesserung der Ausbeute ist ein einseitiger Prozess: Dazwischen kann es zwar Schwankungen geben, aber die Zeit spielt auf der Seite der Bullen.
Zuerst die Bewertungsaufteilung. Intel lässt sich relativ einfach in zwei Teile zerlegen: das CPU-Geschäft und Foundry (Auftragsfertigung). Nehmen wir an, dass der CPU-Umsatz nächstes Jahr 15–20 Milliarden US-Dollar erreicht – das entspräche einer Bewertung von etwa 30–40 Milliarden US-Dollar, was bereits nicht niedrig ist. Echte Hebel liegen jedoch in den Chipfabriken: Der Buchwert liegt bei rund 100 Milliarden US-Dollar, und der Markt gibt derzeit praktisch keinen Aufschlag. In der Zukunft könnte sich ein Bewertungs-Spielraum von 0–6x eröffnen. Entscheidend ist die Ausbeute. Bei modernen Prozessen liegt die interne Ausbeute derzeit bei etwa 80 %, extern bei rund 60 %. Zudem steigt sie jeden Monat weiterhin um 1–2 % kontinuierlich. Die Verbesserung der Ausbeute ist ein einseitiger Prozess: Dazwischen kann es zwar Schwankungen geben, aber die Zeit spielt auf der Seite der Bullen.
145
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
EarningsSeason
92,434 Aufrufe
878 Kommentare
Earnings Season: Micron Q4 Earnings — bullish oder bearish?
Binance Square Official
·168 Likes
·296.4k Aufrufe
ECBToTestAIAgentsInDigitalEuroPayments
867 Aufrufe
104 Kommentare
JapanFSABacksFourthStablecoinTradeSettlementPilot
3,197 Aufrufe
203 Kommentare