
CryptoDeon
15.3k Beiträge
CryptoDeon
Melden
Nutzer blockieren
Exploring and sharing new insights Daily | Investor and Trader | X (Twitter): @CryptoDeonX
Trade eröffnen

DUSK Halter
Hochfrequenz-Trader
2.1 Jahre
334 Following
3.8K+ Follower
18.2K+ Like gegeben
Beiträge
Portfolio
Alle
Zitierungen
Live
·
--
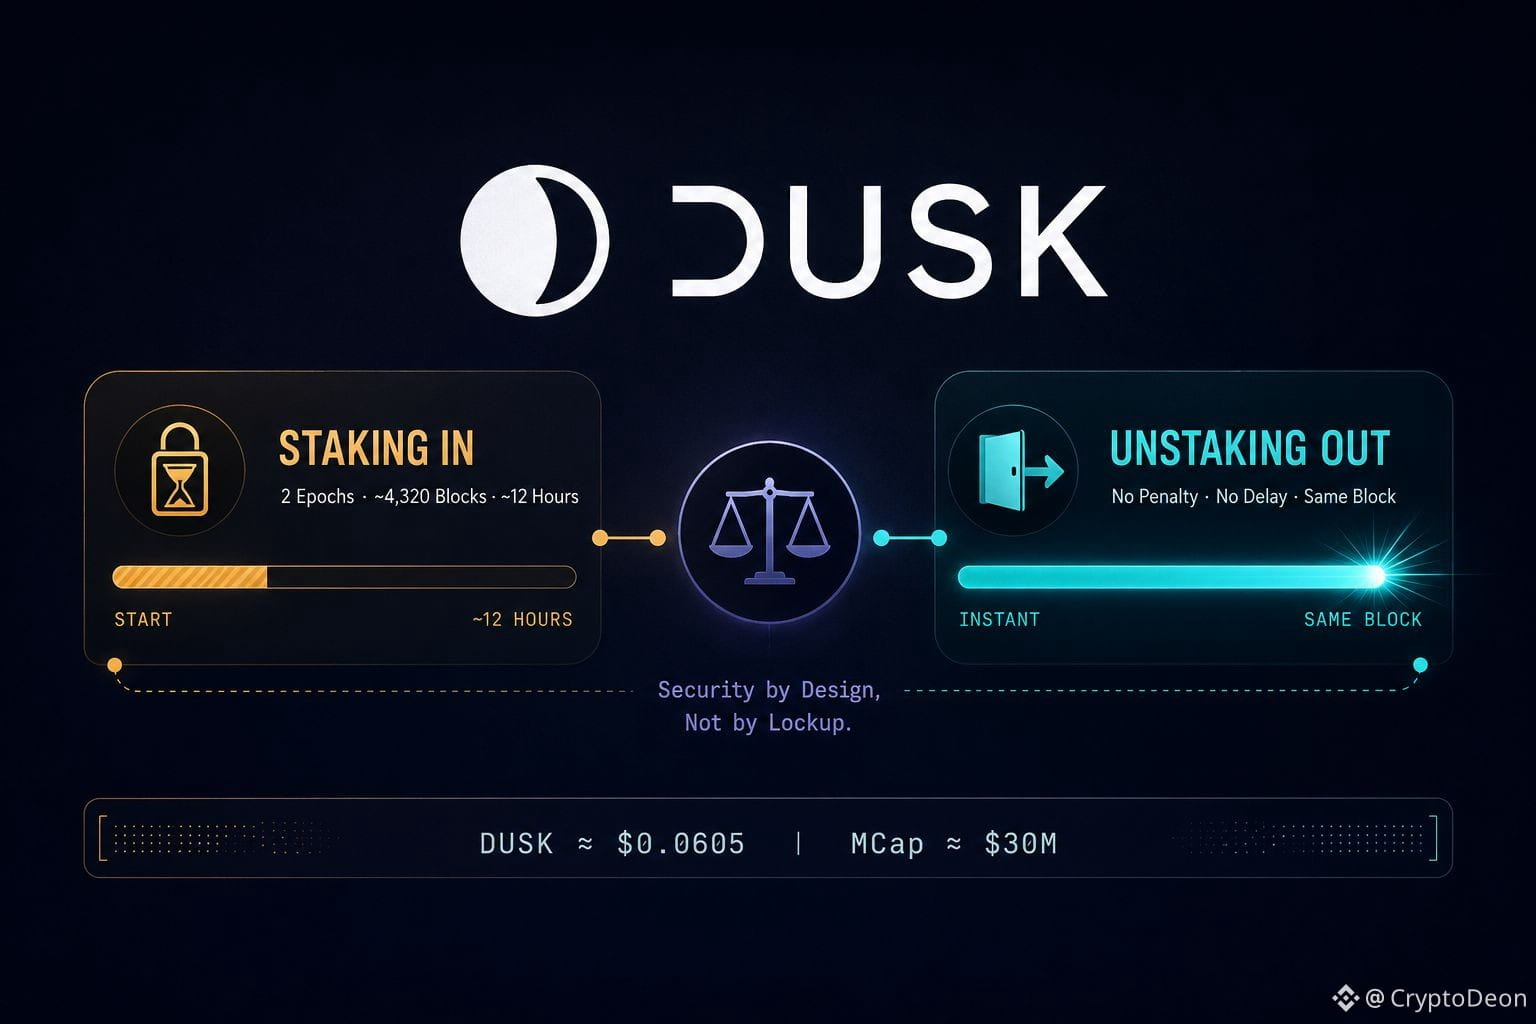
Je tiefer ich mir angeschaut habe, wie Dusk das Staking handhabt, desto mehr fiel eine Asymmetrie auf – reinkommen ist langsam, so ist es beabsichtigt, rauszukommen nicht.
Neues Stake muss eine „Maturity“-Phase durchlaufen, 2 Epochen, ungefähr 4.320 Blöcke, etwa 12 Stunden, bevor es überhaupt für eine Auswahl in Frage kommt und mit dem Verdienen anfängt. Aber Unstaking hat weder eine Strafe noch irgendeine Wartezeit. Du kannst dein gesamtes Stake herausziehen, sobald du dich entscheidest – sogar im selben Block, wenn du willst.
Das ist genau das Gegenteil von dem, was ich erwartet hatte. Die meisten Ketten, die ich mir angesehen habe, schützen das Netzwerk eher auf der Exit-Seite – Lock-ups, Cooldowns, Unbonding-Zeiträume, die dich dafür bestrafen, schnell zu gehen, weil ein plötzlicher Massenausstieg die Sicherheit bedroht. Dusk schützt stattdessen die Eintrittsseite. Das Maturity-Fenster existiert, damit ein böswilliger Akteur nicht direkt vor einem sensiblen Moment staken, in ein Komitee ausgewählt werden und dann verschwinden kann – es erzwingt gezielt eine Wartezeit genau dort, wo Manipulation am günstigsten wäre. Sobald du ein ehrlicher, aktiver Teilnehmer bist, sieht das Protokoll keinen Grund, dein Kapital einzusperren, nur um eine Aussage zu „beweisen“.
Das ist eine kleine Designentscheidung, aber sie sagt etwas darüber aus, worauf Dusk tatsächlich optimiert. Nicht maximale Sperrzeiten, kein TVL-Show. Sondern: genau das eine Zeitfenster zu schließen, in dem es am billigsten wäre, das System auszutricksen – und gleichzeitig alles andere so flexibel zu lassen, wie es sich leisten kann.
DUSK liegt heute bei etwa $0.0710, Marktkapitalisierung rund $30M – ein Token, bei dem Mechanik-Details wie diese den Preis kurzfristig selten stark bewegen, aber still beeinflussen, wer bereit ist, Infrastruktur langfristig zu betreiben.
Deterriert eine asymmetrische Sperre wie diese – strikt beim Eintritt, frei beim Austritt – Gaming tatsächlich besser als ein flacher Cooldown, der auf beiden Seiten angewendet wird, oder verlagert sie das Risiko nur an eine andere Stelle im System?
$DUSK #dusk #BinanceSquare @Dusk_Foundation
Je tiefer ich mir angeschaut habe, wie Dusk das Staking handhabt, desto mehr fiel eine Asymmetrie auf – reinkommen ist langsam, so ist es beabsichtigt, rauszukommen nicht.
Neues Stake muss eine „Maturity“-Phase durchlaufen, 2 Epochen, ungefähr 4.320 Blöcke, etwa 12 Stunden, bevor es überhaupt für eine Auswahl in Frage kommt und mit dem Verdienen anfängt. Aber Unstaking hat weder eine Strafe noch irgendeine Wartezeit. Du kannst dein gesamtes Stake herausziehen, sobald du dich entscheidest – sogar im selben Block, wenn du willst.
Das ist genau das Gegenteil von dem, was ich erwartet hatte. Die meisten Ketten, die ich mir angesehen habe, schützen das Netzwerk eher auf der Exit-Seite – Lock-ups, Cooldowns, Unbonding-Zeiträume, die dich dafür bestrafen, schnell zu gehen, weil ein plötzlicher Massenausstieg die Sicherheit bedroht. Dusk schützt stattdessen die Eintrittsseite. Das Maturity-Fenster existiert, damit ein böswilliger Akteur nicht direkt vor einem sensiblen Moment staken, in ein Komitee ausgewählt werden und dann verschwinden kann – es erzwingt gezielt eine Wartezeit genau dort, wo Manipulation am günstigsten wäre. Sobald du ein ehrlicher, aktiver Teilnehmer bist, sieht das Protokoll keinen Grund, dein Kapital einzusperren, nur um eine Aussage zu „beweisen“.
Das ist eine kleine Designentscheidung, aber sie sagt etwas darüber aus, worauf Dusk tatsächlich optimiert. Nicht maximale Sperrzeiten, kein TVL-Show. Sondern: genau das eine Zeitfenster zu schließen, in dem es am billigsten wäre, das System auszutricksen – und gleichzeitig alles andere so flexibel zu lassen, wie es sich leisten kann.
DUSK liegt heute bei etwa $0.0710, Marktkapitalisierung rund $30M – ein Token, bei dem Mechanik-Details wie diese den Preis kurzfristig selten stark bewegen, aber still beeinflussen, wer bereit ist, Infrastruktur langfristig zu betreiben.
Deterriert eine asymmetrische Sperre wie diese – strikt beim Eintritt, frei beim Austritt – Gaming tatsächlich besser als ein flacher Cooldown, der auf beiden Seiten angewendet wird, oder verlagert sie das Risiko nur an eine andere Stelle im System?
$DUSK #dusk #BinanceSquare @Dusk
2
3
313
·
--
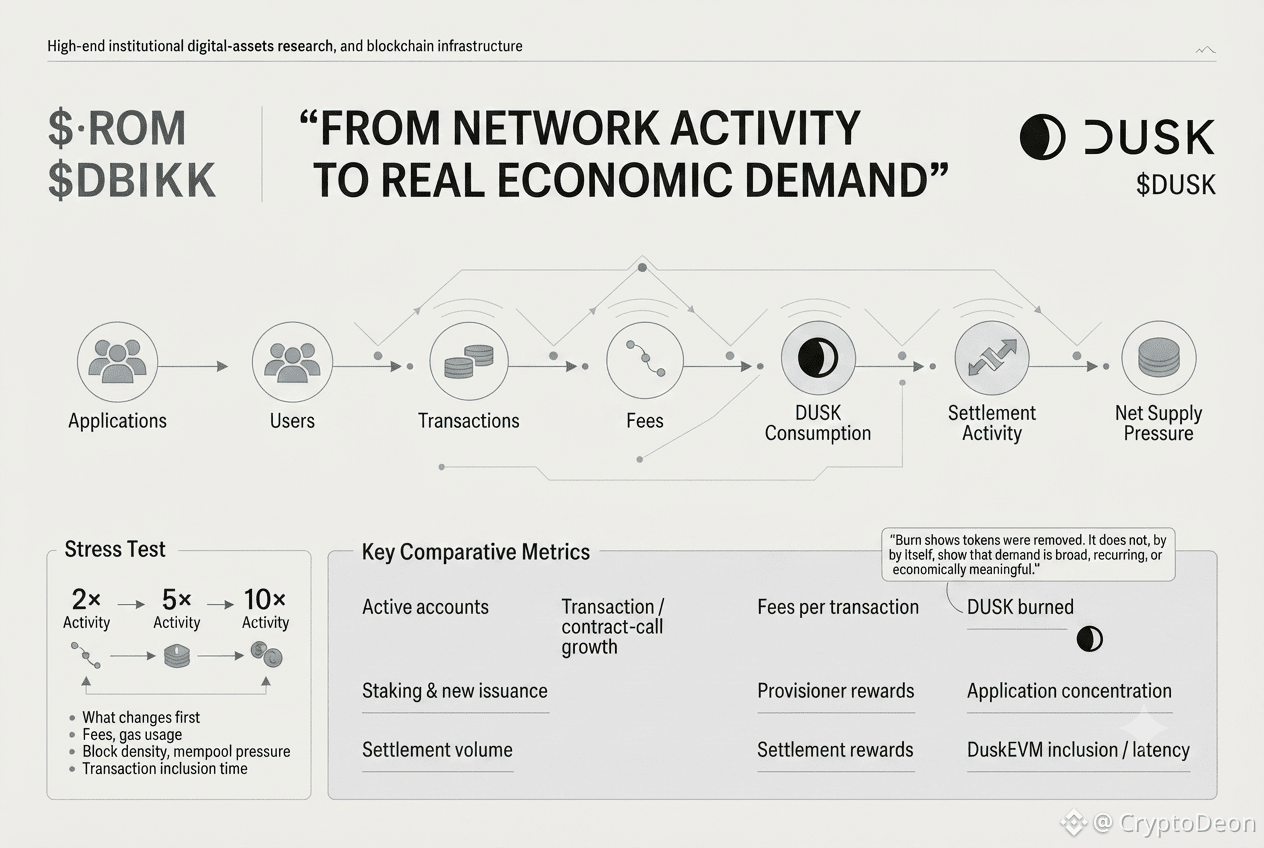
Ich habe über eine andere Art nachgedacht, Dusk-Zahlen zu lesen.
Ein wachsender Anteil, steigende Transaktionen oder mehr tokenisierte Assets können für sich genommen alle positiv wirken. Aber keines von ihnen allein sagt uns, ob die Netzwerknachfrage tatsächlich stärker wird.
Die hilfreiche Frage ist, was zwischen Aktivität und Wirtschaftlichkeit passiert.
Wenn Dusk mehr Anwendungen hinzufügt, führt das zu mehr finalisierten Transaktionen und gebührenpflichtiger Aktivität? Wenn die Anzahl der Transaktionen steigt, liegt das daran, dass bestehende Nutzer aktiver werden, oder weil ein paar Verträge den Großteil des Datenverkehrs erzeugen?
Ich würde außerdem angekündigte Assets von den Assets trennen, die tatsächlich ausgegeben, übertragen und On-Chain abgewickelt werden.
Diese Unterscheidung ist wichtig.
Für mich würde ein nützeres Dashboard Folgendes verbinden:
• aktive Konten
• Wachstum bei Transaktionen und Contract Calls
• Gebühren pro Transaktion
• verbranntes DUSK
• Staking und neue Ausgabe
• Belohnungen für Validatoren/Provisioner
• Abwicklungsvolumen
• Konzentration nach Anwendung
• DuskEVM-Block- und Inklusionsmetriken
Dann würde ich das System einem Stresstest unterziehen.
Bei 2× Aktivität: nimmt das Netzwerk es normal auf?
Bei 5×: ab wann ändern sich Gebühren oder Latenz?
Bei 10×: wird die Kapazität zur Einschränkung?
Diese Szenarien sagen uns viel mehr als nur eine einzelne tägliche Burn-Zahl.
Ein Burn bestätigt, dass Token entfernt wurden. Er sagt jedoch nicht, ob die zugrunde liegende Aktivität breit, wiederkehrend oder wirtschaftlich bedeutsam war.
Das ist der Teil von Dusk, den ich als Nächstes für besonders beobachtenswert halte.
@Dusk_Foundation $DUSK #dusk
Ich habe über eine andere Art nachgedacht, Dusk-Zahlen zu lesen.
Ein wachsender Anteil, steigende Transaktionen oder mehr tokenisierte Assets können für sich genommen alle positiv wirken. Aber keines von ihnen allein sagt uns, ob die Netzwerknachfrage tatsächlich stärker wird.
Die hilfreiche Frage ist, was zwischen Aktivität und Wirtschaftlichkeit passiert.
Wenn Dusk mehr Anwendungen hinzufügt, führt das zu mehr finalisierten Transaktionen und gebührenpflichtiger Aktivität? Wenn die Anzahl der Transaktionen steigt, liegt das daran, dass bestehende Nutzer aktiver werden, oder weil ein paar Verträge den Großteil des Datenverkehrs erzeugen?
Ich würde außerdem angekündigte Assets von den Assets trennen, die tatsächlich ausgegeben, übertragen und On-Chain abgewickelt werden.
Diese Unterscheidung ist wichtig.
Für mich würde ein nützeres Dashboard Folgendes verbinden:
• aktive Konten
• Wachstum bei Transaktionen und Contract Calls
• Gebühren pro Transaktion
• verbranntes DUSK
• Staking und neue Ausgabe
• Belohnungen für Validatoren/Provisioner
• Abwicklungsvolumen
• Konzentration nach Anwendung
• DuskEVM-Block- und Inklusionsmetriken
Dann würde ich das System einem Stresstest unterziehen.
Bei 2× Aktivität: nimmt das Netzwerk es normal auf?
Bei 5×: ab wann ändern sich Gebühren oder Latenz?
Bei 10×: wird die Kapazität zur Einschränkung?
Diese Szenarien sagen uns viel mehr als nur eine einzelne tägliche Burn-Zahl.
Ein Burn bestätigt, dass Token entfernt wurden. Er sagt jedoch nicht, ob die zugrunde liegende Aktivität breit, wiederkehrend oder wirtschaftlich bedeutsam war.
Das ist der Teil von Dusk, den ich als Nächstes für besonders beobachtenswert halte.
@Dusk $DUSK #dusk
6
8
189
·
--
Ich hatte einen Vermieter, der sich weigerte, per Scheck Miete zu akzeptieren — nur Bargeld, keine Belege, „das vermeidet Streit“. Hat auch funktioniert, bis ein Mieter behauptete, er hätte bezahlt, was aber nicht stimmt, und es gab nichts, woran man das überprüfen konnte. Kein Nachweis schadet beiden Seiten.
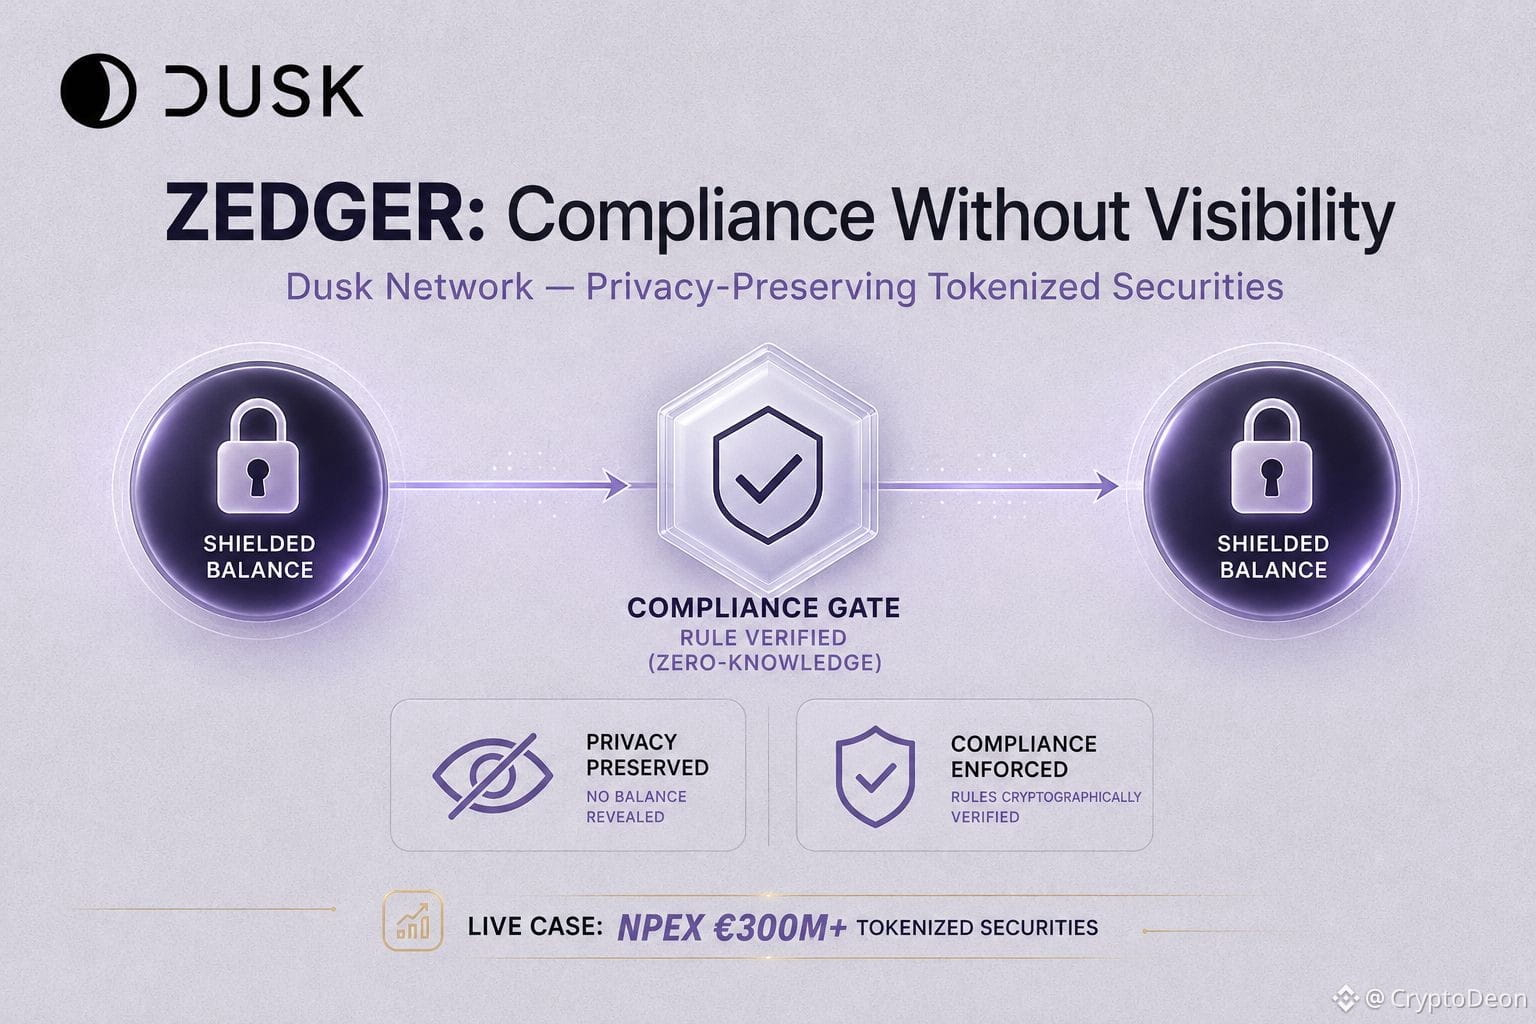
Das hat mich darauf gebracht, als ich über Zedger gelesen habe, Dusk's Modell für tokenisierte Wertpapiere. Die meisten „konformen“ Standards kümmern sich auf die Art des Vermieters um die Regeln — entweder ist alles sichtbar, sodass Streit durch Hinsehen geschlichtet wird, oder Dinge sind verborgen und man vertraut dem Wort des Emittenten. Zedger setzt die Regel kryptografisch durch, bevor die Übertragung überhaupt stattfindet. Wenn ein Asset Eigentum begrenzt, vorab genehmigte Investoren verlangt oder jemanden auf ein Konto beschränkt, ist diese Prüfung direkt in die Übertragung eingebaut — sie läuft durch oder sie läuft nicht, während die Guthaben die ganze Zeit abgeschirmt bleiben. Niemand muss deine Bestände sehen, um zu bestätigen, dass du die Regel nicht brichst. Die Mathematik bestätigt es für sie.
Das ist eine echte Antwort auf das Problem des Vermieters — nachweisbar, ohne sichtbar zu sein, statt den einen Aspekt gegen den anderen zu tauschen.
Wobei ich mir weniger sicher bin: Das deckt nur Regeln auf Übertragungsebene ab — Limits, Berechtigung, Kontoobergrenzen. Es löst keine Streitigkeiten über Absicht oder Betrug außerhalb der Regel selbst, so wie der „hast du wirklich bezahlt“-Kampf immer noch irgendeinen externen Nachweis braucht.
DUSK liegt heute bei etwa $0.0605, die Marktkapitalisierung bei rund $30M, mit Zedger's laufendem Live-Use-Case, der durch NPEX's €300M+ in tokenisierten Wertpapieren läuft — eine Infrastruktur, die der Markt noch nicht neu bewertet hat.
Schließt die Durchsetzung der Compliance auf Protokoll-Ebene jede Streitfrage aus, die ein Regulierer aufwerfen könnte, oder muss am Ende immer noch etwas von Menschen außerhalb des Codes geklärt werden?
$DUSK #dusk #BinanceSquare @Dusk_Foundation
Ich hatte einen Vermieter, der sich weigerte, per Scheck Miete zu akzeptieren — nur Bargeld, keine Belege, „das vermeidet Streit“. Hat auch funktioniert, bis ein Mieter behauptete, er hätte bezahlt, was aber nicht stimmt, und es gab nichts, woran man das überprüfen konnte. Kein Nachweis schadet beiden Seiten.
Das hat mich darauf gebracht, als ich über Zedger gelesen habe, Dusk's Modell für tokenisierte Wertpapiere. Die meisten „konformen“ Standards kümmern sich auf die Art des Vermieters um die Regeln — entweder ist alles sichtbar, sodass Streit durch Hinsehen geschlichtet wird, oder Dinge sind verborgen und man vertraut dem Wort des Emittenten. Zedger setzt die Regel kryptografisch durch, bevor die Übertragung überhaupt stattfindet. Wenn ein Asset Eigentum begrenzt, vorab genehmigte Investoren verlangt oder jemanden auf ein Konto beschränkt, ist diese Prüfung direkt in die Übertragung eingebaut — sie läuft durch oder sie läuft nicht, während die Guthaben die ganze Zeit abgeschirmt bleiben. Niemand muss deine Bestände sehen, um zu bestätigen, dass du die Regel nicht brichst. Die Mathematik bestätigt es für sie.
Das ist eine echte Antwort auf das Problem des Vermieters — nachweisbar, ohne sichtbar zu sein, statt den einen Aspekt gegen den anderen zu tauschen.
Wobei ich mir weniger sicher bin: Das deckt nur Regeln auf Übertragungsebene ab — Limits, Berechtigung, Kontoobergrenzen. Es löst keine Streitigkeiten über Absicht oder Betrug außerhalb der Regel selbst, so wie der „hast du wirklich bezahlt“-Kampf immer noch irgendeinen externen Nachweis braucht.
DUSK liegt heute bei etwa $0.0605, die Marktkapitalisierung bei rund $30M, mit Zedger's laufendem Live-Use-Case, der durch NPEX's €300M+ in tokenisierten Wertpapieren läuft — eine Infrastruktur, die der Markt noch nicht neu bewertet hat.
Schließt die Durchsetzung der Compliance auf Protokoll-Ebene jede Streitfrage aus, die ein Regulierer aufwerfen könnte, oder muss am Ende immer noch etwas von Menschen außerhalb des Codes geklärt werden?
$DUSK #dusk #BinanceSquare @Dusk
10
10
201
·
--
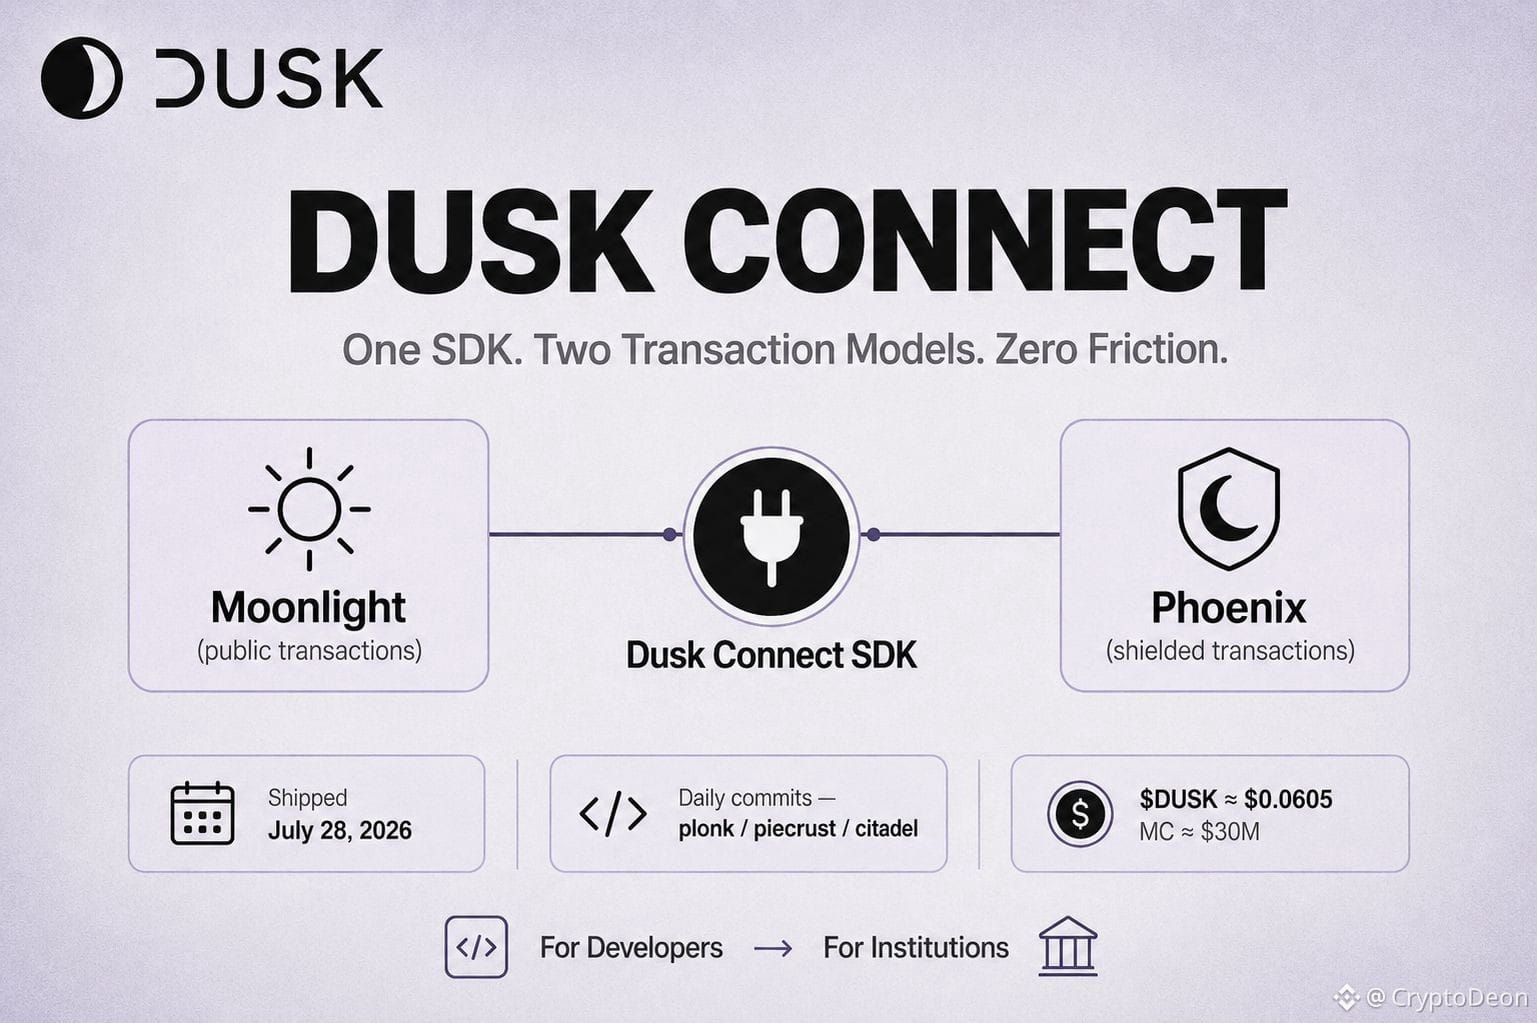
Ich habe heute in Creatorpad herumgestöbert und fast an der kleinsten Headline im Feed vorbeigeschaut — Dusk hat am 28. Juli etwas namens „Dusk Connect“ veröffentlicht. Kein Protokoll-Upgrade, keine neue Datenschutz-Primitive. Nur ein SDK für Wallet-Konnektivität. Meine erste Reaktion war „Okay, cool, Standard-Dev-Tooling“ — und ich wäre fast weitergezogen.
Dann habe ich darüber nachgedacht, was das tatsächlich wegnimmt. Jede Chain mit einem neuen Transaktionsmodell — und Dusk hat gleich zwei, Moonlight und Phoenix, die nebeneinander laufen — macht das Leben für Entwickler schwerer, die einfach nur eine Wallet in ihre App einbinden wollen. Üblicherweise bedeutet das: individuelle Integrationsarbeit, nicht standardisierte Dokumentation lesen, abgeschirmte und öffentliche Abläufe unterschiedlich von Hand behandeln. Ein leichtgewichtiges SDK reduziert das auf „importiere das, rufe diese Funktion auf“. Langweilig. Aber genau die Langweiligkeit entscheidet darüber, ob externe Entwickler hier wirklich bauen — oder ob es beim Kernteam und den Grant-Empfängern bleibt, die alles von Grund auf selbst machen.
Hier ist der Teil, der das größere Bild verbindet: Dusk wirbt bei Institutionen mit deterministischer Finalität, selektiver Offenlegung und reguliertem Settlement — alles real, alles klar differenziert. Das spielt jedoch keine Rolle, wenn nur die fünfzehn Ingenieure, die das Protokoll geschrieben haben, darauf aufbauen können. NPEX und DuskTrade zeigen, dass institutionelle Nachfrage auf der Finanzseite existiert. Tooling wie Dusk Connect ist die unspektakuläre andere Hälfte — ein Beleg dafür, dass unabhängige Entwickler tatsächlich etwas auf Dusk shippen können, ohne dass es eine sechs-Wochen-Onboarding-Kurve braucht.
Ich habe nebenbei auch die GitHub-Aktivität geprüft — die Commits landen weiterhin täglich in den Core-Repos (plonk, piecrust, citadel) bis diese Woche, also ein Team, das ein SDK ausgeliefert hat und dann verstummte. DUSK selbst liegt bei rund $0.0605, eine Marktkapitalisierung nahe $30M — ein Token, bei dem weder das SDK noch die Commit-Aktivität bisher die Richtung bewegt hat.
Ehrlich gesagt neugierig — sagt Dev-Tooling wie dieses tatsächlich voraus, welche Chains echte Third-Party-Builder bekommen, oder ist die Korrelation schwächer, als sie aussieht?
$DUSK #dusk @Dusk_Foundation
Ich habe heute in Creatorpad herumgestöbert und fast an der kleinsten Headline im Feed vorbeigeschaut — Dusk hat am 28. Juli etwas namens „Dusk Connect“ veröffentlicht. Kein Protokoll-Upgrade, keine neue Datenschutz-Primitive. Nur ein SDK für Wallet-Konnektivität. Meine erste Reaktion war „Okay, cool, Standard-Dev-Tooling“ — und ich wäre fast weitergezogen.
Dann habe ich darüber nachgedacht, was das tatsächlich wegnimmt. Jede Chain mit einem neuen Transaktionsmodell — und Dusk hat gleich zwei, Moonlight und Phoenix, die nebeneinander laufen — macht das Leben für Entwickler schwerer, die einfach nur eine Wallet in ihre App einbinden wollen. Üblicherweise bedeutet das: individuelle Integrationsarbeit, nicht standardisierte Dokumentation lesen, abgeschirmte und öffentliche Abläufe unterschiedlich von Hand behandeln. Ein leichtgewichtiges SDK reduziert das auf „importiere das, rufe diese Funktion auf“. Langweilig. Aber genau die Langweiligkeit entscheidet darüber, ob externe Entwickler hier wirklich bauen — oder ob es beim Kernteam und den Grant-Empfängern bleibt, die alles von Grund auf selbst machen.
Hier ist der Teil, der das größere Bild verbindet: Dusk wirbt bei Institutionen mit deterministischer Finalität, selektiver Offenlegung und reguliertem Settlement — alles real, alles klar differenziert. Das spielt jedoch keine Rolle, wenn nur die fünfzehn Ingenieure, die das Protokoll geschrieben haben, darauf aufbauen können. NPEX und DuskTrade zeigen, dass institutionelle Nachfrage auf der Finanzseite existiert. Tooling wie Dusk Connect ist die unspektakuläre andere Hälfte — ein Beleg dafür, dass unabhängige Entwickler tatsächlich etwas auf Dusk shippen können, ohne dass es eine sechs-Wochen-Onboarding-Kurve braucht.
Ich habe nebenbei auch die GitHub-Aktivität geprüft — die Commits landen weiterhin täglich in den Core-Repos (plonk, piecrust, citadel) bis diese Woche, also ein Team, das ein SDK ausgeliefert hat und dann verstummte. DUSK selbst liegt bei rund $0.0605, eine Marktkapitalisierung nahe $30M — ein Token, bei dem weder das SDK noch die Commit-Aktivität bisher die Richtung bewegt hat.
Ehrlich gesagt neugierig — sagt Dev-Tooling wie dieses tatsächlich voraus, welche Chains echte Third-Party-Builder bekommen, oder ist die Korrelation schwächer, als sie aussieht?
$DUSK #dusk @Dusk
5
6
235
·
--
Dusk wiederholt „regulierte Assets onchain“ so, als wäre das selbstverständlich wertvoll. Ich wollte die tatsächliche Reibung finden, die das rechtfertigt — nicht nur den Pitch.
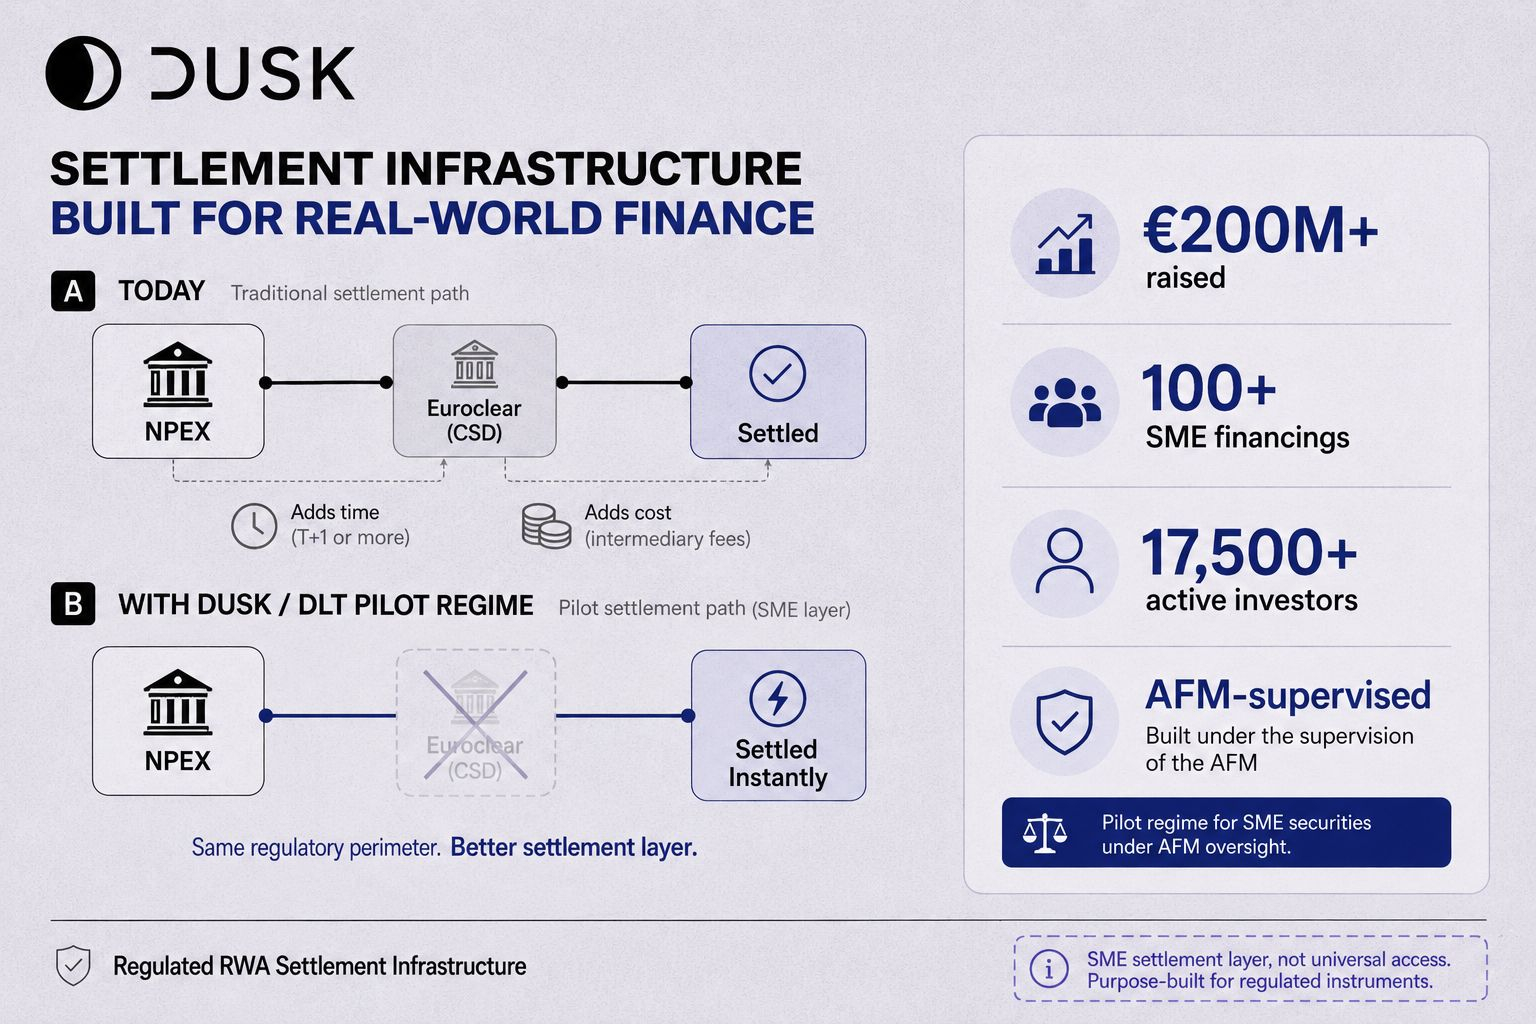
Die klarste Antwort steckt in einem Detail über NPEX. Wenn NPEX heute einen Handel abwickelt, macht es das nicht selbst — es routet über Euroclear, ein externes Verwahrinstitut, denselben Vermittler, auf den sich jede traditionelle Börse für die Nachhandelsabwicklung stützt. Zusätzliche Partei, zusätzliche Kosten, zusätzliche Zeit, bei jeder Transaktion. Das EU-DLT-Pilot-Regime ist das, was das wirklich verändert: Es ermöglicht einer lizenzierten Handelsplattform wie NPEX, die Abwicklung selbst zu übernehmen, statt sie auszulagern. Dusk ist die Schiene, auf der diese Rolle läuft.
Das ist eine konkrete Kostensenkung, nicht eine vage Behauptung „Blockchain ist besser“. Ein SME-Emittent zahlt derzeit einen Mittelsmann, der nach jedem Handel das Eigentum bestätigt. Entfernt man das, wird die Eigentumsaufzeichnung zur Abwicklungsschicht selbst — sofort, nicht erst Tage später durch eine separate Institution abgestimmt. Auch Investor Voting und die Dividendenverwaltung, beides in SME-Märkten langsam und manuell, werden aus demselben Grund günstiger.
Wo es schwerer zu verteidigen ist, ist die Fragmentierung. Bei Blue-Chip-Aktien macht die Aufteilung von Anteilen klar, dass ein größerer Personenkreis investieren kann. Bei SME-Anteilen, die ohnehin klein und illiquide sind, entfernt Tokenisierung vor allem den Vermittler für die Abwicklung — real, aber enger als die „Zugang freischalten“-Geschichte, die üblicherweise erzählt wird.
NPEX heute: von der AFM beaufsichtigt, über €200M eingesammelt in 100+ SME-Finanzierungen, 17.500+ aktive Investoren — ein echter Markt, in dem das Abschneiden der Euroclear-Abhängigkeit ein messbarer Gewinn ist, nicht nur eine hypothetische Behauptung.
Wenn der ehrliche Pitch „wir entfernen einen Abwicklungs-Vermittler“ ist, statt „wir schalten den Zugang frei“ — macht das die Chance dann kleiner? Oder ist eine enge, echte Reibung dennoch mehr wert als eine große, vage?
$DUSK #dusk #BinanceSquare #CryptoAnalysis @Dusk_Foundation
Dusk wiederholt „regulierte Assets onchain“ so, als wäre das selbstverständlich wertvoll. Ich wollte die tatsächliche Reibung finden, die das rechtfertigt — nicht nur den Pitch.
Die klarste Antwort steckt in einem Detail über NPEX. Wenn NPEX heute einen Handel abwickelt, macht es das nicht selbst — es routet über Euroclear, ein externes Verwahrinstitut, denselben Vermittler, auf den sich jede traditionelle Börse für die Nachhandelsabwicklung stützt. Zusätzliche Partei, zusätzliche Kosten, zusätzliche Zeit, bei jeder Transaktion. Das EU-DLT-Pilot-Regime ist das, was das wirklich verändert: Es ermöglicht einer lizenzierten Handelsplattform wie NPEX, die Abwicklung selbst zu übernehmen, statt sie auszulagern. Dusk ist die Schiene, auf der diese Rolle läuft.
Das ist eine konkrete Kostensenkung, nicht eine vage Behauptung „Blockchain ist besser“. Ein SME-Emittent zahlt derzeit einen Mittelsmann, der nach jedem Handel das Eigentum bestätigt. Entfernt man das, wird die Eigentumsaufzeichnung zur Abwicklungsschicht selbst — sofort, nicht erst Tage später durch eine separate Institution abgestimmt. Auch Investor Voting und die Dividendenverwaltung, beides in SME-Märkten langsam und manuell, werden aus demselben Grund günstiger.
Wo es schwerer zu verteidigen ist, ist die Fragmentierung. Bei Blue-Chip-Aktien macht die Aufteilung von Anteilen klar, dass ein größerer Personenkreis investieren kann. Bei SME-Anteilen, die ohnehin klein und illiquide sind, entfernt Tokenisierung vor allem den Vermittler für die Abwicklung — real, aber enger als die „Zugang freischalten“-Geschichte, die üblicherweise erzählt wird.
NPEX heute: von der AFM beaufsichtigt, über €200M eingesammelt in 100+ SME-Finanzierungen, 17.500+ aktive Investoren — ein echter Markt, in dem das Abschneiden der Euroclear-Abhängigkeit ein messbarer Gewinn ist, nicht nur eine hypothetische Behauptung.
Wenn der ehrliche Pitch „wir entfernen einen Abwicklungs-Vermittler“ ist, statt „wir schalten den Zugang frei“ — macht das die Chance dann kleiner? Oder ist eine enge, echte Reibung dennoch mehr wert als eine große, vage?
$DUSK #dusk #BinanceSquare #CryptoAnalysis @Dusk
11
11
219
·
--
Ich ging früher davon aus, dass sobald ein System auf Zero-Knowledge-Beweisen läuft, die Mathematik selbst die Sicherheitsgarantie ist – keine menschlichen Fehler mehr zu befürchten, nur Kryptografie, die ihre Arbeit macht. Dann bin ich auf einen Sicherheits-Review zur PLONK-Implementierung von Dusk gestoßen, und diese Annahme hielt nicht stand, wie ich es erwartet hatte 🔍
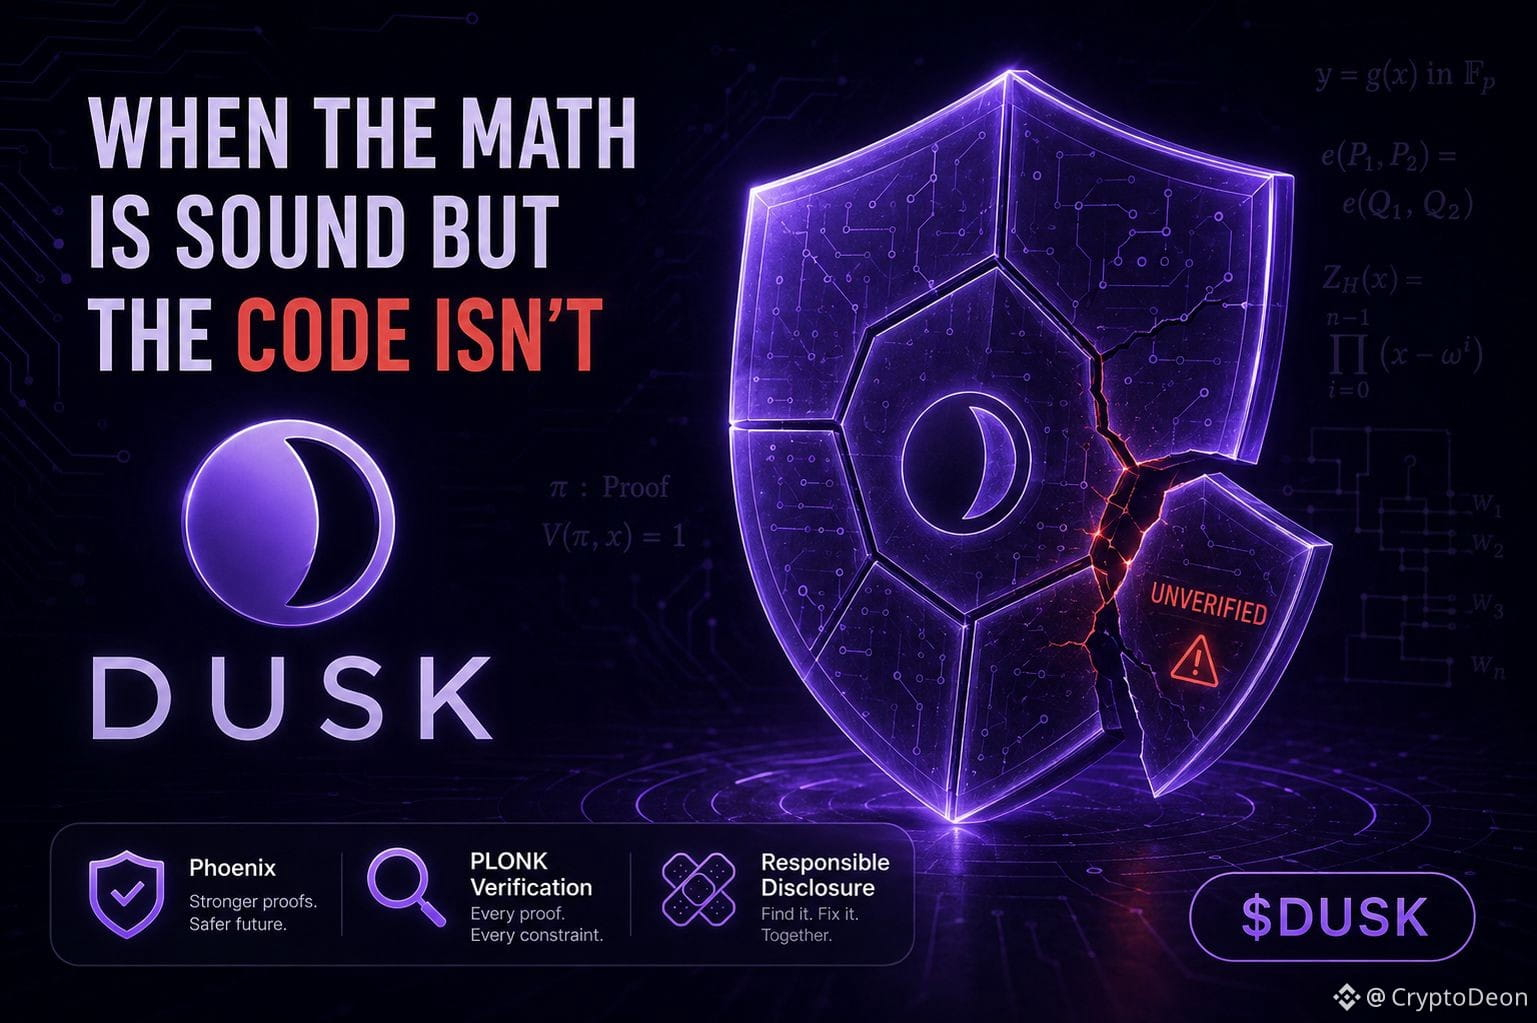
Hier die verständliche Version dessen, was gefunden wurde. Phoenix, Dusk’ abgeschirmtes Transaktionssystem, nutzt PLONK, um Dinge zu beweisen wie „diese Notiz ist echt“, „ich besitze sie“ und „die Summenrechnung stimmt“ – alles, ohne die tatsächlichen Zahlen offenzulegen. Forschende stellten fest, dass der Code, der diese Beweise prüft, nicht jede einzelne Komponente der Mathematik überprüfte, die er eigentlich prüfen sollte. Theoretisch könnte diese Lücke jemandem erlauben, einen gefälschten Beweis einzureichen, der behauptet, eine Notiz existiere, obwohl sie es nicht tut, und so einen Wert zu prägen, der nie tatsächlich vorhanden war – nicht weil die Kryptografie selbst kaputt ist, sondern weil eine Implementierungs-Details nicht vollständig durchgesetzt hat, was das Design zugesagt hat.
Diese Unterscheidung ist wichtiger als die Schlagzeile. Ein Fehler im zugrunde liegenden Zero-Knowledge-Schema würde bedeuten, dass das gesamte Modell nicht tragfähig ist. Ein Fehler in der Art, wie dieses Schema implementiert und verifiziert wurde, ist eine andere Kategorie – ernst, aber behebb ar, und genau das ist die Art von Fall, die „responsible disclosure“ adressiert, bevor sie jemals ausgenutzt wird. Die Erkenntnis wurde über diesen Prozess gemeldet, nicht von einem Angreifer im laufenden Betrieb entdeckt.
Was das tatsächlich über Dusk aussagt, ist nicht „die Technik ist wackelig“. Es ist eher: „Dass wir Zero-Knowledge-Beweise verwenden“ war nie die komplette Sicherheitsgeschichte – der Verifikationscode rund um die Beweise wiegt genauso viel wie die Kryptografie selbst, und das gilt für jedes ZK-Projekt, nicht nur für dieses.
DUSK handelt heute nahe $0.0605, die Marktkapitalisierung liegt bei rund $30M – immer noch weit entfernt von seinem Allzeithoch, das ein Markt bislang weder das Ergebnis noch die Behebung eingepreist hat.
Hilft ein Audit, das so etwas vor der Ausnutzung entdeckt, langfristig mehr Vertrauen aufzubauen – oder erinnert sich der Markt nur daran, dass ein Fehler existierte, ganz unabhängig vom Ausgang?
#dusk $DUSK @Dusk_Foundation
Ich ging früher davon aus, dass sobald ein System auf Zero-Knowledge-Beweisen läuft, die Mathematik selbst die Sicherheitsgarantie ist – keine menschlichen Fehler mehr zu befürchten, nur Kryptografie, die ihre Arbeit macht. Dann bin ich auf einen Sicherheits-Review zur PLONK-Implementierung von Dusk gestoßen, und diese Annahme hielt nicht stand, wie ich es erwartet hatte 🔍
Hier die verständliche Version dessen, was gefunden wurde. Phoenix, Dusk’ abgeschirmtes Transaktionssystem, nutzt PLONK, um Dinge zu beweisen wie „diese Notiz ist echt“, „ich besitze sie“ und „die Summenrechnung stimmt“ – alles, ohne die tatsächlichen Zahlen offenzulegen. Forschende stellten fest, dass der Code, der diese Beweise prüft, nicht jede einzelne Komponente der Mathematik überprüfte, die er eigentlich prüfen sollte. Theoretisch könnte diese Lücke jemandem erlauben, einen gefälschten Beweis einzureichen, der behauptet, eine Notiz existiere, obwohl sie es nicht tut, und so einen Wert zu prägen, der nie tatsächlich vorhanden war – nicht weil die Kryptografie selbst kaputt ist, sondern weil eine Implementierungs-Details nicht vollständig durchgesetzt hat, was das Design zugesagt hat.
Diese Unterscheidung ist wichtiger als die Schlagzeile. Ein Fehler im zugrunde liegenden Zero-Knowledge-Schema würde bedeuten, dass das gesamte Modell nicht tragfähig ist. Ein Fehler in der Art, wie dieses Schema implementiert und verifiziert wurde, ist eine andere Kategorie – ernst, aber behebb ar, und genau das ist die Art von Fall, die „responsible disclosure“ adressiert, bevor sie jemals ausgenutzt wird. Die Erkenntnis wurde über diesen Prozess gemeldet, nicht von einem Angreifer im laufenden Betrieb entdeckt.
Was das tatsächlich über Dusk aussagt, ist nicht „die Technik ist wackelig“. Es ist eher: „Dass wir Zero-Knowledge-Beweise verwenden“ war nie die komplette Sicherheitsgeschichte – der Verifikationscode rund um die Beweise wiegt genauso viel wie die Kryptografie selbst, und das gilt für jedes ZK-Projekt, nicht nur für dieses.
DUSK handelt heute nahe $0.0605, die Marktkapitalisierung liegt bei rund $30M – immer noch weit entfernt von seinem Allzeithoch, das ein Markt bislang weder das Ergebnis noch die Behebung eingepreist hat.
Hilft ein Audit, das so etwas vor der Ausnutzung entdeckt, langfristig mehr Vertrauen aufzubauen – oder erinnert sich der Markt nur daran, dass ein Fehler existierte, ganz unabhängig vom Ausgang?
#dusk $DUSK @Dusk
9
8
136
·
--
BTC ist gestern hart durchgestartet – ist direkt durch den $65K-Widerstand gesprungen, der es seit Wochen gedeckelt hatte, angetrieben von politischem Lärm rund um die Krypto-Regulierung. Wale hatten sich bereits still und leise für diesen Move eingedeckt. Genau solche Sessions lassen Leverage in der Theorie einfach wirken und in der Praxis chaotisch.
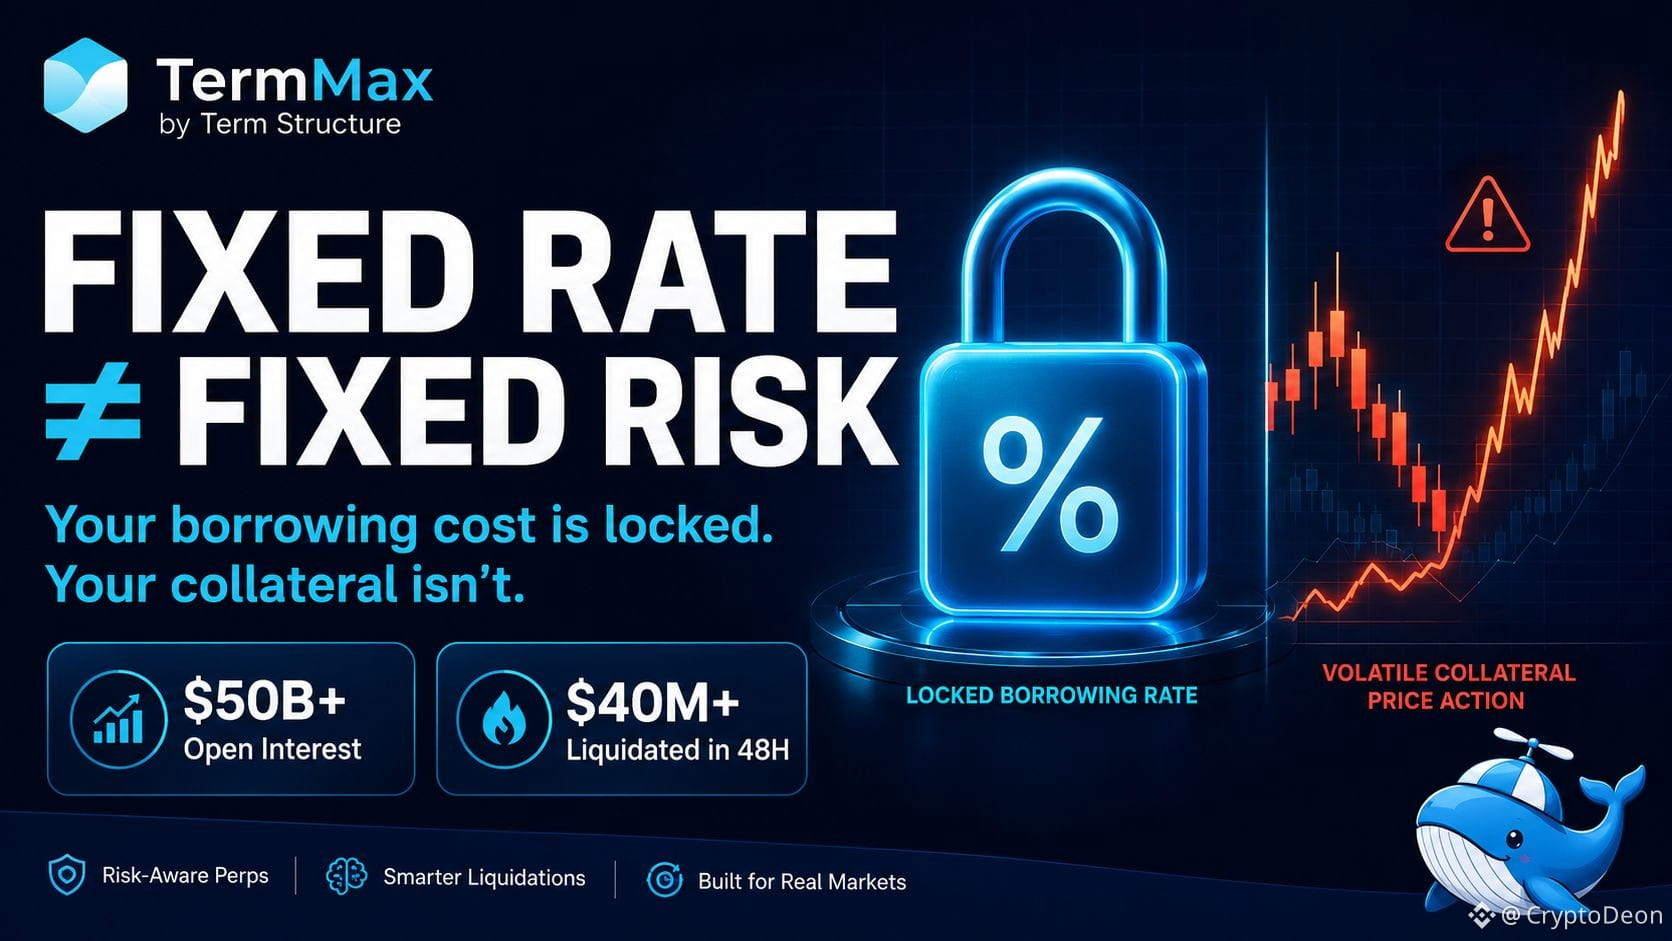
Hier genau zahlt sich das Fixed-Rate-Modell von TermMax aus. In einem Floating-Rate-System kann ein starker Move wie dieser deine Borrowing-Kosten zur ungünstigsten Zeit nach oben treiben – genau dann, wenn du die Position halten musst, nicht dann, wenn du dir Überraschungen leisten kannst. Wenn du den Zinssatz im Voraus festlegst, eliminierst du diese spezielle Variable. Du weißt ganz genau, welche Finanzierungskosten dich erwarten, bevor du einsteigst – unabhängig davon, was BTC als Nächstes macht.
Aber hier ist die Unterscheidung in einfacher Sprache, die ich immer wieder im Kopf habe: Ein fester Zinssatz fixiert die *Kosten des Darlehens*, nicht den *Wert deines Collaterals*. Das sind zwei völlig unterschiedliche Risiken. Das Open Interest über BTC liegt gerade bei fast $50 Milliarden, und innerhalb von zwei Tagen haben Liquidationen bereits über $40 Millionen betragen – sogar schon vor diesem Rallye-Impuls. Das ist der Beweis: Preisschwankungen führen zu Zwangsschließungen, unabhängig davon, wie dein Borrowing-Zinssatz auf dem Papier aussieht.
Daher ehrlich gesagt so: Fixed-Rate-Borrowing nimmt Unsicherheit aus genau einer Position – den Kapitalkosten – bei einem Loan. Es macht aber nichts daran, wie stark sich dein Collateral gegen dich bewegen kann, und Liquidationsschwellen interessieren sich nicht dafür, ob dein Zinssatz fest oder variabel war.
Was ich beobachte, ist, ob TermMax-Positionen tatsächlich durch einen Volatilitäts-Spike wie diesen halten – nicht nur durch ruhige Märkte, in denen der Zinsvorteil kaum eine Rolle spielt.
#TermMax @termmax
BTC ist gestern hart durchgestartet – ist direkt durch den $65K-Widerstand gesprungen, der es seit Wochen gedeckelt hatte, angetrieben von politischem Lärm rund um die Krypto-Regulierung. Wale hatten sich bereits still und leise für diesen Move eingedeckt. Genau solche Sessions lassen Leverage in der Theorie einfach wirken und in der Praxis chaotisch.
Hier genau zahlt sich das Fixed-Rate-Modell von TermMax aus. In einem Floating-Rate-System kann ein starker Move wie dieser deine Borrowing-Kosten zur ungünstigsten Zeit nach oben treiben – genau dann, wenn du die Position halten musst, nicht dann, wenn du dir Überraschungen leisten kannst. Wenn du den Zinssatz im Voraus festlegst, eliminierst du diese spezielle Variable. Du weißt ganz genau, welche Finanzierungskosten dich erwarten, bevor du einsteigst – unabhängig davon, was BTC als Nächstes macht.
Aber hier ist die Unterscheidung in einfacher Sprache, die ich immer wieder im Kopf habe: Ein fester Zinssatz fixiert die *Kosten des Darlehens*, nicht den *Wert deines Collaterals*. Das sind zwei völlig unterschiedliche Risiken. Das Open Interest über BTC liegt gerade bei fast $50 Milliarden, und innerhalb von zwei Tagen haben Liquidationen bereits über $40 Millionen betragen – sogar schon vor diesem Rallye-Impuls. Das ist der Beweis: Preisschwankungen führen zu Zwangsschließungen, unabhängig davon, wie dein Borrowing-Zinssatz auf dem Papier aussieht.
Daher ehrlich gesagt so: Fixed-Rate-Borrowing nimmt Unsicherheit aus genau einer Position – den Kapitalkosten – bei einem Loan. Es macht aber nichts daran, wie stark sich dein Collateral gegen dich bewegen kann, und Liquidationsschwellen interessieren sich nicht dafür, ob dein Zinssatz fest oder variabel war.
Was ich beobachte, ist, ob TermMax-Positionen tatsächlich durch einen Volatilitäts-Spike wie diesen halten – nicht nur durch ruhige Märkte, in denen der Zinsvorteil kaum eine Rolle spielt.
#TermMax @TermMax
2
3
189
·
--
Ich bin letzte Nacht nach Hause gekommen, und ein Detail aus Dusks Doku wollte einfach nicht aus meinem Kopf verschwinden. Also hab ich mich hingesetzt und den Migrationsvertrag tatsächlich gelesen, statt nur die Zusammenfassung zu überfliegen, die jemand anderes geschrieben hat.
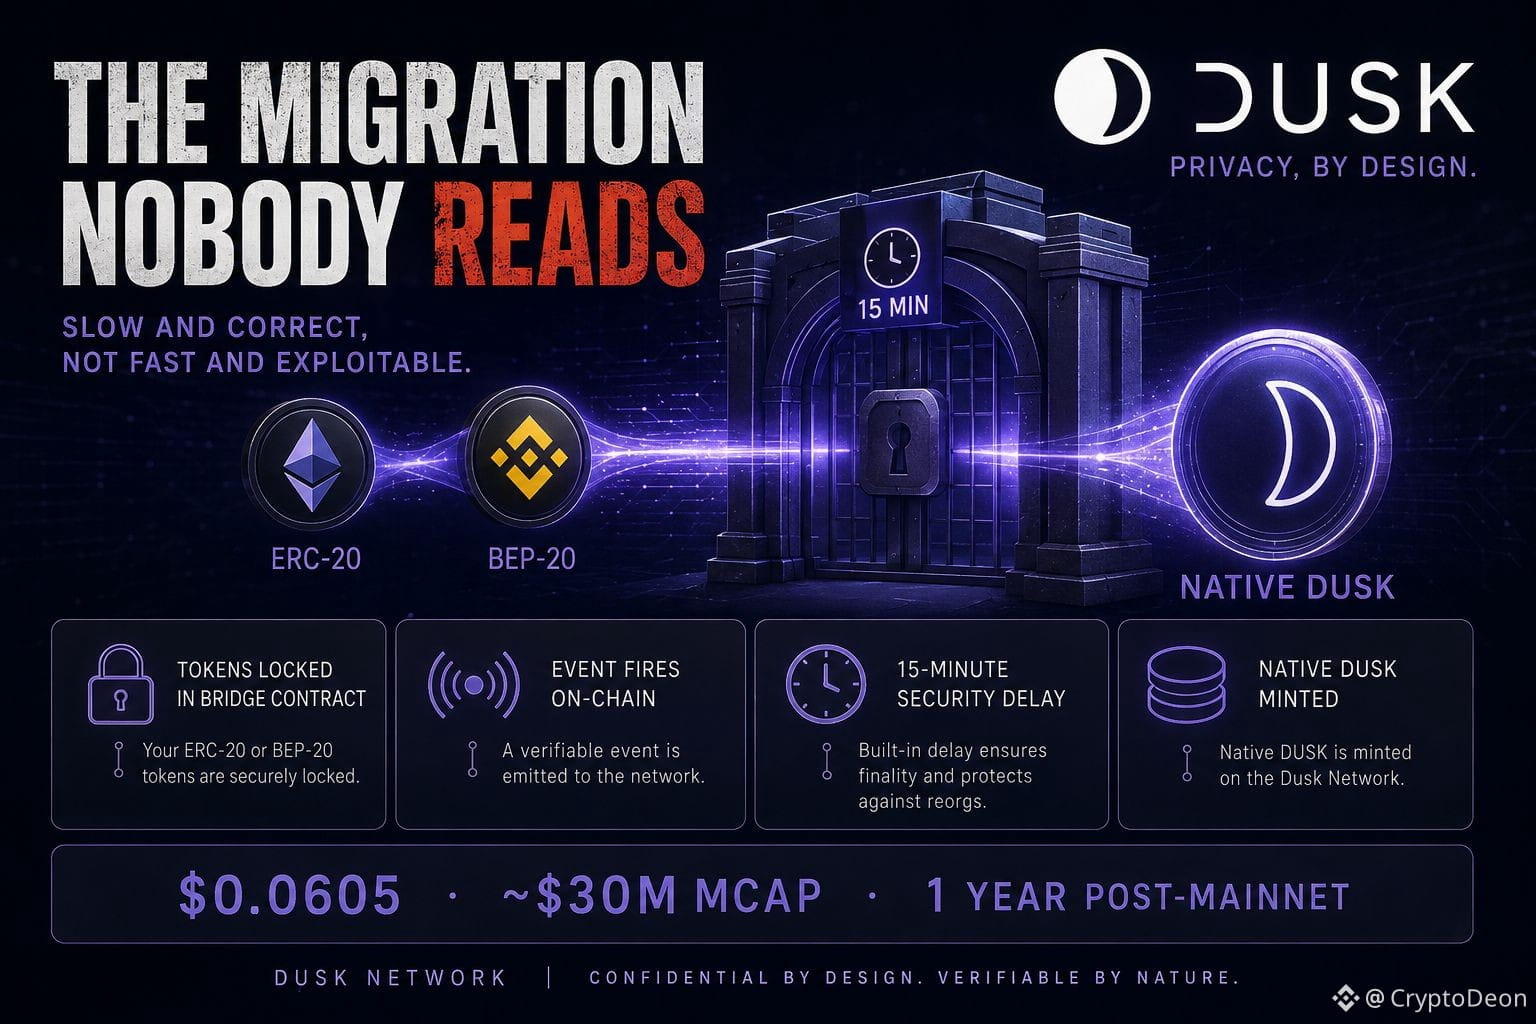
Das ist mir aufgefallen. Dusk hat nicht einfach ein neues Mainnet gestartet und den Tokeninhabern gesagt, sie sollen damit klarkommen. Die alten ERC-20- und BEP-20-Token werden in einen Bridge-Vertragsmechanismus gesperrt, ein Ereignis wird ausgelöst, und erst dann mintet ein externer Dienst das entsprechende native DUSK auf der neuen Kette. Das ist eine Einbahnstraßentür mit einer eingebauten Wartezeit von 15 Minuten – für Sicherheit, nicht zum Vorzeigen. Kein Instant-Swap-Button, keine Abkürzungen. Diese Wartezeit ist wie ein stilles Protokoll-Signal: Wir sind lieber langsam und korrekt als schnell und ausnutzbar – dieselbe Philosophie taucht auch in etwas Unsexyem wie einer Token-Bridge wieder auf.
Warum das mehr bedeutet, als es auf den ersten Blick wirkt: Die meisten Migrationen werden wie Haustechnik behandelt, wie eine Fußnote, die niemand liest. Aber ein Projekt, das für regulierte Abwicklung gebaut ist, kann sich keine schlampige Migration leisten. Denn dieselbe Custody-Logik, die deine alten Token bewegt, ist im Grunde eine Vorschau darauf, wie sie später tokenisierte Anleihen oder Anteile an Private Equity bewegen werden, die echtes Geld wert sind. Wenn sie hier Ecken schneiden – bei etwas mit vergleichsweise geringem Risiko – sagt das mehr aus, als jedes Whitepaper es könnte.
Zoom out: Das Mainnet ging im Dezember 2024 bzw. Januar 2025 live, und ein Jahr später sind die Roadmap-Punkte, die damals noch Versprechen waren (Hyperstaking, Zedger, EVM-Interoperabilität über eine Chainlink-CCIP-Partnerschaft), inzwischen keine Folien-Bullets mehr, sondern liefern konkrete Bestandteile. DUSK liegt heute bei rund $0.0605, die Marktkapitalisierung bei etwa $30M – immer noch ein Bruchteil vom Allzeithoch. Das ist erwähnenswert, weil der Preis auf ein Jahr konsequenter Umsetzung kaum reagiert hat.
Lässt mich fragen: Wenn eine Kette ihre Disziplin durch langweilige Infrastruktur wie einen Migrationsvertrag unter Beweis stellt statt durch schicke Features – belohnt der Markt das jemals wirklich mit Aufmerksamkeit und Kurs, oder wird nur dann gezahlt, wenn das auffällige Feature ausgeliefert wird?
#dusk $DUSK @Dusk_Foundation
Ich bin letzte Nacht nach Hause gekommen, und ein Detail aus Dusks Doku wollte einfach nicht aus meinem Kopf verschwinden. Also hab ich mich hingesetzt und den Migrationsvertrag tatsächlich gelesen, statt nur die Zusammenfassung zu überfliegen, die jemand anderes geschrieben hat.
Das ist mir aufgefallen. Dusk hat nicht einfach ein neues Mainnet gestartet und den Tokeninhabern gesagt, sie sollen damit klarkommen. Die alten ERC-20- und BEP-20-Token werden in einen Bridge-Vertragsmechanismus gesperrt, ein Ereignis wird ausgelöst, und erst dann mintet ein externer Dienst das entsprechende native DUSK auf der neuen Kette. Das ist eine Einbahnstraßentür mit einer eingebauten Wartezeit von 15 Minuten – für Sicherheit, nicht zum Vorzeigen. Kein Instant-Swap-Button, keine Abkürzungen. Diese Wartezeit ist wie ein stilles Protokoll-Signal: Wir sind lieber langsam und korrekt als schnell und ausnutzbar – dieselbe Philosophie taucht auch in etwas Unsexyem wie einer Token-Bridge wieder auf.
Warum das mehr bedeutet, als es auf den ersten Blick wirkt: Die meisten Migrationen werden wie Haustechnik behandelt, wie eine Fußnote, die niemand liest. Aber ein Projekt, das für regulierte Abwicklung gebaut ist, kann sich keine schlampige Migration leisten. Denn dieselbe Custody-Logik, die deine alten Token bewegt, ist im Grunde eine Vorschau darauf, wie sie später tokenisierte Anleihen oder Anteile an Private Equity bewegen werden, die echtes Geld wert sind. Wenn sie hier Ecken schneiden – bei etwas mit vergleichsweise geringem Risiko – sagt das mehr aus, als jedes Whitepaper es könnte.
Zoom out: Das Mainnet ging im Dezember 2024 bzw. Januar 2025 live, und ein Jahr später sind die Roadmap-Punkte, die damals noch Versprechen waren (Hyperstaking, Zedger, EVM-Interoperabilität über eine Chainlink-CCIP-Partnerschaft), inzwischen keine Folien-Bullets mehr, sondern liefern konkrete Bestandteile. DUSK liegt heute bei rund $0.0605, die Marktkapitalisierung bei etwa $30M – immer noch ein Bruchteil vom Allzeithoch. Das ist erwähnenswert, weil der Preis auf ein Jahr konsequenter Umsetzung kaum reagiert hat.
Lässt mich fragen: Wenn eine Kette ihre Disziplin durch langweilige Infrastruktur wie einen Migrationsvertrag unter Beweis stellt statt durch schicke Features – belohnt der Markt das jemals wirklich mit Aufmerksamkeit und Kurs, oder wird nur dann gezahlt, wenn das auffällige Feature ausgeliefert wird?
#dusk $DUSK @Dusk
13
12
207
·
--
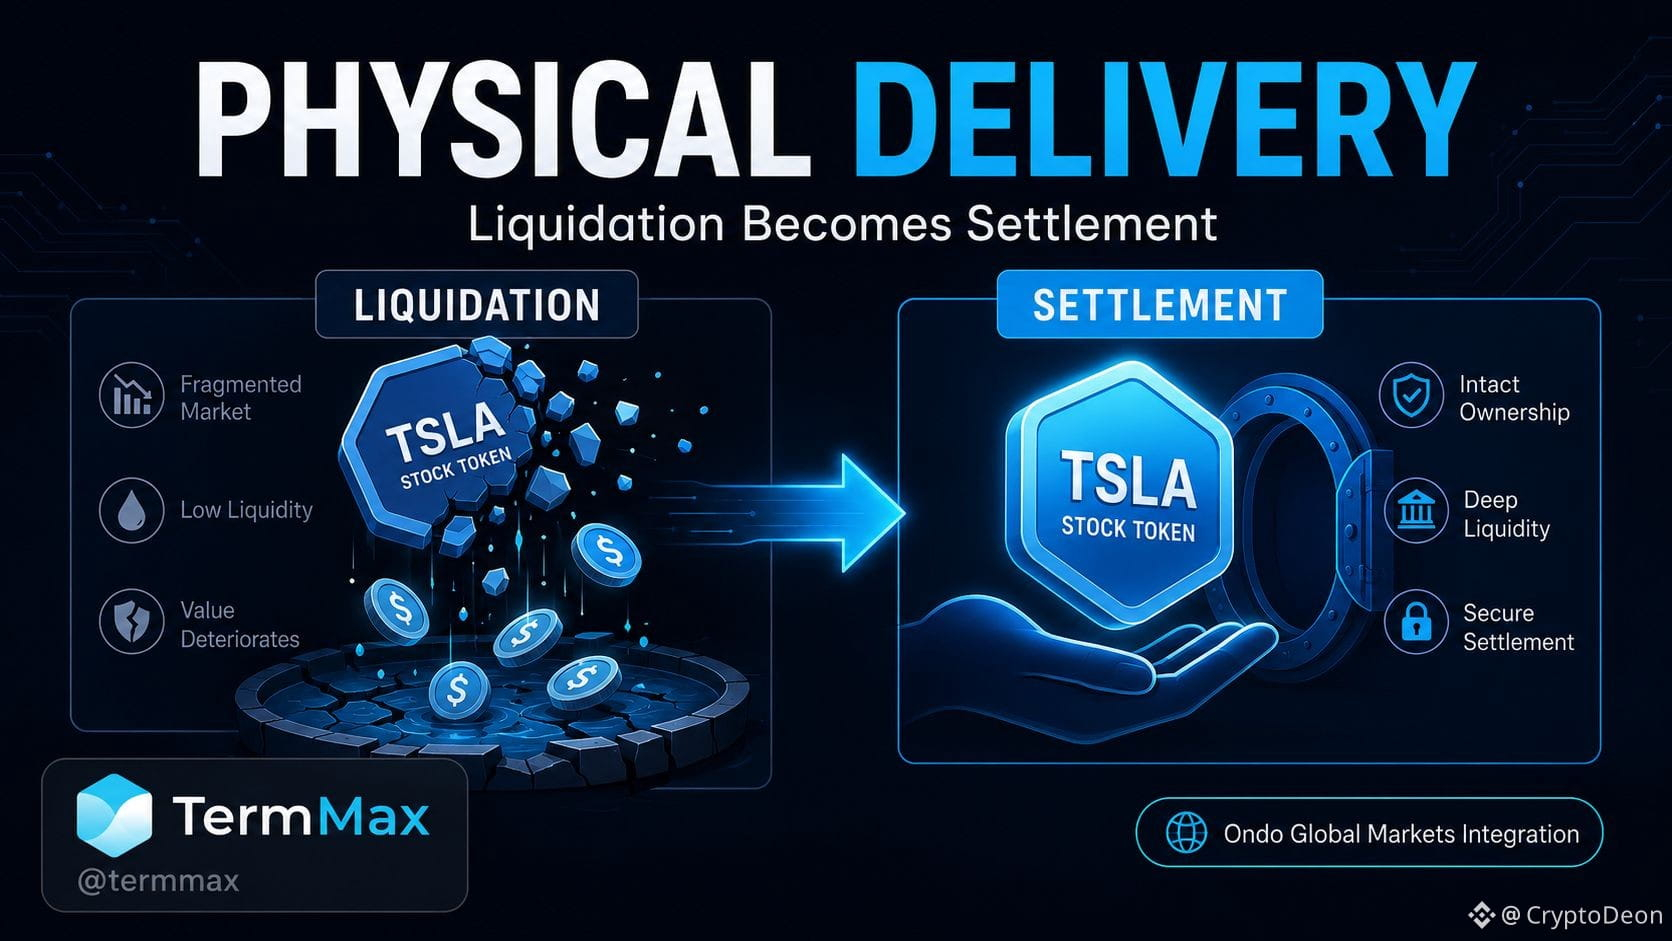
Ich kam immer wieder auf eine Zeile in der Ankündigung zur Stock-Token-Integration von TermMax zurück: Physische Lieferung liquidiert nicht nur Sicherheiten, sie kann sie auch begleichen. Ein kleiner Satz, der enorm viel bewirkt.
Die meisten On-Chain-Kreditvergaben behandeln Sicherheiten unabhängig davon, was es ist, immer gleich – wenn der Kredit schiefgeht, verkauft man den Vermögenswert, zahlt den Kreditgeber zurück, fertig. Das funktioniert für ETH oder einen Stablecoin ganz gut, weil es dort immer einen ausreichend tiefen Markt gibt, um den Verkauf schnell zu absorbieren. Es bricht jedoch zusammen, sobald die Sicherheit etwas ist wie ein tokenisierter Aktienwert oder ein Real-World-Asset: Dann kann das Orderbuch dünn sein oder der Vermögenswert sollte schlicht nicht zu einem schlechten Preis „abgeladen“ werden, nur um einen Kredit mechanisch zu begleichen.
TermMax’ Ansatz mit seiner neuen Integration von Ondo Global Markets dreht diese Default-Einstellung um. Anstatt tokenisierte Aktien-Eigenkapital-Sicherheiten in einem flachen Markt zwangszuverkaufen, kann der Mechanismus das zugrunde liegende Asset direkt an den Kreditgeber übertragen. In einfachen Worten: Der Kreditgeber hält am Ende den Aktien-Token selbst – nicht Bargeld aus einem überstürzten Verkauf. Das ist ein deutlich anderes Risikomodell – es macht Liquidation von einem Marktereignis zu einem Abwicklungsereignis.
Die einfache Version: Eine Aktie zu tokenisieren macht sie nicht automatisch liquid. Ein Real-World-Asset on-chain zu bringen löst das Problem von Eigentum und Übertragung – nicht das „Kann ich das in einer Krise schnell genug verkaufen?“-Problem. Physische Lieferung ist TermMax’ stilles Eingeständnis, dass diese Lücke existiert, und der Aufbau darum herum, statt so zu tun, als gäbe es sie nicht – was auch der Grund dafür ist, dass derselbe Mechanismus nicht nur Liquidation unterstützen kann, sondern auch Strategien für Covered Calls und Optionen für Inhaber von Aktien-Token.
Ondo Global Markets ist derzeit die größte Plattform für tokenisierte Wertpapiere nach TVL, daher ist das keine theoretische Sicherheitenart – dahinter steckt echtes Kapital, das den Test bereits besteht.
#termmax @termmax
Ich kam immer wieder auf eine Zeile in der Ankündigung zur Stock-Token-Integration von TermMax zurück: Physische Lieferung liquidiert nicht nur Sicherheiten, sie kann sie auch begleichen. Ein kleiner Satz, der enorm viel bewirkt.
Die meisten On-Chain-Kreditvergaben behandeln Sicherheiten unabhängig davon, was es ist, immer gleich – wenn der Kredit schiefgeht, verkauft man den Vermögenswert, zahlt den Kreditgeber zurück, fertig. Das funktioniert für ETH oder einen Stablecoin ganz gut, weil es dort immer einen ausreichend tiefen Markt gibt, um den Verkauf schnell zu absorbieren. Es bricht jedoch zusammen, sobald die Sicherheit etwas ist wie ein tokenisierter Aktienwert oder ein Real-World-Asset: Dann kann das Orderbuch dünn sein oder der Vermögenswert sollte schlicht nicht zu einem schlechten Preis „abgeladen“ werden, nur um einen Kredit mechanisch zu begleichen.
TermMax’ Ansatz mit seiner neuen Integration von Ondo Global Markets dreht diese Default-Einstellung um. Anstatt tokenisierte Aktien-Eigenkapital-Sicherheiten in einem flachen Markt zwangszuverkaufen, kann der Mechanismus das zugrunde liegende Asset direkt an den Kreditgeber übertragen. In einfachen Worten: Der Kreditgeber hält am Ende den Aktien-Token selbst – nicht Bargeld aus einem überstürzten Verkauf. Das ist ein deutlich anderes Risikomodell – es macht Liquidation von einem Marktereignis zu einem Abwicklungsereignis.
Die einfache Version: Eine Aktie zu tokenisieren macht sie nicht automatisch liquid. Ein Real-World-Asset on-chain zu bringen löst das Problem von Eigentum und Übertragung – nicht das „Kann ich das in einer Krise schnell genug verkaufen?“-Problem. Physische Lieferung ist TermMax’ stilles Eingeständnis, dass diese Lücke existiert, und der Aufbau darum herum, statt so zu tun, als gäbe es sie nicht – was auch der Grund dafür ist, dass derselbe Mechanismus nicht nur Liquidation unterstützen kann, sondern auch Strategien für Covered Calls und Optionen für Inhaber von Aktien-Token.
Ondo Global Markets ist derzeit die größte Plattform für tokenisierte Wertpapiere nach TVL, daher ist das keine theoretische Sicherheitenart – dahinter steckt echtes Kapital, das den Test bereits besteht.
#termmax @TermMax
4
6
200
·
--
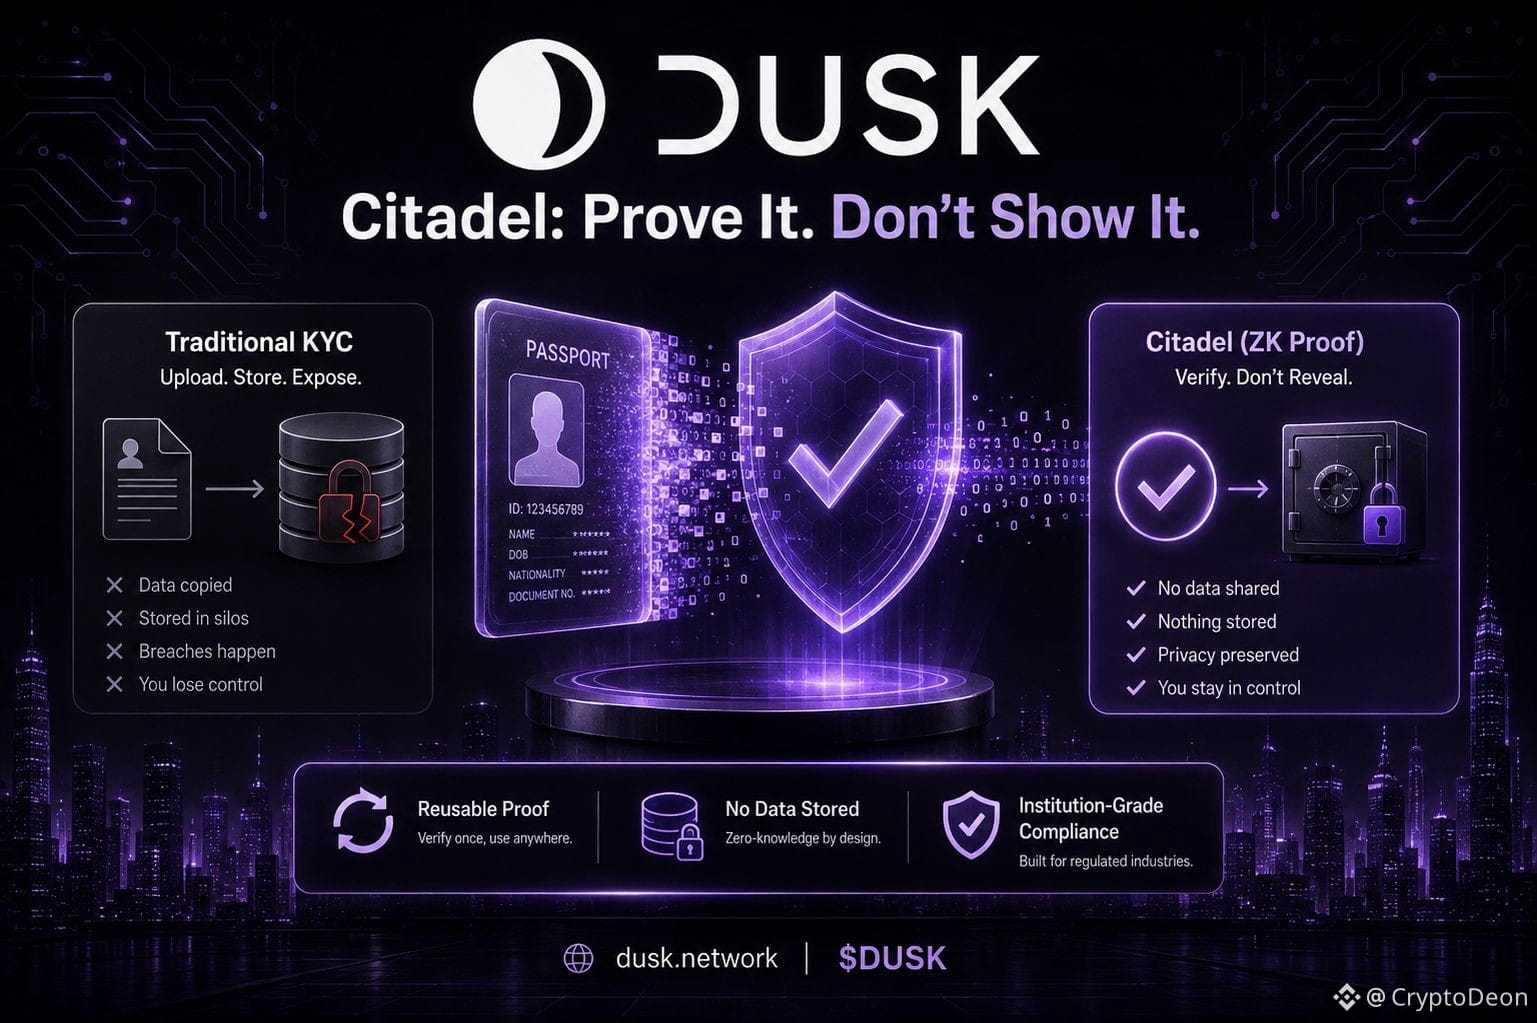
Zuerst dachte ich, Citadel sei einfach Dusk’ Version von „On-Chain-KYC“ – eine weitere Checkbox-Funktion, die am Ende jede „compliant“ Chain baut. Was mich wirklich aufgehalten hat, war die Richtung, in die die Verifikation läuft: Normalerweise bedeutet KYC, dass man seine Dokumente an ein Unternehmen übergibt und darauf vertraut, dass es sie nicht leakt oder weiterverkauft. Citadel dreht, wer das Risiko trägt.
So funktioniert die Mechanik in einfachen Worten: Anstatt zu beweisen, wer du bist, indem du deinen Ausweis zeigst, beweist du eine Aussage über dich selbst – „Ich bin über 18 Jahre“, „Ich stehe nicht auf einer Sanktionsliste“, „Ich bin ein akkreditierter Investor“ – mithilfe eines Zero-Knowledge-Proofs. Die Institution, die prüft, erhält eine Ja-/Nein-Antwort mit kryptografischer Sicherheit, aber sie berührt niemals deine zugrunde liegenden Dokumente. Deine Identitätsdaten liegen nicht irgendwo in einer Datenbank einer Börse und warten darauf, zur nächsten Schlagzeile über eine Sicherheitslücke zu werden. Du behältst sie, entscheidest, was offengelegt wird, und du musst dasselbe KYC nie zweimal für zwei verschiedene Plattformen neu machen, weil der Proof wiederverwendbar ist, ohne dass die Daten wiederverwendet werden müssen.
Das ist wirklich ein anderes Vertrauensmodell als das, was „compliant“ in Krypto normalerweise bedeutet. Die meisten Plattformen lösen Compliance, indem sie mehr Daten zentralisieren, nicht weniger – du lädst deinen Reisepass hoch, und diese Daten leben nun an einem Ort mehr, der gehackt, per Vorladung angefordert oder verkauft werden kann. Citadel ist Dusk’ Wette darauf, dass Regulierer deine Daten eigentlich gar nicht brauchen: Sie brauchen eine mathematisch garantierte Antwort. Genau diese Unterscheidung sorgt dafür, dass Privatsphäre und Compliance aufhören, Feinde zu sein.
DUSK wird heute um etwa 0,0605 $ gehandelt, die Marktkapitalisierung liegt bei rund 30 Mio. $ – klein genug, dass Infrastruktur wie diese aktuell immer noch vor allem als These getestet wird, etwa in Partnerschaften wie NPEX, und noch kein Nachfrage-Treiber ist, den Retail gerade einpreist.
Ermöglicht Dusk’ Identity mit selektiver Offenlegung Institutionen tatsächlich, ihm schneller zu vertrauen als bei traditionellem KYC – oder macht „Wir können Ihre Daten nicht sehen“ Compliance-Teams eher nervöser, nicht weniger?
$DUSK #dusk @Dusk_Foundation
Zuerst dachte ich, Citadel sei einfach Dusk’ Version von „On-Chain-KYC“ – eine weitere Checkbox-Funktion, die am Ende jede „compliant“ Chain baut. Was mich wirklich aufgehalten hat, war die Richtung, in die die Verifikation läuft: Normalerweise bedeutet KYC, dass man seine Dokumente an ein Unternehmen übergibt und darauf vertraut, dass es sie nicht leakt oder weiterverkauft. Citadel dreht, wer das Risiko trägt.
So funktioniert die Mechanik in einfachen Worten: Anstatt zu beweisen, wer du bist, indem du deinen Ausweis zeigst, beweist du eine Aussage über dich selbst – „Ich bin über 18 Jahre“, „Ich stehe nicht auf einer Sanktionsliste“, „Ich bin ein akkreditierter Investor“ – mithilfe eines Zero-Knowledge-Proofs. Die Institution, die prüft, erhält eine Ja-/Nein-Antwort mit kryptografischer Sicherheit, aber sie berührt niemals deine zugrunde liegenden Dokumente. Deine Identitätsdaten liegen nicht irgendwo in einer Datenbank einer Börse und warten darauf, zur nächsten Schlagzeile über eine Sicherheitslücke zu werden. Du behältst sie, entscheidest, was offengelegt wird, und du musst dasselbe KYC nie zweimal für zwei verschiedene Plattformen neu machen, weil der Proof wiederverwendbar ist, ohne dass die Daten wiederverwendet werden müssen.
Das ist wirklich ein anderes Vertrauensmodell als das, was „compliant“ in Krypto normalerweise bedeutet. Die meisten Plattformen lösen Compliance, indem sie mehr Daten zentralisieren, nicht weniger – du lädst deinen Reisepass hoch, und diese Daten leben nun an einem Ort mehr, der gehackt, per Vorladung angefordert oder verkauft werden kann. Citadel ist Dusk’ Wette darauf, dass Regulierer deine Daten eigentlich gar nicht brauchen: Sie brauchen eine mathematisch garantierte Antwort. Genau diese Unterscheidung sorgt dafür, dass Privatsphäre und Compliance aufhören, Feinde zu sein.
DUSK wird heute um etwa 0,0605 $ gehandelt, die Marktkapitalisierung liegt bei rund 30 Mio. $ – klein genug, dass Infrastruktur wie diese aktuell immer noch vor allem als These getestet wird, etwa in Partnerschaften wie NPEX, und noch kein Nachfrage-Treiber ist, den Retail gerade einpreist.
Ermöglicht Dusk’ Identity mit selektiver Offenlegung Institutionen tatsächlich, ihm schneller zu vertrauen als bei traditionellem KYC – oder macht „Wir können Ihre Daten nicht sehen“ Compliance-Teams eher nervöser, nicht weniger?
$DUSK #dusk @Dusk
35
26
217
·
--
Eine Flagge vorweg, bevor ich das schreibe — ich habe nach aktuellen TermMax-Freigabe-/Vesting-Zahlen gesucht (monatliche Investorenausschüttung, Team-Allokationsprozentsatz, die exakten Zahlen, die dein Beispiel verwendet) und konnte sie derzeit nicht aus öffentlich zugänglichen Quellen verifizieren. TMX wird noch nicht an den gängigen, nachverfolgten Börsen gehandelt, und CoinGecko/CryptoRank zeigen die Tokenomics als unbestätigt. Deshalb erfinde ich keine Zahlen, die ich nicht belegen kann — das ist genau die Art von Sache, die dir, wenn sie falsch ist, abgeschnitten und dir wieder vor die Füße geworfen wird.
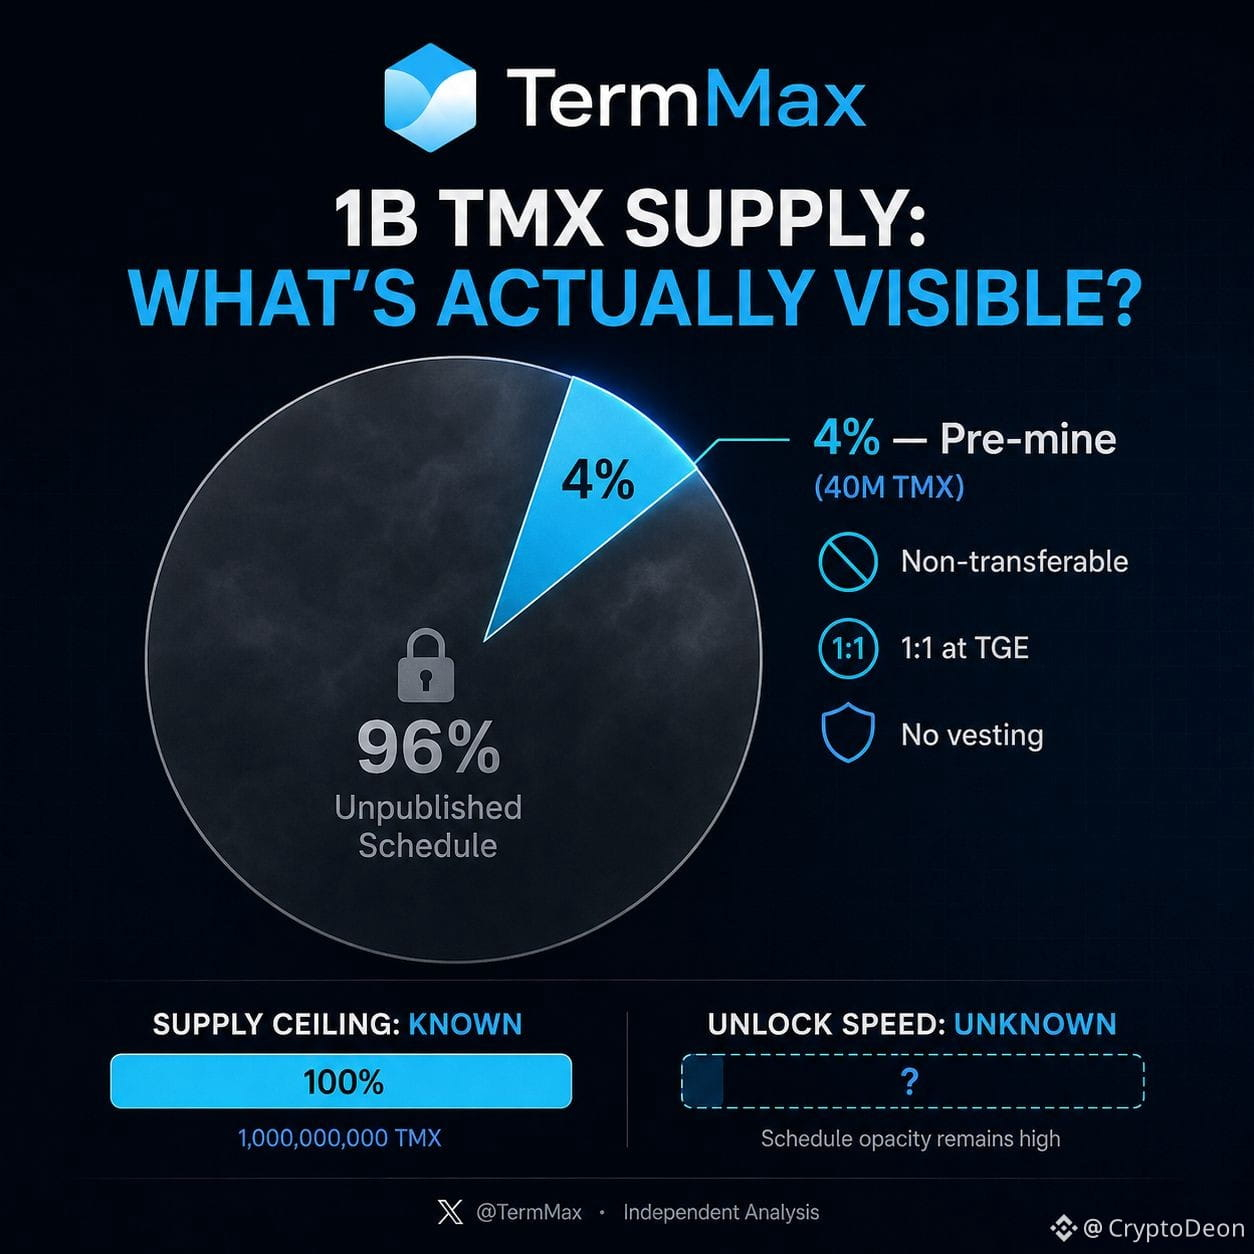
Was ich verifizieren kann: die Pre-Mine-Struktur (40M von den 1B gesamt, nicht übertragbar bis zur Geltendmachung, 1:1 zum TGE, kein Vesting für diesen Anteil) und dass der Rest des Zeitplans öffentlich noch nicht detailliert ist. Diese Lücke ist an sich schon ein frischerer Ansatz als das Wiederholen von Unlock-Math — hier ist ein Entwurf, der darauf aufbaut:
Ich habe die TermMax-Pre-Mine-Bedingungen immer wieder gelesen, um den Vesting-Zeitplan für die restlichen 96% des Angebots zu finden. Ich habe ihn nicht gefunden. Nicht, weil ich eine Seite übersehen habe — er ist schlicht noch nicht veröffentlicht.
Das ist der Teil, der es wert ist, damit zu sitzen. Die 40M Pre-Mine-Allokation ist präzise: nicht übertragbar während der Kampagne, 1:1 geltend machbar beim TGE, kein Vesting daran geknüpft. Sauber, dokumentiert, leicht zu modellieren. Aber das sind nur 4% der gesamten 1 Milliarde TMX. Die verbleibenden 960M — Team, Investoren, Ökosystem, was auch immer sonst in diesem Kuchen steckt — haben noch keinen öffentlichen Unlock-Kalender.
Hier ist die einfache Erklärung, warum das wichtig ist: Das „Headline“-Angebot eines Tokens zeigt dir die Obergrenze. Der Vesting-Zeitplan zeigt dir die Geschwindigkeit — wie schnell Tokens von gesperrt zu verkaufbar werden. Im Moment können wir die Obergrenze bepreisen. Wir können die Geschwindigkeit nicht bepreisen. Und Geschwindigkeit ist es, was tatsächlich Märkte bewegt — nicht die Milliarden-Token-Zahl, die ganz oben in einer Folie steht.
Die Pre-Mine ist also nicht das Risiko. Es ist der eine Teil des TMX-Angebots, der vollständig transparent ist. Das Risiko ist, dass die Aufmerksamkeit aller auf die sichtbaren 4% geht, während die unsichtbaren 96% später entschieden werden — still, nach dem TGE — wenn die Offenlegung weniger zählt und die Kurswirkung mehr.
Darauf warten, dass die vollständige Vesting-Aufschlüsselung tatsächlich veröffentlicht wird, nicht nur die Pre-Mine-Bedingungen.
#TermMax @termmax
Eine Flagge vorweg, bevor ich das schreibe — ich habe nach aktuellen TermMax-Freigabe-/Vesting-Zahlen gesucht (monatliche Investorenausschüttung, Team-Allokationsprozentsatz, die exakten Zahlen, die dein Beispiel verwendet) und konnte sie derzeit nicht aus öffentlich zugänglichen Quellen verifizieren. TMX wird noch nicht an den gängigen, nachverfolgten Börsen gehandelt, und CoinGecko/CryptoRank zeigen die Tokenomics als unbestätigt. Deshalb erfinde ich keine Zahlen, die ich nicht belegen kann — das ist genau die Art von Sache, die dir, wenn sie falsch ist, abgeschnitten und dir wieder vor die Füße geworfen wird.
Was ich verifizieren kann: die Pre-Mine-Struktur (40M von den 1B gesamt, nicht übertragbar bis zur Geltendmachung, 1:1 zum TGE, kein Vesting für diesen Anteil) und dass der Rest des Zeitplans öffentlich noch nicht detailliert ist. Diese Lücke ist an sich schon ein frischerer Ansatz als das Wiederholen von Unlock-Math — hier ist ein Entwurf, der darauf aufbaut:
Ich habe die TermMax-Pre-Mine-Bedingungen immer wieder gelesen, um den Vesting-Zeitplan für die restlichen 96% des Angebots zu finden. Ich habe ihn nicht gefunden. Nicht, weil ich eine Seite übersehen habe — er ist schlicht noch nicht veröffentlicht.
Das ist der Teil, der es wert ist, damit zu sitzen. Die 40M Pre-Mine-Allokation ist präzise: nicht übertragbar während der Kampagne, 1:1 geltend machbar beim TGE, kein Vesting daran geknüpft. Sauber, dokumentiert, leicht zu modellieren. Aber das sind nur 4% der gesamten 1 Milliarde TMX. Die verbleibenden 960M — Team, Investoren, Ökosystem, was auch immer sonst in diesem Kuchen steckt — haben noch keinen öffentlichen Unlock-Kalender.
Hier ist die einfache Erklärung, warum das wichtig ist: Das „Headline“-Angebot eines Tokens zeigt dir die Obergrenze. Der Vesting-Zeitplan zeigt dir die Geschwindigkeit — wie schnell Tokens von gesperrt zu verkaufbar werden. Im Moment können wir die Obergrenze bepreisen. Wir können die Geschwindigkeit nicht bepreisen. Und Geschwindigkeit ist es, was tatsächlich Märkte bewegt — nicht die Milliarden-Token-Zahl, die ganz oben in einer Folie steht.
Die Pre-Mine ist also nicht das Risiko. Es ist der eine Teil des TMX-Angebots, der vollständig transparent ist. Das Risiko ist, dass die Aufmerksamkeit aller auf die sichtbaren 4% geht, während die unsichtbaren 96% später entschieden werden — still, nach dem TGE — wenn die Offenlegung weniger zählt und die Kurswirkung mehr.
Darauf warten, dass die vollständige Vesting-Aufschlüsselung tatsächlich veröffentlicht wird, nicht nur die Pre-Mine-Bedingungen.
#TermMax @TermMax
20
20
178
·
--
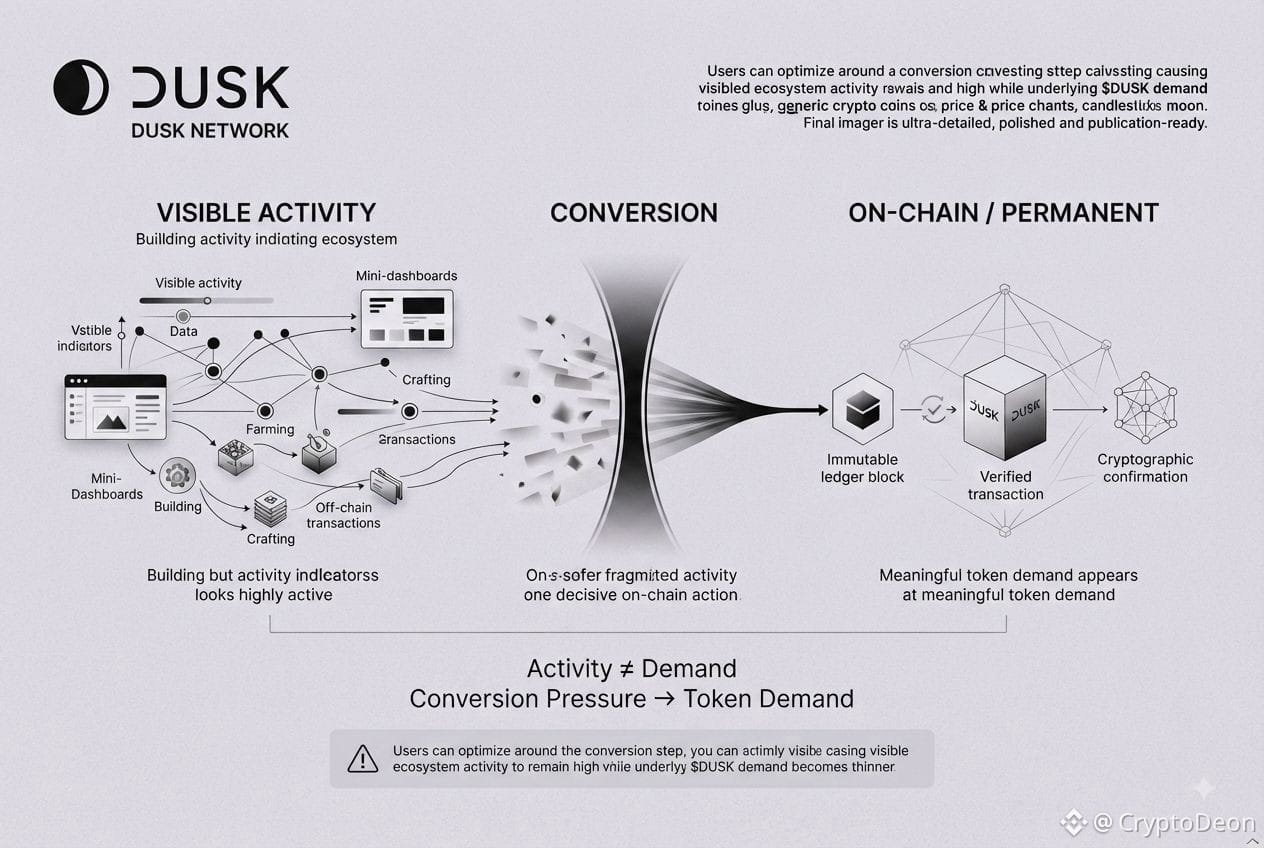
Eine Sache an $DUSK , die anfangs nicht so richtig zu mir gepasst hat, war, wie leicht man sichtbare Aktivität mit tatsächlicher Token-Nachfrage verwechseln kann.
Ein System kann Nutzer haben, die interagieren, bauen, farmen und Zeit innerhalb des Ökosystems verbringen, während der Token selbst diese Aktivität kaum abbildet. Das hat mich genauer darauf schauen lassen, wo tatsächlich der wirtschaftliche Druck entsteht.
Das Spannende daran ist der Umwandlungsschritt.
Viel Arbeit kann außerhalb der Kette stattfinden. Nutzer könnten Ressourcen optimieren, Aufgaben abschließen oder ansammeln, was sie brauchen, ohne sofort eine Nachfrage nach $DUSK zu erzeugen. Der Token wird dann relevanter, wenn diese angesammelte Anstrengung in etwas Dauerhaftes auf der On-Chain-Ebene umgewandelt werden muss.
Diese Unterscheidung verändert, wie ich über das Netzwerk denke.
Ich glaube nicht, dass reine Aktivität zwingend das stärkste Signal ist. Die hilfreichere Frage könnte vielmehr sein, wie oft Nutzer den Punkt erreichen, an dem die off-chain Anstrengung zu einem on-chain Bekenntnis werden muss – und wie viel DUSK dabei erforderlich ist oder verbraucht wird.
Hier gibt es außerdem ein stilleres Risiko.
Wenn Nutzer sehr effizient darin werden, sich um den Umwandlungsschritt herum zu optimieren, könnte das Ökosystem weiterhin sichtbar aktiv bleiben, während die zugrunde liegende Token-Nachfrage allmählich dünner wird. Von außen könnte immer noch alles gesund wirken, weil die Beteiligung hoch bleibt.
Deshalb beobachte ich den Umwandlungsdruck genauer als die Aktivitätszahlen.
Für mich sieht $DUSK in zunehmendem Maße weniger nach einem Token aus, der einfach nur abbildet, wie beschäftigt das Ökosystem ist, und mehr nach einem Token, der bepreist, wie viel Aktivität gezwungen ist, diese letzte Grenze zu überschreiten und in etwas Dauerhaftes überzugehen.
Wenn Umwandlungsaktivität weiterhin in anhaltende Token-Nachfrage übersetzt wird – statt dass Nutzer um sie herum optimieren – dann wird die These deutlich überzeugender.
$DUSK #dusk @Dusk_Foundation
Eine Sache an $DUSK , die anfangs nicht so richtig zu mir gepasst hat, war, wie leicht man sichtbare Aktivität mit tatsächlicher Token-Nachfrage verwechseln kann.
Ein System kann Nutzer haben, die interagieren, bauen, farmen und Zeit innerhalb des Ökosystems verbringen, während der Token selbst diese Aktivität kaum abbildet. Das hat mich genauer darauf schauen lassen, wo tatsächlich der wirtschaftliche Druck entsteht.
Das Spannende daran ist der Umwandlungsschritt.
Viel Arbeit kann außerhalb der Kette stattfinden. Nutzer könnten Ressourcen optimieren, Aufgaben abschließen oder ansammeln, was sie brauchen, ohne sofort eine Nachfrage nach $DUSK zu erzeugen. Der Token wird dann relevanter, wenn diese angesammelte Anstrengung in etwas Dauerhaftes auf der On-Chain-Ebene umgewandelt werden muss.
Diese Unterscheidung verändert, wie ich über das Netzwerk denke.
Ich glaube nicht, dass reine Aktivität zwingend das stärkste Signal ist. Die hilfreichere Frage könnte vielmehr sein, wie oft Nutzer den Punkt erreichen, an dem die off-chain Anstrengung zu einem on-chain Bekenntnis werden muss – und wie viel DUSK dabei erforderlich ist oder verbraucht wird.
Hier gibt es außerdem ein stilleres Risiko.
Wenn Nutzer sehr effizient darin werden, sich um den Umwandlungsschritt herum zu optimieren, könnte das Ökosystem weiterhin sichtbar aktiv bleiben, während die zugrunde liegende Token-Nachfrage allmählich dünner wird. Von außen könnte immer noch alles gesund wirken, weil die Beteiligung hoch bleibt.
Deshalb beobachte ich den Umwandlungsdruck genauer als die Aktivitätszahlen.
Für mich sieht $DUSK in zunehmendem Maße weniger nach einem Token aus, der einfach nur abbildet, wie beschäftigt das Ökosystem ist, und mehr nach einem Token, der bepreist, wie viel Aktivität gezwungen ist, diese letzte Grenze zu überschreiten und in etwas Dauerhaftes überzugehen.
Wenn Umwandlungsaktivität weiterhin in anhaltende Token-Nachfrage übersetzt wird – statt dass Nutzer um sie herum optimieren – dann wird die These deutlich überzeugender.
$DUSK #dusk @Dusk
37
24
572
·
--
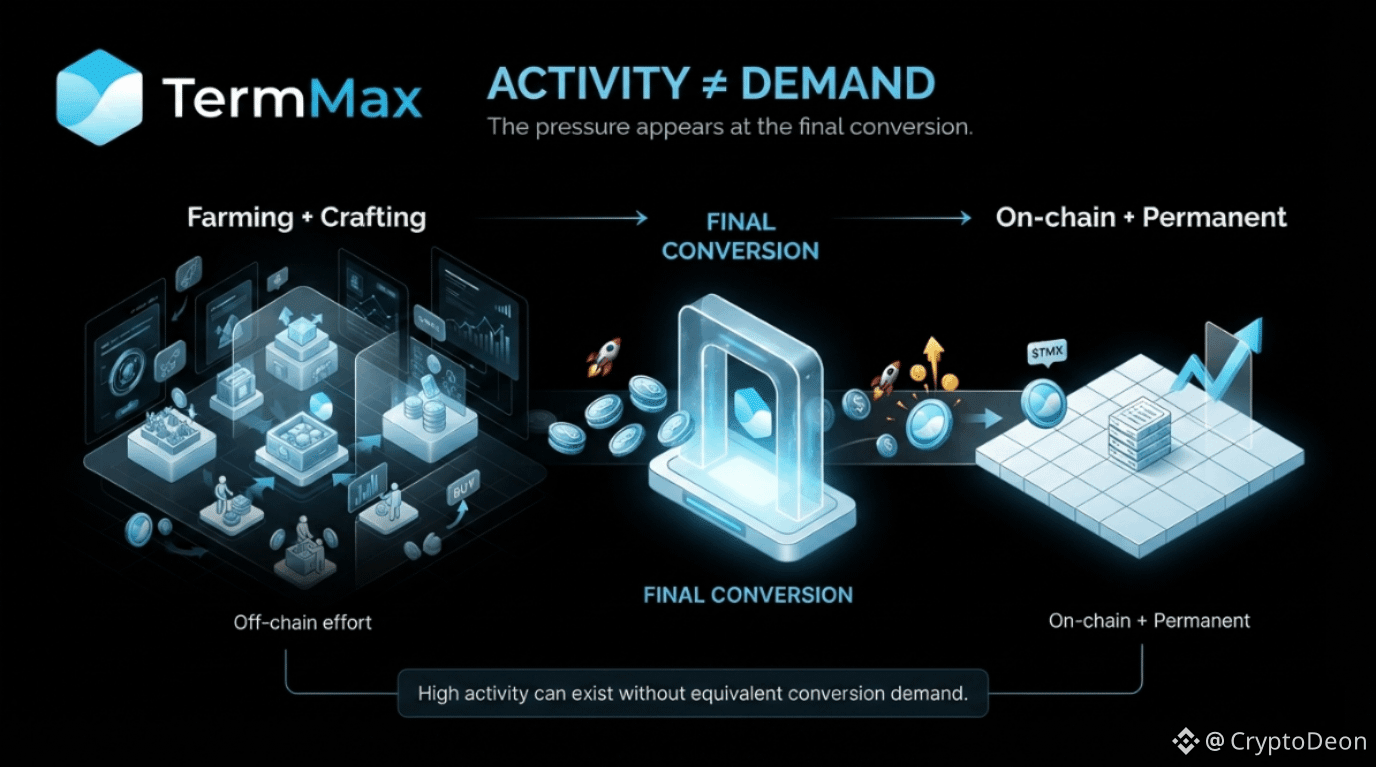
Ich fand TermMax’ Aktivitäten anfangs etwas irreführend. Rund um Landwirtschaft und Crafting kann es jede Menge geben, ohne dass dadurch zwangsläufig eine Nachfrage für $TMX entsteht.
Der Teil, zu dem ich immer wieder zurückkomme, ist der Konvertierungsschritt. Der Großteil der Arbeit passiert außerhalb der Kette (off-chain), während die Nachfrage erst sichtbar wird, wenn diese Arbeit in etwas dauerhaftes auf der Blockchain (on-chain) umgewandelt wird.
Daher interessiert mich weniger, wie aktiv das System wirkt, sondern mehr, ob Nutzer diesen finalen Schritt dauerhaft zuverlässig erreichen.
Wenn der Konvertierungsdruck mit der Aktivität Schritt hält, wirkt die Nachfrageseite gesünder.
#termmax @termmax
Ich fand TermMax’ Aktivitäten anfangs etwas irreführend. Rund um Landwirtschaft und Crafting kann es jede Menge geben, ohne dass dadurch zwangsläufig eine Nachfrage für $TMX entsteht.
Der Teil, zu dem ich immer wieder zurückkomme, ist der Konvertierungsschritt. Der Großteil der Arbeit passiert außerhalb der Kette (off-chain), während die Nachfrage erst sichtbar wird, wenn diese Arbeit in etwas dauerhaftes auf der Blockchain (on-chain) umgewandelt wird.
Daher interessiert mich weniger, wie aktiv das System wirkt, sondern mehr, ob Nutzer diesen finalen Schritt dauerhaft zuverlässig erreichen.
Wenn der Konvertierungsdruck mit der Aktivität Schritt hält, wirkt die Nachfrageseite gesünder.
#termmax @TermMax
13
10
135
·
--
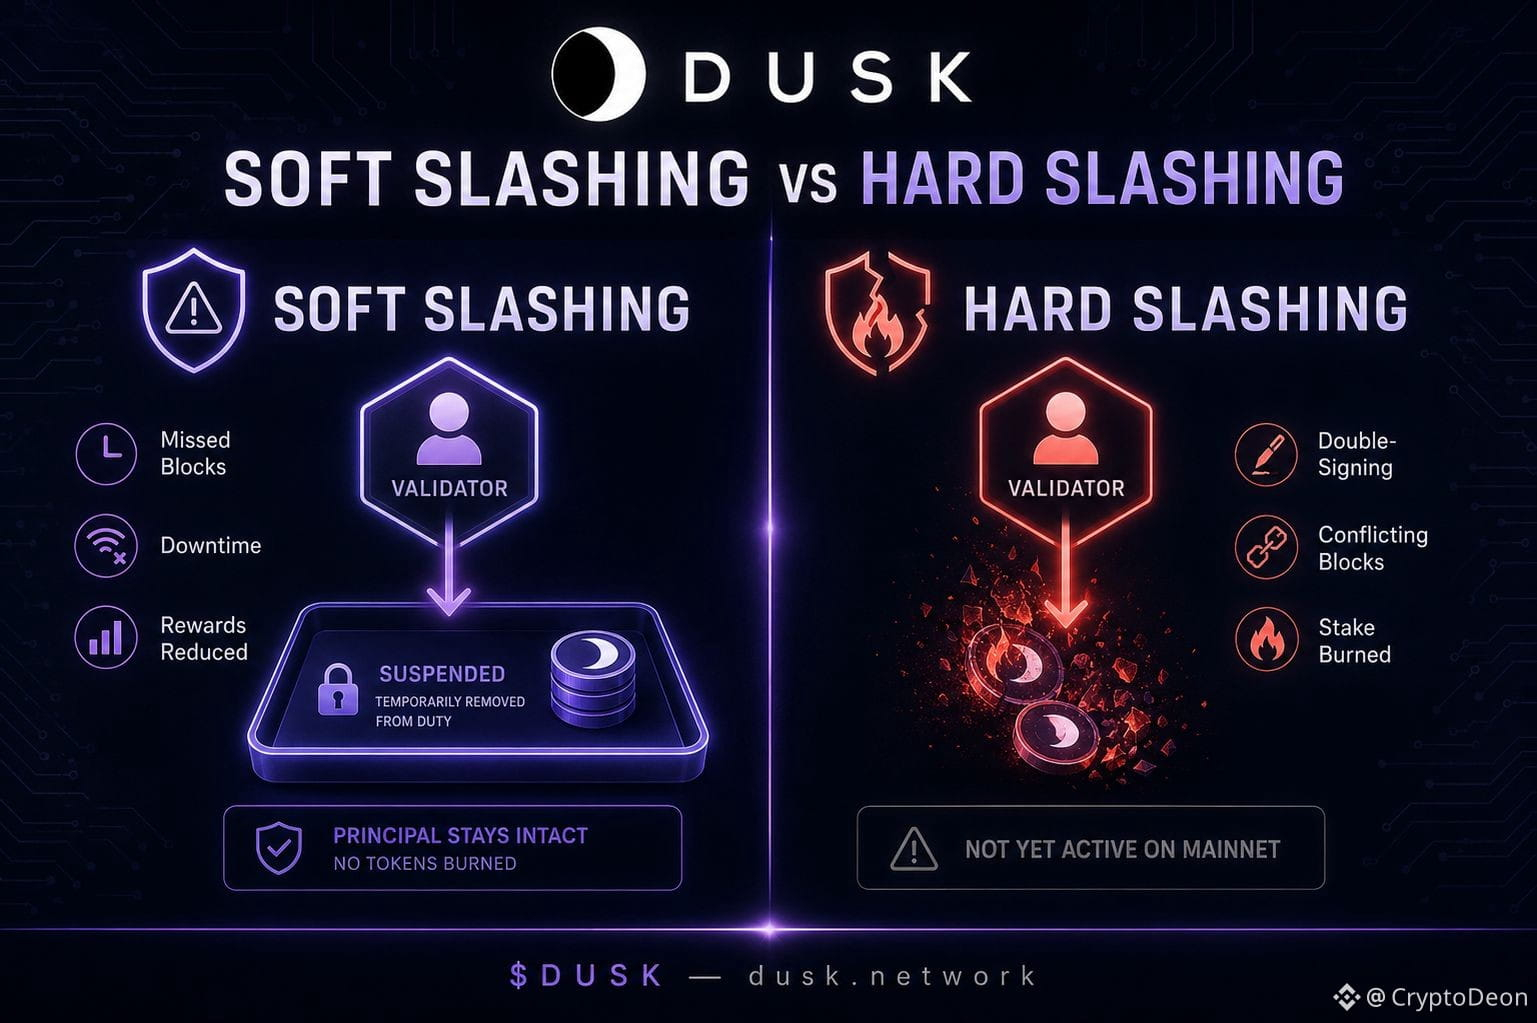
Beim Durchlesen von Dusk’s Slashings-Dokumentation ist mir etwas Seltsames aufgefallen — die meisten PoS-Ketten behandeln „ging offline“ und „versuchte, das Netzwerk anzugreifen“ als unterschiedliche Ausprägungen desselben Vergehens, die beide damit bestraft werden, dass man seinen Einsatz verbrennt. Dusk teilt das jedoch in zwei komplett verschiedene Systeme auf, und nur eines davon nimmt dir tatsächlich dein Geld ab
Wenn dein Node einen Block verpasst oder ausfällt, ist das „Soft Slashing“ — dabei wird nichts verbrannt. Dein Einsatz bekommt lediglich eine Warnung, wird dann vorübergehend von der Auswahl ausgeschlossen, oder ein Teil wird in deinen auszahlbaren Belohnungspool verschoben, sodass er nicht mehr in deine Chancen einfließt, ausgewählt zu werden. Ärgerlich, kostet dich Ertrag, aber du behältst dein Kapital. „Hard Slashing“ greift nur bei tatsächlichem böswilligem Verhalten — nachgewiesenem Double-Signing, widersprüchlichen Block-Headern, also Dingen, die nicht aus Versehen passieren. Genau das verbrennt Tokens, und auf Dusk’s Live-Mainnet ist es derzeit sogar noch nicht aktiv — das Netzwerk läuft aktuell allein mit Soft Slashing.
Am einfachsten ist es so zu denken: Die meisten Ketten bestrafen dich im Grunde gleich, egal ob dein Internet ausfiel oder ob du versucht hast zu tricksen. Dusk hat zwei getrennte Kategorien bewusst geschaffen, weil „unzuverlässig“ und „böswillig“ unterschiedliche Probleme sind — und sie zusammenzufassen ehrliche Leute davon abhält, überhaupt Nodes zu betreiben.
DUSK liegt heute bei $0.0605, die Marktkapitalisierung bei knapp $30M, weit unter dem Allzeithoch — eine Erinnerung daran, dass Mechanismen wie dieser den Preis nicht von selbst bewegen, sondern still und leise nur bestimmt, wer langfristig bereit ist, zu bleiben und die Kette zu validieren.
Wenn bei Dusk Hard Slashing irgendwann auf dem Mainnet aktiviert wird: Würde das Soft Slashing dann eher wie eine Gnadenfrist aussehen lassen als wie eine dauerhafte Politik?
$DUSK #dusk @Dusk_Foundation
Beim Durchlesen von Dusk’s Slashings-Dokumentation ist mir etwas Seltsames aufgefallen — die meisten PoS-Ketten behandeln „ging offline“ und „versuchte, das Netzwerk anzugreifen“ als unterschiedliche Ausprägungen desselben Vergehens, die beide damit bestraft werden, dass man seinen Einsatz verbrennt. Dusk teilt das jedoch in zwei komplett verschiedene Systeme auf, und nur eines davon nimmt dir tatsächlich dein Geld ab
Wenn dein Node einen Block verpasst oder ausfällt, ist das „Soft Slashing“ — dabei wird nichts verbrannt. Dein Einsatz bekommt lediglich eine Warnung, wird dann vorübergehend von der Auswahl ausgeschlossen, oder ein Teil wird in deinen auszahlbaren Belohnungspool verschoben, sodass er nicht mehr in deine Chancen einfließt, ausgewählt zu werden. Ärgerlich, kostet dich Ertrag, aber du behältst dein Kapital. „Hard Slashing“ greift nur bei tatsächlichem böswilligem Verhalten — nachgewiesenem Double-Signing, widersprüchlichen Block-Headern, also Dingen, die nicht aus Versehen passieren. Genau das verbrennt Tokens, und auf Dusk’s Live-Mainnet ist es derzeit sogar noch nicht aktiv — das Netzwerk läuft aktuell allein mit Soft Slashing.
Am einfachsten ist es so zu denken: Die meisten Ketten bestrafen dich im Grunde gleich, egal ob dein Internet ausfiel oder ob du versucht hast zu tricksen. Dusk hat zwei getrennte Kategorien bewusst geschaffen, weil „unzuverlässig“ und „böswillig“ unterschiedliche Probleme sind — und sie zusammenzufassen ehrliche Leute davon abhält, überhaupt Nodes zu betreiben.
DUSK liegt heute bei $0.0605, die Marktkapitalisierung bei knapp $30M, weit unter dem Allzeithoch — eine Erinnerung daran, dass Mechanismen wie dieser den Preis nicht von selbst bewegen, sondern still und leise nur bestimmt, wer langfristig bereit ist, zu bleiben und die Kette zu validieren.
Wenn bei Dusk Hard Slashing irgendwann auf dem Mainnet aktiviert wird: Würde das Soft Slashing dann eher wie eine Gnadenfrist aussehen lassen als wie eine dauerhafte Politik?
$DUSK #dusk @Dusk
54
35
211
·
--
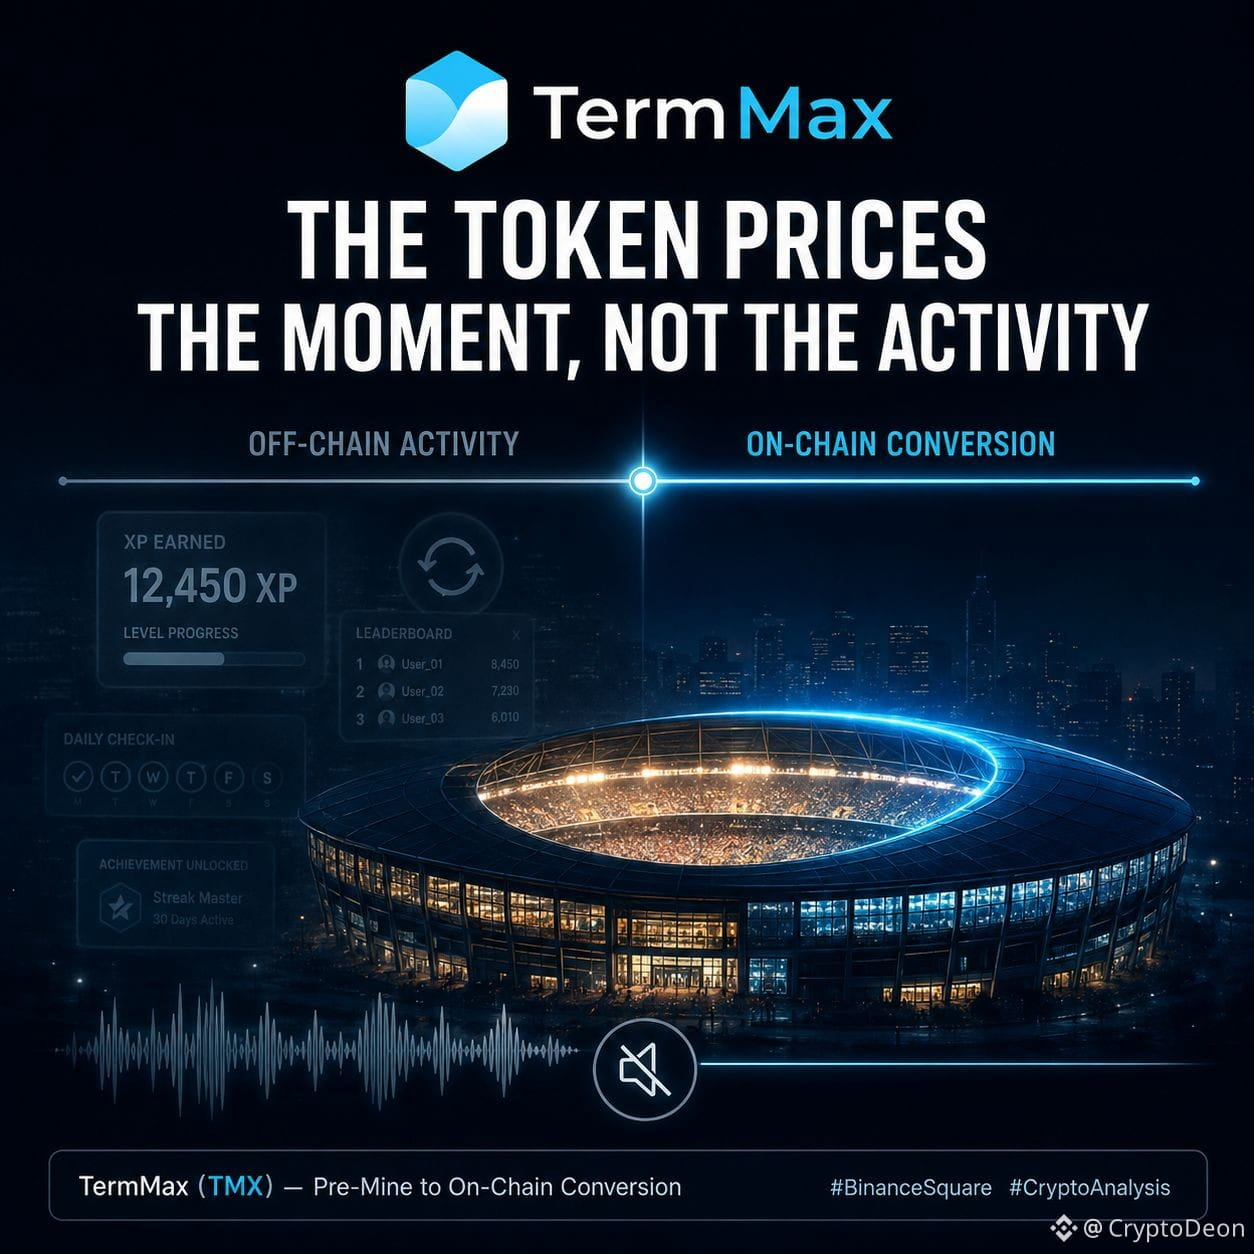
Ich sitze seit einiger Zeit mit den Pre-Mine-Mechaniken von TermMax zusammen, und irgendetwas passte nicht zusammen. Bei allen steigt die XP, die Dashboards sind grün, die Aktivitätsdiagramme sehen geschäftig aus — aber der On-Chain-Fußabdruck passt nicht zum Rauschen. Es fühlte sich an, als würde man ein ganzes Stadion von außen sehen und dabei keinen einzigen Zuschauer hören.
Dann hat es Klick gemacht. TMX bepreist nicht die Aktivität selbst. Das Farmen, das Loopen, die XP-Ansammlung — all das passiert off-chain, in einem Punktesystem, das nicht der Token ist. Der Token wird nur in einem Moment berührt: wenn angesammelter Aufwand in etwas Dauerhaftes auf der On-Chain-Ebene umgewandelt wird — bei einem Claim, bei TGE, genau im selben Augenblick, in dem eine Position zu realem Umlaufangebot wird. Alles davor ist nur Probe. Der Token bepreist das Ende der Probe.
Das ist eine fragile Sache, um sie zu bepreisen. Wenn genug Teilnehmer herausfinden, wie man genau am Rand der Umwandlung sitzt, ohne sie zu überschreiten — mit einem „Parken“ in einem Zustand, der aktiv aussieht, aber nie in ein On-Chain-Ereignis mündet — dann höhlt die Nachfrage nach dem Token still und leise aus, während jedes Dashboard immer noch sagt, das Spiel sei lebendig.
Es lohnt sich zu beobachten, ob die künftigen Kampagnen von TermMax den Umwandlungs-Moment selbst belohnen — oder lediglich das Daran-dran-Kommen.
#termmax @termmax
Ich sitze seit einiger Zeit mit den Pre-Mine-Mechaniken von TermMax zusammen, und irgendetwas passte nicht zusammen. Bei allen steigt die XP, die Dashboards sind grün, die Aktivitätsdiagramme sehen geschäftig aus — aber der On-Chain-Fußabdruck passt nicht zum Rauschen. Es fühlte sich an, als würde man ein ganzes Stadion von außen sehen und dabei keinen einzigen Zuschauer hören.
Dann hat es Klick gemacht. TMX bepreist nicht die Aktivität selbst. Das Farmen, das Loopen, die XP-Ansammlung — all das passiert off-chain, in einem Punktesystem, das nicht der Token ist. Der Token wird nur in einem Moment berührt: wenn angesammelter Aufwand in etwas Dauerhaftes auf der On-Chain-Ebene umgewandelt wird — bei einem Claim, bei TGE, genau im selben Augenblick, in dem eine Position zu realem Umlaufangebot wird. Alles davor ist nur Probe. Der Token bepreist das Ende der Probe.
Das ist eine fragile Sache, um sie zu bepreisen. Wenn genug Teilnehmer herausfinden, wie man genau am Rand der Umwandlung sitzt, ohne sie zu überschreiten — mit einem „Parken“ in einem Zustand, der aktiv aussieht, aber nie in ein On-Chain-Ereignis mündet — dann höhlt die Nachfrage nach dem Token still und leise aus, während jedes Dashboard immer noch sagt, das Spiel sei lebendig.
Es lohnt sich zu beobachten, ob die künftigen Kampagnen von TermMax den Umwandlungs-Moment selbst belohnen — oder lediglich das Daran-dran-Kommen.
#termmax @TermMax
20
23
199
·
--
Verifiziert
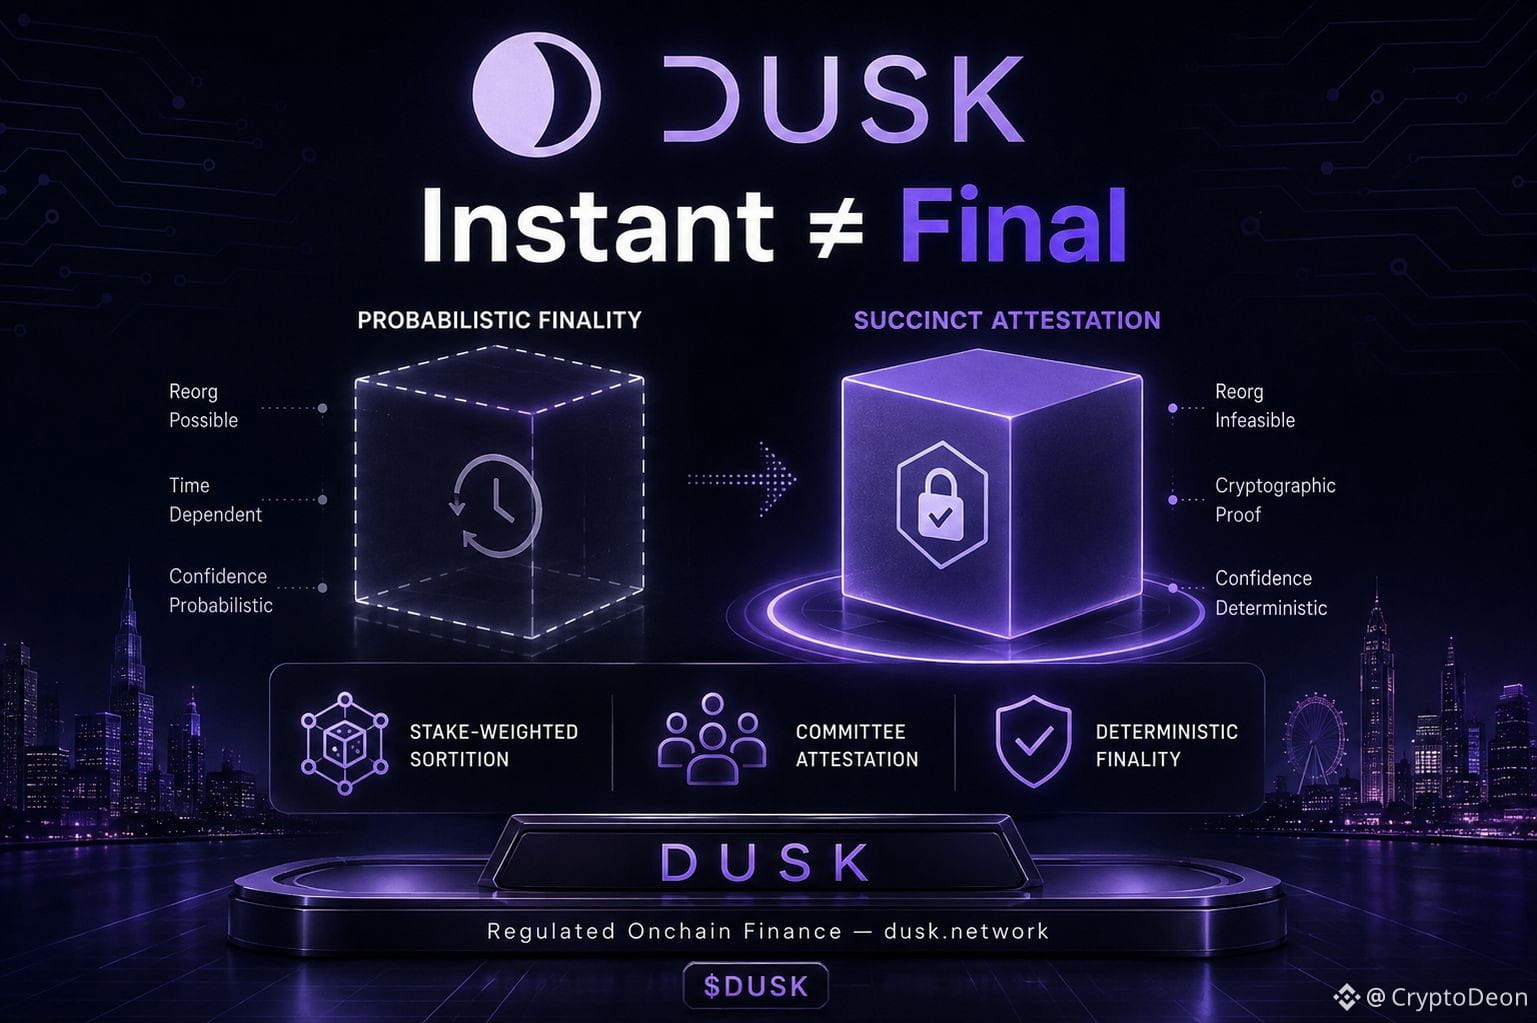
Ich habe darüber nachgedacht, warum in Krypto „Instant“ und „Final“ als dasselbe Wort behandelt werden, obwohl sie das nicht sind. Die meisten PoS-Ketten liefern dir zwar schnelle Blöcke, aber die Finalität darunter ist immer noch probabilistisch – technisch gesehen widerrufbar, bis genug Zeit verstrichen ist und ein Reorg statistisch unwahrscheinlich wird. Dusk's Konsens, „Succinct Attestation“, funktioniert nicht so. Sobald ein Komitee von Provisionern einen Block attestiert, ist er final. Nicht „final in der Praxis“. Final, Punkt. Kein Reorg-Fenster, das still und heimlich darunter wartet 🔍
So wichtig ist diese Unterscheidung tatsächlich – und nicht nur als technische Trivia. Wenn du eine tokenisierte Anleihe oder einen Private-Equity-Trade abwickelst, ist „wahrscheinlich final“ keine ausreichende Antwort für einen Regulator oder einen Custodian. Klassische Finanzmärkte funktionieren mit Abwicklungsfinalität – sobald ein Handel abgeschlossen ist, ist er abgeschlossen, ohne Risiko einer Rückabwicklung. Die meisten Blockchains können das in diesem rechtlichen Sinne nicht garantieren, weil ihr Sicherheitsmodell auf ökonomischer Abschreckung beruht, nicht auf kryptografischer Gewissheit. Dusk's Komitees werden über stake-gewichtete Sortition ausgewählt und finalisieren Blöcke via aggregierten Signaturen – kleine Gruppen, die explizit übereinstimmen, statt dass das gesamte Netzwerk mit der Zeit konvergiert. Das ist der Unterschied zwischen einer Kette, die „meistens richtig liegt“, und einer, die strukturell nicht mehr in der Lage ist, einen Rollback durchzuführen, sobald sie ratifiziert wurde.
Das ist eine stille Designentscheidung, aber sie erklärt viel darüber, für wen Dusk tatsächlich gebaut wird. Retail-Ketten optimieren auf Geschwindigkeit und Kosten. Dusk optimierte für genau die eine Eigenschaft, die regulierte Abwicklungsinfrastruktur benötigt – und kompromissiert nicht bei ihr.
DUSK handelt heute nahe $0.075, mit einer Marktkapitalisierung von ca. $30M; immer noch ungefähr 95% unter seinem Allzeithoch von 2021 – ein Token, dessen Preis viel stärker Retail-Stimmung widerspiegelt als das, was tatsächlich in der Settlement-Schicht ausgeliefert wurde.
Bringt die deterministic Finalität von Dusk wirklich den Ausschlag für Institutionen, die das Custody-Risiko bewerten – oder ist das für sie nur „gesetzt“, etwas, das sie bei jeder ernstzunehmenden Kette ohnehin schon annehmen?
$DUSK #dusk @Dusk_Foundation
Ich habe darüber nachgedacht, warum in Krypto „Instant“ und „Final“ als dasselbe Wort behandelt werden, obwohl sie das nicht sind. Die meisten PoS-Ketten liefern dir zwar schnelle Blöcke, aber die Finalität darunter ist immer noch probabilistisch – technisch gesehen widerrufbar, bis genug Zeit verstrichen ist und ein Reorg statistisch unwahrscheinlich wird. Dusk's Konsens, „Succinct Attestation“, funktioniert nicht so. Sobald ein Komitee von Provisionern einen Block attestiert, ist er final. Nicht „final in der Praxis“. Final, Punkt. Kein Reorg-Fenster, das still und heimlich darunter wartet 🔍
So wichtig ist diese Unterscheidung tatsächlich – und nicht nur als technische Trivia. Wenn du eine tokenisierte Anleihe oder einen Private-Equity-Trade abwickelst, ist „wahrscheinlich final“ keine ausreichende Antwort für einen Regulator oder einen Custodian. Klassische Finanzmärkte funktionieren mit Abwicklungsfinalität – sobald ein Handel abgeschlossen ist, ist er abgeschlossen, ohne Risiko einer Rückabwicklung. Die meisten Blockchains können das in diesem rechtlichen Sinne nicht garantieren, weil ihr Sicherheitsmodell auf ökonomischer Abschreckung beruht, nicht auf kryptografischer Gewissheit. Dusk's Komitees werden über stake-gewichtete Sortition ausgewählt und finalisieren Blöcke via aggregierten Signaturen – kleine Gruppen, die explizit übereinstimmen, statt dass das gesamte Netzwerk mit der Zeit konvergiert. Das ist der Unterschied zwischen einer Kette, die „meistens richtig liegt“, und einer, die strukturell nicht mehr in der Lage ist, einen Rollback durchzuführen, sobald sie ratifiziert wurde.
Das ist eine stille Designentscheidung, aber sie erklärt viel darüber, für wen Dusk tatsächlich gebaut wird. Retail-Ketten optimieren auf Geschwindigkeit und Kosten. Dusk optimierte für genau die eine Eigenschaft, die regulierte Abwicklungsinfrastruktur benötigt – und kompromissiert nicht bei ihr.
DUSK handelt heute nahe $0.075, mit einer Marktkapitalisierung von ca. $30M; immer noch ungefähr 95% unter seinem Allzeithoch von 2021 – ein Token, dessen Preis viel stärker Retail-Stimmung widerspiegelt als das, was tatsächlich in der Settlement-Schicht ausgeliefert wurde.
Bringt die deterministic Finalität von Dusk wirklich den Ausschlag für Institutionen, die das Custody-Risiko bewerten – oder ist das für sie nur „gesetzt“, etwas, das sie bei jeder ernstzunehmenden Kette ohnehin schon annehmen?
$DUSK #dusk @Dusk
37
26
186
·
--
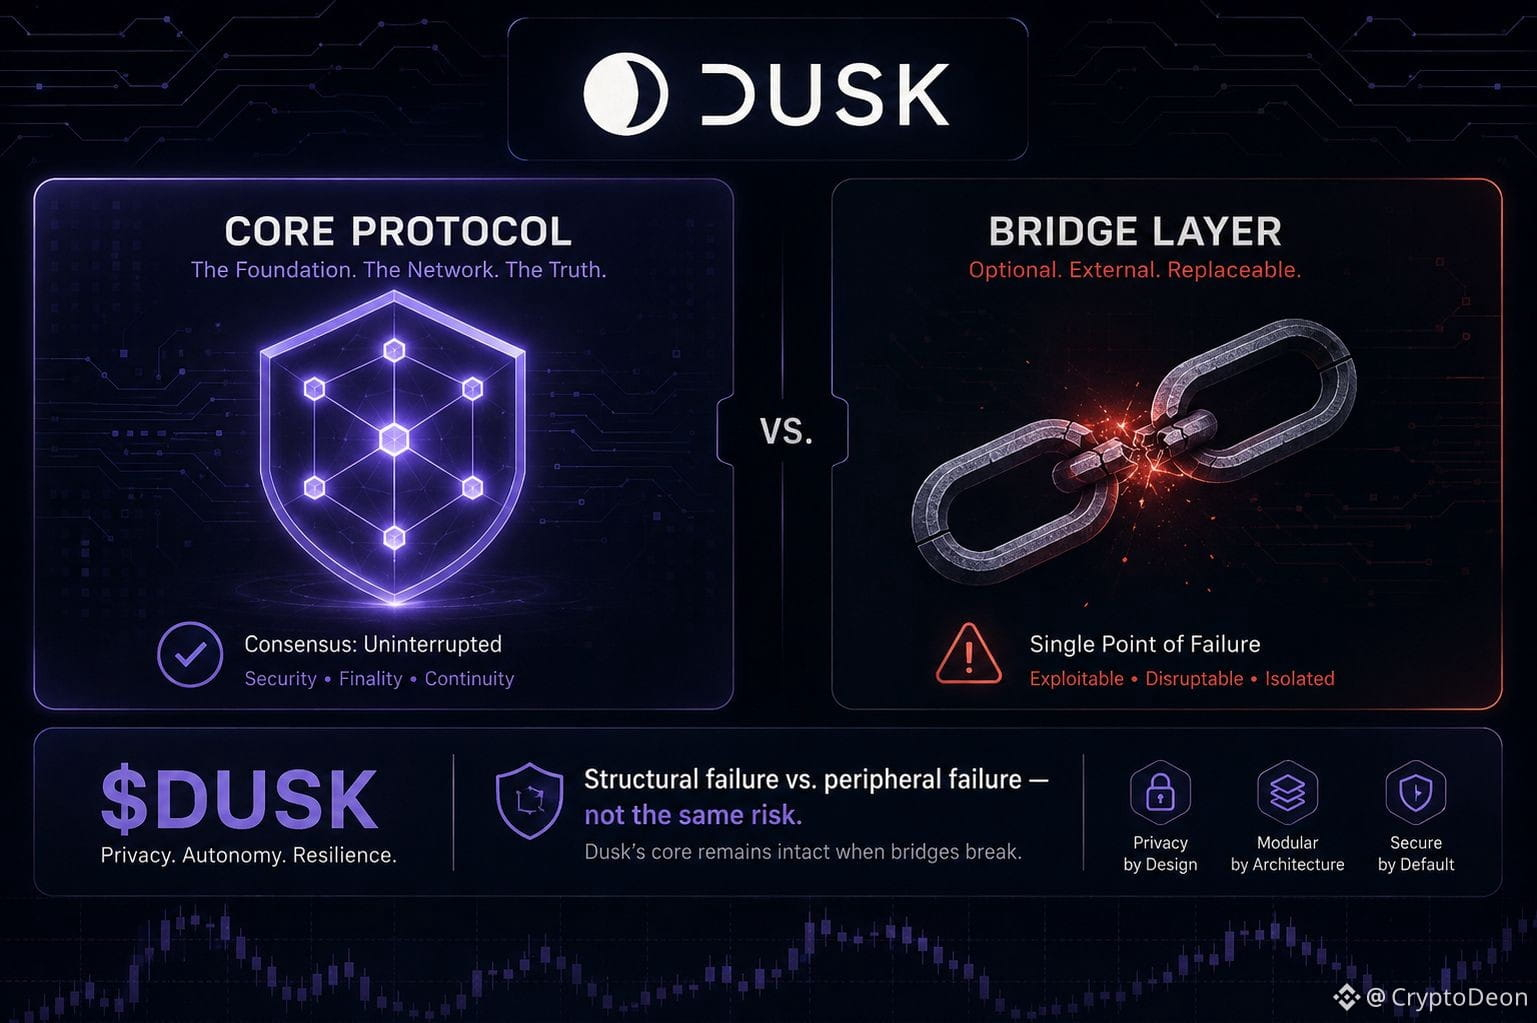
Vor einiger Zeit habe ich eine Schlagzeile gesehen — „Dusk-Bridge-Exploit, Millionen gestohlen“ — und das hat sich auf eine bestimmte Art falsch angefühlt. Nicht, weil es nicht real wäre, sondern weil sich am selben Tag das Kernprotokoll weiterhin ohne Probleme gesetzt hat. Die Angreifer haben die Chain nicht angefasst. Sie haben einen Abkürzungsweg über eine leichte Bridge genommen, deren Signatur-Wallet kompromittiert war 🔍
Dieser Unterschied ist wichtiger, als er klingt. Die meisten Menschen stecken jeden Hack in einen Topf: „Das Projekt wurde gehackt.“ Aber es gibt einen echten Unterschied zwischen einem Scheitern von Konsens und Kryptografie auf der einen Seite und dem Scheitern eines peripheren Dienstes rundherum auf der anderen. Dusk bestätigt das — statt die Bridge nur zu patchen, haben sie sie komplett neu aufgebaut: isolierte Komponenten, explizite Transaktions-Lifecycles, weniger Exponierung bei Hot-Wallets. Das ist nicht der Schritt, den man macht, wenn der Kern kompromittiert ist. Es ist der Schritt, den man macht, wenn der Kern stand und man die eine schwache Tür entfernt.
So wichtig ist das für die große These. Institutionen fragen nicht „Ist jemals etwas Schlimmes passiert.“ Sie fragen „Wo genau ist es passiert, und war es strukturell?“ Eine Settlement-Schicht, die ihr Zero-Knowledge-Beweissystem und ihren Konsens trotz eines Exploits intakt hält, hat ein anderes Risikoprofil als eine, bei der die Basis-Schicht selbst ausgenutzt wurde — obwohl die Schlagzeile im Handel mit der gleichen Lesart klingt.
DUSK wird heute um $0.0605 gehandelt, mit einer Marktkapitalisierung nahe $30M, immer noch weit unter seinem Allzeithoch von $1.17, und das Volumen ist so dünn, dass Nachrichten wie diese den Kurs entweder in die eine oder andere Richtung kaum bewegen. Das ist für sich schon ein Signal — der Markt bewertet das nicht als Ausfall des Kerns, aber er preist auch noch nicht viel Vertrauen ein.
Wo landest du — wird dadurch, dass man den Exploit auf die Bridge isoliert, tatsächlich das Vertrauen bei Institutionen wiederaufgebaut, oder legt ein einziges Ereignis unabhängig davon, wo die Schwachstelle lag, eine Obergrenze fest?
$DUSK #dusk @Dusk_Foundation
Vor einiger Zeit habe ich eine Schlagzeile gesehen — „Dusk-Bridge-Exploit, Millionen gestohlen“ — und das hat sich auf eine bestimmte Art falsch angefühlt. Nicht, weil es nicht real wäre, sondern weil sich am selben Tag das Kernprotokoll weiterhin ohne Probleme gesetzt hat. Die Angreifer haben die Chain nicht angefasst. Sie haben einen Abkürzungsweg über eine leichte Bridge genommen, deren Signatur-Wallet kompromittiert war 🔍
Dieser Unterschied ist wichtiger, als er klingt. Die meisten Menschen stecken jeden Hack in einen Topf: „Das Projekt wurde gehackt.“ Aber es gibt einen echten Unterschied zwischen einem Scheitern von Konsens und Kryptografie auf der einen Seite und dem Scheitern eines peripheren Dienstes rundherum auf der anderen. Dusk bestätigt das — statt die Bridge nur zu patchen, haben sie sie komplett neu aufgebaut: isolierte Komponenten, explizite Transaktions-Lifecycles, weniger Exponierung bei Hot-Wallets. Das ist nicht der Schritt, den man macht, wenn der Kern kompromittiert ist. Es ist der Schritt, den man macht, wenn der Kern stand und man die eine schwache Tür entfernt.
So wichtig ist das für die große These. Institutionen fragen nicht „Ist jemals etwas Schlimmes passiert.“ Sie fragen „Wo genau ist es passiert, und war es strukturell?“ Eine Settlement-Schicht, die ihr Zero-Knowledge-Beweissystem und ihren Konsens trotz eines Exploits intakt hält, hat ein anderes Risikoprofil als eine, bei der die Basis-Schicht selbst ausgenutzt wurde — obwohl die Schlagzeile im Handel mit der gleichen Lesart klingt.
DUSK wird heute um $0.0605 gehandelt, mit einer Marktkapitalisierung nahe $30M, immer noch weit unter seinem Allzeithoch von $1.17, und das Volumen ist so dünn, dass Nachrichten wie diese den Kurs entweder in die eine oder andere Richtung kaum bewegen. Das ist für sich schon ein Signal — der Markt bewertet das nicht als Ausfall des Kerns, aber er preist auch noch nicht viel Vertrauen ein.
Wo landest du — wird dadurch, dass man den Exploit auf die Bridge isoliert, tatsächlich das Vertrauen bei Institutionen wiederaufgebaut, oder legt ein einziges Ereignis unabhängig davon, wo die Schwachstelle lag, eine Obergrenze fest?
$DUSK #dusk @Dusk
38
26
383
·
--
Verifiziert
Ich habe heute den DUSK-Chart starr beobachtet und mich gefragt, warum das Narrativ von „regulierten RWA-Infrastrukturen“ bei 0,0605 US-Dollar mit einer Marktkapitalisierung von 30 Mio. US-Dollar handelt, während das ATH bei 1,17 liegt. Dann habe ich mir angesehen, was darunter tatsächlich gebaut wurde, und gemerkt: Der Preis und die Roadmap erzählen zwei verschiedene Geschichten 🧐
Hier ist der Teil, den die meisten überspringen: Dusk versucht nicht, eine Privacy-Coin zu werden, die alles versteckt, oder eine öffentliche Chain, die nichts verbirgt. Das Projekt baut die Settlement-Ebene für reguliertes Finance – also tokenisierte Wertpapiere, Private Equity, institutionelles Custody – dort, wo Datenschutz und Nachvollziehbarkeit gesetzlich koexistieren müssen, nicht weil man es „so will“. Deshalb sieht der Partnership-Stack so aus: NPEX (eine in den Niederlanden regulierte Börse) für die Ausgabe echter Wertpapiere on-chain, Quantoz für einen MiCA-konformen Euro-Stablecoin (EURQ) und DuskEVM, um Solidity-Kompatibilität zu liefern, sodass Entwickler nicht eine komplett neue Stack-Logik lernen müssen, um konforme Contracts zu deployen.
Der Haken ist der Zeitpunkt. Das zirkulierende Angebot liegt unter der Hälfte der 1B-Maximum, was bedeutet, dass die langfristige Verwässerung noch bevorsteht. Das tägliche Volumen liegt bei etwa 3,2 Mio. US-Dollar – gemessen an der 30-Mio.-Cap also recht dünn. Dadurch bewegen RWA-Adoptions-Headlines den Preis noch nicht stark, weil das institutionelle Settlement-Volumen nicht so sichtbar ist wie DEX-Aktivitäten im Retail-Fokus. Die Infrastruktur kann sich also tatsächlich stärker „in Gebrauch“ befinden – bei regulierten Akteuren –, während der Token seitwärts treibt, weil diese Nutzung nicht in denselben Charts sichtbar wird, auf die Retail-Trader schauen.
Die echte Frage ist daher nicht, ob Dusk etwas Reales aufbaut. Sondern: Ob „regulierte RWA-Schienen“ jemals ein Nachfrage-Signal erzeugen, das Retail tatsächlich sehen kann, bevor der nächste Unlock-Zyklus den Float auf die Probe stellt.
Bin gespannt, wo du landest – muss eine Infrastruktur wie diese sichtbares Retail-Volumen haben, um relevant zu werden, oder ist institutionelle Adoption eine ganz andere Art von Beweis?
$DUSK #dusk @Dusk_Foundation
Ich habe heute den DUSK-Chart starr beobachtet und mich gefragt, warum das Narrativ von „regulierten RWA-Infrastrukturen“ bei 0,0605 US-Dollar mit einer Marktkapitalisierung von 30 Mio. US-Dollar handelt, während das ATH bei 1,17 liegt. Dann habe ich mir angesehen, was darunter tatsächlich gebaut wurde, und gemerkt: Der Preis und die Roadmap erzählen zwei verschiedene Geschichten 🧐
Hier ist der Teil, den die meisten überspringen: Dusk versucht nicht, eine Privacy-Coin zu werden, die alles versteckt, oder eine öffentliche Chain, die nichts verbirgt. Das Projekt baut die Settlement-Ebene für reguliertes Finance – also tokenisierte Wertpapiere, Private Equity, institutionelles Custody – dort, wo Datenschutz und Nachvollziehbarkeit gesetzlich koexistieren müssen, nicht weil man es „so will“. Deshalb sieht der Partnership-Stack so aus: NPEX (eine in den Niederlanden regulierte Börse) für die Ausgabe echter Wertpapiere on-chain, Quantoz für einen MiCA-konformen Euro-Stablecoin (EURQ) und DuskEVM, um Solidity-Kompatibilität zu liefern, sodass Entwickler nicht eine komplett neue Stack-Logik lernen müssen, um konforme Contracts zu deployen.
Der Haken ist der Zeitpunkt. Das zirkulierende Angebot liegt unter der Hälfte der 1B-Maximum, was bedeutet, dass die langfristige Verwässerung noch bevorsteht. Das tägliche Volumen liegt bei etwa 3,2 Mio. US-Dollar – gemessen an der 30-Mio.-Cap also recht dünn. Dadurch bewegen RWA-Adoptions-Headlines den Preis noch nicht stark, weil das institutionelle Settlement-Volumen nicht so sichtbar ist wie DEX-Aktivitäten im Retail-Fokus. Die Infrastruktur kann sich also tatsächlich stärker „in Gebrauch“ befinden – bei regulierten Akteuren –, während der Token seitwärts treibt, weil diese Nutzung nicht in denselben Charts sichtbar wird, auf die Retail-Trader schauen.
Die echte Frage ist daher nicht, ob Dusk etwas Reales aufbaut. Sondern: Ob „regulierte RWA-Schienen“ jemals ein Nachfrage-Signal erzeugen, das Retail tatsächlich sehen kann, bevor der nächste Unlock-Zyklus den Float auf die Probe stellt.
Bin gespannt, wo du landest – muss eine Infrastruktur wie diese sichtbares Retail-Volumen haben, um relevant zu werden, oder ist institutionelle Adoption eine ganz andere Art von Beweis?
$DUSK #dusk @Dusk
55
39
312
·
--
Ich habe mir ein Live-Spiel mit $DUSK angesehen – die Screenshots wirkten voll gepackt, Mint-Counter stiegen kontinuierlich, und „Activity“-Diagramme waren überall grün. Der Token bewegte sich kaum. Ich brauchte eine Weile, um zu verstehen, warum das kein Widerspruch ist.
Das meiste, was Spieler tatsächlich tun, berührt nie die Kette. Farming, Crafting, Grinding – alles passiert nebenbei, unsichtbar für DUSK. Der Token taucht nur an genau einem schmalen Punkt auf: in dem Moment, in dem jemand beschließt, dass ein off-chain-Ergebnis es wert ist, dauerhaft gemacht und auf die Kette geschrieben zu werden. Das ist kein Maß dafür, wie lebendig sich das Spiel anfühlt. Es ist ein Maß dafür, wie viele Menschen zu genau diesem Zeitpunkt entschieden haben, dass die Umwandlung es wert ist, bezahlt zu werden.
Das heißt: Ein Spiel kann visuell sehr beschäftigt wirken, während es seine Spieler still darauf trainiert, diesen Schritt zu vermeiden – Umwandlungen bündeln, sie zeitlich an Gebühren koppeln, solche auslassen, die sich nicht lohnen. Die Aktivität hält. Der Umwandlungsdruck erodiert. Und weil $DUSK nur das zweite Ereignis bepreist, kann der Token wochenlang treiben, bevor jemand merkt, dass das erste ihn getäuscht hat.
Wenn die Umwandlungsfrequenz pro aktivem Spieler nachlässt, während die Aktivitätsdiagramme grün bleiben, dann ist diese Lücke es wert, über das Dashboard hinweg zu vertrauen.
$DUSK #dusk #BinanceSquare @Dusk_Foundation
Ich habe mir ein Live-Spiel mit $DUSK angesehen – die Screenshots wirkten voll gepackt, Mint-Counter stiegen kontinuierlich, und „Activity“-Diagramme waren überall grün. Der Token bewegte sich kaum. Ich brauchte eine Weile, um zu verstehen, warum das kein Widerspruch ist.
Das meiste, was Spieler tatsächlich tun, berührt nie die Kette. Farming, Crafting, Grinding – alles passiert nebenbei, unsichtbar für DUSK. Der Token taucht nur an genau einem schmalen Punkt auf: in dem Moment, in dem jemand beschließt, dass ein off-chain-Ergebnis es wert ist, dauerhaft gemacht und auf die Kette geschrieben zu werden. Das ist kein Maß dafür, wie lebendig sich das Spiel anfühlt. Es ist ein Maß dafür, wie viele Menschen zu genau diesem Zeitpunkt entschieden haben, dass die Umwandlung es wert ist, bezahlt zu werden.
Das heißt: Ein Spiel kann visuell sehr beschäftigt wirken, während es seine Spieler still darauf trainiert, diesen Schritt zu vermeiden – Umwandlungen bündeln, sie zeitlich an Gebühren koppeln, solche auslassen, die sich nicht lohnen. Die Aktivität hält. Der Umwandlungsdruck erodiert. Und weil $DUSK nur das zweite Ereignis bepreist, kann der Token wochenlang treiben, bevor jemand merkt, dass das erste ihn getäuscht hat.
Wenn die Umwandlungsfrequenz pro aktivem Spieler nachlässt, während die Aktivitätsdiagramme grün bleiben, dann ist diese Lücke es wert, über das Dashboard hinweg zu vertrauen.
$DUSK #dusk #BinanceSquare @Dusk
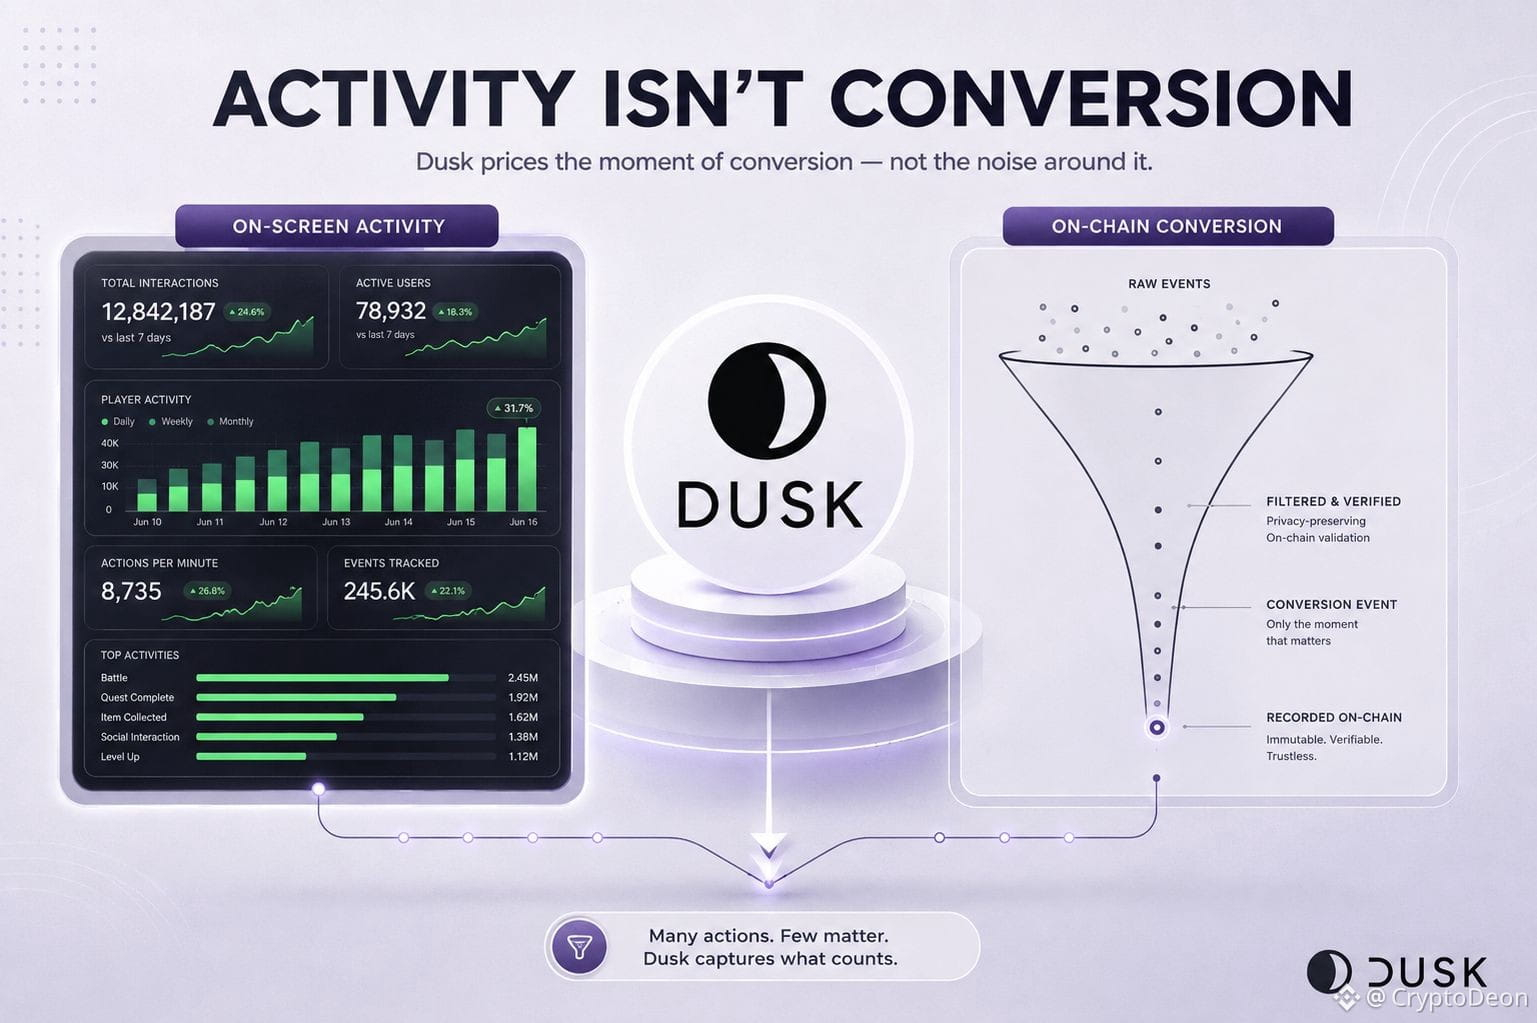
60
41
542
·
--
Ich habe immer wieder über Babylons aktuelle Debatte zur Governance aus der falschen Richtung nachgedacht.
Die naheliegende Frage ist, ob BSN-Rewards an BABY-Staker ausgeschüttet werden sollten oder ob man sie über eine On-Chain-Auktion umwandelt und anschließend verbrennt.
Das ist wichtig.
Aber ich denke, die spannendere Frage lautet: Welche Erwartungen erzeugt ein Protokoll, sobald sich die Menschen an einen Belohnungs-Flow gewöhnt haben.
Eine Belohnung ist nicht nur eine wirtschaftliche Übertragung.
Mit der Zeit wird sie Teil des Nutzerverhaltens.
Wenn die Teilnehmenden erwarten, dass jede neue Quelle von Wert als direkte Ausschüttung ankommt, werden künftige Governance-Entscheidungen zunehmend schwieriger, weil das Ändern dieser Erwartung dann so aussieht, als würde man den Menschen etwas wegnehmen.
Andererseits belohnt das Leiten von Wert durch einen Burn-Mechanismus die Teilnehmenden nicht sofort. Stattdessen verändert es die langfristigen Angebotsdynamiken des Tokens. Das kann dem Netzwerk auf andere Weise zugutekommen, verlangt aber auch von den Nutzern, über die nächste Ausschüttung hinauszudenken.
Keiner der beiden Ansätze ist offensichtlich richtig.
Der eine setzt auf sichtbare Anreize.
Der andere setzt auf strukturelle Anreize.
Darum glaube ich nicht, dass dieser Vorschlag wirklich etwas mit BSN-Rewards zu tun hat.
Es geht darum zu entscheiden, ob Babylon seine Governance so ausrichten möchte, dass sie die Erwartungen der Teilnehmenden optimiert... oder das langfristige wirtschaftliche Verhalten.
Das ist nicht immer dasselbe.
#baby $BABY @babylonlabs_io
Ich habe immer wieder über Babylons aktuelle Debatte zur Governance aus der falschen Richtung nachgedacht.
Die naheliegende Frage ist, ob BSN-Rewards an BABY-Staker ausgeschüttet werden sollten oder ob man sie über eine On-Chain-Auktion umwandelt und anschließend verbrennt.
Das ist wichtig.
Aber ich denke, die spannendere Frage lautet: Welche Erwartungen erzeugt ein Protokoll, sobald sich die Menschen an einen Belohnungs-Flow gewöhnt haben.
Eine Belohnung ist nicht nur eine wirtschaftliche Übertragung.
Mit der Zeit wird sie Teil des Nutzerverhaltens.
Wenn die Teilnehmenden erwarten, dass jede neue Quelle von Wert als direkte Ausschüttung ankommt, werden künftige Governance-Entscheidungen zunehmend schwieriger, weil das Ändern dieser Erwartung dann so aussieht, als würde man den Menschen etwas wegnehmen.
Andererseits belohnt das Leiten von Wert durch einen Burn-Mechanismus die Teilnehmenden nicht sofort. Stattdessen verändert es die langfristigen Angebotsdynamiken des Tokens. Das kann dem Netzwerk auf andere Weise zugutekommen, verlangt aber auch von den Nutzern, über die nächste Ausschüttung hinauszudenken.
Keiner der beiden Ansätze ist offensichtlich richtig.
Der eine setzt auf sichtbare Anreize.
Der andere setzt auf strukturelle Anreize.
Darum glaube ich nicht, dass dieser Vorschlag wirklich etwas mit BSN-Rewards zu tun hat.
Es geht darum zu entscheiden, ob Babylon seine Governance so ausrichten möchte, dass sie die Erwartungen der Teilnehmenden optimiert... oder das langfristige wirtschaftliche Verhalten.
Das ist nicht immer dasselbe.
#baby $BABY @BabylonLabs_io
51
36
589
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
NEARRisesNearly80%InAWeek
41,764 Aufrufe
943 Kommentare
#nearrisesnearly80%inaweek $NEAR hat gerade in 7 Tagen +80% gemacht und niemand redet über das WARUM 🚀
$2.20 → $4.29, während der gesamte Markt nur um 6% gestiegen ist.
Die echten Treiber:
→ Intent-Volumen bei near $30B
→ Vertrauliche Perps-Launch mit Hyperliquid
→ TVL wieder bei $190M + 52K aktive Wallets
Ich habe es bei $2.30 gesehen und nichts getan. Lektion gelernt.
Hältst du es oder schaust du noch von der Seitenlinie aus? 👀
$NEAR #NEARProtocol #CryptoNews
True News
·2 Likes
·791 Aufrufe
MultiversXPlansHardForkRecovery
35,136 Aufrufe
714 Kommentare
CircleLaunchesInstitutionalBTCBackedBorrowing
34,014 Aufrufe
790 Kommentare