

Mahnoo
7.1k Beiträge
Mahnoo
Melden
Nutzer blockieren
Beauty with a blockchain mindset. 💎
45 Following
24.2K+ Follower
13.9K+ Like gegeben
Beiträge
Alle
Zitierungen
Live
·
--
📊 $SOL /USDT Handelssignal
Paar: SOL/USDT
Markt: Spot
Einschätzung: Neutral bis zur Bestätigung
Einstieg: Nach einem bestätigten Abprallen an der Unterstützung
Take-Profit: Nächste Widerstandszone
Stop-Loss: Unterhalb der Unterstützungszone
Meine Trading-Einschätzung:
Solana kann interessante Trading-Setups bieten, aber ein zu früher Einstieg kann aus einer guten Idee einen schlechten Trade machen. Ich würde beobachten, wie der Kurs auf die Unterstützung reagiert und ob Käufer mit starkem Volumen zurückkehren, bevor ich einen Einstieg in Betracht ziehe.
Geduld gehört zum Trading dazu. Der Schutz des Kapitals ist wichtiger, als jede Bewegung mitzunehmen.
Prüfe vor dem Einstieg die aktuellen Marktbedingungen. Dies ist kein verifiziertes Live-Signal und keine Finanzberatung.
#SOL
#solana #cryptotrading #BinanceSquare
3
240
·
--
📊$ETH /USDT-Handelssignal
Handelspaar: ETH/USDT
Markt: Spot
Tendenz: Auf Bestätigung warten
Einstieg: Nach einem Ausbruch über den Widerstand bei starkem Volumen
Kursziel: Nächste Widerstandszone
Stop-Loss: Unterhalb des Ausbruchsniveaus
Meine Einschätzung:
Ethereum ist interessant, sobald die Kursentwicklung klarer wird. Ich warte lieber auf einen bestätigten Ausbruch, statt während eines plötzlichen Pumps einzusteigen. Volumen und Marktstruktur können dabei helfen einzuschätzen, ob eine Bewegung stark ist oder wahrscheinlich scheitert.
Prüfe vor jedem Trade den aktuellen Chart. Kein Setup garantiert Gewinne.
#ETH #Ethereum #TradingSignals #BİNANCESQUARE
2
149
·
--
📊 $BTC /USDT-Handelssignal — Binance Square
Paar: BTC/USDT
Markt: Spot
Richtung: Auf Bestätigung warten
Einstieg: Nach einem klaren Ausbruch oder einer bestätigten Abprallbewegung an der Unterstützung
Gewinnmitnahme: Entsprechend dem nächsten Widerstandsniveau festlegen
Stop-Loss: Unterhalb des bestätigten Unterstützungsniveaus
Meine Trading-Einschätzung:
Ich warte lieber auf eine Bestätigung, statt nur deshalb einen Trade einzugehen, weil sich der Markt schnell bewegt. Bitcoin kann schnell die Richtung ändern, daher ist das Risikomanagement wichtiger, als jeder Kerze hinterherzujagen.
Prüfe vor dem Einstieg immer den aktuellen Chart. Dies ist eine Marktbeobachtung und keine garantierte Prognose.
#Bitcoin #BTC走势分析 #TradingSignals #BinanceSquare
1
148
·
--
Bitcoins erste Transaktion war mehr als nur eine Überweisung. Sie war der Beweis, dass digitales Geld ohne Bank oder Zwischenhändler zwischen Menschen transferiert werden kann.
Am 12. Januar 2009 schickte Satoshi Nakamoto Hal Finney 10 BTC in Block 170. Damals wusste niemand, wie groß dieses Experiment werden könnte.
Wenn ich 17 Jahre später zurückblicke, sticht für mich die Idee dahinter hervor: Vertrauen, das durch Code entsteht, nicht durch eine zentrale Instanz.
Bitcoin begann mit einer einzigen einfachen Transaktion. Heute steht es für einen grundlegenden Wandel darin, wie Menschen über Geld und finanzielle Freiheit denken.
Manchmal verändern die kleinsten Anfänge alles. 🟠$BTC #CelestiaRises16%To2026High #CelestiaRises16%To2026High #NasdaqDowWeeklyGapWidestSinceJuly2002 #ETHDropsBelow2400USDT
131
·
--
Bei der Krypto-Offensive der Deutschen Bank geht es um mehr als Bitcoin
Laut Reuters bereitet die Deutsche Bank die Einführung eines Verwahrdienstes für digitale Vermögenswerte in Deutschland vor und plant, 2027 auf asiatische Finanzzentren zu expandieren.
Der Dienst soll zunächst wichtige Kryptowährungen wie Bitcoin und Ether unterstützen. Außerdem plant die Bank, Stablecoin-Dienste, tokenisierte Einlagen und blockchainbasierte Wertpapiere zu prüfen.
Was mir auffällt: Traditionelle Banken versuchen nicht unbedingt, das bestehende Finanzsystem zu ersetzen. Sie suchen nach Möglichkeiten, digitale Vermögenswerte in ihre bereits angebotenen Dienstleistungen zu integrieren.
Dieser Unterschied ist wichtig. Viele Institutionen möchten möglicherweise Zugang zur Blockchain-Technologie, benötigen aber auch Sicherheit, die Einhaltung von Vorschriften und zuverlässige Möglichkeiten, Kundenvermögen zu verwalten.
Die Verwahrung ist ein wichtiger Ausgangspunkt, bedeutet aber nicht automatisch, dass Kundinnen und Kunden Kryptowährungen künftig für alltägliche Zahlungen oder Geldanlagen nutzen werden. Die Verbreitung wird von den konkreten Dienstleistungen, den Kosten und den geltenden Regeln abhängen.
Ich möchte sehen, ob diese Angebote zu einer sinnvollen Nutzung führen oder hauptsächlich institutionelle Infrastrukturprojekte bleiben.
Werden traditionelle Banken zu einem wichtigen Zugangspunkt für die Verbreitung von Kryptowährungen, oder bleiben unabhängige Plattformen attraktiver?
#CelestiaRises16%To2026High #ETHDropsBelow2400USDT #USPPIRises6.3%YearOverYear #NasdaqDowWeeklyGapWidestSinceJuly2002
32
·
--
Circles Expansionsplan wirft eine größere Frage zu Stablecoins auf
Mir ist aufgefallen, dass Circle plant, in rund 40 Schwellen- und Entwicklungsmärkte zu expandieren. Die Ankündigung erfolgte zu einem Zeitpunkt, an dem Stablecoins für Zahlungen und Finanzdienstleistungen zunehmend Aufmerksamkeit erhalten.
Laut Reuters prüft Circle Regionen wie Afrika, Lateinamerika, Südostasien und den Nahen Osten. Auch der Umlauf des Stablecoins USDC stieg im zweiten Quartal 2026 im Jahresvergleich um 19 % auf 73,3 Milliarden US-Dollar.
Am meisten interessiert mich die praktische Seite dieser Expansion. Stablecoins könnten grenzüberschreitende Zahlungen erleichtern, besonders dort, wo herkömmliche Überweisungen langsam oder teuer sind. Ein breiterer Zugang allein garantiert jedoch nicht, dass die Menschen sie auch nutzen werden.
Lokale Vorschriften, die Umwandlung in Bargeld, Transaktionskosten und Vertrauen werden eine wichtige Rolle spielen. Ein digitaler Dollar ist nur dann nützlich, wenn Menschen sicher darauf zugreifen und ihn bei Bedarf verwenden können.
Ich denke, die nächste Phase der Stablecoin-Nutzung wird weniger von Ankündigungen abhängen als davon, wie gut diese Dienste im Alltag funktionieren.
Können Stablecoins für gewöhnliche Menschen in Entwicklungsmärkten zu einer praktischen Zahlungsmöglichkeit werden?
#CelestiaLaunchesEdenToTestAIAgentTrading #CrossRiverBankAddsRLUSDToCoreBankingPlatform #CrossRiverBankAddsRLUSDToCoreBankingPlatform
#USPPIRises6.3%YearOverYear
149
·
--
Verifiziert
Ich habe nach „Dusk’s Umwelt-„Angle““ gesucht und dabei die üblichen PoS-Beat-gegen-PoW-Zeilen erwartet. Das stimmt, aber ist langweilig. Die interessantere „Kosten“-Komponente ist die, die niemand vermarktet: das Verschieben von Daten zwischen Knoten.
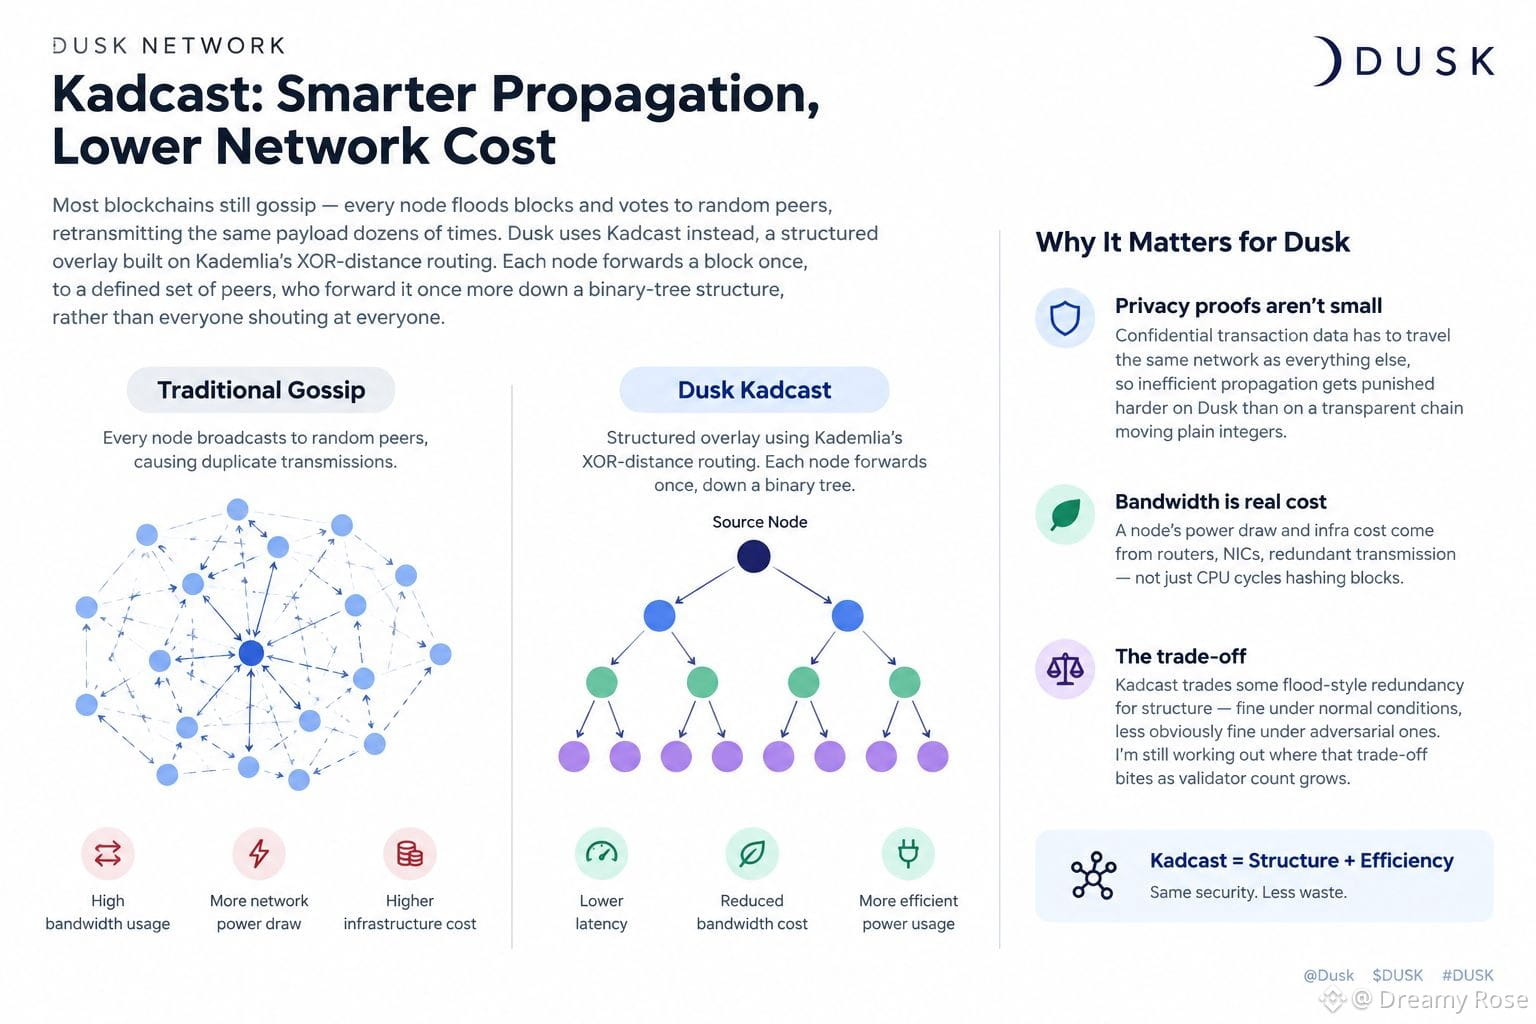
Die meisten Ketten lassen jeden Knoten wild „gossipen“: Jeder Knoten flutet Blöcke und Stimmen an zufällige Peers und überträgt dieselbe Nutzlast Dutzende Male erneut. Dusk nutzt stattdessen Kadcast, eine strukturierte Overlay-Struktur, aufgebaut auf Kademlias XOR-Distanz-Routing. Jeder Knoten leitet einen Block genau einmal an eine festgelegte Menge von Peers weiter, die ihn dann erneut genau einmal entlang einer binären Baumstruktur weiterleiten – statt dass alle auf alle schreien.
Das klingt nach einer Optimierung der Latenz. Das ist es. Wenn man aber weiter nachverfolgt, ist es auch eine Optimierung der Bandbreite – und Bandbreite ist dort, wo ein großer Teil der tatsächlichen Leistungsaufnahme und Infrastrukturkosten eines Knotens steckt: Router, NICs, redundante Übertragung, nicht nur CPU-Zyklen zum Hashen von Blöcken.
Das ist gerade für Dusk besonders relevant, weil Datenschutzbeweise nicht klein sind. Vertrauliche Transaktionsdaten müssen sich auf dem gleichen Netzwerk bewegen wie alles andere, sodass ineffiziente Weiterleitung hier härter bestraft wird als bei einer transparenten Kette, die nur schlichte Integer verschiebt.
Kadcast tauscht einen Teil der Flut-ähnlichen Redundanz gegen Struktur – unter normalen Bedingungen in Ordnung, unter „adversarialen“ Bedingungen weniger offensichtlich in Ordnung. Ich arbeite noch daran, wo genau dieser Trade-off zuschlägt, wenn die Anzahl der Validatoren wächst.
#dusk $DUSK @Dusk_Foundation
Ich habe nach „Dusk’s Umwelt-„Angle““ gesucht und dabei die üblichen PoS-Beat-gegen-PoW-Zeilen erwartet. Das stimmt, aber ist langweilig. Die interessantere „Kosten“-Komponente ist die, die niemand vermarktet: das Verschieben von Daten zwischen Knoten.
Die meisten Ketten lassen jeden Knoten wild „gossipen“: Jeder Knoten flutet Blöcke und Stimmen an zufällige Peers und überträgt dieselbe Nutzlast Dutzende Male erneut. Dusk nutzt stattdessen Kadcast, eine strukturierte Overlay-Struktur, aufgebaut auf Kademlias XOR-Distanz-Routing. Jeder Knoten leitet einen Block genau einmal an eine festgelegte Menge von Peers weiter, die ihn dann erneut genau einmal entlang einer binären Baumstruktur weiterleiten – statt dass alle auf alle schreien.
Das klingt nach einer Optimierung der Latenz. Das ist es. Wenn man aber weiter nachverfolgt, ist es auch eine Optimierung der Bandbreite – und Bandbreite ist dort, wo ein großer Teil der tatsächlichen Leistungsaufnahme und Infrastrukturkosten eines Knotens steckt: Router, NICs, redundante Übertragung, nicht nur CPU-Zyklen zum Hashen von Blöcken.
Das ist gerade für Dusk besonders relevant, weil Datenschutzbeweise nicht klein sind. Vertrauliche Transaktionsdaten müssen sich auf dem gleichen Netzwerk bewegen wie alles andere, sodass ineffiziente Weiterleitung hier härter bestraft wird als bei einer transparenten Kette, die nur schlichte Integer verschiebt.
Kadcast tauscht einen Teil der Flut-ähnlichen Redundanz gegen Struktur – unter normalen Bedingungen in Ordnung, unter „adversarialen“ Bedingungen weniger offensichtlich in Ordnung. Ich arbeite noch daran, wo genau dieser Trade-off zuschlägt, wenn die Anzahl der Validatoren wächst.
#dusk $DUSK @Dusk
4
8
241
·
--
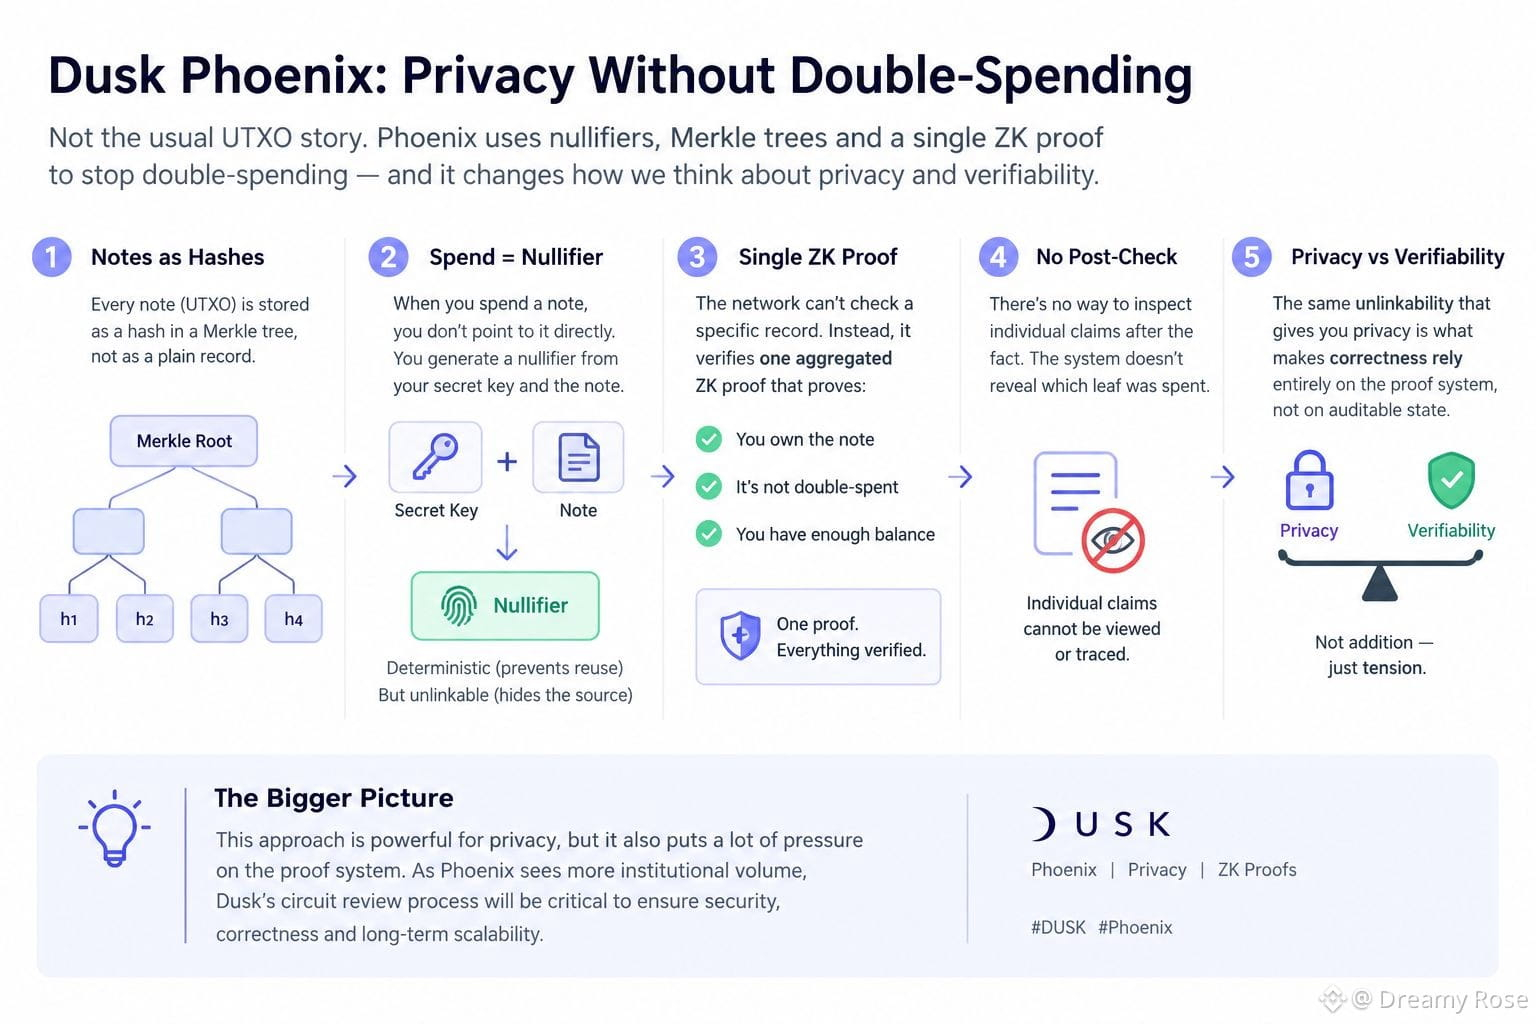
Ich habe nachverfolgt, wie Phoenix doppeltes Ausgeben verhindert, und erwartete die übliche UTXO-Erzählung: Eingang prüfen, als ausgegeben markieren, weiter. So läuft es aber nicht.
Jede Notiz, die Dusk verfolgt, lebt als Hash in einem Merkle-Baum. Wenn du eine ausgibst, zeigst du nicht direkt darauf; du erzeugst einen Nullifier, einen Wert, der aus deinem geheimen Schlüssel und der Notiz berechnet wird. Er ist deterministisch genug, um Wiederverwendung zu blockieren, aber zugleich unverkettbar genug, sodass kein Beobachter zurückverfolgen kann, von welchem Blatt im Baum er stammt.
Das ist der clevere Teil. Aber dadurch kann das Netzwerk einen Spend nicht so überprüfen wie eine transparente Kette, indem es einfach einen spezifischen Eintrag prüft. Es muss einem einzelnen, aggregierten ZK-Beweis vertrauen, dass Besitz, kein doppeltes Ausgeben und Saldo gleichzeitig für alles gelten. Es gibt keine Möglichkeit, einzelne Behauptungen nachträglich zu inspizieren – das ist per Design ausgeschlossen.
Genauso ist die Unverkettbarkeit, die dir Privatsphäre gibt, auch das, was die Korrektheit des Systems vollständig auf das Beweissystem selbst stützt – nicht auf nachprüfbaren Zustand. Privatsphäre und Verifizierbarkeit geraten dadurch in ein Spannungsverhältnis, nicht in eine Addition.
Das bringt mich dazu zu fragen, wie Dusk’ Ansatz zur Überprüfung von Schaltkreisen skaliert, während Phoenix mehr institutionelles Volumen sieht.
#dusk $DUSK @Dusk_Foundation
Ich habe nachverfolgt, wie Phoenix doppeltes Ausgeben verhindert, und erwartete die übliche UTXO-Erzählung: Eingang prüfen, als ausgegeben markieren, weiter. So läuft es aber nicht.
Jede Notiz, die Dusk verfolgt, lebt als Hash in einem Merkle-Baum. Wenn du eine ausgibst, zeigst du nicht direkt darauf; du erzeugst einen Nullifier, einen Wert, der aus deinem geheimen Schlüssel und der Notiz berechnet wird. Er ist deterministisch genug, um Wiederverwendung zu blockieren, aber zugleich unverkettbar genug, sodass kein Beobachter zurückverfolgen kann, von welchem Blatt im Baum er stammt.
Das ist der clevere Teil. Aber dadurch kann das Netzwerk einen Spend nicht so überprüfen wie eine transparente Kette, indem es einfach einen spezifischen Eintrag prüft. Es muss einem einzelnen, aggregierten ZK-Beweis vertrauen, dass Besitz, kein doppeltes Ausgeben und Saldo gleichzeitig für alles gelten. Es gibt keine Möglichkeit, einzelne Behauptungen nachträglich zu inspizieren – das ist per Design ausgeschlossen.
Genauso ist die Unverkettbarkeit, die dir Privatsphäre gibt, auch das, was die Korrektheit des Systems vollständig auf das Beweissystem selbst stützt – nicht auf nachprüfbaren Zustand. Privatsphäre und Verifizierbarkeit geraten dadurch in ein Spannungsverhältnis, nicht in eine Addition.
Das bringt mich dazu zu fragen, wie Dusk’ Ansatz zur Überprüfung von Schaltkreisen skaliert, während Phoenix mehr institutionelles Volumen sieht.
#dusk $DUSK @Dusk
3
6
191
·
--
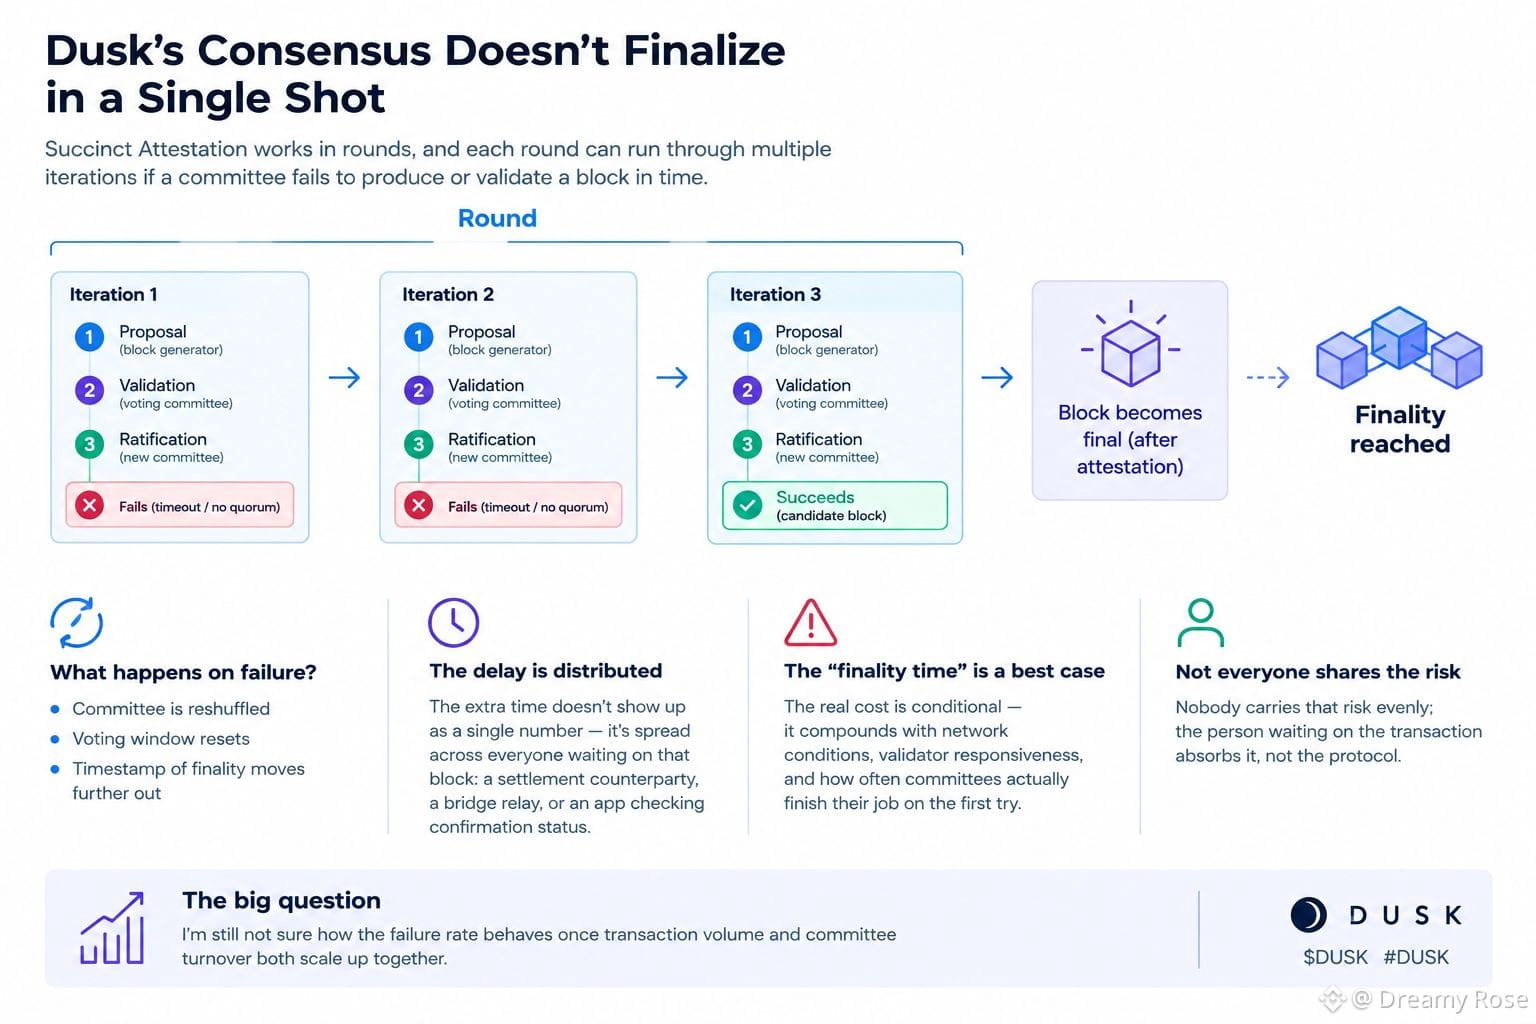
Ich habe nachverfolgt, wie der Konsens von Dusk tatsächlich zur Finalität gelangt, und die Formulierung „ein Block, eine Bestätigung“ begann sich unvollständig anzufühlen.
Succinct Attestation funktioniert in Runden, und jede Runde kann mehrere Iterationen durchlaufen, wenn ein Komitee es nicht schafft, rechtzeitig einen Block zu produzieren oder zu validieren. Auf den ersten Blick ist das nur ein Wiederholungsmechanismus – in Ordnung, das Netzwerk korrigiert sich selbst. Aber als ich verfolgt habe, was eine fehlgeschlagene Iteration in der Praxis kostet, ist es nicht nur eine abstrakte Wiederholung. Jede fehlgeschlagene Iteration mischt das Komitee neu, setzt das Zeitfenster für die Abstimmung zurück und schiebt den Zeitpunkt der Finalität weiter nach hinten. Diese Verzögerung taucht nirgendwo als eine einzige Zahl auf – sie verteilt sich auf alle, die auf diesen Block warten: einen Settlement-Partner, ein Bridge-Relay, eine App, die den Bestätigungsstatus prüft.
Deshalb ist die von Leuten zitierte „Finalitätszeit“ im Grunde nur eine Best-Case-Größe. Die echten Kosten sind bedingt – sie hängen mit den Netzwerkbedingungen, der Reaktionsfähigkeit der Validatoren und davon zusammen, wie häufig Komitees ihre Aufgabe beim ersten Versuch tatsächlich abschließen. Niemand trägt dieses Risiko gleichmäßig; die Person, die auf die Transaktion wartet, absorbiert es, nicht das Protokoll.
Ich bin immer noch nicht sicher, wie sich diese Ausfallrate verhält, sobald sowohl das Transaktionsvolumen als auch der Komitee-Wechsel gemeinsam skaliert werden.
#dusk $DUSK @Dusk_Foundation
Ich habe nachverfolgt, wie der Konsens von Dusk tatsächlich zur Finalität gelangt, und die Formulierung „ein Block, eine Bestätigung“ begann sich unvollständig anzufühlen.
Succinct Attestation funktioniert in Runden, und jede Runde kann mehrere Iterationen durchlaufen, wenn ein Komitee es nicht schafft, rechtzeitig einen Block zu produzieren oder zu validieren. Auf den ersten Blick ist das nur ein Wiederholungsmechanismus – in Ordnung, das Netzwerk korrigiert sich selbst. Aber als ich verfolgt habe, was eine fehlgeschlagene Iteration in der Praxis kostet, ist es nicht nur eine abstrakte Wiederholung. Jede fehlgeschlagene Iteration mischt das Komitee neu, setzt das Zeitfenster für die Abstimmung zurück und schiebt den Zeitpunkt der Finalität weiter nach hinten. Diese Verzögerung taucht nirgendwo als eine einzige Zahl auf – sie verteilt sich auf alle, die auf diesen Block warten: einen Settlement-Partner, ein Bridge-Relay, eine App, die den Bestätigungsstatus prüft.
Deshalb ist die von Leuten zitierte „Finalitätszeit“ im Grunde nur eine Best-Case-Größe. Die echten Kosten sind bedingt – sie hängen mit den Netzwerkbedingungen, der Reaktionsfähigkeit der Validatoren und davon zusammen, wie häufig Komitees ihre Aufgabe beim ersten Versuch tatsächlich abschließen. Niemand trägt dieses Risiko gleichmäßig; die Person, die auf die Transaktion wartet, absorbiert es, nicht das Protokoll.
Ich bin immer noch nicht sicher, wie sich diese Ausfallrate verhält, sobald sowohl das Transaktionsvolumen als auch der Komitee-Wechsel gemeinsam skaliert werden.
#dusk $DUSK @Dusk
7
8
186
·
--
Teilweise korrekt
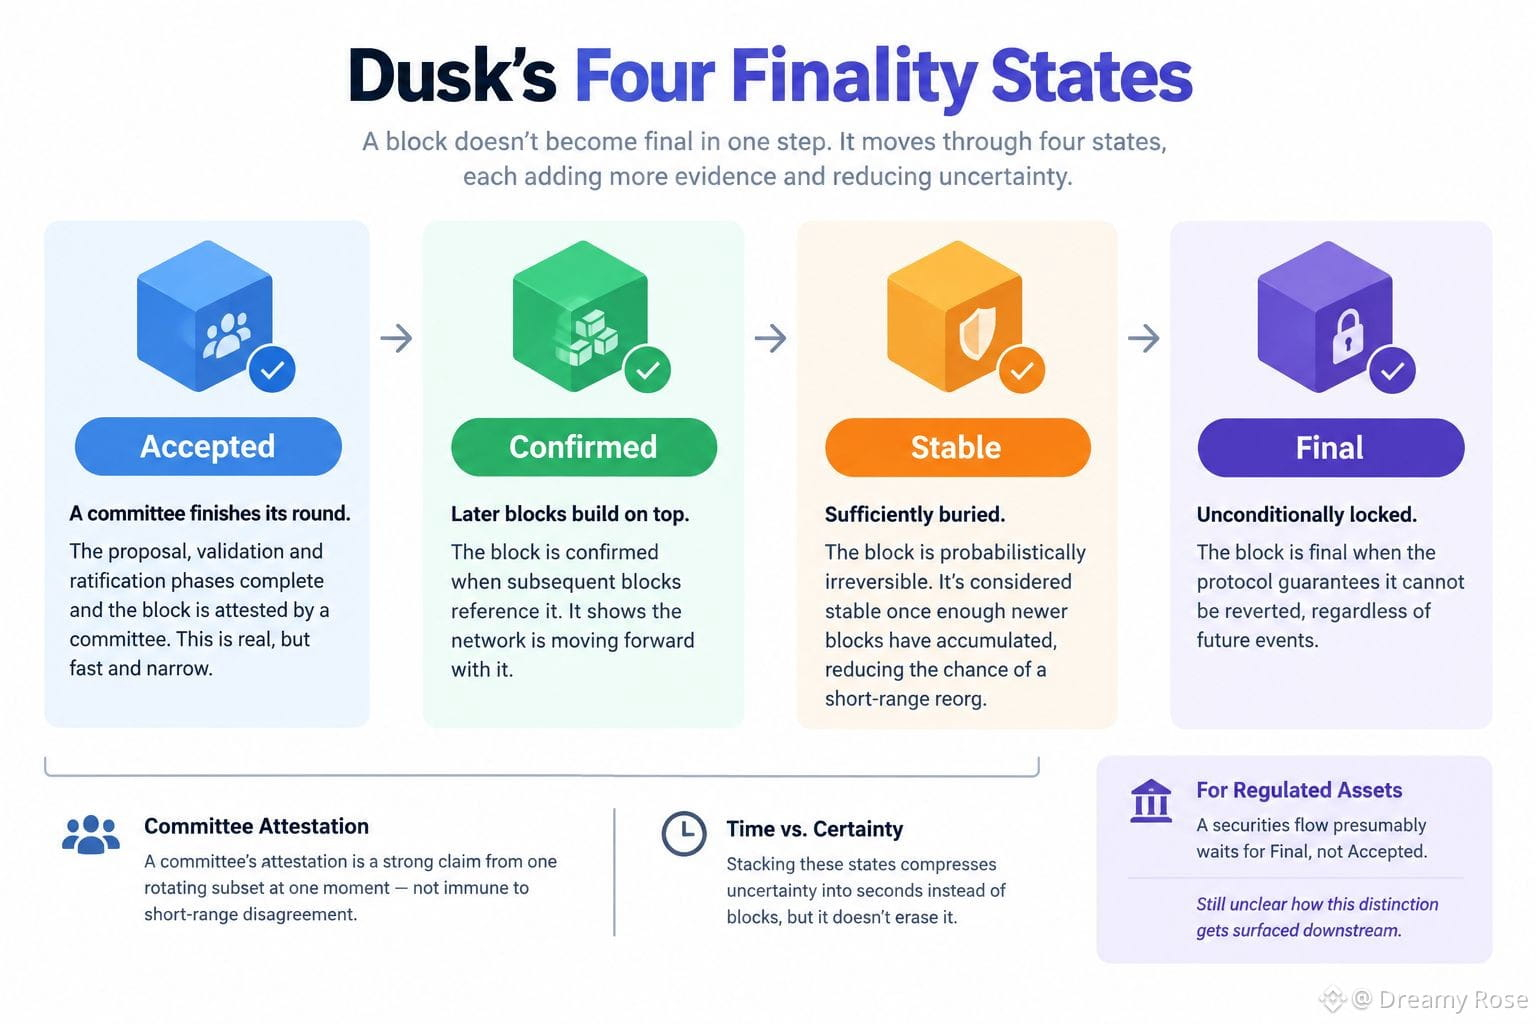
Ich habe mit den Endgültigkeitszuständen von Dusk gesessen, und ich glaube, ich habe sie anfangs falsch gelesen.
Mein erster Eindruck von Succinct Attestation war der übliche: komiteebasierter PoS, der Block bekommt eine Bestätigung, fertig – deterministisch schlägt probabilistisch, Fall abgeschlossen. Aber das Protokoll benennt tatsächlich vier Zustände, durch die ein Block hindurchgeht: Accepted, Confirmed, Stable, Final. Wenn Finalität ein einzelnes klares kryptografisches Ereignis wäre, bräuchtest du nicht vier Bezeichnungen dafür.
Also habe ich nachverfolgt, was sie bedeuten. Accepted heißt, dass ein Komitee seine Runde für Proposal, Validierung und Ratifizierung abgeschlossen hat. Echt, aber schnell und eng. Confirmed taucht erst später auf, wenn Blöcke auf der Grundlage davon aufbauen. Stable ist ausdrücklich „hinreichend vergraben“ probabilistisch nicht mehr umkehrbar – nicht mathematisch. Nur Final ist bedingungslos fest verriegelt.
Das war der Teil, den ich nicht bedacht hatte: Selbst ein deterministisch klingendes, aus BLS aggregiertes Komiteesystem will, dass die Kette über die Zeit Belege für sich selbst ansammelt, bevor man etwas wirklich als abgeschlossen bezeichnet. Die Bestätigung eines Komitees ist eine starke Aussage eines rotierenden Teilsegments zu einem bestimmten Zeitpunkt – nicht immun gegen kurzfristige Meinungsverschiedenheiten. Das Stapeln von Zuständen komprimiert diese Unsicherheit zwar zu Sekunden statt zu Blöcken, aber es löscht sie nicht.
Keine Schwäche. Aber es stellt das um, was „Instant Settlement“ für regulierte Vermögenswerte bedeutet: Bei denen wartet ein Wertpapierfluss vermutlich auf Final, nicht auf Accepted. Mir ist immer noch unklar, wie diese Unterscheidung später entlang der Kette sichtbar gemacht wird.
#dusk $DUSK @Dusk_Foundation
Ich habe mit den Endgültigkeitszuständen von Dusk gesessen, und ich glaube, ich habe sie anfangs falsch gelesen.
Mein erster Eindruck von Succinct Attestation war der übliche: komiteebasierter PoS, der Block bekommt eine Bestätigung, fertig – deterministisch schlägt probabilistisch, Fall abgeschlossen. Aber das Protokoll benennt tatsächlich vier Zustände, durch die ein Block hindurchgeht: Accepted, Confirmed, Stable, Final. Wenn Finalität ein einzelnes klares kryptografisches Ereignis wäre, bräuchtest du nicht vier Bezeichnungen dafür.
Also habe ich nachverfolgt, was sie bedeuten. Accepted heißt, dass ein Komitee seine Runde für Proposal, Validierung und Ratifizierung abgeschlossen hat. Echt, aber schnell und eng. Confirmed taucht erst später auf, wenn Blöcke auf der Grundlage davon aufbauen. Stable ist ausdrücklich „hinreichend vergraben“ probabilistisch nicht mehr umkehrbar – nicht mathematisch. Nur Final ist bedingungslos fest verriegelt.
Das war der Teil, den ich nicht bedacht hatte: Selbst ein deterministisch klingendes, aus BLS aggregiertes Komiteesystem will, dass die Kette über die Zeit Belege für sich selbst ansammelt, bevor man etwas wirklich als abgeschlossen bezeichnet. Die Bestätigung eines Komitees ist eine starke Aussage eines rotierenden Teilsegments zu einem bestimmten Zeitpunkt – nicht immun gegen kurzfristige Meinungsverschiedenheiten. Das Stapeln von Zuständen komprimiert diese Unsicherheit zwar zu Sekunden statt zu Blöcken, aber es löscht sie nicht.
Keine Schwäche. Aber es stellt das um, was „Instant Settlement“ für regulierte Vermögenswerte bedeutet: Bei denen wartet ein Wertpapierfluss vermutlich auf Final, nicht auf Accepted. Mir ist immer noch unklar, wie diese Unterscheidung später entlang der Kette sichtbar gemacht wird.
#dusk $DUSK @Dusk
6
9
179
·
--
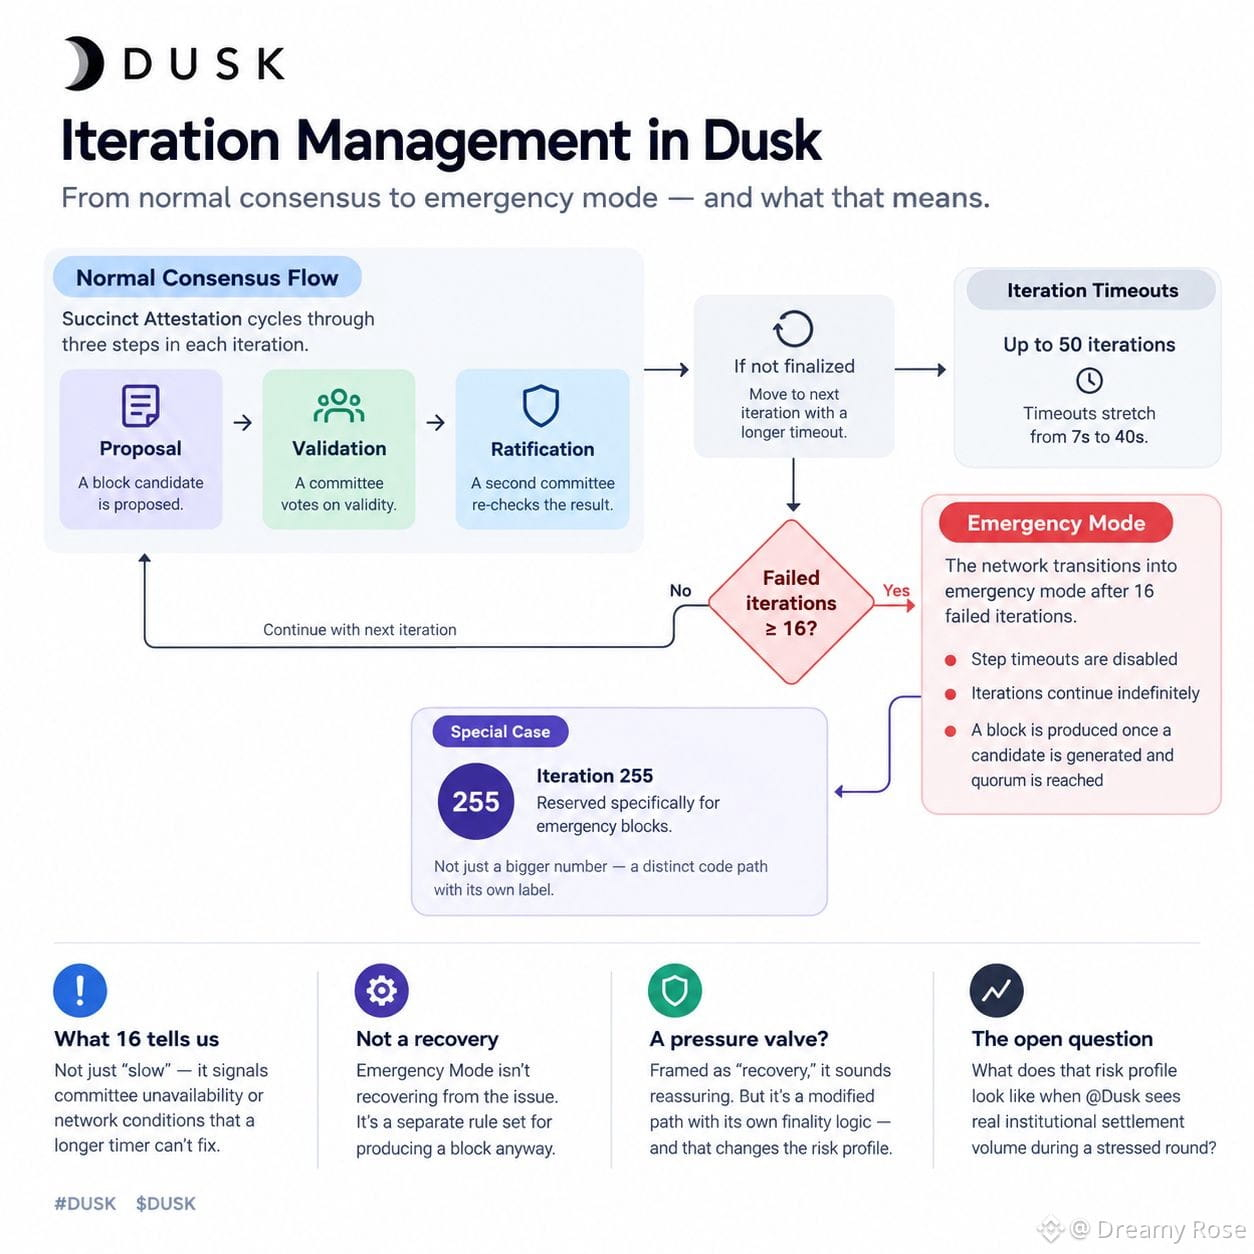
Ich habe den Code zur Iterationsverwaltung von Dusk nachverfolgt, erwartete einen routinemäßigen Timeout-Mechanismus und blieb an einer einzigen Zahl hängen: 16.
Das ist die Iterationsschwelle, bei der das Netzwerk nicht mehr wie ein normaler Konsens funktioniert und in das über den Code wörtlich „Emergency Mode“ genannte übergeht. Normalerweise durchläuft Succinct Attestation Proposal, Validation und Ratification; wenn eine Runde nicht finalisiert, geht es einfach in die nächste Iteration mit einem längeren Timeout weiter, bis zu 50 Iterationen, wobei die Timeouts von 7 s bis 40 s reichen. Eine einfache Backoff-Logik, dachte ich.
Dann fiel mir auf, dass Iteration 255 separat hardcodiert ist, speziell für Notfallblöcke reserviert. Das ist keine größere Zahl in derselben Sequenz – es ist ein eigener Codepfad mit eigener Bezeichnung.
Da wurde es interessant. Ein System, das nach 16 Versuchen keine Einigung erzielen kann, ist nicht nur „langsam“ – es sagt dir etwas über die Verfügbarkeit im Komitee oder über Netzwerkbedingungen, das ein längerer Timer allein nicht beheben wird. Der „Emergency Mode“ erholt sich nicht von dieser Situation; er ist ein separates Regelwerk, um trotzdem einen Block zu erzeugen, sobald das normale Quorum-Suchen faktisch fehlgeschlagen ist.
Als „Recovery“ formuliert, klingt das beruhigend. Als modifizierter Pfad mit eigener Finalitätslogik liest es sich eher wie ein Druckausgleich – und Druckausgleichventile verändern das Risikoprofil dessen, was dadurch entlastet werden soll.
Ich arbeite immer noch daran, wie dieses Risikoprofil tatsächlich aussieht, wenn Dusk echtes institutionelles Settlement-Volumen in einer angespannten Runde sieht. #dusk $DUSK @Dusk_Foundation
Ich habe den Code zur Iterationsverwaltung von Dusk nachverfolgt, erwartete einen routinemäßigen Timeout-Mechanismus und blieb an einer einzigen Zahl hängen: 16.
Das ist die Iterationsschwelle, bei der das Netzwerk nicht mehr wie ein normaler Konsens funktioniert und in das über den Code wörtlich „Emergency Mode“ genannte übergeht. Normalerweise durchläuft Succinct Attestation Proposal, Validation und Ratification; wenn eine Runde nicht finalisiert, geht es einfach in die nächste Iteration mit einem längeren Timeout weiter, bis zu 50 Iterationen, wobei die Timeouts von 7 s bis 40 s reichen. Eine einfache Backoff-Logik, dachte ich.
Dann fiel mir auf, dass Iteration 255 separat hardcodiert ist, speziell für Notfallblöcke reserviert. Das ist keine größere Zahl in derselben Sequenz – es ist ein eigener Codepfad mit eigener Bezeichnung.
Da wurde es interessant. Ein System, das nach 16 Versuchen keine Einigung erzielen kann, ist nicht nur „langsam“ – es sagt dir etwas über die Verfügbarkeit im Komitee oder über Netzwerkbedingungen, das ein längerer Timer allein nicht beheben wird. Der „Emergency Mode“ erholt sich nicht von dieser Situation; er ist ein separates Regelwerk, um trotzdem einen Block zu erzeugen, sobald das normale Quorum-Suchen faktisch fehlgeschlagen ist.
Als „Recovery“ formuliert, klingt das beruhigend. Als modifizierter Pfad mit eigener Finalitätslogik liest es sich eher wie ein Druckausgleich – und Druckausgleichventile verändern das Risikoprofil dessen, was dadurch entlastet werden soll.
Ich arbeite immer noch daran, wie dieses Risikoprofil tatsächlich aussieht, wenn Dusk echtes institutionelles Settlement-Volumen in einer angespannten Runde sieht. #dusk $DUSK @Dusk
3
3
160
·
--
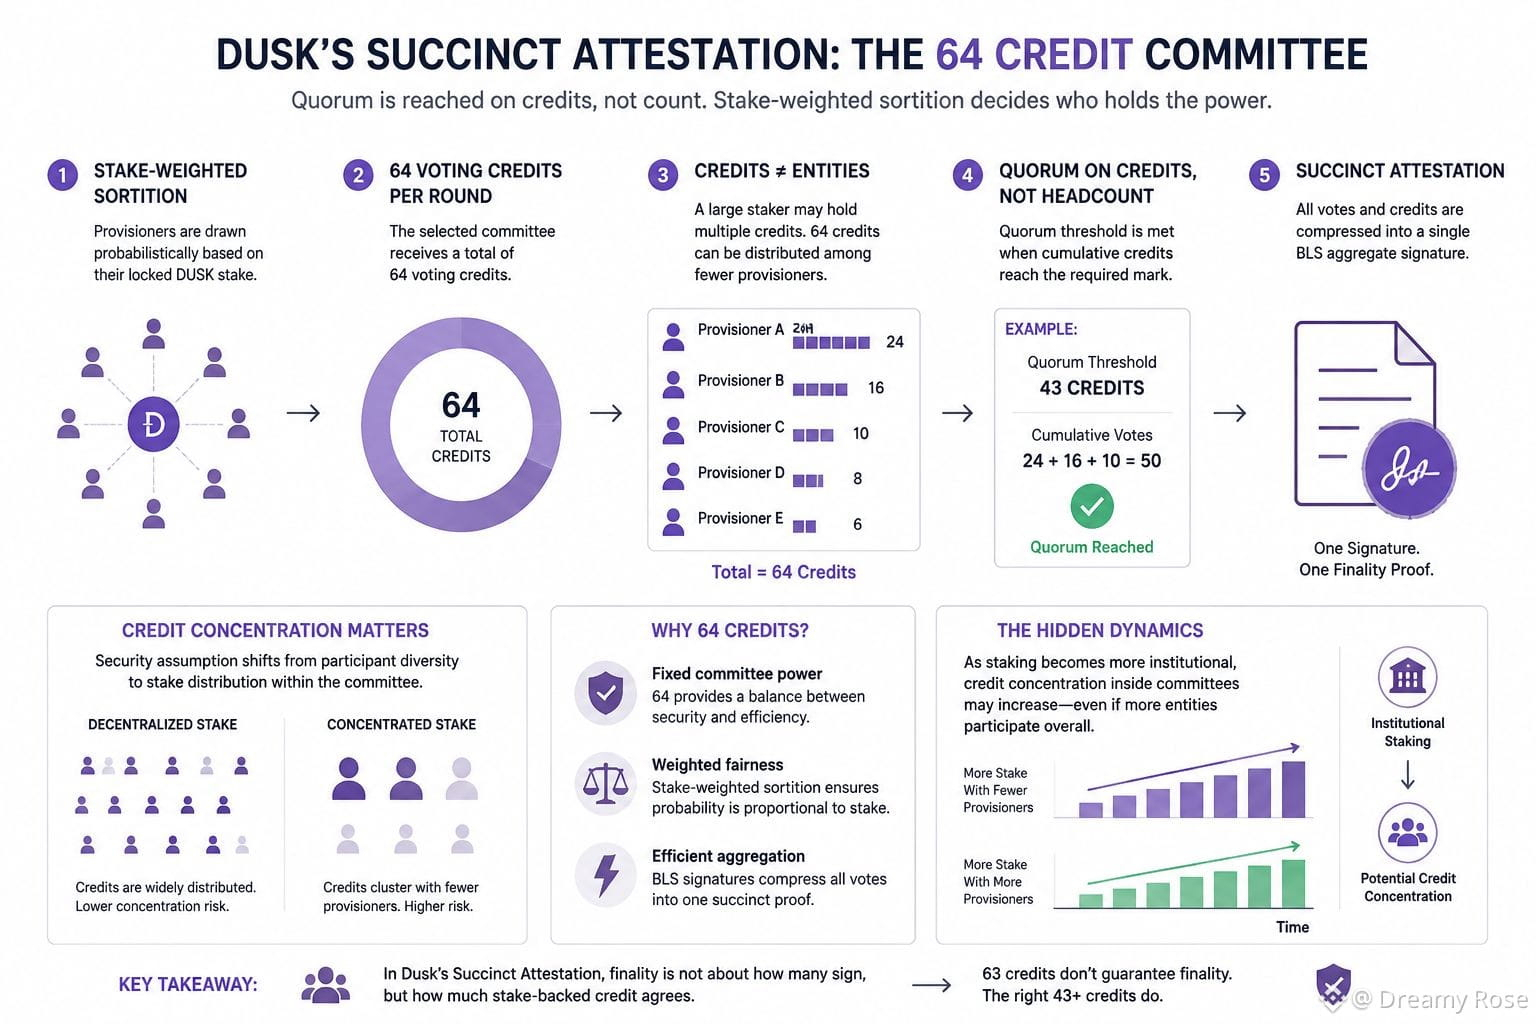
Ich habe nachverfolgt, wie die „Succinct Attestation“ von Dusk tatsächlich zur finalen Bestätigung gelangt, und die Zahl 64 tauchte immer wieder auf. In jeder Runde erhält ein Komitee 64 Abstimmungsguthaben. Mein erster Eindruck: 64 Stimmen bedeuten 64 Provisioner, die den Block prüfen. Klingt zunächst ganz einfach.
Dann habe ich mir angesehen, wie die Guthaben vergeben werden. Die Mitgliedschaft im Komitee entsteht aus einer stake-gewichteten Sortition; Provisioner werden probabilistisch anhand dessen ausgewählt, wie viel DUSK sie gesperrt haben. Ein großer Staker kann in derselben Runde mehrfach ausgewählt werden. Das heißt, er hält mehrere Guthaben – nicht nur eines. Daher sind „64 Credits“ nicht zwangsläufig 64 verschiedene Entitäten. Es könnte auch eine deutlich kleinere Gruppe großer Provisioner sein, die einen unverhältnismäßig großen Anteil am Stimmgewicht des Komitees hält.
Das hat die Kennzahl für mich neu gerahmt. Die Quorum-Schwelle wird anhand der kumulierten Guthaben berechnet, nicht anhand der Anzahl der Köpfe. Die Sicherheitsannahme des Systems bezieht sich also in Wahrheit auf die Konzentration von Stake innerhalb des Komitees – nicht auf die Vielfalt der Teilnehmenden. All das wird anschließend in eine einzelne BLS-Aggregatsignatur eingewoben. Von außen betrachtet wirkt der Block einfach ratifiziert; die zugrunde liegende Verteilung, wer diese Guthaben tatsächlich gehalten hat, verschwindet in einem einzigen Beweis.
Das bringt mich auf die Frage, wie sich die Konzentration der Credits verändert, wenn Staking stärker institutionalisiert wird.
#dusk $DUSK @Dusk_Foundation
Ich habe nachverfolgt, wie die „Succinct Attestation“ von Dusk tatsächlich zur finalen Bestätigung gelangt, und die Zahl 64 tauchte immer wieder auf. In jeder Runde erhält ein Komitee 64 Abstimmungsguthaben. Mein erster Eindruck: 64 Stimmen bedeuten 64 Provisioner, die den Block prüfen. Klingt zunächst ganz einfach.
Dann habe ich mir angesehen, wie die Guthaben vergeben werden. Die Mitgliedschaft im Komitee entsteht aus einer stake-gewichteten Sortition; Provisioner werden probabilistisch anhand dessen ausgewählt, wie viel DUSK sie gesperrt haben. Ein großer Staker kann in derselben Runde mehrfach ausgewählt werden. Das heißt, er hält mehrere Guthaben – nicht nur eines. Daher sind „64 Credits“ nicht zwangsläufig 64 verschiedene Entitäten. Es könnte auch eine deutlich kleinere Gruppe großer Provisioner sein, die einen unverhältnismäßig großen Anteil am Stimmgewicht des Komitees hält.
Das hat die Kennzahl für mich neu gerahmt. Die Quorum-Schwelle wird anhand der kumulierten Guthaben berechnet, nicht anhand der Anzahl der Köpfe. Die Sicherheitsannahme des Systems bezieht sich also in Wahrheit auf die Konzentration von Stake innerhalb des Komitees – nicht auf die Vielfalt der Teilnehmenden. All das wird anschließend in eine einzelne BLS-Aggregatsignatur eingewoben. Von außen betrachtet wirkt der Block einfach ratifiziert; die zugrunde liegende Verteilung, wer diese Guthaben tatsächlich gehalten hat, verschwindet in einem einzigen Beweis.
Das bringt mich auf die Frage, wie sich die Konzentration der Credits verändert, wenn Staking stärker institutionalisiert wird.
#dusk $DUSK @Dusk
6
3
197
·
--
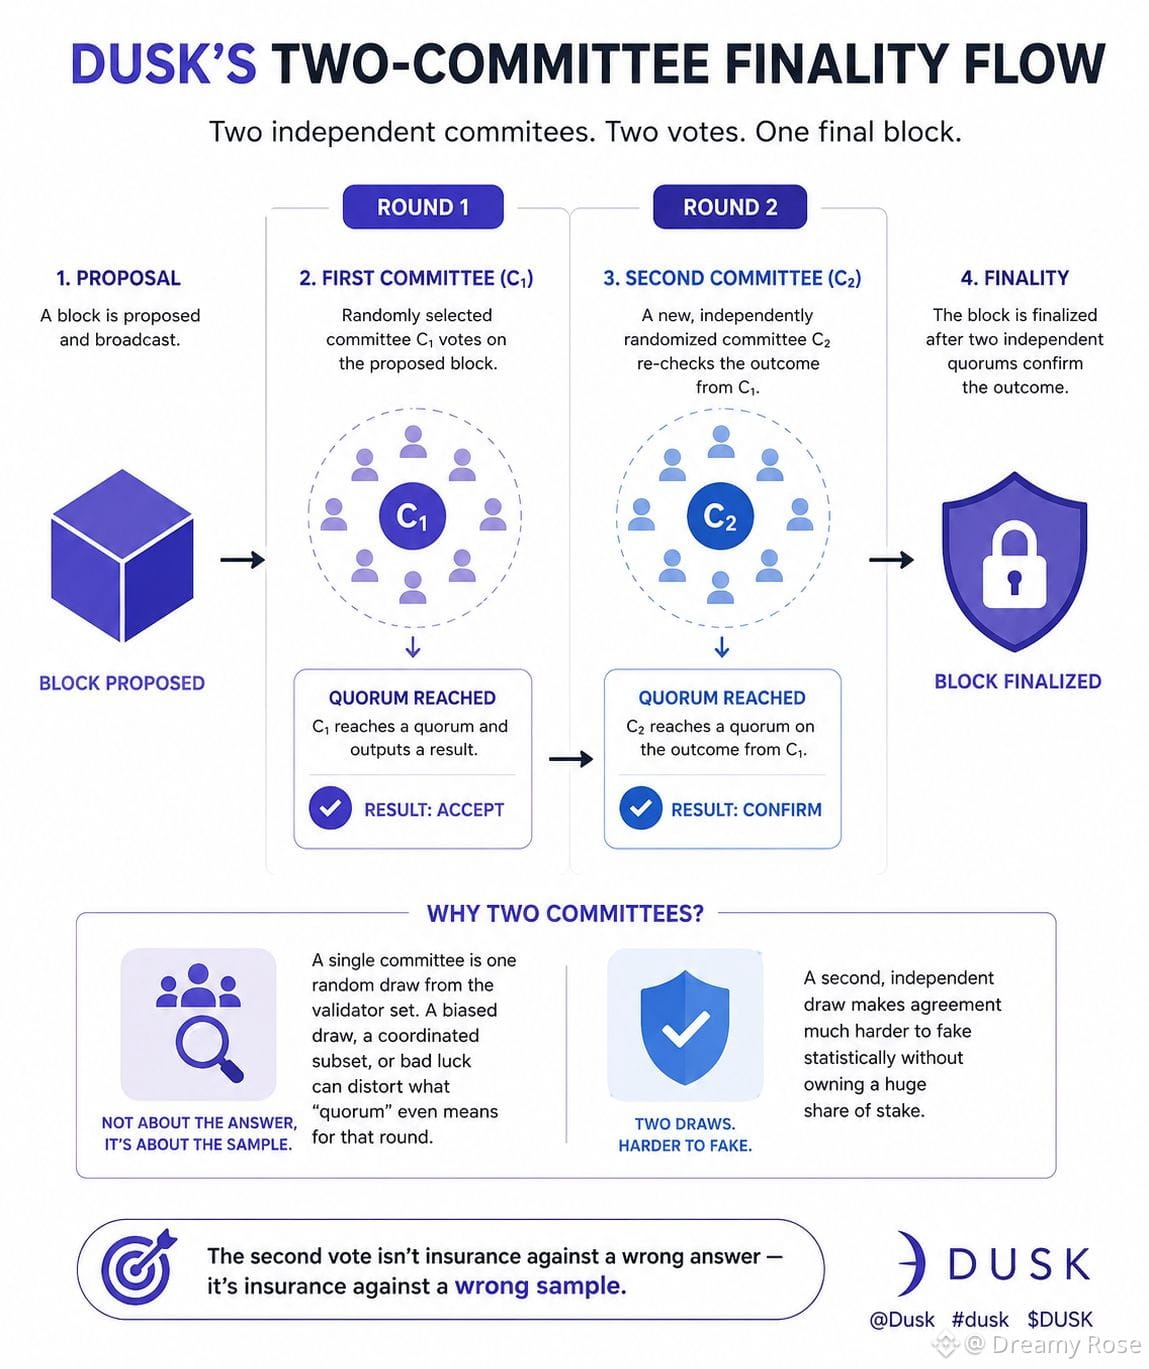
Was ich tatsächlich gesehen habe, war Dusk’ Block-Finalitäts-Flow – ich erwartete die übliche Geschichte: Ein Komitee stimmt ab, das Quorum wird erreicht, der Block wird final. Ein Komitee, eine Stimme, erledigt.
Doch so läuft es nicht ganz. Ein Block, der in einer Runde vorgeschlagen wird, wird von einem zufällig ausgewählten Komitee abgestimmt. Aber statt dort zu stoppen, prüft ein zweites, separat zusammengestelltes Komitee dieses Ergebnis erneut, bevor es als feststehend behandelt wird. Zwei unabhängige Gruppen, zwei Abstimmungen, derselbe Block.
Zunächst klingt das nach Redundanz. Warum zahlt man die Latenzkosten für ein zweites Komitee, wenn das erste bereits das Quorum erreicht hat?
Wenn man es weiter verfolgt, geht es dabei nicht darum, die Mathematik anzuzweifeln, sondern die Stichprobe. Ein einzelnes Komitee ist nur eine einzige zufällige Ziehung aus dem Validator-Set. Eine verzerrte Ziehung, ein koordiniertes Teilset oder Pech bei der Auswahl kann verfälschen, was in dieser Runde überhaupt als „Quorum“ gilt. Eine zweite Ziehung, unabhängig von der ersten, macht Übereinstimmung statistisch viel schwerer vorzutäuschen, ohne einen sehr großen Anteil am Einsatz (Stake) zu kontrollieren.
Also ist die zweite Abstimmung kein Schutz gegen eine falsche Antwort – sondern ein Schutz gegen eine falsche Stichprobe. Das ist eine subtile Unterscheidung, und sie verändert, wie ich über die Kosten von „Finalität“ in einem PoS-System wie Dusk denke – im Vergleich dazu, was es lediglich so aussehen lässt, als würde es kosten.
#dusk $DUSK @Dusk_Foundation
Was ich tatsächlich gesehen habe, war Dusk’ Block-Finalitäts-Flow – ich erwartete die übliche Geschichte: Ein Komitee stimmt ab, das Quorum wird erreicht, der Block wird final. Ein Komitee, eine Stimme, erledigt.
Doch so läuft es nicht ganz. Ein Block, der in einer Runde vorgeschlagen wird, wird von einem zufällig ausgewählten Komitee abgestimmt. Aber statt dort zu stoppen, prüft ein zweites, separat zusammengestelltes Komitee dieses Ergebnis erneut, bevor es als feststehend behandelt wird. Zwei unabhängige Gruppen, zwei Abstimmungen, derselbe Block.
Zunächst klingt das nach Redundanz. Warum zahlt man die Latenzkosten für ein zweites Komitee, wenn das erste bereits das Quorum erreicht hat?
Wenn man es weiter verfolgt, geht es dabei nicht darum, die Mathematik anzuzweifeln, sondern die Stichprobe. Ein einzelnes Komitee ist nur eine einzige zufällige Ziehung aus dem Validator-Set. Eine verzerrte Ziehung, ein koordiniertes Teilset oder Pech bei der Auswahl kann verfälschen, was in dieser Runde überhaupt als „Quorum“ gilt. Eine zweite Ziehung, unabhängig von der ersten, macht Übereinstimmung statistisch viel schwerer vorzutäuschen, ohne einen sehr großen Anteil am Einsatz (Stake) zu kontrollieren.
Also ist die zweite Abstimmung kein Schutz gegen eine falsche Antwort – sondern ein Schutz gegen eine falsche Stichprobe. Das ist eine subtile Unterscheidung, und sie verändert, wie ich über die Kosten von „Finalität“ in einem PoS-System wie Dusk denke – im Vergleich dazu, was es lediglich so aussehen lässt, als würde es kosten.
#dusk $DUSK @Dusk
3
2
212
·
--
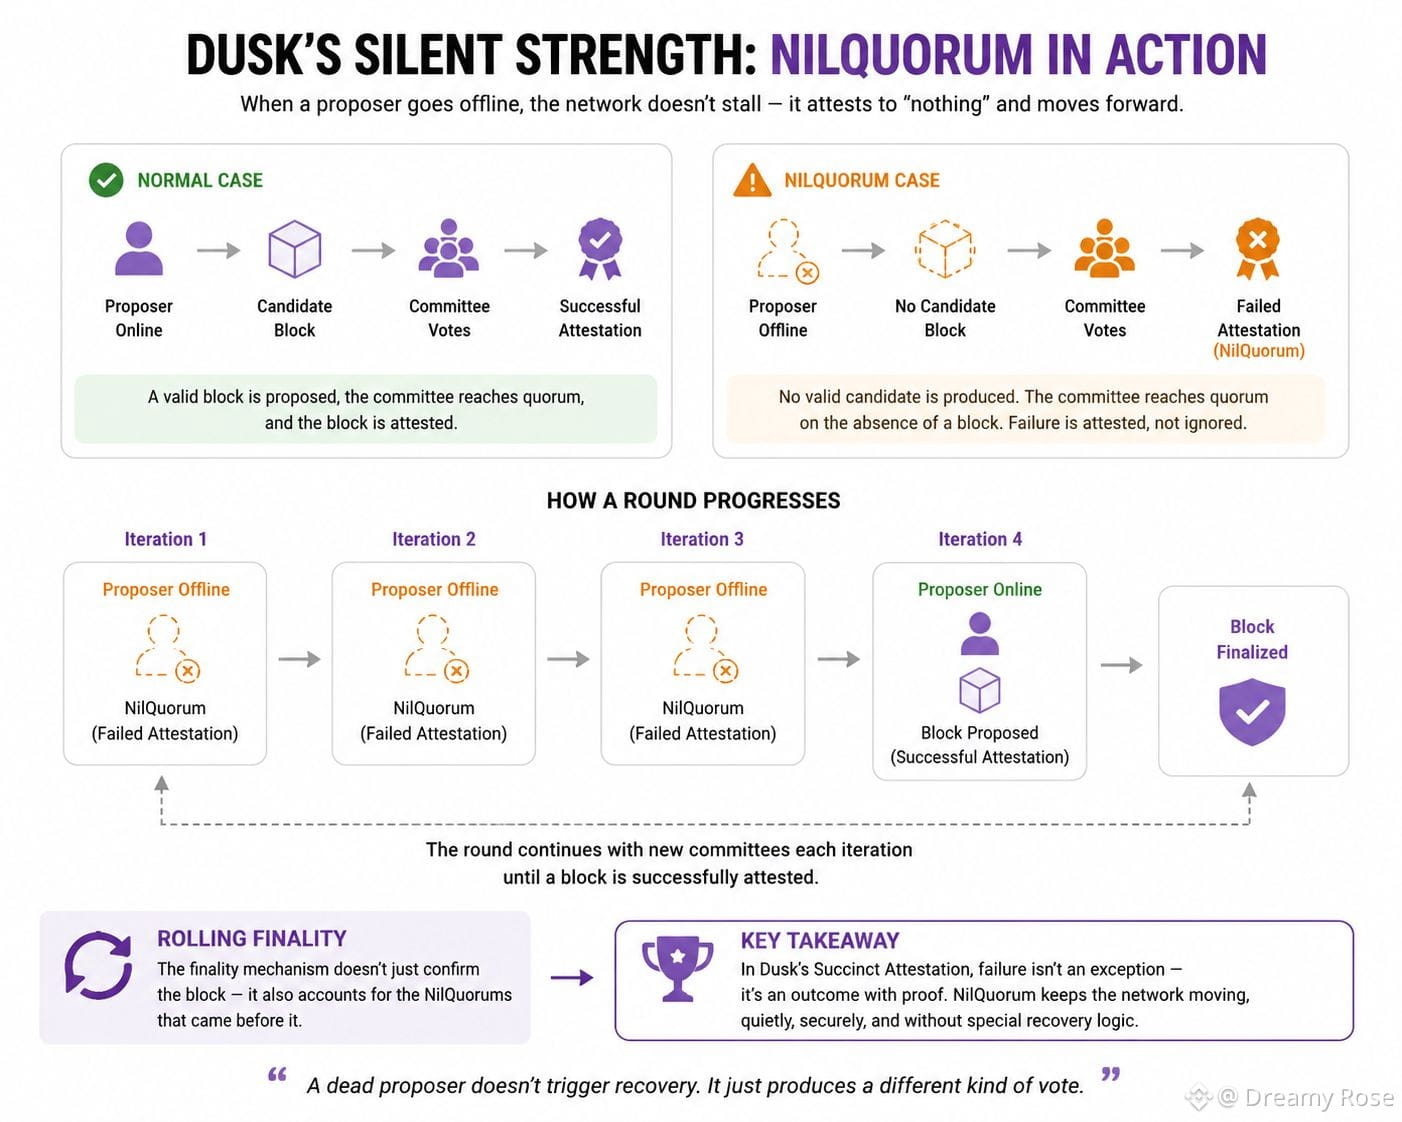
Ich habe nachverfolgt, was passiert, wenn ein Dusk-Block-Proposer während einer Runde offline geht—mit der Erwartung, irgendeine Art von Stopp- und Wiederherstellungsroutine zu finden. Stattdessen fand ich etwas Ruhigeres: ein NilQuorum.
Auf den ersten Blick klingt das Auslassen eines Blocks nach einem Problem—kein Kandidat, kein Fortschritt. Aber Succinct Attestation wartet nicht auf eine Behebung. Wenn das Komitee innerhalb einer Iteration kein Quorum für einen gültigen Kandidaten erreichen kann, erreicht es Quorum über das Fehlen eines solchen. Eine Failed Attestation ist immer noch eine Attestation—nur dass sie „nichts hier“ bescheinigt, statt eines Blocks.
Das war der Teil, der meine Sicht darauf verändert hat. Das Netzwerk toleriert Ausfälle nicht, indem es sie ignoriert; es behandelt Ausfall als erstklassiges Ergebnis mit einem eigenen kryptografischen Nachweis. Die Runde stockt nicht—sie geht einfach in die nächste Iteration mit einem frischen Komitee über, und eine rollierende Finalität berücksichtigt stillschweigend, wie viele leere Iterationen der tatsächliche Block schließlich erst folgte.
Damit verwenden sowohl der „Krisenfall“ als auch der Normalfall dieselbe Abstimmungsmechanik. Ein toter Proposer löst keine Wiederherstellungslogik aus—er erzeugt lediglich eine andere Art von Stimme.
Ich bin aber immer noch nicht sicher, wie sich das unter anhaltender Nichtverfügbarkeit des Proposers verhält, statt nur bei einem einzelnen verpassten Slot.
#dusk $DUSK @Dusk_Foundation
Ich habe nachverfolgt, was passiert, wenn ein Dusk-Block-Proposer während einer Runde offline geht—mit der Erwartung, irgendeine Art von Stopp- und Wiederherstellungsroutine zu finden. Stattdessen fand ich etwas Ruhigeres: ein NilQuorum.
Auf den ersten Blick klingt das Auslassen eines Blocks nach einem Problem—kein Kandidat, kein Fortschritt. Aber Succinct Attestation wartet nicht auf eine Behebung. Wenn das Komitee innerhalb einer Iteration kein Quorum für einen gültigen Kandidaten erreichen kann, erreicht es Quorum über das Fehlen eines solchen. Eine Failed Attestation ist immer noch eine Attestation—nur dass sie „nichts hier“ bescheinigt, statt eines Blocks.
Das war der Teil, der meine Sicht darauf verändert hat. Das Netzwerk toleriert Ausfälle nicht, indem es sie ignoriert; es behandelt Ausfall als erstklassiges Ergebnis mit einem eigenen kryptografischen Nachweis. Die Runde stockt nicht—sie geht einfach in die nächste Iteration mit einem frischen Komitee über, und eine rollierende Finalität berücksichtigt stillschweigend, wie viele leere Iterationen der tatsächliche Block schließlich erst folgte.
Damit verwenden sowohl der „Krisenfall“ als auch der Normalfall dieselbe Abstimmungsmechanik. Ein toter Proposer löst keine Wiederherstellungslogik aus—er erzeugt lediglich eine andere Art von Stimme.
Ich bin aber immer noch nicht sicher, wie sich das unter anhaltender Nichtverfügbarkeit des Proposers verhält, statt nur bei einem einzelnen verpassten Slot.
#dusk $DUSK @Dusk
7
6
162
·
--
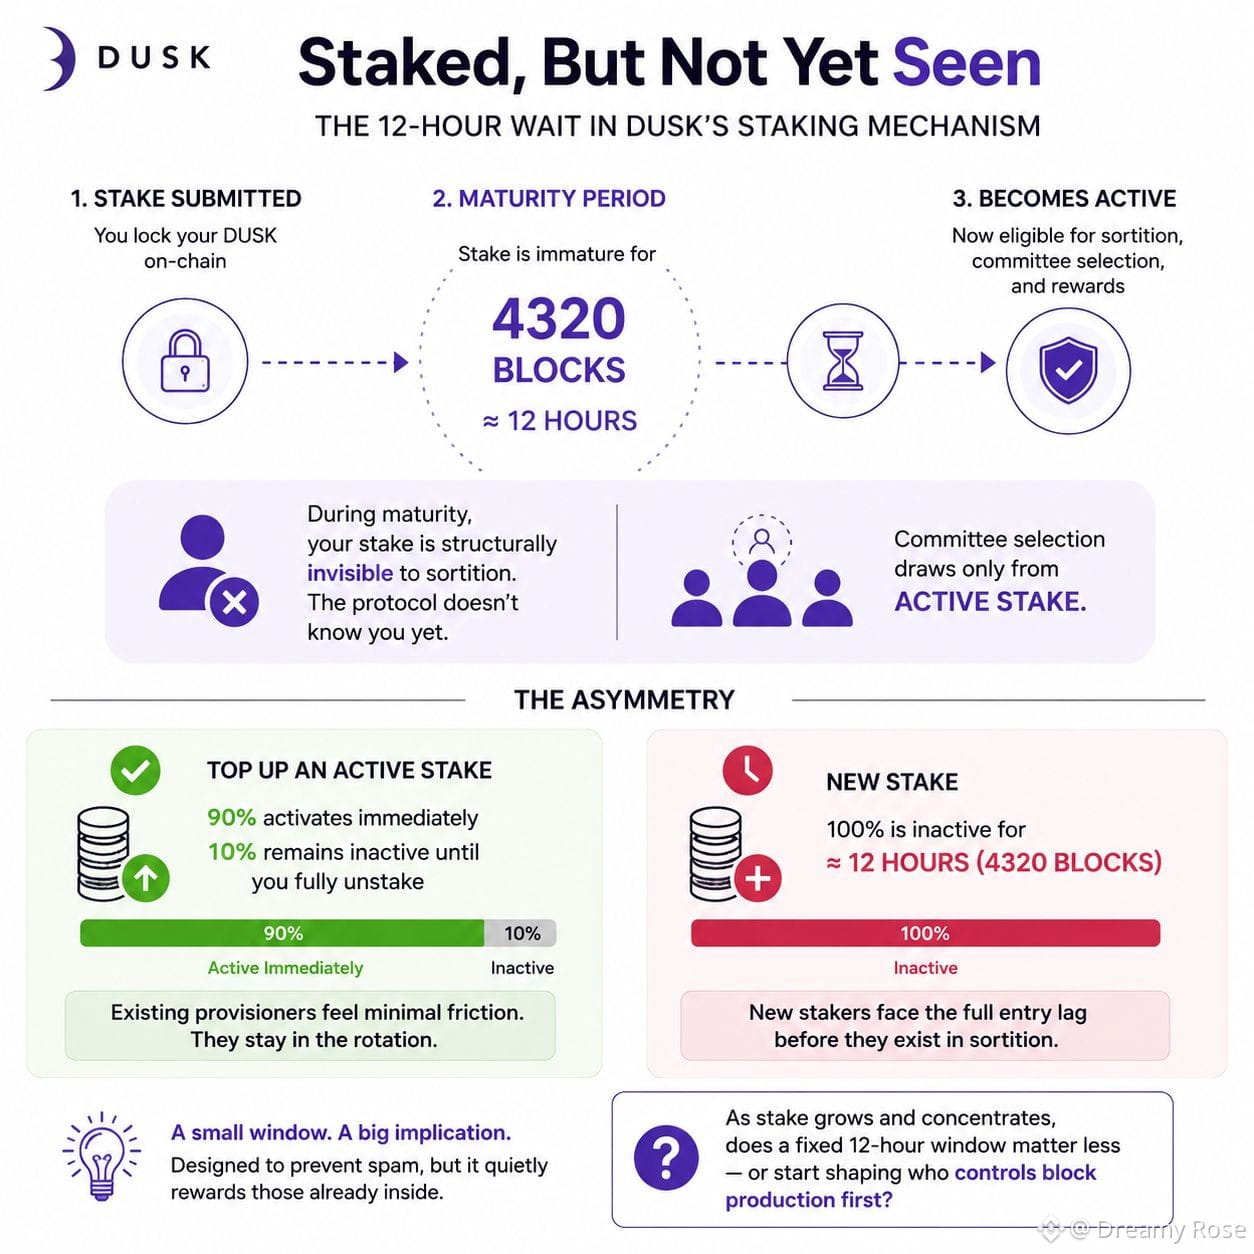
Ich habe in den Staking-Dokumenten von Dusk gestöbert und eine Zeile hat mich nicht losgelassen: Ein neues Stake ist im Moment seiner Landung für nichts berechtigt. Es wird erst nach einer Fälligkeits- bzw. Maturitätsperiode von 4320 Blöcken aktiv, grob 12 Stunden. (The Wealth Mosaic)
Zuerst las es sich wie ein üblicher Cooldown, wie es bei einfachem PoS-Hygiene üblich ist. Aber wenn man weiter nachverfolgt, geht es dabei eigentlich um Sortition. Die Auswahl durch Dusks Komitee greift auf aktives Stake zurück, um zu entscheiden, wer in jeder Runde vorschlägt und abstimmt. Ein unreifes Stake ist nicht nur „im Warten“, sondern strukturell in diesem Auswahlprozess unsichtbar. Du hast Kapital gebunden, aber das Protokoll kennt dich noch nicht.
Dort zeigt sich die Asymmetrie. Wenn du ein bereits aktives Stake aufstockst, werden 90% sofort aktiv, während 10% inaktiv bleiben, bis du vollständig unstaken lässt. (KoinX) Ein neuer Staker „frisst“ das komplette 12-Stunden-Blackout; ein bestehender Provisioner spürt es kaum. Kleine Reibung, aber sie belohnt stillschweigend diejenigen, die bereits in der Komitee-Rotation drin sind, gegenüber denen, die erst versuchen einzusteigen.
Nicht bösartig, eher wie ein gezielter Anti-Spam-Puffer als ein Versehen. Ich frage mich trotzdem, wie dieser Entry-Lag mit der Sortition zusammenhängt, wenn Dusk größere, stärker konzentrierte institutionelle Stakes sieht: Spielt ein fixes 12-Stunden-Fenster im Maßstab weniger eine Rolle, oder fängt es an, zu formen, wer effektiv zuerst die Blockproduktion kontrolliert?
#dusk $DUSK @Dusk_Foundation
Ich habe in den Staking-Dokumenten von Dusk gestöbert und eine Zeile hat mich nicht losgelassen: Ein neues Stake ist im Moment seiner Landung für nichts berechtigt. Es wird erst nach einer Fälligkeits- bzw. Maturitätsperiode von 4320 Blöcken aktiv, grob 12 Stunden. (The Wealth Mosaic)
Zuerst las es sich wie ein üblicher Cooldown, wie es bei einfachem PoS-Hygiene üblich ist. Aber wenn man weiter nachverfolgt, geht es dabei eigentlich um Sortition. Die Auswahl durch Dusks Komitee greift auf aktives Stake zurück, um zu entscheiden, wer in jeder Runde vorschlägt und abstimmt. Ein unreifes Stake ist nicht nur „im Warten“, sondern strukturell in diesem Auswahlprozess unsichtbar. Du hast Kapital gebunden, aber das Protokoll kennt dich noch nicht.
Dort zeigt sich die Asymmetrie. Wenn du ein bereits aktives Stake aufstockst, werden 90% sofort aktiv, während 10% inaktiv bleiben, bis du vollständig unstaken lässt. (KoinX) Ein neuer Staker „frisst“ das komplette 12-Stunden-Blackout; ein bestehender Provisioner spürt es kaum. Kleine Reibung, aber sie belohnt stillschweigend diejenigen, die bereits in der Komitee-Rotation drin sind, gegenüber denen, die erst versuchen einzusteigen.
Nicht bösartig, eher wie ein gezielter Anti-Spam-Puffer als ein Versehen. Ich frage mich trotzdem, wie dieser Entry-Lag mit der Sortition zusammenhängt, wenn Dusk größere, stärker konzentrierte institutionelle Stakes sieht: Spielt ein fixes 12-Stunden-Fenster im Maßstab weniger eine Rolle, oder fängt es an, zu formen, wer effektiv zuerst die Blockproduktion kontrolliert?
#dusk $DUSK @Dusk
15
7
173
·
--
Verifiziert
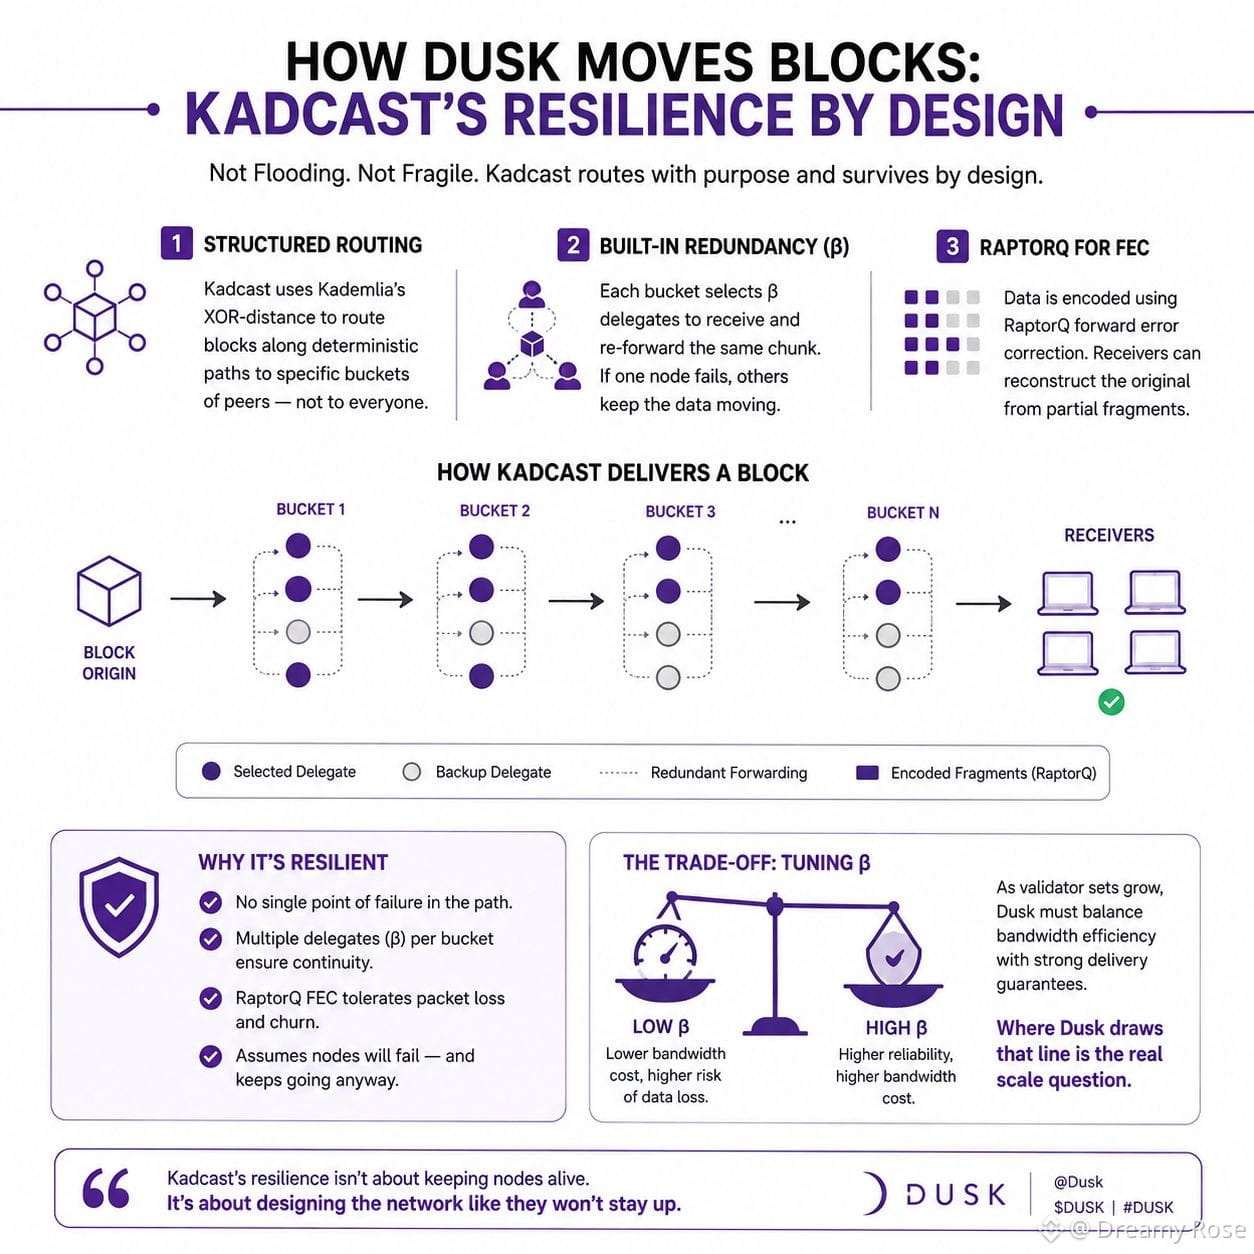
Ich habe nachverfolgt, wie Dusk Blöcke über das Netzwerk bewegt, und dabei die übliche Klatsch-Flutgeschichte erwartet. Stattdessen fand ich etwas Schmaleres und Absichtsvolleres.
Kadcast flutet nicht. Es routet. Mithilfe der XOR-Distanzstruktur von Kademlia leitet jeder Knoten Daten entlang deterministischer Pfade zu bestimmten Buckets von Peers weiter, nicht zu allen. Das ist die Effizienzgeschichte, bei der die meisten Leute stehenbleiben.
Doch strukturiertes Routing hat eine offensichtliche Schwäche: Wenn ein Knoten auf dem Pfad offline geht, stirbt die Nachricht dann einfach dort? Genau dabei habe ich abgebremst. Kadcast verlässt sich nicht auf einen einzigen Pfad pro Bucket — es nutzt einen Redundanzparameter, β, der pro Bucket mehrere Delegierte auswählt, um denselben Chunk zu empfangen und erneut weiterzuleiten. Wenn einer ausfällt, tragen die anderen ihn weiter.
Dann gibt es RaptorQ, eingebettet als Vorwärtsfehlerkorrektur: Die Daten werden so codiert, dass ein Empfänger die Originaldaten aus unvollständigen Fragmenten rekonstruieren kann, ohne dass jedes Paket unversehrt ankommen muss.
Die Robustheit geht also eigentlich nicht darum, dass Knoten „online bleiben“. Es geht darum, dass das Protokoll annimmt, dass sie es nicht tun, und Redundanz in die Pfadstruktur selbst einbaut, statt sie in blindem Fluten unterzubringen.
Das bringt mich zum Nachdenken, wie β abgestimmt wird, wenn Validator-Sets wachsen: Mehr Redundanz kostet Bandbreite, weniger kostet Zuverlässigkeit. Wo zieht Dusk diese Grenze im Maßstab?
#dusk $DUSK @Dusk_Foundation
Ich habe nachverfolgt, wie Dusk Blöcke über das Netzwerk bewegt, und dabei die übliche Klatsch-Flutgeschichte erwartet. Stattdessen fand ich etwas Schmaleres und Absichtsvolleres.
Kadcast flutet nicht. Es routet. Mithilfe der XOR-Distanzstruktur von Kademlia leitet jeder Knoten Daten entlang deterministischer Pfade zu bestimmten Buckets von Peers weiter, nicht zu allen. Das ist die Effizienzgeschichte, bei der die meisten Leute stehenbleiben.
Doch strukturiertes Routing hat eine offensichtliche Schwäche: Wenn ein Knoten auf dem Pfad offline geht, stirbt die Nachricht dann einfach dort? Genau dabei habe ich abgebremst. Kadcast verlässt sich nicht auf einen einzigen Pfad pro Bucket — es nutzt einen Redundanzparameter, β, der pro Bucket mehrere Delegierte auswählt, um denselben Chunk zu empfangen und erneut weiterzuleiten. Wenn einer ausfällt, tragen die anderen ihn weiter.
Dann gibt es RaptorQ, eingebettet als Vorwärtsfehlerkorrektur: Die Daten werden so codiert, dass ein Empfänger die Originaldaten aus unvollständigen Fragmenten rekonstruieren kann, ohne dass jedes Paket unversehrt ankommen muss.
Die Robustheit geht also eigentlich nicht darum, dass Knoten „online bleiben“. Es geht darum, dass das Protokoll annimmt, dass sie es nicht tun, und Redundanz in die Pfadstruktur selbst einbaut, statt sie in blindem Fluten unterzubringen.
Das bringt mich zum Nachdenken, wie β abgestimmt wird, wenn Validator-Sets wachsen: Mehr Redundanz kostet Bandbreite, weniger kostet Zuverlässigkeit. Wo zieht Dusk diese Grenze im Maßstab?
#dusk $DUSK @Dusk
11
5
175
·
--
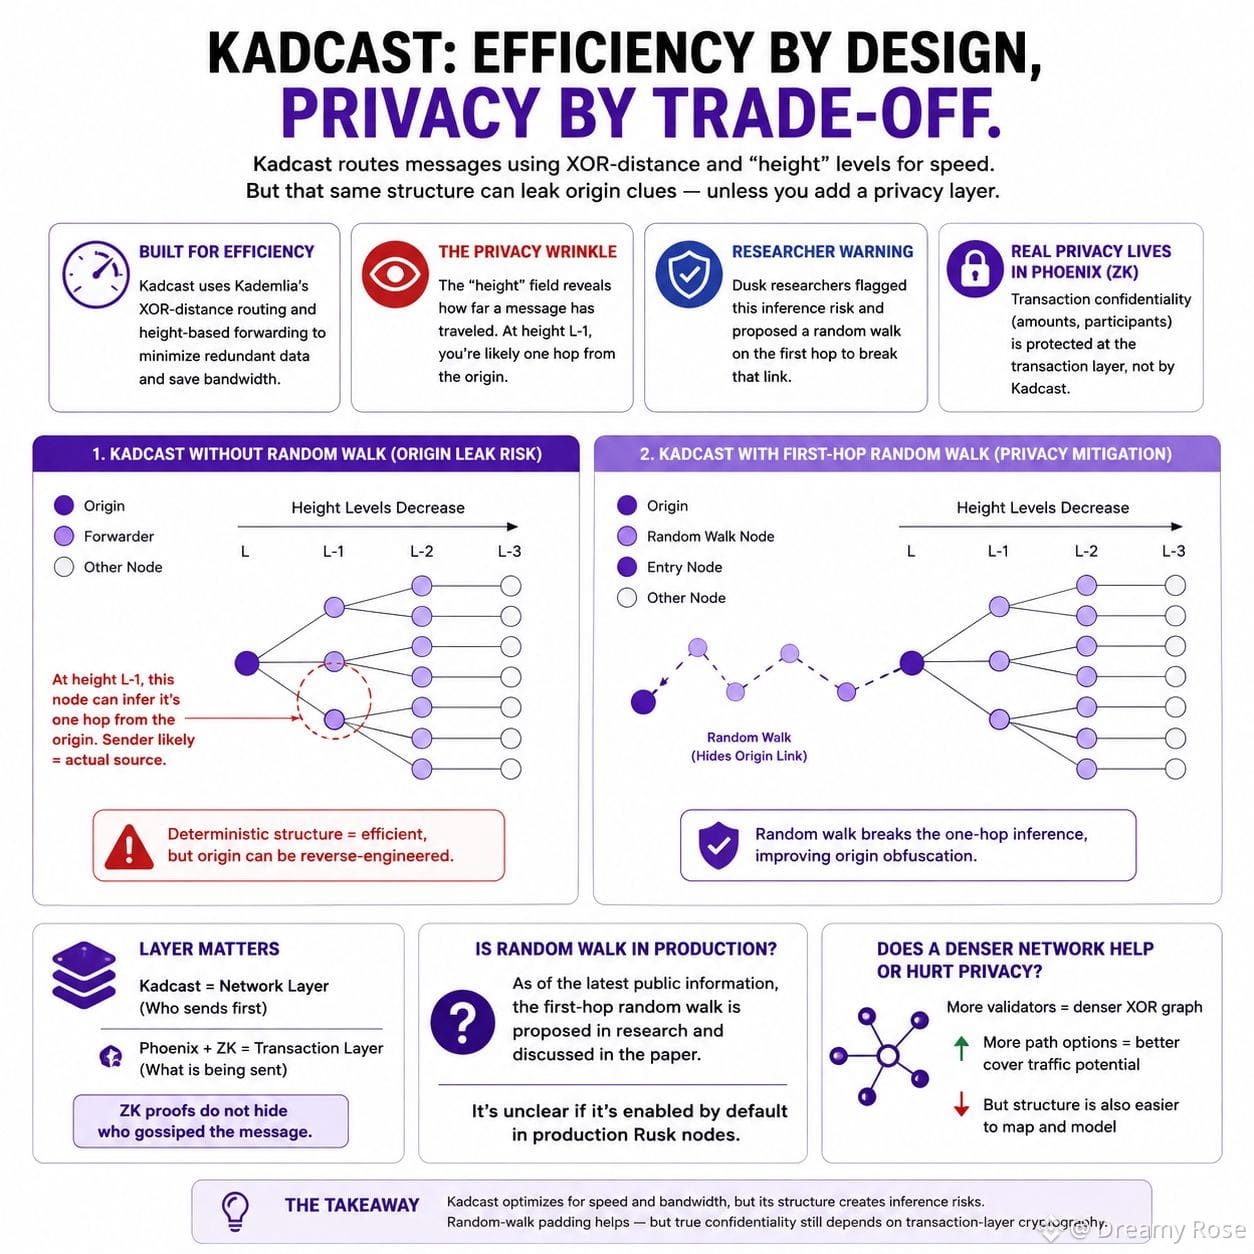
Kadcast wird als reine Bandbreiten-Effizienz-Trade-Gossip-Überflutung für XOR-Distanz-Routing angepriesen: redundante Nachrichten weg, fertig. Aber wenn man genauer hinschaut, wie tatsächlich die Weiterleitungsverantwortung vergeben wird, zeigt sich eine Datenschutz-Schwachstelle.
Kadcast teilt Broadcasts auf „Höhen“-Ebenen auf, die aus der Bucket-Struktur von Kademlia entlehnt sind; die Höhe nimmt mit jedem Hop ab, während sich die Nachricht verzweigt. Dieses Höhenfeld ist deterministisch und effizient – aber es ist auch ein Signal. Ein Knoten, der eine Nachricht auf Höhe L−1 empfängt, kann ableiten, dass es genau ein Hop vom Ursprung aus ist; damit ist sein Absender sehr wahrscheinlich die tatsächliche Quelle und nicht nur ein weiterer Relay. Die eigenen Forscher des Protokolls haben das erkannt und vorgeschlagen, den ersten Hop mit einem zufälligen Walk zu „paddingen“, bevor die Nachricht in den strukturierten Baum eintritt – speziell, um diese Schlussfolgerung zu verschleiern.
Das ist der eigentliche Trade-off: Die Zufälligkeit des Gossips macht das Zurückverfolgen der Herkunft aus Versehen schwer; die Struktur von Kadcast macht die Ausbreitung schnell und vorhersagbar – und genau diese Struktur kann ein Angreifer zurückentwickeln. Daher ist „Kadcast = Datenschutz“ eher ein Effizienz-Patch als ein grundlegend anonymitätsorientiertes Design wie Dandelion++. Dunks tatsächliche Vertraulichkeit (versteckte Beträge, versteckte Teilnehmer) steckt in Phoenix und ZK – eine Garantie auf Transaktionsebene. Kadcast arbeitet eine Ebene darunter: auf der Frage, wer das Paket zuerst über das Netz schickt; ZK-Beweise berühren das nicht.
Für mich ist trotzdem unklar: Ist die Mitigation mit dem Random-Walk im ersten Hop wirklich in Production Rusk angekommen – oder bisher nur auf Forschungsniveau? Und wenn der Validator-Set wächst und der XOR-Graph dichter wird: macht das die Verschleierung der Herkunft leichter oder schwerer, aufrechtzuerhalten? $DUSK
{spot}(DUSKUSDT)
#dusk @Dusk_Foundation
Kadcast wird als reine Bandbreiten-Effizienz-Trade-Gossip-Überflutung für XOR-Distanz-Routing angepriesen: redundante Nachrichten weg, fertig. Aber wenn man genauer hinschaut, wie tatsächlich die Weiterleitungsverantwortung vergeben wird, zeigt sich eine Datenschutz-Schwachstelle.
Kadcast teilt Broadcasts auf „Höhen“-Ebenen auf, die aus der Bucket-Struktur von Kademlia entlehnt sind; die Höhe nimmt mit jedem Hop ab, während sich die Nachricht verzweigt. Dieses Höhenfeld ist deterministisch und effizient – aber es ist auch ein Signal. Ein Knoten, der eine Nachricht auf Höhe L−1 empfängt, kann ableiten, dass es genau ein Hop vom Ursprung aus ist; damit ist sein Absender sehr wahrscheinlich die tatsächliche Quelle und nicht nur ein weiterer Relay. Die eigenen Forscher des Protokolls haben das erkannt und vorgeschlagen, den ersten Hop mit einem zufälligen Walk zu „paddingen“, bevor die Nachricht in den strukturierten Baum eintritt – speziell, um diese Schlussfolgerung zu verschleiern.
Das ist der eigentliche Trade-off: Die Zufälligkeit des Gossips macht das Zurückverfolgen der Herkunft aus Versehen schwer; die Struktur von Kadcast macht die Ausbreitung schnell und vorhersagbar – und genau diese Struktur kann ein Angreifer zurückentwickeln. Daher ist „Kadcast = Datenschutz“ eher ein Effizienz-Patch als ein grundlegend anonymitätsorientiertes Design wie Dandelion++. Dunks tatsächliche Vertraulichkeit (versteckte Beträge, versteckte Teilnehmer) steckt in Phoenix und ZK – eine Garantie auf Transaktionsebene. Kadcast arbeitet eine Ebene darunter: auf der Frage, wer das Paket zuerst über das Netz schickt; ZK-Beweise berühren das nicht.
Für mich ist trotzdem unklar: Ist die Mitigation mit dem Random-Walk im ersten Hop wirklich in Production Rusk angekommen – oder bisher nur auf Forschungsniveau? Und wenn der Validator-Set wächst und der XOR-Graph dichter wird: macht das die Verschleierung der Herkunft leichter oder schwerer, aufrechtzuerhalten? $DUSK
#dusk @Dusk
6
4
170
·
--
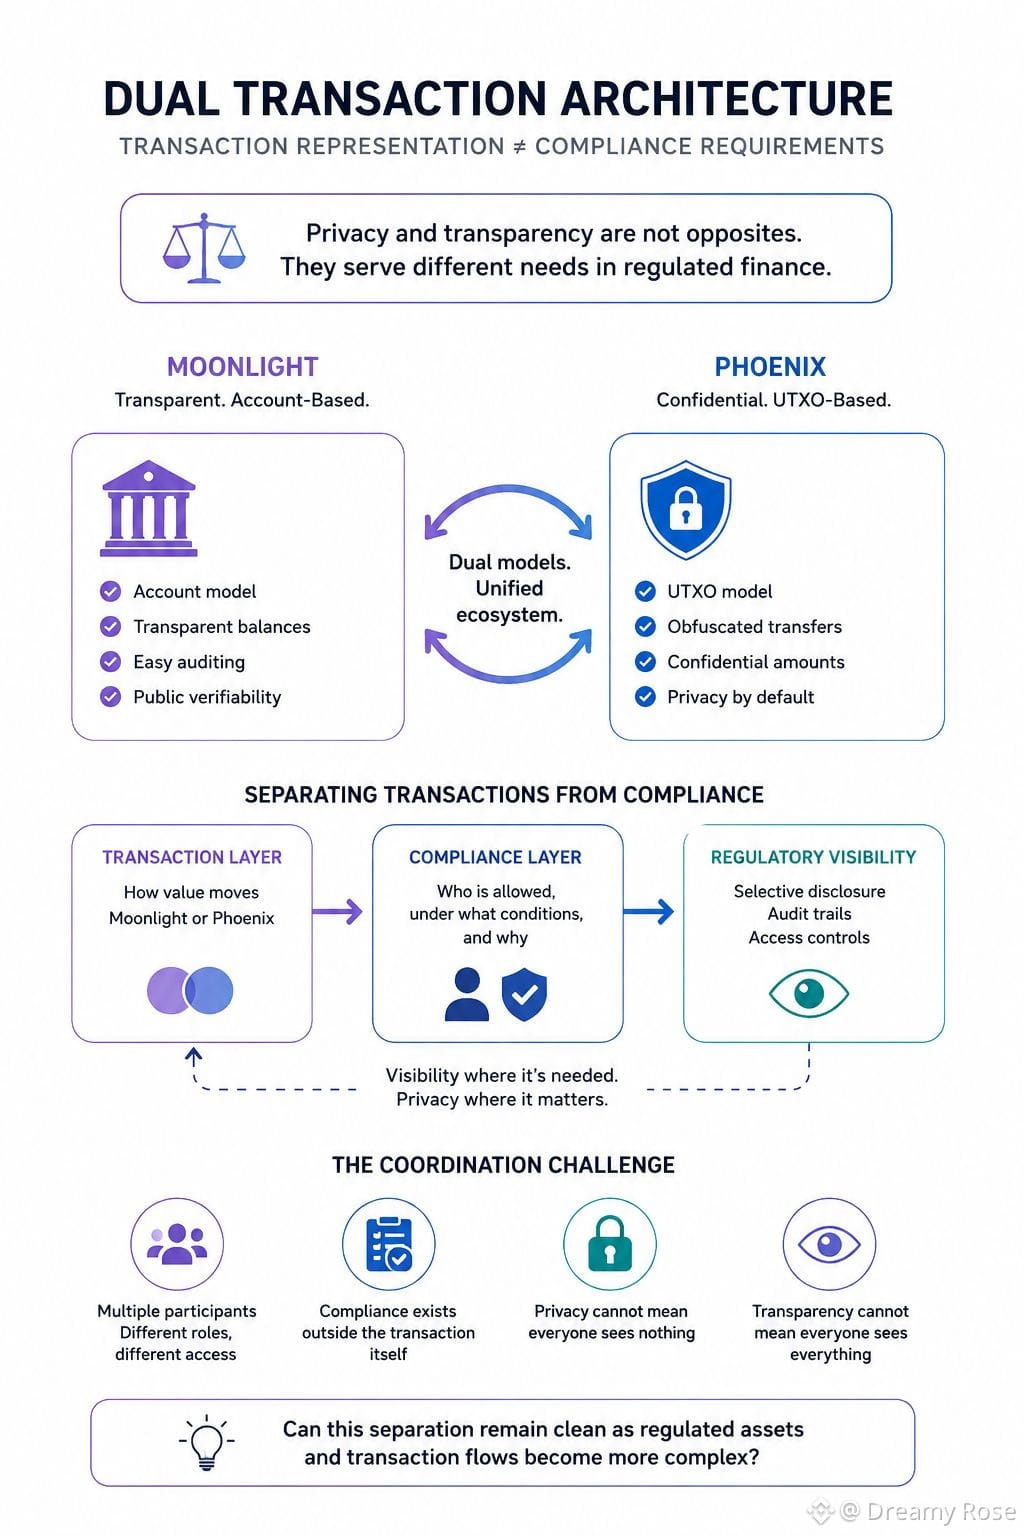
Ich bin in Dusk gegangen, um mir dessen Datenschutzmodell anzusehen, aber die Dual-Transaction-Architektur zog mich immer wieder zurück.
Zunächst sah es so aus, als wären Moonlight und Phoenix zwei Wege, um Wert zu transferieren. Moonlight ist kontobasiert und transparent; Phoenix nutzt UTXOs und kann verschleierte Transfers unterstützen.
Doch als ich dem Design nachging, erkannte ich den Unterschied anders.
Das Spannende ist nicht nur „transparent vs. privat“. Vielmehr braucht regulierte Finanzwirtschaft oft beide Sichtbarkeitszustände – je nachdem, was gerade passiert.
Ein Transfer kann Vertraulichkeit erfordern, während Eignungs-, Identitäts- oder regulatorische Prüfungen weiterhin um das jeweilige Asset herum notwendig sein können. Das erzeugt ein Koordinationsproblem: Datenschutz kann nicht bedeuten, dass jeder Teilnehmer nichts sieht, und Transparenz kann nicht bedeuten, dass alle alles sehen.
Genau dort wird das Dual-Modell für mich besonders interessant.
Dusk trifft nicht einfach eine Entscheidung zwischen Privatsphäre und Transparenz. Stattdessen trennt Dusk die Darstellung von Transaktionen von den Compliance-Anforderungen rund um die finanzielle Aktivität.
Die offene Frage ist, ob diese Trennung sauber bleibt, wenn regulierte Assets und die Transaktionsabläufe deutlich komplexer werden.
@Dusk_Foundation $DUSK
#dusk $DUSK
{spot}(DUSKUSDT)
Ich bin in Dusk gegangen, um mir dessen Datenschutzmodell anzusehen, aber die Dual-Transaction-Architektur zog mich immer wieder zurück.
Zunächst sah es so aus, als wären Moonlight und Phoenix zwei Wege, um Wert zu transferieren. Moonlight ist kontobasiert und transparent; Phoenix nutzt UTXOs und kann verschleierte Transfers unterstützen.
Doch als ich dem Design nachging, erkannte ich den Unterschied anders.
Das Spannende ist nicht nur „transparent vs. privat“. Vielmehr braucht regulierte Finanzwirtschaft oft beide Sichtbarkeitszustände – je nachdem, was gerade passiert.
Ein Transfer kann Vertraulichkeit erfordern, während Eignungs-, Identitäts- oder regulatorische Prüfungen weiterhin um das jeweilige Asset herum notwendig sein können. Das erzeugt ein Koordinationsproblem: Datenschutz kann nicht bedeuten, dass jeder Teilnehmer nichts sieht, und Transparenz kann nicht bedeuten, dass alle alles sehen.
Genau dort wird das Dual-Modell für mich besonders interessant.
Dusk trifft nicht einfach eine Entscheidung zwischen Privatsphäre und Transparenz. Stattdessen trennt Dusk die Darstellung von Transaktionen von den Compliance-Anforderungen rund um die finanzielle Aktivität.
Die offene Frage ist, ob diese Trennung sauber bleibt, wenn regulierte Assets und die Transaktionsabläufe deutlich komplexer werden.
@Dusk $DUSK
#dusk $DUSK
15
7
174
·
--
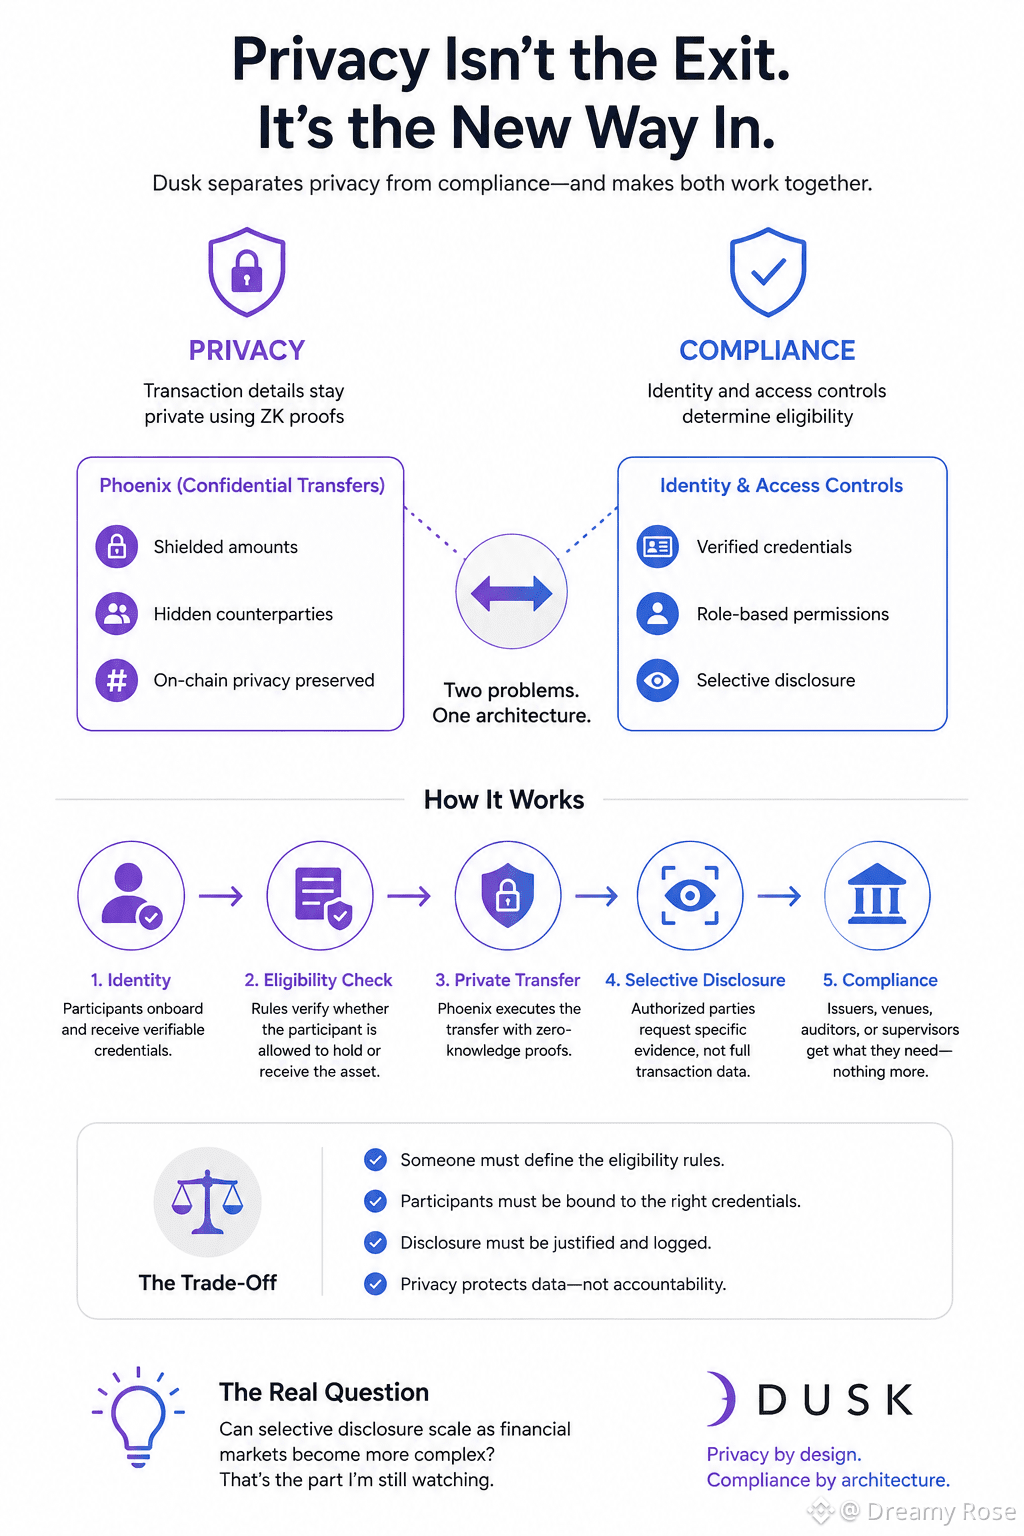
Ich bin in Dusk gegangen, um mir Datenschutz anzusehen, aber ein Detail hat mich immer wieder zurückgezogen: Die Compliance verschwindet nicht, wenn Transaktionsdaten privat werden.
Zunächst dachte ich, das Modell sei im Grunde „die Finanzdaten mit ZK-Beweisen verstecken und dann das regulierte Asset bewegen“. Aber als ich die Architektur nachverfolgt habe, wirkte diese Erklärung unvollständig.
Dusk trennt die beiden Probleme.
Phoenix kann Überweisungen abgeschirmt halten, während Identität und Zugriffssteuerungen feststellen können, ob jemand tatsächlich berechtigt ist, ein Asset zu halten oder zu empfangen. Selektive Offenlegung bietet dann eine Möglichkeit, dass ein Emittent, ein Handelsplatz, ein Auditor oder ein Aufseher die Belege erhält, die er braucht, ohne dass die gesamte Transaktionshistorie öffentlich wird.
Diese Unterscheidung ist entscheidend.
Datenschutz wird nicht genutzt, um das regulatorische Tor zu entfernen. Er wird genutzt, um das Tor granularer zu machen.
Der interessante Zielkonflikt besteht darin, dass jemand die Berechtigungsregeln weiterhin definieren, Teilnehmende an die richtigen Credentials binden und entscheiden muss, wann eine Offenlegung gerechtfertigt ist. Dusk' Architektur verlagert diese Anforderungen in den Workflow – statt so zu tun, als existierten sie nicht.
Ich habe Datenschutz anfangs als das zentrale Feature gesehen. Jetzt denke ich, dass die spannendere Frage ist, ob sich selektive Offenlegung tatsächlich skalieren lässt, wenn Finanzmärkte komplexer werden.
Das ist der Teil, den ich mit @Dusk_Foundation #dusk $DUSK weiterhin beobachte.
Ich bin in Dusk gegangen, um mir Datenschutz anzusehen, aber ein Detail hat mich immer wieder zurückgezogen: Die Compliance verschwindet nicht, wenn Transaktionsdaten privat werden.
Zunächst dachte ich, das Modell sei im Grunde „die Finanzdaten mit ZK-Beweisen verstecken und dann das regulierte Asset bewegen“. Aber als ich die Architektur nachverfolgt habe, wirkte diese Erklärung unvollständig.
Dusk trennt die beiden Probleme.
Phoenix kann Überweisungen abgeschirmt halten, während Identität und Zugriffssteuerungen feststellen können, ob jemand tatsächlich berechtigt ist, ein Asset zu halten oder zu empfangen. Selektive Offenlegung bietet dann eine Möglichkeit, dass ein Emittent, ein Handelsplatz, ein Auditor oder ein Aufseher die Belege erhält, die er braucht, ohne dass die gesamte Transaktionshistorie öffentlich wird.
Diese Unterscheidung ist entscheidend.
Datenschutz wird nicht genutzt, um das regulatorische Tor zu entfernen. Er wird genutzt, um das Tor granularer zu machen.
Der interessante Zielkonflikt besteht darin, dass jemand die Berechtigungsregeln weiterhin definieren, Teilnehmende an die richtigen Credentials binden und entscheiden muss, wann eine Offenlegung gerechtfertigt ist. Dusk' Architektur verlagert diese Anforderungen in den Workflow – statt so zu tun, als existierten sie nicht.
Ich habe Datenschutz anfangs als das zentrale Feature gesehen. Jetzt denke ich, dass die spannendere Frage ist, ob sich selektive Offenlegung tatsächlich skalieren lässt, wenn Finanzmärkte komplexer werden.
Das ist der Teil, den ich mit @Dusk #dusk $DUSK weiterhin beobachte.
17
10
276
·
--
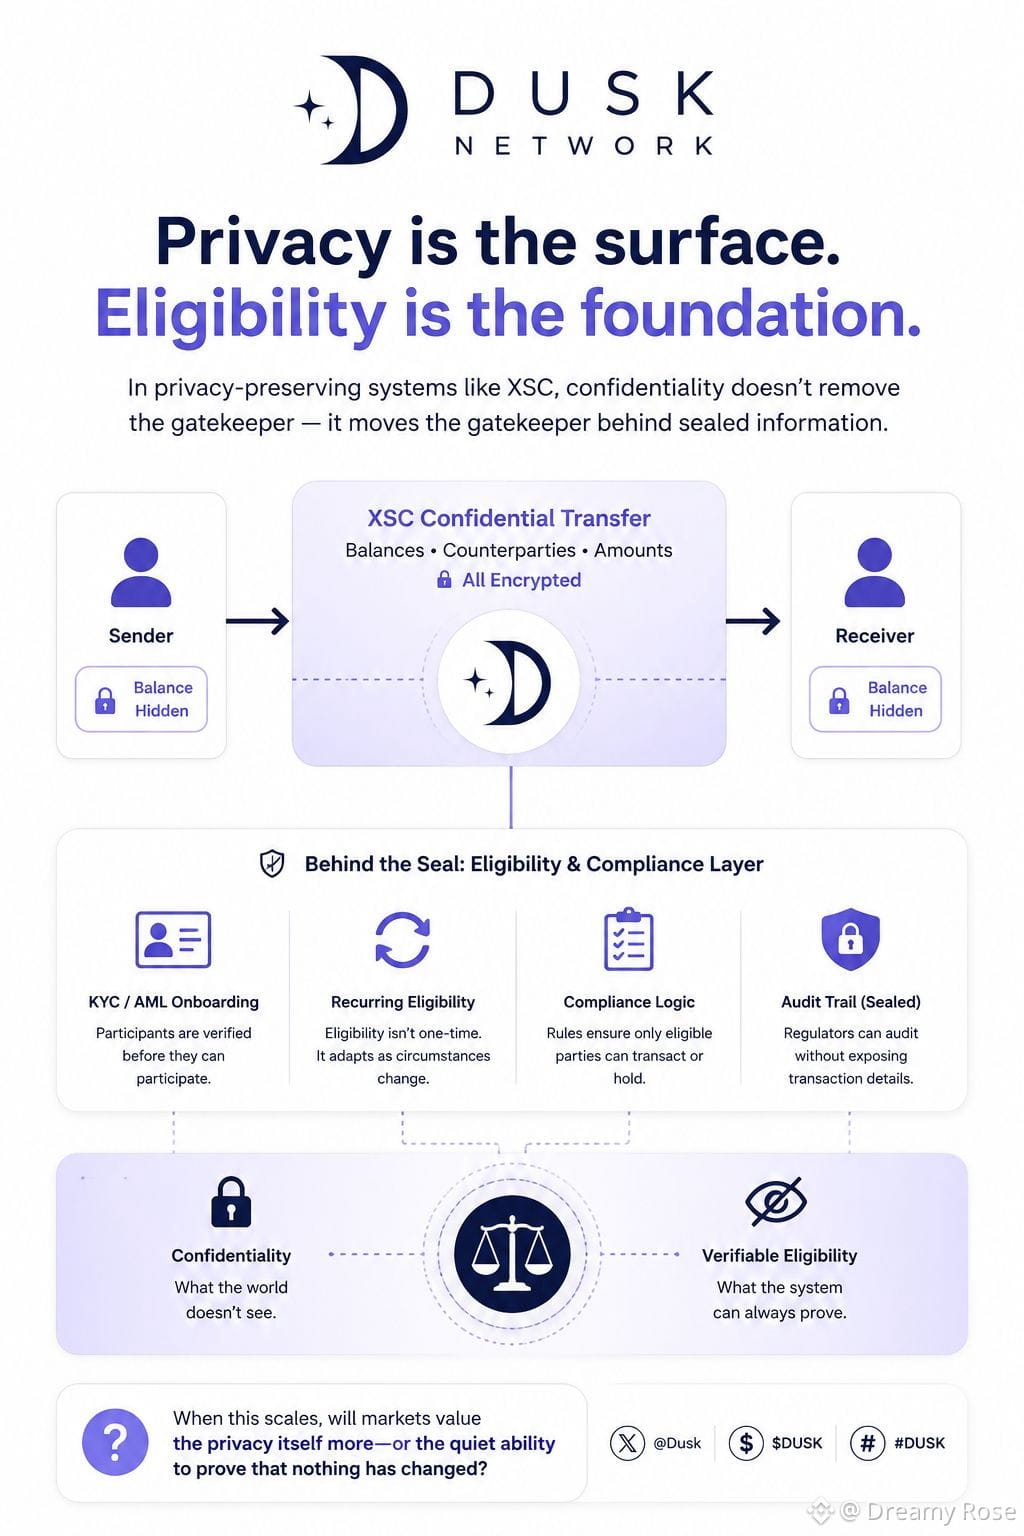
Ich bin in XSC gegangen und dachte, der interessante Teil sei die Privatsphäre: Kontostände verbergen, Gegenparteien verbergen – und die Aufgabe ist im Grunde erledigt.
Dann habe ich nachverfolgt, was darunter liegt. Die Übertragung kann zwar vertraulich bleiben, muss aber dennoch die Eignungsregeln erfüllen, die mit dem KYC/AML-Onboarding verknüpft sind, und das System braucht weiterhin eine Audit- (Prüf-)Dokumentation. Privatsphäre bedeutet nicht, dass der Türsteher verschwindet. Er wird nur hinter versiegelte Informationen verlegt.
Diese Unterscheidung wurde umso spannender, als ich mir die wiederkehrende Natur der Eignung ansah. Eine Gegenpartei qualifiziert sich nicht nur einmal und verschwindet dann aus der Gleichung. Wenn sich die Umstände ändern, kann die Fähigkeit zur Teilnahme erfordern, dass dieselbe Compliance-Logik weiterhin relevant bleibt.
Bei einem Security Token lässt mich das fragen, was das eigentliche Produkt ist. Vielleicht ist Vertraulichkeit nur die sichtbare Ebene. Der eigentliche Mehrwert liegt darin, nachweisen zu können, dass ein Inhaber weiterhin berechtigt ist, ohne alles rund um die Transaktion offenzulegen.
Das ist eine ganz andere Designphilosophie als darauf zu optimieren, möglichst viel sichtbare Aktivität zu maximieren.
Ich frage mich immer noch: Wenn das skaliert, werden Märkte dann die Privatsphäre selbst stärker bewerten – oder die stille Möglichkeit, nachzuweisen, dass sich nichts geändert hat?
@Dusk_Foundation $DUSK #DUSK
#dusk $DUSK
Ich bin in XSC gegangen und dachte, der interessante Teil sei die Privatsphäre: Kontostände verbergen, Gegenparteien verbergen – und die Aufgabe ist im Grunde erledigt.
Dann habe ich nachverfolgt, was darunter liegt. Die Übertragung kann zwar vertraulich bleiben, muss aber dennoch die Eignungsregeln erfüllen, die mit dem KYC/AML-Onboarding verknüpft sind, und das System braucht weiterhin eine Audit- (Prüf-)Dokumentation. Privatsphäre bedeutet nicht, dass der Türsteher verschwindet. Er wird nur hinter versiegelte Informationen verlegt.
Diese Unterscheidung wurde umso spannender, als ich mir die wiederkehrende Natur der Eignung ansah. Eine Gegenpartei qualifiziert sich nicht nur einmal und verschwindet dann aus der Gleichung. Wenn sich die Umstände ändern, kann die Fähigkeit zur Teilnahme erfordern, dass dieselbe Compliance-Logik weiterhin relevant bleibt.
Bei einem Security Token lässt mich das fragen, was das eigentliche Produkt ist. Vielleicht ist Vertraulichkeit nur die sichtbare Ebene. Der eigentliche Mehrwert liegt darin, nachweisen zu können, dass ein Inhaber weiterhin berechtigt ist, ohne alles rund um die Transaktion offenzulegen.
Das ist eine ganz andere Designphilosophie als darauf zu optimieren, möglichst viel sichtbare Aktivität zu maximieren.
Ich frage mich immer noch: Wenn das skaliert, werden Märkte dann die Privatsphäre selbst stärker bewerten – oder die stille Möglichkeit, nachzuweisen, dass sich nichts geändert hat?
@Dusk $DUSK #DUSK
#dusk $DUSK
4
8
131
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer