Ich bin in Dusk gegangen, um mir Datenschutz anzusehen, aber ein Detail hat mich immer wieder zurückgezogen: Die Compliance verschwindet nicht, wenn Transaktionsdaten privat werden.
Zunächst dachte ich, das Modell sei im Grunde „die Finanzdaten mit ZK-Beweisen verstecken und dann das regulierte Asset bewegen“. Aber als ich die Architektur nachverfolgt habe, wirkte diese Erklärung unvollständig.
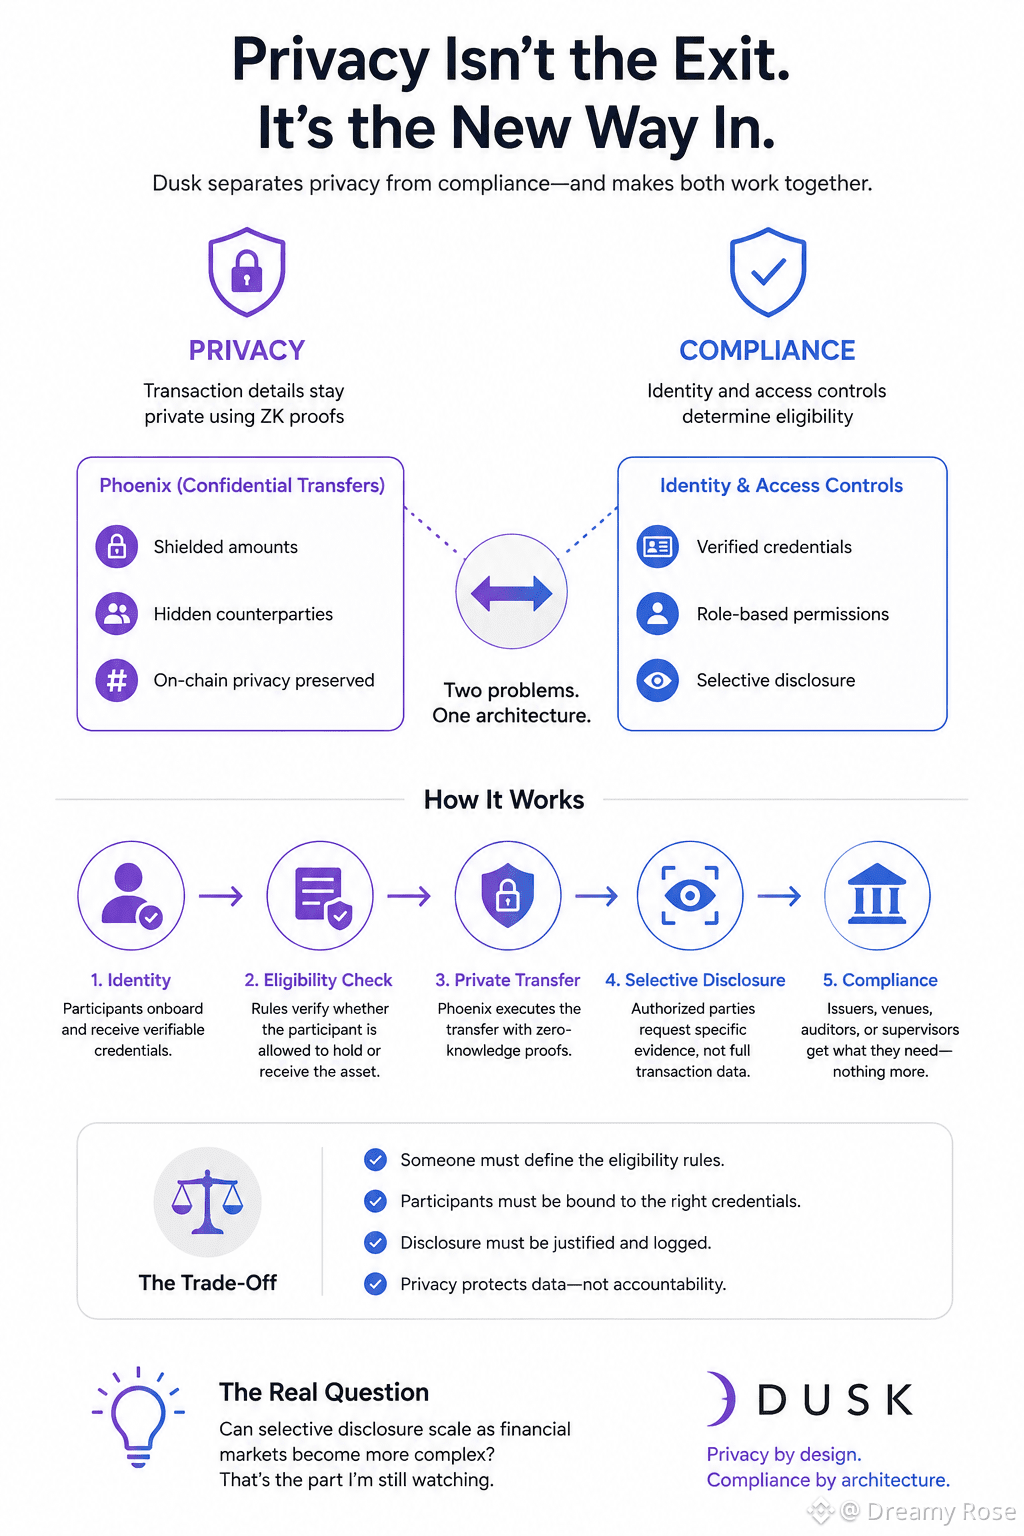
Dusk trennt die beiden Probleme.
Phoenix kann Überweisungen abgeschirmt halten, während Identität und Zugriffssteuerungen feststellen können, ob jemand tatsächlich berechtigt ist, ein Asset zu halten oder zu empfangen. Selektive Offenlegung bietet dann eine Möglichkeit, dass ein Emittent, ein Handelsplatz, ein Auditor oder ein Aufseher die Belege erhält, die er braucht, ohne dass die gesamte Transaktionshistorie öffentlich wird.
Diese Unterscheidung ist entscheidend.
Datenschutz wird nicht genutzt, um das regulatorische Tor zu entfernen. Er wird genutzt, um das Tor granularer zu machen.
Der interessante Zielkonflikt besteht darin, dass jemand die Berechtigungsregeln weiterhin definieren, Teilnehmende an die richtigen Credentials binden und entscheiden muss, wann eine Offenlegung gerechtfertigt ist. Dusk' Architektur verlagert diese Anforderungen in den Workflow – statt so zu tun, als existierten sie nicht.
Ich habe Datenschutz anfangs als das zentrale Feature gesehen. Jetzt denke ich, dass die spannendere Frage ist, ob sich selektive Offenlegung tatsächlich skalieren lässt, wenn Finanzmärkte komplexer werden.
Das ist der Teil, den ich mit @Dusk #dusk $DUSK weiterhin beobachte.