
#rseth
rseth
24,818 Aufrufe
119 Kommentare
Hot
Zuletzt
🔥 Die meisten Trader jagen dem ETH-Kursrückgang hinterher, doch der wahre Auslöser ist ein Showdown vor Gericht, der 30.765 ETH aus Arbitrum's Tresor freisetzen könnte.
📊 Der rsETH-Exploit ließ 30.765 ETH gesperrt zurück. Während #Ethereum bei 2.358 $ gehandelt wird, 5,17 % im Minus liegt und der RSI bei 29,2 steht, ist der Markt bereit für eine Bewegung. Gleichzeitig weisen #Arbitrum -Futures ein offenes Interesse von 5,42 Mrd. $ und eine Funding-Rate von +0,0066 % auf. Das bedeutet, dass Long-Positionen in einer seltenen bullischen Konstellation die Short-Positionen bezahlen; das Long-Short-Verhältnis liegt bei 3,15. Smartes Kapital beobachtet diesen Angebotsschock als mögliche Liquiditätsspritze. #rsETH
💡 Sollten diese eingefrorenen Token auf den Markt zurückkehren, könnte der plötzliche Angebotsanstieg einen Short Squeeze auslösen, der ETH zurück in Richtung 3.000 $ treibt und das bärische MACD-Crossover umkehrt.
👀 Behalte diese Woche #fundingRate und die Schwankungen des offenen Interesses bei ETH-Futures im Auge – jede Veränderung könnte darauf hindeuten, ob die rechtliche Freigabe unmittelbar bevorsteht oder sich verzögert.
❓ Werden clevere Wallets angesichts eines rechtlichen Hebels, der den Markt überschwemmen könnte, den Kursrückgang zum Aufstocken nutzen oder auf die Erholung setzen?
🔥 Die meisten Trader jagen dem ETH-Kursrückgang hinterher, doch der wahre Auslöser ist ein Showdown vor Gericht, der 30.765 ETH aus Arbitrum's Tresor freisetzen könnte.
📊 Der rsETH-Exploit ließ 30.765 ETH gesperrt zurück. Während #Ethereum bei 2.358 $ gehandelt wird, 5,17 % im Minus liegt und der RSI bei 29,2 steht, ist der Markt bereit für eine Bewegung. Gleichzeitig weisen #Arbitrum -Futures ein offenes Interesse von 5,42 Mrd. $ und eine Funding-Rate von +0,0066 % auf. Das bedeutet, dass Long-Positionen in einer seltenen bullischen Konstellation die Short-Positionen bezahlen; das Long-Short-Verhältnis liegt bei 3,15. Smartes Kapital beobachtet diesen Angebotsschock als mögliche Liquiditätsspritze. #rsETH
💡 Sollten diese eingefrorenen Token auf den Markt zurückkehren, könnte der plötzliche Angebotsanstieg einen Short Squeeze auslösen, der ETH zurück in Richtung 3.000 $ treibt und das bärische MACD-Crossover umkehrt.
👀 Behalte diese Woche #fundingRate und die Schwankungen des offenen Interesses bei ETH-Futures im Auge – jede Veränderung könnte darauf hindeuten, ob die rechtliche Freigabe unmittelbar bevorsteht oder sich verzögert.
❓ Werden clevere Wallets angesichts eines rechtlichen Hebels, der den Markt überschwemmen könnte, den Kursrückgang zum Aufstocken nutzen oder auf die Erholung setzen?
📊 Der rsETH-Exploit ließ 30.765 ETH gesperrt zurück. Während #Ethereum bei 2.358 $ gehandelt wird, 5,17 % im Minus liegt und der RSI bei 29,2 steht, ist der Markt bereit für eine Bewegung. Gleichzeitig weisen #Arbitrum -Futures ein offenes Interesse von 5,42 Mrd. $ und eine Funding-Rate von +0,0066 % auf. Das bedeutet, dass Long-Positionen in einer seltenen bullischen Konstellation die Short-Positionen bezahlen; das Long-Short-Verhältnis liegt bei 3,15. Smartes Kapital beobachtet diesen Angebotsschock als mögliche Liquiditätsspritze. #rsETH
💡 Sollten diese eingefrorenen Token auf den Markt zurückkehren, könnte der plötzliche Angebotsanstieg einen Short Squeeze auslösen, der ETH zurück in Richtung 3.000 $ treibt und das bärische MACD-Crossover umkehrt.
👀 Behalte diese Woche #fundingRate und die Schwankungen des offenen Interesses bei ETH-Futures im Auge – jede Veränderung könnte darauf hindeuten, ob die rechtliche Freigabe unmittelbar bevorsteht oder sich verzögert.
❓ Werden clevere Wallets angesichts eines rechtlichen Hebels, der den Markt überschwemmen könnte, den Kursrückgang zum Aufstocken nutzen oder auf die Erholung setzen?

32
·
--
Verifiziert
🔧 Kelp DAO hat bestätigt, dass rs$ETH nach 5 Wochen Wiederherstellungsarbeiten vollständig wiederhergestellt wurde, nach dem Angriff im Wert von 293 Millionen USD.
{future}(ETHUSDT)
Laut der neuesten Mitteilung wurde die letzte Charge von 20.373,7 rsETH schließlich an das cross-chain Brückensystem übertragen, wodurch der Wiederherstellungsplan offiziell abgeschlossen ist. Derzeit sind die Funktionen zum Minten, Einlösen und Verteilen von Belohnungen wieder normal in Betrieb.
📊 Der Angriff am 18.04. hat nicht nur Kelp DAO betroffen, sondern auch einen Dominoeffekt auf das gesamte DeFi-Ökosystem gehabt. Die Hacker haben eine große Menge rsETH als Sicherheiten verwendet, um WETH zu leihen, was dazu führte, dass das Kreditprotokoll eine faulige Schuld von etwa 190 Millionen USD aufbaute.
👀 Obwohl der Wiederherstellungsprozess abgeschlossen ist, hat der Gesamtwert der gesperrten Mittel (TVL) im DeFi-Markt sich noch nicht auf das Niveau vor dem Vorfall erholt, was zeigt, dass die Auswirkungen von großen Hacks weiterhin spürbar sind.
#DeFi #rsETH #KelpDAO #Crypto
🔧 Kelp DAO hat bestätigt, dass rs$ETH nach 5 Wochen Wiederherstellungsarbeiten vollständig wiederhergestellt wurde, nach dem Angriff im Wert von 293 Millionen USD.
Laut der neuesten Mitteilung wurde die letzte Charge von 20.373,7 rsETH schließlich an das cross-chain Brückensystem übertragen, wodurch der Wiederherstellungsplan offiziell abgeschlossen ist. Derzeit sind die Funktionen zum Minten, Einlösen und Verteilen von Belohnungen wieder normal in Betrieb.
📊 Der Angriff am 18.04. hat nicht nur Kelp DAO betroffen, sondern auch einen Dominoeffekt auf das gesamte DeFi-Ökosystem gehabt. Die Hacker haben eine große Menge rsETH als Sicherheiten verwendet, um WETH zu leihen, was dazu führte, dass das Kreditprotokoll eine faulige Schuld von etwa 190 Millionen USD aufbaute.
👀 Obwohl der Wiederherstellungsprozess abgeschlossen ist, hat der Gesamtwert der gesperrten Mittel (TVL) im DeFi-Markt sich noch nicht auf das Niveau vor dem Vorfall erholt, was zeigt, dass die Auswirkungen von großen Hacks weiterhin spürbar sind.
#DeFi #rsETH #KelpDAO #Crypto
Laut der neuesten Mitteilung wurde die letzte Charge von 20.373,7 rsETH schließlich an das cross-chain Brückensystem übertragen, wodurch der Wiederherstellungsplan offiziell abgeschlossen ist. Derzeit sind die Funktionen zum Minten, Einlösen und Verteilen von Belohnungen wieder normal in Betrieb.
📊 Der Angriff am 18.04. hat nicht nur Kelp DAO betroffen, sondern auch einen Dominoeffekt auf das gesamte DeFi-Ökosystem gehabt. Die Hacker haben eine große Menge rsETH als Sicherheiten verwendet, um WETH zu leihen, was dazu führte, dass das Kreditprotokoll eine faulige Schuld von etwa 190 Millionen USD aufbaute.
👀 Obwohl der Wiederherstellungsprozess abgeschlossen ist, hat der Gesamtwert der gesperrten Mittel (TVL) im DeFi-Markt sich noch nicht auf das Niveau vor dem Vorfall erholt, was zeigt, dass die Auswirkungen von großen Hacks weiterhin spürbar sind.
#DeFi #rsETH #KelpDAO #Crypto
2
2.1k

·
--
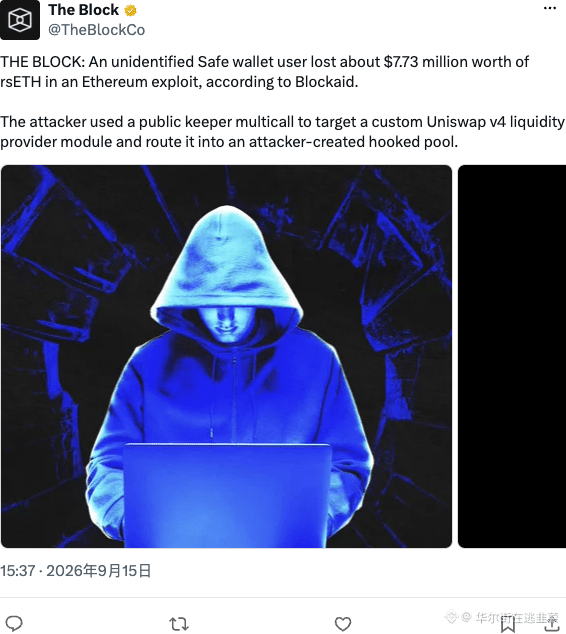
Anonymer Safe-Wallet wurde um 77,3 Millionen Dollar in rsETH erleichtert. Der Hacker hat kein Schnickschnack gemacht: Er nutzte direkt den öffentlichen Keeper-Multicall, um ein benutzerdefiniertes Uniswap-v4-LP-Modul anzuzapfen, und schleuste die Gelder direkt in einen von ihm selbst gebauten Hook-Contract. Ganz einfach gesagt: Modulgenehmigungen lassen eine Hintertür offen – mit nur einer einzigen Unterschrift ist das Geld weg. Safe zu verwenden bedeutet nicht, dass es sicher ist – die Plug-ins sind das Einfallstor. Bitte prüft eure Autorisierungen jetzt sofort.
$ETH #rsETH #Uniswap
Anonymer Safe-Wallet wurde um 77,3 Millionen Dollar in rsETH erleichtert. Der Hacker hat kein Schnickschnack gemacht: Er nutzte direkt den öffentlichen Keeper-Multicall, um ein benutzerdefiniertes Uniswap-v4-LP-Modul anzuzapfen, und schleuste die Gelder direkt in einen von ihm selbst gebauten Hook-Contract. Ganz einfach gesagt: Modulgenehmigungen lassen eine Hintertür offen – mit nur einer einzigen Unterschrift ist das Geld weg. Safe zu verwenden bedeutet nicht, dass es sicher ist – die Plug-ins sind das Einfallstor. Bitte prüft eure Autorisierungen jetzt sofort.
$ETH #rsETH #Uniswap
$ETH #rsETH #Uniswap
99
🔥 2.000 ETH in einen Wiederherstellungsfonds zu stecken ist kein Bailout – es ist ein Vertrauensvotum von „Smart Capital“.
📊 KelpDAO hat gerade 2.000 ETH (~5,3 Mio. $) in den DeFi United rsETH-Restoration-Pool eingesperrt – ein Schritt, der mitten in die heutige #DeFi -Rally und den #rsETH -Buzz fällt. ETH liegt bei 2.670 $, ist um 3,06% gefallen (24 h) und hat ein Volumen von 975 Mio. $, während der Futures-Markt eine bullische Funding-Rate von +0,0040% und ein Long-Short-Verhältnis von 2,82 zeigt – das bedeutet: aggressive Longs dominieren.
💡 In einem Markt, in dem der Sentiment-Index 71/100 (Gier) anzeigt und Bitcoins MACD gerade ins Bärische gedreht ist, signalisiert so eine koordinierte Smart-Money-Einlage, dass die nächste Phase des Zyklus eher eine „Re-Akkumulation“ sein könnte – statt einer Panik-Verkaufswelle. Wenn Trader im institutionellen Stil ihre Wetten auf ETH-Futures verstärken, setzen sie im Grunde darauf, dass der Dip einen stärkeren Aufwärtstrend befeuert – genau das Muster, das wir vor jeder Rally innerhalb des Zyklus gesehen haben. #CryptoCycle #SmartMoney
🛠️ Praktischer Takeaway: Behalte die On-Chain-Kennzahlen von ETH und den Zufluss in den rsETH-Fonds im Blick. Wenn der Fonds weiter wächst, während das Open Interest bei Futures über 6 Mrd. $ klettert, erwäge, bei Dips zu deiner ETH-Position hinzuzukommen – mit gestaffeltem Einstieg, um das mögliche Upside zu sichern, ohne dich zu stark der kurzfristigen Volatilität auszusetzen.
❓ Wie passt du deine ETH-Strategie an mit Blick auf das Commitment von KelpDAO – steigst du beim Dip nach, hältst du stabil oder wartest du auf einen klareren Breakout?
🔥 2.000 ETH in einen Wiederherstellungsfonds zu stecken ist kein Bailout – es ist ein Vertrauensvotum von „Smart Capital“.
📊 KelpDAO hat gerade 2.000 ETH (~5,3 Mio. $) in den DeFi United rsETH-Restoration-Pool eingesperrt – ein Schritt, der mitten in die heutige #DeFi -Rally und den #rsETH -Buzz fällt. ETH liegt bei 2.670 $, ist um 3,06% gefallen (24 h) und hat ein Volumen von 975 Mio. $, während der Futures-Markt eine bullische Funding-Rate von +0,0040% und ein Long-Short-Verhältnis von 2,82 zeigt – das bedeutet: aggressive Longs dominieren.
💡 In einem Markt, in dem der Sentiment-Index 71/100 (Gier) anzeigt und Bitcoins MACD gerade ins Bärische gedreht ist, signalisiert so eine koordinierte Smart-Money-Einlage, dass die nächste Phase des Zyklus eher eine „Re-Akkumulation“ sein könnte – statt einer Panik-Verkaufswelle. Wenn Trader im institutionellen Stil ihre Wetten auf ETH-Futures verstärken, setzen sie im Grunde darauf, dass der Dip einen stärkeren Aufwärtstrend befeuert – genau das Muster, das wir vor jeder Rally innerhalb des Zyklus gesehen haben. #CryptoCycle #SmartMoney
🛠️ Praktischer Takeaway: Behalte die On-Chain-Kennzahlen von ETH und den Zufluss in den rsETH-Fonds im Blick. Wenn der Fonds weiter wächst, während das Open Interest bei Futures über 6 Mrd. $ klettert, erwäge, bei Dips zu deiner ETH-Position hinzuzukommen – mit gestaffeltem Einstieg, um das mögliche Upside zu sichern, ohne dich zu stark der kurzfristigen Volatilität auszusetzen.
❓ Wie passt du deine ETH-Strategie an mit Blick auf das Commitment von KelpDAO – steigst du beim Dip nach, hältst du stabil oder wartest du auf einen klareren Breakout?
📊 KelpDAO hat gerade 2.000 ETH (~5,3 Mio. $) in den DeFi United rsETH-Restoration-Pool eingesperrt – ein Schritt, der mitten in die heutige #DeFi -Rally und den #rsETH -Buzz fällt. ETH liegt bei 2.670 $, ist um 3,06% gefallen (24 h) und hat ein Volumen von 975 Mio. $, während der Futures-Markt eine bullische Funding-Rate von +0,0040% und ein Long-Short-Verhältnis von 2,82 zeigt – das bedeutet: aggressive Longs dominieren.
💡 In einem Markt, in dem der Sentiment-Index 71/100 (Gier) anzeigt und Bitcoins MACD gerade ins Bärische gedreht ist, signalisiert so eine koordinierte Smart-Money-Einlage, dass die nächste Phase des Zyklus eher eine „Re-Akkumulation“ sein könnte – statt einer Panik-Verkaufswelle. Wenn Trader im institutionellen Stil ihre Wetten auf ETH-Futures verstärken, setzen sie im Grunde darauf, dass der Dip einen stärkeren Aufwärtstrend befeuert – genau das Muster, das wir vor jeder Rally innerhalb des Zyklus gesehen haben. #CryptoCycle #SmartMoney
🛠️ Praktischer Takeaway: Behalte die On-Chain-Kennzahlen von ETH und den Zufluss in den rsETH-Fonds im Blick. Wenn der Fonds weiter wächst, während das Open Interest bei Futures über 6 Mrd. $ klettert, erwäge, bei Dips zu deiner ETH-Position hinzuzukommen – mit gestaffeltem Einstieg, um das mögliche Upside zu sichern, ohne dich zu stark der kurzfristigen Volatilität auszusetzen.
❓ Wie passt du deine ETH-Strategie an mit Blick auf das Commitment von KelpDAO – steigst du beim Dip nach, hältst du stabil oder wartest du auf einen klareren Breakout?
22

·
--
Hacker stiehlt $rsETH – doch ein MEV-Roboter kommt zuerstZuerst der Punkt: Nicht Safe selbst wurde kompromittiert – sondern das vom Wallet gekoppelte benutzerdefinierte Modul ließ die Hintertür viel zu groß.
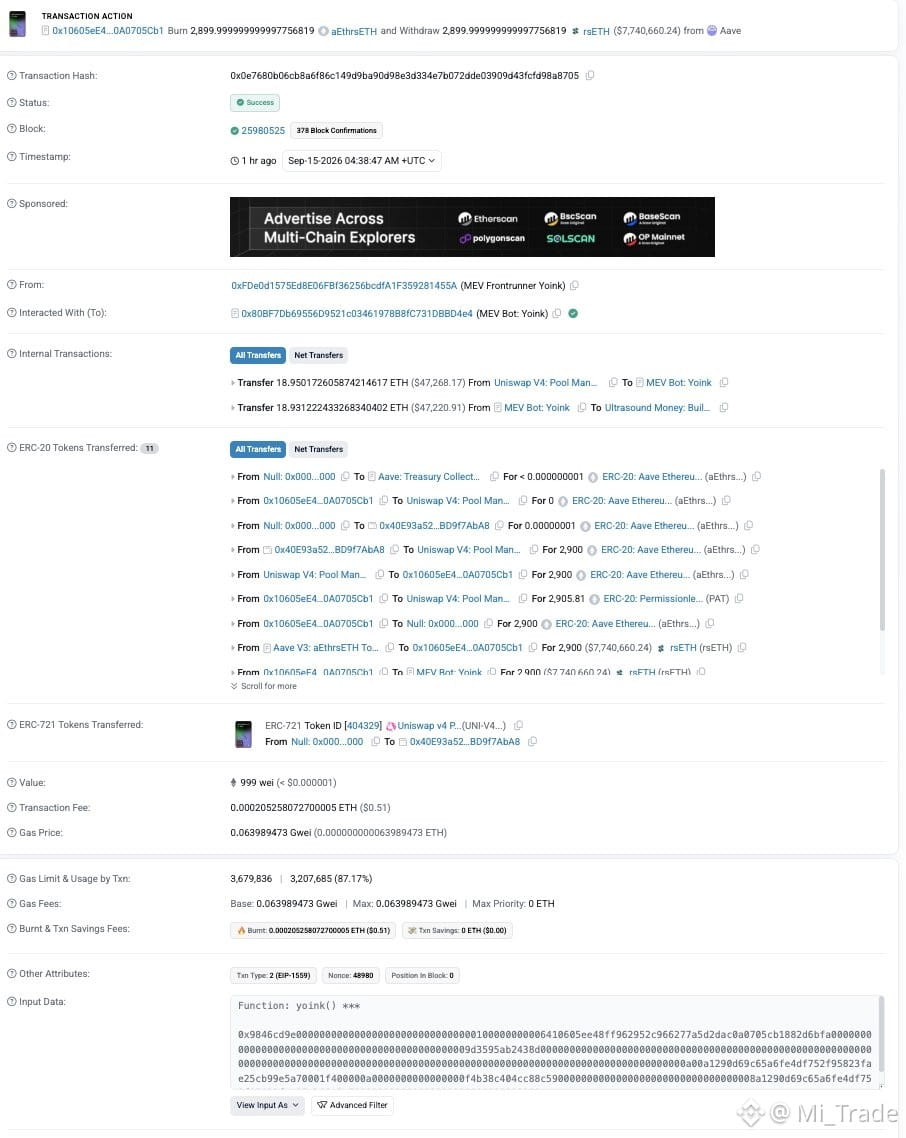
Am 15. September um ca. 04:38 UTC konnten Sicherheitsanbieter wie Blockaid eine missbräuchliche Modul-Authorisierung auf einem Ethereum Safe verfolgen: Der Angreifer leitete über ein öffentliches keeper multicall ein benutzerdefiniertes Uniswap v4 Liquiditätsmodul in einen selbstgebauten hooked Pool um, zerlegte dabei aEthrsETH in etwa 2900 Stück $rsETH – bewertet auf rund 7,73 Millionen US-Dollar (in den Medien gab es auch etwa 7,8 Millionen). Die Sicherheitsseite ordnete das als module-authorization abuse ein, nicht als Safe-Kernproblem oder kompromittierten Owner-Key.
Hacker stiehlt $rsETH – doch ein MEV-Roboter kommt zuerst
Zuerst der Punkt: Nicht Safe selbst wurde kompromittiert – sondern das vom Wallet gekoppelte benutzerdefinierte Modul ließ die Hintertür viel zu groß.
Am 15. September um ca. 04:38 UTC konnten Sicherheitsanbieter wie Blockaid eine missbräuchliche Modul-Authorisierung auf einem Ethereum Safe verfolgen: Der Angreifer leitete über ein öffentliches keeper multicall ein benutzerdefiniertes Uniswap v4 Liquiditätsmodul in einen selbstgebauten hooked Pool um, zerlegte dabei aEthrsETH in etwa 2900 Stück $rsETH – bewertet auf rund 7,73 Millionen US-Dollar (in den Medien gab es auch etwa 7,8 Millionen). Die Sicherheitsseite ordnete das als module-authorization abuse ein, nicht als Safe-Kernproblem oder kompromittierten Owner-Key.
Am 15. September um ca. 04:38 UTC konnten Sicherheitsanbieter wie Blockaid eine missbräuchliche Modul-Authorisierung auf einem Ethereum Safe verfolgen: Der Angreifer leitete über ein öffentliches keeper multicall ein benutzerdefiniertes Uniswap v4 Liquiditätsmodul in einen selbstgebauten hooked Pool um, zerlegte dabei aEthrsETH in etwa 2900 Stück $rsETH – bewertet auf rund 7,73 Millionen US-Dollar (in den Medien gab es auch etwa 7,8 Millionen). Die Sicherheitsseite ordnete das als module-authorization abuse ein, nicht als Safe-Kernproblem oder kompromittierten Owner-Key.
242

·
--
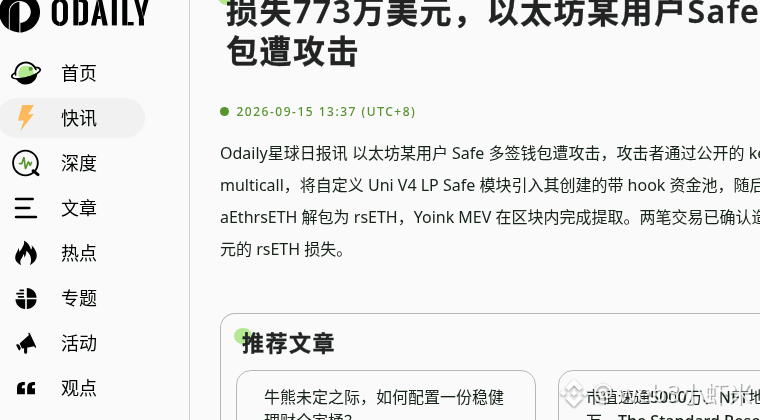
Gerade gesehen: Ein Ethereum-Nutzer hat sich mit einem Safe-Multisig um ~7,73 Millionen US-Dollar in rsETH gebracht. Der Angreifer nutzt einen öffentlichen keeper multicall, um ein benutzerdefiniertes Uni‑V4‑LP‑Safe‑Modul in einen Pool zu ziehen, der Hooks mit bösartigen Funktionen enthält, und packt dann aEthrsETH aus, um rsETH zu erhalten. Im selben Block hat ein MEV‑Bot den Start weggenommen und die Mittel mitgenommen. Blockaid überwacht.
Kelp sagt, der Kernvertrag und die Hinterlegung seien in Ordnung, und es habe für die verdächtigen Empfängeradresse(n) etwa 24 Stunden lang eine Überweisungs-Pause gegeben; Mint/Redeem läuft wie gewohnt. Der Fokus liegt auf der Autorisierungsfläche des benutzerdefinierten Moduls – nicht darauf, dass Safe / Kelp‑Kernkomponenten kompromittiert wurden.
#DeFi #安全 #ETH #rsETH
Gerade gesehen: Ein Ethereum-Nutzer hat sich mit einem Safe-Multisig um ~7,73 Millionen US-Dollar in rsETH gebracht. Der Angreifer nutzt einen öffentlichen keeper multicall, um ein benutzerdefiniertes Uni‑V4‑LP‑Safe‑Modul in einen Pool zu ziehen, der Hooks mit bösartigen Funktionen enthält, und packt dann aEthrsETH aus, um rsETH zu erhalten. Im selben Block hat ein MEV‑Bot den Start weggenommen und die Mittel mitgenommen. Blockaid überwacht.
Kelp sagt, der Kernvertrag und die Hinterlegung seien in Ordnung, und es habe für die verdächtigen Empfängeradresse(n) etwa 24 Stunden lang eine Überweisungs-Pause gegeben; Mint/Redeem läuft wie gewohnt. Der Fokus liegt auf der Autorisierungsfläche des benutzerdefinierten Moduls – nicht darauf, dass Safe / Kelp‑Kernkomponenten kompromittiert wurden.
#DeFi #安全 #ETH #rsETH
Kelp sagt, der Kernvertrag und die Hinterlegung seien in Ordnung, und es habe für die verdächtigen Empfängeradresse(n) etwa 24 Stunden lang eine Überweisungs-Pause gegeben; Mint/Redeem läuft wie gewohnt. Der Fokus liegt auf der Autorisierungsfläche des benutzerdefinierten Moduls – nicht darauf, dass Safe / Kelp‑Kernkomponenten kompromittiert wurden.
#DeFi #安全 #ETH #rsETH
70
🚨 $RSETH UNTER ANGREIF: $7.7M LIQUIDITY SWEEP AUSGELÖST! 🦈
📊 Blockaid’s On‑Chain‑Radar hat einen Safe‑Wallet‑Treffer auf Ethereum gemeldet: Der Angreifer hat den öffentlichen Keeper Multicall übernommen, um eine benutzerdefinierte Uniswap V4 LP in einen bösartigen Hook Pool umzuleiten. ⚡ Der bösartige Hook hat aEth‑rsETH in rsETH entpackt, und Yoink MEV ist eingesprungen, um den gesamten Stapel in einem einzigen Block abzuziehen. 🔍 Dieses Manöver zeigt, wie Akteure mit Smart‑Money‑Vorteil Contract‑Hooks dafür einsetzen, Liquidität in einem Rutsch abzusaugen – während das Ökosystem mit Hochdruck nach dem nächsten defensiven Patch sucht.
💬 Wie wird die rsETH‑Community ihre Vaults gegen so eine hook‑getriebene Attacke absichern? 👇
⚠️ Keine finanzielle Beratung. Verwalte immer dein Risiko. 🛡️
🏷️ #RSETH #SmartMoney #Hack #LiquiditySweep #Crypto
🦈 ⚡
🚨 $RSETH UNTER ANGREIF: $7.7M LIQUIDITY SWEEP AUSGELÖST! 🦈
📊 Blockaid’s On‑Chain‑Radar hat einen Safe‑Wallet‑Treffer auf Ethereum gemeldet: Der Angreifer hat den öffentlichen Keeper Multicall übernommen, um eine benutzerdefinierte Uniswap V4 LP in einen bösartigen Hook Pool umzuleiten. ⚡ Der bösartige Hook hat aEth‑rsETH in rsETH entpackt, und Yoink MEV ist eingesprungen, um den gesamten Stapel in einem einzigen Block abzuziehen. 🔍 Dieses Manöver zeigt, wie Akteure mit Smart‑Money‑Vorteil Contract‑Hooks dafür einsetzen, Liquidität in einem Rutsch abzusaugen – während das Ökosystem mit Hochdruck nach dem nächsten defensiven Patch sucht.
💬 Wie wird die rsETH‑Community ihre Vaults gegen so eine hook‑getriebene Attacke absichern? 👇
⚠️ Keine finanzielle Beratung. Verwalte immer dein Risiko. 🛡️
🏷️ #RSETH #SmartMoney #Hack #LiquiditySweep #Crypto
🦈 ⚡
📊 Blockaid’s On‑Chain‑Radar hat einen Safe‑Wallet‑Treffer auf Ethereum gemeldet: Der Angreifer hat den öffentlichen Keeper Multicall übernommen, um eine benutzerdefinierte Uniswap V4 LP in einen bösartigen Hook Pool umzuleiten. ⚡ Der bösartige Hook hat aEth‑rsETH in rsETH entpackt, und Yoink MEV ist eingesprungen, um den gesamten Stapel in einem einzigen Block abzuziehen. 🔍 Dieses Manöver zeigt, wie Akteure mit Smart‑Money‑Vorteil Contract‑Hooks dafür einsetzen, Liquidität in einem Rutsch abzusaugen – während das Ökosystem mit Hochdruck nach dem nächsten defensiven Patch sucht.
💬 Wie wird die rsETH‑Community ihre Vaults gegen so eine hook‑getriebene Attacke absichern? 👇
⚠️ Keine finanzielle Beratung. Verwalte immer dein Risiko. 🛡️
🏷️ #RSETH #SmartMoney #Hack #LiquiditySweep #Crypto
🦈 ⚡
19


KelpDAO klagt LayerZero an – $292M rsETH-Bridge-Exploit
- KelpDAO klagt LayerZero wegen eines rsETH-Bridge-Exploits im Wert von $292M
- LayerZero hat die Einrichtung der Bridge unterstützt, bevor der Angriff stattfand
- CEO Bryan Pellegrino weist die Klage wegen mangelnder Nachvollziehbarkeit zurück
$rseth #rseth
#vlikevn #Titanbot
Quelle: CoinTelegraph
KelpDAO klagt LayerZero an – $292M rsETH-Bridge-Exploit
- KelpDAO klagt LayerZero wegen eines rsETH-Bridge-Exploits im Wert von $292M
- LayerZero hat die Einrichtung der Bridge unterstützt, bevor der Angriff stattfand
- CEO Bryan Pellegrino weist die Klage wegen mangelnder Nachvollziehbarkeit zurück
$rseth #rseth
#vlikevn #Titanbot
Quelle: CoinTelegraph
- KelpDAO klagt LayerZero wegen eines rsETH-Bridge-Exploits im Wert von $292M
- LayerZero hat die Einrichtung der Bridge unterstützt, bevor der Angriff stattfand
- CEO Bryan Pellegrino weist die Klage wegen mangelnder Nachvollziehbarkeit zurück
$rseth #rseth
#vlikevn #Titanbot
Quelle: CoinTelegraph
15
·
--
LayerZero ist in Schwierigkeiten geraten. KelpDAO klagt direkt gegen sie und Bryan Pellegrino und wirft ihnen Sicherheitsversagen vor, das dazu geführt habe, dass in diesem Jahr die rsETH-Brücke gehackt wurde. Diesmal nicht einfach eine Entschuldigung per Tweet – sondern direkt vor Gericht. In der Welt der Cross-Chain-Brücken ist Vertrauen alles. Sobald der Prozess läuft, werden die Audits von LayerZero, die Versicherungen und die institutionellen Kooperationspartner vollständig offengelegt und ausgezogen. Umgekehrt setzt KelpDAO mit diesem Schritt auch in der Branche Maßstäbe: Wenn bei der Brückensicherheit ein Malheur passiert, dürfen die Protokollparteien nicht einfach die Schuld abschieben – die Verantwortung muss übernommen werden.
$ZRO #LayerZero #KelpDAO #rsETH
LayerZero ist in Schwierigkeiten geraten. KelpDAO klagt direkt gegen sie und Bryan Pellegrino und wirft ihnen Sicherheitsversagen vor, das dazu geführt habe, dass in diesem Jahr die rsETH-Brücke gehackt wurde. Diesmal nicht einfach eine Entschuldigung per Tweet – sondern direkt vor Gericht. In der Welt der Cross-Chain-Brücken ist Vertrauen alles. Sobald der Prozess läuft, werden die Audits von LayerZero, die Versicherungen und die institutionellen Kooperationspartner vollständig offengelegt und ausgezogen. Umgekehrt setzt KelpDAO mit diesem Schritt auch in der Branche Maßstäbe: Wenn bei der Brückensicherheit ein Malheur passiert, dürfen die Protokollparteien nicht einfach die Schuld abschieben – die Verantwortung muss übernommen werden.
$ZRO #LayerZero #KelpDAO #rsETH
$ZRO #LayerZero #KelpDAO #rsETH
1
141
KelpDAO verklagt LayerZero: Vorwürfe einer Billigung von Geräten führen zu einem rsETH-Exploit über 292 Millionen USD
- KelpDAO hat LayerZero und Bryan Pellegrino nach dem rsETH-Exploit vom 18. April verklagt.
- Laut der Klage wurde das Bridge-Gerät schriftlich durch LayerZero endorsementiert.
- Der Exploit betrifft Summen von bis zu 292 Millionen USD.
#BinanceSquare #CryptoNews #ETH #DeFi
$rseth #rseth
vlikevn Titanbot
Quelle: The Block
KelpDAO verklagt LayerZero: Vorwürfe einer Billigung von Geräten führen zu einem rsETH-Exploit über 292 Millionen USD
- KelpDAO hat LayerZero und Bryan Pellegrino nach dem rsETH-Exploit vom 18. April verklagt.
- Laut der Klage wurde das Bridge-Gerät schriftlich durch LayerZero endorsementiert.
- Der Exploit betrifft Summen von bis zu 292 Millionen USD.
#BinanceSquare #CryptoNews #ETH #DeFi
$rseth #rseth
vlikevn Titanbot
Quelle: The Block
- KelpDAO hat LayerZero und Bryan Pellegrino nach dem rsETH-Exploit vom 18. April verklagt.
- Laut der Klage wurde das Bridge-Gerät schriftlich durch LayerZero endorsementiert.
- Der Exploit betrifft Summen von bis zu 292 Millionen USD.
#BinanceSquare #CryptoNews #ETH #DeFi
$rseth #rseth
vlikevn Titanbot
Quelle: The Block
12

·
--
Kelp DAO erinnert: Ab dem 15. Juni wird die Unterstützung für das Cross-Chain von rsETH auf mehreren Chains eingestellt. Nutzer, die rsETH besitzen oder die Cross-Chain-Funktion nutzen, sollten vorab das Netzwerk, den Cross-Chain-Pfad und die entsprechenden DeFi-Positionen prüfen, um zukünftige Einschränkungen zu vermeiden.
Solche Kalenderereignisse beeinflussen nicht unbedingt direkt die Preise, können aber die Liquiditätsmigration, die Cross-Chain-Erfahrung und die Interaktionen mit bestimmten Protokollen beeinflussen. Nutzer des Kelp-Ökosystems sollten die offiziellen Ankündigungen und Migrationspläne im Auge behalten. #KelpDAO #rsETH
Kelp DAO erinnert: Ab dem 15. Juni wird die Unterstützung für das Cross-Chain von rsETH auf mehreren Chains eingestellt. Nutzer, die rsETH besitzen oder die Cross-Chain-Funktion nutzen, sollten vorab das Netzwerk, den Cross-Chain-Pfad und die entsprechenden DeFi-Positionen prüfen, um zukünftige Einschränkungen zu vermeiden.
Solche Kalenderereignisse beeinflussen nicht unbedingt direkt die Preise, können aber die Liquiditätsmigration, die Cross-Chain-Erfahrung und die Interaktionen mit bestimmten Protokollen beeinflussen. Nutzer des Kelp-Ökosystems sollten die offiziellen Ankündigungen und Migrationspläne im Auge behalten. #KelpDAO #rsETH
Solche Kalenderereignisse beeinflussen nicht unbedingt direkt die Preise, können aber die Liquiditätsmigration, die Cross-Chain-Erfahrung und die Interaktionen mit bestimmten Protokollen beeinflussen. Nutzer des Kelp-Ökosystems sollten die offiziellen Ankündigungen und Migrationspläne im Auge behalten. #KelpDAO #rsETH
105
·
--
#новости
#взлом #rseth
🪞 Ein Hacker versuchte, $7,8 Mio. zu stehlen, aber ein anderer Bot fing das Geld direkt während des Angriffs ab.
Der Täter entdeckte eine Schwachstelle in einem externen Modul, das mit der Safe-Wallet eines unbekannten Nutzers verbunden war, und versuchte, ~2900 rsETH ($7,8 Mio.) auszuzahlen.
Die Transaktion wurde jedoch von dem MEV-Bot Yoink bemerkt, der den gleichen Angriff zuvor durchgeführt hatte und fast die gesamte Summe abgriff.
Das Kelp-DAO-Protokoll, das rsETH ausgibt, hat die Adresse des Bots vorübergehend eingefroren. Weder Kelp DAO noch Safe wurden gehackt.
Die Mittel wurden dem Wallet-Eigentümer bislang nicht zurückerstattet, und der Entwickler des Bots Yoink hat öffentlich nicht mitgeteilt, dass er dies vorhat.
❗️Im Kelp DAO haben die Nutzer dazu aufgerufen, ihre Berechtigungen für die zu ihren Verträgen gehörigen Kontrakte vorübergehend zu entziehen. Die Mittel der Nutzer, die mit dem Protokoll interagiert haben, könnten gefährdet sein.
#новости
#взлом #rseth
🪞 Ein Hacker versuchte, $7,8 Mio. zu stehlen, aber ein anderer Bot fing das Geld direkt während des Angriffs ab.
Der Täter entdeckte eine Schwachstelle in einem externen Modul, das mit der Safe-Wallet eines unbekannten Nutzers verbunden war, und versuchte, ~2900 rsETH ($7,8 Mio.) auszuzahlen.
Die Transaktion wurde jedoch von dem MEV-Bot Yoink bemerkt, der den gleichen Angriff zuvor durchgeführt hatte und fast die gesamte Summe abgriff.
Das Kelp-DAO-Protokoll, das rsETH ausgibt, hat die Adresse des Bots vorübergehend eingefroren. Weder Kelp DAO noch Safe wurden gehackt.
Die Mittel wurden dem Wallet-Eigentümer bislang nicht zurückerstattet, und der Entwickler des Bots Yoink hat öffentlich nicht mitgeteilt, dass er dies vorhat.
❗️Im Kelp DAO haben die Nutzer dazu aufgerufen, ihre Berechtigungen für die zu ihren Verträgen gehörigen Kontrakte vorübergehend zu entziehen. Die Mittel der Nutzer, die mit dem Protokoll interagiert haben, könnten gefährdet sein.
#взлом #rseth
🪞 Ein Hacker versuchte, $7,8 Mio. zu stehlen, aber ein anderer Bot fing das Geld direkt während des Angriffs ab.
Der Täter entdeckte eine Schwachstelle in einem externen Modul, das mit der Safe-Wallet eines unbekannten Nutzers verbunden war, und versuchte, ~2900 rsETH ($7,8 Mio.) auszuzahlen.
Die Transaktion wurde jedoch von dem MEV-Bot Yoink bemerkt, der den gleichen Angriff zuvor durchgeführt hatte und fast die gesamte Summe abgriff.
Das Kelp-DAO-Protokoll, das rsETH ausgibt, hat die Adresse des Bots vorübergehend eingefroren. Weder Kelp DAO noch Safe wurden gehackt.
Die Mittel wurden dem Wallet-Eigentümer bislang nicht zurückerstattet, und der Entwickler des Bots Yoink hat öffentlich nicht mitgeteilt, dass er dies vorhat.
❗️Im Kelp DAO haben die Nutzer dazu aufgerufen, ihre Berechtigungen für die zu ihren Verträgen gehörigen Kontrakte vorübergehend zu entziehen. Die Mittel der Nutzer, die mit dem Protokoll interagiert haben, könnten gefährdet sein.
1
155
Artikel
⚠️ AAVE: Die versteckten Schwächen eines ruhigen DeFi-Riesen$AAVE
Kurztitel: AAVE in Gefahr
📉 Der Vorfall rsETH: Brutaler Rückgang des TVL
Am 18. April 2026 erlitt AAVE einen massiven Schock nach dem Sicherheitsvorfall rsETH:
TVL ist an einem einzigen Tag um fast 17% gefallen
Massive Mittel wurden von Investoren in Eile abgezogen
Die Auswirkungen sind weiterhin spürbar auf das Vertrauen im Markt
🔴 Die Grundprobleme von AAVE
1. Versteckte Zentralisierung
AAVE behauptet, dezentralisiert zu sein, aber:
Die Token-Governance ist zwischen wenigen großen Inhabern konzentriert
⚠️ AAVE: Die versteckten Schwächen eines ruhigen DeFi-Riesen
$AAVE
Kurztitel: AAVE in Gefahr
📉 Der Vorfall rsETH: Brutaler Rückgang des TVL
Am 18. April 2026 erlitt AAVE einen massiven Schock nach dem Sicherheitsvorfall rsETH:
TVL ist an einem einzigen Tag um fast 17% gefallen
Massive Mittel wurden von Investoren in Eile abgezogen
Die Auswirkungen sind weiterhin spürbar auf das Vertrauen im Markt
🔴 Die Grundprobleme von AAVE
1. Versteckte Zentralisierung
AAVE behauptet, dezentralisiert zu sein, aber:
Die Token-Governance ist zwischen wenigen großen Inhabern konzentriert
Kurztitel: AAVE in Gefahr
📉 Der Vorfall rsETH: Brutaler Rückgang des TVL
Am 18. April 2026 erlitt AAVE einen massiven Schock nach dem Sicherheitsvorfall rsETH:
TVL ist an einem einzigen Tag um fast 17% gefallen
Massive Mittel wurden von Investoren in Eile abgezogen
Die Auswirkungen sind weiterhin spürbar auf das Vertrauen im Markt
🔴 Die Grundprobleme von AAVE
1. Versteckte Zentralisierung
AAVE behauptet, dezentralisiert zu sein, aber:
Die Token-Governance ist zwischen wenigen großen Inhabern konzentriert
1.5k
·
--
Cross-Chain-Brücken wurden durch gefälschte Nachrichten angegriffen, 116.500 rsETH wurden aus dem Nichts freigegeben, der Angreifer hat direkt bei Aave einen Long-Trade mit über 80.000 WETH eröffnet – das ist kein DeFi-Bug, sondern ein Bruch der Vertrauensannahme in die Infrastruktur.
Hier liegt der Streitpunkt: Aave schiebt die Verantwortung auf die "dritte Partei der Cross-Chain-Brückeninfrastruktur", aber Aave V3 hat diese rsETH als Sicherheiten akzeptiert. Wo liegt das Risiko? Die Protokollebene hat keine Validierungsfähigkeit für die Echtheit von Cross-Chain-Assets.
Manche sagen, das beweist, dass Aave selbst kein Problem hat, der Prozess wurde abgeschlossen und die faulen Kredite wurden letztendlich ausgeglichen. Ich sehe das anders. Die Vermögensunterstützung wurde wiederhergestellt, weil LayerZero später aufgefüllt hat, nicht weil Aave selbst die Verluste gedeckt hat – was wäre, wenn LayerZero nicht ausgeglichen hätte?
Wer trägt die faulen Kredite?
Jetzt ist der rsETH-Markt "wieder normal", aber dieser Reparaturweg hängt davon ab, dass Dritte bereit sind, die Löcher zu stopfen, nicht dass das Protokolldesign fehlertolerant ist. Wenn beim nächsten Mal jemand nicht will, dass die Löcher gestopft werden, sieht das Ergebnis anders aus.
Ich habe in dieser Angelegenheit keine DeFi-bezogenen Positionen. $BTC Kontrakt/Spot-Ratio liegt immer noch bei 7,7x, BTC selbst hat sich heute kaum bewegt (+0,3 %, in der Nähe von 74k), der Markt hat das nicht als systemisches Risiko eingepreist. Ich glaube auch nicht, dass es eines ist, aber das Risiko der Sicherheiten von Cross-Chain-Assets in Kreditprotokollen wird immer noch nicht ausreichend bewertet.
Das ist mein Urteil, dein Geld, du entscheidest.
$BTC #Aave #DeFi #rsETH
Cross-Chain-Brücken wurden durch gefälschte Nachrichten angegriffen, 116.500 rsETH wurden aus dem Nichts freigegeben, der Angreifer hat direkt bei Aave einen Long-Trade mit über 80.000 WETH eröffnet – das ist kein DeFi-Bug, sondern ein Bruch der Vertrauensannahme in die Infrastruktur.
Hier liegt der Streitpunkt: Aave schiebt die Verantwortung auf die "dritte Partei der Cross-Chain-Brückeninfrastruktur", aber Aave V3 hat diese rsETH als Sicherheiten akzeptiert. Wo liegt das Risiko? Die Protokollebene hat keine Validierungsfähigkeit für die Echtheit von Cross-Chain-Assets.
Manche sagen, das beweist, dass Aave selbst kein Problem hat, der Prozess wurde abgeschlossen und die faulen Kredite wurden letztendlich ausgeglichen. Ich sehe das anders. Die Vermögensunterstützung wurde wiederhergestellt, weil LayerZero später aufgefüllt hat, nicht weil Aave selbst die Verluste gedeckt hat – was wäre, wenn LayerZero nicht ausgeglichen hätte?
Wer trägt die faulen Kredite?
Jetzt ist der rsETH-Markt "wieder normal", aber dieser Reparaturweg hängt davon ab, dass Dritte bereit sind, die Löcher zu stopfen, nicht dass das Protokolldesign fehlertolerant ist. Wenn beim nächsten Mal jemand nicht will, dass die Löcher gestopft werden, sieht das Ergebnis anders aus.
Ich habe in dieser Angelegenheit keine DeFi-bezogenen Positionen. $BTC Kontrakt/Spot-Ratio liegt immer noch bei 7,7x, BTC selbst hat sich heute kaum bewegt (+0,3 %, in der Nähe von 74k), der Markt hat das nicht als systemisches Risiko eingepreist. Ich glaube auch nicht, dass es eines ist, aber das Risiko der Sicherheiten von Cross-Chain-Assets in Kreditprotokollen wird immer noch nicht ausreichend bewertet.
Das ist mein Urteil, dein Geld, du entscheidest.
$BTC #Aave #DeFi #rsETH
Hier liegt der Streitpunkt: Aave schiebt die Verantwortung auf die "dritte Partei der Cross-Chain-Brückeninfrastruktur", aber Aave V3 hat diese rsETH als Sicherheiten akzeptiert. Wo liegt das Risiko? Die Protokollebene hat keine Validierungsfähigkeit für die Echtheit von Cross-Chain-Assets.
Manche sagen, das beweist, dass Aave selbst kein Problem hat, der Prozess wurde abgeschlossen und die faulen Kredite wurden letztendlich ausgeglichen. Ich sehe das anders. Die Vermögensunterstützung wurde wiederhergestellt, weil LayerZero später aufgefüllt hat, nicht weil Aave selbst die Verluste gedeckt hat – was wäre, wenn LayerZero nicht ausgeglichen hätte?
Wer trägt die faulen Kredite?
Jetzt ist der rsETH-Markt "wieder normal", aber dieser Reparaturweg hängt davon ab, dass Dritte bereit sind, die Löcher zu stopfen, nicht dass das Protokolldesign fehlertolerant ist. Wenn beim nächsten Mal jemand nicht will, dass die Löcher gestopft werden, sieht das Ergebnis anders aus.
Ich habe in dieser Angelegenheit keine DeFi-bezogenen Positionen. $BTC Kontrakt/Spot-Ratio liegt immer noch bei 7,7x, BTC selbst hat sich heute kaum bewegt (+0,3 %, in der Nähe von 74k), der Markt hat das nicht als systemisches Risiko eingepreist. Ich glaube auch nicht, dass es eines ist, aber das Risiko der Sicherheiten von Cross-Chain-Assets in Kreditprotokollen wird immer noch nicht ausreichend bewertet.
Das ist mein Urteil, dein Geld, du entscheidest.
$BTC #Aave #DeFi #rsETH
162
·
--
Im April wurde gestohlenes rsETH in Aave eingezahlt, um 191 Mio. USD WETH auszuleihen. Die Pool-Auslastung erreichte 100%. In zwei Tagen wurden 8,45 Mrd. TVL abgezogen.
Gängige Lending-Tools haben klare Lücken:
Multi-Collateral-Joint-Deviation — nicht durch Aave UI, ProfitLab, Hypernative unterstützt. Nur teilweise durch DeFi Saver.
Oracle-Abweichung nicht abgezogen — fehlt in Aave UI, DeFi Saver, ProfitLab.
Umsetzbare Empfehlungen — keine in Aave UI, Hypernative. Nur manuell in ProfitLab. DeFi Saver führt automatisch aus.
Cross-Protocol-Aggregation — keine einheitliche Ansicht für Aave + Compound.
Zeigt Ihr Tool das echte Risiko?
#AAVE #defi #lending #rseth
Im April wurde gestohlenes rsETH in Aave eingezahlt, um 191 Mio. USD WETH auszuleihen. Die Pool-Auslastung erreichte 100%. In zwei Tagen wurden 8,45 Mrd. TVL abgezogen.
Gängige Lending-Tools haben klare Lücken:
Multi-Collateral-Joint-Deviation — nicht durch Aave UI, ProfitLab, Hypernative unterstützt. Nur teilweise durch DeFi Saver.
Oracle-Abweichung nicht abgezogen — fehlt in Aave UI, DeFi Saver, ProfitLab.
Umsetzbare Empfehlungen — keine in Aave UI, Hypernative. Nur manuell in ProfitLab. DeFi Saver führt automatisch aus.
Cross-Protocol-Aggregation — keine einheitliche Ansicht für Aave + Compound.
Zeigt Ihr Tool das echte Risiko?
#AAVE #defi #lending #rseth
Gängige Lending-Tools haben klare Lücken:
Multi-Collateral-Joint-Deviation — nicht durch Aave UI, ProfitLab, Hypernative unterstützt. Nur teilweise durch DeFi Saver.
Oracle-Abweichung nicht abgezogen — fehlt in Aave UI, DeFi Saver, ProfitLab.
Umsetzbare Empfehlungen — keine in Aave UI, Hypernative. Nur manuell in ProfitLab. DeFi Saver führt automatisch aus.
Cross-Protocol-Aggregation — keine einheitliche Ansicht für Aave + Compound.
Zeigt Ihr Tool das echte Risiko?
#AAVE #defi #lending #rseth
176

·
--
Artikel
Übersetzung ansehen
Kelp 2.92亿美元被黑复盘:跨链桥上只站了一个验证者今年DeFi圈最大的一单被黑,发生在4月18日周六,Kelp DAO的跨链桥在46分钟里被搬走116500枚rsETH,折合2.92亿美元。追回更新和一纸诉状把经过补齐了。
rsETH是Kelp发的流动性再质押凭证,你存ETH进去,它拿去EigenLayer赚收益,再给你一张能流通抵押借钱的rsETH收据。桥凭一边的销毁证明,在另一边放行等量代币。当晚有人凭空铸出116500枚rsETH,背后没有任何ETH存入。
黑客分两步走。按诉状的说法,3月6日,他先给一名LayerZero开发人员电脑装木马,拿到节点权限。4月18日,被控节点向验证器喂假数据,验证器放行了一条伪造的跨链消息,桥直接放行。前提是,Kelp这座桥只配了一个验证者,还是LayerZero自己跑的,消息真假全凭这一家说了算。
钱到手后,黑客没急着跑。他把一部分rsETH抵押进Aave借WETH,换走约10.6万枚ETH,约2.5亿美元。Kelp在46分钟后冻结合约,拦下第二笔4万枚铸造。9个协议同一天冻结rsETH市场,Arbitrum冻住攻击者手里3.0766万枚ETH,还冻着。Chainalysis把攻击归因于朝鲜Lazarus。
到11月7日,Kelp追回4.3万枚ETH,加上Arbitrum冻住的3.0766万枚,一共约7.37万枚,原缺口16.32万枚,还剩约8.95万枚没补上。缺口比铸出的11.65万枚多,是因为黑客还拿无 backing 的rsETH抵押借走WETH,借走的钱也要算进窟窿里。Aave、Mantle、Lido等协议凑了DeFi United,承诺4.35万枚ETH。9月24日,Kelp开发公司Evercrest在加拿大BC省起诉LayerZero和它的CEO,理由是对方2024年书面认可过单验证者配置,还让照抄另一座桥。LayerZero称指控毫无根据,官司还没判。
这事跟拿着rsETH的散户直接相关。生息凭证不是存款,价值挂在桥和验证方式上,桥一出事,凭证先脱锚,抵押借钱的仓位跟着被清算。名气大也不等于验证做得严,Kelp的链上记录显示,这座桥本来配过两个验证者,后来改成一个,没人喊停。被黑也不等于钱全没了,追回真实存在,但要等几个月,缺口至今没补满。
我的观点就一句,桥的安全不看名头看验证者个数,一个验证者就是没验证。
你手里有没有生息凭证,查过它背后那座桥的验证方式吗?
#Kelp #LayerZero #跨链桥 #安全复盘 #rsETH
—— web3韭菜小凯
本文仅为个人观点分享,不构成任何投资建议,数据来源 Unchained、The Block、Bitquery、DeFi United 追踪页与公开报道,金额为事件发生时估值,行情随时变化,请自行判断风险。
Kelp 2.92亿美元被黑复盘:跨链桥上只站了一个验证者
今年DeFi圈最大的一单被黑,发生在4月18日周六,Kelp DAO的跨链桥在46分钟里被搬走116500枚rsETH,折合2.92亿美元。追回更新和一纸诉状把经过补齐了。
rsETH是Kelp发的流动性再质押凭证,你存ETH进去,它拿去EigenLayer赚收益,再给你一张能流通抵押借钱的rsETH收据。桥凭一边的销毁证明,在另一边放行等量代币。当晚有人凭空铸出116500枚rsETH,背后没有任何ETH存入。
黑客分两步走。按诉状的说法,3月6日,他先给一名LayerZero开发人员电脑装木马,拿到节点权限。4月18日,被控节点向验证器喂假数据,验证器放行了一条伪造的跨链消息,桥直接放行。前提是,Kelp这座桥只配了一个验证者,还是LayerZero自己跑的,消息真假全凭这一家说了算。
钱到手后,黑客没急着跑。他把一部分rsETH抵押进Aave借WETH,换走约10.6万枚ETH,约2.5亿美元。Kelp在46分钟后冻结合约,拦下第二笔4万枚铸造。9个协议同一天冻结rsETH市场,Arbitrum冻住攻击者手里3.0766万枚ETH,还冻着。Chainalysis把攻击归因于朝鲜Lazarus。
到11月7日,Kelp追回4.3万枚ETH,加上Arbitrum冻住的3.0766万枚,一共约7.37万枚,原缺口16.32万枚,还剩约8.95万枚没补上。缺口比铸出的11.65万枚多,是因为黑客还拿无 backing 的rsETH抵押借走WETH,借走的钱也要算进窟窿里。Aave、Mantle、Lido等协议凑了DeFi United,承诺4.35万枚ETH。9月24日,Kelp开发公司Evercrest在加拿大BC省起诉LayerZero和它的CEO,理由是对方2024年书面认可过单验证者配置,还让照抄另一座桥。LayerZero称指控毫无根据,官司还没判。
这事跟拿着rsETH的散户直接相关。生息凭证不是存款,价值挂在桥和验证方式上,桥一出事,凭证先脱锚,抵押借钱的仓位跟着被清算。名气大也不等于验证做得严,Kelp的链上记录显示,这座桥本来配过两个验证者,后来改成一个,没人喊停。被黑也不等于钱全没了,追回真实存在,但要等几个月,缺口至今没补满。
我的观点就一句,桥的安全不看名头看验证者个数,一个验证者就是没验证。
你手里有没有生息凭证,查过它背后那座桥的验证方式吗?
#Kelp #LayerZero #跨链桥 #安全复盘 #rsETH
—— web3韭菜小凯
本文仅为个人观点分享,不构成任何投资建议,数据来源 Unchained、The Block、Bitquery、DeFi United 追踪页与公开报道,金额为事件发生时估值,行情随时变化,请自行判断风险。
rsETH是Kelp发的流动性再质押凭证,你存ETH进去,它拿去EigenLayer赚收益,再给你一张能流通抵押借钱的rsETH收据。桥凭一边的销毁证明,在另一边放行等量代币。当晚有人凭空铸出116500枚rsETH,背后没有任何ETH存入。
黑客分两步走。按诉状的说法,3月6日,他先给一名LayerZero开发人员电脑装木马,拿到节点权限。4月18日,被控节点向验证器喂假数据,验证器放行了一条伪造的跨链消息,桥直接放行。前提是,Kelp这座桥只配了一个验证者,还是LayerZero自己跑的,消息真假全凭这一家说了算。
钱到手后,黑客没急着跑。他把一部分rsETH抵押进Aave借WETH,换走约10.6万枚ETH,约2.5亿美元。Kelp在46分钟后冻结合约,拦下第二笔4万枚铸造。9个协议同一天冻结rsETH市场,Arbitrum冻住攻击者手里3.0766万枚ETH,还冻着。Chainalysis把攻击归因于朝鲜Lazarus。
到11月7日,Kelp追回4.3万枚ETH,加上Arbitrum冻住的3.0766万枚,一共约7.37万枚,原缺口16.32万枚,还剩约8.95万枚没补上。缺口比铸出的11.65万枚多,是因为黑客还拿无 backing 的rsETH抵押借走WETH,借走的钱也要算进窟窿里。Aave、Mantle、Lido等协议凑了DeFi United,承诺4.35万枚ETH。9月24日,Kelp开发公司Evercrest在加拿大BC省起诉LayerZero和它的CEO,理由是对方2024年书面认可过单验证者配置,还让照抄另一座桥。LayerZero称指控毫无根据,官司还没判。
这事跟拿着rsETH的散户直接相关。生息凭证不是存款,价值挂在桥和验证方式上,桥一出事,凭证先脱锚,抵押借钱的仓位跟着被清算。名气大也不等于验证做得严,Kelp的链上记录显示,这座桥本来配过两个验证者,后来改成一个,没人喊停。被黑也不等于钱全没了,追回真实存在,但要等几个月,缺口至今没补满。
我的观点就一句,桥的安全不看名头看验证者个数,一个验证者就是没验证。
你手里有没有生息凭证,查过它背后那座桥的验证方式吗?
#Kelp #LayerZero #跨链桥 #安全复盘 #rsETH
—— web3韭菜小凯
本文仅为个人观点分享,不构成任何投资建议,数据来源 Unchained、The Block、Bitquery、DeFi United 追踪页与公开报道,金额为事件发生时估值,行情随时变化,请自行判断风险。
635
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#WhatWillDriveCryptoandStocks’NextRebound?
14,169 Aufrufe
268 Kommentare
2
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
4,433 Aufrufe
123 Kommentare
3
#HuangExitNvidiaStrategyInFocus
152,525 Aufrufe
1,437 Kommentare
4
#AnthropicRejectsIPODelayValuationinQuestion
769,546 Aufrufe
5,609 Kommentare
5
#HedgeFundsCMEBitcoinNetShortsFall89%
10,498 Aufrufe
171 Kommentare
6
#BitMineReports$6.3BNetLossForFiscal2026
21,233 Aufrufe
169 Kommentare
7
#TradFiForBeginners
554,594 Aufrufe
3,876 Kommentare
8
#SoFiExpandsSoFiUSDStablecoinToPolygon
6,979 Aufrufe
111 Kommentare
9
#TetherGoldXAUTCompletesKPMGAudit
9,811 Aufrufe
117 Kommentare
10
#ChipStocksExtendLossesAfterNvidiaCEOChange
56,806 Aufrufe
551 Kommentare