

#defihack
defihack
30,822 Aufrufe
140 Kommentare
Hot
Zuletzt
·
--
Cronos-Netzwerk stoppt den Betrieb nach $75M Tectonic-DeFi-ExploitDas Cronos-Netzwerk kündigte eine vorübergehende Aussetzung des Betriebs am 31. August an, nachdem es zu einer Sicherheitsverletzung gekommen war, die auf das Tectonic-Protokoll abzielte. Die geschätzten Verluste belaufen sich auf nahezu 75 Millionen US-Dollar. Der Exploit, der von Quellen bestätigt wurde, die mit dem Vorfall vertraut sind, veranlasste einen sofortigen Netzwerkstopp, um weitere nicht autorisierte Transaktionen zu verhindern und eine forensische Untersuchung zu ermöglichen.
Der CEO von Crypto.com, Kris Marszalek, stellte klar, dass die mobile Anwendung des Unternehmens sowie die Börsenplattform vom Tectonic-Vorfall nicht betroffen waren. Handels- und Auszahlungsfunktionen liefen ohne Unterbrechung weiter, was darauf hindeutet, dass die Sicherheitslücke im Cronos-Ökosystem eingedämmt blieb und sich nicht auf die breitere Infrastruktur ausweitete.
Cronos-Netzwerk stoppt den Betrieb nach $75M Tectonic-DeFi-Exploit
Das Cronos-Netzwerk kündigte eine vorübergehende Aussetzung des Betriebs am 31. August an, nachdem es zu einer Sicherheitsverletzung gekommen war, die auf das Tectonic-Protokoll abzielte. Die geschätzten Verluste belaufen sich auf nahezu 75 Millionen US-Dollar. Der Exploit, der von Quellen bestätigt wurde, die mit dem Vorfall vertraut sind, veranlasste einen sofortigen Netzwerkstopp, um weitere nicht autorisierte Transaktionen zu verhindern und eine forensische Untersuchung zu ermöglichen.
Der CEO von Crypto.com, Kris Marszalek, stellte klar, dass die mobile Anwendung des Unternehmens sowie die Börsenplattform vom Tectonic-Vorfall nicht betroffen waren. Handels- und Auszahlungsfunktionen liefen ohne Unterbrechung weiter, was darauf hindeutet, dass die Sicherheitslücke im Cronos-Ökosystem eingedämmt blieb und sich nicht auf die breitere Infrastruktur ausweitete.
Der CEO von Crypto.com, Kris Marszalek, stellte klar, dass die mobile Anwendung des Unternehmens sowie die Börsenplattform vom Tectonic-Vorfall nicht betroffen waren. Handels- und Auszahlungsfunktionen liefen ohne Unterbrechung weiter, was darauf hindeutet, dass die Sicherheitslücke im Cronos-Ökosystem eingedämmt blieb und sich nicht auf die breitere Infrastruktur ausweitete.
23
·
--
Übersetzung ansehen
Cronos network halts after 75M Tectonic exploit Crypto.com confirms its platforms unaffected. $CRONOS $BTC #DeFiHack #CryptoSecurity #Binance
Cronos network halts after 75M Tectonic exploit Crypto.com confirms its platforms unaffected. $CRONOS $BTC #DeFiHack #CryptoSecurity #Binance
14

·
--
$OSTIUM-SCHATZCOMPROMITTIERUNG – ALLE HANDELSVORGÄNGE GESTOPPT 🚨
Der OLP-Treasury-Exploit hat Ostium gezwungen, alle Abläufe auszusetzen. Geschätzte 18 Mio. $ verloren – ungefähr 35 % des 34-Mio.-$-Pools. Dies ist ein struktureller Verstoß, keine einfache Liquidationsangelegenheit. Das Team ermittelt, aber die Kernkollaterale des Protokolls wurden erheblich abgezogen.
Hältst du noch Positionen bei Ostium, oder bist du vor dem Stopp ausgestiegen?
Keine Finanzberatung. Verwalte stets dein Risiko.
#OSTIUM #SecurityAlert #DeFiHack #CryptoNews
🚨
23
🚨 BREAKING !!!
RAYDIUM WIRD MIT 1,34 MILLIONEN USD AUSGENUTZT, WEGEN EINER LÜCKE IM LP MINT 🔥🟡📉
Raydium bestätigt, dass das Legacy AMM V3-Programm eingestellt wurde und etwa 1,34 Millionen USD ausgenutzt wurden — der Angreifer nutzte die Lücke in der LP-Mint-Validierung aus, um den Verhältnistest zu umgehen 🛠
Nur die Legacy AMM V3-Pools, die nicht mehr aktiv sind, sind betroffen — die aktuellen Mainnet-Programme, SDK und DApps von Raydium sind absolut nicht betroffen 💰
Raydium verpflichtet sich, allen betroffenen Nutzern volle Entschädigung zu zahlen und führt eine umfassende Sicherheitsbewertung für alle Mainnet-Programme durch 📊
Dieser Vorfall zeigt die potenziellen Risiken in alten (deprecated) Verträgen, die trotz eines fehlerfreien Hauptprotokolls ausgenutzt werden können 🎯
Gute Nachrichten: Die Schäden wurden eingegrenzt und Raydium wird den Nutzern ihr Geld zurückerstatten. Aber das ist eine Erinnerung an die Wichtigkeit, alten Code in DeFi-Protokollen zu säubern. Keine Anlageberatung.
#Raydium #DeFiHack #Solana
$SOL $BTC $AXTI
1
195

$SOMMER UNTER ANGRIFF – $6M ABGEZWEIGT IN LAUFENDEM HACK 🚨
Summer Finance wurde hart getroffen – über $6 Millionen wurden abgezogen, während der Angriff noch immer läuft. Blockaid verfolgt das gerade, was bedeutet, dass das noch nicht endgültig entschieden ist. Liquiditätspools werden stark unter Druck gesetzt, und wenn du irgendeine derartigen Positionen hältst, musst du deine Exponierung sofort überprüfen.
Solche Ereignisse führen normalerweise zu einer Kettenreaktion von Liquidationen über verbundene Protokolle hinweg. Der Markt hat die Folgen bisher noch nicht vollständig eingepreist.
Hältst du long oder bist du schon ausgestiegen?
Keine Finanzberatung. Achte immer auf dein Risikomanagement.
#SummerFinance #DeFiHack #CryptoAlert #Security
🚨
23

Artikel
🚨 Noch ein DeFi-Hack: Term Labs mit 8,5 Millionen US-Dollar durch Governance-Exploit getroffen! 📉Das DeFi-Kreditprotokoll Term Labs hat nach einem schweren Governance-Exploit, der seine Term-Vaults betraf, einen geschätzten Vermögensabfluss von 8,5 Millionen US-Dollar erlitten. Das Blockchain-Sicherheitsunternehmen PeckShield verfolgte den Angriff und bestätigte, dass der bösartige Akteur die Strategy-Vaults unter seine Kontrolle gebracht hatte.
Aufschlüsselung des Exploits
Die gestohlenen Vermögenswerte: Der Angreifer extrahierte 2.843 Ethereum (ETH) (im Wert von etwa 6,87 Millionen US-Dollar) und 1,68 Millionen USDC direkt aus dem Protokoll.
Der Geldfluss: Nachdem der Hacker die Vaults geleert hatte, tauschte er die 1,68 Millionen USDC umgehend gegen rund 1,68 Millionen DAI.
🚨 Noch ein DeFi-Hack: Term Labs mit 8,5 Millionen US-Dollar durch Governance-Exploit getroffen! 📉
Das DeFi-Kreditprotokoll Term Labs hat nach einem schweren Governance-Exploit, der seine Term-Vaults betraf, einen geschätzten Vermögensabfluss von 8,5 Millionen US-Dollar erlitten. Das Blockchain-Sicherheitsunternehmen PeckShield verfolgte den Angriff und bestätigte, dass der bösartige Akteur die Strategy-Vaults unter seine Kontrolle gebracht hatte.
Aufschlüsselung des Exploits
Die gestohlenen Vermögenswerte: Der Angreifer extrahierte 2.843 Ethereum (ETH) (im Wert von etwa 6,87 Millionen US-Dollar) und 1,68 Millionen USDC direkt aus dem Protokoll.
Der Geldfluss: Nachdem der Hacker die Vaults geleert hatte, tauschte er die 1,68 Millionen USDC umgehend gegen rund 1,68 Millionen DAI.
1
252
·
--
🚨Jüngste DeFi-Protokoll-Hacks verdeutlichen anhaltende Sicherheitsprobleme
Der DeFi-Sektor (dezentrale Finanzen) war in den vergangenen Monaten mit mehreren bemerkenswerten Sicherheitsvorfällen konfrontiert. Der Ostium-Hack, der zu Verlusten von über 23,75 Millionen US-Dollar führte, zählt zu den bedeutenderen Ereignissen. Auch andere Protokolle hatten mit Ausnutzungen zu kämpfen, was Schwachstellen in der Entwicklung von Smart Contracts, Abhängigkeiten von Oracles und unzureichenden Zugriffskontrollen unterstreicht.
Zu den häufigen Mustern dieser Angriffe gehören Manipulationen über Flash-Loan-Konstrukte, Reentrancy-Schwachstellen sowie kompromittierte private Schlüssel. Obwohl viele Projekte stark in Audits und Bug-Bounties investieren, schreitet die schnelle Weiterentwicklung der Angriffstechniken in einigen Fällen weiterhin schneller voran als präventive Maßnahmen.
Diese Vorfälle haben zu Forderungen nach verbesserten Standards geführt, darunter formale Verifikation, Multi-Signature-Governance und Versicherungsmechanismen. Der Gesamtwert, der in den betroffenen Protokollen gebunden ist (Total Value Locked), verzeichnet häufig nach dem Hack starke Rückgänge; eine Erholung hängt dabei von der Reaktionsfähigkeit des Teams und der Unterstützung durch die Community ab.
Das breitere DeFi-Ökosystem bleibt insgesamt widerstandsfähig: Trotz einzelner Rückschläge ist der Total Value Locked weiterhin beträchtlich. Entwickler und Nutzer setzen zunehmend auf eine bessere Sicherheits-Hygiene. Dennoch sorgt die permissionless Natur des Raums dafür, dass Risiken bestehen bleiben. Laufende Innovationen bei Sicherheitstools und Versicherungsprodukten sollen künftige Auswirkungen mindern, während die grundlegenden Vorteile dezentraler Finanzen erhalten bleiben.
#DeFiHack
93
·
--
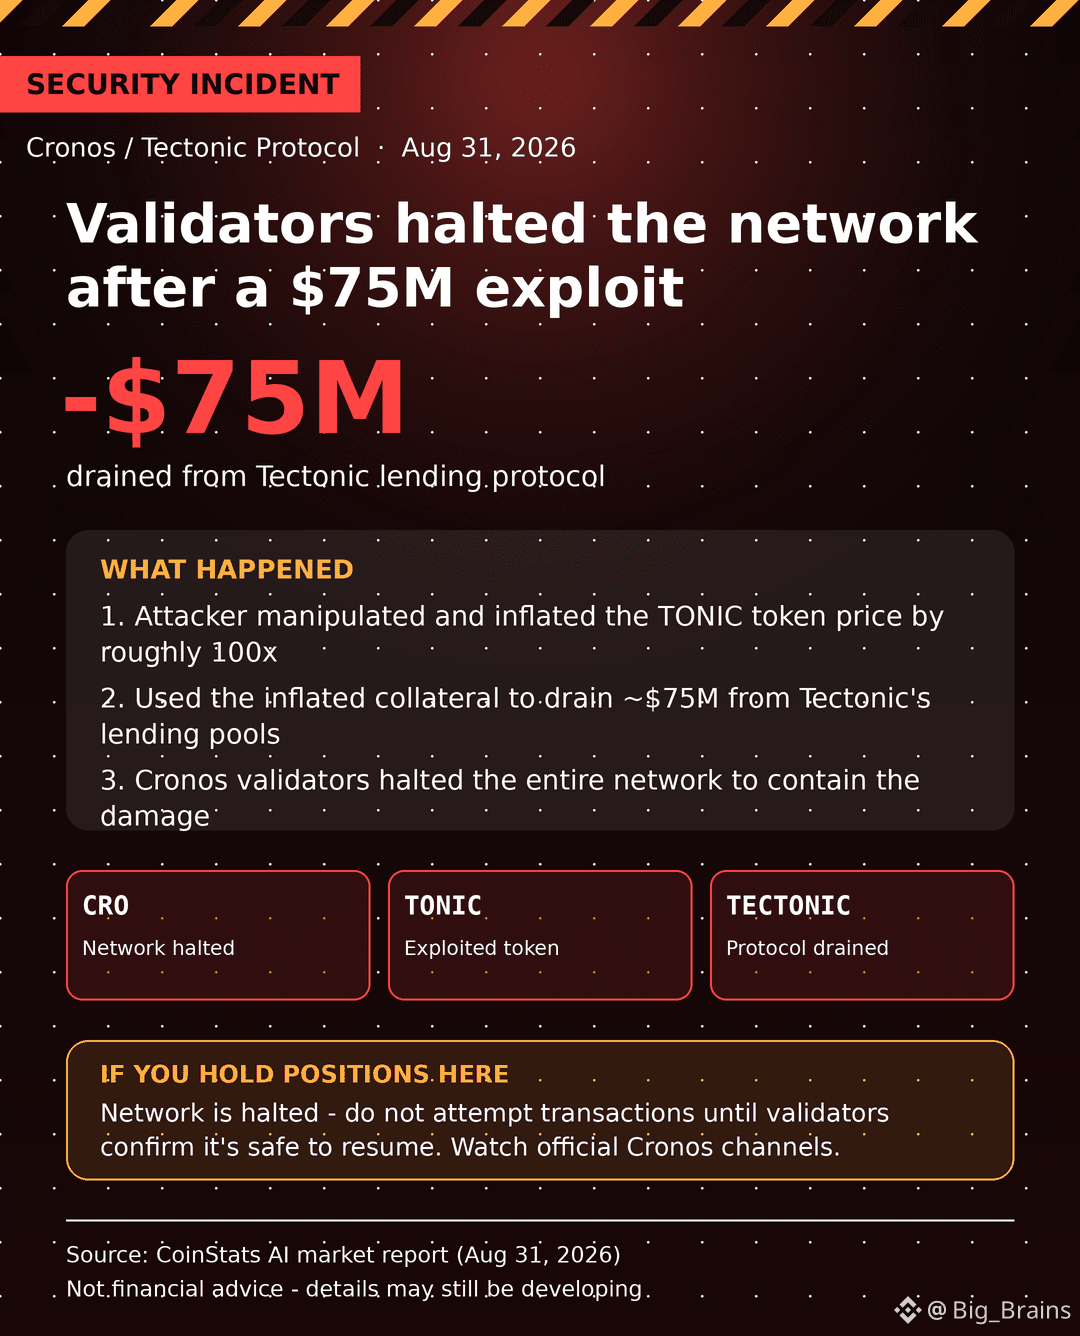
Cronos/Tectonic Hack (Warnhinweis „hazard-stripe“) — BÄRISCH/VORSICHT
🚨 75 Mio. USD aus Tectonic abgezogen, nachdem der TONIC-Preis durch eine 100-fache Preismanipulation manipuliert wurde. Cronos-Validatoren stoppten das gesamte Netzwerk. Wenn du hier Positionen hältst, tätige keine Transaktionen, bis es als sicher bestätigt ist.
#Cronos #CRO #SecurityAlert #DeFiHack #BinanceSquare
68
·
--
🚨 Ein Cosmos-EVM-Bug hat das Ökosystem gerade $5,7M gekostet — so ist es passiert
Ein kritischer Integer-Underflow-Fehler im Cosmos-EVM-Modul ermöglichte es Angreifern, Kontostände zu manipulieren und Gelder abzuziehen, ohne neue Token zu prägen — keine Warnhinweise zur Exploit-Erkennung, nur stille Bilanzmanipulation.
📅 Zeitlinie:
• Bug über das Bounty-Programm gemeldet → Cosmos Labs hat im Mai eine stille Behebung vorgenommen, ohne öffentliche Advisory
• Später fand ein unabhängiger Forscher heraus, dass es für ALLE Cosmos-EVM-Ketten betroffen war
• Patch veröffentlicht am 19. Aug
• Angriffe folgten ca. 20 Stunden später, im Zeitraum 20.–25. Aug
• Gesamtschaden: ca. $5,7M über sechs Blockchains
💥 Am härtesten getroffen: MANTRA (~$3,6M), außerdem TAC und KiiChain u. a.
🛠️ Die Reaktion: Cosmos Labs musste sich mit ~40 Ketten koordinieren und half dabei, dass 13 Ketten rechtzeitig gepatcht oder den Betrieb eingestellt haben. Die anderen hatten weniger Glück.
🔍 Die eigentliche Lehre ist hier nicht nur „noch ein weiterer Exploit“ — es ist geteiltes Software-Risiko.
Wenn Dutzende von Ketten dasselbe zugrunde liegende Modul ausführen, wird ein einzelner stiller, unterschätzter Bug zu einer koordinierten Angriffsfläche im gesamten Ökosystem. Cosmos Labs hat gesagt, dass es seinen Prozess zur Offenlegung von Sicherheitslücken überarbeitet.
Wenn du auf irgendeiner Cosmos-EVM-Kette Assets hältst oder darauf aufbaust, lohnt es sich, das vollständig zu lesen — Kommunikationslücken zwischen „wir haben es still behoben“ und „hier ist eine öffentliche Advisory“ sind genau das, worauf Angreifer warten.
⚠️ Keine Finanzberatung. Verifiziere Sicherheitsupdates immer direkt über offizielle Quellen.
#Cosmos #CosmosEVM #CryptoSecurity #DeFiHack #MANTRA $ATOM
{spot}(ATOMUSDT)
{spot}(MANTRAUSDT)
🚨 Ein Cosmos-EVM-Bug hat das Ökosystem gerade $5,7M gekostet — so ist es passiert
Ein kritischer Integer-Underflow-Fehler im Cosmos-EVM-Modul ermöglichte es Angreifern, Kontostände zu manipulieren und Gelder abzuziehen, ohne neue Token zu prägen — keine Warnhinweise zur Exploit-Erkennung, nur stille Bilanzmanipulation.
📅 Zeitlinie:
• Bug über das Bounty-Programm gemeldet → Cosmos Labs hat im Mai eine stille Behebung vorgenommen, ohne öffentliche Advisory
• Später fand ein unabhängiger Forscher heraus, dass es für ALLE Cosmos-EVM-Ketten betroffen war
• Patch veröffentlicht am 19. Aug
• Angriffe folgten ca. 20 Stunden später, im Zeitraum 20.–25. Aug
• Gesamtschaden: ca. $5,7M über sechs Blockchains
💥 Am härtesten getroffen: MANTRA (~$3,6M), außerdem TAC und KiiChain u. a.
🛠️ Die Reaktion: Cosmos Labs musste sich mit ~40 Ketten koordinieren und half dabei, dass 13 Ketten rechtzeitig gepatcht oder den Betrieb eingestellt haben. Die anderen hatten weniger Glück.
🔍 Die eigentliche Lehre ist hier nicht nur „noch ein weiterer Exploit“ — es ist geteiltes Software-Risiko.
Wenn Dutzende von Ketten dasselbe zugrunde liegende Modul ausführen, wird ein einzelner stiller, unterschätzter Bug zu einer koordinierten Angriffsfläche im gesamten Ökosystem. Cosmos Labs hat gesagt, dass es seinen Prozess zur Offenlegung von Sicherheitslücken überarbeitet.
Wenn du auf irgendeiner Cosmos-EVM-Kette Assets hältst oder darauf aufbaust, lohnt es sich, das vollständig zu lesen — Kommunikationslücken zwischen „wir haben es still behoben“ und „hier ist eine öffentliche Advisory“ sind genau das, worauf Angreifer warten.
⚠️ Keine Finanzberatung. Verifiziere Sicherheitsupdates immer direkt über offizielle Quellen.
#Cosmos #CosmosEVM #CryptoSecurity #DeFiHack #MANTRA $ATOM
267
·
--
Bullisch
🚨 $292M KelpDAO-Hack hat gerade BILLIONEN aus DeFi gewischt! 😱 $PIEVERSE $IRYS $GUN
Die Lazarus-Gruppe hat angeblich die Brücke von KelpDAO über den LayerZero-Exploit angegriffen und 116K rsETH abgezogen. Aave hat jetzt $177M schlechte Schulden, TVL ist von $22B auf $15B gefallen. AAVE um 20% gefallen! SparkLend, Ethena, Lido haben alle Märkte eingefroren.
DeFi-Ansteckung ist REAL – $600M in 20 Tagen verloren! 📉 Was ist als Nächstes?
📰 Quelle: LayerZero Labs & ZachXBT
Folgen Sie für Live-Updates! 👇 #KelpDAO #DeFiHack #Aave #crypto
461
·
--
$BFB EXPLOIT DRÄNIERT 396 $BNB VIA FLASH-LOAN-LÜCKE 🔥
Body
Ein neu entdeckter Angriff auf $BFB zeigt, wie raffinierte Hacker den eigenen Preisschutzmechanismus des Tokens gegen ihn eingesetzt haben. Durch die Ausführung von über 151 scheinbar wertlosen transferFrom()-Aufrufen über Flash Loans hat der Angreifer $BFB systematisch aus dem Liquiditätspool verbrannt, bis nahezu das gesamte BNB abgezogen war.
Dieser Vorfall kommt, während TRM Labs von 207 Krypto-Hacks in der ersten Hälfte von 2026 berichtet – wobei Angreifer zunehmend Schwachstellen in der Logik von Smart Contracts statt herkömmlicher Exploits ins Visier nehmen. Werden automatisierte Preis-Schutzmechanismen zur Achillesferse von DeFi?
Keine Finanzberatung. Managen Sie stets Ihr Risiko.
#BFB #DeFiHack #SmartContractRisk #FlashLoanAttack #CryptoNews
💎
33

·
--
🛡️ 605 Millionen Dollar in Krypto diesen Monat gestohlen. Bist du sicher?
12 Protokolle innerhalb von 20 Tagen gehackt. KelpDAO, Drift, Aethir — alle ausgenutzt. Cross-Chain-Brücken sind das schwächste Glied. Regel: Wenn es nicht auf einer Hardware-Wallet ist, gehört es dir nicht.
#CryptoSecurity #DeFiHack #safu
12 Protokolle innerhalb von 20 Tagen gehackt. KelpDAO, Drift, Aethir — alle ausgenutzt. Cross-Chain-Brücken sind das schwächste Glied. Regel: Wenn es nicht auf einer Hardware-Wallet ist, gehört es dir nicht.
#CryptoSecurity #DeFiHack #safu
15

·
--
Artikel
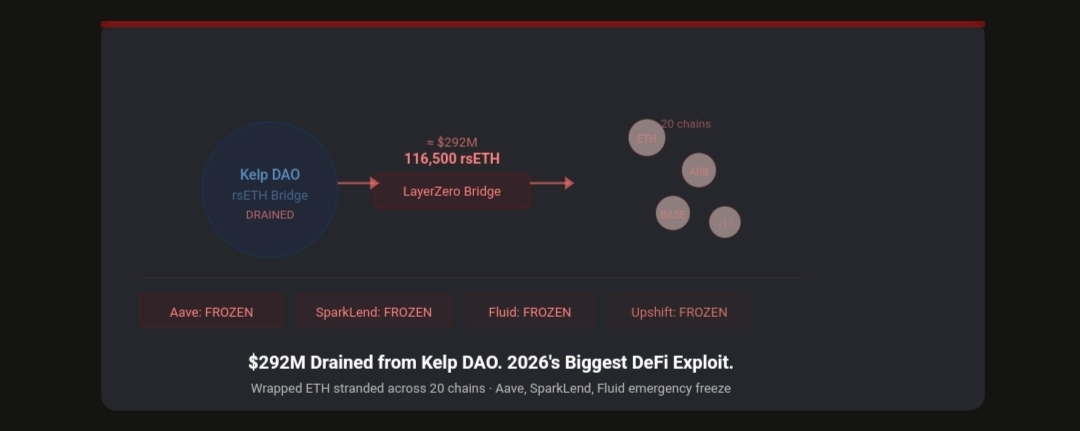
292 Millionen Dollar. 20 Chains. 4 Protokolle eingefroren. Der größte DeFi-Hack von 2026 traf gerade Kelp DAOWährend alle an diesem Wochenende die Schlagzeilen über Hormuz verfolgten, erlitt DeFi seinen schlimmsten Exploit von 2026.
Ein Angreifer hat 116.500 rsETH abgezogen — ungefähr 18% des im Umlauf befindlichen Angebots und etwa 292 Millionen Dollar Wert — von Kelps LayerZero-gesteuerten Brücke am Samstag, was Notfall-Freigaben bei Aave, SparkLend, Fluid und Upshift auslöste. Eingewickelter Ether wurde über 20 Chains gestrandet, als sich der Angriff durch die Cross-Chain-Infrastruktur ausbreitete.
Lass uns aufschlüsseln, was tatsächlich passiert ist, denn die Mechanik ist wichtig.
292 Millionen Dollar. 20 Chains. 4 Protokolle eingefroren. Der größte DeFi-Hack von 2026 traf gerade Kelp DAO
Während alle an diesem Wochenende die Schlagzeilen über Hormuz verfolgten, erlitt DeFi seinen schlimmsten Exploit von 2026.
Ein Angreifer hat 116.500 rsETH abgezogen — ungefähr 18% des im Umlauf befindlichen Angebots und etwa 292 Millionen Dollar Wert — von Kelps LayerZero-gesteuerten Brücke am Samstag, was Notfall-Freigaben bei Aave, SparkLend, Fluid und Upshift auslöste. Eingewickelter Ether wurde über 20 Chains gestrandet, als sich der Angriff durch die Cross-Chain-Infrastruktur ausbreitete.
Lass uns aufschlüsseln, was tatsächlich passiert ist, denn die Mechanik ist wichtig.
92
⚠️ DeFi Sicherheitswarnung!
KelpDAO wurde um $293 MILLION geknackt — der größte DeFi Exploit 2026!
Wichtige Lektionen für DeFi-Nutzer:
🔸 Investiere nicht in unaudited Protokolle
🔸 Nutze ein Hardware Wallet
🔸 Schütze dich vor "Zu gut um wahr zu sein" Erträgen
🔸 Diversifiziere
Sicherheit zuerst, Ertrag zweit! 🛡️
#DeFiHack #KelpDAO #CryptoSecurity #DeFi #Blockchain #CryptoSafety #Binance
34
·
--
Bärisch
2026 IST BEREITS DAS BRUTALSTE JAHR FÜR DEFI-HACKS
Im April wurde ein neuer Rekord aufgestellt:
- Kelp DAO → $293 MILLIONEN weg (LayerZero-Brücken-Exploitation)
- Drift Protocol → $285 MILLIONEN verloren (Lazarus-Gruppe Social Engineering)
Allein diese beiden Projekte haben in Minuten $578 MILLIONEN gestohlen.
Und es gibt noch mehr:
- Step Finance → $27 MILLIONEN
- Truebit → $26 MILLIONEN
- Resolv → $25 MILLIONEN
Gesamte Verluste im April? Über $650 MILLIONEN aus fast 30 Hacks.
Cross-Chain-Brücken, Admin-Keys und Oracles werden weiterhin zerlegt.
Bleibt sicher da draußen, Selbstverwahrung ist der einzige Weg.
#DeFiHack #CryptoHack #KelpDAO #DriftProtocol
3
1
1.5k
·
--
Bärisch
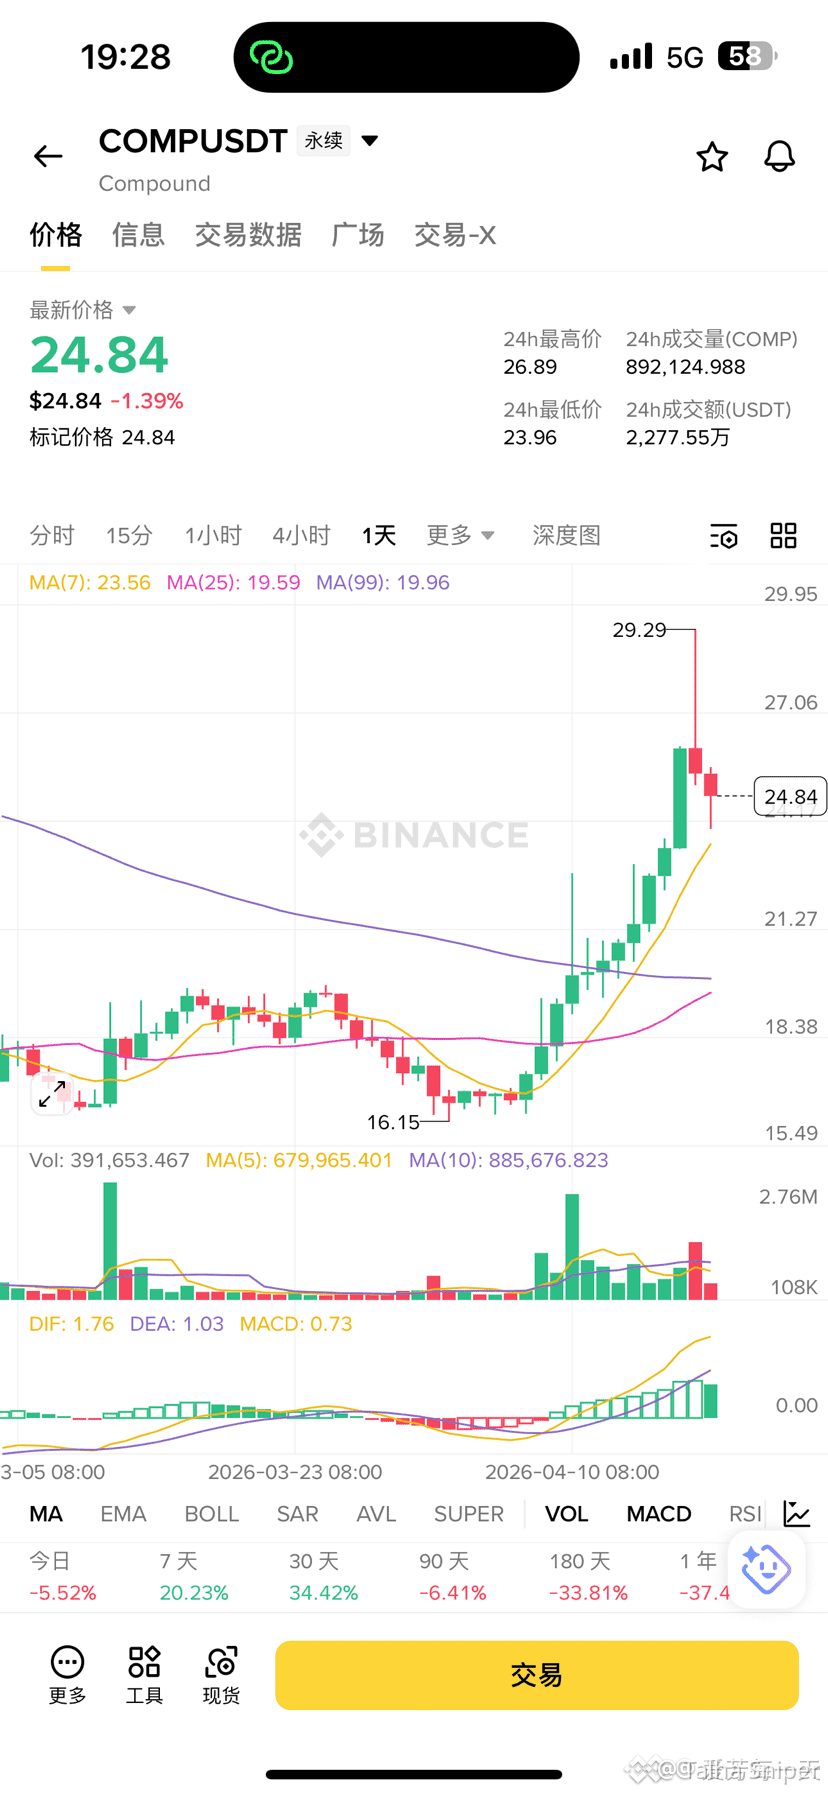
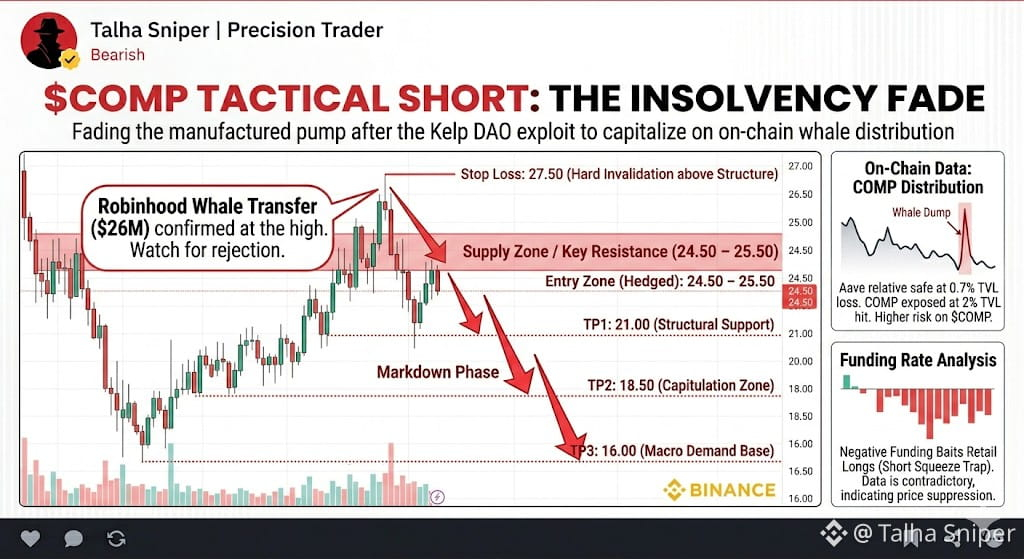
🚨 $COMP Strategie: Der Insolvenz Fade
Lass dich nicht von den grünen Kerzen täuschen; die On-Chain-Daten schreien "Ausgang." Wir fade diesen hergestellten Pump, um von der bevorstehenden grundlegenden Neubewertung zu profitieren.
Einstiegszone: 24,50 – 25,50 (Widerstands-Retest)
TP1: 21,00 (Strukturelle Unterstützung)
TP2: 18,50 (Kapitalisierungszone)
TP3: 16,00 (Makro-Nachfragebasis)
Stop-Loss: 27,50 (Harsh Invalidation über dem lokalen Hoch)
Handelslogik:
Der Preis steigt, während Wale On-Chain verkaufen. Die $26M COMP-Übertragung von Robinhood ist ein massives Warnsignal – große Einheiten bereiten sich auf den Ausstieg vor. Der negative Funding-Rate wird von den Marktmachern manipuliert, um "Short-Squeeze"-Jäger zu ködern, aber mit dem sich noch entwickelnden Kelp DAO-Exploits bleibt das wirkliche Risiko auf der Abwärtsseite. Wir setzen auf den "falschen Eindruck" vor dem schnellen Rückgang.
#COMP #CompoundFinance #TalhaSniper #DeFiHack #ShortSignalAlert
{future}(COMPUSDT)
🚨 $COMP Strategie: Der Insolvenz Fade
Lass dich nicht von den grünen Kerzen täuschen; die On-Chain-Daten schreien "Ausgang." Wir fade diesen hergestellten Pump, um von der bevorstehenden grundlegenden Neubewertung zu profitieren.
Einstiegszone: 24,50 – 25,50 (Widerstands-Retest)
TP1: 21,00 (Strukturelle Unterstützung)
TP2: 18,50 (Kapitalisierungszone)
TP3: 16,00 (Makro-Nachfragebasis)
Stop-Loss: 27,50 (Harsh Invalidation über dem lokalen Hoch)
Handelslogik:
Der Preis steigt, während Wale On-Chain verkaufen. Die $26M COMP-Übertragung von Robinhood ist ein massives Warnsignal – große Einheiten bereiten sich auf den Ausstieg vor. Der negative Funding-Rate wird von den Marktmachern manipuliert, um "Short-Squeeze"-Jäger zu ködern, aber mit dem sich noch entwickelnden Kelp DAO-Exploits bleibt das wirkliche Risiko auf der Abwärtsseite. Wir setzen auf den "falschen Eindruck" vor dem schnellen Rückgang.
#COMP #CompoundFinance #TalhaSniper #DeFiHack #ShortSignalAlert
112
·
--
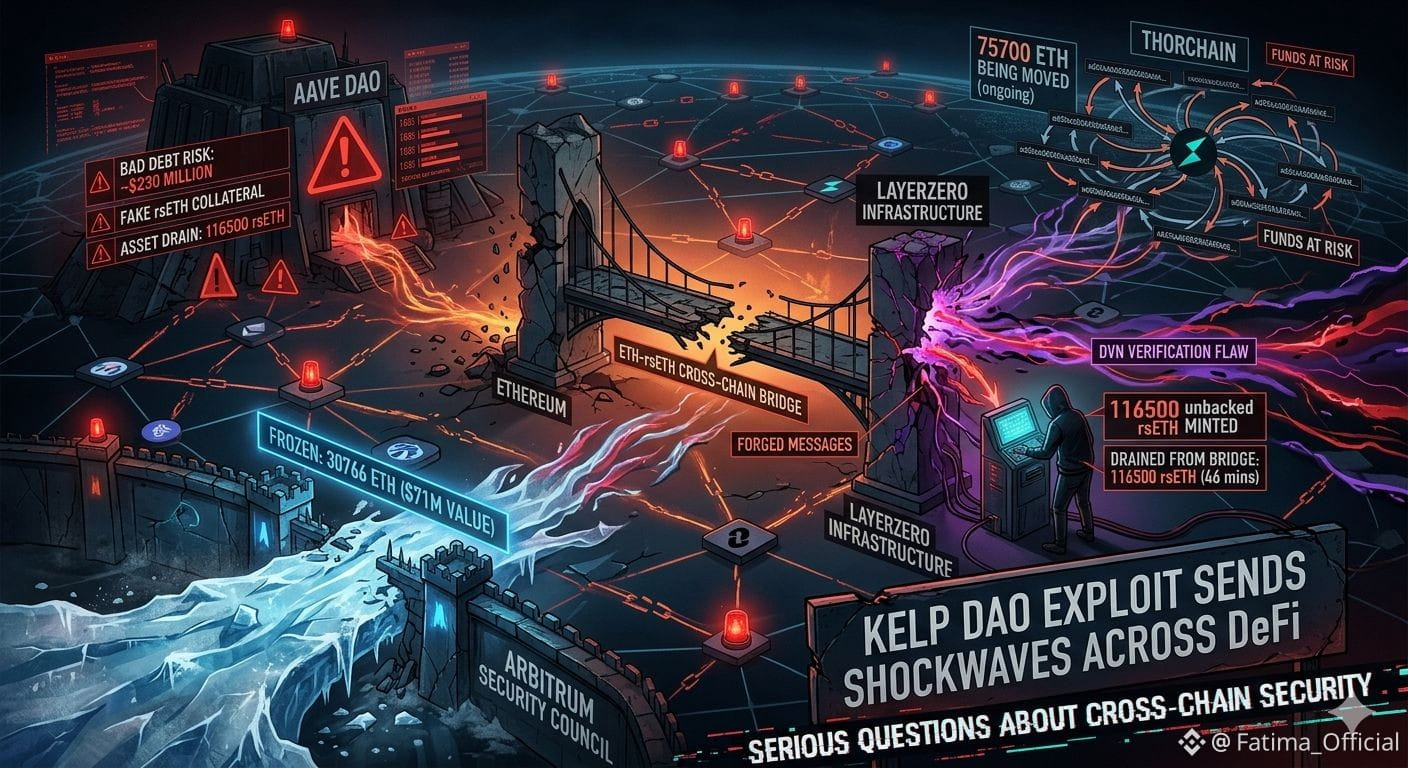
Kelp DAO Exploit sendet Schockwellen durch DeFi
Ein schwerwiegender Sicherheitsvorfall hat Kelp DAO erschüttert, nachdem Hacker die LayerZero RPC-Infrastruktur und einen DVN-Überprüfungsfehler ausgenutzt haben, um Cross-Chain-Nachrichten zu fälschen. Sie haben ungedecktes rsETH gemintet und in nur 46 Minuten 116500 rsETH von der Ethereum-Brücke abgezogen. Die Auswirkungen sind massiv. Aave steht nun vor fast 230 Millionen Dollar an faulen Schulden, da die Angreifer gefälschte Sicherheiten verwendet haben, um echte Vermögenswerte zu leihen. Der Arbitrum Security Council reagierte schnell und fror 30766 ETH im Wert von 71 Millionen Dollar ein. Rund 75700 ETH werden immer noch über THORChain durch mehrere Wallets bewegt. Der Vorfall wirft ernsthafte Fragen zur Sicherheit im Cross-Chain-Bereich auf.
$ETH $AAVE $ARB
#KelpDAO #DeFiHack #CryptoNews #Ethereum
2
153
·
--
🚨 Kelp DAO gehackt für $292M – Größter DeFi-Exploit von 2026
Die LayerZero-unterstützte Brücke von Kelp DAO wurde in einem Angriff um 116.500 rsETH (\~$292M, 18% des Angebots) entleert.
Dies ist jetzt der größte Hack in diesem Jahr. Aave und andere Protokolle haben Märkte aufgrund von Schuldenrisiken eingefroren.
Meiner Meinung nach erinnert uns dies daran, wie riskant Cross-Chain-Brücken immer noch sind, selbst für große Projekte.
Wird dies das Vertrauen in DeFi erschüttern oder nur eine vorübergehende Angst sein?
{future}(ETHUSDT)
#KelpDAOFacesAttack #DeFiHack k #CryptoNews
Haftungsausschluss (am Ende hinzufügen): Dies ist keine finanzielle Beratung. Alle Handelsentscheidungen liegen in Ihrem eigenen Risiko. Immer DYOR.
🚨 Kelp DAO gehackt für $292M – Größter DeFi-Exploit von 2026
Die LayerZero-unterstützte Brücke von Kelp DAO wurde in einem Angriff um 116.500 rsETH (\~$292M, 18% des Angebots) entleert.
Dies ist jetzt der größte Hack in diesem Jahr. Aave und andere Protokolle haben Märkte aufgrund von Schuldenrisiken eingefroren.
Meiner Meinung nach erinnert uns dies daran, wie riskant Cross-Chain-Brücken immer noch sind, selbst für große Projekte.
Wird dies das Vertrauen in DeFi erschüttern oder nur eine vorübergehende Angst sein?
#KelpDAOFacesAttack #DeFiHack k #CryptoNews
Haftungsausschluss (am Ende hinzufügen): Dies ist keine finanzielle Beratung. Alle Handelsentscheidungen liegen in Ihrem eigenen Risiko. Immer DYOR.
122
🚨 Lazarus "Gespenst Nordkoreas" greift DeFi an – $577 Millionen verschwunden in 18 Tagen
Die Hackergruppe Lazarus (Nordkorea) hat bestätigt, hinter beiden größten Angriffen im April zu stecken: Drift Protocol verlor am 1.4. $285M und KelpDAO verlor am 18.4. $292M – der Gesamtschaden übersteigt $577M nur in der Hälfte des Monats.
Der KelpDAO-Hack nutzte eine Schwachstelle im LayerZero-Bridge aus, indem er DDoS-Angriffe auf 2 RPC-Knoten ausführte, das Failover-System zwang und den Verifier täuschte, um gefälschte Cross-Chain-Transaktionen zu signieren, wodurch 116.500 rsETH (~18% des zirkulierenden Angebots) abgezogen wurden.
April 2026 wird offiziell als der schlimmste Monat für DeFi seit Februar 2025 angesehen, mit einem Gesamtschaden in diesem Jahr von bereits $771.8M – die Anzahl der Angriffe hat sich im Vergleich zum gleichen Zeitraum 2025 fast verdoppelt.
#DeFiHack #Lazarus #KelpDAO
1
4.1k
·
--
💥 Die Erkundung von US$ 200 Millionen erschüttert heute den DeFi-Markt!
Kelp DAO beschuldigt LayerZero des Diebstahls, während Aave versucht, ein massives Loch zu stopfen. Wenn du Assets in L2 (Mantle, Arbitrum, Base) hast oder rsETH nutzt, halte die Augen offen für Governance-Updates! 🛡️
"Es kommt nicht darauf an, was uns passiert, sondern wie wir reagieren." — Epiktet.
Wie reagierst du auf diese Nachricht?
👍 - Chill, DeFi wird das verkraften.
🔥 - Zeit, alles von den Bridges und L2 zur Sicherheit abzuziehen.
#BinanceSquare #CryptoAlert #Bitcoin #Ethereum #DeFiHack
1
69
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#GoldFallsTo$4144
47 Aufrufe
9 Kommentare
2
#QNTFallsOver40%FromMorningHigh
282 Aufrufe
39 Kommentare
3
#BitgetCEOConfirms$388MStolenInHack
1 Aufrufe
4 Kommentare
4
#BTCFallsBelow$83000
6,296 Aufrufe
83 Kommentare
5
#BitgetDetailsSecurityIncidentTimeline
2,285 Aufrufe
114 Kommentare
6
#BitcoinSpotETFs$2.39BWeeklyNetInflow
1,214 Aufrufe
16 Kommentare
7
#FedProposesPaymentStablecoinRules
23,350 Aufrufe
471 Kommentare
8
#ChinaMayLetAlibabaByteDanceBuyNvidiaChips
26,107 Aufrufe
515 Kommentare
9
#USChinaRelease$30BTariffCutProductLists
3,044 Aufrufe
49 Kommentare
10
#SKoreaFSCConsidersVirtualAssetMarketMaker
16,010 Aufrufe
377 Kommentare