
#cryptosecurit
cryptosecurit
760 Aufrufe
23 Kommentare
Hot
Zuletzt
·
--
Bullisch
🔐 DEINE CHECKLISTE FÜR KRYPTOSICHERHEIT
Bevor du heute handelst:
✅ Aktiviere 2FA
✅ Verwende ein starkes, einzigartiges Passwort
✅ Überprüfe Website-URLs sorgfältig
✅ Teile niemals deine Seed-Phrase
✅ Klicke nicht auf verdächtige Links
✅ Überprüfe Wallet-Adressen
✅ Sei vorsichtig bei gefälschten Support-Konten
Denk daran:
Wenn dich jemand nach deiner Seed-Phrase fragt, ist das ein großes Warnsignal. 🚩
#CryptoSecurit #bitcoin #BinanceSquare #Web3
🔐 DEINE CHECKLISTE FÜR KRYPTOSICHERHEIT
Bevor du heute handelst:
✅ Aktiviere 2FA
✅ Verwende ein starkes, einzigartiges Passwort
✅ Überprüfe Website-URLs sorgfältig
✅ Teile niemals deine Seed-Phrase
✅ Klicke nicht auf verdächtige Links
✅ Überprüfe Wallet-Adressen
✅ Sei vorsichtig bei gefälschten Support-Konten
Denk daran:
Wenn dich jemand nach deiner Seed-Phrase fragt, ist das ein großes Warnsignal. 🚩
#CryptoSecurit #bitcoin #BinanceSquare #Web3
Bevor du heute handelst:
✅ Aktiviere 2FA
✅ Verwende ein starkes, einzigartiges Passwort
✅ Überprüfe Website-URLs sorgfältig
✅ Teile niemals deine Seed-Phrase
✅ Klicke nicht auf verdächtige Links
✅ Überprüfe Wallet-Adressen
✅ Sei vorsichtig bei gefälschten Support-Konten
Denk daran:
Wenn dich jemand nach deiner Seed-Phrase fragt, ist das ein großes Warnsignal. 🚩
#CryptoSecurit #bitcoin #BinanceSquare #Web3
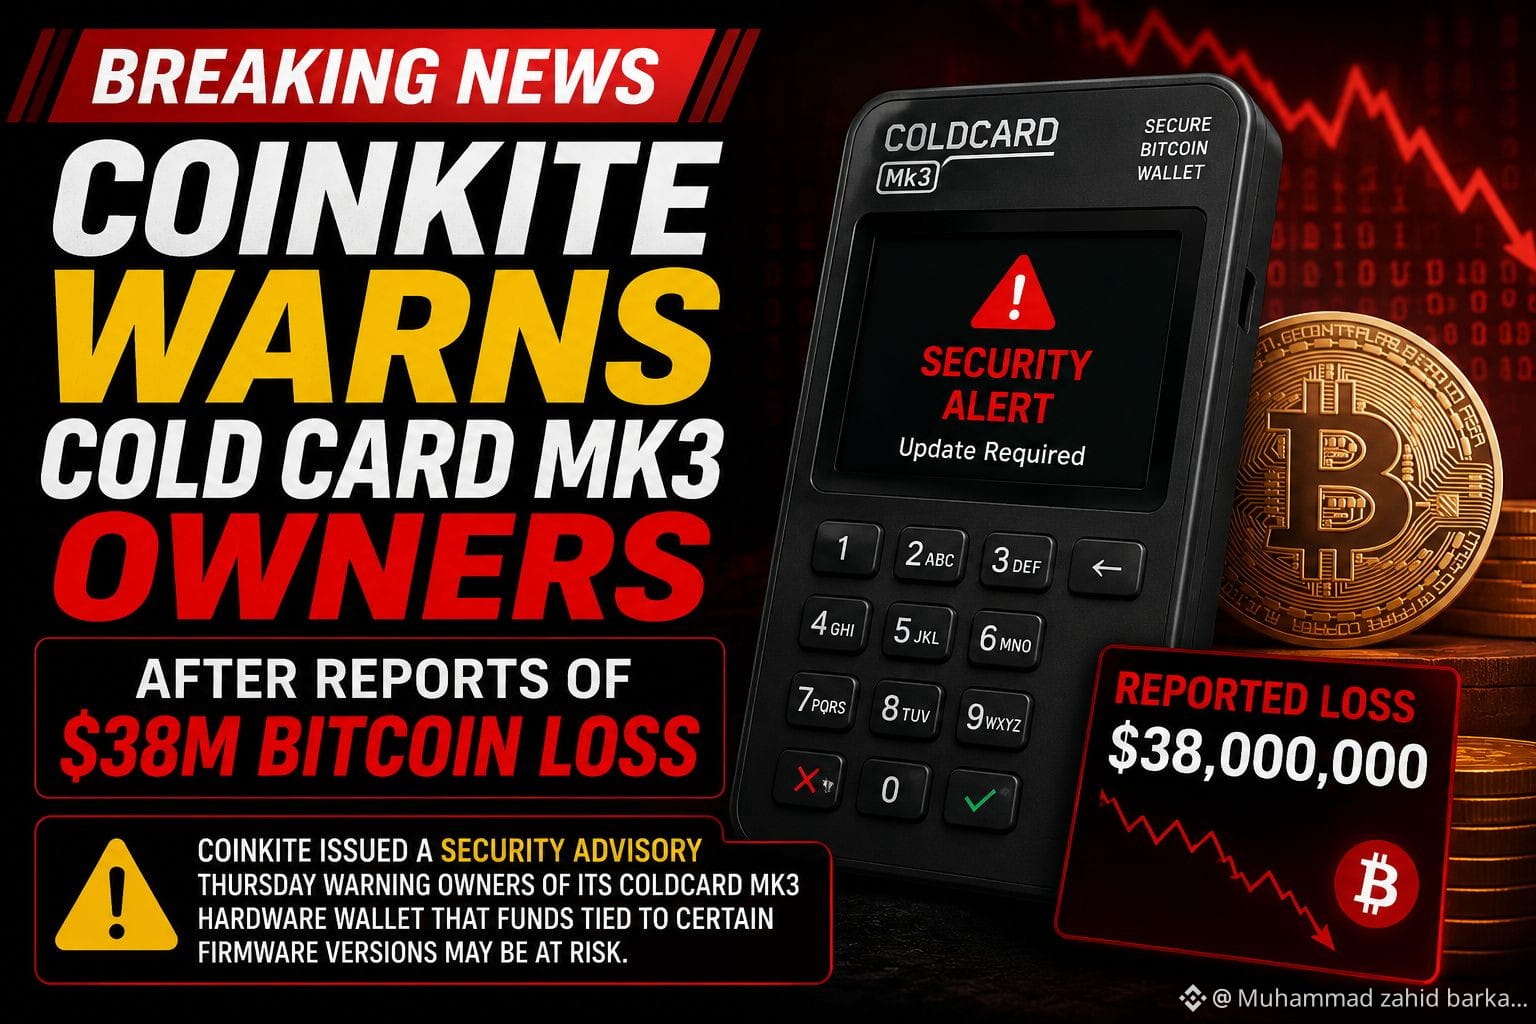
Coinkite gibt dringende Warnung an Coldcard Mk3-Nutzer nach einem Verlust von 38 Mio. US-Dollar in Bitcoin
Breaking News!
Wenn du ein Coldcard Mk3 Bitcoin-Hardware-Wallet besitzt, achte besonders darauf.
Coinkite hat eine dringende Sicherheitswarnung herausgegeben, nach der bestimmte Firmware-Versionen die Bitcoin-Gelder der Nutzer gefährden könnten.
Die Warnung folgt auf Berichte im Zusammenhang mit einem geschätzten Verlust von 38 Millionen US-Dollar in Bitcoin und wirft ernsthafte Bedenken hinsichtlich der Wallet-Sicherheit auf.
Wenn du eine Coldcard Mk3 verwendest, überprüfe bitte sofort deine Firmware-Version, folge den offiziellen Sicherheitshinweisen von Coinkite und teile niemals deine Wiederherstellungs-Seed-Phrase mit irgendjemandem.
Dies ist eine Erinnerung daran, dass selbst Hardware-Wallets regelmäßige Sicherheitsupdates und sorgfältige Wartung benötigen.
Folge für mehr Bitcoin- und Krypto-Sicherheitsnachrichten!
Hashtags:
#bitcoinhakving #bitcoin #Coldcard #coinrocco #CryptoSecurit
$NVDAB
{spot}(NVDABUSDT)
$AAPL.US
{stock_us}(AAPL.US)
Coinkite gibt dringende Warnung an Coldcard Mk3-Nutzer nach einem Verlust von 38 Mio. US-Dollar in Bitcoin
Breaking News!
Wenn du ein Coldcard Mk3 Bitcoin-Hardware-Wallet besitzt, achte besonders darauf.
Coinkite hat eine dringende Sicherheitswarnung herausgegeben, nach der bestimmte Firmware-Versionen die Bitcoin-Gelder der Nutzer gefährden könnten.
Die Warnung folgt auf Berichte im Zusammenhang mit einem geschätzten Verlust von 38 Millionen US-Dollar in Bitcoin und wirft ernsthafte Bedenken hinsichtlich der Wallet-Sicherheit auf.
Wenn du eine Coldcard Mk3 verwendest, überprüfe bitte sofort deine Firmware-Version, folge den offiziellen Sicherheitshinweisen von Coinkite und teile niemals deine Wiederherstellungs-Seed-Phrase mit irgendjemandem.
Dies ist eine Erinnerung daran, dass selbst Hardware-Wallets regelmäßige Sicherheitsupdates und sorgfältige Wartung benötigen.
Folge für mehr Bitcoin- und Krypto-Sicherheitsnachrichten!
Hashtags:
#bitcoinhakving #bitcoin #Coldcard #coinrocco #CryptoSecurit
$NVDAB
$AAPL.US
Breaking News!
Wenn du ein Coldcard Mk3 Bitcoin-Hardware-Wallet besitzt, achte besonders darauf.
Coinkite hat eine dringende Sicherheitswarnung herausgegeben, nach der bestimmte Firmware-Versionen die Bitcoin-Gelder der Nutzer gefährden könnten.
Die Warnung folgt auf Berichte im Zusammenhang mit einem geschätzten Verlust von 38 Millionen US-Dollar in Bitcoin und wirft ernsthafte Bedenken hinsichtlich der Wallet-Sicherheit auf.
Wenn du eine Coldcard Mk3 verwendest, überprüfe bitte sofort deine Firmware-Version, folge den offiziellen Sicherheitshinweisen von Coinkite und teile niemals deine Wiederherstellungs-Seed-Phrase mit irgendjemandem.
Dies ist eine Erinnerung daran, dass selbst Hardware-Wallets regelmäßige Sicherheitsupdates und sorgfältige Wartung benötigen.
Folge für mehr Bitcoin- und Krypto-Sicherheitsnachrichten!
Hashtags:
#bitcoinhakving #bitcoin #Coldcard #coinrocco #CryptoSecurit
$NVDAB
$AAPL.US
98
·
--
🚨 5 KRYPTOBETRÜGE, DIE DU KENNEN SOLLTEST
⚠️ Gefälschte Gewinnspiele
⚠️ Gefälschter Kundensupport
⚠️ Phishing-Websites
⚠️ Gefälschte Investitionsplattformen
⚠️ Betrug mit „Krypto senden und das Doppelte erhalten“
Wenn dir jemand garantierte Renditen verspricht, stopp.
Wenn dich jemand unter Druck setzt, sofort zu handeln, stopp.
Wenn dich jemand nach deiner Seed-Phrase fragt, STOPP.
Bleib sicher. 🔐
#CryptoScams #CryptoSecurit #BinanceSquare
🚨 5 KRYPTOBETRÜGE, DIE DU KENNEN SOLLTEST
⚠️ Gefälschte Gewinnspiele
⚠️ Gefälschter Kundensupport
⚠️ Phishing-Websites
⚠️ Gefälschte Investitionsplattformen
⚠️ Betrug mit „Krypto senden und das Doppelte erhalten“
Wenn dir jemand garantierte Renditen verspricht, stopp.
Wenn dich jemand unter Druck setzt, sofort zu handeln, stopp.
Wenn dich jemand nach deiner Seed-Phrase fragt, STOPP.
Bleib sicher. 🔐
#CryptoScams #CryptoSecurit #BinanceSquare
⚠️ Gefälschte Gewinnspiele
⚠️ Gefälschter Kundensupport
⚠️ Phishing-Websites
⚠️ Gefälschte Investitionsplattformen
⚠️ Betrug mit „Krypto senden und das Doppelte erhalten“
Wenn dir jemand garantierte Renditen verspricht, stopp.
Wenn dich jemand unter Druck setzt, sofort zu handeln, stopp.
Wenn dich jemand nach deiner Seed-Phrase fragt, STOPP.
Bleib sicher. 🔐
#CryptoScams #CryptoSecurit #BinanceSquare
5
·
--
594 BTC in nur 25 Minuten gestohlen — Wie konnten Hacker eine Cold Wallet kompromittieren?
Die aktuellen Schlagzeilen, wonach in 25 Minuten 594 BTC gestohlen wurden, sind eine deutliche Erinnerung: „Cold Wallet“ bedeutet nicht „unangreifbar“.
Bei den meisten Sicherheitsverletzungen knacken Angreifer nicht die Hardware selbst — sie zielen auf menschliche und Software-Schwachstellen. Zu den gängigen Angriffen zählen geleakte Seed-Phrases, Rogue-Firmware-Updates, gefälschte Wallet-Apps, Phishing-Angriffe und gezielte Social-Engineering-Aktionen. Letztlich ist Ihre Sicherheit nur so stark wie der Schutz Ihrer privaten Schlüssel.
Trotz der schockierenden Nachrichten bleibt Bitcoin widerstandsfähig und pendelt um 63,4 Tsd. $ mit moderaten Gewinnen, während Käufer die negative Stimmung abschütteln. Die Stabilität des Marktes zeigt, dass isolierte Sicherheitsverletzungen die grundlegenden Fundamentaldaten von Bitcoin nicht verändern — auch wenn sie den entscheidenden Bedarf an strikten Self-Custody-Gewohnheiten unterstreichen.
Wichtige Erkenntnisse:
- Schützen Sie Ihre privaten Schlüssel unter allen Umständen.
- Prüfen und verifizieren Sie stets jedes Transaktionsdetail doppelt.
- Geben Sie Ihre Recovery Phrase unter keinen Umständen preis.
#Bitcoin #CryptoSecurit #BTC #SelfCustody #Blockchain $BTC
594 BTC in nur 25 Minuten gestohlen — Wie konnten Hacker eine Cold Wallet kompromittieren?
Die aktuellen Schlagzeilen, wonach in 25 Minuten 594 BTC gestohlen wurden, sind eine deutliche Erinnerung: „Cold Wallet“ bedeutet nicht „unangreifbar“.
Bei den meisten Sicherheitsverletzungen knacken Angreifer nicht die Hardware selbst — sie zielen auf menschliche und Software-Schwachstellen. Zu den gängigen Angriffen zählen geleakte Seed-Phrases, Rogue-Firmware-Updates, gefälschte Wallet-Apps, Phishing-Angriffe und gezielte Social-Engineering-Aktionen. Letztlich ist Ihre Sicherheit nur so stark wie der Schutz Ihrer privaten Schlüssel.
Trotz der schockierenden Nachrichten bleibt Bitcoin widerstandsfähig und pendelt um 63,4 Tsd. $ mit moderaten Gewinnen, während Käufer die negative Stimmung abschütteln. Die Stabilität des Marktes zeigt, dass isolierte Sicherheitsverletzungen die grundlegenden Fundamentaldaten von Bitcoin nicht verändern — auch wenn sie den entscheidenden Bedarf an strikten Self-Custody-Gewohnheiten unterstreichen.
Wichtige Erkenntnisse:
- Schützen Sie Ihre privaten Schlüssel unter allen Umständen.
- Prüfen und verifizieren Sie stets jedes Transaktionsdetail doppelt.
- Geben Sie Ihre Recovery Phrase unter keinen Umständen preis.
#Bitcoin #CryptoSecurit #BTC #SelfCustody #Blockchain $BTC
Die aktuellen Schlagzeilen, wonach in 25 Minuten 594 BTC gestohlen wurden, sind eine deutliche Erinnerung: „Cold Wallet“ bedeutet nicht „unangreifbar“.
Bei den meisten Sicherheitsverletzungen knacken Angreifer nicht die Hardware selbst — sie zielen auf menschliche und Software-Schwachstellen. Zu den gängigen Angriffen zählen geleakte Seed-Phrases, Rogue-Firmware-Updates, gefälschte Wallet-Apps, Phishing-Angriffe und gezielte Social-Engineering-Aktionen. Letztlich ist Ihre Sicherheit nur so stark wie der Schutz Ihrer privaten Schlüssel.
Trotz der schockierenden Nachrichten bleibt Bitcoin widerstandsfähig und pendelt um 63,4 Tsd. $ mit moderaten Gewinnen, während Käufer die negative Stimmung abschütteln. Die Stabilität des Marktes zeigt, dass isolierte Sicherheitsverletzungen die grundlegenden Fundamentaldaten von Bitcoin nicht verändern — auch wenn sie den entscheidenden Bedarf an strikten Self-Custody-Gewohnheiten unterstreichen.
Wichtige Erkenntnisse:
- Schützen Sie Ihre privaten Schlüssel unter allen Umständen.
- Prüfen und verifizieren Sie stets jedes Transaktionsdetail doppelt.
- Geben Sie Ihre Recovery Phrase unter keinen Umständen preis.
#Bitcoin #CryptoSecurit #BTC #SelfCustody #Blockchain $BTC
70
·
--
#kelpdaoexploitfreeze
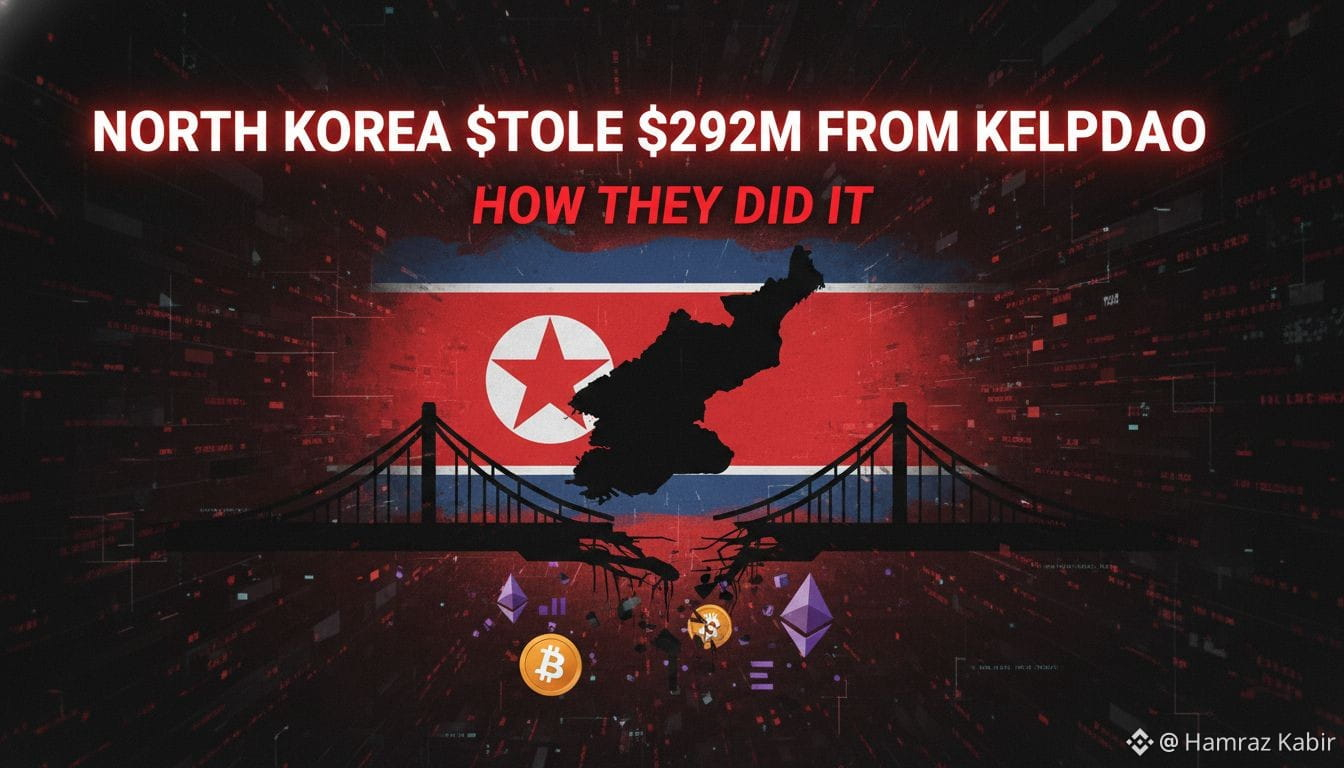
🚨 Nordkorea hat $292M von KelpDAO gestohlen – so haben sie es genau gemacht!
Der größte DeFi-Hack von 2026 wird mit Nordkoreas Lazarus-Gruppe in Verbindung gebracht – und die Angriffsmethode war anders als alles, was wir bisher gesehen haben!
Was am 18. April 2026 passierte:
Hacker haben die LayerZero-Cross-Chain-Brücke von KelpDAO ausgenutzt – aber das war kein typischer Smart-Contract-Bug. Jede einzelne On-Chain-Transaktion sah völlig gültig aus!
Die Angriffsmethode – Schritt für Schritt:
1️⃣ Die Lazarus-Gruppe hat die internen RPC-Knoten von KelpDAO kompromittiert
2️⃣ DDoS-Angriffe auf externe Knoten, um eine zweite Überprüfung zu eliminieren
3️⃣ Falsche Daten an ein Single-Point-of-Failure-Verifizierungssystem gefüttert
4️⃣ Den Ethereum-Vertrag dazu gebracht, 116,500 rsETH freizugeben
5️⃣ 90,000 gestohlene rsETH als Sicherheiten in Aave eingezahlt
6️⃣ $190M+ in echtem ETH gegen wertlose Sicherheiten geliehen
7️⃣ $176M über THORChain in Bitcoin gewaschen
Die Freeze-Antwort:
Am 20. April führte der Sicherheitsrat von Arbitrum eine Notfallmaßnahme durch – 30,766 ETH im Wert von ~$71M, die mit dem Angreifer verbunden waren, wurden eingefroren. Dies war eine der schnellsten Governance-Antworten in der DeFi-Geschichte!
$ETH $AAVE
Die Grundursache? Ein "1-von-1"-Einzelverifier-Setup – das bedeutet, dass nur EIN Validator notwendig war, um Cross-Chain-Nachrichten zu genehmigen. Keine zweite Überprüfung. Kein Backup. Ein Single Point of Failure, den Nordkoreas beste Hacker perfekt ausgenutzt haben.
Keine Finanzberatung. DYOR 📊
#DeFiHack #NorthKorea #CryptoSecurit
{spot}(ETHUSDT)
{spot}(AAVEUSDT)
#kelpdaoexploitfreeze
🚨 Nordkorea hat $292M von KelpDAO gestohlen – so haben sie es genau gemacht!
Der größte DeFi-Hack von 2026 wird mit Nordkoreas Lazarus-Gruppe in Verbindung gebracht – und die Angriffsmethode war anders als alles, was wir bisher gesehen haben!
Was am 18. April 2026 passierte:
Hacker haben die LayerZero-Cross-Chain-Brücke von KelpDAO ausgenutzt – aber das war kein typischer Smart-Contract-Bug. Jede einzelne On-Chain-Transaktion sah völlig gültig aus!
Die Angriffsmethode – Schritt für Schritt:
1️⃣ Die Lazarus-Gruppe hat die internen RPC-Knoten von KelpDAO kompromittiert
2️⃣ DDoS-Angriffe auf externe Knoten, um eine zweite Überprüfung zu eliminieren
3️⃣ Falsche Daten an ein Single-Point-of-Failure-Verifizierungssystem gefüttert
4️⃣ Den Ethereum-Vertrag dazu gebracht, 116,500 rsETH freizugeben
5️⃣ 90,000 gestohlene rsETH als Sicherheiten in Aave eingezahlt
6️⃣ $190M+ in echtem ETH gegen wertlose Sicherheiten geliehen
7️⃣ $176M über THORChain in Bitcoin gewaschen
Die Freeze-Antwort:
Am 20. April führte der Sicherheitsrat von Arbitrum eine Notfallmaßnahme durch – 30,766 ETH im Wert von ~$71M, die mit dem Angreifer verbunden waren, wurden eingefroren. Dies war eine der schnellsten Governance-Antworten in der DeFi-Geschichte!
$ETH $AAVE
Die Grundursache? Ein "1-von-1"-Einzelverifier-Setup – das bedeutet, dass nur EIN Validator notwendig war, um Cross-Chain-Nachrichten zu genehmigen. Keine zweite Überprüfung. Kein Backup. Ein Single Point of Failure, den Nordkoreas beste Hacker perfekt ausgenutzt haben.
Keine Finanzberatung. DYOR 📊
#DeFiHack #NorthKorea #CryptoSecurit
🚨 Nordkorea hat $292M von KelpDAO gestohlen – so haben sie es genau gemacht!
Der größte DeFi-Hack von 2026 wird mit Nordkoreas Lazarus-Gruppe in Verbindung gebracht – und die Angriffsmethode war anders als alles, was wir bisher gesehen haben!
Was am 18. April 2026 passierte:
Hacker haben die LayerZero-Cross-Chain-Brücke von KelpDAO ausgenutzt – aber das war kein typischer Smart-Contract-Bug. Jede einzelne On-Chain-Transaktion sah völlig gültig aus!
Die Angriffsmethode – Schritt für Schritt:
1️⃣ Die Lazarus-Gruppe hat die internen RPC-Knoten von KelpDAO kompromittiert
2️⃣ DDoS-Angriffe auf externe Knoten, um eine zweite Überprüfung zu eliminieren
3️⃣ Falsche Daten an ein Single-Point-of-Failure-Verifizierungssystem gefüttert
4️⃣ Den Ethereum-Vertrag dazu gebracht, 116,500 rsETH freizugeben
5️⃣ 90,000 gestohlene rsETH als Sicherheiten in Aave eingezahlt
6️⃣ $190M+ in echtem ETH gegen wertlose Sicherheiten geliehen
7️⃣ $176M über THORChain in Bitcoin gewaschen
Die Freeze-Antwort:
Am 20. April führte der Sicherheitsrat von Arbitrum eine Notfallmaßnahme durch – 30,766 ETH im Wert von ~$71M, die mit dem Angreifer verbunden waren, wurden eingefroren. Dies war eine der schnellsten Governance-Antworten in der DeFi-Geschichte!
$ETH $AAVE
Die Grundursache? Ein "1-von-1"-Einzelverifier-Setup – das bedeutet, dass nur EIN Validator notwendig war, um Cross-Chain-Nachrichten zu genehmigen. Keine zweite Überprüfung. Kein Backup. Ein Single Point of Failure, den Nordkoreas beste Hacker perfekt ausgenutzt haben.
Keine Finanzberatung. DYOR 📊
#DeFiHack #NorthKorea #CryptoSecurit
170
·
--
🔐 So hältst du deine Kryptos sicher: Ein einfacher Leitfaden für neue Nutzer
Sicherheit sollte immer vor Profit kommen. Fang mit einem starken, einzigartigen Passwort an und aktiviere 2FA auf jedem Krypto-Konto. Teile niemals deine Wiederherstellungsphrase, privaten Schlüssel oder OTPs mit jemandem. Überprüfe die URLs von Websites, vermeide verdächtige Links und Nachrichten und sei wachsam gegenüber Phishing-Betrügereien, die sich als vertrauenswürdige Plattformen ausgeben.
Bevor du investierst, nimm dir Zeit zum Lernen. Einige Minuten Vorsicht können Jahre an Ersparnissen schützen.
Bleib sicher. Bleib informiert. Mach immer dein eigenes Research (DYOR). 🛡️
#IndiaCreatesOnSquare #CryptoSecurit #BinanceSquare #DYOR
🔐 So hältst du deine Kryptos sicher: Ein einfacher Leitfaden für neue Nutzer
Sicherheit sollte immer vor Profit kommen. Fang mit einem starken, einzigartigen Passwort an und aktiviere 2FA auf jedem Krypto-Konto. Teile niemals deine Wiederherstellungsphrase, privaten Schlüssel oder OTPs mit jemandem. Überprüfe die URLs von Websites, vermeide verdächtige Links und Nachrichten und sei wachsam gegenüber Phishing-Betrügereien, die sich als vertrauenswürdige Plattformen ausgeben.
Bevor du investierst, nimm dir Zeit zum Lernen. Einige Minuten Vorsicht können Jahre an Ersparnissen schützen.
Bleib sicher. Bleib informiert. Mach immer dein eigenes Research (DYOR). 🛡️
#IndiaCreatesOnSquare #CryptoSecurit #BinanceSquare #DYOR
Sicherheit sollte immer vor Profit kommen. Fang mit einem starken, einzigartigen Passwort an und aktiviere 2FA auf jedem Krypto-Konto. Teile niemals deine Wiederherstellungsphrase, privaten Schlüssel oder OTPs mit jemandem. Überprüfe die URLs von Websites, vermeide verdächtige Links und Nachrichten und sei wachsam gegenüber Phishing-Betrügereien, die sich als vertrauenswürdige Plattformen ausgeben.
Bevor du investierst, nimm dir Zeit zum Lernen. Einige Minuten Vorsicht können Jahre an Ersparnissen schützen.
Bleib sicher. Bleib informiert. Mach immer dein eigenes Research (DYOR). 🛡️
#IndiaCreatesOnSquare #CryptoSecurit #BinanceSquare #DYOR
63
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#BTCBreaks80K
60,722 Aufrufe
1,388 Kommentare
2
#比特币突破8万
59,380 Aufrufe
212 Kommentare
3
#BuffettBecomesBerkshireChairmanEmeritus
14,166 Aufrufe
482 Kommentare
4
#ZcashSpotETFTops$230MMonthlyInflow
4,151 Aufrufe
70 Kommentare
5
#HYPEJumpsOver11%
60,513 Aufrufe
1,061 Kommentare
6
#ZcashDevelopersTargetNU7MainnetActivationNov5
26,772 Aufrufe
514 Kommentare
7
#BitcoinSpotETFsNetInflow$159M
23,540 Aufrufe
100 Kommentare
8
#HKMAPlansWholesaleCBDCByYearEnd
44,292 Aufrufe
915 Kommentare
9
#NEARSurges26%Past$3.45
21,308 Aufrufe
148 Kommentare
10
#BOJHikesRatesTo31YearHigh
77,849 Aufrufe
1,303 Kommentare