

#cryptohacks
cryptohacks
1.2M Aufrufe
840 Kommentare
Hot
Zuletzt
·
--
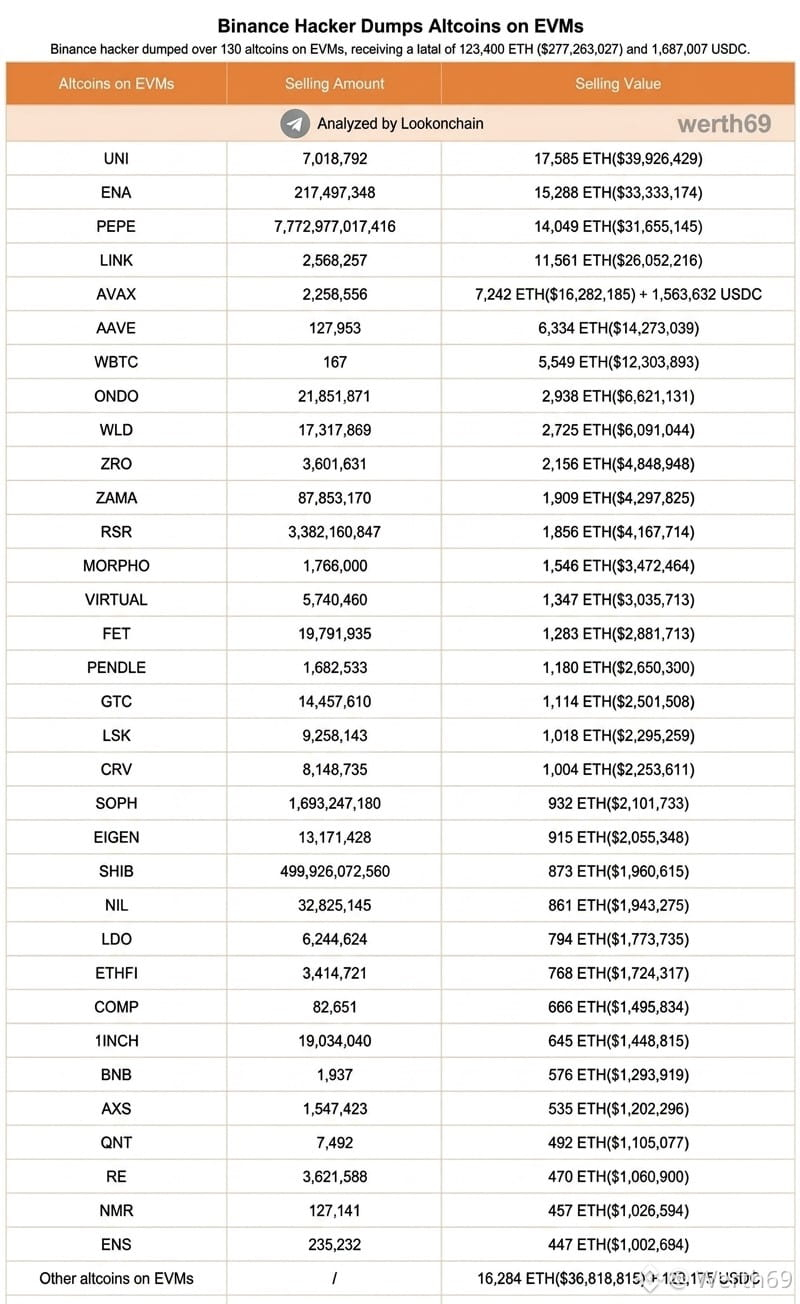
🚨 Hacker hat Altcoins im Wert von 279.000.000 $ abgestoßen. Was ist bekannt?
Eilmeldungen vom Markt! Laut On-Chain-Analysten hat ein mit Binance verbundener Hacker mehr als 130 Altcoins im EVM-Netzwerk verkauft und damit rund 279 Millionen Dollar eingenommen.
Die Liste der verkauften Coins ist riesig und im Screenshot angehängt.
Was bedeutet das für den Markt?
1️⃣ Druck auf Altcoins. Der Verkauf einer solchen Menge an Token übt unweigerlich kurzfristigen Druck auf die Preise dieser Vermögenswerte aus. Wir könnten lokale Kursstürze erleben.
2️⃣ Panik. Die Leute werden prüfen, ob sie diese Coins in ihren Portfolios haben, und könnten anfangen, sie zu verkaufen.
3️⃣ Reaktion der Börsen. Wahrscheinlich werden die Börsen damit beginnen, Wallets zu überprüfen und ihre Sicherheitsmaßnahmen zu verstärken.
Wichtig: Das bedeutet nicht, dass Binance selbst gehackt wurde. Es geht um eine Wallet, die mit einem großen Akteur oder einer Hackergruppe in Verbindung steht und Binance für die Auszahlung der Gelder genutzt hat.
#cryptohacks #altcoins #Binance #CryptoNews
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
🚨 Hacker hat Altcoins im Wert von 279.000.000 $ abgestoßen. Was ist bekannt?
Eilmeldungen vom Markt! Laut On-Chain-Analysten hat ein mit Binance verbundener Hacker mehr als 130 Altcoins im EVM-Netzwerk verkauft und damit rund 279 Millionen Dollar eingenommen.
Die Liste der verkauften Coins ist riesig und im Screenshot angehängt.
Was bedeutet das für den Markt?
1️⃣ Druck auf Altcoins. Der Verkauf einer solchen Menge an Token übt unweigerlich kurzfristigen Druck auf die Preise dieser Vermögenswerte aus. Wir könnten lokale Kursstürze erleben.
2️⃣ Panik. Die Leute werden prüfen, ob sie diese Coins in ihren Portfolios haben, und könnten anfangen, sie zu verkaufen.
3️⃣ Reaktion der Börsen. Wahrscheinlich werden die Börsen damit beginnen, Wallets zu überprüfen und ihre Sicherheitsmaßnahmen zu verstärken.
Wichtig: Das bedeutet nicht, dass Binance selbst gehackt wurde. Es geht um eine Wallet, die mit einem großen Akteur oder einer Hackergruppe in Verbindung steht und Binance für die Auszahlung der Gelder genutzt hat.
#cryptohacks #altcoins #Binance #CryptoNews
$BTC
$ETH
Eilmeldungen vom Markt! Laut On-Chain-Analysten hat ein mit Binance verbundener Hacker mehr als 130 Altcoins im EVM-Netzwerk verkauft und damit rund 279 Millionen Dollar eingenommen.
Die Liste der verkauften Coins ist riesig und im Screenshot angehängt.
Was bedeutet das für den Markt?
1️⃣ Druck auf Altcoins. Der Verkauf einer solchen Menge an Token übt unweigerlich kurzfristigen Druck auf die Preise dieser Vermögenswerte aus. Wir könnten lokale Kursstürze erleben.
2️⃣ Panik. Die Leute werden prüfen, ob sie diese Coins in ihren Portfolios haben, und könnten anfangen, sie zu verkaufen.
3️⃣ Reaktion der Börsen. Wahrscheinlich werden die Börsen damit beginnen, Wallets zu überprüfen und ihre Sicherheitsmaßnahmen zu verstärken.
Wichtig: Das bedeutet nicht, dass Binance selbst gehackt wurde. Es geht um eine Wallet, die mit einem großen Akteur oder einer Hackergruppe in Verbindung steht und Binance für die Auszahlung der Gelder genutzt hat.
#cryptohacks #altcoins #Binance #CryptoNews
$BTC
$ETH
Kulakov:
это крохи, бинансу их придется и выкупииь🤣, etf могут крипты на милливрд за день продать и глазом не моргнут🤣
2
7
15.8k
·
--
Übersetzung ansehen
CRYPTO HACKS 🚨
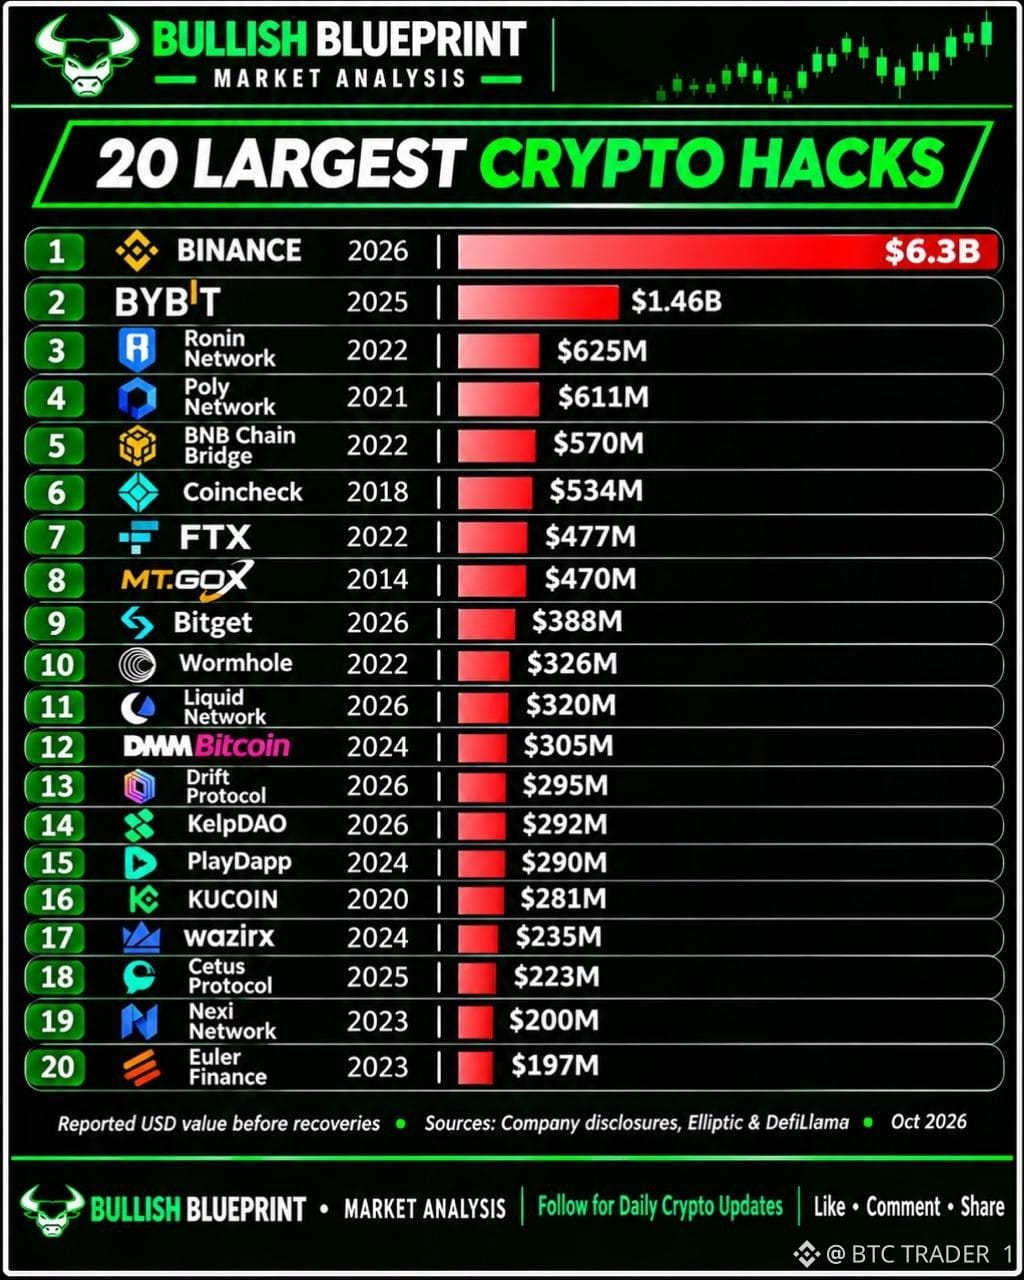
The 20 largest reported crypto hacks highlight the growing security risks across the industry, with Binance listed at $6.3B and Bybit at $1.46B. Always prioritize platform security and protect your assets.
🔥 What happens next could surprise most traders. The full breakdown is waiting in our bio.
NFA
#crypto #cryptohacks #blockchain #CryptoSecurity $PEPE $BTC $SOL
CRYPTO HACKS 🚨
The 20 largest reported crypto hacks highlight the growing security risks across the industry, with Binance listed at $6.3B and Bybit at $1.46B. Always prioritize platform security and protect your assets.
🔥 What happens next could surprise most traders. The full breakdown is waiting in our bio.
NFA
#crypto #cryptohacks #blockchain #CryptoSecurity $PEPE $BTC $SOL
The 20 largest reported crypto hacks highlight the growing security risks across the industry, with Binance listed at $6.3B and Bybit at $1.46B. Always prioritize platform security and protect your assets.
🔥 What happens next could surprise most traders. The full breakdown is waiting in our bio.
NFA
#crypto #cryptohacks #blockchain #CryptoSecurity $PEPE $BTC $SOL
125
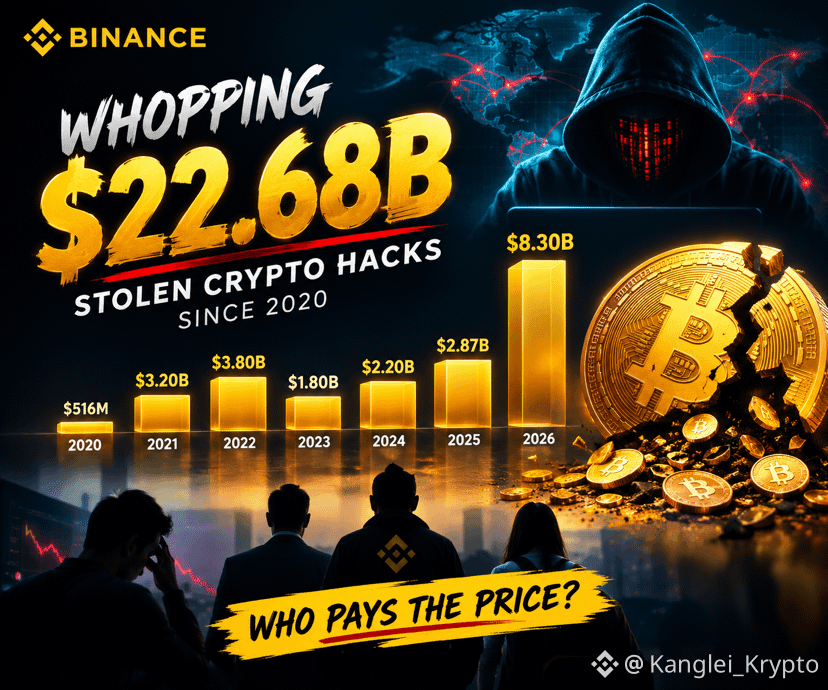
😱 22,68 MILLIARDEN $. WEG. GESTOHLEN.
DER GRÖSSTE SICHERHEITS-WECKRUF DER KRYPTOBRANCHE: WER ZAHLT WIRKLICH DEN PREIS?
Seit 2020 wurden schätzungsweise 22,68 MILLIARDEN $ durch Krypto-Hacks gestohlen. Und die Zahlen sind zunehmend alarmierend.
📊 DER SCHADEN JAHR FÜR JAHR:
🛑 2020: 516 Mio. $
🛑 2021: 3,20 Mrd. $
🛑 2022: 3,80 Mrd. $
🛑 2023: 1,80 Mrd. $
🛑 2024: 2,20 Mrd. $
🛑 2025: 2,87 Mrd. $
🛑 2026: 8,30 Mrd. $
Die beunruhigendste Zahl? Auf das Jahr 2026 allein entfallen rund 36,6 % der gesamten gemeldeten Summe.
Doch hier stellt sich die wichtigere Frage:
Wenn Milliarden durch Exploits, kompromittierte Systeme und Sicherheitslücken verschwinden, wer trägt letztendlich die Konsequenzen?
* Kleinanleger, die ihr hart verdientes Geld verlieren?
* Börsen und Plattformen, von denen erwartet wird, Milliardenwerte zu schützen?
* Entwickler und Sicherheitsteams, die für den Schutz der Infrastruktur verantwortlich sind?
* Oder die gesamte Kryptoindustrie, die mit Vertrauens- und Glaubwürdigkeitsverlust bezahlt?
Die Zukunft der Kryptoindustrie kann nicht allein auf Innovation aufgebaut werden. Sicherheit, Transparenz, Rechenschaftspflicht und Anlegerschutz müssen an erster Stelle stehen.
💬 DIE GROSSE FRAGE:
Wer sollte finanziell zur Verantwortung gezogen werden, wenn Milliarden gestohlen werden — Hacker, Börsen oder das gesamte Ökosystem?
#CryptoSecurity #CryptoHacks #TrandingTopic $BNB $BTC $ETH
😱 22,68 MILLIARDEN $. WEG. GESTOHLEN.
DER GRÖSSTE SICHERHEITS-WECKRUF DER KRYPTOBRANCHE: WER ZAHLT WIRKLICH DEN PREIS?
Seit 2020 wurden schätzungsweise 22,68 MILLIARDEN $ durch Krypto-Hacks gestohlen. Und die Zahlen sind zunehmend alarmierend.
📊 DER SCHADEN JAHR FÜR JAHR:
🛑 2020: 516 Mio. $
🛑 2021: 3,20 Mrd. $
🛑 2022: 3,80 Mrd. $
🛑 2023: 1,80 Mrd. $
🛑 2024: 2,20 Mrd. $
🛑 2025: 2,87 Mrd. $
🛑 2026: 8,30 Mrd. $
Die beunruhigendste Zahl? Auf das Jahr 2026 allein entfallen rund 36,6 % der gesamten gemeldeten Summe.
Doch hier stellt sich die wichtigere Frage:
Wenn Milliarden durch Exploits, kompromittierte Systeme und Sicherheitslücken verschwinden, wer trägt letztendlich die Konsequenzen?
* Kleinanleger, die ihr hart verdientes Geld verlieren?
* Börsen und Plattformen, von denen erwartet wird, Milliardenwerte zu schützen?
* Entwickler und Sicherheitsteams, die für den Schutz der Infrastruktur verantwortlich sind?
* Oder die gesamte Kryptoindustrie, die mit Vertrauens- und Glaubwürdigkeitsverlust bezahlt?
Die Zukunft der Kryptoindustrie kann nicht allein auf Innovation aufgebaut werden. Sicherheit, Transparenz, Rechenschaftspflicht und Anlegerschutz müssen an erster Stelle stehen.
💬 DIE GROSSE FRAGE:
Wer sollte finanziell zur Verantwortung gezogen werden, wenn Milliarden gestohlen werden — Hacker, Börsen oder das gesamte Ökosystem?
#CryptoSecurity #CryptoHacks #TrandingTopic $BNB $BTC $ETH
DER GRÖSSTE SICHERHEITS-WECKRUF DER KRYPTOBRANCHE: WER ZAHLT WIRKLICH DEN PREIS?
Seit 2020 wurden schätzungsweise 22,68 MILLIARDEN $ durch Krypto-Hacks gestohlen. Und die Zahlen sind zunehmend alarmierend.
📊 DER SCHADEN JAHR FÜR JAHR:
🛑 2020: 516 Mio. $
🛑 2021: 3,20 Mrd. $
🛑 2022: 3,80 Mrd. $
🛑 2023: 1,80 Mrd. $
🛑 2024: 2,20 Mrd. $
🛑 2025: 2,87 Mrd. $
🛑 2026: 8,30 Mrd. $
Die beunruhigendste Zahl? Auf das Jahr 2026 allein entfallen rund 36,6 % der gesamten gemeldeten Summe.
Doch hier stellt sich die wichtigere Frage:
Wenn Milliarden durch Exploits, kompromittierte Systeme und Sicherheitslücken verschwinden, wer trägt letztendlich die Konsequenzen?
* Kleinanleger, die ihr hart verdientes Geld verlieren?
* Börsen und Plattformen, von denen erwartet wird, Milliardenwerte zu schützen?
* Entwickler und Sicherheitsteams, die für den Schutz der Infrastruktur verantwortlich sind?
* Oder die gesamte Kryptoindustrie, die mit Vertrauens- und Glaubwürdigkeitsverlust bezahlt?
Die Zukunft der Kryptoindustrie kann nicht allein auf Innovation aufgebaut werden. Sicherheit, Transparenz, Rechenschaftspflicht und Anlegerschutz müssen an erster Stelle stehen.
💬 DIE GROSSE FRAGE:
Wer sollte finanziell zur Verantwortung gezogen werden, wenn Milliarden gestohlen werden — Hacker, Börsen oder das gesamte Ökosystem?
#CryptoSecurity #CryptoHacks #TrandingTopic $BNB $BTC $ETH
2
103
·
--
Übersetzung ansehen
crypto hacks in history today ? 💀
some of the big platforms faced hacks recently
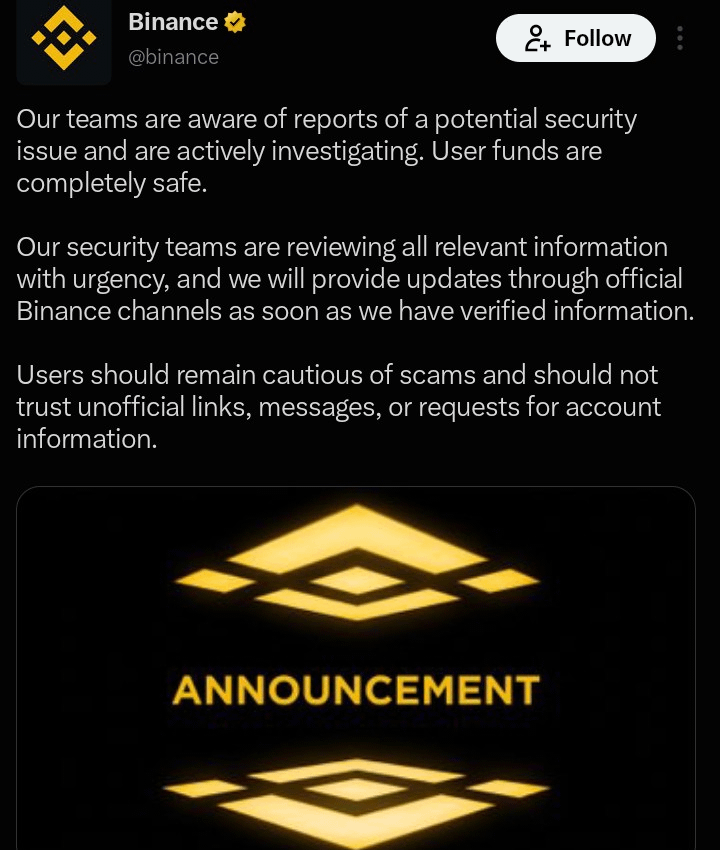
Binance: Suspicious large outflows from hot wallets and breach concerns emerged today (reports of multi-billion movements, issuer freezes, CZ comments that it looks like a hack). Binance is investigating and has not confirmed customer losses or a platform-wide breach. It is a developing incident today, not a confirmed completed hack with verified user losses
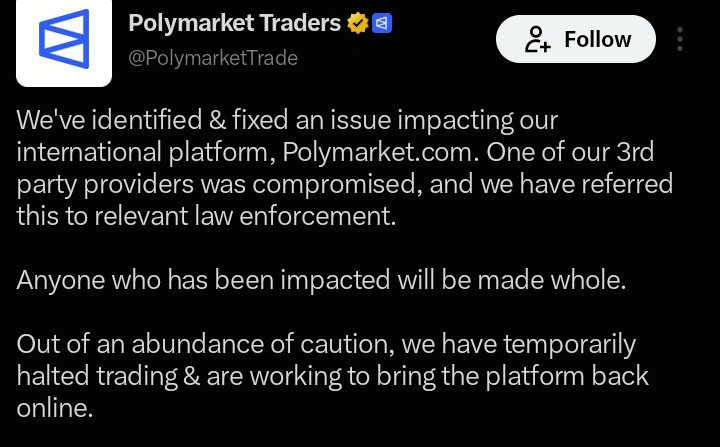
Polymarket — Incident on Oct 29 (~18:05 UTC range per reports). Roughly $2.65–2.7 million drained from users on the international platform after a third-party provider (linked to DebugBear monitoring script) was compromised. Polymarket paused trading, fixed the issue, referred it to UK law enforcement, and said affected users will be made whole. Confirmed by multiple outlets including The Block, Wired, WSJ, Reuters, Bloomberg, NBC, and CNBC.
Avalanche / Fence Finance-related vault (~$1.01M USDC): Exploit occurred around Oct 27–28 (UTC), not Oct 29. It was reported earlier and is older activity.
Predict.fun: Losses occurred on Oct 22 and Oct 27 (waves totaling ~$398K–$400K). Not today
main topic of discussion
binance got hacked tonight. here's what actually happened 👇
→ over $2B in $ETH and tokens left binance hot wallets for a brand new address
→ tether froze ~$971M USDT and circle froze ~$823M USDC. that's about $1.8B locked before the hacker could touch it
→ the hacker still managed to sell some USDT on DEXs before the freeze
→ @cz_binance says user funds are safe and he expects everyone to be fully compensated
→ BTC dropped below $79k and over $600M got liquidated in one hour
frozen doesn't mean returned yet, so binance's official update is the one to watch.
what a crazy night
can BTC still hit $100k before 2026 ?
#cryptohacks
crypto hacks in history today ? 💀
some of the big platforms faced hacks recently
Binance: Suspicious large outflows from hot wallets and breach concerns emerged today (reports of multi-billion movements, issuer freezes, CZ comments that it looks like a hack). Binance is investigating and has not confirmed customer losses or a platform-wide breach. It is a developing incident today, not a confirmed completed hack with verified user losses
Polymarket — Incident on Oct 29 (~18:05 UTC range per reports). Roughly $2.65–2.7 million drained from users on the international platform after a third-party provider (linked to DebugBear monitoring script) was compromised. Polymarket paused trading, fixed the issue, referred it to UK law enforcement, and said affected users will be made whole. Confirmed by multiple outlets including The Block, Wired, WSJ, Reuters, Bloomberg, NBC, and CNBC.
Avalanche / Fence Finance-related vault (~$1.01M USDC): Exploit occurred around Oct 27–28 (UTC), not Oct 29. It was reported earlier and is older activity.
Predict.fun: Losses occurred on Oct 22 and Oct 27 (waves totaling ~$398K–$400K). Not today
main topic of discussion
binance got hacked tonight. here's what actually happened 👇
→ over $2B in $ETH and tokens left binance hot wallets for a brand new address
→ tether froze ~$971M USDT and circle froze ~$823M USDC. that's about $1.8B locked before the hacker could touch it
→ the hacker still managed to sell some USDT on DEXs before the freeze
→ @cz_binance says user funds are safe and he expects everyone to be fully compensated
→ BTC dropped below $79k and over $600M got liquidated in one hour
frozen doesn't mean returned yet, so binance's official update is the one to watch.
what a crazy night
can BTC still hit $100k before 2026 ?
#cryptohacks
some of the big platforms faced hacks recently
Binance: Suspicious large outflows from hot wallets and breach concerns emerged today (reports of multi-billion movements, issuer freezes, CZ comments that it looks like a hack). Binance is investigating and has not confirmed customer losses or a platform-wide breach. It is a developing incident today, not a confirmed completed hack with verified user losses
Polymarket — Incident on Oct 29 (~18:05 UTC range per reports). Roughly $2.65–2.7 million drained from users on the international platform after a third-party provider (linked to DebugBear monitoring script) was compromised. Polymarket paused trading, fixed the issue, referred it to UK law enforcement, and said affected users will be made whole. Confirmed by multiple outlets including The Block, Wired, WSJ, Reuters, Bloomberg, NBC, and CNBC.
Avalanche / Fence Finance-related vault (~$1.01M USDC): Exploit occurred around Oct 27–28 (UTC), not Oct 29. It was reported earlier and is older activity.
Predict.fun: Losses occurred on Oct 22 and Oct 27 (waves totaling ~$398K–$400K). Not today
main topic of discussion
binance got hacked tonight. here's what actually happened 👇
→ over $2B in $ETH and tokens left binance hot wallets for a brand new address
→ tether froze ~$971M USDT and circle froze ~$823M USDC. that's about $1.8B locked before the hacker could touch it
→ the hacker still managed to sell some USDT on DEXs before the freeze
→ @cz_binance says user funds are safe and he expects everyone to be fully compensated
→ BTC dropped below $79k and over $600M got liquidated in one hour
frozen doesn't mean returned yet, so binance's official update is the one to watch.
what a crazy night
can BTC still hit $100k before 2026 ?
#cryptohacks
1
248

Indiens führende Kryptobörse liegt mit ZachXBT öffentlich im Streit über 16 Mio. $, die letzte Nacht bewegt wurden.
Zeitlicher Ablauf: Am 21. Oktober um 23:35 Uhr UTC+8 sendeten mit CoinDCX verknüpfte Wallets rund 15,99 Mio. USDT und 5.783 TRX an eine einzelne Tron-Adresse, die die Gelder anschließend aufteilte – laut Transaktionsbericht landeten einige davon bei Binance, OKX und Gate. Aufmerksam darauf machte Darcys Beitrag bei Salus.
CoinDCX-CEO Sumit Gupta sagt, dies sei kein neuer Hack: Die Wallets seien im Januar 2025 erstellt und bei dem Sicherheitsvorfall über 44 Mio. $ im vergangenen Jahr kompromittiert worden; die Hacker würden lediglich alte Adressen wiederverwenden. Die Gelder der Nutzer seien sicher, der Handel laufe normal.
ZachXBT widersprach jedoch: Eine der markierten Adressen habe weiterhin Nutzereinzahlungen eingesammelt und noch im Mai 2026 Gasgebühren erhalten. Außerdem habe sie Gelder an die aktuelle Hot Wallet von CoinDCX gesendet – und fragte, wie eine „tote“ Wallet Nutzereinzahlungen abwickeln konnte.
Kursübersicht: BTC 81.877 $ (-2,0 %/24 Std.), ETH 2.403 $ (-2,6 %/24 Std.) – nur zur Einordnung; damit ist keine Marktbewegung verbunden.
Warum also berührte eine im Juli 2025 „kompromittierte“ Wallet im Mai 2026 noch immer Nutzereinzahlungen? Recherchiere selbst. $BTC #CryptoNews #CoinDCX #ExchangeSecurity #CryptoHacks
Indiens führende Kryptobörse liegt mit ZachXBT öffentlich im Streit über 16 Mio. $, die letzte Nacht bewegt wurden.
Zeitlicher Ablauf: Am 21. Oktober um 23:35 Uhr UTC+8 sendeten mit CoinDCX verknüpfte Wallets rund 15,99 Mio. USDT und 5.783 TRX an eine einzelne Tron-Adresse, die die Gelder anschließend aufteilte – laut Transaktionsbericht landeten einige davon bei Binance, OKX und Gate. Aufmerksam darauf machte Darcys Beitrag bei Salus.
CoinDCX-CEO Sumit Gupta sagt, dies sei kein neuer Hack: Die Wallets seien im Januar 2025 erstellt und bei dem Sicherheitsvorfall über 44 Mio. $ im vergangenen Jahr kompromittiert worden; die Hacker würden lediglich alte Adressen wiederverwenden. Die Gelder der Nutzer seien sicher, der Handel laufe normal.
ZachXBT widersprach jedoch: Eine der markierten Adressen habe weiterhin Nutzereinzahlungen eingesammelt und noch im Mai 2026 Gasgebühren erhalten. Außerdem habe sie Gelder an die aktuelle Hot Wallet von CoinDCX gesendet – und fragte, wie eine „tote“ Wallet Nutzereinzahlungen abwickeln konnte.
Kursübersicht: BTC 81.877 $ (-2,0 %/24 Std.), ETH 2.403 $ (-2,6 %/24 Std.) – nur zur Einordnung; damit ist keine Marktbewegung verbunden.
Warum also berührte eine im Juli 2025 „kompromittierte“ Wallet im Mai 2026 noch immer Nutzereinzahlungen? Recherchiere selbst. $BTC #CryptoNews #CoinDCX #ExchangeSecurity #CryptoHacks
Zeitlicher Ablauf: Am 21. Oktober um 23:35 Uhr UTC+8 sendeten mit CoinDCX verknüpfte Wallets rund 15,99 Mio. USDT und 5.783 TRX an eine einzelne Tron-Adresse, die die Gelder anschließend aufteilte – laut Transaktionsbericht landeten einige davon bei Binance, OKX und Gate. Aufmerksam darauf machte Darcys Beitrag bei Salus.
CoinDCX-CEO Sumit Gupta sagt, dies sei kein neuer Hack: Die Wallets seien im Januar 2025 erstellt und bei dem Sicherheitsvorfall über 44 Mio. $ im vergangenen Jahr kompromittiert worden; die Hacker würden lediglich alte Adressen wiederverwenden. Die Gelder der Nutzer seien sicher, der Handel laufe normal.
ZachXBT widersprach jedoch: Eine der markierten Adressen habe weiterhin Nutzereinzahlungen eingesammelt und noch im Mai 2026 Gasgebühren erhalten. Außerdem habe sie Gelder an die aktuelle Hot Wallet von CoinDCX gesendet – und fragte, wie eine „tote“ Wallet Nutzereinzahlungen abwickeln konnte.
Kursübersicht: BTC 81.877 $ (-2,0 %/24 Std.), ETH 2.403 $ (-2,6 %/24 Std.) – nur zur Einordnung; damit ist keine Marktbewegung verbunden.
Warum also berührte eine im Juli 2025 „kompromittierte“ Wallet im Mai 2026 noch immer Nutzereinzahlungen? Recherchiere selbst. $BTC #CryptoNews #CoinDCX #ExchangeSecurity #CryptoHacks
35

·
--
Qubic zufolge waren schwache Wallet-Seeds und kein Protokollfehler die Ursache für den Verlust von 2,94 Billionen QU.
Qubic bestätigte, dass ein Angreifer zwischen dem 17. und 18. Oktober 1.404 Wallets leerräumte und etwa 2,94 Billionen QU stahl. Als Ursache nannte das Unternehmen eine schwache Generierung der Wallet-Seeds.
Die Seed-Zufälligkeit war auf iPhones, iPads (in jedem Browser vor dem 18. Oktober), Macs (in Safari vor diesem Datum) und in der Qubic-iOS-App vor Juli 2025 unzureichend.
Die Validatoren hielten die Blockchain bei Tick 85.371.949 an und froren so 87,1 % der Gelder ein. Die übrigen 12,9 % wurden zu MEXC transferiert, wo das Konto eingefroren wurde. Börsen haben QUBIC-Ein- und Auszahlungen ausgesetzt.
Im September gab es 55 Krypto-Hacks mit Verlusten von etwa 766,5 Millionen US-Dollar – 462 % mehr als im August. Davon entfielen 387 Millionen US-Dollar auf Bitget und 320 Millionen US-Dollar auf Liquid Network.
Wie sollten Layer-1-Blockchains die Seed-Generierung verbessern, um Nutzer zu schützen, ohne die Benutzerfreundlichkeit zu beeinträchtigen?
#Qubic #CryptoSecurity #Blockchain #CryptoHacks
Qubic zufolge waren schwache Wallet-Seeds und kein Protokollfehler die Ursache für den Verlust von 2,94 Billionen QU.
Qubic bestätigte, dass ein Angreifer zwischen dem 17. und 18. Oktober 1.404 Wallets leerräumte und etwa 2,94 Billionen QU stahl. Als Ursache nannte das Unternehmen eine schwache Generierung der Wallet-Seeds.
Die Seed-Zufälligkeit war auf iPhones, iPads (in jedem Browser vor dem 18. Oktober), Macs (in Safari vor diesem Datum) und in der Qubic-iOS-App vor Juli 2025 unzureichend.
Die Validatoren hielten die Blockchain bei Tick 85.371.949 an und froren so 87,1 % der Gelder ein. Die übrigen 12,9 % wurden zu MEXC transferiert, wo das Konto eingefroren wurde. Börsen haben QUBIC-Ein- und Auszahlungen ausgesetzt.
Im September gab es 55 Krypto-Hacks mit Verlusten von etwa 766,5 Millionen US-Dollar – 462 % mehr als im August. Davon entfielen 387 Millionen US-Dollar auf Bitget und 320 Millionen US-Dollar auf Liquid Network.
Wie sollten Layer-1-Blockchains die Seed-Generierung verbessern, um Nutzer zu schützen, ohne die Benutzerfreundlichkeit zu beeinträchtigen?
#Qubic #CryptoSecurity #Blockchain #CryptoHacks
Qubic bestätigte, dass ein Angreifer zwischen dem 17. und 18. Oktober 1.404 Wallets leerräumte und etwa 2,94 Billionen QU stahl. Als Ursache nannte das Unternehmen eine schwache Generierung der Wallet-Seeds.
Die Seed-Zufälligkeit war auf iPhones, iPads (in jedem Browser vor dem 18. Oktober), Macs (in Safari vor diesem Datum) und in der Qubic-iOS-App vor Juli 2025 unzureichend.
Die Validatoren hielten die Blockchain bei Tick 85.371.949 an und froren so 87,1 % der Gelder ein. Die übrigen 12,9 % wurden zu MEXC transferiert, wo das Konto eingefroren wurde. Börsen haben QUBIC-Ein- und Auszahlungen ausgesetzt.
Im September gab es 55 Krypto-Hacks mit Verlusten von etwa 766,5 Millionen US-Dollar – 462 % mehr als im August. Davon entfielen 387 Millionen US-Dollar auf Bitget und 320 Millionen US-Dollar auf Liquid Network.
Wie sollten Layer-1-Blockchains die Seed-Generierung verbessern, um Nutzer zu schützen, ohne die Benutzerfreundlichkeit zu beeinträchtigen?
#Qubic #CryptoSecurity #Blockchain #CryptoHacks
1
11

🚨 1,17 Mrd. $ im 3. Quartal 2026 gestohlen: Die Bitget-Sicherheitslücke und die neue Sicherheitsuntergrenze
📊 Alpha-Analyse:
SlowMist erfasste im 3. Quartal 2026 Kryptowährungs-Hacks im Wert von 1,17 Milliarden US-Dollar. Allein im September wurden bei 50 Vorfällen 762 Millionen US-Dollar gestohlen. Der Bitget-Exploit macht 387,5 Millionen US-Dollar der Gesamtsumme aus. Diese Verluste übersteigen die des gesamten ersten Halbjahrs. Die Daten zeigen eine extreme Konzentration auf die fünf größten Angriffe....
🔗 Die vollständige Analyse auf YourWeb3Guy:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #Sicherheit
🚨 1,17 Mrd. $ im 3. Quartal 2026 gestohlen: Die Bitget-Sicherheitslücke und die neue Sicherheitsuntergrenze
📊 Alpha-Analyse:
SlowMist erfasste im 3. Quartal 2026 Kryptowährungs-Hacks im Wert von 1,17 Milliarden US-Dollar. Allein im September wurden bei 50 Vorfällen 762 Millionen US-Dollar gestohlen. Der Bitget-Exploit macht 387,5 Millionen US-Dollar der Gesamtsumme aus. Diese Verluste übersteigen die des gesamten ersten Halbjahrs. Die Daten zeigen eine extreme Konzentration auf die fünf größten Angriffe....
🔗 Die vollständige Analyse auf YourWeb3Guy:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #Sicherheit
📊 Alpha-Analyse:
SlowMist erfasste im 3. Quartal 2026 Kryptowährungs-Hacks im Wert von 1,17 Milliarden US-Dollar. Allein im September wurden bei 50 Vorfällen 762 Millionen US-Dollar gestohlen. Der Bitget-Exploit macht 387,5 Millionen US-Dollar der Gesamtsumme aus. Diese Verluste übersteigen die des gesamten ersten Halbjahrs. Die Daten zeigen eine extreme Konzentration auf die fünf größten Angriffe....
🔗 Die vollständige Analyse auf YourWeb3Guy:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #Sicherheit
34
·
--
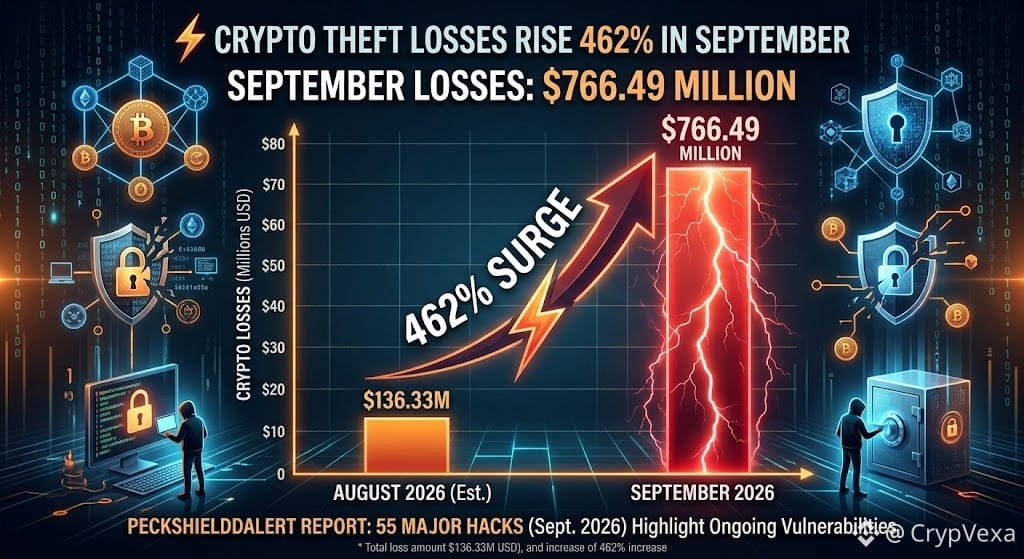
🚨 Verluste durch Kryptodiebstähle steigen im September um 462 %
💰 Die Verluste durch Kryptodiebstähle stiegen im September gegenüber dem Vormonat um 462 % auf rund 766,49 Mio. $.
🔐 Berichten zufolge wurden 55 größere Hackerangriffe registriert – ein Hinweis auf die anhaltenden Sicherheitsrisiken in der gesamten Kryptoindustrie.
⚠️ Eine weitere Erinnerung daran, dass starke Sicherheitsmaßnahmen im Bereich digitaler Vermögenswerte entscheidend bleiben.
👀 Kann die Branche diese Verluste eindämmen, während die Akzeptanz zunimmt?
#CryptoSecurity #CryptoHacks #CryptoNews #Blockchain
🚨 Verluste durch Kryptodiebstähle steigen im September um 462 %
💰 Die Verluste durch Kryptodiebstähle stiegen im September gegenüber dem Vormonat um 462 % auf rund 766,49 Mio. $.
🔐 Berichten zufolge wurden 55 größere Hackerangriffe registriert – ein Hinweis auf die anhaltenden Sicherheitsrisiken in der gesamten Kryptoindustrie.
⚠️ Eine weitere Erinnerung daran, dass starke Sicherheitsmaßnahmen im Bereich digitaler Vermögenswerte entscheidend bleiben.
👀 Kann die Branche diese Verluste eindämmen, während die Akzeptanz zunimmt?
#CryptoSecurity #CryptoHacks #CryptoNews #Blockchain
💰 Die Verluste durch Kryptodiebstähle stiegen im September gegenüber dem Vormonat um 462 % auf rund 766,49 Mio. $.
🔐 Berichten zufolge wurden 55 größere Hackerangriffe registriert – ein Hinweis auf die anhaltenden Sicherheitsrisiken in der gesamten Kryptoindustrie.
⚠️ Eine weitere Erinnerung daran, dass starke Sicherheitsmaßnahmen im Bereich digitaler Vermögenswerte entscheidend bleiben.
👀 Kann die Branche diese Verluste eindämmen, während die Akzeptanz zunimmt?
#CryptoSecurity #CryptoHacks #CryptoNews #Blockchain
1
71
·
--
🚨 September Crypto Hacks Hit $768M ⚠️🚫
Krypto erlebte den schlimmsten Hacker-Monat des Jahres 2026: Laut CertiK wurden bei 97 Vorfällen 768,4 Millionen US-Dollar gestohlen. Zu den größten Datenschutzverletzungen gehörten der Hack bei $388M Bitget und der Hack bei $320M Liquid Network. Über $270M wurden später zurückerstattet. Die gesamten Verluste in 2026 beliefen sich auf 2,68 Milliarden US-Dollar bei 656 Vorfällen.
$TRUMP $BTW $MOVR
#cryptohacks
🚨 September Crypto Hacks Hit $768M ⚠️🚫
Krypto erlebte den schlimmsten Hacker-Monat des Jahres 2026: Laut CertiK wurden bei 97 Vorfällen 768,4 Millionen US-Dollar gestohlen. Zu den größten Datenschutzverletzungen gehörten der Hack bei $388M Bitget und der Hack bei $320M Liquid Network. Über $270M wurden später zurückerstattet. Die gesamten Verluste in 2026 beliefen sich auf 2,68 Milliarden US-Dollar bei 656 Vorfällen.
$TRUMP $BTW $MOVR
#cryptohacks
Krypto erlebte den schlimmsten Hacker-Monat des Jahres 2026: Laut CertiK wurden bei 97 Vorfällen 768,4 Millionen US-Dollar gestohlen. Zu den größten Datenschutzverletzungen gehörten der Hack bei $388M Bitget und der Hack bei $320M Liquid Network. Über $270M wurden später zurückerstattet. Die gesamten Verluste in 2026 beliefen sich auf 2,68 Milliarden US-Dollar bei 656 Vorfällen.
$TRUMP $BTW $MOVR
#cryptohacks
1
347
·
--
Verifiziert
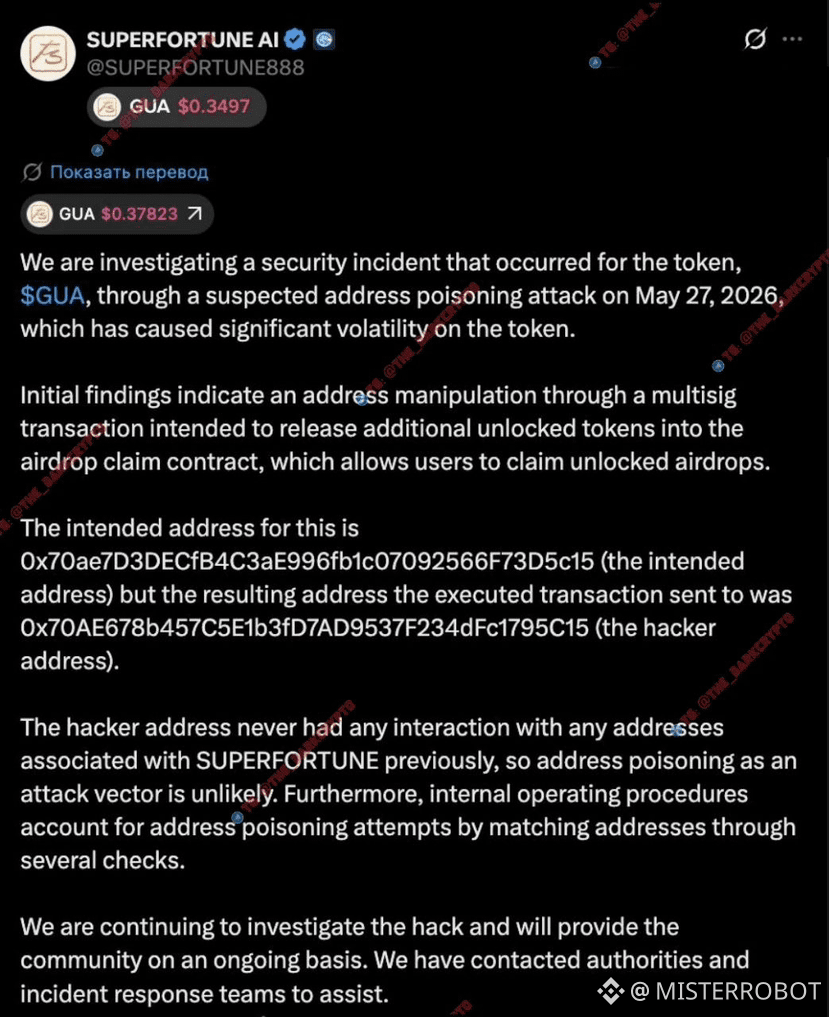
🚨 HACKER ERHIELT AIRDROP ANSTATT DER TOKEN-HALTER — WIE IST DAS ÜBERHAUPT MÖGLICH?
Das Team #Superfortune hat es irgendwie geschafft, einen Airdrop… direkt in die Tasche des Hackers zu schicken. Nein, das ist kein Scherz.
Im Verlauf einer Multisig-Transaktion hat der Angreifer somehow die Empfängeradresse manipuliert. Am Ende sind die #GUA-Token in die Wallet des Hackers 0x70ae67…5c15 geflogen — anstatt an den offiziellen Airdrop-Vertrag 0x70ae7d…5c15. Der Unterschied zwischen den Adressen sind nur ein paar Zeichen in der Mitte. Genau das hat gereicht.
Was bemerkenswert ist: Das Team schließt das klassische Address Poisoning-Schema aus — denn die Adresse des Hackers hatte vor dem Vorfall niemals mit der Infrastruktur des Projekts interagiert. Das bedeutet, dass der Angriff auf einer anderen Ebene stattfand und wahrscheinlich raffinierter war — möglicherweise eine Kompromittierung eines der Unterzeichner oder eine Manipulation auf der Interface-Ebene.
Der Markt reagierte blitzschnell:
📉 $GUA — minus 75% in 24 Stunden
Ein weiteres Reminder: Selbst Multisig ist keine Allheilmittel, wenn es im Unterschriftsprozess ein schwaches Glied gibt. Verifiziere immer die Adressen byteweise, nicht visuell.
#cryptohacks #Airdrop #Web3Security #defi
Wenn dieser Content nützlich ist — abonnier, hier analysiere ich regelmäßig laute Vorfälle und Entdeckungen aus der Krypto-Welt 🔔
🚨 HACKER ERHIELT AIRDROP ANSTATT DER TOKEN-HALTER — WIE IST DAS ÜBERHAUPT MÖGLICH?
Das Team #Superfortune hat es irgendwie geschafft, einen Airdrop… direkt in die Tasche des Hackers zu schicken. Nein, das ist kein Scherz.
Im Verlauf einer Multisig-Transaktion hat der Angreifer somehow die Empfängeradresse manipuliert. Am Ende sind die #GUA-Token in die Wallet des Hackers 0x70ae67…5c15 geflogen — anstatt an den offiziellen Airdrop-Vertrag 0x70ae7d…5c15. Der Unterschied zwischen den Adressen sind nur ein paar Zeichen in der Mitte. Genau das hat gereicht.
Was bemerkenswert ist: Das Team schließt das klassische Address Poisoning-Schema aus — denn die Adresse des Hackers hatte vor dem Vorfall niemals mit der Infrastruktur des Projekts interagiert. Das bedeutet, dass der Angriff auf einer anderen Ebene stattfand und wahrscheinlich raffinierter war — möglicherweise eine Kompromittierung eines der Unterzeichner oder eine Manipulation auf der Interface-Ebene.
Der Markt reagierte blitzschnell:
📉 $GUA — minus 75% in 24 Stunden
Ein weiteres Reminder: Selbst Multisig ist keine Allheilmittel, wenn es im Unterschriftsprozess ein schwaches Glied gibt. Verifiziere immer die Adressen byteweise, nicht visuell.
#cryptohacks #Airdrop #Web3Security #defi
Wenn dieser Content nützlich ist — abonnier, hier analysiere ich regelmäßig laute Vorfälle und Entdeckungen aus der Krypto-Welt 🔔
Das Team #Superfortune hat es irgendwie geschafft, einen Airdrop… direkt in die Tasche des Hackers zu schicken. Nein, das ist kein Scherz.
Im Verlauf einer Multisig-Transaktion hat der Angreifer somehow die Empfängeradresse manipuliert. Am Ende sind die #GUA-Token in die Wallet des Hackers 0x70ae67…5c15 geflogen — anstatt an den offiziellen Airdrop-Vertrag 0x70ae7d…5c15. Der Unterschied zwischen den Adressen sind nur ein paar Zeichen in der Mitte. Genau das hat gereicht.
Was bemerkenswert ist: Das Team schließt das klassische Address Poisoning-Schema aus — denn die Adresse des Hackers hatte vor dem Vorfall niemals mit der Infrastruktur des Projekts interagiert. Das bedeutet, dass der Angriff auf einer anderen Ebene stattfand und wahrscheinlich raffinierter war — möglicherweise eine Kompromittierung eines der Unterzeichner oder eine Manipulation auf der Interface-Ebene.
Der Markt reagierte blitzschnell:
📉 $GUA — minus 75% in 24 Stunden
Ein weiteres Reminder: Selbst Multisig ist keine Allheilmittel, wenn es im Unterschriftsprozess ein schwaches Glied gibt. Verifiziere immer die Adressen byteweise, nicht visuell.
#cryptohacks #Airdrop #Web3Security #defi
Wenn dieser Content nützlich ist — abonnier, hier analysiere ich regelmäßig laute Vorfälle und Entdeckungen aus der Krypto-Welt 🔔
2
4
5k

$BTC AND $ETH TANKING AS HACKS HIT RECORD HIGH IN 2026 🔥
207 Hacks in sechs Monaten — das ist der höchste Wert aller Zeiten. Mit Nordkorea in Verbindung gebrachte Gruppen machten 66% der gestohlenen 972 Millionen US-Dollar aus; zwei Ausnutzungen allein entzogen 577 Millionen US-Dollar von KelpDAO und Drift Protocol.
Smart Contracts sind nicht die einzige Schwachstelle. Infrastruktur-Ausfälle verursachten 76% der Verluste, obwohl nur 15% der Vorfälle darauf entfielen. TVL im DeFi-Bereich fiel im selben Zeitraum von 115 Mrd. $ auf 70 Mrd. $.
Bitcoin -28%, ETH -40%. Ein solcher Druck räumt schwache Hände schnell auf. Bleibst du long oder trittst du zur Seite?
Keine Finanzberatung. Bewerte und steuere stets dein Risiko.
#BTC #Ethereum #CryptoHacks #MarketCrash
🔥
$BTC AND $ETH TANKING AS HACKS HIT RECORD HIGH IN 2026 🔥
207 Hacks in sechs Monaten — das ist der höchste Wert aller Zeiten. Mit Nordkorea in Verbindung gebrachte Gruppen machten 66% der gestohlenen 972 Millionen US-Dollar aus; zwei Ausnutzungen allein entzogen 577 Millionen US-Dollar von KelpDAO und Drift Protocol.
Smart Contracts sind nicht die einzige Schwachstelle. Infrastruktur-Ausfälle verursachten 76% der Verluste, obwohl nur 15% der Vorfälle darauf entfielen. TVL im DeFi-Bereich fiel im selben Zeitraum von 115 Mrd. $ auf 70 Mrd. $.
Bitcoin -28%, ETH -40%. Ein solcher Druck räumt schwache Hände schnell auf. Bleibst du long oder trittst du zur Seite?
Keine Finanzberatung. Bewerte und steuere stets dein Risiko.
#BTC #Ethereum #CryptoHacks #MarketCrash
🔥
207 Hacks in sechs Monaten — das ist der höchste Wert aller Zeiten. Mit Nordkorea in Verbindung gebrachte Gruppen machten 66% der gestohlenen 972 Millionen US-Dollar aus; zwei Ausnutzungen allein entzogen 577 Millionen US-Dollar von KelpDAO und Drift Protocol.
Smart Contracts sind nicht die einzige Schwachstelle. Infrastruktur-Ausfälle verursachten 76% der Verluste, obwohl nur 15% der Vorfälle darauf entfielen. TVL im DeFi-Bereich fiel im selben Zeitraum von 115 Mrd. $ auf 70 Mrd. $.
Bitcoin -28%, ETH -40%. Ein solcher Druck räumt schwache Hände schnell auf. Bleibst du long oder trittst du zur Seite?
Keine Finanzberatung. Bewerte und steuere stets dein Risiko.
#BTC #Ethereum #CryptoHacks #MarketCrash
🔥
61
💥 Lazarus Group kocht 2026 Kryptowährung ⚠️
Nordkoreanische Hacker haben gerade einige der größten Exploits dieses Jahres veröffentlicht:
Drift Protocol → 285 Mio. $
Kelp DAO → 292 Mio. $
Ihre schmutzigen Taktiken:
Fake Jobangebote & Deepfake-Anrufe 😈
Malware auf Dev-Laptops, um Keys zu stehlen
Bridge-Exploits & Fake-Kollateral-Inszenierungen
Sie planen Angriffe über Monate… super geduldig & gefährlich.
Bleibt sicher, Kings:
Nur Hardware-Wallet
Teilt niemals Seed-/Private-Keys
Prüft jeden Link & jede Datei doppelt
Projekte brauchen ASAP dringend bessere Sicherheit!
Mischt du dich gegen Lazarus ein oder klickst du immer noch auf irgendwelche zufälligen Links? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
💥 Lazarus Group kocht 2026 Kryptowährung ⚠️
Nordkoreanische Hacker haben gerade einige der größten Exploits dieses Jahres veröffentlicht:
Drift Protocol → 285 Mio. $
Kelp DAO → 292 Mio. $
Ihre schmutzigen Taktiken:
Fake Jobangebote & Deepfake-Anrufe 😈
Malware auf Dev-Laptops, um Keys zu stehlen
Bridge-Exploits & Fake-Kollateral-Inszenierungen
Sie planen Angriffe über Monate… super geduldig & gefährlich.
Bleibt sicher, Kings:
Nur Hardware-Wallet
Teilt niemals Seed-/Private-Keys
Prüft jeden Link & jede Datei doppelt
Projekte brauchen ASAP dringend bessere Sicherheit!
Mischt du dich gegen Lazarus ein oder klickst du immer noch auf irgendwelche zufälligen Links? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
Nordkoreanische Hacker haben gerade einige der größten Exploits dieses Jahres veröffentlicht:
Drift Protocol → 285 Mio. $
Kelp DAO → 292 Mio. $
Ihre schmutzigen Taktiken:
Fake Jobangebote & Deepfake-Anrufe 😈
Malware auf Dev-Laptops, um Keys zu stehlen
Bridge-Exploits & Fake-Kollateral-Inszenierungen
Sie planen Angriffe über Monate… super geduldig & gefährlich.
Bleibt sicher, Kings:
Nur Hardware-Wallet
Teilt niemals Seed-/Private-Keys
Prüft jeden Link & jede Datei doppelt
Projekte brauchen ASAP dringend bessere Sicherheit!
Mischt du dich gegen Lazarus ein oder klickst du immer noch auf irgendwelche zufälligen Links? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
3
649

#sandboxsandsuspectedinfinitemintflawonbase
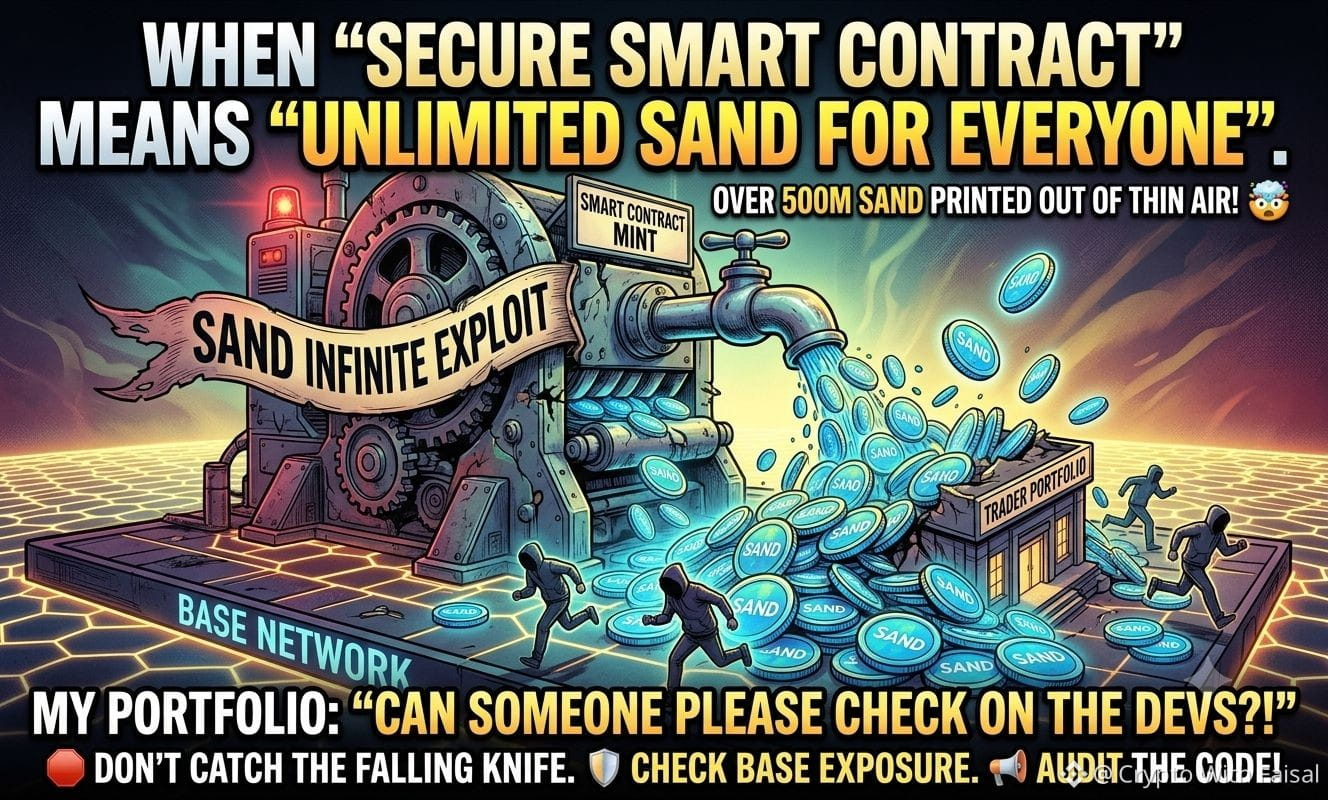
🚨 KRITISCHER SMART-CONTRACT-FEHLER AUF BASE! 🚨
Ein massiver unendlicher Mint-Exploit ist auf den Markt gekommen. Über 500 MILLIONEN SAND-Token wurden aus dem Nichts gedruckt – aufgrund einer schwerwiegenden Smart-Contract-Schwachstelle im Base-Netzwerk.
Die Marktbedingungen sind ohnehin schon hart, ohne dass kaputter Code das Angebot überschwemmt!
Sofortiger Maßnahmenplan für Trader:
🛑 Abstand von SAND nehmen: Versuche nicht, dieses fallende Messer aufzufangen. Der Kauf des Dips ist im Moment extrem riskant.
🛡️ Exponierung überprüfen: Prüfe noch einmal die Exponierung deines Portfolios gegenüber anderen Assets im Base-Netzwerk – nur um sicherzugehen.
📢 Offizielle Updates abwarten: Halte Ausschau nach einer formellen Ankündigung und einem Post-Mortem vom The Sandbox Team.
Entwickler müssen die Prüfung (Auditing) ihres Codes priorisieren, damit wir in Ruhe traden können. Bleibt sicher da draußen!
⚠️ Hinweis: Mach immer deine eigene Recherche. Das ist keine finanzielle Beratung.
#cryptohacks #SmartContractExploit
KLICKE unten 👇 UM ZU TRADEN
$SOL $TRB $DASH
{future}(DASHUSDT)
{future}(SOLUSDT)
{future}(TRBUSDT)
#sandboxsandsuspectedinfinitemintflawonbase
🚨 KRITISCHER SMART-CONTRACT-FEHLER AUF BASE! 🚨
Ein massiver unendlicher Mint-Exploit ist auf den Markt gekommen. Über 500 MILLIONEN SAND-Token wurden aus dem Nichts gedruckt – aufgrund einer schwerwiegenden Smart-Contract-Schwachstelle im Base-Netzwerk.
Die Marktbedingungen sind ohnehin schon hart, ohne dass kaputter Code das Angebot überschwemmt!
Sofortiger Maßnahmenplan für Trader:
🛑 Abstand von SAND nehmen: Versuche nicht, dieses fallende Messer aufzufangen. Der Kauf des Dips ist im Moment extrem riskant.
🛡️ Exponierung überprüfen: Prüfe noch einmal die Exponierung deines Portfolios gegenüber anderen Assets im Base-Netzwerk – nur um sicherzugehen.
📢 Offizielle Updates abwarten: Halte Ausschau nach einer formellen Ankündigung und einem Post-Mortem vom The Sandbox Team.
Entwickler müssen die Prüfung (Auditing) ihres Codes priorisieren, damit wir in Ruhe traden können. Bleibt sicher da draußen!
⚠️ Hinweis: Mach immer deine eigene Recherche. Das ist keine finanzielle Beratung.
#cryptohacks #SmartContractExploit
KLICKE unten 👇 UM ZU TRADEN
$SOL $TRB $DASH
🚨 KRITISCHER SMART-CONTRACT-FEHLER AUF BASE! 🚨
Ein massiver unendlicher Mint-Exploit ist auf den Markt gekommen. Über 500 MILLIONEN SAND-Token wurden aus dem Nichts gedruckt – aufgrund einer schwerwiegenden Smart-Contract-Schwachstelle im Base-Netzwerk.
Die Marktbedingungen sind ohnehin schon hart, ohne dass kaputter Code das Angebot überschwemmt!
Sofortiger Maßnahmenplan für Trader:
🛑 Abstand von SAND nehmen: Versuche nicht, dieses fallende Messer aufzufangen. Der Kauf des Dips ist im Moment extrem riskant.
🛡️ Exponierung überprüfen: Prüfe noch einmal die Exponierung deines Portfolios gegenüber anderen Assets im Base-Netzwerk – nur um sicherzugehen.
📢 Offizielle Updates abwarten: Halte Ausschau nach einer formellen Ankündigung und einem Post-Mortem vom The Sandbox Team.
Entwickler müssen die Prüfung (Auditing) ihres Codes priorisieren, damit wir in Ruhe traden können. Bleibt sicher da draußen!
⚠️ Hinweis: Mach immer deine eigene Recherche. Das ist keine finanzielle Beratung.
#cryptohacks #SmartContractExploit
KLICKE unten 👇 UM ZU TRADEN
$SOL $TRB $DASH
2
2.1k

🚨 IN 6 MONATEN WURDEN 11 MRD. US-Dollar VERNICHTET – DIE GRÖSSTE HACK-WELLE IN DER GESCHICHTE VON CRYPTO 💥
Allein in diesem Jahr gab es über 212 On-Chain-Exploits, wobei Gruppen mit Bezug zu Nordkorea 55% der gesamten Verluste abgegriffen haben. Die eigentliche Geschichte steckt nicht nur in den Zahlen – sondern darin, wie diese Treffer ausgeführt werden.
🔍 Die Top 4 Angriffe (KelpDAO, Drift Protocol, Resolv, CowSwap) machten 64% des gesamten Schadens aus, und keiner davon war ein einfacher Code-Bug. Angreifer kompromittierten Entwickler-Zugangsdaten, manipulierten die RPC-Infrastruktur und nutzten Single-Point-Validator-Setups aus. Sogar LinkedIn-Recruiting-Betrügereien werden inzwischen als Waffe eingesetzt, um Admin-Keys zu stehlen.
📊 Ethereum führt weiterhin bei den absoluten Verlusten ($332 Mio.) an, aber Solana liegt inzwischen bei #2 – mit 98% der $326 Mio. aus kompromittierten privaten Schlüsseln und Signatur-Infrastruktur. Unterdessen gab es bei Arbitrum den ersten Exploit überhaupt, der EIP-7702 Wallet-Delegation nutzt. Die Angriffsfläche wächst schneller, als die meisten Trader realisieren.
💬 Wenn du Vermögenswerte auf irgendeiner Chain hältst: Was ist gerade deine größte Schwachstelle? Das Protokoll, die Bridge – oder dein eigenes Key-Management? 👇
⚠️ Keine Finanzberatung. Behalte immer dein Risiko im Blick. 🛡️
🏷️ #CryptoHacks #ETH #SOL #DeFi #Security
🛡️ 🔍
🚨 IN 6 MONATEN WURDEN 11 MRD. US-Dollar VERNICHTET – DIE GRÖSSTE HACK-WELLE IN DER GESCHICHTE VON CRYPTO 💥
Allein in diesem Jahr gab es über 212 On-Chain-Exploits, wobei Gruppen mit Bezug zu Nordkorea 55% der gesamten Verluste abgegriffen haben. Die eigentliche Geschichte steckt nicht nur in den Zahlen – sondern darin, wie diese Treffer ausgeführt werden.
🔍 Die Top 4 Angriffe (KelpDAO, Drift Protocol, Resolv, CowSwap) machten 64% des gesamten Schadens aus, und keiner davon war ein einfacher Code-Bug. Angreifer kompromittierten Entwickler-Zugangsdaten, manipulierten die RPC-Infrastruktur und nutzten Single-Point-Validator-Setups aus. Sogar LinkedIn-Recruiting-Betrügereien werden inzwischen als Waffe eingesetzt, um Admin-Keys zu stehlen.
📊 Ethereum führt weiterhin bei den absoluten Verlusten ($332 Mio.) an, aber Solana liegt inzwischen bei #2 – mit 98% der $326 Mio. aus kompromittierten privaten Schlüsseln und Signatur-Infrastruktur. Unterdessen gab es bei Arbitrum den ersten Exploit überhaupt, der EIP-7702 Wallet-Delegation nutzt. Die Angriffsfläche wächst schneller, als die meisten Trader realisieren.
💬 Wenn du Vermögenswerte auf irgendeiner Chain hältst: Was ist gerade deine größte Schwachstelle? Das Protokoll, die Bridge – oder dein eigenes Key-Management? 👇
⚠️ Keine Finanzberatung. Behalte immer dein Risiko im Blick. 🛡️
🏷️ #CryptoHacks #ETH #SOL #DeFi #Security
🛡️ 🔍
Allein in diesem Jahr gab es über 212 On-Chain-Exploits, wobei Gruppen mit Bezug zu Nordkorea 55% der gesamten Verluste abgegriffen haben. Die eigentliche Geschichte steckt nicht nur in den Zahlen – sondern darin, wie diese Treffer ausgeführt werden.
🔍 Die Top 4 Angriffe (KelpDAO, Drift Protocol, Resolv, CowSwap) machten 64% des gesamten Schadens aus, und keiner davon war ein einfacher Code-Bug. Angreifer kompromittierten Entwickler-Zugangsdaten, manipulierten die RPC-Infrastruktur und nutzten Single-Point-Validator-Setups aus. Sogar LinkedIn-Recruiting-Betrügereien werden inzwischen als Waffe eingesetzt, um Admin-Keys zu stehlen.
📊 Ethereum führt weiterhin bei den absoluten Verlusten ($332 Mio.) an, aber Solana liegt inzwischen bei #2 – mit 98% der $326 Mio. aus kompromittierten privaten Schlüsseln und Signatur-Infrastruktur. Unterdessen gab es bei Arbitrum den ersten Exploit überhaupt, der EIP-7702 Wallet-Delegation nutzt. Die Angriffsfläche wächst schneller, als die meisten Trader realisieren.
💬 Wenn du Vermögenswerte auf irgendeiner Chain hältst: Was ist gerade deine größte Schwachstelle? Das Protokoll, die Bridge – oder dein eigenes Key-Management? 👇
⚠️ Keine Finanzberatung. Behalte immer dein Risiko im Blick. 🛡️
🏷️ #CryptoHacks #ETH #SOL #DeFi #Security
🛡️ 🔍
56
·
--
Bullisch
Im Jahr 2026 überstieg der Betrag, der durch DeFi-Diebstähle entwendet wurde, 750 Millionen USD. Ich habe mir die Liste der Opfer angesehen, und einige davon waren bereits auditiert. Viele glauben, dass ein Auditbericht Sicherheit bedeutet, aber die Daten von 2026 sagen genau das Gegenteil: Kelp DAO wurde um 293 Millionen USD beklaut, was den größten Einzelbetrag in diesem Jahr darstellt. Die Art des Hacks war ein Fehler im Bridge-Vertrag; Silo V2 wurde von einem Oracle manipuliert, ebenfalls nach dem Audit.
Ein Audit ist kein Schutzschild, also was bedeutet ein Audit wirklich? 🤔
【Ich habe die vier Auditunternehmen von Genius Terminal untersucht】
Halborn, Cantina, HackenProof, Borg Research – diese vier haben jeweils ihre Schwerpunkte in der Branche. Halborn hat über 200 Blockchain-Projekte geprüft, Hauptaugenmerk liegt auf Smart Contracts und Infrastruktur-Schwachstellen; Cantina ist bekannt für wettbewerbsorientierte Audits, bei denen mehrere unabhängige Forscher gleichzeitig denselben Code herausfordern; HackenProof ist spezialisiert auf Bug-Bounty-Management und Penetrationstests; Borg Research konzentriert sich auf die Validierung von kryptographischen Protokollen.
Ich finde interessant, dass nicht die Anzahl, sondern die Abdeckung entscheidend ist. Die Perspektive eines einzelnen Auditunternehmens hat blinde Flecken, während die vier Unternehmen aus verschiedenen Blickwinkeln vorgehen und theoretisch die Angriffsfläche verringern können, die übersehen wird.
【Was ist das Wesen eines Audits】
Ich persönlich denke, die vier Auditunternehmen geben keine Garantie, dass man nicht gehackt wird, sondern ein Signal: Dieses Team ist bereit, Geld auszugeben, um externe Leute nach Schwächen suchen zu lassen, und das nicht nur einmal. In der Branche liegen die Auditkosten zwischen 25.000 und 200.000 USD, während ein erfolgreicher Angriff in DeFi Verluste von 5 Millionen bis mehrere hundert Millionen USD verursachen kann. Bei diesem Verhältnis ist die Kosten für ein zusätzliches Audit durchaus gerechtfertigt.
„Die Anzahl der Sicherheits-Audits bedeutet nicht Sicherheit, aber sie zeigt die Haltung des Projektes gegenüber Risiken.“
【Bedeutung für $GENIUS 】🔑
Nachdem Ghost Orders on-chain sind, kann die Privacy-Trading-Funktion von Genius Terminal tatsächlich umgesetzt werden, und die Nutzer sind bereit, große Trades auf der Plattform auszuführen. Hohe Handelsvolumina unterstützen den GMV der Plattform, und die Rückvergütung für Token-Halter $USDC hat eine nachhaltige Grundlage. Sicherheit ist kein Pluspunkt, sondern die Voraussetzung für das gesamte Flywheel.
@GeniusOfficial $GENIUS #genius #defi #cryptohacks
Im Jahr 2026 überstieg der Betrag, der durch DeFi-Diebstähle entwendet wurde, 750 Millionen USD. Ich habe mir die Liste der Opfer angesehen, und einige davon waren bereits auditiert. Viele glauben, dass ein Auditbericht Sicherheit bedeutet, aber die Daten von 2026 sagen genau das Gegenteil: Kelp DAO wurde um 293 Millionen USD beklaut, was den größten Einzelbetrag in diesem Jahr darstellt. Die Art des Hacks war ein Fehler im Bridge-Vertrag; Silo V2 wurde von einem Oracle manipuliert, ebenfalls nach dem Audit.
Ein Audit ist kein Schutzschild, also was bedeutet ein Audit wirklich? 🤔
【Ich habe die vier Auditunternehmen von Genius Terminal untersucht】
Halborn, Cantina, HackenProof, Borg Research – diese vier haben jeweils ihre Schwerpunkte in der Branche. Halborn hat über 200 Blockchain-Projekte geprüft, Hauptaugenmerk liegt auf Smart Contracts und Infrastruktur-Schwachstellen; Cantina ist bekannt für wettbewerbsorientierte Audits, bei denen mehrere unabhängige Forscher gleichzeitig denselben Code herausfordern; HackenProof ist spezialisiert auf Bug-Bounty-Management und Penetrationstests; Borg Research konzentriert sich auf die Validierung von kryptographischen Protokollen.
Ich finde interessant, dass nicht die Anzahl, sondern die Abdeckung entscheidend ist. Die Perspektive eines einzelnen Auditunternehmens hat blinde Flecken, während die vier Unternehmen aus verschiedenen Blickwinkeln vorgehen und theoretisch die Angriffsfläche verringern können, die übersehen wird.
【Was ist das Wesen eines Audits】
Ich persönlich denke, die vier Auditunternehmen geben keine Garantie, dass man nicht gehackt wird, sondern ein Signal: Dieses Team ist bereit, Geld auszugeben, um externe Leute nach Schwächen suchen zu lassen, und das nicht nur einmal. In der Branche liegen die Auditkosten zwischen 25.000 und 200.000 USD, während ein erfolgreicher Angriff in DeFi Verluste von 5 Millionen bis mehrere hundert Millionen USD verursachen kann. Bei diesem Verhältnis ist die Kosten für ein zusätzliches Audit durchaus gerechtfertigt.
„Die Anzahl der Sicherheits-Audits bedeutet nicht Sicherheit, aber sie zeigt die Haltung des Projektes gegenüber Risiken.“
【Bedeutung für $GENIUS 】🔑
Nachdem Ghost Orders on-chain sind, kann die Privacy-Trading-Funktion von Genius Terminal tatsächlich umgesetzt werden, und die Nutzer sind bereit, große Trades auf der Plattform auszuführen. Hohe Handelsvolumina unterstützen den GMV der Plattform, und die Rückvergütung für Token-Halter $USDC hat eine nachhaltige Grundlage. Sicherheit ist kein Pluspunkt, sondern die Voraussetzung für das gesamte Flywheel.
@GeniusOfficial $GENIUS #genius #defi #cryptohacks
Ein Audit ist kein Schutzschild, also was bedeutet ein Audit wirklich? 🤔
【Ich habe die vier Auditunternehmen von Genius Terminal untersucht】
Halborn, Cantina, HackenProof, Borg Research – diese vier haben jeweils ihre Schwerpunkte in der Branche. Halborn hat über 200 Blockchain-Projekte geprüft, Hauptaugenmerk liegt auf Smart Contracts und Infrastruktur-Schwachstellen; Cantina ist bekannt für wettbewerbsorientierte Audits, bei denen mehrere unabhängige Forscher gleichzeitig denselben Code herausfordern; HackenProof ist spezialisiert auf Bug-Bounty-Management und Penetrationstests; Borg Research konzentriert sich auf die Validierung von kryptographischen Protokollen.
Ich finde interessant, dass nicht die Anzahl, sondern die Abdeckung entscheidend ist. Die Perspektive eines einzelnen Auditunternehmens hat blinde Flecken, während die vier Unternehmen aus verschiedenen Blickwinkeln vorgehen und theoretisch die Angriffsfläche verringern können, die übersehen wird.
【Was ist das Wesen eines Audits】
Ich persönlich denke, die vier Auditunternehmen geben keine Garantie, dass man nicht gehackt wird, sondern ein Signal: Dieses Team ist bereit, Geld auszugeben, um externe Leute nach Schwächen suchen zu lassen, und das nicht nur einmal. In der Branche liegen die Auditkosten zwischen 25.000 und 200.000 USD, während ein erfolgreicher Angriff in DeFi Verluste von 5 Millionen bis mehrere hundert Millionen USD verursachen kann. Bei diesem Verhältnis ist die Kosten für ein zusätzliches Audit durchaus gerechtfertigt.
„Die Anzahl der Sicherheits-Audits bedeutet nicht Sicherheit, aber sie zeigt die Haltung des Projektes gegenüber Risiken.“
【Bedeutung für $GENIUS 】🔑
Nachdem Ghost Orders on-chain sind, kann die Privacy-Trading-Funktion von Genius Terminal tatsächlich umgesetzt werden, und die Nutzer sind bereit, große Trades auf der Plattform auszuführen. Hohe Handelsvolumina unterstützen den GMV der Plattform, und die Rückvergütung für Token-Halter $USDC hat eine nachhaltige Grundlage. Sicherheit ist kein Pluspunkt, sondern die Voraussetzung für das gesamte Flywheel.
@GeniusOfficial $GENIUS #genius #defi #cryptohacks
2
134

·
--
$ETH EIN UNFALL ENTHÜLLT TIEFE ANFÄLLIGKEIT BEI MEV-BOTS 🚨
Der kürzliche Hack von Jaredfromsubway.eth, einem prominenten MEV-Bot im Ethereum-Netzwerk, hat eine signifikante Verwundbarkeit in automatisierten Ausführungssystemen offenbart, was zu einem Verlust von über 7,5 Millionen Dollar führte. Dieser Vorfall unterstreicht die Bedeutung robuster Sicherheitsmaßnahmen im Krypto-Space.
Der Angriff beinhaltete die Bereitstellung von 66 gefälschten Token-Verträgen und Liquiditätspools, die Vermögenswerte wie $WETH, $USDC und $USDT nachahmten, was den Bot dazu verleitete, böswillige Transaktionen auszuführen. Dieses Maß an Raffinesse und Täuschung ist ein Weckruf für die gesamte Krypto-Community, erhöht ihr eure Sicherheitsmaßnahmen als Reaktion auf diesen Vorfall?
Keine finanzielle Beratung. Manage dein Risiko.
#EthereumNews #MEVBotSecurity #CryptoHacks
💸
$ETH EIN UNFALL ENTHÜLLT TIEFE ANFÄLLIGKEIT BEI MEV-BOTS 🚨
Der kürzliche Hack von Jaredfromsubway.eth, einem prominenten MEV-Bot im Ethereum-Netzwerk, hat eine signifikante Verwundbarkeit in automatisierten Ausführungssystemen offenbart, was zu einem Verlust von über 7,5 Millionen Dollar führte. Dieser Vorfall unterstreicht die Bedeutung robuster Sicherheitsmaßnahmen im Krypto-Space.
Der Angriff beinhaltete die Bereitstellung von 66 gefälschten Token-Verträgen und Liquiditätspools, die Vermögenswerte wie $WETH, $USDC und $USDT nachahmten, was den Bot dazu verleitete, böswillige Transaktionen auszuführen. Dieses Maß an Raffinesse und Täuschung ist ein Weckruf für die gesamte Krypto-Community, erhöht ihr eure Sicherheitsmaßnahmen als Reaktion auf diesen Vorfall?
Keine finanzielle Beratung. Manage dein Risiko.
#EthereumNews #MEVBotSecurity #CryptoHacks
💸
Der kürzliche Hack von Jaredfromsubway.eth, einem prominenten MEV-Bot im Ethereum-Netzwerk, hat eine signifikante Verwundbarkeit in automatisierten Ausführungssystemen offenbart, was zu einem Verlust von über 7,5 Millionen Dollar führte. Dieser Vorfall unterstreicht die Bedeutung robuster Sicherheitsmaßnahmen im Krypto-Space.
Der Angriff beinhaltete die Bereitstellung von 66 gefälschten Token-Verträgen und Liquiditätspools, die Vermögenswerte wie $WETH, $USDC und $USDT nachahmten, was den Bot dazu verleitete, böswillige Transaktionen auszuführen. Dieses Maß an Raffinesse und Täuschung ist ein Weckruf für die gesamte Krypto-Community, erhöht ihr eure Sicherheitsmaßnahmen als Reaktion auf diesen Vorfall?
Keine finanzielle Beratung. Manage dein Risiko.
#EthereumNews #MEVBotSecurity #CryptoHacks
💸
31

·
--
AUSGENUTZT
Gnosis Pay hat gerade eine Bombe platzen lassen und eine Software-Schwachstelle offengelegt, die bis in den Oktober 2023 zurückreicht und es ermöglichte, mit einem 1,5-Millionen-Dollar-Exploit die Karten-Safe-Infrastruktur #GnosisPay #CryptoHacks #SecurityMatters auszunutzen. Laut einem Post-Mortem wurde die Schwachstelle erst nach dem Exploit entdeckt, und zum Glück wurden alle betroffenen Nutzer vollständig erstattet. Dieser historische Hack ist eine Erinnerung daran, dass die Krypto-Landschaft ein Katz-und-Maus-Spiel ist, bei dem Sicherheit oberste Priorität hat. Die Konsequenzen sind eindeutig: Wenn Sie die Schrauben an den Sicherheitsmaßnahmen noch nicht angezogen haben, ist es jetzt an der Zeit, damit anzufangen – nicht nur für sich selbst, sondern auch für Ihre Mit-Inhaber. Werden Sie sich anpassen, bevor es zu spät ist?
AUSGENUTZT
Gnosis Pay hat gerade eine Bombe platzen lassen und eine Software-Schwachstelle offengelegt, die bis in den Oktober 2023 zurückreicht und es ermöglichte, mit einem 1,5-Millionen-Dollar-Exploit die Karten-Safe-Infrastruktur #GnosisPay #CryptoHacks #SecurityMatters auszunutzen. Laut einem Post-Mortem wurde die Schwachstelle erst nach dem Exploit entdeckt, und zum Glück wurden alle betroffenen Nutzer vollständig erstattet. Dieser historische Hack ist eine Erinnerung daran, dass die Krypto-Landschaft ein Katz-und-Maus-Spiel ist, bei dem Sicherheit oberste Priorität hat. Die Konsequenzen sind eindeutig: Wenn Sie die Schrauben an den Sicherheitsmaßnahmen noch nicht angezogen haben, ist es jetzt an der Zeit, damit anzufangen – nicht nur für sich selbst, sondern auch für Ihre Mit-Inhaber. Werden Sie sich anpassen, bevor es zu spät ist?
Gnosis Pay hat gerade eine Bombe platzen lassen und eine Software-Schwachstelle offengelegt, die bis in den Oktober 2023 zurückreicht und es ermöglichte, mit einem 1,5-Millionen-Dollar-Exploit die Karten-Safe-Infrastruktur #GnosisPay #CryptoHacks #SecurityMatters auszunutzen. Laut einem Post-Mortem wurde die Schwachstelle erst nach dem Exploit entdeckt, und zum Glück wurden alle betroffenen Nutzer vollständig erstattet. Dieser historische Hack ist eine Erinnerung daran, dass die Krypto-Landschaft ein Katz-und-Maus-Spiel ist, bei dem Sicherheit oberste Priorität hat. Die Konsequenzen sind eindeutig: Wenn Sie die Schrauben an den Sicherheitsmaßnahmen noch nicht angezogen haben, ist es jetzt an der Zeit, damit anzufangen – nicht nur für sich selbst, sondern auch für Ihre Mit-Inhaber. Werden Sie sich anpassen, bevor es zu spät ist?
121
·
--
🔓 RAYDIUM HAT FÜR $1,34 MILLIONEN GEGEBEN — DURCH VERTRÄGE, DIE SCHON SEIT 3 JAHREN EXISTIEREN
Keine Panik — aber das sollte man sich genauer anschauen.
Nicht die Börse selbst wurde gehackt, sondern das legacy AMM V3 — fünf veraltete Liquiditätspools, die bereits 2021 nach dem Tod von #Serum abgewertet wurden. Kein aktives Interface, keine aktuellen Nutzer. Einfach tote Verträge, die man vergessen hat, endgültig zu schließen.
Was abgezweigt wurde:
— ~150.000 Tokens #RAY
— 5.600 #SOL
— ~893.000 #USDC
Wie genau:
Der Hacker hat einen gefälschten LP mint erstellt und damit die Sicherheitsprüfung beim Auszahlen umgangen. Die Schwachstelle liegt nicht im neuen Code, sondern in der Logik von vor drei Jahren, um die sich niemand gekümmert hat.
Gute Nachrichten:
#Raydium hat erklärt, dass sie die Verluste der Betroffenen aus der Schatzkasse decken werden. Die aktuellen CLMM-Pools und neuen AMM-Versionen sind nicht betroffen — sie laufen weiterhin normal.
Das ist eine perfekte Veranschaulichung eines der Hauptprobleme im DeFi-Bereich: Neue Verträge werden auditiert und gepatcht, alte werden vergessen. Teams gehen vorwärts, Legacy bleibt jahrelang im Hintergrund hängen. Hacker haben es nicht eilig — sie warten einfach, bis alle vergessen, dass da überhaupt etwas liegt.
$1,34 Millionen für eine dreijährige Schwachstelle — eine teure Erinnerung an digitale Hygiene.
#raydium #solana #defi #cryptohacks
Folge uns🤝
🔓 RAYDIUM HAT FÜR $1,34 MILLIONEN GEGEBEN — DURCH VERTRÄGE, DIE SCHON SEIT 3 JAHREN EXISTIEREN
Keine Panik — aber das sollte man sich genauer anschauen.
Nicht die Börse selbst wurde gehackt, sondern das legacy AMM V3 — fünf veraltete Liquiditätspools, die bereits 2021 nach dem Tod von #Serum abgewertet wurden. Kein aktives Interface, keine aktuellen Nutzer. Einfach tote Verträge, die man vergessen hat, endgültig zu schließen.
Was abgezweigt wurde:
— ~150.000 Tokens #RAY
— 5.600 #SOL
— ~893.000 #USDC
Wie genau:
Der Hacker hat einen gefälschten LP mint erstellt und damit die Sicherheitsprüfung beim Auszahlen umgangen. Die Schwachstelle liegt nicht im neuen Code, sondern in der Logik von vor drei Jahren, um die sich niemand gekümmert hat.
Gute Nachrichten:
#Raydium hat erklärt, dass sie die Verluste der Betroffenen aus der Schatzkasse decken werden. Die aktuellen CLMM-Pools und neuen AMM-Versionen sind nicht betroffen — sie laufen weiterhin normal.
Das ist eine perfekte Veranschaulichung eines der Hauptprobleme im DeFi-Bereich: Neue Verträge werden auditiert und gepatcht, alte werden vergessen. Teams gehen vorwärts, Legacy bleibt jahrelang im Hintergrund hängen. Hacker haben es nicht eilig — sie warten einfach, bis alle vergessen, dass da überhaupt etwas liegt.
$1,34 Millionen für eine dreijährige Schwachstelle — eine teure Erinnerung an digitale Hygiene.
#raydium #solana #defi #cryptohacks
Folge uns🤝
Keine Panik — aber das sollte man sich genauer anschauen.
Nicht die Börse selbst wurde gehackt, sondern das legacy AMM V3 — fünf veraltete Liquiditätspools, die bereits 2021 nach dem Tod von #Serum abgewertet wurden. Kein aktives Interface, keine aktuellen Nutzer. Einfach tote Verträge, die man vergessen hat, endgültig zu schließen.
Was abgezweigt wurde:
— ~150.000 Tokens #RAY
— 5.600 #SOL
— ~893.000 #USDC
Wie genau:
Der Hacker hat einen gefälschten LP mint erstellt und damit die Sicherheitsprüfung beim Auszahlen umgangen. Die Schwachstelle liegt nicht im neuen Code, sondern in der Logik von vor drei Jahren, um die sich niemand gekümmert hat.
Gute Nachrichten:
#Raydium hat erklärt, dass sie die Verluste der Betroffenen aus der Schatzkasse decken werden. Die aktuellen CLMM-Pools und neuen AMM-Versionen sind nicht betroffen — sie laufen weiterhin normal.
Das ist eine perfekte Veranschaulichung eines der Hauptprobleme im DeFi-Bereich: Neue Verträge werden auditiert und gepatcht, alte werden vergessen. Teams gehen vorwärts, Legacy bleibt jahrelang im Hintergrund hängen. Hacker haben es nicht eilig — sie warten einfach, bis alle vergessen, dass da überhaupt etwas liegt.
$1,34 Millionen für eine dreijährige Schwachstelle — eine teure Erinnerung an digitale Hygiene.
#raydium #solana #defi #cryptohacks
Folge uns🤝
1
1.4k
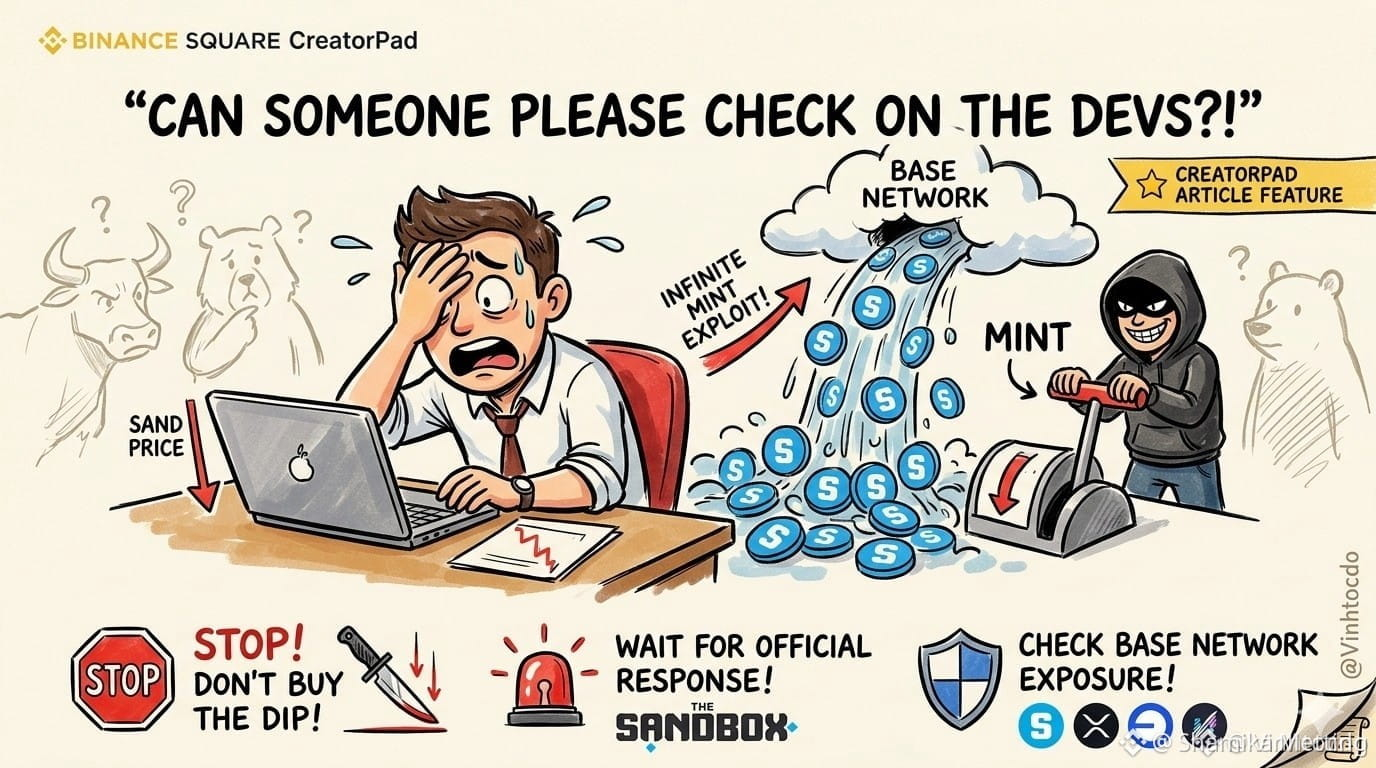
#sandboxsandsuspectedinfinitemintflawonbase
Kann jemand die Entwickler überprüfen?! 🤦♂️ Ernsthaft: Als Trader ist es schon schwierig genug, mit den üblichen Markt-Crashs umzugehen – aber jetzt sollen wir auch noch endlose Exploits beim Minting (Erstellen) abbekommen? Mehr als 500 Mio. SAND wurden scheinbar aus dem Nichts auf dem Base-Netzwerk gedruckt, aufgrund einer Schwachstelle in einem Smart Contract. Komplettes Albtraumszenario!
Was sollten Trader jetzt tun?
🛑 Vermeide es, ein fallendes Messer aufzufangen – versuche derzeit nicht, SAND zu kaufen.
🚨 Beobachte die Lage, um eine offizielle Rückmeldung vom The Sandbox-Team zu erhalten.
🛡️ Stelle sicher, dass du noch einmal überprüfst, ob deine Assets im Base-Netzwerk betroffen sind.
Wir versuchen nur, sicher zu traden – bitte behebt den Code das nächste Mal!
⚠️ Das ist keine Finanzberatung!
Bleibt sicher und handelt auf einer sicheren Plattform.
Bitte um Fortsetzung
#cryptohacks #SmartContractExploit #sand
$BTC
{future}(BTCUSDT)
#sandboxsandsuspectedinfinitemintflawonbase
Kann jemand die Entwickler überprüfen?! 🤦♂️ Ernsthaft: Als Trader ist es schon schwierig genug, mit den üblichen Markt-Crashs umzugehen – aber jetzt sollen wir auch noch endlose Exploits beim Minting (Erstellen) abbekommen? Mehr als 500 Mio. SAND wurden scheinbar aus dem Nichts auf dem Base-Netzwerk gedruckt, aufgrund einer Schwachstelle in einem Smart Contract. Komplettes Albtraumszenario!
Was sollten Trader jetzt tun?
🛑 Vermeide es, ein fallendes Messer aufzufangen – versuche derzeit nicht, SAND zu kaufen.
🚨 Beobachte die Lage, um eine offizielle Rückmeldung vom The Sandbox-Team zu erhalten.
🛡️ Stelle sicher, dass du noch einmal überprüfst, ob deine Assets im Base-Netzwerk betroffen sind.
Wir versuchen nur, sicher zu traden – bitte behebt den Code das nächste Mal!
⚠️ Das ist keine Finanzberatung!
Bleibt sicher und handelt auf einer sicheren Plattform.
Bitte um Fortsetzung
#cryptohacks #SmartContractExploit #sand
$BTC
Kann jemand die Entwickler überprüfen?! 🤦♂️ Ernsthaft: Als Trader ist es schon schwierig genug, mit den üblichen Markt-Crashs umzugehen – aber jetzt sollen wir auch noch endlose Exploits beim Minting (Erstellen) abbekommen? Mehr als 500 Mio. SAND wurden scheinbar aus dem Nichts auf dem Base-Netzwerk gedruckt, aufgrund einer Schwachstelle in einem Smart Contract. Komplettes Albtraumszenario!
Was sollten Trader jetzt tun?
🛑 Vermeide es, ein fallendes Messer aufzufangen – versuche derzeit nicht, SAND zu kaufen.
🚨 Beobachte die Lage, um eine offizielle Rückmeldung vom The Sandbox-Team zu erhalten.
🛡️ Stelle sicher, dass du noch einmal überprüfst, ob deine Assets im Base-Netzwerk betroffen sind.
Wir versuchen nur, sicher zu traden – bitte behebt den Code das nächste Mal!
⚠️ Das ist keine Finanzberatung!
Bleibt sicher und handelt auf einer sicheren Plattform.
Bitte um Fortsetzung
#cryptohacks #SmartContractExploit #sand
$BTC
2
159
Über 721 Millionen US-Dollar wurden in H1 2026 aus DeFi-Protokollen gestohlen, die eine abgeschlossene Sicherheitsprüfung hatten. Nicht „kein Audit“. Nicht „sketchy anonymes Team“. Geprüft. Das Abzeichen, das dir jeder sagt, du sollst es prüfen, bevor du einzahlst.
Eine Studie, die 135 DeFi-Hacks in diesem Jahr untersucht hat, fand heraus, dass 67,6 % außerhalb des tatsächlichen Rahmens dessen geschahen, was geprüft wurde. „Geprüft“ bedeutet fast nie „das gesamte Protokoll, für immer“. Es heißt: „Dieser bestimmte Code, in dieser bestimmten Version, an diesem bestimmten Datum.“ Füge nächsten Monat eine Funktion hinzu, integriere eine neue Bridge, ändere die Liquidationslogik – und schon führst du nicht geprüften Code aus, während das geprüfte Abzeichen noch immer auf deiner Website klebt.
Der Fall Euler Finance ist das sauberste Beispiel: Der Exploit gelang nicht, weil ein Codierungsfehler vorlag, sondern wegen der ökonomischen Logik in den Mechanismen der Spenden und Liquidationen. Eine Prüfung auf Zeile-für-Zeile-Code findet das nicht. Der Code war korrekt. Die Annahme beim Design war falsch.
In der Zwischenzeit wurden in 2026 bisher 1,3 Mrd. US-Dollar aus DeFi abgezogen, und Chainalysis führt ungefähr 76 % der Hack-Verluste in diesem Jahr auf staatlich unterstützte Gruppen zurück, vor allem Lazarus – nicht auf zufällige Skript-Bastler. Das sind keine Leute, die nach Tippfehlern in Solidity suchen. Das sind gut finanzierte Teams, die Validator-Infrastruktur, RPC-Endpunkte und Governance-Mechanismen untersuchen – also Dinge, die Audits nicht einmal anschauen.
„Geprüft“ ist ein Marketingbegriff, der eine Sicherheitsgarantie erfüllt, für die er nie gebaut wurde. Nicht gesagt: Prüfungen ignorieren. Sondern: Ein Audit sagt dir weniger, als das Abzeichen vermuten lässt – und zu wissen, dass das so ist, ist mehr wert als das Abzeichen selbst.
Wenn beim nächsten Projekt „audited by [firma]“ an erster Stelle steht – weißt du, was dieses Audit tatsächlich abgedeckt hat, oder vertraust du einfach nur dem Häkchen?
#DeFi #Security #CryptoHacks #SmartContracts
Über 721 Millionen US-Dollar wurden in H1 2026 aus DeFi-Protokollen gestohlen, die eine abgeschlossene Sicherheitsprüfung hatten. Nicht „kein Audit“. Nicht „sketchy anonymes Team“. Geprüft. Das Abzeichen, das dir jeder sagt, du sollst es prüfen, bevor du einzahlst.
Eine Studie, die 135 DeFi-Hacks in diesem Jahr untersucht hat, fand heraus, dass 67,6 % außerhalb des tatsächlichen Rahmens dessen geschahen, was geprüft wurde. „Geprüft“ bedeutet fast nie „das gesamte Protokoll, für immer“. Es heißt: „Dieser bestimmte Code, in dieser bestimmten Version, an diesem bestimmten Datum.“ Füge nächsten Monat eine Funktion hinzu, integriere eine neue Bridge, ändere die Liquidationslogik – und schon führst du nicht geprüften Code aus, während das geprüfte Abzeichen noch immer auf deiner Website klebt.
Der Fall Euler Finance ist das sauberste Beispiel: Der Exploit gelang nicht, weil ein Codierungsfehler vorlag, sondern wegen der ökonomischen Logik in den Mechanismen der Spenden und Liquidationen. Eine Prüfung auf Zeile-für-Zeile-Code findet das nicht. Der Code war korrekt. Die Annahme beim Design war falsch.
In der Zwischenzeit wurden in 2026 bisher 1,3 Mrd. US-Dollar aus DeFi abgezogen, und Chainalysis führt ungefähr 76 % der Hack-Verluste in diesem Jahr auf staatlich unterstützte Gruppen zurück, vor allem Lazarus – nicht auf zufällige Skript-Bastler. Das sind keine Leute, die nach Tippfehlern in Solidity suchen. Das sind gut finanzierte Teams, die Validator-Infrastruktur, RPC-Endpunkte und Governance-Mechanismen untersuchen – also Dinge, die Audits nicht einmal anschauen.
„Geprüft“ ist ein Marketingbegriff, der eine Sicherheitsgarantie erfüllt, für die er nie gebaut wurde. Nicht gesagt: Prüfungen ignorieren. Sondern: Ein Audit sagt dir weniger, als das Abzeichen vermuten lässt – und zu wissen, dass das so ist, ist mehr wert als das Abzeichen selbst.
Wenn beim nächsten Projekt „audited by [firma]“ an erster Stelle steht – weißt du, was dieses Audit tatsächlich abgedeckt hat, oder vertraust du einfach nur dem Häkchen?
#DeFi #Security #CryptoHacks #SmartContracts
Eine Studie, die 135 DeFi-Hacks in diesem Jahr untersucht hat, fand heraus, dass 67,6 % außerhalb des tatsächlichen Rahmens dessen geschahen, was geprüft wurde. „Geprüft“ bedeutet fast nie „das gesamte Protokoll, für immer“. Es heißt: „Dieser bestimmte Code, in dieser bestimmten Version, an diesem bestimmten Datum.“ Füge nächsten Monat eine Funktion hinzu, integriere eine neue Bridge, ändere die Liquidationslogik – und schon führst du nicht geprüften Code aus, während das geprüfte Abzeichen noch immer auf deiner Website klebt.
Der Fall Euler Finance ist das sauberste Beispiel: Der Exploit gelang nicht, weil ein Codierungsfehler vorlag, sondern wegen der ökonomischen Logik in den Mechanismen der Spenden und Liquidationen. Eine Prüfung auf Zeile-für-Zeile-Code findet das nicht. Der Code war korrekt. Die Annahme beim Design war falsch.
In der Zwischenzeit wurden in 2026 bisher 1,3 Mrd. US-Dollar aus DeFi abgezogen, und Chainalysis führt ungefähr 76 % der Hack-Verluste in diesem Jahr auf staatlich unterstützte Gruppen zurück, vor allem Lazarus – nicht auf zufällige Skript-Bastler. Das sind keine Leute, die nach Tippfehlern in Solidity suchen. Das sind gut finanzierte Teams, die Validator-Infrastruktur, RPC-Endpunkte und Governance-Mechanismen untersuchen – also Dinge, die Audits nicht einmal anschauen.
„Geprüft“ ist ein Marketingbegriff, der eine Sicherheitsgarantie erfüllt, für die er nie gebaut wurde. Nicht gesagt: Prüfungen ignorieren. Sondern: Ein Audit sagt dir weniger, als das Abzeichen vermuten lässt – und zu wissen, dass das so ist, ist mehr wert als das Abzeichen selbst.
Wenn beim nächsten Projekt „audited by [firma]“ an erster Stelle steht – weißt du, was dieses Audit tatsächlich abgedeckt hat, oder vertraust du einfach nur dem Häkchen?
#DeFi #Security #CryptoHacks #SmartContracts
1
128
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#BinanceProcesses$4.65BWithdrawals
34,101 Aufrufe
141 Kommentare
2
#WithdrawalsBack: 15 networks live
8,864 Aufrufe
136 Kommentare
3
#BTCPayServerUrgesOperatorsToShutDownInstances
113 Aufrufe
13 Kommentare
4
#BankOfKoreaSurveysFinancialFirmsOnVirtualAssetRisks
12 Aufrufe
2 Kommentare
5
#BinanceUpdatesProofofReservesAddresses
146,305 Aufrufe
1,668 Kommentare
6
#BinanceToResumePhaseOneOfWithdrawals
181,042 Aufrufe
1,696 Kommentare
7
#StudyFindsCircleAIAgentWalletLimitsCanBeBypassed
7 Aufrufe
11 Kommentare
8
#BinanceHadAlreadyCovered$6BofHackLoss
12,015 Aufrufe
145 Kommentare
9
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
56,451 Aufrufe
162 Kommentare
10
#CZDismissesClaimsBinanceHackWasPredicted
93,870 Aufrufe
824 Kommentare