
#walletsafety
walletsafety
138,220 Aufrufe
213 Kommentare
Hot
Zuletzt

Niemand hat diese Wallet gehackt. Der Besitzer hat die Gelder selbst an eine Adresse gesendet, die nur richtig aussah.
Das ist Address Poisoning. Dafür sind weder ein Hack noch Malware nötig.
Ein Angreifer sendet dir eine Dust-Überweisung von einer ähnlich aussehenden Adresse. Deren erste und letzte Zeichen stimmen mit einer Adresse überein, die du tatsächlich verwendest. Sie erscheint wie ein normaler Eintrag in deinem Verlauf. Wenn du das nächste Mal eine Adresse aus dem Verlauf kopierst, kopierst du die des Angreifers.
Viele Wallets kürzen Adressen und zeigen nur den Anfang und das Ende an. Genau das ahmt die gefälschte Adresse nach. Prüfe also auch die Mitte.
Bevor du $BNB, $ETH oder irgendetwas anderes sendest:
— Kopiere niemals eine Adresse aus dem Transaktionsverlauf.
— Verwende ein Adressbuch oder eine Whitelist, falls deine Wallet eines hat.
— Überprüfe die vollständige Adresse Zeichen für Zeichen.
— Sende bei großen Überweisungen anschließend einen kleinen Testbetrag. Ein Testbetrag behebt keine falsche Adresse.
Unerwartete Dust-Überweisungen sind eine Warnung, kein Geschenk.
Die Adressen im Video sind synthetische Beispiele.
Überprüfst du vor jeder Überweisung die vollständige Adresse oder nur die ersten und letzten Zeichen?
#AddressPoisoning #CryptoSecurity #WalletSicherheit
Niemand hat diese Wallet gehackt. Der Besitzer hat die Gelder selbst an eine Adresse gesendet, die nur richtig aussah.
Das ist Address Poisoning. Dafür sind weder ein Hack noch Malware nötig.
Ein Angreifer sendet dir eine Dust-Überweisung von einer ähnlich aussehenden Adresse. Deren erste und letzte Zeichen stimmen mit einer Adresse überein, die du tatsächlich verwendest. Sie erscheint wie ein normaler Eintrag in deinem Verlauf. Wenn du das nächste Mal eine Adresse aus dem Verlauf kopierst, kopierst du die des Angreifers.
Viele Wallets kürzen Adressen und zeigen nur den Anfang und das Ende an. Genau das ahmt die gefälschte Adresse nach. Prüfe also auch die Mitte.
Bevor du $BNB , $ETH oder irgendetwas anderes sendest:
— Kopiere niemals eine Adresse aus dem Transaktionsverlauf.
— Verwende ein Adressbuch oder eine Whitelist, falls deine Wallet eines hat.
— Überprüfe die vollständige Adresse Zeichen für Zeichen.
— Sende bei großen Überweisungen anschließend einen kleinen Testbetrag. Ein Testbetrag behebt keine falsche Adresse.
Unerwartete Dust-Überweisungen sind eine Warnung, kein Geschenk.
Die Adressen im Video sind synthetische Beispiele.
Überprüfst du vor jeder Überweisung die vollständige Adresse oder nur die ersten und letzten Zeichen?
#AddressPoisoning #CryptoSecurity #WalletSicherheit
Das ist Address Poisoning. Dafür sind weder ein Hack noch Malware nötig.
Ein Angreifer sendet dir eine Dust-Überweisung von einer ähnlich aussehenden Adresse. Deren erste und letzte Zeichen stimmen mit einer Adresse überein, die du tatsächlich verwendest. Sie erscheint wie ein normaler Eintrag in deinem Verlauf. Wenn du das nächste Mal eine Adresse aus dem Verlauf kopierst, kopierst du die des Angreifers.
Viele Wallets kürzen Adressen und zeigen nur den Anfang und das Ende an. Genau das ahmt die gefälschte Adresse nach. Prüfe also auch die Mitte.
Bevor du $BNB , $ETH oder irgendetwas anderes sendest:
— Kopiere niemals eine Adresse aus dem Transaktionsverlauf.
— Verwende ein Adressbuch oder eine Whitelist, falls deine Wallet eines hat.
— Überprüfe die vollständige Adresse Zeichen für Zeichen.
— Sende bei großen Überweisungen anschließend einen kleinen Testbetrag. Ein Testbetrag behebt keine falsche Adresse.
Unerwartete Dust-Überweisungen sind eine Warnung, kein Geschenk.
Die Adressen im Video sind synthetische Beispiele.
Überprüfst du vor jeder Überweisung die vollständige Adresse oder nur die ersten und letzten Zeichen?
#AddressPoisoning #CryptoSecurity #WalletSicherheit
676
·
--
Bärisch
#CanadaUSOperationNiagara
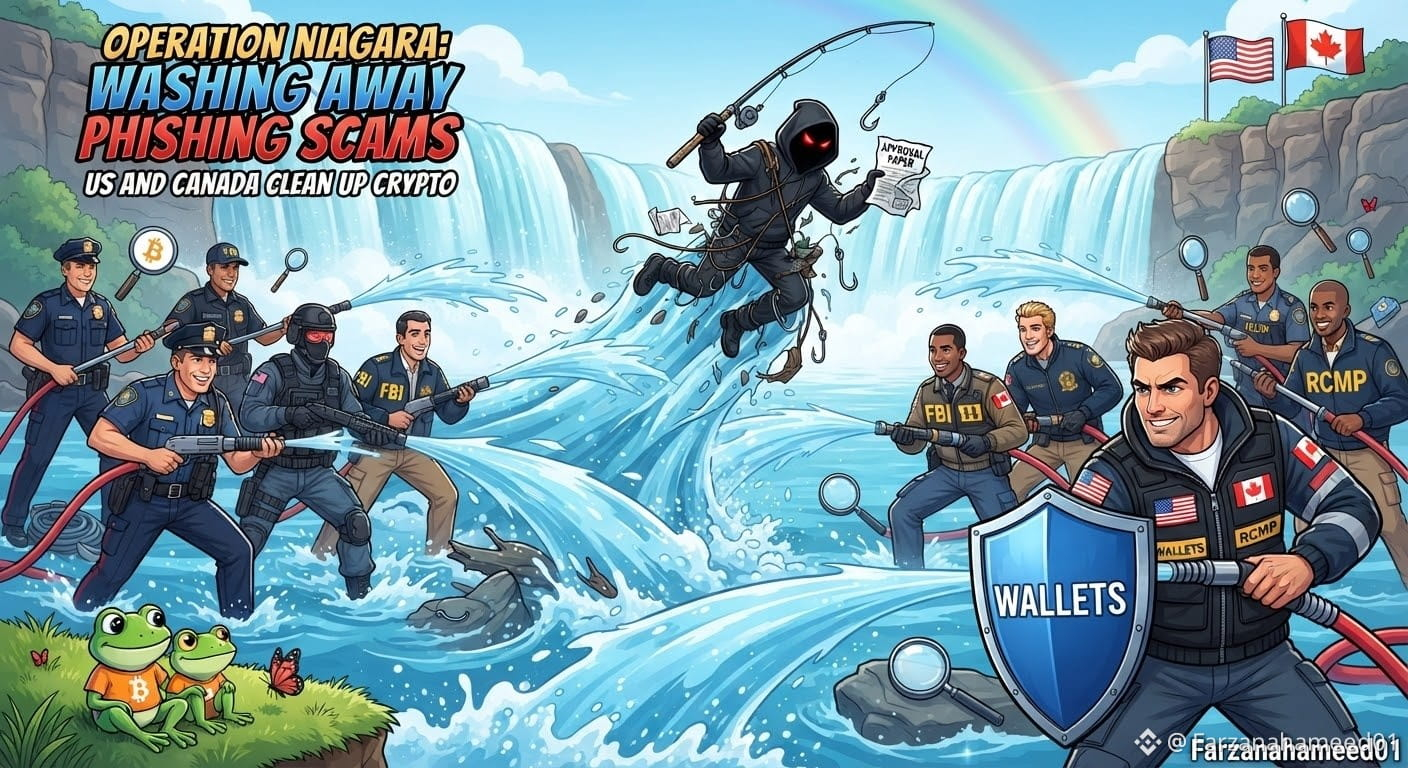
NIAGARA-KAMPAGNE ZWISCHEN DEN USA UND KANADA! 🇺🇸🇨🇦
Die USA und Kanada haben gerade die Operation Niagara gestartet, um Betrugsmaschen mit Wallet-Genehmigungen zu bekämpfen und alle davor zu bewahren, durch eine einzige falsche Signatur ihr gesamtes Vermögen zu verlieren!
Konkret nutzen die Polizei, der US Secret Service und Chainalysis On-Chain-Daten, um frühzeitig Warnungen herauszugeben und Betroffenen dabei zu helfen, den Zugriff zu widerrufen, bevor Hacker Gelder aus bösartigen Smart Contracts abziehen können.
Was sollten wir daraus lernen?
Nutze Revoke.cash, um verdächtige Genehmigungen zu überprüfen und sie sofort zu widerrufen.
Lies Aufforderungen sorgfältig durch, bevor du auf „Sign“ oder „Permit“ klickst.
Verwende für die Aufbewahrung deiner Vermögenswerte eine separate Wallet, getrennt von deiner Wallet für die Airdrop-Jagd.
Dies dient ausschließlich dem Lernen und dem Austausch. Dies ist keine Finanzberatung. Ich handle nicht.
$BTC – Achte auf eine starke Rückkehr des Sicherheitsvertrauens.
$ETH – Achte auf eine starke Nachfrage nach Wallet-Sicherheit.
$BREV – Achte auf einen starken Anstieg des Handelsvolumens bei Sicherheitsmeldungen.
✨𝐅𝐀𝐑𝐙𝐀𝐍𝐀 𝐇𝐀𝐌𝐄𝐄𝐃 𝐎𝐅𝐅𝐈𝐂𝐈𝐀𝐋 • 🦋
#CryptoSecurity #Web3Safety #AntiPhishing #WalletSafety
#CanadaUSOperationNiagara
NIAGARA-KAMPAGNE ZWISCHEN DEN USA UND KANADA! 🇺🇸🇨🇦
Die USA und Kanada haben gerade die Operation Niagara gestartet, um Betrugsmaschen mit Wallet-Genehmigungen zu bekämpfen und alle davor zu bewahren, durch eine einzige falsche Signatur ihr gesamtes Vermögen zu verlieren!
Konkret nutzen die Polizei, der US Secret Service und Chainalysis On-Chain-Daten, um frühzeitig Warnungen herauszugeben und Betroffenen dabei zu helfen, den Zugriff zu widerrufen, bevor Hacker Gelder aus bösartigen Smart Contracts abziehen können.
Was sollten wir daraus lernen?
Nutze Revoke.cash, um verdächtige Genehmigungen zu überprüfen und sie sofort zu widerrufen.
Lies Aufforderungen sorgfältig durch, bevor du auf „Sign“ oder „Permit“ klickst.
Verwende für die Aufbewahrung deiner Vermögenswerte eine separate Wallet, getrennt von deiner Wallet für die Airdrop-Jagd.
Dies dient ausschließlich dem Lernen und dem Austausch. Dies ist keine Finanzberatung. Ich handle nicht.
$BTC – Achte auf eine starke Rückkehr des Sicherheitsvertrauens.
$ETH – Achte auf eine starke Nachfrage nach Wallet-Sicherheit.
$BREV – Achte auf einen starken Anstieg des Handelsvolumens bei Sicherheitsmeldungen.
✨𝐅𝐀𝐑𝐙𝐀𝐍𝐀 𝐇𝐀𝐌𝐄𝐄𝐃 𝐎𝐅𝐅𝐈𝐂𝐈𝐀𝐋 • 🦋
#CryptoSecurity #Web3Safety #AntiPhishing #WalletSafety
NIAGARA-KAMPAGNE ZWISCHEN DEN USA UND KANADA! 🇺🇸🇨🇦
Die USA und Kanada haben gerade die Operation Niagara gestartet, um Betrugsmaschen mit Wallet-Genehmigungen zu bekämpfen und alle davor zu bewahren, durch eine einzige falsche Signatur ihr gesamtes Vermögen zu verlieren!
Konkret nutzen die Polizei, der US Secret Service und Chainalysis On-Chain-Daten, um frühzeitig Warnungen herauszugeben und Betroffenen dabei zu helfen, den Zugriff zu widerrufen, bevor Hacker Gelder aus bösartigen Smart Contracts abziehen können.
Was sollten wir daraus lernen?
Nutze Revoke.cash, um verdächtige Genehmigungen zu überprüfen und sie sofort zu widerrufen.
Lies Aufforderungen sorgfältig durch, bevor du auf „Sign“ oder „Permit“ klickst.
Verwende für die Aufbewahrung deiner Vermögenswerte eine separate Wallet, getrennt von deiner Wallet für die Airdrop-Jagd.
Dies dient ausschließlich dem Lernen und dem Austausch. Dies ist keine Finanzberatung. Ich handle nicht.
$BTC – Achte auf eine starke Rückkehr des Sicherheitsvertrauens.
$ETH – Achte auf eine starke Nachfrage nach Wallet-Sicherheit.
$BREV – Achte auf einen starken Anstieg des Handelsvolumens bei Sicherheitsmeldungen.
✨𝐅𝐀𝐑𝐙𝐀𝐍𝐀 𝐇𝐀𝐌𝐄𝐄𝐃 𝐎𝐅𝐅𝐈𝐂𝐈𝐀𝐋 • 🦋
#CryptoSecurity #Web3Safety #AntiPhishing #WalletSafety
KYFKON:
JAZAK ALLAH 🌟
2
5
261

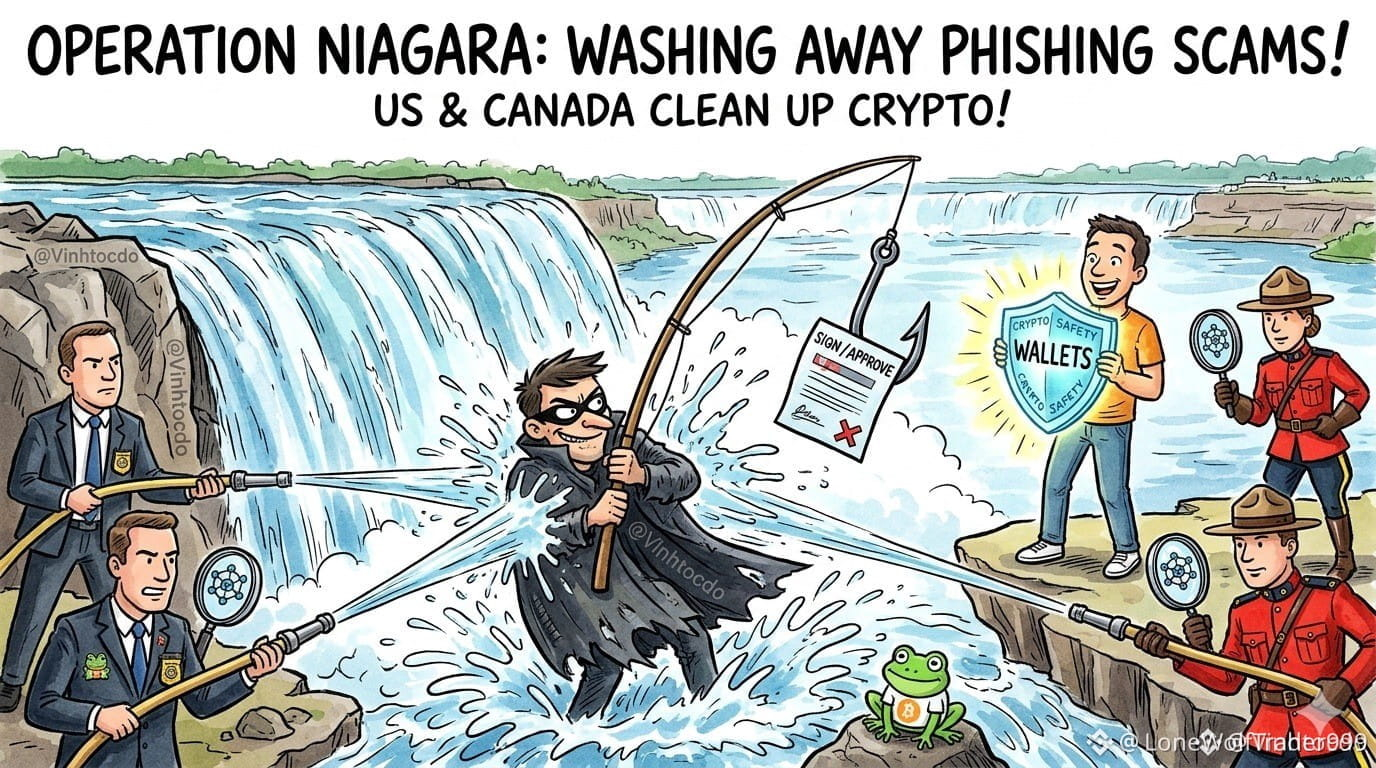
🚨 $BTC INHABER: GRENZÜBERSCHREITENDES ON-CHAIN-TRACKING SPÜRT JETZT BÖSARTIGE CONTRACT-GENEHMIGUNGEN AUF! ⚡
Strafverfolgungsbehörden und führende Analyseunternehmen nutzen Ledger-Daten in Echtzeit, um gefährliche Wallet-Berechtigungen zu erkennen, bevor Kriminelle das Kapital der Nutzer abschöpfen. 📊 Eine einzige unachtsame Signatur kann ein ganzes Portfolio gefährden, das über Jahre hinweg durch diszipliniertes Trading aufgebaut wurde. 🛡️
Sorge für lückenlose Sicherheit, indem du aktive Berechtigungen mit vertrauenswürdigen Tools wie Revoke.cash überprüfst und deine Haupt-Wallet strikt von Wallets für gezielte Interaktionen trennst. 💡
💬 Wann hast du zuletzt deine aktiven Token-Berechtigungen auf $ETH und $BREV überprüft? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #BTC #CryptoSecurity #Web3Safety #WalletSafety
🔥 💎
🚨 $BTC INHABER: GRENZÜBERSCHREITENDES ON-CHAIN-TRACKING SPÜRT JETZT BÖSARTIGE CONTRACT-GENEHMIGUNGEN AUF! ⚡
Strafverfolgungsbehörden und führende Analyseunternehmen nutzen Ledger-Daten in Echtzeit, um gefährliche Wallet-Berechtigungen zu erkennen, bevor Kriminelle das Kapital der Nutzer abschöpfen. 📊 Eine einzige unachtsame Signatur kann ein ganzes Portfolio gefährden, das über Jahre hinweg durch diszipliniertes Trading aufgebaut wurde. 🛡️
Sorge für lückenlose Sicherheit, indem du aktive Berechtigungen mit vertrauenswürdigen Tools wie Revoke.cash überprüfst und deine Haupt-Wallet strikt von Wallets für gezielte Interaktionen trennst. 💡
💬 Wann hast du zuletzt deine aktiven Token-Berechtigungen auf $ETH und $BREV überprüft? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #BTC #CryptoSecurity #Web3Safety #WalletSafety
🔥 💎
Strafverfolgungsbehörden und führende Analyseunternehmen nutzen Ledger-Daten in Echtzeit, um gefährliche Wallet-Berechtigungen zu erkennen, bevor Kriminelle das Kapital der Nutzer abschöpfen. 📊 Eine einzige unachtsame Signatur kann ein ganzes Portfolio gefährden, das über Jahre hinweg durch diszipliniertes Trading aufgebaut wurde. 🛡️
Sorge für lückenlose Sicherheit, indem du aktive Berechtigungen mit vertrauenswürdigen Tools wie Revoke.cash überprüfst und deine Haupt-Wallet strikt von Wallets für gezielte Interaktionen trennst. 💡
💬 Wann hast du zuletzt deine aktiven Token-Berechtigungen auf $ETH und $BREV überprüft? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #BTC #CryptoSecurity #Web3Safety #WalletSafety
🔥 💎
1

·
--
Optimizely-Code-Injektion kapert Wallet-Adressen auf 176 Websites – Angriffskette breitet sich von Mining-Rigs auf gewöhnliche Websites aus
Erstmals wurde nachgewiesen, dass eine Drittanbieter-Plattform für das Hosting von Code in großem Umfang Wallet-Adressen von Nutzern kapern kann. Die Angriffsfläche von Sicherheitsvorfällen weitet sich von Mining-Rigs und der Logistikbranche auf Skripte gewöhnlicher Websites aus – ein Paradigmenwechsel, der die gesamte Branche alarmieren sollte.
Laut einem Bericht von Decrypt wurde die Website-Testplattform Optimizely mit Schadcode infiziert. Die Angreifer leiteten über die Plattform Wallet-Adressen von Besuchern um und ersetzten die Adressen für den Empfang von Kryptowährungen durch von ihnen kontrollierte Adressen. Von dem Vorfall waren rund 176 gekaperte Websites betroffen, darunter Ledger und die BBC.
Entscheidend an diesem Vorfall ist nicht der Diebstahl bei einer einzelnen Website, sondern die Art und Weise, wie sich die Angriffskette ausbreitet. In der Vergangenheit erfolgte das Kapern von Wallet-Adressen meist über Schadsoftware auf Mining-Rigs oder durch den Abfluss von Logistikdaten. Angreifer mussten dazu ein bestimmtes Gerät oder einen bestimmten Datenkanal direkt kontrollieren. Diesmal nutzten sie hingegen die Fähigkeit einer Drittanbieter-Testplattform, Code zu verteilen, um den Angriff indirekt auf zahlreiche gewöhnliche Websites auszudehnen. Dadurch wurde die Angriffsfläche erheblich vergrößert.
Technisch betrachtet kann ein in eine Website eingebundenes Skript, das von einem Drittanbieter gehostet wird, die auf der Seite angezeigte Wallet-Adresse im Frontend verändern, wenn es mit Schadlogik versehen wurde. Nutzern fällt es oft schwer zu erkennen, ob die angezeigte Adresse manipuliert wurde. Genau darin liegt die Heimtücke solcher Angriffe.
Wichtig ist, dass die Verluste bei diesem Vorfall nicht durch einen direkten Diebstahl bei einer Börse entstanden, sondern durch die indirekte Verbreitung über eine Drittanbieter-Plattform. Für gewöhnliche Nutzer sind die Möglichkeiten zum Schutz begrenzt. Entscheidend ist, zu prüfen, ob die Quelle eines Skripts vertrauenswürdig ist und ob externe Inhalte vor dem Laden verifiziert wurden.
Aus Sicht des Marktes und der Sicherheitslage könnte ein solcher Vorfall das Vertrauen in Code-Hosting-Plattformen und Skripte von Drittanbietern schwächen. Zugleich könnte er die Verbreitung von Adressprüfungen und Whitelist-Mechanismen auf Wallet-Seite beschleunigen.
Zu bedenken ist, dass das Ausmaß der Auswirkungen und die tatsächlichen Verluste noch genauer geprüft werden müssen. Zudem setzte der Angriff die Kompromittierung einer bestimmten Plattform voraus und beruht nicht auf einer allgemeinen Schwachstelle. Als Nächstes gilt es, den Fortschritt der Fehlerbehebung durch Optimizely, die tatsächliche Zahl der betroffenen Websites und mögliche branchenweite Verschärfungen der Standards für die Vertrauenswürdigkeit von Skripten zu beobachten.
#CryptoSecurity #WalletSafety
Die obigen Angaben dienen der Zusammenfassung von Informationen und der persönlichen Analyse. Sie stellen keine Anlageberatung dar.
Sollte es wichtige Neuigkeiten geben, werde ich die Entwicklung weiter verfolgen und darüber berichten.
Optimizely-Code-Injektion kapert Wallet-Adressen auf 176 Websites – Angriffskette breitet sich von Mining-Rigs auf gewöhnliche Websites aus
Erstmals wurde nachgewiesen, dass eine Drittanbieter-Plattform für das Hosting von Code in großem Umfang Wallet-Adressen von Nutzern kapern kann. Die Angriffsfläche von Sicherheitsvorfällen weitet sich von Mining-Rigs und der Logistikbranche auf Skripte gewöhnlicher Websites aus – ein Paradigmenwechsel, der die gesamte Branche alarmieren sollte.
Laut einem Bericht von Decrypt wurde die Website-Testplattform Optimizely mit Schadcode infiziert. Die Angreifer leiteten über die Plattform Wallet-Adressen von Besuchern um und ersetzten die Adressen für den Empfang von Kryptowährungen durch von ihnen kontrollierte Adressen. Von dem Vorfall waren rund 176 gekaperte Websites betroffen, darunter Ledger und die BBC.
Entscheidend an diesem Vorfall ist nicht der Diebstahl bei einer einzelnen Website, sondern die Art und Weise, wie sich die Angriffskette ausbreitet. In der Vergangenheit erfolgte das Kapern von Wallet-Adressen meist über Schadsoftware auf Mining-Rigs oder durch den Abfluss von Logistikdaten. Angreifer mussten dazu ein bestimmtes Gerät oder einen bestimmten Datenkanal direkt kontrollieren. Diesmal nutzten sie hingegen die Fähigkeit einer Drittanbieter-Testplattform, Code zu verteilen, um den Angriff indirekt auf zahlreiche gewöhnliche Websites auszudehnen. Dadurch wurde die Angriffsfläche erheblich vergrößert.
Technisch betrachtet kann ein in eine Website eingebundenes Skript, das von einem Drittanbieter gehostet wird, die auf der Seite angezeigte Wallet-Adresse im Frontend verändern, wenn es mit Schadlogik versehen wurde. Nutzern fällt es oft schwer zu erkennen, ob die angezeigte Adresse manipuliert wurde. Genau darin liegt die Heimtücke solcher Angriffe.
Wichtig ist, dass die Verluste bei diesem Vorfall nicht durch einen direkten Diebstahl bei einer Börse entstanden, sondern durch die indirekte Verbreitung über eine Drittanbieter-Plattform. Für gewöhnliche Nutzer sind die Möglichkeiten zum Schutz begrenzt. Entscheidend ist, zu prüfen, ob die Quelle eines Skripts vertrauenswürdig ist und ob externe Inhalte vor dem Laden verifiziert wurden.
Aus Sicht des Marktes und der Sicherheitslage könnte ein solcher Vorfall das Vertrauen in Code-Hosting-Plattformen und Skripte von Drittanbietern schwächen. Zugleich könnte er die Verbreitung von Adressprüfungen und Whitelist-Mechanismen auf Wallet-Seite beschleunigen.
Zu bedenken ist, dass das Ausmaß der Auswirkungen und die tatsächlichen Verluste noch genauer geprüft werden müssen. Zudem setzte der Angriff die Kompromittierung einer bestimmten Plattform voraus und beruht nicht auf einer allgemeinen Schwachstelle. Als Nächstes gilt es, den Fortschritt der Fehlerbehebung durch Optimizely, die tatsächliche Zahl der betroffenen Websites und mögliche branchenweite Verschärfungen der Standards für die Vertrauenswürdigkeit von Skripten zu beobachten.
#CryptoSecurity #WalletSafety
Die obigen Angaben dienen der Zusammenfassung von Informationen und der persönlichen Analyse. Sie stellen keine Anlageberatung dar.
Sollte es wichtige Neuigkeiten geben, werde ich die Entwicklung weiter verfolgen und darüber berichten.
Erstmals wurde nachgewiesen, dass eine Drittanbieter-Plattform für das Hosting von Code in großem Umfang Wallet-Adressen von Nutzern kapern kann. Die Angriffsfläche von Sicherheitsvorfällen weitet sich von Mining-Rigs und der Logistikbranche auf Skripte gewöhnlicher Websites aus – ein Paradigmenwechsel, der die gesamte Branche alarmieren sollte.
Laut einem Bericht von Decrypt wurde die Website-Testplattform Optimizely mit Schadcode infiziert. Die Angreifer leiteten über die Plattform Wallet-Adressen von Besuchern um und ersetzten die Adressen für den Empfang von Kryptowährungen durch von ihnen kontrollierte Adressen. Von dem Vorfall waren rund 176 gekaperte Websites betroffen, darunter Ledger und die BBC.
Entscheidend an diesem Vorfall ist nicht der Diebstahl bei einer einzelnen Website, sondern die Art und Weise, wie sich die Angriffskette ausbreitet. In der Vergangenheit erfolgte das Kapern von Wallet-Adressen meist über Schadsoftware auf Mining-Rigs oder durch den Abfluss von Logistikdaten. Angreifer mussten dazu ein bestimmtes Gerät oder einen bestimmten Datenkanal direkt kontrollieren. Diesmal nutzten sie hingegen die Fähigkeit einer Drittanbieter-Testplattform, Code zu verteilen, um den Angriff indirekt auf zahlreiche gewöhnliche Websites auszudehnen. Dadurch wurde die Angriffsfläche erheblich vergrößert.
Technisch betrachtet kann ein in eine Website eingebundenes Skript, das von einem Drittanbieter gehostet wird, die auf der Seite angezeigte Wallet-Adresse im Frontend verändern, wenn es mit Schadlogik versehen wurde. Nutzern fällt es oft schwer zu erkennen, ob die angezeigte Adresse manipuliert wurde. Genau darin liegt die Heimtücke solcher Angriffe.
Wichtig ist, dass die Verluste bei diesem Vorfall nicht durch einen direkten Diebstahl bei einer Börse entstanden, sondern durch die indirekte Verbreitung über eine Drittanbieter-Plattform. Für gewöhnliche Nutzer sind die Möglichkeiten zum Schutz begrenzt. Entscheidend ist, zu prüfen, ob die Quelle eines Skripts vertrauenswürdig ist und ob externe Inhalte vor dem Laden verifiziert wurden.
Aus Sicht des Marktes und der Sicherheitslage könnte ein solcher Vorfall das Vertrauen in Code-Hosting-Plattformen und Skripte von Drittanbietern schwächen. Zugleich könnte er die Verbreitung von Adressprüfungen und Whitelist-Mechanismen auf Wallet-Seite beschleunigen.
Zu bedenken ist, dass das Ausmaß der Auswirkungen und die tatsächlichen Verluste noch genauer geprüft werden müssen. Zudem setzte der Angriff die Kompromittierung einer bestimmten Plattform voraus und beruht nicht auf einer allgemeinen Schwachstelle. Als Nächstes gilt es, den Fortschritt der Fehlerbehebung durch Optimizely, die tatsächliche Zahl der betroffenen Websites und mögliche branchenweite Verschärfungen der Standards für die Vertrauenswürdigkeit von Skripten zu beobachten.
#CryptoSecurity #WalletSafety
Die obigen Angaben dienen der Zusammenfassung von Informationen und der persönlichen Analyse. Sie stellen keine Anlageberatung dar.
Sollte es wichtige Neuigkeiten geben, werde ich die Entwicklung weiter verfolgen und darüber berichten.
74

🧪 Dust-Angriff / Address Poisoning — ein Betrug, der mit dem Briefkasten deiner Wallet spielt.
1️⃣ Der Betrüger schickt einen kleinen „Dust“-Token an deine Wallet — so landet er in deinem Adressverlauf
2️⃣ Dann zeigt er eine gefälschte Transaktion mit einer ähnlich aussehenden Adresse an — beim Kopieren und Einfügen verwendest du versehentlich SEINE Adresse
3️⃣ Schutz: Es reicht nicht, nur die ersten/letzten Zeichen zu prüfen — überprüfe die VOLLSTÄNDIGE Adresse und verwende am besten dein Adressbuch
Wallet-Hygiene ist wie bei der Bank — keine Panik, aber ein bisschen Paranoia ist in Ordnung. 🛡️
Deine Sicherheit liegt in deinen Händen. 🔐
$BTC
#CryptoSecurity #WalletSafety #ScamAwareness
🧪 Dust-Angriff / Address Poisoning — ein Betrug, der mit dem Briefkasten deiner Wallet spielt.
1️⃣ Der Betrüger schickt einen kleinen „Dust“-Token an deine Wallet — so landet er in deinem Adressverlauf
2️⃣ Dann zeigt er eine gefälschte Transaktion mit einer ähnlich aussehenden Adresse an — beim Kopieren und Einfügen verwendest du versehentlich SEINE Adresse
3️⃣ Schutz: Es reicht nicht, nur die ersten/letzten Zeichen zu prüfen — überprüfe die VOLLSTÄNDIGE Adresse und verwende am besten dein Adressbuch
Wallet-Hygiene ist wie bei der Bank — keine Panik, aber ein bisschen Paranoia ist in Ordnung. 🛡️
Deine Sicherheit liegt in deinen Händen. 🔐
$BTC
#CryptoSecurity #WalletSafety #ScamAwareness
1️⃣ Der Betrüger schickt einen kleinen „Dust“-Token an deine Wallet — so landet er in deinem Adressverlauf
2️⃣ Dann zeigt er eine gefälschte Transaktion mit einer ähnlich aussehenden Adresse an — beim Kopieren und Einfügen verwendest du versehentlich SEINE Adresse
3️⃣ Schutz: Es reicht nicht, nur die ersten/letzten Zeichen zu prüfen — überprüfe die VOLLSTÄNDIGE Adresse und verwende am besten dein Adressbuch
Wallet-Hygiene ist wie bei der Bank — keine Panik, aber ein bisschen Paranoia ist in Ordnung. 🛡️
Deine Sicherheit liegt in deinen Händen. 🔐
$BTC
#CryptoSecurity #WalletSafety #ScamAwareness

·
--
Eine winzige Überweisung könnte eine Falle sein: Prüfe die vollständige Wallet-Adresse
Betrugsmaschen mit manipulierten Adressen nutzen deinen Transaktionsverlauf aus – nicht deinen privaten Schlüssel.
Ein Angreifer sendet eine winzige Überweisung von einer Wallet-Adresse, die einer bekannten Adresse ähnelt. Er hofft, dass sie neben einem echten Kontakt auftaucht und du später die falsche Adresse kopierst. Die Binance Academy empfiehlt, die vollständige Adresse zu überprüfen, ein gespeichertes Adressbuch oder eine Zulassungsliste zu verwenden und vor einer größeren Zahlung zunächst eine kleine Testüberweisung zu senden. Die ersten und letzten Zeichen wiederzuerkennen, reicht nicht aus. On-Chain-Überweisungen sind in der Regel unwiderruflich, und eine Rückholung ist selten möglich. Wirst du vor deiner nächsten Überweisung jedes Zeichen überprüfen?
Quelle: Binance Academy, „Wie funktionieren Betrugsangriffe mit manipulierten Krypto-Adressen?“ https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work
Marktbeobachtung:
#CryptoSecurity #WalletSafety #Web3
Eine winzige Überweisung könnte eine Falle sein: Prüfe die vollständige Wallet-Adresse
Betrugsmaschen mit manipulierten Adressen nutzen deinen Transaktionsverlauf aus – nicht deinen privaten Schlüssel.
Ein Angreifer sendet eine winzige Überweisung von einer Wallet-Adresse, die einer bekannten Adresse ähnelt. Er hofft, dass sie neben einem echten Kontakt auftaucht und du später die falsche Adresse kopierst. Die Binance Academy empfiehlt, die vollständige Adresse zu überprüfen, ein gespeichertes Adressbuch oder eine Zulassungsliste zu verwenden und vor einer größeren Zahlung zunächst eine kleine Testüberweisung zu senden. Die ersten und letzten Zeichen wiederzuerkennen, reicht nicht aus. On-Chain-Überweisungen sind in der Regel unwiderruflich, und eine Rückholung ist selten möglich. Wirst du vor deiner nächsten Überweisung jedes Zeichen überprüfen?
Quelle: Binance Academy, „Wie funktionieren Betrugsangriffe mit manipulierten Krypto-Adressen?“ https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work
Marktbeobachtung:
#CryptoSecurity #WalletSafety #Web3
Betrugsmaschen mit manipulierten Adressen nutzen deinen Transaktionsverlauf aus – nicht deinen privaten Schlüssel.
Ein Angreifer sendet eine winzige Überweisung von einer Wallet-Adresse, die einer bekannten Adresse ähnelt. Er hofft, dass sie neben einem echten Kontakt auftaucht und du später die falsche Adresse kopierst. Die Binance Academy empfiehlt, die vollständige Adresse zu überprüfen, ein gespeichertes Adressbuch oder eine Zulassungsliste zu verwenden und vor einer größeren Zahlung zunächst eine kleine Testüberweisung zu senden. Die ersten und letzten Zeichen wiederzuerkennen, reicht nicht aus. On-Chain-Überweisungen sind in der Regel unwiderruflich, und eine Rückholung ist selten möglich. Wirst du vor deiner nächsten Überweisung jedes Zeichen überprüfen?
Quelle: Binance Academy, „Wie funktionieren Betrugsangriffe mit manipulierten Krypto-Adressen?“ https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work
Marktbeobachtung:
#CryptoSecurity #WalletSafety #Web3
11
Die Blockchain meldet „zugestellt“. Auf deinem Börsenkonto steht weiterhin null. Beide Anzeigen können die Wahrheit sagen.
Bei XRP ($XRP ) kann eine Börse eine Empfangsadresse verwenden und Kunden unterschiedliche Ziel-Tags zuweisen. Bei Stellar ($XLM ) kann eine Börse aus demselben Grund eine gemeinsame Adresse und einen Memo verwenden. Eine akzeptierte Zahlung kann die Börse erreichen, während deren Mitarbeiter noch herausfinden müssen, welchem Konto sie gutgeschrieben werden soll.
Wenn auf einem Einzahlungsbildschirm ein erforderlicher Tag oder Memo angezeigt wird, behandle ihn als Teil der Adresse.
Möglicherweise erhalte ich Binance-Square-Prämien für Interaktionen oder qualifizierende Trades, die mit diesem Beitrag verknüpft sind.
#XRP #Stellar #WalletSafety
{spot}(XRPUSDT)
{spot}(XLMUSDT)
{future}(XRPUSDT)
Die Blockchain meldet „zugestellt“. Auf deinem Börsenkonto steht weiterhin null. Beide Anzeigen können die Wahrheit sagen.
Bei XRP ($XRP ) kann eine Börse eine Empfangsadresse verwenden und Kunden unterschiedliche Ziel-Tags zuweisen. Bei Stellar ($XLM ) kann eine Börse aus demselben Grund eine gemeinsame Adresse und einen Memo verwenden. Eine akzeptierte Zahlung kann die Börse erreichen, während deren Mitarbeiter noch herausfinden müssen, welchem Konto sie gutgeschrieben werden soll.
Wenn auf einem Einzahlungsbildschirm ein erforderlicher Tag oder Memo angezeigt wird, behandle ihn als Teil der Adresse.
Möglicherweise erhalte ich Binance-Square-Prämien für Interaktionen oder qualifizierende Trades, die mit diesem Beitrag verknüpft sind.
#XRP #Stellar #WalletSafety
Bei XRP ($XRP ) kann eine Börse eine Empfangsadresse verwenden und Kunden unterschiedliche Ziel-Tags zuweisen. Bei Stellar ($XLM ) kann eine Börse aus demselben Grund eine gemeinsame Adresse und einen Memo verwenden. Eine akzeptierte Zahlung kann die Börse erreichen, während deren Mitarbeiter noch herausfinden müssen, welchem Konto sie gutgeschrieben werden soll.
Wenn auf einem Einzahlungsbildschirm ein erforderlicher Tag oder Memo angezeigt wird, behandle ihn als Teil der Adresse.
Möglicherweise erhalte ich Binance-Square-Prämien für Interaktionen oder qualifizierende Trades, die mit diesem Beitrag verknüpft sind.
#XRP #Stellar #WalletSafety
187
Hot Wallet vs. Cold Wallet — Sicherheit für Einsteiger.
In den letzten Wochen gab es immer wieder Meldungen über Hacks — eine Prognosemarkt-Plattform musste sogar den Handel aussetzen. Es ist Zeit, sich mit der Selbstverwahrung vertraut zu machen.
🔥 Hot Wallet: mit dem Internet verbunden, für den täglichen Handel — kleine Beträge
❄️ Cold Wallet: Offline-Hardware, für langfristige Anlagen — der Großteil der Gelder
Goldene Regel: „Not your keys, not your coins.“
Wenn dein Portfolio wächst, ist eine Hardware-Wallet für 50–100 $ die günstigste Versicherung.
#CryptoSecurity #SelfCustody #WalletSafety #KryptoBildung
Hot Wallet vs. Cold Wallet — Sicherheit für Einsteiger.
In den letzten Wochen gab es immer wieder Meldungen über Hacks — eine Prognosemarkt-Plattform musste sogar den Handel aussetzen. Es ist Zeit, sich mit der Selbstverwahrung vertraut zu machen.
🔥 Hot Wallet: mit dem Internet verbunden, für den täglichen Handel — kleine Beträge
❄️ Cold Wallet: Offline-Hardware, für langfristige Anlagen — der Großteil der Gelder
Goldene Regel: „Not your keys, not your coins.“
Wenn dein Portfolio wächst, ist eine Hardware-Wallet für 50–100 $ die günstigste Versicherung.
#CryptoSecurity #SelfCustody #WalletSafety #KryptoBildung
In den letzten Wochen gab es immer wieder Meldungen über Hacks — eine Prognosemarkt-Plattform musste sogar den Handel aussetzen. Es ist Zeit, sich mit der Selbstverwahrung vertraut zu machen.
🔥 Hot Wallet: mit dem Internet verbunden, für den täglichen Handel — kleine Beträge
❄️ Cold Wallet: Offline-Hardware, für langfristige Anlagen — der Großteil der Gelder
Goldene Regel: „Not your keys, not your coins.“
Wenn dein Portfolio wächst, ist eine Hardware-Wallet für 50–100 $ die günstigste Versicherung.
#CryptoSecurity #SelfCustody #WalletSafety #KryptoBildung
7
#keplradvisessocialloginuserstotransferassets
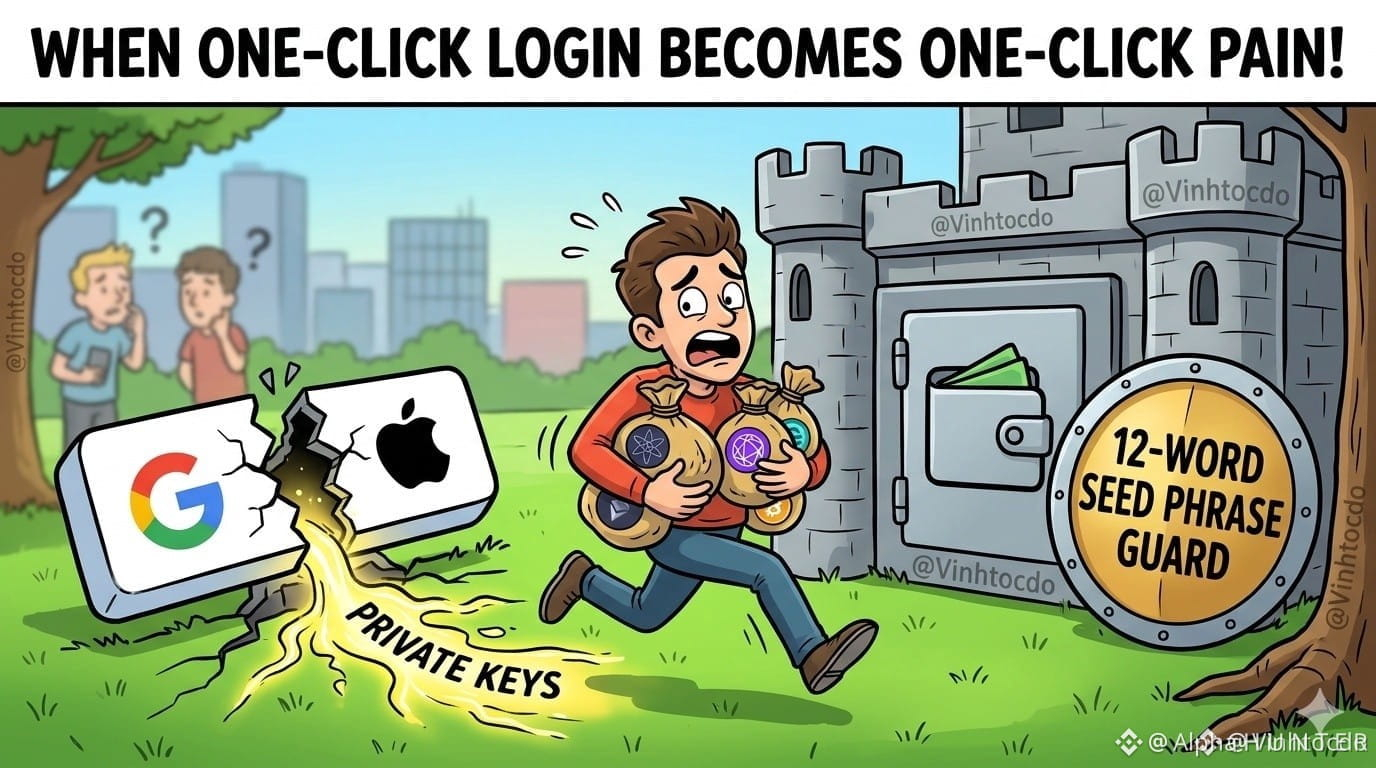
🚨 Keplr warnt Nutzer, die sich über soziale Netzwerke anmelden: Übertragen Sie Ihre Vermögenswerte, bevor es zu spät ist!
Keplr hat eine wichtige Warnung an Nutzer herausgegeben, die über die Anmeldung mit einem Social-Media-Konto auf ihre Wallets zugreifen.
Nutzer, die sich auf diese Methode verlassen, sollten handeln und ihre Vermögenswerte auf eine Wallet mit sicherer Sicherung übertragen, bevor sie riskieren, den Zugriff darauf zu verlieren.
🔍 Was Sie wissen sollten:
Nutzer, die sich über soziale Netzwerke anmelden, sollten sofort überprüfen, ob sie noch auf ihre Wallet zugreifen können.
Stellen Sie sicher, dass Ihre Wiederherstellungsdaten und die Sicherung Ihrer Wallet geschützt sind.
Übertragen Sie Ihre Vermögenswerte auf eine Wallet, deren Wiederherstellungsphrase Sie selbst kontrollieren und sicher aufbewahren können.
Geben Sie Ihre Wiederherstellungsphrase oder privaten Schlüssel niemals an andere weiter.
⚠️ Warum ist das wichtig?
Die Sicherheit Ihrer Kryptowährungen hängt davon ab, dass Sie den Zugriff auf Ihre Wallet kontrollieren. Wenn Sie den Zugriff auf ein Social-Media-Konto verlieren, kann das zu ernsthaften Problemen führen, wenn Sie die Wiederherstellungsoptionen Ihrer Wallet nicht gesichert haben.
Die Botschaft ist einfach: Warten Sie nicht, bis Sie den Zugriff verloren haben, bevor Sie Ihre Guthaben schützen.
#keplr #CryptoSecurity #WalletSafety
$AIOT
{future}(AIOTUSDT)
$JCT
{future}(JCTUSDT)
$IDOL
{future}(IDOLUSDT)
#keplradvisessocialloginuserstotransferassets
🚨 Keplr warnt Nutzer, die sich über soziale Netzwerke anmelden: Übertragen Sie Ihre Vermögenswerte, bevor es zu spät ist!
Keplr hat eine wichtige Warnung an Nutzer herausgegeben, die über die Anmeldung mit einem Social-Media-Konto auf ihre Wallets zugreifen.
Nutzer, die sich auf diese Methode verlassen, sollten handeln und ihre Vermögenswerte auf eine Wallet mit sicherer Sicherung übertragen, bevor sie riskieren, den Zugriff darauf zu verlieren.
🔍 Was Sie wissen sollten:
Nutzer, die sich über soziale Netzwerke anmelden, sollten sofort überprüfen, ob sie noch auf ihre Wallet zugreifen können.
Stellen Sie sicher, dass Ihre Wiederherstellungsdaten und die Sicherung Ihrer Wallet geschützt sind.
Übertragen Sie Ihre Vermögenswerte auf eine Wallet, deren Wiederherstellungsphrase Sie selbst kontrollieren und sicher aufbewahren können.
Geben Sie Ihre Wiederherstellungsphrase oder privaten Schlüssel niemals an andere weiter.
⚠️ Warum ist das wichtig?
Die Sicherheit Ihrer Kryptowährungen hängt davon ab, dass Sie den Zugriff auf Ihre Wallet kontrollieren. Wenn Sie den Zugriff auf ein Social-Media-Konto verlieren, kann das zu ernsthaften Problemen führen, wenn Sie die Wiederherstellungsoptionen Ihrer Wallet nicht gesichert haben.
Die Botschaft ist einfach: Warten Sie nicht, bis Sie den Zugriff verloren haben, bevor Sie Ihre Guthaben schützen.
#keplr #CryptoSecurity #WalletSafety
$AIOT
$JCT
$IDOL
🚨 Keplr warnt Nutzer, die sich über soziale Netzwerke anmelden: Übertragen Sie Ihre Vermögenswerte, bevor es zu spät ist!
Keplr hat eine wichtige Warnung an Nutzer herausgegeben, die über die Anmeldung mit einem Social-Media-Konto auf ihre Wallets zugreifen.
Nutzer, die sich auf diese Methode verlassen, sollten handeln und ihre Vermögenswerte auf eine Wallet mit sicherer Sicherung übertragen, bevor sie riskieren, den Zugriff darauf zu verlieren.
🔍 Was Sie wissen sollten:
Nutzer, die sich über soziale Netzwerke anmelden, sollten sofort überprüfen, ob sie noch auf ihre Wallet zugreifen können.
Stellen Sie sicher, dass Ihre Wiederherstellungsdaten und die Sicherung Ihrer Wallet geschützt sind.
Übertragen Sie Ihre Vermögenswerte auf eine Wallet, deren Wiederherstellungsphrase Sie selbst kontrollieren und sicher aufbewahren können.
Geben Sie Ihre Wiederherstellungsphrase oder privaten Schlüssel niemals an andere weiter.
⚠️ Warum ist das wichtig?
Die Sicherheit Ihrer Kryptowährungen hängt davon ab, dass Sie den Zugriff auf Ihre Wallet kontrollieren. Wenn Sie den Zugriff auf ein Social-Media-Konto verlieren, kann das zu ernsthaften Problemen führen, wenn Sie die Wiederherstellungsoptionen Ihrer Wallet nicht gesichert haben.
Die Botschaft ist einfach: Warten Sie nicht, bis Sie den Zugriff verloren haben, bevor Sie Ihre Guthaben schützen.
#keplr #CryptoSecurity #WalletSafety
$AIOT
$JCT
$IDOL
4
2.4k
#keplradvisessocialloginuserstotransferassets
🚨 Keplr warnt Nutzer mit Social-Login: Übertragen Sie Ihre Vermögenswerte, bevor es zu spät ist!
Keplr hat eine wichtige Warnung an Nutzer herausgegeben, die über Social-Login auf ihre Wallets zugreifen.
Nutzer, die sich auf Social-Login verlassen, sollten handeln und ihre Vermögenswerte auf eine sicher gesicherte Wallet übertragen, bevor sie riskieren, den Zugriff zu verlieren.
🔍 Was Sie wissen müssen:
Nutzer mit Social-Login sollten sofort überprüfen, wie sie auf ihre Wallet zugreifen.
Stellen Sie sicher, dass Ihre Wiederherstellungsdaten und Ihr Wallet-Backup sicher sind.
Übertragen Sie Ihre Vermögenswerte auf eine Wallet, bei der Sie die Wiederherstellungsphrase selbst kontrollieren und sicher aufbewahren.
Geben Sie Ihre Seed-Phrase oder privaten Schlüssel niemals an andere weiter.
⚠️ Warum das wichtig ist:
Die Sicherheit Ihrer Kryptowährungen hängt davon ab, dass Sie den Zugriff auf Ihre Wallet kontrollieren. Wenn Sie den Zugriff auf ein Social-Login-Konto verlieren, kann das ernsthafte Probleme verursachen, falls Sie Ihre Optionen zur Wallet-Wiederherstellung nicht gesichert haben.
Die Botschaft ist einfach: Warten Sie nicht, bis Sie den Zugriff verlieren, bevor Sie Ihre Guthaben schützen.
#keplr #CryptoSecurity #WalletSafety
#keplradvisessocialloginuserstotransferassets
🚨 Keplr warnt Nutzer mit Social-Login: Übertragen Sie Ihre Vermögenswerte, bevor es zu spät ist!
Keplr hat eine wichtige Warnung an Nutzer herausgegeben, die über Social-Login auf ihre Wallets zugreifen.
Nutzer, die sich auf Social-Login verlassen, sollten handeln und ihre Vermögenswerte auf eine sicher gesicherte Wallet übertragen, bevor sie riskieren, den Zugriff zu verlieren.
🔍 Was Sie wissen müssen:
Nutzer mit Social-Login sollten sofort überprüfen, wie sie auf ihre Wallet zugreifen.
Stellen Sie sicher, dass Ihre Wiederherstellungsdaten und Ihr Wallet-Backup sicher sind.
Übertragen Sie Ihre Vermögenswerte auf eine Wallet, bei der Sie die Wiederherstellungsphrase selbst kontrollieren und sicher aufbewahren.
Geben Sie Ihre Seed-Phrase oder privaten Schlüssel niemals an andere weiter.
⚠️ Warum das wichtig ist:
Die Sicherheit Ihrer Kryptowährungen hängt davon ab, dass Sie den Zugriff auf Ihre Wallet kontrollieren. Wenn Sie den Zugriff auf ein Social-Login-Konto verlieren, kann das ernsthafte Probleme verursachen, falls Sie Ihre Optionen zur Wallet-Wiederherstellung nicht gesichert haben.
Die Botschaft ist einfach: Warten Sie nicht, bis Sie den Zugriff verlieren, bevor Sie Ihre Guthaben schützen.
#keplr #CryptoSecurity #WalletSafety
🚨 Keplr warnt Nutzer mit Social-Login: Übertragen Sie Ihre Vermögenswerte, bevor es zu spät ist!
Keplr hat eine wichtige Warnung an Nutzer herausgegeben, die über Social-Login auf ihre Wallets zugreifen.
Nutzer, die sich auf Social-Login verlassen, sollten handeln und ihre Vermögenswerte auf eine sicher gesicherte Wallet übertragen, bevor sie riskieren, den Zugriff zu verlieren.
🔍 Was Sie wissen müssen:
Nutzer mit Social-Login sollten sofort überprüfen, wie sie auf ihre Wallet zugreifen.
Stellen Sie sicher, dass Ihre Wiederherstellungsdaten und Ihr Wallet-Backup sicher sind.
Übertragen Sie Ihre Vermögenswerte auf eine Wallet, bei der Sie die Wiederherstellungsphrase selbst kontrollieren und sicher aufbewahren.
Geben Sie Ihre Seed-Phrase oder privaten Schlüssel niemals an andere weiter.
⚠️ Warum das wichtig ist:
Die Sicherheit Ihrer Kryptowährungen hängt davon ab, dass Sie den Zugriff auf Ihre Wallet kontrollieren. Wenn Sie den Zugriff auf ein Social-Login-Konto verlieren, kann das ernsthafte Probleme verursachen, falls Sie Ihre Optionen zur Wallet-Wiederherstellung nicht gesichert haben.
Die Botschaft ist einfach: Warten Sie nicht, bis Sie den Zugriff verlieren, bevor Sie Ihre Guthaben schützen.
#keplr #CryptoSecurity #WalletSafety
1
971
Deine Bitcoin könnten verschwinden, während du eine Zahlung „beschleunigst“ – Aktualisiere JETZT deine Wallet
Electrum, eine der ältesten Bitcoin-Wallets, hat gerade eine beunruhigende Schwachstelle offengelegt – und Angreifer nutzen sie bereits aus. Ein manipulierter Server kann unbemerkt deine echte Zahlung durch eine gefälschte ersetzen, die deine Coins an den Angreifer sendet. Die Wallet zeigt sie weiterhin als ausstehend an. Wenn du also auf „Gebühr erhöhen“ tippst, um sie zu beschleunigen, signierst du unwissentlich selbst den Diebstahl. Die Entwickler bestätigten zwei Meldungen aus dem Oktober: Ein Nutzer bemerkte den Austausch rechtzeitig, ein anderer verlor jedoch Geld, nachdem er einer scheinbar routinemäßigen Gebührenerhöhung zugestimmt hatte. In einem Fall hatte die gefälschte Transaktion keine Gebühr und schien deshalb festzustecken. Außerdem stimmten die letzten vier Zeichen der Angreiferadresse sogar mit denen des echten Empfängers überein. Electrum hat die Schwachstelle mit Version 4.8.3 behoben, die am 24. Oktober veröffentlicht wurde – alle älteren Versionen sind auf einem bösartigen Server weiterhin gefährdet. Aktualisiere deine Wallet jetzt, verbinde dich nur mit Servern, denen du vertraust, und überprüfe vor dem Signieren immer die vollständige Adresse und den Betrag. Keine Finanzberatung – schütze einfach deine Coins.
$BTC
#Bitcoin #Electrum #CryptoSecurity #WalletSafety
Deine Bitcoin könnten verschwinden, während du eine Zahlung „beschleunigst“ – Aktualisiere JETZT deine Wallet
Electrum, eine der ältesten Bitcoin-Wallets, hat gerade eine beunruhigende Schwachstelle offengelegt – und Angreifer nutzen sie bereits aus. Ein manipulierter Server kann unbemerkt deine echte Zahlung durch eine gefälschte ersetzen, die deine Coins an den Angreifer sendet. Die Wallet zeigt sie weiterhin als ausstehend an. Wenn du also auf „Gebühr erhöhen“ tippst, um sie zu beschleunigen, signierst du unwissentlich selbst den Diebstahl. Die Entwickler bestätigten zwei Meldungen aus dem Oktober: Ein Nutzer bemerkte den Austausch rechtzeitig, ein anderer verlor jedoch Geld, nachdem er einer scheinbar routinemäßigen Gebührenerhöhung zugestimmt hatte. In einem Fall hatte die gefälschte Transaktion keine Gebühr und schien deshalb festzustecken. Außerdem stimmten die letzten vier Zeichen der Angreiferadresse sogar mit denen des echten Empfängers überein. Electrum hat die Schwachstelle mit Version 4.8.3 behoben, die am 24. Oktober veröffentlicht wurde – alle älteren Versionen sind auf einem bösartigen Server weiterhin gefährdet. Aktualisiere deine Wallet jetzt, verbinde dich nur mit Servern, denen du vertraust, und überprüfe vor dem Signieren immer die vollständige Adresse und den Betrag. Keine Finanzberatung – schütze einfach deine Coins.
$BTC
#Bitcoin #Electrum #CryptoSecurity #WalletSafety
Electrum, eine der ältesten Bitcoin-Wallets, hat gerade eine beunruhigende Schwachstelle offengelegt – und Angreifer nutzen sie bereits aus. Ein manipulierter Server kann unbemerkt deine echte Zahlung durch eine gefälschte ersetzen, die deine Coins an den Angreifer sendet. Die Wallet zeigt sie weiterhin als ausstehend an. Wenn du also auf „Gebühr erhöhen“ tippst, um sie zu beschleunigen, signierst du unwissentlich selbst den Diebstahl. Die Entwickler bestätigten zwei Meldungen aus dem Oktober: Ein Nutzer bemerkte den Austausch rechtzeitig, ein anderer verlor jedoch Geld, nachdem er einer scheinbar routinemäßigen Gebührenerhöhung zugestimmt hatte. In einem Fall hatte die gefälschte Transaktion keine Gebühr und schien deshalb festzustecken. Außerdem stimmten die letzten vier Zeichen der Angreiferadresse sogar mit denen des echten Empfängers überein. Electrum hat die Schwachstelle mit Version 4.8.3 behoben, die am 24. Oktober veröffentlicht wurde – alle älteren Versionen sind auf einem bösartigen Server weiterhin gefährdet. Aktualisiere deine Wallet jetzt, verbinde dich nur mit Servern, denen du vertraust, und überprüfe vor dem Signieren immer die vollständige Adresse und den Betrag. Keine Finanzberatung – schütze einfach deine Coins.
$BTC
#Bitcoin #Electrum #CryptoSecurity #WalletSafety
78
EINE WARNUNG ZUR SICHERHEIT VON BITCOIN-WALLETS, DIE DU NICHT IGNORIEREN SOLLTEST.
Electrum hat Version 4.8.3 veröffentlicht, nachdem eine schwerwiegende Sicherheitslücke entdeckt wurde, die ältere Versionen betrifft.
Und das ist nicht nur Theorie. Entwickler bestätigten, dass mindestens ein Nutzer Geld verloren hat.
So funktioniert der Angriff:
1. Du sendest eine Bitcoin-Transaktion.
2. Ein böswilliger Server ersetzt den Eintrag der noch unbestätigten Transaktion im Wallet-Verlauf durch eine betrügerische Transaktion.
3. Du versuchst, die Zahlung zu beschleunigen, indem du die Gebühr erhöhst.
4. Ohne die geänderte Empfängeradresse zu bemerken, könntest du eine Zahlung an den Angreifer autorisieren.
Die Angreifer verwendeten sogar Adressen, deren letzte vier Zeichen mit denen legitimer Empfängeradressen übereinstimmten.
Was sollten Nutzer tun?
• Electrum auf Version 4.8.3 aktualisieren.
• Updates ausschließlich von der offiziellen Website herunterladen.
• Vor dem Signieren von Transaktionen die vollständige Empfängeradresse und den Betrag überprüfen.
• Niemals eine unbekannte Transaktion genehmigen, nur um die Gebühr zu erhöhen.
Wichtige Erkenntnis: Bei der Selbstverwahrung hast du die Kontrolle über deine Vermögenswerte, musst aber auch die Sicherheit von Transaktionen verstehen.
Vermögen zu schützen ist genauso wichtig wie es zu vermehren.
Überprüfst du vor der Freigabe einer Transaktion die vollständige Wallet-Adresse?
#Bitcoin #CryptoSecurity #WalletSafety #CryptoEducation
EINE WARNUNG ZUR SICHERHEIT VON BITCOIN-WALLETS, DIE DU NICHT IGNORIEREN SOLLTEST.
Electrum hat Version 4.8.3 veröffentlicht, nachdem eine schwerwiegende Sicherheitslücke entdeckt wurde, die ältere Versionen betrifft.
Und das ist nicht nur Theorie. Entwickler bestätigten, dass mindestens ein Nutzer Geld verloren hat.
So funktioniert der Angriff:
1. Du sendest eine Bitcoin-Transaktion.
2. Ein böswilliger Server ersetzt den Eintrag der noch unbestätigten Transaktion im Wallet-Verlauf durch eine betrügerische Transaktion.
3. Du versuchst, die Zahlung zu beschleunigen, indem du die Gebühr erhöhst.
4. Ohne die geänderte Empfängeradresse zu bemerken, könntest du eine Zahlung an den Angreifer autorisieren.
Die Angreifer verwendeten sogar Adressen, deren letzte vier Zeichen mit denen legitimer Empfängeradressen übereinstimmten.
Was sollten Nutzer tun?
• Electrum auf Version 4.8.3 aktualisieren.
• Updates ausschließlich von der offiziellen Website herunterladen.
• Vor dem Signieren von Transaktionen die vollständige Empfängeradresse und den Betrag überprüfen.
• Niemals eine unbekannte Transaktion genehmigen, nur um die Gebühr zu erhöhen.
Wichtige Erkenntnis: Bei der Selbstverwahrung hast du die Kontrolle über deine Vermögenswerte, musst aber auch die Sicherheit von Transaktionen verstehen.
Vermögen zu schützen ist genauso wichtig wie es zu vermehren.
Überprüfst du vor der Freigabe einer Transaktion die vollständige Wallet-Adresse?
#Bitcoin #CryptoSecurity #WalletSafety #CryptoEducation
Electrum hat Version 4.8.3 veröffentlicht, nachdem eine schwerwiegende Sicherheitslücke entdeckt wurde, die ältere Versionen betrifft.
Und das ist nicht nur Theorie. Entwickler bestätigten, dass mindestens ein Nutzer Geld verloren hat.
So funktioniert der Angriff:
1. Du sendest eine Bitcoin-Transaktion.
2. Ein böswilliger Server ersetzt den Eintrag der noch unbestätigten Transaktion im Wallet-Verlauf durch eine betrügerische Transaktion.
3. Du versuchst, die Zahlung zu beschleunigen, indem du die Gebühr erhöhst.
4. Ohne die geänderte Empfängeradresse zu bemerken, könntest du eine Zahlung an den Angreifer autorisieren.
Die Angreifer verwendeten sogar Adressen, deren letzte vier Zeichen mit denen legitimer Empfängeradressen übereinstimmten.
Was sollten Nutzer tun?
• Electrum auf Version 4.8.3 aktualisieren.
• Updates ausschließlich von der offiziellen Website herunterladen.
• Vor dem Signieren von Transaktionen die vollständige Empfängeradresse und den Betrag überprüfen.
• Niemals eine unbekannte Transaktion genehmigen, nur um die Gebühr zu erhöhen.
Wichtige Erkenntnis: Bei der Selbstverwahrung hast du die Kontrolle über deine Vermögenswerte, musst aber auch die Sicherheit von Transaktionen verstehen.
Vermögen zu schützen ist genauso wichtig wie es zu vermehren.
Überprüfst du vor der Freigabe einer Transaktion die vollständige Wallet-Adresse?
#Bitcoin #CryptoSecurity #WalletSafety #CryptoEducation
88
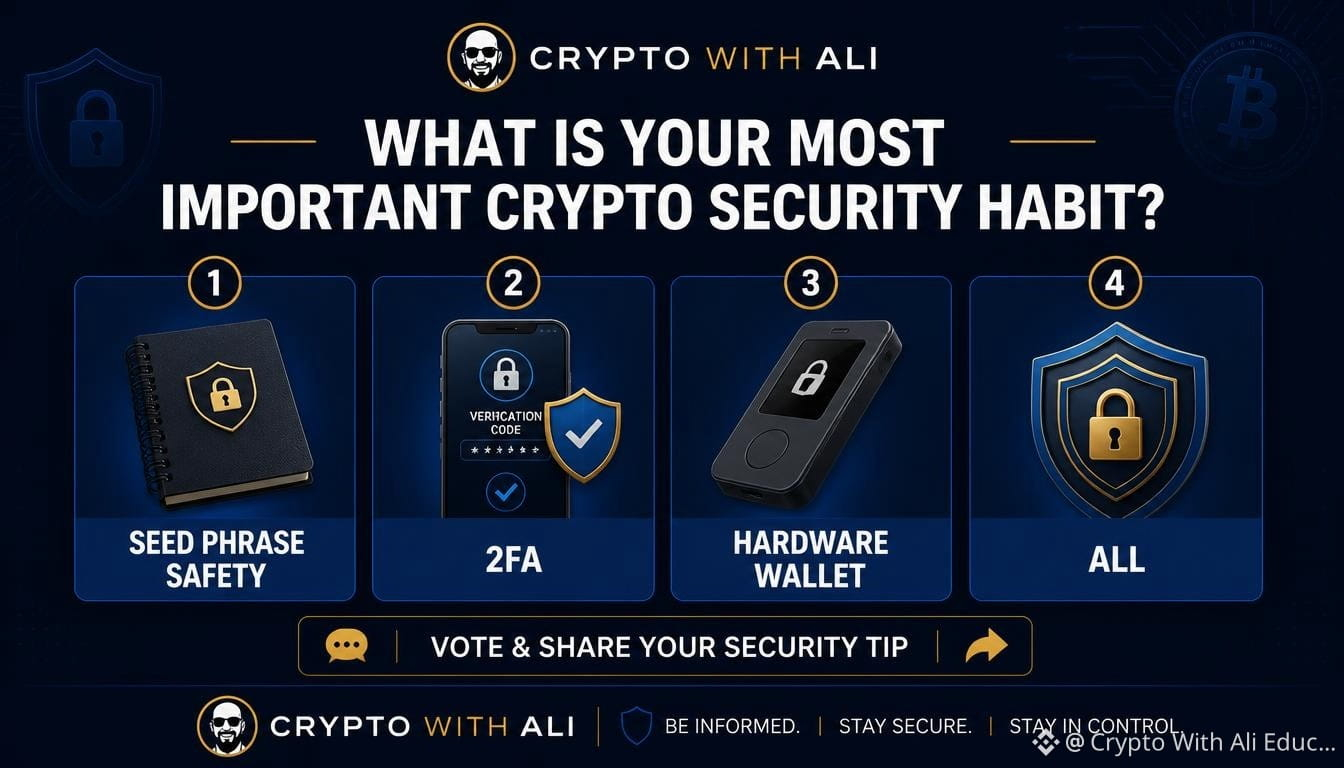
Die wichtigste Gewohnheit für Krypto-Sicherheit: Für welche entscheidest du dich?
Krypto-Sicherheit hängt von mehr als nur einer Schutzebene ab. Eine gute Routine kann das Risiko verringern, den Zugriff auf deine Vermögenswerte zu verlieren.
📊 Stimme für deine höchste Priorität:
Sicherheit der Seed-Phrase — bewahre deine Wiederherstellungswörter privat und offline auf
2FA — füge eine weitere Schutzebene für dein Konto hinzu
Hardware-Wallet — bewahre private Schlüssel offline auf, wenn sie richtig eingerichtet ist
Alle — kombiniere mehrere Sicherheitsmaßnahmen
💬 Welche Gewohnheit würdest du Anfängern empfehlen und warum?
Denk daran: Kein einzelnes Hilfsmittel beseitigt jedes Risiko. Schütze deine Wiederherstellungsphrase, überprüfe Adressen und sei vorsichtig bei unaufgeforderten Nachrichten.
#CryptoSecurity #WalletSafety #cryptoeducation #Web3
Nur zu Bildungszwecken. Keine Finanzberatung.
Die wichtigste Gewohnheit für Krypto-Sicherheit: Für welche entscheidest du dich?
Krypto-Sicherheit hängt von mehr als nur einer Schutzebene ab. Eine gute Routine kann das Risiko verringern, den Zugriff auf deine Vermögenswerte zu verlieren.
📊 Stimme für deine höchste Priorität:
Sicherheit der Seed-Phrase — bewahre deine Wiederherstellungswörter privat und offline auf
2FA — füge eine weitere Schutzebene für dein Konto hinzu
Hardware-Wallet — bewahre private Schlüssel offline auf, wenn sie richtig eingerichtet ist
Alle — kombiniere mehrere Sicherheitsmaßnahmen
💬 Welche Gewohnheit würdest du Anfängern empfehlen und warum?
Denk daran: Kein einzelnes Hilfsmittel beseitigt jedes Risiko. Schütze deine Wiederherstellungsphrase, überprüfe Adressen und sei vorsichtig bei unaufgeforderten Nachrichten.
#CryptoSecurity #WalletSafety #cryptoeducation #Web3
Nur zu Bildungszwecken. Keine Finanzberatung.
Krypto-Sicherheit hängt von mehr als nur einer Schutzebene ab. Eine gute Routine kann das Risiko verringern, den Zugriff auf deine Vermögenswerte zu verlieren.
📊 Stimme für deine höchste Priorität:
Sicherheit der Seed-Phrase — bewahre deine Wiederherstellungswörter privat und offline auf
2FA — füge eine weitere Schutzebene für dein Konto hinzu
Hardware-Wallet — bewahre private Schlüssel offline auf, wenn sie richtig eingerichtet ist
Alle — kombiniere mehrere Sicherheitsmaßnahmen
💬 Welche Gewohnheit würdest du Anfängern empfehlen und warum?
Denk daran: Kein einzelnes Hilfsmittel beseitigt jedes Risiko. Schütze deine Wiederherstellungsphrase, überprüfe Adressen und sei vorsichtig bei unaufgeforderten Nachrichten.
#CryptoSecurity #WalletSafety #cryptoeducation #Web3
Nur zu Bildungszwecken. Keine Finanzberatung.
44
DEIN WALLET-PASSWORT KANN SICHER SEIN. DEINE KRYPTO-WERTE KÖNNEN TROTZDEM GESTOHLEN WERDEN.
Die Polkadot Community Foundation hat schädlichen Code in mehreren Versionen der Browser-Erweiterung Fearless Wallet bestätigt.
Die betroffene Software konnte private Schlüssel an Angreifer übertragen, wenn Nutzer ihre Wallets entsperrten.
Acht Nutzer haben möglicherweise damit zusammenhängende unautorisierte Transaktionen mit insgesamt 17.286 DOT gemeldet.
Das ist die entscheidende Lehre:
Dein Wallet-Passwort und dein privater Schlüssel sind NICHT dasselbe.
Wenn jemand deinen privaten Schlüssel erhält:
• Wird er durch eine Passwortänderung nicht ungültig.
• Wird deine Wallet durch eine Neuinstallation nicht sicher.
• Schützt es deine Vermögenswerte nicht, wenn du dieselbe Wiederherstellungsphrase in eine andere App importierst.
Betroffene Nutzer sollten in einer vertrauenswürdigen Wallet komplett neue Schlüssel erstellen und ihre Vermögenswerte übertragen. Befolge die offiziellen Anweisungen der Foundation, insbesondere bei gestakten oder gesperrten Geldern.
Für muslimische Anleger bedeutet der Schutz anvertrauten Vermögens mehr, als spekulative Anlagen zu meiden. Auch die Risiken rund um Verwahrung und Sicherheit sind wichtig.
Wusstest du, dass eine Änderung deines Wallet-Passworts einen bereits offengelegten privaten Schlüssel nicht schützen kann?
#CryptoSecurity #Polkadot #CryptoEducation #WalletSicherheit
DEIN WALLET-PASSWORT KANN SICHER SEIN. DEINE KRYPTO-WERTE KÖNNEN TROTZDEM GESTOHLEN WERDEN.
Die Polkadot Community Foundation hat schädlichen Code in mehreren Versionen der Browser-Erweiterung Fearless Wallet bestätigt.
Die betroffene Software konnte private Schlüssel an Angreifer übertragen, wenn Nutzer ihre Wallets entsperrten.
Acht Nutzer haben möglicherweise damit zusammenhängende unautorisierte Transaktionen mit insgesamt 17.286 DOT gemeldet.
Das ist die entscheidende Lehre:
Dein Wallet-Passwort und dein privater Schlüssel sind NICHT dasselbe.
Wenn jemand deinen privaten Schlüssel erhält:
• Wird er durch eine Passwortänderung nicht ungültig.
• Wird deine Wallet durch eine Neuinstallation nicht sicher.
• Schützt es deine Vermögenswerte nicht, wenn du dieselbe Wiederherstellungsphrase in eine andere App importierst.
Betroffene Nutzer sollten in einer vertrauenswürdigen Wallet komplett neue Schlüssel erstellen und ihre Vermögenswerte übertragen. Befolge die offiziellen Anweisungen der Foundation, insbesondere bei gestakten oder gesperrten Geldern.
Für muslimische Anleger bedeutet der Schutz anvertrauten Vermögens mehr, als spekulative Anlagen zu meiden. Auch die Risiken rund um Verwahrung und Sicherheit sind wichtig.
Wusstest du, dass eine Änderung deines Wallet-Passworts einen bereits offengelegten privaten Schlüssel nicht schützen kann?
#CryptoSecurity #Polkadot #CryptoEducation #WalletSicherheit
Die Polkadot Community Foundation hat schädlichen Code in mehreren Versionen der Browser-Erweiterung Fearless Wallet bestätigt.
Die betroffene Software konnte private Schlüssel an Angreifer übertragen, wenn Nutzer ihre Wallets entsperrten.
Acht Nutzer haben möglicherweise damit zusammenhängende unautorisierte Transaktionen mit insgesamt 17.286 DOT gemeldet.
Das ist die entscheidende Lehre:
Dein Wallet-Passwort und dein privater Schlüssel sind NICHT dasselbe.
Wenn jemand deinen privaten Schlüssel erhält:
• Wird er durch eine Passwortänderung nicht ungültig.
• Wird deine Wallet durch eine Neuinstallation nicht sicher.
• Schützt es deine Vermögenswerte nicht, wenn du dieselbe Wiederherstellungsphrase in eine andere App importierst.
Betroffene Nutzer sollten in einer vertrauenswürdigen Wallet komplett neue Schlüssel erstellen und ihre Vermögenswerte übertragen. Befolge die offiziellen Anweisungen der Foundation, insbesondere bei gestakten oder gesperrten Geldern.
Für muslimische Anleger bedeutet der Schutz anvertrauten Vermögens mehr, als spekulative Anlagen zu meiden. Auch die Risiken rund um Verwahrung und Sicherheit sind wichtig.
Wusstest du, dass eine Änderung deines Wallet-Passworts einen bereits offengelegten privaten Schlüssel nicht schützen kann?
#CryptoSecurity #Polkadot #CryptoEducation #WalletSicherheit
294
AIRDROP ODER WALLET-FALLE? 🪂
Kostenlose Token können dich dazu verleiten, den Zugriff auf deine Wallet preiszugeben. Gehe vor deinem nächsten Claim diese vier Punkte durch.
1. Behandle unerwartete Token als nicht vertrauenswürdig. Ein angezeigter Preis beweist nicht, dass sie sicher oder verkäuflich sind.
2. Überprüfe die genaue Claim-Domain über die offiziellen Kanäle des Projekts. Vermeide Links aus unaufgeforderten Nachrichten.
3. Lies alles sorgfältig, bevor du unterschreibst. Überprüfe das Netzwerk, den Vertrag, die Ausgabeberechtigung und den Betrag. Eine Genehmigung kann einem Vertrag erlauben, deine Token auszugeben.
4. Halte deine Wiederherstellungsphrase geheim. Für einen legitimen Airdrop werden weder sie noch dein privater Schlüssel benötigt.
Wenn du unter Druck gesetzt wirst, schnell zu handeln, solltest du innehalten. Wenn du eine Wallet-Anfrage nicht verstehst, unterschreibe sie nicht.
Welches Warnsignal ist dir am häufigsten begegnet?
#Airdrop #CryptoSecurity #Web3 #WalletSafety
AIRDROP ODER WALLET-FALLE? 🪂
Kostenlose Token können dich dazu verleiten, den Zugriff auf deine Wallet preiszugeben. Gehe vor deinem nächsten Claim diese vier Punkte durch.
1. Behandle unerwartete Token als nicht vertrauenswürdig. Ein angezeigter Preis beweist nicht, dass sie sicher oder verkäuflich sind.
2. Überprüfe die genaue Claim-Domain über die offiziellen Kanäle des Projekts. Vermeide Links aus unaufgeforderten Nachrichten.
3. Lies alles sorgfältig, bevor du unterschreibst. Überprüfe das Netzwerk, den Vertrag, die Ausgabeberechtigung und den Betrag. Eine Genehmigung kann einem Vertrag erlauben, deine Token auszugeben.
4. Halte deine Wiederherstellungsphrase geheim. Für einen legitimen Airdrop werden weder sie noch dein privater Schlüssel benötigt.
Wenn du unter Druck gesetzt wirst, schnell zu handeln, solltest du innehalten. Wenn du eine Wallet-Anfrage nicht verstehst, unterschreibe sie nicht.
Welches Warnsignal ist dir am häufigsten begegnet?
#Airdrop #CryptoSecurity #Web3 #WalletSafety
Kostenlose Token können dich dazu verleiten, den Zugriff auf deine Wallet preiszugeben. Gehe vor deinem nächsten Claim diese vier Punkte durch.
1. Behandle unerwartete Token als nicht vertrauenswürdig. Ein angezeigter Preis beweist nicht, dass sie sicher oder verkäuflich sind.
2. Überprüfe die genaue Claim-Domain über die offiziellen Kanäle des Projekts. Vermeide Links aus unaufgeforderten Nachrichten.
3. Lies alles sorgfältig, bevor du unterschreibst. Überprüfe das Netzwerk, den Vertrag, die Ausgabeberechtigung und den Betrag. Eine Genehmigung kann einem Vertrag erlauben, deine Token auszugeben.
4. Halte deine Wiederherstellungsphrase geheim. Für einen legitimen Airdrop werden weder sie noch dein privater Schlüssel benötigt.
Wenn du unter Druck gesetzt wirst, schnell zu handeln, solltest du innehalten. Wenn du eine Wallet-Anfrage nicht verstehst, unterschreibe sie nicht.
Welches Warnsignal ist dir am häufigsten begegnet?
#Airdrop #CryptoSecurity #Web3 #WalletSafety
83

·
--
Apple sagt, es habe über 371.000 schädliche App-Einreichungen zurückgewiesen – und genau das ist der Grund, warum „sicher, weil es im App Store ist“ eine gefährliche Annahme ist.
Krypto-Nutzer werden ständig von Fake-Wallet-Apps, geklonten Benutzeroberflächen und täuschend echten Tools abgezockt, die seriös wirken, bis die Seed Phrase weg ist. Ein einziger schlechter Download kann mehr kosten als ein schlechter Trade auf $BTC oder $ETH.
Der entscheidende Punkt: Apple hat keine direkte Stellungnahme abgegeben, sondern auf seine Ökosystem-Statistiken verwiesen und gesagt, dass keine aktiven Sparrow-Klone mehr im Store zu finden seien. Das klingt beruhigend, bestätigt aber auch das größere Problem: Schädliche Apps schaffen es so weit, dass sie abgelehnt, entfernt und ständig kontrolliert werden müssen.
Für Trader, die $SOL, $BTC oder andere Assets mit Selbstverwahrung halten, ist das Risiko nicht nur die Marktschwankung. Es geht um die operative Sicherheit. Verifiziere immer den Entwickler, die App-Historie, die Website-Quelle, die Bewertungen – und tippe niemals eine Seed Phrase in irgendetwas ein, das du nur über die Suche gefunden hast.
Wie sieht dein Prozess aus, um zu prüfen, ob eine Krypto-App wirklich legitim ist?
#CryptoSecurity #WalletSafety #OnChainLessons
Apple sagt, es habe über 371.000 schädliche App-Einreichungen zurückgewiesen – und genau das ist der Grund, warum „sicher, weil es im App Store ist“ eine gefährliche Annahme ist.
Krypto-Nutzer werden ständig von Fake-Wallet-Apps, geklonten Benutzeroberflächen und täuschend echten Tools abgezockt, die seriös wirken, bis die Seed Phrase weg ist. Ein einziger schlechter Download kann mehr kosten als ein schlechter Trade auf $BTC oder $ETH .
Der entscheidende Punkt: Apple hat keine direkte Stellungnahme abgegeben, sondern auf seine Ökosystem-Statistiken verwiesen und gesagt, dass keine aktiven Sparrow-Klone mehr im Store zu finden seien. Das klingt beruhigend, bestätigt aber auch das größere Problem: Schädliche Apps schaffen es so weit, dass sie abgelehnt, entfernt und ständig kontrolliert werden müssen.
Für Trader, die $SOL , $BTC oder andere Assets mit Selbstverwahrung halten, ist das Risiko nicht nur die Marktschwankung. Es geht um die operative Sicherheit. Verifiziere immer den Entwickler, die App-Historie, die Website-Quelle, die Bewertungen – und tippe niemals eine Seed Phrase in irgendetwas ein, das du nur über die Suche gefunden hast.
Wie sieht dein Prozess aus, um zu prüfen, ob eine Krypto-App wirklich legitim ist?
#CryptoSecurity #WalletSafety #OnChainLessons
Krypto-Nutzer werden ständig von Fake-Wallet-Apps, geklonten Benutzeroberflächen und täuschend echten Tools abgezockt, die seriös wirken, bis die Seed Phrase weg ist. Ein einziger schlechter Download kann mehr kosten als ein schlechter Trade auf $BTC oder $ETH .
Der entscheidende Punkt: Apple hat keine direkte Stellungnahme abgegeben, sondern auf seine Ökosystem-Statistiken verwiesen und gesagt, dass keine aktiven Sparrow-Klone mehr im Store zu finden seien. Das klingt beruhigend, bestätigt aber auch das größere Problem: Schädliche Apps schaffen es so weit, dass sie abgelehnt, entfernt und ständig kontrolliert werden müssen.
Für Trader, die $SOL , $BTC oder andere Assets mit Selbstverwahrung halten, ist das Risiko nicht nur die Marktschwankung. Es geht um die operative Sicherheit. Verifiziere immer den Entwickler, die App-Historie, die Website-Quelle, die Bewertungen – und tippe niemals eine Seed Phrase in irgendetwas ein, das du nur über die Suche gefunden hast.
Wie sieht dein Prozess aus, um zu prüfen, ob eine Krypto-App wirklich legitim ist?
#CryptoSecurity #WalletSafety #OnChainLessons
71
·
--
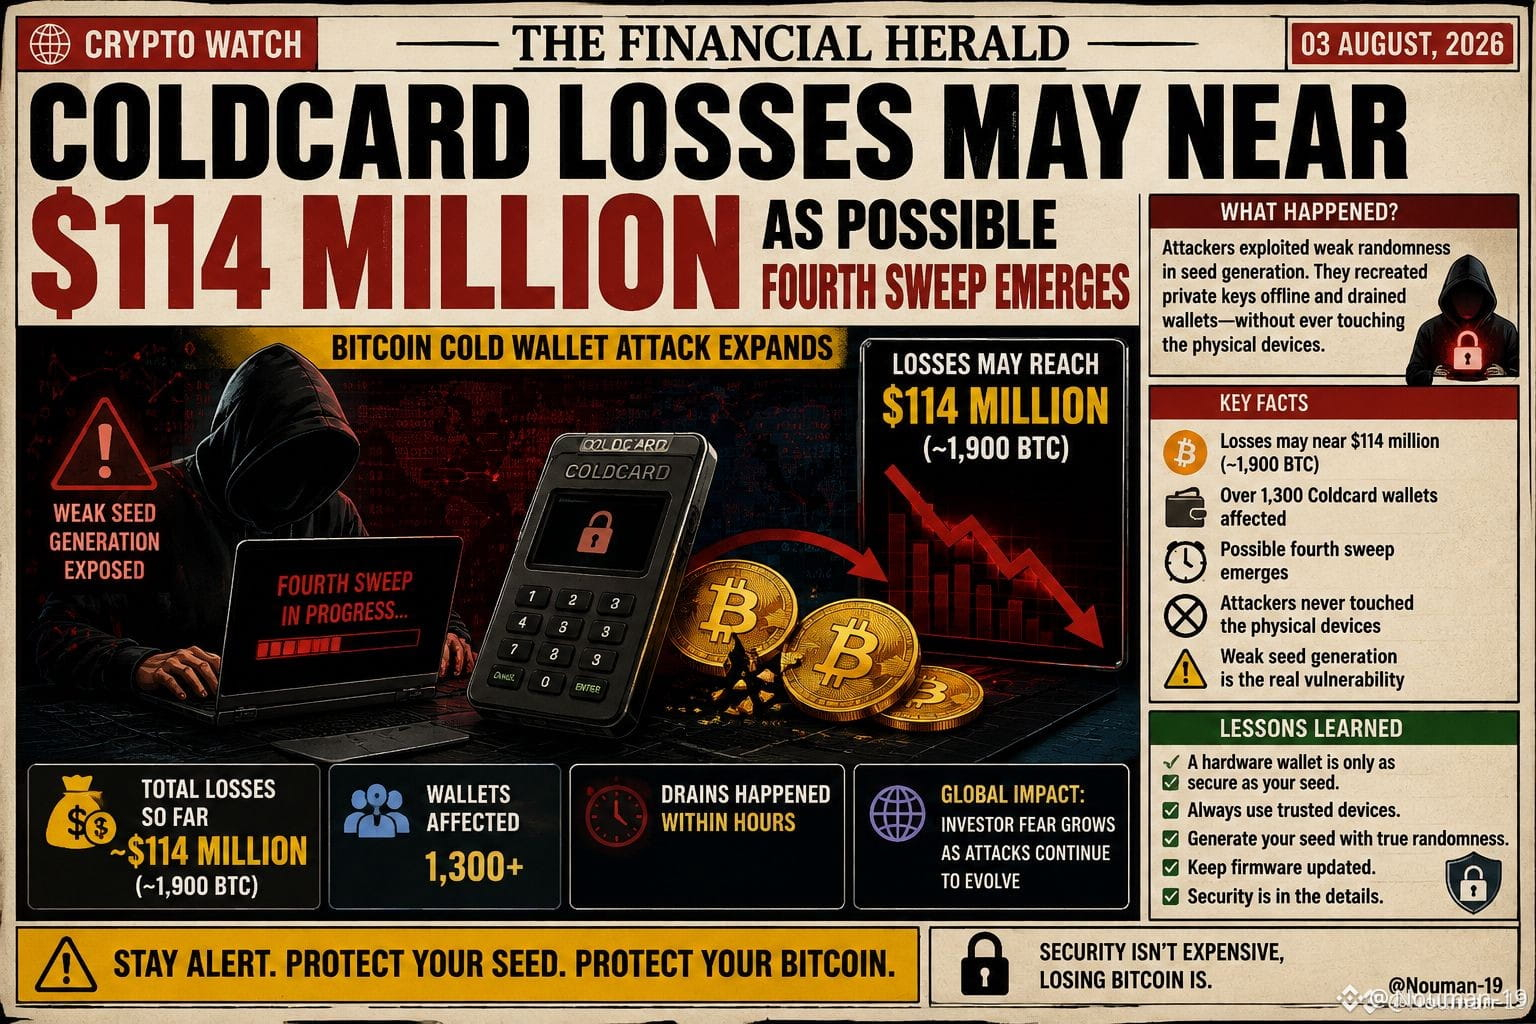
Coldcard Wallet-Angriff-Update
Ein möglicher vierter Sweep wurde entdeckt, wodurch sich die geschätzten Verluste im Zusammenhang mit dem Coldcard-Wallet-bezogenen Angriff auf nahezu 114 Millionen US-Dollar erhöhen.
🔍 Kernaussagen: • Die geschätzten Verluste könnten 114 Mio. US-Dollar erreichen • Ermittler verfolgen einen möglichen vierten Wallet-Sweep • Der Vorfall zeigt, dass selbst Cold Storage sorgfältige operative Sicherheitsmaßnahmen erfordert • Überprüfen Sie stets die Wallet-Einrichtung, die Firmware und die Wiederherstellungsverfahren
🛡️ Sicherheits-Erinnerung: Cold Wallets sind dafür ausgelegt, private Schlüssel offline zu halten. Fehler, kompromittierte Wiederherstellungs-Seed-Phrasen oder Risiken aus der Lieferkette können jedoch weiterhin zu erheblichen Verlusten führen.
Bleiben Sie informiert. Bleiben Sie sicher. 🔐
#Bitcoin #Crypto #ColdWallet #Coldcard #CryptoSecurity #Blockchain #BTC #CyberSecurity #CryptoNews🚀🔥V #WalletSafety #Web3 #CryptoUpdates
Coldcard Wallet-Angriff-Update
Ein möglicher vierter Sweep wurde entdeckt, wodurch sich die geschätzten Verluste im Zusammenhang mit dem Coldcard-Wallet-bezogenen Angriff auf nahezu 114 Millionen US-Dollar erhöhen.
🔍 Kernaussagen: • Die geschätzten Verluste könnten 114 Mio. US-Dollar erreichen • Ermittler verfolgen einen möglichen vierten Wallet-Sweep • Der Vorfall zeigt, dass selbst Cold Storage sorgfältige operative Sicherheitsmaßnahmen erfordert • Überprüfen Sie stets die Wallet-Einrichtung, die Firmware und die Wiederherstellungsverfahren
🛡️ Sicherheits-Erinnerung: Cold Wallets sind dafür ausgelegt, private Schlüssel offline zu halten. Fehler, kompromittierte Wiederherstellungs-Seed-Phrasen oder Risiken aus der Lieferkette können jedoch weiterhin zu erheblichen Verlusten führen.
Bleiben Sie informiert. Bleiben Sie sicher. 🔐
#Bitcoin #Crypto #ColdWallet #Coldcard #CryptoSecurity #Blockchain #BTC #CyberSecurity #CryptoNews🚀🔥V #WalletSafety #Web3 #CryptoUpdates
Ein möglicher vierter Sweep wurde entdeckt, wodurch sich die geschätzten Verluste im Zusammenhang mit dem Coldcard-Wallet-bezogenen Angriff auf nahezu 114 Millionen US-Dollar erhöhen.
🔍 Kernaussagen: • Die geschätzten Verluste könnten 114 Mio. US-Dollar erreichen • Ermittler verfolgen einen möglichen vierten Wallet-Sweep • Der Vorfall zeigt, dass selbst Cold Storage sorgfältige operative Sicherheitsmaßnahmen erfordert • Überprüfen Sie stets die Wallet-Einrichtung, die Firmware und die Wiederherstellungsverfahren
🛡️ Sicherheits-Erinnerung: Cold Wallets sind dafür ausgelegt, private Schlüssel offline zu halten. Fehler, kompromittierte Wiederherstellungs-Seed-Phrasen oder Risiken aus der Lieferkette können jedoch weiterhin zu erheblichen Verlusten führen.
Bleiben Sie informiert. Bleiben Sie sicher. 🔐
#Bitcoin #Crypto #ColdWallet #Coldcard #CryptoSecurity #Blockchain #BTC #CyberSecurity #CryptoNews🚀🔥V #WalletSafety #Web3 #CryptoUpdates
1
89

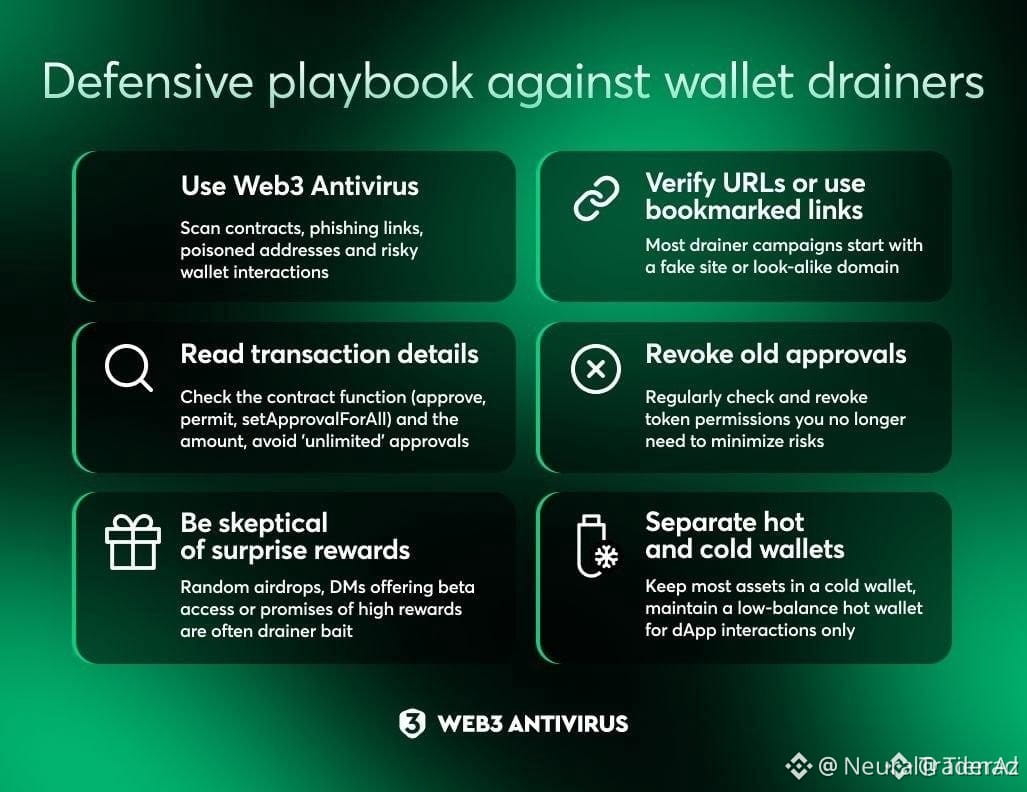
$USDC Wallet-Sicherheit ist wieder im Fokus 🛡️
Ein Fall von 316K $USDC Wallet-Drainern hat den Markt daran erinnert, dass eine sorglose Unterschrift ausreichen kann, um komplett rekt zu werden. Das führt normalerweise dazu, dass schwache Hände kurzfristig vorsichtiger werden, setzt aber auch einen Fokus auf Projekte und Tools, die sich um On-Chain-Sicherheit drehen.
Alright Leute, das ist einer dieser Momente, in denen Smart Money das Verhalten beobachtet, nicht den Lärm. Walspiele lieben Ablenkungen, und Retail lernt oft auf die harte Tour. Haltet die Wallet-Aktivitäten eng, vermeidet blinde Vertragsgenehmigungen und bleibt wachsam, während die Menge schläft.
Keine Finanzberatung. Manage dein Risiko.
#USDC #CryptoSecurity #WalletSafety #OnChain
🧠
$USDC Wallet-Sicherheit ist wieder im Fokus 🛡️
Ein Fall von 316K $USDC Wallet-Drainern hat den Markt daran erinnert, dass eine sorglose Unterschrift ausreichen kann, um komplett rekt zu werden. Das führt normalerweise dazu, dass schwache Hände kurzfristig vorsichtiger werden, setzt aber auch einen Fokus auf Projekte und Tools, die sich um On-Chain-Sicherheit drehen.
Alright Leute, das ist einer dieser Momente, in denen Smart Money das Verhalten beobachtet, nicht den Lärm. Walspiele lieben Ablenkungen, und Retail lernt oft auf die harte Tour. Haltet die Wallet-Aktivitäten eng, vermeidet blinde Vertragsgenehmigungen und bleibt wachsam, während die Menge schläft.
Keine Finanzberatung. Manage dein Risiko.
#USDC #CryptoSecurity #WalletSafety #OnChain
🧠
Ein Fall von 316K $USDC Wallet-Drainern hat den Markt daran erinnert, dass eine sorglose Unterschrift ausreichen kann, um komplett rekt zu werden. Das führt normalerweise dazu, dass schwache Hände kurzfristig vorsichtiger werden, setzt aber auch einen Fokus auf Projekte und Tools, die sich um On-Chain-Sicherheit drehen.
Alright Leute, das ist einer dieser Momente, in denen Smart Money das Verhalten beobachtet, nicht den Lärm. Walspiele lieben Ablenkungen, und Retail lernt oft auf die harte Tour. Haltet die Wallet-Aktivitäten eng, vermeidet blinde Vertragsgenehmigungen und bleibt wachsam, während die Menge schläft.
Keine Finanzberatung. Manage dein Risiko.
#USDC #CryptoSecurity #WalletSafety #OnChain
🧠
90
·
--
Tausende Krypto-Wallets könnten gefährdet sein – und so kommt es dazu. Ein neuer Bericht von Coinspect zeigt eine Schwachstelle namens „Ill Bloom“, die viele Krypto-Wallets betrifft. Das Problem entsteht durch die Art und Weise, wie manche Wallets ihre „Recovery Phrases“ erzeugen – also jene 12 oder 24 Wörter, mit denen du deine Gelder wiederherstellst, falls du keinen Zugriff mehr hast. Wenn diese Phrasen nicht wirklich zufällig sind, wird es für Angreifer leichter, sie zu erraten und dein Krypto zu stehlen. Das ist entscheidend, weil deine Recovery Phrase der Master Key für deine digitalen Assets ist. Wenn sie schwach oder vorhersehbar ist, sind deine Gelder nicht sicher – egal wie stark dein Passwort ist. Das unterstreicht die entscheidende Bedeutung, seriöse Wallets zu verwenden und starke Sicherheitspraktiken anzuwenden. Diese Nachricht erinnert uns daran, dass die grundlegende Sicherheit im Krypto-Bereich oberste Priorität hat. Während wir Gewinne wie den von $VANRY +42.09% heute feiern, ist es viel wichtiger sicherzustellen, dass deine Bestände vor Schwachstellen wie „Ill Bloom“ geschützt sind. Überprüfe immer die Sicherheits-Herkunft deiner Wallet. Was sind deine Gedanken zur Wallet-Sicherheit? #CryptoSecurity #WalletSafety #Blockchain 🔒 $BTC $ETH
Tausende Krypto-Wallets könnten gefährdet sein – und so kommt es dazu. Ein neuer Bericht von Coinspect zeigt eine Schwachstelle namens „Ill Bloom“, die viele Krypto-Wallets betrifft. Das Problem entsteht durch die Art und Weise, wie manche Wallets ihre „Recovery Phrases“ erzeugen – also jene 12 oder 24 Wörter, mit denen du deine Gelder wiederherstellst, falls du keinen Zugriff mehr hast. Wenn diese Phrasen nicht wirklich zufällig sind, wird es für Angreifer leichter, sie zu erraten und dein Krypto zu stehlen. Das ist entscheidend, weil deine Recovery Phrase der Master Key für deine digitalen Assets ist. Wenn sie schwach oder vorhersehbar ist, sind deine Gelder nicht sicher – egal wie stark dein Passwort ist. Das unterstreicht die entscheidende Bedeutung, seriöse Wallets zu verwenden und starke Sicherheitspraktiken anzuwenden. Diese Nachricht erinnert uns daran, dass die grundlegende Sicherheit im Krypto-Bereich oberste Priorität hat. Während wir Gewinne wie den von $VANRY +42.09% heute feiern, ist es viel wichtiger sicherzustellen, dass deine Bestände vor Schwachstellen wie „Ill Bloom“ geschützt sind. Überprüfe immer die Sicherheits-Herkunft deiner Wallet. Was sind deine Gedanken zur Wallet-Sicherheit? #CryptoSecurity #WalletSafety #Blockchain 🔒 $BTC $ETH
198
⚖️ Sicherheitswarnung für Krypto-Inhaber: Zunehmende Malware-Gefahren erfordern erhöhte Wachsamkeit von Anlegern
Am 19. Juli 2026 zeichnet der Kaspersky-Malware-Framework-Bericht in Kombination mit der Infiltration nordkoreanischer Entwickler von Consensys ein beunruhigendes Bild für die Krypto-Sicherheit. Während das Ökosystem auf einen Gesamtwert von 2,30 Bio. USD wächst, investieren bösartige Akteure mehr Ressourcen in gezielte Angriffe.
Bewährte Vorgehensweisen sind unter anderem: die Nutzung von Hardware-Wallets für die langfristige Speicherung von Bitcoin $BTC und Ethereum $ETH, niemals Seed-Phrasen weiterzugeben, Software-Downloads anhand von Prüfsummen zu verifizieren und für Konten bei Börsen eindeutige, starke Passwörter zu verwenden.
📌 Kernaussage:
Kryptosicherheit ist eine gemeinsame Verantwortung. Mit der Reifung der Branche muss sich auch die Sicherheitsinfrastruktur weiterentwickeln — sowohl auf Unternehmensebene als auch auf Ebene einzelner Anleger.
#CryptoSecurity #BestPractices #WalletSafety
#BinanceAlphaAlert
⚖️ Sicherheitswarnung für Krypto-Inhaber: Zunehmende Malware-Gefahren erfordern erhöhte Wachsamkeit von Anlegern
Am 19. Juli 2026 zeichnet der Kaspersky-Malware-Framework-Bericht in Kombination mit der Infiltration nordkoreanischer Entwickler von Consensys ein beunruhigendes Bild für die Krypto-Sicherheit. Während das Ökosystem auf einen Gesamtwert von 2,30 Bio. USD wächst, investieren bösartige Akteure mehr Ressourcen in gezielte Angriffe.
Bewährte Vorgehensweisen sind unter anderem: die Nutzung von Hardware-Wallets für die langfristige Speicherung von Bitcoin $BTC und Ethereum $ETH , niemals Seed-Phrasen weiterzugeben, Software-Downloads anhand von Prüfsummen zu verifizieren und für Konten bei Börsen eindeutige, starke Passwörter zu verwenden.
📌 Kernaussage:
Kryptosicherheit ist eine gemeinsame Verantwortung. Mit der Reifung der Branche muss sich auch die Sicherheitsinfrastruktur weiterentwickeln — sowohl auf Unternehmensebene als auch auf Ebene einzelner Anleger.
#CryptoSecurity #BestPractices #WalletSafety
#BinanceAlphaAlert
Am 19. Juli 2026 zeichnet der Kaspersky-Malware-Framework-Bericht in Kombination mit der Infiltration nordkoreanischer Entwickler von Consensys ein beunruhigendes Bild für die Krypto-Sicherheit. Während das Ökosystem auf einen Gesamtwert von 2,30 Bio. USD wächst, investieren bösartige Akteure mehr Ressourcen in gezielte Angriffe.
Bewährte Vorgehensweisen sind unter anderem: die Nutzung von Hardware-Wallets für die langfristige Speicherung von Bitcoin $BTC und Ethereum $ETH , niemals Seed-Phrasen weiterzugeben, Software-Downloads anhand von Prüfsummen zu verifizieren und für Konten bei Börsen eindeutige, starke Passwörter zu verwenden.
📌 Kernaussage:
Kryptosicherheit ist eine gemeinsame Verantwortung. Mit der Reifung der Branche muss sich auch die Sicherheitsinfrastruktur weiterentwickeln — sowohl auf Unternehmensebene als auch auf Ebene einzelner Anleger.
#CryptoSecurity #BestPractices #WalletSafety
#BinanceAlphaAlert
39
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#BTCRemainsUnderPressureAfterHawkishFOMCMinutes
6,180 Aufrufe
124 Kommentare
2
#AnthropicToDebutAfter$83IPOPricing
2,822 Aufrufe
16 Kommentare
3
#SouthKoreaPlansToLet3500ListedFirmsBuyBitcoin
417 Aufrufe
43 Kommentare
4
#FOMCMinutesHighlightAIDebtRisks
46 Aufrufe
7 Kommentare
5
#NvidiaBeatsEstimatesWith$130BQ4Outlook
99,819 Aufrufe
331 Kommentare
6
#RussiaCentralBankAddsAlfaBankToCryptoExchangeRegister
7,852 Aufrufe
82 Kommentare
7
#VisaPlansStablecoinPrefundingForAPACCrossBorderPayments
8,109 Aufrufe
69 Kommentare
8
#CanadaAndUSLaunchOperationNiagaraAgainstApprovalPhishing
63,977 Aufrufe
74 Kommentare
9
#BankOfEnglandUnveilsClearingHousePathwayCoveringDLTFirms
5,570 Aufrufe
71 Kommentare
10
#DBSAndCirclePartnerToExpandAsianInstitutionsUSDCAccess
7,172 Aufrufe
72 Kommentare