
#polymarket
polymarket
3.5M Aufrufe
6,782 Kommentare
Hot
Zuletzt


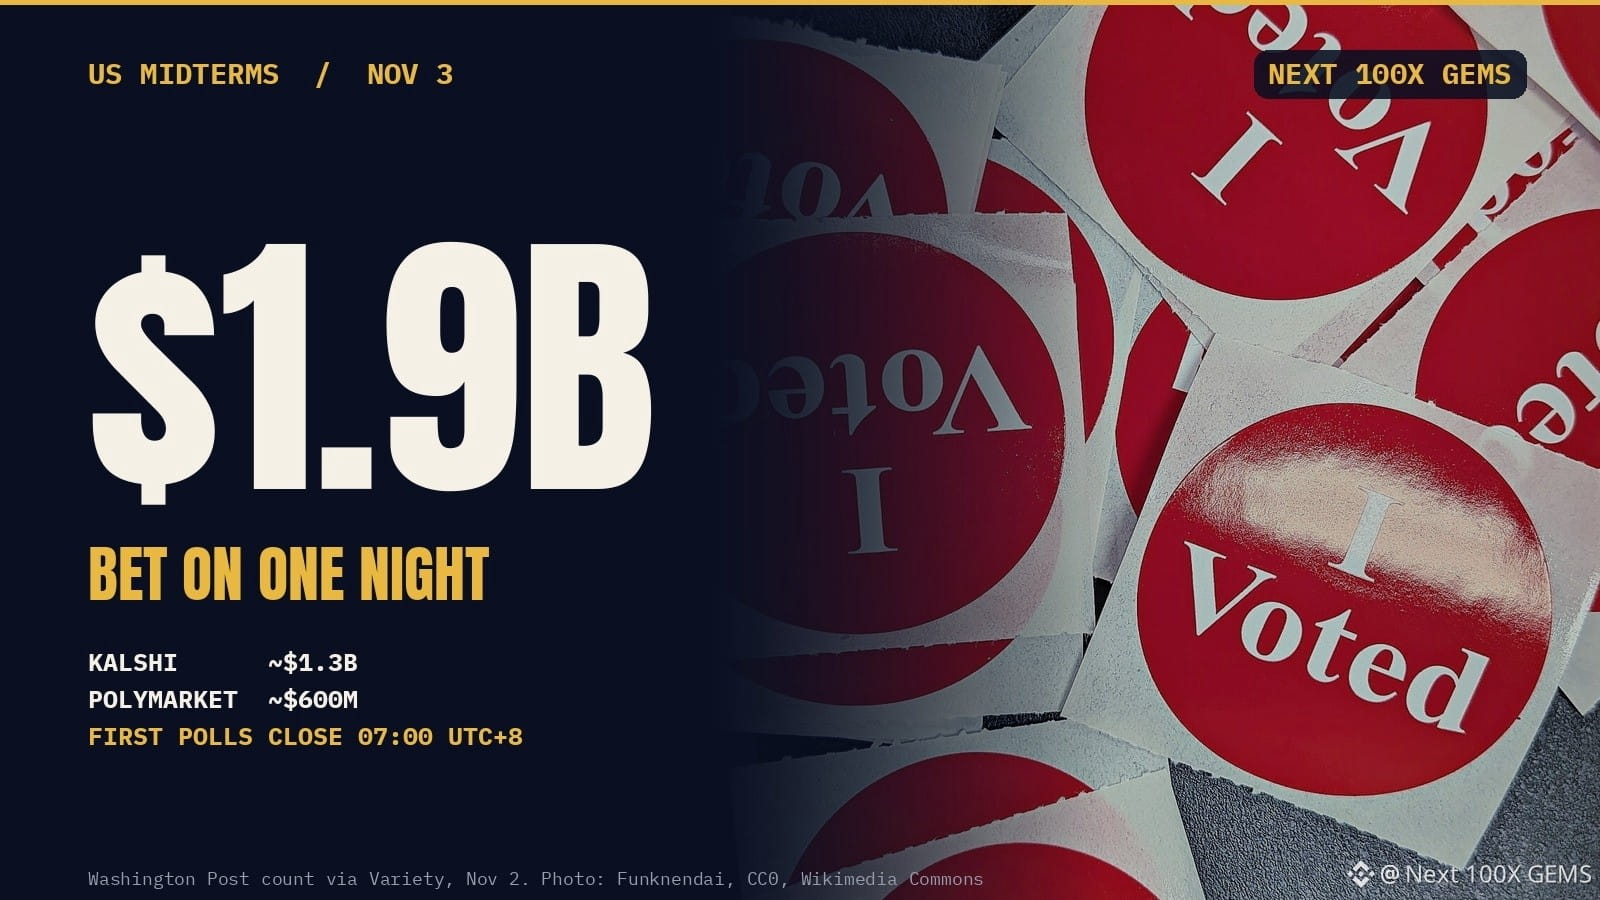
Rund 1,9 Mrd. US-Dollar stehen bei den heutigen US-Zwischenwahlen auf Kalshi und Polymarket auf dem Spiel.
$POL Beobachter kennen die Wendung: Polymarket, die App, die Wahlwetten berühmt gemacht hat, liegt inzwischen auf dem zweiten Platz.
2024 setzte Polymarket allein bei der Präsidentschaftswahl mehr als 3,6 Mrd. US-Dollar um. Heute Abend hält Kalshi laut einer Zählung der Washington Post vom 2. November rund 1,3 Mrd. US-Dollar der Wetten auf die Zwischenwahlen, Polymarket etwa 600 Mio. US-Dollar.
Der Unterschied liegt daran, wer US-Amerikanern seine Dienste anbieten durfte. Polymarket war jahrelang für US-Kunden gesperrt und kehrte erst über eine bei der CFTC registrierte App zurück, während Kalshi die ganze Zeit seine Nutzerbasis in den USA aufbaute.
Beide sagen, dass sie Insiderhandel verbieten, und Polymarket gibt an, bereits Dutzende Wetten zu den Zwischenwahlen untersucht zu haben.
Die ersten Wahllokale schließen um 07:00 UTC+8.
#Polymarket #Prognosemärkte
Keine Finanzberatung. Informiere dich selbst.
Rund 1,9 Mrd. US-Dollar stehen bei den heutigen US-Zwischenwahlen auf Kalshi und Polymarket auf dem Spiel.
$POL Beobachter kennen die Wendung: Polymarket, die App, die Wahlwetten berühmt gemacht hat, liegt inzwischen auf dem zweiten Platz.
2024 setzte Polymarket allein bei der Präsidentschaftswahl mehr als 3,6 Mrd. US-Dollar um. Heute Abend hält Kalshi laut einer Zählung der Washington Post vom 2. November rund 1,3 Mrd. US-Dollar der Wetten auf die Zwischenwahlen, Polymarket etwa 600 Mio. US-Dollar.
Der Unterschied liegt daran, wer US-Amerikanern seine Dienste anbieten durfte. Polymarket war jahrelang für US-Kunden gesperrt und kehrte erst über eine bei der CFTC registrierte App zurück, während Kalshi die ganze Zeit seine Nutzerbasis in den USA aufbaute.
Beide sagen, dass sie Insiderhandel verbieten, und Polymarket gibt an, bereits Dutzende Wetten zu den Zwischenwahlen untersucht zu haben.
Die ersten Wahllokale schließen um 07:00 UTC+8.
#Polymarket #Prognosemärkte
Keine Finanzberatung. Informiere dich selbst.
$POL Beobachter kennen die Wendung: Polymarket, die App, die Wahlwetten berühmt gemacht hat, liegt inzwischen auf dem zweiten Platz.
2024 setzte Polymarket allein bei der Präsidentschaftswahl mehr als 3,6 Mrd. US-Dollar um. Heute Abend hält Kalshi laut einer Zählung der Washington Post vom 2. November rund 1,3 Mrd. US-Dollar der Wetten auf die Zwischenwahlen, Polymarket etwa 600 Mio. US-Dollar.
Der Unterschied liegt daran, wer US-Amerikanern seine Dienste anbieten durfte. Polymarket war jahrelang für US-Kunden gesperrt und kehrte erst über eine bei der CFTC registrierte App zurück, während Kalshi die ganze Zeit seine Nutzerbasis in den USA aufbaute.
Beide sagen, dass sie Insiderhandel verbieten, und Polymarket gibt an, bereits Dutzende Wetten zu den Zwischenwahlen untersucht zu haben.
Die ersten Wahllokale schließen um 07:00 UTC+8.
#Polymarket #Prognosemärkte
Keine Finanzberatung. Informiere dich selbst.
3
475
·
--
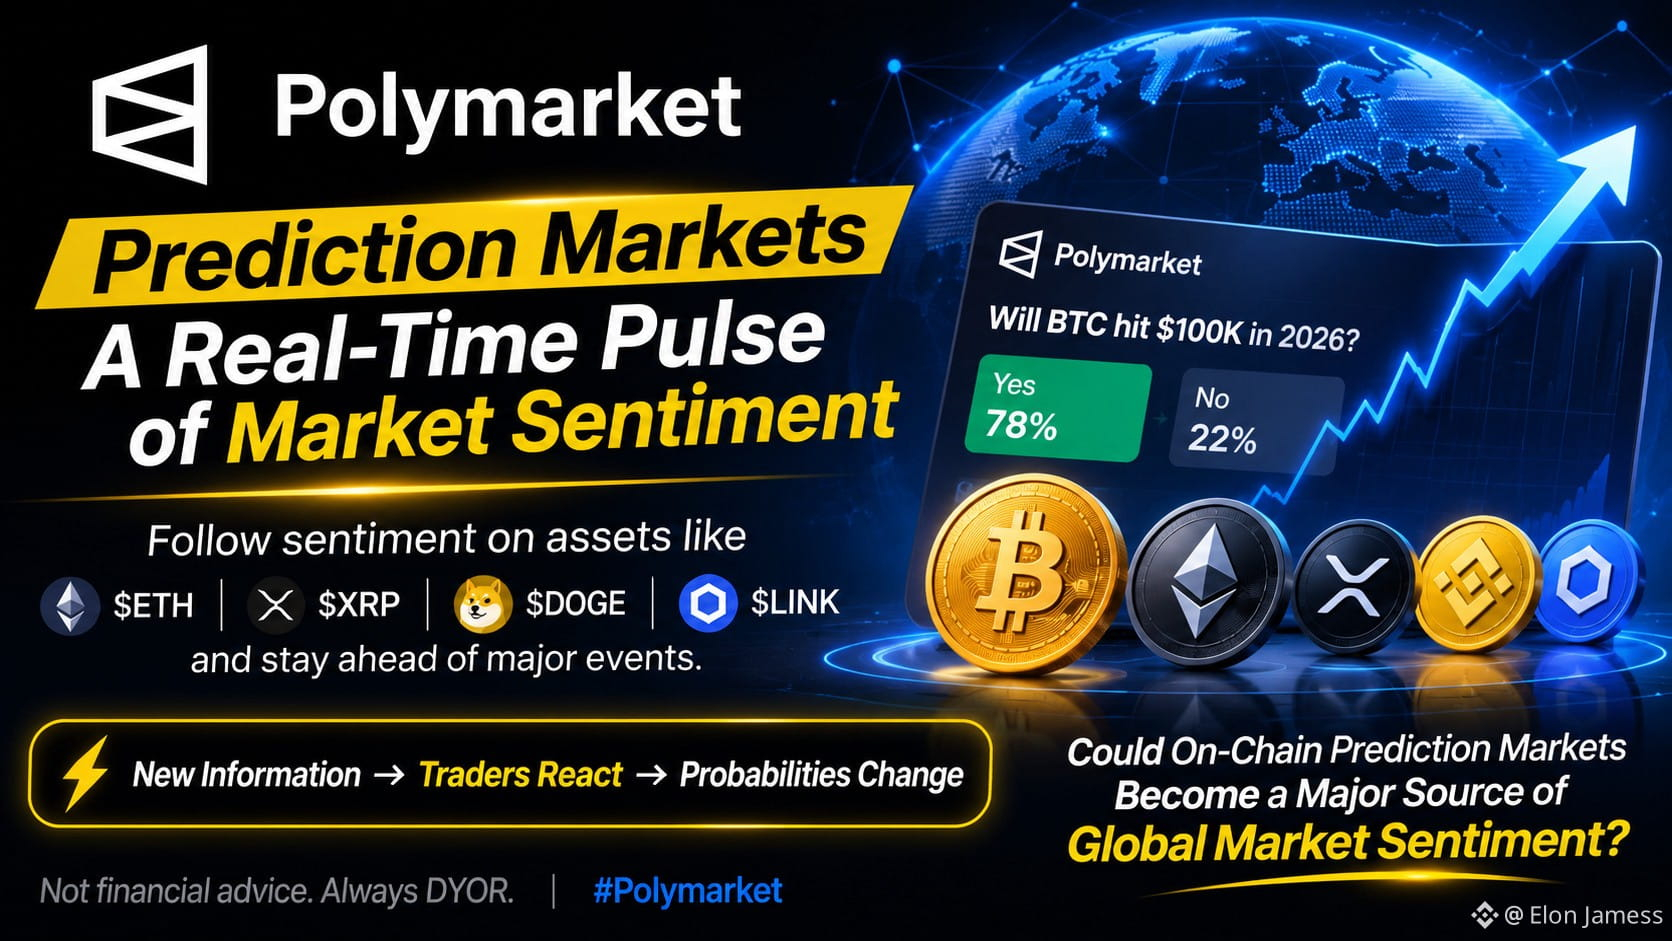
Prognosemärkte entwickeln sich zu einer interessanten Möglichkeit, in Echtzeit zu verfolgen, wie sich die Marktstimmung verändert.
Plattformen wie @polymarket zeigen, wie schnell Trader reagieren, wenn neue Informationen auf den Markt kommen.
Du kannst die Stimmung rund um Vermögenswerte wie $ETH $XRP $DOGE und $LINK verfolgen und gleichzeitig makroökonomische Ereignisse und wichtige Entwicklungen im Blick behalten.
Das Interessante daran ist die Geschwindigkeit:
Neue Informationen → Trader reagieren → Wahrscheinlichkeiten ändern sich.
Wenn immer mehr Krypto-Assets, Rohstoffe und traditionelle Märkte auf die Blockchain wandern, könnten Prognosemärkte eine weitere nützliche Ebene der Echtzeit-Marktanalyse bieten.
Die größere Frage lautet:
Könnten On-Chain-Prognosemärkte zu einer wichtigen Quelle für die globale Marktstimmung werden?
Keine Finanzberatung. Recherchiere immer selbst (DYOR).
#Polymarket
Prognosemärkte entwickeln sich zu einer interessanten Möglichkeit, in Echtzeit zu verfolgen, wie sich die Marktstimmung verändert.
Plattformen wie @Polymarket zeigen, wie schnell Trader reagieren, wenn neue Informationen auf den Markt kommen.
Du kannst die Stimmung rund um Vermögenswerte wie $ETH $XRP $DOGE und $LINK verfolgen und gleichzeitig makroökonomische Ereignisse und wichtige Entwicklungen im Blick behalten.
Das Interessante daran ist die Geschwindigkeit:
Neue Informationen → Trader reagieren → Wahrscheinlichkeiten ändern sich.
Wenn immer mehr Krypto-Assets, Rohstoffe und traditionelle Märkte auf die Blockchain wandern, könnten Prognosemärkte eine weitere nützliche Ebene der Echtzeit-Marktanalyse bieten.
Die größere Frage lautet:
Könnten On-Chain-Prognosemärkte zu einer wichtigen Quelle für die globale Marktstimmung werden?
Keine Finanzberatung. Recherchiere immer selbst (DYOR).
#Polymarket
Plattformen wie @Polymarket zeigen, wie schnell Trader reagieren, wenn neue Informationen auf den Markt kommen.
Du kannst die Stimmung rund um Vermögenswerte wie $ETH $XRP $DOGE und $LINK verfolgen und gleichzeitig makroökonomische Ereignisse und wichtige Entwicklungen im Blick behalten.
Das Interessante daran ist die Geschwindigkeit:
Neue Informationen → Trader reagieren → Wahrscheinlichkeiten ändern sich.
Wenn immer mehr Krypto-Assets, Rohstoffe und traditionelle Märkte auf die Blockchain wandern, könnten Prognosemärkte eine weitere nützliche Ebene der Echtzeit-Marktanalyse bieten.
Die größere Frage lautet:
Könnten On-Chain-Prognosemärkte zu einer wichtigen Quelle für die globale Marktstimmung werden?
Keine Finanzberatung. Recherchiere immer selbst (DYOR).
#Polymarket
Alek Carter:
More transparency around expectations is always interesting to see.
16
17
923
·
--
Verifiziert
Übersetzung ansehen
📢 Polymarket and Kalshi are betting on Democrats in 2026
Prediction markets are pricing a high chance that Democrats take both chambers of Congress in the 2026 midterms. Polymarket puts the probability at 78% with more than $58 million traded, while Kalshi has it at 74% with more than $100 million in volume.
Individual Senate markets point the same way: James Talarico in Texas is priced at 74–76%, Troy Jackson in Maine around 73%, and Abdul El-Sayed in Michigan around 78%. Traditional polls are also pointing to a possible blue wave.
Kalshi CEO Tarek Mansour called these the first elections where prediction-market betting volume has topped $1.4 billion. Those same platforms have been wrong before, though — they failed to call Lula da Silva’s runoff win in Brazil. The odds show where the money is going right now, not a guaranteed outcome.
#CRYPTO #POLYMARKET #KALSHI $USDC
{spot}(USDCUSDT)
📢 Polymarket and Kalshi are betting on Democrats in 2026
Prediction markets are pricing a high chance that Democrats take both chambers of Congress in the 2026 midterms. Polymarket puts the probability at 78% with more than $58 million traded, while Kalshi has it at 74% with more than $100 million in volume.
Individual Senate markets point the same way: James Talarico in Texas is priced at 74–76%, Troy Jackson in Maine around 73%, and Abdul El-Sayed in Michigan around 78%. Traditional polls are also pointing to a possible blue wave.
Kalshi CEO Tarek Mansour called these the first elections where prediction-market betting volume has topped $1.4 billion. Those same platforms have been wrong before, though — they failed to call Lula da Silva’s runoff win in Brazil. The odds show where the money is going right now, not a guaranteed outcome.
#CRYPTO #POLYMARKET #KALSHI $USDC
Prediction markets are pricing a high chance that Democrats take both chambers of Congress in the 2026 midterms. Polymarket puts the probability at 78% with more than $58 million traded, while Kalshi has it at 74% with more than $100 million in volume.
Individual Senate markets point the same way: James Talarico in Texas is priced at 74–76%, Troy Jackson in Maine around 73%, and Abdul El-Sayed in Michigan around 78%. Traditional polls are also pointing to a possible blue wave.
Kalshi CEO Tarek Mansour called these the first elections where prediction-market betting volume has topped $1.4 billion. Those same platforms have been wrong before, though — they failed to call Lula da Silva’s runoff win in Brazil. The odds show where the money is going right now, not a guaranteed outcome.
#CRYPTO #POLYMARKET #KALSHI $USDC
1
1.1k

·
--
【Heute sind die US-Zwischenwahlen! Prognosemärkte sehen die Demokraten mit 95 % als Sieger im Repräsentantenhaus; die Republikaner behalten beide Kammern nur mit 6 % Wahrscheinlichkeit】
Heute (3. November) wird bei den US-Zwischenwahlen abgestimmt. Auf Polymarket liegt die Wahrscheinlichkeit für einen Sieg der Demokraten im Repräsentantenhaus bei 95 %, im Senat bei 77 % und für einen Sieg in beiden Kammern bei 76 %; dass die Republikaner beide Kammern halten, wird nur mit 6 % beziffert. Auf Kalshi stieg die Wahrscheinlichkeit, dass die Demokraten den Senat gewinnen, innerhalb eines Monats von etwa 63 % auf 74 %. Die ersten Wahllokale schließen am 4. November um 7 Uhr morgens Pekinger Zeit. Die Ergebnisse werden heute Abend und im Laufe des morgigen Tages nach und nach bekannt gegeben.
#美国中期选举 #Polymarket #Prognosemärkte
【Heute sind die US-Zwischenwahlen! Prognosemärkte sehen die Demokraten mit 95 % als Sieger im Repräsentantenhaus; die Republikaner behalten beide Kammern nur mit 6 % Wahrscheinlichkeit】
Heute (3. November) wird bei den US-Zwischenwahlen abgestimmt. Auf Polymarket liegt die Wahrscheinlichkeit für einen Sieg der Demokraten im Repräsentantenhaus bei 95 %, im Senat bei 77 % und für einen Sieg in beiden Kammern bei 76 %; dass die Republikaner beide Kammern halten, wird nur mit 6 % beziffert. Auf Kalshi stieg die Wahrscheinlichkeit, dass die Demokraten den Senat gewinnen, innerhalb eines Monats von etwa 63 % auf 74 %. Die ersten Wahllokale schließen am 4. November um 7 Uhr morgens Pekinger Zeit. Die Ergebnisse werden heute Abend und im Laufe des morgigen Tages nach und nach bekannt gegeben.
#美国中期选举 #Polymarket #Prognosemärkte
Heute (3. November) wird bei den US-Zwischenwahlen abgestimmt. Auf Polymarket liegt die Wahrscheinlichkeit für einen Sieg der Demokraten im Repräsentantenhaus bei 95 %, im Senat bei 77 % und für einen Sieg in beiden Kammern bei 76 %; dass die Republikaner beide Kammern halten, wird nur mit 6 % beziffert. Auf Kalshi stieg die Wahrscheinlichkeit, dass die Demokraten den Senat gewinnen, innerhalb eines Monats von etwa 63 % auf 74 %. Die ersten Wahllokale schließen am 4. November um 7 Uhr morgens Pekinger Zeit. Die Ergebnisse werden heute Abend und im Laufe des morgigen Tages nach und nach bekannt gegeben.
#美国中期选举 #Polymarket #Prognosemärkte
205

·
--
Übersetzung ansehen
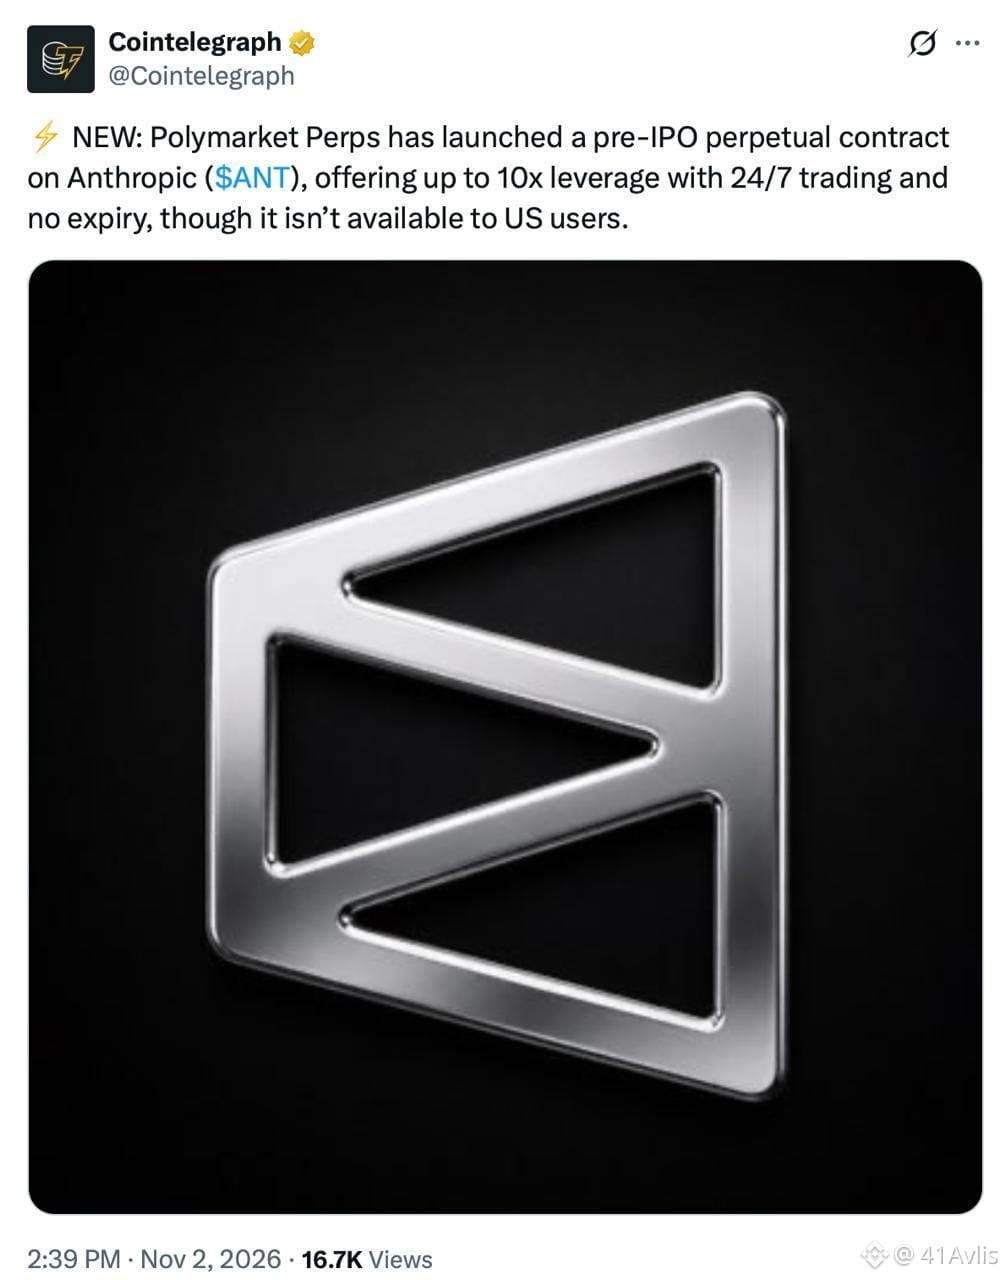
🚀 Polymarket Perps lança negociação alavancada de Anthropic antes do IPO!
A Polymarket Perps deu o que falar ao lançar um contrato perpétuo pré-IPO vinculado à Anthropic ($ANT). Essa novidade permite que traders especulem sobre a avaliação da gigante de inteligência artificial bem antes de suas ações chegarem oficialmente à bolsa.
📊 Principais detalhes do contrato:
Alavancagem: Até 10x.
Disponibilidade: Negociação 24/7 (24 horas por dia, 7 dias por semana) e sem vencimento.
Avisos importantes: O produto não está disponível para usuários dos Estados Unidos, e negociar o contrato não significa possuir ações reais da Anthropic.
O mercado pré-IPO com cripto continua expandindo os limites de como especulamos sobre grandes empresas de tecnologia.
#Anthropic #Polymarket #IPO
🚀 Polymarket Perps lança negociação alavancada de Anthropic antes do IPO!
A Polymarket Perps deu o que falar ao lançar um contrato perpétuo pré-IPO vinculado à Anthropic ($ANT). Essa novidade permite que traders especulem sobre a avaliação da gigante de inteligência artificial bem antes de suas ações chegarem oficialmente à bolsa.
📊 Principais detalhes do contrato:
Alavancagem: Até 10x.
Disponibilidade: Negociação 24/7 (24 horas por dia, 7 dias por semana) e sem vencimento.
Avisos importantes: O produto não está disponível para usuários dos Estados Unidos, e negociar o contrato não significa possuir ações reais da Anthropic.
O mercado pré-IPO com cripto continua expandindo os limites de como especulamos sobre grandes empresas de tecnologia.
#Anthropic #Polymarket #IPO
A Polymarket Perps deu o que falar ao lançar um contrato perpétuo pré-IPO vinculado à Anthropic ($ANT). Essa novidade permite que traders especulem sobre a avaliação da gigante de inteligência artificial bem antes de suas ações chegarem oficialmente à bolsa.
📊 Principais detalhes do contrato:
Alavancagem: Até 10x.
Disponibilidade: Negociação 24/7 (24 horas por dia, 7 dias por semana) e sem vencimento.
Avisos importantes: O produto não está disponível para usuários dos Estados Unidos, e negociar o contrato não significa possuir ações reais da Anthropic.
O mercado pré-IPO com cripto continua expandindo os limites de como especulamos sobre grandes empresas de tecnologia.
#Anthropic #Polymarket #IPO
48

Übersetzung ansehen
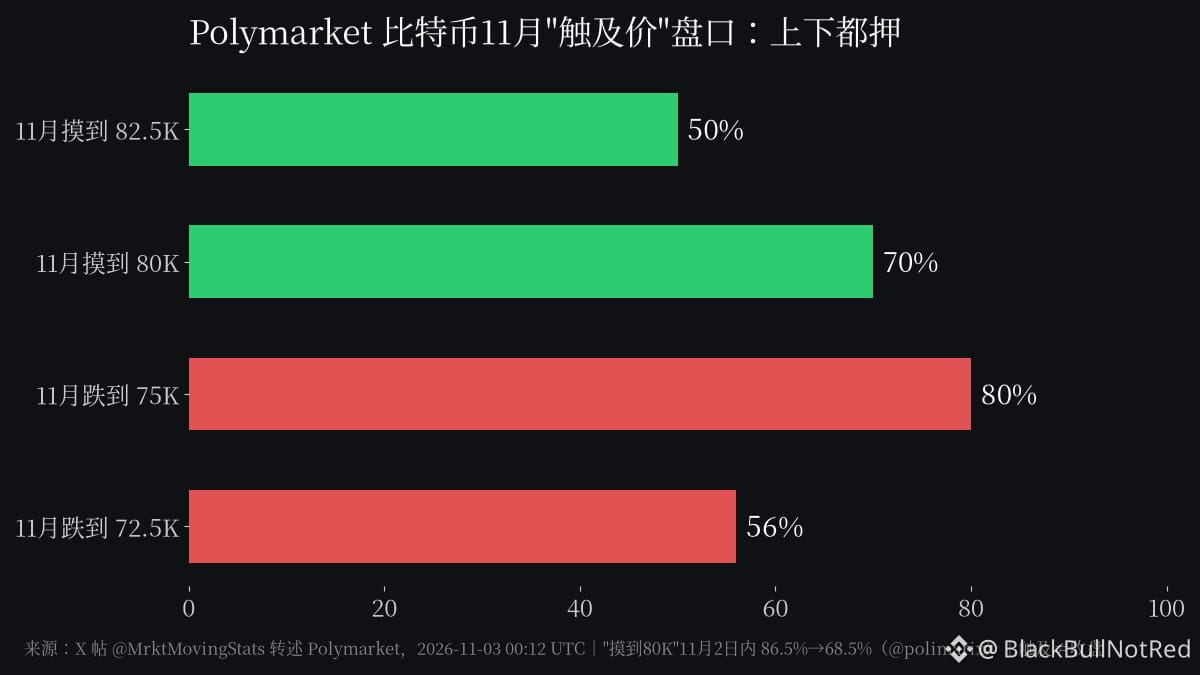
"Polymarket 71%概率11月收在8万上面",今天这句被转了一圈。问题是盘口根本不是这么写的。
那个市场叫"11月内摸到80K",摸一下就算,收不收得住无所谓。同一组盘口里,"11月内跌到75K"是80%,"跌到72.5K"也有56%(@MrktMovingStats 今早列的数)。
翻译成人话:市场觉得这个月大概率上下都要被扫一遍,不是看涨,是看震。BTC在75K到86K之间已经磨了74天,盘口只是把这个区间重新报了一遍价。
更好笑的是,"摸到80K"昨天一天内从86.5%掉到68.5%(@polimarix),说明这东西跟着现货走,不是领先指标。拿它当信号的,等于看着后视镜开车。
恐惧贪婪26,大选当天,两头插针的概率比方向大。别被一个被读错的百分比带着加杠杆。
#BTC #Polymarket
"Polymarket 71%概率11月收在8万上面",今天这句被转了一圈。问题是盘口根本不是这么写的。
那个市场叫"11月内摸到80K",摸一下就算,收不收得住无所谓。同一组盘口里,"11月内跌到75K"是80%,"跌到72.5K"也有56%(@MrktMovingStats 今早列的数)。
翻译成人话:市场觉得这个月大概率上下都要被扫一遍,不是看涨,是看震。BTC在75K到86K之间已经磨了74天,盘口只是把这个区间重新报了一遍价。
更好笑的是,"摸到80K"昨天一天内从86.5%掉到68.5%(@polimarix),说明这东西跟着现货走,不是领先指标。拿它当信号的,等于看着后视镜开车。
恐惧贪婪26,大选当天,两头插针的概率比方向大。别被一个被读错的百分比带着加杠杆。
#BTC #Polymarket
那个市场叫"11月内摸到80K",摸一下就算,收不收得住无所谓。同一组盘口里,"11月内跌到75K"是80%,"跌到72.5K"也有56%(@MrktMovingStats 今早列的数)。
翻译成人话:市场觉得这个月大概率上下都要被扫一遍,不是看涨,是看震。BTC在75K到86K之间已经磨了74天,盘口只是把这个区间重新报了一遍价。
更好笑的是,"摸到80K"昨天一天内从86.5%掉到68.5%(@polimarix),说明这东西跟着现货走,不是领先指标。拿它当信号的,等于看着后视镜开车。
恐惧贪婪26,大选当天,两头插针的概率比方向大。别被一个被读错的百分比带着加杠杆。
#BTC #Polymarket
125
·
--
Übersetzung ansehen
5万U奖池+$ANT三倍权重,Polymarket Perps竞赛玩法揭秘!
Polymarket Perps推出带排名的交易竞赛,总奖池高达50,000 USDC。ANT市场交易量3倍权重,想进奖励名单,交易量门槛和正收益条件都要达标。11月16日截止,速来参与!🔥 #Polymarket @Polymarket
5万U奖池+$ANT三倍权重,Polymarket Perps竞赛玩法揭秘!
Polymarket Perps推出带排名的交易竞赛,总奖池高达50,000 USDC。ANT市场交易量3倍权重,想进奖励名单,交易量门槛和正收益条件都要达标。11月16日截止,速来参与!🔥 #Polymarket @Polymarket
Polymarket Perps推出带排名的交易竞赛,总奖池高达50,000 USDC。ANT市场交易量3倍权重,想进奖励名单,交易量门槛和正收益条件都要达标。11月16日截止,速来参与!🔥 #Polymarket @Polymarket
·
--
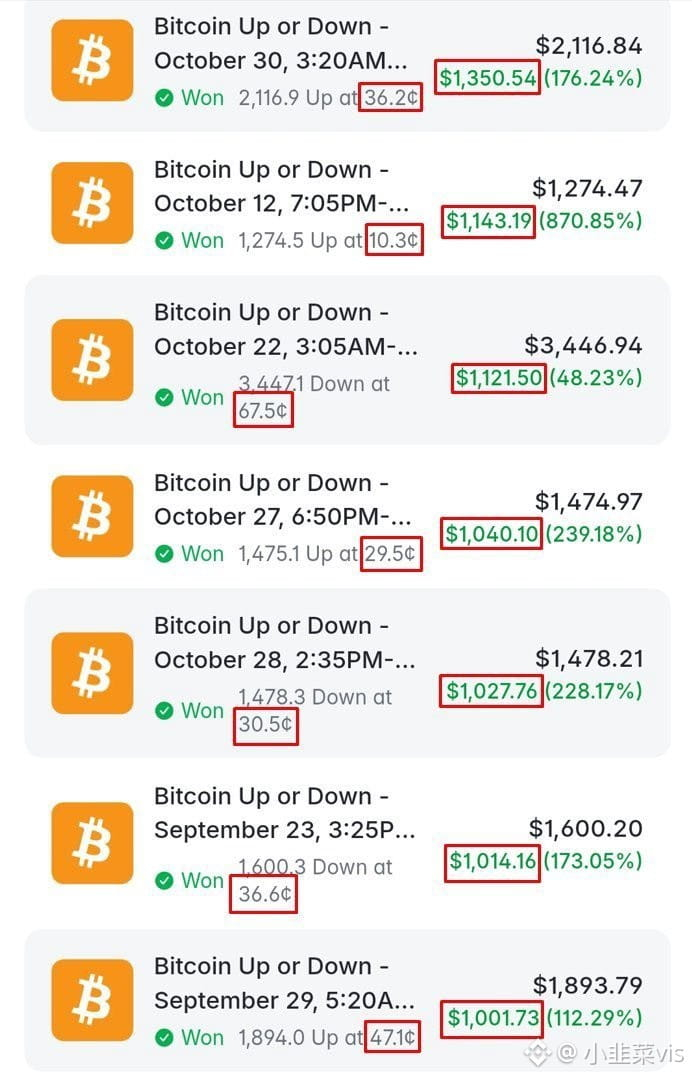
Auf Polymarket ist ein 5-Minuten-BTC-Arbitrage-Bot aufgetaucht
Eine weitere automatisierte Strategie für den 5-Minuten-BTC-Auf-oder-Ab-Markt auf Polymarket entdeckt!
Sie sagt nicht voraus, in welche Richtung sich Bitcoin bewegt
Das Interessante an der Strategie
Im selben 5-Minuten-Zeitraum gleichzeitig Positionen auf steigende Kurse (Up) und fallende Kurse (Down) halten
Wenn eine Seite in Panik abverkauft wird und der Preis unter seinen fairen Wert fällt, werden stufenweise günstigere Anteile eingesammelt – und auf die Abrechnung gewartet, um Gewinne zu realisieren
Aktuelle Positionen: Up zu 37 Cent, Down zu 62 Cent
Kaufniveaus beim Dip: 10/15/22 Cent, mit Aussicht auf das 4‑ bis 9-Fache
Kumulierte Kontogewinne: +19496 US-Dollar
Die Gewinne stammen aus dem Abschöpfen panikbedingter Verkäufe. Das erfordert hohe Geschwindigkeit und Liquidität – für die meisten kaum nachzuahmen und keineswegs eine sichere Sache.
#Polymarket
Auf Polymarket ist ein 5-Minuten-BTC-Arbitrage-Bot aufgetaucht
Eine weitere automatisierte Strategie für den 5-Minuten-BTC-Auf-oder-Ab-Markt auf Polymarket entdeckt!
Sie sagt nicht voraus, in welche Richtung sich Bitcoin bewegt
Das Interessante an der Strategie
Im selben 5-Minuten-Zeitraum gleichzeitig Positionen auf steigende Kurse (Up) und fallende Kurse (Down) halten
Wenn eine Seite in Panik abverkauft wird und der Preis unter seinen fairen Wert fällt, werden stufenweise günstigere Anteile eingesammelt – und auf die Abrechnung gewartet, um Gewinne zu realisieren
Aktuelle Positionen: Up zu 37 Cent, Down zu 62 Cent
Kaufniveaus beim Dip: 10/15/22 Cent, mit Aussicht auf das 4‑ bis 9-Fache
Kumulierte Kontogewinne: +19496 US-Dollar
Die Gewinne stammen aus dem Abschöpfen panikbedingter Verkäufe. Das erfordert hohe Geschwindigkeit und Liquidität – für die meisten kaum nachzuahmen und keineswegs eine sichere Sache.
#Polymarket
Eine weitere automatisierte Strategie für den 5-Minuten-BTC-Auf-oder-Ab-Markt auf Polymarket entdeckt!
Sie sagt nicht voraus, in welche Richtung sich Bitcoin bewegt
Das Interessante an der Strategie
Im selben 5-Minuten-Zeitraum gleichzeitig Positionen auf steigende Kurse (Up) und fallende Kurse (Down) halten
Wenn eine Seite in Panik abverkauft wird und der Preis unter seinen fairen Wert fällt, werden stufenweise günstigere Anteile eingesammelt – und auf die Abrechnung gewartet, um Gewinne zu realisieren
Aktuelle Positionen: Up zu 37 Cent, Down zu 62 Cent
Kaufniveaus beim Dip: 10/15/22 Cent, mit Aussicht auf das 4‑ bis 9-Fache
Kumulierte Kontogewinne: +19496 US-Dollar
Die Gewinne stammen aus dem Abschöpfen panikbedingter Verkäufe. Das erfordert hohe Geschwindigkeit und Liquidität – für die meisten kaum nachzuahmen und keineswegs eine sichere Sache.
#Polymarket
229
Polymarket hat einen Anthropic-Pre-Market-Perpetual mit 10-fachem Hebel aufgelegt – ohne Handelsschluss und ohne Ablaufdatum. Klingt ziemlich cool. Ich frage nur eins: Woher kommt der Preis?
Anthropic ist noch nicht börsennotiert, es gibt also keinen öffentlich verfügbaren Aktienkurs, an dem man sich orientieren könnte. Sogar @polytutor sagt es ganz offen: Wo das Ding gehandelt wird, hängt allein davon ab, wohin Orderbuch und Funding Rate es treiben. Klartext: Du handelst die Stimmung anderer Leute im Orderbuch, nicht den Aktienkurs von Anthropic.
Noch lustiger wird’s bei der angeblichen „6-%-Arbitrage“ zwischen Entropy und trade.xyz, die vor ein paar Tagen angepriesen wurde. Jemand hat das auseinandergenommen und nachgerechnet: Der Unterschied liegt schlicht in den zugrunde gelegten Annahmen zur Aktienzahl. Bei 16,94 Milliarden Aktien ist xyz um 4,23 % teurer; bei 16,2 Milliarden Aktien hingegen um 0,30 % günstiger – das Vorzeichen kehrt sich also direkt um. Bei der vermeintlichen Arbitrage geht es im Grunde darum, die endgültige Aktienzahl zu erraten. Jemand hat eigens einen langen Beitrag über das Orakel-Problem bei Pre-Market-Perpetuals geschrieben und den Crash von SpaceX auf ventuals als Beispiel herangezogen. Das ist der entscheidende Punkt.
Und dann noch das Anreizmodell: Ein Trading-Wettbewerb mit 50.000 Dollar Preisgeld läuft bis zum 16. November. Anthropic-Umsätze zählen dreifach, die Top 50 teilen sich die Preise. Anders gesagt: Man soll auf einem Markt ohne Referenzpreis ordentlich Volumen machen. Die Plattform kassiert Gebühren, die Market Maker verdienen am Spread – und wer am Ende auf dem Zeug sitzen bleibt, kann sich jeder denken.
Der offizielle Account hat ungefähr 109.000 Aufrufe, darunter eine ganze Reihe von „now live“-Kommentaren. Spielen kann man, aber tut nicht so, als hättet ihr damit schon Anthropic-Aktien gekauft. Lest erst nach, wie am Tag des Börsengangs der Mark Price umgestellt wird und was in den Regeln steht – und geht dann erst mit Hebel rein.
#Polymarket #Anthropic
Polymarket hat einen Anthropic-Pre-Market-Perpetual mit 10-fachem Hebel aufgelegt – ohne Handelsschluss und ohne Ablaufdatum. Klingt ziemlich cool. Ich frage nur eins: Woher kommt der Preis?
Anthropic ist noch nicht börsennotiert, es gibt also keinen öffentlich verfügbaren Aktienkurs, an dem man sich orientieren könnte. Sogar @polytutor sagt es ganz offen: Wo das Ding gehandelt wird, hängt allein davon ab, wohin Orderbuch und Funding Rate es treiben. Klartext: Du handelst die Stimmung anderer Leute im Orderbuch, nicht den Aktienkurs von Anthropic.
Noch lustiger wird’s bei der angeblichen „6-%-Arbitrage“ zwischen Entropy und trade.xyz, die vor ein paar Tagen angepriesen wurde. Jemand hat das auseinandergenommen und nachgerechnet: Der Unterschied liegt schlicht in den zugrunde gelegten Annahmen zur Aktienzahl. Bei 16,94 Milliarden Aktien ist xyz um 4,23 % teurer; bei 16,2 Milliarden Aktien hingegen um 0,30 % günstiger – das Vorzeichen kehrt sich also direkt um. Bei der vermeintlichen Arbitrage geht es im Grunde darum, die endgültige Aktienzahl zu erraten. Jemand hat eigens einen langen Beitrag über das Orakel-Problem bei Pre-Market-Perpetuals geschrieben und den Crash von SpaceX auf ventuals als Beispiel herangezogen. Das ist der entscheidende Punkt.
Und dann noch das Anreizmodell: Ein Trading-Wettbewerb mit 50.000 Dollar Preisgeld läuft bis zum 16. November. Anthropic-Umsätze zählen dreifach, die Top 50 teilen sich die Preise. Anders gesagt: Man soll auf einem Markt ohne Referenzpreis ordentlich Volumen machen. Die Plattform kassiert Gebühren, die Market Maker verdienen am Spread – und wer am Ende auf dem Zeug sitzen bleibt, kann sich jeder denken.
Der offizielle Account hat ungefähr 109.000 Aufrufe, darunter eine ganze Reihe von „now live“-Kommentaren. Spielen kann man, aber tut nicht so, als hättet ihr damit schon Anthropic-Aktien gekauft. Lest erst nach, wie am Tag des Börsengangs der Mark Price umgestellt wird und was in den Regeln steht – und geht dann erst mit Hebel rein.
#Polymarket #Anthropic
Anthropic ist noch nicht börsennotiert, es gibt also keinen öffentlich verfügbaren Aktienkurs, an dem man sich orientieren könnte. Sogar @polytutor sagt es ganz offen: Wo das Ding gehandelt wird, hängt allein davon ab, wohin Orderbuch und Funding Rate es treiben. Klartext: Du handelst die Stimmung anderer Leute im Orderbuch, nicht den Aktienkurs von Anthropic.
Noch lustiger wird’s bei der angeblichen „6-%-Arbitrage“ zwischen Entropy und trade.xyz, die vor ein paar Tagen angepriesen wurde. Jemand hat das auseinandergenommen und nachgerechnet: Der Unterschied liegt schlicht in den zugrunde gelegten Annahmen zur Aktienzahl. Bei 16,94 Milliarden Aktien ist xyz um 4,23 % teurer; bei 16,2 Milliarden Aktien hingegen um 0,30 % günstiger – das Vorzeichen kehrt sich also direkt um. Bei der vermeintlichen Arbitrage geht es im Grunde darum, die endgültige Aktienzahl zu erraten. Jemand hat eigens einen langen Beitrag über das Orakel-Problem bei Pre-Market-Perpetuals geschrieben und den Crash von SpaceX auf ventuals als Beispiel herangezogen. Das ist der entscheidende Punkt.
Und dann noch das Anreizmodell: Ein Trading-Wettbewerb mit 50.000 Dollar Preisgeld läuft bis zum 16. November. Anthropic-Umsätze zählen dreifach, die Top 50 teilen sich die Preise. Anders gesagt: Man soll auf einem Markt ohne Referenzpreis ordentlich Volumen machen. Die Plattform kassiert Gebühren, die Market Maker verdienen am Spread – und wer am Ende auf dem Zeug sitzen bleibt, kann sich jeder denken.
Der offizielle Account hat ungefähr 109.000 Aufrufe, darunter eine ganze Reihe von „now live“-Kommentaren. Spielen kann man, aber tut nicht so, als hättet ihr damit schon Anthropic-Aktien gekauft. Lest erst nach, wie am Tag des Börsengangs der Mark Price umgestellt wird und was in den Regeln steht – und geht dann erst mit Hebel rein.
#Polymarket #Anthropic
91

·
--
🔮 Orakel · Der Vorabend der Wahl: Morgen Abend werden die US-Midterm-Wahlen ausgezählt – auf welche Seite setzt das Geld an den Prognosemärkten?
Morgen (Dienstag, 3. November) ist Wahltag bei den US-Midterm-Wahlen: 435 Sitze im Repräsentantenhaus und 35 Sitze im Senat stehen zur Wahl. Am Vorabend der Auszählung werfen wir zuerst einen Blick auf die Quoten, bei denen echtes Geld im Spiel ist – die Märkte von Polymarket und Kalshi heute (02.11.):
📊 Repräsentantenhaus: Demokraten etwa 95 %, Republikaner etwa 5 % – der Markt ist sich fast einig
📊 Senat: Demokraten etwa 71–73 %, Republikaner etwa 28 % – hier liegt die eigentliche Spannung
📊 Machtverteilung: Ein demokratischer Sieg in beiden Kammern bei etwa 71 %, ein geteilter Kongress mit „demokratischem Repräsentantenhaus + republikanischem Senat“ bei etwa 23–24 %, ein republikanischer Sieg in beiden Kammern bei nur etwa 5 %
Interessant ist, dass sich drei unabhängige Märkte (Repräsentantenhaus, Senat und Machtverteilung) gegenseitig bestätigen – die Abweichung beträgt weniger als 0,5 Prozentpunkte. Das bedeutet aber nicht, dass der Ausgang „sicher“ ist. Es gibt drei Unsicherheitsfaktoren:
1️⃣ 71 % für den Senat sind längst keine ausgemachte Sache: Sieben Senatssitze sind noch umkämpft. Das Modell von DDHQ gibt den Demokraten nur 60 % – über 10 Punkte weniger als der Markt. Wenn der Markt optimistischer ist als die Modelle, kommt es besonders häufig zu Überraschungen.
2️⃣ Einseitiger Aufwärtstrend am Vorabend der Wahl: In der vergangenen Woche stiegen die Quoten für die Demokraten im Senat von 64,5 % auf 71,5 % (+7 Punkte). Solche Beschleunigungen spiegeln oft eher die Stimmung als neue Informationen wider.
3️⃣ Die Auszählung braucht Zeit: Morgen Abend um 18 Uhr Ortszeit an der US-Ostküste schließen die ersten Wahllokale; in Alaska dauert es bis zum 4. November um 1 Uhr morgens. Es kann noch länger dauern, bis feststeht, wer den Senat kontrolliert – die Wahlnacht ist der Zeitpunkt der größten Schwankungen.
💰 Warum sollte die Kryptobranche darauf achten? Die Sitzverteilung im Repräsentantenhaus wird das Tempo beeinflussen, mit dem Krypto-Gesetze wie der CLARITY Market Structure Act vorankommen. Die Weichen für den regulatorischen Abschlag auf Krypto-Assets in den kommenden zwei Jahren werden in diesen beiden Kammern gestellt.
Grundlage der Einschätzung: Polymarket-Quoten vom 02.11. (Repräsentantenhaus 94,5 %, Senat 71,5 %, Sieg in beiden Kammern 70,5 %) + Gegenprüfung durch Kalshi (Repräsentantenhaus 93,3 %, Senat 71,5 %) + Vergleich mit dem DDHQ-Modell + Reuters/Ipsos-Umfrage (die Lebenshaltungskosten sind den Wählern am wichtigsten). Quoten sind eine Momentaufnahme, kein Urteil.
Eigene Recherche, nur zur Information und keine Anlageberatung.
#神算子 #美国中期选举 #预测市场 #Polymarket
$BTC $ETH
🔮 Orakel · Der Vorabend der Wahl: Morgen Abend werden die US-Midterm-Wahlen ausgezählt – auf welche Seite setzt das Geld an den Prognosemärkten?
Morgen (Dienstag, 3. November) ist Wahltag bei den US-Midterm-Wahlen: 435 Sitze im Repräsentantenhaus und 35 Sitze im Senat stehen zur Wahl. Am Vorabend der Auszählung werfen wir zuerst einen Blick auf die Quoten, bei denen echtes Geld im Spiel ist – die Märkte von Polymarket und Kalshi heute (02.11.):
📊 Repräsentantenhaus: Demokraten etwa 95 %, Republikaner etwa 5 % – der Markt ist sich fast einig
📊 Senat: Demokraten etwa 71–73 %, Republikaner etwa 28 % – hier liegt die eigentliche Spannung
📊 Machtverteilung: Ein demokratischer Sieg in beiden Kammern bei etwa 71 %, ein geteilter Kongress mit „demokratischem Repräsentantenhaus + republikanischem Senat“ bei etwa 23–24 %, ein republikanischer Sieg in beiden Kammern bei nur etwa 5 %
Interessant ist, dass sich drei unabhängige Märkte (Repräsentantenhaus, Senat und Machtverteilung) gegenseitig bestätigen – die Abweichung beträgt weniger als 0,5 Prozentpunkte. Das bedeutet aber nicht, dass der Ausgang „sicher“ ist. Es gibt drei Unsicherheitsfaktoren:
1️⃣ 71 % für den Senat sind längst keine ausgemachte Sache: Sieben Senatssitze sind noch umkämpft. Das Modell von DDHQ gibt den Demokraten nur 60 % – über 10 Punkte weniger als der Markt. Wenn der Markt optimistischer ist als die Modelle, kommt es besonders häufig zu Überraschungen.
2️⃣ Einseitiger Aufwärtstrend am Vorabend der Wahl: In der vergangenen Woche stiegen die Quoten für die Demokraten im Senat von 64,5 % auf 71,5 % (+7 Punkte). Solche Beschleunigungen spiegeln oft eher die Stimmung als neue Informationen wider.
3️⃣ Die Auszählung braucht Zeit: Morgen Abend um 18 Uhr Ortszeit an der US-Ostküste schließen die ersten Wahllokale; in Alaska dauert es bis zum 4. November um 1 Uhr morgens. Es kann noch länger dauern, bis feststeht, wer den Senat kontrolliert – die Wahlnacht ist der Zeitpunkt der größten Schwankungen.
💰 Warum sollte die Kryptobranche darauf achten? Die Sitzverteilung im Repräsentantenhaus wird das Tempo beeinflussen, mit dem Krypto-Gesetze wie der CLARITY Market Structure Act vorankommen. Die Weichen für den regulatorischen Abschlag auf Krypto-Assets in den kommenden zwei Jahren werden in diesen beiden Kammern gestellt.
Grundlage der Einschätzung: Polymarket-Quoten vom 02.11. (Repräsentantenhaus 94,5 %, Senat 71,5 %, Sieg in beiden Kammern 70,5 %) + Gegenprüfung durch Kalshi (Repräsentantenhaus 93,3 %, Senat 71,5 %) + Vergleich mit dem DDHQ-Modell + Reuters/Ipsos-Umfrage (die Lebenshaltungskosten sind den Wählern am wichtigsten). Quoten sind eine Momentaufnahme, kein Urteil.
Eigene Recherche, nur zur Information und keine Anlageberatung.
#神算子 #美国中期选举 #预测市场 #Polymarket
$BTC $ETH
Morgen (Dienstag, 3. November) ist Wahltag bei den US-Midterm-Wahlen: 435 Sitze im Repräsentantenhaus und 35 Sitze im Senat stehen zur Wahl. Am Vorabend der Auszählung werfen wir zuerst einen Blick auf die Quoten, bei denen echtes Geld im Spiel ist – die Märkte von Polymarket und Kalshi heute (02.11.):
📊 Repräsentantenhaus: Demokraten etwa 95 %, Republikaner etwa 5 % – der Markt ist sich fast einig
📊 Senat: Demokraten etwa 71–73 %, Republikaner etwa 28 % – hier liegt die eigentliche Spannung
📊 Machtverteilung: Ein demokratischer Sieg in beiden Kammern bei etwa 71 %, ein geteilter Kongress mit „demokratischem Repräsentantenhaus + republikanischem Senat“ bei etwa 23–24 %, ein republikanischer Sieg in beiden Kammern bei nur etwa 5 %
Interessant ist, dass sich drei unabhängige Märkte (Repräsentantenhaus, Senat und Machtverteilung) gegenseitig bestätigen – die Abweichung beträgt weniger als 0,5 Prozentpunkte. Das bedeutet aber nicht, dass der Ausgang „sicher“ ist. Es gibt drei Unsicherheitsfaktoren:
1️⃣ 71 % für den Senat sind längst keine ausgemachte Sache: Sieben Senatssitze sind noch umkämpft. Das Modell von DDHQ gibt den Demokraten nur 60 % – über 10 Punkte weniger als der Markt. Wenn der Markt optimistischer ist als die Modelle, kommt es besonders häufig zu Überraschungen.
2️⃣ Einseitiger Aufwärtstrend am Vorabend der Wahl: In der vergangenen Woche stiegen die Quoten für die Demokraten im Senat von 64,5 % auf 71,5 % (+7 Punkte). Solche Beschleunigungen spiegeln oft eher die Stimmung als neue Informationen wider.
3️⃣ Die Auszählung braucht Zeit: Morgen Abend um 18 Uhr Ortszeit an der US-Ostküste schließen die ersten Wahllokale; in Alaska dauert es bis zum 4. November um 1 Uhr morgens. Es kann noch länger dauern, bis feststeht, wer den Senat kontrolliert – die Wahlnacht ist der Zeitpunkt der größten Schwankungen.
💰 Warum sollte die Kryptobranche darauf achten? Die Sitzverteilung im Repräsentantenhaus wird das Tempo beeinflussen, mit dem Krypto-Gesetze wie der CLARITY Market Structure Act vorankommen. Die Weichen für den regulatorischen Abschlag auf Krypto-Assets in den kommenden zwei Jahren werden in diesen beiden Kammern gestellt.
Grundlage der Einschätzung: Polymarket-Quoten vom 02.11. (Repräsentantenhaus 94,5 %, Senat 71,5 %, Sieg in beiden Kammern 70,5 %) + Gegenprüfung durch Kalshi (Repräsentantenhaus 93,3 %, Senat 71,5 %) + Vergleich mit dem DDHQ-Modell + Reuters/Ipsos-Umfrage (die Lebenshaltungskosten sind den Wählern am wichtigsten). Quoten sind eine Momentaufnahme, kein Urteil.
Eigene Recherche, nur zur Information und keine Anlageberatung.
#神算子 #美国中期选举 #预测市场 #Polymarket
$BTC $ETH
522

·
--
Das Geschwindigkeitstest-Skript wurde ausgetauscht: Über 700 Trader verloren innerhalb einer Stunde 2,7 Millionen Dollar
Am 29. Oktober geschah auf der internationalen Website des Prognosemarkts Polymarket etwas völlig Unerwartetes. Diejenigen, denen Geld gestohlen wurde, hatten weder auf einen Phishing-Link geklickt noch ihre Seed-Phrase preisgegeben, und auch kein Smart Contract war gehackt worden. Sie hatten lediglich wie gewohnt die Polymarket-Website geöffnet. Sie waren noch eingeloggt, und schon wurde Geld über ihre eigenen Konten abgezogen.
Das Problem lag bei einem Geschwindigkeitstest-Skript. Auf der Polymarket-Website war ein Skript zur Überwachung echter Nutzer des britischen Unternehmens DebugBear eingebunden, das eigentlich die Ladegeschwindigkeit der Seite messen sollte. Solche Skripte laufen im Browser jedes Besuchers und haben im Grunde dieselben Berechtigungen wie der Code der Website selbst. Am 29. Oktober änderte jemand beim Registrar den Domaineintrag von DebugBear. Ein anderer Server begann zu antworten, und an die Browser der Nutzer wurde statt der Testdatei ein etwa 15 KB großes Diebstahlprogramm ausgeliefert. Die Forscher luden zweimal dieselbe Schadsoftware herunter.
Das Programm stahl auf einfache Weise. Es las die im Browser gespeicherten Anmeldedaten, Wallet-Adressen und Transaktionsnachweise aus, suchte den eigenen Trading-Client von Polymarket auf der Seite und nutzte ihn für seine Aktionen. Die Positionen wurden verkauft und in Polygon-POL umgewandelt. Anschließend wurde das Geld über den eigenen Gas-freien Relay-Dienst der Plattform abgezogen. Laut On-Chain-Daten gab es in der Stunde zwischen 17:10 und 18:10 Uhr 985 nicht autorisierte Abhebungen. Im Wallet des Angreifers gingen 28,6 Millionen POL ein, die zum damaligen Kurs etwa 2,64 Millionen Dollar wert waren. Die Analysefirmen Bubblemaps und Bitquery bezifferten die Gesamtsumme auf rund 2,7 Millionen Dollar; betroffen waren über 700 Konten. Dass sich die Beträge je nach Berechnung um einige Zehntausend Dollar unterscheiden, ändert nichts am Ausmaß des Verlusts.
Polymarket stellte die internationale Website an diesem Nachmittag um 14:05 Uhr auf „nur Stornierungen“ um und nahm den Handel gegen 15:05 Uhr wieder auf. In seiner öffentlichen Stellungnahme erklärte das Unternehmen lediglich, ein Drittanbieter sei kompromittiert worden. Der Fall sei an die Strafverfolgungsbehörden übergeben worden, und betroffene Nutzer würden vollständig entschädigt. Später wurde bekannt gegeben, dass die Entschädigungen insgesamt rund 3,9 Millionen Dollar betrugen: etwa 2,7 Millionen Dollar für die direkt bestohlenen Wallets und weitere rund 1,19 Millionen Dollar für etwa 5.500 Wallets, die während der Unterbrechung Verluste erlitten hatten. Die Nutzer mussten keine Entschädigung selbst beantragen. Die US-Website wird separat betrieben und war diesmal nicht betroffen. Wie die Domain geändert wurde, ist bislang nicht vollständig geklärt.
Ein Punkt verdient besondere Beachtung. In der von Hudson Rock untersuchten Probe fand sich kein Programm, das gezielt Seed-Phrasen oder private Schlüssel nach außen übermittelte. Für diesen Diebstahl mussten keine Schlüssel gestohlen werden: Die angemeldete Browsersitzung selbst war der Zugangsschlüssel. Es ist bereits das zweite Mal in diesem Jahr, dass Polymarket durch einen Drittanbieter zu Schaden kommt. Auch im Juni wurde Frontend-Code ausgetauscht. Selbst noch so streng abgesicherte Smart-Contract-Wallets können möglicherweise nicht vor dem Code anderer auf einer Website schützen.
Für Kleinanleger ändert dieser Vorfall den ersten Punkt auf der Sicherheits-Checkliste. Früher lautete sie: auf große Plattformen setzen, keine Phishing-Links anklicken und die Seed-Phrase sicher verwahren. Jetzt muss ein weiterer Punkt hinzukommen: Auch die Handelsseite selbst kann sich unbemerkt verändern. Die Handelsseite, die du ständig geöffnet hast, und die Anmeldedaten im Browser sind ebenfalls Dinge, die missbraucht werden können. Geld über Nacht auf einem Handelskonto zu lassen, ist etwas völlig anderes, als es im eigenen Wallet aufzubewahren.
Aus diesem Vorfall nehme ich für mich drei Dinge mit. Nach dem Handel ausloggen und die Handelsseite nicht den ganzen Tag im Browser geöffnet lassen. Größere Geldbeträge nicht dauerhaft auf dem Handelskonto liegen lassen, sondern nach Gebrauch an einen Ort abheben, den man selbst kontrolliert. Wenn die Seite plötzlich von selbst Positionen verkauft oder eine unbekannte Autorisierung anzeigt, zuerst die Seite schließen und die Verbindung trennen – nicht einfach den Aufforderungen folgen und weiterklicken.
Meine Meinung ist ganz klar: Wenn ich künftig eine Plattform bewerte, frage ich nicht nur, ob ihre Smart Contracts geprüft wurden, sondern auch, wie viel fremden Code ihre Website ausführt und ob sie diesen im Ernstfall sofort vollständig abschalten kann. Bei einer Plattform, die darauf keine Antwort hat, lasse ich keine größeren Beträge eingeloggt liegen. Loggst du dich nach dem Handel normalerweise aus, oder bleibt die Seite bei dir ständig geöffnet?
—— Web3-Lauch Xiaokai
Dieser Beitrag gibt ausschließlich meine persönliche Meinung wieder und stellt keine Anlageberatung dar. Die Daten stammen aus öffentlichen Stellungnahmen von Polymarket sowie öffentlichen Recherchen von Hudson Rock, Bitquery und Bubblemaps. Die Beträge unterscheiden sich je nach Berechnung geringfügig. Bitte beurteile die Risiken selbst.
#Polymarket #DeFi安全 #供应链攻击 #Wallet-Sicherheit
Das Geschwindigkeitstest-Skript wurde ausgetauscht: Über 700 Trader verloren innerhalb einer Stunde 2,7 Millionen Dollar
Am 29. Oktober geschah auf der internationalen Website des Prognosemarkts Polymarket etwas völlig Unerwartetes. Diejenigen, denen Geld gestohlen wurde, hatten weder auf einen Phishing-Link geklickt noch ihre Seed-Phrase preisgegeben, und auch kein Smart Contract war gehackt worden. Sie hatten lediglich wie gewohnt die Polymarket-Website geöffnet. Sie waren noch eingeloggt, und schon wurde Geld über ihre eigenen Konten abgezogen.
Das Problem lag bei einem Geschwindigkeitstest-Skript. Auf der Polymarket-Website war ein Skript zur Überwachung echter Nutzer des britischen Unternehmens DebugBear eingebunden, das eigentlich die Ladegeschwindigkeit der Seite messen sollte. Solche Skripte laufen im Browser jedes Besuchers und haben im Grunde dieselben Berechtigungen wie der Code der Website selbst. Am 29. Oktober änderte jemand beim Registrar den Domaineintrag von DebugBear. Ein anderer Server begann zu antworten, und an die Browser der Nutzer wurde statt der Testdatei ein etwa 15 KB großes Diebstahlprogramm ausgeliefert. Die Forscher luden zweimal dieselbe Schadsoftware herunter.
Das Programm stahl auf einfache Weise. Es las die im Browser gespeicherten Anmeldedaten, Wallet-Adressen und Transaktionsnachweise aus, suchte den eigenen Trading-Client von Polymarket auf der Seite und nutzte ihn für seine Aktionen. Die Positionen wurden verkauft und in Polygon-POL umgewandelt. Anschließend wurde das Geld über den eigenen Gas-freien Relay-Dienst der Plattform abgezogen. Laut On-Chain-Daten gab es in der Stunde zwischen 17:10 und 18:10 Uhr 985 nicht autorisierte Abhebungen. Im Wallet des Angreifers gingen 28,6 Millionen POL ein, die zum damaligen Kurs etwa 2,64 Millionen Dollar wert waren. Die Analysefirmen Bubblemaps und Bitquery bezifferten die Gesamtsumme auf rund 2,7 Millionen Dollar; betroffen waren über 700 Konten. Dass sich die Beträge je nach Berechnung um einige Zehntausend Dollar unterscheiden, ändert nichts am Ausmaß des Verlusts.
Polymarket stellte die internationale Website an diesem Nachmittag um 14:05 Uhr auf „nur Stornierungen“ um und nahm den Handel gegen 15:05 Uhr wieder auf. In seiner öffentlichen Stellungnahme erklärte das Unternehmen lediglich, ein Drittanbieter sei kompromittiert worden. Der Fall sei an die Strafverfolgungsbehörden übergeben worden, und betroffene Nutzer würden vollständig entschädigt. Später wurde bekannt gegeben, dass die Entschädigungen insgesamt rund 3,9 Millionen Dollar betrugen: etwa 2,7 Millionen Dollar für die direkt bestohlenen Wallets und weitere rund 1,19 Millionen Dollar für etwa 5.500 Wallets, die während der Unterbrechung Verluste erlitten hatten. Die Nutzer mussten keine Entschädigung selbst beantragen. Die US-Website wird separat betrieben und war diesmal nicht betroffen. Wie die Domain geändert wurde, ist bislang nicht vollständig geklärt.
Ein Punkt verdient besondere Beachtung. In der von Hudson Rock untersuchten Probe fand sich kein Programm, das gezielt Seed-Phrasen oder private Schlüssel nach außen übermittelte. Für diesen Diebstahl mussten keine Schlüssel gestohlen werden: Die angemeldete Browsersitzung selbst war der Zugangsschlüssel. Es ist bereits das zweite Mal in diesem Jahr, dass Polymarket durch einen Drittanbieter zu Schaden kommt. Auch im Juni wurde Frontend-Code ausgetauscht. Selbst noch so streng abgesicherte Smart-Contract-Wallets können möglicherweise nicht vor dem Code anderer auf einer Website schützen.
Für Kleinanleger ändert dieser Vorfall den ersten Punkt auf der Sicherheits-Checkliste. Früher lautete sie: auf große Plattformen setzen, keine Phishing-Links anklicken und die Seed-Phrase sicher verwahren. Jetzt muss ein weiterer Punkt hinzukommen: Auch die Handelsseite selbst kann sich unbemerkt verändern. Die Handelsseite, die du ständig geöffnet hast, und die Anmeldedaten im Browser sind ebenfalls Dinge, die missbraucht werden können. Geld über Nacht auf einem Handelskonto zu lassen, ist etwas völlig anderes, als es im eigenen Wallet aufzubewahren.
Aus diesem Vorfall nehme ich für mich drei Dinge mit. Nach dem Handel ausloggen und die Handelsseite nicht den ganzen Tag im Browser geöffnet lassen. Größere Geldbeträge nicht dauerhaft auf dem Handelskonto liegen lassen, sondern nach Gebrauch an einen Ort abheben, den man selbst kontrolliert. Wenn die Seite plötzlich von selbst Positionen verkauft oder eine unbekannte Autorisierung anzeigt, zuerst die Seite schließen und die Verbindung trennen – nicht einfach den Aufforderungen folgen und weiterklicken.
Meine Meinung ist ganz klar: Wenn ich künftig eine Plattform bewerte, frage ich nicht nur, ob ihre Smart Contracts geprüft wurden, sondern auch, wie viel fremden Code ihre Website ausführt und ob sie diesen im Ernstfall sofort vollständig abschalten kann. Bei einer Plattform, die darauf keine Antwort hat, lasse ich keine größeren Beträge eingeloggt liegen. Loggst du dich nach dem Handel normalerweise aus, oder bleibt die Seite bei dir ständig geöffnet?
—— Web3-Lauch Xiaokai
Dieser Beitrag gibt ausschließlich meine persönliche Meinung wieder und stellt keine Anlageberatung dar. Die Daten stammen aus öffentlichen Stellungnahmen von Polymarket sowie öffentlichen Recherchen von Hudson Rock, Bitquery und Bubblemaps. Die Beträge unterscheiden sich je nach Berechnung geringfügig. Bitte beurteile die Risiken selbst.
#Polymarket #DeFi安全 #供应链攻击 #Wallet-Sicherheit
Am 29. Oktober geschah auf der internationalen Website des Prognosemarkts Polymarket etwas völlig Unerwartetes. Diejenigen, denen Geld gestohlen wurde, hatten weder auf einen Phishing-Link geklickt noch ihre Seed-Phrase preisgegeben, und auch kein Smart Contract war gehackt worden. Sie hatten lediglich wie gewohnt die Polymarket-Website geöffnet. Sie waren noch eingeloggt, und schon wurde Geld über ihre eigenen Konten abgezogen.
Das Problem lag bei einem Geschwindigkeitstest-Skript. Auf der Polymarket-Website war ein Skript zur Überwachung echter Nutzer des britischen Unternehmens DebugBear eingebunden, das eigentlich die Ladegeschwindigkeit der Seite messen sollte. Solche Skripte laufen im Browser jedes Besuchers und haben im Grunde dieselben Berechtigungen wie der Code der Website selbst. Am 29. Oktober änderte jemand beim Registrar den Domaineintrag von DebugBear. Ein anderer Server begann zu antworten, und an die Browser der Nutzer wurde statt der Testdatei ein etwa 15 KB großes Diebstahlprogramm ausgeliefert. Die Forscher luden zweimal dieselbe Schadsoftware herunter.
Das Programm stahl auf einfache Weise. Es las die im Browser gespeicherten Anmeldedaten, Wallet-Adressen und Transaktionsnachweise aus, suchte den eigenen Trading-Client von Polymarket auf der Seite und nutzte ihn für seine Aktionen. Die Positionen wurden verkauft und in Polygon-POL umgewandelt. Anschließend wurde das Geld über den eigenen Gas-freien Relay-Dienst der Plattform abgezogen. Laut On-Chain-Daten gab es in der Stunde zwischen 17:10 und 18:10 Uhr 985 nicht autorisierte Abhebungen. Im Wallet des Angreifers gingen 28,6 Millionen POL ein, die zum damaligen Kurs etwa 2,64 Millionen Dollar wert waren. Die Analysefirmen Bubblemaps und Bitquery bezifferten die Gesamtsumme auf rund 2,7 Millionen Dollar; betroffen waren über 700 Konten. Dass sich die Beträge je nach Berechnung um einige Zehntausend Dollar unterscheiden, ändert nichts am Ausmaß des Verlusts.
Polymarket stellte die internationale Website an diesem Nachmittag um 14:05 Uhr auf „nur Stornierungen“ um und nahm den Handel gegen 15:05 Uhr wieder auf. In seiner öffentlichen Stellungnahme erklärte das Unternehmen lediglich, ein Drittanbieter sei kompromittiert worden. Der Fall sei an die Strafverfolgungsbehörden übergeben worden, und betroffene Nutzer würden vollständig entschädigt. Später wurde bekannt gegeben, dass die Entschädigungen insgesamt rund 3,9 Millionen Dollar betrugen: etwa 2,7 Millionen Dollar für die direkt bestohlenen Wallets und weitere rund 1,19 Millionen Dollar für etwa 5.500 Wallets, die während der Unterbrechung Verluste erlitten hatten. Die Nutzer mussten keine Entschädigung selbst beantragen. Die US-Website wird separat betrieben und war diesmal nicht betroffen. Wie die Domain geändert wurde, ist bislang nicht vollständig geklärt.
Ein Punkt verdient besondere Beachtung. In der von Hudson Rock untersuchten Probe fand sich kein Programm, das gezielt Seed-Phrasen oder private Schlüssel nach außen übermittelte. Für diesen Diebstahl mussten keine Schlüssel gestohlen werden: Die angemeldete Browsersitzung selbst war der Zugangsschlüssel. Es ist bereits das zweite Mal in diesem Jahr, dass Polymarket durch einen Drittanbieter zu Schaden kommt. Auch im Juni wurde Frontend-Code ausgetauscht. Selbst noch so streng abgesicherte Smart-Contract-Wallets können möglicherweise nicht vor dem Code anderer auf einer Website schützen.
Für Kleinanleger ändert dieser Vorfall den ersten Punkt auf der Sicherheits-Checkliste. Früher lautete sie: auf große Plattformen setzen, keine Phishing-Links anklicken und die Seed-Phrase sicher verwahren. Jetzt muss ein weiterer Punkt hinzukommen: Auch die Handelsseite selbst kann sich unbemerkt verändern. Die Handelsseite, die du ständig geöffnet hast, und die Anmeldedaten im Browser sind ebenfalls Dinge, die missbraucht werden können. Geld über Nacht auf einem Handelskonto zu lassen, ist etwas völlig anderes, als es im eigenen Wallet aufzubewahren.
Aus diesem Vorfall nehme ich für mich drei Dinge mit. Nach dem Handel ausloggen und die Handelsseite nicht den ganzen Tag im Browser geöffnet lassen. Größere Geldbeträge nicht dauerhaft auf dem Handelskonto liegen lassen, sondern nach Gebrauch an einen Ort abheben, den man selbst kontrolliert. Wenn die Seite plötzlich von selbst Positionen verkauft oder eine unbekannte Autorisierung anzeigt, zuerst die Seite schließen und die Verbindung trennen – nicht einfach den Aufforderungen folgen und weiterklicken.
Meine Meinung ist ganz klar: Wenn ich künftig eine Plattform bewerte, frage ich nicht nur, ob ihre Smart Contracts geprüft wurden, sondern auch, wie viel fremden Code ihre Website ausführt und ob sie diesen im Ernstfall sofort vollständig abschalten kann. Bei einer Plattform, die darauf keine Antwort hat, lasse ich keine größeren Beträge eingeloggt liegen. Loggst du dich nach dem Handel normalerweise aus, oder bleibt die Seite bei dir ständig geöffnet?
—— Web3-Lauch Xiaokai
Dieser Beitrag gibt ausschließlich meine persönliche Meinung wieder und stellt keine Anlageberatung dar. Die Daten stammen aus öffentlichen Stellungnahmen von Polymarket sowie öffentlichen Recherchen von Hudson Rock, Bitquery und Bubblemaps. Die Beträge unterscheiden sich je nach Berechnung geringfügig. Bitte beurteile die Risiken selbst.
#Polymarket #DeFi安全 #供应链攻击 #Wallet-Sicherheit
攒够10btc:
我去
1
205
·
--
Vor den US-Zwischenwahlen: Was sagen Prognosemärkte zum Repräsentantenhaus?
Laut einer Zusammenstellung von Cointelegraph liegt die Wahrscheinlichkeit, dass die Demokraten das Repräsentantenhaus kontrollieren, bei Polymarket bei 94,5 % und bei Kalshi bei 93 %.
Die Wahrscheinlichkeiten auf Prognosemärkten ergeben sich aus den Kauf- und Verkaufsentscheidungen der Händler. Sie verändern sich mit neuen Nachrichten und dem Verlauf der Abstimmung und stellen nicht das endgültige Ergebnis dar.
#预测市场 #Polymarket #Kalshi
Vor den US-Zwischenwahlen: Was sagen Prognosemärkte zum Repräsentantenhaus?
Laut einer Zusammenstellung von Cointelegraph liegt die Wahrscheinlichkeit, dass die Demokraten das Repräsentantenhaus kontrollieren, bei Polymarket bei 94,5 % und bei Kalshi bei 93 %.
Die Wahrscheinlichkeiten auf Prognosemärkten ergeben sich aus den Kauf- und Verkaufsentscheidungen der Händler. Sie verändern sich mit neuen Nachrichten und dem Verlauf der Abstimmung und stellen nicht das endgültige Ergebnis dar.
#预测市场 #Polymarket #Kalshi
Laut einer Zusammenstellung von Cointelegraph liegt die Wahrscheinlichkeit, dass die Demokraten das Repräsentantenhaus kontrollieren, bei Polymarket bei 94,5 % und bei Kalshi bei 93 %.
Die Wahrscheinlichkeiten auf Prognosemärkten ergeben sich aus den Kauf- und Verkaufsentscheidungen der Händler. Sie verändern sich mit neuen Nachrichten und dem Verlauf der Abstimmung und stellen nicht das endgültige Ergebnis dar.
#预测市场 #Polymarket #Kalshi
38

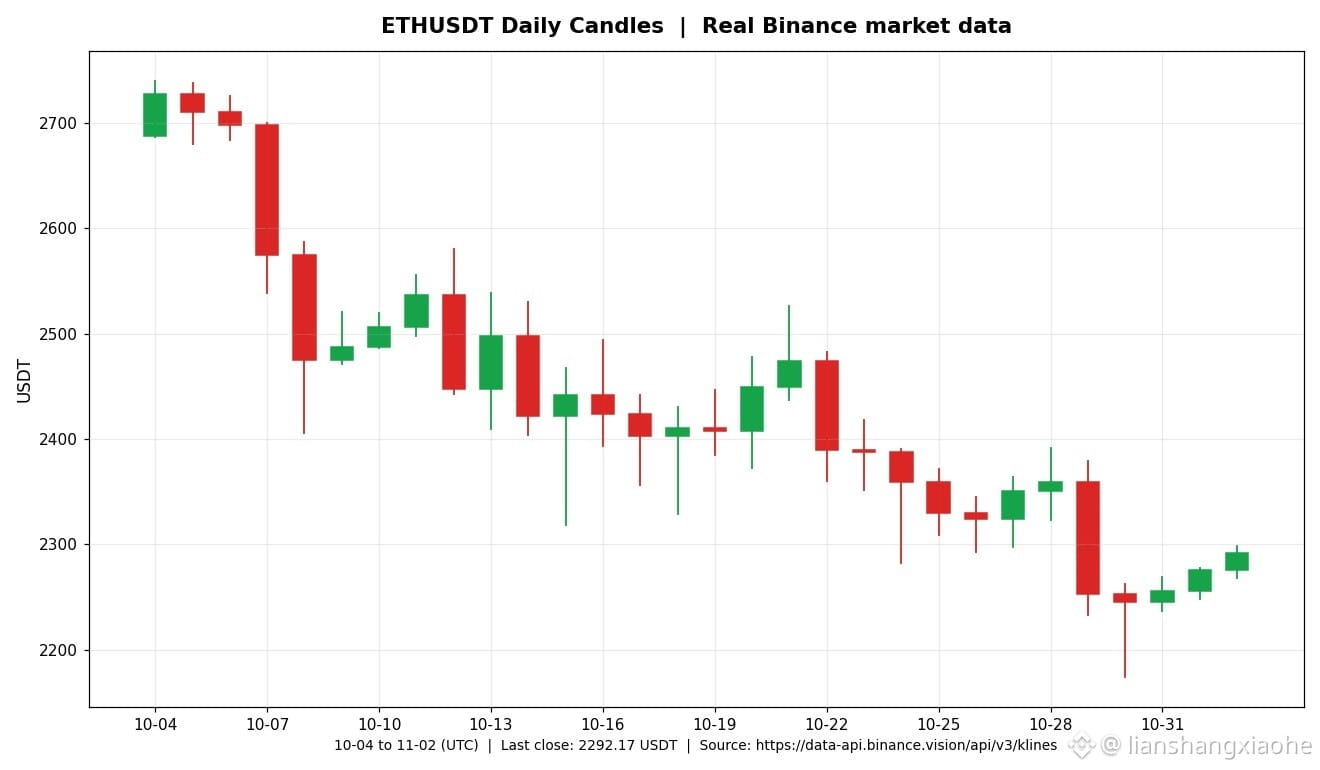
Der Prognosemarkt hat sich festgelegt: Der Polymarket-Kontrakt darauf, dass ETH im Laufe dieses Monats einmal 2.300 US-Dollar erreicht ($ETH 11), lag heute Morgen um 9:57 Uhr US-Ostküstenzeit bei 92 % – ein kräftiger Anstieg um 44 Prozentpunkte innerhalb von 24 Stunden. Die Regeln sind eindeutig: Sobald der Höchstkurs einer beliebigen 1-Minuten-Kerze für Binance ETH/USDT 2.300 US-Dollar erreicht, zählt das als „Yes“. Ob ETH zum Monatsende über 2.300 US-Dollar schließt, ist völlig unerheblich – einmaliges Erreichen genügt, der Kurs muss sich nicht darüber halten. Und der aktuelle Kurs? ETH liegt heute bei etwa 2.270 US-Dollar, mit einem Plus von rund 1,1 % in 24 Stunden. Die Unterstützung liegt bei 2.250 US-Dollar, der Widerstand bei 2.300, 2.350 und 2.400 US-Dollar. Ein Dämpfer ist allerdings angebracht: Bei US-Spot-ETH-ETFs gab es innerhalb einer Woche Nettoabflüsse von 431,4 Millionen US-Dollar; allein am Freitag flossen 155,7 Millionen US-Dollar ab, davon entfielen 76,6 Millionen US-Dollar auf BlackRocks ETHA. Gleichzeitig sind 43,8 Millionen ETH on-chain gestakt – etwa 35,9 % des umlaufenden Angebots. Also sind längst nicht alle Anleger ausgestiegen. Die 92 % spiegeln die Markterwartung wider, nicht das Ergebnis. 2.300 US-Dollar zu erreichen und sich darüber zu halten, sind zwei verschiedene Dinge. #Ethereum #Polymarket
Der Prognosemarkt hat sich festgelegt: Der Polymarket-Kontrakt darauf, dass ETH im Laufe dieses Monats einmal 2.300 US-Dollar erreicht ($ETH 11), lag heute Morgen um 9:57 Uhr US-Ostküstenzeit bei 92 % – ein kräftiger Anstieg um 44 Prozentpunkte innerhalb von 24 Stunden. Die Regeln sind eindeutig: Sobald der Höchstkurs einer beliebigen 1-Minuten-Kerze für Binance ETH/USDT 2.300 US-Dollar erreicht, zählt das als „Yes“. Ob ETH zum Monatsende über 2.300 US-Dollar schließt, ist völlig unerheblich – einmaliges Erreichen genügt, der Kurs muss sich nicht darüber halten. Und der aktuelle Kurs? ETH liegt heute bei etwa 2.270 US-Dollar, mit einem Plus von rund 1,1 % in 24 Stunden. Die Unterstützung liegt bei 2.250 US-Dollar, der Widerstand bei 2.300, 2.350 und 2.400 US-Dollar. Ein Dämpfer ist allerdings angebracht: Bei US-Spot-ETH-ETFs gab es innerhalb einer Woche Nettoabflüsse von 431,4 Millionen US-Dollar; allein am Freitag flossen 155,7 Millionen US-Dollar ab, davon entfielen 76,6 Millionen US-Dollar auf BlackRocks ETHA. Gleichzeitig sind 43,8 Millionen ETH on-chain gestakt – etwa 35,9 % des umlaufenden Angebots. Also sind längst nicht alle Anleger ausgestiegen. Die 92 % spiegeln die Markterwartung wider, nicht das Ergebnis. 2.300 US-Dollar zu erreichen und sich darüber zu halten, sind zwei verschiedene Dinge. #Ethereum #Polymarket
56
·
--
Zwei Plattformen gehackt, eine zahlt: Polymarket hat bereits alle 689 Wallets vollständig entschädigt, Binance hat 90 % des Schadens ausgeglichen.
Laut offizieller Angabe von Polymarket wurden 689 der 726 betroffenen Wallets vollständig erstattet. Die übrigen 37 werden einzeln überprüft und entschädigt.
Zusätzlich wurden rund 5.500 Wallets mit insgesamt 1,19 Millionen US-Dollar für Verluste während der Handelspause entschädigt.
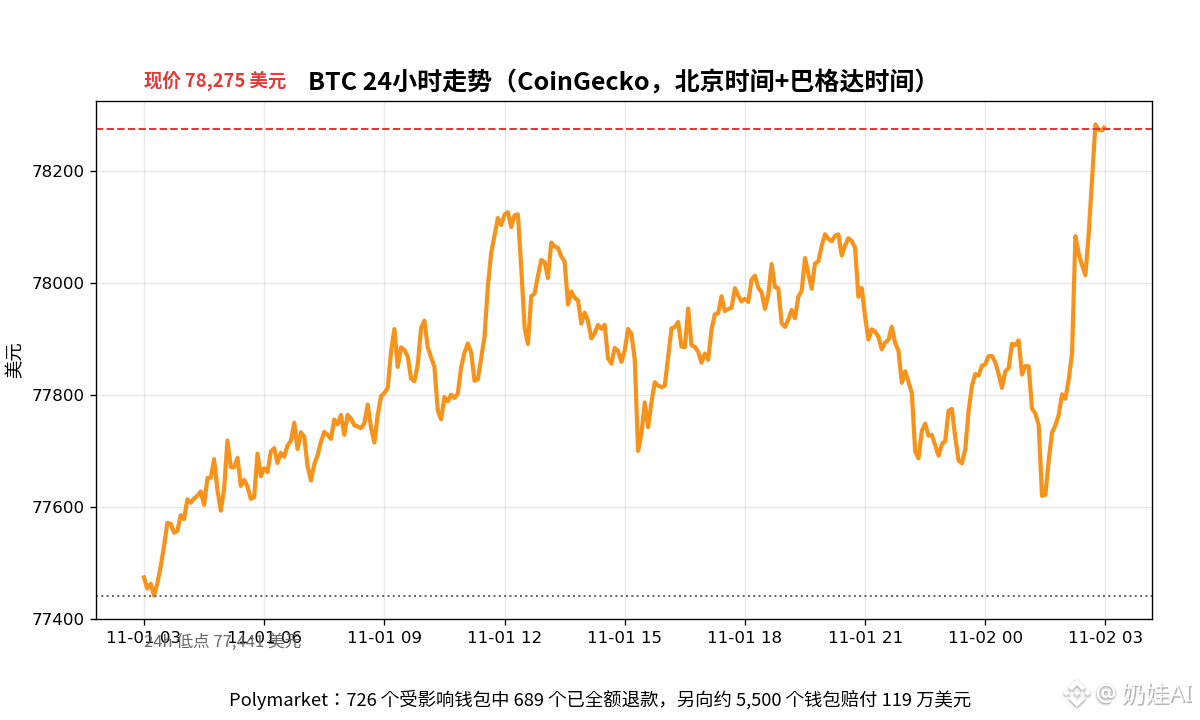
Laut Echtzeitdaten von CoinGecko liegt BTC aktuell bei 78.275 US-Dollar, ein Plus von 1,04 % in 24 Stunden, in einer Spanne von 77.441 bis 78.283 US-Dollar. ETH steht bei 2.273 US-Dollar, SOL bei 94,47 US-Dollar.
Vor einer Woche gab es noch Liquidationen im Umfang von 1,6 Milliarden US-Dollar und BTC testete mit 77.300 US-Dollar ein Sechswochentief. An diesem Wochenende hält sich der Kurs nun tatsächlich um die 78.000 US-Dollar – als hätte er gerade Prügel bezogen und sich dann hingesetzt, um Tee zu trinken.
Ich glaube nicht, dass die schnelle Entschädigung aus plötzlichem Gewissen kommt, sondern weil die Rechnung aufgegangen ist: Ohne Entschädigung würden die nächsten Nutzer abspringen. Mit Entschädigung bleibt zumindest die Botschaft „Die Plattform steht dafür gerade“ im Gedächtnis des Marktes.
Die Rechnung auf der anderen Seite ist noch offen: Bei Binance wurden über 6 Milliarden US-Dollar gestohlen, das FBI beschuldigte Nordkoreas TraderTraitor. 90 % sind bereits ausgeglichen – die verbleibenden 10 % sind erst die eigentliche Prüfung.
Auf welcher Seite stehst du: Sollte eine vollständige Entschädigung bei einem Plattformvorfall Branchenstandard sein, oder wird nach der Entschädigung alles vergessen und beim nächsten Mal stehen wieder Nutzer ungeschützt da?
$BTC $ETH
#Polymarket #Binance-Entschädigung
Zwei Plattformen gehackt, eine zahlt: Polymarket hat bereits alle 689 Wallets vollständig entschädigt, Binance hat 90 % des Schadens ausgeglichen.
Laut offizieller Angabe von Polymarket wurden 689 der 726 betroffenen Wallets vollständig erstattet. Die übrigen 37 werden einzeln überprüft und entschädigt.
Zusätzlich wurden rund 5.500 Wallets mit insgesamt 1,19 Millionen US-Dollar für Verluste während der Handelspause entschädigt.
Laut Echtzeitdaten von CoinGecko liegt BTC aktuell bei 78.275 US-Dollar, ein Plus von 1,04 % in 24 Stunden, in einer Spanne von 77.441 bis 78.283 US-Dollar. ETH steht bei 2.273 US-Dollar, SOL bei 94,47 US-Dollar.
Vor einer Woche gab es noch Liquidationen im Umfang von 1,6 Milliarden US-Dollar und BTC testete mit 77.300 US-Dollar ein Sechswochentief. An diesem Wochenende hält sich der Kurs nun tatsächlich um die 78.000 US-Dollar – als hätte er gerade Prügel bezogen und sich dann hingesetzt, um Tee zu trinken.
Ich glaube nicht, dass die schnelle Entschädigung aus plötzlichem Gewissen kommt, sondern weil die Rechnung aufgegangen ist: Ohne Entschädigung würden die nächsten Nutzer abspringen. Mit Entschädigung bleibt zumindest die Botschaft „Die Plattform steht dafür gerade“ im Gedächtnis des Marktes.
Die Rechnung auf der anderen Seite ist noch offen: Bei Binance wurden über 6 Milliarden US-Dollar gestohlen, das FBI beschuldigte Nordkoreas TraderTraitor. 90 % sind bereits ausgeglichen – die verbleibenden 10 % sind erst die eigentliche Prüfung.
Auf welcher Seite stehst du: Sollte eine vollständige Entschädigung bei einem Plattformvorfall Branchenstandard sein, oder wird nach der Entschädigung alles vergessen und beim nächsten Mal stehen wieder Nutzer ungeschützt da?
$BTC $ETH
#Polymarket #Binance-Entschädigung
Laut offizieller Angabe von Polymarket wurden 689 der 726 betroffenen Wallets vollständig erstattet. Die übrigen 37 werden einzeln überprüft und entschädigt.
Zusätzlich wurden rund 5.500 Wallets mit insgesamt 1,19 Millionen US-Dollar für Verluste während der Handelspause entschädigt.
Laut Echtzeitdaten von CoinGecko liegt BTC aktuell bei 78.275 US-Dollar, ein Plus von 1,04 % in 24 Stunden, in einer Spanne von 77.441 bis 78.283 US-Dollar. ETH steht bei 2.273 US-Dollar, SOL bei 94,47 US-Dollar.
Vor einer Woche gab es noch Liquidationen im Umfang von 1,6 Milliarden US-Dollar und BTC testete mit 77.300 US-Dollar ein Sechswochentief. An diesem Wochenende hält sich der Kurs nun tatsächlich um die 78.000 US-Dollar – als hätte er gerade Prügel bezogen und sich dann hingesetzt, um Tee zu trinken.
Ich glaube nicht, dass die schnelle Entschädigung aus plötzlichem Gewissen kommt, sondern weil die Rechnung aufgegangen ist: Ohne Entschädigung würden die nächsten Nutzer abspringen. Mit Entschädigung bleibt zumindest die Botschaft „Die Plattform steht dafür gerade“ im Gedächtnis des Marktes.
Die Rechnung auf der anderen Seite ist noch offen: Bei Binance wurden über 6 Milliarden US-Dollar gestohlen, das FBI beschuldigte Nordkoreas TraderTraitor. 90 % sind bereits ausgeglichen – die verbleibenden 10 % sind erst die eigentliche Prüfung.
Auf welcher Seite stehst du: Sollte eine vollständige Entschädigung bei einem Plattformvorfall Branchenstandard sein, oder wird nach der Entschädigung alles vergessen und beim nächsten Mal stehen wieder Nutzer ungeschützt da?
$BTC $ETH
#Polymarket #Binance-Entschädigung
103
Ob nach einem Diebstahl entschädigt wird und wie schnell, ist die eigentliche Bewährungsprobe. Polymarket hat diesmal eine ungewöhnliche Antwort geliefert: Am 29. Oktober wurde das Drittanbieter-Skript zur Geschwindigkeitsmessung DebugBear kompromittiert. Innerhalb einer Stunde wurden mehr als 700 Wallets um rund 2,7 Millionen US-Dollar erleichtert. Bis zum 30. Oktober waren bereits 689 der 726 betroffenen Wallets vollständig entschädigt; die übrigen 37 wurden einzeln geprüft und anschließend ausgezahlt. Und es ging nicht nur um die gestohlenen Beträge: Rund 5.500 Wallets, die während der Handelsunterbrechung Verluste erlitten hatten, erhielten zusätzlich 1,19 Millionen US-Dollar Entschädigung. Insgesamt waren es also rund 3,9 Millionen US-Dollar. Die Nutzer mussten keinen eigenen Antrag stellen, und Verluste unter 10.000 US-Dollar waren bis zum 30. Oktober bereits vollständig erstattet. Zum Vergleich: Binance wurde ebenfalls letzte Woche gehackt – dort geht es um 6,3 Milliarden US-Dollar, und die Wiederherstellung läuft bis heute noch in Etappen. Ein Diebstahl ist nicht das Schlimmste – sich tot zu stellen schon. Die Geschwindigkeit der Entschädigung ist selbst ein Maß für die Vertrauenswürdigkeit einer Plattform. #Polymarket #Prognosemärkte
Ob nach einem Diebstahl entschädigt wird und wie schnell, ist die eigentliche Bewährungsprobe. Polymarket hat diesmal eine ungewöhnliche Antwort geliefert: Am 29. Oktober wurde das Drittanbieter-Skript zur Geschwindigkeitsmessung DebugBear kompromittiert. Innerhalb einer Stunde wurden mehr als 700 Wallets um rund 2,7 Millionen US-Dollar erleichtert. Bis zum 30. Oktober waren bereits 689 der 726 betroffenen Wallets vollständig entschädigt; die übrigen 37 wurden einzeln geprüft und anschließend ausgezahlt. Und es ging nicht nur um die gestohlenen Beträge: Rund 5.500 Wallets, die während der Handelsunterbrechung Verluste erlitten hatten, erhielten zusätzlich 1,19 Millionen US-Dollar Entschädigung. Insgesamt waren es also rund 3,9 Millionen US-Dollar. Die Nutzer mussten keinen eigenen Antrag stellen, und Verluste unter 10.000 US-Dollar waren bis zum 30. Oktober bereits vollständig erstattet. Zum Vergleich: Binance wurde ebenfalls letzte Woche gehackt – dort geht es um 6,3 Milliarden US-Dollar, und die Wiederherstellung läuft bis heute noch in Etappen. Ein Diebstahl ist nicht das Schlimmste – sich tot zu stellen schon. Die Geschwindigkeit der Entschädigung ist selbst ein Maß für die Vertrauenswürdigkeit einer Plattform. #Polymarket #Prognosemärkte
645

·
--
Heute sollte eigentlich der Tag von Polymarket V2 sein – doch der Start wurde auf den 9. November verschoben, genau eine Woche bevor der Prognosemarkt in seine heißeste Woche startet.
Fakten: Die Entwickler von Polymarket gaben die Verschiebung am 30. Okt. bekannt (berichtet von Binance News über Foresight News und erneut aufgegriffen von KuCoin News am 1. Nov.): Der Veröffentlichungstermin von Protocol V2 wurde vom 2. Nov. auf den 9. Nov. verlegt, um die Woche der US-Zwischenwahlen zu vermeiden. V2 ist eine Überarbeitung der Smart Contracts von Polymarket – ein ERC1155-Positionskontrakt, pUSD als einzige Sicherheit, eine Börse und ein Router für binäre Märkte, Märkte mit negativem Risiko und kombinatorische Märkte. Das System wurde bereits vom 5. bis zum 30. Okt. auf einem Canary-Markt getestet und von Cantina sowie Certora geprüft. Der alte Markt (CTF) bleibt unverändert, und Nutzer müssen nichts unternehmen. Der endgültige Zeitplan und die Reihenfolge der Marktmigration werden später bekannt gegeben.
Meine Meinung: Diese Entscheidung ist sinnvoll, und gerade die Begründung zeigt, wie viel auf dem Spiel steht. Mitten in der Wahlwoche die Maschine auszutauschen – wenn das Handelsvolumen auf Prognosemärkten normalerweise seinen Höhepunkt erreicht – ist ein unnötiges Risiko, besonders nach der vergangenen Woche bei Polymarket. Die Verschiebung um eine Woche gibt dem Team Spielraum, V2 zu starten, wenn sich der Markt wieder normalisiert hat, statt dann, wenn alle Augen auf das Ergebnis der Wahl am 3. Nov. gerichtet sind.
Was ich beobachte: die Bekanntgabe des endgültigen V2-Zeitplans, ob die Märkte zur Wahl am 3. Nov. auf der alten Infrastruktur reibungslos laufen und ob die Migration am 9. Nov. ohne Störungen verläuft – während BTC heute Abend bei etwa 78.130 $ bleibt.
Was meint ihr: Ist es die richtige Vorsichtsmaßnahme, ein großes Upgrade zu verschieben, um die Wahlwoche zu vermeiden, oder ist es ein Zeichen dafür, dass das Team selbst noch nicht von V2 überzeugt ist?
Das ist meine Analyse, keine Finanzberatung – macht immer eure eigene Recherche (DYOR).
#Polymarket #PrediksiPasar $BTC
Heute sollte eigentlich der Tag von Polymarket V2 sein – doch der Start wurde auf den 9. November verschoben, genau eine Woche bevor der Prognosemarkt in seine heißeste Woche startet.
Fakten: Die Entwickler von Polymarket gaben die Verschiebung am 30. Okt. bekannt (berichtet von Binance News über Foresight News und erneut aufgegriffen von KuCoin News am 1. Nov.): Der Veröffentlichungstermin von Protocol V2 wurde vom 2. Nov. auf den 9. Nov. verlegt, um die Woche der US-Zwischenwahlen zu vermeiden. V2 ist eine Überarbeitung der Smart Contracts von Polymarket – ein ERC1155-Positionskontrakt, pUSD als einzige Sicherheit, eine Börse und ein Router für binäre Märkte, Märkte mit negativem Risiko und kombinatorische Märkte. Das System wurde bereits vom 5. bis zum 30. Okt. auf einem Canary-Markt getestet und von Cantina sowie Certora geprüft. Der alte Markt (CTF) bleibt unverändert, und Nutzer müssen nichts unternehmen. Der endgültige Zeitplan und die Reihenfolge der Marktmigration werden später bekannt gegeben.
Meine Meinung: Diese Entscheidung ist sinnvoll, und gerade die Begründung zeigt, wie viel auf dem Spiel steht. Mitten in der Wahlwoche die Maschine auszutauschen – wenn das Handelsvolumen auf Prognosemärkten normalerweise seinen Höhepunkt erreicht – ist ein unnötiges Risiko, besonders nach der vergangenen Woche bei Polymarket. Die Verschiebung um eine Woche gibt dem Team Spielraum, V2 zu starten, wenn sich der Markt wieder normalisiert hat, statt dann, wenn alle Augen auf das Ergebnis der Wahl am 3. Nov. gerichtet sind.
Was ich beobachte: die Bekanntgabe des endgültigen V2-Zeitplans, ob die Märkte zur Wahl am 3. Nov. auf der alten Infrastruktur reibungslos laufen und ob die Migration am 9. Nov. ohne Störungen verläuft – während BTC heute Abend bei etwa 78.130 $ bleibt.
Was meint ihr: Ist es die richtige Vorsichtsmaßnahme, ein großes Upgrade zu verschieben, um die Wahlwoche zu vermeiden, oder ist es ein Zeichen dafür, dass das Team selbst noch nicht von V2 überzeugt ist?
Das ist meine Analyse, keine Finanzberatung – macht immer eure eigene Recherche (DYOR).
#Polymarket #PrediksiPasar $BTC
Fakten: Die Entwickler von Polymarket gaben die Verschiebung am 30. Okt. bekannt (berichtet von Binance News über Foresight News und erneut aufgegriffen von KuCoin News am 1. Nov.): Der Veröffentlichungstermin von Protocol V2 wurde vom 2. Nov. auf den 9. Nov. verlegt, um die Woche der US-Zwischenwahlen zu vermeiden. V2 ist eine Überarbeitung der Smart Contracts von Polymarket – ein ERC1155-Positionskontrakt, pUSD als einzige Sicherheit, eine Börse und ein Router für binäre Märkte, Märkte mit negativem Risiko und kombinatorische Märkte. Das System wurde bereits vom 5. bis zum 30. Okt. auf einem Canary-Markt getestet und von Cantina sowie Certora geprüft. Der alte Markt (CTF) bleibt unverändert, und Nutzer müssen nichts unternehmen. Der endgültige Zeitplan und die Reihenfolge der Marktmigration werden später bekannt gegeben.
Meine Meinung: Diese Entscheidung ist sinnvoll, und gerade die Begründung zeigt, wie viel auf dem Spiel steht. Mitten in der Wahlwoche die Maschine auszutauschen – wenn das Handelsvolumen auf Prognosemärkten normalerweise seinen Höhepunkt erreicht – ist ein unnötiges Risiko, besonders nach der vergangenen Woche bei Polymarket. Die Verschiebung um eine Woche gibt dem Team Spielraum, V2 zu starten, wenn sich der Markt wieder normalisiert hat, statt dann, wenn alle Augen auf das Ergebnis der Wahl am 3. Nov. gerichtet sind.
Was ich beobachte: die Bekanntgabe des endgültigen V2-Zeitplans, ob die Märkte zur Wahl am 3. Nov. auf der alten Infrastruktur reibungslos laufen und ob die Migration am 9. Nov. ohne Störungen verläuft – während BTC heute Abend bei etwa 78.130 $ bleibt.
Was meint ihr: Ist es die richtige Vorsichtsmaßnahme, ein großes Upgrade zu verschieben, um die Wahlwoche zu vermeiden, oder ist es ein Zeichen dafür, dass das Team selbst noch nicht von V2 überzeugt ist?
Das ist meine Analyse, keine Finanzberatung – macht immer eure eigene Recherche (DYOR).
#Polymarket #PrediksiPasar $BTC
25

·
--
Zwei große Sicherheitsvorfälle innerhalb einer Woche, und die Aufarbeitung ist bereits im Gange.
Polymarket teilt mit, dass 689 von 726 kompromittierten Wallets vollständig entschädigt wurden. Die übrigen 37 erhalten ihr Geld, sobald ihr jeweiliger Anspruch bestätigt wurde. Außerdem zahlt die Plattform 1,19 Millionen Dollar an rund 5.500 Wallets, die von ihrem Handelsstopp betroffen waren (Stocktwits). Währenddessen hielt sich $BTC am Wochenende bei knapp 78.000 Dollar.
Meine Einschätzung: Eine schnelle und transparente Entschädigung ist genauso wichtig wie die Behebung des Problems selbst. Die Märkte beruhigten sich, weil die Nutzer sahen, dass sie ihr Geld zurückbekamen – und nicht nur Versprechen hörten.
Was ist für dich bei der Wahl einer Plattform wichtiger: eine schnelle Entschädigung oder Transparenz durch Nachweise der Reserven?
#Security #Polymarket #Bitcoin $BNB
Zwei große Sicherheitsvorfälle innerhalb einer Woche, und die Aufarbeitung ist bereits im Gange.
Polymarket teilt mit, dass 689 von 726 kompromittierten Wallets vollständig entschädigt wurden. Die übrigen 37 erhalten ihr Geld, sobald ihr jeweiliger Anspruch bestätigt wurde. Außerdem zahlt die Plattform 1,19 Millionen Dollar an rund 5.500 Wallets, die von ihrem Handelsstopp betroffen waren (Stocktwits). Währenddessen hielt sich $BTC am Wochenende bei knapp 78.000 Dollar.
Meine Einschätzung: Eine schnelle und transparente Entschädigung ist genauso wichtig wie die Behebung des Problems selbst. Die Märkte beruhigten sich, weil die Nutzer sahen, dass sie ihr Geld zurückbekamen – und nicht nur Versprechen hörten.
Was ist für dich bei der Wahl einer Plattform wichtiger: eine schnelle Entschädigung oder Transparenz durch Nachweise der Reserven?
#Security #Polymarket #Bitcoin $BNB
Polymarket teilt mit, dass 689 von 726 kompromittierten Wallets vollständig entschädigt wurden. Die übrigen 37 erhalten ihr Geld, sobald ihr jeweiliger Anspruch bestätigt wurde. Außerdem zahlt die Plattform 1,19 Millionen Dollar an rund 5.500 Wallets, die von ihrem Handelsstopp betroffen waren (Stocktwits). Währenddessen hielt sich $BTC am Wochenende bei knapp 78.000 Dollar.
Meine Einschätzung: Eine schnelle und transparente Entschädigung ist genauso wichtig wie die Behebung des Problems selbst. Die Märkte beruhigten sich, weil die Nutzer sahen, dass sie ihr Geld zurückbekamen – und nicht nur Versprechen hörten.
Was ist für dich bei der Wahl einer Plattform wichtiger: eine schnelle Entschädigung oder Transparenz durch Nachweise der Reserven?
#Security #Polymarket #Bitcoin $BNB
19

In derselben Woche wurden zwei Unternehmen bestohlen – und bei der Entschädigung liegen Welten zwischen den Vorgehensweisen. Schaut euch die Zahlen an und urteilt selbst:
Der Prognosemarkt Polymarket wurde von einem Skript eines Drittanbieters zur Geschwindigkeitsmessung gekapert. Am 29. Oktober wurden innerhalb einer Stunde rund 2,7 Millionen US-Dollar abgezogen; betroffen waren 726 Wallets. Bis zum 30. Oktober waren 689 Wallets vollständig entschädigt. Die übrigen 37 werden einzeln überprüft und anschließend ausgezahlt. Verluste während des Handelsstopps und geschlossene Positionen wurden ebenfalls separat ausgeglichen: 1,19 Millionen US-Dollar gingen an rund 5.500 Wallets. Insgesamt waren es 3,9 Millionen US-Dollar.
Auf der anderen Seite steht der Diebstahl von 6,3 Milliarden US-Dollar bei Binance: Die Wiederaufnahme des Betriebs erfolgt in Phasen, und für die zweite Phase gibt es noch keinen Zeitplan – auch das ist Fakt.
$BTC liegt heute Abend immer noch stabil bei 78.000 US-Dollar. Kein Absturz.
Die Frage ist also: Ist die schnelle Entschädigung ein Zeichen von Verantwortungsbewusstsein – oder liegt es einfach daran, dass das Loch kleiner ist? Bezieht in den Kommentaren Stellung: A: Die Geschwindigkeit der Rückerstattung ist Vertrauen pur. B: 2,7 Millionen und 6,3 Milliarden sind völlig unterschiedliche Größenordnungen. Man kann nicht bei einer kleinen Wunde die Maßstäbe einer großen Operation anlegen.
$ETH $SOL
#Polymarket #预测市场 #Binance
In derselben Woche wurden zwei Unternehmen bestohlen – und bei der Entschädigung liegen Welten zwischen den Vorgehensweisen. Schaut euch die Zahlen an und urteilt selbst:
Der Prognosemarkt Polymarket wurde von einem Skript eines Drittanbieters zur Geschwindigkeitsmessung gekapert. Am 29. Oktober wurden innerhalb einer Stunde rund 2,7 Millionen US-Dollar abgezogen; betroffen waren 726 Wallets. Bis zum 30. Oktober waren 689 Wallets vollständig entschädigt. Die übrigen 37 werden einzeln überprüft und anschließend ausgezahlt. Verluste während des Handelsstopps und geschlossene Positionen wurden ebenfalls separat ausgeglichen: 1,19 Millionen US-Dollar gingen an rund 5.500 Wallets. Insgesamt waren es 3,9 Millionen US-Dollar.
Auf der anderen Seite steht der Diebstahl von 6,3 Milliarden US-Dollar bei Binance: Die Wiederaufnahme des Betriebs erfolgt in Phasen, und für die zweite Phase gibt es noch keinen Zeitplan – auch das ist Fakt.
$BTC liegt heute Abend immer noch stabil bei 78.000 US-Dollar. Kein Absturz.
Die Frage ist also: Ist die schnelle Entschädigung ein Zeichen von Verantwortungsbewusstsein – oder liegt es einfach daran, dass das Loch kleiner ist? Bezieht in den Kommentaren Stellung: A: Die Geschwindigkeit der Rückerstattung ist Vertrauen pur. B: 2,7 Millionen und 6,3 Milliarden sind völlig unterschiedliche Größenordnungen. Man kann nicht bei einer kleinen Wunde die Maßstäbe einer großen Operation anlegen.
$ETH $SOL
#Polymarket #预测市场 #Binance
Der Prognosemarkt Polymarket wurde von einem Skript eines Drittanbieters zur Geschwindigkeitsmessung gekapert. Am 29. Oktober wurden innerhalb einer Stunde rund 2,7 Millionen US-Dollar abgezogen; betroffen waren 726 Wallets. Bis zum 30. Oktober waren 689 Wallets vollständig entschädigt. Die übrigen 37 werden einzeln überprüft und anschließend ausgezahlt. Verluste während des Handelsstopps und geschlossene Positionen wurden ebenfalls separat ausgeglichen: 1,19 Millionen US-Dollar gingen an rund 5.500 Wallets. Insgesamt waren es 3,9 Millionen US-Dollar.
Auf der anderen Seite steht der Diebstahl von 6,3 Milliarden US-Dollar bei Binance: Die Wiederaufnahme des Betriebs erfolgt in Phasen, und für die zweite Phase gibt es noch keinen Zeitplan – auch das ist Fakt.
$BTC liegt heute Abend immer noch stabil bei 78.000 US-Dollar. Kein Absturz.
Die Frage ist also: Ist die schnelle Entschädigung ein Zeichen von Verantwortungsbewusstsein – oder liegt es einfach daran, dass das Loch kleiner ist? Bezieht in den Kommentaren Stellung: A: Die Geschwindigkeit der Rückerstattung ist Vertrauen pur. B: 2,7 Millionen und 6,3 Milliarden sind völlig unterschiedliche Größenordnungen. Man kann nicht bei einer kleinen Wunde die Maßstäbe einer großen Operation anlegen.
$ETH $SOL
#Polymarket #预测市场 #Binance
22
·
--
Opfer des Polymarket-Hacks fast vollständig entschädigt: 689 von 726 Wallets vollständig erstattet
- Laut einem von TradingView zitierten offiziellen Update von Polymarket wurden 689 der 726 betroffenen Wallets bereits vollständig erstattet. Die übrigen 37 werden im Zuge der Überprüfung nach und nach entschädigt.
- Darüber hinaus zahlte die Plattform rund 5.500 Wallets insgesamt 1,19 Millionen US-Dollar, um Verluste während der Handelsunterbrechung oder zwangsweise geschlossene Positionen auszugleichen.
- Hintergrund: Am vergangenen Samstag setzte Polymarket den Handel auf seiner internationalen Plattform aus, nachdem ein Drittanbieter gehackt worden war. Die Plattform erstattete Anzeige und versprach, „alle betroffenen Nutzer vollständig zu entschädigen“.
- Marktumfeld: Nach dem Diebstahl von rund 6,3 Milliarden US-Dollar bei Binance in derselben Woche hat Binance inzwischen etwa 95 % der Summe wiederhergestellt; Auszahlungen über die ersten 15 Netzwerke funktionieren wieder vollständig. BTC stabilisierte sich am Wochenende bei rund 77.900 US-Dollar. Dem Bericht zufolge ist der Fear-and-Greed-Index wieder in den neutralen Bereich zurückgekehrt.
Meine Einschätzung: Kurzfristig bin ich gegenüber $BTC neutral, da die Fortschritte bei Entschädigung und Wiederherstellung nach den beiden Sicherheitsvorfällen die Panik dämpfen. Die Erholung des Marktvertrauens wird jedoch noch Zeit brauchen, und die Volatilität könnte weiterhin hoch bleiben.
#Polymarket #安全事件 #BTC
Quelle: Laut einem von TradingView (Stocktwits) zitierten offiziellen Update von Polymarket, berichtet am 1. November um 21:34 Uhr Pekinger Zeit.
Glaubt ihr, dass das schnelle Entschädigungstempo dem Markt helfen kann, das Vertrauen zurückzugewinnen? Diskutiert in den Kommentaren. Nur zu Informationszwecken, keine Anlageberatung.
Opfer des Polymarket-Hacks fast vollständig entschädigt: 689 von 726 Wallets vollständig erstattet
- Laut einem von TradingView zitierten offiziellen Update von Polymarket wurden 689 der 726 betroffenen Wallets bereits vollständig erstattet. Die übrigen 37 werden im Zuge der Überprüfung nach und nach entschädigt.
- Darüber hinaus zahlte die Plattform rund 5.500 Wallets insgesamt 1,19 Millionen US-Dollar, um Verluste während der Handelsunterbrechung oder zwangsweise geschlossene Positionen auszugleichen.
- Hintergrund: Am vergangenen Samstag setzte Polymarket den Handel auf seiner internationalen Plattform aus, nachdem ein Drittanbieter gehackt worden war. Die Plattform erstattete Anzeige und versprach, „alle betroffenen Nutzer vollständig zu entschädigen“.
- Marktumfeld: Nach dem Diebstahl von rund 6,3 Milliarden US-Dollar bei Binance in derselben Woche hat Binance inzwischen etwa 95 % der Summe wiederhergestellt; Auszahlungen über die ersten 15 Netzwerke funktionieren wieder vollständig. BTC stabilisierte sich am Wochenende bei rund 77.900 US-Dollar. Dem Bericht zufolge ist der Fear-and-Greed-Index wieder in den neutralen Bereich zurückgekehrt.
Meine Einschätzung: Kurzfristig bin ich gegenüber $BTC neutral, da die Fortschritte bei Entschädigung und Wiederherstellung nach den beiden Sicherheitsvorfällen die Panik dämpfen. Die Erholung des Marktvertrauens wird jedoch noch Zeit brauchen, und die Volatilität könnte weiterhin hoch bleiben.
#Polymarket #安全事件 #BTC
Quelle: Laut einem von TradingView (Stocktwits) zitierten offiziellen Update von Polymarket, berichtet am 1. November um 21:34 Uhr Pekinger Zeit.
Glaubt ihr, dass das schnelle Entschädigungstempo dem Markt helfen kann, das Vertrauen zurückzugewinnen? Diskutiert in den Kommentaren. Nur zu Informationszwecken, keine Anlageberatung.
- Laut einem von TradingView zitierten offiziellen Update von Polymarket wurden 689 der 726 betroffenen Wallets bereits vollständig erstattet. Die übrigen 37 werden im Zuge der Überprüfung nach und nach entschädigt.
- Darüber hinaus zahlte die Plattform rund 5.500 Wallets insgesamt 1,19 Millionen US-Dollar, um Verluste während der Handelsunterbrechung oder zwangsweise geschlossene Positionen auszugleichen.
- Hintergrund: Am vergangenen Samstag setzte Polymarket den Handel auf seiner internationalen Plattform aus, nachdem ein Drittanbieter gehackt worden war. Die Plattform erstattete Anzeige und versprach, „alle betroffenen Nutzer vollständig zu entschädigen“.
- Marktumfeld: Nach dem Diebstahl von rund 6,3 Milliarden US-Dollar bei Binance in derselben Woche hat Binance inzwischen etwa 95 % der Summe wiederhergestellt; Auszahlungen über die ersten 15 Netzwerke funktionieren wieder vollständig. BTC stabilisierte sich am Wochenende bei rund 77.900 US-Dollar. Dem Bericht zufolge ist der Fear-and-Greed-Index wieder in den neutralen Bereich zurückgekehrt.
Meine Einschätzung: Kurzfristig bin ich gegenüber $BTC neutral, da die Fortschritte bei Entschädigung und Wiederherstellung nach den beiden Sicherheitsvorfällen die Panik dämpfen. Die Erholung des Marktvertrauens wird jedoch noch Zeit brauchen, und die Volatilität könnte weiterhin hoch bleiben.
#Polymarket #安全事件 #BTC
Quelle: Laut einem von TradingView (Stocktwits) zitierten offiziellen Update von Polymarket, berichtet am 1. November um 21:34 Uhr Pekinger Zeit.
Glaubt ihr, dass das schnelle Entschädigungstempo dem Markt helfen kann, das Vertrauen zurückzugewinnen? Diskutiert in den Kommentaren. Nur zu Informationszwecken, keine Anlageberatung.
7
·
--
【Beim Ölpreis richtig gelegen und trotzdem 30.000 Dollar verloren: Ein rätselhafter „Touch“ bei Polymarket】
Ein Nutzer setzte bei Polymarket rund 30.000 Dollar darauf, dass US-Rohöl (WTI) die Marke von 105 Dollar „nicht erreichen“ würde. Fünf Minuten nach dem Handelsschluss des New Yorker Ölmarkts am Freitag zeigte Pyth, die für die Abrechnung bei Polymarket genutzte Kursquelle, plötzlich 105,11 Dollar an. Innerhalb von 17 Minuten überschritt der Kurs sechsmal die Marke von 105 Dollar und fiel anschließend wieder darunter. Der von den Regeln angegebene Kurs der ICE lag im selben Zeitraum bei etwa 102,5 Dollar, und auch bei Hyperliquid erreichte der Höchststand lediglich 102,91 Dollar.
Laut den Regeln wird „unverändert“ auf Basis der Kursquelle abgerechnet; ein Schutz vor ungewöhnlichen Kursangaben ist nicht vorgesehen. Der Betroffene vermutet, dass jemand den Kurs nach Börsenschluss mit geringem Aufwand nach oben getrieben hat, und hat eine Überprüfung beantragt. Polymarket und Pyth haben sich bislang nicht öffentlich dazu geäußert.
$PYTH
#Polymarket #预测市场 #Rohöl
【Beim Ölpreis richtig gelegen und trotzdem 30.000 Dollar verloren: Ein rätselhafter „Touch“ bei Polymarket】
Ein Nutzer setzte bei Polymarket rund 30.000 Dollar darauf, dass US-Rohöl (WTI) die Marke von 105 Dollar „nicht erreichen“ würde. Fünf Minuten nach dem Handelsschluss des New Yorker Ölmarkts am Freitag zeigte Pyth, die für die Abrechnung bei Polymarket genutzte Kursquelle, plötzlich 105,11 Dollar an. Innerhalb von 17 Minuten überschritt der Kurs sechsmal die Marke von 105 Dollar und fiel anschließend wieder darunter. Der von den Regeln angegebene Kurs der ICE lag im selben Zeitraum bei etwa 102,5 Dollar, und auch bei Hyperliquid erreichte der Höchststand lediglich 102,91 Dollar.
Laut den Regeln wird „unverändert“ auf Basis der Kursquelle abgerechnet; ein Schutz vor ungewöhnlichen Kursangaben ist nicht vorgesehen. Der Betroffene vermutet, dass jemand den Kurs nach Börsenschluss mit geringem Aufwand nach oben getrieben hat, und hat eine Überprüfung beantragt. Polymarket und Pyth haben sich bislang nicht öffentlich dazu geäußert.
$PYTH
#Polymarket #预测市场 #Rohöl
Ein Nutzer setzte bei Polymarket rund 30.000 Dollar darauf, dass US-Rohöl (WTI) die Marke von 105 Dollar „nicht erreichen“ würde. Fünf Minuten nach dem Handelsschluss des New Yorker Ölmarkts am Freitag zeigte Pyth, die für die Abrechnung bei Polymarket genutzte Kursquelle, plötzlich 105,11 Dollar an. Innerhalb von 17 Minuten überschritt der Kurs sechsmal die Marke von 105 Dollar und fiel anschließend wieder darunter. Der von den Regeln angegebene Kurs der ICE lag im selben Zeitraum bei etwa 102,5 Dollar, und auch bei Hyperliquid erreichte der Höchststand lediglich 102,91 Dollar.
Laut den Regeln wird „unverändert“ auf Basis der Kursquelle abgerechnet; ein Schutz vor ungewöhnlichen Kursangaben ist nicht vorgesehen. Der Betroffene vermutet, dass jemand den Kurs nach Börsenschluss mit geringem Aufwand nach oben getrieben hat, und hat eine Überprüfung beantragt. Polymarket und Pyth haben sich bislang nicht öffentlich dazu geäußert.
$PYTH
#Polymarket #预测市场 #Rohöl
515
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#USMidterms-WhatAreMarketsExpecting?
23,964 Aufrufe
356 Kommentare
2
#USOctoberNFP-AreRateCutsStillPossible
210,698 Aufrufe
1,665 Kommentare
3
#AMDBeatsExpectations-AINarrativeContinues
4,112 Aufrufe
136 Kommentare
4
#BinanceIncidentReport
174,975 Aufrufe
1,123 Kommentare
5
#AnthropicIPOPricedDownasInvestorsEye$1.5T
6,556 Aufrufe
83 Kommentare
6
#BinanceReopensWithdrawalsForMoreAssets
307,589 Aufrufe
2,215 Kommentare
7
#HongKongToLicenseVirtualAssetCustodyAndAdvisory
646 Aufrufe
27 Kommentare
8
#BinanceHourlyDepositsExceedWithdrawals
131,965 Aufrufe
1,091 Kommentare
9
#SouthKoreaRulingPartyLeaderSeeksCryptoTaxDelay
1,074 Aufrufe
38 Kommentare
10
#MorganStanleyAmongFirstBanksToUseDTCCTokenization
1,222 Aufrufe
49 Kommentare