
#defihack
defihack
32,237 Aufrufe
148 Kommentare
Hot
Zuletzt

Einer der größten DeFi-Hacks des Jahres ist gerade wieder aktiv geworden.
Die mit dem Drift-Protocol-Exploit verbundenen Wallets bewegen nach zwei Monaten der Ruhe wieder Gelder. Tracker entdeckten am Montag innerhalb von zwei Stunden, wie etwa 25,700 $ETH (~$61.6M) in Tornado Cash flossen – die erste Bewegung seit dem Spätsommer.
Laut der Aufstellung von Lookonchain kontrolliert dieselbe Wallet-Gruppe weiterhin rund 81,864 ETH (~$195M). Frühere Momentaufnahmen weichen davon ab – Onchain Lens meldete ~13,400 ETH, PeckShield ~21,300 ETH –, da jede zu einem anderen Zeitpunkt während der Verschiebung der Gelder erstellt wurde. Die genauen Zahlen stammen von den Trackern.
Warum das wichtig ist: Bei dem Angriff am 1. April wurden der Solana-Perps-Plattform etwa ~$285M entzogen, und Mandiant schrieb ihn einer mit Nordkorea verbundenen Gruppe zu. Da jederzeit etwa ~$195M bewegt werden können, stellt jede weitere Runde der Geldwäsche ein anhaltendes Risiko dar. Drifts DFX-Recovery-Pool, der am 1. Oktober eröffnet wurde, enthält gerade einmal $3.1M, während Forderungen von fast $300M bestehen.
Die Spur ist öffentlich und jede Bewegung wird beobachtet – aber eine Überweisung an einen Mixer ist kein Verkauf. Verunsichern also $61.6M, die durch Tornado Cash fließen, den Markt weiterhin, oder handelt es sich lediglich um Abwicklungsinfrastruktur für den Ausstieg ohne Auswirkungen auf den Kurs? Keine Finanzberatung. Recherchiert selbst.
#Ethereum #CryptoNews #DeFiHack #TornadoCash
Einer der größten DeFi-Hacks des Jahres ist gerade wieder aktiv geworden.
Die mit dem Drift-Protocol-Exploit verbundenen Wallets bewegen nach zwei Monaten der Ruhe wieder Gelder. Tracker entdeckten am Montag innerhalb von zwei Stunden, wie etwa 25,700 $ETH (~$61.6M) in Tornado Cash flossen – die erste Bewegung seit dem Spätsommer.
Laut der Aufstellung von Lookonchain kontrolliert dieselbe Wallet-Gruppe weiterhin rund 81,864 ETH (~$195M). Frühere Momentaufnahmen weichen davon ab – Onchain Lens meldete ~13,400 ETH, PeckShield ~21,300 ETH –, da jede zu einem anderen Zeitpunkt während der Verschiebung der Gelder erstellt wurde. Die genauen Zahlen stammen von den Trackern.
Warum das wichtig ist: Bei dem Angriff am 1. April wurden der Solana-Perps-Plattform etwa ~$285M entzogen, und Mandiant schrieb ihn einer mit Nordkorea verbundenen Gruppe zu. Da jederzeit etwa ~$195M bewegt werden können, stellt jede weitere Runde der Geldwäsche ein anhaltendes Risiko dar. Drifts DFX-Recovery-Pool, der am 1. Oktober eröffnet wurde, enthält gerade einmal $3.1M, während Forderungen von fast $300M bestehen.
Die Spur ist öffentlich und jede Bewegung wird beobachtet – aber eine Überweisung an einen Mixer ist kein Verkauf. Verunsichern also $61.6M, die durch Tornado Cash fließen, den Markt weiterhin, oder handelt es sich lediglich um Abwicklungsinfrastruktur für den Ausstieg ohne Auswirkungen auf den Kurs? Keine Finanzberatung. Recherchiert selbst.
#Ethereum #CryptoNews #DeFiHack #TornadoCash
Die mit dem Drift-Protocol-Exploit verbundenen Wallets bewegen nach zwei Monaten der Ruhe wieder Gelder. Tracker entdeckten am Montag innerhalb von zwei Stunden, wie etwa 25,700 $ETH (~$61.6M) in Tornado Cash flossen – die erste Bewegung seit dem Spätsommer.
Laut der Aufstellung von Lookonchain kontrolliert dieselbe Wallet-Gruppe weiterhin rund 81,864 ETH (~$195M). Frühere Momentaufnahmen weichen davon ab – Onchain Lens meldete ~13,400 ETH, PeckShield ~21,300 ETH –, da jede zu einem anderen Zeitpunkt während der Verschiebung der Gelder erstellt wurde. Die genauen Zahlen stammen von den Trackern.
Warum das wichtig ist: Bei dem Angriff am 1. April wurden der Solana-Perps-Plattform etwa ~$285M entzogen, und Mandiant schrieb ihn einer mit Nordkorea verbundenen Gruppe zu. Da jederzeit etwa ~$195M bewegt werden können, stellt jede weitere Runde der Geldwäsche ein anhaltendes Risiko dar. Drifts DFX-Recovery-Pool, der am 1. Oktober eröffnet wurde, enthält gerade einmal $3.1M, während Forderungen von fast $300M bestehen.
Die Spur ist öffentlich und jede Bewegung wird beobachtet – aber eine Überweisung an einen Mixer ist kein Verkauf. Verunsichern also $61.6M, die durch Tornado Cash fließen, den Markt weiterhin, oder handelt es sich lediglich um Abwicklungsinfrastruktur für den Ausstieg ohne Auswirkungen auf den Kurs? Keine Finanzberatung. Recherchiert selbst.
#Ethereum #CryptoNews #DeFiHack #TornadoCash
18
·
--
#drifthackvictimsbeginclaims Gute Nachrichten für Drift-Betroffene!
Das Antragsportal ist aktiv. Viele Trader, die beim Exploit schwer getroffen wurden, beginnen jetzt mit dem Wiederherstellungsprozess.
Wenn du während des Vorfalls Gelder auf Drift hattest, prüfe sofort die offiziellen Kanäle.
Die Zeit ist knapp – warte nicht.
#solana #DeFiHack #BinanceCommunity $HANMI $BTW $OGN
#drifthackvictimsbeginclaims Gute Nachrichten für Drift-Betroffene!
Das Antragsportal ist aktiv. Viele Trader, die beim Exploit schwer getroffen wurden, beginnen jetzt mit dem Wiederherstellungsprozess.
Wenn du während des Vorfalls Gelder auf Drift hattest, prüfe sofort die offiziellen Kanäle.
Die Zeit ist knapp – warte nicht.
#solana #DeFiHack #BinanceCommunity $HANMI $BTW $OGN
Das Antragsportal ist aktiv. Viele Trader, die beim Exploit schwer getroffen wurden, beginnen jetzt mit dem Wiederherstellungsprozess.
Wenn du während des Vorfalls Gelder auf Drift hattest, prüfe sofort die offiziellen Kanäle.
Die Zeit ist knapp – warte nicht.
#solana #DeFiHack #BinanceCommunity $HANMI $BTW $OGN
472
·
--
Cronos-Netzwerk stoppt nach 75M Tectonic-Exploit. Crypto.com bestätigt, dass seine Plattformen nicht betroffen sind. $CRONOS $BTC #DeFiHack #CryptoSecurity #Binance
Cronos-Netzwerk stoppt nach 75M Tectonic-Exploit. Crypto.com bestätigt, dass seine Plattformen nicht betroffen sind. $CRONOS $BTC #DeFiHack #CryptoSecurity #Binance
32

·
--
Gerade eben gab es einen großen Knall! Near Intents wurde gehackt und $3,8 Millionen wurden gestohlen. Noch vor ein paar Tagen hatten sie bestritten, Verbindungen zu nordkoreanischen Hackern zu haben. Jetzt haben sie die Cross-Chain-Swap-Funktion eingefroren und versprochen, die Verluste jedes betroffenen Nutzers zu erstatten. Die Krypto-Welt ist wirklich verrückt – Sicherheit ist in DeFi nie garantiert!
Breaking news! Near Intents got hacked for $3.8M, just days after denying North Korea hacker connections. They've frozen cross-chain swaps and promised to repay every affected user. The crypto world is wild - security is never a guarantee in DeFi!
#DeFi安全 #DeFiHack $NEAR
Gerade eben gab es einen großen Knall! Near Intents wurde gehackt und $3,8 Millionen wurden gestohlen. Noch vor ein paar Tagen hatten sie bestritten, Verbindungen zu nordkoreanischen Hackern zu haben. Jetzt haben sie die Cross-Chain-Swap-Funktion eingefroren und versprochen, die Verluste jedes betroffenen Nutzers zu erstatten. Die Krypto-Welt ist wirklich verrückt – Sicherheit ist in DeFi nie garantiert!
Breaking news! Near Intents got hacked for $3.8M, just days after denying North Korea hacker connections. They've frozen cross-chain swaps and promised to repay every affected user. The crypto world is wild - security is never a guarantee in DeFi!
#DeFi安全 #DeFiHack $NEAR
Breaking news! Near Intents got hacked for $3.8M, just days after denying North Korea hacker connections. They've frozen cross-chain swaps and promised to repay every affected user. The crypto world is wild - security is never a guarantee in DeFi!
#DeFi安全 #DeFiHack $NEAR
1
240

Artikel
🚨 Noch ein DeFi-Hack: Term Labs mit 8,5 Millionen US-Dollar durch Governance-Exploit getroffen! 📉Das DeFi-Kreditprotokoll Term Labs hat nach einem schweren Governance-Exploit, der seine Term-Vaults betraf, einen geschätzten Vermögensabfluss von 8,5 Millionen US-Dollar erlitten. Das Blockchain-Sicherheitsunternehmen PeckShield verfolgte den Angriff und bestätigte, dass der bösartige Akteur die Strategy-Vaults unter seine Kontrolle gebracht hatte.
Aufschlüsselung des Exploits
Die gestohlenen Vermögenswerte: Der Angreifer extrahierte 2.843 Ethereum (ETH) (im Wert von etwa 6,87 Millionen US-Dollar) und 1,68 Millionen USDC direkt aus dem Protokoll.
Der Geldfluss: Nachdem der Hacker die Vaults geleert hatte, tauschte er die 1,68 Millionen USDC umgehend gegen rund 1,68 Millionen DAI.
🚨 Noch ein DeFi-Hack: Term Labs mit 8,5 Millionen US-Dollar durch Governance-Exploit getroffen! 📉
Das DeFi-Kreditprotokoll Term Labs hat nach einem schweren Governance-Exploit, der seine Term-Vaults betraf, einen geschätzten Vermögensabfluss von 8,5 Millionen US-Dollar erlitten. Das Blockchain-Sicherheitsunternehmen PeckShield verfolgte den Angriff und bestätigte, dass der bösartige Akteur die Strategy-Vaults unter seine Kontrolle gebracht hatte.
Aufschlüsselung des Exploits
Die gestohlenen Vermögenswerte: Der Angreifer extrahierte 2.843 Ethereum (ETH) (im Wert von etwa 6,87 Millionen US-Dollar) und 1,68 Millionen USDC direkt aus dem Protokoll.
Der Geldfluss: Nachdem der Hacker die Vaults geleert hatte, tauschte er die 1,68 Millionen USDC umgehend gegen rund 1,68 Millionen DAI.
Aufschlüsselung des Exploits
Die gestohlenen Vermögenswerte: Der Angreifer extrahierte 2.843 Ethereum (ETH) (im Wert von etwa 6,87 Millionen US-Dollar) und 1,68 Millionen USDC direkt aus dem Protokoll.
Der Geldfluss: Nachdem der Hacker die Vaults geleert hatte, tauschte er die 1,68 Millionen USDC umgehend gegen rund 1,68 Millionen DAI.
1
270
#drifthackvictimsbeginclaims Gute Nachrichten für die Opfer von Drift!
Das Anspruchsportal ist jetzt verfügbar. Viele Trader, die durch den Exploit erhebliche Verluste erlitten haben, haben bereits damit begonnen, ihre Gelder zurückzufordern.
Wenn Sie während des Vorfalls Geld auf Drift hatten, prüfen Sie umgehend die offiziellen Kanäle.
Die Zeit ist begrenzt – warten Sie nicht.
Bitte folgen Sie uns.
#solana #defiHack #BinanceCommunity $HANMI $BTW $OGN
#drifthackvictimsbeginclaims Gute Nachrichten für die Opfer von Drift!
Das Anspruchsportal ist jetzt verfügbar. Viele Trader, die durch den Exploit erhebliche Verluste erlitten haben, haben bereits damit begonnen, ihre Gelder zurückzufordern.
Wenn Sie während des Vorfalls Geld auf Drift hatten, prüfen Sie umgehend die offiziellen Kanäle.
Die Zeit ist begrenzt – warten Sie nicht.
Bitte folgen Sie uns.
#solana #defiHack #BinanceCommunity $HANMI $BTW $OGN
Das Anspruchsportal ist jetzt verfügbar. Viele Trader, die durch den Exploit erhebliche Verluste erlitten haben, haben bereits damit begonnen, ihre Gelder zurückzufordern.
Wenn Sie während des Vorfalls Geld auf Drift hatten, prüfen Sie umgehend die offiziellen Kanäle.
Die Zeit ist begrenzt – warten Sie nicht.
Bitte folgen Sie uns.
#solana #defiHack #BinanceCommunity $HANMI $BTW $OGN
1
107

·
--
$OSTIUM-SCHATZCOMPROMITTIERUNG – ALLE HANDELSVORGÄNGE GESTOPPT 🚨
Der OLP-Treasury-Exploit hat Ostium gezwungen, alle Abläufe auszusetzen. Geschätzte 18 Mio. $ verloren – ungefähr 35 % des 34-Mio.-$-Pools. Dies ist ein struktureller Verstoß, keine einfache Liquidationsangelegenheit. Das Team ermittelt, aber die Kernkollaterale des Protokolls wurden erheblich abgezogen.
Hältst du noch Positionen bei Ostium, oder bist du vor dem Stopp ausgestiegen?
Keine Finanzberatung. Verwalte stets dein Risiko.
#OSTIUM #SecurityAlert #DeFiHack #CryptoNews
🚨
$OSTIUM-SCHATZCOMPROMITTIERUNG – ALLE HANDELSVORGÄNGE GESTOPPT 🚨
Der OLP-Treasury-Exploit hat Ostium gezwungen, alle Abläufe auszusetzen. Geschätzte 18 Mio. $ verloren – ungefähr 35 % des 34-Mio.-$-Pools. Dies ist ein struktureller Verstoß, keine einfache Liquidationsangelegenheit. Das Team ermittelt, aber die Kernkollaterale des Protokolls wurden erheblich abgezogen.
Hältst du noch Positionen bei Ostium, oder bist du vor dem Stopp ausgestiegen?
Keine Finanzberatung. Verwalte stets dein Risiko.
#OSTIUM #SecurityAlert #DeFiHack #CryptoNews
🚨
Der OLP-Treasury-Exploit hat Ostium gezwungen, alle Abläufe auszusetzen. Geschätzte 18 Mio. $ verloren – ungefähr 35 % des 34-Mio.-$-Pools. Dies ist ein struktureller Verstoß, keine einfache Liquidationsangelegenheit. Das Team ermittelt, aber die Kernkollaterale des Protokolls wurden erheblich abgezogen.
Hältst du noch Positionen bei Ostium, oder bist du vor dem Stopp ausgestiegen?
Keine Finanzberatung. Verwalte stets dein Risiko.
#OSTIUM #SecurityAlert #DeFiHack #CryptoNews
🚨
38
🚨 BREAKING !!!
RAYDIUM WIRD MIT 1,34 MILLIONEN USD AUSGENUTZT, WEGEN EINER LÜCKE IM LP MINT 🔥🟡📉
Raydium bestätigt, dass das Legacy AMM V3-Programm eingestellt wurde und etwa 1,34 Millionen USD ausgenutzt wurden — der Angreifer nutzte die Lücke in der LP-Mint-Validierung aus, um den Verhältnistest zu umgehen 🛠
Nur die Legacy AMM V3-Pools, die nicht mehr aktiv sind, sind betroffen — die aktuellen Mainnet-Programme, SDK und DApps von Raydium sind absolut nicht betroffen 💰
Raydium verpflichtet sich, allen betroffenen Nutzern volle Entschädigung zu zahlen und führt eine umfassende Sicherheitsbewertung für alle Mainnet-Programme durch 📊
Dieser Vorfall zeigt die potenziellen Risiken in alten (deprecated) Verträgen, die trotz eines fehlerfreien Hauptprotokolls ausgenutzt werden können 🎯
Gute Nachrichten: Die Schäden wurden eingegrenzt und Raydium wird den Nutzern ihr Geld zurückerstatten. Aber das ist eine Erinnerung an die Wichtigkeit, alten Code in DeFi-Protokollen zu säubern. Keine Anlageberatung.
#Raydium #DeFiHack #Solana
$SOL $BTC $AXTI
🚨 BREAKING !!!
RAYDIUM WIRD MIT 1,34 MILLIONEN USD AUSGENUTZT, WEGEN EINER LÜCKE IM LP MINT 🔥🟡📉
Raydium bestätigt, dass das Legacy AMM V3-Programm eingestellt wurde und etwa 1,34 Millionen USD ausgenutzt wurden — der Angreifer nutzte die Lücke in der LP-Mint-Validierung aus, um den Verhältnistest zu umgehen 🛠
Nur die Legacy AMM V3-Pools, die nicht mehr aktiv sind, sind betroffen — die aktuellen Mainnet-Programme, SDK und DApps von Raydium sind absolut nicht betroffen 💰
Raydium verpflichtet sich, allen betroffenen Nutzern volle Entschädigung zu zahlen und führt eine umfassende Sicherheitsbewertung für alle Mainnet-Programme durch 📊
Dieser Vorfall zeigt die potenziellen Risiken in alten (deprecated) Verträgen, die trotz eines fehlerfreien Hauptprotokolls ausgenutzt werden können 🎯
Gute Nachrichten: Die Schäden wurden eingegrenzt und Raydium wird den Nutzern ihr Geld zurückerstatten. Aber das ist eine Erinnerung an die Wichtigkeit, alten Code in DeFi-Protokollen zu säubern. Keine Anlageberatung.
#Raydium #DeFiHack #Solana
$SOL $BTC $AXTI
RAYDIUM WIRD MIT 1,34 MILLIONEN USD AUSGENUTZT, WEGEN EINER LÜCKE IM LP MINT 🔥🟡📉
Raydium bestätigt, dass das Legacy AMM V3-Programm eingestellt wurde und etwa 1,34 Millionen USD ausgenutzt wurden — der Angreifer nutzte die Lücke in der LP-Mint-Validierung aus, um den Verhältnistest zu umgehen 🛠
Nur die Legacy AMM V3-Pools, die nicht mehr aktiv sind, sind betroffen — die aktuellen Mainnet-Programme, SDK und DApps von Raydium sind absolut nicht betroffen 💰
Raydium verpflichtet sich, allen betroffenen Nutzern volle Entschädigung zu zahlen und führt eine umfassende Sicherheitsbewertung für alle Mainnet-Programme durch 📊
Dieser Vorfall zeigt die potenziellen Risiken in alten (deprecated) Verträgen, die trotz eines fehlerfreien Hauptprotokolls ausgenutzt werden können 🎯
Gute Nachrichten: Die Schäden wurden eingegrenzt und Raydium wird den Nutzern ihr Geld zurückerstatten. Aber das ist eine Erinnerung an die Wichtigkeit, alten Code in DeFi-Protokollen zu säubern. Keine Anlageberatung.
#Raydium #DeFiHack #Solana
$SOL $BTC $AXTI
1
198
·
--
Chinesisch:
Die NEAR Intents-Plattform unter dem NEAR-Protokoll wurde gehackt! Verlust in Höhe von 3,8 Millionen US-Dollar! Berichten zufolge hängt diese Schwachstelle mit einem früheren Sicherheitsvorfall zusammen, bei dem Bitget unterstützt wurde. Die Plattform verspricht, die Nutzer zu entschädigen, aber diese Aktion macht schon wirklich Sorgen. DeFi-Sicherheits-Altproblem kommt wieder—passt auf, ihr Lieben! #DeFiHack #SecurityAlert $NEAR
Die NEAR Intents-Plattform wurde gerade mit einem 3,8-Millionen-US-Dollar-Exploit getroffen! Der Bug entstand durch die Unterstützung im Zuge der Sicherheitsverletzung von Bitget. Sie versprechen, die betroffenen Nutzer zu entschädigen, aber das zeigt, dass selbst das Helfen für andere im Krypto-Kontext nach hinten losgehen kann. Bleibt wachsam da draußen! #SecurityAlert #DeFiHack $NEAR
Chinesisch:
Die NEAR Intents-Plattform unter dem NEAR-Protokoll wurde gehackt! Verlust in Höhe von 3,8 Millionen US-Dollar! Berichten zufolge hängt diese Schwachstelle mit einem früheren Sicherheitsvorfall zusammen, bei dem Bitget unterstützt wurde. Die Plattform verspricht, die Nutzer zu entschädigen, aber diese Aktion macht schon wirklich Sorgen. DeFi-Sicherheits-Altproblem kommt wieder—passt auf, ihr Lieben! #DeFiHack #SecurityAlert $NEAR
Die NEAR Intents-Plattform wurde gerade mit einem 3,8-Millionen-US-Dollar-Exploit getroffen! Der Bug entstand durch die Unterstützung im Zuge der Sicherheitsverletzung von Bitget. Sie versprechen, die betroffenen Nutzer zu entschädigen, aber das zeigt, dass selbst das Helfen für andere im Krypto-Kontext nach hinten losgehen kann. Bleibt wachsam da draußen! #SecurityAlert #DeFiHack $NEAR
Die NEAR Intents-Plattform unter dem NEAR-Protokoll wurde gehackt! Verlust in Höhe von 3,8 Millionen US-Dollar! Berichten zufolge hängt diese Schwachstelle mit einem früheren Sicherheitsvorfall zusammen, bei dem Bitget unterstützt wurde. Die Plattform verspricht, die Nutzer zu entschädigen, aber diese Aktion macht schon wirklich Sorgen. DeFi-Sicherheits-Altproblem kommt wieder—passt auf, ihr Lieben! #DeFiHack #SecurityAlert $NEAR
Die NEAR Intents-Plattform wurde gerade mit einem 3,8-Millionen-US-Dollar-Exploit getroffen! Der Bug entstand durch die Unterstützung im Zuge der Sicherheitsverletzung von Bitget. Sie versprechen, die betroffenen Nutzer zu entschädigen, aber das zeigt, dass selbst das Helfen für andere im Krypto-Kontext nach hinten losgehen kann. Bleibt wachsam da draußen! #SecurityAlert #DeFiHack $NEAR
195
·
--
🚨Jüngste DeFi-Protokoll-Hacks verdeutlichen anhaltende Sicherheitsprobleme
Der DeFi-Sektor (dezentrale Finanzen) war in den vergangenen Monaten mit mehreren bemerkenswerten Sicherheitsvorfällen konfrontiert. Der Ostium-Hack, der zu Verlusten von über 23,75 Millionen US-Dollar führte, zählt zu den bedeutenderen Ereignissen. Auch andere Protokolle hatten mit Ausnutzungen zu kämpfen, was Schwachstellen in der Entwicklung von Smart Contracts, Abhängigkeiten von Oracles und unzureichenden Zugriffskontrollen unterstreicht.
Zu den häufigen Mustern dieser Angriffe gehören Manipulationen über Flash-Loan-Konstrukte, Reentrancy-Schwachstellen sowie kompromittierte private Schlüssel. Obwohl viele Projekte stark in Audits und Bug-Bounties investieren, schreitet die schnelle Weiterentwicklung der Angriffstechniken in einigen Fällen weiterhin schneller voran als präventive Maßnahmen.
Diese Vorfälle haben zu Forderungen nach verbesserten Standards geführt, darunter formale Verifikation, Multi-Signature-Governance und Versicherungsmechanismen. Der Gesamtwert, der in den betroffenen Protokollen gebunden ist (Total Value Locked), verzeichnet häufig nach dem Hack starke Rückgänge; eine Erholung hängt dabei von der Reaktionsfähigkeit des Teams und der Unterstützung durch die Community ab.
Das breitere DeFi-Ökosystem bleibt insgesamt widerstandsfähig: Trotz einzelner Rückschläge ist der Total Value Locked weiterhin beträchtlich. Entwickler und Nutzer setzen zunehmend auf eine bessere Sicherheits-Hygiene. Dennoch sorgt die permissionless Natur des Raums dafür, dass Risiken bestehen bleiben. Laufende Innovationen bei Sicherheitstools und Versicherungsprodukten sollen künftige Auswirkungen mindern, während die grundlegenden Vorteile dezentraler Finanzen erhalten bleiben.
#DeFiHack
🚨Jüngste DeFi-Protokoll-Hacks verdeutlichen anhaltende Sicherheitsprobleme
Der DeFi-Sektor (dezentrale Finanzen) war in den vergangenen Monaten mit mehreren bemerkenswerten Sicherheitsvorfällen konfrontiert. Der Ostium-Hack, der zu Verlusten von über 23,75 Millionen US-Dollar führte, zählt zu den bedeutenderen Ereignissen. Auch andere Protokolle hatten mit Ausnutzungen zu kämpfen, was Schwachstellen in der Entwicklung von Smart Contracts, Abhängigkeiten von Oracles und unzureichenden Zugriffskontrollen unterstreicht.
Zu den häufigen Mustern dieser Angriffe gehören Manipulationen über Flash-Loan-Konstrukte, Reentrancy-Schwachstellen sowie kompromittierte private Schlüssel. Obwohl viele Projekte stark in Audits und Bug-Bounties investieren, schreitet die schnelle Weiterentwicklung der Angriffstechniken in einigen Fällen weiterhin schneller voran als präventive Maßnahmen.
Diese Vorfälle haben zu Forderungen nach verbesserten Standards geführt, darunter formale Verifikation, Multi-Signature-Governance und Versicherungsmechanismen. Der Gesamtwert, der in den betroffenen Protokollen gebunden ist (Total Value Locked), verzeichnet häufig nach dem Hack starke Rückgänge; eine Erholung hängt dabei von der Reaktionsfähigkeit des Teams und der Unterstützung durch die Community ab.
Das breitere DeFi-Ökosystem bleibt insgesamt widerstandsfähig: Trotz einzelner Rückschläge ist der Total Value Locked weiterhin beträchtlich. Entwickler und Nutzer setzen zunehmend auf eine bessere Sicherheits-Hygiene. Dennoch sorgt die permissionless Natur des Raums dafür, dass Risiken bestehen bleiben. Laufende Innovationen bei Sicherheitstools und Versicherungsprodukten sollen künftige Auswirkungen mindern, während die grundlegenden Vorteile dezentraler Finanzen erhalten bleiben.
#DeFiHack
Der DeFi-Sektor (dezentrale Finanzen) war in den vergangenen Monaten mit mehreren bemerkenswerten Sicherheitsvorfällen konfrontiert. Der Ostium-Hack, der zu Verlusten von über 23,75 Millionen US-Dollar führte, zählt zu den bedeutenderen Ereignissen. Auch andere Protokolle hatten mit Ausnutzungen zu kämpfen, was Schwachstellen in der Entwicklung von Smart Contracts, Abhängigkeiten von Oracles und unzureichenden Zugriffskontrollen unterstreicht.
Zu den häufigen Mustern dieser Angriffe gehören Manipulationen über Flash-Loan-Konstrukte, Reentrancy-Schwachstellen sowie kompromittierte private Schlüssel. Obwohl viele Projekte stark in Audits und Bug-Bounties investieren, schreitet die schnelle Weiterentwicklung der Angriffstechniken in einigen Fällen weiterhin schneller voran als präventive Maßnahmen.
Diese Vorfälle haben zu Forderungen nach verbesserten Standards geführt, darunter formale Verifikation, Multi-Signature-Governance und Versicherungsmechanismen. Der Gesamtwert, der in den betroffenen Protokollen gebunden ist (Total Value Locked), verzeichnet häufig nach dem Hack starke Rückgänge; eine Erholung hängt dabei von der Reaktionsfähigkeit des Teams und der Unterstützung durch die Community ab.
Das breitere DeFi-Ökosystem bleibt insgesamt widerstandsfähig: Trotz einzelner Rückschläge ist der Total Value Locked weiterhin beträchtlich. Entwickler und Nutzer setzen zunehmend auf eine bessere Sicherheits-Hygiene. Dennoch sorgt die permissionless Natur des Raums dafür, dass Risiken bestehen bleiben. Laufende Innovationen bei Sicherheitstools und Versicherungsprodukten sollen künftige Auswirkungen mindern, während die grundlegenden Vorteile dezentraler Finanzen erhalten bleiben.
#DeFiHack
109
·
--
Cronos-Netzwerk stoppt den Betrieb nach $75M Tectonic-DeFi-ExploitDas Cronos-Netzwerk kündigte eine vorübergehende Aussetzung des Betriebs am 31. August an, nachdem es zu einer Sicherheitsverletzung gekommen war, die auf das Tectonic-Protokoll abzielte. Die geschätzten Verluste belaufen sich auf nahezu 75 Millionen US-Dollar. Der Exploit, der von Quellen bestätigt wurde, die mit dem Vorfall vertraut sind, veranlasste einen sofortigen Netzwerkstopp, um weitere nicht autorisierte Transaktionen zu verhindern und eine forensische Untersuchung zu ermöglichen.
Der CEO von Crypto.com, Kris Marszalek, stellte klar, dass die mobile Anwendung des Unternehmens sowie die Börsenplattform vom Tectonic-Vorfall nicht betroffen waren. Handels- und Auszahlungsfunktionen liefen ohne Unterbrechung weiter, was darauf hindeutet, dass die Sicherheitslücke im Cronos-Ökosystem eingedämmt blieb und sich nicht auf die breitere Infrastruktur ausweitete.
Cronos-Netzwerk stoppt den Betrieb nach $75M Tectonic-DeFi-Exploit
Das Cronos-Netzwerk kündigte eine vorübergehende Aussetzung des Betriebs am 31. August an, nachdem es zu einer Sicherheitsverletzung gekommen war, die auf das Tectonic-Protokoll abzielte. Die geschätzten Verluste belaufen sich auf nahezu 75 Millionen US-Dollar. Der Exploit, der von Quellen bestätigt wurde, die mit dem Vorfall vertraut sind, veranlasste einen sofortigen Netzwerkstopp, um weitere nicht autorisierte Transaktionen zu verhindern und eine forensische Untersuchung zu ermöglichen.
Der CEO von Crypto.com, Kris Marszalek, stellte klar, dass die mobile Anwendung des Unternehmens sowie die Börsenplattform vom Tectonic-Vorfall nicht betroffen waren. Handels- und Auszahlungsfunktionen liefen ohne Unterbrechung weiter, was darauf hindeutet, dass die Sicherheitslücke im Cronos-Ökosystem eingedämmt blieb und sich nicht auf die breitere Infrastruktur ausweitete.
Der CEO von Crypto.com, Kris Marszalek, stellte klar, dass die mobile Anwendung des Unternehmens sowie die Börsenplattform vom Tectonic-Vorfall nicht betroffen waren. Handels- und Auszahlungsfunktionen liefen ohne Unterbrechung weiter, was darauf hindeutet, dass die Sicherheitslücke im Cronos-Ökosystem eingedämmt blieb und sich nicht auf die breitere Infrastruktur ausweitete.
38

$SOMMER UNTER ANGRIFF – $6M ABGEZWEIGT IN LAUFENDEM HACK 🚨
Summer Finance wurde hart getroffen – über $6 Millionen wurden abgezogen, während der Angriff noch immer läuft. Blockaid verfolgt das gerade, was bedeutet, dass das noch nicht endgültig entschieden ist. Liquiditätspools werden stark unter Druck gesetzt, und wenn du irgendeine derartigen Positionen hältst, musst du deine Exponierung sofort überprüfen.
Solche Ereignisse führen normalerweise zu einer Kettenreaktion von Liquidationen über verbundene Protokolle hinweg. Der Markt hat die Folgen bisher noch nicht vollständig eingepreist.
Hältst du long oder bist du schon ausgestiegen?
Keine Finanzberatung. Achte immer auf dein Risikomanagement.
#SummerFinance #DeFiHack #CryptoAlert #Security
🚨
$SOMMER UNTER ANGRIFF – $6M ABGEZWEIGT IN LAUFENDEM HACK 🚨
Summer Finance wurde hart getroffen – über $6 Millionen wurden abgezogen, während der Angriff noch immer läuft. Blockaid verfolgt das gerade, was bedeutet, dass das noch nicht endgültig entschieden ist. Liquiditätspools werden stark unter Druck gesetzt, und wenn du irgendeine derartigen Positionen hältst, musst du deine Exponierung sofort überprüfen.
Solche Ereignisse führen normalerweise zu einer Kettenreaktion von Liquidationen über verbundene Protokolle hinweg. Der Markt hat die Folgen bisher noch nicht vollständig eingepreist.
Hältst du long oder bist du schon ausgestiegen?
Keine Finanzberatung. Achte immer auf dein Risikomanagement.
#SummerFinance #DeFiHack #CryptoAlert #Security
🚨
Summer Finance wurde hart getroffen – über $6 Millionen wurden abgezogen, während der Angriff noch immer läuft. Blockaid verfolgt das gerade, was bedeutet, dass das noch nicht endgültig entschieden ist. Liquiditätspools werden stark unter Druck gesetzt, und wenn du irgendeine derartigen Positionen hältst, musst du deine Exponierung sofort überprüfen.
Solche Ereignisse führen normalerweise zu einer Kettenreaktion von Liquidationen über verbundene Protokolle hinweg. Der Markt hat die Folgen bisher noch nicht vollständig eingepreist.
Hältst du long oder bist du schon ausgestiegen?
Keine Finanzberatung. Achte immer auf dein Risikomanagement.
#SummerFinance #DeFiHack #CryptoAlert #Security
🚨
35

·
--
Bärisch
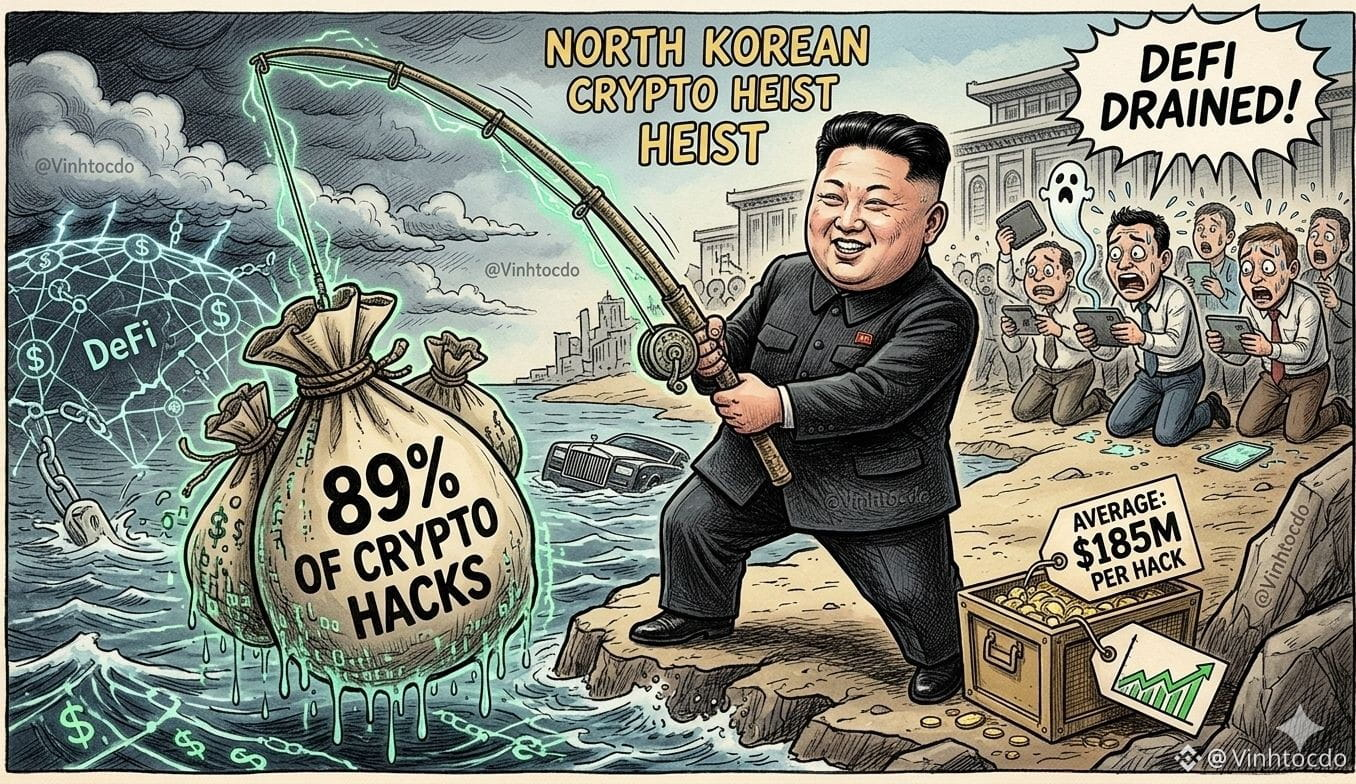
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
Daten von Chainalysis haben gerade eine schockierende Zahl veröffentlicht: Mutmaßlich von Nordkorea durchgeführte Hacks machten dieses Jahr fast 89 % der gesamten Krypto-Verluste aus!
Im Durchschnitt „stecken“ sie pro Fall locker 185,65 Millionen US-Dollar ein – 3,7-mal mehr als 2021. Offenbar kümmern sich diese Tech-„Genies“ nicht darum, Projekte zu programmieren, sondern trainieren nur ihre Fähigkeiten, Wallets zu „knacken“?
Die tiefere Analyse: Sicherheitslücken bei DeFi-Projekten werden immer lukrativer. Wenn Hacker ihre Fähigkeiten auf ein „universelles“ Niveau bringen, reicht schon ein kleiner Fehler und der gesamte Liquiditätspool ist im Nu weg.
Was sollten Trader tun?
1️⃣ Klicke auf keinen Fall auf unbekannte Links oder dubiose Airdrop-Links, sonst ist deine Wallet womöglich futsch.
2️⃣ Ziehe einen Teil deines Geldes auf eine Cold Wallet ab, wenn du es langfristig halten möchtest. Lass nicht alles auf einer Börse oder in einer Hot Wallet.
3️⃣ Mach niemals ein Foto von deinem Schlüssel (den 12 Sicherheitszeichen) und speichere es auf deinem Handy oder verschicke es per Nachricht in sozialen Netzwerken.
Dies ist keine Finanzberatung!
Melde dich jetzt bei Binance an, um mit dem Code VINHTOCDO oder über diesen Link sicher zu handeln: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)
#CryptoSecurity #Chainalysis #BitcoinSecurity #DeFiHack #CryptoSafety #VINHTOCDO #NorthKoreaHackers
Klicke unten auf „Handeln“, um mich zu unterstützen $BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
$ETH
{future}(ETHUSDT)
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
Daten von Chainalysis haben gerade eine schockierende Zahl veröffentlicht: Mutmaßlich von Nordkorea durchgeführte Hacks machten dieses Jahr fast 89 % der gesamten Krypto-Verluste aus!
Im Durchschnitt „stecken“ sie pro Fall locker 185,65 Millionen US-Dollar ein – 3,7-mal mehr als 2021. Offenbar kümmern sich diese Tech-„Genies“ nicht darum, Projekte zu programmieren, sondern trainieren nur ihre Fähigkeiten, Wallets zu „knacken“?
Die tiefere Analyse: Sicherheitslücken bei DeFi-Projekten werden immer lukrativer. Wenn Hacker ihre Fähigkeiten auf ein „universelles“ Niveau bringen, reicht schon ein kleiner Fehler und der gesamte Liquiditätspool ist im Nu weg.
Was sollten Trader tun?
1️⃣ Klicke auf keinen Fall auf unbekannte Links oder dubiose Airdrop-Links, sonst ist deine Wallet womöglich futsch.
2️⃣ Ziehe einen Teil deines Geldes auf eine Cold Wallet ab, wenn du es langfristig halten möchtest. Lass nicht alles auf einer Börse oder in einer Hot Wallet.
3️⃣ Mach niemals ein Foto von deinem Schlüssel (den 12 Sicherheitszeichen) und speichere es auf deinem Handy oder verschicke es per Nachricht in sozialen Netzwerken.
Dies ist keine Finanzberatung!
Melde dich jetzt bei Binance an, um mit dem Code VINHTOCDO oder über diesen Link sicher zu handeln: https://www.binance.com/register?ref=VINHTOCDO
#CryptoSecurity #Chainalysis #BitcoinSecurity #DeFiHack #CryptoSafety #VINHTOCDO #NorthKoreaHackers
Klicke unten auf „Handeln“, um mich zu unterstützen $BTC
$BNB
$ETH
Daten von Chainalysis haben gerade eine schockierende Zahl veröffentlicht: Mutmaßlich von Nordkorea durchgeführte Hacks machten dieses Jahr fast 89 % der gesamten Krypto-Verluste aus!
Im Durchschnitt „stecken“ sie pro Fall locker 185,65 Millionen US-Dollar ein – 3,7-mal mehr als 2021. Offenbar kümmern sich diese Tech-„Genies“ nicht darum, Projekte zu programmieren, sondern trainieren nur ihre Fähigkeiten, Wallets zu „knacken“?
Die tiefere Analyse: Sicherheitslücken bei DeFi-Projekten werden immer lukrativer. Wenn Hacker ihre Fähigkeiten auf ein „universelles“ Niveau bringen, reicht schon ein kleiner Fehler und der gesamte Liquiditätspool ist im Nu weg.
Was sollten Trader tun?
1️⃣ Klicke auf keinen Fall auf unbekannte Links oder dubiose Airdrop-Links, sonst ist deine Wallet womöglich futsch.
2️⃣ Ziehe einen Teil deines Geldes auf eine Cold Wallet ab, wenn du es langfristig halten möchtest. Lass nicht alles auf einer Börse oder in einer Hot Wallet.
3️⃣ Mach niemals ein Foto von deinem Schlüssel (den 12 Sicherheitszeichen) und speichere es auf deinem Handy oder verschicke es per Nachricht in sozialen Netzwerken.
Dies ist keine Finanzberatung!
Melde dich jetzt bei Binance an, um mit dem Code VINHTOCDO oder über diesen Link sicher zu handeln: https://www.binance.com/register?ref=VINHTOCDO
#CryptoSecurity #Chainalysis #BitcoinSecurity #DeFiHack #CryptoSafety #VINHTOCDO #NorthKoreaHackers
Klicke unten auf „Handeln“, um mich zu unterstützen $BTC
$BNB
$ETH
5
804
·
--
🚨 **BREAKING: $292M Kelp DAO Bridge Exploit erschüttert DeFi – TVL stürzt in 48 Stunden um $132B ab!** 🚨
Gerade rein – Aktualisierung vom 21. April 2026:
Angreifer haben eine kritische Schwachstelle in **Kelp DAO’s LayerZero-Brücke** ausgenutzt und **116.500 rsETH** im Wert von massiven **$292 Millionen** erbeutet.
Sie haben nicht dort aufgehört. Die gestohlenen Vermögenswerte wurden sofort als Sicherheiten bei **Aave** verwendet, um **$191 Millionen in realen Vermögenswerten** zu leihen – ein ausgeklügelter Schachzug, der jetzt Schockwellen durch das gesamte Ökosystem sendet.
### Systemisches Ansteckungsrisiko in vollem Gange
Der Gesamtwert, der in DeFi gesperrt ist (TVL), ist in nur 48 Stunden um **$132 Milliarden** eingebrochen und fiel von **$995B auf $863B**.
**Aave** allein verzeichnete **$84,5 Milliarden an Abflüssen**, während die Nutzer in Panik versuchten, ihre Positionen zu schließen, aus Angst vor schlechter Schuldenexposition.
### Streit um die Verantwortlichkeit eskaliert
- **LayerZero** zeigt auf **Nordkoreas Lazarus-Gruppe** und behauptet, der Angriff stamme von einem kompromittierten RPC-Knoten.
- In der Zwischenzeit sind **Kelp DAO** und **Aave** in hitzige Diskussionen über die Verantwortung für die potenziellen schlechten Schulden in Höhe von **$195M–$230M** verwickelt.
Das ist nicht nur ein weiterer Hack – es offenbart tiefe Risse in der Sicherheit von Cross-Chain-Brücken und im Risikomanagement von Sicherheiten.
DeFi-Halter: Überwacht ihr eure Positionen? Protokolle: Ist es an der Zeit, die Audits und die Transparenz zu verdoppeln?
Teilt eure Gedanken unten 👇
Bleibt sicher da draußen.
#KelpDAO #LayerZero #DeFiHack
#DeFi
#BinanceSquare
🚨 **BREAKING: $292M Kelp DAO Bridge Exploit erschüttert DeFi – TVL stürzt in 48 Stunden um $132B ab!** 🚨
Gerade rein – Aktualisierung vom 21. April 2026:
Angreifer haben eine kritische Schwachstelle in **Kelp DAO’s LayerZero-Brücke** ausgenutzt und **116.500 rsETH** im Wert von massiven **$292 Millionen** erbeutet.
Sie haben nicht dort aufgehört. Die gestohlenen Vermögenswerte wurden sofort als Sicherheiten bei **Aave** verwendet, um **$191 Millionen in realen Vermögenswerten** zu leihen – ein ausgeklügelter Schachzug, der jetzt Schockwellen durch das gesamte Ökosystem sendet.
### Systemisches Ansteckungsrisiko in vollem Gange
Der Gesamtwert, der in DeFi gesperrt ist (TVL), ist in nur 48 Stunden um **$132 Milliarden** eingebrochen und fiel von **$995B auf $863B**.
**Aave** allein verzeichnete **$84,5 Milliarden an Abflüssen**, während die Nutzer in Panik versuchten, ihre Positionen zu schließen, aus Angst vor schlechter Schuldenexposition.
### Streit um die Verantwortlichkeit eskaliert
- **LayerZero** zeigt auf **Nordkoreas Lazarus-Gruppe** und behauptet, der Angriff stamme von einem kompromittierten RPC-Knoten.
- In der Zwischenzeit sind **Kelp DAO** und **Aave** in hitzige Diskussionen über die Verantwortung für die potenziellen schlechten Schulden in Höhe von **$195M–$230M** verwickelt.
Das ist nicht nur ein weiterer Hack – es offenbart tiefe Risse in der Sicherheit von Cross-Chain-Brücken und im Risikomanagement von Sicherheiten.
DeFi-Halter: Überwacht ihr eure Positionen? Protokolle: Ist es an der Zeit, die Audits und die Transparenz zu verdoppeln?
Teilt eure Gedanken unten 👇
Bleibt sicher da draußen.
#KelpDAO #LayerZero #DeFiHack
#DeFi
#BinanceSquare
Gerade rein – Aktualisierung vom 21. April 2026:
Angreifer haben eine kritische Schwachstelle in **Kelp DAO’s LayerZero-Brücke** ausgenutzt und **116.500 rsETH** im Wert von massiven **$292 Millionen** erbeutet.
Sie haben nicht dort aufgehört. Die gestohlenen Vermögenswerte wurden sofort als Sicherheiten bei **Aave** verwendet, um **$191 Millionen in realen Vermögenswerten** zu leihen – ein ausgeklügelter Schachzug, der jetzt Schockwellen durch das gesamte Ökosystem sendet.
### Systemisches Ansteckungsrisiko in vollem Gange
Der Gesamtwert, der in DeFi gesperrt ist (TVL), ist in nur 48 Stunden um **$132 Milliarden** eingebrochen und fiel von **$995B auf $863B**.
**Aave** allein verzeichnete **$84,5 Milliarden an Abflüssen**, während die Nutzer in Panik versuchten, ihre Positionen zu schließen, aus Angst vor schlechter Schuldenexposition.
### Streit um die Verantwortlichkeit eskaliert
- **LayerZero** zeigt auf **Nordkoreas Lazarus-Gruppe** und behauptet, der Angriff stamme von einem kompromittierten RPC-Knoten.
- In der Zwischenzeit sind **Kelp DAO** und **Aave** in hitzige Diskussionen über die Verantwortung für die potenziellen schlechten Schulden in Höhe von **$195M–$230M** verwickelt.
Das ist nicht nur ein weiterer Hack – es offenbart tiefe Risse in der Sicherheit von Cross-Chain-Brücken und im Risikomanagement von Sicherheiten.
DeFi-Halter: Überwacht ihr eure Positionen? Protokolle: Ist es an der Zeit, die Audits und die Transparenz zu verdoppeln?
Teilt eure Gedanken unten 👇
Bleibt sicher da draußen.
#KelpDAO #LayerZero #DeFiHack
#DeFi
#BinanceSquare
2
18
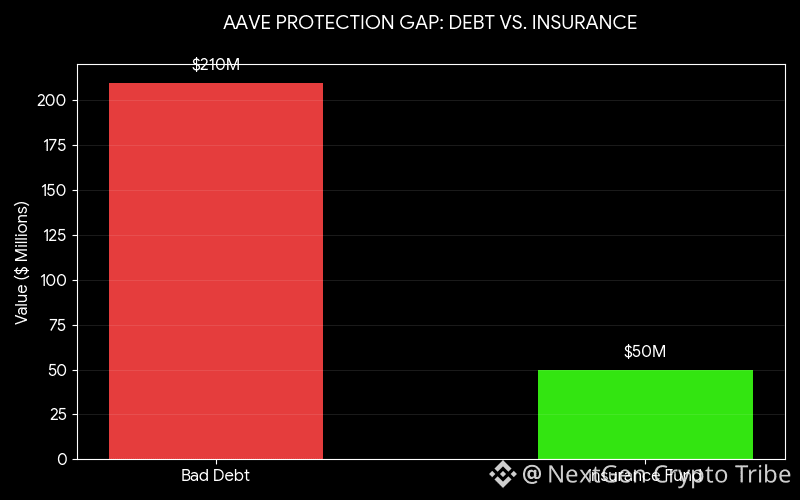
🚨Der DeFi-Markt hat gerade 13 Milliarden Dollar in 48 Stunden verloren, und Aave kämpft um sein Überleben.
Es war kein Hack auf $AAVE , sondern eine Kollateralvergiftung. Hacker stahlen 293 Millionen Dollar von Kelp DAO, kippten die wertlosen Token in Aave und gingen mit 200 Millionen Dollar in echtem $ETH davon. Jetzt hat Aave ein riesiges Loch in seinen Büchern und eine Auslastungsrate von 100 %, was bedeutet, dass viele Nutzer ihre Gelder nicht abheben können.
Die Realität: Die Versicherung von Aave deckt nur 30 % des Verlusts. Der Rest? Er könnte aus den Taschen gewöhnlicher Einleger kommen. Wir erleben den ersten echten Test der sozialisierten Verluste im DeFi.
Die Frage: Ist dies das Ende der Dominanz des Liquid Restaking oder nur eine brutale Lektion im Risiko von Cross-Chain?
Halten Sie Ihre Gelder in Aave oder war der Ausstieg von 13 Milliarden Dollar der kluge Zug?
#Aave #KelpDAO #DeFiHack #CryptoCrisis2026 #ETH
🚨Der DeFi-Markt hat gerade 13 Milliarden Dollar in 48 Stunden verloren, und Aave kämpft um sein Überleben.
Es war kein Hack auf $AAVE , sondern eine Kollateralvergiftung. Hacker stahlen 293 Millionen Dollar von Kelp DAO, kippten die wertlosen Token in Aave und gingen mit 200 Millionen Dollar in echtem $ETH davon. Jetzt hat Aave ein riesiges Loch in seinen Büchern und eine Auslastungsrate von 100 %, was bedeutet, dass viele Nutzer ihre Gelder nicht abheben können.
Die Realität: Die Versicherung von Aave deckt nur 30 % des Verlusts. Der Rest? Er könnte aus den Taschen gewöhnlicher Einleger kommen. Wir erleben den ersten echten Test der sozialisierten Verluste im DeFi.
Die Frage: Ist dies das Ende der Dominanz des Liquid Restaking oder nur eine brutale Lektion im Risiko von Cross-Chain?
Halten Sie Ihre Gelder in Aave oder war der Ausstieg von 13 Milliarden Dollar der kluge Zug?
#Aave #KelpDAO #DeFiHack #CryptoCrisis2026 #ETH
Es war kein Hack auf $AAVE , sondern eine Kollateralvergiftung. Hacker stahlen 293 Millionen Dollar von Kelp DAO, kippten die wertlosen Token in Aave und gingen mit 200 Millionen Dollar in echtem $ETH davon. Jetzt hat Aave ein riesiges Loch in seinen Büchern und eine Auslastungsrate von 100 %, was bedeutet, dass viele Nutzer ihre Gelder nicht abheben können.
Die Realität: Die Versicherung von Aave deckt nur 30 % des Verlusts. Der Rest? Er könnte aus den Taschen gewöhnlicher Einleger kommen. Wir erleben den ersten echten Test der sozialisierten Verluste im DeFi.
Die Frage: Ist dies das Ende der Dominanz des Liquid Restaking oder nur eine brutale Lektion im Risiko von Cross-Chain?
Halten Sie Ihre Gelder in Aave oder war der Ausstieg von 13 Milliarden Dollar der kluge Zug?
#Aave #KelpDAO #DeFiHack #CryptoCrisis2026 #ETH
1
301
·
--

Artikel
Aave Liquiditätskrise: $8B TVL verschwindet, während der Kelp DAO Hack $195M in schlechter Schuld hinterlässt!Die DeFi-Welt ist erschüttert. Aave hat in nur 24 Stunden fast $8 Milliarden an Vermögenswerten aus dem Protokoll abgezogen. Ein ausgeklügelter Angriff auf Kelp DAO hat Aave in die gefährlichste Liquiditätskrise gezwungen, die es je gab, und das Protokoll mit einem massiven Loch in seiner Bilanz und vollständig entleerten $USDC/$USDT-Pools zurückgelassen.
1. Der Angriff: Wie die "schlechte Schuld" entstand 🕵️♂️
Die Katastrophe begann mit einem $293 Millionen Hack von Kelp DAO’s rsETH über eine LayerZero-Brückenanfälligkeit.
Die Waffe: Die Angreifer haben nicht nur die Token gestohlen; sie haben 116.500 rsETH als Sicherheiten in Aave v3 hinterlegt.
Aave Liquiditätskrise: $8B TVL verschwindet, während der Kelp DAO Hack $195M in schlechter Schuld hinterlässt!
Die DeFi-Welt ist erschüttert. Aave hat in nur 24 Stunden fast $8 Milliarden an Vermögenswerten aus dem Protokoll abgezogen. Ein ausgeklügelter Angriff auf Kelp DAO hat Aave in die gefährlichste Liquiditätskrise gezwungen, die es je gab, und das Protokoll mit einem massiven Loch in seiner Bilanz und vollständig entleerten $USDC/$USDT-Pools zurückgelassen.
1. Der Angriff: Wie die "schlechte Schuld" entstand 🕵️♂️
Die Katastrophe begann mit einem $293 Millionen Hack von Kelp DAO’s rsETH über eine LayerZero-Brückenanfälligkeit.
Die Waffe: Die Angreifer haben nicht nur die Token gestohlen; sie haben 116.500 rsETH als Sicherheiten in Aave v3 hinterlegt.
1. Der Angriff: Wie die "schlechte Schuld" entstand 🕵️♂️
Die Katastrophe begann mit einem $293 Millionen Hack von Kelp DAO’s rsETH über eine LayerZero-Brückenanfälligkeit.
Die Waffe: Die Angreifer haben nicht nur die Token gestohlen; sie haben 116.500 rsETH als Sicherheiten in Aave v3 hinterlegt.
1
180
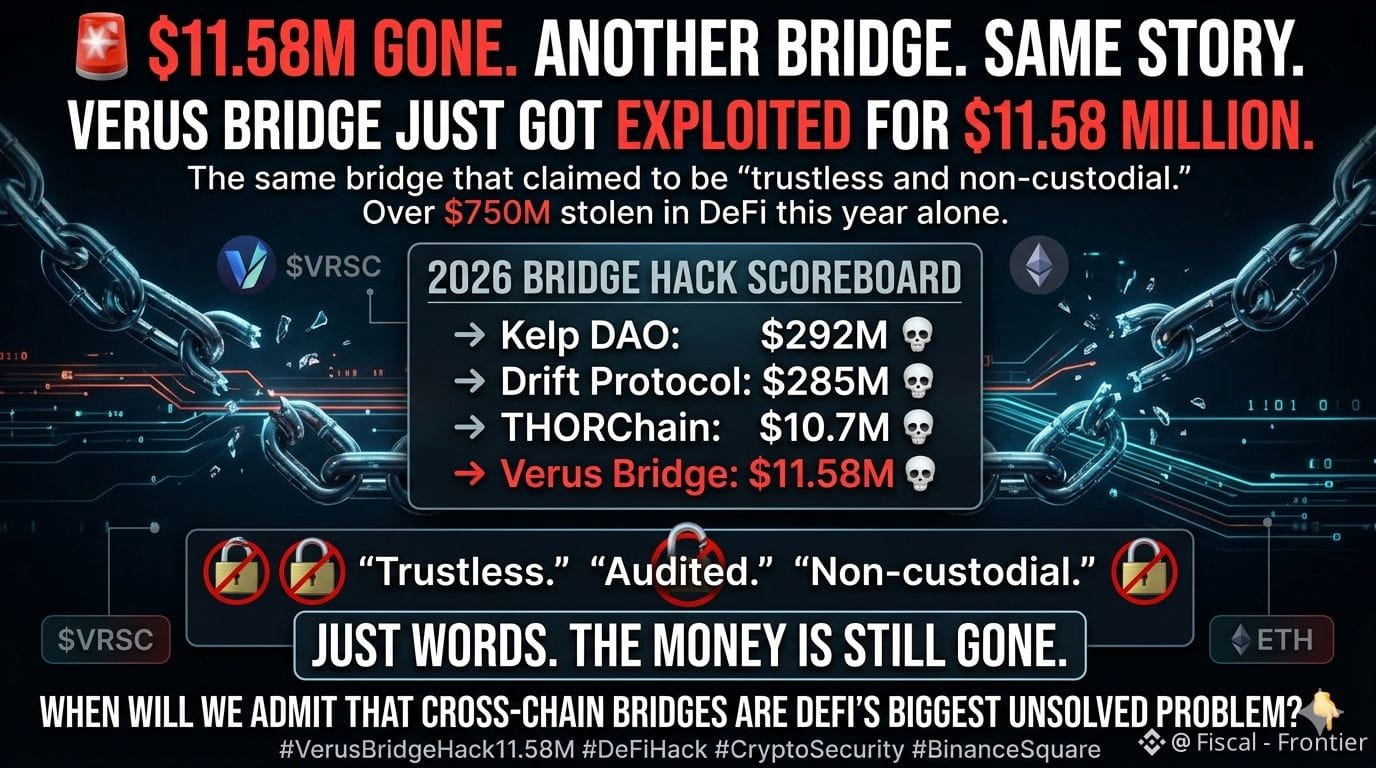
🚨 $11.58M weg. Eine weitere Brücke. Die gleiche Geschichte.
Die Verus Bridge wurde gerade für $11.58 Millionen ausgenutzt.
Die gleiche Brücke, die behauptete, "vertrauenslos und nicht verwahrend" zu sein.
2026 Brücken-Hack-Scoreboard:
→ Kelp DAO: $292M 💀
→ Drift Protocol: $285M 💀
→ THORChain: $10.7M 💀
→ Verus Bridge: $11.58M 💀
Über $750M wurden dieses Jahr allein im DeFi gestohlen.
"Vertrauenslos." "Auditiert." "Nicht verwahrend."
Nur Worte. Das Geld ist immer noch weg.
Wann werden wir zugeben, dass Cross-Chain-Brücken das größte ungelöste Problem im DeFi sind?
$HYPE $BTC $ZEC
#VerusBridgeHack11.58M #DeFiHack #CryptoSecurity #BinanceSquare
#VerusBridgeHack11.58M
🚨 $11.58M weg. Eine weitere Brücke. Die gleiche Geschichte.
Die Verus Bridge wurde gerade für $11.58 Millionen ausgenutzt.
Die gleiche Brücke, die behauptete, "vertrauenslos und nicht verwahrend" zu sein.
2026 Brücken-Hack-Scoreboard:
→ Kelp DAO: $292M 💀
→ Drift Protocol: $285M 💀
→ THORChain: $10.7M 💀
→ Verus Bridge: $11.58M 💀
Über $750M wurden dieses Jahr allein im DeFi gestohlen.
"Vertrauenslos." "Auditiert." "Nicht verwahrend."
Nur Worte. Das Geld ist immer noch weg.
Wann werden wir zugeben, dass Cross-Chain-Brücken das größte ungelöste Problem im DeFi sind?
$HYPE $BTC $ZEC
#VerusBridgeHack11.58M #DeFiHack #CryptoSecurity #BinanceSquare
#VerusBridgeHack11.58M
Die Verus Bridge wurde gerade für $11.58 Millionen ausgenutzt.
Die gleiche Brücke, die behauptete, "vertrauenslos und nicht verwahrend" zu sein.
2026 Brücken-Hack-Scoreboard:
→ Kelp DAO: $292M 💀
→ Drift Protocol: $285M 💀
→ THORChain: $10.7M 💀
→ Verus Bridge: $11.58M 💀
Über $750M wurden dieses Jahr allein im DeFi gestohlen.
"Vertrauenslos." "Auditiert." "Nicht verwahrend."
Nur Worte. Das Geld ist immer noch weg.
Wann werden wir zugeben, dass Cross-Chain-Brücken das größte ungelöste Problem im DeFi sind?
$HYPE $BTC $ZEC
#VerusBridgeHack11.58M #DeFiHack #CryptoSecurity #BinanceSquare
#VerusBridgeHack11.58M
484
·
--
**🚨 Von Rags zu Reichtum zu Ruin: Der $2,8 Milliarden Phantom-Airdrop, der über eine Pizza-Bestellung verschwand**
Im Jahr 2021 entdeckte der 24-jährige autodidaktische Entwickler Alex Rivera einen kritischen Fehler im Bridging-Protokoll einer beliebten Layer-2-Blockchain. Während starker Netzwerküberlastung führte er zeitgesteuerte Einzahlungs-Abhebungs-Transaktionen aus, die den Smart Contract dazu brachten, massive unautorisierte Token zu minten. In nur 48 Stunden entleerte er Vermögenswerte im Wert von 47.200 ETH. Als der Bullenmarkt anstieg, wuchs sein gestohlenes Vermögen auf $2,8 Milliarden.
Drei Jahre lang lebte Alex als Schatten-Tycoon im Überfluss. Er besaß ein schickes Penthouse in Dubai mit Blick auf die Skyline, sammelte seltene Supersportwagen, sponserte Underground-E-Sport-Events und flog Freunde zu Privatinseln. Er hielt ein gefälschtes DeFi-Projekt als Tarnung aufrecht und gab sich als erfolgreicher früher Krypto-Gründer aus.
**Der fatale Fehler: On-Chain-Speicher vergisst nie**
Sein Imperium brach nicht durch elite Ermittler zusammen, sondern durch zwei einfache Fehler. Ende 2023 offenbarte eine Instagram-Story, in der er eine $180.000 Patek Philippe auf seinem Penthouse-Balkon präsentierte, eine markante Architektur, die ihn über OSINT verband.
Schlimmer war das $47 Pizza-Übersehen. Bei dem Test eines anonymen Mixers schickte Alex eine winzige Überweisung für Pizzen. Die Börse erforderte KYC, wodurch seine Identität und Wallets dauerhaft mit dem Exploit von 2021 auf der unveränderlichen Blockchain verbunden wurden.
**Die Folgen:** Im Jahr 2025 nahm Alex ein Plea-Deal an und erhielt 14 Monate Gefängnis. Die Behörden beschlagnahmten und liquidierten die meisten Vermögenswerte.
**Moral:** Du kannst neunstellige Beträge mit Code stehlen, aber die Blockchain – und eine sorglose Pizza-Bestellung – wird dich immer finden.
#CryptoHeist #Blockchain #DeFiHack #OnChainJustice #CryptoNews #RagsToRuin
$GUA
{future}(GUAUSDT)
$ALLO
{future}(ALLOUSDT)
$XLM
{future}(XLMUSDT)
**🚨 Von Rags zu Reichtum zu Ruin: Der $2,8 Milliarden Phantom-Airdrop, der über eine Pizza-Bestellung verschwand**
Im Jahr 2021 entdeckte der 24-jährige autodidaktische Entwickler Alex Rivera einen kritischen Fehler im Bridging-Protokoll einer beliebten Layer-2-Blockchain. Während starker Netzwerküberlastung führte er zeitgesteuerte Einzahlungs-Abhebungs-Transaktionen aus, die den Smart Contract dazu brachten, massive unautorisierte Token zu minten. In nur 48 Stunden entleerte er Vermögenswerte im Wert von 47.200 ETH. Als der Bullenmarkt anstieg, wuchs sein gestohlenes Vermögen auf $2,8 Milliarden.
Drei Jahre lang lebte Alex als Schatten-Tycoon im Überfluss. Er besaß ein schickes Penthouse in Dubai mit Blick auf die Skyline, sammelte seltene Supersportwagen, sponserte Underground-E-Sport-Events und flog Freunde zu Privatinseln. Er hielt ein gefälschtes DeFi-Projekt als Tarnung aufrecht und gab sich als erfolgreicher früher Krypto-Gründer aus.
**Der fatale Fehler: On-Chain-Speicher vergisst nie**
Sein Imperium brach nicht durch elite Ermittler zusammen, sondern durch zwei einfache Fehler. Ende 2023 offenbarte eine Instagram-Story, in der er eine $180.000 Patek Philippe auf seinem Penthouse-Balkon präsentierte, eine markante Architektur, die ihn über OSINT verband.
Schlimmer war das $47 Pizza-Übersehen. Bei dem Test eines anonymen Mixers schickte Alex eine winzige Überweisung für Pizzen. Die Börse erforderte KYC, wodurch seine Identität und Wallets dauerhaft mit dem Exploit von 2021 auf der unveränderlichen Blockchain verbunden wurden.
**Die Folgen:** Im Jahr 2025 nahm Alex ein Plea-Deal an und erhielt 14 Monate Gefängnis. Die Behörden beschlagnahmten und liquidierten die meisten Vermögenswerte.
**Moral:** Du kannst neunstellige Beträge mit Code stehlen, aber die Blockchain – und eine sorglose Pizza-Bestellung – wird dich immer finden.
#CryptoHeist #Blockchain #DeFiHack #OnChainJustice #CryptoNews #RagsToRuin
$GUA
$ALLO
$XLM
Im Jahr 2021 entdeckte der 24-jährige autodidaktische Entwickler Alex Rivera einen kritischen Fehler im Bridging-Protokoll einer beliebten Layer-2-Blockchain. Während starker Netzwerküberlastung führte er zeitgesteuerte Einzahlungs-Abhebungs-Transaktionen aus, die den Smart Contract dazu brachten, massive unautorisierte Token zu minten. In nur 48 Stunden entleerte er Vermögenswerte im Wert von 47.200 ETH. Als der Bullenmarkt anstieg, wuchs sein gestohlenes Vermögen auf $2,8 Milliarden.
Drei Jahre lang lebte Alex als Schatten-Tycoon im Überfluss. Er besaß ein schickes Penthouse in Dubai mit Blick auf die Skyline, sammelte seltene Supersportwagen, sponserte Underground-E-Sport-Events und flog Freunde zu Privatinseln. Er hielt ein gefälschtes DeFi-Projekt als Tarnung aufrecht und gab sich als erfolgreicher früher Krypto-Gründer aus.
**Der fatale Fehler: On-Chain-Speicher vergisst nie**
Sein Imperium brach nicht durch elite Ermittler zusammen, sondern durch zwei einfache Fehler. Ende 2023 offenbarte eine Instagram-Story, in der er eine $180.000 Patek Philippe auf seinem Penthouse-Balkon präsentierte, eine markante Architektur, die ihn über OSINT verband.
Schlimmer war das $47 Pizza-Übersehen. Bei dem Test eines anonymen Mixers schickte Alex eine winzige Überweisung für Pizzen. Die Börse erforderte KYC, wodurch seine Identität und Wallets dauerhaft mit dem Exploit von 2021 auf der unveränderlichen Blockchain verbunden wurden.
**Die Folgen:** Im Jahr 2025 nahm Alex ein Plea-Deal an und erhielt 14 Monate Gefängnis. Die Behörden beschlagnahmten und liquidierten die meisten Vermögenswerte.
**Moral:** Du kannst neunstellige Beträge mit Code stehlen, aber die Blockchain – und eine sorglose Pizza-Bestellung – wird dich immer finden.
#CryptoHeist #Blockchain #DeFiHack #OnChainJustice #CryptoNews #RagsToRuin
$GUA
$ALLO
$XLM
1
421

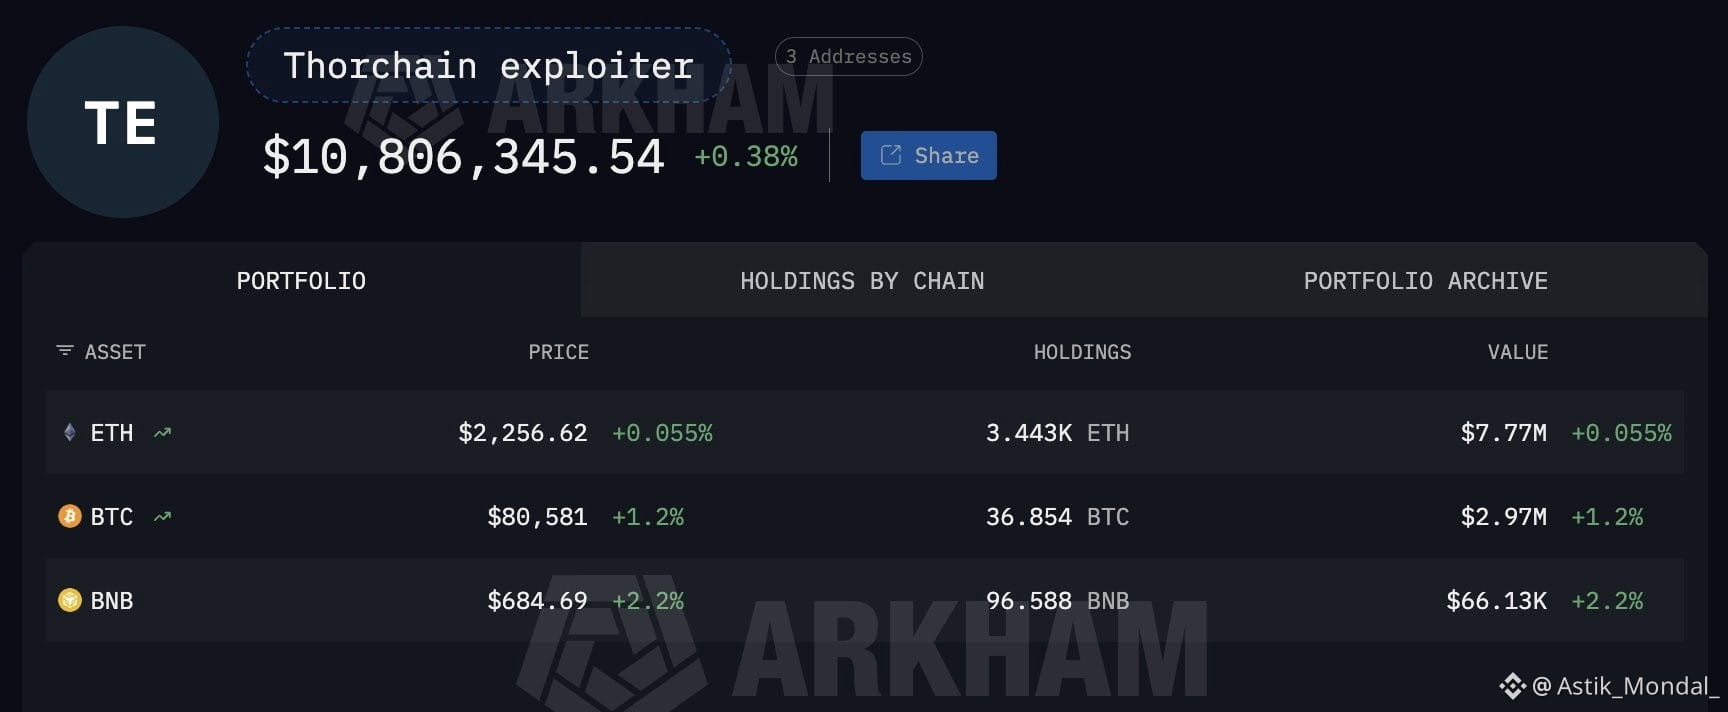
🚨 THORChain wurde gerade mit 7,4 Millionen Dollar getroffen und hat Bitcoin, Ethereum, BSC und Base gleichzeitig berührt.
Das ist kein Einzelketten-Hack. Das ist chirurgisch.
Multi-Chain-Exploits sind eine andere Liga.
Sie passieren nicht zufällig. Sie erfordern tiefes Protokollwissen, Wochen der Planung und die Fähigkeit, über vier Netzwerke gleichzeitig zu agieren, bevor jemand den Alarm auslösen kann.
Wer auch immer das getan hat, wusste genau, wo er schneiden musste.
ZachXBT hat es markiert. Und wenn ZachXBT derjenige ist, der den Alarm auslöst, solltest du aufmerksam sein.
7,4 Millionen Dollar klingt nach einer Zahl. Aber im DeFi-Bereich ist ein koordinierter Multi-Chain-Exploit ein Proof of Concept. Es zeigt jedem anderen Angreifer auf der Welt genau, wo die Schwachstellen sind.
THORChain war schon einmal hier.
Das ist der Teil, der dich unwohl fühlen sollte.
Ein Protokoll, das Liquidität über Ketten in diesem Maßstab verwaltet, erneut getroffen zu werden, ist nicht nur ein Sicherheitsversagen, sondern ein existenzielles Glaubwürdigkeitsproblem.
Jede Brücke. Jeder DEX. Jedes Cross-Chain-Protokoll beobachtet das gerade.
Denn wenn die Architektur von THORChain über vier Ketten in einem Zug abgezogen werden kann, ist nichts mit Multi-Chain-Exposition heute Nacht wirklich sicher.
Audit deine Positionen. Behalte die Wallets im Auge. Diese Geschichte ist noch nicht zu Ende.
#THORChain #DeFiHack #CryptoSecurity #ZachXBT #Crypto
🚨 THORChain wurde gerade mit 7,4 Millionen Dollar getroffen und hat Bitcoin, Ethereum, BSC und Base gleichzeitig berührt.
Das ist kein Einzelketten-Hack. Das ist chirurgisch.
Multi-Chain-Exploits sind eine andere Liga.
Sie passieren nicht zufällig. Sie erfordern tiefes Protokollwissen, Wochen der Planung und die Fähigkeit, über vier Netzwerke gleichzeitig zu agieren, bevor jemand den Alarm auslösen kann.
Wer auch immer das getan hat, wusste genau, wo er schneiden musste.
ZachXBT hat es markiert. Und wenn ZachXBT derjenige ist, der den Alarm auslöst, solltest du aufmerksam sein.
7,4 Millionen Dollar klingt nach einer Zahl. Aber im DeFi-Bereich ist ein koordinierter Multi-Chain-Exploit ein Proof of Concept. Es zeigt jedem anderen Angreifer auf der Welt genau, wo die Schwachstellen sind.
THORChain war schon einmal hier.
Das ist der Teil, der dich unwohl fühlen sollte.
Ein Protokoll, das Liquidität über Ketten in diesem Maßstab verwaltet, erneut getroffen zu werden, ist nicht nur ein Sicherheitsversagen, sondern ein existenzielles Glaubwürdigkeitsproblem.
Jede Brücke. Jeder DEX. Jedes Cross-Chain-Protokoll beobachtet das gerade.
Denn wenn die Architektur von THORChain über vier Ketten in einem Zug abgezogen werden kann, ist nichts mit Multi-Chain-Exposition heute Nacht wirklich sicher.
Audit deine Positionen. Behalte die Wallets im Auge. Diese Geschichte ist noch nicht zu Ende.
#THORChain #DeFiHack #CryptoSecurity #ZachXBT #Crypto
Das ist kein Einzelketten-Hack. Das ist chirurgisch.
Multi-Chain-Exploits sind eine andere Liga.
Sie passieren nicht zufällig. Sie erfordern tiefes Protokollwissen, Wochen der Planung und die Fähigkeit, über vier Netzwerke gleichzeitig zu agieren, bevor jemand den Alarm auslösen kann.
Wer auch immer das getan hat, wusste genau, wo er schneiden musste.
ZachXBT hat es markiert. Und wenn ZachXBT derjenige ist, der den Alarm auslöst, solltest du aufmerksam sein.
7,4 Millionen Dollar klingt nach einer Zahl. Aber im DeFi-Bereich ist ein koordinierter Multi-Chain-Exploit ein Proof of Concept. Es zeigt jedem anderen Angreifer auf der Welt genau, wo die Schwachstellen sind.
THORChain war schon einmal hier.
Das ist der Teil, der dich unwohl fühlen sollte.
Ein Protokoll, das Liquidität über Ketten in diesem Maßstab verwaltet, erneut getroffen zu werden, ist nicht nur ein Sicherheitsversagen, sondern ein existenzielles Glaubwürdigkeitsproblem.
Jede Brücke. Jeder DEX. Jedes Cross-Chain-Protokoll beobachtet das gerade.
Denn wenn die Architektur von THORChain über vier Ketten in einem Zug abgezogen werden kann, ist nichts mit Multi-Chain-Exposition heute Nacht wirklich sicher.
Audit deine Positionen. Behalte die Wallets im Auge. Diese Geschichte ist noch nicht zu Ende.
#THORChain #DeFiHack #CryptoSecurity #ZachXBT #Crypto
1
193
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#CanBTCReboundAfterFallingBelow60K?
434,235 Aufrufe
1,853 Kommentare
2
#GlobalStocksFaceLongestLosingStreakSince2023
148,467 Aufrufe
1,302 Kommentare
3
#BlackRockIBITPostsRecord$541MSingleDayOutflow
4,598 Aufrufe
41 Kommentare
4
#AnthropicPlungesTowardIPOPriceonDay2
70,446 Aufrufe
728 Kommentare
5
#TwentyOneCapitalAdds172.25BTC
22,355 Aufrufe
264 Kommentare
6
#HKBillWouldExcludeTokenizedDepositsFromVirtualAssets
2,539 Aufrufe
26 Kommentare
7
#BNBDropsBelow540USDTWith8.46%DailyDecline
41,059 Aufrufe
360 Kommentare
8
#HKBillProposesHK$100KFineForUnauthorizedCryptoTitles
1,455 Aufrufe
19 Kommentare
9
#BitMineFaces$10.1BUnrealizedETHLoss
2,623 Aufrufe
25 Kommentare
10
#StrategyReports$35BNetReserves
2,315 Aufrufe
18 Kommentare