
#bridgeexploit
bridgeexploit
1,990 Aufrufe
42 Kommentare
Hot
Zuletzt
·
--
Bärisch
🚨 10 MILLIONEN CYS AUS DEM NICHTS GESCHAFFEN — ABER DAS GRÖSSTE RISIKO WAR NICHT DER DIEBSTAHL AUS WALLETS
Cysics Cross-Chain-Bridge wurde am 17. Oktober ausgenutzt
Und die Zahlen zeigen etwas Wichtiges 👀
🔴 Was ist passiert?
• 10 Mio. $CYS ohne Autorisierung auf der BNB Chain geschaffen
• 7,2 Mio. CYS verkauft, bevor der Angreifer gestoppt wurde
• 2,8 Mio. CYS auf einer Adresse zurückgelassen, die auf der Sperrliste steht
• Cross-Chain-Bridge ausgesetzt
{future}(CYSUSDT)
Cysic zufolge waren das Mainnet und die Vermögenswerte in den bestehenden Nutzer-Wallets nicht betroffen
Doch dieses Risiko sollten Trader nicht ignorieren
Ein Angreifer muss deine Token nicht stehlen, um ihrem Wert zu schaden
Wenn nicht autorisierte Token auf den Markt gelangen und verkauft werden, können legitime Inhaber trotzdem unter Liquiditätsdruck und Kursschwankungen leiden
{alpha}(560x0c69199c1562233640e0db5ce2c399a88eb507c7)
⚠️ Eine Adresse auf die Sperrliste zu setzen, macht bereits abgeschlossene Trades nicht rückgängig
On-Chain-Ermittler verfolgten Erlöse von etwa 727.000 US-Dollar, die auf Ethereum transferiert wurden
Das ist nicht gleichbedeutend mit Cysics endgültig bestätigtem Verlust, der noch untersucht wird
🔍 Mein Risikofilter
Bevor ich der Bridge wieder vertraue, möchte ich den vollständigen Bericht zur Ursache, eine verifizierte Nachverfolgung der Gelder und Belege dafür sehen, dass die Schwachstelle beim Erstellen neuer Token behoben wurde
Wallet-Sicherheit und die Integrität des Token-Angebots sind zwei verschiedene Risiken
Beide sind wichtig, wenn du einen Token hältst
$BNB
{future}(BNBUSDT)
#CryptoSecurity #BridgeExploit #CryptoRisk
🚨 10 MILLIONEN CYS AUS DEM NICHTS GESCHAFFEN — ABER DAS GRÖSSTE RISIKO WAR NICHT DER DIEBSTAHL AUS WALLETS
Cysics Cross-Chain-Bridge wurde am 17. Oktober ausgenutzt
Und die Zahlen zeigen etwas Wichtiges 👀
🔴 Was ist passiert?
• 10 Mio. $CYS ohne Autorisierung auf der BNB Chain geschaffen
• 7,2 Mio. CYS verkauft, bevor der Angreifer gestoppt wurde
• 2,8 Mio. CYS auf einer Adresse zurückgelassen, die auf der Sperrliste steht
• Cross-Chain-Bridge ausgesetzt
Cysic zufolge waren das Mainnet und die Vermögenswerte in den bestehenden Nutzer-Wallets nicht betroffen
Doch dieses Risiko sollten Trader nicht ignorieren
Ein Angreifer muss deine Token nicht stehlen, um ihrem Wert zu schaden
Wenn nicht autorisierte Token auf den Markt gelangen und verkauft werden, können legitime Inhaber trotzdem unter Liquiditätsdruck und Kursschwankungen leiden
⚠️ Eine Adresse auf die Sperrliste zu setzen, macht bereits abgeschlossene Trades nicht rückgängig
On-Chain-Ermittler verfolgten Erlöse von etwa 727.000 US-Dollar, die auf Ethereum transferiert wurden
Das ist nicht gleichbedeutend mit Cysics endgültig bestätigtem Verlust, der noch untersucht wird
🔍 Mein Risikofilter
Bevor ich der Bridge wieder vertraue, möchte ich den vollständigen Bericht zur Ursache, eine verifizierte Nachverfolgung der Gelder und Belege dafür sehen, dass die Schwachstelle beim Erstellen neuer Token behoben wurde
Wallet-Sicherheit und die Integrität des Token-Angebots sind zwei verschiedene Risiken
Beide sind wichtig, wenn du einen Token hältst
$BNB
#CryptoSecurity #BridgeExploit #CryptoRisk
Cysics Cross-Chain-Bridge wurde am 17. Oktober ausgenutzt
Und die Zahlen zeigen etwas Wichtiges 👀
🔴 Was ist passiert?
• 10 Mio. $CYS ohne Autorisierung auf der BNB Chain geschaffen
• 7,2 Mio. CYS verkauft, bevor der Angreifer gestoppt wurde
• 2,8 Mio. CYS auf einer Adresse zurückgelassen, die auf der Sperrliste steht
• Cross-Chain-Bridge ausgesetzt
Cysic zufolge waren das Mainnet und die Vermögenswerte in den bestehenden Nutzer-Wallets nicht betroffen
Doch dieses Risiko sollten Trader nicht ignorieren
Ein Angreifer muss deine Token nicht stehlen, um ihrem Wert zu schaden
Wenn nicht autorisierte Token auf den Markt gelangen und verkauft werden, können legitime Inhaber trotzdem unter Liquiditätsdruck und Kursschwankungen leiden
⚠️ Eine Adresse auf die Sperrliste zu setzen, macht bereits abgeschlossene Trades nicht rückgängig
On-Chain-Ermittler verfolgten Erlöse von etwa 727.000 US-Dollar, die auf Ethereum transferiert wurden
Das ist nicht gleichbedeutend mit Cysics endgültig bestätigtem Verlust, der noch untersucht wird
🔍 Mein Risikofilter
Bevor ich der Bridge wieder vertraue, möchte ich den vollständigen Bericht zur Ursache, eine verifizierte Nachverfolgung der Gelder und Belege dafür sehen, dass die Schwachstelle beim Erstellen neuer Token behoben wurde
Wallet-Sicherheit und die Integrität des Token-Angebots sind zwei verschiedene Risiken
Beide sind wichtig, wenn du einen Token hältst
$BNB
#CryptoSecurity #BridgeExploit #CryptoRisk
1.1k
·
--
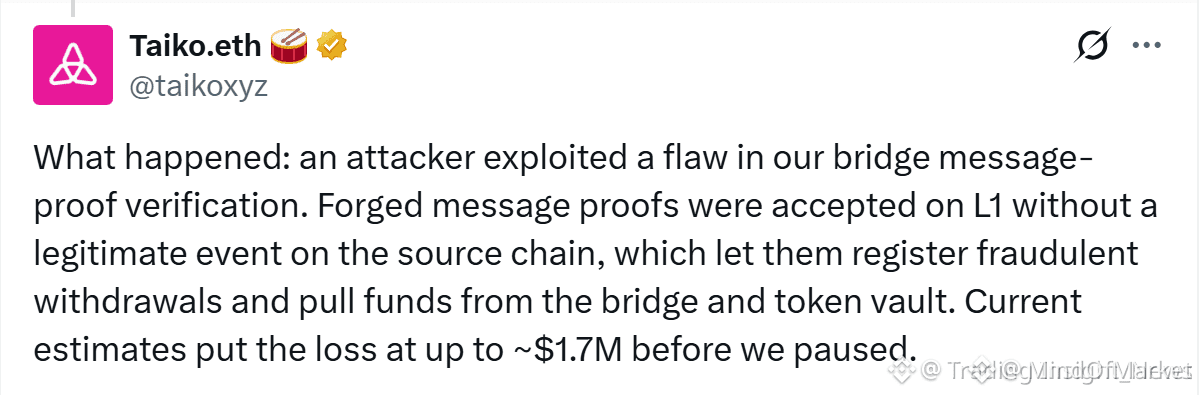
Taiko hat heute sein Ethereum Layer-2-Netzwerk gestoppt, nachdem ein Angreifer gefälschte Abhebungsnachweise erstellt hat, um rund 1,7 Millionen Dollar von der Brücke abzuziehen. Der Exploit spiegelt die gleiche Schwachstelle wider, die hinter den größten Brücken-Hacks dieses Jahres steckt.
Das Team hat das L2 schnell angehalten, um den Schaden auf einen Bruchteil der über 100 Millionen Dollar umfassenden Verstöße zu begrenzen, die andernorts im Jahr 2026 zu sehen waren. Doch der Vorfall entfacht erneut die Debatte darüber, ob die Sicherheit von Cross-Chain-Brücken mit dem wachsenden TVL in Layer-2-Netzwerken Schritt hält.
Brücken-Exploits bleiben eines der hartnäckigsten Angriffswerkzeuge im Krypto-Bereich. Die Überprüfung von Nachweisen und die cross-chain Kommunikation sind komplex, und selbst geprüfter Code birgt subtile Fehler. Für Layer-2-Projekte, die institutionelles Kapital anziehen wollen, sind formale Überprüfungen und Echtzeitüberwachung existenziell.
Kann die Sicherheit von Brücken jemals vollständig gelöst werden, oder ist dies ein inhärenter Kompromiss für die Cross-Chain-Komponierbarkeit? $BTC $ETH $SOL #Taiko #Ethereum #BridgeExploit #Crypto
Taiko hat heute sein Ethereum Layer-2-Netzwerk gestoppt, nachdem ein Angreifer gefälschte Abhebungsnachweise erstellt hat, um rund 1,7 Millionen Dollar von der Brücke abzuziehen. Der Exploit spiegelt die gleiche Schwachstelle wider, die hinter den größten Brücken-Hacks dieses Jahres steckt.
Das Team hat das L2 schnell angehalten, um den Schaden auf einen Bruchteil der über 100 Millionen Dollar umfassenden Verstöße zu begrenzen, die andernorts im Jahr 2026 zu sehen waren. Doch der Vorfall entfacht erneut die Debatte darüber, ob die Sicherheit von Cross-Chain-Brücken mit dem wachsenden TVL in Layer-2-Netzwerken Schritt hält.
Brücken-Exploits bleiben eines der hartnäckigsten Angriffswerkzeuge im Krypto-Bereich. Die Überprüfung von Nachweisen und die cross-chain Kommunikation sind komplex, und selbst geprüfter Code birgt subtile Fehler. Für Layer-2-Projekte, die institutionelles Kapital anziehen wollen, sind formale Überprüfungen und Echtzeitüberwachung existenziell.
Kann die Sicherheit von Brücken jemals vollständig gelöst werden, oder ist dies ein inhärenter Kompromiss für die Cross-Chain-Komponierbarkeit? $BTC $ETH $SOL #Taiko #Ethereum #BridgeExploit #Crypto
Das Team hat das L2 schnell angehalten, um den Schaden auf einen Bruchteil der über 100 Millionen Dollar umfassenden Verstöße zu begrenzen, die andernorts im Jahr 2026 zu sehen waren. Doch der Vorfall entfacht erneut die Debatte darüber, ob die Sicherheit von Cross-Chain-Brücken mit dem wachsenden TVL in Layer-2-Netzwerken Schritt hält.
Brücken-Exploits bleiben eines der hartnäckigsten Angriffswerkzeuge im Krypto-Bereich. Die Überprüfung von Nachweisen und die cross-chain Kommunikation sind komplex, und selbst geprüfter Code birgt subtile Fehler. Für Layer-2-Projekte, die institutionelles Kapital anziehen wollen, sind formale Überprüfungen und Echtzeitüberwachung existenziell.
Kann die Sicherheit von Brücken jemals vollständig gelöst werden, oder ist dies ein inhärenter Kompromiss für die Cross-Chain-Komponierbarkeit? $BTC $ETH $SOL #Taiko #Ethereum #BridgeExploit #Crypto
18

·
--
$TAIKO SICHERHEITSVORFALL-ANALYSE UND ÜBERBLICK ÜBER BRÜCKEN-SCHWACHSTELLEN ⚠️
Der kürzliche Exploit auf der $TAIKO Cross-Chain-Brücke führte aufgrund einer gefälschten Signatur zur Nachrichtenverifikationsprüfung zu einem Verlust in Höhe von 1,7 Millionen US-Dollar. Indem der Angreifer die Ereigniserzeugung der Quellkette umging, konnte er betrügerische Auszahlungen ausführen und zwang die Brücke sowie den Token-Vault zu einer vorübergehenden Suspendierung.
Dieser Vorfall verdeutlicht die inhärente systemische Verletzlichkeit aktueller Mechanismen zur Cross-Chain-Verifizierung. Obwohl die schnelle Eindämmung des Einbruchs die operative Effizienz zeigt, dient der Vorfall als deutliche Erinnerung an die anhaltenden Sicherheitsrisiken im Zusammenhang mit der Brücken-Infrastruktur. Glauben Sie, dass Brückenlösungen jemals eine ausreichende Sicherheit erreichen können, um solche Exploits zu verhindern?
Keine Finanzberatung. Verwalten Sie immer Ihr Risiko.
#TAIKO #CryptoSecurity #BridgeExploit #BlockchainAnalysis
🎯
$TAIKO SICHERHEITSVORFALL-ANALYSE UND ÜBERBLICK ÜBER BRÜCKEN-SCHWACHSTELLEN ⚠️
Der kürzliche Exploit auf der $TAIKO Cross-Chain-Brücke führte aufgrund einer gefälschten Signatur zur Nachrichtenverifikationsprüfung zu einem Verlust in Höhe von 1,7 Millionen US-Dollar. Indem der Angreifer die Ereigniserzeugung der Quellkette umging, konnte er betrügerische Auszahlungen ausführen und zwang die Brücke sowie den Token-Vault zu einer vorübergehenden Suspendierung.
Dieser Vorfall verdeutlicht die inhärente systemische Verletzlichkeit aktueller Mechanismen zur Cross-Chain-Verifizierung. Obwohl die schnelle Eindämmung des Einbruchs die operative Effizienz zeigt, dient der Vorfall als deutliche Erinnerung an die anhaltenden Sicherheitsrisiken im Zusammenhang mit der Brücken-Infrastruktur. Glauben Sie, dass Brückenlösungen jemals eine ausreichende Sicherheit erreichen können, um solche Exploits zu verhindern?
Keine Finanzberatung. Verwalten Sie immer Ihr Risiko.
#TAIKO #CryptoSecurity #BridgeExploit #BlockchainAnalysis
🎯
Der kürzliche Exploit auf der $TAIKO Cross-Chain-Brücke führte aufgrund einer gefälschten Signatur zur Nachrichtenverifikationsprüfung zu einem Verlust in Höhe von 1,7 Millionen US-Dollar. Indem der Angreifer die Ereigniserzeugung der Quellkette umging, konnte er betrügerische Auszahlungen ausführen und zwang die Brücke sowie den Token-Vault zu einer vorübergehenden Suspendierung.
Dieser Vorfall verdeutlicht die inhärente systemische Verletzlichkeit aktueller Mechanismen zur Cross-Chain-Verifizierung. Obwohl die schnelle Eindämmung des Einbruchs die operative Effizienz zeigt, dient der Vorfall als deutliche Erinnerung an die anhaltenden Sicherheitsrisiken im Zusammenhang mit der Brücken-Infrastruktur. Glauben Sie, dass Brückenlösungen jemals eine ausreichende Sicherheit erreichen können, um solche Exploits zu verhindern?
Keine Finanzberatung. Verwalten Sie immer Ihr Risiko.
#TAIKO #CryptoSecurity #BridgeExploit #BlockchainAnalysis
🎯
96

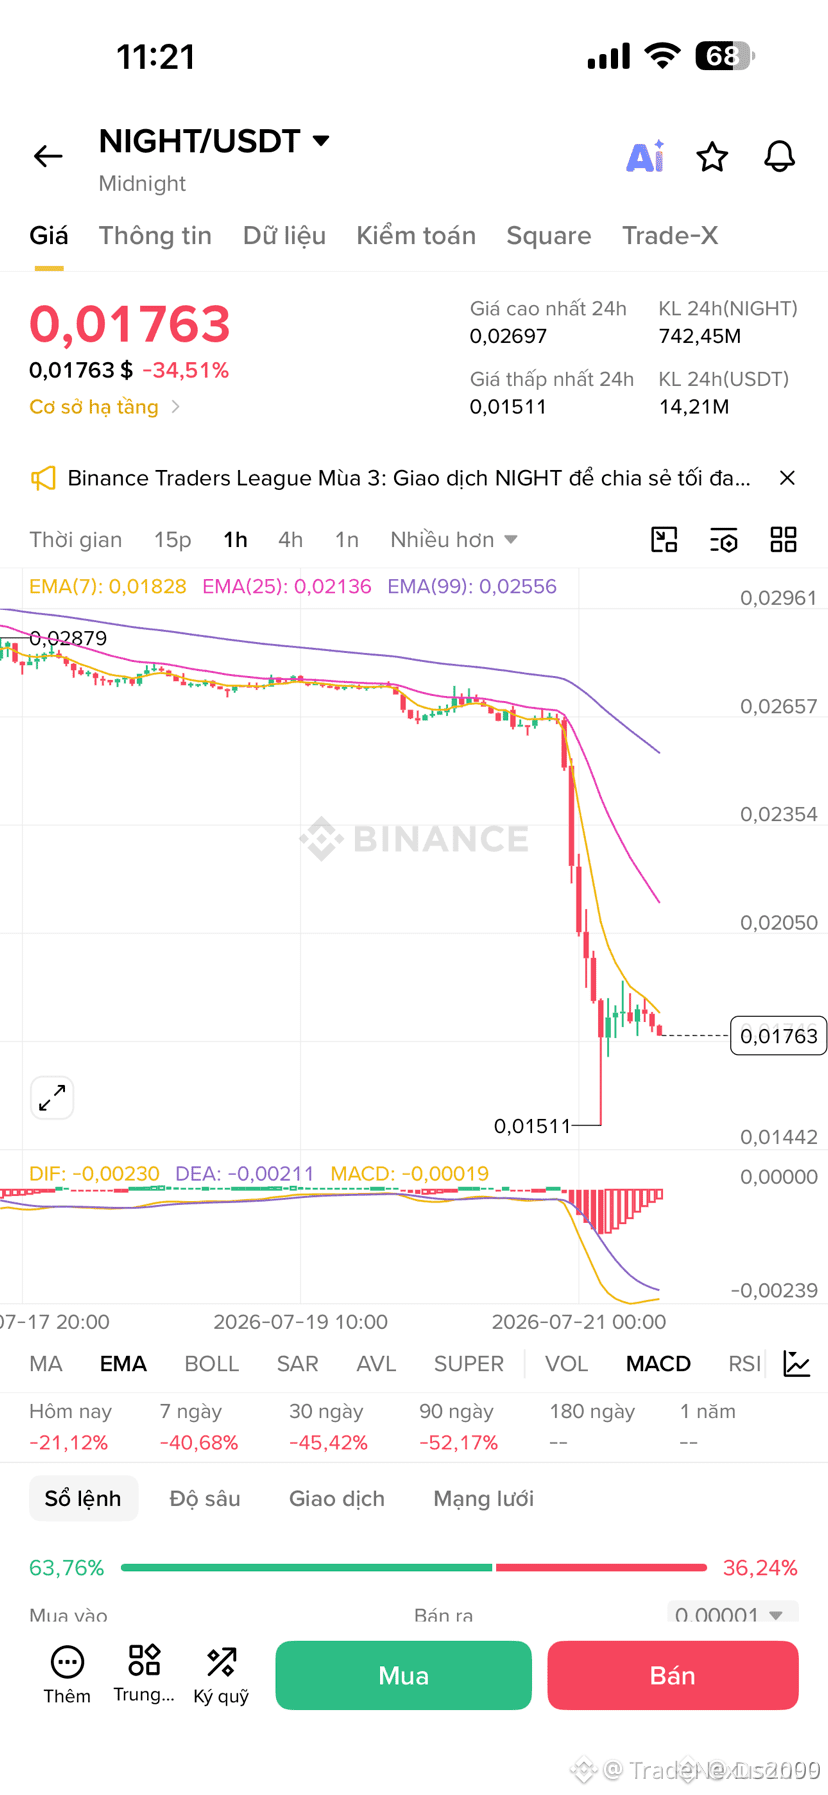
$NIGHT DROPS 30% AUF 0,018 $ NACH WANCHAIN-BRIDGE-HACK 🔥
Einstieg: 0,018 🔥
Ein Bridge-Exploit ermöglichte die Prägung von 515M $NIGHT Tokens, was zu starkem Verkaufsdruck führte und einen deutlichen Rückgang von 0,027 $ auf 0,018 $ auslöste. Das Volumen schoss nach oben, als Panik ausbrach — aber dieses Niveau fungierte zuvor bereits als Akkumulationszone während der frühen Liquiditätsereignisse des Tokens.
Die Frage ist: Handelt es sich um einen Liquiditäts-Grab oder der Start einer tieferen Korrektur? Fängst du diesen Dip ab oder wartest du, bis sich der Staub gelegt hat?
Keine Finanzberatung. Behalte immer dein Risiko im Blick.
#NIGHT #BridgeExploit #CryptoCrash #DeFi
🔥
$NIGHT DROPS 30% AUF 0,018 $ NACH WANCHAIN-BRIDGE-HACK 🔥
Einstieg: 0,018 🔥
Ein Bridge-Exploit ermöglichte die Prägung von 515M $NIGHT Tokens, was zu starkem Verkaufsdruck führte und einen deutlichen Rückgang von 0,027 $ auf 0,018 $ auslöste. Das Volumen schoss nach oben, als Panik ausbrach — aber dieses Niveau fungierte zuvor bereits als Akkumulationszone während der frühen Liquiditätsereignisse des Tokens.
Die Frage ist: Handelt es sich um einen Liquiditäts-Grab oder der Start einer tieferen Korrektur? Fängst du diesen Dip ab oder wartest du, bis sich der Staub gelegt hat?
Keine Finanzberatung. Behalte immer dein Risiko im Blick.
#NIGHT #BridgeExploit #CryptoCrash #DeFi
🔥
Einstieg: 0,018 🔥
Ein Bridge-Exploit ermöglichte die Prägung von 515M $NIGHT Tokens, was zu starkem Verkaufsdruck führte und einen deutlichen Rückgang von 0,027 $ auf 0,018 $ auslöste. Das Volumen schoss nach oben, als Panik ausbrach — aber dieses Niveau fungierte zuvor bereits als Akkumulationszone während der frühen Liquiditätsereignisse des Tokens.
Die Frage ist: Handelt es sich um einen Liquiditäts-Grab oder der Start einer tieferen Korrektur? Fängst du diesen Dip ab oder wartest du, bis sich der Staub gelegt hat?
Keine Finanzberatung. Behalte immer dein Risiko im Blick.
#NIGHT #BridgeExploit #CryptoCrash #DeFi
🔥
167
·
--
Der Cardano–BNB-Bridge von Wanchain wurde für etwa 515M NIGHT ausgenutzt, was zum Zeitpunkt des Vorfalls einem Wert von nahe $9–13M entspricht.
NIGHT fiel um mehr als 30%, während mehrere große Börsen dazu übergingen, Gelder einzufrieren, die mit dem Angreifer in Verbindung stehen, oder Ein- und Auszahlungen einzuschränken.
Midnight sagt, dass sein Kerngesamtnetz und die Validatoren weiterhin sicher seien. Der Vorfall war auf die Infrastruktur einer Drittanbieter-Bridge isoliert.
Das zentrale Risiko ist die Abhängigkeit von der Bridge: Eine Blockchain kann funktionsfähig bleiben, während gebridgtes Liquiditäts- und Token-Vertrauen trotzdem schwerwiegend Schaden nehmen.
$NIGHT $ADA
#CryptoSecurity #Cardano #CrossChain #BridgeExploit
Der Cardano–BNB-Bridge von Wanchain wurde für etwa 515M NIGHT ausgenutzt, was zum Zeitpunkt des Vorfalls einem Wert von nahe $9–13M entspricht.
NIGHT fiel um mehr als 30%, während mehrere große Börsen dazu übergingen, Gelder einzufrieren, die mit dem Angreifer in Verbindung stehen, oder Ein- und Auszahlungen einzuschränken.
Midnight sagt, dass sein Kerngesamtnetz und die Validatoren weiterhin sicher seien. Der Vorfall war auf die Infrastruktur einer Drittanbieter-Bridge isoliert.
Das zentrale Risiko ist die Abhängigkeit von der Bridge: Eine Blockchain kann funktionsfähig bleiben, während gebridgtes Liquiditäts- und Token-Vertrauen trotzdem schwerwiegend Schaden nehmen.
$NIGHT $ADA
#CryptoSecurity #Cardano #CrossChain #BridgeExploit
NIGHT fiel um mehr als 30%, während mehrere große Börsen dazu übergingen, Gelder einzufrieren, die mit dem Angreifer in Verbindung stehen, oder Ein- und Auszahlungen einzuschränken.
Midnight sagt, dass sein Kerngesamtnetz und die Validatoren weiterhin sicher seien. Der Vorfall war auf die Infrastruktur einer Drittanbieter-Bridge isoliert.
Das zentrale Risiko ist die Abhängigkeit von der Bridge: Eine Blockchain kann funktionsfähig bleiben, während gebridgtes Liquiditäts- und Token-Vertrauen trotzdem schwerwiegend Schaden nehmen.
$NIGHT $ADA
#CryptoSecurity #Cardano #CrossChain #BridgeExploit
193
Der Krypto-Markt steht vor neuen Herausforderungen, da ein Brücken-Exploit zu einem Verlust von 2,16 Millionen Dollar führt, was $SYN und andere Assets betrifft 💡
Einstieg: 0,065 🔥
Ziel: 0,085 🚀
Stop-Loss: 0,055 ⚠️
das kürzliche Exploit hat eine Debatte über die Markstabilität und die Sicherheit von Brücken entfacht, wobei einige es als isoliertes Ereignis betrachten, während andere es als Bedrohung für das gesamte Ökosystem sehen. Dieses Ereignis könnte erhebliche Auswirkungen auf den Markt haben, insbesondere für Assets wie $SYN .
Keine Finanzberatung. Manage dein Risiko.
#SYN #CryptocurrencyNews #BridgeExploit
🚀
Der Krypto-Markt steht vor neuen Herausforderungen, da ein Brücken-Exploit zu einem Verlust von 2,16 Millionen Dollar führt, was $SYN und andere Assets betrifft 💡
Einstieg: 0,065 🔥
Ziel: 0,085 🚀
Stop-Loss: 0,055 ⚠️
das kürzliche Exploit hat eine Debatte über die Markstabilität und die Sicherheit von Brücken entfacht, wobei einige es als isoliertes Ereignis betrachten, während andere es als Bedrohung für das gesamte Ökosystem sehen. Dieses Ereignis könnte erhebliche Auswirkungen auf den Markt haben, insbesondere für Assets wie $SYN .
Keine Finanzberatung. Manage dein Risiko.
#SYN #CryptocurrencyNews #BridgeExploit
🚀
Einstieg: 0,065 🔥
Ziel: 0,085 🚀
Stop-Loss: 0,055 ⚠️
das kürzliche Exploit hat eine Debatte über die Markstabilität und die Sicherheit von Brücken entfacht, wobei einige es als isoliertes Ereignis betrachten, während andere es als Bedrohung für das gesamte Ökosystem sehen. Dieses Ereignis könnte erhebliche Auswirkungen auf den Markt haben, insbesondere für Assets wie $SYN .
Keine Finanzberatung. Manage dein Risiko.
#SYN #CryptocurrencyNews #BridgeExploit
🚀
56

·
--
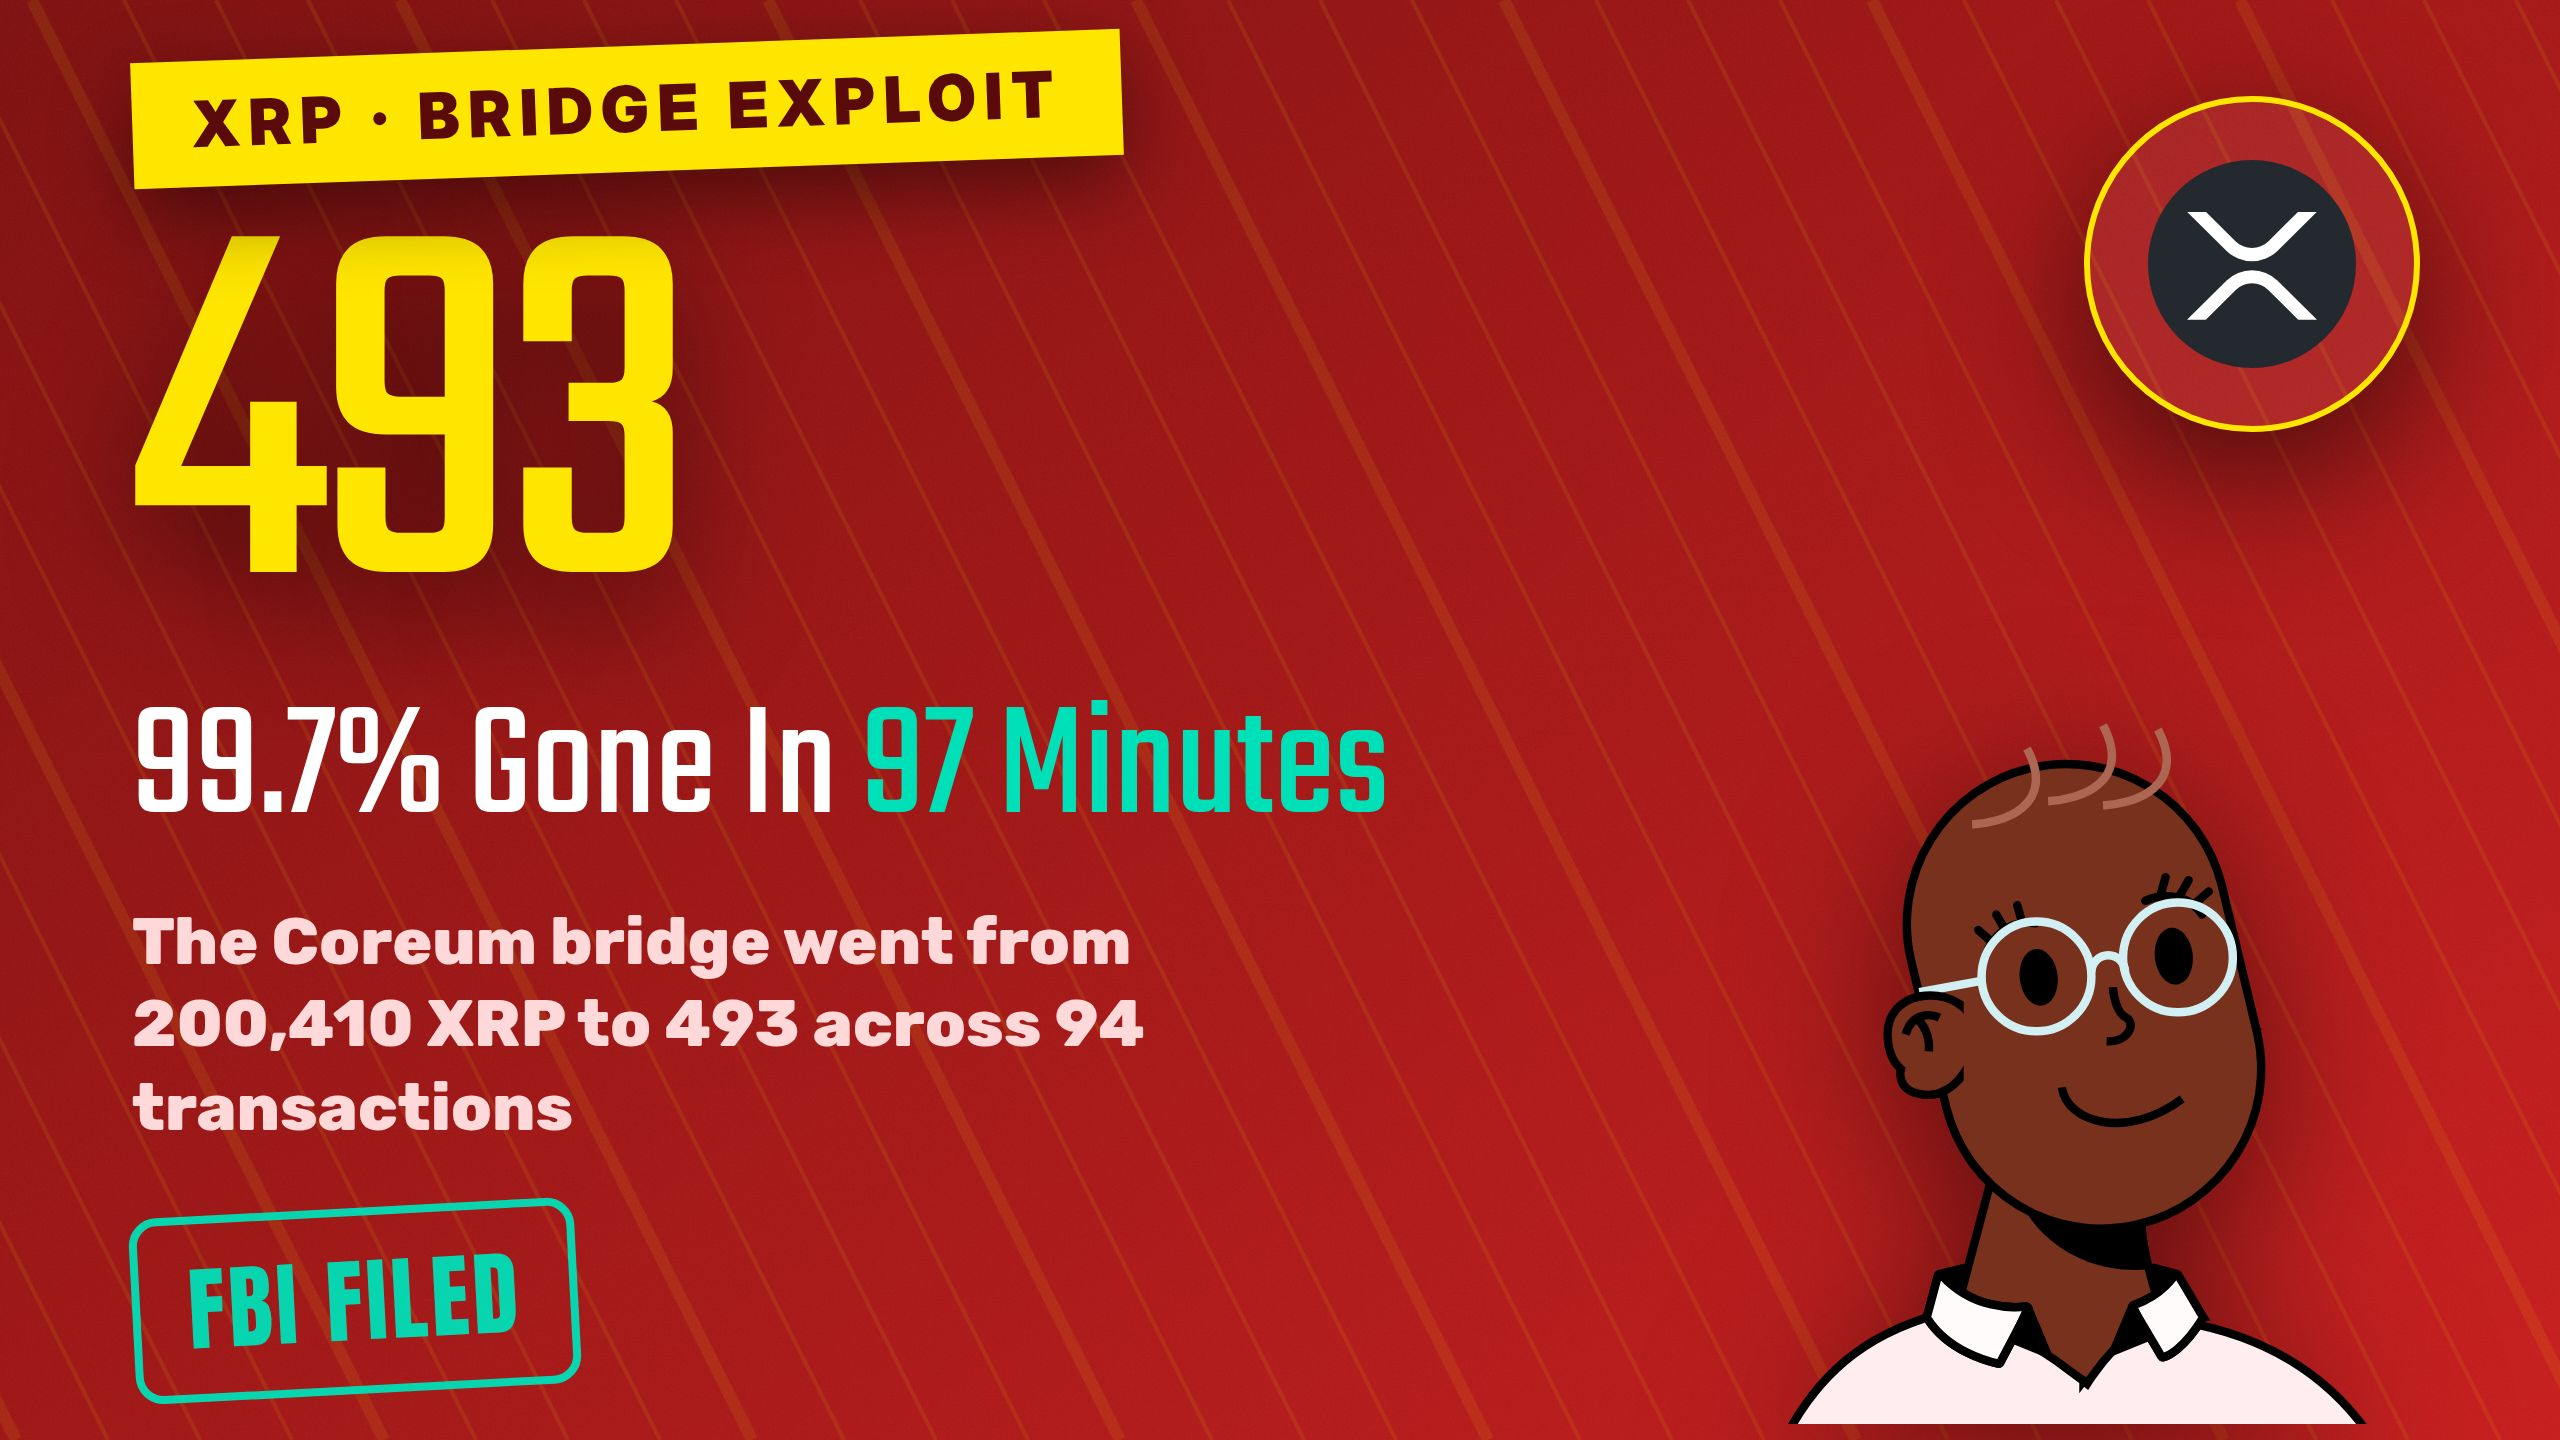
Eine Cross-Chain-Brücke, die $XRP hielt, wechselte in 97 Minuten von 200.410 XRP auf 493 — 99,7 % ihrer Reserven, abgezogen über 94 Transaktionen.
Was passiert ist: Am 9. August entdeckte ein Angreifer einen Fehler in der Relayer-Logik der Coreum-Brücke, der gefälschte Deposit-Events als echt behandelte und echte XRP-Abhebungen aus dem Reserve-Wallet auslöste. Für die Autorisierung waren 17 von 28 Relayer-Keys erforderlich — und der Exploit täuschte diesen Konsens darüber hinweg, dass fast hundert illegitime Transaktionen am Stück genehmigt wurden. Die Brücke ist ausgesetzt; das Team hat eine Meldung beim FBI eingereicht.
Die Bären-These: Die über die Zielkette gebrückten XRP sind nicht mehr vollständig gedeckt. Token, die als 1:1-Ansprüche auf echtes XRP gedacht waren, sind nun nur teilweise besichert — der Ausfallmodus, der Brücken zur am häufigsten ausgenutzten Infrastruktur im Krypto-Bereich gemacht hat.
Die Bullen-These für XRP selbst: Das ist ein Brückenproblem eines Drittanbieters, kein Problem des XRP Ledgers. XRPL funktionierte exakt wie vorgesehen; der Fehler lag in der Coreum-Verifizierung. XRP liegt nahe bei 1,01 US-Dollar (≈ 64,6 Mrd. US-Dollar Marktkapitalisierung) und hat sich kaum bewegt, daher hat der Markt es auch so wahrgenommen.
Unser Fazit: Multisig ist nur so stark wie das, was es validiert. Siebzehn ehrliche Signer, die einen gefälschten Input freigeben, führen trotzdem zu einem echten Diebstahl — die Signaturen waren nie die Schwachstelle, sondern die Deposit-Check-Prüfung. Widerlegbar — wenn das gebrückte XRP vollständig wiederhergestellt und die Brücke nach einem Audit wieder geöffnet wird, bleibt das eingedämmt. Wenn Inhaber den Verlust tragen, fließt die Liquidität zurück auf die nativen XRPL-Trassen.
Keine Finanzberatung. Informiere dich selbst (DYOR).
#XRP #CryptoSecurity #BridgeExploit #CryptoAnalysis
Eine Cross-Chain-Brücke, die $XRP hielt, wechselte in 97 Minuten von 200.410 XRP auf 493 — 99,7 % ihrer Reserven, abgezogen über 94 Transaktionen.
Was passiert ist: Am 9. August entdeckte ein Angreifer einen Fehler in der Relayer-Logik der Coreum-Brücke, der gefälschte Deposit-Events als echt behandelte und echte XRP-Abhebungen aus dem Reserve-Wallet auslöste. Für die Autorisierung waren 17 von 28 Relayer-Keys erforderlich — und der Exploit täuschte diesen Konsens darüber hinweg, dass fast hundert illegitime Transaktionen am Stück genehmigt wurden. Die Brücke ist ausgesetzt; das Team hat eine Meldung beim FBI eingereicht.
Die Bären-These: Die über die Zielkette gebrückten XRP sind nicht mehr vollständig gedeckt. Token, die als 1:1-Ansprüche auf echtes XRP gedacht waren, sind nun nur teilweise besichert — der Ausfallmodus, der Brücken zur am häufigsten ausgenutzten Infrastruktur im Krypto-Bereich gemacht hat.
Die Bullen-These für XRP selbst: Das ist ein Brückenproblem eines Drittanbieters, kein Problem des XRP Ledgers. XRPL funktionierte exakt wie vorgesehen; der Fehler lag in der Coreum-Verifizierung. XRP liegt nahe bei 1,01 US-Dollar (≈ 64,6 Mrd. US-Dollar Marktkapitalisierung) und hat sich kaum bewegt, daher hat der Markt es auch so wahrgenommen.
Unser Fazit: Multisig ist nur so stark wie das, was es validiert. Siebzehn ehrliche Signer, die einen gefälschten Input freigeben, führen trotzdem zu einem echten Diebstahl — die Signaturen waren nie die Schwachstelle, sondern die Deposit-Check-Prüfung. Widerlegbar — wenn das gebrückte XRP vollständig wiederhergestellt und die Brücke nach einem Audit wieder geöffnet wird, bleibt das eingedämmt. Wenn Inhaber den Verlust tragen, fließt die Liquidität zurück auf die nativen XRPL-Trassen.
Keine Finanzberatung. Informiere dich selbst (DYOR).
#XRP #CryptoSecurity #BridgeExploit #CryptoAnalysis
Was passiert ist: Am 9. August entdeckte ein Angreifer einen Fehler in der Relayer-Logik der Coreum-Brücke, der gefälschte Deposit-Events als echt behandelte und echte XRP-Abhebungen aus dem Reserve-Wallet auslöste. Für die Autorisierung waren 17 von 28 Relayer-Keys erforderlich — und der Exploit täuschte diesen Konsens darüber hinweg, dass fast hundert illegitime Transaktionen am Stück genehmigt wurden. Die Brücke ist ausgesetzt; das Team hat eine Meldung beim FBI eingereicht.
Die Bären-These: Die über die Zielkette gebrückten XRP sind nicht mehr vollständig gedeckt. Token, die als 1:1-Ansprüche auf echtes XRP gedacht waren, sind nun nur teilweise besichert — der Ausfallmodus, der Brücken zur am häufigsten ausgenutzten Infrastruktur im Krypto-Bereich gemacht hat.
Die Bullen-These für XRP selbst: Das ist ein Brückenproblem eines Drittanbieters, kein Problem des XRP Ledgers. XRPL funktionierte exakt wie vorgesehen; der Fehler lag in der Coreum-Verifizierung. XRP liegt nahe bei 1,01 US-Dollar (≈ 64,6 Mrd. US-Dollar Marktkapitalisierung) und hat sich kaum bewegt, daher hat der Markt es auch so wahrgenommen.
Unser Fazit: Multisig ist nur so stark wie das, was es validiert. Siebzehn ehrliche Signer, die einen gefälschten Input freigeben, führen trotzdem zu einem echten Diebstahl — die Signaturen waren nie die Schwachstelle, sondern die Deposit-Check-Prüfung. Widerlegbar — wenn das gebrückte XRP vollständig wiederhergestellt und die Brücke nach einem Audit wieder geöffnet wird, bleibt das eingedämmt. Wenn Inhaber den Verlust tragen, fließt die Liquidität zurück auf die nativen XRPL-Trassen.
Keine Finanzberatung. Informiere dich selbst (DYOR).
#XRP #CryptoSecurity #BridgeExploit #CryptoAnalysis
26
·
--
$SCRT Brücke wird durch die „Infinite Minting“-Lücke geplündert: 4,7 Millionen – eine weitere Illusion von „Audit bestanden, also sicher“
Secret Network Cross-Chain-Brücke wird durch eine Smart-Contract-Lücke ausgenutzt. Die Angreifer nutzen „Infinite Minting“, um in schierer Manier nicht autorisierte Tokens ohne entsprechende Hinterlegung zu erzeugen, ziehen anschließend aus den von Axelar verpackten Vermögenswerten etwa 4,67 Millionen US-Dollar ab und leiten die Gelder danach an Ethereum weiter.
Schatten-Analyse: Das ist nicht das erste Mal, dass es „Infinite Minting“-Lücken gab – und es wird auch nicht das letzte sein. Die Sicherheit einer Brücke hängt nie davon ab, wie viele Siegel ein Prüfbericht trägt, sondern davon, wie sich das Kräfteverhältnis zwischen dem Wert der gesperrten Vermögenswerte und den Angriffskosten gestaltet. Wenn das gesperrte TVL unter den erwarteten Gewinn der Angreifer fällt, wird die Lücke früher oder später ins Visier geraten. Das wahre Signal dieses Ereignisses ist nicht, wie stark SCRT gefallen ist, sondern dass die Vertragslogik der Verteidigerseite weiterhin mit minimalen Kosten durch die Angreifer getestet wird. DeFi-Nutzer müssen „Bridge-Risiken“ neu bepreisen.
💬 Wurde die Brücke um 4,7 Millionen erleichtert – würdest du immer noch Geld in DeFi-Protokolle stecken? Diskutiert im Kommentarbereich eure aktuellen Strategien für die Sicherheit eurer On-Chain-Positionen.
#DeFi #BridgeExploit #暗影萨满
$SCRT Brücke wird durch die „Infinite Minting“-Lücke geplündert: 4,7 Millionen – eine weitere Illusion von „Audit bestanden, also sicher“
Secret Network Cross-Chain-Brücke wird durch eine Smart-Contract-Lücke ausgenutzt. Die Angreifer nutzen „Infinite Minting“, um in schierer Manier nicht autorisierte Tokens ohne entsprechende Hinterlegung zu erzeugen, ziehen anschließend aus den von Axelar verpackten Vermögenswerten etwa 4,67 Millionen US-Dollar ab und leiten die Gelder danach an Ethereum weiter.
Schatten-Analyse: Das ist nicht das erste Mal, dass es „Infinite Minting“-Lücken gab – und es wird auch nicht das letzte sein. Die Sicherheit einer Brücke hängt nie davon ab, wie viele Siegel ein Prüfbericht trägt, sondern davon, wie sich das Kräfteverhältnis zwischen dem Wert der gesperrten Vermögenswerte und den Angriffskosten gestaltet. Wenn das gesperrte TVL unter den erwarteten Gewinn der Angreifer fällt, wird die Lücke früher oder später ins Visier geraten. Das wahre Signal dieses Ereignisses ist nicht, wie stark SCRT gefallen ist, sondern dass die Vertragslogik der Verteidigerseite weiterhin mit minimalen Kosten durch die Angreifer getestet wird. DeFi-Nutzer müssen „Bridge-Risiken“ neu bepreisen.
💬 Wurde die Brücke um 4,7 Millionen erleichtert – würdest du immer noch Geld in DeFi-Protokolle stecken? Diskutiert im Kommentarbereich eure aktuellen Strategien für die Sicherheit eurer On-Chain-Positionen.
#DeFi #BridgeExploit #暗影萨满
Secret Network Cross-Chain-Brücke wird durch eine Smart-Contract-Lücke ausgenutzt. Die Angreifer nutzen „Infinite Minting“, um in schierer Manier nicht autorisierte Tokens ohne entsprechende Hinterlegung zu erzeugen, ziehen anschließend aus den von Axelar verpackten Vermögenswerten etwa 4,67 Millionen US-Dollar ab und leiten die Gelder danach an Ethereum weiter.
Schatten-Analyse: Das ist nicht das erste Mal, dass es „Infinite Minting“-Lücken gab – und es wird auch nicht das letzte sein. Die Sicherheit einer Brücke hängt nie davon ab, wie viele Siegel ein Prüfbericht trägt, sondern davon, wie sich das Kräfteverhältnis zwischen dem Wert der gesperrten Vermögenswerte und den Angriffskosten gestaltet. Wenn das gesperrte TVL unter den erwarteten Gewinn der Angreifer fällt, wird die Lücke früher oder später ins Visier geraten. Das wahre Signal dieses Ereignisses ist nicht, wie stark SCRT gefallen ist, sondern dass die Vertragslogik der Verteidigerseite weiterhin mit minimalen Kosten durch die Angreifer getestet wird. DeFi-Nutzer müssen „Bridge-Risiken“ neu bepreisen.
💬 Wurde die Brücke um 4,7 Millionen erleichtert – würdest du immer noch Geld in DeFi-Protokolle stecken? Diskutiert im Kommentarbereich eure aktuellen Strategien für die Sicherheit eurer On-Chain-Positionen.
#DeFi #BridgeExploit #暗影萨满
78

·
--
Artikel
Symbiosis hat nach dem Bridge‑Exploit 15 BTC zurückerhalten und bietet 20% BelohnungDie meisten Trader schauen auf den Preis. Smart Money beobachtet die Recovery‑Rate gestohlener Vermögenswerte.
Der neueste Schockwellen‑Moment in der DeFi‑Security‑Szene kam von Symbiosis: der Cross‑Chain‑Bridge, die kürzlich zum Opfer eines ausgeklügelten Exploits wurde. Blockaid, ein führendes Blockchain‑Security‑Unternehmen, bestätigte, dass der Angreifer es geschafft hat, unglaubliche 46,1 Milliarden syBTC zu prägen – in etwa einem Gegenwert von rund 336.000 USD an Erlösen. Doch was wirklich aufhorchen lässt: Symbiosis hat bereits 15 BTC (etwa 450.000 USD) aus dem gestohlenen Pool zurückgeholt und bietet eine 20%‑Belohnung an, für jede Partei, die dabei helfen kann, die verbleibenden Vermögenswerte zu lokalisieren.
Symbiosis hat nach dem Bridge‑Exploit 15 BTC zurückerhalten und bietet 20% Belohnung
Die meisten Trader schauen auf den Preis. Smart Money beobachtet die Recovery‑Rate gestohlener Vermögenswerte.
Der neueste Schockwellen‑Moment in der DeFi‑Security‑Szene kam von Symbiosis: der Cross‑Chain‑Bridge, die kürzlich zum Opfer eines ausgeklügelten Exploits wurde. Blockaid, ein führendes Blockchain‑Security‑Unternehmen, bestätigte, dass der Angreifer es geschafft hat, unglaubliche 46,1 Milliarden syBTC zu prägen – in etwa einem Gegenwert von rund 336.000 USD an Erlösen. Doch was wirklich aufhorchen lässt: Symbiosis hat bereits 15 BTC (etwa 450.000 USD) aus dem gestohlenen Pool zurückgeholt und bietet eine 20%‑Belohnung an, für jede Partei, die dabei helfen kann, die verbleibenden Vermögenswerte zu lokalisieren.
Der neueste Schockwellen‑Moment in der DeFi‑Security‑Szene kam von Symbiosis: der Cross‑Chain‑Bridge, die kürzlich zum Opfer eines ausgeklügelten Exploits wurde. Blockaid, ein führendes Blockchain‑Security‑Unternehmen, bestätigte, dass der Angreifer es geschafft hat, unglaubliche 46,1 Milliarden syBTC zu prägen – in etwa einem Gegenwert von rund 336.000 USD an Erlösen. Doch was wirklich aufhorchen lässt: Symbiosis hat bereits 15 BTC (etwa 450.000 USD) aus dem gestohlenen Pool zurückgeholt und bietet eine 20%‑Belohnung an, für jede Partei, die dabei helfen kann, die verbleibenden Vermögenswerte zu lokalisieren.
35

·
--
$HBAR NETZWERK UNTER ANGRIFF - 3,7 MIO. DURCH BRÜCKE ABGEZAPFT 🚨
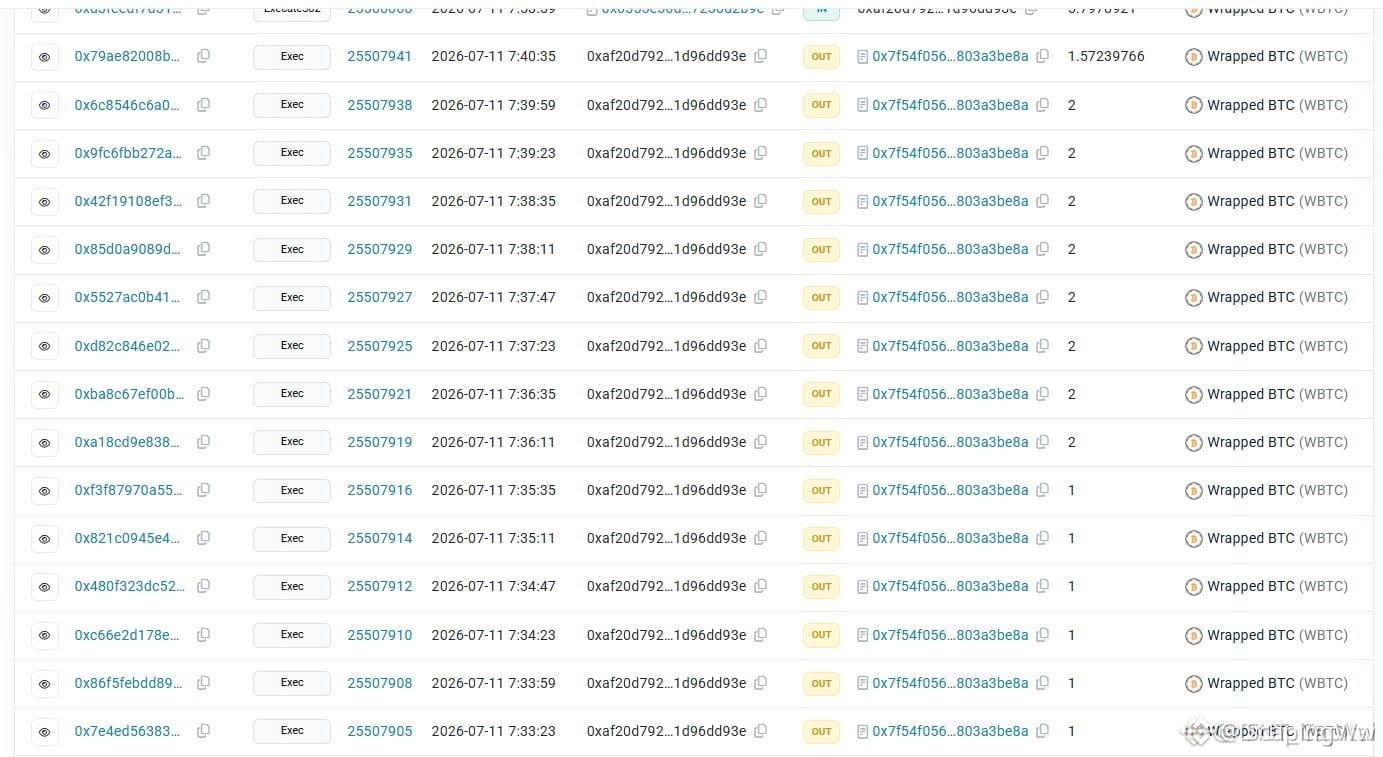
Der On-Chain-Analyst Specter hat am 11. Juli eine rote Warnung gemeldet – ein Hacker nutzte die $ZRO Bridge, um über 3,7 Millionen US-Dollar aus Hedera abzuziehen. Die gesamte Summe befindet sich nun sicher im Wallet des Angreifers auf $ETH .
Das ist ein sauberer Exploit, ohne dass bislang eine teilweise Rückgewinnung sichtbar ist. Die Liquidität in HBAR-Paaren könnte schnell dünner werden, wenn die Angst sich ausbreitet. Hältst du immer noch oder hast du deine Position bereits geschlossen?
Keine Finanzberatung. Steuere immer dein Risiko.
#HBAR #HackAlert #BridgeExploit #CryptoNews
⚡
$HBAR NETZWERK UNTER ANGRIFF - 3,7 MIO. DURCH BRÜCKE ABGEZAPFT 🚨
Der On-Chain-Analyst Specter hat am 11. Juli eine rote Warnung gemeldet – ein Hacker nutzte die $ZRO Bridge, um über 3,7 Millionen US-Dollar aus Hedera abzuziehen. Die gesamte Summe befindet sich nun sicher im Wallet des Angreifers auf $ETH .
Das ist ein sauberer Exploit, ohne dass bislang eine teilweise Rückgewinnung sichtbar ist. Die Liquidität in HBAR-Paaren könnte schnell dünner werden, wenn die Angst sich ausbreitet. Hältst du immer noch oder hast du deine Position bereits geschlossen?
Keine Finanzberatung. Steuere immer dein Risiko.
#HBAR #HackAlert #BridgeExploit #CryptoNews
⚡
Der On-Chain-Analyst Specter hat am 11. Juli eine rote Warnung gemeldet – ein Hacker nutzte die $ZRO Bridge, um über 3,7 Millionen US-Dollar aus Hedera abzuziehen. Die gesamte Summe befindet sich nun sicher im Wallet des Angreifers auf $ETH .
Das ist ein sauberer Exploit, ohne dass bislang eine teilweise Rückgewinnung sichtbar ist. Die Liquidität in HBAR-Paaren könnte schnell dünner werden, wenn die Angst sich ausbreitet. Hältst du immer noch oder hast du deine Position bereits geschlossen?
Keine Finanzberatung. Steuere immer dein Risiko.
#HBAR #HackAlert #BridgeExploit #CryptoNews
⚡
112
⚠️ Wie Bridge-Exploits funktionieren: Das AFX-Hack verständlich erklärt
Am 23. Juli 2026 verlor das AFX-Protokoll 24 Millionen US-Dollar durch einen Bridge-Exploit – aber wie funktionieren solche Angriffe eigentlich? Eine Blockchain-Bridge ist ein Protokoll, mit dem Nutzer Assets zwischen verschiedenen Blockchains übertragen können, indem sie Tokens auf einer Kette sperren und entsprechende Äquivalente auf einer anderen Kette prägen.
Exploits zielen typischerweise auf Schwachstellen im Smart-Contract-Code ab, der diese gesperrten Gelder verwaltet. Angreifer finden Wege, die Bridge dazu zu bringen, Gelder freizugeben, ohne dass die entsprechende Einzahlung erfolgt, oder manipulieren die Preis-Oracle-Daten, die zur Bewertung verwendet werden.
Der Vorfall mit 24 Mio. $ AFX folgt einem Muster, das man bei großen Bridge-Hacks gesehen hat – darunter das 600-Mio.-Ronin- und das 325-Mio.-Wormhole-Exploit.
📌 Kernaussage:
Bridge-Exploits nutzen Schwachstellen in Protokollen für Cross-Chain-Übertragungen aus – zu verstehen, wie sie funktionieren, ist entscheidend für die Sicherheit in DeFi.
#BridgeExploit #DeFiSecurity #Educational
#BinanceAlphaAlert
⚠️ Wie Bridge-Exploits funktionieren: Das AFX-Hack verständlich erklärt
Am 23. Juli 2026 verlor das AFX-Protokoll 24 Millionen US-Dollar durch einen Bridge-Exploit – aber wie funktionieren solche Angriffe eigentlich? Eine Blockchain-Bridge ist ein Protokoll, mit dem Nutzer Assets zwischen verschiedenen Blockchains übertragen können, indem sie Tokens auf einer Kette sperren und entsprechende Äquivalente auf einer anderen Kette prägen.
Exploits zielen typischerweise auf Schwachstellen im Smart-Contract-Code ab, der diese gesperrten Gelder verwaltet. Angreifer finden Wege, die Bridge dazu zu bringen, Gelder freizugeben, ohne dass die entsprechende Einzahlung erfolgt, oder manipulieren die Preis-Oracle-Daten, die zur Bewertung verwendet werden.
Der Vorfall mit 24 Mio. $ AFX folgt einem Muster, das man bei großen Bridge-Hacks gesehen hat – darunter das 600-Mio.-Ronin- und das 325-Mio.-Wormhole-Exploit.
📌 Kernaussage:
Bridge-Exploits nutzen Schwachstellen in Protokollen für Cross-Chain-Übertragungen aus – zu verstehen, wie sie funktionieren, ist entscheidend für die Sicherheit in DeFi.
#BridgeExploit #DeFiSecurity #Educational
#BinanceAlphaAlert
Am 23. Juli 2026 verlor das AFX-Protokoll 24 Millionen US-Dollar durch einen Bridge-Exploit – aber wie funktionieren solche Angriffe eigentlich? Eine Blockchain-Bridge ist ein Protokoll, mit dem Nutzer Assets zwischen verschiedenen Blockchains übertragen können, indem sie Tokens auf einer Kette sperren und entsprechende Äquivalente auf einer anderen Kette prägen.
Exploits zielen typischerweise auf Schwachstellen im Smart-Contract-Code ab, der diese gesperrten Gelder verwaltet. Angreifer finden Wege, die Bridge dazu zu bringen, Gelder freizugeben, ohne dass die entsprechende Einzahlung erfolgt, oder manipulieren die Preis-Oracle-Daten, die zur Bewertung verwendet werden.
Der Vorfall mit 24 Mio. $ AFX folgt einem Muster, das man bei großen Bridge-Hacks gesehen hat – darunter das 600-Mio.-Ronin- und das 325-Mio.-Wormhole-Exploit.
📌 Kernaussage:
Bridge-Exploits nutzen Schwachstellen in Protokollen für Cross-Chain-Übertragungen aus – zu verstehen, wie sie funktionieren, ist entscheidend für die Sicherheit in DeFi.
#BridgeExploit #DeFiSecurity #Educational
#BinanceAlphaAlert
70
·
--
GM degens. Während alle damit beschäftigt waren, in den neuesten Pump reinzuapeing, hat unser Bo(i) Wanchain beschlossen, sein „bridge to nowhere“ IRL zu üben. Wie sich herausstellte, haben sich 515M NIGHT Tokens dazu entschieden, in den permanenten Urlaub zu gehen – alles wegen eines kleinen Exploits. Midnight behauptet, ihr Core sei chillig, aber 515M sind ziemlich viel fehlendes JPEG-Geld.
DIE ALPHA: Bridges sind immer noch der Wild West des Krypto. Dieser Exploit zeigt, wie wichtig robuste Audits und Nutzer-Aufmerksamkeit sind, bevor man seine kostbaren sats bridged. #DeFiSecurity #BridgeExploit #CryptoNews
DIE PUNCHLINE INSIGHT: Wanchains Bridge hat es geschafft, ein 515M NIGHT Swim zu machen – und bewiesen, dass „sicheres Bridging“ manchmal eher ein Vorschlag als eine Garantie ist. Vielleicht dachten sie, NIGHT wäre für „Not Overnight Travel“?
Denkt ihr nach diesem Vorfall auch über eure Bridge-Strategie nach? Lasst mich eure Gedanken unten wissen!
GM degens. Während alle damit beschäftigt waren, in den neuesten Pump reinzuapeing, hat unser Bo(i) Wanchain beschlossen, sein „bridge to nowhere“ IRL zu üben. Wie sich herausstellte, haben sich 515M NIGHT Tokens dazu entschieden, in den permanenten Urlaub zu gehen – alles wegen eines kleinen Exploits. Midnight behauptet, ihr Core sei chillig, aber 515M sind ziemlich viel fehlendes JPEG-Geld.
DIE ALPHA: Bridges sind immer noch der Wild West des Krypto. Dieser Exploit zeigt, wie wichtig robuste Audits und Nutzer-Aufmerksamkeit sind, bevor man seine kostbaren sats bridged. #DeFiSecurity #BridgeExploit #CryptoNews
DIE PUNCHLINE INSIGHT: Wanchains Bridge hat es geschafft, ein 515M NIGHT Swim zu machen – und bewiesen, dass „sicheres Bridging“ manchmal eher ein Vorschlag als eine Garantie ist. Vielleicht dachten sie, NIGHT wäre für „Not Overnight Travel“?
Denkt ihr nach diesem Vorfall auch über eure Bridge-Strategie nach? Lasst mich eure Gedanken unten wissen!
DIE ALPHA: Bridges sind immer noch der Wild West des Krypto. Dieser Exploit zeigt, wie wichtig robuste Audits und Nutzer-Aufmerksamkeit sind, bevor man seine kostbaren sats bridged. #DeFiSecurity #BridgeExploit #CryptoNews
DIE PUNCHLINE INSIGHT: Wanchains Bridge hat es geschafft, ein 515M NIGHT Swim zu machen – und bewiesen, dass „sicheres Bridging“ manchmal eher ein Vorschlag als eine Garantie ist. Vielleicht dachten sie, NIGHT wäre für „Not Overnight Travel“?
Denkt ihr nach diesem Vorfall auch über eure Bridge-Strategie nach? Lasst mich eure Gedanken unten wissen!
140
·
--
🚨 $CYS MASSIVER MINTING-SCHOCK: LIQUIDITÄTSENGPASS! 💥
Durch den Angriff auf die Cross-Chain-Bridge wurden 10 M $CYS aus dem Nichts geschaffen. Davon wurden 7,2 M sofort auf den Markt geworfen, was das Orderbuch überschwemmte und einen schnellen Liquiditätsabfluss erzwang. 📊 Scanner für Smart Money meldeten eine starke Verkaufswand, wodurch die Integrität des Token-Angebots zu einem versteckten bärischen Katalysator wurde. 🌊
Bis der Bericht zur Ursache und die vollständige Nachverfolgung der Gelder veröffentlicht sind, bleibt das Risiko anhaltender Angebotsverzerrungen hoch; jeder verbleibende Verkaufsdruck könnte eine weitere Kursschwankung auslösen. 🔍 Institutionelle Filter verlangen nun verifizierte Bridge-Reparaturen, bevor Kapital neu zugeteilt wird. 💡
💬 Wie passt ihr euer Engagement angesichts dieses Angebotsschocks bei $CYS an? 👇
⚠️ Keine Finanzberatung. Behaltet euer Risiko stets im Blick. 🛡️
🏷️ #CYS #BridgeExploit #LiquidityPressure #CryptoRisk #BNB
🦈 🔥
🚨 $CYS MASSIVER MINTING-SCHOCK: LIQUIDITÄTSENGPASS! 💥
Durch den Angriff auf die Cross-Chain-Bridge wurden 10 M $CYS aus dem Nichts geschaffen. Davon wurden 7,2 M sofort auf den Markt geworfen, was das Orderbuch überschwemmte und einen schnellen Liquiditätsabfluss erzwang. 📊 Scanner für Smart Money meldeten eine starke Verkaufswand, wodurch die Integrität des Token-Angebots zu einem versteckten bärischen Katalysator wurde. 🌊
Bis der Bericht zur Ursache und die vollständige Nachverfolgung der Gelder veröffentlicht sind, bleibt das Risiko anhaltender Angebotsverzerrungen hoch; jeder verbleibende Verkaufsdruck könnte eine weitere Kursschwankung auslösen. 🔍 Institutionelle Filter verlangen nun verifizierte Bridge-Reparaturen, bevor Kapital neu zugeteilt wird. 💡
💬 Wie passt ihr euer Engagement angesichts dieses Angebotsschocks bei $CYS an? 👇
⚠️ Keine Finanzberatung. Behaltet euer Risiko stets im Blick. 🛡️
🏷️ #CYS #BridgeExploit #LiquidityPressure #CryptoRisk #BNB
🦈 🔥
Durch den Angriff auf die Cross-Chain-Bridge wurden 10 M $CYS aus dem Nichts geschaffen. Davon wurden 7,2 M sofort auf den Markt geworfen, was das Orderbuch überschwemmte und einen schnellen Liquiditätsabfluss erzwang. 📊 Scanner für Smart Money meldeten eine starke Verkaufswand, wodurch die Integrität des Token-Angebots zu einem versteckten bärischen Katalysator wurde. 🌊
Bis der Bericht zur Ursache und die vollständige Nachverfolgung der Gelder veröffentlicht sind, bleibt das Risiko anhaltender Angebotsverzerrungen hoch; jeder verbleibende Verkaufsdruck könnte eine weitere Kursschwankung auslösen. 🔍 Institutionelle Filter verlangen nun verifizierte Bridge-Reparaturen, bevor Kapital neu zugeteilt wird. 💡
💬 Wie passt ihr euer Engagement angesichts dieses Angebotsschocks bei $CYS an? 👇
⚠️ Keine Finanzberatung. Behaltet euer Risiko stets im Blick. 🛡️
🏷️ #CYS #BridgeExploit #LiquidityPressure #CryptoRisk #BNB
🦈 🔥
24
🔓 EINE WEITERE BRIDGE, EIN WEITERER HACK
Halte inne und prüfe, wo deine Gelder liegen. Cysic hat seine Bridge ausgesetzt, nachdem ein Angreifer Token geprägt und 727.000 $ auf Ethereum verschoben hatte. Bridges bleiben die Schwachstelle in DeFi. Lass nie mehr auf einer Bridge liegen, als du brauchst. 🔐
#Cysic #BridgeExploit #DEF i #CryptoSecurity #StaySafe $BTC $ETH
{future}(BTCUSDT)
🔓 EINE WEITERE BRIDGE, EIN WEITERER HACK
Halte inne und prüfe, wo deine Gelder liegen. Cysic hat seine Bridge ausgesetzt, nachdem ein Angreifer Token geprägt und 727.000 $ auf Ethereum verschoben hatte. Bridges bleiben die Schwachstelle in DeFi. Lass nie mehr auf einer Bridge liegen, als du brauchst. 🔐
#Cysic #BridgeExploit #DEF i #CryptoSecurity #StaySafe $BTC $ETH
Halte inne und prüfe, wo deine Gelder liegen. Cysic hat seine Bridge ausgesetzt, nachdem ein Angreifer Token geprägt und 727.000 $ auf Ethereum verschoben hatte. Bridges bleiben die Schwachstelle in DeFi. Lass nie mehr auf einer Bridge liegen, als du brauchst. 🔐
#Cysic #BridgeExploit #DEF i #CryptoSecurity #StaySafe $BTC $ETH
19
$NIGHT PLUMMETS 30% AS 515M TOKENS, AUS WANCHAIN-BRÜCKE ABGELASSEN 🔥
Ein Wal löste einen 30%igen Kurssturz am selben Tag aus, nachdem er über 10 Millionen ADA an NIGHT-Token abgeladen hatte, wodurch der Preis auf ein Rekordtief von 0,016 $ fiel, bevor es zu einer leichten Erholung auf 0,019 $ kam. Der Verkaufsdruck folgte auf BlockSecs Bericht, dass die Cardano-Brücke von Wanchain ausgenutzt worden sei und dabei ungefähr 515 Millionen NIGHT abgezogen wurden – etwa 97% der Reserven der Brücke.
Die Midnight Foundation stellte umgehend klar, dass der Exploit isoliert auf die Drittanbieter-Brücke beschränkt war und das Kernprotokoll von Midnight nicht kompromittierte. Allerdings ist das verpackte NIGHT auf BNB nun weitgehend nicht mehr durch Sicherheiten gedeckt, wodurch Inhaber dieser Version einem erheblichen Risiko ausgesetzt sind. Die verbleibenden 220+ Millionen NIGHT des Auslösers wurden bereits verkauft.
Hältst du verpacktes NIGHT auf BNB oder bleibst du beim nativen Token?
Keine finanzielle Beratung. Manage dein Risiko immer.
#NIGHT #BridgeExploit #CryptoCrash #Midnight #TechnicalAnalysis
🔥
$NIGHT PLUMMETS 30% AS 515M TOKENS, AUS WANCHAIN-BRÜCKE ABGELASSEN 🔥
Ein Wal löste einen 30%igen Kurssturz am selben Tag aus, nachdem er über 10 Millionen ADA an NIGHT-Token abgeladen hatte, wodurch der Preis auf ein Rekordtief von 0,016 $ fiel, bevor es zu einer leichten Erholung auf 0,019 $ kam. Der Verkaufsdruck folgte auf BlockSecs Bericht, dass die Cardano-Brücke von Wanchain ausgenutzt worden sei und dabei ungefähr 515 Millionen NIGHT abgezogen wurden – etwa 97% der Reserven der Brücke.
Die Midnight Foundation stellte umgehend klar, dass der Exploit isoliert auf die Drittanbieter-Brücke beschränkt war und das Kernprotokoll von Midnight nicht kompromittierte. Allerdings ist das verpackte NIGHT auf BNB nun weitgehend nicht mehr durch Sicherheiten gedeckt, wodurch Inhaber dieser Version einem erheblichen Risiko ausgesetzt sind. Die verbleibenden 220+ Millionen NIGHT des Auslösers wurden bereits verkauft.
Hältst du verpacktes NIGHT auf BNB oder bleibst du beim nativen Token?
Keine finanzielle Beratung. Manage dein Risiko immer.
#NIGHT #BridgeExploit #CryptoCrash #Midnight #TechnicalAnalysis
🔥
Ein Wal löste einen 30%igen Kurssturz am selben Tag aus, nachdem er über 10 Millionen ADA an NIGHT-Token abgeladen hatte, wodurch der Preis auf ein Rekordtief von 0,016 $ fiel, bevor es zu einer leichten Erholung auf 0,019 $ kam. Der Verkaufsdruck folgte auf BlockSecs Bericht, dass die Cardano-Brücke von Wanchain ausgenutzt worden sei und dabei ungefähr 515 Millionen NIGHT abgezogen wurden – etwa 97% der Reserven der Brücke.
Die Midnight Foundation stellte umgehend klar, dass der Exploit isoliert auf die Drittanbieter-Brücke beschränkt war und das Kernprotokoll von Midnight nicht kompromittierte. Allerdings ist das verpackte NIGHT auf BNB nun weitgehend nicht mehr durch Sicherheiten gedeckt, wodurch Inhaber dieser Version einem erheblichen Risiko ausgesetzt sind. Die verbleibenden 220+ Millionen NIGHT des Auslösers wurden bereits verkauft.
Hältst du verpacktes NIGHT auf BNB oder bleibst du beim nativen Token?
Keine finanzielle Beratung. Manage dein Risiko immer.
#NIGHT #BridgeExploit #CryptoCrash #Midnight #TechnicalAnalysis
🔥
70
·
--
$SYS hat eine Sicherheitslücke in seinem UTXO-zu-NEVM-Bridge offengelegt, die zur unbefugten Freigabe von etwa 5 Milliarden $SYS Tokens im UTXO-Netzwerk führte. Laut dem Vorfallbericht wurde das Problem durch eine Fehlinterpretation zwischen den Schichten verursacht, die einen Exploit-Pfad innerhalb des Bridge-Mechanismus schuf.
#syscoin #SYS #CryptoSecurity #BridgeExploit #blockchain
$SYS hat eine Sicherheitslücke in seinem UTXO-zu-NEVM-Bridge offengelegt, die zur unbefugten Freigabe von etwa 5 Milliarden $SYS Tokens im UTXO-Netzwerk führte. Laut dem Vorfallbericht wurde das Problem durch eine Fehlinterpretation zwischen den Schichten verursacht, die einen Exploit-Pfad innerhalb des Bridge-Mechanismus schuf.
#syscoin #SYS #CryptoSecurity #BridgeExploit #blockchain
#syscoin #SYS #CryptoSecurity #BridgeExploit #blockchain
67

$NIGHT CRASHED 30% IN STUNDEN – DESHALB 🔥
Ein Wal schüttete Millionen früh ab, aber die wahre Geschichte ist der Wanchain-Bridge-Exploit. Über 515 Millionen NIGHT wurden aus der Bridge-Lock-Adresse abgezogen – ungefähr 97% ihrer Reserven – und auf Cardano-DEXs abgeladen. Der Verkaufsdruck wurde bereits spürbar, aber das eingepackte NIGHT auf BNB ist jetzt nicht mehr durch Sicherheiten gedeckt.
Midnight Foundation sagt, dass das Kernprotokoll nicht angefasst wurde. Trotzdem ist das ein Treffer über eine Drittanbieter-Bridge, der eine Liquiditätslücke hinterlässt. Die Exploit-Wallet hielt nach dem Dump immer noch über 200 Mio. NIGHT – also ist das Risiko noch nicht vollständig beseitigt. Kaufst du den Dip oder bleibst du weg?
Keine Finanzberatung. Manage immer dein Risiko.
#NIGHT #Cardano #CryptoCrash #BridgeExploit #CryptoAnalysis
⚡
$NIGHT CRASHED 30% IN STUNDEN – DESHALB 🔥
Ein Wal schüttete Millionen früh ab, aber die wahre Geschichte ist der Wanchain-Bridge-Exploit. Über 515 Millionen NIGHT wurden aus der Bridge-Lock-Adresse abgezogen – ungefähr 97% ihrer Reserven – und auf Cardano-DEXs abgeladen. Der Verkaufsdruck wurde bereits spürbar, aber das eingepackte NIGHT auf BNB ist jetzt nicht mehr durch Sicherheiten gedeckt.
Midnight Foundation sagt, dass das Kernprotokoll nicht angefasst wurde. Trotzdem ist das ein Treffer über eine Drittanbieter-Bridge, der eine Liquiditätslücke hinterlässt. Die Exploit-Wallet hielt nach dem Dump immer noch über 200 Mio. NIGHT – also ist das Risiko noch nicht vollständig beseitigt. Kaufst du den Dip oder bleibst du weg?
Keine Finanzberatung. Manage immer dein Risiko.
#NIGHT #Cardano #CryptoCrash #BridgeExploit #CryptoAnalysis
⚡
Ein Wal schüttete Millionen früh ab, aber die wahre Geschichte ist der Wanchain-Bridge-Exploit. Über 515 Millionen NIGHT wurden aus der Bridge-Lock-Adresse abgezogen – ungefähr 97% ihrer Reserven – und auf Cardano-DEXs abgeladen. Der Verkaufsdruck wurde bereits spürbar, aber das eingepackte NIGHT auf BNB ist jetzt nicht mehr durch Sicherheiten gedeckt.
Midnight Foundation sagt, dass das Kernprotokoll nicht angefasst wurde. Trotzdem ist das ein Treffer über eine Drittanbieter-Bridge, der eine Liquiditätslücke hinterlässt. Die Exploit-Wallet hielt nach dem Dump immer noch über 200 Mio. NIGHT – also ist das Risiko noch nicht vollständig beseitigt. Kaufst du den Dip oder bleibst du weg?
Keine Finanzberatung. Manage immer dein Risiko.
#NIGHT #Cardano #CryptoCrash #BridgeExploit #CryptoAnalysis
⚡
63

·
--
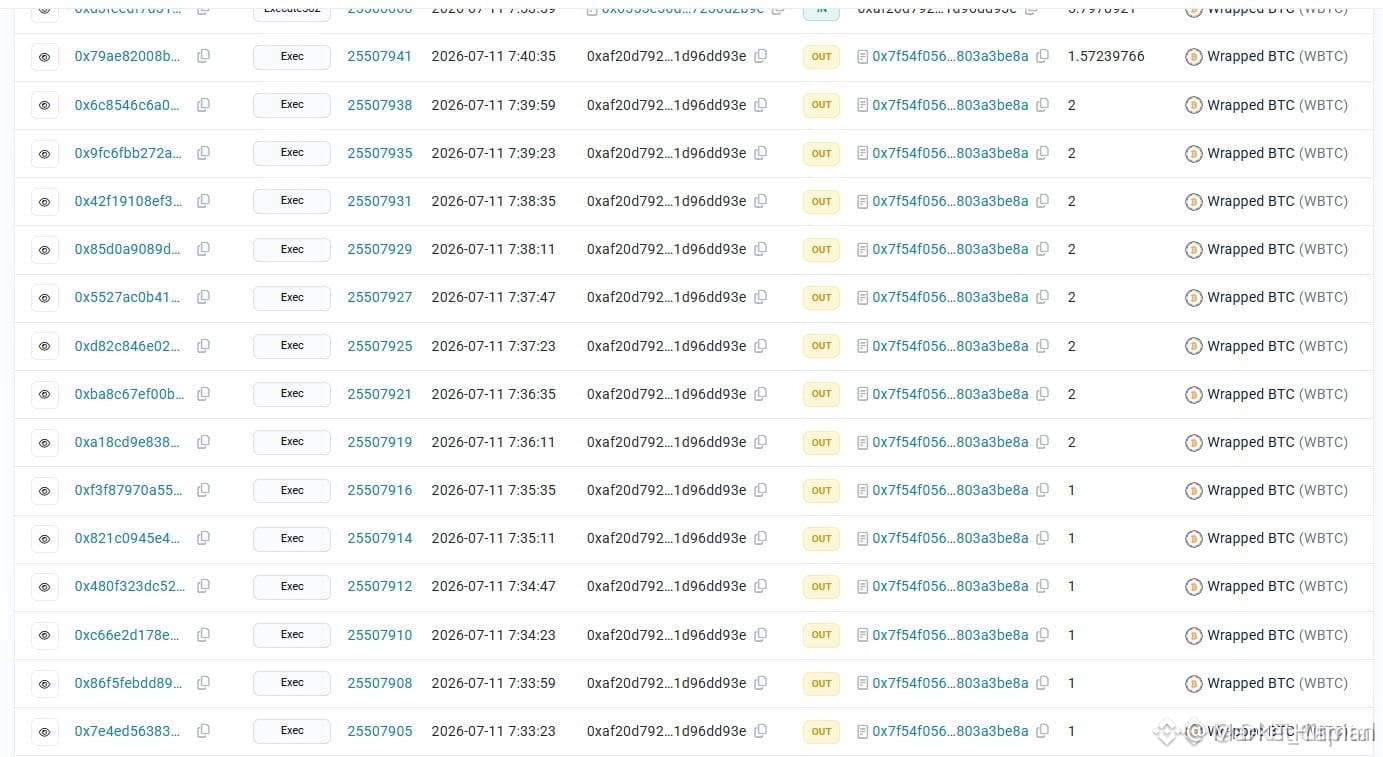
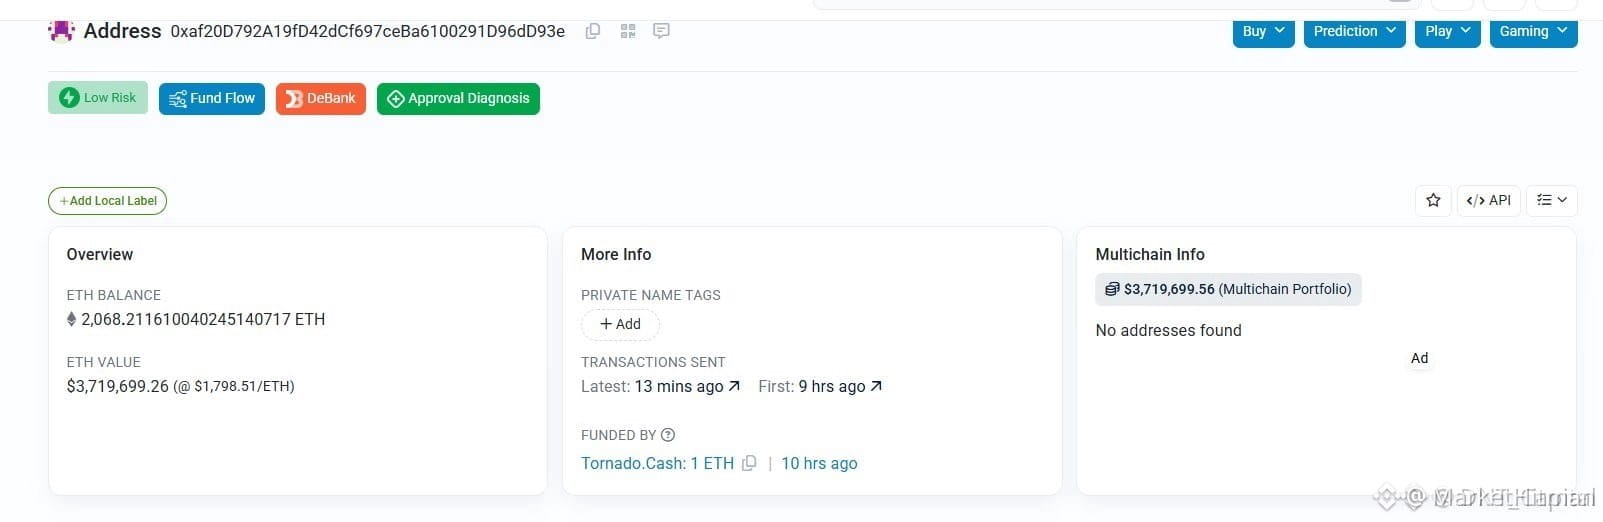
$HBAR HIT BY $3.7M BRIDGE EXPLOIT – FUNDS NOW ON $ETH 🚨
On-Chain-Analytics-Firma Specter gab am 11. Juli 2026 eine rote Warnmeldung heraus und stellte eine aktive Ausnutzung (Exploit) im Hedera-Netzwerk fest. Der Angreifer nutzte die $ZRO Cross-Chain-Bridge, um über 3,7 Millionen USD von HBAR nach Ethereum zu transferieren. Alle gestohlenen Gelder liegen nun sicher in der Ethereum-Wallet des Hackers.
Dies ist ein laufender Sicherheitsvorfall, für den es derzeit keine bekannte Wiederherstellungs- oder Rückgewinnungsmöglichkeit gibt. Die Schwachstelle der Bridge wurde bereits vollständig ausgenutzt — die Gelder sind weg. Überlegst du gerade, deine Risiken in Bezug auf brückenabhängige Assets neu zu bewerten?
Keine Finanzberatung. Verwalte dein Risiko immer.
#HBAR #SecurityAlert #CryptoHack #OnChain #BridgeExploit
⚡
$HBAR HIT BY $3.7M BRIDGE EXPLOIT – FUNDS NOW ON $ETH 🚨
On-Chain-Analytics-Firma Specter gab am 11. Juli 2026 eine rote Warnmeldung heraus und stellte eine aktive Ausnutzung (Exploit) im Hedera-Netzwerk fest. Der Angreifer nutzte die $ZRO Cross-Chain-Bridge, um über 3,7 Millionen USD von HBAR nach Ethereum zu transferieren. Alle gestohlenen Gelder liegen nun sicher in der Ethereum-Wallet des Hackers.
Dies ist ein laufender Sicherheitsvorfall, für den es derzeit keine bekannte Wiederherstellungs- oder Rückgewinnungsmöglichkeit gibt. Die Schwachstelle der Bridge wurde bereits vollständig ausgenutzt — die Gelder sind weg. Überlegst du gerade, deine Risiken in Bezug auf brückenabhängige Assets neu zu bewerten?
Keine Finanzberatung. Verwalte dein Risiko immer.
#HBAR #SecurityAlert #CryptoHack #OnChain #BridgeExploit
⚡
On-Chain-Analytics-Firma Specter gab am 11. Juli 2026 eine rote Warnmeldung heraus und stellte eine aktive Ausnutzung (Exploit) im Hedera-Netzwerk fest. Der Angreifer nutzte die $ZRO Cross-Chain-Bridge, um über 3,7 Millionen USD von HBAR nach Ethereum zu transferieren. Alle gestohlenen Gelder liegen nun sicher in der Ethereum-Wallet des Hackers.
Dies ist ein laufender Sicherheitsvorfall, für den es derzeit keine bekannte Wiederherstellungs- oder Rückgewinnungsmöglichkeit gibt. Die Schwachstelle der Bridge wurde bereits vollständig ausgenutzt — die Gelder sind weg. Überlegst du gerade, deine Risiken in Bezug auf brückenabhängige Assets neu zu bewerten?
Keine Finanzberatung. Verwalte dein Risiko immer.
#HBAR #SecurityAlert #CryptoHack #OnChain #BridgeExploit
⚡
236
🚨 SYMBIOSIS RE COVERS 15 BTC AUS DEM BRIDGE-EXPLOIT. 💀
💰 Zurückgeholt: 15 BTC
💵 Wert: ~1,1 Mio. USD
🎯 Finderlohn: 20% für Hinweise, die zur Rückholung der Vermögenswerte führen
⛔ Bitcoin Bridge: Ist weiterhin vorübergehend gestoppt
Symbiosis teilt mit, dass 15 BTC, im Wert von etwa 1,1 Mio. USD, zurückgeholt wurden, die mit einer Schwachstelle in der Bitcoin-Bridge des Protokolls zusammenhängen. Diese BTC wurden in eine Multi-Sig-Wallet übertragen, die vom Team kontrolliert wird.
Der Fehler trat am vergangenen Freitag auf. Der Angreifer nutzte einen Fehler im Protokoll, um 46,1 Milliarden token ohne Sicherheiten zu erstellen, wodurch er tatsächlich etwa 4,3 WBTC im Wert von rund 336.000 USD an sich gebracht hat.
Zuvor hatte Symbiosis eine White-Hat-Bounty von 20% ausgesetzt, wenn der Angreifer die Vermögenswerte zurückerstattet. Die Frist ist jedoch abgelaufen, ohne dass eine Rückmeldung eingegangen ist.
Nun wechselt das Protokoll in eine Phase, in der 20% Finderlohn an jeden ausgezahlt werden, der Hinweise liefert, um die Vermögenswerte aufzuspüren und zurückzuholen.
Symbiosis verpflichtet sich außerdem, einen Plan zur Entschädigung für die betroffenen Liquidity Provider zu veröffentlichen.
Auffällig ist: Die Funktion der Bitcoin Bridge ist weiterhin nicht verfügbar.
💀 15 BTC ZURÜCKGEHOLT. DIE BRÜCKE IST WEITERHIN DOWN.
Die Rückholung von 15 BTC ist ein positives Zeichen, aber der Vorfall ist noch nicht beendet. Die Möglichkeiten zur Wiederherstellung der verbleibenden Vermögenswerte und der Entschädigungsplan für LPs sind entscheidende Punkte, die weiterhin beobachtet werden müssen.
👀 White-hat-Rückholung oder gibt es noch mehr BTC zu finden?
#SymbiosisFinance #SIS #BTC #defi #BridgeExploit $BTC
{spot}(BTCUSDT)
🚨 SYMBIOSIS RE COVERS 15 BTC AUS DEM BRIDGE-EXPLOIT. 💀
💰 Zurückgeholt: 15 BTC
💵 Wert: ~1,1 Mio. USD
🎯 Finderlohn: 20% für Hinweise, die zur Rückholung der Vermögenswerte führen
⛔ Bitcoin Bridge: Ist weiterhin vorübergehend gestoppt
Symbiosis teilt mit, dass 15 BTC, im Wert von etwa 1,1 Mio. USD, zurückgeholt wurden, die mit einer Schwachstelle in der Bitcoin-Bridge des Protokolls zusammenhängen. Diese BTC wurden in eine Multi-Sig-Wallet übertragen, die vom Team kontrolliert wird.
Der Fehler trat am vergangenen Freitag auf. Der Angreifer nutzte einen Fehler im Protokoll, um 46,1 Milliarden token ohne Sicherheiten zu erstellen, wodurch er tatsächlich etwa 4,3 WBTC im Wert von rund 336.000 USD an sich gebracht hat.
Zuvor hatte Symbiosis eine White-Hat-Bounty von 20% ausgesetzt, wenn der Angreifer die Vermögenswerte zurückerstattet. Die Frist ist jedoch abgelaufen, ohne dass eine Rückmeldung eingegangen ist.
Nun wechselt das Protokoll in eine Phase, in der 20% Finderlohn an jeden ausgezahlt werden, der Hinweise liefert, um die Vermögenswerte aufzuspüren und zurückzuholen.
Symbiosis verpflichtet sich außerdem, einen Plan zur Entschädigung für die betroffenen Liquidity Provider zu veröffentlichen.
Auffällig ist: Die Funktion der Bitcoin Bridge ist weiterhin nicht verfügbar.
💀 15 BTC ZURÜCKGEHOLT. DIE BRÜCKE IST WEITERHIN DOWN.
Die Rückholung von 15 BTC ist ein positives Zeichen, aber der Vorfall ist noch nicht beendet. Die Möglichkeiten zur Wiederherstellung der verbleibenden Vermögenswerte und der Entschädigungsplan für LPs sind entscheidende Punkte, die weiterhin beobachtet werden müssen.
👀 White-hat-Rückholung oder gibt es noch mehr BTC zu finden?
#SymbiosisFinance #SIS #BTC #defi #BridgeExploit $BTC
💰 Zurückgeholt: 15 BTC
💵 Wert: ~1,1 Mio. USD
🎯 Finderlohn: 20% für Hinweise, die zur Rückholung der Vermögenswerte führen
⛔ Bitcoin Bridge: Ist weiterhin vorübergehend gestoppt
Symbiosis teilt mit, dass 15 BTC, im Wert von etwa 1,1 Mio. USD, zurückgeholt wurden, die mit einer Schwachstelle in der Bitcoin-Bridge des Protokolls zusammenhängen. Diese BTC wurden in eine Multi-Sig-Wallet übertragen, die vom Team kontrolliert wird.
Der Fehler trat am vergangenen Freitag auf. Der Angreifer nutzte einen Fehler im Protokoll, um 46,1 Milliarden token ohne Sicherheiten zu erstellen, wodurch er tatsächlich etwa 4,3 WBTC im Wert von rund 336.000 USD an sich gebracht hat.
Zuvor hatte Symbiosis eine White-Hat-Bounty von 20% ausgesetzt, wenn der Angreifer die Vermögenswerte zurückerstattet. Die Frist ist jedoch abgelaufen, ohne dass eine Rückmeldung eingegangen ist.
Nun wechselt das Protokoll in eine Phase, in der 20% Finderlohn an jeden ausgezahlt werden, der Hinweise liefert, um die Vermögenswerte aufzuspüren und zurückzuholen.
Symbiosis verpflichtet sich außerdem, einen Plan zur Entschädigung für die betroffenen Liquidity Provider zu veröffentlichen.
Auffällig ist: Die Funktion der Bitcoin Bridge ist weiterhin nicht verfügbar.
💀 15 BTC ZURÜCKGEHOLT. DIE BRÜCKE IST WEITERHIN DOWN.
Die Rückholung von 15 BTC ist ein positives Zeichen, aber der Vorfall ist noch nicht beendet. Die Möglichkeiten zur Wiederherstellung der verbleibenden Vermögenswerte und der Entschädigungsplan für LPs sind entscheidende Punkte, die weiterhin beobachtet werden müssen.
👀 White-hat-Rückholung oder gibt es noch mehr BTC zu finden?
#SymbiosisFinance #SIS #BTC #defi #BridgeExploit $BTC
105

·
--
🔴 $VRSC BRIDGE AUSGENUTZT – $7.53M ABGEZAPFT! ⚠️
📉 Eine weitere Cross-Chain-Schwachstelle taucht auf: VerusCoins Ethereum-Bridge wird offenbar mit $7.53M getroffen. CertiK verweist auf einen Fehler bei der Überprüfung der Eingabebeträge im Abgleich mit den tatsächlichen Zahlungen – ein Makel, der bereits im Mai zuvor ausgenutzt wurde. Das ist ein klassisches Beispiel für eine strukturelle Schwäche in der Bridge-Logik. 💣
🦈 Der Angreifer ging schnell vor und nutzte eine Validierungslücke aus, die eigentlich schon vor Monaten behoben hätte sein müssen. Für alle, die $VRSC halten oder überbrücken, ist das eine deutliche Erinnerung, die Reife des Protokolls zu prüfen, bevor man Liquidität bereitstellt. 🔍
💬 Prüfst du die Bridge-Sicherheit, bevor du den nächsten Cross-Chain-Schritt machst, oder verlässt du dich nur auf den guten Ruf? 👇
⚠️ Keine Finanzberatung. Immer dein Risiko managen. 🛡️
🏷️ #VRSC #SecurityAlert #BridgeExploit #Crypto #DeFi
🔴 ⚠️
🔴 $VRSC BRIDGE AUSGENUTZT – $7.53M ABGEZAPFT! ⚠️
📉 Eine weitere Cross-Chain-Schwachstelle taucht auf: VerusCoins Ethereum-Bridge wird offenbar mit $7.53M getroffen. CertiK verweist auf einen Fehler bei der Überprüfung der Eingabebeträge im Abgleich mit den tatsächlichen Zahlungen – ein Makel, der bereits im Mai zuvor ausgenutzt wurde. Das ist ein klassisches Beispiel für eine strukturelle Schwäche in der Bridge-Logik. 💣
🦈 Der Angreifer ging schnell vor und nutzte eine Validierungslücke aus, die eigentlich schon vor Monaten behoben hätte sein müssen. Für alle, die $VRSC halten oder überbrücken, ist das eine deutliche Erinnerung, die Reife des Protokolls zu prüfen, bevor man Liquidität bereitstellt. 🔍
💬 Prüfst du die Bridge-Sicherheit, bevor du den nächsten Cross-Chain-Schritt machst, oder verlässt du dich nur auf den guten Ruf? 👇
⚠️ Keine Finanzberatung. Immer dein Risiko managen. 🛡️
🏷️ #VRSC #SecurityAlert #BridgeExploit #Crypto #DeFi
🔴 ⚠️
📉 Eine weitere Cross-Chain-Schwachstelle taucht auf: VerusCoins Ethereum-Bridge wird offenbar mit $7.53M getroffen. CertiK verweist auf einen Fehler bei der Überprüfung der Eingabebeträge im Abgleich mit den tatsächlichen Zahlungen – ein Makel, der bereits im Mai zuvor ausgenutzt wurde. Das ist ein klassisches Beispiel für eine strukturelle Schwäche in der Bridge-Logik. 💣
🦈 Der Angreifer ging schnell vor und nutzte eine Validierungslücke aus, die eigentlich schon vor Monaten behoben hätte sein müssen. Für alle, die $VRSC halten oder überbrücken, ist das eine deutliche Erinnerung, die Reife des Protokolls zu prüfen, bevor man Liquidität bereitstellt. 🔍
💬 Prüfst du die Bridge-Sicherheit, bevor du den nächsten Cross-Chain-Schritt machst, oder verlässt du dich nur auf den guten Ruf? 👇
⚠️ Keine Finanzberatung. Immer dein Risiko managen. 🛡️
🏷️ #VRSC #SecurityAlert #BridgeExploit #Crypto #DeFi
🔴 ⚠️
20
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#JobsReportRaisesHikeOdds
251,552 Aufrufe
1,989 Kommentare
2
#CPITestsDecemberRateOutlook
19,793 Aufrufe
292 Kommentare
3
#BitcoinRebounds$75KAsChipsLead
20,997 Aufrufe
221 Kommentare
4
#US Data Center Rules May Constrain AI Expansion
38,914 Aufrufe
153 Kommentare
5
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
208 Aufrufe
10 Kommentare
6
#WillAnthropicListOnTime
60,693 Aufrufe
774 Kommentare
7
#WillUS-IranTensionsBoostSafe-HavenDemand?
11,460 Aufrufe
113 Kommentare
8
#BitcoinETFsSee$412MNetOutflows
3,141 Aufrufe
45 Kommentare
9
#HKSFCPlansToRestrictCryptoAndExchangeTerms
12,628 Aufrufe
235 Kommentare
10
#TradFiForBeginners
39,258 Aufrufe
591 Kommentare