
#across
across
13,920 Aufrufe
55 Kommentare
Hot
Zuletzt

·
--
【Nur eine „Autorisierung“ unterschrieben – 300.000 US-Dollar auf Aave in drei Minuten abgeräumt! Verlust nach Hack der Across-Website offengelegt】
On-Chain-Daten zeigen, dass während der Entführung der Website der Cross-Chain-Bridge Across am 10. November aus 9 Wallets auf 5 Chains insgesamt rund 402.000 US-Dollar gestohlen wurden. Rund 305.000 US-Dollar davon stammten von einem einzelnen Aave-Einleger: Er unterschrieb auf einer gefälschten Webseite eine Autorisierung. Der Hacker transferierte daraufhin innerhalb von drei Minuten in vier Transaktionen rund 148,6 aWETH von ihm (Einzahlungsbelege für ETH, die bei Aave eingezahlt wurden und direkt übertragen werden können). Als er die Autorisierung widerrief, waren die Coins bereits weg. Across erklärte, die Domain zurückerlangt zu haben, und versprach, betroffene Nutzer zu entschädigen.
$AAVE $ETH
#Across #Aave #Wallet-Sicherheit
【Nur eine „Autorisierung“ unterschrieben – 300.000 US-Dollar auf Aave in drei Minuten abgeräumt! Verlust nach Hack der Across-Website offengelegt】
On-Chain-Daten zeigen, dass während der Entführung der Website der Cross-Chain-Bridge Across am 10. November aus 9 Wallets auf 5 Chains insgesamt rund 402.000 US-Dollar gestohlen wurden. Rund 305.000 US-Dollar davon stammten von einem einzelnen Aave-Einleger: Er unterschrieb auf einer gefälschten Webseite eine Autorisierung. Der Hacker transferierte daraufhin innerhalb von drei Minuten in vier Transaktionen rund 148,6 aWETH von ihm (Einzahlungsbelege für ETH, die bei Aave eingezahlt wurden und direkt übertragen werden können). Als er die Autorisierung widerrief, waren die Coins bereits weg. Across erklärte, die Domain zurückerlangt zu haben, und versprach, betroffene Nutzer zu entschädigen.
$AAVE $ETH
#Across #Aave #Wallet-Sicherheit
On-Chain-Daten zeigen, dass während der Entführung der Website der Cross-Chain-Bridge Across am 10. November aus 9 Wallets auf 5 Chains insgesamt rund 402.000 US-Dollar gestohlen wurden. Rund 305.000 US-Dollar davon stammten von einem einzelnen Aave-Einleger: Er unterschrieb auf einer gefälschten Webseite eine Autorisierung. Der Hacker transferierte daraufhin innerhalb von drei Minuten in vier Transaktionen rund 148,6 aWETH von ihm (Einzahlungsbelege für ETH, die bei Aave eingezahlt wurden und direkt übertragen werden können). Als er die Autorisierung widerrief, waren die Coins bereits weg. Across erklärte, die Domain zurückerlangt zu haben, und versprach, betroffene Nutzer zu entschädigen.
$AAVE $ETH
#Across #Aave #Wallet-Sicherheit
385
·
--
Übersetzung ansehen
Across' domain was hijacked to serve a phishing page. GoPlus puts losses near 350,000 dollars. Across says its contracts weren't hacked and users will be made whole. #Across #Security
Across' domain was hijacked to serve a phishing page. GoPlus puts losses near 350,000 dollars. Across says its contracts weren't hacked and users will be made whole. #Across #Security
3

·
--
Bärisch
🚨 Across Protocol hat seine Website nach einem Phishing-Angriff wiederhergestellt – doch einige Wallets könnten IMMER NOCH gefährdet sein
Am 10. November übernahmen Angreifer Berichten zufolge durch einen Social-Engineering-Angriff auf den Registrar Namecheap die Kontrolle über die Across-Domain
Besucher wurden auf eine bösartige Website umgeleitet, die gefährliche Token-Genehmigungen anfordern konnte
Across hat die Kontrolle über die Domain inzwischen zurückerlangt und erklärt, seine Systeme seien wieder betriebsbereit
Doch ein Sicherheitsdetail sollte man verstehen 👇
$BNB
{future}(BNBUSDT)
🔐 Die Verbindung zu deiner Wallet zu trennen, widerruft KEINE Token-Genehmigungen
⚠️ Eine bösartige Genehmigung kann auch dann noch aktiv sein, wenn die Phishing-Website verschwunden ist
Wenn du während des Vorfalls am 10. November deine Wallet mit Across verbunden oder etwas signiert hast, überprüfe verdächtige Genehmigungen und Permit2-Berechtigungen in den betroffenen Netzwerken
Widerrufe nicht autorisierte Berechtigungen mit einem vertrauenswürdigen Tool, das du eigenständig aufrufst – nutze niemals unaufgefordert zugesandte Links zur Wiederherstellung
Across hat versprochen, betroffene Nutzer zu entschädigen, doch die endgültigen Verluste und Einzelheiten zur Erstattung wurden noch nicht bekannt gegeben
Dies war kein bestätigter Exploit der Smart Contracts der Bridge
Der Angreifer nahm etwas ins Visier, dem Nutzer vertrauten, bevor sie mit diesen Contracts interagierten – die offizielle Website
Eine wiederhergestellte Domain bedeutet nicht automatisch, dass auch eine Wallet wiederhergestellt ist
$ACX
#Across #DeFiSecurity
🚨 Across Protocol hat seine Website nach einem Phishing-Angriff wiederhergestellt – doch einige Wallets könnten IMMER NOCH gefährdet sein
Am 10. November übernahmen Angreifer Berichten zufolge durch einen Social-Engineering-Angriff auf den Registrar Namecheap die Kontrolle über die Across-Domain
Besucher wurden auf eine bösartige Website umgeleitet, die gefährliche Token-Genehmigungen anfordern konnte
Across hat die Kontrolle über die Domain inzwischen zurückerlangt und erklärt, seine Systeme seien wieder betriebsbereit
Doch ein Sicherheitsdetail sollte man verstehen 👇
$BNB
🔐 Die Verbindung zu deiner Wallet zu trennen, widerruft KEINE Token-Genehmigungen
⚠️ Eine bösartige Genehmigung kann auch dann noch aktiv sein, wenn die Phishing-Website verschwunden ist
Wenn du während des Vorfalls am 10. November deine Wallet mit Across verbunden oder etwas signiert hast, überprüfe verdächtige Genehmigungen und Permit2-Berechtigungen in den betroffenen Netzwerken
Widerrufe nicht autorisierte Berechtigungen mit einem vertrauenswürdigen Tool, das du eigenständig aufrufst – nutze niemals unaufgefordert zugesandte Links zur Wiederherstellung
Across hat versprochen, betroffene Nutzer zu entschädigen, doch die endgültigen Verluste und Einzelheiten zur Erstattung wurden noch nicht bekannt gegeben
Dies war kein bestätigter Exploit der Smart Contracts der Bridge
Der Angreifer nahm etwas ins Visier, dem Nutzer vertrauten, bevor sie mit diesen Contracts interagierten – die offizielle Website
Eine wiederhergestellte Domain bedeutet nicht automatisch, dass auch eine Wallet wiederhergestellt ist
$ACX
#Across #DeFiSecurity
Am 10. November übernahmen Angreifer Berichten zufolge durch einen Social-Engineering-Angriff auf den Registrar Namecheap die Kontrolle über die Across-Domain
Besucher wurden auf eine bösartige Website umgeleitet, die gefährliche Token-Genehmigungen anfordern konnte
Across hat die Kontrolle über die Domain inzwischen zurückerlangt und erklärt, seine Systeme seien wieder betriebsbereit
Doch ein Sicherheitsdetail sollte man verstehen 👇
$BNB
🔐 Die Verbindung zu deiner Wallet zu trennen, widerruft KEINE Token-Genehmigungen
⚠️ Eine bösartige Genehmigung kann auch dann noch aktiv sein, wenn die Phishing-Website verschwunden ist
Wenn du während des Vorfalls am 10. November deine Wallet mit Across verbunden oder etwas signiert hast, überprüfe verdächtige Genehmigungen und Permit2-Berechtigungen in den betroffenen Netzwerken
Widerrufe nicht autorisierte Berechtigungen mit einem vertrauenswürdigen Tool, das du eigenständig aufrufst – nutze niemals unaufgefordert zugesandte Links zur Wiederherstellung
Across hat versprochen, betroffene Nutzer zu entschädigen, doch die endgültigen Verluste und Einzelheiten zur Erstattung wurden noch nicht bekannt gegeben
Dies war kein bestätigter Exploit der Smart Contracts der Bridge
Der Angreifer nahm etwas ins Visier, dem Nutzer vertrauten, bevor sie mit diesen Contracts interagierten – die offizielle Website
Eine wiederhergestellte Domain bedeutet nicht automatisch, dass auch eine Wallet wiederhergestellt ist
$ACX
#Across #DeFiSecurity
41

·
--
Der Code von Across wurde nicht gehackt. Und genau das sollte Ihnen Sorgen machen.
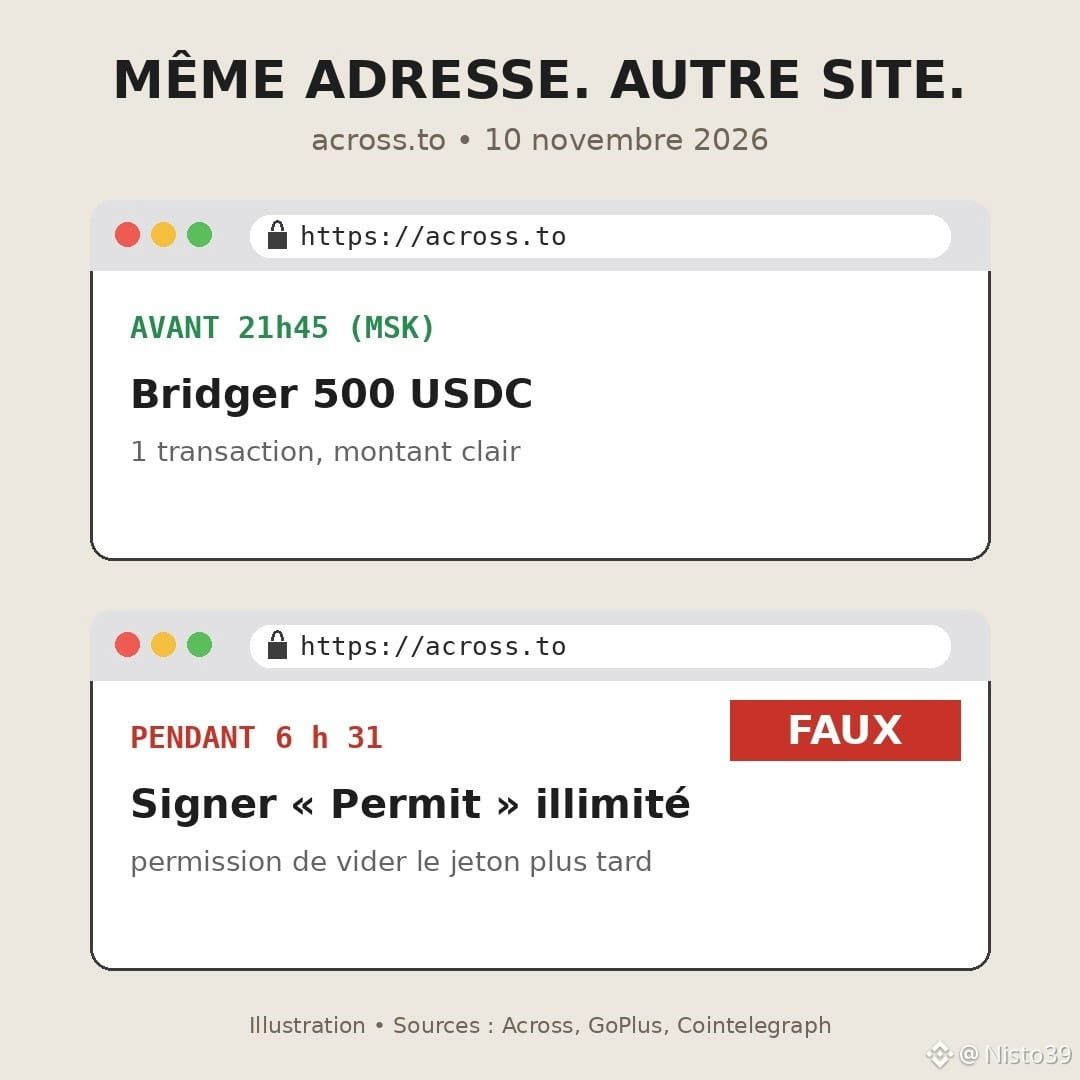
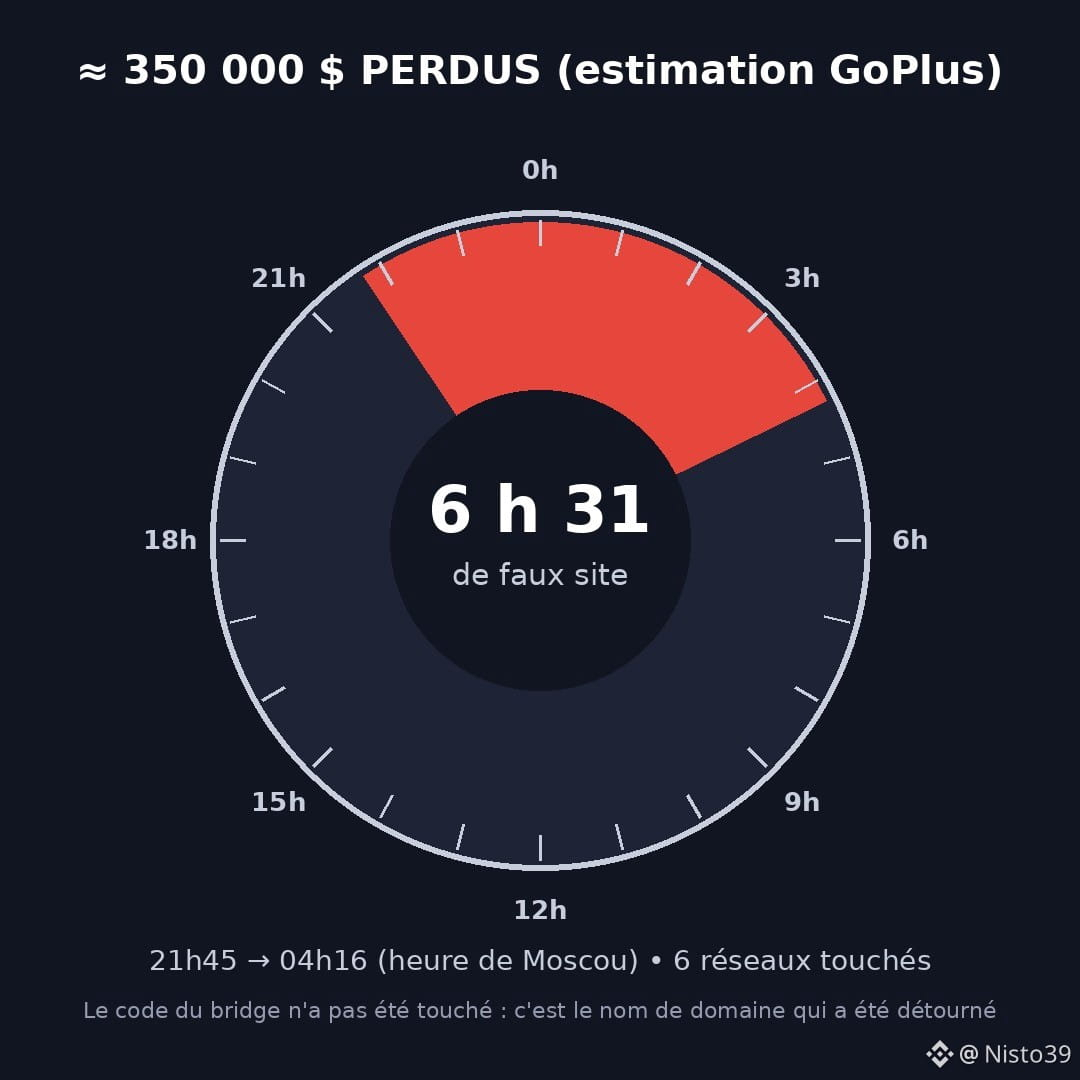
Am Dienstag, dem 10. November, gegen 21:45 Uhr (Moskauer Zeit), übernahm jemand die Kontrolle über den Domainnamen across.to, die Adresse einer der meistgenutzten Bridges (laut DefiLlama wurden in 30 Tagen rund 5,9 Milliarden Dollar darüber transferiert). Keine Sicherheitslücke in den Smart Contracts. Laut dem Team genügte eine menschliche Manipulation bei Namecheap, dem Unternehmen, das den Domainnamen verwaltet.
Das Ergebnis: Sie gaben die richtige Adresse ein, sahen das richtige Logo und landeten auf einer gefälschten Website. Dort sollten Sie „Permits“ und Freigaben signieren. Eine Freigabe ist eine Erlaubnis für eine Adresse, Ihre Token später zu bewegen, ohne noch einmal nachzufragen. Eine einzige Signatur reicht, und das Wallet wird geleert, sobald der Angreifer es entscheidet.
GoPlus schätzt die Verluste auf rund 350.000 Dollar, verteilt auf Ethereum, Arbitrum, Base, BNB Chain, Ink und Plasma. Across hat keine Gesamtsumme bestätigt, verspricht aber, alle Betroffenen zu entschädigen. Die Domain wurde am nächsten Tag gegen 4:16 Uhr zurückerlangt. Sechseinhalb Stunden.
Meine vielleicht etwas unpopuläre Meinung: Wir verbringen Monate damit, den Code zu prüfen, und überlassen dann den Eingang zum Geschäft einem Registrar, den man telefonisch erreichen kann. Die Schwachstelle ist nicht mehr die Blockchain, sondern die Webseite davor.
Was ich daraus für mich mitnehme: Wenn eine Website, die ich auswendig kenne, für eine einfache Überweisung von $USDC oder $ETH eine ungewöhnliche Signatur verlangt, halte ich inne. Und ich überprüfe meine Freigaben hin und wieder, auch wenn nichts vorgefallen ist.
Eine ehrliche Frage: Als Sie zuletzt eine Freigabe signiert haben, haben Sie nachgelesen, wem Sie damit eine Erlaubnis erteilen?
#Across #Securite #Phishing #DeFi #Crypto
Der Code von Across wurde nicht gehackt. Und genau das sollte Ihnen Sorgen machen.
Am Dienstag, dem 10. November, gegen 21:45 Uhr (Moskauer Zeit), übernahm jemand die Kontrolle über den Domainnamen across.to, die Adresse einer der meistgenutzten Bridges (laut DefiLlama wurden in 30 Tagen rund 5,9 Milliarden Dollar darüber transferiert). Keine Sicherheitslücke in den Smart Contracts. Laut dem Team genügte eine menschliche Manipulation bei Namecheap, dem Unternehmen, das den Domainnamen verwaltet.
Das Ergebnis: Sie gaben die richtige Adresse ein, sahen das richtige Logo und landeten auf einer gefälschten Website. Dort sollten Sie „Permits“ und Freigaben signieren. Eine Freigabe ist eine Erlaubnis für eine Adresse, Ihre Token später zu bewegen, ohne noch einmal nachzufragen. Eine einzige Signatur reicht, und das Wallet wird geleert, sobald der Angreifer es entscheidet.
GoPlus schätzt die Verluste auf rund 350.000 Dollar, verteilt auf Ethereum, Arbitrum, Base, BNB Chain, Ink und Plasma. Across hat keine Gesamtsumme bestätigt, verspricht aber, alle Betroffenen zu entschädigen. Die Domain wurde am nächsten Tag gegen 4:16 Uhr zurückerlangt. Sechseinhalb Stunden.
Meine vielleicht etwas unpopuläre Meinung: Wir verbringen Monate damit, den Code zu prüfen, und überlassen dann den Eingang zum Geschäft einem Registrar, den man telefonisch erreichen kann. Die Schwachstelle ist nicht mehr die Blockchain, sondern die Webseite davor.
Was ich daraus für mich mitnehme: Wenn eine Website, die ich auswendig kenne, für eine einfache Überweisung von $USDC oder $ETH eine ungewöhnliche Signatur verlangt, halte ich inne. Und ich überprüfe meine Freigaben hin und wieder, auch wenn nichts vorgefallen ist.
Eine ehrliche Frage: Als Sie zuletzt eine Freigabe signiert haben, haben Sie nachgelesen, wem Sie damit eine Erlaubnis erteilen?
#Across #Securite #Phishing #DeFi #Crypto
Am Dienstag, dem 10. November, gegen 21:45 Uhr (Moskauer Zeit), übernahm jemand die Kontrolle über den Domainnamen across.to, die Adresse einer der meistgenutzten Bridges (laut DefiLlama wurden in 30 Tagen rund 5,9 Milliarden Dollar darüber transferiert). Keine Sicherheitslücke in den Smart Contracts. Laut dem Team genügte eine menschliche Manipulation bei Namecheap, dem Unternehmen, das den Domainnamen verwaltet.
Das Ergebnis: Sie gaben die richtige Adresse ein, sahen das richtige Logo und landeten auf einer gefälschten Website. Dort sollten Sie „Permits“ und Freigaben signieren. Eine Freigabe ist eine Erlaubnis für eine Adresse, Ihre Token später zu bewegen, ohne noch einmal nachzufragen. Eine einzige Signatur reicht, und das Wallet wird geleert, sobald der Angreifer es entscheidet.
GoPlus schätzt die Verluste auf rund 350.000 Dollar, verteilt auf Ethereum, Arbitrum, Base, BNB Chain, Ink und Plasma. Across hat keine Gesamtsumme bestätigt, verspricht aber, alle Betroffenen zu entschädigen. Die Domain wurde am nächsten Tag gegen 4:16 Uhr zurückerlangt. Sechseinhalb Stunden.
Meine vielleicht etwas unpopuläre Meinung: Wir verbringen Monate damit, den Code zu prüfen, und überlassen dann den Eingang zum Geschäft einem Registrar, den man telefonisch erreichen kann. Die Schwachstelle ist nicht mehr die Blockchain, sondern die Webseite davor.
Was ich daraus für mich mitnehme: Wenn eine Website, die ich auswendig kenne, für eine einfache Überweisung von $USDC oder $ETH eine ungewöhnliche Signatur verlangt, halte ich inne. Und ich überprüfe meine Freigaben hin und wieder, auch wenn nichts vorgefallen ist.
Eine ehrliche Frage: Als Sie zuletzt eine Freigabe signiert haben, haben Sie nachgelesen, wem Sie damit eine Erlaubnis erteilen?
#Across #Securite #Phishing #DeFi #Crypto
96
·
--
Die offizielle Website-Domain des Cross-Chain-Protokolls Across wurde durch Social Engineering übernommen. Das Team hat sie zurückerlangt und eine vollständige Entschädigung betroffener Nutzer zugesagt
Laut Across auf X gelangten Angreifer am 11. November gegen 02:45 Uhr Pekinger Zeit (10. November, 18:45 Uhr UTC) durch einen Social-Engineering-Angriff auf den Domain-Registrar Namecheap in den Besitz der Kontrolle über across.to und leiteten Besucher auf eine Phishing-Seite weiter.
1. Das Team erklärte, innerhalb von etwa 15 Minuten alarmiert worden zu sein und die Website abgeschaltet zu haben. Die Sicherheitsorganisation SEAL911 half dabei, führende Wallet-Anbieter vor der Phishing-Seite zu warnen. Cloudflare stufte die Domain als Hochrisiko ein und entfernte anschließend die DNS-Einträge.
2. Laut offizieller Mitteilung könnten Nutzer betroffen sein, die die Website aufgerufen hatten, bevor Cloudflare sie vollständig sperrte. Nutzer von Integrationen und APIs Dritter seien nicht betroffen. Die Zahl der Betroffenen und die Höhe der Verluste wurden bislang nicht bekannt gegeben. The Block zitierte die Schätzung der Sicherheitsplattform GoPlus, wonach sich die Verluste auf rund 350.000 US-Dollar belaufen und Netzwerke wie $ETH, Arbitrum, Base und BNB Chain betreffen. Die Phishing-Seite habe Nutzer dazu verleitet, gefälschte Genehmigungen zu unterzeichnen.
3. Gegen 09:16 Uhr desselben Morgens gab das Team bekannt, die Domain mit Unterstützung des Namecheap-Gründers zurückerlangt zu haben. Die Systeme seien wieder normal in Betrieb. Betroffene Nutzer sollen vollständig entschädigt werden; ein umfassender Bericht im Nachgang soll in den kommenden Tagen veröffentlicht werden. Kommuniziert bitte ausschließlich über offizielle Kanäle und vertraut keinen unbekannten Direktnachrichten oder Links.
$ACX $ETH $BNB
Nur zu Informationszwecken; keine Anlageberatung. DYOR. Nutzt ausschließlich offizielle Kanäle und klickt nicht auf unbekannte Links zu angeblichen Ansprüchen.
#Across #ACX #安全 #跨链 #Phishing
Die offizielle Website-Domain des Cross-Chain-Protokolls Across wurde durch Social Engineering übernommen. Das Team hat sie zurückerlangt und eine vollständige Entschädigung betroffener Nutzer zugesagt
Laut Across auf X gelangten Angreifer am 11. November gegen 02:45 Uhr Pekinger Zeit (10. November, 18:45 Uhr UTC) durch einen Social-Engineering-Angriff auf den Domain-Registrar Namecheap in den Besitz der Kontrolle über across.to und leiteten Besucher auf eine Phishing-Seite weiter.
1. Das Team erklärte, innerhalb von etwa 15 Minuten alarmiert worden zu sein und die Website abgeschaltet zu haben. Die Sicherheitsorganisation SEAL911 half dabei, führende Wallet-Anbieter vor der Phishing-Seite zu warnen. Cloudflare stufte die Domain als Hochrisiko ein und entfernte anschließend die DNS-Einträge.
2. Laut offizieller Mitteilung könnten Nutzer betroffen sein, die die Website aufgerufen hatten, bevor Cloudflare sie vollständig sperrte. Nutzer von Integrationen und APIs Dritter seien nicht betroffen. Die Zahl der Betroffenen und die Höhe der Verluste wurden bislang nicht bekannt gegeben. The Block zitierte die Schätzung der Sicherheitsplattform GoPlus, wonach sich die Verluste auf rund 350.000 US-Dollar belaufen und Netzwerke wie $ETH , Arbitrum, Base und BNB Chain betreffen. Die Phishing-Seite habe Nutzer dazu verleitet, gefälschte Genehmigungen zu unterzeichnen.
3. Gegen 09:16 Uhr desselben Morgens gab das Team bekannt, die Domain mit Unterstützung des Namecheap-Gründers zurückerlangt zu haben. Die Systeme seien wieder normal in Betrieb. Betroffene Nutzer sollen vollständig entschädigt werden; ein umfassender Bericht im Nachgang soll in den kommenden Tagen veröffentlicht werden. Kommuniziert bitte ausschließlich über offizielle Kanäle und vertraut keinen unbekannten Direktnachrichten oder Links.
$ACX $ETH $BNB
Nur zu Informationszwecken; keine Anlageberatung. DYOR. Nutzt ausschließlich offizielle Kanäle und klickt nicht auf unbekannte Links zu angeblichen Ansprüchen.
#Across #ACX #安全 #跨链 #Phishing
Laut Across auf X gelangten Angreifer am 11. November gegen 02:45 Uhr Pekinger Zeit (10. November, 18:45 Uhr UTC) durch einen Social-Engineering-Angriff auf den Domain-Registrar Namecheap in den Besitz der Kontrolle über across.to und leiteten Besucher auf eine Phishing-Seite weiter.
1. Das Team erklärte, innerhalb von etwa 15 Minuten alarmiert worden zu sein und die Website abgeschaltet zu haben. Die Sicherheitsorganisation SEAL911 half dabei, führende Wallet-Anbieter vor der Phishing-Seite zu warnen. Cloudflare stufte die Domain als Hochrisiko ein und entfernte anschließend die DNS-Einträge.
2. Laut offizieller Mitteilung könnten Nutzer betroffen sein, die die Website aufgerufen hatten, bevor Cloudflare sie vollständig sperrte. Nutzer von Integrationen und APIs Dritter seien nicht betroffen. Die Zahl der Betroffenen und die Höhe der Verluste wurden bislang nicht bekannt gegeben. The Block zitierte die Schätzung der Sicherheitsplattform GoPlus, wonach sich die Verluste auf rund 350.000 US-Dollar belaufen und Netzwerke wie $ETH , Arbitrum, Base und BNB Chain betreffen. Die Phishing-Seite habe Nutzer dazu verleitet, gefälschte Genehmigungen zu unterzeichnen.
3. Gegen 09:16 Uhr desselben Morgens gab das Team bekannt, die Domain mit Unterstützung des Namecheap-Gründers zurückerlangt zu haben. Die Systeme seien wieder normal in Betrieb. Betroffene Nutzer sollen vollständig entschädigt werden; ein umfassender Bericht im Nachgang soll in den kommenden Tagen veröffentlicht werden. Kommuniziert bitte ausschließlich über offizielle Kanäle und vertraut keinen unbekannten Direktnachrichten oder Links.
$ACX $ETH $BNB
Nur zu Informationszwecken; keine Anlageberatung. DYOR. Nutzt ausschließlich offizielle Kanäle und klickt nicht auf unbekannte Links zu angeblichen Ansprüchen.
#Across #ACX #安全 #跨链 #Phishing
52

Übersetzung ansehen
Across khôi phục hệ thống sau khi bị chiếm quyền điều khiển tên miền
- Giao thức crosschain Across khôi phục hệ thống sau sự cố chiếm quyền điều khiển tên miền chính thức.
- Kẻ tấn công dùng social engineering nhắm vào nhà đăng ký tên miền Namecheap để giành quyền kiểm soát tên miền của Across.
- Nguồn RSS chưa cung cấp thêm chi tiết về thời gian, thiệt hại hoặc biện pháp khắc phục cụ thể.
#BinanceSquare #CryptoNews #Across #Security
$btc $eth
#vlikevn Titanbot
Nguồn: The Block
Across khôi phục hệ thống sau khi bị chiếm quyền điều khiển tên miền
- Giao thức crosschain Across khôi phục hệ thống sau sự cố chiếm quyền điều khiển tên miền chính thức.
- Kẻ tấn công dùng social engineering nhắm vào nhà đăng ký tên miền Namecheap để giành quyền kiểm soát tên miền của Across.
- Nguồn RSS chưa cung cấp thêm chi tiết về thời gian, thiệt hại hoặc biện pháp khắc phục cụ thể.
#BinanceSquare #CryptoNews #Across #Security
$btc $eth
#vlikevn Titanbot
Nguồn: The Block
- Giao thức crosschain Across khôi phục hệ thống sau sự cố chiếm quyền điều khiển tên miền chính thức.
- Kẻ tấn công dùng social engineering nhắm vào nhà đăng ký tên miền Namecheap để giành quyền kiểm soát tên miền của Across.
- Nguồn RSS chưa cung cấp thêm chi tiết về thời gian, thiệt hại hoặc biện pháp khắc phục cụ thể.
#BinanceSquare #CryptoNews #Across #Security
$btc $eth
#vlikevn Titanbot
Nguồn: The Block
86

Übersetzung ansehen
跨链协议 Across 官网域名遭劫持,前端和 API 已紧急暂停。
事件时间线(北京时间):
约凌晨 02:45,攻击者对域名注册商 Namecheap 发起社会工程攻击,夺取 Across 官网域名控制权;团队 15 分钟内收到告警并着手下线;SEAL911 协调主流钱包将该域名标记为钓鱼网站,Cloudflare 随后撤除其 DNS 记录。截至公告发布,钓鱼页面已无法访问。
影响范围:钓鱼页面被完全封锁前访问官网的用户可能受影响;攻击前访问官网、以及仅通过 API 或第三方集成使用协议的用户不受影响。
团队承诺全额补偿受影响用户,并建议用当时连接的钱包前往 Revoke.cash,撤销当天授予的相关权限。
这次攻击没有碰智能合约,而是从域名注册商这个链下入口切入,值得整个行业警惕:协议代码再扎实,注册商账号一次社工就可能让官网变成钓鱼页。目前 Namecheap 尚未回应,前端和 API 将持续暂停至域名确认安全,后续团队会公布完整事件复盘。
#跨链安全 #Across #钓鱼攻击
跨链协议 Across 官网域名遭劫持,前端和 API 已紧急暂停。
事件时间线(北京时间):
约凌晨 02:45,攻击者对域名注册商 Namecheap 发起社会工程攻击,夺取 Across 官网域名控制权;团队 15 分钟内收到告警并着手下线;SEAL911 协调主流钱包将该域名标记为钓鱼网站,Cloudflare 随后撤除其 DNS 记录。截至公告发布,钓鱼页面已无法访问。
影响范围:钓鱼页面被完全封锁前访问官网的用户可能受影响;攻击前访问官网、以及仅通过 API 或第三方集成使用协议的用户不受影响。
团队承诺全额补偿受影响用户,并建议用当时连接的钱包前往 Revoke.cash,撤销当天授予的相关权限。
这次攻击没有碰智能合约,而是从域名注册商这个链下入口切入,值得整个行业警惕:协议代码再扎实,注册商账号一次社工就可能让官网变成钓鱼页。目前 Namecheap 尚未回应,前端和 API 将持续暂停至域名确认安全,后续团队会公布完整事件复盘。
#跨链安全 #Across #钓鱼攻击
事件时间线(北京时间):
约凌晨 02:45,攻击者对域名注册商 Namecheap 发起社会工程攻击,夺取 Across 官网域名控制权;团队 15 分钟内收到告警并着手下线;SEAL911 协调主流钱包将该域名标记为钓鱼网站,Cloudflare 随后撤除其 DNS 记录。截至公告发布,钓鱼页面已无法访问。
影响范围:钓鱼页面被完全封锁前访问官网的用户可能受影响;攻击前访问官网、以及仅通过 API 或第三方集成使用协议的用户不受影响。
团队承诺全额补偿受影响用户,并建议用当时连接的钱包前往 Revoke.cash,撤销当天授予的相关权限。
这次攻击没有碰智能合约,而是从域名注册商这个链下入口切入,值得整个行业警惕:协议代码再扎实,注册商账号一次社工就可能让官网变成钓鱼页。目前 Namecheap 尚未回应,前端和 API 将持续暂停至域名确认安全,后续团队会公布完整事件复盘。
#跨链安全 #Across #钓鱼攻击
3

·
--
Across-Domain gekapert: Wer across.to genutzt hat, sollte zuerst die Berechtigungen widerrufen und die offizielle Website vorerst nicht mehr aufrufen
Heute Morgen gegen 2:45 Uhr (Hongkonger Zeit) wurde die offizielle Website der Cross-Chain-Bridge Across, across.to, von Unbefugten übernommen und zeitweise in eine Phishing-Seite umgewandelt. Laut dem Team wurde der Domain-Registrar Namecheap Opfer eines Social-Engineering-Angriffs, bei dem die Angreifer die Kontrolle über die Domain erlangten. Das Team erhielt etwa 15 Minuten später eine Warnung und schaltete die Website ab. Anschließend stufte SEAL911 sie als Phishing-Website ein und Cloudflare entfernte die DNS-Einträge. Die Phishing-Seite ist inzwischen nicht mehr erreichbar.
Wer ist betroffen: Laut dem Team könnten einige Nutzer betroffen sein, die vor der Abschaltung across.to aufgerufen und dort ihre Wallet verbunden oder eine Berechtigung erteilt haben. Wer den Dienst ausschließlich über Drittanbieter-Integrationen oder die API genutzt hat, sei nicht betroffen. Es handelt sich weder um einen Börsen-Hack noch um eine bestätigte Sicherheitslücke in einem Smart Contract. Das Team hat bislang keine Schadenssumme bekannt gegeben. Im Internet behaupten Nutzer, dass ihnen Gelder entwendet wurden; dies wurde bislang nicht unabhängig bestätigt.
Das Team erklärte, alle betroffenen Nutzer entschädigen zu wollen, und empfahl, die entsprechenden Berechtigungen zunächst über revoke.cash zu widerrufen – nur die Wallet-Verbindung zu trennen, hebt die Berechtigungen nicht automatisch auf. Bis die Domain wieder sicher ist, bleiben Frontend und API abgeschaltet. Namecheap hat sich bislang nicht öffentlich geäußert. Rufe across.to daher vorerst nicht mehr auf und signiere dort nichts.
Hast du across.to in letzter Zeit aufgerufen und dort eine Transaktion signiert?
Keine Anlageberatung.
Quelle: offizieller X-Account von Across (ca. 2026-11-11, 02:45–08:14 HKT); berichtet von PANews und Odaily · 2026-11-11, ca. 09:30 HKT
#Across #跨链桥 #钓鱼 #夯B媒体 $ACX
Across-Domain gekapert: Wer across.to genutzt hat, sollte zuerst die Berechtigungen widerrufen und die offizielle Website vorerst nicht mehr aufrufen
Heute Morgen gegen 2:45 Uhr (Hongkonger Zeit) wurde die offizielle Website der Cross-Chain-Bridge Across, across.to, von Unbefugten übernommen und zeitweise in eine Phishing-Seite umgewandelt. Laut dem Team wurde der Domain-Registrar Namecheap Opfer eines Social-Engineering-Angriffs, bei dem die Angreifer die Kontrolle über die Domain erlangten. Das Team erhielt etwa 15 Minuten später eine Warnung und schaltete die Website ab. Anschließend stufte SEAL911 sie als Phishing-Website ein und Cloudflare entfernte die DNS-Einträge. Die Phishing-Seite ist inzwischen nicht mehr erreichbar.
Wer ist betroffen: Laut dem Team könnten einige Nutzer betroffen sein, die vor der Abschaltung across.to aufgerufen und dort ihre Wallet verbunden oder eine Berechtigung erteilt haben. Wer den Dienst ausschließlich über Drittanbieter-Integrationen oder die API genutzt hat, sei nicht betroffen. Es handelt sich weder um einen Börsen-Hack noch um eine bestätigte Sicherheitslücke in einem Smart Contract. Das Team hat bislang keine Schadenssumme bekannt gegeben. Im Internet behaupten Nutzer, dass ihnen Gelder entwendet wurden; dies wurde bislang nicht unabhängig bestätigt.
Das Team erklärte, alle betroffenen Nutzer entschädigen zu wollen, und empfahl, die entsprechenden Berechtigungen zunächst über revoke.cash zu widerrufen – nur die Wallet-Verbindung zu trennen, hebt die Berechtigungen nicht automatisch auf. Bis die Domain wieder sicher ist, bleiben Frontend und API abgeschaltet. Namecheap hat sich bislang nicht öffentlich geäußert. Rufe across.to daher vorerst nicht mehr auf und signiere dort nichts.
Hast du across.to in letzter Zeit aufgerufen und dort eine Transaktion signiert?
Keine Anlageberatung.
Quelle: offizieller X-Account von Across (ca. 2026-11-11, 02:45–08:14 HKT); berichtet von PANews und Odaily · 2026-11-11, ca. 09:30 HKT
#Across #跨链桥 #钓鱼 #夯B媒体 $ACX
Heute Morgen gegen 2:45 Uhr (Hongkonger Zeit) wurde die offizielle Website der Cross-Chain-Bridge Across, across.to, von Unbefugten übernommen und zeitweise in eine Phishing-Seite umgewandelt. Laut dem Team wurde der Domain-Registrar Namecheap Opfer eines Social-Engineering-Angriffs, bei dem die Angreifer die Kontrolle über die Domain erlangten. Das Team erhielt etwa 15 Minuten später eine Warnung und schaltete die Website ab. Anschließend stufte SEAL911 sie als Phishing-Website ein und Cloudflare entfernte die DNS-Einträge. Die Phishing-Seite ist inzwischen nicht mehr erreichbar.
Wer ist betroffen: Laut dem Team könnten einige Nutzer betroffen sein, die vor der Abschaltung across.to aufgerufen und dort ihre Wallet verbunden oder eine Berechtigung erteilt haben. Wer den Dienst ausschließlich über Drittanbieter-Integrationen oder die API genutzt hat, sei nicht betroffen. Es handelt sich weder um einen Börsen-Hack noch um eine bestätigte Sicherheitslücke in einem Smart Contract. Das Team hat bislang keine Schadenssumme bekannt gegeben. Im Internet behaupten Nutzer, dass ihnen Gelder entwendet wurden; dies wurde bislang nicht unabhängig bestätigt.
Das Team erklärte, alle betroffenen Nutzer entschädigen zu wollen, und empfahl, die entsprechenden Berechtigungen zunächst über revoke.cash zu widerrufen – nur die Wallet-Verbindung zu trennen, hebt die Berechtigungen nicht automatisch auf. Bis die Domain wieder sicher ist, bleiben Frontend und API abgeschaltet. Namecheap hat sich bislang nicht öffentlich geäußert. Rufe across.to daher vorerst nicht mehr auf und signiere dort nichts.
Hast du across.to in letzter Zeit aufgerufen und dort eine Transaktion signiert?
Keine Anlageberatung.
Quelle: offizieller X-Account von Across (ca. 2026-11-11, 02:45–08:14 HKT); berichtet von PANews und Odaily · 2026-11-11, ca. 09:30 HKT
#Across #跨链桥 #钓鱼 #夯B媒体 $ACX
forrestbit:
官网收回了,窗口期内签过的授权也不会自己消失。先自己查并撤掉异常许可;赔付只走官方渠道,私信里的「加速领取」别点。
1
94

·
--
Die Website wurde gekapert.
Der offizielle Account des Cross-Chain-Protokolls Across veröffentlichte am 11. November um 03:05 Uhr (UTC+8) zunächst eine dringende Warnung: Man solle die Anwendung vorerst nicht öffnen, keine Wallet verbinden und dort nichts signieren oder genehmigen. Zu diesem Zeitpunkt hieß es lediglich, dass das Domainproblem untersucht werde. Am selben Tag um 06:13 Uhr ergänzte das Team, was geschehen war: Gegen etwa 02:45 Uhr wurde der Domain-Registrar Namecheap Opfer eines Social-Engineering-Angriffs, durch den die Angreifer die Kontrolle über die Across-Domain erlangten. Das Team wurde innerhalb von 15 Minuten alarmiert und leitete daraufhin die Abschaltung der Website ein. Die Sicherheitsorganisation SEAL911 hat across.to als Phishing-Website eingestuft. Cloudflare stufte die Domain anschließend als riskant ein und entfernte die DNS-Einträge. Laut offizieller Mitteilung war die Website zum Zeitpunkt des Beitrags vollständig offline; auch die Phishing-Seite war nicht mehr erreichbar.
Laut dem Team könnten Nutzer betroffen sein, die across.to in dem kurzen Zeitraum aufgerufen hatten, bevor Cloudflare die Phishing-Seite vollständig blockierte. Nutzer von Drittanbieter-Integrationen und APIs seien nicht betroffen; auch Nutzer, die das Frontend vor Beginn des Angriffs verwendet hatten, seien sicher. Wer glaubt, betroffen zu sein, kann dem offiziellen Account auf X eine Direktnachricht senden und die Transaktionsdetails angeben. Das Team versprach, betroffene Nutzer vollständig zu entschädigen, und empfahl, mit der damals verbundenen Wallet auf revoke.cash die während des Angriffs erteilten Genehmigungen zu widerrufen. Die Höhe des Schadens wurde bislang nicht bekannt gegeben. Laut dem Team hat der Registrar noch nicht angemessen reagiert. Bis die Domain wieder sicher unter ihrer Kontrolle ist, bleiben Frontend und API abgeschaltet.
#Across #安全 stellt keine Anlageberatung dar
Die Website wurde gekapert.
Der offizielle Account des Cross-Chain-Protokolls Across veröffentlichte am 11. November um 03:05 Uhr (UTC+8) zunächst eine dringende Warnung: Man solle die Anwendung vorerst nicht öffnen, keine Wallet verbinden und dort nichts signieren oder genehmigen. Zu diesem Zeitpunkt hieß es lediglich, dass das Domainproblem untersucht werde. Am selben Tag um 06:13 Uhr ergänzte das Team, was geschehen war: Gegen etwa 02:45 Uhr wurde der Domain-Registrar Namecheap Opfer eines Social-Engineering-Angriffs, durch den die Angreifer die Kontrolle über die Across-Domain erlangten. Das Team wurde innerhalb von 15 Minuten alarmiert und leitete daraufhin die Abschaltung der Website ein. Die Sicherheitsorganisation SEAL911 hat across.to als Phishing-Website eingestuft. Cloudflare stufte die Domain anschließend als riskant ein und entfernte die DNS-Einträge. Laut offizieller Mitteilung war die Website zum Zeitpunkt des Beitrags vollständig offline; auch die Phishing-Seite war nicht mehr erreichbar.
Laut dem Team könnten Nutzer betroffen sein, die across.to in dem kurzen Zeitraum aufgerufen hatten, bevor Cloudflare die Phishing-Seite vollständig blockierte. Nutzer von Drittanbieter-Integrationen und APIs seien nicht betroffen; auch Nutzer, die das Frontend vor Beginn des Angriffs verwendet hatten, seien sicher. Wer glaubt, betroffen zu sein, kann dem offiziellen Account auf X eine Direktnachricht senden und die Transaktionsdetails angeben. Das Team versprach, betroffene Nutzer vollständig zu entschädigen, und empfahl, mit der damals verbundenen Wallet auf revoke.cash die während des Angriffs erteilten Genehmigungen zu widerrufen. Die Höhe des Schadens wurde bislang nicht bekannt gegeben. Laut dem Team hat der Registrar noch nicht angemessen reagiert. Bis die Domain wieder sicher unter ihrer Kontrolle ist, bleiben Frontend und API abgeschaltet.
#Across #安全 stellt keine Anlageberatung dar
Der offizielle Account des Cross-Chain-Protokolls Across veröffentlichte am 11. November um 03:05 Uhr (UTC+8) zunächst eine dringende Warnung: Man solle die Anwendung vorerst nicht öffnen, keine Wallet verbinden und dort nichts signieren oder genehmigen. Zu diesem Zeitpunkt hieß es lediglich, dass das Domainproblem untersucht werde. Am selben Tag um 06:13 Uhr ergänzte das Team, was geschehen war: Gegen etwa 02:45 Uhr wurde der Domain-Registrar Namecheap Opfer eines Social-Engineering-Angriffs, durch den die Angreifer die Kontrolle über die Across-Domain erlangten. Das Team wurde innerhalb von 15 Minuten alarmiert und leitete daraufhin die Abschaltung der Website ein. Die Sicherheitsorganisation SEAL911 hat across.to als Phishing-Website eingestuft. Cloudflare stufte die Domain anschließend als riskant ein und entfernte die DNS-Einträge. Laut offizieller Mitteilung war die Website zum Zeitpunkt des Beitrags vollständig offline; auch die Phishing-Seite war nicht mehr erreichbar.
Laut dem Team könnten Nutzer betroffen sein, die across.to in dem kurzen Zeitraum aufgerufen hatten, bevor Cloudflare die Phishing-Seite vollständig blockierte. Nutzer von Drittanbieter-Integrationen und APIs seien nicht betroffen; auch Nutzer, die das Frontend vor Beginn des Angriffs verwendet hatten, seien sicher. Wer glaubt, betroffen zu sein, kann dem offiziellen Account auf X eine Direktnachricht senden und die Transaktionsdetails angeben. Das Team versprach, betroffene Nutzer vollständig zu entschädigen, und empfahl, mit der damals verbundenen Wallet auf revoke.cash die während des Angriffs erteilten Genehmigungen zu widerrufen. Die Höhe des Schadens wurde bislang nicht bekannt gegeben. Laut dem Team hat der Registrar noch nicht angemessen reagiert. Bis die Domain wieder sicher unter ihrer Kontrolle ist, bleiben Frontend und API abgeschaltet.
#Across #安全 stellt keine Anlageberatung dar
267

🚨 Cross-Chain-Bridge Across warnt vor Sicherheitsrisiko: App vorerst nicht nutzen, mehrere Nutzer melden gestohlene Wallets
Das Cross-Chain-Bridge-Protokoll Across forderte Nutzer am Dienstag auf X auf, seine App vorerst nicht aufzurufen und keine Wallets zu verbinden. Bis auf Weiteres sollten sie außerdem keine Transaktionen oder Autorisierungen signieren. Das Team untersucht einen Sicherheitsvorfall, der möglicherweise seine Domain betrifft.
Across hat sich bislang nicht zur Art des Vorfalls geäußert und nicht bestätigt, ob die Website kompromittiert wurde. Nutzer auf X berichteten von Verlusten in Höhe von 9.000 US-Dollar in USDC. Ein anderer Nutzer gab an, auf der Plasma-Blockchain bei sieben Transaktionen 7.053 USDT0 verloren zu haben. Weitere Nutzer vermuteten, dass die Website gehackt wurde. Across hat betroffene Nutzer gebeten, für die Untersuchung Transaktionsdetails bereitzustellen. Die genannten Verlustmeldungen wurden noch nicht unabhängig bestätigt.
⭐ Eine gehackte Benutzeroberfläche oder Domain einer Cross-Chain-Bridge kann Nutzer direkt dazu verleiten, schädliche Autorisierungen zu erteilen. Wer Across kürzlich genutzt hat, sollte verdächtige Autorisierungen überprüfen und widerrufen und erst wieder mit der App interagieren, wenn die offizielle Warnung aufgehoben wurde.
#Across #跨链桥 #安全事件 #DeFi
🚨 Cross-Chain-Bridge Across warnt vor Sicherheitsrisiko: App vorerst nicht nutzen, mehrere Nutzer melden gestohlene Wallets
Das Cross-Chain-Bridge-Protokoll Across forderte Nutzer am Dienstag auf X auf, seine App vorerst nicht aufzurufen und keine Wallets zu verbinden. Bis auf Weiteres sollten sie außerdem keine Transaktionen oder Autorisierungen signieren. Das Team untersucht einen Sicherheitsvorfall, der möglicherweise seine Domain betrifft.
Across hat sich bislang nicht zur Art des Vorfalls geäußert und nicht bestätigt, ob die Website kompromittiert wurde. Nutzer auf X berichteten von Verlusten in Höhe von 9.000 US-Dollar in USDC. Ein anderer Nutzer gab an, auf der Plasma-Blockchain bei sieben Transaktionen 7.053 USDT0 verloren zu haben. Weitere Nutzer vermuteten, dass die Website gehackt wurde. Across hat betroffene Nutzer gebeten, für die Untersuchung Transaktionsdetails bereitzustellen. Die genannten Verlustmeldungen wurden noch nicht unabhängig bestätigt.
⭐ Eine gehackte Benutzeroberfläche oder Domain einer Cross-Chain-Bridge kann Nutzer direkt dazu verleiten, schädliche Autorisierungen zu erteilen. Wer Across kürzlich genutzt hat, sollte verdächtige Autorisierungen überprüfen und widerrufen und erst wieder mit der App interagieren, wenn die offizielle Warnung aufgehoben wurde.
#Across #跨链桥 #安全事件 #DeFi
Das Cross-Chain-Bridge-Protokoll Across forderte Nutzer am Dienstag auf X auf, seine App vorerst nicht aufzurufen und keine Wallets zu verbinden. Bis auf Weiteres sollten sie außerdem keine Transaktionen oder Autorisierungen signieren. Das Team untersucht einen Sicherheitsvorfall, der möglicherweise seine Domain betrifft.
Across hat sich bislang nicht zur Art des Vorfalls geäußert und nicht bestätigt, ob die Website kompromittiert wurde. Nutzer auf X berichteten von Verlusten in Höhe von 9.000 US-Dollar in USDC. Ein anderer Nutzer gab an, auf der Plasma-Blockchain bei sieben Transaktionen 7.053 USDT0 verloren zu haben. Weitere Nutzer vermuteten, dass die Website gehackt wurde. Across hat betroffene Nutzer gebeten, für die Untersuchung Transaktionsdetails bereitzustellen. Die genannten Verlustmeldungen wurden noch nicht unabhängig bestätigt.
⭐ Eine gehackte Benutzeroberfläche oder Domain einer Cross-Chain-Bridge kann Nutzer direkt dazu verleiten, schädliche Autorisierungen zu erteilen. Wer Across kürzlich genutzt hat, sollte verdächtige Autorisierungen überprüfen und widerrufen und erst wieder mit der App interagieren, wenn die offizielle Warnung aufgehoben wurde.
#Across #跨链桥 #安全事件 #DeFi
1

🚨 DOMAIN-KOMPROMITTIERUNG BEI $ACROSS DECKT FRONTEND-SCHWACHSTELLEN ÜBER CROSS-CHAIN-BRIDGES HINWEG AUF ⚠️
Aktuelle Berichte über einen Sicherheitsvorfall auf Domain-Ebene bei $ACROSS verdeutlichen die Anfälligkeit der Schnittstellenebenen im dezentralen Finanzwesen. Während die Ausführungslogik von Smart Contracts möglicherweise sicher bleibt, schaffen kompromittierte Frontends kritische Einschleusungsvektoren, die Nutzergenehmigungen abfangen. 🔍
Institutionelle Anleger und aktive Marktteilnehmer müssen die Integrität der Schnittstelle mit derselben Sorgfalt behandeln wie die On-Chain-Liquiditätstiefe. Bis das Entwicklungsteam eine verifizierte Entwarnung herausgibt, ist die Unterbrechung sämtlicher Interaktionen das einzig vernünftige Risikominderungsprotokoll. 🛡️
💬 Wie sollten dezentrale Protokolle Frontend-Redundanz gestalten, um Domain-Risiken als Single Point of Failure vollständig auszuschließen? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #ACROSS #DeFi #Security #BridgeRisk
🛡️ 🔒
🚨 DOMAIN-KOMPROMITTIERUNG BEI $ACROSS DECKT FRONTEND-SCHWACHSTELLEN ÜBER CROSS-CHAIN-BRIDGES HINWEG AUF ⚠️
Aktuelle Berichte über einen Sicherheitsvorfall auf Domain-Ebene bei $ACROSS verdeutlichen die Anfälligkeit der Schnittstellenebenen im dezentralen Finanzwesen. Während die Ausführungslogik von Smart Contracts möglicherweise sicher bleibt, schaffen kompromittierte Frontends kritische Einschleusungsvektoren, die Nutzergenehmigungen abfangen. 🔍
Institutionelle Anleger und aktive Marktteilnehmer müssen die Integrität der Schnittstelle mit derselben Sorgfalt behandeln wie die On-Chain-Liquiditätstiefe. Bis das Entwicklungsteam eine verifizierte Entwarnung herausgibt, ist die Unterbrechung sämtlicher Interaktionen das einzig vernünftige Risikominderungsprotokoll. 🛡️
💬 Wie sollten dezentrale Protokolle Frontend-Redundanz gestalten, um Domain-Risiken als Single Point of Failure vollständig auszuschließen? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #ACROSS #DeFi #Security #BridgeRisk
🛡️ 🔒
Aktuelle Berichte über einen Sicherheitsvorfall auf Domain-Ebene bei $ACROSS verdeutlichen die Anfälligkeit der Schnittstellenebenen im dezentralen Finanzwesen. Während die Ausführungslogik von Smart Contracts möglicherweise sicher bleibt, schaffen kompromittierte Frontends kritische Einschleusungsvektoren, die Nutzergenehmigungen abfangen. 🔍
Institutionelle Anleger und aktive Marktteilnehmer müssen die Integrität der Schnittstelle mit derselben Sorgfalt behandeln wie die On-Chain-Liquiditätstiefe. Bis das Entwicklungsteam eine verifizierte Entwarnung herausgibt, ist die Unterbrechung sämtlicher Interaktionen das einzig vernünftige Risikominderungsprotokoll. 🛡️
💬 Wie sollten dezentrale Protokolle Frontend-Redundanz gestalten, um Domain-Risiken als Single Point of Failure vollständig auszuschließen? 👇
⚠️ Keine Finanzberatung. Behalte dein Risiko stets im Blick. 🛡️
🏷️ #ACROSS #DeFi #Security #BridgeRisk
🛡️ 🔒
2

·
--
🚨 KRITISCHE FRONTEND-WARNUNG ZU $ACROSS: SICHERT EURE WALLETS SOFORT AB! ⚠️
Smart Money weiß: Der zugrunde liegende Code ist nur so sicher wie das Portal, über das ihr darauf zugreift. 🦈 Es häufen sich Berichte über kompromittierte Domain-Oberflächen, die durch bösartige Genehmigungen Gelder abziehen, obwohl die Smart Contracts unangetastet bleiben.
Schwachstellen in der Infrastruktur erinnern uns daran, dass der Kapitalerhalt jedes Mal wichtiger ist als die Jagd nach Rendite. ⚡ Bis das Kernteam ausdrücklich Entwarnung gibt, betrachtet dieses Frontend als Minenfeld und haltet euch vollständig davon fern. 🔍
Überprüft ihr heute eure aktiven Token-Freigaben oder wartet ihr darauf, dass der Blitz euer Portfolio trifft? 👇
⚠️ Keine Finanzberatung. Behaltet euer Risiko stets im Blick. 🛡️
🏷️ #ACROSS #DeFi #Security #Bridge
🔥 💎
🚨 KRITISCHE FRONTEND-WARNUNG ZU $ACROSS: SICHERT EURE WALLETS SOFORT AB! ⚠️
Smart Money weiß: Der zugrunde liegende Code ist nur so sicher wie das Portal, über das ihr darauf zugreift. 🦈 Es häufen sich Berichte über kompromittierte Domain-Oberflächen, die durch bösartige Genehmigungen Gelder abziehen, obwohl die Smart Contracts unangetastet bleiben.
Schwachstellen in der Infrastruktur erinnern uns daran, dass der Kapitalerhalt jedes Mal wichtiger ist als die Jagd nach Rendite. ⚡ Bis das Kernteam ausdrücklich Entwarnung gibt, betrachtet dieses Frontend als Minenfeld und haltet euch vollständig davon fern. 🔍
Überprüft ihr heute eure aktiven Token-Freigaben oder wartet ihr darauf, dass der Blitz euer Portfolio trifft? 👇
⚠️ Keine Finanzberatung. Behaltet euer Risiko stets im Blick. 🛡️
🏷️ #ACROSS #DeFi #Security #Bridge
🔥 💎
Smart Money weiß: Der zugrunde liegende Code ist nur so sicher wie das Portal, über das ihr darauf zugreift. 🦈 Es häufen sich Berichte über kompromittierte Domain-Oberflächen, die durch bösartige Genehmigungen Gelder abziehen, obwohl die Smart Contracts unangetastet bleiben.
Schwachstellen in der Infrastruktur erinnern uns daran, dass der Kapitalerhalt jedes Mal wichtiger ist als die Jagd nach Rendite. ⚡ Bis das Kernteam ausdrücklich Entwarnung gibt, betrachtet dieses Frontend als Minenfeld und haltet euch vollständig davon fern. 🔍
Überprüft ihr heute eure aktiven Token-Freigaben oder wartet ihr darauf, dass der Blitz euer Portfolio trifft? 👇
⚠️ Keine Finanzberatung. Behaltet euer Risiko stets im Blick. 🛡️
🏷️ #ACROSS #DeFi #Security #Bridge
🔥 💎
13


·
--
🚨 Across Protocol warnt Nutzer davor, seine App aufzurufen, nachdem Berichte über geleerte Wallets aufgetaucht sind
Die Crosschain-Bridge Across forderte Nutzer am Dienstag auf, ihre App bis auf Weiteres nicht aufzurufen, keine Wallets zu verbinden und keine Transaktionen oder Genehmigungen zu unterzeichnen, während das Team einen möglichen Sicherheitsvorfall untersucht, der seine Domain betrifft.
Das Team hat nicht mitgeteilt, was das Problem verursacht hat oder ob seine Smart Contracts oder Bridge-Aktivitäten betroffen sind. Auf X behauptete ein Nutzer, 9.000 US-Dollar in USDC verloren zu haben, ein anderer berichtete, bei sieben Transaktionen auf Plasma 7.053 USDT0 verloren zu haben. Diese Berichte wurden nicht unabhängig überprüft.
⭐ Frontends von Bridges bleiben eine Schwachstelle in DeFi: Über eine gekaperte Domain können Nutzer, die Genehmigungen unterzeichnen, um ihre Guthaben gebracht werden, selbst wenn die zugrunde liegenden Verträge intakt sind. Trader sollten daher auf die offizielle Entwarnung von Across warten, bevor sie mit der App interagieren.
#Across #DeFi #Security #Bridge
🚨 Across Protocol warnt Nutzer davor, seine App aufzurufen, nachdem Berichte über geleerte Wallets aufgetaucht sind
Die Crosschain-Bridge Across forderte Nutzer am Dienstag auf, ihre App bis auf Weiteres nicht aufzurufen, keine Wallets zu verbinden und keine Transaktionen oder Genehmigungen zu unterzeichnen, während das Team einen möglichen Sicherheitsvorfall untersucht, der seine Domain betrifft.
Das Team hat nicht mitgeteilt, was das Problem verursacht hat oder ob seine Smart Contracts oder Bridge-Aktivitäten betroffen sind. Auf X behauptete ein Nutzer, 9.000 US-Dollar in USDC verloren zu haben, ein anderer berichtete, bei sieben Transaktionen auf Plasma 7.053 USDT0 verloren zu haben. Diese Berichte wurden nicht unabhängig überprüft.
⭐ Frontends von Bridges bleiben eine Schwachstelle in DeFi: Über eine gekaperte Domain können Nutzer, die Genehmigungen unterzeichnen, um ihre Guthaben gebracht werden, selbst wenn die zugrunde liegenden Verträge intakt sind. Trader sollten daher auf die offizielle Entwarnung von Across warten, bevor sie mit der App interagieren.
#Across #DeFi #Security #Bridge
Die Crosschain-Bridge Across forderte Nutzer am Dienstag auf, ihre App bis auf Weiteres nicht aufzurufen, keine Wallets zu verbinden und keine Transaktionen oder Genehmigungen zu unterzeichnen, während das Team einen möglichen Sicherheitsvorfall untersucht, der seine Domain betrifft.
Das Team hat nicht mitgeteilt, was das Problem verursacht hat oder ob seine Smart Contracts oder Bridge-Aktivitäten betroffen sind. Auf X behauptete ein Nutzer, 9.000 US-Dollar in USDC verloren zu haben, ein anderer berichtete, bei sieben Transaktionen auf Plasma 7.053 USDT0 verloren zu haben. Diese Berichte wurden nicht unabhängig überprüft.
⭐ Frontends von Bridges bleiben eine Schwachstelle in DeFi: Über eine gekaperte Domain können Nutzer, die Genehmigungen unterzeichnen, um ihre Guthaben gebracht werden, selbst wenn die zugrunde liegenden Verträge intakt sind. Trader sollten daher auf die offizielle Entwarnung von Across warten, bevor sie mit der App interagieren.
#Across #DeFi #Security #Bridge
103

·
--
Across hat gerade eine offizielle Warnung herausgegeben: Nutzt vorerst nicht die App, verbindet keine Wallets, signiert nichts und erteilt keine Genehmigungen. Das Team untersucht einen mutmaßlichen Sicherheitsvorfall. Nutzer berichten, dass ihre Wallets nach der Nutzung der Bridge leergeräumt wurden: Einer soll 9.000 USDC verloren haben, bei einem anderen seien in 7 Transaktionen 7.053 USDT0 abgezogen worden. Das Team prüft die Vorfälle, und auch Cointelegraph hat sie noch nicht unabhängig bestätigt. Über die Bridge wurden insgesamt bereits mehr als 40 Milliarden US-Dollar transferiert. Bei einer solchen Warnung wagt wohl niemand, darauf zu setzen, dass es ein Fehlalarm ist. Wer Across Genehmigungen erteilt hat, sollte sie überprüfen und gegebenenfalls widerrufen – wartet nicht erst auf den endgültigen Beweis, um es dann zu bereuen. Würdest du derzeit noch eine Cross-Chain-Bridge nutzen?
#Across #跨链桥 #安全预警 #钱包安全 #DeFi
Across hat gerade eine offizielle Warnung herausgegeben: Nutzt vorerst nicht die App, verbindet keine Wallets, signiert nichts und erteilt keine Genehmigungen. Das Team untersucht einen mutmaßlichen Sicherheitsvorfall. Nutzer berichten, dass ihre Wallets nach der Nutzung der Bridge leergeräumt wurden: Einer soll 9.000 USDC verloren haben, bei einem anderen seien in 7 Transaktionen 7.053 USDT0 abgezogen worden. Das Team prüft die Vorfälle, und auch Cointelegraph hat sie noch nicht unabhängig bestätigt. Über die Bridge wurden insgesamt bereits mehr als 40 Milliarden US-Dollar transferiert. Bei einer solchen Warnung wagt wohl niemand, darauf zu setzen, dass es ein Fehlalarm ist. Wer Across Genehmigungen erteilt hat, sollte sie überprüfen und gegebenenfalls widerrufen – wartet nicht erst auf den endgültigen Beweis, um es dann zu bereuen. Würdest du derzeit noch eine Cross-Chain-Bridge nutzen?
#Across #跨链桥 #安全预警 #钱包安全 #DeFi
#Across #跨链桥 #安全预警 #钱包安全 #DeFi
33
·
--
【Probleme mit der offiziellen Website der Cross-Chain-Bridge Across! Dringender Hinweis des Teams: Nicht öffnen, keine Wallet verbinden, nichts signieren】
Die Cross-Chain-Bridge Across hat am 11. November gegen 3 Uhr morgens Pekinger Zeit Alarm geschlagen. Die Domain der offiziellen Website habe ein Problem, das derzeit untersucht werde. Nutzer wurden aufgefordert, die Website bis auf Weiteres nicht aufzurufen, keine Wallets zu verbinden und keine Transaktionen oder Berechtigungen zu signieren. Mehrere Nutzer berichteten in den Kommentaren bereits, dass ihre Wallets gehackt worden seien. Wer in dieser Zeit die Across-Website genutzt hat, sollte so schnell wie möglich seine Berechtigungen überprüfen und unbekannte widerrufen.
#Across #跨链桥 #WalletSicherheit
【Probleme mit der offiziellen Website der Cross-Chain-Bridge Across! Dringender Hinweis des Teams: Nicht öffnen, keine Wallet verbinden, nichts signieren】
Die Cross-Chain-Bridge Across hat am 11. November gegen 3 Uhr morgens Pekinger Zeit Alarm geschlagen. Die Domain der offiziellen Website habe ein Problem, das derzeit untersucht werde. Nutzer wurden aufgefordert, die Website bis auf Weiteres nicht aufzurufen, keine Wallets zu verbinden und keine Transaktionen oder Berechtigungen zu signieren. Mehrere Nutzer berichteten in den Kommentaren bereits, dass ihre Wallets gehackt worden seien. Wer in dieser Zeit die Across-Website genutzt hat, sollte so schnell wie möglich seine Berechtigungen überprüfen und unbekannte widerrufen.
#Across #跨链桥 #WalletSicherheit
Die Cross-Chain-Bridge Across hat am 11. November gegen 3 Uhr morgens Pekinger Zeit Alarm geschlagen. Die Domain der offiziellen Website habe ein Problem, das derzeit untersucht werde. Nutzer wurden aufgefordert, die Website bis auf Weiteres nicht aufzurufen, keine Wallets zu verbinden und keine Transaktionen oder Berechtigungen zu signieren. Mehrere Nutzer berichteten in den Kommentaren bereits, dass ihre Wallets gehackt worden seien. Wer in dieser Zeit die Across-Website genutzt hat, sollte so schnell wie möglich seine Berechtigungen überprüfen und unbekannte widerrufen.
#Across #跨链桥 #WalletSicherheit
40
Im Segment der Cross-Chain-Bridges verfolgt Across Protocol seit jeher einen zurückhaltenden Kurs. Das Protokoll setzt auf das optimistische UMA-Orakel und wickelt Cross-Chain-Transfers im Intent-Modell ab. $ACX ist der Governance-Token des Protokolls.
Ein aktueller On-Chain-Snapshot: Der Kurs liegt bei etwa 0,0434 US-Dollar, das 24-Stunden-Handelsvolumen bei rund 1,48 Millionen US-Dollar und die Marktkapitalisierung des umlaufenden Angebots bei etwa 31,49 Millionen US-Dollar. Das Handelsvolumen fällt im Verhältnis zur Marktkapitalisierung deutlich gering aus. Zusammen mit den kaum vorhandenen Diskussionen am Markt deutet das auf eine typische Ruhephase hin.
Ruhe bedeutet weder Chance noch Sicherheit. Bei wenig beachteten Assets lohnt es sich mehr, harte Kennzahlen im Blick zu behalten: das Cross-Chain-Transferaufkommen, die Einnahmen aus Routing-Gebühren, das Tempo der Integration neuer Chains sowie Token-Freischaltungen und Staking-Quote. Wer sich mit den Fundamentaldaten beschäftigt, bevor die nächste Erzählung Fahrt aufnimmt, geht mit wenig beachteten Assets richtig um.
#跨链桥 #Across #On-Chain-Beobachtung
Im Segment der Cross-Chain-Bridges verfolgt Across Protocol seit jeher einen zurückhaltenden Kurs. Das Protokoll setzt auf das optimistische UMA-Orakel und wickelt Cross-Chain-Transfers im Intent-Modell ab. $ACX ist der Governance-Token des Protokolls.
Ein aktueller On-Chain-Snapshot: Der Kurs liegt bei etwa 0,0434 US-Dollar, das 24-Stunden-Handelsvolumen bei rund 1,48 Millionen US-Dollar und die Marktkapitalisierung des umlaufenden Angebots bei etwa 31,49 Millionen US-Dollar. Das Handelsvolumen fällt im Verhältnis zur Marktkapitalisierung deutlich gering aus. Zusammen mit den kaum vorhandenen Diskussionen am Markt deutet das auf eine typische Ruhephase hin.
Ruhe bedeutet weder Chance noch Sicherheit. Bei wenig beachteten Assets lohnt es sich mehr, harte Kennzahlen im Blick zu behalten: das Cross-Chain-Transferaufkommen, die Einnahmen aus Routing-Gebühren, das Tempo der Integration neuer Chains sowie Token-Freischaltungen und Staking-Quote. Wer sich mit den Fundamentaldaten beschäftigt, bevor die nächste Erzählung Fahrt aufnimmt, geht mit wenig beachteten Assets richtig um.
#跨链桥 #Across #On-Chain-Beobachtung
Ein aktueller On-Chain-Snapshot: Der Kurs liegt bei etwa 0,0434 US-Dollar, das 24-Stunden-Handelsvolumen bei rund 1,48 Millionen US-Dollar und die Marktkapitalisierung des umlaufenden Angebots bei etwa 31,49 Millionen US-Dollar. Das Handelsvolumen fällt im Verhältnis zur Marktkapitalisierung deutlich gering aus. Zusammen mit den kaum vorhandenen Diskussionen am Markt deutet das auf eine typische Ruhephase hin.
Ruhe bedeutet weder Chance noch Sicherheit. Bei wenig beachteten Assets lohnt es sich mehr, harte Kennzahlen im Blick zu behalten: das Cross-Chain-Transferaufkommen, die Einnahmen aus Routing-Gebühren, das Tempo der Integration neuer Chains sowie Token-Freischaltungen und Staking-Quote. Wer sich mit den Fundamentaldaten beschäftigt, bevor die nächste Erzählung Fahrt aufnimmt, geht mit wenig beachteten Assets richtig um.
#跨链桥 #Across #On-Chain-Beobachtung

·
--
Der Cross-Chain-Sektor steht derzeit nicht besonders im Fokus, doch gerade wenn die Datenlage ruhig ist, lohnt sich ein Blick auf die Fundamentaldaten. $ACX ist der native Token von Across Protocol. Across setzt auf eine schnelle, auf Intents basierende Cross-Chain-Bridge und leitet Gelder mithilfe eines optimistischen Orakelmechanismus weiter. Geschwindigkeit und Nutzererlebnis bei Transfers zwischen verschiedenen Layer-2-Netzwerken zählen seit jeher zu den zentralen Merkmalen des Protokolls.
On-Chain-Snapshot: Der aktuelle Kurs liegt bei etwa 0,045 US-Dollar, die Marktkapitalisierung bei rund 32,71 Millionen US-Dollar. Das 24-Stunden-Handelsvolumen beträgt hingegen nur etwa 156.000 US-Dollar und ist damit auffallend gering. Das deutet auf ein niedriges Marktinteresse hin. Kurzfristige Schwankungen können dadurch leichter von kleinen Kapitalströmen bestimmt werden – in einer solchen Situation ist es wenig attraktiv, steigenden oder fallenden Kursen hinterherzulaufen.
Drei Hinweise sind es wert, weiterverfolgt zu werden: Erstens, ob die tatsächliche Nutzung der Cross-Chain-Bridge und die Gebühreneinnahmen mit einer Belebung des Ökosystems wieder steigen können. Zweitens, wie schnell das Protokoll auf neuen Chains und Rollups integriert wird: Je breiter die Routing-Abdeckung, desto leichter können sich Netzwerkeffekte aufbauen. Drittens, ob es auf Token-Ebene zu konkreten Nutzenfunktionen wie Staking mit Sperrfristen oder einer Beteiligung an Gebühren kommt.
Wenn es keine überzeugende Story gibt, spiegelt der Kurs Erwartungen oft vorzeitig wider – und wird zugleich besonders leicht vom Markt übersehen. Bei Cross-Chain-Projekten mit geringer Marktkapitalisierung sollte man zunächst die tatsächlichen Geschäftsdaten prüfen und erst dann über einen Einstieg entscheiden. Die Positionsgröße zu kontrollieren ist immer wichtiger, als die Kursrichtung zu erraten.
#跨链 #Layer2 #Across
Der Cross-Chain-Sektor steht derzeit nicht besonders im Fokus, doch gerade wenn die Datenlage ruhig ist, lohnt sich ein Blick auf die Fundamentaldaten. $ACX ist der native Token von Across Protocol. Across setzt auf eine schnelle, auf Intents basierende Cross-Chain-Bridge und leitet Gelder mithilfe eines optimistischen Orakelmechanismus weiter. Geschwindigkeit und Nutzererlebnis bei Transfers zwischen verschiedenen Layer-2-Netzwerken zählen seit jeher zu den zentralen Merkmalen des Protokolls.
On-Chain-Snapshot: Der aktuelle Kurs liegt bei etwa 0,045 US-Dollar, die Marktkapitalisierung bei rund 32,71 Millionen US-Dollar. Das 24-Stunden-Handelsvolumen beträgt hingegen nur etwa 156.000 US-Dollar und ist damit auffallend gering. Das deutet auf ein niedriges Marktinteresse hin. Kurzfristige Schwankungen können dadurch leichter von kleinen Kapitalströmen bestimmt werden – in einer solchen Situation ist es wenig attraktiv, steigenden oder fallenden Kursen hinterherzulaufen.
Drei Hinweise sind es wert, weiterverfolgt zu werden: Erstens, ob die tatsächliche Nutzung der Cross-Chain-Bridge und die Gebühreneinnahmen mit einer Belebung des Ökosystems wieder steigen können. Zweitens, wie schnell das Protokoll auf neuen Chains und Rollups integriert wird: Je breiter die Routing-Abdeckung, desto leichter können sich Netzwerkeffekte aufbauen. Drittens, ob es auf Token-Ebene zu konkreten Nutzenfunktionen wie Staking mit Sperrfristen oder einer Beteiligung an Gebühren kommt.
Wenn es keine überzeugende Story gibt, spiegelt der Kurs Erwartungen oft vorzeitig wider – und wird zugleich besonders leicht vom Markt übersehen. Bei Cross-Chain-Projekten mit geringer Marktkapitalisierung sollte man zunächst die tatsächlichen Geschäftsdaten prüfen und erst dann über einen Einstieg entscheiden. Die Positionsgröße zu kontrollieren ist immer wichtiger, als die Kursrichtung zu erraten.
#跨链 #Layer2 #Across
On-Chain-Snapshot: Der aktuelle Kurs liegt bei etwa 0,045 US-Dollar, die Marktkapitalisierung bei rund 32,71 Millionen US-Dollar. Das 24-Stunden-Handelsvolumen beträgt hingegen nur etwa 156.000 US-Dollar und ist damit auffallend gering. Das deutet auf ein niedriges Marktinteresse hin. Kurzfristige Schwankungen können dadurch leichter von kleinen Kapitalströmen bestimmt werden – in einer solchen Situation ist es wenig attraktiv, steigenden oder fallenden Kursen hinterherzulaufen.
Drei Hinweise sind es wert, weiterverfolgt zu werden: Erstens, ob die tatsächliche Nutzung der Cross-Chain-Bridge und die Gebühreneinnahmen mit einer Belebung des Ökosystems wieder steigen können. Zweitens, wie schnell das Protokoll auf neuen Chains und Rollups integriert wird: Je breiter die Routing-Abdeckung, desto leichter können sich Netzwerkeffekte aufbauen. Drittens, ob es auf Token-Ebene zu konkreten Nutzenfunktionen wie Staking mit Sperrfristen oder einer Beteiligung an Gebühren kommt.
Wenn es keine überzeugende Story gibt, spiegelt der Kurs Erwartungen oft vorzeitig wider – und wird zugleich besonders leicht vom Markt übersehen. Bei Cross-Chain-Projekten mit geringer Marktkapitalisierung sollte man zunächst die tatsächlichen Geschäftsdaten prüfen und erst dann über einen Einstieg entscheiden. Die Positionsgröße zu kontrollieren ist immer wichtiger, als die Kursrichtung zu erraten.
#跨链 #Layer2 #Across
3
·
--
In einem ruhigen Markt lohnt es sich besonders, die tatsächliche Nutzung der Infrastruktur im Auge zu behalten. $ACX ist der Ökosystem-Token von Across Protocol, dessen Protokoll sich auf Cross-Chain-Transfers und Liquiditätsaggregation konzentriert. Der aktuelle Kurs liegt bei etwa 0,0436 US-Dollar, die Marktkapitalisierung bei rund 31,63 Millionen US-Dollar und das 24-Stunden-Handelsvolumen bei etwa 195.000 US-Dollar. Der Umsatz ist also eher verhalten, und auch die Diskussionen in der Community halten sich in Grenzen.
Geringe Aufmerksamkeit bedeutet nicht, dass es keinen Wert gibt, kann aber auch stärkere Schwankungen zur Folge haben. Weiterhin beobachten sollte man das Volumen der Cross-Chain-Transaktionen, Liquiditätsanreize und das Tempo, mit dem neue Chains eingebunden werden. Erst wenn das Handelsvolumen nachhaltig steigt, deutet das darauf hin, dass Kapital den Wert neu bewertet. Bis dahin ist Geduld wichtiger, als steigenden Kursen hinterherzulaufen.
#Across #Cross-Chain
In einem ruhigen Markt lohnt es sich besonders, die tatsächliche Nutzung der Infrastruktur im Auge zu behalten. $ACX ist der Ökosystem-Token von Across Protocol, dessen Protokoll sich auf Cross-Chain-Transfers und Liquiditätsaggregation konzentriert. Der aktuelle Kurs liegt bei etwa 0,0436 US-Dollar, die Marktkapitalisierung bei rund 31,63 Millionen US-Dollar und das 24-Stunden-Handelsvolumen bei etwa 195.000 US-Dollar. Der Umsatz ist also eher verhalten, und auch die Diskussionen in der Community halten sich in Grenzen.
Geringe Aufmerksamkeit bedeutet nicht, dass es keinen Wert gibt, kann aber auch stärkere Schwankungen zur Folge haben. Weiterhin beobachten sollte man das Volumen der Cross-Chain-Transaktionen, Liquiditätsanreize und das Tempo, mit dem neue Chains eingebunden werden. Erst wenn das Handelsvolumen nachhaltig steigt, deutet das darauf hin, dass Kapital den Wert neu bewertet. Bis dahin ist Geduld wichtiger, als steigenden Kursen hinterherzulaufen.
#Across #Cross-Chain
Geringe Aufmerksamkeit bedeutet nicht, dass es keinen Wert gibt, kann aber auch stärkere Schwankungen zur Folge haben. Weiterhin beobachten sollte man das Volumen der Cross-Chain-Transaktionen, Liquiditätsanreize und das Tempo, mit dem neue Chains eingebunden werden. Erst wenn das Handelsvolumen nachhaltig steigt, deutet das darauf hin, dass Kapital den Wert neu bewertet. Bis dahin ist Geduld wichtiger, als steigenden Kursen hinterherzulaufen.
#Across #Cross-Chain
30
·
--
Wenn es an den Märkten ruhig ist, lohnt sich ein Blick auf Cross-Chain-Infrastruktur, über die wenig gesprochen wird. $ACX ist der Token von Across Protocol. Der aktuelle Kurs liegt bei etwa 0,0436 US-Dollar, die Marktkapitalisierung bei rund 31,63 Millionen US-Dollar und das 24-Stunden-Handelsvolumen bei etwa 195.000 US-Dollar. Die Daten sprechen eine klare Sprache: wenig Aufmerksamkeit, schwacher Umschlag und kurzfristig kaum erkennbare emotionale Impulse.
Im Cross-Chain-Sektor kommt es jedoch nicht auf die Präsenz in sozialen Medien an, sondern auf zuverlässige Abwicklung, schnelle Übertragung von Vermögenswerten, die Anzahl unterstützter Chains und tatsächliche Gebühreneinnahmen. Wenn das Bridge-Volumen des Protokolls weiter wächst, könnte die Bewertung des Tokens eine solidere Grundlage erhalten. Bleibt das Handelsvolumen langfristig gering, können sich Kursschwankungen hingegen leichter verstärken.
Bei solchen Vermögenswerten mit geringer Marktkapitalisierung ist es sinnvoller, zunächst die On-Chain-Daten zu beobachten und erst dann über einen Einstieg zu entscheiden, statt nur deshalb überhastet eine große Gegenposition einzugehen, weil „niemand darüber spricht“. Bewahre Geduld und warte auf bestätigende Signale beim Handelsvolumen, der Bridge-Nutzung oder durch Nachrichten aus dem Ökosystem.
#Across #跨链 #DeFi
Wenn es an den Märkten ruhig ist, lohnt sich ein Blick auf Cross-Chain-Infrastruktur, über die wenig gesprochen wird. $ACX ist der Token von Across Protocol. Der aktuelle Kurs liegt bei etwa 0,0436 US-Dollar, die Marktkapitalisierung bei rund 31,63 Millionen US-Dollar und das 24-Stunden-Handelsvolumen bei etwa 195.000 US-Dollar. Die Daten sprechen eine klare Sprache: wenig Aufmerksamkeit, schwacher Umschlag und kurzfristig kaum erkennbare emotionale Impulse.
Im Cross-Chain-Sektor kommt es jedoch nicht auf die Präsenz in sozialen Medien an, sondern auf zuverlässige Abwicklung, schnelle Übertragung von Vermögenswerten, die Anzahl unterstützter Chains und tatsächliche Gebühreneinnahmen. Wenn das Bridge-Volumen des Protokolls weiter wächst, könnte die Bewertung des Tokens eine solidere Grundlage erhalten. Bleibt das Handelsvolumen langfristig gering, können sich Kursschwankungen hingegen leichter verstärken.
Bei solchen Vermögenswerten mit geringer Marktkapitalisierung ist es sinnvoller, zunächst die On-Chain-Daten zu beobachten und erst dann über einen Einstieg zu entscheiden, statt nur deshalb überhastet eine große Gegenposition einzugehen, weil „niemand darüber spricht“. Bewahre Geduld und warte auf bestätigende Signale beim Handelsvolumen, der Bridge-Nutzung oder durch Nachrichten aus dem Ökosystem.
#Across #跨链 #DeFi
Im Cross-Chain-Sektor kommt es jedoch nicht auf die Präsenz in sozialen Medien an, sondern auf zuverlässige Abwicklung, schnelle Übertragung von Vermögenswerten, die Anzahl unterstützter Chains und tatsächliche Gebühreneinnahmen. Wenn das Bridge-Volumen des Protokolls weiter wächst, könnte die Bewertung des Tokens eine solidere Grundlage erhalten. Bleibt das Handelsvolumen langfristig gering, können sich Kursschwankungen hingegen leichter verstärken.
Bei solchen Vermögenswerten mit geringer Marktkapitalisierung ist es sinnvoller, zunächst die On-Chain-Daten zu beobachten und erst dann über einen Einstieg zu entscheiden, statt nur deshalb überhastet eine große Gegenposition einzugehen, weil „niemand darüber spricht“. Bewahre Geduld und warte auf bestätigende Signale beim Handelsvolumen, der Bridge-Nutzung oder durch Nachrichten aus dem Ökosystem.
#Across #跨链 #DeFi
27

·
--
5 Mio. ACX und $0.04375. Während Polymarket einen eigenen Token andeutet, bietet Across an, aus dem eigenen auszusteigen
Ersteres ist die Schwelle, um Token direkt in Aktien zu tauschen.
Zweiteres ist der Preis, zu dem man ACX einfach gegen USDC verkaufen kann, statt sie umzutauschen.
Über ein SPV kann man schon ab 250k ACX in Aktien tauschen, aber die Plätze sind auf die ersten 100 Investoren aus den USA und etwa 500 weitere beschränkt.
Auch bei Centrifuge gilt 1:1: direkt ab 100000 $CFG
{future}(CFGUSDT)
, kleinere Beträge über den CoinList-Trust. Die Abstimmung über CP172 ist durch, einen Tausch gibt es noch nicht.
Laut CoinGecko schlossen von Januar 2025 bis Februar 2026 weniger als 10 % der Token auf den Top-Börsen im Plus. Eine Aktie ist fairer als ein Token, aber nur für diejenigen, die die Schwelle erreichen.
Der CEO von Polymarket spricht derweil von einem Onchain-Asset. Einen Token gibt es nicht: keinen Namen, keinen Ticker, kein Datum. Es gibt Marken für POLY.
Kurz gesagt: „Token → Aktie“ ist eine Tür für Fonds. Kleine Bestände passen nicht durch diese Tür, ihnen bleibt nur der Rückkauf.
#Polymarket #Across
5 Mio. ACX und $0.04375. Während Polymarket einen eigenen Token andeutet, bietet Across an, aus dem eigenen auszusteigen
Ersteres ist die Schwelle, um Token direkt in Aktien zu tauschen.
Zweiteres ist der Preis, zu dem man ACX einfach gegen USDC verkaufen kann, statt sie umzutauschen.
Über ein SPV kann man schon ab 250k ACX in Aktien tauschen, aber die Plätze sind auf die ersten 100 Investoren aus den USA und etwa 500 weitere beschränkt.
Auch bei Centrifuge gilt 1:1: direkt ab 100000 $CFG
, kleinere Beträge über den CoinList-Trust. Die Abstimmung über CP172 ist durch, einen Tausch gibt es noch nicht.
Laut CoinGecko schlossen von Januar 2025 bis Februar 2026 weniger als 10 % der Token auf den Top-Börsen im Plus. Eine Aktie ist fairer als ein Token, aber nur für diejenigen, die die Schwelle erreichen.
Der CEO von Polymarket spricht derweil von einem Onchain-Asset. Einen Token gibt es nicht: keinen Namen, keinen Ticker, kein Datum. Es gibt Marken für POLY.
Kurz gesagt: „Token → Aktie“ ist eine Tür für Fonds. Kleine Bestände passen nicht durch diese Tür, ihnen bleibt nur der Rückkauf.
#Polymarket #Across
Ersteres ist die Schwelle, um Token direkt in Aktien zu tauschen.
Zweiteres ist der Preis, zu dem man ACX einfach gegen USDC verkaufen kann, statt sie umzutauschen.
Über ein SPV kann man schon ab 250k ACX in Aktien tauschen, aber die Plätze sind auf die ersten 100 Investoren aus den USA und etwa 500 weitere beschränkt.
Auch bei Centrifuge gilt 1:1: direkt ab 100000 $CFG
, kleinere Beträge über den CoinList-Trust. Die Abstimmung über CP172 ist durch, einen Tausch gibt es noch nicht.
Laut CoinGecko schlossen von Januar 2025 bis Februar 2026 weniger als 10 % der Token auf den Top-Börsen im Plus. Eine Aktie ist fairer als ein Token, aber nur für diejenigen, die die Schwelle erreichen.
Der CEO von Polymarket spricht derweil von einem Onchain-Asset. Einen Token gibt es nicht: keinen Namen, keinen Ticker, kein Datum. Es gibt Marken für POLY.
Kurz gesagt: „Token → Aktie“ ist eine Tür für Fonds. Kleine Bestände passen nicht durch diese Tür, ihnen bleibt nur der Rückkauf.
#Polymarket #Across
181
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
1
#CryptoSelloffTriggersMultipleWhaleLiquidations
176,627 Aufrufe
1,768 Kommentare
2
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
157,512 Aufrufe
1,544 Kommentare
3
#WillFOMCMinutesReinforceRateHikeExpectations?
46,020 Aufrufe
736 Kommentare
4
#BitcoinActiveSupplyInProfitDropsBelow45%
232,581 Aufrufe
1,801 Kommentare
5
#TONStrategyReports$23.97MQ3NetLoss
20,413 Aufrufe
150 Kommentare
6
#KavaSaysAbnormalActivityLimitedToKavaLend
155,387 Aufrufe
1,024 Kommentare
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
56,170 Aufrufe
412 Kommentare
8
#WhoWillSucceedJensenHuangatNvidia?
356,841 Aufrufe
2,158 Kommentare
9
#WhatWillDriveCryptoandStocks’NextRebound?
886,215 Aufrufe
3,970 Kommentare
10
#TradFiForBeginners
851,251 Aufrufe
4,984 Kommentare