Der Code von Across wurde nicht gehackt. Und genau das sollte Ihnen Sorgen machen.
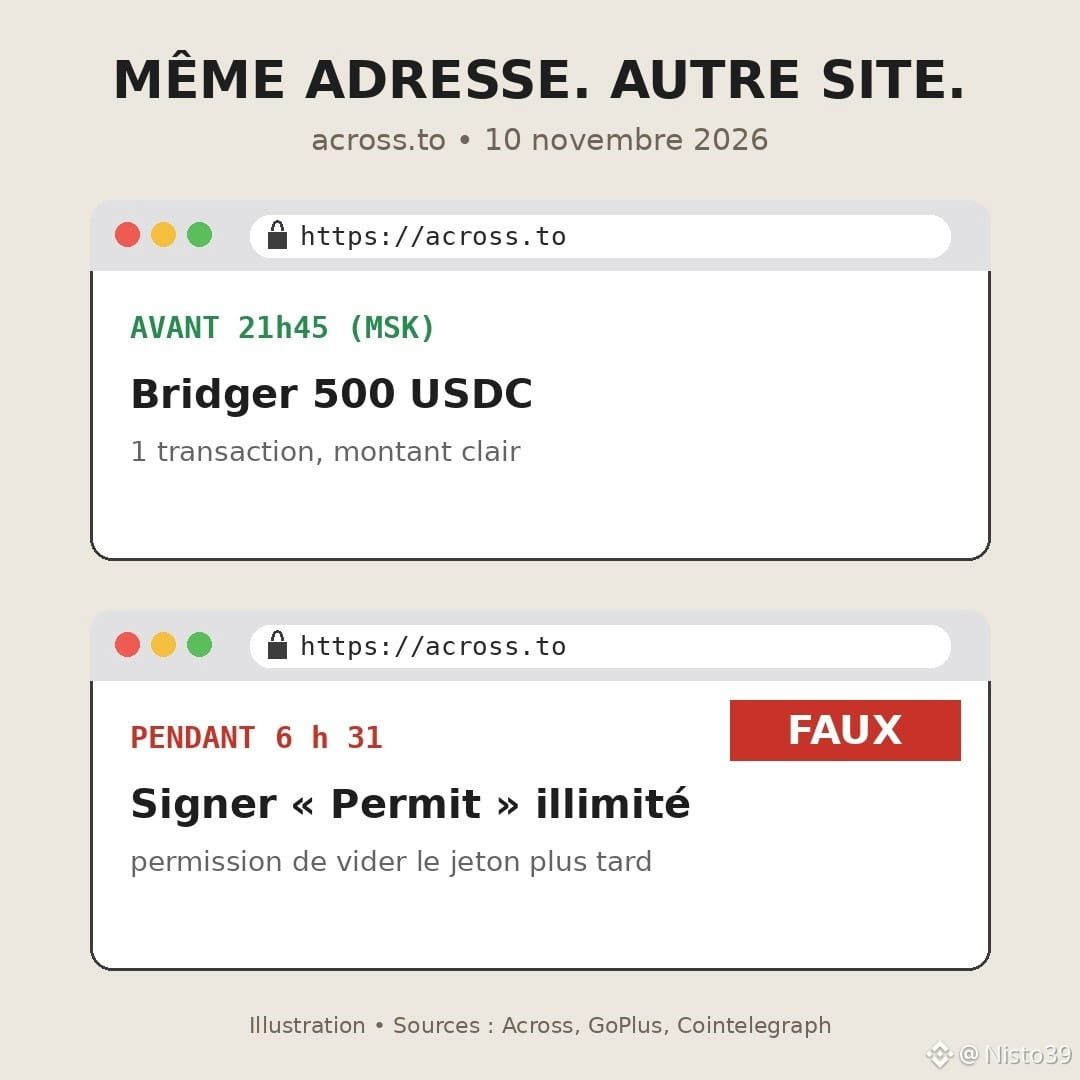
Am Dienstag, dem 10. November, gegen 21:45 Uhr (Moskauer Zeit), übernahm jemand die Kontrolle über den Domainnamen across.to, die Adresse einer der meistgenutzten Bridges (laut DefiLlama wurden in 30 Tagen rund 5,9 Milliarden Dollar darüber transferiert). Keine Sicherheitslücke in den Smart Contracts. Laut dem Team genügte eine menschliche Manipulation bei Namecheap, dem Unternehmen, das den Domainnamen verwaltet.
Das Ergebnis: Sie gaben die richtige Adresse ein, sahen das richtige Logo und landeten auf einer gefälschten Website. Dort sollten Sie „Permits“ und Freigaben signieren. Eine Freigabe ist eine Erlaubnis für eine Adresse, Ihre Token später zu bewegen, ohne noch einmal nachzufragen. Eine einzige Signatur reicht, und das Wallet wird geleert, sobald der Angreifer es entscheidet.
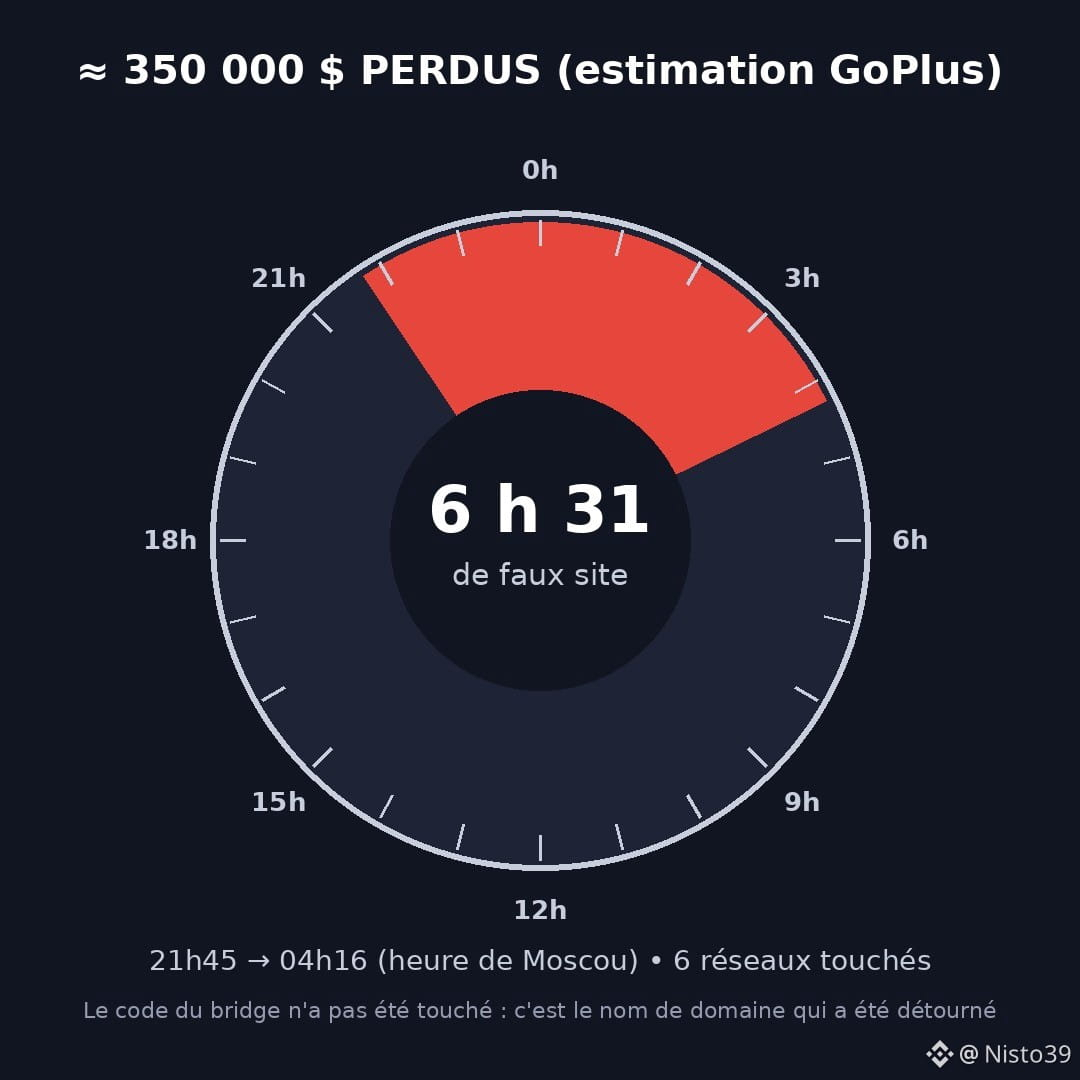
GoPlus schätzt die Verluste auf rund 350.000 Dollar, verteilt auf Ethereum, Arbitrum, Base, BNB Chain, Ink und Plasma. Across hat keine Gesamtsumme bestätigt, verspricht aber, alle Betroffenen zu entschädigen. Die Domain wurde am nächsten Tag gegen 4:16 Uhr zurückerlangt. Sechseinhalb Stunden.
Meine vielleicht etwas unpopuläre Meinung: Wir verbringen Monate damit, den Code zu prüfen, und überlassen dann den Eingang zum Geschäft einem Registrar, den man telefonisch erreichen kann. Die Schwachstelle ist nicht mehr die Blockchain, sondern die Webseite davor.
Was ich daraus für mich mitnehme: Wenn eine Website, die ich auswendig kenne, für eine einfache Überweisung von $USDC oder $ETH eine ungewöhnliche Signatur verlangt, halte ich inne. Und ich überprüfe meine Freigaben hin und wieder, auch wenn nichts vorgefallen ist.
Eine ehrliche Frage: Als Sie zuletzt eine Freigabe signiert haben, haben Sie nachgelesen, wem Sie damit eine Erlaubnis erteilen?
#Across #Securite #Phishing #DeFi #Crypto
Am Dienstag, dem 10. November, gegen 21:45 Uhr (Moskauer Zeit), übernahm jemand die Kontrolle über den Domainnamen across.to, die Adresse einer der meistgenutzten Bridges (laut DefiLlama wurden in 30 Tagen rund 5,9 Milliarden Dollar darüber transferiert). Keine Sicherheitslücke in den Smart Contracts. Laut dem Team genügte eine menschliche Manipulation bei Namecheap, dem Unternehmen, das den Domainnamen verwaltet.
Das Ergebnis: Sie gaben die richtige Adresse ein, sahen das richtige Logo und landeten auf einer gefälschten Website. Dort sollten Sie „Permits“ und Freigaben signieren. Eine Freigabe ist eine Erlaubnis für eine Adresse, Ihre Token später zu bewegen, ohne noch einmal nachzufragen. Eine einzige Signatur reicht, und das Wallet wird geleert, sobald der Angreifer es entscheidet.
GoPlus schätzt die Verluste auf rund 350.000 Dollar, verteilt auf Ethereum, Arbitrum, Base, BNB Chain, Ink und Plasma. Across hat keine Gesamtsumme bestätigt, verspricht aber, alle Betroffenen zu entschädigen. Die Domain wurde am nächsten Tag gegen 4:16 Uhr zurückerlangt. Sechseinhalb Stunden.
Meine vielleicht etwas unpopuläre Meinung: Wir verbringen Monate damit, den Code zu prüfen, und überlassen dann den Eingang zum Geschäft einem Registrar, den man telefonisch erreichen kann. Die Schwachstelle ist nicht mehr die Blockchain, sondern die Webseite davor.
Was ich daraus für mich mitnehme: Wenn eine Website, die ich auswendig kenne, für eine einfache Überweisung von $USDC oder $ETH eine ungewöhnliche Signatur verlangt, halte ich inne. Und ich überprüfe meine Freigaben hin und wieder, auch wenn nichts vorgefallen ist.
Eine ehrliche Frage: Als Sie zuletzt eine Freigabe signiert haben, haben Sie nachgelesen, wem Sie damit eine Erlaubnis erteilen?
#Across #Securite #Phishing #DeFi #Crypto