
Nahuzz
1k Paylaşımlar
Nahuzz
Şikayət et
İstifadəçini blokla
Noticias cripto, proyectos, tecnología y movimientos del mercado.

BTC sahibi
Təsadüfi treyder
1.4 il
98 İzlənilir
336 İzləyicilər
1.5K+ Bəyəndi
Postlar
Hamısı
Sitatlar
BƏRKİDİLDİ
·
--
Artım
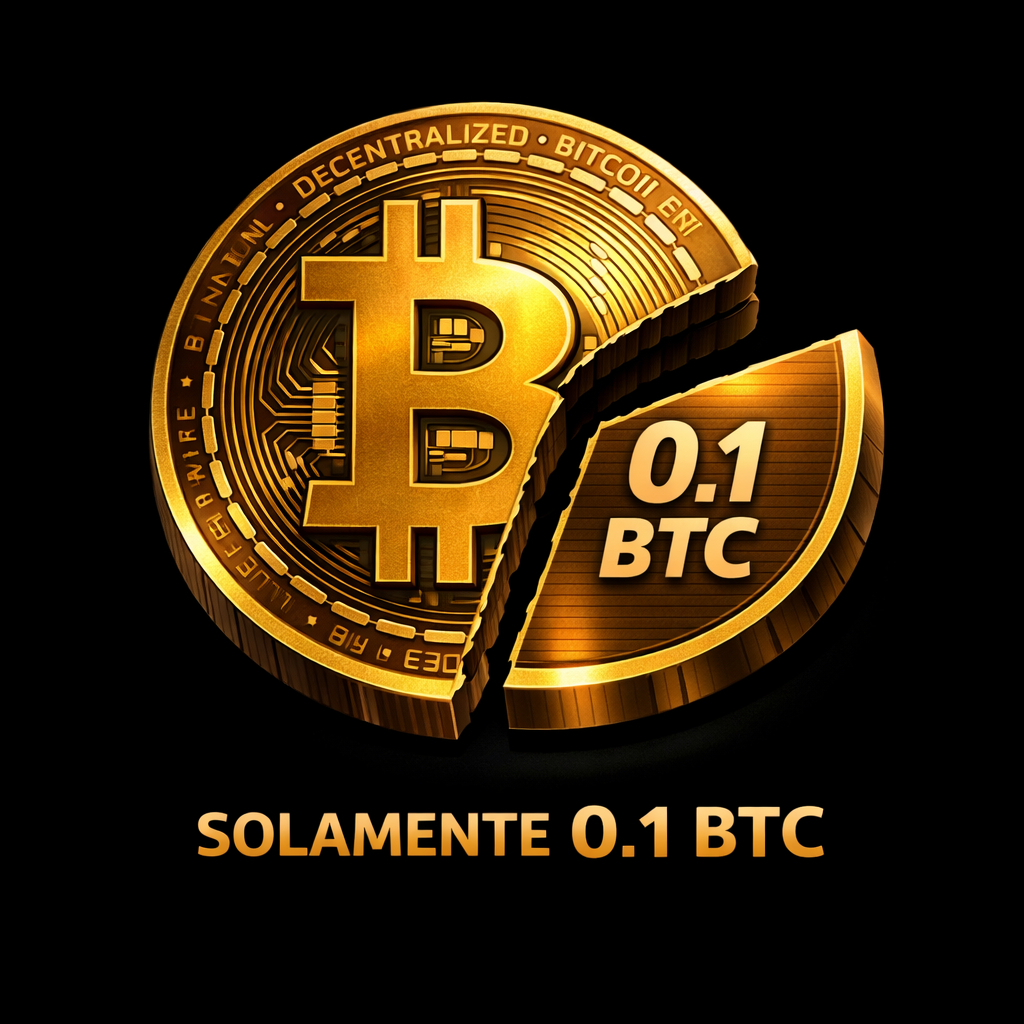
YALNIZCA 0,1 $BTC 🪙 lazım.
Bu fikir sadə bir şeydən başlayır: Bitcoin-in mövcud olacaq ümumi miqdarı 21 milyonla məhduddur. Daha çox ola bilməz, HEÇ VAXT.
👉 Əgər bu rəqəm bütün dünya əhalisi arasında bölünərsə, hər bir insan yalnız 0,0026 BTC alacaq.
🔹️Bu, 0,1 BTC-yə sahib olanın daha çox 95%-lik insanlardan YUXARIDA olduğunu göstərir.
🤯 Bu nəzəriyyə aktivin qıtlıq potensialını izah etmək üçün istifadə olunur.
Bitcoin artıq qlobal dəyər ehtiyatı kimi konsolide olunur, buna görə də, HƏTTA BİR FRAKSİYA ƏHƏMİYYƏTLİ İQTİSADİ VƏZİYYƏT TUTMAQ ÜÇÜN KAFİDİR.
🤝 Bu, qazanc vəd etməklə bağlı deyil, çıxarışın məhdudiyyətinin böyüklüyünü və təklifə təsirini vizuallaşdırmağın bir yoludur.
🏛🏦👨💻 Daha çox institusiyalar və istifadəçilər toplamağa davam etdikcə, hər bir mövcud vahid almaq daha çətin olacaq.
Buna görə də, ekosistem içərisində bir çox insanlar 1 BİTCOİN TUTMAĞA EHTİYACINIZ YOXDUR.
Bəzən, kiçik bir hissə belə, heç vaxt dəyişməyəcək bir sistemdə möhkəm bir mövqe təmsil edir. #TrendingTopic #analysis #BTC #crypto #news
BURADA TİCARET ET 👇🏼
{spot}(BTCUSDT)
YALNIZCA 0,1 $BTC 🪙 lazım.
Bu fikir sadə bir şeydən başlayır: Bitcoin-in mövcud olacaq ümumi miqdarı 21 milyonla məhduddur. Daha çox ola bilməz, HEÇ VAXT.
👉 Əgər bu rəqəm bütün dünya əhalisi arasında bölünərsə, hər bir insan yalnız 0,0026 BTC alacaq.
🔹️Bu, 0,1 BTC-yə sahib olanın daha çox 95%-lik insanlardan YUXARIDA olduğunu göstərir.
🤯 Bu nəzəriyyə aktivin qıtlıq potensialını izah etmək üçün istifadə olunur.
Bitcoin artıq qlobal dəyər ehtiyatı kimi konsolide olunur, buna görə də, HƏTTA BİR FRAKSİYA ƏHƏMİYYƏTLİ İQTİSADİ VƏZİYYƏT TUTMAQ ÜÇÜN KAFİDİR.
🤝 Bu, qazanc vəd etməklə bağlı deyil, çıxarışın məhdudiyyətinin böyüklüyünü və təklifə təsirini vizuallaşdırmağın bir yoludur.
🏛🏦👨💻 Daha çox institusiyalar və istifadəçilər toplamağa davam etdikcə, hər bir mövcud vahid almaq daha çətin olacaq.
Buna görə də, ekosistem içərisində bir çox insanlar 1 BİTCOİN TUTMAĞA EHTİYACINIZ YOXDUR.
Bəzən, kiçik bir hissə belə, heç vaxt dəyişməyəcək bir sistemdə möhkəm bir mövqe təmsil edir. #TrendingTopic #analysis #BTC #crypto #news
BURADA TİCARET ET 👇🏼
Bu fikir sadə bir şeydən başlayır: Bitcoin-in mövcud olacaq ümumi miqdarı 21 milyonla məhduddur. Daha çox ola bilməz, HEÇ VAXT.
👉 Əgər bu rəqəm bütün dünya əhalisi arasında bölünərsə, hər bir insan yalnız 0,0026 BTC alacaq.
🔹️Bu, 0,1 BTC-yə sahib olanın daha çox 95%-lik insanlardan YUXARIDA olduğunu göstərir.
🤯 Bu nəzəriyyə aktivin qıtlıq potensialını izah etmək üçün istifadə olunur.
Bitcoin artıq qlobal dəyər ehtiyatı kimi konsolide olunur, buna görə də, HƏTTA BİR FRAKSİYA ƏHƏMİYYƏTLİ İQTİSADİ VƏZİYYƏT TUTMAQ ÜÇÜN KAFİDİR.
🤝 Bu, qazanc vəd etməklə bağlı deyil, çıxarışın məhdudiyyətinin böyüklüyünü və təklifə təsirini vizuallaşdırmağın bir yoludur.
🏛🏦👨💻 Daha çox institusiyalar və istifadəçilər toplamağa davam etdikcə, hər bir mövcud vahid almaq daha çətin olacaq.
Buna görə də, ekosistem içərisində bir çox insanlar 1 BİTCOİN TUTMAĞA EHTİYACINIZ YOXDUR.
Bəzən, kiçik bir hissə belə, heç vaxt dəyişməyəcək bir sistemdə möhkəm bir mövqe təmsil edir. #TrendingTopic #analysis #BTC #crypto #news
BURADA TİCARET ET 👇🏼
6
5
30
11.5k
·
--
Məqalə
Tərcüməyə bax
EL RIESGO QUE NADIE VE: CUANDO LA VULNERABILIDAD ESTÁ EN LAS PERSONASLa industria cripto puede gastar millones en seguridad, contratar ejércitos de especialistas, auditar hasta la última línea de código y construir sistemas capaces de custodiar fortunas.
Todo muy moderno, muy sofisticado, muy del siglo XXI. Hasta que aparece un desconocido con una falsa oferta laboral, consigue que un ingeniero descargue un archivo y termina entrando por la puerta principal de una infraestructura que supuestamente era inexpugnable.
No hace falta dinamitar una blockchain. No hace falta descubrir una falla matemática que nadie había detectado. A veces alcanza con hacerse pasar por un reclutador y esperar que alguien del otro lado tenga un mal día de criterio.
Y ahí tenemos a una industria que habla de eliminar la confianza, pero que sigue dependiendo de que cientos de empleados no cometan errores, no entreguen credenciales, no abran archivos sospechosos y no conviertan su computadora de trabajo en una invitación abierta para los delincuentes.
Es una contradicción bastante deliciosa, si uno no tiene dinero involucrado.
Porque cuando hablamos de estas empresas no estamos hablando de una computadora familiar infectada con un programa molesto. Estamos hablando de organizaciones que administran miles de millones de dólares. Un empleado puede tener acceso a herramientas que permiten intervenir en operaciones financieras de una magnitud que probablemente nunca verá en su cuenta bancaria.
Y los atacantes entendieron algo que a veces parece escapársele a quienes diseñan estos sistemas: no siempre es necesario vencer a la tecnología. Puede ser mucho más sencillo engañar a quienes la manejan.
Los casos de Ronin, Coinbase y Binance muestran hasta dónde puede llegar esa estrategia. Y también dejan una pregunta que no resulta precisamente cómoda para los grandes nombres de la industria: ¿cuánto vale toda esa arquitectura de seguridad cuando el camino más corto hacia los fondos pasa por la confianza que una empresa deposita en sus propios empleados?
EL ATAQUE NO SIEMPRE NECESITA ROMPER EL SISTEMA
Cuando se habla de seguridad cripto, enseguida aparecen los contratos inteligentes, las auditorías, las vulnerabilidades de código y los exploits. Es el terreno conocido. Se buscan errores de programación, se revisan los protocolos y se intenta descubrir por dónde podría entrar alguien sin autorización.
Pero hay un pequeño inconveniente: mientras los equipos de seguridad buscan agujeros en el código, los atacantes también pueden estar buscando agujeros en las personas.
Y no necesitan demasiada imaginación. Una falsa oferta laboral, un supuesto ejercicio técnico, un archivo adjunto o una herramienta que parece legítima pueden ser suficientes para iniciar una intrusión.
El objetivo no siempre es conseguir la contraseña de un usuario cualquiera. Eso puede servir para muchas cosas, pero hay objetivos bastante más interesantes: las credenciales de un desarrollador, el acceso de un administrador o los permisos de alguien que puede intervenir en los sistemas internos.
Una cuenta de trabajo puede tener autorizaciones que desde afuera serían prácticamente imposibles de conseguir. Y si el atacante logra comprometerla, empieza a moverse utilizando herramientas que la propia organización reconoce como legítimas.
Es una situación bastante perversa. El sistema no necesariamente está viendo a un intruso. Puede estar viendo a uno de sus propios empleados.
El incidente informado por Binance el 3 de noviembre de 2026 permite observar esta clase de operación. Según el informe preliminar, la investigación apunta a una cadena de acontecimientos que comenzó meses antes del ataque del 29 de octubre. Hubo descargas de software modificado, dispositivos comprometidos y una falsa entrevista laboral que llevó a un ingeniero a ejecutar un repositorio malicioso en su computadora de trabajo.
A partir de ese acceso, los atacantes consiguieron avanzar hacia otros entornos internos. También aprovecharon una herramienta de inteligencia artificial utilizada dentro de la organización para ampliar su acceso y terminaron obteniendo credenciales con permisos para desplegar contenedores.
La secuencia no fue precisamente un paseo por una página web sospechosa. Los atacantes fueron aprovechando distintas relaciones de confianza entre dispositivos, herramientas y sistemas internos hasta llegar a un servicio encargado de firmar transacciones de billeteras.
Y ahí la historia cambia de categoría.
Porque una cosa es comprometer la computadora de un empleado y otra muy distinta es terminar con acceso a una infraestructura que participa directamente en operaciones financieras.
La pregunta es inevitable: ¿cuántas capas de seguridad pueden quedar en el camino cuando alguien consigue entrar utilizando las credenciales de una persona autorizada?
TRES CASOS QUE DEJAN POCO ESPACIO PARA LAS EXCUSAS
Lo ocurrido con Ronin en marzo de 2022 es uno de los ejemplos más contundentes. Los atacantes utilizaron una falsa oferta laboral para comprometer la computadora de un ingeniero de Sky Mavis, la empresa detrás del proyecto. Desde allí consiguieron controlar cuatro de los nueve validadores que protegían el puente de Ronin.
Les faltaba una quinta firma para autorizar los retiros. La encontraron aprovechando un permiso anterior que seguía activo, aunque ya no se utilizaba.
El resultado fue el robo de 173.600 ETH y 25,5 millones de USDC, unos 624 millones de dólares en aquel momento.
La red tenía un sistema de firmas múltiples para evitar que una sola entidad controlara los fondos. El problema era que la distribución real de ese poder no era tan independiente como parecía.
En mayo de 2025, Coinbase comunicó otro tipo de vulnerabilidad. Algunos empleados y contratistas de soporte habrían recibido pagos para entregar información de clientes. Entre los datos expuestos había nombres, domicilios, teléfonos, documentos de identidad e información de cuentas.
No se llevaron las claves privadas ni tuvieron acceso directo a los fondos, pero consiguieron algo que puede ser muy útil para preparar nuevos ataques: información personal con la que construir engaños mucho más convincentes.
Y después está Binance, cuyo incidente de octubre de 2026 muestra hasta dónde puede avanzar una intrusión cuando consigue alcanzar los sistemas internos de una plataforma.
Según el informe preliminar, los atacantes comprometieron dispositivos y credenciales, aprovecharon herramientas internas y llegaron hasta un servicio de firma de transacciones.
El episodio involucró aproximadamente 6.340 millones de dólares en activos, aunque esa cifra no representa una pérdida neta definitiva: la empresa informó que había congelado o interceptado una parte importante y repuesto el 98% de los activos afectados al 31 de octubre.
Los tres casos tienen características diferentes. En uno se comprometieron validadores, en otro se comercializó información de clientes y en el tercero se llegó hasta una infraestructura de firma.
Pero hay un elemento que los conecta: el acceso que tenían determinadas personas y la manera en que ese acceso podía ser aprovechado.
Y eso debería llamar bastante más la atención que cualquier promesa de seguridad impresa en una presentación corporativa.
LOS NÚMEROS NO SON PRECISAMENTE TRANQUILIZADORES
Las historias individuales pueden parecer excepciones. Siempre existe la posibilidad de pensar que Ronin tuvo mala suerte, que Coinbase sufrió un problema puntual o que Binance enfrentó una operación especialmente sofisticada.
Pero los números complican bastante esa interpretación.
En su informe sobre delitos cripto correspondiente a 2025, TRM Labs estimó que se robaron aproximadamente 2.870 millones de dólares en cerca de 150 ataques y exploits.
Lo interesante aparece cuando se observa de dónde salió la mayor parte de ese dinero.
Los ataques contra infraestructura representaron alrededor de 2.200 millones de dólares, aproximadamente el 76% del total. En esa categoría se incluyen compromisos de claves privadas, infraestructura de billeteras, accesos privilegiados y otros componentes operativos.
Los exploits de código, por su parte, representaron alrededor de 350 millones de dólares, equivalentes al 12,1%.
La diferencia es bastante llamativa.
Durante años, buena parte de la conversación sobre seguridad cripto estuvo concentrada en los contratos inteligentes. Y tiene sentido: un error de programación puede permitir que alguien vacíe un protocolo entero.
Pero las cifras muestran que los atacantes también encontraron oportunidades enormes en otro lugar: los sistemas que administran los activos y las personas que tienen acceso a ellos.
Además, los diez incidentes más importantes concentraron el 81% del valor robado durante 2025.
Esto significa que no hace falta una cantidad interminable de ataques para producir pérdidas gigantescas. Un solo acceso comprometido en el lugar adecuado puede terminar teniendo consecuencias económicas superiores a las de decenas de exploits menores.
Y acá aparece una cuestión que debería preocupar bastante a cualquier plataforma: el riesgo no siempre está relacionado con la cantidad de ataques que recibe, sino con el nivel de acceso que consigue el atacante cuando uno de ellos funciona.
Un empleado comprometido puede ser más peligroso que cientos de intentos fallidos contra un contrato inteligente.
MUCHA DESCENTRALIZACIÓN, PERO ¿QUIÉN TIENE LAS LLAVES?
Acá aparece una de las contradicciones más interesantes de la industria.
La blockchain puede tener miles de nodos, reglas públicas y transacciones que cualquiera puede verificar. Todo muy transparente, distribuido y verificable.
Pero millones de usuarios mantienen sus activos en exchanges y plataformas de custodia que administran fondos en su nombre.
El usuario abre una aplicación, mira su saldo y ve sus criptomonedas. Lo que probablemente no ve es quién controla las claves que permiten moverlas.
Detrás de esa pantalla hay equipos técnicos, sistemas de firma, políticas internas y personas con distintos niveles de autorización.
Esto no significa que la custodia centralizada sea necesariamente insegura. Significa que existe una concentración de poder operativo que no siempre coincide con la imagen de descentralización que se presenta al público.
Ronin mostró que varios validadores pueden depender de una misma organización. Coinbase mostró que alguien con acceso a información puede convertir ese privilegio laboral en una oportunidad para los delincuentes. Binance expuso cómo una cadena de accesos internos puede terminar alcanzando un servicio de firma de transacciones.
Son tres problemas distintos, pero todos apuntan hacia una misma cuestión: ¿quién tiene realmente el control?
Porque una cosa es que una blockchain sea descentralizada y otra es que todos los servicios que utilizamos para acceder a ella también lo sean.
El usuario puede consultar una prueba de reservas, leer una auditoría y revisar los comunicados de una plataforma. Pero difícilmente pueda saber cuántas personas tienen permisos para intervenir en una operación, quién puede desplegar software o qué sucede cuando una credencial privilegiada aparece en una computadora comprometida.
La descentralización que aparece en una presentación comercial puede convivir perfectamente con una estructura interna bastante centralizada.
Y esa diferencia no suele aparecer en las publicidades.
TAMBIÉN HAY UN NEGOCIO ALREDEDOR DE ESTE PROBLEMA
Como era de esperar, las amenazas que enfrenta la industria también abrieron espacio para empresas especializadas en seguridad.
FIREBLOCKS desarrolla infraestructura de custodia y autorización de transacciones. Sus herramientas permiten establecer políticas por activo, destino, monto y tipo de operación, además de exigir aprobaciones de varias personas para determinados movimientos.
BLOCKAID trabaja en la detección de amenazas dentro del entorno on-chain. Analiza direcciones, aplicaciones y transacciones para identificar actividad potencialmente maliciosa antes de que los usuarios interactúen con ella.
FORTA desarrolla sistemas de monitoreo y detección de amenazas en tiempo real, con herramientas capaces de analizar transacciones y detectar comportamientos sospechosos.
TRM LABS, por su parte, trabaja con inteligencia blockchain para rastrear movimientos de fondos, identificar patrones y colaborar en investigaciones relacionadas con actividades ilícitas.
Cada empresa aborda una parte diferente del problema. Algunas se concentran en la custodia y las autorizaciones; otras, en el análisis de transacciones, la detección de amenazas o el seguimiento de fondos.
El negocio tiene sentido. Cuanto más dinero circula por estas infraestructuras, mayor es la necesidad de protegerlas.
Pero tampoco conviene caer en otra fantasía: contratar cinco empresas de seguridad no convierte automáticamente a una organización en inexpugnable.
Una herramienta puede detectar una operación extraña, limitar permisos o exigir una segunda aprobación. Sin embargo, todo depende de cómo se configura, quién la administra y qué ocurre cuando alguien consigue acceder a los sistemas que deberían protegerla.
Una política de seguridad guardada en un documento no detiene a un atacante.
Tampoco sirve demasiado tener sistemas de monitoreo sofisticados si una credencial privilegiada permite saltarse los controles.
La diferencia está en la capacidad de detectar una intrusión, limitar el daño y reaccionar antes de que un acceso inicial termine convertido en una transferencia irreversible.
Y, sobre todo, en revisar periódicamente quién tiene permiso para hacer qué. Parece una recomendación bastante elemental para una industria que maneja miles de millones, pero los casos anteriores muestran que todavía queda trabajo por hacer.
EL USUARIO TAMBIÉN PUEDE TERMINAR PAGANDO LA CUENTA
Aunque los ataques más importantes suelen dirigirse contra empleados y sistemas internos, los usuarios tampoco están fuera de esta historia.
Una filtración de datos puede facilitar intentos de suplantación de identidad. Una falsa oferta laboral puede comprometer la computadora de un desarrollador. Un enlace aparentemente legítimo puede llevar a una aplicación diseñada para conseguir permisos sobre una billetera.
Y los delincuentes no necesitan inventar demasiado. Pueden aprovechar situaciones que ya generan preocupación: un retiro demorado, una cuenta bloqueada, una operación sospechosa o una supuesta alerta de seguridad.
Por eso siguen siendo importantes algunas precauciones bastante concretas.
Las ofertas de trabajo deben verificarse por canales independientes. Los archivos inesperados no deberían ejecutarse sin comprobar su procedencia. Las herramientas de desarrollo deben descargarse desde repositorios oficiales y los permisos solicitados por las aplicaciones tienen que revisarse con atención.
También conviene entender que conectar una billetera, firmar un mensaje y autorizar una transacción son acciones diferentes.
Una firma puede conceder permisos que permitan ejecutar operaciones posteriores sobre determinados activos, incluso sin volver a pedir autorización en cada movimiento.
Y si una plataforma informa sobre un incidente, hay que tener especial cuidado con los supuestos empleados de soporte que aparecen por mensajes privados ofreciendo ayuda.
Esos contactos pueden aprovechar precisamente el momento en que el usuario está preocupado y busca resolver un problema rápido.
La seguridad personal no puede solucionar las fallas internas de una empresa. Pero entregar una autorización sin entender qué estamos firmando puede terminar agregando otro problema a una situación que ya era complicada.
RECUPERAR EL DINERO NO SIGNIFICA QUE TODO ESTÉ RESUELTO
Después de un ataque llegan los comunicados, las explicaciones técnicas, las auditorías y los anuncios sobre nuevas medidas de protección. Las empresas informan cuánto dinero se recuperó, qué sistemas fueron afectados y qué acciones tomaron para contener el incidente.
Es necesario. Pero también puede convertirse en una manera bastante cómoda de cerrar una historia antes de responder las preguntas más difíciles.
¿Cuánto tiempo pasó antes de detectar la intrusión? ¿Qué permisos permitieron avanzar al atacante? ¿Por qué seguían existiendo autorizaciones que ya no se utilizaban? ¿Cuántas personas podían acceder a los sistemas afectados? ¿Qué cambió realmente después del incidente?
Recuperar fondos es importante. Muchísimo. Pero no demuestra por sí solo que las debilidades que permitieron el ataque hayan desaparecido.
Una auditoría tampoco garantiza que una organización no vuelva a ser comprometida. Los sistemas cambian, los empleados cambian, aparecen nuevas herramientas y se conceden nuevos permisos. La seguridad no es una fotografía que se toma una vez y después se guarda en una carpeta.
En una industria donde las transacciones pueden ejecutarse en segundos y los activos circular entre distintas redes, la capacidad de reacción tiene un valor enorme. Detectar una anomalía, revocar una autorización y coordinar el congelamiento de fondos puede marcar una diferencia de cientos de millones de dólares.
El problema es que buena parte de esa seguridad permanece fuera de la vista del usuario.
Desde una aplicación se puede consultar un saldo, realizar una transferencia y revisar los movimientos de una cuenta. Lo que no aparece en pantalla es la cantidad de personas, permisos, dispositivos y decisiones que hacen posible cada operación.
Y ahí vuelve a aparecer la contradicción de fondo.
Una industria que nació cuestionando la necesidad de confiar en intermediarios sigue dependiendo de organizaciones, empleados y sistemas internos para administrar una parte enorme de sus activos.
Podemos hablar de descentralización, criptografía avanzada, inteligencia artificial y protocolos de última generación. Podemos gastar fortunas en auditorías y construir mecanismos cada vez más complejos.
Pero si una falsa entrevista laboral puede terminar abriendo el acceso a una infraestructura financiera, hay algo bastante básico que todavía no está resuelto.
Al final, el atacante no siempre necesita encontrar una falla en la blockchain. A veces le alcanza con encontrar a la persona adecuada, contarle una buena mentira y esperar que descargue el archivo.
#security #crypto #blockchain #defi #Web3
EL RIESGO QUE NADIE VE: CUANDO LA VULNERABILIDAD ESTÁ EN LAS PERSONAS
La industria cripto puede gastar millones en seguridad, contratar ejércitos de especialistas, auditar hasta la última línea de código y construir sistemas capaces de custodiar fortunas.
Todo muy moderno, muy sofisticado, muy del siglo XXI. Hasta que aparece un desconocido con una falsa oferta laboral, consigue que un ingeniero descargue un archivo y termina entrando por la puerta principal de una infraestructura que supuestamente era inexpugnable.
No hace falta dinamitar una blockchain. No hace falta descubrir una falla matemática que nadie había detectado. A veces alcanza con hacerse pasar por un reclutador y esperar que alguien del otro lado tenga un mal día de criterio.
Y ahí tenemos a una industria que habla de eliminar la confianza, pero que sigue dependiendo de que cientos de empleados no cometan errores, no entreguen credenciales, no abran archivos sospechosos y no conviertan su computadora de trabajo en una invitación abierta para los delincuentes.
Es una contradicción bastante deliciosa, si uno no tiene dinero involucrado.
Porque cuando hablamos de estas empresas no estamos hablando de una computadora familiar infectada con un programa molesto. Estamos hablando de organizaciones que administran miles de millones de dólares. Un empleado puede tener acceso a herramientas que permiten intervenir en operaciones financieras de una magnitud que probablemente nunca verá en su cuenta bancaria.
Y los atacantes entendieron algo que a veces parece escapársele a quienes diseñan estos sistemas: no siempre es necesario vencer a la tecnología. Puede ser mucho más sencillo engañar a quienes la manejan.
Los casos de Ronin, Coinbase y Binance muestran hasta dónde puede llegar esa estrategia. Y también dejan una pregunta que no resulta precisamente cómoda para los grandes nombres de la industria: ¿cuánto vale toda esa arquitectura de seguridad cuando el camino más corto hacia los fondos pasa por la confianza que una empresa deposita en sus propios empleados?
EL ATAQUE NO SIEMPRE NECESITA ROMPER EL SISTEMA
Cuando se habla de seguridad cripto, enseguida aparecen los contratos inteligentes, las auditorías, las vulnerabilidades de código y los exploits. Es el terreno conocido. Se buscan errores de programación, se revisan los protocolos y se intenta descubrir por dónde podría entrar alguien sin autorización.
Pero hay un pequeño inconveniente: mientras los equipos de seguridad buscan agujeros en el código, los atacantes también pueden estar buscando agujeros en las personas.
Y no necesitan demasiada imaginación. Una falsa oferta laboral, un supuesto ejercicio técnico, un archivo adjunto o una herramienta que parece legítima pueden ser suficientes para iniciar una intrusión.
El objetivo no siempre es conseguir la contraseña de un usuario cualquiera. Eso puede servir para muchas cosas, pero hay objetivos bastante más interesantes: las credenciales de un desarrollador, el acceso de un administrador o los permisos de alguien que puede intervenir en los sistemas internos.
Una cuenta de trabajo puede tener autorizaciones que desde afuera serían prácticamente imposibles de conseguir. Y si el atacante logra comprometerla, empieza a moverse utilizando herramientas que la propia organización reconoce como legítimas.
Es una situación bastante perversa. El sistema no necesariamente está viendo a un intruso. Puede estar viendo a uno de sus propios empleados.
El incidente informado por Binance el 3 de noviembre de 2026 permite observar esta clase de operación. Según el informe preliminar, la investigación apunta a una cadena de acontecimientos que comenzó meses antes del ataque del 29 de octubre. Hubo descargas de software modificado, dispositivos comprometidos y una falsa entrevista laboral que llevó a un ingeniero a ejecutar un repositorio malicioso en su computadora de trabajo.
A partir de ese acceso, los atacantes consiguieron avanzar hacia otros entornos internos. También aprovecharon una herramienta de inteligencia artificial utilizada dentro de la organización para ampliar su acceso y terminaron obteniendo credenciales con permisos para desplegar contenedores.
La secuencia no fue precisamente un paseo por una página web sospechosa. Los atacantes fueron aprovechando distintas relaciones de confianza entre dispositivos, herramientas y sistemas internos hasta llegar a un servicio encargado de firmar transacciones de billeteras.
Y ahí la historia cambia de categoría.
Porque una cosa es comprometer la computadora de un empleado y otra muy distinta es terminar con acceso a una infraestructura que participa directamente en operaciones financieras.
La pregunta es inevitable: ¿cuántas capas de seguridad pueden quedar en el camino cuando alguien consigue entrar utilizando las credenciales de una persona autorizada?
TRES CASOS QUE DEJAN POCO ESPACIO PARA LAS EXCUSAS
Lo ocurrido con Ronin en marzo de 2022 es uno de los ejemplos más contundentes. Los atacantes utilizaron una falsa oferta laboral para comprometer la computadora de un ingeniero de Sky Mavis, la empresa detrás del proyecto. Desde allí consiguieron controlar cuatro de los nueve validadores que protegían el puente de Ronin.
Les faltaba una quinta firma para autorizar los retiros. La encontraron aprovechando un permiso anterior que seguía activo, aunque ya no se utilizaba.
El resultado fue el robo de 173.600 ETH y 25,5 millones de USDC, unos 624 millones de dólares en aquel momento.
La red tenía un sistema de firmas múltiples para evitar que una sola entidad controlara los fondos. El problema era que la distribución real de ese poder no era tan independiente como parecía.
En mayo de 2025, Coinbase comunicó otro tipo de vulnerabilidad. Algunos empleados y contratistas de soporte habrían recibido pagos para entregar información de clientes. Entre los datos expuestos había nombres, domicilios, teléfonos, documentos de identidad e información de cuentas.
No se llevaron las claves privadas ni tuvieron acceso directo a los fondos, pero consiguieron algo que puede ser muy útil para preparar nuevos ataques: información personal con la que construir engaños mucho más convincentes.
Y después está Binance, cuyo incidente de octubre de 2026 muestra hasta dónde puede avanzar una intrusión cuando consigue alcanzar los sistemas internos de una plataforma.
Según el informe preliminar, los atacantes comprometieron dispositivos y credenciales, aprovecharon herramientas internas y llegaron hasta un servicio de firma de transacciones.
El episodio involucró aproximadamente 6.340 millones de dólares en activos, aunque esa cifra no representa una pérdida neta definitiva: la empresa informó que había congelado o interceptado una parte importante y repuesto el 98% de los activos afectados al 31 de octubre.
Los tres casos tienen características diferentes. En uno se comprometieron validadores, en otro se comercializó información de clientes y en el tercero se llegó hasta una infraestructura de firma.
Pero hay un elemento que los conecta: el acceso que tenían determinadas personas y la manera en que ese acceso podía ser aprovechado.
Y eso debería llamar bastante más la atención que cualquier promesa de seguridad impresa en una presentación corporativa.
LOS NÚMEROS NO SON PRECISAMENTE TRANQUILIZADORES
Las historias individuales pueden parecer excepciones. Siempre existe la posibilidad de pensar que Ronin tuvo mala suerte, que Coinbase sufrió un problema puntual o que Binance enfrentó una operación especialmente sofisticada.
Pero los números complican bastante esa interpretación.
En su informe sobre delitos cripto correspondiente a 2025, TRM Labs estimó que se robaron aproximadamente 2.870 millones de dólares en cerca de 150 ataques y exploits.
Lo interesante aparece cuando se observa de dónde salió la mayor parte de ese dinero.
Los ataques contra infraestructura representaron alrededor de 2.200 millones de dólares, aproximadamente el 76% del total. En esa categoría se incluyen compromisos de claves privadas, infraestructura de billeteras, accesos privilegiados y otros componentes operativos.
Los exploits de código, por su parte, representaron alrededor de 350 millones de dólares, equivalentes al 12,1%.
La diferencia es bastante llamativa.
Durante años, buena parte de la conversación sobre seguridad cripto estuvo concentrada en los contratos inteligentes. Y tiene sentido: un error de programación puede permitir que alguien vacíe un protocolo entero.
Pero las cifras muestran que los atacantes también encontraron oportunidades enormes en otro lugar: los sistemas que administran los activos y las personas que tienen acceso a ellos.
Además, los diez incidentes más importantes concentraron el 81% del valor robado durante 2025.
Esto significa que no hace falta una cantidad interminable de ataques para producir pérdidas gigantescas. Un solo acceso comprometido en el lugar adecuado puede terminar teniendo consecuencias económicas superiores a las de decenas de exploits menores.
Y acá aparece una cuestión que debería preocupar bastante a cualquier plataforma: el riesgo no siempre está relacionado con la cantidad de ataques que recibe, sino con el nivel de acceso que consigue el atacante cuando uno de ellos funciona.
Un empleado comprometido puede ser más peligroso que cientos de intentos fallidos contra un contrato inteligente.
MUCHA DESCENTRALIZACIÓN, PERO ¿QUIÉN TIENE LAS LLAVES?
Acá aparece una de las contradicciones más interesantes de la industria.
La blockchain puede tener miles de nodos, reglas públicas y transacciones que cualquiera puede verificar. Todo muy transparente, distribuido y verificable.
Pero millones de usuarios mantienen sus activos en exchanges y plataformas de custodia que administran fondos en su nombre.
El usuario abre una aplicación, mira su saldo y ve sus criptomonedas. Lo que probablemente no ve es quién controla las claves que permiten moverlas.
Detrás de esa pantalla hay equipos técnicos, sistemas de firma, políticas internas y personas con distintos niveles de autorización.
Esto no significa que la custodia centralizada sea necesariamente insegura. Significa que existe una concentración de poder operativo que no siempre coincide con la imagen de descentralización que se presenta al público.
Ronin mostró que varios validadores pueden depender de una misma organización. Coinbase mostró que alguien con acceso a información puede convertir ese privilegio laboral en una oportunidad para los delincuentes. Binance expuso cómo una cadena de accesos internos puede terminar alcanzando un servicio de firma de transacciones.
Son tres problemas distintos, pero todos apuntan hacia una misma cuestión: ¿quién tiene realmente el control?
Porque una cosa es que una blockchain sea descentralizada y otra es que todos los servicios que utilizamos para acceder a ella también lo sean.
El usuario puede consultar una prueba de reservas, leer una auditoría y revisar los comunicados de una plataforma. Pero difícilmente pueda saber cuántas personas tienen permisos para intervenir en una operación, quién puede desplegar software o qué sucede cuando una credencial privilegiada aparece en una computadora comprometida.
La descentralización que aparece en una presentación comercial puede convivir perfectamente con una estructura interna bastante centralizada.
Y esa diferencia no suele aparecer en las publicidades.
TAMBIÉN HAY UN NEGOCIO ALREDEDOR DE ESTE PROBLEMA
Como era de esperar, las amenazas que enfrenta la industria también abrieron espacio para empresas especializadas en seguridad.
FIREBLOCKS desarrolla infraestructura de custodia y autorización de transacciones. Sus herramientas permiten establecer políticas por activo, destino, monto y tipo de operación, además de exigir aprobaciones de varias personas para determinados movimientos.
BLOCKAID trabaja en la detección de amenazas dentro del entorno on-chain. Analiza direcciones, aplicaciones y transacciones para identificar actividad potencialmente maliciosa antes de que los usuarios interactúen con ella.
FORTA desarrolla sistemas de monitoreo y detección de amenazas en tiempo real, con herramientas capaces de analizar transacciones y detectar comportamientos sospechosos.
TRM LABS, por su parte, trabaja con inteligencia blockchain para rastrear movimientos de fondos, identificar patrones y colaborar en investigaciones relacionadas con actividades ilícitas.
Cada empresa aborda una parte diferente del problema. Algunas se concentran en la custodia y las autorizaciones; otras, en el análisis de transacciones, la detección de amenazas o el seguimiento de fondos.
El negocio tiene sentido. Cuanto más dinero circula por estas infraestructuras, mayor es la necesidad de protegerlas.
Pero tampoco conviene caer en otra fantasía: contratar cinco empresas de seguridad no convierte automáticamente a una organización en inexpugnable.
Una herramienta puede detectar una operación extraña, limitar permisos o exigir una segunda aprobación. Sin embargo, todo depende de cómo se configura, quién la administra y qué ocurre cuando alguien consigue acceder a los sistemas que deberían protegerla.
Una política de seguridad guardada en un documento no detiene a un atacante.
Tampoco sirve demasiado tener sistemas de monitoreo sofisticados si una credencial privilegiada permite saltarse los controles.
La diferencia está en la capacidad de detectar una intrusión, limitar el daño y reaccionar antes de que un acceso inicial termine convertido en una transferencia irreversible.
Y, sobre todo, en revisar periódicamente quién tiene permiso para hacer qué. Parece una recomendación bastante elemental para una industria que maneja miles de millones, pero los casos anteriores muestran que todavía queda trabajo por hacer.
EL USUARIO TAMBIÉN PUEDE TERMINAR PAGANDO LA CUENTA
Aunque los ataques más importantes suelen dirigirse contra empleados y sistemas internos, los usuarios tampoco están fuera de esta historia.
Una filtración de datos puede facilitar intentos de suplantación de identidad. Una falsa oferta laboral puede comprometer la computadora de un desarrollador. Un enlace aparentemente legítimo puede llevar a una aplicación diseñada para conseguir permisos sobre una billetera.
Y los delincuentes no necesitan inventar demasiado. Pueden aprovechar situaciones que ya generan preocupación: un retiro demorado, una cuenta bloqueada, una operación sospechosa o una supuesta alerta de seguridad.
Por eso siguen siendo importantes algunas precauciones bastante concretas.
Las ofertas de trabajo deben verificarse por canales independientes. Los archivos inesperados no deberían ejecutarse sin comprobar su procedencia. Las herramientas de desarrollo deben descargarse desde repositorios oficiales y los permisos solicitados por las aplicaciones tienen que revisarse con atención.
También conviene entender que conectar una billetera, firmar un mensaje y autorizar una transacción son acciones diferentes.
Una firma puede conceder permisos que permitan ejecutar operaciones posteriores sobre determinados activos, incluso sin volver a pedir autorización en cada movimiento.
Y si una plataforma informa sobre un incidente, hay que tener especial cuidado con los supuestos empleados de soporte que aparecen por mensajes privados ofreciendo ayuda.
Esos contactos pueden aprovechar precisamente el momento en que el usuario está preocupado y busca resolver un problema rápido.
La seguridad personal no puede solucionar las fallas internas de una empresa. Pero entregar una autorización sin entender qué estamos firmando puede terminar agregando otro problema a una situación que ya era complicada.
RECUPERAR EL DINERO NO SIGNIFICA QUE TODO ESTÉ RESUELTO
Después de un ataque llegan los comunicados, las explicaciones técnicas, las auditorías y los anuncios sobre nuevas medidas de protección. Las empresas informan cuánto dinero se recuperó, qué sistemas fueron afectados y qué acciones tomaron para contener el incidente.
Es necesario. Pero también puede convertirse en una manera bastante cómoda de cerrar una historia antes de responder las preguntas más difíciles.
¿Cuánto tiempo pasó antes de detectar la intrusión? ¿Qué permisos permitieron avanzar al atacante? ¿Por qué seguían existiendo autorizaciones que ya no se utilizaban? ¿Cuántas personas podían acceder a los sistemas afectados? ¿Qué cambió realmente después del incidente?
Recuperar fondos es importante. Muchísimo. Pero no demuestra por sí solo que las debilidades que permitieron el ataque hayan desaparecido.
Una auditoría tampoco garantiza que una organización no vuelva a ser comprometida. Los sistemas cambian, los empleados cambian, aparecen nuevas herramientas y se conceden nuevos permisos. La seguridad no es una fotografía que se toma una vez y después se guarda en una carpeta.
En una industria donde las transacciones pueden ejecutarse en segundos y los activos circular entre distintas redes, la capacidad de reacción tiene un valor enorme. Detectar una anomalía, revocar una autorización y coordinar el congelamiento de fondos puede marcar una diferencia de cientos de millones de dólares.
El problema es que buena parte de esa seguridad permanece fuera de la vista del usuario.
Desde una aplicación se puede consultar un saldo, realizar una transferencia y revisar los movimientos de una cuenta. Lo que no aparece en pantalla es la cantidad de personas, permisos, dispositivos y decisiones que hacen posible cada operación.
Y ahí vuelve a aparecer la contradicción de fondo.
Una industria que nació cuestionando la necesidad de confiar en intermediarios sigue dependiendo de organizaciones, empleados y sistemas internos para administrar una parte enorme de sus activos.
Podemos hablar de descentralización, criptografía avanzada, inteligencia artificial y protocolos de última generación. Podemos gastar fortunas en auditorías y construir mecanismos cada vez más complejos.
Pero si una falsa entrevista laboral puede terminar abriendo el acceso a una infraestructura financiera, hay algo bastante básico que todavía no está resuelto.
Al final, el atacante no siempre necesita encontrar una falla en la blockchain. A veces le alcanza con encontrar a la persona adecuada, contarle una buena mentira y esperar que descargue el archivo.
#security #crypto #blockchain #defi #Web3
Todo muy moderno, muy sofisticado, muy del siglo XXI. Hasta que aparece un desconocido con una falsa oferta laboral, consigue que un ingeniero descargue un archivo y termina entrando por la puerta principal de una infraestructura que supuestamente era inexpugnable.
No hace falta dinamitar una blockchain. No hace falta descubrir una falla matemática que nadie había detectado. A veces alcanza con hacerse pasar por un reclutador y esperar que alguien del otro lado tenga un mal día de criterio.
Y ahí tenemos a una industria que habla de eliminar la confianza, pero que sigue dependiendo de que cientos de empleados no cometan errores, no entreguen credenciales, no abran archivos sospechosos y no conviertan su computadora de trabajo en una invitación abierta para los delincuentes.
Es una contradicción bastante deliciosa, si uno no tiene dinero involucrado.
Porque cuando hablamos de estas empresas no estamos hablando de una computadora familiar infectada con un programa molesto. Estamos hablando de organizaciones que administran miles de millones de dólares. Un empleado puede tener acceso a herramientas que permiten intervenir en operaciones financieras de una magnitud que probablemente nunca verá en su cuenta bancaria.
Y los atacantes entendieron algo que a veces parece escapársele a quienes diseñan estos sistemas: no siempre es necesario vencer a la tecnología. Puede ser mucho más sencillo engañar a quienes la manejan.
Los casos de Ronin, Coinbase y Binance muestran hasta dónde puede llegar esa estrategia. Y también dejan una pregunta que no resulta precisamente cómoda para los grandes nombres de la industria: ¿cuánto vale toda esa arquitectura de seguridad cuando el camino más corto hacia los fondos pasa por la confianza que una empresa deposita en sus propios empleados?
EL ATAQUE NO SIEMPRE NECESITA ROMPER EL SISTEMA
Cuando se habla de seguridad cripto, enseguida aparecen los contratos inteligentes, las auditorías, las vulnerabilidades de código y los exploits. Es el terreno conocido. Se buscan errores de programación, se revisan los protocolos y se intenta descubrir por dónde podría entrar alguien sin autorización.
Pero hay un pequeño inconveniente: mientras los equipos de seguridad buscan agujeros en el código, los atacantes también pueden estar buscando agujeros en las personas.
Y no necesitan demasiada imaginación. Una falsa oferta laboral, un supuesto ejercicio técnico, un archivo adjunto o una herramienta que parece legítima pueden ser suficientes para iniciar una intrusión.
El objetivo no siempre es conseguir la contraseña de un usuario cualquiera. Eso puede servir para muchas cosas, pero hay objetivos bastante más interesantes: las credenciales de un desarrollador, el acceso de un administrador o los permisos de alguien que puede intervenir en los sistemas internos.
Una cuenta de trabajo puede tener autorizaciones que desde afuera serían prácticamente imposibles de conseguir. Y si el atacante logra comprometerla, empieza a moverse utilizando herramientas que la propia organización reconoce como legítimas.
Es una situación bastante perversa. El sistema no necesariamente está viendo a un intruso. Puede estar viendo a uno de sus propios empleados.
El incidente informado por Binance el 3 de noviembre de 2026 permite observar esta clase de operación. Según el informe preliminar, la investigación apunta a una cadena de acontecimientos que comenzó meses antes del ataque del 29 de octubre. Hubo descargas de software modificado, dispositivos comprometidos y una falsa entrevista laboral que llevó a un ingeniero a ejecutar un repositorio malicioso en su computadora de trabajo.
A partir de ese acceso, los atacantes consiguieron avanzar hacia otros entornos internos. También aprovecharon una herramienta de inteligencia artificial utilizada dentro de la organización para ampliar su acceso y terminaron obteniendo credenciales con permisos para desplegar contenedores.
La secuencia no fue precisamente un paseo por una página web sospechosa. Los atacantes fueron aprovechando distintas relaciones de confianza entre dispositivos, herramientas y sistemas internos hasta llegar a un servicio encargado de firmar transacciones de billeteras.
Y ahí la historia cambia de categoría.
Porque una cosa es comprometer la computadora de un empleado y otra muy distinta es terminar con acceso a una infraestructura que participa directamente en operaciones financieras.
La pregunta es inevitable: ¿cuántas capas de seguridad pueden quedar en el camino cuando alguien consigue entrar utilizando las credenciales de una persona autorizada?
TRES CASOS QUE DEJAN POCO ESPACIO PARA LAS EXCUSAS
Lo ocurrido con Ronin en marzo de 2022 es uno de los ejemplos más contundentes. Los atacantes utilizaron una falsa oferta laboral para comprometer la computadora de un ingeniero de Sky Mavis, la empresa detrás del proyecto. Desde allí consiguieron controlar cuatro de los nueve validadores que protegían el puente de Ronin.
Les faltaba una quinta firma para autorizar los retiros. La encontraron aprovechando un permiso anterior que seguía activo, aunque ya no se utilizaba.
El resultado fue el robo de 173.600 ETH y 25,5 millones de USDC, unos 624 millones de dólares en aquel momento.
La red tenía un sistema de firmas múltiples para evitar que una sola entidad controlara los fondos. El problema era que la distribución real de ese poder no era tan independiente como parecía.
En mayo de 2025, Coinbase comunicó otro tipo de vulnerabilidad. Algunos empleados y contratistas de soporte habrían recibido pagos para entregar información de clientes. Entre los datos expuestos había nombres, domicilios, teléfonos, documentos de identidad e información de cuentas.
No se llevaron las claves privadas ni tuvieron acceso directo a los fondos, pero consiguieron algo que puede ser muy útil para preparar nuevos ataques: información personal con la que construir engaños mucho más convincentes.
Y después está Binance, cuyo incidente de octubre de 2026 muestra hasta dónde puede avanzar una intrusión cuando consigue alcanzar los sistemas internos de una plataforma.
Según el informe preliminar, los atacantes comprometieron dispositivos y credenciales, aprovecharon herramientas internas y llegaron hasta un servicio de firma de transacciones.
El episodio involucró aproximadamente 6.340 millones de dólares en activos, aunque esa cifra no representa una pérdida neta definitiva: la empresa informó que había congelado o interceptado una parte importante y repuesto el 98% de los activos afectados al 31 de octubre.
Los tres casos tienen características diferentes. En uno se comprometieron validadores, en otro se comercializó información de clientes y en el tercero se llegó hasta una infraestructura de firma.
Pero hay un elemento que los conecta: el acceso que tenían determinadas personas y la manera en que ese acceso podía ser aprovechado.
Y eso debería llamar bastante más la atención que cualquier promesa de seguridad impresa en una presentación corporativa.
LOS NÚMEROS NO SON PRECISAMENTE TRANQUILIZADORES
Las historias individuales pueden parecer excepciones. Siempre existe la posibilidad de pensar que Ronin tuvo mala suerte, que Coinbase sufrió un problema puntual o que Binance enfrentó una operación especialmente sofisticada.
Pero los números complican bastante esa interpretación.
En su informe sobre delitos cripto correspondiente a 2025, TRM Labs estimó que se robaron aproximadamente 2.870 millones de dólares en cerca de 150 ataques y exploits.
Lo interesante aparece cuando se observa de dónde salió la mayor parte de ese dinero.
Los ataques contra infraestructura representaron alrededor de 2.200 millones de dólares, aproximadamente el 76% del total. En esa categoría se incluyen compromisos de claves privadas, infraestructura de billeteras, accesos privilegiados y otros componentes operativos.
Los exploits de código, por su parte, representaron alrededor de 350 millones de dólares, equivalentes al 12,1%.
La diferencia es bastante llamativa.
Durante años, buena parte de la conversación sobre seguridad cripto estuvo concentrada en los contratos inteligentes. Y tiene sentido: un error de programación puede permitir que alguien vacíe un protocolo entero.
Pero las cifras muestran que los atacantes también encontraron oportunidades enormes en otro lugar: los sistemas que administran los activos y las personas que tienen acceso a ellos.
Además, los diez incidentes más importantes concentraron el 81% del valor robado durante 2025.
Esto significa que no hace falta una cantidad interminable de ataques para producir pérdidas gigantescas. Un solo acceso comprometido en el lugar adecuado puede terminar teniendo consecuencias económicas superiores a las de decenas de exploits menores.
Y acá aparece una cuestión que debería preocupar bastante a cualquier plataforma: el riesgo no siempre está relacionado con la cantidad de ataques que recibe, sino con el nivel de acceso que consigue el atacante cuando uno de ellos funciona.
Un empleado comprometido puede ser más peligroso que cientos de intentos fallidos contra un contrato inteligente.
MUCHA DESCENTRALIZACIÓN, PERO ¿QUIÉN TIENE LAS LLAVES?
Acá aparece una de las contradicciones más interesantes de la industria.
La blockchain puede tener miles de nodos, reglas públicas y transacciones que cualquiera puede verificar. Todo muy transparente, distribuido y verificable.
Pero millones de usuarios mantienen sus activos en exchanges y plataformas de custodia que administran fondos en su nombre.
El usuario abre una aplicación, mira su saldo y ve sus criptomonedas. Lo que probablemente no ve es quién controla las claves que permiten moverlas.
Detrás de esa pantalla hay equipos técnicos, sistemas de firma, políticas internas y personas con distintos niveles de autorización.
Esto no significa que la custodia centralizada sea necesariamente insegura. Significa que existe una concentración de poder operativo que no siempre coincide con la imagen de descentralización que se presenta al público.
Ronin mostró que varios validadores pueden depender de una misma organización. Coinbase mostró que alguien con acceso a información puede convertir ese privilegio laboral en una oportunidad para los delincuentes. Binance expuso cómo una cadena de accesos internos puede terminar alcanzando un servicio de firma de transacciones.
Son tres problemas distintos, pero todos apuntan hacia una misma cuestión: ¿quién tiene realmente el control?
Porque una cosa es que una blockchain sea descentralizada y otra es que todos los servicios que utilizamos para acceder a ella también lo sean.
El usuario puede consultar una prueba de reservas, leer una auditoría y revisar los comunicados de una plataforma. Pero difícilmente pueda saber cuántas personas tienen permisos para intervenir en una operación, quién puede desplegar software o qué sucede cuando una credencial privilegiada aparece en una computadora comprometida.
La descentralización que aparece en una presentación comercial puede convivir perfectamente con una estructura interna bastante centralizada.
Y esa diferencia no suele aparecer en las publicidades.
TAMBIÉN HAY UN NEGOCIO ALREDEDOR DE ESTE PROBLEMA
Como era de esperar, las amenazas que enfrenta la industria también abrieron espacio para empresas especializadas en seguridad.
FIREBLOCKS desarrolla infraestructura de custodia y autorización de transacciones. Sus herramientas permiten establecer políticas por activo, destino, monto y tipo de operación, además de exigir aprobaciones de varias personas para determinados movimientos.
BLOCKAID trabaja en la detección de amenazas dentro del entorno on-chain. Analiza direcciones, aplicaciones y transacciones para identificar actividad potencialmente maliciosa antes de que los usuarios interactúen con ella.
FORTA desarrolla sistemas de monitoreo y detección de amenazas en tiempo real, con herramientas capaces de analizar transacciones y detectar comportamientos sospechosos.
TRM LABS, por su parte, trabaja con inteligencia blockchain para rastrear movimientos de fondos, identificar patrones y colaborar en investigaciones relacionadas con actividades ilícitas.
Cada empresa aborda una parte diferente del problema. Algunas se concentran en la custodia y las autorizaciones; otras, en el análisis de transacciones, la detección de amenazas o el seguimiento de fondos.
El negocio tiene sentido. Cuanto más dinero circula por estas infraestructuras, mayor es la necesidad de protegerlas.
Pero tampoco conviene caer en otra fantasía: contratar cinco empresas de seguridad no convierte automáticamente a una organización en inexpugnable.
Una herramienta puede detectar una operación extraña, limitar permisos o exigir una segunda aprobación. Sin embargo, todo depende de cómo se configura, quién la administra y qué ocurre cuando alguien consigue acceder a los sistemas que deberían protegerla.
Una política de seguridad guardada en un documento no detiene a un atacante.
Tampoco sirve demasiado tener sistemas de monitoreo sofisticados si una credencial privilegiada permite saltarse los controles.
La diferencia está en la capacidad de detectar una intrusión, limitar el daño y reaccionar antes de que un acceso inicial termine convertido en una transferencia irreversible.
Y, sobre todo, en revisar periódicamente quién tiene permiso para hacer qué. Parece una recomendación bastante elemental para una industria que maneja miles de millones, pero los casos anteriores muestran que todavía queda trabajo por hacer.
EL USUARIO TAMBIÉN PUEDE TERMINAR PAGANDO LA CUENTA
Aunque los ataques más importantes suelen dirigirse contra empleados y sistemas internos, los usuarios tampoco están fuera de esta historia.
Una filtración de datos puede facilitar intentos de suplantación de identidad. Una falsa oferta laboral puede comprometer la computadora de un desarrollador. Un enlace aparentemente legítimo puede llevar a una aplicación diseñada para conseguir permisos sobre una billetera.
Y los delincuentes no necesitan inventar demasiado. Pueden aprovechar situaciones que ya generan preocupación: un retiro demorado, una cuenta bloqueada, una operación sospechosa o una supuesta alerta de seguridad.
Por eso siguen siendo importantes algunas precauciones bastante concretas.
Las ofertas de trabajo deben verificarse por canales independientes. Los archivos inesperados no deberían ejecutarse sin comprobar su procedencia. Las herramientas de desarrollo deben descargarse desde repositorios oficiales y los permisos solicitados por las aplicaciones tienen que revisarse con atención.
También conviene entender que conectar una billetera, firmar un mensaje y autorizar una transacción son acciones diferentes.
Una firma puede conceder permisos que permitan ejecutar operaciones posteriores sobre determinados activos, incluso sin volver a pedir autorización en cada movimiento.
Y si una plataforma informa sobre un incidente, hay que tener especial cuidado con los supuestos empleados de soporte que aparecen por mensajes privados ofreciendo ayuda.
Esos contactos pueden aprovechar precisamente el momento en que el usuario está preocupado y busca resolver un problema rápido.
La seguridad personal no puede solucionar las fallas internas de una empresa. Pero entregar una autorización sin entender qué estamos firmando puede terminar agregando otro problema a una situación que ya era complicada.
RECUPERAR EL DINERO NO SIGNIFICA QUE TODO ESTÉ RESUELTO
Después de un ataque llegan los comunicados, las explicaciones técnicas, las auditorías y los anuncios sobre nuevas medidas de protección. Las empresas informan cuánto dinero se recuperó, qué sistemas fueron afectados y qué acciones tomaron para contener el incidente.
Es necesario. Pero también puede convertirse en una manera bastante cómoda de cerrar una historia antes de responder las preguntas más difíciles.
¿Cuánto tiempo pasó antes de detectar la intrusión? ¿Qué permisos permitieron avanzar al atacante? ¿Por qué seguían existiendo autorizaciones que ya no se utilizaban? ¿Cuántas personas podían acceder a los sistemas afectados? ¿Qué cambió realmente después del incidente?
Recuperar fondos es importante. Muchísimo. Pero no demuestra por sí solo que las debilidades que permitieron el ataque hayan desaparecido.
Una auditoría tampoco garantiza que una organización no vuelva a ser comprometida. Los sistemas cambian, los empleados cambian, aparecen nuevas herramientas y se conceden nuevos permisos. La seguridad no es una fotografía que se toma una vez y después se guarda en una carpeta.
En una industria donde las transacciones pueden ejecutarse en segundos y los activos circular entre distintas redes, la capacidad de reacción tiene un valor enorme. Detectar una anomalía, revocar una autorización y coordinar el congelamiento de fondos puede marcar una diferencia de cientos de millones de dólares.
El problema es que buena parte de esa seguridad permanece fuera de la vista del usuario.
Desde una aplicación se puede consultar un saldo, realizar una transferencia y revisar los movimientos de una cuenta. Lo que no aparece en pantalla es la cantidad de personas, permisos, dispositivos y decisiones que hacen posible cada operación.
Y ahí vuelve a aparecer la contradicción de fondo.
Una industria que nació cuestionando la necesidad de confiar en intermediarios sigue dependiendo de organizaciones, empleados y sistemas internos para administrar una parte enorme de sus activos.
Podemos hablar de descentralización, criptografía avanzada, inteligencia artificial y protocolos de última generación. Podemos gastar fortunas en auditorías y construir mecanismos cada vez más complejos.
Pero si una falsa entrevista laboral puede terminar abriendo el acceso a una infraestructura financiera, hay algo bastante básico que todavía no está resuelto.
Al final, el atacante no siempre necesita encontrar una falla en la blockchain. A veces le alcanza con encontrar a la persona adecuada, contarle una buena mentira y esperar que descargue el archivo.
#security #crypto #blockchain #defi #Web3
1
1.7k
·
--
Doğrulanıb
Tərcüməyə bax
$HYPE
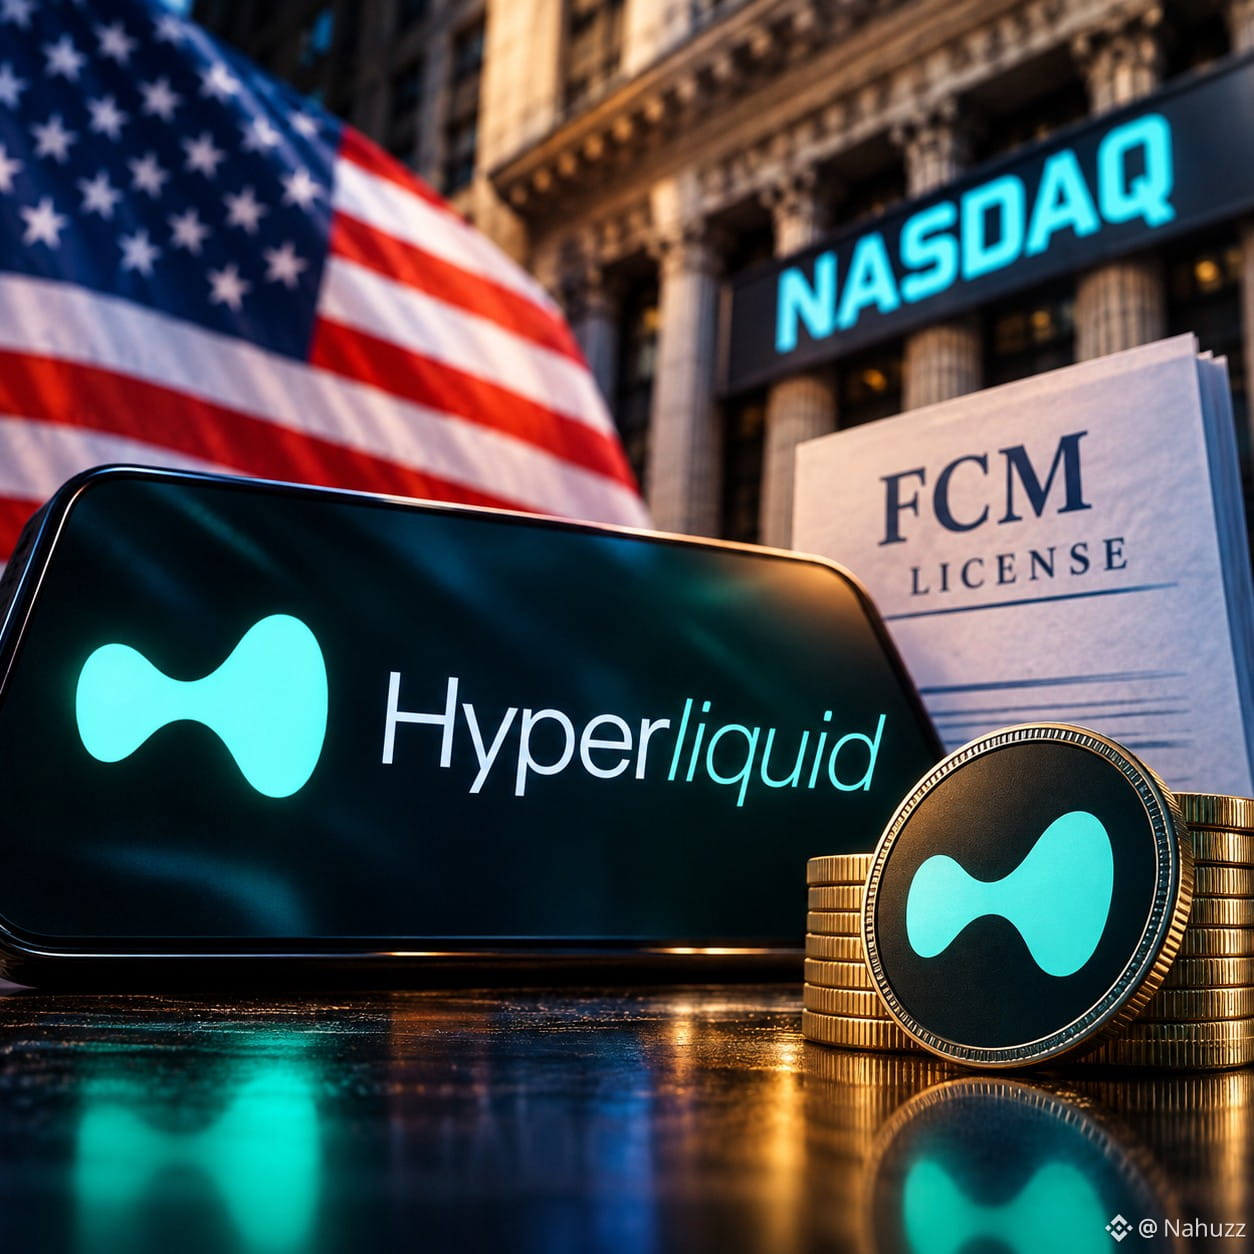
HYPERLIQUID: UNA TESORERÍA DE US$3.500 MILLONES Y UN PLAN PARA ENTRAR AL MERCADO REGULADO DE EE.UU.
Hyperliquid Strategies está preparando una nueva etapa de expansión en Estados Unidos, apoyándose en una importante reserva de tokens HYPE.
Al cierre del tercer trimestre, la compañía tenía aproximadamente 38,52 millones de HYPE, valorados en US$3.505 millones. También contaba con US$254,6 millones en efectivo y activos similares, sin registrar deuda.
Durante ese trimestre destinó US$802 millones a sus operaciones. De ese total, US$785 millones se utilizaron para comprar otros 9,1 millones de HYPE.
Pero la noticia también pasa por su estrategia regulatoria.
- Una filial de la empresa presentó una solicitud para obtener una licencia de Futures Commission Merchant (FCM), que le permitiría gestionar cuentas de clientes estadounidenses y operar en mercados habilitados bajo el marco HIP-3 de Hyperliquid.
La autorización todavía está pendiente y no hay garantías sobre su aprobación.
En sus resultados trimestrales, la compañía informó ganancias netas por US$620,6 millones.
Sin embargo, gran parte de esa cifra provino de ganancias no realizadas por US$803 millones en sus tenencias de HYPE, mientras que los ingresos por staking y comisiones de validadores fueron de US$12,3 millones.
La exposición al precio de HYPE sigue siendo una parte central de su balance.
OPERÁ ACÁ 👇
{spot}(HYPEUSDT)
#hype #Hyperliquid #crypto #TradingCommunity #TrendingTopic
$HYPE
HYPERLIQUID: UNA TESORERÍA DE US$3.500 MILLONES Y UN PLAN PARA ENTRAR AL MERCADO REGULADO DE EE.UU.
Hyperliquid Strategies está preparando una nueva etapa de expansión en Estados Unidos, apoyándose en una importante reserva de tokens HYPE.
Al cierre del tercer trimestre, la compañía tenía aproximadamente 38,52 millones de HYPE, valorados en US$3.505 millones. También contaba con US$254,6 millones en efectivo y activos similares, sin registrar deuda.
Durante ese trimestre destinó US$802 millones a sus operaciones. De ese total, US$785 millones se utilizaron para comprar otros 9,1 millones de HYPE.
Pero la noticia también pasa por su estrategia regulatoria.
- Una filial de la empresa presentó una solicitud para obtener una licencia de Futures Commission Merchant (FCM), que le permitiría gestionar cuentas de clientes estadounidenses y operar en mercados habilitados bajo el marco HIP-3 de Hyperliquid.
La autorización todavía está pendiente y no hay garantías sobre su aprobación.
En sus resultados trimestrales, la compañía informó ganancias netas por US$620,6 millones.
Sin embargo, gran parte de esa cifra provino de ganancias no realizadas por US$803 millones en sus tenencias de HYPE, mientras que los ingresos por staking y comisiones de validadores fueron de US$12,3 millones.
La exposición al precio de HYPE sigue siendo una parte central de su balance.
OPERÁ ACÁ 👇
#hype #Hyperliquid #crypto #TradingCommunity #TrendingTopic
HYPERLIQUID: UNA TESORERÍA DE US$3.500 MILLONES Y UN PLAN PARA ENTRAR AL MERCADO REGULADO DE EE.UU.
Hyperliquid Strategies está preparando una nueva etapa de expansión en Estados Unidos, apoyándose en una importante reserva de tokens HYPE.
Al cierre del tercer trimestre, la compañía tenía aproximadamente 38,52 millones de HYPE, valorados en US$3.505 millones. También contaba con US$254,6 millones en efectivo y activos similares, sin registrar deuda.
Durante ese trimestre destinó US$802 millones a sus operaciones. De ese total, US$785 millones se utilizaron para comprar otros 9,1 millones de HYPE.
Pero la noticia también pasa por su estrategia regulatoria.
- Una filial de la empresa presentó una solicitud para obtener una licencia de Futures Commission Merchant (FCM), que le permitiría gestionar cuentas de clientes estadounidenses y operar en mercados habilitados bajo el marco HIP-3 de Hyperliquid.
La autorización todavía está pendiente y no hay garantías sobre su aprobación.
En sus resultados trimestrales, la compañía informó ganancias netas por US$620,6 millones.
Sin embargo, gran parte de esa cifra provino de ganancias no realizadas por US$803 millones en sus tenencias de HYPE, mientras que los ingresos por staking y comisiones de validadores fueron de US$12,3 millones.
La exposición al precio de HYPE sigue siendo una parte central de su balance.
OPERÁ ACÁ 👇
#hype #Hyperliquid #crypto #TradingCommunity #TrendingTopic
4
1.3k
·
--
Artım
Doğrulanıb
Tərcüməyə bax
$AAVE
¿CUÁNTO VALDRÍAN 1.000 DÓLARES EN 2028?
Aave cotiza cerca de los 132,67 dólares y todavía está aproximadamente un 80% por debajo de su máximo histórico de 2021, cuando alcanzó los 661,69 dólares.
El análisis plantea distintos escenarios para quienes inviertan 1.000 dólares en AAVE a los precios actuales y mantengan sus tokens hasta finales de 2028.
Con ese capital se podrían comprar unos 7,54 AAVE.
- Si el precio llega a 200 dólares, la inversión pasaría a valer aproximadamente 1.507 dólares.
- Si alcanza los 300, subiría a 2.261 dólares.
- Un precio de 400 dólares llevaría el capital a unos 3.015 dólares.
También existe un escenario negativo: si AAVE cae hasta los 65 dólares, esos 1.000 dólares quedarían reducidos a unos 490.
● Otro dato importante es la reciente adquisición de Avon por parte de Aave Labs. La operación incorpora tecnología de préstamos a tasa fija y variable, además de un libro de órdenes on-chain.
Todavía no se conocen los detalles económicos de la adquisición ni cómo podría beneficiar directamente a los titulares de AAVE.
Para que esas mejoras tengan impacto en el token, habrá que ver cómo se integran en el protocolo y qué cambios se producen en su modelo económico.
OPERÁ ACÁ 👇
{spot}(AAVEUSDT)
#AAVE #crypto #TrendingTopic #TradingCommunity #defi
$AAVE
¿CUÁNTO VALDRÍAN 1.000 DÓLARES EN 2028?
Aave cotiza cerca de los 132,67 dólares y todavía está aproximadamente un 80% por debajo de su máximo histórico de 2021, cuando alcanzó los 661,69 dólares.
El análisis plantea distintos escenarios para quienes inviertan 1.000 dólares en AAVE a los precios actuales y mantengan sus tokens hasta finales de 2028.
Con ese capital se podrían comprar unos 7,54 AAVE.
- Si el precio llega a 200 dólares, la inversión pasaría a valer aproximadamente 1.507 dólares.
- Si alcanza los 300, subiría a 2.261 dólares.
- Un precio de 400 dólares llevaría el capital a unos 3.015 dólares.
También existe un escenario negativo: si AAVE cae hasta los 65 dólares, esos 1.000 dólares quedarían reducidos a unos 490.
● Otro dato importante es la reciente adquisición de Avon por parte de Aave Labs. La operación incorpora tecnología de préstamos a tasa fija y variable, además de un libro de órdenes on-chain.
Todavía no se conocen los detalles económicos de la adquisición ni cómo podría beneficiar directamente a los titulares de AAVE.
Para que esas mejoras tengan impacto en el token, habrá que ver cómo se integran en el protocolo y qué cambios se producen en su modelo económico.
OPERÁ ACÁ 👇
#AAVE #crypto #TrendingTopic #TradingCommunity #defi
¿CUÁNTO VALDRÍAN 1.000 DÓLARES EN 2028?
Aave cotiza cerca de los 132,67 dólares y todavía está aproximadamente un 80% por debajo de su máximo histórico de 2021, cuando alcanzó los 661,69 dólares.
El análisis plantea distintos escenarios para quienes inviertan 1.000 dólares en AAVE a los precios actuales y mantengan sus tokens hasta finales de 2028.
Con ese capital se podrían comprar unos 7,54 AAVE.
- Si el precio llega a 200 dólares, la inversión pasaría a valer aproximadamente 1.507 dólares.
- Si alcanza los 300, subiría a 2.261 dólares.
- Un precio de 400 dólares llevaría el capital a unos 3.015 dólares.
También existe un escenario negativo: si AAVE cae hasta los 65 dólares, esos 1.000 dólares quedarían reducidos a unos 490.
● Otro dato importante es la reciente adquisición de Avon por parte de Aave Labs. La operación incorpora tecnología de préstamos a tasa fija y variable, además de un libro de órdenes on-chain.
Todavía no se conocen los detalles económicos de la adquisición ni cómo podría beneficiar directamente a los titulares de AAVE.
Para que esas mejoras tengan impacto en el token, habrá que ver cómo se integran en el protocolo y qué cambios se producen en su modelo económico.
OPERÁ ACÁ 👇
#AAVE #crypto #TrendingTopic #TradingCommunity #defi
737
·
--
Artım
$INJ
INJECTIVE NASDAQ-ın AÇILIŞ ZƏNGİNDƏ İŞTİRAK EDİR.
Injective ənənəvi maliyyə bazarına yaxınlaşmasında yeni bir mərhələni qeyd etdi: ABŞ birjasının ənənəvi açılış zəngi ilə müşayiət olunan $INJC-nin Nasdaq-a gəlişi.
Bu hadisə Injective ilə əlaqəli, staking ETF-i kimi təqdim olunan birjada ticarət edilən məhsulla bağlıdır. Məhsul ənənəvi maliyyə bazarında fəaliyyət göstərən bir alət vasitəsilə ekosistemə investisiya imkanı təklif etməyi hədəfləyir.
Injective üçün bu iştirak hələ kriptovalyuta bazarında birbaşa iştirak etməyən investorlar arasında tanınmaq fürsəti yaradır.
Bu, həmçinin rəqəmsal aktivlərlə əlaqəli maliyyə məhsullarına artan marağı gündəmə gətirir.
Komanda bu hadisəni layihə üçün mühüm mərhələ kimi qiymətləndirdi. İndi bazarın məhsula necə reaksiya verəcəyini, onun nə qədər həcm cəlb edəcəyini və institusional investorların marağını oyadıb-oyatmayacağını görəcəyik.
BURADAN TİCARƏT ET 👇
{spot}(INJUSDT)
#injective #crypto #TrendingTopic #TradingCommunity #altcoins
$INJ
INJECTIVE NASDAQ-ın AÇILIŞ ZƏNGİNDƏ İŞTİRAK EDİR.
Injective ənənəvi maliyyə bazarına yaxınlaşmasında yeni bir mərhələni qeyd etdi: ABŞ birjasının ənənəvi açılış zəngi ilə müşayiət olunan $INJC-nin Nasdaq-a gəlişi.
Bu hadisə Injective ilə əlaqəli, staking ETF-i kimi təqdim olunan birjada ticarət edilən məhsulla bağlıdır. Məhsul ənənəvi maliyyə bazarında fəaliyyət göstərən bir alət vasitəsilə ekosistemə investisiya imkanı təklif etməyi hədəfləyir.
Injective üçün bu iştirak hələ kriptovalyuta bazarında birbaşa iştirak etməyən investorlar arasında tanınmaq fürsəti yaradır.
Bu, həmçinin rəqəmsal aktivlərlə əlaqəli maliyyə məhsullarına artan marağı gündəmə gətirir.
Komanda bu hadisəni layihə üçün mühüm mərhələ kimi qiymətləndirdi. İndi bazarın məhsula necə reaksiya verəcəyini, onun nə qədər həcm cəlb edəcəyini və institusional investorların marağını oyadıb-oyatmayacağını görəcəyik.
BURADAN TİCARƏT ET 👇
#injective #crypto #TrendingTopic #TradingCommunity #altcoins
INJECTIVE NASDAQ-ın AÇILIŞ ZƏNGİNDƏ İŞTİRAK EDİR.
Injective ənənəvi maliyyə bazarına yaxınlaşmasında yeni bir mərhələni qeyd etdi: ABŞ birjasının ənənəvi açılış zəngi ilə müşayiət olunan $INJC-nin Nasdaq-a gəlişi.
Bu hadisə Injective ilə əlaqəli, staking ETF-i kimi təqdim olunan birjada ticarət edilən məhsulla bağlıdır. Məhsul ənənəvi maliyyə bazarında fəaliyyət göstərən bir alət vasitəsilə ekosistemə investisiya imkanı təklif etməyi hədəfləyir.
Injective üçün bu iştirak hələ kriptovalyuta bazarında birbaşa iştirak etməyən investorlar arasında tanınmaq fürsəti yaradır.
Bu, həmçinin rəqəmsal aktivlərlə əlaqəli maliyyə məhsullarına artan marağı gündəmə gətirir.
Komanda bu hadisəni layihə üçün mühüm mərhələ kimi qiymətləndirdi. İndi bazarın məhsula necə reaksiya verəcəyini, onun nə qədər həcm cəlb edəcəyini və institusional investorların marağını oyadıb-oyatmayacağını görəcəyik.
BURADAN TİCARƏT ET 👇
#injective #crypto #TrendingTopic #TradingCommunity #altcoins
1
176
·
--
Artım
Tərcüməyə bax
$WLFI USARÁ LOS INGRESOS DE USD1 PARA COMPRAR SUS TOKENS.
World Liberty Financial anunció que empezará a utilizar parte de los ingresos que generan las reservas de USD1 para comprar tokens WLFI directamente en el mercado.
El nuevo esquema conecta los resultados de su stablecoin con las compras de su propio token. Cuanto mayor sea la actividad de USD1, mayores podrían ser los ingresos disponibles para financiar esas operaciones.
WLFI ya contaba con un programa de recompra aprobado en septiembre de 2025. En aquella votación, el 99,8% de los participantes respaldó el uso de las comisiones de determinadas operaciones de liquidez para adquirir tokens.
Desde entonces, el proyecto realizó varias compras. Una de las más importantes fue de aproximadamente 10 millones de dólares, con los que adquirió unos 59 millones de WLFI.
Ahora se incorpora el rendimiento de las reservas de USD1 como otra fuente de financiación. Es un cambio que amplía los recursos disponibles para comprar el token.
Todavía no se conoce cuánto dinero se destinará a estas operaciones ni cuántos WLFI se comprarán. Tampoco se confirmó que los tokens adquiridos vayan a ser eliminados de circulación.
OPERÁ.ACÁ 👇
{spot}(WLFIUSDT)
#WLFI #crypto #TrendingTopic #TradingCommunity #TRUMP
$WLFI USARÁ LOS INGRESOS DE USD1 PARA COMPRAR SUS TOKENS.
World Liberty Financial anunció que empezará a utilizar parte de los ingresos que generan las reservas de USD1 para comprar tokens WLFI directamente en el mercado.
El nuevo esquema conecta los resultados de su stablecoin con las compras de su propio token. Cuanto mayor sea la actividad de USD1, mayores podrían ser los ingresos disponibles para financiar esas operaciones.
WLFI ya contaba con un programa de recompra aprobado en septiembre de 2025. En aquella votación, el 99,8% de los participantes respaldó el uso de las comisiones de determinadas operaciones de liquidez para adquirir tokens.
Desde entonces, el proyecto realizó varias compras. Una de las más importantes fue de aproximadamente 10 millones de dólares, con los que adquirió unos 59 millones de WLFI.
Ahora se incorpora el rendimiento de las reservas de USD1 como otra fuente de financiación. Es un cambio que amplía los recursos disponibles para comprar el token.
Todavía no se conoce cuánto dinero se destinará a estas operaciones ni cuántos WLFI se comprarán. Tampoco se confirmó que los tokens adquiridos vayan a ser eliminados de circulación.
OPERÁ.ACÁ 👇
#WLFI #crypto #TrendingTopic #TradingCommunity #TRUMP
World Liberty Financial anunció que empezará a utilizar parte de los ingresos que generan las reservas de USD1 para comprar tokens WLFI directamente en el mercado.
El nuevo esquema conecta los resultados de su stablecoin con las compras de su propio token. Cuanto mayor sea la actividad de USD1, mayores podrían ser los ingresos disponibles para financiar esas operaciones.
WLFI ya contaba con un programa de recompra aprobado en septiembre de 2025. En aquella votación, el 99,8% de los participantes respaldó el uso de las comisiones de determinadas operaciones de liquidez para adquirir tokens.
Desde entonces, el proyecto realizó varias compras. Una de las más importantes fue de aproximadamente 10 millones de dólares, con los que adquirió unos 59 millones de WLFI.
Ahora se incorpora el rendimiento de las reservas de USD1 como otra fuente de financiación. Es un cambio que amplía los recursos disponibles para comprar el token.
Todavía no se conoce cuánto dinero se destinará a estas operaciones ni cuántos WLFI se comprarán. Tampoco se confirmó que los tokens adquiridos vayan a ser eliminados de circulación.
OPERÁ.ACÁ 👇
#WLFI #crypto #TrendingTopic #TradingCommunity #TRUMP
1
319
·
--
Artım
Qismən doğrudur
$XLM
STELLAR TOKENLAŞDIRILMIŞ FONDLARDA 291,4 MİLYON DOLLARLIQ ARTIM QEYDƏ ALIR.
Stellar son 24 saat ərzində tokenlaşdırılmış fondlara 291,4 milyon dollar əlavə edib. Bu, RWA Foundation-ın izlədiyi blokçeyn şəbəkələri arasında qeydə alınan ən böyük artımdır.
Bu göstərici şəbəkəni eyni dövrdə təxminən 417 dəfə az artım göstərərək ikinci yeri tutan OP Mainnet-dən xeyli irəli çıxarıb.
Bu irəliləyiş Stellar-ın RWA bazarındakı mövqeyini gücləndirir. Bu bazarda ənənəvi maliyyə məhsullarını təmsil etmək üçün blokçeyn şəbəkələrindən istifadə olunur.
Tokenləşdirmə bu alətləri rəqəmsal mühitə köçürməyə imkan verir və hesablaşma proseslərini, əlçatanlığı və şəffaflığı yaxşılaşdıra bilər.
Eyni zamanda, XLM texniki siqnalı ilə də diqqət çəkir.
Dörd saatlıq qrafikdə aktiv enən paz formasiyasını qırıb.
Globe Of Crypto analitiki 35–40%-lik mümkün yüksəliş və 0,23 dollara yaxın hədəf proqnozlaşdırır.
Bu ssenarinin reallaşması üçün XLM qırılma zonasının üzərində möhkəmlənməli və aralıq müqavimət səviyyələrini aşmalıdır. Həmin səviyyənin itirilməsi bərpanı zəiflədə bilər.
Hələlik Stellar tokenlaşdırılmış fondlardakı diqqətçəkən aktivlik göstəricisini bazarın izlədiyi texniki strukturla birləşdirir.
BURADAN TİCARƏT ET 👇
{spot}(XLMUSDT)
#XLM #crypto #TrendingTopic #TradingCommunity #RWA
$XLM
STELLAR TOKENLAŞDIRILMIŞ FONDLARDA 291,4 MİLYON DOLLARLIQ ARTIM QEYDƏ ALIR.
Stellar son 24 saat ərzində tokenlaşdırılmış fondlara 291,4 milyon dollar əlavə edib. Bu, RWA Foundation-ın izlədiyi blokçeyn şəbəkələri arasında qeydə alınan ən böyük artımdır.
Bu göstərici şəbəkəni eyni dövrdə təxminən 417 dəfə az artım göstərərək ikinci yeri tutan OP Mainnet-dən xeyli irəli çıxarıb.
Bu irəliləyiş Stellar-ın RWA bazarındakı mövqeyini gücləndirir. Bu bazarda ənənəvi maliyyə məhsullarını təmsil etmək üçün blokçeyn şəbəkələrindən istifadə olunur.
Tokenləşdirmə bu alətləri rəqəmsal mühitə köçürməyə imkan verir və hesablaşma proseslərini, əlçatanlığı və şəffaflığı yaxşılaşdıra bilər.
Eyni zamanda, XLM texniki siqnalı ilə də diqqət çəkir.
Dörd saatlıq qrafikdə aktiv enən paz formasiyasını qırıb.
Globe Of Crypto analitiki 35–40%-lik mümkün yüksəliş və 0,23 dollara yaxın hədəf proqnozlaşdırır.
Bu ssenarinin reallaşması üçün XLM qırılma zonasının üzərində möhkəmlənməli və aralıq müqavimət səviyyələrini aşmalıdır. Həmin səviyyənin itirilməsi bərpanı zəiflədə bilər.
Hələlik Stellar tokenlaşdırılmış fondlardakı diqqətçəkən aktivlik göstəricisini bazarın izlədiyi texniki strukturla birləşdirir.
BURADAN TİCARƏT ET 👇
#XLM #crypto #TrendingTopic #TradingCommunity #RWA
STELLAR TOKENLAŞDIRILMIŞ FONDLARDA 291,4 MİLYON DOLLARLIQ ARTIM QEYDƏ ALIR.
Stellar son 24 saat ərzində tokenlaşdırılmış fondlara 291,4 milyon dollar əlavə edib. Bu, RWA Foundation-ın izlədiyi blokçeyn şəbəkələri arasında qeydə alınan ən böyük artımdır.
Bu göstərici şəbəkəni eyni dövrdə təxminən 417 dəfə az artım göstərərək ikinci yeri tutan OP Mainnet-dən xeyli irəli çıxarıb.
Bu irəliləyiş Stellar-ın RWA bazarındakı mövqeyini gücləndirir. Bu bazarda ənənəvi maliyyə məhsullarını təmsil etmək üçün blokçeyn şəbəkələrindən istifadə olunur.
Tokenləşdirmə bu alətləri rəqəmsal mühitə köçürməyə imkan verir və hesablaşma proseslərini, əlçatanlığı və şəffaflığı yaxşılaşdıra bilər.
Eyni zamanda, XLM texniki siqnalı ilə də diqqət çəkir.
Dörd saatlıq qrafikdə aktiv enən paz formasiyasını qırıb.
Globe Of Crypto analitiki 35–40%-lik mümkün yüksəliş və 0,23 dollara yaxın hədəf proqnozlaşdırır.
Bu ssenarinin reallaşması üçün XLM qırılma zonasının üzərində möhkəmlənməli və aralıq müqavimət səviyyələrini aşmalıdır. Həmin səviyyənin itirilməsi bərpanı zəiflədə bilər.
Hələlik Stellar tokenlaşdırılmış fondlardakı diqqətçəkən aktivlik göstəricisini bazarın izlədiyi texniki strukturla birləşdirir.
BURADAN TİCARƏT ET 👇
#XLM #crypto #TrendingTopic #TradingCommunity #RWA
1
821
·
--
Azalma
$SOL
SOLANA 6,5 % DƏYƏR İTİRDİKDƏN SONRA MÜHÜM DƏSTƏK SƏVİYYƏSİNİ SINAĞA ÇƏKİR.
Çətin bir gündən sonra Solana 89 dollar ətrafında ticarət olunur. Son 24 saatda 6,5 %, ay ərzində isə 26 % ucuzlaşıb.
Qiymət 88,88 dollara qədər enərək 88,93 dollar səviyyəsində yerləşən 200 günlük hərəkətli ortalamaya, demək olar ki, toxunub.
Bu texniki göstərici xüsusi əhəmiyyət daşıyır, çünki SOL avqustun 21-dən bəri həmin ortalamadan aşağıda gündəlik bağlanış qeydə almayıb.
Qiymət geriləyərkən Solana-nın mərkəzləşdirilməmiş birjalarındakı aktivlik fərqli mənzərə göstərir.
Son 24 saat ərzində ticarət həcmi 2.390 milyon dollara çataraq 26,8 % artıb. Yeddi gün ərzində isə ümumi həcm 12.390 milyon dollar olub — əvvəlki həftə ilə müqayisədə 37,6 % çox.
İqtisadi aktivliyin azaldığını göstərən məlumatlar da var: şəbəkə komissiyaları 30 gün ərzində 40,3 % azalaraq 364,2 milyon dollara düşüb.
Texniki səviyyələrə gəlincə, 87,65–88,93 dollar aralığı əsas dəstək zonasıdır.
SOL yenidən yüksəlişə nail olarsa, 95,51 dollarda, daha sonra isə 100 günlük hərəkətli ortalamanın yerləşdiyi 98,74 dollarda müqavimətlə qarşılaşacaq.
Diqqət qiymətin 89 dollar ətrafında necə hərəkət edəcəyinə yönəlib.
BURADA TİCARƏT ET 👇
{spot}(SOLUSDT)
#solana #sol #crypto #TradingCommunity #TrendingTopic
$SOL
SOLANA 6,5 % DƏYƏR İTİRDİKDƏN SONRA MÜHÜM DƏSTƏK SƏVİYYƏSİNİ SINAĞA ÇƏKİR.
Çətin bir gündən sonra Solana 89 dollar ətrafında ticarət olunur. Son 24 saatda 6,5 %, ay ərzində isə 26 % ucuzlaşıb.
Qiymət 88,88 dollara qədər enərək 88,93 dollar səviyyəsində yerləşən 200 günlük hərəkətli ortalamaya, demək olar ki, toxunub.
Bu texniki göstərici xüsusi əhəmiyyət daşıyır, çünki SOL avqustun 21-dən bəri həmin ortalamadan aşağıda gündəlik bağlanış qeydə almayıb.
Qiymət geriləyərkən Solana-nın mərkəzləşdirilməmiş birjalarındakı aktivlik fərqli mənzərə göstərir.
Son 24 saat ərzində ticarət həcmi 2.390 milyon dollara çataraq 26,8 % artıb. Yeddi gün ərzində isə ümumi həcm 12.390 milyon dollar olub — əvvəlki həftə ilə müqayisədə 37,6 % çox.
İqtisadi aktivliyin azaldığını göstərən məlumatlar da var: şəbəkə komissiyaları 30 gün ərzində 40,3 % azalaraq 364,2 milyon dollara düşüb.
Texniki səviyyələrə gəlincə, 87,65–88,93 dollar aralığı əsas dəstək zonasıdır.
SOL yenidən yüksəlişə nail olarsa, 95,51 dollarda, daha sonra isə 100 günlük hərəkətli ortalamanın yerləşdiyi 98,74 dollarda müqavimətlə qarşılaşacaq.
Diqqət qiymətin 89 dollar ətrafında necə hərəkət edəcəyinə yönəlib.
BURADA TİCARƏT ET 👇
#solana #sol #crypto #TradingCommunity #TrendingTopic
SOLANA 6,5 % DƏYƏR İTİRDİKDƏN SONRA MÜHÜM DƏSTƏK SƏVİYYƏSİNİ SINAĞA ÇƏKİR.
Çətin bir gündən sonra Solana 89 dollar ətrafında ticarət olunur. Son 24 saatda 6,5 %, ay ərzində isə 26 % ucuzlaşıb.
Qiymət 88,88 dollara qədər enərək 88,93 dollar səviyyəsində yerləşən 200 günlük hərəkətli ortalamaya, demək olar ki, toxunub.
Bu texniki göstərici xüsusi əhəmiyyət daşıyır, çünki SOL avqustun 21-dən bəri həmin ortalamadan aşağıda gündəlik bağlanış qeydə almayıb.
Qiymət geriləyərkən Solana-nın mərkəzləşdirilməmiş birjalarındakı aktivlik fərqli mənzərə göstərir.
Son 24 saat ərzində ticarət həcmi 2.390 milyon dollara çataraq 26,8 % artıb. Yeddi gün ərzində isə ümumi həcm 12.390 milyon dollar olub — əvvəlki həftə ilə müqayisədə 37,6 % çox.
İqtisadi aktivliyin azaldığını göstərən məlumatlar da var: şəbəkə komissiyaları 30 gün ərzində 40,3 % azalaraq 364,2 milyon dollara düşüb.
Texniki səviyyələrə gəlincə, 87,65–88,93 dollar aralığı əsas dəstək zonasıdır.
SOL yenidən yüksəlişə nail olarsa, 95,51 dollarda, daha sonra isə 100 günlük hərəkətli ortalamanın yerləşdiyi 98,74 dollarda müqavimətlə qarşılaşacaq.
Diqqət qiymətin 89 dollar ətrafında necə hərəkət edəcəyinə yönəlib.
BURADA TİCARƏT ET 👇
#solana #sol #crypto #TradingCommunity #TrendingTopic
2
917
·
--
Azalma
Tərcüməyə bax
$BTC
EL DESPLOME DE LAS ACCIONES TECNOLÓGICAS TAMBIÉN GOLPEA A BITCOIN.
La caída de Wall Street del 5 de noviembre tuvo un impacto directo en el mercado cripto.
El Nasdaq entró en territorio de corrección, con una pérdida superior al 10 % desde su máximo anterior, mientras las acciones vinculadas a los semiconductores y la inteligencia artificial registraron fuertes retrocesos.
- El índice de semiconductores PHLX llegó a caer un 11 %.
- Nvidia y Broadcom retrocedieron cerca de un 6 %, mientras Qualcomm perdió un 11 %.
- También sufrieron las empresas relacionadas con infraestructura de IA, como Nebius, que cayó un 13 %, e Iren, con una baja del 14 %.
● Bitcoin acompañó la presión vendedora y perdió más de 5.000 dólares desde su máximo.
Uno de los factores detrás de esta reacción es la creciente relación entre las criptomonedas y las acciones tecnológicas.
Cuando los grandes inversores reducen su exposición al riesgo, Bitcoin también queda expuesto a esas ventas.
A esto se sumó el cierre forzado de posiciones apalancadas:
Aproximadamente 370 MILLONES DE DÓLARES EN OPERACIONES CRIPTO durante una hora.
La incertidumbre sobre las inversiones en inteligencia artificial, las decisiones políticas en Estados Unidos y los próximos datos económicos mantienen la atención del mercado sobre Wall Street y su impacto en Bitcoin.
OPERÁ ACÁ 👇
{spot}(BTCUSDT)
#NASDAQ #BTC #WallStreet #crypto #TrendingTopic
$BTC
EL DESPLOME DE LAS ACCIONES TECNOLÓGICAS TAMBIÉN GOLPEA A BITCOIN.
La caída de Wall Street del 5 de noviembre tuvo un impacto directo en el mercado cripto.
El Nasdaq entró en territorio de corrección, con una pérdida superior al 10 % desde su máximo anterior, mientras las acciones vinculadas a los semiconductores y la inteligencia artificial registraron fuertes retrocesos.
- El índice de semiconductores PHLX llegó a caer un 11 %.
- Nvidia y Broadcom retrocedieron cerca de un 6 %, mientras Qualcomm perdió un 11 %.
- También sufrieron las empresas relacionadas con infraestructura de IA, como Nebius, que cayó un 13 %, e Iren, con una baja del 14 %.
● Bitcoin acompañó la presión vendedora y perdió más de 5.000 dólares desde su máximo.
Uno de los factores detrás de esta reacción es la creciente relación entre las criptomonedas y las acciones tecnológicas.
Cuando los grandes inversores reducen su exposición al riesgo, Bitcoin también queda expuesto a esas ventas.
A esto se sumó el cierre forzado de posiciones apalancadas:
Aproximadamente 370 MILLONES DE DÓLARES EN OPERACIONES CRIPTO durante una hora.
La incertidumbre sobre las inversiones en inteligencia artificial, las decisiones políticas en Estados Unidos y los próximos datos económicos mantienen la atención del mercado sobre Wall Street y su impacto en Bitcoin.
OPERÁ ACÁ 👇
#NASDAQ #BTC #WallStreet #crypto #TrendingTopic
EL DESPLOME DE LAS ACCIONES TECNOLÓGICAS TAMBIÉN GOLPEA A BITCOIN.
La caída de Wall Street del 5 de noviembre tuvo un impacto directo en el mercado cripto.
El Nasdaq entró en territorio de corrección, con una pérdida superior al 10 % desde su máximo anterior, mientras las acciones vinculadas a los semiconductores y la inteligencia artificial registraron fuertes retrocesos.
- El índice de semiconductores PHLX llegó a caer un 11 %.
- Nvidia y Broadcom retrocedieron cerca de un 6 %, mientras Qualcomm perdió un 11 %.
- También sufrieron las empresas relacionadas con infraestructura de IA, como Nebius, que cayó un 13 %, e Iren, con una baja del 14 %.
● Bitcoin acompañó la presión vendedora y perdió más de 5.000 dólares desde su máximo.
Uno de los factores detrás de esta reacción es la creciente relación entre las criptomonedas y las acciones tecnológicas.
Cuando los grandes inversores reducen su exposición al riesgo, Bitcoin también queda expuesto a esas ventas.
A esto se sumó el cierre forzado de posiciones apalancadas:
Aproximadamente 370 MILLONES DE DÓLARES EN OPERACIONES CRIPTO durante una hora.
La incertidumbre sobre las inversiones en inteligencia artificial, las decisiones políticas en Estados Unidos y los próximos datos económicos mantienen la atención del mercado sobre Wall Street y su impacto en Bitcoin.
OPERÁ ACÁ 👇
#NASDAQ #BTC #WallStreet #crypto #TrendingTopic
1
475
·
--
Artım
$ZEC $BTC $ETH
BİTCOİN 80.000 ABŞ DOLLARINI KEÇDİ, ZCASH İSƏ TƏXMİNƏN 12% BAHALAŞDI.
Bitcoin 75.700 ABŞ dollarınadək enəndən sonra yenidən 80.000 ABŞ dollarını keçdi. Qiymət son 24 saatda 5,7% artaraq təxminən 80.484 ABŞ dollarına çatdı.
Ethereum da yaxşı nəticə göstərərək 8% bahalaşıb 2.425 ABŞ dollarına yüksəldi. XRP 4,7%, Solana 5,9%, BNB isə 4,2% bahalaşdı.
Lakin ən kəskin yüksəlişlərdən biri Zcash-da qeydə alındı: o, 11,7% bahalaşaraq 1.318 ABŞ dollarına çatdı. Son 24 saat ərzində ticarət həcmi təxminən 1.200 milyon ABŞ dolları oldu.
Bitcoinin bahalaşması Brent neftinin 8%-dən çox ucuzlaşması, ABŞ birjalarının yüksəlməsi və dolların zəifləməsi ilə eyni vaxta düşdü.
Qanunverici seçkilərin nəticələri də, xüsusilə onların sektorun tənzimlənməsinə mümkün təsirləri baxımından, ümumi mənzərənin bir hissəsidir.
Bu baxımdan, Konqresdə demokratların yeni çoxluğu CLARITY Act-in irəliləməsini çətinləşdirə və məxfiliyə yönəlmiş kriptovalyutalarla bağlı müzakirələri qızışdıra bilər.
Zcash-ın təqvimində daha bir hadisə də var: cümə günü planlaşdırılan NU7 yeniləməsi bloklar arasındakı intervalı 75 saniyədən 25 saniyəyə endirməyi hədəfləyir.
BURADA AL-SAT ET 👇
{spot}(ZECUSDT)
{spot}(BTCUSDT)
{spot}(ETHUSDT)
#zec #BTC #crypto #TradingCommunity #TrendingTopic
$ZEC $BTC $ETH
BİTCOİN 80.000 ABŞ DOLLARINI KEÇDİ, ZCASH İSƏ TƏXMİNƏN 12% BAHALAŞDI.
Bitcoin 75.700 ABŞ dollarınadək enəndən sonra yenidən 80.000 ABŞ dollarını keçdi. Qiymət son 24 saatda 5,7% artaraq təxminən 80.484 ABŞ dollarına çatdı.
Ethereum da yaxşı nəticə göstərərək 8% bahalaşıb 2.425 ABŞ dollarına yüksəldi. XRP 4,7%, Solana 5,9%, BNB isə 4,2% bahalaşdı.
Lakin ən kəskin yüksəlişlərdən biri Zcash-da qeydə alındı: o, 11,7% bahalaşaraq 1.318 ABŞ dollarına çatdı. Son 24 saat ərzində ticarət həcmi təxminən 1.200 milyon ABŞ dolları oldu.
Bitcoinin bahalaşması Brent neftinin 8%-dən çox ucuzlaşması, ABŞ birjalarının yüksəlməsi və dolların zəifləməsi ilə eyni vaxta düşdü.
Qanunverici seçkilərin nəticələri də, xüsusilə onların sektorun tənzimlənməsinə mümkün təsirləri baxımından, ümumi mənzərənin bir hissəsidir.
Bu baxımdan, Konqresdə demokratların yeni çoxluğu CLARITY Act-in irəliləməsini çətinləşdirə və məxfiliyə yönəlmiş kriptovalyutalarla bağlı müzakirələri qızışdıra bilər.
Zcash-ın təqvimində daha bir hadisə də var: cümə günü planlaşdırılan NU7 yeniləməsi bloklar arasındakı intervalı 75 saniyədən 25 saniyəyə endirməyi hədəfləyir.
BURADA AL-SAT ET 👇
#zec #BTC #crypto #TradingCommunity #TrendingTopic
BİTCOİN 80.000 ABŞ DOLLARINI KEÇDİ, ZCASH İSƏ TƏXMİNƏN 12% BAHALAŞDI.
Bitcoin 75.700 ABŞ dollarınadək enəndən sonra yenidən 80.000 ABŞ dollarını keçdi. Qiymət son 24 saatda 5,7% artaraq təxminən 80.484 ABŞ dollarına çatdı.
Ethereum da yaxşı nəticə göstərərək 8% bahalaşıb 2.425 ABŞ dollarına yüksəldi. XRP 4,7%, Solana 5,9%, BNB isə 4,2% bahalaşdı.
Lakin ən kəskin yüksəlişlərdən biri Zcash-da qeydə alındı: o, 11,7% bahalaşaraq 1.318 ABŞ dollarına çatdı. Son 24 saat ərzində ticarət həcmi təxminən 1.200 milyon ABŞ dolları oldu.
Bitcoinin bahalaşması Brent neftinin 8%-dən çox ucuzlaşması, ABŞ birjalarının yüksəlməsi və dolların zəifləməsi ilə eyni vaxta düşdü.
Qanunverici seçkilərin nəticələri də, xüsusilə onların sektorun tənzimlənməsinə mümkün təsirləri baxımından, ümumi mənzərənin bir hissəsidir.
Bu baxımdan, Konqresdə demokratların yeni çoxluğu CLARITY Act-in irəliləməsini çətinləşdirə və məxfiliyə yönəlmiş kriptovalyutalarla bağlı müzakirələri qızışdıra bilər.
Zcash-ın təqvimində daha bir hadisə də var: cümə günü planlaşdırılan NU7 yeniləməsi bloklar arasındakı intervalı 75 saniyədən 25 saniyəyə endirməyi hədəfləyir.
BURADA AL-SAT ET 👇
#zec #BTC #crypto #TradingCommunity #TrendingTopic
116
·
--
Artım
$POL
POLYGON BINANCE VƏ POLYMARKETƏ HÜCUMLARDAN SONRA 70,49 MİLYON POL-U GERİ QAYTARMAĞI TƏKLİF EDİR.
Polygon oktyabrın 29-u və 30-u Binance və Polymarketə edilən hücumlarla əlaqəli təxminən 70,49 milyon POL-u geri qaytarmaq üçün şəbəkəsini yeniləməyi təklif edib.
Vəsaitlər Polygon PoS blok istehsalçıları tərəfindən müəyyən edilərək bloklanmış beş ünvanda yerləşir.
- Ümumi məbləğin təxminən 23,86 milyon POL-u Polymarket insidenti, digər 46,63 milyon POL-u isə Binance-ə hücumla bağlıdır.
Təklif həmin ünvanlardakı qalıqları sıfırlamağa və eyni məbləğləri hər iki şirkətin təyin etdiyi bərpa pul kisələrinə köçürməyə imkan verən hard fork həyata keçirməyi nəzərdə tutur.
Əməliyyat sənəddə müəyyən edilmiş yerli POL tokenləri ilə məhdudlaşacaq və tokenin ümumi təklifini dəyişməyəcək.
Bu tədbir mövcud bloklamanın bir məhdudiyyətini aradan qaldırmağa yönəlib: vəsaitlər köçürülə bilməsə də, sahiblərinə qaytarıla da bilmir. Bundan əlavə, hücum edənlərin həmin aktivlərə giriş əldə etmək üçün yeni cəhdləri aşkarlanıb.
Plan noyabrın 5-də Polygon-un idarəetmə iclasında təqdim olunacaq. Təsdiqlənərsə, əsas şəbəkəyə keçməzdən əvvəl Amoy şəbəkəsində işlənib hazırlanması və sınaqdan keçirilməsi təxminən iki həftə çəkə bilər.
Təklif həssas bir məqamı da gündəmə gətirir: zərər çəkmiş ünvanların şəxsi açarlarından istifadə etmədən protokol müdaxiləsi vasitəsilə qalıqların dəyişdirilməsi. Buna görə Polygon bunu müstəsna və yalnız bu iki insidentlə məhdudlaşan tədbir kimi təqdim edir.
BURADA TİCARƏT ET 👇
{spot}(POLUSDT)
#crypto #Polygon #TrendingTopic #TradingCommunity #AltSeasonComing
$POL
POLYGON BINANCE VƏ POLYMARKETƏ HÜCUMLARDAN SONRA 70,49 MİLYON POL-U GERİ QAYTARMAĞI TƏKLİF EDİR.
Polygon oktyabrın 29-u və 30-u Binance və Polymarketə edilən hücumlarla əlaqəli təxminən 70,49 milyon POL-u geri qaytarmaq üçün şəbəkəsini yeniləməyi təklif edib.
Vəsaitlər Polygon PoS blok istehsalçıları tərəfindən müəyyən edilərək bloklanmış beş ünvanda yerləşir.
- Ümumi məbləğin təxminən 23,86 milyon POL-u Polymarket insidenti, digər 46,63 milyon POL-u isə Binance-ə hücumla bağlıdır.
Təklif həmin ünvanlardakı qalıqları sıfırlamağa və eyni məbləğləri hər iki şirkətin təyin etdiyi bərpa pul kisələrinə köçürməyə imkan verən hard fork həyata keçirməyi nəzərdə tutur.
Əməliyyat sənəddə müəyyən edilmiş yerli POL tokenləri ilə məhdudlaşacaq və tokenin ümumi təklifini dəyişməyəcək.
Bu tədbir mövcud bloklamanın bir məhdudiyyətini aradan qaldırmağa yönəlib: vəsaitlər köçürülə bilməsə də, sahiblərinə qaytarıla da bilmir. Bundan əlavə, hücum edənlərin həmin aktivlərə giriş əldə etmək üçün yeni cəhdləri aşkarlanıb.
Plan noyabrın 5-də Polygon-un idarəetmə iclasında təqdim olunacaq. Təsdiqlənərsə, əsas şəbəkəyə keçməzdən əvvəl Amoy şəbəkəsində işlənib hazırlanması və sınaqdan keçirilməsi təxminən iki həftə çəkə bilər.
Təklif həssas bir məqamı da gündəmə gətirir: zərər çəkmiş ünvanların şəxsi açarlarından istifadə etmədən protokol müdaxiləsi vasitəsilə qalıqların dəyişdirilməsi. Buna görə Polygon bunu müstəsna və yalnız bu iki insidentlə məhdudlaşan tədbir kimi təqdim edir.
BURADA TİCARƏT ET 👇
#crypto #Polygon #TrendingTopic #TradingCommunity #AltSeasonComing
POLYGON BINANCE VƏ POLYMARKETƏ HÜCUMLARDAN SONRA 70,49 MİLYON POL-U GERİ QAYTARMAĞI TƏKLİF EDİR.
Polygon oktyabrın 29-u və 30-u Binance və Polymarketə edilən hücumlarla əlaqəli təxminən 70,49 milyon POL-u geri qaytarmaq üçün şəbəkəsini yeniləməyi təklif edib.
Vəsaitlər Polygon PoS blok istehsalçıları tərəfindən müəyyən edilərək bloklanmış beş ünvanda yerləşir.
- Ümumi məbləğin təxminən 23,86 milyon POL-u Polymarket insidenti, digər 46,63 milyon POL-u isə Binance-ə hücumla bağlıdır.
Təklif həmin ünvanlardakı qalıqları sıfırlamağa və eyni məbləğləri hər iki şirkətin təyin etdiyi bərpa pul kisələrinə köçürməyə imkan verən hard fork həyata keçirməyi nəzərdə tutur.
Əməliyyat sənəddə müəyyən edilmiş yerli POL tokenləri ilə məhdudlaşacaq və tokenin ümumi təklifini dəyişməyəcək.
Bu tədbir mövcud bloklamanın bir məhdudiyyətini aradan qaldırmağa yönəlib: vəsaitlər köçürülə bilməsə də, sahiblərinə qaytarıla da bilmir. Bundan əlavə, hücum edənlərin həmin aktivlərə giriş əldə etmək üçün yeni cəhdləri aşkarlanıb.
Plan noyabrın 5-də Polygon-un idarəetmə iclasında təqdim olunacaq. Təsdiqlənərsə, əsas şəbəkəyə keçməzdən əvvəl Amoy şəbəkəsində işlənib hazırlanması və sınaqdan keçirilməsi təxminən iki həftə çəkə bilər.
Təklif həssas bir məqamı da gündəmə gətirir: zərər çəkmiş ünvanların şəxsi açarlarından istifadə etmədən protokol müdaxiləsi vasitəsilə qalıqların dəyişdirilməsi. Buna görə Polygon bunu müstəsna və yalnız bu iki insidentlə məhdudlaşan tədbir kimi təqdim edir.
BURADA TİCARƏT ET 👇
#crypto #Polygon #TrendingTopic #TradingCommunity #AltSeasonComing
2
393
·
--
$XRP
2027-ci ildə 10.000 XRP-ə çatmaq üçün ayda nə qədər investisiya etmək lazımdır?
2027-ci ilin dekabrına qədər 10.000 XRP toplamaq üçün müntəzəm alış strategiyası tələb olunur.
1,30 ABŞ dolları istinad qiyməti ilə bu miqdara birdəfəlik alışla çatmaq üçün 13.000 ABŞ dolları tələb olunardı.
Lakin investisiyanı 2026-cı ilin noyabrından başlayaraq 14 aylıq alışa bölmək bu xərci hissələrə ayırmağa imkan verir.
Tələb olunan məbləğlər qiymətin dəyişməsindən asılı olaraq fərqlənir:
● XRP 1 ABŞ dollarına düşərsə, ayda 816 ABŞ dolları investisiya etmək lazımdır.
● Qiymət 1,30 ABŞ dolları səviyyəsində qalarsa, aylıq məbləğ 929 ABŞ dolları olar.
● Qiymət 2 ABŞ dollarına qalxarsa, ayda 1.158 ABŞ dolları tələb olunar.
Hər ssenaridə təxmin edilən orta alış qiyməti müvafiq olaraq 1,14 ABŞ dolları, 1,30 ABŞ dolları və 1,62 ABŞ dolları olar.
XRP 2025-ci ilin iyulunda qeydə alınmış 3,65 ABŞ dolları tarixi maksimumundan 64,4% aşağı qiymətə satılır.
Oktyabr ərzində qiymət 1,20–1,56 ABŞ dolları arasında dəyişib. Son bir ayda 13,8% ucuzlaşsa da, son 90 gündə hələ də 25,7% bahalaşıb.
Institusional tələb də əhəmiyyətlidir.
- XRP spot ETF-lərinə xalis daxilolmalar 1,81 milyard ABŞ dollarına çatıb, lakin son dövrün axınları artım tempinin zəiflədiyini göstərir.
Dünən, noyabrın 3-də XRP 50 günlük hərəkətli ortalamasından (1,39 ABŞ dolları) aşağı, 200 günlük hərəkətli ortalamasından (1,27 ABŞ dolları) isə yuxarı qiymətə satılırdı.
Bu göstəricilərə əsasən, 10.000 XRP hədəfinə çatmaq üçün həm aylıq büdcəni, həm də alışların hansı qiymətə ediləcəyini nəzərə almaq lazımdır.
1,30 ABŞ dollarından almaqla 2 ABŞ dollarından almaq arasındakı fərq ümumi yığım xərcini əhəmiyyətli dərəcədə dəyişir.
BURADA TİCARƏT ET 👇
{spot}(XRPUSDT)
#xrp #crypto #altcoins #TradingCommunity #TrendingTopic
$XRP
2027-ci ildə 10.000 XRP-ə çatmaq üçün ayda nə qədər investisiya etmək lazımdır?
2027-ci ilin dekabrına qədər 10.000 XRP toplamaq üçün müntəzəm alış strategiyası tələb olunur.
1,30 ABŞ dolları istinad qiyməti ilə bu miqdara birdəfəlik alışla çatmaq üçün 13.000 ABŞ dolları tələb olunardı.
Lakin investisiyanı 2026-cı ilin noyabrından başlayaraq 14 aylıq alışa bölmək bu xərci hissələrə ayırmağa imkan verir.
Tələb olunan məbləğlər qiymətin dəyişməsindən asılı olaraq fərqlənir:
● XRP 1 ABŞ dollarına düşərsə, ayda 816 ABŞ dolları investisiya etmək lazımdır.
● Qiymət 1,30 ABŞ dolları səviyyəsində qalarsa, aylıq məbləğ 929 ABŞ dolları olar.
● Qiymət 2 ABŞ dollarına qalxarsa, ayda 1.158 ABŞ dolları tələb olunar.
Hər ssenaridə təxmin edilən orta alış qiyməti müvafiq olaraq 1,14 ABŞ dolları, 1,30 ABŞ dolları və 1,62 ABŞ dolları olar.
XRP 2025-ci ilin iyulunda qeydə alınmış 3,65 ABŞ dolları tarixi maksimumundan 64,4% aşağı qiymətə satılır.
Oktyabr ərzində qiymət 1,20–1,56 ABŞ dolları arasında dəyişib. Son bir ayda 13,8% ucuzlaşsa da, son 90 gündə hələ də 25,7% bahalaşıb.
Institusional tələb də əhəmiyyətlidir.
- XRP spot ETF-lərinə xalis daxilolmalar 1,81 milyard ABŞ dollarına çatıb, lakin son dövrün axınları artım tempinin zəiflədiyini göstərir.
Dünən, noyabrın 3-də XRP 50 günlük hərəkətli ortalamasından (1,39 ABŞ dolları) aşağı, 200 günlük hərəkətli ortalamasından (1,27 ABŞ dolları) isə yuxarı qiymətə satılırdı.
Bu göstəricilərə əsasən, 10.000 XRP hədəfinə çatmaq üçün həm aylıq büdcəni, həm də alışların hansı qiymətə ediləcəyini nəzərə almaq lazımdır.
1,30 ABŞ dollarından almaqla 2 ABŞ dollarından almaq arasındakı fərq ümumi yığım xərcini əhəmiyyətli dərəcədə dəyişir.
BURADA TİCARƏT ET 👇
#xrp #crypto #altcoins #TradingCommunity #TrendingTopic
2027-ci ildə 10.000 XRP-ə çatmaq üçün ayda nə qədər investisiya etmək lazımdır?
2027-ci ilin dekabrına qədər 10.000 XRP toplamaq üçün müntəzəm alış strategiyası tələb olunur.
1,30 ABŞ dolları istinad qiyməti ilə bu miqdara birdəfəlik alışla çatmaq üçün 13.000 ABŞ dolları tələb olunardı.
Lakin investisiyanı 2026-cı ilin noyabrından başlayaraq 14 aylıq alışa bölmək bu xərci hissələrə ayırmağa imkan verir.
Tələb olunan məbləğlər qiymətin dəyişməsindən asılı olaraq fərqlənir:
● XRP 1 ABŞ dollarına düşərsə, ayda 816 ABŞ dolları investisiya etmək lazımdır.
● Qiymət 1,30 ABŞ dolları səviyyəsində qalarsa, aylıq məbləğ 929 ABŞ dolları olar.
● Qiymət 2 ABŞ dollarına qalxarsa, ayda 1.158 ABŞ dolları tələb olunar.
Hər ssenaridə təxmin edilən orta alış qiyməti müvafiq olaraq 1,14 ABŞ dolları, 1,30 ABŞ dolları və 1,62 ABŞ dolları olar.
XRP 2025-ci ilin iyulunda qeydə alınmış 3,65 ABŞ dolları tarixi maksimumundan 64,4% aşağı qiymətə satılır.
Oktyabr ərzində qiymət 1,20–1,56 ABŞ dolları arasında dəyişib. Son bir ayda 13,8% ucuzlaşsa da, son 90 gündə hələ də 25,7% bahalaşıb.
Institusional tələb də əhəmiyyətlidir.
- XRP spot ETF-lərinə xalis daxilolmalar 1,81 milyard ABŞ dollarına çatıb, lakin son dövrün axınları artım tempinin zəiflədiyini göstərir.
Dünən, noyabrın 3-də XRP 50 günlük hərəkətli ortalamasından (1,39 ABŞ dolları) aşağı, 200 günlük hərəkətli ortalamasından (1,27 ABŞ dolları) isə yuxarı qiymətə satılırdı.
Bu göstəricilərə əsasən, 10.000 XRP hədəfinə çatmaq üçün həm aylıq büdcəni, həm də alışların hansı qiymətə ediləcəyini nəzərə almaq lazımdır.
1,30 ABŞ dollarından almaqla 2 ABŞ dollarından almaq arasındakı fərq ümumi yığım xərcini əhəmiyyətli dərəcədə dəyişir.
BURADA TİCARƏT ET 👇
#xrp #crypto #altcoins #TradingCommunity #TrendingTopic
1
1.1k
·
--
Artım
Tərcüməyə bax
$ETH
ETHEREUM APUNTA A COMPLETAR SU TRANSICIÓN POST-CUÁNTICA EN 2028.
Ethereum adelantó sus objetivos de seguridad frente a la computación cuántica. Justin Drake, investigador de la Fundación Ethereum, presentó durante Devcon una nueva meta temporal: diciembre de 2028 para avanzar con la transición post-cuántica de la red, un año antes de lo previsto anteriormente.
La propuesta contempla implementar mecanismos de protección en las tres capas principales de Ethereum: ejecución, consenso y disponibilidad de datos.
El objetivo es preparar toda la infraestructura para resistir posibles amenazas derivadas de futuros avances en computación cuántica.
Entre los desarrollos tecnológicos mencionados aparecen leanVM, cuya verificación formal de extremo a extremo ya fue completada, y leanXMSS, un esquema de firmas criptográficas basado en hash que se propone como alternativa a las firmas BLS utilizadas actualmente en el consenso.
La propuesta también considera los avances en inteligencia artificial y el aumento de los riesgos globales de ciberseguridad como factores que aceleran la necesidad de preparar la infraestructura.
El calendario forma parte de una hoja de ruta de ingeniería denominada Strawmap.
Diciembre de 2028 funciona como objetivo de desarrollo, sujeto a la coordinación de los equipos técnicos y los procesos de gobernanza de Ethereum.
OPERÁ ACÁ 👇
{spot}(ETHUSDT)
#ETH #crypto #TradingCommunity #TrendingTopic #news
$ETH
ETHEREUM APUNTA A COMPLETAR SU TRANSICIÓN POST-CUÁNTICA EN 2028.
Ethereum adelantó sus objetivos de seguridad frente a la computación cuántica. Justin Drake, investigador de la Fundación Ethereum, presentó durante Devcon una nueva meta temporal: diciembre de 2028 para avanzar con la transición post-cuántica de la red, un año antes de lo previsto anteriormente.
La propuesta contempla implementar mecanismos de protección en las tres capas principales de Ethereum: ejecución, consenso y disponibilidad de datos.
El objetivo es preparar toda la infraestructura para resistir posibles amenazas derivadas de futuros avances en computación cuántica.
Entre los desarrollos tecnológicos mencionados aparecen leanVM, cuya verificación formal de extremo a extremo ya fue completada, y leanXMSS, un esquema de firmas criptográficas basado en hash que se propone como alternativa a las firmas BLS utilizadas actualmente en el consenso.
La propuesta también considera los avances en inteligencia artificial y el aumento de los riesgos globales de ciberseguridad como factores que aceleran la necesidad de preparar la infraestructura.
El calendario forma parte de una hoja de ruta de ingeniería denominada Strawmap.
Diciembre de 2028 funciona como objetivo de desarrollo, sujeto a la coordinación de los equipos técnicos y los procesos de gobernanza de Ethereum.
OPERÁ ACÁ 👇
#ETH #crypto #TradingCommunity #TrendingTopic #news
ETHEREUM APUNTA A COMPLETAR SU TRANSICIÓN POST-CUÁNTICA EN 2028.
Ethereum adelantó sus objetivos de seguridad frente a la computación cuántica. Justin Drake, investigador de la Fundación Ethereum, presentó durante Devcon una nueva meta temporal: diciembre de 2028 para avanzar con la transición post-cuántica de la red, un año antes de lo previsto anteriormente.
La propuesta contempla implementar mecanismos de protección en las tres capas principales de Ethereum: ejecución, consenso y disponibilidad de datos.
El objetivo es preparar toda la infraestructura para resistir posibles amenazas derivadas de futuros avances en computación cuántica.
Entre los desarrollos tecnológicos mencionados aparecen leanVM, cuya verificación formal de extremo a extremo ya fue completada, y leanXMSS, un esquema de firmas criptográficas basado en hash que se propone como alternativa a las firmas BLS utilizadas actualmente en el consenso.
La propuesta también considera los avances en inteligencia artificial y el aumento de los riesgos globales de ciberseguridad como factores que aceleran la necesidad de preparar la infraestructura.
El calendario forma parte de una hoja de ruta de ingeniería denominada Strawmap.
Diciembre de 2028 funciona como objetivo de desarrollo, sujeto a la coordinación de los equipos técnicos y los procesos de gobernanza de Ethereum.
OPERÁ ACÁ 👇
#ETH #crypto #TradingCommunity #TrendingTopic #news
1
148
·
--
Artım
$SUI : ƏSAS DƏSTƏK SƏVİYYƏLƏRİNİN QORUNMASINDAN SONRA GÜCLÜ GERİ DÖNÜŞ.
● Cari qiymət: Təxminən 0,90 USD civarındadır və gündəlik 3,5%-dən çox müsbət artım göstərir.
● Son minimumlar diapazonu: Qiymət 0,82–0,85 USD arasında yerləşən aşağı dəstək zonasına toxunduqdan sonra güclü şəkildə geri sıçrayıb.
● Sifariş dinamikası: Sifariş kitabında qısa müddətdə tələb və təklif müqayisəsində 56%-i aşan üstün alıcı təzyiqi görünür.
● Qısamüddətli texniki göstəricilər: Gündəlik və bir neçə saatlıq RSI alıcı gücünün aydın şəkildə artdığını göstərir (əvvəlki zəiflik zonalarından çıxaraq 60 bəndi keçir); bu, sürətli hərəkətli ortalamaların (qısamüddətli EMA) aşılması ilə müşayiət olunur.
● Makroiqtisadi kontekst və izlənilməli səviyyələr: Aylıq zaman çərçivəsində ümumi korreksiyaya baxmayaraq, hazırkı struktur müvəqqəti dibin formalaşdığını təsdiqləyir. Artım trendinin davam etməsi üçün qorunmalı kritik səviyyə 0,88 USD zonasında yerləşir.
BURADA TİCARƏT ET 👇
{spot}(SUIUSDT)
#sui #crypto #TrendingTopic #TradingCommunity #AltSeasonComing
$SUI : ƏSAS DƏSTƏK SƏVİYYƏLƏRİNİN QORUNMASINDAN SONRA GÜCLÜ GERİ DÖNÜŞ.
● Cari qiymət: Təxminən 0,90 USD civarındadır və gündəlik 3,5%-dən çox müsbət artım göstərir.
● Son minimumlar diapazonu: Qiymət 0,82–0,85 USD arasında yerləşən aşağı dəstək zonasına toxunduqdan sonra güclü şəkildə geri sıçrayıb.
● Sifariş dinamikası: Sifariş kitabında qısa müddətdə tələb və təklif müqayisəsində 56%-i aşan üstün alıcı təzyiqi görünür.
● Qısamüddətli texniki göstəricilər: Gündəlik və bir neçə saatlıq RSI alıcı gücünün aydın şəkildə artdığını göstərir (əvvəlki zəiflik zonalarından çıxaraq 60 bəndi keçir); bu, sürətli hərəkətli ortalamaların (qısamüddətli EMA) aşılması ilə müşayiət olunur.
● Makroiqtisadi kontekst və izlənilməli səviyyələr: Aylıq zaman çərçivəsində ümumi korreksiyaya baxmayaraq, hazırkı struktur müvəqqəti dibin formalaşdığını təsdiqləyir. Artım trendinin davam etməsi üçün qorunmalı kritik səviyyə 0,88 USD zonasında yerləşir.
BURADA TİCARƏT ET 👇
#sui #crypto #TrendingTopic #TradingCommunity #AltSeasonComing
● Cari qiymət: Təxminən 0,90 USD civarındadır və gündəlik 3,5%-dən çox müsbət artım göstərir.
● Son minimumlar diapazonu: Qiymət 0,82–0,85 USD arasında yerləşən aşağı dəstək zonasına toxunduqdan sonra güclü şəkildə geri sıçrayıb.
● Sifariş dinamikası: Sifariş kitabında qısa müddətdə tələb və təklif müqayisəsində 56%-i aşan üstün alıcı təzyiqi görünür.
● Qısamüddətli texniki göstəricilər: Gündəlik və bir neçə saatlıq RSI alıcı gücünün aydın şəkildə artdığını göstərir (əvvəlki zəiflik zonalarından çıxaraq 60 bəndi keçir); bu, sürətli hərəkətli ortalamaların (qısamüddətli EMA) aşılması ilə müşayiət olunur.
● Makroiqtisadi kontekst və izlənilməli səviyyələr: Aylıq zaman çərçivəsində ümumi korreksiyaya baxmayaraq, hazırkı struktur müvəqqəti dibin formalaşdığını təsdiqləyir. Artım trendinin davam etməsi üçün qorunmalı kritik səviyyə 0,88 USD zonasında yerləşir.
BURADA TİCARƏT ET 👇
#sui #crypto #TrendingTopic #TradingCommunity #AltSeasonComing
2
356
·
--
Artım
Doğrulanıb
$XRP : 33 VALİDATOR LEDGER ÜZRƏ ƏSAS YENİLƏNMƏNİ DƏSTƏKLƏYİR.
XRP bu çərşənbə axşamı bir neçə gün dar diapazonda ticarət olunduqdan sonra yüksəlişə keçdi. Qiymət 24 saat ərzində 2,1% artaraq 1,278 dollara çatdı, Bitcoin isə 0,7% gerilədi.
Bu yüksəliş aktivləşdirilməsinin ən tez noyabrın 4-ü çərşənbə gününə planlaşdırıldığı fixCleanup3_4_0 yeniləməsinin yaxınlaşması ilə üst-üstə düşür. Yeniləmə XRP Ledger-ə aiddir.
Təklif artıq 35 etibarlı validatorun 33-nün dəstəyini qazanıb və tələb olunan minimumu xeyli üstələyib.
Onun əsas məqsədi PaymentBurn icazələri ilə bağlı problemi aradan qaldırmaqdır. Müəyyən hallarda bu problem nümayəndəyə müvafiq icazə olmadan token emissiyası əməliyyatlarını həyata keçirməyə imkan verə bilərdi.
Zəiflik ledger daxilində buraxılan aktivlərə, məsələn, steyblkoinlərə və digər tokenlərə təsir edir, lakin tədarükü bu mexanizmlə artırıla bilməyən XRP-yə birbaşa təhlükə yaratmır.
Texniki baxımdan, 1,2646 dollar dəstək və 1,30 dollar ilk müqavimət səviyyəsi diqqət mərkəzindədir. İlk səviyyənin itirilməsi qiyməti əvvəlki diapazona qaytara bilər, ikinci səviyyənin aşılması isə daha böyük bərpaya cəhd üçün imkan yaradar.
Yeniləmə ekosistemin təhlükəsizliyini artırır, qiymətin hərəkəti isə son yüksəlişin davamlı olub-olmadığını hələ təsdiqləməlidir.
BURADAN AL-SAT ET 👇
{spot}(XRPUSDT)
#xrp #crypto #TradingCommunity #TrendingTopic #altcoins
$XRP : 33 VALİDATOR LEDGER ÜZRƏ ƏSAS YENİLƏNMƏNİ DƏSTƏKLƏYİR.
XRP bu çərşənbə axşamı bir neçə gün dar diapazonda ticarət olunduqdan sonra yüksəlişə keçdi. Qiymət 24 saat ərzində 2,1% artaraq 1,278 dollara çatdı, Bitcoin isə 0,7% gerilədi.
Bu yüksəliş aktivləşdirilməsinin ən tez noyabrın 4-ü çərşənbə gününə planlaşdırıldığı fixCleanup3_4_0 yeniləməsinin yaxınlaşması ilə üst-üstə düşür. Yeniləmə XRP Ledger-ə aiddir.
Təklif artıq 35 etibarlı validatorun 33-nün dəstəyini qazanıb və tələb olunan minimumu xeyli üstələyib.
Onun əsas məqsədi PaymentBurn icazələri ilə bağlı problemi aradan qaldırmaqdır. Müəyyən hallarda bu problem nümayəndəyə müvafiq icazə olmadan token emissiyası əməliyyatlarını həyata keçirməyə imkan verə bilərdi.
Zəiflik ledger daxilində buraxılan aktivlərə, məsələn, steyblkoinlərə və digər tokenlərə təsir edir, lakin tədarükü bu mexanizmlə artırıla bilməyən XRP-yə birbaşa təhlükə yaratmır.
Texniki baxımdan, 1,2646 dollar dəstək və 1,30 dollar ilk müqavimət səviyyəsi diqqət mərkəzindədir. İlk səviyyənin itirilməsi qiyməti əvvəlki diapazona qaytara bilər, ikinci səviyyənin aşılması isə daha böyük bərpaya cəhd üçün imkan yaradar.
Yeniləmə ekosistemin təhlükəsizliyini artırır, qiymətin hərəkəti isə son yüksəlişin davamlı olub-olmadığını hələ təsdiqləməlidir.
BURADAN AL-SAT ET 👇
#xrp #crypto #TradingCommunity #TrendingTopic #altcoins
XRP bu çərşənbə axşamı bir neçə gün dar diapazonda ticarət olunduqdan sonra yüksəlişə keçdi. Qiymət 24 saat ərzində 2,1% artaraq 1,278 dollara çatdı, Bitcoin isə 0,7% gerilədi.
Bu yüksəliş aktivləşdirilməsinin ən tez noyabrın 4-ü çərşənbə gününə planlaşdırıldığı fixCleanup3_4_0 yeniləməsinin yaxınlaşması ilə üst-üstə düşür. Yeniləmə XRP Ledger-ə aiddir.
Təklif artıq 35 etibarlı validatorun 33-nün dəstəyini qazanıb və tələb olunan minimumu xeyli üstələyib.
Onun əsas məqsədi PaymentBurn icazələri ilə bağlı problemi aradan qaldırmaqdır. Müəyyən hallarda bu problem nümayəndəyə müvafiq icazə olmadan token emissiyası əməliyyatlarını həyata keçirməyə imkan verə bilərdi.
Zəiflik ledger daxilində buraxılan aktivlərə, məsələn, steyblkoinlərə və digər tokenlərə təsir edir, lakin tədarükü bu mexanizmlə artırıla bilməyən XRP-yə birbaşa təhlükə yaratmır.
Texniki baxımdan, 1,2646 dollar dəstək və 1,30 dollar ilk müqavimət səviyyəsi diqqət mərkəzindədir. İlk səviyyənin itirilməsi qiyməti əvvəlki diapazona qaytara bilər, ikinci səviyyənin aşılması isə daha böyük bərpaya cəhd üçün imkan yaradar.
Yeniləmə ekosistemin təhlükəsizliyini artırır, qiymətin hərəkəti isə son yüksəlişin davamlı olub-olmadığını hələ təsdiqləməlidir.
BURADAN AL-SAT ET 👇
#xrp #crypto #TradingCommunity #TrendingTopic #altcoins
1
743
·
--
Doğrulanıb
$LUNC : BINANCE-IN NOYABR AYI ÜZRƏ YANDIRIMI HƏLƏ DƏ QEYDƏ ALINMAYIB.
Terra Luna Classic-in noyabr ayı üzrə aylıq yandırımı hələ StatsBin qeydlərində görünmür.
Bu çatışmazlıq 2023-cü ilin martından 2026-cı ilin oktyabrınadək davam edən, əməliyyatların qeydə alındığı ardıcıl 44 aylıq dövrü pozur.
Hesabata alınan son əməliyyat oktyabrın 1-də baş verib. Həmin vaxt Binance 334,88 milyon LUNC-u dövriyyədən çıxarıb.
İzləyicinin məlumatlarına əsasən, Binance 50 əməliyyatla ümumilikdə 88.100 milyon LUNC yandırıb.
Aylıq məbləğlər arasında ciddi fərqlər olub: 2026-cı ilin avqustunda 275,65 milyon, yanvar ayında isə 5.300 milyon token qeydə alınıb.
Hələlik qeydin olmaması Binance-in bu mexanizmi dayandırdığını təsdiqləmir. StatsBin həmçinin xəbərdarlıq edir ki, əməliyyatın görünmədiyi bir ay avtomatik olaraq sıfır yandırım kimi qiymətləndirilməməlidir.
Diqqət noyabr əməliyyatının gecikmə ilə qeydə alınıb-alınmayacağına və ya Binance-in adi qrafikində hər hansı dəyişiklik barədə məlumat verib-verməyəcəyinə yönəlib. Hələlik təsdiqlənən yeganə məlumat yandırımın izləyicidə görünməməsidir.
BURADAN TİCARƏT ET 👇
{spot}(LUNCUSDT)
#LUNC #crypto #TradingCommunity #TrendingTopic #burn
$LUNC : BINANCE-IN NOYABR AYI ÜZRƏ YANDIRIMI HƏLƏ DƏ QEYDƏ ALINMAYIB.
Terra Luna Classic-in noyabr ayı üzrə aylıq yandırımı hələ StatsBin qeydlərində görünmür.
Bu çatışmazlıq 2023-cü ilin martından 2026-cı ilin oktyabrınadək davam edən, əməliyyatların qeydə alındığı ardıcıl 44 aylıq dövrü pozur.
Hesabata alınan son əməliyyat oktyabrın 1-də baş verib. Həmin vaxt Binance 334,88 milyon LUNC-u dövriyyədən çıxarıb.
İzləyicinin məlumatlarına əsasən, Binance 50 əməliyyatla ümumilikdə 88.100 milyon LUNC yandırıb.
Aylıq məbləğlər arasında ciddi fərqlər olub: 2026-cı ilin avqustunda 275,65 milyon, yanvar ayında isə 5.300 milyon token qeydə alınıb.
Hələlik qeydin olmaması Binance-in bu mexanizmi dayandırdığını təsdiqləmir. StatsBin həmçinin xəbərdarlıq edir ki, əməliyyatın görünmədiyi bir ay avtomatik olaraq sıfır yandırım kimi qiymətləndirilməməlidir.
Diqqət noyabr əməliyyatının gecikmə ilə qeydə alınıb-alınmayacağına və ya Binance-in adi qrafikində hər hansı dəyişiklik barədə məlumat verib-verməyəcəyinə yönəlib. Hələlik təsdiqlənən yeganə məlumat yandırımın izləyicidə görünməməsidir.
BURADAN TİCARƏT ET 👇
#LUNC #crypto #TradingCommunity #TrendingTopic #burn
Terra Luna Classic-in noyabr ayı üzrə aylıq yandırımı hələ StatsBin qeydlərində görünmür.
Bu çatışmazlıq 2023-cü ilin martından 2026-cı ilin oktyabrınadək davam edən, əməliyyatların qeydə alındığı ardıcıl 44 aylıq dövrü pozur.
Hesabata alınan son əməliyyat oktyabrın 1-də baş verib. Həmin vaxt Binance 334,88 milyon LUNC-u dövriyyədən çıxarıb.
İzləyicinin məlumatlarına əsasən, Binance 50 əməliyyatla ümumilikdə 88.100 milyon LUNC yandırıb.
Aylıq məbləğlər arasında ciddi fərqlər olub: 2026-cı ilin avqustunda 275,65 milyon, yanvar ayında isə 5.300 milyon token qeydə alınıb.
Hələlik qeydin olmaması Binance-in bu mexanizmi dayandırdığını təsdiqləmir. StatsBin həmçinin xəbərdarlıq edir ki, əməliyyatın görünmədiyi bir ay avtomatik olaraq sıfır yandırım kimi qiymətləndirilməməlidir.
Diqqət noyabr əməliyyatının gecikmə ilə qeydə alınıb-alınmayacağına və ya Binance-in adi qrafikində hər hansı dəyişiklik barədə məlumat verib-verməyəcəyinə yönəlib. Hələlik təsdiqlənən yeganə məlumat yandırımın izləyicidə görünməməsidir.
BURADAN TİCARƏT ET 👇
#LUNC #crypto #TradingCommunity #TrendingTopic #burn
1
1
788
·
--
Azalma
Tərcüməyə bax
$ZEC
ZCASH CAE CON FUERZA Y LOS 1.000 DÓLARES VUELVEN A ESTAR EN EL RADAR.
ZEC atraviesa una jornada complicada después de registrar una caída cercana al 11% en las últimas 24 horas.
El precio ronda los 1.140 dólares, luego de perder soportes importantes y romper una línea de tendencia que venía sosteniendo su recuperación.
La presión también se refleja en el mercado de derivados.
En las últimas 24 horas se liquidaron posiciones apalancadas por 13,61 millones de dólares, de los cuales aproximadamente 12,03 millones correspondieron a posiciones largas.
- Esto representa cerca del 88% del total y muestra el impacto que tuvo la caída sobre los operadores que apostaban por una suba.
Ahora, la atención se concentra en los 1.100 dólares. Si ZEC pierde ese nivel con un cierre diario, el siguiente soporte relevante se encuentra cerca de los 1.001 dólares, una zona que podría aumentar la presión sobre posiciones apalancadas de mayor tamaño.
Por el contrario, recuperar los 1.201 dólares sería una primera señal de mejora y permitiría evaluar un posible regreso hacia los 1.319 dólares.
Después de haber alcanzado máximos cercanos a los 1.700 dólares en septiembre, Zcash enfrenta una corrección que vuelve a poner a prueba la estructura de su tendencia.
OPERÁ ACÁ 👇
{spot}(ZECUSDT)
#zec #crypto #TrendingTopic #TradingCommunity #altcoins
$ZEC
ZCASH CAE CON FUERZA Y LOS 1.000 DÓLARES VUELVEN A ESTAR EN EL RADAR.
ZEC atraviesa una jornada complicada después de registrar una caída cercana al 11% en las últimas 24 horas.
El precio ronda los 1.140 dólares, luego de perder soportes importantes y romper una línea de tendencia que venía sosteniendo su recuperación.
La presión también se refleja en el mercado de derivados.
En las últimas 24 horas se liquidaron posiciones apalancadas por 13,61 millones de dólares, de los cuales aproximadamente 12,03 millones correspondieron a posiciones largas.
- Esto representa cerca del 88% del total y muestra el impacto que tuvo la caída sobre los operadores que apostaban por una suba.
Ahora, la atención se concentra en los 1.100 dólares. Si ZEC pierde ese nivel con un cierre diario, el siguiente soporte relevante se encuentra cerca de los 1.001 dólares, una zona que podría aumentar la presión sobre posiciones apalancadas de mayor tamaño.
Por el contrario, recuperar los 1.201 dólares sería una primera señal de mejora y permitiría evaluar un posible regreso hacia los 1.319 dólares.
Después de haber alcanzado máximos cercanos a los 1.700 dólares en septiembre, Zcash enfrenta una corrección que vuelve a poner a prueba la estructura de su tendencia.
OPERÁ ACÁ 👇
#zec #crypto #TrendingTopic #TradingCommunity #altcoins
ZCASH CAE CON FUERZA Y LOS 1.000 DÓLARES VUELVEN A ESTAR EN EL RADAR.
ZEC atraviesa una jornada complicada después de registrar una caída cercana al 11% en las últimas 24 horas.
El precio ronda los 1.140 dólares, luego de perder soportes importantes y romper una línea de tendencia que venía sosteniendo su recuperación.
La presión también se refleja en el mercado de derivados.
En las últimas 24 horas se liquidaron posiciones apalancadas por 13,61 millones de dólares, de los cuales aproximadamente 12,03 millones correspondieron a posiciones largas.
- Esto representa cerca del 88% del total y muestra el impacto que tuvo la caída sobre los operadores que apostaban por una suba.
Ahora, la atención se concentra en los 1.100 dólares. Si ZEC pierde ese nivel con un cierre diario, el siguiente soporte relevante se encuentra cerca de los 1.001 dólares, una zona que podría aumentar la presión sobre posiciones apalancadas de mayor tamaño.
Por el contrario, recuperar los 1.201 dólares sería una primera señal de mejora y permitiría evaluar un posible regreso hacia los 1.319 dólares.
Después de haber alcanzado máximos cercanos a los 1.700 dólares en septiembre, Zcash enfrenta una corrección que vuelve a poner a prueba la estructura de su tendencia.
OPERÁ ACÁ 👇
#zec #crypto #TrendingTopic #TradingCommunity #altcoins
1
827
·
--
Məqalə
Tərcüməyə bax
DefiLlama: CÓMO UTILIZAR UNA DE LAS HERRAMIENTAS MÁS IMPORTANTES PARA ANALIZAR EL MERCADO DEFIEl mercado de las finanzas descentralizadas genera una enorme cantidad de información: capital depositado en protocolos, operaciones, comisiones, ingresos, liquidez y rendimientos.
Interpretar todos esos datos puede resultar complicado si no se cuenta con herramientas que permitan organizarlos y compararlos.
En ese contexto, DefiLlama se convirtió en una plataforma de referencia para analizar el ecosistema DeFi.
Su principal ventaja es que permite consultar información de cientos de protocolos y blockchains desde un mismo lugar, sin necesidad de registrarse ni pagar por acceder a sus estadísticas principales.
Pero conocer la plataforma no consiste solamente en observar qué protocolo tiene más capital bloqueado. Lo importante es entender qué representa cada indicador y qué información puede aportar sobre la actividad real de un proyecto.
¿QUÉ ES DEFILLAMA Y QUÉ INFORMACIÓN OFRECE?
DefiLlama es una plataforma de análisis que recopila datos de protocolos descentralizados y los presenta mediante estadísticas, rankings y gráficos.
Entre sus principales apartados se encuentran:
- TVL: permite conocer cuánto capital está depositado en los protocolos.
- Fees: muestra las comisiones que pagan los usuarios por utilizar una plataforma.
- Revenue: registra qué parte de esas comisiones queda en manos del protocolo.
- Stablecoins: permite analizar la circulación y distribución de monedas estables.
- Yields: reúne información sobre los rendimientos ofrecidos por distintos pools.
- DEX Volume: permite observar el volumen de operaciones en exchanges descentralizados.
También ofrece información sobre puentes entre redes, desbloqueos de tokens, financiación de proyectos y eventos de seguridad.
TVL: UNA DE LAS MÉTRICAS MÁS IMPORTANTES.
TVL significa Total Value Locked y representa el valor de los activos depositados en un protocolo o ecosistema DeFi.
Es uno de los indicadores más utilizados para evaluar el tamaño de un proyecto. Un TVL elevado puede reflejar una importante cantidad de capital depositado y participación de los usuarios.
Sin embargo, hay un detalle importante: el TVL se expresa generalmente en dólares.
Esto significa que puede disminuir cuando bajan los precios de las criptomonedas depositadas, incluso si los usuarios mantienen sus posiciones dentro del protocolo.
Por eso, observar únicamente la variación del TVL puede llevar a conclusiones equivocadas. Conviene comparar su evolución con los precios de los activos y, cuando sea posible, analizar las cantidades de tokens depositadas.
También es importante evitar sumar cifras de diferentes protocolos sin considerar los depósitos reutilizados, ya que un mismo capital puede aparecer representado en varias plataformas.
FEES Y REVENUE: DOS INDICADORES QUE NO SIGNIFICAN LO MISMO.
Otro apartado relevante de DefiLlama es el relacionado con las comisiones y los ingresos.
Aunque suelen confundirse, representan conceptos diferentes.
Las fees muestran cuánto dinero pagan los usuarios por utilizar un protocolo. En cambio, el revenue indica cuánto de ese dinero termina quedando en manos del propio proyecto.
La diferencia es importante cuando se analiza un token.
Un protocolo puede registrar millones de dólares en comisiones, pero distribuir prácticamente todo ese dinero entre proveedores de liquidez y otros participantes.
Por eso, un volumen elevado de actividad no implica necesariamente que el proyecto esté generando ingresos para sus propietarios o que exista un mecanismo de captura de valor para su token.
STABLECOINS: UNA FORMA DE OBSERVAR LA LIQUIDEZ.
DefiLlama también permite analizar el mercado de stablecoins y consultar su circulación en diferentes blockchains.
Esta información resulta útil para observar cómo se distribuye la liquidez dentro del ecosistema.
Un aumento de la oferta puede estar relacionado con nuevas emisiones y una mayor disponibilidad de capital. Por el contrario, una reducción puede reflejar reembolsos o una contracción de la oferta.
También permite comparar el peso de emisores como Tether y Circle y observar en qué redes circulan sus monedas.
Es un indicador interesante para evaluar la evolución de la liquidez, aunque por sí solo no permite determinar cuánto de ese capital terminará utilizándose en operaciones DeFi.
YIELDS: CÓMO ANALIZAR LOS RENDIMIENTOS.
La sección Yields reúne información sobre los rendimientos disponibles en diferentes protocolos y pools.
Permite consultar el APY, el capital depositado, la blockchain correspondiente y la composición de los rendimientos.
Este último punto merece ESPECIAL ATENCIÓN.
Un rendimiento puede provenir de intereses y comisiones generados por la actividad del protocolo o de recompensas distribuidas en tokens.
La diferencia es considerable. Si una parte importante del APY depende de incentivos en tokens, una caída en su precio puede reducir el rendimiento real obtenido por el usuario.
Por eso, antes de evaluar una oportunidad conviene revisar el rendimiento base, el tamaño del pool, la liquidez disponible y los riesgos asociados al protocolo.
Un porcentaje elevado no garantiza que la estrategia sea sostenible.
SEIS ERRORES QUE CONVIENE EVITAR AL UTILIZAR DEFILLAMA.
Para aprovechar correctamente la plataforma, hay algunas confusiones habituales que pueden distorsionar el análisis:
1. Interpretar una caída del TVL como una salida de capital: los cambios de precio también afectan esta métrica.
2. Sumar el TVL de distintos protocolos: puede producir duplicaciones cuando un mismo activo se utiliza en varias plataformas.
3. Confundir reservas de exchanges con capital DeFi: son categorías diferentes.
4. Tomar las comisiones como ingresos: no todo lo que pagan los usuarios queda en manos del protocolo.
5. Considerar sostenibles los APY elevados: es necesario identificar de dónde provienen las recompensas.
6. Confundir TVL con capitalización de mercado: uno mide activos depositados y el otro el valor de mercado de los tokens.
CÓMO UTILIZAR DEFILLAMA PARA ANALIZAR UN PROYECTO.
Una forma práctica de comenzar es ingresar en DefiLlama y seleccionar el protocolo que se quiere investigar.
Primero conviene revisar su TVL y observar cómo evolucionó durante diferentes períodos. Después, comparar su participación dentro de la blockchain donde opera y consultar las comisiones e ingresos que genera.
El siguiente paso es analizar si existe actividad económica suficiente para justificar el funcionamiento del proyecto y qué parte de esa actividad beneficia directamente al protocolo.
También resulta útil observar la evolución de las stablecoins y la liquidez disponible en su ecosistema.
Por último, si el proyecto ofrece oportunidades de rendimiento, conviene revisar la composición del APY y los riesgos de cada pool.
CONCLUSIÓN:
DefiLlama permite acceder a información que ayuda a comprender mejor la actividad de las finanzas descentralizadas. Sus indicadores sirven para comparar protocolos, identificar cambios en la liquidez y evaluar si existe actividad económica detrás de un proyecto.
La utilidad de la plataforma depende principalmente de interpretar cada dato dentro de su contexto. El TVL, las comisiones, los ingresos y los rendimientos responden a preguntas diferentes, y analizarlos en conjunto ofrece una visión mucho más completa de cualquier ecosistema DeFi.
#crypto #defi #blockchain #TradingCommunity #TrendingTopic
DefiLlama: CÓMO UTILIZAR UNA DE LAS HERRAMIENTAS MÁS IMPORTANTES PARA ANALIZAR EL MERCADO DEFI
El mercado de las finanzas descentralizadas genera una enorme cantidad de información: capital depositado en protocolos, operaciones, comisiones, ingresos, liquidez y rendimientos.
Interpretar todos esos datos puede resultar complicado si no se cuenta con herramientas que permitan organizarlos y compararlos.
En ese contexto, DefiLlama se convirtió en una plataforma de referencia para analizar el ecosistema DeFi.
Su principal ventaja es que permite consultar información de cientos de protocolos y blockchains desde un mismo lugar, sin necesidad de registrarse ni pagar por acceder a sus estadísticas principales.
Pero conocer la plataforma no consiste solamente en observar qué protocolo tiene más capital bloqueado. Lo importante es entender qué representa cada indicador y qué información puede aportar sobre la actividad real de un proyecto.
¿QUÉ ES DEFILLAMA Y QUÉ INFORMACIÓN OFRECE?
DefiLlama es una plataforma de análisis que recopila datos de protocolos descentralizados y los presenta mediante estadísticas, rankings y gráficos.
Entre sus principales apartados se encuentran:
- TVL: permite conocer cuánto capital está depositado en los protocolos.
- Fees: muestra las comisiones que pagan los usuarios por utilizar una plataforma.
- Revenue: registra qué parte de esas comisiones queda en manos del protocolo.
- Stablecoins: permite analizar la circulación y distribución de monedas estables.
- Yields: reúne información sobre los rendimientos ofrecidos por distintos pools.
- DEX Volume: permite observar el volumen de operaciones en exchanges descentralizados.
También ofrece información sobre puentes entre redes, desbloqueos de tokens, financiación de proyectos y eventos de seguridad.
TVL: UNA DE LAS MÉTRICAS MÁS IMPORTANTES.
TVL significa Total Value Locked y representa el valor de los activos depositados en un protocolo o ecosistema DeFi.
Es uno de los indicadores más utilizados para evaluar el tamaño de un proyecto. Un TVL elevado puede reflejar una importante cantidad de capital depositado y participación de los usuarios.
Sin embargo, hay un detalle importante: el TVL se expresa generalmente en dólares.
Esto significa que puede disminuir cuando bajan los precios de las criptomonedas depositadas, incluso si los usuarios mantienen sus posiciones dentro del protocolo.
Por eso, observar únicamente la variación del TVL puede llevar a conclusiones equivocadas. Conviene comparar su evolución con los precios de los activos y, cuando sea posible, analizar las cantidades de tokens depositadas.
También es importante evitar sumar cifras de diferentes protocolos sin considerar los depósitos reutilizados, ya que un mismo capital puede aparecer representado en varias plataformas.
FEES Y REVENUE: DOS INDICADORES QUE NO SIGNIFICAN LO MISMO.
Otro apartado relevante de DefiLlama es el relacionado con las comisiones y los ingresos.
Aunque suelen confundirse, representan conceptos diferentes.
Las fees muestran cuánto dinero pagan los usuarios por utilizar un protocolo. En cambio, el revenue indica cuánto de ese dinero termina quedando en manos del propio proyecto.
La diferencia es importante cuando se analiza un token.
Un protocolo puede registrar millones de dólares en comisiones, pero distribuir prácticamente todo ese dinero entre proveedores de liquidez y otros participantes.
Por eso, un volumen elevado de actividad no implica necesariamente que el proyecto esté generando ingresos para sus propietarios o que exista un mecanismo de captura de valor para su token.
STABLECOINS: UNA FORMA DE OBSERVAR LA LIQUIDEZ.
DefiLlama también permite analizar el mercado de stablecoins y consultar su circulación en diferentes blockchains.
Esta información resulta útil para observar cómo se distribuye la liquidez dentro del ecosistema.
Un aumento de la oferta puede estar relacionado con nuevas emisiones y una mayor disponibilidad de capital. Por el contrario, una reducción puede reflejar reembolsos o una contracción de la oferta.
También permite comparar el peso de emisores como Tether y Circle y observar en qué redes circulan sus monedas.
Es un indicador interesante para evaluar la evolución de la liquidez, aunque por sí solo no permite determinar cuánto de ese capital terminará utilizándose en operaciones DeFi.
YIELDS: CÓMO ANALIZAR LOS RENDIMIENTOS.
La sección Yields reúne información sobre los rendimientos disponibles en diferentes protocolos y pools.
Permite consultar el APY, el capital depositado, la blockchain correspondiente y la composición de los rendimientos.
Este último punto merece ESPECIAL ATENCIÓN.
Un rendimiento puede provenir de intereses y comisiones generados por la actividad del protocolo o de recompensas distribuidas en tokens.
La diferencia es considerable. Si una parte importante del APY depende de incentivos en tokens, una caída en su precio puede reducir el rendimiento real obtenido por el usuario.
Por eso, antes de evaluar una oportunidad conviene revisar el rendimiento base, el tamaño del pool, la liquidez disponible y los riesgos asociados al protocolo.
Un porcentaje elevado no garantiza que la estrategia sea sostenible.
SEIS ERRORES QUE CONVIENE EVITAR AL UTILIZAR DEFILLAMA.
Para aprovechar correctamente la plataforma, hay algunas confusiones habituales que pueden distorsionar el análisis:
1. Interpretar una caída del TVL como una salida de capital: los cambios de precio también afectan esta métrica.
2. Sumar el TVL de distintos protocolos: puede producir duplicaciones cuando un mismo activo se utiliza en varias plataformas.
3. Confundir reservas de exchanges con capital DeFi: son categorías diferentes.
4. Tomar las comisiones como ingresos: no todo lo que pagan los usuarios queda en manos del protocolo.
5. Considerar sostenibles los APY elevados: es necesario identificar de dónde provienen las recompensas.
6. Confundir TVL con capitalización de mercado: uno mide activos depositados y el otro el valor de mercado de los tokens.
CÓMO UTILIZAR DEFILLAMA PARA ANALIZAR UN PROYECTO.
Una forma práctica de comenzar es ingresar en DefiLlama y seleccionar el protocolo que se quiere investigar.
Primero conviene revisar su TVL y observar cómo evolucionó durante diferentes períodos. Después, comparar su participación dentro de la blockchain donde opera y consultar las comisiones e ingresos que genera.
El siguiente paso es analizar si existe actividad económica suficiente para justificar el funcionamiento del proyecto y qué parte de esa actividad beneficia directamente al protocolo.
También resulta útil observar la evolución de las stablecoins y la liquidez disponible en su ecosistema.
Por último, si el proyecto ofrece oportunidades de rendimiento, conviene revisar la composición del APY y los riesgos de cada pool.
CONCLUSIÓN:
DefiLlama permite acceder a información que ayuda a comprender mejor la actividad de las finanzas descentralizadas. Sus indicadores sirven para comparar protocolos, identificar cambios en la liquidez y evaluar si existe actividad económica detrás de un proyecto.
La utilidad de la plataforma depende principalmente de interpretar cada dato dentro de su contexto. El TVL, las comisiones, los ingresos y los rendimientos responden a preguntas diferentes, y analizarlos en conjunto ofrece una visión mucho más completa de cualquier ecosistema DeFi.
#crypto #defi #blockchain #TradingCommunity #TrendingTopic
Interpretar todos esos datos puede resultar complicado si no se cuenta con herramientas que permitan organizarlos y compararlos.
En ese contexto, DefiLlama se convirtió en una plataforma de referencia para analizar el ecosistema DeFi.
Su principal ventaja es que permite consultar información de cientos de protocolos y blockchains desde un mismo lugar, sin necesidad de registrarse ni pagar por acceder a sus estadísticas principales.
Pero conocer la plataforma no consiste solamente en observar qué protocolo tiene más capital bloqueado. Lo importante es entender qué representa cada indicador y qué información puede aportar sobre la actividad real de un proyecto.
¿QUÉ ES DEFILLAMA Y QUÉ INFORMACIÓN OFRECE?
DefiLlama es una plataforma de análisis que recopila datos de protocolos descentralizados y los presenta mediante estadísticas, rankings y gráficos.
Entre sus principales apartados se encuentran:
- TVL: permite conocer cuánto capital está depositado en los protocolos.
- Fees: muestra las comisiones que pagan los usuarios por utilizar una plataforma.
- Revenue: registra qué parte de esas comisiones queda en manos del protocolo.
- Stablecoins: permite analizar la circulación y distribución de monedas estables.
- Yields: reúne información sobre los rendimientos ofrecidos por distintos pools.
- DEX Volume: permite observar el volumen de operaciones en exchanges descentralizados.
También ofrece información sobre puentes entre redes, desbloqueos de tokens, financiación de proyectos y eventos de seguridad.
TVL: UNA DE LAS MÉTRICAS MÁS IMPORTANTES.
TVL significa Total Value Locked y representa el valor de los activos depositados en un protocolo o ecosistema DeFi.
Es uno de los indicadores más utilizados para evaluar el tamaño de un proyecto. Un TVL elevado puede reflejar una importante cantidad de capital depositado y participación de los usuarios.
Sin embargo, hay un detalle importante: el TVL se expresa generalmente en dólares.
Esto significa que puede disminuir cuando bajan los precios de las criptomonedas depositadas, incluso si los usuarios mantienen sus posiciones dentro del protocolo.
Por eso, observar únicamente la variación del TVL puede llevar a conclusiones equivocadas. Conviene comparar su evolución con los precios de los activos y, cuando sea posible, analizar las cantidades de tokens depositadas.
También es importante evitar sumar cifras de diferentes protocolos sin considerar los depósitos reutilizados, ya que un mismo capital puede aparecer representado en varias plataformas.
FEES Y REVENUE: DOS INDICADORES QUE NO SIGNIFICAN LO MISMO.
Otro apartado relevante de DefiLlama es el relacionado con las comisiones y los ingresos.
Aunque suelen confundirse, representan conceptos diferentes.
Las fees muestran cuánto dinero pagan los usuarios por utilizar un protocolo. En cambio, el revenue indica cuánto de ese dinero termina quedando en manos del propio proyecto.
La diferencia es importante cuando se analiza un token.
Un protocolo puede registrar millones de dólares en comisiones, pero distribuir prácticamente todo ese dinero entre proveedores de liquidez y otros participantes.
Por eso, un volumen elevado de actividad no implica necesariamente que el proyecto esté generando ingresos para sus propietarios o que exista un mecanismo de captura de valor para su token.
STABLECOINS: UNA FORMA DE OBSERVAR LA LIQUIDEZ.
DefiLlama también permite analizar el mercado de stablecoins y consultar su circulación en diferentes blockchains.
Esta información resulta útil para observar cómo se distribuye la liquidez dentro del ecosistema.
Un aumento de la oferta puede estar relacionado con nuevas emisiones y una mayor disponibilidad de capital. Por el contrario, una reducción puede reflejar reembolsos o una contracción de la oferta.
También permite comparar el peso de emisores como Tether y Circle y observar en qué redes circulan sus monedas.
Es un indicador interesante para evaluar la evolución de la liquidez, aunque por sí solo no permite determinar cuánto de ese capital terminará utilizándose en operaciones DeFi.
YIELDS: CÓMO ANALIZAR LOS RENDIMIENTOS.
La sección Yields reúne información sobre los rendimientos disponibles en diferentes protocolos y pools.
Permite consultar el APY, el capital depositado, la blockchain correspondiente y la composición de los rendimientos.
Este último punto merece ESPECIAL ATENCIÓN.
Un rendimiento puede provenir de intereses y comisiones generados por la actividad del protocolo o de recompensas distribuidas en tokens.
La diferencia es considerable. Si una parte importante del APY depende de incentivos en tokens, una caída en su precio puede reducir el rendimiento real obtenido por el usuario.
Por eso, antes de evaluar una oportunidad conviene revisar el rendimiento base, el tamaño del pool, la liquidez disponible y los riesgos asociados al protocolo.
Un porcentaje elevado no garantiza que la estrategia sea sostenible.
SEIS ERRORES QUE CONVIENE EVITAR AL UTILIZAR DEFILLAMA.
Para aprovechar correctamente la plataforma, hay algunas confusiones habituales que pueden distorsionar el análisis:
1. Interpretar una caída del TVL como una salida de capital: los cambios de precio también afectan esta métrica.
2. Sumar el TVL de distintos protocolos: puede producir duplicaciones cuando un mismo activo se utiliza en varias plataformas.
3. Confundir reservas de exchanges con capital DeFi: son categorías diferentes.
4. Tomar las comisiones como ingresos: no todo lo que pagan los usuarios queda en manos del protocolo.
5. Considerar sostenibles los APY elevados: es necesario identificar de dónde provienen las recompensas.
6. Confundir TVL con capitalización de mercado: uno mide activos depositados y el otro el valor de mercado de los tokens.
CÓMO UTILIZAR DEFILLAMA PARA ANALIZAR UN PROYECTO.
Una forma práctica de comenzar es ingresar en DefiLlama y seleccionar el protocolo que se quiere investigar.
Primero conviene revisar su TVL y observar cómo evolucionó durante diferentes períodos. Después, comparar su participación dentro de la blockchain donde opera y consultar las comisiones e ingresos que genera.
El siguiente paso es analizar si existe actividad económica suficiente para justificar el funcionamiento del proyecto y qué parte de esa actividad beneficia directamente al protocolo.
También resulta útil observar la evolución de las stablecoins y la liquidez disponible en su ecosistema.
Por último, si el proyecto ofrece oportunidades de rendimiento, conviene revisar la composición del APY y los riesgos de cada pool.
CONCLUSIÓN:
DefiLlama permite acceder a información que ayuda a comprender mejor la actividad de las finanzas descentralizadas. Sus indicadores sirven para comparar protocolos, identificar cambios en la liquidez y evaluar si existe actividad económica detrás de un proyecto.
La utilidad de la plataforma depende principalmente de interpretar cada dato dentro de su contexto. El TVL, las comisiones, los ingresos y los rendimientos responden a preguntas diferentes, y analizarlos en conjunto ofrece una visión mucho más completa de cualquier ecosistema DeFi.
#crypto #defi #blockchain #TradingCommunity #TrendingTopic
579
·
--
Artım
Tərcüməyə bax
$PEPE $STX $HYPE
TRES ALTCOINS QUE PRESENTAN NIVELES TÉCNICOS IMPORTANTES PARA NOVIEMBRE.
El comienzo de noviembre encuentra al mercado cripto bajo presión, con Bitcoin cayendo por debajo de los 77.000 dólares. Sin embargo, tres altcoins mantienen estructuras técnicas que podrían favorecer una recuperación si consiguen defender sus principales soportes.
HYPERLIQUID: HYPE cotiza alrededor de los 84 dólares y está poniendo a prueba una zona importante situada en 85,19 dólares, correspondiente a un nivel de Fibonacci. Recuperar esa referencia podría abrir el camino hacia los 97,99 dólares, su máximo histórico. Si continúa la debilidad, el siguiente soporte relevante aparece en 75,14 dólares.
PEPE: El token meme intenta sostener una ruptura de rango que había limitado su precio durante varios meses. La zona de 0,00000474 dólares es importante para mantener esa estructura. Si consigue rebotar, las siguientes resistencias aparecen en 0,00000534 y 0,00000618 dólares.
STACKS: Después de una corrección cercana al 42% desde sus máximos de octubre, STX recuperó terreno desde los 0,2852 dólares. Ahora enfrenta resistencias en 0,3248 y 0,34 dólares. Superar esta última referencia podría habilitar una recuperación hacia 0,3811 dólares.
Los tres tokens llegan a noviembre con niveles técnicos importantes. Necesitan superar sus resistencias para confirmar una recuperación y cambiar la tendencia reciente.
OPERÁ ACÁ
{spot}(HYPEUSDT)
{spot}(PEPEUSDT)
{spot}(STXUSDT)
#altcoins #crypto #TradingCommunity #TrendingTopic #PEPE
$PEPE $STX $HYPE
TRES ALTCOINS QUE PRESENTAN NIVELES TÉCNICOS IMPORTANTES PARA NOVIEMBRE.
El comienzo de noviembre encuentra al mercado cripto bajo presión, con Bitcoin cayendo por debajo de los 77.000 dólares. Sin embargo, tres altcoins mantienen estructuras técnicas que podrían favorecer una recuperación si consiguen defender sus principales soportes.
HYPERLIQUID: HYPE cotiza alrededor de los 84 dólares y está poniendo a prueba una zona importante situada en 85,19 dólares, correspondiente a un nivel de Fibonacci. Recuperar esa referencia podría abrir el camino hacia los 97,99 dólares, su máximo histórico. Si continúa la debilidad, el siguiente soporte relevante aparece en 75,14 dólares.
PEPE: El token meme intenta sostener una ruptura de rango que había limitado su precio durante varios meses. La zona de 0,00000474 dólares es importante para mantener esa estructura. Si consigue rebotar, las siguientes resistencias aparecen en 0,00000534 y 0,00000618 dólares.
STACKS: Después de una corrección cercana al 42% desde sus máximos de octubre, STX recuperó terreno desde los 0,2852 dólares. Ahora enfrenta resistencias en 0,3248 y 0,34 dólares. Superar esta última referencia podría habilitar una recuperación hacia 0,3811 dólares.
Los tres tokens llegan a noviembre con niveles técnicos importantes. Necesitan superar sus resistencias para confirmar una recuperación y cambiar la tendencia reciente.
OPERÁ ACÁ
#altcoins #crypto #TradingCommunity #TrendingTopic #PEPE
TRES ALTCOINS QUE PRESENTAN NIVELES TÉCNICOS IMPORTANTES PARA NOVIEMBRE.
El comienzo de noviembre encuentra al mercado cripto bajo presión, con Bitcoin cayendo por debajo de los 77.000 dólares. Sin embargo, tres altcoins mantienen estructuras técnicas que podrían favorecer una recuperación si consiguen defender sus principales soportes.
HYPERLIQUID: HYPE cotiza alrededor de los 84 dólares y está poniendo a prueba una zona importante situada en 85,19 dólares, correspondiente a un nivel de Fibonacci. Recuperar esa referencia podría abrir el camino hacia los 97,99 dólares, su máximo histórico. Si continúa la debilidad, el siguiente soporte relevante aparece en 75,14 dólares.
PEPE: El token meme intenta sostener una ruptura de rango que había limitado su precio durante varios meses. La zona de 0,00000474 dólares es importante para mantener esa estructura. Si consigue rebotar, las siguientes resistencias aparecen en 0,00000534 y 0,00000618 dólares.
STACKS: Después de una corrección cercana al 42% desde sus máximos de octubre, STX recuperó terreno desde los 0,2852 dólares. Ahora enfrenta resistencias en 0,3248 y 0,34 dólares. Superar esta última referencia podría habilitar una recuperación hacia 0,3811 dólares.
Los tres tokens llegan a noviembre con niveles técnicos importantes. Necesitan superar sus resistencias para confirmar una recuperación y cambiar la tendencia reciente.
OPERÁ ACÁ
#altcoins #crypto #TradingCommunity #TrendingTopic #PEPE
282
·
--
$DOT
HESABLARIN 70%-İ ARTIM GÖZLƏYİR, AMMA BAZAR BAŞQA SİQNAL VERİR.
Polkadot son 30 gündə 20,7% ucuzlaşdıqdan sonra 0,94 dollar ətrafında ticarət olunur. Bununla belə, ən diqqətçəkən göstəricilərdən biri fyuçers bazarında qeydə alınıb.
OKX-də DOT üzrə açıq mövqeləri olan hesabların 69,6%-i qiymət artımına mərc edir. Long/short nisbəti 2,29-dur; bu o deməkdir ki, hər bir qısa mövqeyə qarşı ikidən çox uzun mövqe var.
Lakin maliyyələşdirmə dərəcəsi mənfi zonaya keçib. Bu, müddətsiz fyuçers müqavilələrinin spot qiymətdən aşağı ticarət olunduğunu və qısa mövqelərin uzun mövqelərə ödəniş etdiyini göstərir.
Bu iki göstərici arasındakı fərq onu göstərir ki, bərpaya mərc edən iştirakçıların sayı daha çox olsa da, enişə oynayan mövqelərdə daha böyük həcmdə kapital cəmləşib.
Digər diqqətçəkən göstərici isə noyabrın 2-də qeydə alınan ləğvetmələrin 81%-nin uzun mövqelərə aid olmasıdır. Bundan əlavə, açıq mövqelərin ümumi həcmi oktyabrın 28-dən bəri 13,7% azalaraq 9,84 milyon dollara düşüb.
Hələlik DOT 1 dollardan aşağı səviyyədə qalır və fyuçers bazarındakı mövqeləşmə bazarın eniş təzyiqinin təsiri altında olduğunu göstərir.
BURADA TİCARƏT ET 👇
{spot}(DOTUSDT)
#dot #crypto #TradingCommunity #TrendingTopic #news
$DOT
HESABLARIN 70%-İ ARTIM GÖZLƏYİR, AMMA BAZAR BAŞQA SİQNAL VERİR.
Polkadot son 30 gündə 20,7% ucuzlaşdıqdan sonra 0,94 dollar ətrafında ticarət olunur. Bununla belə, ən diqqətçəkən göstəricilərdən biri fyuçers bazarında qeydə alınıb.
OKX-də DOT üzrə açıq mövqeləri olan hesabların 69,6%-i qiymət artımına mərc edir. Long/short nisbəti 2,29-dur; bu o deməkdir ki, hər bir qısa mövqeyə qarşı ikidən çox uzun mövqe var.
Lakin maliyyələşdirmə dərəcəsi mənfi zonaya keçib. Bu, müddətsiz fyuçers müqavilələrinin spot qiymətdən aşağı ticarət olunduğunu və qısa mövqelərin uzun mövqelərə ödəniş etdiyini göstərir.
Bu iki göstərici arasındakı fərq onu göstərir ki, bərpaya mərc edən iştirakçıların sayı daha çox olsa da, enişə oynayan mövqelərdə daha böyük həcmdə kapital cəmləşib.
Digər diqqətçəkən göstərici isə noyabrın 2-də qeydə alınan ləğvetmələrin 81%-nin uzun mövqelərə aid olmasıdır. Bundan əlavə, açıq mövqelərin ümumi həcmi oktyabrın 28-dən bəri 13,7% azalaraq 9,84 milyon dollara düşüb.
Hələlik DOT 1 dollardan aşağı səviyyədə qalır və fyuçers bazarındakı mövqeləşmə bazarın eniş təzyiqinin təsiri altında olduğunu göstərir.
BURADA TİCARƏT ET 👇
#dot #crypto #TradingCommunity #TrendingTopic #news
HESABLARIN 70%-İ ARTIM GÖZLƏYİR, AMMA BAZAR BAŞQA SİQNAL VERİR.
Polkadot son 30 gündə 20,7% ucuzlaşdıqdan sonra 0,94 dollar ətrafında ticarət olunur. Bununla belə, ən diqqətçəkən göstəricilərdən biri fyuçers bazarında qeydə alınıb.
OKX-də DOT üzrə açıq mövqeləri olan hesabların 69,6%-i qiymət artımına mərc edir. Long/short nisbəti 2,29-dur; bu o deməkdir ki, hər bir qısa mövqeyə qarşı ikidən çox uzun mövqe var.
Lakin maliyyələşdirmə dərəcəsi mənfi zonaya keçib. Bu, müddətsiz fyuçers müqavilələrinin spot qiymətdən aşağı ticarət olunduğunu və qısa mövqelərin uzun mövqelərə ödəniş etdiyini göstərir.
Bu iki göstərici arasındakı fərq onu göstərir ki, bərpaya mərc edən iştirakçıların sayı daha çox olsa da, enişə oynayan mövqelərdə daha böyük həcmdə kapital cəmləşib.
Digər diqqətçəkən göstərici isə noyabrın 2-də qeydə alınan ləğvetmələrin 81%-nin uzun mövqelərə aid olmasıdır. Bundan əlavə, açıq mövqelərin ümumi həcmi oktyabrın 28-dən bəri 13,7% azalaraq 9,84 milyon dollara düşüb.
Hələlik DOT 1 dollardan aşağı səviyyədə qalır və fyuçers bazarındakı mövqeləşmə bazarın eniş təzyiqinin təsiri altında olduğunu göstərir.
BURADA TİCARƏT ET 👇
#dot #crypto #TradingCommunity #TrendingTopic #news
1
731
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
JobsReportRaisesHikeOdds
484,495 baxış
Müzakirə edir: 3,200
TradFi xəbərləri | İşsizlik 4.1%-ə düşərkən, ABŞ oktyabrda 165,000 iş yeri yaratdı — proqnozlaşdırılan 65,000-dən iki dəfədən çox
Binance News
·42 bəyənmə
·24.1k baxış
CPITestsDecemberRateOutlook
132,541 baxış
Müzakirə edir: 1,035
BitcoinRebounds$75KAsChipsLead
43,354 baxış
Müzakirə edir: 333