

#cryptosecurit
cryptosecurit
777 baxış
Müzakirə edir: 24
Populyar
Sonuncu
·
--
Artım
🔐 SİZİN KRİPTO TƏHLÜKƏSİZLİK YOXLAMA SİYAHINIZ
Bu gün ticarət etməzdən əvvəl:
✅ 2FA-nı aktiv edin
✅ Güclü və unikal şifrə istifadə edin
✅ Veb sayt URL-lərini diqqətlə yoxlayın
✅ Seed frazanızı heç vaxt paylaşmayın
✅ Şübhəli linklərə klik etməyin
✅ Pulqabı ünvanlarını yoxlayın
✅ Saxta dəstək hesablarına qarşı diqqətli olun
Yadda saxlayın:
Əgər kimsə sizdən seed frazanızı istəyirsə, bu, çox böyük qırmızı bayraqdır. 🚩
#CryptoSecurit #bitcoin #BinanceSquare #Web3
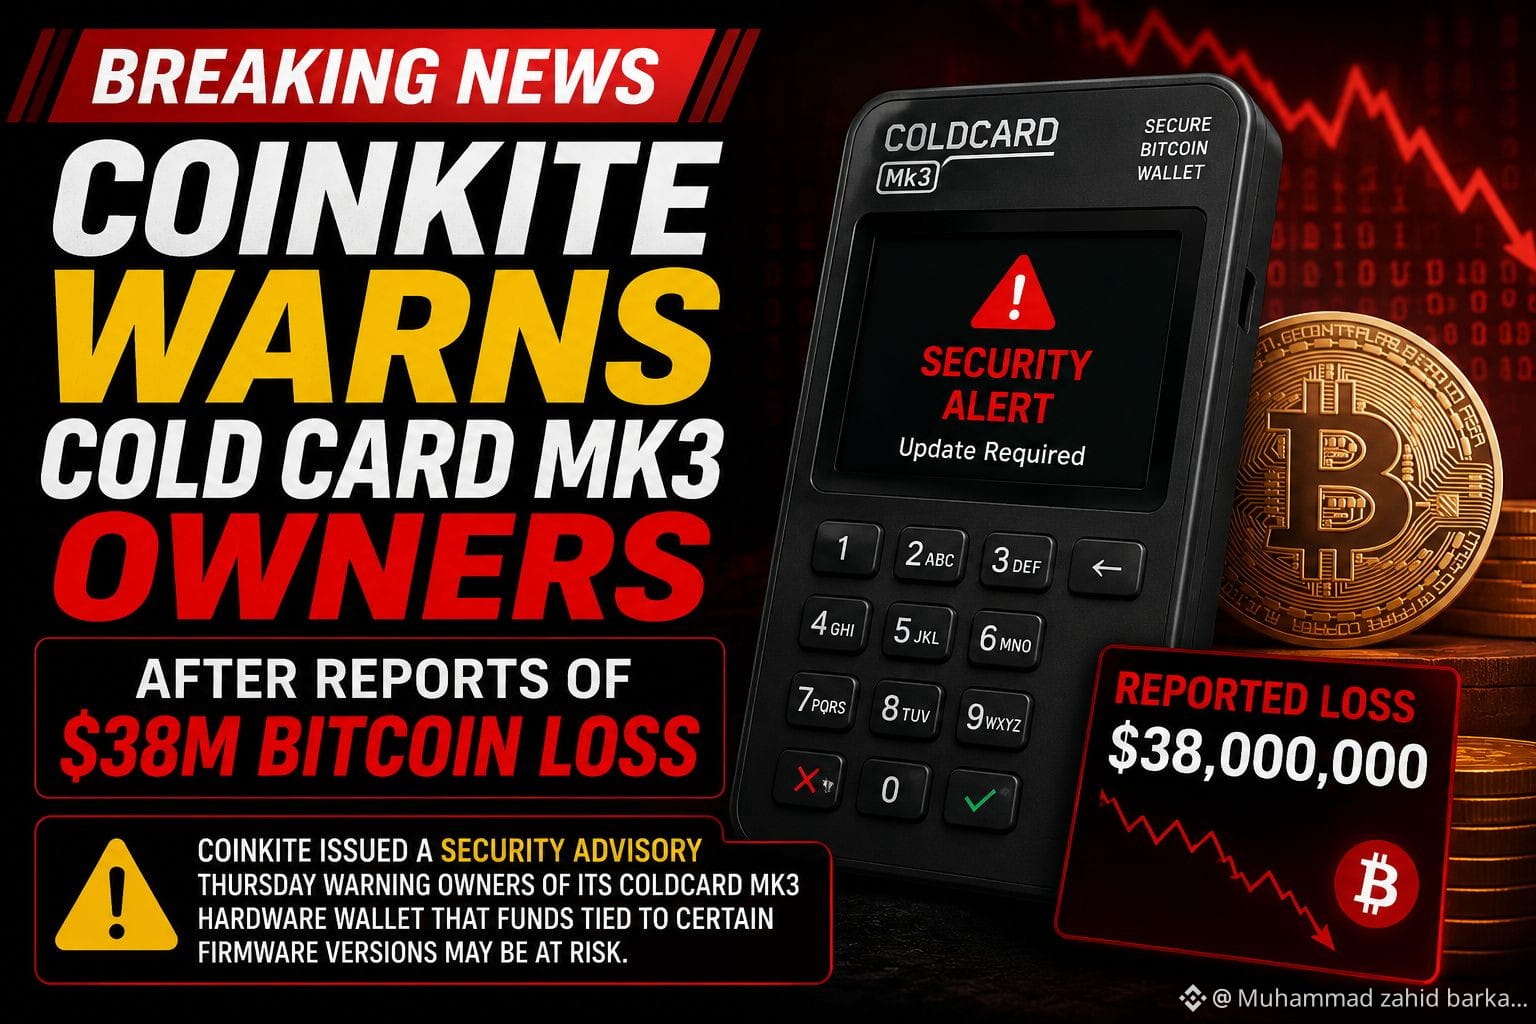
Coinkite, Coldcard Mk3 istifadəçilərinə 38 milyon dollarlıq Bitcoin itkisi sonrası təcili xəbərdarlıq edir
Son dəqiqə!
Əgər sizdə Coldcard Mk3 Bitcoin aparat pul kisəsi varsa, diqqətlə oxuyun.
Coinkite, bəzi proqram təminatı versiyalarının istifadəçilərin Bitcoin vəsaitlərini riskə ata biləcəyini bildirən təcili təhlükəsizlik bülleteni yayıb.
Xəbərdarlıq təxmini 38 milyon dollarlıq Bitcoin itkisi ilə əlaqələndirilən hesabatlardan sonra verilib və pul kisəsi təhlükəsizliyi ilə bağlı ciddi narahatlıqlar yaradıb.
Əgər siz Coldcard Mk3 istifadə edirsinizsə, proqram təminatınızın versiyasını dərhal yoxlayın, Coinkite-in rəsmi təhlükəsizlik tövsiyələrinə əməl edin və heç vaxt bərpa (recovery) toxum ifadənizi (seed phrase) heç kimlə paylaşmayın.
Bu, xatırlatmadır ki, hətta aparat pul kisələri də müntəzəm təhlükəsizlik yeniləmələri və diqqətli texniki qulluq tələb edir.
Bitcoin və kripto təhlükəsizliyi xəbərləri üçün bizi izləyin!
Həştaqlar:
#bitcoinhakving #bitcoin #Coldcard #coinrocco #CryptoSecurit
$NVDAB
{spot}(NVDABUSDT)
$AAPL.US
{stock_us}(AAPL.US)
Coinkite, Coldcard Mk3 istifadəçilərinə 38 milyon dollarlıq Bitcoin itkisi sonrası təcili xəbərdarlıq edir
Son dəqiqə!
Əgər sizdə Coldcard Mk3 Bitcoin aparat pul kisəsi varsa, diqqətlə oxuyun.
Coinkite, bəzi proqram təminatı versiyalarının istifadəçilərin Bitcoin vəsaitlərini riskə ata biləcəyini bildirən təcili təhlükəsizlik bülleteni yayıb.
Xəbərdarlıq təxmini 38 milyon dollarlıq Bitcoin itkisi ilə əlaqələndirilən hesabatlardan sonra verilib və pul kisəsi təhlükəsizliyi ilə bağlı ciddi narahatlıqlar yaradıb.
Əgər siz Coldcard Mk3 istifadə edirsinizsə, proqram təminatınızın versiyasını dərhal yoxlayın, Coinkite-in rəsmi təhlükəsizlik tövsiyələrinə əməl edin və heç vaxt bərpa (recovery) toxum ifadənizi (seed phrase) heç kimlə paylaşmayın.
Bu, xatırlatmadır ki, hətta aparat pul kisələri də müntəzəm təhlükəsizlik yeniləmələri və diqqətli texniki qulluq tələb edir.
Bitcoin və kripto təhlükəsizliyi xəbərləri üçün bizi izləyin!
Həştaqlar:
#bitcoinhakving #bitcoin #Coldcard #coinrocco #CryptoSecurit
$NVDAB
$AAPL.US
99
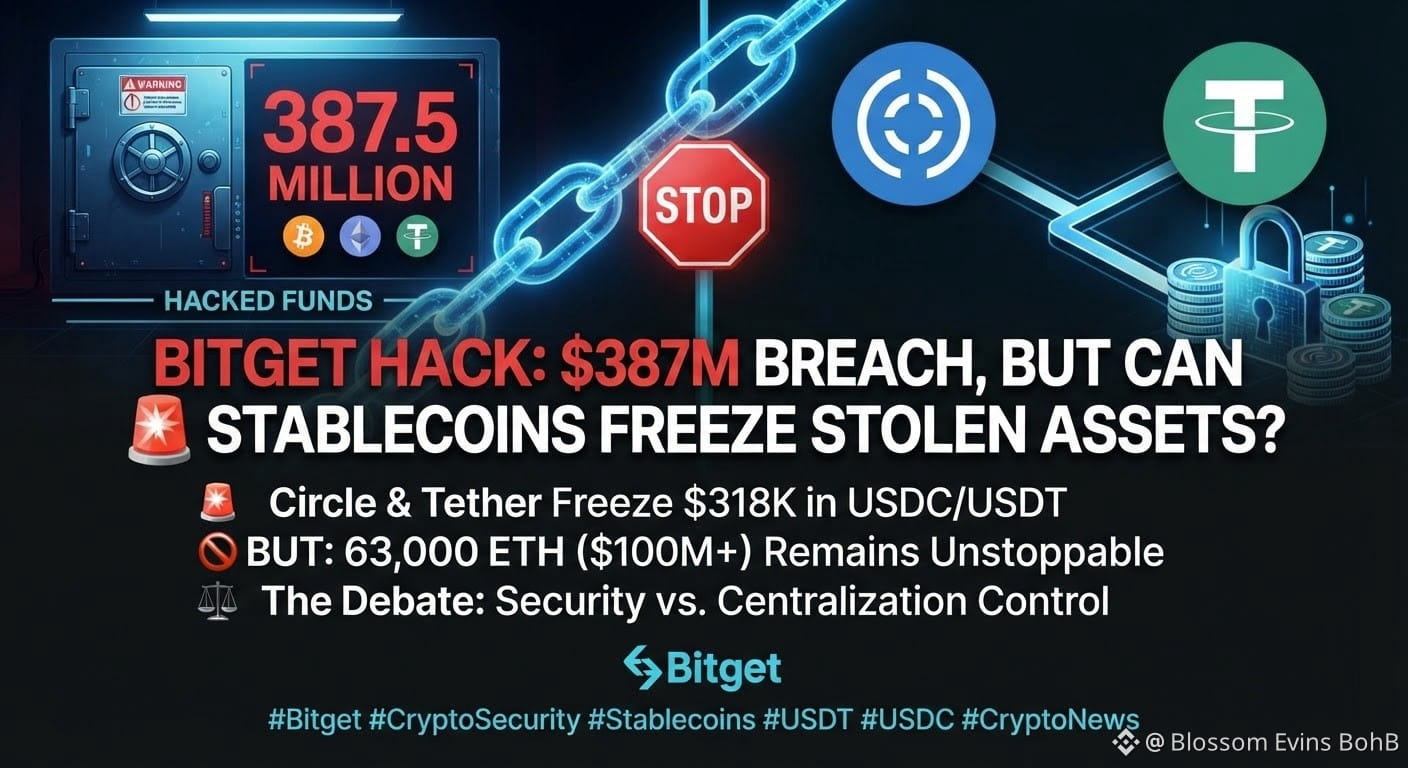
🚨 387M$ HACK — AMMA PULUN BƏZİSİ ƏSLİNDƏ DONDURULA BİLƏR 👀
Bitget təhlükəsizlik pozuntusu kripto bazarı üçün daha böyük bir sual doğurub:
Stabilkoin emissentləri oğurlanmış vəsaitlər üzərində həqiqətən nə qədər nəzarətə malikdir?
Bitget əvvəlcə 24 sentyabr insidentini təxminən 351,6M$ olaraq qiymətləndirmişdi; daha sonra Zcash və TRON kimi əlavə aktivləri də nəzərə alaraq rəqəmi təxminən 387,5M$-a yenilədi.
İndi isə maraqlı hissə. 👇
🔒 Circle və Tether müdaxilə etdi
“Bitget Exploiter 8” kimi tanınan bir cüzdan Circle tərəfindən qara siyahıya salınıb və Tether sonradan həmin ünvanı da bloklayıb.
Məlumata görə həmin cüzdanda təxminən:
• 99,990 USDC
• 218,023 USDT
• 170.47 ETH
Yəni təxminən 318K$ dəyərində USDC və USDT effektiv şəkildə dondurulub.
Amma bir tələ var. ⚠️
Circle və Tether öz tokenlərini kontrakt səviyyəsində dondura bilər.
Onlar yerli (native) ETH-i dondura bilmirlər.
Hesabatlarda digər istismarçı (exploiter) cüzdanların hələ də 63,000-dən çox ETH saxladığı göstərilir; bu da stablekoinlər ilə ETH kimi aktivlər arasında nəzarət mexanizmlərinin nə qədər fərqli olduğunu ortaya qoyur.
Bitget-in baş direktoru Gracy Chen bildirib ki, hücumçular istifadəçilərin şəxsi açarlarını ələ keçirməkdənsə, birjanın cüzdan infrastrukturuna bağlı olan backend sistemini komprometləşdirib və tranzaksiya məlumatlarını manipulyasiya ediblər.
Bitget həm də bildirib ki, onun soyuq (cold) cüzdanları təsirlənməyib və User Protection Fund (İstifadəçi Müdafiə Fondu) 464M$-dan çox vəsaitə malikdir.
👀 Daha böyük sual:
Bu insident stablekoin təhlükəsizliyinin gücünü göstərir — yoxsa mərkəzləşdirilmiş nəzarətin yaratdığı riskləri?
$BTC • $ETH • $XRP
#CryptoSecurit #Circle #USDC✅ #USDT #CryptoNewss
99
·
--
🚨 BİLMƏLİ OLDUĞUNUZ 5 KRİPTO FİRMANDAKARLIĞI
⚠️ Saxta hədiyyə kampaniyaları
⚠️ Saxta müştəri dəstəyi
⚠️ Fişinq vebsaytları
⚠️ Saxta investisiya platformaları
⚠️ "Kripto göndər və ikiqatını al" fırıldaqları
Əgər kimsə sizə zəmanətli gəlir vəd edirsə, dayanın.
Əgər kimsə sizi dərhal hərəkət etməyə məcbur edirsə, dayanın.
Əgər kimsə sizdən seed ifadənizi istəyirsə, DAYANIN.
Özünüzü qoruyun. 🔐
#CryptoScams #CryptoSecurit #BinanceSquare
5
·
--
25 dəqiqəyə 594 BTC oğurlandı — Hakerlər soyuq cüzdanı necə sındırdı?
Son günlərdə 25 dəqiqə ərzində 594 BTC-nin oğurlanması barədə yayılan xəbərlər sərt bir xatırlatmadır: “soyuq cüzdan” “davamlı olaraq sarsılmaz” demək deyil.
Təhlükəsizlik pozuntularının çoxunda hücumçular avadanlığın özünü “aşmır” — onlar insan və proqram təminatı zəifliklərini hədəfləyir. Ən çox rast gəlinən zərərli üsullar sızdırılmış seed phrase-lər, saxta (fırıldaq) firmware yeniləmələri, saxta cüzdan tətbiqləri, fişinq fırıldaqları və məqsədli sosial mühəndislikdir. Nəticə etibarilə, təhlükəsizliyiniz şəxsi açar (private key) sirlərinizi nə qədər yaxşı qoruduğunuza bağlıdır.
Şok edici xəbərə baxmayaraq, Bitcoin davamlıdır: alıcılar mənfi ab-havaya diqqət yetirmədən $63.4K civarında qalır və cüzi artımlar edir. Bazarın sabitliyi göstərir ki, təcrid olunmuş təhlükəsizlik pozuntuları Bitcoin-in əsas fundamentalını dəyişmir — baxmayaraq ki, ciddi öz-özünə qəyyumluq (self-custody) vərdişlərinin vacibliyini bir daha vurğulayır.
Əsas nəticələr:
- Private key-lərinizi hər cür qiymətə qoruyun.
- Hər bir əməliyyatın detallarını həmişə iki dəfə yoxlayın və təsdiqləyin.
- Heç bir halda, heç bir şəraitdə recovery phrase-inizi açıqlamayın.
#Bitcoin #CryptoSecurit #BTC #SelfCustody #Blockchain $BTC
70
·
--
#kelpdaoexploitfreeze
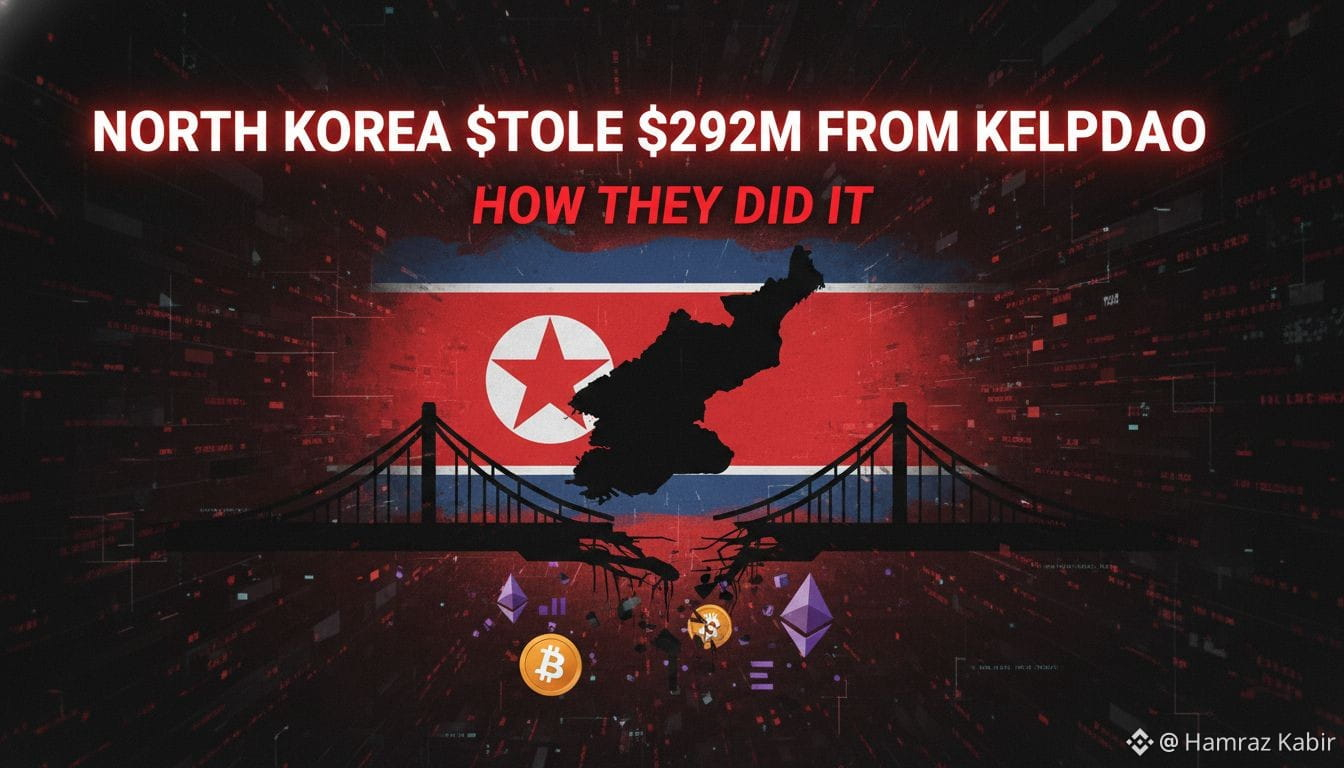
🚨 Şimali Kore KelpDAO-dan 292M$ Oğurladı — Bunu Necə Etmişlər!
2026-cı ilin ən iri DeFi hakerliyi Şimali Koreyanın Lazarus Qrupu ilə əlaqələndirilib — və hücum metodu daha əvvəl gördüyümüz heç nə ilə oxşar deyil!
18 Aprel 2026-da Nə Oldu:
Hakerlər KelpDAO-nun LayerZero çoxzəncirli körpüsünü istismar etdilər — amma bu TİPİK bir ağıllı müqavilə xətası deyildi. Hər bir on-chain əməliyyat tamamilə etibarlı görünürdü!
Hücum Metodu — Addım-addım:
1️⃣ Lazarus Qrupu KelpDAO-nun daxili RPC düyünlərini ələ keçirdi
2️⃣ İkinci yoxlama eliminə etmək üçün xarici düyünləri DDoS etdi
3️⃣ Tək nöqtəli doğrulama sisteminə yanlış məlumatlar təqdim etdi
4️⃣ Ethereum müqaviləsini 116,500 rsETH buraxmağa aldatdı
5️⃣ Oğurlanmış 90,000 rsETH-ni Aave-də girov qoydu
6️⃣ Dəyərsiz girov qarşılığında 190M+ $ həqiqi ETH borc aldı
7️⃣ 176M$-ı THORChain vasitəsilə Bitcoina yuydu
Dondurma Cavabı:
20 Apreldə, Arbitrum-un Təhlükəsizlik Şurası fövqəladə tədbir həyata keçirdi — 30,766 ETH-ni ~71M$ dəyərində, istismarçının bağlı olduğu dondurdu. Bu, DeFi tarixindəki ən sürətli idarəetmə cavablarından biri idi!
$ETH $AAVE
Kök səbəb? "1-of-1" tək doğrulayıcı qurulması — yəni yalnız BİR doğrulayıcı çoxzəncirli mesajları təsdiq etməliydi. İkinci yoxlama yox. Ehtiyat yox. Şimali Koreyanın ən yaxşı hakerlərinin mükəmməl şəkildə istismar etdiyi tək bir uğursuzluq nöqtəsi.
Maliyyə Məsləhəti Değildir. Öz Araşdırmanızı Edin 📊
#DeFiHack #NorthKorea #CryptoSecurit
{spot}(ETHUSDT)
{spot}(AAVEUSDT)
#kelpdaoexploitfreeze
🚨 Şimali Kore KelpDAO-dan 292M$ Oğurladı — Bunu Necə Etmişlər!
2026-cı ilin ən iri DeFi hakerliyi Şimali Koreyanın Lazarus Qrupu ilə əlaqələndirilib — və hücum metodu daha əvvəl gördüyümüz heç nə ilə oxşar deyil!
18 Aprel 2026-da Nə Oldu:
Hakerlər KelpDAO-nun LayerZero çoxzəncirli körpüsünü istismar etdilər — amma bu TİPİK bir ağıllı müqavilə xətası deyildi. Hər bir on-chain əməliyyat tamamilə etibarlı görünürdü!
Hücum Metodu — Addım-addım:
1️⃣ Lazarus Qrupu KelpDAO-nun daxili RPC düyünlərini ələ keçirdi
2️⃣ İkinci yoxlama eliminə etmək üçün xarici düyünləri DDoS etdi
3️⃣ Tək nöqtəli doğrulama sisteminə yanlış məlumatlar təqdim etdi
4️⃣ Ethereum müqaviləsini 116,500 rsETH buraxmağa aldatdı
5️⃣ Oğurlanmış 90,000 rsETH-ni Aave-də girov qoydu
6️⃣ Dəyərsiz girov qarşılığında 190M+ $ həqiqi ETH borc aldı
7️⃣ 176M$-ı THORChain vasitəsilə Bitcoina yuydu
Dondurma Cavabı:
20 Apreldə, Arbitrum-un Təhlükəsizlik Şurası fövqəladə tədbir həyata keçirdi — 30,766 ETH-ni ~71M$ dəyərində, istismarçının bağlı olduğu dondurdu. Bu, DeFi tarixindəki ən sürətli idarəetmə cavablarından biri idi!
$ETH $AAVE
Kök səbəb? "1-of-1" tək doğrulayıcı qurulması — yəni yalnız BİR doğrulayıcı çoxzəncirli mesajları təsdiq etməliydi. İkinci yoxlama yox. Ehtiyat yox. Şimali Koreyanın ən yaxşı hakerlərinin mükəmməl şəkildə istismar etdiyi tək bir uğursuzluq nöqtəsi.
Maliyyə Məsləhəti Değildir. Öz Araşdırmanızı Edin 📊
#DeFiHack #NorthKorea #CryptoSecurit
170
·
--
🔐 Kripto Pulunuzu Necə Qorumaq: Yeni İstifadəçilər Üçün Sadə Bir Bələdçi
Təhlükəsizlik həmişə gəlirlərdən əvvəl gəlməlidir. Güclü, unikal bir şifrə ilə başlayın və hər bir kripto hesabında 2FA aktiv edin. Heç vaxt bərpa ifadənizi, xüsusi açarlarınızı və ya OTP-lərinizi kimsə ilə paylaşmayın. Veb sayt URL-lərini iki dəfə yoxlayın, şübhəli bağlantılardan və mesajlardan qaçın, etibarlı platformalar kimi görünən fişinq fırıldaqlarına qarşı diqqətli olun.
İnvestisiya etmədən əvvəl öyrənməyə vaxt ayırın. Bir neçə dəqiqəlik ehtiyat, illərlə qənaəti qoruya bilər.
Təhlükəsiz qalın. Məlumatlı olun. Həmişə DYOR. 🛡️
#IndiaCreatesOnSquare #CryptoSecurit #BinanceSquare #DYOR
65
Daha çox kontent araşdırmaq üçün daxil olun
Binance Square-də qlobal kriptovalyuta istifadəçilərinə qoşulun
⚡️ Kriptovalyuta haqqında ən son və faydalı məlumatları əldə edin.
💬 Dünyanın ən böyük kriptovalyuta birjası tərəfindən etibar edilir.
👍 Doğrulanmış yaradıcılardan gələn real məlumatları kəşf edin.
E-poçt/Telefon nömrəsi
Trenddə olan mövzular
1
#UKFCAWinsCourtOrderToRecover851400Pounds
45,723 baxış
Müzakirə edir: 903
2
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
56,705 baxış
Müzakirə edir: 1,055
3
#GoldFallsTo$4144
19,262 baxış
Müzakirə edir: 171
4
#QNTFallsOver40%FromMorningHigh
104,738 baxış
Müzakirə edir: 1,440
5
#USDTAdds845900HoldersInPast7Days
25,832 baxış
Müzakirə edir: 492
6
#KospiFalls2.7%SamsungSKHynixDropOver5%
38,277 baxış
Müzakirə edir: 642
7
#BitgetCEOConfirms$388MStolenInHack
5,870 baxış
Müzakirə edir: 44
8
#BTCFallsBelow$83000
37,668 baxış
Müzakirə edir: 171
9
#BitgetDetailsSecurityIncidentTimeline
60,361 baxış
Müzakirə edir: 787
10
#BitcoinSpotETFs$2.39BWeeklyNetInflow
17,504 baxış
Müzakirə edir: 51