

曼迪mandy
3.5k منشورات

曼迪mandy
إبلاغ
حظر المُستخدم
主业是撸毛,偶尔玩合约,从未爆过仓。大钱没赚过,小钱凭运气。如果你也玩币圈,我们就是好朋友。
27 تتابع
15.3K+ المتابعون
7.5K+ إعجاب
منشورات
الكل
اقتباسات
Live
·
--
في هذه الفترة من العام الماضي كنت ما زلت أجادل الناس—"التحقق من المنطق يعمل خارج حاوية WASM؟ هذا ليس مجرد حفر حفرة لنفسك؟" في ذلك الوقت كنت للتو انتهيت من قراءة تقرير مراجعة لسلسلة ما تم تفريغها بسبب ثغرة في العقد الذكي، وكل ما يدور في رأسي كان: "الشفرة الأقل تعني أمانًا أكبر".
ورقة خبز عن نقاط الارتداد: هل لدى BTC مساحة للارتفاع؟
لاحقًا، عندما بدأت بالفعل بتشغيل عقد Dusk، اكتشفت أن الأمر ليس بهذه البساطة.
قلبتُ اختبارهم ضمن مجموعة Piecrust، وذهبت أيضًا للتحقق من تلك الورقة البحثية التي تم الاستشهاد بها عدة مرات—اتضح أنهم يقيسون فَعالية WASM مقارنةً بالشفرة الأصلية تحت مجموعات مختلفة من التعليمات، وفي سيناريوهات التشفير قد تصل الخسارة إلى 255%. تخيّل ذلك: توقيعات BLS واثباتات ZK التي يتداولها Dusk يوميًا—أيٌّ منها لا يعتمد على الحساب بكثافة؟ كل معاملة تُفسَّر وتُنفَّذ داخل WASM؛ كأنك تقود بسيارة باستهلاك 25 لترًا لكل 100 كلم، وصاحب محطة الوقود يضحك حتى لا يستطيع. محفظتك هي التي لا تتحمل أولاً.
لذلك جعلوا عمليات التشفير عالية التكرار تتحول إلى host function، ثم يستدعون التنفيذ الأصلي مباشرة. وبصراحة، الفكرة تقول: الطريق الذي يُسلك كثيرًا لا نضع له حواجز مفرطة، أما الطريق الذي يُمرّ عليه أحيانًا فنتأكد ونفحصه بصرامة.
طبعًا توجد مخاطر—نصف دائرة الثقة من "أمان بمستوى عزل في كامل حاوية WASM" إلى "هل كتبت بضعة أسطر من كود C أمورًا قد تفضح دخانها". الأول إحساس أمان على مستوى العزل الفيزيائي، والثاني يعتمد فقط على مدى إحكام يد مهندس البرمجة. قمتُ بالاطلاع خصيصًا في زاوية موقعهم الرسمي على تقرير تدقيقهم لربع 2024 Q3، وعلى الأقل في ذلك الوقت لم تنفجر الحالات الحدّية التي تم اختبارها. لكن، بصراحة أيضًا، هذه النوعية من الثغرات لا تُكتشف دائمًا عبر الاختبار فحسب، بل تُصنع عبر من يُغذّي البيانات. في يومٍ ما، إذا أدخل أحدهم برهانًا مُصاغًا بعناية وفعّل في host function ما لم ينتبه أحد لوجود overflow لعدد صحيح—تس—ذلك المشهد لا أريد رؤيته بنفسي في الوقت الحالي.
ومع ذلك، إن كنت تبحث عن الأمان المطلق، فلن نلعب في سلاسل الكتل العامة—دعنا نعود ونكتب برنامجًا يعمل محليًا، أريح. ما يحسبه فريق Dusk هو معادلة أخرى: عنق الزجاجة من ناحية الأداء مسألة اليوم، ومشكلات الأمان يمكن إصلاحها غدًا. أنا شغّلت عقدة ثلاث سنوات، ورأيت أن السلاسل التي ماتت—في الأغلب تسعة من كل عشرة—تموت لأن gas مرتفع لدرجة لا يستخدمها أحد، أو لأن اختراقًا يؤدي إلى شطبها مباشرة إلى الصفر—على أي حال، لم أرَ ذلك بعيني.
لذلك أصبحت موقفي أقل تشددًا. سابقًا كنت أتجادل مع أصدقائي أثناء تناول الطعام قائلاً: "دعنا نراقب أكثر"، لكن بعد أن عدت إلى البيت تابعت بهدوء حتى أحدث إصدار لعقدة التشغيل. المشاريع التي تفتح ثقوبًا في الحاوية ليست كثيرة، وDusk تُعد واحدة منها. #dusk $DUSK @Dusk_Foundation
في هذه الفترة من العام الماضي كنت ما زلت أجادل الناس—"التحقق من المنطق يعمل خارج حاوية WASM؟ هذا ليس مجرد حفر حفرة لنفسك؟" في ذلك الوقت كنت للتو انتهيت من قراءة تقرير مراجعة لسلسلة ما تم تفريغها بسبب ثغرة في العقد الذكي، وكل ما يدور في رأسي كان: "الشفرة الأقل تعني أمانًا أكبر".
ورقة خبز عن نقاط الارتداد: هل لدى BTC مساحة للارتفاع؟
لاحقًا، عندما بدأت بالفعل بتشغيل عقد Dusk، اكتشفت أن الأمر ليس بهذه البساطة.
قلبتُ اختبارهم ضمن مجموعة Piecrust، وذهبت أيضًا للتحقق من تلك الورقة البحثية التي تم الاستشهاد بها عدة مرات—اتضح أنهم يقيسون فَعالية WASM مقارنةً بالشفرة الأصلية تحت مجموعات مختلفة من التعليمات، وفي سيناريوهات التشفير قد تصل الخسارة إلى 255%. تخيّل ذلك: توقيعات BLS واثباتات ZK التي يتداولها Dusk يوميًا—أيٌّ منها لا يعتمد على الحساب بكثافة؟ كل معاملة تُفسَّر وتُنفَّذ داخل WASM؛ كأنك تقود بسيارة باستهلاك 25 لترًا لكل 100 كلم، وصاحب محطة الوقود يضحك حتى لا يستطيع. محفظتك هي التي لا تتحمل أولاً.
لذلك جعلوا عمليات التشفير عالية التكرار تتحول إلى host function، ثم يستدعون التنفيذ الأصلي مباشرة. وبصراحة، الفكرة تقول: الطريق الذي يُسلك كثيرًا لا نضع له حواجز مفرطة، أما الطريق الذي يُمرّ عليه أحيانًا فنتأكد ونفحصه بصرامة.
طبعًا توجد مخاطر—نصف دائرة الثقة من "أمان بمستوى عزل في كامل حاوية WASM" إلى "هل كتبت بضعة أسطر من كود C أمورًا قد تفضح دخانها". الأول إحساس أمان على مستوى العزل الفيزيائي، والثاني يعتمد فقط على مدى إحكام يد مهندس البرمجة. قمتُ بالاطلاع خصيصًا في زاوية موقعهم الرسمي على تقرير تدقيقهم لربع 2024 Q3، وعلى الأقل في ذلك الوقت لم تنفجر الحالات الحدّية التي تم اختبارها. لكن، بصراحة أيضًا، هذه النوعية من الثغرات لا تُكتشف دائمًا عبر الاختبار فحسب، بل تُصنع عبر من يُغذّي البيانات. في يومٍ ما، إذا أدخل أحدهم برهانًا مُصاغًا بعناية وفعّل في host function ما لم ينتبه أحد لوجود overflow لعدد صحيح—تس—ذلك المشهد لا أريد رؤيته بنفسي في الوقت الحالي.
ومع ذلك، إن كنت تبحث عن الأمان المطلق، فلن نلعب في سلاسل الكتل العامة—دعنا نعود ونكتب برنامجًا يعمل محليًا، أريح. ما يحسبه فريق Dusk هو معادلة أخرى: عنق الزجاجة من ناحية الأداء مسألة اليوم، ومشكلات الأمان يمكن إصلاحها غدًا. أنا شغّلت عقدة ثلاث سنوات، ورأيت أن السلاسل التي ماتت—في الأغلب تسعة من كل عشرة—تموت لأن gas مرتفع لدرجة لا يستخدمها أحد، أو لأن اختراقًا يؤدي إلى شطبها مباشرة إلى الصفر—على أي حال، لم أرَ ذلك بعيني.
لذلك أصبحت موقفي أقل تشددًا. سابقًا كنت أتجادل مع أصدقائي أثناء تناول الطعام قائلاً: "دعنا نراقب أكثر"، لكن بعد أن عدت إلى البيت تابعت بهدوء حتى أحدث إصدار لعقدة التشغيل. المشاريع التي تفتح ثقوبًا في الحاوية ليست كثيرة، وDusk تُعد واحدة منها. #dusk $DUSK @Dusk
154
·
--
الجميع يعرف أن قصة Dusk خلال هذه الأشهر الستة في مسار الخصوصية وRWA تُروى بحماس شديد، وشبكة اختبار EVM تُشغَّل بسرعة فائقة… لكن يا إخوان، هل فكرتم في سؤال واحد: عندما قامت Binance في يونيو بإزالة زوج DUSK/BTC الفوري من التداول، وعندما قالت BITGP وداعًا أيضًا لزوج USDT الفوري في يوليو، فأين يقع “مرساة” هذه العملة؟
هل كل شيء سيئ مع ذلك؟ لا يزال بإمكان “البيغ باي” (BTC) أن يكون جيدًا—لقد اخترق 80 ألفًا!
لقد راجعت لوحات أوامر الفوري المتبقية على Coinglass. يمكنك أن ترى ظاهرة مقلقة ومُلتبسة: دفوعات العرض والطلب مرتبة كأنها فرقة عسكرية، متناسقة للغاية، والفارق السعري (السبريد) يبدو معقولًا. لكن هذا مجرد وهم. أنت فقط غيّر قيمة أوامر السوق من 20 ألف دولار إلى 50 ألفًا، ثم حدّث—ستختفي أوامر الشراء على تلك الطبقات التي كنت تراها وكأنها اختفت فورًا مثل المدّ الذي ينحسر.
هذا يشبه مشاهدة مباراة كرة سلة دون لاعبين بدلاء: الخمسة الأساسيون يبدو حضورهم مهيبًا، لكن بمجرد حدوث مخالفة أو مشكلة بسيطة، يفرغ الملعب فجأة.
والأكثر جديرة بالتفكير هو حجم المراكز في عقود الدوام (المستقبلات). لقد وصلت حرفيًا إلى أكثر من 30 ضعفًا من حجم التداول اليومي في الفوري. الكبار في السوق يفهمون ذلك: هذه تُسمّى “تغني المسرح والطاحونة محمولة خلفك” — حيث تعج سوق المشتقات بالطبول والزمر، لكن “بركة” الفوري القادرة فعلًا على الاستلام ضيّقة جدًا لدرجة لا يمكنها سوى المرور فوق جسر ضيق.
قد تقول: لا توجد سيولة بدون عقود، ولا توجد فرص بدون تقلبات. كلامك صحيح، لكن المشكلة هي أنه عندما ينحرف مصدر مؤشر السعر المُعلَّم بسبب ضربة بيع من بضع آلاف من الدولارات في بورصة صغيرة—ليظهر انحراف لحظي بنسبة 1% إلى 1.5%—كيف تتحمّل مراكز DUSK الطويلة التي تكون نسبة الهامش فيها أعلى من العملات الرئيسية بثلاث أو أربع مرات؟ هذه ليست “تجارة”، بل وقوف على حبال من حجر أملس زلق: مع أقل نسمة، أول من يسقط هم أولئك الذين يتعلّقون بأوامر وقف الخسارة ينتظرون الخلاص من جانب “وحدة التحرير”.
لقد قمتُ بسحب خريطة التصفية خلال الشهرين الأخيرين تحديدًا، فوجدت نمطًا: كلما جاء BTC في حوالي الثالثة صباحًا بارتداد (تراجع) يقارب 500 نقطة، يتم تفعيل نقاط تصفية مراكز DUSK الطويلة المتكدسة بدقة مثل قطع الدومينو. عند تلك اللحظة، فإن دفتر أوامر الفوري لا يستطيع إطلاقًا استيعاب ضغط البيع المتدفق من جانب العقود. في النهاية غالبًا ما تكون النتيجة: عندما تقوم بإغلاق المركز في العقود بسعر السوق، فإن السعر الفعلي للتنفيذ ينزلق بعيدًا بنحو نقطتين كاملتين عن السعر المُعلَّم الذي رأيته. هذا الانزلاق ليس عقوبة من السوق لك، بل هو أقساط تأمين تدفعها مقابل “مستوى الفوري غير المرئي”. @Dusk_Foundation $DUSK #dusk
الجميع يعرف أن قصة Dusk خلال هذه الأشهر الستة في مسار الخصوصية وRWA تُروى بحماس شديد، وشبكة اختبار EVM تُشغَّل بسرعة فائقة… لكن يا إخوان، هل فكرتم في سؤال واحد: عندما قامت Binance في يونيو بإزالة زوج DUSK/BTC الفوري من التداول، وعندما قالت BITGP وداعًا أيضًا لزوج USDT الفوري في يوليو، فأين يقع “مرساة” هذه العملة؟
هل كل شيء سيئ مع ذلك؟ لا يزال بإمكان “البيغ باي” (BTC) أن يكون جيدًا—لقد اخترق 80 ألفًا!
لقد راجعت لوحات أوامر الفوري المتبقية على Coinglass. يمكنك أن ترى ظاهرة مقلقة ومُلتبسة: دفوعات العرض والطلب مرتبة كأنها فرقة عسكرية، متناسقة للغاية، والفارق السعري (السبريد) يبدو معقولًا. لكن هذا مجرد وهم. أنت فقط غيّر قيمة أوامر السوق من 20 ألف دولار إلى 50 ألفًا، ثم حدّث—ستختفي أوامر الشراء على تلك الطبقات التي كنت تراها وكأنها اختفت فورًا مثل المدّ الذي ينحسر.
هذا يشبه مشاهدة مباراة كرة سلة دون لاعبين بدلاء: الخمسة الأساسيون يبدو حضورهم مهيبًا، لكن بمجرد حدوث مخالفة أو مشكلة بسيطة، يفرغ الملعب فجأة.
والأكثر جديرة بالتفكير هو حجم المراكز في عقود الدوام (المستقبلات). لقد وصلت حرفيًا إلى أكثر من 30 ضعفًا من حجم التداول اليومي في الفوري. الكبار في السوق يفهمون ذلك: هذه تُسمّى “تغني المسرح والطاحونة محمولة خلفك” — حيث تعج سوق المشتقات بالطبول والزمر، لكن “بركة” الفوري القادرة فعلًا على الاستلام ضيّقة جدًا لدرجة لا يمكنها سوى المرور فوق جسر ضيق.
قد تقول: لا توجد سيولة بدون عقود، ولا توجد فرص بدون تقلبات. كلامك صحيح، لكن المشكلة هي أنه عندما ينحرف مصدر مؤشر السعر المُعلَّم بسبب ضربة بيع من بضع آلاف من الدولارات في بورصة صغيرة—ليظهر انحراف لحظي بنسبة 1% إلى 1.5%—كيف تتحمّل مراكز DUSK الطويلة التي تكون نسبة الهامش فيها أعلى من العملات الرئيسية بثلاث أو أربع مرات؟ هذه ليست “تجارة”، بل وقوف على حبال من حجر أملس زلق: مع أقل نسمة، أول من يسقط هم أولئك الذين يتعلّقون بأوامر وقف الخسارة ينتظرون الخلاص من جانب “وحدة التحرير”.
لقد قمتُ بسحب خريطة التصفية خلال الشهرين الأخيرين تحديدًا، فوجدت نمطًا: كلما جاء BTC في حوالي الثالثة صباحًا بارتداد (تراجع) يقارب 500 نقطة، يتم تفعيل نقاط تصفية مراكز DUSK الطويلة المتكدسة بدقة مثل قطع الدومينو. عند تلك اللحظة، فإن دفتر أوامر الفوري لا يستطيع إطلاقًا استيعاب ضغط البيع المتدفق من جانب العقود. في النهاية غالبًا ما تكون النتيجة: عندما تقوم بإغلاق المركز في العقود بسعر السوق، فإن السعر الفعلي للتنفيذ ينزلق بعيدًا بنحو نقطتين كاملتين عن السعر المُعلَّم الذي رأيته. هذا الانزلاق ليس عقوبة من السوق لك، بل هو أقساط تأمين تدفعها مقابل “مستوى الفوري غير المرئي”. @Dusk $DUSK #dusk
158
·
--
يجب أن تكون طريقة التدقيق «مخترِقة» للتمييز، وأن يكون فريق إدارة المخاطر «مُخبّياً» للحصص — هل يمكنك لفّ مفتاح Dusk بهذا الشكل؟
العملة الورقية الكبيرة ارتفعت قليلًا، وBTC قوي فعلًا!
كل من عمل في إدارة أصول مؤسسية يفهم تلك الحالة الملتبسة.
قبل كل ربع سنة من دخول التدقيق، لا بد من أن تسحب جهة الامتثال فريق تقنية المعلومات قبلها بثلاثة أيام ليتعبوا ويتتبعوا ويُسلسلوا بيانات على السلسلة. ليس لأن السلسلة لا تسجّل شيئًا، بل لأن السجلات «مكشوفة للغاية»: من هو الطرف المقابل، وفي أي ساعة ودقيقة تم ضرب/إرسال العملة، وما هو متوسط السعر… كل شيء معروض على الملأ. لكن هل تريد من مدقق التدقيق أن ينظر فقط إلى قيمة الـHash؟ سيقلبون الطاولة ويطلبون أوراق العمل. في النهاية، لا بد من الحفاظ على دفتر حسابات «خفي» خارج السلسلة مرة أخرى، ثم تعمل المقارنات بين الجانبين حتى تصير فروة الرأس متوترة. الخصوصية تُحفظ، لكن تكلفة المطابقة تمتص الميزة بالكامل.
الورقة التي اخترقتها Dusk هذه المرة باستخدام نموذج Phoenix، أظن أنها تُسمّى «خصوصية صديقة للتدقيق».
لم تلعب لعبة الاختباء مع الجهات التنظيمية، بل حوّلت الإفصاح إلى إجراء قابل للبرمجة: افتراضيًا لا يكون مرئيًا للجميع، لكن الأطراف التي تمتلك مفاتيح تحقق محددة يمكنها سحب التفاصيل ضمن نطاقات زمنية، وإخراج تقارير حسب فئات الأصول، وحتى التحقق دفعة واحدة من تغيّر إجمالي التعرض خلال فترة معينة. وهذا يختلف تمامًا عن خيار الثنائي في نموذج الحساب: «إما عارٍ بالكامل أو محكم بالكامل». تركيبة UTXO مع إثباتات المعرفة الصفرية تجعل كل معاملة بمثابة إيصال قابل للتحقق؛ الإيصال نفسه لا يكشف المبلغ ولا الطرف المقابل، لكن منطق التحقق مُدمج داخل البروتوكول. ما يحتاجه مدقق التدقيق ليس نزعة التجسس، بل «برهان رياضي» يمكن التحقق منه — وهذا هو ما تقدمه.
ما يهمني فعلًا هو «العظمة الصلبة» على مستوى الهندسة: هل يمكن ضبط دقة صلاحيات مفتاح العرض بحيث تكون «مُرسلة عند الحاجة»؟ مثلًا: إعطاء قسم إدارة المخاطر إجمالي التعرض، وإعطاء التدقيق بيانات كل معاملة مع إخفاء اسم الطرف المقابل، وإعطاء الجهات التنظيمية الصورة الكاملة. يمكن لهذا أن يعمل عبر التشفير ضمن RBAC (التحكم بالوصول المستند إلى الأدوار)، لكن إنزال ذلك على واجهة المنتج، وعلى قوالب تصدير التقارير، وعلى مواصفات التكامل مع الأنظمة المالية التقليدية— فهذا بُعد آخر من العمل.
إذا استطاعت Dusk أن تُحكّم هذه النقطة حتى النهاية، فستدخل الأموال المؤسسية دون الحاجة إلى حمل دفترين معًا. غير مرئي للتجار الأفراد؟ هذه خطوة سهلة. أما ما يمنع المؤسسات من النوم ليلًا فهو دائمًا نفس الشيء: المنافس في الجهة المقابلة الذي يراقب إيقاع بناء مواقعه. أليس هذا صحيحًا؟ @Dusk_Foundation $DUSK #dusk
يجب أن تكون طريقة التدقيق «مخترِقة» للتمييز، وأن يكون فريق إدارة المخاطر «مُخبّياً» للحصص — هل يمكنك لفّ مفتاح Dusk بهذا الشكل؟
العملة الورقية الكبيرة ارتفعت قليلًا، وBTC قوي فعلًا!
كل من عمل في إدارة أصول مؤسسية يفهم تلك الحالة الملتبسة.
قبل كل ربع سنة من دخول التدقيق، لا بد من أن تسحب جهة الامتثال فريق تقنية المعلومات قبلها بثلاثة أيام ليتعبوا ويتتبعوا ويُسلسلوا بيانات على السلسلة. ليس لأن السلسلة لا تسجّل شيئًا، بل لأن السجلات «مكشوفة للغاية»: من هو الطرف المقابل، وفي أي ساعة ودقيقة تم ضرب/إرسال العملة، وما هو متوسط السعر… كل شيء معروض على الملأ. لكن هل تريد من مدقق التدقيق أن ينظر فقط إلى قيمة الـHash؟ سيقلبون الطاولة ويطلبون أوراق العمل. في النهاية، لا بد من الحفاظ على دفتر حسابات «خفي» خارج السلسلة مرة أخرى، ثم تعمل المقارنات بين الجانبين حتى تصير فروة الرأس متوترة. الخصوصية تُحفظ، لكن تكلفة المطابقة تمتص الميزة بالكامل.
الورقة التي اخترقتها Dusk هذه المرة باستخدام نموذج Phoenix، أظن أنها تُسمّى «خصوصية صديقة للتدقيق».
لم تلعب لعبة الاختباء مع الجهات التنظيمية، بل حوّلت الإفصاح إلى إجراء قابل للبرمجة: افتراضيًا لا يكون مرئيًا للجميع، لكن الأطراف التي تمتلك مفاتيح تحقق محددة يمكنها سحب التفاصيل ضمن نطاقات زمنية، وإخراج تقارير حسب فئات الأصول، وحتى التحقق دفعة واحدة من تغيّر إجمالي التعرض خلال فترة معينة. وهذا يختلف تمامًا عن خيار الثنائي في نموذج الحساب: «إما عارٍ بالكامل أو محكم بالكامل». تركيبة UTXO مع إثباتات المعرفة الصفرية تجعل كل معاملة بمثابة إيصال قابل للتحقق؛ الإيصال نفسه لا يكشف المبلغ ولا الطرف المقابل، لكن منطق التحقق مُدمج داخل البروتوكول. ما يحتاجه مدقق التدقيق ليس نزعة التجسس، بل «برهان رياضي» يمكن التحقق منه — وهذا هو ما تقدمه.
ما يهمني فعلًا هو «العظمة الصلبة» على مستوى الهندسة: هل يمكن ضبط دقة صلاحيات مفتاح العرض بحيث تكون «مُرسلة عند الحاجة»؟ مثلًا: إعطاء قسم إدارة المخاطر إجمالي التعرض، وإعطاء التدقيق بيانات كل معاملة مع إخفاء اسم الطرف المقابل، وإعطاء الجهات التنظيمية الصورة الكاملة. يمكن لهذا أن يعمل عبر التشفير ضمن RBAC (التحكم بالوصول المستند إلى الأدوار)، لكن إنزال ذلك على واجهة المنتج، وعلى قوالب تصدير التقارير، وعلى مواصفات التكامل مع الأنظمة المالية التقليدية— فهذا بُعد آخر من العمل.
إذا استطاعت Dusk أن تُحكّم هذه النقطة حتى النهاية، فستدخل الأموال المؤسسية دون الحاجة إلى حمل دفترين معًا. غير مرئي للتجار الأفراد؟ هذه خطوة سهلة. أما ما يمنع المؤسسات من النوم ليلًا فهو دائمًا نفس الشيء: المنافس في الجهة المقابلة الذي يراقب إيقاع بناء مواقعه. أليس هذا صحيحًا؟ @Dusk $DUSK #dusk
189
·
--
بعد ما نظرتُ إلى أساسيات Ondo و DUSK، فهمت أخيرًا من الذي يعمل بجد على RWA
الزيادة في قيمة الفقاعة كانت قوية جدًا—لْيُهدِّئ BTC نفسه قليلًا!
عندما قلبتُ بنية القوانين الخاصة بالأوراق المالية المُرمّزة في الولايات المتحدة، بصراحة كلما نظرتُ أكثر شعرت أن عددًا كبيرًا من المشاريع يسير على حافة سكين.
طريقة Ondo تعتمد في الأساس على سندات خزانة أمريكية قصيرة الأجل مع ودائع جارية بنكية، لكن الرمز نفسه لا يُعامل كأنه ورقة مالية—بل هو مجرد "سند مُرمَّز". يتم إصداره بواسطة SPV في جزر العذراء البريطانية، ويتم حوكمة الحقوق وفقًا للقانون السويسري. وباختصار: إنهم يدفعون مبلغًا كبيرًا للاستعانة بالمحامين لبناء هيكل، ثم يحاولون بشتى الطرق إخراج الرمز من فئة "الأوراق المالية" والالتفاف على أكثر متطلبات التسجيل صرامة لدى SEC. هذا الأسلوب قد ينجح، لكنه جوهريًا لعبة شدّ وحرب مع الجهات التنظيمية؛ ففي أي يوم قد يصدر حكم من المحكمة يقول إن الحاملين يتمتعون فعليًا بحقوق ورقية مالية، عندها يجب هدم كل شيء وإعادة بنائه من الصفر—هذا الخطر تعرف المؤسسات أنه حقيقي تمامًا.
أما مسار DUSK فهو عكس ذلك تمامًا. لا التفاف—بل مواجهة مباشرة.
الرموز ذات الطابع "الورقي" تخضع لـ MiFID II. إن كنتَ أنت ذلك النوع، فأنت كما هو دون الحاجة إلى غطاء. تعاون DUSK مع بورصة هولندية مُرخصة NPEX دخل بالفعل مرحلة ربط الأصول بالسلسلة (on-chain). تمتلك NPEX كل التراخيص اللازمة: MTF وBroker وECSP، كما أن DLT-TSS يجري تطويرها أيضًا. هناك، حصلت 21X على أول ترخيص من نوعه على مستوى أوروبا بالكامل لتجارب DLT، وDUSK يتصل مباشرة كطرف مشارك في التداول. كما أن اليورو الرقمي الملتزم بـ MiCA الذي أصدرته Quantoz (EURQ) يعمل على سلسلة DUSK. الرمز نفسه هو ورقة مالية؛ يتم تداوله على السلسلة داخل بورصة مُرخصة، ولا حاجة للمقامرة بمزاج التنظيم.
"طيب… ماذا عن الخصوصية؟" هذا القلق لدى المؤسسات مفهوم جدًا لدي—في الأوراق المالية الخاصة يُلزم التحقق من الملاءة، والرقابة، والتدقيق، لكن لا يمكن إظهار الحيازات والسعر للغرباء. الشفافية الكاملة على السلسلة العامة تعني أنك تتعرى، فالخصوصية على شكل بلوكشين بشفافية عالية لا تسمح للجهات التنظيمية بالدخول.
حل DUSK هو "شفافية انتقائية" عبر ZK. يمكن للجهات التنظيمية إجراء التدقيق، لكن السلسلة لا تُنشر علنًا، مع ربطها بهوية رقمية متوافقة مع eIDAS لإكمال KYC. هذه هي "الرؤية على مستويات"—فالأدوار المختلفة ترى بيانات مختلفة، ليس مطلوبًا أن تُنشر كل شيء، ولا يمكن قفله بالكامل. أكبر ما تخاف منه المؤسسات ليس أن العائد منخفض، بل أن تحدث مشكلة امتثال؛ وDUSK يقضي على هذا القلق من جذوره.
وبصراحة: سوق RWA في أوروبا بقيمة 40 تريليون يورو موجود هناك بالفعل. بعد تطبيق MiCA ستفتح قنوات الامتثال. وDUSK هو حاليًا من القلة التي لديها البنية التحتية كاملة من ناحية الترخيص، إلى البورصات، وصولًا إلى طبقة التسوية. #dusk $DUSK @Dusk_Foundation
بعد ما نظرتُ إلى أساسيات Ondo و DUSK، فهمت أخيرًا من الذي يعمل بجد على RWA
الزيادة في قيمة الفقاعة كانت قوية جدًا—لْيُهدِّئ BTC نفسه قليلًا!
عندما قلبتُ بنية القوانين الخاصة بالأوراق المالية المُرمّزة في الولايات المتحدة، بصراحة كلما نظرتُ أكثر شعرت أن عددًا كبيرًا من المشاريع يسير على حافة سكين.
طريقة Ondo تعتمد في الأساس على سندات خزانة أمريكية قصيرة الأجل مع ودائع جارية بنكية، لكن الرمز نفسه لا يُعامل كأنه ورقة مالية—بل هو مجرد "سند مُرمَّز". يتم إصداره بواسطة SPV في جزر العذراء البريطانية، ويتم حوكمة الحقوق وفقًا للقانون السويسري. وباختصار: إنهم يدفعون مبلغًا كبيرًا للاستعانة بالمحامين لبناء هيكل، ثم يحاولون بشتى الطرق إخراج الرمز من فئة "الأوراق المالية" والالتفاف على أكثر متطلبات التسجيل صرامة لدى SEC. هذا الأسلوب قد ينجح، لكنه جوهريًا لعبة شدّ وحرب مع الجهات التنظيمية؛ ففي أي يوم قد يصدر حكم من المحكمة يقول إن الحاملين يتمتعون فعليًا بحقوق ورقية مالية، عندها يجب هدم كل شيء وإعادة بنائه من الصفر—هذا الخطر تعرف المؤسسات أنه حقيقي تمامًا.
أما مسار DUSK فهو عكس ذلك تمامًا. لا التفاف—بل مواجهة مباشرة.
الرموز ذات الطابع "الورقي" تخضع لـ MiFID II. إن كنتَ أنت ذلك النوع، فأنت كما هو دون الحاجة إلى غطاء. تعاون DUSK مع بورصة هولندية مُرخصة NPEX دخل بالفعل مرحلة ربط الأصول بالسلسلة (on-chain). تمتلك NPEX كل التراخيص اللازمة: MTF وBroker وECSP، كما أن DLT-TSS يجري تطويرها أيضًا. هناك، حصلت 21X على أول ترخيص من نوعه على مستوى أوروبا بالكامل لتجارب DLT، وDUSK يتصل مباشرة كطرف مشارك في التداول. كما أن اليورو الرقمي الملتزم بـ MiCA الذي أصدرته Quantoz (EURQ) يعمل على سلسلة DUSK. الرمز نفسه هو ورقة مالية؛ يتم تداوله على السلسلة داخل بورصة مُرخصة، ولا حاجة للمقامرة بمزاج التنظيم.
"طيب… ماذا عن الخصوصية؟" هذا القلق لدى المؤسسات مفهوم جدًا لدي—في الأوراق المالية الخاصة يُلزم التحقق من الملاءة، والرقابة، والتدقيق، لكن لا يمكن إظهار الحيازات والسعر للغرباء. الشفافية الكاملة على السلسلة العامة تعني أنك تتعرى، فالخصوصية على شكل بلوكشين بشفافية عالية لا تسمح للجهات التنظيمية بالدخول.
حل DUSK هو "شفافية انتقائية" عبر ZK. يمكن للجهات التنظيمية إجراء التدقيق، لكن السلسلة لا تُنشر علنًا، مع ربطها بهوية رقمية متوافقة مع eIDAS لإكمال KYC. هذه هي "الرؤية على مستويات"—فالأدوار المختلفة ترى بيانات مختلفة، ليس مطلوبًا أن تُنشر كل شيء، ولا يمكن قفله بالكامل. أكبر ما تخاف منه المؤسسات ليس أن العائد منخفض، بل أن تحدث مشكلة امتثال؛ وDUSK يقضي على هذا القلق من جذوره.
وبصراحة: سوق RWA في أوروبا بقيمة 40 تريليون يورو موجود هناك بالفعل. بعد تطبيق MiCA ستفتح قنوات الامتثال. وDUSK هو حاليًا من القلة التي لديها البنية التحتية كاملة من ناحية الترخيص، إلى البورصات، وصولًا إلى طبقة التسوية. #dusk $DUSK @Dusk
223
·
--
في الليلة الماضية شفت واحد من أعضاء المجموعة يشتكي، يقول إن استخدام محفظة الخصوصية يشبه لعب وضع الـhard mode؛ كل معاملة لازم تنتظر أن يحرق الهاتف ثلاث دقائق ليُحسب برهان ZK، وتفرغ البطارية أسرع من ضرب لعبة Genshin. وتحتها سلسلة +1، واحد قال: «هذه الأشياء تناسب الهواة/المهووسين بالتقنيات للتجربة والعبث، أما الشخص العادي فآخر الأمر لا بد يرجع لسلسلة شفافة».
الخبز (BTC) آخذ في الارتفاع فعلًا، وBTC ما زال ممتاز!
أنا وقتها كتمت نفسي وما ردّ، لكن قبل النوم كلما فكرت أكثر كل شيء صار مريبًا. الشكوى نفسها بلا عيب—لأن توليد البرهان فعلًا يستهلك قوة الحوسبة، فتقوم وحدة المعالجة في الهاتف مباشرةً بتحمّل كل شيء حتى تتبخر الحرارة. لكن الرسالة الضمنية وراء هذه الشكوى هي: موضوع حماية الخصوصية لا بد أن يتحمل تكلفته المستخدم نفسه.
المشكلة هي: من الذي قرر أن «الحق في توليد البرهان» و«الملكية» لازم يكونا مربوطين ببعضهما؟
تصفّحت ملاحظاتي من الأبحاث التي عملتُها العام الماضي حول محفظة Phoenix، ففكرتها الخاصة لتقسيم المفاتيح—ببساطة—تتلخص في جملة واحدة: اطّلاع على مفاتيح/معاملات، توقيع باستخدام المفاتيح. كل جزء يعمل وحده: الأول يمكنه أن يخبرك/يؤكد لك «هذه الأموال ذهبت إليّ»، لكن مهما حاول فلن يستطيع حساب/استخراج المفتاح الخاص؛ لأنه لا يملك النصف الآخر اللازم لحساب التوقيع. هذا يعني أن مهمة «تجميع/مسح المعاملات» يمكن التخلص منها بكل ارتياح وإسنادها لعقد/خادم طرف ثالث—هو يستطيع أن يرى كم استلمت، لكن لا يستطيع تحريك أي سنت منك. توليد برهان ZK يعمل بالطريقة نفسها: تفويضه لطرف خادم لديه قوة حوسبة كافية، والهاتف عندك لا يفعل إلا التوقيع النهائي.
تشاهد؟ هذه في الحقيقة تفكيك لمفهوم «الخصوصية» إلى شيئين: من لديه صلاحية مشاهدة دفتر الحسابات، ومن لديه صلاحية تحريك الأصول. في المحافظ التقليدية، مفتاح خاص واحد يستوعب كل شيء؛ فالمفتاح الخاص بالباب ومفتاح الخزنة يكونان نفس الشيء—إذا ضاع، تنتهي القصة. بعد التفكيك، يمكنك أن تُسلم «مفتاح الباب» لشخص يساعدك في مراقبة الأمور، بينما تحتفظ أنت بـ«مفتاح الخزنة» في جيبك.
لكن بصراحة، هذا الحل ليس بلا ثمن. تفويض المسح يعني أنك تفتح للطرف الثالث نافذة—هو قادر على رؤية سجل دخولاتك. صحيح أنه لا يستطيع أخذ المال، لكن مجرد أن «هناك أموال تدخل» وحده يكشف شيئًا. من تثق به، وإلى من تفوضه—البروتوكول لا يمكنه التحكم في ذلك. هذا يشبه أن بإمكانك تسليم كاميرات مراقبة باب منزلك للممتلكات/الشركة القائمة على الصيانة؛ يكون الأمر مريحًا من ناحية، لكن العامل/موظف المراقبة يراقبك طول الوقت: متى تخرج ومتى تعود، وستحتاج أن تتجاوز تلك العقبة في نفسك أولًا.
#dusk $DUSK @Dusk_Foundation
في الليلة الماضية شفت واحد من أعضاء المجموعة يشتكي، يقول إن استخدام محفظة الخصوصية يشبه لعب وضع الـhard mode؛ كل معاملة لازم تنتظر أن يحرق الهاتف ثلاث دقائق ليُحسب برهان ZK، وتفرغ البطارية أسرع من ضرب لعبة Genshin. وتحتها سلسلة +1، واحد قال: «هذه الأشياء تناسب الهواة/المهووسين بالتقنيات للتجربة والعبث، أما الشخص العادي فآخر الأمر لا بد يرجع لسلسلة شفافة».
الخبز (BTC) آخذ في الارتفاع فعلًا، وBTC ما زال ممتاز!
أنا وقتها كتمت نفسي وما ردّ، لكن قبل النوم كلما فكرت أكثر كل شيء صار مريبًا. الشكوى نفسها بلا عيب—لأن توليد البرهان فعلًا يستهلك قوة الحوسبة، فتقوم وحدة المعالجة في الهاتف مباشرةً بتحمّل كل شيء حتى تتبخر الحرارة. لكن الرسالة الضمنية وراء هذه الشكوى هي: موضوع حماية الخصوصية لا بد أن يتحمل تكلفته المستخدم نفسه.
المشكلة هي: من الذي قرر أن «الحق في توليد البرهان» و«الملكية» لازم يكونا مربوطين ببعضهما؟
تصفّحت ملاحظاتي من الأبحاث التي عملتُها العام الماضي حول محفظة Phoenix، ففكرتها الخاصة لتقسيم المفاتيح—ببساطة—تتلخص في جملة واحدة: اطّلاع على مفاتيح/معاملات، توقيع باستخدام المفاتيح. كل جزء يعمل وحده: الأول يمكنه أن يخبرك/يؤكد لك «هذه الأموال ذهبت إليّ»، لكن مهما حاول فلن يستطيع حساب/استخراج المفتاح الخاص؛ لأنه لا يملك النصف الآخر اللازم لحساب التوقيع. هذا يعني أن مهمة «تجميع/مسح المعاملات» يمكن التخلص منها بكل ارتياح وإسنادها لعقد/خادم طرف ثالث—هو يستطيع أن يرى كم استلمت، لكن لا يستطيع تحريك أي سنت منك. توليد برهان ZK يعمل بالطريقة نفسها: تفويضه لطرف خادم لديه قوة حوسبة كافية، والهاتف عندك لا يفعل إلا التوقيع النهائي.
تشاهد؟ هذه في الحقيقة تفكيك لمفهوم «الخصوصية» إلى شيئين: من لديه صلاحية مشاهدة دفتر الحسابات، ومن لديه صلاحية تحريك الأصول. في المحافظ التقليدية، مفتاح خاص واحد يستوعب كل شيء؛ فالمفتاح الخاص بالباب ومفتاح الخزنة يكونان نفس الشيء—إذا ضاع، تنتهي القصة. بعد التفكيك، يمكنك أن تُسلم «مفتاح الباب» لشخص يساعدك في مراقبة الأمور، بينما تحتفظ أنت بـ«مفتاح الخزنة» في جيبك.
لكن بصراحة، هذا الحل ليس بلا ثمن. تفويض المسح يعني أنك تفتح للطرف الثالث نافذة—هو قادر على رؤية سجل دخولاتك. صحيح أنه لا يستطيع أخذ المال، لكن مجرد أن «هناك أموال تدخل» وحده يكشف شيئًا. من تثق به، وإلى من تفوضه—البروتوكول لا يمكنه التحكم في ذلك. هذا يشبه أن بإمكانك تسليم كاميرات مراقبة باب منزلك للممتلكات/الشركة القائمة على الصيانة؛ يكون الأمر مريحًا من ناحية، لكن العامل/موظف المراقبة يراقبك طول الوقت: متى تخرج ومتى تعود، وستحتاج أن تتجاوز تلك العقبة في نفسك أولًا.
#dusk $DUSK @Dusk
183
·
--
لا تعامل خيار “بنقرة واحدة” كضمان، لقد حسبت على TermMax مبلغًا لم يُستكمل بعد
الكرة ترتد بسرعة—إذا ارتفع السعر، سيرتفع! وBTC فعلًا ممتاز!
في الليلة الماضية راجعت مرة أخرى خطوة بخطوة طريقة التفاعل الخاصة بالرافعة “بنقرة واحدة” على TermMax. بصراحة، تمرير الواجهة سلس فعلًا، كأنك تقطع الزبدة. لكن لدي عادة سيئة—أرى كلمة “ثابت” ثم لا أستطيع إلا أن أفتّش تحت السطح.
سعر الفائدة على القرض الثابت… لا مشكلة. تكلفة التمويل تُقفل مسبقًا فتكون الأمور واضحة في ذهني. لكن المشكلة ظهرت: الثابت هو فائدة المال المقترض، وليس فائدة ما تكسبه أنت. رأيت في المجموعة أن بعض الإخوة يقولون إنه بعد فتح المركز يكفيهم أن يلقوا نظرة على الفائدة يوميًا دون أن تتغير فيطمئنون وينامون. وفكرت: يا أخي، الأصل الذي راهنته—قيمة ذلك الركام من الأصول—لم يوقّع معك عقدًا ثابتًا.
إذا كان الضمان يتضمن عوائد متغيرة، مثل بعض أصول LSD، فجانب العائد نفسه يكون قد مرّ بالفعل بلعبة “المرجيحة”. وعندما تضاعف الرافعة، يتم خلط الطرفين، ويتحول “التوقع” الذي حسبته إلى شيء لم يعد هو الرقم الأصلي.
يقوم TermMax بحشر القروض الفورية بالبرق، والادخار كضمان، وتبديل الأصل (المرجعية)، وإعادة بناء المركز كلها في صفقة واحدة. هذا عمل رائع فعلًا: يوفر الـGas وتختفي خطوات العبث يدويًا ذهابًا وإيابًا. لكن الذي يتم توفيره هو “التعاملات”، وليس “التذبذب”.
لقد تعمّدت أن أراجع سجل الانزلاق في التسعير في ظل ظروف السوق القصوى—لا أذكر أرقامًا محددة، لكن بوضوح فهو أوسع مما كنت أتخيله. واسع لدرجة أنه عندما تفتح صفقة، تكون خط التصفية التي حسبتها؛ لكن في غضون ثوانٍ عندما يجنّ السوق فجأة، قد لا يعود ذلك هو الخط الذي حسبته أنت.
أنا لا أقول إن هذا الشيء لا يمكن اللعب به. ما أقول إنه قبل أن تلعب، يجب أن تحسب الحساب على أسوأ صفحة—أقسى سيناريو. هل يمكن لواجهة فتح المركز أن تعرض لي خط التصفية وتاريخ الاستحقاق مباشرة على الشاشة؟ هل يمكن لبيانات الاختبار العكسي (backtest) ضمن الضغط/الاختبار أن لا تكون مخفية داخل قائمة من ثلاث طبقات؟ وبصراحة: إذا كان بإمكاني الضغط على الزر بأموال حقيقية، فهذا ليس لأنني أؤمن أن الواجهة سلسة فقط—بل لأنني يجب أن أؤمن أنني أفهم بنفسى إلى أي مدى قد يكون “الانهيار” في أسوأ الحالات.
التكلفة الثابتة تشتري “وضوح التشغيل”، لا تشتري “إعفاءً من المخاطر بسبب تقلبات السوق”. هذا الحساب يجب أن يُفصل ويُحسب لوحده.
وأنتم؟ هل أنتم قد صعدتم على متنها بالفعل، أم أنكم مثلي تقفون هناك وتنتظرون أن تنتهي عدة جولات من البيانات المتطرفة؟ اتركوا تعليقًا—وسأدعوكم بفلات وايس (آيس أمريكانو)، بشرط أنكم فعلًا حسبتم سعر التصفية الخاص بكم. @termmax #TermMax
لا تعامل خيار “بنقرة واحدة” كضمان، لقد حسبت على TermMax مبلغًا لم يُستكمل بعد
الكرة ترتد بسرعة—إذا ارتفع السعر، سيرتفع! وBTC فعلًا ممتاز!
في الليلة الماضية راجعت مرة أخرى خطوة بخطوة طريقة التفاعل الخاصة بالرافعة “بنقرة واحدة” على TermMax. بصراحة، تمرير الواجهة سلس فعلًا، كأنك تقطع الزبدة. لكن لدي عادة سيئة—أرى كلمة “ثابت” ثم لا أستطيع إلا أن أفتّش تحت السطح.
سعر الفائدة على القرض الثابت… لا مشكلة. تكلفة التمويل تُقفل مسبقًا فتكون الأمور واضحة في ذهني. لكن المشكلة ظهرت: الثابت هو فائدة المال المقترض، وليس فائدة ما تكسبه أنت. رأيت في المجموعة أن بعض الإخوة يقولون إنه بعد فتح المركز يكفيهم أن يلقوا نظرة على الفائدة يوميًا دون أن تتغير فيطمئنون وينامون. وفكرت: يا أخي، الأصل الذي راهنته—قيمة ذلك الركام من الأصول—لم يوقّع معك عقدًا ثابتًا.
إذا كان الضمان يتضمن عوائد متغيرة، مثل بعض أصول LSD، فجانب العائد نفسه يكون قد مرّ بالفعل بلعبة “المرجيحة”. وعندما تضاعف الرافعة، يتم خلط الطرفين، ويتحول “التوقع” الذي حسبته إلى شيء لم يعد هو الرقم الأصلي.
يقوم TermMax بحشر القروض الفورية بالبرق، والادخار كضمان، وتبديل الأصل (المرجعية)، وإعادة بناء المركز كلها في صفقة واحدة. هذا عمل رائع فعلًا: يوفر الـGas وتختفي خطوات العبث يدويًا ذهابًا وإيابًا. لكن الذي يتم توفيره هو “التعاملات”، وليس “التذبذب”.
لقد تعمّدت أن أراجع سجل الانزلاق في التسعير في ظل ظروف السوق القصوى—لا أذكر أرقامًا محددة، لكن بوضوح فهو أوسع مما كنت أتخيله. واسع لدرجة أنه عندما تفتح صفقة، تكون خط التصفية التي حسبتها؛ لكن في غضون ثوانٍ عندما يجنّ السوق فجأة، قد لا يعود ذلك هو الخط الذي حسبته أنت.
أنا لا أقول إن هذا الشيء لا يمكن اللعب به. ما أقول إنه قبل أن تلعب، يجب أن تحسب الحساب على أسوأ صفحة—أقسى سيناريو. هل يمكن لواجهة فتح المركز أن تعرض لي خط التصفية وتاريخ الاستحقاق مباشرة على الشاشة؟ هل يمكن لبيانات الاختبار العكسي (backtest) ضمن الضغط/الاختبار أن لا تكون مخفية داخل قائمة من ثلاث طبقات؟ وبصراحة: إذا كان بإمكاني الضغط على الزر بأموال حقيقية، فهذا ليس لأنني أؤمن أن الواجهة سلسة فقط—بل لأنني يجب أن أؤمن أنني أفهم بنفسى إلى أي مدى قد يكون “الانهيار” في أسوأ الحالات.
التكلفة الثابتة تشتري “وضوح التشغيل”، لا تشتري “إعفاءً من المخاطر بسبب تقلبات السوق”. هذا الحساب يجب أن يُفصل ويُحسب لوحده.
وأنتم؟ هل أنتم قد صعدتم على متنها بالفعل، أم أنكم مثلي تقفون هناك وتنتظرون أن تنتهي عدة جولات من البيانات المتطرفة؟ اتركوا تعليقًا—وسأدعوكم بفلات وايس (آيس أمريكانو)، بشرط أنكم فعلًا حسبتم سعر التصفية الخاص بكم. @TermMax #TermMax
107
·
--
قضيت ثلاثة أشهر أختبئ في مجموعة Dusk، ولم أفهم أخيرًا أن الخصوصية ليست مجرد طبقة قماشية
عندما وصل الدعم (الأخبار/الشعبية) إلى 70 ألف، ارتفع BTC بسرعة كبيرة!
بصراحة، هذا الأمر محرج جدًا.
كنت أتابع تحليلًا لـDusk على تويتر، وكل الناس تقريبًا كانوا يبالغون في مدح مجموعة Phoenix الخاصة بإثباتات المعرفة الصفرية—مفردات مثل note وnullifier والعناوين المخفية حفظوها عن ظهر قلب أكثر من رقم بطاقة الهوية. وكنت أنا أيضًا أتبّع معهم وأعيد مشاركة عدة منشورات، وشعرت أنني وقفت على هضبة ذكاء في مضمار الخصوصية. ثم الأسبوع الماضي، جلست بلا شيء وقرأت النسخة البيضاء (الورقة البيضاء) حرفيًا لحد فصل طبقة الشبكة—وتجمدت فورًا: Kadcast؟ ما هذا؟ كيف لم يخبرني أحد بهذه النقطة من قبل؟
هل تعرفون ذلك الشعور؟ كأنك تأكل وجبات طلبات توصيل لثلاثة أشهر، ثم فجأة تكتشف أن هناك سوقًا للخضار تحت البيت.
Kadcast هذا مبني على منطق طبقات المسافة في Kademlia، وهو بروتوكول بث. الـgossip التقليدي ينادي كل من يقابله، مثل مكبر صوت في ساحة رقص/رقصات جماعية—الرسائل تطير في كل مكان، لكن لا أحد يعرف من نادى أولًا. Kadcast ليس كذلك؛ الرسالة تنتشر خطوة بخطوة للخارج عبر مسار يعتمد على المسافة المتزايدة، كأنها لعبة نقل الكلام: تعرف فقط من هو الشخص الذي نقلها لك، لكن لا تعرف مصدرها الأصلي. الورقة البيضاء تقول إن هذا التصميم كان الهدف منه تقليل عرض النطاق (Bandwidth) وخفض معدل كتل/معدل بلوكات قديمة (陈旧区块率). لا أريد أن أحفظ الأرقام هنا حتى لا أبدو كأني أنادي ورقة بحثية، لكن “المنتج الجانبي” الذي خرج معه كان ملفتًا للنظر فعلًا—بعد أن تمر الرسالة بعدة مراحل، محاولة استنتاج عقدة المصدر من الخلف تصبح صعبة جدًا.
لكن هناك فخ في هذا الموضوع، ولا بد أن أعترف بصدق أني وقعت فيه.
مجموعة Phoenix هي خصوصية “مُحكمة” ناتجة عن التشفير، وفيها إثباتات رياضية على شكل حديد صلب لا يتغير. أما الغموض الذي تضيفه Kadcast، فبصراحة هو نوع من “هدية صغيرة” جاءت مع بنية الطوبولوجيا: جيدة لردع تتبع المصدر البسيط، لكن إذا واجهت واحدًا متخصصًا في تحليل الشبكات من النوع المخضرم، هل تصمد؟ هذا سؤال بعلامة استفهام. كثير من المقالات تخلط بين المستويين وتتكلم عنهما كأن Dusk من البداية للنهاية ملفوفة بالكامل ببدلة/درع من قماش مضاد للرصاص (حرفيًا: “iron shroud”)—بينما الحقيقة أنه ليسا شيئًا واحدًا.
الآن تغيّر عادتي عند النظر إلى المشاريع: أسأل نفسي سؤالًا واحدًا أولًا: هل الخصوصية مدعومة بالتشفير، أم أن البنية الشبكية هي التي جاءت بالميزة كعرض جانبي؟ الأولى مثل “سترة مضادة للرصاص”، والثانية مثل “بدلة مموهة”—كلاهما يمكن أن يحجب بعض الأشياء، لكن فائدتهما مختلفة.
هل سبق أن انحرفتُم بسبب هذا النوع من الكلام العام؟ تفضلوا ناقشوا في قسم التعليقات. #dusk $DUSK @Dusk_Foundation
قضيت ثلاثة أشهر أختبئ في مجموعة Dusk، ولم أفهم أخيرًا أن الخصوصية ليست مجرد طبقة قماشية
عندما وصل الدعم (الأخبار/الشعبية) إلى 70 ألف، ارتفع BTC بسرعة كبيرة!
بصراحة، هذا الأمر محرج جدًا.
كنت أتابع تحليلًا لـDusk على تويتر، وكل الناس تقريبًا كانوا يبالغون في مدح مجموعة Phoenix الخاصة بإثباتات المعرفة الصفرية—مفردات مثل note وnullifier والعناوين المخفية حفظوها عن ظهر قلب أكثر من رقم بطاقة الهوية. وكنت أنا أيضًا أتبّع معهم وأعيد مشاركة عدة منشورات، وشعرت أنني وقفت على هضبة ذكاء في مضمار الخصوصية. ثم الأسبوع الماضي، جلست بلا شيء وقرأت النسخة البيضاء (الورقة البيضاء) حرفيًا لحد فصل طبقة الشبكة—وتجمدت فورًا: Kadcast؟ ما هذا؟ كيف لم يخبرني أحد بهذه النقطة من قبل؟
هل تعرفون ذلك الشعور؟ كأنك تأكل وجبات طلبات توصيل لثلاثة أشهر، ثم فجأة تكتشف أن هناك سوقًا للخضار تحت البيت.
Kadcast هذا مبني على منطق طبقات المسافة في Kademlia، وهو بروتوكول بث. الـgossip التقليدي ينادي كل من يقابله، مثل مكبر صوت في ساحة رقص/رقصات جماعية—الرسائل تطير في كل مكان، لكن لا أحد يعرف من نادى أولًا. Kadcast ليس كذلك؛ الرسالة تنتشر خطوة بخطوة للخارج عبر مسار يعتمد على المسافة المتزايدة، كأنها لعبة نقل الكلام: تعرف فقط من هو الشخص الذي نقلها لك، لكن لا تعرف مصدرها الأصلي. الورقة البيضاء تقول إن هذا التصميم كان الهدف منه تقليل عرض النطاق (Bandwidth) وخفض معدل كتل/معدل بلوكات قديمة (陈旧区块率). لا أريد أن أحفظ الأرقام هنا حتى لا أبدو كأني أنادي ورقة بحثية، لكن “المنتج الجانبي” الذي خرج معه كان ملفتًا للنظر فعلًا—بعد أن تمر الرسالة بعدة مراحل، محاولة استنتاج عقدة المصدر من الخلف تصبح صعبة جدًا.
لكن هناك فخ في هذا الموضوع، ولا بد أن أعترف بصدق أني وقعت فيه.
مجموعة Phoenix هي خصوصية “مُحكمة” ناتجة عن التشفير، وفيها إثباتات رياضية على شكل حديد صلب لا يتغير. أما الغموض الذي تضيفه Kadcast، فبصراحة هو نوع من “هدية صغيرة” جاءت مع بنية الطوبولوجيا: جيدة لردع تتبع المصدر البسيط، لكن إذا واجهت واحدًا متخصصًا في تحليل الشبكات من النوع المخضرم، هل تصمد؟ هذا سؤال بعلامة استفهام. كثير من المقالات تخلط بين المستويين وتتكلم عنهما كأن Dusk من البداية للنهاية ملفوفة بالكامل ببدلة/درع من قماش مضاد للرصاص (حرفيًا: “iron shroud”)—بينما الحقيقة أنه ليسا شيئًا واحدًا.
الآن تغيّر عادتي عند النظر إلى المشاريع: أسأل نفسي سؤالًا واحدًا أولًا: هل الخصوصية مدعومة بالتشفير، أم أن البنية الشبكية هي التي جاءت بالميزة كعرض جانبي؟ الأولى مثل “سترة مضادة للرصاص”، والثانية مثل “بدلة مموهة”—كلاهما يمكن أن يحجب بعض الأشياء، لكن فائدتهما مختلفة.
هل سبق أن انحرفتُم بسبب هذا النوع من الكلام العام؟ تفضلوا ناقشوا في قسم التعليقات. #dusk $DUSK @Dusk
1
1
465
·
--
我盯 TermMax BNB 链上金库盯了两周,发现个怪事。
同一时刻,USDC 90 天那期,Keyrock 管的,FT 折价 0.9801。隔壁 Origami 管的 USDT 90 天,折价 0.9794。差这 0.0007,年化愣是扒走 0.3 个点。
你要觉得这是市场随机波动,那 Keyrock 金库底下 idle→Morpho 那条管子 62% 的配比,Origami 只有 48%,这账就对上了。Origami 多塞了一档闲置去 Morpho 吃资金费率,资本效率提上来,就敢给 FT 买家让点折价。反过来说,Keyrock 那期如果隔夜资金率突然抽风,他 62% 的仓位全在 Morpho 里挨捶——你买 FT 时那个漂亮报价,背后是他替你扛了这层“资金率波动税”。
再往下翻历史几期的折价漂移,更有意思。Keyrock 管的短端 30 天,FT 折价从开盘到结算,漂移幅度控制在 0.002 以内,跟尺子画的一样。Origami 的 90 天,中间能抖出 0.005 的振幅——不是他水平差,是他那套“稳曲线”策略允许 Range Order AMM 的铺单宽度更大,衰减线钉得没那么死,给做市商留了喘息空间。
所以你选金库,选的不是 APY 数字,是选“今晚谁替你守夜”。Keyrock 手快,喜欢倒腾短端,资金利用率拉满,但遇上极端行情他第一个动刀;Origami 手稳,铺 90 天吃时间价值,震荡市里你睡得着觉。
我自个儿 1500 U,拆了两半,一半扔 Keyrock 的 30 天,一半给 Origami 的 90 天。不是对冲,是我想看看这俩人下个月谁先手抖——截图我存了,到时候回来对账。
买 FT 之前,点开金库面板看一眼 curator 名字,再扫一眼 idle 配比和历史漂移。这仨数据比 APY 那行大字实在得多。你信 TermMax 协议没问题,但你得知道,每天早上睁眼那个报价,是 curator 凌晨三点调过参数的。 @termmax #TermMax
我盯 TermMax BNB 链上金库盯了两周,发现个怪事。
同一时刻,USDC 90 天那期,Keyrock 管的,FT 折价 0.9801。隔壁 Origami 管的 USDT 90 天,折价 0.9794。差这 0.0007,年化愣是扒走 0.3 个点。
你要觉得这是市场随机波动,那 Keyrock 金库底下 idle→Morpho 那条管子 62% 的配比,Origami 只有 48%,这账就对上了。Origami 多塞了一档闲置去 Morpho 吃资金费率,资本效率提上来,就敢给 FT 买家让点折价。反过来说,Keyrock 那期如果隔夜资金率突然抽风,他 62% 的仓位全在 Morpho 里挨捶——你买 FT 时那个漂亮报价,背后是他替你扛了这层“资金率波动税”。
再往下翻历史几期的折价漂移,更有意思。Keyrock 管的短端 30 天,FT 折价从开盘到结算,漂移幅度控制在 0.002 以内,跟尺子画的一样。Origami 的 90 天,中间能抖出 0.005 的振幅——不是他水平差,是他那套“稳曲线”策略允许 Range Order AMM 的铺单宽度更大,衰减线钉得没那么死,给做市商留了喘息空间。
所以你选金库,选的不是 APY 数字,是选“今晚谁替你守夜”。Keyrock 手快,喜欢倒腾短端,资金利用率拉满,但遇上极端行情他第一个动刀;Origami 手稳,铺 90 天吃时间价值,震荡市里你睡得着觉。
我自个儿 1500 U,拆了两半,一半扔 Keyrock 的 30 天,一半给 Origami 的 90 天。不是对冲,是我想看看这俩人下个月谁先手抖——截图我存了,到时候回来对账。
买 FT 之前,点开金库面板看一眼 curator 名字,再扫一眼 idle 配比和历史漂移。这仨数据比 APY 那行大字实在得多。你信 TermMax 协议没问题,但你得知道,每天早上睁眼那个报价,是 curator 凌晨三点调过参数的。 @TermMax #TermMax
137
·
--
حاسبتُ حسابات DUSK أكثر من ثلاث مرات قبل أن أجرؤ على الكلام
الارتفاع كبير جدًا في المعروض—BTC يثبت!
في فترة بعد الظهر كان الجميع يملّ، فجرّبت سحب جدول تحرير DUSK مرة أخرى. ليس هذا أول مرة أراجعه، لكنني في السابق كنت أتابع السوق وهو يردد شعار «دورة طويلة تمتد 36 سنة» دون أن أتحرك بنفسي. هذه المرة حسبتها بجدية… كيف أقول؟ شعرت أن شيئًا باردًا مرّ على ظهري.
لنبدأ بالخلاصة: في أول أربع سنوات تم تحرير ما يقارب 470 مليون شريحة، أي نحو نصف إجمالي المعروض. في السنة الأولى زادت 250 مليون، ووصل معدل التضخم إلى 25%. في السنة الثانية تم خفضها للنصف إلى 125 مليون، وفي السنة الثالثة كذلك للنصف.
أنت تقول إنه «تحرير طويل الأجل» فلا بأس، لكن الأدق أن نقول: «في السنوات الأربع الأولى تم أكل وجبة غالبة على العمر دفعة واحدة، ثم في السنوات الـ32 التالية يتم هضمها ببطء».
ذهبت خصيصًا لتفقد متصفح Dusk، وراجعت مسار توزيع 19.86 قطعة لكل بلوك خطوة بخطوة. صحيح أن 80% تذهب للمُنشئين، لكن داخل هذا الـ80% يوجد 10% مشروط—ليس مجرد أرباح سهلة؛ بل يجب القيام بعمل فعلي والتحقق من تنفيذ المعاملات. أما الـ5% المتبقية فتذهب إلى لجنة التحقق، و5% إلى لجنة الموافقة، و10% تُحوَّل إلى الصندوق.
منطق هذا التقسيم لا توجد به مشكلة من ناحية عقلية التقسيم، لكن النقطة الحاسمة هي أن الجزء الأكبر من عوائد الرهن يأتي من الإصدارات الجديدة (الزيادة في المعروض)، وليس من الرسوم.
بالنسبة لرقم النشاط اليومي على السلسلة حاليًا، بصراحة لا يمكنه دعم عائد سنوي بنسبة 36%. هذا ليس أن البروتوكول يحقق أرباحًا ثم يوزعها على أصحاب الرهن؛ بل هو تعويض العملات في السنوات القادمة لصالح من هم الآن. معدل عوائد الرهن يبدو متغيرًا، لكنه في الحقيقة أن جزء الإصدار الجديد ثابت تقريبًا مثل راتب مضمون، بينما الزيادة/النقص في الرسوم لا تساوي حتى جزءًا صغيرًا.
أما بخصوص حق الإدارة، فحتى الآن لم يتم تسليمه فعليًا إلى حاملي العملات. يمكنك استخدام DUSK لدفع Gas وللرهن، لكن لا يحق لك تحديد مسار البروتوكول. هذا الأمر لا يغيّر لعبة تسعير الصراع على المدى القصير، لكن على المدى الطويل—إذا لم تنشأ احتياجات حقيقية على السلسلة—فإن التضخم الذي اندفعنا إليه في البداية سيتحول إلى ضغط بيع مستمر.
أنا لست من نوع من يشن حملة ضد المشروع؛ بالعكس، أرى أن تصميم آلية DUSK متسق منطقيًا—بشرط أن يلحق حجم التداول. إذا لم يلحق، فإن التحرير المرتفع المبكر سيكون كسيف مُعلّق فوق رؤوس من يحتفظون بالعملات في منتصف/نهاية المدة، ومتى سيهبط؟ دعونا نرى ذلك من خلال البيانات الموجودة على السلسلة. أنا على الأقل سجلت ذلك الآن، وسأعيد سحب الجدول بعد ستة أشهر. #dusk $DUSK @Dusk_Foundation
حاسبتُ حسابات DUSK أكثر من ثلاث مرات قبل أن أجرؤ على الكلام
الارتفاع كبير جدًا في المعروض—BTC يثبت!
في فترة بعد الظهر كان الجميع يملّ، فجرّبت سحب جدول تحرير DUSK مرة أخرى. ليس هذا أول مرة أراجعه، لكنني في السابق كنت أتابع السوق وهو يردد شعار «دورة طويلة تمتد 36 سنة» دون أن أتحرك بنفسي. هذه المرة حسبتها بجدية… كيف أقول؟ شعرت أن شيئًا باردًا مرّ على ظهري.
لنبدأ بالخلاصة: في أول أربع سنوات تم تحرير ما يقارب 470 مليون شريحة، أي نحو نصف إجمالي المعروض. في السنة الأولى زادت 250 مليون، ووصل معدل التضخم إلى 25%. في السنة الثانية تم خفضها للنصف إلى 125 مليون، وفي السنة الثالثة كذلك للنصف.
أنت تقول إنه «تحرير طويل الأجل» فلا بأس، لكن الأدق أن نقول: «في السنوات الأربع الأولى تم أكل وجبة غالبة على العمر دفعة واحدة، ثم في السنوات الـ32 التالية يتم هضمها ببطء».
ذهبت خصيصًا لتفقد متصفح Dusk، وراجعت مسار توزيع 19.86 قطعة لكل بلوك خطوة بخطوة. صحيح أن 80% تذهب للمُنشئين، لكن داخل هذا الـ80% يوجد 10% مشروط—ليس مجرد أرباح سهلة؛ بل يجب القيام بعمل فعلي والتحقق من تنفيذ المعاملات. أما الـ5% المتبقية فتذهب إلى لجنة التحقق، و5% إلى لجنة الموافقة، و10% تُحوَّل إلى الصندوق.
منطق هذا التقسيم لا توجد به مشكلة من ناحية عقلية التقسيم، لكن النقطة الحاسمة هي أن الجزء الأكبر من عوائد الرهن يأتي من الإصدارات الجديدة (الزيادة في المعروض)، وليس من الرسوم.
بالنسبة لرقم النشاط اليومي على السلسلة حاليًا، بصراحة لا يمكنه دعم عائد سنوي بنسبة 36%. هذا ليس أن البروتوكول يحقق أرباحًا ثم يوزعها على أصحاب الرهن؛ بل هو تعويض العملات في السنوات القادمة لصالح من هم الآن. معدل عوائد الرهن يبدو متغيرًا، لكنه في الحقيقة أن جزء الإصدار الجديد ثابت تقريبًا مثل راتب مضمون، بينما الزيادة/النقص في الرسوم لا تساوي حتى جزءًا صغيرًا.
أما بخصوص حق الإدارة، فحتى الآن لم يتم تسليمه فعليًا إلى حاملي العملات. يمكنك استخدام DUSK لدفع Gas وللرهن، لكن لا يحق لك تحديد مسار البروتوكول. هذا الأمر لا يغيّر لعبة تسعير الصراع على المدى القصير، لكن على المدى الطويل—إذا لم تنشأ احتياجات حقيقية على السلسلة—فإن التضخم الذي اندفعنا إليه في البداية سيتحول إلى ضغط بيع مستمر.
أنا لست من نوع من يشن حملة ضد المشروع؛ بالعكس، أرى أن تصميم آلية DUSK متسق منطقيًا—بشرط أن يلحق حجم التداول. إذا لم يلحق، فإن التحرير المرتفع المبكر سيكون كسيف مُعلّق فوق رؤوس من يحتفظون بالعملات في منتصف/نهاية المدة، ومتى سيهبط؟ دعونا نرى ذلك من خلال البيانات الموجودة على السلسلة. أنا على الأقل سجلت ذلك الآن، وسأعيد سحب الجدول بعد ستة أشهر. #dusk $DUSK @Dusk
225
·
--
لا تكتفِ بمشاهدة أرقام APY فقط، بل تلاعب TermMax بآلية “Range Order” لتجعل سعر الفائدة “مفصلًا خصيصًا لك”
اللعبة كبيرة والقوة حقيقية—ولقد ارتفع سعر BTC كثيرًا!
بعد قراءة وثائق TermMax بالكامل، اكتشفت أن أغلب الناس لم يفهموا أصلًا ما الذي تفعله Range Order.
هم يضعون ببساطة وسمًا مثل “إقراض/اقتراض بسعر فائدة ثابت”، وينهون الأمر. لكن عندما تفك آلية المطابقة من الداخل، ستجد أنها تقوم فعليًا بلحام عمق السيولة ومنحنى الفائدة مباشرةً في منطق الأوامر—يشبه الأمر تمامًا قيامك بوضع أوامر لصنع السيولة على Uniswap V3، فقط هنا يتم التسعير مقابل “القيمة الزمنية للنقود”.
تفكيك تداول رموز FT هو الجزء الأكثر إثارة للاهتمام. أنت لا تقوم فقط بإيداع الأموال وأخذ الفائدة، بل تراقب كيف يتم تقسيم أصل المال وجزء الفائدة، ويذهب كل منهما للعثور على XT لإجراء التبادل، وفي النهاية يتم تجميعهما لتكوين رمز دين. هذا “سعر الفائدة الثابت” ليس مجرد معلمة على الصفحة؛ بل ينفذ فعليًا داخل عملية سكّ الرموز والتقسيم والتحويل. يقوم GT بتسجيل مراكزك، وعند حلول الموعد يتم التسوية والتصفية. وبمجرد أن تمر بكل الخطوات، ستجد أن الأمر مختلف تمامًا عن إقراض/اقتراض DeFi التقليدي.
حاليًا، أغلب بروتوكولات الإقراض في السوق، تقفز نسبة الفائدة صعودًا وهبوطًا مع معدل استخدام رأس المال. إذا فتحت صفقة، كم ستكون تكلفة العائد/الفائدة في الشهر القادم؟ عليك أن تخمّن. أما طريقة TermMax هذه، فهي تقفل سعر الفائدة ووقت الاستحقاق منذ لحظة فتح الصفقة، وتزوّدك أيضًا بـ Vault وأدوات الرافعة لمساعدتك على “تدوير كرة الثلج”.
لكن ما زلت لدي تحفظ.
كي يصبح “فطيرة العائد المتوقع” دائرية، يجب أن يكون هناك طلب حقيقي من الطرفين على الإقراض والاقتراض. مجرد تصميم آلية جميل لا يكفي؛ يجب أن نرى إن كان المستخدمون الحقيقيون مستعدين لدفع أموالهم الحقيقية. هل يمكن أن تعمل العوائد الثابتة على السلسلة فعلًا؟ لا تحكم من خلال الضجيج الذي يصنعه البروتوكول—بل انظر إلى عمق السيولة: الفائدة هي السعر، والسيولة هي الإجابة عن السؤال: هل هذا السعر يؤثر عليك أم لا.
وهذا يقودني إلى سؤال كنت أعمل عليه دائمًا: الاتجاه المستقبلي لـ DeFi—هل سيكون نحو عوائد ثابتة عالية اليقين مثل هذه، أم الاستمرار في تفضيل مرونة أسعار الفائدة المتغيرة؟ أراها معلّقة، لكن TermMax على الأقل وضع خيارين على الطاولة. @termmax #TermMax
لا تكتفِ بمشاهدة أرقام APY فقط، بل تلاعب TermMax بآلية “Range Order” لتجعل سعر الفائدة “مفصلًا خصيصًا لك”
اللعبة كبيرة والقوة حقيقية—ولقد ارتفع سعر BTC كثيرًا!
بعد قراءة وثائق TermMax بالكامل، اكتشفت أن أغلب الناس لم يفهموا أصلًا ما الذي تفعله Range Order.
هم يضعون ببساطة وسمًا مثل “إقراض/اقتراض بسعر فائدة ثابت”، وينهون الأمر. لكن عندما تفك آلية المطابقة من الداخل، ستجد أنها تقوم فعليًا بلحام عمق السيولة ومنحنى الفائدة مباشرةً في منطق الأوامر—يشبه الأمر تمامًا قيامك بوضع أوامر لصنع السيولة على Uniswap V3، فقط هنا يتم التسعير مقابل “القيمة الزمنية للنقود”.
تفكيك تداول رموز FT هو الجزء الأكثر إثارة للاهتمام. أنت لا تقوم فقط بإيداع الأموال وأخذ الفائدة، بل تراقب كيف يتم تقسيم أصل المال وجزء الفائدة، ويذهب كل منهما للعثور على XT لإجراء التبادل، وفي النهاية يتم تجميعهما لتكوين رمز دين. هذا “سعر الفائدة الثابت” ليس مجرد معلمة على الصفحة؛ بل ينفذ فعليًا داخل عملية سكّ الرموز والتقسيم والتحويل. يقوم GT بتسجيل مراكزك، وعند حلول الموعد يتم التسوية والتصفية. وبمجرد أن تمر بكل الخطوات، ستجد أن الأمر مختلف تمامًا عن إقراض/اقتراض DeFi التقليدي.
حاليًا، أغلب بروتوكولات الإقراض في السوق، تقفز نسبة الفائدة صعودًا وهبوطًا مع معدل استخدام رأس المال. إذا فتحت صفقة، كم ستكون تكلفة العائد/الفائدة في الشهر القادم؟ عليك أن تخمّن. أما طريقة TermMax هذه، فهي تقفل سعر الفائدة ووقت الاستحقاق منذ لحظة فتح الصفقة، وتزوّدك أيضًا بـ Vault وأدوات الرافعة لمساعدتك على “تدوير كرة الثلج”.
لكن ما زلت لدي تحفظ.
كي يصبح “فطيرة العائد المتوقع” دائرية، يجب أن يكون هناك طلب حقيقي من الطرفين على الإقراض والاقتراض. مجرد تصميم آلية جميل لا يكفي؛ يجب أن نرى إن كان المستخدمون الحقيقيون مستعدين لدفع أموالهم الحقيقية. هل يمكن أن تعمل العوائد الثابتة على السلسلة فعلًا؟ لا تحكم من خلال الضجيج الذي يصنعه البروتوكول—بل انظر إلى عمق السيولة: الفائدة هي السعر، والسيولة هي الإجابة عن السؤال: هل هذا السعر يؤثر عليك أم لا.
وهذا يقودني إلى سؤال كنت أعمل عليه دائمًا: الاتجاه المستقبلي لـ DeFi—هل سيكون نحو عوائد ثابتة عالية اليقين مثل هذه، أم الاستمرار في تفضيل مرونة أسعار الفائدة المتغيرة؟ أراها معلّقة، لكن TermMax على الأقل وضع خيارين على الطاولة. @TermMax #TermMax
29
·
--
لا تنخدع بـ«الخصوصية الصفرية» من وراء الحجاب… فحسب، أين تُحتجز العقود الذكية في Dusk فعليًا في ذاكرة من؟
ارتفع اللحم بقليل، لكن لا يزال بإمكان BTC أن يكون على ما يرام!
بعد أن تراقب الضربات لفترة طويلة ستعرف: كثير من السلاسل التي تكتب «خصوصية ZK» يبدو كل شيء رائعًا في الورق، لكن عند إجراء الاختبارات الواقعية تجده يعمل ببطء كاتصال هاتفي في ثمانينيات القرن الماضي. الجميع يمدحون كم هي عبقرية «إثباتات المعرفة الصفرية» وكم هي شاملة في حماية الخصوصية، لكن عند كل مرة أُحدّق في عقد الاختبار، لا يقلقني أساسًا هل الدارات تحسب بسرعة كافية؛ بل ما يقلقني هو أنه بعد أن تتضخم حَجمة الإثبات بسبب القيود التشفيرية، تحدث تلك اللحظة من التوقف/التعثر في قيام العقد بمعالجة المعاملات.
من يفهم بنية الطبقة السفلية يعلم: سواء كانت ZK-SNARKs أو PLONK، فلابد أن يقوم أحدٌ ما بالتحقق من الإثباتات. في تصميمها المعماري، قدمت Dusk Piecrust هذه كآلة افتراضية WASM، والهدف واضح تمامًا: أن تجعل انتقالات الحالة للّـعقود الخاصة بالخصوصية «تعدّي» في حدود المعقول، وفي الوقت نفسه لا تدفع الذاكرة الفعلية للعقد العادية إلى حد الانفجار. خريطة الطريق التقنية الرسمية تتحدث بنبرة مبالغ فيها، قائلة إن التحقق من المعرفة الصفرية يمكن أن يتم في مستوى ميلي ثانية… لكن عندما أجري اختبارات ضغط على عقدتي محليًا، تظل شكوك في قلبي—التحقق الفردي قد يكون سريعًا فعلًا، لكن بمجرد أن نصل إلى تسويات أصول عالية التواتر، فإن مجرد تمديد زمن بقاء إثباتات الخصوصية في الذاكرة ولو قليلًا، ثم حدوث تذبذب في آلية جمع القمامة (GC)، يجعل استجابة العقد تتأخر فورًا.
هذا التعثر «الخفّي» على مستوى الهندسة لا يظهر عادةً في ورقة الـwhitepaper. ما تخشاه سلاسل الخصوصية ليس أن المعادلات لا تجري، بل عدم تجانس العتاد بين العقد في الواقع. فإذا لم تكن سياسة توزيع القدرة الحاسوبية مضبوطة جيدًا، أو تراكمت كوابح/طوابير التحقق، فإن ما يسمّيه البعض «تسوية خصوصية على مستوى الثواني» قد يتحول في الدقيقة نفسها إلى «التحويل، يُرجى الانتظار».
الحقيقة التي تحدد ما إذا كانت شبكة خصوصية عامة قادرة على حمل أصول على مستوى المؤسسات ليست كم ترفع شعار «درجة الأمان»؛ بل هل يمكنها—عند مواجهة تزامن مفاجئ—أن تحافظ على استخدام الذاكرة ضمن خط مستوى شديد السلاسة والاستقرار.
على أي حال، التقنية ليست لتقديم القرابين. الجميع يراهن على مستقبل Privacy Layer1، لكن ما يهمني أكثر هو: عندما تتذبذب القدرة الحاسوبية ويختلف العتاد بين العقد، هل تستطيع هذه الآلة الافتراضية فعلًا أن تلتزم بحدّ عدم «تفجير» الذاكرة؟ برأيك، أيُّ شخص سيستطيع في الدورة القادمة موازنة هذا الرافعة بين الخصوصية والأداء بشكل كامل؟ #dusk $DUSK @Dusk_Foundation
لا تنخدع بـ«الخصوصية الصفرية» من وراء الحجاب… فحسب، أين تُحتجز العقود الذكية في Dusk فعليًا في ذاكرة من؟
ارتفع اللحم بقليل، لكن لا يزال بإمكان BTC أن يكون على ما يرام!
بعد أن تراقب الضربات لفترة طويلة ستعرف: كثير من السلاسل التي تكتب «خصوصية ZK» يبدو كل شيء رائعًا في الورق، لكن عند إجراء الاختبارات الواقعية تجده يعمل ببطء كاتصال هاتفي في ثمانينيات القرن الماضي. الجميع يمدحون كم هي عبقرية «إثباتات المعرفة الصفرية» وكم هي شاملة في حماية الخصوصية، لكن عند كل مرة أُحدّق في عقد الاختبار، لا يقلقني أساسًا هل الدارات تحسب بسرعة كافية؛ بل ما يقلقني هو أنه بعد أن تتضخم حَجمة الإثبات بسبب القيود التشفيرية، تحدث تلك اللحظة من التوقف/التعثر في قيام العقد بمعالجة المعاملات.
من يفهم بنية الطبقة السفلية يعلم: سواء كانت ZK-SNARKs أو PLONK، فلابد أن يقوم أحدٌ ما بالتحقق من الإثباتات. في تصميمها المعماري، قدمت Dusk Piecrust هذه كآلة افتراضية WASM، والهدف واضح تمامًا: أن تجعل انتقالات الحالة للّـعقود الخاصة بالخصوصية «تعدّي» في حدود المعقول، وفي الوقت نفسه لا تدفع الذاكرة الفعلية للعقد العادية إلى حد الانفجار. خريطة الطريق التقنية الرسمية تتحدث بنبرة مبالغ فيها، قائلة إن التحقق من المعرفة الصفرية يمكن أن يتم في مستوى ميلي ثانية… لكن عندما أجري اختبارات ضغط على عقدتي محليًا، تظل شكوك في قلبي—التحقق الفردي قد يكون سريعًا فعلًا، لكن بمجرد أن نصل إلى تسويات أصول عالية التواتر، فإن مجرد تمديد زمن بقاء إثباتات الخصوصية في الذاكرة ولو قليلًا، ثم حدوث تذبذب في آلية جمع القمامة (GC)، يجعل استجابة العقد تتأخر فورًا.
هذا التعثر «الخفّي» على مستوى الهندسة لا يظهر عادةً في ورقة الـwhitepaper. ما تخشاه سلاسل الخصوصية ليس أن المعادلات لا تجري، بل عدم تجانس العتاد بين العقد في الواقع. فإذا لم تكن سياسة توزيع القدرة الحاسوبية مضبوطة جيدًا، أو تراكمت كوابح/طوابير التحقق، فإن ما يسمّيه البعض «تسوية خصوصية على مستوى الثواني» قد يتحول في الدقيقة نفسها إلى «التحويل، يُرجى الانتظار».
الحقيقة التي تحدد ما إذا كانت شبكة خصوصية عامة قادرة على حمل أصول على مستوى المؤسسات ليست كم ترفع شعار «درجة الأمان»؛ بل هل يمكنها—عند مواجهة تزامن مفاجئ—أن تحافظ على استخدام الذاكرة ضمن خط مستوى شديد السلاسة والاستقرار.
على أي حال، التقنية ليست لتقديم القرابين. الجميع يراهن على مستقبل Privacy Layer1، لكن ما يهمني أكثر هو: عندما تتذبذب القدرة الحاسوبية ويختلف العتاد بين العقد، هل تستطيع هذه الآلة الافتراضية فعلًا أن تلتزم بحدّ عدم «تفجير» الذاكرة؟ برأيك، أيُّ شخص سيستطيع في الدورة القادمة موازنة هذا الرافعة بين الخصوصية والأداء بشكل كامل؟ #dusk $DUSK @Dusk
1
112
·
--
كثير من الأصدقاء جاءوا يسألونني: هذه المرة، عندما خصّص TermMax جائزة بقيمة 2 مليون TMX، هل هذه مجرد جولة أخرى من توزيع السيولة بشكل اعتيادي؟ بعد دراسة منطق تصميم المهام بعمق، أعتقد أنها تبدو أكثر كمسابقة انتقائية موجّهة لملامح مستخدمي Web3.
بدأت الأسعار في الارتفاع، وما زال BTC قويًا جدًا!
في الماضي، قامت أغلب المشاريع بتنفيذ Airdrop أو حوافز ضمن المنظومة، وكان أكثر ما يسبب الصداع هو هجمات Sybil—حيث تستنزف نصوص الجنود المأجور البركة، بينما لا يحصل المساهمون الحقيقيون في النظام البيئي إلا على نصيب ضئيل أو لا يحصلون على شيء. الميزة الذكية في TermMax هذه المرة هي أنها نفذت فصلًا ماديًا كاملًا بين «إثبات الأصول» و«مستوى المساهمة».
لاحظوا ذلك العتبة غير اللافتة للنظر: «حد أقصى 2 من نقاط Alpha»؟ النقاط في جوهرها هي ترسّب سمعة من سلوك تاريخي على السلسلة. هذا الإعداد يمنع مباشرة الحسابات الفرعية بكلفة شبه صفرية من الدخول إلى البوابة. توزيع 1.7 مليون TMX على 80 ألف مقعد للجمهور—يبدو وكأنه يقدّم قرعة شاملة لكل الناس—لكن في الواقع، يتم ذلك باستخدام تكلفة هامشية ضئيلة جدًا لبناء شبكة ضخمة للغاية من العقد النشطة الحقيقية على السلسلة على المدى القصير.
والأكثر إثارة للاهتمام هو مسار المحتوى الآخر البالغ 300 ألف TMX. تم اختيار نافذة الزمن 8.17–8.21، مع إجراء تحقق يدوي في 24 أغسطس. الوقت ضيق والمهام ثقيلة، ومن الواضح أنهم يريدون إجبار إنتاج مستوى عالٍ من الصوت الاحترافي بكثافة خلال فترة قصيرة. العائد المتوقع 300 TMX للفرد ليس سوى «عمولة كصيدلي» تُمنح لإنتاج المحتوى المميز على السلسلة. يستخدم القائمون على المشروع تكلفة منخفضة لتحريك انتباه السيولة، ويقوم المبدعون المتميزون بتعويض تكاليف التطوير والبحث من خلال توكنات—ولا يربح طرف على حساب الآخر.
بصراحة، إن تنفيذ آلية من نوع «مكافحة الجن-إناث+ تحفيز ثنائي المسار» يتطلب بالفعل نية واستراتيجية لدى جهة المشروع. لكن هل يمكن للمرحلة التالية أن تحوّل هذه «فئة المستخدمين ذوي الجودة» التي تم فلترتها بواسطة نقاط Alpha إلى سيولة طويلة الأجل للبروتوكول؟ الاعتماد على توزيع توكن مرة واحدة وحده قد لا يكون كافيًا. بعد الابتكار في الآلية، في النهاية يجب أن نرى مدى قوة منحنى أرباح المنتج الأساسي وقدرة التحوط على أن تكون متينة بما يكفي.
فالسؤال الآن: في مواجهة هذه المنافسة المصممة بعناية، هل ستنفق دقيقتين لتحصل على دخل الحد الأدنى المجاني، أم أنك مستعد لإقامة دعامة والعمل بمحتوى عميق لاقتلاع أكبر قطعة من كعكة ذلك الجوهر الأصعب؟ @termmax #TermMax
كثير من الأصدقاء جاءوا يسألونني: هذه المرة، عندما خصّص TermMax جائزة بقيمة 2 مليون TMX، هل هذه مجرد جولة أخرى من توزيع السيولة بشكل اعتيادي؟ بعد دراسة منطق تصميم المهام بعمق، أعتقد أنها تبدو أكثر كمسابقة انتقائية موجّهة لملامح مستخدمي Web3.
بدأت الأسعار في الارتفاع، وما زال BTC قويًا جدًا!
في الماضي، قامت أغلب المشاريع بتنفيذ Airdrop أو حوافز ضمن المنظومة، وكان أكثر ما يسبب الصداع هو هجمات Sybil—حيث تستنزف نصوص الجنود المأجور البركة، بينما لا يحصل المساهمون الحقيقيون في النظام البيئي إلا على نصيب ضئيل أو لا يحصلون على شيء. الميزة الذكية في TermMax هذه المرة هي أنها نفذت فصلًا ماديًا كاملًا بين «إثبات الأصول» و«مستوى المساهمة».
لاحظوا ذلك العتبة غير اللافتة للنظر: «حد أقصى 2 من نقاط Alpha»؟ النقاط في جوهرها هي ترسّب سمعة من سلوك تاريخي على السلسلة. هذا الإعداد يمنع مباشرة الحسابات الفرعية بكلفة شبه صفرية من الدخول إلى البوابة. توزيع 1.7 مليون TMX على 80 ألف مقعد للجمهور—يبدو وكأنه يقدّم قرعة شاملة لكل الناس—لكن في الواقع، يتم ذلك باستخدام تكلفة هامشية ضئيلة جدًا لبناء شبكة ضخمة للغاية من العقد النشطة الحقيقية على السلسلة على المدى القصير.
والأكثر إثارة للاهتمام هو مسار المحتوى الآخر البالغ 300 ألف TMX. تم اختيار نافذة الزمن 8.17–8.21، مع إجراء تحقق يدوي في 24 أغسطس. الوقت ضيق والمهام ثقيلة، ومن الواضح أنهم يريدون إجبار إنتاج مستوى عالٍ من الصوت الاحترافي بكثافة خلال فترة قصيرة. العائد المتوقع 300 TMX للفرد ليس سوى «عمولة كصيدلي» تُمنح لإنتاج المحتوى المميز على السلسلة. يستخدم القائمون على المشروع تكلفة منخفضة لتحريك انتباه السيولة، ويقوم المبدعون المتميزون بتعويض تكاليف التطوير والبحث من خلال توكنات—ولا يربح طرف على حساب الآخر.
بصراحة، إن تنفيذ آلية من نوع «مكافحة الجن-إناث+ تحفيز ثنائي المسار» يتطلب بالفعل نية واستراتيجية لدى جهة المشروع. لكن هل يمكن للمرحلة التالية أن تحوّل هذه «فئة المستخدمين ذوي الجودة» التي تم فلترتها بواسطة نقاط Alpha إلى سيولة طويلة الأجل للبروتوكول؟ الاعتماد على توزيع توكن مرة واحدة وحده قد لا يكون كافيًا. بعد الابتكار في الآلية، في النهاية يجب أن نرى مدى قوة منحنى أرباح المنتج الأساسي وقدرة التحوط على أن تكون متينة بما يكفي.
فالسؤال الآن: في مواجهة هذه المنافسة المصممة بعناية، هل ستنفق دقيقتين لتحصل على دخل الحد الأدنى المجاني، أم أنك مستعد لإقامة دعامة والعمل بمحتوى عميق لاقتلاع أكبر قطعة من كعكة ذلك الجوهر الأصعب؟ @TermMax #TermMax
113
·
--
ما يزال كثيرون لا يدركون حجم الجرأة في “سلسلة امتثال الهوية” التي تسلّل بها Dusk إلى قطاع RWA الخاص بالخصوصية.
وصلت الوعود إلى 64000، ولا يزال لدى BTC ما يكفي من القوة!
خلال اليومين الماضيين، راجعت بعناية طبقة هوية Dusk والتحكم في الوصول، ولا يسعني إلا القول إن ما وصل إليه في “الخصوصية المتوافقة” أعمق بكثير مما تفعله أغلب المشاريع التي تكتفي بإطلاق رموز في شبكة الاختبار فقط.
عندما نتحدث عن RWA أو سلاسل تحويل إدارة الأصول للمؤسسات إلى السلسلة، فإن أكثر ما يزعج الناس هو كيفية التوفيق بين KYC/AML والخصوصية. في السابق، كانت الخيارات إما تضمين بيانات الهوية الحساسة للمستخدمين مباشرة في خوادم خارج السلسلة؛ فإذا تم اختراقها، كانت الكارثة كاملة. أو القيام بشيء فظّ من خلال التمويه الكلي حتى النهاية، فتُسقطه الجهات الرقابية فورًا.
تكمن براعة هذا الحل لدى Dusk في أنه يستخدم برهان المعرفة الصفرية (ZKP) كـ“شهادات هوية قابلة للإفصاح الانتقائي”.
في سيناريوهات التسوية الفعلية، لا يحتاج المستثمرون المؤسسيون إلى كشف تفاصيل هوية المستثمر الأساسية للعُقد العامة؛ يكفي أن يتحقق النظام على مستوى التشفير من أنك تمتلك فعلاً مؤهلات مستثمرين مؤهلين محددة.
هذا التصميم يكسر مباشرةً أكبر حاجز نفسي أمام دخول المؤسسات المالية التقليدية—إذ يحقق في الوقت نفسه المتطلبات الصارمة لمؤسسات التنظيم مثل FATF فيما يتعلق بالتتبع الإلزامي لمكافحة غسل الأموال، ويحمي كذلك احتياجات الخصوصية للعملاء ذوي الملاءة العالية والمواضع (مراكز) المؤسسات.
بصراحة: ما تريده المؤسسات ليس “خصوصية مطلقة بلا حدود”، بل “خصوصية خاضعة للرقابة تُرى فقط من الأطراف المتوافقة وتبقى مخفية عن الجمهور”.
بينما لا يزال الجميع منشغلين بحجم انخفاض رسوم Ethereum L2 إلى أي مدى، يكون Dusk قد ربط بالفعل، على المستوى الأساسي، البنية التحتية الكاملة للتوافق التنظيمي لسير إصدار الأوراق المالية من البداية حتى النهاية.
هذا “اللغز القوي” المصمم خصيصًا لتهيئة سلسلة البلوكشين كغلاف لممارسات التمويل التقليدي، هو المفتاح الحقيقي الذي يمكنه دفع أموال واقعية بمستوى المليارات إلى Web3. @Dusk_Foundation $DUSK #dusk
ما يزال كثيرون لا يدركون حجم الجرأة في “سلسلة امتثال الهوية” التي تسلّل بها Dusk إلى قطاع RWA الخاص بالخصوصية.
وصلت الوعود إلى 64000، ولا يزال لدى BTC ما يكفي من القوة!
خلال اليومين الماضيين، راجعت بعناية طبقة هوية Dusk والتحكم في الوصول، ولا يسعني إلا القول إن ما وصل إليه في “الخصوصية المتوافقة” أعمق بكثير مما تفعله أغلب المشاريع التي تكتفي بإطلاق رموز في شبكة الاختبار فقط.
عندما نتحدث عن RWA أو سلاسل تحويل إدارة الأصول للمؤسسات إلى السلسلة، فإن أكثر ما يزعج الناس هو كيفية التوفيق بين KYC/AML والخصوصية. في السابق، كانت الخيارات إما تضمين بيانات الهوية الحساسة للمستخدمين مباشرة في خوادم خارج السلسلة؛ فإذا تم اختراقها، كانت الكارثة كاملة. أو القيام بشيء فظّ من خلال التمويه الكلي حتى النهاية، فتُسقطه الجهات الرقابية فورًا.
تكمن براعة هذا الحل لدى Dusk في أنه يستخدم برهان المعرفة الصفرية (ZKP) كـ“شهادات هوية قابلة للإفصاح الانتقائي”.
في سيناريوهات التسوية الفعلية، لا يحتاج المستثمرون المؤسسيون إلى كشف تفاصيل هوية المستثمر الأساسية للعُقد العامة؛ يكفي أن يتحقق النظام على مستوى التشفير من أنك تمتلك فعلاً مؤهلات مستثمرين مؤهلين محددة.
هذا التصميم يكسر مباشرةً أكبر حاجز نفسي أمام دخول المؤسسات المالية التقليدية—إذ يحقق في الوقت نفسه المتطلبات الصارمة لمؤسسات التنظيم مثل FATF فيما يتعلق بالتتبع الإلزامي لمكافحة غسل الأموال، ويحمي كذلك احتياجات الخصوصية للعملاء ذوي الملاءة العالية والمواضع (مراكز) المؤسسات.
بصراحة: ما تريده المؤسسات ليس “خصوصية مطلقة بلا حدود”، بل “خصوصية خاضعة للرقابة تُرى فقط من الأطراف المتوافقة وتبقى مخفية عن الجمهور”.
بينما لا يزال الجميع منشغلين بحجم انخفاض رسوم Ethereum L2 إلى أي مدى، يكون Dusk قد ربط بالفعل، على المستوى الأساسي، البنية التحتية الكاملة للتوافق التنظيمي لسير إصدار الأوراق المالية من البداية حتى النهاية.
هذا “اللغز القوي” المصمم خصيصًا لتهيئة سلسلة البلوكشين كغلاف لممارسات التمويل التقليدي، هو المفتاح الحقيقي الذي يمكنه دفع أموال واقعية بمستوى المليارات إلى Web3. @Dusk $DUSK #dusk
142
·
--
都在赌TMX的固定供应,我咋盯着那根解锁曲线脊背发凉?
大饼跌了吗,BTC真是稳啊!
说实话,一听到“10亿枚封顶”这种硬通货叙事,我脑子里绷着的那根弦反而紧了。这圈子最怕的就是所有人对一个明牌逻辑达成高度共识,那往往意味着定价权早就不在散户手里了。固定供应这个及格线,TMX是画上了,但真正让我愿意把屁股焊在凳子上的,是它那个“延迟满足”的筹码释放机制。
你去看那个分配比例,团队和机构整齐划一的12个月cliff,这明摆着是把海量抛压硬生生往后挪了一个经济周期。往好里说,这是给社区留足情绪发酵的时间;往坏了想,那就是把达摩克利斯之剑悬在了明年的Q3。不过至少,这比那些上线即高潮、随后一路泄洪的项目体面得多——操盘手懂规矩,咱们才能坐下来聊点深度的。
我真正愿意赌的那部分,其实是TermMax把自己绑死在真实收益率这条船上的决心。市面上炒“固定利率”概念的多,真能把FT/XT的借贷费和清算费揉碎了反哺给sTMX持有者的,少。这玩意儿有点像币圈的“高息债券”,关键指标不是看它喊什么口号,得扒开TVL和日活数据,看那个手续费流水能不能像自来水一样源源不断。Pendle把浮动利率的心智占了大半,TermMax拉来Cumberland和HashKey走机构化固收的路线,这步棋明显是想吃透那批从TradFi溢出来的稳健资金。
当然,风险我也得把丑话说前头。TGE后的头仨月就是照妖镜,别看现在模型跑得顺,解锁洪峰一来,散户那点可怜的流动性根本接不住机构的冰山。我的策略很简单,盯着质押率的斜率和手续费的增长曲线,这俩数字但凡有一个掉头往下,所谓的稀缺叙事立马变遮羞布。撑得住,咱们另眼相看;撑不住,就当花钱买了教训。 @termmax #TermMax
都在赌TMX的固定供应,我咋盯着那根解锁曲线脊背发凉?
大饼跌了吗,BTC真是稳啊!
说实话,一听到“10亿枚封顶”这种硬通货叙事,我脑子里绷着的那根弦反而紧了。这圈子最怕的就是所有人对一个明牌逻辑达成高度共识,那往往意味着定价权早就不在散户手里了。固定供应这个及格线,TMX是画上了,但真正让我愿意把屁股焊在凳子上的,是它那个“延迟满足”的筹码释放机制。
你去看那个分配比例,团队和机构整齐划一的12个月cliff,这明摆着是把海量抛压硬生生往后挪了一个经济周期。往好里说,这是给社区留足情绪发酵的时间;往坏了想,那就是把达摩克利斯之剑悬在了明年的Q3。不过至少,这比那些上线即高潮、随后一路泄洪的项目体面得多——操盘手懂规矩,咱们才能坐下来聊点深度的。
我真正愿意赌的那部分,其实是TermMax把自己绑死在真实收益率这条船上的决心。市面上炒“固定利率”概念的多,真能把FT/XT的借贷费和清算费揉碎了反哺给sTMX持有者的,少。这玩意儿有点像币圈的“高息债券”,关键指标不是看它喊什么口号,得扒开TVL和日活数据,看那个手续费流水能不能像自来水一样源源不断。Pendle把浮动利率的心智占了大半,TermMax拉来Cumberland和HashKey走机构化固收的路线,这步棋明显是想吃透那批从TradFi溢出来的稳健资金。
当然,风险我也得把丑话说前头。TGE后的头仨月就是照妖镜,别看现在模型跑得顺,解锁洪峰一来,散户那点可怜的流动性根本接不住机构的冰山。我的策略很简单,盯着质押率的斜率和手续费的增长曲线,这俩数字但凡有一个掉头往下,所谓的稀缺叙事立马变遮羞布。撑得住,咱们另眼相看;撑不住,就当花钱买了教训。 @TermMax #TermMax
138
·
--
لا توجد خصوصية “بلا قفل”، مجرد فتح باب خلفي للمخالفات
بالنسبة للأصدقاء الذين يقومون بتحليل السلسلة على الدوام، فعندما يسمعون عن “سلاسل الخصوصية”، غالبًا تكون أول ردّة فعل لديهم: “صندوق أسود”، “غسيل أموال”، أو “إخفاء التتبع”. وفي الواقع، إذا كان المطلوب فعلاً إدخال أصول المؤسسات إلى السلسلة، فالسؤال الأول الذي تطرحه الشؤون القانونية وإدارة المخاطر ليس “إلى أي مدى يمكنك إخفاء ذلك”، بل “عندما يطلب التنظيم الاطلاع على المستندات، لمن يمكنك أن تعرضها؟ ولماذا له الحق في الاطلاع؟”
ما زال “المنشور” يدور حول 63000، فهل يمكن أن يرتفع سعر BTC؟
إن جعل الخصوصية شيئًا غير مرئي بشكل مطلق—فنيًا قد يكون ذلك رائعًا، لكن تجاريًا فهي طريق مسدود. الخصوصية على مستوى المؤسسات ليست أبدًا مجرد إطفاء البيانات، بل هي إعادة سلطة التحكم إلى مُصدِّر الأصول — إن “الإفصاح الانتقائي” هو جوهر الخصوصية المتوافقة مع القواعد.
خذ مثال @Dusk. نهجه في ZK (إثباتات المعرفة الصفرية) واقعي جدًا. فهو ليس لجعل هويتك تختفي على السلسلة، بل لتمكين التحقق من الهوية والتحقق من حدود المعاملات وقيود التحويل دون كشف بيانات حساسة في الأساس، ومع ذلك يظل بإمكانها اجتياز التحقق من العقد. ببساطة، الأمر يشبه دخولك إلى بار وتقديم بطاقة الهوية للتحقق: كل ما يحتاجونه معرفته هو هل تجاوزت 21 عامًا أم لا؛ ولا داعي لمعرفة أين تسكن أو ما اسمك.
بعض الجهات تفضّل دائمًا اعتبار “اللامجهولية التامة” شعارًا لجذب الانتباه في الأسواق الصاعدة، وفي حال ما إن نزلت أحذية الامتثال على الأرض، تُمسَح تلك المشاريع فورًا من على قوائم منصات التداول ومؤسسات المقاصة. فالخصوصية بلا قنوات تدقيق ليست سوى إخفاء مخاطر عدم الامتثال؛ أما التقنية التي تتضمن خيار الامتثال فهي فعلًا ما يمهّد الطريق لـ RWA (الأصول في العالم الحقيقي).
$DUSK أصاب نقطة الضعف الأكثر حرجًا عند إدخال أصول المؤسسات إلى السلسلة. لا يلجأ إلى خصوصية عمياء لا معنى لها، بل يدمج القابلية للتدقيق داخل إطار الخصوصية نفسه. يبدو أنه يمضي ببطء، لكن عندما تدخل القوات النظامية إلى الساحة، سيفهم الجميع أن الباب “المقفل” فقط هو الذي يجعلهم يثقون في نقل الأصول إلى الداخل. @Dusk_Foundation $DUSK #dusk
لا توجد خصوصية “بلا قفل”، مجرد فتح باب خلفي للمخالفات
بالنسبة للأصدقاء الذين يقومون بتحليل السلسلة على الدوام، فعندما يسمعون عن “سلاسل الخصوصية”، غالبًا تكون أول ردّة فعل لديهم: “صندوق أسود”، “غسيل أموال”، أو “إخفاء التتبع”. وفي الواقع، إذا كان المطلوب فعلاً إدخال أصول المؤسسات إلى السلسلة، فالسؤال الأول الذي تطرحه الشؤون القانونية وإدارة المخاطر ليس “إلى أي مدى يمكنك إخفاء ذلك”، بل “عندما يطلب التنظيم الاطلاع على المستندات، لمن يمكنك أن تعرضها؟ ولماذا له الحق في الاطلاع؟”
ما زال “المنشور” يدور حول 63000، فهل يمكن أن يرتفع سعر BTC؟
إن جعل الخصوصية شيئًا غير مرئي بشكل مطلق—فنيًا قد يكون ذلك رائعًا، لكن تجاريًا فهي طريق مسدود. الخصوصية على مستوى المؤسسات ليست أبدًا مجرد إطفاء البيانات، بل هي إعادة سلطة التحكم إلى مُصدِّر الأصول — إن “الإفصاح الانتقائي” هو جوهر الخصوصية المتوافقة مع القواعد.
خذ مثال @Dusk. نهجه في ZK (إثباتات المعرفة الصفرية) واقعي جدًا. فهو ليس لجعل هويتك تختفي على السلسلة، بل لتمكين التحقق من الهوية والتحقق من حدود المعاملات وقيود التحويل دون كشف بيانات حساسة في الأساس، ومع ذلك يظل بإمكانها اجتياز التحقق من العقد. ببساطة، الأمر يشبه دخولك إلى بار وتقديم بطاقة الهوية للتحقق: كل ما يحتاجونه معرفته هو هل تجاوزت 21 عامًا أم لا؛ ولا داعي لمعرفة أين تسكن أو ما اسمك.
بعض الجهات تفضّل دائمًا اعتبار “اللامجهولية التامة” شعارًا لجذب الانتباه في الأسواق الصاعدة، وفي حال ما إن نزلت أحذية الامتثال على الأرض، تُمسَح تلك المشاريع فورًا من على قوائم منصات التداول ومؤسسات المقاصة. فالخصوصية بلا قنوات تدقيق ليست سوى إخفاء مخاطر عدم الامتثال؛ أما التقنية التي تتضمن خيار الامتثال فهي فعلًا ما يمهّد الطريق لـ RWA (الأصول في العالم الحقيقي).
$DUSK أصاب نقطة الضعف الأكثر حرجًا عند إدخال أصول المؤسسات إلى السلسلة. لا يلجأ إلى خصوصية عمياء لا معنى لها، بل يدمج القابلية للتدقيق داخل إطار الخصوصية نفسه. يبدو أنه يمضي ببطء، لكن عندما تدخل القوات النظامية إلى الساحة، سيفهم الجميع أن الباب “المقفل” فقط هو الذي يجعلهم يثقون في نقل الأصول إلى الداخل. @Dusk $DUSK #dusk
89
·
--
لقد حَلَّصت الأمور مع مونيرو، والاحتفال الحقيقي لخصوصية العملات هو تعلّم كيفية فتح الباب
ما زال سعر الدُّبة عند 63000، وبيتكوين لن يصل بعد!
لأقول شيئًا من قلبي: قبل سنوات، كنتُ أيضًا «متطرّفًا» في مذهب الخصوصية. عندما كنت أرى منطق تشغيل مونيرو—تواقيع حلقيّة—حيث يتم خلط المُرسِل والمُستقبِل والمبلغ كأنها تُرمى في خلاط مع UTXOs لأشخاص غرباء، كان شعورٌ كأن رأسِي يُصبح مخدوعًا تمامًا—هذا الشيء عمليًّا صلب ونقِي، وقد كُتبت كلمة «مقاومة الرقابة» في جيناته.
لكن لاحقًا، حاولتُ بجدّ استخدام سلسلة الخصوصية لتحقيق أعمالٍ «مشروعة». وصدمني الواقع اصطدامًا مباشرًا. أساليب مونيرو وزكاش في بداياتهما—باختصار—كانت غرفًا سوداء تُغلق فيها الأبواب والنوافذ بالكامل، ولا تترك حتى شقًا واحدًا. الخصوصية كانت مُشبعة لدرجة أن أحدًا لا يستطيع النظر، لكن المشكلة أن الغرفة بلا إضاءة ولا غاز؛ بل إن إدارة العقارات إن جاءت طرقَت الباب فلن تستطيع فتحه. هل تريد أن تجمع تمويلًا، أو تجتاز تدقيقًا، أو تدرج في البورصة؟ المؤسسات السائدة بمجرد أن ترى أنها «أصول مجهولة غير قابلة للتدقيق» ترفضك فورًا.
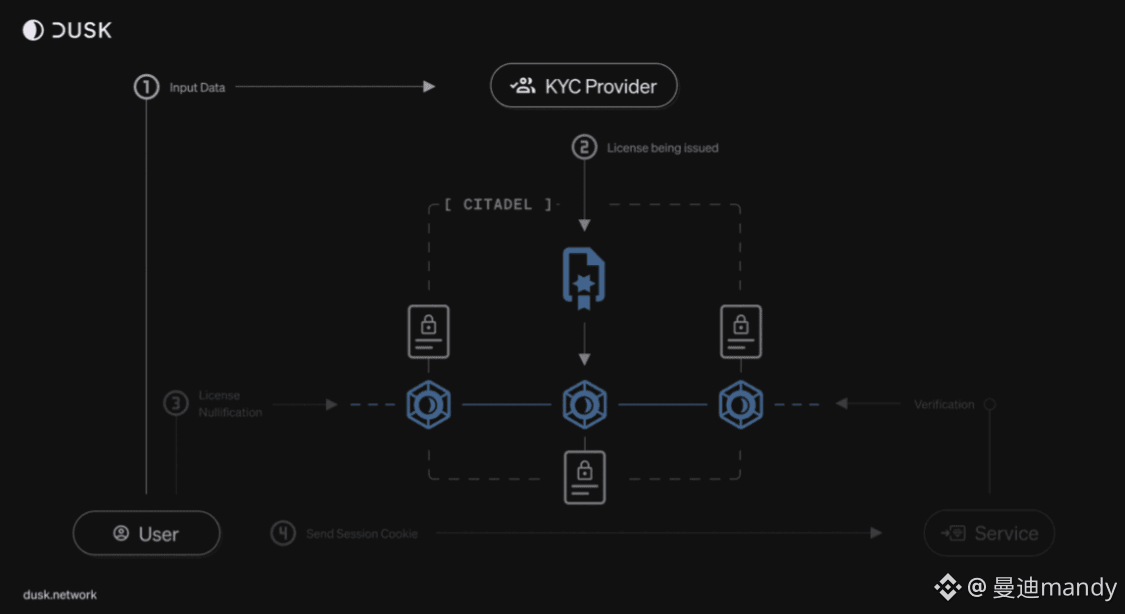
وهذا أيضًا سبب عودتي لإعادة تقييم @Dusk. هؤلاء تحرّكوا بذكاء—لم يعد عليهم بناء الجدران. بل قاموا بتحويل «ستائر ذكية». في الأوقات العادية، يقوم نموذج Phoenix بسحب الستارة، وتقوم إثباتات المعرفة الصفرية بإخفاء المعاملة بإحكام. لكن عند الحاجة إلى تنظيم أو تدقيق، ومع «مفاتيح» نموذج Moonlight يمكن فتح جزء صغير لإثبات البراءة، وحتى يمكن للطرف المقابل أن يَستطيع التأكد من المصدر عبر الاطلاع على المفتاح. هذا ليس له أي تشابه مع خيارَين اثنين فقط لدى Zcash: «إما أن تكون شفّافًا بالكامل أو تختفي تمامًا».
بالطبع، لدي بعض التردد في قلبي. إذا كانت هذه المفاتيح بيد الجهات التنظيمية، فإلى أي مدى يمكنها أن تُحدث مسافة حقيقية عن منطق KYC في التمويل التقليدي؟ لا أتمنى أن ينتهي الأمر باستبدال «عملة مجهولة» ببطاقة جديدة تُسمّى «عملة قابلة للتحقّق»، فيضيع الحرية، ولا تُحلّ مشاكل الامتثال كما ينبغي. ومع ذلك، الحقيقة أن المؤسسات لا تطلب «حرية مطلقة»؛ ما يريدونه هو: «إثبات النقاوة أمام التنظيم مع إخفاء الأسرار التجارية». Dusk على الأقل فهم هذه الحاجة.
المنحى الذي أنا موافق عليه، وما زلت أمسك بالمركز ولا أجرؤ على الإفراط في التعريض. DYOR. أنتم برأيكم: أيهما أهم—أن تكون الخصوصية بحيث «لا يستطيع أحد أن يتتبّع»، أم أن تكون بحيث «يرى فقط من ينبغي له أن يرى»؟ @Dusk_Foundation $DUSK #dusk
لقد حَلَّصت الأمور مع مونيرو، والاحتفال الحقيقي لخصوصية العملات هو تعلّم كيفية فتح الباب
ما زال سعر الدُّبة عند 63000، وبيتكوين لن يصل بعد!
لأقول شيئًا من قلبي: قبل سنوات، كنتُ أيضًا «متطرّفًا» في مذهب الخصوصية. عندما كنت أرى منطق تشغيل مونيرو—تواقيع حلقيّة—حيث يتم خلط المُرسِل والمُستقبِل والمبلغ كأنها تُرمى في خلاط مع UTXOs لأشخاص غرباء، كان شعورٌ كأن رأسِي يُصبح مخدوعًا تمامًا—هذا الشيء عمليًّا صلب ونقِي، وقد كُتبت كلمة «مقاومة الرقابة» في جيناته.
لكن لاحقًا، حاولتُ بجدّ استخدام سلسلة الخصوصية لتحقيق أعمالٍ «مشروعة». وصدمني الواقع اصطدامًا مباشرًا. أساليب مونيرو وزكاش في بداياتهما—باختصار—كانت غرفًا سوداء تُغلق فيها الأبواب والنوافذ بالكامل، ولا تترك حتى شقًا واحدًا. الخصوصية كانت مُشبعة لدرجة أن أحدًا لا يستطيع النظر، لكن المشكلة أن الغرفة بلا إضاءة ولا غاز؛ بل إن إدارة العقارات إن جاءت طرقَت الباب فلن تستطيع فتحه. هل تريد أن تجمع تمويلًا، أو تجتاز تدقيقًا، أو تدرج في البورصة؟ المؤسسات السائدة بمجرد أن ترى أنها «أصول مجهولة غير قابلة للتدقيق» ترفضك فورًا.
وهذا أيضًا سبب عودتي لإعادة تقييم @Dusk. هؤلاء تحرّكوا بذكاء—لم يعد عليهم بناء الجدران. بل قاموا بتحويل «ستائر ذكية». في الأوقات العادية، يقوم نموذج Phoenix بسحب الستارة، وتقوم إثباتات المعرفة الصفرية بإخفاء المعاملة بإحكام. لكن عند الحاجة إلى تنظيم أو تدقيق، ومع «مفاتيح» نموذج Moonlight يمكن فتح جزء صغير لإثبات البراءة، وحتى يمكن للطرف المقابل أن يَستطيع التأكد من المصدر عبر الاطلاع على المفتاح. هذا ليس له أي تشابه مع خيارَين اثنين فقط لدى Zcash: «إما أن تكون شفّافًا بالكامل أو تختفي تمامًا».
بالطبع، لدي بعض التردد في قلبي. إذا كانت هذه المفاتيح بيد الجهات التنظيمية، فإلى أي مدى يمكنها أن تُحدث مسافة حقيقية عن منطق KYC في التمويل التقليدي؟ لا أتمنى أن ينتهي الأمر باستبدال «عملة مجهولة» ببطاقة جديدة تُسمّى «عملة قابلة للتحقّق»، فيضيع الحرية، ولا تُحلّ مشاكل الامتثال كما ينبغي. ومع ذلك، الحقيقة أن المؤسسات لا تطلب «حرية مطلقة»؛ ما يريدونه هو: «إثبات النقاوة أمام التنظيم مع إخفاء الأسرار التجارية». Dusk على الأقل فهم هذه الحاجة.
المنحى الذي أنا موافق عليه، وما زلت أمسك بالمركز ولا أجرؤ على الإفراط في التعريض. DYOR. أنتم برأيكم: أيهما أهم—أن تكون الخصوصية بحيث «لا يستطيع أحد أن يتتبّع»، أم أن تكون بحيث «يرى فقط من ينبغي له أن يرى»؟ @Dusk $DUSK #dusk
120
·
--
الساعة الرابعة عصرًا: شركة الوساطة عندك انتهت من الدوام، لكن أموالك ما زالت تعمل بجد.
البيج كبير ممتاز، يا إلهي—BTC ثابت!
سأحكي لك قصة حقيقية. الشهر الماضي كنت أتابع تقرير أرباح شركة أمريكية على شاشة الأسهم بعد الإغلاق، وبحلول العاشرة مساءً ظهرت البيانات. أردت أن أُجري تعديلاً على موقعي، فظهرت نافذة في التطبيق تقول: «هذه ليست فترة تداول». جلست أحدّق في مربع التنبيه الأحمر لمدة ثلاث ثوانٍ ثم أغلقت الشاشة ونمت—ليس لأنني لا أريد أن أسبّ، بل لأنني سببت كثيرًا لدرجة أني تعبت.
موضوع إغلاق ناسداك عند الرابعة عصرًا في 2026 يشبه خيالًا سرياليًا—مثل أن يُغلق البنك يوم الأحد. تخيّل المستثمرين عالميًا يريدون شراء أو بيع سهم لشركة أمريكية: عليهم أن يحبسوا أنفسهم داخل نافذة من الساعة التاسعة والنصف مساءً بتوقيت بكين حتى الرابعة فجرًا. بعد الرابعة؟ آسف، انتظر حتى غدًا. لدى المؤسسات قنوات تداول بعد الإغلاق، بينما لا يملك التجار الأفراد ذلك. هذه الفجوة ليست «فجوة معلومات»، بل القاعدة نفسها منحازة.
لذلك أفهم تمامًا لماذا دفعت بينانس إلى bStocks. إنها تعيد حق التداول إليك: 24 ساعة متى ما تريد تتحرك، وتسوية في ثانية واحدة. لكن بعد أن جرّبت، راودني سؤال في ذهني: الواجهة متاحة 7×24، فما حال الخلفية؟
نظام المقاصة التقليدي كله: T+1، مطابقة يدوية، وخطاب المؤسسة البنكية ينتهي عند الخامسة. الواجهة تجري ماراثونًا، بينما الخلفية ما زالت تتمرن على عدّو مئة متر بسرعة قصوى—لن تذهب بعيدًا. ربط الأسهم بالسلسلة ليس مجرد «فكرة»، بل الهدف هو إعادة بناء نظام التسوية بالكامل. التداول هو التسوية، والتأكيد هو النهاية—وهذا هو الأساس الذي يجب أن يُبنى عليه سوق يعمل على مدار 24 ساعة.
وهذا بالضبط ما تفعله Dusk. طبقة التسوية DuskDS لديها يقين ونهائية مؤكدة، ولا يوجد شيء اسمه «سننظر في الأمر غدًا». الالتزام بالمُعيار مكتوب مباشرة في طبقة البروتوكول؛ والتعاون مع NPEX في هولندا كأنه نقل سوق مُنظم إلى حلقة إغلاق محكمة على السلسلة. كنت أتابع تقدمها في الشبكة الرئيسية فترة، ومع إطلاق DuskEVM، سيتمكن المطوّرون من استخدام أدوات Foundry لتجهيز مثل هذه التطبيقات، فالحاجز أقل بكثير مما تتخيل.
bStocks أثبتت أن هناك طلبًا فعليًا. وDusk تعمل على إصلاح الطريق الذي يسمح بسوق يعمل طوال اليوم. واحد يركض في الواجهة، والآخر يُصلح الخلفية—وعناصر لعبة RWA في الطرفين أصبحت الآن على رقعة الشطرنج.
بالطبع، قبل أن تنطلق الشبكة الرئيسية فعلًا، هذه كلها مجرد تصور. لكن قولك: هل يجب أن ندفع بنظام شركات الوساطة التقليدية إلى المتحف بدلًا من استخدامه؟ أنا شخصيًا لم أجد سببًا واحدًا يدافع عنه. @Dusk_Foundation $DUSK #dusk
الساعة الرابعة عصرًا: شركة الوساطة عندك انتهت من الدوام، لكن أموالك ما زالت تعمل بجد.
البيج كبير ممتاز، يا إلهي—BTC ثابت!
سأحكي لك قصة حقيقية. الشهر الماضي كنت أتابع تقرير أرباح شركة أمريكية على شاشة الأسهم بعد الإغلاق، وبحلول العاشرة مساءً ظهرت البيانات. أردت أن أُجري تعديلاً على موقعي، فظهرت نافذة في التطبيق تقول: «هذه ليست فترة تداول». جلست أحدّق في مربع التنبيه الأحمر لمدة ثلاث ثوانٍ ثم أغلقت الشاشة ونمت—ليس لأنني لا أريد أن أسبّ، بل لأنني سببت كثيرًا لدرجة أني تعبت.
موضوع إغلاق ناسداك عند الرابعة عصرًا في 2026 يشبه خيالًا سرياليًا—مثل أن يُغلق البنك يوم الأحد. تخيّل المستثمرين عالميًا يريدون شراء أو بيع سهم لشركة أمريكية: عليهم أن يحبسوا أنفسهم داخل نافذة من الساعة التاسعة والنصف مساءً بتوقيت بكين حتى الرابعة فجرًا. بعد الرابعة؟ آسف، انتظر حتى غدًا. لدى المؤسسات قنوات تداول بعد الإغلاق، بينما لا يملك التجار الأفراد ذلك. هذه الفجوة ليست «فجوة معلومات»، بل القاعدة نفسها منحازة.
لذلك أفهم تمامًا لماذا دفعت بينانس إلى bStocks. إنها تعيد حق التداول إليك: 24 ساعة متى ما تريد تتحرك، وتسوية في ثانية واحدة. لكن بعد أن جرّبت، راودني سؤال في ذهني: الواجهة متاحة 7×24، فما حال الخلفية؟
نظام المقاصة التقليدي كله: T+1، مطابقة يدوية، وخطاب المؤسسة البنكية ينتهي عند الخامسة. الواجهة تجري ماراثونًا، بينما الخلفية ما زالت تتمرن على عدّو مئة متر بسرعة قصوى—لن تذهب بعيدًا. ربط الأسهم بالسلسلة ليس مجرد «فكرة»، بل الهدف هو إعادة بناء نظام التسوية بالكامل. التداول هو التسوية، والتأكيد هو النهاية—وهذا هو الأساس الذي يجب أن يُبنى عليه سوق يعمل على مدار 24 ساعة.
وهذا بالضبط ما تفعله Dusk. طبقة التسوية DuskDS لديها يقين ونهائية مؤكدة، ولا يوجد شيء اسمه «سننظر في الأمر غدًا». الالتزام بالمُعيار مكتوب مباشرة في طبقة البروتوكول؛ والتعاون مع NPEX في هولندا كأنه نقل سوق مُنظم إلى حلقة إغلاق محكمة على السلسلة. كنت أتابع تقدمها في الشبكة الرئيسية فترة، ومع إطلاق DuskEVM، سيتمكن المطوّرون من استخدام أدوات Foundry لتجهيز مثل هذه التطبيقات، فالحاجز أقل بكثير مما تتخيل.
bStocks أثبتت أن هناك طلبًا فعليًا. وDusk تعمل على إصلاح الطريق الذي يسمح بسوق يعمل طوال اليوم. واحد يركض في الواجهة، والآخر يُصلح الخلفية—وعناصر لعبة RWA في الطرفين أصبحت الآن على رقعة الشطرنج.
بالطبع، قبل أن تنطلق الشبكة الرئيسية فعلًا، هذه كلها مجرد تصور. لكن قولك: هل يجب أن ندفع بنظام شركات الوساطة التقليدية إلى المتحف بدلًا من استخدامه؟ أنا شخصيًا لم أجد سببًا واحدًا يدافع عنه. @Dusk $DUSK #dusk
119
·
--
别只盯“隐私”了,Dusk真正的狠招,在链上资产的“生命周期”里
大饼还在涨,BTC有希望了!
大家聊 @Dusk,十有八九都在吵 Phoenix 隐私模型到底隐不隐私,或者赞叹 PLONK 证明有多快。但我翻完这套架构,最直观的感受其实是:大家都把劲儿使错地方了。
金融机构不敢轻易把 RWA 搬进 Web3,绝不仅仅是因为怕泄露持仓。真正的死穴,是传统金融资产从发行、派息、分红,到清算、追索的整套动态规则,在公共链上根本无处安放。
DuskDS 搞的“公开+隐私”双转账体系,技术上固然精致,但它最硬核的地方,其实是试图用智能合约把资产的“全生命周期”给标准化了。比如股权派息时,既要保证股东身份通过合规校验,又不能把整个持仓明细暴露给全网;甚至资产出纠纷需要司法冻结时,链上得有明确的规则回应,而不是靠去中心化节点的口头表决。
可话说回来,机制再漂亮,落地也是硬骨头。
如果资产发行的最终控制权还是死死拧在几家传统中介手里,那这套链上基础设施,说白了不就成了高级点的后台数据库?用户来玩,图的是结算效率和资产自负,可不是换个地方继续看机构脸色。
等 $DUSK 主网资产规模真正跑起来,我倒不关心又签了多少谅解备忘录,我只想盯死三个实打实的数据:RWA 资产的实际链上派息频次、智能合约处置纠纷的平均响应耗时,以及普通节点在验证网络中的真实收益占比。
技术名头再响,不上真刀真枪的真实金融场景跑一圈,终究只是白皮书上的空幻泡影。你觉得呢? @Dusk_Foundation $DUSK #dusk
别只盯“隐私”了,Dusk真正的狠招,在链上资产的“生命周期”里
大饼还在涨,BTC有希望了!
大家聊 @Dusk,十有八九都在吵 Phoenix 隐私模型到底隐不隐私,或者赞叹 PLONK 证明有多快。但我翻完这套架构,最直观的感受其实是:大家都把劲儿使错地方了。
金融机构不敢轻易把 RWA 搬进 Web3,绝不仅仅是因为怕泄露持仓。真正的死穴,是传统金融资产从发行、派息、分红,到清算、追索的整套动态规则,在公共链上根本无处安放。
DuskDS 搞的“公开+隐私”双转账体系,技术上固然精致,但它最硬核的地方,其实是试图用智能合约把资产的“全生命周期”给标准化了。比如股权派息时,既要保证股东身份通过合规校验,又不能把整个持仓明细暴露给全网;甚至资产出纠纷需要司法冻结时,链上得有明确的规则回应,而不是靠去中心化节点的口头表决。
可话说回来,机制再漂亮,落地也是硬骨头。
如果资产发行的最终控制权还是死死拧在几家传统中介手里,那这套链上基础设施,说白了不就成了高级点的后台数据库?用户来玩,图的是结算效率和资产自负,可不是换个地方继续看机构脸色。
等 $DUSK 主网资产规模真正跑起来,我倒不关心又签了多少谅解备忘录,我只想盯死三个实打实的数据:RWA 资产的实际链上派息频次、智能合约处置纠纷的平均响应耗时,以及普通节点在验证网络中的真实收益占比。
技术名头再响,不上真刀真枪的真实金融场景跑一圈,终究只是白皮书上的空幻泡影。你觉得呢? @Dusk $DUSK #dusk
172
·
--
هل تعتقد أنه إذا أخفيت المراكز يمكنك تحقيق الامتثال؟ Dusk في سلسلة تسوية RWA على مستوى المؤسسات لم تحسب خطوة واحدة بعد
خلال الفترة الأخيرة، تحدثت مع بعض أصدقائي من صناع السوق في أوروبا حول إسناد الأصول المؤسسية إلى الرموز (RWA)، ووجدت أن الجميع عندما يناقش $DUSK غالبًا يركز على المكان الخطأ.
ارتفع البيت الكبير! BTC رائع!
السوق تعوّد تصنيف Dusk على أنه «L1 خصوصي لـ ZK مع خصائص امتثال»، لكن بالنسبة للوسطاء التقليديين الذين يريدون بالفعل نقل أسهم أو سندات العالم الحقيقي إلى السلسلة، فإن إخفاء عناوين المراكز وقيم المعاملات مهم بالتأكيد، غير أنه إذا لم تُنجَز آليات التسوية على السلسلة والوقاية من MEV، فقد تتحول آليات الخصوصية نفسها إلى كابوس للسيولة.
عند إصدار RWA على سلاسل EVM القياسية، أكثر ما يسبب صداعًا للمؤسسات هو تعريض نوايا التداول للعلن بما يؤدي إلى «فخاخ السلسلة» مثل التداول المسبق (Front-running). لنفترض أن إحدى المؤسسات المالية تخطط لإصدار سند شركة بقيمة 50 مليون يورو على Dusk عبر XSC، وتحتاج إلى التعامل بشكل متكرر مع توزيعات الأرباح على السلسلة وعمليات الاسترداد الديناميكي—وفي ظل إخفاء تفاصيل المعاملة من الطرفين عبر ZK—فكيف تتحقق عقدة التحقق (Node) من دون فك تشفير الرسائل المشفرة، بأن تغييرات حالة التسوية عالية التواتر لن يتم اختطافها بفروق زمنية دقيقة على مستوى المُرتِّب/المنسق (Sequencer)؟
تؤكد ورقة Dusk البيضاء أن آلة Piecrust الافتراضية وإجماع SCA يمكنهما تحقيق تأكيدات حتمية على مستوى الثواني، لكن سيناريوهات التطبيق الواقعية أعقد بكثير من تشغيلها في بيئة اختبار (sandbox). ومع اقتراب دخول تنظيم MiCA الأوروبي حيز النفاذ بشكل كامل، فإن اشتراطات الجهة التنظيمية بخصوص «نهائية التسوية على السلسلة» شديدة للغاية. وعندما يقوم عدة مستثمرين مؤسسيين بتفعيل عقود ذكية سرية معقدة في الوقت نفسه، فمن المحتمل جدًا أن تؤدي تكاليف الحساب المرتبطة بإثباتات الخصوصية صفرية المعرفة (ZK) إلى زيادة لا خطية في تأخير تبديل الحالة. وهذه «هفوة تقلبات التسوية» الكامنة وراء الخصوصية ليست أكثر فتكا من مجرد مناقشة ما إذا كانت الخوارزميات متقدمة بما يكفي؛ بل هي أكثر حسماً من ذلك.
الخصوصية على السلسلة ليست عائقًا حقيقيًا أمام ترسيخ الشركات المالية للتطبيق. الأهم هو: كيف تحمي الأسرار التجارية مع ضمان سلاسة تسوية المبالغ الكبيرة وتصفير خسائر MEV. إذا لم يستطع XSC تشغيل هذه الآلية في سيناريو مالي واقعي يتسم بتسوية ضخمة وعالية التواتر، فإن $DUSK سيظل بعيدًا عن دخول أموال المؤسسات الأوروبية فعليًا—ولو بمسافة طويلة إلى حد ما. @Dusk_Foundation #dusk
هل تعتقد أنه إذا أخفيت المراكز يمكنك تحقيق الامتثال؟ Dusk في سلسلة تسوية RWA على مستوى المؤسسات لم تحسب خطوة واحدة بعد
خلال الفترة الأخيرة، تحدثت مع بعض أصدقائي من صناع السوق في أوروبا حول إسناد الأصول المؤسسية إلى الرموز (RWA)، ووجدت أن الجميع عندما يناقش $DUSK غالبًا يركز على المكان الخطأ.
ارتفع البيت الكبير! BTC رائع!
السوق تعوّد تصنيف Dusk على أنه «L1 خصوصي لـ ZK مع خصائص امتثال»، لكن بالنسبة للوسطاء التقليديين الذين يريدون بالفعل نقل أسهم أو سندات العالم الحقيقي إلى السلسلة، فإن إخفاء عناوين المراكز وقيم المعاملات مهم بالتأكيد، غير أنه إذا لم تُنجَز آليات التسوية على السلسلة والوقاية من MEV، فقد تتحول آليات الخصوصية نفسها إلى كابوس للسيولة.
عند إصدار RWA على سلاسل EVM القياسية، أكثر ما يسبب صداعًا للمؤسسات هو تعريض نوايا التداول للعلن بما يؤدي إلى «فخاخ السلسلة» مثل التداول المسبق (Front-running). لنفترض أن إحدى المؤسسات المالية تخطط لإصدار سند شركة بقيمة 50 مليون يورو على Dusk عبر XSC، وتحتاج إلى التعامل بشكل متكرر مع توزيعات الأرباح على السلسلة وعمليات الاسترداد الديناميكي—وفي ظل إخفاء تفاصيل المعاملة من الطرفين عبر ZK—فكيف تتحقق عقدة التحقق (Node) من دون فك تشفير الرسائل المشفرة، بأن تغييرات حالة التسوية عالية التواتر لن يتم اختطافها بفروق زمنية دقيقة على مستوى المُرتِّب/المنسق (Sequencer)؟
تؤكد ورقة Dusk البيضاء أن آلة Piecrust الافتراضية وإجماع SCA يمكنهما تحقيق تأكيدات حتمية على مستوى الثواني، لكن سيناريوهات التطبيق الواقعية أعقد بكثير من تشغيلها في بيئة اختبار (sandbox). ومع اقتراب دخول تنظيم MiCA الأوروبي حيز النفاذ بشكل كامل، فإن اشتراطات الجهة التنظيمية بخصوص «نهائية التسوية على السلسلة» شديدة للغاية. وعندما يقوم عدة مستثمرين مؤسسيين بتفعيل عقود ذكية سرية معقدة في الوقت نفسه، فمن المحتمل جدًا أن تؤدي تكاليف الحساب المرتبطة بإثباتات الخصوصية صفرية المعرفة (ZK) إلى زيادة لا خطية في تأخير تبديل الحالة. وهذه «هفوة تقلبات التسوية» الكامنة وراء الخصوصية ليست أكثر فتكا من مجرد مناقشة ما إذا كانت الخوارزميات متقدمة بما يكفي؛ بل هي أكثر حسماً من ذلك.
الخصوصية على السلسلة ليست عائقًا حقيقيًا أمام ترسيخ الشركات المالية للتطبيق. الأهم هو: كيف تحمي الأسرار التجارية مع ضمان سلاسة تسوية المبالغ الكبيرة وتصفير خسائر MEV. إذا لم يستطع XSC تشغيل هذه الآلية في سيناريو مالي واقعي يتسم بتسوية ضخمة وعالية التواتر، فإن $DUSK سيظل بعيدًا عن دخول أموال المؤسسات الأوروبية فعليًا—ولو بمسافة طويلة إلى حد ما. @Dusk #dusk
171
·
--
منطق استثمار إنتل: لماذا أنا الآن متفائل بها最近我把目光重新聚焦在英特尔$INTC 上。这家曾经被市场判为“落后巨头”的公司,正在经历一轮扎实的修复,而不是单纯的故事炒作。我看好它的核心,在于制程良率的确定性、代工业务的重估空间,以及半导体缺货周期对追赶者的利好。
先看估值拆分。英特尔可以简单拆成CPU业务和Foundry(代工)两部分。假设明年CPU收入能到150-200亿美元,对应估值大约3000-4000亿美元,这已经不低。真正有弹性的是晶圆厂:账面价值约1000亿美元,目前市场几乎没给溢价,未来可以给到0-6倍的想象空间。关键在于良率。先进制程目前内部良率约80%、对外约60%,每月还在以1-2%的速度稳步提升。良率提升是个单边过程,中间会有波动,但时间站在多头一边。
منطق استثمار إنتل: لماذا أنا الآن متفائل بها
最近我把目光重新聚焦在英特尔$INTC 上。这家曾经被市场判为“落后巨头”的公司,正在经历一轮扎实的修复,而不是单纯的故事炒作。我看好它的核心,在于制程良率的确定性、代工业务的重估空间,以及半导体缺货周期对追赶者的利好。
先看估值拆分。英特尔可以简单拆成CPU业务和Foundry(代工)两部分。假设明年CPU收入能到150-200亿美元,对应估值大约3000-4000亿美元,这已经不低。真正有弹性的是晶圆厂:账面价值约1000亿美元,目前市场几乎没给溢价,未来可以给到0-6倍的想象空间。关键在于良率。先进制程目前内部良率约80%、对外约60%,每月还在以1-2%的速度稳步提升。良率提升是个单边过程,中间会有波动,但时间站在多头一边。
先看估值拆分。英特尔可以简单拆成CPU业务和Foundry(代工)两部分。假设明年CPU收入能到150-200亿美元,对应估值大约3000-4000亿美元,这已经不低。真正有弹性的是晶圆厂:账面价值约1000亿美元,目前市场几乎没给溢价,未来可以给到0-6倍的想象空间。关键在于良率。先进制程目前内部良率约80%、对外约60%,每月还在以1-2%的速度稳步提升。良率提升是个单边过程,中间会有波动,但时间站在多头一边。
145
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
BitcoinSlipsBelow$84000
140 مشاهدات
34 يقومون بالنقاش
9.30 فطيرة كبيرة
$BTC
الارتداد وصل إلى نطاق 84000-84300؛ نفّذ مباشرة بيع/صفقات “كونغ”。
أمس لَكَم عند حوالي 82800 وسبب ذلك قاعًا منخفضًا. اليوم صباحًا تهدّأ الأمر وبدأ الارتداد؛ إجمالًا ما زال “كونغ” هو الذي يحدد.
أعلى عند 84000-84300 تمسّك/ضغط متوسطات الحركة بالضبط، وعند الارتداد إلى هنا يوجد ضغط بيع كثيف، ولا يمكن اختراقه أصلًا. في الأسفل ركّز أولًا على دعم 83000-82800؛ إذا لم يُحفظ فسيستمر النزول لاستكشاف القاع مرة أخرى.
في طريقة/إستراتيجية التداول: عندما يرتد السعر إلى 84000-84300 ادخل تدريجيًا أوامر “كونغ”. ضع أمر وقف/احتياط عند أعلى 84500 قليلًا. “Zhi Ying” ترقّب 83100-82900 أولًا. #股票财报季
晓东Crypto
·0 إعجاب
·413 مشاهدات
SECToClarifyOnChainFundraisingRules
2,622 مشاهدات
133 يقومون بالنقاش
UKFCAOpensCryptoFirmAuthorization
5,309 مشاهدات
153 يقومون بالنقاش