
#security
security
1.8M مشاهدات
4,453 يقومون بالنقاش
رائج
جديد

🚨 $ETH بروتوكول إعادة الرهن يتجمد — عنوان مشبوه ⚠️
تجميد كيلب المؤقت لمدة 24 ساعة على عنوان مشبوه لصفقة $rsETH يبدو كقاطع أمان دفاعي للسيولة، وليس كتعطل/انهيار للبروتوكول. 🦈 خسارة محفظة الأمان بقيمة 7.73 مليون دولار ($7.73M) معزولة إلى عنوان مخترق لمستخدم غير مُعرّف، بينما تبقى العقود آمنة، ويظل $rsETH مدعومًا بالكامل، وتستمر عملية الإصدار (minting) والسحوبات والتكاملات بشكل طبيعي. 📊 بالنسبة لمشاركي إعادة الرهن $ETH ، الإشارة الحقيقية هي احتواء المخاطر: تصرّف الفريق بسرعة، وعزل نطاق التعرض، وترك المستخدمين دون أي إجراء مطلوب. هل تكشف هذه الحادثة عن فجوة أوسع في أمان محافظ Safe-wallet، أم أنها تثبت فقط أن الاحتواء الشفاف يمكنه حماية ثقة إعادة الرهن؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدرِج/أدِر مخاطرك. 🛡️
🏷️ #ETH #Restaking #Security #Crypto
🎯
🚨 $ETH بروتوكول إعادة الرهن يتجمد — عنوان مشبوه ⚠️
تجميد كيلب المؤقت لمدة 24 ساعة على عنوان مشبوه لصفقة $rsETH يبدو كقاطع أمان دفاعي للسيولة، وليس كتعطل/انهيار للبروتوكول. 🦈 خسارة محفظة الأمان بقيمة 7.73 مليون دولار ($7.73M) معزولة إلى عنوان مخترق لمستخدم غير مُعرّف، بينما تبقى العقود آمنة، ويظل $rsETH مدعومًا بالكامل، وتستمر عملية الإصدار (minting) والسحوبات والتكاملات بشكل طبيعي. 📊 بالنسبة لمشاركي إعادة الرهن $ETH ، الإشارة الحقيقية هي احتواء المخاطر: تصرّف الفريق بسرعة، وعزل نطاق التعرض، وترك المستخدمين دون أي إجراء مطلوب. هل تكشف هذه الحادثة عن فجوة أوسع في أمان محافظ Safe-wallet، أم أنها تثبت فقط أن الاحتواء الشفاف يمكنه حماية ثقة إعادة الرهن؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدرِج/أدِر مخاطرك. 🛡️
🏷️ #ETH #Restaking #Security #Crypto
🎯
تجميد كيلب المؤقت لمدة 24 ساعة على عنوان مشبوه لصفقة $rsETH يبدو كقاطع أمان دفاعي للسيولة، وليس كتعطل/انهيار للبروتوكول. 🦈 خسارة محفظة الأمان بقيمة 7.73 مليون دولار ($7.73M) معزولة إلى عنوان مخترق لمستخدم غير مُعرّف، بينما تبقى العقود آمنة، ويظل $rsETH مدعومًا بالكامل، وتستمر عملية الإصدار (minting) والسحوبات والتكاملات بشكل طبيعي. 📊 بالنسبة لمشاركي إعادة الرهن $ETH ، الإشارة الحقيقية هي احتواء المخاطر: تصرّف الفريق بسرعة، وعزل نطاق التعرض، وترك المستخدمين دون أي إجراء مطلوب. هل تكشف هذه الحادثة عن فجوة أوسع في أمان محافظ Safe-wallet، أم أنها تثبت فقط أن الاحتواء الشفاف يمكنه حماية ثقة إعادة الرهن؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدرِج/أدِر مخاطرك. 🛡️
🏷️ #ETH #Restaking #Security #Crypto
🎯
3

·
--
ماذا يثبت مجموع BIP39 الاختباري؟تتوافق عبارة بذور صالحة من حيث المجموع الاختباري بنيويًا مع BIP39، لكن لهذا الاستنتاج حدودًا صارمة.
لا يثبت أن العبارة تخصك. ولا يؤكد عبارة المرور الاختيارية، أو مسار الاشتقاق، أو فهرس الحساب، أو البلوكشين المقصود. كما لا يمكنه تحديد ما إذا كانت العبارة قد تم الكشف عنها بالفعل.
يوضح هذا التمييز سبب إمكانية استعادة عبارة صالحة لمحفظة غير مألوفة أو فارغة. يجب أن تقارن التحقيقات التالية إعداد الاسترداد المحدد بعنوان عام معروف أو دليل آخر غير سري للمحفظة.
ماذا يثبت مجموع BIP39 الاختباري؟
تتوافق عبارة بذور صالحة من حيث المجموع الاختباري بنيويًا مع BIP39، لكن لهذا الاستنتاج حدودًا صارمة.
لا يثبت أن العبارة تخصك. ولا يؤكد عبارة المرور الاختيارية، أو مسار الاشتقاق، أو فهرس الحساب، أو البلوكشين المقصود. كما لا يمكنه تحديد ما إذا كانت العبارة قد تم الكشف عنها بالفعل.
يوضح هذا التمييز سبب إمكانية استعادة عبارة صالحة لمحفظة غير مألوفة أو فارغة. يجب أن تقارن التحقيقات التالية إعداد الاسترداد المحدد بعنوان عام معروف أو دليل آخر غير سري للمحفظة.
لا يثبت أن العبارة تخصك. ولا يؤكد عبارة المرور الاختيارية، أو مسار الاشتقاق، أو فهرس الحساب، أو البلوكشين المقصود. كما لا يمكنه تحديد ما إذا كانت العبارة قد تم الكشف عنها بالفعل.
يوضح هذا التمييز سبب إمكانية استعادة عبارة صالحة لمحفظة غير مألوفة أو فارغة. يجب أن تقارن التحقيقات التالية إعداد الاسترداد المحدد بعنوان عام معروف أو دليل آخر غير سري للمحفظة.
76
·
--
🚨 خبر | اختراق Chainflip على شبكة Tron وخسارة نحو 736 ألف USDT
أعلنت Chainflip تعرض بروتوكول التداول عبر السلاسل لهجوم على شبكة Tron، أدى إلى تنفيذ 6 مدفوعات غير مصرح بها وخسارة نحو 736,400 USDT.
وأوقفت المنصة شبكة Tron مؤقتًا، مع توقع استئنافها في أقرب وقت يوم الاثنين.
بحسب التحقيق الأولي، استغل المهاجم طريقة اعتماد Chainflip على Memo لقراءة أوامر المبادلة؛ إذ أضاف Memo خاصًا به إلى معاملة سبق توقيعها من المدققين، ما جعل النظام يتعامل معها كمبادلة مستقلة ويُفعّل عملية استرداد، وبالتالي تم الدفع مرتين مقابل الإيداع نفسه.
وأكدت Chainflip أن بقية الأموال آمنة، وأنها ستعوض المستخدمين المتضررين.
📌 Cipher Vault: الحادث يسلط الضوء على مخاطر تصميم منطق المعاملات عبر السلاسل، خصوصًا عندما تكون بيانات مثل Memo جزءًا من آلية تنفيذ المدفوعات.
#Chainflip #Tron #USDT #Crypto #Security
🚨 خبر | اختراق Chainflip على شبكة Tron وخسارة نحو 736 ألف USDT
أعلنت Chainflip تعرض بروتوكول التداول عبر السلاسل لهجوم على شبكة Tron، أدى إلى تنفيذ 6 مدفوعات غير مصرح بها وخسارة نحو 736,400 USDT.
وأوقفت المنصة شبكة Tron مؤقتًا، مع توقع استئنافها في أقرب وقت يوم الاثنين.
بحسب التحقيق الأولي، استغل المهاجم طريقة اعتماد Chainflip على Memo لقراءة أوامر المبادلة؛ إذ أضاف Memo خاصًا به إلى معاملة سبق توقيعها من المدققين، ما جعل النظام يتعامل معها كمبادلة مستقلة ويُفعّل عملية استرداد، وبالتالي تم الدفع مرتين مقابل الإيداع نفسه.
وأكدت Chainflip أن بقية الأموال آمنة، وأنها ستعوض المستخدمين المتضررين.
📌 Cipher Vault: الحادث يسلط الضوء على مخاطر تصميم منطق المعاملات عبر السلاسل، خصوصًا عندما تكون بيانات مثل Memo جزءًا من آلية تنفيذ المدفوعات.
#Chainflip #Tron #USDT #Crypto #Security
أعلنت Chainflip تعرض بروتوكول التداول عبر السلاسل لهجوم على شبكة Tron، أدى إلى تنفيذ 6 مدفوعات غير مصرح بها وخسارة نحو 736,400 USDT.
وأوقفت المنصة شبكة Tron مؤقتًا، مع توقع استئنافها في أقرب وقت يوم الاثنين.
بحسب التحقيق الأولي، استغل المهاجم طريقة اعتماد Chainflip على Memo لقراءة أوامر المبادلة؛ إذ أضاف Memo خاصًا به إلى معاملة سبق توقيعها من المدققين، ما جعل النظام يتعامل معها كمبادلة مستقلة ويُفعّل عملية استرداد، وبالتالي تم الدفع مرتين مقابل الإيداع نفسه.
وأكدت Chainflip أن بقية الأموال آمنة، وأنها ستعوض المستخدمين المتضررين.
📌 Cipher Vault: الحادث يسلط الضوء على مخاطر تصميم منطق المعاملات عبر السلاسل، خصوصًا عندما تكون بيانات مثل Memo جزءًا من آلية تنفيذ المدفوعات.
#Chainflip #Tron #USDT #Crypto #Security
1
24

·
--
🚨 اتجاهات البيتكوين: REVOLUT 📈 تسريب جواز السفر 🧠
📊 | $BTC | $ETH | $BNB |
- يُرجى المتابعة والإعجاب والتعليق ومشاركة آرائكم 📈
- قام تطبيق Revolut عن طريق الخطأ باعتبار طلبات حكومية مزيّفة على أنها شرعية، مما أدى إلى تسريب جوازات سفر العملاء وصور السيلفي ومعلومات العنوان.
- لم تظهر أي خسائر لمالية العملاء على منصة التداول.
- أثار التقرير مخاوف في السوق بشأن أمان البنوك الرقمية.
- بعد وقوع الحادث، شهد سعر البيتكوين ضغوطًا هبوطية وتقلبات ناتجة عن الهلع. 🔥
- قد يحدث بيع قصير الأجل، ما يؤدي إلى مزيد من هبوط سعر البيتكوين.
- أو قد يؤدي ذلك إلى إعادة تقييم من المستثمرين المؤسسيين لتنظيم البنوك الرقمية.
- من المتوقع أن تستمر تقلبات السوق، مع غياب دعم واضح على المدى القصير.
- قد تقوم الحيتان خلال هذه الفترة بتوزيع مشترياتها أو تجميعها بسعر منخفض، انتظارًا لفرص شراء أعلى.
- ما رأيكم في كيفية تأثير هذا الحدث على المسار طويل الأجل للبيتكوين؟
- تابعوا تحديثاتنا، ويسعدنا أن تشاركونا أفكاركم في قسم التعليقات.
#Bitcoin #Crypto #Whales #Blockchain #Security
🚨 اتجاهات البيتكوين: REVOLUT 📈 تسريب جواز السفر 🧠
📊 | $BTC | $ETH | $BNB |
- يُرجى المتابعة والإعجاب والتعليق ومشاركة آرائكم 📈
- قام تطبيق Revolut عن طريق الخطأ باعتبار طلبات حكومية مزيّفة على أنها شرعية، مما أدى إلى تسريب جوازات سفر العملاء وصور السيلفي ومعلومات العنوان.
- لم تظهر أي خسائر لمالية العملاء على منصة التداول.
- أثار التقرير مخاوف في السوق بشأن أمان البنوك الرقمية.
- بعد وقوع الحادث، شهد سعر البيتكوين ضغوطًا هبوطية وتقلبات ناتجة عن الهلع. 🔥
- قد يحدث بيع قصير الأجل، ما يؤدي إلى مزيد من هبوط سعر البيتكوين.
- أو قد يؤدي ذلك إلى إعادة تقييم من المستثمرين المؤسسيين لتنظيم البنوك الرقمية.
- من المتوقع أن تستمر تقلبات السوق، مع غياب دعم واضح على المدى القصير.
- قد تقوم الحيتان خلال هذه الفترة بتوزيع مشترياتها أو تجميعها بسعر منخفض، انتظارًا لفرص شراء أعلى.
- ما رأيكم في كيفية تأثير هذا الحدث على المسار طويل الأجل للبيتكوين؟
- تابعوا تحديثاتنا، ويسعدنا أن تشاركونا أفكاركم في قسم التعليقات.
#Bitcoin #Crypto #Whales #Blockchain #Security
📊 | $BTC | $ETH | $BNB |
- يُرجى المتابعة والإعجاب والتعليق ومشاركة آرائكم 📈
- قام تطبيق Revolut عن طريق الخطأ باعتبار طلبات حكومية مزيّفة على أنها شرعية، مما أدى إلى تسريب جوازات سفر العملاء وصور السيلفي ومعلومات العنوان.
- لم تظهر أي خسائر لمالية العملاء على منصة التداول.
- أثار التقرير مخاوف في السوق بشأن أمان البنوك الرقمية.
- بعد وقوع الحادث، شهد سعر البيتكوين ضغوطًا هبوطية وتقلبات ناتجة عن الهلع. 🔥
- قد يحدث بيع قصير الأجل، ما يؤدي إلى مزيد من هبوط سعر البيتكوين.
- أو قد يؤدي ذلك إلى إعادة تقييم من المستثمرين المؤسسيين لتنظيم البنوك الرقمية.
- من المتوقع أن تستمر تقلبات السوق، مع غياب دعم واضح على المدى القصير.
- قد تقوم الحيتان خلال هذه الفترة بتوزيع مشترياتها أو تجميعها بسعر منخفض، انتظارًا لفرص شراء أعلى.
- ما رأيكم في كيفية تأثير هذا الحدث على المسار طويل الأجل للبيتكوين؟
- تابعوا تحديثاتنا، ويسعدنا أن تشاركونا أفكاركم في قسم التعليقات.
#Bitcoin #Crypto #Whales #Blockchain #Security
49

·
--
نجحت منصة Liquid في استعادة 3400 BTC، لكن بعد أن سرق الهاكرز 47 مليون دولار أمريكي، سأل أيضًا: "هل هذا مناسب؟" كان الأمر جريئًا جدًا! على الرغم من أن معظم الأموال قد تمت إعادتها إلى محفظة الاتحاد، إلا أن الجسر ما زال يعاني من الأعطال، ما يعني أن المشكلة لم تُحل بالكامل بعد. غالبًا ما تؤثر حوادث الاختراق الكبيرة من هذا النوع على معنويات السوق على المدى القصير؛ قد يتعرض سعر BTC لضغط، لكن استعادة الأموال تُظهر أن قدرة المشروع على التعامل جيدة. على المدى الطويل، قد يؤدي ذلك إلى تعزيز الثقة بدلًا من تضررها. تذكروا يا أصدقاء guys، الأمان أولًا دائمًا!#DeFi #Security $BTC $LQDT
نجحت منصة Liquid في استعادة 3400 BTC، لكن بعد أن سرق الهاكرز 47 مليون دولار أمريكي، سأل أيضًا: "هل هذا مناسب؟" كان الأمر جريئًا جدًا! على الرغم من أن معظم الأموال قد تمت إعادتها إلى محفظة الاتحاد، إلا أن الجسر ما زال يعاني من الأعطال، ما يعني أن المشكلة لم تُحل بالكامل بعد. غالبًا ما تؤثر حوادث الاختراق الكبيرة من هذا النوع على معنويات السوق على المدى القصير؛ قد يتعرض سعر BTC لضغط، لكن استعادة الأموال تُظهر أن قدرة المشروع على التعامل جيدة. على المدى الطويل، قد يؤدي ذلك إلى تعزيز الثقة بدلًا من تضررها. تذكروا يا أصدقاء guys، الأمان أولًا دائمًا!#DeFi #Security $BTC $LQDT
41
🚨 مفاتيح محفظة البيتكوين مستمدة من الاضمحلال الإشعاعي 🧠
📊 | $BTC | $ETH | $BNB |
- يُرجى المتابعة والإعجاب وترك تعليق، ومشاركة وجهة نظرِك لنتناقش سويًا. 📈
- يقوم Entropy32 Plus بتحويل الاضمحلال الإشعاعي إلى عبارة بذور بيتكوين دون اتصال.
- يستخدم هذا الجهاز الاضمحلال الإشعاعي لتوليد الإنتروبي، لكن مصدر إنتروبيه لم يتم التحقق منه بعد.
- لم يتم إجراء تدقيق طرف ثالث حاليًا، ولا تزال السلامة موضع شك. 🔥
- إذا تبيّن أن مصدر الإنتروبي آمن، فقد يؤدي ذلك إلى تعزيز موثوقية توليد البذور دون اتصال.
- وإلا فقد تؤدي خصائصه غير الخاضعة للتدقيق إلى حَذَر المستثمرين، وقد يظل الطلب في المدى القصير ثابتًا.
- لم تظهر تغييرات واضحة في سلوك الحيتان، ومن المتوقع أن تستمر حركة السعر على المدى القصير في نطاق تذبذب جانبي.
- ما رأيك في آفاق مصدر الإنتروبي الإشعاعي في مجال أمان بيتكوين؟
- أهلاً بك للمتابعة للحصول على المزيد من تحديثات سوق العملات المشفرة، ونتطلع لتعليقاتك.
- #Bitcoin #Crypto #Whales #Security #Blockchain
🚨 مفاتيح محفظة البيتكوين مستمدة من الاضمحلال الإشعاعي 🧠
📊 | $BTC | $ETH | $BNB |
- يُرجى المتابعة والإعجاب وترك تعليق، ومشاركة وجهة نظرِك لنتناقش سويًا. 📈
- يقوم Entropy32 Plus بتحويل الاضمحلال الإشعاعي إلى عبارة بذور بيتكوين دون اتصال.
- يستخدم هذا الجهاز الاضمحلال الإشعاعي لتوليد الإنتروبي، لكن مصدر إنتروبيه لم يتم التحقق منه بعد.
- لم يتم إجراء تدقيق طرف ثالث حاليًا، ولا تزال السلامة موضع شك. 🔥
- إذا تبيّن أن مصدر الإنتروبي آمن، فقد يؤدي ذلك إلى تعزيز موثوقية توليد البذور دون اتصال.
- وإلا فقد تؤدي خصائصه غير الخاضعة للتدقيق إلى حَذَر المستثمرين، وقد يظل الطلب في المدى القصير ثابتًا.
- لم تظهر تغييرات واضحة في سلوك الحيتان، ومن المتوقع أن تستمر حركة السعر على المدى القصير في نطاق تذبذب جانبي.
- ما رأيك في آفاق مصدر الإنتروبي الإشعاعي في مجال أمان بيتكوين؟
- أهلاً بك للمتابعة للحصول على المزيد من تحديثات سوق العملات المشفرة، ونتطلع لتعليقاتك.
- #Bitcoin #Crypto #Whales #Security #Blockchain
📊 | $BTC | $ETH | $BNB |
- يُرجى المتابعة والإعجاب وترك تعليق، ومشاركة وجهة نظرِك لنتناقش سويًا. 📈
- يقوم Entropy32 Plus بتحويل الاضمحلال الإشعاعي إلى عبارة بذور بيتكوين دون اتصال.
- يستخدم هذا الجهاز الاضمحلال الإشعاعي لتوليد الإنتروبي، لكن مصدر إنتروبيه لم يتم التحقق منه بعد.
- لم يتم إجراء تدقيق طرف ثالث حاليًا، ولا تزال السلامة موضع شك. 🔥
- إذا تبيّن أن مصدر الإنتروبي آمن، فقد يؤدي ذلك إلى تعزيز موثوقية توليد البذور دون اتصال.
- وإلا فقد تؤدي خصائصه غير الخاضعة للتدقيق إلى حَذَر المستثمرين، وقد يظل الطلب في المدى القصير ثابتًا.
- لم تظهر تغييرات واضحة في سلوك الحيتان، ومن المتوقع أن تستمر حركة السعر على المدى القصير في نطاق تذبذب جانبي.
- ما رأيك في آفاق مصدر الإنتروبي الإشعاعي في مجال أمان بيتكوين؟
- أهلاً بك للمتابعة للحصول على المزيد من تحديثات سوق العملات المشفرة، ونتطلع لتعليقاتك.
- #Bitcoin #Crypto #Whales #Security #Blockchain
156
🚨 اكتشاف روبوتات خبيثة لنقاط دفع البيتكوين 📈 سرقة مفاتيح المشرف 🧠
📊 | $BTC | $ETH | $BNB |
- يُرجى المتابعة والإعجاب وترك تعليق، لمناقشة تطورات القطاع معًا. 📈
- تقوم الروبوتات الخبيثة بمسح مستمر لواجهات خوادم دفع البيتكوين المتاحة للعامة.
- الهدف هو سرقة مفتاح/مفاتيح مدير الخادم، ما يهدد سلامة الأصول.
- التأثير يقتصر على واجهات برمجة التطبيقات (APIs) المكشوفة يدويًا فقط؛ وقد أغلقت النسخة الرسمية 2.4.4 المسار العام.
- تم نشر هذا التقرير لأول مرة على CryptoSlate، وما تزال مشاعر السوق محايدة. 🔥
- إذا لم تتم معالجة الثغرة بشكل كامل، فقد يؤدي ذلك إلى زيادة مخاوف الأمان على المدى القصير، مما قد يؤثر في الطلب على خدمات دفع البيتكوين.
- مع إصدار النسخة 2.4.4، من المتوقع أن تنخفض المخاطر الأمنية، وأن تظل تقلبات التداول القصيرة الأجل في نطاق جانبي (محايد).
- نظرًا لعدم ظهور تقلبات واضحة في سلوك الحيتان، لا تزال استجابة السوق لهذا الحدث محايدة.
- على المدى القصير، قد يركز المستثمرون على ترقيات الأمان الأخرى على السلسلة لتقييم حجم التعرض للمخاطر.
- ما رأيك: إلى أي مدى يمكن أن تؤثر مثل هذه الثغرات الأمنية على مستوى الثقة في نظام البيتكوين البيئي؟
- نرحب بمتابعتكم المستمرة؛ وسنقدم تحليلًا لاحقًا في الوقت الفعلي، ونتطلع إلى آرائكم وتعليقاتكم.
- #Bitcoin #Crypto #Security #Whales #Blockchain
🚨 اكتشاف روبوتات خبيثة لنقاط دفع البيتكوين 📈 سرقة مفاتيح المشرف 🧠
📊 | $BTC | $ETH | $BNB |
- يُرجى المتابعة والإعجاب وترك تعليق، لمناقشة تطورات القطاع معًا. 📈
- تقوم الروبوتات الخبيثة بمسح مستمر لواجهات خوادم دفع البيتكوين المتاحة للعامة.
- الهدف هو سرقة مفتاح/مفاتيح مدير الخادم، ما يهدد سلامة الأصول.
- التأثير يقتصر على واجهات برمجة التطبيقات (APIs) المكشوفة يدويًا فقط؛ وقد أغلقت النسخة الرسمية 2.4.4 المسار العام.
- تم نشر هذا التقرير لأول مرة على CryptoSlate، وما تزال مشاعر السوق محايدة. 🔥
- إذا لم تتم معالجة الثغرة بشكل كامل، فقد يؤدي ذلك إلى زيادة مخاوف الأمان على المدى القصير، مما قد يؤثر في الطلب على خدمات دفع البيتكوين.
- مع إصدار النسخة 2.4.4، من المتوقع أن تنخفض المخاطر الأمنية، وأن تظل تقلبات التداول القصيرة الأجل في نطاق جانبي (محايد).
- نظرًا لعدم ظهور تقلبات واضحة في سلوك الحيتان، لا تزال استجابة السوق لهذا الحدث محايدة.
- على المدى القصير، قد يركز المستثمرون على ترقيات الأمان الأخرى على السلسلة لتقييم حجم التعرض للمخاطر.
- ما رأيك: إلى أي مدى يمكن أن تؤثر مثل هذه الثغرات الأمنية على مستوى الثقة في نظام البيتكوين البيئي؟
- نرحب بمتابعتكم المستمرة؛ وسنقدم تحليلًا لاحقًا في الوقت الفعلي، ونتطلع إلى آرائكم وتعليقاتكم.
- #Bitcoin #Crypto #Security #Whales #Blockchain
📊 | $BTC | $ETH | $BNB |
- يُرجى المتابعة والإعجاب وترك تعليق، لمناقشة تطورات القطاع معًا. 📈
- تقوم الروبوتات الخبيثة بمسح مستمر لواجهات خوادم دفع البيتكوين المتاحة للعامة.
- الهدف هو سرقة مفتاح/مفاتيح مدير الخادم، ما يهدد سلامة الأصول.
- التأثير يقتصر على واجهات برمجة التطبيقات (APIs) المكشوفة يدويًا فقط؛ وقد أغلقت النسخة الرسمية 2.4.4 المسار العام.
- تم نشر هذا التقرير لأول مرة على CryptoSlate، وما تزال مشاعر السوق محايدة. 🔥
- إذا لم تتم معالجة الثغرة بشكل كامل، فقد يؤدي ذلك إلى زيادة مخاوف الأمان على المدى القصير، مما قد يؤثر في الطلب على خدمات دفع البيتكوين.
- مع إصدار النسخة 2.4.4، من المتوقع أن تنخفض المخاطر الأمنية، وأن تظل تقلبات التداول القصيرة الأجل في نطاق جانبي (محايد).
- نظرًا لعدم ظهور تقلبات واضحة في سلوك الحيتان، لا تزال استجابة السوق لهذا الحدث محايدة.
- على المدى القصير، قد يركز المستثمرون على ترقيات الأمان الأخرى على السلسلة لتقييم حجم التعرض للمخاطر.
- ما رأيك: إلى أي مدى يمكن أن تؤثر مثل هذه الثغرات الأمنية على مستوى الثقة في نظام البيتكوين البيئي؟
- نرحب بمتابعتكم المستمرة؛ وسنقدم تحليلًا لاحقًا في الوقت الفعلي، ونتطلع إلى آرائكم وتعليقاتكم.
- #Bitcoin #Crypto #Security #Whales #Blockchain
10

·
--
صاعد
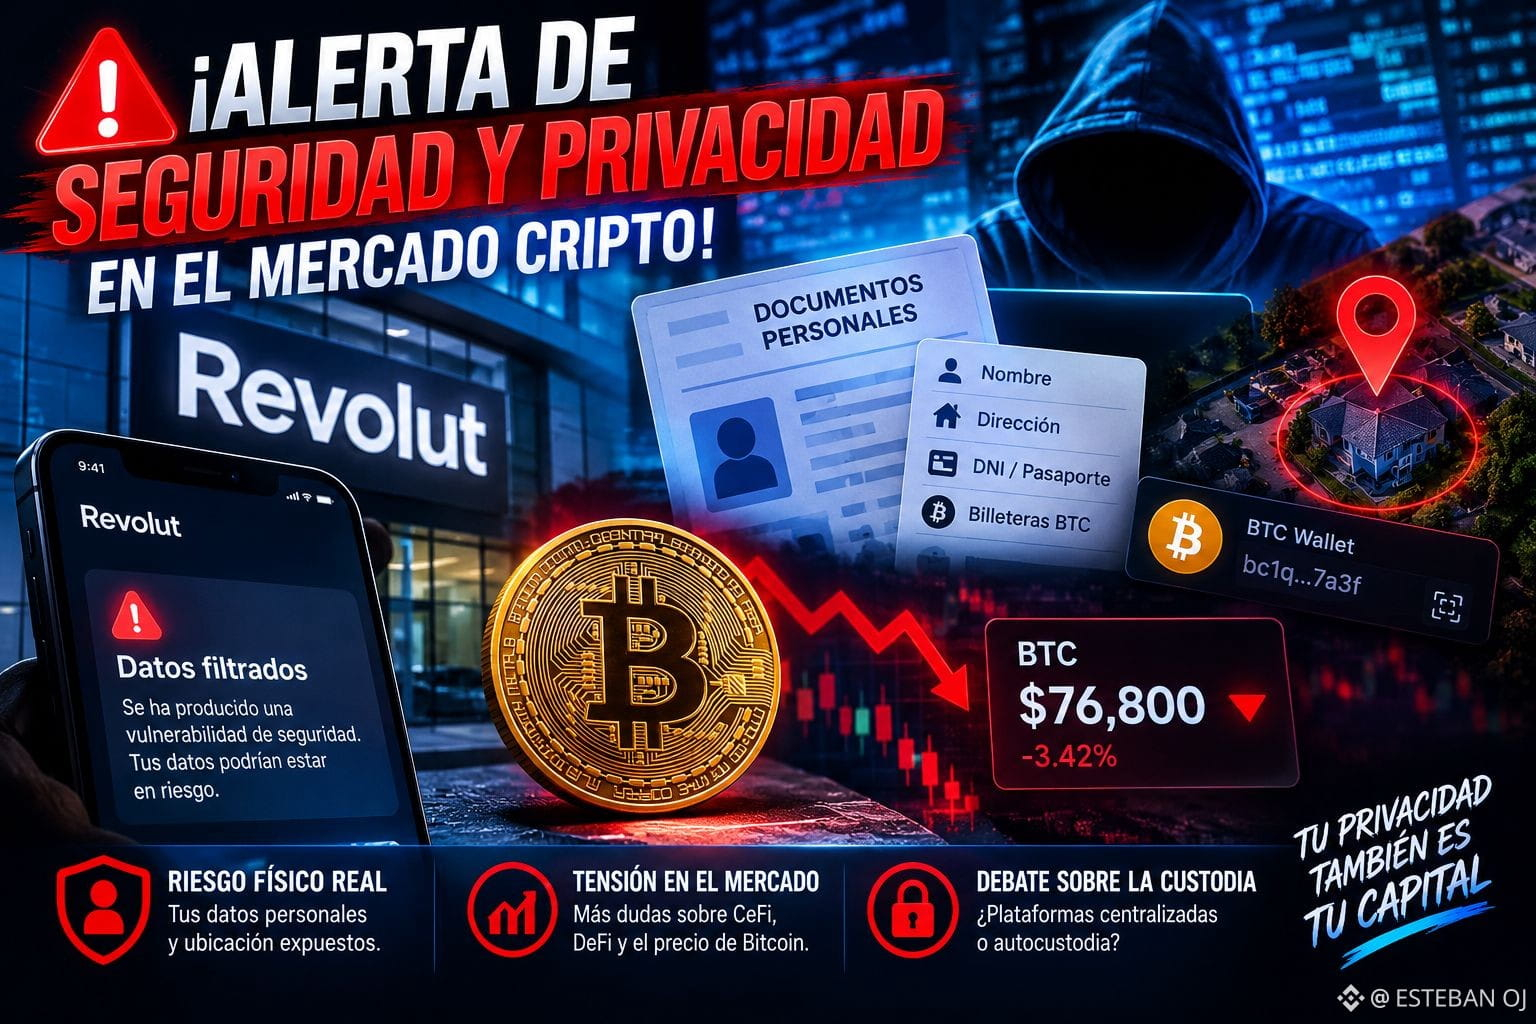
🚨 تنبيه أمني وخصوصي في سوق العملات الرقمية المشفرة! 🚨
لقد هزّت ثغرة خارجية مهمة للتو حائزي الأصول الرقمية. أكدت شركة التكنولوجيا المالية العملاقة Revolut حدوث تسريب بيانات شديد بعد تعرضها لهجوم انتحال هوية. لم يكشف الحادث عن مستندات شخصية فحسب، بل ربط مباشرة عناوين محافظ $BTC لمستخدمي الثروات الكبيرة بمنازلهم الفعلية على أرض الواقع.
نقاط رئيسية يجب أن تعرفها حول الجدل:
#1 خطر جسدي حقيقي للمستثمرين: على عكس الهجمات الإلكترونية المعتادة التي لا تُعرّض سوى الأموال عبر الإنترنت للخطر، فإن هذا الاختراق يعرض بشكل مباشر سلامة المستخدمين الشخصية عبر كشف أين يعيشون وكم من العملات المشفرة يملكون.
#2 توتر في السوق: أشعل التسريب حالة تأهب في القطاع، مما زاد الشكوك حول المخاطر عند تقاطع التمويل التقليدي (CeFi) مع الأصول اللامركزية. ويضاف إلى ذلك مشهد غير مؤكد؛ حيث يضغط سعر $BTC على منطقة الدعم بعد أن انخفض إلى 76.800-77.000 دولار وسط توترات اقتصادية كلية.
#3 نقاش حول الحفظ: أعاد هذا الحدث إشعال الجدل داخل المجتمع حول ما إذا كان ينبغي للمستثمرين الاحتفاظ بأصولهم في منصات مركزية أو الانتقال إلى الحفظ الذاتي على شبكات مثل $ETH أو عبر حلول باردة.
ما رأيك في هذا النوع من الثغرات الأمنية؟ هل تحافظ عادةً على معلوماتك وأصولك في
منصات مركزية أم تفضّل الحفظ الذاتي؟ 💬👇
#CryptoNews #Bitcoin #Security
🚨 تنبيه أمني وخصوصي في سوق العملات الرقمية المشفرة! 🚨
لقد هزّت ثغرة خارجية مهمة للتو حائزي الأصول الرقمية. أكدت شركة التكنولوجيا المالية العملاقة Revolut حدوث تسريب بيانات شديد بعد تعرضها لهجوم انتحال هوية. لم يكشف الحادث عن مستندات شخصية فحسب، بل ربط مباشرة عناوين محافظ $BTC لمستخدمي الثروات الكبيرة بمنازلهم الفعلية على أرض الواقع.
نقاط رئيسية يجب أن تعرفها حول الجدل:
#1 خطر جسدي حقيقي للمستثمرين: على عكس الهجمات الإلكترونية المعتادة التي لا تُعرّض سوى الأموال عبر الإنترنت للخطر، فإن هذا الاختراق يعرض بشكل مباشر سلامة المستخدمين الشخصية عبر كشف أين يعيشون وكم من العملات المشفرة يملكون.
#2 توتر في السوق: أشعل التسريب حالة تأهب في القطاع، مما زاد الشكوك حول المخاطر عند تقاطع التمويل التقليدي (CeFi) مع الأصول اللامركزية. ويضاف إلى ذلك مشهد غير مؤكد؛ حيث يضغط سعر $BTC على منطقة الدعم بعد أن انخفض إلى 76.800-77.000 دولار وسط توترات اقتصادية كلية.
#3 نقاش حول الحفظ: أعاد هذا الحدث إشعال الجدل داخل المجتمع حول ما إذا كان ينبغي للمستثمرين الاحتفاظ بأصولهم في منصات مركزية أو الانتقال إلى الحفظ الذاتي على شبكات مثل $ETH أو عبر حلول باردة.
ما رأيك في هذا النوع من الثغرات الأمنية؟ هل تحافظ عادةً على معلوماتك وأصولك في
منصات مركزية أم تفضّل الحفظ الذاتي؟ 💬👇
#CryptoNews #Bitcoin #Security
لقد هزّت ثغرة خارجية مهمة للتو حائزي الأصول الرقمية. أكدت شركة التكنولوجيا المالية العملاقة Revolut حدوث تسريب بيانات شديد بعد تعرضها لهجوم انتحال هوية. لم يكشف الحادث عن مستندات شخصية فحسب، بل ربط مباشرة عناوين محافظ $BTC لمستخدمي الثروات الكبيرة بمنازلهم الفعلية على أرض الواقع.
نقاط رئيسية يجب أن تعرفها حول الجدل:
#1 خطر جسدي حقيقي للمستثمرين: على عكس الهجمات الإلكترونية المعتادة التي لا تُعرّض سوى الأموال عبر الإنترنت للخطر، فإن هذا الاختراق يعرض بشكل مباشر سلامة المستخدمين الشخصية عبر كشف أين يعيشون وكم من العملات المشفرة يملكون.
#2 توتر في السوق: أشعل التسريب حالة تأهب في القطاع، مما زاد الشكوك حول المخاطر عند تقاطع التمويل التقليدي (CeFi) مع الأصول اللامركزية. ويضاف إلى ذلك مشهد غير مؤكد؛ حيث يضغط سعر $BTC على منطقة الدعم بعد أن انخفض إلى 76.800-77.000 دولار وسط توترات اقتصادية كلية.
#3 نقاش حول الحفظ: أعاد هذا الحدث إشعال الجدل داخل المجتمع حول ما إذا كان ينبغي للمستثمرين الاحتفاظ بأصولهم في منصات مركزية أو الانتقال إلى الحفظ الذاتي على شبكات مثل $ETH أو عبر حلول باردة.
ما رأيك في هذا النوع من الثغرات الأمنية؟ هل تحافظ عادةً على معلوماتك وأصولك في
منصات مركزية أم تفضّل الحفظ الذاتي؟ 💬👇
#CryptoNews #Bitcoin #Security
Capricorn7 :
🧐This incident hits on the single biggest dark side of KYC (Know Your Customer) compliance: centralized honeypots. When centralized platforms gather massive amounts of highly sensitive data—passports, selfies, home addresses, and complete transaction histories—they create a high-value target for hackers. As seen in this breach, attackers don't even need to crack the blockchain; they just exploit institutional human error via social engineering and fake government subpoenas.
8
1
4
256

·
--
إذا كنت ما زلت تتخطّى فحوصات الأمان تلك، فتوقّف الآن.
يفقد المتداولون النوم والمال عندما تتسلّل الروبوتات أو عندما تتطابق صفحات التصيّد الاحتيالي مع التحقق الحقيقي. الوقوع ضحية للابتزاز بعد تجاهل الأساسيات هو أقدم ألم في هذا المجال.
تأكيد أنك لست روبوتًا يفعل أكثر من مجرد منع الرسائل المزعجة. لقد كان الفارق في الدورات السابقة بين النجاة من هجوم منسّق وبين مشاهدة أصولك $BTC vanish تختفي بين ليلة وضحاها. وبالطريقة نفسها التي $ETH DeFiفي وقتها أُجتاح فيها بواسطة الروبوتات مقارنةً بالإعدادات الأكثر إحكامًا على $BNB now.
مطاردة القط والفأر لا تنتهي حقًا، لكن تخطيها هو ما يجعل الحسابات تُخترق أسرع من أي هبوط في السوق.
هل لدى أي شخص آخر ملاحظة ظهور المزيد من هذه الفحوصات؟ وهل تساعد فعلًا أم أنها مجرد إزعاج؟
#Crypto #Security #DeFi
إذا كنت ما زلت تتخطّى فحوصات الأمان تلك، فتوقّف الآن.
يفقد المتداولون النوم والمال عندما تتسلّل الروبوتات أو عندما تتطابق صفحات التصيّد الاحتيالي مع التحقق الحقيقي. الوقوع ضحية للابتزاز بعد تجاهل الأساسيات هو أقدم ألم في هذا المجال.
تأكيد أنك لست روبوتًا يفعل أكثر من مجرد منع الرسائل المزعجة. لقد كان الفارق في الدورات السابقة بين النجاة من هجوم منسّق وبين مشاهدة أصولك $BTC vanish تختفي بين ليلة وضحاها. وبالطريقة نفسها التي $ETH DeFiفي وقتها أُجتاح فيها بواسطة الروبوتات مقارنةً بالإعدادات الأكثر إحكامًا على $BNB now.
مطاردة القط والفأر لا تنتهي حقًا، لكن تخطيها هو ما يجعل الحسابات تُخترق أسرع من أي هبوط في السوق.
هل لدى أي شخص آخر ملاحظة ظهور المزيد من هذه الفحوصات؟ وهل تساعد فعلًا أم أنها مجرد إزعاج؟
#Crypto #Security #DeFi
يفقد المتداولون النوم والمال عندما تتسلّل الروبوتات أو عندما تتطابق صفحات التصيّد الاحتيالي مع التحقق الحقيقي. الوقوع ضحية للابتزاز بعد تجاهل الأساسيات هو أقدم ألم في هذا المجال.
تأكيد أنك لست روبوتًا يفعل أكثر من مجرد منع الرسائل المزعجة. لقد كان الفارق في الدورات السابقة بين النجاة من هجوم منسّق وبين مشاهدة أصولك $BTC vanish تختفي بين ليلة وضحاها. وبالطريقة نفسها التي $ETH DeFiفي وقتها أُجتاح فيها بواسطة الروبوتات مقارنةً بالإعدادات الأكثر إحكامًا على $BNB now.
مطاردة القط والفأر لا تنتهي حقًا، لكن تخطيها هو ما يجعل الحسابات تُخترق أسرع من أي هبوط في السوق.
هل لدى أي شخص آخر ملاحظة ظهور المزيد من هذه الفحوصات؟ وهل تساعد فعلًا أم أنها مجرد إزعاج؟
#Crypto #Security #DeFi
12
·
--
تعرضت Coldcard لهجوم من قراصنة للمرة الثالثة! تم تحويل 45% من البيتكوين المسروق، بينما يبقى 82% منها في العنوان الأصلي، لكن 18% دخلت ضمن عملية غسل أموال. وهذا يعكس أن محافظ الأجهزة لا تزال تحمل مخاطر أمنية. وقد يؤدي ذلك على المدى القصير إلى مخاوف في السوق. لكن التاريخ يُظهر أن مثل هذه الحوادث غالبًا ما يكون تأثيرها على سعر البيتكوين محدودًا، ومن منظور طويل يتمتع سوق البيتكوين بمرونة قوية. السلامة أولاً، اعتنوا جميعًا بمفاتيحكم الخاصة!
#crypto #security $BTC
تعرضت Coldcard لهجوم من قراصنة للمرة الثالثة! تم تحويل 45% من البيتكوين المسروق، بينما يبقى 82% منها في العنوان الأصلي، لكن 18% دخلت ضمن عملية غسل أموال. وهذا يعكس أن محافظ الأجهزة لا تزال تحمل مخاطر أمنية. وقد يؤدي ذلك على المدى القصير إلى مخاوف في السوق. لكن التاريخ يُظهر أن مثل هذه الحوادث غالبًا ما يكون تأثيرها على سعر البيتكوين محدودًا، ومن منظور طويل يتمتع سوق البيتكوين بمرونة قوية. السلامة أولاً، اعتنوا جميعًا بمفاتيحكم الخاصة!
#crypto #security $BTC
#crypto #security $BTC
66
·
--
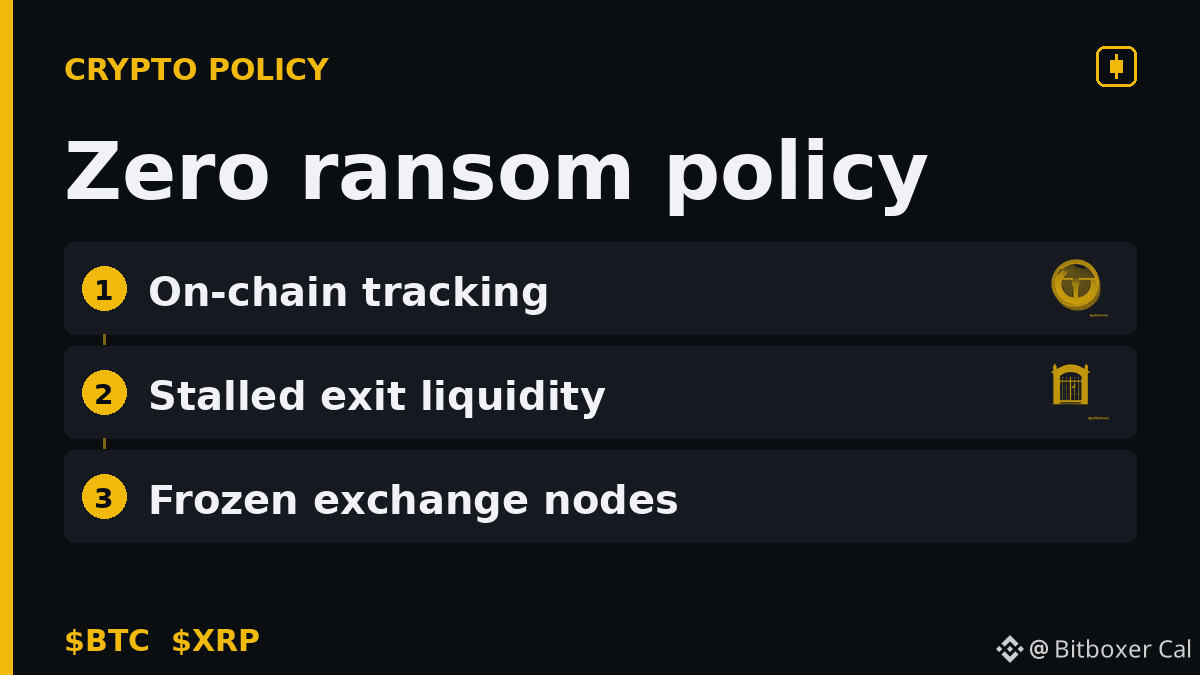
سياسات عدم التسامح مع المخالفات تحول $BTC إلى فخٍّ مشعٍّ للقراصنة.
التحقيقات الجنائية على السلسلة تجعل العملات الملوّثة مستحيلة التحويل إلى الخارج. إذا رفضت البروتوكولات التفاوض، فإن السيولة التي يحتاجها المهاجم للخروج تختفي. شاهد كيف تقوم المنصات بتجميد $XRP أو الأصول المُدارة عبر الجسور لقفل القراصنة داخل سجلٍّ رقميٍّ دائم يمكن تتبعه. هل يؤدي هذا التحول فعلاً إلى إنهاء ربحية اختراقات العملات المشفرة؟
$BTC #crypto #blockchain #security
سياسات عدم التسامح مع المخالفات تحول $BTC إلى فخٍّ مشعٍّ للقراصنة.
التحقيقات الجنائية على السلسلة تجعل العملات الملوّثة مستحيلة التحويل إلى الخارج. إذا رفضت البروتوكولات التفاوض، فإن السيولة التي يحتاجها المهاجم للخروج تختفي. شاهد كيف تقوم المنصات بتجميد $XRP أو الأصول المُدارة عبر الجسور لقفل القراصنة داخل سجلٍّ رقميٍّ دائم يمكن تتبعه. هل يؤدي هذا التحول فعلاً إلى إنهاء ربحية اختراقات العملات المشفرة؟
$BTC #crypto #blockchain #security
التحقيقات الجنائية على السلسلة تجعل العملات الملوّثة مستحيلة التحويل إلى الخارج. إذا رفضت البروتوكولات التفاوض، فإن السيولة التي يحتاجها المهاجم للخروج تختفي. شاهد كيف تقوم المنصات بتجميد $XRP أو الأصول المُدارة عبر الجسور لقفل القراصنة داخل سجلٍّ رقميٍّ دائم يمكن تتبعه. هل يؤدي هذا التحول فعلاً إلى إنهاء ربحية اختراقات العملات المشفرة؟
$BTC #crypto #blockchain #security
84

مقالة
🌐أمان محافظ WEB3🔐 أمان محفظة Web3: محفظتك ليست مجرد كلمة مرور
غيّر Web3 طريقة تفاعل الناس مع الأصول الرقمية.
بدلًا من الاعتماد بالكامل على المؤسسات المالية التقليدية، يمكن للمستخدمين التفاعل مباشرةً مع شبكات البلوكتشين عبر المحافظ.
يمكن أن توفر المحفظة إمكانية الوصول إلى الأصول وتطبيقات اللامركزية وNFTs وبروتوكولات DeFi والعقود الذكية.
لكن توجد حقيقة مهمة واحدة:
محفظتك لا تكون آمنة إلا بقدر الطريقة التي تستخدمها بها وتحميها.
قد تكون شبكة البلوكتشين شديدة الأمان، لكن هذا لا يعني تلقائيًا أن كل تفاعل من خلال المحفظة يكون آمنًا.
🌐أمان محافظ WEB3
🔐 أمان محفظة Web3: محفظتك ليست مجرد كلمة مرور
غيّر Web3 طريقة تفاعل الناس مع الأصول الرقمية.
بدلًا من الاعتماد بالكامل على المؤسسات المالية التقليدية، يمكن للمستخدمين التفاعل مباشرةً مع شبكات البلوكتشين عبر المحافظ.
يمكن أن توفر المحفظة إمكانية الوصول إلى الأصول وتطبيقات اللامركزية وNFTs وبروتوكولات DeFi والعقود الذكية.
لكن توجد حقيقة مهمة واحدة:
محفظتك لا تكون آمنة إلا بقدر الطريقة التي تستخدمها بها وتحميها.
قد تكون شبكة البلوكتشين شديدة الأمان، لكن هذا لا يعني تلقائيًا أن كل تفاعل من خلال المحفظة يكون آمنًا.
غيّر Web3 طريقة تفاعل الناس مع الأصول الرقمية.
بدلًا من الاعتماد بالكامل على المؤسسات المالية التقليدية، يمكن للمستخدمين التفاعل مباشرةً مع شبكات البلوكتشين عبر المحافظ.
يمكن أن توفر المحفظة إمكانية الوصول إلى الأصول وتطبيقات اللامركزية وNFTs وبروتوكولات DeFi والعقود الذكية.
لكن توجد حقيقة مهمة واحدة:
محفظتك لا تكون آمنة إلا بقدر الطريقة التي تستخدمها بها وتحميها.
قد تكون شبكة البلوكتشين شديدة الأمان، لكن هذا لا يعني تلقائيًا أن كل تفاعل من خلال المحفظة يكون آمنًا.
179
🚨 تم تسريب جوازات العملاء الأثرياء وسجلات البيتكوين الخاصة بـ Revolut 🧠
📊 | $BTC | $ETH | $BNB |
- يُرجى متابعة المنشور والإعجاب والتعليق، والمشاركة في مناقشة أحدث التطورات في عالم التشفير 📈
- قامت Revolut، بسبب سوء تفسير طلبات احتيال من جهة حكومية، بكشف جوازات سفر المستخدمين والصور الشخصية وسجلات معاملات البيتكوين للهاكر.
- يشمل المستخدمون المتأثرون أثرياء لديهم كميات كبيرة من الأصول، وتتضمن المعلومات: جواز السفر/رخصة القيادة، والاسم، وتاريخ الميلاد، والعنوان، ورقم الهاتف، وIBAN، وبيانات كشف الحساب.
- تغطي بيانات المعاملات المنشورة سجلات السحب وسجل تحويلات البيتكوين الكامل، وقد تُستخدم لغسيل الأموال أو لهجمات لاحقة.
- صرّحت الشركة بأنها ستتعاون مع التحقيقات وتعزّز إجراءات التحقق من الهوية. 🔥
- قد يؤدي حدث التسريب هذا إلى انخفاض ثقة السوق في منصات التمويل المركزي، ومن المتوقع أن يتعرض سعر البيتكوين لضغط في الأجل القصير.
- تحوّلت معنويات المستثمرين إلى نظرة هبوطية، وقد يفضي ذلك إلى موجة بيع مكثفة، ما يزيد من حدة التقلبات.
- قد تستغل الحيتان الهبوط للتوزيع أو للشراء عند مستويات منخفضة، مع متابعة تحركات التحويلات الكبيرة على السلسلة.
- من المتوقع أن يحافظ السوق على ضغط هبوطي قصير الأجل، مع ارتفاع التقلبات، ويجب مراقبة ردود الجهات التنظيمية.
- برأيك، هل سيؤدي تسريب مثل هذه البيانات إلى تسريع انتقال المستخدمين نحو منصات التداول اللامركزية؟
- ندعوك لمواصلة متابعة تحليلنا المتعمق، وشاركنا رأيك عبر التعليقات.
- #Bitcoin #Crypto #Whales #Security #Revolut
🚨 تم تسريب جوازات العملاء الأثرياء وسجلات البيتكوين الخاصة بـ Revolut 🧠
📊 | $BTC | $ETH | $BNB |
- يُرجى متابعة المنشور والإعجاب والتعليق، والمشاركة في مناقشة أحدث التطورات في عالم التشفير 📈
- قامت Revolut، بسبب سوء تفسير طلبات احتيال من جهة حكومية، بكشف جوازات سفر المستخدمين والصور الشخصية وسجلات معاملات البيتكوين للهاكر.
- يشمل المستخدمون المتأثرون أثرياء لديهم كميات كبيرة من الأصول، وتتضمن المعلومات: جواز السفر/رخصة القيادة، والاسم، وتاريخ الميلاد، والعنوان، ورقم الهاتف، وIBAN، وبيانات كشف الحساب.
- تغطي بيانات المعاملات المنشورة سجلات السحب وسجل تحويلات البيتكوين الكامل، وقد تُستخدم لغسيل الأموال أو لهجمات لاحقة.
- صرّحت الشركة بأنها ستتعاون مع التحقيقات وتعزّز إجراءات التحقق من الهوية. 🔥
- قد يؤدي حدث التسريب هذا إلى انخفاض ثقة السوق في منصات التمويل المركزي، ومن المتوقع أن يتعرض سعر البيتكوين لضغط في الأجل القصير.
- تحوّلت معنويات المستثمرين إلى نظرة هبوطية، وقد يفضي ذلك إلى موجة بيع مكثفة، ما يزيد من حدة التقلبات.
- قد تستغل الحيتان الهبوط للتوزيع أو للشراء عند مستويات منخفضة، مع متابعة تحركات التحويلات الكبيرة على السلسلة.
- من المتوقع أن يحافظ السوق على ضغط هبوطي قصير الأجل، مع ارتفاع التقلبات، ويجب مراقبة ردود الجهات التنظيمية.
- برأيك، هل سيؤدي تسريب مثل هذه البيانات إلى تسريع انتقال المستخدمين نحو منصات التداول اللامركزية؟
- ندعوك لمواصلة متابعة تحليلنا المتعمق، وشاركنا رأيك عبر التعليقات.
- #Bitcoin #Crypto #Whales #Security #Revolut
📊 | $BTC | $ETH | $BNB |
- يُرجى متابعة المنشور والإعجاب والتعليق، والمشاركة في مناقشة أحدث التطورات في عالم التشفير 📈
- قامت Revolut، بسبب سوء تفسير طلبات احتيال من جهة حكومية، بكشف جوازات سفر المستخدمين والصور الشخصية وسجلات معاملات البيتكوين للهاكر.
- يشمل المستخدمون المتأثرون أثرياء لديهم كميات كبيرة من الأصول، وتتضمن المعلومات: جواز السفر/رخصة القيادة، والاسم، وتاريخ الميلاد، والعنوان، ورقم الهاتف، وIBAN، وبيانات كشف الحساب.
- تغطي بيانات المعاملات المنشورة سجلات السحب وسجل تحويلات البيتكوين الكامل، وقد تُستخدم لغسيل الأموال أو لهجمات لاحقة.
- صرّحت الشركة بأنها ستتعاون مع التحقيقات وتعزّز إجراءات التحقق من الهوية. 🔥
- قد يؤدي حدث التسريب هذا إلى انخفاض ثقة السوق في منصات التمويل المركزي، ومن المتوقع أن يتعرض سعر البيتكوين لضغط في الأجل القصير.
- تحوّلت معنويات المستثمرين إلى نظرة هبوطية، وقد يفضي ذلك إلى موجة بيع مكثفة، ما يزيد من حدة التقلبات.
- قد تستغل الحيتان الهبوط للتوزيع أو للشراء عند مستويات منخفضة، مع متابعة تحركات التحويلات الكبيرة على السلسلة.
- من المتوقع أن يحافظ السوق على ضغط هبوطي قصير الأجل، مع ارتفاع التقلبات، ويجب مراقبة ردود الجهات التنظيمية.
- برأيك، هل سيؤدي تسريب مثل هذه البيانات إلى تسريع انتقال المستخدمين نحو منصات التداول اللامركزية؟
- ندعوك لمواصلة متابعة تحليلنا المتعمق، وشاركنا رأيك عبر التعليقات.
- #Bitcoin #Crypto #Whales #Security #Revolut
44
🌐 أمان محافظ WEB3 🔐
محفظتك أكثر من مجرد كلمة مرور
يمنحك Web3 تحكّمًا مباشرًا في الأصول الرقمية وDeFi وNFTs وdApps ومعاملات البلوكشين.
ولكن تذكّر:
أمان البلوكشين ≠ أمان المحفظة.
محفظتك تكون آمنة بقدر الطريقة التي تستخدم بهاها وتحميها.
🔑 لماذا أمان المحفظة مختلف
يمكن لموازنات Web3 الاعتماد على المفاتيح الخاصة أو عبارات الاستعادة (seed phrases).
إذا تم اختراق هذه الأسرار، فقد لا يحتاج المهاجم إلى “اختراق البلوكشين”.
قد يكتفي باستخدام بيانات الاعتماد التي كشفتها.
احمِ المفاتيح → احمِ الأصول.
⚠️ التهديدات الشائعة للمحافظ
1️⃣ التصيّد (Phishing) — قد تخدع المواقع المزيفة المستخدمين عبر إجبارهم على توصيل المحافظ أو الموافقة على معاملات خبيثة.
2️⃣ عقود خبيثة — قد يؤدي التوقيع الأعمى للمعاملات أو عمليات الموافقة إلى منح المهاجمين أذونات خطِرة.
3️⃣ سرقة عبارة الاستعادة — لا تُدخِل أبدًا عبارة الاسترداد (recovery phrase) في مواقع إلكترونية أو نماذج أو رسائل أو صفحات “الدعم” غير الموثوقة.
4️⃣ عمليات Airdrops المزيفة — قد تُستخدم الرموز المجانية كطُعم للتورّط في تفاعلات محفظة خبيثة.
5️⃣ أجهزة مُخترقة — يمكن أن يصبح هاتفك أو حاسوبك الحلقة الأضعف.
🛡️ 5 طبقات أمان
💻 الجهاز — حافظ على تحديث نظام التشغيل والمتصفح.
🔐 المحفظة — احمِ معلومات الاستعادة لديك.
✍️ المعاملات — افهم ما الذي تقوم بتوقيعه.
🌐 التطبيقات — تحقّق من المواقع والعقود.
💰 الأصول — فكّر في فصل الأموال عبر محافظ متعددة.
🧠 الدرس الأهم
قد تبدو سلسلة الأمان لديك كالتالي:
المستخدم → الجهاز → المحفظة → التطبيق → العقد الذكي → البلوكشين
إذا تم اختراق طبقة واحدة، فقد يصبح كامل التفاعل محفوفًا بالمخاطر.
🚀 ملاحظتي:
يمنحك Web3 تحكّمًا أكبر—لكن أيضًا مسؤولية أكبر.
احمِ المفاتيح.
تحقّق من المعاملة.
افهم ما الذي تقوم بتوقيعه.
هنا يبدأ أمان Web3 المسؤول. 🔐
ما رأيك ما هو أكبر خطر لأمان محافظ Web3؟
🎣 التصيّد
🔑 سرقة عبارة الاستعادة
📝 معاملات خبيثة
💻 أجهزة مُخترقة
#security
🌐 أمان محافظ WEB3 🔐
محفظتك أكثر من مجرد كلمة مرور
يمنحك Web3 تحكّمًا مباشرًا في الأصول الرقمية وDeFi وNFTs وdApps ومعاملات البلوكشين.
ولكن تذكّر:
أمان البلوكشين ≠ أمان المحفظة.
محفظتك تكون آمنة بقدر الطريقة التي تستخدم بهاها وتحميها.
🔑 لماذا أمان المحفظة مختلف
يمكن لموازنات Web3 الاعتماد على المفاتيح الخاصة أو عبارات الاستعادة (seed phrases).
إذا تم اختراق هذه الأسرار، فقد لا يحتاج المهاجم إلى “اختراق البلوكشين”.
قد يكتفي باستخدام بيانات الاعتماد التي كشفتها.
احمِ المفاتيح → احمِ الأصول.
⚠️ التهديدات الشائعة للمحافظ
1️⃣ التصيّد (Phishing) — قد تخدع المواقع المزيفة المستخدمين عبر إجبارهم على توصيل المحافظ أو الموافقة على معاملات خبيثة.
2️⃣ عقود خبيثة — قد يؤدي التوقيع الأعمى للمعاملات أو عمليات الموافقة إلى منح المهاجمين أذونات خطِرة.
3️⃣ سرقة عبارة الاستعادة — لا تُدخِل أبدًا عبارة الاسترداد (recovery phrase) في مواقع إلكترونية أو نماذج أو رسائل أو صفحات “الدعم” غير الموثوقة.
4️⃣ عمليات Airdrops المزيفة — قد تُستخدم الرموز المجانية كطُعم للتورّط في تفاعلات محفظة خبيثة.
5️⃣ أجهزة مُخترقة — يمكن أن يصبح هاتفك أو حاسوبك الحلقة الأضعف.
🛡️ 5 طبقات أمان
💻 الجهاز — حافظ على تحديث نظام التشغيل والمتصفح.
🔐 المحفظة — احمِ معلومات الاستعادة لديك.
✍️ المعاملات — افهم ما الذي تقوم بتوقيعه.
🌐 التطبيقات — تحقّق من المواقع والعقود.
💰 الأصول — فكّر في فصل الأموال عبر محافظ متعددة.
🧠 الدرس الأهم
قد تبدو سلسلة الأمان لديك كالتالي:
المستخدم → الجهاز → المحفظة → التطبيق → العقد الذكي → البلوكشين
إذا تم اختراق طبقة واحدة، فقد يصبح كامل التفاعل محفوفًا بالمخاطر.
🚀 ملاحظتي:
يمنحك Web3 تحكّمًا أكبر—لكن أيضًا مسؤولية أكبر.
احمِ المفاتيح.
تحقّق من المعاملة.
افهم ما الذي تقوم بتوقيعه.
هنا يبدأ أمان Web3 المسؤول. 🔐
ما رأيك ما هو أكبر خطر لأمان محافظ Web3؟
🎣 التصيّد
🔑 سرقة عبارة الاستعادة
📝 معاملات خبيثة
💻 أجهزة مُخترقة
#security
محفظتك أكثر من مجرد كلمة مرور
يمنحك Web3 تحكّمًا مباشرًا في الأصول الرقمية وDeFi وNFTs وdApps ومعاملات البلوكشين.
ولكن تذكّر:
أمان البلوكشين ≠ أمان المحفظة.
محفظتك تكون آمنة بقدر الطريقة التي تستخدم بهاها وتحميها.
🔑 لماذا أمان المحفظة مختلف
يمكن لموازنات Web3 الاعتماد على المفاتيح الخاصة أو عبارات الاستعادة (seed phrases).
إذا تم اختراق هذه الأسرار، فقد لا يحتاج المهاجم إلى “اختراق البلوكشين”.
قد يكتفي باستخدام بيانات الاعتماد التي كشفتها.
احمِ المفاتيح → احمِ الأصول.
⚠️ التهديدات الشائعة للمحافظ
1️⃣ التصيّد (Phishing) — قد تخدع المواقع المزيفة المستخدمين عبر إجبارهم على توصيل المحافظ أو الموافقة على معاملات خبيثة.
2️⃣ عقود خبيثة — قد يؤدي التوقيع الأعمى للمعاملات أو عمليات الموافقة إلى منح المهاجمين أذونات خطِرة.
3️⃣ سرقة عبارة الاستعادة — لا تُدخِل أبدًا عبارة الاسترداد (recovery phrase) في مواقع إلكترونية أو نماذج أو رسائل أو صفحات “الدعم” غير الموثوقة.
4️⃣ عمليات Airdrops المزيفة — قد تُستخدم الرموز المجانية كطُعم للتورّط في تفاعلات محفظة خبيثة.
5️⃣ أجهزة مُخترقة — يمكن أن يصبح هاتفك أو حاسوبك الحلقة الأضعف.
🛡️ 5 طبقات أمان
💻 الجهاز — حافظ على تحديث نظام التشغيل والمتصفح.
🔐 المحفظة — احمِ معلومات الاستعادة لديك.
✍️ المعاملات — افهم ما الذي تقوم بتوقيعه.
🌐 التطبيقات — تحقّق من المواقع والعقود.
💰 الأصول — فكّر في فصل الأموال عبر محافظ متعددة.
🧠 الدرس الأهم
قد تبدو سلسلة الأمان لديك كالتالي:
المستخدم → الجهاز → المحفظة → التطبيق → العقد الذكي → البلوكشين
إذا تم اختراق طبقة واحدة، فقد يصبح كامل التفاعل محفوفًا بالمخاطر.
🚀 ملاحظتي:
يمنحك Web3 تحكّمًا أكبر—لكن أيضًا مسؤولية أكبر.
احمِ المفاتيح.
تحقّق من المعاملة.
افهم ما الذي تقوم بتوقيعه.
هنا يبدأ أمان Web3 المسؤول. 🔐
ما رأيك ما هو أكبر خطر لأمان محافظ Web3؟
🎣 التصيّد
🔑 سرقة عبارة الاستعادة
📝 معاملات خبيثة
💻 أجهزة مُخترقة
#security
44
·
--
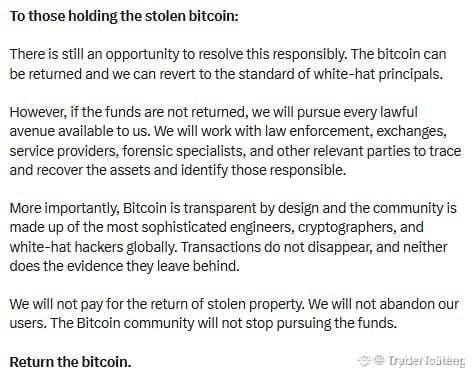
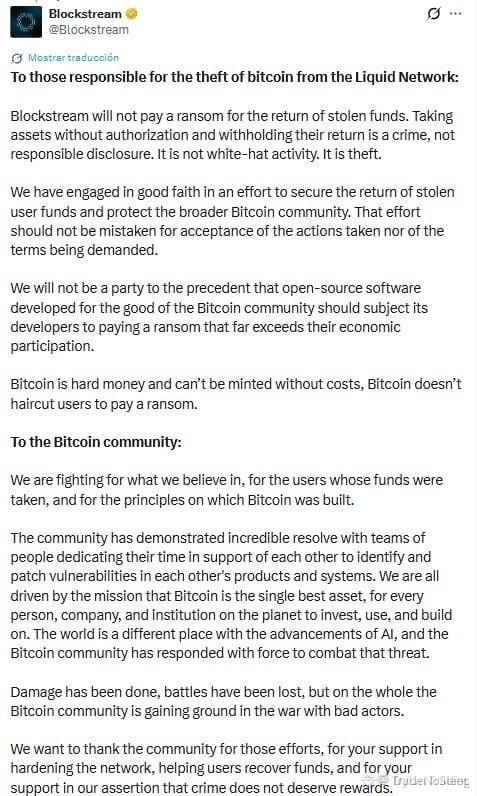
🚨 مشاكل بلوكسترِيم: مُهَرِّب يُطلق إنذارًا نهائيًا مع تهديد اختراق سلسلة سيولة لايكد (LIQUID) لبنية تحتية قيمتها $BTC ⚠️
أصدرت بلوكسترِيم توجيهًا قانونيًا رسميًا للمشاركين الذين يختبرون شبكة Liquid بعد اكتشاف خرق جاري عبر النظام البيئي. 🔍 يشير محللو الأمن إلى أن هذه الثغرة في بنية سلسلة جانبية (sidechain) مُفوضة (federated) ضمن بيتكوين تُسبب انكماشًا قصير الأجل في السيولة وضغط بيع سريع عبر رموز منظومة المشتقات مثل $TFUEL .
ومن منظور هيكل السوق، يراقب رأس المال المؤسسي عن كثب ما إذا كانت هذه الاحتكاكات التشغيلية ستؤدي إلى تخارج أعمق من “المال الذكي” (smart money) أم إذا استقر تدفق الأوامر حول تجمعات دعم محورية. 📌 🌊
💬 كيف ستؤثر هذه الحادثة الأمنية على توجهك (bias) تجاه حلول توسيع السلاسل الجانبية خلال الجلسات القادمة؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدرِس مخاطرك. 🛡️
🏷️ #BTC #TFUEL #MarketStructure #CryptoNews #Security
🎯 🦈
🚨 مشاكل بلوكسترِيم: مُهَرِّب يُطلق إنذارًا نهائيًا مع تهديد اختراق سلسلة سيولة لايكد (LIQUID) لبنية تحتية قيمتها $BTC ⚠️
أصدرت بلوكسترِيم توجيهًا قانونيًا رسميًا للمشاركين الذين يختبرون شبكة Liquid بعد اكتشاف خرق جاري عبر النظام البيئي. 🔍 يشير محللو الأمن إلى أن هذه الثغرة في بنية سلسلة جانبية (sidechain) مُفوضة (federated) ضمن بيتكوين تُسبب انكماشًا قصير الأجل في السيولة وضغط بيع سريع عبر رموز منظومة المشتقات مثل $TFUEL .
ومن منظور هيكل السوق، يراقب رأس المال المؤسسي عن كثب ما إذا كانت هذه الاحتكاكات التشغيلية ستؤدي إلى تخارج أعمق من “المال الذكي” (smart money) أم إذا استقر تدفق الأوامر حول تجمعات دعم محورية. 📌 🌊
💬 كيف ستؤثر هذه الحادثة الأمنية على توجهك (bias) تجاه حلول توسيع السلاسل الجانبية خلال الجلسات القادمة؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدرِس مخاطرك. 🛡️
🏷️ #BTC #TFUEL #MarketStructure #CryptoNews #Security
🎯 🦈
أصدرت بلوكسترِيم توجيهًا قانونيًا رسميًا للمشاركين الذين يختبرون شبكة Liquid بعد اكتشاف خرق جاري عبر النظام البيئي. 🔍 يشير محللو الأمن إلى أن هذه الثغرة في بنية سلسلة جانبية (sidechain) مُفوضة (federated) ضمن بيتكوين تُسبب انكماشًا قصير الأجل في السيولة وضغط بيع سريع عبر رموز منظومة المشتقات مثل $TFUEL .
ومن منظور هيكل السوق، يراقب رأس المال المؤسسي عن كثب ما إذا كانت هذه الاحتكاكات التشغيلية ستؤدي إلى تخارج أعمق من “المال الذكي” (smart money) أم إذا استقر تدفق الأوامر حول تجمعات دعم محورية. 📌 🌊
💬 كيف ستؤثر هذه الحادثة الأمنية على توجهك (bias) تجاه حلول توسيع السلاسل الجانبية خلال الجلسات القادمة؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدرِس مخاطرك. 🛡️
🏷️ #BTC #TFUEL #MarketStructure #CryptoNews #Security
🎯 🦈
25

🚨 $BTC ALERT: عملية احتيال تصيد احتيالي تختبئ خلف النطاق الرسمي لتريزور! 🦈
استغل الاختراق الأخير خدمة بريد إلكتروني تابعة لجهة ثالثة مخترَقة، ما سمح للمهاجمين بإرسال رسائل بعنوان “تنبيه أمني حرج” تبدو وكأنها صادرة مباشرة من نطاق تريزور. 📧 ومع تعرض 87 ألف+ مستخدم بالفعل بسبب اختراق سابق لشريك شحن، يتخفّى حمولة التصيد الآن على هيئة تحديث عاجل للبرنامج الثابت، مما يجعل التحقق البصري شبه مستحيل. 📊
المال الذكي يعرف أن اللحظة التي تصل فيها رسالة بريد إلكتروني تبدو شرعية هي بمثابة عملية مسح للسيولة للحصول على بيانات الاعتماد—وليست تحرّكًا في السوق. حافظ على بريدك الإلكتروني حادًا ويقظًا وراجع كل رابط على الموقع الرسمي، وليس داخل البريد الإلكتروني. 💡💬 هل تتحقق من تنبيهات تريزور مرتين قبل أن تنقر؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدرِك مخاطرَك وادِرها. 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
🚨 $BTC ALERT: عملية احتيال تصيد احتيالي تختبئ خلف النطاق الرسمي لتريزور! 🦈
استغل الاختراق الأخير خدمة بريد إلكتروني تابعة لجهة ثالثة مخترَقة، ما سمح للمهاجمين بإرسال رسائل بعنوان “تنبيه أمني حرج” تبدو وكأنها صادرة مباشرة من نطاق تريزور. 📧 ومع تعرض 87 ألف+ مستخدم بالفعل بسبب اختراق سابق لشريك شحن، يتخفّى حمولة التصيد الآن على هيئة تحديث عاجل للبرنامج الثابت، مما يجعل التحقق البصري شبه مستحيل. 📊
المال الذكي يعرف أن اللحظة التي تصل فيها رسالة بريد إلكتروني تبدو شرعية هي بمثابة عملية مسح للسيولة للحصول على بيانات الاعتماد—وليست تحرّكًا في السوق. حافظ على بريدك الإلكتروني حادًا ويقظًا وراجع كل رابط على الموقع الرسمي، وليس داخل البريد الإلكتروني. 💡💬 هل تتحقق من تنبيهات تريزور مرتين قبل أن تنقر؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدرِك مخاطرَك وادِرها. 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
استغل الاختراق الأخير خدمة بريد إلكتروني تابعة لجهة ثالثة مخترَقة، ما سمح للمهاجمين بإرسال رسائل بعنوان “تنبيه أمني حرج” تبدو وكأنها صادرة مباشرة من نطاق تريزور. 📧 ومع تعرض 87 ألف+ مستخدم بالفعل بسبب اختراق سابق لشريك شحن، يتخفّى حمولة التصيد الآن على هيئة تحديث عاجل للبرنامج الثابت، مما يجعل التحقق البصري شبه مستحيل. 📊
المال الذكي يعرف أن اللحظة التي تصل فيها رسالة بريد إلكتروني تبدو شرعية هي بمثابة عملية مسح للسيولة للحصول على بيانات الاعتماد—وليست تحرّكًا في السوق. حافظ على بريدك الإلكتروني حادًا ويقظًا وراجع كل رابط على الموقع الرسمي، وليس داخل البريد الإلكتروني. 💡💬 هل تتحقق من تنبيهات تريزور مرتين قبل أن تنقر؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدرِك مخاطرَك وادِرها. 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
12

·
--
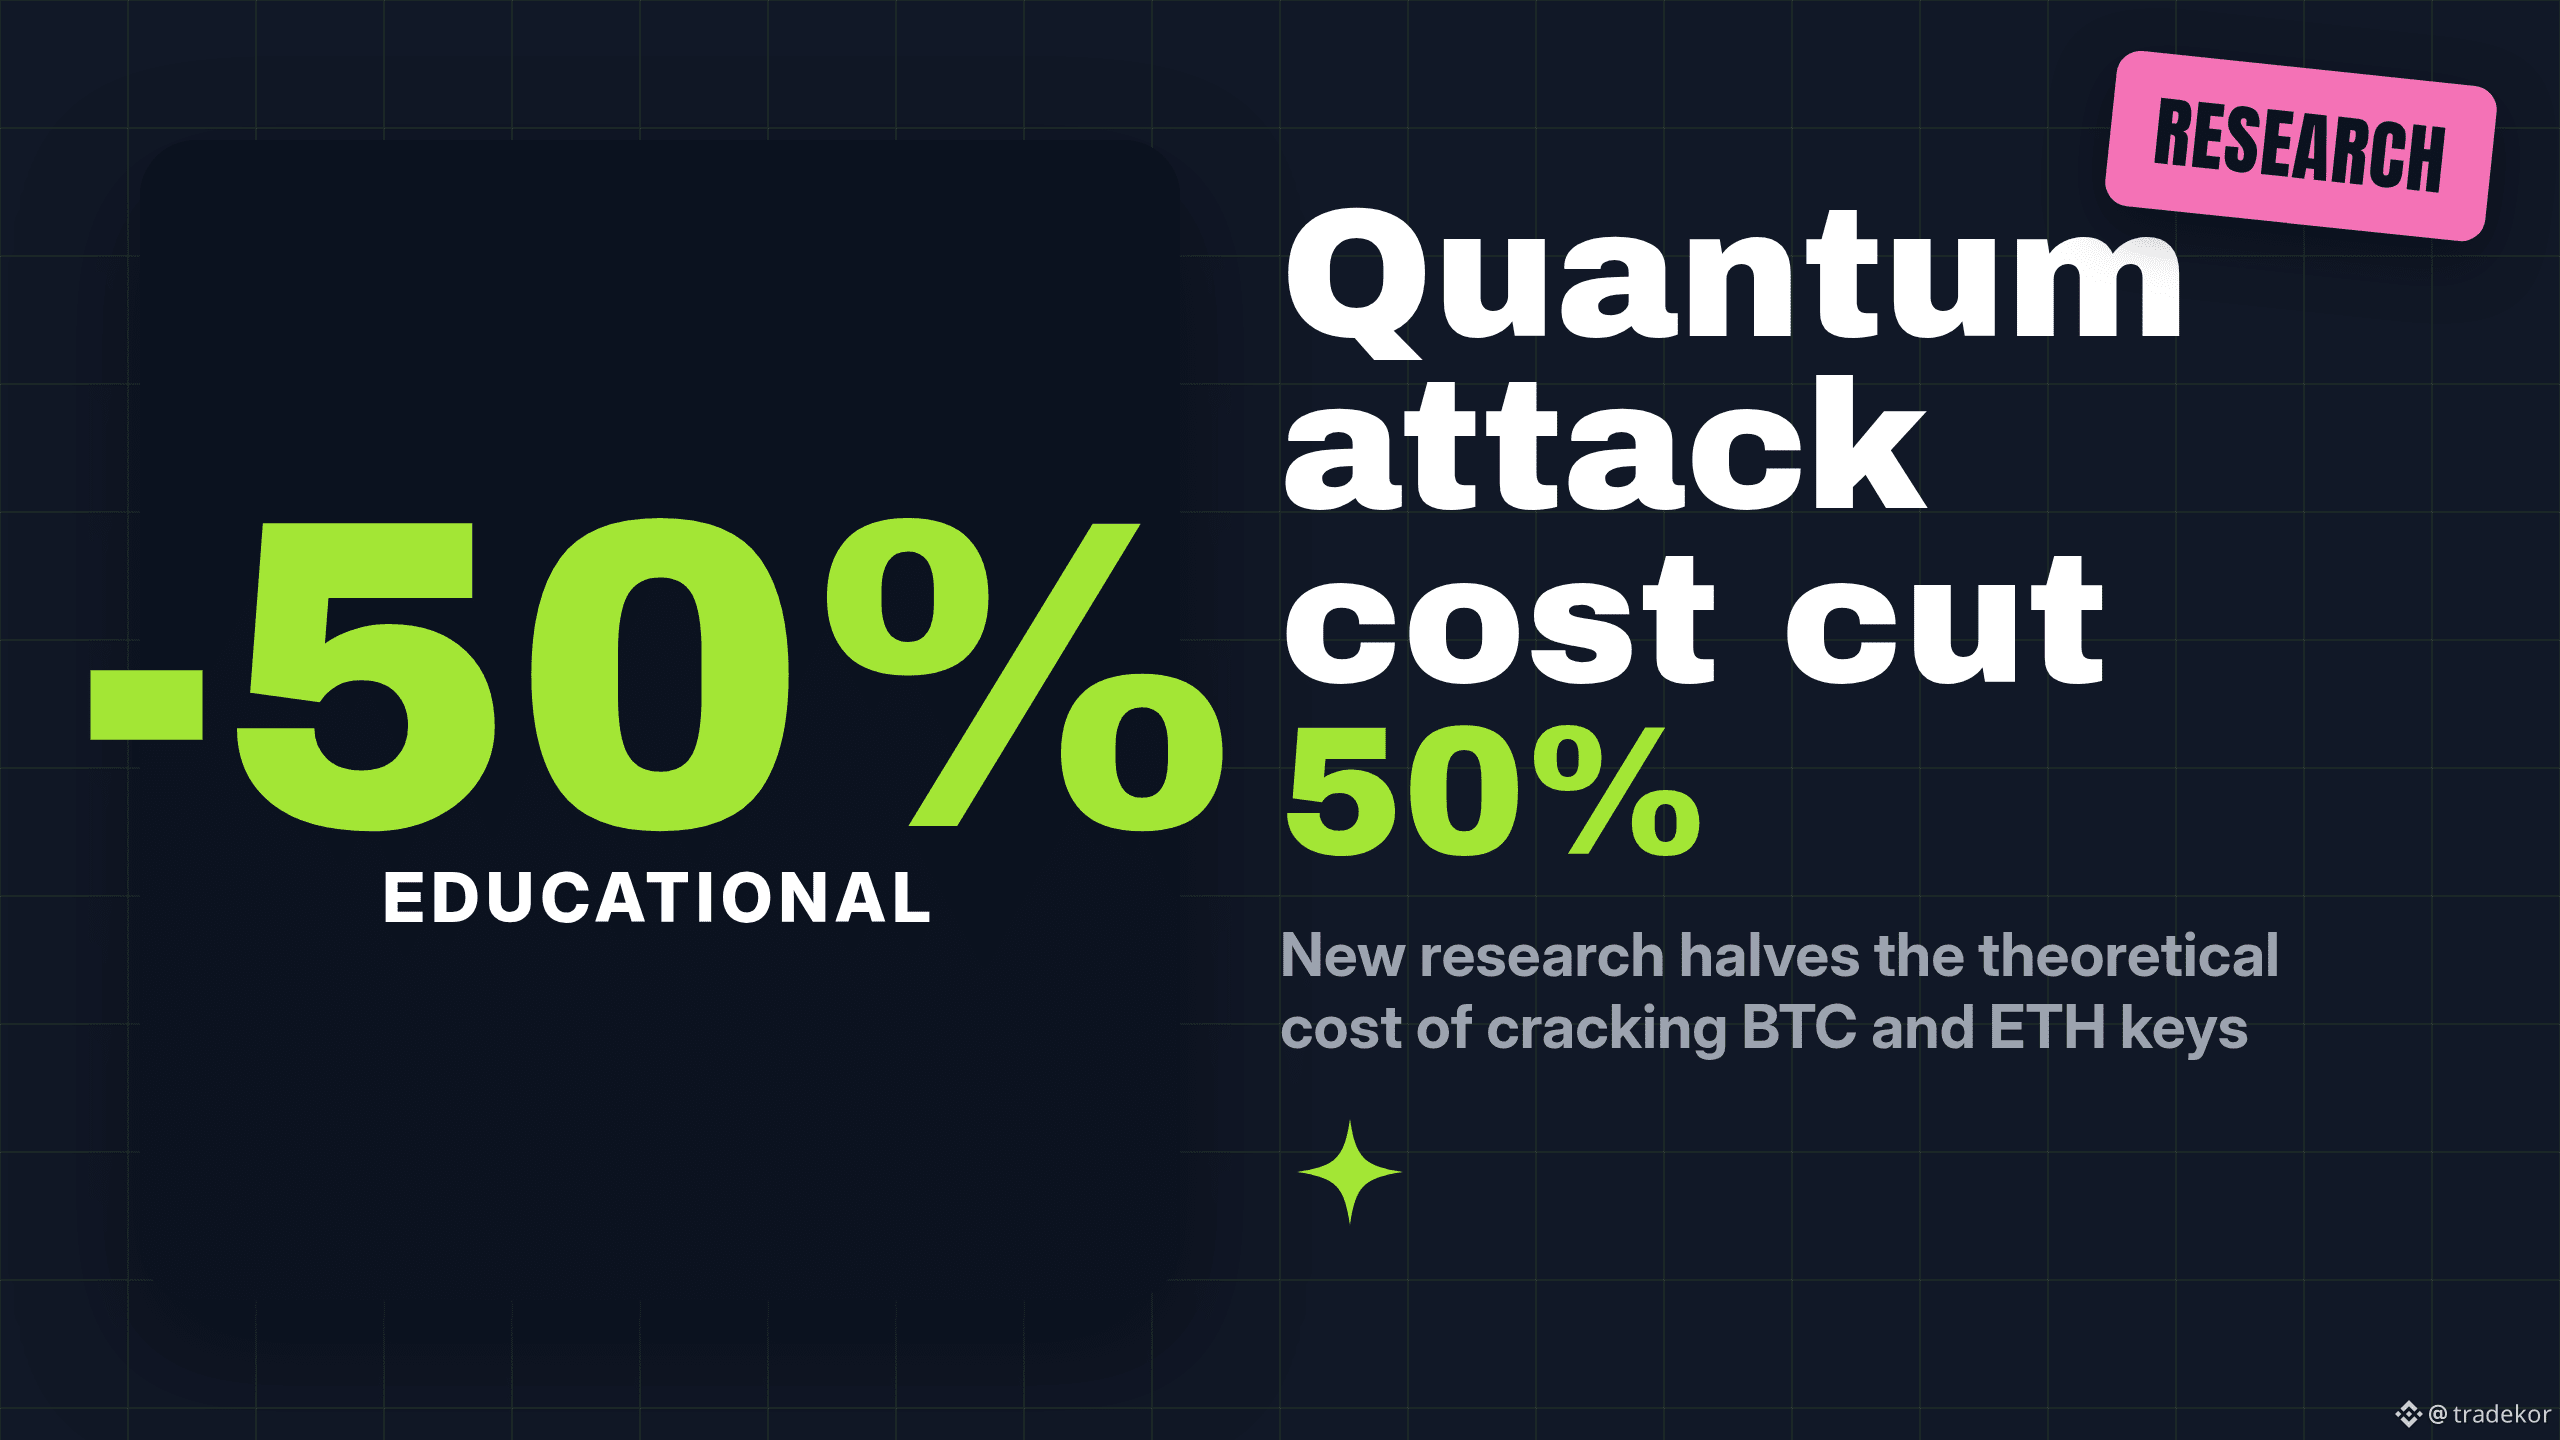
قام باحثون للتو بتخفيض التكلفة التقديرية للحوسبة الكمية بهدف اختراق تشفير بيتكوين وإيثيريوم بأكثر من 50%—ومع ذلك لا توجد أي آلة على وجه الأرض يمكنها تنفيذ ذلك فعليًا بعد.
الأخبار: جهد تعاوني (100+ مساهم، بما في ذلك فرق من مؤسسة إيثيريوم وTheta Labs وStarkWare) صمم دارة كمومية جديدة تحتاج إلى 1,151 كيوبيتًا منطقيا وإلى حوالي 1.3 مليون بوابة Toffoli لتنفيذ خطوة الحساب الأساسية في كسر التشفير المعتمد على المنحنيات الإهليلجية (secp256k1) الذي يحمي مفاتيح بيتكوين وإيثيريوم الخاصة. جاءت النتيجة الإجمالية للموارد بحوالي 1.5 مليار—أي أقل بأكثر من 50% من معيار ~3 مليارات الذي نشرته Google Quantum AI في مارس، وبانخفاض قدره 86% مقارنةً بالمكان الذي بدأت منه تحدٍ بحثي مفتوح قبل شهرين فقط.
المفارقة: تمتلك أجهزة اليوم فقط حوالي ~1,000–1,200 كيوبيت فيزيائي، وعدد الكيوبيتات المنطقية عادةً في عشرات أو بضع مئات—ولا يقترب ذلك من تشغيل هذا الأمر. هذا معيار لهجوم مستقبلي نظري، وليس تهديدًا مباشرًا، كما أن المعالجة (ترقيات البروتوكولات، والهجرات إلى توقيعات مقاومة للكم) لديها سنوات من الوقت لتحدث قبل أن تتمكن العتاد من اللحاق بشكل واقعي. التقدم من هذا النوع غالبًا ما يأتي على شكل قفزات غير منتظمة، وليس كعدّ تنازلي ثابت.
لماذا ما زال مهمًا: توجد قرابة 7 ملايين BTC في عناوين تم فيها بالفعل كشف المفتاح العام على السلسلة—وهي العملات الأكثر عرضة للخطر كلما وصل “Q-Day” في نهاية المطاف، كما أن الهجرة على مستوى الصناعة إلى محافظ مقاومة للكم تستغرق سنوات حتى لو كانت التقنية موجودة. البحث من هذا النوع هو بالضبط ما يجب أن يدفع جدول الهجرة، وليس اختراقًا مفاجئًا في العتاد لم يتوقعه أحد.
هل يؤدي خفض تكلفة الهجوم النظرية بأكثر من 50% إلى تغيير وجهة نظرك حول مدى إلحاح الهجرة إلى محافظ مقاومة للكم؟
ليس نصيحة مالية. ابحث بنفسك (DYOR).
$BTC $ETH #CryptoNews #Quantum #Security
قام باحثون للتو بتخفيض التكلفة التقديرية للحوسبة الكمية بهدف اختراق تشفير بيتكوين وإيثيريوم بأكثر من 50%—ومع ذلك لا توجد أي آلة على وجه الأرض يمكنها تنفيذ ذلك فعليًا بعد.
الأخبار: جهد تعاوني (100+ مساهم، بما في ذلك فرق من مؤسسة إيثيريوم وTheta Labs وStarkWare) صمم دارة كمومية جديدة تحتاج إلى 1,151 كيوبيتًا منطقيا وإلى حوالي 1.3 مليون بوابة Toffoli لتنفيذ خطوة الحساب الأساسية في كسر التشفير المعتمد على المنحنيات الإهليلجية (secp256k1) الذي يحمي مفاتيح بيتكوين وإيثيريوم الخاصة. جاءت النتيجة الإجمالية للموارد بحوالي 1.5 مليار—أي أقل بأكثر من 50% من معيار ~3 مليارات الذي نشرته Google Quantum AI في مارس، وبانخفاض قدره 86% مقارنةً بالمكان الذي بدأت منه تحدٍ بحثي مفتوح قبل شهرين فقط.
المفارقة: تمتلك أجهزة اليوم فقط حوالي ~1,000–1,200 كيوبيت فيزيائي، وعدد الكيوبيتات المنطقية عادةً في عشرات أو بضع مئات—ولا يقترب ذلك من تشغيل هذا الأمر. هذا معيار لهجوم مستقبلي نظري، وليس تهديدًا مباشرًا، كما أن المعالجة (ترقيات البروتوكولات، والهجرات إلى توقيعات مقاومة للكم) لديها سنوات من الوقت لتحدث قبل أن تتمكن العتاد من اللحاق بشكل واقعي. التقدم من هذا النوع غالبًا ما يأتي على شكل قفزات غير منتظمة، وليس كعدّ تنازلي ثابت.
لماذا ما زال مهمًا: توجد قرابة 7 ملايين BTC في عناوين تم فيها بالفعل كشف المفتاح العام على السلسلة—وهي العملات الأكثر عرضة للخطر كلما وصل “Q-Day” في نهاية المطاف، كما أن الهجرة على مستوى الصناعة إلى محافظ مقاومة للكم تستغرق سنوات حتى لو كانت التقنية موجودة. البحث من هذا النوع هو بالضبط ما يجب أن يدفع جدول الهجرة، وليس اختراقًا مفاجئًا في العتاد لم يتوقعه أحد.
هل يؤدي خفض تكلفة الهجوم النظرية بأكثر من 50% إلى تغيير وجهة نظرك حول مدى إلحاح الهجرة إلى محافظ مقاومة للكم؟
ليس نصيحة مالية. ابحث بنفسك (DYOR).
$BTC $ETH #CryptoNews #Quantum #Security
الأخبار: جهد تعاوني (100+ مساهم، بما في ذلك فرق من مؤسسة إيثيريوم وTheta Labs وStarkWare) صمم دارة كمومية جديدة تحتاج إلى 1,151 كيوبيتًا منطقيا وإلى حوالي 1.3 مليون بوابة Toffoli لتنفيذ خطوة الحساب الأساسية في كسر التشفير المعتمد على المنحنيات الإهليلجية (secp256k1) الذي يحمي مفاتيح بيتكوين وإيثيريوم الخاصة. جاءت النتيجة الإجمالية للموارد بحوالي 1.5 مليار—أي أقل بأكثر من 50% من معيار ~3 مليارات الذي نشرته Google Quantum AI في مارس، وبانخفاض قدره 86% مقارنةً بالمكان الذي بدأت منه تحدٍ بحثي مفتوح قبل شهرين فقط.
المفارقة: تمتلك أجهزة اليوم فقط حوالي ~1,000–1,200 كيوبيت فيزيائي، وعدد الكيوبيتات المنطقية عادةً في عشرات أو بضع مئات—ولا يقترب ذلك من تشغيل هذا الأمر. هذا معيار لهجوم مستقبلي نظري، وليس تهديدًا مباشرًا، كما أن المعالجة (ترقيات البروتوكولات، والهجرات إلى توقيعات مقاومة للكم) لديها سنوات من الوقت لتحدث قبل أن تتمكن العتاد من اللحاق بشكل واقعي. التقدم من هذا النوع غالبًا ما يأتي على شكل قفزات غير منتظمة، وليس كعدّ تنازلي ثابت.
لماذا ما زال مهمًا: توجد قرابة 7 ملايين BTC في عناوين تم فيها بالفعل كشف المفتاح العام على السلسلة—وهي العملات الأكثر عرضة للخطر كلما وصل “Q-Day” في نهاية المطاف، كما أن الهجرة على مستوى الصناعة إلى محافظ مقاومة للكم تستغرق سنوات حتى لو كانت التقنية موجودة. البحث من هذا النوع هو بالضبط ما يجب أن يدفع جدول الهجرة، وليس اختراقًا مفاجئًا في العتاد لم يتوقعه أحد.
هل يؤدي خفض تكلفة الهجوم النظرية بأكثر من 50% إلى تغيير وجهة نظرك حول مدى إلحاح الهجرة إلى محافظ مقاومة للكم؟
ليس نصيحة مالية. ابحث بنفسك (DYOR).
$BTC $ETH #CryptoNews #Quantum #Security
65

·
--
🚨 اختراق بيانات ريفولوت يكشف سجلات بيتكوين ويثير مخاوف خصوصية قصيرة الأجل 📉
يُبرز الاختراق الأمنيّ الأخير في ريفولوت كيف تظل نقاط الإخراج المركزية عرضة لهجمات الهندسة الاجتماعية بدلًا من أن تكون بنية تحتية أساسية هي التي يتم اختراقها. بينما تبقى أرصدة المستخدمين محمية بالكامل، فإن كشف بيانات التعريف الشخصية إلى جانب بيانات البصمة على السلسلة يعيد إدخال احتكاك واضح في الخصوصية على مستوى البنية. 📊
ومن منظور تدفق الأوامر، عادةً ما تؤدي التسريبات الإدارية إلى تراجعات مؤقتة في معنويات السوق بدلًا من إعادة تموضع منهجية. غالبًا ما يفصل رأس المال المؤسسي بين الهندسة الاجتماعية التشغيلية والسيولة على المنصة، مستخدمًا ردود فعل التجزئة السريعة لقياس مدى قدرة السوق على الامتصاص. 🔍
🤔 هل سيؤدي هذا الانفلات في الخصوصية إلى انخفاض مؤقت في السوق، أم أن الأموال الذكية ستبتلع الضجيج بسرعة؟ 👇
⚠️ ليس نصيحة مالية. دائمًا احرص على إدارة مخاطرك. 🛡️
🏷️ #BTC #MarketUpdate #Crypto #Security
🎯 🦈
🚨 اختراق بيانات ريفولوت يكشف سجلات بيتكوين ويثير مخاوف خصوصية قصيرة الأجل 📉
يُبرز الاختراق الأمنيّ الأخير في ريفولوت كيف تظل نقاط الإخراج المركزية عرضة لهجمات الهندسة الاجتماعية بدلًا من أن تكون بنية تحتية أساسية هي التي يتم اختراقها. بينما تبقى أرصدة المستخدمين محمية بالكامل، فإن كشف بيانات التعريف الشخصية إلى جانب بيانات البصمة على السلسلة يعيد إدخال احتكاك واضح في الخصوصية على مستوى البنية. 📊
ومن منظور تدفق الأوامر، عادةً ما تؤدي التسريبات الإدارية إلى تراجعات مؤقتة في معنويات السوق بدلًا من إعادة تموضع منهجية. غالبًا ما يفصل رأس المال المؤسسي بين الهندسة الاجتماعية التشغيلية والسيولة على المنصة، مستخدمًا ردود فعل التجزئة السريعة لقياس مدى قدرة السوق على الامتصاص. 🔍
🤔 هل سيؤدي هذا الانفلات في الخصوصية إلى انخفاض مؤقت في السوق، أم أن الأموال الذكية ستبتلع الضجيج بسرعة؟ 👇
⚠️ ليس نصيحة مالية. دائمًا احرص على إدارة مخاطرك. 🛡️
🏷️ #BTC #MarketUpdate #Crypto #Security
🎯 🦈
يُبرز الاختراق الأمنيّ الأخير في ريفولوت كيف تظل نقاط الإخراج المركزية عرضة لهجمات الهندسة الاجتماعية بدلًا من أن تكون بنية تحتية أساسية هي التي يتم اختراقها. بينما تبقى أرصدة المستخدمين محمية بالكامل، فإن كشف بيانات التعريف الشخصية إلى جانب بيانات البصمة على السلسلة يعيد إدخال احتكاك واضح في الخصوصية على مستوى البنية. 📊
ومن منظور تدفق الأوامر، عادةً ما تؤدي التسريبات الإدارية إلى تراجعات مؤقتة في معنويات السوق بدلًا من إعادة تموضع منهجية. غالبًا ما يفصل رأس المال المؤسسي بين الهندسة الاجتماعية التشغيلية والسيولة على المنصة، مستخدمًا ردود فعل التجزئة السريعة لقياس مدى قدرة السوق على الامتصاص. 🔍
🤔 هل سيؤدي هذا الانفلات في الخصوصية إلى انخفاض مؤقت في السوق، أم أن الأموال الذكية ستبتلع الضجيج بسرعة؟ 👇
⚠️ ليس نصيحة مالية. دائمًا احرص على إدارة مخاطرك. 🛡️
🏷️ #BTC #MarketUpdate #Crypto #Security
🎯 🦈
1
·
--
中文版本:
Blockstream硬气!拒绝了黑客5000万美元的赏金要求,选择"赌"住这600个比特币。Liquid协议9月被黑客薅走近4000个L-BTC,Blockstream就是不妥协。这事儿对比特币生态是好事儿,显示技术方对安全底线的坚持,短期内可能让市场对Layer2解决方案更谨慎,但长期看强化了比特币作为最安全加密货币的定位。$BTC #Layer2 #Security
النسخة الإنجليزية:
Blockstream يتخذ موقفًا! لقد رفضوا تلبية طلب المكافأة البالغ 50 مليون دولار الذي طالب به المخترقون، مع الرهان على الاحتفاظ بتلك الـ 600 BTC. بعد اختراق Liquid في سبتمبر حيث تم إنشاء ~4,000 L-BTC وسُحبت ~3,996 من البيتكوين الحقيقي، رسمت Blockstream خطًا. هذا يرسل رسالة قوية حول الأمن في نظام بيتكوين البيئي - على المدى القصير قد يجعل الأسواق أكثر حذرًا تجاه حلول Layer 2، لكن على المدى الطويل يعزز مكانة بيتكوين باعتبارها أكثر العملات المشفرة أمانًا. $BTC #Layer2 #Security
中文版本:
Blockstream硬气!拒绝了黑客5000万美元的赏金要求,选择"赌"住这600个比特币。Liquid协议9月被黑客薅走近4000个L-BTC,Blockstream就是不妥协。这事儿对比特币生态是好事儿,显示技术方对安全底线的坚持,短期内可能让市场对Layer2解决方案更谨慎,但长期看强化了比特币作为最安全加密货币的定位。$BTC #Layer2 #Security
النسخة الإنجليزية:
Blockstream يتخذ موقفًا! لقد رفضوا تلبية طلب المكافأة البالغ 50 مليون دولار الذي طالب به المخترقون، مع الرهان على الاحتفاظ بتلك الـ 600 BTC. بعد اختراق Liquid في سبتمبر حيث تم إنشاء ~4,000 L-BTC وسُحبت ~3,996 من البيتكوين الحقيقي، رسمت Blockstream خطًا. هذا يرسل رسالة قوية حول الأمن في نظام بيتكوين البيئي - على المدى القصير قد يجعل الأسواق أكثر حذرًا تجاه حلول Layer 2، لكن على المدى الطويل يعزز مكانة بيتكوين باعتبارها أكثر العملات المشفرة أمانًا. $BTC #Layer2 #Security
Blockstream硬气!拒绝了黑客5000万美元的赏金要求,选择"赌"住这600个比特币。Liquid协议9月被黑客薅走近4000个L-BTC,Blockstream就是不妥协。这事儿对比特币生态是好事儿,显示技术方对安全底线的坚持,短期内可能让市场对Layer2解决方案更谨慎,但长期看强化了比特币作为最安全加密货币的定位。$BTC #Layer2 #Security
النسخة الإنجليزية:
Blockstream يتخذ موقفًا! لقد رفضوا تلبية طلب المكافأة البالغ 50 مليون دولار الذي طالب به المخترقون، مع الرهان على الاحتفاظ بتلك الـ 600 BTC. بعد اختراق Liquid في سبتمبر حيث تم إنشاء ~4,000 L-BTC وسُحبت ~3,996 من البيتكوين الحقيقي، رسمت Blockstream خطًا. هذا يرسل رسالة قوية حول الأمن في نظام بيتكوين البيئي - على المدى القصير قد يجعل الأسواق أكثر حذرًا تجاه حلول Layer 2، لكن على المدى الطويل يعزز مكانة بيتكوين باعتبارها أكثر العملات المشفرة أمانًا. $BTC #Layer2 #Security
45
🚨 رفضت Blockstream دفع الفدية، قائلة إن بيتكوين بقيمة 47 مليون دولار سُرقت 🧠
📊 | $BTC | $ETH | $BNB |
- يرجى المتابعة والإعجاب والمشاركة برأيكم 📈
- أكدت Blockstream أن شبكة Liquid الخاصة بها قد تم اختراقها، مع خسارة تقارب 47 مليون دولار (حوالي 598.5 BTC).
- أعلنت الشركة أنها لا تقبل أي شكل من أشكال الفدية، مشيرة إلى أن هذا التصرف يُعد سرقة.
- قامت Blockstream بالإبلاغ عن الحادث إلى جهات إنفاذ القانون، وطالبت بإعادة جميع البيتكوين.
- إذا لم تتم إعادة الأموال، ستتعاون الشركة مع اتخاذ إجراءات قانونية إضافية. 🔥
- قد يؤدي هذا الحادث إلى إثارة مخاوف في السوق بشأن أمان منصة Liquid، ما قد يتسبب في كسر بيتكوين للحدم/الدعم الرئيسي على المدى القصير.
- قد يؤدي البيع الاستعراضي بدافع الخوف على المدى القصير إلى زيادة التقلبات، ومن المتوقع أن يواجه سعر BTC ضغطًا ليبقى تحت 24,000 دولار.
- ظهرت إشارات على تشتت محافظ الحيتان الكبيرة أو عمليات شراء عند مستويات منخفضة، ما قد يشير إلى خطط للشراء في مرحلة التصحيح.
- إذا سارت إجراءات التحقيق وتطورات إنفاذ القانون بشكل سلس وتمت استعادة جزء من الأصول، فقد تشهد معنويات السوق ارتدادًا سريعًا.
- برأيك، ما الأثر الذي قد يحدثه هذا الهجوم الإلكتروني على المدى الطويل لسعر بيتكوين؟
- تابعنا باستمرار، وسنقوم بتحديث أحدث التطورات في أقرب وقت.
#Bitcoin #Crypto #Whales #Blockchain #Security
🚨 رفضت Blockstream دفع الفدية، قائلة إن بيتكوين بقيمة 47 مليون دولار سُرقت 🧠
📊 | $BTC | $ETH | $BNB |
- يرجى المتابعة والإعجاب والمشاركة برأيكم 📈
- أكدت Blockstream أن شبكة Liquid الخاصة بها قد تم اختراقها، مع خسارة تقارب 47 مليون دولار (حوالي 598.5 BTC).
- أعلنت الشركة أنها لا تقبل أي شكل من أشكال الفدية، مشيرة إلى أن هذا التصرف يُعد سرقة.
- قامت Blockstream بالإبلاغ عن الحادث إلى جهات إنفاذ القانون، وطالبت بإعادة جميع البيتكوين.
- إذا لم تتم إعادة الأموال، ستتعاون الشركة مع اتخاذ إجراءات قانونية إضافية. 🔥
- قد يؤدي هذا الحادث إلى إثارة مخاوف في السوق بشأن أمان منصة Liquid، ما قد يتسبب في كسر بيتكوين للحدم/الدعم الرئيسي على المدى القصير.
- قد يؤدي البيع الاستعراضي بدافع الخوف على المدى القصير إلى زيادة التقلبات، ومن المتوقع أن يواجه سعر BTC ضغطًا ليبقى تحت 24,000 دولار.
- ظهرت إشارات على تشتت محافظ الحيتان الكبيرة أو عمليات شراء عند مستويات منخفضة، ما قد يشير إلى خطط للشراء في مرحلة التصحيح.
- إذا سارت إجراءات التحقيق وتطورات إنفاذ القانون بشكل سلس وتمت استعادة جزء من الأصول، فقد تشهد معنويات السوق ارتدادًا سريعًا.
- برأيك، ما الأثر الذي قد يحدثه هذا الهجوم الإلكتروني على المدى الطويل لسعر بيتكوين؟
- تابعنا باستمرار، وسنقوم بتحديث أحدث التطورات في أقرب وقت.
#Bitcoin #Crypto #Whales #Blockchain #Security
📊 | $BTC | $ETH | $BNB |
- يرجى المتابعة والإعجاب والمشاركة برأيكم 📈
- أكدت Blockstream أن شبكة Liquid الخاصة بها قد تم اختراقها، مع خسارة تقارب 47 مليون دولار (حوالي 598.5 BTC).
- أعلنت الشركة أنها لا تقبل أي شكل من أشكال الفدية، مشيرة إلى أن هذا التصرف يُعد سرقة.
- قامت Blockstream بالإبلاغ عن الحادث إلى جهات إنفاذ القانون، وطالبت بإعادة جميع البيتكوين.
- إذا لم تتم إعادة الأموال، ستتعاون الشركة مع اتخاذ إجراءات قانونية إضافية. 🔥
- قد يؤدي هذا الحادث إلى إثارة مخاوف في السوق بشأن أمان منصة Liquid، ما قد يتسبب في كسر بيتكوين للحدم/الدعم الرئيسي على المدى القصير.
- قد يؤدي البيع الاستعراضي بدافع الخوف على المدى القصير إلى زيادة التقلبات، ومن المتوقع أن يواجه سعر BTC ضغطًا ليبقى تحت 24,000 دولار.
- ظهرت إشارات على تشتت محافظ الحيتان الكبيرة أو عمليات شراء عند مستويات منخفضة، ما قد يشير إلى خطط للشراء في مرحلة التصحيح.
- إذا سارت إجراءات التحقيق وتطورات إنفاذ القانون بشكل سلس وتمت استعادة جزء من الأصول، فقد تشهد معنويات السوق ارتدادًا سريعًا.
- برأيك، ما الأثر الذي قد يحدثه هذا الهجوم الإلكتروني على المدى الطويل لسعر بيتكوين؟
- تابعنا باستمرار، وسنقوم بتحديث أحدث التطورات في أقرب وقت.
#Bitcoin #Crypto #Whales #Blockchain #Security
31
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#FedRateWatch
431,628 مشاهدات
2,376 يقومون بالنقاش
2
#BitcoinSlidesTo$76000
11,134 مشاهدات
97 يقومون بالنقاش
3
#BitcoinReboundsTo$79K
57,586 مشاهدات
389 يقومون بالنقاش
4
#StrategyMarketCapPassesFord
23,252 مشاهدات
547 يقومون بالنقاش
5
#ClarityActOddsHalveOnPolymarket
27,108 مشاهدات
439 يقومون بالنقاش
6
#US30YTreasuryYieldTops5.40%
20,413 مشاهدات
318 يقومون بالنقاش
7
#BessentEndorsesFinalClarityActDraft
43,318 مشاهدات
671 يقومون بالنقاش
8
#ZamaOpens16ConfidentialMorphoVaults
15,022 مشاهدات
321 يقومون بالنقاش
9
#USDCOnChainVolumeTops$100Trillion
2,288 مشاهدات
48 يقومون بالنقاش
10
#BitcoinSpotETFsNetInflow$160M
2,943 مشاهدات
100 يقومون بالنقاش