
#coldcardexploitdrains1367btc
coldcardexploitdrains1367btc
73,427 مشاهدات
822 يقومون بالنقاش
رائج
جديد

·
--

مقالة
اختراق Coldcard: هل ما زال الاحتفاظ بالمفاتيح ذاتيًا آمنًا بعد استغلال 89 مليون دولار؟" اختراق محفظة Coldcard أرسل موجات صدمة عبر مجتمع العملات المشفرة، حيث قام بسحب ما يقارب 89 مليون دولار من آلاف العناوين. 🚨 تستهدف الثغرة خللًا في البرامج الثابتة يعود إلى مارس 2021، وقد أثارت تساؤلات جدية حول سلامة الاحتفاظ بالمفاتيح ذاتيًا. لكن هل يعني هذا أن المحافظ العتادية لم تعد آمنة؟ دعونا نفكك ما حدث، وما المخاطر، وما الذي يمكنك فعله لحماية أموالك. 🧐
الثغرة: كيف حدث ذلك ⚙️
استغل الهجوم خللًا في البرامج الثابتة أدى إلى إضعاف توليد عبارة الاسترداد (seed phrase). بدلًا من استخدام مولد الأرقام العشوائية العتادي الخاص بالجهاز، دفعت الثغرة جزءًا من العملية عبر مولد برمجي عشوائيته أقل بكثير، ما جعل من الناحية الرياضية ممكنًا للمهاجمين إعادة بناء المفاتيح الخاصة دون اتصال بالإنترنت.
اختراق Coldcard: هل ما زال الاحتفاظ بالمفاتيح ذاتيًا آمنًا بعد استغلال 89 مليون دولار؟"
اختراق محفظة Coldcard أرسل موجات صدمة عبر مجتمع العملات المشفرة، حيث قام بسحب ما يقارب 89 مليون دولار من آلاف العناوين. 🚨 تستهدف الثغرة خللًا في البرامج الثابتة يعود إلى مارس 2021، وقد أثارت تساؤلات جدية حول سلامة الاحتفاظ بالمفاتيح ذاتيًا. لكن هل يعني هذا أن المحافظ العتادية لم تعد آمنة؟ دعونا نفكك ما حدث، وما المخاطر، وما الذي يمكنك فعله لحماية أموالك. 🧐
الثغرة: كيف حدث ذلك ⚙️
استغل الهجوم خللًا في البرامج الثابتة أدى إلى إضعاف توليد عبارة الاسترداد (seed phrase). بدلًا من استخدام مولد الأرقام العشوائية العتادي الخاص بالجهاز، دفعت الثغرة جزءًا من العملية عبر مولد برمجي عشوائيته أقل بكثير، ما جعل من الناحية الرياضية ممكنًا للمهاجمين إعادة بناء المفاتيح الخاصة دون اتصال بالإنترنت.
الثغرة: كيف حدث ذلك ⚙️
استغل الهجوم خللًا في البرامج الثابتة أدى إلى إضعاف توليد عبارة الاسترداد (seed phrase). بدلًا من استخدام مولد الأرقام العشوائية العتادي الخاص بالجهاز، دفعت الثغرة جزءًا من العملية عبر مولد برمجي عشوائيته أقل بكثير، ما جعل من الناحية الرياضية ممكنًا للمهاجمين إعادة بناء المفاتيح الخاصة دون اتصال بالإنترنت.
2
549
·
--
#ColdcardExploitDrains1367BTC يشير الهاشتاغ #ColdcardExploitDrains1367BTC إلى حادث أمني كبير متعلق ببيتكوين تم الإبلاغ عنه في أواخر يوليو/بداية أغسطس 2026.
تفاصيل رئيسية:
يُقال إن المهاجمين قاموا بسحب 1,367 بيتكوين (كانت تساوي تقريبًا 89 مليون دولار في ذلك الوقت) من 4,585 عنوانًا لبيتكوين. �
كويل دِسك +1
ربط المحققون عملية السرقة بوجود ثغرة في البرامج الثابتة في بعض عمليات توليد بذور محفظة Coldcard الأقدم، حيث جعل ضعف العشوائية بعض المفاتيح الخاصة قابلة للتنبؤ. �
هاكر نيوز +1
أصدرت الشركة المصنّعة للمحفظة برنامجًا ثابتًا مُرقّعًا، لكن طُلب من المستخدمين الذين أنشأوا بذورًا متأثرة إنشاء محفظة/بذرة جديدة باستخدام البرنامج الثابت المحدّث ونقل بيتكوين الخاصة بهم، لأن تحديث البرنامج الثابت وحده لا يؤمّن بذرة تم اختراقها بالفعل. �
هاكر نيوز
إذا كنت تستخدم محفظة Coldcard للأجهزة، فمن المهم التحقق مما إذا كان جهازك وإصدار البرنامج الثابت المستخدم عند إنشاء بذرتك من الإصدارات المتأثرة، واتباع إرشادات الشركة المصنّعة الخاصة بالانتقال بسرعة. �
هاكر نيوز +1
#ColdcardExploitDrains1367BTC يشير الهاشتاغ #ColdcardExploitDrains1367BTC إلى حادث أمني كبير متعلق ببيتكوين تم الإبلاغ عنه في أواخر يوليو/بداية أغسطس 2026.
تفاصيل رئيسية:
يُقال إن المهاجمين قاموا بسحب 1,367 بيتكوين (كانت تساوي تقريبًا 89 مليون دولار في ذلك الوقت) من 4,585 عنوانًا لبيتكوين. �
كويل دِسك +1
ربط المحققون عملية السرقة بوجود ثغرة في البرامج الثابتة في بعض عمليات توليد بذور محفظة Coldcard الأقدم، حيث جعل ضعف العشوائية بعض المفاتيح الخاصة قابلة للتنبؤ. �
هاكر نيوز +1
أصدرت الشركة المصنّعة للمحفظة برنامجًا ثابتًا مُرقّعًا، لكن طُلب من المستخدمين الذين أنشأوا بذورًا متأثرة إنشاء محفظة/بذرة جديدة باستخدام البرنامج الثابت المحدّث ونقل بيتكوين الخاصة بهم، لأن تحديث البرنامج الثابت وحده لا يؤمّن بذرة تم اختراقها بالفعل. �
هاكر نيوز
إذا كنت تستخدم محفظة Coldcard للأجهزة، فمن المهم التحقق مما إذا كان جهازك وإصدار البرنامج الثابت المستخدم عند إنشاء بذرتك من الإصدارات المتأثرة، واتباع إرشادات الشركة المصنّعة الخاصة بالانتقال بسرعة. �
هاكر نيوز +1
تفاصيل رئيسية:
يُقال إن المهاجمين قاموا بسحب 1,367 بيتكوين (كانت تساوي تقريبًا 89 مليون دولار في ذلك الوقت) من 4,585 عنوانًا لبيتكوين. �
كويل دِسك +1
ربط المحققون عملية السرقة بوجود ثغرة في البرامج الثابتة في بعض عمليات توليد بذور محفظة Coldcard الأقدم، حيث جعل ضعف العشوائية بعض المفاتيح الخاصة قابلة للتنبؤ. �
هاكر نيوز +1
أصدرت الشركة المصنّعة للمحفظة برنامجًا ثابتًا مُرقّعًا، لكن طُلب من المستخدمين الذين أنشأوا بذورًا متأثرة إنشاء محفظة/بذرة جديدة باستخدام البرنامج الثابت المحدّث ونقل بيتكوين الخاصة بهم، لأن تحديث البرنامج الثابت وحده لا يؤمّن بذرة تم اختراقها بالفعل. �
هاكر نيوز
إذا كنت تستخدم محفظة Coldcard للأجهزة، فمن المهم التحقق مما إذا كان جهازك وإصدار البرنامج الثابت المستخدم عند إنشاء بذرتك من الإصدارات المتأثرة، واتباع إرشادات الشركة المصنّعة الخاصة بالانتقال بسرعة. �
هاكر نيوز +1
102
·
--
🚨 عاجل: تم الإبلاغ عن سرقة أكثر من 100 مليون دولار بالبيتكوين من محافظ الأجهزة الباردة <c-1/>
يُثير حادث أمني كبير مخاوف جديدة عبر مجتمع العملات الرقمية. 💥
🔴 الخسائر المبلّغ عنها تتجاوز 100 مليون دولار 🛡️ تدقيق أمني على محافظ الأجهزة ₿ تم حث حاملي البيتكوين على البقاء في حالة يقظة
هذه تذكرة مهمة: أمن العملات الرقمية ليس شيئًا يمكن التهاون فيه أبدًا.
#Bitcoin #BTC #Crypto #Coldcard #Cybersecurity #CryptoSecurity
#USIranDealOrNoDeal #PalantirJumps10%OnQ2Beat #CoinbaseBTCPremiumNegative77Days #ColdcardExploitDrains1367BTC #USJapanJointYenInterventionFirstSince2011
🚨 عاجل: تم الإبلاغ عن سرقة أكثر من 100 مليون دولار بالبيتكوين من محافظ الأجهزة الباردة <c-1/>
يُثير حادث أمني كبير مخاوف جديدة عبر مجتمع العملات الرقمية. 💥
🔴 الخسائر المبلّغ عنها تتجاوز 100 مليون دولار 🛡️ تدقيق أمني على محافظ الأجهزة ₿ تم حث حاملي البيتكوين على البقاء في حالة يقظة
هذه تذكرة مهمة: أمن العملات الرقمية ليس شيئًا يمكن التهاون فيه أبدًا.
#Bitcoin #BTC #Crypto #Coldcard #Cybersecurity #CryptoSecurity
#USIranDealOrNoDeal #PalantirJumps10%OnQ2Beat #CoinbaseBTCPremiumNegative77Days #ColdcardExploitDrains1367BTC #USJapanJointYenInterventionFirstSince2011
يُثير حادث أمني كبير مخاوف جديدة عبر مجتمع العملات الرقمية. 💥
🔴 الخسائر المبلّغ عنها تتجاوز 100 مليون دولار 🛡️ تدقيق أمني على محافظ الأجهزة ₿ تم حث حاملي البيتكوين على البقاء في حالة يقظة
هذه تذكرة مهمة: أمن العملات الرقمية ليس شيئًا يمكن التهاون فيه أبدًا.
#Bitcoin #BTC #Crypto #Coldcard #Cybersecurity #CryptoSecurity
#USIranDealOrNoDeal #PalantirJumps10%OnQ2Beat #CoinbaseBTCPremiumNegative77Days #ColdcardExploitDrains1367BTC #USJapanJointYenInterventionFirstSince2011
1
136
·
--
هابط
#coldcardexploitdrains1367btc
🚨 تنبيه أمني من كولدكارد: محافظ بيتكوين تحت الهجوم
لقد أدت ثغرة كبيرة في كولدكارد إلى خسائر مُبلَّغ عنها تقارب 89 مليون دولار من البيتكوين، وما زالت الهجمات قيد التحقيق. تتعلق المشكلة بضعف أو إمكانية التنبؤ بالإنتروبيا (العشوائية) في البذور (seeds) التي يتم توليدها بواسطة البرامج الثابتة المتأثرة.
ما الذي يجب على المستخدمين معرفته:
قد لا يؤدي تحديث البرنامج الثابت وحده إلى حماية بذرة تم توليدها بالفعل وتكون عرضة للخطر. يجب على المستخدمين المتأثرين اتباع إرشادات الترحيل الرسمية وإنشاء بذرة جديدة على أجهزة مُرقَّعة. كما يدعم كولدكارد إنتروبيا مبنية على النرد (dice-based entropy).
🎯 TRADING VIEW: بيع/الخروج من المخاطرة 📉
بالنسبة للحائزين المتأثرين، تأتي الحماية قبل التداول. احمِ بيتكوينك أولاً وتجنب التعامل مع حسابات دعم مشبوهة أو مشاركة عبارة البذرة.
❓ هل ستجعلك هذه المخاوف الأمنية تقلل من تعرضك للبيتكوين؟
"انقر على وسم العملة الصفراء بالأسفل للانتقال إلى صفحة التداول المطلوبة للحصول على فائدة صفقة"$BTC $BICO $VIC
#BitcoinSecurity #Coldcard
{spot}(VICUSDT)
{spot}(BICOUSDT)
{spot}(BTCUSDT)
#coldcardexploitdrains1367btc
🚨 تنبيه أمني من كولدكارد: محافظ بيتكوين تحت الهجوم
لقد أدت ثغرة كبيرة في كولدكارد إلى خسائر مُبلَّغ عنها تقارب 89 مليون دولار من البيتكوين، وما زالت الهجمات قيد التحقيق. تتعلق المشكلة بضعف أو إمكانية التنبؤ بالإنتروبيا (العشوائية) في البذور (seeds) التي يتم توليدها بواسطة البرامج الثابتة المتأثرة.
ما الذي يجب على المستخدمين معرفته:
قد لا يؤدي تحديث البرنامج الثابت وحده إلى حماية بذرة تم توليدها بالفعل وتكون عرضة للخطر. يجب على المستخدمين المتأثرين اتباع إرشادات الترحيل الرسمية وإنشاء بذرة جديدة على أجهزة مُرقَّعة. كما يدعم كولدكارد إنتروبيا مبنية على النرد (dice-based entropy).
🎯 TRADING VIEW: بيع/الخروج من المخاطرة 📉
بالنسبة للحائزين المتأثرين، تأتي الحماية قبل التداول. احمِ بيتكوينك أولاً وتجنب التعامل مع حسابات دعم مشبوهة أو مشاركة عبارة البذرة.
❓ هل ستجعلك هذه المخاوف الأمنية تقلل من تعرضك للبيتكوين؟
"انقر على وسم العملة الصفراء بالأسفل للانتقال إلى صفحة التداول المطلوبة للحصول على فائدة صفقة"$BTC $BICO $VIC
#BitcoinSecurity #Coldcard
🚨 تنبيه أمني من كولدكارد: محافظ بيتكوين تحت الهجوم
لقد أدت ثغرة كبيرة في كولدكارد إلى خسائر مُبلَّغ عنها تقارب 89 مليون دولار من البيتكوين، وما زالت الهجمات قيد التحقيق. تتعلق المشكلة بضعف أو إمكانية التنبؤ بالإنتروبيا (العشوائية) في البذور (seeds) التي يتم توليدها بواسطة البرامج الثابتة المتأثرة.
ما الذي يجب على المستخدمين معرفته:
قد لا يؤدي تحديث البرنامج الثابت وحده إلى حماية بذرة تم توليدها بالفعل وتكون عرضة للخطر. يجب على المستخدمين المتأثرين اتباع إرشادات الترحيل الرسمية وإنشاء بذرة جديدة على أجهزة مُرقَّعة. كما يدعم كولدكارد إنتروبيا مبنية على النرد (dice-based entropy).
🎯 TRADING VIEW: بيع/الخروج من المخاطرة 📉
بالنسبة للحائزين المتأثرين، تأتي الحماية قبل التداول. احمِ بيتكوينك أولاً وتجنب التعامل مع حسابات دعم مشبوهة أو مشاركة عبارة البذرة.
❓ هل ستجعلك هذه المخاوف الأمنية تقلل من تعرضك للبيتكوين؟
"انقر على وسم العملة الصفراء بالأسفل للانتقال إلى صفحة التداول المطلوبة للحصول على فائدة صفقة"$BTC $BICO $VIC
#BitcoinSecurity #Coldcard
1
225
·
--
صاعد
#coldcardexploitdrains1367btc
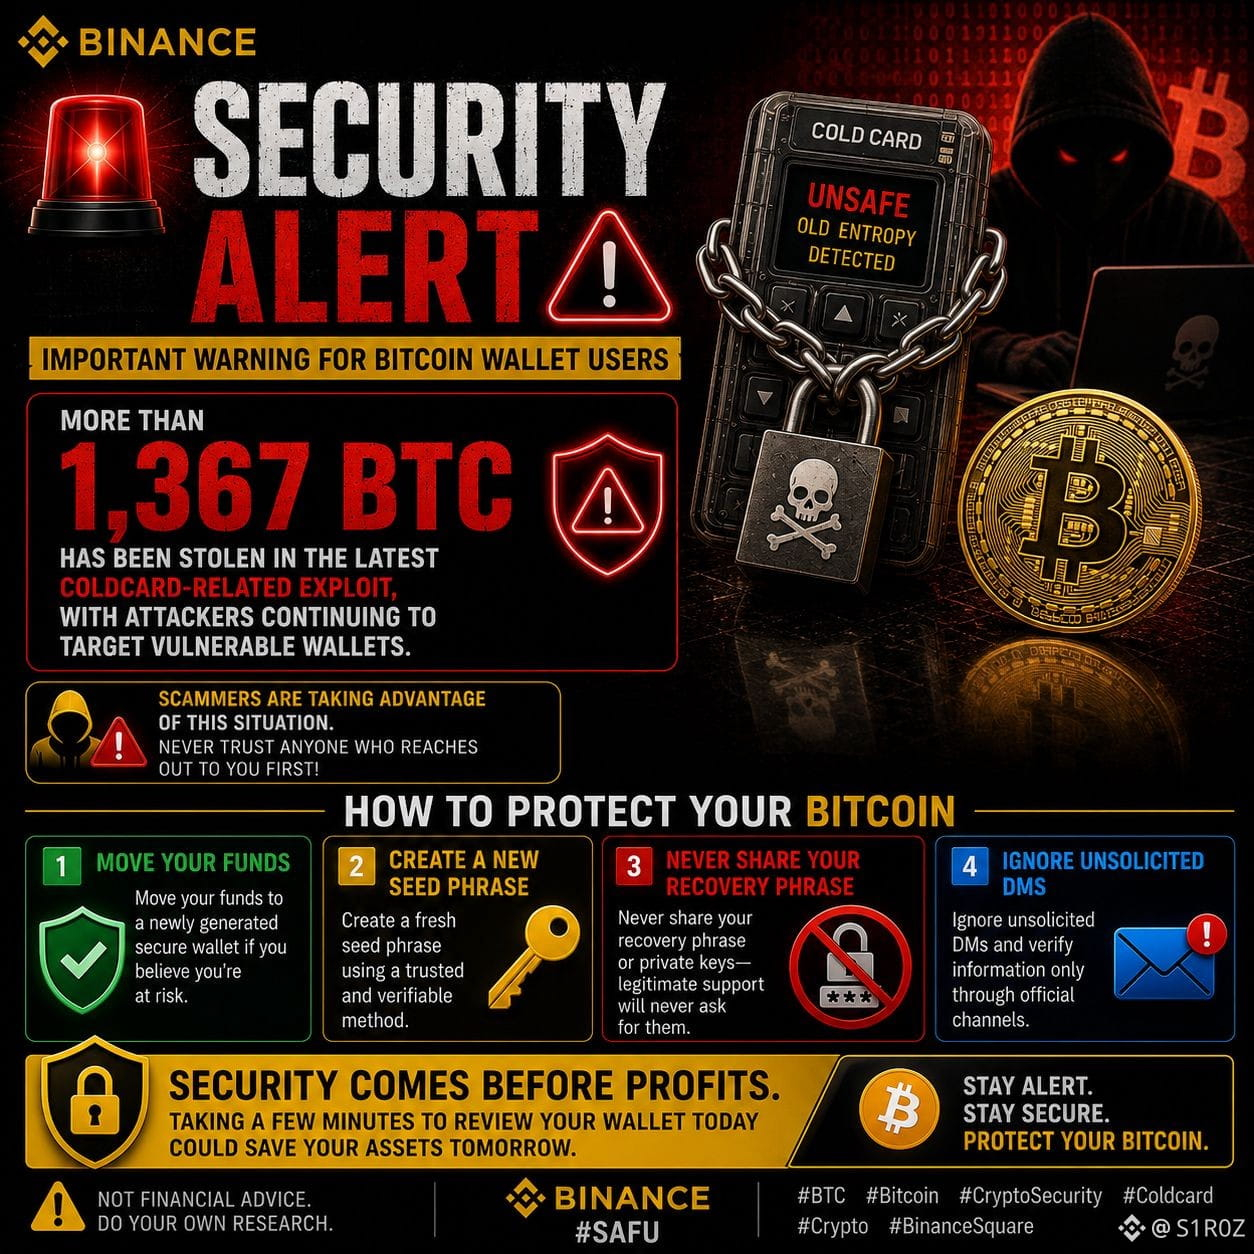
🚨 تحذير أمني
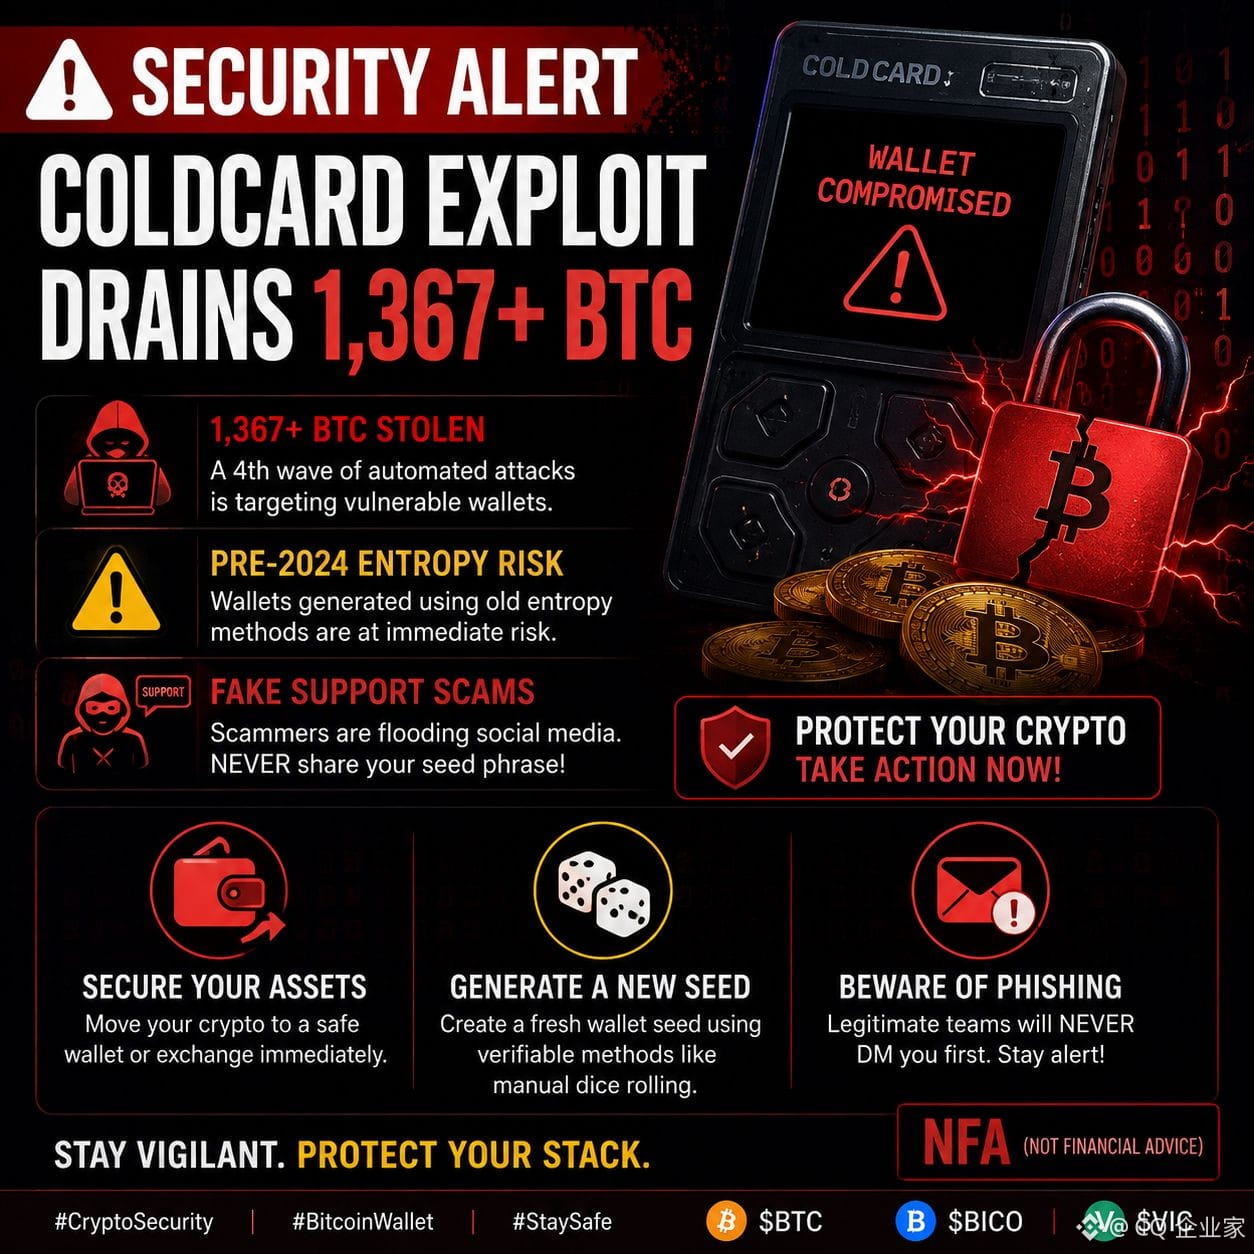
تشير التقارير إلى أنه تم سرقة أكثر من 1,367 BTC في آخر استغلال مرتبط بـ Cold card، حيث يواصل المهاجمون فحص المحافظ الضعيفة.
إذا كانت محفظتك قد تم إنشاؤها باستخدام طرق أقدم لتوليد الإنتروبيا، فمن المفيد مراجعة إعدادات الأمان لديك. توخَّ الحذر بشكل خاص من حسابات الدعم المزيفة—لا تشارك عبارة الاسترداد (seed phrase) مع أي شخص.
ماذا يمكنك أن تفعل؟
• انقل أموالك إلى محفظة آمنة إذا كانت لديك أي مخاوف.
• أنشئ عبارة استرداد جديدة باستخدام طريقة موثوقة وقابلة للتحقق.
• تجاهل رسائل DM غير المرغوب فيها التي تدّعي تقديم الدعم—لن تتواصل الفرق الشرعية معك أولًا.
ابقَ يقظًا. يمكن أن تساعد بضع دقائق من فحوصات الأمان اليوم في حماية أصولك غدًا.
$BTC $BICO $VIC
#coldcardexploitdrains1367btc
🚨 تحذير أمني
تشير التقارير إلى أنه تم سرقة أكثر من 1,367 BTC في آخر استغلال مرتبط بـ Cold card، حيث يواصل المهاجمون فحص المحافظ الضعيفة.
إذا كانت محفظتك قد تم إنشاؤها باستخدام طرق أقدم لتوليد الإنتروبيا، فمن المفيد مراجعة إعدادات الأمان لديك. توخَّ الحذر بشكل خاص من حسابات الدعم المزيفة—لا تشارك عبارة الاسترداد (seed phrase) مع أي شخص.
ماذا يمكنك أن تفعل؟
• انقل أموالك إلى محفظة آمنة إذا كانت لديك أي مخاوف.
• أنشئ عبارة استرداد جديدة باستخدام طريقة موثوقة وقابلة للتحقق.
• تجاهل رسائل DM غير المرغوب فيها التي تدّعي تقديم الدعم—لن تتواصل الفرق الشرعية معك أولًا.
ابقَ يقظًا. يمكن أن تساعد بضع دقائق من فحوصات الأمان اليوم في حماية أصولك غدًا.
$BTC $BICO $VIC
🚨 تحذير أمني
تشير التقارير إلى أنه تم سرقة أكثر من 1,367 BTC في آخر استغلال مرتبط بـ Cold card، حيث يواصل المهاجمون فحص المحافظ الضعيفة.
إذا كانت محفظتك قد تم إنشاؤها باستخدام طرق أقدم لتوليد الإنتروبيا، فمن المفيد مراجعة إعدادات الأمان لديك. توخَّ الحذر بشكل خاص من حسابات الدعم المزيفة—لا تشارك عبارة الاسترداد (seed phrase) مع أي شخص.
ماذا يمكنك أن تفعل؟
• انقل أموالك إلى محفظة آمنة إذا كانت لديك أي مخاوف.
• أنشئ عبارة استرداد جديدة باستخدام طريقة موثوقة وقابلة للتحقق.
• تجاهل رسائل DM غير المرغوب فيها التي تدّعي تقديم الدعم—لن تتواصل الفرق الشرعية معك أولًا.
ابقَ يقظًا. يمكن أن تساعد بضع دقائق من فحوصات الأمان اليوم في حماية أصولك غدًا.
$BTC $BICO $VIC
2
6
11.9k
#ColdcardExploitDrains1367BTC
يشير ColdcardExploitDrains1367BTC إلى أزمة أمنية مستمرة استغل فيها المهاجمون ثغرة برمجية حاكمة في أجهزة محافظ Coldcard. ووفقًا للبيانات التي تتابعها Galaxy Research، استنزفت عملية الاستغلال في البداية 1,367 BTC (بقيمة تقارب 89 مليون دولار) عبر 4,585 عنوانًا على مدار ثلاث موجات هجوم آلية مميزة بدأت في 30 يوليو 2026. وقد دفعت موجة رابعة لاحقة الخسائر التقديرية إلى مستويات أعلى، مستهدفة أكثر من 5,200 عنوان.
المسبب الجذري
على عكس الذعر الأولي، لم يتم اختراق بروتوكول بيتكوين نفسه. تنبع المشكلة حصريًا من خلل أُدخل في إصدار لبرنامج Coldcard الثابت في مارس 2021 (v4.0.1) من شركة Coinkite.
ضعف العشوائية: تسبب العيب في تجاوز الأجهزة المتأثرة (بشكل أساسي Coldcard Mk3) لمولد أرقام عشوائية داخلي آمن (RNG) عند إنشاء عبارات البذور الجديدة.
رجوع حتمي: اعتمدت المحفظة مولّدًا برمجيًا يمكن التنبؤ به افتراضيًا. وهذا قلّل بشدة من الإنتروبيا التشفيرية، ما أدى إلى تقليص نطاق الاحتمالات المتعلقة بتغييرات البذور.$NVDAB $NVDA.US $AAPL.US
#ColdcardExploitDrains1367BTC
يشير ColdcardExploitDrains1367BTC إلى أزمة أمنية مستمرة استغل فيها المهاجمون ثغرة برمجية حاكمة في أجهزة محافظ Coldcard. ووفقًا للبيانات التي تتابعها Galaxy Research، استنزفت عملية الاستغلال في البداية 1,367 BTC (بقيمة تقارب 89 مليون دولار) عبر 4,585 عنوانًا على مدار ثلاث موجات هجوم آلية مميزة بدأت في 30 يوليو 2026. وقد دفعت موجة رابعة لاحقة الخسائر التقديرية إلى مستويات أعلى، مستهدفة أكثر من 5,200 عنوان.
المسبب الجذري
على عكس الذعر الأولي، لم يتم اختراق بروتوكول بيتكوين نفسه. تنبع المشكلة حصريًا من خلل أُدخل في إصدار لبرنامج Coldcard الثابت في مارس 2021 (v4.0.1) من شركة Coinkite.
ضعف العشوائية: تسبب العيب في تجاوز الأجهزة المتأثرة (بشكل أساسي Coldcard Mk3) لمولد أرقام عشوائية داخلي آمن (RNG) عند إنشاء عبارات البذور الجديدة.
رجوع حتمي: اعتمدت المحفظة مولّدًا برمجيًا يمكن التنبؤ به افتراضيًا. وهذا قلّل بشدة من الإنتروبيا التشفيرية، ما أدى إلى تقليص نطاق الاحتمالات المتعلقة بتغييرات البذور.$NVDAB $NVDA.US $AAPL.US
يشير ColdcardExploitDrains1367BTC إلى أزمة أمنية مستمرة استغل فيها المهاجمون ثغرة برمجية حاكمة في أجهزة محافظ Coldcard. ووفقًا للبيانات التي تتابعها Galaxy Research، استنزفت عملية الاستغلال في البداية 1,367 BTC (بقيمة تقارب 89 مليون دولار) عبر 4,585 عنوانًا على مدار ثلاث موجات هجوم آلية مميزة بدأت في 30 يوليو 2026. وقد دفعت موجة رابعة لاحقة الخسائر التقديرية إلى مستويات أعلى، مستهدفة أكثر من 5,200 عنوان.
المسبب الجذري
على عكس الذعر الأولي، لم يتم اختراق بروتوكول بيتكوين نفسه. تنبع المشكلة حصريًا من خلل أُدخل في إصدار لبرنامج Coldcard الثابت في مارس 2021 (v4.0.1) من شركة Coinkite.
ضعف العشوائية: تسبب العيب في تجاوز الأجهزة المتأثرة (بشكل أساسي Coldcard Mk3) لمولد أرقام عشوائية داخلي آمن (RNG) عند إنشاء عبارات البذور الجديدة.
رجوع حتمي: اعتمدت المحفظة مولّدًا برمجيًا يمكن التنبؤ به افتراضيًا. وهذا قلّل بشدة من الإنتروبيا التشفيرية، ما أدى إلى تقليص نطاق الاحتمالات المتعلقة بتغييرات البذور.$NVDAB $NVDA.US $AAPL.US
1
60
·
--
صاعد
#ColdcardExploitDrains1367BTC $BTC
{spot}(BTCUSDT)
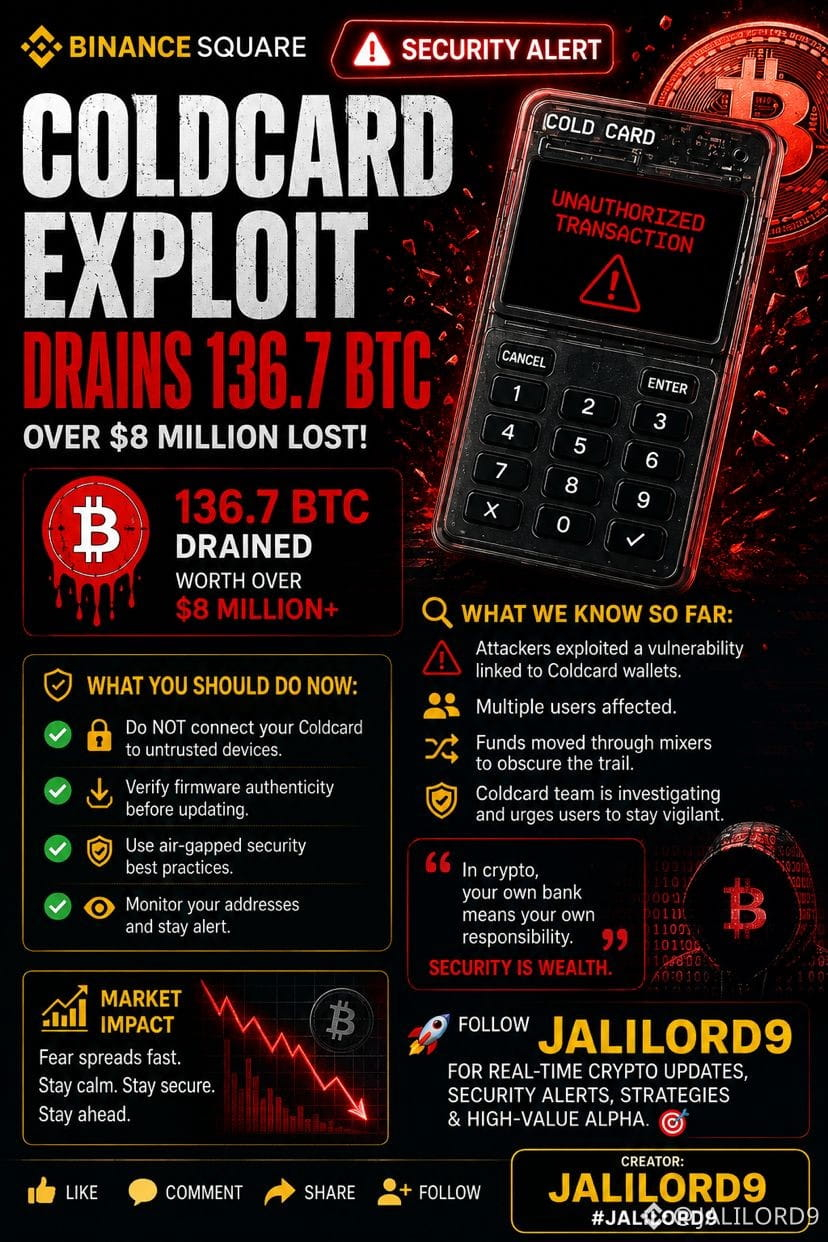
🚨 تنبيه أمني لبطاقة باردة: هل تم سحب 136.7 BTC؟
يُسلّط استغلالٌ مُبلغٌ مرتبطٌ بـ Coldcard الضوء مجددًا على واحدة من أكبر الحقائق في عالم العملات المشفرة: التوصّل الذاتي يعني أن الأمان هو مسؤوليتك أنت. 🔐₿
💰 يُفترض سحب 136.7 BTC
⚠️ مستخدمو محافظ الأجهزة يراقبون عن كثب
🔎 السؤال الرئيسي: كيف حصل المهاجم على الوصول؟
🛡️ تحقّق من البرامج الثابتة، وتجنب الأجهزة غير الموثوقة، وراجع نشاط المحفظة بعناية.
هذه ليست مجرد عناوين كريبتو أخرى.
إنها تذكير بأن الاحتفاظ بمفاتيحك بنفسك يعني أيضًا الالتزام بمعايير أمانك أنت.
👇 ما رأيك ماذا حدث هنا — ثغرة في المحفظة، إعداد مُخترق، أم هجوم من طرف المستخدم؟
تابع JALILORD9 لمزيد من تنبيهات أمن العملات المشفرة، وتحديثات السوق & أفكار عالية القيمة.
🔥 LIKE • COMMENT • SHARE • FOLLOW
#ColdcardExploitDrains1367BTC #Bitcoin #BTC #CryptoSecurity #BitcoinSecurity #Coldcard #CryptoNews #SelfCustody #BinanceSquare #JALILORD9
#ColdcardExploitDrains1367BTC $BTC
🚨 تنبيه أمني لبطاقة باردة: هل تم سحب 136.7 BTC؟
يُسلّط استغلالٌ مُبلغٌ مرتبطٌ بـ Coldcard الضوء مجددًا على واحدة من أكبر الحقائق في عالم العملات المشفرة: التوصّل الذاتي يعني أن الأمان هو مسؤوليتك أنت. 🔐₿
💰 يُفترض سحب 136.7 BTC
⚠️ مستخدمو محافظ الأجهزة يراقبون عن كثب
🔎 السؤال الرئيسي: كيف حصل المهاجم على الوصول؟
🛡️ تحقّق من البرامج الثابتة، وتجنب الأجهزة غير الموثوقة، وراجع نشاط المحفظة بعناية.
هذه ليست مجرد عناوين كريبتو أخرى.
إنها تذكير بأن الاحتفاظ بمفاتيحك بنفسك يعني أيضًا الالتزام بمعايير أمانك أنت.
👇 ما رأيك ماذا حدث هنا — ثغرة في المحفظة، إعداد مُخترق، أم هجوم من طرف المستخدم؟
تابع JALILORD9 لمزيد من تنبيهات أمن العملات المشفرة، وتحديثات السوق & أفكار عالية القيمة.
🔥 LIKE • COMMENT • SHARE • FOLLOW
#ColdcardExploitDrains1367BTC #Bitcoin #BTC #CryptoSecurity #BitcoinSecurity #Coldcard #CryptoNews #SelfCustody #BinanceSquare #JALILORD9
🚨 تنبيه أمني لبطاقة باردة: هل تم سحب 136.7 BTC؟
يُسلّط استغلالٌ مُبلغٌ مرتبطٌ بـ Coldcard الضوء مجددًا على واحدة من أكبر الحقائق في عالم العملات المشفرة: التوصّل الذاتي يعني أن الأمان هو مسؤوليتك أنت. 🔐₿
💰 يُفترض سحب 136.7 BTC
⚠️ مستخدمو محافظ الأجهزة يراقبون عن كثب
🔎 السؤال الرئيسي: كيف حصل المهاجم على الوصول؟
🛡️ تحقّق من البرامج الثابتة، وتجنب الأجهزة غير الموثوقة، وراجع نشاط المحفظة بعناية.
هذه ليست مجرد عناوين كريبتو أخرى.
إنها تذكير بأن الاحتفاظ بمفاتيحك بنفسك يعني أيضًا الالتزام بمعايير أمانك أنت.
👇 ما رأيك ماذا حدث هنا — ثغرة في المحفظة، إعداد مُخترق، أم هجوم من طرف المستخدم؟
تابع JALILORD9 لمزيد من تنبيهات أمن العملات المشفرة، وتحديثات السوق & أفكار عالية القيمة.
🔥 LIKE • COMMENT • SHARE • FOLLOW
#ColdcardExploitDrains1367BTC #Bitcoin #BTC #CryptoSecurity #BitcoinSecurity #Coldcard #CryptoNews #SelfCustody #BinanceSquare #JALILORD9
1
112
·
--
#ColdcardExploitDrains1367BTC
*#استغلالColdcardاستنزف1367BTC* — هذا يتعلق باختراق كبير لأجهزة محافظ الأجهزة (hardware wallet) أصاب في 30 يوليو.
### ماذا حدث
- *متى*: 30 يوليو، خلال أقل من ساعة
- *الكمية*: قام القراصنة بسحب *أكثر من 1,000 BTC* من *1,196 محفظة* خلال 41 دقيقة. لاحقًا، حددت Galaxy Research موجتين إضافيتين، ما رفع إجمالي الخسائر المقدرة إلى *∼89 مليون دولار*.
- *الجهاز*: *Coldcard*، وهو محفظة أجهزة محمولة شائعة تُستخدم لتخزين بيتكوين دون اتصال/معزولة (air-gapped). 96da5cf3
### كيف عمل الاستغلال
قام باحثون أمنيون في *فريق هندسة وأمن بيتكوين التابع لـ Block* بتتبع المشكلة إلى *خطأ برمجي في برنامج توليد الأرقام العشوائية (random number-generation) في Coldcard*. 96da
جعل هذا العيب بعض عبارات الاسترداد (recovery seed phrases) *متوقعة بدرجة كافية* لدرجة أن المهاجمين المتقدمين تمكنوا من استنتاجها. وهذا يعني أنهم استطاعوا سرقة BTC *دون أن يلمسوا المحفظة فعليًا*. 5cf3
حذرت Galaxy/Block أن نتائجها مبنية على تحليل السلسلة (blockchain) ولم تؤكد كل محفظة متأثرة تم إنشاؤها باستخدام البرنامج المعيب. 5cf3
### ما الذي فعله Coldcard/Coinkite
- شركة كندية *Coinkite*، التي تصنع Coldcard، أصدرت *تحديثًا برمجيًا* لمنع المشكلة في المحافظ الجديدة التي يتم إنشاؤها.
- *مهم*: تثبيت التحديث *لن يحمي* الأشخاص الذين أنشأوا بالفعل عبارة استرداد باستخدام البرنامج المتأثر. 5cf3fc1d
### أثر السوق
انخفضت عملة بيتكوين بنسبة 1.3% إلى 62,549 دولارًا خلال الـ 24 ساعة بعد نشر الخبر. وتم وصف الأمر بأنه "ضربة مزدوجة" (double whammy) مع قيام Strategy أيضًا ببيع 1,638 BTC. 96da
### ماذا تفعل إذا كنت تستخدم Coldcard
1. *حدّث البرنامج الثابت فورًا* إذا لم تفعل. هذا يحمي المحافظ الجديدة.
2. *إذا كانت عبارة البذرة (seed) قد أُنشئت قبل التحديث*: يحذر Block وCoinkite أنك يجب أن تفكر في نقل الأموال إلى محفظة جديدة ببذرة جديدة تم إنشاؤها باستخدام برنامج مُرقّع.
3. راقب الإرشادات الرسمية من Coinkite — قالوا إن الهجمات قد لا تزال مستمرة. 5cf3
هذا أحد أكبر استغلالات محافظ الأجهزة (hardware wallets) المسجلة. ويُظهر أن حتى الأجهزة "المعزولة" (air-gapped) قد تعاني من عيوب برمجية.
هل تريد مني التحقق مما إذا كان طراز Coldcard/إصدار البرنامج الثابت لديك متأثرًا، وأن أشرح لك كيفية الهجرة بشكل آمن؟
#ColdcardExploitDrains1367BTC
*#استغلالColdcardاستنزف1367BTC* — هذا يتعلق باختراق كبير لأجهزة محافظ الأجهزة (hardware wallet) أصاب في 30 يوليو.
### ماذا حدث
- *متى*: 30 يوليو، خلال أقل من ساعة
- *الكمية*: قام القراصنة بسحب *أكثر من 1,000 BTC* من *1,196 محفظة* خلال 41 دقيقة. لاحقًا، حددت Galaxy Research موجتين إضافيتين، ما رفع إجمالي الخسائر المقدرة إلى *∼89 مليون دولار*.
- *الجهاز*: *Coldcard*، وهو محفظة أجهزة محمولة شائعة تُستخدم لتخزين بيتكوين دون اتصال/معزولة (air-gapped). 96da5cf3
### كيف عمل الاستغلال
قام باحثون أمنيون في *فريق هندسة وأمن بيتكوين التابع لـ Block* بتتبع المشكلة إلى *خطأ برمجي في برنامج توليد الأرقام العشوائية (random number-generation) في Coldcard*. 96da
جعل هذا العيب بعض عبارات الاسترداد (recovery seed phrases) *متوقعة بدرجة كافية* لدرجة أن المهاجمين المتقدمين تمكنوا من استنتاجها. وهذا يعني أنهم استطاعوا سرقة BTC *دون أن يلمسوا المحفظة فعليًا*. 5cf3
حذرت Galaxy/Block أن نتائجها مبنية على تحليل السلسلة (blockchain) ولم تؤكد كل محفظة متأثرة تم إنشاؤها باستخدام البرنامج المعيب. 5cf3
### ما الذي فعله Coldcard/Coinkite
- شركة كندية *Coinkite*، التي تصنع Coldcard، أصدرت *تحديثًا برمجيًا* لمنع المشكلة في المحافظ الجديدة التي يتم إنشاؤها.
- *مهم*: تثبيت التحديث *لن يحمي* الأشخاص الذين أنشأوا بالفعل عبارة استرداد باستخدام البرنامج المتأثر. 5cf3fc1d
### أثر السوق
انخفضت عملة بيتكوين بنسبة 1.3% إلى 62,549 دولارًا خلال الـ 24 ساعة بعد نشر الخبر. وتم وصف الأمر بأنه "ضربة مزدوجة" (double whammy) مع قيام Strategy أيضًا ببيع 1,638 BTC. 96da
### ماذا تفعل إذا كنت تستخدم Coldcard
1. *حدّث البرنامج الثابت فورًا* إذا لم تفعل. هذا يحمي المحافظ الجديدة.
2. *إذا كانت عبارة البذرة (seed) قد أُنشئت قبل التحديث*: يحذر Block وCoinkite أنك يجب أن تفكر في نقل الأموال إلى محفظة جديدة ببذرة جديدة تم إنشاؤها باستخدام برنامج مُرقّع.
3. راقب الإرشادات الرسمية من Coinkite — قالوا إن الهجمات قد لا تزال مستمرة. 5cf3
هذا أحد أكبر استغلالات محافظ الأجهزة (hardware wallets) المسجلة. ويُظهر أن حتى الأجهزة "المعزولة" (air-gapped) قد تعاني من عيوب برمجية.
هل تريد مني التحقق مما إذا كان طراز Coldcard/إصدار البرنامج الثابت لديك متأثرًا، وأن أشرح لك كيفية الهجرة بشكل آمن؟
*#استغلالColdcardاستنزف1367BTC* — هذا يتعلق باختراق كبير لأجهزة محافظ الأجهزة (hardware wallet) أصاب في 30 يوليو.
### ماذا حدث
- *متى*: 30 يوليو، خلال أقل من ساعة
- *الكمية*: قام القراصنة بسحب *أكثر من 1,000 BTC* من *1,196 محفظة* خلال 41 دقيقة. لاحقًا، حددت Galaxy Research موجتين إضافيتين، ما رفع إجمالي الخسائر المقدرة إلى *∼89 مليون دولار*.
- *الجهاز*: *Coldcard*، وهو محفظة أجهزة محمولة شائعة تُستخدم لتخزين بيتكوين دون اتصال/معزولة (air-gapped). 96da5cf3
### كيف عمل الاستغلال
قام باحثون أمنيون في *فريق هندسة وأمن بيتكوين التابع لـ Block* بتتبع المشكلة إلى *خطأ برمجي في برنامج توليد الأرقام العشوائية (random number-generation) في Coldcard*. 96da
جعل هذا العيب بعض عبارات الاسترداد (recovery seed phrases) *متوقعة بدرجة كافية* لدرجة أن المهاجمين المتقدمين تمكنوا من استنتاجها. وهذا يعني أنهم استطاعوا سرقة BTC *دون أن يلمسوا المحفظة فعليًا*. 5cf3
حذرت Galaxy/Block أن نتائجها مبنية على تحليل السلسلة (blockchain) ولم تؤكد كل محفظة متأثرة تم إنشاؤها باستخدام البرنامج المعيب. 5cf3
### ما الذي فعله Coldcard/Coinkite
- شركة كندية *Coinkite*، التي تصنع Coldcard، أصدرت *تحديثًا برمجيًا* لمنع المشكلة في المحافظ الجديدة التي يتم إنشاؤها.
- *مهم*: تثبيت التحديث *لن يحمي* الأشخاص الذين أنشأوا بالفعل عبارة استرداد باستخدام البرنامج المتأثر. 5cf3fc1d
### أثر السوق
انخفضت عملة بيتكوين بنسبة 1.3% إلى 62,549 دولارًا خلال الـ 24 ساعة بعد نشر الخبر. وتم وصف الأمر بأنه "ضربة مزدوجة" (double whammy) مع قيام Strategy أيضًا ببيع 1,638 BTC. 96da
### ماذا تفعل إذا كنت تستخدم Coldcard
1. *حدّث البرنامج الثابت فورًا* إذا لم تفعل. هذا يحمي المحافظ الجديدة.
2. *إذا كانت عبارة البذرة (seed) قد أُنشئت قبل التحديث*: يحذر Block وCoinkite أنك يجب أن تفكر في نقل الأموال إلى محفظة جديدة ببذرة جديدة تم إنشاؤها باستخدام برنامج مُرقّع.
3. راقب الإرشادات الرسمية من Coinkite — قالوا إن الهجمات قد لا تزال مستمرة. 5cf3
هذا أحد أكبر استغلالات محافظ الأجهزة (hardware wallets) المسجلة. ويُظهر أن حتى الأجهزة "المعزولة" (air-gapped) قد تعاني من عيوب برمجية.
هل تريد مني التحقق مما إذا كان طراز Coldcard/إصدار البرنامج الثابت لديك متأثرًا، وأن أشرح لك كيفية الهجرة بشكل آمن؟
1
119
حيازة $BTC 0.5 USDT
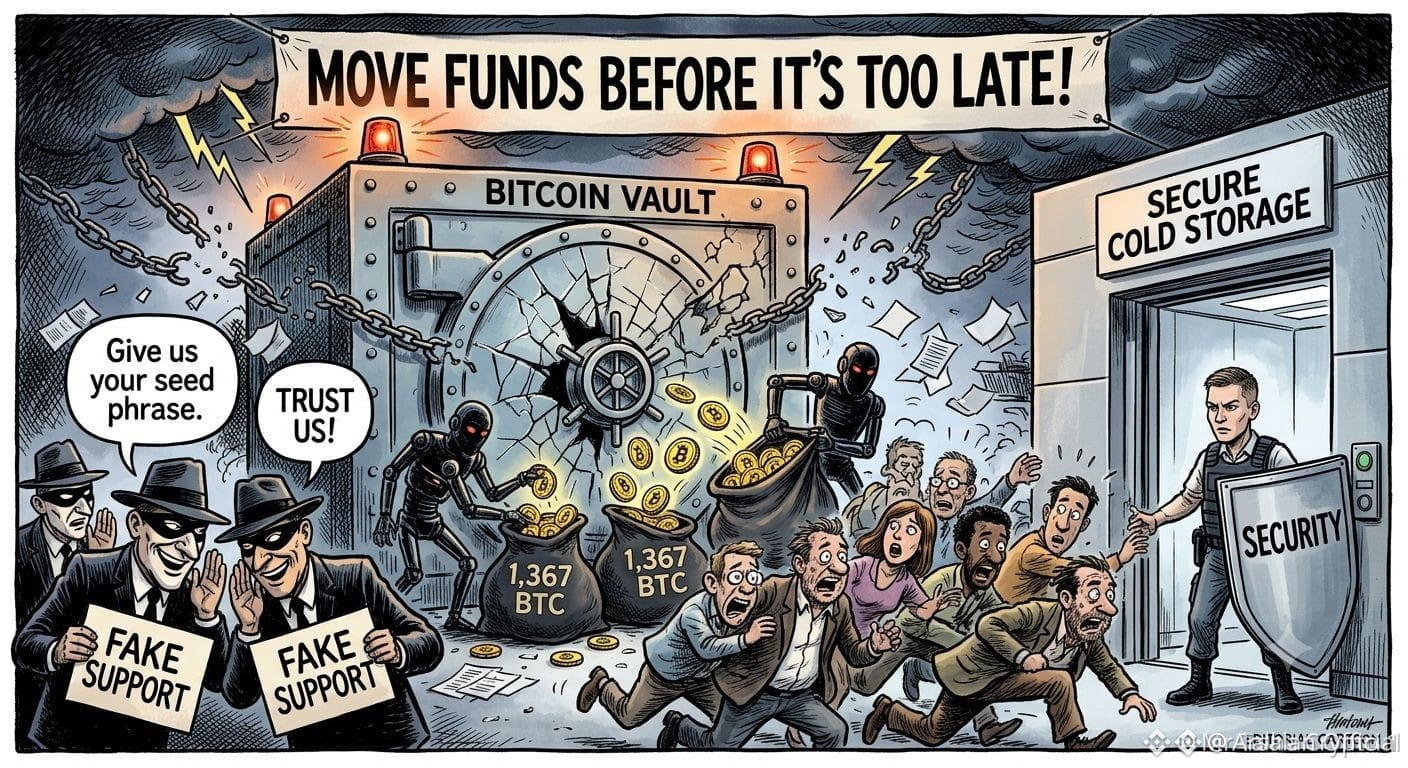
#ColdcardExploitDrains1367BTC هذا الهاشتاغ يشير إلى تقارير تفيد بأن ثغرة في برنامج (Firmware) خاص بأجهزة Coldcard الخاصة بالمحافظ الورقية تم استغلالها، وأن الخسائر المرصودة وصلت إلى حوالي 1,367 BTC عبر 4,585 عنوانًا بحلول 1–3 أغسطس 2026، وفقًا للتقارير التي تستشهد بـ Galaxy Research. وتصف عدة وسائل الإعلام الأمر بأنه مشكلة تتعلق بتوليد البذور/العشوائية (seed-generation/randomness) قد تُمكّن المهاجمين من إعادة بناء مفاتيح خاصة للمحافظ المتأثرة. (financefeeds.com)
بلغة بسيطة: الادعاء ليس أن بيتكوين نفسها تم كسرها، بل إن بعض بذور المحافظ التي تم إنشاؤها بواسطة Coldcard قد تكون قابلة للتنبؤ بسبب ثغرة في البرنامج الثابت. إذا كان هذا صحيحًا، فقد يتمكن المهاجمون من اشتقاق المفاتيح دون اتصال ثم سحب الأموال لاحقًا. تقول التقارير إن الفترة المتأثرة تعود إلى برنامج ثابت تم تقديمه في عام 2021، مع تحديد موجات هجوم متعددة في أواخر يوليو وبداية أغسطس 2026. (decrypt.co)
لماذا هذا مهم للمستخدمين:
هذه قصة تتعلق بأمان الحفظ الذاتي، وليست حادثة على منصة Binance. (ig.com)
رقم “1,367 BTC” هو تقدير مرصود من المحققين، لذا قد يتغير مع تحليل عناوين إضافية. (finance.yahoo.com)
إذا استخدم شخص ما جهاز Coldcard/البرنامج الثابت المتأثر لإنشاء بذرة، فإن الشاغل الأساسي سيكون ترحيل المحفظة إلى محفظة جديدة مُنشأة بشكل آمن، وليس سلوك تداول اعتيادي ضمن حسابات البورصات. وهذه النقطة الأخيرة استنتاج ناتج عن طبيعة الثغرة المذكورة. (ig.com)
إذا كنت تستخدم Coldcard شخصيًا، فالخطوة الحكيمة هي التحقق من الطراز الدقيق للجهاز وإصدار البرنامج الثابت، ومراجعة إرشادات الجهة المُورِّدة الرسمية الخاصة بالحادثة، وتجنب مشاركة أو إعادة استخدام أي عبارة بذور (seed phrase) قد تكون قد جرى توليدها على إصدار متأثر. لا يمكنني التحقق من التقارير الحالية وحدها من أي المستخدمين الأفراد متأثرون، لذا اعتبرها حادثة أمنية جدّية لكنها لا تزال قيد التطور. (financefeeds.com$BTC
{spot}(BTCUSDT)
$COLD.US $ETH
#ColdcardExploitDrains1367BTC هذا الهاشتاغ يشير إلى تقارير تفيد بأن ثغرة في برنامج (Firmware) خاص بأجهزة Coldcard الخاصة بالمحافظ الورقية تم استغلالها، وأن الخسائر المرصودة وصلت إلى حوالي 1,367 BTC عبر 4,585 عنوانًا بحلول 1–3 أغسطس 2026، وفقًا للتقارير التي تستشهد بـ Galaxy Research. وتصف عدة وسائل الإعلام الأمر بأنه مشكلة تتعلق بتوليد البذور/العشوائية (seed-generation/randomness) قد تُمكّن المهاجمين من إعادة بناء مفاتيح خاصة للمحافظ المتأثرة. (financefeeds.com)
بلغة بسيطة: الادعاء ليس أن بيتكوين نفسها تم كسرها، بل إن بعض بذور المحافظ التي تم إنشاؤها بواسطة Coldcard قد تكون قابلة للتنبؤ بسبب ثغرة في البرنامج الثابت. إذا كان هذا صحيحًا، فقد يتمكن المهاجمون من اشتقاق المفاتيح دون اتصال ثم سحب الأموال لاحقًا. تقول التقارير إن الفترة المتأثرة تعود إلى برنامج ثابت تم تقديمه في عام 2021، مع تحديد موجات هجوم متعددة في أواخر يوليو وبداية أغسطس 2026. (decrypt.co)
لماذا هذا مهم للمستخدمين:
هذه قصة تتعلق بأمان الحفظ الذاتي، وليست حادثة على منصة Binance. (ig.com)
رقم “1,367 BTC” هو تقدير مرصود من المحققين، لذا قد يتغير مع تحليل عناوين إضافية. (finance.yahoo.com)
إذا استخدم شخص ما جهاز Coldcard/البرنامج الثابت المتأثر لإنشاء بذرة، فإن الشاغل الأساسي سيكون ترحيل المحفظة إلى محفظة جديدة مُنشأة بشكل آمن، وليس سلوك تداول اعتيادي ضمن حسابات البورصات. وهذه النقطة الأخيرة استنتاج ناتج عن طبيعة الثغرة المذكورة. (ig.com)
إذا كنت تستخدم Coldcard شخصيًا، فالخطوة الحكيمة هي التحقق من الطراز الدقيق للجهاز وإصدار البرنامج الثابت، ومراجعة إرشادات الجهة المُورِّدة الرسمية الخاصة بالحادثة، وتجنب مشاركة أو إعادة استخدام أي عبارة بذور (seed phrase) قد تكون قد جرى توليدها على إصدار متأثر. لا يمكنني التحقق من التقارير الحالية وحدها من أي المستخدمين الأفراد متأثرون، لذا اعتبرها حادثة أمنية جدّية لكنها لا تزال قيد التطور. (financefeeds.com$BTC
$COLD.US $ETH
بلغة بسيطة: الادعاء ليس أن بيتكوين نفسها تم كسرها، بل إن بعض بذور المحافظ التي تم إنشاؤها بواسطة Coldcard قد تكون قابلة للتنبؤ بسبب ثغرة في البرنامج الثابت. إذا كان هذا صحيحًا، فقد يتمكن المهاجمون من اشتقاق المفاتيح دون اتصال ثم سحب الأموال لاحقًا. تقول التقارير إن الفترة المتأثرة تعود إلى برنامج ثابت تم تقديمه في عام 2021، مع تحديد موجات هجوم متعددة في أواخر يوليو وبداية أغسطس 2026. (decrypt.co)
لماذا هذا مهم للمستخدمين:
هذه قصة تتعلق بأمان الحفظ الذاتي، وليست حادثة على منصة Binance. (ig.com)
رقم “1,367 BTC” هو تقدير مرصود من المحققين، لذا قد يتغير مع تحليل عناوين إضافية. (finance.yahoo.com)
إذا استخدم شخص ما جهاز Coldcard/البرنامج الثابت المتأثر لإنشاء بذرة، فإن الشاغل الأساسي سيكون ترحيل المحفظة إلى محفظة جديدة مُنشأة بشكل آمن، وليس سلوك تداول اعتيادي ضمن حسابات البورصات. وهذه النقطة الأخيرة استنتاج ناتج عن طبيعة الثغرة المذكورة. (ig.com)
إذا كنت تستخدم Coldcard شخصيًا، فالخطوة الحكيمة هي التحقق من الطراز الدقيق للجهاز وإصدار البرنامج الثابت، ومراجعة إرشادات الجهة المُورِّدة الرسمية الخاصة بالحادثة، وتجنب مشاركة أو إعادة استخدام أي عبارة بذور (seed phrase) قد تكون قد جرى توليدها على إصدار متأثر. لا يمكنني التحقق من التقارير الحالية وحدها من أي المستخدمين الأفراد متأثرون، لذا اعتبرها حادثة أمنية جدّية لكنها لا تزال قيد التطور. (financefeeds.com$BTC
$COLD.US $ETH
30
·
--
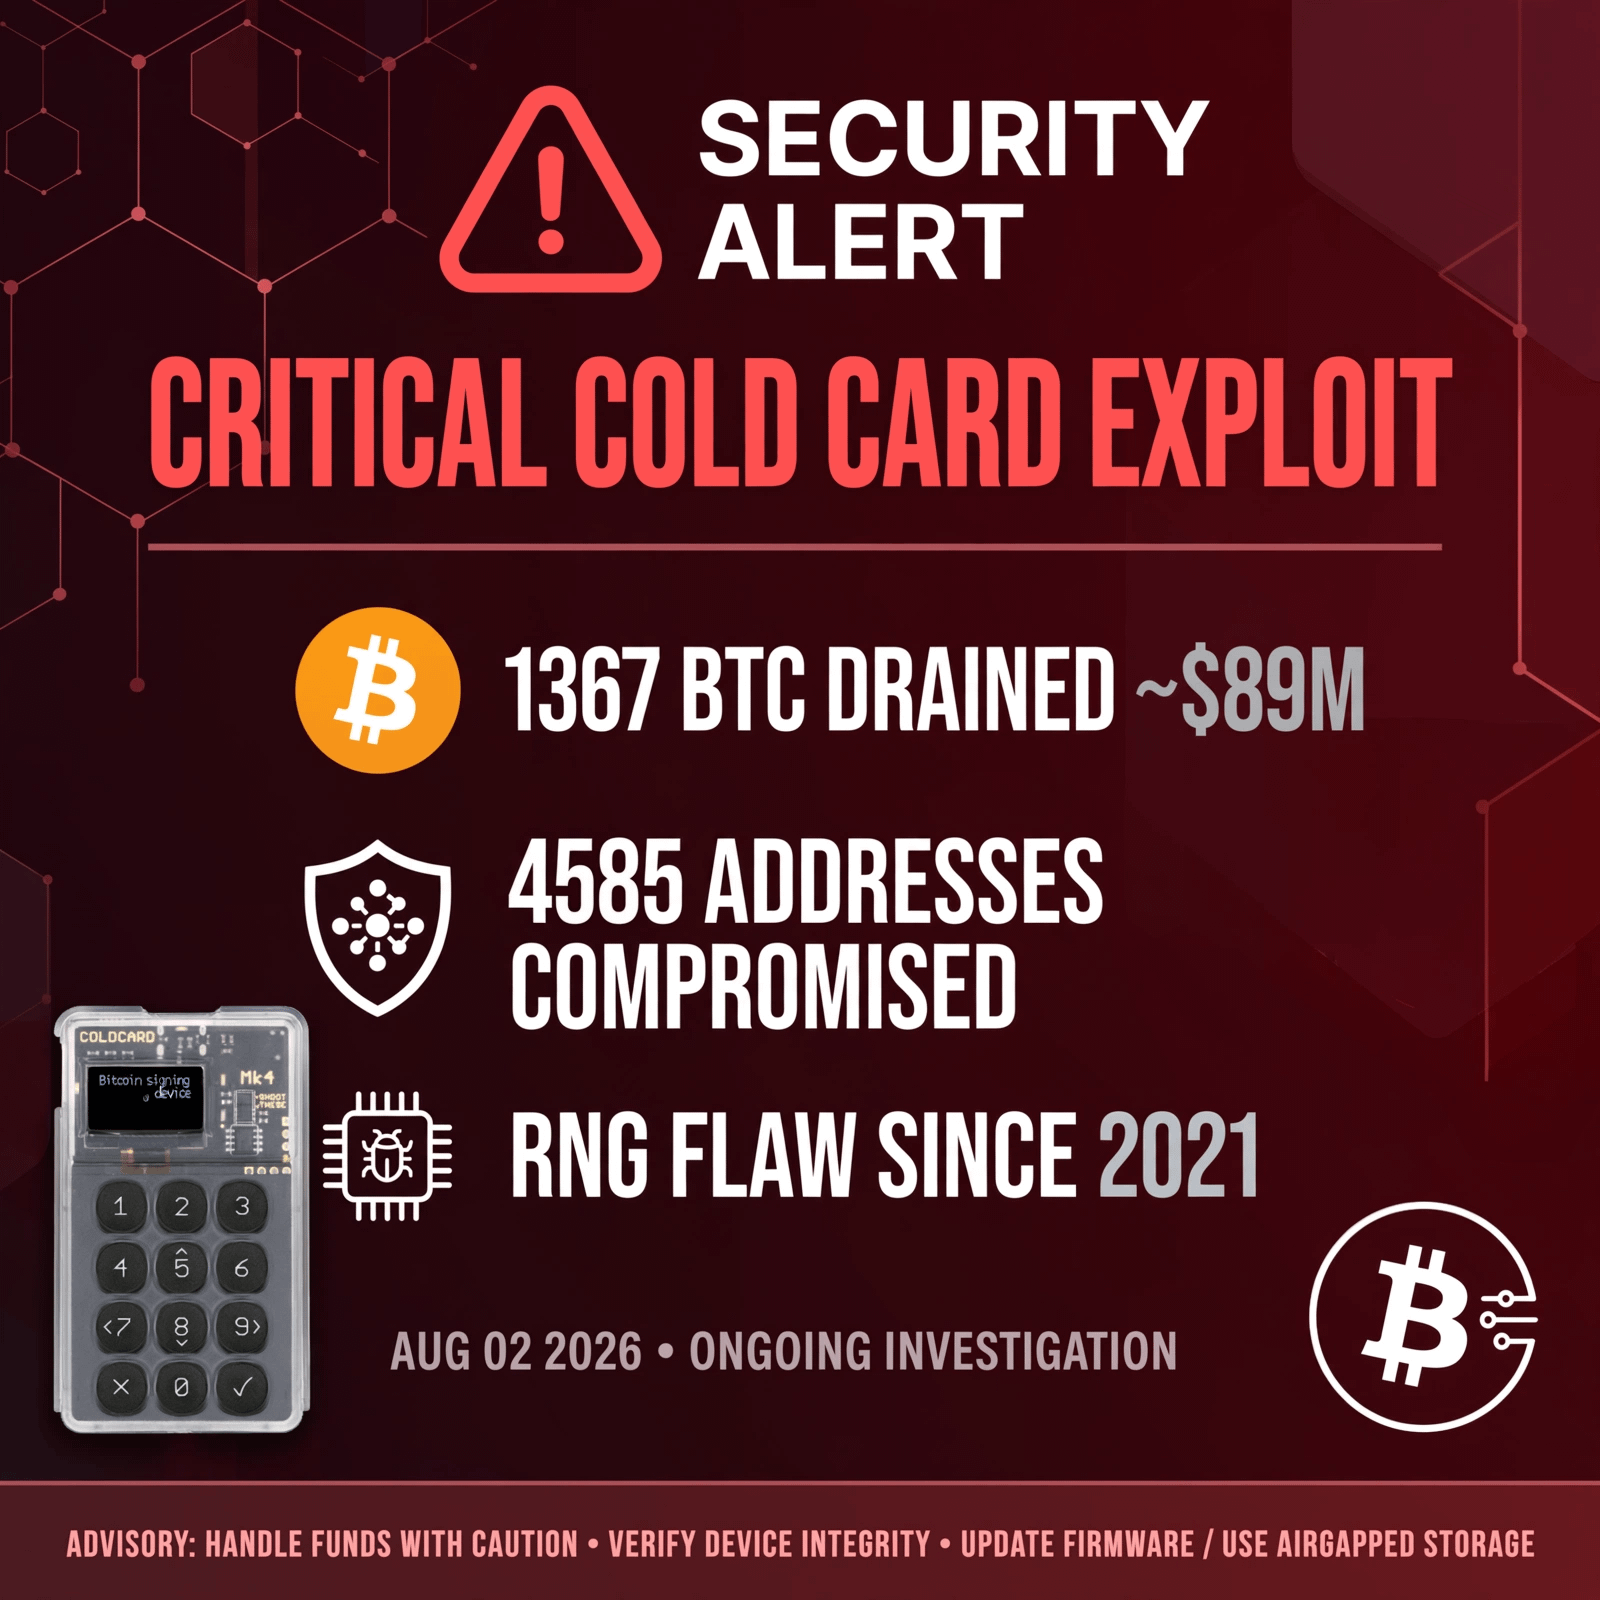
#coldcardexploitdrains1367btc 🚨 عاجل: ثغرة في ColdCard تستنزف 1367 BTC (≈ 89 مليون دولار)
كشفٌ حاسم منذ 2021 جعل بذور ColdCard قابلة للتخمين.
تم اختراق 4,585 عنوانًا عبر 42 دولة.
الجهة المهاجمة سحبت الأموال من المحافظ دون لمس الأجهزة.
تقول CZ: "لا يوجد شيء آمن بنسبة 100% - نوّع المحافظ"
هل محافظك الباردة آمنة؟ تحقّق من البرنامج الثابت الآن!
#Bitcoin #Coldcard #CryptoHack #BTC #BreakingNews #CryptoSecurity
#coldcardexploitdrains1367btc 🚨 عاجل: ثغرة في ColdCard تستنزف 1367 BTC (≈ 89 مليون دولار)
كشفٌ حاسم منذ 2021 جعل بذور ColdCard قابلة للتخمين.
تم اختراق 4,585 عنوانًا عبر 42 دولة.
الجهة المهاجمة سحبت الأموال من المحافظ دون لمس الأجهزة.
تقول CZ: "لا يوجد شيء آمن بنسبة 100% - نوّع المحافظ"
هل محافظك الباردة آمنة؟ تحقّق من البرنامج الثابت الآن!
#Bitcoin #Coldcard #CryptoHack #BTC #BreakingNews #CryptoSecurity
كشفٌ حاسم منذ 2021 جعل بذور ColdCard قابلة للتخمين.
تم اختراق 4,585 عنوانًا عبر 42 دولة.
الجهة المهاجمة سحبت الأموال من المحافظ دون لمس الأجهزة.
تقول CZ: "لا يوجد شيء آمن بنسبة 100% - نوّع المحافظ"
هل محافظك الباردة آمنة؟ تحقّق من البرنامج الثابت الآن!
#Bitcoin #Coldcard #CryptoHack #BTC #BreakingNews #CryptoSecurity
1
3
702
·
--
صاعد
#coldcardexploitdrains1367btc
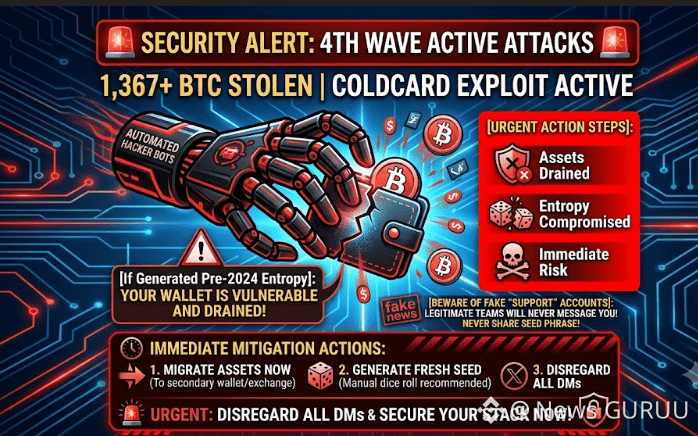
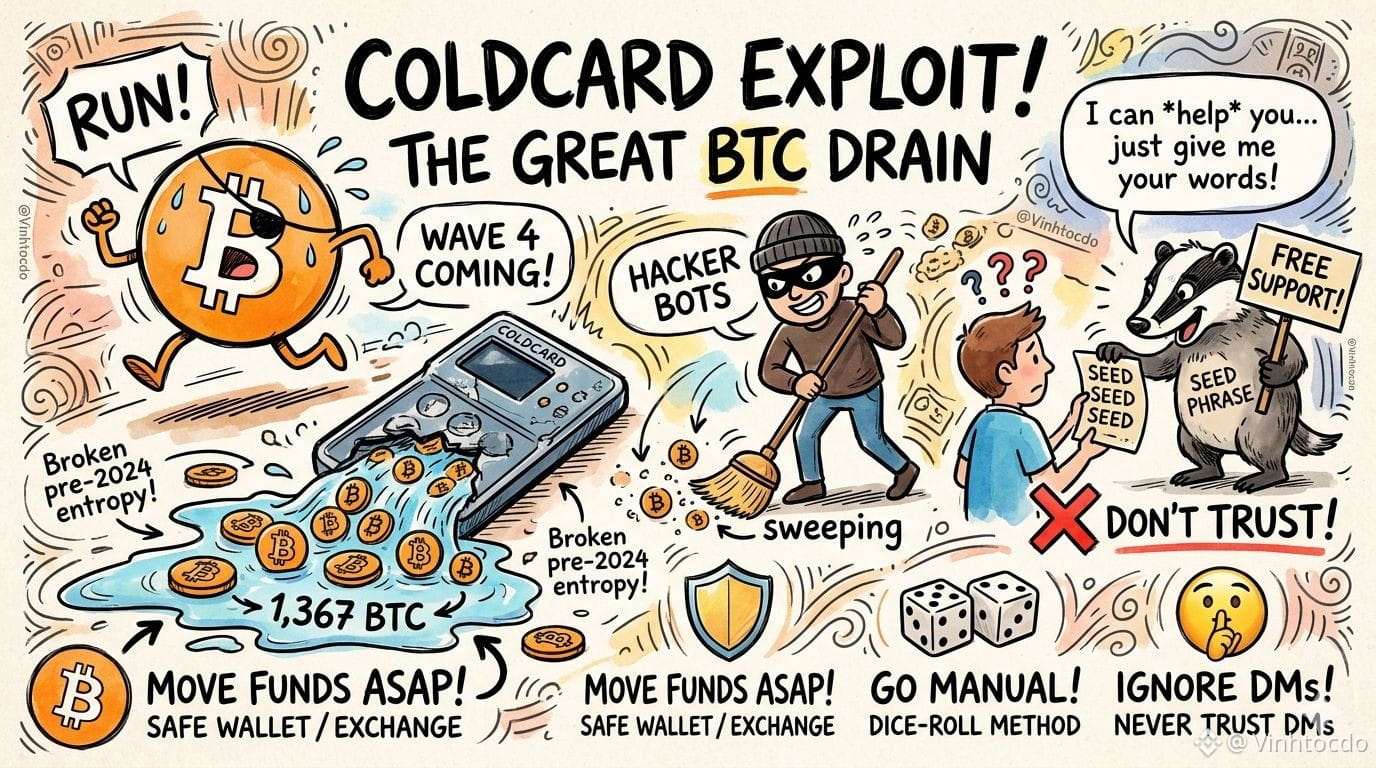
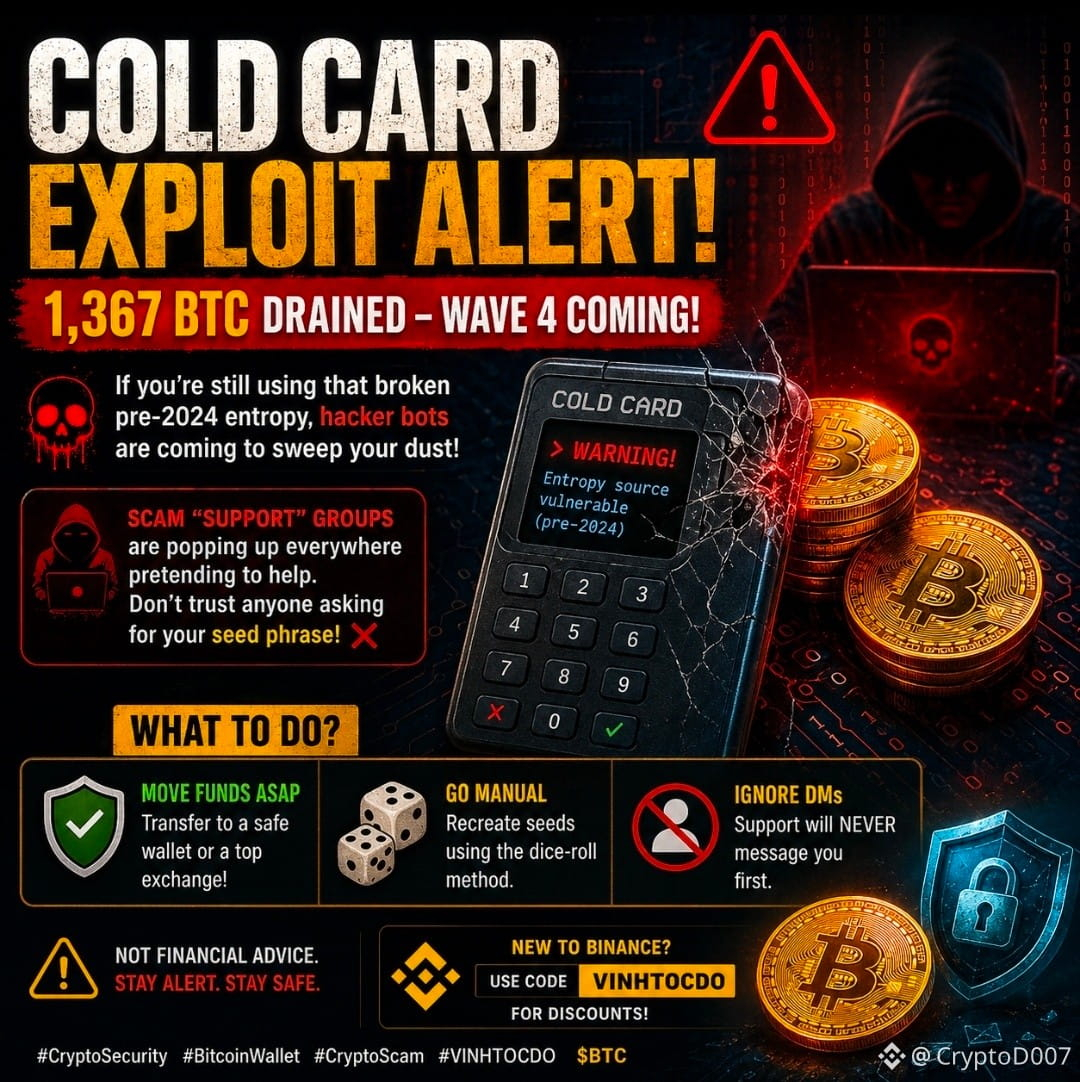
🚨 دراما استغلال Coldcard! تم سحب 1,367 BTC، والموجة الرابعة من الهجمات قادمة لأي شخص ما زال يستخدم هذا الإنتروبي الضعيف قبل 2024! 🌊 إذا لم تكن قد نقلت أموالك، فإن روبوتات المخترقين ستأتي لكنس غبارك.
والأسوأ؟ تظهر مجموعات “دعم” احتيالية في كل مكان تدّعي المساعدة. لا تثق بأي شخص يطلب عبارة البذور الخاصة بك! ❌
ماذا تفعل؟
🛡️ انقل الأموال فورًا: حوّل إلى محفظة آمنة أو إلى بورصة موثوقة!
🎲 اعمل يدويًا: أعد إنشاء العبارات باستخدام طريقة رمي النرد.
🤫 تجاهل الرسائل الخاصة: الدعم لن يراسلك أبدًا أولًا.
ليس نصيحة مالية.
👉 جديد على Binance؟ استخدم الكود VINHTOCDO للحصول على خصومات!
#CryptoSecurity #BitcoinWallet #CryptoScam #VINHTOCDO
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$BNB
{future}(BNBUSDT)
#coldcardexploitdrains1367btc
🚨 دراما استغلال Coldcard! تم سحب 1,367 BTC، والموجة الرابعة من الهجمات قادمة لأي شخص ما زال يستخدم هذا الإنتروبي الضعيف قبل 2024! 🌊 إذا لم تكن قد نقلت أموالك، فإن روبوتات المخترقين ستأتي لكنس غبارك.
والأسوأ؟ تظهر مجموعات “دعم” احتيالية في كل مكان تدّعي المساعدة. لا تثق بأي شخص يطلب عبارة البذور الخاصة بك! ❌
ماذا تفعل؟
🛡️ انقل الأموال فورًا: حوّل إلى محفظة آمنة أو إلى بورصة موثوقة!
🎲 اعمل يدويًا: أعد إنشاء العبارات باستخدام طريقة رمي النرد.
🤫 تجاهل الرسائل الخاصة: الدعم لن يراسلك أبدًا أولًا.
ليس نصيحة مالية.
👉 جديد على Binance؟ استخدم الكود VINHTOCDO للحصول على خصومات!
#CryptoSecurity #BitcoinWallet #CryptoScam #VINHTOCDO
$BTC
$ETH
$BNB
🚨 دراما استغلال Coldcard! تم سحب 1,367 BTC، والموجة الرابعة من الهجمات قادمة لأي شخص ما زال يستخدم هذا الإنتروبي الضعيف قبل 2024! 🌊 إذا لم تكن قد نقلت أموالك، فإن روبوتات المخترقين ستأتي لكنس غبارك.
والأسوأ؟ تظهر مجموعات “دعم” احتيالية في كل مكان تدّعي المساعدة. لا تثق بأي شخص يطلب عبارة البذور الخاصة بك! ❌
ماذا تفعل؟
🛡️ انقل الأموال فورًا: حوّل إلى محفظة آمنة أو إلى بورصة موثوقة!
🎲 اعمل يدويًا: أعد إنشاء العبارات باستخدام طريقة رمي النرد.
🤫 تجاهل الرسائل الخاصة: الدعم لن يراسلك أبدًا أولًا.
ليس نصيحة مالية.
👉 جديد على Binance؟ استخدم الكود VINHTOCDO للحصول على خصومات!
#CryptoSecurity #BitcoinWallet #CryptoScam #VINHTOCDO
$BTC
$ETH
$BNB
4
4
1.3k
#ColdcardExploitDrains1367BTC
أدى وجود ثغرة حرجة في البرامج الثابتة داخل محافظ Coldcard إلى واحدة من أخطر حوادث الأمن السيبراني في تاريخ البيتكوين.
استغل المهاجمون خللًا في إصدار للبرامج الثابتة في شهر مارس 2021 قام بتوليد بذور المحافظ باستخدام عشوائية ضعيفة معتمدة على البرمجيات، ما سمح لهم بإعادة إنتاج المفاتيح الخاصة دون اتصال بالإنترنت. وعلى مدى ثلاث موجات مؤكدة، تم سحب ما يقارب 1,367 BTC (بقيمة تقارب 89 مليون دولار) من **4,585 عنوانًا.
ظهرت الآن موجة رابعة مشتبهة، حيث يُحتمل أن يكون قد تم سرقة أكثر من 380 BTC من 462 ضحية جديدة.
قامت Coldcard بتدمير كامل المخزون المتبقي المعرض للخطر، وتحُث المستخدمين على إنشاء بذور جديدة وترحيل الأموال فورًا.
#CryptoSecurity #SelfCustody #HardwareWallet $BTC
#ColdcardExploitDrains1367BTC
أدى وجود ثغرة حرجة في البرامج الثابتة داخل محافظ Coldcard إلى واحدة من أخطر حوادث الأمن السيبراني في تاريخ البيتكوين.
استغل المهاجمون خللًا في إصدار للبرامج الثابتة في شهر مارس 2021 قام بتوليد بذور المحافظ باستخدام عشوائية ضعيفة معتمدة على البرمجيات، ما سمح لهم بإعادة إنتاج المفاتيح الخاصة دون اتصال بالإنترنت. وعلى مدى ثلاث موجات مؤكدة، تم سحب ما يقارب 1,367 BTC (بقيمة تقارب 89 مليون دولار) من **4,585 عنوانًا.
ظهرت الآن موجة رابعة مشتبهة، حيث يُحتمل أن يكون قد تم سرقة أكثر من 380 BTC من 462 ضحية جديدة.
قامت Coldcard بتدمير كامل المخزون المتبقي المعرض للخطر، وتحُث المستخدمين على إنشاء بذور جديدة وترحيل الأموال فورًا.
#CryptoSecurity #SelfCustody #HardwareWallet $BTC
أدى وجود ثغرة حرجة في البرامج الثابتة داخل محافظ Coldcard إلى واحدة من أخطر حوادث الأمن السيبراني في تاريخ البيتكوين.
استغل المهاجمون خللًا في إصدار للبرامج الثابتة في شهر مارس 2021 قام بتوليد بذور المحافظ باستخدام عشوائية ضعيفة معتمدة على البرمجيات، ما سمح لهم بإعادة إنتاج المفاتيح الخاصة دون اتصال بالإنترنت. وعلى مدى ثلاث موجات مؤكدة، تم سحب ما يقارب 1,367 BTC (بقيمة تقارب 89 مليون دولار) من **4,585 عنوانًا.
ظهرت الآن موجة رابعة مشتبهة، حيث يُحتمل أن يكون قد تم سرقة أكثر من 380 BTC من 462 ضحية جديدة.
قامت Coldcard بتدمير كامل المخزون المتبقي المعرض للخطر، وتحُث المستخدمين على إنشاء بذور جديدة وترحيل الأموال فورًا.
#CryptoSecurity #SelfCustody #HardwareWallet $BTC
1
71
·
--
#ColdcardExploitDrains1367BTC 🚨 1,367 BTC اختفت! هل محفظتك التالية؟ 🚨
تم بالفعل استنزاف 1,367 BTC عبر استغلال ضخم، وتشير تقارير إلى أن موجة أخرى من الهجمات قد تستهدف محافظ تم إنشاؤها باستخدام عشوائية (entropy) ضعيفة قبل 2024.
⚠️ لا داعي للذعر—لكن لا تتجاهل الأمر أيضًا.
✅ انقل أموالك إلى محفظة آمنة أو بورصة موثوقة. 🎲 إذا كنت متأثرًا، فأنشئ عبارة بذور جديدة تمامًا باستخدام طريقة آمنة دون اتصال بالإنترنت (مثل أسلوب رمي النرد). 🚫 لا تشارك عبارة البذور مطلقًا. لن تطلب فرق الدعم الشرعية ذلك، ولن تراسلَك عبر الرسائل المباشرة أولًا.
في عالم العملات المشفرة، الأمان ليس خيارًا—بل هو استثمارك الأول.
ابقَ يقظًا. تحقّق دائمًا. احمِ أصولك قبل أن يصل إليها المحتالون.
#CryptoSecurity #Bitcoin #BTC #CryptoScam
$BTC
#ColdcardExploitDrains1367BTC 🚨 1,367 BTC اختفت! هل محفظتك التالية؟ 🚨
تم بالفعل استنزاف 1,367 BTC عبر استغلال ضخم، وتشير تقارير إلى أن موجة أخرى من الهجمات قد تستهدف محافظ تم إنشاؤها باستخدام عشوائية (entropy) ضعيفة قبل 2024.
⚠️ لا داعي للذعر—لكن لا تتجاهل الأمر أيضًا.
✅ انقل أموالك إلى محفظة آمنة أو بورصة موثوقة. 🎲 إذا كنت متأثرًا، فأنشئ عبارة بذور جديدة تمامًا باستخدام طريقة آمنة دون اتصال بالإنترنت (مثل أسلوب رمي النرد). 🚫 لا تشارك عبارة البذور مطلقًا. لن تطلب فرق الدعم الشرعية ذلك، ولن تراسلَك عبر الرسائل المباشرة أولًا.
في عالم العملات المشفرة، الأمان ليس خيارًا—بل هو استثمارك الأول.
ابقَ يقظًا. تحقّق دائمًا. احمِ أصولك قبل أن يصل إليها المحتالون.
#CryptoSecurity #Bitcoin #BTC #CryptoScam
$BTC
تم بالفعل استنزاف 1,367 BTC عبر استغلال ضخم، وتشير تقارير إلى أن موجة أخرى من الهجمات قد تستهدف محافظ تم إنشاؤها باستخدام عشوائية (entropy) ضعيفة قبل 2024.
⚠️ لا داعي للذعر—لكن لا تتجاهل الأمر أيضًا.
✅ انقل أموالك إلى محفظة آمنة أو بورصة موثوقة. 🎲 إذا كنت متأثرًا، فأنشئ عبارة بذور جديدة تمامًا باستخدام طريقة آمنة دون اتصال بالإنترنت (مثل أسلوب رمي النرد). 🚫 لا تشارك عبارة البذور مطلقًا. لن تطلب فرق الدعم الشرعية ذلك، ولن تراسلَك عبر الرسائل المباشرة أولًا.
في عالم العملات المشفرة، الأمان ليس خيارًا—بل هو استثمارك الأول.
ابقَ يقظًا. تحقّق دائمًا. احمِ أصولك قبل أن يصل إليها المحتالون.
#CryptoSecurity #Bitcoin #BTC #CryptoScam
$BTC
93
·
--
#ColdcardExploitDrains1367BTC الخسائر المبلغ عنها من استغلال Coldcard ارتفعت الآن إلى 1,367 BTC (بقيمة تقارب 89 مليون دولار)، مما يؤثر على حوالي 4,585 عنوانًا لبيتكوين عبر ثلاث موجات هجوم منسقة. �
فك التشفير +1
مستجدات رئيسية:
استغل المهاجمون ثغرة في البرامج الثابتة تم تقديمها في عام 2021 والتي أضعفت العشوائية المستخدمة لتوليد عبارات البذور (seed phrases) على أجهزة Coldcard المتأثرة. �
كوين ديسك +1
يعتقد باحثون أمنيون أن الحملة قد لا تكون قد انتهت بعد، حيث حذر بعض المحللين من أن إشارات تحذير قد تشير إلى موجة رابعة محتملة من الهجمات. �
TradingView
يُحث المستخدمون الذين لديهم محافظ Coldcard متأثرة على نقل الأموال فورًا إلى محفظة تم إنشاؤها حديثًا على أجهزة غير متأثرة وتجنب إعادة استخدام عبارات البذور المخترَنة. �
Crypto Briefing +1
أعادت هذه الحادثة إشعال النقاش حول أمان محافظ الأجهزة، رغم أن الباحثين يؤكدون أنها مشكلة في برنامج Coldcard الثابت وليست خللًا في بيتكوين نفسها.#ColdcardExploitDrains1367BTC #YenRisesTo156 #USJapanJointYenInterventionFirstSince2011 #ColdcardHaltsShipmentsAfterFirmwareFlaw $AAPLB $BTC $BTTC
#ColdcardExploitDrains1367BTC الخسائر المبلغ عنها من استغلال Coldcard ارتفعت الآن إلى 1,367 BTC (بقيمة تقارب 89 مليون دولار)، مما يؤثر على حوالي 4,585 عنوانًا لبيتكوين عبر ثلاث موجات هجوم منسقة. �
فك التشفير +1
مستجدات رئيسية:
استغل المهاجمون ثغرة في البرامج الثابتة تم تقديمها في عام 2021 والتي أضعفت العشوائية المستخدمة لتوليد عبارات البذور (seed phrases) على أجهزة Coldcard المتأثرة. �
كوين ديسك +1
يعتقد باحثون أمنيون أن الحملة قد لا تكون قد انتهت بعد، حيث حذر بعض المحللين من أن إشارات تحذير قد تشير إلى موجة رابعة محتملة من الهجمات. �
TradingView
يُحث المستخدمون الذين لديهم محافظ Coldcard متأثرة على نقل الأموال فورًا إلى محفظة تم إنشاؤها حديثًا على أجهزة غير متأثرة وتجنب إعادة استخدام عبارات البذور المخترَنة. �
Crypto Briefing +1
أعادت هذه الحادثة إشعال النقاش حول أمان محافظ الأجهزة، رغم أن الباحثين يؤكدون أنها مشكلة في برنامج Coldcard الثابت وليست خللًا في بيتكوين نفسها.#ColdcardExploitDrains1367BTC #YenRisesTo156 #USJapanJointYenInterventionFirstSince2011 #ColdcardHaltsShipmentsAfterFirmwareFlaw $AAPLB $BTC $BTTC
فك التشفير +1
مستجدات رئيسية:
استغل المهاجمون ثغرة في البرامج الثابتة تم تقديمها في عام 2021 والتي أضعفت العشوائية المستخدمة لتوليد عبارات البذور (seed phrases) على أجهزة Coldcard المتأثرة. �
كوين ديسك +1
يعتقد باحثون أمنيون أن الحملة قد لا تكون قد انتهت بعد، حيث حذر بعض المحللين من أن إشارات تحذير قد تشير إلى موجة رابعة محتملة من الهجمات. �
TradingView
يُحث المستخدمون الذين لديهم محافظ Coldcard متأثرة على نقل الأموال فورًا إلى محفظة تم إنشاؤها حديثًا على أجهزة غير متأثرة وتجنب إعادة استخدام عبارات البذور المخترَنة. �
Crypto Briefing +1
أعادت هذه الحادثة إشعال النقاش حول أمان محافظ الأجهزة، رغم أن الباحثين يؤكدون أنها مشكلة في برنامج Coldcard الثابت وليست خللًا في بيتكوين نفسها.#ColdcardExploitDrains1367BTC #YenRisesTo156 #USJapanJointYenInterventionFirstSince2011 #ColdcardHaltsShipmentsAfterFirmwareFlaw $AAPLB $BTC $BTTC
1
593

#coldcardexploitdrains1367btc
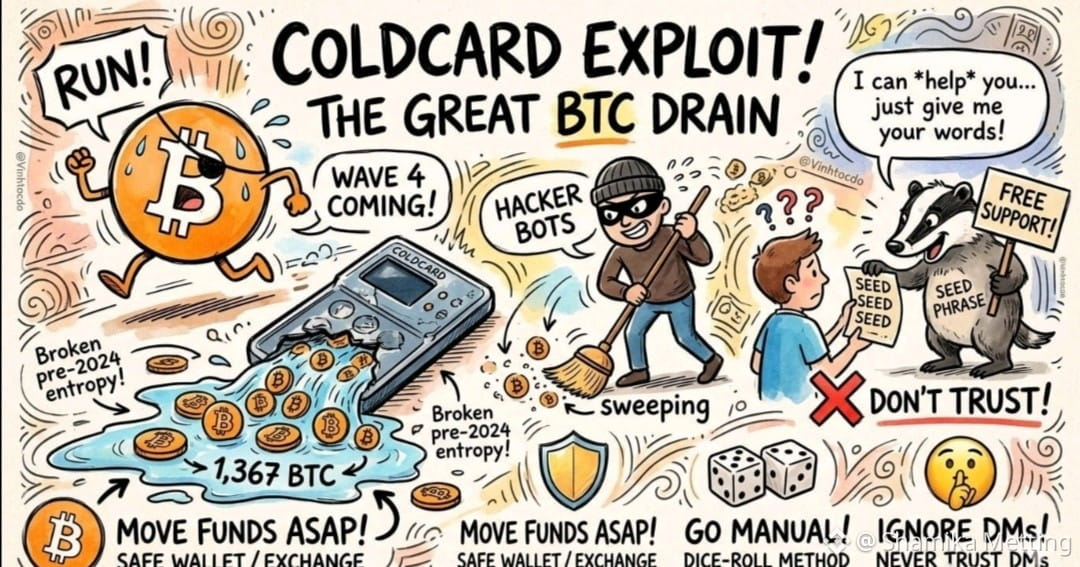
🚨 دراما استغلال Coldcard! تم سحب 1,367 BTC، والموجة الرابعة من الهجمات قادمة لأي شخص ما زال يستخدم هذا الإنتروبي الضعيف قبل 2024! 🌊 إذا لم تكن قد نقلت أموالك، فإن روبوتات المخترقين ستأتي لكنس غبارك.
والأسوأ؟ تظهر مجموعات “دعم” احتيالية في كل مكان تدّعي المساعدة. لا تثق بأي شخص يطلب عبارة البذور الخاصة بك! ❌
ماذا تفعل؟
🛡️ انقل الأموال فورًا: حوّل إلى محفظة آمنة أو إلى بورصة موثوقة!
🎲 اعمل يدويًا: أعد إنشاء العبارات باستخدام طريقة رمي النرد.
🤫 تجاهل الرسائل الخاصة: الدعم لن يراسلك أبدًا أولًا.
ليس نصيحة مالية.
متابعة من فضلكم
#CryptoSecurity #BitcoinWallet #CryptoScam
$BTC
{future}(BTCUSDT)
#coldcardexploitdrains1367btc
🚨 دراما استغلال Coldcard! تم سحب 1,367 BTC، والموجة الرابعة من الهجمات قادمة لأي شخص ما زال يستخدم هذا الإنتروبي الضعيف قبل 2024! 🌊 إذا لم تكن قد نقلت أموالك، فإن روبوتات المخترقين ستأتي لكنس غبارك.
والأسوأ؟ تظهر مجموعات “دعم” احتيالية في كل مكان تدّعي المساعدة. لا تثق بأي شخص يطلب عبارة البذور الخاصة بك! ❌
ماذا تفعل؟
🛡️ انقل الأموال فورًا: حوّل إلى محفظة آمنة أو إلى بورصة موثوقة!
🎲 اعمل يدويًا: أعد إنشاء العبارات باستخدام طريقة رمي النرد.
🤫 تجاهل الرسائل الخاصة: الدعم لن يراسلك أبدًا أولًا.
ليس نصيحة مالية.
متابعة من فضلكم
#CryptoSecurity #BitcoinWallet #CryptoScam
$BTC
🚨 دراما استغلال Coldcard! تم سحب 1,367 BTC، والموجة الرابعة من الهجمات قادمة لأي شخص ما زال يستخدم هذا الإنتروبي الضعيف قبل 2024! 🌊 إذا لم تكن قد نقلت أموالك، فإن روبوتات المخترقين ستأتي لكنس غبارك.
والأسوأ؟ تظهر مجموعات “دعم” احتيالية في كل مكان تدّعي المساعدة. لا تثق بأي شخص يطلب عبارة البذور الخاصة بك! ❌
ماذا تفعل؟
🛡️ انقل الأموال فورًا: حوّل إلى محفظة آمنة أو إلى بورصة موثوقة!
🎲 اعمل يدويًا: أعد إنشاء العبارات باستخدام طريقة رمي النرد.
🤫 تجاهل الرسائل الخاصة: الدعم لن يراسلك أبدًا أولًا.
ليس نصيحة مالية.
متابعة من فضلكم
#CryptoSecurity #BitcoinWallet #CryptoScam
$BTC
4
2k
·
--
#ColdcardExploitDrains1367BTC # 🚨 اختراق Coldcard يستنزف 1,367 BTC🚨: أمن التشفير تحت الضوء
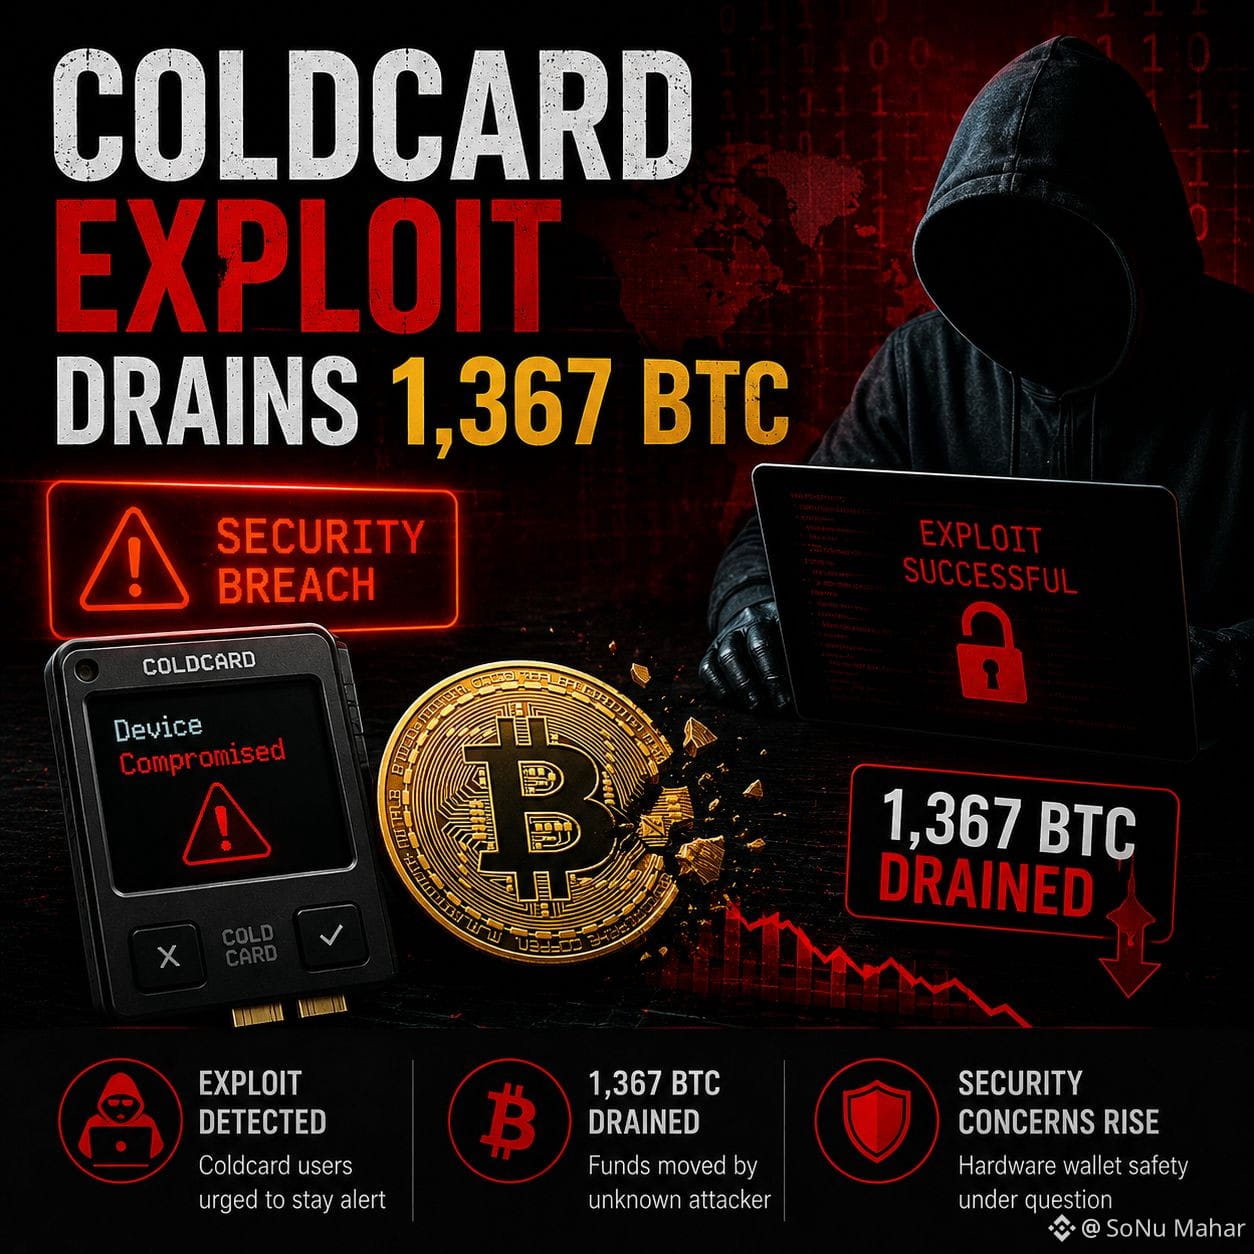
هزّ حادث أمني كبير مجتمع العملات المشفرة بعد أن أفاد تقريرٌ بأن استغلالًا قد استنزف 1,367 BTC من المحافظ المتأثرة. وقد أثارت هذه الاختراقات مخاوف جديدة بشأن سلامة الأصول الرقمية وأهمية اتباع ممارسات قوية لحماية المحافظ.
وفي حين لا تزال التحقيقات جارية، يتابع محللو البلوك تشين حركة البيتكوين المسروقة لتحديد المهاجمين واسترداد الأموال قدر الإمكان. ويُعدّ هذا الحادث تذكيرًا بأن حتى حلول التخزين المتقدمة للعملات المشفرة يمكن أن تصبح أهدافًا لاستغلالات معقدة.
ويحث خبراء الأمن المستخدمين على التحقق من برنامج (Firmware) الخاص بالمحفظة، وحماية عبارات الاسترداد دون اتصال بالإنترنت، وتمكين جميع ميزات الأمان المتاحة، وتجنب تنزيل البرامج من مصادر غير رسمية.
ومع استمرار التحقيق، يُتوقع أن تعمل صناعة العملات المشفرة على تعزيز معايير أمان المحافظ وتحسين الحماية ضد الهجمات المستقبلية. ويُنصح المستثمرون بالبقاء على اطلاع واتباع التحديثات الرسمية قبل اتخاذ أي قرارات.
$BTC $ETH $SOL
#ColdcardExploitDrains1367BTC # 🚨 اختراق Coldcard يستنزف 1,367 BTC🚨: أمن التشفير تحت الضوء
هزّ حادث أمني كبير مجتمع العملات المشفرة بعد أن أفاد تقريرٌ بأن استغلالًا قد استنزف 1,367 BTC من المحافظ المتأثرة. وقد أثارت هذه الاختراقات مخاوف جديدة بشأن سلامة الأصول الرقمية وأهمية اتباع ممارسات قوية لحماية المحافظ.
وفي حين لا تزال التحقيقات جارية، يتابع محللو البلوك تشين حركة البيتكوين المسروقة لتحديد المهاجمين واسترداد الأموال قدر الإمكان. ويُعدّ هذا الحادث تذكيرًا بأن حتى حلول التخزين المتقدمة للعملات المشفرة يمكن أن تصبح أهدافًا لاستغلالات معقدة.
ويحث خبراء الأمن المستخدمين على التحقق من برنامج (Firmware) الخاص بالمحفظة، وحماية عبارات الاسترداد دون اتصال بالإنترنت، وتمكين جميع ميزات الأمان المتاحة، وتجنب تنزيل البرامج من مصادر غير رسمية.
ومع استمرار التحقيق، يُتوقع أن تعمل صناعة العملات المشفرة على تعزيز معايير أمان المحافظ وتحسين الحماية ضد الهجمات المستقبلية. ويُنصح المستثمرون بالبقاء على اطلاع واتباع التحديثات الرسمية قبل اتخاذ أي قرارات.
$BTC $ETH $SOL
هزّ حادث أمني كبير مجتمع العملات المشفرة بعد أن أفاد تقريرٌ بأن استغلالًا قد استنزف 1,367 BTC من المحافظ المتأثرة. وقد أثارت هذه الاختراقات مخاوف جديدة بشأن سلامة الأصول الرقمية وأهمية اتباع ممارسات قوية لحماية المحافظ.
وفي حين لا تزال التحقيقات جارية، يتابع محللو البلوك تشين حركة البيتكوين المسروقة لتحديد المهاجمين واسترداد الأموال قدر الإمكان. ويُعدّ هذا الحادث تذكيرًا بأن حتى حلول التخزين المتقدمة للعملات المشفرة يمكن أن تصبح أهدافًا لاستغلالات معقدة.
ويحث خبراء الأمن المستخدمين على التحقق من برنامج (Firmware) الخاص بالمحفظة، وحماية عبارات الاسترداد دون اتصال بالإنترنت، وتمكين جميع ميزات الأمان المتاحة، وتجنب تنزيل البرامج من مصادر غير رسمية.
ومع استمرار التحقيق، يُتوقع أن تعمل صناعة العملات المشفرة على تعزيز معايير أمان المحافظ وتحسين الحماية ضد الهجمات المستقبلية. ويُنصح المستثمرون بالبقاء على اطلاع واتباع التحديثات الرسمية قبل اتخاذ أي قرارات.
$BTC $ETH $SOL
104
#ColdcardExploitDrains1367BTC
🚨 1,367 $BTC تم تفريغ... لكن هل تم اختراق البيتكوين؟
الإجابة: لا.
حادث حديث شمل 1,367 $BTC صدم مجتمع العملات الرقمية. لكن لم يتم اختراق شبكة البيتكوين.
كانت المشكلة مرتبطة بثغرة أمنية في محفظة الأجهزة، وليست بالبيتكوين نفسه.
الدرس الرئيسي لكل مستثمر في العملات الرقمية: حافظ على تحديث برنامج المحفظة (الـ firmware).
استخدم ممارسات أمنية موثوقة.
احرص دائمًا على نسخ عبارة الاسترداد احتياطيًا بأمان. لا تشارك عبارة البذور (seed phrase) مع أي شخص.
هذه تذكير بأن الأمان في عالم العملات الرقمية مهم بقدر استثمارك.
ما رأيك—هل سيدفع هذا المزيد من الناس إلى تحسين أمن محافظهم؟
#BTC #CryptoSecurity
#Blockchain #Web3
#ColdcardExploitDrains1367BTC
🚨 1,367 $BTC تم تفريغ... لكن هل تم اختراق البيتكوين؟
الإجابة: لا.
حادث حديث شمل 1,367 $BTC صدم مجتمع العملات الرقمية. لكن لم يتم اختراق شبكة البيتكوين.
كانت المشكلة مرتبطة بثغرة أمنية في محفظة الأجهزة، وليست بالبيتكوين نفسه.
الدرس الرئيسي لكل مستثمر في العملات الرقمية: حافظ على تحديث برنامج المحفظة (الـ firmware).
استخدم ممارسات أمنية موثوقة.
احرص دائمًا على نسخ عبارة الاسترداد احتياطيًا بأمان. لا تشارك عبارة البذور (seed phrase) مع أي شخص.
هذه تذكير بأن الأمان في عالم العملات الرقمية مهم بقدر استثمارك.
ما رأيك—هل سيدفع هذا المزيد من الناس إلى تحسين أمن محافظهم؟
#BTC #CryptoSecurity
#Blockchain #Web3
🚨 1,367 $BTC تم تفريغ... لكن هل تم اختراق البيتكوين؟
الإجابة: لا.
حادث حديث شمل 1,367 $BTC صدم مجتمع العملات الرقمية. لكن لم يتم اختراق شبكة البيتكوين.
كانت المشكلة مرتبطة بثغرة أمنية في محفظة الأجهزة، وليست بالبيتكوين نفسه.
الدرس الرئيسي لكل مستثمر في العملات الرقمية: حافظ على تحديث برنامج المحفظة (الـ firmware).
استخدم ممارسات أمنية موثوقة.
احرص دائمًا على نسخ عبارة الاسترداد احتياطيًا بأمان. لا تشارك عبارة البذور (seed phrase) مع أي شخص.
هذه تذكير بأن الأمان في عالم العملات الرقمية مهم بقدر استثمارك.
ما رأيك—هل سيدفع هذا المزيد من الناس إلى تحسين أمن محافظهم؟
#BTC #CryptoSecurity
#Blockchain #Web3
101
·
--
#ColdcardExploitDrains1367BTC
🚨 تنبيه أمني حرج: تم سحب 1,367 بيتكوين (BTC) في استغلال جماعي لثغرة Coldcard!
الموجة 4 من هجمات السحب الآلي تضرب الآن مباشرة. إذا كنت قد أنشأت عبارة بذور Coldcard قبل عام 2024 باستخدام خلل “الإنترُوبي”، فإن محفظتك هي الآن ضمن نطاق الاستهداف.
تقوم روبوتات المهاجمين بمسح mempool بنشاط وسحب الأرصدة المتبقية إلى الصفر. 📉💸
⚠️ الفخّان المزدوجان (احذر من الدعم الوهمي)
وكأن الثغرة لم تكن كافية، تظهر “فرق دعم” احتيالية في كل مكان داخل التعليقات والرسائل المباشرة.
القاعدة الذهبية: أي شخص يطلب عبارة بذورك، أو “مزامنة المحفظة”، أو “رابط التحقق” يحاول سرقتك. نقطة.
🛡️ خطة عمل فورية (افعل هذا الآن)
انقل أموالك إلى بر الأمان في أقرب وقت ممكن
لا تنتظر. انقل أصولك فورًا إلى محفظة آمنة مؤكدة أو إلى بورصة رفيعة المستوى أثناء إعادة التجمع.
أعد توليد الإنتروبي (رمي نرد يدوي)
احذف العبارات القديمة التي صُنعت قبل 2024. أعد إنشاء عبارة بذورك الجديدة باستخدام رميات نرد يدوية بحتة على جهازك.
كتم + حظر كل الرسائل المباشرة
الدعم الحقيقي لن يراسلك أبدًا أولًا. تجاهل جميع الرسائل المباشرة التي تدّعي تقديم مساعدة تقنية.
🔥 شارك هذا لإنقاذ محفظة. وسم صديقًا يمتلك Coldcard قبل أن تقضي عليهم الموجة 4!
ليس نصيحة مالية. ابقَ آمنًا هناك، يا أنونيمز. 🔒
#btc #CryptoNews #BinanceSquare #CyberSecurity
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$BICO
{future}(BICOUSDT)
#ColdcardExploitDrains1367BTC
🚨 تنبيه أمني حرج: تم سحب 1,367 بيتكوين (BTC) في استغلال جماعي لثغرة Coldcard!
الموجة 4 من هجمات السحب الآلي تضرب الآن مباشرة. إذا كنت قد أنشأت عبارة بذور Coldcard قبل عام 2024 باستخدام خلل “الإنترُوبي”، فإن محفظتك هي الآن ضمن نطاق الاستهداف.
تقوم روبوتات المهاجمين بمسح mempool بنشاط وسحب الأرصدة المتبقية إلى الصفر. 📉💸
⚠️ الفخّان المزدوجان (احذر من الدعم الوهمي)
وكأن الثغرة لم تكن كافية، تظهر “فرق دعم” احتيالية في كل مكان داخل التعليقات والرسائل المباشرة.
القاعدة الذهبية: أي شخص يطلب عبارة بذورك، أو “مزامنة المحفظة”، أو “رابط التحقق” يحاول سرقتك. نقطة.
🛡️ خطة عمل فورية (افعل هذا الآن)
انقل أموالك إلى بر الأمان في أقرب وقت ممكن
لا تنتظر. انقل أصولك فورًا إلى محفظة آمنة مؤكدة أو إلى بورصة رفيعة المستوى أثناء إعادة التجمع.
أعد توليد الإنتروبي (رمي نرد يدوي)
احذف العبارات القديمة التي صُنعت قبل 2024. أعد إنشاء عبارة بذورك الجديدة باستخدام رميات نرد يدوية بحتة على جهازك.
كتم + حظر كل الرسائل المباشرة
الدعم الحقيقي لن يراسلك أبدًا أولًا. تجاهل جميع الرسائل المباشرة التي تدّعي تقديم مساعدة تقنية.
🔥 شارك هذا لإنقاذ محفظة. وسم صديقًا يمتلك Coldcard قبل أن تقضي عليهم الموجة 4!
ليس نصيحة مالية. ابقَ آمنًا هناك، يا أنونيمز. 🔒
#btc #CryptoNews #BinanceSquare #CyberSecurity
$BTC
$ETH
$BICO
🚨 تنبيه أمني حرج: تم سحب 1,367 بيتكوين (BTC) في استغلال جماعي لثغرة Coldcard!
الموجة 4 من هجمات السحب الآلي تضرب الآن مباشرة. إذا كنت قد أنشأت عبارة بذور Coldcard قبل عام 2024 باستخدام خلل “الإنترُوبي”، فإن محفظتك هي الآن ضمن نطاق الاستهداف.
تقوم روبوتات المهاجمين بمسح mempool بنشاط وسحب الأرصدة المتبقية إلى الصفر. 📉💸
⚠️ الفخّان المزدوجان (احذر من الدعم الوهمي)
وكأن الثغرة لم تكن كافية، تظهر “فرق دعم” احتيالية في كل مكان داخل التعليقات والرسائل المباشرة.
القاعدة الذهبية: أي شخص يطلب عبارة بذورك، أو “مزامنة المحفظة”، أو “رابط التحقق” يحاول سرقتك. نقطة.
🛡️ خطة عمل فورية (افعل هذا الآن)
انقل أموالك إلى بر الأمان في أقرب وقت ممكن
لا تنتظر. انقل أصولك فورًا إلى محفظة آمنة مؤكدة أو إلى بورصة رفيعة المستوى أثناء إعادة التجمع.
أعد توليد الإنتروبي (رمي نرد يدوي)
احذف العبارات القديمة التي صُنعت قبل 2024. أعد إنشاء عبارة بذورك الجديدة باستخدام رميات نرد يدوية بحتة على جهازك.
كتم + حظر كل الرسائل المباشرة
الدعم الحقيقي لن يراسلك أبدًا أولًا. تجاهل جميع الرسائل المباشرة التي تدّعي تقديم مساعدة تقنية.
🔥 شارك هذا لإنقاذ محفظة. وسم صديقًا يمتلك Coldcard قبل أن تقضي عليهم الموجة 4!
ليس نصيحة مالية. ابقَ آمنًا هناك، يا أنونيمز. 🔒
#btc #CryptoNews #BinanceSquare #CyberSecurity
$BTC
$ETH
$BICO
87
·
--
صاعد
#coldcardexploitdrains1367btc
🚨 تنبيه أمني لمستخدمي محافظ Bitcoin💥
أكثر من 1,367 $BTC
{spot}(BTCUSDT)
يُبلّغ عن سرقتها في أحدث استغلال مرتبط بـ Coldcard، حيث يواصل المهاجمون استهداف المحافظ التي قد تكون عرضة للخطر.
إذا كانت محفظتك قد تم إنشاؤها باستخدام أساليب قديمة لدرجة العشوائية (entrop y)، فهذا وقت مناسب لمراجعة أمانك. كما يستغل المحتالون الموقف من خلال انتحال صفة فرق الدعم.
كيفية حماية نفسك:
🛡️ انقل أموالك إلى محفظة آمنة تم إنشاؤها حديثًا إذا كنت تعتقد أنك قد تكون عرضة للخطر.
🔑 أنشئ عبارة بذرة (seed phrase) جديدة باستخدام طريقة موثوقة وقابلة للتحقق.
🚫 لا تشارك أبدًا عبارة الاسترداد أو المفاتيح الخاصة—لن يطلب الدعم الشرعي ذلك.
📢 تجاهل رسائل DM غير المرغوب فيها وتحقق من المعلومات فقط عبر القنوات الرسمية.
يجب أن يأتي الأمان دائمًا قبل الأرباح. إن أخذ بضع دقائق لمراجعة محفظتك اليوم قد يوفر على أصولك غدًا.
#BTC #Bitcoin #CryptoSecurity #Coldcard #Crypto #BinanceSquare
#coldcardexploitdrains1367btc
🚨 تنبيه أمني لمستخدمي محافظ Bitcoin💥
أكثر من 1,367 $BTC
يُبلّغ عن سرقتها في أحدث استغلال مرتبط بـ Coldcard، حيث يواصل المهاجمون استهداف المحافظ التي قد تكون عرضة للخطر.
إذا كانت محفظتك قد تم إنشاؤها باستخدام أساليب قديمة لدرجة العشوائية (entrop y)، فهذا وقت مناسب لمراجعة أمانك. كما يستغل المحتالون الموقف من خلال انتحال صفة فرق الدعم.
كيفية حماية نفسك:
🛡️ انقل أموالك إلى محفظة آمنة تم إنشاؤها حديثًا إذا كنت تعتقد أنك قد تكون عرضة للخطر.
🔑 أنشئ عبارة بذرة (seed phrase) جديدة باستخدام طريقة موثوقة وقابلة للتحقق.
🚫 لا تشارك أبدًا عبارة الاسترداد أو المفاتيح الخاصة—لن يطلب الدعم الشرعي ذلك.
📢 تجاهل رسائل DM غير المرغوب فيها وتحقق من المعلومات فقط عبر القنوات الرسمية.
يجب أن يأتي الأمان دائمًا قبل الأرباح. إن أخذ بضع دقائق لمراجعة محفظتك اليوم قد يوفر على أصولك غدًا.
#BTC #Bitcoin #CryptoSecurity #Coldcard #Crypto #BinanceSquare
🚨 تنبيه أمني لمستخدمي محافظ Bitcoin💥
أكثر من 1,367 $BTC
يُبلّغ عن سرقتها في أحدث استغلال مرتبط بـ Coldcard، حيث يواصل المهاجمون استهداف المحافظ التي قد تكون عرضة للخطر.
إذا كانت محفظتك قد تم إنشاؤها باستخدام أساليب قديمة لدرجة العشوائية (entrop y)، فهذا وقت مناسب لمراجعة أمانك. كما يستغل المحتالون الموقف من خلال انتحال صفة فرق الدعم.
كيفية حماية نفسك:
🛡️ انقل أموالك إلى محفظة آمنة تم إنشاؤها حديثًا إذا كنت تعتقد أنك قد تكون عرضة للخطر.
🔑 أنشئ عبارة بذرة (seed phrase) جديدة باستخدام طريقة موثوقة وقابلة للتحقق.
🚫 لا تشارك أبدًا عبارة الاسترداد أو المفاتيح الخاصة—لن يطلب الدعم الشرعي ذلك.
📢 تجاهل رسائل DM غير المرغوب فيها وتحقق من المعلومات فقط عبر القنوات الرسمية.
يجب أن يأتي الأمان دائمًا قبل الأرباح. إن أخذ بضع دقائق لمراجعة محفظتك اليوم قد يوفر على أصولك غدًا.
#BTC #Bitcoin #CryptoSecurity #Coldcard #Crypto #BinanceSquare
74
·
--
صاعد
#ColdcardExploitDrains1367BTC
اختراق محفظة الأجهزة Coldcard يسرق 89 مليون دولار: ماذا يعني ذلك لحفظ العملات المشفرة ذاتياً؟
تم استغلال ثغرة في برنامج (Firmware) محافظ الأجهزة من طراز Coldcard، التي تُصنّعها شركة Coinkite الكندية، لسرقة ما يقارب 1367 BTC (بقيمة قريبة من 89 مليون دولار) من آلاف العناوين منذ 30 يوليو 2026.
وقد أدهش الحادث سوق العملات المشفرة، لأنه أثّر على التخزين البارد، الذي يُنظر إليه منذ فترة طويلة بوصفه أكثر طريقة أماناً لحفظ عملات البيتكوين.
$NVDAB
{spot}(NVDABUSDT)
$NVDA.US
{stock_us}(NVDA.US)
$GOOG.US
{stock_us}(GOOG.US)
#ColdcardExploitDrains1367BTC
اختراق محفظة الأجهزة Coldcard يسرق 89 مليون دولار: ماذا يعني ذلك لحفظ العملات المشفرة ذاتياً؟
تم استغلال ثغرة في برنامج (Firmware) محافظ الأجهزة من طراز Coldcard، التي تُصنّعها شركة Coinkite الكندية، لسرقة ما يقارب 1367 BTC (بقيمة قريبة من 89 مليون دولار) من آلاف العناوين منذ 30 يوليو 2026.
وقد أدهش الحادث سوق العملات المشفرة، لأنه أثّر على التخزين البارد، الذي يُنظر إليه منذ فترة طويلة بوصفه أكثر طريقة أماناً لحفظ عملات البيتكوين.
$NVDAB
$NVDA.US
$GOOG.US
اختراق محفظة الأجهزة Coldcard يسرق 89 مليون دولار: ماذا يعني ذلك لحفظ العملات المشفرة ذاتياً؟
تم استغلال ثغرة في برنامج (Firmware) محافظ الأجهزة من طراز Coldcard، التي تُصنّعها شركة Coinkite الكندية، لسرقة ما يقارب 1367 BTC (بقيمة قريبة من 89 مليون دولار) من آلاف العناوين منذ 30 يوليو 2026.
وقد أدهش الحادث سوق العملات المشفرة، لأنه أثّر على التخزين البارد، الذي يُنظر إليه منذ فترة طويلة بوصفه أكثر طريقة أماناً لحفظ عملات البيتكوين.
$NVDAB
$NVDA.US
$GOOG.US
1
1
188
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#HYPEJumpsOver11%
1,539 مشاهدات
92 يقومون بالنقاش
2
#BitcoinSpotETFsNetInflow$159M
459 مشاهدات
39 يقومون بالنقاش
3
#HKMAPlansWholesaleCBDCByYearEnd
9,791 مشاهدات
336 يقومون بالنقاش
4
#NEARSurges26%Past$3.45
10,249 مشاهدات
105 يقومون بالنقاش
5
#BOJHikesRatesTo31YearHigh
28,009 مشاهدات
686 يقومون بالنقاش
6
#EvernorthRaises$30MToBuyXRP
524 مشاهدات
23 يقومون بالنقاش
7
#ChainlinkPowersBottomlinePaymentPlatform
28,875 مشاهدات
651 يقومون بالنقاش
8
#DtcpayCompletes$25MSeriesA
888 مشاهدات
26 يقومون بالنقاش
9
#InjectiveLaunchesINJOnSolana
6,663 مشاهدات
160 يقومون بالنقاش
10
#StellarActivatesProtocol28At211TPS
34,034 مشاهدات
719 يقومون بالنقاش