
#cryptosecurity
cryptosecurity
8.4M مشاهدات
10,782 يقومون بالنقاش
رائج
جديد

لماذا لا يتحدث أحد عن يوم $BTC سupply عندما انهارت الرياضيات تمامًا وطبعت أكثر من 184 مليار عملة من لا شيء؟
يُسلّم معظم المتداولين بشكل أعمى لمبدأ ثبات البروتوكول حتى يمسح استغلالٌ حرج السيولة أو يلغي مراكزهم التي كسبوها بشق الأنفس. إن الاعتماد على الكود وحده دون فهم أعطال البرمجيات التاريخية هو أسرع طريقة للوقوع على حين غرة أثناء التقلبات الشديدة في السوق.
في أغسطس 2010، احتوى البلوك 74638 على معاملة واحدة أنشأت 184,467,440,737 بيتكوين من العدم بسبب خطأ في تجاوز عدد صحيح. اضطر ساتوشي والمطورون الأوائل للمنظومة إلى التنسيق لإجراء تراجع سلسلة ودفع soft fork خلال ساعات للحفاظ على الشبكة. إذا افترضت أن البنية التحتية الحديثة التي تشغّل الأصول مثل $ETH or $BNB محصّنة تمامًا ضد أخطاء الحالات الحدّية، فأنت تتجاهل كيف تَصمد آليات التوافق فعليًا أمام التهديدات الوجودية.
لحماية رأس مالك عندما تحدث شذوذات في البروتوكول، اتبع روتين تحقق منضبط. أولًا، راقب سجلات التزام مطوري البرمجيات وإصدارات العملاء بدلًا من الاستجابة للذعر غير الموثّق على منصات التواصل. ثانيًا، وزّع استثماراتك عبر بنى layer-one مختلفة بدلًا من تركيز المخاطر في بيئة عقد ذكي واحدة. أخيرًا، خفّض الرافعة المالية فورًا عندما تُبلغ أدوات استكشاف البلوكتشين عن إعادة تنظيم للسلسلة أو مخرجات معاملات غير طبيعية.
أين برأيك ستكون الصناعة اليوم لو أن تلك المعاملة قد بقيت على السلسلة؟
#Bitcoin #CryptoSecurity #BlockchainHistory
لماذا لا يتحدث أحد عن يوم $BTC سupply عندما انهارت الرياضيات تمامًا وطبعت أكثر من 184 مليار عملة من لا شيء؟
يُسلّم معظم المتداولين بشكل أعمى لمبدأ ثبات البروتوكول حتى يمسح استغلالٌ حرج السيولة أو يلغي مراكزهم التي كسبوها بشق الأنفس. إن الاعتماد على الكود وحده دون فهم أعطال البرمجيات التاريخية هو أسرع طريقة للوقوع على حين غرة أثناء التقلبات الشديدة في السوق.
في أغسطس 2010، احتوى البلوك 74638 على معاملة واحدة أنشأت 184,467,440,737 بيتكوين من العدم بسبب خطأ في تجاوز عدد صحيح. اضطر ساتوشي والمطورون الأوائل للمنظومة إلى التنسيق لإجراء تراجع سلسلة ودفع soft fork خلال ساعات للحفاظ على الشبكة. إذا افترضت أن البنية التحتية الحديثة التي تشغّل الأصول مثل $ETH or $BNB محصّنة تمامًا ضد أخطاء الحالات الحدّية، فأنت تتجاهل كيف تَصمد آليات التوافق فعليًا أمام التهديدات الوجودية.
لحماية رأس مالك عندما تحدث شذوذات في البروتوكول، اتبع روتين تحقق منضبط. أولًا، راقب سجلات التزام مطوري البرمجيات وإصدارات العملاء بدلًا من الاستجابة للذعر غير الموثّق على منصات التواصل. ثانيًا، وزّع استثماراتك عبر بنى layer-one مختلفة بدلًا من تركيز المخاطر في بيئة عقد ذكي واحدة. أخيرًا، خفّض الرافعة المالية فورًا عندما تُبلغ أدوات استكشاف البلوكتشين عن إعادة تنظيم للسلسلة أو مخرجات معاملات غير طبيعية.
أين برأيك ستكون الصناعة اليوم لو أن تلك المعاملة قد بقيت على السلسلة؟
#Bitcoin #CryptoSecurity #BlockchainHistory
يُسلّم معظم المتداولين بشكل أعمى لمبدأ ثبات البروتوكول حتى يمسح استغلالٌ حرج السيولة أو يلغي مراكزهم التي كسبوها بشق الأنفس. إن الاعتماد على الكود وحده دون فهم أعطال البرمجيات التاريخية هو أسرع طريقة للوقوع على حين غرة أثناء التقلبات الشديدة في السوق.
في أغسطس 2010، احتوى البلوك 74638 على معاملة واحدة أنشأت 184,467,440,737 بيتكوين من العدم بسبب خطأ في تجاوز عدد صحيح. اضطر ساتوشي والمطورون الأوائل للمنظومة إلى التنسيق لإجراء تراجع سلسلة ودفع soft fork خلال ساعات للحفاظ على الشبكة. إذا افترضت أن البنية التحتية الحديثة التي تشغّل الأصول مثل $ETH or $BNB محصّنة تمامًا ضد أخطاء الحالات الحدّية، فأنت تتجاهل كيف تَصمد آليات التوافق فعليًا أمام التهديدات الوجودية.
لحماية رأس مالك عندما تحدث شذوذات في البروتوكول، اتبع روتين تحقق منضبط. أولًا، راقب سجلات التزام مطوري البرمجيات وإصدارات العملاء بدلًا من الاستجابة للذعر غير الموثّق على منصات التواصل. ثانيًا، وزّع استثماراتك عبر بنى layer-one مختلفة بدلًا من تركيز المخاطر في بيئة عقد ذكي واحدة. أخيرًا، خفّض الرافعة المالية فورًا عندما تُبلغ أدوات استكشاف البلوكتشين عن إعادة تنظيم للسلسلة أو مخرجات معاملات غير طبيعية.
أين برأيك ستكون الصناعة اليوم لو أن تلك المعاملة قد بقيت على السلسلة؟
#Bitcoin #CryptoSecurity #BlockchainHistory
14

·
--
لماذا لا يتحدث أحد عن اليوم $BTC كاد أن يموت بسبب تجاوز سعة عدد صحيح واحد؟
ينتاب معظم المستثمرين الهلع بسبب عمليات التصحيح المعتادة بنسبة 20%، لكنهم يتجاهلون تمامًا الثغرات البنيوية في الكود التي تهدد بالفعل محفظتهم بالكامل. في أغسطس 2010، أشار المطور جيف غارزيك إلى البلوك 74638، حيث أدت شذوذات غريبة إلى إنشاء 184 مليار بيتكوين بصمت من لا شيء.
قام ساتوشي والفريق الأساسي بإصلاحها خلال ساعات، عبر التراجع عن السلسلة لإنقاذ الشبكة قبل أن يلاحظ معظم الحاملين حتى ذلك. تواجه سلاسل الطبقة الأولى الحديثة مثل $ETH أو $SOL مخاطر نظامية مماثلة اليوم، وإذا لم تكن تقوم بتدقيق تاريخ البروتوكول وقواعد توافق العقد قبل إيقاف رأس مال كبير، فأنت تتحرك بدون بوصلة.
تعني إدارة المخاطر الحقيقية تقييم أزمنة استجابة المطورين، وقابلية السلسلة لعدم التغيير (immutability)، ومتانة الكود، بدلًا من مجرد التحديق في مخططات الشموع.
هل تقوم بتقييم بنية الشبكة الأساسية قبل اتخاذ مركز طويل الأجل، أم أنك تتداول فقط بناءً على حركة السعر؟
#Bitcoin #CryptoSecurity #BlockchainHistory
لماذا لا يتحدث أحد عن اليوم $BTC كاد أن يموت بسبب تجاوز سعة عدد صحيح واحد؟
ينتاب معظم المستثمرين الهلع بسبب عمليات التصحيح المعتادة بنسبة 20%، لكنهم يتجاهلون تمامًا الثغرات البنيوية في الكود التي تهدد بالفعل محفظتهم بالكامل. في أغسطس 2010، أشار المطور جيف غارزيك إلى البلوك 74638، حيث أدت شذوذات غريبة إلى إنشاء 184 مليار بيتكوين بصمت من لا شيء.
قام ساتوشي والفريق الأساسي بإصلاحها خلال ساعات، عبر التراجع عن السلسلة لإنقاذ الشبكة قبل أن يلاحظ معظم الحاملين حتى ذلك. تواجه سلاسل الطبقة الأولى الحديثة مثل $ETH أو $SOL مخاطر نظامية مماثلة اليوم، وإذا لم تكن تقوم بتدقيق تاريخ البروتوكول وقواعد توافق العقد قبل إيقاف رأس مال كبير، فأنت تتحرك بدون بوصلة.
تعني إدارة المخاطر الحقيقية تقييم أزمنة استجابة المطورين، وقابلية السلسلة لعدم التغيير (immutability)، ومتانة الكود، بدلًا من مجرد التحديق في مخططات الشموع.
هل تقوم بتقييم بنية الشبكة الأساسية قبل اتخاذ مركز طويل الأجل، أم أنك تتداول فقط بناءً على حركة السعر؟
#Bitcoin #CryptoSecurity #BlockchainHistory
ينتاب معظم المستثمرين الهلع بسبب عمليات التصحيح المعتادة بنسبة 20%، لكنهم يتجاهلون تمامًا الثغرات البنيوية في الكود التي تهدد بالفعل محفظتهم بالكامل. في أغسطس 2010، أشار المطور جيف غارزيك إلى البلوك 74638، حيث أدت شذوذات غريبة إلى إنشاء 184 مليار بيتكوين بصمت من لا شيء.
قام ساتوشي والفريق الأساسي بإصلاحها خلال ساعات، عبر التراجع عن السلسلة لإنقاذ الشبكة قبل أن يلاحظ معظم الحاملين حتى ذلك. تواجه سلاسل الطبقة الأولى الحديثة مثل $ETH أو $SOL مخاطر نظامية مماثلة اليوم، وإذا لم تكن تقوم بتدقيق تاريخ البروتوكول وقواعد توافق العقد قبل إيقاف رأس مال كبير، فأنت تتحرك بدون بوصلة.
تعني إدارة المخاطر الحقيقية تقييم أزمنة استجابة المطورين، وقابلية السلسلة لعدم التغيير (immutability)، ومتانة الكود، بدلًا من مجرد التحديق في مخططات الشموع.
هل تقوم بتقييم بنية الشبكة الأساسية قبل اتخاذ مركز طويل الأجل، أم أنك تتداول فقط بناءً على حركة السعر؟
#Bitcoin #CryptoSecurity #BlockchainHistory
13

·
--
يعتقد الجميع أن كود البلوك تشين محصّن بالكامل ضد الانهيار الكارثي، لكن في الحقيقة، كانت حتى أأمن الشبكات هي الأخرى على بُعد خطأ خفي واحد من الانهيار التام.
يثق كثير من المستثمرين بشكل أعمى في كود البروتوكول دون أن يدركوا أن خطأً واحدًا في الحساب قد يفرغ السيولة ويجعل كامل محفظة الاستثمار بلا قيمة بين ليلة وضحاها.
تخيّل الأمر كلوحة عدّ رقمية قديمة تواصل عرض رقمها حتى تتجاوز الحد الأقصى، ثم تعرض درجةً مستحيلة. في عام 2010، لاحظ المطوّر جيف غارزيك بلوك 74638 على $BTC، حيث أدّى خلل في تجاوز سعة العدد (integer overflow) بشكلٍ صامت إلى توليد أكثر من 184 مليار عملة من العدم. واضطر ساتوشي والمطوّرين الأساسيين إلى إجراء فورك حاد للسلسلة خلال خمس ساعات فقط لإزالة المعاملة الباطلة واستعادة التوازن.
تواجه البروتوكولات اللامركزية الحديثة والعقود الذكية على $ETH face نفس الثغرات الحسابية والمنطقية اليوم. عندما يخطئ بروتوكول ما في حساب أرصدة الرموز أو حدود الديون، تستغلها روبوتات آلية خلال ثوانٍ، ما يثبت أن الكود يحتاج إلى يقظة مستمرة وتدقيق منضبط.
برأيك، أين سيكون سوق العملات المشفّرة اليوم لو أن هذا الخلل لم يُكتشف لبضعة أيام إضافية؟
#Bitcoin #CryptoSecurity #Blockchain
يعتقد الجميع أن كود البلوك تشين محصّن بالكامل ضد الانهيار الكارثي، لكن في الحقيقة، كانت حتى أأمن الشبكات هي الأخرى على بُعد خطأ خفي واحد من الانهيار التام.
يثق كثير من المستثمرين بشكل أعمى في كود البروتوكول دون أن يدركوا أن خطأً واحدًا في الحساب قد يفرغ السيولة ويجعل كامل محفظة الاستثمار بلا قيمة بين ليلة وضحاها.
تخيّل الأمر كلوحة عدّ رقمية قديمة تواصل عرض رقمها حتى تتجاوز الحد الأقصى، ثم تعرض درجةً مستحيلة. في عام 2010، لاحظ المطوّر جيف غارزيك بلوك 74638 على $BTC ، حيث أدّى خلل في تجاوز سعة العدد (integer overflow) بشكلٍ صامت إلى توليد أكثر من 184 مليار عملة من العدم. واضطر ساتوشي والمطوّرين الأساسيين إلى إجراء فورك حاد للسلسلة خلال خمس ساعات فقط لإزالة المعاملة الباطلة واستعادة التوازن.
تواجه البروتوكولات اللامركزية الحديثة والعقود الذكية على $ETH face نفس الثغرات الحسابية والمنطقية اليوم. عندما يخطئ بروتوكول ما في حساب أرصدة الرموز أو حدود الديون، تستغلها روبوتات آلية خلال ثوانٍ، ما يثبت أن الكود يحتاج إلى يقظة مستمرة وتدقيق منضبط.
برأيك، أين سيكون سوق العملات المشفّرة اليوم لو أن هذا الخلل لم يُكتشف لبضعة أيام إضافية؟
#Bitcoin #CryptoSecurity #Blockchain
يثق كثير من المستثمرين بشكل أعمى في كود البروتوكول دون أن يدركوا أن خطأً واحدًا في الحساب قد يفرغ السيولة ويجعل كامل محفظة الاستثمار بلا قيمة بين ليلة وضحاها.
تخيّل الأمر كلوحة عدّ رقمية قديمة تواصل عرض رقمها حتى تتجاوز الحد الأقصى، ثم تعرض درجةً مستحيلة. في عام 2010، لاحظ المطوّر جيف غارزيك بلوك 74638 على $BTC ، حيث أدّى خلل في تجاوز سعة العدد (integer overflow) بشكلٍ صامت إلى توليد أكثر من 184 مليار عملة من العدم. واضطر ساتوشي والمطوّرين الأساسيين إلى إجراء فورك حاد للسلسلة خلال خمس ساعات فقط لإزالة المعاملة الباطلة واستعادة التوازن.
تواجه البروتوكولات اللامركزية الحديثة والعقود الذكية على $ETH face نفس الثغرات الحسابية والمنطقية اليوم. عندما يخطئ بروتوكول ما في حساب أرصدة الرموز أو حدود الديون، تستغلها روبوتات آلية خلال ثوانٍ، ما يثبت أن الكود يحتاج إلى يقظة مستمرة وتدقيق منضبط.
برأيك، أين سيكون سوق العملات المشفّرة اليوم لو أن هذا الخلل لم يُكتشف لبضعة أيام إضافية؟
#Bitcoin #CryptoSecurity #Blockchain
1
·
--
تَخيَّل هذا: إنه أغسطس 2010، وخطأ صامت لتجاوز صحيح (Integer Overflow) يخلق بهدوء مليارات من العملات من لا شيء بينما يكون السوق نائمًا.
يفترض معظم المستثمرين أن الثغرات على مستوى البروتوكول لا تهدد إلا بروتوكولات DeFi التجريبية، تاركين الاستثمارات الأساسية بمنأى كامل. لكن في الواقع، يمكن أن تعرض العيوب البنيوية في الشفرة تصميم الاقتصاد الجوهري لأصل ما للخطر خلال ثوانٍ، فتقضي على سنوات من الأمان المفترض دون أي تحذير.
عند البلوك 74638، استغلّت معاملة واحدة تجاوزًا حسابيًا لإنتاج 184.46 مليار $BTC عبر عنوانين. تم كسر حدّ العرض فورًا، مما أجبر ساتوشي ناكاموتو والمطوّرين الأوائل على نشر تحديث عميل طارئ خلال ساعات لعمل فورك ناعم (soft fork) لسلسلة البلوك وإزالة المعاملة غير الصالحة.
على الرغم من أن هذا التصحيح كان فعّالًا، فقد كشف عن حقيقة مُقلقة للشبكات الحديثة مثل $ETH والأنظمة البيئية الأحدث من طبقة أولى. الحالات الحدّية الرياضية وأخطاء منطق التوافق (consensus) لا تُعلن عن نفسها إلا عندما يتم تفعيلها، وفي أسواق اليوم التي تبلغ قيمتها مليارات الدولارات، قد يؤدي خلل بروتوكولي غير مكتشف إلى استنزاف مجمّعات السيولة قبل أن يتمكن المطورون من تنظيم إصلاح مُنسّق.
ما مقدار مخاطر البروتوكول برأيك التي يتم تسعيرها حاليًا داخل الأصول الرئيسية؟
#Bitcoin #CryptoSecurity #Blockchain
تَخيَّل هذا: إنه أغسطس 2010، وخطأ صامت لتجاوز صحيح (Integer Overflow) يخلق بهدوء مليارات من العملات من لا شيء بينما يكون السوق نائمًا.
يفترض معظم المستثمرين أن الثغرات على مستوى البروتوكول لا تهدد إلا بروتوكولات DeFi التجريبية، تاركين الاستثمارات الأساسية بمنأى كامل. لكن في الواقع، يمكن أن تعرض العيوب البنيوية في الشفرة تصميم الاقتصاد الجوهري لأصل ما للخطر خلال ثوانٍ، فتقضي على سنوات من الأمان المفترض دون أي تحذير.
عند البلوك 74638، استغلّت معاملة واحدة تجاوزًا حسابيًا لإنتاج 184.46 مليار $BTC عبر عنوانين. تم كسر حدّ العرض فورًا، مما أجبر ساتوشي ناكاموتو والمطوّرين الأوائل على نشر تحديث عميل طارئ خلال ساعات لعمل فورك ناعم (soft fork) لسلسلة البلوك وإزالة المعاملة غير الصالحة.
على الرغم من أن هذا التصحيح كان فعّالًا، فقد كشف عن حقيقة مُقلقة للشبكات الحديثة مثل $ETH والأنظمة البيئية الأحدث من طبقة أولى. الحالات الحدّية الرياضية وأخطاء منطق التوافق (consensus) لا تُعلن عن نفسها إلا عندما يتم تفعيلها، وفي أسواق اليوم التي تبلغ قيمتها مليارات الدولارات، قد يؤدي خلل بروتوكولي غير مكتشف إلى استنزاف مجمّعات السيولة قبل أن يتمكن المطورون من تنظيم إصلاح مُنسّق.
ما مقدار مخاطر البروتوكول برأيك التي يتم تسعيرها حاليًا داخل الأصول الرئيسية؟
#Bitcoin #CryptoSecurity #Blockchain
يفترض معظم المستثمرين أن الثغرات على مستوى البروتوكول لا تهدد إلا بروتوكولات DeFi التجريبية، تاركين الاستثمارات الأساسية بمنأى كامل. لكن في الواقع، يمكن أن تعرض العيوب البنيوية في الشفرة تصميم الاقتصاد الجوهري لأصل ما للخطر خلال ثوانٍ، فتقضي على سنوات من الأمان المفترض دون أي تحذير.
عند البلوك 74638، استغلّت معاملة واحدة تجاوزًا حسابيًا لإنتاج 184.46 مليار $BTC عبر عنوانين. تم كسر حدّ العرض فورًا، مما أجبر ساتوشي ناكاموتو والمطوّرين الأوائل على نشر تحديث عميل طارئ خلال ساعات لعمل فورك ناعم (soft fork) لسلسلة البلوك وإزالة المعاملة غير الصالحة.
على الرغم من أن هذا التصحيح كان فعّالًا، فقد كشف عن حقيقة مُقلقة للشبكات الحديثة مثل $ETH والأنظمة البيئية الأحدث من طبقة أولى. الحالات الحدّية الرياضية وأخطاء منطق التوافق (consensus) لا تُعلن عن نفسها إلا عندما يتم تفعيلها، وفي أسواق اليوم التي تبلغ قيمتها مليارات الدولارات، قد يؤدي خلل بروتوكولي غير مكتشف إلى استنزاف مجمّعات السيولة قبل أن يتمكن المطورون من تنظيم إصلاح مُنسّق.
ما مقدار مخاطر البروتوكول برأيك التي يتم تسعيرها حاليًا داخل الأصول الرئيسية؟
#Bitcoin #CryptoSecurity #Blockchain
8

·
--
لماذا لا يتحدث أحد عن اليوم الذي طُبعت فيه أصعب الأموال في تاريخ البشرية—184 مليار قطعة نقدية—من لا شيء؟
يقوم معظم المستثمرين بتوزيع رأس المال بشكل أعمى على $BTC ، بافتراض أن الكود قانون لا يتغير، فقط ليُفاجَأوا عندما تهدد الثغرات البرمجية صافي ثروتهم. إن التعامل مع أي بروتوكول باعتباره محصّنًا تمامًا من الفشل هو أسرع طريقة لتتعرض لصدمة غير متوقعة.
في أغسطس 2010، عند البلوك 74,638، سمحت مشكلة بسيطة في تجاوز عدد صحيح (integer overflow) لكي تتمكن جهة غير معروفة من توليد 184,467,440,737 عملة في معاملة واحدة. كان ساتوشي ناكاموتو والمطورون الأوائل مضطرين إلى التحرك بسرعة خلال خمس ساعات فقط لدفع فورك/ترقية برمجية طارئة (soft fork) والتراجع عن السلسلة غير الصالحة. نجح الإصلاح، لكنه أثبت أن الإيمان الأعمى بالبرمجيات دون إدارة مخاطر نشطة هو وهم خطير.
لحماية رأس مالك، اعتبر مخاطر البروتوكول متغيرًا نشطًا وليس مشكلة محلولة. نوّع الاستثمارات الأساسية عبر أصول تم اختبارها في ساحة المعركة مثل $ETH، وراقب ترقيات العقد (الـ nodes) الرئيسية قبل قفل سيولة جديدة، ولا تنسَ دائمًا حساب الصدمات السوداء النظامية. يتطلب بناء محفظة قوية الاستعداد للحالات الطرفية قبل أن تجبرها ضغوط السوق على إصدار إصلاح.
هل تعتقد أن البنية التحتية الحديثة للعملات المشفرة يمكنها النجاة من عيب بهذا الحجم اليوم؟
#Bitcoin #CryptoSecurity #Blockchain
لماذا لا يتحدث أحد عن اليوم الذي طُبعت فيه أصعب الأموال في تاريخ البشرية—184 مليار قطعة نقدية—من لا شيء؟
يقوم معظم المستثمرين بتوزيع رأس المال بشكل أعمى على $BTC ، بافتراض أن الكود قانون لا يتغير، فقط ليُفاجَأوا عندما تهدد الثغرات البرمجية صافي ثروتهم. إن التعامل مع أي بروتوكول باعتباره محصّنًا تمامًا من الفشل هو أسرع طريقة لتتعرض لصدمة غير متوقعة.
في أغسطس 2010، عند البلوك 74,638، سمحت مشكلة بسيطة في تجاوز عدد صحيح (integer overflow) لكي تتمكن جهة غير معروفة من توليد 184,467,440,737 عملة في معاملة واحدة. كان ساتوشي ناكاموتو والمطورون الأوائل مضطرين إلى التحرك بسرعة خلال خمس ساعات فقط لدفع فورك/ترقية برمجية طارئة (soft fork) والتراجع عن السلسلة غير الصالحة. نجح الإصلاح، لكنه أثبت أن الإيمان الأعمى بالبرمجيات دون إدارة مخاطر نشطة هو وهم خطير.
لحماية رأس مالك، اعتبر مخاطر البروتوكول متغيرًا نشطًا وليس مشكلة محلولة. نوّع الاستثمارات الأساسية عبر أصول تم اختبارها في ساحة المعركة مثل $ETH ، وراقب ترقيات العقد (الـ nodes) الرئيسية قبل قفل سيولة جديدة، ولا تنسَ دائمًا حساب الصدمات السوداء النظامية. يتطلب بناء محفظة قوية الاستعداد للحالات الطرفية قبل أن تجبرها ضغوط السوق على إصدار إصلاح.
هل تعتقد أن البنية التحتية الحديثة للعملات المشفرة يمكنها النجاة من عيب بهذا الحجم اليوم؟
#Bitcoin #CryptoSecurity #Blockchain
يقوم معظم المستثمرين بتوزيع رأس المال بشكل أعمى على $BTC ، بافتراض أن الكود قانون لا يتغير، فقط ليُفاجَأوا عندما تهدد الثغرات البرمجية صافي ثروتهم. إن التعامل مع أي بروتوكول باعتباره محصّنًا تمامًا من الفشل هو أسرع طريقة لتتعرض لصدمة غير متوقعة.
في أغسطس 2010، عند البلوك 74,638، سمحت مشكلة بسيطة في تجاوز عدد صحيح (integer overflow) لكي تتمكن جهة غير معروفة من توليد 184,467,440,737 عملة في معاملة واحدة. كان ساتوشي ناكاموتو والمطورون الأوائل مضطرين إلى التحرك بسرعة خلال خمس ساعات فقط لدفع فورك/ترقية برمجية طارئة (soft fork) والتراجع عن السلسلة غير الصالحة. نجح الإصلاح، لكنه أثبت أن الإيمان الأعمى بالبرمجيات دون إدارة مخاطر نشطة هو وهم خطير.
لحماية رأس مالك، اعتبر مخاطر البروتوكول متغيرًا نشطًا وليس مشكلة محلولة. نوّع الاستثمارات الأساسية عبر أصول تم اختبارها في ساحة المعركة مثل $ETH ، وراقب ترقيات العقد (الـ nodes) الرئيسية قبل قفل سيولة جديدة، ولا تنسَ دائمًا حساب الصدمات السوداء النظامية. يتطلب بناء محفظة قوية الاستعداد للحالات الطرفية قبل أن تجبرها ضغوط السوق على إصدار إصلاح.
هل تعتقد أن البنية التحتية الحديثة للعملات المشفرة يمكنها النجاة من عيب بهذا الحجم اليوم؟
#Bitcoin #CryptoSecurity #Blockchain
9

يعتقد الجميع أن كود البلوك تشين لا يمكن أن يخطئ إطلاقًا، لكن التاريخ يُظهر أن حتى أكثر الشبكات أمانًا واجهت أخطاءً كارثية.
الافتراض بأن أي بروتوكول محصّن تمامًا ضد الأخطاء غالبًا يدفع المستثمرين إلى خفض يقظتهم، مما يعرضهم لخسارة رأسمالية شديدة عند حدوث استغلالات غير متوقعة.
في 15 أغسطس 2010، أدّى خطأ في تجاوز السعة (integer overflow) في البلوك 74638 إلى إنشاء أكثر من 184 مليار $BTC من العدم. تخيّل الأمر مثل خلل في ماكينة صراف آلي (ATM) يسبب فجأةً إيداع تريليونات الدولارات في حساب واحد، ما يهدد بتدمير قيمة كل العملة المتداولة خلال ثوانٍ.
قام ساتوشي ناكاموتو والمطوّرون بتصحيح الكود وإعادة ضبط السلسلة خلال خمس ساعات. إذا أصاب خطأ في الإمداد بهذا الحجم $ETH اليوم أو بنية البنية التحتية الحديثة للـ DeFi، فستنهار مليارات من السيولة عبر بروتوكولات مترابطة قبل أن يدرك معظم المتداولين ما حدث.
ما زالت العقود الذكية وكود الطبقة الأولى تُبنى بواسطة البشر، وهذا يعني أن مخاطر البروتوكول موجودة دائمًا. إدارة المخاطر تعني احترام طبقة البرمجيات بدل افتراض أن الكود هو الحقيقة المطلقة.
هل تعتقد أن أسواق العملات الرقمية الحديثة يمكنها النجاة من خطأ حرج في الإمداد بسلاسة مثل ما حدث مع البيتكوين المبكر؟
#Bitcoin #CryptoSecurity #Blockchain
يعتقد الجميع أن كود البلوك تشين لا يمكن أن يخطئ إطلاقًا، لكن التاريخ يُظهر أن حتى أكثر الشبكات أمانًا واجهت أخطاءً كارثية.
الافتراض بأن أي بروتوكول محصّن تمامًا ضد الأخطاء غالبًا يدفع المستثمرين إلى خفض يقظتهم، مما يعرضهم لخسارة رأسمالية شديدة عند حدوث استغلالات غير متوقعة.
في 15 أغسطس 2010، أدّى خطأ في تجاوز السعة (integer overflow) في البلوك 74638 إلى إنشاء أكثر من 184 مليار $BTC من العدم. تخيّل الأمر مثل خلل في ماكينة صراف آلي (ATM) يسبب فجأةً إيداع تريليونات الدولارات في حساب واحد، ما يهدد بتدمير قيمة كل العملة المتداولة خلال ثوانٍ.
قام ساتوشي ناكاموتو والمطوّرون بتصحيح الكود وإعادة ضبط السلسلة خلال خمس ساعات. إذا أصاب خطأ في الإمداد بهذا الحجم $ETH اليوم أو بنية البنية التحتية الحديثة للـ DeFi، فستنهار مليارات من السيولة عبر بروتوكولات مترابطة قبل أن يدرك معظم المتداولين ما حدث.
ما زالت العقود الذكية وكود الطبقة الأولى تُبنى بواسطة البشر، وهذا يعني أن مخاطر البروتوكول موجودة دائمًا. إدارة المخاطر تعني احترام طبقة البرمجيات بدل افتراض أن الكود هو الحقيقة المطلقة.
هل تعتقد أن أسواق العملات الرقمية الحديثة يمكنها النجاة من خطأ حرج في الإمداد بسلاسة مثل ما حدث مع البيتكوين المبكر؟
#Bitcoin #CryptoSecurity #Blockchain
الافتراض بأن أي بروتوكول محصّن تمامًا ضد الأخطاء غالبًا يدفع المستثمرين إلى خفض يقظتهم، مما يعرضهم لخسارة رأسمالية شديدة عند حدوث استغلالات غير متوقعة.
في 15 أغسطس 2010، أدّى خطأ في تجاوز السعة (integer overflow) في البلوك 74638 إلى إنشاء أكثر من 184 مليار $BTC من العدم. تخيّل الأمر مثل خلل في ماكينة صراف آلي (ATM) يسبب فجأةً إيداع تريليونات الدولارات في حساب واحد، ما يهدد بتدمير قيمة كل العملة المتداولة خلال ثوانٍ.
قام ساتوشي ناكاموتو والمطوّرون بتصحيح الكود وإعادة ضبط السلسلة خلال خمس ساعات. إذا أصاب خطأ في الإمداد بهذا الحجم $ETH اليوم أو بنية البنية التحتية الحديثة للـ DeFi، فستنهار مليارات من السيولة عبر بروتوكولات مترابطة قبل أن يدرك معظم المتداولين ما حدث.
ما زالت العقود الذكية وكود الطبقة الأولى تُبنى بواسطة البشر، وهذا يعني أن مخاطر البروتوكول موجودة دائمًا. إدارة المخاطر تعني احترام طبقة البرمجيات بدل افتراض أن الكود هو الحقيقة المطلقة.
هل تعتقد أن أسواق العملات الرقمية الحديثة يمكنها النجاة من خطأ حرج في الإمداد بسلاسة مثل ما حدث مع البيتكوين المبكر؟
#Bitcoin #CryptoSecurity #Blockchain
8
·
--
يعتقد الجميع أن كود البلوك تشين لا يُخطئ إطلاقًا، لكن التاريخ يُظهر أن حتى القواعد الأساسية للسجل قد تنكسر في ظل الظروف المناسبة.
يفترض كثير من المستثمرين أن امتلاك أصول زرقاء (Blue-chip) يحميهم من أي فشل تقني شامل، حتى يؤدي خلل برمجي غير ملحوظ إلى تعريض كامل محافظهم للخطر.
تخيّل البرامج المبكرة مثل عدّاد أميال رقمي يلتف إلى رقم مستحيل بمجرد أن يصل إلى حدّه. في أغسطس 2010، سمح خطأ في تجاوز سعة عدد صحيح (integer overflow) بمعاملة واحدة تُنشئ 184,467,440,737 $BTC out من العدم، ما دمر مؤقتًا الوعد الجوهري بالندرة الرقمية المطلقة.
نسّق المطورون الأوائل بسرعة إعادة تنظيم للسلسلة لمحو تلك العملات الزائفة، وإصلاح الثغرة خلال خمس ساعات. ورغم أن الشبكات الحديثة مثل $ETH قد تطورت بشكل كبير، فإن هذا الحدث يذكرنا بأن كود السجل وبيئات التنفيذ لا تكون متينة إلا بقدر ما تكون عليه عمليات التدقيق التي تحميها.
كيف برأيك سيتصرف السوق إذا حدث اليوم على شبكة رئيسية خلل بهذا الحجم؟
#Bitcoin #CryptoSecurity #Blockchain
يعتقد الجميع أن كود البلوك تشين لا يُخطئ إطلاقًا، لكن التاريخ يُظهر أن حتى القواعد الأساسية للسجل قد تنكسر في ظل الظروف المناسبة.
يفترض كثير من المستثمرين أن امتلاك أصول زرقاء (Blue-chip) يحميهم من أي فشل تقني شامل، حتى يؤدي خلل برمجي غير ملحوظ إلى تعريض كامل محافظهم للخطر.
تخيّل البرامج المبكرة مثل عدّاد أميال رقمي يلتف إلى رقم مستحيل بمجرد أن يصل إلى حدّه. في أغسطس 2010، سمح خطأ في تجاوز سعة عدد صحيح (integer overflow) بمعاملة واحدة تُنشئ 184,467,440,737 $BTC out من العدم، ما دمر مؤقتًا الوعد الجوهري بالندرة الرقمية المطلقة.
نسّق المطورون الأوائل بسرعة إعادة تنظيم للسلسلة لمحو تلك العملات الزائفة، وإصلاح الثغرة خلال خمس ساعات. ورغم أن الشبكات الحديثة مثل $ETH قد تطورت بشكل كبير، فإن هذا الحدث يذكرنا بأن كود السجل وبيئات التنفيذ لا تكون متينة إلا بقدر ما تكون عليه عمليات التدقيق التي تحميها.
كيف برأيك سيتصرف السوق إذا حدث اليوم على شبكة رئيسية خلل بهذا الحجم؟
#Bitcoin #CryptoSecurity #Blockchain
يفترض كثير من المستثمرين أن امتلاك أصول زرقاء (Blue-chip) يحميهم من أي فشل تقني شامل، حتى يؤدي خلل برمجي غير ملحوظ إلى تعريض كامل محافظهم للخطر.
تخيّل البرامج المبكرة مثل عدّاد أميال رقمي يلتف إلى رقم مستحيل بمجرد أن يصل إلى حدّه. في أغسطس 2010، سمح خطأ في تجاوز سعة عدد صحيح (integer overflow) بمعاملة واحدة تُنشئ 184,467,440,737 $BTC out من العدم، ما دمر مؤقتًا الوعد الجوهري بالندرة الرقمية المطلقة.
نسّق المطورون الأوائل بسرعة إعادة تنظيم للسلسلة لمحو تلك العملات الزائفة، وإصلاح الثغرة خلال خمس ساعات. ورغم أن الشبكات الحديثة مثل $ETH قد تطورت بشكل كبير، فإن هذا الحدث يذكرنا بأن كود السجل وبيئات التنفيذ لا تكون متينة إلا بقدر ما تكون عليه عمليات التدقيق التي تحميها.
كيف برأيك سيتصرف السوق إذا حدث اليوم على شبكة رئيسية خلل بهذا الحجم؟
#Bitcoin #CryptoSecurity #Blockchain
38
·
--
لماذا لا يتحدث أحد عن كيفية قيام أنظمة الهوية على السلسلة بحلّ أكبر نقطتي احتكاك في عالم التشفير بهدوء؟
لقد أرسلنا جميعًا $ETH or $BNB وقلوبنا تدقّ بسرعة، نتحقق ثلاث مرات من سلاسل سداسية عشوائية على أمل ألا نكون قد فقدنا رأس المال في الفراغ. إضافةً إلى ذلك، تتعرّض صناديق البريد العامة لمحافظ العملات لحشود من رسائل الاحتيال (الدرينر) بمجرد ظهور أي رصيد ذي معنى على العنوان.
الحل بسيط. ربط عناوين 0x المعقّدة بمقابض نظيفة ومقروءة للبشر مثل تلك على $ENS يزيل قلق التحويل ويجعل المعاملات اليومية أكثر بديهية. إذا كنت ما زلت تنسخ الهاش الخام يدويًا لكل تفاعل، فأنت تتحمل مخاطر تشغيلية غير ضرورية.
يكمن الاختراق الحقيقي في المرشح الاقتصادي. اشتراط قيام المرسلين غير المرغوب فيهم بدفع رسوم عبور مباشرة قبل قراءة الرسالة أو الرد عليها يجعل حملات التصيّد الاحتيالي الجماعي غير مربحة رياضيًا. يمكن للجهات الحقيقية دفع الرسوم الصغيرة دون احتكاك، بينما تُقصى مزارع البوتات فورًا عن المعادلة.
إلى أين تعتقد أن هذا سيتجه بمجرد أن تصبح مقابض الهوية ورسوم المراسلة معيارًا عبر جميع الشبكات؟
#Web3 #CryptoSecurity #Blockchain
لماذا لا يتحدث أحد عن كيفية قيام أنظمة الهوية على السلسلة بحلّ أكبر نقطتي احتكاك في عالم التشفير بهدوء؟
لقد أرسلنا جميعًا $ETH or $BNB وقلوبنا تدقّ بسرعة، نتحقق ثلاث مرات من سلاسل سداسية عشوائية على أمل ألا نكون قد فقدنا رأس المال في الفراغ. إضافةً إلى ذلك، تتعرّض صناديق البريد العامة لمحافظ العملات لحشود من رسائل الاحتيال (الدرينر) بمجرد ظهور أي رصيد ذي معنى على العنوان.
الحل بسيط. ربط عناوين 0x المعقّدة بمقابض نظيفة ومقروءة للبشر مثل تلك على $ENS يزيل قلق التحويل ويجعل المعاملات اليومية أكثر بديهية. إذا كنت ما زلت تنسخ الهاش الخام يدويًا لكل تفاعل، فأنت تتحمل مخاطر تشغيلية غير ضرورية.
يكمن الاختراق الحقيقي في المرشح الاقتصادي. اشتراط قيام المرسلين غير المرغوب فيهم بدفع رسوم عبور مباشرة قبل قراءة الرسالة أو الرد عليها يجعل حملات التصيّد الاحتيالي الجماعي غير مربحة رياضيًا. يمكن للجهات الحقيقية دفع الرسوم الصغيرة دون احتكاك، بينما تُقصى مزارع البوتات فورًا عن المعادلة.
إلى أين تعتقد أن هذا سيتجه بمجرد أن تصبح مقابض الهوية ورسوم المراسلة معيارًا عبر جميع الشبكات؟
#Web3 #CryptoSecurity #Blockchain
لقد أرسلنا جميعًا $ETH or $BNB وقلوبنا تدقّ بسرعة، نتحقق ثلاث مرات من سلاسل سداسية عشوائية على أمل ألا نكون قد فقدنا رأس المال في الفراغ. إضافةً إلى ذلك، تتعرّض صناديق البريد العامة لمحافظ العملات لحشود من رسائل الاحتيال (الدرينر) بمجرد ظهور أي رصيد ذي معنى على العنوان.
الحل بسيط. ربط عناوين 0x المعقّدة بمقابض نظيفة ومقروءة للبشر مثل تلك على $ENS يزيل قلق التحويل ويجعل المعاملات اليومية أكثر بديهية. إذا كنت ما زلت تنسخ الهاش الخام يدويًا لكل تفاعل، فأنت تتحمل مخاطر تشغيلية غير ضرورية.
يكمن الاختراق الحقيقي في المرشح الاقتصادي. اشتراط قيام المرسلين غير المرغوب فيهم بدفع رسوم عبور مباشرة قبل قراءة الرسالة أو الرد عليها يجعل حملات التصيّد الاحتيالي الجماعي غير مربحة رياضيًا. يمكن للجهات الحقيقية دفع الرسوم الصغيرة دون احتكاك، بينما تُقصى مزارع البوتات فورًا عن المعادلة.
إلى أين تعتقد أن هذا سيتجه بمجرد أن تصبح مقابض الهوية ورسوم المراسلة معيارًا عبر جميع الشبكات؟
#Web3 #CryptoSecurity #Blockchain
41
·
--
لا يزال ما يقرب من 90% من المراسلات على السلسلة وتفاعل المحافظ يعاني من انتحال الهوية وسبام الروبوتات المتواصل.
لقد شعرنا جميعًا بتلك العرق البارد عند نسخ عنوان 0x بطول 42 حرفًا، متسائلين إن كان حرف واحد خاطئ سيحوّل أموالنا التي كسبناها بشق الأنفس إلى المجهول. في دورة 2017، تسببت أخطاء التحويل البسيطة بحرق ملايين الدولارات، ومع ذلك ما زلنا نتعامل مع سلاسل سداسية عشريّة فوضوية وصناديق بريد مليئة بالرسائل غير المرغوبة.
إن استبدال سلاسل 0x الطويلة بأسماء يسهل قراءتها يغيّر جذريًا الطريقة التي نتنقل بها داخل النظم البيئية اللامركزية. عندما تنقل أصولًا أو تتواصل، فإنك تتعامل مع هوية مُتحقق منها بدلًا من مجرد سلسلة عشوائية من الأحرف. سواء كنت تقوم بتوجيه الأموال في $ETH أو تدير عمليات التحويل اليومية باستخدام $BNB، فإن التسمية الواضحة تزيل احتكاك النسخ واللصق الأعمى.
يكمن التحول الحقيقي في الكلفة الاقتصادية على التواصل الوارد. إن إجبار المرسلين غير المرغوب فيهم على دفع رسوم مباشرة كي يتم فتح رسالتهم يقلب اقتصاديات التسويق الجماهيري رأسًا على عقب. يصبح انتباه المستخدم أصلًا نادرًا، ما يجعل موجات الاحتيال التي لا تنتهي—والتي رأيناها خلال جولات السيولة السابقة $SOL —غير مستدامة ماليًا.
هل تعتقد أن فرض تكلفة مالية على الرسائل المباشرة هو الطريق الصحيح لحماية صناديق بريدنا، أم أنه سيُبطئ التواصل الحقيقي؟
#Web3 #CryptoSecurity #Blockchain
لا يزال ما يقرب من 90% من المراسلات على السلسلة وتفاعل المحافظ يعاني من انتحال الهوية وسبام الروبوتات المتواصل.
لقد شعرنا جميعًا بتلك العرق البارد عند نسخ عنوان 0x بطول 42 حرفًا، متسائلين إن كان حرف واحد خاطئ سيحوّل أموالنا التي كسبناها بشق الأنفس إلى المجهول. في دورة 2017، تسببت أخطاء التحويل البسيطة بحرق ملايين الدولارات، ومع ذلك ما زلنا نتعامل مع سلاسل سداسية عشريّة فوضوية وصناديق بريد مليئة بالرسائل غير المرغوبة.
إن استبدال سلاسل 0x الطويلة بأسماء يسهل قراءتها يغيّر جذريًا الطريقة التي نتنقل بها داخل النظم البيئية اللامركزية. عندما تنقل أصولًا أو تتواصل، فإنك تتعامل مع هوية مُتحقق منها بدلًا من مجرد سلسلة عشوائية من الأحرف. سواء كنت تقوم بتوجيه الأموال في $ETH أو تدير عمليات التحويل اليومية باستخدام $BNB ، فإن التسمية الواضحة تزيل احتكاك النسخ واللصق الأعمى.
يكمن التحول الحقيقي في الكلفة الاقتصادية على التواصل الوارد. إن إجبار المرسلين غير المرغوب فيهم على دفع رسوم مباشرة كي يتم فتح رسالتهم يقلب اقتصاديات التسويق الجماهيري رأسًا على عقب. يصبح انتباه المستخدم أصلًا نادرًا، ما يجعل موجات الاحتيال التي لا تنتهي—والتي رأيناها خلال جولات السيولة السابقة $SOL —غير مستدامة ماليًا.
هل تعتقد أن فرض تكلفة مالية على الرسائل المباشرة هو الطريق الصحيح لحماية صناديق بريدنا، أم أنه سيُبطئ التواصل الحقيقي؟
#Web3 #CryptoSecurity #Blockchain
لقد شعرنا جميعًا بتلك العرق البارد عند نسخ عنوان 0x بطول 42 حرفًا، متسائلين إن كان حرف واحد خاطئ سيحوّل أموالنا التي كسبناها بشق الأنفس إلى المجهول. في دورة 2017، تسببت أخطاء التحويل البسيطة بحرق ملايين الدولارات، ومع ذلك ما زلنا نتعامل مع سلاسل سداسية عشريّة فوضوية وصناديق بريد مليئة بالرسائل غير المرغوبة.
إن استبدال سلاسل 0x الطويلة بأسماء يسهل قراءتها يغيّر جذريًا الطريقة التي نتنقل بها داخل النظم البيئية اللامركزية. عندما تنقل أصولًا أو تتواصل، فإنك تتعامل مع هوية مُتحقق منها بدلًا من مجرد سلسلة عشوائية من الأحرف. سواء كنت تقوم بتوجيه الأموال في $ETH أو تدير عمليات التحويل اليومية باستخدام $BNB ، فإن التسمية الواضحة تزيل احتكاك النسخ واللصق الأعمى.
يكمن التحول الحقيقي في الكلفة الاقتصادية على التواصل الوارد. إن إجبار المرسلين غير المرغوب فيهم على دفع رسوم مباشرة كي يتم فتح رسالتهم يقلب اقتصاديات التسويق الجماهيري رأسًا على عقب. يصبح انتباه المستخدم أصلًا نادرًا، ما يجعل موجات الاحتيال التي لا تنتهي—والتي رأيناها خلال جولات السيولة السابقة $SOL —غير مستدامة ماليًا.
هل تعتقد أن فرض تكلفة مالية على الرسائل المباشرة هو الطريق الصحيح لحماية صناديق بريدنا، أم أنه سيُبطئ التواصل الحقيقي؟
#Web3 #CryptoSecurity #Blockchain
36
يعتقد الجميع أن تشفير البلوكشين الحالي سيحمي أصولهم إلى الأبد، لكن في الواقع قد تتمكن الحوسبة الكمية من كسر معايير الأمان القديمة عاجلًا مما يدركه معظم الناس.
يتجاهل معظم المستثمرين البنية الأساسية حتى يؤدي ازدحام الشبكة إلى فرض رسوم معاملات خيالية، مما يترك الصفقات عالقة أثناء ذروة التقلبات أو يعرضها إلى ثغرات تشفيرية طويلة الأمد.
تخيّل شبكات الطبقات القياسية مثل $BTC كطريق سريع أحادي المسار؛ فإضافة المزيد من السيارات لا تؤدي إلا إلى خلق ازدحام هائل. يعالج Liberdus هذه عنق الزجاجة البنيوي عبر التكامل مع Shardus، باستخدام تجزئة ديناميكية بلا كتل (blockless) بحيث تتوسع سعة المعاملات خطيًا مع انضمام عقد التحقق الجديدة.
وبعيدًا عن قابلية التوسع في الإنتاجية، فإنه يضم بنية مقاومة للكمبيوتر الكمي ورسائل مشفرة من طرف إلى طرف لتحييد تهديدات الخصوصية الناشئة قبل أن تتجسد. يحافظ هذا الإعداد على السرعات مرتفعة وتكاليف التنفيذ منخفضة جدًا دون المساس بأساسه المفتوح المصدر، ويضع معيارًا مختلفًا للشبكات مثل $ETH والأنظمة الأحدث عالية الإنتاجية.
هل تعتقد أن مقاومة الحوسبة الكمية ستصبح شرطًا إلزاميًا للشبكات الرائدة قبل نهاية هذا العقد؟
#CryptoSecurity #Blockchain #Web3
يعتقد الجميع أن تشفير البلوكشين الحالي سيحمي أصولهم إلى الأبد، لكن في الواقع قد تتمكن الحوسبة الكمية من كسر معايير الأمان القديمة عاجلًا مما يدركه معظم الناس.
يتجاهل معظم المستثمرين البنية الأساسية حتى يؤدي ازدحام الشبكة إلى فرض رسوم معاملات خيالية، مما يترك الصفقات عالقة أثناء ذروة التقلبات أو يعرضها إلى ثغرات تشفيرية طويلة الأمد.
تخيّل شبكات الطبقات القياسية مثل $BTC كطريق سريع أحادي المسار؛ فإضافة المزيد من السيارات لا تؤدي إلا إلى خلق ازدحام هائل. يعالج Liberdus هذه عنق الزجاجة البنيوي عبر التكامل مع Shardus، باستخدام تجزئة ديناميكية بلا كتل (blockless) بحيث تتوسع سعة المعاملات خطيًا مع انضمام عقد التحقق الجديدة.
وبعيدًا عن قابلية التوسع في الإنتاجية، فإنه يضم بنية مقاومة للكمبيوتر الكمي ورسائل مشفرة من طرف إلى طرف لتحييد تهديدات الخصوصية الناشئة قبل أن تتجسد. يحافظ هذا الإعداد على السرعات مرتفعة وتكاليف التنفيذ منخفضة جدًا دون المساس بأساسه المفتوح المصدر، ويضع معيارًا مختلفًا للشبكات مثل $ETH والأنظمة الأحدث عالية الإنتاجية.
هل تعتقد أن مقاومة الحوسبة الكمية ستصبح شرطًا إلزاميًا للشبكات الرائدة قبل نهاية هذا العقد؟
#CryptoSecurity #Blockchain #Web3
يتجاهل معظم المستثمرين البنية الأساسية حتى يؤدي ازدحام الشبكة إلى فرض رسوم معاملات خيالية، مما يترك الصفقات عالقة أثناء ذروة التقلبات أو يعرضها إلى ثغرات تشفيرية طويلة الأمد.
تخيّل شبكات الطبقات القياسية مثل $BTC كطريق سريع أحادي المسار؛ فإضافة المزيد من السيارات لا تؤدي إلا إلى خلق ازدحام هائل. يعالج Liberdus هذه عنق الزجاجة البنيوي عبر التكامل مع Shardus، باستخدام تجزئة ديناميكية بلا كتل (blockless) بحيث تتوسع سعة المعاملات خطيًا مع انضمام عقد التحقق الجديدة.
وبعيدًا عن قابلية التوسع في الإنتاجية، فإنه يضم بنية مقاومة للكمبيوتر الكمي ورسائل مشفرة من طرف إلى طرف لتحييد تهديدات الخصوصية الناشئة قبل أن تتجسد. يحافظ هذا الإعداد على السرعات مرتفعة وتكاليف التنفيذ منخفضة جدًا دون المساس بأساسه المفتوح المصدر، ويضع معيارًا مختلفًا للشبكات مثل $ETH والأنظمة الأحدث عالية الإنتاجية.
هل تعتقد أن مقاومة الحوسبة الكمية ستصبح شرطًا إلزاميًا للشبكات الرائدة قبل نهاية هذا العقد؟
#CryptoSecurity #Blockchain #Web3
16

·
--
بدائل SafePal حسب الحاجةتبدأ أفضل مقارنة بين SafePal بالمسار الخاص بالتوقيع الذي تريد تغييره.
يمكن أن يبقى SafePal الخيار الأنسب عندما يكون مسار المعاملات بالكاميرا والـ QR ودعم التطبيقات والشاشة المدمجة وعملية الاسترداد بالفعل متطابقة مع طريقة استخدامك لمحفظة عتادية. إن استبدال جهاز يعمل دون هدف محدد يخلق أعمال ترحيل وفرصًا إضافية لحدوث أخطاء.
يُعدّ Keystone أقرب مقارنة لأول وهلة عندما تريد الحفاظ على سير عمل موجه للـ QR لكن تفضّل شاشة أكبر ونموذجًا لتكامل محفظة طرف ثالث آخر.
بدائل SafePal حسب الحاجة
تبدأ أفضل مقارنة بين SafePal بالمسار الخاص بالتوقيع الذي تريد تغييره.
يمكن أن يبقى SafePal الخيار الأنسب عندما يكون مسار المعاملات بالكاميرا والـ QR ودعم التطبيقات والشاشة المدمجة وعملية الاسترداد بالفعل متطابقة مع طريقة استخدامك لمحفظة عتادية. إن استبدال جهاز يعمل دون هدف محدد يخلق أعمال ترحيل وفرصًا إضافية لحدوث أخطاء.
يُعدّ Keystone أقرب مقارنة لأول وهلة عندما تريد الحفاظ على سير عمل موجه للـ QR لكن تفضّل شاشة أكبر ونموذجًا لتكامل محفظة طرف ثالث آخر.
يمكن أن يبقى SafePal الخيار الأنسب عندما يكون مسار المعاملات بالكاميرا والـ QR ودعم التطبيقات والشاشة المدمجة وعملية الاسترداد بالفعل متطابقة مع طريقة استخدامك لمحفظة عتادية. إن استبدال جهاز يعمل دون هدف محدد يخلق أعمال ترحيل وفرصًا إضافية لحدوث أخطاء.
يُعدّ Keystone أقرب مقارنة لأول وهلة عندما تريد الحفاظ على سير عمل موجه للـ QR لكن تفضّل شاشة أكبر ونموذجًا لتكامل محفظة طرف ثالث آخر.
33
مقالة
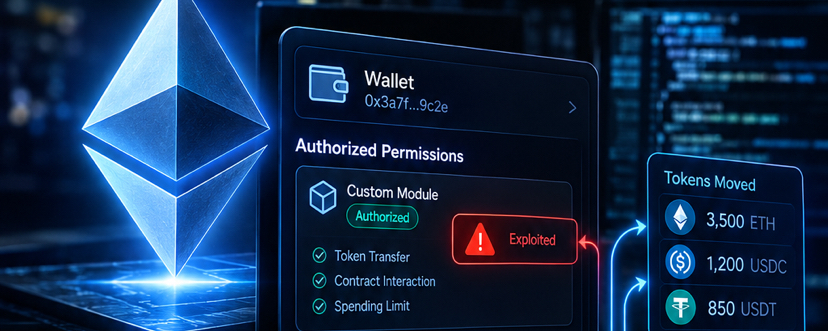
🚨 اختراق محفظة Ethereum بقيمة 7.8 مليون دولار: ماذا حدث؟تم استغلال محفظة Gnosis Safe على شبكة Ethereum، ما وضع حوالي 7.73 مليون دولار من rsETH في نطاق الخطر. حدث الحادث في 15 سبتمبر 2026.
هنا تبدأ القصة بالتعقيد.
لم يكسر المهاجم الأمان الأساسي في Gnosis Safe ولم يسرق مفاتيح المحفظة الخاصة.
بدلًا من ذلك، تتبع باحثون في مجال الأمن الاستغلال إلى وحدة مخصصة كانت المحفظة قد وافقت عليها بالفعل. وقد احتوت الوحدة على ثغرة في عمليات التحقق من الأذونات، مما سمح لجهة خارجية بتنفيذ إجراءات عبر مسار التنفيذ المصرح به الخاص بالمحفظة.
🚨 اختراق محفظة Ethereum بقيمة 7.8 مليون دولار: ماذا حدث؟
تم استغلال محفظة Gnosis Safe على شبكة Ethereum، ما وضع حوالي 7.73 مليون دولار من rsETH في نطاق الخطر. حدث الحادث في 15 سبتمبر 2026.
هنا تبدأ القصة بالتعقيد.
لم يكسر المهاجم الأمان الأساسي في Gnosis Safe ولم يسرق مفاتيح المحفظة الخاصة.
بدلًا من ذلك، تتبع باحثون في مجال الأمن الاستغلال إلى وحدة مخصصة كانت المحفظة قد وافقت عليها بالفعل. وقد احتوت الوحدة على ثغرة في عمليات التحقق من الأذونات، مما سمح لجهة خارجية بتنفيذ إجراءات عبر مسار التنفيذ المصرح به الخاص بالمحفظة.
هنا تبدأ القصة بالتعقيد.
لم يكسر المهاجم الأمان الأساسي في Gnosis Safe ولم يسرق مفاتيح المحفظة الخاصة.
بدلًا من ذلك، تتبع باحثون في مجال الأمن الاستغلال إلى وحدة مخصصة كانت المحفظة قد وافقت عليها بالفعل. وقد احتوت الوحدة على ثغرة في عمليات التحقق من الأذونات، مما سمح لجهة خارجية بتنفيذ إجراءات عبر مسار التنفيذ المصرح به الخاص بالمحفظة.
1
86
·
--
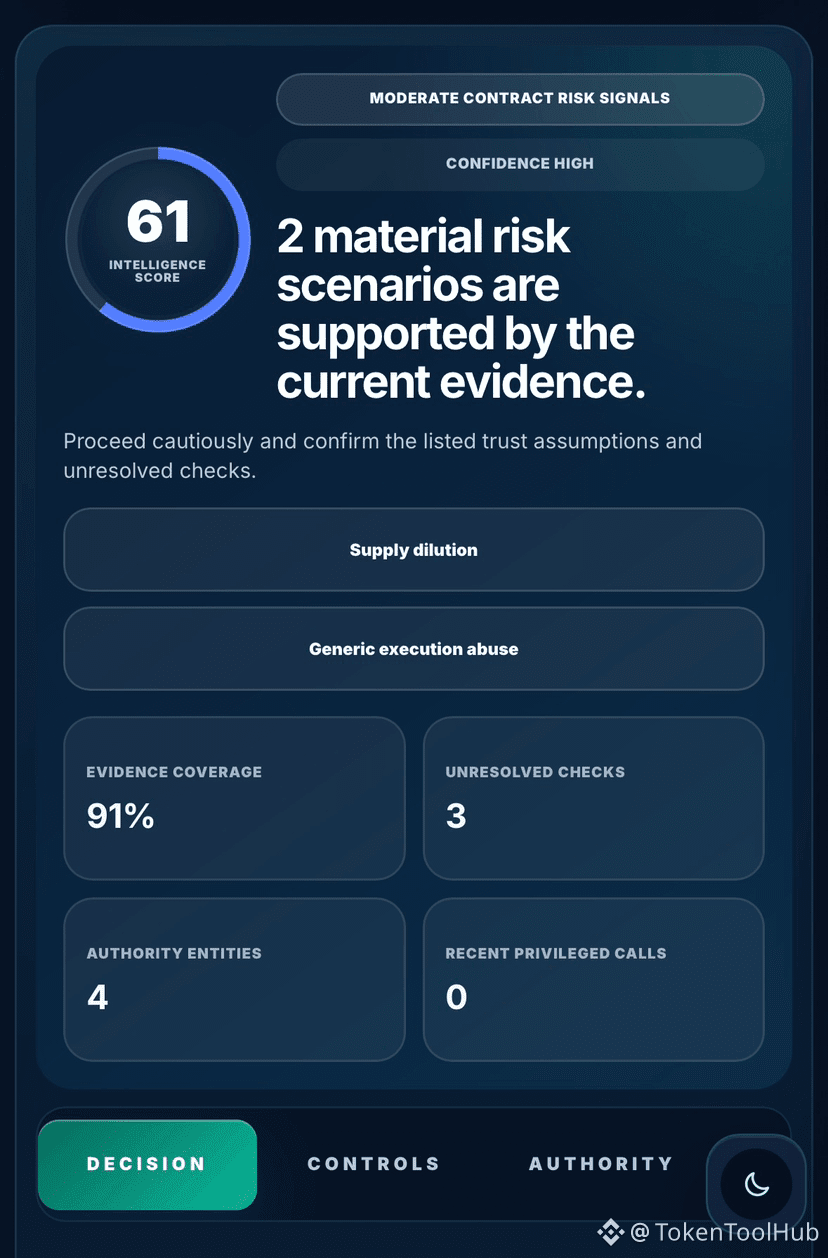
$ARK سجل 100/100 في فحص المخاطر العامة السريع.
أعاد Deeper TokenToolHub فحص ذكاء لعقد البنية 61/100.
العقد:
0xCae117ca6Bc8A341D2E7207F30E180f0e5618B9D
الشبكة: سلسلة BNB الذكية
أهم النتائج:
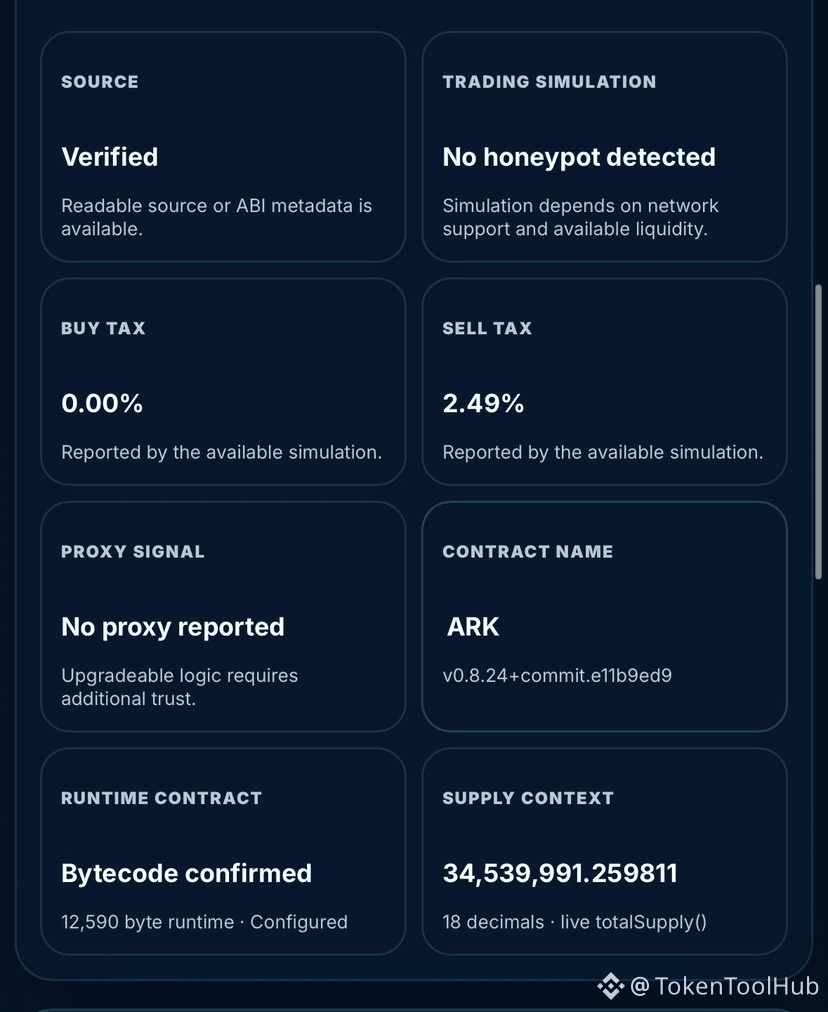
• تم التحقق من المصدر
• Honeypot: لم يتم اكتشافه
• ضريبة الشراء: 0%
• ضريبة البيع: 2.49%
• Proxy: لم يتم اكتشافه
• إجمالي العرض الحالي: ~34.54M $ARK
• توسع العرض: موجود
• إدارة الأدوار: موجودة
• إعفاءات المحفظة: موجودة
• تنفيذ خارجي عام: موجود
• تقليل العرض: موجود
• الرسوم القابلة للتعديل: لم يتم اكتشافها
• مفاتيح التداول: لم يتم اكتشافها
• قيود المحافظ: لم يتم اكتشافها
• الإيقاف الطارئ: لم يتم اكتشافه
• سلطة الترقية: لم يتم اكتشافها
تم تحديد سيناريوهين رئيسيين لمخاطر مادية:
• احتمال تخفيف/تخفيف قيمة العرض (dilution)
• احتمال إساءة استخدام التنفيذ الخارجي العام
مسار توسعة العرض واضح:
mint(address,uint256)
كما يستخدم العقد صلاحيات قائمة على الأدوار.
تشمل الأدوار المكتشفة:
• MY_ROLE
• DEFAULT_ADMIN_ROLE
• previousAdminRole
لم يتم حل عناوين التحكم في تلك الأدوار.
يهم ذلك لأن مسؤولي الأدوار قد يمنحون أو يسحبون صلاحيات تشغيلية محتملة، بما في ذلك الصلاحيات المرتبطة بالـ mint.
كما اكتشف الفحص الأعمق تنفيذًا خارجيًا عامًا.
قد توسّع القدرة على الاستدعاء العام أو delegate-call ما يمكن للرمز المتميز تنفيذه، اعتمادًا على التفويض وقيود الهدف.
لا يثبت ذلك حدوث تنفيذ خبيث. بل يعني أن حدود التفويض والأهداف القابلة للاستدعاء يجب فهمها.
لم يتم اكتشاف وكيل (proxy) أو مسار ترقية.
كما لم يكشف العقد عن عناصر تحكم قابلة للتعديل مثل ضبط الرسوم أو مفاتيح التداول أو قيود المحفظة أو عناصر إيقاف الطوارئ ضمن التحليل المتاح.
لم تكن هناك معلومات عن النشاط الأخير للعقد أو نشاط نقل الرموز أو سياق الإنشاء.
100/100 في طبقة الفحص السريع.
61/100 بمجرد فحص نموذج السلطة والتنفيذ.
الفحص الكامل لـ $ARK:
https://tokentoolhub.com/token-safety-checker/?net=bsc&address=0xCae117ca6Bc8A341D2E7207F30E180f0e5618B9D
#BNBChain #crypto #Web3 #blockchain #CryptoSecurity
$ARK سجل 100/100 في فحص المخاطر العامة السريع.
أعاد Deeper TokenToolHub فحص ذكاء لعقد البنية 61/100.
العقد:
0xCae117ca6Bc8A341D2E7207F30E180f0e5618B9D
الشبكة: سلسلة BNB الذكية
أهم النتائج:
• تم التحقق من المصدر
• Honeypot: لم يتم اكتشافه
• ضريبة الشراء: 0%
• ضريبة البيع: 2.49%
• Proxy: لم يتم اكتشافه
• إجمالي العرض الحالي: ~34.54M $ARK
• توسع العرض: موجود
• إدارة الأدوار: موجودة
• إعفاءات المحفظة: موجودة
• تنفيذ خارجي عام: موجود
• تقليل العرض: موجود
• الرسوم القابلة للتعديل: لم يتم اكتشافها
• مفاتيح التداول: لم يتم اكتشافها
• قيود المحافظ: لم يتم اكتشافها
• الإيقاف الطارئ: لم يتم اكتشافه
• سلطة الترقية: لم يتم اكتشافها
تم تحديد سيناريوهين رئيسيين لمخاطر مادية:
• احتمال تخفيف/تخفيف قيمة العرض (dilution)
• احتمال إساءة استخدام التنفيذ الخارجي العام
مسار توسعة العرض واضح:
mint(address,uint256)
كما يستخدم العقد صلاحيات قائمة على الأدوار.
تشمل الأدوار المكتشفة:
• MY_ROLE
• DEFAULT_ADMIN_ROLE
• previousAdminRole
لم يتم حل عناوين التحكم في تلك الأدوار.
يهم ذلك لأن مسؤولي الأدوار قد يمنحون أو يسحبون صلاحيات تشغيلية محتملة، بما في ذلك الصلاحيات المرتبطة بالـ mint.
كما اكتشف الفحص الأعمق تنفيذًا خارجيًا عامًا.
قد توسّع القدرة على الاستدعاء العام أو delegate-call ما يمكن للرمز المتميز تنفيذه، اعتمادًا على التفويض وقيود الهدف.
لا يثبت ذلك حدوث تنفيذ خبيث. بل يعني أن حدود التفويض والأهداف القابلة للاستدعاء يجب فهمها.
لم يتم اكتشاف وكيل (proxy) أو مسار ترقية.
كما لم يكشف العقد عن عناصر تحكم قابلة للتعديل مثل ضبط الرسوم أو مفاتيح التداول أو قيود المحفظة أو عناصر إيقاف الطوارئ ضمن التحليل المتاح.
لم تكن هناك معلومات عن النشاط الأخير للعقد أو نشاط نقل الرموز أو سياق الإنشاء.
100/100 في طبقة الفحص السريع.
61/100 بمجرد فحص نموذج السلطة والتنفيذ.
الفحص الكامل لـ $ARK:
https://tokentoolhub.com/token-safety-checker/?net=bsc&address=0xCae117ca6Bc8A341D2E7207F30E180f0e5618B9D
#BNBChain #crypto #Web3 #blockchain #CryptoSecurity
أعاد Deeper TokenToolHub فحص ذكاء لعقد البنية 61/100.
العقد:
0xCae117ca6Bc8A341D2E7207F30E180f0e5618B9D
الشبكة: سلسلة BNB الذكية
أهم النتائج:
• تم التحقق من المصدر
• Honeypot: لم يتم اكتشافه
• ضريبة الشراء: 0%
• ضريبة البيع: 2.49%
• Proxy: لم يتم اكتشافه
• إجمالي العرض الحالي: ~34.54M $ARK
• توسع العرض: موجود
• إدارة الأدوار: موجودة
• إعفاءات المحفظة: موجودة
• تنفيذ خارجي عام: موجود
• تقليل العرض: موجود
• الرسوم القابلة للتعديل: لم يتم اكتشافها
• مفاتيح التداول: لم يتم اكتشافها
• قيود المحافظ: لم يتم اكتشافها
• الإيقاف الطارئ: لم يتم اكتشافه
• سلطة الترقية: لم يتم اكتشافها
تم تحديد سيناريوهين رئيسيين لمخاطر مادية:
• احتمال تخفيف/تخفيف قيمة العرض (dilution)
• احتمال إساءة استخدام التنفيذ الخارجي العام
مسار توسعة العرض واضح:
mint(address,uint256)
كما يستخدم العقد صلاحيات قائمة على الأدوار.
تشمل الأدوار المكتشفة:
• MY_ROLE
• DEFAULT_ADMIN_ROLE
• previousAdminRole
لم يتم حل عناوين التحكم في تلك الأدوار.
يهم ذلك لأن مسؤولي الأدوار قد يمنحون أو يسحبون صلاحيات تشغيلية محتملة، بما في ذلك الصلاحيات المرتبطة بالـ mint.
كما اكتشف الفحص الأعمق تنفيذًا خارجيًا عامًا.
قد توسّع القدرة على الاستدعاء العام أو delegate-call ما يمكن للرمز المتميز تنفيذه، اعتمادًا على التفويض وقيود الهدف.
لا يثبت ذلك حدوث تنفيذ خبيث. بل يعني أن حدود التفويض والأهداف القابلة للاستدعاء يجب فهمها.
لم يتم اكتشاف وكيل (proxy) أو مسار ترقية.
كما لم يكشف العقد عن عناصر تحكم قابلة للتعديل مثل ضبط الرسوم أو مفاتيح التداول أو قيود المحفظة أو عناصر إيقاف الطوارئ ضمن التحليل المتاح.
لم تكن هناك معلومات عن النشاط الأخير للعقد أو نشاط نقل الرموز أو سياق الإنشاء.
100/100 في طبقة الفحص السريع.
61/100 بمجرد فحص نموذج السلطة والتنفيذ.
الفحص الكامل لـ $ARK:
https://tokentoolhub.com/token-safety-checker/?net=bsc&address=0xCae117ca6Bc8A341D2E7207F30E180f0e5618B9D
#BNBChain #crypto #Web3 #blockchain #CryptoSecurity
80
·
--
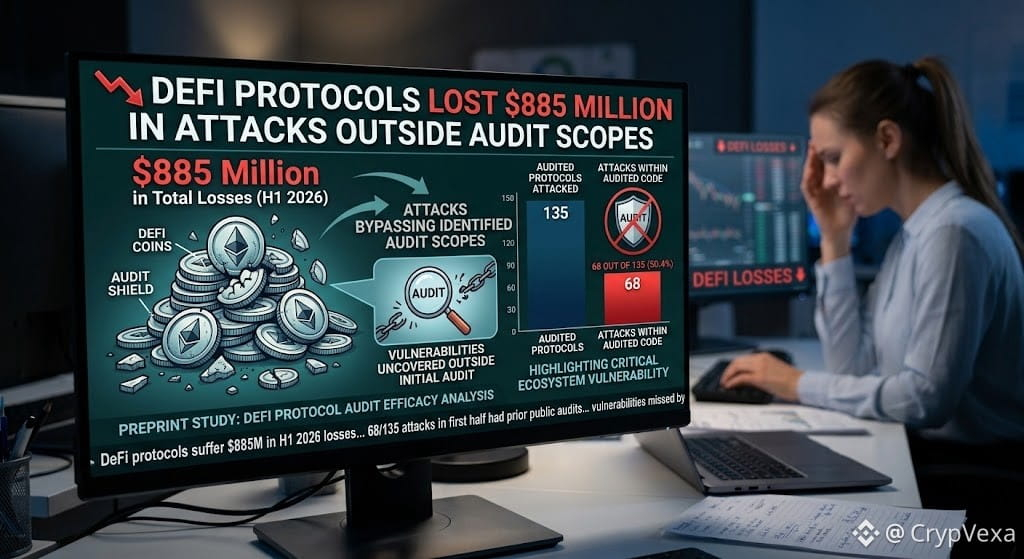
🚨 هجمات ديفاي تكشف فجوة أمنية بقيمة 885 مليون دولار
📉 وجدت دراسة بحثية أولية حديثة أن بروتوكولات ديفاي خسرت حوالي 885 مليون دولار في هجمات خلال النصف الأول من عام 2026 حدثت خارج نطاقات التدقيق المحددة.
🔍 راجع الباحثون 135 حادثة مُبلّغًا عنها، حيث خضع 68 بروتوكولًا لعمليات تدقيق عامة قبل وقوع الهجمات.
⚠️ تُبرز النتائج قضية مهمة: كون البروتوكول خاضعًا للتدقيق لا يعني تلقائيًا أنه محمي بالكامل في ديفاي. قد توجد ثغرات في مجالات لم تشملها عمليات التدقيق.
🛡️ قد تكون تغطية تدقيق أقوى، والمراقبة المستمرة، والاختبار، وتحسين ممارسات الأمان أمورًا حاسمة مع نمو ديفاي.
👀 هل يعتمد قطاع ديفاي بشكل مفرط على عمليات التدقيق بدلًا من الأمن المستمر؟
#DeFi #CryptoSecurity #Blockchain #CryptoNews
🚨 هجمات ديفاي تكشف فجوة أمنية بقيمة 885 مليون دولار
📉 وجدت دراسة بحثية أولية حديثة أن بروتوكولات ديفاي خسرت حوالي 885 مليون دولار في هجمات خلال النصف الأول من عام 2026 حدثت خارج نطاقات التدقيق المحددة.
🔍 راجع الباحثون 135 حادثة مُبلّغًا عنها، حيث خضع 68 بروتوكولًا لعمليات تدقيق عامة قبل وقوع الهجمات.
⚠️ تُبرز النتائج قضية مهمة: كون البروتوكول خاضعًا للتدقيق لا يعني تلقائيًا أنه محمي بالكامل في ديفاي. قد توجد ثغرات في مجالات لم تشملها عمليات التدقيق.
🛡️ قد تكون تغطية تدقيق أقوى، والمراقبة المستمرة، والاختبار، وتحسين ممارسات الأمان أمورًا حاسمة مع نمو ديفاي.
👀 هل يعتمد قطاع ديفاي بشكل مفرط على عمليات التدقيق بدلًا من الأمن المستمر؟
#DeFi #CryptoSecurity #Blockchain #CryptoNews
📉 وجدت دراسة بحثية أولية حديثة أن بروتوكولات ديفاي خسرت حوالي 885 مليون دولار في هجمات خلال النصف الأول من عام 2026 حدثت خارج نطاقات التدقيق المحددة.
🔍 راجع الباحثون 135 حادثة مُبلّغًا عنها، حيث خضع 68 بروتوكولًا لعمليات تدقيق عامة قبل وقوع الهجمات.
⚠️ تُبرز النتائج قضية مهمة: كون البروتوكول خاضعًا للتدقيق لا يعني تلقائيًا أنه محمي بالكامل في ديفاي. قد توجد ثغرات في مجالات لم تشملها عمليات التدقيق.
🛡️ قد تكون تغطية تدقيق أقوى، والمراقبة المستمرة، والاختبار، وتحسين ممارسات الأمان أمورًا حاسمة مع نمو ديفاي.
👀 هل يعتمد قطاع ديفاي بشكل مفرط على عمليات التدقيق بدلًا من الأمن المستمر؟
#DeFi #CryptoSecurity #Blockchain #CryptoNews
1
46
·
--
يجب أن نعدّ الكلمات. فلنستهدف حوالي 170 كلمة.
اكتب بنبرة تحذيرية: جدّية لكن دون هلع. قدّم 3 خطوات قابلة للتنفيذ (مثل: 1. أنشئ محفظة مخصّصة، 2. حدِّد الأذونات، 3. راجع العقود بانتظام). اجعل الخطوات واضحة.
اختم بالسطر المطلوب حرفيًا.
أضف السطر الأخير بالهاشتاغات مفصولة بمسافات؟ المواصفة: "السطر النهائي: #DeFi #NFT #CryptoSecurity #StaySafe". على الأرجح هذا السطر تمامًا مع مسافات بين الهاشتاغات. سنضعه كالسطر الأخير.
تأكد أن إجمالي عدد الكلمات يشمل كل شيء. لِنُنشئ مسودة ونحسب.
مسودة:
"تحذير: كل تفاعل مع التمويل اللامركزي ينطوي على مخاطر. استخدام محفظتك الرئيسية للإقراض أو التبديل أو سكّ NFTs يعرض محفظتك الاستثمارية بالكامل لعقد خبيث واحد أو رابط تصيّد واحد. قد تؤدي موافقة مخترقة إلى سحب الأموال فورًا، وغالبًا لا تكون عملية الاسترداد ممكنة.
الخطوة 1 – أنشئ محفظة مخصّصة مخصّصًا لنشاط التمويل اللامركزي فقط. اجعل تمويلها بمقدار الأموال التي ترغب في تعريضها للخطر.
الخطوة 2 – وافِق على الرموز والعقود فقط من تلك المحفظة. ألغِ الأذونات غير المستخدمة بانتظام باستخدام أداة إلغاء موثوقة.
الخطوة 3 – قبل تأكيد أي معاملة، تحقّق من عنوان العقد على مستكشف البلوك تشين واقرأ تدقيقات المجتمع. لا توقّع أبدًا دون تحقق.
عامِل هذه المحفظة كبيئة اختبار: عزل، مراقبة، وتقليل التعرض. تبقى مقتنياتك الأساسية آمنة بينما تستكشف بروتوكولات جديدة.
شارك هذا
يجب أن نعدّ الكلمات. فلنستهدف حوالي 170 كلمة.
اكتب بنبرة تحذيرية: جدّية لكن دون هلع. قدّم 3 خطوات قابلة للتنفيذ (مثل: 1. أنشئ محفظة مخصّصة، 2. حدِّد الأذونات، 3. راجع العقود بانتظام). اجعل الخطوات واضحة.
اختم بالسطر المطلوب حرفيًا.
أضف السطر الأخير بالهاشتاغات مفصولة بمسافات؟ المواصفة: "السطر النهائي: #DeFi #NFT #CryptoSecurity #StaySafe". على الأرجح هذا السطر تمامًا مع مسافات بين الهاشتاغات. سنضعه كالسطر الأخير.
تأكد أن إجمالي عدد الكلمات يشمل كل شيء. لِنُنشئ مسودة ونحسب.
مسودة:
"تحذير: كل تفاعل مع التمويل اللامركزي ينطوي على مخاطر. استخدام محفظتك الرئيسية للإقراض أو التبديل أو سكّ NFTs يعرض محفظتك الاستثمارية بالكامل لعقد خبيث واحد أو رابط تصيّد واحد. قد تؤدي موافقة مخترقة إلى سحب الأموال فورًا، وغالبًا لا تكون عملية الاسترداد ممكنة.
الخطوة 1 – أنشئ محفظة مخصّصة مخصّصًا لنشاط التمويل اللامركزي فقط. اجعل تمويلها بمقدار الأموال التي ترغب في تعريضها للخطر.
الخطوة 2 – وافِق على الرموز والعقود فقط من تلك المحفظة. ألغِ الأذونات غير المستخدمة بانتظام باستخدام أداة إلغاء موثوقة.
الخطوة 3 – قبل تأكيد أي معاملة، تحقّق من عنوان العقد على مستكشف البلوك تشين واقرأ تدقيقات المجتمع. لا توقّع أبدًا دون تحقق.
عامِل هذه المحفظة كبيئة اختبار: عزل، مراقبة، وتقليل التعرض. تبقى مقتنياتك الأساسية آمنة بينما تستكشف بروتوكولات جديدة.
شارك هذا
اكتب بنبرة تحذيرية: جدّية لكن دون هلع. قدّم 3 خطوات قابلة للتنفيذ (مثل: 1. أنشئ محفظة مخصّصة، 2. حدِّد الأذونات، 3. راجع العقود بانتظام). اجعل الخطوات واضحة.
اختم بالسطر المطلوب حرفيًا.
أضف السطر الأخير بالهاشتاغات مفصولة بمسافات؟ المواصفة: "السطر النهائي: #DeFi #NFT #CryptoSecurity #StaySafe". على الأرجح هذا السطر تمامًا مع مسافات بين الهاشتاغات. سنضعه كالسطر الأخير.
تأكد أن إجمالي عدد الكلمات يشمل كل شيء. لِنُنشئ مسودة ونحسب.
مسودة:
"تحذير: كل تفاعل مع التمويل اللامركزي ينطوي على مخاطر. استخدام محفظتك الرئيسية للإقراض أو التبديل أو سكّ NFTs يعرض محفظتك الاستثمارية بالكامل لعقد خبيث واحد أو رابط تصيّد واحد. قد تؤدي موافقة مخترقة إلى سحب الأموال فورًا، وغالبًا لا تكون عملية الاسترداد ممكنة.
الخطوة 1 – أنشئ محفظة مخصّصة مخصّصًا لنشاط التمويل اللامركزي فقط. اجعل تمويلها بمقدار الأموال التي ترغب في تعريضها للخطر.
الخطوة 2 – وافِق على الرموز والعقود فقط من تلك المحفظة. ألغِ الأذونات غير المستخدمة بانتظام باستخدام أداة إلغاء موثوقة.
الخطوة 3 – قبل تأكيد أي معاملة، تحقّق من عنوان العقد على مستكشف البلوك تشين واقرأ تدقيقات المجتمع. لا توقّع أبدًا دون تحقق.
عامِل هذه المحفظة كبيئة اختبار: عزل، مراقبة، وتقليل التعرض. تبقى مقتنياتك الأساسية آمنة بينما تستكشف بروتوكولات جديدة.
شارك هذا
24
لقد اكتمل اليوم الأول من Binance Summer Camp! 🔐
تعلّمت عن عمليات الاحتيال عبر التصيّد، وقائمة السماح للسحب، وكود مكافحة التصيّد وكيفية التحقق من القنوات الحقيقية على Binance باستخدام Binance Verify.
إن البقاء SAFU هي القاعدة الأولى في عالم العملات المشفّرة!
#BinanceSummerCamp #Binance #CryptoSecurity #SAFU
لقد اكتمل اليوم الأول من Binance Summer Camp! 🔐
تعلّمت عن عمليات الاحتيال عبر التصيّد، وقائمة السماح للسحب، وكود مكافحة التصيّد وكيفية التحقق من القنوات الحقيقية على Binance باستخدام Binance Verify.
إن البقاء SAFU هي القاعدة الأولى في عالم العملات المشفّرة!
#BinanceSummerCamp #Binance #CryptoSecurity #SAFU
تعلّمت عن عمليات الاحتيال عبر التصيّد، وقائمة السماح للسحب، وكود مكافحة التصيّد وكيفية التحقق من القنوات الحقيقية على Binance باستخدام Binance Verify.
إن البقاء SAFU هي القاعدة الأولى في عالم العملات المشفّرة!
#BinanceSummerCamp #Binance #CryptoSecurity #SAFU
72
·
--
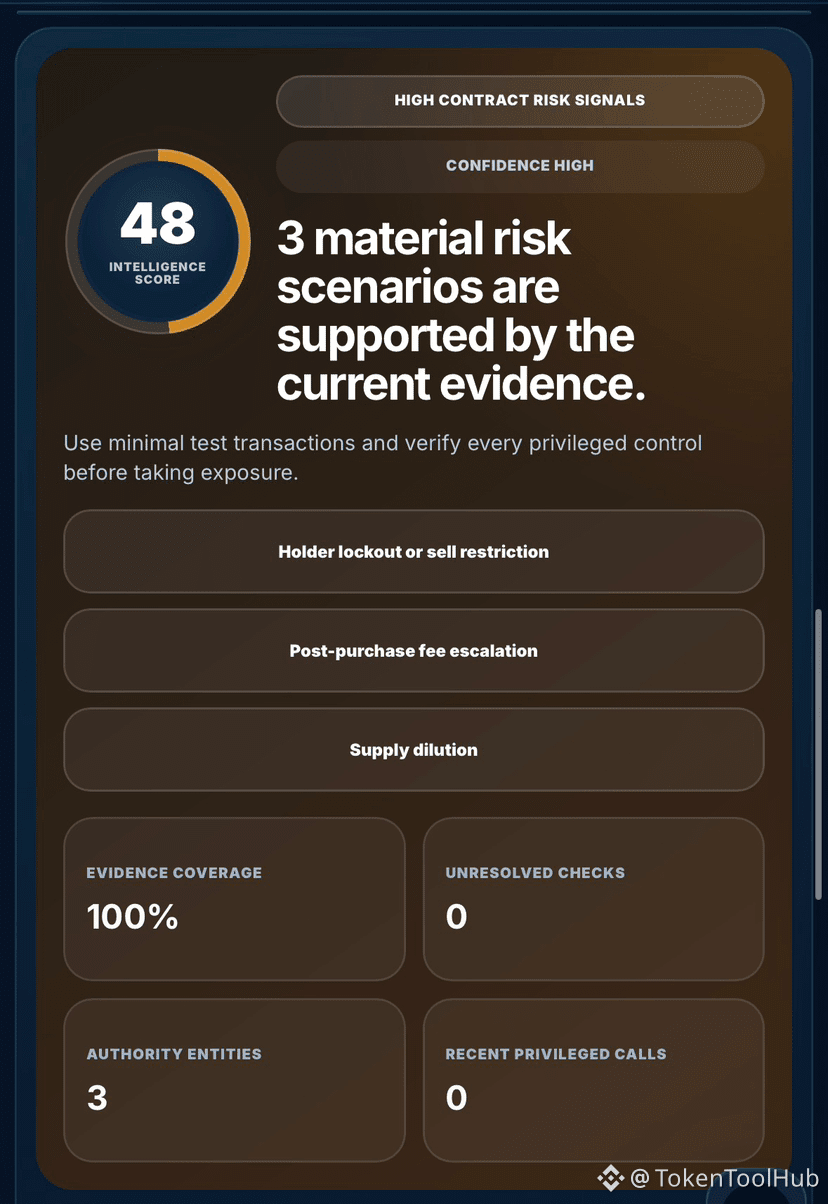
سجّل $NOI درجة 100/100 في فحص المخاطر السريع العام.
أعاد الاستخبارات الخاصة بعقد Deeper TokenToolHub درجة 48/100.
العقد:
0x397f1551Aa7b22e382FED9f4c8E60F8F4968cf0F
الشبكة: Ethereum
أبرز النتائج:
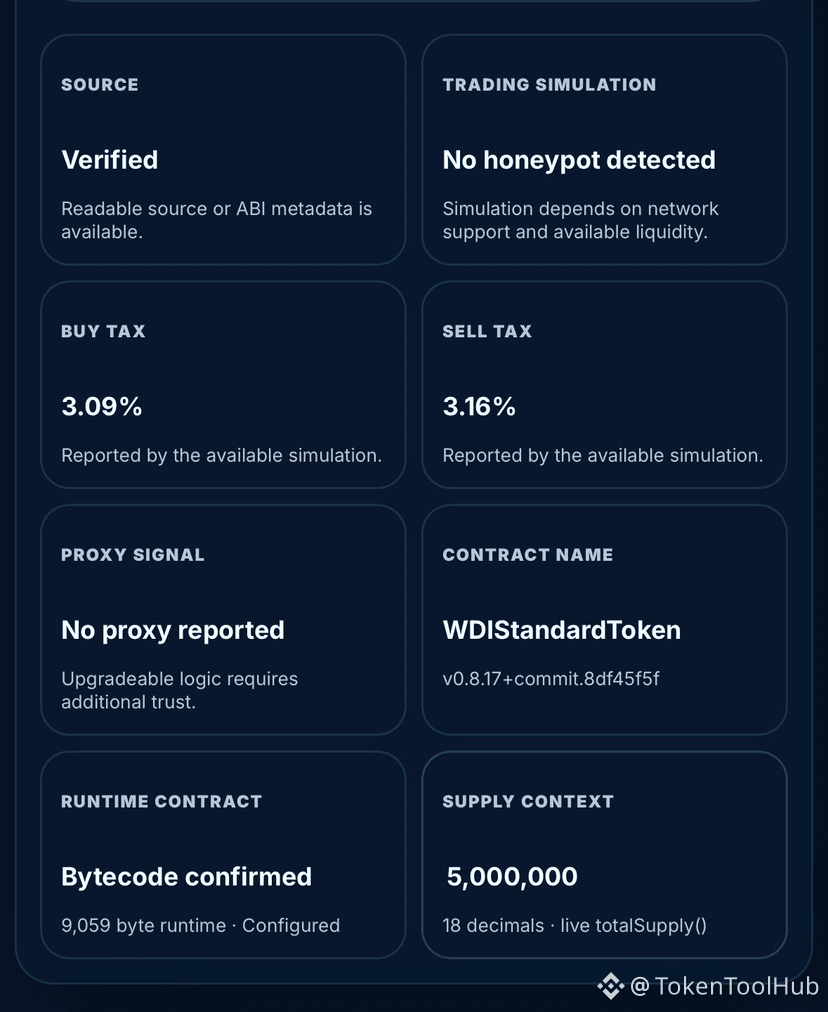
• تم التحقق من المصدر
• Honeypot: غير مكتشف
• ضريبة الشراء: 3.09%
• ضريبة البيع: 3.16%
• Proxy: غير مكتشف
• إجمالي المعروض: 5M $NOI
• حدود المعاملات/المحافظ: موجودة
• توسع المعروض: موجود
• تقليص المعروض: موجود
• رسوم/ضرائب قابلة للتعديل: موجودة
• ملكية/تحكم إداري: موجودة
• مفاتيح التداول: غير مكتشفة
• قيود المحافظ: غير مكتشفة
• الإيقاف الطارئ: غير مكتشف
• سلطة الترقية: غير مكتشفة
• تنفيذ خارجي عام: غير مكتشف
تم تحديد ثلاثة سيناريوهات مخاطر جوهرية:
• احتمال قفل الحائزين أو تقييد البيع
• احتمال تخفيف/تخفيف نسبة المعروض (dilution)
• احتمال تصاعد الرسوم بعد الشراء
المالك الحالي هو:
0x7ddb29159db0964ae67fd7204b1038b4d254db69
وذلك العنوان نفسه هو أيضًا مُنشئ العقد.
وهذا مهم لأن سطح الملكية لا يزال نشطًا بينما يكشف الرمز المُتحقق عن رسوم قابلة للتعديل وحدود المعاملات/المحافظ وإمكانية توسع المعروض.
لم يكتشف الفحص وجود قائمة سوداء منفصلة أو مفتاح تداول أو إيقاف طارئ أو مسار ترقية.
أظهر النشاط الأخير:
• 24 معاملة عقد
• 14 متعاملًا (callers) فريدًا
• 60 تحويلًا للرموز
• 0 معاملات فاشلة
• 0 نداءات امتيازات معرّفة
• 0 أحداث سك (mint) حديثة
• 0 أحداث حرق (burn) حديثة
لذلك فالمشكلة ليست أن سلوكًا خبيثًا تم تأكيده ضمن نافذة النشاط المحدودة.
المشكلة هي أن قدرات التحكم الجوهرية ما زالت متاحة بينما لا يزال يتم حل المالك النشط.
ولهذا السبب يجب ألا ينهي حصول الدرجة 100/100 في التقييم السريع التحقيق.
الفحص الكامل لـ $NOI:
https://tokentoolhub.com/token-safety-checker/?net=eth&address=0x397f1551Aa7b22e382FED9f4c8E60F8F4968cf0F
#Ethereum #crypto #Web3 #blockchain #CryptoSecurity
سجّل $NOI درجة 100/100 في فحص المخاطر السريع العام.
أعاد الاستخبارات الخاصة بعقد Deeper TokenToolHub درجة 48/100.
العقد:
0x397f1551Aa7b22e382FED9f4c8E60F8F4968cf0F
الشبكة: Ethereum
أبرز النتائج:
• تم التحقق من المصدر
• Honeypot: غير مكتشف
• ضريبة الشراء: 3.09%
• ضريبة البيع: 3.16%
• Proxy: غير مكتشف
• إجمالي المعروض: 5M $NOI
• حدود المعاملات/المحافظ: موجودة
• توسع المعروض: موجود
• تقليص المعروض: موجود
• رسوم/ضرائب قابلة للتعديل: موجودة
• ملكية/تحكم إداري: موجودة
• مفاتيح التداول: غير مكتشفة
• قيود المحافظ: غير مكتشفة
• الإيقاف الطارئ: غير مكتشف
• سلطة الترقية: غير مكتشفة
• تنفيذ خارجي عام: غير مكتشف
تم تحديد ثلاثة سيناريوهات مخاطر جوهرية:
• احتمال قفل الحائزين أو تقييد البيع
• احتمال تخفيف/تخفيف نسبة المعروض (dilution)
• احتمال تصاعد الرسوم بعد الشراء
المالك الحالي هو:
0x7ddb29159db0964ae67fd7204b1038b4d254db69
وذلك العنوان نفسه هو أيضًا مُنشئ العقد.
وهذا مهم لأن سطح الملكية لا يزال نشطًا بينما يكشف الرمز المُتحقق عن رسوم قابلة للتعديل وحدود المعاملات/المحافظ وإمكانية توسع المعروض.
لم يكتشف الفحص وجود قائمة سوداء منفصلة أو مفتاح تداول أو إيقاف طارئ أو مسار ترقية.
أظهر النشاط الأخير:
• 24 معاملة عقد
• 14 متعاملًا (callers) فريدًا
• 60 تحويلًا للرموز
• 0 معاملات فاشلة
• 0 نداءات امتيازات معرّفة
• 0 أحداث سك (mint) حديثة
• 0 أحداث حرق (burn) حديثة
لذلك فالمشكلة ليست أن سلوكًا خبيثًا تم تأكيده ضمن نافذة النشاط المحدودة.
المشكلة هي أن قدرات التحكم الجوهرية ما زالت متاحة بينما لا يزال يتم حل المالك النشط.
ولهذا السبب يجب ألا ينهي حصول الدرجة 100/100 في التقييم السريع التحقيق.
الفحص الكامل لـ $NOI:
https://tokentoolhub.com/token-safety-checker/?net=eth&address=0x397f1551Aa7b22e382FED9f4c8E60F8F4968cf0F
#Ethereum #crypto #Web3 #blockchain #CryptoSecurity
أعاد الاستخبارات الخاصة بعقد Deeper TokenToolHub درجة 48/100.
العقد:
0x397f1551Aa7b22e382FED9f4c8E60F8F4968cf0F
الشبكة: Ethereum
أبرز النتائج:
• تم التحقق من المصدر
• Honeypot: غير مكتشف
• ضريبة الشراء: 3.09%
• ضريبة البيع: 3.16%
• Proxy: غير مكتشف
• إجمالي المعروض: 5M $NOI
• حدود المعاملات/المحافظ: موجودة
• توسع المعروض: موجود
• تقليص المعروض: موجود
• رسوم/ضرائب قابلة للتعديل: موجودة
• ملكية/تحكم إداري: موجودة
• مفاتيح التداول: غير مكتشفة
• قيود المحافظ: غير مكتشفة
• الإيقاف الطارئ: غير مكتشف
• سلطة الترقية: غير مكتشفة
• تنفيذ خارجي عام: غير مكتشف
تم تحديد ثلاثة سيناريوهات مخاطر جوهرية:
• احتمال قفل الحائزين أو تقييد البيع
• احتمال تخفيف/تخفيف نسبة المعروض (dilution)
• احتمال تصاعد الرسوم بعد الشراء
المالك الحالي هو:
0x7ddb29159db0964ae67fd7204b1038b4d254db69
وذلك العنوان نفسه هو أيضًا مُنشئ العقد.
وهذا مهم لأن سطح الملكية لا يزال نشطًا بينما يكشف الرمز المُتحقق عن رسوم قابلة للتعديل وحدود المعاملات/المحافظ وإمكانية توسع المعروض.
لم يكتشف الفحص وجود قائمة سوداء منفصلة أو مفتاح تداول أو إيقاف طارئ أو مسار ترقية.
أظهر النشاط الأخير:
• 24 معاملة عقد
• 14 متعاملًا (callers) فريدًا
• 60 تحويلًا للرموز
• 0 معاملات فاشلة
• 0 نداءات امتيازات معرّفة
• 0 أحداث سك (mint) حديثة
• 0 أحداث حرق (burn) حديثة
لذلك فالمشكلة ليست أن سلوكًا خبيثًا تم تأكيده ضمن نافذة النشاط المحدودة.
المشكلة هي أن قدرات التحكم الجوهرية ما زالت متاحة بينما لا يزال يتم حل المالك النشط.
ولهذا السبب يجب ألا ينهي حصول الدرجة 100/100 في التقييم السريع التحقيق.
الفحص الكامل لـ $NOI:
https://tokentoolhub.com/token-safety-checker/?net=eth&address=0x397f1551Aa7b22e382FED9f4c8E60F8F4968cf0F
#Ethereum #crypto #Web3 #blockchain #CryptoSecurity
2
·
--
🌞 حديقة باينانس الصيفية بدأت! 🏕️
كانت دروس اليوم تذكيرًا رائعًا بأن الأمان يأتي أولاً في عالم العملات المشفرة 🔐
تحقّق دائمًا من الروابط، واستخدم المصادقة الثنائية (2FA)، وانتبه لمحاولات التصيّد الاحتيالي، ولا ترسل العملات المشفرة أبدًا إلى خدع “احصل على المزيد مقابل إعادتها”.
التعلّم + البقاء في أمان = رحلة أفضل في عالم العملات المشفرة 🚀
#Binance #BinanceSummerCamp #CryptoSecurity #safu #BinanceSummerCamp
🌞 حديقة باينانس الصيفية بدأت! 🏕️
كانت دروس اليوم تذكيرًا رائعًا بأن الأمان يأتي أولاً في عالم العملات المشفرة 🔐
تحقّق دائمًا من الروابط، واستخدم المصادقة الثنائية (2FA)، وانتبه لمحاولات التصيّد الاحتيالي، ولا ترسل العملات المشفرة أبدًا إلى خدع “احصل على المزيد مقابل إعادتها”.
التعلّم + البقاء في أمان = رحلة أفضل في عالم العملات المشفرة 🚀
#Binance #BinanceSummerCamp #CryptoSecurity #safu #BinanceSummerCamp
كانت دروس اليوم تذكيرًا رائعًا بأن الأمان يأتي أولاً في عالم العملات المشفرة 🔐
تحقّق دائمًا من الروابط، واستخدم المصادقة الثنائية (2FA)، وانتبه لمحاولات التصيّد الاحتيالي، ولا ترسل العملات المشفرة أبدًا إلى خدع “احصل على المزيد مقابل إعادتها”.
التعلّم + البقاء في أمان = رحلة أفضل في عالم العملات المشفرة 🚀
#Binance #BinanceSummerCamp #CryptoSecurity #safu #BinanceSummerCamp
2
134
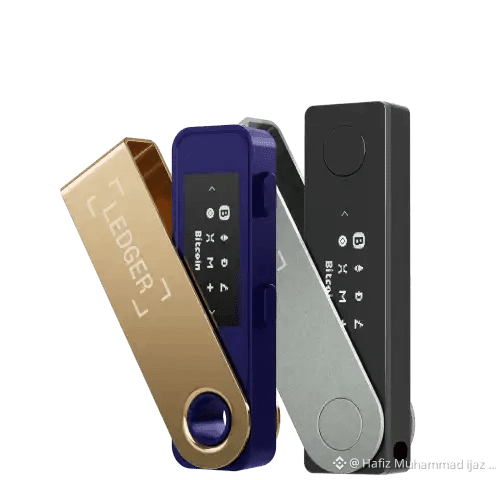
قام دفتر الأستاذ بتعيين رئيس جديد للأمن للتو، في الوقت الذي عبرت فيه عمليات اختراق العملات الرقمية عتبة 1.4 مليار دولار هذا العام وحده. كانت المحافظ المادية يُفترض أنها الخيار «الآمن»، لكن سطح الهجوم يستمر في التحول من العقود الذكية إلى سلاسل الإمداد، والتصيد الاحتيالي، والهندسة الاجتماعية بدلًا من ذلك. حتى الشركات التي بُنيت لحماية مفاتيحك أصبحت مضطرة إلى تطوير دفاعاتها الخاصة.
#Ledger #CryptoSecurity #Web3
قام دفتر الأستاذ بتعيين رئيس جديد للأمن للتو، في الوقت الذي عبرت فيه عمليات اختراق العملات الرقمية عتبة 1.4 مليار دولار هذا العام وحده. كانت المحافظ المادية يُفترض أنها الخيار «الآمن»، لكن سطح الهجوم يستمر في التحول من العقود الذكية إلى سلاسل الإمداد، والتصيد الاحتيالي، والهندسة الاجتماعية بدلًا من ذلك. حتى الشركات التي بُنيت لحماية مفاتيحك أصبحت مضطرة إلى تطوير دفاعاتها الخاصة.
#Ledger #CryptoSecurity #Web3
#Ledger #CryptoSecurity #Web3
35
·
--
تستحوذ الروبوتات على أكثر من 60% من الحجم على $SOL وتحظى بحصة ضخمة على $ETH، ما يعني أن أغلب عمليات الضخ التي تبدو عضوية والتي تلاحقها ليست قادمة من متداولين حقيقيين على الإطلاق.
هذه هي الفخ. أنت تُصاب بذعر الشراء (FOMO) وتندفع نحو حركة تظن أن الآخرين يشترونها، ثم تُفاجأ بعملية تصريف تلقائية (rug) فتخسر المال لأنك لم تلاحظ الآلات على الطرف الآخر.
تُجبر المنصات على إجراء فحوصات أمان قبل أن تتابع لسبب ما. فهي تتحقق من أنك لست بوتًا حتى تبقى حساباتك محمية من البريد المزعج والعمليات غير المصرح بها والهجمات الآلية التي تُستنزف الأموال. تخطِّ هذه الخطوة أو تتعجلها وستمنح البوتات فرصة للسيطرة عليك، وتغرقك بإشارات مزيفة، أو الأسوأ من ذلك.
لقد رأيت الأمر يتكرر كثيرًا. شخص يتجاهل تحققًا بسيطًا، وينقر للاستمرار، ثم فجأة يصبح $BTC قد اختفى بسبب استغلال ما كان ليحدث أبدًا لو أنه أكمل التحقق فقط. وعلى السلسلة، تقوم نفس البوتات بتطويق (sandwich) عمليات تبادلك واستخراج القيمة قبل حتى أن تؤكد المعاملة.
يزداد الخطر فقط عندما تعامل كل شمعة كأنها عاطفة بشرية بدل أن تكون كودًا يعمل بسرعة كاملة.
إلى أين تعتقد أن الأمور ستؤول من هنا مع استمرار تزايد دور البوتات في المشهد؟
#CryptoSecurity #OnChain #TradingRisks
تستحوذ الروبوتات على أكثر من 60% من الحجم على $SOL وتحظى بحصة ضخمة على $ETH ، ما يعني أن أغلب عمليات الضخ التي تبدو عضوية والتي تلاحقها ليست قادمة من متداولين حقيقيين على الإطلاق.
هذه هي الفخ. أنت تُصاب بذعر الشراء (FOMO) وتندفع نحو حركة تظن أن الآخرين يشترونها، ثم تُفاجأ بعملية تصريف تلقائية (rug) فتخسر المال لأنك لم تلاحظ الآلات على الطرف الآخر.
تُجبر المنصات على إجراء فحوصات أمان قبل أن تتابع لسبب ما. فهي تتحقق من أنك لست بوتًا حتى تبقى حساباتك محمية من البريد المزعج والعمليات غير المصرح بها والهجمات الآلية التي تُستنزف الأموال. تخطِّ هذه الخطوة أو تتعجلها وستمنح البوتات فرصة للسيطرة عليك، وتغرقك بإشارات مزيفة، أو الأسوأ من ذلك.
لقد رأيت الأمر يتكرر كثيرًا. شخص يتجاهل تحققًا بسيطًا، وينقر للاستمرار، ثم فجأة يصبح $BTC قد اختفى بسبب استغلال ما كان ليحدث أبدًا لو أنه أكمل التحقق فقط. وعلى السلسلة، تقوم نفس البوتات بتطويق (sandwich) عمليات تبادلك واستخراج القيمة قبل حتى أن تؤكد المعاملة.
يزداد الخطر فقط عندما تعامل كل شمعة كأنها عاطفة بشرية بدل أن تكون كودًا يعمل بسرعة كاملة.
إلى أين تعتقد أن الأمور ستؤول من هنا مع استمرار تزايد دور البوتات في المشهد؟
#CryptoSecurity #OnChain #TradingRisks
هذه هي الفخ. أنت تُصاب بذعر الشراء (FOMO) وتندفع نحو حركة تظن أن الآخرين يشترونها، ثم تُفاجأ بعملية تصريف تلقائية (rug) فتخسر المال لأنك لم تلاحظ الآلات على الطرف الآخر.
تُجبر المنصات على إجراء فحوصات أمان قبل أن تتابع لسبب ما. فهي تتحقق من أنك لست بوتًا حتى تبقى حساباتك محمية من البريد المزعج والعمليات غير المصرح بها والهجمات الآلية التي تُستنزف الأموال. تخطِّ هذه الخطوة أو تتعجلها وستمنح البوتات فرصة للسيطرة عليك، وتغرقك بإشارات مزيفة، أو الأسوأ من ذلك.
لقد رأيت الأمر يتكرر كثيرًا. شخص يتجاهل تحققًا بسيطًا، وينقر للاستمرار، ثم فجأة يصبح $BTC قد اختفى بسبب استغلال ما كان ليحدث أبدًا لو أنه أكمل التحقق فقط. وعلى السلسلة، تقوم نفس البوتات بتطويق (sandwich) عمليات تبادلك واستخراج القيمة قبل حتى أن تؤكد المعاملة.
يزداد الخطر فقط عندما تعامل كل شمعة كأنها عاطفة بشرية بدل أن تكون كودًا يعمل بسرعة كاملة.
إلى أين تعتقد أن الأمور ستؤول من هنا مع استمرار تزايد دور البوتات في المشهد؟
#CryptoSecurity #OnChain #TradingRisks
9
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#FedRateWatch
857,434 مشاهدات
4,091 يقومون بالنقاش
2
#BitcoinFalls4%
4,569 مشاهدات
214 يقومون بالنقاش
3
#SKHynixInTalksToMakeMemoryChipsInUS
1,369 مشاهدات
49 يقومون بالنقاش
4
#OpenAIDiscussesNewFundingAt$1.2TValuation
997 مشاهدات
26 يقومون بالنقاش
5
#ArgentinaCommitsToOECDCryptoReportingBy2029
8,317 مشاهدات
218 يقومون بالنقاش
6
#EthereumFallsBelow$2400
4,120 مشاهدات
78 يقومون بالنقاش
7
#USDTLaunchesOnZamaPrivacyProtocol
3,669 مشاهدات
133 يقومون بالنقاش
8
#USSenateBlocksClarityAct
32,239 مشاهدات
387 يقومون بالنقاش
9
#BitcoinSlidesTo$76000
37,474 مشاهدات
165 يقومون بالنقاش
10
#BitcoinReboundsTo$79K
68,341 مشاهدات
438 يقومون بالنقاش