

#hacker
hacker
734,771 مشاهدات
349 يقومون بالنقاش
رائج
جديد
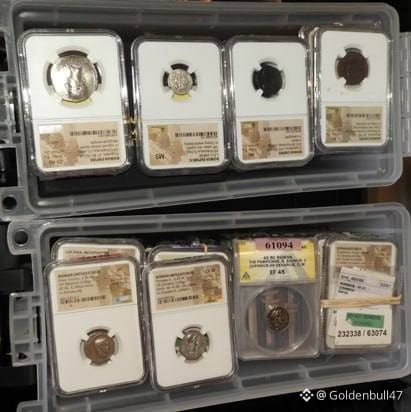
⚪️ أنفق المخترق الذي سرق 53,000,000 دولار من شركة يورانيوم فاينانس بعض المال، لا على اليخوت، بل على بطاقات بوكيمون وماجيك نادرة، وعملة رومانية، وحتى قطعة من طائرة الأخوين رايت.
ونتيجة لذلك، صادرت السلطات جزءًا من المجموعة ونحو 31 مليون دولار من العملات المشفرة — إنها طريقة باهظة جدًا لبناء رف مثالي لعشاق الثقافة الشعبية.
#BTC #Hacker
ونتيجة لذلك، صادرت السلطات جزءًا من المجموعة ونحو 31 مليون دولار من العملات المشفرة — إنها طريقة باهظة جدًا لبناء رف مثالي لعشاق الثقافة الشعبية.
#BTC #Hacker
101

·
--
تم القبض على أحد الأعضاء الرئيسيين في عصابة قراصنة ShinyHunters في الأردن، وهو يعمل حاليًا مع مكتب التحقيقات الفيدرالي (FBI) للكشف عن شركائه. هذه المجموعة الشابة من القراصنة الناطقة بالإنجليزية تتخصص في سرقة بيانات الشركات والابتزاز، والأدهى أنهم اخترقوا بيانات موظفي الـFBI! تفاصيل مثيرة للغاية: فقد سُرقت الهوية الشخصية، ومعلومات الوظيفة وحتى السجلات الطبية. وبحسب التقارير، فإنه يتعاون في التحقيقات ويسلّم الأجهزة الإلكترونية—يبدو أن عالم القراصنة سيشهد عملية تغيير كبيرة.
#网络安全 #黑客攻击 $BTC $ETH
تم القبض على أحد أعضاء قراصنة ShinyHunters في الأردن، وهو يعمل الآن مع الـFBI للإدلاء بما يعرفه عن فريقه. تستهدف هذه العصابة الشابة من القراصنة الناطقين بالإنجليزية الشركات لسرقة البيانات والابتزاز، وقد قاموا فعلًا باختراق بيانات موظفي الـFBI! تم المساس بالمعرّفات الشخصية، ومعلومات الوظيفة، وحتى السجلات الطبية. إنه يتعاون ويسلّم الأجهزة—ومن المتوقع حدوث اضطراب كبير في عالم القراصنة.
#CyberSecurity #Hacker $BTC $ETH
52


·
--
يَسعى <t-2/> #Hacker de Bitget إلى "إخفاء" 3.9 ملايين دولار في ظلام Zcash
طريق الأموال المسروقة يتوغّل في المجهول
أخذت التحقيقات بشأن السجلّ التاريخي #hackeo a Bitget، والذي تبلغ قيمته 387.5 مليون دولار، منعطفًا حاسمًا بعد رصد تحركات بالغة التعقيد للمراوغة داخل سلسلة الكتل. بدأ المهاجم في توجيه الأموال نحو آليات خصوصية متقدمة لكسر إمكانية تتبّع المحللين على السلسلة.
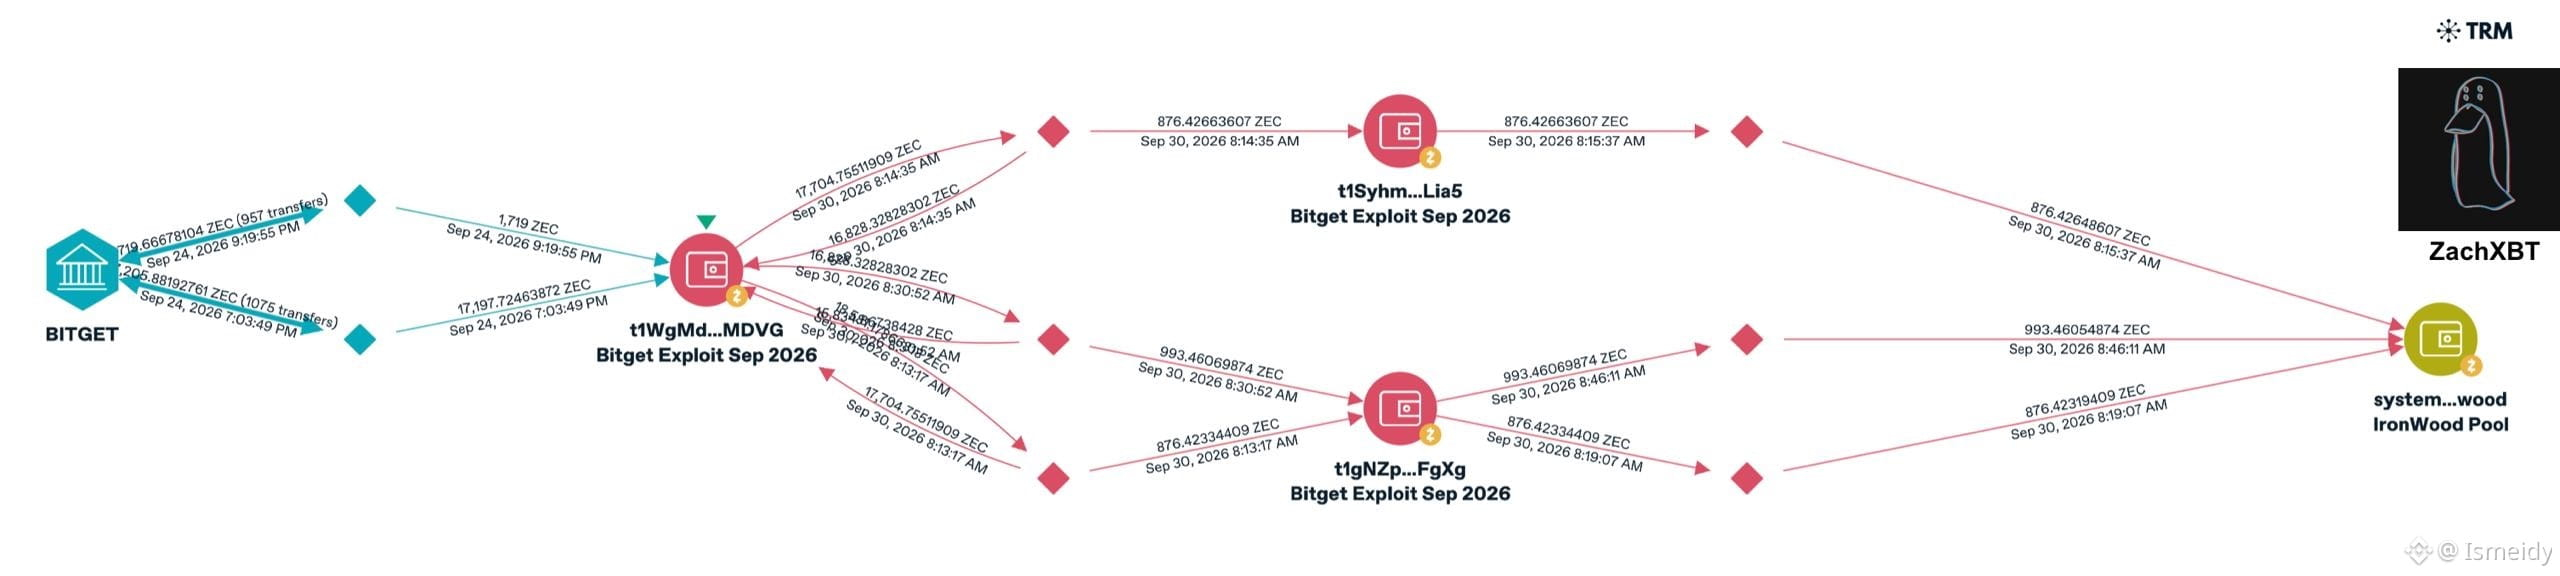
تسلّل إلى المنطقة العمياء في Zcash: بين 08:15 و08:46 بالتوقيت العالمي المنسق في 30 سبتمبر 2026، قام المهاجم بتحويل 2.746 #zec }(تقريبًا 3.9 ملايين دولار) إلى Ironwood، الصندوق/المجمع الجديد المحمي (shielded pool) البالغ #Zcash
بنية العملية (خريطة ZachXBT / TRM Labs)
كان الباحث على سلسلة الكتل ZachXBT أول من نبّه إلى العملية.
كانت المحفظة الرئيسية التي حددتها Bitget بعد اختراق 24 سبتمبر تجمع قرابة 18.917 ZEC.
تم تقسيم الأموال عبر عنوانين وسيطين (t1Syhm...Lia5 و t1gNZp...FgXg) إلى ثلاثة إيداعات منسّقة قبل دخولها إلى المجمّع الخاص.
التحدي التقني أمام الباحثين: على عكس المعاملات العامة حيث تكون التدفقات مرئية من طرف إلى آخر، فإن نظام التعمية في Zcash يُخفي المُرسِل والمستلم والأرصدة الداخلية. ورغم أن الدخول إلى مجمّع Ironwood يمكن تتبعه، فإن الأثر المحاسبي يختفي بالكامل داخل النظام حتى يقرر الصندوق/الأموال الخروج إلى عنوان عام.
تنويع مسارات الغسل: تمثل الإيداعات في Zcash قرابة 15% من إجمالي ZEC المسروق. وقبل ذلك، تتبعت تحليلات بصمات الذكاء تحويل 6.3 ملايين دولار من الإيثير إلى بيتكوين باستخدام بروتوكول THORChain اللامركزي، مع الجمع بين طرق cross-chain الشفافة وبروتوكولات خصوصية صارمة.
#CryptoNews
$ZEC
{future}(ZECUSDT)
$HYPE
{future}(HYPEUSDT)
$XRP
{future}(XRPUSDT)
يَسعى <t-2/> #Hacker de Bitget إلى "إخفاء" 3.9 ملايين دولار في ظلام Zcash
طريق الأموال المسروقة يتوغّل في المجهول
أخذت التحقيقات بشأن السجلّ التاريخي #hackeo a Bitget، والذي تبلغ قيمته 387.5 مليون دولار، منعطفًا حاسمًا بعد رصد تحركات بالغة التعقيد للمراوغة داخل سلسلة الكتل. بدأ المهاجم في توجيه الأموال نحو آليات خصوصية متقدمة لكسر إمكانية تتبّع المحللين على السلسلة.
تسلّل إلى المنطقة العمياء في Zcash: بين 08:15 و08:46 بالتوقيت العالمي المنسق في 30 سبتمبر 2026، قام المهاجم بتحويل 2.746 #zec }(تقريبًا 3.9 ملايين دولار) إلى Ironwood، الصندوق/المجمع الجديد المحمي (shielded pool) البالغ #Zcash
بنية العملية (خريطة ZachXBT / TRM Labs)
كان الباحث على سلسلة الكتل ZachXBT أول من نبّه إلى العملية.
كانت المحفظة الرئيسية التي حددتها Bitget بعد اختراق 24 سبتمبر تجمع قرابة 18.917 ZEC.
تم تقسيم الأموال عبر عنوانين وسيطين (t1Syhm...Lia5 و t1gNZp...FgXg) إلى ثلاثة إيداعات منسّقة قبل دخولها إلى المجمّع الخاص.
التحدي التقني أمام الباحثين: على عكس المعاملات العامة حيث تكون التدفقات مرئية من طرف إلى آخر، فإن نظام التعمية في Zcash يُخفي المُرسِل والمستلم والأرصدة الداخلية. ورغم أن الدخول إلى مجمّع Ironwood يمكن تتبعه، فإن الأثر المحاسبي يختفي بالكامل داخل النظام حتى يقرر الصندوق/الأموال الخروج إلى عنوان عام.
تنويع مسارات الغسل: تمثل الإيداعات في Zcash قرابة 15% من إجمالي ZEC المسروق. وقبل ذلك، تتبعت تحليلات بصمات الذكاء تحويل 6.3 ملايين دولار من الإيثير إلى بيتكوين باستخدام بروتوكول THORChain اللامركزي، مع الجمع بين طرق cross-chain الشفافة وبروتوكولات خصوصية صارمة.
#CryptoNews
$ZEC
$HYPE
$XRP
1
3
3.4k
·
--
من اختبارٍ بدريال صغير إلى نهبٍ بقيمة 388 مليون دولار
تشريح الجريء #hackeo a على Bitget
30 دقيقة عمياء: كيف سمحت ثغرة «يوم الصفر» بسرقة ملايين من Bitget
بدأ الهجوم عند الساعة 18:31 بتوقيت UTC عبر عمليتي تحويل صغيرتين (0,184 ETH و193 TRX). وبما أن هذه المبالغ كانت ضئيلة، لم تُفعِّل بروتوكولات المخاطر في البورصة، مما منح المهاجم الضوء الأخضر للمضي قدمًا.
تفريغٌ هائل: بعد 30 دقيقة فقط من الاختبار، نفّذ #Hacker ej 17 معاملة كبيرة عبر شبكات متعددة ( #Ethereum , #xrp , #Zcash , BNB Chain, Base, Arbitrum, Optimism وAvalanche)، وتمكّن من استخراج 361 مليون دولار خلال أكثر من ساعة بقليل.
هندسة الهجوم (يوم الصفر): لم يتم اختراق المحافظ الباردة (cold wallets) ولا المفاتيح الخاصة الخاصة بـ Bitget. استغل القراصنة ثغرة يوم صفر في منتج أمني تابع لجهة خارجية، ما مكّنه من حقن أوامر سحب احتيالية مباشرة داخل النظام الداخلي ثم محو آثارَه المعلوماتية.
ردٌّ واستباق: كشف نظام التسوية في المنصة عن الشذوذ بعد سبع دقائق فقط من أول سحب كبير، ما أتاح تفعيل الحظر الشامل على عمليات السحب وإيقاف نزيف الأموال.
أثرٌ معدوم على المستخدمين: أكدّت Gracy Chen (المديرة التنفيذية) أن الخسائر سيتم تغطيتها بالكامل بواسطة صندوق حماية المستخدمين، والذي تبلغ قيمته 465 مليون دولار. ستعيد Bitget تمويل هذا الصندوق خلال أقل من أسبوع اعتمادًا على احتياطياتها المؤسسية، التي تتجاوز 1.400 مليون دولار. وقالت Chen: «أمرٌ جسيم، لكنه ليس وجوديًا».
استعادة التشغيل والتحقيق: استؤنفت بالفعل عمليات سحب البيتكوين (معالجة أكثر من 3.000 BTC خلال الساعة الأولى) وستُستأنف عمليات سحب ETH في 29 سبتمبر. تجري جهات شركات الطب الشرعي مثل Mandiant وSlowMist التحقيق، وتؤكد تعليمات Bitget أن الشركة تضع بالفعل المجموعة المشتبه بها تحت المراقبة.
$XRP
{future}(XRPUSDT)
$ZEC
{future}(ZECUSDT)
$BNB
{future}(BNBUSDT)
من اختبارٍ بدريال صغير إلى نهبٍ بقيمة 388 مليون دولار
تشريح الجريء #hackeo a على Bitget
30 دقيقة عمياء: كيف سمحت ثغرة «يوم الصفر» بسرقة ملايين من Bitget
بدأ الهجوم عند الساعة 18:31 بتوقيت UTC عبر عمليتي تحويل صغيرتين (0,184 ETH و193 TRX). وبما أن هذه المبالغ كانت ضئيلة، لم تُفعِّل بروتوكولات المخاطر في البورصة، مما منح المهاجم الضوء الأخضر للمضي قدمًا.
تفريغٌ هائل: بعد 30 دقيقة فقط من الاختبار، نفّذ #Hacker ej 17 معاملة كبيرة عبر شبكات متعددة ( #Ethereum , #xrp , #Zcash , BNB Chain, Base, Arbitrum, Optimism وAvalanche)، وتمكّن من استخراج 361 مليون دولار خلال أكثر من ساعة بقليل.
هندسة الهجوم (يوم الصفر): لم يتم اختراق المحافظ الباردة (cold wallets) ولا المفاتيح الخاصة الخاصة بـ Bitget. استغل القراصنة ثغرة يوم صفر في منتج أمني تابع لجهة خارجية، ما مكّنه من حقن أوامر سحب احتيالية مباشرة داخل النظام الداخلي ثم محو آثارَه المعلوماتية.
ردٌّ واستباق: كشف نظام التسوية في المنصة عن الشذوذ بعد سبع دقائق فقط من أول سحب كبير، ما أتاح تفعيل الحظر الشامل على عمليات السحب وإيقاف نزيف الأموال.
أثرٌ معدوم على المستخدمين: أكدّت Gracy Chen (المديرة التنفيذية) أن الخسائر سيتم تغطيتها بالكامل بواسطة صندوق حماية المستخدمين، والذي تبلغ قيمته 465 مليون دولار. ستعيد Bitget تمويل هذا الصندوق خلال أقل من أسبوع اعتمادًا على احتياطياتها المؤسسية، التي تتجاوز 1.400 مليون دولار. وقالت Chen: «أمرٌ جسيم، لكنه ليس وجوديًا».
استعادة التشغيل والتحقيق: استؤنفت بالفعل عمليات سحب البيتكوين (معالجة أكثر من 3.000 BTC خلال الساعة الأولى) وستُستأنف عمليات سحب ETH في 29 سبتمبر. تجري جهات شركات الطب الشرعي مثل Mandiant وSlowMist التحقيق، وتؤكد تعليمات Bitget أن الشركة تضع بالفعل المجموعة المشتبه بها تحت المراقبة.
$XRP
$ZEC
$BNB
6
11
18.1k
·
--
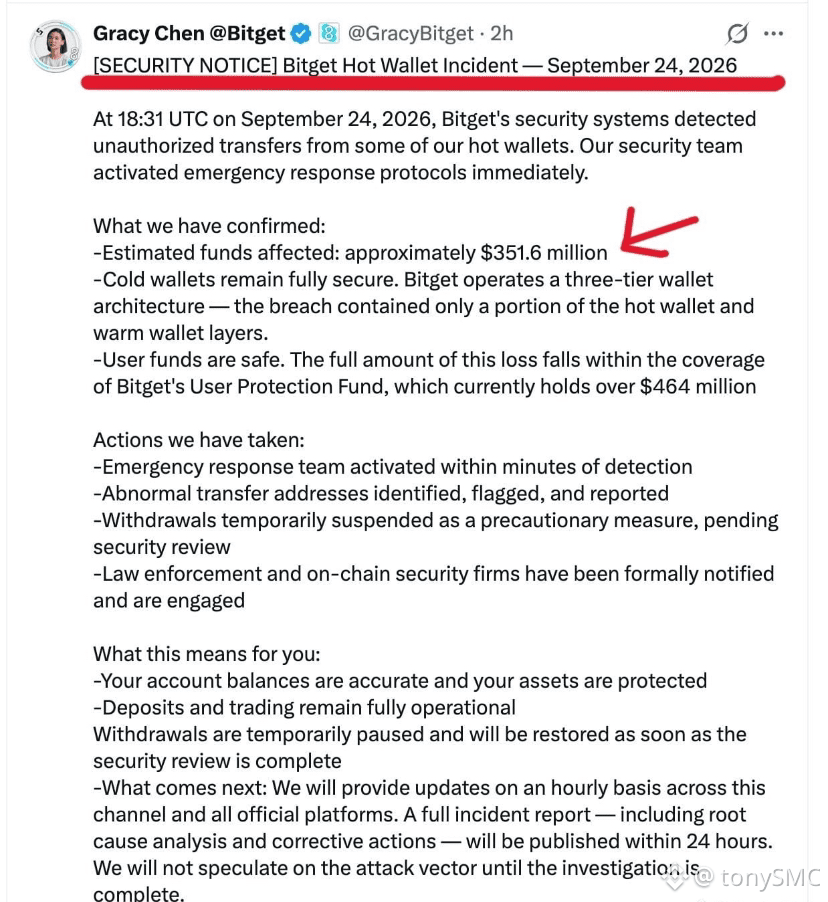
تم استغلال Bitget بمبلغ 351.6 مليون دولار: ماذا يعني ذلك للمتداولين اليوميين
في 24 سبتمبر، أفادت Bitget بحدوث تحويلات غير مصرح بها بإجمالي يقارب 351.6 مليون دولار من جزء من البنية التحتية لمحافظها الساخنة والدافئة. ذكرت المنصة أن احتياطيات التخزين البارد لم تتأثر، وأن خسائر المستخدمين سيتم تعويضها بالكامل من خلال صندوق الحماية الخاص بها. كما تم تعليق عمليات السحب مؤقتًا.
تُبرز هذه الحادثة تشابهًا لا مفر منه مع FTX، حيث أدت الضغوط التشغيلية في عام 2022 إلى إيقاف عمليات السحب، تلاها بعد ذلك اكتشافات تنظيمية تتعلق باختلاط أصول العملاء.
تظل الدروس المستفادة في إدارة المخاطر واضحة:
المنصات هي أماكن للتنفيذ، وليست خزائن: يجب استخدام منصات التداول المركزية كأدوات فقط للمضاربة والسيولة، وليس لتخزين رأس المال على المدى الطويل.
استخراج الأرباح بشكل نشط: عند التداول بشكل فعّال في الأصول الرئيسية مثل $BTC وETH و$BNB وXRP أو $SOL ، ينبغي سحب الأرباح المحققة بشكل منهجي إلى محافظ تحت سيطرة المستخدم (self-custodial) أو إعدادات تخزين آمنة بديلة.
مبدأ الحفظ: الأموال غير المستخدمة على منصة عرضة لمخاطر الطرف المقابل. ليست مفاتيحك، ليست عملاتك.
#Bitget #FTX #CryptoSecurity #Hacker
192
·
--
هابط
🚨 تم ضرب Bitget بـ 351 مليون دولار — والآن 183 مليون دولار في $ETH
أكدت Bitget أن حوالي 351.6 مليون دولار من الأصول تأثرت بعد تحويلات غير مصرح بها من أجزاء من البنية التحتية لمحافظها الساخنة والدافئة.
لكن الجزء الأكثر إثارة يحدث على السلسلة.
لقد حوّل المهاجم بالفعل جزءًا كبيرًا من أصول سلاسل EVM التي تم سرقتها إلى:
67,982 $ETH
بقيمة تقارب 183 مليون دولار وفقًا للتقييم المبلغ عنه.
وهذا يغيّر القصة.
لم يعد الأمر مجرد حادثة استنزاف لمحفظة.
إنها حركة ضخمة على السلسلة يمكن للمتداولين مشاهدتها فعليًا في الوقت الحقيقي.
كان المهاجم يتحرك عبر شبكات متعددة ويمزج/يبدّل الأصول إلى ETH، مع تركيز كمية كبيرة من القيمة في أصل واحد.
وهناك رقم آخر يجب ألا يفوته الناس:
تم تحديد 102.93M XRP — بقيمة تقارب 157 مليون دولار وفقًا للتقييم المبلغ عنه — ضمن الأصول المسروقة، ما يجعل XRP أحد أكبر مكوّنات الأصول الفردية في الحادثة.
تقول Bitget:
• المحافظ الباردة تظل آمنة
• أرصدة المستخدمين تظل دقيقة
• تظل الإيداعات والتداول مستمرين
• تم تعليق عمليات السحب مؤقتًا
• يتم تغطية الخسارة من خلال صندوق حماية المستخدمين لديها البالغ 464 مليون دولار+
• تم إخطار جهات إنفاذ القانون وشركات أمن السلسلة
لكن هذا ما أراقبه الآن 👇
ETH بقيمة 67,982 المتواجدة على الجانب الآخر من عملية اختراق هو رقم لا يمكن للسوق تجاهله.
إلى أين ستتحرك الخطوة التالية؟
هل سيبقى الأمر في ETH؟
هل سينقل المهاجم/يرسلها عبر الجسر مرة أخرى؟
هل ستتجزأ السيولة عبر محافظ جديدة؟
أم ستتمكن البورصات/شركات الأمن من تجميد جزء من الأصول المتبقية؟
قد تصبح آثار المسار داخل المحفظة هي القصة الكبرى التالية.
تابع العناوين، لا العناوين الرئيسية. 👀
#ETH #Bidget #Hacker #Ethereum
{future}(ETHUSDT)
🚨 تم ضرب Bitget بـ 351 مليون دولار — والآن 183 مليون دولار في $ETH
أكدت Bitget أن حوالي 351.6 مليون دولار من الأصول تأثرت بعد تحويلات غير مصرح بها من أجزاء من البنية التحتية لمحافظها الساخنة والدافئة.
لكن الجزء الأكثر إثارة يحدث على السلسلة.
لقد حوّل المهاجم بالفعل جزءًا كبيرًا من أصول سلاسل EVM التي تم سرقتها إلى:
67,982 $ETH
بقيمة تقارب 183 مليون دولار وفقًا للتقييم المبلغ عنه.
وهذا يغيّر القصة.
لم يعد الأمر مجرد حادثة استنزاف لمحفظة.
إنها حركة ضخمة على السلسلة يمكن للمتداولين مشاهدتها فعليًا في الوقت الحقيقي.
كان المهاجم يتحرك عبر شبكات متعددة ويمزج/يبدّل الأصول إلى ETH، مع تركيز كمية كبيرة من القيمة في أصل واحد.
وهناك رقم آخر يجب ألا يفوته الناس:
تم تحديد 102.93M XRP — بقيمة تقارب 157 مليون دولار وفقًا للتقييم المبلغ عنه — ضمن الأصول المسروقة، ما يجعل XRP أحد أكبر مكوّنات الأصول الفردية في الحادثة.
تقول Bitget:
• المحافظ الباردة تظل آمنة
• أرصدة المستخدمين تظل دقيقة
• تظل الإيداعات والتداول مستمرين
• تم تعليق عمليات السحب مؤقتًا
• يتم تغطية الخسارة من خلال صندوق حماية المستخدمين لديها البالغ 464 مليون دولار+
• تم إخطار جهات إنفاذ القانون وشركات أمن السلسلة
لكن هذا ما أراقبه الآن 👇
ETH بقيمة 67,982 المتواجدة على الجانب الآخر من عملية اختراق هو رقم لا يمكن للسوق تجاهله.
إلى أين ستتحرك الخطوة التالية؟
هل سيبقى الأمر في ETH؟
هل سينقل المهاجم/يرسلها عبر الجسر مرة أخرى؟
هل ستتجزأ السيولة عبر محافظ جديدة؟
أم ستتمكن البورصات/شركات الأمن من تجميد جزء من الأصول المتبقية؟
قد تصبح آثار المسار داخل المحفظة هي القصة الكبرى التالية.
تابع العناوين، لا العناوين الرئيسية. 👀
#ETH #Bidget #Hacker #Ethereum
1
75
·
--
عرض الترجمة
️ تنبيه مهم لحاملي العملات 😱
تمكن قراصنة من سرقة 593 BTC (ما يقارب 39 مليون دولار) من محافظ Coldcard Mk3 الباردة.
السبب يعود إلى خلل مرتبط بعملية توليد العبارة السرية (Seed Phrase)، مما سمح باشتقاق المفاتيح الخاصة والوصول إلى الأموال.$BNB
🔐 احرص دائمًا على استخدام محافظ باردة موثوقة، ذات سجل قوي وتم اختبارها عبر الزمن.
#HackerAlert #Hacker #BTC
$BTC
{future}(BNBUSDT)
{future}(BTCUSDT)
️ تنبيه مهم لحاملي العملات 😱
تمكن قراصنة من سرقة 593 BTC (ما يقارب 39 مليون دولار) من محافظ Coldcard Mk3 الباردة.
السبب يعود إلى خلل مرتبط بعملية توليد العبارة السرية (Seed Phrase)، مما سمح باشتقاق المفاتيح الخاصة والوصول إلى الأموال.$BNB
🔐 احرص دائمًا على استخدام محافظ باردة موثوقة، ذات سجل قوي وتم اختبارها عبر الزمن.
#HackerAlert #Hacker #BTC
$BTC
100
·
--
ملاحظة لحامليها
😱😱😱😱😱😱😱😱😱😱😱😱😱😱😱
😱😱😱😱😱😱😱😱😱😱😱😱😱😱
تمكّن قراصنة من سرقة 593 BTC (حوالي 39 مليون دولار) من محافظ Coldcard Mk3 الباردة.
كانت المشكلة ناتجة عن خلل متعلق بتوليد عبارة البذور سمح باستخراج المفاتيح الخاصة.
اختر محافظًا باردة راسخة وجرّبتها الزمن.
#HackerAlert #Hacker #BTC
$BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
ملاحظة لحامليها
😱😱😱😱😱😱😱😱😱😱😱😱😱😱😱
😱😱😱😱😱😱😱😱😱😱😱😱😱😱
تمكّن قراصنة من سرقة 593 BTC (حوالي 39 مليون دولار) من محافظ Coldcard Mk3 الباردة.
كانت المشكلة ناتجة عن خلل متعلق بتوليد عبارة البذور سمح باستخراج المفاتيح الخاصة.
اختر محافظًا باردة راسخة وجرّبتها الزمن.
#HackerAlert #Hacker #BTC
$BTC
$BNB
😱😱😱😱😱😱😱😱😱😱😱😱😱😱😱
😱😱😱😱😱😱😱😱😱😱😱😱😱😱
تمكّن قراصنة من سرقة 593 BTC (حوالي 39 مليون دولار) من محافظ Coldcard Mk3 الباردة.
كانت المشكلة ناتجة عن خلل متعلق بتوليد عبارة البذور سمح باستخراج المفاتيح الخاصة.
اختر محافظًا باردة راسخة وجرّبتها الزمن.
#HackerAlert #Hacker #BTC
$BTC
$BNB
16
1
91
117k

·
--
هابط
🔥يبدأ تحريك البيتكوينات المسروقة من قضية الـ Cold card 😕
خلال الساعات الأخيرة، بدأت بالفعل حركة بعض #bitcoins المسروقة المرتبطة بقضية استغلال #Coldcard ، وذلك عبر تقنية تُسمّى “peel Chain” مرورًا بمِكسِر Coinjoin. هذا الأمر لا يبدو جيدًا جدًا بالنسبة للمتضررين من هذا الحادث، لأنّه إذا استُمرت في استخدام هذه التقنية، فستصبح إمكانية استعادة هذه الأموال صعبة للغاية.
وفقًا لبيانات السلسلة (on-chain)، فإن #Hacker (أو القراصنة) قد قاموا بالفعل بتحريك 64 #BTC ، ويمرّون بها عبر عدة عمليات. أولًا يرسلون الأموال إلى عنوان جديد، ثم يمرّرون الأموال عبر مِكسِر (مثل coinjoin)، وبعد ذلك يبدأون في تقسيمها إلى وحدات أصغر، ثم يعيدون خلط هذه الوحدات. يتم ذلك بهدف فقدان إمكانية تتبّعها والقدرة على تحويلها إلى نقود ورقية (fiat).
ما يُنتقد مؤخرًا هو استخدام المِكسِر المركزي coinjoin، إذ يُعرف لمن يعود ملكيته، ومع ذلك لا يساعد ذلك في تجميد الأموال. فهل السبب؟ بالنسبة للشخص خلف Coinjoin، “لا يمكن إثبات أن الأموال مسروقة”. وقد أثار هذا التبرير غضبًا بين أفراد المجتمع.
إذا لم يتم حتى الآن أي تدخل، وإذا كان المهاجم (هاكر) ما زال يستخدم هذه التقنية نفسها، فمن المرجّح جدًا ألا تُستعاد هذه الأموال أبدًا.
كيف ستنتهي هذه القصة؟
👉مزيد من تحديثات الكريبتو...
شارك وتابعني للمزيد 👈😎
$BTC
{spot}(BTCUSDT)
🔥يبدأ تحريك البيتكوينات المسروقة من قضية الـ Cold card 😕
خلال الساعات الأخيرة، بدأت بالفعل حركة بعض #bitcoins المسروقة المرتبطة بقضية استغلال #Coldcard ، وذلك عبر تقنية تُسمّى “peel Chain” مرورًا بمِكسِر Coinjoin. هذا الأمر لا يبدو جيدًا جدًا بالنسبة للمتضررين من هذا الحادث، لأنّه إذا استُمرت في استخدام هذه التقنية، فستصبح إمكانية استعادة هذه الأموال صعبة للغاية.
وفقًا لبيانات السلسلة (on-chain)، فإن #Hacker (أو القراصنة) قد قاموا بالفعل بتحريك 64 #BTC ، ويمرّون بها عبر عدة عمليات. أولًا يرسلون الأموال إلى عنوان جديد، ثم يمرّرون الأموال عبر مِكسِر (مثل coinjoin)، وبعد ذلك يبدأون في تقسيمها إلى وحدات أصغر، ثم يعيدون خلط هذه الوحدات. يتم ذلك بهدف فقدان إمكانية تتبّعها والقدرة على تحويلها إلى نقود ورقية (fiat).
ما يُنتقد مؤخرًا هو استخدام المِكسِر المركزي coinjoin، إذ يُعرف لمن يعود ملكيته، ومع ذلك لا يساعد ذلك في تجميد الأموال. فهل السبب؟ بالنسبة للشخص خلف Coinjoin، “لا يمكن إثبات أن الأموال مسروقة”. وقد أثار هذا التبرير غضبًا بين أفراد المجتمع.
إذا لم يتم حتى الآن أي تدخل، وإذا كان المهاجم (هاكر) ما زال يستخدم هذه التقنية نفسها، فمن المرجّح جدًا ألا تُستعاد هذه الأموال أبدًا.
كيف ستنتهي هذه القصة؟
👉مزيد من تحديثات الكريبتو...
شارك وتابعني للمزيد 👈😎
$BTC
2
6
10.6k
·
--
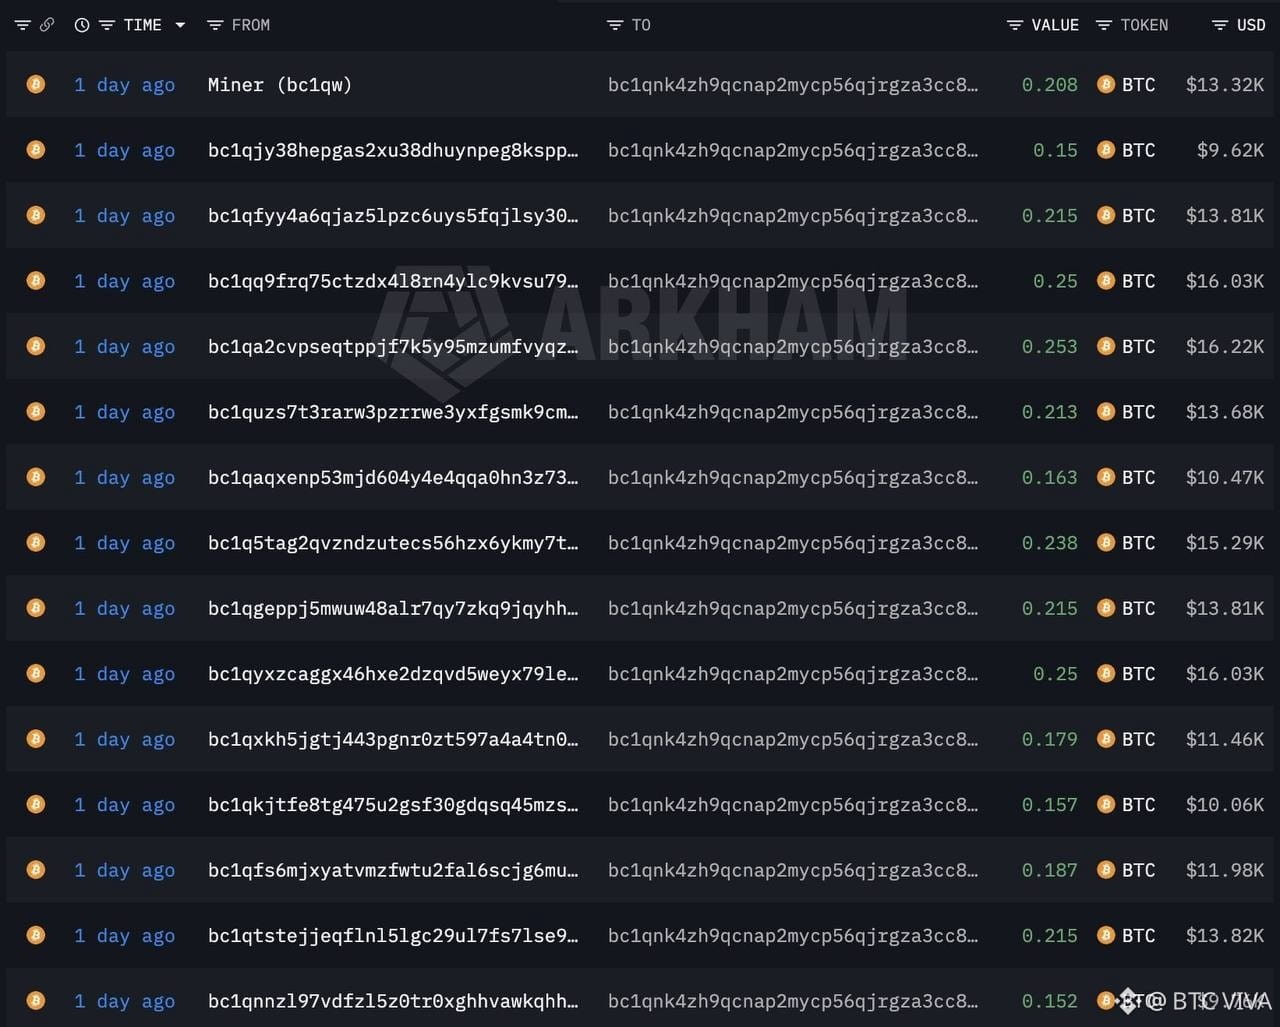
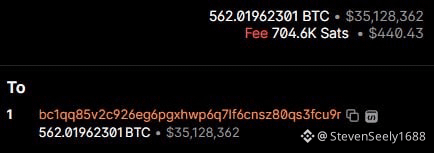
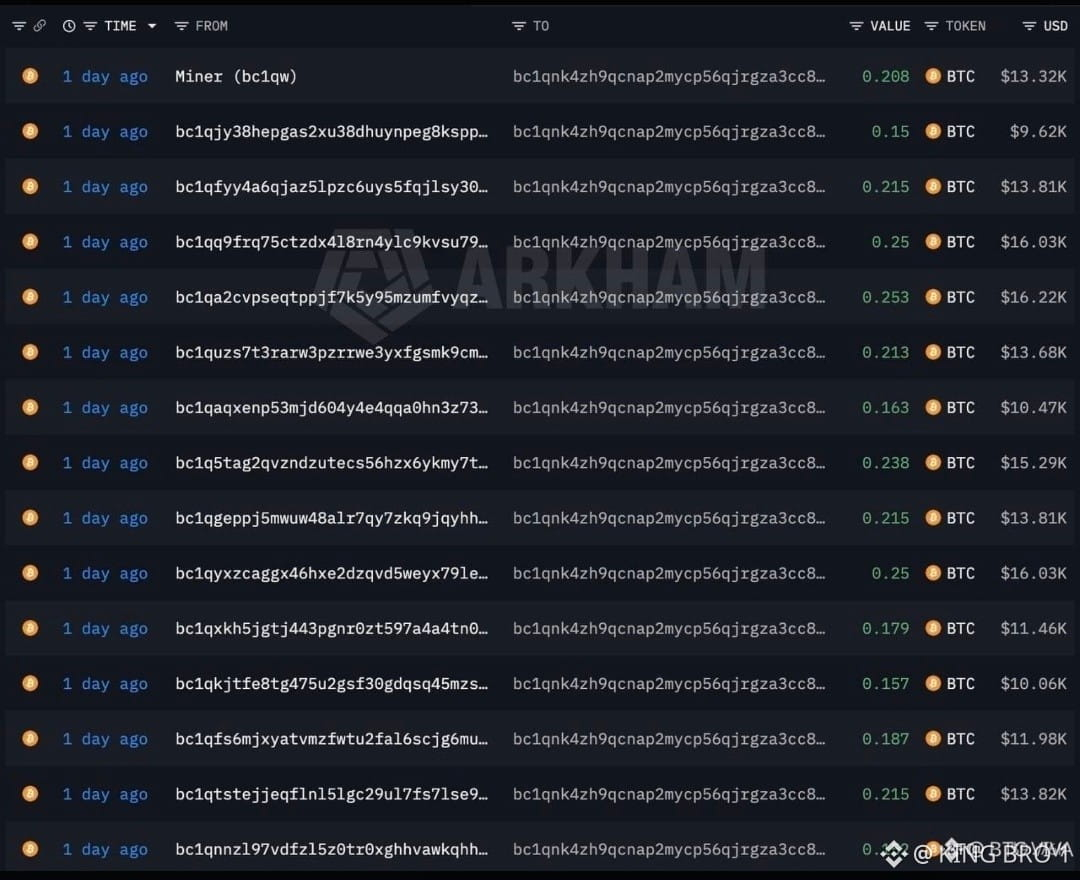
⚠️ عاجل: تم استغلال محفظة الأجهزة الخاصة بـ Bitcoin من طراز Coldcard، وتم سحب 594.48 BTC ($38.2M)
أكثر من 500 ضحية كانت تعتقد أن بيتكوين الخاصة بها آمنة داخل محفظة أجهزة فقدت جميع أموالها بين ليلة وضحاها، حيث تم سحب 594.48 BTC خلال 25 دقيقة فقط.
معظم الأموال موجودة في هذه المحفظة:
#arkm #Hacker @BinanceSquareCN
$BTC #تتبع على السلسلة
⚠️ عاجل: تم استغلال محفظة الأجهزة الخاصة بـ Bitcoin من طراز Coldcard، وتم سحب 594.48 BTC ($38.2M)
أكثر من 500 ضحية كانت تعتقد أن بيتكوين الخاصة بها آمنة داخل محفظة أجهزة فقدت جميع أموالها بين ليلة وضحاها، حيث تم سحب 594.48 BTC خلال 25 دقيقة فقط.
معظم الأموال موجودة في هذه المحفظة:
#arkm #Hacker @币安广场
$BTC #تتبع على السلسلة
أكثر من 500 ضحية كانت تعتقد أن بيتكوين الخاصة بها آمنة داخل محفظة أجهزة فقدت جميع أموالها بين ليلة وضحاها، حيث تم سحب 594.48 BTC خلال 25 دقيقة فقط.
معظم الأموال موجودة في هذه المحفظة:
#arkm #Hacker @币安广场
$BTC #تتبع على السلسلة
3
1
13
753
·
--
"إصلاح الخطأ أولاً"
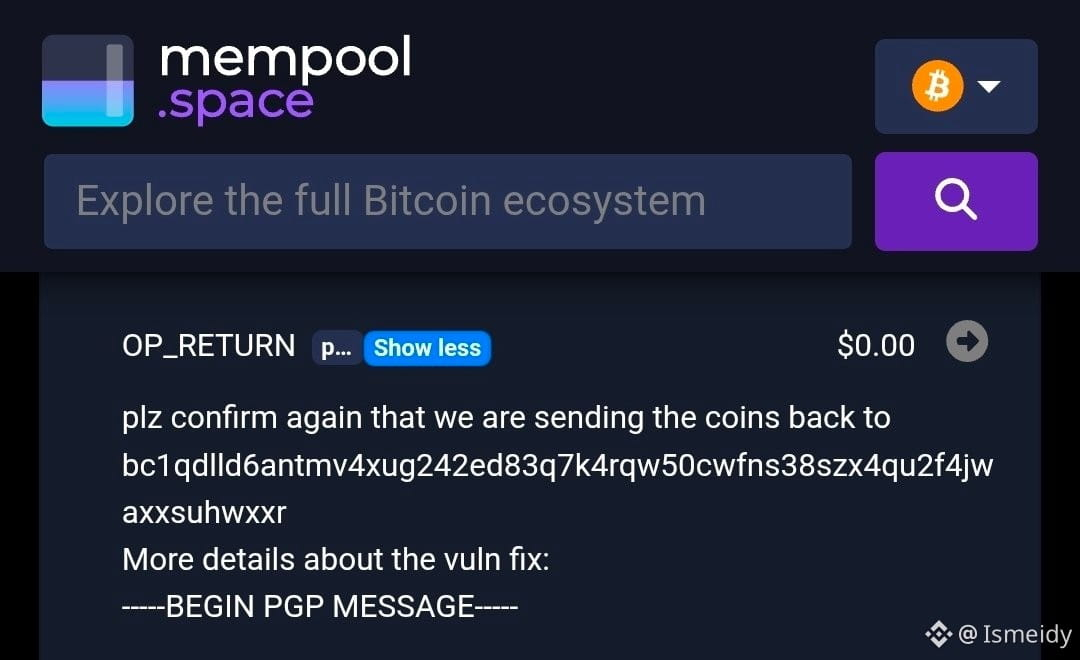
قِرد #Hacker أخلاقي يسرق 320 مليون دولار أمريكي في #LiquidNetwork ويطالب بإصلاح #Blockstream لإعادة الأموال
تم سحب حوالي 4.000 #BTC من محفظة اتحاد Liquid Network. استغل المهاجم خللاً في برنامج Elements لإنشاء L-BTC ومعالجتها عبر خدمة التسوية لدى SideSwap، مع افتراض أن مفتاح التفويض لم يكن مخترقاً.
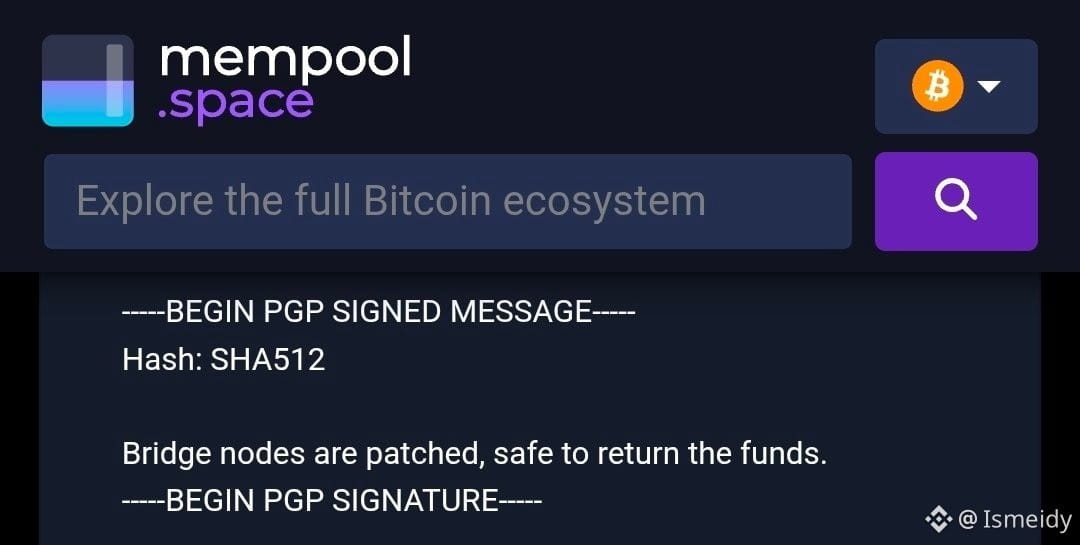
شرط «على السلسلة»: من خلال رسائل مُشفرة باستخدام PGP وسجلات OP_RETURN على سلسلة الكتل، وعد المزعوم بأنه هاكر أخلاقي بإعادة غالبية الأموال بشرط واحد: أن تقوم Blockstream بإصلاح الثغرة والتأكد من تحديث جميع العقد قبل التحويل.
إشارة الضوء الأخضر #AdamBack : ردّت Blockstream بتوقيع PGP قابل للتحقق أكد أن عقد الجسر تم إصلاحها وأن الشبكة جاهزة لاستقبال عودة رأس المال دون مخاطر.
حالة التجميد: رغم التأكيد، لا تزال الـ 4.000 BTC في محفظة المهاجم. وكإجراء وقائي، يواصل Liquid Network إيقاف العمليات بالكامل في عقد الجسر لديه، مع تعليق الإيداعات والسحوبات ونشاط SideSwap.
$BTC
{future}(BTCUSDT)
$XRP
{future}(XRPUSDT)
$SOL
{future}(SOLUSDT)
"إصلاح الخطأ أولاً"
قِرد #Hacker أخلاقي يسرق 320 مليون دولار أمريكي في #LiquidNetwork ويطالب بإصلاح #Blockstream لإعادة الأموال
تم سحب حوالي 4.000 #BTC من محفظة اتحاد Liquid Network. استغل المهاجم خللاً في برنامج Elements لإنشاء L-BTC ومعالجتها عبر خدمة التسوية لدى SideSwap، مع افتراض أن مفتاح التفويض لم يكن مخترقاً.
شرط «على السلسلة»: من خلال رسائل مُشفرة باستخدام PGP وسجلات OP_RETURN على سلسلة الكتل، وعد المزعوم بأنه هاكر أخلاقي بإعادة غالبية الأموال بشرط واحد: أن تقوم Blockstream بإصلاح الثغرة والتأكد من تحديث جميع العقد قبل التحويل.
إشارة الضوء الأخضر #AdamBack : ردّت Blockstream بتوقيع PGP قابل للتحقق أكد أن عقد الجسر تم إصلاحها وأن الشبكة جاهزة لاستقبال عودة رأس المال دون مخاطر.
حالة التجميد: رغم التأكيد، لا تزال الـ 4.000 BTC في محفظة المهاجم. وكإجراء وقائي، يواصل Liquid Network إيقاف العمليات بالكامل في عقد الجسر لديه، مع تعليق الإيداعات والسحوبات ونشاط SideSwap.
$BTC
$XRP
$SOL
9
10
13.3k
·
--
هابط
تمّ التحقق
🚨 بالتأكيد ما يمكن أن يظهر 2 هاكرز في نفس اليوم!
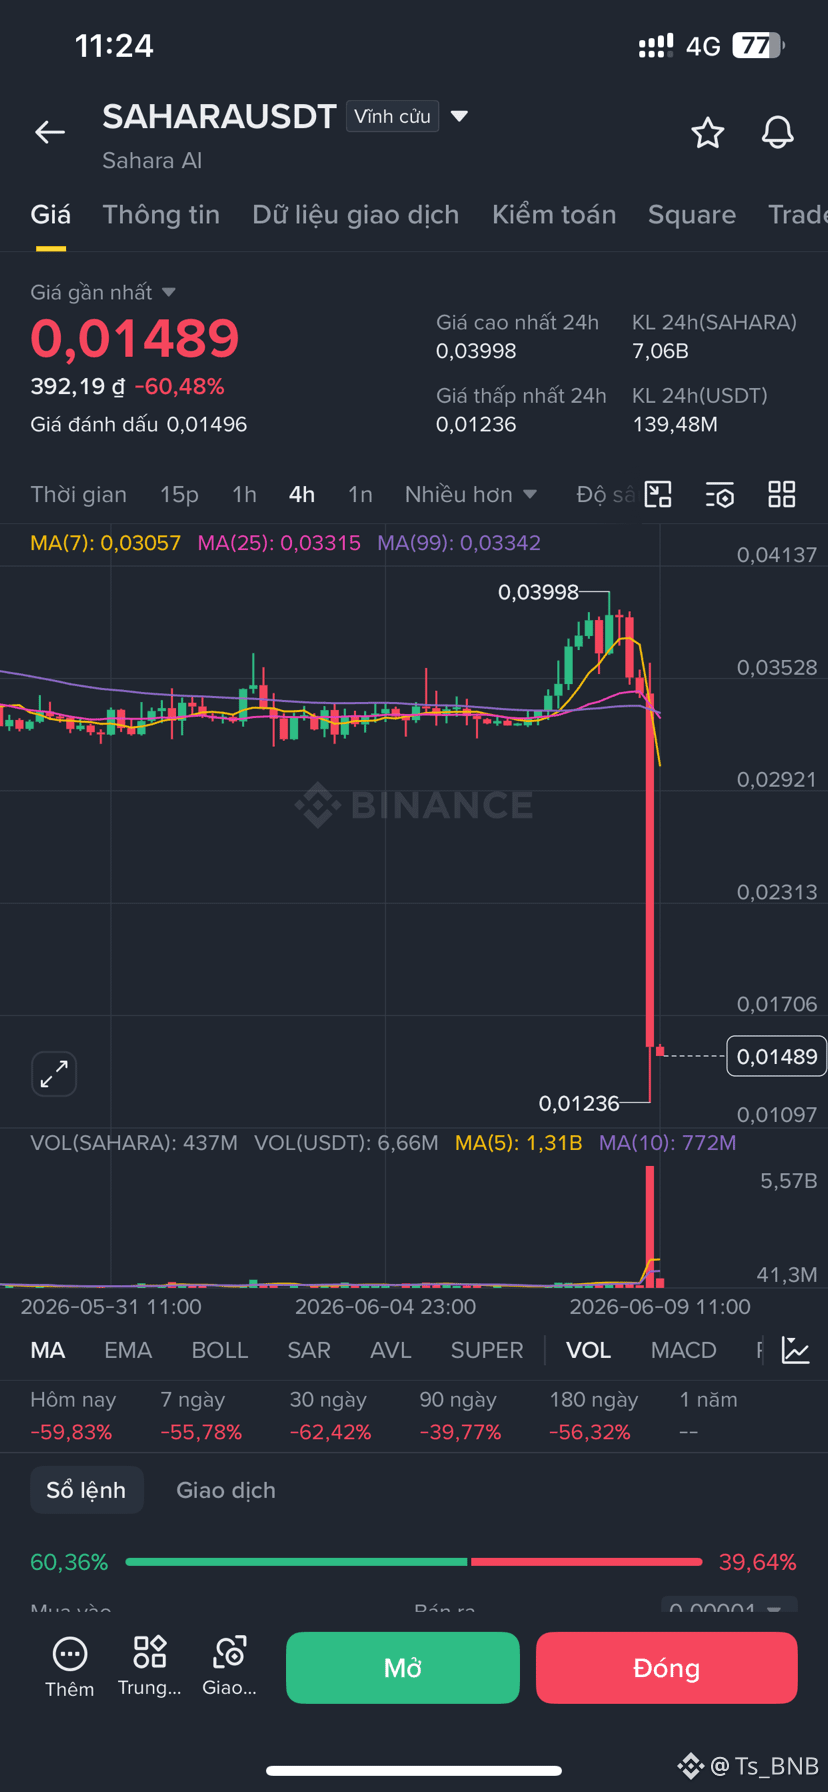
$H تم "اختراقه" وهبط أكثر من 80%، والآن جاء دور $SAHARA ليغوص أكثر بـ 59%.
سوق الكريبتو هذه الأيام غريب جداً، كلما كان هناك مشروع على وشك الانهيار، دائماً ما تظهر قصة ما لتفسير الانخفاض. 🤡
لا أعلم إذا كان الهاكرز يعملون بجد أو أن فريق المشروع مبتكر بشكل مفرط...
ما رأيكم في هذا:
👉 هل هو اختراق حقيقي؟
👉 أم أن الحيتان تتخلص من حمولتها؟
👉 أم أنه مجرد إعادة تسمية لشيء قديم؟
#SAHARA #Binance #Crypto #Altcoin #Dump #Hacker
$SAHARA
{future}(SAHARAUSDT)
🚨 بالتأكيد ما يمكن أن يظهر 2 هاكرز في نفس اليوم!
$H تم "اختراقه" وهبط أكثر من 80%، والآن جاء دور $SAHARA ليغوص أكثر بـ 59%.
سوق الكريبتو هذه الأيام غريب جداً، كلما كان هناك مشروع على وشك الانهيار، دائماً ما تظهر قصة ما لتفسير الانخفاض. 🤡
لا أعلم إذا كان الهاكرز يعملون بجد أو أن فريق المشروع مبتكر بشكل مفرط...
ما رأيكم في هذا:
👉 هل هو اختراق حقيقي؟
👉 أم أن الحيتان تتخلص من حمولتها؟
👉 أم أنه مجرد إعادة تسمية لشيء قديم؟
#SAHARA #Binance #Crypto #Altcoin #Dump #Hacker
$SAHARA
1
666
·
--
هاكر، نائب ورَئيس الطائفة في عالم المافيا التابعة لجرائم بطاقات الائتمان 👨💻
أوديسا، عائلة مثقفة: الأب — رئيس اتحاد المؤلفين. يطلق ديمتري غولوبوف بنفسه في عام 2001 CarderPlanet.com — منتدى للتجارة بنسخ (كلونات) فيزا وماستركارد، ويتم تسجيل النطاق في مدغشقر. سبعمائة مشارك، وتسرّب 11 مليون دولار من البنوك. وصفته صحيفة وول ستريت جورنال بـ«العَمّ الروحي» لمافيا الهاكرز.
الاعتقال في 2005 — مثير للكاميرات: يحرق الوثائق بينما يستدعي الجيران رجال الإطفاء. النتيجة — خمسة أشهر في الحبس الاحتياطي، وكفالة هزلية من اثنين من نواب البرلمان. لم يُسمح لـ Visa وMastercard بالوصول إلى المحكمة، وأُغلق الملف لعدم وجود عناصر جرم.
بدلًا من الجبل الأسود — يؤسس حزبًا إنترنتيًا مع دارث فادر في فيديو انتخابي. في 2014 صار بالفعل نائبًا شعبيًا عن كتلة بوروشنكو. في البرلمان يدفع مشروع قانون يخول حجب المواقع غير المرغوب فيها. التعليقات غير ضرورية.
وفقًا لبيانات #BitcoinMagazineUkraine — ضمن المراكز الثلاثة الأولى لأكبر حاملي #Bitcoin بين الشخصيات العامة الأوكرانية. تغيّر المنتدى إلى برلمان، لكن العادات لم تتغير 😏
#Crypto #Hacker
اشترك — هنا يحدث مثل هذا كل يوم 🔔
6
14
24.9k
·
--
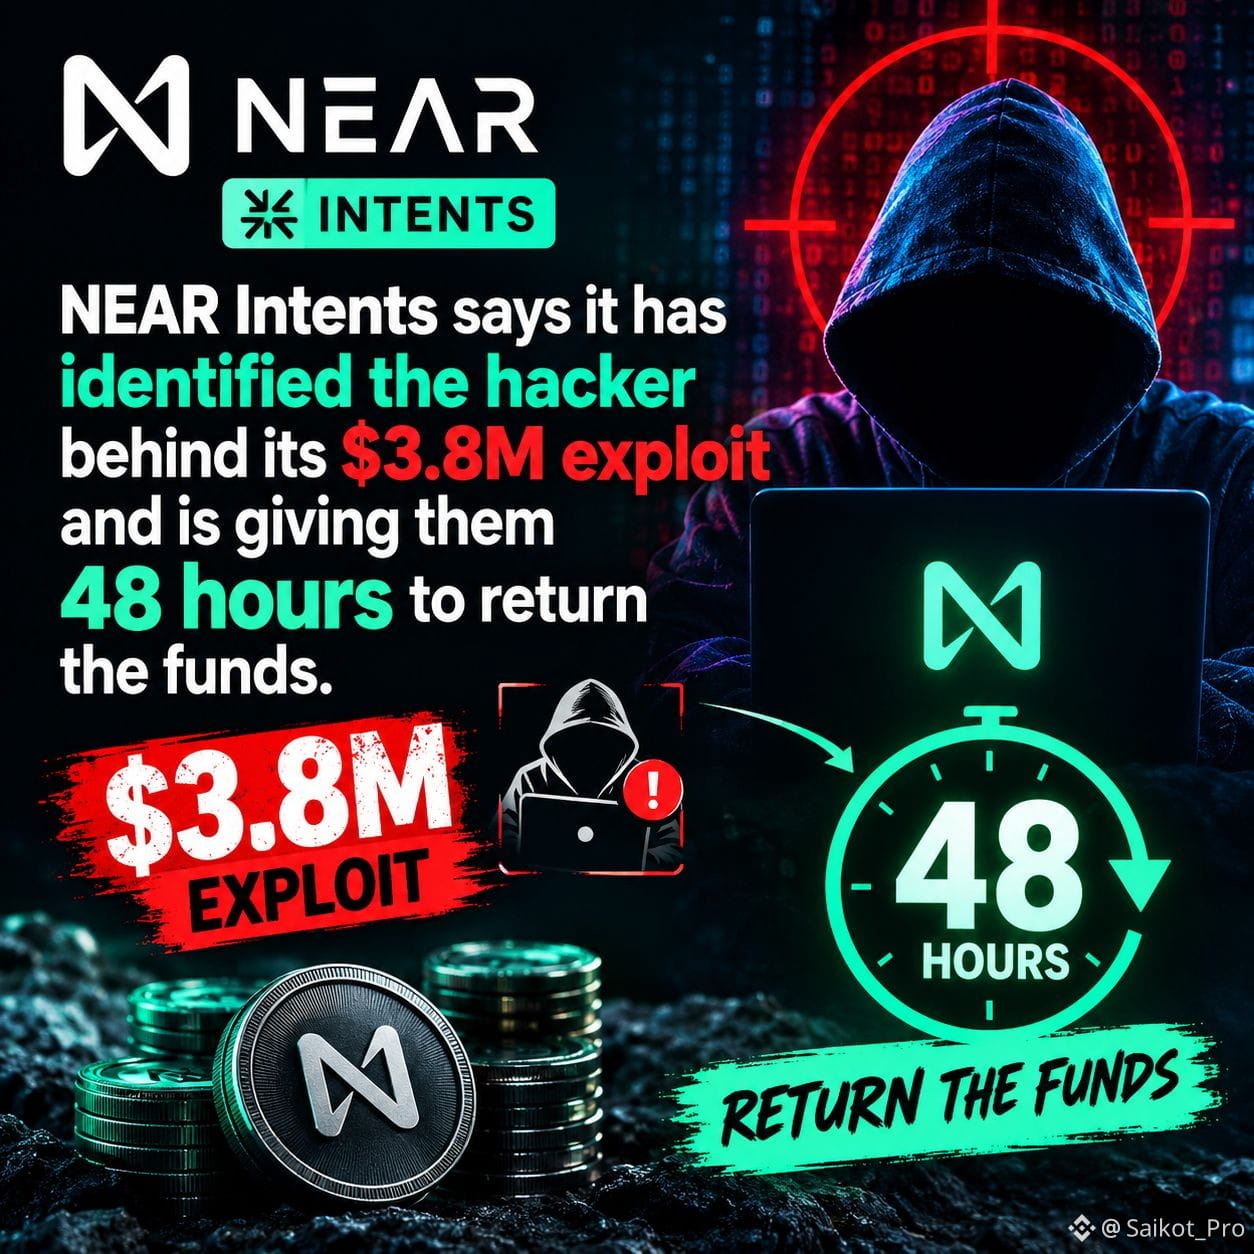
يقول <c>NEAR</c> إنّه حدد المهاجم وراء اختراقه بقيمة 3.8 مليون دولار ويمنحه 48 ساعة لإعادة الأموال.
$NEAR #NEAR #Crypto #DeFi #Blockchain #Hacker #Security
{spot}(NEARUSDT)
يقول <c>NEAR</c> إنّه حدد المهاجم وراء اختراقه بقيمة 3.8 مليون دولار ويمنحه 48 ساعة لإعادة الأموال.
$NEAR #NEAR #Crypto #DeFi #Blockchain #Hacker #Security
$NEAR #NEAR #Crypto #DeFi #Blockchain #Hacker #Security
121
·
--
هابط
تذكير جاد لأي شخص يحتفظ ببيتكوين.
يُزعم أنه تم سرقة حوالي 593 بيتكوين (حوالي 39 مليون دولار) من محافظ Coldcard Mk3 بعد أن استغلّ المهاجمون ثغرة في الطريقة التي تم بها إنشاء بعض عبارات البذور (seed phrases). بدلًا من اختراق المحفظة نفسها، تمكنوا من إعادة إنشاء مفاتيح خاصة قابلة للضعف ناتجة عن توليد بذور ضعيف.
هذا تذكير بأن المحافظ المادية (hardware wallets) ليست مثالية. تعتمد الأمان على كلّ من الجهاز وطريقة إنشاء بذرك.
تُعد المحفظة الموثوقة والمُختبرة جيدًا مع إعداد قوي دائمًا خيارًا أفضل من السعي وراء أحدث خيار.
احمِ مفاتيحك. أمانك مسؤوليتك.
#HackerAlert #Hacker #BTC #Binance #crypto
$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
تذكير جاد لأي شخص يحتفظ ببيتكوين.
يُزعم أنه تم سرقة حوالي 593 بيتكوين (حوالي 39 مليون دولار) من محافظ Coldcard Mk3 بعد أن استغلّ المهاجمون ثغرة في الطريقة التي تم بها إنشاء بعض عبارات البذور (seed phrases). بدلًا من اختراق المحفظة نفسها، تمكنوا من إعادة إنشاء مفاتيح خاصة قابلة للضعف ناتجة عن توليد بذور ضعيف.
هذا تذكير بأن المحافظ المادية (hardware wallets) ليست مثالية. تعتمد الأمان على كلّ من الجهاز وطريقة إنشاء بذرك.
تُعد المحفظة الموثوقة والمُختبرة جيدًا مع إعداد قوي دائمًا خيارًا أفضل من السعي وراء أحدث خيار.
احمِ مفاتيحك. أمانك مسؤوليتك.
#HackerAlert #Hacker #BTC #Binance #crypto
$BTC
$BNB
5
468
·
--
🚨 سحب بساط ملحمي
#SLINK ينهار من 80 مليون دولار إلى الصفر بعد اختراق حساب #ElonMusk
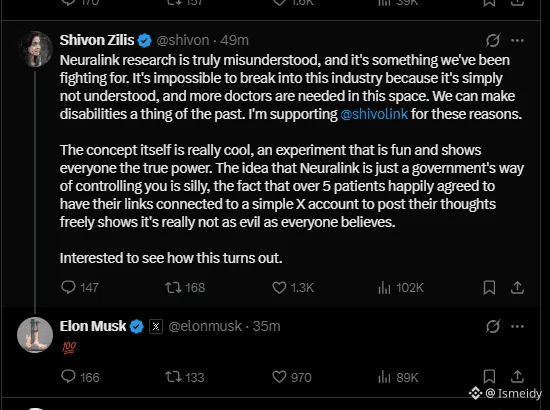
قام #Hacker بإحكام السيطرة على حساب X الخاص بـ Shivon Zilis للترويج لعملة الميم $SLINK باستخدام خطاب زائف عن Neuralink لمنحها مصداقية.
محفّز FOMO: رد سريع من إيلون #Musk باستخدام الإيموجي 💯 أشعل الفتيل بالكامل. افترض السوق وجود تأييد رسمي، مما أدى إلى امتصاص ضخم للسيولة في كامل المنظومة.
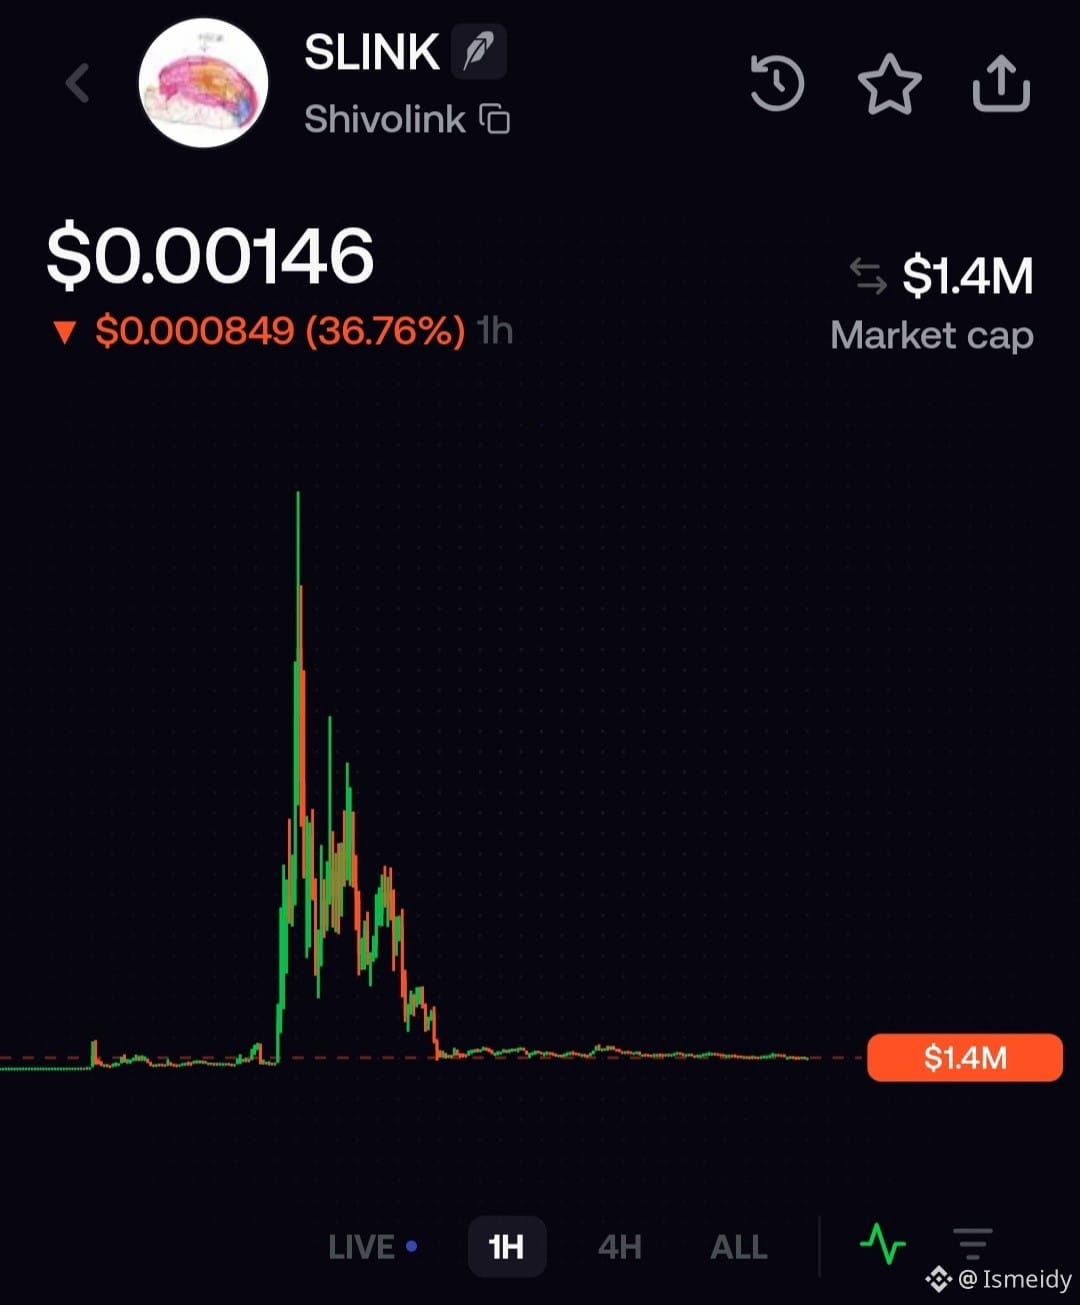
المجزرة التقنية: قفزت القيمة السوقية من الصفر إلى ذروة 80 مليون دولار. لكن ما إن تم حذف التغريدة وتأكيد الاختراق، حتى قام المطلعون والروبوتات بتفريغ محافظهم. تحولت الرسوم البيانية إلى "شمعة الموت" الكلاسيكية، مدمرة ملايين الدولارات في دقائق معدودة، ومتركة القيمة السوقية تتخبط قرب 1.4 مليون دولار.
صدمة السوق: المتداولون الذين دخلوا عند القمة تحوّلوا إلى سيولة خروج. والآن، بين الذعر واليأس، ينتظر المجتمع أن ينظموا أنفسهم من أجل CTO، لأنهم يعلمون أن استرداداً معجزياً أمر غير مرجح أن يحدث.
#CryptoNews
$HOODB
{spot}(HOODBUSDT)
$HOOD
{future}(HOODUSDT)
$SOL
{future}(SOLUSDT)
🚨 سحب بساط ملحمي
#SLINK ينهار من 80 مليون دولار إلى الصفر بعد اختراق حساب #ElonMusk
قام #Hacker بإحكام السيطرة على حساب X الخاص بـ Shivon Zilis للترويج لعملة الميم $SLINK باستخدام خطاب زائف عن Neuralink لمنحها مصداقية.
محفّز FOMO: رد سريع من إيلون #Musk باستخدام الإيموجي 💯 أشعل الفتيل بالكامل. افترض السوق وجود تأييد رسمي، مما أدى إلى امتصاص ضخم للسيولة في كامل المنظومة.
المجزرة التقنية: قفزت القيمة السوقية من الصفر إلى ذروة 80 مليون دولار. لكن ما إن تم حذف التغريدة وتأكيد الاختراق، حتى قام المطلعون والروبوتات بتفريغ محافظهم. تحولت الرسوم البيانية إلى "شمعة الموت" الكلاسيكية، مدمرة ملايين الدولارات في دقائق معدودة، ومتركة القيمة السوقية تتخبط قرب 1.4 مليون دولار.
صدمة السوق: المتداولون الذين دخلوا عند القمة تحوّلوا إلى سيولة خروج. والآن، بين الذعر واليأس، ينتظر المجتمع أن ينظموا أنفسهم من أجل CTO، لأنهم يعلمون أن استرداداً معجزياً أمر غير مرجح أن يحدث.
#CryptoNews
$HOODB
$HOOD
$SOL
6
1
13
11.8k
·
--
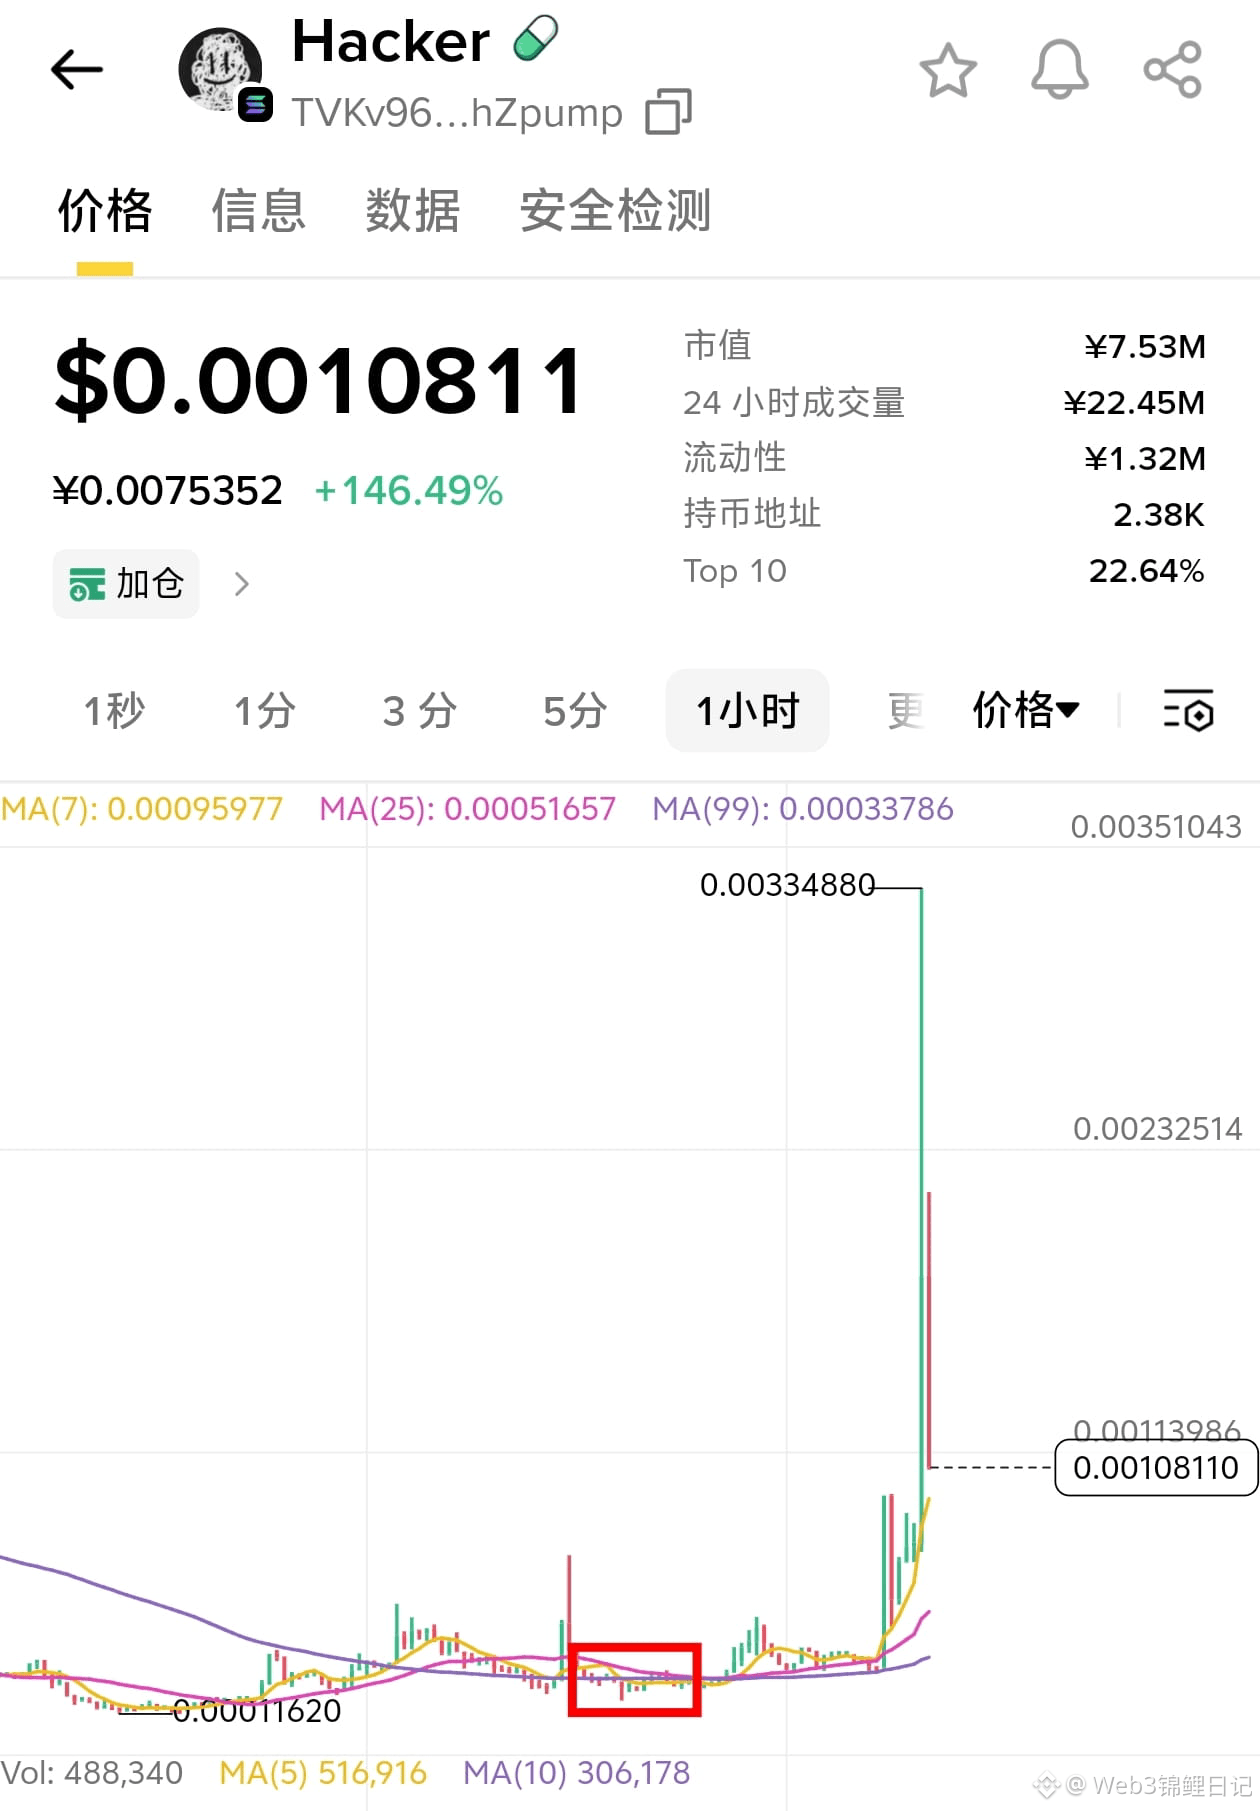
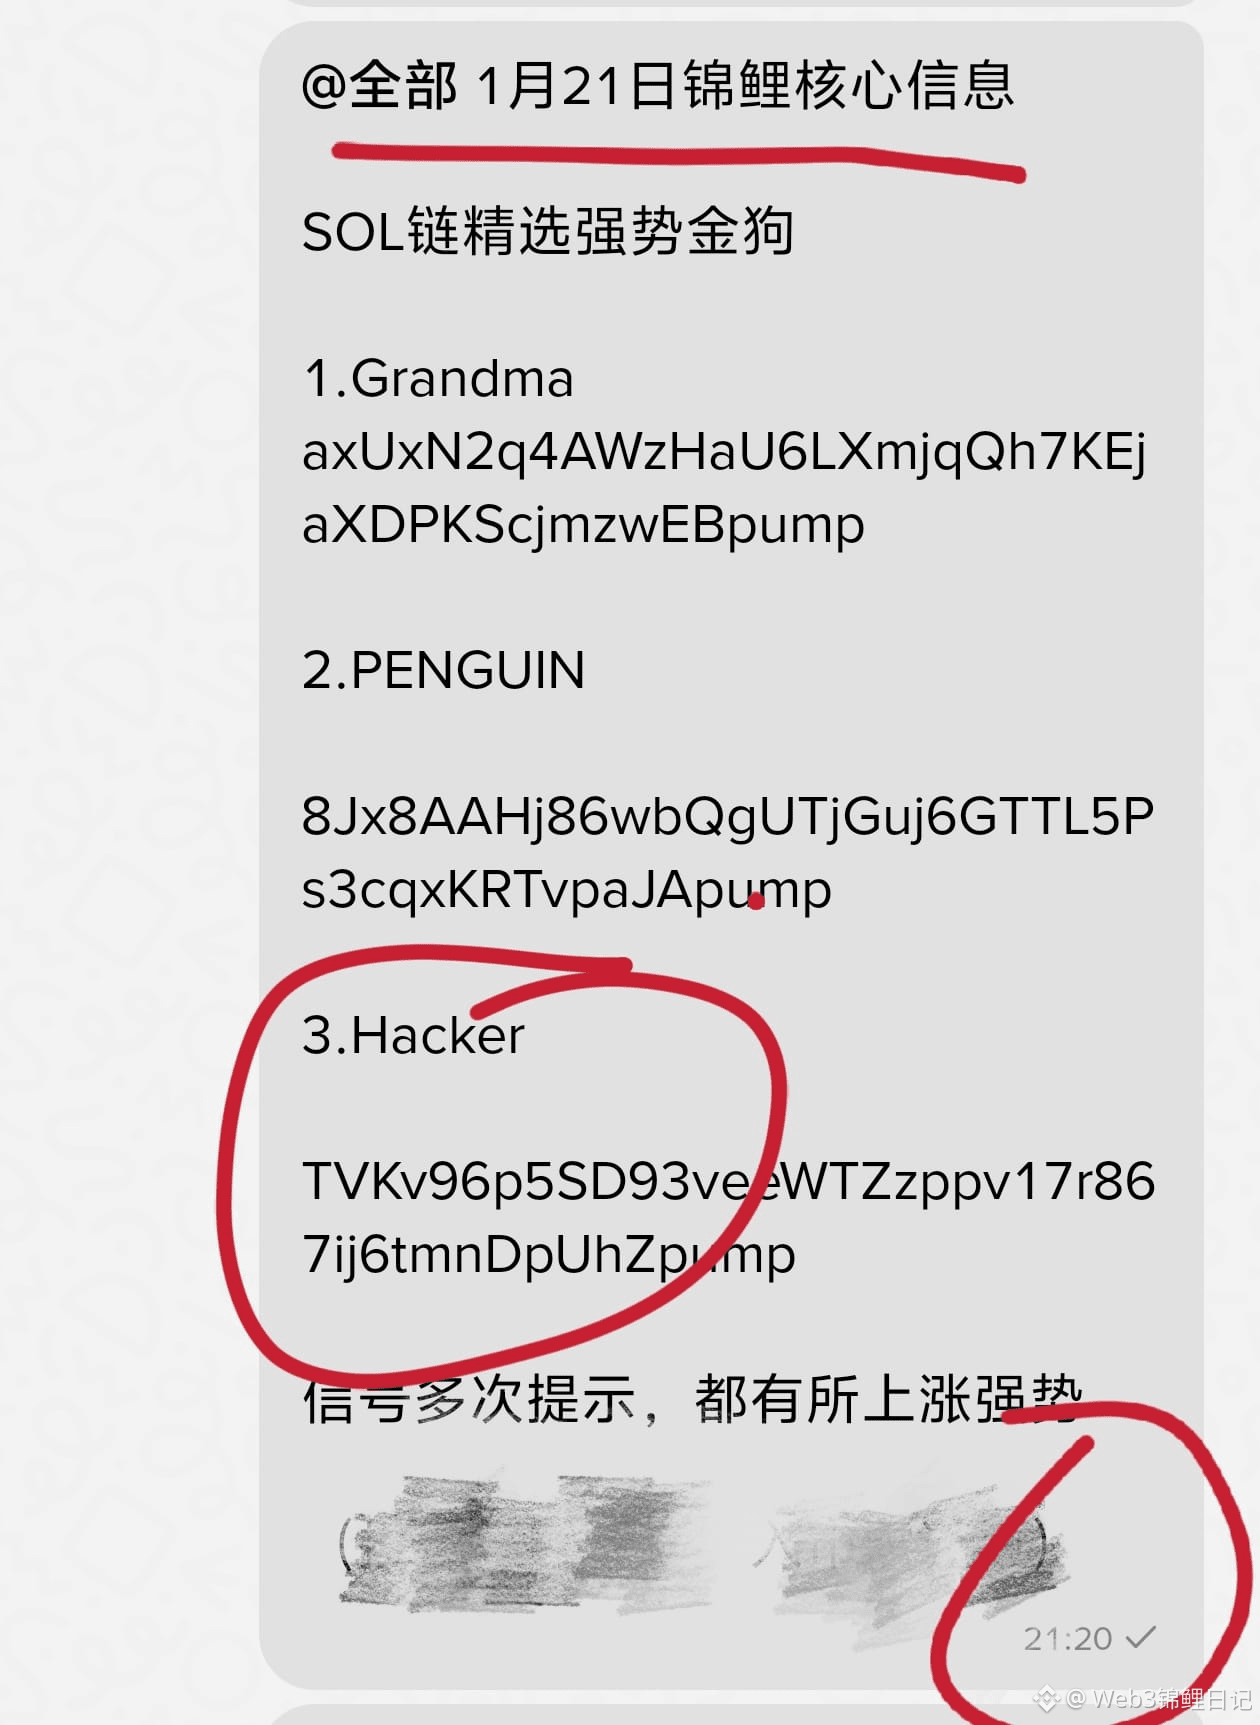
#Hacker 1月21日21点发30万到今天320万,涨幅1000%以上,
难得吃到的第一个SOL链的10倍,爽,不要有偏见,哪个链赚钱去哪里,有偏见你一定赚不到钱
@binancezh
关注Web3锦鲤日记,买的币翻十倍
#Hacker 1月21日21点发30万到今天320万,涨幅1000%以上,
难得吃到的第一个SOL链的10倍,爽,不要有偏见,哪个链赚钱去哪里,有偏见你一定赚不到钱
@币安Binance华语
关注Web3锦鲤日记,买的币翻十倍
难得吃到的第一个SOL链的10倍,爽,不要有偏见,哪个链赚钱去哪里,有偏见你一定赚不到钱
@币安Binance华语
关注Web3锦鲤日记,买的币翻十倍
2
8
4.1k
·
--
صاعد
{spot}(BTCUSDT)
$BTC #Noticias #Hacker 🤖 💳 روبو #USD
200.000 💰💲 في العملات المشفرة من محفظة جروك
المهاجم استخدم 📲 #código #morse لحقن💉 أمر 🫡 تحويل 💱 عبر بنكرك، وكيل الذكاء الاصطناعي من شبكة بيس 🛜 الذي نفذ العملية.🧑🔧
الأموال المسروقة 💰 كانت في محفظة✨ جروك في بيس، التي كانت تجمع عمولات 📊💵 من الرمز #DRB
هذا هو الهجوم الثاني 💥 من نفس النوع ☠️ خلال شهرين ضد تكامل جروك-بنكرك.🏧 🏦
1
38
·
--
هابط
🔥هاكر يعيد الأموال بعد اختراق بروتوكول 👀
قرر #Hacker إعادة الأموال من بروتوكول تم اختراقه. وفقاً لفريق البروتوكول Renegade.fi، أعاد هاكر ذو قبعة بيضاء حوالي 190,000 دولار بعد التلاعب بأمان البروتوكول. تمت هذه الإعادة بناءً على تعليمات محددة.
هجوم جديد على بروتوكول. يوم الأحد، أشارت منصة تحليل البيانات على السلسلة Blockaid إلى استغلال بقيمة 209,000 دولار. قام هاكر بحقن منطق خبيث في دالة معيبة مرتبطة بمجموعة الظلام V1 من #Arbitrum ليتمكن من سحب 27 توكن ERC-20.
بعد أن أدرك فريق Renegade هذا الأمر، أرسلوا رسالة على السلسلة إلى الهاكر. في هذه الرسالة، طلبوا من الهاكر إعادة 90% من الأموال والاحتفاظ بـ 10% المتبقية كمكافأة “قبعة بيضاء” لتجنب التهم.
وفقًا للبيانات من مستكشف الكتل، خلال 45 دقيقة أعاد الهاكر الأموال وقال إنه قد اخترق البروتوكول لحماية المستخدمين #defi . بالإضافة إلى ذلك، طلب أيضًا من Renegade أن يعزز مستوى أمانه.
هل تؤمن بأمان بروتوكولات دي فاي؟
👉 المزيد من التحديثات الكريبتو ...
شارك وتابعني لمزيد من المعلومات 👈😎
$USDC
{spot}(USDCUSDT)
🔥هاكر يعيد الأموال بعد اختراق بروتوكول 👀
قرر #Hacker إعادة الأموال من بروتوكول تم اختراقه. وفقاً لفريق البروتوكول Renegade.fi، أعاد هاكر ذو قبعة بيضاء حوالي 190,000 دولار بعد التلاعب بأمان البروتوكول. تمت هذه الإعادة بناءً على تعليمات محددة.
هجوم جديد على بروتوكول. يوم الأحد، أشارت منصة تحليل البيانات على السلسلة Blockaid إلى استغلال بقيمة 209,000 دولار. قام هاكر بحقن منطق خبيث في دالة معيبة مرتبطة بمجموعة الظلام V1 من #Arbitrum ليتمكن من سحب 27 توكن ERC-20.
بعد أن أدرك فريق Renegade هذا الأمر، أرسلوا رسالة على السلسلة إلى الهاكر. في هذه الرسالة، طلبوا من الهاكر إعادة 90% من الأموال والاحتفاظ بـ 10% المتبقية كمكافأة “قبعة بيضاء” لتجنب التهم.
وفقًا للبيانات من مستكشف الكتل، خلال 45 دقيقة أعاد الهاكر الأموال وقال إنه قد اخترق البروتوكول لحماية المستخدمين #defi . بالإضافة إلى ذلك، طلب أيضًا من Renegade أن يعزز مستوى أمانه.
هل تؤمن بأمان بروتوكولات دي فاي؟
👉 المزيد من التحديثات الكريبتو ...
شارك وتابعني لمزيد من المعلومات 👈😎
$USDC
1
1.2k
·
--
مقالة
"الخطيئة الأصلية للنظام البيئي"إن #exploit بقيمة 130 مليون دولار في #Coldcard يكشف الخطر المميت الكامن في المفاتيح الخاصة
حتى "الهواتف/المحافظ الباردة" الأكثر تحصينًا ليست في مأمن من الموجة الجديدة من الهجمات الإلكترونية. إن الاختراق المليوني لشركة Coldcard يعيد فتح نقاشًا وجوديًا في الصناعة. هل ما زالت الحيازة القائمة على مفتاح خاص واحد نموذجًا قابلاً للاستمرار، أم أنها تُعد خطرًا نظاميًا على وشك الانهيار مع وصول الذكاء الاصطناعي؟
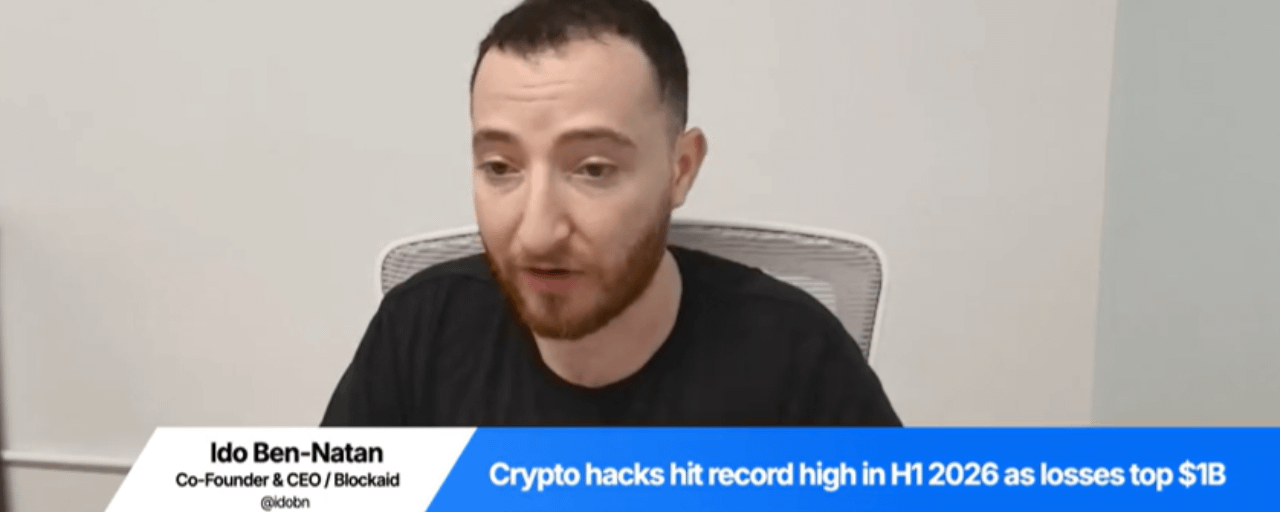
حذّر المدير التنفيذي لشركة Blockaid، إيدو بن-ناتان، من أن الثغرة الأمنية الأخيرة في Coldcard كشفت عن أخطر عيب بنيوي في العملات المشفّرة: الاعتماد المطلق على المفاتيح الخاصة. إذ يؤدي التصرف كمُدخل واحد دون أي نسخة احتياطية، وأي خلل في توليد المفتاح أو حمايته، إلى تحويل المفتاح إلى نقطة فشل واحدة (single point of failure).
"الخطيئة الأصلية للنظام البيئي"
إن #exploit بقيمة 130 مليون دولار في #Coldcard يكشف الخطر المميت الكامن في المفاتيح الخاصة
حتى "الهواتف/المحافظ الباردة" الأكثر تحصينًا ليست في مأمن من الموجة الجديدة من الهجمات الإلكترونية. إن الاختراق المليوني لشركة Coldcard يعيد فتح نقاشًا وجوديًا في الصناعة. هل ما زالت الحيازة القائمة على مفتاح خاص واحد نموذجًا قابلاً للاستمرار، أم أنها تُعد خطرًا نظاميًا على وشك الانهيار مع وصول الذكاء الاصطناعي؟
حذّر المدير التنفيذي لشركة Blockaid، إيدو بن-ناتان، من أن الثغرة الأمنية الأخيرة في Coldcard كشفت عن أخطر عيب بنيوي في العملات المشفّرة: الاعتماد المطلق على المفاتيح الخاصة. إذ يؤدي التصرف كمُدخل واحد دون أي نسخة احتياطية، وأي خلل في توليد المفتاح أو حمايته، إلى تحويل المفتاح إلى نقطة فشل واحدة (single point of failure).
10
17.1k
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#FedWatch
16.2M مشاهدات
37,941 يقومون بالنقاش
2
#RussiaProposedNonCustodialWalletLimitsExcludeIntlSettlements
76 مشاهدات
16 يقومون بالنقاش
3
#AlphabetSharesSlide10%InLateTrading
1,281 مشاهدات
57 يقومون بالنقاش
4
#Nasdaq100FuturesFall0.9%
3,327 مشاهدات
132 يقومون بالنقاش
5
#BitcoinCore32.1RaisesPeerConnectionLimit
22,519 مشاهدات
466 يقومون بالنقاش
6
#VisaStablecoinSettlementTops$25BAnnualized
415 مشاهدات
19 يقومون بالنقاش
7
#WestpacToCapCryptoPaymentsAtAUD10KPerMonth
6,262 مشاهدات
151 يقومون بالنقاش
8
#RussiaPlansStandardizedTestForCryptoInvestors
8,053 مشاهدات
180 يقومون بالنقاش
9
#EarningsSeason
6.2M مشاهدات
30,821 يقومون بالنقاش
10
#BitcoinCoreIdentifiesThreeVulnerabilities
24,899 مشاهدات
439 يقومون بالنقاش