

#opsec
opsec
52,719 次瀏覽
74 討論中
熱門
最新

🚨 $BNB TREASURY NANO LABS 追回被黑的 X 賬號:AI 助手遭利用後!💥
💡 在 Nano Labs 董事長失去 X 賬號訪問權限後,機構安全迎來了一次現代化的警醒:當一名 AI 助手覈驗了一個僞造鏈接時,攻擊者利用公開聯繫渠道,誘騙自動化篩查,導致發佈欺詐性騙局帖文——隨後才恢復了控制權。📊
🔍 這個市場的 OpSec 需要持續演進,尤其是在自動化工具可能被高明的社交工程“騙過”的情況下。將私人郵箱與公開賬號徹底隔離,仍是每位市場參與者關鍵的防禦屏障。⚡
💬 你自己的賬號安全有多嚴密?你是否信任自動化 AI 工具來審覈你的鏈接覈驗?👇
⚠️ 不構成金融建議。請始終管理你的風險。🛡️
🏷️ #BNB #CryptoSecurity #OpSec #Web3
🔥 💎
💡 在 Nano Labs 董事長失去 X 賬號訪問權限後,機構安全迎來了一次現代化的警醒:當一名 AI 助手覈驗了一個僞造鏈接時,攻擊者利用公開聯繫渠道,誘騙自動化篩查,導致發佈欺詐性騙局帖文——隨後才恢復了控制權。📊
🔍 這個市場的 OpSec 需要持續演進,尤其是在自動化工具可能被高明的社交工程“騙過”的情況下。將私人郵箱與公開賬號徹底隔離,仍是每位市場參與者關鍵的防禦屏障。⚡
💬 你自己的賬號安全有多嚴密?你是否信任自動化 AI 工具來審覈你的鏈接覈驗?👇
⚠️ 不構成金融建議。請始終管理你的風險。🛡️
🏷️ #BNB #CryptoSecurity #OpSec #Web3
🔥 💎
19
⚠️ Trezor 數據過濾:物理攻擊向量與操作安全
ShipMonk 這家物流供應商發生的安全漏洞,已泄露超過 80,000 名 Trezor 客戶的個人身份信息(PII)。儘管私鑰和助記詞在區塊鏈上仍然 100% 完好無損,但此次泄露包含了全名、電話號碼和實際地址。
技術分析:利用風險已從鏈上層面轉移到高級社會工程層面(魚叉式網絡釣魚、SIM 卡交換)以及物理威脅向量($5 扳手攻擊)。在自我託管中,鏈下元數據的隱私與錢包本身的加密一樣,都是至關重要的防禦層。
在購買硬件錢包時,你會採用哪些操作安全協議:使用中立的儲物櫃/郵政信箱,還是額外添加隱藏助記詞等額外層,以緩解物理勒索的風險?
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$SOL
{future}(SOLUSDT)
#Trezor #ciberseguridad #OPSEC #SeguridadCripto
⚠️ Trezor 數據過濾:物理攻擊向量與操作安全
ShipMonk 這家物流供應商發生的安全漏洞,已泄露超過 80,000 名 Trezor 客戶的個人身份信息(PII)。儘管私鑰和助記詞在區塊鏈上仍然 100% 完好無損,但此次泄露包含了全名、電話號碼和實際地址。
技術分析:利用風險已從鏈上層面轉移到高級社會工程層面(魚叉式網絡釣魚、SIM 卡交換)以及物理威脅向量($5 扳手攻擊)。在自我託管中,鏈下元數據的隱私與錢包本身的加密一樣,都是至關重要的防禦層。
在購買硬件錢包時,你會採用哪些操作安全協議:使用中立的儲物櫃/郵政信箱,還是額外添加隱藏助記詞等額外層,以緩解物理勒索的風險?
$BTC
$ETH
$SOL
#Trezor #ciberseguridad #OPSEC #SeguridadCripto
2
73

·
--
🚨 超過 80,000 名 $BTC TREZOR 用戶在大規模第三方數據泄露中被曝光! ⚠️
硬件錢包製造商 Trezor 在第三方物流泄露後,剛剛將其泄露範圍擴大了 67,000 條額外記錄。2019 年至 2021 年訂單歷史中的姓名、電話號碼和家庭住址現已暴露。🔍
雖然鏈上資金和私鑰仍然完全安全,但攻擊手法正迅速轉向針對已識別持有者的高階釣魚和實體郵件詐騙。🛡️ 在這個市場裏,你的個人安全只取決於你最薄弱的鏈下供應商環節。⚡
💡 對所有意外收到的通信保持極度懷疑。🤔 你是否已經採取措施,爲硬件訂單的配送信息去匿名化?👇
⚠️ 不是投資建議。始終管理好你的風險。🛡️
🏷️ #BTC #Security #Crypto #OpSec
🛡️ 👁️
硬件錢包製造商 Trezor 在第三方物流泄露後,剛剛將其泄露範圍擴大了 67,000 條額外記錄。2019 年至 2021 年訂單歷史中的姓名、電話號碼和家庭住址現已暴露。🔍
雖然鏈上資金和私鑰仍然完全安全,但攻擊手法正迅速轉向針對已識別持有者的高階釣魚和實體郵件詐騙。🛡️ 在這個市場裏,你的個人安全只取決於你最薄弱的鏈下供應商環節。⚡
💡 對所有意外收到的通信保持極度懷疑。🤔 你是否已經採取措施,爲硬件訂單的配送信息去匿名化?👇
⚠️ 不是投資建議。始終管理好你的風險。🛡️
🏷️ #BTC #Security #Crypto #OpSec
🛡️ 👁️
33
文章
關於加密物理安全的現實。🇫🇷🛡️ 分析:關於加密物理安全的現實與全球集中度的神話
在過去幾小時內,流傳出一個令人警惕的消息,稱全球約70%的與加密貨幣相關的物理安全攻擊發生在法國,引用了2026年到目前爲止的41起綁架事件。然而,通過分解Chainalysis或TRM Labs等情報公司的全球報告,數據的真實情況卻講述了一個截然不同的故事。📊🔍
關於加密物理安全的現實。
🇫🇷🛡️ 分析:關於加密物理安全的現實與全球集中度的神話
在過去幾小時內,流傳出一個令人警惕的消息,稱全球約70%的與加密貨幣相關的物理安全攻擊發生在法國,引用了2026年到目前爲止的41起綁架事件。然而,通過分解Chainalysis或TRM Labs等情報公司的全球報告,數據的真實情況卻講述了一個截然不同的故事。📊🔍
在過去幾小時內,流傳出一個令人警惕的消息,稱全球約70%的與加密貨幣相關的物理安全攻擊發生在法國,引用了2026年到目前爲止的41起綁架事件。然而,通過分解Chainalysis或TRM Labs等情報公司的全球報告,數據的真實情況卻講述了一個截然不同的故事。📊🔍
1
153
🤖⚠️ AI加速你的加密貨幣,但小心雙刃劍!🛑
人工智能正在改變我們的工作流程,但網絡犯罪分子也在利用它來升級他們的攻擊。在這個環境中,工具不是危險,而是我們在使用它時犯的OpSec疏忽。📉💻
✅ 風險:在AI聊天中粘貼代碼時泄露私鑰的消息、超現實的深度僞造視頻展示創始人提供虛假的空投,以及完美無缺的釣魚郵件來欺騙你。
✅ 防禦:絕不要將機密數據(API密鑰、種子短語)上傳到公共雲模型,並對任何多媒體金融緊急情況保持警惕。
利用技術在@Binance上提升你的收益,但始終保持人工控制你的驗證!📊🛡️
#CryptoSecurityAlert #artificialintelligence #OPSEC #釣魚 #交易技巧 #Binance
$BTC $ETH $BNB
1
186
真實

文章
P2P風險控制🔒🇻🇪 風險控制:Binance的P2P和委內瑞拉洗錢合法化的微妙界限
P2P交易已經鞏固爲委內瑞拉金融包容性和每日流動性的支柱。@Binance平臺提供了該地區最強大且訂單深度最大的交易環境;然而,在玻利瓦爾和穩定幣市場進行日常交易,必須理解當地銀行生態系統正受到監管機構(Sudeban和國家金融情報單位-UNIF)的嚴格監管。📊🚨
P2P風險控制
🔒🇻🇪 風險控制:Binance的P2P和委內瑞拉洗錢合法化的微妙界限
P2P交易已經鞏固爲委內瑞拉金融包容性和每日流動性的支柱。@Binance平臺提供了該地區最強大且訂單深度最大的交易環境;然而,在玻利瓦爾和穩定幣市場進行日常交易,必須理解當地銀行生態系統正受到監管機構(Sudeban和國家金融情報單位-UNIF)的嚴格監管。📊🚨
P2P交易已經鞏固爲委內瑞拉金融包容性和每日流動性的支柱。@Binance平臺提供了該地區最強大且訂單深度最大的交易環境;然而,在玻利瓦爾和穩定幣市場進行日常交易,必須理解當地銀行生態系統正受到監管機構(Sudeban和國家金融情報單位-UNIF)的嚴格監管。📊🚨
2
185
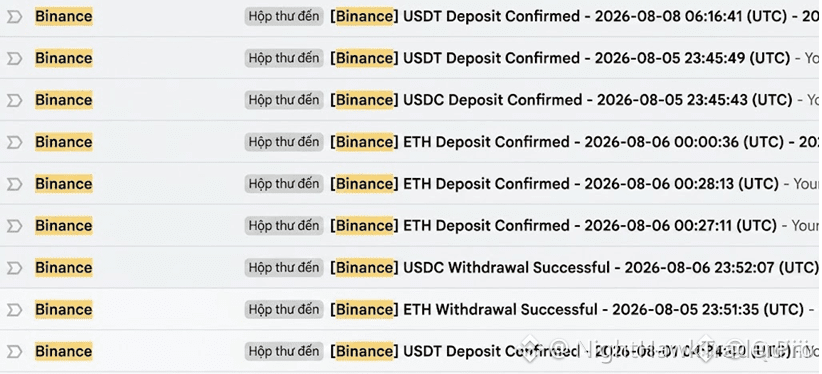
🚨 黑客在 Gmail 潛伏了 3 個月,竊取投資者 $BTC DEPOSIT!💣
一位資深 $BTC 持有人在把資金轉到一流交易所後,竟然輸掉了自己的全部資產——原因是有黑客悄悄在他的 Gmail 賬戶裏潛伏了整整三個月。👁️ attacker 訪問了與雲端備份同步的 Google Authenticator 代碼,默默監視並等待,直到某筆大額入金在恰當時刻到賬。
當轉賬完成清算後,對手在凌晨 3 點趁機出手:趁機在賬戶持有人熟睡時,誘導交易所驗證通過一次性全額出金掃蕩。🔒 操作安全同樣和交易執行一樣關鍵,因爲一旦郵箱被入侵,幾年的現貨收益可能在幾分鐘內被清空。
如果你的雲備份會自動同步驗證種子,那麼在轉移流動性時,冷錢包紀律也就毫無意義。💬 你是否已審計並檢查過郵箱安全設置,並將你的 2FA 密鑰與雲同步隔離?👇
⚠️ 非投資建議。請始終管理你的風險。🛡️
🏷️ #BTC #CryptoSecurity #OpSec #Bitcoin
🛡️ 👁️
32
🔒 你的安全是第一位的!保護你在幣安的加密貨幣 🛡️
在Web3中,你的資本安全始於你的數字習慣。@Binance的系統是全球最安全的之一,但你需要加固你的個人訪問。立即遵循這些關鍵的OpSec規則:🚀📈
✅ 精英訪問:使用長密碼,從短信2FA遷移到物理密鑰或Passkeys,並激活反釣魚代碼以驗證你的官方郵件。
✅ 預防性阻止:設置提款白名單,嚴格管理你賬戶中的授權設備。
✅ 數字衛生:切勿在公共Wi-Fi網絡上交易,對私信中的所謂技術支持保持警惕,並從頭到尾檢查目標地址。
網絡安全是一種日常習慣!你今天採取了哪些保護措施來照顧你的資金?👇
#OPSEC #CryptoSecurityAlert #Binance #SafetyFirst #交易技巧 #金融
$ETH $BTC $BNB
1
113


·
--
硬體錢包與盲簽署
擁有硬體錢包並不代表你不會被駭客攻擊,尤其是當你進行盲簽署時。如果你在未確認設備上的原始十六進制數據的情況下批准了惡意的智能合約交易,你就是在授權他人掏空你的錢包。
硬體僅保護私鑰,而不是你的判斷力。
#OpSec #CryptoSecurity #HardwareWallet
硬體錢包與盲簽署
擁有硬體錢包並不代表你不會被駭客攻擊,尤其是當你進行盲簽署時。如果你在未確認設備上的原始十六進制數據的情況下批准了惡意的智能合約交易,你就是在授權他人掏空你的錢包。
硬體僅保護私鑰,而不是你的判斷力。
#OpSec #CryptoSecurity #HardwareWallet
擁有硬體錢包並不代表你不會被駭客攻擊,尤其是當你進行盲簽署時。如果你在未確認設備上的原始十六進制數據的情況下批准了惡意的智能合約交易,你就是在授權他人掏空你的錢包。
硬體僅保護私鑰,而不是你的判斷力。
#OpSec #CryptoSecurity #HardwareWallet
226
·
--
多籤錢包的風險
許多 #DeFi 協議聲稱安全,因爲它們的資金存放在多籤錢包中。
但如果共同簽名者都來自同一個團隊,或者將私鑰存儲在連接的雲服務器上,這種設置極其脆弱。
真正的多籤需要地理和操作上的分佈。
#CryptoSecurity #OpSec #DeFi
多籤錢包的風險
許多 #DeFi 協議聲稱安全,因爲它們的資金存放在多籤錢包中。
但如果共同簽名者都來自同一個團隊,或者將私鑰存儲在連接的雲服務器上,這種設置極其脆弱。
真正的多籤需要地理和操作上的分佈。
#CryptoSecurity #OpSec #DeFi
許多 #DeFi 協議聲稱安全,因爲它們的資金存放在多籤錢包中。
但如果共同簽名者都來自同一個團隊,或者將私鑰存儲在連接的雲服務器上,這種設置極其脆弱。
真正的多籤需要地理和操作上的分佈。
#CryptoSecurity #OpSec #DeFi
188
網絡安全警報:Revolut遭遇敲詐威脅——在冒充政府機構的入侵事件後被勒索 🚨
獲取到敏感Revolut用戶記錄的威脅行爲者,已經開始在網上發佈身份文件,並威脅每天進行數據泄露,除非這家金融科技公司支付敲詐費。
此次事件源於一次高度複雜的社會工程入侵。攻擊者利用了隸屬於合法政府機構的域名下的一個郵箱地址,提交了虛假的信息請求。Revolut披露稱,內部系統和客戶資金依然安全,但屬於一小部分高知名度、高淨值用戶的記錄被交出。
事件關鍵細節:
• 攻擊途徑:僞造/被攻陷的合法政府域名,用於提交看似官方的數據請求。
• 泄露內容:全名、出生日期(DoB)、電話號碼、護照/駕照複印件、KYC覈驗自拍照,以及完整交易日誌(包括比特幣交易歷史)。
• 敲詐要求:攻擊者在Telegram上宣佈,他們將每天發佈一批數據,直到“Revolut支付”。
• 重點目標:據稱,曝光的文件包括職業運動員、加密遊戲創始人,以及前Mt. Gox首席執行官Mark Karpelès的相關記錄。
面向加密用戶的市場與安全提示:
1. 釣魚欺詐與SIM卡互換(SIM-Swap)風險上升:當KYC自拍照、電話號碼和護照掃描泄露,並與加密交易歷史一同出現時,針對性的社會工程和SIM互換企圖會顯著激增。
2. 集中式KYC“誘餌池”的問題:此次泄露凸顯了集中式KYC存儲的系統性脆弱性——即便未直接入侵內部核心系統,合規覈驗路徑仍可能被利用。
安全防護流程:
#revolut #CyberSecurity #DataLeak #OpSec
57

·
--
🚨 隱私數據法收緊:$BTC TRADERS因OPSEC失誤面臨嚴厲處罰 ⚠️
監管審查正在加速覆蓋各類數字生態系統。現已收緊的隱私框架對未授權的個人數據泄露設定高額罰款,最高可達5000萬;而從事商業數據交易將觸發嚴厲處罰,最高可達30億。🔍 對於管理風險的市場參與者而言,具備機構級的運營安全已不再是可選項。
人肉對手或泄露私人財務記錄會造成災難性的法律與系統性風險。📊 聰明資金會在執行訂單流的同時,優先確保嚴格的數據保密,以維護資本完整性。📌 保護你的數字足跡同樣至關重要,重要程度不亞於應對市場敞口。
💬 你的個人數據保護策略是否足夠牢固,能夠在不斷變化的監管環境中生存下來?👇
⚠️ 非投資建議。請始終管理你的風險。🛡️
🏷️ #BTC #DataPrivacy #OpSec #RiskManagement #Crypto
🛡️ 🔒
1
·
--
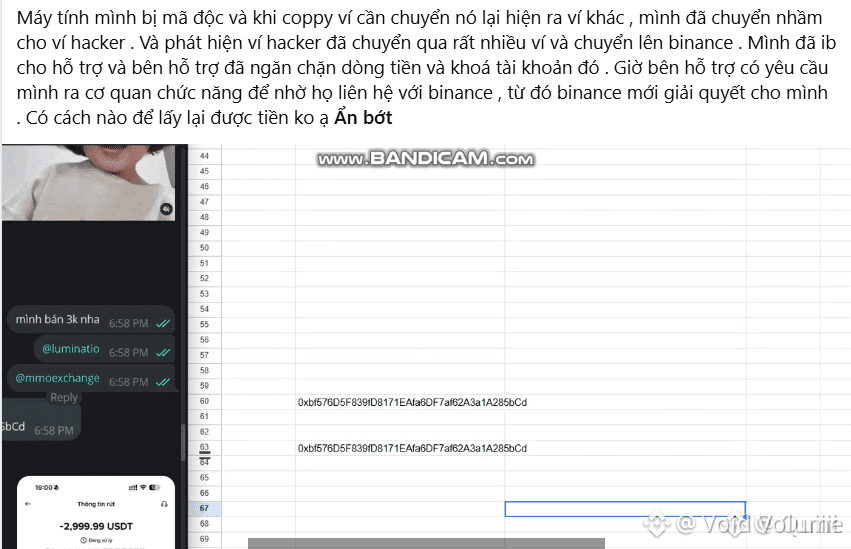
警報:惡意軟件剪貼板攻擊已路由到集中式交易所流動性鎖定 $BTC TO!🚨 🔍
一則複雜的剪貼板惡意軟件向量近期劫持了用戶的付款地址,將資金直接改道至黑客在頂級交易所的存款地址。🛡️ 在接到及時報告後,機構級風險控制系統立即發現並鎖定了可疑賬戶,從而凍結了非法資產的流轉。
平臺合規要求現需向執法部門提交報案,以啓動資產追回流程;這也證明集中式場地的安全性仍是抵禦漏洞利用者的關鍵防火牆。📌 在簽署交易之前,保持嚴密的作戰安全(OpSec)並在進行簽名前核對原始校驗和(raw checksums),仍是你的第一道防線。💡 發起高價值轉賬之前,你多久會再次覈查一次目標存款字符串?👇
⚠️ 這不是財務建議。請始終管理你的風險。🛡️
🏷️ #BTC #CryptoSecurity #OnChain #OpSec #Crypto
🛡️ 🔍
12

·
--
🚨 機構安全故障暴露高淨值 $BTC 持有者數據:通過僞造請求漏洞進行利用 🔍
鏈上情報顯示,一次複雜的入侵事件正在通過僞造的代理機構數據請求,瞄準高淨值賬戶。🔍 繞過了有效域名認證的核驗,導致完整的交易歷史、身份驗證文件以及 $BTC 錢包活動全部暴露。
“聰明資金”在完整隱私下運作,使得針對性的泄露路徑成爲機構資本部署的首要風險。🔒 雖然生物識別遙測仍然安全,但場外身份信息的暴露會直接威脅鏈上安全協議的完整性。🤔 你如何保障自己在場外的數據足跡,以防止被定向的機構流動性狩獵?👇
⚠️ 非財務建議。請始終管理好你的風險。🛡️
🏷️ #BTC #CryptoSecurity #OnChain #Institutional #OpSec
🛡️ 👁️
鏈上情報顯示,一次複雜的入侵事件正在通過僞造的代理機構數據請求,瞄準高淨值賬戶。🔍 繞過了有效域名認證的核驗,導致完整的交易歷史、身份驗證文件以及 $BTC 錢包活動全部暴露。
“聰明資金”在完整隱私下運作,使得針對性的泄露路徑成爲機構資本部署的首要風險。🔒 雖然生物識別遙測仍然安全,但場外身份信息的暴露會直接威脅鏈上安全協議的完整性。🤔 你如何保障自己在場外的數據足跡,以防止被定向的機構流動性狩獵?👇
⚠️ 非財務建議。請始終管理好你的風險。🛡️
🏷️ #BTC #CryptoSecurity #OnChain #Institutional #OpSec
🛡️ 👁️
8
·
--
武裝入侵者利用假食物外送的幌子,針對一名加密貨幣持有者的住家。
• 侵入者偽裝成外送人員以進入住宅
• 一進去就要求訪問加密貨幣帳戶
• 此案凸顯出與可見的加密財富相關的日益增長的實體安全風險
#CryptoSecurity #CryptoNews #BinanceSquare #OpSec #實體安全
武裝入侵者利用假食物外送的幌子,針對一名加密貨幣持有者的住家。
• 侵入者偽裝成外送人員以進入住宅
• 一進去就要求訪問加密貨幣帳戶
• 此案凸顯出與可見的加密財富相關的日益增長的實體安全風險
#CryptoSecurity #CryptoNews #BinanceSquare #OpSec #實體安全
• 侵入者偽裝成外送人員以進入住宅
• 一進去就要求訪問加密貨幣帳戶
• 此案凸顯出與可見的加密財富相關的日益增長的實體安全風險
#CryptoSecurity #CryptoNews #BinanceSquare #OpSec #實體安全
24
·
--
安全警告:CZ剛剛讓每個$BNB鏈開發者提高警惕
GitHub代碼庫被攻破。訪問憑證泄露。開放源代碼的加密項目開發管道暴露在針對性攻擊下。
CZ對所有開發者的提醒:你的GitHub密鑰和你的交易所錢包一樣重要。開發管道中的一個薄弱環節就意味着攻擊者可以進入你的協議。
BNB鏈託管着數百個開放源代碼的DeFi項目。公開分叉的代碼在加密領域創造了最廣泛的攻擊面。數十億的資金在賭注中,最薄弱的環節是你的操作安全。
緊急:審計代碼庫。更換密鑰。假設沒有任何東西是安全的。
$BNB #BNBChain #CryptoSecurity #DevOps #OpSec
安全警告:CZ剛剛讓每個$BNB 鏈開發者提高警惕
GitHub代碼庫被攻破。訪問憑證泄露。開放源代碼的加密項目開發管道暴露在針對性攻擊下。
CZ對所有開發者的提醒:你的GitHub密鑰和你的交易所錢包一樣重要。開發管道中的一個薄弱環節就意味着攻擊者可以進入你的協議。
BNB鏈託管着數百個開放源代碼的DeFi項目。公開分叉的代碼在加密領域創造了最廣泛的攻擊面。數十億的資金在賭注中,最薄弱的環節是你的操作安全。
緊急:審計代碼庫。更換密鑰。假設沒有任何東西是安全的。
$BNB #BNBChain #CryptoSecurity #DevOps #OpSec
GitHub代碼庫被攻破。訪問憑證泄露。開放源代碼的加密項目開發管道暴露在針對性攻擊下。
CZ對所有開發者的提醒:你的GitHub密鑰和你的交易所錢包一樣重要。開發管道中的一個薄弱環節就意味着攻擊者可以進入你的協議。
BNB鏈託管着數百個開放源代碼的DeFi項目。公開分叉的代碼在加密領域創造了最廣泛的攻擊面。數十億的資金在賭注中,最薄弱的環節是你的操作安全。
緊急:審計代碼庫。更換密鑰。假設沒有任何東西是安全的。
$BNB #BNBChain #CryptoSecurity #DevOps #OpSec
1
2
32
🔎 不要只相信字母!如何識別正確的代幣 📊
與傳統股市不同,在Web3中,任何人都可以創建代幣並隨意命名。這導致大量的“克隆代幣”或惡意模仿品,旨在混淆投資者。🤯❌
✅ 安全關鍵:名稱和代幣符號可以被複制,但智能合約地址(Contract Address)是唯一且不可重複的。
✅ 防禦措施:在DEX上購買或轉移資金之前,通過像BscScan這樣的區塊鏈瀏覽器或像CoinMarketCap這樣的門戶來驗證合約地址。
驗證的那一秒可以拯救你在@Binance中的投資組合,避免成本高昂的錯誤!📊🛡️
#CryptoEducation💡🚀 #OPSEC #SmartContracts #交易技巧 #加密新聞 #幣安
$BAT $BNB
與傳統股市不同,在Web3中,任何人都可以創建代幣並隨意命名。這導致大量的“克隆代幣”或惡意模仿品,旨在混淆投資者。🤯❌
✅ 安全關鍵:名稱和代幣符號可以被複制,但智能合約地址(Contract Address)是唯一且不可重複的。
✅ 防禦措施:在DEX上購買或轉移資金之前,通過像BscScan這樣的區塊鏈瀏覽器或像CoinMarketCap這樣的門戶來驗證合約地址。
驗證的那一秒可以拯救你在@Binance中的投資組合,避免成本高昂的錯誤!📊🛡️
#CryptoEducation💡🚀 #OPSEC #SmartContracts #交易技巧 #加密新聞 #幣安
$BAT $BNB
1
129

🚨 嚴重警告:$BTC WALLET 安全!Lumma Stealer 惡意軟件以勒索影片盜版種子爲僞裝,專門針對交易者 ⚠️
機構級風險管理不僅僅侷限於圖表結構,還包括運營安全。🛡️ Bitdefender 報告稱,Lumma Stealer 惡意軟件正在僞裝成盜版電影種子,具體做法是用播放器圖標僞裝可執行二進制文件,以攻擊非託管的加密貨幣錢包。
聰明資金將冷存儲和設備隔離視爲不可商量的風險參數。🔍 惡意攻擊者正利用隱藏的 Windows 擴展,從感染端點中在交易者尚未察覺攻擊路徑之前,直接竊取私鑰。💡 你的個人運營安全設置對於非圖表類威脅有多強?👇
⚠️ 這不是財務建議。請始終管理你的風險。🛡️
🏷️ #BTC #CryptoSecurity #RiskManagement #OpSec #Crypto
🛡️ 🔍
機構級風險管理不僅僅侷限於圖表結構,還包括運營安全。🛡️ Bitdefender 報告稱,Lumma Stealer 惡意軟件正在僞裝成盜版電影種子,具體做法是用播放器圖標僞裝可執行二進制文件,以攻擊非託管的加密貨幣錢包。
聰明資金將冷存儲和設備隔離視爲不可商量的風險參數。🔍 惡意攻擊者正利用隱藏的 Windows 擴展,從感染端點中在交易者尚未察覺攻擊路徑之前,直接竊取私鑰。💡 你的個人運營安全設置對於非圖表類威脅有多強?👇
⚠️ 這不是財務建議。請始終管理你的風險。🛡️
🏷️ #BTC #CryptoSecurity #RiskManagement #OpSec #Crypto
🛡️ 🔍
14
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#以太坊三季度涨70.9%
65,828 次瀏覽
156 討論中
2
#美财政部允许各州提前提交稳定币认证
15,072 次瀏覽
35 討論中
3
#美国10年期美债收益率逼近5.3%
65,667 次瀏覽
238 討論中
4
#美元指数创2025年5月来新高
21,111 次瀏覽
62 討論中
5
#美国初请失业金人数降至19.7万
39,671 次瀏覽
70 討論中
6
#比特币ETF三季度净流入63.4亿美元
40,373 次瀏覽
152 討論中
7
#韩国拟将股票债券纳入代币化证券
45,794 次瀏覽
135 討論中
8
#MetaMask安全事件后撤出Lido验证节点
76,656 次瀏覽
220 討論中
9
#美光业绩超预期并上调指引
67,683 次瀏覽
163 討論中
10
#CFTC向白宫提交两项事件合约规则提案
37,329 次瀏覽
157 討論中