

#mpc
mpc
15,045 次瀏覽
141 討論中
熱門
最新

·
--
是否曾好奇,主要的 Web3 組織和機構金庫如何在不依賴任何一個人的私鑰的情況下,安全保管數百萬美元?多重簽名與 MPC 就是答案 🔐🛡️
結合 #BinanceAcademy 上的基礎知識,爲你快速解析一下操作安全(OPSEC):
1️⃣ 單點故障:
• 傳統錢包(EOA)依賴單個私鑰,一旦該密鑰遭到泄露,所有資金都可能永久丟失。
2️⃣ 多重簽名(Multi-Sig)智能合約:
• 需要多個獨立簽名(例如 5 位利益相關者中至少 3 位簽名)才能批准交易,將信任分散到團隊成員或多臺設備之間。
3️⃣ 多方計算(MPC):
• 將單個私鑰拆分成數學意義上的“碎片”,分佈在不同服務器或設備上;各碎片協同計算簽名,而完整私鑰從不會在同一地點被組合起來。
📖 在 Binance Academy 瞭解更多:https://www.binance.com/en/academy/glossary/multisignature
拓展技術知識,提升操作安全性 🛡️
加密貨幣投資存在風險,以上內容不構成財務建議。請務必自行研究(DYOR)💡
#MultiSig #MPC #加密貨幣教育
關注我,瞭解更多 💛
Noobie Trader:
Binance Wallet is MCP wallet
1
3
82
·
--
$MPC.US 今天通過出現在24小時漲幅最強的24個標的之列而吸引了交易者的注意。當像這種更小的代幣突然暴漲時,在採取任何行動之前,先檢查成交量、流動性以及該項目最近的更新。
在購買這種快速上漲的標的之前,你的第一步檢查是什麼?
非財務建議。加密貨幣波動很大,所以務必自行研究,並且只投資你承受得起損失的資金。
#MPC #Binance #altcoins #DYOR #CryptoTrending
{stock_us}(MPC.US)
$MPC.US 今天通過出現在24小時漲幅最強的24個標的之列而吸引了交易者的注意。當像這種更小的代幣突然暴漲時,在採取任何行動之前,先檢查成交量、流動性以及該項目最近的更新。
在購買這種快速上漲的標的之前,你的第一步檢查是什麼?
非財務建議。加密貨幣波動很大,所以務必自行研究,並且只投資你承受得起損失的資金。
#MPC #Binance #altcoins #DYOR #CryptoTrending
在購買這種快速上漲的標的之前,你的第一步檢查是什麼?
非財務建議。加密貨幣波動很大,所以務必自行研究,並且只投資你承受得起損失的資金。
#MPC #Binance #altcoins #DYOR #CryptoTrending
MPCUS-0.26%
53
·
--
看漲
$GENIUS
🔄跨鏈速度與MPC執行範式🤧
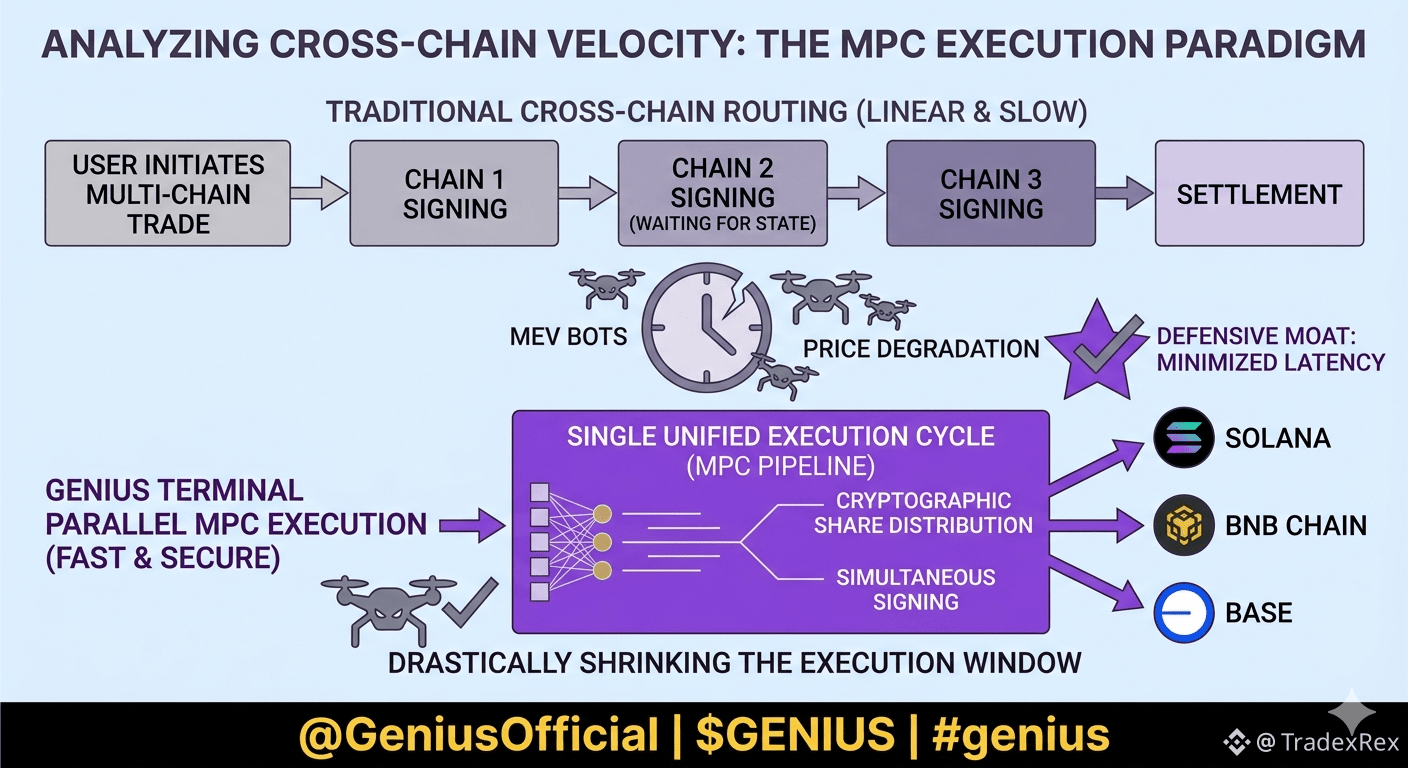
在評估去中心化交易基礎設施時,大多數參與者完全專注於前端速度,完全忽視後端延遲。但在高波動的環境中,真正的瓶頸並不是UI渲染的速度,而是安全簽署和路由跨鏈有效負載所需的時間,這涉及到不同分佈式賬本之間的交互。傳統的多鏈路由需要線性、狀態依賴的交易簽署,這會增加數秒的暴露時間,導致價格貶值和前置交易機器人介入的風險。
要實現真正的資本優化,系統架構必須完全消除這些結構性瓶頸。這就是@GeniusOfficial 通過並行多方計算(#MPC )執行管道引入根本性轉變的地方。
與其順序處理複雜的多路交易,終端將交易有效負載分解爲分佈式的加密份額。通過在隔離的執行節點上同時運行這些加密片段,終端可以在單一統一的執行週期內授權並結算橫跨不同鏈(如#solana 、#bnb 鏈和Base)的拆分訂單。
對於任何跟蹤$GENIUS 長期結構價值的人來說,這不僅僅是一個小的優化——它是一個防禦性護城河。通過最小化跨鏈簽署延遲,該平臺大幅縮短了MEV機器人可以利用滑點的執行窗口。真正的機構級去中心化交易不僅僅是聚合深度流動性;而是要比掃描內存池的掠食性機器人更快地移動那種流動性。#genius
{future}(GENIUSUSDT)
$GENIUS
🔄跨鏈速度與MPC執行範式🤧
在評估去中心化交易基礎設施時,大多數參與者完全專注於前端速度,完全忽視後端延遲。但在高波動的環境中,真正的瓶頸並不是UI渲染的速度,而是安全簽署和路由跨鏈有效負載所需的時間,這涉及到不同分佈式賬本之間的交互。傳統的多鏈路由需要線性、狀態依賴的交易簽署,這會增加數秒的暴露時間,導致價格貶值和前置交易機器人介入的風險。
要實現真正的資本優化,系統架構必須完全消除這些結構性瓶頸。這就是@GeniusOfficial 通過並行多方計算(#MPC )執行管道引入根本性轉變的地方。
與其順序處理複雜的多路交易,終端將交易有效負載分解爲分佈式的加密份額。通過在隔離的執行節點上同時運行這些加密片段,終端可以在單一統一的執行週期內授權並結算橫跨不同鏈(如#solana 、#bnb 鏈和Base)的拆分訂單。
對於任何跟蹤$GENIUS 長期結構價值的人來說,這不僅僅是一個小的優化——它是一個防禦性護城河。通過最小化跨鏈簽署延遲,該平臺大幅縮短了MEV機器人可以利用滑點的執行窗口。真正的機構級去中心化交易不僅僅是聚合深度流動性;而是要比掃描內存池的掠食性機器人更快地移動那種流動性。#genius
129

Sui 生態隱私層再升級:Seal MPC 正式登陸主網。
Seal 定位爲面向數據、AI 與數字資產的可編程訪問層,這次更新最大的看點是部署方式的靈活性——開發者可以自由選擇獨立密鑰服務器、MPC 委員會,或者把兩者混合使用,從而構建出更強的信任假設。
首個主網 MPC 委員會採用 5-of-8 門限方案,由 Mysten Labs、Unconfirmed Labs、H2O Nodes、Ruby Nodes、Natsai、Triton One、Nodeinfra 和 OverclockSol 共 8 家節點運營商組成,簽名安全和抗合謀能力都有了明顯提升。
我的看法:在 AI Agent 和鏈上數據授權場景日益升溫的當下,誰能解決"細粒度訪問控制+去信任化"這道題,誰就握住了下一輪敘事的鑰匙。Seal 把 MPC 做成可插拔模塊,而不是單一固定方案,這種工程思路對真實業務方更友好。
值得關注 Sui 生態後續是否會有更多 AI、RWA 項目接入 Seal 來做密鑰託管和數據授權。
#Sui #Seal #MPC $SUI
223

🔐 多方計算(MPC)錢包:加密貨幣安全的演進
多方計算(MPC)錢包正作爲傳統加密貨幣存儲短語的潛在替代方案,受到越來越多的關注。該技術旨在通過將私鑰拆分爲多個部分並進行分發來增強安全性,從而降低單點故障和被入侵的風險。
━━━━━━━━━━━━━━
📊 影響:📈 高
🏷️ 其他
#MPC #CryptoSecurity #WalletTech #Blockchain
📰 來源:bitcoinfoundation.org
🔐 多方計算(MPC)錢包:加密貨幣安全的演進
多方計算(MPC)錢包正作爲傳統加密貨幣存儲短語的潛在替代方案,受到越來越多的關注。該技術旨在通過將私鑰拆分爲多個部分並進行分發來增強安全性,從而降低單點故障和被入侵的風險。
━━━━━━━━━━━━━━
📊 影響:📈 高
🏷️ 其他
#MPC #CryptoSecurity #WalletTech #Blockchain
📰 來源:bitcoinfoundation.org
多方計算(MPC)錢包正作爲傳統加密貨幣存儲短語的潛在替代方案,受到越來越多的關注。該技術旨在通過將私鑰拆分爲多個部分並進行分發來增強安全性,從而降低單點故障和被入侵的風險。
━━━━━━━━━━━━━━
📊 影響:📈 高
🏷️ 其他
#MPC #CryptoSecurity #WalletTech #Blockchain
📰 來源:bitcoinfoundation.org
38
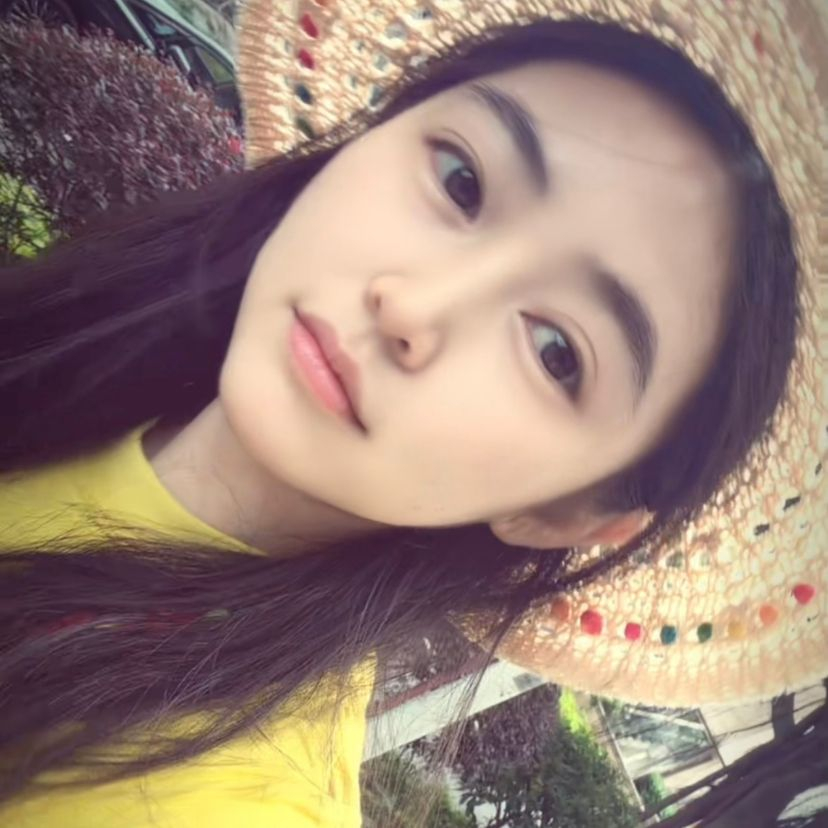
很多人把密碼學算法當“知識點”,但在 Web3 裏,它們其實是一個能力體系:
對稱加密(AES)
👉負責“快”
非對稱加密(RSA / ECC)
👉負責“身份”
Hash
👉負責“不可篡改”
但真正支撐區塊鏈安全上限的,是下面這條進化鏈:
私鑰 → 門限祕密共享 → 門限簽名 → BLS → MPC
這是一條從“單人控制”走向“羣體共識安全”的路線。
門限祕密共享 把一個私鑰拆成 n 份,任意 k 份才能恢復。
👉解決的是:私鑰不再由一個人掌握
門限簽名(Threshold Signature) n 個人裏,k 個人共同完成一次簽名,鏈上看起來仍然是“一個簽名”。
👉安全性從“單點”變成“組織級”
BLS 簽名:基於雙線性對(Pairing),天生支持簽名聚合和門限特性, 是 PoS、公鏈共識、DA、Rollup 驗證人體系的核心基礎設施。
MPC(多方安全計算):不是新簽名算法,而是: 在不還原完整私鑰的情況下完成簽名計算。 結合網絡協議、ZK、共識機制,把“簽名權”變成“協作過程”。
結論一句話:
ECDSA / EdDSA 解決“我能籤”
門限簽名解決“我們一起籤”
BLS 解決“很多人一起籤還很高效”
MPC 解決“大家籤但沒人真正拿到完整私鑰”
這就是爲什麼現在交易所、託管、L2、驗證人、Rollup Sequencer 都在從“私鑰”時代,走向 Threshold + BLS + MPC 的安全架構。
密碼學不僅僅是算法,還是組織安全結構設計。#密码学 #安全 #MPC
174

·
--
Sui 主網迎來一項關鍵基礎設施升級——Seal MPC 正式上線。
作爲面向數據、AI 與數字資產的可編程訪問層,Seal 這次給開發者拋出了三種選擇:獨立密鑰服務器、MPC 委員會,或兩者混合部署。靈活性的背後,是更強的信任假設——你可以根據應用場景自己定義安全邊界。
首個主網 MPC 委員會採用 5-of-8 閾值方案,節點運營商陣容也頗有看點:Mysten Labs、Unconfirmed Labs、H2O Nodes、Ruby Nodes、Natsai、Triton One、Nodeinfra 和 OverclockSol。八方分權,任何三方串謀都無法解鎖密鑰。
爲什麼這件事值得關注?
隨着鏈上 AI、隱私計算、機密資產託管等場景升溫,單點密鑰管理早已不夠看。MPC 委員會模式把信任分散到多個獨立運營商,而混合部署又讓項目方能在去中心化與性能之間找平衡點。
對 $SUI 生態而言,這是從「可編程資產」邁向「可編程訪問控制」的一步。訪問層做厚了,上面能長出的應用邊界自然就更寬。
接下來值得觀察:有多少新項目會基於 Seal 構建,以及委員會節點是否會進一步擴容。
#Sui #Seal #MPC
226

·
--
門限託管正在從鏈上資產走向在線支付基礎設施2026-08-23
上週的教訓是,密鑰安全不能只看一次生成或一次更新;今天的信號換了一層:門限簽名正在被放進更復雜、持續在線的支付協議裏,而協議本身的安全邊界也必須一起重做。
據 IACR ePrint 報道,一篇新論文從 Lightning 的現實約束出發:頻道端點依賴單個在線密鑰,而現有鏈上 Bitcoin 的門限簽名經驗不能直接解決 Lightning 的消息流程問題。論文提出嵌套門限多重簽名,並以 Iceberg 構造爲例,讓 Lightning 一側以門限組運行,同時在對手方看來仍像一個標準 MuSig2 參與者。
門限託管正在從鏈上資產走向在線支付基礎設施
2026-08-23
上週的教訓是,密鑰安全不能只看一次生成或一次更新;今天的信號換了一層:門限簽名正在被放進更復雜、持續在線的支付協議裏,而協議本身的安全邊界也必須一起重做。
據 IACR ePrint 報道,一篇新論文從 Lightning 的現實約束出發:頻道端點依賴單個在線密鑰,而現有鏈上 Bitcoin 的門限簽名經驗不能直接解決 Lightning 的消息流程問題。論文提出嵌套門限多重簽名,並以 Iceberg 構造爲例,讓 Lightning 一側以門限組運行,同時在對手方看來仍像一個標準 MuSig2 參與者。
上週的教訓是,密鑰安全不能只看一次生成或一次更新;今天的信號換了一層:門限簽名正在被放進更復雜、持續在線的支付協議裏,而協議本身的安全邊界也必須一起重做。
據 IACR ePrint 報道,一篇新論文從 Lightning 的現實約束出發:頻道端點依賴單個在線密鑰,而現有鏈上 Bitcoin 的門限簽名經驗不能直接解決 Lightning 的消息流程問題。論文提出嵌套門限多重簽名,並以 Iceberg 構造爲例,讓 Lightning 一側以門限組運行,同時在對手方看來仍像一個標準 MuSig2 參與者。
145
·
--
RFI 與 Safeheron 本週啓動後量子數字資產試點,參與機構將在 NEAR 測試網上測試錢包生成和鏈上轉賬。其簽名層採用 NIST FIPS 204 標準中的 ML-DSA-65,並與多方計算流程結合。
這項測試的技術重點不是證明量子計算已經能破解現有錢包,而是驗證錢包能否在不重建全部託管體系的情況下更換密碼算法。
傳統錢包通常把地址、私鑰格式、交易編碼和驗籤規則綁定在同一套橢圓曲線體系上。遷移到 ML-DSA 後,公鑰和簽名尺寸會明顯增大,硬件安全模塊、MPC 節點、交易解析器和鏈上驗證邏輯都要同步適配。只替換客戶端裏的簽名函數並不能完成遷移。
MPC 也不會自動帶來量子安全。它解決的是私鑰不在單點完整出現的問題;如果各方共同執行的仍是傳統簽名算法,底層數學假設並沒有改變。
此次試點把後量子簽名直接納入分佈式生成與簽署流程,測試的是完整密鑰生命週期,包括密鑰生成、分片保管、聯合簽名和鏈上驗證。
後量子錢包需要具備“密碼敏捷性”:賬戶可以升級簽名方案,舊資產可以遷移,新舊算法能夠在過渡期共存,同時保持恢復和審計流程有效。
真正的工程挑戰不是生成一把新鑰匙,而是讓整條授權鏈安全地換鑰匙。
#钱包技术 #后量子密码 #MPC
205
·
--
區塊鏈沒有繞過 MPC 的基本邊界,監管也沒有繞過記錄控制2026-09-04
兩條今天的信號,一條來自密碼學研究,一條來自美國證券監管:區塊鏈能提供持久性和最終活性,但不等於自動改變異步 MPC 的經典容錯邊界;與此同時,SEC 提議更新註冊過戶代理人的規則,把電子記錄、區塊鏈記錄和風險管理納入同一套現代化框架。[1][2]
據 IACR ePrint 2026/1860,研究者在區塊鏈混合模型中分別分析異步可驗證祕密共享和異步多方計算。論文指出,在沒有可信設置、或僅依賴 Minicrypt 假設時,異步 MPC 仍受經典邊界約束;在帶可信設置的公鑰假設下,作者構造了可容忍拜占庭對手的方案,並讓鏈上通信複雜度與電路規模無關。[1]
區塊鏈沒有繞過 MPC 的基本邊界,監管也沒有繞過記錄控制
2026-09-04
兩條今天的信號,一條來自密碼學研究,一條來自美國證券監管:區塊鏈能提供持久性和最終活性,但不等於自動改變異步 MPC 的經典容錯邊界;與此同時,SEC 提議更新註冊過戶代理人的規則,把電子記錄、區塊鏈記錄和風險管理納入同一套現代化框架。[1][2]
據 IACR ePrint 2026/1860,研究者在區塊鏈混合模型中分別分析異步可驗證祕密共享和異步多方計算。論文指出,在沒有可信設置、或僅依賴 Minicrypt 假設時,異步 MPC 仍受經典邊界約束;在帶可信設置的公鑰假設下,作者構造了可容忍拜占庭對手的方案,並讓鏈上通信複雜度與電路規模無關。[1]
兩條今天的信號,一條來自密碼學研究,一條來自美國證券監管:區塊鏈能提供持久性和最終活性,但不等於自動改變異步 MPC 的經典容錯邊界;與此同時,SEC 提議更新註冊過戶代理人的規則,把電子記錄、區塊鏈記錄和風險管理納入同一套現代化框架。[1][2]
據 IACR ePrint 2026/1860,研究者在區塊鏈混合模型中分別分析異步可驗證祕密共享和異步多方計算。論文指出,在沒有可信設置、或僅依賴 Minicrypt 假設時,異步 MPC 仍受經典邊界約束;在帶可信設置的公鑰假設下,作者構造了可容忍拜占庭對手的方案,並讓鏈上通信複雜度與電路規模無關。[1]
114

·
--
真實
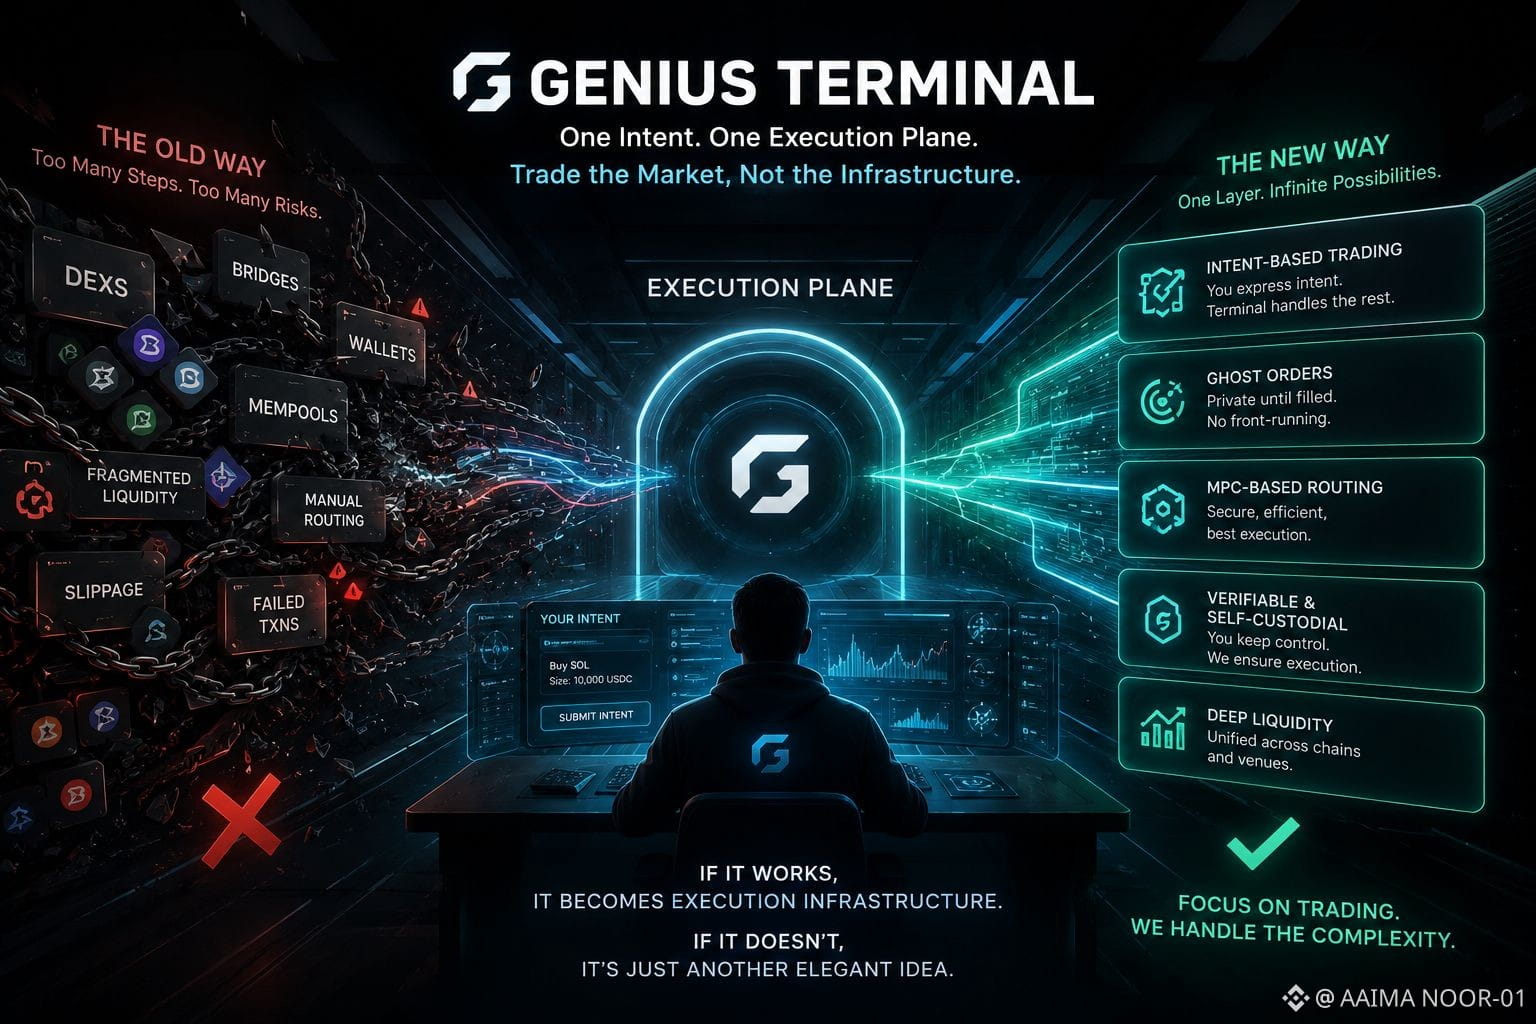
#genius $GENIUS Genius Terminal 看起來是一個嚴肅的嘗試,將鏈上交易的混亂壓縮到一個單一的執行層。
它不是強迫用戶單獨處理去中心化交易所(DEX)、橋接、錢包和內存池,而是將一切轉移到一個“執行平面”,通過意圖而非基礎設施進行交互。Ghost Orders 和基於 MPC 的路由是這裏的核心理念——不僅僅是用戶體驗的升級,而是在如何處理風險敞口方面的一次變革。
我覺得有趣的不是功能列表,而是方向:隱藏操作的複雜性,同時仍然試圖保持可驗證和自我保管。
話雖如此,我依然謹慎。私有執行總會產生一種緊張感——在一個建立在開放基礎上的系統中透明度降低。真正的問題是,當市場波動和交易量高時,它是否能保持公平和流動性。
如果它成功了,這不僅僅是另一個交易界面——它會成爲執行基礎設施。
如果失敗了,那它不過是一個無法在真實市場壓力下生存的優雅想法。
#DeFi #Blockchain #MPC
@GeniusOfficial
$GENIUS
#genius
{future}(GENIUSUSDT)
#genius $GENIUS Genius Terminal 看起來是一個嚴肅的嘗試,將鏈上交易的混亂壓縮到一個單一的執行層。
它不是強迫用戶單獨處理去中心化交易所(DEX)、橋接、錢包和內存池,而是將一切轉移到一個“執行平面”,通過意圖而非基礎設施進行交互。Ghost Orders 和基於 MPC 的路由是這裏的核心理念——不僅僅是用戶體驗的升級,而是在如何處理風險敞口方面的一次變革。
我覺得有趣的不是功能列表,而是方向:隱藏操作的複雜性,同時仍然試圖保持可驗證和自我保管。
話雖如此,我依然謹慎。私有執行總會產生一種緊張感——在一個建立在開放基礎上的系統中透明度降低。真正的問題是,當市場波動和交易量高時,它是否能保持公平和流動性。
如果它成功了,這不僅僅是另一個交易界面——它會成爲執行基礎設施。
如果失敗了,那它不過是一個無法在真實市場壓力下生存的優雅想法。
#DeFi #Blockchain #MPC
@GeniusOfficial
$GENIUS
#genius
38
20
736

機構級安全措施徹底改變了遊戲規則:生物識別 MPC 錢包現已上線,適用於 $ETH !🔒
在 TOKEN2049 週期間,智能資金基礎設施邁出了重要一步。ChainIT 發佈了可投入生產使用的組織級 MPC 錢包,通過將生物識別活體檢測直接關聯到針對特定交易的簽名權限,消除了密碼漏洞。🦈
與容易遭遇釣魚攻擊的靜態密碼短語不同,AWS Nitro 內部隔離的雙重安全區技術會在執行任何簽名前,驗證成員身份及其明確權限,適用於兼容 $ETH 的鏈。📊 這讓機構資金庫治理與具備自主行動能力的 Web3 商務實現銜接,同時始終不會暴露完整的私鑰。💡
無密碼活體檢測正在爲企業資金庫樹立新的安全標準——你仍在使用傳統方案保管資金,還是正轉向生物識別 MPC 管理?🤔
⚠️ 以上內容不構成財務建議。請務必做好風險管理。🛡️
🏷️ #ETH #Web3 #Security #TOKEN2049 #MPC
🔥 💎
28

·
--
🚨 機構基礎設施轉型:$CHAINIT 爲智能體商業推出 MPC 錢包 🛡️
在向智能體 Web3 框架投入大量流動性之前,聰明資金要求具備機構級安全保障。🦈 $CHAINIT 正通過推出雙安全區 MPC 錢包,應對關鍵執行風險。這種錢包將生物識別身份驗證直接整合到交易級權限檢查中。
該架構通過淘汰靜態密碼,並強制執行一次性、限時審批,彌補了企業資金管理中的重大結構性漏洞,適用於 $ETH 條兼容鏈。🔒 隨着自動化 AI 智能體開始執行高價值交易,這種對可驗證權限的重視爲其奠定了重要基礎。📊
💬 今年,採用生物識別治理的 MPC 錢包會成爲機構 Web3 金庫的標準協議嗎?👇
⚠️ 本內容不構成財務建議。請始終做好風險管理。🛡️
🏷️ #CHAINIT #Web3 #CryptoSecurity #MPC #Infrastructure
🔒 💎
30
·
--
MPC 並不取代策略多方計算可以移除一個完整的私鑰,作爲單點故障。多個參與方持有獨立的份額,並在達到閾值時協作生成僅一個有效簽名。
這是有價值的,但該閾值並不是完整的安全模型。
操作性問題在於,是什麼原因導致這些份額參與其中。如果內部服務能夠在不通過預期檢查的情況下創建簽名請求,或者如果簽名者接受了一條沒有綁定到精確交易的含糊指令,那麼系統就可能爲未授權的操作生成一個在密碼學上有效的簽名。
MPC 並不取代策略
多方計算可以移除一個完整的私鑰,作爲單點故障。多個參與方持有獨立的份額,並在達到閾值時協作生成僅一個有效簽名。
這是有價值的,但該閾值並不是完整的安全模型。
操作性問題在於,是什麼原因導致這些份額參與其中。如果內部服務能夠在不通過預期檢查的情況下創建簽名請求,或者如果簽名者接受了一條沒有綁定到精確交易的含糊指令,那麼系統就可能爲未授權的操作生成一個在密碼學上有效的簽名。
這是有價值的,但該閾值並不是完整的安全模型。
操作性問題在於,是什麼原因導致這些份額參與其中。如果內部服務能夠在不通過預期檢查的情況下創建簽名請求,或者如果簽名者接受了一條沒有綁定到精確交易的含糊指令,那麼系統就可能爲未授權的操作生成一個在密碼學上有效的簽名。
106
·
--
多重簽名還是 MPC?多重簽名和 MPC 都會分散控制,但它們在暴露和強制策略方面的方式不同。
通過智能合約多重簽名,多個所有者共同批准一筆交易,而賬戶會在鏈上強制執行閾值規則。所有者集合、閾值以及交易活動都可以被查看,賬戶還可以添加模塊、守衛、支出規則或時間鎖。透明性很有用,但每一次擴展和管理員路徑都會成爲安全審查的一部分。
藉助 MPC 或閾值簽名,參與者共同生成一個有效簽名,而無需在某一處重建完整私鑰。生成的交易看起來可以像普通的外部擁有賬戶交易,從而提升兼容性。批准策略、恢復流程和操作員證據可能放在鏈下,因此可靠的日誌、協調器安全性以及獨立的控制措施都很重要。
多重簽名還是 MPC?
多重簽名和 MPC 都會分散控制,但它們在暴露和強制策略方面的方式不同。
通過智能合約多重簽名,多個所有者共同批准一筆交易,而賬戶會在鏈上強制執行閾值規則。所有者集合、閾值以及交易活動都可以被查看,賬戶還可以添加模塊、守衛、支出規則或時間鎖。透明性很有用,但每一次擴展和管理員路徑都會成爲安全審查的一部分。
藉助 MPC 或閾值簽名,參與者共同生成一個有效簽名,而無需在某一處重建完整私鑰。生成的交易看起來可以像普通的外部擁有賬戶交易,從而提升兼容性。批准策略、恢復流程和操作員證據可能放在鏈下,因此可靠的日誌、協調器安全性以及獨立的控制措施都很重要。
通過智能合約多重簽名,多個所有者共同批准一筆交易,而賬戶會在鏈上強制執行閾值規則。所有者集合、閾值以及交易活動都可以被查看,賬戶還可以添加模塊、守衛、支出規則或時間鎖。透明性很有用,但每一次擴展和管理員路徑都會成爲安全審查的一部分。
藉助 MPC 或閾值簽名,參與者共同生成一個有效簽名,而無需在某一處重建完整私鑰。生成的交易看起來可以像普通的外部擁有賬戶交易,從而提升兼容性。批准策略、恢復流程和操作員證據可能放在鏈下,因此可靠的日誌、協調器安全性以及獨立的控制措施都很重要。
77
·
--
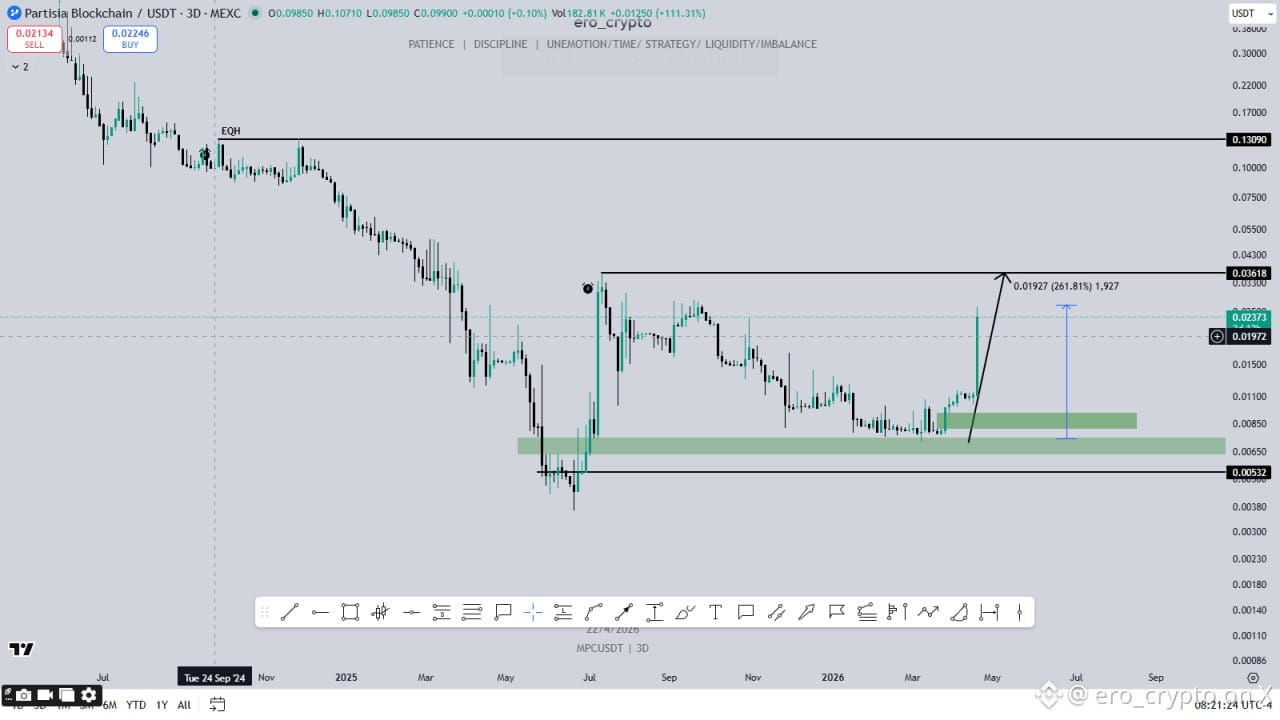
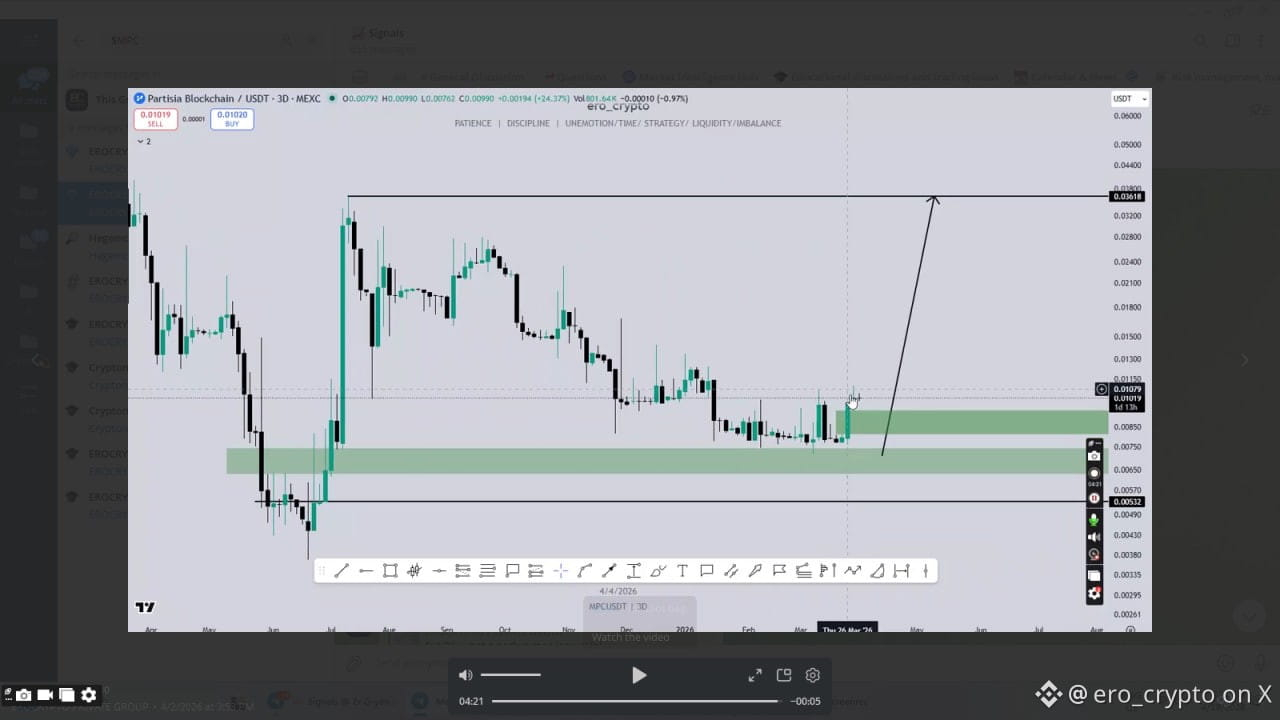
$MPC/ #MPC / @partisiampc - 在我的推文後,現貨袋增至260%
第一張圖片來自我在4月2日發佈的高級視頻
我的高級會員始終領先99%的用戶
在這裏關注,關注X,並加入我的TG頻道,獲取像這樣的交易、技術分析和見解。
$MPC/ #MPC / @partisiampc - 在我的推文後,現貨袋增至260%
第一張圖片來自我在4月2日發佈的高級視頻
我的高級會員始終領先99%的用戶
在這裏關注,關注X,並加入我的TG頻道,獲取像這樣的交易、技術分析和見解。
第一張圖片來自我在4月2日發佈的高級視頻
我的高級會員始終領先99%的用戶
在這裏關注,關注X,並加入我的TG頻道,獲取像這樣的交易、技術分析和見解。
69

1
402
·
--
硬件錢包的攻擊面,不只在設備裏2026-08-17 · 自託管與密鑰安全觀察
密鑰沒有泄露,不等於風險沒有升級。據 SafePal 8 月 16 日披露,其訂單追蹤插件存在授權缺陷,特定條件下可讓未授權者訪問其他客戶的訂單信息;受影響數據包括姓名、郵箱、收貨地址、電話和購買詳情,涉及約 39,798 名客戶。
SafePal 表示,該事件未涉及助記詞、私鑰、錢包密碼、銀行卡信息或政府簽發證件,也沒有證據顯示錢包或資金訪問因此被攻破。但訂單數據會把「某人持有硬件錢包」變成可用於定向釣魚的畫像:攻擊者知道如何聯繫、可能寄往哪裏,也知道怎樣以售後、換新或固件提醒僞裝。
硬件錢包的攻擊面,不只在設備裏
2026-08-17 · 自託管與密鑰安全觀察
密鑰沒有泄露,不等於風險沒有升級。據 SafePal 8 月 16 日披露,其訂單追蹤插件存在授權缺陷,特定條件下可讓未授權者訪問其他客戶的訂單信息;受影響數據包括姓名、郵箱、收貨地址、電話和購買詳情,涉及約 39,798 名客戶。
SafePal 表示,該事件未涉及助記詞、私鑰、錢包密碼、銀行卡信息或政府簽發證件,也沒有證據顯示錢包或資金訪問因此被攻破。但訂單數據會把「某人持有硬件錢包」變成可用於定向釣魚的畫像:攻擊者知道如何聯繫、可能寄往哪裏,也知道怎樣以售後、換新或固件提醒僞裝。
密鑰沒有泄露,不等於風險沒有升級。據 SafePal 8 月 16 日披露,其訂單追蹤插件存在授權缺陷,特定條件下可讓未授權者訪問其他客戶的訂單信息;受影響數據包括姓名、郵箱、收貨地址、電話和購買詳情,涉及約 39,798 名客戶。
SafePal 表示,該事件未涉及助記詞、私鑰、錢包密碼、銀行卡信息或政府簽發證件,也沒有證據顯示錢包或資金訪問因此被攻破。但訂單數據會把「某人持有硬件錢包」變成可用於定向釣魚的畫像:攻擊者知道如何聯繫、可能寄往哪裏,也知道怎樣以售後、換新或固件提醒僞裝。
84
·
--
Robinhood 8月數據:加密交易反彈,事件合約仍在放大2026-09-22
這不是今日突發,而是 Robinhood 9月10日公佈的8月運營數據。公告顯示,8月加密名義交易量爲175億美元,環比增長61%,但同比下降38%;其中 Robinhood App 加密名義交易量爲74億美元,環比增長72%,同比下降46%。
另一組數據更容易改變用戶對產品結構的理解:8月事件合約交易量爲47億份,同比約15倍,但環比下降23%。這意味着“交易活躍度”不能只看一個總量,資產類別和統計口徑會帶來完全不同的讀數。
Robinhood 8月數據:加密交易反彈,事件合約仍在放大
2026-09-22
這不是今日突發,而是 Robinhood 9月10日公佈的8月運營數據。公告顯示,8月加密名義交易量爲175億美元,環比增長61%,但同比下降38%;其中 Robinhood App 加密名義交易量爲74億美元,環比增長72%,同比下降46%。
另一組數據更容易改變用戶對產品結構的理解:8月事件合約交易量爲47億份,同比約15倍,但環比下降23%。這意味着“交易活躍度”不能只看一個總量,資產類別和統計口徑會帶來完全不同的讀數。
這不是今日突發,而是 Robinhood 9月10日公佈的8月運營數據。公告顯示,8月加密名義交易量爲175億美元,環比增長61%,但同比下降38%;其中 Robinhood App 加密名義交易量爲74億美元,環比增長72%,同比下降46%。
另一組數據更容易改變用戶對產品結構的理解:8月事件合約交易量爲47億份,同比約15倍,但環比下降23%。這意味着“交易活躍度”不能只看一個總量,資產類別和統計口徑會帶來完全不同的讀數。
81
登入以探索更多內容
加入幣安廣場中的全球加密貨幣用戶
⚡️ 獲取加密貨幣的最新和實用資訊。
💬 受到全球最大加密貨幣交易所的信任。
👍 發掘來自經過驗證創作者的真實見解。
電子郵件 / 電話號碼
熱門話題
1
#股票财报季
5.4M 次瀏覽
10,914 討論中
2
#Electrum钱包漏洞致资金被盗
16,050 次瀏覽
159 討論中
3
#阿根廷法院驳回米莱LIBRA案
37,248 次瀏覽
187 討論中
4
#SK海力士据报拟派特别股息
22,998 次瀏覽
160 討論中
5
#Keystone网站遭入侵泄露买家收货地址
7,846 次瀏覽
90 討論中
6
#美国下周将公布Q3GDP和9月PCE
224,906 次瀏覽
852 討論中
7
#韩国推迟加密货币所得税
170,392 次瀏覽
648 討論中
8
#Electrum修复4.8.3前版本高危漏洞
119,282 次瀏覽
344 討論中
9
#韩国拟将稳定币纳入外汇法监管
149,596 次瀏覽
562 討論中
10
#英国算法加密交易应用或需FCA授权
195,736 次瀏覽
836 討論中