

#hacker
hacker
734,770 次浏览
349 人讨论中
热门
最新内容

·
--
黑客团伙ShinyHunters核心成员在约旦被抓,正在与FBI合作调查同伙。这个英语为主的年轻黑客组织专门窃取企业数据并勒索,这次竟然连FBI员工数据都黑了!细节太劲爆了,个人身份、职位信息甚至医疗记录都被盗。他在配合调查并交出电子设备,看来黑客圈子也要大洗牌了。
#网络安全 #黑客攻击 $BTC $ETH
ShinyHunters 黑客团伙成员在约旦被捕,目前正与FBI合作,供出其同伙。这个以英语为主的年轻黑客团伙以窃取公司数据和敲诈勒索为目标,他们甚至还入侵了FBI员工的数据!个人身份信息、工作岗位资料,甚至医疗记录都遭到泄露。他正在配合调查并移交设备——黑客圈子即将迎来大洗牌。
#CyberSecurity #Hacker $BTC $ETH
#网络安全 #黑客攻击 $BTC $ETH
ShinyHunters 黑客团伙成员在约旦被捕,目前正与FBI合作,供出其同伙。这个以英语为主的年轻黑客团伙以窃取公司数据和敲诈勒索为目标,他们甚至还入侵了FBI员工的数据!个人身份信息、工作岗位资料,甚至医疗记录都遭到泄露。他正在配合调查并移交设备——黑客圈子即将迎来大洗牌。
#CyberSecurity #Hacker $BTC $ETH
52


·
--
Bitget 的 #Hacker de 试图在 Zcash 的黑暗中“消失”390 万美元
被盗资金的路线深入匿名之境
针对历史上 #hackeo a Bitget(价值 3.875 亿美元)的调查,在区块链上发现了复杂的规避行为后出现了关键转折。攻击者已开始将资金导入先进隐私机制,以打破链上分析师的可追踪性。
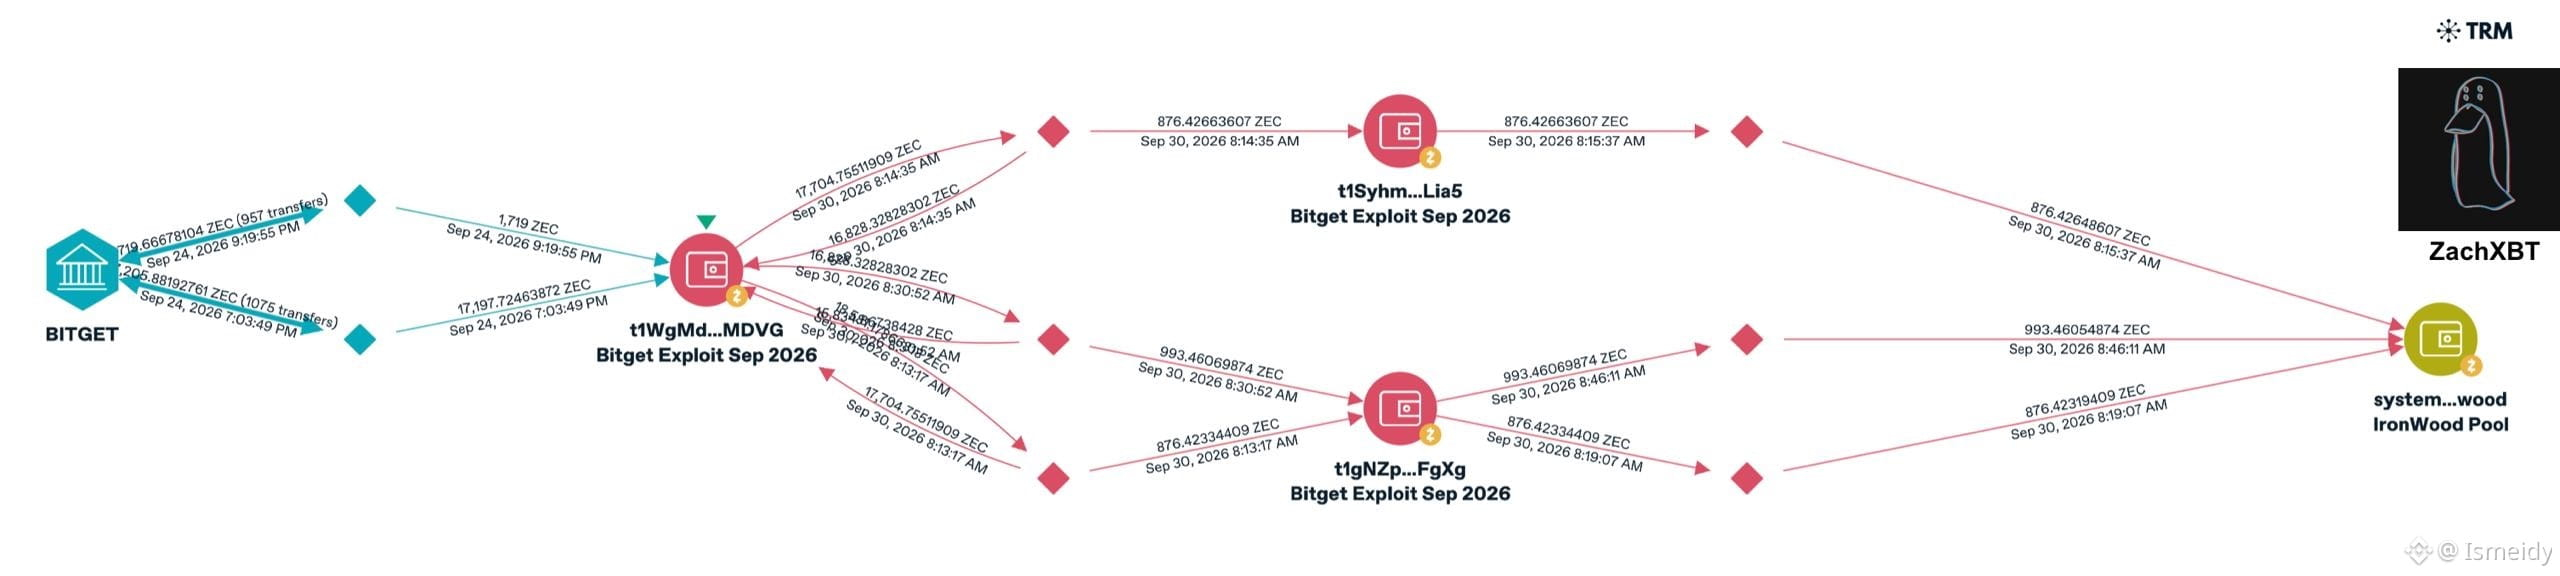
渗入 Zcash 的盲区:在 2026 年 9 月 30 日 08:15 至 08:46(UTC)之间,攻击者将 2.746 #zec }(约 390 万美元) 转入 Ironwood,这是一家新的受保护基金/池(shielded pool),#Zcash
行动结构(ZachXBT / TRM Labs 映射)
区块链研究员 ZachXBT 是最先就这场操作发出警报的人。
据 Bitget 在 9 月 24 日漏洞之后确认的主钱包,累计持有近 18.917 ZEC。
资金通过两个中间地址(t1Syhm...Lia5 和 t1gNZp...FgXg)被分流,并在进入私人池之前完成三笔协调存入。
研究人员面临的技术挑战:与端到端可见的公开交易不同,Zcash 的屏蔽系统会隐藏发件人、收件人以及内部余额。尽管进入 Ironwood 池是可追踪的,但会计轨迹在系统内部完全消失,直到资金决定从公共地址退出。
洗钱路径的多样化:在 Zcash 中的存款约占被盗总 ZEC 的 15%。此前,基于情报签名的分析已追踪到:通过去中心化协议 THORChain,将 630 万美元的以太(Ether)转换为比特币的过程,同时结合透明的跨链方法与严格的隐私协议。
#CryptoNews
$ZEC
{future}(ZECUSDT)
$HYPE
{future}(HYPEUSDT)
$XRP
{future}(XRPUSDT)
Bitget 的 #Hacker de 试图在 Zcash 的黑暗中“消失”390 万美元
被盗资金的路线深入匿名之境
针对历史上 #hackeo a Bitget(价值 3.875 亿美元)的调查,在区块链上发现了复杂的规避行为后出现了关键转折。攻击者已开始将资金导入先进隐私机制,以打破链上分析师的可追踪性。
渗入 Zcash 的盲区:在 2026 年 9 月 30 日 08:15 至 08:46(UTC)之间,攻击者将 2.746 #zec }(约 390 万美元) 转入 Ironwood,这是一家新的受保护基金/池(shielded pool),#Zcash
行动结构(ZachXBT / TRM Labs 映射)
区块链研究员 ZachXBT 是最先就这场操作发出警报的人。
据 Bitget 在 9 月 24 日漏洞之后确认的主钱包,累计持有近 18.917 ZEC。
资金通过两个中间地址(t1Syhm...Lia5 和 t1gNZp...FgXg)被分流,并在进入私人池之前完成三笔协调存入。
研究人员面临的技术挑战:与端到端可见的公开交易不同,Zcash 的屏蔽系统会隐藏发件人、收件人以及内部余额。尽管进入 Ironwood 池是可追踪的,但会计轨迹在系统内部完全消失,直到资金决定从公共地址退出。
洗钱路径的多样化:在 Zcash 中的存款约占被盗总 ZEC 的 15%。此前,基于情报签名的分析已追踪到:通过去中心化协议 THORChain,将 630 万美元的以太(Ether)转换为比特币的过程,同时结合透明的跨链方法与严格的隐私协议。
#CryptoNews
$ZEC
$HYPE
$XRP
1
3
3.4k
·
--
从一笔分钱测试到3.88亿美元的洗劫
胆大 #hackeo a 的解剖
盲打30分钟:“零日漏洞”如何让 Bitget 被盗数百万
此次攻击于 18:31 UTC 启动,先后通过两笔微额转账(0.184 ETH 和 193 TRX)。由于金额微不足道,未触发交易所的风控协议,从而让攻击者获得继续推进的“绿灯”。
大规模抽离:仅仅 30 分钟后,#Hacker 便通过多条网络发起了 17 笔大额交易( #Ethereum , #xrp , #Zcash , BNB Chain、Base、Arbitrum、Optimism 和 Avalanche),在一个多小时内成功套取了 3.61 亿美元。
攻击工程(零日):Bitget 的冷钱包(cold wallets)和私钥并未被攻破。黑客利用第三方安全产品中的一处零日漏洞,使其能够在内部系统中直接注入伪造的提现指令,然后再清除自己的计算痕迹。
反应与遏制:平台的对账系统仅在首次大额提现后的七分钟内就检测到异常,从而得以触发全球提现封锁,止住“失血”。
对用户影响为零:Gracy Chen(CEO)确认损失将由价值 4.65 亿美元的用户保护基金全额承担。Bitget 将在不到一周内使用其超过 14 亿美元的企业储备补回该基金。“严重,但不至于致命”,Chen 如是裁定。
恢复运营与调查:比特币的提现已恢复(首小时处理超过 3,000 BTC),以太坊(ETH)的提现将于 9 月 29 日恢复。Mandiant、SlowMist 等取证机构正参与调查,而 Bitget 的指挥方表示他们已经锁定了疑似的团伙。
$XRP
{future}(XRPUSDT)
$ZEC
{future}(ZECUSDT)
$BNB
{future}(BNBUSDT)
从一笔分钱测试到3.88亿美元的洗劫
胆大 #hackeo a 的解剖
盲打30分钟:“零日漏洞”如何让 Bitget 被盗数百万
此次攻击于 18:31 UTC 启动,先后通过两笔微额转账(0.184 ETH 和 193 TRX)。由于金额微不足道,未触发交易所的风控协议,从而让攻击者获得继续推进的“绿灯”。
大规模抽离:仅仅 30 分钟后,#Hacker 便通过多条网络发起了 17 笔大额交易( #Ethereum , #xrp , #Zcash , BNB Chain、Base、Arbitrum、Optimism 和 Avalanche),在一个多小时内成功套取了 3.61 亿美元。
攻击工程(零日):Bitget 的冷钱包(cold wallets)和私钥并未被攻破。黑客利用第三方安全产品中的一处零日漏洞,使其能够在内部系统中直接注入伪造的提现指令,然后再清除自己的计算痕迹。
反应与遏制:平台的对账系统仅在首次大额提现后的七分钟内就检测到异常,从而得以触发全球提现封锁,止住“失血”。
对用户影响为零:Gracy Chen(CEO)确认损失将由价值 4.65 亿美元的用户保护基金全额承担。Bitget 将在不到一周内使用其超过 14 亿美元的企业储备补回该基金。“严重,但不至于致命”,Chen 如是裁定。
恢复运营与调查:比特币的提现已恢复(首小时处理超过 3,000 BTC),以太坊(ETH)的提现将于 9 月 29 日恢复。Mandiant、SlowMist 等取证机构正参与调查,而 Bitget 的指挥方表示他们已经锁定了疑似的团伙。
$XRP
$ZEC
$BNB
6
11
18k
·
--
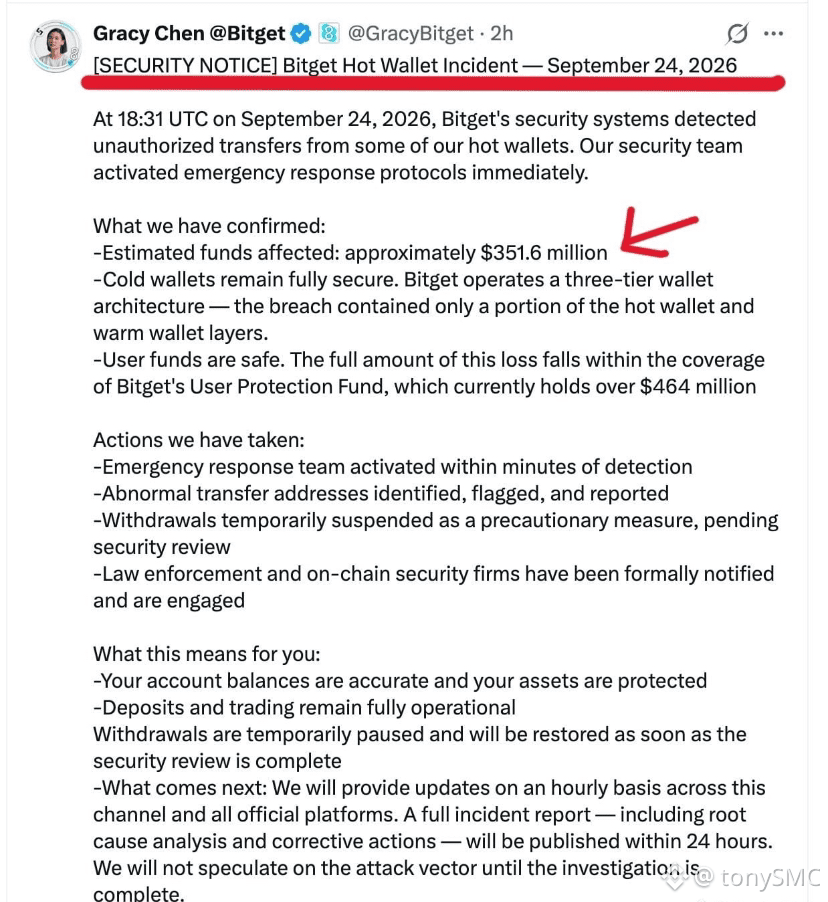
Bitget遭受利用:损失3.516亿美元——对普通交易者意味着什么
9月24日,Bitget报告称,未经授权的转账合计约3.516亿美元,发生在其热钱包与热/温钱包基础设施的一个子集范围内。该交易所表示,冷存储储备不受影响,并且用户损失将由其保护基金全额覆盖。目前已暂时暂停提款。
此次事件不可避免地让人联想到FTX:2022年运营陷入困境后,曾停止提款,随后监管机构又发现客户资产被混同。
风险管理的要点依然清晰:
交易所只是执行场所,而不是金库:中心化交易所应仅被用作交易与流动性的工具,不应用于长期存放资本。
主动获利提取:在积极交易诸如$BTC 、ETH、$BNB 、XRP或$SOL 等主要资产时,应将已实现收益有系统地提取到自托管钱包,或替代的安全存储方案中。
托管原则:交易所中的闲置资金要承担对手方风险。没有你的私钥,就不是你的币。
#Bitget #FTX #CryptoSecurity #Hacker
192
·
--
看跌
🚨 $351M HIT BITGET — 而 $183M 现在已在 $ETH
Bitget 已确认,约 $351.6M 的资产在其热钱包和温钱包基础设施遭到未授权转账后受到影响。
但更有意思的是链上正在发生的事情。
攻击者已经将大部分被盗的 EVM 链资产转换成:
67,982 $ETH
按目前披露的估值计算,价值约 $183M。
这改变了故事。
这不再只是一次“钱包被清空”的事件。
而是一场巨大的链上资金流动,交易者实际上可以实时观看。
攻击者正在跨多个网络转移,并将资产互换为 ETH,把巨量价值集中到一种资产上。
还有一个数字你们不应该错过:
在被盗资产中已识别出 102.93M XRP — 按目前披露的估值约 $157M — 这使得 XRP 成为此次事件中最大的单一资产组成之一。
Bitget 表示:
• 冷钱包保持安全
• 用户余额保持准确
• 存款和交易继续
• 提现暂时暂停
• 损失由其 $464M+ 用户保护基金覆盖
• 已通知执法机构与链上安全公司
但我现在关注的是下面这些 👇
这边有 67,982 ETH,出现在黑客那一侧——这就是市场无法忽视的数字。
它接下来会流向哪里?
它会继续留在 ETH 里吗?
攻击者会再次跨链吗?
流动性会在新的钱包之间被分散吗?
还是交易所/安全公司设法冻结部分仍在流通的资产?
这条钱包路径,可能会成为下一个重大报道。
顺着地址追踪,而不是盯着标题。 👀
#ETH #Bidget #Hacker #Ethereum
{future}(ETHUSDT)
🚨 $351M HIT BITGET — 而 $183M 现在已在 $ETH
Bitget 已确认,约 $351.6M 的资产在其热钱包和温钱包基础设施遭到未授权转账后受到影响。
但更有意思的是链上正在发生的事情。
攻击者已经将大部分被盗的 EVM 链资产转换成:
67,982 $ETH
按目前披露的估值计算,价值约 $183M。
这改变了故事。
这不再只是一次“钱包被清空”的事件。
而是一场巨大的链上资金流动,交易者实际上可以实时观看。
攻击者正在跨多个网络转移,并将资产互换为 ETH,把巨量价值集中到一种资产上。
还有一个数字你们不应该错过:
在被盗资产中已识别出 102.93M XRP — 按目前披露的估值约 $157M — 这使得 XRP 成为此次事件中最大的单一资产组成之一。
Bitget 表示:
• 冷钱包保持安全
• 用户余额保持准确
• 存款和交易继续
• 提现暂时暂停
• 损失由其 $464M+ 用户保护基金覆盖
• 已通知执法机构与链上安全公司
但我现在关注的是下面这些 👇
这边有 67,982 ETH,出现在黑客那一侧——这就是市场无法忽视的数字。
它接下来会流向哪里?
它会继续留在 ETH 里吗?
攻击者会再次跨链吗?
流动性会在新的钱包之间被分散吗?
还是交易所/安全公司设法冻结部分仍在流通的资产?
这条钱包路径,可能会成为下一个重大报道。
顺着地址追踪,而不是盯着标题。 👀
#ETH #Bidget #Hacker #Ethereum
1
75
·
--
️重要警告:加密货币持有者 😱
黑客成功从 Coldcard Mk3 冷钱包中盗走 593 BTC(约 3900 万美元)。
原因与生成助记词(Seed Phrase)的流程故障有关,这使得能够推导出私钥并访问资金。$BNB
🔐 请务必始终使用可靠的冷钱包,拥有良好的信誉,并经时间检验。
#HackerAlert #Hacker #BTC
$BTC
{future}(BNBUSDT)
{future}(BTCUSDT)
️重要警告:加密货币持有者 😱
黑客成功从 Coldcard Mk3 冷钱包中盗走 593 BTC(约 3900 万美元)。
原因与生成助记词(Seed Phrase)的流程故障有关,这使得能够推导出私钥并访问资金。$BNB
🔐 请务必始终使用可靠的冷钱包,拥有良好的信誉,并经时间检验。
#HackerAlert #Hacker #BTC
$BTC
黑客成功从 Coldcard Mk3 冷钱包中盗走 593 BTC(约 3900 万美元)。
原因与生成助记词(Seed Phrase)的流程故障有关,这使得能够推导出私钥并访问资金。$BNB
🔐 请务必始终使用可靠的冷钱包,拥有良好的信誉,并经时间检验。
#HackerAlert #Hacker #BTC
$BTC
100
·
--
给持有者的一则通知
😱😱😱😱😱😱😱😱😱😱😱😱😱😱😱
😱😱😱😱😱😱😱😱😱😱😱😱😱😱
骇客成功从 Coldcard Mk3 的冷钱包窃取了 593 BTC(约 3900 万美元)。
原因是一个与种子短语(seed phrase)生成相关的错误,使得可以推导出私钥。
请选择经过长期建立且经时间验证的冷钱包。
#HackerAlert #Hacker #BTC
$BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
给持有者的一则通知
😱😱😱😱😱😱😱😱😱😱😱😱😱😱😱
😱😱😱😱😱😱😱😱😱😱😱😱😱😱
骇客成功从 Coldcard Mk3 的冷钱包窃取了 593 BTC(约 3900 万美元)。
原因是一个与种子短语(seed phrase)生成相关的错误,使得可以推导出私钥。
请选择经过长期建立且经时间验证的冷钱包。
#HackerAlert #Hacker #BTC
$BTC
$BNB
😱😱😱😱😱😱😱😱😱😱😱😱😱😱😱
😱😱😱😱😱😱😱😱😱😱😱😱😱😱
骇客成功从 Coldcard Mk3 的冷钱包窃取了 593 BTC(约 3900 万美元)。
原因是一个与种子短语(seed phrase)生成相关的错误,使得可以推导出私钥。
请选择经过长期建立且经时间验证的冷钱包。
#HackerAlert #Hacker #BTC
$BTC
$BNB
16
1
91
116.9k

·
--
看跌
🔥被盗的冷钱包案件中的比特币开始动了 😕
在最近几小时里,已经开始有一部分从该案件中被盗的 #bitcoins 被转移,涉及的是 #Coldcard 相关的漏洞利用(exploit)案件。转移是通过一种名为“peel Chain”的技术进行的,并经过了 Coinjoin 这种混币器。这个消息对本次事件的受害者来说并不乐观:因为如果继续使用这种技术,想要追回这些资金的可能性将会非常困难。
根据链上数据,#Hacker (或黑客)已经转移了 64 #BTC ,并通过多个流程进行操作。首先将资金发送到一个新地址;然后把资金交给一个混币器(例如 coinjoin);接着开始把资金拆分成更小的单位;最后再把这些小额资金重新混合。这样做的目的是丢失资金的可追踪性,从而能够换取法币并提取出来。
最近受到批评的是使用中心化的混币器 coinjoin,因为人们知道它属于谁;然而,他们并没有帮助冻结资金。原因是什么?Coinjoin 背后的人认为:“无法证明这些资金是被盗的”。这一说法引发了社区的愤怒。
如果截至目前仍未进行干预,而且攻击者(黑客)继续使用同样的技术,那么这些资金极有可能永远都无法追回。
这段故事将会如何收场?
👉更多加密货币更新...
想了解更多就点个分享并关注我 👈😎
$BTC
{spot}(BTCUSDT)
🔥被盗的冷钱包案件中的比特币开始动了 😕
在最近几小时里,已经开始有一部分从该案件中被盗的 #bitcoins 被转移,涉及的是 #Coldcard 相关的漏洞利用(exploit)案件。转移是通过一种名为“peel Chain”的技术进行的,并经过了 Coinjoin 这种混币器。这个消息对本次事件的受害者来说并不乐观:因为如果继续使用这种技术,想要追回这些资金的可能性将会非常困难。
根据链上数据,#Hacker (或黑客)已经转移了 64 #BTC ,并通过多个流程进行操作。首先将资金发送到一个新地址;然后把资金交给一个混币器(例如 coinjoin);接着开始把资金拆分成更小的单位;最后再把这些小额资金重新混合。这样做的目的是丢失资金的可追踪性,从而能够换取法币并提取出来。
最近受到批评的是使用中心化的混币器 coinjoin,因为人们知道它属于谁;然而,他们并没有帮助冻结资金。原因是什么?Coinjoin 背后的人认为:“无法证明这些资金是被盗的”。这一说法引发了社区的愤怒。
如果截至目前仍未进行干预,而且攻击者(黑客)继续使用同样的技术,那么这些资金极有可能永远都无法追回。
这段故事将会如何收场?
👉更多加密货币更新...
想了解更多就点个分享并关注我 👈😎
$BTC
2
6
10.6k
·
--
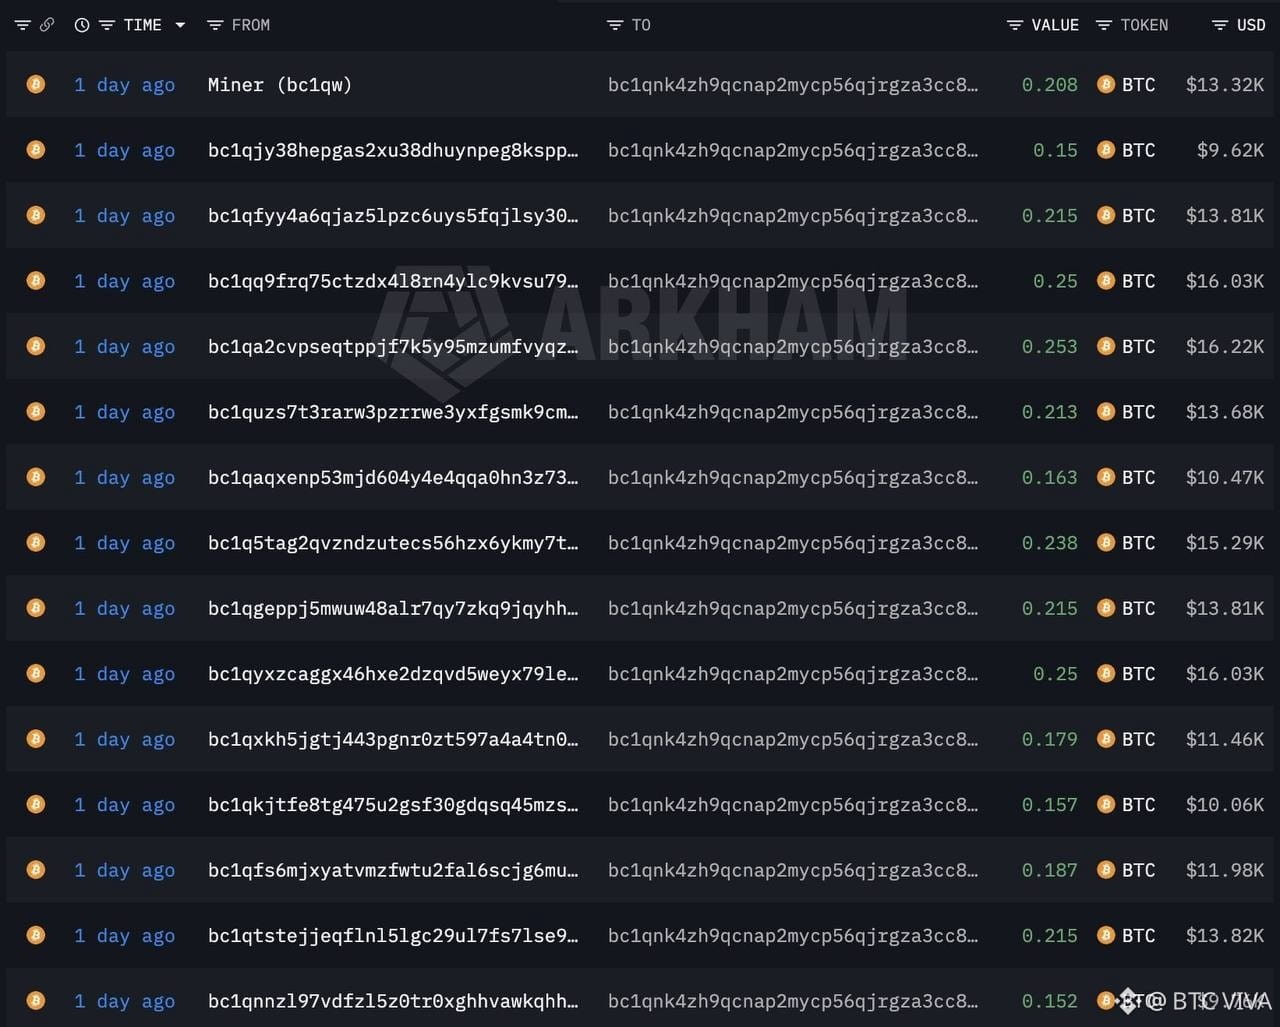
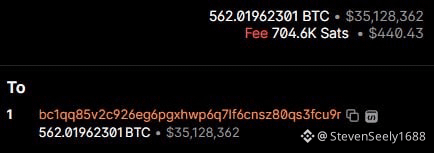
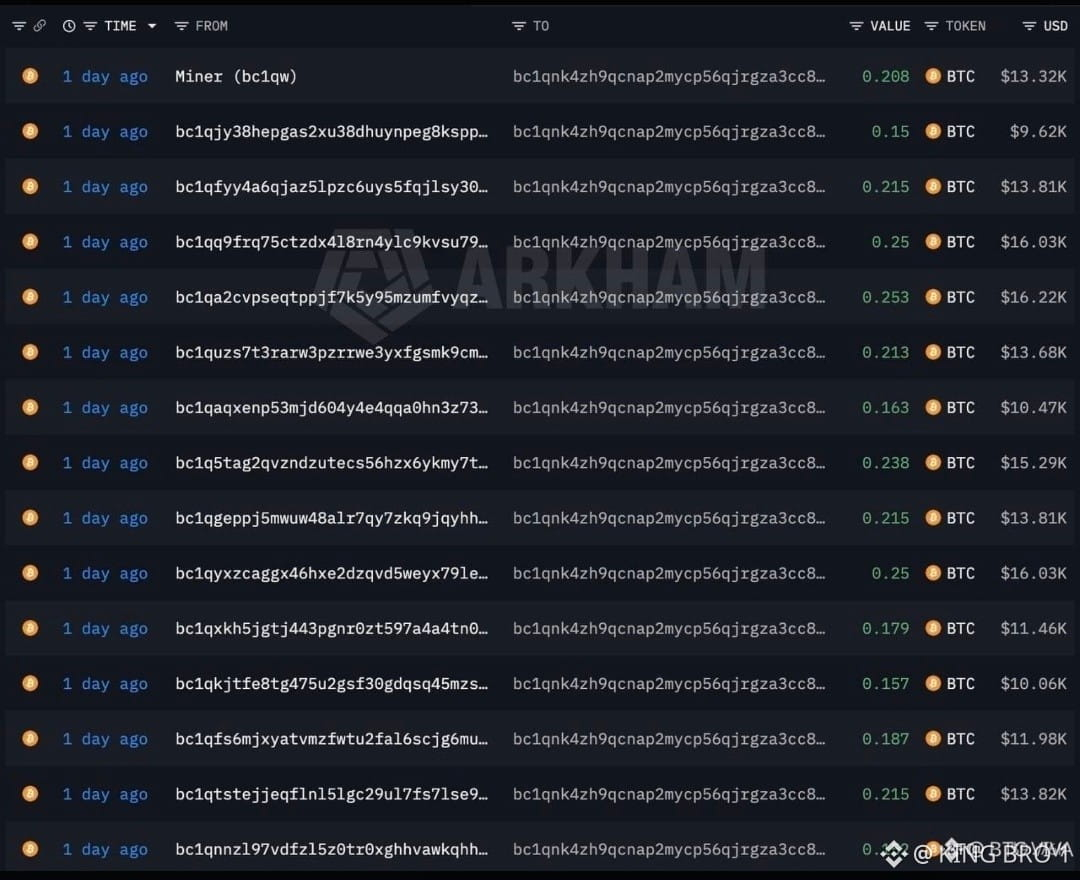
⚠️ JUST IN: Bitcoin hardware wallet Coldcard has been exploited for 594.48 BTC ($38.2M)
More than 500 victims who believed their Bitcoin was secure in a hardware wallet lost all of their funds overnight, with 594.48 BTC drained within just 25 minutes.
The majority of the funds sit in this wallet:
#arkm #Hacker @BinanceSquareCN
$BTC #链上追踪
⚠️ JUST IN: Bitcoin hardware wallet Coldcard has been exploited for 594.48 BTC ($38.2M)
More than 500 victims who believed their Bitcoin was secure in a hardware wallet lost all of their funds overnight, with 594.48 BTC drained within just 25 minutes.
The majority of the funds sit in this wallet:
#arkm #Hacker @币安广场
$BTC #链上追踪
More than 500 victims who believed their Bitcoin was secure in a hardware wallet lost all of their funds overnight, with 594.48 BTC drained within just 25 minutes.
The majority of the funds sit in this wallet:
#arkm #Hacker @币安广场
$BTC #链上追踪
3
1
13
753
·
--
"Arreglen el error primero"
一位 #Hacker 道德 该死的小偷盗走了 320 million(#LiquidNetwork )并要求 #Blockstream 修复补丁以归还资金
约 4.000 #BTC 从 Liquid Network 联邦的钱包中被取走。攻击者利用 Elements 软件漏洞创建 L-BTC,并通过 SideSwap 的清算服务进行处理,声称授权密钥并未被泄露。
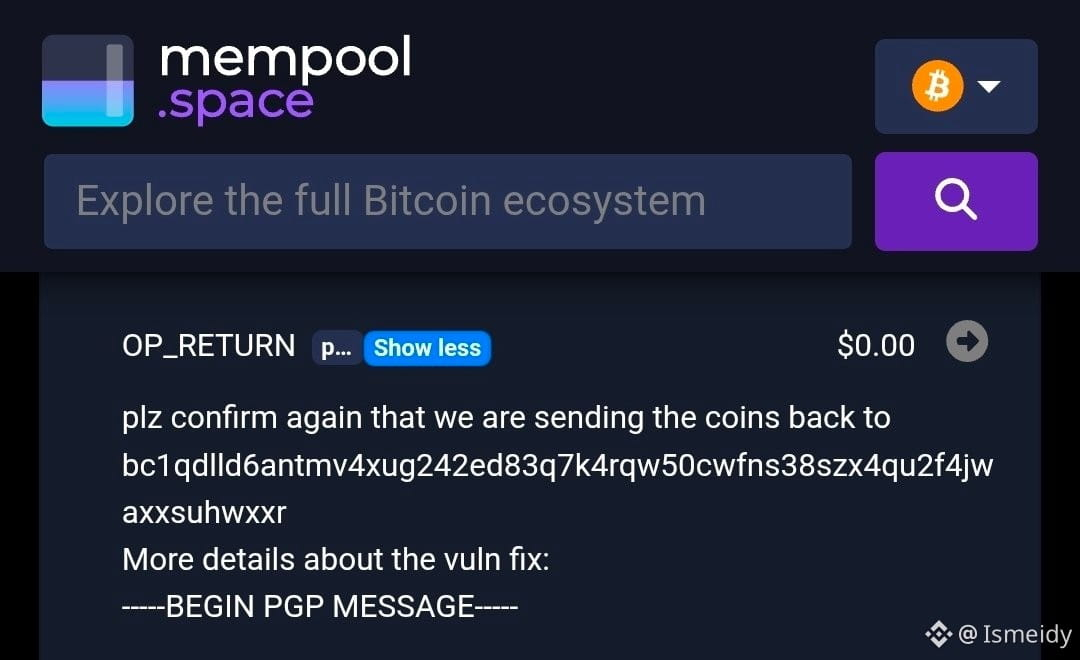
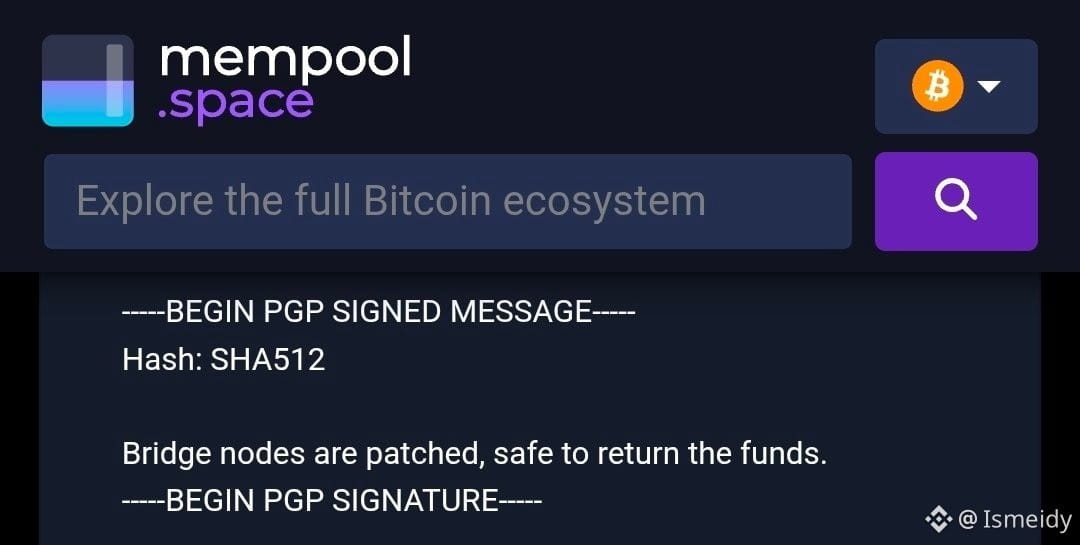
链上要求:通过使用 PGP 加密消息以及区块链上的 OP_RETURN 记录,这位所谓的“道德黑客”承诺只用一个条件归还大部分资金:Blockstream 在转账之前修复该漏洞,并确保所有节点完成更新。
绿灯 #AdamBack :Blockstream 以可验证的 PGP 签名回应,确认桥接节点已打好补丁,并且网络已准备好在无风险的情况下接收资本回流。
冻结状态:尽管有该确认,4.000 BTC 仍留在攻击者的钱包中。作为预防措施,Liquid Network 在其桥接节点上完全暂停操作:暂停存款、取款以及在 SideSwap 上的活动。
$BTC
{future}(BTCUSDT)
$XRP
{future}(XRPUSDT)
$SOL
{future}(SOLUSDT)
"Arreglen el error primero"
一位 #Hacker 道德 该死的小偷盗走了 320 million(#LiquidNetwork )并要求 #Blockstream 修复补丁以归还资金
约 4.000 #BTC 从 Liquid Network 联邦的钱包中被取走。攻击者利用 Elements 软件漏洞创建 L-BTC,并通过 SideSwap 的清算服务进行处理,声称授权密钥并未被泄露。
链上要求:通过使用 PGP 加密消息以及区块链上的 OP_RETURN 记录,这位所谓的“道德黑客”承诺只用一个条件归还大部分资金:Blockstream 在转账之前修复该漏洞,并确保所有节点完成更新。
绿灯 #AdamBack :Blockstream 以可验证的 PGP 签名回应,确认桥接节点已打好补丁,并且网络已准备好在无风险的情况下接收资本回流。
冻结状态:尽管有该确认,4.000 BTC 仍留在攻击者的钱包中。作为预防措施,Liquid Network 在其桥接节点上完全暂停操作:暂停存款、取款以及在 SideSwap 上的活动。
$BTC
$XRP
$SOL
9
10
13.3k
·
--
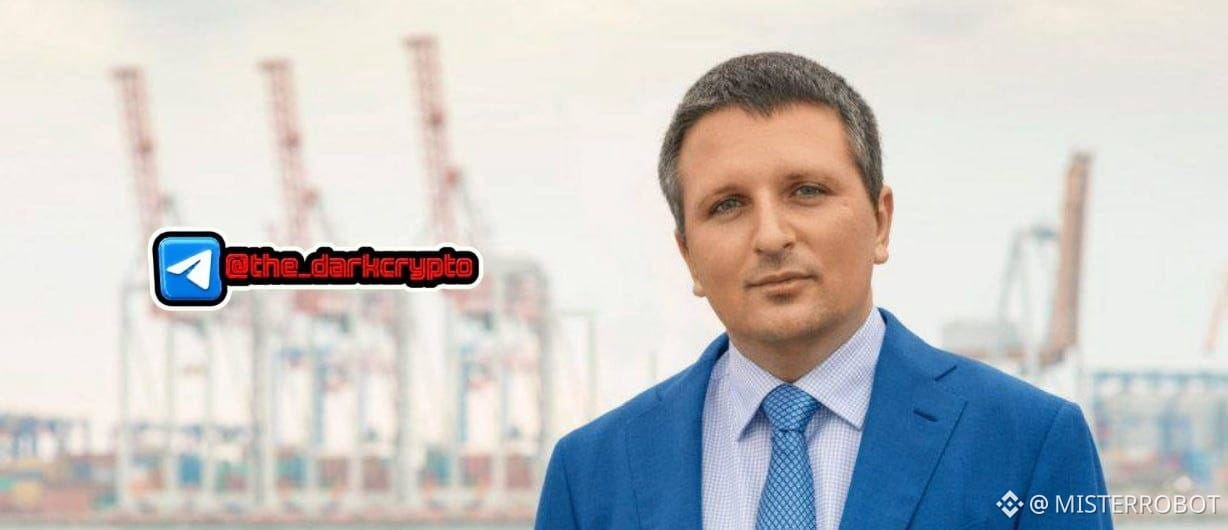
黑客、议员和卡德尔黑手党“教父” 👨💻
敖德萨,知识分子家庭,父亲——作曲家联盟的负责人。2001年,迪米特里·戈卢博夫本人启动 CarderPlanet.com——一个用于交易 Visa 和 Mastercard 克隆品的论坛,域名在马达加斯加注册。七百名参与者,1100万美元从银行流失。WSJ 称他为“黑客黑手党的教父”。
2005年的逮捕很有电影感:他在烧文件,而邻居们一边叫消防员。结果——在看守所待了五个月,两名议员出的数额可笑的保释金;Visa 和 Mastercard 不让进法庭,案件因证据不足而被撤销。
从黑山转向——他和达斯·维达在一段竞选视频中一起创立了“互联网党”。到了2014年,他已经是来自波罗申科阵营的人民议员。在议会中,他推动一项允许屏蔽“不受欢迎网站”的法律。评论不必多说。
据 #BitcoinMagazineUkraine 报道——他是乌克兰公共人物中持有 #Bitcoin 的最大持有者前三名之一。论坛换成了议会,习惯——还是没变 😏
#Crypto #Hacker
关注吧——这里每天都有这种事 🔔
6
14
24.9k
·
--
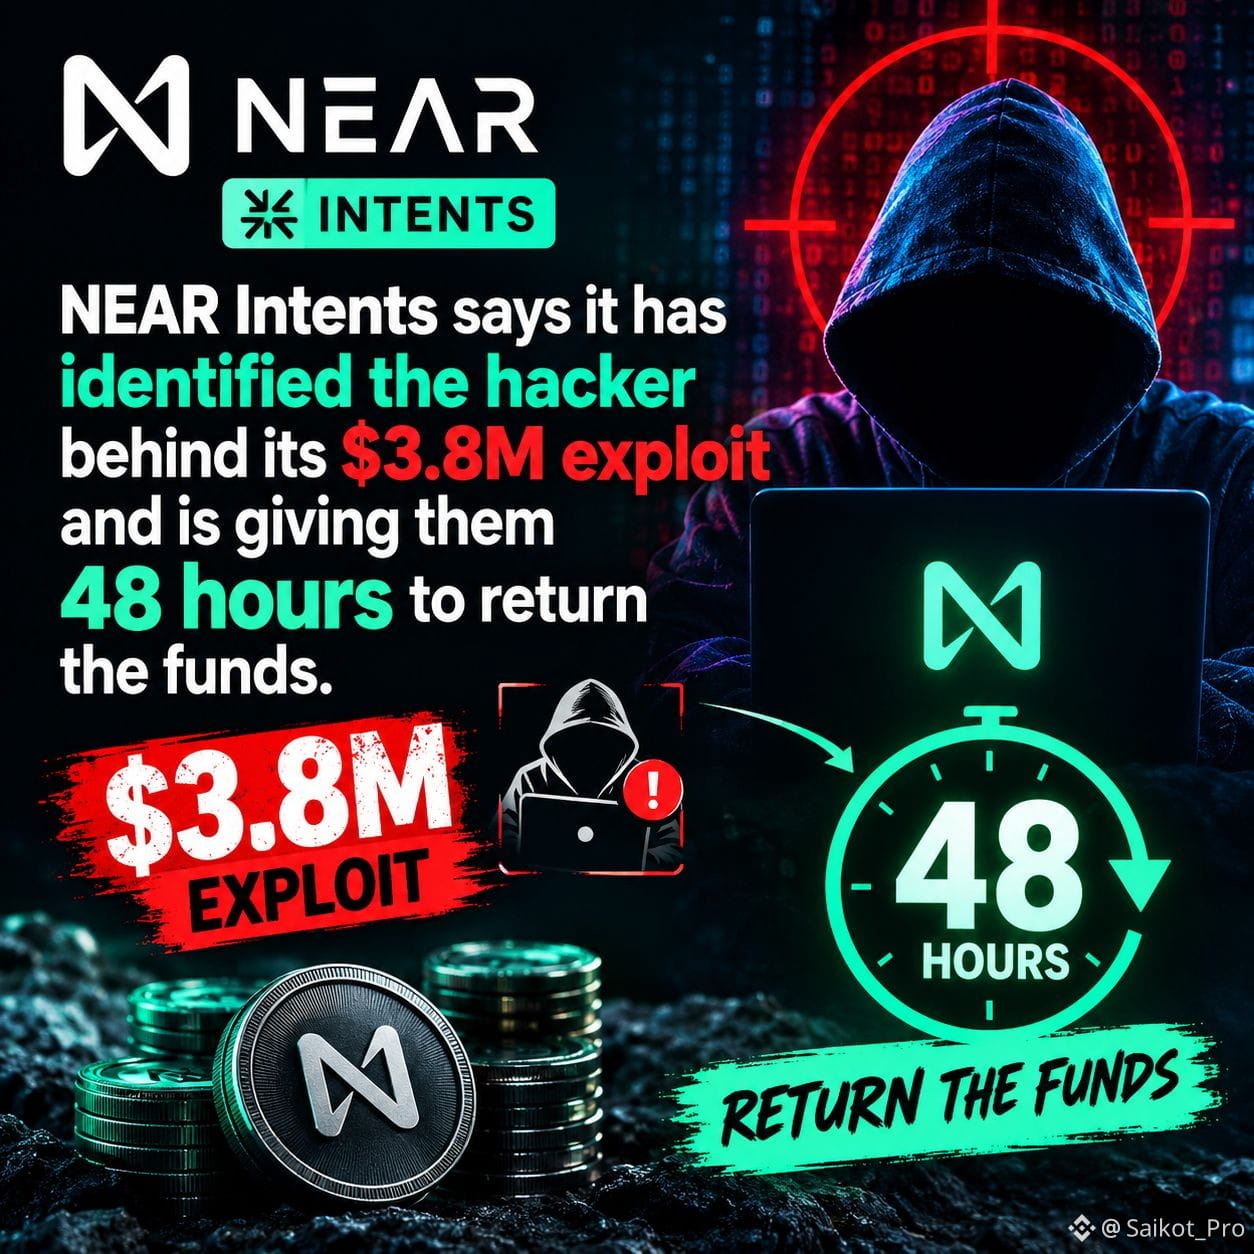
NEAR Intents 表示已识别出其价值 380 万美元漏洞背后的黑客,并给予他们 48 小时归还资金。
$NEAR #NEAR #Crypto #DeFi #Blockchain #Hacker #Security
{spot}(NEARUSDT)
NEAR Intents 表示已识别出其价值 380 万美元漏洞背后的黑客,并给予他们 48 小时归还资金。
$NEAR #NEAR #Crypto #DeFi #Blockchain #Hacker #Security
$NEAR #NEAR #Crypto #DeFi #Blockchain #Hacker #Security
121
·
--
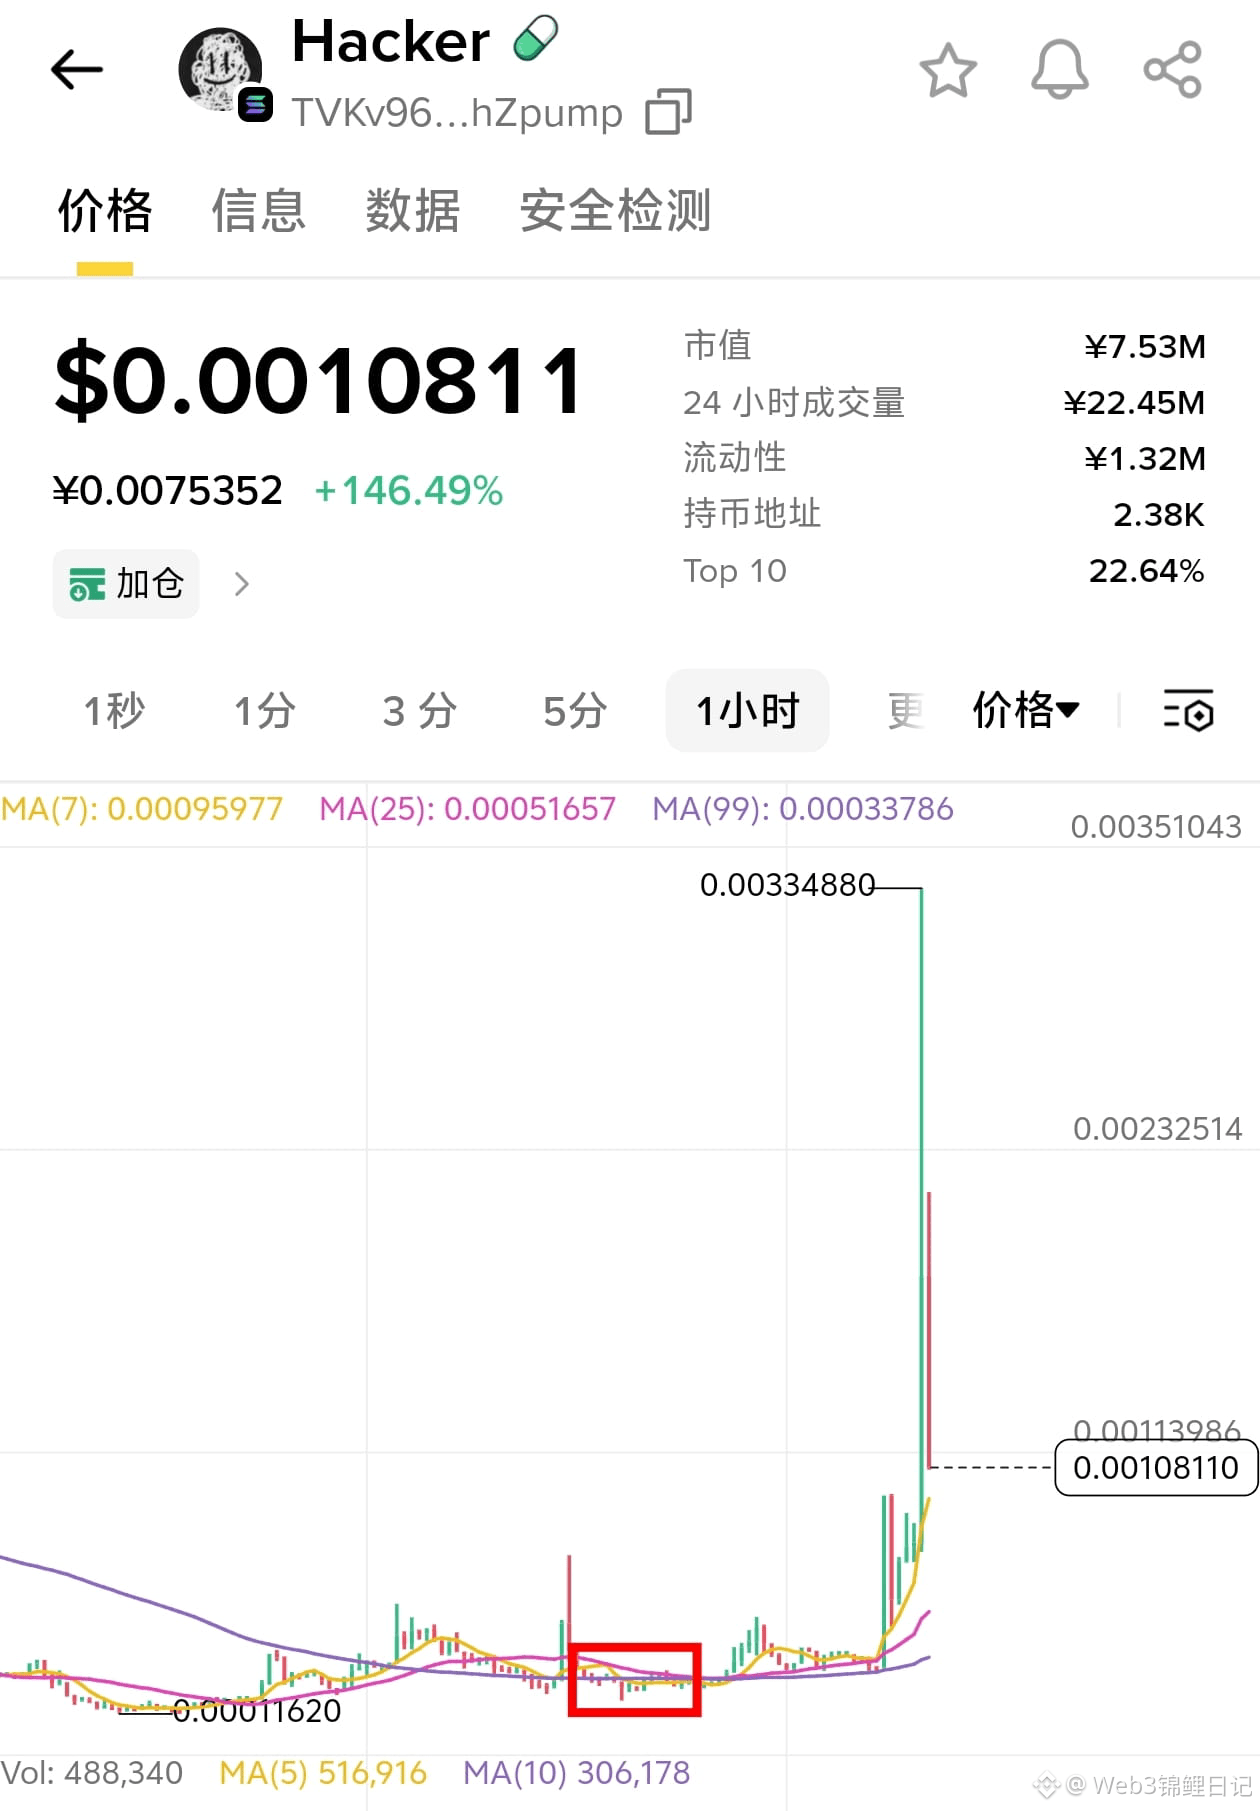
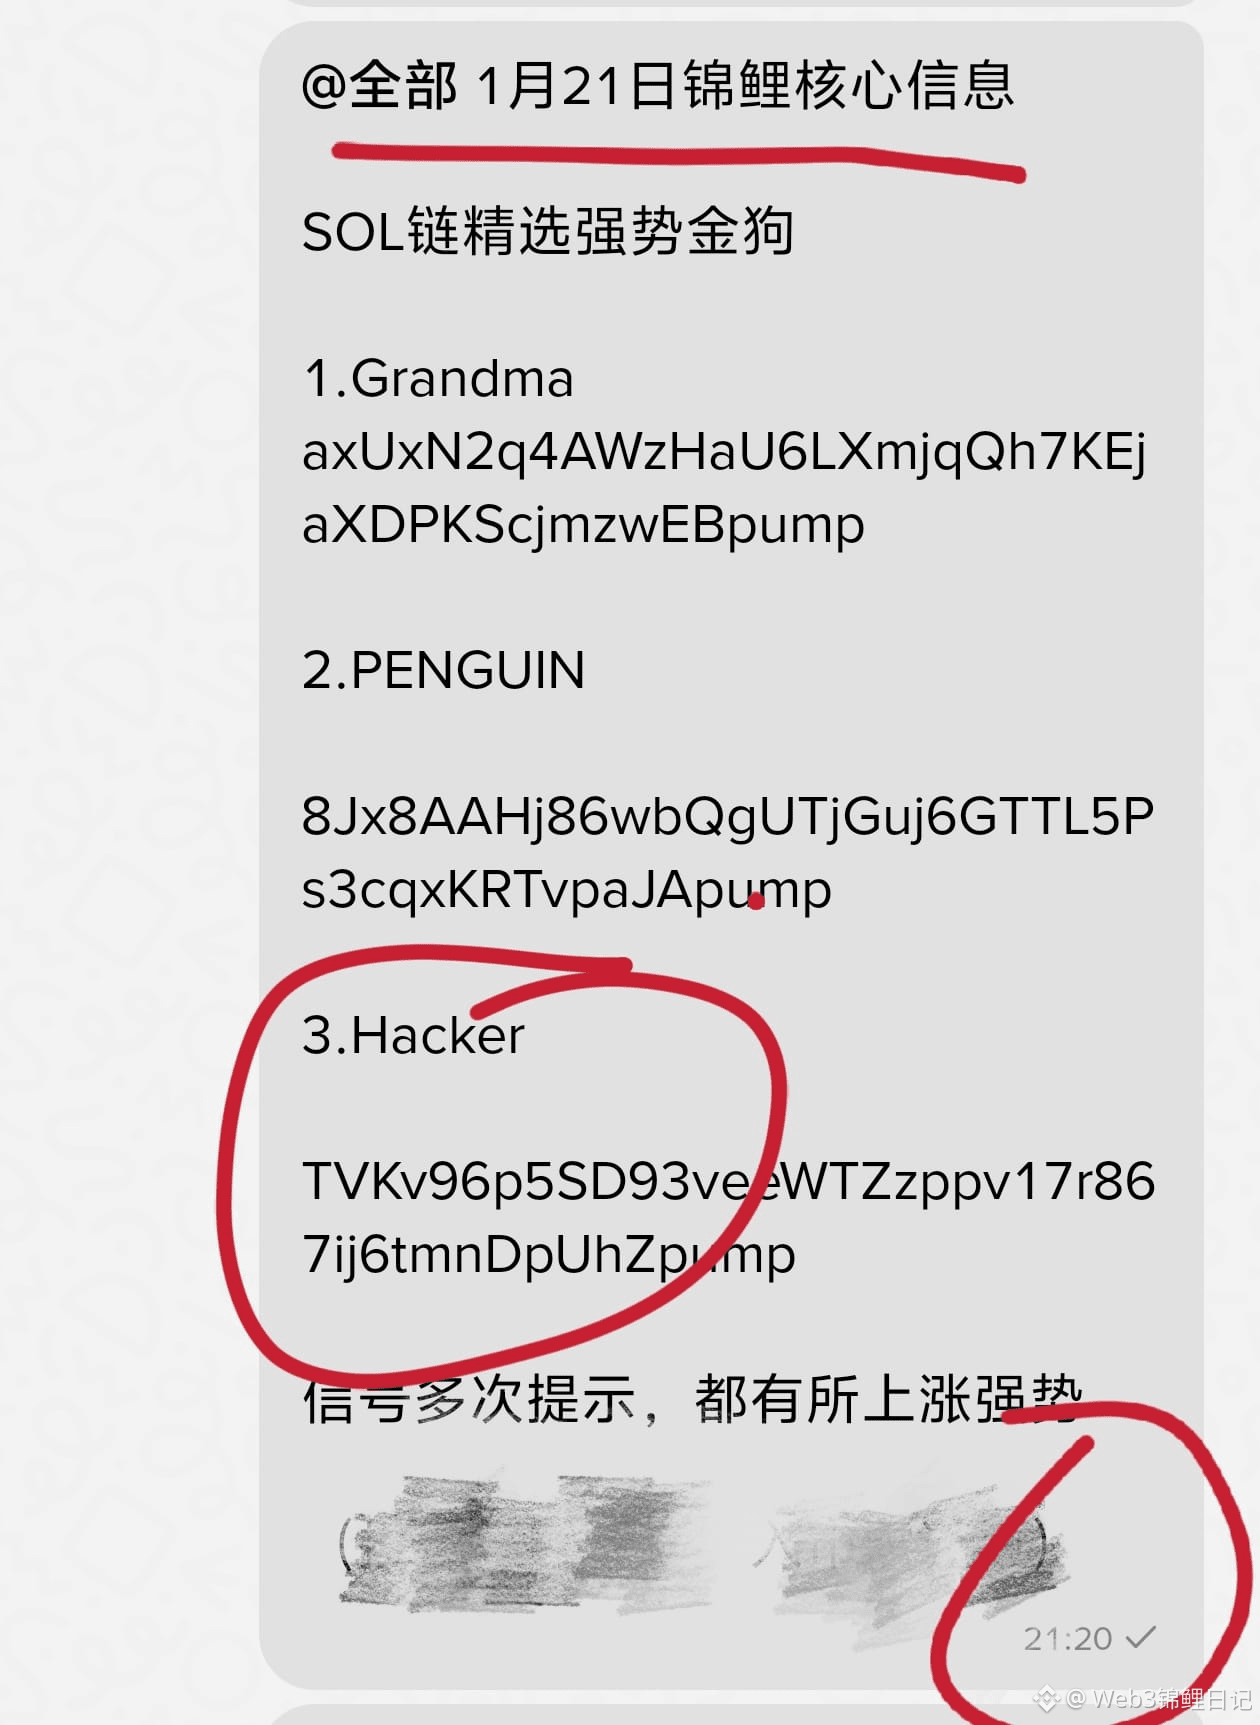
#Hacker 1月21日21点发30万到今天320万,涨幅1000%以上,
难得吃到的第一个SOL链的10倍,爽,不要有偏见,哪个链赚钱去哪里,有偏见你一定赚不到钱
@binancezh
关注Web3锦鲤日记,买的币翻十倍
#Hacker 1月21日21点发30万到今天320万,涨幅1000%以上,
难得吃到的第一个SOL链的10倍,爽,不要有偏见,哪个链赚钱去哪里,有偏见你一定赚不到钱
@币安Binance华语
关注Web3锦鲤日记,买的币翻十倍
难得吃到的第一个SOL链的10倍,爽,不要有偏见,哪个链赚钱去哪里,有偏见你一定赚不到钱
@币安Binance华语
关注Web3锦鲤日记,买的币翻十倍
2
8
4.1k
·
--
看跌
给持有比特币者的严肃提醒。
据报道,约 593 BTC(约 3900 万美元)从 Coldcard Mk3 钱包中被盗,原因是攻击者利用了某些助记词生成方式中的漏洞。攻击者并未直接破解钱包本体,而是通过弱势助记词生成,成功重建了易受攻击的私钥。
这提醒我们,即使是硬件钱包也并非完美。安全性取决于设备本身,也取决于你的助记词是如何生成的。
始终选择可信、经过充分测试且设置稳固的钱包,比追逐最新选项更好。
保护你的密钥。安全责任在你手中。
#HackerAlert #Hacker #BTC #Binance #crypto
$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
给持有比特币者的严肃提醒。
据报道,约 593 BTC(约 3900 万美元)从 Coldcard Mk3 钱包中被盗,原因是攻击者利用了某些助记词生成方式中的漏洞。攻击者并未直接破解钱包本体,而是通过弱势助记词生成,成功重建了易受攻击的私钥。
这提醒我们,即使是硬件钱包也并非完美。安全性取决于设备本身,也取决于你的助记词是如何生成的。
始终选择可信、经过充分测试且设置稳固的钱包,比追逐最新选项更好。
保护你的密钥。安全责任在你手中。
#HackerAlert #Hacker #BTC #Binance #crypto
$BTC
$BNB
据报道,约 593 BTC(约 3900 万美元)从 Coldcard Mk3 钱包中被盗,原因是攻击者利用了某些助记词生成方式中的漏洞。攻击者并未直接破解钱包本体,而是通过弱势助记词生成,成功重建了易受攻击的私钥。
这提醒我们,即使是硬件钱包也并非完美。安全性取决于设备本身,也取决于你的助记词是如何生成的。
始终选择可信、经过充分测试且设置稳固的钱包,比追逐最新选项更好。
保护你的密钥。安全责任在你手中。
#HackerAlert #Hacker #BTC #Binance #crypto
$BTC
$BNB
5
468
·
--
🚨 史诗级拉盘出货
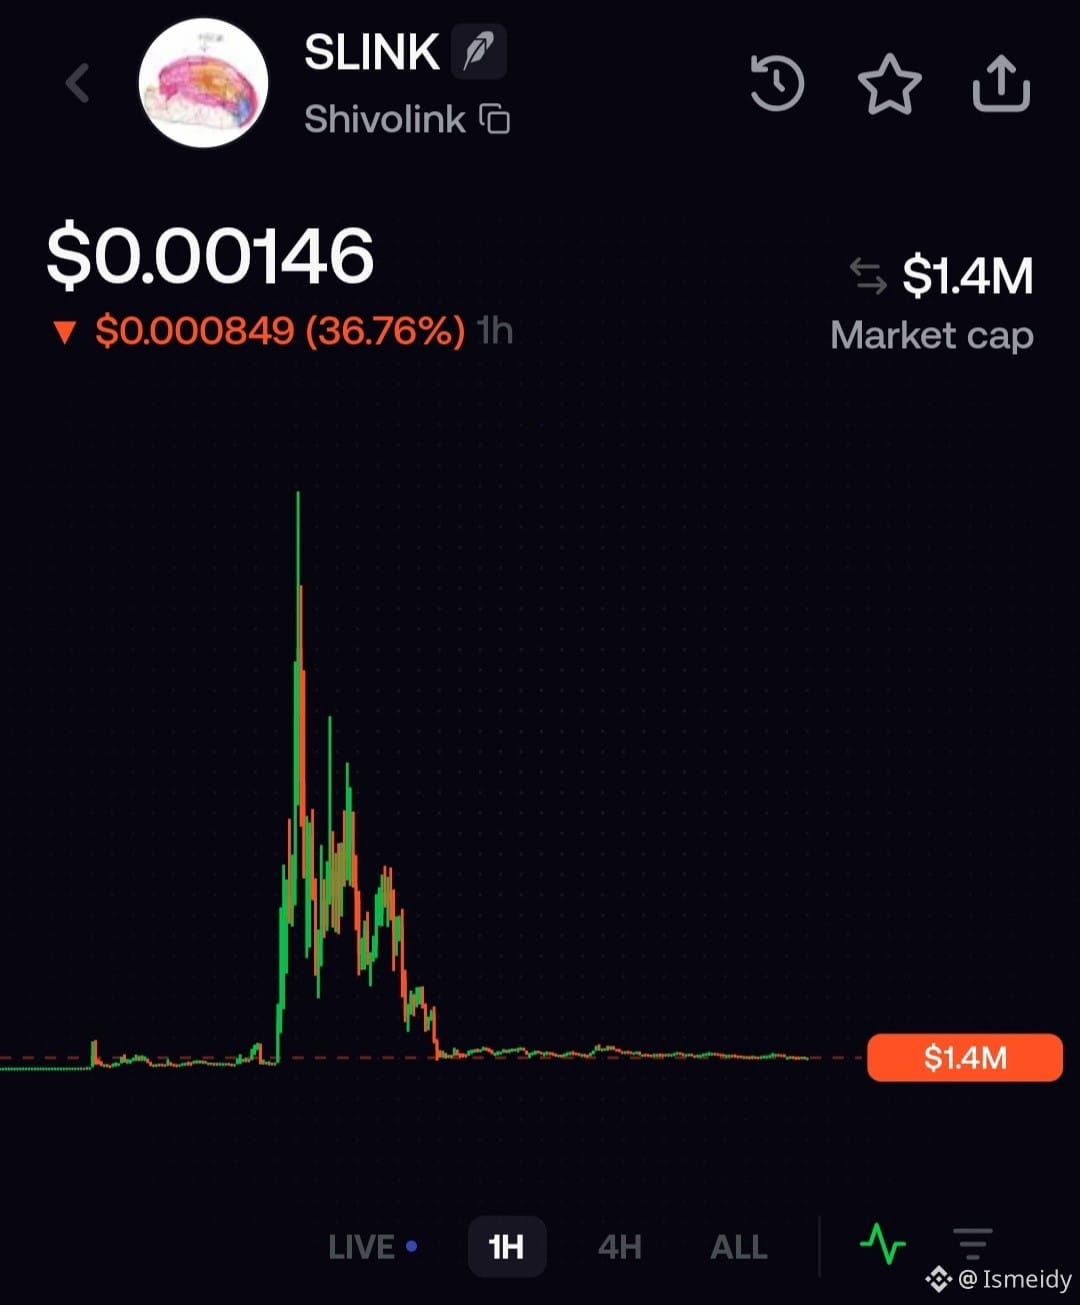
#SLINK 在针对#ElonMusk 伴侣的黑客攻击后,从8000万美元崩塌归零
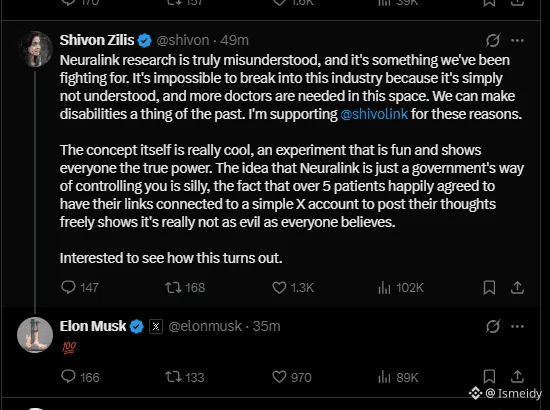
有人#Hacker 接管了Shivon Zilis的X账号,用关于Neuralink的虚假说法来推广迷因币$SLINK,以此赋予其可信度。
FOMO催化剂:Elon #Musk 迅速用💯表情回应,彻底点燃了引信。市场误以为这是官方背书,引发了整个生态中的大规模流动性吸收。
技术性屠杀:市值从零跃升至8000万美元峰值。然而,一旦推文被删除并确认遭到黑客入侵,内部人士和机器人便抛售了他们的钱包。图表瞬间变成经典的“死亡蜡烛”,在几分钟内摧毁了数百万美元,使市值徘徊在140万美元附近。
市场余波:那些在高点追入的交易者被打成了退出流动性。如今,在恐慌与绝望之间,社区正等待他们组织起一个CTO,因为他们知道,奇迹般的退款几乎不可能发生。
#CryptoNews
$HOODB
{spot}(HOODBUSDT)
$HOOD
{future}(HOODUSDT)
$SOL
{future}(SOLUSDT)
🚨 史诗级拉盘出货
#SLINK 在针对#ElonMusk 伴侣的黑客攻击后,从8000万美元崩塌归零
有人#Hacker 接管了Shivon Zilis的X账号,用关于Neuralink的虚假说法来推广迷因币$SLINK,以此赋予其可信度。
FOMO催化剂:Elon #Musk 迅速用💯表情回应,彻底点燃了引信。市场误以为这是官方背书,引发了整个生态中的大规模流动性吸收。
技术性屠杀:市值从零跃升至8000万美元峰值。然而,一旦推文被删除并确认遭到黑客入侵,内部人士和机器人便抛售了他们的钱包。图表瞬间变成经典的“死亡蜡烛”,在几分钟内摧毁了数百万美元,使市值徘徊在140万美元附近。
市场余波:那些在高点追入的交易者被打成了退出流动性。如今,在恐慌与绝望之间,社区正等待他们组织起一个CTO,因为他们知道,奇迹般的退款几乎不可能发生。
#CryptoNews
$HOODB
$HOOD
$SOL
6
1
13
11.8k
·
--
看跌
🔥黑客在攻击协议后归还资金👀
一个#Hacker 决定归还一个被攻击的协议的资金。根据Renegade.fi协议团队的说法,一名白帽黑客在绕过协议的安全性后归还了大约190,000美元。这一归还是按照具体指示进行的。
又一起针对协议的攻击。周日,链上分析平台Blockaid指出了一次20.9万美元的漏洞攻击。一名黑客在其#Arbitrum 的暗区V1中注入了恶意逻辑,以便提取27个ERC-20代币。
在Renegade团队意识到这一事实后,向黑客发送了一条链上信息,要求黑客归还90%的资金,并将剩下的10%作为“白帽奖励”,以免提起指控。
根据区块浏览器的数据,在45分钟内,黑客归还了资金,并表示他攻击协议是为了保护用户#defi 。此外,他还要求Renegade加强其安全级别。
你相信DeFi协议的安全性吗?
👉更多加密更新 ...
分享并关注我以获取更多👈😎
$USDC
{spot}(USDCUSDT)
🔥黑客在攻击协议后归还资金👀
一个#Hacker 决定归还一个被攻击的协议的资金。根据Renegade.fi协议团队的说法,一名白帽黑客在绕过协议的安全性后归还了大约190,000美元。这一归还是按照具体指示进行的。
又一起针对协议的攻击。周日,链上分析平台Blockaid指出了一次20.9万美元的漏洞攻击。一名黑客在其#Arbitrum 的暗区V1中注入了恶意逻辑,以便提取27个ERC-20代币。
在Renegade团队意识到这一事实后,向黑客发送了一条链上信息,要求黑客归还90%的资金,并将剩下的10%作为“白帽奖励”,以免提起指控。
根据区块浏览器的数据,在45分钟内,黑客归还了资金,并表示他攻击协议是为了保护用户#defi 。此外,他还要求Renegade加强其安全级别。
你相信DeFi协议的安全性吗?
👉更多加密更新 ...
分享并关注我以获取更多👈😎
$USDC
1
1.2k
·
--
文章
“生态系统的原罪”该 #exploit de 1.3亿美金的 #Coldcard 暴露了私钥的致命风险
再“最严密”的“冷钱包”也无法避免新一轮网络攻击浪潮。对Coldcard的百万级黑客入侵再次点燃了行业中一场生存性的争论:以单一私钥为基础的托管模式是否仍然可行,还是在人工智能到来之际将成为一场即将崩塌的系统性风险?
Blockaid首席执行官伊多·本-纳坦(Ido Ben-Natan)警告称,Coldcard近期的安全漏洞凸显了加密货币最严重的结构性缺陷:对私钥的绝对依赖。由于私钥被当作单一入口且缺乏备份,若其生成或保管环节出现任何故障,密钥就会成为唯一的故障点(single point of failure)。
“生态系统的原罪”
该 #exploit de 1.3亿美金的 #Coldcard 暴露了私钥的致命风险
再“最严密”的“冷钱包”也无法避免新一轮网络攻击浪潮。对Coldcard的百万级黑客入侵再次点燃了行业中一场生存性的争论:以单一私钥为基础的托管模式是否仍然可行,还是在人工智能到来之际将成为一场即将崩塌的系统性风险?
Blockaid首席执行官伊多·本-纳坦(Ido Ben-Natan)警告称,Coldcard近期的安全漏洞凸显了加密货币最严重的结构性缺陷:对私钥的绝对依赖。由于私钥被当作单一入口且缺乏备份,若其生成或保管环节出现任何故障,密钥就会成为唯一的故障点(single point of failure)。
再“最严密”的“冷钱包”也无法避免新一轮网络攻击浪潮。对Coldcard的百万级黑客入侵再次点燃了行业中一场生存性的争论:以单一私钥为基础的托管模式是否仍然可行,还是在人工智能到来之际将成为一场即将崩塌的系统性风险?
Blockaid首席执行官伊多·本-纳坦(Ido Ben-Natan)警告称,Coldcard近期的安全漏洞凸显了加密货币最严重的结构性缺陷:对私钥的绝对依赖。由于私钥被当作单一入口且缺乏备份,若其生成或保管环节出现任何故障,密钥就会成为唯一的故障点(single point of failure)。
10
17.1k
登录解锁更多内容
加入币安广场,与全球加密货币用户互动
⚡️ 获取关于加密货币的最新实用信息。
💬 受到全球最大加密货币交易平台的信赖。
👍 发现来自认证创作者的真知灼见。
邮箱/手机号码
热门话题
1
#Anthropic滚动12个月营收增长约1200%
56,318 次浏览
173 人讨论中
2
#Anthropic预计今日公布S1招股书
40,402 次浏览
147 人讨论中
3
#据报韩国考虑第四次推迟加密税
65,381 次浏览
338 人讨论中
4
#富兰克林邓普顿申请股息转比特币ETF
110,064 次浏览
370 人讨论中
5
#Strategy市值超越纳斯达克跻身全球前400
77,009 次浏览
300 人讨论中
6
#加拿大提议稳定币赎回规则
123,849 次浏览
257 人讨论中
7
#Electrum钱包漏洞致资金被盗
103,343 次浏览
461 人讨论中
8
#阿根廷法院驳回米莱LIBRA案
112,502 次浏览
401 人讨论中
9
#SK海力士据报拟派特别股息
88,348 次浏览
306 人讨论中
10
#Keystone网站遭入侵泄露买家收货地址
29,102 次浏览
152 人讨论中