
#cryptosecurity
cryptosecurity
9.5M 次浏览
16,250 人讨论中
热门
最新内容

·
--
Ledger CTO十年功成身退,硬件钱包安全信誉再敲警钟
Ledger CTO Charles Guillemet宣布离职,结束了其在公司近十年的历程。作为Donjon安全实验室的创建者,他的出走不仅是个人职业选择,更可能动摇硬件钱包行业本就脆弱的信任链条。
据Cointelegraph报道,Guillemet帮助建立了Ledger的Donjon安全实验室,并表示此次离职已规划数月。这一细节值得注意——它并非突发的人事变动,而是有预谋的阶段性收尾。
为什么这件事重要?Donjon实验室在行业内享有标杆声誉,Guillemet作为安全灵魂人物,其专业背书曾是Ledger信誉的重要组成部分。核心人物出走叠加近期柏林间谍芯片的供应链信任危机,恰好形成对硬件钱包板块的双重冲击。市场担忧的焦点在于:当安全守护者离开,产品可信度是否随之打折?
从基本面看,离职为"已规划数月"的状态,意味着公司层面早有准备,突发冲击或有限。但信任的建立需要长期积累,瓦解却可能在一夜之间。硬件钱包作为冷存储的核心,其安全信誉直接关系用户资产安全,任何风吹草动都会被放大。
市场可能如何反应?短期内,这类消息更多冲击的是板块情绪而非基本面。硬件钱包本身不直接对应可交易资产,但其象征意义会影响用户对整个生态安全性的判断。若信任危机持续发酵,或间接影响相关硬件厂商的口碑与销量。
反方因素同样明显:离职属提前规划而非被动离开,说明交接或有缓冲;Donjon实验室的技术积累与团队仍在,核心资产并未随个人出走而流失。
接下来观察什么?需要关注Ledger官方对后续安全体系稳定性的表态,以及市场对该事件的真实反应强度。情绪面冲击或许短暂,但信任链条的重建需要时间验证。
#Ledger #CryptoSecurity
以上为信息整理与个人分析,不构成投资建议。
后续如有重要进展,我会继续跟踪更新。
Ledger CTO十年功成身退,硬件钱包安全信誉再敲警钟
Ledger CTO Charles Guillemet宣布离职,结束了其在公司近十年的历程。作为Donjon安全实验室的创建者,他的出走不仅是个人职业选择,更可能动摇硬件钱包行业本就脆弱的信任链条。
据Cointelegraph报道,Guillemet帮助建立了Ledger的Donjon安全实验室,并表示此次离职已规划数月。这一细节值得注意——它并非突发的人事变动,而是有预谋的阶段性收尾。
为什么这件事重要?Donjon实验室在行业内享有标杆声誉,Guillemet作为安全灵魂人物,其专业背书曾是Ledger信誉的重要组成部分。核心人物出走叠加近期柏林间谍芯片的供应链信任危机,恰好形成对硬件钱包板块的双重冲击。市场担忧的焦点在于:当安全守护者离开,产品可信度是否随之打折?
从基本面看,离职为"已规划数月"的状态,意味着公司层面早有准备,突发冲击或有限。但信任的建立需要长期积累,瓦解却可能在一夜之间。硬件钱包作为冷存储的核心,其安全信誉直接关系用户资产安全,任何风吹草动都会被放大。
市场可能如何反应?短期内,这类消息更多冲击的是板块情绪而非基本面。硬件钱包本身不直接对应可交易资产,但其象征意义会影响用户对整个生态安全性的判断。若信任危机持续发酵,或间接影响相关硬件厂商的口碑与销量。
反方因素同样明显:离职属提前规划而非被动离开,说明交接或有缓冲;Donjon实验室的技术积累与团队仍在,核心资产并未随个人出走而流失。
接下来观察什么?需要关注Ledger官方对后续安全体系稳定性的表态,以及市场对该事件的真实反应强度。情绪面冲击或许短暂,但信任链条的重建需要时间验证。
#Ledger #CryptoSecurity
以上为信息整理与个人分析,不构成投资建议。
后续如有重要进展,我会继续跟踪更新。
Ledger CTO Charles Guillemet宣布离职,结束了其在公司近十年的历程。作为Donjon安全实验室的创建者,他的出走不仅是个人职业选择,更可能动摇硬件钱包行业本就脆弱的信任链条。
据Cointelegraph报道,Guillemet帮助建立了Ledger的Donjon安全实验室,并表示此次离职已规划数月。这一细节值得注意——它并非突发的人事变动,而是有预谋的阶段性收尾。
为什么这件事重要?Donjon实验室在行业内享有标杆声誉,Guillemet作为安全灵魂人物,其专业背书曾是Ledger信誉的重要组成部分。核心人物出走叠加近期柏林间谍芯片的供应链信任危机,恰好形成对硬件钱包板块的双重冲击。市场担忧的焦点在于:当安全守护者离开,产品可信度是否随之打折?
从基本面看,离职为"已规划数月"的状态,意味着公司层面早有准备,突发冲击或有限。但信任的建立需要长期积累,瓦解却可能在一夜之间。硬件钱包作为冷存储的核心,其安全信誉直接关系用户资产安全,任何风吹草动都会被放大。
市场可能如何反应?短期内,这类消息更多冲击的是板块情绪而非基本面。硬件钱包本身不直接对应可交易资产,但其象征意义会影响用户对整个生态安全性的判断。若信任危机持续发酵,或间接影响相关硬件厂商的口碑与销量。
反方因素同样明显:离职属提前规划而非被动离开,说明交接或有缓冲;Donjon实验室的技术积累与团队仍在,核心资产并未随个人出走而流失。
接下来观察什么?需要关注Ledger官方对后续安全体系稳定性的表态,以及市场对该事件的真实反应强度。情绪面冲击或许短暂,但信任链条的重建需要时间验证。
#Ledger #CryptoSecurity
以上为信息整理与个人分析,不构成投资建议。
后续如有重要进展,我会继续跟踪更新。
·
--
🚨 即使使用新的硬件钱包, крипто资产也可能被盗!
关于 Ledger 出现了令人担忧的消息。
不法分子在设备到达买家手中之前,就对原装设备动了手脚。目的是在设置钱包时获取助记词。
据链上研究人员称,近期在迪拜和柏林发生的一波案件中,钱包资产被盗约 168 万美元。
⚠️ Ledger 已确认正在调查改装设备相关案件,并呼吁大家提高警惕。
请牢记:
🔹 只通过官方渠道购买设备。
🔹 不要向任何人透露助记词。
🔹 不要在可疑网站上输入助记词。
🔹 如果设备有可疑之处,请勿使用。
💬 你会把加密资产存放在硬件钱包里,还是更喜欢使用交易所?
#Ledger #CryptoSecurity #crypto
🚨 即使使用新的硬件钱包, крипто资产也可能被盗!
关于 Ledger 出现了令人担忧的消息。
不法分子在设备到达买家手中之前,就对原装设备动了手脚。目的是在设置钱包时获取助记词。
据链上研究人员称,近期在迪拜和柏林发生的一波案件中,钱包资产被盗约 168 万美元。
⚠️ Ledger 已确认正在调查改装设备相关案件,并呼吁大家提高警惕。
请牢记:
🔹 只通过官方渠道购买设备。
🔹 不要向任何人透露助记词。
🔹 不要在可疑网站上输入助记词。
🔹 如果设备有可疑之处,请勿使用。
💬 你会把加密资产存放在硬件钱包里,还是更喜欢使用交易所?
#Ledger #CryptoSecurity #crypto
关于 Ledger 出现了令人担忧的消息。
不法分子在设备到达买家手中之前,就对原装设备动了手脚。目的是在设置钱包时获取助记词。
据链上研究人员称,近期在迪拜和柏林发生的一波案件中,钱包资产被盗约 168 万美元。
⚠️ Ledger 已确认正在调查改装设备相关案件,并呼吁大家提高警惕。
请牢记:
🔹 只通过官方渠道购买设备。
🔹 不要向任何人透露助记词。
🔹 不要在可疑网站上输入助记词。
🔹 如果设备有可疑之处,请勿使用。
💬 你会把加密资产存放在硬件钱包里,还是更喜欢使用交易所?
#Ledger #CryptoSecurity #crypto
1
812

🚨 重用一次签名数字,就能在几秒内掏空比特币钱包。
列日大学的最新研究(Vincent Jacquot 和 Benoît Donnet)证实,自动化机器人正全天候扫描内存池,寻找签名存在弱点的钱包。
他们的实验揭示了以下情况:
• 漏洞:在 ECDSA 签名机制下,每笔交易都需要一个唯一的随机数(nonce)。如果有缺陷或过时的钱包软件重复使用这个数字,任何监视区块链的人都能计算出私钥。
• 速度:研究人员在诱饵钱包中存入几美元,并故意重复使用 nonce。几秒钟内,竞争机器人就发现了错误,并争相转走资金。
• 规模:扫描六条区块链后,研究人员发现有 3,620 个密钥暴露(其中仅比特币就有 3,278 个),这些密钥关联的地址在价格峰值时曾持有约 1.06 亿美元。
给交易者的建议:
比特币协议本身没有漏洞,但旧版钱包代码依然存在问题。请使用信誉良好、保持更新且采用确定性签名(RFC 6979)的钱包;切勿继续使用老旧、无人维护的软件来自主管理资产。
你还在使用之前几个周期留下的旧钱包吗?在下面分享你的钱包配置 👇
$BTC $ETH $EVAA
{future}(EVAAUSDT)
{future}(BTCUSDT)
{future}(ETHUSDT)
#bitcoinwalletsignatureflawexploitablewithinseconds
#CryptoSecurity #BitcoinWallet #SelfCustody
🚨 重用一次签名数字,就能在几秒内掏空比特币钱包。
列日大学的最新研究(Vincent Jacquot 和 Benoît Donnet)证实,自动化机器人正全天候扫描内存池,寻找签名存在弱点的钱包。
他们的实验揭示了以下情况:
• 漏洞:在 ECDSA 签名机制下,每笔交易都需要一个唯一的随机数(nonce)。如果有缺陷或过时的钱包软件重复使用这个数字,任何监视区块链的人都能计算出私钥。
• 速度:研究人员在诱饵钱包中存入几美元,并故意重复使用 nonce。几秒钟内,竞争机器人就发现了错误,并争相转走资金。
• 规模:扫描六条区块链后,研究人员发现有 3,620 个密钥暴露(其中仅比特币就有 3,278 个),这些密钥关联的地址在价格峰值时曾持有约 1.06 亿美元。
给交易者的建议:
比特币协议本身没有漏洞,但旧版钱包代码依然存在问题。请使用信誉良好、保持更新且采用确定性签名(RFC 6979)的钱包;切勿继续使用老旧、无人维护的软件来自主管理资产。
你还在使用之前几个周期留下的旧钱包吗?在下面分享你的钱包配置 👇
$BTC $ETH $EVAA
#bitcoinwalletsignatureflawexploitablewithinseconds
#CryptoSecurity #BitcoinWallet #SelfCustody
列日大学的最新研究(Vincent Jacquot 和 Benoît Donnet)证实,自动化机器人正全天候扫描内存池,寻找签名存在弱点的钱包。
他们的实验揭示了以下情况:
• 漏洞:在 ECDSA 签名机制下,每笔交易都需要一个唯一的随机数(nonce)。如果有缺陷或过时的钱包软件重复使用这个数字,任何监视区块链的人都能计算出私钥。
• 速度:研究人员在诱饵钱包中存入几美元,并故意重复使用 nonce。几秒钟内,竞争机器人就发现了错误,并争相转走资金。
• 规模:扫描六条区块链后,研究人员发现有 3,620 个密钥暴露(其中仅比特币就有 3,278 个),这些密钥关联的地址在价格峰值时曾持有约 1.06 亿美元。
给交易者的建议:
比特币协议本身没有漏洞,但旧版钱包代码依然存在问题。请使用信誉良好、保持更新且采用确定性签名(RFC 6979)的钱包;切勿继续使用老旧、无人维护的软件来自主管理资产。
你还在使用之前几个周期留下的旧钱包吗?在下面分享你的钱包配置 👇
$BTC $ETH $EVAA
#bitcoinwalletsignatureflawexploitablewithinseconds
#CryptoSecurity #BitcoinWallet #SelfCustody
9
14.9k
🚨 据 Arkham Intelligence 称,CryptoBilis 的 Ledger 遭遇安全漏洞后,已有超过 25,000 ETH(5,874 万美元)被转入 Tornado Cash。
在交易者关注短期波动之际,链上追踪者刚刚发现,2026 年规模最大的供应链攻击事件之一达到了重要的洗钱里程碑。
📊 经核实的链上情况:
• 已洗钱:25,017.31 ETH(约 5,874 万美元)被转入 Tornado Cash
• 被盗总额:从 1,486 个 Ledger 地址中盗走 9,535 万美元
• 攻击手段:将 LTE 实体植入物藏在被篡改的 Ledger 设备中,再通过经销商 CryptoBilis 出售
• 冻结资金:Tether 在 Tron 上将 1,000 万美元的 USDT 列入黑名单
🛡️ 给交易者与托管者的启示:
你的私钥有多安全,取决于你的供应链有多安全。切勿从第三方经销商处购买硬件钱包——请直接向官方制造商订购,并在转入大额资产前验证设备真伪。
你只从制造商处直接购买,还是依靠多重签名方案进行冷存储?在下方分享你的看法 👇
$BTC $ETH $EVAA
{future}(EVAAUSDT)
{future}(BTCUSDT)
{future}(ETHUSDT)
#cryptobilisattackermoves25000ethtotornadocash #CryptoSecurity #OnChainData #Ethereum
🚨 据 Arkham Intelligence 称,CryptoBilis 的 Ledger 遭遇安全漏洞后,已有超过 25,000 ETH(5,874 万美元)被转入 Tornado Cash。
在交易者关注短期波动之际,链上追踪者刚刚发现,2026 年规模最大的供应链攻击事件之一达到了重要的洗钱里程碑。
📊 经核实的链上情况:
• 已洗钱:25,017.31 ETH(约 5,874 万美元)被转入 Tornado Cash
• 被盗总额:从 1,486 个 Ledger 地址中盗走 9,535 万美元
• 攻击手段:将 LTE 实体植入物藏在被篡改的 Ledger 设备中,再通过经销商 CryptoBilis 出售
• 冻结资金:Tether 在 Tron 上将 1,000 万美元的 USDT 列入黑名单
🛡️ 给交易者与托管者的启示:
你的私钥有多安全,取决于你的供应链有多安全。切勿从第三方经销商处购买硬件钱包——请直接向官方制造商订购,并在转入大额资产前验证设备真伪。
你只从制造商处直接购买,还是依靠多重签名方案进行冷存储?在下方分享你的看法 👇
$BTC $ETH $EVAA
#cryptobilisattackermoves25000ethtotornadocash #CryptoSecurity #OnChainData #Ethereum
在交易者关注短期波动之际,链上追踪者刚刚发现,2026 年规模最大的供应链攻击事件之一达到了重要的洗钱里程碑。
📊 经核实的链上情况:
• 已洗钱:25,017.31 ETH(约 5,874 万美元)被转入 Tornado Cash
• 被盗总额:从 1,486 个 Ledger 地址中盗走 9,535 万美元
• 攻击手段:将 LTE 实体植入物藏在被篡改的 Ledger 设备中,再通过经销商 CryptoBilis 出售
• 冻结资金:Tether 在 Tron 上将 1,000 万美元的 USDT 列入黑名单
🛡️ 给交易者与托管者的启示:
你的私钥有多安全,取决于你的供应链有多安全。切勿从第三方经销商处购买硬件钱包——请直接向官方制造商订购,并在转入大额资产前验证设备真伪。
你只从制造商处直接购买,还是依靠多重签名方案进行冷存储?在下方分享你的看法 👇
$BTC $ETH $EVAA
#cryptobilisattackermoves25000ethtotornadocash #CryptoSecurity #OnChainData #Ethereum
4.7k
·
--
看跌
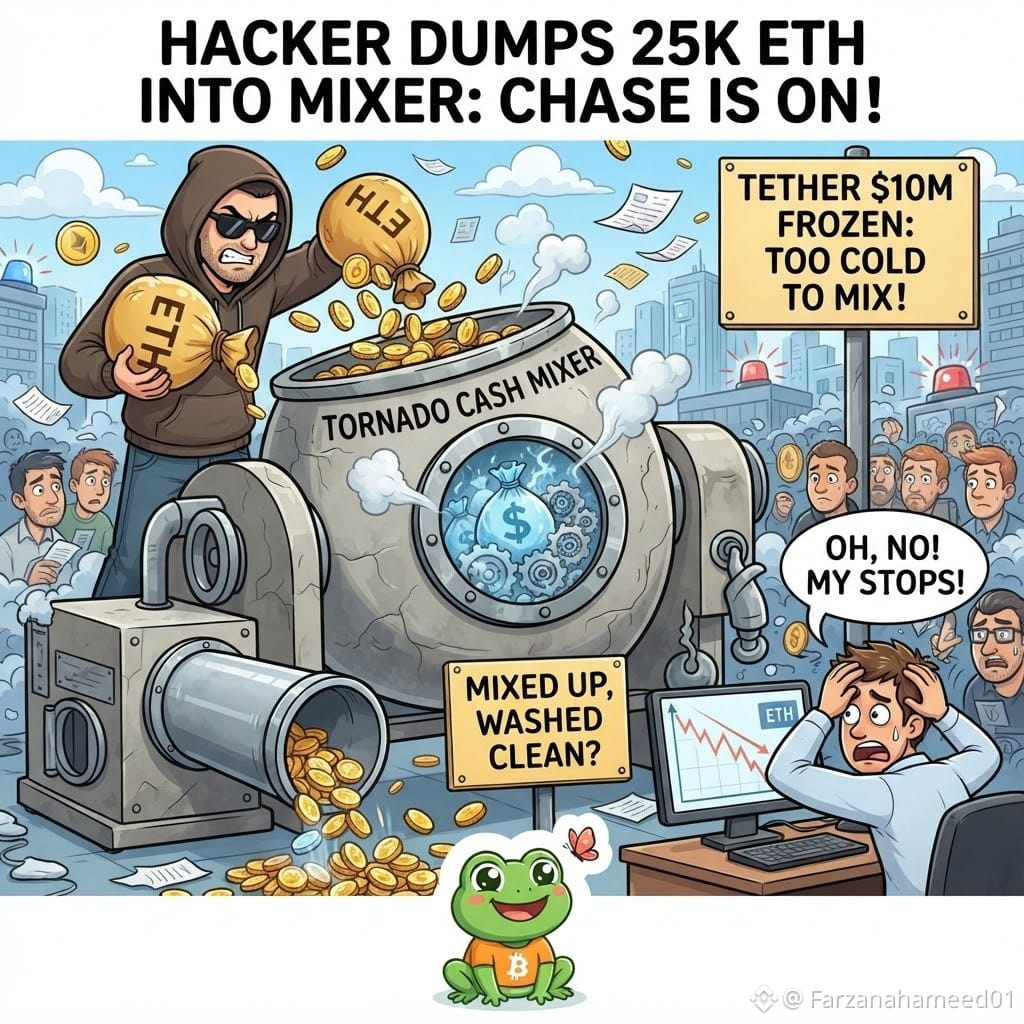
CRYPTOBILIS 黑客通过混币器洗钱 25,000 ETH:老掉牙的洗钱套路!😱
看到 Tether 冻结了 1,000 万美元后,黑客迅速改变了策略!
#cryptobilisattackermoves25000ethtotornadocash
最新消息显示,涉及 1,486 个 Ledger 钱包、金额达 9,535 万美元的黑客攻击案中,有 25,000 ETH(约合 5,874 万美元)已被转入 Tornado Cash。
简要分析:
👉 黑客正在使用“混币器”抹去踪迹,并为抛售做准备,这可能会在短期内对 ETH 造成心理压力,引发抛售。
👉 剩余资产已从旧钱包中全部转出,链上追踪也变得愈发激烈。
💡学习者应该怎么做?
检查并立即撤销授予不熟悉钱包的任何权限!坏消息出现时,避免因害怕错过机会而抄底买入 ETH,并坚持止损纪律。
黑客攻击新闻不是买入信号。务必检查、务必核实,并持续学习钱包安全知识。
⚠️本文仅供学习和分享,不构成财务建议。
$ETH - 关注黑客将代币转入混币器带来的压力,强。
$BTC - 关注市场恐慌蔓延,强。
$EVAA - 关注黑客攻击新闻引发的波动,强。
✨ 𝐅𝐀𝐑𝐙𝐀𝐍𝐀 𝐇𝐀𝐌𝐄𝐄𝐃 官方 • 🦋
#Ethereum #CryptoNews #TornadoCash #CryptoSecurity
CRYPTOBILIS 黑客通过混币器洗钱 25,000 ETH:老掉牙的洗钱套路!😱
看到 Tether 冻结了 1,000 万美元后,黑客迅速改变了策略!
#cryptobilisattackermoves25000ethtotornadocash
最新消息显示,涉及 1,486 个 Ledger 钱包、金额达 9,535 万美元的黑客攻击案中,有 25,000 ETH(约合 5,874 万美元)已被转入 Tornado Cash。
简要分析:
👉 黑客正在使用“混币器”抹去踪迹,并为抛售做准备,这可能会在短期内对 ETH 造成心理压力,引发抛售。
👉 剩余资产已从旧钱包中全部转出,链上追踪也变得愈发激烈。
💡学习者应该怎么做?
检查并立即撤销授予不熟悉钱包的任何权限!坏消息出现时,避免因害怕错过机会而抄底买入 ETH,并坚持止损纪律。
黑客攻击新闻不是买入信号。务必检查、务必核实,并持续学习钱包安全知识。
⚠️本文仅供学习和分享,不构成财务建议。
$ETH - 关注黑客将代币转入混币器带来的压力,强。
$BTC - 关注市场恐慌蔓延,强。
$EVAA - 关注黑客攻击新闻引发的波动,强。
✨ 𝐅𝐀𝐑𝐙𝐀𝐍𝐀 𝐇𝐀𝐌𝐄𝐄𝐃 官方 • 🦋
#Ethereum #CryptoNews #TornadoCash #CryptoSecurity
看到 Tether 冻结了 1,000 万美元后,黑客迅速改变了策略!
#cryptobilisattackermoves25000ethtotornadocash
最新消息显示,涉及 1,486 个 Ledger 钱包、金额达 9,535 万美元的黑客攻击案中,有 25,000 ETH(约合 5,874 万美元)已被转入 Tornado Cash。
简要分析:
👉 黑客正在使用“混币器”抹去踪迹,并为抛售做准备,这可能会在短期内对 ETH 造成心理压力,引发抛售。
👉 剩余资产已从旧钱包中全部转出,链上追踪也变得愈发激烈。
💡学习者应该怎么做?
检查并立即撤销授予不熟悉钱包的任何权限!坏消息出现时,避免因害怕错过机会而抄底买入 ETH,并坚持止损纪律。
黑客攻击新闻不是买入信号。务必检查、务必核实,并持续学习钱包安全知识。
⚠️本文仅供学习和分享,不构成财务建议。
$ETH - 关注黑客将代币转入混币器带来的压力,强。
$BTC - 关注市场恐慌蔓延,强。
$EVAA - 关注黑客攻击新闻引发的波动,强。
✨ 𝐅𝐀𝐑𝐙𝐀𝐍𝐀 𝐇𝐀𝐌𝐄𝐄𝐃 官方 • 🦋
#Ethereum #CryptoNews #TornadoCash #CryptoSecurity
6
687

谨防虚假授权撤销诈骗,保护您的加密货币钱包
未经请求的消息可能会引导您访问虚假的授权撤销网站。签名前,请务必使用可信的钱包或区块链浏览器核实合约和代币授权额度。请独立核实授权,以防代币遭到未经授权的支出。
来源:https://www.binance.com/en/support/faq/detail/78def429ca0c470abb60a852f8fbef75
AI 插图
#cryptosecurity #blockchainsecurity #digitalsafety #加密货币
谨防虚假授权撤销诈骗,保护您的加密货币钱包
未经请求的消息可能会引导您访问虚假的授权撤销网站。签名前,请务必使用可信的钱包或区块链浏览器核实合约和代币授权额度。请独立核实授权,以防代币遭到未经授权的支出。
来源:https://www.binance.com/en/support/faq/detail/78def429ca0c470abb60a852f8fbef75
AI 插图
#cryptosecurity #blockchainsecurity #digitalsafety #加密货币
未经请求的消息可能会引导您访问虚假的授权撤销网站。签名前,请务必使用可信的钱包或区块链浏览器核实合约和代币授权额度。请独立核实授权,以防代币遭到未经授权的支出。
来源:https://www.binance.com/en/support/faq/detail/78def429ca0c470abb60a852f8fbef75
AI 插图
#cryptosecurity #blockchainsecurity #digitalsafety #加密货币

·
--
#BitcoinCore补丁AI发现漏洞
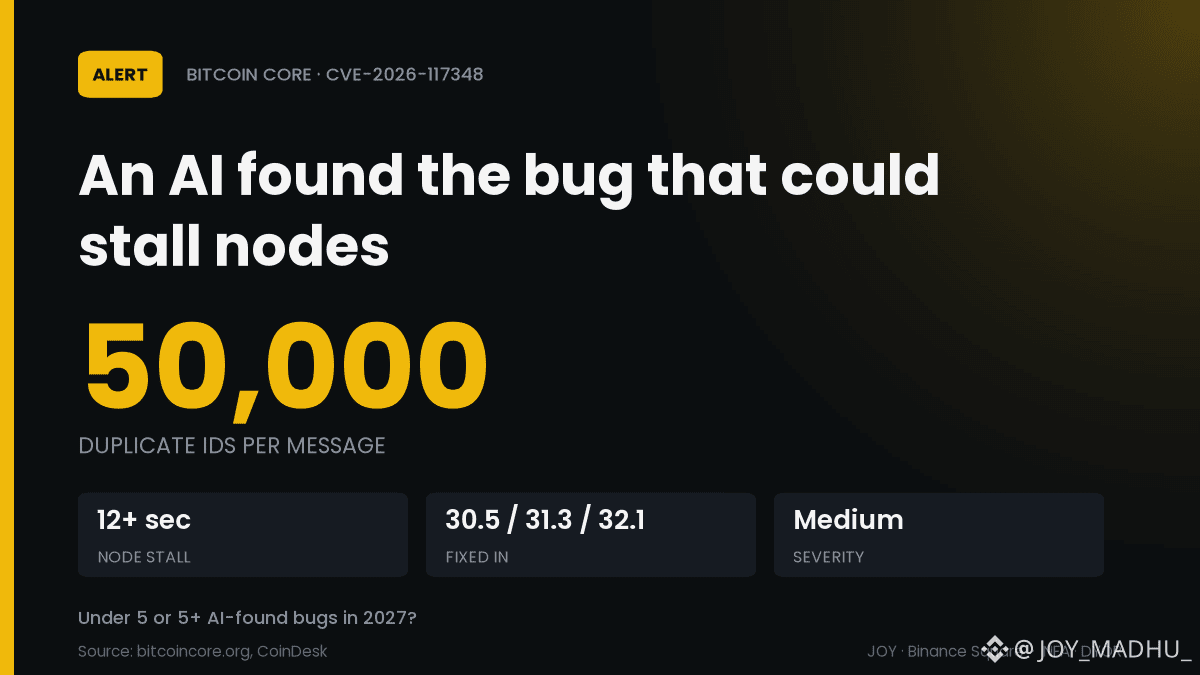
🤖 一个 ID 被发送了 50,000 次:AI 最先发现的漏洞
Bitcoin Core 披露了一项导致节点停滞的漏洞,该漏洞由 LLM 扫描发现;较旧版本的节点应升级。
📊 一条 inv 消息可将同一个孤儿区块 ID 重复发送多达 50,000 次
⚠️ 每条消息都会使节点冻结 12 秒以上,连区块处理也会受影响
🏦 已在 30.5、31.3 和 32.1 版本修复;29.x 已停止维护,不会发布补丁
📅 AI 扫描在 7 月发现该漏洞;11 月 20 日公开披露
为何重要:严重性中等,不会危及资金,但如今 AI 能率先发现漏洞。
2027 年 AI 发现的 Bitcoin Core 漏洞会有多少个:少于 5 个还是 5 个以上?👇
$BTC
#BitcoinCorePatchesAIDiscoveredVulnerability #Bitcoin #加密安全
#BitcoinCore补丁AI发现漏洞
🤖 一个 ID 被发送了 50,000 次:AI 最先发现的漏洞
Bitcoin Core 披露了一项导致节点停滞的漏洞,该漏洞由 LLM 扫描发现;较旧版本的节点应升级。
📊 一条 inv 消息可将同一个孤儿区块 ID 重复发送多达 50,000 次
⚠️ 每条消息都会使节点冻结 12 秒以上,连区块处理也会受影响
🏦 已在 30.5、31.3 和 32.1 版本修复;29.x 已停止维护,不会发布补丁
📅 AI 扫描在 7 月发现该漏洞;11 月 20 日公开披露
为何重要:严重性中等,不会危及资金,但如今 AI 能率先发现漏洞。
2027 年 AI 发现的 Bitcoin Core 漏洞会有多少个:少于 5 个还是 5 个以上?👇
$BTC
#BitcoinCorePatchesAIDiscoveredVulnerability #Bitcoin #加密安全
🤖 一个 ID 被发送了 50,000 次:AI 最先发现的漏洞
Bitcoin Core 披露了一项导致节点停滞的漏洞,该漏洞由 LLM 扫描发现;较旧版本的节点应升级。
📊 一条 inv 消息可将同一个孤儿区块 ID 重复发送多达 50,000 次
⚠️ 每条消息都会使节点冻结 12 秒以上,连区块处理也会受影响
🏦 已在 30.5、31.3 和 32.1 版本修复;29.x 已停止维护,不会发布补丁
📅 AI 扫描在 7 月发现该漏洞;11 月 20 日公开披露
为何重要:严重性中等,不会危及资金,但如今 AI 能率先发现漏洞。
2027 年 AI 发现的 Bitcoin Core 漏洞会有多少个:少于 5 个还是 5 个以上?👇
$BTC
#BitcoinCorePatchesAIDiscoveredVulnerability #Bitcoin #加密安全
93

如果你还把 Bitcoin Core 当成绝不可能有漏洞,那现在就该打住。
交易者总是因恐慌而遭受重创,而不是因为真的遭到黑客攻击。每当出现安全新闻,他们就抛售 $BTC ,眼看着价格在他们离场后慢慢涨回来。
AI 刚刚在 Bitcoin Core 中发现了一个自七月以来一直存在的漏洞。批评者已经在借此论证,没有什么是真正安全的,连最初的区块链也不例外。
我的看法恰恰相反。人工审查人员几个月都没发现这个漏洞,AI 却发现了。这对整个领域来说是利大于弊。
比特币已经 15 年没有发生协议层面的漏洞利用事件。$ETH 和 $SOL 也曾险些出问题,并发布过补丁。区别在于,比特币缓慢而保守的文化确实缩小了这次事件的影响范围。
AI 发现旧漏洞,到底是软弱的表现,还是我们都应该期待的新标准?
#Bitcoin #CryptoSecurity #AI
如果你还把 Bitcoin Core 当成绝不可能有漏洞,那现在就该打住。
交易者总是因恐慌而遭受重创,而不是因为真的遭到黑客攻击。每当出现安全新闻,他们就抛售 $BTC ,眼看着价格在他们离场后慢慢涨回来。
AI 刚刚在 Bitcoin Core 中发现了一个自七月以来一直存在的漏洞。批评者已经在借此论证,没有什么是真正安全的,连最初的区块链也不例外。
我的看法恰恰相反。人工审查人员几个月都没发现这个漏洞,AI 却发现了。这对整个领域来说是利大于弊。
比特币已经 15 年没有发生协议层面的漏洞利用事件。$ETH 和 $SOL 也曾险些出问题,并发布过补丁。区别在于,比特币缓慢而保守的文化确实缩小了这次事件的影响范围。
AI 发现旧漏洞,到底是软弱的表现,还是我们都应该期待的新标准?
#Bitcoin #CryptoSecurity #AI
交易者总是因恐慌而遭受重创,而不是因为真的遭到黑客攻击。每当出现安全新闻,他们就抛售 $BTC ,眼看着价格在他们离场后慢慢涨回来。
AI 刚刚在 Bitcoin Core 中发现了一个自七月以来一直存在的漏洞。批评者已经在借此论证,没有什么是真正安全的,连最初的区块链也不例外。
我的看法恰恰相反。人工审查人员几个月都没发现这个漏洞,AI 却发现了。这对整个领域来说是利大于弊。
比特币已经 15 年没有发生协议层面的漏洞利用事件。$ETH 和 $SOL 也曾险些出问题,并发布过补丁。区别在于,比特币缓慢而保守的文化确实缩小了这次事件的影响范围。
AI 发现旧漏洞,到底是软弱的表现,还是我们都应该期待的新标准?
#Bitcoin #CryptoSecurity #AI
93

·
--
看看当 AI 开始深入挖掘 Bitcoin Core 代码时发生了什么:它发现了一个自 7 月以来一直潜伏其中的漏洞。
对交易者来说,真正令人头疼的是,这类发现往往会引发人们对 $BTC 的条件反射式抛售。恐慌性抛售的人,几天后发现实际上什么问题都没发生,往往会追悔莫及。
这可不是什么理论上的问题。这个漏洞自 7 月的一次提交起就一直存在于代码中,躲过了比特币以开源闻名的常规审查。这让人想起 2018 年的通胀漏洞,当时一名开发者在人为灾难发生前发现了它;但这一次,发现漏洞的不是熬夜奋战的开发者,而是一个算法。
将它与其他链进行比较,我们可以发现,$ETH 在经历过自身的漏洞利用事件后,投入了大量资源进行形式化验证;而 $SOL 这类较新的项目,仍因类似的疏忽而频繁宕机。比特币缓慢而保守的做法控制住了这次问题,但也意味着这个缺陷存在的时间,比在审计更加积极的网络上可能更长。
更重要的是,如今的 AI 工具已经能够以人类无法企及的规模扫描代码。这改变了所有持有 $BTC 的人的安全格局。
你认为协议安全接下来会走向何方?
#Bitcoin #AI #加密安全
看看当 AI 开始深入挖掘 Bitcoin Core 代码时发生了什么:它发现了一个自 7 月以来一直潜伏其中的漏洞。
对交易者来说,真正令人头疼的是,这类发现往往会引发人们对 $BTC 的条件反射式抛售。恐慌性抛售的人,几天后发现实际上什么问题都没发生,往往会追悔莫及。
这可不是什么理论上的问题。这个漏洞自 7 月的一次提交起就一直存在于代码中,躲过了比特币以开源闻名的常规审查。这让人想起 2018 年的通胀漏洞,当时一名开发者在人为灾难发生前发现了它;但这一次,发现漏洞的不是熬夜奋战的开发者,而是一个算法。
将它与其他链进行比较,我们可以发现,$ETH 在经历过自身的漏洞利用事件后,投入了大量资源进行形式化验证;而 $SOL 这类较新的项目,仍因类似的疏忽而频繁宕机。比特币缓慢而保守的做法控制住了这次问题,但也意味着这个缺陷存在的时间,比在审计更加积极的网络上可能更长。
更重要的是,如今的 AI 工具已经能够以人类无法企及的规模扫描代码。这改变了所有持有 $BTC 的人的安全格局。
你认为协议安全接下来会走向何方?
#Bitcoin #AI #加密安全
对交易者来说,真正令人头疼的是,这类发现往往会引发人们对 $BTC 的条件反射式抛售。恐慌性抛售的人,几天后发现实际上什么问题都没发生,往往会追悔莫及。
这可不是什么理论上的问题。这个漏洞自 7 月的一次提交起就一直存在于代码中,躲过了比特币以开源闻名的常规审查。这让人想起 2018 年的通胀漏洞,当时一名开发者在人为灾难发生前发现了它;但这一次,发现漏洞的不是熬夜奋战的开发者,而是一个算法。
将它与其他链进行比较,我们可以发现,$ETH 在经历过自身的漏洞利用事件后,投入了大量资源进行形式化验证;而 $SOL 这类较新的项目,仍因类似的疏忽而频繁宕机。比特币缓慢而保守的做法控制住了这次问题,但也意味着这个缺陷存在的时间,比在审计更加积极的网络上可能更长。
更重要的是,如今的 AI 工具已经能够以人类无法企及的规模扫描代码。这改变了所有持有 $BTC 的人的安全格局。
你认为协议安全接下来会走向何方?
#Bitcoin #AI #加密安全
41
·
--
Bitcoin Core 修复了一个由 Block 旗下 Spiral 开发的 AI 扫描器标记出的严重漏洞。该漏洞涉及一个被重复使用 50,000 次的 ID,可能导致比特币节点停滞。
这个问题由 Loupe 发现。Loupe 是一款开源工具,利用 AI 智能体检查比特币代码库中的漏洞。周五发布的版本包含了必要的修复,可防止此漏洞导致节点停滞。
这一由 AI 驱动的发现凸显了先进自动化审计在保护加密货币关键基础设施方面日益重要的作用。保持节点稳定、安全,对 $BTC 网络的健康至关重要。
#Bitcoin #AI #CryptoSecurity
来源:https://www.coindesk.com/markets/2026/11/21/bitcoin-nodes-could-be-stalled-by-repeating-one-id-50-000-times-ai-found-the-bug
关注我们,获取有来源支持的加密动态,了解接下来值得关注的事项。
Bitcoin Core 修复了一个由 Block 旗下 Spiral 开发的 AI 扫描器标记出的严重漏洞。该漏洞涉及一个被重复使用 50,000 次的 ID,可能导致比特币节点停滞。
这个问题由 Loupe 发现。Loupe 是一款开源工具,利用 AI 智能体检查比特币代码库中的漏洞。周五发布的版本包含了必要的修复,可防止此漏洞导致节点停滞。
这一由 AI 驱动的发现凸显了先进自动化审计在保护加密货币关键基础设施方面日益重要的作用。保持节点稳定、安全,对 $BTC 网络的健康至关重要。
#Bitcoin #AI #CryptoSecurity
来源:https://www.coindesk.com/markets/2026/11/21/bitcoin-nodes-could-be-stalled-by-repeating-one-id-50-000-times-ai-found-the-bug
关注我们,获取有来源支持的加密动态,了解接下来值得关注的事项。
这个问题由 Loupe 发现。Loupe 是一款开源工具,利用 AI 智能体检查比特币代码库中的漏洞。周五发布的版本包含了必要的修复,可防止此漏洞导致节点停滞。
这一由 AI 驱动的发现凸显了先进自动化审计在保护加密货币关键基础设施方面日益重要的作用。保持节点稳定、安全,对 $BTC 网络的健康至关重要。
#Bitcoin #AI #CryptoSecurity
来源:https://www.coindesk.com/markets/2026/11/21/bitcoin-nodes-could-be-stalled-by-repeating-one-id-50-000-times-ai-found-the-bug
关注我们,获取有来源支持的加密动态,了解接下来值得关注的事项。
24
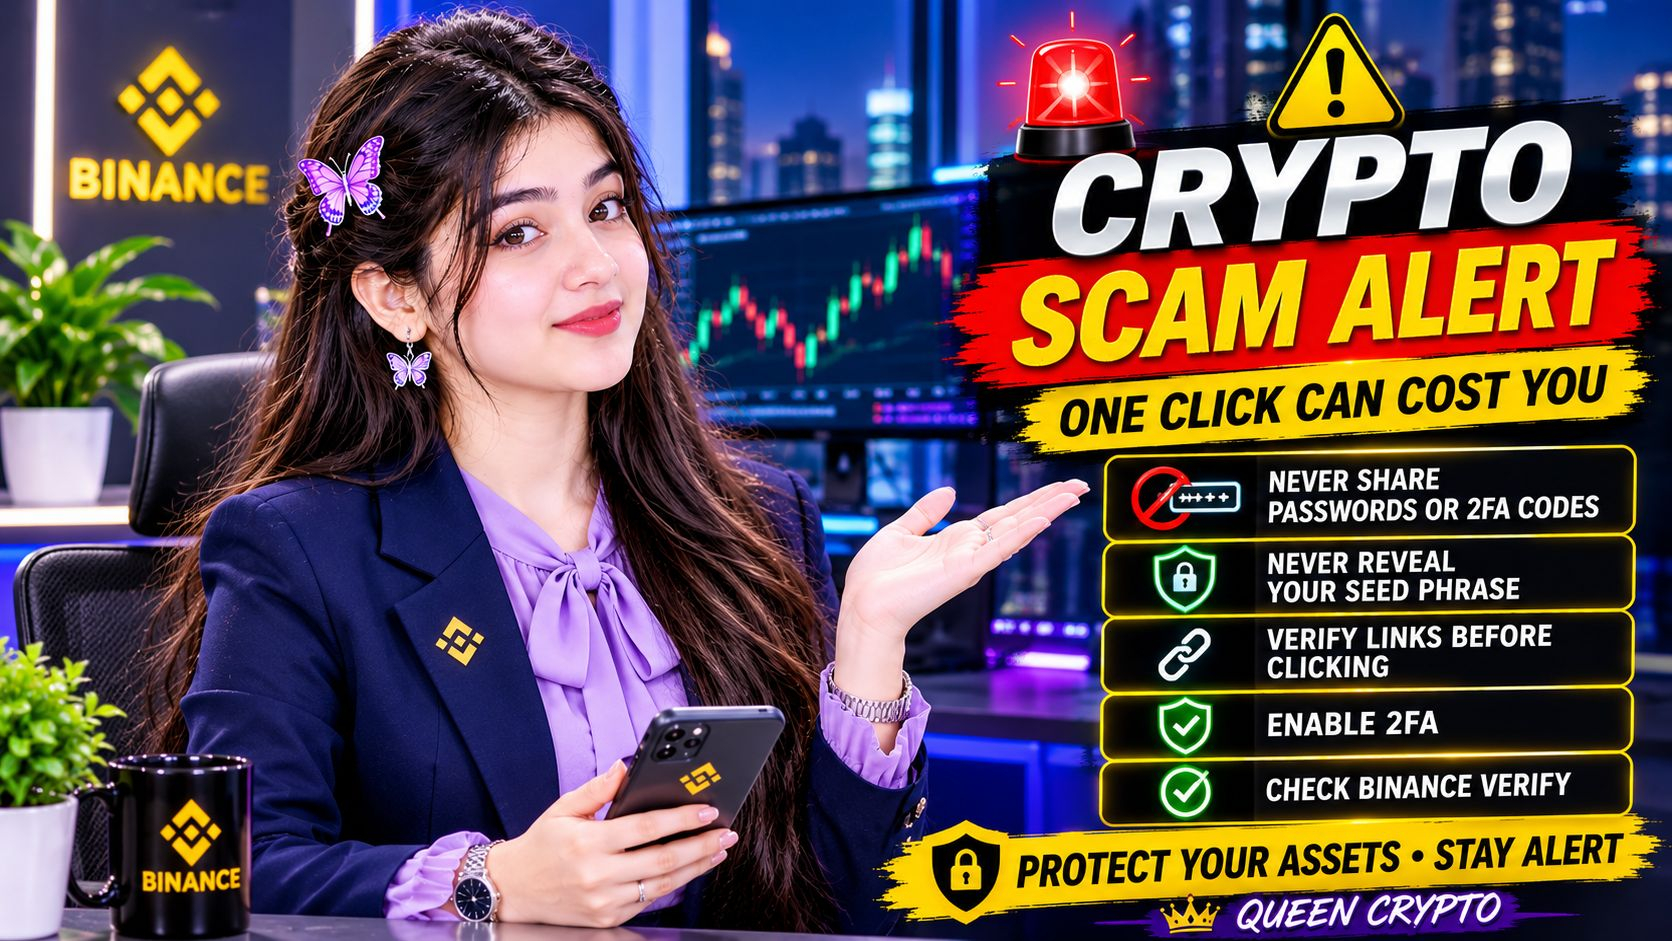
🚨 只需点击一次,就可能让你失去加密货币!🔐
想象一下,醒来后发现自己的加密货币钱包空空如也。😨
这是怎么发生的?
骗子经常利用虚假网站、假冒客服账号和诱人的赠币链接,诱骗加密货币用户。
🛡️ 每位加密货币用户都应遵守的 5 条安全守则:
1️⃣ 切勿分享密码或双重验证(2FA)验证码。 2️⃣ 切勿泄露钱包助记词。 3️⃣ 点击可疑链接前,务必先核实。 4️⃣ 启用双重验证(2FA)。 5️⃣ 使用 Binance Verify 核实 Binance 联系人是否真实。
⚠️ 重要提示:真正的 Binance 客服绝不会要求你透露密码,或将资金转入所谓的安全账户。
💡 请记住:保护加密货币和赚取利润同样重要!
👇 社区提问:
你是否收到过可疑的加密货币消息或虚假的赠币链接?
分享你的经历。你的故事或许能保护另一位交易者!
🦋 加密女王
#BinanceSquare #CryptoSecurity #bitcoin #Web3 #ScamAlert #加密货币知识 #加密女王
🚨 只需点击一次,就可能让你失去加密货币!🔐
想象一下,醒来后发现自己的加密货币钱包空空如也。😨
这是怎么发生的?
骗子经常利用虚假网站、假冒客服账号和诱人的赠币链接,诱骗加密货币用户。
🛡️ 每位加密货币用户都应遵守的 5 条安全守则:
1️⃣ 切勿分享密码或双重验证(2FA)验证码。 2️⃣ 切勿泄露钱包助记词。 3️⃣ 点击可疑链接前,务必先核实。 4️⃣ 启用双重验证(2FA)。 5️⃣ 使用 Binance Verify 核实 Binance 联系人是否真实。
⚠️ 重要提示:真正的 Binance 客服绝不会要求你透露密码,或将资金转入所谓的安全账户。
💡 请记住:保护加密货币和赚取利润同样重要!
👇 社区提问:
你是否收到过可疑的加密货币消息或虚假的赠币链接?
分享你的经历。你的故事或许能保护另一位交易者!
🦋 加密女王
#BinanceSquare #CryptoSecurity #bitcoin #Web3 #ScamAlert #加密货币知识 #加密女王
想象一下,醒来后发现自己的加密货币钱包空空如也。😨
这是怎么发生的?
骗子经常利用虚假网站、假冒客服账号和诱人的赠币链接,诱骗加密货币用户。
🛡️ 每位加密货币用户都应遵守的 5 条安全守则:
1️⃣ 切勿分享密码或双重验证(2FA)验证码。 2️⃣ 切勿泄露钱包助记词。 3️⃣ 点击可疑链接前,务必先核实。 4️⃣ 启用双重验证(2FA)。 5️⃣ 使用 Binance Verify 核实 Binance 联系人是否真实。
⚠️ 重要提示:真正的 Binance 客服绝不会要求你透露密码,或将资金转入所谓的安全账户。
💡 请记住:保护加密货币和赚取利润同样重要!
👇 社区提问:
你是否收到过可疑的加密货币消息或虚假的赠币链接?
分享你的经历。你的故事或许能保护另一位交易者!
🦋 加密女王
#BinanceSquare #CryptoSecurity #bitcoin #Web3 #ScamAlert #加密货币知识 #加密女王
63

·
--
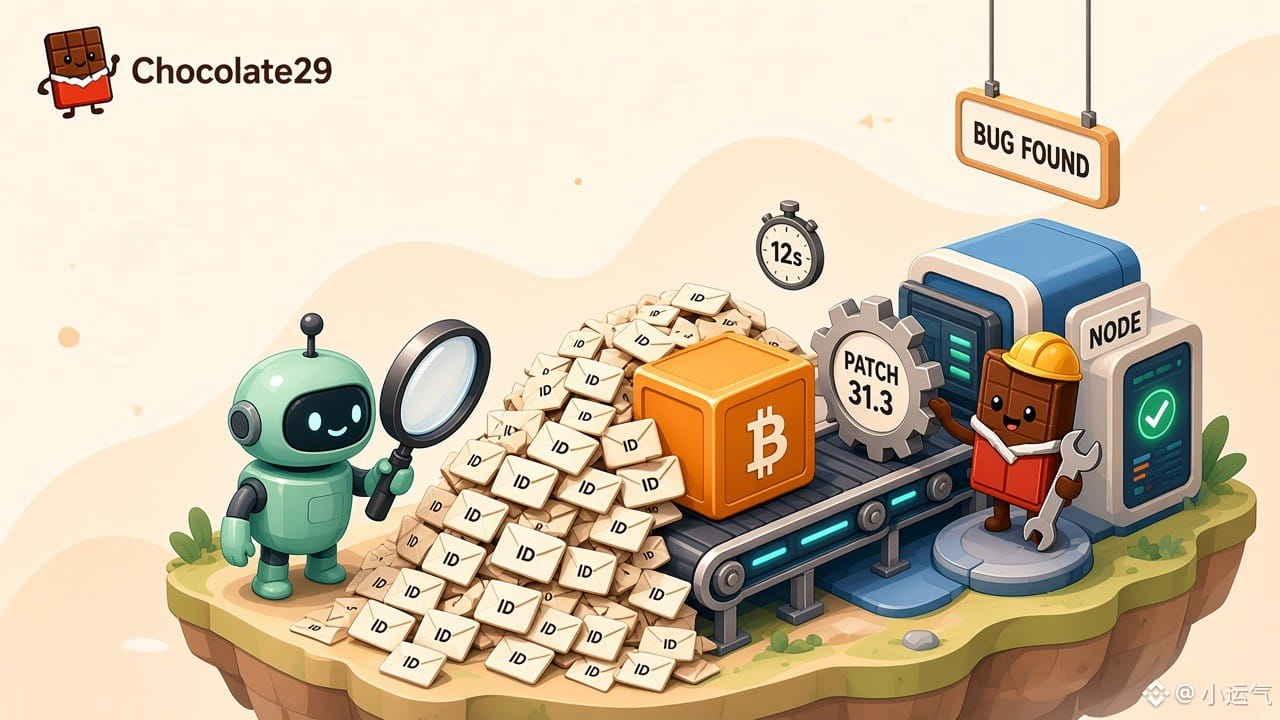
一款由 AI 驱动的代码扫描器帮助发现了 Bitcoin Core 中的一个漏洞,该漏洞可能导致节点每次冻结超过 12 秒。
2026 年 11 月 20 日,Bitcoin Core 披露了中危漏洞 CVE-2026-117348,并在 30.5 和 31.3 版本中发布了修复程序(32.1 版本已于 10 月 27 日包含该修复)。攻击者可以发送一笔缺少数千个父交易的孤立交易,然后在单次公告中重复其 ID 多达 50,000 次。每条此类消息都会使节点停顿十几秒以上;在此期间,节点不会处理来自其他节点的任何区块或交易。
该漏洞最早于 2026 年 7 月 8 日由 Spiral 的 Project Loupe 自动化 LLM 扫描发现并报告。29.0 至 31.2 版本均受影响,而已停止维护的 29.x 系列不会获得补丁,因此运行 $BTC 个节点的用户可能需要检查版本。
#Bitcoin #BitcoinCore #加密安全
请自行研究。本文不构成财务建议。
一款由 AI 驱动的代码扫描器帮助发现了 Bitcoin Core 中的一个漏洞,该漏洞可能导致节点每次冻结超过 12 秒。
2026 年 11 月 20 日,Bitcoin Core 披露了中危漏洞 CVE-2026-117348,并在 30.5 和 31.3 版本中发布了修复程序(32.1 版本已于 10 月 27 日包含该修复)。攻击者可以发送一笔缺少数千个父交易的孤立交易,然后在单次公告中重复其 ID 多达 50,000 次。每条此类消息都会使节点停顿十几秒以上;在此期间,节点不会处理来自其他节点的任何区块或交易。
该漏洞最早于 2026 年 7 月 8 日由 Spiral 的 Project Loupe 自动化 LLM 扫描发现并报告。29.0 至 31.2 版本均受影响,而已停止维护的 29.x 系列不会获得补丁,因此运行 $BTC 个节点的用户可能需要检查版本。
#Bitcoin #BitcoinCore #加密安全
请自行研究。本文不构成财务建议。
2026 年 11 月 20 日,Bitcoin Core 披露了中危漏洞 CVE-2026-117348,并在 30.5 和 31.3 版本中发布了修复程序(32.1 版本已于 10 月 27 日包含该修复)。攻击者可以发送一笔缺少数千个父交易的孤立交易,然后在单次公告中重复其 ID 多达 50,000 次。每条此类消息都会使节点停顿十几秒以上;在此期间,节点不会处理来自其他节点的任何区块或交易。
该漏洞最早于 2026 年 7 月 8 日由 Spiral 的 Project Loupe 自动化 LLM 扫描发现并报告。29.0 至 31.2 版本均受影响,而已停止维护的 29.x 系列不会获得补丁,因此运行 $BTC 个节点的用户可能需要检查版本。
#Bitcoin #BitcoinCore #加密安全
请自行研究。本文不构成财务建议。
74

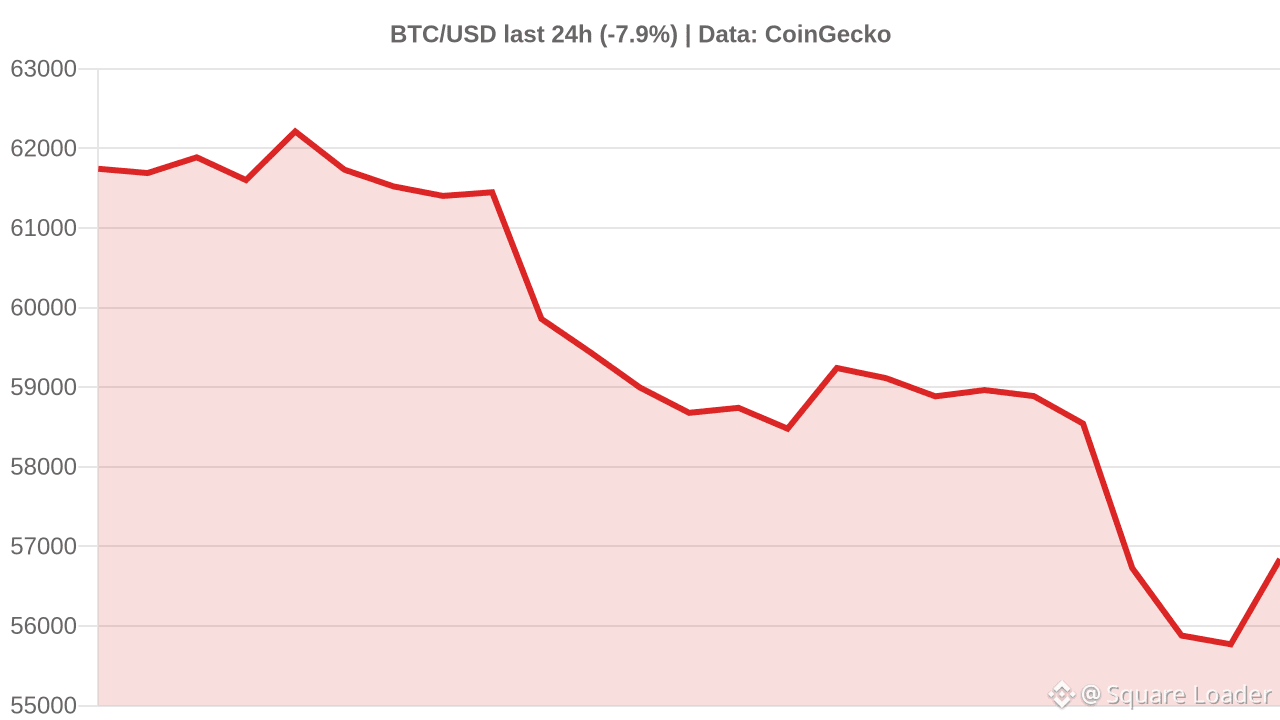
比特币的韧性再次成为焦点。近期报道指出,AI 智能体发现了一个潜在漏洞:攻击者可能通过发送大量带有特定 ID 的请求,使节点陷入停滞。值得庆幸的是,比特币核心团队已经部署了必要的补丁。目前 BTC 报价为 56840.91 美元,过去 24 小时下跌了 7.9%。这一事件鲜明地提醒我们,即使是最稳健的网络,也需要持续保持警惕并不断更新代码。$BTC #Bitcoin #CryptoSecurity #区块链
比特币的韧性再次成为焦点。近期报道指出,AI 智能体发现了一个潜在漏洞:攻击者可能通过发送大量带有特定 ID 的请求,使节点陷入停滞。值得庆幸的是,比特币核心团队已经部署了必要的补丁。目前 BTC 报价为 56840.91 美元,过去 24 小时下跌了 7.9%。这一事件鲜明地提醒我们,即使是最稳健的网络,也需要持续保持警惕并不断更新代码。$BTC #Bitcoin #CryptoSecurity #区块链
39
·
--
🔍 BITCOIN CORE 修复了漏洞!
Bitcoin Core 开发者发布了 30.5 和 31.3 版本,修复了 CVE-2026-117348 漏洞。该漏洞允许攻击者通过重复发送同一个交易标识符最多 50,000 次,暂时延迟节点处理网络消息。
该问题由 Block 公司旗下 Spiral 部门的 AI 工具 Loupe 发现。利用该漏洞时,节点可能会停止处理新消息数秒,包括区块;重复请求可能延长延迟。这可能影响使用存在漏洞节点的交易所及时为存款入账。
开发者将该漏洞的严重程度评定为中等。修复内容是避免在同一个数据包中重复处理相同的标识符。相关消息于 11 月 21 日发布,更新于 11 月 20 日推出。
来源:Bitcoin Core、CoinDesk,2026 年 11 月 21 日。
#Bitcoin #CryptoSecurity
🔍 BITCOIN CORE 修复了漏洞!
Bitcoin Core 开发者发布了 30.5 和 31.3 版本,修复了 CVE-2026-117348 漏洞。该漏洞允许攻击者通过重复发送同一个交易标识符最多 50,000 次,暂时延迟节点处理网络消息。
该问题由 Block 公司旗下 Spiral 部门的 AI 工具 Loupe 发现。利用该漏洞时,节点可能会停止处理新消息数秒,包括区块;重复请求可能延长延迟。这可能影响使用存在漏洞节点的交易所及时为存款入账。
开发者将该漏洞的严重程度评定为中等。修复内容是避免在同一个数据包中重复处理相同的标识符。相关消息于 11 月 21 日发布,更新于 11 月 20 日推出。
来源:Bitcoin Core、CoinDesk,2026 年 11 月 21 日。
#Bitcoin #CryptoSecurity
Bitcoin Core 开发者发布了 30.5 和 31.3 版本,修复了 CVE-2026-117348 漏洞。该漏洞允许攻击者通过重复发送同一个交易标识符最多 50,000 次,暂时延迟节点处理网络消息。
该问题由 Block 公司旗下 Spiral 部门的 AI 工具 Loupe 发现。利用该漏洞时,节点可能会停止处理新消息数秒,包括区块;重复请求可能延长延迟。这可能影响使用存在漏洞节点的交易所及时为存款入账。
开发者将该漏洞的严重程度评定为中等。修复内容是避免在同一个数据包中重复处理相同的标识符。相关消息于 11 月 21 日发布,更新于 11 月 20 日推出。
来源:Bitcoin Core、CoinDesk,2026 年 11 月 21 日。
#Bitcoin #CryptoSecurity
30
封装门罗币在 1350 万美元安全漏洞后暴跌 99.8%
封装门罗币遭遇可疑抛售,引发 99.8% 的暴跌。运营方确认发生安全漏洞,并承诺赔偿。交易者应检查钱包安全,以避免损失。代币遭遇攻击的消息传出后,务必确认钱包安全。
来源:Cointelegraph · 05:07 UTC
AI 插图
#cryptosecurity #blockchainsecurity #digitalsafety #加密货币
封装门罗币在 1350 万美元安全漏洞后暴跌 99.8%
封装门罗币遭遇可疑抛售,引发 99.8% 的暴跌。运营方确认发生安全漏洞,并承诺赔偿。交易者应检查钱包安全,以避免损失。代币遭遇攻击的消息传出后,务必确认钱包安全。
来源:Cointelegraph · 05:07 UTC
AI 插图
#cryptosecurity #blockchainsecurity #digitalsafety #加密货币
封装门罗币遭遇可疑抛售,引发 99.8% 的暴跌。运营方确认发生安全漏洞,并承诺赔偿。交易者应检查钱包安全,以避免损失。代币遭遇攻击的消息传出后,务必确认钱包安全。
来源:Cointelegraph · 05:07 UTC
AI 插图
#cryptosecurity #blockchainsecurity #digitalsafety #加密货币
40
·
--
🚨 XMR1 遭攻击后暴跌 99%!
11月20日,Wagyu 平台的 XMR1 代币——一种封装版门罗币——跌幅超过 99%,从近 500 美元跌至 0.65 美元。据 Lookonchain 称,攻击者从代币部署钱包中获取了 520 万枚 XMR1,并通过 Hyperliquid 出售了部分资产。
Wagyu 创始人、化名 PerpetualCow 的人士表示,事故起因是托管服务提供商服务器上的密钥遭到泄露。目前尚无独立证据证实这一具体原因。该平台已暂时暂停运营,创始人承诺赔偿用户损失,但未说明时间安排。
此次事件未影响普通门罗币(XMR)。所提及的 1300 万美元是 The Block 报道中对事件规模的估算,并非经确认的客户最终损失金额。
来源:The Block、Lookonchain、Wagyu 创始人声明,2026年11月20日。
#CryptoSecurity #DeFi
🚨 XMR1 遭攻击后暴跌 99%!
11月20日,Wagyu 平台的 XMR1 代币——一种封装版门罗币——跌幅超过 99%,从近 500 美元跌至 0.65 美元。据 Lookonchain 称,攻击者从代币部署钱包中获取了 520 万枚 XMR1,并通过 Hyperliquid 出售了部分资产。
Wagyu 创始人、化名 PerpetualCow 的人士表示,事故起因是托管服务提供商服务器上的密钥遭到泄露。目前尚无独立证据证实这一具体原因。该平台已暂时暂停运营,创始人承诺赔偿用户损失,但未说明时间安排。
此次事件未影响普通门罗币(XMR)。所提及的 1300 万美元是 The Block 报道中对事件规模的估算,并非经确认的客户最终损失金额。
来源:The Block、Lookonchain、Wagyu 创始人声明,2026年11月20日。
#CryptoSecurity #DeFi
11月20日,Wagyu 平台的 XMR1 代币——一种封装版门罗币——跌幅超过 99%,从近 500 美元跌至 0.65 美元。据 Lookonchain 称,攻击者从代币部署钱包中获取了 520 万枚 XMR1,并通过 Hyperliquid 出售了部分资产。
Wagyu 创始人、化名 PerpetualCow 的人士表示,事故起因是托管服务提供商服务器上的密钥遭到泄露。目前尚无独立证据证实这一具体原因。该平台已暂时暂停运营,创始人承诺赔偿用户损失,但未说明时间安排。
此次事件未影响普通门罗币(XMR)。所提及的 1300 万美元是 The Block 报道中对事件规模的估算,并非经确认的客户最终损失金额。
来源:The Block、Lookonchain、Wagyu 创始人声明,2026年11月20日。
#CryptoSecurity #DeFi
46

·
--
🔐 2026 年加密货币安全:保护你的数字资产!
加密货币带来了令人兴奋的机遇,但安全始终应该放在首位。🚀
以下是每位加密货币新手都应遵守的 5 条基本规则:
1️⃣ 使用强度高且独一无二的密码。2️⃣ 启用双重身份验证(2FA)。3️⃣ 绝不分享钱包的助记词。4️⃣ 务必核实加密货币网站的网址。5️⃣ 投资任何加密货币前,先做好研究。
⚠️ 请记住:正规的客服团队绝不会索要你的助记词或私钥。
💡 你的首要任务应该是保护好加密资产,而不是追逐利润。
让我们携手打造一个更安全、更理性的加密货币社区!
👇 问题:你认为最重要的加密货币安全规则是什么?
#CryptoSecurity #bitcoin #Binance #Web3
🔐 2026 年加密货币安全:保护你的数字资产!
加密货币带来了令人兴奋的机遇,但安全始终应该放在首位。🚀
以下是每位加密货币新手都应遵守的 5 条基本规则:
1️⃣ 使用强度高且独一无二的密码。2️⃣ 启用双重身份验证(2FA)。3️⃣ 绝不分享钱包的助记词。4️⃣ 务必核实加密货币网站的网址。5️⃣ 投资任何加密货币前,先做好研究。
⚠️ 请记住:正规的客服团队绝不会索要你的助记词或私钥。
💡 你的首要任务应该是保护好加密资产,而不是追逐利润。
让我们携手打造一个更安全、更理性的加密货币社区!
👇 问题:你认为最重要的加密货币安全规则是什么?
#CryptoSecurity #bitcoin #Binance #Web3
加密货币带来了令人兴奋的机遇,但安全始终应该放在首位。🚀
以下是每位加密货币新手都应遵守的 5 条基本规则:
1️⃣ 使用强度高且独一无二的密码。2️⃣ 启用双重身份验证(2FA)。3️⃣ 绝不分享钱包的助记词。4️⃣ 务必核实加密货币网站的网址。5️⃣ 投资任何加密货币前,先做好研究。
⚠️ 请记住:正规的客服团队绝不会索要你的助记词或私钥。
💡 你的首要任务应该是保护好加密资产,而不是追逐利润。
让我们携手打造一个更安全、更理性的加密货币社区!
👇 问题:你认为最重要的加密货币安全规则是什么?
#CryptoSecurity #bitcoin #Binance #Web3
63
·
--
🔍 机器人几秒内盗走 BTC!
列日大学的研究人员故意创建了存有少量比特币的易受攻击钱包。一次性随机数 nonce 在数字签名中被重复使用后,自动程序便开始拦截资金,整个过程只用了几秒钟。
研究人员分析了截至 2024 年 6 月 30 日的六条区块链上的签名,并成功恢复了 3 620 个私钥,其中包括比特币网络中的 3 278 个。原因是 nonce 被重复使用,这可能会泄露钱包的私钥。
按 2024 年 11 月的价格估算,易受攻击地址的历史最高余额总计约达 1.06 亿美元。这只是潜在漏洞的估算,并非已证实的被盗资金数额。该研究于 2026 年 11 月 20 日报道。
来源:CoinDesk、列日大学,2026 年 11 月 20 日。
#Bitcoin #CryptoSecurity
🔍 机器人几秒内盗走 BTC!
列日大学的研究人员故意创建了存有少量比特币的易受攻击钱包。一次性随机数 nonce 在数字签名中被重复使用后,自动程序便开始拦截资金,整个过程只用了几秒钟。
研究人员分析了截至 2024 年 6 月 30 日的六条区块链上的签名,并成功恢复了 3 620 个私钥,其中包括比特币网络中的 3 278 个。原因是 nonce 被重复使用,这可能会泄露钱包的私钥。
按 2024 年 11 月的价格估算,易受攻击地址的历史最高余额总计约达 1.06 亿美元。这只是潜在漏洞的估算,并非已证实的被盗资金数额。该研究于 2026 年 11 月 20 日报道。
来源:CoinDesk、列日大学,2026 年 11 月 20 日。
#Bitcoin #CryptoSecurity
列日大学的研究人员故意创建了存有少量比特币的易受攻击钱包。一次性随机数 nonce 在数字签名中被重复使用后,自动程序便开始拦截资金,整个过程只用了几秒钟。
研究人员分析了截至 2024 年 6 月 30 日的六条区块链上的签名,并成功恢复了 3 620 个私钥,其中包括比特币网络中的 3 278 个。原因是 nonce 被重复使用,这可能会泄露钱包的私钥。
按 2024 年 11 月的价格估算,易受攻击地址的历史最高余额总计约达 1.06 亿美元。这只是潜在漏洞的估算,并非已证实的被盗资金数额。该研究于 2026 年 11 月 20 日报道。
来源:CoinDesk、列日大学,2026 年 11 月 20 日。
#Bitcoin #CryptoSecurity
65
近期 Fluidkey 遭遇的安全漏洞证明,仅靠自我托管并非万无一失。即使私钥仍安全地保存在用户设备上,协议逻辑中的系统性漏洞仍可能导致多个链上的资金被盗。随着跨链活动日益频繁,安全审计必须超越密钥管理,更加重视交互流程。开发者需要优先构建严格的验证层,以保护用户免受这些复杂攻击手段的侵害。#CryptoSecurity #Web3 #自我托管
近期 Fluidkey 遭遇的安全漏洞证明,仅靠自我托管并非万无一失。即使私钥仍安全地保存在用户设备上,协议逻辑中的系统性漏洞仍可能导致多个链上的资金被盗。随着跨链活动日益频繁,安全审计必须超越密钥管理,更加重视交互流程。开发者需要优先构建严格的验证层,以保护用户免受这些复杂攻击手段的侵害。#CryptoSecurity #Web3 #自我托管

·
--
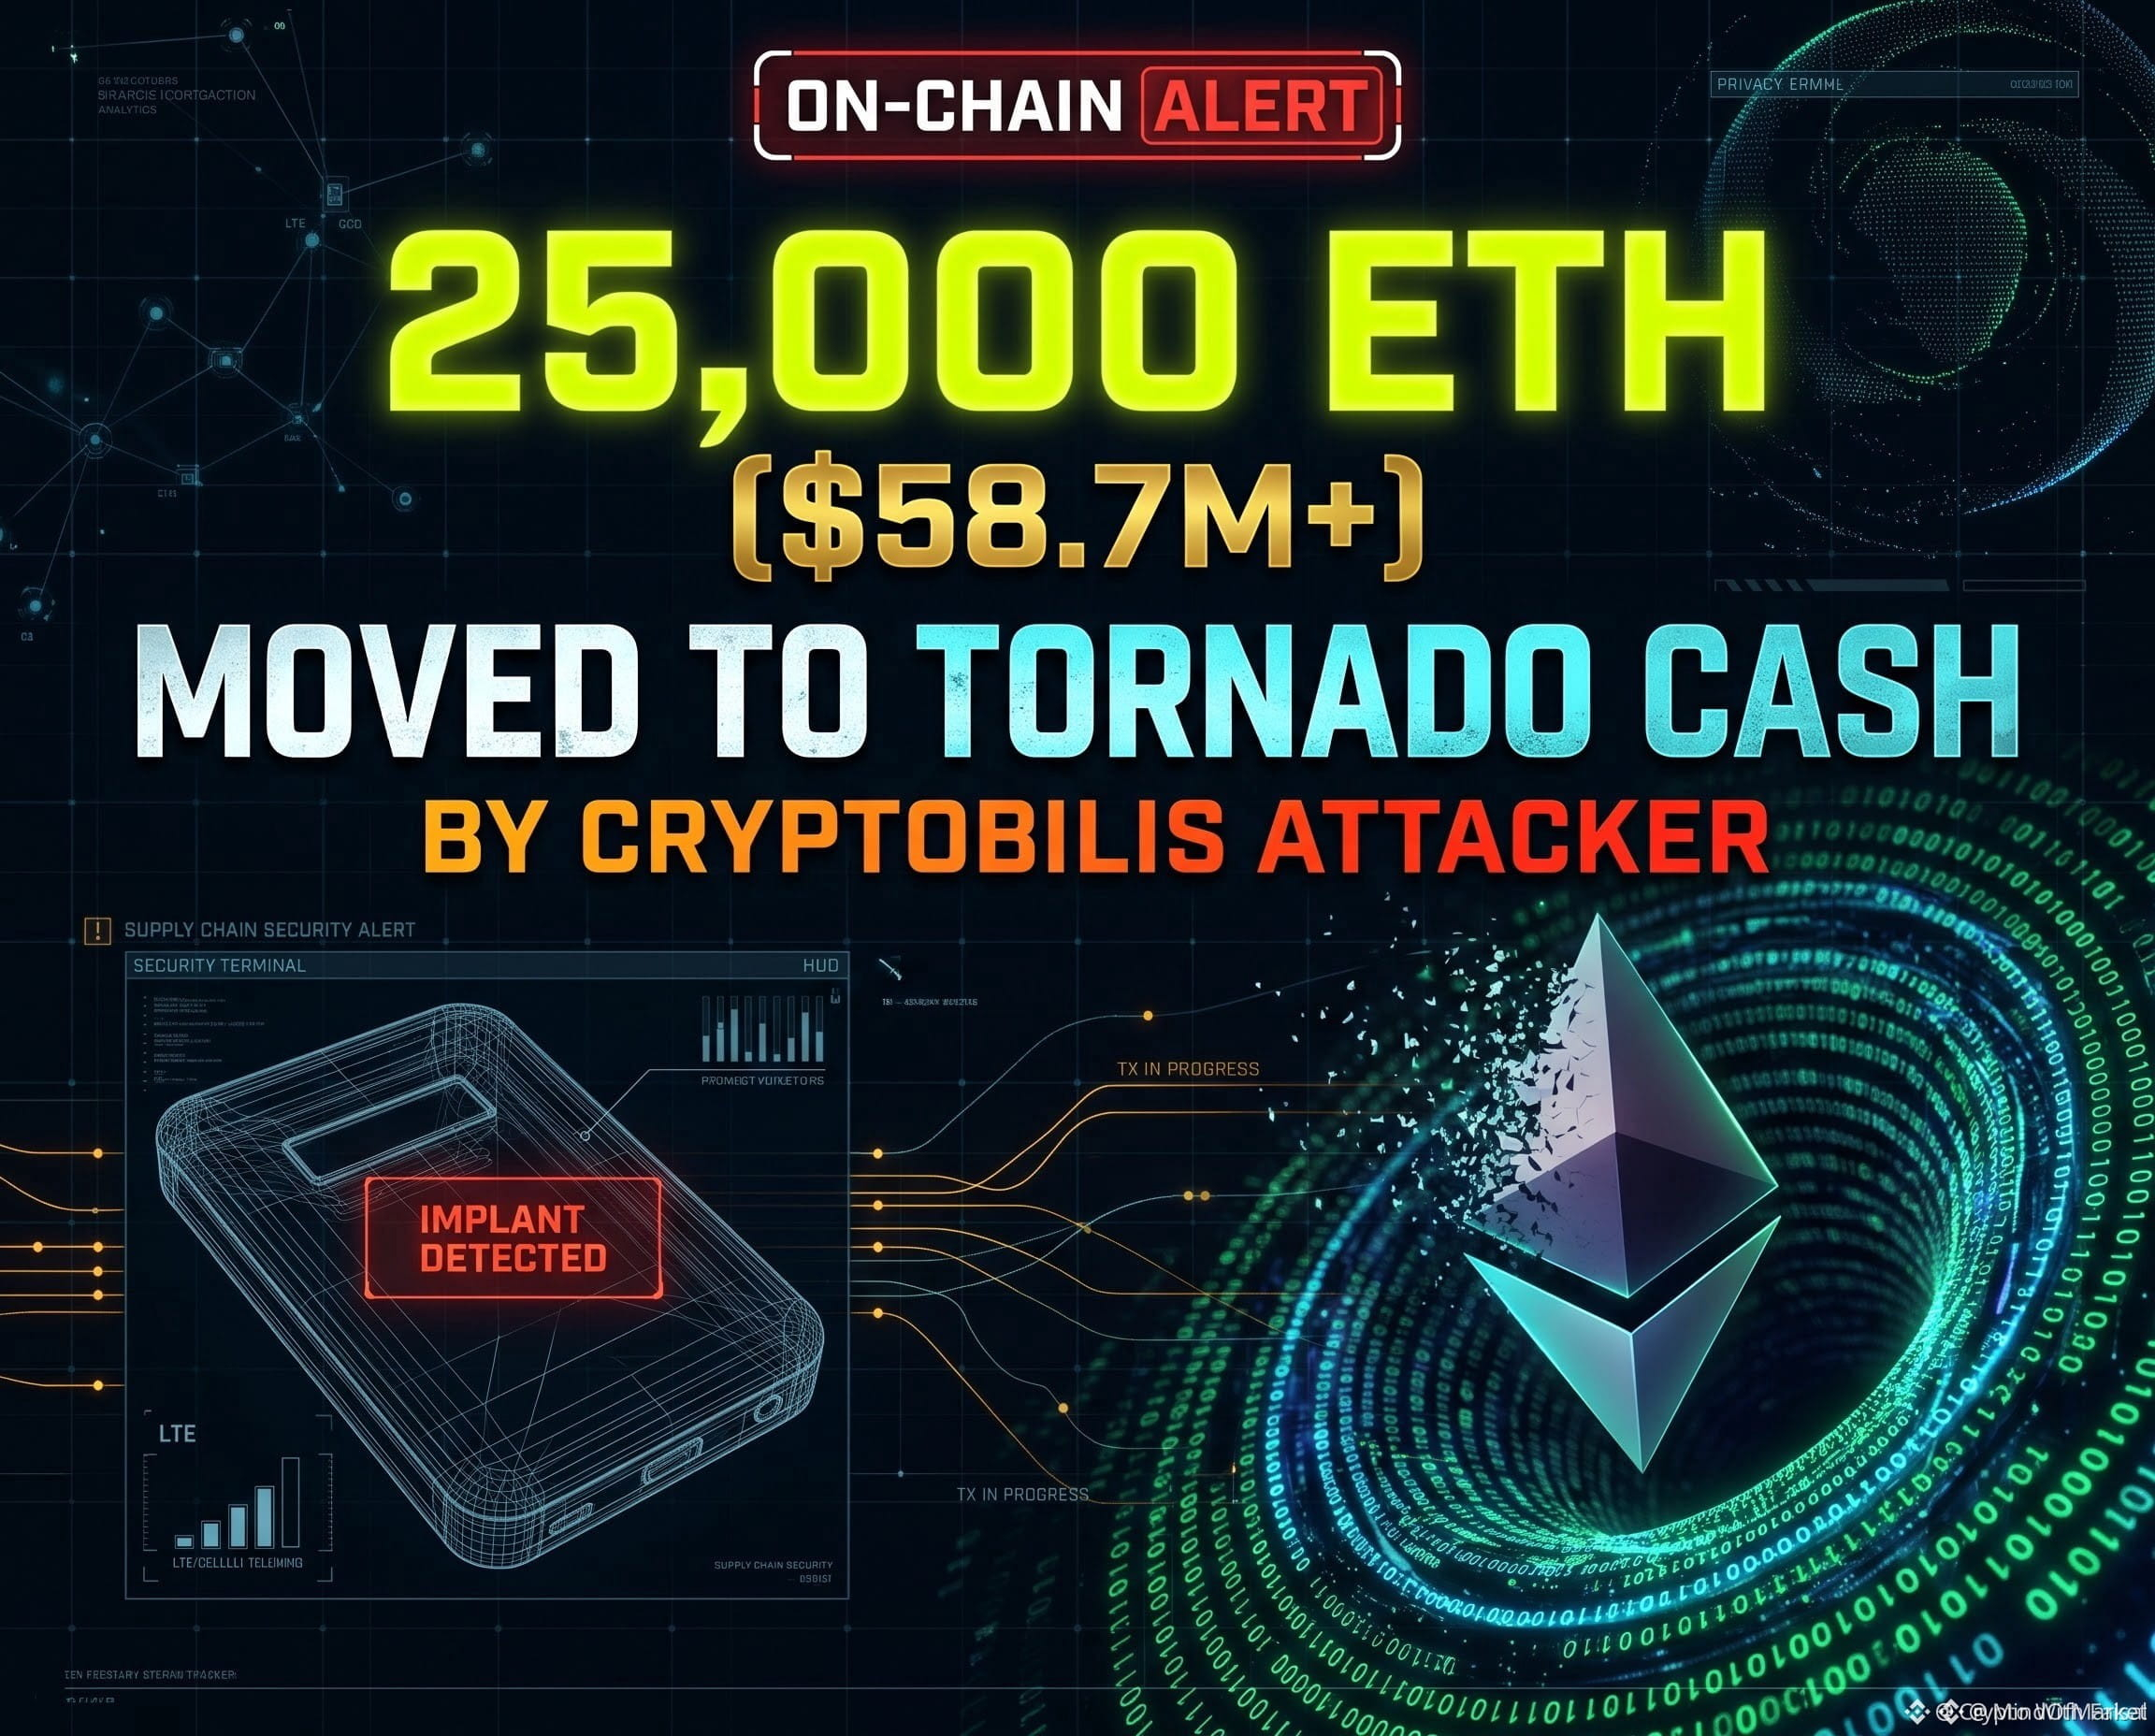
🦈 25,000 $ETH 在重大供应链安全事件后重新分配至隐私池 🚨
链上情报显示,历史硬件漏洞引发了惊人的资金迁移,机构追踪数据也凸显大量资金流入隐私协议。📊 这次大规模分配事件再次表明,供应链完整性仍是冷存储安全的绝对基石。⚡
当制造环节的实体攻击途径遭到利用时,即使是经验丰富的参与者也会面临潜在的托管风险。💡 你的冷存储设备是否只从原厂采购?还是会采用多重签名机制来消除单点风险?💬
⚠️ 以上不构成财务建议。请始终做好风险管理。🛡️
🏷️ #ETH #OnChainData #CryptoSecurity #SmartMoney
🦈 🔒
🦈 25,000 $ETH 在重大供应链安全事件后重新分配至隐私池 🚨
链上情报显示,历史硬件漏洞引发了惊人的资金迁移,机构追踪数据也凸显大量资金流入隐私协议。📊 这次大规模分配事件再次表明,供应链完整性仍是冷存储安全的绝对基石。⚡
当制造环节的实体攻击途径遭到利用时,即使是经验丰富的参与者也会面临潜在的托管风险。💡 你的冷存储设备是否只从原厂采购?还是会采用多重签名机制来消除单点风险?💬
⚠️ 以上不构成财务建议。请始终做好风险管理。🛡️
🏷️ #ETH #OnChainData #CryptoSecurity #SmartMoney
🦈 🔒
链上情报显示,历史硬件漏洞引发了惊人的资金迁移,机构追踪数据也凸显大量资金流入隐私协议。📊 这次大规模分配事件再次表明,供应链完整性仍是冷存储安全的绝对基石。⚡
当制造环节的实体攻击途径遭到利用时,即使是经验丰富的参与者也会面临潜在的托管风险。💡 你的冷存储设备是否只从原厂采购?还是会采用多重签名机制来消除单点风险?💬
⚠️ 以上不构成财务建议。请始终做好风险管理。🛡️
🏷️ #ETH #OnChainData #CryptoSecurity #SmartMoney
🦈 🔒
7
登录解锁更多内容
加入币安广场,与全球加密货币用户互动
⚡️ 获取关于加密货币的最新实用信息。
💬 受到全球最大加密货币交易平台的信赖。
👍 发现来自认证创作者的真知灼见。
邮箱/手机号码
热门话题
1
#英伟达一个半月市值减少2.7万亿美元
0 次浏览
21 人讨论中
2
#比特币跌破6万美元,短期能否企稳反弹?
829,732 次浏览
1,926 人讨论中
3
#全球股市创三年来最长连跌,投资者避险情绪升温
386,497 次浏览
840 人讨论中
4
#贝莱德IBIT单日流出5.41亿美元创纪录
24,879 次浏览
103 人讨论中
5
#Anthropic上市次日大跌,股价接近破发
114,046 次浏览
232 人讨论中
6
#TwentyOneCapital增持172.25枚BTC
39,851 次浏览
74 人讨论中
7
#香港代币化存款拟不列虚拟资产
54,628 次浏览
126 人讨论中
8
#BNB跌破540USDT日跌8.46%
66,183 次浏览
103 人讨论中
9
#香港拟罚冒用加密头衔者10万港元
30,857 次浏览
102 人讨论中
10
#BitMine的ETH未实现亏损达101亿美元
75,887 次浏览
198 人讨论中