
BarBie_QueeN
195 Bài đăng
BarBie_QueeN
Báo cáo
Chặn người dùng
Giao dịch mở
Trader thường xuyên
3.9 tháng
11 Đang theo dõi
89 Người theo dõi
1.2K+ Đã thích
Bài đăng
Danh mục đầu tư
Tất cả
Trích dẫn
PINNED
·
--
@Dusk_Foundation
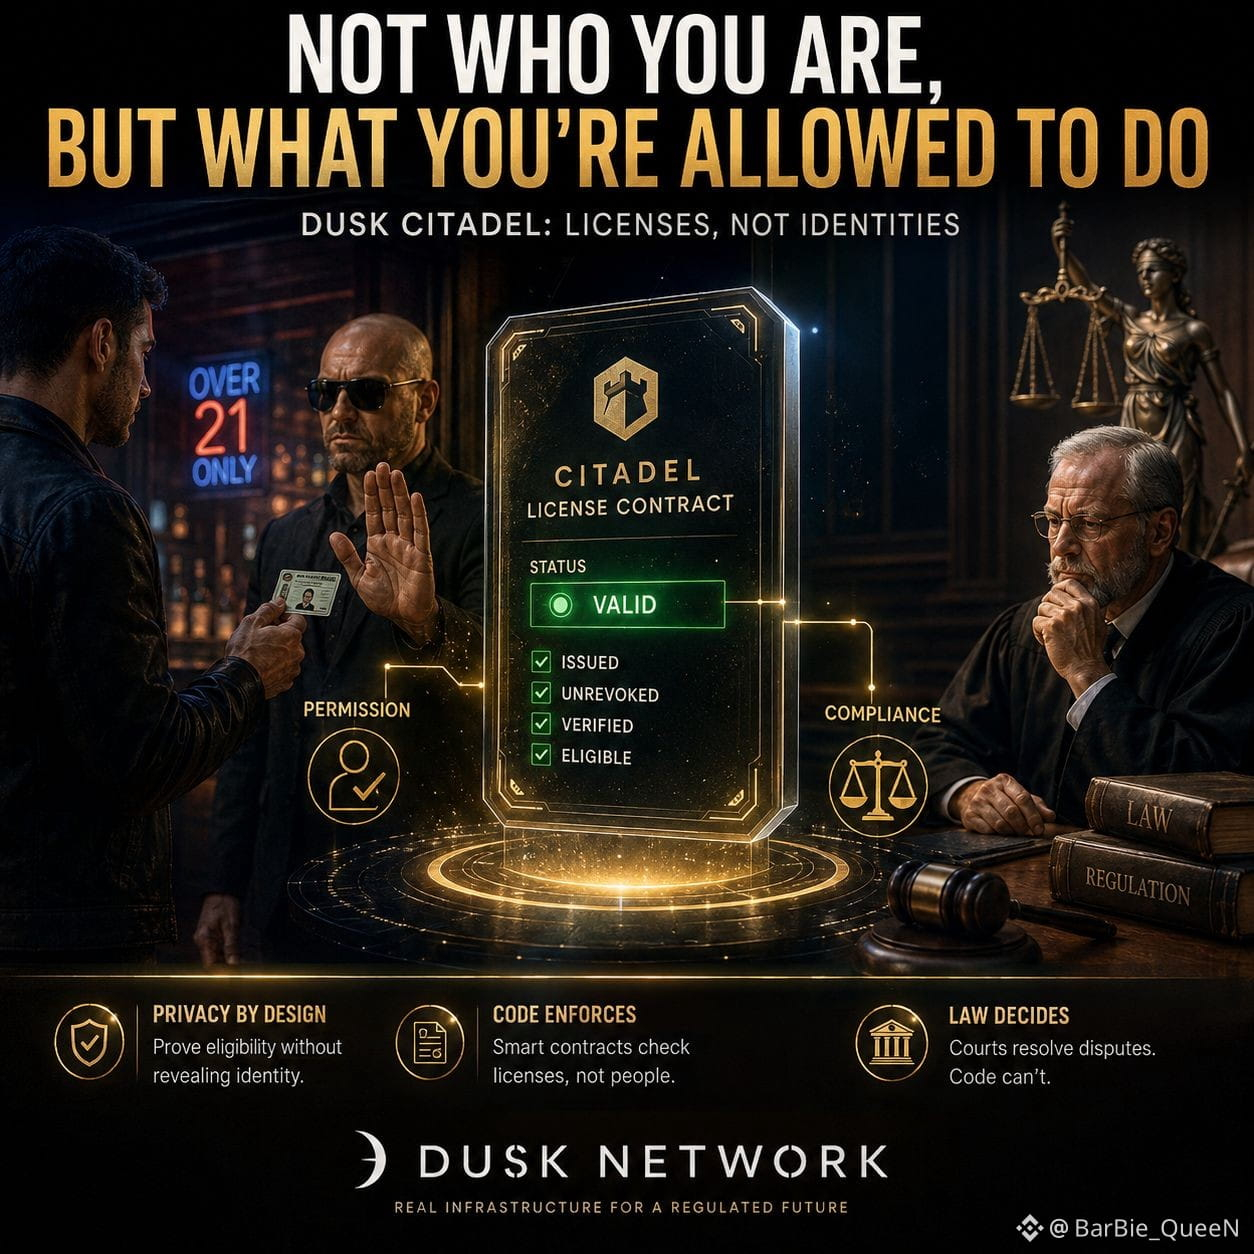
Trước đây tôi từng nghĩ rằng việc chứng minh bạn là ai và chứng minh rằng bạn được phép làm một việc nào đó, về cơ bản là cùng một vấn đề. Rồi tôi đọc đến phần “Citadel” trong bản whitepaper của Dusk, và giả định đó không còn đúng nữa.
Đây là cơ chế thực sự: một hợp đồng cấp phép sẽ kiểm tra xem bạn có đang giữ một giấy chứng nhận hợp lệ, còn hiệu lực và chưa bị hủy hay không trước khi cho phép bạn thực hiện một hành động cụ thể. Nó không hỏi bạn là ai bên dưới giấy chứng nhận đó.
Hãy nghĩ đến chuyện một nhân viên gác cổng kiểm tra giấy tờ ở một quán bar. Anh ta không cần địa chỉ nhà của bạn hay tên pháp lý đầy đủ của bạn. Anh ta chỉ cần một điều: bạn có trên 21 tuổi không. Hầu hết các hệ thống số không thể phân biệt được như vậy — bạn cuối cùng phải đưa toàn bộ danh tính của mình chỉ để xác nhận một chi tiết nhỏ về bản thân. Citadel được xây dựng để không làm thế.
Phần này khiến nó giống như một hạ tầng pháp lý thực sự hơn là “crypto theater”. Cấp phép, giấy phép, việc thu hồi — các cơ quan quản lý đã suy nghĩ theo cách đó rồi. Citadel chỉ chuyển việc thực thi từ một văn phòng hồ sơ sang mã nguồn (code).
Tuy nhiên, code chỉ có thể xác nhận những gì nó được cung cấp. Nó có thể kiểm tra rằng một giấy phép chưa bị thu hồi. Nó không thể quyết định điều gì được xem là lý do hợp lệ để thu hồi, hay giải quyết một cuộc tranh chấp giữa cơ quan quản lý và một giao thức khi họ bất đồng về cùng một sự thật. Tòa án làm công việc đó. Còn hợp đồng thì không.
Vì vậy, tôi vẫn chưa chắc phần nào trong này sẽ tồn tại khi đi vào một hệ thống pháp lý thực tế — và tôi không nghĩ đó là một chỗ ngồi tệ. Việc đọc bản paper Citadel thật trước khi cho rằng bất cứ điều gì trong đó đã được “chốt sổ” đều giống như phản xạ đúng ở đây.
Giữ một chút sự không chắc chắn, và dù sao vẫn đặt câu hỏi, có lẽ chỉ là một thói quen tốt nói chung. Không chỉ cho trường hợp này.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
@Dusk
Trước đây tôi từng nghĩ rằng việc chứng minh bạn là ai và chứng minh rằng bạn được phép làm một việc nào đó, về cơ bản là cùng một vấn đề. Rồi tôi đọc đến phần “Citadel” trong bản whitepaper của Dusk, và giả định đó không còn đúng nữa.
Đây là cơ chế thực sự: một hợp đồng cấp phép sẽ kiểm tra xem bạn có đang giữ một giấy chứng nhận hợp lệ, còn hiệu lực và chưa bị hủy hay không trước khi cho phép bạn thực hiện một hành động cụ thể. Nó không hỏi bạn là ai bên dưới giấy chứng nhận đó.
Hãy nghĩ đến chuyện một nhân viên gác cổng kiểm tra giấy tờ ở một quán bar. Anh ta không cần địa chỉ nhà của bạn hay tên pháp lý đầy đủ của bạn. Anh ta chỉ cần một điều: bạn có trên 21 tuổi không. Hầu hết các hệ thống số không thể phân biệt được như vậy — bạn cuối cùng phải đưa toàn bộ danh tính của mình chỉ để xác nhận một chi tiết nhỏ về bản thân. Citadel được xây dựng để không làm thế.
Phần này khiến nó giống như một hạ tầng pháp lý thực sự hơn là “crypto theater”. Cấp phép, giấy phép, việc thu hồi — các cơ quan quản lý đã suy nghĩ theo cách đó rồi. Citadel chỉ chuyển việc thực thi từ một văn phòng hồ sơ sang mã nguồn (code).
Tuy nhiên, code chỉ có thể xác nhận những gì nó được cung cấp. Nó có thể kiểm tra rằng một giấy phép chưa bị thu hồi. Nó không thể quyết định điều gì được xem là lý do hợp lệ để thu hồi, hay giải quyết một cuộc tranh chấp giữa cơ quan quản lý và một giao thức khi họ bất đồng về cùng một sự thật. Tòa án làm công việc đó. Còn hợp đồng thì không.
Vì vậy, tôi vẫn chưa chắc phần nào trong này sẽ tồn tại khi đi vào một hệ thống pháp lý thực tế — và tôi không nghĩ đó là một chỗ ngồi tệ. Việc đọc bản paper Citadel thật trước khi cho rằng bất cứ điều gì trong đó đã được “chốt sổ” đều giống như phản xạ đúng ở đây.
Giữ một chút sự không chắc chắn, và dù sao vẫn đặt câu hỏi, có lẽ chỉ là một thói quen tốt nói chung. Không chỉ cho trường hợp này.
@Dusk #dusk $DUSK
Trước đây tôi từng nghĩ rằng việc chứng minh bạn là ai và chứng minh rằng bạn được phép làm một việc nào đó, về cơ bản là cùng một vấn đề. Rồi tôi đọc đến phần “Citadel” trong bản whitepaper của Dusk, và giả định đó không còn đúng nữa.
Đây là cơ chế thực sự: một hợp đồng cấp phép sẽ kiểm tra xem bạn có đang giữ một giấy chứng nhận hợp lệ, còn hiệu lực và chưa bị hủy hay không trước khi cho phép bạn thực hiện một hành động cụ thể. Nó không hỏi bạn là ai bên dưới giấy chứng nhận đó.
Hãy nghĩ đến chuyện một nhân viên gác cổng kiểm tra giấy tờ ở một quán bar. Anh ta không cần địa chỉ nhà của bạn hay tên pháp lý đầy đủ của bạn. Anh ta chỉ cần một điều: bạn có trên 21 tuổi không. Hầu hết các hệ thống số không thể phân biệt được như vậy — bạn cuối cùng phải đưa toàn bộ danh tính của mình chỉ để xác nhận một chi tiết nhỏ về bản thân. Citadel được xây dựng để không làm thế.
Phần này khiến nó giống như một hạ tầng pháp lý thực sự hơn là “crypto theater”. Cấp phép, giấy phép, việc thu hồi — các cơ quan quản lý đã suy nghĩ theo cách đó rồi. Citadel chỉ chuyển việc thực thi từ một văn phòng hồ sơ sang mã nguồn (code).
Tuy nhiên, code chỉ có thể xác nhận những gì nó được cung cấp. Nó có thể kiểm tra rằng một giấy phép chưa bị thu hồi. Nó không thể quyết định điều gì được xem là lý do hợp lệ để thu hồi, hay giải quyết một cuộc tranh chấp giữa cơ quan quản lý và một giao thức khi họ bất đồng về cùng một sự thật. Tòa án làm công việc đó. Còn hợp đồng thì không.
Vì vậy, tôi vẫn chưa chắc phần nào trong này sẽ tồn tại khi đi vào một hệ thống pháp lý thực tế — và tôi không nghĩ đó là một chỗ ngồi tệ. Việc đọc bản paper Citadel thật trước khi cho rằng bất cứ điều gì trong đó đã được “chốt sổ” đều giống như phản xạ đúng ở đây.
Giữ một chút sự không chắc chắn, và dù sao vẫn đặt câu hỏi, có lẽ chỉ là một thói quen tốt nói chung. Không chỉ cho trường hợp này.
@Dusk #dusk $DUSK
1
78
·
--
@Dusk_Foundation
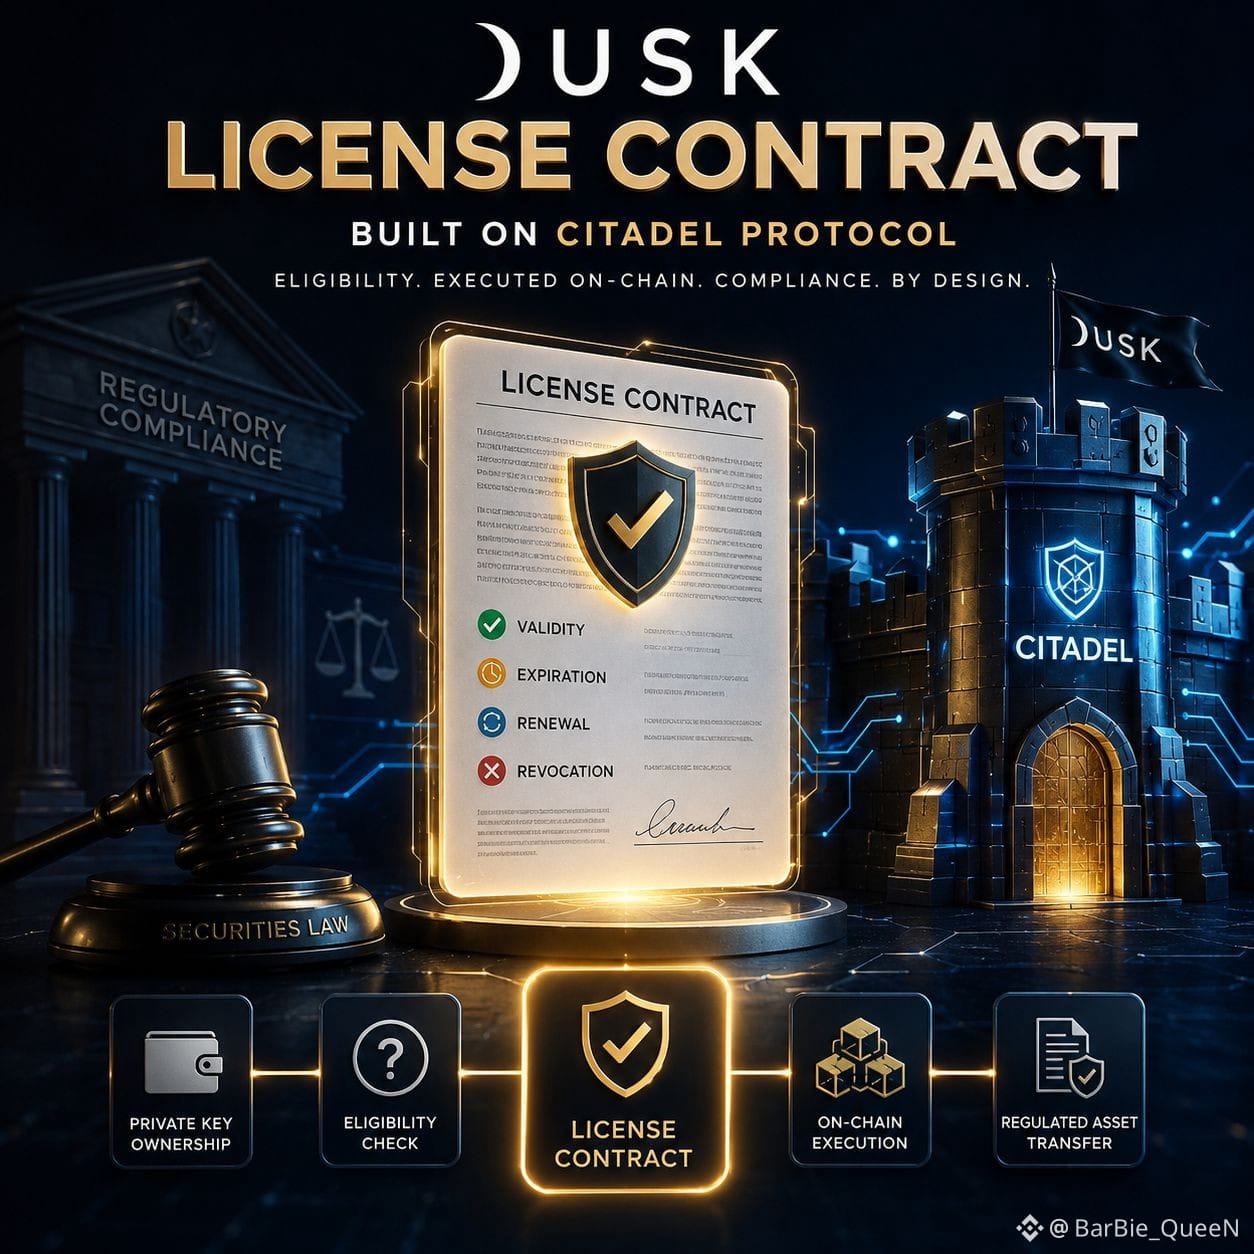
Tôi đang đọc bản whitepaper của Dusk thì cứ bị quay lại một chi tiết nhỏ, nằm gần cuối: hợp đồng cấp phép, được xây dựng trên cái mà họ gọi là giao thức Citadel. Không phải cơ chế đồng thuận, không phải công nghệ bảo mật. Chỉ là giấy phép. Nhưng có thể đây lại là phần quan trọng nhất.
Đây là điều khiến tôi chú ý. Trên hầu hết các blockchain, việc sở hữu khóa riêng là câu chuyện chính — bạn giữ nó, bạn có thể giao dịch. Dusk đặt câu hỏi về điều đó với các tài sản được quản lý. Hợp đồng cấp phép không chỉ xác minh một chữ ký; nó kiểm tra xem người nắm giữ có thậm chí đủ điều kiện để hành động hay không, và sự đủ điều kiện đó có trạng thái thực: hiệu lực, thời hạn, gia hạn, thu hồi. Không phải là giấy phép chỉ đơn giản “sống” trên một blockchain — mà là chính tính đủ điều kiện trở thành thứ mà chuỗi có thể thực thi, chứ không chỉ ghi lại.
Chính vì vậy mà nó cảm giác ít giống một bản chào mời và giống như một thiết kế dành cho luật chứng khoán thật sự. Phần lớn DeFi bắt đầu từ “bất kỳ ví nào cũng có thể tương tác.” Còn phần này lại xuất phát từ một câu hỏi khác — nếu ngay bản thân tính đủ điều kiện có thể lập trình thì sao? Được cấp phép cụ thể theo nơi mà quy định đòi hỏi, chứ không áp dụng ở mọi nơi khác.
Điều tôi vẫn thận trọng là vấn đề thực thi. Mã có thể theo dõi ngày hết hạn. Nhưng nó không thể tự quyết định liệu một cơ quan quản lý ở một quốc gia có công nhận giấy phép được cấp theo khung pháp lý của quốc gia khác hay không, hoặc điều gì xảy ra khi pháp luật và việc thực thi âm thầm không khớp với nhau. Việc token hóa một chứng khoán chưa bao giờ là phần khó — cái khó là làm cho việc tuân thủ “sống” bên trong lớp thực thi, thay vì như giấy tờ nằm ngoài cuộc, bám quanh trên chuỗi.
Không có nghĩa là tất cả đã được giải quyết — chỉ là đáng để bạn tự tìm hiểu theo cách của mình, thay vì coi bản chào mời là đúng theo nghĩa đen. Có lẽ đó mới là thói quen thật sự: giữ sự tò mò, đặt câu hỏi về những gì được gọi là “đã giải quyết,” và để hiểu biết của riêng bạn tiếp tục phát triển, từng dự án một.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
@Dusk
Tôi đang đọc bản whitepaper của Dusk thì cứ bị quay lại một chi tiết nhỏ, nằm gần cuối: hợp đồng cấp phép, được xây dựng trên cái mà họ gọi là giao thức Citadel. Không phải cơ chế đồng thuận, không phải công nghệ bảo mật. Chỉ là giấy phép. Nhưng có thể đây lại là phần quan trọng nhất.
Đây là điều khiến tôi chú ý. Trên hầu hết các blockchain, việc sở hữu khóa riêng là câu chuyện chính — bạn giữ nó, bạn có thể giao dịch. Dusk đặt câu hỏi về điều đó với các tài sản được quản lý. Hợp đồng cấp phép không chỉ xác minh một chữ ký; nó kiểm tra xem người nắm giữ có thậm chí đủ điều kiện để hành động hay không, và sự đủ điều kiện đó có trạng thái thực: hiệu lực, thời hạn, gia hạn, thu hồi. Không phải là giấy phép chỉ đơn giản “sống” trên một blockchain — mà là chính tính đủ điều kiện trở thành thứ mà chuỗi có thể thực thi, chứ không chỉ ghi lại.
Chính vì vậy mà nó cảm giác ít giống một bản chào mời và giống như một thiết kế dành cho luật chứng khoán thật sự. Phần lớn DeFi bắt đầu từ “bất kỳ ví nào cũng có thể tương tác.” Còn phần này lại xuất phát từ một câu hỏi khác — nếu ngay bản thân tính đủ điều kiện có thể lập trình thì sao? Được cấp phép cụ thể theo nơi mà quy định đòi hỏi, chứ không áp dụng ở mọi nơi khác.
Điều tôi vẫn thận trọng là vấn đề thực thi. Mã có thể theo dõi ngày hết hạn. Nhưng nó không thể tự quyết định liệu một cơ quan quản lý ở một quốc gia có công nhận giấy phép được cấp theo khung pháp lý của quốc gia khác hay không, hoặc điều gì xảy ra khi pháp luật và việc thực thi âm thầm không khớp với nhau. Việc token hóa một chứng khoán chưa bao giờ là phần khó — cái khó là làm cho việc tuân thủ “sống” bên trong lớp thực thi, thay vì như giấy tờ nằm ngoài cuộc, bám quanh trên chuỗi.
Không có nghĩa là tất cả đã được giải quyết — chỉ là đáng để bạn tự tìm hiểu theo cách của mình, thay vì coi bản chào mời là đúng theo nghĩa đen. Có lẽ đó mới là thói quen thật sự: giữ sự tò mò, đặt câu hỏi về những gì được gọi là “đã giải quyết,” và để hiểu biết của riêng bạn tiếp tục phát triển, từng dự án một.
@Dusk #dusk $DUSK
Tôi đang đọc bản whitepaper của Dusk thì cứ bị quay lại một chi tiết nhỏ, nằm gần cuối: hợp đồng cấp phép, được xây dựng trên cái mà họ gọi là giao thức Citadel. Không phải cơ chế đồng thuận, không phải công nghệ bảo mật. Chỉ là giấy phép. Nhưng có thể đây lại là phần quan trọng nhất.
Đây là điều khiến tôi chú ý. Trên hầu hết các blockchain, việc sở hữu khóa riêng là câu chuyện chính — bạn giữ nó, bạn có thể giao dịch. Dusk đặt câu hỏi về điều đó với các tài sản được quản lý. Hợp đồng cấp phép không chỉ xác minh một chữ ký; nó kiểm tra xem người nắm giữ có thậm chí đủ điều kiện để hành động hay không, và sự đủ điều kiện đó có trạng thái thực: hiệu lực, thời hạn, gia hạn, thu hồi. Không phải là giấy phép chỉ đơn giản “sống” trên một blockchain — mà là chính tính đủ điều kiện trở thành thứ mà chuỗi có thể thực thi, chứ không chỉ ghi lại.
Chính vì vậy mà nó cảm giác ít giống một bản chào mời và giống như một thiết kế dành cho luật chứng khoán thật sự. Phần lớn DeFi bắt đầu từ “bất kỳ ví nào cũng có thể tương tác.” Còn phần này lại xuất phát từ một câu hỏi khác — nếu ngay bản thân tính đủ điều kiện có thể lập trình thì sao? Được cấp phép cụ thể theo nơi mà quy định đòi hỏi, chứ không áp dụng ở mọi nơi khác.
Điều tôi vẫn thận trọng là vấn đề thực thi. Mã có thể theo dõi ngày hết hạn. Nhưng nó không thể tự quyết định liệu một cơ quan quản lý ở một quốc gia có công nhận giấy phép được cấp theo khung pháp lý của quốc gia khác hay không, hoặc điều gì xảy ra khi pháp luật và việc thực thi âm thầm không khớp với nhau. Việc token hóa một chứng khoán chưa bao giờ là phần khó — cái khó là làm cho việc tuân thủ “sống” bên trong lớp thực thi, thay vì như giấy tờ nằm ngoài cuộc, bám quanh trên chuỗi.
Không có nghĩa là tất cả đã được giải quyết — chỉ là đáng để bạn tự tìm hiểu theo cách của mình, thay vì coi bản chào mời là đúng theo nghĩa đen. Có lẽ đó mới là thói quen thật sự: giữ sự tò mò, đặt câu hỏi về những gì được gọi là “đã giải quyết,” và để hiểu biết của riêng bạn tiếp tục phát triển, từng dự án một.
@Dusk #dusk $DUSK
72
·
--
Đã xác minh
@Dusk_Foundation
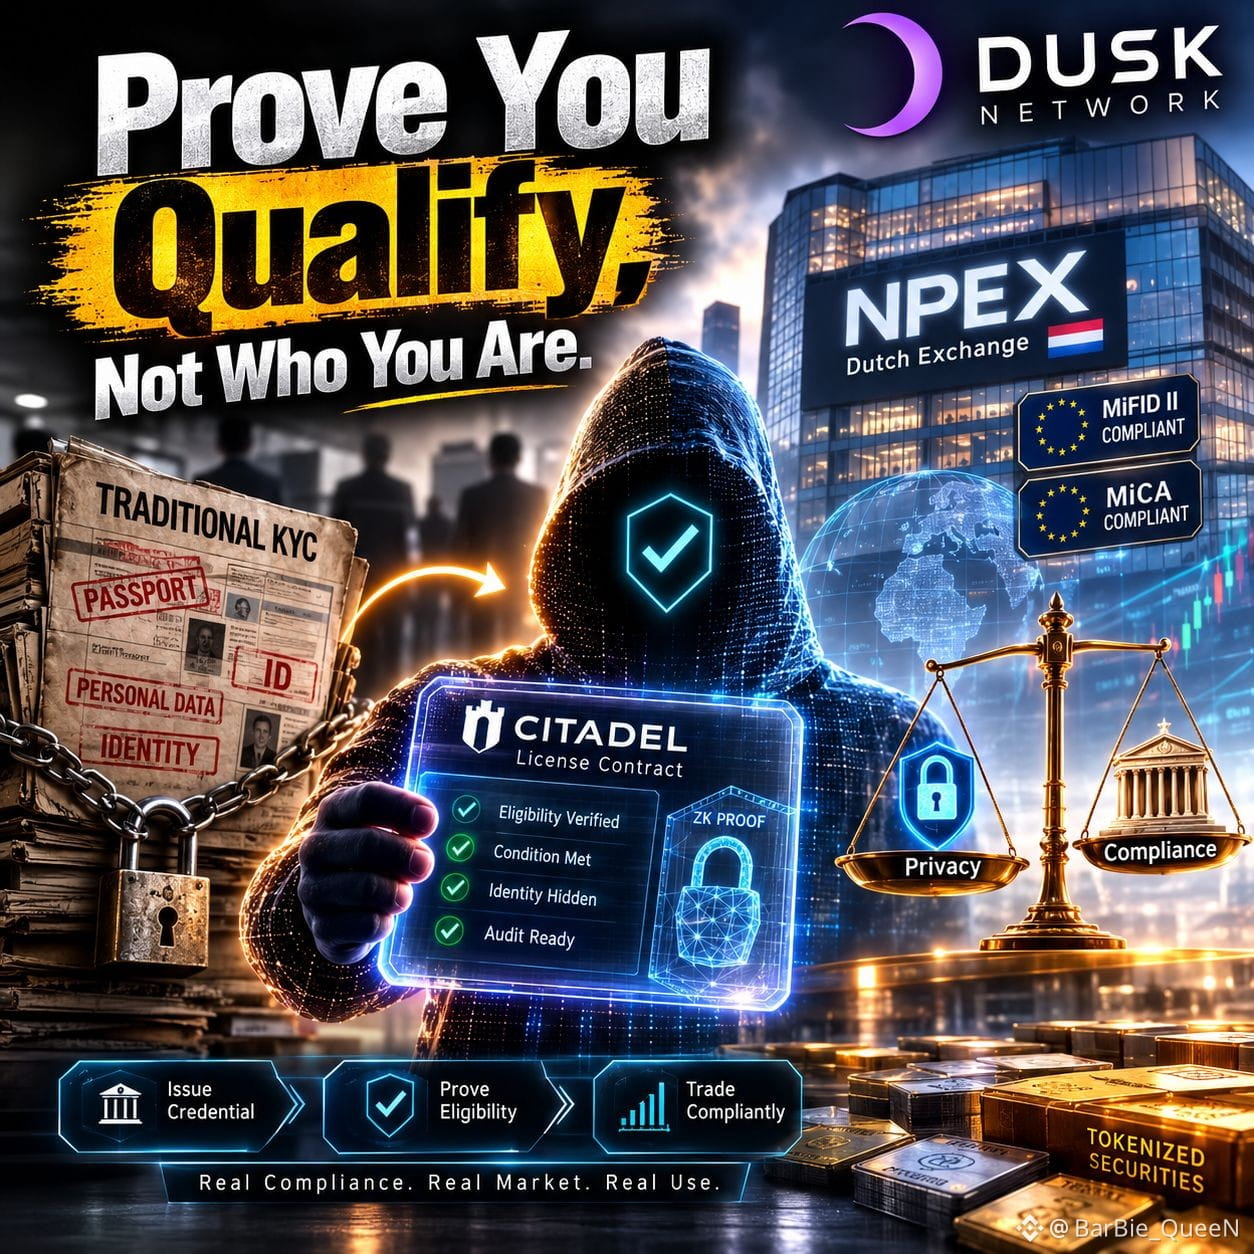
Tuần này tôi xem qua whitepaper của Dusk và bị mắc kẹt ở một chi tiết mà suýt nữa đã lướt qua: một “hợp đồng cấp phép”, được xây dựng trên một thứ gọi là Citadel, dùng để kiểm tra xem bạn có đáp ứng một điều kiện hay không thay vì kiểm tra xem bạn là ai. Trước đây tôi chưa từng nghĩ về tuân thủ theo cách đó — chứng minh bạn đủ điều kiện thay vì đưa ra một ID.
Điều khiến nó có cảm giác ít giống một bài toán giả lập hơn là việc Dusk không chỉ đang lý thuyết. Mạng lưới này đã gắn với NPEX, một sàn giao dịch được cấp phép tại Hà Lan, vận hành dưới các nghĩa vụ thực tế theo MiFID II và MiCA, với hàng trăm triệu chứng khoán được token hóa đang chạy qua hệ thống. Citadel được định vị như lớp KYC thực sự cho cấu hình đó, chứ không phải một bản demo phụ. Cấu trúc pháp lý hiện có đó là thứ khiến nó với tôi “thật” hơn phần lớn các bài pitch kiểu “tương lai của tuân thủ”.
Tuy vậy, tôi vẫn quay lại với cùng một nghi ngờ. Một bằng chứng không kiến thức có thể xác nhận một chứng chỉ là hợp lệ, nhưng nó không thể quyết định ai đủ đáng tin để cấp chứng chỉ đó ngay từ đầu. Các cơ quan quản lý vẫn phải chấp nhận bằng chứng đó như là bằng chứng thực, trên nhiều tổ chức, qua nhiều biên giới, trong một cuộc kiểm toán hay tranh chấp thực tế — và quá trình này chậm hơn, rối hơn nhiều so với việc viết ra được một mật mã học tốt. Khoảng cách giữa “về mặt kỹ thuật có thể hoạt động” và “cơ quan quản lý sẽ dựa vào nó” chính là nơi những ý tưởng như thế này thường âm thầm bị đình trệ.
Vì thế, tôi xem nó là điều thú vị chứ chưa được xác nhận. Đáng để tìm hiểu kỹ, không nên vội giả định là nó đã hoạt động đúng như phần trình bày gợi ý.
Nhắc nhỏ bản thân, và có lẽ nhắc luôn cả bạn: hãy tiếp tục đọc sau phần tuyên bố trên tiêu đề. Luôn có nhiều điều hơn để học, và những đoạn giữa khá “nhàm” thường lại dạy cho bạn nhiều nhất.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
@Dusk
Tuần này tôi xem qua whitepaper của Dusk và bị mắc kẹt ở một chi tiết mà suýt nữa đã lướt qua: một “hợp đồng cấp phép”, được xây dựng trên một thứ gọi là Citadel, dùng để kiểm tra xem bạn có đáp ứng một điều kiện hay không thay vì kiểm tra xem bạn là ai. Trước đây tôi chưa từng nghĩ về tuân thủ theo cách đó — chứng minh bạn đủ điều kiện thay vì đưa ra một ID.
Điều khiến nó có cảm giác ít giống một bài toán giả lập hơn là việc Dusk không chỉ đang lý thuyết. Mạng lưới này đã gắn với NPEX, một sàn giao dịch được cấp phép tại Hà Lan, vận hành dưới các nghĩa vụ thực tế theo MiFID II và MiCA, với hàng trăm triệu chứng khoán được token hóa đang chạy qua hệ thống. Citadel được định vị như lớp KYC thực sự cho cấu hình đó, chứ không phải một bản demo phụ. Cấu trúc pháp lý hiện có đó là thứ khiến nó với tôi “thật” hơn phần lớn các bài pitch kiểu “tương lai của tuân thủ”.
Tuy vậy, tôi vẫn quay lại với cùng một nghi ngờ. Một bằng chứng không kiến thức có thể xác nhận một chứng chỉ là hợp lệ, nhưng nó không thể quyết định ai đủ đáng tin để cấp chứng chỉ đó ngay từ đầu. Các cơ quan quản lý vẫn phải chấp nhận bằng chứng đó như là bằng chứng thực, trên nhiều tổ chức, qua nhiều biên giới, trong một cuộc kiểm toán hay tranh chấp thực tế — và quá trình này chậm hơn, rối hơn nhiều so với việc viết ra được một mật mã học tốt. Khoảng cách giữa “về mặt kỹ thuật có thể hoạt động” và “cơ quan quản lý sẽ dựa vào nó” chính là nơi những ý tưởng như thế này thường âm thầm bị đình trệ.
Vì thế, tôi xem nó là điều thú vị chứ chưa được xác nhận. Đáng để tìm hiểu kỹ, không nên vội giả định là nó đã hoạt động đúng như phần trình bày gợi ý.
Nhắc nhỏ bản thân, và có lẽ nhắc luôn cả bạn: hãy tiếp tục đọc sau phần tuyên bố trên tiêu đề. Luôn có nhiều điều hơn để học, và những đoạn giữa khá “nhàm” thường lại dạy cho bạn nhiều nhất.
@Dusk #dusk $DUSK
Tuần này tôi xem qua whitepaper của Dusk và bị mắc kẹt ở một chi tiết mà suýt nữa đã lướt qua: một “hợp đồng cấp phép”, được xây dựng trên một thứ gọi là Citadel, dùng để kiểm tra xem bạn có đáp ứng một điều kiện hay không thay vì kiểm tra xem bạn là ai. Trước đây tôi chưa từng nghĩ về tuân thủ theo cách đó — chứng minh bạn đủ điều kiện thay vì đưa ra một ID.
Điều khiến nó có cảm giác ít giống một bài toán giả lập hơn là việc Dusk không chỉ đang lý thuyết. Mạng lưới này đã gắn với NPEX, một sàn giao dịch được cấp phép tại Hà Lan, vận hành dưới các nghĩa vụ thực tế theo MiFID II và MiCA, với hàng trăm triệu chứng khoán được token hóa đang chạy qua hệ thống. Citadel được định vị như lớp KYC thực sự cho cấu hình đó, chứ không phải một bản demo phụ. Cấu trúc pháp lý hiện có đó là thứ khiến nó với tôi “thật” hơn phần lớn các bài pitch kiểu “tương lai của tuân thủ”.
Tuy vậy, tôi vẫn quay lại với cùng một nghi ngờ. Một bằng chứng không kiến thức có thể xác nhận một chứng chỉ là hợp lệ, nhưng nó không thể quyết định ai đủ đáng tin để cấp chứng chỉ đó ngay từ đầu. Các cơ quan quản lý vẫn phải chấp nhận bằng chứng đó như là bằng chứng thực, trên nhiều tổ chức, qua nhiều biên giới, trong một cuộc kiểm toán hay tranh chấp thực tế — và quá trình này chậm hơn, rối hơn nhiều so với việc viết ra được một mật mã học tốt. Khoảng cách giữa “về mặt kỹ thuật có thể hoạt động” và “cơ quan quản lý sẽ dựa vào nó” chính là nơi những ý tưởng như thế này thường âm thầm bị đình trệ.
Vì thế, tôi xem nó là điều thú vị chứ chưa được xác nhận. Đáng để tìm hiểu kỹ, không nên vội giả định là nó đã hoạt động đúng như phần trình bày gợi ý.
Nhắc nhỏ bản thân, và có lẽ nhắc luôn cả bạn: hãy tiếp tục đọc sau phần tuyên bố trên tiêu đề. Luôn có nhiều điều hơn để học, và những đoạn giữa khá “nhàm” thường lại dạy cho bạn nhiều nhất.
@Dusk #dusk $DUSK
1
106
·
--
@Dusk_Foundation
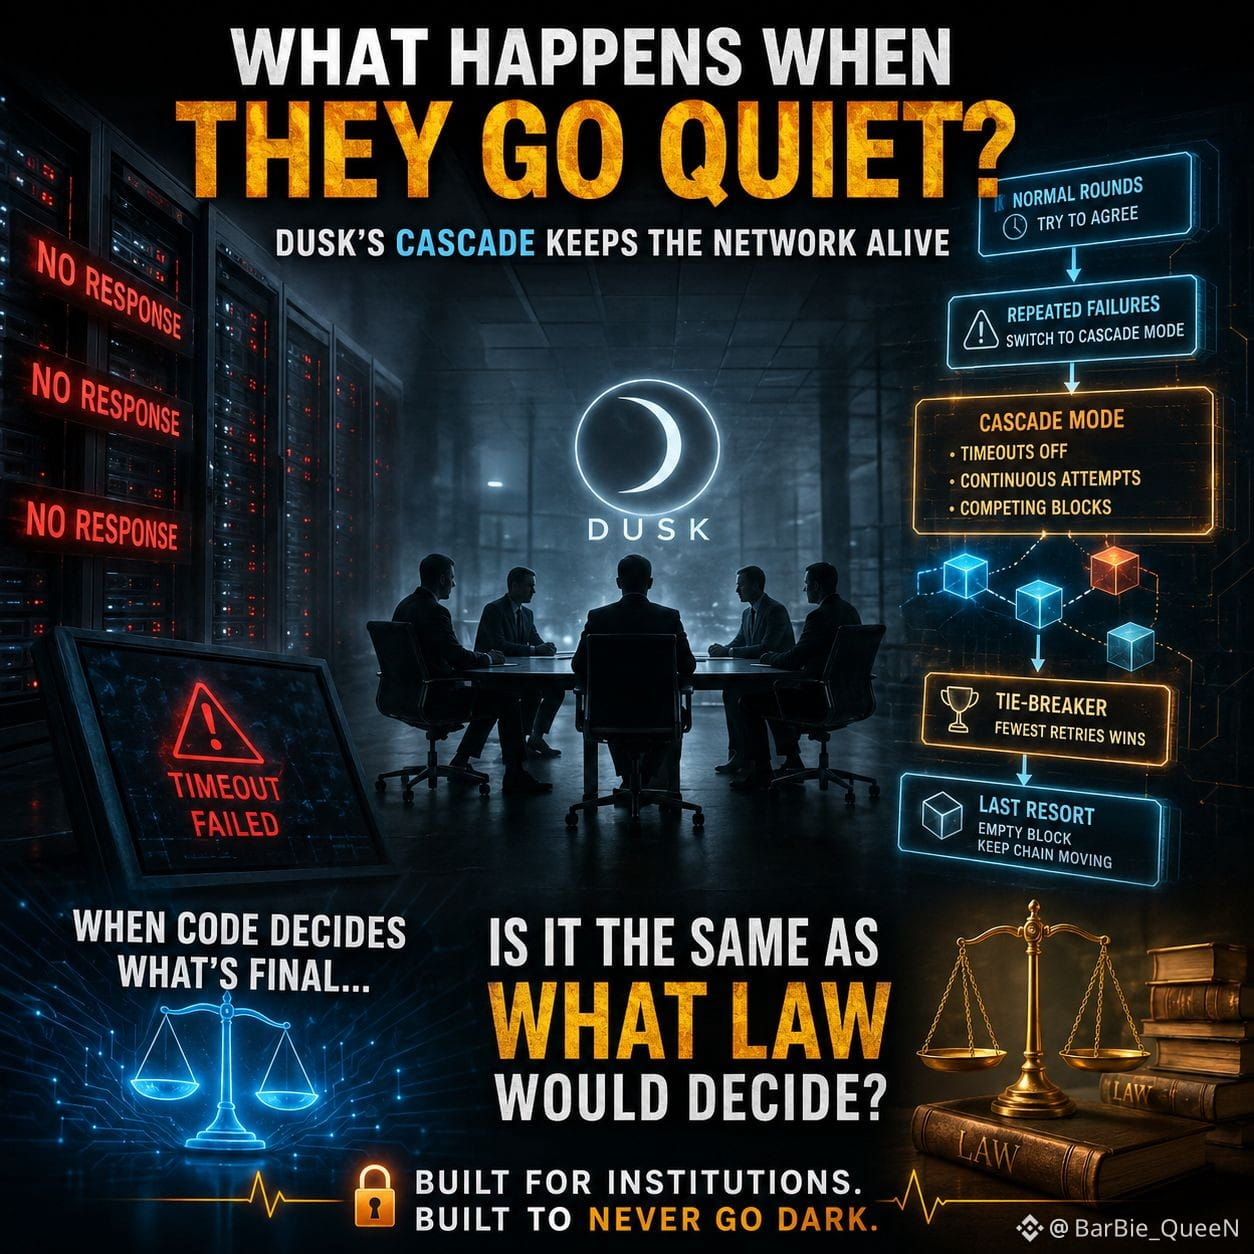
Tối qua tôi đọc một bài nghiên cứu về blockchain thì bị kẹt ở một dòng: chuyện gì xảy ra khi những người vận hành một mạng chỉ lặng im? Không bị hack, không bị tấn công—chỉ là offline hoặc mất tập trung. Đây là một câu hỏi ít hào nhoáng, nhưng lại là câu hỏi quyết định hệ thống có sẵn sàng để đưa vào vận hành hay chỉ là một bản demo.
Dusk, một dự án được xây dựng cho tài chính được quản lý, trả lời bằng một chuỗi cơ chế thay vì một bản vá duy nhất. Các vòng bình thường sẽ cố gắng đạt được sự đồng thuận về một khối. Nếu đủ nhiều vòng thất bại liên tiếp, mạng không bị “đứng hình” — mà chuyển sang chế độ tắt các cơ chế timeout và tiếp tục thử cho đến khi một lần thử thành công. Nhiều lần thử có thể chạy đồng thời, nên các phiên bản cạnh tranh của cùng một khối có thể tồn tại tạm thời cạnh nhau. Quy tắc phá hòa hầu như rất “đời”: phiên bản nào cần ít lần thử hơn để đi tới đích thì giành chiến thắng. Và nếu không có gì được ghi nhận, vẫn còn phương án cuối — tạo một khối rỗng, nhằm giữ cho chuỗi tiếp tục tiến về phía trước.
Điều khiến nó có cảm giác ít giống lý thuyết hơn là nó được xây cho đối tượng nào: các tổ chức kỳ vọng hạ tầng tài chính sẽ không bao giờ “mất điện”. Đây là một kỳ vọng trong thế giới thực trước khi nó trở thành một vấn đề kỹ thuật.
Tuy vậy, tôi vẫn quay lại với một sự nghi ngờ. Một khối “keep-alive” rỗng không giống với việc hệ thống hoạt động trở lại. Và khi một fork được tự động giải quyết, thì việc giải quyết đó có mang cùng trọng lượng như một hồ sơ pháp lý không, nếu quyền sở hữu đang bị đem ra cân đo? Mã lệnh quyết định điều gì là cuối cùng và pháp luật quyết định điều gì là cuối cùng không phải lúc nào cũng nói cùng một ngôn ngữ.
Đáng để ngồi suy ngẫm với nó, không chỉ chấp nhận. Một hệ thống không bao giờ dừng lại không tự động có nghĩa là nó không bao giờ gãy.
Học hỏi nhỏ nhưng đều đặn — đó mới là sự “cộng dồn” thật sự.
#dusk @Dusk_Foundation $DUSK
{spot}(DUSKUSDT)
@Dusk
Tối qua tôi đọc một bài nghiên cứu về blockchain thì bị kẹt ở một dòng: chuyện gì xảy ra khi những người vận hành một mạng chỉ lặng im? Không bị hack, không bị tấn công—chỉ là offline hoặc mất tập trung. Đây là một câu hỏi ít hào nhoáng, nhưng lại là câu hỏi quyết định hệ thống có sẵn sàng để đưa vào vận hành hay chỉ là một bản demo.
Dusk, một dự án được xây dựng cho tài chính được quản lý, trả lời bằng một chuỗi cơ chế thay vì một bản vá duy nhất. Các vòng bình thường sẽ cố gắng đạt được sự đồng thuận về một khối. Nếu đủ nhiều vòng thất bại liên tiếp, mạng không bị “đứng hình” — mà chuyển sang chế độ tắt các cơ chế timeout và tiếp tục thử cho đến khi một lần thử thành công. Nhiều lần thử có thể chạy đồng thời, nên các phiên bản cạnh tranh của cùng một khối có thể tồn tại tạm thời cạnh nhau. Quy tắc phá hòa hầu như rất “đời”: phiên bản nào cần ít lần thử hơn để đi tới đích thì giành chiến thắng. Và nếu không có gì được ghi nhận, vẫn còn phương án cuối — tạo một khối rỗng, nhằm giữ cho chuỗi tiếp tục tiến về phía trước.
Điều khiến nó có cảm giác ít giống lý thuyết hơn là nó được xây cho đối tượng nào: các tổ chức kỳ vọng hạ tầng tài chính sẽ không bao giờ “mất điện”. Đây là một kỳ vọng trong thế giới thực trước khi nó trở thành một vấn đề kỹ thuật.
Tuy vậy, tôi vẫn quay lại với một sự nghi ngờ. Một khối “keep-alive” rỗng không giống với việc hệ thống hoạt động trở lại. Và khi một fork được tự động giải quyết, thì việc giải quyết đó có mang cùng trọng lượng như một hồ sơ pháp lý không, nếu quyền sở hữu đang bị đem ra cân đo? Mã lệnh quyết định điều gì là cuối cùng và pháp luật quyết định điều gì là cuối cùng không phải lúc nào cũng nói cùng một ngôn ngữ.
Đáng để ngồi suy ngẫm với nó, không chỉ chấp nhận. Một hệ thống không bao giờ dừng lại không tự động có nghĩa là nó không bao giờ gãy.
Học hỏi nhỏ nhưng đều đặn — đó mới là sự “cộng dồn” thật sự.
#dusk @Dusk $DUSK
Tối qua tôi đọc một bài nghiên cứu về blockchain thì bị kẹt ở một dòng: chuyện gì xảy ra khi những người vận hành một mạng chỉ lặng im? Không bị hack, không bị tấn công—chỉ là offline hoặc mất tập trung. Đây là một câu hỏi ít hào nhoáng, nhưng lại là câu hỏi quyết định hệ thống có sẵn sàng để đưa vào vận hành hay chỉ là một bản demo.
Dusk, một dự án được xây dựng cho tài chính được quản lý, trả lời bằng một chuỗi cơ chế thay vì một bản vá duy nhất. Các vòng bình thường sẽ cố gắng đạt được sự đồng thuận về một khối. Nếu đủ nhiều vòng thất bại liên tiếp, mạng không bị “đứng hình” — mà chuyển sang chế độ tắt các cơ chế timeout và tiếp tục thử cho đến khi một lần thử thành công. Nhiều lần thử có thể chạy đồng thời, nên các phiên bản cạnh tranh của cùng một khối có thể tồn tại tạm thời cạnh nhau. Quy tắc phá hòa hầu như rất “đời”: phiên bản nào cần ít lần thử hơn để đi tới đích thì giành chiến thắng. Và nếu không có gì được ghi nhận, vẫn còn phương án cuối — tạo một khối rỗng, nhằm giữ cho chuỗi tiếp tục tiến về phía trước.
Điều khiến nó có cảm giác ít giống lý thuyết hơn là nó được xây cho đối tượng nào: các tổ chức kỳ vọng hạ tầng tài chính sẽ không bao giờ “mất điện”. Đây là một kỳ vọng trong thế giới thực trước khi nó trở thành một vấn đề kỹ thuật.
Tuy vậy, tôi vẫn quay lại với một sự nghi ngờ. Một khối “keep-alive” rỗng không giống với việc hệ thống hoạt động trở lại. Và khi một fork được tự động giải quyết, thì việc giải quyết đó có mang cùng trọng lượng như một hồ sơ pháp lý không, nếu quyền sở hữu đang bị đem ra cân đo? Mã lệnh quyết định điều gì là cuối cùng và pháp luật quyết định điều gì là cuối cùng không phải lúc nào cũng nói cùng một ngôn ngữ.
Đáng để ngồi suy ngẫm với nó, không chỉ chấp nhận. Một hệ thống không bao giờ dừng lại không tự động có nghĩa là nó không bao giờ gãy.
Học hỏi nhỏ nhưng đều đặn — đó mới là sự “cộng dồn” thật sự.
#dusk @Dusk $DUSK
2
77
·
--
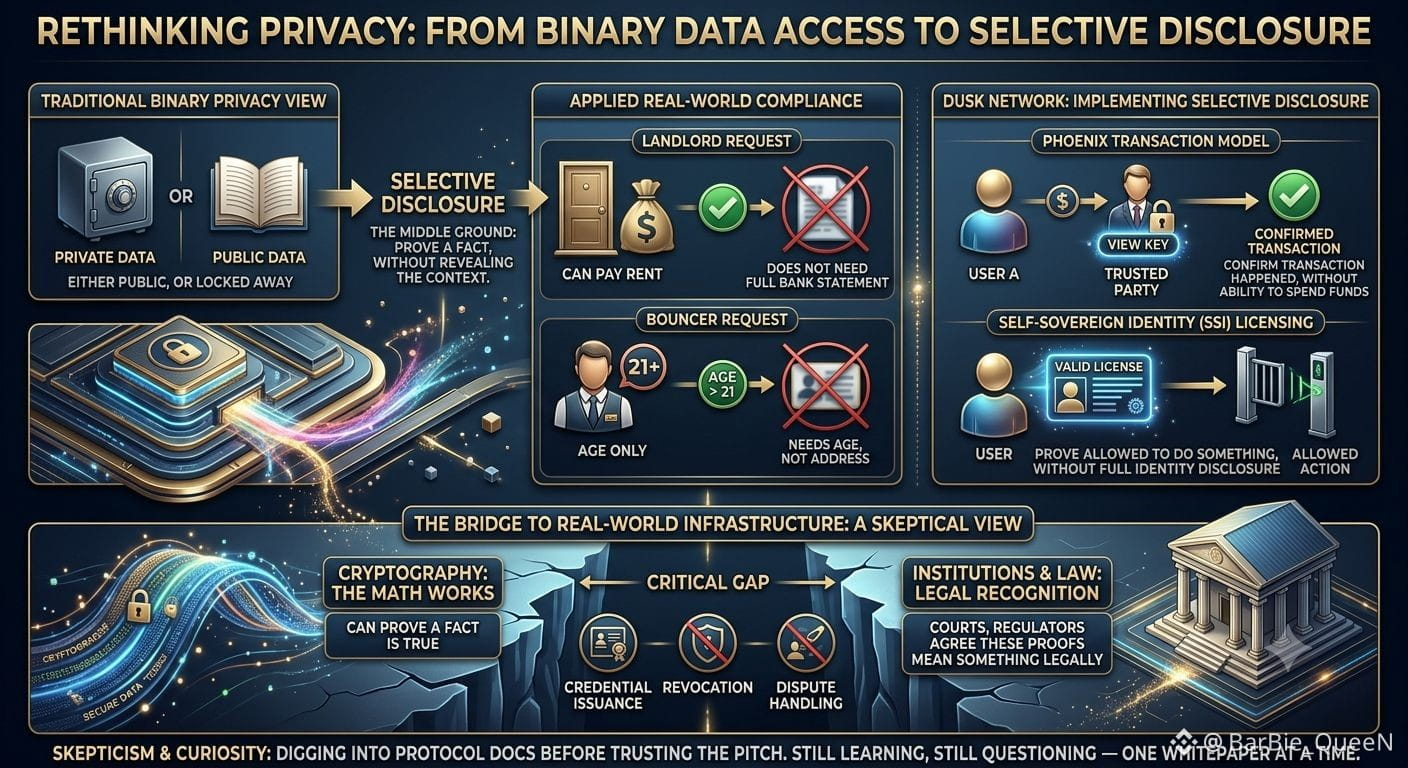
Dạo này tôi có đọc qua một số tài liệu về blockchain và bị mắc kẹt ở một ý nhỏ: nếu việc chứng minh một điều gì đó không có nghĩa là tiết lộ hết mọi thứ thì sao? Phần lớn chúng ta nghĩ về quyền riêng tư theo kiểu nhị phân — hoặc dữ liệu của bạn là công khai, hoặc nó bị khóa. Nhưng có một khoảng “ở giữa” mà trước đây tôi chưa nghĩ nhiều: tiết lộ có chọn lọc.
Thiết kế của mạng Dusk chạm vào điều này ở vài chỗ. Mô hình giao dịch Phoenix của nó sử dụng các view key cho phép một bên tin cậy xác nhận rằng một giao dịch đã xảy ra, mà không bao giờ trao khả năng chi tiêu số tiền. Ngoài ra còn có một hệ thống cấp phép gắn với một giao thức danh tính tự chủ, nơi việc nắm giữ một giấy phép hợp lệ được dùng để chứng minh rằng bạn được phép làm một việc nào đó, mà không cần trao toàn bộ danh tính của bạn để chứng minh.
Sự khác biệt này có vẻ quan trọng. Nó phản ánh cách tuân thủ thực sự hoạt động ngoài đời — một chủ nhà không cần bảng sao kê ngân hàng đầy đủ của bạn, họ chỉ cần bằng chứng rằng bạn có thể trả tiền thuê. Một nhân viên bảo vệ cần biết tuổi của bạn, không phải địa chỉ của bạn. Khi một hệ thống được thiết kế để chỉ tiết lộ đúng những gì cần thiết, nó bắt đầu giống như hạ tầng thực tế hơn là một thí nghiệm crypto.
Tuy nhiên tôi cũng còn hơi hoài nghi. Mật mã có thể chứng minh một sự thật là đúng — nhưng nó không thể quyết định ai được phép đưa ra sự thật đó, hoặc điều gì xảy ra khi một chứng chỉ cần bị thu hồi hoặc bị tranh chấp. Tòa án, cơ quan quản lý và các tổ chức vẫn phải thống nhất rằng những chứng cứ này có ý nghĩa về mặt pháp lý. Khoảng cách giữa “toán học hoạt động” và “pháp luật công nhận” vẫn còn khá lớn ở hầu hết các nơi.
Vì vậy tôi chưa hoàn toàn bị thuyết phục, chỉ là tò mò. Đáng để đi sâu vào tài liệu giao thức thực sự trước khi tin vào lời chào hàng. Vẫn đang học, vẫn đặt câu hỏi — từng whitepaper một.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
Dạo này tôi có đọc qua một số tài liệu về blockchain và bị mắc kẹt ở một ý nhỏ: nếu việc chứng minh một điều gì đó không có nghĩa là tiết lộ hết mọi thứ thì sao? Phần lớn chúng ta nghĩ về quyền riêng tư theo kiểu nhị phân — hoặc dữ liệu của bạn là công khai, hoặc nó bị khóa. Nhưng có một khoảng “ở giữa” mà trước đây tôi chưa nghĩ nhiều: tiết lộ có chọn lọc.
Thiết kế của mạng Dusk chạm vào điều này ở vài chỗ. Mô hình giao dịch Phoenix của nó sử dụng các view key cho phép một bên tin cậy xác nhận rằng một giao dịch đã xảy ra, mà không bao giờ trao khả năng chi tiêu số tiền. Ngoài ra còn có một hệ thống cấp phép gắn với một giao thức danh tính tự chủ, nơi việc nắm giữ một giấy phép hợp lệ được dùng để chứng minh rằng bạn được phép làm một việc nào đó, mà không cần trao toàn bộ danh tính của bạn để chứng minh.
Sự khác biệt này có vẻ quan trọng. Nó phản ánh cách tuân thủ thực sự hoạt động ngoài đời — một chủ nhà không cần bảng sao kê ngân hàng đầy đủ của bạn, họ chỉ cần bằng chứng rằng bạn có thể trả tiền thuê. Một nhân viên bảo vệ cần biết tuổi của bạn, không phải địa chỉ của bạn. Khi một hệ thống được thiết kế để chỉ tiết lộ đúng những gì cần thiết, nó bắt đầu giống như hạ tầng thực tế hơn là một thí nghiệm crypto.
Tuy nhiên tôi cũng còn hơi hoài nghi. Mật mã có thể chứng minh một sự thật là đúng — nhưng nó không thể quyết định ai được phép đưa ra sự thật đó, hoặc điều gì xảy ra khi một chứng chỉ cần bị thu hồi hoặc bị tranh chấp. Tòa án, cơ quan quản lý và các tổ chức vẫn phải thống nhất rằng những chứng cứ này có ý nghĩa về mặt pháp lý. Khoảng cách giữa “toán học hoạt động” và “pháp luật công nhận” vẫn còn khá lớn ở hầu hết các nơi.
Vì vậy tôi chưa hoàn toàn bị thuyết phục, chỉ là tò mò. Đáng để đi sâu vào tài liệu giao thức thực sự trước khi tin vào lời chào hàng. Vẫn đang học, vẫn đặt câu hỏi — từng whitepaper một.
@Dusk #dusk $DUSK
Thiết kế của mạng Dusk chạm vào điều này ở vài chỗ. Mô hình giao dịch Phoenix của nó sử dụng các view key cho phép một bên tin cậy xác nhận rằng một giao dịch đã xảy ra, mà không bao giờ trao khả năng chi tiêu số tiền. Ngoài ra còn có một hệ thống cấp phép gắn với một giao thức danh tính tự chủ, nơi việc nắm giữ một giấy phép hợp lệ được dùng để chứng minh rằng bạn được phép làm một việc nào đó, mà không cần trao toàn bộ danh tính của bạn để chứng minh.
Sự khác biệt này có vẻ quan trọng. Nó phản ánh cách tuân thủ thực sự hoạt động ngoài đời — một chủ nhà không cần bảng sao kê ngân hàng đầy đủ của bạn, họ chỉ cần bằng chứng rằng bạn có thể trả tiền thuê. Một nhân viên bảo vệ cần biết tuổi của bạn, không phải địa chỉ của bạn. Khi một hệ thống được thiết kế để chỉ tiết lộ đúng những gì cần thiết, nó bắt đầu giống như hạ tầng thực tế hơn là một thí nghiệm crypto.
Tuy nhiên tôi cũng còn hơi hoài nghi. Mật mã có thể chứng minh một sự thật là đúng — nhưng nó không thể quyết định ai được phép đưa ra sự thật đó, hoặc điều gì xảy ra khi một chứng chỉ cần bị thu hồi hoặc bị tranh chấp. Tòa án, cơ quan quản lý và các tổ chức vẫn phải thống nhất rằng những chứng cứ này có ý nghĩa về mặt pháp lý. Khoảng cách giữa “toán học hoạt động” và “pháp luật công nhận” vẫn còn khá lớn ở hầu hết các nơi.
Vì vậy tôi chưa hoàn toàn bị thuyết phục, chỉ là tò mò. Đáng để đi sâu vào tài liệu giao thức thực sự trước khi tin vào lời chào hàng. Vẫn đang học, vẫn đặt câu hỏi — từng whitepaper một.
@Dusk #dusk $DUSK
3
6
98
·
--
Đã xác minh
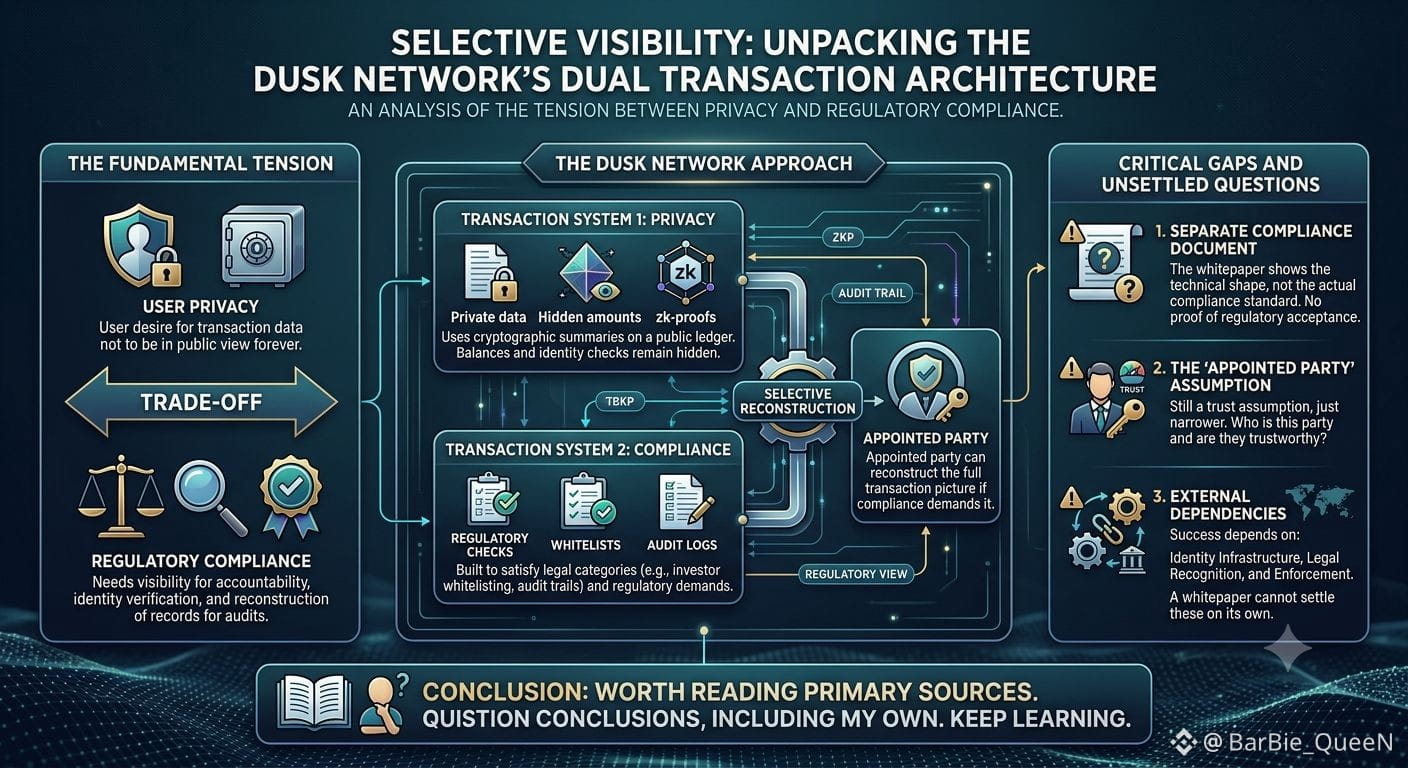
Tôi đã ngồi với một điều gì đó trong whitepaper của Dusk Network—mà không liên quan đến mật mã. Họ xây dựng hai hệ thống giao dịch riêng biệt: một cho quyền riêng tư và một cho tuân thủ—vì không một mô hình nào có thể làm tốt cả hai nhiệm vụ. Sự tách bạch này nói lên nhiều hơn về vị trí của blockchain hơn là bất kỳ một tính năng đơn lẻ nào.
Một hệ thống tài chính được quản lý cần đủ khả năng quan sát để có thể chịu trách nhiệm—xác minh ai đang giao dịch, ghi log thay đổi quyền sở hữu, và có thể dựng lại hồ sơ khi cơ quan quản lý yêu cầu. Trong khi đó, người dùng lại không muốn mọi lần chuyển tiền đều nằm công khai trước mắt mãi mãi. Hầu hết các blockchain chọn một phía—Bitcoin chọn tính minh bạch, Monero chọn quyền riêng tư. Câu trả lời của Dusk lại cố gắng đi theo hướng không cực đoan: giữ số dư và các kiểm tra danh tính phía sau một cấu trúc sao cho chỉ có một bản tóm tắt mật mã được công bố, trong khi một bên được chỉ định có thể tái dựng toàn bộ bức tranh nếu yêu cầu tuân thủ phát sinh.
Chính điều đó khiến nó có cảm giác “chân thực” hơn nhiều lời khẳng định trong lĩnh vực crypto—không phải “hãy tin chúng tôi”, mà là một nỗ lực thực sự nhằm đáp ứng các nhóm pháp lý như danh sách nhà đầu tư được phép và các lộ trình kiểm toán mà cơ quan quản lý thường yêu cầu.
Nhưng tôi cứ quay lại những khoảng trống. Chính whitepaper cũng dẫn tới một tài liệu riêng cho tiêu chuẩn tuân thủ thực tế, nghĩa là bài này thể hiện hình dạng kỹ thuật của sự tuân thủ, chứ không phải bằng chứng rằng bất kỳ cơ quan quản lý nào đã chấp nhận nó. Và “bên được chỉ định” có thể thấy mọi thứ vẫn là một giả định về niềm tin—chỉ là hẹp hơn.
Tính minh bạch chọn lọc là một lối đi “ở giữa” thực sự đáng quan tâm. Liệu nó có đứng vững hay không phụ thuộc vào hạ tầng định danh, sự công nhận về mặt pháp lý và khả năng thực thi—mà một whitepaper không thể tự mình giải quyết.
Hãy tự đọc các nguồn chính trước khi quyết định tin điều gì. Đó vẫn là thói quen hữu ích nhất—hãy chất vấn các kết luận, kể cả của chính tôi, và tiếp tục học hỏi khi bạn đi tiếp.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
Tôi đã ngồi với một điều gì đó trong whitepaper của Dusk Network—mà không liên quan đến mật mã. Họ xây dựng hai hệ thống giao dịch riêng biệt: một cho quyền riêng tư và một cho tuân thủ—vì không một mô hình nào có thể làm tốt cả hai nhiệm vụ. Sự tách bạch này nói lên nhiều hơn về vị trí của blockchain hơn là bất kỳ một tính năng đơn lẻ nào.
Một hệ thống tài chính được quản lý cần đủ khả năng quan sát để có thể chịu trách nhiệm—xác minh ai đang giao dịch, ghi log thay đổi quyền sở hữu, và có thể dựng lại hồ sơ khi cơ quan quản lý yêu cầu. Trong khi đó, người dùng lại không muốn mọi lần chuyển tiền đều nằm công khai trước mắt mãi mãi. Hầu hết các blockchain chọn một phía—Bitcoin chọn tính minh bạch, Monero chọn quyền riêng tư. Câu trả lời của Dusk lại cố gắng đi theo hướng không cực đoan: giữ số dư và các kiểm tra danh tính phía sau một cấu trúc sao cho chỉ có một bản tóm tắt mật mã được công bố, trong khi một bên được chỉ định có thể tái dựng toàn bộ bức tranh nếu yêu cầu tuân thủ phát sinh.
Chính điều đó khiến nó có cảm giác “chân thực” hơn nhiều lời khẳng định trong lĩnh vực crypto—không phải “hãy tin chúng tôi”, mà là một nỗ lực thực sự nhằm đáp ứng các nhóm pháp lý như danh sách nhà đầu tư được phép và các lộ trình kiểm toán mà cơ quan quản lý thường yêu cầu.
Nhưng tôi cứ quay lại những khoảng trống. Chính whitepaper cũng dẫn tới một tài liệu riêng cho tiêu chuẩn tuân thủ thực tế, nghĩa là bài này thể hiện hình dạng kỹ thuật của sự tuân thủ, chứ không phải bằng chứng rằng bất kỳ cơ quan quản lý nào đã chấp nhận nó. Và “bên được chỉ định” có thể thấy mọi thứ vẫn là một giả định về niềm tin—chỉ là hẹp hơn.
Tính minh bạch chọn lọc là một lối đi “ở giữa” thực sự đáng quan tâm. Liệu nó có đứng vững hay không phụ thuộc vào hạ tầng định danh, sự công nhận về mặt pháp lý và khả năng thực thi—mà một whitepaper không thể tự mình giải quyết.
Hãy tự đọc các nguồn chính trước khi quyết định tin điều gì. Đó vẫn là thói quen hữu ích nhất—hãy chất vấn các kết luận, kể cả của chính tôi, và tiếp tục học hỏi khi bạn đi tiếp.
@Dusk #dusk $DUSK
Một hệ thống tài chính được quản lý cần đủ khả năng quan sát để có thể chịu trách nhiệm—xác minh ai đang giao dịch, ghi log thay đổi quyền sở hữu, và có thể dựng lại hồ sơ khi cơ quan quản lý yêu cầu. Trong khi đó, người dùng lại không muốn mọi lần chuyển tiền đều nằm công khai trước mắt mãi mãi. Hầu hết các blockchain chọn một phía—Bitcoin chọn tính minh bạch, Monero chọn quyền riêng tư. Câu trả lời của Dusk lại cố gắng đi theo hướng không cực đoan: giữ số dư và các kiểm tra danh tính phía sau một cấu trúc sao cho chỉ có một bản tóm tắt mật mã được công bố, trong khi một bên được chỉ định có thể tái dựng toàn bộ bức tranh nếu yêu cầu tuân thủ phát sinh.
Chính điều đó khiến nó có cảm giác “chân thực” hơn nhiều lời khẳng định trong lĩnh vực crypto—không phải “hãy tin chúng tôi”, mà là một nỗ lực thực sự nhằm đáp ứng các nhóm pháp lý như danh sách nhà đầu tư được phép và các lộ trình kiểm toán mà cơ quan quản lý thường yêu cầu.
Nhưng tôi cứ quay lại những khoảng trống. Chính whitepaper cũng dẫn tới một tài liệu riêng cho tiêu chuẩn tuân thủ thực tế, nghĩa là bài này thể hiện hình dạng kỹ thuật của sự tuân thủ, chứ không phải bằng chứng rằng bất kỳ cơ quan quản lý nào đã chấp nhận nó. Và “bên được chỉ định” có thể thấy mọi thứ vẫn là một giả định về niềm tin—chỉ là hẹp hơn.
Tính minh bạch chọn lọc là một lối đi “ở giữa” thực sự đáng quan tâm. Liệu nó có đứng vững hay không phụ thuộc vào hạ tầng định danh, sự công nhận về mặt pháp lý và khả năng thực thi—mà một whitepaper không thể tự mình giải quyết.
Hãy tự đọc các nguồn chính trước khi quyết định tin điều gì. Đó vẫn là thói quen hữu ích nhất—hãy chất vấn các kết luận, kể cả của chính tôi, và tiếp tục học hỏi khi bạn đi tiếp.
@Dusk #dusk $DUSK
3
3
94
·
--
Đã xác minh
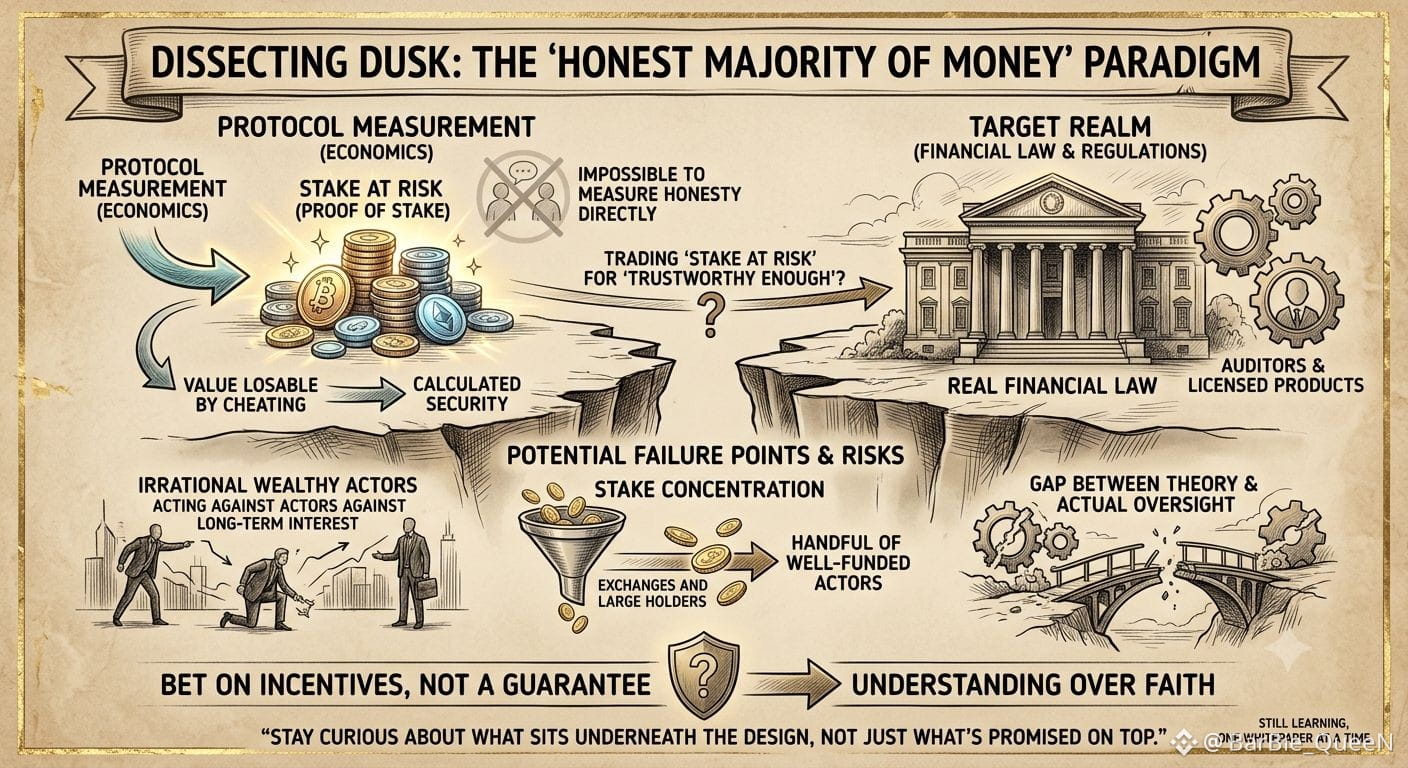
Tôi cứ quay lại một câu trong whitepaper của Dusk: "đa số tiền." Không phải đa số con người. Không phải đa số validator. Tiền. Chỉ là một cụm từ ngắn, nhưng nó nói lên rất nhiều khi bạn thực sự ngồi với nó.
Một giao thức không thể nhìn vào đầu của bất kỳ ai để kiểm tra họ có đáng tin hay không. Nó cũng không có cách nào đo trực tiếp sự trung thực. Vì vậy, nó đo thứ duy nhất mà nó có thể — giá trị mà một người có thể mất đi nếu gian lận — và coi đó là bảo mật.
Sự thay thế này ở đây quan trọng hơn trong hầu hết các dự án, vì Dusk không chỉ xây dựng thêm một chuỗi khác — mà đang hướng tới các tài sản được quản lý và các sản phẩm có giấy phép, kiểu hạ tầng cuối cùng sẽ gặp kiểm toán viên và luật tài chính thực tế, chứ không chỉ phục vụ những người dùng đầu tiên. Xem "stake at risk" (phần stake có thể mất) như bằng chứng cho "đủ đáng tin cho thế giới đó" là một tuyên bố lớn hơn vẻ bề ngoài.
Cũng đáng để đặt câu hỏi một cách thẳng thắn. Rất nhiều người giàu và các tổ chức đã hành động chống lại lợi ích dài hạn của chính họ, dù họ có rất nhiều thứ để mất. Stake cũng có thể tập trung theo thời gian, thông qua các sàn giao dịch hoặc những người nắm giữ lớn, cho đến khi "đa số tiền" âm thầm trở thành một nhóm nhỏ các tác nhân được tài trợ dồi dào. Và nếu giả định kinh tế này từng được xem như một công cụ thay thế cho trách nhiệm giải trình pháp lý thực sự, thay vì là sự hỗ trợ cho nó, thì khoảng cách giữa lý thuyết và sự giám sát thực tế là nơi mọi thứ có thể đi sai.
Không có gì trong tất cả điều này khiến mô hình sai — đó chỉ là một đặt cược vào động lực, không phải một sự đảm bảo, và đáng để hiểu hơn là tin tưởng vì niềm tin. Càng đi sâu vào những hệ thống như vậy, tôi càng nghĩ rằng kỹ năng thực sự nằm ở việc giữ sự tò mò về những gì nằm bên dưới thiết kế, chứ không chỉ là những gì được hứa hẹn ở lớp bề mặt.
Vẫn đang học, từng whitepaper một.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
Tôi cứ quay lại một câu trong whitepaper của Dusk: "đa số tiền." Không phải đa số con người. Không phải đa số validator. Tiền. Chỉ là một cụm từ ngắn, nhưng nó nói lên rất nhiều khi bạn thực sự ngồi với nó.
Một giao thức không thể nhìn vào đầu của bất kỳ ai để kiểm tra họ có đáng tin hay không. Nó cũng không có cách nào đo trực tiếp sự trung thực. Vì vậy, nó đo thứ duy nhất mà nó có thể — giá trị mà một người có thể mất đi nếu gian lận — và coi đó là bảo mật.
Sự thay thế này ở đây quan trọng hơn trong hầu hết các dự án, vì Dusk không chỉ xây dựng thêm một chuỗi khác — mà đang hướng tới các tài sản được quản lý và các sản phẩm có giấy phép, kiểu hạ tầng cuối cùng sẽ gặp kiểm toán viên và luật tài chính thực tế, chứ không chỉ phục vụ những người dùng đầu tiên. Xem "stake at risk" (phần stake có thể mất) như bằng chứng cho "đủ đáng tin cho thế giới đó" là một tuyên bố lớn hơn vẻ bề ngoài.
Cũng đáng để đặt câu hỏi một cách thẳng thắn. Rất nhiều người giàu và các tổ chức đã hành động chống lại lợi ích dài hạn của chính họ, dù họ có rất nhiều thứ để mất. Stake cũng có thể tập trung theo thời gian, thông qua các sàn giao dịch hoặc những người nắm giữ lớn, cho đến khi "đa số tiền" âm thầm trở thành một nhóm nhỏ các tác nhân được tài trợ dồi dào. Và nếu giả định kinh tế này từng được xem như một công cụ thay thế cho trách nhiệm giải trình pháp lý thực sự, thay vì là sự hỗ trợ cho nó, thì khoảng cách giữa lý thuyết và sự giám sát thực tế là nơi mọi thứ có thể đi sai.
Không có gì trong tất cả điều này khiến mô hình sai — đó chỉ là một đặt cược vào động lực, không phải một sự đảm bảo, và đáng để hiểu hơn là tin tưởng vì niềm tin. Càng đi sâu vào những hệ thống như vậy, tôi càng nghĩ rằng kỹ năng thực sự nằm ở việc giữ sự tò mò về những gì nằm bên dưới thiết kế, chứ không chỉ là những gì được hứa hẹn ở lớp bề mặt.
Vẫn đang học, từng whitepaper một.
@Dusk #dusk $DUSK
Một giao thức không thể nhìn vào đầu của bất kỳ ai để kiểm tra họ có đáng tin hay không. Nó cũng không có cách nào đo trực tiếp sự trung thực. Vì vậy, nó đo thứ duy nhất mà nó có thể — giá trị mà một người có thể mất đi nếu gian lận — và coi đó là bảo mật.
Sự thay thế này ở đây quan trọng hơn trong hầu hết các dự án, vì Dusk không chỉ xây dựng thêm một chuỗi khác — mà đang hướng tới các tài sản được quản lý và các sản phẩm có giấy phép, kiểu hạ tầng cuối cùng sẽ gặp kiểm toán viên và luật tài chính thực tế, chứ không chỉ phục vụ những người dùng đầu tiên. Xem "stake at risk" (phần stake có thể mất) như bằng chứng cho "đủ đáng tin cho thế giới đó" là một tuyên bố lớn hơn vẻ bề ngoài.
Cũng đáng để đặt câu hỏi một cách thẳng thắn. Rất nhiều người giàu và các tổ chức đã hành động chống lại lợi ích dài hạn của chính họ, dù họ có rất nhiều thứ để mất. Stake cũng có thể tập trung theo thời gian, thông qua các sàn giao dịch hoặc những người nắm giữ lớn, cho đến khi "đa số tiền" âm thầm trở thành một nhóm nhỏ các tác nhân được tài trợ dồi dào. Và nếu giả định kinh tế này từng được xem như một công cụ thay thế cho trách nhiệm giải trình pháp lý thực sự, thay vì là sự hỗ trợ cho nó, thì khoảng cách giữa lý thuyết và sự giám sát thực tế là nơi mọi thứ có thể đi sai.
Không có gì trong tất cả điều này khiến mô hình sai — đó chỉ là một đặt cược vào động lực, không phải một sự đảm bảo, và đáng để hiểu hơn là tin tưởng vì niềm tin. Càng đi sâu vào những hệ thống như vậy, tôi càng nghĩ rằng kỹ năng thực sự nằm ở việc giữ sự tò mò về những gì nằm bên dưới thiết kế, chứ không chỉ là những gì được hứa hẹn ở lớp bề mặt.
Vẫn đang học, từng whitepaper một.
@Dusk #dusk $DUSK
4
4
79
·
--
Đã xác minh
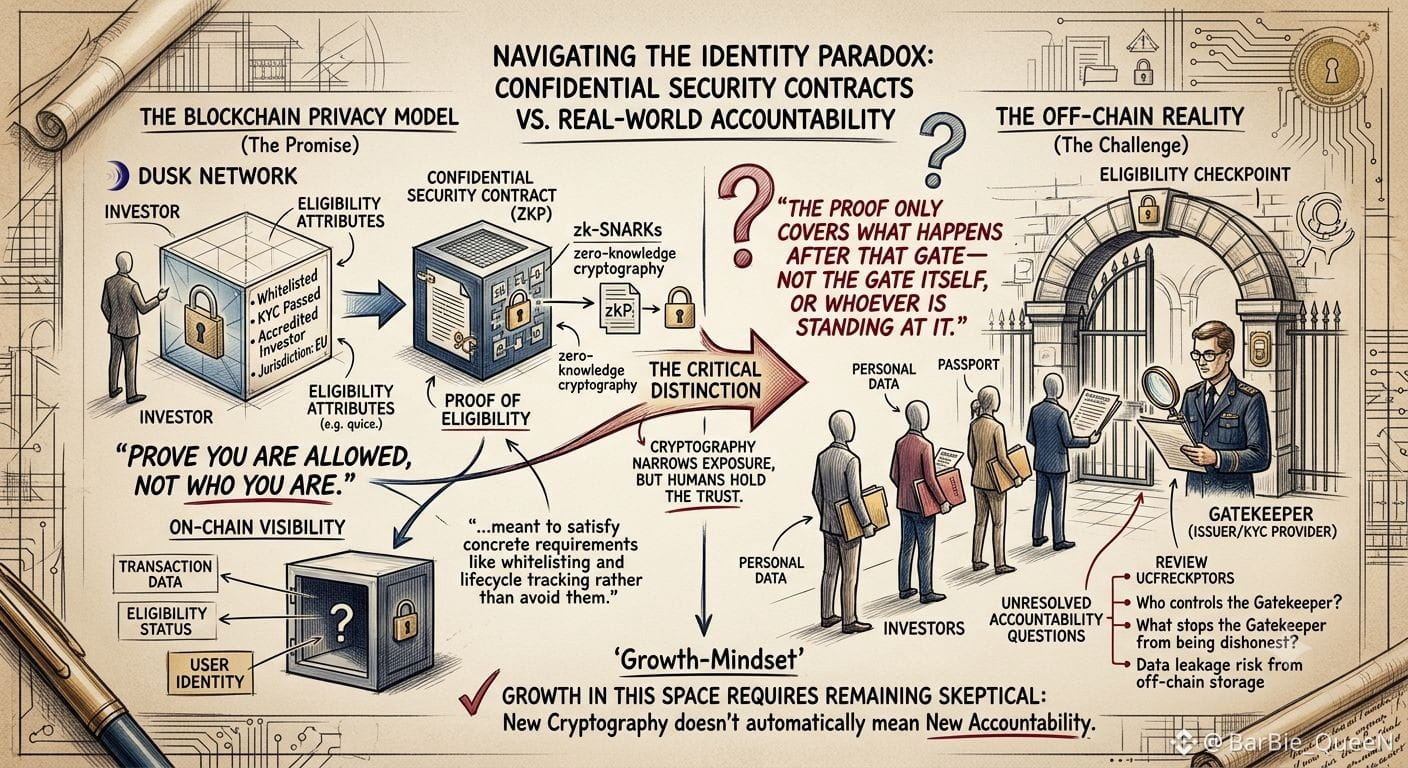
Tôi đang đọc một bài nghiên cứu về blockchain được xây dựng cho token bảo mật, và một chi tiết đã khiến tôi dừng lại: hệ thống được thiết kế để bạn có thể chứng minh rằng mình được phép nắm giữ một tài sản mà không cần chứng minh danh tính của bạn. Không che giấu tính đủ điều kiện của bạn — chỉ ẩn mọi thứ khác về bạn, trong khi bản thân điều kiện đó vẫn được kiểm tra và xác nhận.
Sự khác biệt này có vẻ lớn hơn những gì nó nghe qua. Phần lớn các cuộc nói chuyện về quyền riêng tư trong crypto là về việc ẩn các giao dịch khỏi những người lạ. Nhưng hướng tới ở đây lại cụ thể hơn nhiều — đó là luật chứng khoán. Dự án Dusk Network xây dựng mô hình quyền riêng tư của mình dựa trên tiêu chuẩn Confidential Security Contract, nhằm đáp ứng những yêu cầu cụ thể như danh sách cho phép (whitelisting) và theo dõi vòng đời (lifecycle tracking) thay vì né tránh chúng. Chính điều này khiến nó có cảm giác ít giống như một chiêu trò về quyền riêng tư và giống hơn với thứ gì đó được soạn thảo với sự cân nhắc của cơ quan quản lý.
Tuy vậy, tôi vẫn cứ quay lại một khoảng trống. Trước tiên, vẫn cần ai đó quyết định ai được đưa vào danh sách cho phép, và bên đó vẫn cần thông tin cá nhân của bạn để đưa ra quyết định. Chuỗi (blockchain) có thể ẩn danh tính của bạn khỏi các người dùng khác, nhưng nó không loại bỏ điểm kiểm tra nơi con người xác minh rằng bạn là một người hợp lệ và đủ điều kiện. Bằng chứng chỉ bao phủ những gì xảy ra sau cánh cổng — không bao phủ bản thân cánh cổng, hay người đang đứng ngay trước nó.
Vì vậy, tôi không đọc điều này như một vấn đề đã được giải quyết. Tôi đọc nó như một sự thu hẹp có ý nghĩa phạm vi những thứ cần phải lộ ra, trong đó câu hỏi khó hơn — ai là người nắm giữ cánh cổng, và điều gì khiến họ luôn hành xử trung thực — vẫn đang nằm ngoài mã. Mật mã mới không tự động đồng nghĩa với trách nhiệm giải trình mới.
Đáng để đọc chậm và giữ một chút hoài nghi — thói quen đó, hơn bất kỳ một bản whitepaper đơn lẻ nào, mới là thứ thực sự giúp bạn trưởng thành trong lĩnh vực này.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
Tôi đang đọc một bài nghiên cứu về blockchain được xây dựng cho token bảo mật, và một chi tiết đã khiến tôi dừng lại: hệ thống được thiết kế để bạn có thể chứng minh rằng mình được phép nắm giữ một tài sản mà không cần chứng minh danh tính của bạn. Không che giấu tính đủ điều kiện của bạn — chỉ ẩn mọi thứ khác về bạn, trong khi bản thân điều kiện đó vẫn được kiểm tra và xác nhận.
Sự khác biệt này có vẻ lớn hơn những gì nó nghe qua. Phần lớn các cuộc nói chuyện về quyền riêng tư trong crypto là về việc ẩn các giao dịch khỏi những người lạ. Nhưng hướng tới ở đây lại cụ thể hơn nhiều — đó là luật chứng khoán. Dự án Dusk Network xây dựng mô hình quyền riêng tư của mình dựa trên tiêu chuẩn Confidential Security Contract, nhằm đáp ứng những yêu cầu cụ thể như danh sách cho phép (whitelisting) và theo dõi vòng đời (lifecycle tracking) thay vì né tránh chúng. Chính điều này khiến nó có cảm giác ít giống như một chiêu trò về quyền riêng tư và giống hơn với thứ gì đó được soạn thảo với sự cân nhắc của cơ quan quản lý.
Tuy vậy, tôi vẫn cứ quay lại một khoảng trống. Trước tiên, vẫn cần ai đó quyết định ai được đưa vào danh sách cho phép, và bên đó vẫn cần thông tin cá nhân của bạn để đưa ra quyết định. Chuỗi (blockchain) có thể ẩn danh tính của bạn khỏi các người dùng khác, nhưng nó không loại bỏ điểm kiểm tra nơi con người xác minh rằng bạn là một người hợp lệ và đủ điều kiện. Bằng chứng chỉ bao phủ những gì xảy ra sau cánh cổng — không bao phủ bản thân cánh cổng, hay người đang đứng ngay trước nó.
Vì vậy, tôi không đọc điều này như một vấn đề đã được giải quyết. Tôi đọc nó như một sự thu hẹp có ý nghĩa phạm vi những thứ cần phải lộ ra, trong đó câu hỏi khó hơn — ai là người nắm giữ cánh cổng, và điều gì khiến họ luôn hành xử trung thực — vẫn đang nằm ngoài mã. Mật mã mới không tự động đồng nghĩa với trách nhiệm giải trình mới.
Đáng để đọc chậm và giữ một chút hoài nghi — thói quen đó, hơn bất kỳ một bản whitepaper đơn lẻ nào, mới là thứ thực sự giúp bạn trưởng thành trong lĩnh vực này.
@Dusk #dusk $DUSK
Sự khác biệt này có vẻ lớn hơn những gì nó nghe qua. Phần lớn các cuộc nói chuyện về quyền riêng tư trong crypto là về việc ẩn các giao dịch khỏi những người lạ. Nhưng hướng tới ở đây lại cụ thể hơn nhiều — đó là luật chứng khoán. Dự án Dusk Network xây dựng mô hình quyền riêng tư của mình dựa trên tiêu chuẩn Confidential Security Contract, nhằm đáp ứng những yêu cầu cụ thể như danh sách cho phép (whitelisting) và theo dõi vòng đời (lifecycle tracking) thay vì né tránh chúng. Chính điều này khiến nó có cảm giác ít giống như một chiêu trò về quyền riêng tư và giống hơn với thứ gì đó được soạn thảo với sự cân nhắc của cơ quan quản lý.
Tuy vậy, tôi vẫn cứ quay lại một khoảng trống. Trước tiên, vẫn cần ai đó quyết định ai được đưa vào danh sách cho phép, và bên đó vẫn cần thông tin cá nhân của bạn để đưa ra quyết định. Chuỗi (blockchain) có thể ẩn danh tính của bạn khỏi các người dùng khác, nhưng nó không loại bỏ điểm kiểm tra nơi con người xác minh rằng bạn là một người hợp lệ và đủ điều kiện. Bằng chứng chỉ bao phủ những gì xảy ra sau cánh cổng — không bao phủ bản thân cánh cổng, hay người đang đứng ngay trước nó.
Vì vậy, tôi không đọc điều này như một vấn đề đã được giải quyết. Tôi đọc nó như một sự thu hẹp có ý nghĩa phạm vi những thứ cần phải lộ ra, trong đó câu hỏi khó hơn — ai là người nắm giữ cánh cổng, và điều gì khiến họ luôn hành xử trung thực — vẫn đang nằm ngoài mã. Mật mã mới không tự động đồng nghĩa với trách nhiệm giải trình mới.
Đáng để đọc chậm và giữ một chút hoài nghi — thói quen đó, hơn bất kỳ một bản whitepaper đơn lẻ nào, mới là thứ thực sự giúp bạn trưởng thành trong lĩnh vực này.
@Dusk #dusk $DUSK
3
3
84
·
--
@Dusk_Foundation #dusk $DUSK
Trước đây, tôi nghĩ rằng một chuỗi tập trung vào quyền riêng tư thì mọi thứ trên đó phải mặc định là riêng tư. Điều đó dường như là bản chất của vấn đề.
Nhưng thực tế Dusk vận hành đồng thời hai mô hình giao dịch song song. Phoenix xử lý các giao dịch được che chắn. Moonlight xử lý các giao dịch minh bạch, công khai. Cùng một chuỗi, cùng một lớp thanh toán, nhưng có hai mặc định khác nhau tùy theo trường hợp sử dụng.
Chính điều đó đã làm thay đổi cách tôi suy nghĩ. Một thị trường được quản lý không phải là một thứ duy nhất. Một số luồng cần phải được giữ bí mật. Những luồng khác cần có thể được bất kỳ ai kiểm tra vào bất cứ lúc nào. Nếu một chuỗi chỉ cung cấp một chế độ, thì nó đã buộc mọi ứng dụng phải khuôn vào một dạng không phù hợp với một nửa trong số chúng.
Tôi vẫn chưa biết trong thực tế sự tách biệt này diễn ra “gọn gàng” đến mức nào: liệu các nhà phát triển có tự nhiên chọn đúng mô hình hay lại mặc định theo mô hình nào dễ triển khai hơn. Đó là phần tôi muốn theo dõi thêm khi các ứng dụng thực sự bắt đầu chọn một lựa chọn.
{spot}(DUSKUSDT)
@Dusk #dusk $DUSK
Trước đây, tôi nghĩ rằng một chuỗi tập trung vào quyền riêng tư thì mọi thứ trên đó phải mặc định là riêng tư. Điều đó dường như là bản chất của vấn đề.
Nhưng thực tế Dusk vận hành đồng thời hai mô hình giao dịch song song. Phoenix xử lý các giao dịch được che chắn. Moonlight xử lý các giao dịch minh bạch, công khai. Cùng một chuỗi, cùng một lớp thanh toán, nhưng có hai mặc định khác nhau tùy theo trường hợp sử dụng.
Chính điều đó đã làm thay đổi cách tôi suy nghĩ. Một thị trường được quản lý không phải là một thứ duy nhất. Một số luồng cần phải được giữ bí mật. Những luồng khác cần có thể được bất kỳ ai kiểm tra vào bất cứ lúc nào. Nếu một chuỗi chỉ cung cấp một chế độ, thì nó đã buộc mọi ứng dụng phải khuôn vào một dạng không phù hợp với một nửa trong số chúng.
Tôi vẫn chưa biết trong thực tế sự tách biệt này diễn ra “gọn gàng” đến mức nào: liệu các nhà phát triển có tự nhiên chọn đúng mô hình hay lại mặc định theo mô hình nào dễ triển khai hơn. Đó là phần tôi muốn theo dõi thêm khi các ứng dụng thực sự bắt đầu chọn một lựa chọn.
Trước đây, tôi nghĩ rằng một chuỗi tập trung vào quyền riêng tư thì mọi thứ trên đó phải mặc định là riêng tư. Điều đó dường như là bản chất của vấn đề.
Nhưng thực tế Dusk vận hành đồng thời hai mô hình giao dịch song song. Phoenix xử lý các giao dịch được che chắn. Moonlight xử lý các giao dịch minh bạch, công khai. Cùng một chuỗi, cùng một lớp thanh toán, nhưng có hai mặc định khác nhau tùy theo trường hợp sử dụng.
Chính điều đó đã làm thay đổi cách tôi suy nghĩ. Một thị trường được quản lý không phải là một thứ duy nhất. Một số luồng cần phải được giữ bí mật. Những luồng khác cần có thể được bất kỳ ai kiểm tra vào bất cứ lúc nào. Nếu một chuỗi chỉ cung cấp một chế độ, thì nó đã buộc mọi ứng dụng phải khuôn vào một dạng không phù hợp với một nửa trong số chúng.
Tôi vẫn chưa biết trong thực tế sự tách biệt này diễn ra “gọn gàng” đến mức nào: liệu các nhà phát triển có tự nhiên chọn đúng mô hình hay lại mặc định theo mô hình nào dễ triển khai hơn. Đó là phần tôi muốn theo dõi thêm khi các ứng dụng thực sự bắt đầu chọn một lựa chọn.
Confidential
100%
Transparent
0%
Both
0%
1 phiếu bầu • Cuộc bỏ phiếu đã kết thúc
3
4
78
·
--
Đúng một phần
@Dusk_Foundation
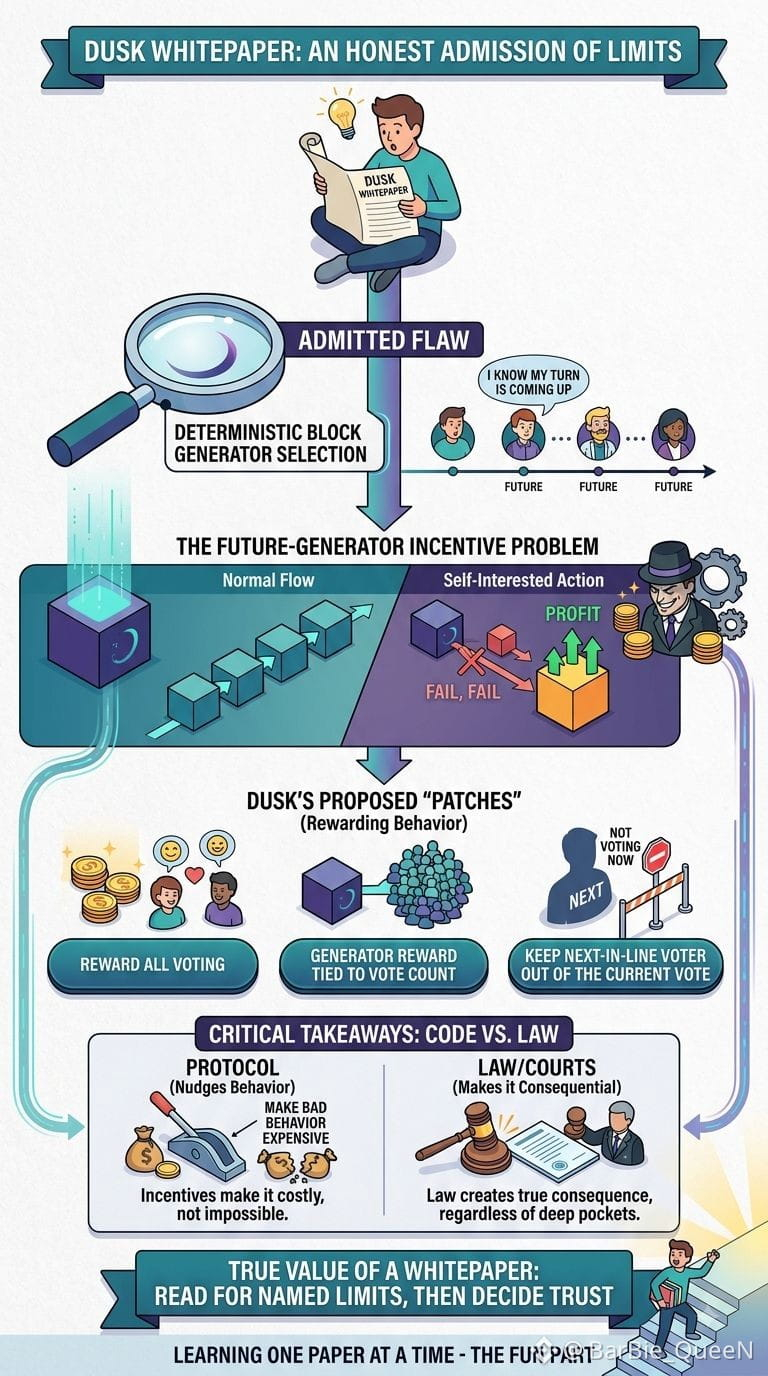
Điều gì đó trong whitepaper “bản nháp Dusk” đã làm tôi bất ngờ: nó thẳng thắn thừa nhận một điểm yếu trong thiết kế của chính nó, thay vì chỉ bán tầm nhìn. Các bộ tạo (generator) bị chọn theo một công thức xác định, nên đôi khi một người cung cấp (provisioner) có thể biết trước rằng chúng sẽ được xếp vào một lần thử sau cho cùng một khối nếu các lần thử trước thất bại — từ đó tạo ra động cơ kỳ lạ là cứ để những lần thử đó sụp đổ.
Bài viết gọi đó là “future-generator incentive problem” (vấn đề động cơ đối với bộ tạo trong tương lai). Và thay vì lướt qua, nó đưa ra các bản vá thực sự: thưởng cho mọi người chỉ vì việc bỏ phiếu, gắn một phần phần thưởng của một generator với số phiếu họ đưa vào, và giữ cho generator tiếp theo trong hàng không tham gia vào lượt bỏ phiếu hiện tại. Sự “thành thật” kiểu đó có vẻ nhắm tới những người thường xuyên kiểm toán hệ thống, chứ không phải những người đang chạy theo một câu chuyện — điều này cũng khớp với toàn bộ định vị của Dusk hướng tới tài chính được quản lý.
Tuy vậy, một bản vá không phải là một giải pháp. Phần thưởng có thể “đẩy” hành vi, nhưng không loại bỏ tính dự đoán vốn có, và một provisioner được cấp vốn tốt, không quan tâm đến danh tiếng, vẫn có thể quyết định rằng rủi ro là đáng giá. Đây là cùng một kiểu “khoảng trống” xuất hiện giữa code và luật: một giao thức có thể khiến hành vi xấu trở nên đắt đỏ, nhưng chỉ tòa án hoặc cơ quan quản lý mới có thể khiến hậu quả trở nên nghiêm trọng bất chấp việc ai đó có bao nhiêu tiền.
Không có điều nào trong số này làm cách tiếp cận của Dusk kém chu đáo; nó chỉ có nghĩa là phần thú vị của một whitepaper thường là đoạn thừa nhận điểm yếu, chứ không phải đoạn bán ra kết quả. Hãy đọc các giới hạn mà dự án tự nêu tên, rồi cân nhắc xem phần còn lại đáng tin đến mức nào.
Vẫn đang học những thứ này từng bài viết một, và thành thật mà nói, đó mới là phần vui.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
@Dusk
Điều gì đó trong whitepaper “bản nháp Dusk” đã làm tôi bất ngờ: nó thẳng thắn thừa nhận một điểm yếu trong thiết kế của chính nó, thay vì chỉ bán tầm nhìn. Các bộ tạo (generator) bị chọn theo một công thức xác định, nên đôi khi một người cung cấp (provisioner) có thể biết trước rằng chúng sẽ được xếp vào một lần thử sau cho cùng một khối nếu các lần thử trước thất bại — từ đó tạo ra động cơ kỳ lạ là cứ để những lần thử đó sụp đổ.
Bài viết gọi đó là “future-generator incentive problem” (vấn đề động cơ đối với bộ tạo trong tương lai). Và thay vì lướt qua, nó đưa ra các bản vá thực sự: thưởng cho mọi người chỉ vì việc bỏ phiếu, gắn một phần phần thưởng của một generator với số phiếu họ đưa vào, và giữ cho generator tiếp theo trong hàng không tham gia vào lượt bỏ phiếu hiện tại. Sự “thành thật” kiểu đó có vẻ nhắm tới những người thường xuyên kiểm toán hệ thống, chứ không phải những người đang chạy theo một câu chuyện — điều này cũng khớp với toàn bộ định vị của Dusk hướng tới tài chính được quản lý.
Tuy vậy, một bản vá không phải là một giải pháp. Phần thưởng có thể “đẩy” hành vi, nhưng không loại bỏ tính dự đoán vốn có, và một provisioner được cấp vốn tốt, không quan tâm đến danh tiếng, vẫn có thể quyết định rằng rủi ro là đáng giá. Đây là cùng một kiểu “khoảng trống” xuất hiện giữa code và luật: một giao thức có thể khiến hành vi xấu trở nên đắt đỏ, nhưng chỉ tòa án hoặc cơ quan quản lý mới có thể khiến hậu quả trở nên nghiêm trọng bất chấp việc ai đó có bao nhiêu tiền.
Không có điều nào trong số này làm cách tiếp cận của Dusk kém chu đáo; nó chỉ có nghĩa là phần thú vị của một whitepaper thường là đoạn thừa nhận điểm yếu, chứ không phải đoạn bán ra kết quả. Hãy đọc các giới hạn mà dự án tự nêu tên, rồi cân nhắc xem phần còn lại đáng tin đến mức nào.
Vẫn đang học những thứ này từng bài viết một, và thành thật mà nói, đó mới là phần vui.
@Dusk #dusk $DUSK
Điều gì đó trong whitepaper “bản nháp Dusk” đã làm tôi bất ngờ: nó thẳng thắn thừa nhận một điểm yếu trong thiết kế của chính nó, thay vì chỉ bán tầm nhìn. Các bộ tạo (generator) bị chọn theo một công thức xác định, nên đôi khi một người cung cấp (provisioner) có thể biết trước rằng chúng sẽ được xếp vào một lần thử sau cho cùng một khối nếu các lần thử trước thất bại — từ đó tạo ra động cơ kỳ lạ là cứ để những lần thử đó sụp đổ.
Bài viết gọi đó là “future-generator incentive problem” (vấn đề động cơ đối với bộ tạo trong tương lai). Và thay vì lướt qua, nó đưa ra các bản vá thực sự: thưởng cho mọi người chỉ vì việc bỏ phiếu, gắn một phần phần thưởng của một generator với số phiếu họ đưa vào, và giữ cho generator tiếp theo trong hàng không tham gia vào lượt bỏ phiếu hiện tại. Sự “thành thật” kiểu đó có vẻ nhắm tới những người thường xuyên kiểm toán hệ thống, chứ không phải những người đang chạy theo một câu chuyện — điều này cũng khớp với toàn bộ định vị của Dusk hướng tới tài chính được quản lý.
Tuy vậy, một bản vá không phải là một giải pháp. Phần thưởng có thể “đẩy” hành vi, nhưng không loại bỏ tính dự đoán vốn có, và một provisioner được cấp vốn tốt, không quan tâm đến danh tiếng, vẫn có thể quyết định rằng rủi ro là đáng giá. Đây là cùng một kiểu “khoảng trống” xuất hiện giữa code và luật: một giao thức có thể khiến hành vi xấu trở nên đắt đỏ, nhưng chỉ tòa án hoặc cơ quan quản lý mới có thể khiến hậu quả trở nên nghiêm trọng bất chấp việc ai đó có bao nhiêu tiền.
Không có điều nào trong số này làm cách tiếp cận của Dusk kém chu đáo; nó chỉ có nghĩa là phần thú vị của một whitepaper thường là đoạn thừa nhận điểm yếu, chứ không phải đoạn bán ra kết quả. Hãy đọc các giới hạn mà dự án tự nêu tên, rồi cân nhắc xem phần còn lại đáng tin đến mức nào.
Vẫn đang học những thứ này từng bài viết một, và thành thật mà nói, đó mới là phần vui.
@Dusk #dusk $DUSK
1
83
·
--
Phần lớn whitepaper của Dusk được xây dựng để gây ấn tượng: một chứng thực ngắn gọn, hứa hẹn tính chung cuộc chỉ trong vài giây, cùng với hai mô hình Moonlight-Phoenix cho phép các khoản thanh toán minh bạch và bị che giấu cùng tồn tại. Ở cuối tài liệu, dưới một mục có tên “Other contracts,” có một thứ gì đó yên lặng hơn nhưng có thể quan trọng không kém đối với sứ mệnh thực sự của Dusk: hợp đồng Citadel, hợp đồng này quản lý các giấy phép.
Trên giấy tờ, nhiệm vụ của nó nghe có vẻ mang tính hành chính. Hợp đồng cấp giấy phép, theo dõi ai đang nắm giữ từng giấy phép, liệu giấy phép đó hiện còn hợp lệ hay không, và khi nào thì hết hạn, rồi hạn chế một số thao tác chỉ dành cho những bên có giấy phép hợp lệ. Thu hồi và gia hạn hoạt động theo cách tương tự — như logic liên tục của hợp đồng, chứ không phải một lần kiểm tra duy nhất được thực hiện ngoài chuỗi.
Điều khiến đáng để xem kỹ lần nữa là nó chạy trên cái gì. Citadel là hệ thống danh tính zero-knowledge (không kiến thức) do chính Dusk phát triển, được đội ngũ mô tả như một giải pháp KYC dựa trên zero-knowledge. Bài nghiên cứu của họ chỉ ra một điểm yếu thật sự trong các thiết kế trước đây: các quyền của người dùng — một gói đăng ký, một vé, hoặc giấy phép để giao dịch — được biểu diễn như một NFT được chứng minh bằng zero-knowledge proof, nhưng NFT đó vẫn ở chế độ công khai và có thể truy vết, âm thầm phá hủy quyền riêng tư. Citadel cũng giữ quyền ở dạng riêng tư, nên một giấy phép được xây dựng dựa trên đó có thể cho phép ai đó chứng minh rằng họ sở hữu một giấy phép hợp lệ và chưa hết hạn mà không lộ ra giấy phép nào, ai là bên cấp, hay họ là ai.
Đây là một câu trả lời thật sự khác biệt so với thế đối đầu quen thuộc của blockchain về quyền riêng tư so với tuân thủ: thay vì phương án phổ biến theo hai hướng — hoàn toàn minh bạch như Ethereum, hoặc ẩn danh cá nhân như Monero — thì các thị trường được quản lý có thể cần một lựa chọn thứ ba: khả năng chứng minh đủ điều kiện mà không gắn kèm một danh tính công khai, có thể tái sử dụng giữa các mối quan hệ thay vì phải lặp lại KYC mỗi lần. Nằm cạnh Zedger, “hàng xóm” tập trung vào chứng khoán, lớp giấy phép này trông ít giống một ghi chú hành chính và hơn giống cơ chế mà Dusk đang đặt cược để giúp quyền riêng tư và quy định có thể cùng tồn tại.
@Dusk_Foundation #dusk
$DUSK
$ETH
$XMR
{future}(XMRUSDT)
{spot}(ETHUSDT)
{spot}(DUSKUSDT)
Phần lớn whitepaper của Dusk được xây dựng để gây ấn tượng: một chứng thực ngắn gọn, hứa hẹn tính chung cuộc chỉ trong vài giây, cùng với hai mô hình Moonlight-Phoenix cho phép các khoản thanh toán minh bạch và bị che giấu cùng tồn tại. Ở cuối tài liệu, dưới một mục có tên “Other contracts,” có một thứ gì đó yên lặng hơn nhưng có thể quan trọng không kém đối với sứ mệnh thực sự của Dusk: hợp đồng Citadel, hợp đồng này quản lý các giấy phép.
Trên giấy tờ, nhiệm vụ của nó nghe có vẻ mang tính hành chính. Hợp đồng cấp giấy phép, theo dõi ai đang nắm giữ từng giấy phép, liệu giấy phép đó hiện còn hợp lệ hay không, và khi nào thì hết hạn, rồi hạn chế một số thao tác chỉ dành cho những bên có giấy phép hợp lệ. Thu hồi và gia hạn hoạt động theo cách tương tự — như logic liên tục của hợp đồng, chứ không phải một lần kiểm tra duy nhất được thực hiện ngoài chuỗi.
Điều khiến đáng để xem kỹ lần nữa là nó chạy trên cái gì. Citadel là hệ thống danh tính zero-knowledge (không kiến thức) do chính Dusk phát triển, được đội ngũ mô tả như một giải pháp KYC dựa trên zero-knowledge. Bài nghiên cứu của họ chỉ ra một điểm yếu thật sự trong các thiết kế trước đây: các quyền của người dùng — một gói đăng ký, một vé, hoặc giấy phép để giao dịch — được biểu diễn như một NFT được chứng minh bằng zero-knowledge proof, nhưng NFT đó vẫn ở chế độ công khai và có thể truy vết, âm thầm phá hủy quyền riêng tư. Citadel cũng giữ quyền ở dạng riêng tư, nên một giấy phép được xây dựng dựa trên đó có thể cho phép ai đó chứng minh rằng họ sở hữu một giấy phép hợp lệ và chưa hết hạn mà không lộ ra giấy phép nào, ai là bên cấp, hay họ là ai.
Đây là một câu trả lời thật sự khác biệt so với thế đối đầu quen thuộc của blockchain về quyền riêng tư so với tuân thủ: thay vì phương án phổ biến theo hai hướng — hoàn toàn minh bạch như Ethereum, hoặc ẩn danh cá nhân như Monero — thì các thị trường được quản lý có thể cần một lựa chọn thứ ba: khả năng chứng minh đủ điều kiện mà không gắn kèm một danh tính công khai, có thể tái sử dụng giữa các mối quan hệ thay vì phải lặp lại KYC mỗi lần. Nằm cạnh Zedger, “hàng xóm” tập trung vào chứng khoán, lớp giấy phép này trông ít giống một ghi chú hành chính và hơn giống cơ chế mà Dusk đang đặt cược để giúp quyền riêng tư và quy định có thể cùng tồn tại.
@Dusk #dusk
$DUSK
$ETH
$XMR
Trên giấy tờ, nhiệm vụ của nó nghe có vẻ mang tính hành chính. Hợp đồng cấp giấy phép, theo dõi ai đang nắm giữ từng giấy phép, liệu giấy phép đó hiện còn hợp lệ hay không, và khi nào thì hết hạn, rồi hạn chế một số thao tác chỉ dành cho những bên có giấy phép hợp lệ. Thu hồi và gia hạn hoạt động theo cách tương tự — như logic liên tục của hợp đồng, chứ không phải một lần kiểm tra duy nhất được thực hiện ngoài chuỗi.
Điều khiến đáng để xem kỹ lần nữa là nó chạy trên cái gì. Citadel là hệ thống danh tính zero-knowledge (không kiến thức) do chính Dusk phát triển, được đội ngũ mô tả như một giải pháp KYC dựa trên zero-knowledge. Bài nghiên cứu của họ chỉ ra một điểm yếu thật sự trong các thiết kế trước đây: các quyền của người dùng — một gói đăng ký, một vé, hoặc giấy phép để giao dịch — được biểu diễn như một NFT được chứng minh bằng zero-knowledge proof, nhưng NFT đó vẫn ở chế độ công khai và có thể truy vết, âm thầm phá hủy quyền riêng tư. Citadel cũng giữ quyền ở dạng riêng tư, nên một giấy phép được xây dựng dựa trên đó có thể cho phép ai đó chứng minh rằng họ sở hữu một giấy phép hợp lệ và chưa hết hạn mà không lộ ra giấy phép nào, ai là bên cấp, hay họ là ai.
Đây là một câu trả lời thật sự khác biệt so với thế đối đầu quen thuộc của blockchain về quyền riêng tư so với tuân thủ: thay vì phương án phổ biến theo hai hướng — hoàn toàn minh bạch như Ethereum, hoặc ẩn danh cá nhân như Monero — thì các thị trường được quản lý có thể cần một lựa chọn thứ ba: khả năng chứng minh đủ điều kiện mà không gắn kèm một danh tính công khai, có thể tái sử dụng giữa các mối quan hệ thay vì phải lặp lại KYC mỗi lần. Nằm cạnh Zedger, “hàng xóm” tập trung vào chứng khoán, lớp giấy phép này trông ít giống một ghi chú hành chính và hơn giống cơ chế mà Dusk đang đặt cược để giúp quyền riêng tư và quy định có thể cùng tồn tại.
@Dusk #dusk
$DUSK
$ETH
$XMR
1
137
·
--
Tôi đã đọc bản whitepaper của Dusk suốt cả tuần, và một dòng khiến tôi phải dừng lại: một smart contract cho phép bên phát hành ép buộc chuyển token chứng khoán ra khỏi ví của một người. Suy nghĩ đầu tiên của tôi là: “chẳng phải đó là ngược lại với điều mà crypto được cho là sẽ làm sao?” Rồi tôi nhớ ra rằng thực ra đó chính là cách luật chứng khoán vận hành. Các công ty có thể đóng băng hoặc thu hồi cổ phần, cổ tức được phát hành, và quyền sở hữu được điều chỉnh lại. Một blockchain lưu trữ các tài sản được quản lý thực sự phải sắp xếp để tương thích với điều đó, thay vì chống lại.
Chính điều này khiến nó cảm thấy “thực” hơn đối với tôi so với phần lớn các dự án quyền riêng tư mà tôi đã đọc. Dusk không chỉ che giấu số tiền giao dịch—nó đang hướng tới việc xây dựng các dấu vết kiểm toán, một lớp danh tính và giấy phép mang tên Citadel, cùng với một khung chứng khoán (Zedger) được mô hình hóa theo cách các “corporate actions” (các hành động của công ty) đã hoạt động ngoài chuỗi. Đó ít giống “code là luật” và nhiều hơn “code phải trả lời trước pháp luật”, điều này khó thiết kế hơn rất nhiều.
Tuy vậy, tôi vẫn chưa thực sự thuyết phục. Một whitepaper có thể mô tả một cơ chế kiểm toán; nó không thể cho bạn biết liệu bất kỳ cơ quan quản lý nào có xem bằng chứng là một zero-knowledge proof (bằng chứng không tiết lộ) có giá trị hợp lệ trong một vụ việc thực tế hay không. Một số hợp đồng này được mô tả như những thứ “sẽ được” triển khai, chứ không phải là đang chạy ngay hôm nay. Việc thiết kế để tuân thủ và việc được công nhận hợp lệ về mặt pháp lý như “đạt chuẩn tuân thủ” là hai mốc hoàn toàn khác nhau, và mốc thứ hai thường phải mất nhiều năm, qua tòa án, và qua các tranh chấp thực sự để được giải quyết.
Vì vậy, tôi đang coi đây là một điểm dữ liệu thú vị, chứ không phải là một kết luận. Đáng đọc các hợp đồng thực tế trước khi cho rằng “được xây dựng cho cơ quan quản lý” đồng nghĩa với “được cơ quan quản lý chấp thuận”. Vẫn đang học xem mọi thứ thuộc loại nào trong số này sống sót đến mức nào khi đối chiếu với thế giới thực—từng dự án, từng bài paper một.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
Tôi đã đọc bản whitepaper của Dusk suốt cả tuần, và một dòng khiến tôi phải dừng lại: một smart contract cho phép bên phát hành ép buộc chuyển token chứng khoán ra khỏi ví của một người. Suy nghĩ đầu tiên của tôi là: “chẳng phải đó là ngược lại với điều mà crypto được cho là sẽ làm sao?” Rồi tôi nhớ ra rằng thực ra đó chính là cách luật chứng khoán vận hành. Các công ty có thể đóng băng hoặc thu hồi cổ phần, cổ tức được phát hành, và quyền sở hữu được điều chỉnh lại. Một blockchain lưu trữ các tài sản được quản lý thực sự phải sắp xếp để tương thích với điều đó, thay vì chống lại.
Chính điều này khiến nó cảm thấy “thực” hơn đối với tôi so với phần lớn các dự án quyền riêng tư mà tôi đã đọc. Dusk không chỉ che giấu số tiền giao dịch—nó đang hướng tới việc xây dựng các dấu vết kiểm toán, một lớp danh tính và giấy phép mang tên Citadel, cùng với một khung chứng khoán (Zedger) được mô hình hóa theo cách các “corporate actions” (các hành động của công ty) đã hoạt động ngoài chuỗi. Đó ít giống “code là luật” và nhiều hơn “code phải trả lời trước pháp luật”, điều này khó thiết kế hơn rất nhiều.
Tuy vậy, tôi vẫn chưa thực sự thuyết phục. Một whitepaper có thể mô tả một cơ chế kiểm toán; nó không thể cho bạn biết liệu bất kỳ cơ quan quản lý nào có xem bằng chứng là một zero-knowledge proof (bằng chứng không tiết lộ) có giá trị hợp lệ trong một vụ việc thực tế hay không. Một số hợp đồng này được mô tả như những thứ “sẽ được” triển khai, chứ không phải là đang chạy ngay hôm nay. Việc thiết kế để tuân thủ và việc được công nhận hợp lệ về mặt pháp lý như “đạt chuẩn tuân thủ” là hai mốc hoàn toàn khác nhau, và mốc thứ hai thường phải mất nhiều năm, qua tòa án, và qua các tranh chấp thực sự để được giải quyết.
Vì vậy, tôi đang coi đây là một điểm dữ liệu thú vị, chứ không phải là một kết luận. Đáng đọc các hợp đồng thực tế trước khi cho rằng “được xây dựng cho cơ quan quản lý” đồng nghĩa với “được cơ quan quản lý chấp thuận”. Vẫn đang học xem mọi thứ thuộc loại nào trong số này sống sót đến mức nào khi đối chiếu với thế giới thực—từng dự án, từng bài paper một.
@Dusk #dusk $DUSK
Chính điều này khiến nó cảm thấy “thực” hơn đối với tôi so với phần lớn các dự án quyền riêng tư mà tôi đã đọc. Dusk không chỉ che giấu số tiền giao dịch—nó đang hướng tới việc xây dựng các dấu vết kiểm toán, một lớp danh tính và giấy phép mang tên Citadel, cùng với một khung chứng khoán (Zedger) được mô hình hóa theo cách các “corporate actions” (các hành động của công ty) đã hoạt động ngoài chuỗi. Đó ít giống “code là luật” và nhiều hơn “code phải trả lời trước pháp luật”, điều này khó thiết kế hơn rất nhiều.
Tuy vậy, tôi vẫn chưa thực sự thuyết phục. Một whitepaper có thể mô tả một cơ chế kiểm toán; nó không thể cho bạn biết liệu bất kỳ cơ quan quản lý nào có xem bằng chứng là một zero-knowledge proof (bằng chứng không tiết lộ) có giá trị hợp lệ trong một vụ việc thực tế hay không. Một số hợp đồng này được mô tả như những thứ “sẽ được” triển khai, chứ không phải là đang chạy ngay hôm nay. Việc thiết kế để tuân thủ và việc được công nhận hợp lệ về mặt pháp lý như “đạt chuẩn tuân thủ” là hai mốc hoàn toàn khác nhau, và mốc thứ hai thường phải mất nhiều năm, qua tòa án, và qua các tranh chấp thực sự để được giải quyết.
Vì vậy, tôi đang coi đây là một điểm dữ liệu thú vị, chứ không phải là một kết luận. Đáng đọc các hợp đồng thực tế trước khi cho rằng “được xây dựng cho cơ quan quản lý” đồng nghĩa với “được cơ quan quản lý chấp thuận”. Vẫn đang học xem mọi thứ thuộc loại nào trong số này sống sót đến mức nào khi đối chiếu với thế giới thực—từng dự án, từng bài paper một.
@Dusk #dusk $DUSK
3
1
81
·
--
Ban đầu tôi cho rằng việc Dusk chọn người lãnh đạo riêng chủ yếu nhằm che giấu ai được đề xuất khối tiếp theo. Nhưng càng xem kỹ, tôi càng thấy sự phụ thuộc tiếng tăm như nằm ở nơi khác. Proof-of-Blind Bid cho phép một người tham gia tính điểm lãnh đạo từ một giá thầu được che giấu và chứng minh được điểm đó mà không tiết lộ số tiền đặt cược hay danh tính. Điều đọng lại với tôi là hệ thống quyết định khi nào điểm đó đủ cao. Bản whitepaper giả định rằng một ngưỡng điểm được tính động cho từng epoch, với mục tiêu được gắn với số lượng lãnh đạo trung bình dự kiến cho mỗi round-step. Tuy nhiên, hàm ngưỡng cụ thể lại được nêu rõ là nằm ngoài phạm vi của bài viết. Điều đó không làm cơ chế trở nên không vững. Nhưng nó có nghĩa là hành vi chọn lãnh đạo phụ thuộc vào một quy trình thiết lập tham số, nằm ngoài chính bằng chứng mật mã. Trong thực tế, ranh giới này quan trọng vì việc chọn lãnh đạo riêng vẫn cần một nhận thức chung về điều gì được xem là đủ số lượng lãnh đạo hợp lệ. Vì vậy, câu hỏi thực sự không phải là liệu giá thầu có được che giấu hay không. Mà là rốt cuộc ai là người xác định ngưỡng mà các giá thầu được che giấu sẽ được đánh giá dựa trên?
#DuskNetwork #ProofOfStake $DUSK @Dusk_Foundation #dusk
{spot}(DUSKUSDT)
Ban đầu tôi cho rằng việc Dusk chọn người lãnh đạo riêng chủ yếu nhằm che giấu ai được đề xuất khối tiếp theo. Nhưng càng xem kỹ, tôi càng thấy sự phụ thuộc tiếng tăm như nằm ở nơi khác. Proof-of-Blind Bid cho phép một người tham gia tính điểm lãnh đạo từ một giá thầu được che giấu và chứng minh được điểm đó mà không tiết lộ số tiền đặt cược hay danh tính. Điều đọng lại với tôi là hệ thống quyết định khi nào điểm đó đủ cao. Bản whitepaper giả định rằng một ngưỡng điểm được tính động cho từng epoch, với mục tiêu được gắn với số lượng lãnh đạo trung bình dự kiến cho mỗi round-step. Tuy nhiên, hàm ngưỡng cụ thể lại được nêu rõ là nằm ngoài phạm vi của bài viết. Điều đó không làm cơ chế trở nên không vững. Nhưng nó có nghĩa là hành vi chọn lãnh đạo phụ thuộc vào một quy trình thiết lập tham số, nằm ngoài chính bằng chứng mật mã. Trong thực tế, ranh giới này quan trọng vì việc chọn lãnh đạo riêng vẫn cần một nhận thức chung về điều gì được xem là đủ số lượng lãnh đạo hợp lệ. Vì vậy, câu hỏi thực sự không phải là liệu giá thầu có được che giấu hay không. Mà là rốt cuộc ai là người xác định ngưỡng mà các giá thầu được che giấu sẽ được đánh giá dựa trên?
#DuskNetwork #ProofOfStake $DUSK @Dusk #dusk
#DuskNetwork #ProofOfStake $DUSK @Dusk #dusk
2
79
·
--
Ban đầu tôi cho rằng tính “sống” trong cơ chế đồng thuận của Dusk chỉ là một hàm của cổ phần và mức độ tham gia — chỉ cần đủ các bên cung cấp trung thực trực tuyến, và chuỗi cứ thế tự tiếp tục vận hành. Nhưng khi tôi xem kỹ phần chế độ khẩn cấp, bức tranh lại trở nên yên tĩnh hơn nhiều. Khi đủ số lần lặp liên tiếp thất bại và không ứng viên nào đạt đến ngưỡng cần thiết, mạng không chỉ mãi tự động thử lại theo cách của nó. Các bên cung cấp có thể yêu cầu tạo một khối khẩn cấp, và việc tạo ra khối đó phụ thuộc vào một seed được ký bởi một khóa mà bài viết chỉ gọi là “Dusk’s”, được đối chiếu với một khóa công khai được liệt kê như một tham số toàn cục. Bản thân yêu cầu này cần có đa số trọng số cổ phần ủng hộ, nên nó không phải là quyết định đơn phương. Tuy vậy, phương án dự phòng cho trường hợp xấu nhất của hệ thống lại chuyển hướng qua đúng một bên cụ thể, được nêu tên, thay vì cơ chế chọn ngẫu nhiên (sortition) mở được dùng ở khắp mọi nơi. Có lẽ đó là một sự đánh đổi hợp lý đối với một chuỗi được xây dựng xoay quanh tài chính được quản lý. Điều đó khiến tôi tự hỏi liệu phi tập trung có nên được đánh giá theo trường hợp phổ biến hay theo điều gì xảy ra khi trường hợp phổ biến đó bị vỡ.
#dusk #Consensus @Dusk_Foundation $DUSK
{spot}(DUSKUSDT)
Ban đầu tôi cho rằng tính “sống” trong cơ chế đồng thuận của Dusk chỉ là một hàm của cổ phần và mức độ tham gia — chỉ cần đủ các bên cung cấp trung thực trực tuyến, và chuỗi cứ thế tự tiếp tục vận hành. Nhưng khi tôi xem kỹ phần chế độ khẩn cấp, bức tranh lại trở nên yên tĩnh hơn nhiều. Khi đủ số lần lặp liên tiếp thất bại và không ứng viên nào đạt đến ngưỡng cần thiết, mạng không chỉ mãi tự động thử lại theo cách của nó. Các bên cung cấp có thể yêu cầu tạo một khối khẩn cấp, và việc tạo ra khối đó phụ thuộc vào một seed được ký bởi một khóa mà bài viết chỉ gọi là “Dusk’s”, được đối chiếu với một khóa công khai được liệt kê như một tham số toàn cục. Bản thân yêu cầu này cần có đa số trọng số cổ phần ủng hộ, nên nó không phải là quyết định đơn phương. Tuy vậy, phương án dự phòng cho trường hợp xấu nhất của hệ thống lại chuyển hướng qua đúng một bên cụ thể, được nêu tên, thay vì cơ chế chọn ngẫu nhiên (sortition) mở được dùng ở khắp mọi nơi. Có lẽ đó là một sự đánh đổi hợp lý đối với một chuỗi được xây dựng xoay quanh tài chính được quản lý. Điều đó khiến tôi tự hỏi liệu phi tập trung có nên được đánh giá theo trường hợp phổ biến hay theo điều gì xảy ra khi trường hợp phổ biến đó bị vỡ.
#dusk #Consensus @Dusk $DUSK
#dusk #Consensus @Dusk $DUSK
2
97
·
--
Tôi đã đọc về các “vault” (kho lưu trữ) Bitcoin trong tuần này, và một con số đã khiến tôi dừng lại: kiểu như 99% tổng số Bitcoin không bao giờ chạm vào DeFi. Không phải vì mọi người không muốn dùng nó nhiều hơn, mà vì bất kỳ việc gì làm với nó ở nơi khác thường đồng nghĩa với việc phải tin tưởng một bên lưu ký (custodian), một “bridge” (cầu nối) hoặc một công ty đang giữ coin của bạn thay mặt bạn.
Chính vì vậy mà khái niệm “vault trustless” (vault không cần niềm tin) từ nhóm Babylon nổi bật với tôi. Thay vì dựa vào cam kết của một công ty, hay một thỏa thuận pháp lý mà bạn phải đem ra tòa để thực thi, các coin được khóa lại để chỉ được di chuyển khi các điều kiện chứng minh cụ thể được đáp ứng. Không có bên lưu ký nào có thể phá sản, không có toán tử bridge nào có thể biến mất qua đêm. Sự bảo vệ đến từ cách hệ thống được thiết kế, chứ không phải từ một hợp đồng nằm trong ngăn kéo của luật sư.
Dù vậy, tôi vẫn không muốn bị cuốn đi quá đà. “Trustless” không có nghĩa là không có gì có thể xảy ra sai. Hệ thống vẫn phụ thuộc vào các nhà thanh lý (liquidators) trung thực, vào các nguồn cấp dữ liệu giá hoạt động đúng, và vào những người quản lý các tệp lớn một cách chính xác ở hậu trường. Tất cả những điều đó không đi kèm một bảo đảm pháp lý. Nếu có thứ gì đó bị hỏng ngoài chuỗi (off-chain), sẽ không có cơ quan quản lý nào để bạn gọi và yêu cầu hoàn tiền. Khoảng cách giữa “hoạt động trên lý thuyết” và “đứng vững với tiền thật, ở quy mô lớn, trong nhiều năm” vẫn còn rất lớn.
Vì thế tôi thật sự vẫn còn băn khoăn, và tôi nghĩ vậy là ổn. Không phải mọi thứ mới đều cần một phán quyết ngay lập tức.
Điều tôi cứ quay lại là: hãy hiểu cách một thứ thực sự vận hành trước khi quyết định nó có ý nghĩa gì. Điều đó đúng ở đây, và thành thật mà nói, đúng gần như ở mọi nơi. Hãy tò mò, đặt câu hỏi, và cho bản thân quyền được học chậm thôi. Thường thì đó là nơi mà sự phát triển thật sự xảy ra, lâu sau khi làn sóng “hype” lắng xuống.
@babylonlabs_io #baby $BABY
{spot}(BABYUSDT)
Tôi đã đọc về các “vault” (kho lưu trữ) Bitcoin trong tuần này, và một con số đã khiến tôi dừng lại: kiểu như 99% tổng số Bitcoin không bao giờ chạm vào DeFi. Không phải vì mọi người không muốn dùng nó nhiều hơn, mà vì bất kỳ việc gì làm với nó ở nơi khác thường đồng nghĩa với việc phải tin tưởng một bên lưu ký (custodian), một “bridge” (cầu nối) hoặc một công ty đang giữ coin của bạn thay mặt bạn.
Chính vì vậy mà khái niệm “vault trustless” (vault không cần niềm tin) từ nhóm Babylon nổi bật với tôi. Thay vì dựa vào cam kết của một công ty, hay một thỏa thuận pháp lý mà bạn phải đem ra tòa để thực thi, các coin được khóa lại để chỉ được di chuyển khi các điều kiện chứng minh cụ thể được đáp ứng. Không có bên lưu ký nào có thể phá sản, không có toán tử bridge nào có thể biến mất qua đêm. Sự bảo vệ đến từ cách hệ thống được thiết kế, chứ không phải từ một hợp đồng nằm trong ngăn kéo của luật sư.
Dù vậy, tôi vẫn không muốn bị cuốn đi quá đà. “Trustless” không có nghĩa là không có gì có thể xảy ra sai. Hệ thống vẫn phụ thuộc vào các nhà thanh lý (liquidators) trung thực, vào các nguồn cấp dữ liệu giá hoạt động đúng, và vào những người quản lý các tệp lớn một cách chính xác ở hậu trường. Tất cả những điều đó không đi kèm một bảo đảm pháp lý. Nếu có thứ gì đó bị hỏng ngoài chuỗi (off-chain), sẽ không có cơ quan quản lý nào để bạn gọi và yêu cầu hoàn tiền. Khoảng cách giữa “hoạt động trên lý thuyết” và “đứng vững với tiền thật, ở quy mô lớn, trong nhiều năm” vẫn còn rất lớn.
Vì thế tôi thật sự vẫn còn băn khoăn, và tôi nghĩ vậy là ổn. Không phải mọi thứ mới đều cần một phán quyết ngay lập tức.
Điều tôi cứ quay lại là: hãy hiểu cách một thứ thực sự vận hành trước khi quyết định nó có ý nghĩa gì. Điều đó đúng ở đây, và thành thật mà nói, đúng gần như ở mọi nơi. Hãy tò mò, đặt câu hỏi, và cho bản thân quyền được học chậm thôi. Thường thì đó là nơi mà sự phát triển thật sự xảy ra, lâu sau khi làn sóng “hype” lắng xuống.
@BabylonLabs_io #baby $BABY
Chính vì vậy mà khái niệm “vault trustless” (vault không cần niềm tin) từ nhóm Babylon nổi bật với tôi. Thay vì dựa vào cam kết của một công ty, hay một thỏa thuận pháp lý mà bạn phải đem ra tòa để thực thi, các coin được khóa lại để chỉ được di chuyển khi các điều kiện chứng minh cụ thể được đáp ứng. Không có bên lưu ký nào có thể phá sản, không có toán tử bridge nào có thể biến mất qua đêm. Sự bảo vệ đến từ cách hệ thống được thiết kế, chứ không phải từ một hợp đồng nằm trong ngăn kéo của luật sư.
Dù vậy, tôi vẫn không muốn bị cuốn đi quá đà. “Trustless” không có nghĩa là không có gì có thể xảy ra sai. Hệ thống vẫn phụ thuộc vào các nhà thanh lý (liquidators) trung thực, vào các nguồn cấp dữ liệu giá hoạt động đúng, và vào những người quản lý các tệp lớn một cách chính xác ở hậu trường. Tất cả những điều đó không đi kèm một bảo đảm pháp lý. Nếu có thứ gì đó bị hỏng ngoài chuỗi (off-chain), sẽ không có cơ quan quản lý nào để bạn gọi và yêu cầu hoàn tiền. Khoảng cách giữa “hoạt động trên lý thuyết” và “đứng vững với tiền thật, ở quy mô lớn, trong nhiều năm” vẫn còn rất lớn.
Vì thế tôi thật sự vẫn còn băn khoăn, và tôi nghĩ vậy là ổn. Không phải mọi thứ mới đều cần một phán quyết ngay lập tức.
Điều tôi cứ quay lại là: hãy hiểu cách một thứ thực sự vận hành trước khi quyết định nó có ý nghĩa gì. Điều đó đúng ở đây, và thành thật mà nói, đúng gần như ở mọi nơi. Hãy tò mò, đặt câu hỏi, và cho bản thân quyền được học chậm thôi. Thường thì đó là nơi mà sự phát triển thật sự xảy ra, lâu sau khi làn sóng “hype” lắng xuống.
@BabylonLabs_io #baby $BABY
97
·
--
Tôi đã đọc kỹ bản whitepaper mới của Babylon về các vault Bitcoin không cần tin cậy, và có một chi tiết ám ảnh tôi hơn cả phần mật mã: họ cố tình không gọi đó là một “cầu”. Đây không chỉ là chuyện branding. “Cầu” luôn cần những người/nhà điều hành ở giữa—người ký, người thách thức—và lịch sử liên tục cho chúng ta thấy phần “ở giữa” đó có thể thất bại tệ đến mức nào. Thay vào đó, thứ Babylon đang đề xuất là một vault gắn với các bên cụ thể, đã biết rõ; sử dụng giao dịch được ký sẵn và các bằng chứng zero-knowledge, để BTC không thực sự rời khỏi chuỗi Bitcoin nhằm tham gia ở nơi khác.#Babylon
Điều khiến nó có cảm giác “được đặt trên nền tảng” hơn hầu hết các thông báo crypto là: đây không chỉ là một khái niệm mà đã được chứng minh một phần. Giao thức staking nền tảng đã hoạt động từ năm 2024 và có hàng tỷ BTC thật đang được khóa thông qua đó. Dấu vết thành công này quan trọng với tôi hơn bất kỳ slide lộ trình nào. Nó gợi ý rằng đội ngũ đang mở rộng một thứ đã được kiểm chứng, chứ không phải tung ra một lời hứa mới.
Tuy vậy, tôi vẫn sẽ giữ sự lạc quan một cách “hờ hững”. Không cần tin cậy không đồng nghĩa với không có rủi ro. Nếu một tranh chấp nào đó từng bị phản biện, vẫn sẽ có ai đó cần tạo bằng chứng, lưu trữ các mạch (circuit) cồng kềnh/được mã hóa dày đặc và phản hồi đúng trong khung thời gian (timeout). Đó là rất nhiều sự phối hợp phụ thuộc vào cá nhân hoặc các đơn vị vận hành nhỏ, và chính sự phối hợp là nơi hệ thống thường dễ gãy khi chịu áp lực. Ngoài ra còn có câu hỏi mở: việc quản lý (regulate) cho các bên như người thanh lý (liquidators), bên cho vay (lenders) và smart contract trên các chuỗi khác nhau sẽ diễn ra thế nào khi có sự cố tài chính.
Vì vậy, tôi chưa sẵn sàng gọi đây là “đã xong”. Tôi gọi nó là đáng theo dõi sát.
Nếu có một thói quen mà crypto liên tục dạy tôi, thì đó là: hiểu cơ chế trước khi tin vào kết quả. Hệ thống sẽ thay đổi, động lực (incentives) sẽ dịch chuyển, và thiết kế “thông minh” của hôm nay có thể trở thành tình huống biên (edge case) của ngày mai. Giữ tò mò, đặt những câu hỏi khó chịu và từng bước xây dựng hiểu biết thật sự sẽ luôn thắng sự tin tưởng mù quáng.
@babylonlabs_io #baby $BABY
@bitcoin #bitcoin #BTC $BTC
{spot}(BTCUSDT)
{spot}(BABYUSDT)
Tôi đã đọc kỹ bản whitepaper mới của Babylon về các vault Bitcoin không cần tin cậy, và có một chi tiết ám ảnh tôi hơn cả phần mật mã: họ cố tình không gọi đó là một “cầu”. Đây không chỉ là chuyện branding. “Cầu” luôn cần những người/nhà điều hành ở giữa—người ký, người thách thức—và lịch sử liên tục cho chúng ta thấy phần “ở giữa” đó có thể thất bại tệ đến mức nào. Thay vào đó, thứ Babylon đang đề xuất là một vault gắn với các bên cụ thể, đã biết rõ; sử dụng giao dịch được ký sẵn và các bằng chứng zero-knowledge, để BTC không thực sự rời khỏi chuỗi Bitcoin nhằm tham gia ở nơi khác.#Babylon
Điều khiến nó có cảm giác “được đặt trên nền tảng” hơn hầu hết các thông báo crypto là: đây không chỉ là một khái niệm mà đã được chứng minh một phần. Giao thức staking nền tảng đã hoạt động từ năm 2024 và có hàng tỷ BTC thật đang được khóa thông qua đó. Dấu vết thành công này quan trọng với tôi hơn bất kỳ slide lộ trình nào. Nó gợi ý rằng đội ngũ đang mở rộng một thứ đã được kiểm chứng, chứ không phải tung ra một lời hứa mới.
Tuy vậy, tôi vẫn sẽ giữ sự lạc quan một cách “hờ hững”. Không cần tin cậy không đồng nghĩa với không có rủi ro. Nếu một tranh chấp nào đó từng bị phản biện, vẫn sẽ có ai đó cần tạo bằng chứng, lưu trữ các mạch (circuit) cồng kềnh/được mã hóa dày đặc và phản hồi đúng trong khung thời gian (timeout). Đó là rất nhiều sự phối hợp phụ thuộc vào cá nhân hoặc các đơn vị vận hành nhỏ, và chính sự phối hợp là nơi hệ thống thường dễ gãy khi chịu áp lực. Ngoài ra còn có câu hỏi mở: việc quản lý (regulate) cho các bên như người thanh lý (liquidators), bên cho vay (lenders) và smart contract trên các chuỗi khác nhau sẽ diễn ra thế nào khi có sự cố tài chính.
Vì vậy, tôi chưa sẵn sàng gọi đây là “đã xong”. Tôi gọi nó là đáng theo dõi sát.
Nếu có một thói quen mà crypto liên tục dạy tôi, thì đó là: hiểu cơ chế trước khi tin vào kết quả. Hệ thống sẽ thay đổi, động lực (incentives) sẽ dịch chuyển, và thiết kế “thông minh” của hôm nay có thể trở thành tình huống biên (edge case) của ngày mai. Giữ tò mò, đặt những câu hỏi khó chịu và từng bước xây dựng hiểu biết thật sự sẽ luôn thắng sự tin tưởng mù quáng.
@BabylonLabs_io #baby $BABY
@Bitcoin #bitcoin #BTC $BTC
Điều khiến nó có cảm giác “được đặt trên nền tảng” hơn hầu hết các thông báo crypto là: đây không chỉ là một khái niệm mà đã được chứng minh một phần. Giao thức staking nền tảng đã hoạt động từ năm 2024 và có hàng tỷ BTC thật đang được khóa thông qua đó. Dấu vết thành công này quan trọng với tôi hơn bất kỳ slide lộ trình nào. Nó gợi ý rằng đội ngũ đang mở rộng một thứ đã được kiểm chứng, chứ không phải tung ra một lời hứa mới.
Tuy vậy, tôi vẫn sẽ giữ sự lạc quan một cách “hờ hững”. Không cần tin cậy không đồng nghĩa với không có rủi ro. Nếu một tranh chấp nào đó từng bị phản biện, vẫn sẽ có ai đó cần tạo bằng chứng, lưu trữ các mạch (circuit) cồng kềnh/được mã hóa dày đặc và phản hồi đúng trong khung thời gian (timeout). Đó là rất nhiều sự phối hợp phụ thuộc vào cá nhân hoặc các đơn vị vận hành nhỏ, và chính sự phối hợp là nơi hệ thống thường dễ gãy khi chịu áp lực. Ngoài ra còn có câu hỏi mở: việc quản lý (regulate) cho các bên như người thanh lý (liquidators), bên cho vay (lenders) và smart contract trên các chuỗi khác nhau sẽ diễn ra thế nào khi có sự cố tài chính.
Vì vậy, tôi chưa sẵn sàng gọi đây là “đã xong”. Tôi gọi nó là đáng theo dõi sát.
Nếu có một thói quen mà crypto liên tục dạy tôi, thì đó là: hiểu cơ chế trước khi tin vào kết quả. Hệ thống sẽ thay đổi, động lực (incentives) sẽ dịch chuyển, và thiết kế “thông minh” của hôm nay có thể trở thành tình huống biên (edge case) của ngày mai. Giữ tò mò, đặt những câu hỏi khó chịu và từng bước xây dựng hiểu biết thật sự sẽ luôn thắng sự tin tưởng mù quáng.
@BabylonLabs_io #baby $BABY
@Bitcoin #bitcoin #BTC $BTC
1
85
·
--
Tôi đã đọc một bài viết về các kho lưu trữ Bitcoin (vaults) vào tuần trước, và một từ cứ liên tục thu hút sự chú ý của tôi: "trustless". Không phải vì đó là một thuật ngữ mới, mà vì tôi bắt đầu tự hỏi nó thật sự có nghĩa là gì khi đã có tiền thật, tranh chấp thật và con người thật.
Ý tưởng cốt lõi thì thật sự rất tinh gọn: thay vì giao Bitcoin cho một bên giữ hộ (custodian) hoặc một cây cầu (bridge) rồi hy vọng họ cư xử đúng, bạn khóa nó trong một vault mà các bằng chứng mật mã (cryptographic proofs) sẽ quyết định ai được rút—không phải là một công ty, không phải là một ủy ban. Chính điều đó khiến nó đối với tôi “thật” hơn nhiều so với phần lớn các lời chào mời (pitch) trong thị trường crypto. Và nó không xảy ra trong một chân không. Năm nay, cả SEC và CFTC đều đã bắt đầu viết các hướng dẫn thực tế về các công cụ tự lưu ký (self-custodial) và việc dùng crypto làm tài sản thế chấp (collateral) trong các thị trường được quản lý. Đó là một tín hiệu thực sự—các cơ quan quản lý không còn lờ nó đi nữa; họ đang cố gắng đưa nó phù hợp vào khuôn khổ pháp luật hiện có.#Babylon
Nhưng đây là chỗ tôi vẫn thận trọng. Viết hướng dẫn không giống như viết ra sự chắc chắn. Nếu một hệ thống bằng chứng có lỗi (bug), hoặc hai bên bất đồng về điều gì được xem là "hợp lệ" thì vẫn chưa có một kịch bản rõ ràng cho bước tiếp theo sẽ diễn ra thế nào. Mã có thể thực thi một quy tắc, nhưng nó chưa thể thay thế được tòa án, quy trình xử lý tranh chấp, hoặc các biện pháp bảo vệ người tiêu dùng cơ bản. Khoảng trống giữa thứ công nghệ có thể làm và thứ pháp luật có thể hậu thuẫn vẫn chưa được lấp đầy—nó chỉ trở nên rõ ràng hơn mà thôi.
Vì vậy, tôi tò mò nhưng chưa bị thuyết phục. Những hệ thống được xây dựng để giảm thiểu niềm tin mù quáng thì đáng được hiểu sâu, không phải vội vã ca ngợi; hãy đặt câu hỏi về cơ chế, không chỉ nghe theo lời quảng cáo. Bài học lớn ở đây thật sự là: hãy tò mò, tiếp tục học hỏi, và để sự hiểu biết của bạn phát triển song hành cùng với công nghệ thay vì chạy nước rút vượt lên trước nó.
@babylonlabs_io #baby $BABY
@bitcoin #bitcoin #BTC $BTC
{spot}(BTCUSDT)
{spot}(BABYUSDT)
Tôi đã đọc một bài viết về các kho lưu trữ Bitcoin (vaults) vào tuần trước, và một từ cứ liên tục thu hút sự chú ý của tôi: "trustless". Không phải vì đó là một thuật ngữ mới, mà vì tôi bắt đầu tự hỏi nó thật sự có nghĩa là gì khi đã có tiền thật, tranh chấp thật và con người thật.
Ý tưởng cốt lõi thì thật sự rất tinh gọn: thay vì giao Bitcoin cho một bên giữ hộ (custodian) hoặc một cây cầu (bridge) rồi hy vọng họ cư xử đúng, bạn khóa nó trong một vault mà các bằng chứng mật mã (cryptographic proofs) sẽ quyết định ai được rút—không phải là một công ty, không phải là một ủy ban. Chính điều đó khiến nó đối với tôi “thật” hơn nhiều so với phần lớn các lời chào mời (pitch) trong thị trường crypto. Và nó không xảy ra trong một chân không. Năm nay, cả SEC và CFTC đều đã bắt đầu viết các hướng dẫn thực tế về các công cụ tự lưu ký (self-custodial) và việc dùng crypto làm tài sản thế chấp (collateral) trong các thị trường được quản lý. Đó là một tín hiệu thực sự—các cơ quan quản lý không còn lờ nó đi nữa; họ đang cố gắng đưa nó phù hợp vào khuôn khổ pháp luật hiện có.#Babylon
Nhưng đây là chỗ tôi vẫn thận trọng. Viết hướng dẫn không giống như viết ra sự chắc chắn. Nếu một hệ thống bằng chứng có lỗi (bug), hoặc hai bên bất đồng về điều gì được xem là "hợp lệ" thì vẫn chưa có một kịch bản rõ ràng cho bước tiếp theo sẽ diễn ra thế nào. Mã có thể thực thi một quy tắc, nhưng nó chưa thể thay thế được tòa án, quy trình xử lý tranh chấp, hoặc các biện pháp bảo vệ người tiêu dùng cơ bản. Khoảng trống giữa thứ công nghệ có thể làm và thứ pháp luật có thể hậu thuẫn vẫn chưa được lấp đầy—nó chỉ trở nên rõ ràng hơn mà thôi.
Vì vậy, tôi tò mò nhưng chưa bị thuyết phục. Những hệ thống được xây dựng để giảm thiểu niềm tin mù quáng thì đáng được hiểu sâu, không phải vội vã ca ngợi; hãy đặt câu hỏi về cơ chế, không chỉ nghe theo lời quảng cáo. Bài học lớn ở đây thật sự là: hãy tò mò, tiếp tục học hỏi, và để sự hiểu biết của bạn phát triển song hành cùng với công nghệ thay vì chạy nước rút vượt lên trước nó.
@BabylonLabs_io #baby $BABY
@Bitcoin #bitcoin #BTC $BTC
Ý tưởng cốt lõi thì thật sự rất tinh gọn: thay vì giao Bitcoin cho một bên giữ hộ (custodian) hoặc một cây cầu (bridge) rồi hy vọng họ cư xử đúng, bạn khóa nó trong một vault mà các bằng chứng mật mã (cryptographic proofs) sẽ quyết định ai được rút—không phải là một công ty, không phải là một ủy ban. Chính điều đó khiến nó đối với tôi “thật” hơn nhiều so với phần lớn các lời chào mời (pitch) trong thị trường crypto. Và nó không xảy ra trong một chân không. Năm nay, cả SEC và CFTC đều đã bắt đầu viết các hướng dẫn thực tế về các công cụ tự lưu ký (self-custodial) và việc dùng crypto làm tài sản thế chấp (collateral) trong các thị trường được quản lý. Đó là một tín hiệu thực sự—các cơ quan quản lý không còn lờ nó đi nữa; họ đang cố gắng đưa nó phù hợp vào khuôn khổ pháp luật hiện có.#Babylon
Nhưng đây là chỗ tôi vẫn thận trọng. Viết hướng dẫn không giống như viết ra sự chắc chắn. Nếu một hệ thống bằng chứng có lỗi (bug), hoặc hai bên bất đồng về điều gì được xem là "hợp lệ" thì vẫn chưa có một kịch bản rõ ràng cho bước tiếp theo sẽ diễn ra thế nào. Mã có thể thực thi một quy tắc, nhưng nó chưa thể thay thế được tòa án, quy trình xử lý tranh chấp, hoặc các biện pháp bảo vệ người tiêu dùng cơ bản. Khoảng trống giữa thứ công nghệ có thể làm và thứ pháp luật có thể hậu thuẫn vẫn chưa được lấp đầy—nó chỉ trở nên rõ ràng hơn mà thôi.
Vì vậy, tôi tò mò nhưng chưa bị thuyết phục. Những hệ thống được xây dựng để giảm thiểu niềm tin mù quáng thì đáng được hiểu sâu, không phải vội vã ca ngợi; hãy đặt câu hỏi về cơ chế, không chỉ nghe theo lời quảng cáo. Bài học lớn ở đây thật sự là: hãy tò mò, tiếp tục học hỏi, và để sự hiểu biết của bạn phát triển song hành cùng với công nghệ thay vì chạy nước rút vượt lên trước nó.
@BabylonLabs_io #baby $BABY
@Bitcoin #bitcoin #BTC $BTC
8
6
159
·
--
Ban đầu tôi cứ cho rằng chi tiết “mỗi bên tạo một mạch (circuit) một lần cho mỗi đối tác” trong mô hình chi phí BitVM3 chỉ là một ghi chú tối ưu hóa. Nhưng càng xem kỹ, cơ chế thực sự làm việc ở đây lại là việc bị loại tư cách (disqualification), chứ không phải chi phí tạo mạch. Một lần thách thức thất bại không chỉ giải quyết một tranh chấp; nó loại bên đó hoàn toàn khỏi các lần rút khỏi kho tiền (vault) trong tương lai. Đó là thứ giúp việc tạo mạch được phân bổ (amortized) thay vì phải làm lặp lại cho mỗi lần gửi tiền.
#bitcoin #defi #BitVM $BABY @babylonlabs_io #baby $BTC
{spot}(BTCUSDT)
{spot}(BABYUSDT)
Điều khiến tôi chú ý là mức độ “nặng” mà mô hình đặt lên các “operator chuyên nghiệp” — những người mà các bên vay nhỏ hơn được kỳ vọng sẽ ủy thác công việc này. Họ không thể đánh cắp BTC, vì bên vay vẫn phải đồng ký, nhưng họ có thể tích lũy rủi ro/ảnh hưởng qua nhiều đối tác khác nhau, trong đó mỗi đối tác lại cá nhân tin vào một quy tắc bị loại tư cách mà họ đã không tự thiết kế. Mô hình bảo mật giả định rằng “thua một lần” là đủ để răn đe. Có lẽ điều đó hợp lý đối với một operator lý trí đang quản lý danh tiếng. Còn câu hỏi kín đáo hơn là liệu một hệ thống coi “bị bắt một lần” là hình phạt đủ nặng có đang mô tả hành vi của operator, hay đơn giản là chỉ hy vọng điều đó sẽ xảy ra.
Ban đầu tôi cứ cho rằng chi tiết “mỗi bên tạo một mạch (circuit) một lần cho mỗi đối tác” trong mô hình chi phí BitVM3 chỉ là một ghi chú tối ưu hóa. Nhưng càng xem kỹ, cơ chế thực sự làm việc ở đây lại là việc bị loại tư cách (disqualification), chứ không phải chi phí tạo mạch. Một lần thách thức thất bại không chỉ giải quyết một tranh chấp; nó loại bên đó hoàn toàn khỏi các lần rút khỏi kho tiền (vault) trong tương lai. Đó là thứ giúp việc tạo mạch được phân bổ (amortized) thay vì phải làm lặp lại cho mỗi lần gửi tiền.
#bitcoin #defi #BitVM $BABY @BabylonLabs_io #baby $BTC
Điều khiến tôi chú ý là mức độ “nặng” mà mô hình đặt lên các “operator chuyên nghiệp” — những người mà các bên vay nhỏ hơn được kỳ vọng sẽ ủy thác công việc này. Họ không thể đánh cắp BTC, vì bên vay vẫn phải đồng ký, nhưng họ có thể tích lũy rủi ro/ảnh hưởng qua nhiều đối tác khác nhau, trong đó mỗi đối tác lại cá nhân tin vào một quy tắc bị loại tư cách mà họ đã không tự thiết kế. Mô hình bảo mật giả định rằng “thua một lần” là đủ để răn đe. Có lẽ điều đó hợp lý đối với một operator lý trí đang quản lý danh tiếng. Còn câu hỏi kín đáo hơn là liệu một hệ thống coi “bị bắt một lần” là hình phạt đủ nặng có đang mô tả hành vi của operator, hay đơn giản là chỉ hy vọng điều đó sẽ xảy ra.
#bitcoin #defi #BitVM $BABY @BabylonLabs_io #baby $BTC
Điều khiến tôi chú ý là mức độ “nặng” mà mô hình đặt lên các “operator chuyên nghiệp” — những người mà các bên vay nhỏ hơn được kỳ vọng sẽ ủy thác công việc này. Họ không thể đánh cắp BTC, vì bên vay vẫn phải đồng ký, nhưng họ có thể tích lũy rủi ro/ảnh hưởng qua nhiều đối tác khác nhau, trong đó mỗi đối tác lại cá nhân tin vào một quy tắc bị loại tư cách mà họ đã không tự thiết kế. Mô hình bảo mật giả định rằng “thua một lần” là đủ để răn đe. Có lẽ điều đó hợp lý đối với một operator lý trí đang quản lý danh tiếng. Còn câu hỏi kín đáo hơn là liệu một hệ thống coi “bị bắt một lần” là hình phạt đủ nặng có đang mô tả hành vi của operator, hay đơn giản là chỉ hy vọng điều đó sẽ xảy ra.
5
39
194
·
--
Tôi cứ quay lại một câu hỏi mà hầu hết các người giải thích về crypto thường bỏ qua: khi có chuyện gì đó xảy ra sai, rủi ro thực sự thuộc về ai? Không phải trên lý thuyết — mà là trong phần chữ nhỏ.
Chính câu hỏi đó khiến bài viết về chiếc vault Bitcoin cụ thể này trở nên thú vị với tôi. Hầu hết các thiết kế cầu (bridge) đều âm thầm dựa vào một ủy ban hoặc một nhóm “vận hành viên” (operators) mà về mặt lý thuyết có thể cấu kết và ôm tiền bỏ chạy. Thiết kế này thử cách làm khác: thay vì giao việc nắm giữ (custody) cho bên thứ ba, hai người trực tiếp ký trước (pre-sign) chính xác các điều kiện khi nào thì tiền được chuyển đi, và một bằng chứng mật mã — không phải lời của con người — sẽ quyết định bên nào đúng. Trên giấy tờ, đó là một mô hình rủi ro khác một cách đáng kể so với “hãy tin vào multisig này.”#Babylon
Điểm khiến nó có cảm giác “đã chạm đất” hơn so với hầu hết các bản chào mời là sự thẳng thắn trong cách họ trình bày. Có một bảng so sánh cụ thể, trình bày theo từng trường hợp sử dụng, chính xác bên nào vẫn phải tin vào ai trong mỗi thiết kế — kể cả chính họ. Điều này hiếm. Hầu hết dự án bán cho bạn sự chắc chắn; dự án này cho bạn thấy phần “niềm tin” còn lại vẫn đang nằm ở đâu.
Tuy vậy, tôi không nghĩ “ít con người trong vòng lặp hơn” tự động đồng nghĩa với “không có rủi ro.” Oracles có thể sai. Liquidators (nhà thanh lý) có thể chậm hoặc vắng mặt. Và một hệ thống có thể đúng về mặt mật mã nhưng vẫn dễ tổn thương về mặt vận hành — chưa được kiểm chứng ở quy mô lớn, trong căng thẳng thị trường thực sự, khi tiền thật đang hoảng loạn ngay lập tức.
Vì vậy, tôi chưa sẵn sàng gọi đây là “đã giải quyết xong.” Tôi chỉ mừng vì có người đã ghi lại rõ ràng nơi niềm tin thực sự đang tồn tại, thay vì che giấu nó.
Đáng nhớ: hiểu được giới hạn của một hệ thống vẫn là tiến bộ, ngay cả khi không có một kết luận gọn gàng.
@babylonlabs_io #baby $BABY
@bitcoin #bitcoin #BTC $BTC
{spot}(BTCUSDT)
{spot}(BABYUSDT)
Tôi cứ quay lại một câu hỏi mà hầu hết các người giải thích về crypto thường bỏ qua: khi có chuyện gì đó xảy ra sai, rủi ro thực sự thuộc về ai? Không phải trên lý thuyết — mà là trong phần chữ nhỏ.
Chính câu hỏi đó khiến bài viết về chiếc vault Bitcoin cụ thể này trở nên thú vị với tôi. Hầu hết các thiết kế cầu (bridge) đều âm thầm dựa vào một ủy ban hoặc một nhóm “vận hành viên” (operators) mà về mặt lý thuyết có thể cấu kết và ôm tiền bỏ chạy. Thiết kế này thử cách làm khác: thay vì giao việc nắm giữ (custody) cho bên thứ ba, hai người trực tiếp ký trước (pre-sign) chính xác các điều kiện khi nào thì tiền được chuyển đi, và một bằng chứng mật mã — không phải lời của con người — sẽ quyết định bên nào đúng. Trên giấy tờ, đó là một mô hình rủi ro khác một cách đáng kể so với “hãy tin vào multisig này.”#Babylon
Điểm khiến nó có cảm giác “đã chạm đất” hơn so với hầu hết các bản chào mời là sự thẳng thắn trong cách họ trình bày. Có một bảng so sánh cụ thể, trình bày theo từng trường hợp sử dụng, chính xác bên nào vẫn phải tin vào ai trong mỗi thiết kế — kể cả chính họ. Điều này hiếm. Hầu hết dự án bán cho bạn sự chắc chắn; dự án này cho bạn thấy phần “niềm tin” còn lại vẫn đang nằm ở đâu.
Tuy vậy, tôi không nghĩ “ít con người trong vòng lặp hơn” tự động đồng nghĩa với “không có rủi ro.” Oracles có thể sai. Liquidators (nhà thanh lý) có thể chậm hoặc vắng mặt. Và một hệ thống có thể đúng về mặt mật mã nhưng vẫn dễ tổn thương về mặt vận hành — chưa được kiểm chứng ở quy mô lớn, trong căng thẳng thị trường thực sự, khi tiền thật đang hoảng loạn ngay lập tức.
Vì vậy, tôi chưa sẵn sàng gọi đây là “đã giải quyết xong.” Tôi chỉ mừng vì có người đã ghi lại rõ ràng nơi niềm tin thực sự đang tồn tại, thay vì che giấu nó.
Đáng nhớ: hiểu được giới hạn của một hệ thống vẫn là tiến bộ, ngay cả khi không có một kết luận gọn gàng.
@BabylonLabs_io #baby $BABY
@Bitcoin #bitcoin #BTC $BTC
Chính câu hỏi đó khiến bài viết về chiếc vault Bitcoin cụ thể này trở nên thú vị với tôi. Hầu hết các thiết kế cầu (bridge) đều âm thầm dựa vào một ủy ban hoặc một nhóm “vận hành viên” (operators) mà về mặt lý thuyết có thể cấu kết và ôm tiền bỏ chạy. Thiết kế này thử cách làm khác: thay vì giao việc nắm giữ (custody) cho bên thứ ba, hai người trực tiếp ký trước (pre-sign) chính xác các điều kiện khi nào thì tiền được chuyển đi, và một bằng chứng mật mã — không phải lời của con người — sẽ quyết định bên nào đúng. Trên giấy tờ, đó là một mô hình rủi ro khác một cách đáng kể so với “hãy tin vào multisig này.”#Babylon
Điểm khiến nó có cảm giác “đã chạm đất” hơn so với hầu hết các bản chào mời là sự thẳng thắn trong cách họ trình bày. Có một bảng so sánh cụ thể, trình bày theo từng trường hợp sử dụng, chính xác bên nào vẫn phải tin vào ai trong mỗi thiết kế — kể cả chính họ. Điều này hiếm. Hầu hết dự án bán cho bạn sự chắc chắn; dự án này cho bạn thấy phần “niềm tin” còn lại vẫn đang nằm ở đâu.
Tuy vậy, tôi không nghĩ “ít con người trong vòng lặp hơn” tự động đồng nghĩa với “không có rủi ro.” Oracles có thể sai. Liquidators (nhà thanh lý) có thể chậm hoặc vắng mặt. Và một hệ thống có thể đúng về mặt mật mã nhưng vẫn dễ tổn thương về mặt vận hành — chưa được kiểm chứng ở quy mô lớn, trong căng thẳng thị trường thực sự, khi tiền thật đang hoảng loạn ngay lập tức.
Vì vậy, tôi chưa sẵn sàng gọi đây là “đã giải quyết xong.” Tôi chỉ mừng vì có người đã ghi lại rõ ràng nơi niềm tin thực sự đang tồn tại, thay vì che giấu nó.
Đáng nhớ: hiểu được giới hạn của một hệ thống vẫn là tiến bộ, ngay cả khi không có một kết luận gọn gàng.
@BabylonLabs_io #baby $BABY
@Bitcoin #bitcoin #BTC $BTC
7
38
230
·
--
Tôi đang đọc bản whitepaper mới của Babylon về các vault Bitcoin, và có một chi tiết khiến tôi chú ý nhiều hơn bản thân công nghệ: họ không hề xây dựng một cây cầu. Họ nói rõ rằng “cầu” chỉ là một cách khắc phục, không phải mục tiêu — và sau khi thấy lượng BTC thực sự chảy vào DeFi ít đến mức nào (dưới 1%), cách đặt vấn đề như vậy có vẻ hợp lý. Phần lớn Bitcoin chỉ nằm đó, tách rời khỏi mọi thứ.
Điều làm nó cảm thấy khác so với nhiều bản pitch crypto khác là nó không yêu cầu bạn phải tin một công ty hay một ủy ban. Toàn bộ thiết kế được xây dựng xoá bỏ lớp đó — Bob và Larry, hai bên trong ví dụ cho vay của họ, sẽ pre-sign (ký trước) giao dịch để không ai trong hai bên có thể lặng lẽ kiểm soát tiền coin của bên còn lại. Không có bên lưu ký giữ BTC của bạn “để cất giữ an toàn”. Không có token bọc (wrapped) nơi thực chất bạn vẫn đang tin vào bất kỳ ai đã tạo ra nó. Đây là một lời hứa khác biệt đáng kể so với những gì phần lớn các sản phẩm dạng cầu mang lại.
Nhưng nói thật, tôi vẫn thận trọng trước khoảng cách giữa “trustless trên lý thuyết” và “trustless trong thực tế.” Bản paper của chính họ cũng thừa nhận rằng các thách thức sẽ tốn tiền thật nếu xảy ra tranh chấp, và họ dựa vào hạ tầng ngoài chuỗi — garbled circuits, tạo proof, quyền truy cập node — những thứ vẫn cần có ai đó vận hành, đúng cách, mỗi lần. Các đảm bảo mật mã chỉ mạnh đến mức phần mềm hiện thực chúng, và đó thường là chỗ mọi thứ âm thầm gãy.
#Babylon
Vì vậy tôi không loại nó hoàn toàn, nhưng cũng chưa thực sự bị thuyết phục. Đây là một nỗ lực thú vị, nhằm giải quyết một vấn đề có thật thay vì “che đậy” nó bằng một lớp bọc lưu ký khác.
Nếu bạn đang theo dõi mảng này, đáng để đọc cơ chế vận hành thực sự trước khi quyết định “trustless” đối với bạn nghĩa là gì. Chậm lại, hỏi xem điều gì được giả định so với điều gì được chứng minh, và tiếp tục học hỏi — thói quen đó quan trọng hơn bất kỳ một dự án đơn lẻ nào.
@babylonlabs_io #baby $BABY
@bitcoin #bitcoin #BTC $BTC
{spot}(BTCUSDT)
{spot}(BABYUSDT)
Tôi đang đọc bản whitepaper mới của Babylon về các vault Bitcoin, và có một chi tiết khiến tôi chú ý nhiều hơn bản thân công nghệ: họ không hề xây dựng một cây cầu. Họ nói rõ rằng “cầu” chỉ là một cách khắc phục, không phải mục tiêu — và sau khi thấy lượng BTC thực sự chảy vào DeFi ít đến mức nào (dưới 1%), cách đặt vấn đề như vậy có vẻ hợp lý. Phần lớn Bitcoin chỉ nằm đó, tách rời khỏi mọi thứ.
Điều làm nó cảm thấy khác so với nhiều bản pitch crypto khác là nó không yêu cầu bạn phải tin một công ty hay một ủy ban. Toàn bộ thiết kế được xây dựng xoá bỏ lớp đó — Bob và Larry, hai bên trong ví dụ cho vay của họ, sẽ pre-sign (ký trước) giao dịch để không ai trong hai bên có thể lặng lẽ kiểm soát tiền coin của bên còn lại. Không có bên lưu ký giữ BTC của bạn “để cất giữ an toàn”. Không có token bọc (wrapped) nơi thực chất bạn vẫn đang tin vào bất kỳ ai đã tạo ra nó. Đây là một lời hứa khác biệt đáng kể so với những gì phần lớn các sản phẩm dạng cầu mang lại.
Nhưng nói thật, tôi vẫn thận trọng trước khoảng cách giữa “trustless trên lý thuyết” và “trustless trong thực tế.” Bản paper của chính họ cũng thừa nhận rằng các thách thức sẽ tốn tiền thật nếu xảy ra tranh chấp, và họ dựa vào hạ tầng ngoài chuỗi — garbled circuits, tạo proof, quyền truy cập node — những thứ vẫn cần có ai đó vận hành, đúng cách, mỗi lần. Các đảm bảo mật mã chỉ mạnh đến mức phần mềm hiện thực chúng, và đó thường là chỗ mọi thứ âm thầm gãy.
#Babylon
Vì vậy tôi không loại nó hoàn toàn, nhưng cũng chưa thực sự bị thuyết phục. Đây là một nỗ lực thú vị, nhằm giải quyết một vấn đề có thật thay vì “che đậy” nó bằng một lớp bọc lưu ký khác.
Nếu bạn đang theo dõi mảng này, đáng để đọc cơ chế vận hành thực sự trước khi quyết định “trustless” đối với bạn nghĩa là gì. Chậm lại, hỏi xem điều gì được giả định so với điều gì được chứng minh, và tiếp tục học hỏi — thói quen đó quan trọng hơn bất kỳ một dự án đơn lẻ nào.
@BabylonLabs_io #baby $BABY
@Bitcoin #bitcoin #BTC $BTC
Điều làm nó cảm thấy khác so với nhiều bản pitch crypto khác là nó không yêu cầu bạn phải tin một công ty hay một ủy ban. Toàn bộ thiết kế được xây dựng xoá bỏ lớp đó — Bob và Larry, hai bên trong ví dụ cho vay của họ, sẽ pre-sign (ký trước) giao dịch để không ai trong hai bên có thể lặng lẽ kiểm soát tiền coin của bên còn lại. Không có bên lưu ký giữ BTC của bạn “để cất giữ an toàn”. Không có token bọc (wrapped) nơi thực chất bạn vẫn đang tin vào bất kỳ ai đã tạo ra nó. Đây là một lời hứa khác biệt đáng kể so với những gì phần lớn các sản phẩm dạng cầu mang lại.
Nhưng nói thật, tôi vẫn thận trọng trước khoảng cách giữa “trustless trên lý thuyết” và “trustless trong thực tế.” Bản paper của chính họ cũng thừa nhận rằng các thách thức sẽ tốn tiền thật nếu xảy ra tranh chấp, và họ dựa vào hạ tầng ngoài chuỗi — garbled circuits, tạo proof, quyền truy cập node — những thứ vẫn cần có ai đó vận hành, đúng cách, mỗi lần. Các đảm bảo mật mã chỉ mạnh đến mức phần mềm hiện thực chúng, và đó thường là chỗ mọi thứ âm thầm gãy.
#Babylon
Vì vậy tôi không loại nó hoàn toàn, nhưng cũng chưa thực sự bị thuyết phục. Đây là một nỗ lực thú vị, nhằm giải quyết một vấn đề có thật thay vì “che đậy” nó bằng một lớp bọc lưu ký khác.
Nếu bạn đang theo dõi mảng này, đáng để đọc cơ chế vận hành thực sự trước khi quyết định “trustless” đối với bạn nghĩa là gì. Chậm lại, hỏi xem điều gì được giả định so với điều gì được chứng minh, và tiếp tục học hỏi — thói quen đó quan trọng hơn bất kỳ một dự án đơn lẻ nào.
@BabylonLabs_io #baby $BABY
@Bitcoin #bitcoin #BTC $BTC
4
40
229
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
FedRateWatch
1.5M lượt xem
6,708 đang thảo luận
Chia sẻ & Nhận thưởng Lưu lượng truy cập trong Chiến dịch Hashtag Xu hướng của chúng tôi
✨Chủ đề: FOMC tháng 9 — Kế tiếp Cục Dự trữ Liên bang sẽ làm gì?
👉Cách tham gia:
Đăng một bài viết ngắn hoặc bài viết với hashtag #FedRateWatch
Tạo nội dung dựa trên các góc nhìn dưới đây:
- CPI lõi tháng 8 tăng 0,3% theo tháng và hiện xác suất Fed tăng lãi suất 25bp trong tuần này đã gần 90%. Bạn có dự đoán Fed sẽ tăng lãi suất trong tuần này không? Đó chỉ là một lần duy nhất hay là khởi đầu cho một chu kỳ tăng lãi suất dài hơn?
- Nếu đợt tăng lãi suất diễn ra, nó sẽ ảnh hưởng thế nào đến BTC, cổ phiếu công nghệ và vàng? Tăng giá hay giảm giá?
- Bạn dự định giao dịch như thế nào tiếp theo? Chia sẻ giao dịch/nắm giữ BTC, cổ phiếu hoặc vàng của bạn với tiện ích chia sẻ giao dịch của chúng tôi.
⏰Thời gian chiến dịch:
- 2026-09-15 11:00 - 2026-09-17 3:00 UTC
🎁Phần thưởng:
- Các bài đăng đủ điều kiện tuân thủ hướng dẫn trên và có hơn 100 từ sẽ được xem xét và có thể nhận được mức tăng lưu lượng truy cập ngẫu nhiên từ 500 đến 3.000 lượt xem. Bạn sẽ nhận được thông báo từ thư ký cấp nội dung trên nguồn cấp nếu bài đăng của bạn được chọn.
- Có cơ hội để bài viết của bạn được giới thiệu trên Binance Square Official
Cần ý tưởng cho bài đăng của bạn? Hãy truy cập trang chủ đề #FedRateWatch hoặc Square Guide on How to Post for Better Reach.
Binance Square Official
·647 lượt thích
·1.7M lượt xem
TheoDõiFOMC
80,818 lượt xem
530 đang thảo luận
TinFed
71,313 lượt xem
332 đang thảo luận