

#qubic
qubic
267,362 lượt xem
644 đang thảo luận
Phổ biến
Mới nhất

🚀 $QUBIC, $KAS & $TAO ĐANG CẬN KỀ ĐỘT PHÁ 🦈
📊 Sổ lệnh trên một sàn giao dịch hàng đầu cho thấy một bức tường mua khổng lồ đang hình thành ngay dưới mức $0.0006 đối với $QUBIC, báo hiệu dòng tiền thông minh đang chuẩn bị quét thanh khoản. 🌊 Đồng thời, $KAS đang áp sát mốc $3 khi các lệnh mua quy mô cá voi hấp thụ áp lực bán, trong khi cú tăng vọt về khối lượng của $TAO tại mức $1,800 cho thấy một làn sóng tăng giá đang sẵn sàng dâng cao.
⚡ Động lực đang tích tụ ở cả ba tài sản, cuộc đua đã bắt đầu—đồng nào sẽ bứt phá trước? 💬 Token nào sẽ phá trần trước? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro. 🛡️
🏷️ #QUBIC #KAS #TAO #Breakout #Crypto
🔥 💎
21

·
--
🦈 $QUBIC $KAS $TAO CUỘC ĐUA ĐẾN CÁC MỨC QUAN TRỌNG 🚀
📊 Thanh khoản của các tổ chức đang tập trung quanh vùng $0.0006 của $QUBIC, nơi một khối lệnh chặt chẽ đã trụ vững qua ba lần kiểm tra liên tiếp. Khối lượng giao dịch tăng vọt trên khung 4H cho thấy dòng tiền thông minh đang chuẩn bị cho một đợt tăng ngắn hạn.
🦈 $KAS nhắm đến ngưỡng $3, một điểm đảo chiều lịch sử từng kích hoạt cú đảo chiều nhanh sau khi quét thanh khoản. Mất cân bằng giảm giá gần đây trên biểu đồ 1H để lại một khoảng mất cân bằng rõ ràng đang chờ được lấp đầy. Mốc $1,800 của $TAO nằm trên vùng cầu đã hấp thụ áp lực bán trong ngày, gợi ý khả năng giá sẽ kiểm tra lại vùng này theo chiều tăng. 📌
💬 Trong số ba tài sản này, tài sản nào sẽ chạm mục tiêu trước? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro. 🛡️
🏷️ #QUBIC #KAS #TAO #SmartMoney #Altcoin
🦈 🔥
8

🔐 Qubic khởi động lại blockchain sau vụ đánh cắp 1,4 triệu USD: Tiền đã được thu hồi, nhưng còn “tính bất biến” thì sao?
Lần này không phải do lỗ hổng hợp đồng thông minh, mà do cụm từ khôi phục được tạo ra quá yếu.
Theo nhiều nguồn tin, kẻ tấn công đã lợi dụng các cụm từ khôi phục có độ ngẫu nhiên yếu được tạo trên trình duyệt điện thoại của một số ví (có thông tin cho rằng liên quan đến thiết bị Apple), rồi chuyển khoảng 2,94 nghìn tỷ QU từ 1.404 tài khoản, trị giá khoảng 1,4 triệu USD.
🔹 676 Computor (nút xác thực) trực tiếp khiến toàn mạng lưới ngừng hoạt động; khoảng 87,1% số QU bị đánh cắp đã bị đóng băng trên blockchain
🔹 Khoảng 12,9% còn lại được chuyển vào MEXC; tài khoản nhận tiền đã bị đóng băng
🔹 Những người xác thực đã bỏ phiếu thông qua phương án khôi phục, blockchain đã hoạt động trở lại; người dùng bị ảnh hưởng có thể đăng ký lấy lại tài sản trước ngày 1 tháng 5 năm 2027
Cộng đồng chia thành hai phe: một phe cho rằng mạng lưới đã vận hành như bình thường và cứu được tiền cho người dùng; phe còn lại cho rằng một blockchain có thể tùy ý ngừng hoạt động rồi đảo ngược giao dịch, vậy thì tính chung cuộc dựa vào con người chứ không phải mã nguồn.
Quan điểm của tôi: Với các nạn nhân, đây tất nhiên là một kết cục tốt. Nhưng nếu là người nắm giữ tiền mã hóa, bạn cần nhìn rõ rằng quyền lực có thể cứu bạn cũng có thể đóng băng tài sản của bạn. Đây không phải chuyện đúng hay sai, mà là quy tắc bạn phải chấp nhận khi chọn một blockchain.
Một bài học thiết thực hơn: Mức độ an toàn của cụm từ khôi phục phụ thuộc vào công cụ tạo ra nó. Đừng tạo ví trên trang web, bằng tiện ích trình duyệt hay các công cụ không rõ nguồn gốc. Hãy dùng ứng dụng ví uy tín hoặc ví phần cứng để tạo ví. Nếu ví cũ được tạo trên trang web, bạn nên tạo ví mới và chuyển tài sản sang đó.
Bạn muốn một blockchain có thể “đảo ngược giao dịch khi xảy ra sự cố”, hay một blockchain mà “không ai có thể thay đổi”?
#Qubic #钱包安全 #助记词 #区块链安全
12

·
--
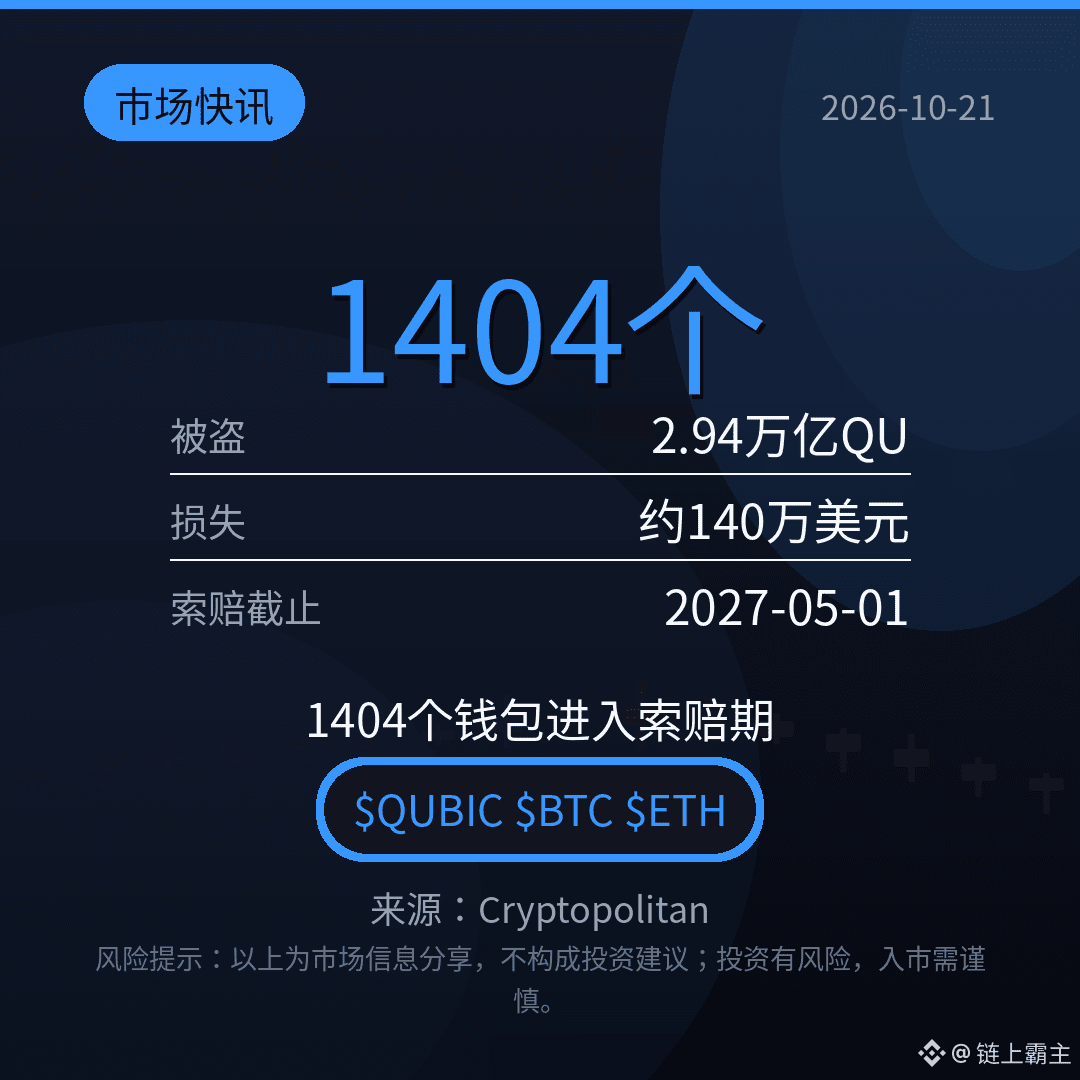
【Tin nhanh thị trường】Sau khi 2,94 nghìn tỷ token QU bị đánh cắp, thời hạn yêu cầu bồi thường sẽ kéo dài đến ngày 1 tháng 5 năm 2027. Lỗ hổng tạo seed của Qubic ảnh hưởng đến 1.404 ví, gây thiệt hại khoảng 1,4 triệu USD. Mạng đã khôi phục hoạt động xử lý giao dịch; trong thời gian ngừng hoạt động, tài sản được chuyển vào ví lưu ký an toàn. Các yêu cầu bồi thường sẽ do bên trọng tài gồm các computor phân xử. Chỉ có một việc quan trọng cần làm: ví web cũ không còn an toàn, cần nâng cấp lên phiên bản 4.26.4 rồi chuyển tài sản sang địa chỉ mới. Với vấn đề như seed yếu, bạn thấy bên cung cấp ví nên bồi thường toàn bộ hay người dùng tự kiểm tra và chuyển tài sản sẽ thực tế hơn? Cùng thảo luận ở phần bình luận nhé
$QUBIC $BTC $ETH
#Qubic #钱包安全 #TấnCôngMạng
(Nguồn: Cryptopolitan)
⚠️Cảnh báo rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư; đầu tư có rủi ro, hãy thận trọng khi tham gia thị trường.
$QUBIC $BTC $ETH
#Qubic #钱包安全 #TấnCôngMạng
(Nguồn: Cryptopolitan)
⚠️Cảnh báo rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư; đầu tư có rủi ro, hãy thận trọng khi tham gia thị trường.
163

·
--
Seed ví bị đoán trúng chỉ bằng sáu header yêu cầu: Qubic mở cổng yêu cầu bồi hoàn đến năm 2027Không phải giao thức bị xâm phạm, mà chính ví đã làm suy yếu tính ngẫu nhiên.
Bản tổng kết của SlowMist ngày 20 tháng 10: ví web Qubic dùng Math.random() của JavaScript để tạo seed 55 ký tự, không trộn mật khẩu người dùng hay entropy từ thiết bị. Từ 23:42 ngày 17 tháng 10 đến 01:26 ngày 18 tháng 10 UTC, kẻ tấn công đã chuyển khoảng 2,94 nghìn tỷ QU từ 1.404 địa chỉ (tương đương khoảng 1,3–1,4 triệu USD vào thời điểm đó).
Đáng chú ý hơn là luồng dữ liệu: cùng một luồng ngẫu nhiên còn ghi dejaVu vào header mạng, rồi chuyển tiếp qua TCP dạng văn bản thuần. SlowMist xác minh tại chỗ — chỉ với sáu dejaVu liên tiếp, mất khoảng 15 mili giây là có thể khôi phục trạng thái bộ tạo, sau đó đối chiếu khóa công khai trong truy vấn số dư để kiểm tra seed.
Seed ví bị đoán trúng chỉ bằng sáu header yêu cầu: Qubic mở cổng yêu cầu bồi hoàn đến năm 2027
Không phải giao thức bị xâm phạm, mà chính ví đã làm suy yếu tính ngẫu nhiên.
Bản tổng kết của SlowMist ngày 20 tháng 10: ví web Qubic dùng Math.random() của JavaScript để tạo seed 55 ký tự, không trộn mật khẩu người dùng hay entropy từ thiết bị. Từ 23:42 ngày 17 tháng 10 đến 01:26 ngày 18 tháng 10 UTC, kẻ tấn công đã chuyển khoảng 2,94 nghìn tỷ QU từ 1.404 địa chỉ (tương đương khoảng 1,3–1,4 triệu USD vào thời điểm đó).
Đáng chú ý hơn là luồng dữ liệu: cùng một luồng ngẫu nhiên còn ghi dejaVu vào header mạng, rồi chuyển tiếp qua TCP dạng văn bản thuần. SlowMist xác minh tại chỗ — chỉ với sáu dejaVu liên tiếp, mất khoảng 15 mili giây là có thể khôi phục trạng thái bộ tạo, sau đó đối chiếu khóa công khai trong truy vấn số dư để kiểm tra seed.
70

·
--
1.404 ví, khoảng 1,4 triệu đô la token $QU, cứ thế biến mất. Sự cố lần này của Qubic không phải do lộ khóa riêng tư hay ký nhầm vào đường link lừa đảo, mà là do lỗ hổng trong quá trình tạo seed ví — những seed được tạo bởi một số thiết bị Apple và trình duyệt đã bị kẻ tấn công sử dụng để rút sạch tiền trong tài khoản. Chi tiết này đáng chú ý hơn cả số tiền thiệt hại: người dùng tạo ví và lưu trữ tài sản theo quy trình bình thường, nhưng vấn đề lại nằm ở tầng thấp nhất của chuỗi công cụ.
Qubic đã khởi động lại mạng. Trình khám phá blockchain cho thấy mạng tiếp tục xử lý tick vào lúc 20 giờ ngày 19 tháng 10, tiến độ đã vượt qua mốc 85,371,949 trước khi bị tạm dừng. Các Computors xác thực đã thông qua phương án khôi phục. Người dùng bị ảnh hưởng hiện có thể gửi yêu cầu bồi thường, hạn chót là ngày 1 tháng 5 năm 2027. Đội ngũ chính thức khuyến nghị tạo lại ví bằng phiên bản 4.26.4 trở lên và nhanh chóng chuyển tiền sang ví mới.
Việc khởi động lại và quy trình yêu cầu bồi thường có thể giúp bù đắp một phần thiệt hại, nhưng lỗ hổng seed ảnh hưởng đến các ví được tạo bằng thiết bị Apple và trình duyệt — loại ví không hề hiếm trong giới người dùng phổ thông. Khi tạo ví, bạn có chủ động kiểm tra phiên bản ứng dụng và môi trường tạo seed không? Hay mặc định rằng “nền tảng lớn/thiết bị phổ biến thì chắc không sao”? Chia sẻ thói quen của bạn ở phần bình luận nhé.
#Qubic #钱包安全 #blockchain
34

Qubic khôi phục blockchain, mở yêu cầu hoàn tiền sau $1.4M hack
- Validator phê duyệt phục hồi
- Yêu cầu hoàn tiền mở đến 1/5/2027
- Blockchain Qubic khôi phục sau hụt $1.4M
#BinanceSquare #CryptoNews #QUBIC
$qubic
#vlikevn #Titanbot
Nguồn: CoinTelegraph
Qubic khôi phục blockchain, mở yêu cầu hoàn tiền sau $1.4M hack
- Validator phê duyệt phục hồi
- Yêu cầu hoàn tiền mở đến 1/5/2027
- Blockchain Qubic khôi phục sau hụt $1.4M
#BinanceSquare #CryptoNews #QUBIC
$qubic
#vlikevn #Titanbot
Nguồn: CoinTelegraph
- Validator phê duyệt phục hồi
- Yêu cầu hoàn tiền mở đến 1/5/2027
- Blockchain Qubic khôi phục sau hụt $1.4M
#BinanceSquare #CryptoNews #QUBIC
$qubic
#vlikevn #Titanbot
Nguồn: CoinTelegraph
2
Qubic khởi động lại blockchain, mở yêu cầu bồi thường sau vụ hack 1,4 triệu USD
- Qubic đã khởi động lại blockchain sau vụ hack trị giá 1,4 triệu USD.
- Các validator của mạng đã phê duyệt kế hoạch phục hồi.
- Yêu cầu bồi thường được mở đến ngày 1 tháng 5 năm 2027.
- Nguồn RSS chưa cung cấp thêm chi tiết.
#Qubic #CryptoNews #Blockchain #Hack #BinanceSquare
$qubic
vlikevn Titanbot
Nguồn: CoinTelegraph
70

Qubic vừa trở thành blockchain L1 mới nhất nhận ra rằng "phi tập trung" vẫn có nút dừng khẩn cấp.
Chuỗi đã ngừng hoạt động vào Chủ nhật sau khi kẻ tấn công rút khoảng 1,4 triệu QU từ 1.404 tài khoản bằng cách khai thác seed ví có thể đoán trước — do bộ tạo số ngẫu nhiên yếu trong ví web của Qubic trên một số thiết bị và trình duyệt Apple. Các validator ("Computors") đã đóng băng việc tạo block để ngăn số tiền bị chuyển đi, rồi thông qua kế hoạch khôi phục.
Chuỗi hoạt động trở lại lúc 8:00 tối ngày 19 tháng 10, tiếp tục từ tick 85.371.949. Nền tảng gửi yêu cầu bồi thường hiện đã mở và sẽ nhận hồ sơ đến ngày 1 tháng 5 năm 2027. Lỗ hổng seed đã được vá trong ví web phiên bản 4.26.4 — mọi ví được tạo trước phiên bản này nên được xem là đã bị xâm phạm: hãy chuyển tiền và bỏ ví cũ.
Nhìn nhận công bằng: việc dừng chuỗi đã phát huy tác dụng và phần lớn số tiền bị đánh cắp chưa bao giờ được đưa lên sàn giao dịch. Nhưng một chuỗi mà các validator có thể tùy ý đóng băng thì vẫn có một lớp quyền lực con người đáng tin cậy — người dùng mua màn trình diễn phi tập trung cho đến khi màn trình diễn ấy phải cứu họ.
Nếu L1 của bạn có thể tạm dừng để bảo vệ bạn, thì nó còn không cần cấp phép nữa không — hay chỉ được quản trị tốt? Đây không phải lời khuyên tài chính, hãy luôn tự nghiên cứu.
#Altcoins #CryptoNews #Qubic #HackRecovery
1
4
·
--
Qubic hoạt động trở lại, nhưng nâng cấp ví không đồng nghĩa với thay khóa cũ
Nhận định của tôi: Qubic khởi động lại đã giải quyết tình trạng mạng ngừng hoạt động, nhưng không thể khiến cụm từ hạt giống của ví cũ vốn đã không an toàn trở nên an toàn trở lại. Những người từng tạo tài khoản bằng ví web Qubic phiên bản trước 4.26.4 nên tạo ví mới theo hướng dẫn chính thức, ngay cả khi số dư chưa bị động đến, thay vì chỉ cập nhật phần mềm.
Ngày 20 tháng 10, Qubic thông báo mạng đã hoạt động trở lại, nền tảng yêu cầu hoàn trả đã mở và đợt tiền đầu tiên đã được trả lại cho những chủ sở hữu đã xác minh. Đây là tiến triển trong quá trình khôi phục, không có nghĩa là tất cả người dùng bị ảnh hưởng đều đã nhận được tiền.
Điểm mấu chốt là “đổi khóa”. Phía chính thức yêu cầu nâng cấp lên phiên bản 4.26.4 trở lên, sau đó tạo cụm từ hạt giống hoàn toàn mới và ngừng sử dụng ví cũ. Trang yêu cầu hoàn trả cũng yêu cầu tạo địa chỉ nhận mới trên thiết bị hoặc trình duyệt không bị ảnh hưởng; nhập cụm từ hạt giống cũ vào phần mềm phiên bản mới không đồng nghĩa với việc tạo cụm từ hạt giống mới.
Vì sao vẫn cần cung cấp bằng chứng quyền sở hữu? Hướng dẫn yêu cầu hoàn trả chính thức nêu rằng kẻ tấn công cũng có thể dùng cụm từ hạt giống yếu để tạo chữ ký hợp lệ, nên một chữ ký đơn lẻ không thể chứng minh ai mới là chủ sở hữu thực sự. Vì vậy, người dùng bị ảnh hưởng cũng cần cung cấp biên nhận rút tiền từ sàn giao dịch hoặc hồ sơ về nguồn tiền trước khi sự việc xảy ra; đừng coi “tôi có thể ký” là bảo đảm được hoàn tiền.
Thời hạn yêu cầu hoàn trả là ngày 1 tháng 5 năm 2027. Đừng vì bị thúc ép mà tiết lộ cụm từ hạt giống: phía chính thức cho biết họ sẽ không chủ động nhắn tin riêng để xin cụm từ hạt giống và cũng không thu phí thu hồi. Tài sản đã bị đóng băng cần được xử lý qua quy trình yêu cầu hoàn trả; tài sản chưa bị đóng băng thì xử lý theo hướng dẫn di chuyển chính thức. Đừng hiểu việc mở cổng yêu cầu hoàn trả là tự động được hoàn tiền.
Trong 48 giờ tới, tôi sẽ theo dõi báo cáo kỹ thuật đầy đủ, tiến độ hoàn trả và liệu phạm vi ảnh hưởng có mở rộng hay không. Chỉ khi cơ chế tạo cụm từ hạt giống mới đã được xác minh, đồng thời việc di chuyển và hoàn trả có thể kiểm chứng, tôi mới đánh giá mức độ rủi ro xử lý thấp hơn; ngay cả khi quá trình khôi phục diễn ra suôn sẻ, tôi cũng sẽ không coi cụm từ hạt giống cũ là an toàn trở lại.
#Qubic #钱包安全 #AnToànTàiSản
79

·
--
Qubic đã nhấn nút khởi động lại — blockchain bị đánh cắp và phải ngừng hoạt động đã khôi phục sản xuất khối sau ba ngày. Vụ trộm khoảng 1,4 triệu USD từ 1.404 ví, lần này đội ngũ không im thin thít: các Computors đã bỏ phiếu thông qua phương án khôi phục, cổng bồi thường đã hoạt động, nạn nhân có thể gửi yêu cầu đến trước ngày 1 tháng 5 năm 2027. 87,1% số tiền bị đánh cắp đã bị đóng băng trên chuỗi, 12,9% còn lại đang bị MEXC khóa. Lỗ hổng đã được xác nhận: ví web dùng Math.random() để tạo seed cho cụm từ khôi phục — dùng số giả ngẫu nhiên làm khóa riêng, dính bẫy này cũng chẳng oan. Lưu ý: ví cũ trước phiên bản 4.26.4, kể cả chưa bị đánh cắp, cũng phải chuyển đổi; seed cũ vốn dĩ đã yếu. Giờ chỉ còn chờ xem việc bồi thường có ra trò không. Bạn có QU trong tay không? Đã kiểm tra địa chỉ ví chưa?
#Qubic #Web3 #链上安全 #黑客事件
#Qubic #Web3 #链上安全 #黑客事件
8
·
--
Giảm giá
🚨 1.404 VÍ TIỀN ĐIỆN TỬ BỊ RÚT SẠCH — VÀ CHỈ 6 LẦN QUAN SÁT MẠNG CŨNG CÓ THỂ LÀM LỘ KHÓA RIÊNG TƯ! 👀
Hãy tưởng tượng bạn bảo vệ ví của mình, không bao giờ chia sẻ cụm từ khôi phục… vậy mà vẫn mất trắng.
Đó là cơn ác mộng đằng sau sự cố bảo mật Qubic.
💥 CHUYỆN GÌ ĐÃ XẢY RA?
Trong khoảng thời gian từ ngày 17 đến 18 tháng 10, kẻ tấn công đã rút:
🔴 1.404 ví
🔴 2,94 NGHÌN TỶ QU
🔴 Khoảng 1,3 TRIỆU USD
Mạng Qubic đã bị tạm dừng để hạn chế thiệt hại.
Theo dự án, 87,1% số token bị đánh cắp đã bị phong tỏa trên chuỗi, còn 12,9% còn lại được chuyển đến MEXC, nơi tài khoản nhận đã bị đóng băng.
Nhưng phát hiện đáng lo ngại nhất chỉ xuất hiện sau đó.
🔍 PHÁT HIỆN CỦA SLOWMIST
Ngày 20 tháng 10, các nhà nghiên cứu bảo mật tiết lộ rằng ví Qubic đã sử dụng phương pháp tạo số ngẫu nhiên không đủ an toàn khi tạo một số khóa riêng tư.
Trong một thử nghiệm có kiểm soát, các nhà nghiên cứu đã khôi phục được một khóa riêng tư dễ bị tấn công chỉ bằng SÁU lần quan sát mạng liên tiếp trong những điều kiện cụ thể.
⚠️ Điều này KHÔNG chứng minh rằng kẻ tấn công đã sử dụng chính xác phương pháp đó.
Vấn đề nằm ở quá trình tạo cụm từ khôi phục của ví, chứ không phải là một vụ xâm nhập đã được xác nhận vào giao thức blockchain cốt lõi của Qubic.
🚨 AI NÊN LƯU Ý?
Những người dùng đã tạo ví Qubic trước ngày 18 tháng 10 bằng:
• Bất kỳ trình duyệt nào trên iPhone hoặc iPad
• Safari trên Mac
Hoặc ứng dụng Qubic trên iOS trước tháng 7 năm 2025.
Phiên bản 4.26.4 khắc phục vấn đề khi tạo cụm từ khôi phục MỚI.
Nhưng các cụm từ khôi phục yếu đã tạo trước đó vẫn dễ bị tấn công.
💭 NHẬN ĐỊNH CỦA PANBAS:
Điều đáng sợ nhất không phải là vụ trộm 1,3 triệu USD.
Mà là một chiếc ví trông có vẻ hoàn toàn an toàn, trong khi khóa riêng tư của nó đã có thể bị đoán ra ngay từ đầu.
Tiền bị đóng băng không đồng nghĩa với tiền đã được thu hồi.
Nếu ví của bạn có thể bị ảnh hưởng, hãy làm theo hướng dẫn chuyển đổi ví chính thức. Đừng bao giờ chia sẻ cụm từ khôi phục hoặc tin vào những lời mời chào khôi phục không mong muốn.
👇 Bạn có còn tin dùng một chiếc ví sau khi phát hiện ra các khóa của nó không thực sự ngẫu nhiên không?
#Qubic #WalletSecurity #CryptoExploit
14
·
--
Báo cáo này của SlowMist không dễ đọc chút nào.
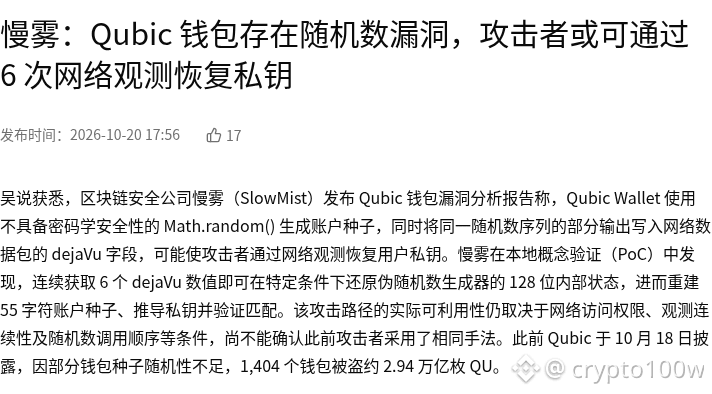
Qubic Wallet dùng Math.random() để tạo seed tài khoản, đồng thời tái sử dụng cùng một chuỗi ngẫu nhiên cho trường dejaVu trong các gói dữ liệu mạng. Trong PoC chạy cục bộ, SlowMist phát hiện rằng khi thu thập liên tiếp 6 giá trị dejaVu, trong một số điều kiện nhất định có thể khôi phục trạng thái nội bộ 128 bit của bộ tạo số giả ngẫu nhiên, từ đó tái tạo seed tài khoản gồm 55 ký tự, suy ra khóa riêng và xác minh tính trùng khớp.
Đây không phải là kiểu tấn công cần tiếp xúc trực tiếp, mà là một phương thức khôi phục khóa có thể thực hiện từ xa và trên quy mô lớn. Khả năng khai thác thực tế vẫn phụ thuộc vào các điều kiện như quyền truy cập mạng, tính liên tục của việc quan sát và thứ tự gọi hàm tạo số ngẫu nhiên; hiện chưa thể xác nhận những kẻ tấn công trước đây đã dùng cùng phương thức này. Trước đó, ngày 18 tháng 10, Qubic tiết lộ rằng khoảng 2,94 nghìn tỷ QU đã bị đánh cắp từ 1.404 ví do seed của một số ví có tính ngẫu nhiên không đủ.
Có hai diễn biến cần theo dõi: thứ nhất, liệu đội ngũ có phát hành phiên bản sửa lỗi ví và phương án di chuyển hay không; thứ hai, tiêu chí bồi thường cho các địa chỉ từng bị lộ sẽ được xác định như thế nào. Bạn quan tâm đến phiên bản sửa lỗi hay tiêu chí bồi thường hơn?
Tài sản liên quan: QUBIC; tác động thiên về tiêu cực và chủ yếu ảnh hưởng đến người dùng hiện hữu của ví này, chứ không phải toàn bộ thị trường.
Nguồn: Wu Shuo
#QUBIC
Ảnh minh họa 1: SlowMist: Lỗ hổng bộ tạo số ngẫu nhiên của ví Qubic; có thể khôi phục khóa riêng sau 6 lần quan sát mạng · Ảnh chụp một phần trang nguồn
Nguồn ảnh: https://www.wublock123.com/news/qubic-wallet-rng-flaw-private-key-recovery-after-6-observations-70368

⚠️Vụ Qubic bị hack đã phơi bày một vấn đề còn tệ hơn cả nút tắt: 676 validator đã quyết định đóng băng số tiền bị đánh cắp, và giờ các nạn nhân phải chờ một số ít người cho phép mới lấy lại được tiền. Tự lưu ký giả tạo ở mức độ cao nhất.
💬 "AI đó sẽ phải đóng thuế ở Argentina, và sẽ đóng bằng đồng peso."
Các khuôn khổ pháp lý và thuế sẽ ứng phó ra sao trước sự xuất hiện của những thực thể số tự trị có khả năng tích lũy và chuyển giao giá trị?
Một phân tích sâu sắc và cần thiết👇
#Podcast #SDEX #Qubic #HackerAlert #AI $BTC
💬 "AI đó sẽ phải đóng thuế ở Argentina, và sẽ đóng bằng đồng peso."
Các khuôn khổ pháp lý và thuế sẽ ứng phó ra sao trước sự xuất hiện của những thực thể số tự trị có khả năng tích lũy và chuyển giao giá trị?
Một phân tích sâu sắc và cần thiết👇
#Podcast #SDEX #Qubic #HackerAlert #AI $BTC
44

·
--
【Tin nhanh thị trường】1.404 ví bị vét sạch 2,94 nghìn tỷ QU chỉ trong vài giờ, tương đương khoảng 1,3 triệu USD. Thủ phạm hóa ra là số ngẫu nhiên giả Math.random()! SlowMist phân tích: về lý thuyết, không gian hạt giống rộng đến vô tận, nhưng trên thực tế chỉ còn khoảng 2 mũ 32 khả năng có thể vét cạn. Khóa riêng có thể bị suy ra chỉ bằng cách quan sát 6 lần thông tin bị rò rỉ ở dạng văn bản thuần trong tiêu đề yêu cầu. Khoảng 87,1% số tiền bị đánh cắp đã được đóng băng trên chuỗi; 12,9% còn lại bị MEXC đóng băng. Phiên bản 4.26.4 đã chuyển sang dùng số ngẫu nhiên an toàn hơn. Nhưng hạt giống cũ sẽ không tự nhiên trở nên an toàn — ví của bạn vẫn đang đánh cược vào vận may sao?
$QUBIC $BTC $ETH
#Qubic #钱包安全 #SlowMist
(Nguồn: CryptoBriefing/SlowMist)
⚠️Cảnh báo rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành khuyến nghị đầu tư. Đầu tư có rủi ro, hãy thận trọng khi tham gia.
$QUBIC $BTC $ETH
#Qubic #钱包安全 #SlowMist
(Nguồn: CryptoBriefing/SlowMist)
⚠️Cảnh báo rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành khuyến nghị đầu tư. Đầu tư có rủi ro, hãy thận trọng khi tham gia.
170

Một blockchain muốn dừng là dừng: lỗ hổng cụm từ khôi phục yếu của Qubic khiến hacker vét sạch hơn 1.400 ví, lấy đi 1,4 triệu USD (2,94 nghìn tỷ QU). Đội ngũ khẩn cấp đóng băng toàn mạng ở tick 85.371.949. 87,1% số tiền vẫn bị khóa trên chuỗi, 12,9% còn lại được chuyển sang MEXC; sàn giao dịch đã đóng băng tài khoản trong vòng 1 giờ. Điều khiến người ta đau lòng hơn khi nhìn lại: ví web dùng Math.random() để tạo seed, mãi đến phiên bản ngày 18 tháng 10 mới chuyển sang crypto.getRandomValues(), còn seed cũ vẫn không an toàn. Đội ngũ khăng khăng đây không phải là hack mà là “vấn đề vệ sinh ví”. Chưa rõ khi nào khởi động lại, đang chờ các Computor bỏ phiếu. Mở màn: A. Dừng mạng để hạn chế thiệt hại, xử lý quá chuẩn / B. Mạng còn dừng rồi mà vẫn nói về phi tập trung; chọn đi. $BTC $ETH $SOL #Qubic #黑客 #Bảo mật
Một blockchain muốn dừng là dừng: lỗ hổng cụm từ khôi phục yếu của Qubic khiến hacker vét sạch hơn 1.400 ví, lấy đi 1,4 triệu USD (2,94 nghìn tỷ QU). Đội ngũ khẩn cấp đóng băng toàn mạng ở tick 85.371.949. 87,1% số tiền vẫn bị khóa trên chuỗi, 12,9% còn lại được chuyển sang MEXC; sàn giao dịch đã đóng băng tài khoản trong vòng 1 giờ. Điều khiến người ta đau lòng hơn khi nhìn lại: ví web dùng Math.random() để tạo seed, mãi đến phiên bản ngày 18 tháng 10 mới chuyển sang crypto.getRandomValues(), còn seed cũ vẫn không an toàn. Đội ngũ khăng khăng đây không phải là hack mà là “vấn đề vệ sinh ví”. Chưa rõ khi nào khởi động lại, đang chờ các Computor bỏ phiếu. Mở màn: A. Dừng mạng để hạn chế thiệt hại, xử lý quá chuẩn / B. Mạng còn dừng rồi mà vẫn nói về phi tập trung; chọn đi. $BTC $ETH $SOL #Qubic #黑客 #Bảo mật
146
🚨 $QUBIC: VỤ TẤN CÔNG ẢNH HƯỞNG ĐẾN 1.404 VÍ VÀ BUỘC MẠNG LƯỚI PHẢI DỪNG HOẠT ĐỘNG
Qubic cho biết trong khoảng thời gian từ ngày 17 đến ngày 18 tháng 10, một kẻ tấn công đã lấy cắp khoảng 2,94 nghìn tỷ QU, trị giá khoảng 1,4 triệu USD vào thời điểm xảy ra sự cố.
🔎 ĐIỀU GÌ ĐÃ XẢY RA?
Sự cố nằm ở quá trình tạo một số cụm từ khôi phục: những từ bí mật cho phép truy cập vào ví.
Do không được tạo ra với độ ngẫu nhiên đủ cao, một số cụm từ có thể bị kẻ tấn công phát hiện.
⚠️ NHỮNG AI CÓ THỂ BỊ ẢNH HƯỞNG?
Theo dự án, những người dùng đã tạo cụm từ khôi phục:
• Trên iPhone hoặc iPad trước ngày 18/10/2026.
• Trên Safari của Mac trước ngày 18/10/2026.
• Trong ứng dụng Qubic dành cho iOS trước tháng 7/2025.
Điều này KHÔNG có nghĩa là tất cả ví Apple hay các loại tiền mã hóa khác đều dễ bị tấn công.
🛑 CÁC BIỆN PHÁP NÀO ĐÃ ĐƯỢC THỰC HIỆN?
Mạng lưới đã bị dừng để hạn chế các giao dịch mới.
Qubic cho biết khoảng 87,1% số token bị đánh cắp đã bị đóng băng trên mạng lưới, còn MEXC đã hạn chế tài khoản nhận phần còn lại.
Tuy nhiên, tiền bị đóng băng KHÔNG có nghĩa là tiền đã được thu hồi.
🛡️ BẠN NÊN LÀM GÌ NẾU DÙNG QUBIC?
Theo dõi các thông báo chính thức. Cập nhật ứng dụng không giúp cụm từ khôi phục cũ đã bị xâm phạm trở nên an toàn.
Đừng chia sẻ cụm từ khôi phục và đừng tin vào những dịch vụ cứu hộ được cho là có thể giúp bạn lấy lại tiền.
📌 ĐIỀU CẦN NHỚ
Mức độ an toàn của một loại tiền mã hóa cũng phụ thuộc vào cách khóa của người dùng được tạo ra và bảo vệ.
Nguồn: thông báo của Qubic ngày 18/10/2026.
💬 Bạn có nghĩ rằng việc dừng một blockchain khi bị tấn công sẽ bảo vệ người dùng, hay lại gây ra một vấn đề khác?
#Qubic #AnNinhCrypto
112

·
--
Qubic cho biết nguyên nhân khiến 2,94 nghìn tỷ QU bị mất là seed ví yếu, không phải lỗi giao thức.
Qubic xác nhận kẻ tấn công đã rút tiền từ 1.404 ví và đánh cắp khoảng 2,94 nghìn tỷ QU trong khoảng thời gian từ ngày 17 đến ngày 18 tháng 10, với nguyên nhân được cho là việc tạo seed ví yếu.
Độ ngẫu nhiên của seed không đủ trên iPhone, iPad (dùng bất kỳ trình duyệt nào trước ngày 18 tháng 10), máy Mac (dùng Safari trước ngày đó) và ứng dụng Qubic trên iOS trước tháng 7 năm 2025.
Các validator đã dừng chuỗi tại tick 85.371.949, đóng băng 87,1% số tiền; 12,9% còn lại được chuyển đến MEXC, nơi tài khoản đã bị đóng băng. Các sàn giao dịch cũng đã tạm dừng nạp và rút QUBIC.
Tháng 9 ghi nhận 55 vụ tấn công tiền mã hóa, gây thiệt hại khoảng 766,5 triệu USD—cao hơn 462% so với tháng 8—trong đó Bitget mất 387 triệu USD và Liquid Network mất 320 triệu USD.
Các blockchain layer 1 nên cải thiện việc tạo seed như thế nào để bảo vệ người dùng mà không làm giảm tính tiện dụng?
#Qubic #CryptoSecurity #Blockchain #CryptoHacks
1
10
·
--
🔐 Bảo mật kém có thể khiến bạn phải trả giá rất đắt trong lĩnh vực tiền mã hóa.
Ngày 19 tháng 10, các thông tin cho biết một cuộc tấn công nhằm vào mạng lưới Qubic đã ảnh hưởng đến hơn 1.400 tài khoản, với tổng thiệt hại được báo cáo vào khoảng 1,4 triệu đô la.
Sự cố này nhắc nhở chúng ta về một nguyên tắc quan trọng: bảo mật không chỉ phụ thuộc vào blockchain. Việc tạo khóa và cụm từ khôi phục cũng quan trọng không kém.
Đừng bao giờ chia sẻ cụm từ khôi phục của bạn, tránh dùng các công cụ tạo khóa không đáng tin cậy và luôn kiểm tra các cảnh báo bảo mật chính thức.
Theo bạn, người dùng có còn xem nhẹ vấn đề bảo mật ví tiền điện tử không?
#CryptoSecurity #blockchain #Qubic
1
181
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TinFed
379,334 lượt xem
1,063 đang thảo luận
2
#TheoDõiFOMC
313,195 lượt xem
1,337 đang thảo luận
3
#BinanceProcesses$4.65BWithdrawals
269 lượt xem
15 đang thảo luận
4
#WithdrawalsBack: 15 networks live
2,793 lượt xem
74 đang thảo luận
5
#BinanceUpdatesProofofReservesAddresses
63,039 lượt xem
1,071 đang thảo luận
6
#BinanceToResumePhaseOneOfWithdrawals
100,024 lượt xem
1,280 đang thảo luận
7
#BinanceHadAlreadyCovered$6BofHackLoss
7,398 lượt xem
119 đang thảo luận
8
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
38,764 lượt xem
129 đang thảo luận
9
#CZDismissesClaimsBinanceHackWasPredicted
45,979 lượt xem
567 đang thảo luận
10
#B14gReportsUnauthorizedTransferOfAbout97MCORE
13,135 lượt xem
263 đang thảo luận