

#peckshield
peckshield
15,973 lượt xem
38 đang thảo luận
Phổ biến
Mới nhất
·
--
🚨 TRẢ VỀ 8.5 TRIỆU ĐÔ: TRÒ CHƠI TIỀN THƯỞNG HACKER 75%! 🚨
Một cú twist khổng lồ trong vụ khai thác Verus Bridge! Kẻ tấn công đã chính thức trả lại 4,052 $ETH (8.5 triệu đô) sau khi rút sạch 11.58 triệu đô từ giao thức.
$BEAT $AGT $ZEC
Theo PeckShield, số tiền đã trả lại đại diện cho 75% tài sản bị đánh cắp. 25% còn lại—1,350 $ETH (2.8 triệu đô)—đang được kẻ khai thác giữ lại như một khoản tiền thưởng "mũ trắng" khổng lồ.
Cuộc thương lượng đã thành công, và 75% quỹ của giao thức đã chính thức an toàn! 💸🛡️
Liệu khoản tiền thưởng 25% có quá cao, hay là một mức giá hợp lý cho việc phục hồi? 👇
#Ethereum #ETH #VerusBridge #PeckShield #BinanceSquare
1
296


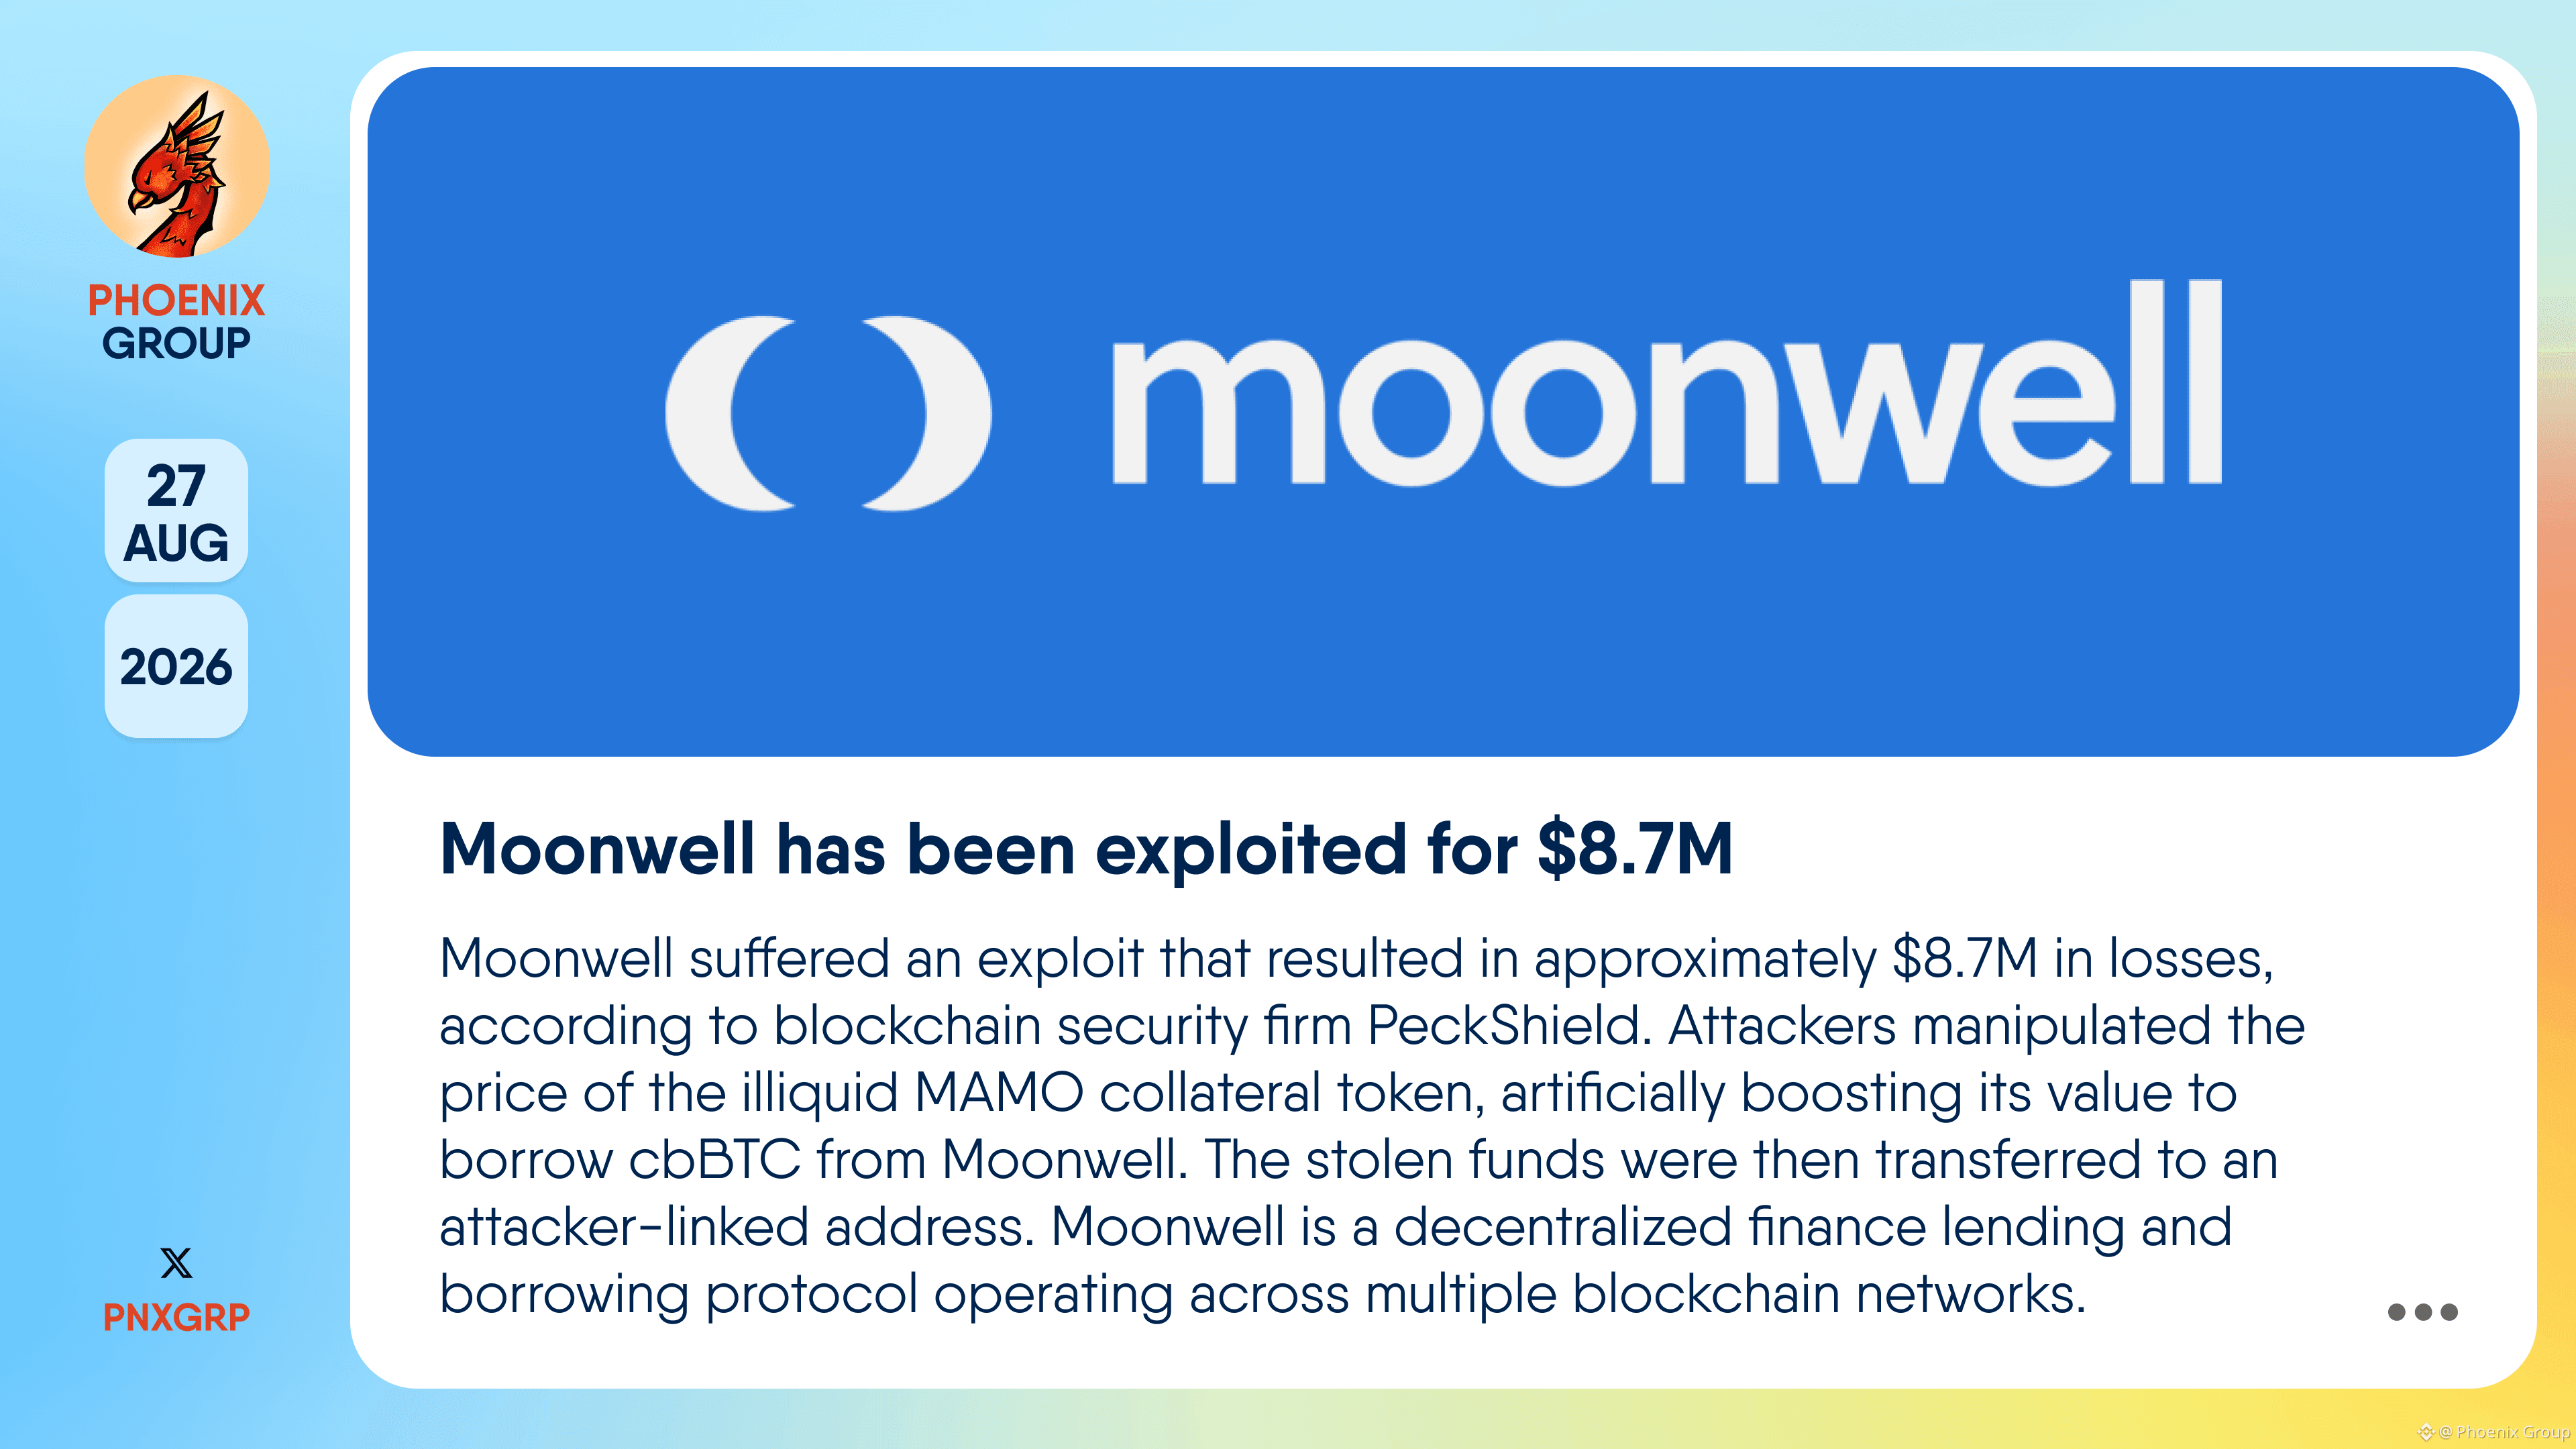
Moonwell đã bị khai thác với số tiền 8,7 triệu USD
#Moonwell đã chịu một cuộc tấn công dẫn đến thiệt hại khoảng 8,7 triệu USD, theo công ty bảo mật blockchain #PeckShield . Kẻ tấn công đã thao túng giá của token tài sản thế chấp kém thanh khoản MAMO, khiến giá của nó bị thổi phồng một cách nhân tạo để mượn cbBTC từ Moonwell. Sau đó, số tiền bị đánh cắp được chuyển đến một địa chỉ được liên kết với kẻ tấn công.
Moonwell là một giao thức cho vay và đi vay tài chính phi tập trung (DeFi) hoạt động trên nhiều mạng blockchain.
👉 x.com/PeckShieldAlert/status/2092929813959049347
357

·
--
Tăng giá
$766,5M bị đánh cắp trong tháng 9, theo thống kê của PeckShield. tháng tệ nhất của năm 2026
nghe như một con sóng. chủ yếu là hai cái tên
🔸 Bitget: khoảng $387,5M, bị xâm phạm do phần mềm bảo mật bên thứ ba bị kẻ tấn công lợi dụng để vào được hệ thống
🔸 Liquid: gần 4.000 $BTC
{spot}(BTCUSDT)
, một lỗi đồng thuận trong mã từ từ tháng 4 năm 2018. 3.400 BTC đã được trả lại vào ngày hôm sau
CertiK thống kê cao hơn một chút: $768,4M trên 97 vụ việc
không ai bị lừa đảo lấy cụm từ hạt giống. một trường hợp lọt vào qua phần mềm bảo mật, trường hợp còn lại qua một lỗi đã cũ từ nhiều năm
đó là phần tôi không thể lơ đi. không có danh sách kiểm tra cho người dùng nào bao phủ được nhà cung cấp bảo mật của sàn bạn
Bitget cho biết việc rút token, tiền pháp định và P2P sẽ tiếp tục lúc 08:00 UTC ngày 2 tháng 10. số dư của riêng tôi ở đó vẫn chưa rời đi, tôi sẽ viết ở đây chuyện gì xảy ra với nó; nếu bạn muốn xem nó kết thúc ra sao thì hãy theo dõi
#CryptoSecurity #Bitget #Hacks #PeckShield
$766,5M bị đánh cắp trong tháng 9, theo thống kê của PeckShield. tháng tệ nhất của năm 2026
nghe như một con sóng. chủ yếu là hai cái tên
🔸 Bitget: khoảng $387,5M, bị xâm phạm do phần mềm bảo mật bên thứ ba bị kẻ tấn công lợi dụng để vào được hệ thống
🔸 Liquid: gần 4.000 $BTC
, một lỗi đồng thuận trong mã từ từ tháng 4 năm 2018. 3.400 BTC đã được trả lại vào ngày hôm sau
CertiK thống kê cao hơn một chút: $768,4M trên 97 vụ việc
không ai bị lừa đảo lấy cụm từ hạt giống. một trường hợp lọt vào qua phần mềm bảo mật, trường hợp còn lại qua một lỗi đã cũ từ nhiều năm
đó là phần tôi không thể lơ đi. không có danh sách kiểm tra cho người dùng nào bao phủ được nhà cung cấp bảo mật của sàn bạn
Bitget cho biết việc rút token, tiền pháp định và P2P sẽ tiếp tục lúc 08:00 UTC ngày 2 tháng 10. số dư của riêng tôi ở đó vẫn chưa rời đi, tôi sẽ viết ở đây chuyện gì xảy ra với nó; nếu bạn muốn xem nó kết thúc ra sao thì hãy theo dõi
#CryptoSecurity #Bitget #Hacks #PeckShield
23

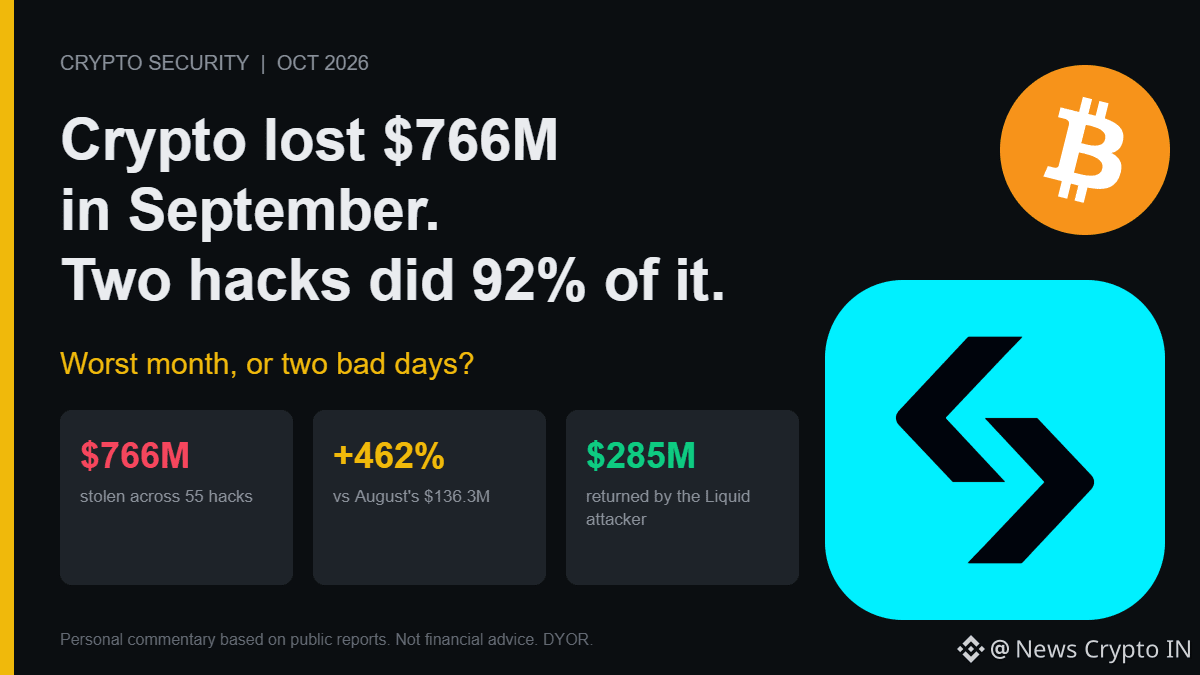
Tháng 9 đã chính thức là tháng bị hack tồi tệ nhất của crypto trong năm 2026: 55 vụ việc lớn và bị đánh cắp 766 triệu USD, theo PeckShield. Con số này tăng khoảng ~462% so với mức 136,3 triệu USD của tháng 8. CertiK cho biết tổng số vụ trong năm đến nay là 656 vụ và khoảng 2,68B USD.
Giờ hãy xem mức độ tập trung. Hai sự cố, vụ xâm nhập ví nóng của Bitget (387,5M USD, ngày 24 tháng 9) và lỗ hổng của Liquid Network (khoảng 320M USD, ngày 6 tháng 9), chiếm 92% tổng số tổn thất trong tháng. 53 vụ hack còn lại cộng lại chỉ vào khoảng 60M USD (tính của tôi).
Và con số tiêu đề đang làm lệch thực tế số tiền bị mất. Kẻ tấn công ở Liquid đã hoàn trả khoảng 285M USD, tương đương khoảng 85% số tiền bị lấy. Tính ròng sau khi trừ phần tiền được hoàn trả đến nay, tổn thất thực của tháng 9 gần hơn 470M USD (tính của tôi). Vẫn rất tệ. Chỉ là không phải con số được đăng trên tiêu đề.
Cả hai cú đánh lớn cũng đều đi qua những “cánh cửa” mà các cuộc audit không bao phủ. Bitget bị xâm nhập thông qua phần mềm bảo mật bên thứ ba bị xâm phạm. Lỗ hổng của Liquid là một lỗi kiểm thực (validation) trong codebase Elements, cho phép kẻ tấn công đúc khoảng 4.000 L-BTC không được đảm bảo. Cả hai đều không phải là lỗi điển hình của smart contract.
Vậy câu chuyện đúng là gì: một ngành bị hack thường xuyên hơn, hay một ngành có vài điểm đơn lẻ gây thảm họa (single points of failure)?
#CryptoSecurity #PeckShield
629
·
--
🎯 Trắng trợn mượn 74M rồi cầm dao chạy trốn, lần này đủ ác
📰 Crypto.com liên quan cho vay mượn bị tấn công: mượn 7400 vạn đô rồi thao túng giá token thế chấp để rút tiền, PeckShield xác nhận ít nhất đã cuỗm 6 triệu đô
💬 Nói thẳng: cho vay mượn trên chuỗi sợ nhất chiêu này—giá thế chấp vừa bị thao túng là trực tiếp biến thành máy rút tiền. Không phải trường hợp đơn lẻ, ai có tài sản thì mau tự kiểm tra các pool thế chấp để tránh lừa đảo
🏷️ #安全事件 #DeFi #借贷协议 #PeckShield #rủi ro-trên-chuỗi
36
Cảnh báo an ninh quan trọng cho cộng đồng tiền điện tử: Tài khoản trên nền tảng Gnosis trên X có thể đang bị hacker kiểm soát.
Công ty PeckShield trong lĩnh vực an ninh mạng đã phát tín hiệu cảnh báo sau khi phát hiện hành vi khả nghi trên tài khoản. Nếu bạn là người theo dõi, hãy cẩn thận một cách nghiêm túc vào thời điểm này; đừng nhấp vào bất kỳ liên kết nào được đăng tải từ tài khoản đó, và đừng tương tác với bất kỳ tweet mới nào cho đến khi có thông báo chính thức từ đội ngũ.
Dưới đây là những gì bạn cần làm ngay lập tức:
Tránh nhấp vào bất kỳ liên kết nào liên quan đến Gnosis trên nền tảng X.
Bỏ qua bất kỳ ưu đãi hoặc yêu cầu kết nối ví nào xuất hiện qua tài khoản bị hack.
Theo dõi các kênh chính thức khác của dự án để nhận cập nhật đáng tin cậy.
Luôn nhớ rằng sự an toàn bắt đầu từ những bước đi chủ động của bạn. Gần đây bạn có gặp phải những nỗ lực lừa đảo tương tự trong các dự án khác không? Và bạn bảo vệ mình như thế nào trước những liên kết độc hại này?
Chia sẻ ý kiến và trải nghiệm của bạn trong phần bình luận, và đừng quên chia sẻ lại để cảnh báo bạn bè trong cộng đồng. 🛡️⚠️
$GNO
{spot}(GNOUSDT)
#Gnosis #CryptoSecurity #PeckShield #Blockchain #CyberSecurity #Web3 #CryptoNews
Cảnh báo an ninh quan trọng cho cộng đồng tiền điện tử: Tài khoản trên nền tảng Gnosis trên X có thể đang bị hacker kiểm soát.
Công ty PeckShield trong lĩnh vực an ninh mạng đã phát tín hiệu cảnh báo sau khi phát hiện hành vi khả nghi trên tài khoản. Nếu bạn là người theo dõi, hãy cẩn thận một cách nghiêm túc vào thời điểm này; đừng nhấp vào bất kỳ liên kết nào được đăng tải từ tài khoản đó, và đừng tương tác với bất kỳ tweet mới nào cho đến khi có thông báo chính thức từ đội ngũ.
Dưới đây là những gì bạn cần làm ngay lập tức:
Tránh nhấp vào bất kỳ liên kết nào liên quan đến Gnosis trên nền tảng X.
Bỏ qua bất kỳ ưu đãi hoặc yêu cầu kết nối ví nào xuất hiện qua tài khoản bị hack.
Theo dõi các kênh chính thức khác của dự án để nhận cập nhật đáng tin cậy.
Luôn nhớ rằng sự an toàn bắt đầu từ những bước đi chủ động của bạn. Gần đây bạn có gặp phải những nỗ lực lừa đảo tương tự trong các dự án khác không? Và bạn bảo vệ mình như thế nào trước những liên kết độc hại này?
Chia sẻ ý kiến và trải nghiệm của bạn trong phần bình luận, và đừng quên chia sẻ lại để cảnh báo bạn bè trong cộng đồng. 🛡️⚠️
$GNO
#Gnosis #CryptoSecurity #PeckShield #Blockchain #CyberSecurity #Web3 #CryptoNews
75

·
--
Các kẻ tấn công của Protocol tấn công đã hoàn trả 331,8 ETH (khoảng 623,9 nghìn USD) cho địa chỉ đa chữ ký của chủ sở hữu Across Protocol Hub Pool.
Nhìn bề ngoài thì có vẻ như đang tiến tới việc ngăn lỗ, nhưng điều đáng bàn thật sự nằm ở bên nhận tiền hoàn trả:
Tiền được luân hồi vào địa chỉ đa chữ ký, không phải được chuyển trực tiếp về phía người dùng. Điều này có nghĩa là rủi ro thực sự nằm ở việc sau đó sẽ phân bổ thế nào, sẽ hạch toán ra sao, và ai là người xác nhận con số thiệt hại.
Việc kẻ tấn công sẵn sàng hoàn trả khoảng 623,9 nghìn USD thường cho thấy sự việc giống một tai nạn bảo mật có thể đàm phán hơn là trường hợp mất kiểm soát hoàn toàn để trộm tiền bỏ chạy. Tuy nhiên, tin tức không cung cấp loại lỗ hổng, tổng thiệt hại và liệu việc hoàn trả có đầy đủ hay không, nên thị trường không thể coi đây là rủi ro đã được loại trừ.
Điểm tinh tế hơn là PeckShield đã tiết lộ trước so với chính dự án theo quan điểm của họ. Điều này sẽ buộc Across phải bổ sung chi tiết bằng một báo cáo sự cố minh bạch hơn; nếu phía dự án chỉ nhấn mạnh rằng đã hoàn trả mà né tránh đường đi của cuộc tấn công, thì đó mới là “đèn đỏ” mà các nhà giao dịch cần chú ý.
Với các giao dịch ACX, thứ cần theo dõi trong ngắn hạn không phải là 331,8 ETH này, mà là: liệu sau đó có tiếp tục được hoàn trả hay không, liệu các lộ trình cross-chain liên quan có bị tạm dừng không, và liệu các nhà cung cấp thanh khoản đã bắt đầu rút lui hay chưa.
Bạn nghĩ rằng sau khi một giao thức cross-chain bị tấn công, số tiền được hoàn trả có thể lấy lại được niềm tin không?
#AcrossProtocol #ACX #跨链安全 #PeckShield #攻击
150
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TheoDõiFOMC
113,529 lượt xem
653 đang thảo luận
2
#TinFed
97,231 lượt xem
459 đang thảo luận
3
#NFPWatch
10.5M lượt xem
17,093 đang thảo luận
4
#XRPPostsFirstThreeGreenMonthsInQ3
7 lượt xem
9 đang thảo luận
5
#BitcoinRisesToward$85K
22,812 lượt xem
69 đang thảo luận
6
#AmazonPlansToSell$8BNvidiaChips
1,767 lượt xem
58 đang thảo luận
7
#NEARFallsToAround$4.70Down14%
32,282 lượt xem
82 đang thảo luận
8
#EthereumFoundationLaunchesZkAPIOnMainnet
46,003 lượt xem
701 đang thảo luận
9
#EvernorthPlansNasdaqListingOct8
68,863 lượt xem
605 đang thảo luận
10
#SECProposesCryptoCustodyFramework
60,350 lượt xem
538 đang thảo luận