

#hacks
hacks
63,834 lượt xem
184 đang thảo luận
Phổ biến
Mới nhất
·
--
Giảm giá
🚨 3,8 TRIỆU USD VỪA BỊ RÚT CẠN GẦN ĐÂY KHỎI NEAR INTENTS.
Lỗi trong cơ chế tương tác giữa hạ tầng gửi/rút tiền của Omni và hợp đồng thông minh NEAR Intents đã cho phép kẻ tấn công chiếm đoạt tiền. 💸🕳️
NEAR Intents ngay lập tức ngừng dịch vụ, vá lỗ hổng ở phía hợp đồng và cho biết người dùng bị ảnh hưởng sẽ được bồi thường đầy đủ.
Nhưng đây là phần mà người nắm giữ NEAR cần hiểu. 👀
Đây là $NOT được báo cáo là một cuộc tấn công nhắm trực tiếp vào blockchain NEAR.
Sự cố xảy ra trong hạ tầng hoán đổi xuyên chuỗi.
Và sự khác biệt này là rất quan trọng.
NEAR Intents đã xử lý hơn 30B USD trong khối lượng giao dịch xuyên chuỗi — nhưng chỉ một kết nối dễ tổn thương cũng đủ để biến hạ tầng đó thành bề mặt tấn công. ⚠️
Hiện tại, lỗ hổng đã được khống chế.
Câu hỏi lớn hơn là liệu bản báo cáo post-mortem sắp tới có chỉ ra một điểm yếu bảo mật sâu hơn… hay chỉ là một sự cố tích hợp đơn lẻ.
$NEAR $BTC
#NEAR #Crypto #DeFi #Hacks #Bitcoin
88

·
--
Tăng giá
$766,5M bị đánh cắp trong tháng 9, theo thống kê của PeckShield. tháng tệ nhất của năm 2026
nghe như một con sóng. chủ yếu là hai cái tên
🔸 Bitget: khoảng $387,5M, bị xâm phạm do phần mềm bảo mật bên thứ ba bị kẻ tấn công lợi dụng để vào được hệ thống
🔸 Liquid: gần 4.000 $BTC
{spot}(BTCUSDT)
, một lỗi đồng thuận trong mã từ từ tháng 4 năm 2018. 3.400 BTC đã được trả lại vào ngày hôm sau
CertiK thống kê cao hơn một chút: $768,4M trên 97 vụ việc
không ai bị lừa đảo lấy cụm từ hạt giống. một trường hợp lọt vào qua phần mềm bảo mật, trường hợp còn lại qua một lỗi đã cũ từ nhiều năm
đó là phần tôi không thể lơ đi. không có danh sách kiểm tra cho người dùng nào bao phủ được nhà cung cấp bảo mật của sàn bạn
Bitget cho biết việc rút token, tiền pháp định và P2P sẽ tiếp tục lúc 08:00 UTC ngày 2 tháng 10. số dư của riêng tôi ở đó vẫn chưa rời đi, tôi sẽ viết ở đây chuyện gì xảy ra với nó; nếu bạn muốn xem nó kết thúc ra sao thì hãy theo dõi
#CryptoSecurity #Bitget #Hacks #PeckShield
$766,5M bị đánh cắp trong tháng 9, theo thống kê của PeckShield. tháng tệ nhất của năm 2026
nghe như một con sóng. chủ yếu là hai cái tên
🔸 Bitget: khoảng $387,5M, bị xâm phạm do phần mềm bảo mật bên thứ ba bị kẻ tấn công lợi dụng để vào được hệ thống
🔸 Liquid: gần 4.000 $BTC
, một lỗi đồng thuận trong mã từ từ tháng 4 năm 2018. 3.400 BTC đã được trả lại vào ngày hôm sau
CertiK thống kê cao hơn một chút: $768,4M trên 97 vụ việc
không ai bị lừa đảo lấy cụm từ hạt giống. một trường hợp lọt vào qua phần mềm bảo mật, trường hợp còn lại qua một lỗi đã cũ từ nhiều năm
đó là phần tôi không thể lơ đi. không có danh sách kiểm tra cho người dùng nào bao phủ được nhà cung cấp bảo mật của sàn bạn
Bitget cho biết việc rút token, tiền pháp định và P2P sẽ tiếp tục lúc 08:00 UTC ngày 2 tháng 10. số dư của riêng tôi ở đó vẫn chưa rời đi, tôi sẽ viết ở đây chuyện gì xảy ra với nó; nếu bạn muốn xem nó kết thúc ra sao thì hãy theo dõi
#CryptoSecurity #Bitget #Hacks #PeckShield
1
35
·
--
🚨 GẦN KHÔI PHỤC DỊCH VỤ SAU VỤ TẤN CÔNG 3,8 TRIỆU USD VÀ ĐẢM BẢO HOÀN TRẢ TOÀN BỘ 🛡️🌐
Đội ngũ của NEAR Protocol phản ứng nhanh chóng sau sự cố bảo mật đối với các dịch vụ hỗ trợ, hạn chế tác động và đảm bảo quyền lợi cho người dùng bị ảnh hưởng 📊
Các điểm chính trong báo cáo bảo mật:
🛠️ Dịch vụ vận hành: NEAR Intents và trang near.com hoạt động trở lại sau khi khắc phục lỗ hổng.
🎯 Phạm vi được giới hạn: Lỗ hổng chỉ ảnh hưởng đến USDT trên BSC (3,8M USD) do lỗi tích hợp với hạ tầng của Omni.
💰 Cam kết hoàn trả: Polosukhin xác nhận rằng token NEAR và mạng chính không bị ảnh hưởng, và sẽ bồi thường 100% cho các nạn nhân.
Theo bạn, liệu phản ứng nhanh và cam kết hoàn trả toàn bộ có giúp duy trì niềm tin của các tổ chức vào hạ tầng của NEAR Intents không?
💬👇 Tôi lắng nghe ý kiến của bạn trong phần bình luận!
#NEARProtocol #NearIntents #CryptoSecurity #Hacks #CryptoCommunity
$NEAR
{spot}(NEARUSDT)
$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
🚨 GẦN KHÔI PHỤC DỊCH VỤ SAU VỤ TẤN CÔNG 3,8 TRIỆU USD VÀ ĐẢM BẢO HOÀN TRẢ TOÀN BỘ 🛡️🌐
Đội ngũ của NEAR Protocol phản ứng nhanh chóng sau sự cố bảo mật đối với các dịch vụ hỗ trợ, hạn chế tác động và đảm bảo quyền lợi cho người dùng bị ảnh hưởng 📊
Các điểm chính trong báo cáo bảo mật:
🛠️ Dịch vụ vận hành: NEAR Intents và trang near.com hoạt động trở lại sau khi khắc phục lỗ hổng.
🎯 Phạm vi được giới hạn: Lỗ hổng chỉ ảnh hưởng đến USDT trên BSC (3,8M USD) do lỗi tích hợp với hạ tầng của Omni.
💰 Cam kết hoàn trả: Polosukhin xác nhận rằng token NEAR và mạng chính không bị ảnh hưởng, và sẽ bồi thường 100% cho các nạn nhân.
Theo bạn, liệu phản ứng nhanh và cam kết hoàn trả toàn bộ có giúp duy trì niềm tin của các tổ chức vào hạ tầng của NEAR Intents không?
💬👇 Tôi lắng nghe ý kiến của bạn trong phần bình luận!
#NEARProtocol #NearIntents #CryptoSecurity #Hacks #CryptoCommunity
$NEAR
$BTC
$BNB
1
211

Bảo mật vẫn là một khoảng trống rất lớn.
Tháng 7 là một thảm họa đẫm máu, với 110 triệu USD bị mất do các cuộc tấn công. Thú vị là các cuộc thi bug bounty đang hoạt động tốt hơn so với các cuộc kiểm toán hạng 1. Nếu bạn không theo dõi cách các giao thức được kiểm thử, thì bạn đang tự rước lấy thảm bại.
#CryptoSecurity #Hacks
Tháng 7 là một thảm họa đẫm máu, với 110 triệu USD bị mất do các cuộc tấn công. Thú vị là các cuộc thi bug bounty đang hoạt động tốt hơn so với các cuộc kiểm toán hạng 1. Nếu bạn không theo dõi cách các giao thức được kiểm thử, thì bạn đang tự rước lấy thảm bại.
#CryptoSecurity #Hacks
23
Đây là những gì đã xảy ra khi một vụ hack trao đổi trị giá 350 triệu USD bắt đầu cho thấy các “dấu vân tay” kỹ thuật số tương tự như các hoạt động trước đó của Triều Tiên.
Hầu hết các nhà giao dịch để sẵn các vị thế lớn trên sàn CEX vì sự tiện lợi, nhưng chỉ một đòn tấn công được lên kế hoạch kỹ lưỡng cũng có thể làm tê liệt việc rút tiền hoặc xóa sạch số dư trước khi bất kỳ ai kịp phản ứng. Sự bất định kéo dài về việc khi nào nên rút tiền hoặc liệu nền tảng của bạn có phải mục tiêu tiếp theo hay không chính là phần khiến người ta không thể ngủ được vào ban đêm.
Các phát hiện sơ bộ của CEO cho thấy các mẫu IP và VPN trùng khớp với những cuộc tấn công trước đó có liên quan đến Triều Tiên. Đây là chi tiết mà nhiều bài đưa tin đã bỏ qua. 350 triệu USD đã biến mất theo vẻ ngoài của một nhiệm vụ được phối hợp kiểu Lazarus khác, và cuộc điều tra vẫn đang diễn ra. Các nhóm này đã nhiều lần nhắm đến $BTC, $ETH và $USDT đang nằm trong các ví nóng, sử dụng những phương thức mà các biện pháp phòng vệ tiêu chuẩn khó có thể ngăn chặn.
Ngay cả các nền tảng lớn cũng vẫn có thể bị tổn thương khi các tác nhân cấp nhà nước tham gia. Sự cố tiếp theo có thể dẫn đến các đợt đóng băng kéo dài hơn, cú sốc thanh khoản hoặc tài sản bị mất với rất ít cơ hội phục hồi hoàn toàn.
Theo bạn, điều này sẽ đi về đâu từ đây?
#CryptoSecurity #NorthKorea #Hacks
Đây là những gì đã xảy ra khi một vụ hack trao đổi trị giá 350 triệu USD bắt đầu cho thấy các “dấu vân tay” kỹ thuật số tương tự như các hoạt động trước đó của Triều Tiên.
Hầu hết các nhà giao dịch để sẵn các vị thế lớn trên sàn CEX vì sự tiện lợi, nhưng chỉ một đòn tấn công được lên kế hoạch kỹ lưỡng cũng có thể làm tê liệt việc rút tiền hoặc xóa sạch số dư trước khi bất kỳ ai kịp phản ứng. Sự bất định kéo dài về việc khi nào nên rút tiền hoặc liệu nền tảng của bạn có phải mục tiêu tiếp theo hay không chính là phần khiến người ta không thể ngủ được vào ban đêm.
Các phát hiện sơ bộ của CEO cho thấy các mẫu IP và VPN trùng khớp với những cuộc tấn công trước đó có liên quan đến Triều Tiên. Đây là chi tiết mà nhiều bài đưa tin đã bỏ qua. 350 triệu USD đã biến mất theo vẻ ngoài của một nhiệm vụ được phối hợp kiểu Lazarus khác, và cuộc điều tra vẫn đang diễn ra. Các nhóm này đã nhiều lần nhắm đến $BTC , $ETH và $USDT đang nằm trong các ví nóng, sử dụng những phương thức mà các biện pháp phòng vệ tiêu chuẩn khó có thể ngăn chặn.
Ngay cả các nền tảng lớn cũng vẫn có thể bị tổn thương khi các tác nhân cấp nhà nước tham gia. Sự cố tiếp theo có thể dẫn đến các đợt đóng băng kéo dài hơn, cú sốc thanh khoản hoặc tài sản bị mất với rất ít cơ hội phục hồi hoàn toàn.
Theo bạn, điều này sẽ đi về đâu từ đây?
#CryptoSecurity #NorthKorea #Hacks
22

$DEFI HACKERS ĐANG KIẾM ÍT TIỀN HƠN, KHÔNG PHẢI NHIỀU HƠN 💰
Tôi đã theo dõi sát an ninh DeFi và nỗi hoảng loạn do AI gây ra không diễn ra như dự đoán. Mức lỗ hack trung vị đã giảm xuống dưới 500 nghìn USD năm nay, từ hơn 2 triệu USD vào năm 2025. Kẻ tấn công đang nhắm vào các giao thức nhỏ hơn, trong khi các dự án lớn tiếp tục xây tường phòng thủ.
Dữ liệu từ CertiK cho thấy tổng thiệt hại đã giảm 46,8% so với cùng kỳ năm trước trong H1 2026 xuống còn 1,32 tỷ USD, nhưng hơn 70% thiệt hại ở Q2 đến từ chỉ hai vụ tấn công liên quan đến một nhóm duy nhất. Rủi ro đang tập trung lại, không bùng nổ.
Bạn vẫn đang đứng ngoài vì sợ hãi bị hack, hay bạn xem đây là một thị trường đang trưởng thành?
Không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn.
#DEFI #DeFiSecurity #CryptoNews #Hacks
🔥
29

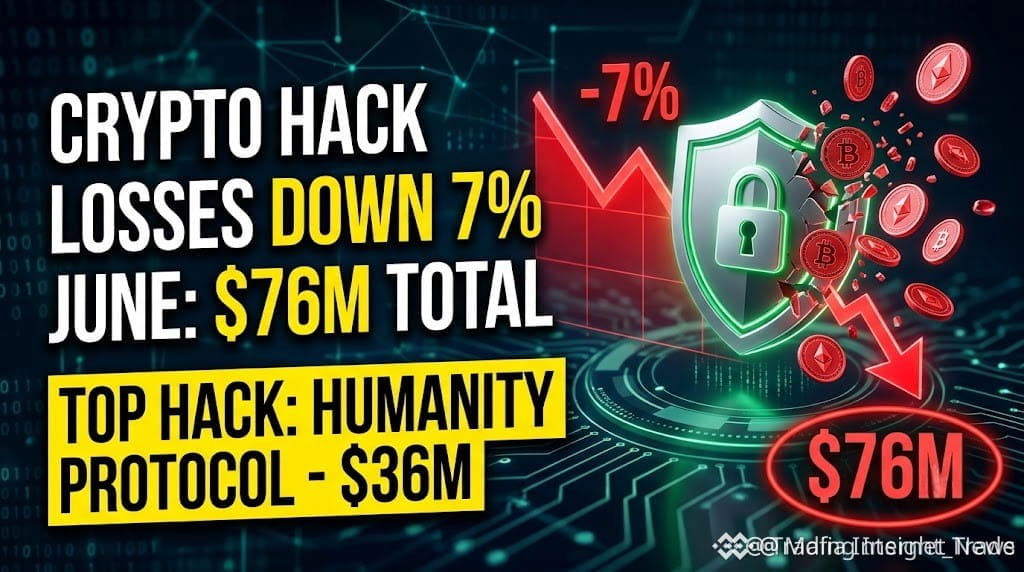
$DEFI HACK LOSSES FELL 7% IN JUNE BUT H1 TOTAL HITS $750M ⚠️
Tháng 6 ghi nhận mức sụt giảm nhẹ trong các khoản lỗ do hack xuống còn 76 triệu USD, nhưng đừng để điều đó đánh lừa bạn. H1 năm 2026 của bạn đã vượt mốc 750 triệu USD — và đó chỉ là con số được báo cáo.
Điều đáng lo ngại thật sự? Các cuộc tấn công vào quản trị và khóa riêng đang gia tăng, và các hợp đồng cũ như Aztec đang như “mồi ngon”. Dự án DeFi nào của bạn đã được kiểm toán gần đây?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#DeFi #Hacks #Security #CryptoNews
⚠️
37
#Q2CryptoHackLosses$780.3M
🚨 Tổn thất do hack tiền điện tử quý 2/2026 đạt 780,3 TRIỆU USD
DeFi vừa ghi nhận một trong những quý tăm tối nhất từ trước đến nay: 88 vụ hack rút đi số tiền khổng lồ 780,3 triệu USD tính đến ngày 30/06.
Chỉ riêng tháng 4 đã chứng kiến mức bùng nổ lên tới 644,8 triệu USD, do các vụ khai thác quy mô lớn làm lộ các lỗ hổng nghiêm trọng trong cầu nối, hợp đồng thông minh và giao thức.
Chuyện này không chỉ là “xui xẻo” — nó đang biến DeFi lợi suất cao thành một “khoản thuế ngầm” đối với người dùng, trong khi tin tặc (kể cả các nhóm có liên hệ với nhà nước) thì thu tiền.
Những điểm chính:
• Số vụ việc kỷ lục
• Hàng tỷ USD TVL đang có nguy cơ
• An ninh vẫn là vấn đề lớn nhất chưa được giải quyết trong crypto
Đây có phải là lời cảnh tỉnh mà ngành cần? Hay chúng ta vẫn sẽ tiếp tục trả “khoản thuế cho hacker”?
Hãy để lại suy nghĩ của bạn bên dưới 👇 Mối quan ngại lớn nhất của bạn là gì — rủi ro cầu nối, rủi ro hợp đồng thông minh, hay điều gì khác?
#crypto #defi #hacks
153
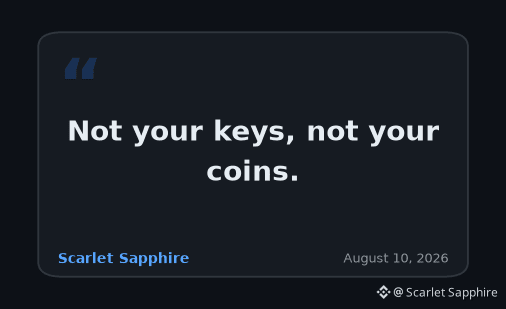
Không phải chìa khóa của bạn, không phải tiền của bạn.
Một sàn giao dịch khác đã bị rút cạn với số tiền 8 triệu USD. Kẻ tấn công đã nhảy qua lại giữa Tron và Ethereum để che giấu dấu vết. Đây là một cảnh báo đỏ lớn cho việc lưu ký tập trung. Hãy chuyển số tài sản của bạn sang ví lạnh.
#Security #Hacks
Một sàn giao dịch khác đã bị rút cạn với số tiền 8 triệu USD. Kẻ tấn công đã nhảy qua lại giữa Tron và Ethereum để che giấu dấu vết. Đây là một cảnh báo đỏ lớn cho việc lưu ký tập trung. Hãy chuyển số tài sản của bạn sang ví lạnh.
#Security #Hacks
16
·
--
Cựu nhân viên Clickout Media và nhà báo poker Blaise Bourgeois cho biết tài khoản X của ông đã bị tin tặc xâm nhập và xóa sau khi ông đăng bài viết chỉ trích công ty.
Trong một bài đăng trên Substack xuất bản ngày 30/7, Bourgeois cho biết sự cố bị xâm phạm xảy ra sau bài viết tháng 4 của ông về Clickout Media.
Ông cũng khẳng định các email liên quan đến sự cố và các cuộc trò chuyện với những nhà báo có quan điểm phê bình công ty đã bị xóa. Ông viết rằng Clickout Media “khả năng cao” là đơn vị chịu trách nhiệm cho vụ hack, nhưng không cung cấp bằng chứng để ủng hộ cáo buộc đó.
Những cáo buộc này diễn ra sau bài viết trên Substack ngày 16/4 của ông, trong đó ông chỉ trích Clickout Media sau khi rời công ty vào năm 2025. Trong bài viết đó, ông cho rằng công ty ưu tiên nội dung liên kết (affiliate) do SEO thúc đẩy hơn là nghề báo, tiếp tục sử dụng tên đề bút danh của ông sau khi việc làm của ông kết thúc mà không được phép, và nói rằng ông dự định theo đuổi hành động pháp lý liên quan đến cáo buộc sa thải sai trái và phỉ báng.
Bourgeois cũng cho biết Card Player Magazine, được Clickout Media mua lại vào tháng 12/2024, sẽ ngừng in các ấn bản vật lý. Trích dẫn các nguồn không nêu danh tính, ông viết rằng tờ tạp chí này đã bị lỗ 750.000 USD mỗi năm trước khi đưa ra quyết định đó.
Phần lớn bài đăng Substack mới nhất tập trung vào các cập nhật cá nhân, bao gồm công việc của ông với vai trò nhà thống kê nghiên cứu cho mảng phát sóng FIFA World Cup của FOX, việc ông tham gia sự kiện 2026 World Series of Poker Main Event và thời gian ông ở Brazil.
Phần thảo luận về Clickout Media khá ngắn và không cung cấp thêm bằng chứng nào để hỗ trợ cáo buộc liên quan đến tài khoản X của ông.
#CryptoNews #hacks #clickoutmedia #CryptocurrencyNews #SEOCryptoTalk
70
·
--
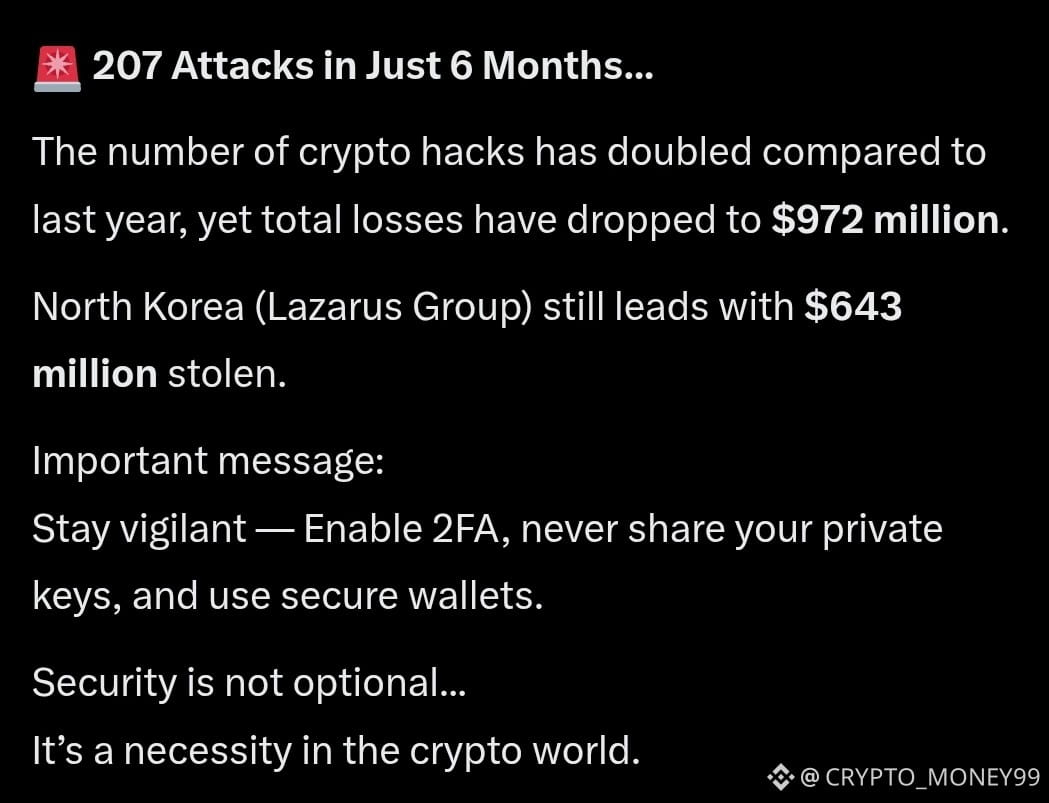
Chỉ trong 6 tháng… 207 vụ tấn công! 🚨
Các hacker đang phát động một cuộc chiến khốc liệt nhắm vào thế giới crypto...
Số lượng vụ tấn công đã tăng gấp đôi so với năm ngoái, và những kẻ trộm kỹ thuật số liên tục ra tay gần như mỗi tuần!
Nhưng điều gây bất ngờ:
Tổn thất đã giảm xuống chỉ còn 972 triệu đô la.
Triều Tiên (Lazarus Group) vẫn đang thống trị và đánh cắp 643 triệu đô la trong những phi vụ lớn nhất!
Câu hỏi đặt ra:
Phải chăng các biện pháp phòng thủ đã thực sự mạnh hơn...
Hay cơn bão thật sự vẫn chưa tới?
CryptoHacksHit207InH1WithLosses$972M #crypto #hacks #Alert🔴 #scamriskwarning #Binance
1
1.2k
#hacks
🚨 Tháng 9 ghi nhận số vụ tấn công tiền mã hóa cao kỷ lục: thiệt hại tăng vọt 462%
Theo công ty bảo mật PeckShieldAlert, trong tháng 9 đã xảy ra 55 vụ xâm nhập lớn, với tổng thiệt hại lên tới con số đáng kinh ngạc là 766,49 triệu USD — tăng 462% so với tháng 8 (136,3 triệu USD).
🔍 Các vụ việc đáng chú ý trong tháng và những vụ lớn nhất từ đầu năm đến nay:
• Bitget: khoảng 387 triệu USD — mức thiệt hại cao kỷ lục mới trong năm nay.
• Liquid Network: khoảng 320 triệu USD (trong đó 285 triệu USD đã được thu hồi).
• Bot MEV giao dịch chạy trước: 7,81 triệu USD (đã thu hồi toàn bộ).
• Duelbits: 7 triệu USD.
• Payment Processor V2: 6,6 triệu USD (đã thu hồi 3,4 triệu USD).
• DCENT Wallet: 6,57 triệu USD.
• Astroport: 4,9 triệu USD.
• Drop: 4,4 triệu USD.
• Near Intents: 3,865 triệu USD — theo ZachXBT, một ví nóng trên BSC ghi nhận các giao dịch chuyển tiền ra bất thường. Tiền đã được rút qua KuCoin và đổi thành BTC; địa chỉ của kẻ tấn công có liên hệ với nhóm Lazarus của Triều Tiên.
• NostraFinance: 3,5 triệu USD.
• Cầu nối Nomic nBTC: 3,15 triệu USD.
⚠️ Kết luận: Dù các chuyên gia điều tra trên chuỗi và các giao thức đã thu hồi được một phần tiền, hoạt động của tin tặc — đặc biệt là các nhóm được nhà nước bảo trợ như Lazarus — đã đạt mức nghiêm trọng.
34
·
--
$NEAR Cho thấy sức mạnh đáng kể một lần nữa! 🔥
Sau một tuần của #FUD và #hacks cùng áp lực bán liên tục, người mua vẫn tiếp tục tham gia thị trường.
Nếu giá bứt phá mạnh qua mốc 5 đô la, đà tăng lên 10 đô la sẽ diễn ra nhanh chóng 🚀
Thông tin biểu đồ:
* Giao thức NEAR (NEAR): 4.970 đô la Mỹ
* Hiệu suất trong một tháng: tăng +3.122 đô la (+168.93%)
{future}(NEARUSDT)
$NEAR Cho thấy sức mạnh đáng kể một lần nữa! 🔥
Sau một tuần của #FUD và #hacks cùng áp lực bán liên tục, người mua vẫn tiếp tục tham gia thị trường.
Nếu giá bứt phá mạnh qua mốc 5 đô la, đà tăng lên 10 đô la sẽ diễn ra nhanh chóng 🚀
Thông tin biểu đồ:
* Giao thức NEAR (NEAR): 4.970 đô la Mỹ
* Hiệu suất trong một tháng: tăng +3.122 đô la (+168.93%)
84
$NEAR đang thể hiện sức mạnh đáng kinh ngạc TRỞ LẠI! 🔥
Một tuần với #FUD , #hacks và áp lực bán không ngừng, nhưng người mua vẫn liên tục vào cuộc.
Nếu bứt phá mạnh mẽ qua mốc $5, đà tăng hướng tới $10 sẽ diễn ra RẤT NHANH 🚀
Thông tin biểu đồ:
* NEAR Protocol (NEAR): $4.970 USD
* Hiệu suất trong 1 tháng: Tăng +$3.122 (+168.93%)
{spot}(NEARUSDT)
$NEAR đang thể hiện sức mạnh đáng kinh ngạc TRỞ LẠI! 🔥
Một tuần với #FUD , #hacks và áp lực bán không ngừng, nhưng người mua vẫn liên tục vào cuộc.
Nếu bứt phá mạnh mẽ qua mốc $5, đà tăng hướng tới $10 sẽ diễn ra RẤT NHANH 🚀
Thông tin biểu đồ:
* NEAR Protocol (NEAR): $4.970 USD
* Hiệu suất trong 1 tháng: Tăng +$3.122 (+168.93%)
Một tuần với #FUD , #hacks và áp lực bán không ngừng, nhưng người mua vẫn liên tục vào cuộc.
Nếu bứt phá mạnh mẽ qua mốc $5, đà tăng hướng tới $10 sẽ diễn ra RẤT NHANH 🚀
Thông tin biểu đồ:
* NEAR Protocol (NEAR): $4.970 USD
* Hiệu suất trong 1 tháng: Tăng +$3.122 (+168.93%)
12
2
27
32.9k

·
--
Sốc an ninh DeFi Ethereum khiến $ETH phải phòng thủ 🛡️
Tháng Tư đã trở thành một bài kiểm tra lòng tin cho tiền điện tử, với ít nhất 13 giao thức bị tấn công và hơn 600 triệu đô la bị rút cạn. Thiệt hại lớn nhất đến từ Drift và Kelp DAO, nơi mà những điểm yếu giữa các chuỗi và khoảng trống xác minh đã cho phép thanh khoản di chuyển nhanh chóng khi phát hiện ra một lỗ hổng. Đối với $ETH, đây là một lời nhắc nhở rằng rủi ro an ninh hiện nay là một yếu tố toàn thị trường, và tiền của cá voi sẽ yêu cầu các cuộc kiểm toán sạch hơn và thiết kế cầu mạnh mẽ hơn trước khi nó cảm thấy thoải mái trở lại.
Không phải là lời khuyên tài chính. Quản lý rủi ro của bạn và bảo vệ vốn của bạn.
#Ethereum #DeFi #CryptoNews #Hacks #RiskManagement
⚡
{future}(ETHUSDT)
Sốc an ninh DeFi Ethereum khiến $ETH phải phòng thủ 🛡️
Tháng Tư đã trở thành một bài kiểm tra lòng tin cho tiền điện tử, với ít nhất 13 giao thức bị tấn công và hơn 600 triệu đô la bị rút cạn. Thiệt hại lớn nhất đến từ Drift và Kelp DAO, nơi mà những điểm yếu giữa các chuỗi và khoảng trống xác minh đã cho phép thanh khoản di chuyển nhanh chóng khi phát hiện ra một lỗ hổng. Đối với $ETH , đây là một lời nhắc nhở rằng rủi ro an ninh hiện nay là một yếu tố toàn thị trường, và tiền của cá voi sẽ yêu cầu các cuộc kiểm toán sạch hơn và thiết kế cầu mạnh mẽ hơn trước khi nó cảm thấy thoải mái trở lại.
Không phải là lời khuyên tài chính. Quản lý rủi ro của bạn và bảo vệ vốn của bạn.
#Ethereum #DeFi #CryptoNews #Hacks #RiskManagement
⚡
32
·
--
Bài viết
Hacker đã đánh cắp số tiền điện tử trị giá 20.000.000 USD từ ví được liên kết với chính phủ Hoa Kỳ Theo nền tảng khử ẩn danh tài sản kỹ thuật số Arkham, một hacker đã đánh cắp số tiền điện tử trị giá 20 triệu USD từ một ví được liên kết với chính phủ Hoa Kỳ.
Arkham lưu ý rằng kẻ tấn công đã đánh cắp tiền điện tử từ một địa chỉ của chính phủ có liên quan đến số tiền bị tịch thu từ các tin tặc đã tấn công sàn giao dịch Bitfinex vào năm 2016.
Hacker đã đánh cắp số tiền điện tử trị giá 20.000.000 USD từ ví được liên kết với chính phủ Hoa Kỳ
Theo nền tảng khử ẩn danh tài sản kỹ thuật số Arkham, một hacker đã đánh cắp số tiền điện tử trị giá 20 triệu USD từ một ví được liên kết với chính phủ Hoa Kỳ.
Arkham lưu ý rằng kẻ tấn công đã đánh cắp tiền điện tử từ một địa chỉ của chính phủ có liên quan đến số tiền bị tịch thu từ các tin tặc đã tấn công sàn giao dịch Bitfinex vào năm 2016.
Arkham lưu ý rằng kẻ tấn công đã đánh cắp tiền điện tử từ một địa chỉ của chính phủ có liên quan đến số tiền bị tịch thu từ các tin tặc đã tấn công sàn giao dịch Bitfinex vào năm 2016.
2
650
·
--
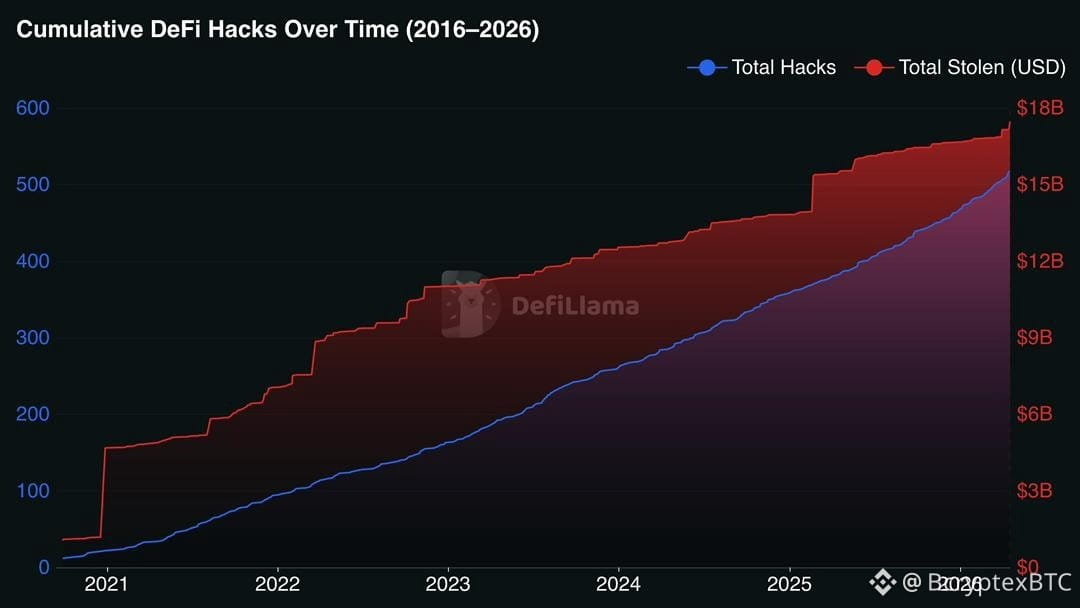
$17B bị đánh cắp trong crypto trong 10 năm.
518 vụ hack.
~1 vụ khai thác lớn mỗi tuần.
Mức thua lỗ trung bình: ~$33M
Nguyên nhân lớn nhất: lộ khóa riêng (trên $3.6B)
2025 là năm tồi tệ nhất: $4.04B bị rút.
2026 đã bắt đầu với tác động:
Kelp DAO rsETH bridge khai thác → ~$290M bị mất.
Đây là thực tế:
Không chỉ là lỗi hợp đồng thông minh.
Phần lớn thua lỗ đến từ việc quản lý khóa kém, lừa đảo, và các lỗi bảo mật cơ bản.
Khi DeFi phát triển, các cuộc tấn công cũng tăng theo.
Bảo mật không phải là tùy chọn.
Đó là lợi thế mà hầu hết mọi người bỏ qua.
#Crypto #defi #security #hacks
1
179
🛡️ $1,32B BIẾN MẤT TRONG H1 2026 – KIỂM SOÁT TRUY CẬP LÀ DÒNG TIỀN NGẦM IM LẶNG THỰC SỰ 🚨
🔍 Các con số thật tàn khốc: 224 cuộc tấn công, $1,32 tỷ bị thổi bay. Nhưng đây là điều các tiêu đề bỏ lỡ – đây không phải là thảm kịch “smart contract” đẫm máu. Đây là một cuộc thảm sát ở lớp người dùng. Chỉ riêng các sự cố kiểm soát truy cập đã lấy đi $292M từ Kelp DAO và $280M từ Drift Protocol. Cộng thêm lừa đảo xã hội ($282M) và lỗ hổng Oracle ($24M Ostium, $10,8M Blend), bạn sẽ thấy bức tranh: mắt xích yếu nhất chính là người nắm giữ khóa, chứ không phải đoạn mã.
💡 Tiền thông minh đang lặng lẽ chuyển sang các dự án ưu tiên quản lý khóa và gia cố multi-sig. Vòng bull run tiếp theo sẽ thưởng cho những kiến trúc đặt bảo mật lên hàng đầu. Cho đến lúc đó, mọi khóa riêng được mở đều là một “thiên nga đen” tiềm ẩn. 💬 DeFi có cần công nghệ tốt hơn – hay kỷ luật con người tốt hơn để tồn tại? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #Crypto #DeFi #Security #Hacks #2026
🛡️ 🔍
121

·
--
⚠️ CẢNH BÁO AN TOÀN $BTC: Lỗ hổng Coldcard tiếp tục lây lan, đã ảnh hưởng đến 4500 địa chỉ, thiệt hại gần $89,00 triệu! Nghiên cứu mới nhất phát hiện kẻ tấn công dùng bạo lực bằng AI để bẻ khóa lỗ hổng cụm từ ghi nhớ; ngay cả ví lạnh cũng không thể an toàn 100%. Galaxy Research cảnh báo rằng các cuộc tấn công vẫn đang diễn ra; khuyến nghị người dùng bị ảnh hưởng nên chuyển tài sản ngay lập tức. NFA | DYOR
#Bitcoin #Security #Coldcard #Crypto #Hacks
⚠️ CẢNH BÁO AN TOÀN $BTC : Lỗ hổng Coldcard tiếp tục lây lan, đã ảnh hưởng đến 4500 địa chỉ, thiệt hại gần $89,00 triệu! Nghiên cứu mới nhất phát hiện kẻ tấn công dùng bạo lực bằng AI để bẻ khóa lỗ hổng cụm từ ghi nhớ; ngay cả ví lạnh cũng không thể an toàn 100%. Galaxy Research cảnh báo rằng các cuộc tấn công vẫn đang diễn ra; khuyến nghị người dùng bị ảnh hưởng nên chuyển tài sản ngay lập tức. NFA | DYOR
#Bitcoin #Security #Coldcard #Crypto #Hacks
#Bitcoin #Security #Coldcard #Crypto #Hacks
37

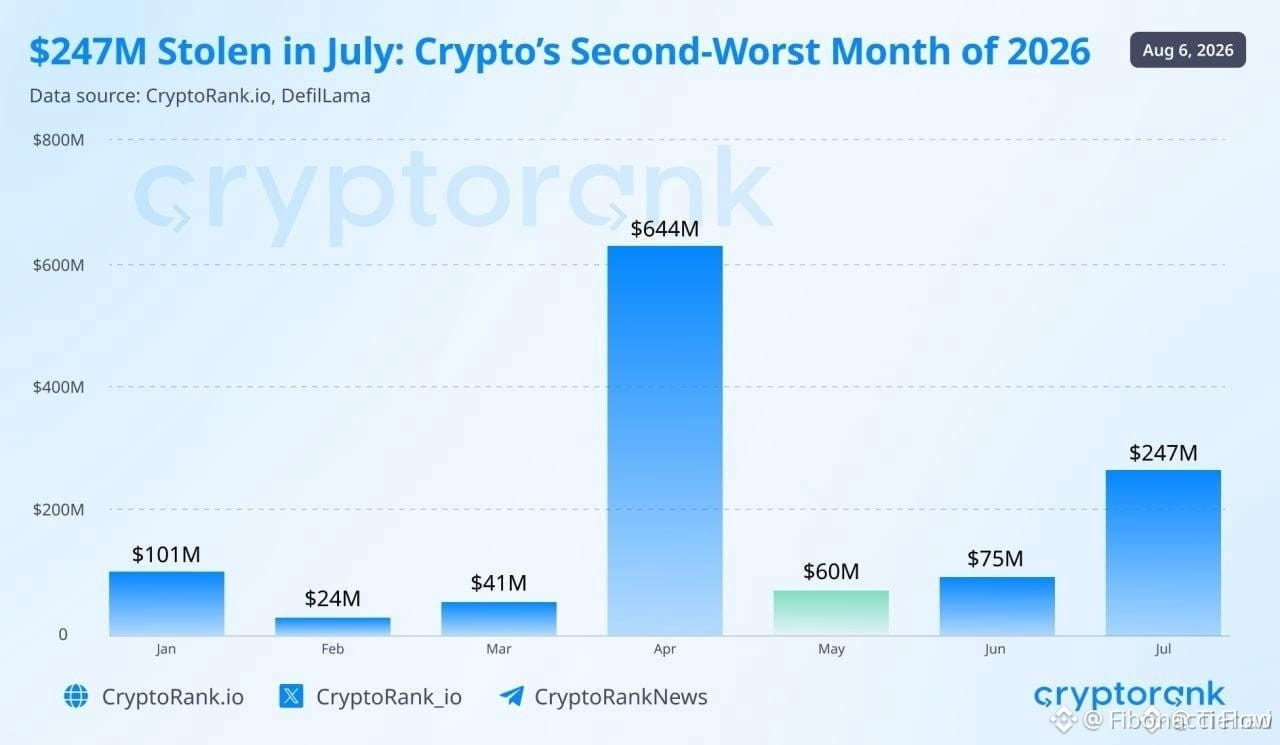
🔴 247 TRIỆU USD TRONG MỘT THÁNG: VỤ PHÁ “COLD WALLET TRUST” ĐÃ XUẤT HIỆN 💥
📉 Tổng hợp vụ hack tháng 7/2026 vừa được công bố với mức tàn khốc 247 triệu USD — trong đó có 100 triệu USD đã rời đi thẳng từ các ví Coldcard. Đây không chỉ là một sự cố bảo mật; đó là một vết nứt tâm lý trong câu chuyện thiêng liêng nhất của ngành: cold storage = bất khả xâm phạm.
🔐 Thị trường bị chia rẽ. Một nhóm cho rằng người dùng hoảng sợ sẽ quay lại với các bên lưu ký, trao quyền sở hữu khóa để tự bảo vệ mình khỏi chính sự bất cẩn của họ. Nhóm còn lại xem đây là hồi chuông cảnh tỉnh — chất xúc tác cho một làn sóng mới về giáo dục an ninh nâng cao và các giải pháp air-gapped. 💡 Dù thế nào đi nữa, nhu cầu về “cách lưu trữ an toàn” vừa bị đẩy đi một cách dữ dội.
📊 Đây là tháng tệ thứ hai trong năm, và hiệu ứng lan tỏa đối với mức chấp nhận rủi ro là rất rõ ràng. Khi pháo đài bị cướp, mọi người đều nghi ngờ những bức tường. 💬 Bạn đứng về phe nào — việc này kéo bạn về phía lưu ký, hay đi sâu hơn vào tự chủ (self-sovereignty)? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #ColdWallet #CryptoSecurity #MarketShift #Hacks
🔍 🦈
65
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#CanMicrosoftDeliverOnAI
404,225 lượt xem
3,142 đang thảo luận
2
#CanGoogleDefindItsCore
247,428 lượt xem
2,230 đang thảo luận
3
#TinFed
367,199 lượt xem
1,000 đang thảo luận
4
#TheoDõiFOMC
303,940 lượt xem
1,274 đang thảo luận
5
#EarningsSeason
5.9M lượt xem
29,222 đang thảo luận
6
#$10.9BBitcoinOptionsExpireFriday
1,187 lượt xem
60 đang thảo luận
7
#ThailandSupremeCourtRulesBitcoinIsProperty
5,959 lượt xem
263 đang thảo luận
8
#BitcoinSurpasses$81K
26,311 lượt xem
97 đang thảo luận
9
#RobinhoodFalls8.4%AfterItsResults
16,946 lượt xem
330 đang thảo luận
10
#KOSPISurges6.63%BackAbove6000
16,132 lượt xem
341 đang thảo luận