

#flashloan
flashloan
8,282 lượt xem
46 đang thảo luận
Phổ biến
Mới nhất

·
--
Bài viết
Xem bản dịch
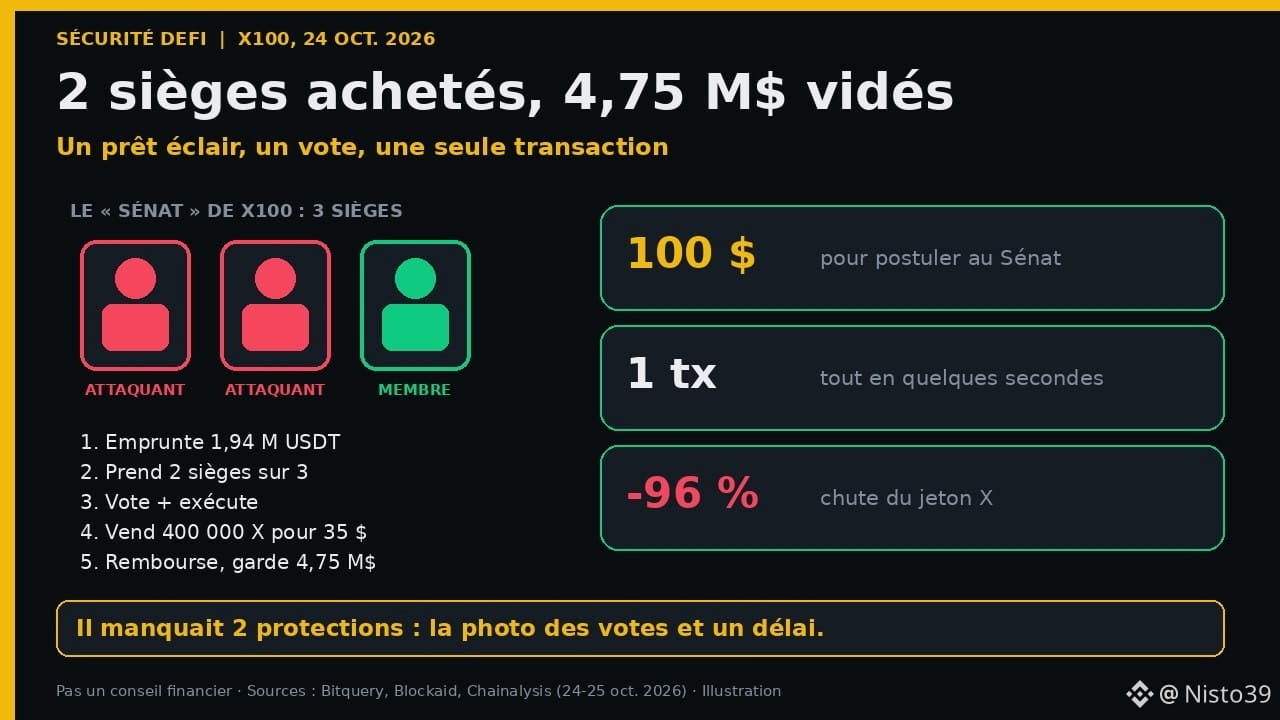
X100 : comment 2 sièges achetés 100 $ ont vidé 4,75 millions de dollars en une transactionFatou est trésorière d'une tontine de quartier à Thiès, au Sénégal. Dans sa tontine, le bureau décide qui reçoit la cagnotte, et on ne devient pas membre du bureau en une minute : il faut être connu, cotiser depuis longtemps, et toute décision est annoncée avant d'être appliquée. Le 24 octobre, un projet crypto appelé X100 a appris à ses dépens ce qui arrive quand ces deux règles de bon sens n'existent pas.
📋 Les faits (24 octobre 2026)
• X100 (jeton X, sur Ethereum) confiait la gestion de sa trésorerie à un « Sénat » de seulement 3 sièges. Les sièges revenaient à ceux qui bloquaient le plus de jetons X dans le coffre du projet, appelé le « Freezer ».
• Pour postuler, il suffisait de payer 100 X, environ 100 dollars. Aucune ancienneté exigée.
• Vers 17h11 (heure de Moscou), un attaquant a emprunté environ 1,94 million d'USDT ($USDT) sur Aave, a racheté environ 38 200 X et les a répartis sur deux comptes. Chacun a bloqué 19 000,000001 X, soit un millionième de jeton de plus que le 2e sénateur. Résultat : 2 sièges sur 3 (Bitquery, Coindaro).
• Dans la même seconde, un des nouveaux sénateurs a proposé une vente, l'autre a voté oui, et la décision a été exécutée.
• La trésorerie a vendu 400 000 X dans une petite réserve d'échange créée juste avant par l'attaquant avec 100 dollars dedans. Elle a reçu… environ 35,68 dollars. Sur le papier, ces jetons valaient environ 20 millions (Bitquery).
• L'attaquant a revendu une partie de ces X sur la vraie réserve Uniswap, remboursé son prêt, et gardé 4 749 726 USDT. Avec une deuxième opération, le total atteint environ 4,85 millions de dollars (Blockaid, Bitquery). Le jeton X s'est effondré de plus de 96 %.
• Les fonds ont été convertis en ETH ($ETH) et répartis dans plusieurs portefeuilles de 400 ETH (Chainalysis).
⚙️ Le mécanisme, simplement
Un « flash loan » (prêt éclair) est un prêt emprunté et remboursé dans une seule et même transaction. Si l'argent n'est pas rendu à la fin, toute la transaction est annulée, comme si rien ne s'était passé. Le prêteur ne prend donc aucun risque et ne demande aucune garantie. Pendant quelques secondes, n'importe qui peut avoir la puissance d'un millionnaire.
Chez X100, tout se faisait dans ces quelques secondes : acheter des jetons, prendre deux sièges, proposer, voter, exécuter, revendre, rembourser. Personne n'a eu le temps de voir quoi que ce soit.
🔒 Les deux protections qui manquaient
1. La photo du vote (snapshot) : beaucoup de projets comptent les voix selon ce que chacun possédait AVANT la proposition. Des jetons achetés à la dernière seconde ne comptent pas. Ça rend le prêt éclair inutile.
2. Le délai d'exécution (timelock) : une décision votée attend quelques heures ou jours avant d'être appliquée. Ça laisse le temps aux membres de voir une proposition suspecte et de retirer leurs fonds.
C'est exactement ce que fait le bureau de la tontine de Fatou : l'ancienneté et l'annonce avant l'action.
⚖️ La nuance
• Le prêt éclair n'est pas le méchant. C'est un outil utilisé tous les jours pour des opérations légitimes. Le problème, c'est un système de vote qui se laisse acheter en une seule transaction.
• Les chiffres varient un peu selon les sources (4,7 à 4,85 millions) car ils ont été calculés à des moments différents.
• Selon Bitquery, une bonne partie de l'argent pris venait de dépôts que les sénateurs eux-mêmes venaient d'ajouter quelques minutes avant.
🛡️ Avant de mettre ton argent dans un projet « gouverné par la communauté », 4 questions
1. Combien de personnes contrôlent vraiment la trésorerie ? 3 sièges, c'est très peu.
2. Les votes utilisent-ils une photo prise avant la proposition ?
3. Y a-t-il un délai entre le vote et l'exécution ?
4. Le code a-t-il été audité, et l'audit est-il public ?
Si tu ne trouves pas les réponses, c'est déjà une réponse.
✅ À retenir
1. X100 a perdu environ 4,75 à 4,85 millions de dollars le 24 octobre.
2. Deux sièges sur trois ont été achetés avec un prêt de quelques secondes.
3. Sans photo des votes ni délai d'exécution, une « gouvernance décentralisée » peut être prise d'assaut en une transaction.
4. « Décentralisé » ne veut pas dire « sécurisé » : regarde comment les décisions sont prises.
Et toi, tu vérifies comment un projet est gouverné avant d'y mettre de l'argent ? Dis-le en commentaire 👇
Pas un conseil financier. Sources : Bitquery, Le Coin, Coindaro, 0xCERT, Chainalysis, Blockaid (24-25 oct. 2026). Fatou est un personnage fictif.
#DeFi #Sécurité #FlashLoan
X100 : comment 2 sièges achetés 100 $ ont vidé 4,75 millions de dollars en une transaction
Fatou est trésorière d'une tontine de quartier à Thiès, au Sénégal. Dans sa tontine, le bureau décide qui reçoit la cagnotte, et on ne devient pas membre du bureau en une minute : il faut être connu, cotiser depuis longtemps, et toute décision est annoncée avant d'être appliquée. Le 24 octobre, un projet crypto appelé X100 a appris à ses dépens ce qui arrive quand ces deux règles de bon sens n'existent pas.
📋 Les faits (24 octobre 2026)
• X100 (jeton X, sur Ethereum) confiait la gestion de sa trésorerie à un « Sénat » de seulement 3 sièges. Les sièges revenaient à ceux qui bloquaient le plus de jetons X dans le coffre du projet, appelé le « Freezer ».
• Pour postuler, il suffisait de payer 100 X, environ 100 dollars. Aucune ancienneté exigée.
• Vers 17h11 (heure de Moscou), un attaquant a emprunté environ 1,94 million d'USDT ($USDT) sur Aave, a racheté environ 38 200 X et les a répartis sur deux comptes. Chacun a bloqué 19 000,000001 X, soit un millionième de jeton de plus que le 2e sénateur. Résultat : 2 sièges sur 3 (Bitquery, Coindaro).
• Dans la même seconde, un des nouveaux sénateurs a proposé une vente, l'autre a voté oui, et la décision a été exécutée.
• La trésorerie a vendu 400 000 X dans une petite réserve d'échange créée juste avant par l'attaquant avec 100 dollars dedans. Elle a reçu… environ 35,68 dollars. Sur le papier, ces jetons valaient environ 20 millions (Bitquery).
• L'attaquant a revendu une partie de ces X sur la vraie réserve Uniswap, remboursé son prêt, et gardé 4 749 726 USDT. Avec une deuxième opération, le total atteint environ 4,85 millions de dollars (Blockaid, Bitquery). Le jeton X s'est effondré de plus de 96 %.
• Les fonds ont été convertis en ETH ($ETH ) et répartis dans plusieurs portefeuilles de 400 ETH (Chainalysis).
⚙️ Le mécanisme, simplement
Un « flash loan » (prêt éclair) est un prêt emprunté et remboursé dans une seule et même transaction. Si l'argent n'est pas rendu à la fin, toute la transaction est annulée, comme si rien ne s'était passé. Le prêteur ne prend donc aucun risque et ne demande aucune garantie. Pendant quelques secondes, n'importe qui peut avoir la puissance d'un millionnaire.
Chez X100, tout se faisait dans ces quelques secondes : acheter des jetons, prendre deux sièges, proposer, voter, exécuter, revendre, rembourser. Personne n'a eu le temps de voir quoi que ce soit.
🔒 Les deux protections qui manquaient
1. La photo du vote (snapshot) : beaucoup de projets comptent les voix selon ce que chacun possédait AVANT la proposition. Des jetons achetés à la dernière seconde ne comptent pas. Ça rend le prêt éclair inutile.
2. Le délai d'exécution (timelock) : une décision votée attend quelques heures ou jours avant d'être appliquée. Ça laisse le temps aux membres de voir une proposition suspecte et de retirer leurs fonds.
C'est exactement ce que fait le bureau de la tontine de Fatou : l'ancienneté et l'annonce avant l'action.
⚖️ La nuance
• Le prêt éclair n'est pas le méchant. C'est un outil utilisé tous les jours pour des opérations légitimes. Le problème, c'est un système de vote qui se laisse acheter en une seule transaction.
• Les chiffres varient un peu selon les sources (4,7 à 4,85 millions) car ils ont été calculés à des moments différents.
• Selon Bitquery, une bonne partie de l'argent pris venait de dépôts que les sénateurs eux-mêmes venaient d'ajouter quelques minutes avant.
🛡️ Avant de mettre ton argent dans un projet « gouverné par la communauté », 4 questions
1. Combien de personnes contrôlent vraiment la trésorerie ? 3 sièges, c'est très peu.
2. Les votes utilisent-ils une photo prise avant la proposition ?
3. Y a-t-il un délai entre le vote et l'exécution ?
4. Le code a-t-il été audité, et l'audit est-il public ?
Si tu ne trouves pas les réponses, c'est déjà une réponse.
✅ À retenir
1. X100 a perdu environ 4,75 à 4,85 millions de dollars le 24 octobre.
2. Deux sièges sur trois ont été achetés avec un prêt de quelques secondes.
3. Sans photo des votes ni délai d'exécution, une « gouvernance décentralisée » peut être prise d'assaut en une transaction.
4. « Décentralisé » ne veut pas dire « sécurisé » : regarde comment les décisions sont prises.
Et toi, tu vérifies comment un projet est gouverné avant d'y mettre de l'argent ? Dis-le en commentaire 👇
Pas un conseil financier. Sources : Bitquery, Le Coin, Coindaro, 0xCERT, Chainalysis, Blockaid (24-25 oct. 2026). Fatou est un personnage fictif.
#DeFi #Sécurité #FlashLoan
135

·
--
🚨 Tín hiệu cảnh báo mới cho DeFi: Allbridge Core đang bị nhắm tới
Trong khi thị trường theo dõi diễn biến của BTC, DeFi vừa ghi nhận thêm một sự cố lớn.
⚠️ Giao thức Allbridge Core trên mạng Solana đã bị tấn công bằng flash loan, dẫn đến việc rút ra khoảng 1,65 triệu USD.
Điều này có ý nghĩa gì với thị trường?
🔹 Ngay cả các giao thức DeFi đã được kiểm chứng vẫn có thể bị tổn thương nếu cơ chế thẩm định tài sản bị làm sai lệch tạm thời.
🔹 Trước khi cung cấp thanh khoản, cần đánh giá không chỉ lợi nhuận mà còn cả rủi ro của smart contract.
🔹 Sau những sự kiện như vậy, nhà đầu tư thường trở nên thận trọng hơn và dòng vốn tạm thời chuyển sang các tài sản đáng tin cậy hơn.
💡 Kết luận chính: lợi nhuận cao luôn đi kèm rủi ro cao. Trước khi sử dụng bất kỳ giao thức DeFi nào, hãy xem xét audit, lịch sử an toàn và hệ thống quản lý rủi ro.
📊 Theo bạn, các cuộc tấn công tương tự sẽ gia tăng trong năm 2026, hay ngành DeFi đã sẵn sàng để chống lại chúng một cách hiệu quả?
$BTC $SOL $ETH
{future}(ETHUSDT)
{future}(SOLUSDT)
{future}(BTCUSDT)
#Crypto #DeFi #Solana #Allbridge #FlashLoan
🚨 Tín hiệu cảnh báo mới cho DeFi: Allbridge Core đang bị nhắm tới
Trong khi thị trường theo dõi diễn biến của BTC, DeFi vừa ghi nhận thêm một sự cố lớn.
⚠️ Giao thức Allbridge Core trên mạng Solana đã bị tấn công bằng flash loan, dẫn đến việc rút ra khoảng 1,65 triệu USD.
Điều này có ý nghĩa gì với thị trường?
🔹 Ngay cả các giao thức DeFi đã được kiểm chứng vẫn có thể bị tổn thương nếu cơ chế thẩm định tài sản bị làm sai lệch tạm thời.
🔹 Trước khi cung cấp thanh khoản, cần đánh giá không chỉ lợi nhuận mà còn cả rủi ro của smart contract.
🔹 Sau những sự kiện như vậy, nhà đầu tư thường trở nên thận trọng hơn và dòng vốn tạm thời chuyển sang các tài sản đáng tin cậy hơn.
💡 Kết luận chính: lợi nhuận cao luôn đi kèm rủi ro cao. Trước khi sử dụng bất kỳ giao thức DeFi nào, hãy xem xét audit, lịch sử an toàn và hệ thống quản lý rủi ro.
📊 Theo bạn, các cuộc tấn công tương tự sẽ gia tăng trong năm 2026, hay ngành DeFi đã sẵn sàng để chống lại chúng một cách hiệu quả?
$BTC $SOL $ETH
#Crypto #DeFi #Solana #Allbridge #FlashLoan
208
CƯỚP BẰNG HÀNG TRIỆU: CÁC TÊN HACKER KROYPTO DÙNG KHOẢN VAY NHANH ĐỂ LÀM RỖNG CÁC DỰ ÁN DEFI 💻🏦
Tin tức lại rần rộ: «Giao thức DeFi hàng đầu bị hack, thiệt hại 50 triệu USD, token của dự án giảm 80%!». Bạn nghĩ rằng hacker đã xâm nhập máy chủ hay đánh cắp mật khẩu của admin. Trong 90% trường hợp, đó là Flash Loan Attack (tấn công sử dụng flash-loans).
• Flash Loan là gì: Đây là một cơ chế đặc biệt của DeFi. Hacker có thể vay từ giao thức (ví dụ Aave) hoàn toàn bất kỳ số tiền nào (thậm chí tới 100 triệu USD) MÀ KHÔNG CẦN THẾ CHẤP. Điều kiện duy nhất là họ phải hoàn trả khoản vay kèm phí trong CÙNG MỘT giao dịch blockchain (trong vài giây).
• Bản chất của cuộc tấn công: Khi có hàng triệu USD trong vài giây, hacker dùng số tiền đó để làm lệch giá token một cách nhân tạo trong một pool thanh khoản, mua rẻ token đó ở pool khác, nhanh chóng đóng khoản vay và biến mất với khoản lợi nhuận sạch lên tới hàng triệu USD. Còn dự án thì rơi vào phá sản.
👇 Hãy mở widget của bất kỳ đồng DeFi nào. Bạn có biết về những mối đe dọa ẩn giấu của thế giới phi tập trung như vậy không?
#DeFi #FlashLoan #CryptoSecurity2026 #CryptoFREEMEN
491
CƯỚP NGHÌN TRIỆU: CÁCH CÁC HACKER CRYPTO SỬ DỤNG VAY NỢ NHANH ĐỂ RÚT CẠN CÁC DỰ ÁN DEFI 💻🏦
Trên các mặt báo lại râm ran: "Một giao thức DeFi hàng đầu bị hack với số tiền $50 triệu, token của dự án giảm 80%!". Bạn nghĩ rằng hacker đã xâm nhập vào máy chủ hoặc đánh cắp mật khẩu của quản trị viên. Trong 90% trường hợp, đó là một Cuộc Tấn Công Vay Nợ Nhanh (Flash Loan Attack).
• Vay Nợ Nhanh là gì: Đây là một cơ chế độc đáo của DeFi. Hacker có thể vay từ giao thức (chẳng hạn như Aave) bất kỳ số tiền nào (thậm chí $100 triệu) MÀ KHÔNG CẦN ĐẶT CỌC. Điều kiện duy nhất — họ phải hoàn trả khoản vay này kèm phí trong cùng MỘT GIAO DỊCH BLOCKCHAIN (trong vài giây).
• Cốt lõi của cuộc tấn công: Sau khi nhận được hàng triệu đô la trong vài giây, hacker sẽ sử dụng chúng để làm lệch giá token trong một pool thanh khoản, mua lại với giá rẻ ở pool khác, nhanh chóng đóng khoản vay và biến mất với lợi nhuận sạch sẽ hàng triệu đô la. Và dự án thì trở thành phá sản.
👇 Mở widget của bất kỳ đồng DeFi nào. Bạn có biết về những mối đe dọa tiềm ẩn trong thế giới phi tập trung này không?
#DeFi #FlashLoan #CryptoSecurityAlerts #CryptoFREEMEN
628

·
--
Tôi đã ngồi xử lý việc này một lúc.
Allbridge đã tạm dừng giao thức cross-chain của mình sau một cuộc tấn công flash loan trị giá 1,65 triệu USD.
Kẻ tấn công đã thao túng các pool stablecoin trên Solana, rồi chuyển số tiền đó sang Ethereum.
Tất cả đều theo các báo cáo từ các công ty an ninh.
Đây không phải là lần đầu tiên có chuyện tương tự với các cầu nối.
$SOL
#FlashLoan #Allbridge
Bạn nghĩ giao thức nào sẽ là cái tiếp theo?
114
Bài viết
Một DAO có thể bị chiếm quyền điều khiển chỉ trong vài phút không? Vụ khai thác X100 đem lại bài học gì cho mọi người dùng DeFiMột khoản vay nhanh đã mua đủ số phiếu để rút ruột 4,85 triệu USD mà không cần chờ thời gian trì hoãn quản trị. Dưới đây là diễn biến vụ tấn công từng bước và ba dấu hiệu cảnh báo cần chú ý trước khi bạn nạp tiền.
🏛️ Hôm thứ Bảy, kẻ tấn công đã vay tiền, mua quyền biểu quyết chi phối trong một dự án DeFi rồi rút sạch ngân quỹ của dự án, tất cả chỉ trong một giao dịch.
X100, một dự án trên Ethereum, đã mất khoảng 4,75–4,85 triệu USD vào ngày 24 tháng 10. Token của dự án giảm hơn 96% khi thanh khoản biến mất. Điều đáng sợ không phải là lỗi lập trình. Các hợp đồng đã làm đúng những gì chúng được thiết kế để làm.
Một DAO có thể bị chiếm quyền điều khiển chỉ trong vài phút không? Vụ khai thác X100 đem lại bài học gì cho mọi người dùng DeFi
Một khoản vay nhanh đã mua đủ số phiếu để rút ruột 4,85 triệu USD mà không cần chờ thời gian trì hoãn quản trị. Dưới đây là diễn biến vụ tấn công từng bước và ba dấu hiệu cảnh báo cần chú ý trước khi bạn nạp tiền.
🏛️ Hôm thứ Bảy, kẻ tấn công đã vay tiền, mua quyền biểu quyết chi phối trong một dự án DeFi rồi rút sạch ngân quỹ của dự án, tất cả chỉ trong một giao dịch.
X100, một dự án trên Ethereum, đã mất khoảng 4,75–4,85 triệu USD vào ngày 24 tháng 10. Token của dự án giảm hơn 96% khi thanh khoản biến mất. Điều đáng sợ không phải là lỗi lập trình. Các hợp đồng đã làm đúng những gì chúng được thiết kế để làm.
1
2
180

·
--
Khi một bước kiểm tra an toàn bị thiếu trong hệ thống thanh lý (liquidation) dẫn đến một thảm họa trị giá 197 triệu USD . 📉
Vào tháng 3 năm 2023, một giao thức cho vay phi tập trung tên là Euler Finance đã bị tấn công bởi một lỗ hổng khai thác quy mô lớn . 🚨
Gần đây, giao thức này đã giới thiệu một tính năng mới cho phép người dùng quyên góp tiền vào quỹ thanh khoản để giúp duy trì các vị thế ở trạng thái lành mạnh . 💸
Tuy nhiên, các nhà phát triển đã quên không bổ sung một bước kiểm tra xác thực quan trọng khi các khoản tiền quyên góp đó tương tác với hệ thống đòn bẩy nội bộ của giao thức . ⚠️
Kẻ tấn công nhận ra điểm yếu này và hiểu rằng mình có thể cố tình tạo ra một vị thế nợ xấu một cách nhân tạo . 🧠
Bằng cách quyên góp một lượng lớn các khoản vốn vay và ngay lập tức kích hoạt tự thanh lý (self-liquidation), hệ thống đã tính toán sai số dư và cấp cho kẻ tấn công hàng triệu USD tín dụng không có tài sản đảm bảo . 💥
Chỉ trong vài phút, hacker đã rút cạn hơn 197 triệu USD trong Dai Staked Ethereum và Wrapped Bitcoin . 💰
Nhóm phát triển của giao thức ngay lập tức khởi động các cuộc đàm phán trên chuỗi (on-chain), gửi các tin nhắn được mã hóa trực tiếp đến ví của hacker . 💬
Sau nhiều tuần giao tiếp công khai căng thẳng và chịu sức ép từ lực lượng thực thi pháp luật quốc tế, hacker đã xin lỗi và hoàn trả gần như toàn bộ số tiền bị đánh cắp . 🤝
Điều này cho thấy ngay cả một lỗi logic nhỏ nhất bị bỏ sót trong mã thanh khoản cũng có thể phơi bày hàng trăm triệu USD trước rủi ro tức thời . 🛡️
Nếu một giao thức có thể được khôi phục thông qua ngoại giao trên chuỗi, điều đó chứng tỏ Web3 có khả năng phục hồi hay là lộ rõ điểm dễ tổn thương . 🤔
#CryptoSecurity #EulerFinance #DeFi #Web3Safety #FlashLoan .
272
·
--
#mev #polygon #flashloan #arbitrage #nightmare
nên giúp đỡ có vẻ cần thiết, dường như chúng ta không bao giờ đủ nhanh...
#mev #polygon #flashloan #arbitrage #nightmare
nên giúp đỡ có vẻ cần thiết, dường như chúng ta không bao giờ đủ nhanh...
nên giúp đỡ có vẻ cần thiết, dường như chúng ta không bao giờ đủ nhanh...
68

·
--
Vụ khai thác “Summer Finance” trị giá 6 triệu USD đã lẩn khuất khỏi radar của đa số nhà giao dịch thực chất là một cuộc tấn công vay nhanh (flash loan) lén lút, theo các chuyên gia. Chỉ số ít được biết đến này có thể giúp bạn nhận ra dấu hiệu của “cú bùng nổ” tiếp theo: #defitrends #flashloan #whalebehaviors
Tín hiệu: Giao thức Lazy Summer trên Summer.fi đã bị khai thác do một khoản flash loan 65,4 triệu USD, cho thấy khả năng có sự thao túng của cá voi đứng sau hậu trường DeFi.
Diễn giải: Cuộc tấn công này có thể là dấu hiệu cho thấy sự hiện diện ngày càng tăng của các “tay chơi” cá voi tinh vi, tác động đến động lực thị trường. Hãy cảnh giác với các cuộc tấn công flash loan tương tự nhắm vào các giao thức DeFi khác.
Danh sách theo dõi: Theo dõi sự phát triển của các giao thức DeFi tương tự có thể bị tổn thương trước các cuộc tấn công flash loan: #flashloanwatchlist
Bạn đã sẵn sàng để bắt nhịp làn sóng crypto tiếp theo bằng cách nhận ra sự thao túng của cá voi trước khi quá muộn chưa?
16

$SUMMER BỊ THAO TÚNG KIẾM LỜI 6 TRIỆU USD – TẤN CÔNG ARBITRAGE THÔNG QUA FLASH LOAN 🔥
Cuộc tấn công flash loan đã nhắm vào cơ chế kế toán Shares của Summer.fi. Kẻ tấn công đã vay 65,4 triệu USD, thao túng định giá tài sản trong kho quỹ, sau đó rút 70,9 triệu USD sau khi nạp 64,8 triệu USD — thu về lợi nhuận ròng khoảng 6 triệu USD bằng DAI.
Đây là vụ khai thác DeFi thứ ba trong tuần nhắm vào các giao thức tạo lợi nhuận. Dữ liệu on-chain cho thấy hợp đồng dễ bị tổn thương (Fleet Commander) vẫn đang hoạt động. Tính thanh khoản có thể nhanh chóng cạn kiệt khi người dùng đổ xô rút tiền.
Bạn vẫn đang tương tác với giao thức này chứ?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#SUMMER #DeFi #FlashLoan #Security #Crypto
⚡
57
$ABR CẦU VỠ LỢI DỤNG FLASH LOAN VẪN PHÁ VỠ CÁI XÍCH 🔥
Kẻ tấn công đã vay $1,12M USDC thông qua Kamino, đổi sang USDT để thao túng pool stablecoin của Allbridge, rồi rút cạn $1,1M trong một giao dịch duy nhất. Giới hạn rút tối đa được đặt ở mức $2,24M – vậy nên họ đã nắm rõ các giới hạn.
Đây là vụ khai thác DeFi lớn thứ hai trong tháng này trên Solana. Cơ chế flash loan tương tự, cùng giao thức trộn (mixer) nhằm tăng quyền riêng tư ngay sau đó. Tính thanh khoản xuyên chuỗi hiện đang rất mong manh, và thị trường cũng không phản ứng tốt với những sự kiện như vậy.
Sau cú đánh này, bạn còn đang giữ bất kỳ tài sản được bridged nào thông qua Allbridge không?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#ABR #DeFi #Exploit #Solana #FlashLoan
⚡
52

·
--
⚠️ 1,65 Triệu Đô La Biến Mất Chỉ Trong Vài Phút. Đây Là Lý Do “Không phải chìa khóa của bạn, không phải đồng xu của bạn” Vẫn Quan Trọng.
Một cầu nối cross-chain vừa bị rút cạn thông qua một lỗ hổng lợi dụng flash loan — kẻ tấn công đã mượn hơn một triệu đô la, thao túng tỷ lệ trong pool, rồi rút đi trước khi cầu nối kịp phản ứng.
Đây là một lời nhắc phũ phàng rằng điểm mạnh lớn nhất của DeFi — các hệ thống permissionless, “code là luật” — cũng chính là rủi ro lớn nhất của nó. Không có ngân hàng để gọi. Không có hoàn tiền ngược (chargeback). Không có “phao cứu sinh”.
Đây không phải là gieo rắc nỗi sợ. Đây là lý do để bạn hiểu thực sự những gì mình đang dùng trước khi bạn chuyển tiền qua cầu, chứ không phải sau.
Bạn có kiểm tra lịch sử audit trước khi chạm vào một giao thức mới không, hay bạn tin vào con số TVL và hy vọng mọi thứ sẽ ổn?
#DeFi #CryptoSecurity #FlashLoan #Web3Risk #StaySafu
133

·
--
$TẤN CÔNG MÙA HÈ: $6M BỊ ĐÁNH CẮP QUA FLASH LOAN & THỦ THUẬT GIÁ ⚡
Kẻ tấn công đã khai thác một lỗ hổng trong cơ chế kế toán Share của hợp đồng Fleet Commander trên Summer.fi. Sử dụng khoản flash loan trị giá $65,4M, chúng đã thao túng logic định giá tài sản của quỹ để thổi phồng vị thế của mình một cách nhân tạo, cuối cùng chuộc lại được $70,9M sau khi chỉ nạp $64,8M — thuần $6M lợi nhuận. Hợp đồng bị khai thác kiểm soát các tài sản quỹ của giao thức, khiến đây trở thành một điểm yếu mang tính hệ thống trong logic tính toán tài sản.
Mẫu khai thác này có giống sự cố Cream Finance không?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#SUMMER #DeFi #Security #FlashLoan #Exploit
⚡
58
$BFB LIQUIDITY POOL DỊCH CHUYỂN CẠN BỞI LỖ HỔNG FLASH LOAN — MẤT 396 BNB 🔥
Tin tặc đã tạo 151 lượt chuyển khoản “0 giá trị” để kích hoạt cơ chế đốt token trong pool thanh khoản của PancakeSwap, sau đó đổi một lượng nhỏ $BFB để lấy gần như toàn bộ số BNB còn lại. Thiệt hại lên tới 396 BNB — tương đương khoảng 150K USD theo giá hiện tại.
Đây không phải là một cuộc tấn công flash loan điển hình. Đó là một lỗi logic trong tính năng “bảo vệ giá” được thiết kế để bảo vệ token khỏi biến động. Dữ liệu của TRM Labs cho thấy có 207 vụ hack crypto trong H1 2026, và các “kịch bản” đang chuyển từ khai thác kỹ thuật sang các lỗ hổng logic của smart contract.
Các cơ chế “bảo vệ giá” tự động có đang trở thành mắt xích yếu mới của DeFi, hay đây chỉ là một hợp đồng được kiểm toán kém?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#BFB #DeFi #Exploit #FlashLoan #CryptoSecurity
💎
43

$SOL LIQUIDITY ATTACK: FLASH LOAN EXPLOIT DRAINS $1.1M FROM ALLBRIDGE CORE 🔥
Một khoản flash loan từ Kamino đã cho phép kẻ tấn công mượn $1.12M USDC, đổi sang USDT trên Allbridge Core và thao túng tỷ giá của pool stablecoin. Tỷ lệ đã bị thay đổi cho phép họ rút thanh khoản và hoàn trả khoản vay trong cùng một giao dịch—thu về xấp xỉ $1.1M sau khi trộn qua một giao thức quyền riêng tư.
Vụ tấn công này nêu bật một lỗ hổng mang tính cấu trúc trong các pool thanh khoản một phía (single-sided) trên Solana. Mức rút đơn lẻ tối đa là khoảng ~$2.24M USDC. Phân tích thêm về chính xác vector khai thác vẫn đang được tiếp tục.
Bạn đánh giá thế nào về độ an toàn của các pool thanh khoản xuyên chuỗi ngay lúc này?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#SOL #DeFi #FlashLoan #Security #Attack
⚡
15

Allbridge dừng hoạt động sau tấn công flash loan $1.65 triệu
- Tấn công flash loan từ Kamino với $1.12 triệu
- Manipulate tỷ lệ pool để rút tiền có lợi
- Allbridge dừng hoạt động do lỗ hổng an toàn
#BinanceSquare #CryptoNews #DeFi #FlashLoan
$btc $eth
#vlikevn Titanbot
Nguồn: CoinDesk
Allbridge dừng hoạt động sau tấn công flash loan $1.65 triệu
- Tấn công flash loan từ Kamino với $1.12 triệu
- Manipulate tỷ lệ pool để rút tiền có lợi
- Allbridge dừng hoạt động do lỗ hổng an toàn
#BinanceSquare #CryptoNews #DeFi #FlashLoan
$btc $eth
#vlikevn Titanbot
Nguồn: CoinDesk
- Tấn công flash loan từ Kamino với $1.12 triệu
- Manipulate tỷ lệ pool để rút tiền có lợi
- Allbridge dừng hoạt động do lỗ hổng an toàn
#BinanceSquare #CryptoNews #DeFi #FlashLoan
$btc $eth
#vlikevn Titanbot
Nguồn: CoinDesk
77
Mất 1,65 triệu USD chỉ trong một giao dịch flash loan – Allbridge Core lại bị khai thác, lần này trên Solana. Kẻ tấn công mượn 1,12 triệu từ Kamino, thao túng tỷ lệ pool USDC/USDT, rút tài sản ở mức giá có lợi rồi chuyển sang Ethereum. Giao thức tạm dừng ngay lập tức, kêu gọi các trader hưởng lợi từ chênh lệch giá hoàn trả tiền.
Đây không phải lần đầu. Năm 2023, Allbridge từng mất 650k trên BSC. Lỗ hổng flash loan một lần nữa phơi bày rủi ro của cầu nối cross-chain: dù đã cải tiến, kẻ tấn công vẫn tìm được cách khai thác. Các quỹ thanh khoản dễ bị thao túng khi không có cơ chế chống chênh lệch giá tức thời.
Góc nhìn cá nhân: đừng bao giờ cung cấp thanh khoản cho giao thức chưa qua kiểm toán kỹ lưỡng hoặc đã từng bị hack. DYOR và quản trị rủi ro là trên hết. Thị trường đang tiêu cực, bitcoin dưới 64k, dòng vốn ETF nhỏ giọt – bảo toàn vốn mới là ưu tiên.
#Bảomật #Solana #DeFi #FlashLoan #Allbridge
21
·
--
Giảm giá
Flash Loans không bị hỏng. Thiết kế giao thức mới là vấn đề.
Một lỗ hổng khác. Một giao thức khác. Một khoản lỗ nữa trị giá hàng triệu đô.
Lần này, Allbridge Core trên Solana được cho là đã mất hơn 1,1 triệu USD. Các tiêu đề đổ lỗi cho flash loans, nhưng đó không phải nơi vấn đề thực sự bắt đầu.
Flash loans không phải là lỗ hổng. Chúng là các công cụ thanh khoản không cần cấp phép (permissionless). Chúng chỉ cho phép bất kỳ ai tiếp cận một lượng vốn lớn trong đúng một giao dịch nguyên tử (atomic transaction). Nếu một giao thức được thiết kế đúng cách, việc vay 1 triệu USD hay thậm chí 100 triệu USD cũng không nên làm thay đổi các giả định bảo mật của nó.
Lỗ hổng xảy ra khi một giao thức nhầm lẫn điều kiện thị trường tạm thời với sự thật khách quan.
Bằng cách sử dụng flash loan, kẻ tấn công có thể thao túng thanh khoản trong chốc lát, làm méo giá spot trong một pool, và thuyết phục giao thức rằng mức giá đã bị thao túng là hợp lệ. Nếu logic kế toán (accounting), định giá tài sản thế chấp, hoặc logic hoàn trả (redemption) phụ thuộc vào trạng thái tạm thời đó, thì giao thức sẽ bắt đầu đưa ra các quyết định sai về mặt kinh tế—trong khi mọi dòng mã vẫn hoạt động đúng như ý định.
Vì vậy, các vụ khai thác (exploit) trong DeFi hiện đại ngày càng mang tính chất tấn công kinh tế hơn là lỗi phần mềm.
Không phải reentrancy. Không phải tràn số nguyên (integer overflow). Không phải bị lộ private key.
Chỉ là những giả định sai về cách thị trường vận hành trong điều kiện đối đầu (adversarial conditions).
Thách thức thực sự không còn là viết các smart contract an toàn. Mà là thiết kế các hệ thống vẫn an toàn ngay cả khi kẻ tấn công có gần như vô hạn vốn cho một giao dịch.
Flash loans không làm DeFi hỏng.
Chúng phơi bày những giao thức được xây dựng dựa trên giả định thay vì tư duy đối đầu.
Có thể kiểm chứng mã một cách hình thức (formally verified). Còn các giả định kinh tế thì không.
#DeFi #solana #FlashLoan #security #SmartContracts
1
1
263
Một vụ flash loan vừa “đốt” 1.65 triệu USD trên Allbridge – cầu nối cross-chain bị khai thác ngay khi thị trường đang hồi phục. Kẻ tấn công vay nhanh tài sản, thao túng tỷ giá stablecoin trong pool thanh khoản, rồi rút tiền.
Allbridge đã tạm dừng toàn bộ hoạt động. Động thái cần thiết, nhưng thanh khoản lập tức bị khóa, người dùng liên quan chịu ảnh hưởng trực tiếp. Cộng đồng DeFi lại nhớ về Wormhole, Ronin hay Nomad – những cầu nối từng mất hàng trăm triệu.
Bài học cũ mà mới: flash loan vẫn là vũ khí lợi hại khi pool thanh khoản mỏng và cơ chế định giá dễ thao túng. Là trader kỳ cựu, tôi coi đây là hồi chuông quản trị rủi ro. Không nên tập trung quá nhiều vốn vào một giao thức cross-chain nào đó.
Hãy tự nghiên cứu, đa dạng hóa và luôn chuẩn bị cho kịch bản xấu nhất.
#Bảomật #DeFi #FlashLoan #CrossChain #Allbridge
121
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#CanMicrosoftDeliverOnAI
70,341 lượt xem
696 đang thảo luận
2
#CanGoogleDefindItsCore
37,589 lượt xem
513 đang thảo luận
3
#TinFed
358,128 lượt xem
976 đang thảo luận
4
#TheoDõiFOMC
300,216 lượt xem
1,258 đang thảo luận
5
#FOMCWatch
9.1M lượt xem
27,895 đang thảo luận
6
#EthereumDropsBelow$2300
10,583 lượt xem
156 đang thảo luận
7
#BitcoinSlipsBelow$80KAgain
29,774 lượt xem
119 đang thảo luận
8
#ThailandLaunchesWORPTStablecoinToQRPaymentApp
60,235 lượt xem
769 đang thảo luận
9
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
11,452 lượt xem
98 đang thảo luận
10
#BitmineAdds10452ETH
104,356 lượt xem
1,163 đang thảo luận