

#certik
certik
87,070 lượt xem
195 đang thảo luận
Phổ biến
Mới nhất

·
--
CẢNH BÁO AN NINH WEB3: CertiK báo cáo tổn thất 1,3 tỷ USD trong H1 2026!
Cập nhật bảo mật quan trọng được ghi nhận chỉ cách đây 1 phút! CoinMarketCap nhấn mạnh một báo cáo đáng lo ngại từ tổ chức kiểm toán Web3 hàng đầu CertiK: các khoản lỗ Web3 trên toàn cầu đã chính thức vượt mức khổng lồ 1,3 tỷ USD trong nửa đầu năm 2026.
Dữ liệu cho thấy các công cụ do AI điều khiển hiện đang trang bị cho những kẻ tấn công ít tinh vi hơn, khiến việc xâm nhập trở nên dễ thực hiện hơn. Hơn nữa, kẻ tấn công ngày càng nhắm vào các hợp đồng thông minh cũ, chưa được cập nhật. Nhận thức về an ninh quan trọng hơn bao giờ hết!
Bạn có đang thực hiện thêm các bước để bảo vệ tài sản crypto của mình và thẩm định các dự án khi đợt tấn công do AI gia tăng này xảy ra không? Hãy cùng thảo luận về an toàn bên dưới!
#Web3 #Certik #writetoearn
12

·
--
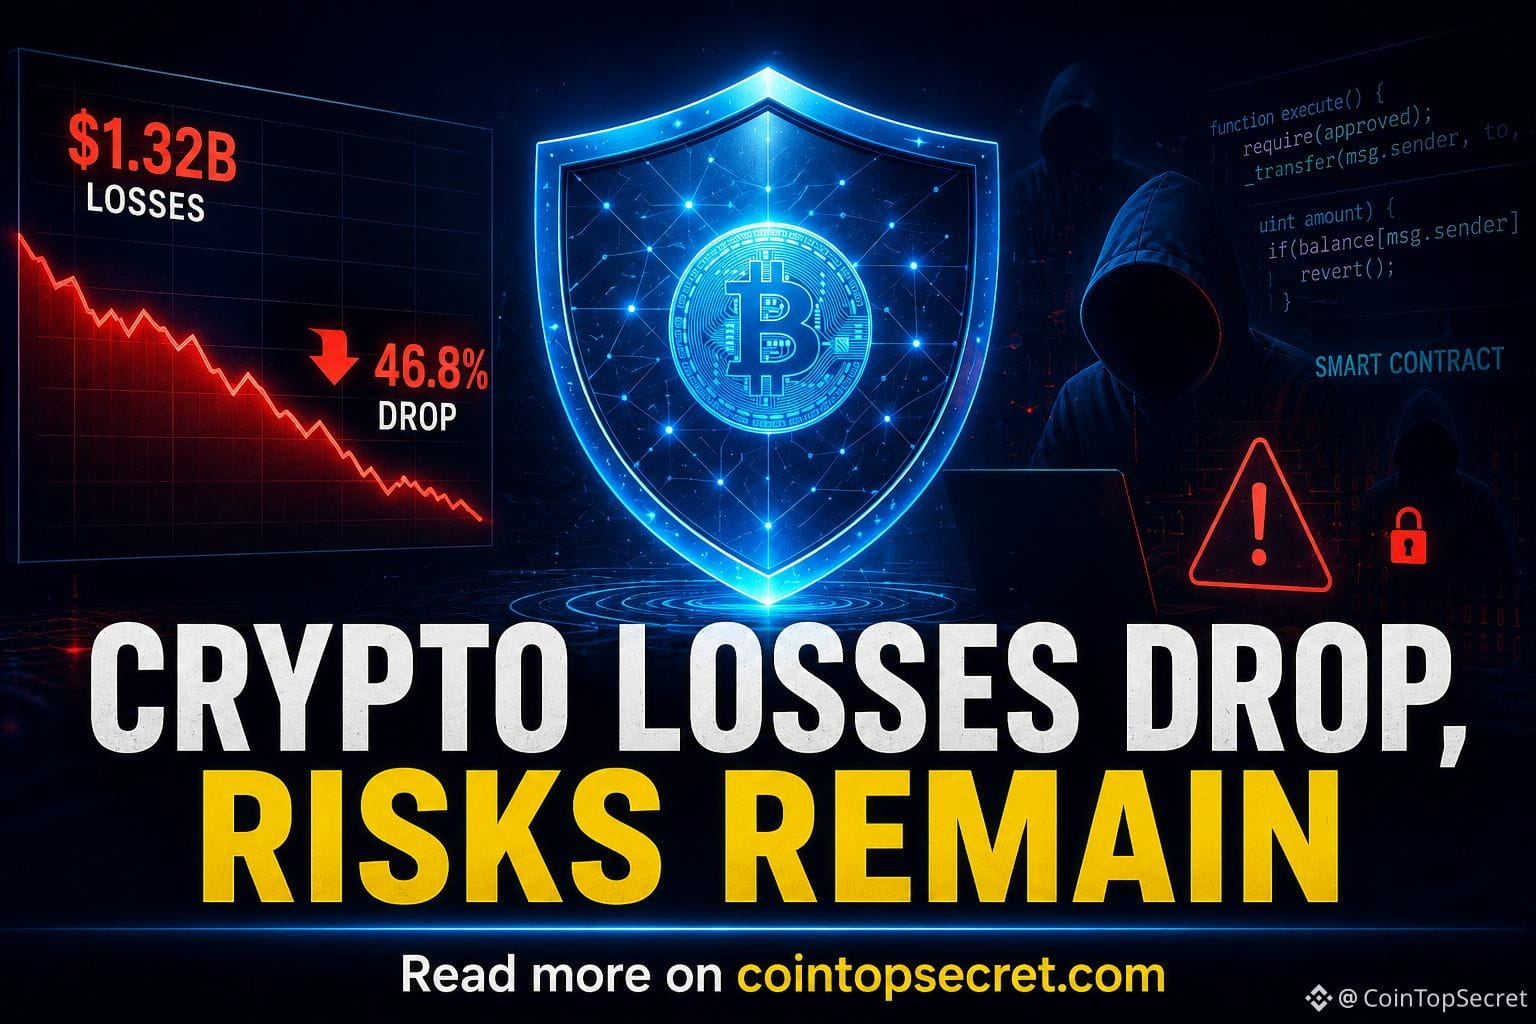
CertiK cho biết các khoản lỗ liên quan đến tiền mã hóa đã giảm 46,8% so với cùng kỳ năm trước xuống còn 1,32 tỷ USD trong nửa đầu năm 2026. Tuy nhiên, công ty cảnh báo rằng mức giảm này không nhất thiết phản ánh một hệ sinh thái tài sản kỹ thuật số an toàn hơn.
Đọc thêm:
https://cointopsecret.com/
#CertiK #CryptoSecurity #Crypto #Blockchain #DeFi
Đọc thêm:
https://cointopsecret.com/
#CertiK #CryptoSecurity #Crypto #Blockchain #DeFi
88
·
--
Tháng Năm chứng kiến sự sụt giảm 90% trong các vụ khai thác crypto xuống còn 68 triệu đô la, là tháng thứ 3 liên tiếp dưới 100 triệu đô la trong năm 2026. Nhà đầu tư thở phào nhẹ nhõm khi an ninh được cải thiện. #CryptoSecurity #May2026 #CertiK
Tháng Năm chứng kiến sự sụt giảm 90% trong các vụ khai thác crypto xuống còn 68 triệu đô la, là tháng thứ 3 liên tiếp dưới 100 triệu đô la trong năm 2026. Nhà đầu tư thở phào nhẹ nhõm khi an ninh được cải thiện. #CryptoSecurity #May2026 #CertiK
55
·
--
Tăng giá
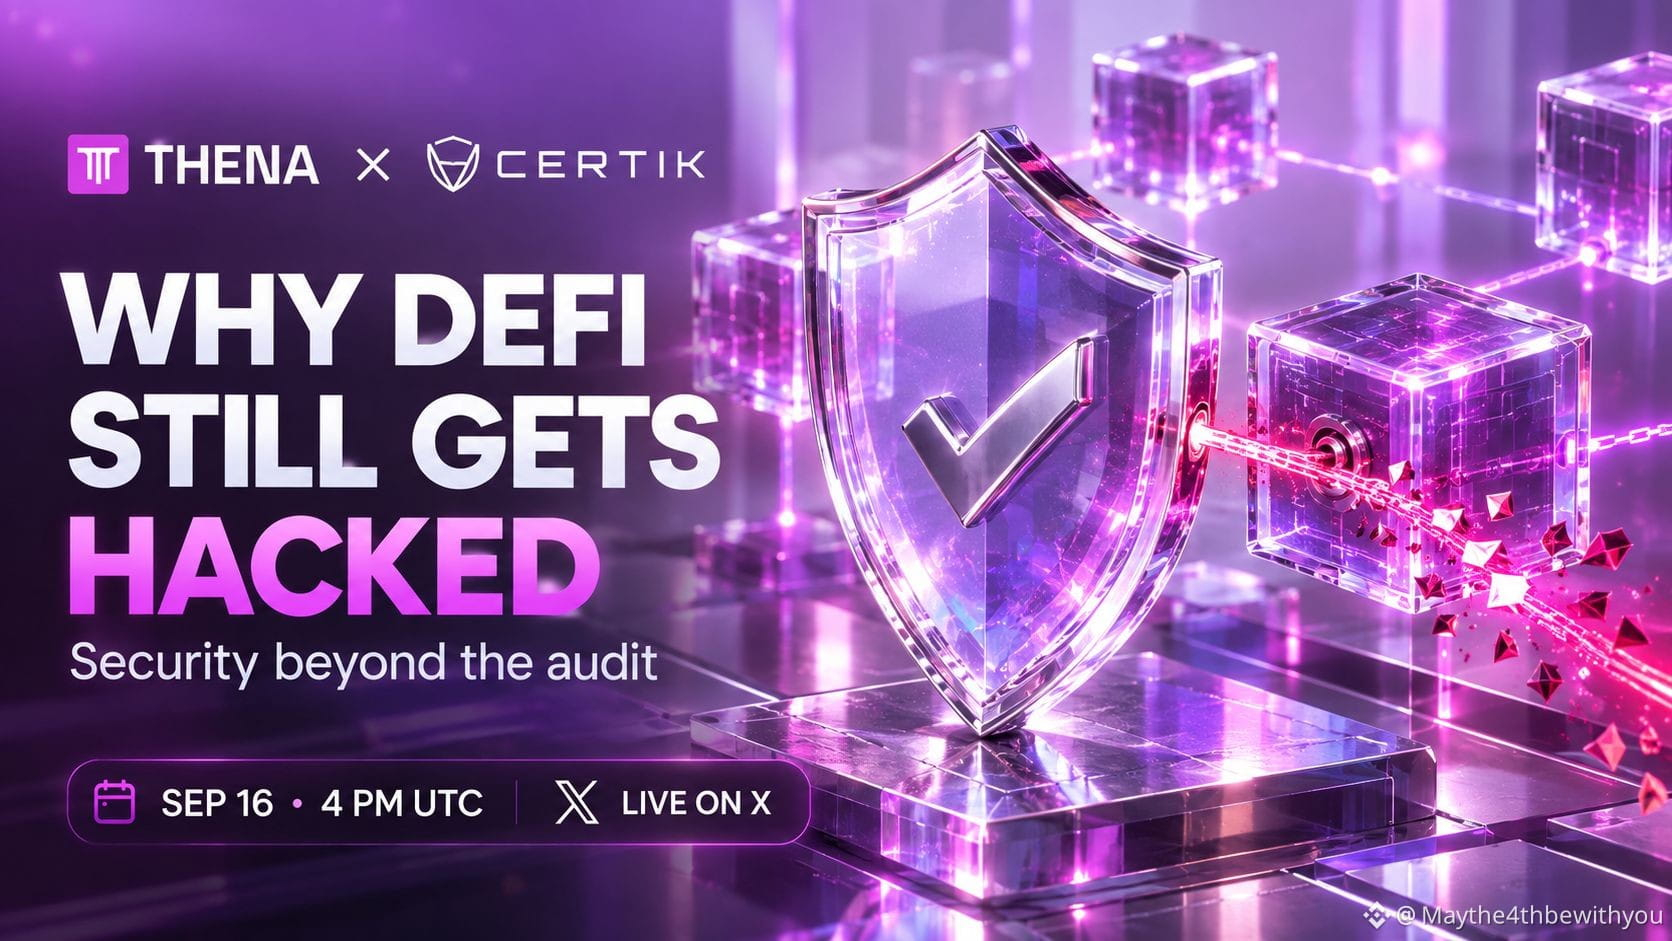
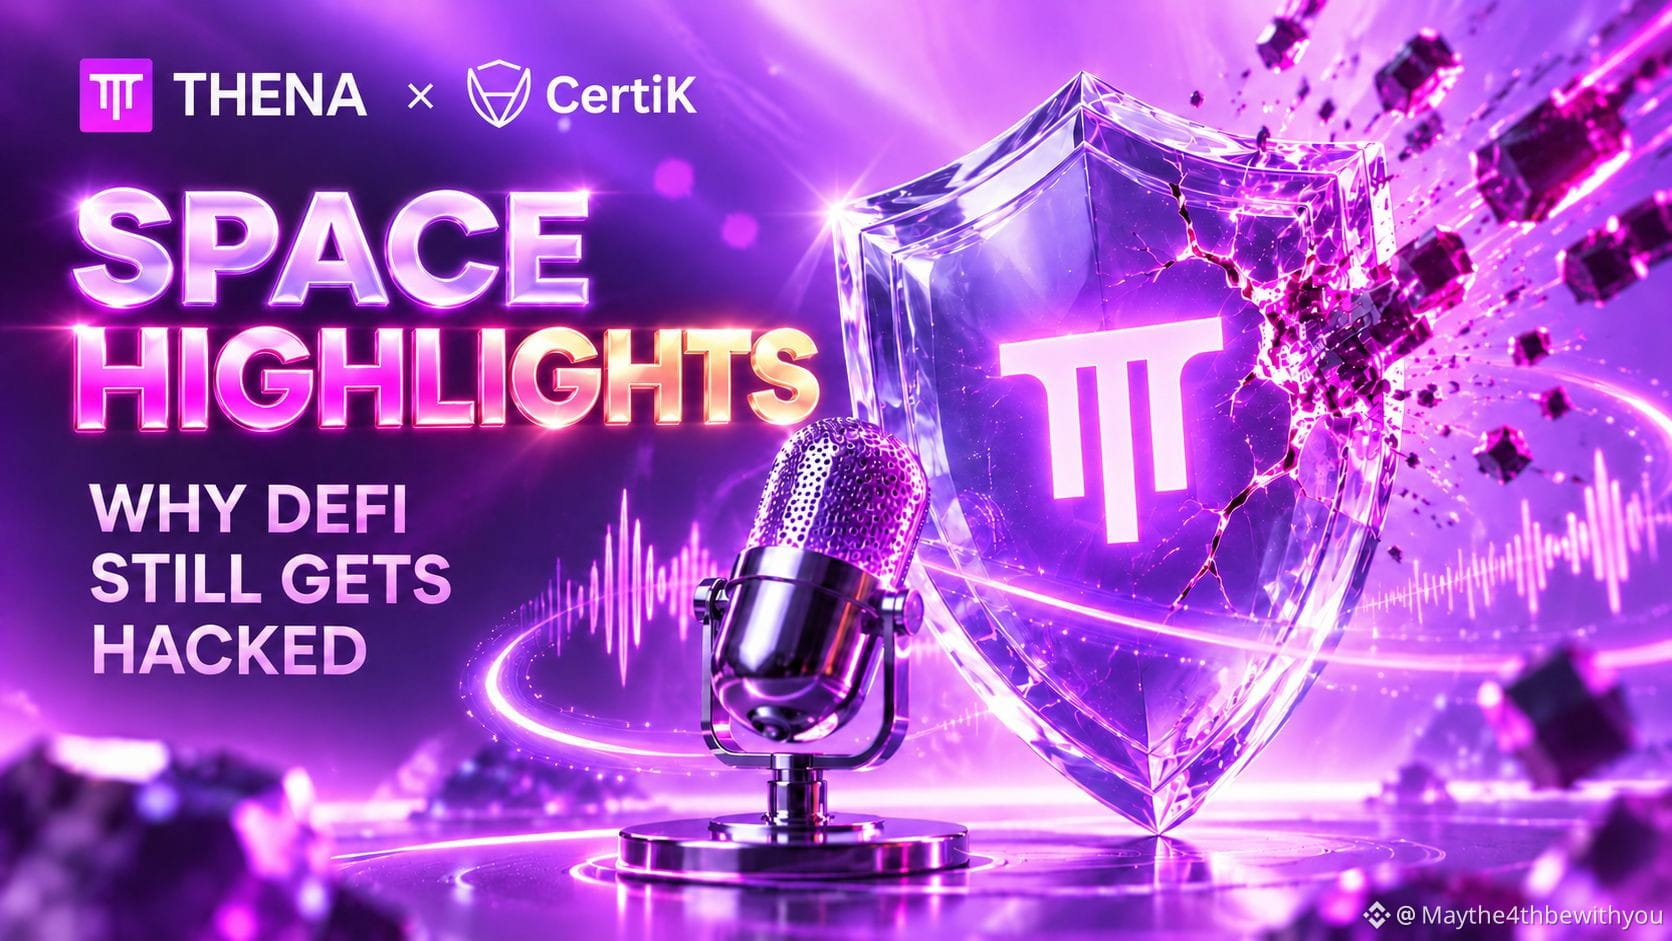
TẠI SAO #defi VẪN BỊ HACK SAU MỘT CUỘC KIỂM TOÁN?
Trong không gian #THENA × #CertiK , nhóm đã giải thích rằng việc rà soát smart contract chỉ bao phủ một phần rủi ro.
Phishing, ví bị xâm nhập và bảo mật front-end cũng cần được chú ý.
Smart contract cũ không an toàn chỉ vì chưa ai hack chúng.
CertiK giải thích rằng #AI giúp kẻ tấn công tìm kiếm các contract cũ nhanh hơn và rẻ hơn.
Mã có thể vẫn giữ nguyên trong khi các công cụ dùng để phát hiện điểm yếu ngày càng tốt hơn.
Dùng AI để viết code? Đoạn code đó vẫn cần được kiểm tra.
CertiK đã thảo luận về rủi ro từ code do AI tạo ra chưa được xác minh và các gói độc hại được cài đặt trong quá trình phát triển.
Đi nhanh hơn có thể tạo ra những vấn đề tốn kém khi các bước kiểm tra bảo mật bị bỏ qua.
Khi nào một giao thức nên được kiểm toán thêm?
CertiK khuyến nghị hãy xem xét những gì đã thay đổi:
▹ tài sản
▹ phụ thuộc (dependencies)
▹ cài đặt hoặc tính năng.
Một vụ hack trên giao thức tương tự cũng là lý do để bạn rà soát hệ thống của mình. Chỉ riêng lịch không nên quyết định.
Một tác nhân AI có thể chuyển tiền sẽ tạo ra một mục tiêu mới.
CertiK đã thảo luận về các tác nhân có thể chọn tuyến đường, chuẩn bị giao dịch và thậm chí ký chúng.
Người thuyết trình cũng mô tả một cuộc tấn công dùng các chỉ dẫn được ẩn trong mã Morse. Các mô hình bảo mật vẫn đang bắt kịp.
Đội ngũ nên có gì ngoài một #Audit ?
CertiK nhấn mạnh multisigs, timelocks, kiểm tra giao dịch và giám sát trực tiếp. Họ cũng nhấn mạnh việc cần sẵn kế hoạch ứng phó sự cố.
Khi có chuyện xảy ra, nhóm nên đã biết ngay phải làm gì.
38
·
--
Giảm giá
🔴 $CTK
{future}(CTKUSDT)
Cảnh báo thanh lý (Long) mới
💰 Số tiền bị thanh lý:
$4.949K
📍 Giá thanh lý:
$0.09960 (BINANCE)
━━━━━━━━━━━━━━
📊 Triển vọng giao dịch
🎯 Mục tiêu: $0.09810
📥 Vùng vào lệnh: $0.09920
📈 Chốt lời (Take Profit): $0.09845
🛑 Cắt lỗ (Stop Loss): $0.10030
━━━━━━━━━━━━━━
⚡ NHẬN ĐỊNH GIAO DỊCH ELITE ⚡
Các lệnh long bị thanh lý cho thấy áp lực bán có thể gia tăng trở lại khi thanh khoản giảm giá bị quét xuống dưới mức thanh lý. Nếu xác nhận phá vỡ xuống dưới $0.09960 có thể củng cố xu hướng tiếp diễn giảm. Tuy nhiên, việc đặt cắt lỗ đúng kỷ luật vẫn rất quan trọng nếu người mua giành lại được mức này.
#CTK #CertiK #Security
🔴 $CTK
Cảnh báo thanh lý (Long) mới
💰 Số tiền bị thanh lý:
$4.949K
📍 Giá thanh lý:
$0.09960 (BINANCE)
━━━━━━━━━━━━━━
📊 Triển vọng giao dịch
🎯 Mục tiêu: $0.09810
📥 Vùng vào lệnh: $0.09920
📈 Chốt lời (Take Profit): $0.09845
🛑 Cắt lỗ (Stop Loss): $0.10030
━━━━━━━━━━━━━━
⚡ NHẬN ĐỊNH GIAO DỊCH ELITE ⚡
Các lệnh long bị thanh lý cho thấy áp lực bán có thể gia tăng trở lại khi thanh khoản giảm giá bị quét xuống dưới mức thanh lý. Nếu xác nhận phá vỡ xuống dưới $0.09960 có thể củng cố xu hướng tiếp diễn giảm. Tuy nhiên, việc đặt cắt lỗ đúng kỷ luật vẫn rất quan trọng nếu người mua giành lại được mức này.
#CTK #CertiK #Security
1
16
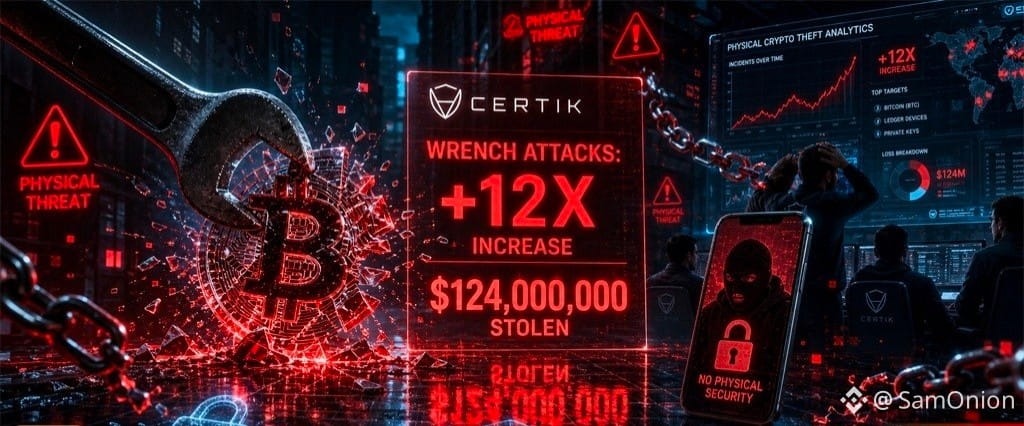


Nhập cư gia đình trở thành hình thức tấn công 'crypto wrench' phổ biến nhất H1 2026 – CertiK
- Số vụ xâm nhập nhà để đánh cắp crypto tăng từ 1 vụ năm trước lên 20 vụ trong H1 2026.
- Pháp chiếm 33 trong tổng 52 vụ tấn công "wrench" được xác thực trên toàn thế giới.
- CertiK cảnh báo về xu hướng tăng của các cuộc tấn công vật lý nhằm lấy private key hoặc truy cập ví điện tử.
- Nhà đầu tư nên nâng cao bảo mật gia đình và sử dụng ví hardware, đa yếu tố xác thực.
#BinanceSquare #CryptoNews #Security #WrenchAttack #CertiK
$btc $eth
vlikevn Titanbot
Nguồn: CoinTelegraph
55

🚨 CẦU NỐI $VRSC BỊ VỠ — $7.53M BỊ CUỐN TRONG VỤ TẤN CÔNG MỚI NHẤT 💥
Thân bài:
Cầu nối VerusCoin trên Ethereum vừa bị tấn công lấy đi $7.53M, và CertiK chỉ ra cơ chế xác thực đầu vào bị lỗi—đúng cùng một mẫu khai thác đã xuất hiện vào tháng Này. 🔍 Kẻ tấn công rút lui an toàn, khiến hợp đồng cầu nối không thể đối chiếu được số lượng giữa các chuỗi.
Khi mã không khớp để ghi nhận khoản nạp và đúc (mint), thì thanh khoản biến thành “miễn phí cho tất cả”. Đây là kiểu lỗ hổng có thể làm lung lay niềm tin vào hạ tầng liên chuỗi. 🦈 Hãy theo dõi khả năng áp lực bán lên $VRSC, vì số tiền bị đánh cắp có thể sớm được chuyển đi. 💬 Bạn có đang nắm giữ vị thế nào có thể bị ảnh hưởng bởi hệ sinh thái cầu nối này không?👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #VRSC #BridgeAttack #CryptoAlert #DeFiSecurity #CertiK
🔴 ⚠️
19
CertiK: Số Vụ Hack Crypto Giảm 47% Nửa Đầu Năm, Nhưng Rủi Ro Vẫn Cao
- Theo báo cáo mới nhất từ CertiK, số vụ tấn công tiền điện tử đã giảm 47% trong nửa đầu năm 2024.
- Mặc dù số vụ tấn công giảm, tổng giá trị thiệt hại do khai thác lỗ hổng (exploits) lại tăng 59% so với quý trước, đạt 807,5 triệu USD chỉ riêng trong quý 2.
- Điều này cho thấy hệ sinh thái crypto vẫn đối mặt với rủi ro bảo mật đáng kể, bất chấp sự sụt giảm về số lượng sự cố.
- Các vụ tấn công lớn như KelpDAO và Drift Protocol, được cho là do các hacker Triều Tiên thực hiện, đã góp phần vào sự gia tăng thiệt hại này.
- Cộng đồng cần tiếp tục nâng cao cảnh giác và tăng cường các biện pháp bảo mật.
#CryptoNews #Security #CertiK #Hack #Blockchain
$btc $eth
vlikevn Titanbot
Nguồn: CoinTelegraph
16

·
--
Tăng giá
🛡️ Bảo mật và Kiểm toán cho DeFi
Quantstamp ($QSP) 🔒 giữ cho các giao thức an toàn với kiểm toán hợp đồng thông minh tự động—ít hack hơn, sự tự tin tốt hơn!
CertiK ($CTK ) 🛡️ được tin tưởng bởi các dự án hàng đầu cho việc giám sát trên chuỗi, cảnh báo mối đe dọa dựa trên AI và chứng minh an ninh.
Shield Protocol ($SHIELD) 🛡️ cung cấp xác thực đa yếu tố cho các ứng dụng crypto và quyền riêng tư Web3.
Giữ an toàn trong crypto! Thích và theo dõi để biết thêm mẹo bảo mật.
#Quantstamp #CertiK #ShieldProtocol #CryptoSecurity #Binance
{spot}(CTKUSDT)
🛡️ Bảo mật và Kiểm toán cho DeFi
Quantstamp ($QSP) 🔒 giữ cho các giao thức an toàn với kiểm toán hợp đồng thông minh tự động—ít hack hơn, sự tự tin tốt hơn!
CertiK ($CTK ) 🛡️ được tin tưởng bởi các dự án hàng đầu cho việc giám sát trên chuỗi, cảnh báo mối đe dọa dựa trên AI và chứng minh an ninh.
Shield Protocol ($SHIELD) 🛡️ cung cấp xác thực đa yếu tố cho các ứng dụng crypto và quyền riêng tư Web3.
Giữ an toàn trong crypto! Thích và theo dõi để biết thêm mẹo bảo mật.
#Quantstamp #CertiK #ShieldProtocol #CryptoSecurity #Binance
1
136
·
--
Tăng giá
🟢 $CTK
{future}(CTKUSDT)
Cảnh Báo Thanh Lý Ngắn Hạn
💰 Số Tiền Bị Thanh Lý:
$1.7341K
📍 Giá Thanh Lý:
$0.09895 (BINANCE)
━━━━━━━━━━━━━━
📊 Triển Vọng Giao Dịch
🎯 Mục Tiêu:
$0.10140
📥 Vùng Vào Lệnh:
$0.09920–$0.09945
📈 Chốt Lời:
$0.10080
🛑 Cắt Lỗ:
$0.09810
━━━━━━━━━━━━━━
⚡ NHẬN ĐỊNH GIAO DỊCH ELITE ⚡
Đà mua được củng cố khi bên bán khống buộc phải rút lui, cho phép giá quét lên các mốc thanh khoản cao hơn. Việc xác nhận tiếp diễn vượt lên trên giá thanh lý có thể mang lại một thiết lập kỹ thuật mạnh hơn, trong khi quản lý rủi ro thận trọng giúp điều hướng các điều kiện thị trường thay đổi.
#CTK #CertiK #Security
🟢 $CTK
Cảnh Báo Thanh Lý Ngắn Hạn
💰 Số Tiền Bị Thanh Lý:
$1.7341K
📍 Giá Thanh Lý:
$0.09895 (BINANCE)
━━━━━━━━━━━━━━
📊 Triển Vọng Giao Dịch
🎯 Mục Tiêu:
$0.10140
📥 Vùng Vào Lệnh:
$0.09920–$0.09945
📈 Chốt Lời:
$0.10080
🛑 Cắt Lỗ:
$0.09810
━━━━━━━━━━━━━━
⚡ NHẬN ĐỊNH GIAO DỊCH ELITE ⚡
Đà mua được củng cố khi bên bán khống buộc phải rút lui, cho phép giá quét lên các mốc thanh khoản cao hơn. Việc xác nhận tiếp diễn vượt lên trên giá thanh lý có thể mang lại một thiết lập kỹ thuật mạnh hơn, trong khi quản lý rủi ro thận trọng giúp điều hướng các điều kiện thị trường thay đổi.
#CTK #CertiK #Security
14

Bài viết
Ngày niêm yết Arichain trông như thế nào từ các cập nhật ICO $ARI của nó?Ngày niêm yết Arichain, Giá ICO, Airdrop & Cập nhật Đăng ký Ví
Cộng đồng tiền điện tử đang rộn ràng về ngày niêm yết Arichain, một sự ra mắt rất được mong đợi trong năm, sau nhiều tháng cập nhật từ tài khoản X chính thức của nhóm. Mặc dù ngày ra mắt chính xác của token ARI vẫn chưa được xác nhận, nhưng hoạt động xung quanh ICO, đăng ký ví và di chuyển Discord đã thổi bùng sự suy đoán mạnh mẽ rằng dự án có thể ra mắt trên các sàn giao dịch lớn vào đầu năm 2026.
Nguồn: ArichainOfficial
Blockchain Arichain tự mô tả mình là một "Mạng Tổ Chức Siêu" – một blockchain thế hệ tiếp theo Layer-1 được thiết kế để hoạt động như một hệ thống sống, nơi người tham gia đóng vai trò trong việc duy trì sức khỏe và khả năng mở rộng của mạng.
Ngày niêm yết Arichain trông như thế nào từ các cập nhật ICO $ARI của nó?
Ngày niêm yết Arichain, Giá ICO, Airdrop & Cập nhật Đăng ký Ví
Cộng đồng tiền điện tử đang rộn ràng về ngày niêm yết Arichain, một sự ra mắt rất được mong đợi trong năm, sau nhiều tháng cập nhật từ tài khoản X chính thức của nhóm. Mặc dù ngày ra mắt chính xác của token ARI vẫn chưa được xác nhận, nhưng hoạt động xung quanh ICO, đăng ký ví và di chuyển Discord đã thổi bùng sự suy đoán mạnh mẽ rằng dự án có thể ra mắt trên các sàn giao dịch lớn vào đầu năm 2026.
Nguồn: ArichainOfficial
Blockchain Arichain tự mô tả mình là một "Mạng Tổ Chức Siêu" – một blockchain thế hệ tiếp theo Layer-1 được thiết kế để hoạt động như một hệ thống sống, nơi người tham gia đóng vai trò trong việc duy trì sức khỏe và khả năng mở rộng của mạng.
1
10
255
·
--
CẢNH BÁO AN NINH: Ví liên kết Vultisig bị gắn cờ
CertiK vừa phát hiện một điều khá xấu
Vào ngày 11/8, một ví liên kết với @vultisig đã chuyển 1,284M USD trong các dòng tiền rút đáng ngờ.
Chi tiết:
~1,09M USDC được đổi sang → 575,4 ETH
Chuyển tiếp qua Tornado Cash
Chia thành 2 ví EOA riêng biệt
Tổ hợp này (đổi → mixer → chia ví) là một mô hình rửa tiền kinh điển, không phải thứ thường thấy trong hoạt động quản trị quỹ thường nhật.
Chưa có thông báo chính thức từ Vultisig. Có thể là ví bị xâm nhập, cũng có thể là động thái từ nội bộ — hiện tại chúng ta chưa biết nguyên nhân. Đừng suy đoán; hãy kiểm chứng.
Nếu bạn đang nắm giữ hoặc tương tác với bất kỳ thứ gì liên quan đến Vultisig, hãy thận trọng cho đến khi có thông tin rõ ràng.
Hãy chia sẻ suy nghĩ của bạn bên dưới 👇 — ai đang theo dõi sát vấn đề này hơn?
Chia sẻ để giữ cộng đồng được cảnh báo
Theo dõi để biết thêm các phân tích bảo mật trên chuỗi
#Vultisig #CertiK #TornadoCash #OnChainAlert #BinanceSquare
1
95
·
--
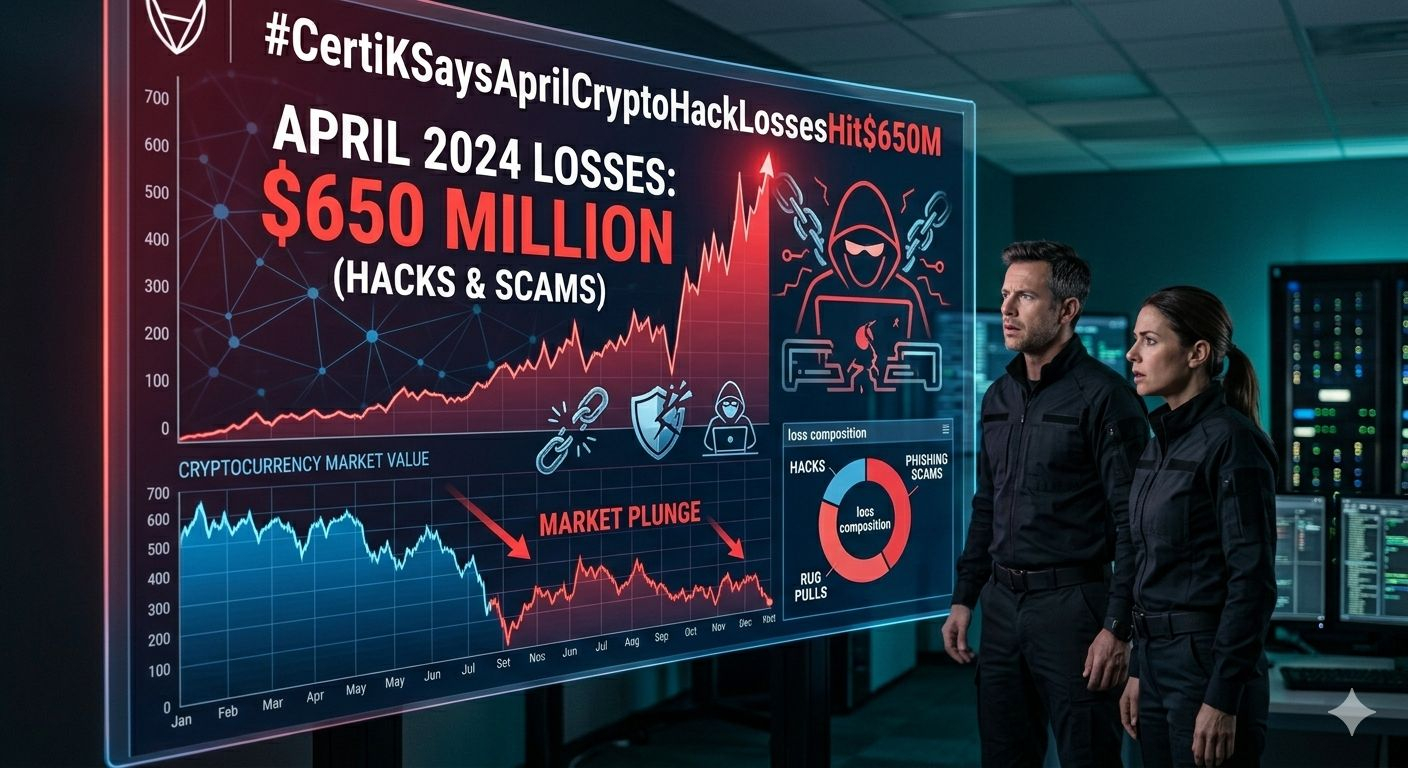
#CertiKSaysAprilCryptoHackLossesHit$650M
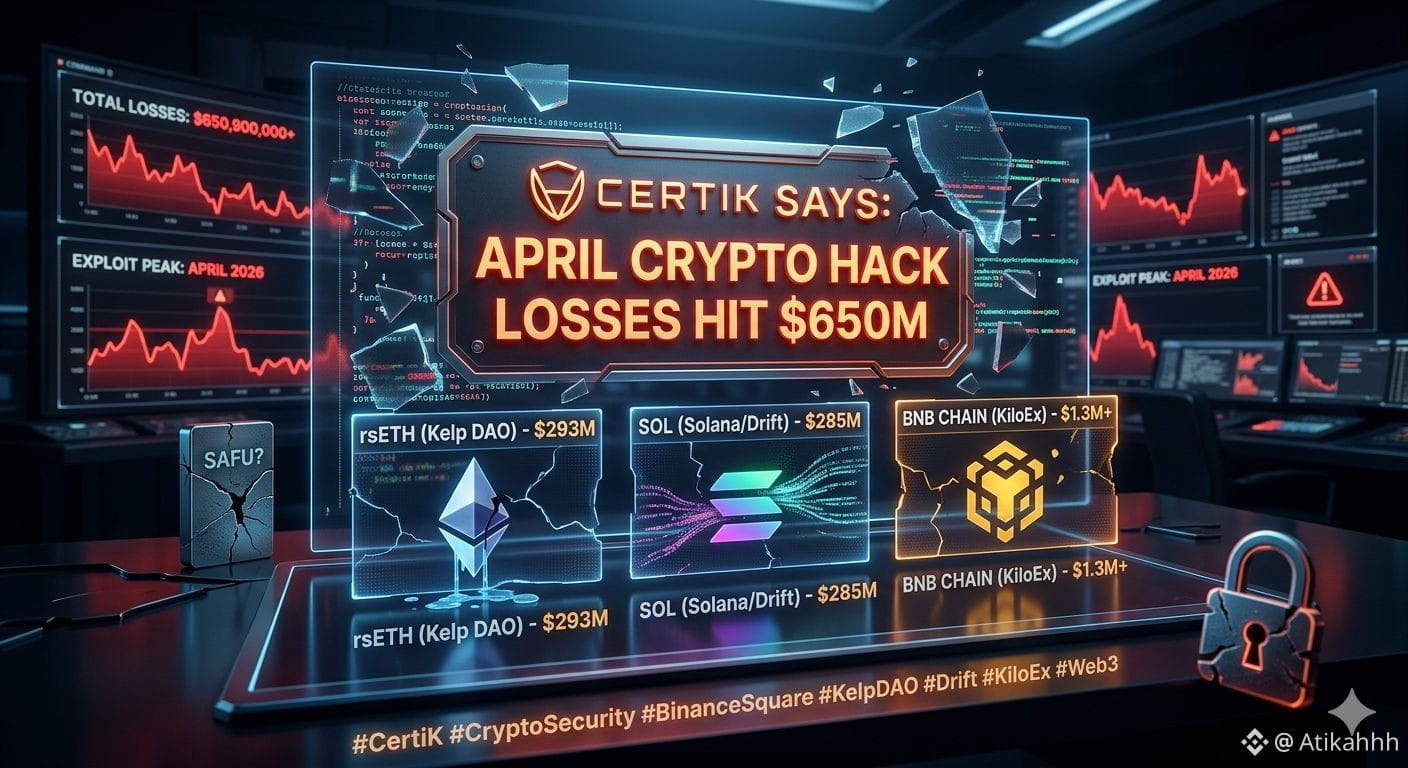
🚨 THÁNG 4, TỔN THẤT CRYPTO ĐẠT $650 TRIỆU 🚨
Theo dữ liệu mới nhất từ công ty bảo mật blockchain CertiK, tháng 4 năm 2024 là một tháng tồi tệ cho ngành crypto, với tổn thất từ các vụ hack, lừa đảo và khai thác lên tới con số khổng lồ $650 triệu.
Bằng chứng trực quan từ trung tâm theo dõi của CertiK cho thấy mối tương quan trực tiếp giữa sự gia tăng trong các vụ khai thác được phát hiện và sự biến động của giá trị thị trường tiền điện tử.
Điều này là một lời cảnh tỉnh lớn cho cả các dự án và nhà đầu tư. Trong một thế giới đa chuỗi, an ninh không thể là điều suy nghĩ sau.
👉 Cách Để An Toàn:
DYOR: Nghiên cứu kỹ lưỡng các dự án trước khi đầu tư.
Báo cáo Kiểm Toán: Tìm kiếm các báo cáo kiểm toán bảo mật toàn diện, cập nhật từ các công ty uy tín.
Đa Dạng Hóa: Đừng giữ tất cả tài sản của bạn trong một giao thức hoặc sàn giao dịch.
Không Tin Tưởng: Đối xử với mọi DM, liên kết hoặc "cơ hội đầu tư" bất ngờ với sự nghi ngờ cực lớn.
Biến động thị trường là điều không thể tránh khỏi, nhưng việc mất tiền do các vụ khai thác có thể ngăn chặn thì không nên xảy ra.
Giữ cảnh giác. Giữ an toàn.
#CertiKSaysAprilCryptoHackLossesHit$650M #CryptoSecurity #Blockchain #DeFi #CertiK #Web3 #TradingUpdate
22
·
--
🚨 Tổn thất Crypto tháng 4 đạt 650 triệu USD 🚨
CertiK báo cáo một đợt tăng mạnh về các vụ vi phạm bảo mật trong tháng này, tổng cộng hơn 650 triệu USD thiệt hại. Các vụ khai thác lớn đã ảnh hưởng đến tài sản như $ETH
{spot}(ETHUSDT)
và các giao thức trên mạng Solana $SOL
{spot}(SOLUSDT)
và $BNB
{spot}(BNBUSDT)
.
Với việc lừa đảo qua phishing và AI đang gia tăng, bảo mật trở nên quan trọng hơn bao giờ hết. Hãy cảnh giác, kiểm tra kỹ các phê duyệt hợp đồng của bạn và giữ cho tài sản của bạn luôn SAFU!
#CertiKSaysAprilCryptoHackLossesHit$650M #MuskandAltmanClashOverOpenAILawsuit
#CertiK #BinanceSquareTalks
🚨 Tổn thất Crypto tháng 4 đạt 650 triệu USD 🚨
CertiK báo cáo một đợt tăng mạnh về các vụ vi phạm bảo mật trong tháng này, tổng cộng hơn 650 triệu USD thiệt hại. Các vụ khai thác lớn đã ảnh hưởng đến tài sản như $ETH
và các giao thức trên mạng Solana $SOL
và $BNB
.
Với việc lừa đảo qua phishing và AI đang gia tăng, bảo mật trở nên quan trọng hơn bao giờ hết. Hãy cảnh giác, kiểm tra kỹ các phê duyệt hợp đồng của bạn và giữ cho tài sản của bạn luôn SAFU!
#CertiKSaysAprilCryptoHackLossesHit$650M #MuskandAltmanClashOverOpenAILawsuit
#CertiK #BinanceSquareTalks
101
·
--
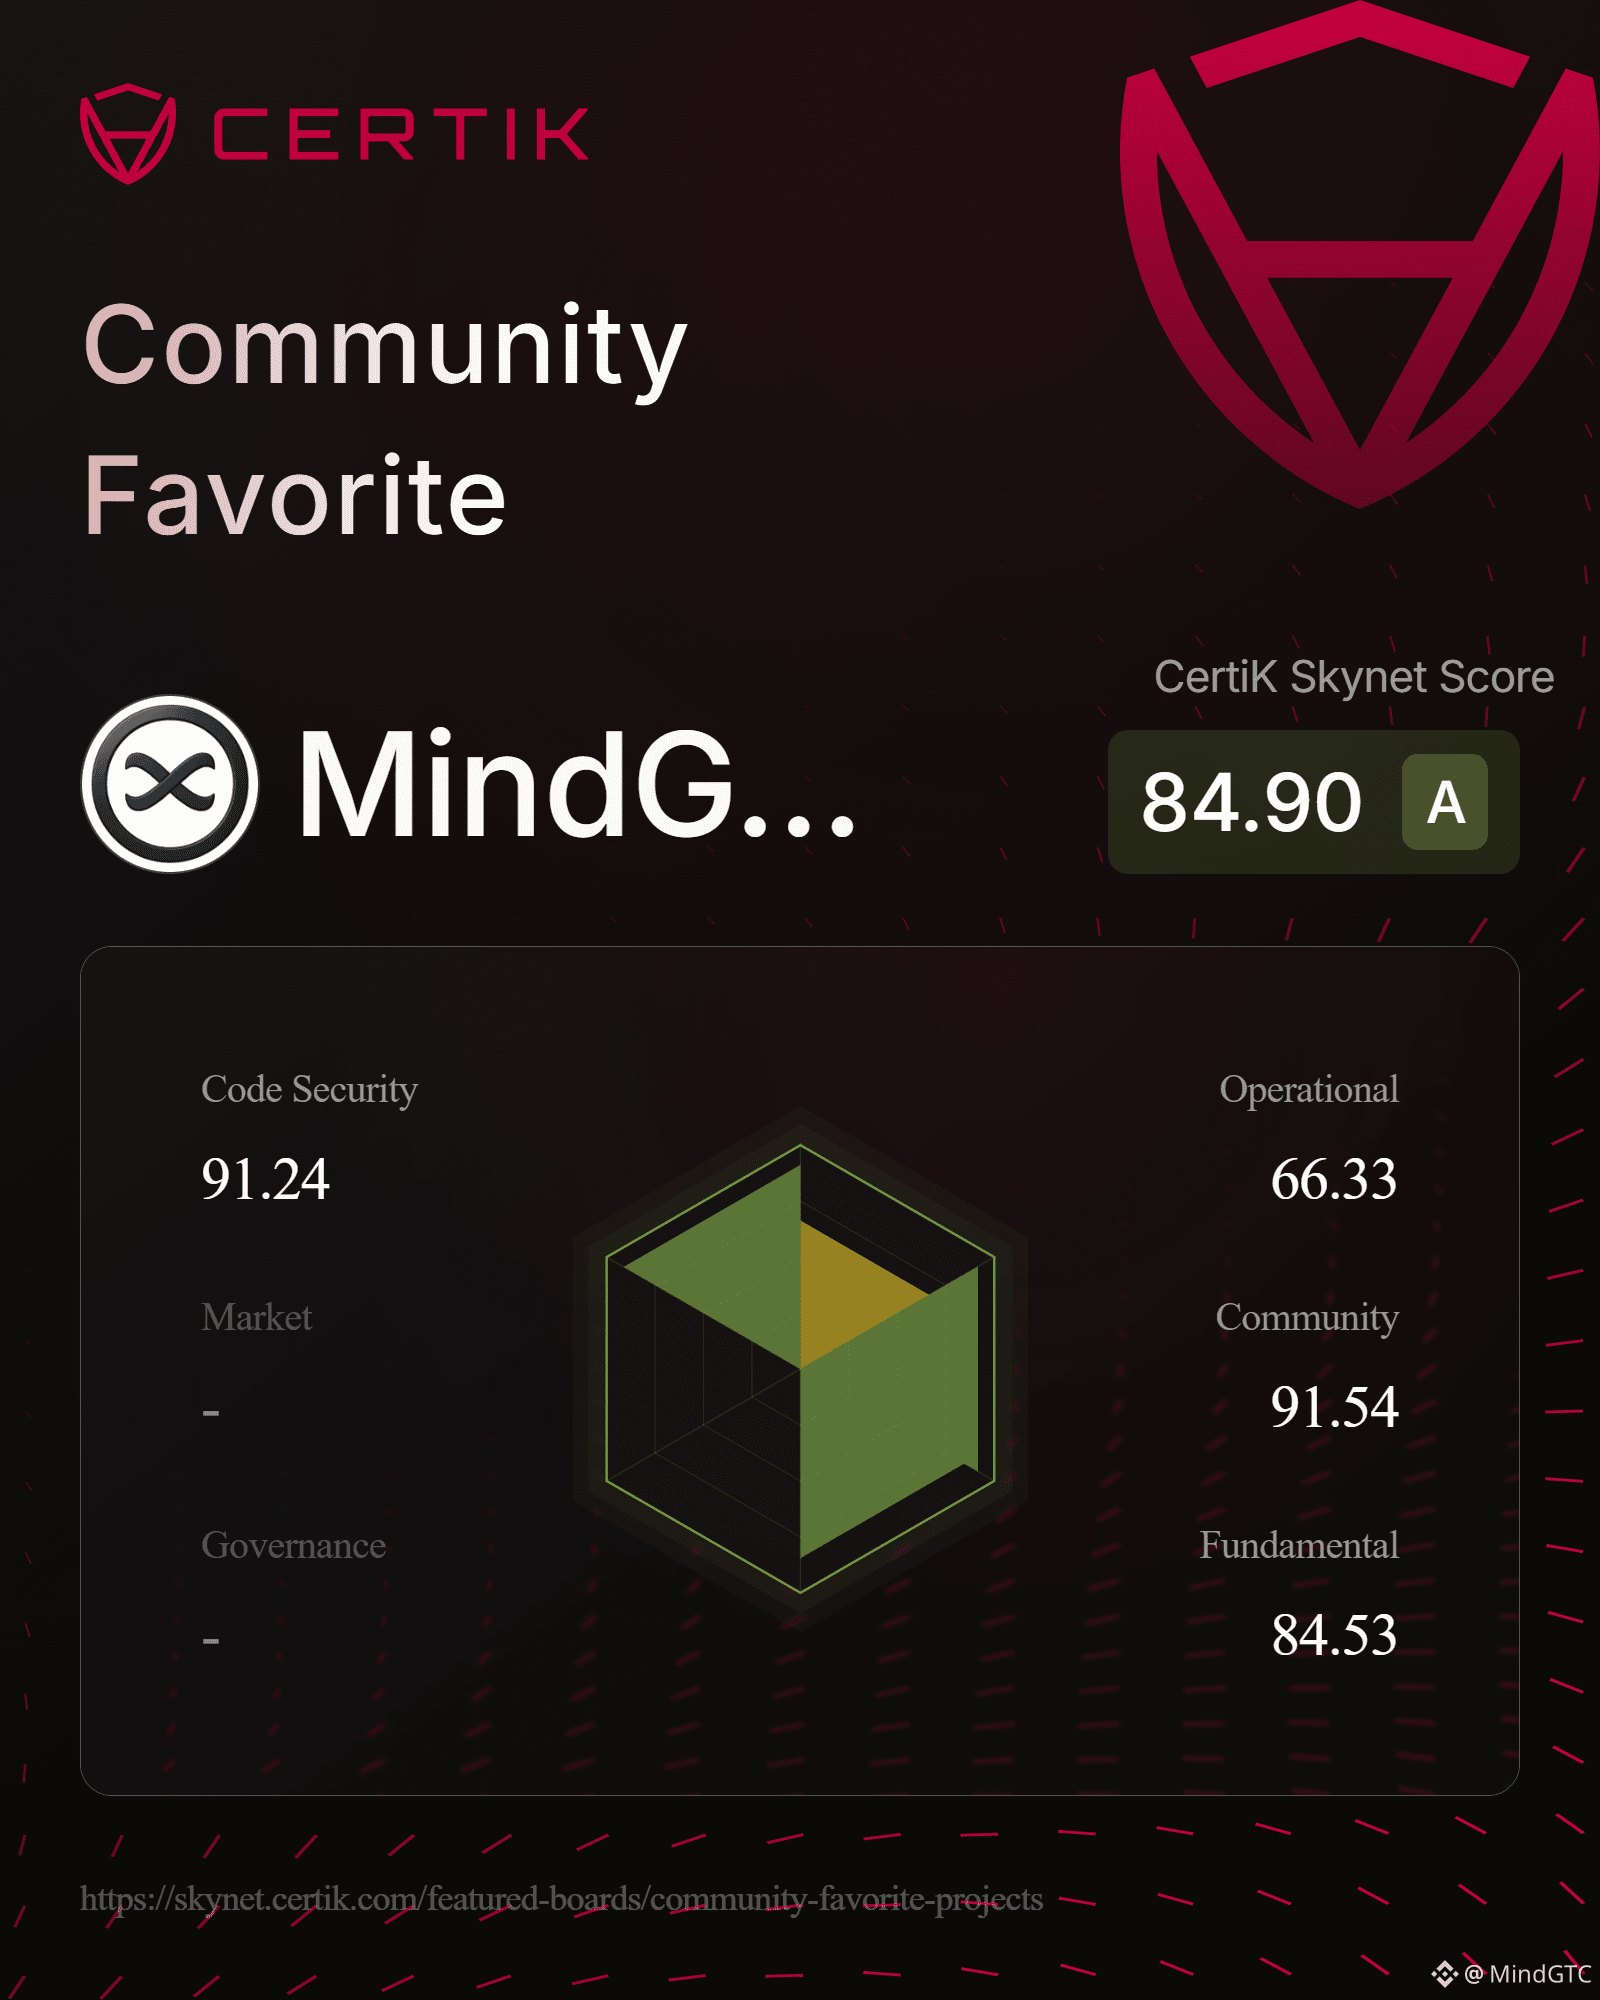
Việc xác minh bảo mật độc lập rất quan trọng trong Web3.
MindGTC đã hoàn thành bài kiểm toán bảo mật CertiK và được liệt kê trong các dự án được yêu thích trong cộng đồng của CertiK với điểm Skynet hạng A.
Chúng tôi tiếp tục phát triển MindGTC dựa trên sự minh bạch, tự lưu trữ (self-custody) và các phê duyệt giao dịch do người dùng kiểm soát.
Điểm bảo mật có thể thay đổi khi CertiK cập nhật dữ liệu, vì vậy người dùng luôn nên xem xét hồ sơ trực tiếp và thông tin kiểm toán trên CertiK.
https://skynet.certik.com/projects/mindgtc#pulseFeed
#Web3 #CyberSecurity #CertiK #tokenlaunch #Launchpool
1
90
🚨 Tháng Tư ghi nhận thiệt hại 650 triệu USD do hack. Làm thế nào để bảo vệ danh mục đầu tư của bạn?
Theo CertiK, tình hình đang đáng lo ngại: hơn 650 triệu USD đã bị rút ra khỏi hệ sinh thái crypto. Sự gia tăng các cuộc tấn công của hacker và khai thác các giao thức là một lời nhắc nhở rằng an ninh phải được đặt lên hàng đầu trước lợi nhuận.
Chuyện gì đã xảy ra trong tháng Tư?
Câu chuyện tăng giá thường che giấu những điểm yếu trong các hợp đồng thông minh và cầu nối (bridges). Phần lớn thiệt hại này đến từ các cuộc tấn công nhắm vào các giao thức DeFi và lỗ hổng khóa riêng tư. Khi thị trường nóng lên, các hacker cũng làm việc gấp đôi.
Kích hoạt Nỗi sợ: Các cuộc hack lớn thường tạo ra sự rút vốn tạm thời từ các giao thức DeFi nhỏ hơn sang các sàn giao dịch tập trung (như Binance) hoặc ví lạnh, tìm kiếm sự an toàn tương đối.
👀 Kiểm toán: Các dự án có kiểm toán từ các công ty như CertiK, Hacken hoặc OpenZeppelin thường có xu hướng tạo ra sức mạnh và sự tin tưởng trong các khoảng thời gian bất ổn. Hãy chú ý đến các token hạ tầng bảo mật và oracle đảm bảo tính toàn vẹn của dữ liệu.
Diễn biến và Cơ hội:
Các cuộc hack hệ thống thường thúc đẩy câu chuyện về An ninh mạng On-chain. Các token cung cấp giải pháp bảo hiểm phi tập trung hoặc giám sát mạng thời gian thực có thể thấy sự gia tăng quan tâm từ các tổ chức.
Danh sách sinh tồn:
Kiểm tra xem các giao thức mà bạn staking có kiểm toán gần đây không.
Tránh nhấp vào các liên kết "airdrops" nghi ngờ sau các tin tức về hack.
Xem xét đa dạng hóa nơi giữ tài sản của bạn.
Bạn thích để tài sản của mình ở đâu trong những tháng có nhiều biến động: ở ví lạnh hay trên các sàn giao dịch lớn? Bình luận ở đây nhé! 👇
#Write2Earn #CryptoSecurity #CertiKvsKraken #Lobofalcao #CertiK
$BTC
{spot}(BTCUSDT)
🚨 Tháng Tư ghi nhận thiệt hại 650 triệu USD do hack. Làm thế nào để bảo vệ danh mục đầu tư của bạn?
Theo CertiK, tình hình đang đáng lo ngại: hơn 650 triệu USD đã bị rút ra khỏi hệ sinh thái crypto. Sự gia tăng các cuộc tấn công của hacker và khai thác các giao thức là một lời nhắc nhở rằng an ninh phải được đặt lên hàng đầu trước lợi nhuận.
Chuyện gì đã xảy ra trong tháng Tư?
Câu chuyện tăng giá thường che giấu những điểm yếu trong các hợp đồng thông minh và cầu nối (bridges). Phần lớn thiệt hại này đến từ các cuộc tấn công nhắm vào các giao thức DeFi và lỗ hổng khóa riêng tư. Khi thị trường nóng lên, các hacker cũng làm việc gấp đôi.
Kích hoạt Nỗi sợ: Các cuộc hack lớn thường tạo ra sự rút vốn tạm thời từ các giao thức DeFi nhỏ hơn sang các sàn giao dịch tập trung (như Binance) hoặc ví lạnh, tìm kiếm sự an toàn tương đối.
👀 Kiểm toán: Các dự án có kiểm toán từ các công ty như CertiK, Hacken hoặc OpenZeppelin thường có xu hướng tạo ra sức mạnh và sự tin tưởng trong các khoảng thời gian bất ổn. Hãy chú ý đến các token hạ tầng bảo mật và oracle đảm bảo tính toàn vẹn của dữ liệu.
Diễn biến và Cơ hội:
Các cuộc hack hệ thống thường thúc đẩy câu chuyện về An ninh mạng On-chain. Các token cung cấp giải pháp bảo hiểm phi tập trung hoặc giám sát mạng thời gian thực có thể thấy sự gia tăng quan tâm từ các tổ chức.
Danh sách sinh tồn:
Kiểm tra xem các giao thức mà bạn staking có kiểm toán gần đây không.
Tránh nhấp vào các liên kết "airdrops" nghi ngờ sau các tin tức về hack.
Xem xét đa dạng hóa nơi giữ tài sản của bạn.
Bạn thích để tài sản của mình ở đâu trong những tháng có nhiều biến động: ở ví lạnh hay trên các sàn giao dịch lớn? Bình luận ở đây nhé! 👇
#Write2Earn #CryptoSecurity #CertiKvsKraken #Lobofalcao #CertiK
$BTC
2
71
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TinFed
85,314 lượt xem
405 đang thảo luận
2
#TheoDõiFOMC
102,057 lượt xem
597 đang thảo luận
3
#CircleMints500MUSDCOnSolana
42,422 lượt xem
1,095 đang thảo luận
4
#PolymarketBankFailureBetsDrawFDICConcern
55,696 lượt xem
1,204 đang thảo luận
5
#BlackRockBuildsTokenizedPortfoliosForOndo
44,351 lượt xem
831 đang thảo luận
6
#BitwiseFilesToListNEARETFOnNYSEArca
42,434 lượt xem
740 đang thảo luận
7
#SECCommissionerPeirceToLeaveOct2
39,482 lượt xem
587 đang thảo luận
8
#SECSaysBuybacksUpgradesDontMakeTokenSecurity
36,322 lượt xem
466 đang thảo luận
9
#StrategyProposesDailyDividendsForPreferreds
6,159 lượt xem
145 đang thảo luận
10
#CircleTetherFreezeBitgetHackerWallet
5,603 lượt xem
86 đang thảo luận