

#phishingscam
phishingscam
255,378 lượt xem
213 đang thảo luận
Phổ biến
Mới nhất
·
--
Cảnh giác với các vụ lừa đảo (Phishing): ⛔️ 📵 ❌️ 👇👇
1. Khi tình hình trở nên khó hiểu, kẻ tấn công thường gửi email, tin nhắn hoặc liên kết giả mạo bộ phận hỗ trợ Binance để đánh cắp mật khẩu. Đừng truy cập bất kỳ liên kết bên ngoài nào và đừng chia sẻ thông tin đăng nhập của bạn.
2. Theo dõi các kênh chính thức: Truy cập trực tiếp ứng dụng Binance hoặc các tài khoản đã xác minh của Binance để kiểm tra trạng thái rút tiền và giao dịch.
#phishingscam
32

🟢🚨 TIN MỚI NHẤT:
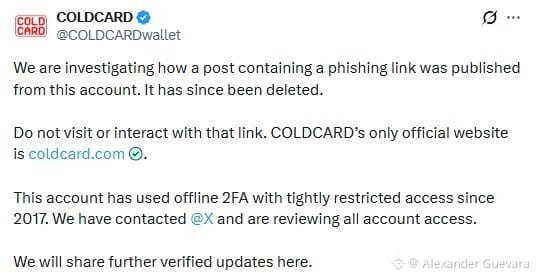
Nhà sản xuất ví phần cứng COLDCARD cho biết một liên kết lừa đảo đã được đăng từ tài khoản X chính thức của họ, mặc dù tài khoản này sử dụng xác thực hai yếu tố ngoại tuyến và quyền truy cập đã bị hạn chế nghiêm ngặt kể từ năm 2017.
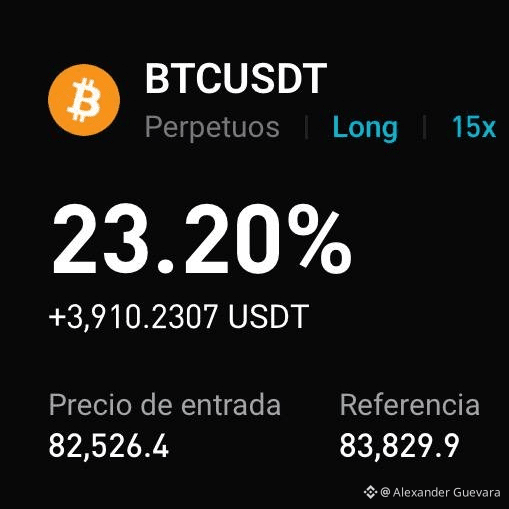
🇺🇸chúng ta vẫn đang có lãi, hãy tham gia:
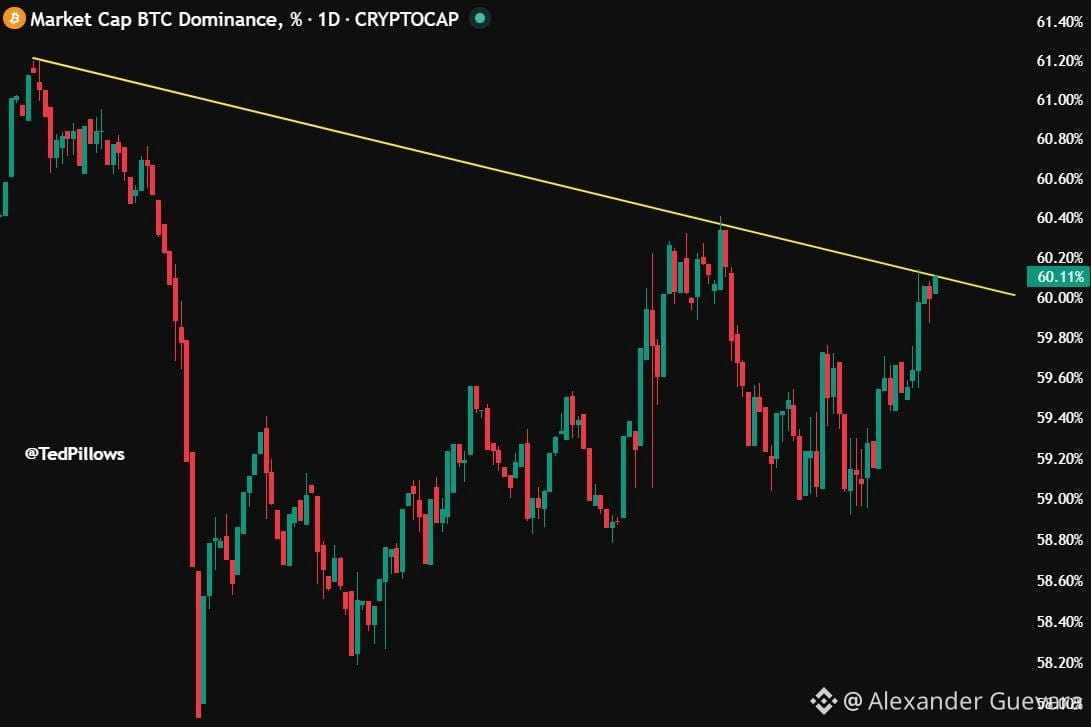
🇺🇸$BTC .D hiện đang ở mức kháng cự.
Nếu bị từ chối từ đây thì sẽ thực sự có lợi cho các altcoin
#BTC #Coldcard #phishingscam #Twitter #TrendingTopic
76
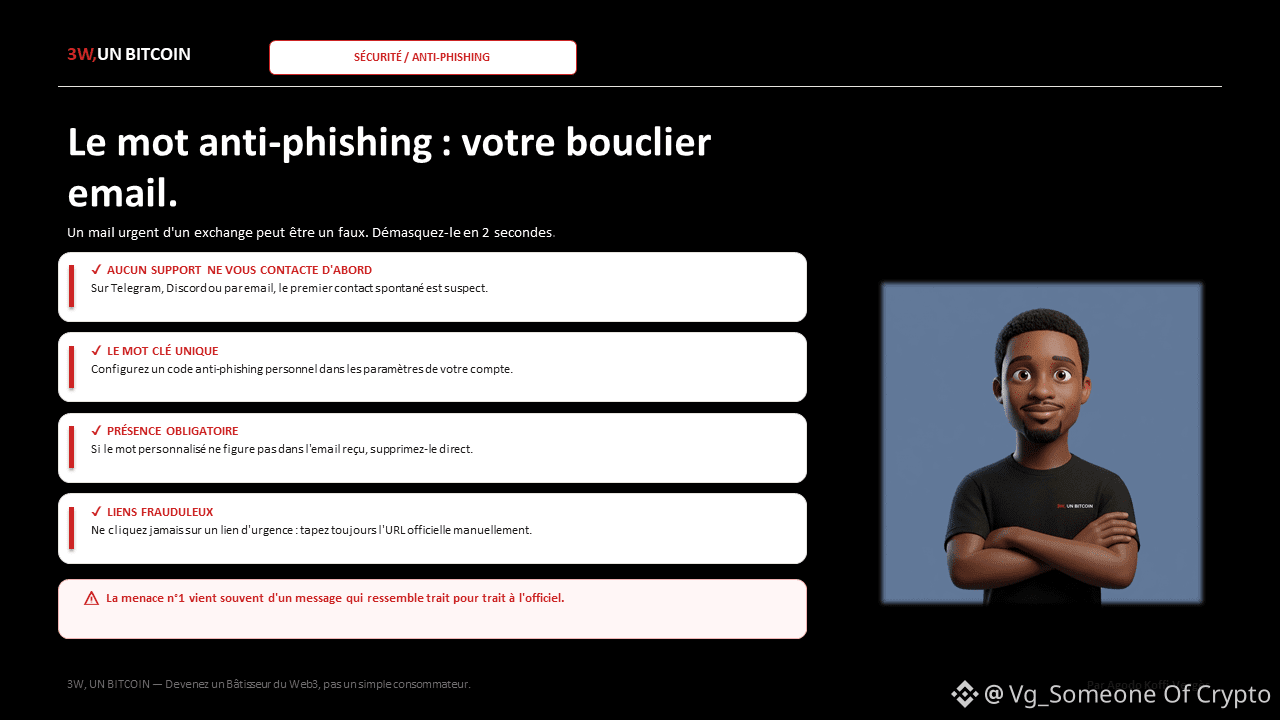
Một email từ Binance cảnh báo về tài khoản của bạn có thể là cái bẫy. Sau đây là cách nhận diện chỉ trong 2 giây.
Mối đe dọa số 1 trong lĩnh vực tiền mã hóa không đến từ virus, mà đến từ một tin nhắn giống thật đến mức khó phân biệt.
Quy tắc vàng mà tôi chia sẻ chi tiết trong 3W, UN BITCOIN: bộ phận hỗ trợ kỹ thuật KHÔNG BAO GIỜ chủ động liên hệ với bạn trước, dù là qua Telegram, Discord hay email.
Mẹo mà ít người mới biết: hãy thiết lập một cụm từ chống lừa đảo trong phần cài đặt bảo mật của sàn giao dịch (Binance và một số sàn khác có tính năng này). Cụm từ đó phải xuất hiện trong MỌI email hợp lệ do nền tảng gửi.
Ví dụ cụ thể: nếu cụm từ của bạn là « mặt trời của tôi » mà một email được cho là khẩn cấp lại không có cụm từ đó → đó là email giả, hãy xóa ngay, đừng ngần ngại.
Bạn đã từng thiết lập kiểu bảo vệ này cho các tài khoản của mình chưa?
#phishingscam #defi #EducationalContent #StaySafeCryptoCommunity #Web3
5
1.3k

·
--
$VANRY PHISHING INCIDENT DRAINS $1M - THỊ TRƯỜNG CẢNH BÁO CAO ⚡
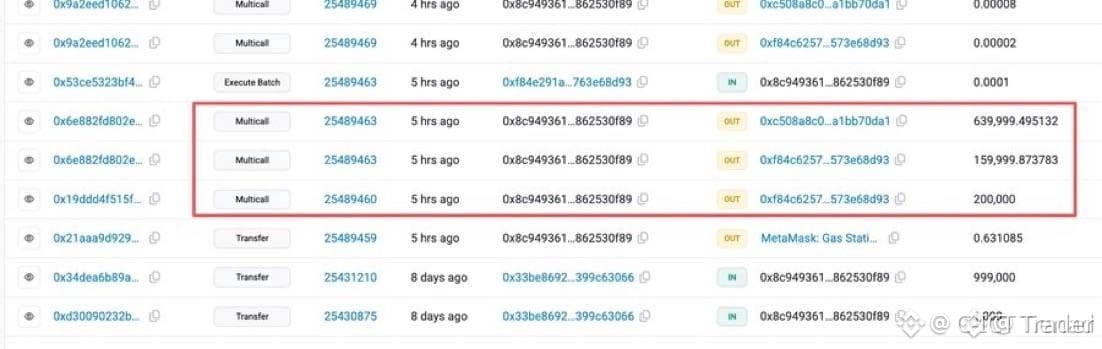
Một giao dịch phishing trên một sàn giao dịch hàng đầu đã dẫn đến khoản lỗ 999.999 USD, nhắc nhở chúng ta rằng thanh khoản có thể biến mất nhanh đến thế nào khi chữ ký được phê duyệt cẩu thả. Sự kiện này hiện đã làm sổ lệnh trở nên mỏng hơn khi các nhà giao dịch đánh giá lại rủi ro đối tác.
Ở chiều ngược lại, những đợt bán tháo do nỗi sợ thường tạo ra các khoảng trống thanh khoản mà các nhà mua kiên nhẫn sẽ khai thác. Vụ việc tương tự gần đây cho thấy token bị ảnh hưởng đã phục hồi 12% trong vòng 48 giờ khi các lệnh mua tích lũy hấp thụ cơn hoảng loạn. Bạn xem đây là cơ hội để mua hay là bước lùi?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#VANRY #SecurityAlert #PhishingScam #CryptoNews
⚡
1
151
·
--
Đã xác minh
$ETH CẢNH BÁO LỪA ĐẢO🚨: $24.23 TRIỆU TRONG STETH & RETH BỊ RÚT HẾT QUA PHISHING PERMIT
Một người dùng DeFi dày dạn đã trở thành nạn nhân của một trong những vụ lừa đảo phishing lớn nhất trên chuỗi trong lịch sử Web3, mất $24.23 triệu tiền điện tử mà không bao giờ phải tiết lộ mật khẩu, khóa riêng hay cụm từ khôi phục.
Cuộc tấn công đã khai thác tính năng Permit ERC-20, một cơ chế tiết kiệm gas cho phép chuyển token chỉ dựa trên chữ ký ngoài chuỗi. Nạn nhân đã kết nối ví của họ với một trang web sao chép một giao thức phi tập trung hợp pháp, nơi một yêu cầu chữ ký Permit độc hại đã được ngụy trang như một tương tác bình thường.
Ngay khi nạn nhân ký, kẻ tấn công đã có toàn quyền truy cập để di chuyển các quỹ. Chỉ trong vài giây, 9,579 stETH và 4,851 rETH đã bị rút trực tiếp vào ví của hacker, tất cả đều không có nạn nhân gửi một giao dịch nào bằng tay.
Sự cố này đã được công ty bảo mật Scam Sniffer phát hiện trực tiếp và có thể kiểm tra vĩnh viễn trên blockchain Ethereum, chứng minh rằng chữ ký ví có thể tàn phá như việc lộ cụm từ khôi phục.
#CryptoSecurity #STAYSAFU #phishingscam #Web3
6
295

·
--
$BTC Đường dây lừa đảo tiền điện tử bị phanh phui, tài sản bị đóng băng bởi cơ quan chức năng 🛡️
Một vụ lừa đảo tiền điện tử lớn đã tiến triển sau khi Cục Thi hành pháp luật Ấn Độ nộp bản cáo trạng liên quan đến một vụ lừa đảo ước tính trị giá 20 triệu đô la. Chiến dịch này đã sử dụng SEO hijacking và một trang giả mạo Coinbase Pro để đánh cắp thông tin đăng nhập và mã 2FA, sau đó rút tiền qua hàng ngàn ví và sàn giao dịch địa phương.
Điểm mấu chốt là đơn giản: bề mặt tấn công vẫn đang mở rộng, và an ninh hoạt động quan trọng không kém gì thời điểm thị trường. Hợp tác xuyên biên giới đang thắt chặt, nhưng người dùng vẫn cần xác minh mỗi con đường đăng nhập và coi bảo mật tài khoản là một phần cốt lõi trong quản lý rủi ro.
Không phải lời khuyên tài chính. Quản lý rủi ro của bạn.
#BTC #CryptoSecurity #PhishingScam #CryptoNews
🛡️
41
·
--
⚠️ Sai lầm nguy hiểm nhất trong crypto là bấm vào một liên kết mà không kiểm tra nó.
Phishing hiện nay trông không hề giống một trò lừa đảo lộ liễu.
Có thể bạn sẽ nhận được một tin nhắn như:
«Tài khoản của bạn cần được xác nhận»
«Bạn đã nhận được phần thưởng 🎁»
«Phát hiện hoạt động đáng ngờ»
Và mọi thứ trông thật đến mức tay cứ thế đưa đi bấm 😬
Nhưng đúng điều đó mới là thứ kẻ lừa đảo chờ bạn làm.
Tôi đã tự ghi nhớ một quy tắc đơn giản cho mình: nếu một tin nhắn khiến tôi phải vội—thì tôi không vội.
Tôi đóng nó lại và tự vào trang web chính thức hoặc ứng dụng để kiểm tra lại.
Cần nhớ điều quan trọng:
❌ Không nhập mật khẩu qua liên kết của người khác
❌ Không cung cấp mã 2FA
❌ Không gửi seed phrase cho bất kỳ ai
❌ Không kết nối ví với các trang web không rõ ràng
Đôi khi chỉ một phút chú ý có thể cứu được tất cả những gì bạn đã dày công gom góp. 🔐
Còn bạn, có kiểm tra liên kết trước khi bấm vào không?
#phishingscam #defi
1
13
2.2k
·
--
Tăng giá
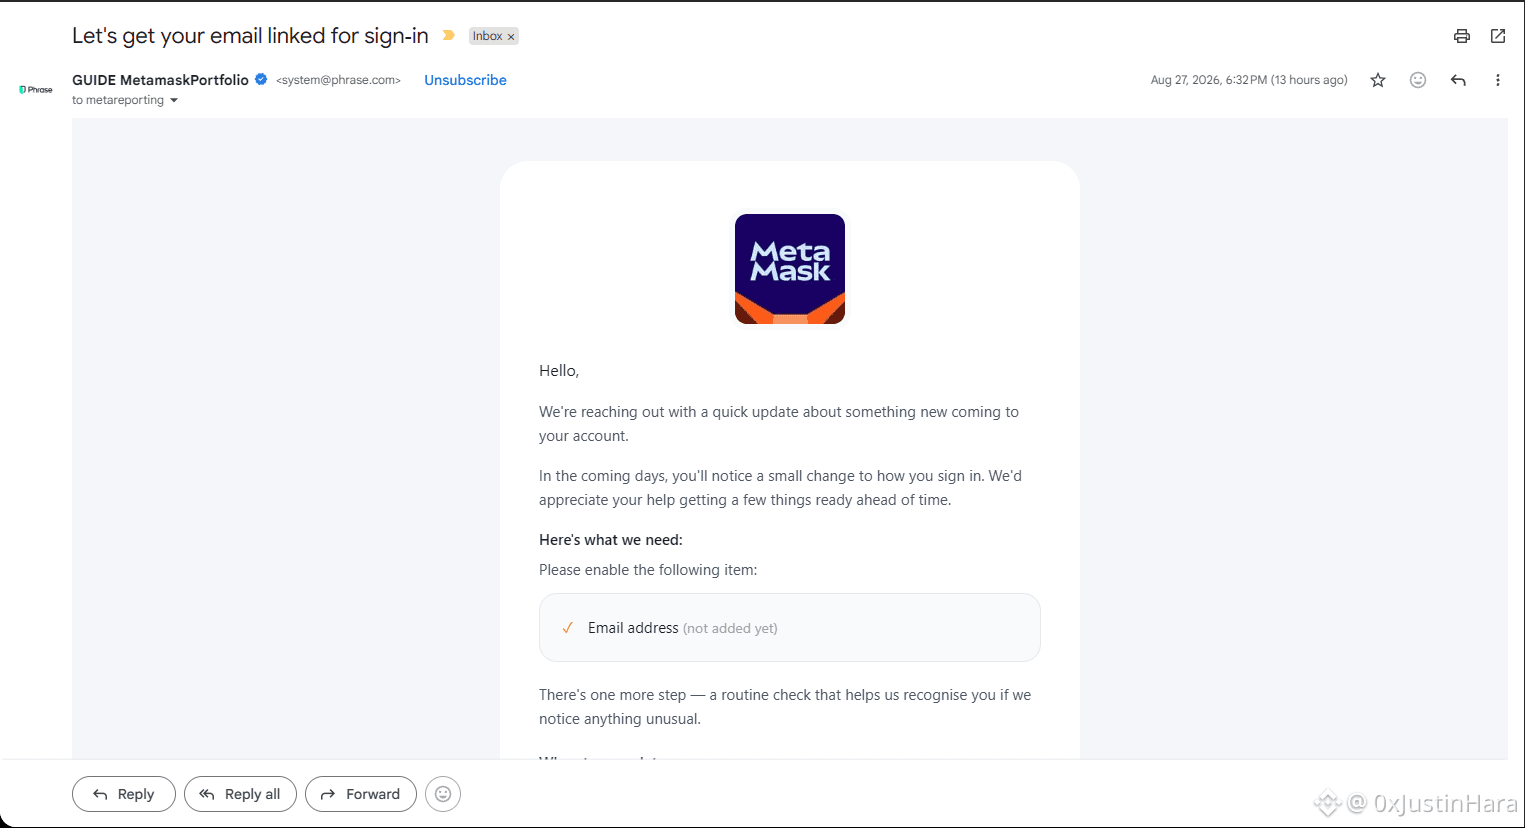
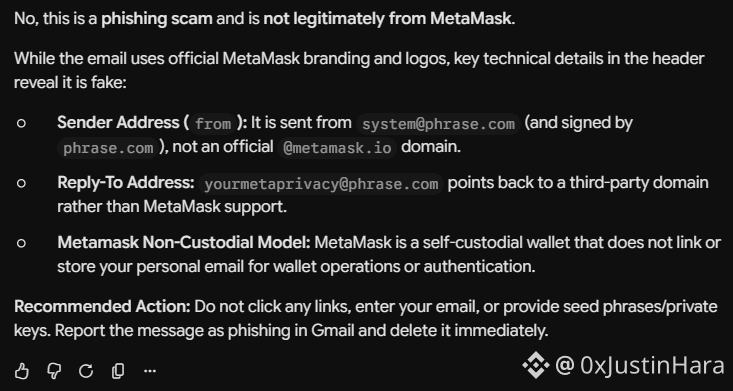
bạn biết đó là dấu hiệu của một đợt bull run khi những chuyện như thế này xảy ra thường xuyên. cẩn thận nhé các bạn, hãy thận trọng hơn trong hành trình bull run của mình từ đây! luôn kiểm chứng mọi thứ trước khi bạn bấm bất cứ thứ gì, hoặc tốt hơn là, đừng kiểm tra email của bạn nữa!
$BTC
#ScamAwareness #phishingscam
$BTC
#ScamAwareness #phishingscam
41

Bài viết
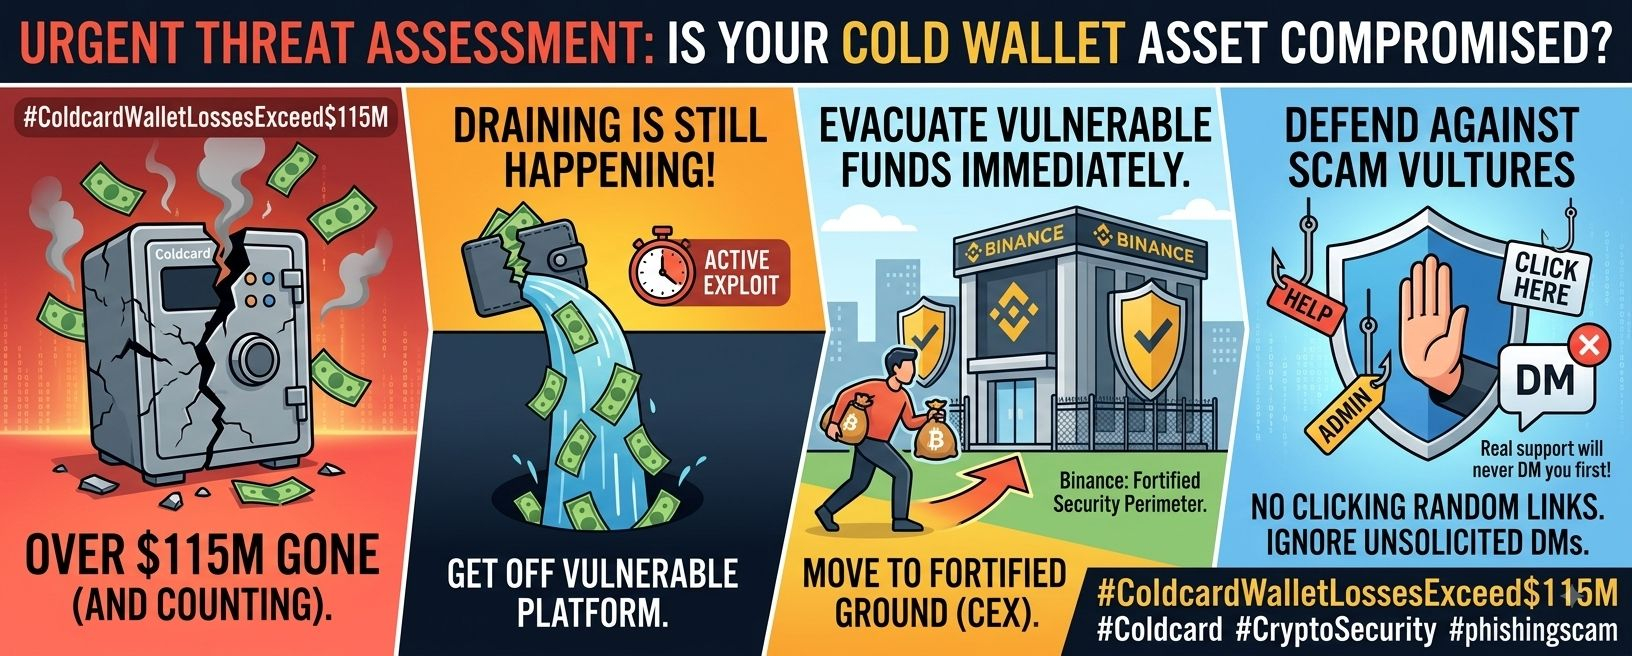
🚨 Đánh giá Mối đe doạ: Vụ vi phạm Cơ sở hạ tầng của Coldcard trị giá $115M+ #ColdcardWalletLossesExceed$115M
Luận đề về việc tự quản lý không thể xuyên thủng vừa mới bị thử thách nghiêm trọng. Theo thông tin tình báo từ Galaxy, hệ sinh thái phần cứng Coldcard vốn được tin cậy lâu nay hiện đang trải qua một lỗ hổng chưa từng có, với các tác nhân đe doạ đã siphon (chiếm đoạt) hơn 115 triệu USD vốn. Đáng lo ngại nhất là dòng rò rỉ vẫn chưa dừng lại—đây là một quá trình trích xuất đang diễn ra và tiếp diễn.
Các bước giảm thiểu chiến lược:
Sơ tán Cơ sở Hạ tầng Dễ bị Tổn thương: Nếu vốn của bạn hiện đang được lưu trữ trên một thiết bị Coldcard, bước đi cấu trúc ngay lập tức là chuyển tài sản của bạn sang một môi trường sàn giao dịch có khả năng bảo mật cao và được tăng cường, như Binance, để loại bỏ sự phơi nhiễm của bạn trước lỗi phần cứng cụ thể này.
🚨 Đánh giá Mối đe doạ: Vụ vi phạm Cơ sở hạ tầng của Coldcard trị giá $115M+
#ColdcardWalletLossesExceed$115M
Luận đề về việc tự quản lý không thể xuyên thủng vừa mới bị thử thách nghiêm trọng. Theo thông tin tình báo từ Galaxy, hệ sinh thái phần cứng Coldcard vốn được tin cậy lâu nay hiện đang trải qua một lỗ hổng chưa từng có, với các tác nhân đe doạ đã siphon (chiếm đoạt) hơn 115 triệu USD vốn. Đáng lo ngại nhất là dòng rò rỉ vẫn chưa dừng lại—đây là một quá trình trích xuất đang diễn ra và tiếp diễn.
Các bước giảm thiểu chiến lược:
Sơ tán Cơ sở Hạ tầng Dễ bị Tổn thương: Nếu vốn của bạn hiện đang được lưu trữ trên một thiết bị Coldcard, bước đi cấu trúc ngay lập tức là chuyển tài sản của bạn sang một môi trường sàn giao dịch có khả năng bảo mật cao và được tăng cường, như Binance, để loại bỏ sự phơi nhiễm của bạn trước lỗi phần cứng cụ thể này.
1
306
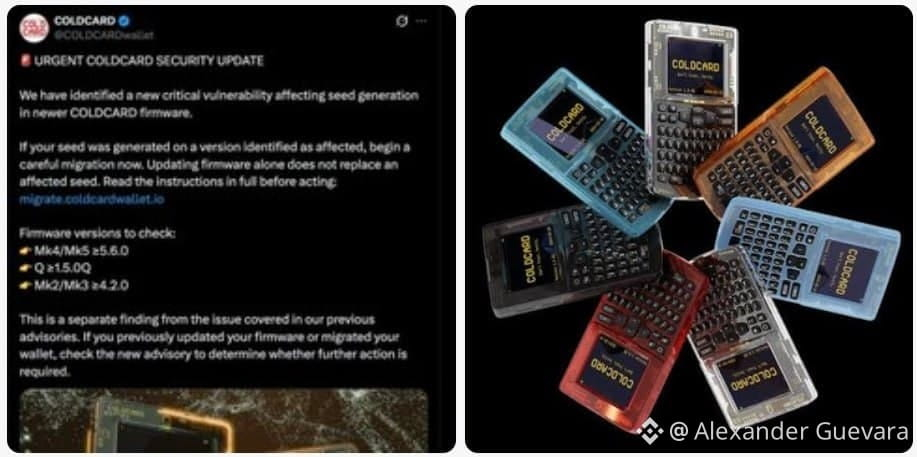
🚨Tài khoản COLDCARD trên X đã đăng rồi xóa một liên kết lừa đảo. Công ty lo ngại các quyền truy cập quản trị đã bị xâm phạm và rao bán trên dark web.
#Coldwallet #Coldcard #Twitter #darknet #phishingscam $BTC
🚨Tài khoản COLDCARD trên X đã đăng rồi xóa một liên kết lừa đảo. Công ty lo ngại các quyền truy cập quản trị đã bị xâm phạm và rao bán trên dark web.
#Coldwallet #Coldcard #Twitter #darknet #phishingscam $BTC
#Coldwallet #Coldcard #Twitter #darknet #phishingscam $BTC
111
·
--
🚨 CẢNH BÁO LỪA ĐẢO: Bảo vệ ví của bạn khỏi các mối quan hệ giả mạo trên Telegram! ⚠️ CHÚ Ý CÁC TRADER & NGƯỜI SÁNG TẠO! 🛑
Một trò lừa đảo tinh vi và nguy hiểm đang lưu hành trong không gian crypto hôm nay, ngày 19 tháng 5, 2026 📅. Những kẻ lừa đảo phishing đang nhắm mục tiêu vào người dùng trên Telegram và mạng xã hội. Nếu bạn không cẩn thận, ví của bạn có thể bị vét sạch chỉ trong vài giây! 💸😱
🛑 Cách mà lừa đảo hoạt động:
Mồi câu 🎣: Một kẻ lừa đảo nhắn tin cho bạn giả vờ là quản lý dự án. Họ đề nghị một đối tác hấp dẫn, tài trợ, hoặc một thỏa thuận hợp tác trị giá "$1,000+/tháng" để kích thích bạn.
🚨 CẢNH BÁO LỪA ĐẢO: Bảo vệ ví của bạn khỏi các mối quan hệ giả mạo trên Telegram! ⚠️
CHÚ Ý CÁC TRADER & NGƯỜI SÁNG TẠO! 🛑
Một trò lừa đảo tinh vi và nguy hiểm đang lưu hành trong không gian crypto hôm nay, ngày 19 tháng 5, 2026 📅. Những kẻ lừa đảo phishing đang nhắm mục tiêu vào người dùng trên Telegram và mạng xã hội. Nếu bạn không cẩn thận, ví của bạn có thể bị vét sạch chỉ trong vài giây! 💸😱
🛑 Cách mà lừa đảo hoạt động:
Mồi câu 🎣: Một kẻ lừa đảo nhắn tin cho bạn giả vờ là quản lý dự án. Họ đề nghị một đối tác hấp dẫn, tài trợ, hoặc một thỏa thuận hợp tác trị giá "$1,000+/tháng" để kích thích bạn.
231

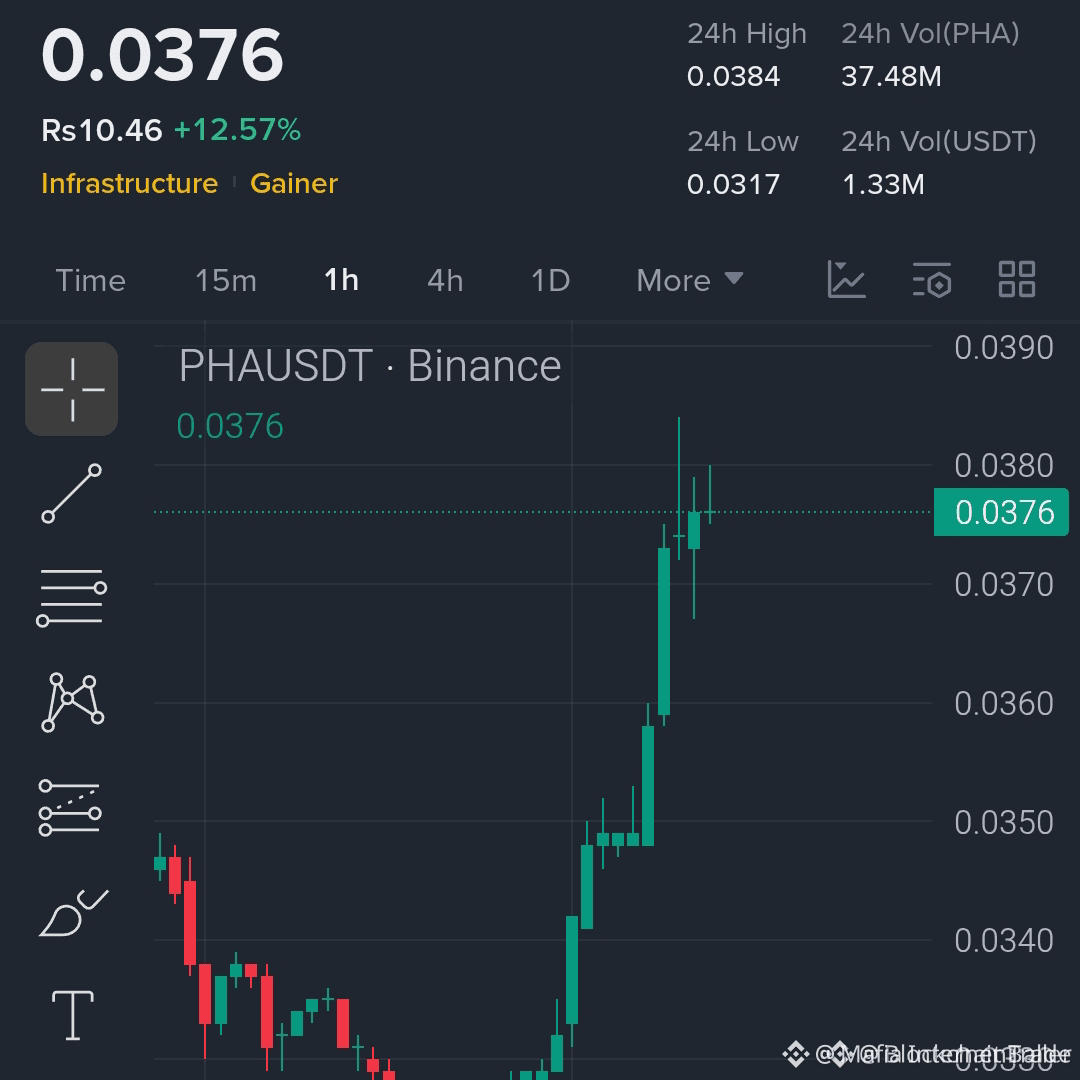
$PHA ÁP LỰC BREAKOUT ĐANG DIỄN RA ⚡
Khu vực mua: 0.0370 - 0.0376 🔥
Mục tiêu: 0.0390 / 0.0415 / 0.0440 🚀
Dừng lỗ: 0.0355 🛑
Breakout sạch trên khung 1H.
Động lực đang tăng mạnh.
Khối lượng đang ủng hộ các nhà đầu tư.
Đây là năng lượng thiết lập tiếp tục, không phải là tiếng ồn ngẫu nhiên. Leverage có rủi ro cao ở mức 10x, vì vậy hãy size thông minh và giữ tinh thần nhạy bén.
Không phải lời khuyên tài chính. Quản lý rủi ro của bạn.
#Crypto #Altcoins #Trading #BinanceSquare #phishingscam
🦅
{future}(PHAUSDT)
$PHA ÁP LỰC BREAKOUT ĐANG DIỄN RA ⚡
Khu vực mua: 0.0370 - 0.0376 🔥
Mục tiêu: 0.0390 / 0.0415 / 0.0440 🚀
Dừng lỗ: 0.0355 🛑
Breakout sạch trên khung 1H.
Động lực đang tăng mạnh.
Khối lượng đang ủng hộ các nhà đầu tư.
Đây là năng lượng thiết lập tiếp tục, không phải là tiếng ồn ngẫu nhiên. Leverage có rủi ro cao ở mức 10x, vì vậy hãy size thông minh và giữ tinh thần nhạy bén.
Không phải lời khuyên tài chính. Quản lý rủi ro của bạn.
#Crypto #Altcoins #Trading #BinanceSquare #phishingscam
🦅
94

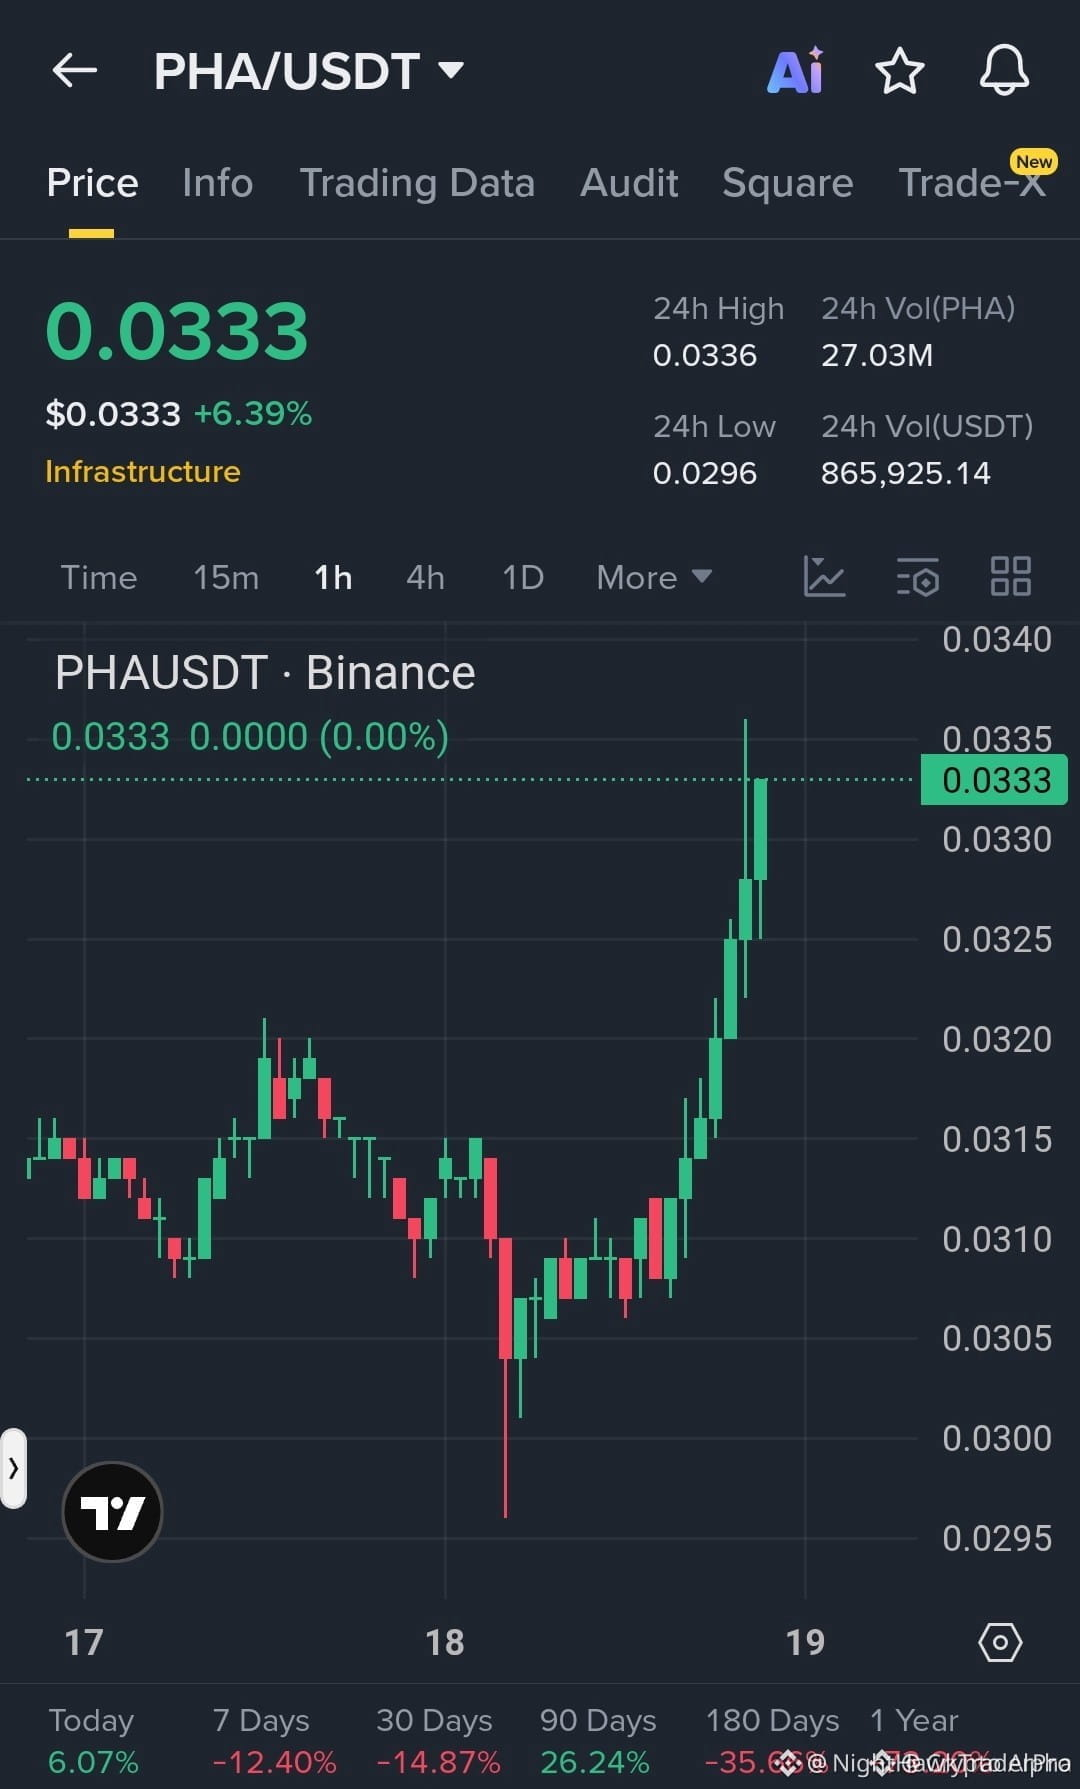
$PHA ÁP LỰC BREAKOUT ĐANG TĂNG LÊN 🚨
Vào lệnh: 0.0330 - 0.0334 🔥
Mục tiêu: 0.0340 / 0.0352 / 0.0365 🚀
Dừng lỗ: 0.0318 ⚠️
$PHA vừa khôi phục vùng hỗ trợ 0.0310 và những người mua đang đẩy mạnh. Các nến xanh liên tiếp cộng với khối lượng tăng cho thấy động lượng không hề ngủ quên. Nếu giá giữ vững trên áp lực kháng cự, động thái này có thể tăng tốc nhanh chóng.
Không phải là lời khuyên tài chính. Quản lý rủi ro của bạn.
#Crypto #Altcoins #BinanceSquare #Trading #phishingscam
⚡
{future}(PHAUSDT)
$PHA ÁP LỰC BREAKOUT ĐANG TĂNG LÊN 🚨
Vào lệnh: 0.0330 - 0.0334 🔥
Mục tiêu: 0.0340 / 0.0352 / 0.0365 🚀
Dừng lỗ: 0.0318 ⚠️
$PHA vừa khôi phục vùng hỗ trợ 0.0310 và những người mua đang đẩy mạnh. Các nến xanh liên tiếp cộng với khối lượng tăng cho thấy động lượng không hề ngủ quên. Nếu giá giữ vững trên áp lực kháng cự, động thái này có thể tăng tốc nhanh chóng.
Không phải là lời khuyên tài chính. Quản lý rủi ro của bạn.
#Crypto #Altcoins #BinanceSquare #Trading #phishingscam
⚡
44

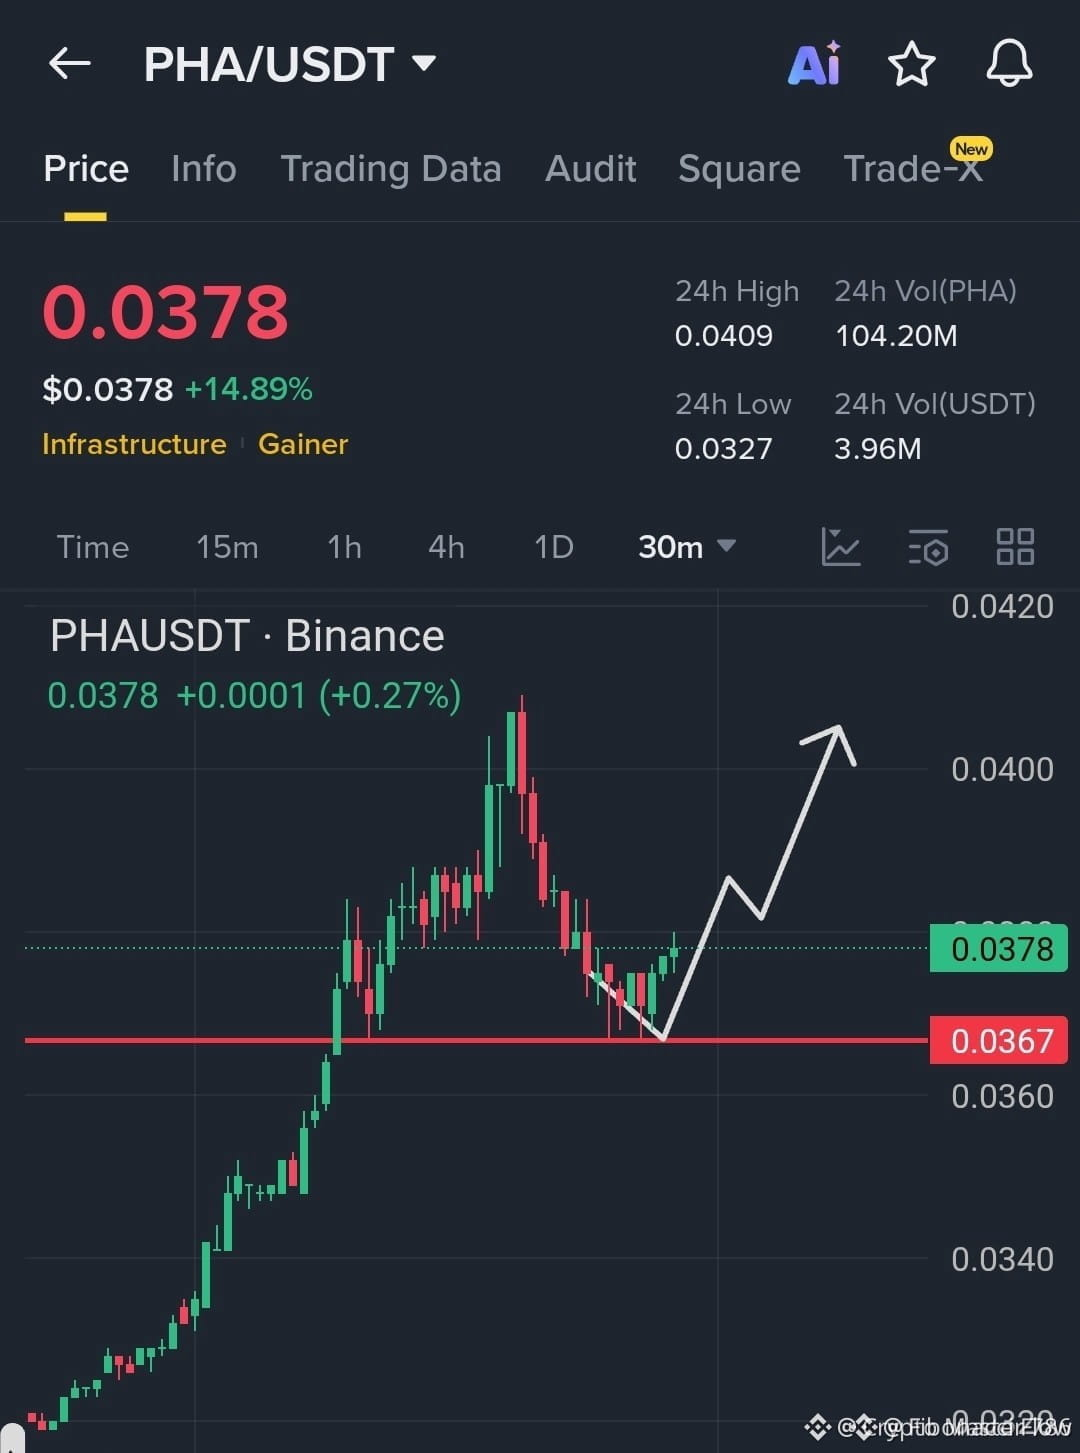
$PHA ĐANG THỬ NGHIỆM MỘT MỨC HỖ TRỢ QUAN TRỌNG ⚡
Vào lệnh: 0.0372–0.0378 🔥
Mục tiêu: 0.0395 / 0.0410 / 0.0430 ✅
Cắt lỗ: 0.0364 🛑
$PHA đang giữ vùng hỗ trợ 0.0367 sau một đợt điều chỉnh có kiểm soát từ đợt tăng gần đây. Hoạt động mua đang dần trở lại, với khu vực thanh khoản tiếp theo nằm gần 0.040–0.042 nếu đà tăng giữ vững. Leverage làm tăng rủi ro thực hiện, vì vậy việc xác định kích thước vị thế và kỷ luật cắt lỗ là rất quan trọng.
Không phải là lời khuyên tài chính. Quản lý rủi ro của bạn.
#Crypto #Altcoins #Trading #BinanceSquar #phishingscam
🧭
{future}(PHAUSDT)
$PHA ĐANG THỬ NGHIỆM MỘT MỨC HỖ TRỢ QUAN TRỌNG ⚡
Vào lệnh: 0.0372–0.0378 🔥
Mục tiêu: 0.0395 / 0.0410 / 0.0430 ✅
Cắt lỗ: 0.0364 🛑
$PHA đang giữ vùng hỗ trợ 0.0367 sau một đợt điều chỉnh có kiểm soát từ đợt tăng gần đây. Hoạt động mua đang dần trở lại, với khu vực thanh khoản tiếp theo nằm gần 0.040–0.042 nếu đà tăng giữ vững. Leverage làm tăng rủi ro thực hiện, vì vậy việc xác định kích thước vị thế và kỷ luật cắt lỗ là rất quan trọng.
Không phải là lời khuyên tài chính. Quản lý rủi ro của bạn.
#Crypto #Altcoins #Trading #BinanceSquar #phishingscam
🧭
42

·
--
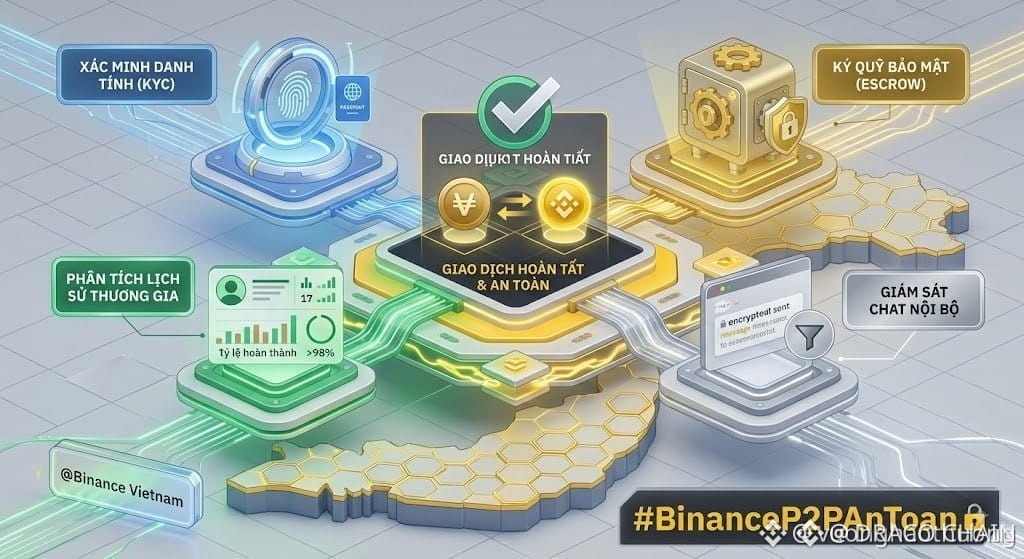
HÃY LUÔN CẢNH GIÁC TRƯỚC CÁC CUỘC TẤN CÔNG LỪA ĐẢO TIN NHẮN SMS VÀ EMAIL GIẢ! $BNB 📱⚡️
Các đường dây lừa đảo liên tục rình rập những “điểm yếu” để xâm nhập. Chúng tạo ra các cảnh báo SMS và email thuyết phục, bắt chước tin nhắn ngân hàng chính thức hoặc thông báo xác nhận nạp tiền. Nhưng người thông minh thì biết quy trình thật 🧠
Nền tảng của bạn sẽ không bao giờ yêu cầu bạn mở khóa đồng xu thông qua các ứng dụng chat như Zalo hoặc Telegram. Mọi thao tác đều diễn ra trực tiếp trong ứng dụng chính thức. Bất cứ điều gì khác đều là bẫy thanh khoản — được thiết kế để âm thầm rút cạn tài sản của bạn 💸
Hãy tỉnh táo và xác minh mọi thông báo trước khi hành động. Bạn đã từng nhận được một tin nhắn đáng ngờ như vậy chưa? Hãy chia sẻ trải nghiệm của bạn bên dưới 🛡️
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BNB #PhishingScam #CryptoSafety #SecureWallet #BinanceP2PAnToan
🔒🤝
39
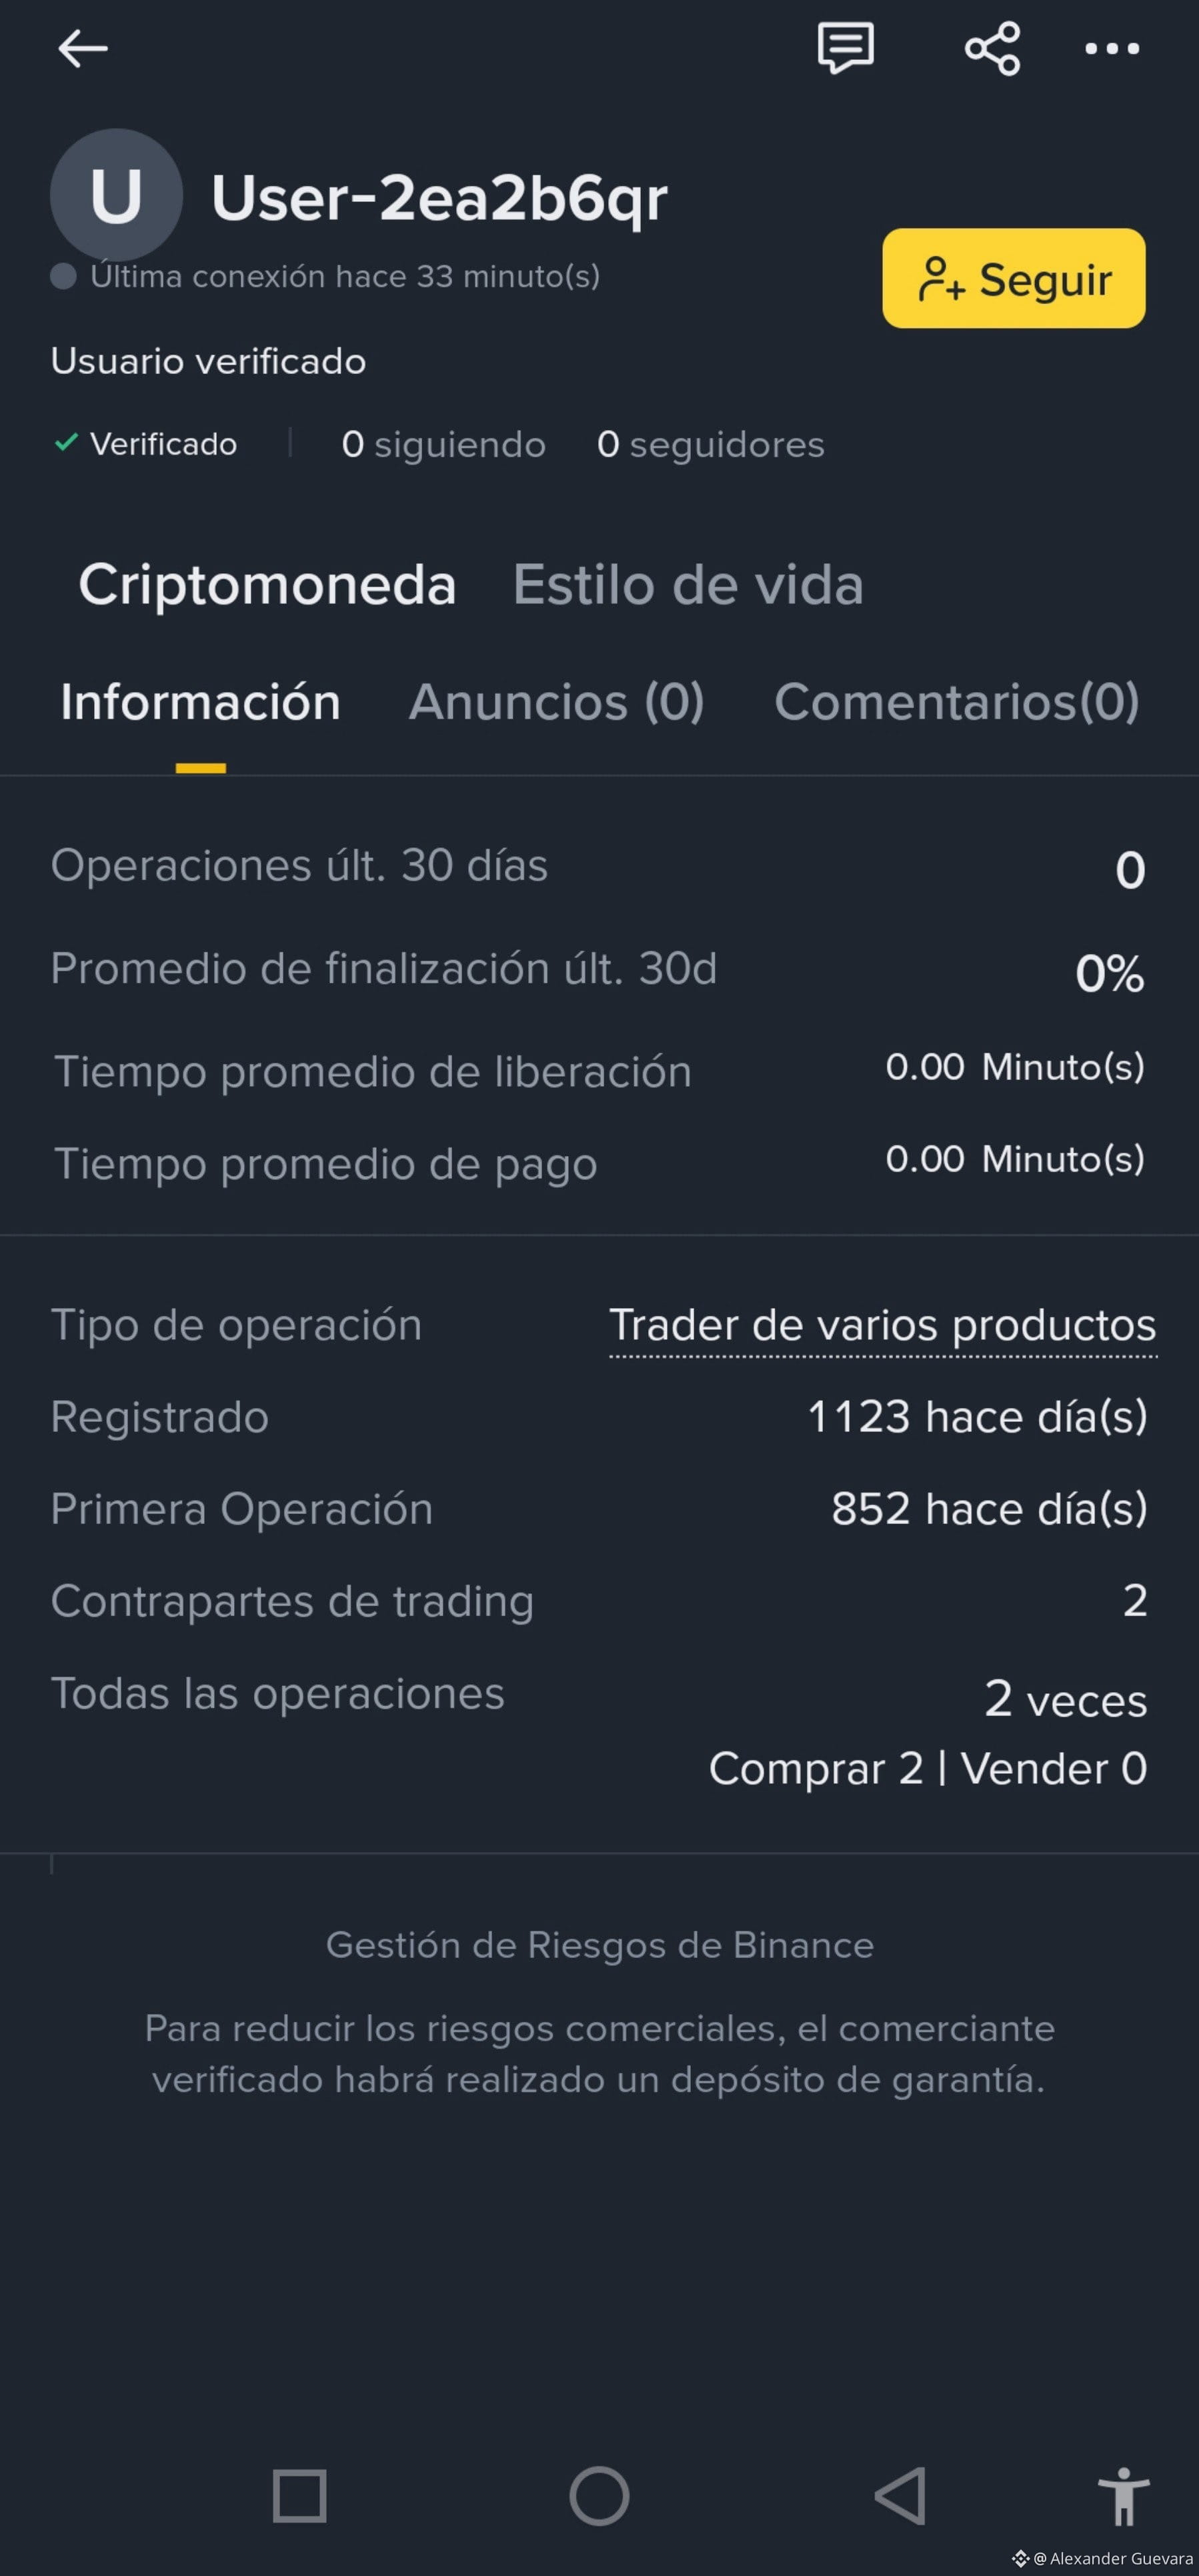
Đừng bao giờ tin vào những tài khoản đã được mở trong thời gian rất dài. Có thể trường hợp này đã xảy ra do việc bán một tài khoản—một hành vi khá phổ biến mà những người ít kinh nghiệm thường làm—bán tài khoản của mình với vài xu đô la, rồi sau đó sử dụng tài khoản đó cho các vụ lừa đảo tiềm ẩn.
Đừng bán tài khoản của mình cho bất kỳ ai; họ có thể bị phạt tù và bị khuyên bảo tệ hại.
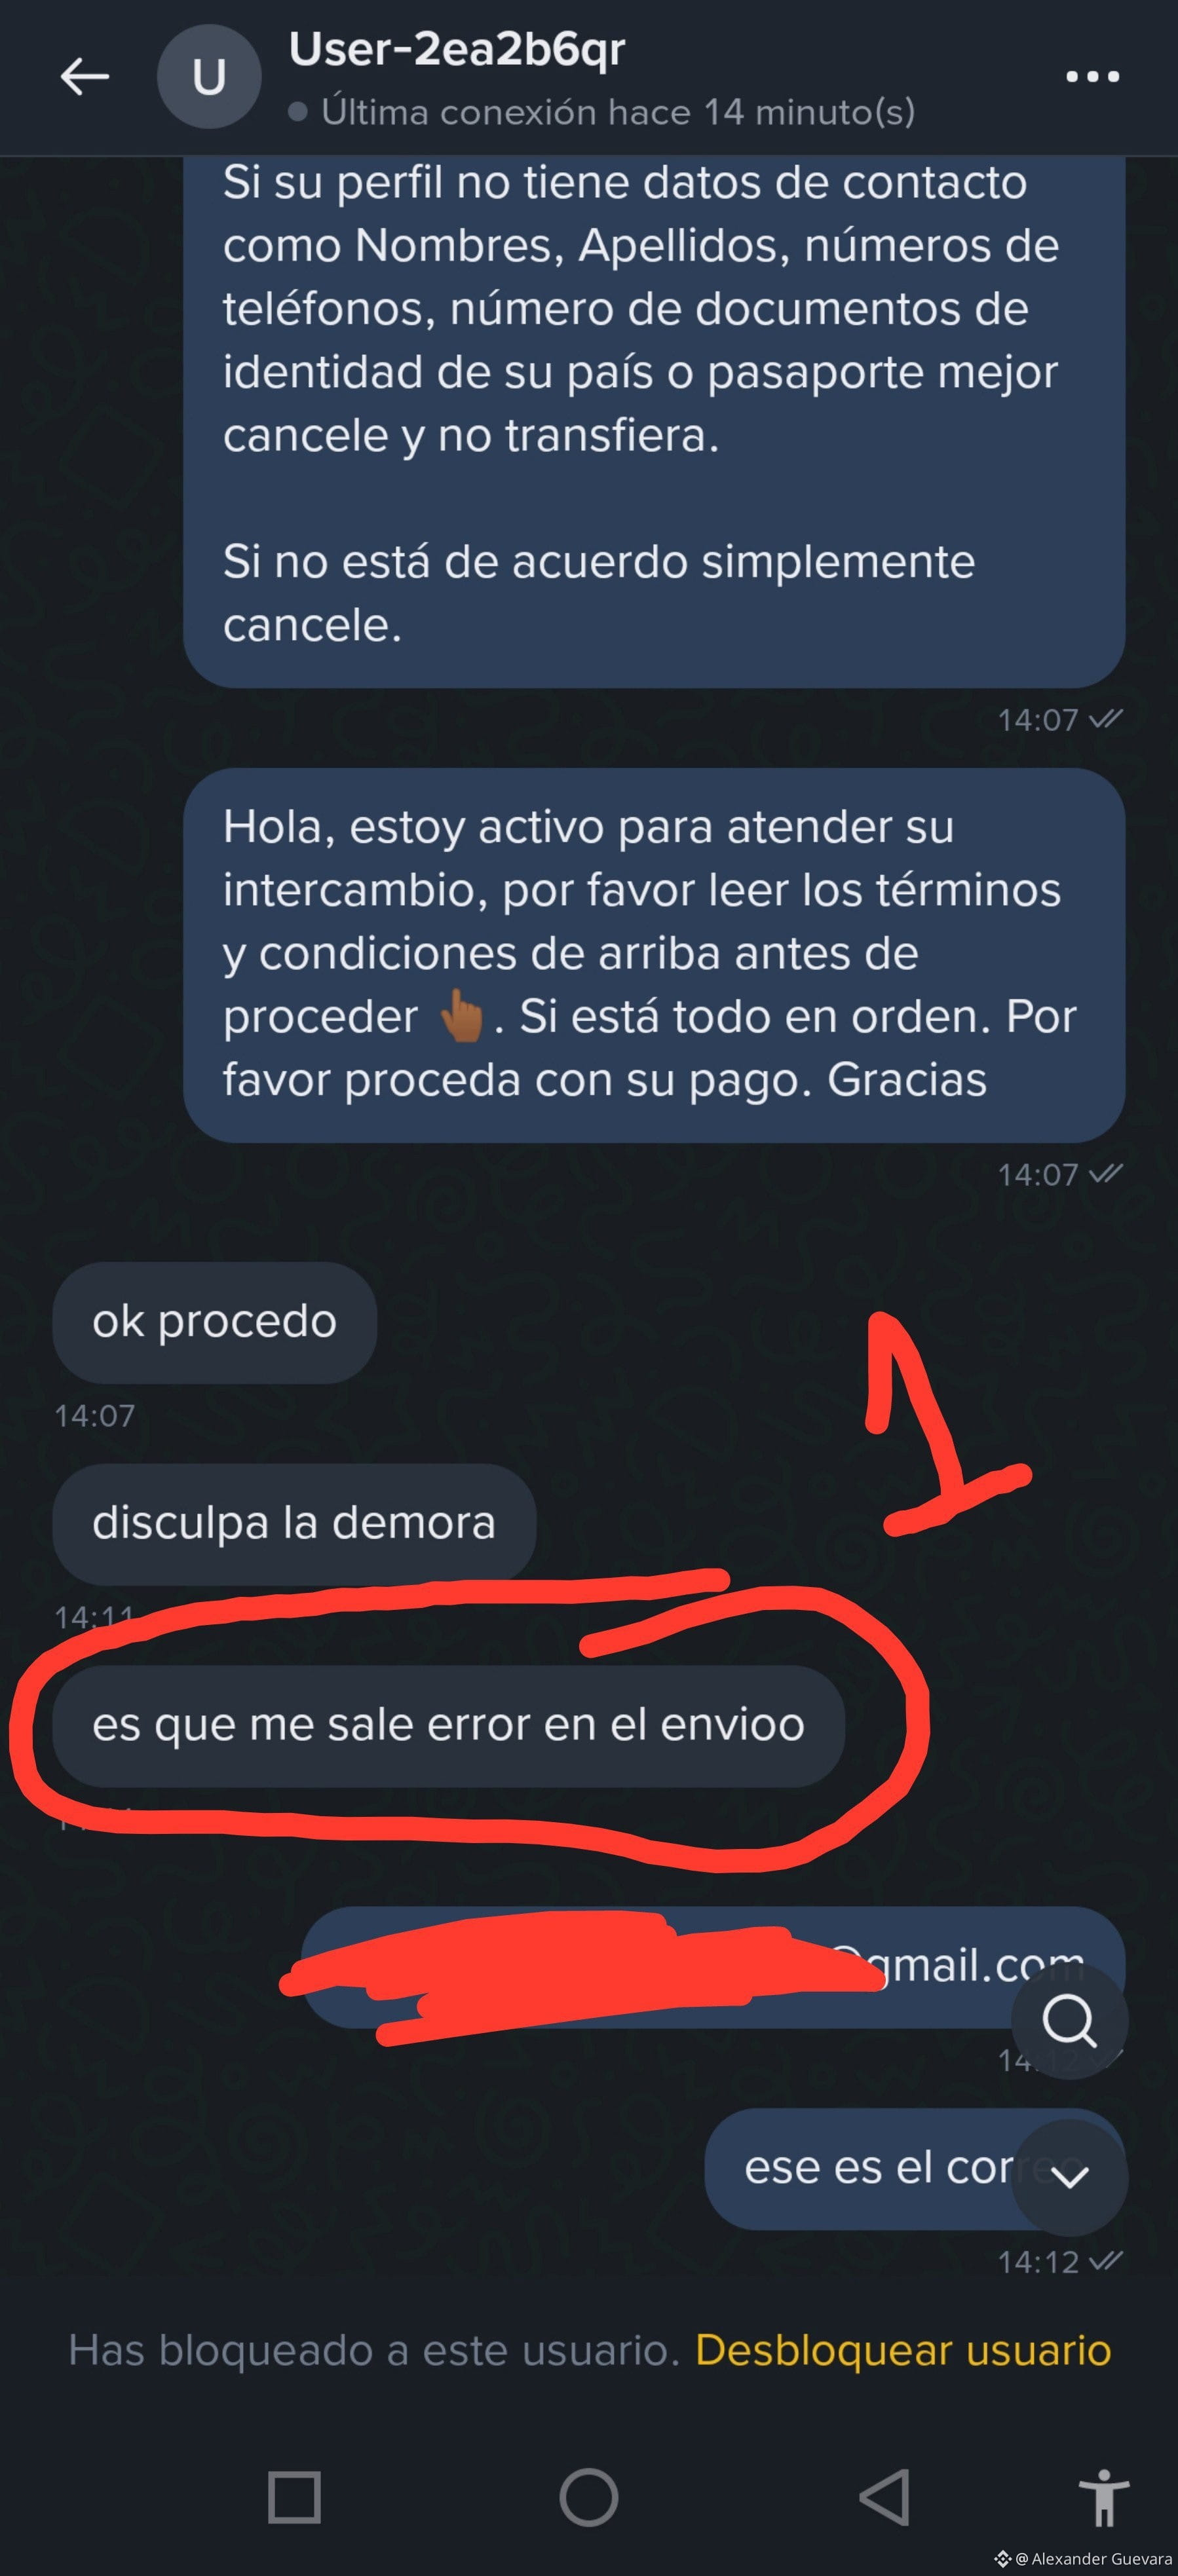
Đây là một trường hợp mà người mua sử dụng @Binancelatam cố gắng mua Crypto bằng cách dùng #zinli làm phương thức thanh toán. Anh ta đặt một đơn hàng với ý định lừa người bán bằng cách nói rằng anh ta gặp vấn đề với nền tảng (nhưng không nói rõ vấn đề là gì). Người bán yêu cầu anh ta cung cấp lại dữ liệu để nhận số dư trên Zinli. Dấu hiệu đầu tiên của lừa đảo "là tôi bị lỗi khi gửi" 🚩
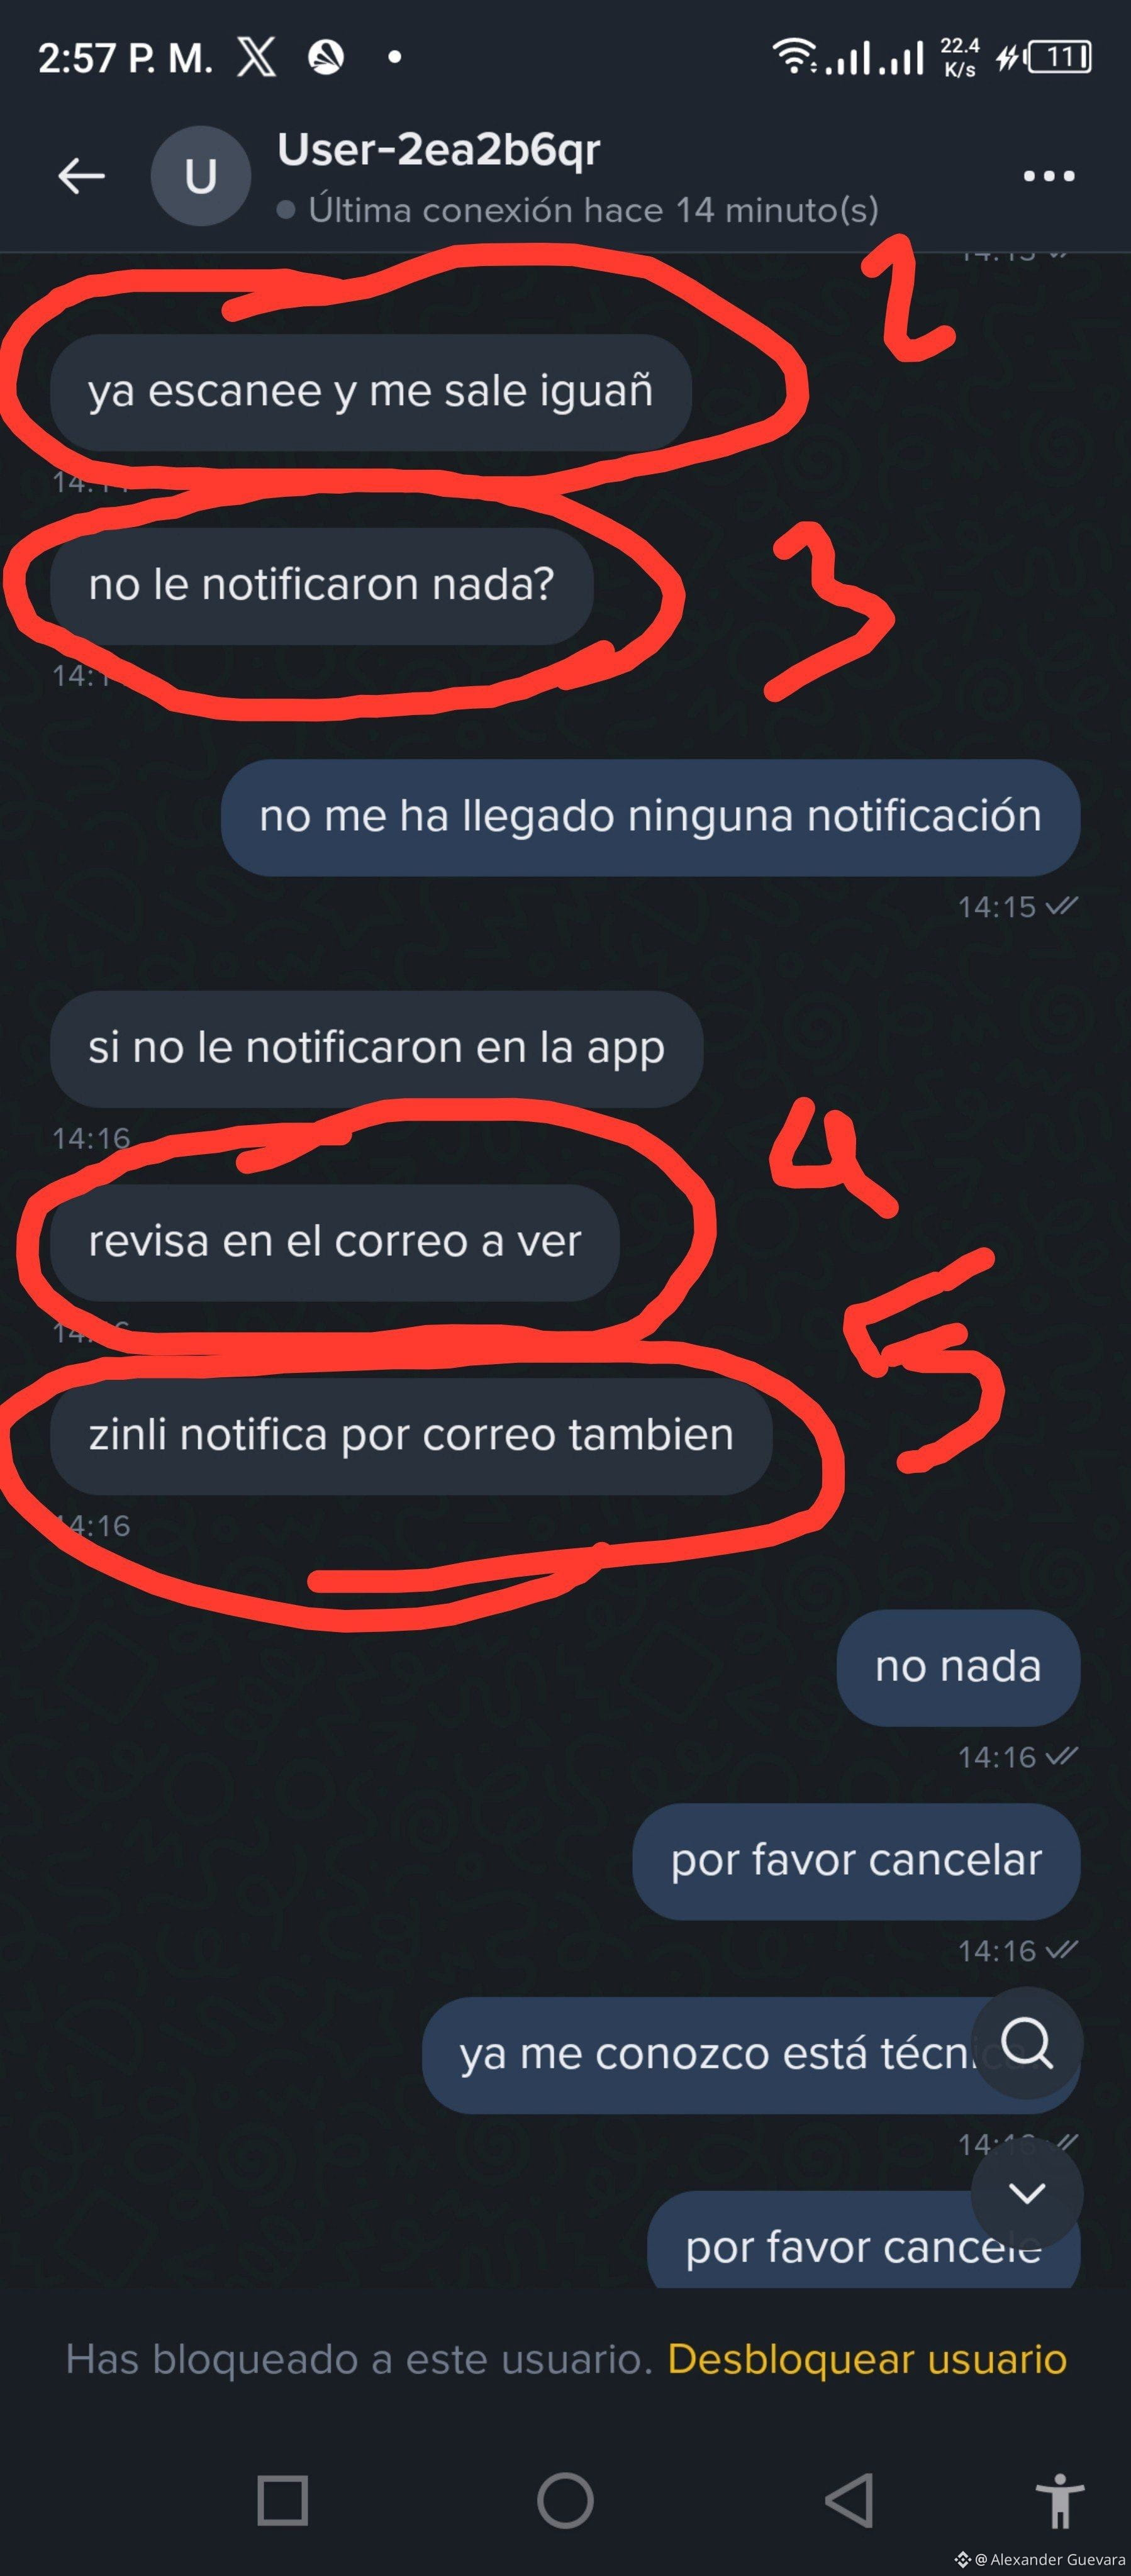
Và các redflag tiếp theo là việc người mua liên tục khẳng định rằng một email giả định đã lẽ ra phải đến hộp thư của người bán do sự cố gửi hàng mà anh ta đưa ra. (2,3,4,5) 🚩
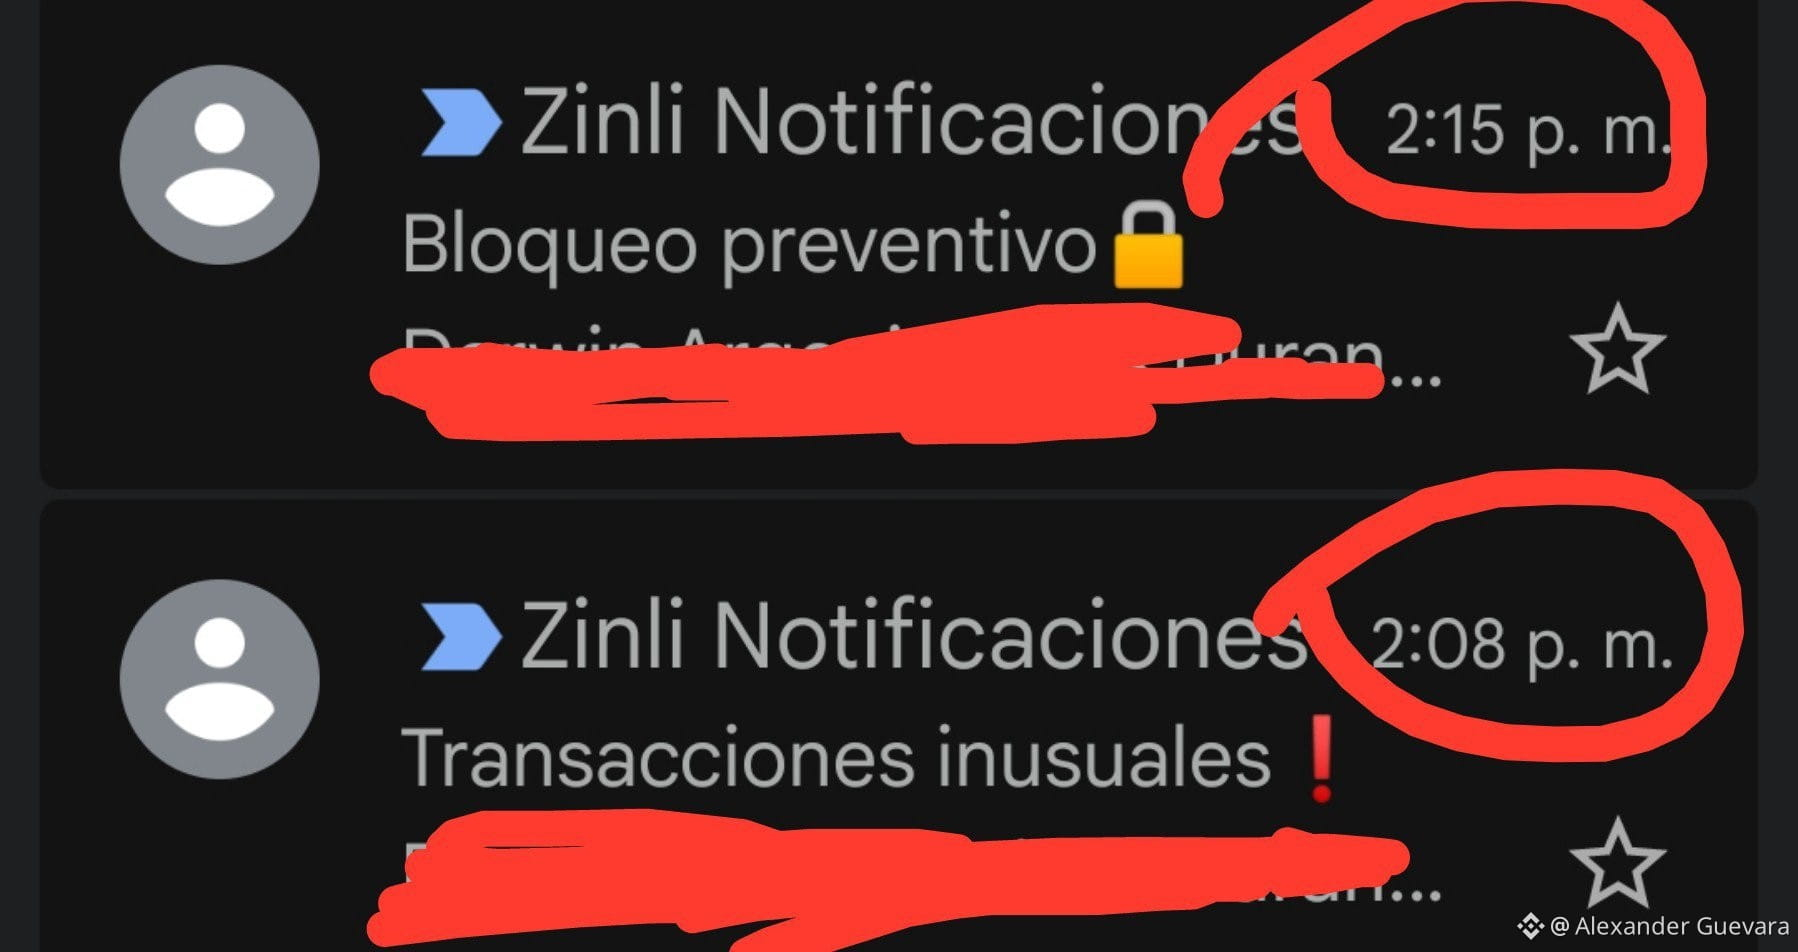
Và thật bất ngờ—WOW, đã có hai email từ zinli thông báo rằng tài khoản đang bị tạm ngưng và cần phải mở khóa bằng cách nhấp vào liên kết. Ngẫu nhiên ư? KHÔNG.
Email đầu tiên được gửi đúng vào thời điểm khi đơn hàng được tạo. Còn email thứ hai được gửi khi kẻ lừa đảo-người mua cho biết rằng anh ta phải kiểm tra email do sự cố gửi hàng mà anh ta nêu ra.
#phishingscam #scam #Latinoamérica #BinanceSquareFamily $BNB $AAPLB $LDO
Đừng bao giờ tin vào những tài khoản đã được mở trong thời gian rất dài. Có thể trường hợp này đã xảy ra do việc bán một tài khoản—một hành vi khá phổ biến mà những người ít kinh nghiệm thường làm—bán tài khoản của mình với vài xu đô la, rồi sau đó sử dụng tài khoản đó cho các vụ lừa đảo tiềm ẩn.
Đừng bán tài khoản của mình cho bất kỳ ai; họ có thể bị phạt tù và bị khuyên bảo tệ hại.
Đây là một trường hợp mà người mua sử dụng @Binance LATAM Official cố gắng mua Crypto bằng cách dùng #zinli làm phương thức thanh toán. Anh ta đặt một đơn hàng với ý định lừa người bán bằng cách nói rằng anh ta gặp vấn đề với nền tảng (nhưng không nói rõ vấn đề là gì). Người bán yêu cầu anh ta cung cấp lại dữ liệu để nhận số dư trên Zinli. Dấu hiệu đầu tiên của lừa đảo "là tôi bị lỗi khi gửi" 🚩
Và các redflag tiếp theo là việc người mua liên tục khẳng định rằng một email giả định đã lẽ ra phải đến hộp thư của người bán do sự cố gửi hàng mà anh ta đưa ra. (2,3,4,5) 🚩
Và thật bất ngờ—WOW, đã có hai email từ zinli thông báo rằng tài khoản đang bị tạm ngưng và cần phải mở khóa bằng cách nhấp vào liên kết. Ngẫu nhiên ư? KHÔNG.
Email đầu tiên được gửi đúng vào thời điểm khi đơn hàng được tạo. Còn email thứ hai được gửi khi kẻ lừa đảo-người mua cho biết rằng anh ta phải kiểm tra email do sự cố gửi hàng mà anh ta nêu ra.
#phishingscam #scam #Latinoamérica #BinanceSquareFamily $BNB $AAPLB $LDO
168
·
--
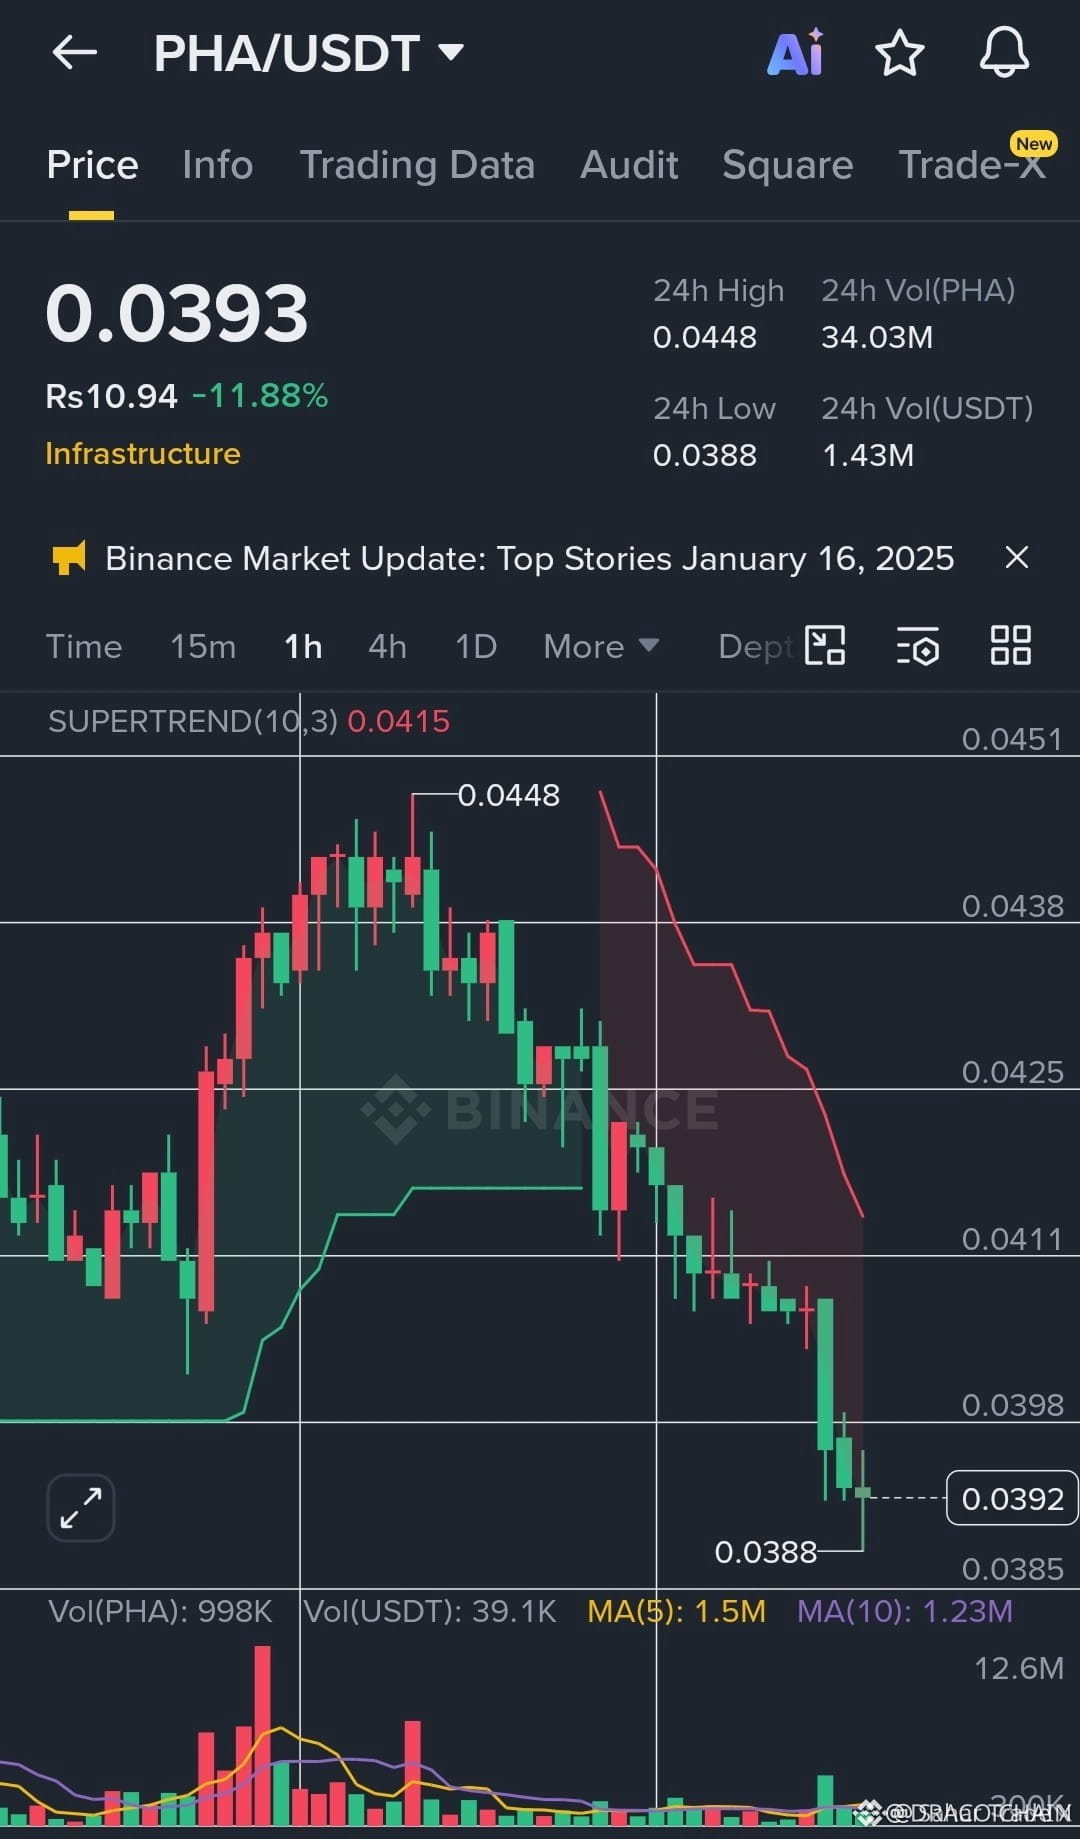
$PHA ĐỘT PHÁ MOMENTUM TẠI ĐỈNH ⚠️
Vào lệnh: 0.03908 – 0.03910 🔻
Mục tiêu: 0.03870 / 0.03820 / 0.03750 📉
Cắt lỗ: 0.03930 🛡️
Giá đang gặp khó khăn trong việc duy trì động thái trước đó hướng tới 0.043, với các đợt phục hồi yếu hơn cho thấy quyền kiểm soát của người mua đang suy yếu. Cấu hình này ưu tiên thực hiện có kỷ luật: chốt lời một phần vào mức giảm đầu tiên, sau đó giảm thiểu rủi ro nếu momentum xác nhận. Thanh khoản vẫn mỏng quanh các đỉnh thất bại, vì vậy hãy tránh quá tải và để xác nhận dẫn dắt quản lý.
Không phải là lời khuyên tài chính. Quản lý rủi ro của bạn.
#Crypto #Altcoins #Trading #BinanceSquare #phishingscam
⚡
{future}(PHAUSDT)
$PHA ĐỘT PHÁ MOMENTUM TẠI ĐỈNH ⚠️
Vào lệnh: 0.03908 – 0.03910 🔻
Mục tiêu: 0.03870 / 0.03820 / 0.03750 📉
Cắt lỗ: 0.03930 🛡️
Giá đang gặp khó khăn trong việc duy trì động thái trước đó hướng tới 0.043, với các đợt phục hồi yếu hơn cho thấy quyền kiểm soát của người mua đang suy yếu. Cấu hình này ưu tiên thực hiện có kỷ luật: chốt lời một phần vào mức giảm đầu tiên, sau đó giảm thiểu rủi ro nếu momentum xác nhận. Thanh khoản vẫn mỏng quanh các đỉnh thất bại, vì vậy hãy tránh quá tải và để xác nhận dẫn dắt quản lý.
Không phải là lời khuyên tài chính. Quản lý rủi ro của bạn.
#Crypto #Altcoins #Trading #BinanceSquare #phishingscam
⚡
132
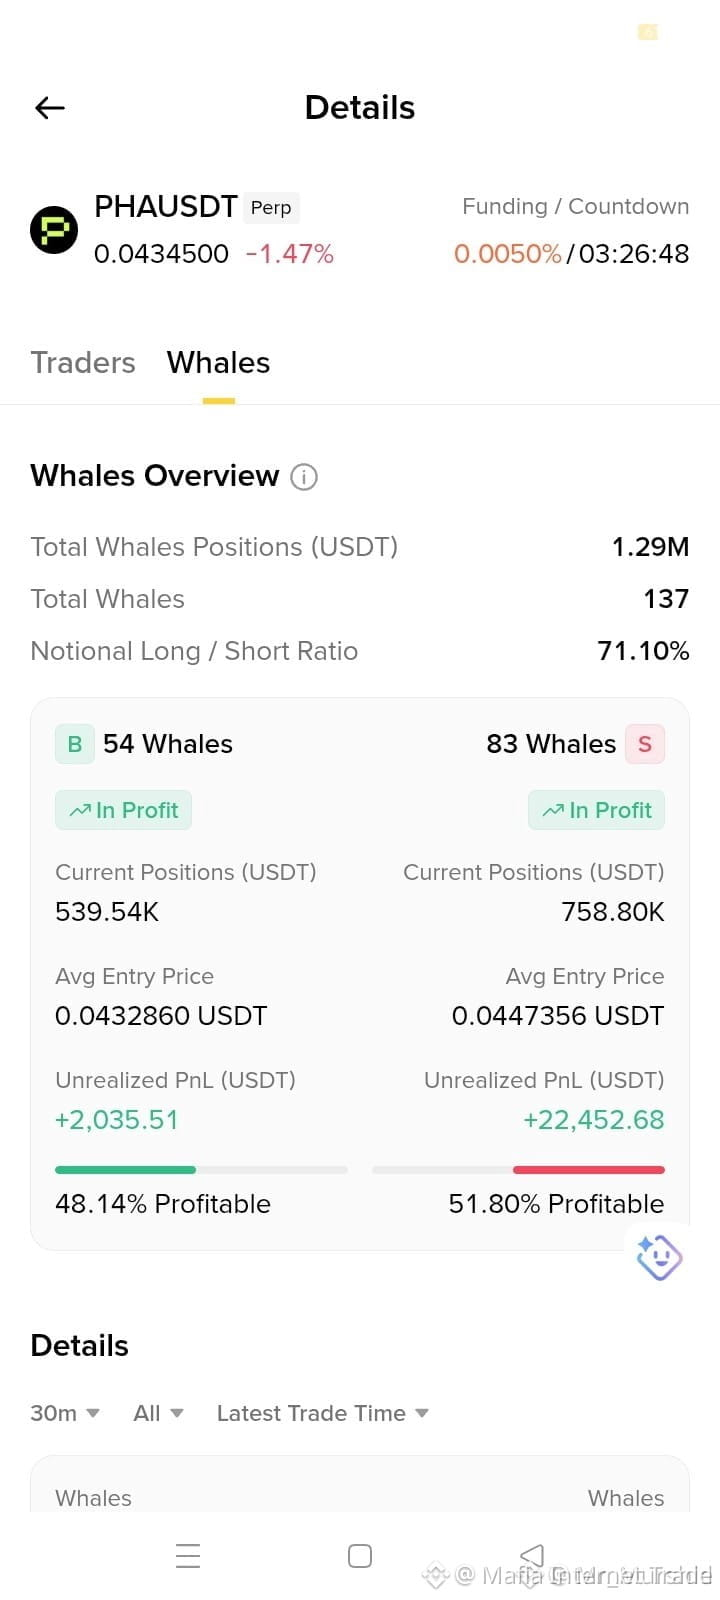
$PHA CÁ VOI VỪA ĐẢO NGƯỢC BẢNG ⚠️
0.0432 - 0.0436 🔥
0.0440 / 0.0445 🚀
0.0425 🛡️
Hoạt động của cá voi đang nóng lên nhanh chóng. Tổng vị thế của cá voi hiện tại là 1,29 triệu đô la, với 137 cá voi đang hoạt động và mức độ phơi bày hợp đồng tương lai ở mức 71,10%. Các lệnh short hiện tại đang chiếm ưu thế với 83 cá voi kiểm soát 758,80K đô la, trong khi 54 cá voi long nắm giữ 539,54K đô la. Biến động đang hoạt động. Tính thanh khoản có thể thay đổi mạnh. Tránh đòn bẩy liều lĩnh và chờ xác nhận.
Không phải lời khuyên tài chính. Quản lý rủi ro của bạn.
#phishingscam #Crypto #Altcoins #WhaleAlert #BinanceSquar
🚀
{future}(PHAUSDT)
$PHA CÁ VOI VỪA ĐẢO NGƯỢC BẢNG ⚠️
0.0432 - 0.0436 🔥
0.0440 / 0.0445 🚀
0.0425 🛡️
Hoạt động của cá voi đang nóng lên nhanh chóng. Tổng vị thế của cá voi hiện tại là 1,29 triệu đô la, với 137 cá voi đang hoạt động và mức độ phơi bày hợp đồng tương lai ở mức 71,10%. Các lệnh short hiện tại đang chiếm ưu thế với 83 cá voi kiểm soát 758,80K đô la, trong khi 54 cá voi long nắm giữ 539,54K đô la. Biến động đang hoạt động. Tính thanh khoản có thể thay đổi mạnh. Tránh đòn bẩy liều lĩnh và chờ xác nhận.
Không phải lời khuyên tài chính. Quản lý rủi ro của bạn.
#phishingscam #Crypto #Altcoins #WhaleAlert #BinanceSquar
🚀
68

·
--
Bài viết
Kimsuky Bắc Triều Tiên Bị Phơi Bày Bởi Vụ Rò Rỉ Dữ Liệu LớnVào tháng 6 năm 2025, cộng đồng an ninh mạng đã bị chấn động. Một thành viên của nhóm hacker nổi tiếng Bắc Triều Tiên Kimsuky APT đã trở thành nạn nhân của một vụ rò rỉ dữ liệu lớn, tiết lộ hàng trăm gigabyte tệp nội bộ nhạy cảm, công cụ và chi tiết hoạt động.
Theo các chuyên gia bảo mật từ Slow Mist, dữ liệu bị rò rỉ bao gồm lịch sử duyệt web, nhật ký chi tiết các chiến dịch lừa đảo, hướng dẫn cho các backdoor tùy chỉnh và các hệ thống tấn công như backdoor kernel TomCat, các beacon Cobalt Strike đã được chỉnh sửa, khai thác Ivanti RootRot và phần mềm độc hại Android như Toybox.
Kimsuky Bắc Triều Tiên Bị Phơi Bày Bởi Vụ Rò Rỉ Dữ Liệu Lớn
Vào tháng 6 năm 2025, cộng đồng an ninh mạng đã bị chấn động. Một thành viên của nhóm hacker nổi tiếng Bắc Triều Tiên Kimsuky APT đã trở thành nạn nhân của một vụ rò rỉ dữ liệu lớn, tiết lộ hàng trăm gigabyte tệp nội bộ nhạy cảm, công cụ và chi tiết hoạt động.
Theo các chuyên gia bảo mật từ Slow Mist, dữ liệu bị rò rỉ bao gồm lịch sử duyệt web, nhật ký chi tiết các chiến dịch lừa đảo, hướng dẫn cho các backdoor tùy chỉnh và các hệ thống tấn công như backdoor kernel TomCat, các beacon Cobalt Strike đã được chỉnh sửa, khai thác Ivanti RootRot và phần mềm độc hại Android như Toybox.
Theo các chuyên gia bảo mật từ Slow Mist, dữ liệu bị rò rỉ bao gồm lịch sử duyệt web, nhật ký chi tiết các chiến dịch lừa đảo, hướng dẫn cho các backdoor tùy chỉnh và các hệ thống tấn công như backdoor kernel TomCat, các beacon Cobalt Strike đã được chỉnh sửa, khai thác Ivanti RootRot và phần mềm độc hại Android như Toybox.
bnuriymuhammed:
CYB
3
2
3
5.4k
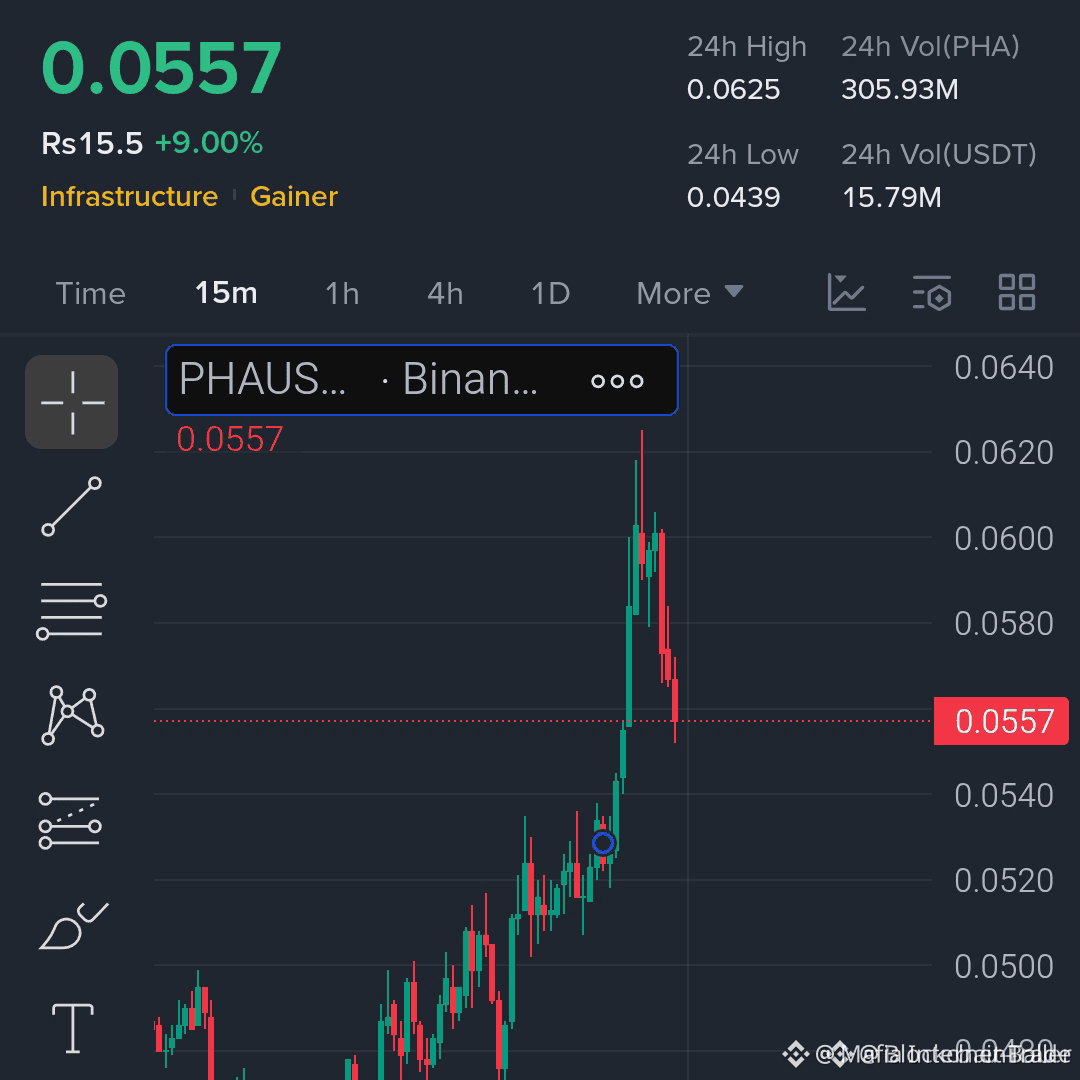
$PHA ÁP LỰC SHORT ĐANG HOẠT ĐỘNG ⚡
Vào lệnh: 0.0555 - 0.0562 🔥
Mục tiêu: 0.0540 / 0.0525 / 0.0505 ✅
Cắt lỗ: 0.0585 🛑
$PHA đang nằm dưới vùng kháng cự 0.0565 và những con gấu đang đè nén giá. Thiết lập short vẫn còn hoạt động trong khi giá không thể lấy lại mức đó. Leverage tối đa là 10x, nên hãy vào lệnh sạch sẽ và đừng liều lĩnh.
Không phải lời khuyên tài chính. Quản lý rủi ro của bạn.
#Crypto #BinanceSquar #Altcoins #Trading #phishingscam
⚡
{future}(PHAUSDT)
$PHA ÁP LỰC SHORT ĐANG HOẠT ĐỘNG ⚡
Vào lệnh: 0.0555 - 0.0562 🔥
Mục tiêu: 0.0540 / 0.0525 / 0.0505 ✅
Cắt lỗ: 0.0585 🛑
$PHA đang nằm dưới vùng kháng cự 0.0565 và những con gấu đang đè nén giá. Thiết lập short vẫn còn hoạt động trong khi giá không thể lấy lại mức đó. Leverage tối đa là 10x, nên hãy vào lệnh sạch sẽ và đừng liều lĩnh.
Không phải lời khuyên tài chính. Quản lý rủi ro của bạn.
#Crypto #BinanceSquar #Altcoins #Trading #phishingscam
⚡
43
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TheoDõiFOMC
309,360 lượt xem
1,316 đang thảo luận
2
#TinFed
375,149 lượt xem
1,043 đang thảo luận
3
#BinanceReports80%Recoveryof$6.3BillioninLossesfromHackIncident
16 lượt xem
6 đang thảo luận
4
#TRMCambodianCasinosReceived$1.07BInCrypto
61 lượt xem
13 đang thảo luận
5
#IolePlansToSellAll151.21Bitcoin
2,164 lượt xem
112 đang thảo luận
6
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
3,587 lượt xem
52 đang thảo luận
7
#OpenAICutsFundraisingTargetBy$10B
821 lượt xem
48 đang thảo luận
8
#ASICHasReceivedNoPredictionMarketApplications
12,807 lượt xem
388 đang thảo luận
9
#RecallAnnouncesLiquidationPlansToBurn35.86%OfSupply
486 lượt xem
21 đang thảo luận
10
#TetherReports$191.5BInQ3Reserves
172 lượt xem
17 đang thảo luận