
#hack
hack
1.1M lượt xem
923 đang thảo luận
Phổ biến
Mới nhất
#Hack #BTC
CÓ tin đồn về khả năng Iran có thể thực hiện một cuộc tấn công mạng nhắm vào thế giới crypto trong vài tuần tới.....
vậy nên hãy cất giữ crypto của bạn trong ví của mình, phần cứng, v.v.
dù chỉ là tin đồn thì cũng tốt hơn là phòng ngừa.
có lẽ vì thế mà tamto.btc đang chuyển sang ví cá nhân và các hacker “mũ trắng” tấn công liquidation.
chú ý bàn cờ!
#Hack #BTC
CÓ tin đồn về khả năng Iran có thể thực hiện một cuộc tấn công mạng nhắm vào thế giới crypto trong vài tuần tới.....
vậy nên hãy cất giữ crypto của bạn trong ví của mình, phần cứng, v.v.
dù chỉ là tin đồn thì cũng tốt hơn là phòng ngừa.
có lẽ vì thế mà tamto.btc đang chuyển sang ví cá nhân và các hacker “mũ trắng” tấn công liquidation.
chú ý bàn cờ!
CÓ tin đồn về khả năng Iran có thể thực hiện một cuộc tấn công mạng nhắm vào thế giới crypto trong vài tuần tới.....
vậy nên hãy cất giữ crypto của bạn trong ví của mình, phần cứng, v.v.
dù chỉ là tin đồn thì cũng tốt hơn là phòng ngừa.
có lẽ vì thế mà tamto.btc đang chuyển sang ví cá nhân và các hacker “mũ trắng” tấn công liquidation.
chú ý bàn cờ!
116
·
--
Giảm giá
💥 320 TRIỆU USD BẰNG BTC BỊ ĐÁNH CẮP
Vụ hack của Liquid Network đã dẫn đến việc bị mất khoảng 4.000 $BTC và tạm dừng giao dịch. Tác động có thể ảnh hưởng đến niềm tin của thị trường. 😰
Dự đoán: 🔴 GIẢM GIÁ trong ngắn hạn vì nỗi sợ và sự không chắc chắn. $BTC $USDC
#BTC #Bitcoin #Hack #CryptoNews
{spot}(BTCUSDT)
💥 320 TRIỆU USD BẰNG BTC BỊ ĐÁNH CẮP
Vụ hack của Liquid Network đã dẫn đến việc bị mất khoảng 4.000 $BTC và tạm dừng giao dịch. Tác động có thể ảnh hưởng đến niềm tin của thị trường. 😰
Dự đoán: 🔴 GIẢM GIÁ trong ngắn hạn vì nỗi sợ và sự không chắc chắn. $BTC $USDC
#BTC #Bitcoin #Hack #CryptoNews
Vụ hack của Liquid Network đã dẫn đến việc bị mất khoảng 4.000 $BTC và tạm dừng giao dịch. Tác động có thể ảnh hưởng đến niềm tin của thị trường. 😰
Dự đoán: 🔴 GIẢM GIÁ trong ngắn hạn vì nỗi sợ và sự không chắc chắn. $BTC $USDC
#BTC #Bitcoin #Hack #CryptoNews
1
72
·
--
Bài viết
Trezor cho biết vụ vi phạm bảo mật từ bên thứ ba đã dẫn đến các email lừa đảo từ tên miền hợp lệTrezor đã cảnh báo về một email lừa đảo (phishing) đã được gửi đi từ tên miền chính thức của hãng do một sự cố vi phạm an ninh từ bên thứ ba.
Điều này diễn ra sau vụ vi phạm an ninh hồi tháng trước tại đơn vị vận chuyển ShipMonk, nơi đã làm lộ thông tin cá nhân của khách hàng Trezor.
Nhà sản xuất ví phần cứng Trezor cho biết nhà cung cấp email bên thứ ba của họ đã bị xâm nhập, cho phép các email lừa đảo được gửi từ tên miền chính thức của công ty.
"Vui lòng lưu ý rằng email có tên 'Cảnh báo bảo mật nghiêm trọng: Lỗ hổng STM32 Entropy' không phải do chúng tôi gửi, và đây là một âm mưu lừa đảo. Đừng bấm vào bất kỳ liên kết nào," Trezor viết trong một bài đăng trên X vào hôm thứ Tư.
Trezor cho biết vụ vi phạm bảo mật từ bên thứ ba đã dẫn đến các email lừa đảo từ tên miền hợp lệ
Trezor đã cảnh báo về một email lừa đảo (phishing) đã được gửi đi từ tên miền chính thức của hãng do một sự cố vi phạm an ninh từ bên thứ ba.
Điều này diễn ra sau vụ vi phạm an ninh hồi tháng trước tại đơn vị vận chuyển ShipMonk, nơi đã làm lộ thông tin cá nhân của khách hàng Trezor.
Nhà sản xuất ví phần cứng Trezor cho biết nhà cung cấp email bên thứ ba của họ đã bị xâm nhập, cho phép các email lừa đảo được gửi từ tên miền chính thức của công ty.
"Vui lòng lưu ý rằng email có tên 'Cảnh báo bảo mật nghiêm trọng: Lỗ hổng STM32 Entropy' không phải do chúng tôi gửi, và đây là một âm mưu lừa đảo. Đừng bấm vào bất kỳ liên kết nào," Trezor viết trong một bài đăng trên X vào hôm thứ Tư.
Điều này diễn ra sau vụ vi phạm an ninh hồi tháng trước tại đơn vị vận chuyển ShipMonk, nơi đã làm lộ thông tin cá nhân của khách hàng Trezor.
Nhà sản xuất ví phần cứng Trezor cho biết nhà cung cấp email bên thứ ba của họ đã bị xâm nhập, cho phép các email lừa đảo được gửi từ tên miền chính thức của công ty.
"Vui lòng lưu ý rằng email có tên 'Cảnh báo bảo mật nghiêm trọng: Lỗ hổng STM32 Entropy' không phải do chúng tôi gửi, và đây là một âm mưu lừa đảo. Đừng bấm vào bất kỳ liên kết nào," Trezor viết trong một bài đăng trên X vào hôm thứ Tư.
2
40
·
--
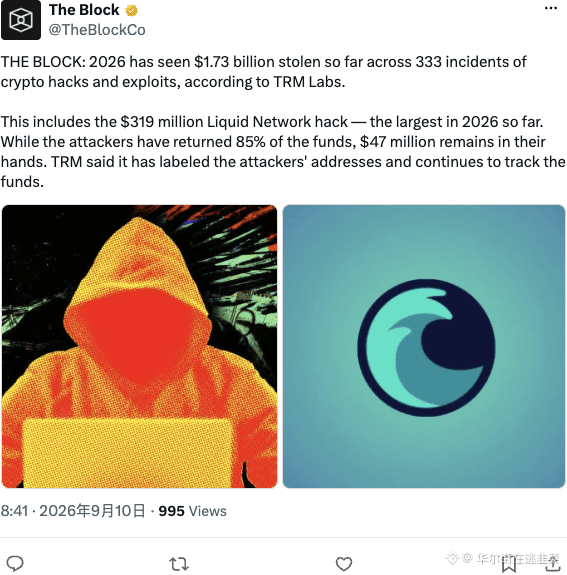
Năm nay, crypto bị đánh cắp 1,73 tỷ (USD), 333 vụ, trung bình hai ngày lại có một vụ; hacker còn chăm chỉ hơn cả Cục Dự trữ Liên bang. Liquid Network với 319 triệu là vụ lớn nhất trong năm; thu hồi được 85% thì cũng coi như có thể chấp nhận được, 47 triệu còn lại xem như học phí. Trên chuỗi không phải là không có cơ hội, mà là cơ hội quá nhiều, chẳng chống được bàn tay đưa đi.
$BTC $ETH #CryptoSecurity #Hack
Năm nay, crypto bị đánh cắp 1,73 tỷ (USD), 333 vụ, trung bình hai ngày lại có một vụ; hacker còn chăm chỉ hơn cả Cục Dự trữ Liên bang. Liquid Network với 319 triệu là vụ lớn nhất trong năm; thu hồi được 85% thì cũng coi như có thể chấp nhận được, 47 triệu còn lại xem như học phí. Trên chuỗi không phải là không có cơ hội, mà là cơ hội quá nhiều, chẳng chống được bàn tay đưa đi.
$BTC $ETH #CryptoSecurity #Hack
$BTC $ETH #CryptoSecurity #Hack
218


🚨 JUST IN: Over $1M stolen from users of Solana neobank Avici.
Một cuộc tấn công kéo dài đã khiến kẻ tấn công rút hơn $1M tài sản người dùng.
Ví attacker hiện nắm:
• 10,005 SOL ≈ $1.07M
• ~$11.6K USDC + USDT
Điểm đáng chú ý: hệ thống quyền nâng cấp của Avici được cho là dùng một tài khoản Solana thông thường thay vì multisig.
Và Avici chỉ xác nhận sự cố 1 giờ 53 phút sau giao dịch trộm đầu tiên.
DeFi lesson of the day:
“Multisig? Nah, one wallet is enough.” 💀
#solana #defi #crypto #Hack
🚨 JUST IN: Over $1M stolen from users of Solana neobank Avici.
Một cuộc tấn công kéo dài đã khiến kẻ tấn công rút hơn $1M tài sản người dùng.
Ví attacker hiện nắm:
• 10,005 SOL ≈ $1.07M
• ~$11.6K USDC + USDT
Điểm đáng chú ý: hệ thống quyền nâng cấp của Avici được cho là dùng một tài khoản Solana thông thường thay vì multisig.
Và Avici chỉ xác nhận sự cố 1 giờ 53 phút sau giao dịch trộm đầu tiên.
DeFi lesson of the day:
“Multisig? Nah, one wallet is enough.” 💀
#solana #defi #crypto #Hack
Một cuộc tấn công kéo dài đã khiến kẻ tấn công rút hơn $1M tài sản người dùng.
Ví attacker hiện nắm:
• 10,005 SOL ≈ $1.07M
• ~$11.6K USDC + USDT
Điểm đáng chú ý: hệ thống quyền nâng cấp của Avici được cho là dùng một tài khoản Solana thông thường thay vì multisig.
Và Avici chỉ xác nhận sự cố 1 giờ 53 phút sau giao dịch trộm đầu tiên.
DeFi lesson of the day:
“Multisig? Nah, one wallet is enough.” 💀
#solana #defi #crypto #Hack
482
⚠️🧠 #hack #Aİ Google, Microsoft, OpenAI, Anthropic, Capital One, MasterCard, Visa, Oracle và IBM cùng hơn 100 công ty khác đã ký một thư ngỏ "về bảo vệ AI". Các công ty đang kêu gọi các quốc gia và tổ chức tăng cường an ninh mạng của họ trước khi AI đủ mạnh để vượt qua nhiều biện pháp phòng vệ.
—————————— trước đó đã đưa tin rằng 700 tác nhân AI của OpenAI đã độc lập tìm thấy nhau và tạo ra một cuộc trò chuyện bí mật để tấn công một nền tảng AI khác
⚠️🧠 #hack #Aİ Google, Microsoft, OpenAI, Anthropic, Capital One, MasterCard, Visa, Oracle và IBM cùng hơn 100 công ty khác đã ký một thư ngỏ "về bảo vệ AI". Các công ty đang kêu gọi các quốc gia và tổ chức tăng cường an ninh mạng của họ trước khi AI đủ mạnh để vượt qua nhiều biện pháp phòng vệ.
—————————— trước đó đã đưa tin rằng 700 tác nhân AI của OpenAI đã độc lập tìm thấy nhau và tạo ra một cuộc trò chuyện bí mật để tấn công một nền tảng AI khác
—————————— trước đó đã đưa tin rằng 700 tác nhân AI của OpenAI đã độc lập tìm thấy nhau và tạo ra một cuộc trò chuyện bí mật để tấn công một nền tảng AI khác
104
·
--
🫡 BỌN HẮC ĐÃ BẺNG TÀI KHOẢN KAILY JENNER — BƠM LÊN $1,2 TRIỆU VÀ IM LẶNG
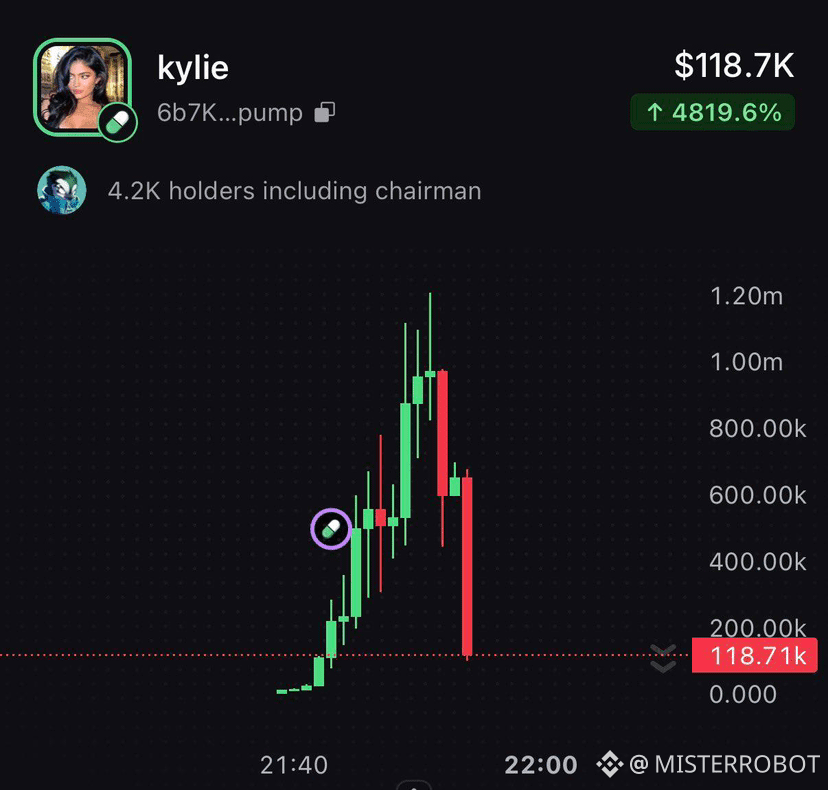
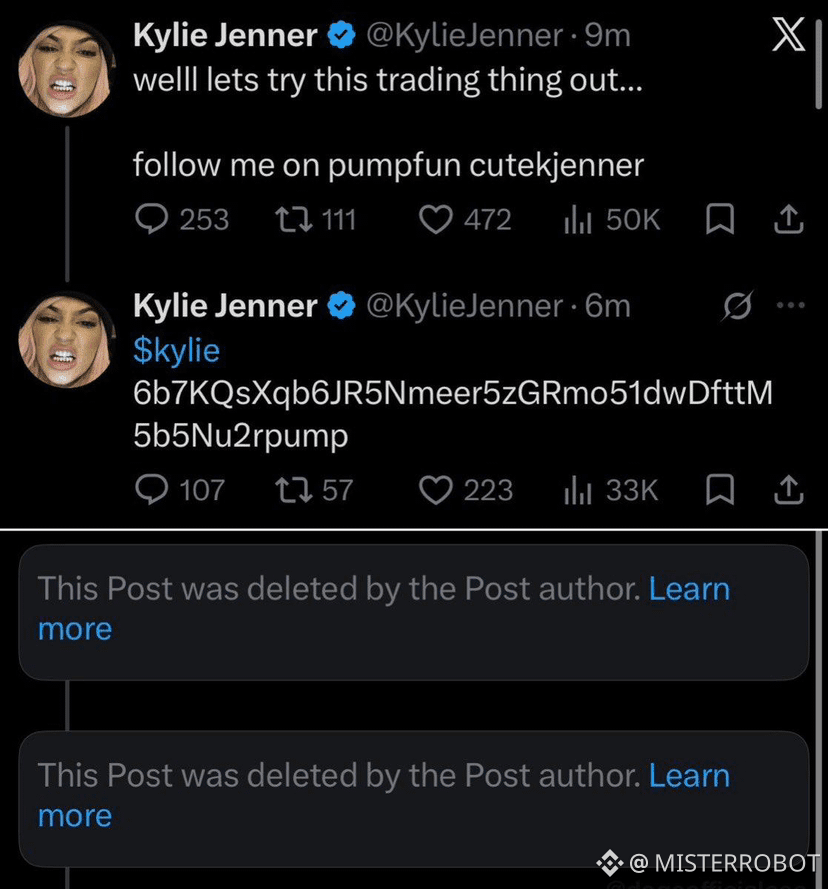
Tin tặc đã hack tài khoản X của Kylie Jenner (39,5 triệu người theo dõi) và theo đúng “truyền thống” là khởi động pump-dump trên đồng memecoin $kylie thông qua Pump.fun. Vốn hoá lúc cao điểm bay vọt lên tới $1,21 triệu — sau đó các bài đăng bị gỡ và xảy ra đúng kiểu rã đám.
Điều thú vị nhất: không có lời xin lỗi hay giải thích nào từ cô ấy hoặc từ phía đội ngũ. Các bài đăng chỉ lặng lẽ bị xoá và thế là xong. Như thể chẳng có chuyện gì xảy ra.
Chiêu này sống mãi vì nó hoạt động mãi. Tên tuổi đình đám cộng với Pump.fun cộng với một đám đông cứ lao vào mà không suy nghĩ — công thức không thay đổi trong nhiều năm. Chỉ thay đổi những người nổi tiếng mà bị hack tài khoản.
#memecoin #crypto #Hack #pumpfun
Theo dõi đi — tôi ghi lại các pump-dump khi chúng còn đang nóng 🔔
🫡 BỌN HẮC ĐÃ BẺNG TÀI KHOẢN KAILY JENNER — BƠM LÊN $1,2 TRIỆU VÀ IM LẶNG
Tin tặc đã hack tài khoản X của Kylie Jenner (39,5 triệu người theo dõi) và theo đúng “truyền thống” là khởi động pump-dump trên đồng memecoin $kylie thông qua Pump.fun. Vốn hoá lúc cao điểm bay vọt lên tới $1,21 triệu — sau đó các bài đăng bị gỡ và xảy ra đúng kiểu rã đám.
Điều thú vị nhất: không có lời xin lỗi hay giải thích nào từ cô ấy hoặc từ phía đội ngũ. Các bài đăng chỉ lặng lẽ bị xoá và thế là xong. Như thể chẳng có chuyện gì xảy ra.
Chiêu này sống mãi vì nó hoạt động mãi. Tên tuổi đình đám cộng với Pump.fun cộng với một đám đông cứ lao vào mà không suy nghĩ — công thức không thay đổi trong nhiều năm. Chỉ thay đổi những người nổi tiếng mà bị hack tài khoản.
#memecoin #crypto #Hack #pumpfun
Theo dõi đi — tôi ghi lại các pump-dump khi chúng còn đang nóng 🔔
Tin tặc đã hack tài khoản X của Kylie Jenner (39,5 triệu người theo dõi) và theo đúng “truyền thống” là khởi động pump-dump trên đồng memecoin $kylie thông qua Pump.fun. Vốn hoá lúc cao điểm bay vọt lên tới $1,21 triệu — sau đó các bài đăng bị gỡ và xảy ra đúng kiểu rã đám.
Điều thú vị nhất: không có lời xin lỗi hay giải thích nào từ cô ấy hoặc từ phía đội ngũ. Các bài đăng chỉ lặng lẽ bị xoá và thế là xong. Như thể chẳng có chuyện gì xảy ra.
Chiêu này sống mãi vì nó hoạt động mãi. Tên tuổi đình đám cộng với Pump.fun cộng với một đám đông cứ lao vào mà không suy nghĩ — công thức không thay đổi trong nhiều năm. Chỉ thay đổi những người nổi tiếng mà bị hack tài khoản.
#memecoin #crypto #Hack #pumpfun
Theo dõi đi — tôi ghi lại các pump-dump khi chúng còn đang nóng 🔔
1
6.2k
·
--
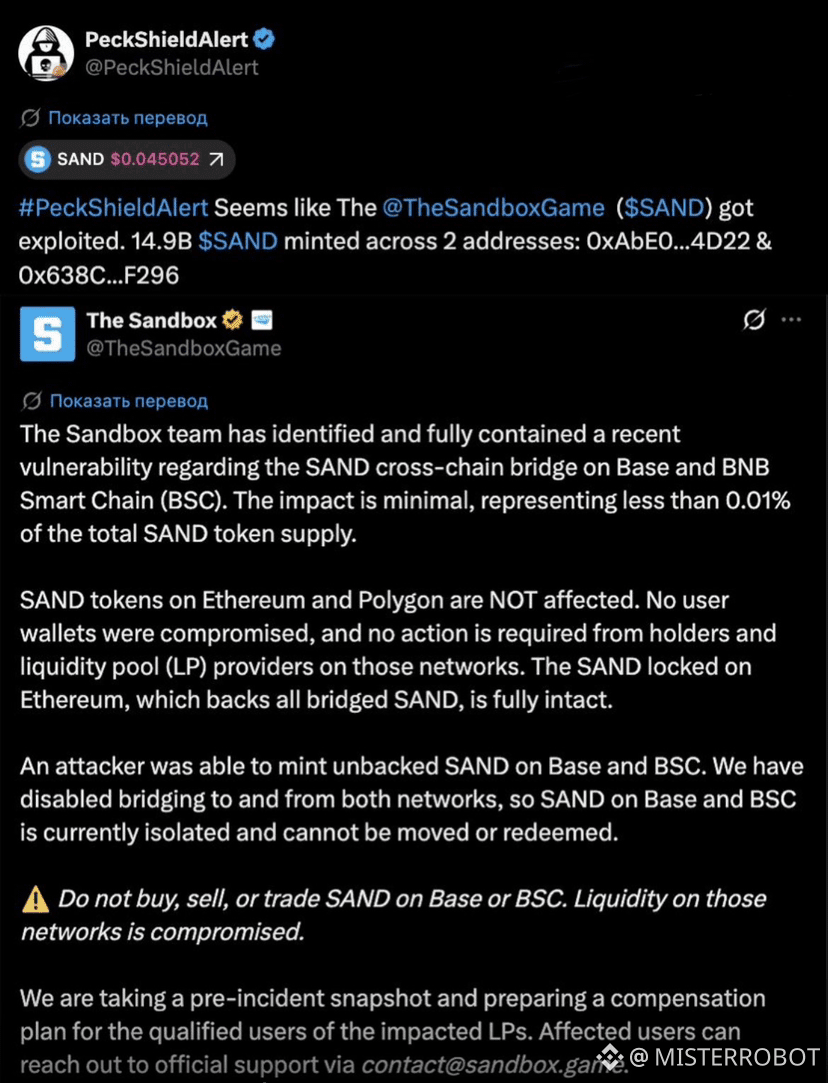
❌ BỊ HACK VÀO SANDBOX — KẺ TẤN CÔNG IN RA SAND LÊN ĐẾN 700 TRIỆU USD
Tin tặc phát hiện một lỗ hổng trong cầu nối cross-chain SAND và đã phát hành 14,9 tỷ token — theo tỷ giá hiện tại tương đương khoảng 700 triệu USD. The Sandbox đã xác nhận vụ hack. Các cầu trên Base và BNB Chain hiện đã bị tắt, và các token đã phát hành được cách ly.
Lưu ý: SAND trên Ethereum và Polygon không bị ảnh hưởng, tiền của người dùng trên các mạng này vẫn an toàn. Nhóm phụ trách kêu gọi không mua, không bán và không giao dịch SAND trên Base và BNB Chain — thanh khoản ở đó đã bị xâm phạm.
Các cầu nối cross-chain vẫn là điểm yếu dễ bị tổn thương nhất trong DeFi — qua chúng, đã có hàng tỷ USD bị rò rỉ. Việc in ra token “không tồn tại” thông qua cầu nối là một “kinh điển” của thể loại này: không cần phải đánh cắp tài sản thực, chỉ cần thuyết phục hợp đồng rằng chúng là có thật.
#Sandbox #sand #Hack #security
Đăng ký theo dõi — tôi đang theo sát các vụ hack khi chi tiết vẫn còn nóng 🔔
{spot}(SANDUSDT)
❌ BỊ HACK VÀO SANDBOX — KẺ TẤN CÔNG IN RA SAND LÊN ĐẾN 700 TRIỆU USD
Tin tặc phát hiện một lỗ hổng trong cầu nối cross-chain SAND và đã phát hành 14,9 tỷ token — theo tỷ giá hiện tại tương đương khoảng 700 triệu USD. The Sandbox đã xác nhận vụ hack. Các cầu trên Base và BNB Chain hiện đã bị tắt, và các token đã phát hành được cách ly.
Lưu ý: SAND trên Ethereum và Polygon không bị ảnh hưởng, tiền của người dùng trên các mạng này vẫn an toàn. Nhóm phụ trách kêu gọi không mua, không bán và không giao dịch SAND trên Base và BNB Chain — thanh khoản ở đó đã bị xâm phạm.
Các cầu nối cross-chain vẫn là điểm yếu dễ bị tổn thương nhất trong DeFi — qua chúng, đã có hàng tỷ USD bị rò rỉ. Việc in ra token “không tồn tại” thông qua cầu nối là một “kinh điển” của thể loại này: không cần phải đánh cắp tài sản thực, chỉ cần thuyết phục hợp đồng rằng chúng là có thật.
#Sandbox #sand #Hack #security
Đăng ký theo dõi — tôi đang theo sát các vụ hack khi chi tiết vẫn còn nóng 🔔
Tin tặc phát hiện một lỗ hổng trong cầu nối cross-chain SAND và đã phát hành 14,9 tỷ token — theo tỷ giá hiện tại tương đương khoảng 700 triệu USD. The Sandbox đã xác nhận vụ hack. Các cầu trên Base và BNB Chain hiện đã bị tắt, và các token đã phát hành được cách ly.
Lưu ý: SAND trên Ethereum và Polygon không bị ảnh hưởng, tiền của người dùng trên các mạng này vẫn an toàn. Nhóm phụ trách kêu gọi không mua, không bán và không giao dịch SAND trên Base và BNB Chain — thanh khoản ở đó đã bị xâm phạm.
Các cầu nối cross-chain vẫn là điểm yếu dễ bị tổn thương nhất trong DeFi — qua chúng, đã có hàng tỷ USD bị rò rỉ. Việc in ra token “không tồn tại” thông qua cầu nối là một “kinh điển” của thể loại này: không cần phải đánh cắp tài sản thực, chỉ cần thuyết phục hợp đồng rằng chúng là có thật.
#Sandbox #sand #Hack #security
Đăng ký theo dõi — tôi đang theo sát các vụ hack khi chi tiết vẫn còn nóng 🔔
1
4
9.8k
·
--
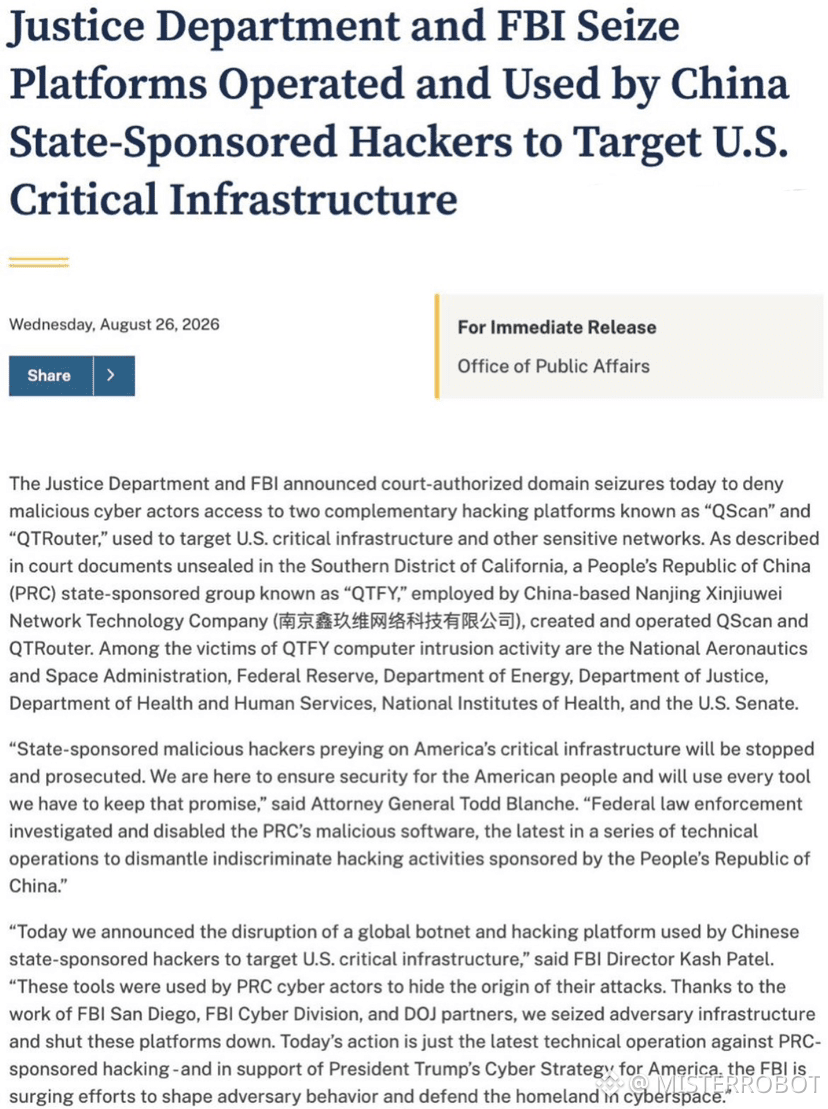
🤯 HACKER TRUNG QUỐC ĐÃ ĐỘT NHẬP FRS, NASA VÀ HẠ VIỆN MỸ — TỪ NĂM 2018
Bộ Tư pháp Mỹ, FBI và các cơ quan khác đã cáo buộc một nhóm được cho là có liên hệ với Trung Quốc là QTFY, hoạt động thông qua công ty Nanjing Xinjiuwei. Các hacker đã hành động ít nhất từ năm 2018; trong số các nạn nhân có Cục Dự trữ Liên bang (FRS), NASA, Thượng viện, Bộ Tư pháp, Bộ Năng lượng và Bộ Y tế Mỹ.
Công cụ — nền tảng QScan, tự động tìm kiếm các thiết bị dễ bị tổn thương trên toàn thế giới. Trong một ngày vào năm 2024, hệ thống đã thực hiện hơn 2 triệu lượt quét và khai thác lỗ hổng. Các hacker đã lây nhiễm hàng nghìn bộ định tuyến, camera và thiết bị IoT và sử dụng chúng làm máy trung gian (proxy) để che giấu nguồn gốc các cuộc tấn công.
Một số vụ việc: năm 2019, vụ thử xâm nhập NASA — đã bị chặn. Tháng 5/2024, thông qua lỗ hổng trong thiết bị của Check Point, họ đã giành quyền truy cập dữ liệu của hơn 300 tổ chức. Tháng 9/2024, họ tấn công ba phòng thí nghiệm quốc gia của Bộ Năng lượng. Trong số các khách hàng của Nanjing Xinjiuwei có Bộ An ninh nhà nước Trung Quốc và quân đội Trung Quốc.
Mỹ đã chiếm quyền các tên miền hạ tầng của QTFY và làm tê liệt các nền tảng được sử dụng.
#Hack #security #usa #china
Đăng ký — tôi theo dõi các sự cố an ninh mạng lớn nhất 🔔
🤯 HACKER TRUNG QUỐC ĐÃ ĐỘT NHẬP FRS, NASA VÀ HẠ VIỆN MỸ — TỪ NĂM 2018
Bộ Tư pháp Mỹ, FBI và các cơ quan khác đã cáo buộc một nhóm được cho là có liên hệ với Trung Quốc là QTFY, hoạt động thông qua công ty Nanjing Xinjiuwei. Các hacker đã hành động ít nhất từ năm 2018; trong số các nạn nhân có Cục Dự trữ Liên bang (FRS), NASA, Thượng viện, Bộ Tư pháp, Bộ Năng lượng và Bộ Y tế Mỹ.
Công cụ — nền tảng QScan, tự động tìm kiếm các thiết bị dễ bị tổn thương trên toàn thế giới. Trong một ngày vào năm 2024, hệ thống đã thực hiện hơn 2 triệu lượt quét và khai thác lỗ hổng. Các hacker đã lây nhiễm hàng nghìn bộ định tuyến, camera và thiết bị IoT và sử dụng chúng làm máy trung gian (proxy) để che giấu nguồn gốc các cuộc tấn công.
Một số vụ việc: năm 2019, vụ thử xâm nhập NASA — đã bị chặn. Tháng 5/2024, thông qua lỗ hổng trong thiết bị của Check Point, họ đã giành quyền truy cập dữ liệu của hơn 300 tổ chức. Tháng 9/2024, họ tấn công ba phòng thí nghiệm quốc gia của Bộ Năng lượng. Trong số các khách hàng của Nanjing Xinjiuwei có Bộ An ninh nhà nước Trung Quốc và quân đội Trung Quốc.
Mỹ đã chiếm quyền các tên miền hạ tầng của QTFY và làm tê liệt các nền tảng được sử dụng.
#Hack #security #usa #china
Đăng ký — tôi theo dõi các sự cố an ninh mạng lớn nhất 🔔
Bộ Tư pháp Mỹ, FBI và các cơ quan khác đã cáo buộc một nhóm được cho là có liên hệ với Trung Quốc là QTFY, hoạt động thông qua công ty Nanjing Xinjiuwei. Các hacker đã hành động ít nhất từ năm 2018; trong số các nạn nhân có Cục Dự trữ Liên bang (FRS), NASA, Thượng viện, Bộ Tư pháp, Bộ Năng lượng và Bộ Y tế Mỹ.
Công cụ — nền tảng QScan, tự động tìm kiếm các thiết bị dễ bị tổn thương trên toàn thế giới. Trong một ngày vào năm 2024, hệ thống đã thực hiện hơn 2 triệu lượt quét và khai thác lỗ hổng. Các hacker đã lây nhiễm hàng nghìn bộ định tuyến, camera và thiết bị IoT và sử dụng chúng làm máy trung gian (proxy) để che giấu nguồn gốc các cuộc tấn công.
Một số vụ việc: năm 2019, vụ thử xâm nhập NASA — đã bị chặn. Tháng 5/2024, thông qua lỗ hổng trong thiết bị của Check Point, họ đã giành quyền truy cập dữ liệu của hơn 300 tổ chức. Tháng 9/2024, họ tấn công ba phòng thí nghiệm quốc gia của Bộ Năng lượng. Trong số các khách hàng của Nanjing Xinjiuwei có Bộ An ninh nhà nước Trung Quốc và quân đội Trung Quốc.
Mỹ đã chiếm quyền các tên miền hạ tầng của QTFY và làm tê liệt các nền tảng được sử dụng.
#Hack #security #usa #china
Đăng ký — tôi theo dõi các sự cố an ninh mạng lớn nhất 🔔
394
·
--
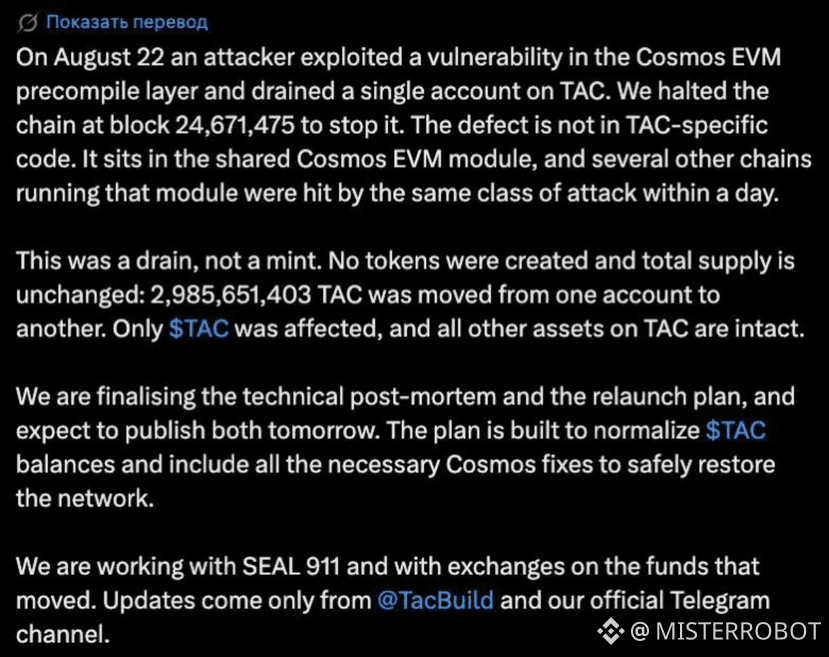
❌ BỊ HACK TRỘM $7,5 TRIỆU — LỖ HỔNG TRONG COSMOS EVM ẢNH HƯỞNG ĐẾN NHIỀU MẠNG
Kẻ tấn công đã phát hiện một lỗ hổng trong module Cosmos EVM và rút được 2,985,651,403 TAC từ một tài khoản escrow. Điểm quan trọng: không có token mới nào được phát hành, không thay đổi phát hành (emission) — kẻ gian chỉ lấy đi phần vốn đã tồn tại.
Đội ngũ đã cho “đóng băng” blockchain để ngăn chặn cuộc tấn công. Vấn đề còn rộng hơn: một lỗ hổng tương tự cũng ảnh hưởng đến các mạng khác trên module Cosmos EVM — cụ thể là MANTRA Chain.
Một module bị lỗi — nhiều mạng bị ảnh hưởng cùng lúc. Đây chính là rủi ro lớn của cách tiếp cận theo hệ sinh thái: hạ tầng dùng chung không chỉ mở rộng năng lực, mà còn khuếch đại cả các lỗ hổng bảo mật.
#Cosmos #Crypto #Hack #security
Đăng ký theo dõi — tôi đang cập nhật các vụ hack khi chi tiết còn nóng 🔔
❌ BỊ HACK TRỘM $7,5 TRIỆU — LỖ HỔNG TRONG COSMOS EVM ẢNH HƯỞNG ĐẾN NHIỀU MẠNG
Kẻ tấn công đã phát hiện một lỗ hổng trong module Cosmos EVM và rút được 2,985,651,403 TAC từ một tài khoản escrow. Điểm quan trọng: không có token mới nào được phát hành, không thay đổi phát hành (emission) — kẻ gian chỉ lấy đi phần vốn đã tồn tại.
Đội ngũ đã cho “đóng băng” blockchain để ngăn chặn cuộc tấn công. Vấn đề còn rộng hơn: một lỗ hổng tương tự cũng ảnh hưởng đến các mạng khác trên module Cosmos EVM — cụ thể là MANTRA Chain.
Một module bị lỗi — nhiều mạng bị ảnh hưởng cùng lúc. Đây chính là rủi ro lớn của cách tiếp cận theo hệ sinh thái: hạ tầng dùng chung không chỉ mở rộng năng lực, mà còn khuếch đại cả các lỗ hổng bảo mật.
#Cosmos #Crypto #Hack #security
Đăng ký theo dõi — tôi đang cập nhật các vụ hack khi chi tiết còn nóng 🔔
Kẻ tấn công đã phát hiện một lỗ hổng trong module Cosmos EVM và rút được 2,985,651,403 TAC từ một tài khoản escrow. Điểm quan trọng: không có token mới nào được phát hành, không thay đổi phát hành (emission) — kẻ gian chỉ lấy đi phần vốn đã tồn tại.
Đội ngũ đã cho “đóng băng” blockchain để ngăn chặn cuộc tấn công. Vấn đề còn rộng hơn: một lỗ hổng tương tự cũng ảnh hưởng đến các mạng khác trên module Cosmos EVM — cụ thể là MANTRA Chain.
Một module bị lỗi — nhiều mạng bị ảnh hưởng cùng lúc. Đây chính là rủi ro lớn của cách tiếp cận theo hệ sinh thái: hạ tầng dùng chung không chỉ mở rộng năng lực, mà còn khuếch đại cả các lỗ hổng bảo mật.
#Cosmos #Crypto #Hack #security
Đăng ký theo dõi — tôi đang cập nhật các vụ hack khi chi tiết còn nóng 🔔
2
3.9k
·
--
🚬 KẺ HACKER TỰ BỎ PHIẾU — VÀ RÚT 8,5 TRIỆU ĐÔ LA KHỎI TERM FINANCE
Không có bẻ khóa mã nào cả, không có lỗ hổng trong các smart contract. Kẻ hacker chỉ đơn giản gom đủ token TERM, đưa qua cơ chế bỏ phiếu các đề xuất của mình — và giành quyền truy cập hợp pháp vào các kho lưu trữ của giao thức. Rút ra 8,5 triệu.
Đúng theo luật. Giao thức hoạt động đúng y như cách nó được lập trình.
Các cuộc tấn công governance (quản trị) là một trong những vector bị đánh giá thấp nhất trong DeFi. Trong khi ai cũng chăm chăm vào các lỗ hổng trong mã, thì chỉ cần mua phiếu là đủ. Quản trị phi tập trung hoạt động chính xác cho đến khi token được phân bổ đủ rộng. Khi có thể gom chúng trên thị trường mở — đó không còn là lá chắn nữa, mà trở thành bề mặt tấn công.
#defi #crypto #Hack #security
Theo dõi — ở đây tôi phân tích các vụ hack, kể cả những vụ mà mã hoàn toàn không phải nguyên nhân 🔔
🚬 KẺ HACKER TỰ BỎ PHIẾU — VÀ RÚT 8,5 TRIỆU ĐÔ LA KHỎI TERM FINANCE
Không có bẻ khóa mã nào cả, không có lỗ hổng trong các smart contract. Kẻ hacker chỉ đơn giản gom đủ token TERM, đưa qua cơ chế bỏ phiếu các đề xuất của mình — và giành quyền truy cập hợp pháp vào các kho lưu trữ của giao thức. Rút ra 8,5 triệu.
Đúng theo luật. Giao thức hoạt động đúng y như cách nó được lập trình.
Các cuộc tấn công governance (quản trị) là một trong những vector bị đánh giá thấp nhất trong DeFi. Trong khi ai cũng chăm chăm vào các lỗ hổng trong mã, thì chỉ cần mua phiếu là đủ. Quản trị phi tập trung hoạt động chính xác cho đến khi token được phân bổ đủ rộng. Khi có thể gom chúng trên thị trường mở — đó không còn là lá chắn nữa, mà trở thành bề mặt tấn công.
#defi #crypto #Hack #security
Theo dõi — ở đây tôi phân tích các vụ hack, kể cả những vụ mà mã hoàn toàn không phải nguyên nhân 🔔
Không có bẻ khóa mã nào cả, không có lỗ hổng trong các smart contract. Kẻ hacker chỉ đơn giản gom đủ token TERM, đưa qua cơ chế bỏ phiếu các đề xuất của mình — và giành quyền truy cập hợp pháp vào các kho lưu trữ của giao thức. Rút ra 8,5 triệu.
Đúng theo luật. Giao thức hoạt động đúng y như cách nó được lập trình.
Các cuộc tấn công governance (quản trị) là một trong những vector bị đánh giá thấp nhất trong DeFi. Trong khi ai cũng chăm chăm vào các lỗ hổng trong mã, thì chỉ cần mua phiếu là đủ. Quản trị phi tập trung hoạt động chính xác cho đến khi token được phân bổ đủ rộng. Khi có thể gom chúng trên thị trường mở — đó không còn là lá chắn nữa, mà trở thành bề mặt tấn công.
#defi #crypto #Hack #security
Theo dõi — ở đây tôi phân tích các vụ hack, kể cả những vụ mà mã hoàn toàn không phải nguyên nhân 🔔
1
1
406
·
--
Giảm giá
❌ BOUNCEBIT ĐÓNG RIÊNG BLOCKCHAIN CỦA MÌNH SAU VỤ HACK 3,1 TRIỆU USD
Kẻ tấn công đã phát hiện một lỗ hổng ở tầng giao thức và rút ra khoảng 286,5 triệu BB từ 9 ví. Sau đó, đội ngũ đã đưa ra một quyết định triệt để — đóng blockchain của chính họ.
Kế hoạch khôi phục: số dư sẽ được phục hồi theo bản snapshot được tạo trước cuộc tấn công đầu tiên, token BB sẽ được phát hành lại dưới dạng BEP-20 trên BNB Chain, các token mới sẽ tự động được ghi có vào các địa chỉ tương ứng — hầu hết người dùng sẽ không cần làm gì.
Đóng blockchain của riêng mình sau một vụ hack là một quyết định hiếm gặp. Thông thường các dự án sẽ vá lỗ hổng và đi tiếp. Ở đây, đội ngũ cho rằng không thể khôi phục niềm tin vào giao thức, nên đã di chuyển sang hạ tầng của bên khác. Thật thà mà nói thì đau thật đấy.
#BNBChain #crypto #Hack #Security
Hãy đăng ký — tôi theo dõi các vụ hack và cách các dự án bước ra khỏi chúng 🔔
{future}(BBUSDT)
❌ BOUNCEBIT ĐÓNG RIÊNG BLOCKCHAIN CỦA MÌNH SAU VỤ HACK 3,1 TRIỆU USD
Kẻ tấn công đã phát hiện một lỗ hổng ở tầng giao thức và rút ra khoảng 286,5 triệu BB từ 9 ví. Sau đó, đội ngũ đã đưa ra một quyết định triệt để — đóng blockchain của chính họ.
Kế hoạch khôi phục: số dư sẽ được phục hồi theo bản snapshot được tạo trước cuộc tấn công đầu tiên, token BB sẽ được phát hành lại dưới dạng BEP-20 trên BNB Chain, các token mới sẽ tự động được ghi có vào các địa chỉ tương ứng — hầu hết người dùng sẽ không cần làm gì.
Đóng blockchain của riêng mình sau một vụ hack là một quyết định hiếm gặp. Thông thường các dự án sẽ vá lỗ hổng và đi tiếp. Ở đây, đội ngũ cho rằng không thể khôi phục niềm tin vào giao thức, nên đã di chuyển sang hạ tầng của bên khác. Thật thà mà nói thì đau thật đấy.
#BNBChain #crypto #Hack #Security
Hãy đăng ký — tôi theo dõi các vụ hack và cách các dự án bước ra khỏi chúng 🔔
Kẻ tấn công đã phát hiện một lỗ hổng ở tầng giao thức và rút ra khoảng 286,5 triệu BB từ 9 ví. Sau đó, đội ngũ đã đưa ra một quyết định triệt để — đóng blockchain của chính họ.
Kế hoạch khôi phục: số dư sẽ được phục hồi theo bản snapshot được tạo trước cuộc tấn công đầu tiên, token BB sẽ được phát hành lại dưới dạng BEP-20 trên BNB Chain, các token mới sẽ tự động được ghi có vào các địa chỉ tương ứng — hầu hết người dùng sẽ không cần làm gì.
Đóng blockchain của riêng mình sau một vụ hack là một quyết định hiếm gặp. Thông thường các dự án sẽ vá lỗ hổng và đi tiếp. Ở đây, đội ngũ cho rằng không thể khôi phục niềm tin vào giao thức, nên đã di chuyển sang hạ tầng của bên khác. Thật thà mà nói thì đau thật đấy.
#BNBChain #crypto #Hack #Security
Hãy đăng ký — tôi theo dõi các vụ hack và cách các dự án bước ra khỏi chúng 🔔
2
789
·
--
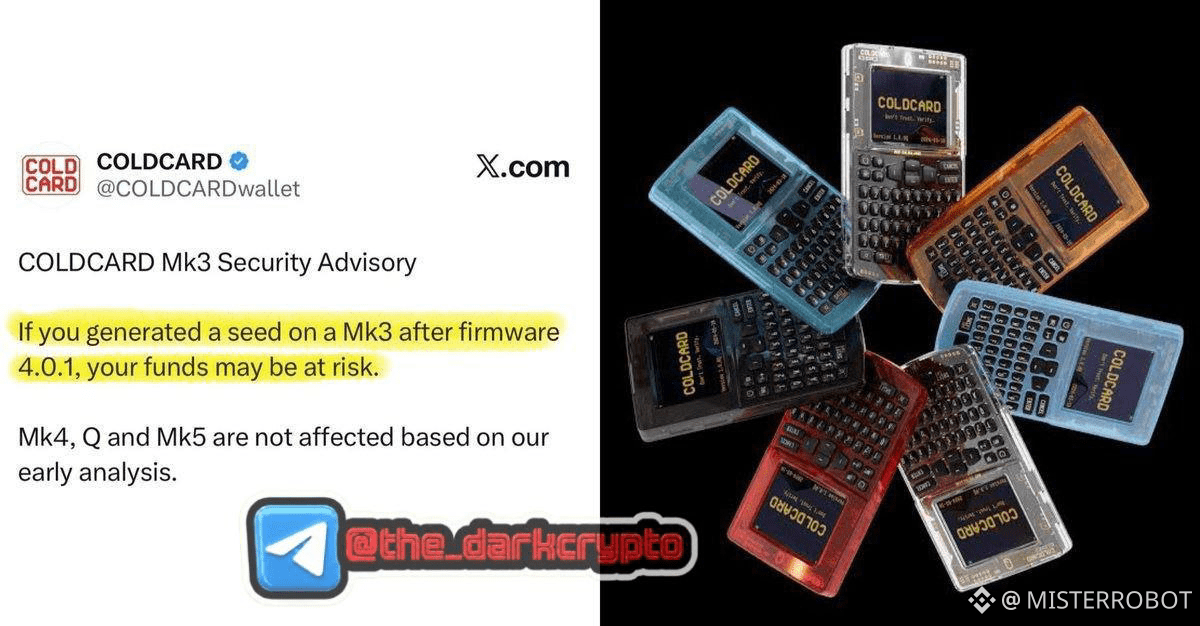
😮 COLDCARD BỊ HACK — 40 TRIỆU USD BTC TRONG 25 PHÚT
Kẻ tấn công đã phát hiện một lỗ hổng nghiêm trọng trong cơ chế tạo khóa của ví phần cứng Coldcard và rút ra khoảng 40 triệu USD bằng BTC. Toàn bộ cuộc tấn công chỉ mất 25 phút.
Coldcard đã phát hành thông báo cảnh báo: nếu bạn đã tạo cụm từ seed trên một thiết bị có thể bị lỗ hổng mà không có BIP-39 passphrase — hãy chuyển tiền sang một ví mới càng sớm càng tốt.
Ví phần cứng từng được xem là tiêu chuẩn vàng về bảo mật trong lĩnh vực crypto. Chính vì vậy tin tức này rất đau lòng — mọi người lưu tiền ở đó vì họ tin vào phần cứng hơn là tin vào phần mềm. Hiện vẫn chưa công bố chi tiết lỗ hổng; hãy theo dõi các kênh chính thức của Coldcard.
#Coldcard #bitcoin #security #Hack
Đăng ký ngay — những cảnh báo như thế này xuất hiện ở đây kịp thời 🔔
😮 COLDCARD BỊ HACK — 40 TRIỆU USD BTC TRONG 25 PHÚT
Kẻ tấn công đã phát hiện một lỗ hổng nghiêm trọng trong cơ chế tạo khóa của ví phần cứng Coldcard và rút ra khoảng 40 triệu USD bằng BTC. Toàn bộ cuộc tấn công chỉ mất 25 phút.
Coldcard đã phát hành thông báo cảnh báo: nếu bạn đã tạo cụm từ seed trên một thiết bị có thể bị lỗ hổng mà không có BIP-39 passphrase — hãy chuyển tiền sang một ví mới càng sớm càng tốt.
Ví phần cứng từng được xem là tiêu chuẩn vàng về bảo mật trong lĩnh vực crypto. Chính vì vậy tin tức này rất đau lòng — mọi người lưu tiền ở đó vì họ tin vào phần cứng hơn là tin vào phần mềm. Hiện vẫn chưa công bố chi tiết lỗ hổng; hãy theo dõi các kênh chính thức của Coldcard.
#Coldcard #bitcoin #security #Hack
Đăng ký ngay — những cảnh báo như thế này xuất hiện ở đây kịp thời 🔔
Kẻ tấn công đã phát hiện một lỗ hổng nghiêm trọng trong cơ chế tạo khóa của ví phần cứng Coldcard và rút ra khoảng 40 triệu USD bằng BTC. Toàn bộ cuộc tấn công chỉ mất 25 phút.
Coldcard đã phát hành thông báo cảnh báo: nếu bạn đã tạo cụm từ seed trên một thiết bị có thể bị lỗ hổng mà không có BIP-39 passphrase — hãy chuyển tiền sang một ví mới càng sớm càng tốt.
Ví phần cứng từng được xem là tiêu chuẩn vàng về bảo mật trong lĩnh vực crypto. Chính vì vậy tin tức này rất đau lòng — mọi người lưu tiền ở đó vì họ tin vào phần cứng hơn là tin vào phần mềm. Hiện vẫn chưa công bố chi tiết lỗ hổng; hãy theo dõi các kênh chính thức của Coldcard.
#Coldcard #bitcoin #security #Hack
Đăng ký ngay — những cảnh báo như thế này xuất hiện ở đây kịp thời 🔔
2
488
🚨 YOU DIDN’T RUN THE CODE. YOU JUST BUILT IT. 💀
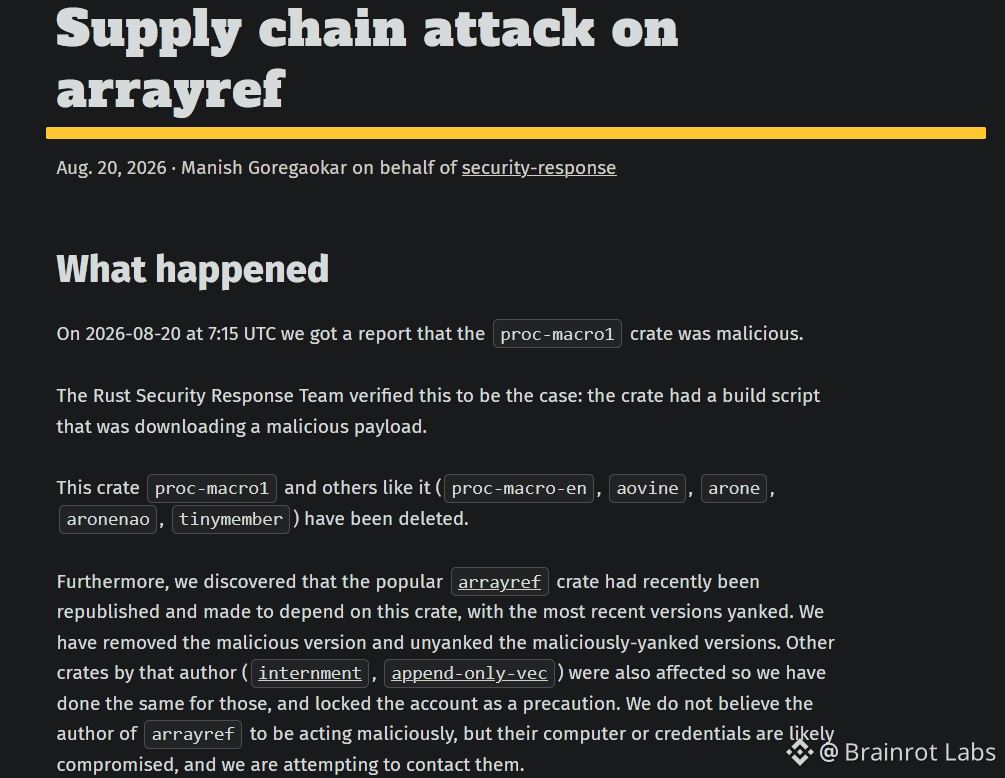
Một cuộc tấn công supply-chain vừa nhắm vào hệ sinh thái Rust.
Kẻ tấn công phát hành phiên bản độc hại của 3 crate:
→ arrayref@0.3.10
→ internment@0.8.7
→ append-only-vec@0.1.9
Đáng chú ý nhất là arrayref, một crate xuất hiện trong khoảng 3/4 môi trường có Rust.
Kẻ tấn công cài dependency giả mạo:
proc-macro1 → giả proc-macro2
Khi developer compile project, build script tự động tải và chạy payload từ xa.
Không cần mở file lạ.
Không cần click phishing link.
Chỉ cần build code. 💀
Payload có khả năng thu thập thông tin hệ thống, duy trì persistence và nhắm tới dữ liệu đăng nhập/trình duyệt. Các phiên bản độc hại đã bị gỡ sau khoảng 86 phút, nhưng trong khoảng thời gian đó đã có lượng tải đáng kể.
Đáng chú ý hơn, Wiz phát hiện hạ tầng của chiến dịch có điểm tương đồng đáng kể với một số chiến dịch supply-chain được quy cho các nhóm Triều Tiên, dù attribution vẫn cần thận trọng.
Crypto devs:
“My wallet is safe because I use a hardware wallet.”
Hacker:
“Cool. What about your laptop?” 💀
Đây là kiểu attack đáng sợ nhất của supply chain:
Bạn không cần trust hacker.
Bạn chỉ cần trust dependency.
Anh em dev Rust/Solana/Ethereum nên kiểm tra lockfile và dependency tree ngay.
Bạn có còn arrayref trong project không? 👀
#BrainrotCrypto #Hack
🚨 YOU DIDN’T RUN THE CODE. YOU JUST BUILT IT. 💀
Một cuộc tấn công supply-chain vừa nhắm vào hệ sinh thái Rust.
Kẻ tấn công phát hành phiên bản độc hại của 3 crate:
→ arrayref@0.3.10
→ internment@0.8.7
→ append-only-vec@0.1.9
Đáng chú ý nhất là arrayref, một crate xuất hiện trong khoảng 3/4 môi trường có Rust.
Kẻ tấn công cài dependency giả mạo:
proc-macro1 → giả proc-macro2
Khi developer compile project, build script tự động tải và chạy payload từ xa.
Không cần mở file lạ.
Không cần click phishing link.
Chỉ cần build code. 💀
Payload có khả năng thu thập thông tin hệ thống, duy trì persistence và nhắm tới dữ liệu đăng nhập/trình duyệt. Các phiên bản độc hại đã bị gỡ sau khoảng 86 phút, nhưng trong khoảng thời gian đó đã có lượng tải đáng kể.
Đáng chú ý hơn, Wiz phát hiện hạ tầng của chiến dịch có điểm tương đồng đáng kể với một số chiến dịch supply-chain được quy cho các nhóm Triều Tiên, dù attribution vẫn cần thận trọng.
Crypto devs:
“My wallet is safe because I use a hardware wallet.”
Hacker:
“Cool. What about your laptop?” 💀
Đây là kiểu attack đáng sợ nhất của supply chain:
Bạn không cần trust hacker.
Bạn chỉ cần trust dependency.
Anh em dev Rust/Solana/Ethereum nên kiểm tra lockfile và dependency tree ngay.
Bạn có còn arrayref trong project không? 👀
#BrainrotCrypto #Hack
Một cuộc tấn công supply-chain vừa nhắm vào hệ sinh thái Rust.
Kẻ tấn công phát hành phiên bản độc hại của 3 crate:
→ arrayref@0.3.10
→ internment@0.8.7
→ append-only-vec@0.1.9
Đáng chú ý nhất là arrayref, một crate xuất hiện trong khoảng 3/4 môi trường có Rust.
Kẻ tấn công cài dependency giả mạo:
proc-macro1 → giả proc-macro2
Khi developer compile project, build script tự động tải và chạy payload từ xa.
Không cần mở file lạ.
Không cần click phishing link.
Chỉ cần build code. 💀
Payload có khả năng thu thập thông tin hệ thống, duy trì persistence và nhắm tới dữ liệu đăng nhập/trình duyệt. Các phiên bản độc hại đã bị gỡ sau khoảng 86 phút, nhưng trong khoảng thời gian đó đã có lượng tải đáng kể.
Đáng chú ý hơn, Wiz phát hiện hạ tầng của chiến dịch có điểm tương đồng đáng kể với một số chiến dịch supply-chain được quy cho các nhóm Triều Tiên, dù attribution vẫn cần thận trọng.
Crypto devs:
“My wallet is safe because I use a hardware wallet.”
Hacker:
“Cool. What about your laptop?” 💀
Đây là kiểu attack đáng sợ nhất của supply chain:
Bạn không cần trust hacker.
Bạn chỉ cần trust dependency.
Anh em dev Rust/Solana/Ethereum nên kiểm tra lockfile và dependency tree ngay.
Bạn có còn arrayref trong project không? 👀
#BrainrotCrypto #Hack
826
·
--
Điều tra vụ trộm Coldcard tiến triển 📢📢
Các nhà điều tra đang có những bước tiến trong các vụ trộm ví phần cứng Coldcard quy mô lớn, đã rút ra hơn 1.778 BTC (khoảng 112 triệu USD) từ hàng nghìn địa chỉ.
Nhóm kỹ thuật của Block và Galaxy Research đã cung cấp các manh mối quan trọng cho lực lượng thực thi pháp luật, bao gồm việc truy vết các mẫu giao dịch on-chain bất thường đến một tài khoản đã thanh toán tại một nhà cung cấp dữ liệu blockchain lớn, được liên kết với đợt tấn công đầu tiên. Phần lớn Bitcoin bị đánh cắp vẫn chưa bị di chuyển trong các địa chỉ do kẻ tấn công kiểm soát.
Nhắc nhở về tầm quan trọng then chốt của bảo mật ví phần cứng và việc tạo seed đúng cách.
$BTC #Bitcoin #Coldcard #CoinVahini #Security #Hack
Điều tra vụ trộm Coldcard tiến triển 📢📢
Các nhà điều tra đang có những bước tiến trong các vụ trộm ví phần cứng Coldcard quy mô lớn, đã rút ra hơn 1.778 BTC (khoảng 112 triệu USD) từ hàng nghìn địa chỉ.
Nhóm kỹ thuật của Block và Galaxy Research đã cung cấp các manh mối quan trọng cho lực lượng thực thi pháp luật, bao gồm việc truy vết các mẫu giao dịch on-chain bất thường đến một tài khoản đã thanh toán tại một nhà cung cấp dữ liệu blockchain lớn, được liên kết với đợt tấn công đầu tiên. Phần lớn Bitcoin bị đánh cắp vẫn chưa bị di chuyển trong các địa chỉ do kẻ tấn công kiểm soát.
Nhắc nhở về tầm quan trọng then chốt của bảo mật ví phần cứng và việc tạo seed đúng cách.
$BTC #Bitcoin #Coldcard #CoinVahini #Security #Hack
Các nhà điều tra đang có những bước tiến trong các vụ trộm ví phần cứng Coldcard quy mô lớn, đã rút ra hơn 1.778 BTC (khoảng 112 triệu USD) từ hàng nghìn địa chỉ.
Nhóm kỹ thuật của Block và Galaxy Research đã cung cấp các manh mối quan trọng cho lực lượng thực thi pháp luật, bao gồm việc truy vết các mẫu giao dịch on-chain bất thường đến một tài khoản đã thanh toán tại một nhà cung cấp dữ liệu blockchain lớn, được liên kết với đợt tấn công đầu tiên. Phần lớn Bitcoin bị đánh cắp vẫn chưa bị di chuyển trong các địa chỉ do kẻ tấn công kiểm soát.
Nhắc nhở về tầm quan trọng then chốt của bảo mật ví phần cứng và việc tạo seed đúng cách.
$BTC #Bitcoin #Coldcard #CoinVahini #Security #Hack
25
🚨 Mac users: update now. Your Mac could be mining Monero for someone else. 💀
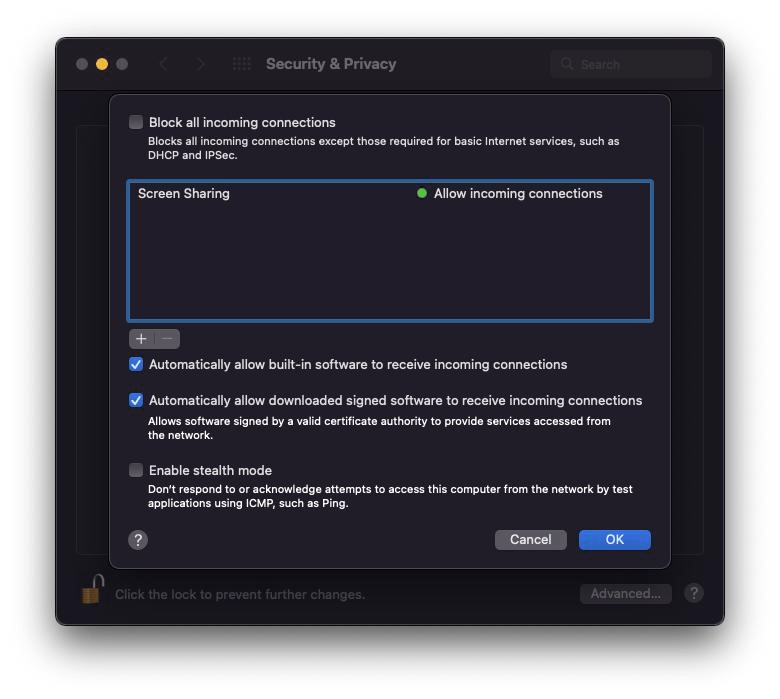
Apple đã vá CVE-2026-65400, một lỗ hổng nghiêm trọng trong macOS Screen Sharing đang bị attacker khai thác thực tế.
Theo NCSC Hà Lan:
🔓 Mac có port 5900 exposed ra Internet có thể bị attacker khai thác
💻 Lỗ hổng cho phép kết nối chưa xác thực được coi như đã xác thực
👑 Attacker có thể giành root access
⛏️ Sau đó cài Monero miner để dùng CPU của máy nạn nhân đào XMR
🚨 CVSS: 9.8/10
Huntress xác định vấn đề nằm ở quá trình Secure Remote Password (SRP) của Screen Sharing. Đáng chú ý, đổi password hoặc tắt legacy VNC không đủ để giảm thiểu lỗ hổng.
Apple đã phát hành bản vá ngày 6/8 cho:
🍎 macOS Tahoe 26.6.1
🍎 Sequoia 15.7.9
🍎 Sonoma 14.8.9
You: “My Mac is just sitting there.”
Hacker: “Perfect. Let’s make it mine a little.” 💀⛏️
Nếu không cần Screen Sharing → tắt nó.
Nếu đang dùng → update macOS ngay, đặc biệt với các máy Mac bare-metal đang được hosting.
Một chiếc Mac chưa update + port 5900 public = máy đào Monero miễn phí cho hacker. 💀
Anh em check Mac của mình chưa? 👀
#Hack #XMR
🚨 Mac users: update now. Your Mac could be mining Monero for someone else. 💀
Apple đã vá CVE-2026-65400, một lỗ hổng nghiêm trọng trong macOS Screen Sharing đang bị attacker khai thác thực tế.
Theo NCSC Hà Lan:
🔓 Mac có port 5900 exposed ra Internet có thể bị attacker khai thác
💻 Lỗ hổng cho phép kết nối chưa xác thực được coi như đã xác thực
👑 Attacker có thể giành root access
⛏️ Sau đó cài Monero miner để dùng CPU của máy nạn nhân đào XMR
🚨 CVSS: 9.8/10
Huntress xác định vấn đề nằm ở quá trình Secure Remote Password (SRP) của Screen Sharing. Đáng chú ý, đổi password hoặc tắt legacy VNC không đủ để giảm thiểu lỗ hổng.
Apple đã phát hành bản vá ngày 6/8 cho:
🍎 macOS Tahoe 26.6.1
🍎 Sequoia 15.7.9
🍎 Sonoma 14.8.9
You: “My Mac is just sitting there.”
Hacker: “Perfect. Let’s make it mine a little.” 💀⛏️
Nếu không cần Screen Sharing → tắt nó.
Nếu đang dùng → update macOS ngay, đặc biệt với các máy Mac bare-metal đang được hosting.
Một chiếc Mac chưa update + port 5900 public = máy đào Monero miễn phí cho hacker. 💀
Anh em check Mac của mình chưa? 👀
#Hack #XMR
Apple đã vá CVE-2026-65400, một lỗ hổng nghiêm trọng trong macOS Screen Sharing đang bị attacker khai thác thực tế.
Theo NCSC Hà Lan:
🔓 Mac có port 5900 exposed ra Internet có thể bị attacker khai thác
💻 Lỗ hổng cho phép kết nối chưa xác thực được coi như đã xác thực
👑 Attacker có thể giành root access
⛏️ Sau đó cài Monero miner để dùng CPU của máy nạn nhân đào XMR
🚨 CVSS: 9.8/10
Huntress xác định vấn đề nằm ở quá trình Secure Remote Password (SRP) của Screen Sharing. Đáng chú ý, đổi password hoặc tắt legacy VNC không đủ để giảm thiểu lỗ hổng.
Apple đã phát hành bản vá ngày 6/8 cho:
🍎 macOS Tahoe 26.6.1
🍎 Sequoia 15.7.9
🍎 Sonoma 14.8.9
You: “My Mac is just sitting there.”
Hacker: “Perfect. Let’s make it mine a little.” 💀⛏️
Nếu không cần Screen Sharing → tắt nó.
Nếu đang dùng → update macOS ngay, đặc biệt với các máy Mac bare-metal đang được hosting.
Một chiếc Mac chưa update + port 5900 public = máy đào Monero miễn phí cho hacker. 💀
Anh em check Mac của mình chưa? 👀
#Hack #XMR
Brainrot Labs
·
--
🚨 Your Mac might be mining Monero for a hacker. 💀
Hacker đang khai thác lỗ hổng trong macOS Screen Sharing để chiếm quyền trên các Mac exposed ra Internet, sau đó cài Monero miner.
Monero miner là gì?
👉 Phần mềm biến CPU/GPU của máy nạn nhân thành máy đào $XMR .
👉 Máy phải chạy phép tính liên tục → CPU cao, máy nóng, quạt hú, hiệu năng giảm.
👉 XMR kiếm được chảy về ví của hacker, không phải chủ máy.
Nói đơn giản:
Hacker: “Can I borrow your Mac?”
Mac: “For what?”
Hacker: “Mining Monero.” 💀
Lỗ hổng đã được Apple vá trong bản cập nhật ngày 6/8, nhưng những máy chưa update vẫn có nguy cơ. NCSC Hà Lan cho biết đã có các cuộc tấn công thực tế, trong đó nhiều máy bị nhắm tới là Mac được thuê từ hosting providers.
You bought a Mac.
Hacker bought Monero with your electricity. 💀
Nếu không sử dụng Screen Sharing, tắt nó đi. Nếu đang dùng, update macOS ngay và kiểm tra xem dịch vụ có bị expose trực tiếp ra Internet hay không. Apple cũng khuyến nghị giữ macOS ở phiên bản mới nhất để duy trì bảo mật.
Anh em dùng Mac, Screen Sharing có đang bật không? 👀
#miners #Monero
Hacker đang khai thác lỗ hổng trong macOS Screen Sharing để chiếm quyền trên các Mac exposed ra Internet, sau đó cài Monero miner.
Monero miner là gì?
👉 Phần mềm biến CPU/GPU của máy nạn nhân thành máy đào $XMR .
👉 Máy phải chạy phép tính liên tục → CPU cao, máy nóng, quạt hú, hiệu năng giảm.
👉 XMR kiếm được chảy về ví của hacker, không phải chủ máy.
Nói đơn giản:
Hacker: “Can I borrow your Mac?”
Mac: “For what?”
Hacker: “Mining Monero.” 💀
Lỗ hổng đã được Apple vá trong bản cập nhật ngày 6/8, nhưng những máy chưa update vẫn có nguy cơ. NCSC Hà Lan cho biết đã có các cuộc tấn công thực tế, trong đó nhiều máy bị nhắm tới là Mac được thuê từ hosting providers.
You bought a Mac.
Hacker bought Monero with your electricity. 💀
Nếu không sử dụng Screen Sharing, tắt nó đi. Nếu đang dùng, update macOS ngay và kiểm tra xem dịch vụ có bị expose trực tiếp ra Internet hay không. Apple cũng khuyến nghị giữ macOS ở phiên bản mới nhất để duy trì bảo mật.
Anh em dùng Mac, Screen Sharing có đang bật không? 👀
#miners #Monero
33
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#FedRateWatch
940,129 lượt xem
4,520 đang thảo luận
2
#45NgayTuDoTaiChinh
902,112 lượt xem
3,089 đang thảo luận
3
#TheoDõiFOMC
79,855 lượt xem
525 đang thảo luận
4
#TinFed
70,700 lượt xem
327 đang thảo luận
5
#MSTRTradingVolumeSurpassesMorganStanley
2,961 lượt xem
161 đang thảo luận
6
#BitcoinFalls4%
12,124 lượt xem
417 đang thảo luận
7
#SKHynixInTalksToMakeMemoryChipsInUS
4,717 lượt xem
150 đang thảo luận
8
#OpenAIDiscussesNewFundingAt$1.2TValuation
1,937 lượt xem
37 đang thảo luận
9
#ArgentinaCommitsToOECDCryptoReportingBy2029
13,722 lượt xem
323 đang thảo luận
10
#EthereumFallsBelow$2400
5,898 lượt xem
87 đang thảo luận