
#across
across
13,920 lượt xem
55 đang thảo luận
Phổ biến
Mới nhất

·
--
【Chỉ ký một "ủy quyền", 300.000 USD gửi trong Aave bị vét sạch trong ba phút! Tiết lộ thiệt hại do trang web chính thức của Across bị chiếm quyền】
Dữ liệu on-chain cho thấy trong thời gian trang web chính thức của cầu nối Across bị chiếm quyền vào ngày 10 tháng 11, tổng cộng khoảng 402.000 USD đã bị đánh cắp từ 9 ví trên 5 blockchain. Trong đó, khoảng 305.000 USD thuộc về một người dùng gửi tiền vào Aave: anh đã ký một lệnh ủy quyền trên trang web giả mạo, sau đó hacker chuyển đi khoảng 148,6 aWETH của anh qua 4 lần chỉ trong vòng 3 phút (aWETH là chứng từ tiền gửi ETH vào Aave, có thể được chuyển đi trực tiếp). Đến khi anh thu hồi quyền ủy quyền thì số tiền đã biến mất; Across cho biết tên miền đã được lấy lại và cam kết bồi thường cho những người dùng bị ảnh hưởng.
$AAVE $ETH
#Across #Aave #AnToànVí
【Chỉ ký một "ủy quyền", 300.000 USD gửi trong Aave bị vét sạch trong ba phút! Tiết lộ thiệt hại do trang web chính thức của Across bị chiếm quyền】
Dữ liệu on-chain cho thấy trong thời gian trang web chính thức của cầu nối Across bị chiếm quyền vào ngày 10 tháng 11, tổng cộng khoảng 402.000 USD đã bị đánh cắp từ 9 ví trên 5 blockchain. Trong đó, khoảng 305.000 USD thuộc về một người dùng gửi tiền vào Aave: anh đã ký một lệnh ủy quyền trên trang web giả mạo, sau đó hacker chuyển đi khoảng 148,6 aWETH của anh qua 4 lần chỉ trong vòng 3 phút (aWETH là chứng từ tiền gửi ETH vào Aave, có thể được chuyển đi trực tiếp). Đến khi anh thu hồi quyền ủy quyền thì số tiền đã biến mất; Across cho biết tên miền đã được lấy lại và cam kết bồi thường cho những người dùng bị ảnh hưởng.
$AAVE $ETH
#Across #Aave #AnToànVí
Dữ liệu on-chain cho thấy trong thời gian trang web chính thức của cầu nối Across bị chiếm quyền vào ngày 10 tháng 11, tổng cộng khoảng 402.000 USD đã bị đánh cắp từ 9 ví trên 5 blockchain. Trong đó, khoảng 305.000 USD thuộc về một người dùng gửi tiền vào Aave: anh đã ký một lệnh ủy quyền trên trang web giả mạo, sau đó hacker chuyển đi khoảng 148,6 aWETH của anh qua 4 lần chỉ trong vòng 3 phút (aWETH là chứng từ tiền gửi ETH vào Aave, có thể được chuyển đi trực tiếp). Đến khi anh thu hồi quyền ủy quyền thì số tiền đã biến mất; Across cho biết tên miền đã được lấy lại và cam kết bồi thường cho những người dùng bị ảnh hưởng.
$AAVE $ETH
#Across #Aave #AnToànVí
385
·
--
Xem bản dịch
Across' domain was hijacked to serve a phishing page. GoPlus puts losses near 350,000 dollars. Across says its contracts weren't hacked and users will be made whole. #Across #Security
Across' domain was hijacked to serve a phishing page. GoPlus puts losses near 350,000 dollars. Across says its contracts weren't hacked and users will be made whole. #Across #Security
3

Across khôi phục hệ thống sau khi bị chiếm quyền điều khiển tên miền
- Giao thức crosschain Across khôi phục hệ thống sau sự cố chiếm quyền điều khiển tên miền chính thức.
- Kẻ tấn công dùng social engineering nhắm vào nhà đăng ký tên miền Namecheap để giành quyền kiểm soát tên miền của Across.
- Nguồn RSS chưa cung cấp thêm chi tiết về thời gian, thiệt hại hoặc biện pháp khắc phục cụ thể.
#BinanceSquare #CryptoNews #Across #Security
$btc $eth
#vlikevn Titanbot
Nguồn: The Block
Across khôi phục hệ thống sau khi bị chiếm quyền điều khiển tên miền
- Giao thức crosschain Across khôi phục hệ thống sau sự cố chiếm quyền điều khiển tên miền chính thức.
- Kẻ tấn công dùng social engineering nhắm vào nhà đăng ký tên miền Namecheap để giành quyền kiểm soát tên miền của Across.
- Nguồn RSS chưa cung cấp thêm chi tiết về thời gian, thiệt hại hoặc biện pháp khắc phục cụ thể.
#BinanceSquare #CryptoNews #Across #Security
$btc $eth
#vlikevn Titanbot
Nguồn: The Block
- Giao thức crosschain Across khôi phục hệ thống sau sự cố chiếm quyền điều khiển tên miền chính thức.
- Kẻ tấn công dùng social engineering nhắm vào nhà đăng ký tên miền Namecheap để giành quyền kiểm soát tên miền của Across.
- Nguồn RSS chưa cung cấp thêm chi tiết về thời gian, thiệt hại hoặc biện pháp khắc phục cụ thể.
#BinanceSquare #CryptoNews #Across #Security
$btc $eth
#vlikevn Titanbot
Nguồn: The Block
86

·
--
Giảm giá
🚨 Across Protocol đã khôi phục website sau một cuộc tấn công lừa đảo — nhưng một số ví VẪN có thể bị ảnh hưởng
Ngày 10 tháng 11, theo thông tin được đưa ra, kẻ tấn công đã chiếm quyền kiểm soát tên miền Across thông qua một cuộc tấn công kỹ nghệ xã hội nhắm vào đơn vị đăng ký tên miền Namecheap
Khách truy cập bị chuyển hướng đến một website độc hại có thể yêu cầu cấp các quyền phê duyệt token nguy hiểm
Across hiện đã giành lại quyền kiểm soát tên miền và cho biết các hệ thống đã hoạt động trở lại
Nhưng có một chi tiết bảo mật đáng lưu ý 👇
$BNB
{future}(BNBUSDT)
🔐 Ngắt kết nối ví KHÔNG thu hồi các quyền phê duyệt token
⚠️ Quyền phê duyệt độc hại có thể vẫn còn hiệu lực ngay cả sau khi website lừa đảo biến mất
Nếu bạn đã kết nối ví hoặc ký bất kỳ nội dung nào trên Across trong sự cố ngày 10 tháng 11, hãy kiểm tra các quyền phê duyệt đáng ngờ và quyền Permit2 trên những mạng bị ảnh hưởng
Thu hồi các hạn mức chi tiêu trái phép bằng một công cụ đáng tin cậy mà bạn tự tìm đến — tuyệt đối không truy cập qua các liên kết khôi phục không mong muốn
Across đã hứa bồi thường cho người dùng bị ảnh hưởng, nhưng tổng thiệt hại cuối cùng và chi tiết hoàn trả vẫn chưa được công bố
Đây không phải là một vụ khai thác đã được xác nhận nhắm vào hợp đồng thông minh của cầu nối
Kẻ tấn công nhắm vào thứ mà người dùng tin tưởng trước khi truy cập các hợp đồng đó — website chính thức
Tên miền được khôi phục không đồng nghĩa với việc ví cũng đã được khôi phục
$ACX
#Across #DeFiSecurity
🚨 Across Protocol đã khôi phục website sau một cuộc tấn công lừa đảo — nhưng một số ví VẪN có thể bị ảnh hưởng
Ngày 10 tháng 11, theo thông tin được đưa ra, kẻ tấn công đã chiếm quyền kiểm soát tên miền Across thông qua một cuộc tấn công kỹ nghệ xã hội nhắm vào đơn vị đăng ký tên miền Namecheap
Khách truy cập bị chuyển hướng đến một website độc hại có thể yêu cầu cấp các quyền phê duyệt token nguy hiểm
Across hiện đã giành lại quyền kiểm soát tên miền và cho biết các hệ thống đã hoạt động trở lại
Nhưng có một chi tiết bảo mật đáng lưu ý 👇
$BNB
🔐 Ngắt kết nối ví KHÔNG thu hồi các quyền phê duyệt token
⚠️ Quyền phê duyệt độc hại có thể vẫn còn hiệu lực ngay cả sau khi website lừa đảo biến mất
Nếu bạn đã kết nối ví hoặc ký bất kỳ nội dung nào trên Across trong sự cố ngày 10 tháng 11, hãy kiểm tra các quyền phê duyệt đáng ngờ và quyền Permit2 trên những mạng bị ảnh hưởng
Thu hồi các hạn mức chi tiêu trái phép bằng một công cụ đáng tin cậy mà bạn tự tìm đến — tuyệt đối không truy cập qua các liên kết khôi phục không mong muốn
Across đã hứa bồi thường cho người dùng bị ảnh hưởng, nhưng tổng thiệt hại cuối cùng và chi tiết hoàn trả vẫn chưa được công bố
Đây không phải là một vụ khai thác đã được xác nhận nhắm vào hợp đồng thông minh của cầu nối
Kẻ tấn công nhắm vào thứ mà người dùng tin tưởng trước khi truy cập các hợp đồng đó — website chính thức
Tên miền được khôi phục không đồng nghĩa với việc ví cũng đã được khôi phục
$ACX
#Across #DeFiSecurity
Ngày 10 tháng 11, theo thông tin được đưa ra, kẻ tấn công đã chiếm quyền kiểm soát tên miền Across thông qua một cuộc tấn công kỹ nghệ xã hội nhắm vào đơn vị đăng ký tên miền Namecheap
Khách truy cập bị chuyển hướng đến một website độc hại có thể yêu cầu cấp các quyền phê duyệt token nguy hiểm
Across hiện đã giành lại quyền kiểm soát tên miền và cho biết các hệ thống đã hoạt động trở lại
Nhưng có một chi tiết bảo mật đáng lưu ý 👇
$BNB
🔐 Ngắt kết nối ví KHÔNG thu hồi các quyền phê duyệt token
⚠️ Quyền phê duyệt độc hại có thể vẫn còn hiệu lực ngay cả sau khi website lừa đảo biến mất
Nếu bạn đã kết nối ví hoặc ký bất kỳ nội dung nào trên Across trong sự cố ngày 10 tháng 11, hãy kiểm tra các quyền phê duyệt đáng ngờ và quyền Permit2 trên những mạng bị ảnh hưởng
Thu hồi các hạn mức chi tiêu trái phép bằng một công cụ đáng tin cậy mà bạn tự tìm đến — tuyệt đối không truy cập qua các liên kết khôi phục không mong muốn
Across đã hứa bồi thường cho người dùng bị ảnh hưởng, nhưng tổng thiệt hại cuối cùng và chi tiết hoàn trả vẫn chưa được công bố
Đây không phải là một vụ khai thác đã được xác nhận nhắm vào hợp đồng thông minh của cầu nối
Kẻ tấn công nhắm vào thứ mà người dùng tin tưởng trước khi truy cập các hợp đồng đó — website chính thức
Tên miền được khôi phục không đồng nghĩa với việc ví cũng đã được khôi phục
$ACX
#Across #DeFiSecurity
41

·
--
Mã nguồn của Across không bị hack. Và chính điều đó mới đáng khiến bạn lo ngại.
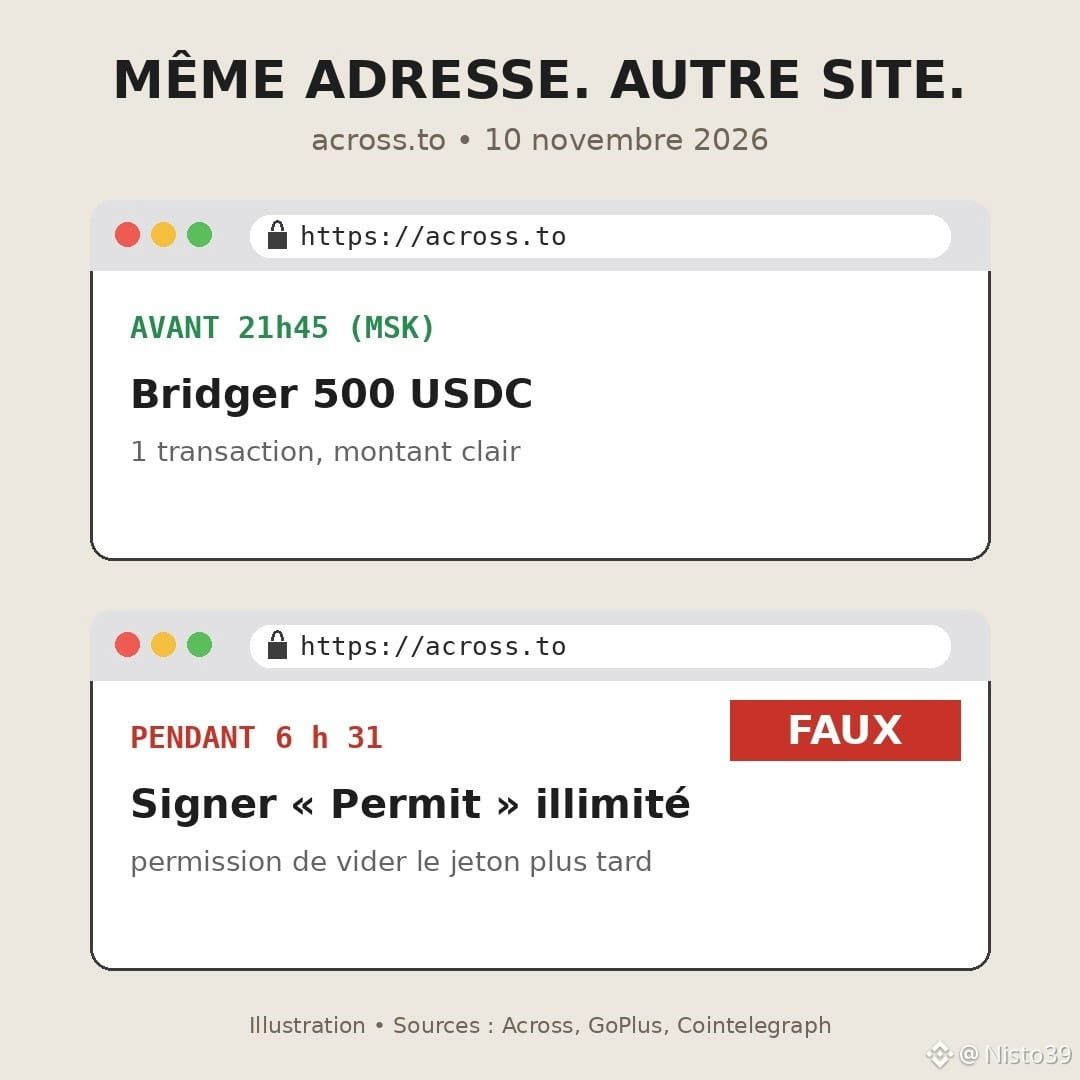
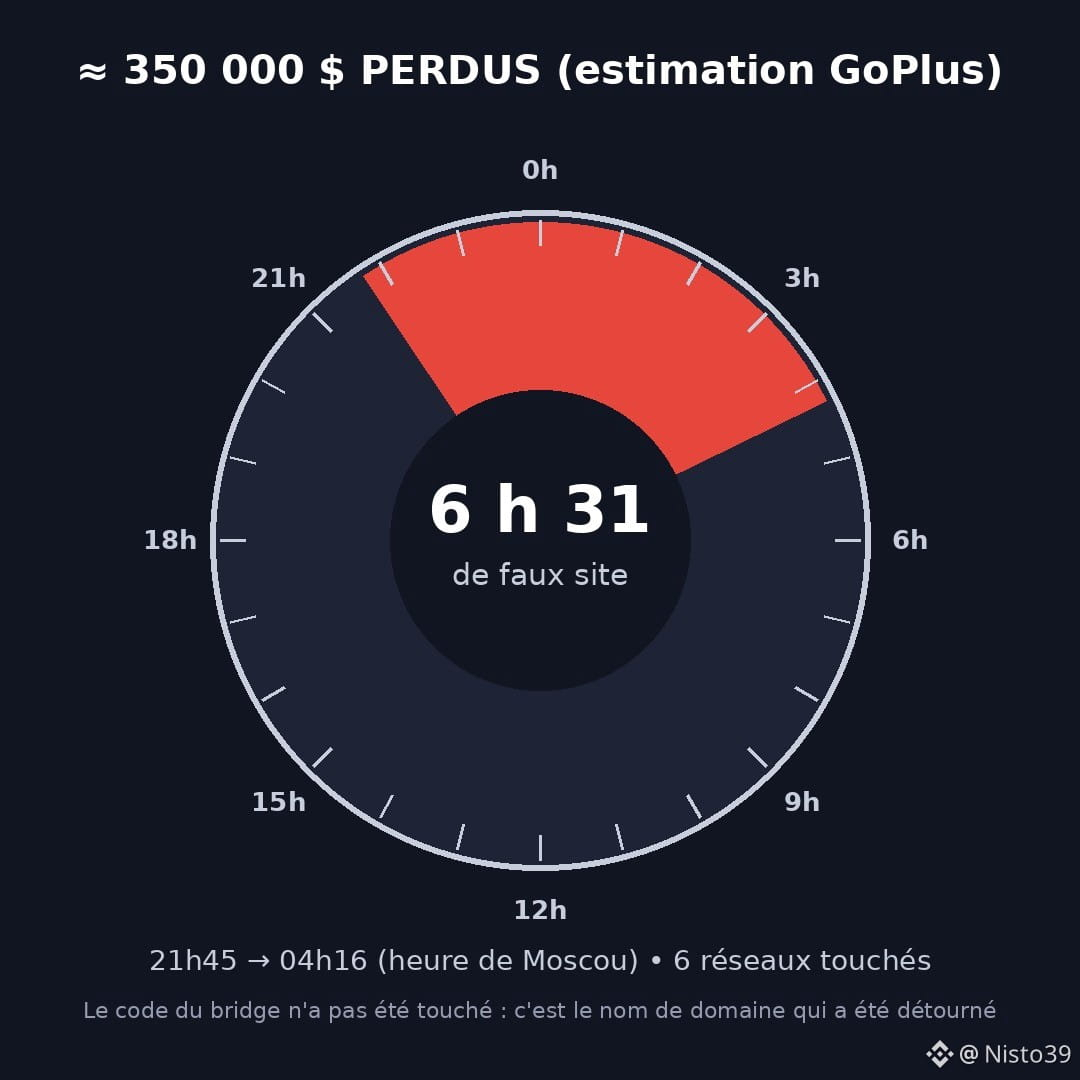
Thứ Ba, ngày 10 tháng 11, khoảng 21:45 (giờ Moscow), ai đó đã chiếm quyền kiểm soát tên miền across.to, địa chỉ của một trong những cầu nối được sử dụng nhiều nhất (khoảng 5,9 tỷ đô la được chuyển trong 30 ngày, theo DefiLlama). Không có lỗ hổng nào trong các hợp đồng thông minh. Theo đội ngũ, chỉ là một cú lừa thao túng con người tại Namecheap, công ty quản lý tên miền.
Kết quả: bạn nhập đúng địa chỉ, nhìn thấy đúng logo, nhưng lại truy cập vào một trang web giả mạo. Trang này yêu cầu bạn ký các « permit » và phê duyệt. Phê duyệt là quyền cho phép một địa chỉ chuyển token của bạn sau này mà không cần hỏi lại. Chỉ cần một chữ ký, và ví của bạn sẽ bị rút sạch khi kẻ tấn công quyết định.
GoPlus ước tính thiệt hại khoảng 350.000 đô la trên Ethereum, Arbitrum, Base, BNB Chain, Ink và Plasma. Across chưa xác nhận tổng thiệt hại, nhưng hứa sẽ hoàn tiền cho tất cả mọi người. Tên miền được khôi phục vào khoảng 4:16 sáng hôm sau. Sáu tiếng rưỡi.
Quan điểm của tôi, có thể hơi không được lòng số đông: chúng ta dành hàng tháng trời để kiểm toán mã nguồn, rồi lại giao lối vào cửa hàng cho một nhà đăng ký tên miền có thể liên hệ qua điện thoại. Mắt xích yếu nhất giờ không còn là blockchain, mà là trang web ở phía trước.
Điều tôi tự nhắc mình: khi một trang web tôi đã quá quen thuộc yêu cầu ký một thứ bất thường chỉ để chuyển $USDC hoặc $ETH, tôi sẽ dừng lại. Và thỉnh thoảng tôi kiểm tra các quyền phê duyệt của mình, ngay cả khi không có sự cố nào.
Một câu hỏi thật lòng: lần gần nhất bạn ký phê duyệt, bạn có đọc xem mình đang trao quyền cho ai không?
#Across #Securite #Phishing #DeFi #Crypto
Mã nguồn của Across không bị hack. Và chính điều đó mới đáng khiến bạn lo ngại.
Thứ Ba, ngày 10 tháng 11, khoảng 21:45 (giờ Moscow), ai đó đã chiếm quyền kiểm soát tên miền across.to, địa chỉ của một trong những cầu nối được sử dụng nhiều nhất (khoảng 5,9 tỷ đô la được chuyển trong 30 ngày, theo DefiLlama). Không có lỗ hổng nào trong các hợp đồng thông minh. Theo đội ngũ, chỉ là một cú lừa thao túng con người tại Namecheap, công ty quản lý tên miền.
Kết quả: bạn nhập đúng địa chỉ, nhìn thấy đúng logo, nhưng lại truy cập vào một trang web giả mạo. Trang này yêu cầu bạn ký các « permit » và phê duyệt. Phê duyệt là quyền cho phép một địa chỉ chuyển token của bạn sau này mà không cần hỏi lại. Chỉ cần một chữ ký, và ví của bạn sẽ bị rút sạch khi kẻ tấn công quyết định.
GoPlus ước tính thiệt hại khoảng 350.000 đô la trên Ethereum, Arbitrum, Base, BNB Chain, Ink và Plasma. Across chưa xác nhận tổng thiệt hại, nhưng hứa sẽ hoàn tiền cho tất cả mọi người. Tên miền được khôi phục vào khoảng 4:16 sáng hôm sau. Sáu tiếng rưỡi.
Quan điểm của tôi, có thể hơi không được lòng số đông: chúng ta dành hàng tháng trời để kiểm toán mã nguồn, rồi lại giao lối vào cửa hàng cho một nhà đăng ký tên miền có thể liên hệ qua điện thoại. Mắt xích yếu nhất giờ không còn là blockchain, mà là trang web ở phía trước.
Điều tôi tự nhắc mình: khi một trang web tôi đã quá quen thuộc yêu cầu ký một thứ bất thường chỉ để chuyển $USDC hoặc $ETH , tôi sẽ dừng lại. Và thỉnh thoảng tôi kiểm tra các quyền phê duyệt của mình, ngay cả khi không có sự cố nào.
Một câu hỏi thật lòng: lần gần nhất bạn ký phê duyệt, bạn có đọc xem mình đang trao quyền cho ai không?
#Across #Securite #Phishing #DeFi #Crypto
Thứ Ba, ngày 10 tháng 11, khoảng 21:45 (giờ Moscow), ai đó đã chiếm quyền kiểm soát tên miền across.to, địa chỉ của một trong những cầu nối được sử dụng nhiều nhất (khoảng 5,9 tỷ đô la được chuyển trong 30 ngày, theo DefiLlama). Không có lỗ hổng nào trong các hợp đồng thông minh. Theo đội ngũ, chỉ là một cú lừa thao túng con người tại Namecheap, công ty quản lý tên miền.
Kết quả: bạn nhập đúng địa chỉ, nhìn thấy đúng logo, nhưng lại truy cập vào một trang web giả mạo. Trang này yêu cầu bạn ký các « permit » và phê duyệt. Phê duyệt là quyền cho phép một địa chỉ chuyển token của bạn sau này mà không cần hỏi lại. Chỉ cần một chữ ký, và ví của bạn sẽ bị rút sạch khi kẻ tấn công quyết định.
GoPlus ước tính thiệt hại khoảng 350.000 đô la trên Ethereum, Arbitrum, Base, BNB Chain, Ink và Plasma. Across chưa xác nhận tổng thiệt hại, nhưng hứa sẽ hoàn tiền cho tất cả mọi người. Tên miền được khôi phục vào khoảng 4:16 sáng hôm sau. Sáu tiếng rưỡi.
Quan điểm của tôi, có thể hơi không được lòng số đông: chúng ta dành hàng tháng trời để kiểm toán mã nguồn, rồi lại giao lối vào cửa hàng cho một nhà đăng ký tên miền có thể liên hệ qua điện thoại. Mắt xích yếu nhất giờ không còn là blockchain, mà là trang web ở phía trước.
Điều tôi tự nhắc mình: khi một trang web tôi đã quá quen thuộc yêu cầu ký một thứ bất thường chỉ để chuyển $USDC hoặc $ETH , tôi sẽ dừng lại. Và thỉnh thoảng tôi kiểm tra các quyền phê duyệt của mình, ngay cả khi không có sự cố nào.
Một câu hỏi thật lòng: lần gần nhất bạn ký phê duyệt, bạn có đọc xem mình đang trao quyền cho ai không?
#Across #Securite #Phishing #DeFi #Crypto
96
·
--
Tên miền chính thức của giao thức xuyên chuỗi Across bị chiếm đoạt bằng thủ đoạn thao túng xã hội; đội ngũ đã lấy lại quyền kiểm soát và cam kết bồi thường toàn bộ cho người dùng bị ảnh hưởng
Theo tài khoản X chính thức của Across: vào khoảng 02:45 ngày 11/11 theo giờ Bắc Kinh (18:45 ngày 10/11 UTC), kẻ tấn công đã dùng thủ đoạn thao túng xã hội nhắm vào nhà đăng ký tên miền Namecheap để chiếm quyền kiểm soát across.to và chuyển hướng người truy cập đến trang lừa đảo.
1. Đội ngũ cho biết đã nhận được cảnh báo và đóng trang web trong khoảng 15 phút; tổ chức ứng phó bảo mật SEAL911 hỗ trợ đánh dấu trang lừa đảo trên các ví lớn, Cloudflare gắn cờ tên miền là có rủi ro cao rồi xóa các bản ghi DNS.
2. Phía chính thức cho biết một số người dùng truy cập trang web trước khi Cloudflare chặn hoàn toàn có thể bị ảnh hưởng; người dùng tích hợp bên thứ ba và API không bị ảnh hưởng. Phía chính thức chưa công bố thiệt hại và số người bị ảnh hưởng. The Block dẫn ước tính của nền tảng bảo mật GoPlus rằng thiệt hại vào khoảng 350.000 USD, liên quan đến các mạng như $ETH, Arbitrum, Base, BNB Chain; trang lừa đảo dụ người dùng ký cấp quyền giả mạo.
3. Khoảng 09:16 cùng ngày, phía chính thức thông báo đã lấy lại tên miền với sự hỗ trợ của nhà sáng lập Namecheap, hệ thống đã hoạt động bình thường trở lại, sẽ bồi thường toàn bộ cho người dùng bị ảnh hưởng và công bố báo cáo hậu sự cố đầy đủ trong vài ngày tới. Vui lòng chỉ liên hệ qua các kênh chính thức, đừng dễ tin tin nhắn riêng hoặc liên kết từ người lạ.
$ACX $ETH $BNB
Chỉ tổng hợp thông tin, không cấu thành lời khuyên đầu tư. Hãy tự nghiên cứu (DYOR); chỉ sử dụng các kênh chính thức, không nhấp vào liên kết nhận thưởng từ người lạ.
#Across #ACX #安全 #跨链 #Lừađảo
Tên miền chính thức của giao thức xuyên chuỗi Across bị chiếm đoạt bằng thủ đoạn thao túng xã hội; đội ngũ đã lấy lại quyền kiểm soát và cam kết bồi thường toàn bộ cho người dùng bị ảnh hưởng
Theo tài khoản X chính thức của Across: vào khoảng 02:45 ngày 11/11 theo giờ Bắc Kinh (18:45 ngày 10/11 UTC), kẻ tấn công đã dùng thủ đoạn thao túng xã hội nhắm vào nhà đăng ký tên miền Namecheap để chiếm quyền kiểm soát across.to và chuyển hướng người truy cập đến trang lừa đảo.
1. Đội ngũ cho biết đã nhận được cảnh báo và đóng trang web trong khoảng 15 phút; tổ chức ứng phó bảo mật SEAL911 hỗ trợ đánh dấu trang lừa đảo trên các ví lớn, Cloudflare gắn cờ tên miền là có rủi ro cao rồi xóa các bản ghi DNS.
2. Phía chính thức cho biết một số người dùng truy cập trang web trước khi Cloudflare chặn hoàn toàn có thể bị ảnh hưởng; người dùng tích hợp bên thứ ba và API không bị ảnh hưởng. Phía chính thức chưa công bố thiệt hại và số người bị ảnh hưởng. The Block dẫn ước tính của nền tảng bảo mật GoPlus rằng thiệt hại vào khoảng 350.000 USD, liên quan đến các mạng như $ETH , Arbitrum, Base, BNB Chain; trang lừa đảo dụ người dùng ký cấp quyền giả mạo.
3. Khoảng 09:16 cùng ngày, phía chính thức thông báo đã lấy lại tên miền với sự hỗ trợ của nhà sáng lập Namecheap, hệ thống đã hoạt động bình thường trở lại, sẽ bồi thường toàn bộ cho người dùng bị ảnh hưởng và công bố báo cáo hậu sự cố đầy đủ trong vài ngày tới. Vui lòng chỉ liên hệ qua các kênh chính thức, đừng dễ tin tin nhắn riêng hoặc liên kết từ người lạ.
$ACX $ETH $BNB
Chỉ tổng hợp thông tin, không cấu thành lời khuyên đầu tư. Hãy tự nghiên cứu (DYOR); chỉ sử dụng các kênh chính thức, không nhấp vào liên kết nhận thưởng từ người lạ.
#Across #ACX #安全 #跨链 #Lừađảo
Theo tài khoản X chính thức của Across: vào khoảng 02:45 ngày 11/11 theo giờ Bắc Kinh (18:45 ngày 10/11 UTC), kẻ tấn công đã dùng thủ đoạn thao túng xã hội nhắm vào nhà đăng ký tên miền Namecheap để chiếm quyền kiểm soát across.to và chuyển hướng người truy cập đến trang lừa đảo.
1. Đội ngũ cho biết đã nhận được cảnh báo và đóng trang web trong khoảng 15 phút; tổ chức ứng phó bảo mật SEAL911 hỗ trợ đánh dấu trang lừa đảo trên các ví lớn, Cloudflare gắn cờ tên miền là có rủi ro cao rồi xóa các bản ghi DNS.
2. Phía chính thức cho biết một số người dùng truy cập trang web trước khi Cloudflare chặn hoàn toàn có thể bị ảnh hưởng; người dùng tích hợp bên thứ ba và API không bị ảnh hưởng. Phía chính thức chưa công bố thiệt hại và số người bị ảnh hưởng. The Block dẫn ước tính của nền tảng bảo mật GoPlus rằng thiệt hại vào khoảng 350.000 USD, liên quan đến các mạng như $ETH , Arbitrum, Base, BNB Chain; trang lừa đảo dụ người dùng ký cấp quyền giả mạo.
3. Khoảng 09:16 cùng ngày, phía chính thức thông báo đã lấy lại tên miền với sự hỗ trợ của nhà sáng lập Namecheap, hệ thống đã hoạt động bình thường trở lại, sẽ bồi thường toàn bộ cho người dùng bị ảnh hưởng và công bố báo cáo hậu sự cố đầy đủ trong vài ngày tới. Vui lòng chỉ liên hệ qua các kênh chính thức, đừng dễ tin tin nhắn riêng hoặc liên kết từ người lạ.
$ACX $ETH $BNB
Chỉ tổng hợp thông tin, không cấu thành lời khuyên đầu tư. Hãy tự nghiên cứu (DYOR); chỉ sử dụng các kênh chính thức, không nhấp vào liên kết nhận thưởng từ người lạ.
#Across #ACX #安全 #跨链 #Lừađảo
52

Tên miền trang web chính thức của giao thức xuyên chuỗi Across bị chiếm quyền kiểm soát, giao diện người dùng và API đã được tạm ngừng khẩn cấp.
Diễn biến sự việc (giờ Bắc Kinh):
Khoảng 02:45 sáng, kẻ tấn công thực hiện hành vi lừa đảo kỹ thuật xã hội nhằm vào nhà đăng ký tên miền Namecheap và chiếm quyền kiểm soát tên miền trang web chính thức của Across; đội ngũ nhận được cảnh báo trong vòng 15 phút và bắt đầu đưa trang web ngoại tuyến; SEAL911 phối hợp với các ví phổ biến để đánh dấu tên miền này là trang web lừa đảo, sau đó Cloudflare gỡ bỏ các bản ghi DNS của tên miền. Tính đến thời điểm thông báo được đăng, trang lừa đảo đã không thể truy cập.
Phạm vi ảnh hưởng: Người dùng đã truy cập trang web chính thức trước khi trang lừa đảo bị chặn hoàn toàn có thể bị ảnh hưởng; người dùng truy cập trang web trước vụ tấn công, cũng như người chỉ sử dụng giao thức thông qua API hoặc tích hợp bên thứ ba, không bị ảnh hưởng.
Đội ngũ cam kết bồi thường toàn bộ cho người dùng bị ảnh hưởng, đồng thời khuyến nghị họ dùng ví đã kết nối vào thời điểm đó để truy cập Revoke.cash và thu hồi các quyền liên quan đã cấp trong ngày xảy ra sự việc.
Cuộc tấn công này không nhắm vào hợp đồng thông minh mà khai thác lối vào ngoài chuỗi là nhà đăng ký tên miền, một hồi chuông cảnh báo đáng lưu tâm cho toàn ngành: dù mã giao thức có vững chắc đến đâu, chỉ một vụ lừa đảo kỹ thuật xã hội nhắm vào tài khoản nhà đăng ký cũng có thể biến trang web chính thức thành trang lừa đảo. Hiện Namecheap chưa phản hồi. Giao diện người dùng và API sẽ tiếp tục bị tạm ngừng cho đến khi xác nhận tên miền an toàn; đội ngũ sẽ công bố báo cáo tổng kết đầy đủ về sự việc sau.
#跨链安全 #Across #Tấn công lừa đảo
Tên miền trang web chính thức của giao thức xuyên chuỗi Across bị chiếm quyền kiểm soát, giao diện người dùng và API đã được tạm ngừng khẩn cấp.
Diễn biến sự việc (giờ Bắc Kinh):
Khoảng 02:45 sáng, kẻ tấn công thực hiện hành vi lừa đảo kỹ thuật xã hội nhằm vào nhà đăng ký tên miền Namecheap và chiếm quyền kiểm soát tên miền trang web chính thức của Across; đội ngũ nhận được cảnh báo trong vòng 15 phút và bắt đầu đưa trang web ngoại tuyến; SEAL911 phối hợp với các ví phổ biến để đánh dấu tên miền này là trang web lừa đảo, sau đó Cloudflare gỡ bỏ các bản ghi DNS của tên miền. Tính đến thời điểm thông báo được đăng, trang lừa đảo đã không thể truy cập.
Phạm vi ảnh hưởng: Người dùng đã truy cập trang web chính thức trước khi trang lừa đảo bị chặn hoàn toàn có thể bị ảnh hưởng; người dùng truy cập trang web trước vụ tấn công, cũng như người chỉ sử dụng giao thức thông qua API hoặc tích hợp bên thứ ba, không bị ảnh hưởng.
Đội ngũ cam kết bồi thường toàn bộ cho người dùng bị ảnh hưởng, đồng thời khuyến nghị họ dùng ví đã kết nối vào thời điểm đó để truy cập Revoke.cash và thu hồi các quyền liên quan đã cấp trong ngày xảy ra sự việc.
Cuộc tấn công này không nhắm vào hợp đồng thông minh mà khai thác lối vào ngoài chuỗi là nhà đăng ký tên miền, một hồi chuông cảnh báo đáng lưu tâm cho toàn ngành: dù mã giao thức có vững chắc đến đâu, chỉ một vụ lừa đảo kỹ thuật xã hội nhắm vào tài khoản nhà đăng ký cũng có thể biến trang web chính thức thành trang lừa đảo. Hiện Namecheap chưa phản hồi. Giao diện người dùng và API sẽ tiếp tục bị tạm ngừng cho đến khi xác nhận tên miền an toàn; đội ngũ sẽ công bố báo cáo tổng kết đầy đủ về sự việc sau.
#跨链安全 #Across #Tấn công lừa đảo
Diễn biến sự việc (giờ Bắc Kinh):
Khoảng 02:45 sáng, kẻ tấn công thực hiện hành vi lừa đảo kỹ thuật xã hội nhằm vào nhà đăng ký tên miền Namecheap và chiếm quyền kiểm soát tên miền trang web chính thức của Across; đội ngũ nhận được cảnh báo trong vòng 15 phút và bắt đầu đưa trang web ngoại tuyến; SEAL911 phối hợp với các ví phổ biến để đánh dấu tên miền này là trang web lừa đảo, sau đó Cloudflare gỡ bỏ các bản ghi DNS của tên miền. Tính đến thời điểm thông báo được đăng, trang lừa đảo đã không thể truy cập.
Phạm vi ảnh hưởng: Người dùng đã truy cập trang web chính thức trước khi trang lừa đảo bị chặn hoàn toàn có thể bị ảnh hưởng; người dùng truy cập trang web trước vụ tấn công, cũng như người chỉ sử dụng giao thức thông qua API hoặc tích hợp bên thứ ba, không bị ảnh hưởng.
Đội ngũ cam kết bồi thường toàn bộ cho người dùng bị ảnh hưởng, đồng thời khuyến nghị họ dùng ví đã kết nối vào thời điểm đó để truy cập Revoke.cash và thu hồi các quyền liên quan đã cấp trong ngày xảy ra sự việc.
Cuộc tấn công này không nhắm vào hợp đồng thông minh mà khai thác lối vào ngoài chuỗi là nhà đăng ký tên miền, một hồi chuông cảnh báo đáng lưu tâm cho toàn ngành: dù mã giao thức có vững chắc đến đâu, chỉ một vụ lừa đảo kỹ thuật xã hội nhắm vào tài khoản nhà đăng ký cũng có thể biến trang web chính thức thành trang lừa đảo. Hiện Namecheap chưa phản hồi. Giao diện người dùng và API sẽ tiếp tục bị tạm ngừng cho đến khi xác nhận tên miền an toàn; đội ngũ sẽ công bố báo cáo tổng kết đầy đủ về sự việc sau.
#跨链安全 #Across #Tấn công lừa đảo
3

·
--
Tên miền Across bị chiếm quyền: Ai từng dùng across.to hãy thu hồi quyền đã cấp, tạm thời đừng truy cập trang chính thức
Khoảng 2:45 sáng nay (giờ Hong Kong), trang chính thức across.to của cầu nối xuyên chuỗi Across bị người khác chiếm quyền kiểm soát và có lúc bị thay bằng trang lừa đảo. Phía dự án cho biết nhà đăng ký tên miền Namecheap đã bị tấn công bằng kỹ thuật thao túng tâm lý, khiến kẻ tấn công giành được quyền kiểm soát tên miền. Đội ngũ nhận được cảnh báo khoảng 15 phút sau đó và đóng trang web. Sau đó, SEAL911 đánh dấu trang này là trang lừa đảo, Cloudflare gỡ bản ghi DNS và hiện trang lừa đảo đã không thể truy cập.
Ai bị ảnh hưởng: Những người đã truy cập across.to trước khi trang bị đóng, rồi kết nối ví hoặc ký cấp quyền trên đó. Phía dự án cho biết một số người dùng có thể đã bị ảnh hưởng. Theo dự án, những người chỉ sử dụng dịch vụ qua tích hợp bên thứ ba hoặc API không bị ảnh hưởng. Đây không phải vụ sàn giao dịch bị hack, cũng không phải lỗ hổng hợp đồng thông minh đã được xác nhận; phía dự án chưa công bố số tiền thiệt hại. Có người dùng trên mạng tự nhận đã bị chuyển mất tiền, nhưng thông tin này chưa được xác minh độc lập.
Phía dự án cho biết sẽ bồi thường cho tất cả người dùng bị ảnh hưởng và khuyến nghị trước tiên hãy truy cập revoke.cash để thu hồi các quyền liên quan — chỉ ngắt kết nối ví sẽ không tự động hủy quyền đã cấp. Giao diện web và API sẽ tiếp tục ngừng hoạt động cho đến khi tên miền được bảo đảm an toàn. Namecheap hiện chưa đưa ra phản hồi công khai, vì vậy hãy tạm thời đừng truy cập across.to hoặc ký giao dịch trên đó.
Gần đây bạn có truy cập across.to và ký giao dịch trên đó không?
Nội dung này không cấu thành lời khuyên đầu tư.
Nguồn: X chính thức của Across (khoảng 02:45–08:14 HKT, 2026-11-11); PANews, Odaily dẫn lại · khoảng 09:30 HKT, 2026-11-11
#Across #跨链桥 #钓鱼 #夯B媒体 $ACX
Tên miền Across bị chiếm quyền: Ai từng dùng across.to hãy thu hồi quyền đã cấp, tạm thời đừng truy cập trang chính thức
Khoảng 2:45 sáng nay (giờ Hong Kong), trang chính thức across.to của cầu nối xuyên chuỗi Across bị người khác chiếm quyền kiểm soát và có lúc bị thay bằng trang lừa đảo. Phía dự án cho biết nhà đăng ký tên miền Namecheap đã bị tấn công bằng kỹ thuật thao túng tâm lý, khiến kẻ tấn công giành được quyền kiểm soát tên miền. Đội ngũ nhận được cảnh báo khoảng 15 phút sau đó và đóng trang web. Sau đó, SEAL911 đánh dấu trang này là trang lừa đảo, Cloudflare gỡ bản ghi DNS và hiện trang lừa đảo đã không thể truy cập.
Ai bị ảnh hưởng: Những người đã truy cập across.to trước khi trang bị đóng, rồi kết nối ví hoặc ký cấp quyền trên đó. Phía dự án cho biết một số người dùng có thể đã bị ảnh hưởng. Theo dự án, những người chỉ sử dụng dịch vụ qua tích hợp bên thứ ba hoặc API không bị ảnh hưởng. Đây không phải vụ sàn giao dịch bị hack, cũng không phải lỗ hổng hợp đồng thông minh đã được xác nhận; phía dự án chưa công bố số tiền thiệt hại. Có người dùng trên mạng tự nhận đã bị chuyển mất tiền, nhưng thông tin này chưa được xác minh độc lập.
Phía dự án cho biết sẽ bồi thường cho tất cả người dùng bị ảnh hưởng và khuyến nghị trước tiên hãy truy cập revoke.cash để thu hồi các quyền liên quan — chỉ ngắt kết nối ví sẽ không tự động hủy quyền đã cấp. Giao diện web và API sẽ tiếp tục ngừng hoạt động cho đến khi tên miền được bảo đảm an toàn. Namecheap hiện chưa đưa ra phản hồi công khai, vì vậy hãy tạm thời đừng truy cập across.to hoặc ký giao dịch trên đó.
Gần đây bạn có truy cập across.to và ký giao dịch trên đó không?
Nội dung này không cấu thành lời khuyên đầu tư.
Nguồn: X chính thức của Across (khoảng 02:45–08:14 HKT, 2026-11-11); PANews, Odaily dẫn lại · khoảng 09:30 HKT, 2026-11-11
#Across #跨链桥 #钓鱼 #夯B媒体 $ACX
Khoảng 2:45 sáng nay (giờ Hong Kong), trang chính thức across.to của cầu nối xuyên chuỗi Across bị người khác chiếm quyền kiểm soát và có lúc bị thay bằng trang lừa đảo. Phía dự án cho biết nhà đăng ký tên miền Namecheap đã bị tấn công bằng kỹ thuật thao túng tâm lý, khiến kẻ tấn công giành được quyền kiểm soát tên miền. Đội ngũ nhận được cảnh báo khoảng 15 phút sau đó và đóng trang web. Sau đó, SEAL911 đánh dấu trang này là trang lừa đảo, Cloudflare gỡ bản ghi DNS và hiện trang lừa đảo đã không thể truy cập.
Ai bị ảnh hưởng: Những người đã truy cập across.to trước khi trang bị đóng, rồi kết nối ví hoặc ký cấp quyền trên đó. Phía dự án cho biết một số người dùng có thể đã bị ảnh hưởng. Theo dự án, những người chỉ sử dụng dịch vụ qua tích hợp bên thứ ba hoặc API không bị ảnh hưởng. Đây không phải vụ sàn giao dịch bị hack, cũng không phải lỗ hổng hợp đồng thông minh đã được xác nhận; phía dự án chưa công bố số tiền thiệt hại. Có người dùng trên mạng tự nhận đã bị chuyển mất tiền, nhưng thông tin này chưa được xác minh độc lập.
Phía dự án cho biết sẽ bồi thường cho tất cả người dùng bị ảnh hưởng và khuyến nghị trước tiên hãy truy cập revoke.cash để thu hồi các quyền liên quan — chỉ ngắt kết nối ví sẽ không tự động hủy quyền đã cấp. Giao diện web và API sẽ tiếp tục ngừng hoạt động cho đến khi tên miền được bảo đảm an toàn. Namecheap hiện chưa đưa ra phản hồi công khai, vì vậy hãy tạm thời đừng truy cập across.to hoặc ký giao dịch trên đó.
Gần đây bạn có truy cập across.to và ký giao dịch trên đó không?
Nội dung này không cấu thành lời khuyên đầu tư.
Nguồn: X chính thức của Across (khoảng 02:45–08:14 HKT, 2026-11-11); PANews, Odaily dẫn lại · khoảng 09:30 HKT, 2026-11-11
#Across #跨链桥 #钓鱼 #夯B媒体 $ACX
forrestbit:
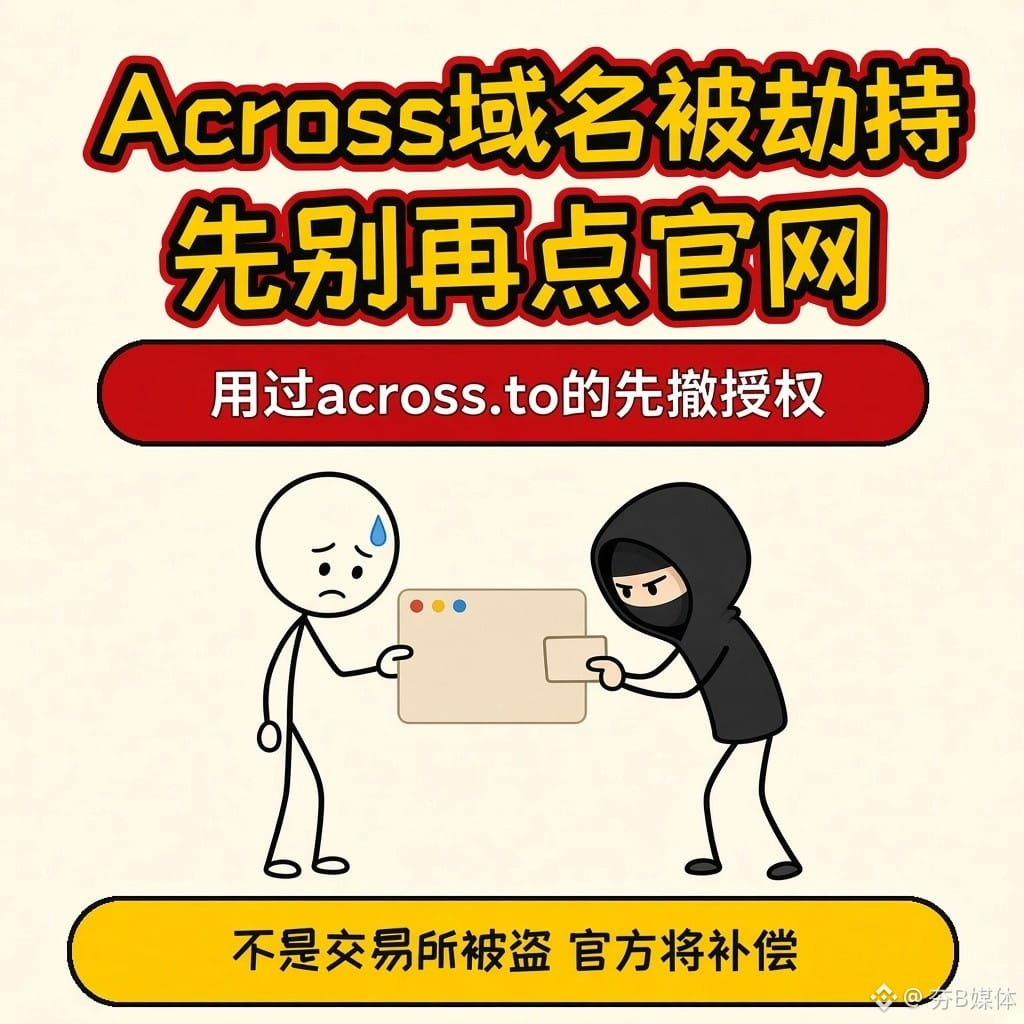
官网收回了,窗口期内签过的授权也不会自己消失。先自己查并撤掉异常许可;赔付只走官方渠道,私信里的「加速领取」别点。
1
94

·
--
Trang web chính thức bị chiếm quyền.
Tài khoản chính thức của giao thức liên chuỗi Across đăng cảnh báo khẩn cấp lúc 03:05 ngày 11/11 (giờ UTC+8): tạm thời đừng mở ứng dụng, kết nối ví hay ký hoặc cấp quyền trên đó; lúc ấy họ chỉ cho biết đang điều tra sự cố tên miền. Đến 06:13 cùng ngày, phía chính thức bổ sung thông tin: khoảng 02:45, nhà đăng ký tên miền Namecheap bị tấn công bằng thủ đoạn thao túng tâm lý, khiến kẻ tấn công giành được quyền kiểm soát tên miền Across. Đội ngũ nhận được cảnh báo trong vòng 15 phút và lập tức bắt đầu đóng trang web. Tổ chức bảo mật SEAL911 đã đánh dấu across.to là trang web lừa đảo; sau đó Cloudflare phối hợp đánh dấu tên miền là nguy hiểm và thu hồi các bản ghi DNS. Phía chính thức cho biết tại thời điểm đăng bài, trang web đã hoàn toàn ngoại tuyến và trang lừa đảo cũng không thể truy cập.
Phía chính thức cũng cho biết một số người dùng từng truy cập across.to có thể bị ảnh hưởng trong khoảng thời gian ngắn trước khi Cloudflare chặn hoàn toàn trang lừa đảo; người dùng tích hợp bên thứ ba và API không bị ảnh hưởng, đồng thời những người từng sử dụng giao diện trước đợt tấn công này cũng an toàn. Những ai cho rằng mình bị ảnh hưởng có thể nhắn tin riêng cho tài khoản chính thức trên X và cung cấp chi tiết giao dịch; phía chính thức cam kết bồi hoàn đầy đủ cho người dùng bị ảnh hưởng, đồng thời khuyến nghị sử dụng ví đã kết nối vào thời điểm đó để thu hồi tại revoke.cash các quyền đã cấp trong thời gian diễn ra cuộc tấn công. Phía chính thức chưa công bố số tiền thiệt hại. Theo phía chính thức, nhà đăng ký tên miền vẫn chưa phản hồi thỏa đáng; giao diện và API sẽ tiếp tục ngừng hoạt động cho đến khi họ giành lại quyền kiểm soát tên miền một cách chắc chắn.
#Across #安全 không cấu thành lời khuyên đầu tư
Trang web chính thức bị chiếm quyền.
Tài khoản chính thức của giao thức liên chuỗi Across đăng cảnh báo khẩn cấp lúc 03:05 ngày 11/11 (giờ UTC+8): tạm thời đừng mở ứng dụng, kết nối ví hay ký hoặc cấp quyền trên đó; lúc ấy họ chỉ cho biết đang điều tra sự cố tên miền. Đến 06:13 cùng ngày, phía chính thức bổ sung thông tin: khoảng 02:45, nhà đăng ký tên miền Namecheap bị tấn công bằng thủ đoạn thao túng tâm lý, khiến kẻ tấn công giành được quyền kiểm soát tên miền Across. Đội ngũ nhận được cảnh báo trong vòng 15 phút và lập tức bắt đầu đóng trang web. Tổ chức bảo mật SEAL911 đã đánh dấu across.to là trang web lừa đảo; sau đó Cloudflare phối hợp đánh dấu tên miền là nguy hiểm và thu hồi các bản ghi DNS. Phía chính thức cho biết tại thời điểm đăng bài, trang web đã hoàn toàn ngoại tuyến và trang lừa đảo cũng không thể truy cập.
Phía chính thức cũng cho biết một số người dùng từng truy cập across.to có thể bị ảnh hưởng trong khoảng thời gian ngắn trước khi Cloudflare chặn hoàn toàn trang lừa đảo; người dùng tích hợp bên thứ ba và API không bị ảnh hưởng, đồng thời những người từng sử dụng giao diện trước đợt tấn công này cũng an toàn. Những ai cho rằng mình bị ảnh hưởng có thể nhắn tin riêng cho tài khoản chính thức trên X và cung cấp chi tiết giao dịch; phía chính thức cam kết bồi hoàn đầy đủ cho người dùng bị ảnh hưởng, đồng thời khuyến nghị sử dụng ví đã kết nối vào thời điểm đó để thu hồi tại revoke.cash các quyền đã cấp trong thời gian diễn ra cuộc tấn công. Phía chính thức chưa công bố số tiền thiệt hại. Theo phía chính thức, nhà đăng ký tên miền vẫn chưa phản hồi thỏa đáng; giao diện và API sẽ tiếp tục ngừng hoạt động cho đến khi họ giành lại quyền kiểm soát tên miền một cách chắc chắn.
#Across #安全 không cấu thành lời khuyên đầu tư
Tài khoản chính thức của giao thức liên chuỗi Across đăng cảnh báo khẩn cấp lúc 03:05 ngày 11/11 (giờ UTC+8): tạm thời đừng mở ứng dụng, kết nối ví hay ký hoặc cấp quyền trên đó; lúc ấy họ chỉ cho biết đang điều tra sự cố tên miền. Đến 06:13 cùng ngày, phía chính thức bổ sung thông tin: khoảng 02:45, nhà đăng ký tên miền Namecheap bị tấn công bằng thủ đoạn thao túng tâm lý, khiến kẻ tấn công giành được quyền kiểm soát tên miền Across. Đội ngũ nhận được cảnh báo trong vòng 15 phút và lập tức bắt đầu đóng trang web. Tổ chức bảo mật SEAL911 đã đánh dấu across.to là trang web lừa đảo; sau đó Cloudflare phối hợp đánh dấu tên miền là nguy hiểm và thu hồi các bản ghi DNS. Phía chính thức cho biết tại thời điểm đăng bài, trang web đã hoàn toàn ngoại tuyến và trang lừa đảo cũng không thể truy cập.
Phía chính thức cũng cho biết một số người dùng từng truy cập across.to có thể bị ảnh hưởng trong khoảng thời gian ngắn trước khi Cloudflare chặn hoàn toàn trang lừa đảo; người dùng tích hợp bên thứ ba và API không bị ảnh hưởng, đồng thời những người từng sử dụng giao diện trước đợt tấn công này cũng an toàn. Những ai cho rằng mình bị ảnh hưởng có thể nhắn tin riêng cho tài khoản chính thức trên X và cung cấp chi tiết giao dịch; phía chính thức cam kết bồi hoàn đầy đủ cho người dùng bị ảnh hưởng, đồng thời khuyến nghị sử dụng ví đã kết nối vào thời điểm đó để thu hồi tại revoke.cash các quyền đã cấp trong thời gian diễn ra cuộc tấn công. Phía chính thức chưa công bố số tiền thiệt hại. Theo phía chính thức, nhà đăng ký tên miền vẫn chưa phản hồi thỏa đáng; giao diện và API sẽ tiếp tục ngừng hoạt động cho đến khi họ giành lại quyền kiểm soát tên miền một cách chắc chắn.
#Across #安全 không cấu thành lời khuyên đầu tư
267

🚨 Cầu nối cross-chain Across phát cảnh báo bảo mật: Tạm thời không sử dụng ứng dụng, nhiều người dùng cho biết ví bị đánh cắp
Hôm thứ Ba, giao thức cầu nối cross-chain Across nhắc nhở người dùng trên X tạm thời không truy cập ứng dụng hoặc kết nối ví, đồng thời không ký bất kỳ giao dịch hay phê duyệt nào cho đến khi có thông báo mới. Đội ngũ đang điều tra một sự cố bảo mật có thể ảnh hưởng đến tên miền của họ.
Across chưa nêu rõ bản chất sự cố, cũng chưa xác nhận liệu trang web có bị xâm nhập hay không. Một số người dùng trên X cho biết họ bị mất 9.000 USD tiền USDC; một người khác nói rằng họ mất 7.053 USDT0 qua 7 giao dịch trên mạng Plasma; một số người dùng khác nghi ngờ trang web đã bị xâm nhập. Across đã yêu cầu những người dùng bị ảnh hưởng cung cấp thông tin giao dịch để phục vụ điều tra. Các báo cáo tổn thất nói trên vẫn chưa được xác minh độc lập.
⭐ Giao diện hoặc tên miền của cầu nối cross-chain có thể bị chiếm quyền để trực tiếp dụ người dùng phê duyệt các quyền độc hại. Người dùng đã sử dụng Across gần đây nên kiểm tra và thu hồi các quyền phê duyệt đáng ngờ, đồng thời chờ thông báo cảnh báo chính thức được gỡ bỏ rồi mới tương tác trở lại.
#Across #跨链桥 #安全事件 #DeFi
🚨 Cầu nối cross-chain Across phát cảnh báo bảo mật: Tạm thời không sử dụng ứng dụng, nhiều người dùng cho biết ví bị đánh cắp
Hôm thứ Ba, giao thức cầu nối cross-chain Across nhắc nhở người dùng trên X tạm thời không truy cập ứng dụng hoặc kết nối ví, đồng thời không ký bất kỳ giao dịch hay phê duyệt nào cho đến khi có thông báo mới. Đội ngũ đang điều tra một sự cố bảo mật có thể ảnh hưởng đến tên miền của họ.
Across chưa nêu rõ bản chất sự cố, cũng chưa xác nhận liệu trang web có bị xâm nhập hay không. Một số người dùng trên X cho biết họ bị mất 9.000 USD tiền USDC; một người khác nói rằng họ mất 7.053 USDT0 qua 7 giao dịch trên mạng Plasma; một số người dùng khác nghi ngờ trang web đã bị xâm nhập. Across đã yêu cầu những người dùng bị ảnh hưởng cung cấp thông tin giao dịch để phục vụ điều tra. Các báo cáo tổn thất nói trên vẫn chưa được xác minh độc lập.
⭐ Giao diện hoặc tên miền của cầu nối cross-chain có thể bị chiếm quyền để trực tiếp dụ người dùng phê duyệt các quyền độc hại. Người dùng đã sử dụng Across gần đây nên kiểm tra và thu hồi các quyền phê duyệt đáng ngờ, đồng thời chờ thông báo cảnh báo chính thức được gỡ bỏ rồi mới tương tác trở lại.
#Across #跨链桥 #安全事件 #DeFi
Hôm thứ Ba, giao thức cầu nối cross-chain Across nhắc nhở người dùng trên X tạm thời không truy cập ứng dụng hoặc kết nối ví, đồng thời không ký bất kỳ giao dịch hay phê duyệt nào cho đến khi có thông báo mới. Đội ngũ đang điều tra một sự cố bảo mật có thể ảnh hưởng đến tên miền của họ.
Across chưa nêu rõ bản chất sự cố, cũng chưa xác nhận liệu trang web có bị xâm nhập hay không. Một số người dùng trên X cho biết họ bị mất 9.000 USD tiền USDC; một người khác nói rằng họ mất 7.053 USDT0 qua 7 giao dịch trên mạng Plasma; một số người dùng khác nghi ngờ trang web đã bị xâm nhập. Across đã yêu cầu những người dùng bị ảnh hưởng cung cấp thông tin giao dịch để phục vụ điều tra. Các báo cáo tổn thất nói trên vẫn chưa được xác minh độc lập.
⭐ Giao diện hoặc tên miền của cầu nối cross-chain có thể bị chiếm quyền để trực tiếp dụ người dùng phê duyệt các quyền độc hại. Người dùng đã sử dụng Across gần đây nên kiểm tra và thu hồi các quyền phê duyệt đáng ngờ, đồng thời chờ thông báo cảnh báo chính thức được gỡ bỏ rồi mới tương tác trở lại.
#Across #跨链桥 #安全事件 #DeFi
1

🚨 SỰ CỐ XÂM PHẠM TÊN MIỀN $ACROSS LÀM LỘ LỖ HỔNG GIAO DIỆN FRONT-END TRÊN CÁC CẦU NỐI CROSS-CHAIN ⚠️
Các báo cáo gần đây về sự cố bảo mật ở cấp độ tên miền trên $ACROSS cho thấy tính mong manh của các lớp giao diện trong lĩnh vực tài chính phi tập trung. Dù logic thực thi hợp đồng thông minh có thể vẫn an toàn, các giao diện front-end bị xâm phạm tạo ra những lỗ hổng chèn mã nghiêm trọng, có thể chặn và đánh cắp các phê duyệt của người dùng. 🔍
Các tổ chức đầu tư và những người tham gia thị trường tích cực cần xem tính toàn vẹn của giao diện quan trọng ngang với độ sâu thanh khoản trên chuỗi. Cho đến khi đội ngũ phát triển xác nhận mọi thứ đã an toàn, tạm dừng mọi tương tác là biện pháp giảm thiểu rủi ro hợp lý duy nhất. 🛡️
💬 Các giao thức phi tập trung nên thiết kế hệ thống dự phòng cho giao diện front-end như thế nào để loại bỏ hoàn toàn rủi ro tên miền trở thành điểm lỗi duy nhất? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #ACROSS #DeFi #Security #BridgeRisk
🛡️ 🔒
🚨 SỰ CỐ XÂM PHẠM TÊN MIỀN $ACROSS LÀM LỘ LỖ HỔNG GIAO DIỆN FRONT-END TRÊN CÁC CẦU NỐI CROSS-CHAIN ⚠️
Các báo cáo gần đây về sự cố bảo mật ở cấp độ tên miền trên $ACROSS cho thấy tính mong manh của các lớp giao diện trong lĩnh vực tài chính phi tập trung. Dù logic thực thi hợp đồng thông minh có thể vẫn an toàn, các giao diện front-end bị xâm phạm tạo ra những lỗ hổng chèn mã nghiêm trọng, có thể chặn và đánh cắp các phê duyệt của người dùng. 🔍
Các tổ chức đầu tư và những người tham gia thị trường tích cực cần xem tính toàn vẹn của giao diện quan trọng ngang với độ sâu thanh khoản trên chuỗi. Cho đến khi đội ngũ phát triển xác nhận mọi thứ đã an toàn, tạm dừng mọi tương tác là biện pháp giảm thiểu rủi ro hợp lý duy nhất. 🛡️
💬 Các giao thức phi tập trung nên thiết kế hệ thống dự phòng cho giao diện front-end như thế nào để loại bỏ hoàn toàn rủi ro tên miền trở thành điểm lỗi duy nhất? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #ACROSS #DeFi #Security #BridgeRisk
🛡️ 🔒
Các báo cáo gần đây về sự cố bảo mật ở cấp độ tên miền trên $ACROSS cho thấy tính mong manh của các lớp giao diện trong lĩnh vực tài chính phi tập trung. Dù logic thực thi hợp đồng thông minh có thể vẫn an toàn, các giao diện front-end bị xâm phạm tạo ra những lỗ hổng chèn mã nghiêm trọng, có thể chặn và đánh cắp các phê duyệt của người dùng. 🔍
Các tổ chức đầu tư và những người tham gia thị trường tích cực cần xem tính toàn vẹn của giao diện quan trọng ngang với độ sâu thanh khoản trên chuỗi. Cho đến khi đội ngũ phát triển xác nhận mọi thứ đã an toàn, tạm dừng mọi tương tác là biện pháp giảm thiểu rủi ro hợp lý duy nhất. 🛡️
💬 Các giao thức phi tập trung nên thiết kế hệ thống dự phòng cho giao diện front-end như thế nào để loại bỏ hoàn toàn rủi ro tên miền trở thành điểm lỗi duy nhất? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #ACROSS #DeFi #Security #BridgeRisk
🛡️ 🔒
2

·
--
🚨 CẢNH BÁO NGHIÊM TRỌNG VỀ FRONTEND CỦA $ACROSS: HÃY KHÓA CHẶT VÍ NGAY LẬP TỨC! ⚠️
Dòng tiền thông minh hiểu rằng mã nguồn nền tảng chỉ an toàn bằng cổng thông tin bạn dùng để truy cập. 🦈 Các báo cáo về giao diện tên miền bị xâm nhập đang liên tục được gửi về; tiền bị rút thông qua các lệnh phê duyệt độc hại, dù hợp đồng thông minh vẫn không hề bị động đến.
Các lỗ hổng hạ tầng nhắc chúng ta rằng bảo toàn vốn luôn quan trọng hơn việc chạy theo lợi nhuận, trong mọi trường hợp. ⚡ Cho đến khi đội ngũ cốt lõi đưa ra xác nhận an toàn rõ ràng, hãy coi frontend đó như một bãi mìn và tránh xa hoàn toàn. 🔍
Hôm nay bạn sẽ kiểm tra các quyền phê duyệt token đang hoạt động hay chờ sét đánh trúng danh mục đầu tư của mình? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #ACROSS #DeFi #Security #Bridge
🔥 💎
🚨 CẢNH BÁO NGHIÊM TRỌNG VỀ FRONTEND CỦA $ACROSS: HÃY KHÓA CHẶT VÍ NGAY LẬP TỨC! ⚠️
Dòng tiền thông minh hiểu rằng mã nguồn nền tảng chỉ an toàn bằng cổng thông tin bạn dùng để truy cập. 🦈 Các báo cáo về giao diện tên miền bị xâm nhập đang liên tục được gửi về; tiền bị rút thông qua các lệnh phê duyệt độc hại, dù hợp đồng thông minh vẫn không hề bị động đến.
Các lỗ hổng hạ tầng nhắc chúng ta rằng bảo toàn vốn luôn quan trọng hơn việc chạy theo lợi nhuận, trong mọi trường hợp. ⚡ Cho đến khi đội ngũ cốt lõi đưa ra xác nhận an toàn rõ ràng, hãy coi frontend đó như một bãi mìn và tránh xa hoàn toàn. 🔍
Hôm nay bạn sẽ kiểm tra các quyền phê duyệt token đang hoạt động hay chờ sét đánh trúng danh mục đầu tư của mình? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #ACROSS #DeFi #Security #Bridge
🔥 💎
Dòng tiền thông minh hiểu rằng mã nguồn nền tảng chỉ an toàn bằng cổng thông tin bạn dùng để truy cập. 🦈 Các báo cáo về giao diện tên miền bị xâm nhập đang liên tục được gửi về; tiền bị rút thông qua các lệnh phê duyệt độc hại, dù hợp đồng thông minh vẫn không hề bị động đến.
Các lỗ hổng hạ tầng nhắc chúng ta rằng bảo toàn vốn luôn quan trọng hơn việc chạy theo lợi nhuận, trong mọi trường hợp. ⚡ Cho đến khi đội ngũ cốt lõi đưa ra xác nhận an toàn rõ ràng, hãy coi frontend đó như một bãi mìn và tránh xa hoàn toàn. 🔍
Hôm nay bạn sẽ kiểm tra các quyền phê duyệt token đang hoạt động hay chờ sét đánh trúng danh mục đầu tư của mình? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #ACROSS #DeFi #Security #Bridge
🔥 💎
13


·
--
🚨 Across Protocol cảnh báo người dùng tránh xa ứng dụng khi xuất hiện các báo cáo về việc ví bị rút tiền
Hôm thứ Ba, cầu nối cross-chain Across khuyến cáo người dùng không truy cập ứng dụng, kết nối ví hoặc ký bất kỳ giao dịch hay phê duyệt nào cho đến khi có thông báo mới, trong lúc điều tra một sự cố bảo mật tiềm ẩn ảnh hưởng đến tên miền của mình.
Đội ngũ chưa cho biết nguyên nhân gây ra sự cố hoặc liệu các hợp đồng thông minh hay hoạt động chuyển tài sản qua cầu nối có bị ảnh hưởng hay không. Trên X, một người dùng cho biết đã mất 9.000 USDC, còn một người khác báo mất 7.053 USDT0 qua bảy giao dịch trên Plasma; các báo cáo này chưa được xác minh độc lập.
⭐ Giao diện cầu nối vẫn là mắt xích yếu trong DeFi: tên miền bị chiếm quyền có thể khiến người dùng mất tài sản khi họ ký phê duyệt, ngay cả khi các hợp đồng nền tảng vẫn nguyên vẹn. Vì vậy, nhà giao dịch nên chờ thông báo xác nhận an toàn chính thức từ Across trước khi tương tác.
#Across #DeFi #Security #Bridge
🚨 Across Protocol cảnh báo người dùng tránh xa ứng dụng khi xuất hiện các báo cáo về việc ví bị rút tiền
Hôm thứ Ba, cầu nối cross-chain Across khuyến cáo người dùng không truy cập ứng dụng, kết nối ví hoặc ký bất kỳ giao dịch hay phê duyệt nào cho đến khi có thông báo mới, trong lúc điều tra một sự cố bảo mật tiềm ẩn ảnh hưởng đến tên miền của mình.
Đội ngũ chưa cho biết nguyên nhân gây ra sự cố hoặc liệu các hợp đồng thông minh hay hoạt động chuyển tài sản qua cầu nối có bị ảnh hưởng hay không. Trên X, một người dùng cho biết đã mất 9.000 USDC, còn một người khác báo mất 7.053 USDT0 qua bảy giao dịch trên Plasma; các báo cáo này chưa được xác minh độc lập.
⭐ Giao diện cầu nối vẫn là mắt xích yếu trong DeFi: tên miền bị chiếm quyền có thể khiến người dùng mất tài sản khi họ ký phê duyệt, ngay cả khi các hợp đồng nền tảng vẫn nguyên vẹn. Vì vậy, nhà giao dịch nên chờ thông báo xác nhận an toàn chính thức từ Across trước khi tương tác.
#Across #DeFi #Security #Bridge
Hôm thứ Ba, cầu nối cross-chain Across khuyến cáo người dùng không truy cập ứng dụng, kết nối ví hoặc ký bất kỳ giao dịch hay phê duyệt nào cho đến khi có thông báo mới, trong lúc điều tra một sự cố bảo mật tiềm ẩn ảnh hưởng đến tên miền của mình.
Đội ngũ chưa cho biết nguyên nhân gây ra sự cố hoặc liệu các hợp đồng thông minh hay hoạt động chuyển tài sản qua cầu nối có bị ảnh hưởng hay không. Trên X, một người dùng cho biết đã mất 9.000 USDC, còn một người khác báo mất 7.053 USDT0 qua bảy giao dịch trên Plasma; các báo cáo này chưa được xác minh độc lập.
⭐ Giao diện cầu nối vẫn là mắt xích yếu trong DeFi: tên miền bị chiếm quyền có thể khiến người dùng mất tài sản khi họ ký phê duyệt, ngay cả khi các hợp đồng nền tảng vẫn nguyên vẹn. Vì vậy, nhà giao dịch nên chờ thông báo xác nhận an toàn chính thức từ Across trước khi tương tác.
#Across #DeFi #Security #Bridge
103

·
--
Phía Across vừa lên tiếng: trước mắt đừng dùng ứng dụng của họ, đừng kết nối ví, đừng ký và đừng cấp bất kỳ quyền nào. Họ đang điều tra một sự cố bảo mật đáng ngờ. Một số người dùng cho biết ví của họ bị vét sạch sau khi dùng bridge; một người nói mất 9.000 USDC, người khác nói 7 giao dịch đã chuyển đi 7.053 USDT0. Phía chính thức đang xác minh sự việc, còn Cointelegraph cũng chưa xác nhận độc lập. Bridge này đã xử lý tổng cộng hơn 40 tỷ USD; cảnh báo như vậy vào lúc này thì chẳng ai dám đánh cược rằng đó chỉ là báo động giả. Ai đã cấp quyền cho Across thì nên kiểm tra ngay và thu hồi những quyền cần thiết, đừng đợi đến khi mọi chuyện được xác nhận rồi mới hối hận. Gần đây bạn còn dám dùng bridge xuyên chuỗi không?
#Across #跨链桥 #安全预警 #钱包安全 #DeFi
Phía Across vừa lên tiếng: trước mắt đừng dùng ứng dụng của họ, đừng kết nối ví, đừng ký và đừng cấp bất kỳ quyền nào. Họ đang điều tra một sự cố bảo mật đáng ngờ. Một số người dùng cho biết ví của họ bị vét sạch sau khi dùng bridge; một người nói mất 9.000 USDC, người khác nói 7 giao dịch đã chuyển đi 7.053 USDT0. Phía chính thức đang xác minh sự việc, còn Cointelegraph cũng chưa xác nhận độc lập. Bridge này đã xử lý tổng cộng hơn 40 tỷ USD; cảnh báo như vậy vào lúc này thì chẳng ai dám đánh cược rằng đó chỉ là báo động giả. Ai đã cấp quyền cho Across thì nên kiểm tra ngay và thu hồi những quyền cần thiết, đừng đợi đến khi mọi chuyện được xác nhận rồi mới hối hận. Gần đây bạn còn dám dùng bridge xuyên chuỗi không?
#Across #跨链桥 #安全预警 #钱包安全 #DeFi
#Across #跨链桥 #安全预警 #钱包安全 #DeFi
33
·
--
【Cầu nối cross-chain Across gặp sự cố trên trang web chính thức! Đội ngũ khẩn cấp cảnh báo: Đừng truy cập, đừng kết nối ví, đừng ký】
Cầu nối cross-chain Across phát cảnh báo vào khoảng 3 giờ sáng ngày 11 tháng 11 theo giờ Bắc Kinh, cho biết tên miền trang web chính thức đang gặp sự cố và họ đang điều tra. Người dùng được yêu cầu không truy cập trang web, kết nối ví hoặc ký bất kỳ giao dịch hay ủy quyền nào cho đến khi có thông báo mới. Nhiều người dùng đã bình luận rằng ví của họ bị đánh cắp; nếu bạn từng sử dụng trang web Across trong thời gian này, hãy nhanh chóng kiểm tra và thu hồi các quyền ủy quyền lạ.
#Across #跨链桥 #BảoMậtVí
【Cầu nối cross-chain Across gặp sự cố trên trang web chính thức! Đội ngũ khẩn cấp cảnh báo: Đừng truy cập, đừng kết nối ví, đừng ký】
Cầu nối cross-chain Across phát cảnh báo vào khoảng 3 giờ sáng ngày 11 tháng 11 theo giờ Bắc Kinh, cho biết tên miền trang web chính thức đang gặp sự cố và họ đang điều tra. Người dùng được yêu cầu không truy cập trang web, kết nối ví hoặc ký bất kỳ giao dịch hay ủy quyền nào cho đến khi có thông báo mới. Nhiều người dùng đã bình luận rằng ví của họ bị đánh cắp; nếu bạn từng sử dụng trang web Across trong thời gian này, hãy nhanh chóng kiểm tra và thu hồi các quyền ủy quyền lạ.
#Across #跨链桥 #BảoMậtVí
Cầu nối cross-chain Across phát cảnh báo vào khoảng 3 giờ sáng ngày 11 tháng 11 theo giờ Bắc Kinh, cho biết tên miền trang web chính thức đang gặp sự cố và họ đang điều tra. Người dùng được yêu cầu không truy cập trang web, kết nối ví hoặc ký bất kỳ giao dịch hay ủy quyền nào cho đến khi có thông báo mới. Nhiều người dùng đã bình luận rằng ví của họ bị đánh cắp; nếu bạn từng sử dụng trang web Across trong thời gian này, hãy nhanh chóng kiểm tra và thu hồi các quyền ủy quyền lạ.
#Across #跨链桥 #BảoMậtVí
40
Trong lĩnh vực cầu nối xuyên chuỗi, Across Protocol luôn chọn cách hoạt động kín tiếng. Dựa trên oracle lạc quan UMA, giao thức này sử dụng mô hình khớp lệnh theo ý định (intent) để chuyển tiền xuyên chuỗi; $ACX là token quản trị của giao thức.
Một số liệu chụp nhanh mới nhất trên chuỗi: giá khoảng 0,0434 USD, khối lượng giao dịch 24 giờ khoảng 1,48 triệu USD, vốn hóa lưu hành khoảng 31,49 triệu USD. Khối lượng giao dịch thấp rõ rệt so với vốn hóa, cộng thêm việc gần đây hầu như không có thảo luận trên thị trường, cho thấy tài sản này đang trong giai đoạn trầm lắng điển hình.
Trầm lắng không đồng nghĩa với cơ hội, càng không đồng nghĩa với an toàn. Với những tài sản ít được chú ý như vậy, các chỉ số thực tế đáng theo dõi hơn là khối lượng chuyển tiền xuyên chuỗi, doanh thu phí định tuyến, tốc độ tích hợp mạng mới, cũng như lịch mở khóa và tỷ lệ staking token. Nghiên cứu kỹ các yếu tố cơ bản trước khi câu chuyện bắt đầu thu hút sự chú ý mới là cách tiếp cận đúng đắn với những tài sản ít được quan tâm.
#跨链桥 #Across #Quan sát trên chuỗi
Trong lĩnh vực cầu nối xuyên chuỗi, Across Protocol luôn chọn cách hoạt động kín tiếng. Dựa trên oracle lạc quan UMA, giao thức này sử dụng mô hình khớp lệnh theo ý định (intent) để chuyển tiền xuyên chuỗi; $ACX là token quản trị của giao thức.
Một số liệu chụp nhanh mới nhất trên chuỗi: giá khoảng 0,0434 USD, khối lượng giao dịch 24 giờ khoảng 1,48 triệu USD, vốn hóa lưu hành khoảng 31,49 triệu USD. Khối lượng giao dịch thấp rõ rệt so với vốn hóa, cộng thêm việc gần đây hầu như không có thảo luận trên thị trường, cho thấy tài sản này đang trong giai đoạn trầm lắng điển hình.
Trầm lắng không đồng nghĩa với cơ hội, càng không đồng nghĩa với an toàn. Với những tài sản ít được chú ý như vậy, các chỉ số thực tế đáng theo dõi hơn là khối lượng chuyển tiền xuyên chuỗi, doanh thu phí định tuyến, tốc độ tích hợp mạng mới, cũng như lịch mở khóa và tỷ lệ staking token. Nghiên cứu kỹ các yếu tố cơ bản trước khi câu chuyện bắt đầu thu hút sự chú ý mới là cách tiếp cận đúng đắn với những tài sản ít được quan tâm.
#跨链桥 #Across #Quan sát trên chuỗi
Một số liệu chụp nhanh mới nhất trên chuỗi: giá khoảng 0,0434 USD, khối lượng giao dịch 24 giờ khoảng 1,48 triệu USD, vốn hóa lưu hành khoảng 31,49 triệu USD. Khối lượng giao dịch thấp rõ rệt so với vốn hóa, cộng thêm việc gần đây hầu như không có thảo luận trên thị trường, cho thấy tài sản này đang trong giai đoạn trầm lắng điển hình.
Trầm lắng không đồng nghĩa với cơ hội, càng không đồng nghĩa với an toàn. Với những tài sản ít được chú ý như vậy, các chỉ số thực tế đáng theo dõi hơn là khối lượng chuyển tiền xuyên chuỗi, doanh thu phí định tuyến, tốc độ tích hợp mạng mới, cũng như lịch mở khóa và tỷ lệ staking token. Nghiên cứu kỹ các yếu tố cơ bản trước khi câu chuyện bắt đầu thu hút sự chú ý mới là cách tiếp cận đúng đắn với những tài sản ít được quan tâm.
#跨链桥 #Across #Quan sát trên chuỗi

·
--
Mảng cross-chain gần đây không quá sôi động, nhưng khi dữ liệu trầm lắng lại là lúc thích hợp để xem xét các yếu tố nền tảng. $ACX là token gốc của Across Protocol. Across tập trung vào cầu nối cross-chain tốc độ cao dựa trên cơ chế intent, định tuyến dòng tiền thông qua oracle lạc quan. Tốc độ và trải nghiệm chuyển tiền giữa các Layer2 luôn là điểm cốt lõi của dự án.
Ảnh chụp dữ liệu on-chain: Giá hiện tại khoảng 0,045 USD, vốn hóa thị trường khoảng 32,71 triệu USD, trong khi khối lượng giao dịch 24 giờ chỉ khoảng 156.000 USD; thanh khoản rõ ràng khá yếu. Điều này cho thấy mức độ quan tâm của thị trường đang thấp. Biến động ngắn hạn dễ bị chi phối bởi một lượng vốn nhỏ, nên đuổi theo đà tăng hay bán tháo lúc này đều không mấy đáng giá.
Có ba tín hiệu đáng theo dõi tiếp theo: thứ nhất, liệu lượng sử dụng thực tế và doanh thu phí của cầu nối cross-chain có phục hồi cùng với mức độ sôi động của hệ sinh thái hay không; thứ hai, tốc độ tích hợp giao thức lên các chain mới và Rollup mới — phạm vi định tuyến càng rộng thì hiệu ứng mạng lưới càng dễ tích lũy; thứ ba, liệu các tiện ích thiết thực cho token như khóa staking hay chia sẻ phí có được triển khai hay không.
Khi không có câu chuyện thu hút sự chú ý, giá thường phản ánh kỳ vọng từ sớm, nhưng cũng dễ bị thị trường bỏ qua nhất. Với những tài sản cross-chain vốn hóa nhỏ như thế này, hãy kiểm tra dữ liệu hoạt động thực tế trước khi quyết định phân bổ vốn. Kiểm soát quy mô vị thế luôn quan trọng hơn việc đoán hướng đi của thị trường.
#跨链 #Layer2 #Across
Mảng cross-chain gần đây không quá sôi động, nhưng khi dữ liệu trầm lắng lại là lúc thích hợp để xem xét các yếu tố nền tảng. $ACX là token gốc của Across Protocol. Across tập trung vào cầu nối cross-chain tốc độ cao dựa trên cơ chế intent, định tuyến dòng tiền thông qua oracle lạc quan. Tốc độ và trải nghiệm chuyển tiền giữa các Layer2 luôn là điểm cốt lõi của dự án.
Ảnh chụp dữ liệu on-chain: Giá hiện tại khoảng 0,045 USD, vốn hóa thị trường khoảng 32,71 triệu USD, trong khi khối lượng giao dịch 24 giờ chỉ khoảng 156.000 USD; thanh khoản rõ ràng khá yếu. Điều này cho thấy mức độ quan tâm của thị trường đang thấp. Biến động ngắn hạn dễ bị chi phối bởi một lượng vốn nhỏ, nên đuổi theo đà tăng hay bán tháo lúc này đều không mấy đáng giá.
Có ba tín hiệu đáng theo dõi tiếp theo: thứ nhất, liệu lượng sử dụng thực tế và doanh thu phí của cầu nối cross-chain có phục hồi cùng với mức độ sôi động của hệ sinh thái hay không; thứ hai, tốc độ tích hợp giao thức lên các chain mới và Rollup mới — phạm vi định tuyến càng rộng thì hiệu ứng mạng lưới càng dễ tích lũy; thứ ba, liệu các tiện ích thiết thực cho token như khóa staking hay chia sẻ phí có được triển khai hay không.
Khi không có câu chuyện thu hút sự chú ý, giá thường phản ánh kỳ vọng từ sớm, nhưng cũng dễ bị thị trường bỏ qua nhất. Với những tài sản cross-chain vốn hóa nhỏ như thế này, hãy kiểm tra dữ liệu hoạt động thực tế trước khi quyết định phân bổ vốn. Kiểm soát quy mô vị thế luôn quan trọng hơn việc đoán hướng đi của thị trường.
#跨链 #Layer2 #Across
Ảnh chụp dữ liệu on-chain: Giá hiện tại khoảng 0,045 USD, vốn hóa thị trường khoảng 32,71 triệu USD, trong khi khối lượng giao dịch 24 giờ chỉ khoảng 156.000 USD; thanh khoản rõ ràng khá yếu. Điều này cho thấy mức độ quan tâm của thị trường đang thấp. Biến động ngắn hạn dễ bị chi phối bởi một lượng vốn nhỏ, nên đuổi theo đà tăng hay bán tháo lúc này đều không mấy đáng giá.
Có ba tín hiệu đáng theo dõi tiếp theo: thứ nhất, liệu lượng sử dụng thực tế và doanh thu phí của cầu nối cross-chain có phục hồi cùng với mức độ sôi động của hệ sinh thái hay không; thứ hai, tốc độ tích hợp giao thức lên các chain mới và Rollup mới — phạm vi định tuyến càng rộng thì hiệu ứng mạng lưới càng dễ tích lũy; thứ ba, liệu các tiện ích thiết thực cho token như khóa staking hay chia sẻ phí có được triển khai hay không.
Khi không có câu chuyện thu hút sự chú ý, giá thường phản ánh kỳ vọng từ sớm, nhưng cũng dễ bị thị trường bỏ qua nhất. Với những tài sản cross-chain vốn hóa nhỏ như thế này, hãy kiểm tra dữ liệu hoạt động thực tế trước khi quyết định phân bổ vốn. Kiểm soát quy mô vị thế luôn quan trọng hơn việc đoán hướng đi của thị trường.
#跨链 #Layer2 #Across
3
·
--
Khi thị trường trầm lắng, việc theo dõi mức độ sử dụng thực tế của cơ sở hạ tầng càng đáng chú ý. $ACX là token hệ sinh thái của Across Protocol, một giao thức tập trung vào chuyển tài sản xuyên chuỗi và tổng hợp thanh khoản. Giá hiện tại khoảng 0,0436 USD, vốn hóa thị trường khoảng 31,63 triệu USD, trong khi khối lượng giao dịch 24 giờ vào khoảng 195.000 USD. Tỷ lệ luân chuyển còn thấp, và mức độ thảo luận trong cộng đồng cũng không cao.
Ít được chú ý không đồng nghĩa với không có giá trị, nhưng cũng có nghĩa là biến động có thể bị khuếch đại. Thời gian tới, có thể theo dõi khối lượng giao dịch xuyên chuỗi, các chương trình khuyến khích thanh khoản và tiến độ triển khai trên các blockchain mới. Chỉ khi khối lượng giao dịch tăng liên tục mới cho thấy dòng tiền đang định giá lại; trước đó, kiên nhẫn quan trọng hơn chạy theo đà tăng.
#Across #XuyênChuỗi
Khi thị trường trầm lắng, việc theo dõi mức độ sử dụng thực tế của cơ sở hạ tầng càng đáng chú ý. $ACX là token hệ sinh thái của Across Protocol, một giao thức tập trung vào chuyển tài sản xuyên chuỗi và tổng hợp thanh khoản. Giá hiện tại khoảng 0,0436 USD, vốn hóa thị trường khoảng 31,63 triệu USD, trong khi khối lượng giao dịch 24 giờ vào khoảng 195.000 USD. Tỷ lệ luân chuyển còn thấp, và mức độ thảo luận trong cộng đồng cũng không cao.
Ít được chú ý không đồng nghĩa với không có giá trị, nhưng cũng có nghĩa là biến động có thể bị khuếch đại. Thời gian tới, có thể theo dõi khối lượng giao dịch xuyên chuỗi, các chương trình khuyến khích thanh khoản và tiến độ triển khai trên các blockchain mới. Chỉ khi khối lượng giao dịch tăng liên tục mới cho thấy dòng tiền đang định giá lại; trước đó, kiên nhẫn quan trọng hơn chạy theo đà tăng.
#Across #XuyênChuỗi
Ít được chú ý không đồng nghĩa với không có giá trị, nhưng cũng có nghĩa là biến động có thể bị khuếch đại. Thời gian tới, có thể theo dõi khối lượng giao dịch xuyên chuỗi, các chương trình khuyến khích thanh khoản và tiến độ triển khai trên các blockchain mới. Chỉ khi khối lượng giao dịch tăng liên tục mới cho thấy dòng tiền đang định giá lại; trước đó, kiên nhẫn quan trọng hơn chạy theo đà tăng.
#Across #XuyênChuỗi
30
·
--
Khi thị trường trầm lắng, đây lại là thời điểm thích hợp để tìm hiểu những cơ sở hạ tầng xuyên chuỗi ít được bàn luận. $ACX là token của Across Protocol, hiện được báo giá khoảng 0,0436 USD, vốn hóa thị trường khoảng 31,63 triệu USD và khối lượng giao dịch 24 giờ khoảng 195.000 USD. Dữ liệu khá rõ ràng: mức độ chú ý thấp, tỷ lệ luân chuyển yếu và trong ngắn hạn thiếu chất xúc tác đáng kể về tâm lý.
Tuy nhiên, yếu tố then chốt của lĩnh vực xuyên chuỗi không phải là độ ồn ào trên mạng xã hội, mà là khả năng thanh toán ổn định, tốc độ nhận tài sản, phạm vi các blockchain được hỗ trợ và doanh thu phí thực tế. Nếu khối lượng tài sản được giao dịch qua cầu nối của giao thức tiếp tục tăng, định giá token mới có thể được hỗ trợ vững chắc hơn; nếu giao dịch tiếp tục ảm đạm trong thời gian dài, biến động giá cũng dễ bị khuếch đại.
Những tài sản vốn hóa nhỏ như vậy phù hợp hơn với việc theo dõi dữ liệu on-chain trước rồi mới cân nhắc tham gia, thay vì vội vàng đặt cược lớn theo hướng ngược lại chỉ vì “không ai bàn luận”. Hãy kiên nhẫn chờ các tín hiệu xác nhận từ khối lượng giao dịch, mức độ sử dụng cầu nối hoặc tin tức hệ sinh thái.
#Across #跨链 #DeFi
Khi thị trường trầm lắng, đây lại là thời điểm thích hợp để tìm hiểu những cơ sở hạ tầng xuyên chuỗi ít được bàn luận. $ACX là token của Across Protocol, hiện được báo giá khoảng 0,0436 USD, vốn hóa thị trường khoảng 31,63 triệu USD và khối lượng giao dịch 24 giờ khoảng 195.000 USD. Dữ liệu khá rõ ràng: mức độ chú ý thấp, tỷ lệ luân chuyển yếu và trong ngắn hạn thiếu chất xúc tác đáng kể về tâm lý.
Tuy nhiên, yếu tố then chốt của lĩnh vực xuyên chuỗi không phải là độ ồn ào trên mạng xã hội, mà là khả năng thanh toán ổn định, tốc độ nhận tài sản, phạm vi các blockchain được hỗ trợ và doanh thu phí thực tế. Nếu khối lượng tài sản được giao dịch qua cầu nối của giao thức tiếp tục tăng, định giá token mới có thể được hỗ trợ vững chắc hơn; nếu giao dịch tiếp tục ảm đạm trong thời gian dài, biến động giá cũng dễ bị khuếch đại.
Những tài sản vốn hóa nhỏ như vậy phù hợp hơn với việc theo dõi dữ liệu on-chain trước rồi mới cân nhắc tham gia, thay vì vội vàng đặt cược lớn theo hướng ngược lại chỉ vì “không ai bàn luận”. Hãy kiên nhẫn chờ các tín hiệu xác nhận từ khối lượng giao dịch, mức độ sử dụng cầu nối hoặc tin tức hệ sinh thái.
#Across #跨链 #DeFi
Tuy nhiên, yếu tố then chốt của lĩnh vực xuyên chuỗi không phải là độ ồn ào trên mạng xã hội, mà là khả năng thanh toán ổn định, tốc độ nhận tài sản, phạm vi các blockchain được hỗ trợ và doanh thu phí thực tế. Nếu khối lượng tài sản được giao dịch qua cầu nối của giao thức tiếp tục tăng, định giá token mới có thể được hỗ trợ vững chắc hơn; nếu giao dịch tiếp tục ảm đạm trong thời gian dài, biến động giá cũng dễ bị khuếch đại.
Những tài sản vốn hóa nhỏ như vậy phù hợp hơn với việc theo dõi dữ liệu on-chain trước rồi mới cân nhắc tham gia, thay vì vội vàng đặt cược lớn theo hướng ngược lại chỉ vì “không ai bàn luận”. Hãy kiên nhẫn chờ các tín hiệu xác nhận từ khối lượng giao dịch, mức độ sử dụng cầu nối hoặc tin tức hệ sinh thái.
#Across #跨链 #DeFi
27

·
--
5M ACX và $0.04375. Trong khi Polymarket úp mở về token riêng, Across đề nghị thoái vốn khỏi token của mình
Thứ nhất là ngưỡng để đổi token trực tiếp lấy cổ phần
Thứ hai là mức giá để bán thẳng ACX lấy USDC thay vì đổi
Qua SPV, có thể đổi lấy cổ phần từ 250k ACX, nhưng chỉ dành chỗ cho 100 nhà đầu tư đầu tiên từ Mỹ và khoảng 500 người còn lại
Centrifuge cũng theo tỷ lệ 1:1: đổi trực tiếp từ 100000 $CFG
{future}(CFGUSDT)
, số lượng ít hơn thì thông qua quỹ tín thác CoinList. Cuộc bỏ phiếu CP172 đã thông qua, nhưng vẫn chưa có giao dịch đổi
CoinGecko tính rằng: từ tháng 1/2025 đến tháng 2/2026, chưa đến 10% token trên các sàn lớn chốt kỳ với mức lãi. Cổ phần có vẻ công bằng hơn token, nhưng chỉ dành cho những ai đạt ngưỡng
Trong khi đó, CEO Polymarket nói về một tài sản on-chain. Token thì chưa có: không tên, không mã giao dịch, không ngày phát hành. Chỉ có các nhãn hiệu POLY
Nói ngắn gọn, «token → cổ phần» là cánh cửa dành cho các quỹ. Người nắm lượng nhỏ không lọt qua được, chỉ còn cách chờ mua lại
#Polymarket #Across
5M ACX và $0.04375. Trong khi Polymarket úp mở về token riêng, Across đề nghị thoái vốn khỏi token của mình
Thứ nhất là ngưỡng để đổi token trực tiếp lấy cổ phần
Thứ hai là mức giá để bán thẳng ACX lấy USDC thay vì đổi
Qua SPV, có thể đổi lấy cổ phần từ 250k ACX, nhưng chỉ dành chỗ cho 100 nhà đầu tư đầu tiên từ Mỹ và khoảng 500 người còn lại
Centrifuge cũng theo tỷ lệ 1:1: đổi trực tiếp từ 100000 $CFG
, số lượng ít hơn thì thông qua quỹ tín thác CoinList. Cuộc bỏ phiếu CP172 đã thông qua, nhưng vẫn chưa có giao dịch đổi
CoinGecko tính rằng: từ tháng 1/2025 đến tháng 2/2026, chưa đến 10% token trên các sàn lớn chốt kỳ với mức lãi. Cổ phần có vẻ công bằng hơn token, nhưng chỉ dành cho những ai đạt ngưỡng
Trong khi đó, CEO Polymarket nói về một tài sản on-chain. Token thì chưa có: không tên, không mã giao dịch, không ngày phát hành. Chỉ có các nhãn hiệu POLY
Nói ngắn gọn, «token → cổ phần» là cánh cửa dành cho các quỹ. Người nắm lượng nhỏ không lọt qua được, chỉ còn cách chờ mua lại
#Polymarket #Across
Thứ nhất là ngưỡng để đổi token trực tiếp lấy cổ phần
Thứ hai là mức giá để bán thẳng ACX lấy USDC thay vì đổi
Qua SPV, có thể đổi lấy cổ phần từ 250k ACX, nhưng chỉ dành chỗ cho 100 nhà đầu tư đầu tiên từ Mỹ và khoảng 500 người còn lại
Centrifuge cũng theo tỷ lệ 1:1: đổi trực tiếp từ 100000 $CFG
, số lượng ít hơn thì thông qua quỹ tín thác CoinList. Cuộc bỏ phiếu CP172 đã thông qua, nhưng vẫn chưa có giao dịch đổi
CoinGecko tính rằng: từ tháng 1/2025 đến tháng 2/2026, chưa đến 10% token trên các sàn lớn chốt kỳ với mức lãi. Cổ phần có vẻ công bằng hơn token, nhưng chỉ dành cho những ai đạt ngưỡng
Trong khi đó, CEO Polymarket nói về một tài sản on-chain. Token thì chưa có: không tên, không mã giao dịch, không ngày phát hành. Chỉ có các nhãn hiệu POLY
Nói ngắn gọn, «token → cổ phần» là cánh cửa dành cho các quỹ. Người nắm lượng nhỏ không lọt qua được, chỉ còn cách chờ mua lại
#Polymarket #Across
181
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TinFed
418,005 lượt xem
1,266 đang thảo luận
2
#TheoDõiFOMC
355,948 lượt xem
1,522 đang thảo luận
3
#CryptoSelloffTriggersMultipleWhaleLiquidations
176,627 lượt xem
1,768 đang thảo luận
4
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
156,573 lượt xem
1,543 đang thảo luận
5
#WillFOMCMinutesReinforceRateHikeExpectations?
46,020 lượt xem
736 đang thảo luận
6
#BitcoinActiveSupplyInProfitDropsBelow45%
232,581 lượt xem
1,801 đang thảo luận
7
#TONStrategyReports$23.97MQ3NetLoss
20,413 lượt xem
150 đang thảo luận
8
#KavaSaysAbnormalActivityLimitedToKavaLend
155,387 lượt xem
1,024 đang thảo luận
9
#WORPTLetsTouristsConvertCryptoToThaiBaht
56,170 lượt xem
412 đang thảo luận
10
#WhoWillSucceedJensenHuangatNvidia?
358,157 lượt xem
2,160 đang thảo luận