Mã nguồn của Across không bị hack. Và chính điều đó mới đáng khiến bạn lo ngại.
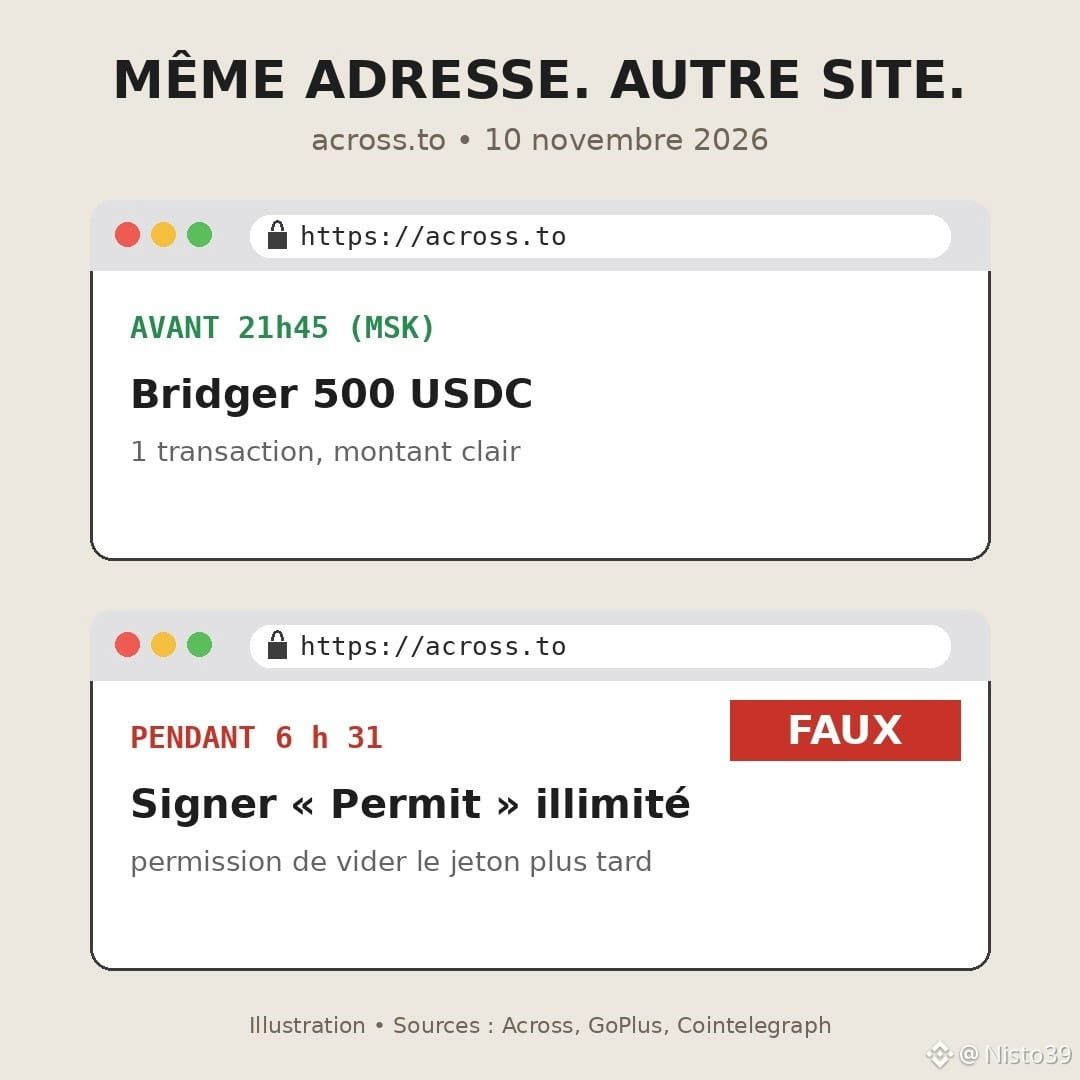
Thứ Ba, ngày 10 tháng 11, khoảng 21:45 (giờ Moscow), ai đó đã chiếm quyền kiểm soát tên miền across.to, địa chỉ của một trong những cầu nối được sử dụng nhiều nhất (khoảng 5,9 tỷ đô la được chuyển trong 30 ngày, theo DefiLlama). Không có lỗ hổng nào trong các hợp đồng thông minh. Theo đội ngũ, chỉ là một cú lừa thao túng con người tại Namecheap, công ty quản lý tên miền.
Kết quả: bạn nhập đúng địa chỉ, nhìn thấy đúng logo, nhưng lại truy cập vào một trang web giả mạo. Trang này yêu cầu bạn ký các « permit » và phê duyệt. Phê duyệt là quyền cho phép một địa chỉ chuyển token của bạn sau này mà không cần hỏi lại. Chỉ cần một chữ ký, và ví của bạn sẽ bị rút sạch khi kẻ tấn công quyết định.
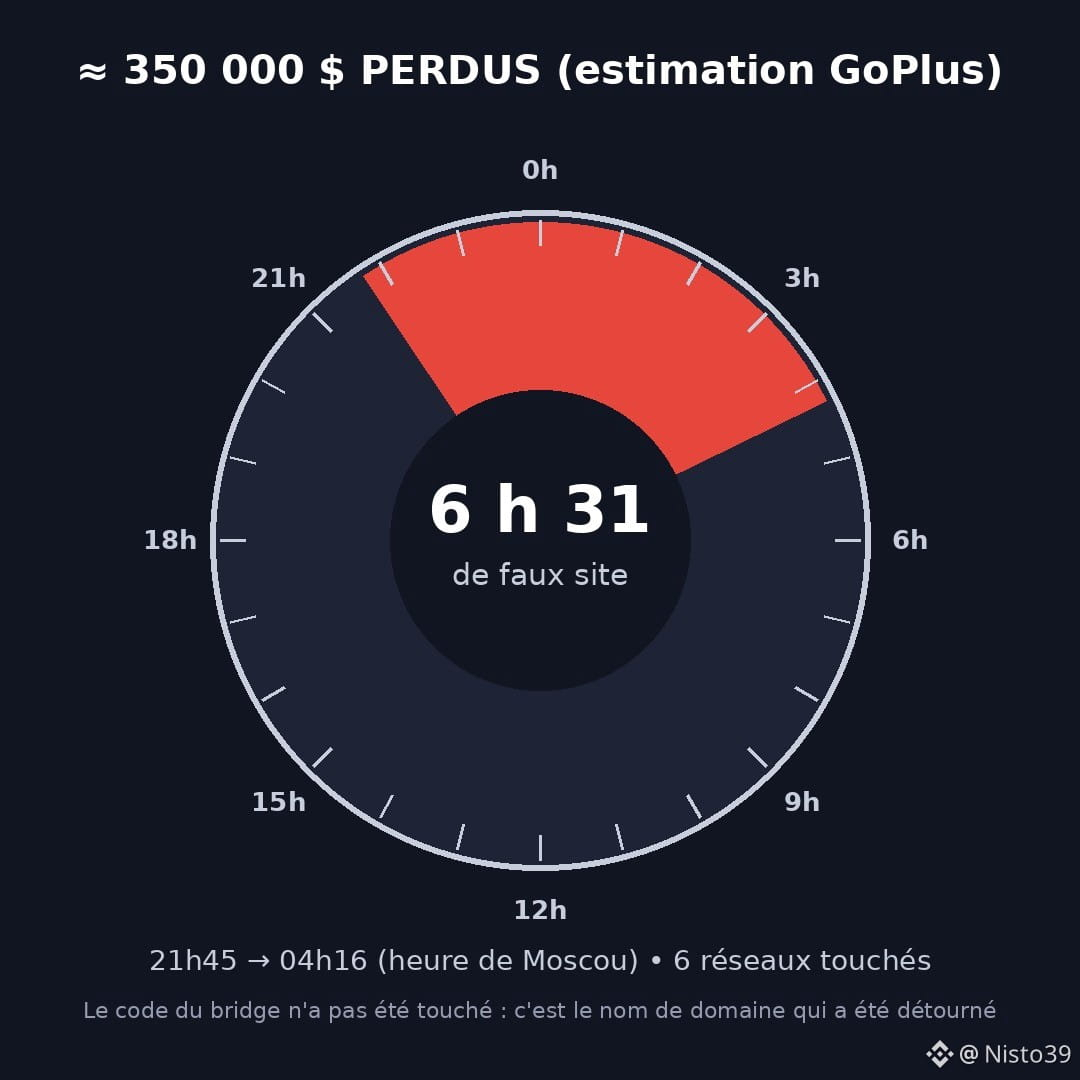
GoPlus ước tính thiệt hại khoảng 350.000 đô la trên Ethereum, Arbitrum, Base, BNB Chain, Ink và Plasma. Across chưa xác nhận tổng thiệt hại, nhưng hứa sẽ hoàn tiền cho tất cả mọi người. Tên miền được khôi phục vào khoảng 4:16 sáng hôm sau. Sáu tiếng rưỡi.
Quan điểm của tôi, có thể hơi không được lòng số đông: chúng ta dành hàng tháng trời để kiểm toán mã nguồn, rồi lại giao lối vào cửa hàng cho một nhà đăng ký tên miền có thể liên hệ qua điện thoại. Mắt xích yếu nhất giờ không còn là blockchain, mà là trang web ở phía trước.
Điều tôi tự nhắc mình: khi một trang web tôi đã quá quen thuộc yêu cầu ký một thứ bất thường chỉ để chuyển $USDC hoặc $ETH , tôi sẽ dừng lại. Và thỉnh thoảng tôi kiểm tra các quyền phê duyệt của mình, ngay cả khi không có sự cố nào.
Một câu hỏi thật lòng: lần gần nhất bạn ký phê duyệt, bạn có đọc xem mình đang trao quyền cho ai không?
#Across #Securite #Phishing #DeFi #Crypto
Thứ Ba, ngày 10 tháng 11, khoảng 21:45 (giờ Moscow), ai đó đã chiếm quyền kiểm soát tên miền across.to, địa chỉ của một trong những cầu nối được sử dụng nhiều nhất (khoảng 5,9 tỷ đô la được chuyển trong 30 ngày, theo DefiLlama). Không có lỗ hổng nào trong các hợp đồng thông minh. Theo đội ngũ, chỉ là một cú lừa thao túng con người tại Namecheap, công ty quản lý tên miền.
Kết quả: bạn nhập đúng địa chỉ, nhìn thấy đúng logo, nhưng lại truy cập vào một trang web giả mạo. Trang này yêu cầu bạn ký các « permit » và phê duyệt. Phê duyệt là quyền cho phép một địa chỉ chuyển token của bạn sau này mà không cần hỏi lại. Chỉ cần một chữ ký, và ví của bạn sẽ bị rút sạch khi kẻ tấn công quyết định.
GoPlus ước tính thiệt hại khoảng 350.000 đô la trên Ethereum, Arbitrum, Base, BNB Chain, Ink và Plasma. Across chưa xác nhận tổng thiệt hại, nhưng hứa sẽ hoàn tiền cho tất cả mọi người. Tên miền được khôi phục vào khoảng 4:16 sáng hôm sau. Sáu tiếng rưỡi.
Quan điểm của tôi, có thể hơi không được lòng số đông: chúng ta dành hàng tháng trời để kiểm toán mã nguồn, rồi lại giao lối vào cửa hàng cho một nhà đăng ký tên miền có thể liên hệ qua điện thoại. Mắt xích yếu nhất giờ không còn là blockchain, mà là trang web ở phía trước.
Điều tôi tự nhắc mình: khi một trang web tôi đã quá quen thuộc yêu cầu ký một thứ bất thường chỉ để chuyển $USDC hoặc $ETH , tôi sẽ dừng lại. Và thỉnh thoảng tôi kiểm tra các quyền phê duyệt của mình, ngay cả khi không có sự cố nào.
Một câu hỏi thật lòng: lần gần nhất bạn ký phê duyệt, bạn có đọc xem mình đang trao quyền cho ai không?
#Across #Securite #Phishing #DeFi #Crypto