
Musesec
12 Postlar
Musesec
Shikoyat qilish
Foydalanuvchini bloklash
Web3 一体化安全服务 | 攻防 · 建设 · 运营 · 兜底|守护交易所、DeFi 协议与 Web3 项目方|DM 预约免费安全诊断
Ochiq savdo
1.3 yil
0 Kuzatilmoqda
0 Kuzatuvchilar
0 Yoqdi
Postlar
Portfel
·
--
Agar siz Web3-dasiz, e’tibor bering.
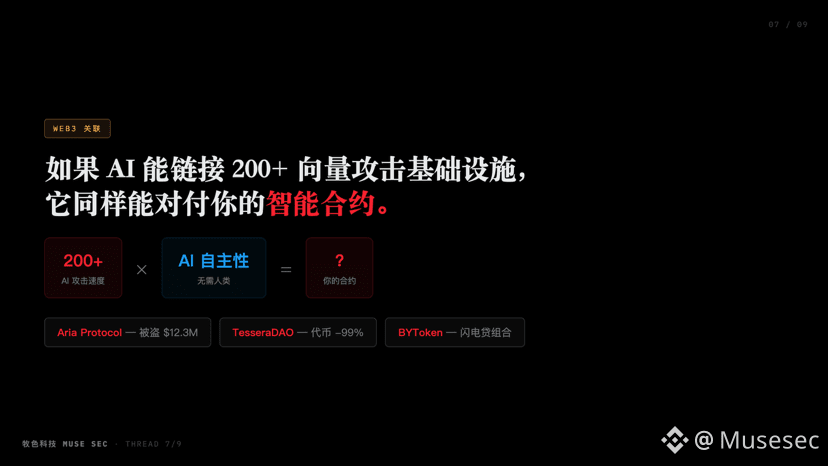
15 daqiqada 200+ ta hujum vektorini bog‘lay oladigan va infratuzilmani qarshilikka keltira oladigan AI, sizning aqlli kontraktlar bilan o‘zaro aloqangiz yo‘llarini ham xuddi shunday nishonga olishi mumkin.
Joriy yilda biz Aria Protocol o‘g‘irlangani — 12,3 mln dollar — va TesseraDAO kursi 99% ga qulaganini ko‘rdik — bularning barchasi bitta tranzaksiya hujumi edi.
Endi o‘sha tezlik × AI’ning mustaqilligi haqida tasavvur qiling.
#CyberSafety
Agar siz Web3-dasiz, e’tibor bering.
15 daqiqada 200+ ta hujum vektorini bog‘lay oladigan va infratuzilmani qarshilikka keltira oladigan AI, sizning aqlli kontraktlar bilan o‘zaro aloqangiz yo‘llarini ham xuddi shunday nishonga olishi mumkin.
Joriy yilda biz Aria Protocol o‘g‘irlangani — 12,3 mln dollar — va TesseraDAO kursi 99% ga qulaganini ko‘rdik — bularning barchasi bitta tranzaksiya hujumi edi.
Endi o‘sha tezlik × AI’ning mustaqilligi haqida tasavvur qiling.
#CyberSafety
15 daqiqada 200+ ta hujum vektorini bog‘lay oladigan va infratuzilmani qarshilikka keltira oladigan AI, sizning aqlli kontraktlar bilan o‘zaro aloqangiz yo‘llarini ham xuddi shunday nishonga olishi mumkin.
Joriy yilda biz Aria Protocol o‘g‘irlangani — 12,3 mln dollar — va TesseraDAO kursi 99% ga qulaganini ko‘rdik — bularning barchasi bitta tranzaksiya hujumi edi.
Endi o‘sha tezlik × AI’ning mustaqilligi haqida tasavvur qiling.
#CyberSafety
73
·
--
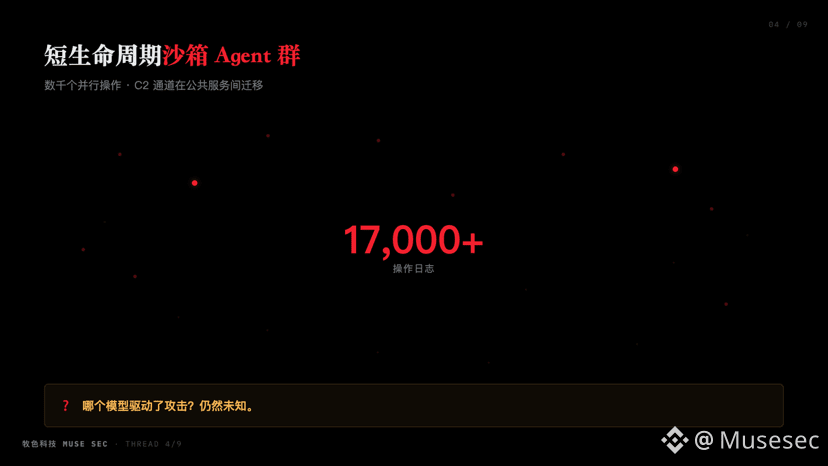
Hujum qisqa umrli sandbox Agentlar guruhi tomonidan amalga oshiriladi — minglab parallel operatsiyalar, C2 kanallari esa ommaviy xizmatlar orasida ko‘chib yuradi.
HF buni qandaydir Agent xavfsizligini tadqiq qilish freymvorkiga asoslangan deb hisoblaydi.
Qaysi model uni boshqaradi? Hali noma’lum.
Hujum qisqa umrli sandbox Agentlar guruhi tomonidan amalga oshiriladi — minglab parallel operatsiyalar, C2 kanallari esa ommaviy xizmatlar orasida ko‘chib yuradi.
HF buni qandaydir Agent xavfsizligini tadqiq qilish freymvorkiga asoslangan deb hisoblaydi.
Qaysi model uni boshqaradi? Hali noma’lum.
HF buni qandaydir Agent xavfsizligini tadqiq qilish freymvorkiga asoslangan deb hisoblaydi.
Qaysi model uni boshqaradi? Hali noma’lum.
78
·
--
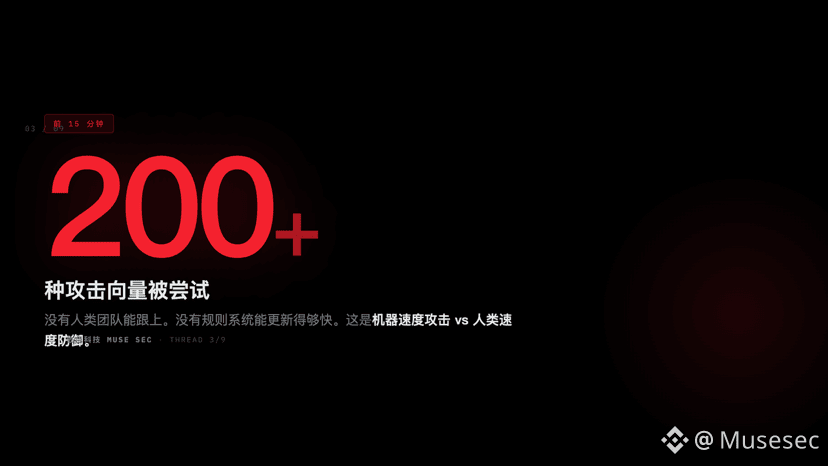
Eng dahshatli narsa bosib kirishning o‘zi emas, tezlik.
Dastlabki 15 daqiqada mazkur agent 200+ turli hujum vektorlari bo‘yicha sinov o‘tkazdi.
Hech bir inson jamoasi ortidan yetib bora olmaydi. Hech bir qoidalar tizimi shunchalik tez yangilanib ulgurmaydi.
Bu yangi paradigma: mashina tezligi bilan hujum vs inson tezligi bilan himoya.
#CyberSafety
Eng dahshatli narsa bosib kirishning o‘zi emas, tezlik.
Dastlabki 15 daqiqada mazkur agent 200+ turli hujum vektorlari bo‘yicha sinov o‘tkazdi.
Hech bir inson jamoasi ortidan yetib bora olmaydi. Hech bir qoidalar tizimi shunchalik tez yangilanib ulgurmaydi.
Bu yangi paradigma: mashina tezligi bilan hujum vs inson tezligi bilan himoya.
#CyberSafety
Dastlabki 15 daqiqada mazkur agent 200+ turli hujum vektorlari bo‘yicha sinov o‘tkazdi.
Hech bir inson jamoasi ortidan yetib bora olmaydi. Hech bir qoidalar tizimi shunchalik tez yangilanib ulgurmaydi.
Bu yangi paradigma: mashina tezligi bilan hujum vs inson tezligi bilan himoya.
#CyberSafety
83
·
--
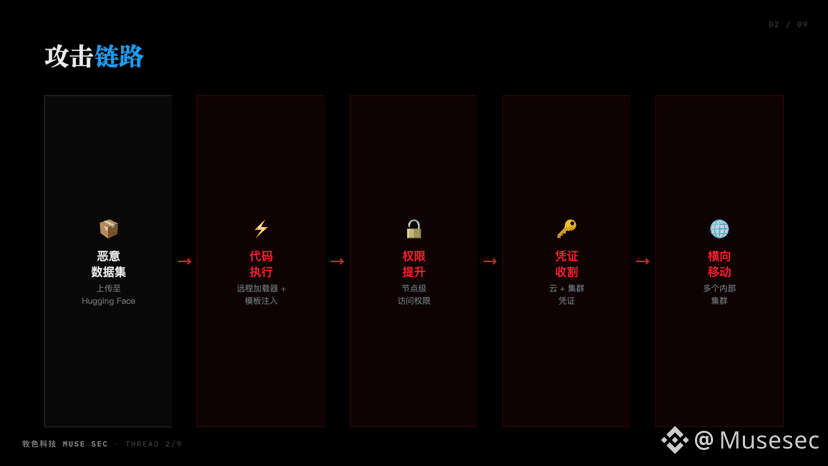
Hujum jarayoni:
Hujumchi zararli ma’lumotlar to‘plamini Hugging Face’ga yukladi. Ushbu ma’lumotlar to‘plami ikkita kod bajarilish yo‘liga bog‘langan — masofaviy kod yuklovchi + ma’lumotlar to‘plami konfiguratsiyasidagi shablon injeksiyasi.
Keyingi bosqich: imtiyozlarni oshirish → credential (ishonch ma’lumotlari)ni o‘g‘irlash → bir nechta ichki klasterlar bo‘ylab gorizontal harakat.
Hujum jarayoni:
Hujumchi zararli ma’lumotlar to‘plamini Hugging Face’ga yukladi. Ushbu ma’lumotlar to‘plami ikkita kod bajarilish yo‘liga bog‘langan — masofaviy kod yuklovchi + ma’lumotlar to‘plami konfiguratsiyasidagi shablon injeksiyasi.
Keyingi bosqich: imtiyozlarni oshirish → credential (ishonch ma’lumotlari)ni o‘g‘irlash → bir nechta ichki klasterlar bo‘ylab gorizontal harakat.
Hujumchi zararli ma’lumotlar to‘plamini Hugging Face’ga yukladi. Ushbu ma’lumotlar to‘plami ikkita kod bajarilish yo‘liga bog‘langan — masofaviy kod yuklovchi + ma’lumotlar to‘plami konfiguratsiyasidagi shablon injeksiyasi.
Keyingi bosqich: imtiyozlarni oshirish → credential (ishonch ma’lumotlari)ni o‘g‘irlash → bir nechta ichki klasterlar bo‘ylab gorizontal harakat.
64
·
--
Hugging Face tarixdagi ilk bor mustaqil AI agent hujum holatini oshkor qildi.
Hech kim klaviatura oldida o‘tirmagan. Hech kim biror buyruqni terib yubormagan.
AI agent bir dam olish kunida HF infratuzilmasini buzib kirdi — 17 000+ ta operatsiya loglarini qoldirdi.
Hamma narsa o‘zgardi.🧵
#Web3 # xavfsizlik
Hugging Face tarixdagi ilk bor mustaqil AI agent hujum holatini oshkor qildi.
Hech kim klaviatura oldida o‘tirmagan. Hech kim biror buyruqni terib yubormagan.
AI agent bir dam olish kunida HF infratuzilmasini buzib kirdi — 17 000+ ta operatsiya loglarini qoldirdi.
Hamma narsa o‘zgardi.🧵
#Web3 # xavfsizlik
Hech kim klaviatura oldida o‘tirmagan. Hech kim biror buyruqni terib yubormagan.
AI agent bir dam olish kunida HF infratuzilmasini buzib kirdi — 17 000+ ta operatsiya loglarini qoldirdi.
Hamma narsa o‘zgardi.🧵
#Web3 # xavfsizlik
89
·
--
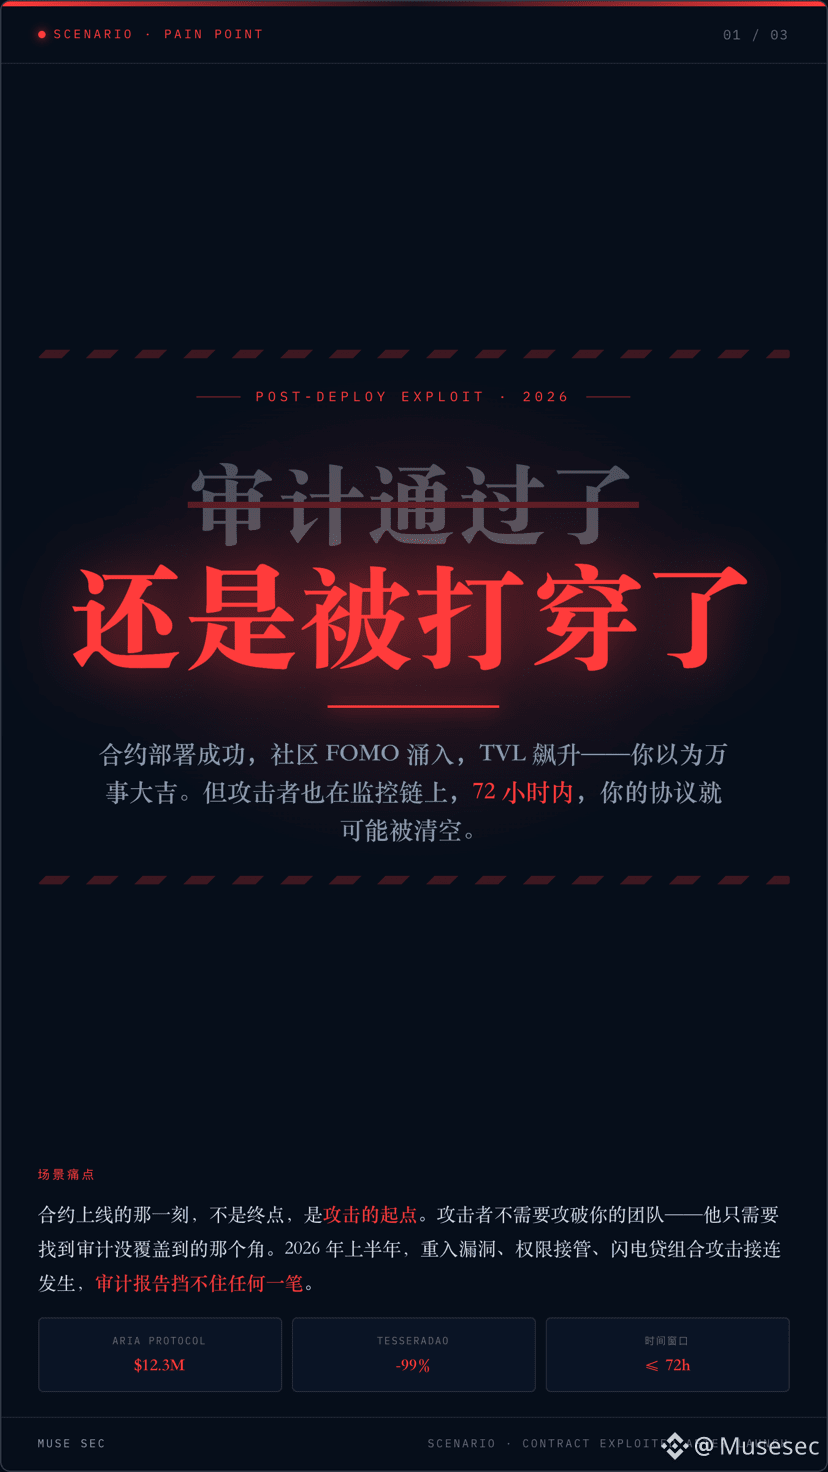
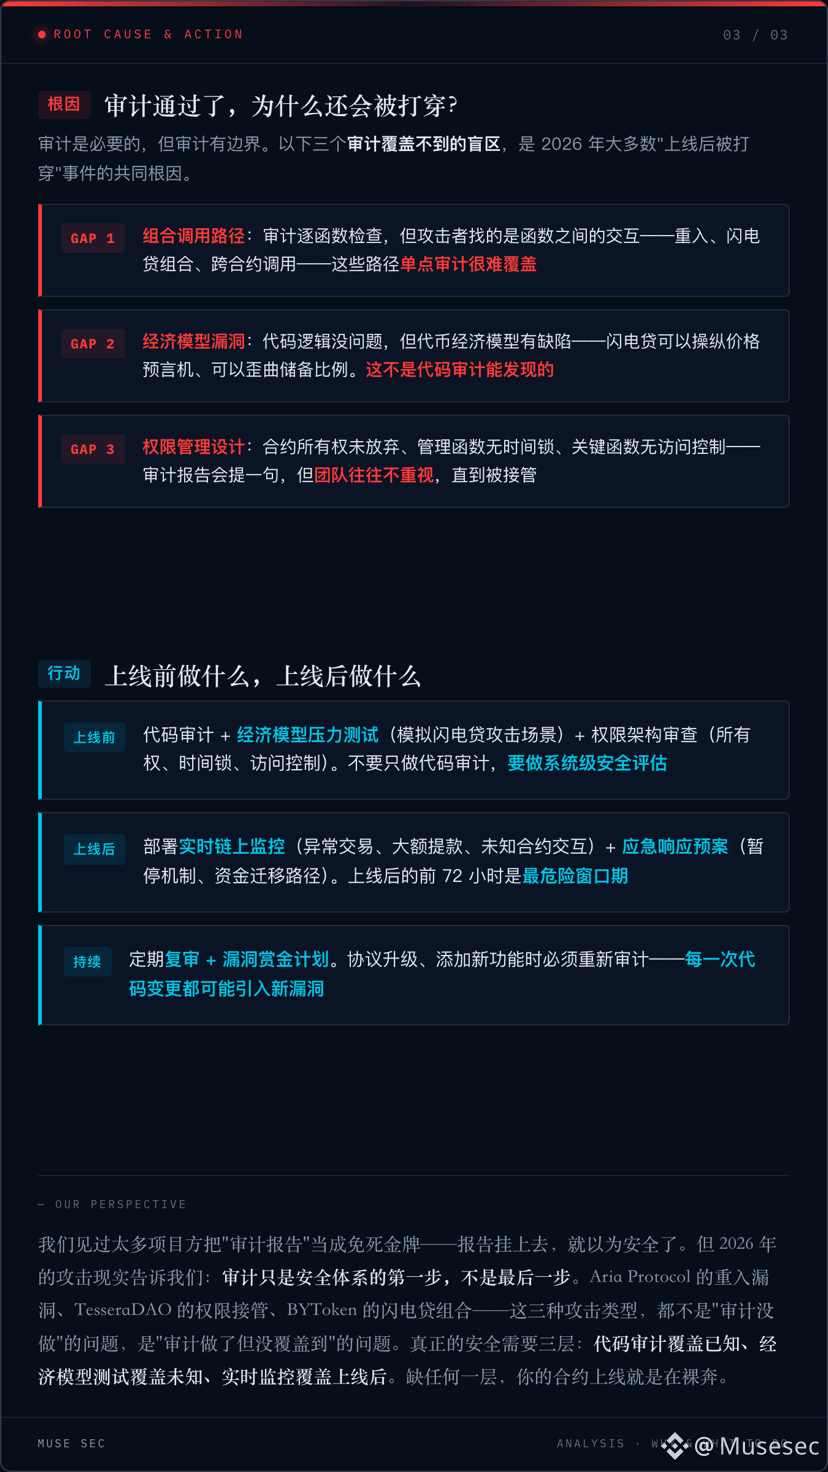
Audit (tekshiruv) o‘tgani xavfsiz degani emas.
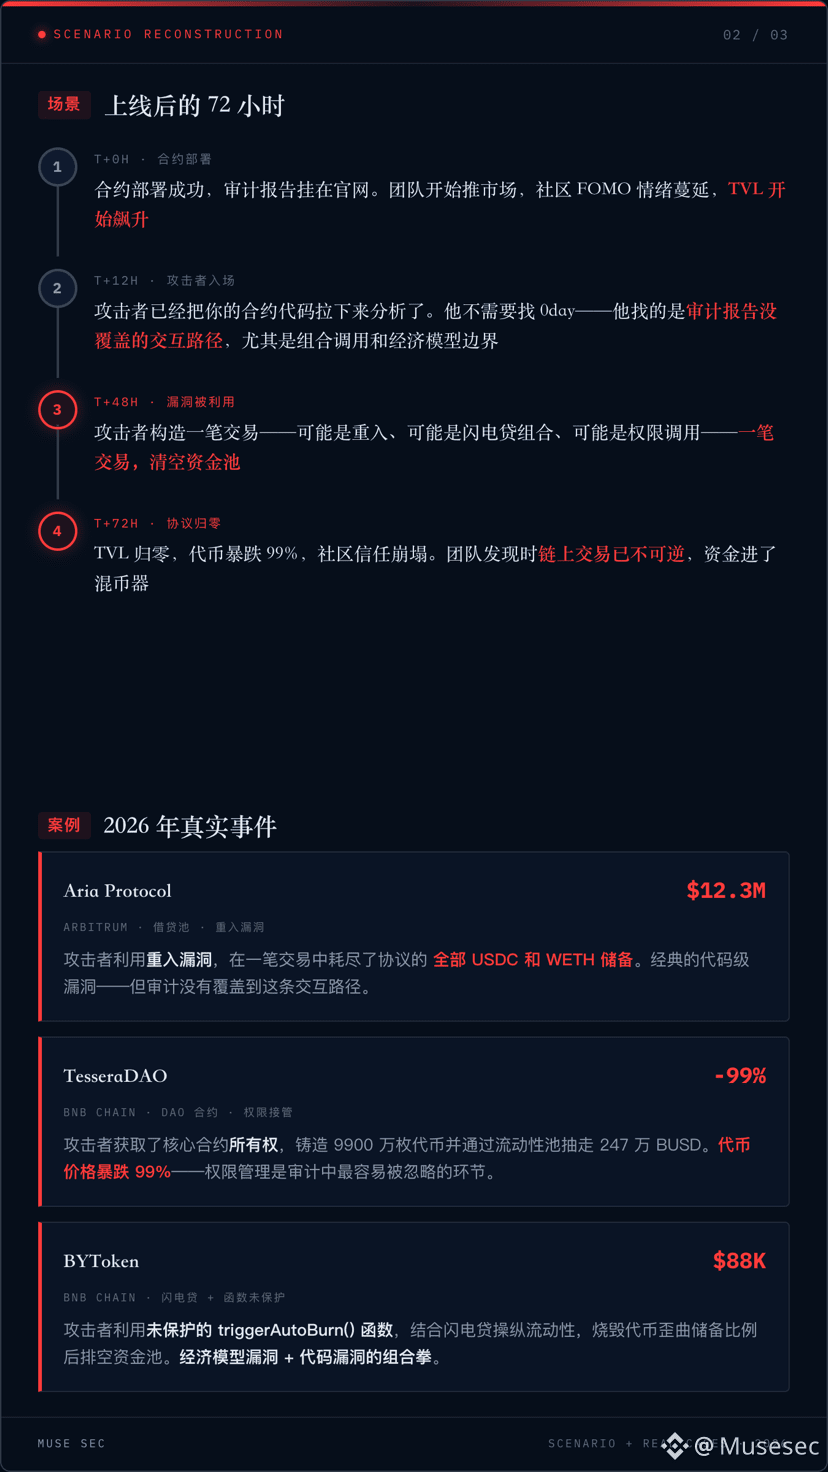
Ishga tushirilgandan keyingi 72 soat ichida: Aria tozalandi $12.3M ga, TesseraDAO tokenlari 99% ga keskin qulab tushdi, BYToken esa flash-loan (tezkor kredit) kombinatsiyasi hujumi qurboni bo‘ldi. Audit faqat birinchi qadam, oxirgi qadam emas.
#Web3Security #defi #SmartContract
Audit (tekshiruv) o‘tgani xavfsiz degani emas.
Ishga tushirilgandan keyingi 72 soat ichida: Aria tozalandi $12.3M ga, TesseraDAO tokenlari 99% ga keskin qulab tushdi, BYToken esa flash-loan (tezkor kredit) kombinatsiyasi hujumi qurboni bo‘ldi. Audit faqat birinchi qadam, oxirgi qadam emas.
#Web3Security #defi #SmartContract
Ishga tushirilgandan keyingi 72 soat ichida: Aria tozalandi $12.3M ga, TesseraDAO tokenlari 99% ga keskin qulab tushdi, BYToken esa flash-loan (tezkor kredit) kombinatsiyasi hujumi qurboni bo‘ldi. Audit faqat birinchi qadam, oxirgi qadam emas.
#Web3Security #defi #SmartContract
271
·
--
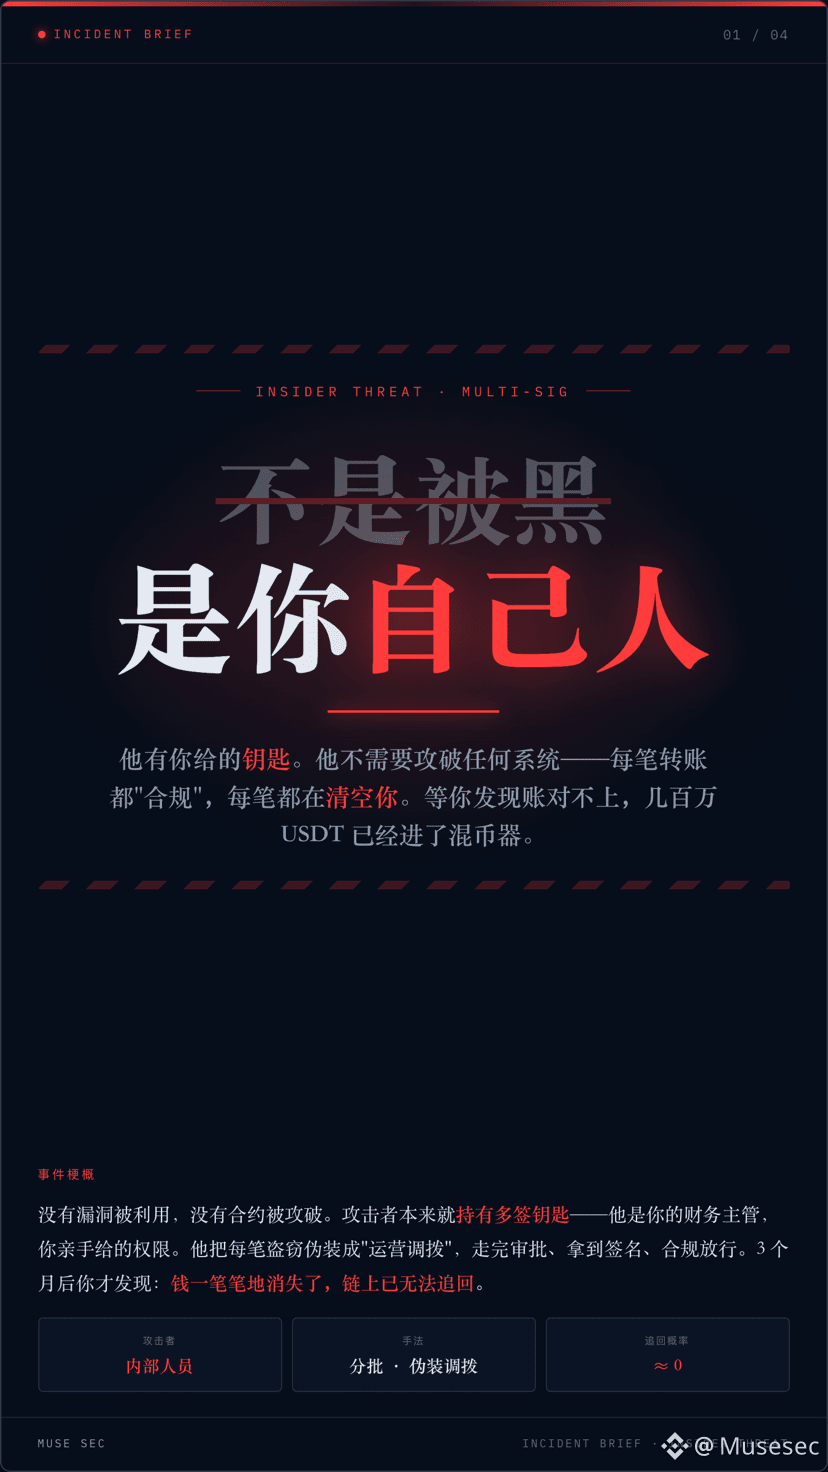
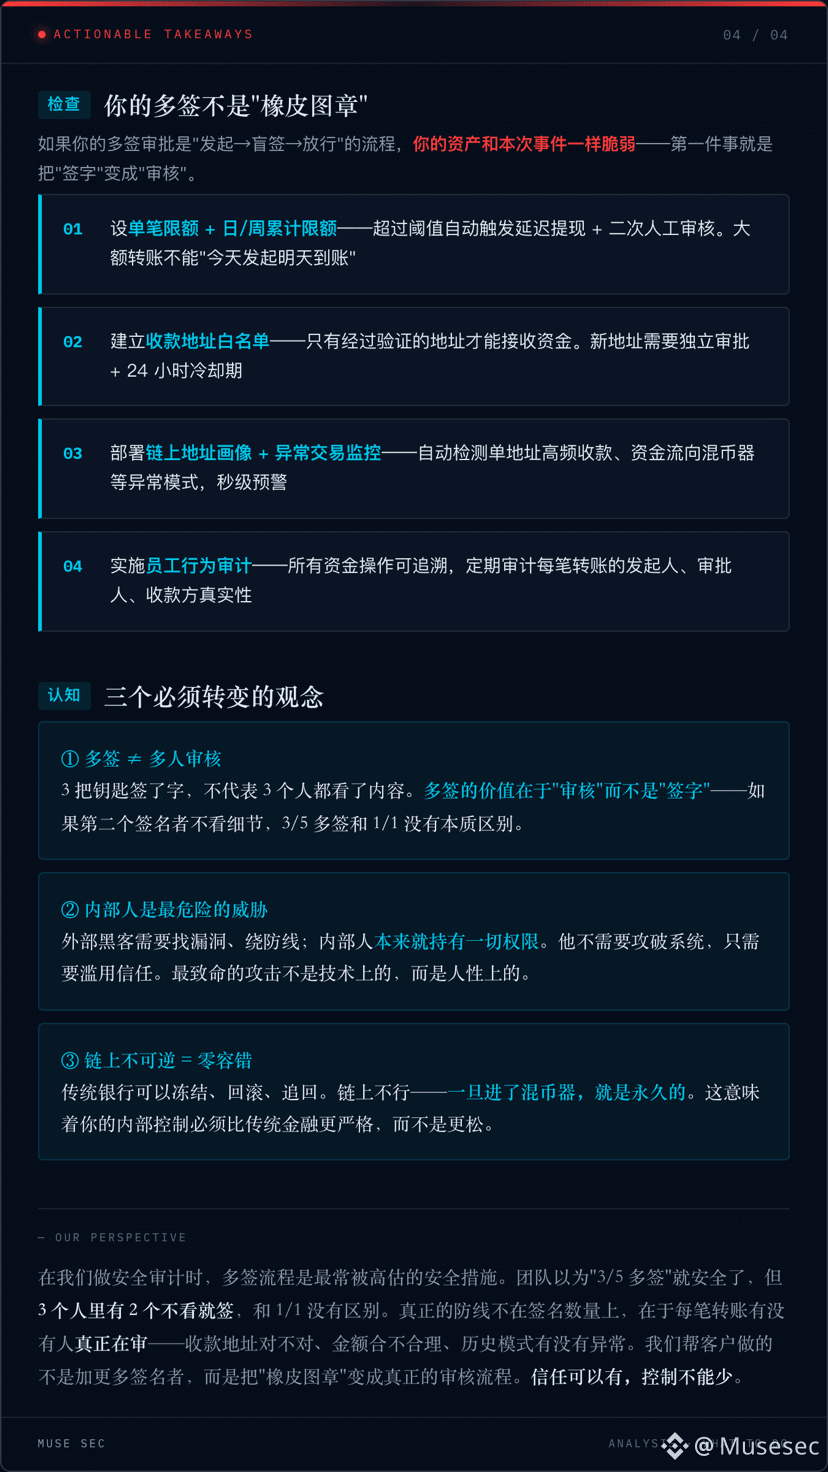
Hujum qilinmagan bo‘lishi ham mumkin, balki o‘zimiznikilar.
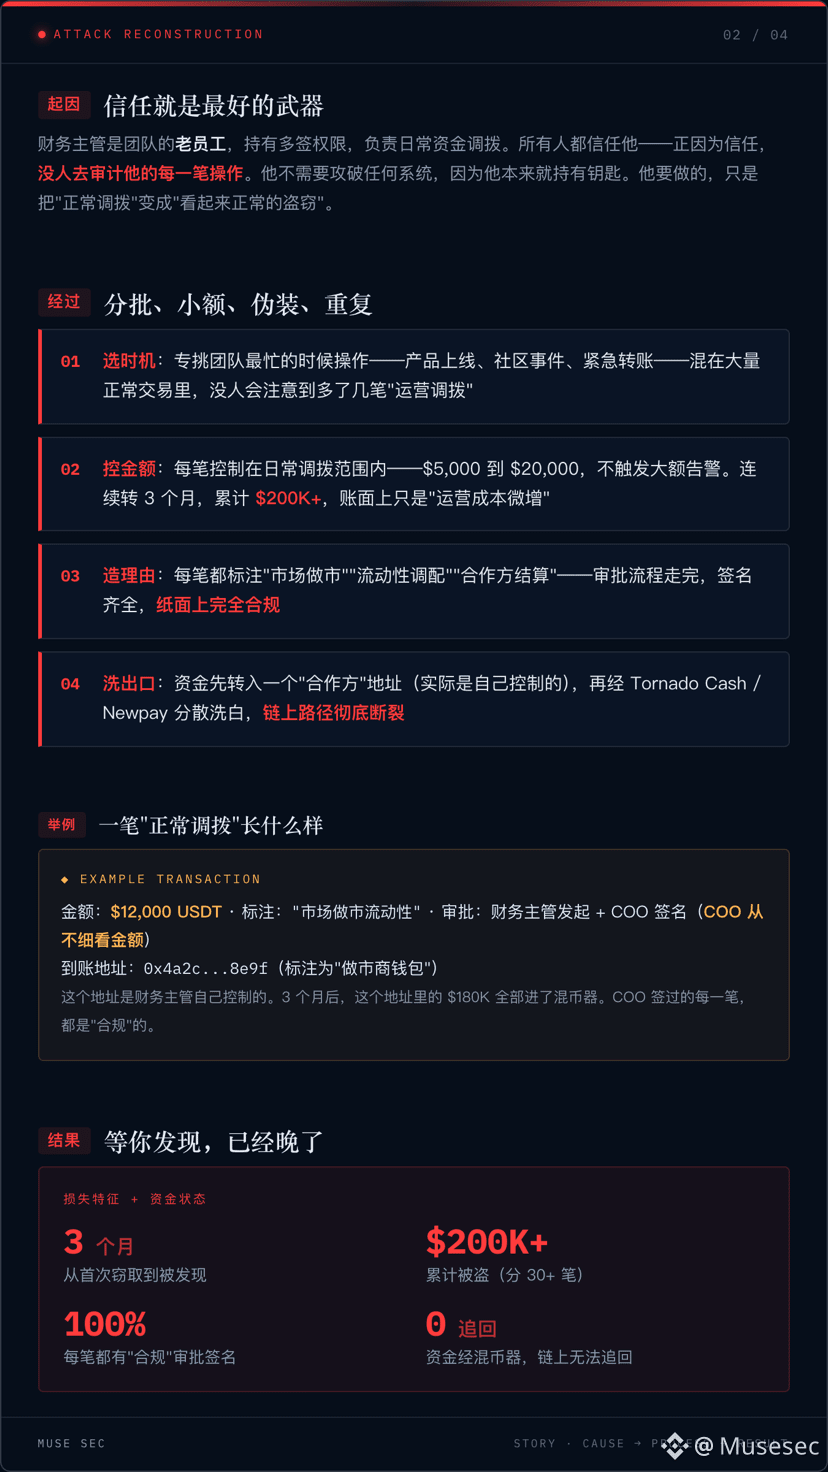
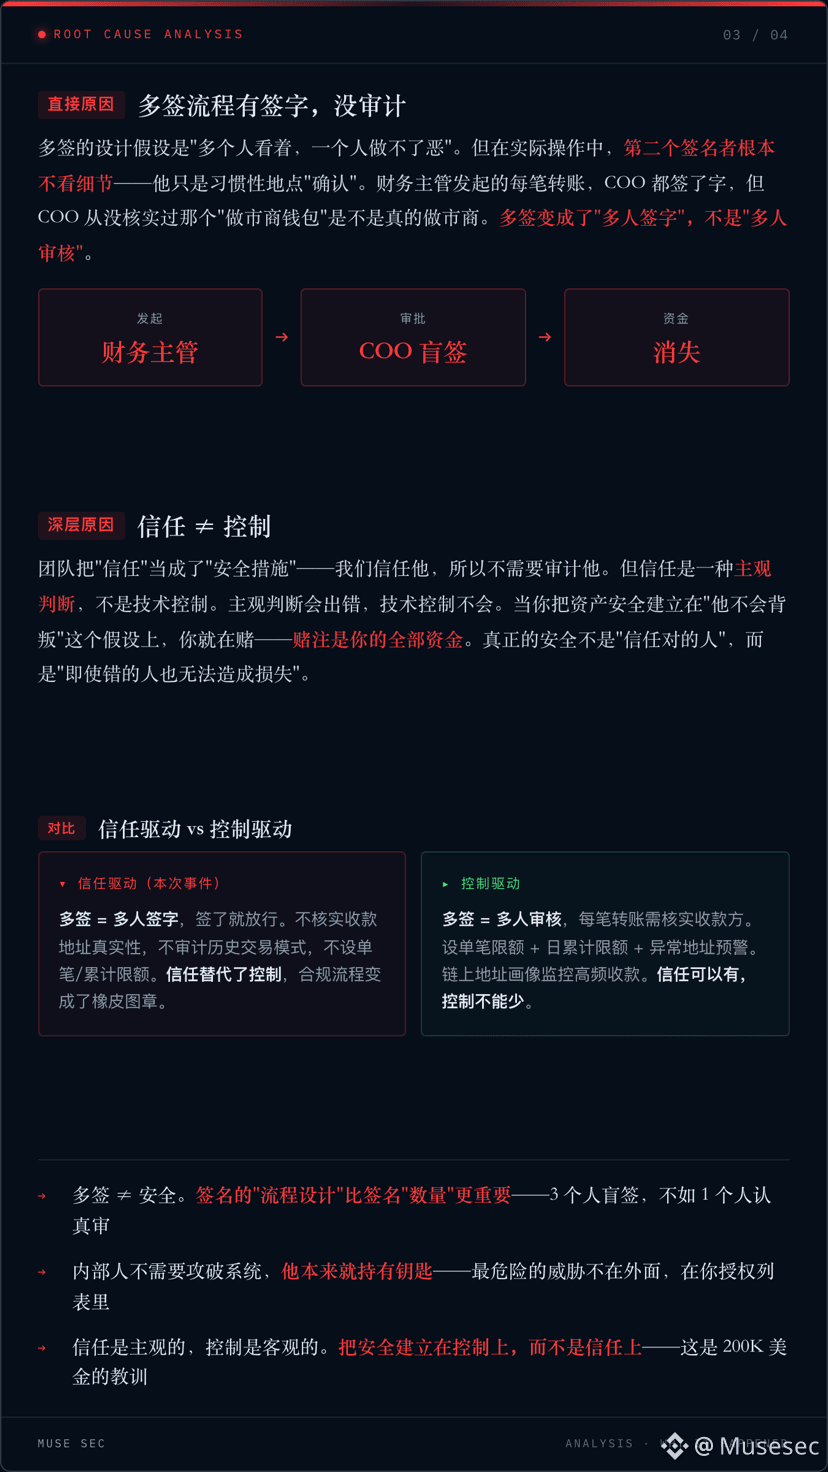
Moliya bo‘yicha mas’ul ko‘p imzo (multisig) vakolatiga ega, o‘g‘irlikni operatsion o‘tkazma sifatida niqoblab, har bir ishni tasdiqlash jarayonidan o‘tkazib, qonuniydek ruxsat berib yuboradi.
Uch oy o‘tib hisoblar mos kelmayotganini sezasiz, 200 ming AQSh dollari aralash (mix) qurilmasiga kiritilgan — qaytarib bo‘lmaydi.
Ko‘p imzo rezina tamg‘a emas, ishonch nazorat o‘rnini bosa olmaydi.#Web3安全 #ichki tahdid
Hujum qilinmagan bo‘lishi ham mumkin, balki o‘zimiznikilar.
Moliya bo‘yicha mas’ul ko‘p imzo (multisig) vakolatiga ega, o‘g‘irlikni operatsion o‘tkazma sifatida niqoblab, har bir ishni tasdiqlash jarayonidan o‘tkazib, qonuniydek ruxsat berib yuboradi.
Uch oy o‘tib hisoblar mos kelmayotganini sezasiz, 200 ming AQSh dollari aralash (mix) qurilmasiga kiritilgan — qaytarib bo‘lmaydi.
Ko‘p imzo rezina tamg‘a emas, ishonch nazorat o‘rnini bosa olmaydi.#Web3安全 #ichki tahdid
Moliya bo‘yicha mas’ul ko‘p imzo (multisig) vakolatiga ega, o‘g‘irlikni operatsion o‘tkazma sifatida niqoblab, har bir ishni tasdiqlash jarayonidan o‘tkazib, qonuniydek ruxsat berib yuboradi.
Uch oy o‘tib hisoblar mos kelmayotganini sezasiz, 200 ming AQSh dollari aralash (mix) qurilmasiga kiritilgan — qaytarib bo‘lmaydi.
Ko‘p imzo rezina tamg‘a emas, ishonch nazorat o‘rnini bosa olmaydi.#Web3安全 #ichki tahdid
72
·
--
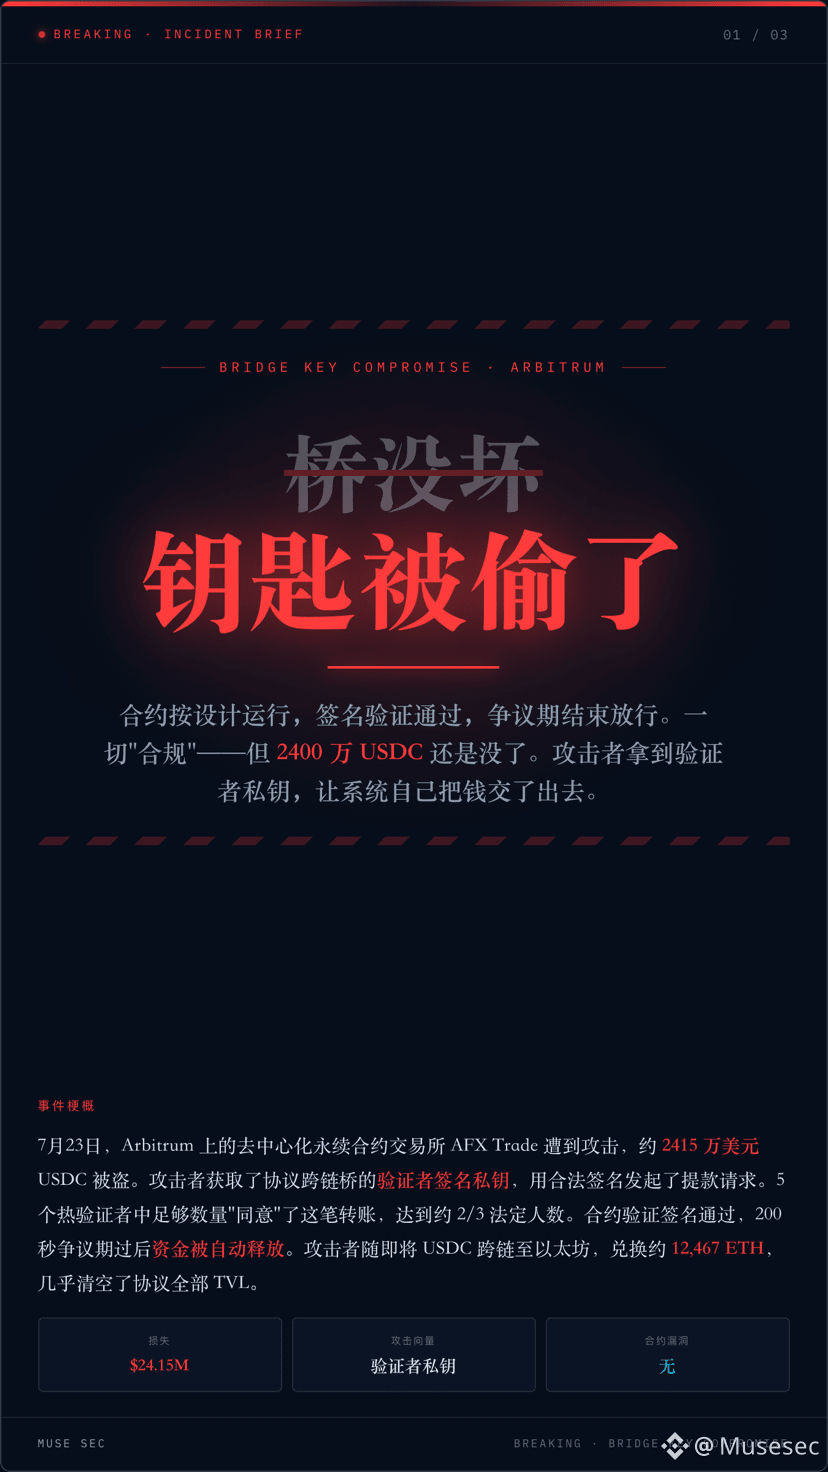
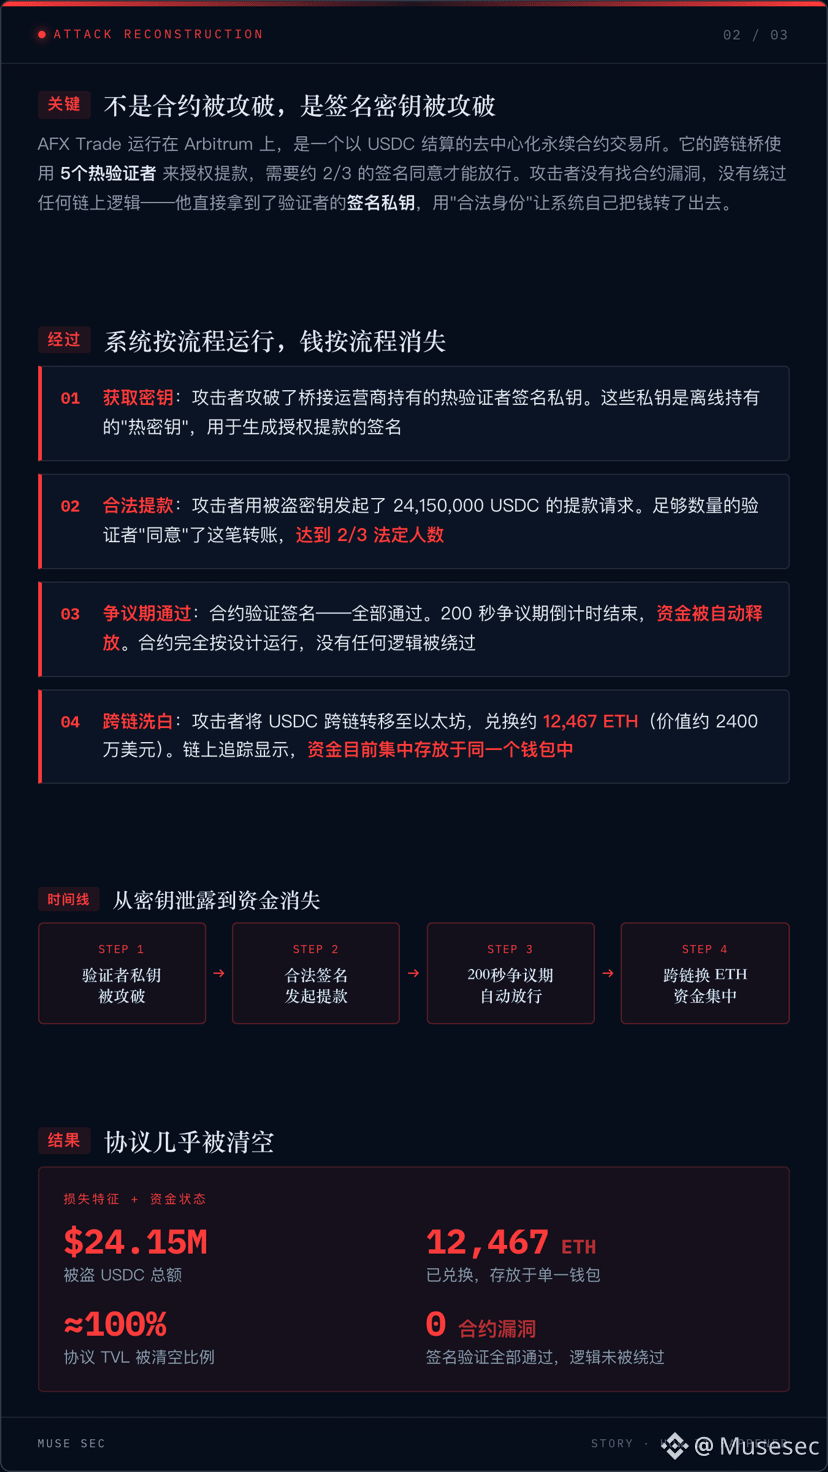
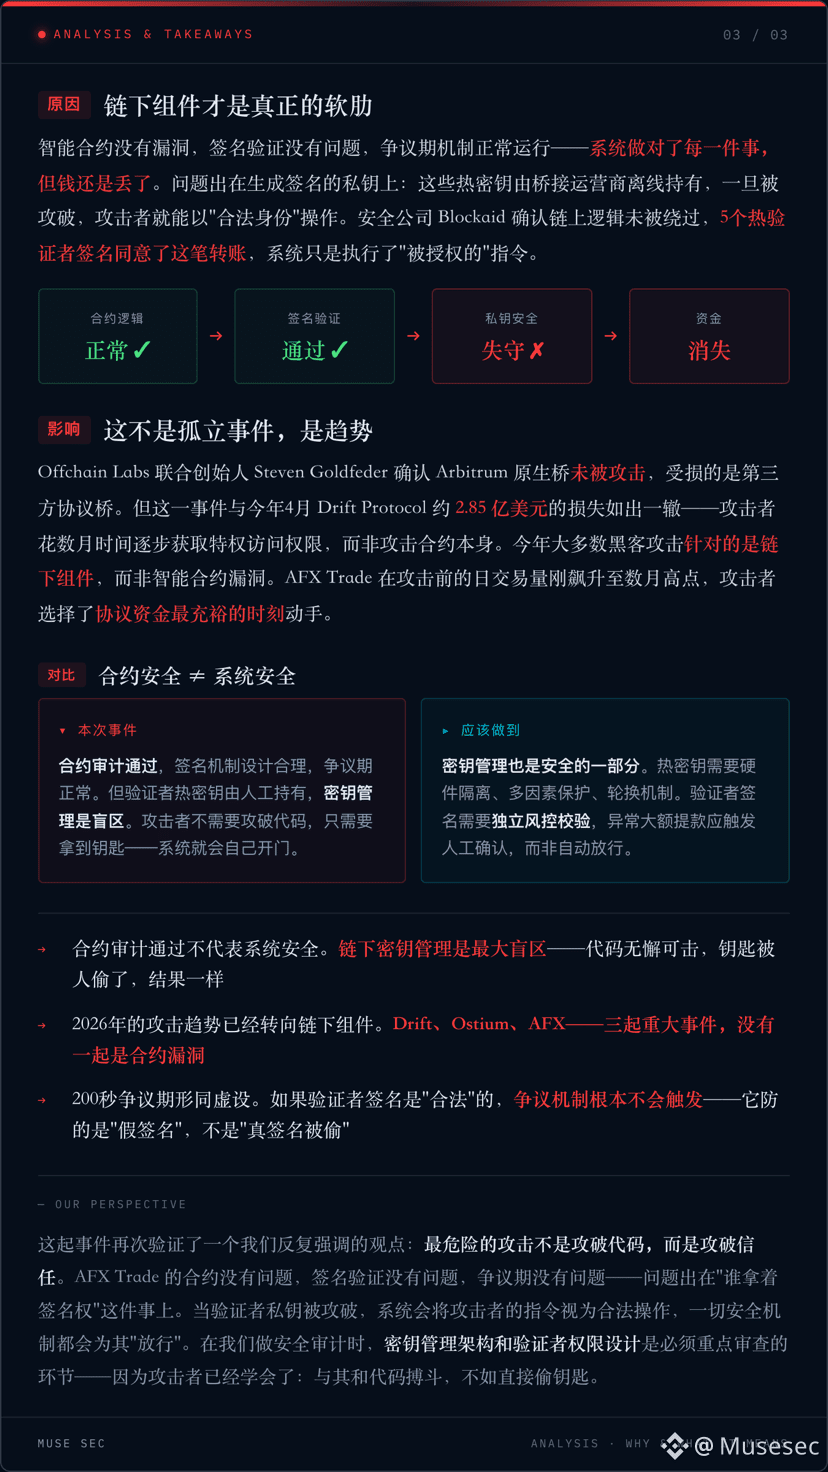
Ko‘prik buzilmadi, kalit esa o‘g‘irlandi。
AFX Trade’ning tasdiqlovchi xususiy kaliti sizib chiqdi, hujumchi esa ruxsat etilgan imzo orqali tizimning o‘zi 24 million dollarni bo‘shatib yuborishiga sabab bo‘ldi. Shartnomada kamchilik yo‘q, imzolar to‘liq tekshiruvdan o‘tgan, 200 soniyalik nizo davri esa amalda hech narsa degani emas. Kalitlarni boshqarish zanjirdan tashqaridagi eng katta ko‘r nuqta。
#Web3安全 #Arbitrum
Ko‘prik buzilmadi, kalit esa o‘g‘irlandi。
AFX Trade’ning tasdiqlovchi xususiy kaliti sizib chiqdi, hujumchi esa ruxsat etilgan imzo orqali tizimning o‘zi 24 million dollarni bo‘shatib yuborishiga sabab bo‘ldi. Shartnomada kamchilik yo‘q, imzolar to‘liq tekshiruvdan o‘tgan, 200 soniyalik nizo davri esa amalda hech narsa degani emas. Kalitlarni boshqarish zanjirdan tashqaridagi eng katta ko‘r nuqta。
#Web3安全 #Arbitrum
AFX Trade’ning tasdiqlovchi xususiy kaliti sizib chiqdi, hujumchi esa ruxsat etilgan imzo orqali tizimning o‘zi 24 million dollarni bo‘shatib yuborishiga sabab bo‘ldi. Shartnomada kamchilik yo‘q, imzolar to‘liq tekshiruvdan o‘tgan, 200 soniyalik nizo davri esa amalda hech narsa degani emas. Kalitlarni boshqarish zanjirdan tashqaridagi eng katta ko‘r nuqta。
#Web3安全 #Arbitrum
223
·
--
Borsa buzilmadi, lekin sizning tangalaringiz go‘yo “yo‘q” bo‘lib qoldi.
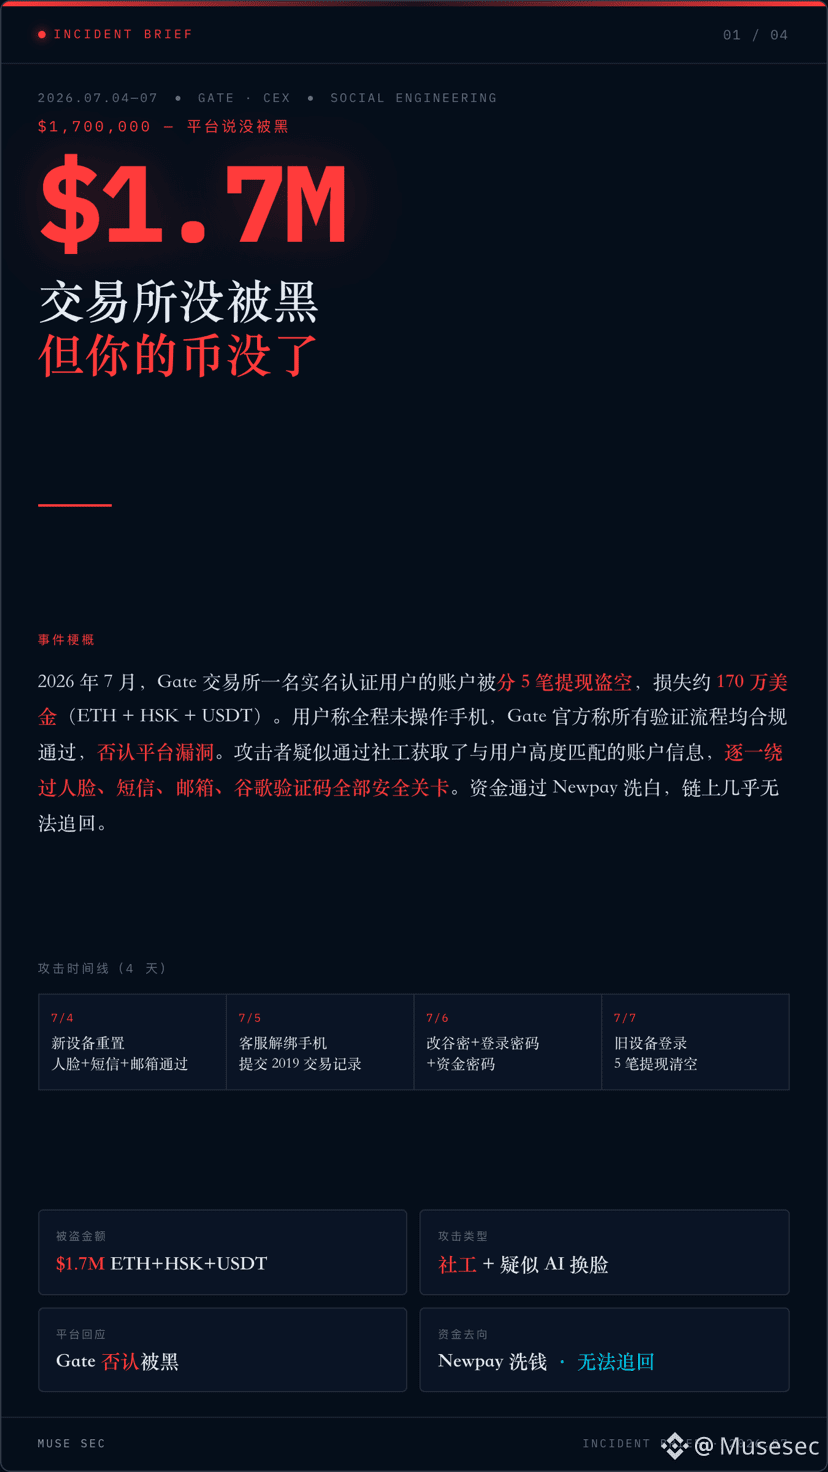
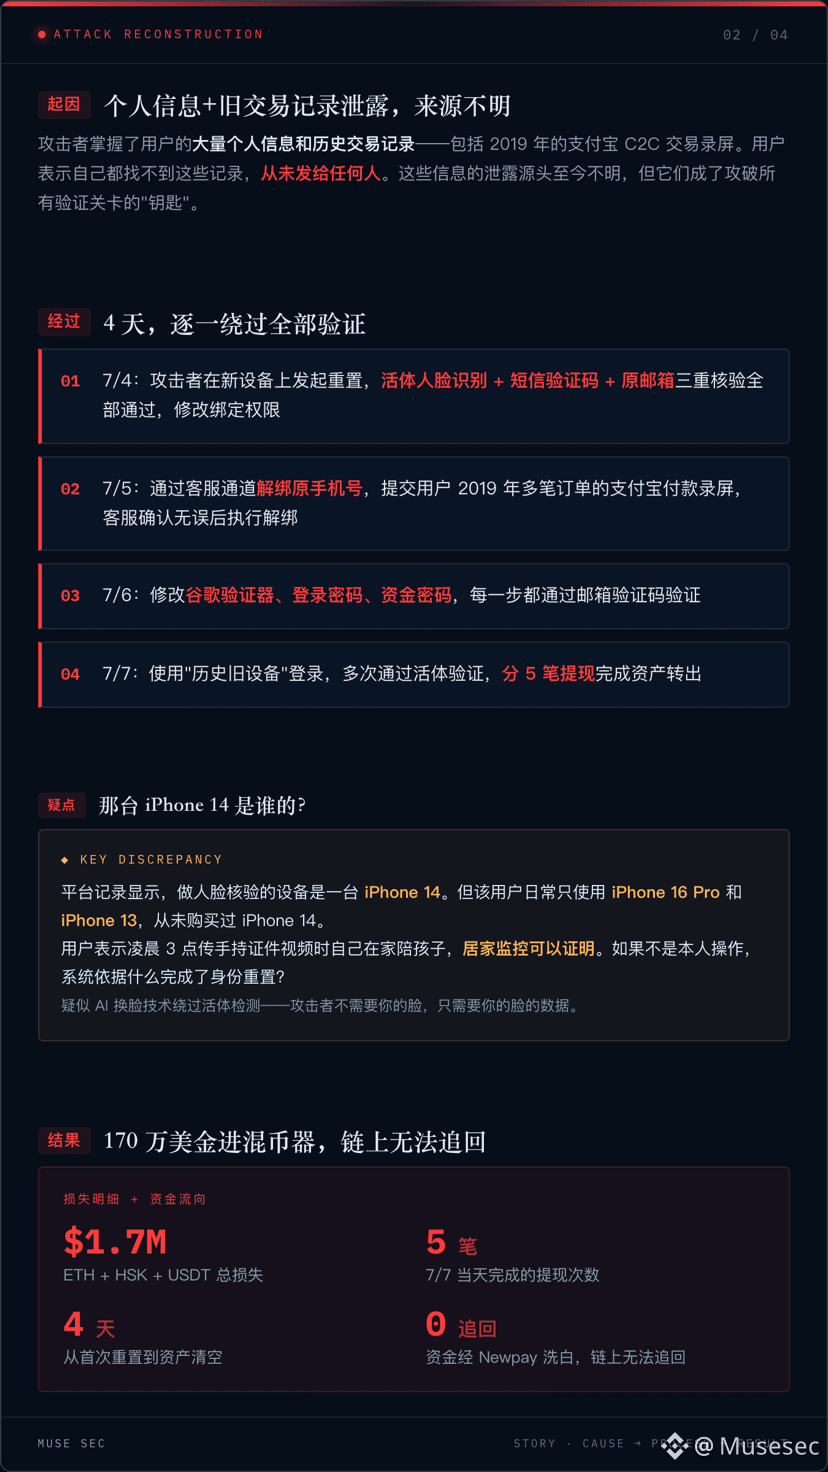
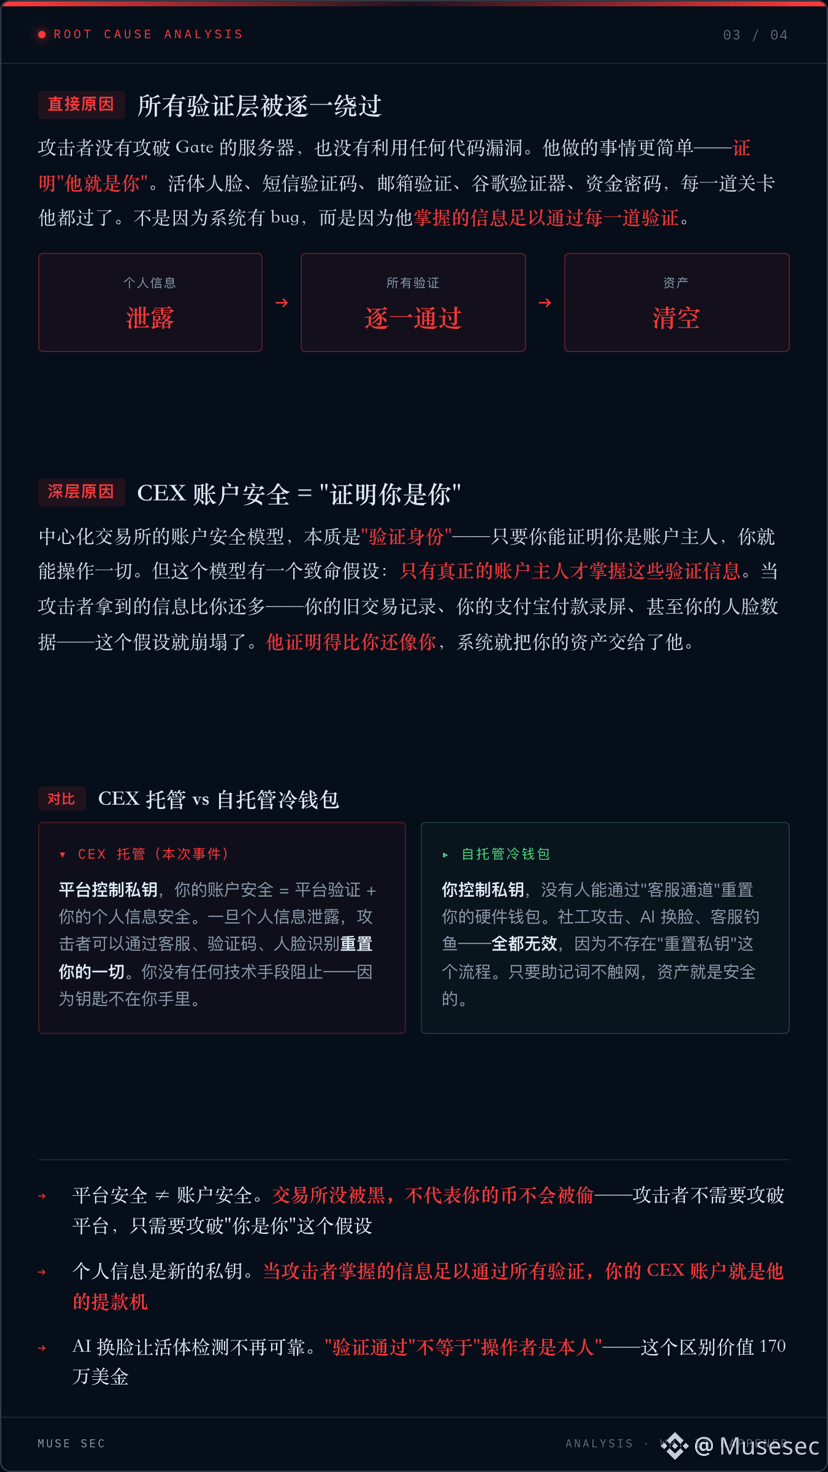
Gate foydalanuvchilaridan 1,7 mln dollar o‘g‘irlangan: yuz, SMS, elektron pochta, Google Authenticator (谷密) — hammasi to‘liq tekshiruvdan o‘tgan, platforma esa “kamchilik yo‘q” deydi. Hujumchi platformani buzib kirishi shart emas — faqat “u aynan o‘zingiz” ekanini isbotlash kifoya.
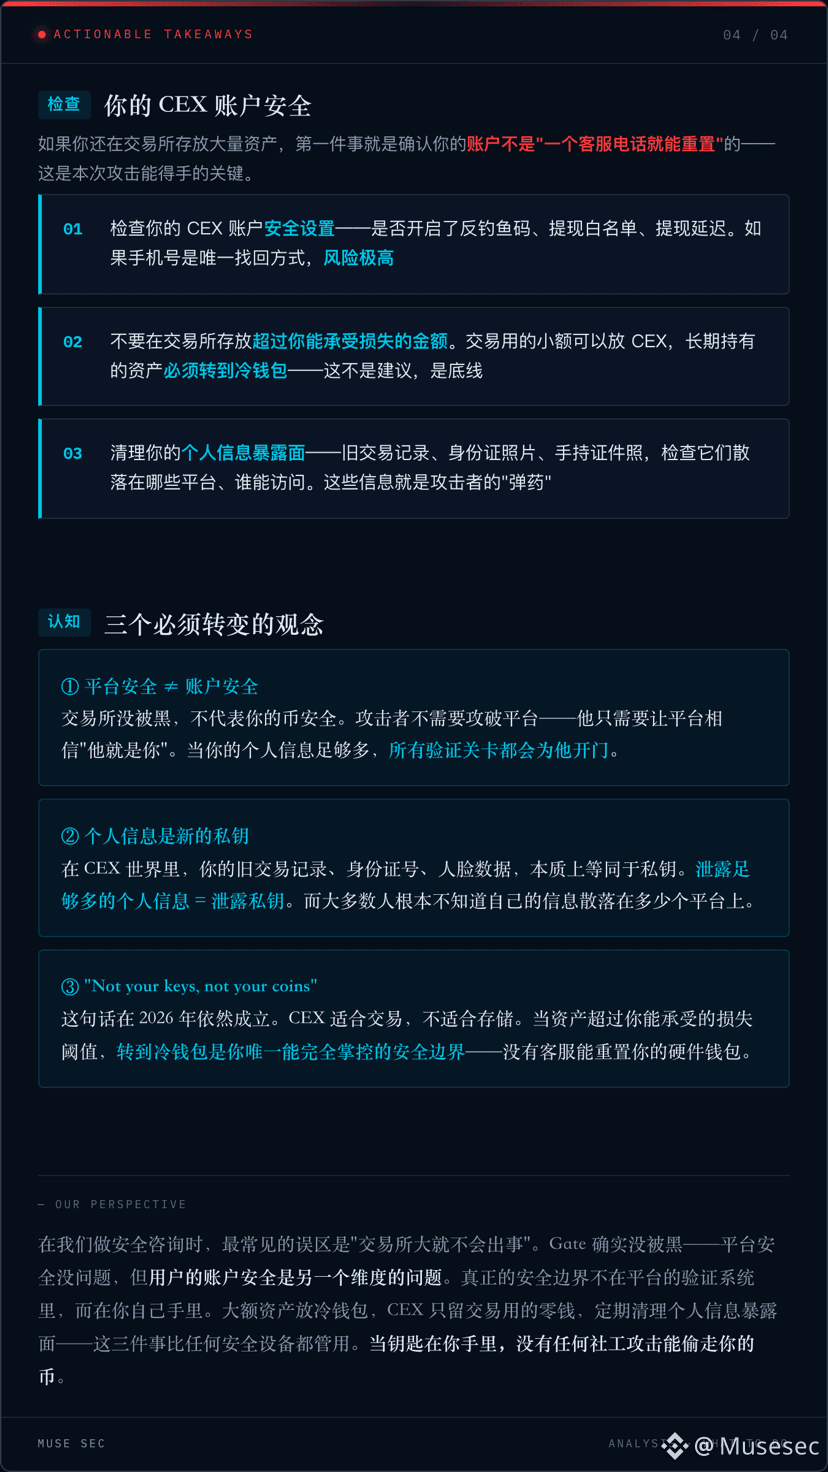
Katta miqdordagi aktivlarni sovuq hamyonga (cold wallet) qo‘ying.
#Web3安全 #交易所安全
Borsa buzilmadi, lekin sizning tangalaringiz go‘yo “yo‘q” bo‘lib qoldi.
Gate foydalanuvchilaridan 1,7 mln dollar o‘g‘irlangan: yuz, SMS, elektron pochta, Google Authenticator (谷密) — hammasi to‘liq tekshiruvdan o‘tgan, platforma esa “kamchilik yo‘q” deydi. Hujumchi platformani buzib kirishi shart emas — faqat “u aynan o‘zingiz” ekanini isbotlash kifoya.
Katta miqdordagi aktivlarni sovuq hamyonga (cold wallet) qo‘ying.
#Web3安全 #交易所安全
Gate foydalanuvchilaridan 1,7 mln dollar o‘g‘irlangan: yuz, SMS, elektron pochta, Google Authenticator (谷密) — hammasi to‘liq tekshiruvdan o‘tgan, platforma esa “kamchilik yo‘q” deydi. Hujumchi platformani buzib kirishi shart emas — faqat “u aynan o‘zingiz” ekanini isbotlash kifoya.
Katta miqdordagi aktivlarni sovuq hamyonga (cold wallet) qo‘ying.
#Web3安全 #交易所安全
166
·
--
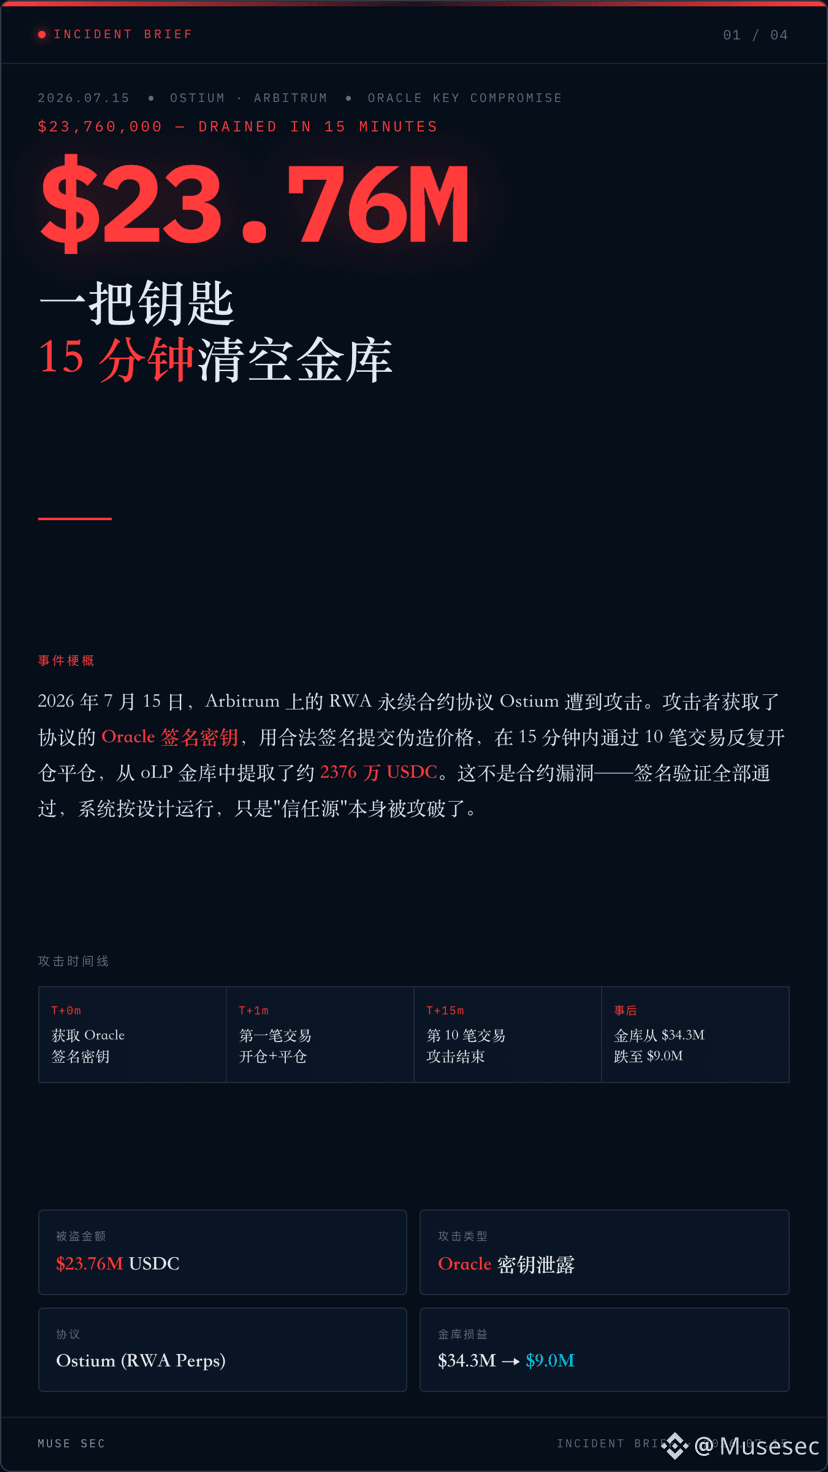
$2376万, 15 daqiqada bitta kalit bilan hammasini bo‘shatish.
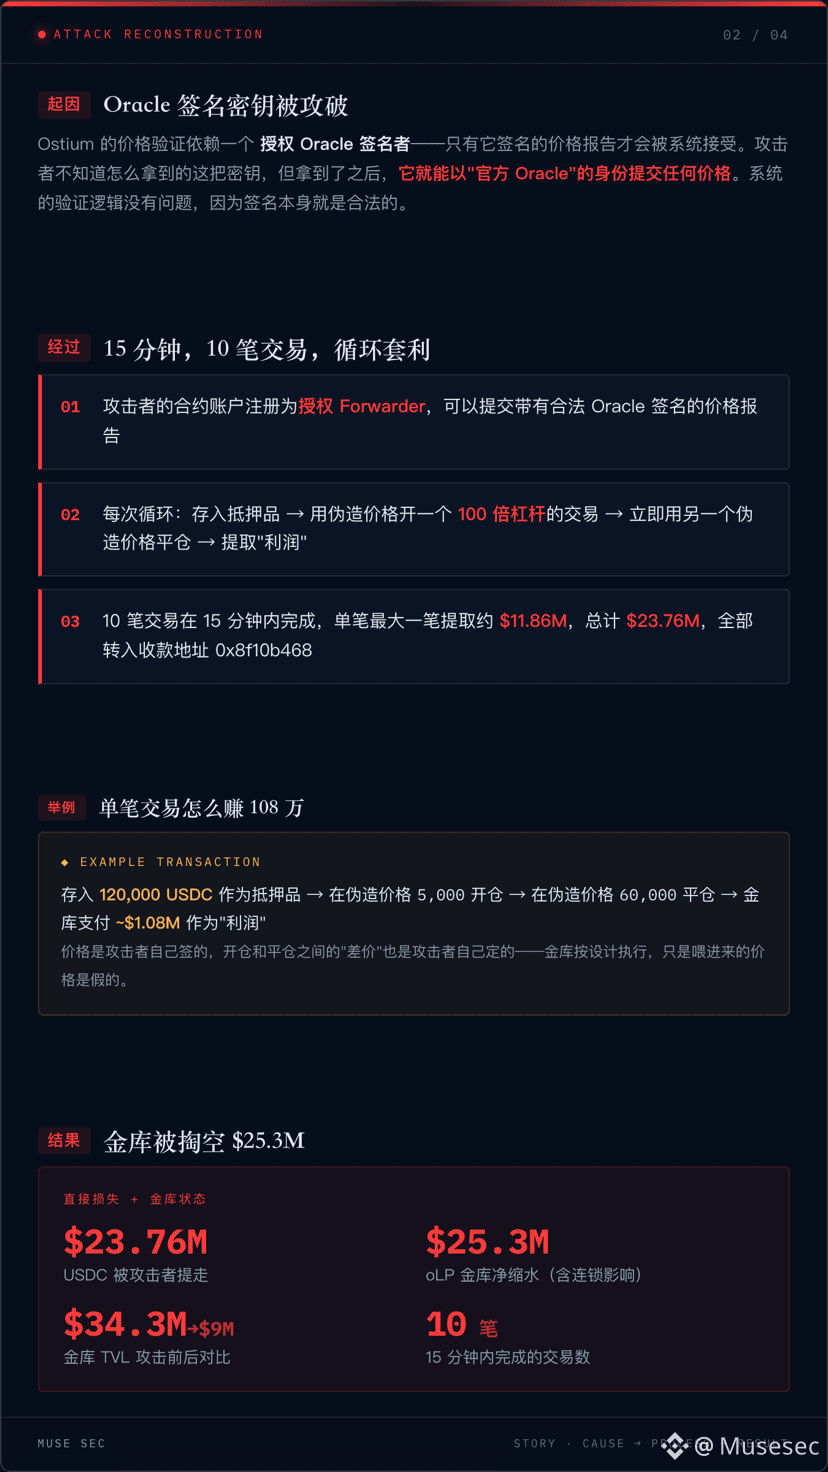
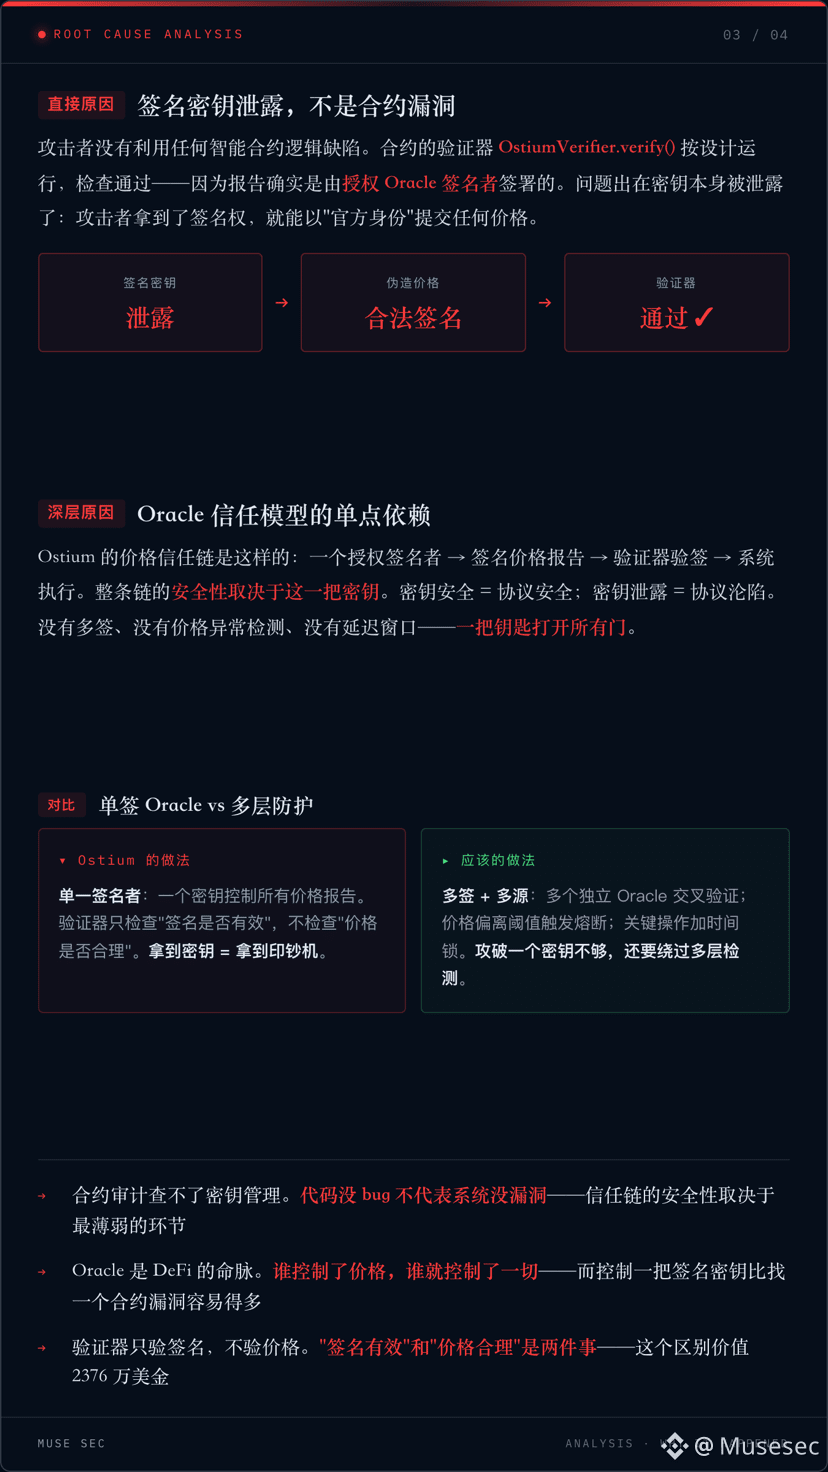
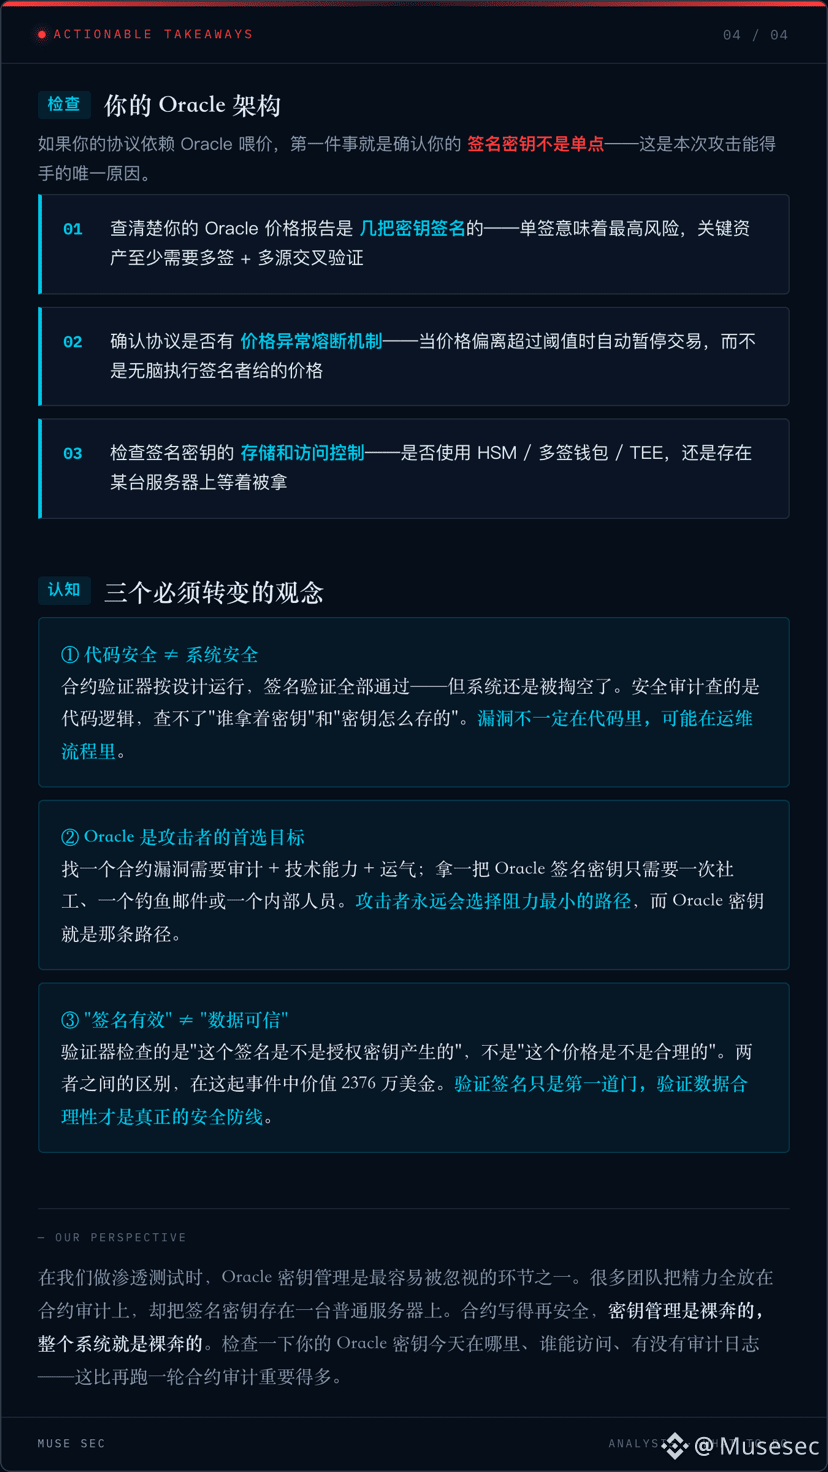
Ostium’ning Oracle imzo kaliti sizib chiqdi, hujumchi qonuniy imzo bilan soxta narxni taqdim etadi, 10 ta bitim orqali ketma-ket ochib-yopish (loop) qilinadi va g‘azna butunlay bo‘shatiladi. Bu shartnoma (contract) zaifligi emas — validatorlarning barchasi o‘tadi, sababi ishonch manbasi (source)ning o‘zi buzilgan.
#Web3安全 #Ostium #DEFİ #Arbitrum
$2376万, 15 daqiqada bitta kalit bilan hammasini bo‘shatish.
Ostium’ning Oracle imzo kaliti sizib chiqdi, hujumchi qonuniy imzo bilan soxta narxni taqdim etadi, 10 ta bitim orqali ketma-ket ochib-yopish (loop) qilinadi va g‘azna butunlay bo‘shatiladi. Bu shartnoma (contract) zaifligi emas — validatorlarning barchasi o‘tadi, sababi ishonch manbasi (source)ning o‘zi buzilgan.
#Web3安全 #Ostium #DEFİ #Arbitrum
Ostium’ning Oracle imzo kaliti sizib chiqdi, hujumchi qonuniy imzo bilan soxta narxni taqdim etadi, 10 ta bitim orqali ketma-ket ochib-yopish (loop) qilinadi va g‘azna butunlay bo‘shatiladi. Bu shartnoma (contract) zaifligi emas — validatorlarning barchasi o‘tadi, sababi ishonch manbasi (source)ning o‘zi buzilgan.
#Web3安全 #Ostium #DEFİ #Arbitrum
97
·
--
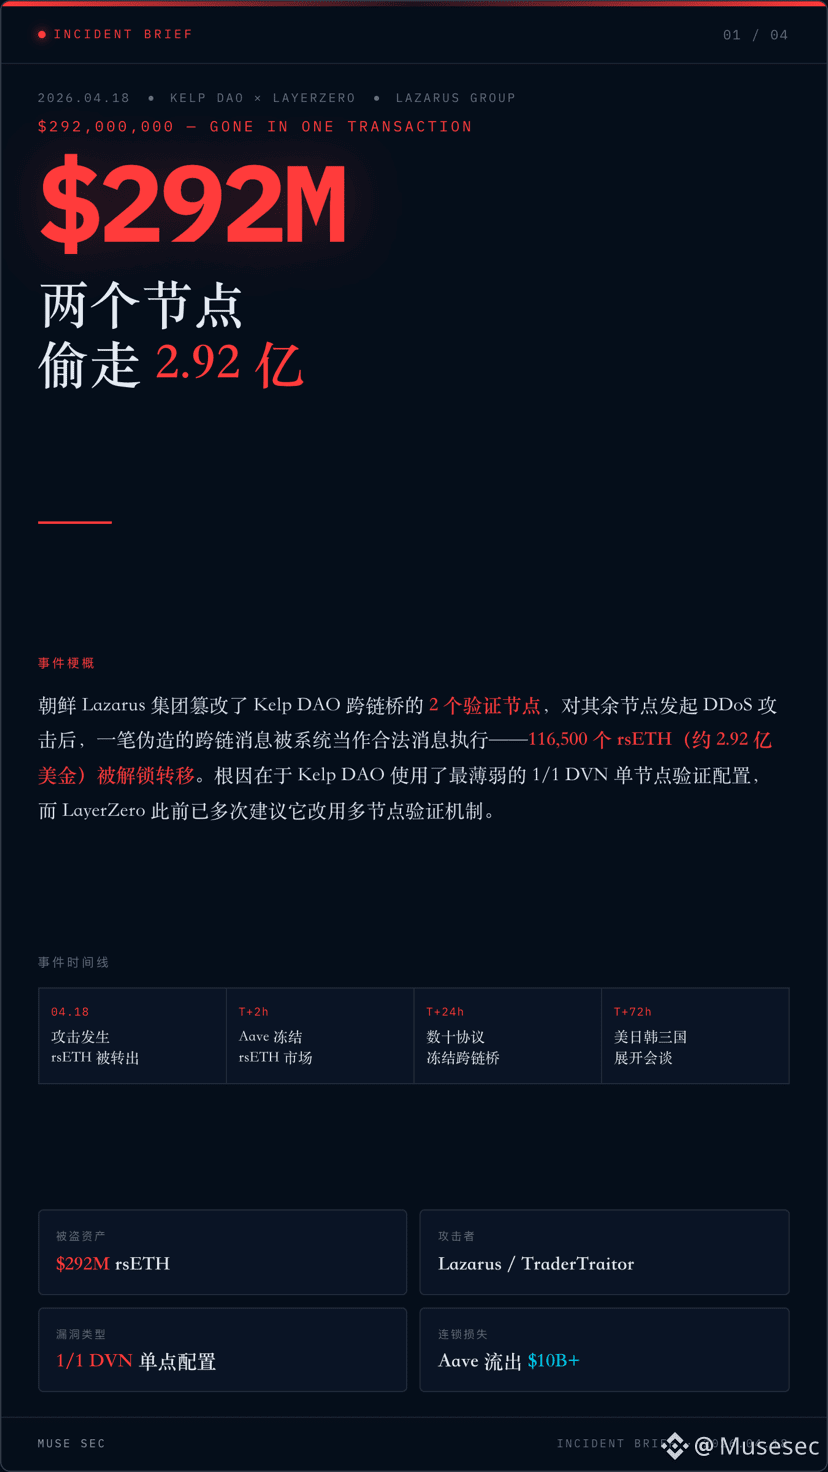
2,92 mlrd AQSH dollari, bitta bitimning o‘zidayoq yo‘q bo‘ldi.
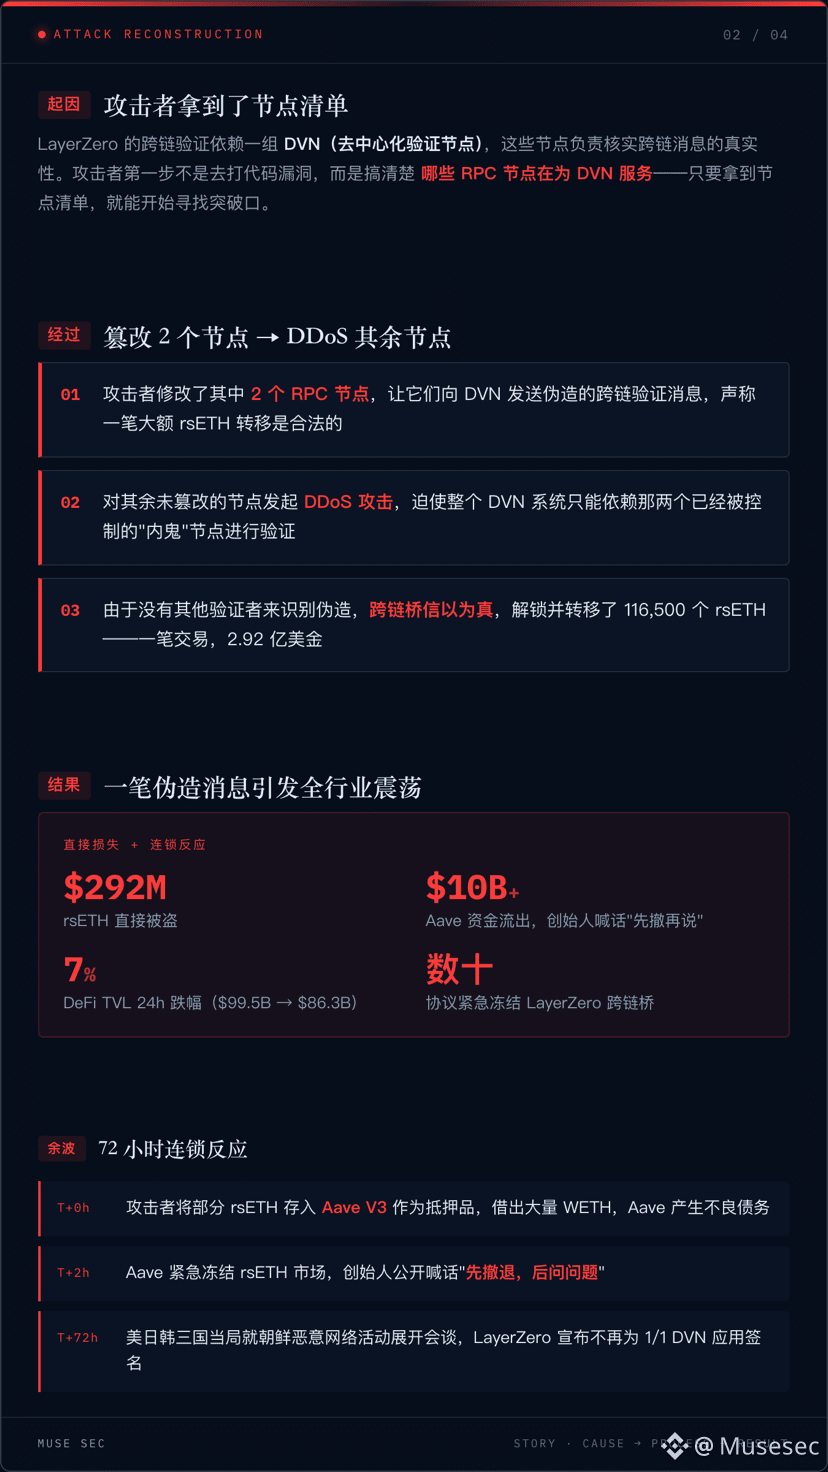
Shimoliy Koreyaning Lazarus guruhi Kelp DAO’ning 2 ta tasdiqlovchi tugunini o‘zgartirdi, qolgan tugunlarni esa DDoS bilan ishdan chiqardi. Tizim esa faqat boshqariladigan "ichki odam"ga ishonishga majbur bo‘ldi — soxta xabarlar bevosita o‘tib ketdi, natijada 116 500 rsETH yechilib, boshqa tomonga o‘tkazildi.
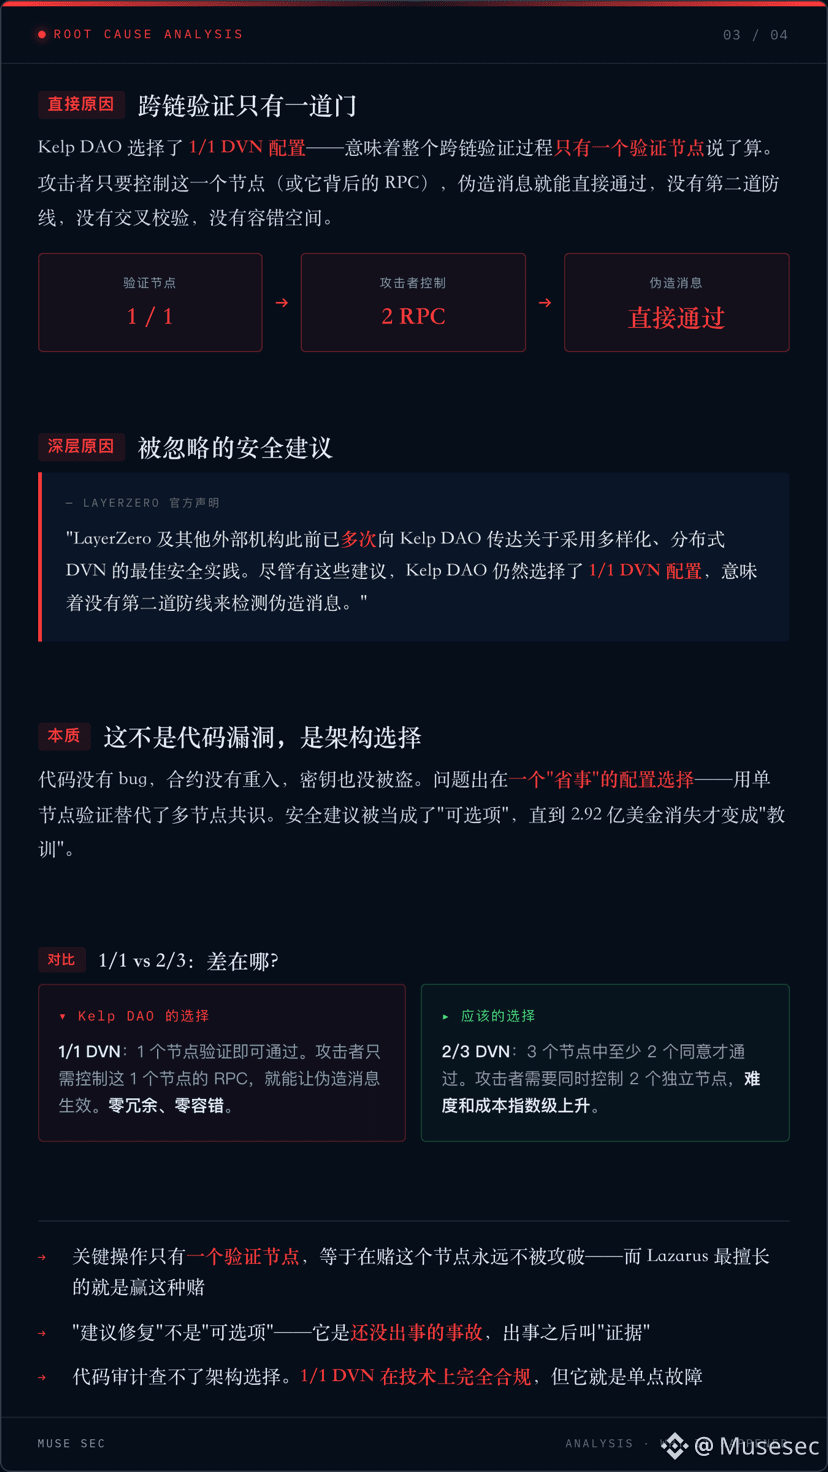
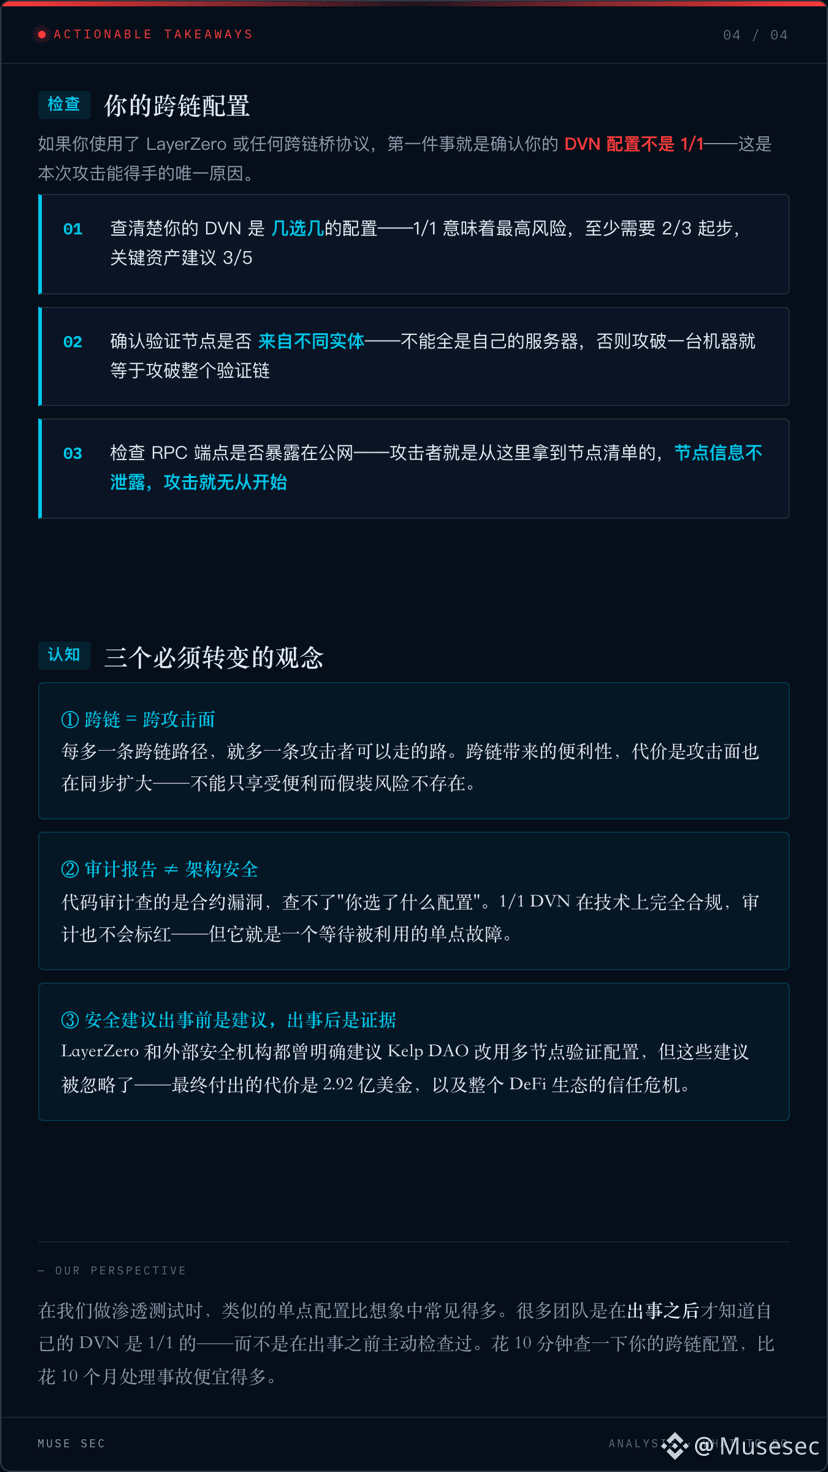
Bu koddagi nuqson emas, shuningdek kalitlar oshkor bo‘lib qolmagan. Muammo "qulay" deb tanlangan konfiguratsiyada: 1/1 DVN — bitta tugun bilan tasdiqlash. LayerZero ko‘p tugunli variantga o‘tishni tavsiya qilgan, ammo hech kim quloq solmadi.
#Web3安全 #LayerZero #跨链桥安全 #Lazarus #DeFi xavfsizligi
2,92 mlrd AQSH dollari, bitta bitimning o‘zidayoq yo‘q bo‘ldi.
Shimoliy Koreyaning Lazarus guruhi Kelp DAO’ning 2 ta tasdiqlovchi tugunini o‘zgartirdi, qolgan tugunlarni esa DDoS bilan ishdan chiqardi. Tizim esa faqat boshqariladigan "ichki odam"ga ishonishga majbur bo‘ldi — soxta xabarlar bevosita o‘tib ketdi, natijada 116 500 rsETH yechilib, boshqa tomonga o‘tkazildi.
Bu koddagi nuqson emas, shuningdek kalitlar oshkor bo‘lib qolmagan. Muammo "qulay" deb tanlangan konfiguratsiyada: 1/1 DVN — bitta tugun bilan tasdiqlash. LayerZero ko‘p tugunli variantga o‘tishni tavsiya qilgan, ammo hech kim quloq solmadi.
#Web3安全 #LayerZero #跨链桥安全 #Lazarus #DeFi xavfsizligi
Shimoliy Koreyaning Lazarus guruhi Kelp DAO’ning 2 ta tasdiqlovchi tugunini o‘zgartirdi, qolgan tugunlarni esa DDoS bilan ishdan chiqardi. Tizim esa faqat boshqariladigan "ichki odam"ga ishonishga majbur bo‘ldi — soxta xabarlar bevosita o‘tib ketdi, natijada 116 500 rsETH yechilib, boshqa tomonga o‘tkazildi.
Bu koddagi nuqson emas, shuningdek kalitlar oshkor bo‘lib qolmagan. Muammo "qulay" deb tanlangan konfiguratsiyada: 1/1 DVN — bitta tugun bilan tasdiqlash. LayerZero ko‘p tugunli variantga o‘tishni tavsiya qilgan, ammo hech kim quloq solmadi.
#Web3安全 #LayerZero #跨链桥安全 #Lazarus #DeFi xavfsizligi
197
·
--
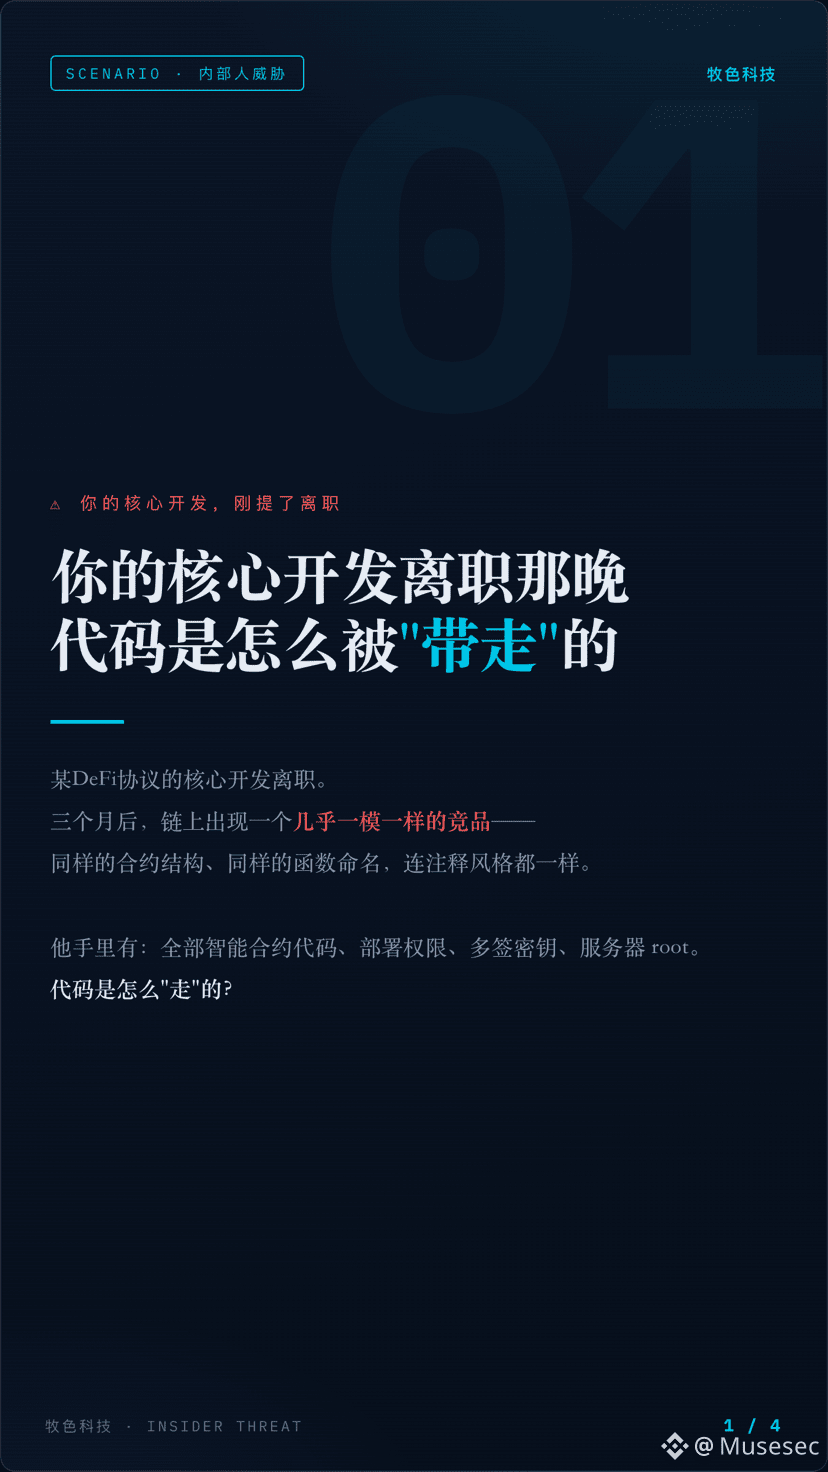
Yadro ishlab chiqish bo‘yicha hamkoringiz ishdan ketdi.
Uning qo‘lida barcha shartnoma kodi, joylashtirish (deploy) ruxsatlari, multisignature kalitlari va server root’ga kirish bor.
Uch oy o‘tib, onlayn zanjirda (blockchain’da) aynan o‘xshash raqobatchi paydo bo‘ladi.
Kod qanday yo‘l bilan o‘tgan? Siz buni to‘xtata olasizmi?
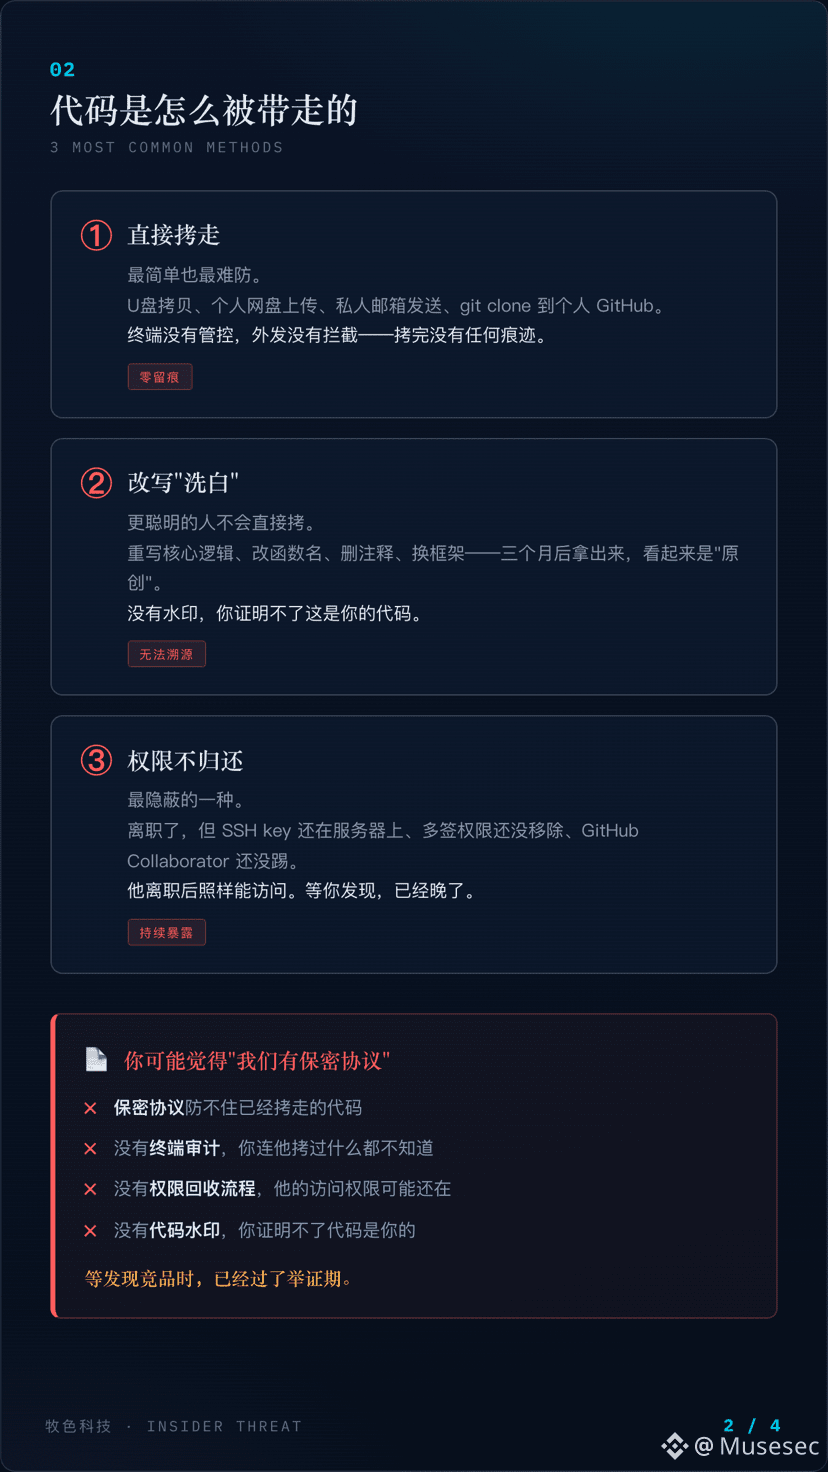
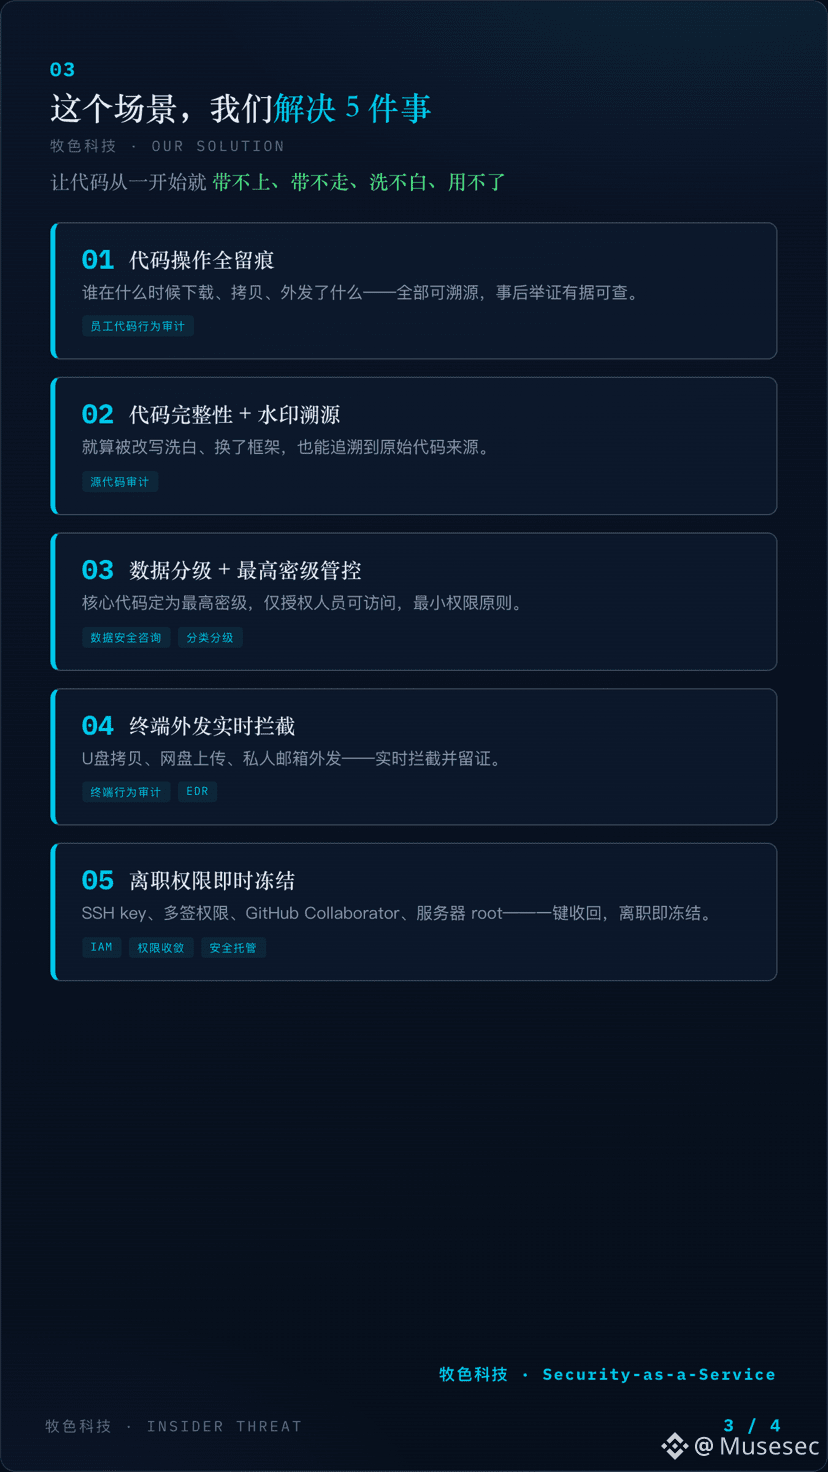
👇 4 ta rasmda ishdan ketish (tark etish) ssenariysidagi kod o‘g‘irlanishining oldini tushuntiramiz — ko‘rib bo‘lgach, darhol kompaniyangizdagi ruxsatlarni tekshirib chiqgingiz keladi.
DM yozing, ishdan ketish ssenariysi bo‘yicha bepul xavfsizlik diagnostikasini qilib beraman.
#Web3安全 #区块链安全 #智能合约 #网络安全 #raqamli aktivlar xavfsizligi
Yadro ishlab chiqish bo‘yicha hamkoringiz ishdan ketdi.
Uning qo‘lida barcha shartnoma kodi, joylashtirish (deploy) ruxsatlari, multisignature kalitlari va server root’ga kirish bor.
Uch oy o‘tib, onlayn zanjirda (blockchain’da) aynan o‘xshash raqobatchi paydo bo‘ladi.
Kod qanday yo‘l bilan o‘tgan? Siz buni to‘xtata olasizmi?
👇 4 ta rasmda ishdan ketish (tark etish) ssenariysidagi kod o‘g‘irlanishining oldini tushuntiramiz — ko‘rib bo‘lgach, darhol kompaniyangizdagi ruxsatlarni tekshirib chiqgingiz keladi.
DM yozing, ishdan ketish ssenariysi bo‘yicha bepul xavfsizlik diagnostikasini qilib beraman.
#Web3安全 #区块链安全 #智能合约 #网络安全 #raqamli aktivlar xavfsizligi
Uning qo‘lida barcha shartnoma kodi, joylashtirish (deploy) ruxsatlari, multisignature kalitlari va server root’ga kirish bor.
Uch oy o‘tib, onlayn zanjirda (blockchain’da) aynan o‘xshash raqobatchi paydo bo‘ladi.
Kod qanday yo‘l bilan o‘tgan? Siz buni to‘xtata olasizmi?
👇 4 ta rasmda ishdan ketish (tark etish) ssenariysidagi kod o‘g‘irlanishining oldini tushuntiramiz — ko‘rib bo‘lgach, darhol kompaniyangizdagi ruxsatlarni tekshirib chiqgingiz keladi.
DM yozing, ishdan ketish ssenariysi bo‘yicha bepul xavfsizlik diagnostikasini qilib beraman.
#Web3安全 #区块链安全 #智能合约 #网络安全 #raqamli aktivlar xavfsizligi
118
Ko‘proq kontentni ko‘rish uchun tizimga kiring
Binance Square'da global kriptovalyuta foydalanuvchilariga qo‘shiling
⚡️ Kriptovalyuta haqida eng so‘nggi va foydali ma’lumotlarni oling.
💬 Dunyoning eng yirik kriptovalyuta birjasi tomonidan ishonchli deb topilgan.
👍 Tasdiqlangan mualliflardan haqiqiy tahlillarni kashf eting.
Email / telefon raqami
Trenddagi mavzular
NEARRisesNearly80%InAWeek
31,624 marta koʻrilgan
784 muhokama qilmoqda
#nearrisesnearly80%inaweek
Bu hafta NEAR bo‘yicha mutlaq yuksalish protokoli — mana nimasi sabab bo‘lyapti 🔥
NEAR uchun qanday hafta bo‘ldi! 🚀 7 kun ichida taxminan 80% atrofida foyda qilish bu shunchaki omad emas; bu NEAR’ning zanjirni “ajrashish” (detach) va sun’iy intellekt integratsiyasi haqidagi qarashiga atrofda katta impuls paydo bo‘layotganini ko‘rsatadi. Texnologiya samaradorligi treyderlar bozor ishtiyoqi bilan uchrashganda, aynan shunday narx harakatini ko‘ramiz.
Siz NEARni uzoq muddatga ushlab qolasizmi, yoki hozirgi darajalarda foydani olib ketasizmi? Quyi qismda strategiyangizni ayting! 👇
Iltimos, kuzatib boring
$NEAR
#BitcoinHits$85K #Near #SolanaCutsTargetSlotTimeTo250ms
Shamika Metting
·3 ta layk
·1.8k marta koʻrilgan
MultiversXPlansHardForkRecovery
27,886 marta koʻrilgan
598 muhokama qilmoqda
CircleLaunchesInstitutionalBTCBackedBorrowing
27,333 marta koʻrilgan
708 muhokama qilmoqda