
#slowmist
slowmist
3,222 marta koʻrilgan
49 muhokama qilmoqda
Ommabop
Eng so‘nggi

·
--
Sahifada ko‘rsatilgan depozit manzilini nusxalab, joylashtirganingizda ham u soxta bo‘lishi mumkin. Bu shunchaki qo‘rqitish emas — SlowMist 27-oktabrda oshkor qilgan haqiqiy usul. Hali ham birjalarga mablag‘ kiritayotgan har bir kishi bunga e’tibor berishi kerak.
Gap ko‘pchilik e’tibor bermaydigan bir joyda — saytning pastki o‘ng burchagidagi mijozlarga xizmat ko‘rsatish chat oynasida. SlowMist ikki namunani tekshirib, aslida mijozlarga xizmat ko‘rsatish funksiyasi uchun mo‘ljallangan skriptga qo‘shimcha yuklagich joylashtirilganini aniqladi. Bu yuklagich rasmiy domen nomiga juda o‘xshash manzildan ikkinchi faylni yuklab oladi. Domen nomida global so‘zidagi g harfi q bilan almashtirilgan, shuning uchun bir qarashda buni payqamay qolish oson. Skript ishga tushgach, brauzerdagi JavaScript kira oladigan cookie’larni, shuningdek localStorage va sessionStorage’da saqlangan ma’lumotlarni o‘qiy oladi. Bundan tashqari, tizimga kirish shakllari va kirish so‘rovlarini kuzatib, kiritilgan hisob ma’lumotlarini tashqariga yuborishi mumkin. HttpOnly himoyasidagi cookie’lar uning o‘qiy oladigan ma’lumotlari qatoriga kirmaydi — buni aniq aytib qo‘yish kerak: u barcha kirish ma’lumotlarini qo‘lga kirita olmaydi.
Chakana foydalanuvchilar uchun eng bevosita xavf depozit sahifasida. SlowMist ma’lum qilishicha, MGBX, Biking Exchange va BitxEX’ning depozit sahifalarida ushbu zararli kod har 200 millisekundda sahifani tekshirib, ko‘rsatilayotgan depozit manzilini hujumchining manziliga almashtiradi. Ta’sir ko‘rsatishi mumkin bo‘lgan kriptovalyutalar qatoriga Bitcoin, Ethereum bilan mos tarmoqlar, TRON, Solana, Litecoin va Dogecoin kiradi. Kod nusxalash funksiyasiga ham aralashadi: nusxalash tugmasini o‘zgartiradi va nusxalash amalini tutib qoladi. Ya’ni sahifada ko‘rgan manzilingiz ham, joylashtirgan manzilingiz ham boshidanoq bir xil soxta manzil bo‘lishi mumkin. Odatda tavsiya qilinadigan usul — nusxalagandan keyin manzilni sahifadagisi bilan solishtirish. Ammo bu usulda soxta manzil bilan solishtirib, aynan mos kelganini ko‘rishingiz mumkin.
Gap noto‘g‘ri talqin qilinmasligi uchun chegaralarni aniq belgilab olaylik. SlowMist qancha foydalanuvchi haqiqatan ham jabrlanganini ham, biror hisobga shu yo‘l bilan kirilgan-kirilmaganini ham tasdiqlamagan. O‘g‘irlangan mablag‘ miqdorini ham keltirmagan, skript tizimga qanday kiritilgani borasida ham yakuniy xulosaga kelmagan. Bu mijozlarga xizmat ko‘rsatishning shu tizimidan foydalanadigan barcha saytlar buzib kirilgan degani ham emas. Men yozayotgan narsa — tekshirilgan namunalarning nimalar qila olishi, har bir ochgan mijozlarga xizmat ko‘rsatish oynangizda muammo bor degani emas.
O‘z mablag‘ingizni himoya qilish uchun hoziroq uchta ish qilishingiz mumkin. Birinchisi, depozit manzilini faqat joriy sahifadagi manzil bilan solishtirmang. Avval mablag‘ muvaffaqiyatli tushgan eski manzilingiz yoki platformaning rasmiy ilovasidagi tarix bilan tekshiring; barcha belgilar to‘liq mos kelgandan keyingina jo‘nating. Chunki sahifa ham, almashish buferi ham bir paytning o‘zida o‘zgartirilgan bo‘lishi mumkin. Ikkinchisi, katta summani bir yo‘la jo‘natmang: avval ozroq miqdor yuboring, tushganini tasdiqlagach, qolganini o‘tkazing. Manzilda muammo bo‘lsa ham, zarar avvaliga shu kichik miqdor bilan cheklanadi. Uchinchisi, yaqinda mijozlarga xizmat ko‘rsatish qalqib chiquvchi oynasi bor saytda hisobingizga kirgan bo‘lsangiz va xavotirda bo‘lsangiz, toza brauzerda parolingizni almashtiring, boshqa qurilmalardagi seanslarni tugating va ikki bosqichli tasdiqlashni yoqing. Parolni ayni shu zararlangan bo‘lishi mumkin bo‘lgan sahifada almashtirmang.
Xulosa shuki, bu safargi usul blokcheynga ham, hamyonlarga ham tegmagan. U siz-u biz har kuni bosadigan veb-sahifaning o‘sha burchagiga hujum qilgan. Depozit qilishdan oldin manzilni tekshirishga yarim daqiqa ko‘proq sarflash, keyin hamma joydan yordam izlashdan ko‘ra samaraliroq.
Siz pul kiritishdan oldin manzilning boshidagi va oxiridagi belgilarni tekshirasizmi yoki shunchaki nusxalab joylashtirib yuborasizmi?
#钱包安全 #防骗提醒 #SlowMist #BirjaXavfsizligi
—— web3韭菜小凯
Ushbu post faqat shaxsiy fikrlar va ochiq ma’lumotlar jamlanmasidan iborat bo‘lib, investitsiya maslahati hisoblanmaydi. Hodisaning rivoji va ta’sir ko‘rganlar doirasi bo‘yicha SlowMist hamda tegishli platformalarning keyingi bayonotlariga tayaning.
Sahifada ko‘rsatilgan depozit manzilini nusxalab, joylashtirganingizda ham u soxta bo‘lishi mumkin. Bu shunchaki qo‘rqitish emas — SlowMist 27-oktabrda oshkor qilgan haqiqiy usul. Hali ham birjalarga mablag‘ kiritayotgan har bir kishi bunga e’tibor berishi kerak.
Gap ko‘pchilik e’tibor bermaydigan bir joyda — saytning pastki o‘ng burchagidagi mijozlarga xizmat ko‘rsatish chat oynasida. SlowMist ikki namunani tekshirib, aslida mijozlarga xizmat ko‘rsatish funksiyasi uchun mo‘ljallangan skriptga qo‘shimcha yuklagich joylashtirilganini aniqladi. Bu yuklagich rasmiy domen nomiga juda o‘xshash manzildan ikkinchi faylni yuklab oladi. Domen nomida global so‘zidagi g harfi q bilan almashtirilgan, shuning uchun bir qarashda buni payqamay qolish oson. Skript ishga tushgach, brauzerdagi JavaScript kira oladigan cookie’larni, shuningdek localStorage va sessionStorage’da saqlangan ma’lumotlarni o‘qiy oladi. Bundan tashqari, tizimga kirish shakllari va kirish so‘rovlarini kuzatib, kiritilgan hisob ma’lumotlarini tashqariga yuborishi mumkin. HttpOnly himoyasidagi cookie’lar uning o‘qiy oladigan ma’lumotlari qatoriga kirmaydi — buni aniq aytib qo‘yish kerak: u barcha kirish ma’lumotlarini qo‘lga kirita olmaydi.
Chakana foydalanuvchilar uchun eng bevosita xavf depozit sahifasida. SlowMist ma’lum qilishicha, MGBX, Biking Exchange va BitxEX’ning depozit sahifalarida ushbu zararli kod har 200 millisekundda sahifani tekshirib, ko‘rsatilayotgan depozit manzilini hujumchining manziliga almashtiradi. Ta’sir ko‘rsatishi mumkin bo‘lgan kriptovalyutalar qatoriga Bitcoin, Ethereum bilan mos tarmoqlar, TRON, Solana, Litecoin va Dogecoin kiradi. Kod nusxalash funksiyasiga ham aralashadi: nusxalash tugmasini o‘zgartiradi va nusxalash amalini tutib qoladi. Ya’ni sahifada ko‘rgan manzilingiz ham, joylashtirgan manzilingiz ham boshidanoq bir xil soxta manzil bo‘lishi mumkin. Odatda tavsiya qilinadigan usul — nusxalagandan keyin manzilni sahifadagisi bilan solishtirish. Ammo bu usulda soxta manzil bilan solishtirib, aynan mos kelganini ko‘rishingiz mumkin.
Gap noto‘g‘ri talqin qilinmasligi uchun chegaralarni aniq belgilab olaylik. SlowMist qancha foydalanuvchi haqiqatan ham jabrlanganini ham, biror hisobga shu yo‘l bilan kirilgan-kirilmaganini ham tasdiqlamagan. O‘g‘irlangan mablag‘ miqdorini ham keltirmagan, skript tizimga qanday kiritilgani borasida ham yakuniy xulosaga kelmagan. Bu mijozlarga xizmat ko‘rsatishning shu tizimidan foydalanadigan barcha saytlar buzib kirilgan degani ham emas. Men yozayotgan narsa — tekshirilgan namunalarning nimalar qila olishi, har bir ochgan mijozlarga xizmat ko‘rsatish oynangizda muammo bor degani emas.
O‘z mablag‘ingizni himoya qilish uchun hoziroq uchta ish qilishingiz mumkin. Birinchisi, depozit manzilini faqat joriy sahifadagi manzil bilan solishtirmang. Avval mablag‘ muvaffaqiyatli tushgan eski manzilingiz yoki platformaning rasmiy ilovasidagi tarix bilan tekshiring; barcha belgilar to‘liq mos kelgandan keyingina jo‘nating. Chunki sahifa ham, almashish buferi ham bir paytning o‘zida o‘zgartirilgan bo‘lishi mumkin. Ikkinchisi, katta summani bir yo‘la jo‘natmang: avval ozroq miqdor yuboring, tushganini tasdiqlagach, qolganini o‘tkazing. Manzilda muammo bo‘lsa ham, zarar avvaliga shu kichik miqdor bilan cheklanadi. Uchinchisi, yaqinda mijozlarga xizmat ko‘rsatish qalqib chiquvchi oynasi bor saytda hisobingizga kirgan bo‘lsangiz va xavotirda bo‘lsangiz, toza brauzerda parolingizni almashtiring, boshqa qurilmalardagi seanslarni tugating va ikki bosqichli tasdiqlashni yoqing. Parolni ayni shu zararlangan bo‘lishi mumkin bo‘lgan sahifada almashtirmang.
Xulosa shuki, bu safargi usul blokcheynga ham, hamyonlarga ham tegmagan. U siz-u biz har kuni bosadigan veb-sahifaning o‘sha burchagiga hujum qilgan. Depozit qilishdan oldin manzilni tekshirishga yarim daqiqa ko‘proq sarflash, keyin hamma joydan yordam izlashdan ko‘ra samaraliroq.
Siz pul kiritishdan oldin manzilning boshidagi va oxiridagi belgilarni tekshirasizmi yoki shunchaki nusxalab joylashtirib yuborasizmi?
#钱包安全 #防骗提醒 #SlowMist #BirjaXavfsizligi
—— web3韭菜小凯
Ushbu post faqat shaxsiy fikrlar va ochiq ma’lumotlar jamlanmasidan iborat bo‘lib, investitsiya maslahati hisoblanmaydi. Hodisaning rivoji va ta’sir ko‘rganlar doirasi bo‘yicha SlowMist hamda tegishli platformalarning keyingi bayonotlariga tayaning.
Gap ko‘pchilik e’tibor bermaydigan bir joyda — saytning pastki o‘ng burchagidagi mijozlarga xizmat ko‘rsatish chat oynasida. SlowMist ikki namunani tekshirib, aslida mijozlarga xizmat ko‘rsatish funksiyasi uchun mo‘ljallangan skriptga qo‘shimcha yuklagich joylashtirilganini aniqladi. Bu yuklagich rasmiy domen nomiga juda o‘xshash manzildan ikkinchi faylni yuklab oladi. Domen nomida global so‘zidagi g harfi q bilan almashtirilgan, shuning uchun bir qarashda buni payqamay qolish oson. Skript ishga tushgach, brauzerdagi JavaScript kira oladigan cookie’larni, shuningdek localStorage va sessionStorage’da saqlangan ma’lumotlarni o‘qiy oladi. Bundan tashqari, tizimga kirish shakllari va kirish so‘rovlarini kuzatib, kiritilgan hisob ma’lumotlarini tashqariga yuborishi mumkin. HttpOnly himoyasidagi cookie’lar uning o‘qiy oladigan ma’lumotlari qatoriga kirmaydi — buni aniq aytib qo‘yish kerak: u barcha kirish ma’lumotlarini qo‘lga kirita olmaydi.
Chakana foydalanuvchilar uchun eng bevosita xavf depozit sahifasida. SlowMist ma’lum qilishicha, MGBX, Biking Exchange va BitxEX’ning depozit sahifalarida ushbu zararli kod har 200 millisekundda sahifani tekshirib, ko‘rsatilayotgan depozit manzilini hujumchining manziliga almashtiradi. Ta’sir ko‘rsatishi mumkin bo‘lgan kriptovalyutalar qatoriga Bitcoin, Ethereum bilan mos tarmoqlar, TRON, Solana, Litecoin va Dogecoin kiradi. Kod nusxalash funksiyasiga ham aralashadi: nusxalash tugmasini o‘zgartiradi va nusxalash amalini tutib qoladi. Ya’ni sahifada ko‘rgan manzilingiz ham, joylashtirgan manzilingiz ham boshidanoq bir xil soxta manzil bo‘lishi mumkin. Odatda tavsiya qilinadigan usul — nusxalagandan keyin manzilni sahifadagisi bilan solishtirish. Ammo bu usulda soxta manzil bilan solishtirib, aynan mos kelganini ko‘rishingiz mumkin.
Gap noto‘g‘ri talqin qilinmasligi uchun chegaralarni aniq belgilab olaylik. SlowMist qancha foydalanuvchi haqiqatan ham jabrlanganini ham, biror hisobga shu yo‘l bilan kirilgan-kirilmaganini ham tasdiqlamagan. O‘g‘irlangan mablag‘ miqdorini ham keltirmagan, skript tizimga qanday kiritilgani borasida ham yakuniy xulosaga kelmagan. Bu mijozlarga xizmat ko‘rsatishning shu tizimidan foydalanadigan barcha saytlar buzib kirilgan degani ham emas. Men yozayotgan narsa — tekshirilgan namunalarning nimalar qila olishi, har bir ochgan mijozlarga xizmat ko‘rsatish oynangizda muammo bor degani emas.
O‘z mablag‘ingizni himoya qilish uchun hoziroq uchta ish qilishingiz mumkin. Birinchisi, depozit manzilini faqat joriy sahifadagi manzil bilan solishtirmang. Avval mablag‘ muvaffaqiyatli tushgan eski manzilingiz yoki platformaning rasmiy ilovasidagi tarix bilan tekshiring; barcha belgilar to‘liq mos kelgandan keyingina jo‘nating. Chunki sahifa ham, almashish buferi ham bir paytning o‘zida o‘zgartirilgan bo‘lishi mumkin. Ikkinchisi, katta summani bir yo‘la jo‘natmang: avval ozroq miqdor yuboring, tushganini tasdiqlagach, qolganini o‘tkazing. Manzilda muammo bo‘lsa ham, zarar avvaliga shu kichik miqdor bilan cheklanadi. Uchinchisi, yaqinda mijozlarga xizmat ko‘rsatish qalqib chiquvchi oynasi bor saytda hisobingizga kirgan bo‘lsangiz va xavotirda bo‘lsangiz, toza brauzerda parolingizni almashtiring, boshqa qurilmalardagi seanslarni tugating va ikki bosqichli tasdiqlashni yoqing. Parolni ayni shu zararlangan bo‘lishi mumkin bo‘lgan sahifada almashtirmang.
Xulosa shuki, bu safargi usul blokcheynga ham, hamyonlarga ham tegmagan. U siz-u biz har kuni bosadigan veb-sahifaning o‘sha burchagiga hujum qilgan. Depozit qilishdan oldin manzilni tekshirishga yarim daqiqa ko‘proq sarflash, keyin hamma joydan yordam izlashdan ko‘ra samaraliroq.
Siz pul kiritishdan oldin manzilning boshidagi va oxiridagi belgilarni tekshirasizmi yoki shunchaki nusxalab joylashtirib yuborasizmi?
#钱包安全 #防骗提醒 #SlowMist #BirjaXavfsizligi
—— web3韭菜小凯
Ushbu post faqat shaxsiy fikrlar va ochiq ma’lumotlar jamlanmasidan iborat bo‘lib, investitsiya maslahati hisoblanmaydi. Hodisaning rivoji va ta’sir ko‘rganlar doirasi bo‘yicha SlowMist hamda tegishli platformalarning keyingi bayonotlariga tayaning.
12

Bugungi tun ogohlantiruvi ko‘pchiligimiz tayanadigan xavfsizlik tekshiruvini buzdi — u meni skrol o‘rtasida to‘xtatib qo‘ydi.
SlowMist Udesk chat vidjetida zararli kod topdi: o‘zgartirilgan fayl ko‘rinishdosh domen — udeskqlobal[.]com — dan ikkinchi skriptni yuklayapti va uni yuklaydigan sahifalardan login ma’lumotlarini yig‘ib olyapti. MGBX, Biking Exchange va BitxEX’dagi depozit sahifalarida u bundan ham uzoqroq borib, ko‘rsatilayotgan depozit manzillarini har 200 millisekundda BTC, EVM zanjirlari, Tron, Solana, Litecoin va Dogecoin bo‘yicha hujumchi hamyonlariga almashtiradi hamda buferga nusxalangan matnni qayta yozadi.
Meni eng ko‘p xavotirga solgani: joylashtirilgan manzilni sahifadagi bilan solishtirish buni ushlamaydi, chunki ikkalasi ham bir xil buzib ko‘rsatilgan qiymatni ko‘rsatishi mumkin. SlowMist hozircha hech qanday mablag‘ yo‘qolganini yoki kod qanday kirib kelganini tasdiqlamadi — bu qismi noma’lum.
Agar siz ushbu platformalardan foydalansangiz, depozit manzillarini faqat sahifaning o‘zidan tashqarida ham tekshiring. Faqat kontekst uchun: $BTC $80,542 (+0.5%/24h), $ETH $2,347 (+1.2%), Binance spot, 23:55 WIB — bu ogohlantirish bilan bog‘liq hech qanday reaksiya yo‘q. DYOR.
Oxirgi marta depozit manzilini qachon boshqa joyda tekshirgansiz?
$BTC #CryptoNews #Security #Udesk #SlowMist
Bugungi tun ogohlantiruvi ko‘pchiligimiz tayanadigan xavfsizlik tekshiruvini buzdi — u meni skrol o‘rtasida to‘xtatib qo‘ydi.
SlowMist Udesk chat vidjetida zararli kod topdi: o‘zgartirilgan fayl ko‘rinishdosh domen — udeskqlobal[.]com — dan ikkinchi skriptni yuklayapti va uni yuklaydigan sahifalardan login ma’lumotlarini yig‘ib olyapti. MGBX, Biking Exchange va BitxEX’dagi depozit sahifalarida u bundan ham uzoqroq borib, ko‘rsatilayotgan depozit manzillarini har 200 millisekundda BTC, EVM zanjirlari, Tron, Solana, Litecoin va Dogecoin bo‘yicha hujumchi hamyonlariga almashtiradi hamda buferga nusxalangan matnni qayta yozadi.
Meni eng ko‘p xavotirga solgani: joylashtirilgan manzilni sahifadagi bilan solishtirish buni ushlamaydi, chunki ikkalasi ham bir xil buzib ko‘rsatilgan qiymatni ko‘rsatishi mumkin. SlowMist hozircha hech qanday mablag‘ yo‘qolganini yoki kod qanday kirib kelganini tasdiqlamadi — bu qismi noma’lum.
Agar siz ushbu platformalardan foydalansangiz, depozit manzillarini faqat sahifaning o‘zidan tashqarida ham tekshiring. Faqat kontekst uchun: $BTC $80,542 (+0.5%/24h), $ETH $2,347 (+1.2%), Binance spot, 23:55 WIB — bu ogohlantirish bilan bog‘liq hech qanday reaksiya yo‘q. DYOR.
Oxirgi marta depozit manzilini qachon boshqa joyda tekshirgansiz?
$BTC #CryptoNews #Security #Udesk #SlowMist
SlowMist Udesk chat vidjetida zararli kod topdi: o‘zgartirilgan fayl ko‘rinishdosh domen — udeskqlobal[.]com — dan ikkinchi skriptni yuklayapti va uni yuklaydigan sahifalardan login ma’lumotlarini yig‘ib olyapti. MGBX, Biking Exchange va BitxEX’dagi depozit sahifalarida u bundan ham uzoqroq borib, ko‘rsatilayotgan depozit manzillarini har 200 millisekundda BTC, EVM zanjirlari, Tron, Solana, Litecoin va Dogecoin bo‘yicha hujumchi hamyonlariga almashtiradi hamda buferga nusxalangan matnni qayta yozadi.
Meni eng ko‘p xavotirga solgani: joylashtirilgan manzilni sahifadagi bilan solishtirish buni ushlamaydi, chunki ikkalasi ham bir xil buzib ko‘rsatilgan qiymatni ko‘rsatishi mumkin. SlowMist hozircha hech qanday mablag‘ yo‘qolganini yoki kod qanday kirib kelganini tasdiqlamadi — bu qismi noma’lum.
Agar siz ushbu platformalardan foydalansangiz, depozit manzillarini faqat sahifaning o‘zidan tashqarida ham tekshiring. Faqat kontekst uchun: $BTC $80,542 (+0.5%/24h), $ETH $2,347 (+1.2%), Binance spot, 23:55 WIB — bu ogohlantirish bilan bog‘liq hech qanday reaksiya yo‘q. DYOR.
Oxirgi marta depozit manzilini qachon boshqa joyda tekshirgansiz?
$BTC #CryptoNews #Security #Udesk #SlowMist
10

·
--
【Bozor yangiliklari】SlowMist’ning so‘nggi ogohlantirishi: Udesk mijozlarga xizmat ko‘rsatish tizimiga zararli JavaScript joylashtirilgan. U foydalanuvchilarning Cookie fayllari va sessiya ma’lumotlarini o‘g‘irlashi, shuningdek, hisobni to‘ldirish manzilini o‘zgartirib, mablag‘larni hujumchilar hisobiga yo‘naltirishi mumkin. SlowMist ogohlantirish berib, foydalanuvchilarga hisobni to‘ldirish manzilini tekshirish, ishonchli skript versiyasini tiklash va hisob xavfsizligini mustahkamlashni tavsiya qildi. Mijozlarga xizmat ko‘rsatish tomondan uyushtiriladigan hujumlardan himoyalanish eng qiyin. Hisobni to‘ldirishdan oldin manzilni yana bir bor tekshirasizmi?
$BTC $ETH $USDT
#网络安全 #SlowMist #HisobniTo‘ldirishXavfsizligi
(Manba: Coinfomania)
⚠️Xavf haqida eslatma: yuqoridagi ma’lumotlar bozor yangiliklari bilan bo‘lishish uchun keltirilgan bo‘lib, investitsiya tavsiyasi hisoblanmaydi. Investitsiya xavfli, bozorga kirishda ehtiyot bo‘ling.
【Bozor yangiliklari】SlowMist’ning so‘nggi ogohlantirishi: Udesk mijozlarga xizmat ko‘rsatish tizimiga zararli JavaScript joylashtirilgan. U foydalanuvchilarning Cookie fayllari va sessiya ma’lumotlarini o‘g‘irlashi, shuningdek, hisobni to‘ldirish manzilini o‘zgartirib, mablag‘larni hujumchilar hisobiga yo‘naltirishi mumkin. SlowMist ogohlantirish berib, foydalanuvchilarga hisobni to‘ldirish manzilini tekshirish, ishonchli skript versiyasini tiklash va hisob xavfsizligini mustahkamlashni tavsiya qildi. Mijozlarga xizmat ko‘rsatish tomondan uyushtiriladigan hujumlardan himoyalanish eng qiyin. Hisobni to‘ldirishdan oldin manzilni yana bir bor tekshirasizmi?
$BTC $ETH $USDT
#网络安全 #SlowMist #HisobniTo‘ldirishXavfsizligi
(Manba: Coinfomania)
⚠️Xavf haqida eslatma: yuqoridagi ma’lumotlar bozor yangiliklari bilan bo‘lishish uchun keltirilgan bo‘lib, investitsiya tavsiyasi hisoblanmaydi. Investitsiya xavfli, bozorga kirishda ehtiyot bo‘ling.
$BTC $ETH $USDT
#网络安全 #SlowMist #HisobniTo‘ldirishXavfsizligi
(Manba: Coinfomania)
⚠️Xavf haqida eslatma: yuqoridagi ma’lumotlar bozor yangiliklari bilan bo‘lishish uchun keltirilgan bo‘lib, investitsiya tavsiyasi hisoblanmaydi. Investitsiya xavfli, bozorga kirishda ehtiyot bo‘ling.
435

·
--
maslahat «joylagandan keyin birinchi va oxirgi belgilarni solishtir» bu safar yordam bermaydi.
SlowMist 27 oktabr kuni Udesk texnik yordam vidjetidagi skriptni oshkor qildi, u depozit manzilini bir vaqtning o‘zida sahifada ham, buferda ham almashtiradi. qo‘yding, sahifa bilan solishtirding — hammasi mos. chunki soxta ham u yerda, bu yerda ham.
u qanday ishlaydi, sodda qilib:
- sayt buzilmagan, kod ulangan chat yordami orqali, udeskqlobal domenidan keladi, bu yerda g o‘rnida q turadi
- depozit sahifasini har 200 millisekundda skaner qiladi, ya’ni almashtirish sen nusxa olishga ulgurmasingdan oldin turib qoladi. BTC, EVM, TRON, Solana, LTC, DOGE manzillarini o‘zinikiga almashtiradi
- shu bilan birga cookie’lar va sessiya ma’lumotlarini o‘qiydi
vahimasiz miqyos: hisobotda almashtirish nishonlari orasida uchta platforma bor, yirik birjalar yo‘q. bu esa xavfsizlik vendorining hisoboti.
nima ishlaydi: depozit manzilini sahifadan emas, boshqa kanal orqali tekshirish. ilova, boshqa qurilma, eski depozitlar tarixi.
keyingi kutayotganim: nishonlar ro‘yxati uchtadan ko‘proq bo‘ladimi
#SlowMist #security
maslahat «joylagandan keyin birinchi va oxirgi belgilarni solishtir» bu safar yordam bermaydi.
SlowMist 27 oktabr kuni Udesk texnik yordam vidjetidagi skriptni oshkor qildi, u depozit manzilini bir vaqtning o‘zida sahifada ham, buferda ham almashtiradi. qo‘yding, sahifa bilan solishtirding — hammasi mos. chunki soxta ham u yerda, bu yerda ham.
u qanday ishlaydi, sodda qilib:
- sayt buzilmagan, kod ulangan chat yordami orqali, udeskqlobal domenidan keladi, bu yerda g o‘rnida q turadi
- depozit sahifasini har 200 millisekundda skaner qiladi, ya’ni almashtirish sen nusxa olishga ulgurmasingdan oldin turib qoladi. BTC, EVM, TRON, Solana, LTC, DOGE manzillarini o‘zinikiga almashtiradi
- shu bilan birga cookie’lar va sessiya ma’lumotlarini o‘qiydi
vahimasiz miqyos: hisobotda almashtirish nishonlari orasida uchta platforma bor, yirik birjalar yo‘q. bu esa xavfsizlik vendorining hisoboti.
nima ishlaydi: depozit manzilini sahifadan emas, boshqa kanal orqali tekshirish. ilova, boshqa qurilma, eski depozitlar tarixi.
keyingi kutayotganim: nishonlar ro‘yxati uchtadan ko‘proq bo‘ladimi
#SlowMist #security
SlowMist 27 oktabr kuni Udesk texnik yordam vidjetidagi skriptni oshkor qildi, u depozit manzilini bir vaqtning o‘zida sahifada ham, buferda ham almashtiradi. qo‘yding, sahifa bilan solishtirding — hammasi mos. chunki soxta ham u yerda, bu yerda ham.
u qanday ishlaydi, sodda qilib:
- sayt buzilmagan, kod ulangan chat yordami orqali, udeskqlobal domenidan keladi, bu yerda g o‘rnida q turadi
- depozit sahifasini har 200 millisekundda skaner qiladi, ya’ni almashtirish sen nusxa olishga ulgurmasingdan oldin turib qoladi. BTC, EVM, TRON, Solana, LTC, DOGE manzillarini o‘zinikiga almashtiradi
- shu bilan birga cookie’lar va sessiya ma’lumotlarini o‘qiydi
vahimasiz miqyos: hisobotda almashtirish nishonlari orasida uchta platforma bor, yirik birjalar yo‘q. bu esa xavfsizlik vendorining hisoboti.
nima ishlaydi: depozit manzilini sahifadan emas, boshqa kanal orqali tekshirish. ilova, boshqa qurilma, eski depozitlar tarixi.
keyingi kutayotganim: nishonlar ro‘yxati uchtadan ko‘proq bo‘ladimi
#SlowMist #security
38
·
--
Bitta guruh 1500 dan ortiq soxta sayt yaratgan: soxta birjalar va hamyonlar ham bor
O‘tgan hafta DarkSword guruhi haqida gaplashgandik. U iOS troyanlari yordamida hamyonlarning maxfiy kalitlari va Keychain ma’lumotlarini o‘g‘irlaydi. Bugun SlowMist yangi ma’lumot qo‘shdi: ayni guruh internetda yaratgan soxta saytlar soni 1500 dan oshgan va ular hozir ham ochilmoqda. Bu eski xabarni qayta ko‘tarish emas — ko‘lam bugun endigina tasdiqlandi.
Bu soxta saytlar turli ko‘rinishda: soxta internet-do‘konlar, birjalar, hamyonlar, shuningdek, o‘yinlar va virtual valyuta xizmatlari. SlowMist’ning axborot xavfsizligi bo‘yicha bosh direktori 23pds bugun postida soxta Binance va soxta OKX saytlari ham borligini alohida ta’kidladi. MistEye hisobiga ko‘ra ham ularning soni 1500 dan ortiq. Bu taxmin emas, aniqlangan saytlar soni.
Chakana investorlar ko‘pincha uch joyda tuzoqqa tushadi. Birinchisi — birja nomini qidirganda. Natijalarning yuqori qismida soxta saytlar ham chiqishi mumkin; sahifalari haqiqiy saytga deyarli aynan o‘xshaydi, kirish oynasi ham bir xil. Ikkinchisi — guruhlar, SMS yoki shaxsiy xabarlarda yuborilgan havolalar. Havolani bossangiz, avval tizimga kirishingizni, keyin esa xavfsizlik tekshiruvidan o‘tishingizni so‘raydi. Tekshiruvdan so‘ng hamyoningiz bo‘shab qoladi. Yana bir usul — soxta hamyon ilovalari: yuklab olganingizdan keyin darhol seed iborani import qilishni so‘raydi. Uni kiritsangiz, kalitni o‘z qo‘lingiz bilan topshirgan bo‘lasiz.
Darhol bajarish mumkin bo‘lgan uchta ish. Birinchidan, birja va hamyonlarga faqat o‘zingiz xatcho‘pga saqlab qo‘ygan havolalar yoki rasmiy ilovalar orqali kiring. Qidiruv natijalarini ham, boshqalar yuborgan havolalarni ham bosmang; tizimga kirmoqchi bo‘lsangiz, xatcho‘plarni o‘zingiz oching. Ikkinchidan, biror sayt yoki ilova seed iborangizni yoxud maxfiy kalitingizni so‘rasa, uni darhol yoping. Haqiqiy rasmiy xizmat hech qachon bularni veb-sahifada so‘ramaydi. Uchinchidan, iPhone tizimini imkon qadar tezroq eng so‘nggi versiyaga yangilang. Seed iborangizni Eslatmalar yoki rasmlar albomida saqlamang — troyan aynan Keychain va Eslatmalardagi shu ma’lumotlarni o‘g‘irlaydi.
Siz ko‘rinishi deyarli asl nusxadek bo‘lgan soxta saytni ochib ko‘rganmisiz? Nimadir noto‘g‘ri ekanini qanday bilgansiz?
#钱包安全 #防骗 #DarkSword #SlowMist
—— web3’dagi yangi investor Syaokai
Ogohlantirish: Ushbu maqola faqat xavfsizlikka oid ma’lumot va ma’rifat berish uchun mo‘ljallangan, investitsiya maslahati hisoblanmaydi. Kriptovalyuta savdosi juda yuqori xavfga ega, qarorlarni ehtiyotkorlik bilan qabul qiling.
Bitta guruh 1500 dan ortiq soxta sayt yaratgan: soxta birjalar va hamyonlar ham bor
O‘tgan hafta DarkSword guruhi haqida gaplashgandik. U iOS troyanlari yordamida hamyonlarning maxfiy kalitlari va Keychain ma’lumotlarini o‘g‘irlaydi. Bugun SlowMist yangi ma’lumot qo‘shdi: ayni guruh internetda yaratgan soxta saytlar soni 1500 dan oshgan va ular hozir ham ochilmoqda. Bu eski xabarni qayta ko‘tarish emas — ko‘lam bugun endigina tasdiqlandi.
Bu soxta saytlar turli ko‘rinishda: soxta internet-do‘konlar, birjalar, hamyonlar, shuningdek, o‘yinlar va virtual valyuta xizmatlari. SlowMist’ning axborot xavfsizligi bo‘yicha bosh direktori 23pds bugun postida soxta Binance va soxta OKX saytlari ham borligini alohida ta’kidladi. MistEye hisobiga ko‘ra ham ularning soni 1500 dan ortiq. Bu taxmin emas, aniqlangan saytlar soni.
Chakana investorlar ko‘pincha uch joyda tuzoqqa tushadi. Birinchisi — birja nomini qidirganda. Natijalarning yuqori qismida soxta saytlar ham chiqishi mumkin; sahifalari haqiqiy saytga deyarli aynan o‘xshaydi, kirish oynasi ham bir xil. Ikkinchisi — guruhlar, SMS yoki shaxsiy xabarlarda yuborilgan havolalar. Havolani bossangiz, avval tizimga kirishingizni, keyin esa xavfsizlik tekshiruvidan o‘tishingizni so‘raydi. Tekshiruvdan so‘ng hamyoningiz bo‘shab qoladi. Yana bir usul — soxta hamyon ilovalari: yuklab olganingizdan keyin darhol seed iborani import qilishni so‘raydi. Uni kiritsangiz, kalitni o‘z qo‘lingiz bilan topshirgan bo‘lasiz.
Darhol bajarish mumkin bo‘lgan uchta ish. Birinchidan, birja va hamyonlarga faqat o‘zingiz xatcho‘pga saqlab qo‘ygan havolalar yoki rasmiy ilovalar orqali kiring. Qidiruv natijalarini ham, boshqalar yuborgan havolalarni ham bosmang; tizimga kirmoqchi bo‘lsangiz, xatcho‘plarni o‘zingiz oching. Ikkinchidan, biror sayt yoki ilova seed iborangizni yoxud maxfiy kalitingizni so‘rasa, uni darhol yoping. Haqiqiy rasmiy xizmat hech qachon bularni veb-sahifada so‘ramaydi. Uchinchidan, iPhone tizimini imkon qadar tezroq eng so‘nggi versiyaga yangilang. Seed iborangizni Eslatmalar yoki rasmlar albomida saqlamang — troyan aynan Keychain va Eslatmalardagi shu ma’lumotlarni o‘g‘irlaydi.
Siz ko‘rinishi deyarli asl nusxadek bo‘lgan soxta saytni ochib ko‘rganmisiz? Nimadir noto‘g‘ri ekanini qanday bilgansiz?
#钱包安全 #防骗 #DarkSword #SlowMist
—— web3’dagi yangi investor Syaokai
Ogohlantirish: Ushbu maqola faqat xavfsizlikka oid ma’lumot va ma’rifat berish uchun mo‘ljallangan, investitsiya maslahati hisoblanmaydi. Kriptovalyuta savdosi juda yuqori xavfga ega, qarorlarni ehtiyotkorlik bilan qabul qiling.
O‘tgan hafta DarkSword guruhi haqida gaplashgandik. U iOS troyanlari yordamida hamyonlarning maxfiy kalitlari va Keychain ma’lumotlarini o‘g‘irlaydi. Bugun SlowMist yangi ma’lumot qo‘shdi: ayni guruh internetda yaratgan soxta saytlar soni 1500 dan oshgan va ular hozir ham ochilmoqda. Bu eski xabarni qayta ko‘tarish emas — ko‘lam bugun endigina tasdiqlandi.
Bu soxta saytlar turli ko‘rinishda: soxta internet-do‘konlar, birjalar, hamyonlar, shuningdek, o‘yinlar va virtual valyuta xizmatlari. SlowMist’ning axborot xavfsizligi bo‘yicha bosh direktori 23pds bugun postida soxta Binance va soxta OKX saytlari ham borligini alohida ta’kidladi. MistEye hisobiga ko‘ra ham ularning soni 1500 dan ortiq. Bu taxmin emas, aniqlangan saytlar soni.
Chakana investorlar ko‘pincha uch joyda tuzoqqa tushadi. Birinchisi — birja nomini qidirganda. Natijalarning yuqori qismida soxta saytlar ham chiqishi mumkin; sahifalari haqiqiy saytga deyarli aynan o‘xshaydi, kirish oynasi ham bir xil. Ikkinchisi — guruhlar, SMS yoki shaxsiy xabarlarda yuborilgan havolalar. Havolani bossangiz, avval tizimga kirishingizni, keyin esa xavfsizlik tekshiruvidan o‘tishingizni so‘raydi. Tekshiruvdan so‘ng hamyoningiz bo‘shab qoladi. Yana bir usul — soxta hamyon ilovalari: yuklab olganingizdan keyin darhol seed iborani import qilishni so‘raydi. Uni kiritsangiz, kalitni o‘z qo‘lingiz bilan topshirgan bo‘lasiz.
Darhol bajarish mumkin bo‘lgan uchta ish. Birinchidan, birja va hamyonlarga faqat o‘zingiz xatcho‘pga saqlab qo‘ygan havolalar yoki rasmiy ilovalar orqali kiring. Qidiruv natijalarini ham, boshqalar yuborgan havolalarni ham bosmang; tizimga kirmoqchi bo‘lsangiz, xatcho‘plarni o‘zingiz oching. Ikkinchidan, biror sayt yoki ilova seed iborangizni yoxud maxfiy kalitingizni so‘rasa, uni darhol yoping. Haqiqiy rasmiy xizmat hech qachon bularni veb-sahifada so‘ramaydi. Uchinchidan, iPhone tizimini imkon qadar tezroq eng so‘nggi versiyaga yangilang. Seed iborangizni Eslatmalar yoki rasmlar albomida saqlamang — troyan aynan Keychain va Eslatmalardagi shu ma’lumotlarni o‘g‘irlaydi.
Siz ko‘rinishi deyarli asl nusxadek bo‘lgan soxta saytni ochib ko‘rganmisiz? Nimadir noto‘g‘ri ekanini qanday bilgansiz?
#钱包安全 #防骗 #DarkSword #SlowMist
—— web3’dagi yangi investor Syaokai
Ogohlantirish: Ushbu maqola faqat xavfsizlikka oid ma’lumot va ma’rifat berish uchun mo‘ljallangan, investitsiya maslahati hisoblanmaydi. Kriptovalyuta savdosi juda yuqori xavfga ega, qarorlarni ehtiyotkorlik bilan qabul qiling.
48
·
--
Bugun SlowMist ikkita PHP’dagi yuqori xavfli zaiflik haqida tahlil e’lon qildi: CVE-2026-109618 va CVE-2026-109619. CVSS bahosi 9.2 — 10 balldan, bu eng yuqori toifaga kiradi. PHP’ning 5.4 dan 8.5.11 gacha bo‘lgan deyarli barcha versiyalari ta’sir ostida. Rasmiy tuzatishlar chiqdi va zaifliklar 8.5.12, 8.4.27, 8.3.36, 8.2.35 versiyalarida bartaraf etilgan. Bundan ham qo‘rqinchlisi, tafsilotlar oldindan sizib chiqqan: Amazon’ning tahdidlar bo‘yicha razvedka jamoasi ma’lum qilishicha, zaifliklar ommaga oshkor etilishidan to‘rt kun avvalyoq kimdir ulardan amalda foydalanishga urinayotgan bo‘lgan.
Buning bizning hamyonlarimizga nima aloqasi bor? SlowMist o‘zining MistEye skanerlash tizimi bilan kriptoga aloqador 1488 ta domenni tekshirib, 793 tasida PHP izlari borligini aniqladi — bu yarmidan ko‘p. Ko‘plab loyihalarning rasmiy saytlari, airdrop olish sahifalari, boshqaruv interfeyslari va ayrim kastodial hamyon xizmatlari PHP’dan foydalanadi. Agar xaker shu zaiflikdan foydalanib, biror loyiha saytining serverini egallasa, blokcheyndagi smart-kontraktga tegishi ham shart emas — front-end sahifasini o‘zgartirib, pul qabul qiladigan manzilni almashtirishi mumkin. Siz esa hanuz o‘sha tanish sahifani ko‘rasiz, imzolash tugmasini bosasiz va pul allaqachon boshqa birovning hamyoniga tushgan bo‘ladi.
Aytgancha, Trust Wallet, BNB Chain va PancakeSwap bugun o‘z bayonotlarini e’lon qilib, texnologik steklari PHP bilan bog‘liq emasligini va zaiflik ularga ta’sir qilmasligini aytishdi. CZ ham bugun post yozdi, u aynan keyingi fikrga ulanadi: AI Bitcoin kriptografiyasini buzishi shart emas; haqiqiy xavf — ma’lumotlar sizib chiqishi, fishing va ijtimoiy muhandislik.
Unda biz kabi oddiy chakana investorlar qanday qilib tuzoqqa tushishi mumkin? Odatda ikkita yo‘l bor. Birinchisi: loyiha sayti sezdirmay o‘zgartiriladi, siz u yerda airdrop olasiz, steyking qilasiz yoki pul o‘tkazasiz, hamyonda chiqadigan imzo mazmunini tushunmaganingiz uchun shunchaki tasdiqlashni bosasiz — pulingizdan ayrilasiz. Ikkinchisi: xakerlar bu katta yangilikdan foydalanib, soxta xavfsizlik yangilanishi oynalari yoki soxta mijozlarga xizmat ko‘rsatish xabarlarini yuborib, fishing qiladi. Ya’ni yangilik shov-shuvidan foydalanib, tuzoqqa ilinishingizni kutadi — CZ nazarda tutgan narsa shu.
Qanday himoyalanish mumkin? Darhol amal qilsa bo‘ladigan uchta qoida bor. Birinchisi: keyingi bir necha kun ichida loyiha saytiga ulanishdan oldin, loyiha rasmiylari zaiflikni tuzatganini e’lon qilgan-qilmaganini tekshiring. Bayonot bermagan saytlarga hozircha hamyoningizni ulamang — imkoniyatni boy bergan afzal, puldan ayrilgandan ko‘ra. Ikkinchisi: har safar imzolashdan oldin, butun imzo tafsilotlarini tushunmasangiz ham, pul qabul qiluvchi manzil tanishmi-yo‘qmi, hech bo‘lmasa shuni tekshiring. Manzil mos kelmasa, darhol to‘xtab, sahifani yoping. Uchinchisi: xavfsizlik yangilanishi, tizimni yangilash yoki “meni bosib tasdiqlang” deb taklif qiladigan har qanday narsani avvaldan firibgarlik deb hisoblang va loyiha jamoasining rasmiy e’lon kanallaridan tekshiring. Haqiqatan ham yangilanish bo‘lsa, bu haqda rasmiy xabarda albatta yoziladi. Katta mablag‘ni apparat hamyonida saqlab, alohida ajratib qo‘ysangiz, ayniqsa shu kunlarda, zarar qilmaydi.
Siz odatda tranzaksiyani imzolashdan oldin imzo tafsilotlariga qaraysizmi yoki shunchaki tasdiqlashni bosasizmi?
#钱包安全 #防钓鱼 #PHP漏洞 #SlowMist
—— web3’dagi kichik investor Xiaokai
Ogohlantirish: Yuqoridagilar shaxsiy fikrlar bo‘lib, investitsiya maslahati hisoblanmaydi. Mazmun faqat o‘rganish va fikr almashish uchun. Kripto bozorida xatarlar bor, harakatlaringizda ehtiyot bo‘ling.
Bugun SlowMist ikkita PHP’dagi yuqori xavfli zaiflik haqida tahlil e’lon qildi: CVE-2026-109618 va CVE-2026-109619. CVSS bahosi 9.2 — 10 balldan, bu eng yuqori toifaga kiradi. PHP’ning 5.4 dan 8.5.11 gacha bo‘lgan deyarli barcha versiyalari ta’sir ostida. Rasmiy tuzatishlar chiqdi va zaifliklar 8.5.12, 8.4.27, 8.3.36, 8.2.35 versiyalarida bartaraf etilgan. Bundan ham qo‘rqinchlisi, tafsilotlar oldindan sizib chiqqan: Amazon’ning tahdidlar bo‘yicha razvedka jamoasi ma’lum qilishicha, zaifliklar ommaga oshkor etilishidan to‘rt kun avvalyoq kimdir ulardan amalda foydalanishga urinayotgan bo‘lgan.
Buning bizning hamyonlarimizga nima aloqasi bor? SlowMist o‘zining MistEye skanerlash tizimi bilan kriptoga aloqador 1488 ta domenni tekshirib, 793 tasida PHP izlari borligini aniqladi — bu yarmidan ko‘p. Ko‘plab loyihalarning rasmiy saytlari, airdrop olish sahifalari, boshqaruv interfeyslari va ayrim kastodial hamyon xizmatlari PHP’dan foydalanadi. Agar xaker shu zaiflikdan foydalanib, biror loyiha saytining serverini egallasa, blokcheyndagi smart-kontraktga tegishi ham shart emas — front-end sahifasini o‘zgartirib, pul qabul qiladigan manzilni almashtirishi mumkin. Siz esa hanuz o‘sha tanish sahifani ko‘rasiz, imzolash tugmasini bosasiz va pul allaqachon boshqa birovning hamyoniga tushgan bo‘ladi.
Aytgancha, Trust Wallet, BNB Chain va PancakeSwap bugun o‘z bayonotlarini e’lon qilib, texnologik steklari PHP bilan bog‘liq emasligini va zaiflik ularga ta’sir qilmasligini aytishdi. CZ ham bugun post yozdi, u aynan keyingi fikrga ulanadi: AI Bitcoin kriptografiyasini buzishi shart emas; haqiqiy xavf — ma’lumotlar sizib chiqishi, fishing va ijtimoiy muhandislik.
Unda biz kabi oddiy chakana investorlar qanday qilib tuzoqqa tushishi mumkin? Odatda ikkita yo‘l bor. Birinchisi: loyiha sayti sezdirmay o‘zgartiriladi, siz u yerda airdrop olasiz, steyking qilasiz yoki pul o‘tkazasiz, hamyonda chiqadigan imzo mazmunini tushunmaganingiz uchun shunchaki tasdiqlashni bosasiz — pulingizdan ayrilasiz. Ikkinchisi: xakerlar bu katta yangilikdan foydalanib, soxta xavfsizlik yangilanishi oynalari yoki soxta mijozlarga xizmat ko‘rsatish xabarlarini yuborib, fishing qiladi. Ya’ni yangilik shov-shuvidan foydalanib, tuzoqqa ilinishingizni kutadi — CZ nazarda tutgan narsa shu.
Qanday himoyalanish mumkin? Darhol amal qilsa bo‘ladigan uchta qoida bor. Birinchisi: keyingi bir necha kun ichida loyiha saytiga ulanishdan oldin, loyiha rasmiylari zaiflikni tuzatganini e’lon qilgan-qilmaganini tekshiring. Bayonot bermagan saytlarga hozircha hamyoningizni ulamang — imkoniyatni boy bergan afzal, puldan ayrilgandan ko‘ra. Ikkinchisi: har safar imzolashdan oldin, butun imzo tafsilotlarini tushunmasangiz ham, pul qabul qiluvchi manzil tanishmi-yo‘qmi, hech bo‘lmasa shuni tekshiring. Manzil mos kelmasa, darhol to‘xtab, sahifani yoping. Uchinchisi: xavfsizlik yangilanishi, tizimni yangilash yoki “meni bosib tasdiqlang” deb taklif qiladigan har qanday narsani avvaldan firibgarlik deb hisoblang va loyiha jamoasining rasmiy e’lon kanallaridan tekshiring. Haqiqatan ham yangilanish bo‘lsa, bu haqda rasmiy xabarda albatta yoziladi. Katta mablag‘ni apparat hamyonida saqlab, alohida ajratib qo‘ysangiz, ayniqsa shu kunlarda, zarar qilmaydi.
Siz odatda tranzaksiyani imzolashdan oldin imzo tafsilotlariga qaraysizmi yoki shunchaki tasdiqlashni bosasizmi?
#钱包安全 #防钓鱼 #PHP漏洞 #SlowMist
—— web3’dagi kichik investor Xiaokai
Ogohlantirish: Yuqoridagilar shaxsiy fikrlar bo‘lib, investitsiya maslahati hisoblanmaydi. Mazmun faqat o‘rganish va fikr almashish uchun. Kripto bozorida xatarlar bor, harakatlaringizda ehtiyot bo‘ling.
Buning bizning hamyonlarimizga nima aloqasi bor? SlowMist o‘zining MistEye skanerlash tizimi bilan kriptoga aloqador 1488 ta domenni tekshirib, 793 tasida PHP izlari borligini aniqladi — bu yarmidan ko‘p. Ko‘plab loyihalarning rasmiy saytlari, airdrop olish sahifalari, boshqaruv interfeyslari va ayrim kastodial hamyon xizmatlari PHP’dan foydalanadi. Agar xaker shu zaiflikdan foydalanib, biror loyiha saytining serverini egallasa, blokcheyndagi smart-kontraktga tegishi ham shart emas — front-end sahifasini o‘zgartirib, pul qabul qiladigan manzilni almashtirishi mumkin. Siz esa hanuz o‘sha tanish sahifani ko‘rasiz, imzolash tugmasini bosasiz va pul allaqachon boshqa birovning hamyoniga tushgan bo‘ladi.
Aytgancha, Trust Wallet, BNB Chain va PancakeSwap bugun o‘z bayonotlarini e’lon qilib, texnologik steklari PHP bilan bog‘liq emasligini va zaiflik ularga ta’sir qilmasligini aytishdi. CZ ham bugun post yozdi, u aynan keyingi fikrga ulanadi: AI Bitcoin kriptografiyasini buzishi shart emas; haqiqiy xavf — ma’lumotlar sizib chiqishi, fishing va ijtimoiy muhandislik.
Unda biz kabi oddiy chakana investorlar qanday qilib tuzoqqa tushishi mumkin? Odatda ikkita yo‘l bor. Birinchisi: loyiha sayti sezdirmay o‘zgartiriladi, siz u yerda airdrop olasiz, steyking qilasiz yoki pul o‘tkazasiz, hamyonda chiqadigan imzo mazmunini tushunmaganingiz uchun shunchaki tasdiqlashni bosasiz — pulingizdan ayrilasiz. Ikkinchisi: xakerlar bu katta yangilikdan foydalanib, soxta xavfsizlik yangilanishi oynalari yoki soxta mijozlarga xizmat ko‘rsatish xabarlarini yuborib, fishing qiladi. Ya’ni yangilik shov-shuvidan foydalanib, tuzoqqa ilinishingizni kutadi — CZ nazarda tutgan narsa shu.
Qanday himoyalanish mumkin? Darhol amal qilsa bo‘ladigan uchta qoida bor. Birinchisi: keyingi bir necha kun ichida loyiha saytiga ulanishdan oldin, loyiha rasmiylari zaiflikni tuzatganini e’lon qilgan-qilmaganini tekshiring. Bayonot bermagan saytlarga hozircha hamyoningizni ulamang — imkoniyatni boy bergan afzal, puldan ayrilgandan ko‘ra. Ikkinchisi: har safar imzolashdan oldin, butun imzo tafsilotlarini tushunmasangiz ham, pul qabul qiluvchi manzil tanishmi-yo‘qmi, hech bo‘lmasa shuni tekshiring. Manzil mos kelmasa, darhol to‘xtab, sahifani yoping. Uchinchisi: xavfsizlik yangilanishi, tizimni yangilash yoki “meni bosib tasdiqlang” deb taklif qiladigan har qanday narsani avvaldan firibgarlik deb hisoblang va loyiha jamoasining rasmiy e’lon kanallaridan tekshiring. Haqiqatan ham yangilanish bo‘lsa, bu haqda rasmiy xabarda albatta yoziladi. Katta mablag‘ni apparat hamyonida saqlab, alohida ajratib qo‘ysangiz, ayniqsa shu kunlarda, zarar qilmaydi.
Siz odatda tranzaksiyani imzolashdan oldin imzo tafsilotlariga qaraysizmi yoki shunchaki tasdiqlashni bosasizmi?
#钱包安全 #防钓鱼 #PHP漏洞 #SlowMist
—— web3’dagi kichik investor Xiaokai
Ogohlantirish: Yuqoridagilar shaxsiy fikrlar bo‘lib, investitsiya maslahati hisoblanmaydi. Mazmun faqat o‘rganish va fikr almashish uchun. Kripto bozorida xatarlar bor, harakatlaringizda ehtiyot bo‘ling.
48
·
--
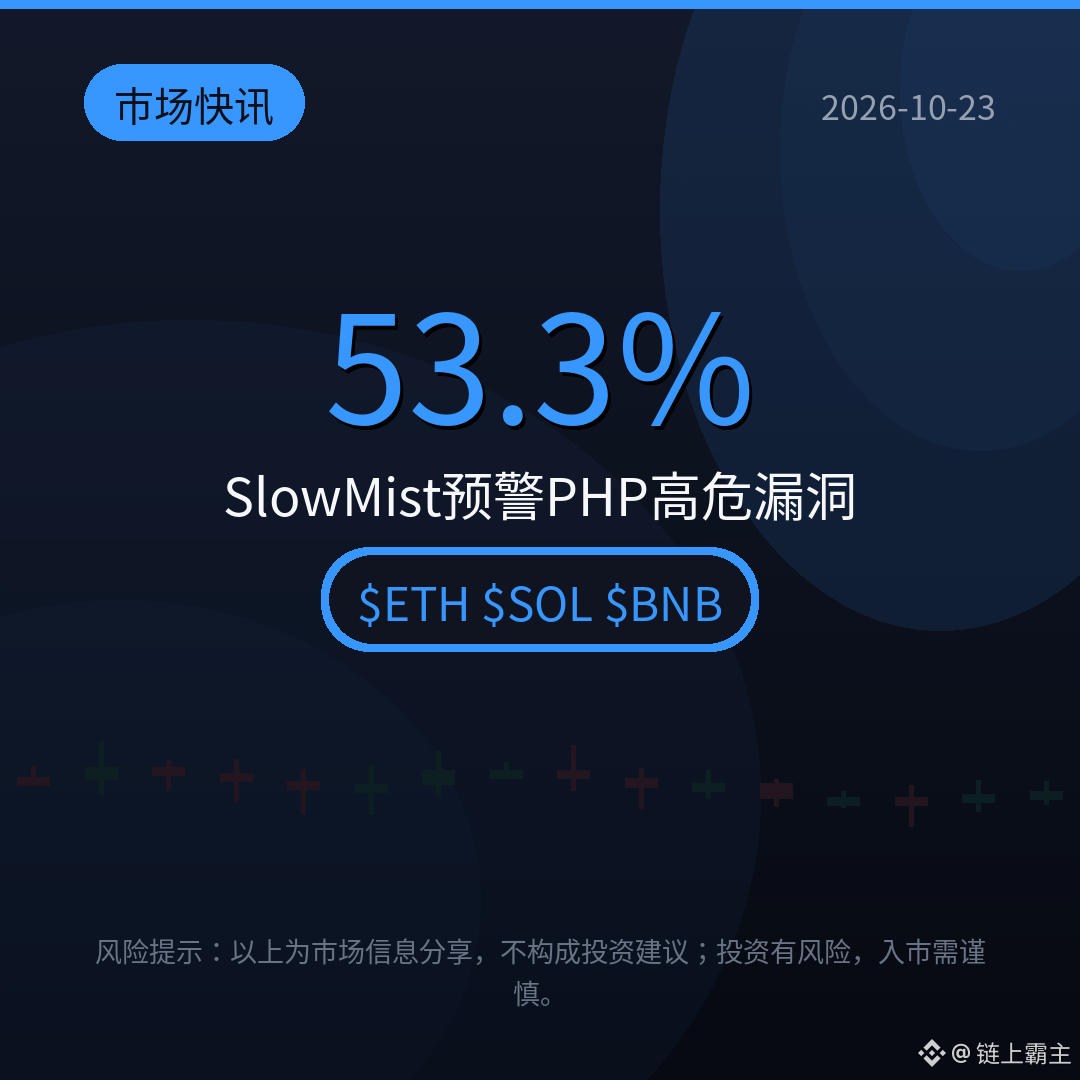
53,3% крипто-доменлар заиф PHP устида ишлайди: SlowMist ҳисоботи PHP’даги иккита ўта хавфли заифлик (CVE-2026-109618/619, CVSS 9.2) Web3’нинг блокчейндан ташқари инфратузилмасига таҳдид солаётганидан огоҳлантиради. Ҳужумчиларга аккаунт ёки пароль керак эмас — махсус тайёрланган сўров орқали исталган кодни бажариш мумкин; PHP 5.4–8.5.11’нинг барча версиялари хавф остида, Amazon эса 4 кун аввалёқ ҳақиқий ҳужум уринишларини аниқлаган. MistEye 1488 та крипто-доменни сканерлаб, PHP излари ошкор бўлган 793 тасини топди; ҳужумчилар олд томонни ўзгартириб, фойдаланувчиларни зарарли транзакцияларни имзолашга ундаши мумкин. PHP 8.5.12 ва бошқа версиялар учун янгиланишлар чиқарилди — дарҳол янгиланг. Сиз фойдаланаётган платформа янгиландими? Изоҳларда ёзинг.
$ETH $SOL $BNB
#Web3安全 #SlowMist #PHP заифлиги
(Манба: KuCoin)
⚠️Хавф ҳақида огоҳлантириш: юқоридагилар бозор маълумотлари бўлиб, инвестициявий маслаҳат ҳисобланмайди; инвестиция қилиш хавфли, бозорга киришда эҳтиёт бўлинг.
53,3% крипто-доменлар заиф PHP устида ишлайди: SlowMist ҳисоботи PHP’даги иккита ўта хавфли заифлик (CVE-2026-109618/619, CVSS 9.2) Web3’нинг блокчейндан ташқари инфратузилмасига таҳдид солаётганидан огоҳлантиради. Ҳужумчиларга аккаунт ёки пароль керак эмас — махсус тайёрланган сўров орқали исталган кодни бажариш мумкин; PHP 5.4–8.5.11’нинг барча версиялари хавф остида, Amazon эса 4 кун аввалёқ ҳақиқий ҳужум уринишларини аниқлаган. MistEye 1488 та крипто-доменни сканерлаб, PHP излари ошкор бўлган 793 тасини топди; ҳужумчилар олд томонни ўзгартириб, фойдаланувчиларни зарарли транзакцияларни имзолашга ундаши мумкин. PHP 8.5.12 ва бошқа версиялар учун янгиланишлар чиқарилди — дарҳол янгиланг. Сиз фойдаланаётган платформа янгиландими? Изоҳларда ёзинг.
$ETH $SOL $BNB
#Web3安全 #SlowMist #PHP заифлиги
(Манба: KuCoin)
⚠️Хавф ҳақида огоҳлантириш: юқоридагилар бозор маълумотлари бўлиб, инвестициявий маслаҳат ҳисобланмайди; инвестиция қилиш хавфли, бозорга киришда эҳтиёт бўлинг.
$ETH $SOL $BNB
#Web3安全 #SlowMist #PHP заифлиги
(Манба: KuCoin)
⚠️Хавф ҳақида огоҳлантириш: юқоридагилар бозор маълумотлари бўлиб, инвестициявий маслаҳат ҳисобланмайди; инвестиция қилиш хавфли, бозорга киришда эҳтиёт бўлинг.
171

·
--
🚨 $BTC INGIZNI HIMOYA QILING: YOVUZ NIYATLI SHAXSLAR SOXTA QURILMA YANGILANISHLARINI TARQATMOQDA! 🛡️
Yaqinda apparat ta’minot zanjiriga qilingan hujumdan changi ham bosilmay turib, yovuz niyatli shaxslar allaqachon payt poylamoqda. SlowMist himoyasiz xazinalardagi mablag‘larni o‘marishga mo‘ljallangan, soxta proshivka yangilanishlarini taklif qiluvchi murakkab fishing sxemalarini aniqladi. 🔍
Bozordagi beqarorlik kuchayganda, operatsion xavfsizligingiz $BTC stack’ingiz uchun eng muhim himoya chizig‘idir. Har bir domenni sinchiklab tekshiring, tasdiqlanmagan yangilanish takliflarini e’tiborsiz qoldiring va bozor yo‘nalish izlayotgan paytda sovuq saqlash protokollaringizni puxta himoyalang. 💡
Aqlli investorlar navbatdagi likvidlik to‘lqini kelishidan oldin har doim aktivlarini o‘zlari saqlash xavfsizligini ta’minlaydi. 💬 Bozor sikllari orasida o‘z xavfsizlik tizimingizni qanchalik tez-tez tekshirasiz? 👇
⚠️ Bu moliyaviy maslahat emas. Har doim xataringizni boshqaring. 🛡️
🏷️ #BTC #CryptoSecurity #SlowMist #Trading
🛡️ 👁️
🚨 $BTC INGIZNI HIMOYA QILING: YOVUZ NIYATLI SHAXSLAR SOXTA QURILMA YANGILANISHLARINI TARQATMOQDA! 🛡️
Yaqinda apparat ta’minot zanjiriga qilingan hujumdan changi ham bosilmay turib, yovuz niyatli shaxslar allaqachon payt poylamoqda. SlowMist himoyasiz xazinalardagi mablag‘larni o‘marishga mo‘ljallangan, soxta proshivka yangilanishlarini taklif qiluvchi murakkab fishing sxemalarini aniqladi. 🔍
Bozordagi beqarorlik kuchayganda, operatsion xavfsizligingiz $BTC stack’ingiz uchun eng muhim himoya chizig‘idir. Har bir domenni sinchiklab tekshiring, tasdiqlanmagan yangilanish takliflarini e’tiborsiz qoldiring va bozor yo‘nalish izlayotgan paytda sovuq saqlash protokollaringizni puxta himoyalang. 💡
Aqlli investorlar navbatdagi likvidlik to‘lqini kelishidan oldin har doim aktivlarini o‘zlari saqlash xavfsizligini ta’minlaydi. 💬 Bozor sikllari orasida o‘z xavfsizlik tizimingizni qanchalik tez-tez tekshirasiz? 👇
⚠️ Bu moliyaviy maslahat emas. Har doim xataringizni boshqaring. 🛡️
🏷️ #BTC #CryptoSecurity #SlowMist #Trading
🛡️ 👁️
Yaqinda apparat ta’minot zanjiriga qilingan hujumdan changi ham bosilmay turib, yovuz niyatli shaxslar allaqachon payt poylamoqda. SlowMist himoyasiz xazinalardagi mablag‘larni o‘marishga mo‘ljallangan, soxta proshivka yangilanishlarini taklif qiluvchi murakkab fishing sxemalarini aniqladi. 🔍
Bozordagi beqarorlik kuchayganda, operatsion xavfsizligingiz $BTC stack’ingiz uchun eng muhim himoya chizig‘idir. Har bir domenni sinchiklab tekshiring, tasdiqlanmagan yangilanish takliflarini e’tiborsiz qoldiring va bozor yo‘nalish izlayotgan paytda sovuq saqlash protokollaringizni puxta himoyalang. 💡
Aqlli investorlar navbatdagi likvidlik to‘lqini kelishidan oldin har doim aktivlarini o‘zlari saqlash xavfsizligini ta’minlaydi. 💬 Bozor sikllari orasida o‘z xavfsizlik tizimingizni qanchalik tez-tez tekshirasiz? 👇
⚠️ Bu moliyaviy maslahat emas. Har doim xataringizni boshqaring. 🛡️
🏷️ #BTC #CryptoSecurity #SlowMist #Trading
🛡️ 👁️
17

🚨 2026-yil 3-choragida $1.17 mlrd o‘g‘irlandi: Bitget’dagi zaiflik va yangi xavfsizlik mezoni
📊 Tahlil:
SlowMist 2026-yil 3-choragida kriptovalyutalar bilan bog‘liq xakerlik hujumlarida $1.17 milliard o‘g‘irlanganini qayd etdi. Sentabr oyining o‘zida 50 ta hodisada $762 million o‘g‘irlandi. Bitget’dagi hujum jami zararning $387.5 millionini tashkil qiladi. Bu yo‘qotishlar yilning birinchi yarimidagi jami zarardan ham ko‘p. Ma’lumotlar eng yirik 5 ta hujumda zarar nihoyatda jamlanganini ko‘rsatadi....
🔗 Batafsil tahlil YourWeb3Guy’da:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #Xavfsizlik
🚨 2026-yil 3-choragida $1.17 mlrd o‘g‘irlandi: Bitget’dagi zaiflik va yangi xavfsizlik mezoni
📊 Tahlil:
SlowMist 2026-yil 3-choragida kriptovalyutalar bilan bog‘liq xakerlik hujumlarida $1.17 milliard o‘g‘irlanganini qayd etdi. Sentabr oyining o‘zida 50 ta hodisada $762 million o‘g‘irlandi. Bitget’dagi hujum jami zararning $387.5 millionini tashkil qiladi. Bu yo‘qotishlar yilning birinchi yarimidagi jami zarardan ham ko‘p. Ma’lumotlar eng yirik 5 ta hujumda zarar nihoyatda jamlanganini ko‘rsatadi....
🔗 Batafsil tahlil YourWeb3Guy’da:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #Xavfsizlik
📊 Tahlil:
SlowMist 2026-yil 3-choragida kriptovalyutalar bilan bog‘liq xakerlik hujumlarida $1.17 milliard o‘g‘irlanganini qayd etdi. Sentabr oyining o‘zida 50 ta hodisada $762 million o‘g‘irlandi. Bitget’dagi hujum jami zararning $387.5 millionini tashkil qiladi. Bu yo‘qotishlar yilning birinchi yarimidagi jami zarardan ham ko‘p. Ma’lumotlar eng yirik 5 ta hujumda zarar nihoyatda jamlanganini ko‘rsatadi....
🔗 Batafsil tahlil YourWeb3Guy’da:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #Xavfsizlik
34

·
--
Maqola
⚠️Hatto iPhone ham xavfsiz emas! FomoPeek zararli dasturi kripto hamyonlarini qanday buzib kiradi?🚨 Shoshilinch xavfsizlik ogohlantirishi: zararli “FomoPeek” dasturi krypto o‘g‘irlash uchun iPhone’larni nishonga olyapti!
Kiberxavfsizlik bo‘yicha mashhur SlowMist kompaniyasi OKX’dagi xavfsizlik guruhi bilan hamkorlikda, FomoPeek nomli ilova haqida barcha kripto hamjamiyati a’zolari uchun juda jiddiy xavfsizlik ogohlantirishi berdi.
Hisobotda keltirilishicha, ushbu ilovaning (v1.1 va v1.2) versiyalarida raqamli aktivlar va iOS qurilmalaridagi maxfiy ma’lumotlarni o‘g‘irlash uchun maxsus ishlab chiqilgan ilg‘or zararli dastur mavjud.
⚠️Hatto iPhone ham xavfsiz emas! FomoPeek zararli dasturi kripto hamyonlarini qanday buzib kiradi?
🚨 Shoshilinch xavfsizlik ogohlantirishi: zararli “FomoPeek” dasturi krypto o‘g‘irlash uchun iPhone’larni nishonga olyapti!
Kiberxavfsizlik bo‘yicha mashhur SlowMist kompaniyasi OKX’dagi xavfsizlik guruhi bilan hamkorlikda, FomoPeek nomli ilova haqida barcha kripto hamjamiyati a’zolari uchun juda jiddiy xavfsizlik ogohlantirishi berdi.
Hisobotda keltirilishicha, ushbu ilovaning (v1.1 va v1.2) versiyalarida raqamli aktivlar va iOS qurilmalaridagi maxfiy ma’lumotlarni o‘g‘irlash uchun maxsus ishlab chiqilgan ilg‘or zararli dastur mavjud.
Kiberxavfsizlik bo‘yicha mashhur SlowMist kompaniyasi OKX’dagi xavfsizlik guruhi bilan hamkorlikda, FomoPeek nomli ilova haqida barcha kripto hamjamiyati a’zolari uchun juda jiddiy xavfsizlik ogohlantirishi berdi.
Hisobotda keltirilishicha, ushbu ilovaning (v1.1 va v1.2) versiyalarida raqamli aktivlar va iOS qurilmalaridagi maxfiy ma’lumotlarni o‘g‘irlash uchun maxsus ishlab chiqilgan ilg‘or zararli dastur mavjud.
1
147
SlowMist iPhone’dagi Safari orqali qilingan hujum kriptovalyutalar o‘g‘irlanishiga olib kelganini hali tasdiqlamadi. Tahlil qilingan zararli dastur iOS 18.4–18.6.2 versiyalarida allaqachon tuzatilgan zaifliklardan foydalanadi, iOS 26.5’da ishlashi esa noma’lum. Kompaniya ehtimoliy yo‘qotishlar haqida hozircha sukut saqlamoqda.
#SlowMist #iOS #CryptoSecurity #BinanceSquare
Batafsil: https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
SlowMist iPhone’dagi Safari orqali qilingan hujum kriptovalyutalar o‘g‘irlanishiga olib kelganini hali tasdiqlamadi. Tahlil qilingan zararli dastur iOS 18.4–18.6.2 versiyalarida allaqachon tuzatilgan zaifliklardan foydalanadi, iOS 26.5’da ishlashi esa noma’lum. Kompaniya ehtimoliy yo‘qotishlar haqida hozircha sukut saqlamoqda.
#SlowMist #iOS #CryptoSecurity #BinanceSquare
Batafsil: https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
#SlowMist #iOS #CryptoSecurity #BinanceSquare
Batafsil: https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
77

SlowMist iPhone’dagi Safari orqali kriptovalyuta o‘g‘irlanishi haqidagi xabarni tasdiqlamadi
- SlowMist iPhone’dagi Safari zaifligi orqali kriptovalyuta o‘g‘irlangani haqidagi ma’lumotni tasdiqlamadi.
- Tahlil qilingan Safari namunasi iOS 18.4–18.6.2 versiyalarini nishonga olgan va avval tuzatilgan zaifliklardan foydalangan.
- Hujum iOS 26.5’da samarali bo‘lishi hali tasdiqlanmagan.
- RSS manbasida hozircha qo‘shimcha tafsilotlar yo‘q.
#SlowMist #CryptoNews #BinanceSquare #iPhone #Safari Xavfsizlik
$btc $eth
vlikevn Titanbot
Manba: CoinTelegraph
SlowMist iPhone’dagi Safari orqali kriptovalyuta o‘g‘irlanishi haqidagi xabarni tasdiqlamadi
- SlowMist iPhone’dagi Safari zaifligi orqali kriptovalyuta o‘g‘irlangani haqidagi ma’lumotni tasdiqlamadi.
- Tahlil qilingan Safari namunasi iOS 18.4–18.6.2 versiyalarini nishonga olgan va avval tuzatilgan zaifliklardan foydalangan.
- Hujum iOS 26.5’da samarali bo‘lishi hali tasdiqlanmagan.
- RSS manbasida hozircha qo‘shimcha tafsilotlar yo‘q.
#SlowMist #CryptoNews #BinanceSquare #iPhone #Safari Xavfsizlik
$btc $eth
vlikevn Titanbot
Manba: CoinTelegraph
- SlowMist iPhone’dagi Safari zaifligi orqali kriptovalyuta o‘g‘irlangani haqidagi ma’lumotni tasdiqlamadi.
- Tahlil qilingan Safari namunasi iOS 18.4–18.6.2 versiyalarini nishonga olgan va avval tuzatilgan zaifliklardan foydalangan.
- Hujum iOS 26.5’da samarali bo‘lishi hali tasdiqlanmagan.
- RSS manbasida hozircha qo‘shimcha tafsilotlar yo‘q.
#SlowMist #CryptoNews #BinanceSquare #iPhone #Safari Xavfsizlik
$btc $eth
vlikevn Titanbot
Manba: CoinTelegraph
30

·
--
🚨 $ETH AND VA UNDAN KEYINGI DAVRDA KRIPTO HAMYONLARINI NISHONLAYOTGAN ZAHARLANGAN OLMA ILOVALARI! ⚠️
📌 Kundalik iOS ilovalariga asta-sekin kirib kelayotgan jim xavfsizlik buzilishi: buzib kirilgan yetkazib berish va foydalilik ilovalari xususiy kalitlarni qurilmangizdan bevosita o‘g‘irlab, sezdirishsiz ishlamoqda. 🔍 SlowMist asoschisi Yu Xian xabar qilganidek, tuzatilmgan Apple dasturiy ta’minotidagi zaifliklardan foydalanib, hamyon xavfsizligini darhol signal bermasdan buzadigan zararli yuklamalar topilgan.
💡 Hamyonlaringizni himoya qilish faqat stop-loss bilan cheklanmaydi; cold storage (sovuq saqlash) intizomi hamda iOS, iPadOS va macOS’ni eng so‘nggi relizlarga yangilab turish hozirgi paytda majburiy himoyadir. 💬 Kalitlaringiz xavfsiz bo‘lishi uchun mobil ilovalaringiz ruxsatlarini va tizim yangilanishlarini qanchalik tez-tez tekshirasiz? 👇
⚠️ Moliya bo‘yicha maslahat emas. Har doim riskni boshqaring. 🛡️
🏷️ #ETH #CryptoSecurity #SlowMist #Web3
🛡️ 🔒
🚨 $ETH AND VA UNDAN KEYINGI DAVRDA KRIPTO HAMYONLARINI NISHONLAYOTGAN ZAHARLANGAN OLMA ILOVALARI! ⚠️
📌 Kundalik iOS ilovalariga asta-sekin kirib kelayotgan jim xavfsizlik buzilishi: buzib kirilgan yetkazib berish va foydalilik ilovalari xususiy kalitlarni qurilmangizdan bevosita o‘g‘irlab, sezdirishsiz ishlamoqda. 🔍 SlowMist asoschisi Yu Xian xabar qilganidek, tuzatilmgan Apple dasturiy ta’minotidagi zaifliklardan foydalanib, hamyon xavfsizligini darhol signal bermasdan buzadigan zararli yuklamalar topilgan.
💡 Hamyonlaringizni himoya qilish faqat stop-loss bilan cheklanmaydi; cold storage (sovuq saqlash) intizomi hamda iOS, iPadOS va macOS’ni eng so‘nggi relizlarga yangilab turish hozirgi paytda majburiy himoyadir. 💬 Kalitlaringiz xavfsiz bo‘lishi uchun mobil ilovalaringiz ruxsatlarini va tizim yangilanishlarini qanchalik tez-tez tekshirasiz? 👇
⚠️ Moliya bo‘yicha maslahat emas. Har doim riskni boshqaring. 🛡️
🏷️ #ETH #CryptoSecurity #SlowMist #Web3
🛡️ 🔒
📌 Kundalik iOS ilovalariga asta-sekin kirib kelayotgan jim xavfsizlik buzilishi: buzib kirilgan yetkazib berish va foydalilik ilovalari xususiy kalitlarni qurilmangizdan bevosita o‘g‘irlab, sezdirishsiz ishlamoqda. 🔍 SlowMist asoschisi Yu Xian xabar qilganidek, tuzatilmgan Apple dasturiy ta’minotidagi zaifliklardan foydalanib, hamyon xavfsizligini darhol signal bermasdan buzadigan zararli yuklamalar topilgan.
💡 Hamyonlaringizni himoya qilish faqat stop-loss bilan cheklanmaydi; cold storage (sovuq saqlash) intizomi hamda iOS, iPadOS va macOS’ni eng so‘nggi relizlarga yangilab turish hozirgi paytda majburiy himoyadir. 💬 Kalitlaringiz xavfsiz bo‘lishi uchun mobil ilovalaringiz ruxsatlarini va tizim yangilanishlarini qanchalik tez-tez tekshirasiz? 👇
⚠️ Moliya bo‘yicha maslahat emas. Har doim riskni boshqaring. 🛡️
🏷️ #ETH #CryptoSecurity #SlowMist #Web3
🛡️ 🔒
29
·
--
Tuman (Slow Fog) AI zanjirdagi razvedka kuzatuv vositasi TrackAgent’ni taqdim etdi, blokcheyn xavfsizligini qo‘llab-quvvatlaydi. #SlowMist #TrackAgent #区块链安全
Tuman (Slow Fog) AI zanjirdagi razvedka kuzatuv vositasi TrackAgent’ni taqdim etdi, blokcheyn xavfsizligini qo‘llab-quvvatlaydi. #SlowMist #TrackAgent #区块链安全
45
·
--
🚨 PHP XAVFSIZLIGI BO‘YICHA MUHIM OGOHLANTIRISH
PHP Foundation autentifikatsiyasiz masofadan kod bajarilishiga (RCE) olib kelishi mumkin bo‘lgan ikkita jiddiy zaiflik haqida xabar berdi.
🔴 CVE’lar: CVE-2026-109618 & CVE-2026-109619
⚠️ Jiddiylik darajasi: CVSS v4.0 — 9.2
🛡️ Xavfsizlik tuzatishlari: 2026-yil 21-oktabrda chiqarilgan
Bu zaifliklar tajovuzkorlarga himoyasiz serverlarda autentifikatsiyasiz zararli kodni bajarish imkonini berishi mumkin. Bu esa veb-saytlar va ilovalarni jiddiy xavf ostida qoldiradi.
🔐 Tizim administratorlari nima qilishi kerak?
• Darhol tuzatilgan PHP versiyasiga yangilang.
• Internetga ulangan serverlarni birinchi navbatda yangilang.
• Tuzatishlar to‘g‘ri qo‘llanganini tekshiring.
• Darhol tuzatish imkoni bo‘lmasa, ochiq qolgan tizimlarni tarmoqdan ajrating.
Kiberxavfsizlik raqamli ekotizimni himoya qilishning muhim qismidir. Tuzatilmagan bitta zaiflik ham keng ko‘lamli oqibatlarga olib kelishi mumkin.
Xabardor bo‘ling. Xavfsiz bo‘ling.
Manba : https://x.com/ThePHPF/status/2112633155631108544
#Kiberxavfsizlik #PHP #AxborotXavfsizligi #RCE #SlowMist
🚨 PHP XAVFSIZLIGI BO‘YICHA MUHIM OGOHLANTIRISH
PHP Foundation autentifikatsiyasiz masofadan kod bajarilishiga (RCE) olib kelishi mumkin bo‘lgan ikkita jiddiy zaiflik haqida xabar berdi.
🔴 CVE’lar: CVE-2026-109618 & CVE-2026-109619
⚠️ Jiddiylik darajasi: CVSS v4.0 — 9.2
🛡️ Xavfsizlik tuzatishlari: 2026-yil 21-oktabrda chiqarilgan
Bu zaifliklar tajovuzkorlarga himoyasiz serverlarda autentifikatsiyasiz zararli kodni bajarish imkonini berishi mumkin. Bu esa veb-saytlar va ilovalarni jiddiy xavf ostida qoldiradi.
🔐 Tizim administratorlari nima qilishi kerak?
• Darhol tuzatilgan PHP versiyasiga yangilang.
• Internetga ulangan serverlarni birinchi navbatda yangilang.
• Tuzatishlar to‘g‘ri qo‘llanganini tekshiring.
• Darhol tuzatish imkoni bo‘lmasa, ochiq qolgan tizimlarni tarmoqdan ajrating.
Kiberxavfsizlik raqamli ekotizimni himoya qilishning muhim qismidir. Tuzatilmagan bitta zaiflik ham keng ko‘lamli oqibatlarga olib kelishi mumkin.
Xabardor bo‘ling. Xavfsiz bo‘ling.
Manba : https://x.com/ThePHPF/status/2112633155631108544
#Kiberxavfsizlik #PHP #AxborotXavfsizligi #RCE #SlowMist
PHP Foundation autentifikatsiyasiz masofadan kod bajarilishiga (RCE) olib kelishi mumkin bo‘lgan ikkita jiddiy zaiflik haqida xabar berdi.
🔴 CVE’lar: CVE-2026-109618 & CVE-2026-109619
⚠️ Jiddiylik darajasi: CVSS v4.0 — 9.2
🛡️ Xavfsizlik tuzatishlari: 2026-yil 21-oktabrda chiqarilgan
Bu zaifliklar tajovuzkorlarga himoyasiz serverlarda autentifikatsiyasiz zararli kodni bajarish imkonini berishi mumkin. Bu esa veb-saytlar va ilovalarni jiddiy xavf ostida qoldiradi.
🔐 Tizim administratorlari nima qilishi kerak?
• Darhol tuzatilgan PHP versiyasiga yangilang.
• Internetga ulangan serverlarni birinchi navbatda yangilang.
• Tuzatishlar to‘g‘ri qo‘llanganini tekshiring.
• Darhol tuzatish imkoni bo‘lmasa, ochiq qolgan tizimlarni tarmoqdan ajrating.
Kiberxavfsizlik raqamli ekotizimni himoya qilishning muhim qismidir. Tuzatilmagan bitta zaiflik ham keng ko‘lamli oqibatlarga olib kelishi mumkin.
Xabardor bo‘ling. Xavfsiz bo‘ling.
Manba : https://x.com/ThePHPF/status/2112633155631108544
#Kiberxavfsizlik #PHP #AxborotXavfsizligi #RCE #SlowMist
1
48

·
--
Hamyon urug‘i oltita so‘rov sarlavhasi orqali topildi: Qubic 2027-yilgacha da’vo qilish imkoniyatini ochdiProtokol buzib kirilmagan — hamyonning o‘zi tasodifiy sonlar xavfsizligini zaiflashtirgan.
SlowMist’ning 20-oktabrdagi tahliliga ko‘ra, Qubic veb-hamyoni 55 belgili urug‘ qiymatlarini yaratishda JavaScript’dagi Math.random() funksiyasidan foydalangan, foydalanuvchi paroli yoki qurilma entropiyasini qo‘shmagan. Hujumchilar 17-oktabr soat 23:42 dan 18-oktabr soat 01:26 gacha (UTC) 1404 ta manzildan qariyb 2,94 trillion QU’ni o‘g‘irlashgan (o‘sha paytdagi qiymati taxminan 1,3–1,4 million AQSh dollari).
Eng ko‘zga tashlanadigani — ma’lumot uzatish zanjiri: ayni tasodifiy oqim tarmoq sarlavhalariga dejaVu qiymatlarini ham yozadi va ular shifrlanmagan TCP orqali uzatiladi. SlowMist mahalliy sinovda ketma-ket oltita dejaVu orqali generator holatini taxminan 15 millisekundda tiklash, so‘ng urug‘ qiymatini balans so‘rovidagi ochiq kalit bilan tekshirish mumkinligini tasdiqladi.
Hamyon urug‘i oltita so‘rov sarlavhasi orqali topildi: Qubic 2027-yilgacha da’vo qilish imkoniyatini ochdi
Protokol buzib kirilmagan — hamyonning o‘zi tasodifiy sonlar xavfsizligini zaiflashtirgan.
SlowMist’ning 20-oktabrdagi tahliliga ko‘ra, Qubic veb-hamyoni 55 belgili urug‘ qiymatlarini yaratishda JavaScript’dagi Math.random() funksiyasidan foydalangan, foydalanuvchi paroli yoki qurilma entropiyasini qo‘shmagan. Hujumchilar 17-oktabr soat 23:42 dan 18-oktabr soat 01:26 gacha (UTC) 1404 ta manzildan qariyb 2,94 trillion QU’ni o‘g‘irlashgan (o‘sha paytdagi qiymati taxminan 1,3–1,4 million AQSh dollari).
Eng ko‘zga tashlanadigani — ma’lumot uzatish zanjiri: ayni tasodifiy oqim tarmoq sarlavhalariga dejaVu qiymatlarini ham yozadi va ular shifrlanmagan TCP orqali uzatiladi. SlowMist mahalliy sinovda ketma-ket oltita dejaVu orqali generator holatini taxminan 15 millisekundda tiklash, so‘ng urug‘ qiymatini balans so‘rovidagi ochiq kalit bilan tekshirish mumkinligini tasdiqladi.
SlowMist’ning 20-oktabrdagi tahliliga ko‘ra, Qubic veb-hamyoni 55 belgili urug‘ qiymatlarini yaratishda JavaScript’dagi Math.random() funksiyasidan foydalangan, foydalanuvchi paroli yoki qurilma entropiyasini qo‘shmagan. Hujumchilar 17-oktabr soat 23:42 dan 18-oktabr soat 01:26 gacha (UTC) 1404 ta manzildan qariyb 2,94 trillion QU’ni o‘g‘irlashgan (o‘sha paytdagi qiymati taxminan 1,3–1,4 million AQSh dollari).
Eng ko‘zga tashlanadigani — ma’lumot uzatish zanjiri: ayni tasodifiy oqim tarmoq sarlavhalariga dejaVu qiymatlarini ham yozadi va ular shifrlanmagan TCP orqali uzatiladi. SlowMist mahalliy sinovda ketma-ket oltita dejaVu orqali generator holatini taxminan 15 millisekundda tiklash, so‘ng urug‘ qiymatini balans so‘rovidagi ochiq kalit bilan tekshirish mumkinligini tasdiqladi.
71
$US
{future}(USUSDT)
$GTC
{future}(GTCUSDT)
$CT
{future}(CTUSDT)
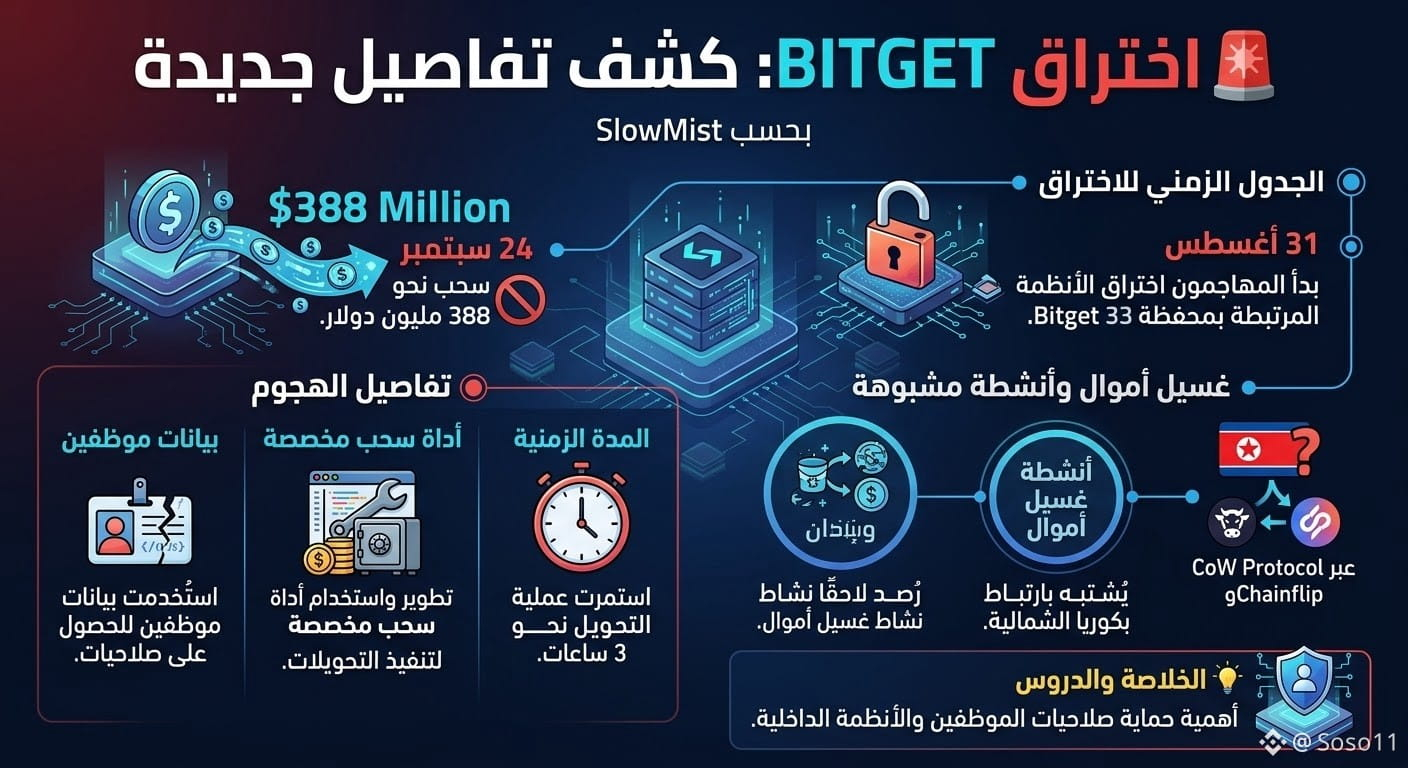
🚨 Bitget’ga uyushtirilgan hujum haqida yangi tafsilotlar
SlowMist ma’lumotlariga ko‘ra, hujumchilar Bitget hamyoniga bog‘liq tizimlarga 31-avgust kuni, ya’ni 24-sentabrda qariyb 388 million dollar yechib olinishidan bir necha hafta oldin hujum boshlagan.
🔹 Xodimlarning hisob ma’lumotlari va maxsus yechib olish vositasidan foydalanilgan
🔹 Mablag‘larni o‘tkazish jarayoni qariyb 3 soat davom etgan
🔹 Keyinchalik CoW Protocol va Chainflip orqali Shimoliy Koreya bilan bog‘liq deb gumon qilinayotgan pul yuvish faoliyati aniqlangan.
💡 Bu hujum xodimlar vakolatlari va ichki tizimlarni himoya qilish muhimligini yana bir bor ko‘rsatmoqda.
#Bitget
#Crypto
#Bitcoin
#Blockchain
#SlowMist
$US
$GTC
$CT
🚨 Bitget’ga uyushtirilgan hujum haqida yangi tafsilotlar
SlowMist ma’lumotlariga ko‘ra, hujumchilar Bitget hamyoniga bog‘liq tizimlarga 31-avgust kuni, ya’ni 24-sentabrda qariyb 388 million dollar yechib olinishidan bir necha hafta oldin hujum boshlagan.
🔹 Xodimlarning hisob ma’lumotlari va maxsus yechib olish vositasidan foydalanilgan
🔹 Mablag‘larni o‘tkazish jarayoni qariyb 3 soat davom etgan
🔹 Keyinchalik CoW Protocol va Chainflip orqali Shimoliy Koreya bilan bog‘liq deb gumon qilinayotgan pul yuvish faoliyati aniqlangan.
💡 Bu hujum xodimlar vakolatlari va ichki tizimlarni himoya qilish muhimligini yana bir bor ko‘rsatmoqda.
#Bitget
#Crypto
#Bitcoin
#Blockchain
#SlowMist
$GTC
$CT
🚨 Bitget’ga uyushtirilgan hujum haqida yangi tafsilotlar
SlowMist ma’lumotlariga ko‘ra, hujumchilar Bitget hamyoniga bog‘liq tizimlarga 31-avgust kuni, ya’ni 24-sentabrda qariyb 388 million dollar yechib olinishidan bir necha hafta oldin hujum boshlagan.
🔹 Xodimlarning hisob ma’lumotlari va maxsus yechib olish vositasidan foydalanilgan
🔹 Mablag‘larni o‘tkazish jarayoni qariyb 3 soat davom etgan
🔹 Keyinchalik CoW Protocol va Chainflip orqali Shimoliy Koreya bilan bog‘liq deb gumon qilinayotgan pul yuvish faoliyati aniqlangan.
💡 Bu hujum xodimlar vakolatlari va ichki tizimlarni himoya qilish muhimligini yana bir bor ko‘rsatmoqda.
#Bitget
#Crypto
#Bitcoin
#Blockchain
#SlowMist
402
Bu hafta DeFi olami uchun o‘ylantiruvchi bir voqea yuz berdi: Aztec yetti kundan ham kamroq vaqt ichida ikkinchi marta ekspluatatsiya qurboni bo‘ldi va zarar 2,1 million AQSH dollarini tashkil etdi. SlowMist aniq ogohlantirdi: texnik xizmat (deprecated) to‘xtatilgan aqlli shartnomalar baribir qayta qazib olinishi (ekspluatatsiya qilinishi) mumkin, loyihalar qo‘llab-quvvatlashni to‘xtatganini e’lon qilgan bo‘lsa ham.
Treyderlar uchun dars faqat muayyan bitta platforma bilan cheklanmaydi. Eski shartnomalar blokcheynda abadiy mavjud bo‘ladi. Agar ular butunlay bekor qilingan (inaktiv) bo‘lmasa, hujumchi xohlagan paytda ishga tushirishi mumkin bo‘lgan “kechikkan bomba”ga aylanadi.
Menimcha, ushbu voqea hayotiy muhim tamoyilni ta’kidlaydi: har doim hamyon (wallet) ruxsatnomalarini (approval) tekshirib chiqing va yangilangan, lekin eski shartnomalarni tozalab ulgurmagan loyihalardan ehtiyot bo‘ling. Xavfsizlik riski “yangilash” (upgrade) bilan yo‘qolmaydi — u faqat boshqa joyga yashirilib qoladi.
Har qanday aqlli shartnoma bilan o‘zaro aloqaga kirishishdan oldin puxta o‘zingiz tadqiq qiling. Xatarlarni boshqarish eng birinchi o‘rinda.
#Bảomật #DeFi #CryptoSecurity #Aztec #SlowMist
Bu hafta DeFi olami uchun o‘ylantiruvchi bir voqea yuz berdi: Aztec yetti kundan ham kamroq vaqt ichida ikkinchi marta ekspluatatsiya qurboni bo‘ldi va zarar 2,1 million AQSH dollarini tashkil etdi. SlowMist aniq ogohlantirdi: texnik xizmat (deprecated) to‘xtatilgan aqlli shartnomalar baribir qayta qazib olinishi (ekspluatatsiya qilinishi) mumkin, loyihalar qo‘llab-quvvatlashni to‘xtatganini e’lon qilgan bo‘lsa ham.
Treyderlar uchun dars faqat muayyan bitta platforma bilan cheklanmaydi. Eski shartnomalar blokcheynda abadiy mavjud bo‘ladi. Agar ular butunlay bekor qilingan (inaktiv) bo‘lmasa, hujumchi xohlagan paytda ishga tushirishi mumkin bo‘lgan “kechikkan bomba”ga aylanadi.
Menimcha, ushbu voqea hayotiy muhim tamoyilni ta’kidlaydi: har doim hamyon (wallet) ruxsatnomalarini (approval) tekshirib chiqing va yangilangan, lekin eski shartnomalarni tozalab ulgurmagan loyihalardan ehtiyot bo‘ling. Xavfsizlik riski “yangilash” (upgrade) bilan yo‘qolmaydi — u faqat boshqa joyga yashirilib qoladi.
Har qanday aqlli shartnoma bilan o‘zaro aloqaga kirishishdan oldin puxta o‘zingiz tadqiq qiling. Xatarlarni boshqarish eng birinchi o‘rinda.
#Bảomật #DeFi #CryptoSecurity #Aztec #SlowMist
Treyderlar uchun dars faqat muayyan bitta platforma bilan cheklanmaydi. Eski shartnomalar blokcheynda abadiy mavjud bo‘ladi. Agar ular butunlay bekor qilingan (inaktiv) bo‘lmasa, hujumchi xohlagan paytda ishga tushirishi mumkin bo‘lgan “kechikkan bomba”ga aylanadi.
Menimcha, ushbu voqea hayotiy muhim tamoyilni ta’kidlaydi: har doim hamyon (wallet) ruxsatnomalarini (approval) tekshirib chiqing va yangilangan, lekin eski shartnomalarni tozalab ulgurmagan loyihalardan ehtiyot bo‘ling. Xavfsizlik riski “yangilash” (upgrade) bilan yo‘qolmaydi — u faqat boshqa joyga yashirilib qoladi.
Har qanday aqlli shartnoma bilan o‘zaro aloqaga kirishishdan oldin puxta o‘zingiz tadqiq qiling. Xatarlarni boshqarish eng birinchi o‘rinda.
#Bảomật #DeFi #CryptoSecurity #Aztec #SlowMist
142
iOS’dagi zararli FomoPeek 580 000 dollarlik kriptovalyuta o‘g‘irlanishi bilan bog‘liq
- SlowMist ma’lumotiga ko‘ra, FomoPeek’ning zararli versiyalari avval Apple App Store orqali tarqatilgan.
- Ilova iOS yadrosidagi zaiflikdan foydalanib sandboxdan chiqadi va boshqa ilovalardagi maxfiy ma’lumotlarga kiradi.
- FomoPeek 580 000 dollarlik kriptovalyuta o‘g‘irlanishi bilan bog‘langan.
#BinanceSquare #CryptoNews #CryptoSecurity #SlowMist
$btc $eth
#vlikevn Titanbot
Manba: CoinTelegraph
iOS’dagi zararli FomoPeek 580 000 dollarlik kriptovalyuta o‘g‘irlanishi bilan bog‘liq
- SlowMist ma’lumotiga ko‘ra, FomoPeek’ning zararli versiyalari avval Apple App Store orqali tarqatilgan.
- Ilova iOS yadrosidagi zaiflikdan foydalanib sandboxdan chiqadi va boshqa ilovalardagi maxfiy ma’lumotlarga kiradi.
- FomoPeek 580 000 dollarlik kriptovalyuta o‘g‘irlanishi bilan bog‘langan.
#BinanceSquare #CryptoNews #CryptoSecurity #SlowMist
$btc $eth
#vlikevn Titanbot
Manba: CoinTelegraph
- SlowMist ma’lumotiga ko‘ra, FomoPeek’ning zararli versiyalari avval Apple App Store orqali tarqatilgan.
- Ilova iOS yadrosidagi zaiflikdan foydalanib sandboxdan chiqadi va boshqa ilovalardagi maxfiy ma’lumotlarga kiradi.
- FomoPeek 580 000 dollarlik kriptovalyuta o‘g‘irlanishi bilan bog‘langan.
#BinanceSquare #CryptoNews #CryptoSecurity #SlowMist
$btc $eth
#vlikevn Titanbot
Manba: CoinTelegraph
13
SlowMist Bitget’ni zero-day zaiflik tufayli 31/8 kuni sodir bo‘lgan hujumgacha bir necha hafta oldin kuzatib borgan
- SlowMist Bitget’ga uyushtiriladigan hujumdan bir necha hafta oldin zararli faoliyatni aniqladi
- Zero-day zaiflik bilan bog‘liq: ikki ta’minot (security) mahsuloti va moslashtirilgan pul yechish (withdrawal) vositalari
- RSS manbasi zarar ko‘rganlik yoki ta’sirlangan aktivlar haqida qo‘shimcha ma’lumot taqdim etmadi
#BinanceSquare #CryptoNews #Bitget #SlowMist #Security
$btc $eth
vlikevn Titanbot
Manba: CoinTelegraph
SlowMist Bitget’ni zero-day zaiflik tufayli 31/8 kuni sodir bo‘lgan hujumgacha bir necha hafta oldin kuzatib borgan
- SlowMist Bitget’ga uyushtiriladigan hujumdan bir necha hafta oldin zararli faoliyatni aniqladi
- Zero-day zaiflik bilan bog‘liq: ikki ta’minot (security) mahsuloti va moslashtirilgan pul yechish (withdrawal) vositalari
- RSS manbasi zarar ko‘rganlik yoki ta’sirlangan aktivlar haqida qo‘shimcha ma’lumot taqdim etmadi
#BinanceSquare #CryptoNews #Bitget #SlowMist #Security
$btc $eth
vlikevn Titanbot
Manba: CoinTelegraph
- SlowMist Bitget’ga uyushtiriladigan hujumdan bir necha hafta oldin zararli faoliyatni aniqladi
- Zero-day zaiflik bilan bog‘liq: ikki ta’minot (security) mahsuloti va moslashtirilgan pul yechish (withdrawal) vositalari
- RSS manbasi zarar ko‘rganlik yoki ta’sirlangan aktivlar haqida qo‘shimcha ma’lumot taqdim etmadi
#BinanceSquare #CryptoNews #Bitget #SlowMist #Security
$btc $eth
vlikevn Titanbot
Manba: CoinTelegraph
90
Ko‘proq kontentni ko‘rish uchun tizimga kiring
Binance Square'da global kriptovalyuta foydalanuvchilariga qo‘shiling
⚡️ Kriptovalyuta haqida eng so‘nggi va foydali ma’lumotlarni oling.
💬 Dunyoning eng yirik kriptovalyuta birjasi tomonidan ishonchli deb topilgan.
👍 Tasdiqlangan mualliflardan haqiqiy tahlillarni kashf eting.
Email / telefon raqami
Trenddagi mavzular
1
#BinanceReopensWithdrawalsForMoreAssets
574,917 marta koʻrilgan
2,619 muhokama qilmoqda
2
#BTCRebounds80K
100,374 marta koʻrilgan
1,006 muhokama qilmoqda
3
#Binance98PercentReplenished
54,721 marta koʻrilgan
737 muhokama qilmoqda
4
#USMidterms-WhatAreMarketsExpecting?
393,427 marta koʻrilgan
2,237 muhokama qilmoqda
5
#USOctoberNFP-AreRateCutsStillPossible
420,282 marta koʻrilgan
2,961 muhokama qilmoqda
6
#TRUMPFalls18.1%In24HoursToRecordLow
695 marta koʻrilgan
32 muhokama qilmoqda
7
#USClearsSingleStockPerpetualFutures
3,374 marta koʻrilgan
92 muhokama qilmoqda
8
#StrategySTRCHits$100ForFirstTimeSinceMay
68 marta koʻrilgan
3 muhokama qilmoqda
9
#TrumpFamilyBackedBitcoinMinerReportsQ3Profit
2,229 marta koʻrilgan
61 muhokama qilmoqda
10
#SouthKoreaPlansImmediateCryptoSecurityIncidentReportingRules
140 marta koʻrilgan
6 muhokama qilmoqda