
#qubic
qubic
267,385 marta koʻrilgan
645 muhokama qilmoqda
Ommabop
Eng so‘nggi

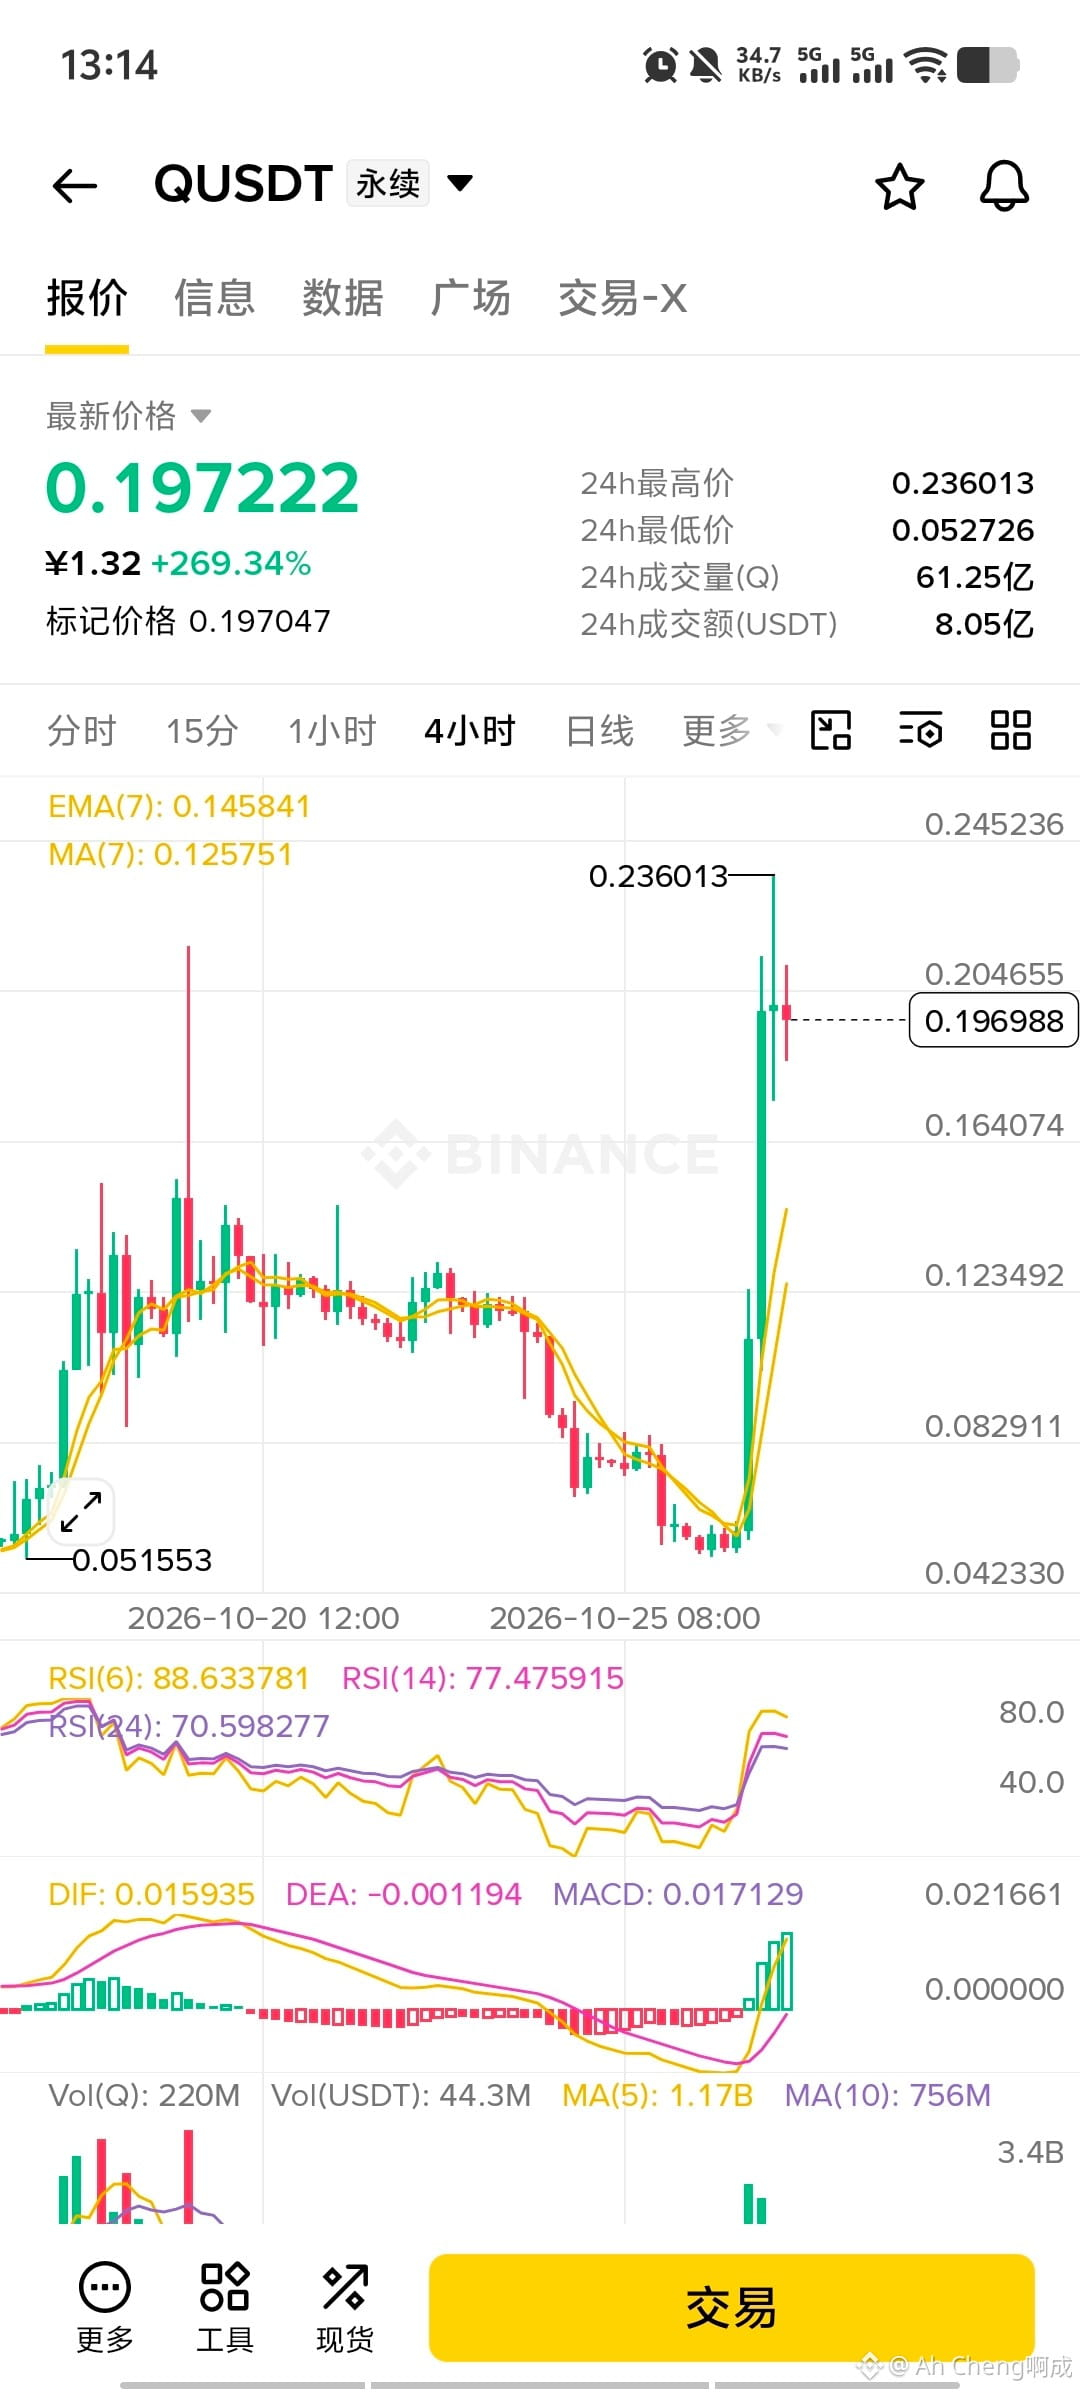
🚀 $QUBIC, $KAS & $TAO YORIB CHIQISH ARAFASIDA 🦈
📊 Yetakchi birjadagi orderlar kitobi $QUBIC uchun $0.0006 dan sal pastroqda ulkan xarid devori shakllanayotganini ko‘rsatmoqda — bu yirik investorlar likvidlikni jalb qilishga hozirlik ko‘rayotganidan darak beradi. 🌊 Shu bilan birga, $KAS $3 chegarasiga yaqinlashmoqda: kitlar miqyosidagi xarid buyurtmalari sotuv bosimini yutmoqda. $TAO hajmining $1,800 darajasida keskin oshgani esa ko‘tarilish to‘lqini cho‘qqiga yetishga tayyorligini ko‘rsatmoqda.
⚡ Uchta aktiv bo‘yicha momentum kuchaymoqda — poyga boshlandi. Qaysi biri birinchi bo‘lib yorib o‘tadi? 💬 Qaysi token narx chegarasini birinchi bo‘lib buzadi? 👇
⚠️ Bu moliyaviy maslahat emas. Har doim tavakkalingizni boshqaring. 🛡️
🏷️ #QUBIC #KAS #TAO #Breakout #Crypto
🔥 💎
🚀 $QUBIC, $KAS & $TAO YORIB CHIQISH ARAFASIDA 🦈
📊 Yetakchi birjadagi orderlar kitobi $QUBIC uchun $0.0006 dan sal pastroqda ulkan xarid devori shakllanayotganini ko‘rsatmoqda — bu yirik investorlar likvidlikni jalb qilishga hozirlik ko‘rayotganidan darak beradi. 🌊 Shu bilan birga, $KAS $3 chegarasiga yaqinlashmoqda: kitlar miqyosidagi xarid buyurtmalari sotuv bosimini yutmoqda. $TAO hajmining $1,800 darajasida keskin oshgani esa ko‘tarilish to‘lqini cho‘qqiga yetishga tayyorligini ko‘rsatmoqda.
⚡ Uchta aktiv bo‘yicha momentum kuchaymoqda — poyga boshlandi. Qaysi biri birinchi bo‘lib yorib o‘tadi? 💬 Qaysi token narx chegarasini birinchi bo‘lib buzadi? 👇
⚠️ Bu moliyaviy maslahat emas. Har doim tavakkalingizni boshqaring. 🛡️
🏷️ #QUBIC #KAS #TAO #Breakout #Crypto
🔥 💎
📊 Yetakchi birjadagi orderlar kitobi $QUBIC uchun $0.0006 dan sal pastroqda ulkan xarid devori shakllanayotganini ko‘rsatmoqda — bu yirik investorlar likvidlikni jalb qilishga hozirlik ko‘rayotganidan darak beradi. 🌊 Shu bilan birga, $KAS $3 chegarasiga yaqinlashmoqda: kitlar miqyosidagi xarid buyurtmalari sotuv bosimini yutmoqda. $TAO hajmining $1,800 darajasida keskin oshgani esa ko‘tarilish to‘lqini cho‘qqiga yetishga tayyorligini ko‘rsatmoqda.
⚡ Uchta aktiv bo‘yicha momentum kuchaymoqda — poyga boshlandi. Qaysi biri birinchi bo‘lib yorib o‘tadi? 💬 Qaysi token narx chegarasini birinchi bo‘lib buzadi? 👇
⚠️ Bu moliyaviy maslahat emas. Har doim tavakkalingizni boshqaring. 🛡️
🏷️ #QUBIC #KAS #TAO #Breakout #Crypto
🔥 💎
22

·
--
🦈 $QUBIC $KAS $TAO MUHIM DARAJALAR SARI POYGA 🚀
📊 $QUBIC bo‘yicha institutsional likvidlik $0.0006 zonasiga tomon oqmoqda. Bu yerda zich buyurtmalar bloki ketma-ket uchta sinovga bardosh berdi. 4 soatlik grafikdagi hajmning keskin oshishi yirik investorlar qisqa muddatli o‘sishga hozirlik ko‘rayotganini ko‘rsatmoqda.
🦈 $KAS $3 marrasini ko‘zlamoqda — bu tarixiy burilish nuqtasi bo‘lib, avval likvidlik supurib olinganidan so‘ng tezkor teskari harakatga sabab bo‘lgan. 1 soatlik grafikdagi yaqindagi pasayish nomutanosibligi to‘ldirilishi kutilayotgan aniq bo‘shliqni qoldirdi. $TAO ning $1,800 marrasi kunlik grafikda sotuv bosimini yutib yuborgan talab zonasi ustida joylashgan, bu esa narx yuqoriga qayta sinovdan o‘tishi mumkinligiga ishora qiladi. 📌
💬 Ushbu uchtadan qaysi biri o‘z maqsadiga birinchi bo‘lib yetadi? 👇
⚠️ Bu moliyaviy maslahat emas. Har doim tavakkalchiliklaringizni boshqaring. 🛡️
🏷️ #QUBIC #KAS #TAO #SmartMoney #Altcoin
🦈 🔥
🦈 $QUBIC $KAS $TAO MUHIM DARAJALAR SARI POYGA 🚀
📊 $QUBIC bo‘yicha institutsional likvidlik $0.0006 zonasiga tomon oqmoqda. Bu yerda zich buyurtmalar bloki ketma-ket uchta sinovga bardosh berdi. 4 soatlik grafikdagi hajmning keskin oshishi yirik investorlar qisqa muddatli o‘sishga hozirlik ko‘rayotganini ko‘rsatmoqda.
🦈 $KAS $3 marrasini ko‘zlamoqda — bu tarixiy burilish nuqtasi bo‘lib, avval likvidlik supurib olinganidan so‘ng tezkor teskari harakatga sabab bo‘lgan. 1 soatlik grafikdagi yaqindagi pasayish nomutanosibligi to‘ldirilishi kutilayotgan aniq bo‘shliqni qoldirdi. $TAO ning $1,800 marrasi kunlik grafikda sotuv bosimini yutib yuborgan talab zonasi ustida joylashgan, bu esa narx yuqoriga qayta sinovdan o‘tishi mumkinligiga ishora qiladi. 📌
💬 Ushbu uchtadan qaysi biri o‘z maqsadiga birinchi bo‘lib yetadi? 👇
⚠️ Bu moliyaviy maslahat emas. Har doim tavakkalchiliklaringizni boshqaring. 🛡️
🏷️ #QUBIC #KAS #TAO #SmartMoney #Altcoin
🦈 🔥
📊 $QUBIC bo‘yicha institutsional likvidlik $0.0006 zonasiga tomon oqmoqda. Bu yerda zich buyurtmalar bloki ketma-ket uchta sinovga bardosh berdi. 4 soatlik grafikdagi hajmning keskin oshishi yirik investorlar qisqa muddatli o‘sishga hozirlik ko‘rayotganini ko‘rsatmoqda.
🦈 $KAS $3 marrasini ko‘zlamoqda — bu tarixiy burilish nuqtasi bo‘lib, avval likvidlik supurib olinganidan so‘ng tezkor teskari harakatga sabab bo‘lgan. 1 soatlik grafikdagi yaqindagi pasayish nomutanosibligi to‘ldirilishi kutilayotgan aniq bo‘shliqni qoldirdi. $TAO ning $1,800 marrasi kunlik grafikda sotuv bosimini yutib yuborgan talab zonasi ustida joylashgan, bu esa narx yuqoriga qayta sinovdan o‘tishi mumkinligiga ishora qiladi. 📌
💬 Ushbu uchtadan qaysi biri o‘z maqsadiga birinchi bo‘lib yetadi? 👇
⚠️ Bu moliyaviy maslahat emas. Har doim tavakkalchiliklaringizni boshqaring. 🛡️
🏷️ #QUBIC #KAS #TAO #SmartMoney #Altcoin
🦈 🔥
9

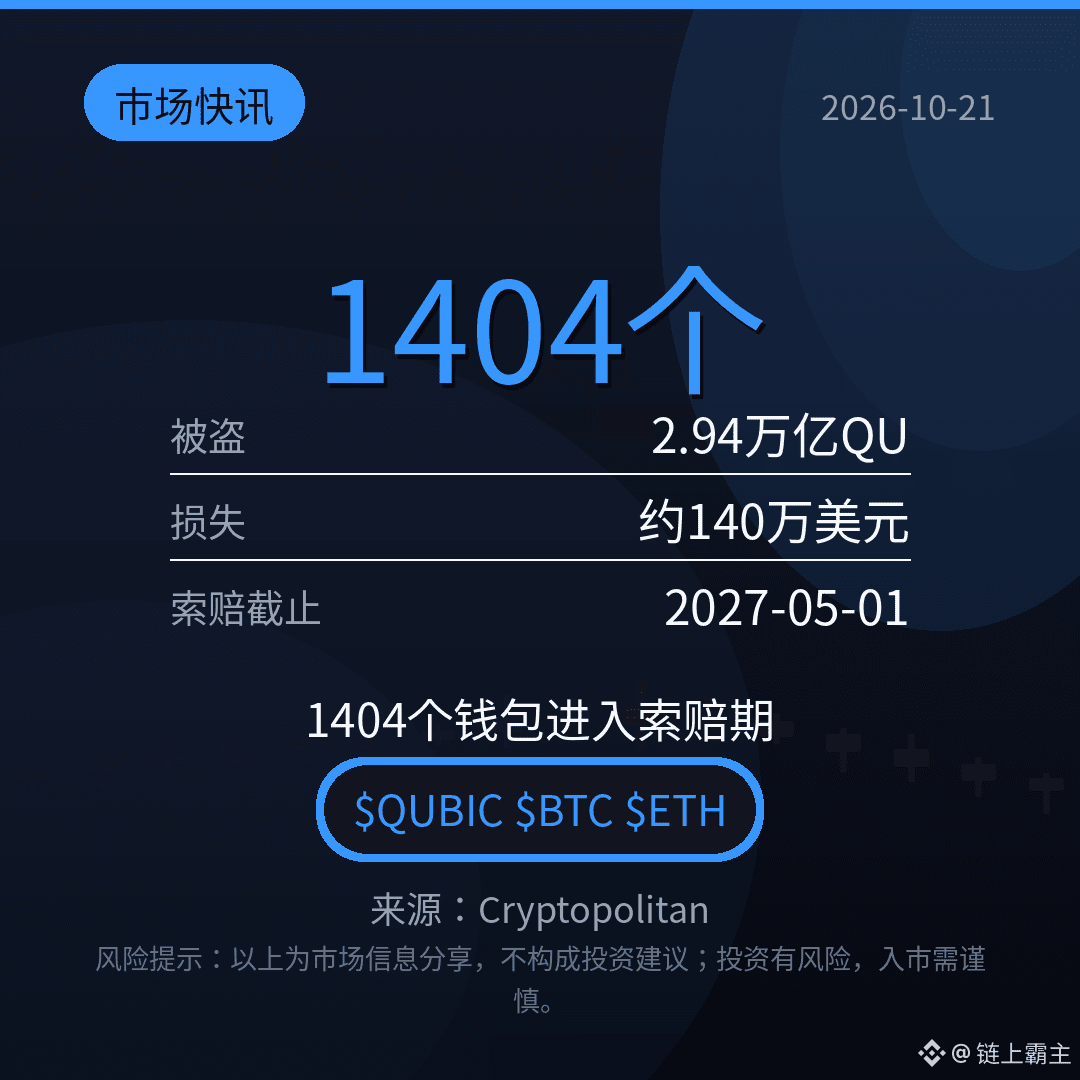
🔐 Qubic 1,4 million dollar o‘g‘irlanganidan keyin blokcheynni qayta ishga tushirdi: pullar qaytarildi, ammo «o‘zgartirib bo‘lmaslik»-chi?
Bu safar muammo smart-kontraktdagi zaiflikda emas, balki mnemonik iboraning juda zaif yaratilganida edi.
Bir nechta xabarlarga ko‘ra, hujumchilar ayrim hamyonlar telefon brauzerlarida (xabarlarda Apple qurilmalari tilga olingan) yaratgan zaif tasodifiy mnemonik iboralardan foydalanib, 1404 ta hisobdan taxminan 2,94 trillion QU tokenini o‘g‘irlashgan. Ularning qiymati qariyb 1,4 million dollarni tashkil qilgan.
🔹 676 ta Computor (tasdiqlovchi tugun) butun tarmoqni to‘xtatdi; o‘g‘irlangan QU’ning taxminan 87,1 foizi blokcheynda muzlatib qo‘yildi
🔹 Qolgan taxminan 12,9 foizi MEXC’ga o‘tkazildi, qabul qiluvchi hisob esa muzlatildi
🔹 Tasdiqlovchilar tiklash rejasini ma’qullab ovoz berishdi, blokcheyn qayta ishga tushdi. Jabrlangan foydalanuvchilar 2027-yil 1-maygacha mablag‘larini qaytarish uchun ariza berishlari mumkin
Hamjamiyat ikki lagerga bo‘lindi: bir tomon bu tarmoqning odatdagidek ishlashi va foydalanuvchilarning pullarini qutqarib qolish ekanini aytmoqda; ikkinchi tomon esa blokcheynni istalgan payt to‘xtatish va orqaga qaytarish mumkin bo‘lsa, uning yakuniyligi kodga emas, odamlarga bog‘liq, deydi.
Mening fikrim: jabrlanganlar uchun bu, albatta, yaxshi yakun. Ammo token egasi sifatida shuni aniq tushunish kerak: sizni qutqarish vakolati sizning mablag‘laringizni muzlatish imkonini ham beradi. Bu to‘g‘ri yoki noto‘g‘ri masalasi emas — qaysi blokcheynni tanlasangiz, uning qoidalarini qabul qilishingiz kerak.
Amaliyroq saboq: mnemonik iboraning xavfsizligi uni yaratgan vositaning imkoniyatlari bilan cheklangan. Hamyonni veb-saytlarda, brauzer kengaytmalarida yoki noma’lum kichik dasturlarda yaratmang. Rasmiy hamyon ilovasi yoki apparat hamyonidan foydalaning. Eski hamyoningizni veb-saytda yaratgan bo‘lsangiz, yangisini ochib, aktivlarni unga o‘tkazish tavsiya etiladi.
Siz «muammo bo‘lsa, orqaga qaytarish mumkin» bo‘lgan blokcheynni afzal ko‘rasizmi yoki «hech kim o‘zgartira olmaydigan» blokcheynnimi?
#Qubic #钱包安全 #助记词 #区块链安全
🔐 Qubic 1,4 million dollar o‘g‘irlanganidan keyin blokcheynni qayta ishga tushirdi: pullar qaytarildi, ammo «o‘zgartirib bo‘lmaslik»-chi?
Bu safar muammo smart-kontraktdagi zaiflikda emas, balki mnemonik iboraning juda zaif yaratilganida edi.
Bir nechta xabarlarga ko‘ra, hujumchilar ayrim hamyonlar telefon brauzerlarida (xabarlarda Apple qurilmalari tilga olingan) yaratgan zaif tasodifiy mnemonik iboralardan foydalanib, 1404 ta hisobdan taxminan 2,94 trillion QU tokenini o‘g‘irlashgan. Ularning qiymati qariyb 1,4 million dollarni tashkil qilgan.
🔹 676 ta Computor (tasdiqlovchi tugun) butun tarmoqni to‘xtatdi; o‘g‘irlangan QU’ning taxminan 87,1 foizi blokcheynda muzlatib qo‘yildi
🔹 Qolgan taxminan 12,9 foizi MEXC’ga o‘tkazildi, qabul qiluvchi hisob esa muzlatildi
🔹 Tasdiqlovchilar tiklash rejasini ma’qullab ovoz berishdi, blokcheyn qayta ishga tushdi. Jabrlangan foydalanuvchilar 2027-yil 1-maygacha mablag‘larini qaytarish uchun ariza berishlari mumkin
Hamjamiyat ikki lagerga bo‘lindi: bir tomon bu tarmoqning odatdagidek ishlashi va foydalanuvchilarning pullarini qutqarib qolish ekanini aytmoqda; ikkinchi tomon esa blokcheynni istalgan payt to‘xtatish va orqaga qaytarish mumkin bo‘lsa, uning yakuniyligi kodga emas, odamlarga bog‘liq, deydi.
Mening fikrim: jabrlanganlar uchun bu, albatta, yaxshi yakun. Ammo token egasi sifatida shuni aniq tushunish kerak: sizni qutqarish vakolati sizning mablag‘laringizni muzlatish imkonini ham beradi. Bu to‘g‘ri yoki noto‘g‘ri masalasi emas — qaysi blokcheynni tanlasangiz, uning qoidalarini qabul qilishingiz kerak.
Amaliyroq saboq: mnemonik iboraning xavfsizligi uni yaratgan vositaning imkoniyatlari bilan cheklangan. Hamyonni veb-saytlarda, brauzer kengaytmalarida yoki noma’lum kichik dasturlarda yaratmang. Rasmiy hamyon ilovasi yoki apparat hamyonidan foydalaning. Eski hamyoningizni veb-saytda yaratgan bo‘lsangiz, yangisini ochib, aktivlarni unga o‘tkazish tavsiya etiladi.
Siz «muammo bo‘lsa, orqaga qaytarish mumkin» bo‘lgan blokcheynni afzal ko‘rasizmi yoki «hech kim o‘zgartira olmaydigan» blokcheynnimi?
#Qubic #钱包安全 #助记词 #区块链安全
Bu safar muammo smart-kontraktdagi zaiflikda emas, balki mnemonik iboraning juda zaif yaratilganida edi.
Bir nechta xabarlarga ko‘ra, hujumchilar ayrim hamyonlar telefon brauzerlarida (xabarlarda Apple qurilmalari tilga olingan) yaratgan zaif tasodifiy mnemonik iboralardan foydalanib, 1404 ta hisobdan taxminan 2,94 trillion QU tokenini o‘g‘irlashgan. Ularning qiymati qariyb 1,4 million dollarni tashkil qilgan.
🔹 676 ta Computor (tasdiqlovchi tugun) butun tarmoqni to‘xtatdi; o‘g‘irlangan QU’ning taxminan 87,1 foizi blokcheynda muzlatib qo‘yildi
🔹 Qolgan taxminan 12,9 foizi MEXC’ga o‘tkazildi, qabul qiluvchi hisob esa muzlatildi
🔹 Tasdiqlovchilar tiklash rejasini ma’qullab ovoz berishdi, blokcheyn qayta ishga tushdi. Jabrlangan foydalanuvchilar 2027-yil 1-maygacha mablag‘larini qaytarish uchun ariza berishlari mumkin
Hamjamiyat ikki lagerga bo‘lindi: bir tomon bu tarmoqning odatdagidek ishlashi va foydalanuvchilarning pullarini qutqarib qolish ekanini aytmoqda; ikkinchi tomon esa blokcheynni istalgan payt to‘xtatish va orqaga qaytarish mumkin bo‘lsa, uning yakuniyligi kodga emas, odamlarga bog‘liq, deydi.
Mening fikrim: jabrlanganlar uchun bu, albatta, yaxshi yakun. Ammo token egasi sifatida shuni aniq tushunish kerak: sizni qutqarish vakolati sizning mablag‘laringizni muzlatish imkonini ham beradi. Bu to‘g‘ri yoki noto‘g‘ri masalasi emas — qaysi blokcheynni tanlasangiz, uning qoidalarini qabul qilishingiz kerak.
Amaliyroq saboq: mnemonik iboraning xavfsizligi uni yaratgan vositaning imkoniyatlari bilan cheklangan. Hamyonni veb-saytlarda, brauzer kengaytmalarida yoki noma’lum kichik dasturlarda yaratmang. Rasmiy hamyon ilovasi yoki apparat hamyonidan foydalaning. Eski hamyoningizni veb-saytda yaratgan bo‘lsangiz, yangisini ochib, aktivlarni unga o‘tkazish tavsiya etiladi.
Siz «muammo bo‘lsa, orqaga qaytarish mumkin» bo‘lgan blokcheynni afzal ko‘rasizmi yoki «hech kim o‘zgartira olmaydigan» blokcheynnimi?
#Qubic #钱包安全 #助记词 #区块链安全
13

·
--
【Bozor yangiliklari】2,94 trillion QU o‘g‘irlanganidan keyin kompensatsiya talab qilish muddati 2027-yil 1-maygacha ochiq. Qubic’dagi seed yaratish zaifligi 1404 ta hamyonga ta’sir qildi va taxminan 1,4 million dollar zarar keltirdi. Tarmoq tranzaksiyalarni qayta ishlashni tikladi, uzilish vaqtida mablag‘lar xavfsiz saqlash hamyoniga o‘tkazildi, kompensatsiya talablari esa computorlar hakamlik organi tomonidan ko‘rib chiqiladi. Eng muhim qadam bitta: eski veb-hamyon endi xavfsiz emas, uni 4.26.4-versiyaga yangilab, aktivlarni yangi manzilga ko‘chirish kerak. Zaif seed kabi muammolarda zararning hammasini hamyon xizmati qoplashi kerakmi yoki foydalanuvchilarning o‘zlari tekshirib, aktivlarni ko‘chirishi amaliyroqmi? Izohlarda fikr almashaylik
$QUBIC $BTC $ETH
#Qubic #钱包安全 #黑客攻击
(Manba: Cryptopolitan)
⚠️Xavf haqida ogohlantirish: yuqoridagi ma’lumot bozor haqidagi axborot bo‘lib, investitsiya tavsiyasi hisoblanmaydi; investitsiya qilish xavfli, bozorga kirishda ehtiyot bo‘ling.
【Bozor yangiliklari】2,94 trillion QU o‘g‘irlanganidan keyin kompensatsiya talab qilish muddati 2027-yil 1-maygacha ochiq. Qubic’dagi seed yaratish zaifligi 1404 ta hamyonga ta’sir qildi va taxminan 1,4 million dollar zarar keltirdi. Tarmoq tranzaksiyalarni qayta ishlashni tikladi, uzilish vaqtida mablag‘lar xavfsiz saqlash hamyoniga o‘tkazildi, kompensatsiya talablari esa computorlar hakamlik organi tomonidan ko‘rib chiqiladi. Eng muhim qadam bitta: eski veb-hamyon endi xavfsiz emas, uni 4.26.4-versiyaga yangilab, aktivlarni yangi manzilga ko‘chirish kerak. Zaif seed kabi muammolarda zararning hammasini hamyon xizmati qoplashi kerakmi yoki foydalanuvchilarning o‘zlari tekshirib, aktivlarni ko‘chirishi amaliyroqmi? Izohlarda fikr almashaylik
$QUBIC $BTC $ETH
#Qubic #钱包安全 #黑客攻击
(Manba: Cryptopolitan)
⚠️Xavf haqida ogohlantirish: yuqoridagi ma’lumot bozor haqidagi axborot bo‘lib, investitsiya tavsiyasi hisoblanmaydi; investitsiya qilish xavfli, bozorga kirishda ehtiyot bo‘ling.
$QUBIC $BTC $ETH
#Qubic #钱包安全 #黑客攻击
(Manba: Cryptopolitan)
⚠️Xavf haqida ogohlantirish: yuqoridagi ma’lumot bozor haqidagi axborot bo‘lib, investitsiya tavsiyasi hisoblanmaydi; investitsiya qilish xavfli, bozorga kirishda ehtiyot bo‘ling.
164

·
--
Hamyon urug‘i oltita so‘rov sarlavhasi orqali topildi: Qubic 2027-yilgacha da’vo qilish imkoniyatini ochdiProtokol buzib kirilmagan — hamyonning o‘zi tasodifiy sonlar xavfsizligini zaiflashtirgan.
SlowMist’ning 20-oktabrdagi tahliliga ko‘ra, Qubic veb-hamyoni 55 belgili urug‘ qiymatlarini yaratishda JavaScript’dagi Math.random() funksiyasidan foydalangan, foydalanuvchi paroli yoki qurilma entropiyasini qo‘shmagan. Hujumchilar 17-oktabr soat 23:42 dan 18-oktabr soat 01:26 gacha (UTC) 1404 ta manzildan qariyb 2,94 trillion QU’ni o‘g‘irlashgan (o‘sha paytdagi qiymati taxminan 1,3–1,4 million AQSh dollari).
Eng ko‘zga tashlanadigani — ma’lumot uzatish zanjiri: ayni tasodifiy oqim tarmoq sarlavhalariga dejaVu qiymatlarini ham yozadi va ular shifrlanmagan TCP orqali uzatiladi. SlowMist mahalliy sinovda ketma-ket oltita dejaVu orqali generator holatini taxminan 15 millisekundda tiklash, so‘ng urug‘ qiymatini balans so‘rovidagi ochiq kalit bilan tekshirish mumkinligini tasdiqladi.
Hamyon urug‘i oltita so‘rov sarlavhasi orqali topildi: Qubic 2027-yilgacha da’vo qilish imkoniyatini ochdi
Protokol buzib kirilmagan — hamyonning o‘zi tasodifiy sonlar xavfsizligini zaiflashtirgan.
SlowMist’ning 20-oktabrdagi tahliliga ko‘ra, Qubic veb-hamyoni 55 belgili urug‘ qiymatlarini yaratishda JavaScript’dagi Math.random() funksiyasidan foydalangan, foydalanuvchi paroli yoki qurilma entropiyasini qo‘shmagan. Hujumchilar 17-oktabr soat 23:42 dan 18-oktabr soat 01:26 gacha (UTC) 1404 ta manzildan qariyb 2,94 trillion QU’ni o‘g‘irlashgan (o‘sha paytdagi qiymati taxminan 1,3–1,4 million AQSh dollari).
Eng ko‘zga tashlanadigani — ma’lumot uzatish zanjiri: ayni tasodifiy oqim tarmoq sarlavhalariga dejaVu qiymatlarini ham yozadi va ular shifrlanmagan TCP orqali uzatiladi. SlowMist mahalliy sinovda ketma-ket oltita dejaVu orqali generator holatini taxminan 15 millisekundda tiklash, so‘ng urug‘ qiymatini balans so‘rovidagi ochiq kalit bilan tekshirish mumkinligini tasdiqladi.
SlowMist’ning 20-oktabrdagi tahliliga ko‘ra, Qubic veb-hamyoni 55 belgili urug‘ qiymatlarini yaratishda JavaScript’dagi Math.random() funksiyasidan foydalangan, foydalanuvchi paroli yoki qurilma entropiyasini qo‘shmagan. Hujumchilar 17-oktabr soat 23:42 dan 18-oktabr soat 01:26 gacha (UTC) 1404 ta manzildan qariyb 2,94 trillion QU’ni o‘g‘irlashgan (o‘sha paytdagi qiymati taxminan 1,3–1,4 million AQSh dollari).
Eng ko‘zga tashlanadigani — ma’lumot uzatish zanjiri: ayni tasodifiy oqim tarmoq sarlavhalariga dejaVu qiymatlarini ham yozadi va ular shifrlanmagan TCP orqali uzatiladi. SlowMist mahalliy sinovda ketma-ket oltita dejaVu orqali generator holatini taxminan 15 millisekundda tiklash, so‘ng urug‘ qiymatini balans so‘rovidagi ochiq kalit bilan tekshirish mumkinligini tasdiqladi.
72
·
--
1 404 ta hamyondagi taxminan 1,4 million dollarlik $QU tokenlari bir zumda yo‘qoldi. Qubic’dagi bu safargi hodisa maxfiy kalitlarning sizib chiqishi yoki fishing imzosiga bog‘liq emas, balki hamyon seedlarini yaratish jarayonidagi zaiflik sabab yuz berdi — ayrim Apple qurilmalari va brauzerlar yaratgan seedlardan hujumchilar hisoblarni bo‘shatish uchun foydalangan. Bu tafsilot yo‘qotilgan mablag‘ miqdoridan ham ko‘proq e’tiborga loyiq: foydalanuvchilar hamyonni odatdagi tartibda yaratib, aktivlarini saqlagan, ammo muammo vositalar zanjirining eng quyi qatlamida bo‘lgan.
Qubic tarmoqni qayta ishga tushirdi. Bloklar brauzeri ma’lumotlariga ko‘ra, 19-oktabr kuni soat 20:00 da ticklarni qayta ishlash tiklangan va jarayon avval to‘xtatilgan 85,371,949 ko‘rsatkichidan oshib ketgan. Validatorlar — Computors — tiklash rejasini ma’qulladi. Jabrlangan foydalanuvchilar endi kompensatsiya uchun ariza topshirishlari mumkin; oxirgi muddat — 2027-yil 1-may. Rasmiylar hamyonni 4.26.4 yoki undan yangi versiyada qayta yaratib, mablag‘larni imkon qadar tezroq o‘tkazishni tavsiya qilmoqda.
Tarmoqni qayta ishga tushirish va kompensatsiya olish jarayoni yo‘qotishlarning bir qismini qoplashi mumkin. Ammo seed zaifligi Apple qurilmalari va brauzerlarda yaratilgan hamyonlarga ta’sir ko‘rsatdi, bunday hamyonlardan esa oddiy foydalanuvchilar orasida ancha keng foydalaniladi. Hamyon yaratayotganda mijoz dasturi versiyasi va seed yaratiladigan muhitni ataylab tekshirib turasizmi? Yoki “yirik platforma/ommabop qurilma bo‘lsa, muammo yo‘q” deb o‘ylaysizmi? Odatlaringiz haqida izohlarda gaplashamiz.
#Qubic #钱包安全 #blokcheyn
1 404 ta hamyondagi taxminan 1,4 million dollarlik $QU tokenlari bir zumda yo‘qoldi. Qubic’dagi bu safargi hodisa maxfiy kalitlarning sizib chiqishi yoki fishing imzosiga bog‘liq emas, balki hamyon seedlarini yaratish jarayonidagi zaiflik sabab yuz berdi — ayrim Apple qurilmalari va brauzerlar yaratgan seedlardan hujumchilar hisoblarni bo‘shatish uchun foydalangan. Bu tafsilot yo‘qotilgan mablag‘ miqdoridan ham ko‘proq e’tiborga loyiq: foydalanuvchilar hamyonni odatdagi tartibda yaratib, aktivlarini saqlagan, ammo muammo vositalar zanjirining eng quyi qatlamida bo‘lgan.
Qubic tarmoqni qayta ishga tushirdi. Bloklar brauzeri ma’lumotlariga ko‘ra, 19-oktabr kuni soat 20:00 da ticklarni qayta ishlash tiklangan va jarayon avval to‘xtatilgan 85,371,949 ko‘rsatkichidan oshib ketgan. Validatorlar — Computors — tiklash rejasini ma’qulladi. Jabrlangan foydalanuvchilar endi kompensatsiya uchun ariza topshirishlari mumkin; oxirgi muddat — 2027-yil 1-may. Rasmiylar hamyonni 4.26.4 yoki undan yangi versiyada qayta yaratib, mablag‘larni imkon qadar tezroq o‘tkazishni tavsiya qilmoqda.
Tarmoqni qayta ishga tushirish va kompensatsiya olish jarayoni yo‘qotishlarning bir qismini qoplashi mumkin. Ammo seed zaifligi Apple qurilmalari va brauzerlarda yaratilgan hamyonlarga ta’sir ko‘rsatdi, bunday hamyonlardan esa oddiy foydalanuvchilar orasida ancha keng foydalaniladi. Hamyon yaratayotganda mijoz dasturi versiyasi va seed yaratiladigan muhitni ataylab tekshirib turasizmi? Yoki “yirik platforma/ommabop qurilma bo‘lsa, muammo yo‘q” deb o‘ylaysizmi? Odatlaringiz haqida izohlarda gaplashamiz.
#Qubic #钱包安全 #blokcheyn
Qubic tarmoqni qayta ishga tushirdi. Bloklar brauzeri ma’lumotlariga ko‘ra, 19-oktabr kuni soat 20:00 da ticklarni qayta ishlash tiklangan va jarayon avval to‘xtatilgan 85,371,949 ko‘rsatkichidan oshib ketgan. Validatorlar — Computors — tiklash rejasini ma’qulladi. Jabrlangan foydalanuvchilar endi kompensatsiya uchun ariza topshirishlari mumkin; oxirgi muddat — 2027-yil 1-may. Rasmiylar hamyonni 4.26.4 yoki undan yangi versiyada qayta yaratib, mablag‘larni imkon qadar tezroq o‘tkazishni tavsiya qilmoqda.
Tarmoqni qayta ishga tushirish va kompensatsiya olish jarayoni yo‘qotishlarning bir qismini qoplashi mumkin. Ammo seed zaifligi Apple qurilmalari va brauzerlarda yaratilgan hamyonlarga ta’sir ko‘rsatdi, bunday hamyonlardan esa oddiy foydalanuvchilar orasida ancha keng foydalaniladi. Hamyon yaratayotganda mijoz dasturi versiyasi va seed yaratiladigan muhitni ataylab tekshirib turasizmi? Yoki “yirik platforma/ommabop qurilma bo‘lsa, muammo yo‘q” deb o‘ylaysizmi? Odatlaringiz haqida izohlarda gaplashamiz.
#Qubic #钱包安全 #blokcheyn
36

Qubic yaqinda “markazlashmagan” tizimlarda ham favqulodda to‘xtatish tugmasi borligini anglagan navbatdagi L1 bo‘ldi.
Hujumchi oldindan taxmin qilish mumkin bo‘lgan hamyon seedlaridan foydalanib, 1 404 ta hisobdan taxminan 1,4 million dollarlik QU mablag‘ini o‘g‘irlagach, tarmoq yakshanba kuni to‘xtatildi. Bunga ayrim Apple qurilmalari va brauzerlarida Qubic’ning veb-hamyonidagi zaif tasodifiy sonlar generatori sabab bo‘ldi. Validatorlar (“Computors”) mablag‘lar harakatlanishining oldini olish uchun bloklar ishlab chiqarilishini to‘xtatdi, so‘ng mablag‘larni qaytarish rejasini ma’qulladi.
Tarmoq 19-oktabr kuni soat 20:00 da qayta ishga tushib, 85 371 949-tikdan o‘tdi. Endi da’volarni qabul qilish platformasi ochiq, arizalar 2027-yil 1-maygacha qabul qilinadi. Seed zaifligi veb-hamyonning v4.26.4 versiyasida tuzatildi — undan oldingi versiyada yaratilgan har qanday hamyonni buzilgan deb hisoblash kerak: mablag‘laringizni ko‘chiring va eski hamyondan foydalanishni to‘xtating.
Vaziyatga xolis qarasak: tarmoqni to‘xtatish ish berdi va o‘g‘irlangan mablag‘larning aksariyati biror birjaga yetib bormadi. Ammo validatorlari talabga ko‘ra to‘xtata oladigan tarmoqda ishonchga asoslangan inson omili bor — foydalanuvchilar markazlashmaganlik tomoshasiga ishonadi, toki bu tomosha ularni qutqarishga majbur bo‘lmaguncha.
Agar L1’ingiz sizni himoya qilish uchun pauza tugmasini bosa olsa, u hanuz ruxsatsiz foydalanish mumkin bo‘lgan tizimmi yoki shunchaki yaxshi boshqariladigani xolosmi? Bu moliyaviy maslahat emas (NFA), har doim o‘zingiz tadqiq qiling (DYOR).
#Altcoins #CryptoNews #Qubic #HackRecovery
Qubic yaqinda “markazlashmagan” tizimlarda ham favqulodda to‘xtatish tugmasi borligini anglagan navbatdagi L1 bo‘ldi.
Hujumchi oldindan taxmin qilish mumkin bo‘lgan hamyon seedlaridan foydalanib, 1 404 ta hisobdan taxminan 1,4 million dollarlik QU mablag‘ini o‘g‘irlagach, tarmoq yakshanba kuni to‘xtatildi. Bunga ayrim Apple qurilmalari va brauzerlarida Qubic’ning veb-hamyonidagi zaif tasodifiy sonlar generatori sabab bo‘ldi. Validatorlar (“Computors”) mablag‘lar harakatlanishining oldini olish uchun bloklar ishlab chiqarilishini to‘xtatdi, so‘ng mablag‘larni qaytarish rejasini ma’qulladi.
Tarmoq 19-oktabr kuni soat 20:00 da qayta ishga tushib, 85 371 949-tikdan o‘tdi. Endi da’volarni qabul qilish platformasi ochiq, arizalar 2027-yil 1-maygacha qabul qilinadi. Seed zaifligi veb-hamyonning v4.26.4 versiyasida tuzatildi — undan oldingi versiyada yaratilgan har qanday hamyonni buzilgan deb hisoblash kerak: mablag‘laringizni ko‘chiring va eski hamyondan foydalanishni to‘xtating.
Vaziyatga xolis qarasak: tarmoqni to‘xtatish ish berdi va o‘g‘irlangan mablag‘larning aksariyati biror birjaga yetib bormadi. Ammo validatorlari talabga ko‘ra to‘xtata oladigan tarmoqda ishonchga asoslangan inson omili bor — foydalanuvchilar markazlashmaganlik tomoshasiga ishonadi, toki bu tomosha ularni qutqarishga majbur bo‘lmaguncha.
Agar L1’ingiz sizni himoya qilish uchun pauza tugmasini bosa olsa, u hanuz ruxsatsiz foydalanish mumkin bo‘lgan tizimmi yoki shunchaki yaxshi boshqariladigani xolosmi? Bu moliyaviy maslahat emas (NFA), har doim o‘zingiz tadqiq qiling (DYOR).
#Altcoins #CryptoNews #Qubic #HackRecovery
Hujumchi oldindan taxmin qilish mumkin bo‘lgan hamyon seedlaridan foydalanib, 1 404 ta hisobdan taxminan 1,4 million dollarlik QU mablag‘ini o‘g‘irlagach, tarmoq yakshanba kuni to‘xtatildi. Bunga ayrim Apple qurilmalari va brauzerlarida Qubic’ning veb-hamyonidagi zaif tasodifiy sonlar generatori sabab bo‘ldi. Validatorlar (“Computors”) mablag‘lar harakatlanishining oldini olish uchun bloklar ishlab chiqarilishini to‘xtatdi, so‘ng mablag‘larni qaytarish rejasini ma’qulladi.
Tarmoq 19-oktabr kuni soat 20:00 da qayta ishga tushib, 85 371 949-tikdan o‘tdi. Endi da’volarni qabul qilish platformasi ochiq, arizalar 2027-yil 1-maygacha qabul qilinadi. Seed zaifligi veb-hamyonning v4.26.4 versiyasida tuzatildi — undan oldingi versiyada yaratilgan har qanday hamyonni buzilgan deb hisoblash kerak: mablag‘laringizni ko‘chiring va eski hamyondan foydalanishni to‘xtating.
Vaziyatga xolis qarasak: tarmoqni to‘xtatish ish berdi va o‘g‘irlangan mablag‘larning aksariyati biror birjaga yetib bormadi. Ammo validatorlari talabga ko‘ra to‘xtata oladigan tarmoqda ishonchga asoslangan inson omili bor — foydalanuvchilar markazlashmaganlik tomoshasiga ishonadi, toki bu tomosha ularni qutqarishga majbur bo‘lmaguncha.
Agar L1’ingiz sizni himoya qilish uchun pauza tugmasini bosa olsa, u hanuz ruxsatsiz foydalanish mumkin bo‘lgan tizimmi yoki shunchaki yaxshi boshqariladigani xolosmi? Bu moliyaviy maslahat emas (NFA), har doim o‘zingiz tadqiq qiling (DYOR).
#Altcoins #CryptoNews #Qubic #HackRecovery
1
4
·
--
Qubic qayta ishga tushdi, ammo hamyonni yangilash eski kalitni almashtirish degani emas
Mening xulosam: Qubic’ning qayta ishga tushishi tarmoqdagi to‘xtab qolishni bartaraf etdi, ammo xavfsizligi buzilgan eski hamyon seed-iboralarini yana xavfsiz qilib qo‘ymaydi. Qubic veb-hamyonining 4.26.4 dan oldingi versiyasida hisob yaratganlar, balansiga tegilmagan bo‘lsa ham, faqat dasturiy ta’minotni yangilash bilan cheklanmay, rasmiy ko‘rsatmalarga muvofiq yangi hamyonga o‘tishlari kerak.
20-oktabr kuni Qubic tarmoq qayta tiklanganini, da’vo topshirish platformasi ochilganini e’lon qildi va tekshiruvdan o‘tgan egalarga mablag‘larning dastlabki qismi qaytarilganini bildirdi. Bu tiklanish jarayonidagi siljish, ammo zarar ko‘rgan barcha foydalanuvchilar mablag‘larini olib bo‘ldi degani emas.
Muhim jihat — «kalitni almashtirish». Rasmiy ko‘rsatmaga ko‘ra, 4.26.4 yoki undan yuqori versiyaga yangilangach, mutlaqo yangi seed yarating va eski hamyondan foydalanishni to‘xtating. Da’vo sahifasida, shuningdek, zarar ko‘rmagan qurilma yoki brauzerda yangi qabul qilish manzilini yaratish talab qilinadi; eski seedni yangi dasturiy ta’minotga import qilish yangi seed yaratish bilan teng emas.
Nega egalikni tasdiqlovchi dalillarni ham topshirish kerak? Rasmiy da’vo yo‘riqnomasida hujumchilar ham kuchsiz seed yordamida yaroqli imzo yaratishi mumkinligi, shu sababli bitta imzo haqiqiy egasi kimligini isbotlay olmasligi aytilgan. Demak, zarar ko‘rgan foydalanuvchilar birjadan yechib olish kvitansiyasini yoki hodisadan oldingi mablag‘ manbaini qayd etuvchi hujjatni ham taqdim etishlari kerak. «Imzo qo‘ya olaman» degan gapni mablag‘ qaytarilishining kafolati deb qabul qilmang.
Da’vo topshirish muddati 2027-yil 1-maygacha. Shoshiltirishlariga uchib, seed-iborani hech kimga bermang: rasmiylar seed so‘rab o‘zlari shaxsiy xabar yubormasliklarini va mablag‘ni qaytarish uchun haq olmasliklarini bildirishgan. Muzlatilgan aktivlar bo‘yicha da’vo jarayonidan foydalaning; muzlatilmagan aktivlarni esa rasmiy migratsiya ko‘rsatmalariga muvofiq ko‘chiring. Da’vo topshirish imkoniyati ochilganini avtomatik ravishda pul qaytariladi deb tushunmang.
Keyingi 48 soat ichida to‘liq texnik hisobotni, mablag‘larni qaytarish jarayonini va ta’sir doirasi kengayayotgan-kengaymayotganini kuzataman. Faqat yangi seed yaratish mexanizmi tekshirilib, migratsiya va mablag‘larni qaytarish jarayonlari tasdiqlangandagina choralar ko‘rish bilan bog‘liq xavfni pasaytiraman. Tiklanish muvaffaqiyatli kechgan taqdirda ham, eski seedni yana xavfsiz deb hisoblamayman.
#Qubic #钱包安全 #Aktivlar xavfsizligi
Qubic qayta ishga tushdi, ammo hamyonni yangilash eski kalitni almashtirish degani emas
Mening xulosam: Qubic’ning qayta ishga tushishi tarmoqdagi to‘xtab qolishni bartaraf etdi, ammo xavfsizligi buzilgan eski hamyon seed-iboralarini yana xavfsiz qilib qo‘ymaydi. Qubic veb-hamyonining 4.26.4 dan oldingi versiyasida hisob yaratganlar, balansiga tegilmagan bo‘lsa ham, faqat dasturiy ta’minotni yangilash bilan cheklanmay, rasmiy ko‘rsatmalarga muvofiq yangi hamyonga o‘tishlari kerak.
20-oktabr kuni Qubic tarmoq qayta tiklanganini, da’vo topshirish platformasi ochilganini e’lon qildi va tekshiruvdan o‘tgan egalarga mablag‘larning dastlabki qismi qaytarilganini bildirdi. Bu tiklanish jarayonidagi siljish, ammo zarar ko‘rgan barcha foydalanuvchilar mablag‘larini olib bo‘ldi degani emas.
Muhim jihat — «kalitni almashtirish». Rasmiy ko‘rsatmaga ko‘ra, 4.26.4 yoki undan yuqori versiyaga yangilangach, mutlaqo yangi seed yarating va eski hamyondan foydalanishni to‘xtating. Da’vo sahifasida, shuningdek, zarar ko‘rmagan qurilma yoki brauzerda yangi qabul qilish manzilini yaratish talab qilinadi; eski seedni yangi dasturiy ta’minotga import qilish yangi seed yaratish bilan teng emas.
Nega egalikni tasdiqlovchi dalillarni ham topshirish kerak? Rasmiy da’vo yo‘riqnomasida hujumchilar ham kuchsiz seed yordamida yaroqli imzo yaratishi mumkinligi, shu sababli bitta imzo haqiqiy egasi kimligini isbotlay olmasligi aytilgan. Demak, zarar ko‘rgan foydalanuvchilar birjadan yechib olish kvitansiyasini yoki hodisadan oldingi mablag‘ manbaini qayd etuvchi hujjatni ham taqdim etishlari kerak. «Imzo qo‘ya olaman» degan gapni mablag‘ qaytarilishining kafolati deb qabul qilmang.
Da’vo topshirish muddati 2027-yil 1-maygacha. Shoshiltirishlariga uchib, seed-iborani hech kimga bermang: rasmiylar seed so‘rab o‘zlari shaxsiy xabar yubormasliklarini va mablag‘ni qaytarish uchun haq olmasliklarini bildirishgan. Muzlatilgan aktivlar bo‘yicha da’vo jarayonidan foydalaning; muzlatilmagan aktivlarni esa rasmiy migratsiya ko‘rsatmalariga muvofiq ko‘chiring. Da’vo topshirish imkoniyati ochilganini avtomatik ravishda pul qaytariladi deb tushunmang.
Keyingi 48 soat ichida to‘liq texnik hisobotni, mablag‘larni qaytarish jarayonini va ta’sir doirasi kengayayotgan-kengaymayotganini kuzataman. Faqat yangi seed yaratish mexanizmi tekshirilib, migratsiya va mablag‘larni qaytarish jarayonlari tasdiqlangandagina choralar ko‘rish bilan bog‘liq xavfni pasaytiraman. Tiklanish muvaffaqiyatli kechgan taqdirda ham, eski seedni yana xavfsiz deb hisoblamayman.
#Qubic #钱包安全 #Aktivlar xavfsizligi
Mening xulosam: Qubic’ning qayta ishga tushishi tarmoqdagi to‘xtab qolishni bartaraf etdi, ammo xavfsizligi buzilgan eski hamyon seed-iboralarini yana xavfsiz qilib qo‘ymaydi. Qubic veb-hamyonining 4.26.4 dan oldingi versiyasida hisob yaratganlar, balansiga tegilmagan bo‘lsa ham, faqat dasturiy ta’minotni yangilash bilan cheklanmay, rasmiy ko‘rsatmalarga muvofiq yangi hamyonga o‘tishlari kerak.
20-oktabr kuni Qubic tarmoq qayta tiklanganini, da’vo topshirish platformasi ochilganini e’lon qildi va tekshiruvdan o‘tgan egalarga mablag‘larning dastlabki qismi qaytarilganini bildirdi. Bu tiklanish jarayonidagi siljish, ammo zarar ko‘rgan barcha foydalanuvchilar mablag‘larini olib bo‘ldi degani emas.
Muhim jihat — «kalitni almashtirish». Rasmiy ko‘rsatmaga ko‘ra, 4.26.4 yoki undan yuqori versiyaga yangilangach, mutlaqo yangi seed yarating va eski hamyondan foydalanishni to‘xtating. Da’vo sahifasida, shuningdek, zarar ko‘rmagan qurilma yoki brauzerda yangi qabul qilish manzilini yaratish talab qilinadi; eski seedni yangi dasturiy ta’minotga import qilish yangi seed yaratish bilan teng emas.
Nega egalikni tasdiqlovchi dalillarni ham topshirish kerak? Rasmiy da’vo yo‘riqnomasida hujumchilar ham kuchsiz seed yordamida yaroqli imzo yaratishi mumkinligi, shu sababli bitta imzo haqiqiy egasi kimligini isbotlay olmasligi aytilgan. Demak, zarar ko‘rgan foydalanuvchilar birjadan yechib olish kvitansiyasini yoki hodisadan oldingi mablag‘ manbaini qayd etuvchi hujjatni ham taqdim etishlari kerak. «Imzo qo‘ya olaman» degan gapni mablag‘ qaytarilishining kafolati deb qabul qilmang.
Da’vo topshirish muddati 2027-yil 1-maygacha. Shoshiltirishlariga uchib, seed-iborani hech kimga bermang: rasmiylar seed so‘rab o‘zlari shaxsiy xabar yubormasliklarini va mablag‘ni qaytarish uchun haq olmasliklarini bildirishgan. Muzlatilgan aktivlar bo‘yicha da’vo jarayonidan foydalaning; muzlatilmagan aktivlarni esa rasmiy migratsiya ko‘rsatmalariga muvofiq ko‘chiring. Da’vo topshirish imkoniyati ochilganini avtomatik ravishda pul qaytariladi deb tushunmang.
Keyingi 48 soat ichida to‘liq texnik hisobotni, mablag‘larni qaytarish jarayonini va ta’sir doirasi kengayayotgan-kengaymayotganini kuzataman. Faqat yangi seed yaratish mexanizmi tekshirilib, migratsiya va mablag‘larni qaytarish jarayonlari tasdiqlangandagina choralar ko‘rish bilan bog‘liq xavfni pasaytiraman. Tiklanish muvaffaqiyatli kechgan taqdirda ham, eski seedni yana xavfsiz deb hisoblamayman.
#Qubic #钱包安全 #Aktivlar xavfsizligi
79

Qubic blokcheynni tikladi, $1.4Mlik xakerlik hujumidan keyin pulni qaytarish so‘rovlarini qabul qilishni boshladi
- Validator tiklashni ma’qulladi
- Pulni qaytarish so‘rovlari 1/5/2027 gacha qabul qilinadi
- Qubic blokcheyni $1.4M yo‘qotishdan keyin tiklandi
#BinanceSquare #CryptoNews #QUBIC
$qubic
#vlikevn #Titanbot
Manba: CoinTelegraph
Qubic blokcheynni tikladi, $1.4Mlik xakerlik hujumidan keyin pulni qaytarish so‘rovlarini qabul qilishni boshladi
- Validator tiklashni ma’qulladi
- Pulni qaytarish so‘rovlari 1/5/2027 gacha qabul qilinadi
- Qubic blokcheyni $1.4M yo‘qotishdan keyin tiklandi
#BinanceSquare #CryptoNews #QUBIC
$qubic
#vlikevn #Titanbot
Manba: CoinTelegraph
- Validator tiklashni ma’qulladi
- Pulni qaytarish so‘rovlari 1/5/2027 gacha qabul qilinadi
- Qubic blokcheyni $1.4M yo‘qotishdan keyin tiklandi
#BinanceSquare #CryptoNews #QUBIC
$qubic
#vlikevn #Titanbot
Manba: CoinTelegraph
2
Qubic blokcheynni qayta ishga tushirdi va 1,4 million dollarlik xakerlik hujumidan so‘ng tovon puli talablarini qabul qila boshladi
- Qubic 1,4 million dollarlik xakerlik hujumidan so‘ng blokcheynni qayta ishga tushirdi.
- Tarmoq validatorlari tiklash rejasini ma’qulladi.
- Tovon puli talablarini 2027-yil 1-maygacha yuborish mumkin.
- RSS manbasida qo‘shimcha tafsilotlar berilmagan.
#Qubic #CryptoNews #Blockchain #Hack #BinanceSquare
$qubic
vlikevn Titanbot
Manba: CoinTelegraph
Qubic blokcheynni qayta ishga tushirdi va 1,4 million dollarlik xakerlik hujumidan so‘ng tovon puli talablarini qabul qila boshladi
- Qubic 1,4 million dollarlik xakerlik hujumidan so‘ng blokcheynni qayta ishga tushirdi.
- Tarmoq validatorlari tiklash rejasini ma’qulladi.
- Tovon puli talablarini 2027-yil 1-maygacha yuborish mumkin.
- RSS manbasida qo‘shimcha tafsilotlar berilmagan.
#Qubic #CryptoNews #Blockchain #Hack #BinanceSquare
$qubic
vlikevn Titanbot
Manba: CoinTelegraph
- Qubic 1,4 million dollarlik xakerlik hujumidan so‘ng blokcheynni qayta ishga tushirdi.
- Tarmoq validatorlari tiklash rejasini ma’qulladi.
- Tovon puli talablarini 2027-yil 1-maygacha yuborish mumkin.
- RSS manbasida qo‘shimcha tafsilotlar berilmagan.
#Qubic #CryptoNews #Blockchain #Hack #BinanceSquare
$qubic
vlikevn Titanbot
Manba: CoinTelegraph
70

·
--
Qubic qayta ishga tushirish tugmasini bosdi — o‘g‘irlik sabab to‘xtab qolgan zanjir uch kundan keyin blok ishlab chiqarishni tikladi. 1404 ta hamyondan taxminan 1,4 million dollar o‘g‘irlangan. Bu safar rasmiylar jim turmadi: Computors tiklash rejasini ovoz berish orqali ma’qulladi, tovon puli olish platformasi ishga tushdi, jabrlanuvchilar 2027-yil 1-maygacha ariza topshirishi mumkin. O‘g‘irlangan mablag‘larning 87,1 foizi zanjirda muzlatilgan, qolgan 12,9 foizi esa MEXC tomonidan bloklangan. Zaiflik tasdiqlandi: veb-hamyon maxfiy ibora urug‘ini yaratishda Math.random() dan foydalangan, ya’ni xususiy kalit sifatida psevdotasodifiy sonlar ishlatilgan — bu xatoga yo‘l qo‘yishning oldini olsa bo‘lardi. E’tibor bering: 4.26.4 dan oldingi eski hamyonlarni, hatto ulardan mablag‘ o‘g‘irlanmagan bo‘lsa ham, ko‘chirish kerak — eski urug‘lar tabiatan zaif. Endi tovon puli qanchalik yaxshi to‘lanishini ko‘ramiz. Sizda QU bormi? Manzilingizni tekshirib ko‘rdingizmi?
#Qubic #Web3 #链上安全 #HakerlikHodisasi
Qubic qayta ishga tushirish tugmasini bosdi — o‘g‘irlik sabab to‘xtab qolgan zanjir uch kundan keyin blok ishlab chiqarishni tikladi. 1404 ta hamyondan taxminan 1,4 million dollar o‘g‘irlangan. Bu safar rasmiylar jim turmadi: Computors tiklash rejasini ovoz berish orqali ma’qulladi, tovon puli olish platformasi ishga tushdi, jabrlanuvchilar 2027-yil 1-maygacha ariza topshirishi mumkin. O‘g‘irlangan mablag‘larning 87,1 foizi zanjirda muzlatilgan, qolgan 12,9 foizi esa MEXC tomonidan bloklangan. Zaiflik tasdiqlandi: veb-hamyon maxfiy ibora urug‘ini yaratishda Math.random() dan foydalangan, ya’ni xususiy kalit sifatida psevdotasodifiy sonlar ishlatilgan — bu xatoga yo‘l qo‘yishning oldini olsa bo‘lardi. E’tibor bering: 4.26.4 dan oldingi eski hamyonlarni, hatto ulardan mablag‘ o‘g‘irlanmagan bo‘lsa ham, ko‘chirish kerak — eski urug‘lar tabiatan zaif. Endi tovon puli qanchalik yaxshi to‘lanishini ko‘ramiz. Sizda QU bormi? Manzilingizni tekshirib ko‘rdingizmi?
#Qubic #Web3 #链上安全 #HakerlikHodisasi
#Qubic #Web3 #链上安全 #HakerlikHodisasi
8
·
--
Pasayuvchi
🚨 1 404 TA KRIPTOHAMYON BO‘SHATILDI — ATIGI 6 TA TARMOQ KUZATUVI MAXFIY KALITNI OSHKOR QILISHI MUMKIN! 👀
Hamyoningizni himoyalab, seed iborangizni hech kimga bermasangiz ham… baribir hamma narsangizdan ayrilishingiz mumkinligini tasavvur qiling.
Qubic xavfsizlik hodisasi ortidagi dahshatli holat aynan shu.
💥 NIMA BO‘LDI?
17–18-oktabr kunlari hujumchi quyidagilarni o‘zlashtirdi:
🔴 1 404 ta hamyon
🔴 2,94 trillion QU
🔴 Taxminan 1,3 MILLION dollar
Zararni cheklash uchun Qubic tarmog‘i to‘xtatildi.
Loyiha ma’lumotlariga ko‘ra, o‘g‘irlangan tokenlarning 87,1 foizi blokcheynda muzlatilgan, qolgan 12,9 foizi esa MEXC’ga yetib borgan va u yerdagi qabul qiluvchi hisob muzlatilgan.
Ammo eng tashvishli kashfiyot keyinroq ma’lum bo‘ldi.
🔍 SLOWMIST ANIQLAGAN HOLAT
20-oktabr kuni xavfsizlik tadqiqotchilari Qubic hamyoni ayrim maxfiy kalitlarni yaratishda yetarlicha xavfsiz bo‘lmagan tasodifiylikdan foydalanganini ma’lum qildi.
Nazorat ostidagi sinovda tadqiqotchilar muayyan sharoitlarda ketma-ket atigi OLTITA tarmoq kuzatuvidan foydalanib, zaif maxfiy kalitni qayta tiklashdi.
⚠️ Bu hujumchi aynan shu usuldan foydalanganini ISBOTLAMAYDI.
Muammo Qubic’ning asosiy blokcheyn protokoli buzilgani tasdiqlanganida emas, hamyon seed’ini yaratish jarayonida edi.
🚨 KIMLAR E’TIBOR BERISHI KERAK?
18-oktabrgacha Qubic hamyonini quyidagilardan foydalanib yaratgan foydalanuvchilar:
• iPhone yoki iPad’dagi istalgan brauzer
• Mac’dagi Safari
Yoki 2025-yil iyulgacha Qubic’ning iOS ilovasidan foydalanganlar.
4.26.4-versiya YANGI seed’lar yaratilishidagi muammoni tuzatadi.
Ammo avval yaratilgan zaif seed’lar hanuz himoyasiz.
💭 PANBAS FIKRI:
Eng qo‘rqinchli tomoni 1,3 million dollar o‘g‘irlangani emas.
Eng qo‘rqinchlisi — hamyon mutlaqo xavfsizdek ko‘rinsa-da, uning maxfiy kaliti boshidanoq oldindan taxmin qilish mumkin bo‘lgan bo‘lishi.
Muzlatilgan mablag‘lar qaytarilgan mablag‘lar degani emas.
Hamyoningiz zarar ko‘rgan bo‘lishi mumkin deb hisoblasangiz, rasmiy ko‘chirish ko‘rsatmalariga amal qiling. Seed iborangizni hech qachon hech kimga bermang va o‘zingiz so‘ramagan mablag‘ni tiklash takliflariga ishonmang.
👇 Kalitlari aslida tasodifiy bo‘lmaganini bilib qolsangiz, o‘sha hamyonga yana ishonarmidingiz?
#Qubic #WalletSecurity #CryptoExploit
🚨 1 404 TA KRIPTOHAMYON BO‘SHATILDI — ATIGI 6 TA TARMOQ KUZATUVI MAXFIY KALITNI OSHKOR QILISHI MUMKIN! 👀
Hamyoningizni himoyalab, seed iborangizni hech kimga bermasangiz ham… baribir hamma narsangizdan ayrilishingiz mumkinligini tasavvur qiling.
Qubic xavfsizlik hodisasi ortidagi dahshatli holat aynan shu.
💥 NIMA BO‘LDI?
17–18-oktabr kunlari hujumchi quyidagilarni o‘zlashtirdi:
🔴 1 404 ta hamyon
🔴 2,94 trillion QU
🔴 Taxminan 1,3 MILLION dollar
Zararni cheklash uchun Qubic tarmog‘i to‘xtatildi.
Loyiha ma’lumotlariga ko‘ra, o‘g‘irlangan tokenlarning 87,1 foizi blokcheynda muzlatilgan, qolgan 12,9 foizi esa MEXC’ga yetib borgan va u yerdagi qabul qiluvchi hisob muzlatilgan.
Ammo eng tashvishli kashfiyot keyinroq ma’lum bo‘ldi.
🔍 SLOWMIST ANIQLAGAN HOLAT
20-oktabr kuni xavfsizlik tadqiqotchilari Qubic hamyoni ayrim maxfiy kalitlarni yaratishda yetarlicha xavfsiz bo‘lmagan tasodifiylikdan foydalanganini ma’lum qildi.
Nazorat ostidagi sinovda tadqiqotchilar muayyan sharoitlarda ketma-ket atigi OLTITA tarmoq kuzatuvidan foydalanib, zaif maxfiy kalitni qayta tiklashdi.
⚠️ Bu hujumchi aynan shu usuldan foydalanganini ISBOTLAMAYDI.
Muammo Qubic’ning asosiy blokcheyn protokoli buzilgani tasdiqlanganida emas, hamyon seed’ini yaratish jarayonida edi.
🚨 KIMLAR E’TIBOR BERISHI KERAK?
18-oktabrgacha Qubic hamyonini quyidagilardan foydalanib yaratgan foydalanuvchilar:
• iPhone yoki iPad’dagi istalgan brauzer
• Mac’dagi Safari
Yoki 2025-yil iyulgacha Qubic’ning iOS ilovasidan foydalanganlar.
4.26.4-versiya YANGI seed’lar yaratilishidagi muammoni tuzatadi.
Ammo avval yaratilgan zaif seed’lar hanuz himoyasiz.
💭 PANBAS FIKRI:
Eng qo‘rqinchli tomoni 1,3 million dollar o‘g‘irlangani emas.
Eng qo‘rqinchlisi — hamyon mutlaqo xavfsizdek ko‘rinsa-da, uning maxfiy kaliti boshidanoq oldindan taxmin qilish mumkin bo‘lgan bo‘lishi.
Muzlatilgan mablag‘lar qaytarilgan mablag‘lar degani emas.
Hamyoningiz zarar ko‘rgan bo‘lishi mumkin deb hisoblasangiz, rasmiy ko‘chirish ko‘rsatmalariga amal qiling. Seed iborangizni hech qachon hech kimga bermang va o‘zingiz so‘ramagan mablag‘ni tiklash takliflariga ishonmang.
👇 Kalitlari aslida tasodifiy bo‘lmaganini bilib qolsangiz, o‘sha hamyonga yana ishonarmidingiz?
#Qubic #WalletSecurity #CryptoExploit
Hamyoningizni himoyalab, seed iborangizni hech kimga bermasangiz ham… baribir hamma narsangizdan ayrilishingiz mumkinligini tasavvur qiling.
Qubic xavfsizlik hodisasi ortidagi dahshatli holat aynan shu.
💥 NIMA BO‘LDI?
17–18-oktabr kunlari hujumchi quyidagilarni o‘zlashtirdi:
🔴 1 404 ta hamyon
🔴 2,94 trillion QU
🔴 Taxminan 1,3 MILLION dollar
Zararni cheklash uchun Qubic tarmog‘i to‘xtatildi.
Loyiha ma’lumotlariga ko‘ra, o‘g‘irlangan tokenlarning 87,1 foizi blokcheynda muzlatilgan, qolgan 12,9 foizi esa MEXC’ga yetib borgan va u yerdagi qabul qiluvchi hisob muzlatilgan.
Ammo eng tashvishli kashfiyot keyinroq ma’lum bo‘ldi.
🔍 SLOWMIST ANIQLAGAN HOLAT
20-oktabr kuni xavfsizlik tadqiqotchilari Qubic hamyoni ayrim maxfiy kalitlarni yaratishda yetarlicha xavfsiz bo‘lmagan tasodifiylikdan foydalanganini ma’lum qildi.
Nazorat ostidagi sinovda tadqiqotchilar muayyan sharoitlarda ketma-ket atigi OLTITA tarmoq kuzatuvidan foydalanib, zaif maxfiy kalitni qayta tiklashdi.
⚠️ Bu hujumchi aynan shu usuldan foydalanganini ISBOTLAMAYDI.
Muammo Qubic’ning asosiy blokcheyn protokoli buzilgani tasdiqlanganida emas, hamyon seed’ini yaratish jarayonida edi.
🚨 KIMLAR E’TIBOR BERISHI KERAK?
18-oktabrgacha Qubic hamyonini quyidagilardan foydalanib yaratgan foydalanuvchilar:
• iPhone yoki iPad’dagi istalgan brauzer
• Mac’dagi Safari
Yoki 2025-yil iyulgacha Qubic’ning iOS ilovasidan foydalanganlar.
4.26.4-versiya YANGI seed’lar yaratilishidagi muammoni tuzatadi.
Ammo avval yaratilgan zaif seed’lar hanuz himoyasiz.
💭 PANBAS FIKRI:
Eng qo‘rqinchli tomoni 1,3 million dollar o‘g‘irlangani emas.
Eng qo‘rqinchlisi — hamyon mutlaqo xavfsizdek ko‘rinsa-da, uning maxfiy kaliti boshidanoq oldindan taxmin qilish mumkin bo‘lgan bo‘lishi.
Muzlatilgan mablag‘lar qaytarilgan mablag‘lar degani emas.
Hamyoningiz zarar ko‘rgan bo‘lishi mumkin deb hisoblasangiz, rasmiy ko‘chirish ko‘rsatmalariga amal qiling. Seed iborangizni hech qachon hech kimga bermang va o‘zingiz so‘ramagan mablag‘ni tiklash takliflariga ishonmang.
👇 Kalitlari aslida tasodifiy bo‘lmaganini bilib qolsangiz, o‘sha hamyonga yana ishonarmidingiz?
#Qubic #WalletSecurity #CryptoExploit
17

·
--
SlowMist’ning bu hisobotini o‘qish oson emas.
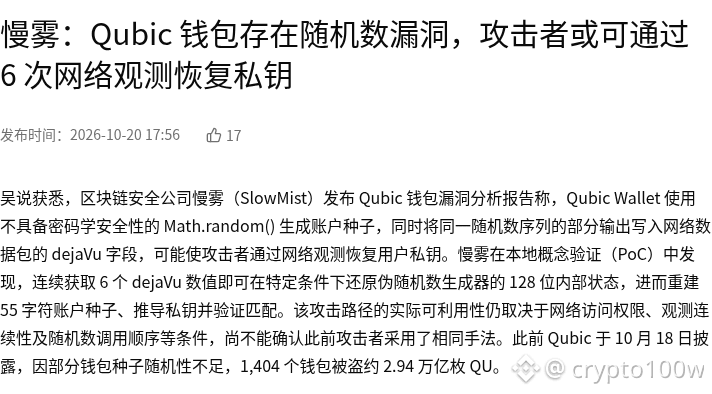
Qubic Wallet hisob urug‘ini yaratishda Math.random() funksiyasidan foydalanadi, ayni tasodifiy ketma-ketlik esa tarmoq paketlaridagi dejaVu maydonida ham qayta ishlatilgan. SlowMist mahalliy PoC sinovida ketma-ket 6 ta dejaVu qiymatini qo‘lga kiritish orqali, muayyan sharoitlarda, psevdotasodifiy sonlar generatorining 128 bitli ichki holatini tiklash, natijada 55 belgili hisob urug‘ini qayta tiklash, undan maxfiy kalitni hosil qilish va mosligini tekshirish mumkinligini aniqladi.
Bu jismoniy kirishni talab qiladigan hujum emas, balki masofadan turib, ko‘plab qurilmalarga qo‘llash mumkin bo‘lgan kalitni tiklash yo‘lidir. Amalda undan foydalanish imkoniyati tarmoqqa kirish huquqi, kuzatuvning uzluksizligi va tasodifiy sonlar chaqirilish tartibi kabi shartlarga bog‘liq. Avvalgi hujumchilar ham ayni usuldan foydalanganini hozircha tasdiqlab bo‘lmaydi. Qubic avvalroq, 18-oktabr kuni, ayrim hamyon urug‘larining tasodifiyligi yetarli bo‘lmagani sababli 1 404 ta hamyon buzilib, taxminan 2,94 trillion QU o‘g‘irlanganini ma’lum qilgan edi.
Kuzatish kerak bo‘lgan ikki jihat: birinchisi, rasmiylar hamyonning tuzatilgan versiyasi va mablag‘larni ko‘chirish rejasini taqdim etadimi; ikkinchisi, tarixan oshkor bo‘lgan manzillar uchun tovon to‘lash tartibi qanday belgilanadi. Siz uchun tuzatilgan versiya muhimroqmi yoki tovon to‘lash tartibimi?
Tegishli aktiv: QUBIC. Yo‘nalish salbiy, ta’sir esa butun bozorga emas, asosan ushbu hamyondan foydalanayotgan amaldagi foydalanuvchilarga tegishli.
Manba: Wu Shuo
#QUBIC
Ilova qilingan rasm 1: SlowMist: Qubic hamyonidagi tasodifiy sonlar zaifligi — tarmoqdagi 6 ta kuzatuv maxfiy kalitni tiklashga imkon berishi mumkin · Manba sahifasining bir qismi tushirilgan skrinshot
Rasm manbasi: https://www.wublock123.com/news/qubic-wallet-rng-flaw-private-key-recovery-after-6-observations-70368
SlowMist’ning bu hisobotini o‘qish oson emas.
Qubic Wallet hisob urug‘ini yaratishda Math.random() funksiyasidan foydalanadi, ayni tasodifiy ketma-ketlik esa tarmoq paketlaridagi dejaVu maydonida ham qayta ishlatilgan. SlowMist mahalliy PoC sinovida ketma-ket 6 ta dejaVu qiymatini qo‘lga kiritish orqali, muayyan sharoitlarda, psevdotasodifiy sonlar generatorining 128 bitli ichki holatini tiklash, natijada 55 belgili hisob urug‘ini qayta tiklash, undan maxfiy kalitni hosil qilish va mosligini tekshirish mumkinligini aniqladi.
Bu jismoniy kirishni talab qiladigan hujum emas, balki masofadan turib, ko‘plab qurilmalarga qo‘llash mumkin bo‘lgan kalitni tiklash yo‘lidir. Amalda undan foydalanish imkoniyati tarmoqqa kirish huquqi, kuzatuvning uzluksizligi va tasodifiy sonlar chaqirilish tartibi kabi shartlarga bog‘liq. Avvalgi hujumchilar ham ayni usuldan foydalanganini hozircha tasdiqlab bo‘lmaydi. Qubic avvalroq, 18-oktabr kuni, ayrim hamyon urug‘larining tasodifiyligi yetarli bo‘lmagani sababli 1 404 ta hamyon buzilib, taxminan 2,94 trillion QU o‘g‘irlanganini ma’lum qilgan edi.
Kuzatish kerak bo‘lgan ikki jihat: birinchisi, rasmiylar hamyonning tuzatilgan versiyasi va mablag‘larni ko‘chirish rejasini taqdim etadimi; ikkinchisi, tarixan oshkor bo‘lgan manzillar uchun tovon to‘lash tartibi qanday belgilanadi. Siz uchun tuzatilgan versiya muhimroqmi yoki tovon to‘lash tartibimi?
Tegishli aktiv: QUBIC. Yo‘nalish salbiy, ta’sir esa butun bozorga emas, asosan ushbu hamyondan foydalanayotgan amaldagi foydalanuvchilarga tegishli.
Manba: Wu Shuo
#QUBIC
Ilova qilingan rasm 1: SlowMist: Qubic hamyonidagi tasodifiy sonlar zaifligi — tarmoqdagi 6 ta kuzatuv maxfiy kalitni tiklashga imkon berishi mumkin · Manba sahifasining bir qismi tushirilgan skrinshot
Rasm manbasi: https://www.wublock123.com/news/qubic-wallet-rng-flaw-private-key-recovery-after-6-observations-70368
Qubic Wallet hisob urug‘ini yaratishda Math.random() funksiyasidan foydalanadi, ayni tasodifiy ketma-ketlik esa tarmoq paketlaridagi dejaVu maydonida ham qayta ishlatilgan. SlowMist mahalliy PoC sinovida ketma-ket 6 ta dejaVu qiymatini qo‘lga kiritish orqali, muayyan sharoitlarda, psevdotasodifiy sonlar generatorining 128 bitli ichki holatini tiklash, natijada 55 belgili hisob urug‘ini qayta tiklash, undan maxfiy kalitni hosil qilish va mosligini tekshirish mumkinligini aniqladi.
Bu jismoniy kirishni talab qiladigan hujum emas, balki masofadan turib, ko‘plab qurilmalarga qo‘llash mumkin bo‘lgan kalitni tiklash yo‘lidir. Amalda undan foydalanish imkoniyati tarmoqqa kirish huquqi, kuzatuvning uzluksizligi va tasodifiy sonlar chaqirilish tartibi kabi shartlarga bog‘liq. Avvalgi hujumchilar ham ayni usuldan foydalanganini hozircha tasdiqlab bo‘lmaydi. Qubic avvalroq, 18-oktabr kuni, ayrim hamyon urug‘larining tasodifiyligi yetarli bo‘lmagani sababli 1 404 ta hamyon buzilib, taxminan 2,94 trillion QU o‘g‘irlanganini ma’lum qilgan edi.
Kuzatish kerak bo‘lgan ikki jihat: birinchisi, rasmiylar hamyonning tuzatilgan versiyasi va mablag‘larni ko‘chirish rejasini taqdim etadimi; ikkinchisi, tarixan oshkor bo‘lgan manzillar uchun tovon to‘lash tartibi qanday belgilanadi. Siz uchun tuzatilgan versiya muhimroqmi yoki tovon to‘lash tartibimi?
Tegishli aktiv: QUBIC. Yo‘nalish salbiy, ta’sir esa butun bozorga emas, asosan ushbu hamyondan foydalanayotgan amaldagi foydalanuvchilarga tegishli.
Manba: Wu Shuo
#QUBIC
Ilova qilingan rasm 1: SlowMist: Qubic hamyonidagi tasodifiy sonlar zaifligi — tarmoqdagi 6 ta kuzatuv maxfiy kalitni tiklashga imkon berishi mumkin · Manba sahifasining bir qismi tushirilgan skrinshot
Rasm manbasi: https://www.wublock123.com/news/qubic-wallet-rng-flaw-private-key-recovery-after-6-observations-70368

⚠️Qubic’ning buzib kirilishi o‘chirish tugmasidan ham yomonroq narsani fosh etdi: 676 validator o‘g‘irlangan mablag‘larni muzlatishga qaror qildi, endi esa jabrlanuvchilar pullarini qaytarib olish uchun sanoqli kishilarning ruxsatini kutmoqda. Soxta o‘z-o‘zini saqlashning eng yuqori ko‘rinishi.
💬 "Bu AI Argentinada soliq to‘lashi kerak bo‘ladi va buni pesoda qiladi."
Qiymat jamg‘arish va o‘tkazish imkoniyatiga ega avtonom raqamli subyektlar paydo bo‘lishiga tartibga solish va soliq tizimlari qanday javob beradi?
Tahliliy va zarur mutolaa👇
#Podcast #SDEX #Qubic #HackerAlert #AI $BTC
⚠️Qubic’ning buzib kirilishi o‘chirish tugmasidan ham yomonroq narsani fosh etdi: 676 validator o‘g‘irlangan mablag‘larni muzlatishga qaror qildi, endi esa jabrlanuvchilar pullarini qaytarib olish uchun sanoqli kishilarning ruxsatini kutmoqda. Soxta o‘z-o‘zini saqlashning eng yuqori ko‘rinishi.
💬 "Bu AI Argentinada soliq to‘lashi kerak bo‘ladi va buni pesoda qiladi."
Qiymat jamg‘arish va o‘tkazish imkoniyatiga ega avtonom raqamli subyektlar paydo bo‘lishiga tartibga solish va soliq tizimlari qanday javob beradi?
Tahliliy va zarur mutolaa👇
#Podcast #SDEX #Qubic #HackerAlert #AI $BTC
💬 "Bu AI Argentinada soliq to‘lashi kerak bo‘ladi va buni pesoda qiladi."
Qiymat jamg‘arish va o‘tkazish imkoniyatiga ega avtonom raqamli subyektlar paydo bo‘lishiga tartibga solish va soliq tizimlari qanday javob beradi?
Tahliliy va zarur mutolaa👇
#Podcast #SDEX #Qubic #HackerAlert #AI $BTC
46

·
--
【Bozor yangiliklari】Bir necha soat ichida 1404 ta hamyon bo‘shatilib, 2,94 trillion dona QU — taxminan 1,3 million dollar o‘g‘irlandi. Aybdor esa soxta tasodifiy sonlar generatori Math.random() bo‘lib chiqdi! SlowMist tahliliga ko‘ra, urug‘lar nazariy jihatdan cheksiz darajada ko‘p, ammo amalda atigi 2 ning 32-darajasigacha qisqartirilib, brute-force orqali topish mumkin. So‘rov sarlavhalaridagi ochiq matn 6 marta kuzatilgach, maxfiy kalitni aniqlash mumkin. O‘g‘irlangan mablag‘larning taxminan 87,1 foizi blokcheynda muzlatildi, qolgan 12,9 foizi esa MEXC tomonidan muzlatildi. 4.26.4-versiyasida xavfsiz tasodifiy sonlar generatoriga o‘tildi. Ammo eski urug‘lar avtomatik ravishda xavfsiz bo‘lib qolmaydi — hamyoningiz hali ham omadga tayanayaptimi?
$QUBIC $BTC $ETH
#Qubic #钱包安全 #SlowMist
(Manba: CryptoBriefing/SlowMist)
⚠️Xavf haqida ogohlantirish: Yuqoridagilar bozor ma’lumotlari bilan bo‘lishish uchun keltirilgan bo‘lib, investitsiya tavsiyasi hisoblanmaydi. Investitsiya xavfli, bozorga kirishda ehtiyot bo‘ling.
【Bozor yangiliklari】Bir necha soat ichida 1404 ta hamyon bo‘shatilib, 2,94 trillion dona QU — taxminan 1,3 million dollar o‘g‘irlandi. Aybdor esa soxta tasodifiy sonlar generatori Math.random() bo‘lib chiqdi! SlowMist tahliliga ko‘ra, urug‘lar nazariy jihatdan cheksiz darajada ko‘p, ammo amalda atigi 2 ning 32-darajasigacha qisqartirilib, brute-force orqali topish mumkin. So‘rov sarlavhalaridagi ochiq matn 6 marta kuzatilgach, maxfiy kalitni aniqlash mumkin. O‘g‘irlangan mablag‘larning taxminan 87,1 foizi blokcheynda muzlatildi, qolgan 12,9 foizi esa MEXC tomonidan muzlatildi. 4.26.4-versiyasida xavfsiz tasodifiy sonlar generatoriga o‘tildi. Ammo eski urug‘lar avtomatik ravishda xavfsiz bo‘lib qolmaydi — hamyoningiz hali ham omadga tayanayaptimi?
$QUBIC $BTC $ETH
#Qubic #钱包安全 #SlowMist
(Manba: CryptoBriefing/SlowMist)
⚠️Xavf haqida ogohlantirish: Yuqoridagilar bozor ma’lumotlari bilan bo‘lishish uchun keltirilgan bo‘lib, investitsiya tavsiyasi hisoblanmaydi. Investitsiya xavfli, bozorga kirishda ehtiyot bo‘ling.
$QUBIC $BTC $ETH
#Qubic #钱包安全 #SlowMist
(Manba: CryptoBriefing/SlowMist)
⚠️Xavf haqida ogohlantirish: Yuqoridagilar bozor ma’lumotlari bilan bo‘lishish uchun keltirilgan bo‘lib, investitsiya tavsiyasi hisoblanmaydi. Investitsiya xavfli, bozorga kirishda ehtiyot bo‘ling.
170
Bitta zanjirni xohlagan payt to‘xtatish mumkin ekan: Qubic’dagi kuchsiz mnemonik ibora zaifligi sabab xakerlar 1400 dan ortiq hamyonni — 1,4 million dollar (2,94 trillion QU)ni — bo‘shatib olishdi. Jamoa shoshilinch ravishda butun tarmoqni 85,371,949-tikda muzlatdi. Mablag‘ning 87,1 foizi zanjirda muzlatilganicha qolmoqda, qolgan 12,9 foizi esa MEXC’ga o‘tkazilgan; birja hisoblarni bir soat ichida muzlatdi. Tekshiruv natijalari yanada alamli: veb-hamyon urug‘larni Math.random() yordamida yaratgan, faqat 18-oktabrdagi versiyada crypto.getRandomValues()ga o‘tilgan, ammo eski urug‘lar hamon xavfsiz emas. Jamoa buni xakerlik emas, “hamyon gigiyenasi muammosi” deb turib oldi. Tarmoq qachon qayta ishga tushishi noma’lum, Computors ovozi kutilmoqda. Ovoz beramiz: A — tarmoqni to‘xtatib, zararni cheklash — a’lo ish; B — butun zanjirni to‘xtatib qo‘yib, yana markazsizlashtirish haqida gapirish… Ovozingizni yozing. $BTC $ETH $SOL #Qubic #黑客 #xavfsizlik
Bitta zanjirni xohlagan payt to‘xtatish mumkin ekan: Qubic’dagi kuchsiz mnemonik ibora zaifligi sabab xakerlar 1400 dan ortiq hamyonni — 1,4 million dollar (2,94 trillion QU)ni — bo‘shatib olishdi. Jamoa shoshilinch ravishda butun tarmoqni 85,371,949-tikda muzlatdi. Mablag‘ning 87,1 foizi zanjirda muzlatilganicha qolmoqda, qolgan 12,9 foizi esa MEXC’ga o‘tkazilgan; birja hisoblarni bir soat ichida muzlatdi. Tekshiruv natijalari yanada alamli: veb-hamyon urug‘larni Math.random() yordamida yaratgan, faqat 18-oktabrdagi versiyada crypto.getRandomValues()ga o‘tilgan, ammo eski urug‘lar hamon xavfsiz emas. Jamoa buni xakerlik emas, “hamyon gigiyenasi muammosi” deb turib oldi. Tarmoq qachon qayta ishga tushishi noma’lum, Computors ovozi kutilmoqda. Ovoz beramiz: A — tarmoqni to‘xtatib, zararni cheklash — a’lo ish; B — butun zanjirni to‘xtatib qo‘yib, yana markazsizlashtirish haqida gapirish… Ovozingizni yozing. $BTC $ETH $SOL #Qubic #黑客 #xavfsizlik
149
🚨 $QUBIC: HUJUM 1 404 TA HAMYONGA TA’SIR QILDI VA TARMOQNI TO‘XTATISHGA MAJBUR QILDI
Qubic xabar berishicha, 17–18-oktabr kunlari hujumchi taxminan 2,94 trillion QU’ni o‘g‘irlagan. Hodisa vaqtida ularning qiymati qariyb 1,4 million AQSh dollariga teng bo‘lgan.
🔎 NIMA YUZ BERDI?
Muammo ayrim tiklash iboralarini yaratishda bo‘lgan: bular hamyonga kirish imkonini beradigan maxfiy so‘zlardir.
Ular yetarlicha tasodifiy yaratilmagani sababli, hujumchilar ayrimlarini topishi mumkin edi.
⚠️ KIMLAR TA’SIRLANGAN BO‘LISHI MUMKIN?
Loyiha ma’lumotiga ko‘ra, tiklash iboralarini quyidagi qurilma yoki ilovalarda yaratgan foydalanuvchilar:
• iPhone yoki iPad’da, 18/10/2026 dan oldin.
• Mac’dagi Safari’da, 18/10/2026 dan oldin.
• iOS uchun Qubic ilovasida, 2025-yil iyulidan oldin.
Bu Apple’ning barcha hamyonlari yoki boshqa kriptovalyutalar zaif degani EMAS.
🛑 QANDAY CHORALAR KO‘RILDI?
Yangi tranzaksiyalarni cheklash uchun tarmoq to‘xtatildi.
Qubic xabar berishicha, o‘g‘irlangan tokenlarning taxminan 87,1 foizi tarmoqda muzlatilgan, MEXC esa qolgan qismi tushgan hisobni cheklagan.
Ammo mablag‘larning muzlatilgani ularning qaytarilganini ANGLATMAYDI.
🛡️ QUBICDAN FOYDALANSANGIZ, NIMA QILISH KERAK?
Rasmiy e’lonlarni kuzatib boring. Ilovani yangilash avval buzilgan eski tiklash iborasini xavfsiz qilmaydi.
Tiklash so‘zlaringizni hech kimga bermang va mablag‘ingizni qaytarib berishni va’da qiladigan shubhali xizmatlarga ishonmang.
📌 ASOSIY XULOSA
Kriptovalyuta xavfsizligi foydalanuvchilarning kalitlari qanday yaratilishi va himoyalanishiga ham bog‘liq.
Manba: Qubic’ning 18/10/2026 kungi bayonoti.
💬 Sizningcha, hujum paytida blokcheynni to‘xtatish foydalanuvchilarni himoya qiladimi yoki boshqa muammoni keltirib chiqaradimi?
#Qubic #KriptoXavfsizligi
🚨 $QUBIC: HUJUM 1 404 TA HAMYONGA TA’SIR QILDI VA TARMOQNI TO‘XTATISHGA MAJBUR QILDI
Qubic xabar berishicha, 17–18-oktabr kunlari hujumchi taxminan 2,94 trillion QU’ni o‘g‘irlagan. Hodisa vaqtida ularning qiymati qariyb 1,4 million AQSh dollariga teng bo‘lgan.
🔎 NIMA YUZ BERDI?
Muammo ayrim tiklash iboralarini yaratishda bo‘lgan: bular hamyonga kirish imkonini beradigan maxfiy so‘zlardir.
Ular yetarlicha tasodifiy yaratilmagani sababli, hujumchilar ayrimlarini topishi mumkin edi.
⚠️ KIMLAR TA’SIRLANGAN BO‘LISHI MUMKIN?
Loyiha ma’lumotiga ko‘ra, tiklash iboralarini quyidagi qurilma yoki ilovalarda yaratgan foydalanuvchilar:
• iPhone yoki iPad’da, 18/10/2026 dan oldin.
• Mac’dagi Safari’da, 18/10/2026 dan oldin.
• iOS uchun Qubic ilovasida, 2025-yil iyulidan oldin.
Bu Apple’ning barcha hamyonlari yoki boshqa kriptovalyutalar zaif degani EMAS.
🛑 QANDAY CHORALAR KO‘RILDI?
Yangi tranzaksiyalarni cheklash uchun tarmoq to‘xtatildi.
Qubic xabar berishicha, o‘g‘irlangan tokenlarning taxminan 87,1 foizi tarmoqda muzlatilgan, MEXC esa qolgan qismi tushgan hisobni cheklagan.
Ammo mablag‘larning muzlatilgani ularning qaytarilganini ANGLATMAYDI.
🛡️ QUBICDAN FOYDALANSANGIZ, NIMA QILISH KERAK?
Rasmiy e’lonlarni kuzatib boring. Ilovani yangilash avval buzilgan eski tiklash iborasini xavfsiz qilmaydi.
Tiklash so‘zlaringizni hech kimga bermang va mablag‘ingizni qaytarib berishni va’da qiladigan shubhali xizmatlarga ishonmang.
📌 ASOSIY XULOSA
Kriptovalyuta xavfsizligi foydalanuvchilarning kalitlari qanday yaratilishi va himoyalanishiga ham bog‘liq.
Manba: Qubic’ning 18/10/2026 kungi bayonoti.
💬 Sizningcha, hujum paytida blokcheynni to‘xtatish foydalanuvchilarni himoya qiladimi yoki boshqa muammoni keltirib chiqaradimi?
#Qubic #KriptoXavfsizligi
Qubic xabar berishicha, 17–18-oktabr kunlari hujumchi taxminan 2,94 trillion QU’ni o‘g‘irlagan. Hodisa vaqtida ularning qiymati qariyb 1,4 million AQSh dollariga teng bo‘lgan.
🔎 NIMA YUZ BERDI?
Muammo ayrim tiklash iboralarini yaratishda bo‘lgan: bular hamyonga kirish imkonini beradigan maxfiy so‘zlardir.
Ular yetarlicha tasodifiy yaratilmagani sababli, hujumchilar ayrimlarini topishi mumkin edi.
⚠️ KIMLAR TA’SIRLANGAN BO‘LISHI MUMKIN?
Loyiha ma’lumotiga ko‘ra, tiklash iboralarini quyidagi qurilma yoki ilovalarda yaratgan foydalanuvchilar:
• iPhone yoki iPad’da, 18/10/2026 dan oldin.
• Mac’dagi Safari’da, 18/10/2026 dan oldin.
• iOS uchun Qubic ilovasida, 2025-yil iyulidan oldin.
Bu Apple’ning barcha hamyonlari yoki boshqa kriptovalyutalar zaif degani EMAS.
🛑 QANDAY CHORALAR KO‘RILDI?
Yangi tranzaksiyalarni cheklash uchun tarmoq to‘xtatildi.
Qubic xabar berishicha, o‘g‘irlangan tokenlarning taxminan 87,1 foizi tarmoqda muzlatilgan, MEXC esa qolgan qismi tushgan hisobni cheklagan.
Ammo mablag‘larning muzlatilgani ularning qaytarilganini ANGLATMAYDI.
🛡️ QUBICDAN FOYDALANSANGIZ, NIMA QILISH KERAK?
Rasmiy e’lonlarni kuzatib boring. Ilovani yangilash avval buzilgan eski tiklash iborasini xavfsiz qilmaydi.
Tiklash so‘zlaringizni hech kimga bermang va mablag‘ingizni qaytarib berishni va’da qiladigan shubhali xizmatlarga ishonmang.
📌 ASOSIY XULOSA
Kriptovalyuta xavfsizligi foydalanuvchilarning kalitlari qanday yaratilishi va himoyalanishiga ham bog‘liq.
Manba: Qubic’ning 18/10/2026 kungi bayonoti.
💬 Sizningcha, hujum paytida blokcheynni to‘xtatish foydalanuvchilarni himoya qiladimi yoki boshqa muammoni keltirib chiqaradimi?
#Qubic #KriptoXavfsizligi
117

·
--
Qubic’ning aytishicha, 2.94 trillion QU yo‘qotilishiga protokoldagi nuqson emas, hamyon seedlarining zaifligi sabab bo‘lgan.
Qubic hujumchi 17–18-oktyabr kunlari 1,404 ta hamyondan mablag‘larni chiqarib, taxminan 2.94 trillion QU o‘g‘irlaganini tasdiqladi. Bunga hamyon seedlarini yaratishdagi zaiflik sabab bo‘lgan.
iPhone’lar va iPad’larda (18-oktyabrgacha bo‘lgan istalgan brauzerda), Mac’larda (shu sanagacha Safari’da) hamda Qubic’ning iOS ilovasida 2025-yil iyuligacha seed tasodifiyligi yetarli bo‘lmagan.
Validatorlar zanjirni 85,371,949-tikda to‘xtatib, mablag‘larning 87.1 foizini muzlatib qo‘ydi; qolgan 12.9 foizi MEXC’ga o‘tkazildi va u yerdagi hisob muzlatildi. Birjalar QUBIC’ni kiritish va yechib olishni to‘xtatib turibdi.
Sentyabrda 55 ta kriptohujum qayd etilib, taxminan $766.5 million zarar keltirdi — bu avgustdagidan 462 foiz ko‘p. Bitget’da $387 million, Liquid Network’da esa $320 million yo‘qotildi.
L1 blokcheynlar foydalanuvchilarni himoya qilish uchun seed yaratishni qulaylikka putur yetkazmagan holda qanday yaxshilashi kerak?
#Qubic #CryptoSecurity #Blockchain #CryptoHacks
Qubic’ning aytishicha, 2.94 trillion QU yo‘qotilishiga protokoldagi nuqson emas, hamyon seedlarining zaifligi sabab bo‘lgan.
Qubic hujumchi 17–18-oktyabr kunlari 1,404 ta hamyondan mablag‘larni chiqarib, taxminan 2.94 trillion QU o‘g‘irlaganini tasdiqladi. Bunga hamyon seedlarini yaratishdagi zaiflik sabab bo‘lgan.
iPhone’lar va iPad’larda (18-oktyabrgacha bo‘lgan istalgan brauzerda), Mac’larda (shu sanagacha Safari’da) hamda Qubic’ning iOS ilovasida 2025-yil iyuligacha seed tasodifiyligi yetarli bo‘lmagan.
Validatorlar zanjirni 85,371,949-tikda to‘xtatib, mablag‘larning 87.1 foizini muzlatib qo‘ydi; qolgan 12.9 foizi MEXC’ga o‘tkazildi va u yerdagi hisob muzlatildi. Birjalar QUBIC’ni kiritish va yechib olishni to‘xtatib turibdi.
Sentyabrda 55 ta kriptohujum qayd etilib, taxminan $766.5 million zarar keltirdi — bu avgustdagidan 462 foiz ko‘p. Bitget’da $387 million, Liquid Network’da esa $320 million yo‘qotildi.
L1 blokcheynlar foydalanuvchilarni himoya qilish uchun seed yaratishni qulaylikka putur yetkazmagan holda qanday yaxshilashi kerak?
#Qubic #CryptoSecurity #Blockchain #CryptoHacks
Qubic hujumchi 17–18-oktyabr kunlari 1,404 ta hamyondan mablag‘larni chiqarib, taxminan 2.94 trillion QU o‘g‘irlaganini tasdiqladi. Bunga hamyon seedlarini yaratishdagi zaiflik sabab bo‘lgan.
iPhone’lar va iPad’larda (18-oktyabrgacha bo‘lgan istalgan brauzerda), Mac’larda (shu sanagacha Safari’da) hamda Qubic’ning iOS ilovasida 2025-yil iyuligacha seed tasodifiyligi yetarli bo‘lmagan.
Validatorlar zanjirni 85,371,949-tikda to‘xtatib, mablag‘larning 87.1 foizini muzlatib qo‘ydi; qolgan 12.9 foizi MEXC’ga o‘tkazildi va u yerdagi hisob muzlatildi. Birjalar QUBIC’ni kiritish va yechib olishni to‘xtatib turibdi.
Sentyabrda 55 ta kriptohujum qayd etilib, taxminan $766.5 million zarar keltirdi — bu avgustdagidan 462 foiz ko‘p. Bitget’da $387 million, Liquid Network’da esa $320 million yo‘qotildi.
L1 blokcheynlar foydalanuvchilarni himoya qilish uchun seed yaratishni qulaylikka putur yetkazmagan holda qanday yaxshilashi kerak?
#Qubic #CryptoSecurity #Blockchain #CryptoHacks
1
11
·
--
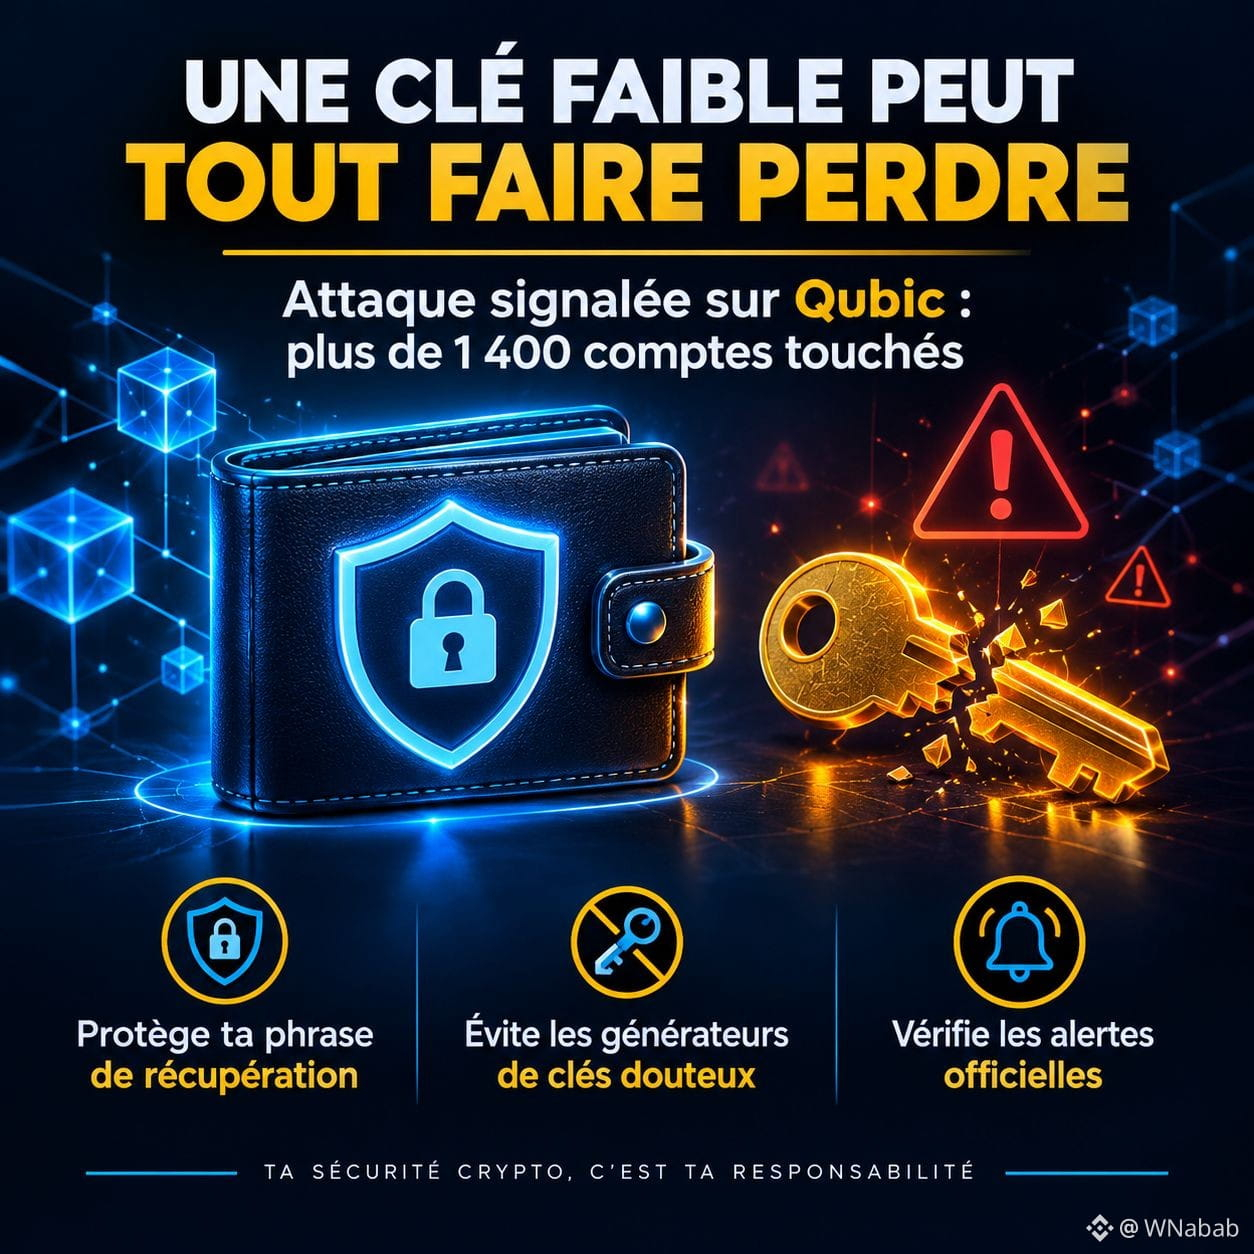
🔐 Himoyaning zaifligi kriptoda juda qimmatga tushishi mumkin.
19-oktabr kuni tarqalgan xabarlarga ko‘ra, Qubic tarmog‘iga qilingan hujum 1 400 dan ortiq hisobga ta’sir ko‘rsatib, taxminan 1,4 million dollarlik zarar qayd etilgan.
Bu hodisa muhim bir qoidani yodga soladi: xavfsizlik faqat blokcheynga bog‘liq emas. Kalitlar va tiklash iboralarini yaratish ham xuddi shunchalik muhim.
Tiklash iborangni hech qachon boshqalar bilan bo‘lishma, shubhali kalit generatorlaridan foydalanma va rasmiy xavfsizlik ogohlantirishlarini doimo tekshir.
Seningcha, foydalanuvchilar hamon hamyonlari xavfsizligini yetarlicha jiddiy qabul qilmayaptimi?
#CryptoSecurity #blockchain #Qubic
🔐 Himoyaning zaifligi kriptoda juda qimmatga tushishi mumkin.
19-oktabr kuni tarqalgan xabarlarga ko‘ra, Qubic tarmog‘iga qilingan hujum 1 400 dan ortiq hisobga ta’sir ko‘rsatib, taxminan 1,4 million dollarlik zarar qayd etilgan.
Bu hodisa muhim bir qoidani yodga soladi: xavfsizlik faqat blokcheynga bog‘liq emas. Kalitlar va tiklash iboralarini yaratish ham xuddi shunchalik muhim.
Tiklash iborangni hech qachon boshqalar bilan bo‘lishma, shubhali kalit generatorlaridan foydalanma va rasmiy xavfsizlik ogohlantirishlarini doimo tekshir.
Seningcha, foydalanuvchilar hamon hamyonlari xavfsizligini yetarlicha jiddiy qabul qilmayaptimi?
#CryptoSecurity #blockchain #Qubic
19-oktabr kuni tarqalgan xabarlarga ko‘ra, Qubic tarmog‘iga qilingan hujum 1 400 dan ortiq hisobga ta’sir ko‘rsatib, taxminan 1,4 million dollarlik zarar qayd etilgan.
Bu hodisa muhim bir qoidani yodga soladi: xavfsizlik faqat blokcheynga bog‘liq emas. Kalitlar va tiklash iboralarini yaratish ham xuddi shunchalik muhim.
Tiklash iborangni hech qachon boshqalar bilan bo‘lishma, shubhali kalit generatorlaridan foydalanma va rasmiy xavfsizlik ogohlantirishlarini doimo tekshir.
Seningcha, foydalanuvchilar hamon hamyonlari xavfsizligini yetarlicha jiddiy qabul qilmayaptimi?
#CryptoSecurity #blockchain #Qubic
1
181
Ko‘proq kontentni ko‘rish uchun tizimga kiring
Binance Square'da global kriptovalyuta foydalanuvchilariga qo‘shiling
⚡️ Kriptovalyuta haqida eng so‘nggi va foydali ma’lumotlarni oling.
💬 Dunyoning eng yirik kriptovalyuta birjasi tomonidan ishonchli deb topilgan.
👍 Tasdiqlangan mualliflardan haqiqiy tahlillarni kashf eting.
Email / telefon raqami
Trenddagi mavzular
1
#BinanceReopensWithdrawalsForMoreAssets
694,234 marta koʻrilgan
3,513 muhokama qilmoqda
2
#BTCRebounds80K
192,280 marta koʻrilgan
1,738 muhokama qilmoqda
3
#Binance98PercentReplenished
100,960 marta koʻrilgan
1,163 muhokama qilmoqda
4
#KazakhstanReportedlyInvests$100MInCryptoFunds
0 marta koʻrilgan
1 muhokama qilmoqda
5
#StrategySTRCResumesIssuanceAfterOver170Days
1,427 marta koʻrilgan
74 muhokama qilmoqda
6
#ADPUSPrivateEmployersAdd86000JobsInOctober
14,905 marta koʻrilgan
271 muhokama qilmoqda
7
#HongKongPilotGrantSchemeFacilitatesHK$230MTokenization
0 marta koʻrilgan
1 muhokama qilmoqda
8
#SouthKoreaSeeksCryptoTaxDelayUntil2029
6,474 marta koʻrilgan
78 muhokama qilmoqda
9
#USMidterms-WhatAreMarketsExpecting?
507,922 marta koʻrilgan
2,576 muhokama qilmoqda
10
#US10YearTreasuryYieldFallsTo4.845%
6,732 marta koʻrilgan
78 muhokama qilmoqda