
#smartcontractsecurity
smartcontractsecurity
4,052 переглядів
52 обговорюють
Популярні
Найсвіжіші
·
--
За винагороду в межах bug bounty не платять за кількість відкритих вкладок браузера. Інакше дослідження було б зовсім іншою професією.
Власна програма Immunefi передбачає умовні винагороди за відповідні вимогам знахідки у сфері безпеки. Вам знадобляться підтвердження концепції та вплив, що входить до визначеної сфери. За відомі проблеми, дублікати звітів і знахідки, що не відповідають вимогам, винагороду можуть не виплатити.
Для отримання виплати потрібно пройти KYC. Резиденти країн, на які поширюються обмеження OFAC або резолюції Ради Безпеки ООН, не допускаються до участі. Винагороди виплачують у USDC в мережі Ethereum.
Врахуйте час на дослідження та витрати на обчислення. Купівля токенів не зазначена як вимога для участі. Тестування смартконтрактів має проводитися на локальних форках; тестування сторонніх систем і деструктивне тестування заборонені.
Спершу прочитайте опис сфери дії, а потім оберіть один дозволений актив і одне запитання, яке можна перевірити. Додаткові вкладки — за бажанням.
https://immunefi.com/bug-bounty/immunefi/information/
$ETH
#BugBounty #SmartContractSecurity
За винагороду в межах bug bounty не платять за кількість відкритих вкладок браузера. Інакше дослідження було б зовсім іншою професією.
Власна програма Immunefi передбачає умовні винагороди за відповідні вимогам знахідки у сфері безпеки. Вам знадобляться підтвердження концепції та вплив, що входить до визначеної сфери. За відомі проблеми, дублікати звітів і знахідки, що не відповідають вимогам, винагороду можуть не виплатити.
Для отримання виплати потрібно пройти KYC. Резиденти країн, на які поширюються обмеження OFAC або резолюції Ради Безпеки ООН, не допускаються до участі. Винагороди виплачують у USDC в мережі Ethereum.
Врахуйте час на дослідження та витрати на обчислення. Купівля токенів не зазначена як вимога для участі. Тестування смартконтрактів має проводитися на локальних форках; тестування сторонніх систем і деструктивне тестування заборонені.
Спершу прочитайте опис сфери дії, а потім оберіть один дозволений актив і одне запитання, яке можна перевірити. Додаткові вкладки — за бажанням.
https://immunefi.com/bug-bounty/immunefi/information/
$ETH
#BugBounty #SmartContractSecurity
Власна програма Immunefi передбачає умовні винагороди за відповідні вимогам знахідки у сфері безпеки. Вам знадобляться підтвердження концепції та вплив, що входить до визначеної сфери. За відомі проблеми, дублікати звітів і знахідки, що не відповідають вимогам, винагороду можуть не виплатити.
Для отримання виплати потрібно пройти KYC. Резиденти країн, на які поширюються обмеження OFAC або резолюції Ради Безпеки ООН, не допускаються до участі. Винагороди виплачують у USDC в мережі Ethereum.
Врахуйте час на дослідження та витрати на обчислення. Купівля токенів не зазначена як вимога для участі. Тестування смартконтрактів має проводитися на локальних форках; тестування сторонніх систем і деструктивне тестування заборонені.
Спершу прочитайте опис сфери дії, а потім оберіть один дозволений актив і одне запитання, яке можна перевірити. Додаткові вкладки — за бажанням.
https://immunefi.com/bug-bounty/immunefi/information/
$ETH
#BugBounty #SmartContractSecurity
118

$BNB CHAIN ТЕПЕР ПОБАЧИВ 1.11M USD ВИКРАДЕННЯ НА PANCAKESWAP V2 🔥
Вхід: 291.23
Недавнє викрадення на PancakeSwap V2 викликало занепокоєння щодо безпеки DeFi протоколів, чи спровокує ця подія хвилю аудитів безпеки та покращень у цій сфері, чи нас чекають ще більше сюрпризів?
Це не фінансова порада. Керуйте своїми ризиками.
#BNB #DeFiExploits #SmartContractSecurity
⚠️
$BNB CHAIN ТЕПЕР ПОБАЧИВ 1.11M USD ВИКРАДЕННЯ НА PANCAKESWAP V2 🔥
Вхід: 291.23
Недавнє викрадення на PancakeSwap V2 викликало занепокоєння щодо безпеки DeFi протоколів, чи спровокує ця подія хвилю аудитів безпеки та покращень у цій сфері, чи нас чекають ще більше сюрпризів?
Це не фінансова порада. Керуйте своїми ризиками.
#BNB #DeFiExploits #SmartContractSecurity
⚠️
Вхід: 291.23
Недавнє викрадення на PancakeSwap V2 викликало занепокоєння щодо безпеки DeFi протоколів, чи спровокує ця подія хвилю аудитів безпеки та покращень у цій сфері, чи нас чекають ще більше сюрпризів?
Це не фінансова порада. Керуйте своїми ризиками.
#BNB #DeFiExploits #SmartContractSecurity
⚠️
194
Верифіковано
⚠️ ОПОВІДОМЛЕННЯ З РИНКУ !!!
ВІДКРИТТЯ ВІД ЗАСНОВНИКІВ OPENZEPPELIN: УЕСЯ ДЕФІ НЕБЕЗПЕЧНА 🔥
Мануель Араос — співзасновник OpenZeppelin — заявив, що він вірить: «усі DeFi є небезпечними», оскільки AI-кодингові агенти досягли надзвичайних можливостей у виявленні вразливостей смартконтрактів 🛠
Він особисто порадив друзям і родині повністю вивести капітал із позицій у DeFi 💰
OpenZeppelin — одна з провідних компаній у сфері кібербезпеки crypto, яка проводила аудити для Aave, Compound, MakerDAO, Uniswap та багатьох інших великих проєктів 📊
Коли сама компанія з безпеки в галузі піднімає тривогу, це сигнал, який не варто ігнорувати. Водночас DeFi й досі працює в звичайному режимі — ринок сам визначить реальний рівень ризиків.
#DeFi #SmartContractSecurity
$AAVE $UNI $PLAY
⚠️ ОПОВІДОМЛЕННЯ З РИНКУ !!!
ВІДКРИТТЯ ВІД ЗАСНОВНИКІВ OPENZEPPELIN: УЕСЯ ДЕФІ НЕБЕЗПЕЧНА 🔥
Мануель Араос — співзасновник OpenZeppelin — заявив, що він вірить: «усі DeFi є небезпечними», оскільки AI-кодингові агенти досягли надзвичайних можливостей у виявленні вразливостей смартконтрактів 🛠
Він особисто порадив друзям і родині повністю вивести капітал із позицій у DeFi 💰
OpenZeppelin — одна з провідних компаній у сфері кібербезпеки crypto, яка проводила аудити для Aave, Compound, MakerDAO, Uniswap та багатьох інших великих проєктів 📊
Коли сама компанія з безпеки в галузі піднімає тривогу, це сигнал, який не варто ігнорувати. Водночас DeFi й досі працює в звичайному режимі — ринок сам визначить реальний рівень ризиків.
#DeFi #SmartContractSecurity
$AAVE $UNI $PLAY
ВІДКРИТТЯ ВІД ЗАСНОВНИКІВ OPENZEPPELIN: УЕСЯ ДЕФІ НЕБЕЗПЕЧНА 🔥
Мануель Араос — співзасновник OpenZeppelin — заявив, що він вірить: «усі DeFi є небезпечними», оскільки AI-кодингові агенти досягли надзвичайних можливостей у виявленні вразливостей смартконтрактів 🛠
Він особисто порадив друзям і родині повністю вивести капітал із позицій у DeFi 💰
OpenZeppelin — одна з провідних компаній у сфері кібербезпеки crypto, яка проводила аудити для Aave, Compound, MakerDAO, Uniswap та багатьох інших великих проєктів 📊
Коли сама компанія з безпеки в галузі піднімає тривогу, це сигнал, який не варто ігнорувати. Водночас DeFi й досі працює в звичайному режимі — ринок сам визначить реальний рівень ризиків.
#DeFi #SmartContractSecurity
$AAVE $UNI $PLAY
673

Aztec Labs розслідує потенційний інцидент у сфері вразливостей, який стосується застарілого платіжного продукту: приблизно 2 мільйони доларів було виведено з незмінного смартконтракту, і ця новина може вплинути на $ETH prices 🔥
Вхід: 1700
Ціль: 1800 🚀
Стоп-лосс: 1600 ⚠️
Інцидент є нагадуванням про важливість безпеки в криптосфері, а інвесторам слід бути обережними під час роботи зі смартконтрактами. Розміщення на біржах топ-рівня можуть надати додатковий рівень безпеки.
Не є фінансовою порадою. Керуйте своїми ризиками.
#ETH #VulnerabilityIncident #SmartContractSecurity
✅
Aztec Labs розслідує потенційний інцидент у сфері вразливостей, який стосується застарілого платіжного продукту: приблизно 2 мільйони доларів було виведено з незмінного смартконтракту, і ця новина може вплинути на $ETH prices 🔥
Вхід: 1700
Ціль: 1800 🚀
Стоп-лосс: 1600 ⚠️
Інцидент є нагадуванням про важливість безпеки в криптосфері, а інвесторам слід бути обережними під час роботи зі смартконтрактами. Розміщення на біржах топ-рівня можуть надати додатковий рівень безпеки.
Не є фінансовою порадою. Керуйте своїми ризиками.
#ETH #VulnerabilityIncident #SmartContractSecurity
✅
Вхід: 1700
Ціль: 1800 🚀
Стоп-лосс: 1600 ⚠️
Інцидент є нагадуванням про важливість безпеки в криптосфері, а інвесторам слід бути обережними під час роботи зі смартконтрактами. Розміщення на біржах топ-рівня можуть надати додатковий рівень безпеки.
Не є фінансовою порадою. Керуйте своїми ризиками.
#ETH #VulnerabilityIncident #SmartContractSecurity
✅
16
·
--
Уявіть, якщо ви залишили цифрові двері широко відкритими для хакерів, і ніхто не помітив цього протягом цілого тижня.
Саме це сталося з крос-чейн мостом Secret Network до Axelar, коли зловмисник використав давню вразливість у контракту CW20-ICS20, щоб вивести $4.67 мільйона в обгорнених токенах з 10 червня по 17 червня.
Концепція "Безкінечних Ментів" ( #SmartContractSecurity). Вразливості безкінечного менту виникають, коли смарт-контракти дозволяють ментити токени без обмежень, що дозволяє зловмисникам безперервно виводити кошти.
Реальний приклад небезпеки ( #BlockchainSecurity). Вразливість Secret Network-axlar є жорстким нагадуванням про важливість надійної розробки смарт-контрактів, адже одна вразливість може коштувати мільйони.
Висновок - Захистіть свої смарт-контракти ( #WriteToEarn). Перегляньте свої смарт-контракти та впевніться, що в них немає вразливостей, які може експлуатувати зловмисник.
Як ви вважаєте, який найкращий спосіб запобігти подібним хакерським атакам у крипто-просторі?
Уявіть, якщо ви залишили цифрові двері широко відкритими для хакерів, і ніхто не помітив цього протягом цілого тижня.
Саме це сталося з крос-чейн мостом Secret Network до Axelar, коли зловмисник використав давню вразливість у контракту CW20-ICS20, щоб вивести $4.67 мільйона в обгорнених токенах з 10 червня по 17 червня.
Концепція "Безкінечних Ментів" ( #SmartContractSecurity). Вразливості безкінечного менту виникають, коли смарт-контракти дозволяють ментити токени без обмежень, що дозволяє зловмисникам безперервно виводити кошти.
Реальний приклад небезпеки ( #BlockchainSecurity). Вразливість Secret Network-axlar є жорстким нагадуванням про важливість надійної розробки смарт-контрактів, адже одна вразливість може коштувати мільйони.
Висновок - Захистіть свої смарт-контракти ( #WriteToEarn). Перегляньте свої смарт-контракти та впевніться, що в них немає вразливостей, які може експлуатувати зловмисник.
Як ви вважаєте, який найкращий спосіб запобігти подібним хакерським атакам у крипто-просторі?
Саме це сталося з крос-чейн мостом Secret Network до Axelar, коли зловмисник використав давню вразливість у контракту CW20-ICS20, щоб вивести $4.67 мільйона в обгорнених токенах з 10 червня по 17 червня.
Концепція "Безкінечних Ментів" ( #SmartContractSecurity). Вразливості безкінечного менту виникають, коли смарт-контракти дозволяють ментити токени без обмежень, що дозволяє зловмисникам безперервно виводити кошти.
Реальний приклад небезпеки ( #BlockchainSecurity). Вразливість Secret Network-axlar є жорстким нагадуванням про важливість надійної розробки смарт-контрактів, адже одна вразливість може коштувати мільйони.
Висновок - Захистіть свої смарт-контракти ( #WriteToEarn). Перегляньте свої смарт-контракти та впевніться, що в них немає вразливостей, які може експлуатувати зловмисник.
Як ви вважаєте, який найкращий спосіб запобігти подібним хакерським атакам у крипто-просторі?
86
·
--
"Більшість трейдерів вважає, що злам смарт-контрактів – це вже в минулому. Але не так швидко.
Білий хакер щойно відновив $2M з експлуатації смарт-контракту Hong Coin ICO, що було понад десять років тому, і це змушує мене задуматися, скільки ще прихованих вразливостей чекають на те, щоб їх виявили.
#SmartContractSecurity #HackingRecovery #DeFi
Сигнал очевидний: старі смарт-контракти так само вразливі до експлуатації, як і щойно розгорнуті. Це відкриття має навести жах на кожного інвестора в DeFi.
Тлумачення? Це не ізольований випадок. Ми вже бачили кілька випадків, коли старі контракти піддавалися атакам через порушення безпеки. З новими протоколами, які щодня впроваджують нові технології, старий код стає бомбою уповільненої дії.
Список для спостереження: тримайте пильний око на смарт-контрактах, які старші 2017 року. Якщо ви в довгих позиціях на монетах, пов'язаних з застарілим кодом, можливо, варто переглянути свою позицію.
Чи є у вас актив DeFi, який може приховувати бомбу уповільненої дії?"
"Більшість трейдерів вважає, що злам смарт-контрактів – це вже в минулому. Але не так швидко.
Білий хакер щойно відновив $2M з експлуатації смарт-контракту Hong Coin ICO, що було понад десять років тому, і це змушує мене задуматися, скільки ще прихованих вразливостей чекають на те, щоб їх виявили.
#SmartContractSecurity #HackingRecovery #DeFi
Сигнал очевидний: старі смарт-контракти так само вразливі до експлуатації, як і щойно розгорнуті. Це відкриття має навести жах на кожного інвестора в DeFi.
Тлумачення? Це не ізольований випадок. Ми вже бачили кілька випадків, коли старі контракти піддавалися атакам через порушення безпеки. З новими протоколами, які щодня впроваджують нові технології, старий код стає бомбою уповільненої дії.
Список для спостереження: тримайте пильний око на смарт-контрактах, які старші 2017 року. Якщо ви в довгих позиціях на монетах, пов'язаних з застарілим кодом, можливо, варто переглянути свою позицію.
Чи є у вас актив DeFi, який може приховувати бомбу уповільненої дії?"
Білий хакер щойно відновив $2M з експлуатації смарт-контракту Hong Coin ICO, що було понад десять років тому, і це змушує мене задуматися, скільки ще прихованих вразливостей чекають на те, щоб їх виявили.
#SmartContractSecurity #HackingRecovery #DeFi
Сигнал очевидний: старі смарт-контракти так само вразливі до експлуатації, як і щойно розгорнуті. Це відкриття має навести жах на кожного інвестора в DeFi.
Тлумачення? Це не ізольований випадок. Ми вже бачили кілька випадків, коли старі контракти піддавалися атакам через порушення безпеки. З новими протоколами, які щодня впроваджують нові технології, старий код стає бомбою уповільненої дії.
Список для спостереження: тримайте пильний око на смарт-контрактах, які старші 2017 року. Якщо ви в довгих позиціях на монетах, пов'язаних з застарілим кодом, можливо, варто переглянути свою позицію.
Чи є у вас актив DeFi, який може приховувати бомбу уповільненої дії?"
40
·
--
Summer.fi 610 мільйонів доларів США забрав через flash loan; проблема не в ліквідності на ланцюжку, а в одному рядку «довіри».
Зловмисник використав flash loan на 65,40 млн USDC + 1 млн USDT: спочатку поклав 64,80 млн USDC у Fleet Commander, щоб отримати частки (shares), а потім напряму «вкинув» частки SiloVault у стратегічний контракт Ark, яким керує Silo Finance, обходячи нормальний шлях депозиту. Так він фактично «подарував» баланс Ark з 0 одразу до 7,14 млн доларів США.
Fleet Commander під час обчислення totalAssets повністю довіряє вихідному балансу, який Ark сам звітує, без будь-яких внутрішніх перевірок. Тож атакувальник скористався моментом і викупив (redeem) 71,00 млн USDC, отримавши чистий прибуток близько 6,10 млн доларів США в рамках однієї транзакції, а потім вийшов з позиції.
Onchain Lens класифікує це як кросконтрактну ERC-4626 донат-атаку (donation attack). Суть таких уразливостей полягає в тому, що vault вважає стратегічний контракт «довіреним оракулом»; водночас стандарт ERC-4626 сам по собі не зобов’язує ізолювати зовнішні надходження від реальних депозитів.
Три нагадування для власників позицій:
1. Перевіряйте, чи обраний протокол робить незалежний бухгалтерський облік на рівні стратегії, а не просто напряму читає balanceOf
2. Для vault із аномально завищеною дохідністю спершу дивіться структуру TVL, а вже потім говоріть про APY
3. Flash loan + роздування часток — це найчастіша комбінація у DeFi за останні два роки; не вважайте це «чорним лебедем»
Довіра — це не безпека, перевірка — так.
#DeFi #SmartContractSecurity #ERC4626
Summer.fi 610 мільйонів доларів США забрав через flash loan; проблема не в ліквідності на ланцюжку, а в одному рядку «довіри».
Зловмисник використав flash loan на 65,40 млн USDC + 1 млн USDT: спочатку поклав 64,80 млн USDC у Fleet Commander, щоб отримати частки (shares), а потім напряму «вкинув» частки SiloVault у стратегічний контракт Ark, яким керує Silo Finance, обходячи нормальний шлях депозиту. Так він фактично «подарував» баланс Ark з 0 одразу до 7,14 млн доларів США.
Fleet Commander під час обчислення totalAssets повністю довіряє вихідному балансу, який Ark сам звітує, без будь-яких внутрішніх перевірок. Тож атакувальник скористався моментом і викупив (redeem) 71,00 млн USDC, отримавши чистий прибуток близько 6,10 млн доларів США в рамках однієї транзакції, а потім вийшов з позиції.
Onchain Lens класифікує це як кросконтрактну ERC-4626 донат-атаку (donation attack). Суть таких уразливостей полягає в тому, що vault вважає стратегічний контракт «довіреним оракулом»; водночас стандарт ERC-4626 сам по собі не зобов’язує ізолювати зовнішні надходження від реальних депозитів.
Три нагадування для власників позицій:
1. Перевіряйте, чи обраний протокол робить незалежний бухгалтерський облік на рівні стратегії, а не просто напряму читає balanceOf
2. Для vault із аномально завищеною дохідністю спершу дивіться структуру TVL, а вже потім говоріть про APY
3. Flash loan + роздування часток — це найчастіша комбінація у DeFi за останні два роки; не вважайте це «чорним лебедем»
Довіра — це не безпека, перевірка — так.
#DeFi #SmartContractSecurity #ERC4626
Зловмисник використав flash loan на 65,40 млн USDC + 1 млн USDT: спочатку поклав 64,80 млн USDC у Fleet Commander, щоб отримати частки (shares), а потім напряму «вкинув» частки SiloVault у стратегічний контракт Ark, яким керує Silo Finance, обходячи нормальний шлях депозиту. Так він фактично «подарував» баланс Ark з 0 одразу до 7,14 млн доларів США.
Fleet Commander під час обчислення totalAssets повністю довіряє вихідному балансу, який Ark сам звітує, без будь-яких внутрішніх перевірок. Тож атакувальник скористався моментом і викупив (redeem) 71,00 млн USDC, отримавши чистий прибуток близько 6,10 млн доларів США в рамках однієї транзакції, а потім вийшов з позиції.
Onchain Lens класифікує це як кросконтрактну ERC-4626 донат-атаку (donation attack). Суть таких уразливостей полягає в тому, що vault вважає стратегічний контракт «довіреним оракулом»; водночас стандарт ERC-4626 сам по собі не зобов’язує ізолювати зовнішні надходження від реальних депозитів.
Три нагадування для власників позицій:
1. Перевіряйте, чи обраний протокол робить незалежний бухгалтерський облік на рівні стратегії, а не просто напряму читає balanceOf
2. Для vault із аномально завищеною дохідністю спершу дивіться структуру TVL, а вже потім говоріть про APY
3. Flash loan + роздування часток — це найчастіша комбінація у DeFi за останні два роки; не вважайте це «чорним лебедем»
Довіра — це не безпека, перевірка — так.
#DeFi #SmartContractSecurity #ERC4626
42
·
--
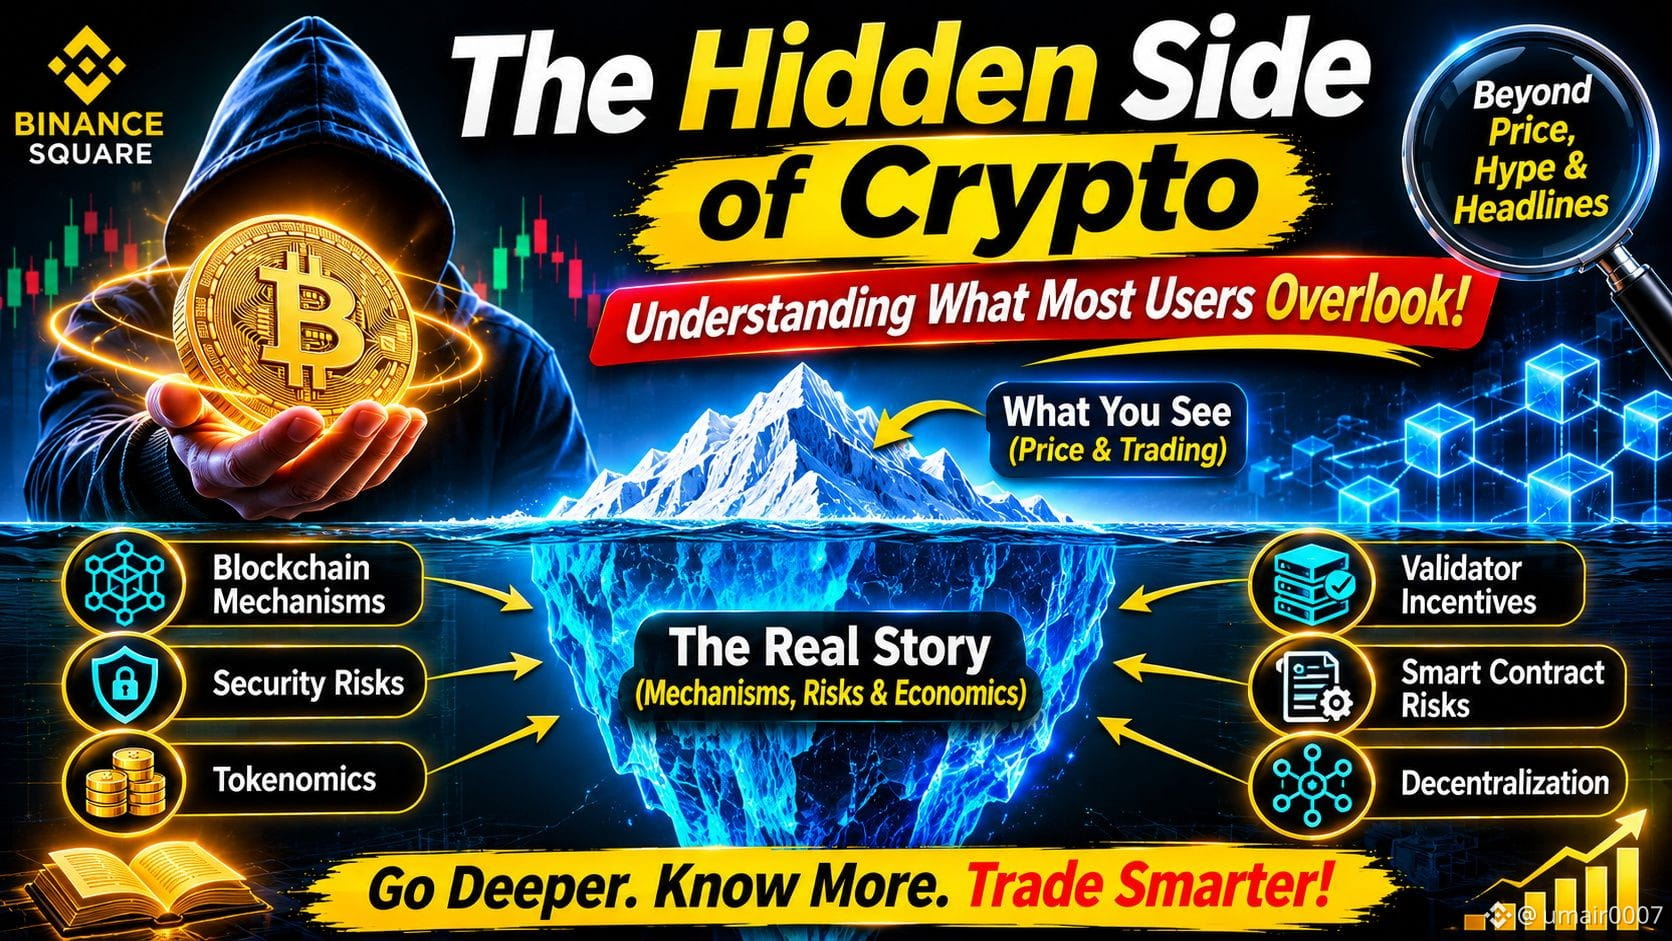
🚨 БЛОКЧЕЙН ПРОЗОРИЙ. АЛЕ ЧИ ОЗНАЧАЄ ЦЕ, ЩО ВІН НЕ НЕСЕ РИЗИКІВ?
Не обов’язково!
Одна з найбільших хибних думок у криптосфері — що децентралізована технологія автоматично гарантує повну безпеку.
Ось 5 ризиків блокчейну, які часто залишаються поза увагою:
1️⃣ Уразливості смартконтрактів: Помилка в коді може відкрити доступ до коштів або порушити роботу застосунку.
2️⃣ Безпека мостів: Переміщення активів між блокчейнами передбачає додаткові технічні припущення та довіру до певних сторін.
3️⃣ Концентрація валідаторів: Якщо валідація мережі зосередиться в руках небагатьох, децентралізація може ослабнути.
4️⃣ Залежність від оракулів: Смартконтракти можуть залежати від зовнішніх даних, а неправильна інформація може призвести до неправильних результатів.
5️⃣ Ризики управління: Невелика група з великим впливом може впливати на важливі рішення щодо протоколу.
💡 ПРОСТИЙ ПРИКЛАД:
Уявіть, що ви надсилаєте гроші через захищену цифрову систему, але ця система покладається на зовнішній сервіс, який має повідомляти їй правильний обмінний курс.
Навіть якщо блокчейн працює належним чином, неправильні зовнішні дані все одно можуть спричинити проблеми.
ГОЛОВНИЙ ВИСНОВОК:
Не оцінюйте криптопроєкт лише за його технологією, ринковою капіталізацією чи популярністю.
Розберіться в його моделі безпеки, залежностях і економічних стимулах.
Як ви вважаєте, якому ризику блокчейну варто приділяти більше уваги?
$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
$SOL
{spot}(SOLUSDT)
#BlockchainRisks #SmartContractSecurity #DeFiSecurity #cryptoeducation #BinanceSquare
Це не фінансова порада. Проведіть власне дослідження.
🚨 БЛОКЧЕЙН ПРОЗОРИЙ. АЛЕ ЧИ ОЗНАЧАЄ ЦЕ, ЩО ВІН НЕ НЕСЕ РИЗИКІВ?
Не обов’язково!
Одна з найбільших хибних думок у криптосфері — що децентралізована технологія автоматично гарантує повну безпеку.
Ось 5 ризиків блокчейну, які часто залишаються поза увагою:
1️⃣ Уразливості смартконтрактів: Помилка в коді може відкрити доступ до коштів або порушити роботу застосунку.
2️⃣ Безпека мостів: Переміщення активів між блокчейнами передбачає додаткові технічні припущення та довіру до певних сторін.
3️⃣ Концентрація валідаторів: Якщо валідація мережі зосередиться в руках небагатьох, децентралізація може ослабнути.
4️⃣ Залежність від оракулів: Смартконтракти можуть залежати від зовнішніх даних, а неправильна інформація може призвести до неправильних результатів.
5️⃣ Ризики управління: Невелика група з великим впливом може впливати на важливі рішення щодо протоколу.
💡 ПРОСТИЙ ПРИКЛАД:
Уявіть, що ви надсилаєте гроші через захищену цифрову систему, але ця система покладається на зовнішній сервіс, який має повідомляти їй правильний обмінний курс.
Навіть якщо блокчейн працює належним чином, неправильні зовнішні дані все одно можуть спричинити проблеми.
ГОЛОВНИЙ ВИСНОВОК:
Не оцінюйте криптопроєкт лише за його технологією, ринковою капіталізацією чи популярністю.
Розберіться в його моделі безпеки, залежностях і економічних стимулах.
Як ви вважаєте, якому ризику блокчейну варто приділяти більше уваги?
$BTC
$BNB
$SOL
#BlockchainRisks #SmartContractSecurity #DeFiSecurity #cryptoeducation #BinanceSquare
Це не фінансова порада. Проведіть власне дослідження.
Не обов’язково!
Одна з найбільших хибних думок у криптосфері — що децентралізована технологія автоматично гарантує повну безпеку.
Ось 5 ризиків блокчейну, які часто залишаються поза увагою:
1️⃣ Уразливості смартконтрактів: Помилка в коді може відкрити доступ до коштів або порушити роботу застосунку.
2️⃣ Безпека мостів: Переміщення активів між блокчейнами передбачає додаткові технічні припущення та довіру до певних сторін.
3️⃣ Концентрація валідаторів: Якщо валідація мережі зосередиться в руках небагатьох, децентралізація може ослабнути.
4️⃣ Залежність від оракулів: Смартконтракти можуть залежати від зовнішніх даних, а неправильна інформація може призвести до неправильних результатів.
5️⃣ Ризики управління: Невелика група з великим впливом може впливати на важливі рішення щодо протоколу.
💡 ПРОСТИЙ ПРИКЛАД:
Уявіть, що ви надсилаєте гроші через захищену цифрову систему, але ця система покладається на зовнішній сервіс, який має повідомляти їй правильний обмінний курс.
Навіть якщо блокчейн працює належним чином, неправильні зовнішні дані все одно можуть спричинити проблеми.
ГОЛОВНИЙ ВИСНОВОК:
Не оцінюйте криптопроєкт лише за його технологією, ринковою капіталізацією чи популярністю.
Розберіться в його моделі безпеки, залежностях і економічних стимулах.
Як ви вважаєте, якому ризику блокчейну варто приділяти більше уваги?
$BTC
$BNB
$SOL
#BlockchainRisks #SmartContractSecurity #DeFiSecurity #cryptoeducation #BinanceSquare
Це не фінансова порада. Проведіть власне дослідження.
106
·
--
Оптимістично
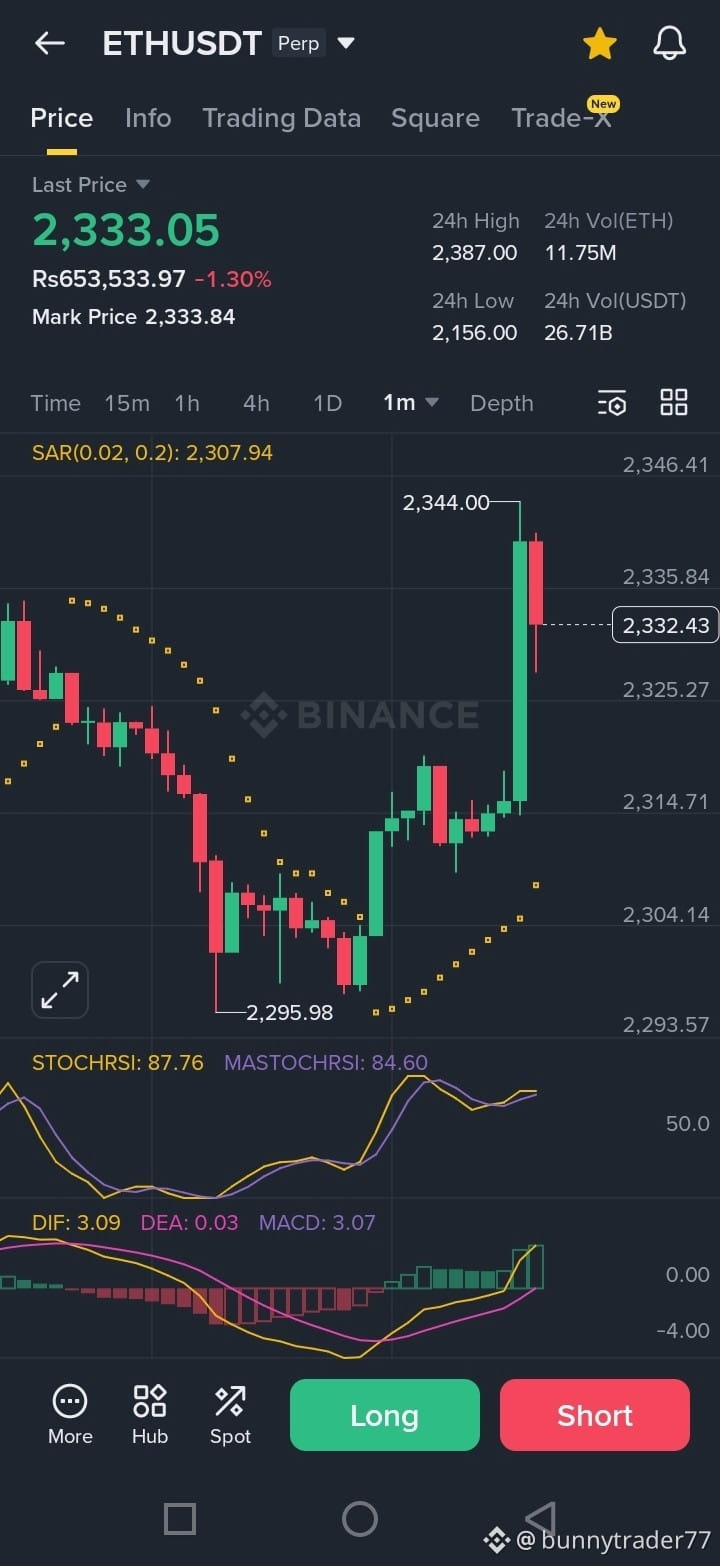
$ETH не просить уваги.
Вона її заробляє.
Кожен ринковий цикл має хайпові монети.
Кожна справжня фінансова система має інфраструктуру.
Ethereum став місцем, де:
• DeFi заблокував мільярди
• Стейблкоїни рухаються як цифрові долари
• Розробники насправді будують
• Інновації виживають під час ведмежих ринків
$ETH не ставить на тренди —
тренди будуються на ETH.
Комісії за газ, оновлення, наративи змінюватимуться…
але одна річ залишається незмінною:
Коли крипта потребує основи,
вона повертається до Ethereum.
Це не про швидкі перепродажі.
Це про володіння часткою системи, від якої залежить усе інше.
Спекулянти переслідують зростання.
Будівельники обирають $ETH
#Web3 #DEFİ #blockchain #SmartContractSecurity #LongTermInvesting
$ETH не просить уваги.
Вона її заробляє.
Кожен ринковий цикл має хайпові монети.
Кожна справжня фінансова система має інфраструктуру.
Ethereum став місцем, де:
• DeFi заблокував мільярди
• Стейблкоїни рухаються як цифрові долари
• Розробники насправді будують
• Інновації виживають під час ведмежих ринків
$ETH не ставить на тренди —
тренди будуються на ETH.
Комісії за газ, оновлення, наративи змінюватимуться…
але одна річ залишається незмінною:
Коли крипта потребує основи,
вона повертається до Ethereum.
Це не про швидкі перепродажі.
Це про володіння часткою системи, від якої залежить усе інше.
Спекулянти переслідують зростання.
Будівельники обирають $ETH
#Web3 #DEFİ #blockchain #SmartContractSecurity #LongTermInvesting
Вона її заробляє.
Кожен ринковий цикл має хайпові монети.
Кожна справжня фінансова система має інфраструктуру.
Ethereum став місцем, де:
• DeFi заблокував мільярди
• Стейблкоїни рухаються як цифрові долари
• Розробники насправді будують
• Інновації виживають під час ведмежих ринків
$ETH не ставить на тренди —
тренди будуються на ETH.
Комісії за газ, оновлення, наративи змінюватимуться…
але одна річ залишається незмінною:
Коли крипта потребує основи,
вона повертається до Ethereum.
Це не про швидкі перепродажі.
Це про володіння часткою системи, від якої залежить усе інше.
Спекулянти переслідують зростання.
Будівельники обирають $ETH
#Web3 #DEFİ #blockchain #SmartContractSecurity #LongTermInvesting
1
35
·
--
Оптимістично
🛡️ Чому ваш крипто-портфель досі вразливий (і як це виправити)
У швидкоплинному світі крипти вашим найбільшим ворогом є не лише волатильність ринку — це складна соціальна інженерія.
Як розробник і етичний хакер, я проаналізував, як зловмисники націлюються на роздрібних інвесторів. Ось технічна реальність, яку більшість людей ігнорує:
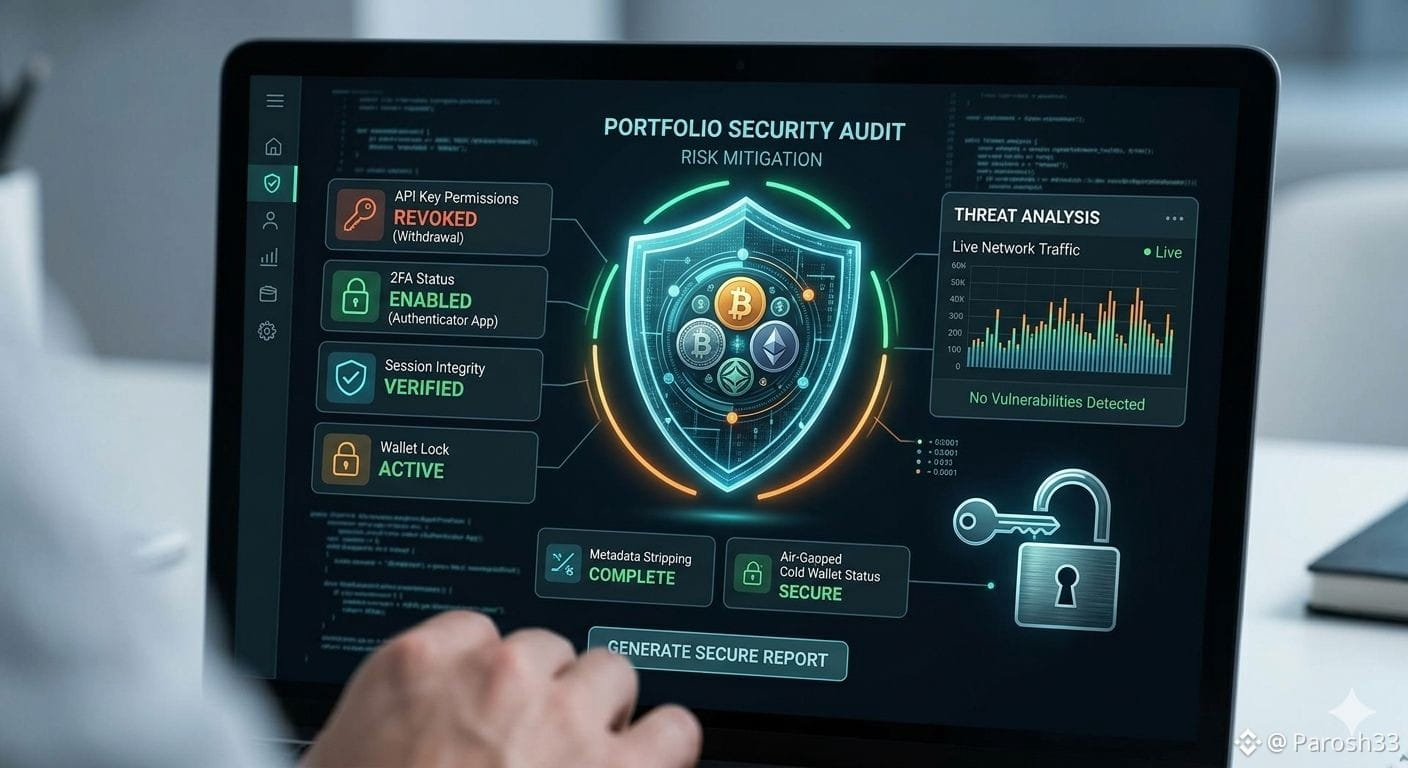
1. Пастка API ключа: Ніколи не надавайте "дозволи на виведення" стороннім торговим ботам, якщо це не є абсолютно необхідним. Втеча API ключа — це відкрите вікно для хакерів, щоб вичавити ваш гаманець за секунди.
2. Витоки метаданих: Публікуєте скріншоти свого портфеля? Переконайтеся, що ви видалили EXIF дані. Хакери іноді можуть витягувати інформацію про місцезнаходження або пристрій з сирих графічних файлів.
3. Ризик "Хмари": Зберігання ваших приватних ключів або фраз у нотатках, Google Drive або чернетках електронної пошти — це вирок. Використовуйте офлайн-дівайс з повітряним зазором або фізичний апаратний гаманець.
4. Гігієна 2FA: Відмовтеся від SMS-базованого 2FA негайно. Якщо вашу SIM-картку можна замінити, ваше 2FA можна обійти. Перейдіть на додаток аутентифікації (наприклад, Google Authenticator або Authy) або YubiKey.
Професійна порада для розробників: Якщо ви використовуєте інструменти автоматизації торгівлі, завжди перевіряйте бібліотечні залежності у своїх Python-скриптах. Шкідливі пакунки впроваджуються в загальні репозиторії, щоб вкрасти змінні середовища.
Безпека — це не одноразова налаштування; це звичка.
Залиште коментар нижче, якщо хочете дізнатися, як перевірити свої власні взаємодії зі смарт-контрактами на приховані дозволи! 🚀
#BinanceSquare #CryptoSecurity #CyberSecurity #RDXHUNTER #Web3 #SmartContractSecurity
🛡️ Чому ваш крипто-портфель досі вразливий (і як це виправити)
У швидкоплинному світі крипти вашим найбільшим ворогом є не лише волатильність ринку — це складна соціальна інженерія.
Як розробник і етичний хакер, я проаналізував, як зловмисники націлюються на роздрібних інвесторів. Ось технічна реальність, яку більшість людей ігнорує:
1. Пастка API ключа: Ніколи не надавайте "дозволи на виведення" стороннім торговим ботам, якщо це не є абсолютно необхідним. Втеча API ключа — це відкрите вікно для хакерів, щоб вичавити ваш гаманець за секунди.
2. Витоки метаданих: Публікуєте скріншоти свого портфеля? Переконайтеся, що ви видалили EXIF дані. Хакери іноді можуть витягувати інформацію про місцезнаходження або пристрій з сирих графічних файлів.
3. Ризик "Хмари": Зберігання ваших приватних ключів або фраз у нотатках, Google Drive або чернетках електронної пошти — це вирок. Використовуйте офлайн-дівайс з повітряним зазором або фізичний апаратний гаманець.
4. Гігієна 2FA: Відмовтеся від SMS-базованого 2FA негайно. Якщо вашу SIM-картку можна замінити, ваше 2FA можна обійти. Перейдіть на додаток аутентифікації (наприклад, Google Authenticator або Authy) або YubiKey.
Професійна порада для розробників: Якщо ви використовуєте інструменти автоматизації торгівлі, завжди перевіряйте бібліотечні залежності у своїх Python-скриптах. Шкідливі пакунки впроваджуються в загальні репозиторії, щоб вкрасти змінні середовища.
Безпека — це не одноразова налаштування; це звичка.
Залиште коментар нижче, якщо хочете дізнатися, як перевірити свої власні взаємодії зі смарт-контрактами на приховані дозволи! 🚀
#BinanceSquare #CryptoSecurity #CyberSecurity #RDXHUNTER #Web3 #SmartContractSecurity
У швидкоплинному світі крипти вашим найбільшим ворогом є не лише волатильність ринку — це складна соціальна інженерія.
Як розробник і етичний хакер, я проаналізував, як зловмисники націлюються на роздрібних інвесторів. Ось технічна реальність, яку більшість людей ігнорує:
1. Пастка API ключа: Ніколи не надавайте "дозволи на виведення" стороннім торговим ботам, якщо це не є абсолютно необхідним. Втеча API ключа — це відкрите вікно для хакерів, щоб вичавити ваш гаманець за секунди.
2. Витоки метаданих: Публікуєте скріншоти свого портфеля? Переконайтеся, що ви видалили EXIF дані. Хакери іноді можуть витягувати інформацію про місцезнаходження або пристрій з сирих графічних файлів.
3. Ризик "Хмари": Зберігання ваших приватних ключів або фраз у нотатках, Google Drive або чернетках електронної пошти — це вирок. Використовуйте офлайн-дівайс з повітряним зазором або фізичний апаратний гаманець.
4. Гігієна 2FA: Відмовтеся від SMS-базованого 2FA негайно. Якщо вашу SIM-картку можна замінити, ваше 2FA можна обійти. Перейдіть на додаток аутентифікації (наприклад, Google Authenticator або Authy) або YubiKey.
Професійна порада для розробників: Якщо ви використовуєте інструменти автоматизації торгівлі, завжди перевіряйте бібліотечні залежності у своїх Python-скриптах. Шкідливі пакунки впроваджуються в загальні репозиторії, щоб вкрасти змінні середовища.
Безпека — це не одноразова налаштування; це звичка.
Залиште коментар нижче, якщо хочете дізнатися, як перевірити свої власні взаємодії зі смарт-контрактами на приховані дозволи! 🚀
#BinanceSquare #CryptoSecurity #CyberSecurity #RDXHUNTER #Web3 #SmartContractSecurity
187
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону
Трендові теми
1
#fomcвідстеження
128,324 переглядів
563 обговорюють
2
#IsAnthropic’s$1.5TMarketCapJustified?
48,009 переглядів
234 обговорюють
3
#BTCBelow$62KAmidHikeFearsAndShiftToAnthropic
8,611 переглядів
68 обговорюють
4
#NvidiaBoardReportedlySplitOverHuang’sReturn
209,656 переглядів
1,724 обговорюють
5
#CanGTA6'sLaunchLiftTTWOShares?
168,342 переглядів
1,229 обговорюють
6
#BlackRockBitcoinETFRecordsLargestDailyOutflow
338 переглядів
27 обговорюють
7
#LedgerProbesTamperedWalletsInBerlinAndDubai
14,629 переглядів
216 обговорюють
8
#13FInstitutionsBitcoinSpotETPHoldingsHitRecord
28,467 переглядів
286 обговорюють
9
#BTCRemainsUnderPressureAfterHawkishFOMCMinutes
379,843 переглядів
2,520 обговорюють
10
#StrategySTRCPreferredSlips3.65%Below$100Par
13,110 переглядів
99 обговорюють