
Eliana 9
561 Публикации
Eliana 9
Отправить жалобу
Заблокировать пользователя
Открытая сделка
Трейдер с регулярными сделками
9.8 мес.
240 подписок(и/а)
3.5K+ подписчиков(а)
387 понравилось
Посты
Портфель
Все
Цитирования
Активно
·
--
Проверено
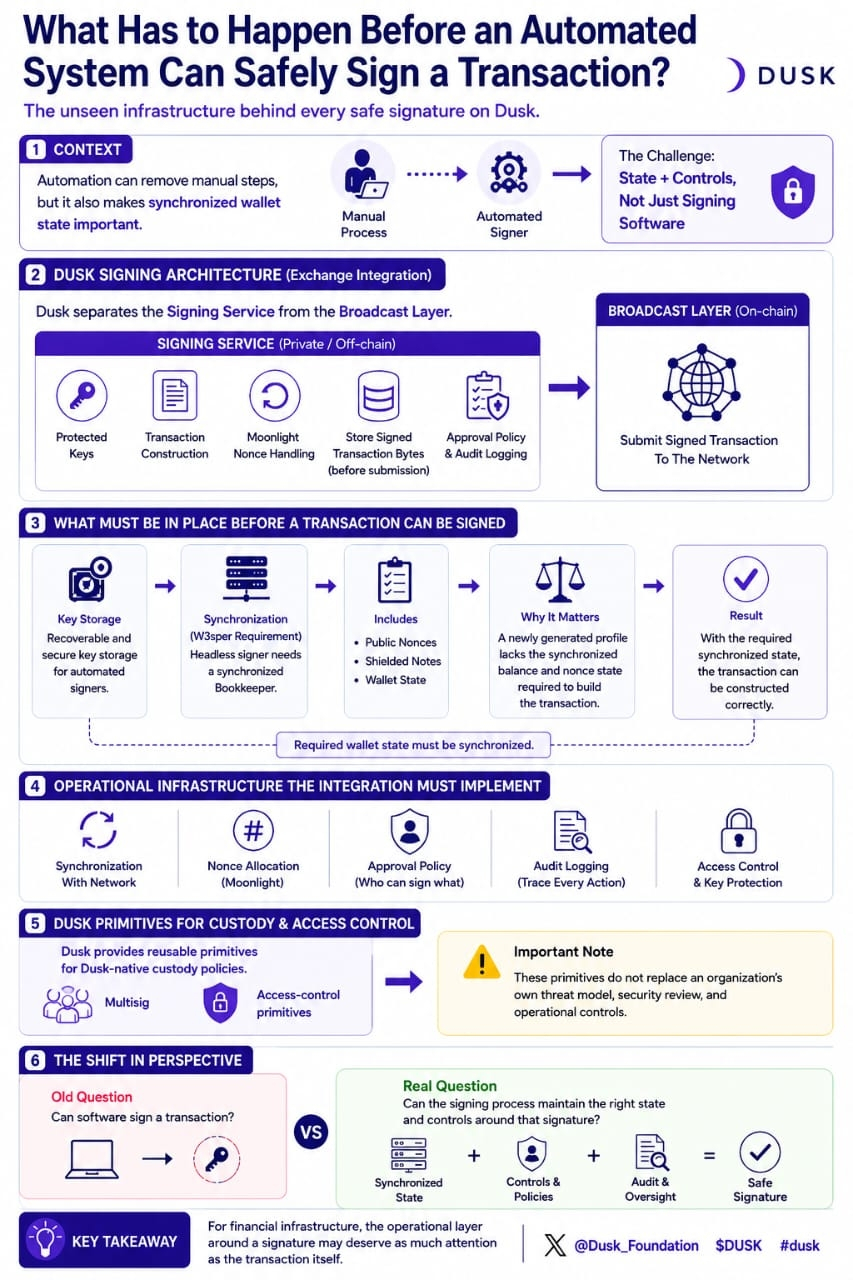
Я начал смотреть на инфраструктуру блокчейна под менее заметным углом: что на самом деле должно произойти, прежде чем автоматизированная система сможет безопасно подписать транзакцию?
Документация по интеграции Dusk разделяет сервис подписи и слой широковещательной рассылки. Сервис подписи отвечает за защищённые ключи, построение транзакции, обработку nonce в Moonlight, а также за хранение байтов подписанной транзакции перед отправкой. Для автоматизированного подписчика Dusk также описывает, что интеграция должна реализовать инфраструктуру для хранения ключей, синхронизации, выделения nonce, политики одобрения и журналирования аудита.
Из-за этого возникает интересное противоречие.
Автоматизация может убрать ручные шаги, но при этом делает важным синхронизированное состояние кошелька. В документации Dusk по W3sper сказано, что для беспилотного клиента подписи необходимо восстановимое хранение ключей и синхронизированный Bookkeeper, включая публичные nonce и защищённые заметки. Транзакцию нельзя просто собрать из только что созданного профиля, потому что требуемое состояние баланса и nonce там не синхронизировано.
Dusk также предоставляет многоразовые примитивы multisig и контроля доступа для политик хранения, нативных для Dusk, при этом отмечая, что они не заменяют собственную модель угроз организации, её проверки и операционные меры контроля.
Вопрос для меня изменился.
Интересная задача заключается не просто в том, может ли программное обеспечение подписать транзакцию.
Вопрос в том, сможет ли процесс подписи поддерживать правильное состояние и элементы контроля вокруг этой подписи.
Для финансовой инфраструктуры этот операционный слой, возможно, заслуживает не меньшего внимания, чем сама транзакция.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Я начал смотреть на инфраструктуру блокчейна под менее заметным углом: что на самом деле должно произойти, прежде чем автоматизированная система сможет безопасно подписать транзакцию?
Документация по интеграции Dusk разделяет сервис подписи и слой широковещательной рассылки. Сервис подписи отвечает за защищённые ключи, построение транзакции, обработку nonce в Moonlight, а также за хранение байтов подписанной транзакции перед отправкой. Для автоматизированного подписчика Dusk также описывает, что интеграция должна реализовать инфраструктуру для хранения ключей, синхронизации, выделения nonce, политики одобрения и журналирования аудита.
Из-за этого возникает интересное противоречие.
Автоматизация может убрать ручные шаги, но при этом делает важным синхронизированное состояние кошелька. В документации Dusk по W3sper сказано, что для беспилотного клиента подписи необходимо восстановимое хранение ключей и синхронизированный Bookkeeper, включая публичные nonce и защищённые заметки. Транзакцию нельзя просто собрать из только что созданного профиля, потому что требуемое состояние баланса и nonce там не синхронизировано.
Dusk также предоставляет многоразовые примитивы multisig и контроля доступа для политик хранения, нативных для Dusk, при этом отмечая, что они не заменяют собственную модель угроз организации, её проверки и операционные меры контроля.
Вопрос для меня изменился.
Интересная задача заключается не просто в том, может ли программное обеспечение подписать транзакцию.
Вопрос в том, сможет ли процесс подписи поддерживать правильное состояние и элементы контроля вокруг этой подписи.
Для финансовой инфраструктуры этот операционный слой, возможно, заслуживает не меньшего внимания, чем сама транзакция.
@Dusk $DUSK #dusk
Документация по интеграции Dusk разделяет сервис подписи и слой широковещательной рассылки. Сервис подписи отвечает за защищённые ключи, построение транзакции, обработку nonce в Moonlight, а также за хранение байтов подписанной транзакции перед отправкой. Для автоматизированного подписчика Dusk также описывает, что интеграция должна реализовать инфраструктуру для хранения ключей, синхронизации, выделения nonce, политики одобрения и журналирования аудита.
Из-за этого возникает интересное противоречие.
Автоматизация может убрать ручные шаги, но при этом делает важным синхронизированное состояние кошелька. В документации Dusk по W3sper сказано, что для беспилотного клиента подписи необходимо восстановимое хранение ключей и синхронизированный Bookkeeper, включая публичные nonce и защищённые заметки. Транзакцию нельзя просто собрать из только что созданного профиля, потому что требуемое состояние баланса и nonce там не синхронизировано.
Dusk также предоставляет многоразовые примитивы multisig и контроля доступа для политик хранения, нативных для Dusk, при этом отмечая, что они не заменяют собственную модель угроз организации, её проверки и операционные меры контроля.
Вопрос для меня изменился.
Интересная задача заключается не просто в том, может ли программное обеспечение подписать транзакцию.
Вопрос в том, сможет ли процесс подписи поддерживать правильное состояние и элементы контроля вокруг этой подписи.
Для финансовой инфраструктуры этот операционный слой, возможно, заслуживает не меньшего внимания, чем сама транзакция.
@Dusk $DUSK #dusk
87
·
--
Проверено
Я начал смотреть на интеграции блокчейна под другим углом: событие может рассказать приложению, что произошло, но не каждое событие говорит ему, что результат окончательный.
Это различие становится важным, когда программное обеспечение реагирует на активность в onchain.
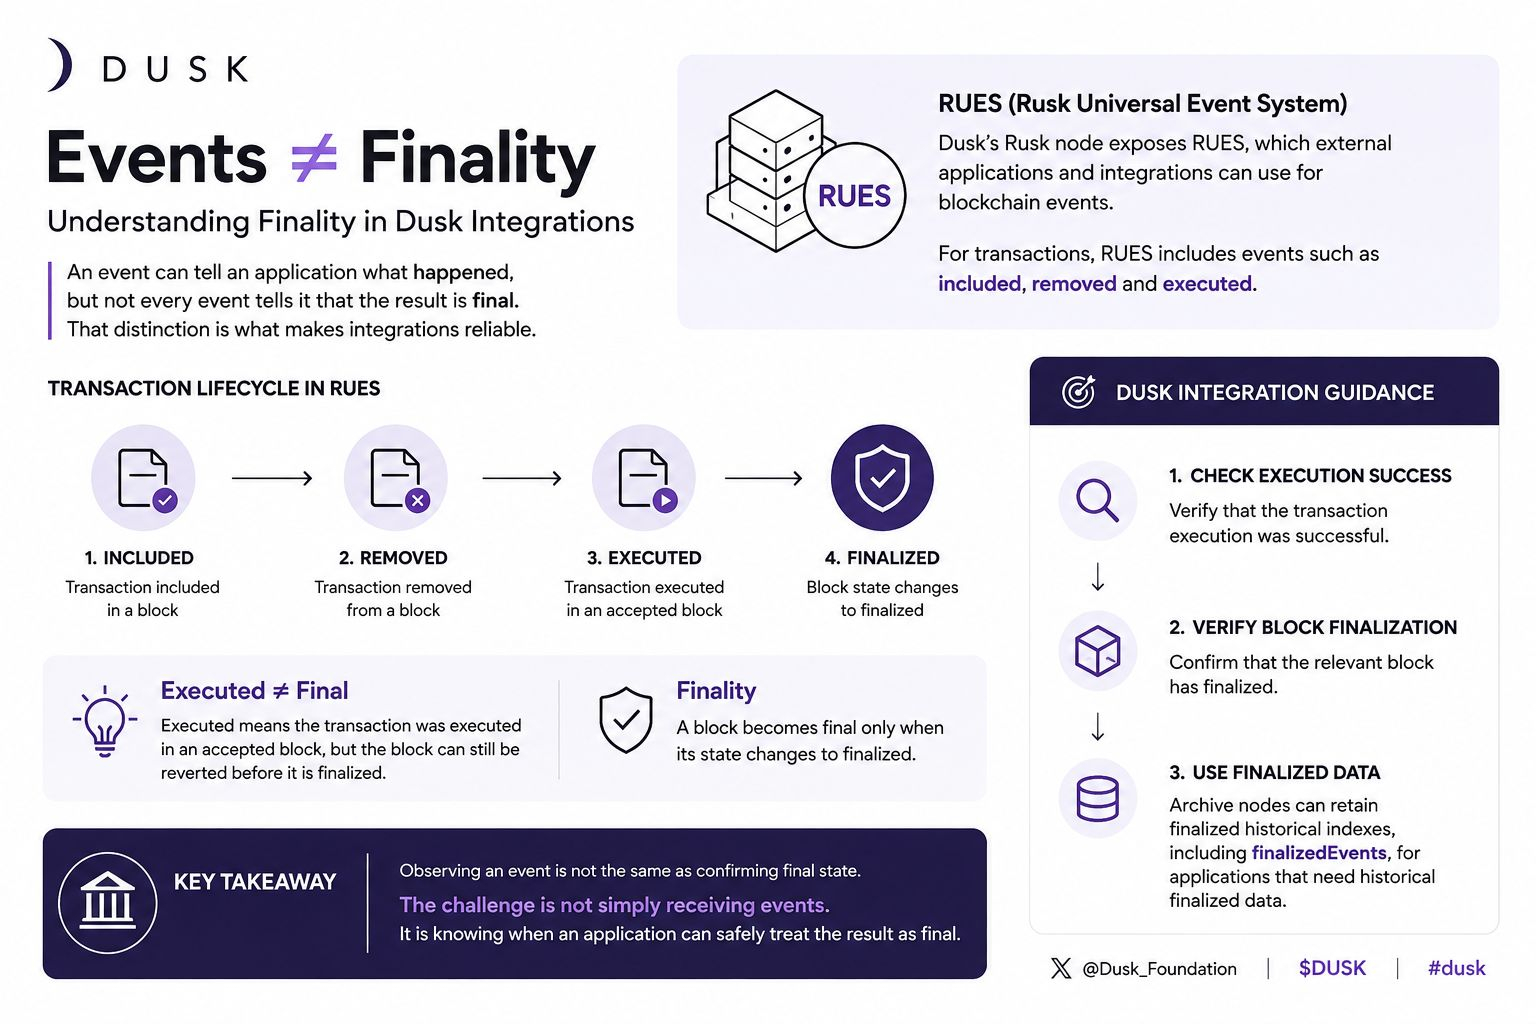
У нод Dusk есть RUES (Rusk Universal Event System), который внешние приложения и интеграции могут использовать для событий блокчейна. Для транзакций в RUES предусмотрены события, такие как included, removed и executed. Но эти события отражают разные стадии жизненного цикла.
Например, executed означает, что транзакция была выполнена в принятом блоке, но приложению всё ещё нужно проверить результат выполнения. И самое важное: принятый блок всё ещё может быть откатен. Dusk говорит, что блок становится окончательным, когда его состояние меняется на finalized.
Отсюда возникает интересное различие:
наблюдать событие — не то же самое, что подтверждать окончательное состояние.
Поэтому в руководстве по интеграциям Dusk рекомендуется сначала проверять успешность выполнения, а затем удостоверяться, что соответствующий блок завершён (finalized). Archive-ноды могут сохранять исторические индексы, уже находящиеся в finalized, включая finalizedEvents, для приложений, которым нужны исторические окончательные данные.
Для меня это изменило то, как я думаю об интеграциях блокчейна.
Сложность не просто в том, чтобы получать события.
Сложность — знать, когда приложение может безопасно считать результат окончательным.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Я начал смотреть на интеграции блокчейна под другим углом: событие может рассказать приложению, что произошло, но не каждое событие говорит ему, что результат окончательный.
Это различие становится важным, когда программное обеспечение реагирует на активность в onchain.
У нод Dusk есть RUES (Rusk Universal Event System), который внешние приложения и интеграции могут использовать для событий блокчейна. Для транзакций в RUES предусмотрены события, такие как included, removed и executed. Но эти события отражают разные стадии жизненного цикла.
Например, executed означает, что транзакция была выполнена в принятом блоке, но приложению всё ещё нужно проверить результат выполнения. И самое важное: принятый блок всё ещё может быть откатен. Dusk говорит, что блок становится окончательным, когда его состояние меняется на finalized.
Отсюда возникает интересное различие:
наблюдать событие — не то же самое, что подтверждать окончательное состояние.
Поэтому в руководстве по интеграциям Dusk рекомендуется сначала проверять успешность выполнения, а затем удостоверяться, что соответствующий блок завершён (finalized). Archive-ноды могут сохранять исторические индексы, уже находящиеся в finalized, включая finalizedEvents, для приложений, которым нужны исторические окончательные данные.
Для меня это изменило то, как я думаю об интеграциях блокчейна.
Сложность не просто в том, чтобы получать события.
Сложность — знать, когда приложение может безопасно считать результат окончательным.
@Dusk $DUSK #dusk
Это различие становится важным, когда программное обеспечение реагирует на активность в onchain.
У нод Dusk есть RUES (Rusk Universal Event System), который внешние приложения и интеграции могут использовать для событий блокчейна. Для транзакций в RUES предусмотрены события, такие как included, removed и executed. Но эти события отражают разные стадии жизненного цикла.
Например, executed означает, что транзакция была выполнена в принятом блоке, но приложению всё ещё нужно проверить результат выполнения. И самое важное: принятый блок всё ещё может быть откатен. Dusk говорит, что блок становится окончательным, когда его состояние меняется на finalized.
Отсюда возникает интересное различие:
наблюдать событие — не то же самое, что подтверждать окончательное состояние.
Поэтому в руководстве по интеграциям Dusk рекомендуется сначала проверять успешность выполнения, а затем удостоверяться, что соответствующий блок завершён (finalized). Archive-ноды могут сохранять исторические индексы, уже находящиеся в finalized, включая finalizedEvents, для приложений, которым нужны исторические окончательные данные.
Для меня это изменило то, как я думаю об интеграциях блокчейна.
Сложность не просто в том, чтобы получать события.
Сложность — знать, когда приложение может безопасно считать результат окончательным.
@Dusk $DUSK #dusk
85
·
--
Рост
Я начал смотреть на Dusk под другим углом: что на самом деле делает блок финальным?
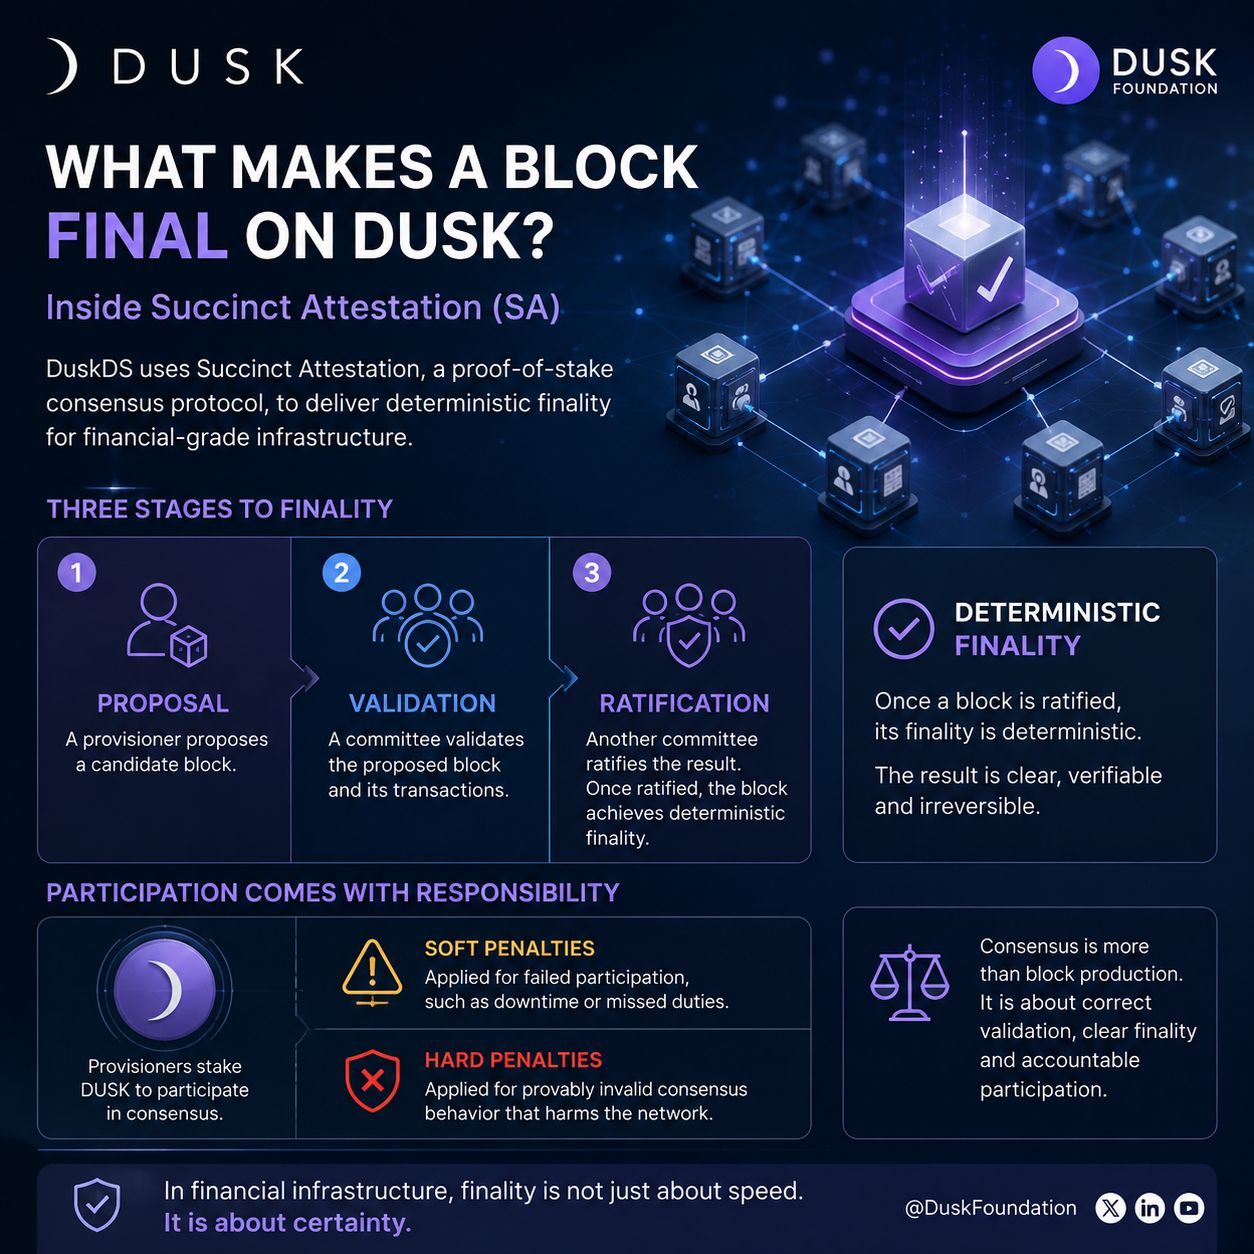
Этот вопрос привёл меня глубже в Succinct Attestation — протокол консенсуса DuskDS с доказательством доли (proof-of-stake).
Dusk описывает процесс в три стадии: провайдер (provisioner) предлагает кандидатский блок, комитет его валидирует, а другой комитет подтверждает (ратифицирует) результат. После ратификации блок достигает детерминированной финальности.
Мне интересно, что участие также несёт ответственность. Провайдеры ставят (stake) DUSK, чтобы участвовать в консенсусе, при этом Dusk различает мягкие штрафы за провал участия и жёсткие штрафы за доказуемо некорректное поведение в консенсусе.
Таким образом, консенсус здесь — это не просто про производство блоков. Есть процесс проверки, подтверждения результата и привязки экономических последствий к определённым сбоям.
Это заставляет меня думать, что для финансовой инфраструктуры более полезный вопрос — не только то, как быстро движутся транзакции.
Важно, насколько чётко сеть определяет момент, когда транзакция становится финальной.
И именно ту часть дизайна консенсуса Dusk я считаю важным понять.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Я начал смотреть на Dusk под другим углом: что на самом деле делает блок финальным?
Этот вопрос привёл меня глубже в Succinct Attestation — протокол консенсуса DuskDS с доказательством доли (proof-of-stake).
Dusk описывает процесс в три стадии: провайдер (provisioner) предлагает кандидатский блок, комитет его валидирует, а другой комитет подтверждает (ратифицирует) результат. После ратификации блок достигает детерминированной финальности.
Мне интересно, что участие также несёт ответственность. Провайдеры ставят (stake) DUSK, чтобы участвовать в консенсусе, при этом Dusk различает мягкие штрафы за провал участия и жёсткие штрафы за доказуемо некорректное поведение в консенсусе.
Таким образом, консенсус здесь — это не просто про производство блоков. Есть процесс проверки, подтверждения результата и привязки экономических последствий к определённым сбоям.
Это заставляет меня думать, что для финансовой инфраструктуры более полезный вопрос — не только то, как быстро движутся транзакции.
Важно, насколько чётко сеть определяет момент, когда транзакция становится финальной.
И именно ту часть дизайна консенсуса Dusk я считаю важным понять.
@Dusk $DUSK #dusk
Этот вопрос привёл меня глубже в Succinct Attestation — протокол консенсуса DuskDS с доказательством доли (proof-of-stake).
Dusk описывает процесс в три стадии: провайдер (provisioner) предлагает кандидатский блок, комитет его валидирует, а другой комитет подтверждает (ратифицирует) результат. После ратификации блок достигает детерминированной финальности.
Мне интересно, что участие также несёт ответственность. Провайдеры ставят (stake) DUSK, чтобы участвовать в консенсусе, при этом Dusk различает мягкие штрафы за провал участия и жёсткие штрафы за доказуемо некорректное поведение в консенсусе.
Таким образом, консенсус здесь — это не просто про производство блоков. Есть процесс проверки, подтверждения результата и привязки экономических последствий к определённым сбоям.
Это заставляет меня думать, что для финансовой инфраструктуры более полезный вопрос — не только то, как быстро движутся транзакции.
Важно, насколько чётко сеть определяет момент, когда транзакция становится финальной.
И именно ту часть дизайна консенсуса Dusk я считаю важным понять.
@Dusk $DUSK #dusk
2
1
90
·
--
Проверено
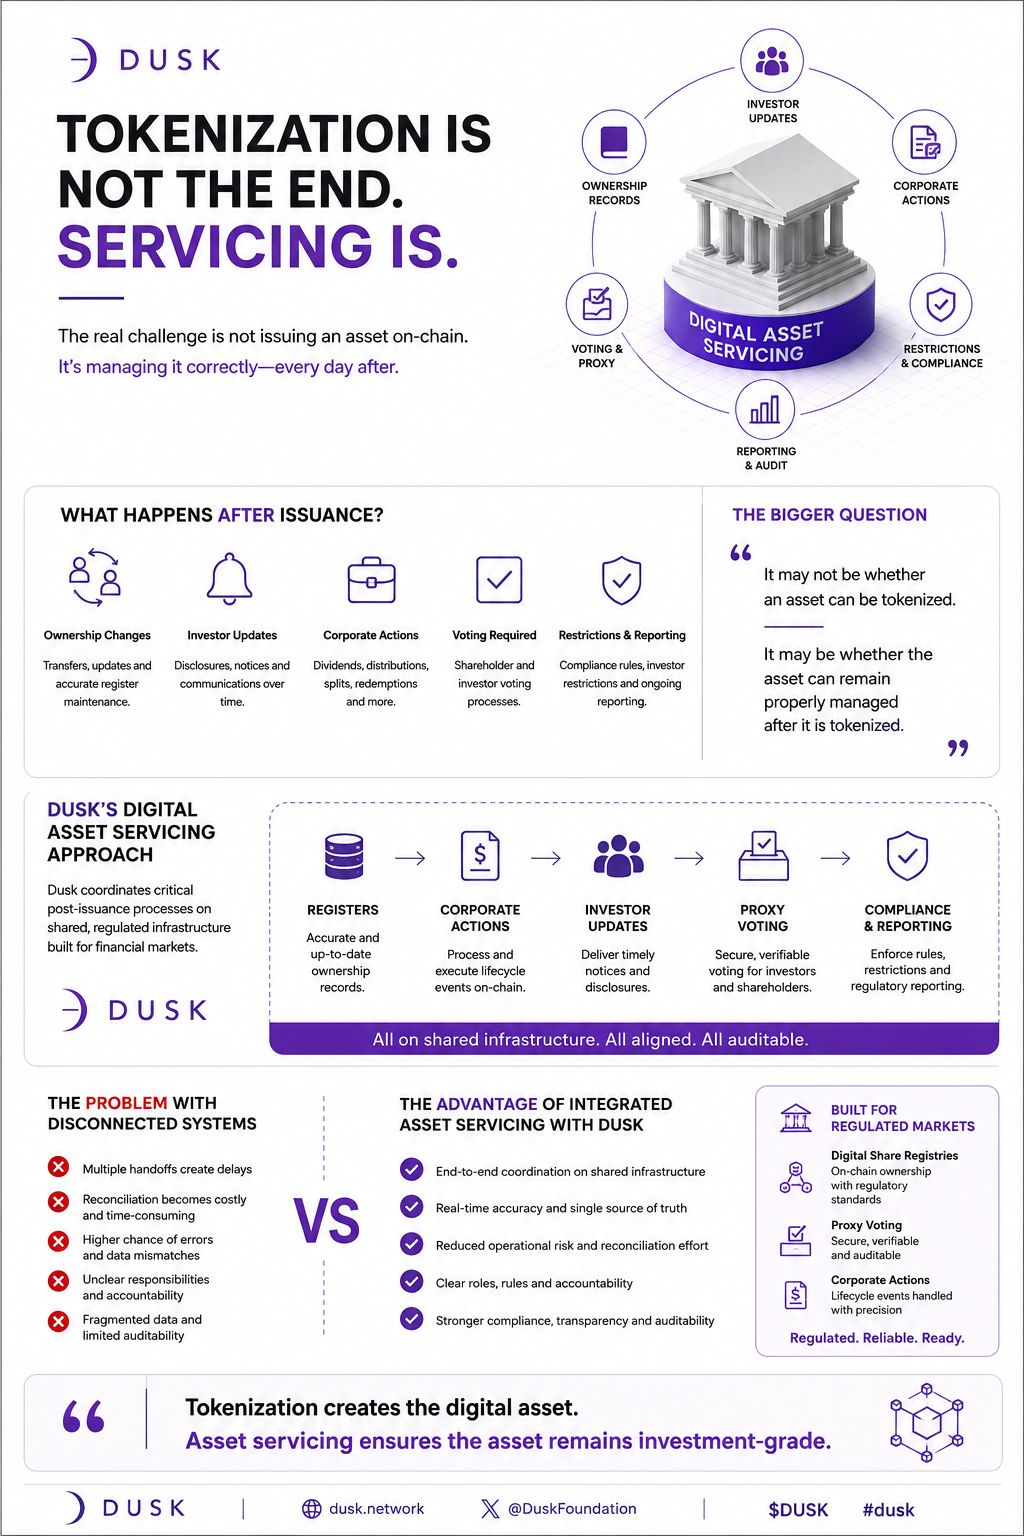
Я начал задумываться о вещи, которую легко упустить из виду при работе с токенизированными активами: что происходит после выпуска?
Размещение актива в ончейне может создать цифровое представление, но сам актив по-прежнему имеет жизненный цикл. Меняются записи о владении. Инвесторам нужны обновления. Проводятся корпоративные действия. Может потребоваться голосование. Со временем все ограничения и отчетность все равно должны управляться.
Именно поэтому меня заинтересовал подход к обслуживанию цифровых активов от @DuskFoundation.
Dusk описывает обслуживание цифровых активов как координацию реестров, корпоративных действий, обновлений для инвесторов, голосов и других событий жизненного цикла на общей инфраструктуре. В его документации также указывается, что цифровые реестры долей, прокси-голосование и корпоративные действия могут быть рабочими процессами, которые входят в состав той же регулируемой рыночной инфраструктуры.
Самое интересное для меня — проблема, лежащая под всем этим: когда эти процессы существуют в несвязанных системах, каждое «передавание» может приводить к задержкам, работам по сверке, ошибкам или неясной ответственности.
Поэтому главный вопрос, возможно, не в том, можно ли токенизировать актив.
Возможно, вопрос в том, может ли актив оставаться корректно управляемым после того, как он токенизирован.
Это делает обслуживание активов гораздо более важной частью разговора о токенизации, чем я изначально думал.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Я начал задумываться о вещи, которую легко упустить из виду при работе с токенизированными активами: что происходит после выпуска?
Размещение актива в ончейне может создать цифровое представление, но сам актив по-прежнему имеет жизненный цикл. Меняются записи о владении. Инвесторам нужны обновления. Проводятся корпоративные действия. Может потребоваться голосование. Со временем все ограничения и отчетность все равно должны управляться.
Именно поэтому меня заинтересовал подход к обслуживанию цифровых активов от @DuskFoundation.
Dusk описывает обслуживание цифровых активов как координацию реестров, корпоративных действий, обновлений для инвесторов, голосов и других событий жизненного цикла на общей инфраструктуре. В его документации также указывается, что цифровые реестры долей, прокси-голосование и корпоративные действия могут быть рабочими процессами, которые входят в состав той же регулируемой рыночной инфраструктуры.
Самое интересное для меня — проблема, лежащая под всем этим: когда эти процессы существуют в несвязанных системах, каждое «передавание» может приводить к задержкам, работам по сверке, ошибкам или неясной ответственности.
Поэтому главный вопрос, возможно, не в том, можно ли токенизировать актив.
Возможно, вопрос в том, может ли актив оставаться корректно управляемым после того, как он токенизирован.
Это делает обслуживание активов гораздо более важной частью разговора о токенизации, чем я изначально думал.
@Dusk $DUSK #dusk
Размещение актива в ончейне может создать цифровое представление, но сам актив по-прежнему имеет жизненный цикл. Меняются записи о владении. Инвесторам нужны обновления. Проводятся корпоративные действия. Может потребоваться голосование. Со временем все ограничения и отчетность все равно должны управляться.
Именно поэтому меня заинтересовал подход к обслуживанию цифровых активов от @DuskFoundation.
Dusk описывает обслуживание цифровых активов как координацию реестров, корпоративных действий, обновлений для инвесторов, голосов и других событий жизненного цикла на общей инфраструктуре. В его документации также указывается, что цифровые реестры долей, прокси-голосование и корпоративные действия могут быть рабочими процессами, которые входят в состав той же регулируемой рыночной инфраструктуры.
Самое интересное для меня — проблема, лежащая под всем этим: когда эти процессы существуют в несвязанных системах, каждое «передавание» может приводить к задержкам, работам по сверке, ошибкам или неясной ответственности.
Поэтому главный вопрос, возможно, не в том, можно ли токенизировать актив.
Возможно, вопрос в том, может ли актив оставаться корректно управляемым после того, как он токенизирован.
Это делает обслуживание активов гораздо более важной частью разговора о токенизации, чем я изначально думал.
@Dusk $DUSK #dusk
94
·
--
Проверено
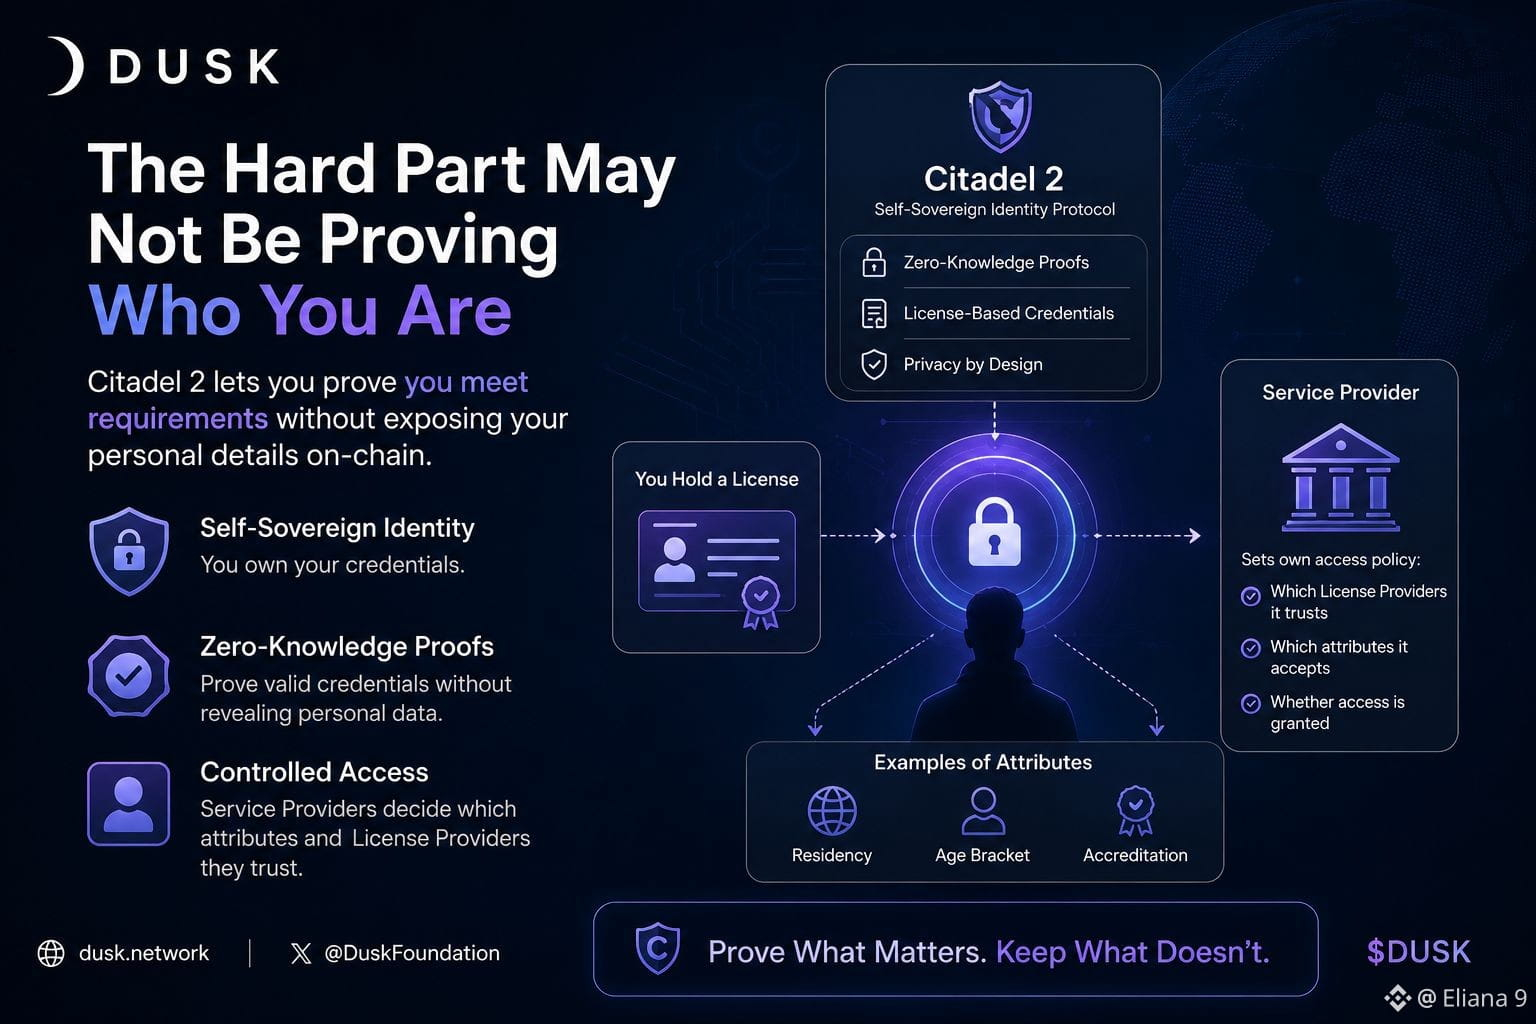
Трудная часть может быть не в том, чтобы доказать, кто вы
Чем больше я изучал регулируемые onchain-рынки, тем больше замечал другую проблему, лежащую в основе доступа.
Финансовой службе может потребоваться знать, соответствует ли кто-то определённому требованию. Это не означает, что каждая личная деталь должна стать частью onchain-записи.
Именно здесь мне бросился в глаза Citadel 2 от @Dusk.
Citadel 2 — это усовершенствованная версия протокола самосуверенной идентичности Dusk. Он использует удостоверение, называемое «лицензией». Пользователь может сгенерировать доказательство с нулевым разглашением, показывающее, что у него есть действующая зарегистрированная лицензия, не раскрывая своих личных данных или то, какую именно лицензию он использовал on-chain.
Но есть ещё одно различие, которое мне кажется даже более интересным.
Citadel может подтвердить, что сессия криптографически валидна, в то время как Поставщик услуг по-прежнему решает, каким License Providers он доверяет, какие атрибуты принимает и нужно ли предоставлять доступ.
Документация Dusk приводит примеры атрибутов вроде места проживания, возрастной группы и аккредитации. Смысл не в том, чтобы автоматически заставлять поставщика услуг принимать всё подряд; поставщик по-прежнему контролирует свою собственную политику доступа.
Это меняет то, как я думаю о блокчейн-идентичности.
Вопрос не просто в том, может ли человек доказать, кто он.
Вопрос в том, может ли регулируемое приложение проверять информацию, релевантную его правилам доступа, не размещая на onchain несвязанную персональную информацию.
Для меня это делает Citadel 2 менее интересным как «функцию идентичности» и более интересным как подход к контролируемому доступу.
Возможно, лучшая onchain-идентичность — это не про раскрытие большего объёма информации.
Возможно, это про то, чтобы сделать доказательство полезным, сохраняя при этом ненужную информацию вне записи.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Трудная часть может быть не в том, чтобы доказать, кто вы
Чем больше я изучал регулируемые onchain-рынки, тем больше замечал другую проблему, лежащую в основе доступа.
Финансовой службе может потребоваться знать, соответствует ли кто-то определённому требованию. Это не означает, что каждая личная деталь должна стать частью onchain-записи.
Именно здесь мне бросился в глаза Citadel 2 от @Dusk.
Citadel 2 — это усовершенствованная версия протокола самосуверенной идентичности Dusk. Он использует удостоверение, называемое «лицензией». Пользователь может сгенерировать доказательство с нулевым разглашением, показывающее, что у него есть действующая зарегистрированная лицензия, не раскрывая своих личных данных или то, какую именно лицензию он использовал on-chain.
Но есть ещё одно различие, которое мне кажется даже более интересным.
Citadel может подтвердить, что сессия криптографически валидна, в то время как Поставщик услуг по-прежнему решает, каким License Providers он доверяет, какие атрибуты принимает и нужно ли предоставлять доступ.
Документация Dusk приводит примеры атрибутов вроде места проживания, возрастной группы и аккредитации. Смысл не в том, чтобы автоматически заставлять поставщика услуг принимать всё подряд; поставщик по-прежнему контролирует свою собственную политику доступа.
Это меняет то, как я думаю о блокчейн-идентичности.
Вопрос не просто в том, может ли человек доказать, кто он.
Вопрос в том, может ли регулируемое приложение проверять информацию, релевантную его правилам доступа, не размещая на onchain несвязанную персональную информацию.
Для меня это делает Citadel 2 менее интересным как «функцию идентичности» и более интересным как подход к контролируемому доступу.
Возможно, лучшая onchain-идентичность — это не про раскрытие большего объёма информации.
Возможно, это про то, чтобы сделать доказательство полезным, сохраняя при этом ненужную информацию вне записи.
@Dusk $DUSK #dusk
Чем больше я изучал регулируемые onchain-рынки, тем больше замечал другую проблему, лежащую в основе доступа.
Финансовой службе может потребоваться знать, соответствует ли кто-то определённому требованию. Это не означает, что каждая личная деталь должна стать частью onchain-записи.
Именно здесь мне бросился в глаза Citadel 2 от @Dusk.
Citadel 2 — это усовершенствованная версия протокола самосуверенной идентичности Dusk. Он использует удостоверение, называемое «лицензией». Пользователь может сгенерировать доказательство с нулевым разглашением, показывающее, что у него есть действующая зарегистрированная лицензия, не раскрывая своих личных данных или то, какую именно лицензию он использовал on-chain.
Но есть ещё одно различие, которое мне кажется даже более интересным.
Citadel может подтвердить, что сессия криптографически валидна, в то время как Поставщик услуг по-прежнему решает, каким License Providers он доверяет, какие атрибуты принимает и нужно ли предоставлять доступ.
Документация Dusk приводит примеры атрибутов вроде места проживания, возрастной группы и аккредитации. Смысл не в том, чтобы автоматически заставлять поставщика услуг принимать всё подряд; поставщик по-прежнему контролирует свою собственную политику доступа.
Это меняет то, как я думаю о блокчейн-идентичности.
Вопрос не просто в том, может ли человек доказать, кто он.
Вопрос в том, может ли регулируемое приложение проверять информацию, релевантную его правилам доступа, не размещая на onchain несвязанную персональную информацию.
Для меня это делает Citadel 2 менее интересным как «функцию идентичности» и более интересным как подход к контролируемому доступу.
Возможно, лучшая onchain-идентичность — это не про раскрытие большего объёма информации.
Возможно, это про то, чтобы сделать доказательство полезным, сохраняя при этом ненужную информацию вне записи.
@Dusk $DUSK #dusk
85
·
--
Проверено
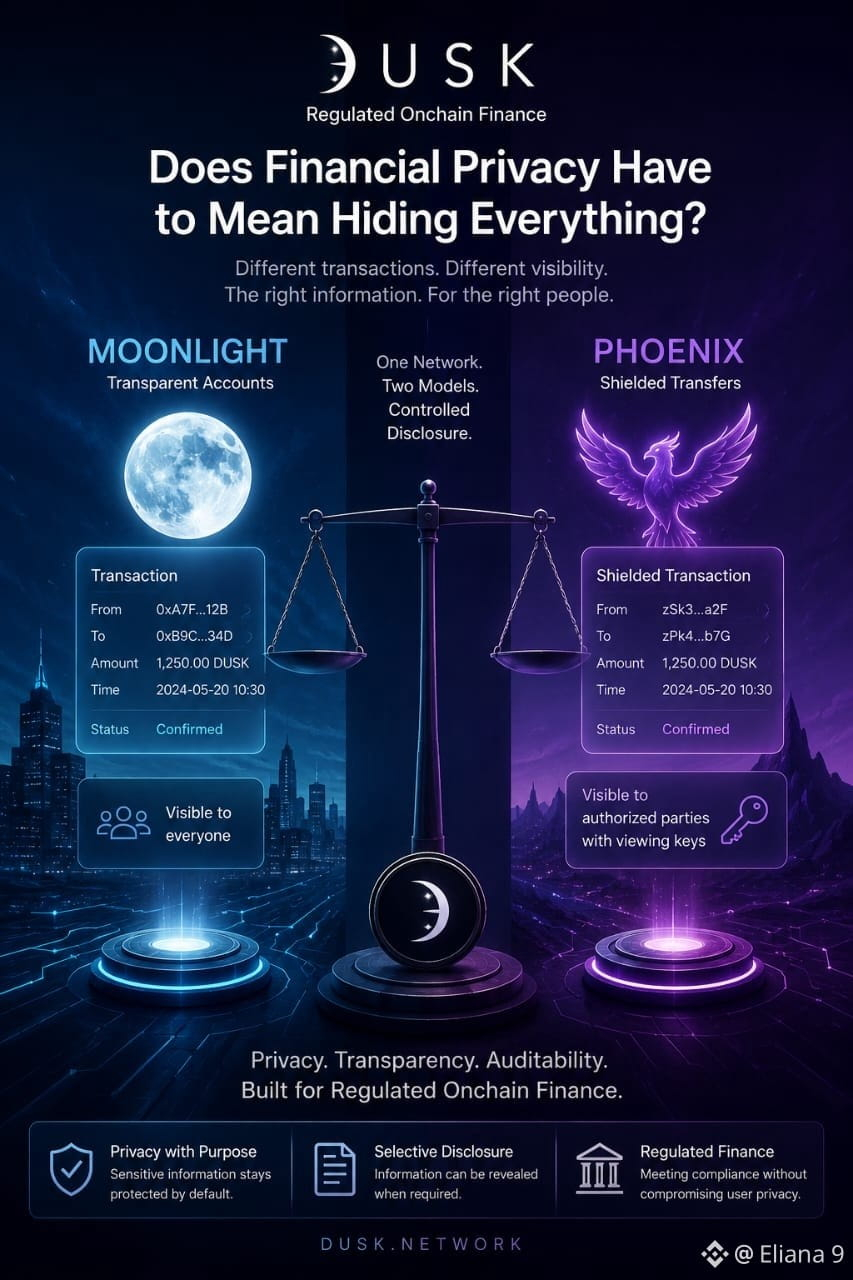
Должна ли финансовая приватность означать сокрытие всего?
Означает ли финансовая приватность на самом деле, что никто не должен иметь возможность увидеть что-либо?
Раньше я размышлял о приватности в блокчейне примерно в таких категориях: транзакция была либо публичной, либо скрытой. Изучение @DuskFoundation заставило меня усомниться в том, нужно ли регулируемым финансам более гибкое решение.
Dusk поддерживает две модели транзакций. Moonlight предоставляет прозрачные публичные аккаунты, а Phoenix поддерживает конфиденциальные защищённые переводы с использованием доказательств с нулевым разглашением (zero-knowledge proofs). Меня заинтересовало не просто наличие двух моделей, а то, почему разные уровни видимости могут иметь значение.
Не все финансовые действия предъявляют одинаковые требования к информации. Некоторые транзакции могут нуждаться в сохранении конфиденциальности от широкой публики, тогда как определённая информация всё же должна быть доступна уполномоченным сторонам. В документации Dusk объясняется, что пользователи Phoenix могут избирательно раскрывать информацию через просмотр ключей (viewing keys), когда этого требуют регулирование или аудит.
Это изменило то, как я думаю о приватности блокчейна.
Возможно, цель — не максимальная секретность и не максимальная прозрачность. Важно уметь решать, что должно быть публичным, что должно оставаться конфиденциальным и что может требовать контролируемого раскрытия.
Для меня именно этот баланс — одна из самых интересных идей подхода Dusk к регулируемым onchain-финансам.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Должна ли финансовая приватность означать сокрытие всего?
Означает ли финансовая приватность на самом деле, что никто не должен иметь возможность увидеть что-либо?
Раньше я размышлял о приватности в блокчейне примерно в таких категориях: транзакция была либо публичной, либо скрытой. Изучение @DuskFoundation заставило меня усомниться в том, нужно ли регулируемым финансам более гибкое решение.
Dusk поддерживает две модели транзакций. Moonlight предоставляет прозрачные публичные аккаунты, а Phoenix поддерживает конфиденциальные защищённые переводы с использованием доказательств с нулевым разглашением (zero-knowledge proofs). Меня заинтересовало не просто наличие двух моделей, а то, почему разные уровни видимости могут иметь значение.
Не все финансовые действия предъявляют одинаковые требования к информации. Некоторые транзакции могут нуждаться в сохранении конфиденциальности от широкой публики, тогда как определённая информация всё же должна быть доступна уполномоченным сторонам. В документации Dusk объясняется, что пользователи Phoenix могут избирательно раскрывать информацию через просмотр ключей (viewing keys), когда этого требуют регулирование или аудит.
Это изменило то, как я думаю о приватности блокчейна.
Возможно, цель — не максимальная секретность и не максимальная прозрачность. Важно уметь решать, что должно быть публичным, что должно оставаться конфиденциальным и что может требовать контролируемого раскрытия.
Для меня именно этот баланс — одна из самых интересных идей подхода Dusk к регулируемым onchain-финансам.
@Dusk $DUSK #dusk
Означает ли финансовая приватность на самом деле, что никто не должен иметь возможность увидеть что-либо?
Раньше я размышлял о приватности в блокчейне примерно в таких категориях: транзакция была либо публичной, либо скрытой. Изучение @DuskFoundation заставило меня усомниться в том, нужно ли регулируемым финансам более гибкое решение.
Dusk поддерживает две модели транзакций. Moonlight предоставляет прозрачные публичные аккаунты, а Phoenix поддерживает конфиденциальные защищённые переводы с использованием доказательств с нулевым разглашением (zero-knowledge proofs). Меня заинтересовало не просто наличие двух моделей, а то, почему разные уровни видимости могут иметь значение.
Не все финансовые действия предъявляют одинаковые требования к информации. Некоторые транзакции могут нуждаться в сохранении конфиденциальности от широкой публики, тогда как определённая информация всё же должна быть доступна уполномоченным сторонам. В документации Dusk объясняется, что пользователи Phoenix могут избирательно раскрывать информацию через просмотр ключей (viewing keys), когда этого требуют регулирование или аудит.
Это изменило то, как я думаю о приватности блокчейна.
Возможно, цель — не максимальная секретность и не максимальная прозрачность. Важно уметь решать, что должно быть публичным, что должно оставаться конфиденциальным и что может требовать контролируемого раскрытия.
Для меня именно этот баланс — одна из самых интересных идей подхода Dusk к регулируемым onchain-финансам.
@Dusk $DUSK #dusk
1
91
·
--
Проверено
Раньше я думал, что конфиденциальность на финансовых рынках в основном сводится к сокрытию деталей транзакций. Чем больше я читал про @DuskFoundation, тем более неполной казалась эта идея.
В регулируемых финансах конфиденциальность не может просто означать, что никто ничего не видит. Разным участникам могут требоваться разные уровни информации по законным причинам.
Именно поэтому мой взгляд привлёк подход Dusk к выборочному раскрытию.
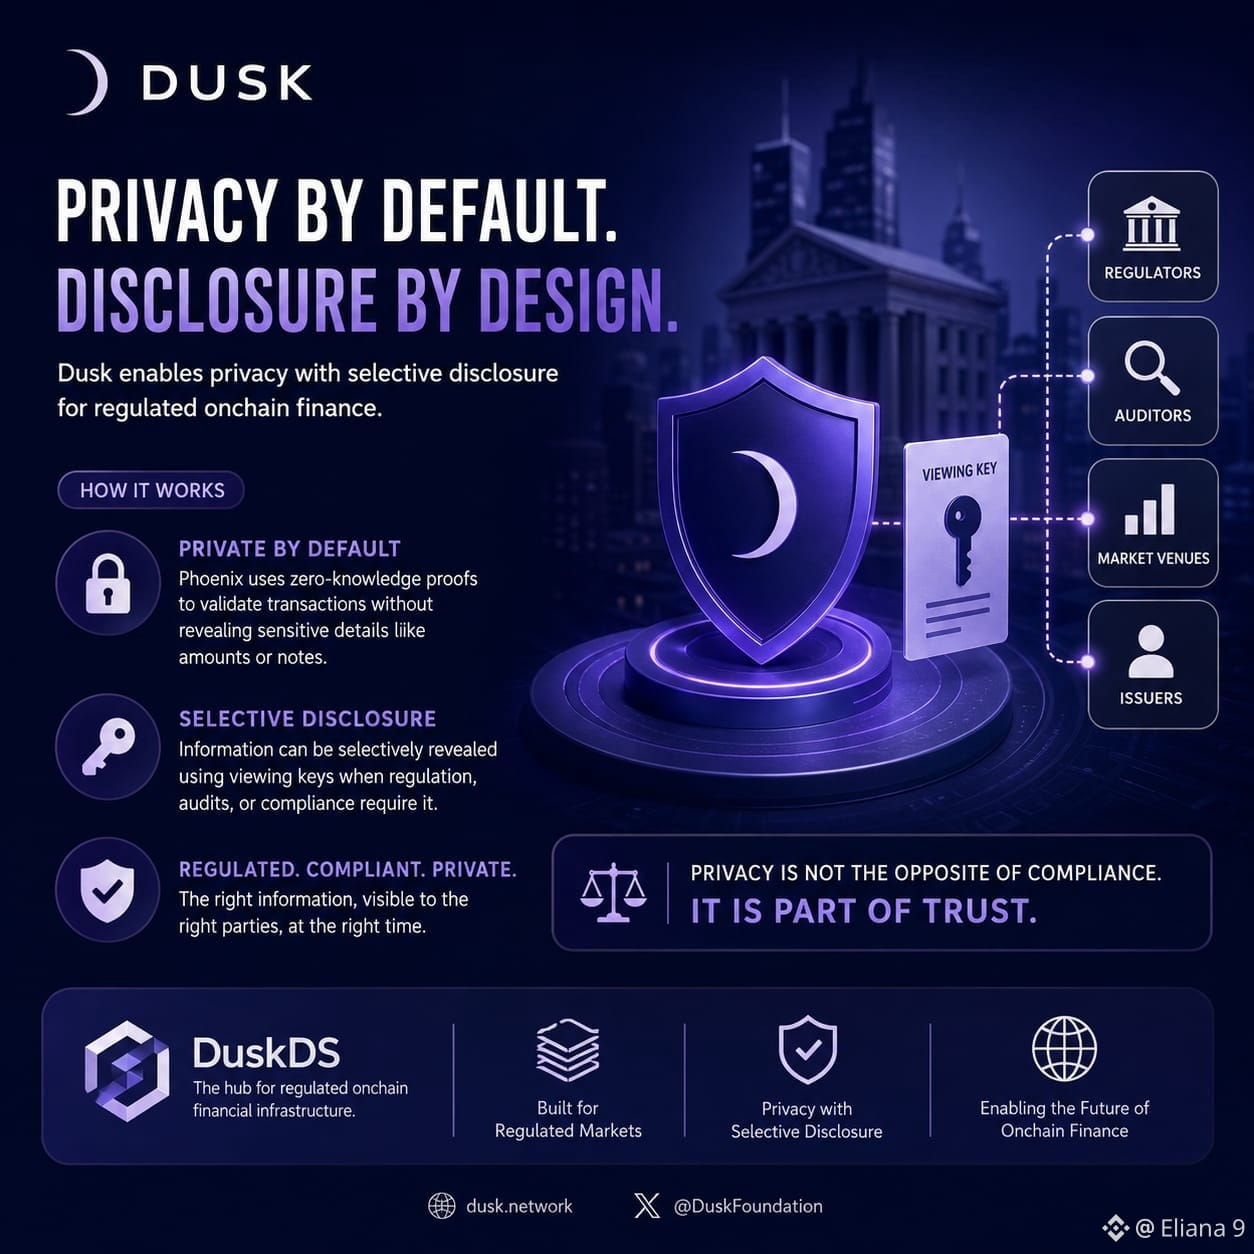
На DuskDS Phoenix — это защищённая, основанная на заметках модель транзакций. Она использует доказательства с нулевым разглашением, чтобы корректность транзакции можно было доказать без публичного раскрытия деталей, таких как сумма перевода или конкретные задействованные заметки. В документации Dusk также говорится, что пользователи могут выборочно раскрывать информацию с помощью ключей просмотра, когда этого требуют регулирование или аудит.
Для меня эта разница имеет значение.
Полностью прозрачный блокчейн может раскрывать информацию, которую участники финансового сектора могут не хотеть публично показывать. Но регулируемые рынки также могут требовать контролируемого доступа к конкретной информации для эмитентов, площадок, аудиторов или надзорных органов. Dusk описывает этот баланс как конфиденциальность с выборочным раскрытием.
Поэтому, возможно, более полезный вопрос не в том, должна ли сфера финансов быть публичной или приватной.
В том, может ли информация оставаться конфиденциальной по умолчанию, но при этом становиться видимой для уполномоченных сторон, когда этого требует рабочий процесс.
Именно этот баланс мне наиболее интересен в подходе Dusk к регулируемым onchain-финансам.
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
Раньше я думал, что конфиденциальность на финансовых рынках в основном сводится к сокрытию деталей транзакций. Чем больше я читал про @DuskFoundation, тем более неполной казалась эта идея.
В регулируемых финансах конфиденциальность не может просто означать, что никто ничего не видит. Разным участникам могут требоваться разные уровни информации по законным причинам.
Именно поэтому мой взгляд привлёк подход Dusk к выборочному раскрытию.
На DuskDS Phoenix — это защищённая, основанная на заметках модель транзакций. Она использует доказательства с нулевым разглашением, чтобы корректность транзакции можно было доказать без публичного раскрытия деталей, таких как сумма перевода или конкретные задействованные заметки. В документации Dusk также говорится, что пользователи могут выборочно раскрывать информацию с помощью ключей просмотра, когда этого требуют регулирование или аудит.
Для меня эта разница имеет значение.
Полностью прозрачный блокчейн может раскрывать информацию, которую участники финансового сектора могут не хотеть публично показывать. Но регулируемые рынки также могут требовать контролируемого доступа к конкретной информации для эмитентов, площадок, аудиторов или надзорных органов. Dusk описывает этот баланс как конфиденциальность с выборочным раскрытием.
Поэтому, возможно, более полезный вопрос не в том, должна ли сфера финансов быть публичной или приватной.
В том, может ли информация оставаться конфиденциальной по умолчанию, но при этом становиться видимой для уполномоченных сторон, когда этого требует рабочий процесс.
Именно этот баланс мне наиболее интересен в подходе Dusk к регулируемым onchain-финансам.
#dusk $DUSK @Dusk
В регулируемых финансах конфиденциальность не может просто означать, что никто ничего не видит. Разным участникам могут требоваться разные уровни информации по законным причинам.
Именно поэтому мой взгляд привлёк подход Dusk к выборочному раскрытию.
На DuskDS Phoenix — это защищённая, основанная на заметках модель транзакций. Она использует доказательства с нулевым разглашением, чтобы корректность транзакции можно было доказать без публичного раскрытия деталей, таких как сумма перевода или конкретные задействованные заметки. В документации Dusk также говорится, что пользователи могут выборочно раскрывать информацию с помощью ключей просмотра, когда этого требуют регулирование или аудит.
Для меня эта разница имеет значение.
Полностью прозрачный блокчейн может раскрывать информацию, которую участники финансового сектора могут не хотеть публично показывать. Но регулируемые рынки также могут требовать контролируемого доступа к конкретной информации для эмитентов, площадок, аудиторов или надзорных органов. Dusk описывает этот баланс как конфиденциальность с выборочным раскрытием.
Поэтому, возможно, более полезный вопрос не в том, должна ли сфера финансов быть публичной или приватной.
В том, может ли информация оставаться конфиденциальной по умолчанию, но при этом становиться видимой для уполномоченных сторон, когда этого требует рабочий процесс.
Именно этот баланс мне наиболее интересен в подходе Dusk к регулируемым onchain-финансам.
#dusk $DUSK @Dusk
72
·
--
Проверено
Когда токен реально начинает приносить пользу на реальном финансовом рынке?
Пока я читал больше о @Dusk, я всё время об этом думал.
Токенизация на расстоянии кажется простой: поместите актив в ончейн и сделайте его передаваемым. Но как только я представил себе, что этот актив действительно используется, начали появляться более сложные вопросы.
Кто имеет право взаимодействовать с ним? Какая информация должна оставаться приватной? Что нужно раскрывать? И как расчёты вписываются в процесс?
Именно здесь Dusk начал становиться для меня понятнее.
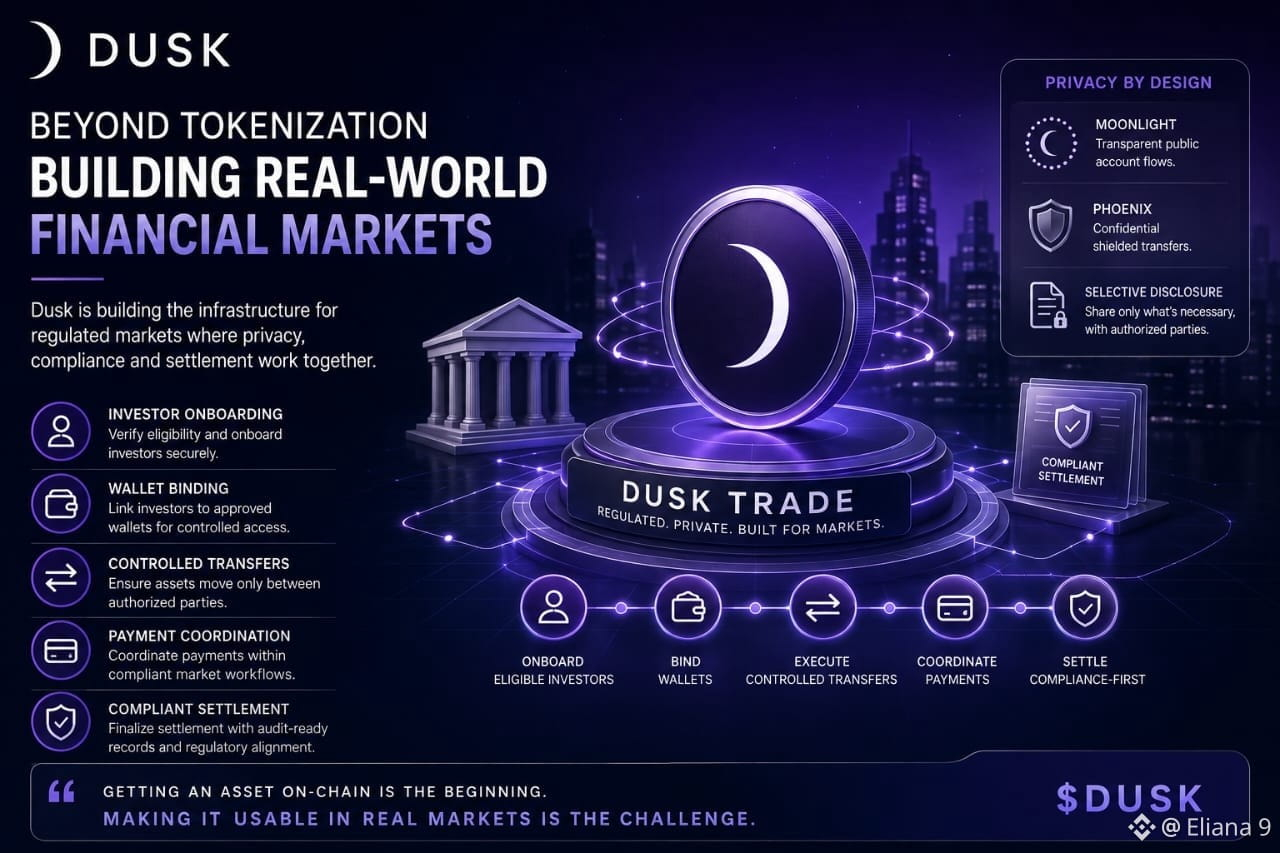
Dusk Trade разработан вокруг регламентированных рыночных процессов, где активам требуется больше, чем просто листинг и передача. Официальные материалы Dusk описывают онбординг инвесторов, привязку кошелька, контролируемые передачи, координацию платежей и соответствующие требованиям расчёты как части этого опыта.
Конфиденциальность — ещё одна часть той же картины. Dusk использует доказательства с нулевым разглашением и поддерживает Moonlight для прозрачных публичных сценариев работы с аккаунтами, Phoenix для конфиденциальных защищённых передач и выборочное раскрытие, когда уполномоченным сторонам нужно подтверждение без демонстрации лишней информации.
Для меня это меняет то, как я думаю о токенизированных финансах.
Вынести актив в блокчейн может быть лишь началом. Сделать так, чтобы он работал в рамках рынка, где важны и соответствие требованиям, и приватность, и раскрытие, и расчёты — это гораздо более интересная задача.
Именно за этим я буду наблюдать с $DUSK: не только за тем, что токенизируется, но и за тем, что действительно станет пригодным к использованию после этого.
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
Когда токен реально начинает приносить пользу на реальном финансовом рынке?
Пока я читал больше о @Dusk, я всё время об этом думал.
Токенизация на расстоянии кажется простой: поместите актив в ончейн и сделайте его передаваемым. Но как только я представил себе, что этот актив действительно используется, начали появляться более сложные вопросы.
Кто имеет право взаимодействовать с ним? Какая информация должна оставаться приватной? Что нужно раскрывать? И как расчёты вписываются в процесс?
Именно здесь Dusk начал становиться для меня понятнее.
Dusk Trade разработан вокруг регламентированных рыночных процессов, где активам требуется больше, чем просто листинг и передача. Официальные материалы Dusk описывают онбординг инвесторов, привязку кошелька, контролируемые передачи, координацию платежей и соответствующие требованиям расчёты как части этого опыта.
Конфиденциальность — ещё одна часть той же картины. Dusk использует доказательства с нулевым разглашением и поддерживает Moonlight для прозрачных публичных сценариев работы с аккаунтами, Phoenix для конфиденциальных защищённых передач и выборочное раскрытие, когда уполномоченным сторонам нужно подтверждение без демонстрации лишней информации.
Для меня это меняет то, как я думаю о токенизированных финансах.
Вынести актив в блокчейн может быть лишь началом. Сделать так, чтобы он работал в рамках рынка, где важны и соответствие требованиям, и приватность, и раскрытие, и расчёты — это гораздо более интересная задача.
Именно за этим я буду наблюдать с $DUSK : не только за тем, что токенизируется, но и за тем, что действительно станет пригодным к использованию после этого.
#dusk $DUSK @Dusk
Пока я читал больше о @Dusk, я всё время об этом думал.
Токенизация на расстоянии кажется простой: поместите актив в ончейн и сделайте его передаваемым. Но как только я представил себе, что этот актив действительно используется, начали появляться более сложные вопросы.
Кто имеет право взаимодействовать с ним? Какая информация должна оставаться приватной? Что нужно раскрывать? И как расчёты вписываются в процесс?
Именно здесь Dusk начал становиться для меня понятнее.
Dusk Trade разработан вокруг регламентированных рыночных процессов, где активам требуется больше, чем просто листинг и передача. Официальные материалы Dusk описывают онбординг инвесторов, привязку кошелька, контролируемые передачи, координацию платежей и соответствующие требованиям расчёты как части этого опыта.
Конфиденциальность — ещё одна часть той же картины. Dusk использует доказательства с нулевым разглашением и поддерживает Moonlight для прозрачных публичных сценариев работы с аккаунтами, Phoenix для конфиденциальных защищённых передач и выборочное раскрытие, когда уполномоченным сторонам нужно подтверждение без демонстрации лишней информации.
Для меня это меняет то, как я думаю о токенизированных финансах.
Вынести актив в блокчейн может быть лишь началом. Сделать так, чтобы он работал в рамках рынка, где важны и соответствие требованиям, и приватность, и раскрытие, и расчёты — это гораздо более интересная задача.
Именно за этим я буду наблюдать с $DUSK : не только за тем, что токенизируется, но и за тем, что действительно станет пригодным к использованию после этого.
#dusk $DUSK @Dusk
2
1
93
·
--
Что означает приватность, когда задействованы реальные деньги?
Раньше я думал, что приватность в блокчейне — это просто. Скрываешь детали транзакции — и приватность сделала своё дело.
Но эта идея стала казаться неполной, когда я задумался о реальных финансовых рынках.
Что происходит, когда аудитору нужно что-то проверить? Или когда определённая информация должна быть передана нужной стороне, но без того, чтобы показывать её всем?
Именно здесь на меня обратил внимание Dusk.
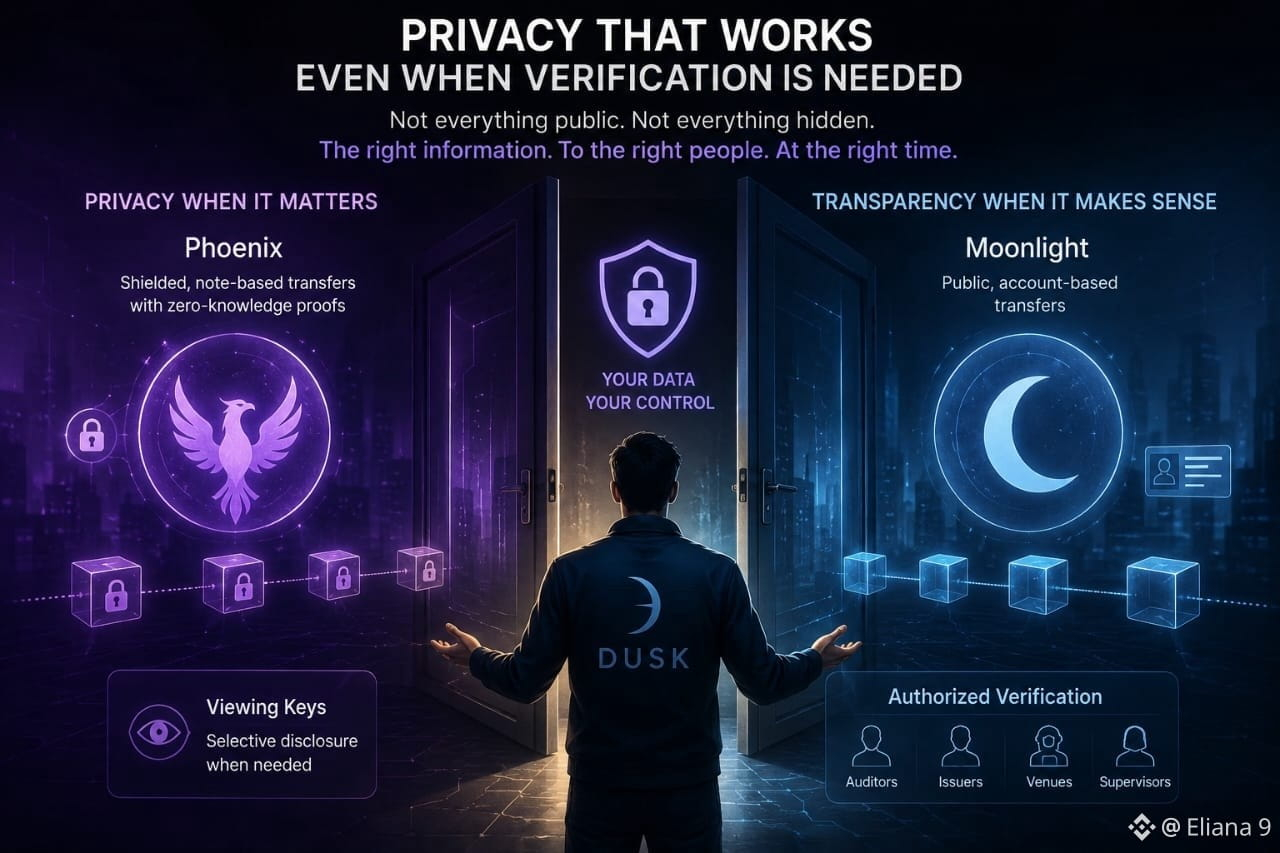
Dusk предлагает пользователям две разные модели транзакций. Moonlight — публичная и аккаунт-ориентированная, а Phoenix использует защищённые переводы на основе нотов (note-based) с доказательствами с нулевым разглашением. Phoenix также позволяет выборочно раскрывать информацию через ключи просмотра.
Мне особенно интересно то равновесие.
Иногда прозрачность имеет смысл. Иногда приватность важнее. И иногда только конкретной стороне нужно увидеть определённую информацию.
Это ощущается гораздо ближе к тому, как устроены финансы в реальном мире, чем просто выбор между «всё публично» и «всё скрыто».
Поэтому для меня интересный вопрос вокруг Dusk — не в том, может ли он скрывать информацию.
Вопрос в том, сможет ли приватность продолжать работать, когда действительно требуется проверка.
Это гораздо более сложная задача — и именно ту часть Dusk я считаю достойной того, чтобы следить за ней.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Что означает приватность, когда задействованы реальные деньги?
Раньше я думал, что приватность в блокчейне — это просто. Скрываешь детали транзакции — и приватность сделала своё дело.
Но эта идея стала казаться неполной, когда я задумался о реальных финансовых рынках.
Что происходит, когда аудитору нужно что-то проверить? Или когда определённая информация должна быть передана нужной стороне, но без того, чтобы показывать её всем?
Именно здесь на меня обратил внимание Dusk.
Dusk предлагает пользователям две разные модели транзакций. Moonlight — публичная и аккаунт-ориентированная, а Phoenix использует защищённые переводы на основе нотов (note-based) с доказательствами с нулевым разглашением. Phoenix также позволяет выборочно раскрывать информацию через ключи просмотра.
Мне особенно интересно то равновесие.
Иногда прозрачность имеет смысл. Иногда приватность важнее. И иногда только конкретной стороне нужно увидеть определённую информацию.
Это ощущается гораздо ближе к тому, как устроены финансы в реальном мире, чем просто выбор между «всё публично» и «всё скрыто».
Поэтому для меня интересный вопрос вокруг Dusk — не в том, может ли он скрывать информацию.
Вопрос в том, сможет ли приватность продолжать работать, когда действительно требуется проверка.
Это гораздо более сложная задача — и именно ту часть Dusk я считаю достойной того, чтобы следить за ней.
@Dusk $DUSK #dusk
Раньше я думал, что приватность в блокчейне — это просто. Скрываешь детали транзакции — и приватность сделала своё дело.
Но эта идея стала казаться неполной, когда я задумался о реальных финансовых рынках.
Что происходит, когда аудитору нужно что-то проверить? Или когда определённая информация должна быть передана нужной стороне, но без того, чтобы показывать её всем?
Именно здесь на меня обратил внимание Dusk.
Dusk предлагает пользователям две разные модели транзакций. Moonlight — публичная и аккаунт-ориентированная, а Phoenix использует защищённые переводы на основе нотов (note-based) с доказательствами с нулевым разглашением. Phoenix также позволяет выборочно раскрывать информацию через ключи просмотра.
Мне особенно интересно то равновесие.
Иногда прозрачность имеет смысл. Иногда приватность важнее. И иногда только конкретной стороне нужно увидеть определённую информацию.
Это ощущается гораздо ближе к тому, как устроены финансы в реальном мире, чем просто выбор между «всё публично» и «всё скрыто».
Поэтому для меня интересный вопрос вокруг Dusk — не в том, может ли он скрывать информацию.
Вопрос в том, сможет ли приватность продолжать работать, когда действительно требуется проверка.
Это гораздо более сложная задача — и именно ту часть Dusk я считаю достойной того, чтобы следить за ней.
@Dusk $DUSK #dusk
4
92
·
--
Проверено
Раньше я воспринимал Dusk как одну блокчейн-сеть с одним средой выполнения. Архитектура стала куда интереснее, когда я перестал считать каждую часть сети одинаковой.
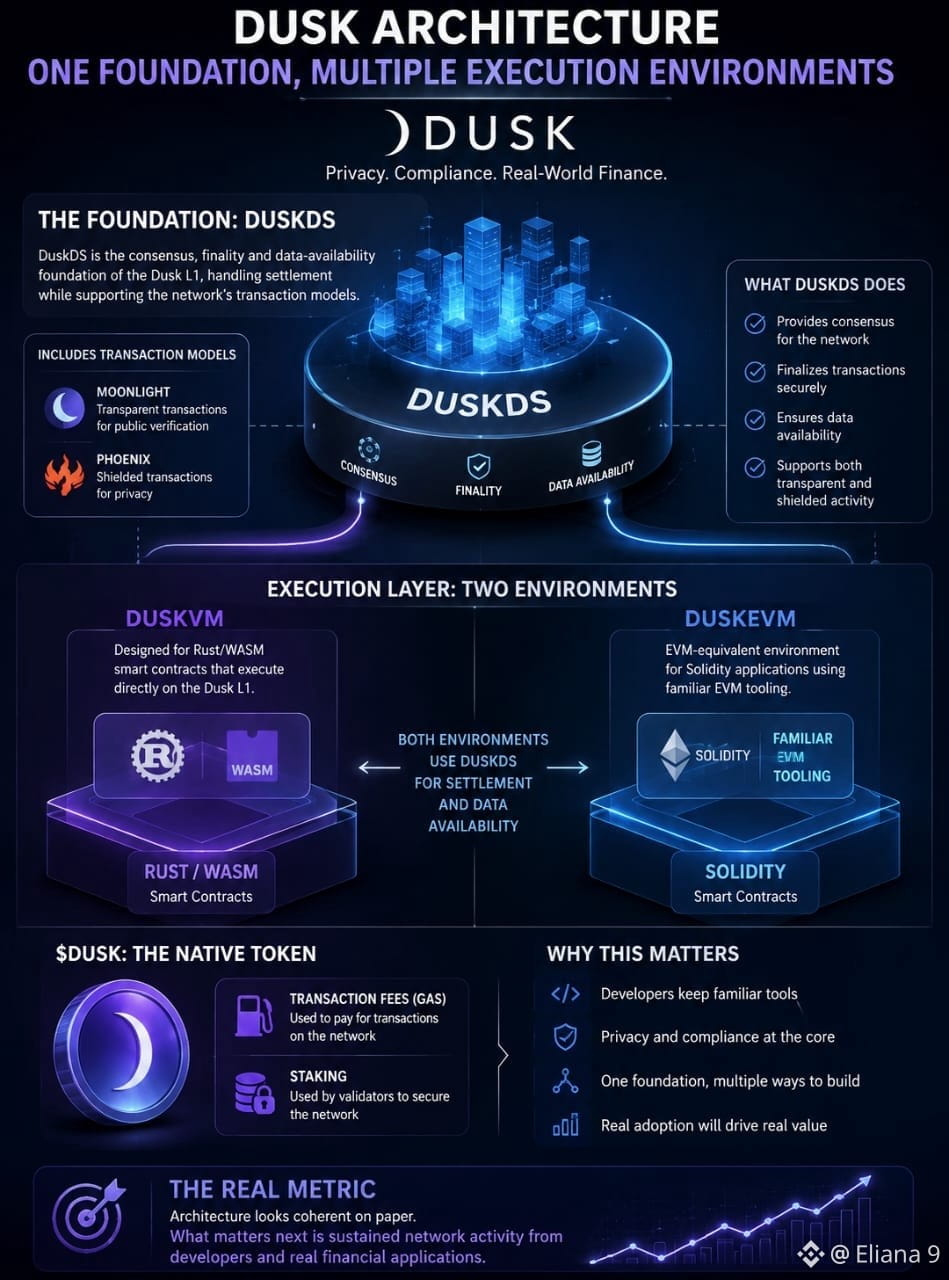
В основе лежит DuskDS. @Dusk описывает её как фундамент консенсуса, финальности и доступности данных для Dusk L1; он включает модели транзакций Moonlight и Phoenix в сети.
Выполнение — это отдельная часть картины. DuskVM предназначена для смарт-контрактов Rust/WASM, которые выполняются напрямую в Dusk L1, а DuskEVM предоставляет среду, эквивалентную EVM, для Solidity-приложений с привычными инструментами EVM. DuskEVM использует DuskDS для расчётов (settlement) и доступности данных.
Это разделение изменило то, как я думаю о проекте.
Вместо вопроса о том, должны ли разработчики отказаться от знакомых инструментов, чтобы строить на Dusk, возможно, правильнее спросить, как разные среды выполнения могут совместно использовать одну и ту же базовую основу расчётов и доступности данных.
$DUSK также играет конкретную роль в этом фундаменте: официальная документация определяет её как нативный токен, используемый для комиссий за транзакции и стейкинга.
На бумаге архитектура выглядит цельно. Что важнее дальше — станут ли разработчики и реальные финансовые приложения действительно превращать эту гибкость в устойчивую активность сети.
Это тот показатель, за которым я бы скорее следил, чем только за архитектурными схемами.
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
Раньше я воспринимал Dusk как одну блокчейн-сеть с одним средой выполнения. Архитектура стала куда интереснее, когда я перестал считать каждую часть сети одинаковой.
В основе лежит DuskDS. @Dusk описывает её как фундамент консенсуса, финальности и доступности данных для Dusk L1; он включает модели транзакций Moonlight и Phoenix в сети.
Выполнение — это отдельная часть картины. DuskVM предназначена для смарт-контрактов Rust/WASM, которые выполняются напрямую в Dusk L1, а DuskEVM предоставляет среду, эквивалентную EVM, для Solidity-приложений с привычными инструментами EVM. DuskEVM использует DuskDS для расчётов (settlement) и доступности данных.
Это разделение изменило то, как я думаю о проекте.
Вместо вопроса о том, должны ли разработчики отказаться от знакомых инструментов, чтобы строить на Dusk, возможно, правильнее спросить, как разные среды выполнения могут совместно использовать одну и ту же базовую основу расчётов и доступности данных.
$DUSK также играет конкретную роль в этом фундаменте: официальная документация определяет её как нативный токен, используемый для комиссий за транзакции и стейкинга.
На бумаге архитектура выглядит цельно. Что важнее дальше — станут ли разработчики и реальные финансовые приложения действительно превращать эту гибкость в устойчивую активность сети.
Это тот показатель, за которым я бы скорее следил, чем только за архитектурными схемами.
#dusk $DUSK @Dusk
В основе лежит DuskDS. @Dusk описывает её как фундамент консенсуса, финальности и доступности данных для Dusk L1; он включает модели транзакций Moonlight и Phoenix в сети.
Выполнение — это отдельная часть картины. DuskVM предназначена для смарт-контрактов Rust/WASM, которые выполняются напрямую в Dusk L1, а DuskEVM предоставляет среду, эквивалентную EVM, для Solidity-приложений с привычными инструментами EVM. DuskEVM использует DuskDS для расчётов (settlement) и доступности данных.
Это разделение изменило то, как я думаю о проекте.
Вместо вопроса о том, должны ли разработчики отказаться от знакомых инструментов, чтобы строить на Dusk, возможно, правильнее спросить, как разные среды выполнения могут совместно использовать одну и ту же базовую основу расчётов и доступности данных.
$DUSK также играет конкретную роль в этом фундаменте: официальная документация определяет её как нативный токен, используемый для комиссий за транзакции и стейкинга.
На бумаге архитектура выглядит цельно. Что важнее дальше — станут ли разработчики и реальные финансовые приложения действительно превращать эту гибкость в устойчивую активность сети.
Это тот показатель, за которым я бы скорее следил, чем только за архитектурными схемами.
#dusk $DUSK @Dusk
3
2
97
·
--
Проверено
Раньше я думал, что приватность в блокчейне в основном связана со скрытием информации. Чтение Dusk изменило для меня вопрос: возможно, реальная проблема — решить, кто должен иметь возможность видеть ту или иную информацию и когда.
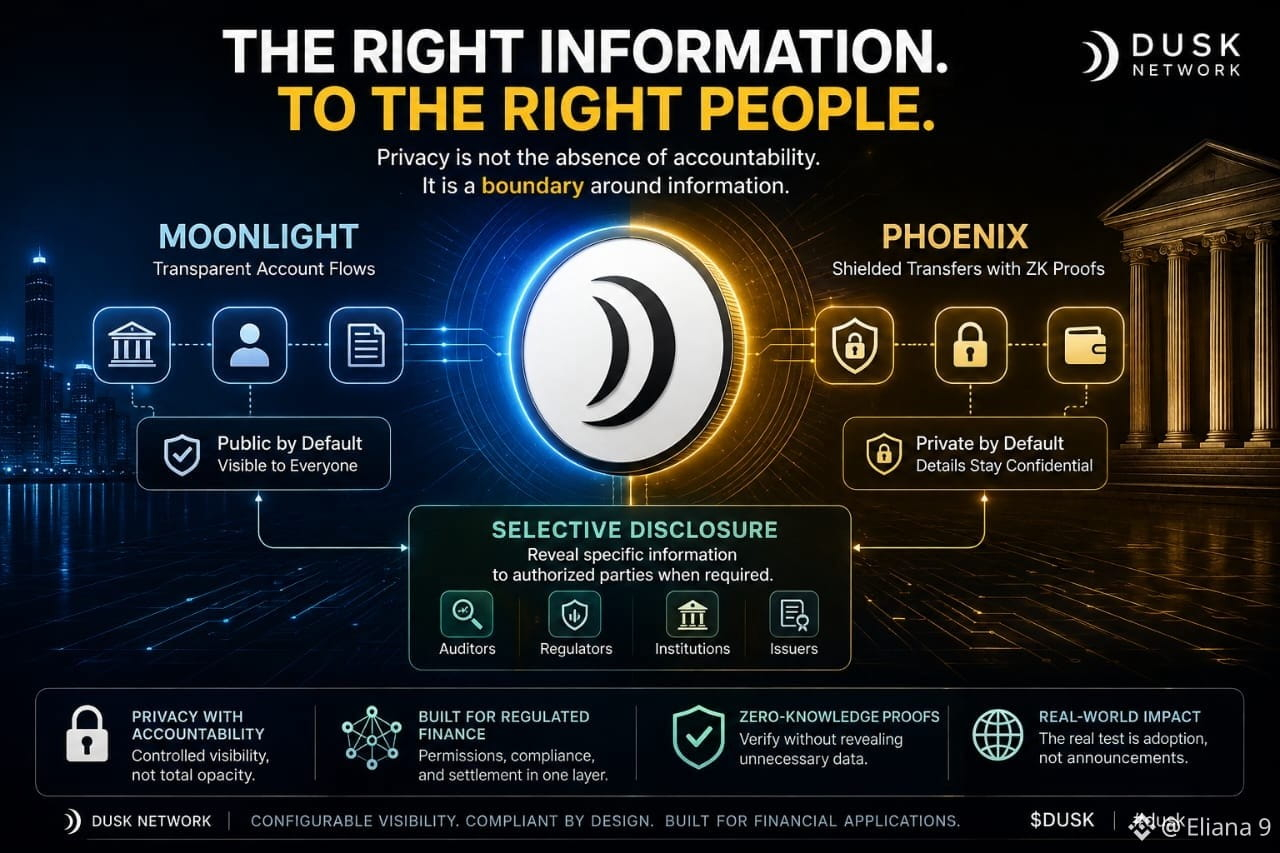
Этот нюанс особенно важен для финансов. Dusk создана для регулируемых процессов с цифровыми активами, где права участников, требования к приватности и расчеты должны согласовываться на общей инфраструктуре. Модель Phoenix поддерживает защищённые переводы с использованием доказательств с нулевым разглашением (zero-knowledge proofs), а Moonlight обрабатывает прозрачные сценарии публичных аккаунтов.
Мне интересно, какой философский смысл стоит за этим разделением. Финансовой системе не всегда нужна максимальная скрытность, и ей не всегда нужна максимальная прозрачность. Аудитору могут понадобиться доказательства. Регулятору может понадобиться конкретная информация. Публике может не требоваться каждый баланс, контрагент или деталь каждой транзакции.
Выборочное раскрытие — ответ Dusk на это противоречие: показывать определённую информацию уполномоченным сторонам, когда это требуется, не превращая всё по умолчанию в публичные данные.
Для меня это ближе к тому, как финансовая приватность работает в реальном мире. Приватность — это не отсутствие ответственности; это граница вокруг информации.
Технология может создать эту границу. Сложнейшая проверка — поверят ли и будут ли реально использовать её в масштабе институты, эмитенты и пользователи.
Сделает ли более точный контроль видимости в финансовой сфере ончейн-рынки более практичными?
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Раньше я думал, что приватность в блокчейне в основном связана со скрытием информации. Чтение Dusk изменило для меня вопрос: возможно, реальная проблема — решить, кто должен иметь возможность видеть ту или иную информацию и когда.
Этот нюанс особенно важен для финансов. Dusk создана для регулируемых процессов с цифровыми активами, где права участников, требования к приватности и расчеты должны согласовываться на общей инфраструктуре. Модель Phoenix поддерживает защищённые переводы с использованием доказательств с нулевым разглашением (zero-knowledge proofs), а Moonlight обрабатывает прозрачные сценарии публичных аккаунтов.
Мне интересно, какой философский смысл стоит за этим разделением. Финансовой системе не всегда нужна максимальная скрытность, и ей не всегда нужна максимальная прозрачность. Аудитору могут понадобиться доказательства. Регулятору может понадобиться конкретная информация. Публике может не требоваться каждый баланс, контрагент или деталь каждой транзакции.
Выборочное раскрытие — ответ Dusk на это противоречие: показывать определённую информацию уполномоченным сторонам, когда это требуется, не превращая всё по умолчанию в публичные данные.
Для меня это ближе к тому, как финансовая приватность работает в реальном мире. Приватность — это не отсутствие ответственности; это граница вокруг информации.
Технология может создать эту границу. Сложнейшая проверка — поверят ли и будут ли реально использовать её в масштабе институты, эмитенты и пользователи.
Сделает ли более точный контроль видимости в финансовой сфере ончейн-рынки более практичными?
@Dusk $DUSK #dusk
Этот нюанс особенно важен для финансов. Dusk создана для регулируемых процессов с цифровыми активами, где права участников, требования к приватности и расчеты должны согласовываться на общей инфраструктуре. Модель Phoenix поддерживает защищённые переводы с использованием доказательств с нулевым разглашением (zero-knowledge proofs), а Moonlight обрабатывает прозрачные сценарии публичных аккаунтов.
Мне интересно, какой философский смысл стоит за этим разделением. Финансовой системе не всегда нужна максимальная скрытность, и ей не всегда нужна максимальная прозрачность. Аудитору могут понадобиться доказательства. Регулятору может понадобиться конкретная информация. Публике может не требоваться каждый баланс, контрагент или деталь каждой транзакции.
Выборочное раскрытие — ответ Dusk на это противоречие: показывать определённую информацию уполномоченным сторонам, когда это требуется, не превращая всё по умолчанию в публичные данные.
Для меня это ближе к тому, как финансовая приватность работает в реальном мире. Приватность — это не отсутствие ответственности; это граница вокруг информации.
Технология может создать эту границу. Сложнейшая проверка — поверят ли и будут ли реально использовать её в масштабе институты, эмитенты и пользователи.
Сделает ли более точный контроль видимости в финансовой сфере ончейн-рынки более практичными?
@Dusk $DUSK #dusk
8
2
92
·
--
Рост
Проверено
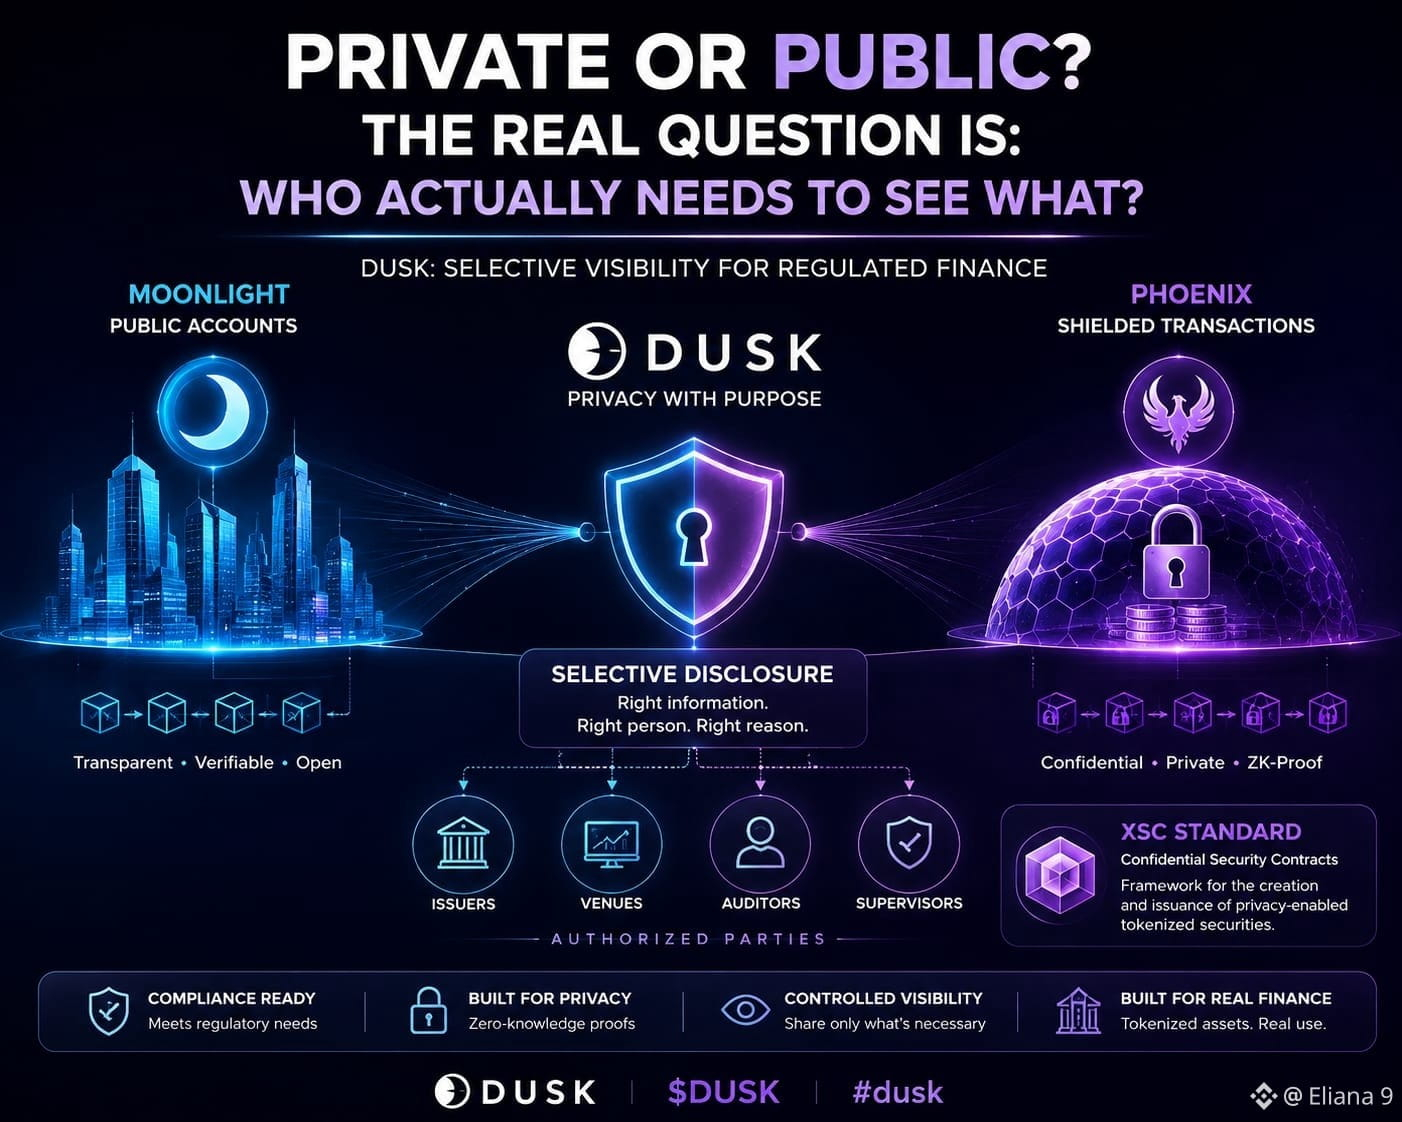
Я думаю, что вопрос «Приватное или публичное» — неверный для финансовых блокчейнов
Читая @Dusk, я заметил кое-что, что звучит мелко, но полностью меняет обсуждение приватности.
Dusk не рассматривает видимость как одну фиксированную настройку.
Moonlight обрабатывает прозрачные публичные пользовательские сценарии, а Phoenix поддерживает защищённые переводы с использованием доказательств с нулевым разглашением. Также Dusk документирует выборочное раскрытие для ситуаций, когда уполномоченным сторонам нужно конкретное доказательство, не публикуя лишнюю информацию.
Это ощущается гораздо ближе к той проблеме, с которой на самом деле сталкиваются регулируемые финансы.
Инвестор может не хотеть, чтобы балансы или переводы были раскрыты всем, при этом эмитенты, площадки, аудиторы или надзорные органы могут по-прежнему требовать контролируемого доступа к конкретной информации. Документация Dusk по рыночной инфраструктуре прямо описывает выборочное раскрытие в этих терминах.
Затем XSC добавляет ещё один слой. Dusk описывает свой стандарт Confidential Security Contract как основу для создания и выпуска токенизированных ценных бумаг с функциями приватности.
То, что не даёт мне покоя, — приватность здесь ощущается не столько как «скрывающая» функция, сколько как задача управления информацией.
Возможно, полезный вопрос — не:
«Финансовая активность должна быть публичной или приватной?»
Возможно, вопрос в другом:
«Кому на самом деле нужно видеть что?»
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Я думаю, что вопрос «Приватное или публичное» — неверный для финансовых блокчейнов
Читая @Dusk, я заметил кое-что, что звучит мелко, но полностью меняет обсуждение приватности.
Dusk не рассматривает видимость как одну фиксированную настройку.
Moonlight обрабатывает прозрачные публичные пользовательские сценарии, а Phoenix поддерживает защищённые переводы с использованием доказательств с нулевым разглашением. Также Dusk документирует выборочное раскрытие для ситуаций, когда уполномоченным сторонам нужно конкретное доказательство, не публикуя лишнюю информацию.
Это ощущается гораздо ближе к той проблеме, с которой на самом деле сталкиваются регулируемые финансы.
Инвестор может не хотеть, чтобы балансы или переводы были раскрыты всем, при этом эмитенты, площадки, аудиторы или надзорные органы могут по-прежнему требовать контролируемого доступа к конкретной информации. Документация Dusk по рыночной инфраструктуре прямо описывает выборочное раскрытие в этих терминах.
Затем XSC добавляет ещё один слой. Dusk описывает свой стандарт Confidential Security Contract как основу для создания и выпуска токенизированных ценных бумаг с функциями приватности.
То, что не даёт мне покоя, — приватность здесь ощущается не столько как «скрывающая» функция, сколько как задача управления информацией.
Возможно, полезный вопрос — не:
«Финансовая активность должна быть публичной или приватной?»
Возможно, вопрос в другом:
«Кому на самом деле нужно видеть что?»
@Dusk $DUSK #dusk
Читая @Dusk, я заметил кое-что, что звучит мелко, но полностью меняет обсуждение приватности.
Dusk не рассматривает видимость как одну фиксированную настройку.
Moonlight обрабатывает прозрачные публичные пользовательские сценарии, а Phoenix поддерживает защищённые переводы с использованием доказательств с нулевым разглашением. Также Dusk документирует выборочное раскрытие для ситуаций, когда уполномоченным сторонам нужно конкретное доказательство, не публикуя лишнюю информацию.
Это ощущается гораздо ближе к той проблеме, с которой на самом деле сталкиваются регулируемые финансы.
Инвестор может не хотеть, чтобы балансы или переводы были раскрыты всем, при этом эмитенты, площадки, аудиторы или надзорные органы могут по-прежнему требовать контролируемого доступа к конкретной информации. Документация Dusk по рыночной инфраструктуре прямо описывает выборочное раскрытие в этих терминах.
Затем XSC добавляет ещё один слой. Dusk описывает свой стандарт Confidential Security Contract как основу для создания и выпуска токенизированных ценных бумаг с функциями приватности.
То, что не даёт мне покоя, — приватность здесь ощущается не столько как «скрывающая» функция, сколько как задача управления информацией.
Возможно, полезный вопрос — не:
«Финансовая активность должна быть публичной или приватной?»
Возможно, вопрос в другом:
«Кому на самом деле нужно видеть что?»
@Dusk $DUSK #dusk
87
·
--
Проверено
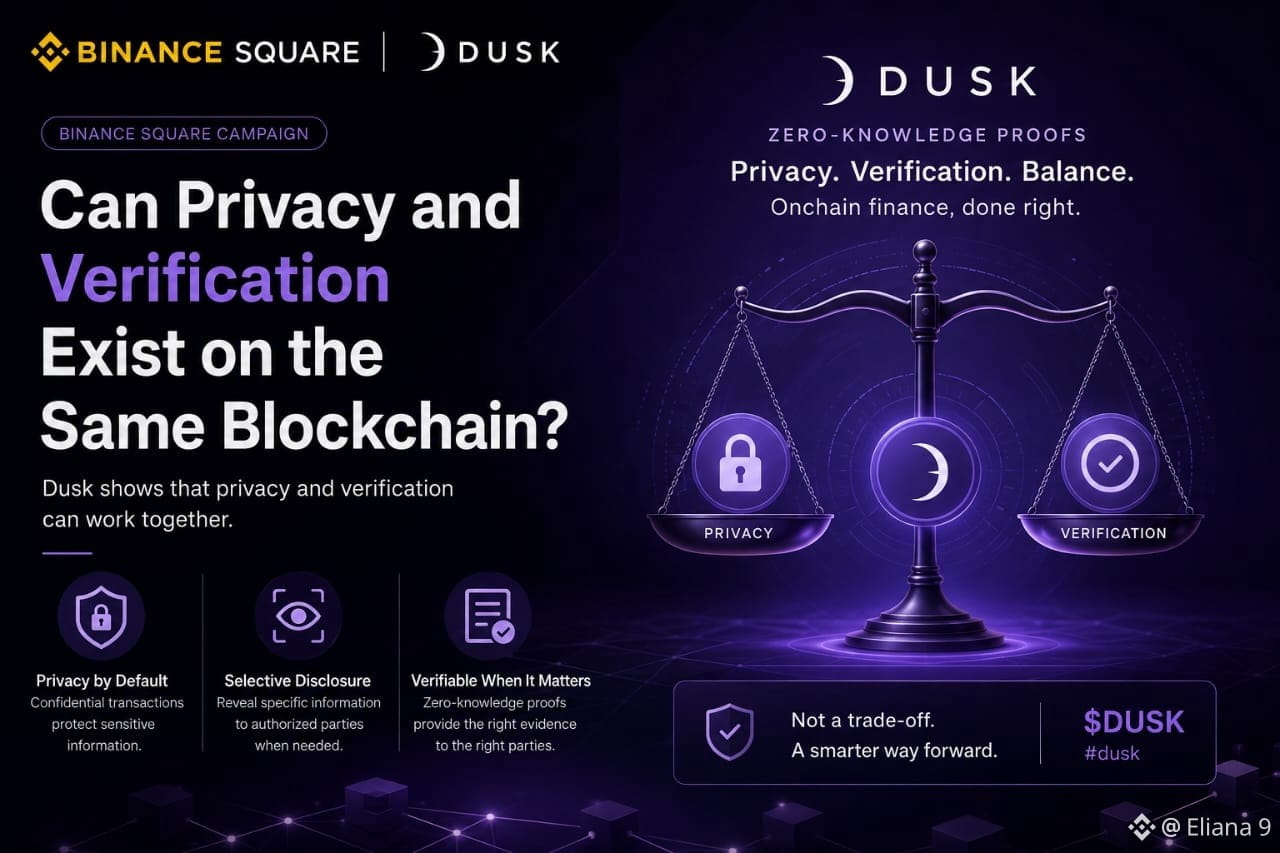
Могут ли конфиденциальность и верификация существовать в одной и той же блокчейн-сети?
Раньше я думал, что приватность в блокчейне создаёт простую дилемму: либо информация остаётся видимой для верификации, либо становится приватной и сложнее проверяемой другими. Но чем глубже я разбирался в финансовых сценариях использования, тем менее полезным казался выбор «либо то, либо это».
Именно здесь <0-9>@Dusk_Foundation </0-9> заставил меня взглянуть иначе.
Dusk использует доказательства с нулевым разглашением (zero-knowledge proofs) для поддержки конфиденциальных транзакций, и одна идея, которая привлекла моё внимание, — селективное раскрытие. Вместо того чтобы публиковать ненужную информацию, определённые данные могут раскрываться уполномоченным сторонам, когда доказательства действительно требуются.
Это создаёт интересную «золотую середину». Конфиденциальность может защищать информацию, которая не нуждается во всеобщей видимости, а верификация всё равно может происходить там, где это требуется в финансовом рабочем процессе.
Для меня это более полезный способ думать о приватности в блокчейне. Цель не обязательно должна быть максимальной секретностью или максимальной прозрачностью.
Возможно, более важный вопрос в том, может ли onchain-финансирование сохранять конфиденциальность там, где она нужна, быть прозрачным там, где это полезно, и при необходимости предоставлять нужные доказательства нужным сторонам.
$DUSK #dusk @Dusk_Foundation
{spot}(DUSKUSDT)
Могут ли конфиденциальность и верификация существовать в одной и той же блокчейн-сети?
Раньше я думал, что приватность в блокчейне создаёт простую дилемму: либо информация остаётся видимой для верификации, либо становится приватной и сложнее проверяемой другими. Но чем глубже я разбирался в финансовых сценариях использования, тем менее полезным казался выбор «либо то, либо это».
Именно здесь <0-9>@Dusk </0-9> заставил меня взглянуть иначе.
Dusk использует доказательства с нулевым разглашением (zero-knowledge proofs) для поддержки конфиденциальных транзакций, и одна идея, которая привлекла моё внимание, — селективное раскрытие. Вместо того чтобы публиковать ненужную информацию, определённые данные могут раскрываться уполномоченным сторонам, когда доказательства действительно требуются.
Это создаёт интересную «золотую середину». Конфиденциальность может защищать информацию, которая не нуждается во всеобщей видимости, а верификация всё равно может происходить там, где это требуется в финансовом рабочем процессе.
Для меня это более полезный способ думать о приватности в блокчейне. Цель не обязательно должна быть максимальной секретностью или максимальной прозрачностью.
Возможно, более важный вопрос в том, может ли onchain-финансирование сохранять конфиденциальность там, где она нужна, быть прозрачным там, где это полезно, и при необходимости предоставлять нужные доказательства нужным сторонам.
$DUSK #dusk @Dusk
Раньше я думал, что приватность в блокчейне создаёт простую дилемму: либо информация остаётся видимой для верификации, либо становится приватной и сложнее проверяемой другими. Но чем глубже я разбирался в финансовых сценариях использования, тем менее полезным казался выбор «либо то, либо это».
Именно здесь <0-9>@Dusk </0-9> заставил меня взглянуть иначе.
Dusk использует доказательства с нулевым разглашением (zero-knowledge proofs) для поддержки конфиденциальных транзакций, и одна идея, которая привлекла моё внимание, — селективное раскрытие. Вместо того чтобы публиковать ненужную информацию, определённые данные могут раскрываться уполномоченным сторонам, когда доказательства действительно требуются.
Это создаёт интересную «золотую середину». Конфиденциальность может защищать информацию, которая не нуждается во всеобщей видимости, а верификация всё равно может происходить там, где это требуется в финансовом рабочем процессе.
Для меня это более полезный способ думать о приватности в блокчейне. Цель не обязательно должна быть максимальной секретностью или максимальной прозрачностью.
Возможно, более важный вопрос в том, может ли onchain-финансирование сохранять конфиденциальность там, где она нужна, быть прозрачным там, где это полезно, и при необходимости предоставлять нужные доказательства нужным сторонам.
$DUSK #dusk @Dusk
1
1
87
·
--
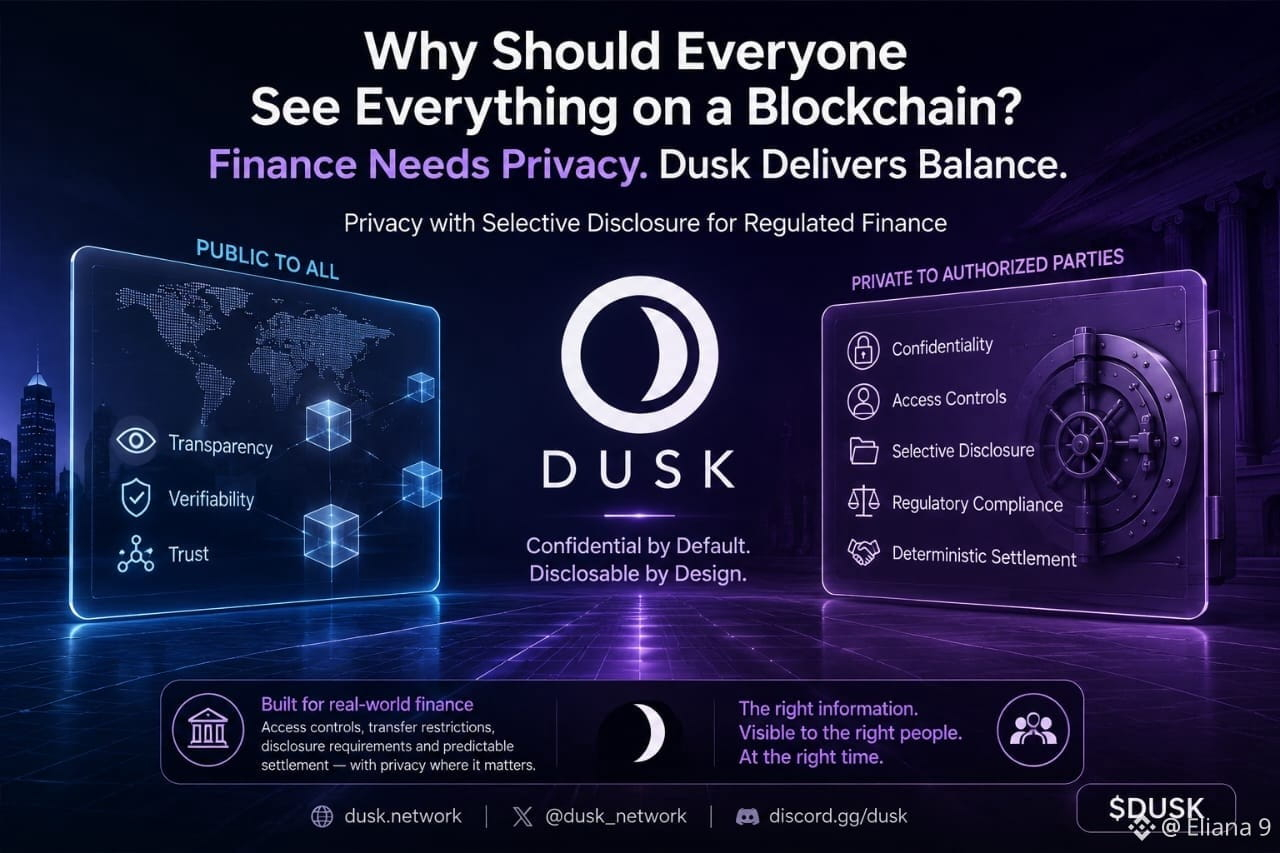
Почему всем нужно видеть всё в блокчейне?
И что происходит, когда финансам нужна конфиденциальность?
Раньше я думал, что прозрачность блокчейна — это просто: если все могут проверить, что именно происходит, то системе проще заслужить доверие. Но чем больше я размышлял о реальной финансовой деятельности, тем менее полной казалась эта идея. Обычно бизнес не раскрывает всему миру каждый баланс, позицию, контрагента или детали чувствительных транзакций.
Именно эта мысль привела меня к более внимательному изучению @Dusk.
Меня заинтересовало не просто слово «конфиденциальность», а то, как Dusk подходит к ней для финансовых приложений. Его инфраструктура построена вокруг конфиденциальности с избирательным раскрытием: информация может оставаться закрытой, при этом определённые детали при необходимости всё же могут быть раскрыты уполномоченным сторонам.
Это различие изменило мой взгляд на проблему. Регулируемым финансам могут понадобиться механизмы контроля доступа, ограничения на переводы, требования к раскрытию информации и предсказуемое урегулирование, в то время как у компаний и пользователей всё ещё есть законные причины защищать чувствительные данные.
Для меня именно здесь становится яснее предназначение Dusk. Цель — не сделать финансы невидимыми. Цель — создать инфраструктуру, в которой конфиденциальность и необходимая прозрачность могут сосуществовать в одной и той же финансовой среде.
Возможно, финансовому блокчейну не нужно, чтобы все видели всё. Возможно, ему нужно, чтобы была видна правильная информация — нужным людям.
@Dusk_Foundation $DUSK #dusk
Почему всем нужно видеть всё в блокчейне?
И что происходит, когда финансам нужна конфиденциальность?
Раньше я думал, что прозрачность блокчейна — это просто: если все могут проверить, что именно происходит, то системе проще заслужить доверие. Но чем больше я размышлял о реальной финансовой деятельности, тем менее полной казалась эта идея. Обычно бизнес не раскрывает всему миру каждый баланс, позицию, контрагента или детали чувствительных транзакций.
Именно эта мысль привела меня к более внимательному изучению @Dusk.
Меня заинтересовало не просто слово «конфиденциальность», а то, как Dusk подходит к ней для финансовых приложений. Его инфраструктура построена вокруг конфиденциальности с избирательным раскрытием: информация может оставаться закрытой, при этом определённые детали при необходимости всё же могут быть раскрыты уполномоченным сторонам.
Это различие изменило мой взгляд на проблему. Регулируемым финансам могут понадобиться механизмы контроля доступа, ограничения на переводы, требования к раскрытию информации и предсказуемое урегулирование, в то время как у компаний и пользователей всё ещё есть законные причины защищать чувствительные данные.
Для меня именно здесь становится яснее предназначение Dusk. Цель — не сделать финансы невидимыми. Цель — создать инфраструктуру, в которой конфиденциальность и необходимая прозрачность могут сосуществовать в одной и той же финансовой среде.
Возможно, финансовому блокчейну не нужно, чтобы все видели всё. Возможно, ему нужно, чтобы была видна правильная информация — нужным людям.
@Dusk $DUSK #dusk
И что происходит, когда финансам нужна конфиденциальность?
Раньше я думал, что прозрачность блокчейна — это просто: если все могут проверить, что именно происходит, то системе проще заслужить доверие. Но чем больше я размышлял о реальной финансовой деятельности, тем менее полной казалась эта идея. Обычно бизнес не раскрывает всему миру каждый баланс, позицию, контрагента или детали чувствительных транзакций.
Именно эта мысль привела меня к более внимательному изучению @Dusk.
Меня заинтересовало не просто слово «конфиденциальность», а то, как Dusk подходит к ней для финансовых приложений. Его инфраструктура построена вокруг конфиденциальности с избирательным раскрытием: информация может оставаться закрытой, при этом определённые детали при необходимости всё же могут быть раскрыты уполномоченным сторонам.
Это различие изменило мой взгляд на проблему. Регулируемым финансам могут понадобиться механизмы контроля доступа, ограничения на переводы, требования к раскрытию информации и предсказуемое урегулирование, в то время как у компаний и пользователей всё ещё есть законные причины защищать чувствительные данные.
Для меня именно здесь становится яснее предназначение Dusk. Цель — не сделать финансы невидимыми. Цель — создать инфраструктуру, в которой конфиденциальность и необходимая прозрачность могут сосуществовать в одной и той же финансовой среде.
Возможно, финансовому блокчейну не нужно, чтобы все видели всё. Возможно, ему нужно, чтобы была видна правильная информация — нужным людям.
@Dusk $DUSK #dusk
1
51
·
--
Рост
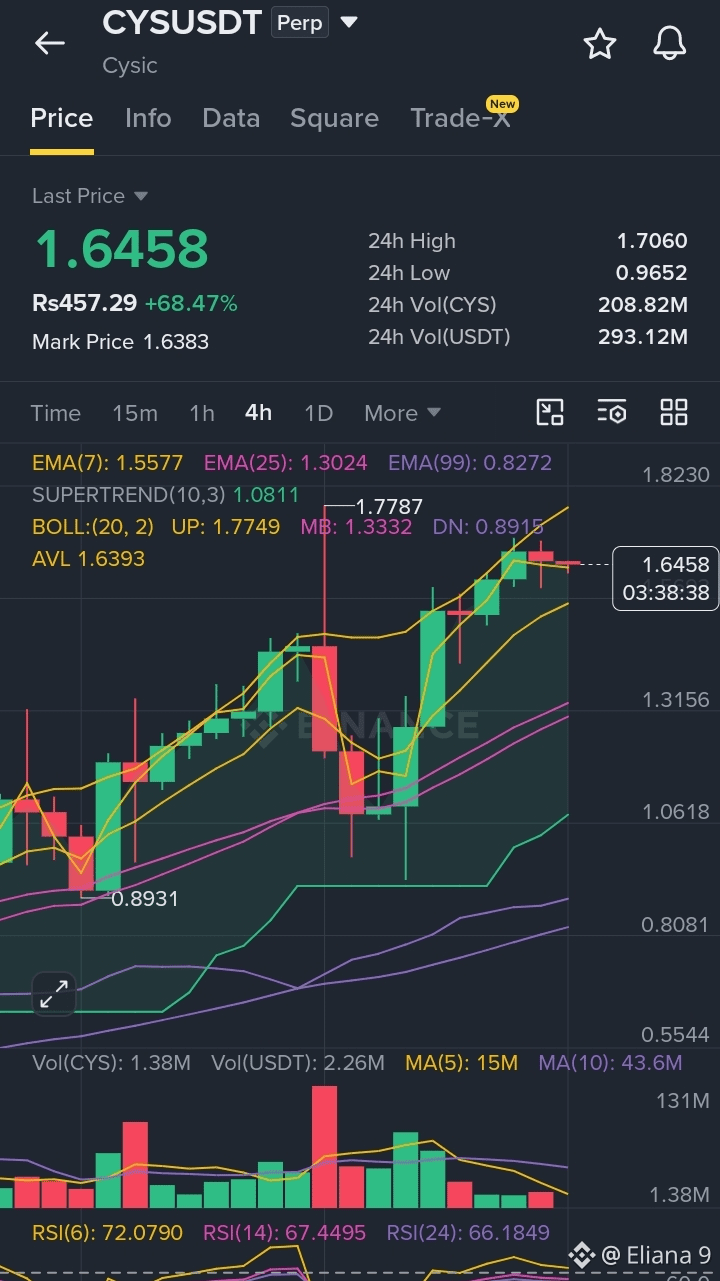
$CYS
CYSUSDT Перпетуал
Текущая цена графика: 1.6382–1.6458
Контракт: CYSUSDT Перпетуал
Рыночный режим
Сильный бычий тренд → краткосрочная консолидация
Рыночный уклон
Умеренно бычий
4H: Сильная структура. Цена остаётся значительно выше EMA 7/25/99 и Supertrend. RSI 14 ≈67 показывает сильный импульс, но также предупреждает, что догонять на самом верху рискованно.
1H: Бычья структура сохраняется. Цена находится около EMA7 и выше EMA25/Supertrend. Максимум 1.7060 — это ближайшее крупное сопротивление.
15M: Это слабое место. Цена немного ниже EMA7/EMA25 и средней линии Боллинджера, при этом RSI14 ≈50. Это указывает на консолидацию, а не на подтверждённое продолжение.
🎯 ОСНОВНОЙ СЕТАП — LONG
Зона входа: 1.615–1.625
Подтверждение: цена заходит в зону, отрабатывает вниз уровни, затем 15M-свеча закрывается обратно выше 1.630–1.640 с растущим объёмом.
Стоп-лосс: 1.585
TP1: 1.682
TP2: 1.706
TP3: 1.775
Примерно R:R: 1:1.8 / 1:2.5 / 1:4.4
Кредитное плечо: ≤3x
Срок: внутридневной / короткий свинг
Риск: умеренный
Доверие: 68%
Ключевые уровни
Поддержка: 1.614 → 1.592 → 1.589
Сопротивление: 1.648 → 1.682 → 1.706 → 1.775
Важно
НЕ гонись за 1.64–1.65 сразу. Более выгодный с точки зрения риска вход — контролируемый откат/перепроверка.
Если 1.588 уверенно пробивается на 15M при сильном объёме продаж, бычий сетап считается недействительным.
Образовательное наблюдение за рынком, не финансовый совет. Берегите капитал, контролируйте размер позиции и сделайте DYOR.
{future}(CYSUSDT)
$CYS
CYSUSDT Перпетуал
Текущая цена графика: 1.6382–1.6458
Контракт: CYSUSDT Перпетуал
Рыночный режим
Сильный бычий тренд → краткосрочная консолидация
Рыночный уклон
Умеренно бычий
4H: Сильная структура. Цена остаётся значительно выше EMA 7/25/99 и Supertrend. RSI 14 ≈67 показывает сильный импульс, но также предупреждает, что догонять на самом верху рискованно.
1H: Бычья структура сохраняется. Цена находится около EMA7 и выше EMA25/Supertrend. Максимум 1.7060 — это ближайшее крупное сопротивление.
15M: Это слабое место. Цена немного ниже EMA7/EMA25 и средней линии Боллинджера, при этом RSI14 ≈50. Это указывает на консолидацию, а не на подтверждённое продолжение.
🎯 ОСНОВНОЙ СЕТАП — LONG
Зона входа: 1.615–1.625
Подтверждение: цена заходит в зону, отрабатывает вниз уровни, затем 15M-свеча закрывается обратно выше 1.630–1.640 с растущим объёмом.
Стоп-лосс: 1.585
TP1: 1.682
TP2: 1.706
TP3: 1.775
Примерно R:R: 1:1.8 / 1:2.5 / 1:4.4
Кредитное плечо: ≤3x
Срок: внутридневной / короткий свинг
Риск: умеренный
Доверие: 68%
Ключевые уровни
Поддержка: 1.614 → 1.592 → 1.589
Сопротивление: 1.648 → 1.682 → 1.706 → 1.775
Важно
НЕ гонись за 1.64–1.65 сразу. Более выгодный с точки зрения риска вход — контролируемый откат/перепроверка.
Если 1.588 уверенно пробивается на 15M при сильном объёме продаж, бычий сетап считается недействительным.
Образовательное наблюдение за рынком, не финансовый совет. Берегите капитал, контролируйте размер позиции и сделайте DYOR.
CYSUSDT Перпетуал
Текущая цена графика: 1.6382–1.6458
Контракт: CYSUSDT Перпетуал
Рыночный режим
Сильный бычий тренд → краткосрочная консолидация
Рыночный уклон
Умеренно бычий
4H: Сильная структура. Цена остаётся значительно выше EMA 7/25/99 и Supertrend. RSI 14 ≈67 показывает сильный импульс, но также предупреждает, что догонять на самом верху рискованно.
1H: Бычья структура сохраняется. Цена находится около EMA7 и выше EMA25/Supertrend. Максимум 1.7060 — это ближайшее крупное сопротивление.
15M: Это слабое место. Цена немного ниже EMA7/EMA25 и средней линии Боллинджера, при этом RSI14 ≈50. Это указывает на консолидацию, а не на подтверждённое продолжение.
🎯 ОСНОВНОЙ СЕТАП — LONG
Зона входа: 1.615–1.625
Подтверждение: цена заходит в зону, отрабатывает вниз уровни, затем 15M-свеча закрывается обратно выше 1.630–1.640 с растущим объёмом.
Стоп-лосс: 1.585
TP1: 1.682
TP2: 1.706
TP3: 1.775
Примерно R:R: 1:1.8 / 1:2.5 / 1:4.4
Кредитное плечо: ≤3x
Срок: внутридневной / короткий свинг
Риск: умеренный
Доверие: 68%
Ключевые уровни
Поддержка: 1.614 → 1.592 → 1.589
Сопротивление: 1.648 → 1.682 → 1.706 → 1.775
Важно
НЕ гонись за 1.64–1.65 сразу. Более выгодный с точки зрения риска вход — контролируемый откат/перепроверка.
Если 1.588 уверенно пробивается на 15M при сильном объёме продаж, бычий сетап считается недействительным.
Образовательное наблюдение за рынком, не финансовый совет. Берегите капитал, контролируйте размер позиции и сделайте DYOR.
1
153
·
--
Рост
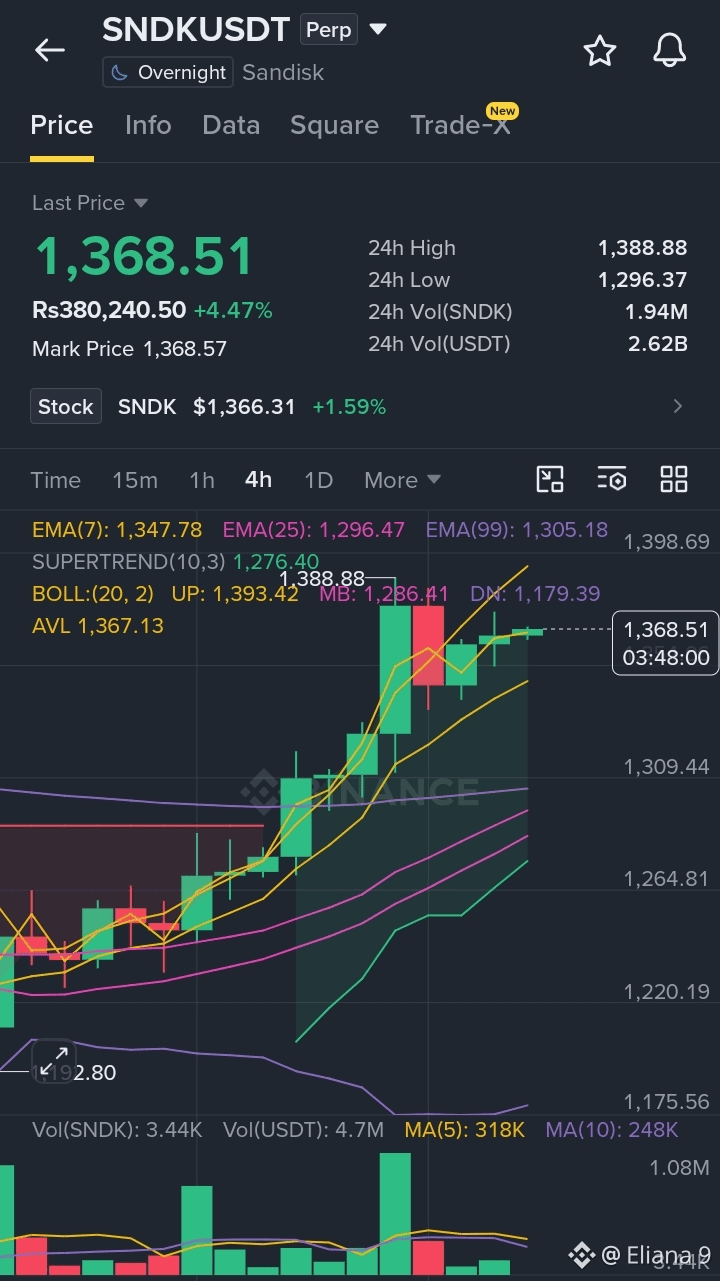
$SNDK
Контракт:
SNDKUSDT Перпетуал
Текущая цена:
$1,368.60
Прогноз рынка:
Сильный пробой — бычий настрой
Примечание:
Это мое личное наблюдение за рынком на основе технического анализа и анализа рынка. Оно может быть верным или неверным. Всегда проводите собственное исследование и используйте корректное управление рисками.
Торговая настройка
Настрой по рынку:
Сильно бычий
Сетап на покупку (Long)
Вход:
$1,373 – $1,378
Условие:
Дождитесь закрытия 15-минутной свечи выше $1,371.5, затем входите после успешного ретеста.
Стоп-лосс:
$1,357
Тейк-профит:
TP1: $1,390
TP2: $1,410
TP3: $1,435
Кредитное плечо:
2x–3x
Риск/Вознаграждение:
1:3.9 до TP3
Уровень уверенности:
76%
Риск:
Средний–Высокий
Ключевые уровни:
Поддержка: $1,357 / $1,350
Сопротивление: $1,371.5 / $1,388.9–$1,393.5
Аннулирование: закрытие 15м ниже $1,357
Пробой: Выше $1,371.5 → $1,388.9 → $1,410+
Почему Long:
Структура на 4H, 1H и 15M остается бычьей. Цена выше ключевых EMA и Supertrend; EMA7 на 15M также выше EMA25. Главная преграда — $1,371.5–$1,393.5, где находятся верхние полосы Боллинджера на 15M/1H и кластер максимума за 24H.
Фундаментально, у SNDK сильный текущий катализатор: компания недавно сообщила очень сильные результаты за FY2026, а Investor Day запланирован на 13 августа.
Важно: Также сегодня в 8:30 утра по ET запланирован U.S. July PPI, поэтому волатильность может резко усилиться вокруг релиза.
Торговля:
$SNDK
Примечание:
Торгуйте дисциплинированно. Используйте корректное управление рисками и всегда делайте собственное исследование перед входом в любую сделку.
{future}(SNDKUSDT)
$SNDK
Контракт:
SNDKUSDT Перпетуал
Текущая цена:
$1,368.60
Прогноз рынка:
Сильный пробой — бычий настрой
Примечание:
Это мое личное наблюдение за рынком на основе технического анализа и анализа рынка. Оно может быть верным или неверным. Всегда проводите собственное исследование и используйте корректное управление рисками.
Торговая настройка
Настрой по рынку:
Сильно бычий
Сетап на покупку (Long)
Вход:
$1,373 – $1,378
Условие:
Дождитесь закрытия 15-минутной свечи выше $1,371.5, затем входите после успешного ретеста.
Стоп-лосс:
$1,357
Тейк-профит:
TP1: $1,390
TP2: $1,410
TP3: $1,435
Кредитное плечо:
2x–3x
Риск/Вознаграждение:
1:3.9 до TP3
Уровень уверенности:
76%
Риск:
Средний–Высокий
Ключевые уровни:
Поддержка: $1,357 / $1,350
Сопротивление: $1,371.5 / $1,388.9–$1,393.5
Аннулирование: закрытие 15м ниже $1,357
Пробой: Выше $1,371.5 → $1,388.9 → $1,410+
Почему Long:
Структура на 4H, 1H и 15M остается бычьей. Цена выше ключевых EMA и Supertrend; EMA7 на 15M также выше EMA25. Главная преграда — $1,371.5–$1,393.5, где находятся верхние полосы Боллинджера на 15M/1H и кластер максимума за 24H.
Фундаментально, у SNDK сильный текущий катализатор: компания недавно сообщила очень сильные результаты за FY2026, а Investor Day запланирован на 13 августа.
Важно: Также сегодня в 8:30 утра по ET запланирован U.S. July PPI, поэтому волатильность может резко усилиться вокруг релиза.
Торговля:
$SNDK
Примечание:
Торгуйте дисциплинированно. Используйте корректное управление рисками и всегда делайте собственное исследование перед входом в любую сделку.
Контракт:
SNDKUSDT Перпетуал
Текущая цена:
$1,368.60
Прогноз рынка:
Сильный пробой — бычий настрой
Примечание:
Это мое личное наблюдение за рынком на основе технического анализа и анализа рынка. Оно может быть верным или неверным. Всегда проводите собственное исследование и используйте корректное управление рисками.
Торговая настройка
Настрой по рынку:
Сильно бычий
Сетап на покупку (Long)
Вход:
$1,373 – $1,378
Условие:
Дождитесь закрытия 15-минутной свечи выше $1,371.5, затем входите после успешного ретеста.
Стоп-лосс:
$1,357
Тейк-профит:
TP1: $1,390
TP2: $1,410
TP3: $1,435
Кредитное плечо:
2x–3x
Риск/Вознаграждение:
1:3.9 до TP3
Уровень уверенности:
76%
Риск:
Средний–Высокий
Ключевые уровни:
Поддержка: $1,357 / $1,350
Сопротивление: $1,371.5 / $1,388.9–$1,393.5
Аннулирование: закрытие 15м ниже $1,357
Пробой: Выше $1,371.5 → $1,388.9 → $1,410+
Почему Long:
Структура на 4H, 1H и 15M остается бычьей. Цена выше ключевых EMA и Supertrend; EMA7 на 15M также выше EMA25. Главная преграда — $1,371.5–$1,393.5, где находятся верхние полосы Боллинджера на 15M/1H и кластер максимума за 24H.
Фундаментально, у SNDK сильный текущий катализатор: компания недавно сообщила очень сильные результаты за FY2026, а Investor Day запланирован на 13 августа.
Важно: Также сегодня в 8:30 утра по ET запланирован U.S. July PPI, поэтому волатильность может резко усилиться вокруг релиза.
Торговля:
$SNDK
Примечание:
Торгуйте дисциплинированно. Используйте корректное управление рисками и всегда делайте собственное исследование перед входом в любую сделку.
199
·
--
$BICO
Контракт: BICOUSDT Перпетуал
Текущая цена: $0.0395
Перспектива рынка: Умеренно бычья
Примечание: Это мое личное наблюдение за рынком на основе предоставленного графика. Оно может быть верным или неверным. Всегда проводите собственное исследование и используйте надлежащее управление рисками.
---
Торговая настройка
Торговый уклон: Умеренно бычий
Длинная позиция (Long)
Вход:
$0.0388 – $0.0396
Условие:
Входить только после закрытия бычьей 1H-свечи или после успешного ретеста зоны входа.
Стоп-лосс:
$0.0368
Тейк-профит:
TP1: $0.0418
TP2: $0.0432
TP3: $0.0460
Кредитное плечо:
3x–5x
Риск/прибыль:
1:2.5
Уровень уверенности:
66%
Риск:
Средний
Ключевые уровни
Поддержка: $0.0384 / $0.0368
Сопротивление: $0.0418 / $0.0431 / $0.0462
Ликвидация (инвалидация): закрытие 1H ниже $0.0368
Пробой: устойчивое закрытие выше $0.0432
Сделка:
$BICO
{future}(BICOUSDT)
$BICO
Контракт: BICOUSDT Перпетуал
Текущая цена: $0.0395
Перспектива рынка: Умеренно бычья
Примечание: Это мое личное наблюдение за рынком на основе предоставленного графика. Оно может быть верным или неверным. Всегда проводите собственное исследование и используйте надлежащее управление рисками.
---
Торговая настройка
Торговый уклон: Умеренно бычий
Длинная позиция (Long)
Вход:
$0.0388 – $0.0396
Условие:
Входить только после закрытия бычьей 1H-свечи или после успешного ретеста зоны входа.
Стоп-лосс:
$0.0368
Тейк-профит:
TP1: $0.0418
TP2: $0.0432
TP3: $0.0460
Кредитное плечо:
3x–5x
Риск/прибыль:
1:2.5
Уровень уверенности:
66%
Риск:
Средний
Ключевые уровни
Поддержка: $0.0384 / $0.0368
Сопротивление: $0.0418 / $0.0431 / $0.0462
Ликвидация (инвалидация): закрытие 1H ниже $0.0368
Пробой: устойчивое закрытие выше $0.0432
Сделка:
$BICO
Контракт: BICOUSDT Перпетуал
Текущая цена: $0.0395
Перспектива рынка: Умеренно бычья
Примечание: Это мое личное наблюдение за рынком на основе предоставленного графика. Оно может быть верным или неверным. Всегда проводите собственное исследование и используйте надлежащее управление рисками.
---
Торговая настройка
Торговый уклон: Умеренно бычий
Длинная позиция (Long)
Вход:
$0.0388 – $0.0396
Условие:
Входить только после закрытия бычьей 1H-свечи или после успешного ретеста зоны входа.
Стоп-лосс:
$0.0368
Тейк-профит:
TP1: $0.0418
TP2: $0.0432
TP3: $0.0460
Кредитное плечо:
3x–5x
Риск/прибыль:
1:2.5
Уровень уверенности:
66%
Риск:
Средний
Ключевые уровни
Поддержка: $0.0384 / $0.0368
Сопротивление: $0.0418 / $0.0431 / $0.0462
Ликвидация (инвалидация): закрытие 1H ниже $0.0368
Пробой: устойчивое закрытие выше $0.0432
Сделка:
$BICO
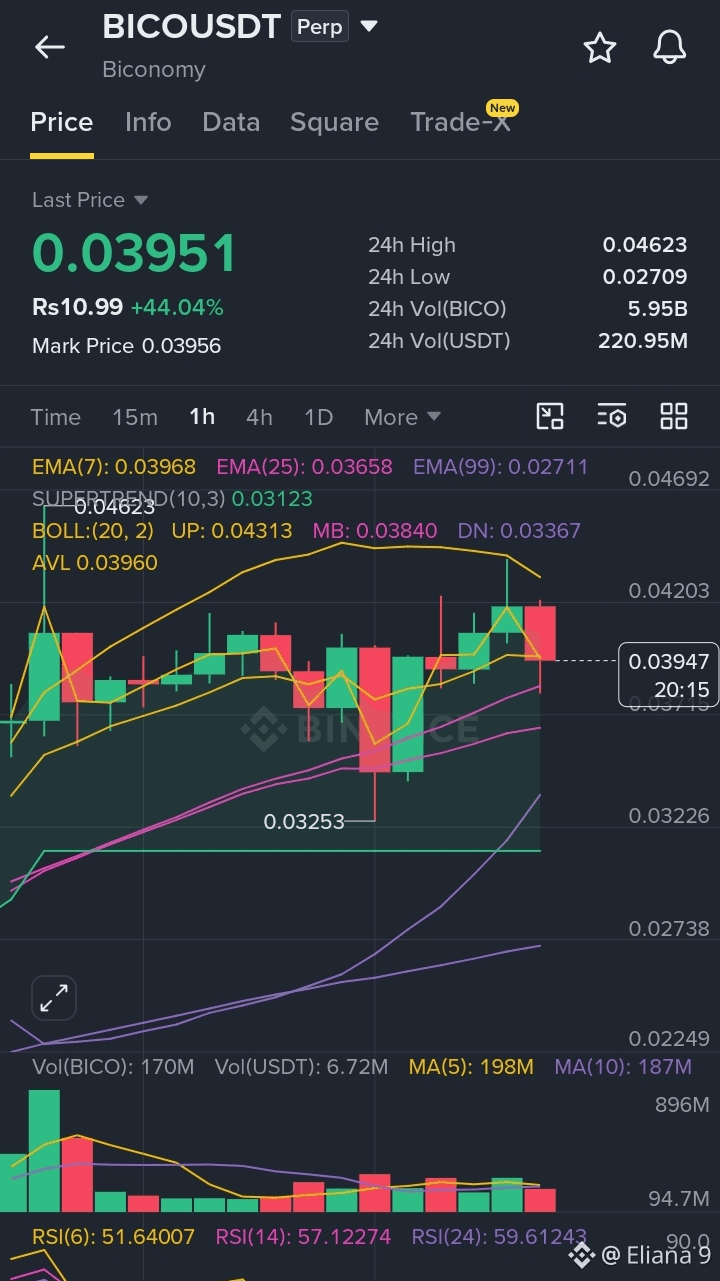
157
·
--
Рост
$HFT
Контракт:
HFTUSDT Перпетуал
Текущая цена:
$0.02993
Прогноз рынка:
Умеренно медвежий
Примечание:
Это мое личное наблюдение за рынком на основе доступного графика. Это может быть верно или неверно. Всегда проводите собственное исследование и используйте корректное управление рисками.
---
Торговая настройка
Рыночный настрой:
Умеренно медвежий
Шорт-настройка
Вход:
$0.03000 – $0.03060
Условие:
Входите после подтверждения медвежей свечой ниже кластера EMA или при неудачном повторном тесте $0.0306.
Стоп-лосс:
$0.03190
Тейк-профит:
TP1: $0.02900
TP2: $0.02780
TP3: $0.02620
Плечо:
3x–5x
Риск/Вознаграждение:
1:2.3 (примерно)
Уровень уверенности:
64%
Риск:
Средний
Ключевые уровни:
Поддержка: $0.02900, $0.02780, $0.02620
Сопротивление: $0.03060, $0.03120, $0.03200
Аннулирование: сильное закрытие 1H свечой выше $0.03190
Триггер пробоя: устойчивое движение ниже $0.02900
Сделка:
$HFT
Почему эта настройка?
Цена торгуется ниже краткосрочной EMA (7), что показывает ослабление импульса.
RSI находится рядом с серединной зоной и разворачивается вниз, при этом пока не перепродан.
Недавние свечи демонстрируют отбой около средней полосы Боллинджера.
Объем снизился после ралли, что предполагает угасание бычьего импульса.
Уровень Supertrend остается достаточно близко, чтобы подтвержденный пробой усилил медвежий сценарий.
Примечание:
Торгуйте дисциплинированно. Используйте корректное управление рисками и всегда проводите собственное исследование перед входом в любую сделку.
{future}(HFTUSDT)
$HFT
Контракт:
HFTUSDT Перпетуал
Текущая цена:
$0.02993
Прогноз рынка:
Умеренно медвежий
Примечание:
Это мое личное наблюдение за рынком на основе доступного графика. Это может быть верно или неверно. Всегда проводите собственное исследование и используйте корректное управление рисками.
---
Торговая настройка
Рыночный настрой:
Умеренно медвежий
Шорт-настройка
Вход:
$0.03000 – $0.03060
Условие:
Входите после подтверждения медвежей свечой ниже кластера EMA или при неудачном повторном тесте $0.0306.
Стоп-лосс:
$0.03190
Тейк-профит:
TP1: $0.02900
TP2: $0.02780
TP3: $0.02620
Плечо:
3x–5x
Риск/Вознаграждение:
1:2.3 (примерно)
Уровень уверенности:
64%
Риск:
Средний
Ключевые уровни:
Поддержка: $0.02900, $0.02780, $0.02620
Сопротивление: $0.03060, $0.03120, $0.03200
Аннулирование: сильное закрытие 1H свечой выше $0.03190
Триггер пробоя: устойчивое движение ниже $0.02900
Сделка:
$HFT
Почему эта настройка?
Цена торгуется ниже краткосрочной EMA (7), что показывает ослабление импульса.
RSI находится рядом с серединной зоной и разворачивается вниз, при этом пока не перепродан.
Недавние свечи демонстрируют отбой около средней полосы Боллинджера.
Объем снизился после ралли, что предполагает угасание бычьего импульса.
Уровень Supertrend остается достаточно близко, чтобы подтвержденный пробой усилил медвежий сценарий.
Примечание:
Торгуйте дисциплинированно. Используйте корректное управление рисками и всегда проводите собственное исследование перед входом в любую сделку.
Контракт:
HFTUSDT Перпетуал
Текущая цена:
$0.02993
Прогноз рынка:
Умеренно медвежий
Примечание:
Это мое личное наблюдение за рынком на основе доступного графика. Это может быть верно или неверно. Всегда проводите собственное исследование и используйте корректное управление рисками.
---
Торговая настройка
Рыночный настрой:
Умеренно медвежий
Шорт-настройка
Вход:
$0.03000 – $0.03060
Условие:
Входите после подтверждения медвежей свечой ниже кластера EMA или при неудачном повторном тесте $0.0306.
Стоп-лосс:
$0.03190
Тейк-профит:
TP1: $0.02900
TP2: $0.02780
TP3: $0.02620
Плечо:
3x–5x
Риск/Вознаграждение:
1:2.3 (примерно)
Уровень уверенности:
64%
Риск:
Средний
Ключевые уровни:
Поддержка: $0.02900, $0.02780, $0.02620
Сопротивление: $0.03060, $0.03120, $0.03200
Аннулирование: сильное закрытие 1H свечой выше $0.03190
Триггер пробоя: устойчивое движение ниже $0.02900
Сделка:
$HFT
Почему эта настройка?
Цена торгуется ниже краткосрочной EMA (7), что показывает ослабление импульса.
RSI находится рядом с серединной зоной и разворачивается вниз, при этом пока не перепродан.
Недавние свечи демонстрируют отбой около средней полосы Боллинджера.
Объем снизился после ралли, что предполагает угасание бычьего импульса.
Уровень Supertrend остается достаточно близко, чтобы подтвержденный пробой усилил медвежий сценарий.
Примечание:
Торгуйте дисциплинированно. Используйте корректное управление рисками и всегда проводите собственное исследование перед входом в любую сделку.
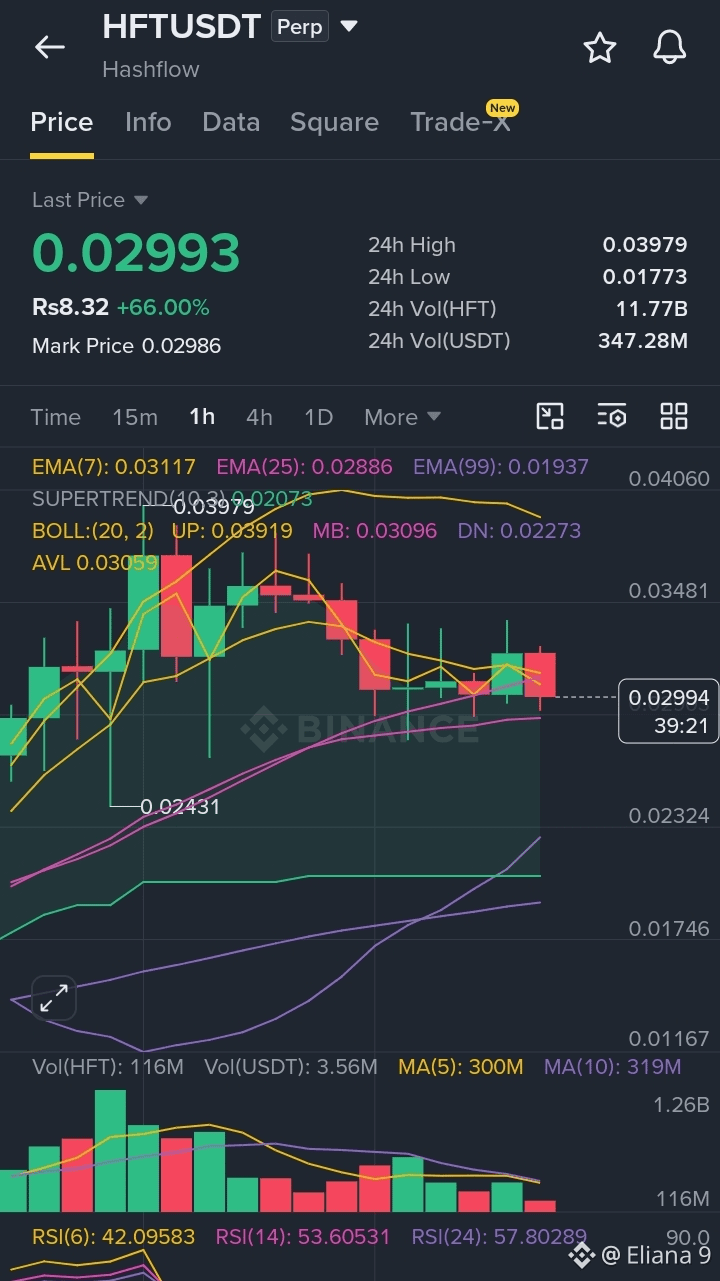
173
·
--
Почему мы замечаем доверие только после того, как уже отдали его?
Меня не отпускала одна мысль. Биткоин заработал репутацию, снизив необходимость доверять другим сторонам, но многие способы расширить его полезность незаметно просят нас снова разместить то доверие где-то еще. Сначала это не всегда очевидно, и я задумался: не привыкли ли мы просто принимать этот компромисс, не подвергая его сомнению.
Эта мысль привела меня к тому, чтобы узнать больше о бездоверительных биткоин-волтах (Trustless Bitcoin Vaults, TBV) от Babylon. Примечательно было не обещание делать с биткоином больше, а иной подход к обеспечению. Вместо того чтобы требовать, чтобы нативный BTC покидал биткоин-сеть через обернутые активы или традиционные кастодиальные модели, TBV спроектирован так, чтобы удерживать биткоин там, где он находится, а поддерживающие приложения при этом опирались на криптографические доказательства. Каждый сейф привязан к конкретному выходу биткоина, а не к объединенному хранению, что отражает модель доверия, которая остается тесно связанной с исходными принципами безопасности биткоина.
Самое интересное в том, что обсуждение смещается с перемещения биткоина на сохранение причины, по которой многие вообще ему доверяли изначально. То, станет ли этот подход широко применяться, зависит от дальнейших разработок, но он дает вдумчивое напоминание: инновации не всегда означают смену фундамента. Иногда это значит защитить его и аккуратно строить сверху.
@babylonlabs_io $BABY #baby
{spot}(BABYUSDT)
Почему мы замечаем доверие только после того, как уже отдали его?
Меня не отпускала одна мысль. Биткоин заработал репутацию, снизив необходимость доверять другим сторонам, но многие способы расширить его полезность незаметно просят нас снова разместить то доверие где-то еще. Сначала это не всегда очевидно, и я задумался: не привыкли ли мы просто принимать этот компромисс, не подвергая его сомнению.
Эта мысль привела меня к тому, чтобы узнать больше о бездоверительных биткоин-волтах (Trustless Bitcoin Vaults, TBV) от Babylon. Примечательно было не обещание делать с биткоином больше, а иной подход к обеспечению. Вместо того чтобы требовать, чтобы нативный BTC покидал биткоин-сеть через обернутые активы или традиционные кастодиальные модели, TBV спроектирован так, чтобы удерживать биткоин там, где он находится, а поддерживающие приложения при этом опирались на криптографические доказательства. Каждый сейф привязан к конкретному выходу биткоина, а не к объединенному хранению, что отражает модель доверия, которая остается тесно связанной с исходными принципами безопасности биткоина.
Самое интересное в том, что обсуждение смещается с перемещения биткоина на сохранение причины, по которой многие вообще ему доверяли изначально. То, станет ли этот подход широко применяться, зависит от дальнейших разработок, но он дает вдумчивое напоминание: инновации не всегда означают смену фундамента. Иногда это значит защитить его и аккуратно строить сверху.
@BabylonLabs_io $BABY #baby
Меня не отпускала одна мысль. Биткоин заработал репутацию, снизив необходимость доверять другим сторонам, но многие способы расширить его полезность незаметно просят нас снова разместить то доверие где-то еще. Сначала это не всегда очевидно, и я задумался: не привыкли ли мы просто принимать этот компромисс, не подвергая его сомнению.
Эта мысль привела меня к тому, чтобы узнать больше о бездоверительных биткоин-волтах (Trustless Bitcoin Vaults, TBV) от Babylon. Примечательно было не обещание делать с биткоином больше, а иной подход к обеспечению. Вместо того чтобы требовать, чтобы нативный BTC покидал биткоин-сеть через обернутые активы или традиционные кастодиальные модели, TBV спроектирован так, чтобы удерживать биткоин там, где он находится, а поддерживающие приложения при этом опирались на криптографические доказательства. Каждый сейф привязан к конкретному выходу биткоина, а не к объединенному хранению, что отражает модель доверия, которая остается тесно связанной с исходными принципами безопасности биткоина.
Самое интересное в том, что обсуждение смещается с перемещения биткоина на сохранение причины, по которой многие вообще ему доверяли изначально. То, станет ли этот подход широко применяться, зависит от дальнейших разработок, но он дает вдумчивое напоминание: инновации не всегда означают смену фундамента. Иногда это значит защитить его и аккуратно строить сверху.
@BabylonLabs_io $BABY #baby
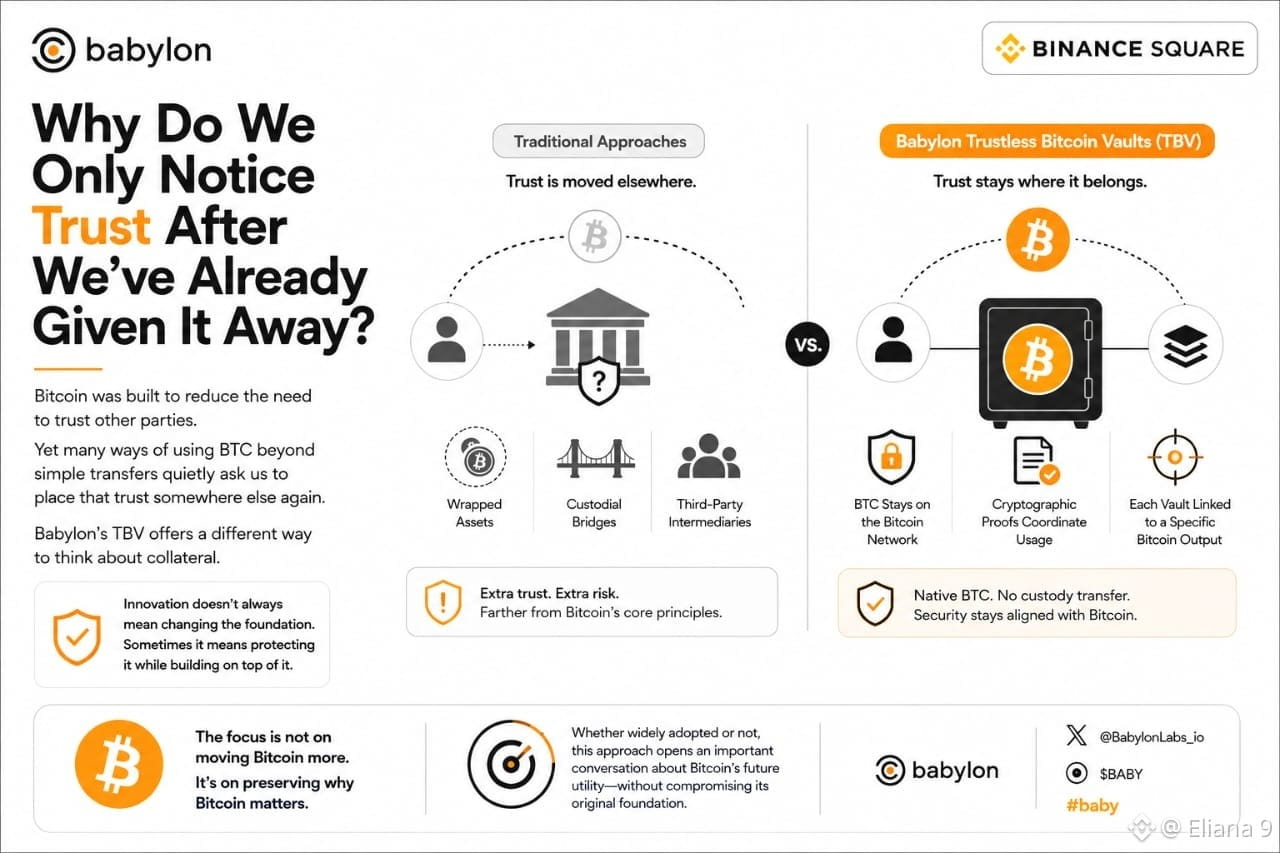
2
2
107
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
ПротоколFOMC
Просмотров: 12,443
85 обсуждают
#ПротоколFOMC 🚨 Протокол FOMC: что важно для рынка?
ФРС сохранила процентную ставку на уровне 3,50–3,75%, однако внутри Комитета появились серьёзные разногласия.
🔥 Три члена FOMC выступили за повышение ставки на 25 б.п.
При этом инфляция остаётся выше целевого уровня 2%, а экономика продолжает расти устойчивыми темпами.
📌 Что это значит?
Ястребиная позиция ФРС может поддерживать доллар и доходности облигаций, создавая дополнительное давление на BTC и другие рисковые активы.
Но окончательное решение по сентябрю пока не принято.
📅 Следующее заседание FOMC состоится 15–16 сентября.
Именно новые данные по инфляции и рынку труда могут определить дальнейший курс ФРС.
👀 Сентябрь может стать ключевым месяцем для рынков.
MuskFutures
·Лайков: 1
·Просмотров: 158
fomcотслеживание
Просмотров: 18,251
289 обсуждают
BitcoinReboundsTo$79K
Просмотров: 18,860
158 обсуждают