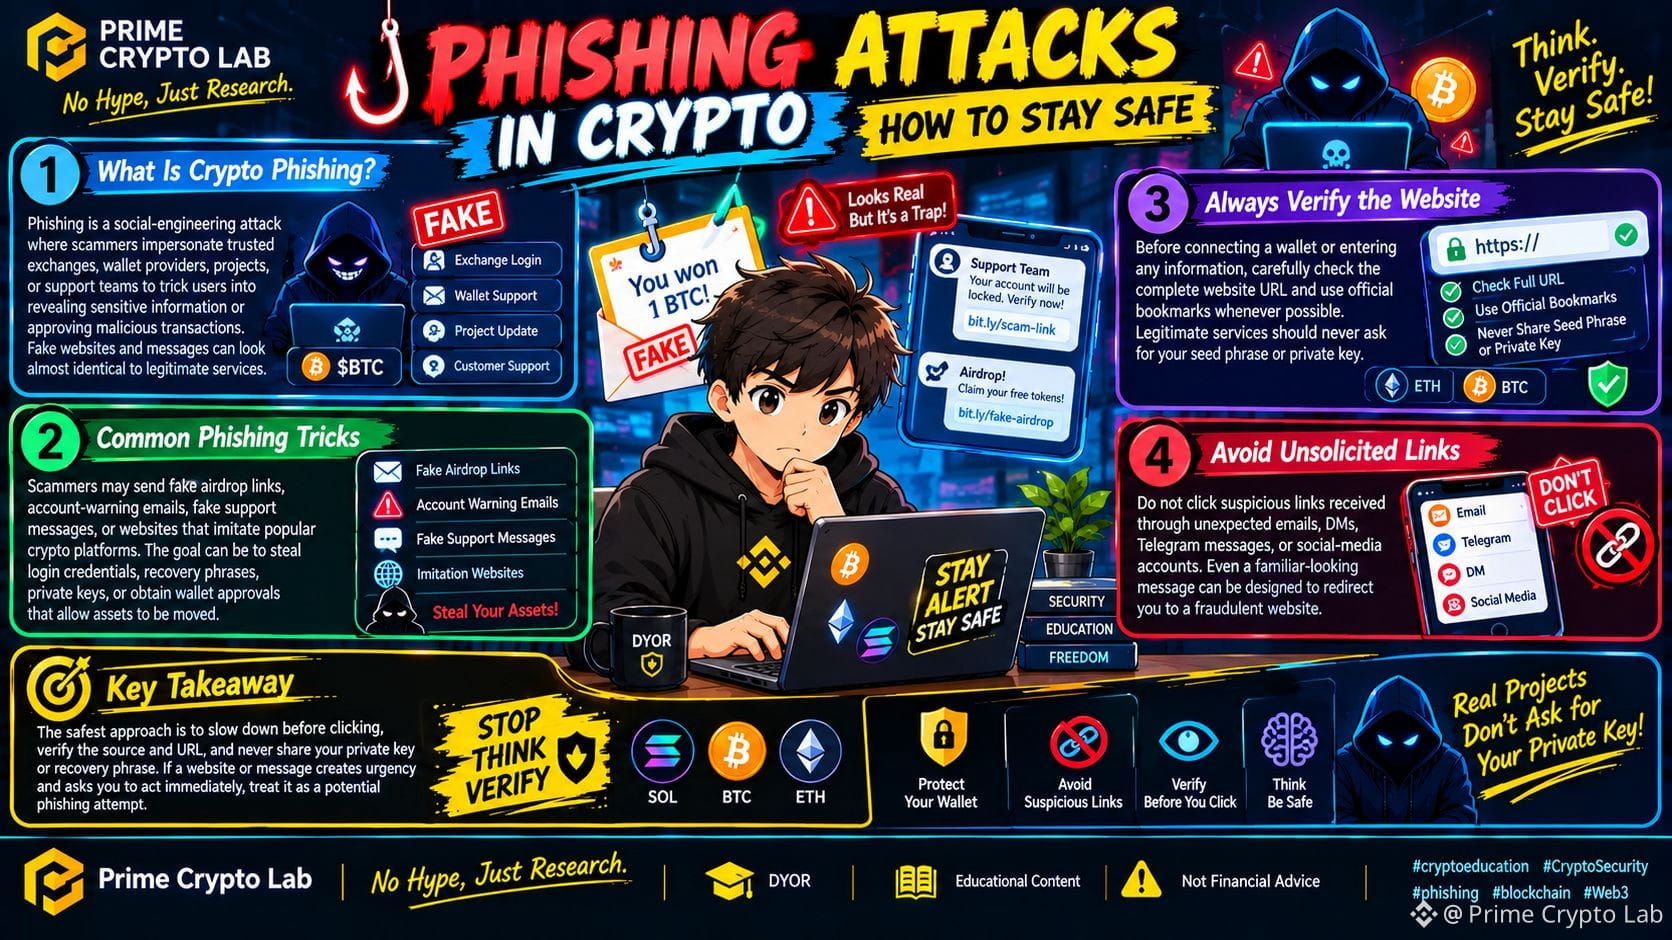
🎣 Криптофишинг — как оставаться в безопасности
🚨 1. Что такое криптофишинг?
Bitcoin $BTC — Фишинг — это атака социальной инженерии, при которой мошенники выдают себя за доверенные биржи, провайдеров кошельков, проекты или команды поддержки, чтобы обманом заставить пользователей раскрыть конфиденциальную информацию или одобрить вредоносные транзакции. Фальшивые сайты и сообщения могут выглядеть почти идентично легитимным сервисам.
🔗 2. Самые частые уловки фишинга
Мошенники могут рассылать фейковые ссылки на эирдропы, письма о «предупреждении по аккаунту», фейковые сообщения в поддержку или сайты, имитирующие популярные криптоплатформы. Цель — украсть учетные данные для входа, фразы восстановления, приватные ключи или получить одобрения кошелька, позволяющие перемещать активы.
🔍 3. Всегда проверяйте сайт
Ethereum $ETH — Прежде чем подключать кошелек или вводить любую информацию, внимательно проверьте полный URL-адрес сайта и по возможности используйте официальные закладки. Легитимные сервисы никогда не должны просить вашу seed-фразу или приватный ключ.
🛡️ 4. Избегайте нежелательных ссылок
Не переходите по подозрительным ссылкам, полученным через неожиданные письма, личные сообщения (DM), сообщения в Telegram или аккаунты в соцсетях. Даже сообщение, которое выглядит знакомо, может быть сделано так, чтобы перенаправить вас на мошеннический сайт.
🎯 Главное
Solana $SOL — Самый безопасный подход — не спешить перед кликом, проверить источник и URL и никогда не делиться своим приватным ключом или фразой восстановления. Если сайт или сообщение создают срочность и просят вас действовать немедленно, относитесь к этому как к возможной фишинговой атаке.
Prime Crypto Lab — Без хайпа, только исследования.
DYOR | Образовательный контент | Не является финансовым советом
#cryptoeducation #CryptoSecurity #phishing #blockchain #Web3