

#security
security
Просмотров: 1.9M
5,406 обсуждают
Популярные
Новые
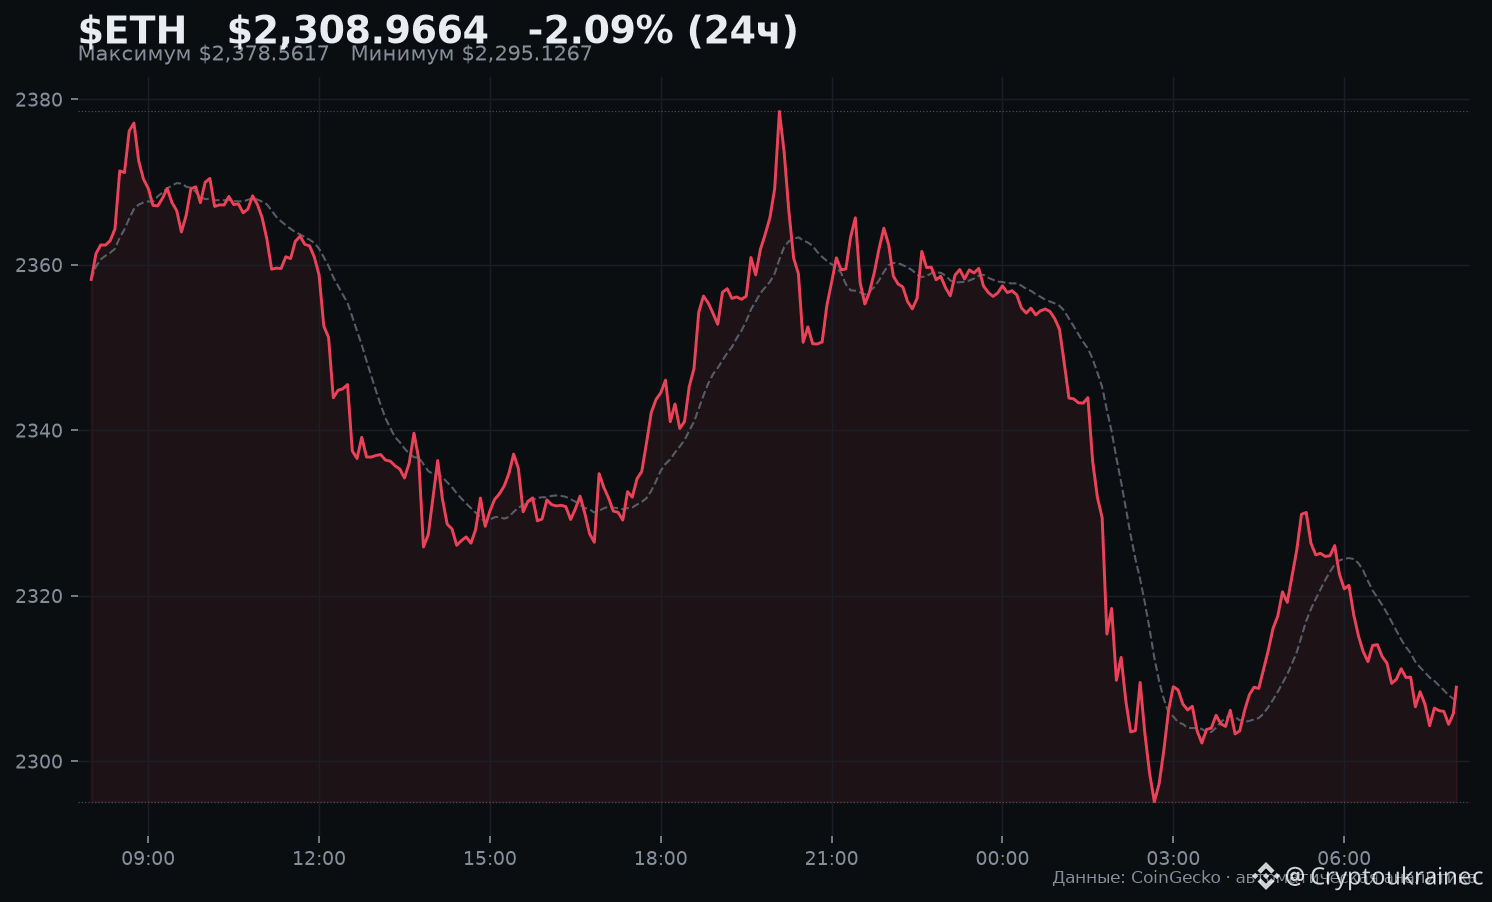
Уязвимость в инфраструктуре индийского удостоверяющего центра затронула Ethereum: разработчики экстренно выпустили патчи после обнаружения бреши в цепочке сертификатов. ETH торгуется на $2,308.32 (-2.02%) — давление фиксируется и со стороны рынка, и со стороны инфраструктурных рисков. Инцидент напоминает: безопасность базового слоя критична для доверия к сети.
$BTC $ETH #Ethereum #Security
$BTC $ETH #Ethereum #Security
57

См. перевод
Polymarket went dark today. What I keep coming back to is not the loss size — it's where the break happened.
The platform paused trading on its international site after users reported unauthorized withdrawals, putting the exchange in cancel-only mode — cancels only, no new trades. On-chain data reported by The Block points to roughly $2.65 million in POL moving through a suspected attacker's wallet. Polymarket says a third-party provider was compromised; the issue is fixed, trading restored, affected users fully reimbursed, and the matter referred to UK law enforcement. Its US exchange kept running normally.
That split is the lesson. The platform's own contracts were not the weak point — a vendor plugged into its website was. ($BTC near $80,866, down 0.8% in 24 hours — context, not a reaction claim.)
Would full reimbursement bring you back, or does a breach like this change how you use prediction markets for good?
Not financial advice. Do your own research.
$POL #CryptoNews #PredictionMarkets #Security #Polymarket
1

·
--
🚨 $PARTI ТОРГИ ОСТАНОВЛЕНЫ — ПРОВЕРКА БЕЗОПАСНОСТИ ВСКОЛЫХНУЛА DEFI 🛑
📊 Внезапная заморозка Polymarket вызвала волну потрясений на рынке прогнозов: сообщается, что средства с кошельков выведены, а платформа пытается выяснить обстоятельства случившегося. 🦈 Крупные игроки уже присматриваются к более глубоким пулам ликвидности на крупной бирже в поисках следующей тихой гавани.
⚡ Аудиторы уже подключились, но споры о причинах инцидента — уязвимость смарт-контракта или скоординированный фишинг — не дают сообществу расслабиться. 🔍 Пока ситуация не прояснится, ожидайте краткосрочного перетока средств в более защищённые протоколы DeFi.
💬 Как вы меняете свою стратегию на фоне последствий инцидента с безопасностью? 👇
⚠️ Это не финансовая рекомендация. Всегда учитывайте риски. 🛡️
🏷️ #PARTI #DeFi #Security #Crypto
🔥 💎
8

·
--
См. перевод
🇺🇸 POLYMARKET
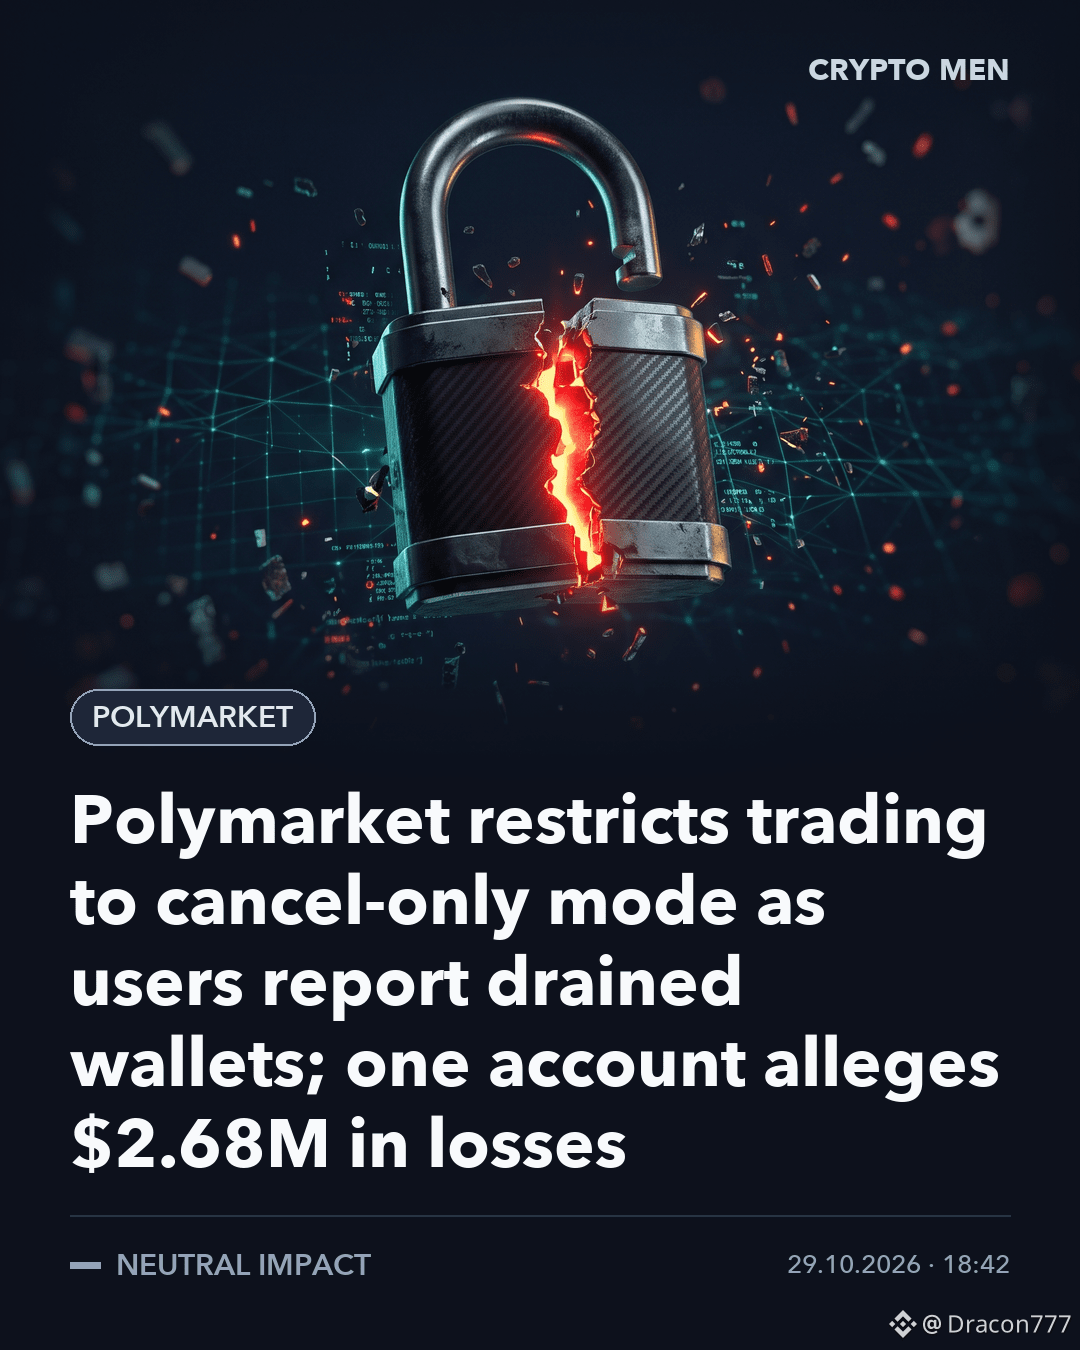
Polymarket restricts trading to cancel-only mode as users report drained wallets; one account alleges $2.68M in losses
💡 Why it matters: Unauthorized withdrawals may point to a security problem and could shake trust in prediction markets. While the investigation runs, users can only cancel orders, so normal trading is on hold.
⚠️ Losers: Polymarket, other prediction markets, user confidence
#Crypto #Security
·
--
📰 Нарушение безопасности Allium нарушило работу сервисов, используемых Visa, Stripe и Coinbase
Allium подтверждает несанкционированный доступ к своим системам, отзывает ключи API и восстанавливает основные сервисы, пока поставщик данных блокчейна расследует утечку.
Источник : Crypto News
Время : 2026-10-29 04:34:51
Автор : olivia stephanie
#coinbase #security #visa #news #утечка_данных
$SNT $ETH $BTC
Поделитесь своим мнением в комментариях ниже
15

🔴 $BTC ТРЕВОГА: УТЕЧКА ДАННЫХ BITHUMB ЗАТРОНУЛА 6 444 ПОЛЬЗОВАТЕЛЕЙ — КАК ЭТО ПОВЛИЯЕТ НА НАСТРОЕНИЯ НА РЫНКЕ? 📊
Взлом затронул внутреннюю систему groupware Bithumb всего на час: утекли персональные данные 6 444 клиентов и 715 сотрудников. Важно, что скомпрометированная система изолирована от торговых движков и кошельков с активами, поэтому балансы в блокчейне не пострадали. ⚡ Однако утечка создаёт дополнительный репутационный риск, за которым внимательно следят институциональные участники рынка.
Скорее всего, крупные игроки ужесточат требования к резервам ликвидности и будут следить за краткосрочным давлением продаж, пока трейдеры пересматривают свои позиции на крупной бирже. 🦈 Ожидайте осторожного поведения в потоке ордеров, пока доверие не восстановится. 💡 Как эта утечка данных изменит отношение к риску во всей экосистеме? 👇
⚠️ Это не финансовая рекомендация. Всегда контролируйте риски. 🛡️
🏷️ #BTC #Security #Bithumb #Crypto #Risk
🛡️ 🔥
9
·
--
🌍 РЕЕСТР CRYPTOBILIS
Дренер CryptoBilis Ledger похитил $95.35M с 1,486 адресов, при этом $13.84M были переведены за последние 48 часов
💡 Почему это важно: Кража такого масштаба показывает, что даже пользователей аппаратных кошельков можно обманом заставить подписать вредоносные транзакции. Доверие к безопасности самостоятельного хранения активов может ослабнуть, а средства, которые всё ещё перемещаются, могут попасть на биржи или в сервисы по отмыванию денег.
✅ Выигравшие: Компании, занимающиеся криптобезопасностью, и поставщики аналитики ончейн-данных
⚠️ Проигравшие: Доверие к аппаратным кошелькам и идея самостоятельного хранения активов
#Crypto #Безопасность
28

🚨 $BTC ТРЕВОГА: АППАРАТНЫЕ КОШЕЛЬКИ — ОБНАРУЖЕНЫ ВРЕДОНОСНЫЕ ВСТРОЕННЫЕ УСТРОЙСТВА LEDGER 🛑
📊 Полиция Сингапура предупредила, что проданные в стране устройства Ledger были скомпрометированы: в двух случаях злоумышленники похитили фразы восстановления, что привело к потере 3,5 млн сингапурских долларов. Эта атака на цепочку поставок показывает, что даже «холодное» хранение можно взломать. 🦈 Опытные инвесторы уже переключаются на авторизованные каналы и тщательно проверяют подлинность перед покупкой. 📈 Ожидайте краткосрочного снижения спроса на аппаратные кошельки из розничных источников, пока пользователи спешат обзавестись проверенными устройствами.
💡 Главный вывод? Никогда не доверяйте упаковке, если она не запечатана производителем. Проверяйте подписи прошивки, храните фразы восстановления офлайн и подумайте о переводе средств на новый кошелёк, если подозреваете, что устройство вскрывали. 🤔 Как вы усиливаете защиту своих аппаратных кошельков? 👇
⚠️ Это не финансовая рекомендация. Всегда оценивайте риски. 🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
3

·
--
🚨 Критическая уязвимость в системе безопасности индийского удостоверяющего центра eMudhra вынудила разработчиков выпустить исправления для клиентов Teku и Besu, создав риск доверия к поддельным сертификатам. Узлы основной сети с настройками по умолчанию оставались в безопасности, но этот инцидент подчёркивает хрупкость инфраструктурных уровней доверия.
**Влияние на рынок:** Усиленное внимание к безопасности операторов узлов может вызвать краткосрочную волатильность, поскольку сообщество заново оценивает степень подверженности рискам.
**Взгляд умных денег:** Нарушения безопасности инфраструктуры часто предшествуют обновлениям сети; важно не отставать от циклов выпуска исправлений.
💡 Как это повлияет на долгосрочное доверие к операторам узлов? #Ethereum #Security
$ETH #TradingSignal #CryptoAnalysis


Краткое предупреждение для всех, у кого есть аккаунт Coinbase 👀
Coinbase сообщает, что у Amplitude, поставщика аналитики, которого они используют, произошёл инцидент безопасности, из-за которого стала доступна контактная информация небольшой части их клиентов. Они говорят, что их собственные системы не были скомпрометированы и средства не пострадали. Информация от поддержки Coinbase в X, также освещалась CoinDesk и Decrypt.
И ещё насчёт числа 70k пользователей, которое сейчас гуляет повсюду? Coinbase сказала Unchained, что это неправда.
Почему это важно для нас, трейдеров: утечки email-адресов и номеров телефонов — это то, с чего начинается фишинг. Фальшивые звонки от "поддержки", поддельные уведомления о выводе средств и всё такое.
Неважно, лежат ли ваши $BTC s на Coinbase, Binance или в холодном кошельке. Никто легитимный никогда не попросит вашу seed-фразу или код 2FA. Никогда.
У кого-нибудь на этой неделе был странный email?
не совет, просто будьте осторожны
#CryptoNews #Coinbase #Security
HOLD bnb culture:
stay safu guys
1
2
411

·
--
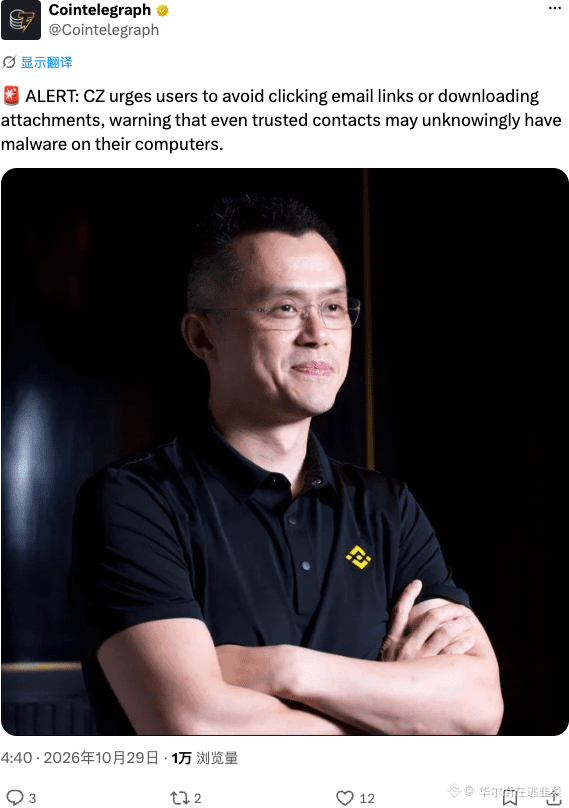
CZ предупредил: не переходите по ссылкам из писем и не скачивайте вложения наугад — даже компьютер человека, которому вы доверяете, может быть заражён. Эта фишинговая кампания — просто жуть.
Обсуждать происходящее можно сколько угодно, но о безопасности забывать нельзя. А если однажды потеряете приватный ключ, не говорите, что CZ не предупреждал.
#CZ #Security #Фишинг
Обсуждать происходящее можно сколько угодно, но о безопасности забывать нельзя. А если однажды потеряете приватный ключ, не говорите, что CZ не предупреждал.
#CZ #Security #Фишинг
6
·
--
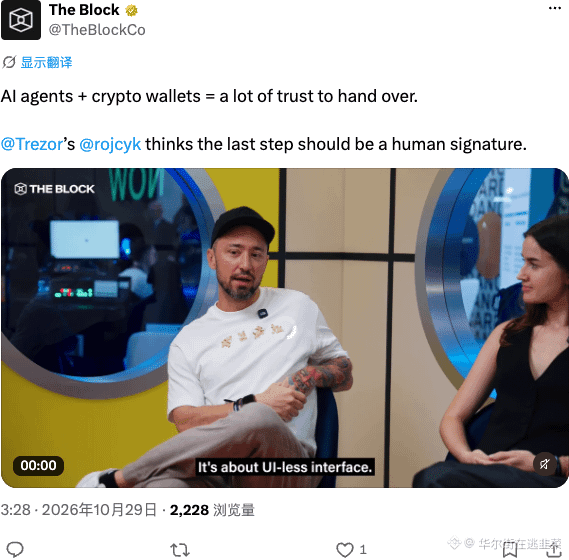
ИИ-агенты напрямую получают контроль над кошельками, и риски для доверия зашкаливают. Технический эксперт Trezor прямо говорит: последний шаг должен подписывать сам человек — это крайне важно. Доверить ключи от кошелька ИИ? Кто готов взять на себя такой риск? Совет Trezor — буквально намертво закрепить «последний рубеж обороны» за человеком. Впредь подтверждение перед сделкой с ИИ должно быть исключительно ручным.
#AI #Web3 #Trezor #Безопасность
#AI #Web3 #Trezor #Безопасность
7
·
--
🚨 $BTC ВНИМАНИЕ: УТЕЧКА КОНТАКТНЫХ ДАННЫХ КРУПНОЙ КРИПТОБИРЖИ 🛡️
📊 Недавний инцидент безопасности на крупной бирже привёл к утечке контактных данных небольшой части её пользователей. Платформа заверяет, что кошельки не были взломаны, а средства не пострадали, но теперь у фишеров появился свежий список адресов.
🛡️ Это идеальная отправная точка для поддельных звонков от службы поддержки, фальшивых уведомлений о выводе средств и кражи учётных данных. Помните: ни одна легальная организация никогда не попросит у вас пароль или код 2FA. Будьте бдительны, проверяйте все входящие запросы и защитите свой почтовый ящик. 💬 Замечали подозрительные письма на этой неделе?
⚠️ Не является финансовой рекомендацией. Всегда оценивайте риски. 🛡️
🏷️ #BTC #Security #Phishing #CryptoNews
🔥 💎
8
·
--
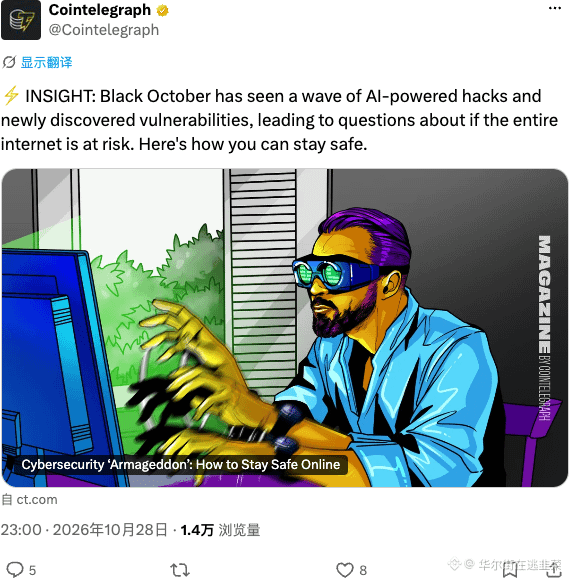
Октябрь только начался, а атаки с использованием ИИ и уязвимости уже заставили тревогу в сфере кибербезопасности бить во все колокола. Неужели этот «чёрный октябрь» и правда войдёт в историю? Не верьте, что ИИ вас спасёт: при неправильной настройке вы совершенно беззащитны, а приватные ключи и кошелёк — ваш последний рубеж обороны.
$ETH $SOL #Кибербезопасность
$ETH $SOL #Кибербезопасность
236
·
--
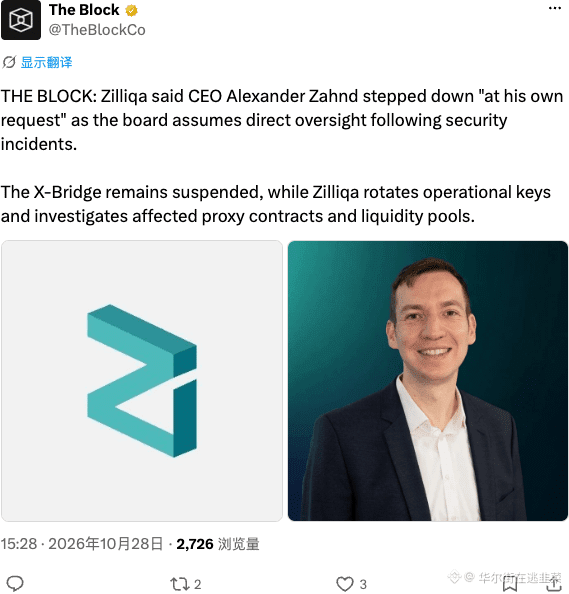
Генеральный директор Zilliqa добровольно подал в отставку, совет директоров взял управление на себя. Причина — серьёзный инцидент с безопасностью. X-Bridge приостановил работу, срочно проверяются риски ликвидности.
Генеральный директор просто взял и ушёл — инцидент с безопасностью вышел из-под контроля. X-Bridge сразу остановил работу, с ликвидностью всё плохо. Совет директоров спустился с небес спасать ситуацию, но доверие уже серьёзно подорвано. Не пытайтесь ловить падающий нож — слишком рискованно.
#Zilliqa #ZIL #Security #Crypto
稳态HK:
黑红也是红,加仓
1
446

·
--
🚨 $HAEDAL $INIT $EVAA ТРЕВОГА БЕЗОПАСНОСТИ: РЕЗКО ВОЗРОС РИСК ФИШИНГА 🛡️
Недавняя череда утечек данных привлекла внимание к вопросам безопасности и заставила каждого владельца криптокошелька пересмотреть уровни MFA. 📊 Предупреждение CZ подчёркивает, что даже ведущие биржи не защищены от атак с подменой SIM-карты и кражи учётных данных.
Крупные игроки уже сокращают размеры позиций: небольшое снижение показателей $HAEDAL , $INIT и $EVAA отражает осторожные настроения. 📈 Следите за потоком ордеров — внезапные всплески продаж могут сигнализировать о вымывании ликвидности на фоне последствий утечек. 💡
💬 Уверены ли вы, что ваши меры защиты выдержат следующую волну?
⚠️ Это не финансовая рекомендация. Всегда управляйте рисками. 🛡️
🏷️ #HAEDAL #Security #Crypto #RiskManagement
🛡️ 🔥
5

Bithumb подверглась атаке! Вторая по величине биржа Южной Кореи сообщила о серьёзной утечке внутренних данных.
Была взломана мобильная система для сотрудников, похищены персональные данные. ХОРОШАЯ НОВОСТЬ: Bithumb утверждает, что торговая платформа и активы клиентов НЕ ПОСТРАДАЛИ, а средства не были утрачены.
Однако этот инцидент вызвал немалый резонанс. Он произошёл на фоне волны кибератак, которая затронула как минимум ещё 16 финансовых компаний Южной Кореи — от Daishin Securities до инвестиционных фондов.
Хотя активы остались в безопасности, случай с $BITHUMB — дорогостоящее напоминание о постоянно подстерегающих рисках для безопасности, особенно когда FUD может вспыхнуть на рынке в любой момент.
Могут ли биржи действительно быть абсолютно защищены от этих всё более изощрённых атак?
#Crypto #Безопасность
·
--
Статья
Один кошелёк, несколько ключей — и всё равно пропало более 1,5 миллиарда долларов.В феврале 2025 года злоумышленники вывели средства из холодного мультиподписного Ethereum-кошелька Bybit. Ни один ключ не был украден. Подписантам показали перевод, который выглядел как обычный, и они его одобрили.
Вот главный урок: мультиподпись защищает ключи, но не от неверных решений.
Что такое мультиподписной кошелёк
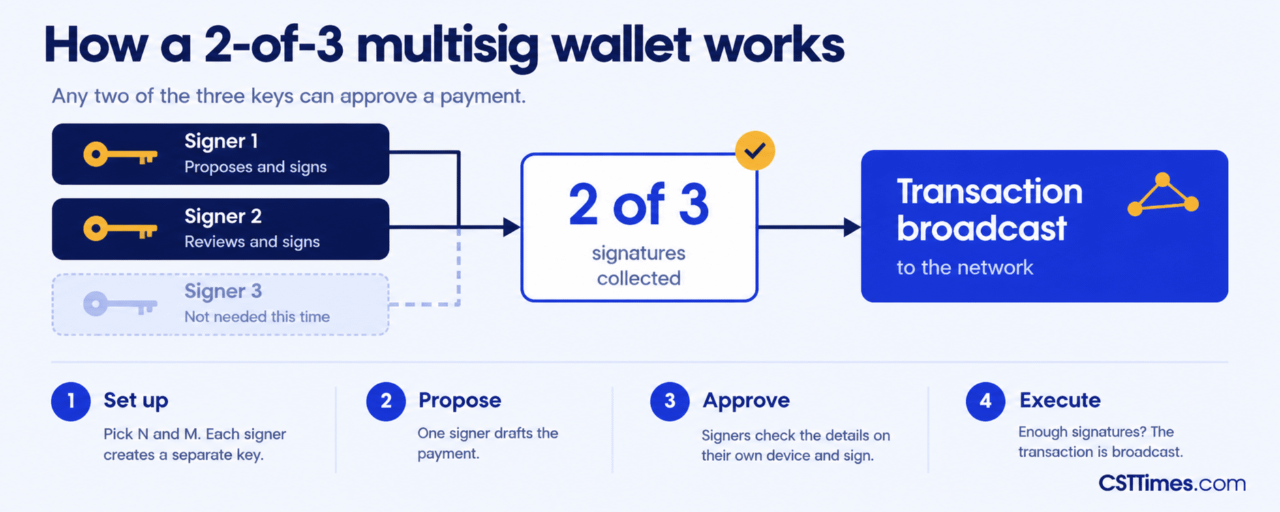
Для подтверждения платежа нужны ключи M из N. В кошельке 2 из 3 подписать транзакцию могут любые два ключа. С помощью одного украденного ключа нельзя потратить средства. Потеря одного ключа не лишает вас доступа к кошельку.
Распространённые схемы
2 из 2: нужны оба ключа, потеря одного блокирует средства
2 из 3: обычно выбирают частные лица и небольшие команды
Один кошелёк, несколько ключей — и всё равно пропало более 1,5 миллиарда долларов.
В феврале 2025 года злоумышленники вывели средства из холодного мультиподписного Ethereum-кошелька Bybit. Ни один ключ не был украден. Подписантам показали перевод, который выглядел как обычный, и они его одобрили.
Вот главный урок: мультиподпись защищает ключи, но не от неверных решений.
Что такое мультиподписной кошелёк
Для подтверждения платежа нужны ключи M из N. В кошельке 2 из 3 подписать транзакцию могут любые два ключа. С помощью одного украденного ключа нельзя потратить средства. Потеря одного ключа не лишает вас доступа к кошельку.
Распространённые схемы
2 из 2: нужны оба ключа, потеря одного блокирует средства
2 из 3: обычно выбирают частные лица и небольшие команды
84
Безопасность аппаратных кошельков оказалась под серьёзной угрозой! Keystone объявила об уничтожении 18,835 непроданных кошельков и приостановке поставок после взлома 20 октября.
Злоумышленники не только получили 25,964 записи о клиентах, но и УКРАЛИ КРИПТОГРАФИЧЕСКИЙ КЛЮЧ, используемый для подтверждения подлинности устройств. Это катастрофа!
Это означает, что поддельные и некачественные кошельки МОГУТ ПРОЙТИ ПРОВЕРКУ КАК ПОДЛИННЫЕ. Риск потерять деньги резко возрастает, если купить мошеннический кошелёк.
Хотя Keystone заверяет, что приватные ключи и средства не пострадали, пользователям нужно БЫТЬ КРАЙНЕ ОСТОРОЖНЫМИ с фишинговыми сообщениями. Компания заменит скомпрометированный ключ в новых продуктах.
Этот инцидент подорвал ваше доверие к аппаратным кошелькам? Или это просто урок о рисках централизации?
#HardwareWallet #Security
$BTC $ETH
2
343
Сегодняшнее предупреждение подрывает проверку безопасности, на которую полагается большинство из нас, — я остановился прямо посреди прокрутки.
SlowMist обнаружила вредоносный код в чате Udesk: подменённый файл загружает второй скрипт с похожего домена udeskqlobal[.]com, который собирает данные для входа на страницах, где он загружается. На страницах пополнения баланса MGBX, Biking Exchange и BitxEX он идёт дальше: каждые 200 миллисекунд подменяет отображаемые адреса для пополнения на кошельки злоумышленников в сетях BTC, EVM, Tron, Solana, Litecoin и Dogecoin, а также меняет скопированные в буфер обмена адреса.
Больше всего меня беспокоит вот что: сверка вставленного адреса с адресом на странице не поможет, поскольку оба могут показывать одно и то же подменённое значение. SlowMist не подтвердила ни потерю средств, ни способ внедрения кода — это пока неизвестно.
Если вы пользуетесь этими платформами, проверяйте адреса для пополнения не только на странице. Только для контекста: $BTC $80,542 (+0.5%/24h), $ETH $2,347 (+1.2%), спотовый рынок Binance, 23:55 WIB — реакции, связанной с этим предупреждением, нет. DYOR.
Когда вы в последний раз проверяли адрес для пополнения где-то ещё?
$BTC #CryptoNews #Security #Udesk #SlowMist
1
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#FedWatch
Просмотров: 16.3M
39,225 обсуждают
2
#EarningsSeason
Просмотров: 6.4M
31,939 обсуждают
3
#fomcотслеживание
Просмотров: 54,009
511 обсуждают
4
#ПротоколFOMC
Просмотров: 64,020
253 обсуждают
5
#USMidtermElections
Просмотров: 27,451
537 обсуждают
6
#BitcoinDropsBelow$80K
Просмотров: 19,197
86 обсуждают
7
#比特币跌破8万美元
Просмотров: 170,060
99 обсуждают
8
#BoEOpensConsultationOnTokenizedCollateralForClearing
Просмотров: 266
18 обсуждают
9
#BrazilCryptoExchangesMustApplyForLicensesByFriday
Просмотров: 20,483
450 обсуждают
10
#ICEPartnersWithTradeXYZToBringPerpetualContractsToUS
Просмотров: 662
14 обсуждают