

#relay
relay
Просмотров: 3,178
22 обсуждают
Популярные
Новые

🚨 УТЕЧКА ДАННЫХ API $RELAY ПРИВЕЛА К MEV-ЭКСПЛОЙТУ НА $136K, НО АВТОМАТИЧЕСКИЕ ВОЗМЕЩЕНИЯ УЖЕ ЗАПУЩЕНЫ! 🦈
MEV-боты застали спящую ликвидность в тёмных пулах. В результате взлома API $RELAY с 12 по 26 сентября стали доступны данные о потоке ордеров, что позволило поисковикам опередить 5 600 трейдеров и получить общую прибыль в размере $136K. 🔍
Разработчики протокола решительно отреагировали: объявили награду в $50K и отправили $312K в виде автоматических возмещений напрямую на кошельки пострадавших. 📊 Работа над повышением конфиденциальности потока ордеров уже ведётся, чтобы защитить транзакции пользователей. 💡
💬 Станет ли немедленная автоматическая компенсация золотым стандартом восстановления протокола в случаях, когда эксплуатируют уязвимости исполнения транзакций? 👇
⚠️ Не является финансовой рекомендацией. Всегда управляйте рисками. 🛡️
🏷️ #RELAY #MEV #DeFi #CryptoSecurity #Web3
🎯 🛡️
7

·
--
Попалось в Relay / TokenPost: кроссчейн-протокол Relay вывел из эксплуатации Relay Vaults — LP-хранилища для кроссчейн-ребалансировки солверов.
Главное: новые депозиты уже остановлены; страница вывода средств будет доступна до 31 декабря 2026 года, после этого средства всё ещё можно будет вывести напрямую из контракта ERC-4626. Vaults отделены от расчётов и обмена, поэтому основной бизнес не затронут; хранилища развернуты в Ethereum и Arbitrum.
Если вы вносили средства, не забудьте вывести их, пока интерфейс ещё доступен — вывести через контракт можно будет и потом, просто это потребует дополнительного шага.
#跨链 #DeFi #Relay
16

·
--
🚨 $RELAY ПРЕКРАЩАЕТ РАБОТУ ТЕКУЩИХ ХРАНИЛИЩ, ЧТОБЫ ПОДГОТОВИТЬ ЛИКВИДНУЮ ИНФРАСТРУКТУРУ НОВОГО ПОКОЛЕНИЯ! ⚡
Параметры кроссчейн-ликвидности для $RELAY меняются: протокол выводит из эксплуатации устаревшие хранилища Relay Vaults, чтобы внедрить усовершенствованный механизм доходности и ликвидности. 🔒 Пользователям предоставлен дополнительный срок для вывода средств — до конца 2026 года, при этом основные платёжные и своп-механизмы продолжат работать в штатном режиме, без перебоев. 📊
Опытные инвесторы воспринимают реструктуризацию протокола как стратегический операционный поворот, а не признак структурной слабости, который позволяет сохранить целостность потока ордеров. 🔍 💡 Как вы корректируете распределение ликвидности, пока ждёте запуска хранилищ нового поколения? 👇
⚠️ Не является финансовой рекомендацией. Всегда оценивайте риски. 🛡️
🏷️ #RELAY #DeFi #Liquidity #Crypto #CrossChain
🎯 🦈
15

См. перевод
📢 $RELAY DISCONTINUES VAULTS TO UPGRADE LIQUIDITY INFRASTRUCTURE — IMMEDIATE ACTION REQUIRED! 🚨
📌 Relay protocol is phasing out its current liquidity Vaults to clear the runway for an upgraded next-generation system. 🔒 Users currently providing liquidity must claim their deposited capital via the official portal, while core functions like swaps and cross-chain payments remain fully operational.
💡 Smart capital knows that sunsetting old pool architecture usually precedes a major protocol evolution. ⚡ As the team prepares to drop details on the new Vault model, getting assets organized early keeps you positioned for the next liquidity wave. 💬 Will you migrate your liquidity to the upcoming version or pivot capital elsewhere? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #RELAY #DeFi #CryptoNews #Liquidity
🔍 ⚡
15

🚨 УТЕЧКА ДАННЫХ API $RELAY РАСКРЫЛА АТАКИ MEV ТИПА «СЭНДВИЧ», ПОКА ПРОТОКОЛ ГОТОВИТ ВОЗМЕЩЕНИЕ НА $312K ⚠️
MEV-поисковики воспользовались уязвимостью API Relay, чтобы проводить атаки типа «сэндвич» и опережать 5 600 ожидающих исполнения пользовательских ордеров в период с 12 по 26 сентября. 🔍 Прочитав прозрачный поток ордеров до их исполнения, поисковики получили в общей сложности $136K прибыли.
Relay наградила исследователя, действовавшего из благих побуждений, вознаграждением в $50K и запускает автоматическую программу возмещения на сумму $312K на кошельки пострадавших пользователей. 🛡️ Устранение уязвимостей, связанных с конфиденциальностью исполнения и маршрутизацией ордеров, остаётся первостепенной задачей для кроссчейн-протоколов, которым противостоят продвинутые боты-поисковики.
💡 Институциональный капитал категорически избегает задержек и утечек данных об исполнении. 💬 Станет ли приватная маршрутизация ордеров обязательной для кроссчейн-мостов в будущем? 👇
⚠️ Не является финансовой рекомендацией. Всегда учитывайте риски. 🛡️
🏷️ #RELAY #MEV #Security #DeFi #Crypto
🛡️ 🔍
12
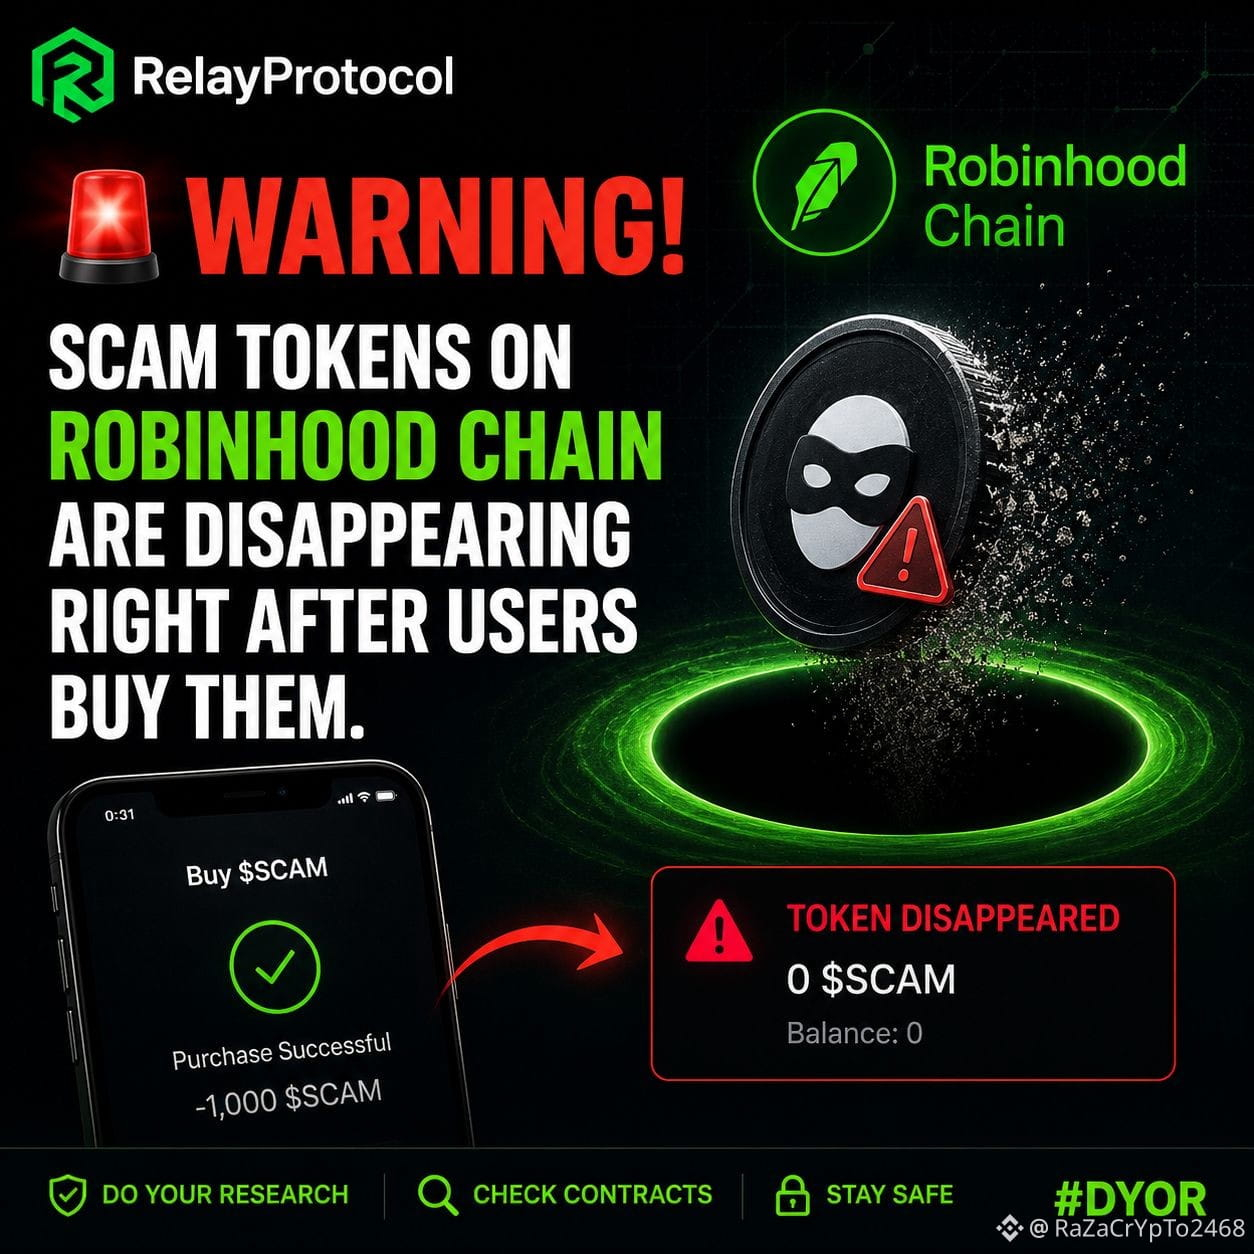
🚨 RelayProtocol: Внимание! Мошеннические токены на Robin $HOOD Chain исчезают сразу после того, как пользователи их покупают.
#Robinhood #Relay
🚨 RelayProtocol: Внимание! Мошеннические токены на Robin $HOOD Chain исчезают сразу после того, как пользователи их покупают.
#Robinhood #Relay
#Robinhood #Relay
121

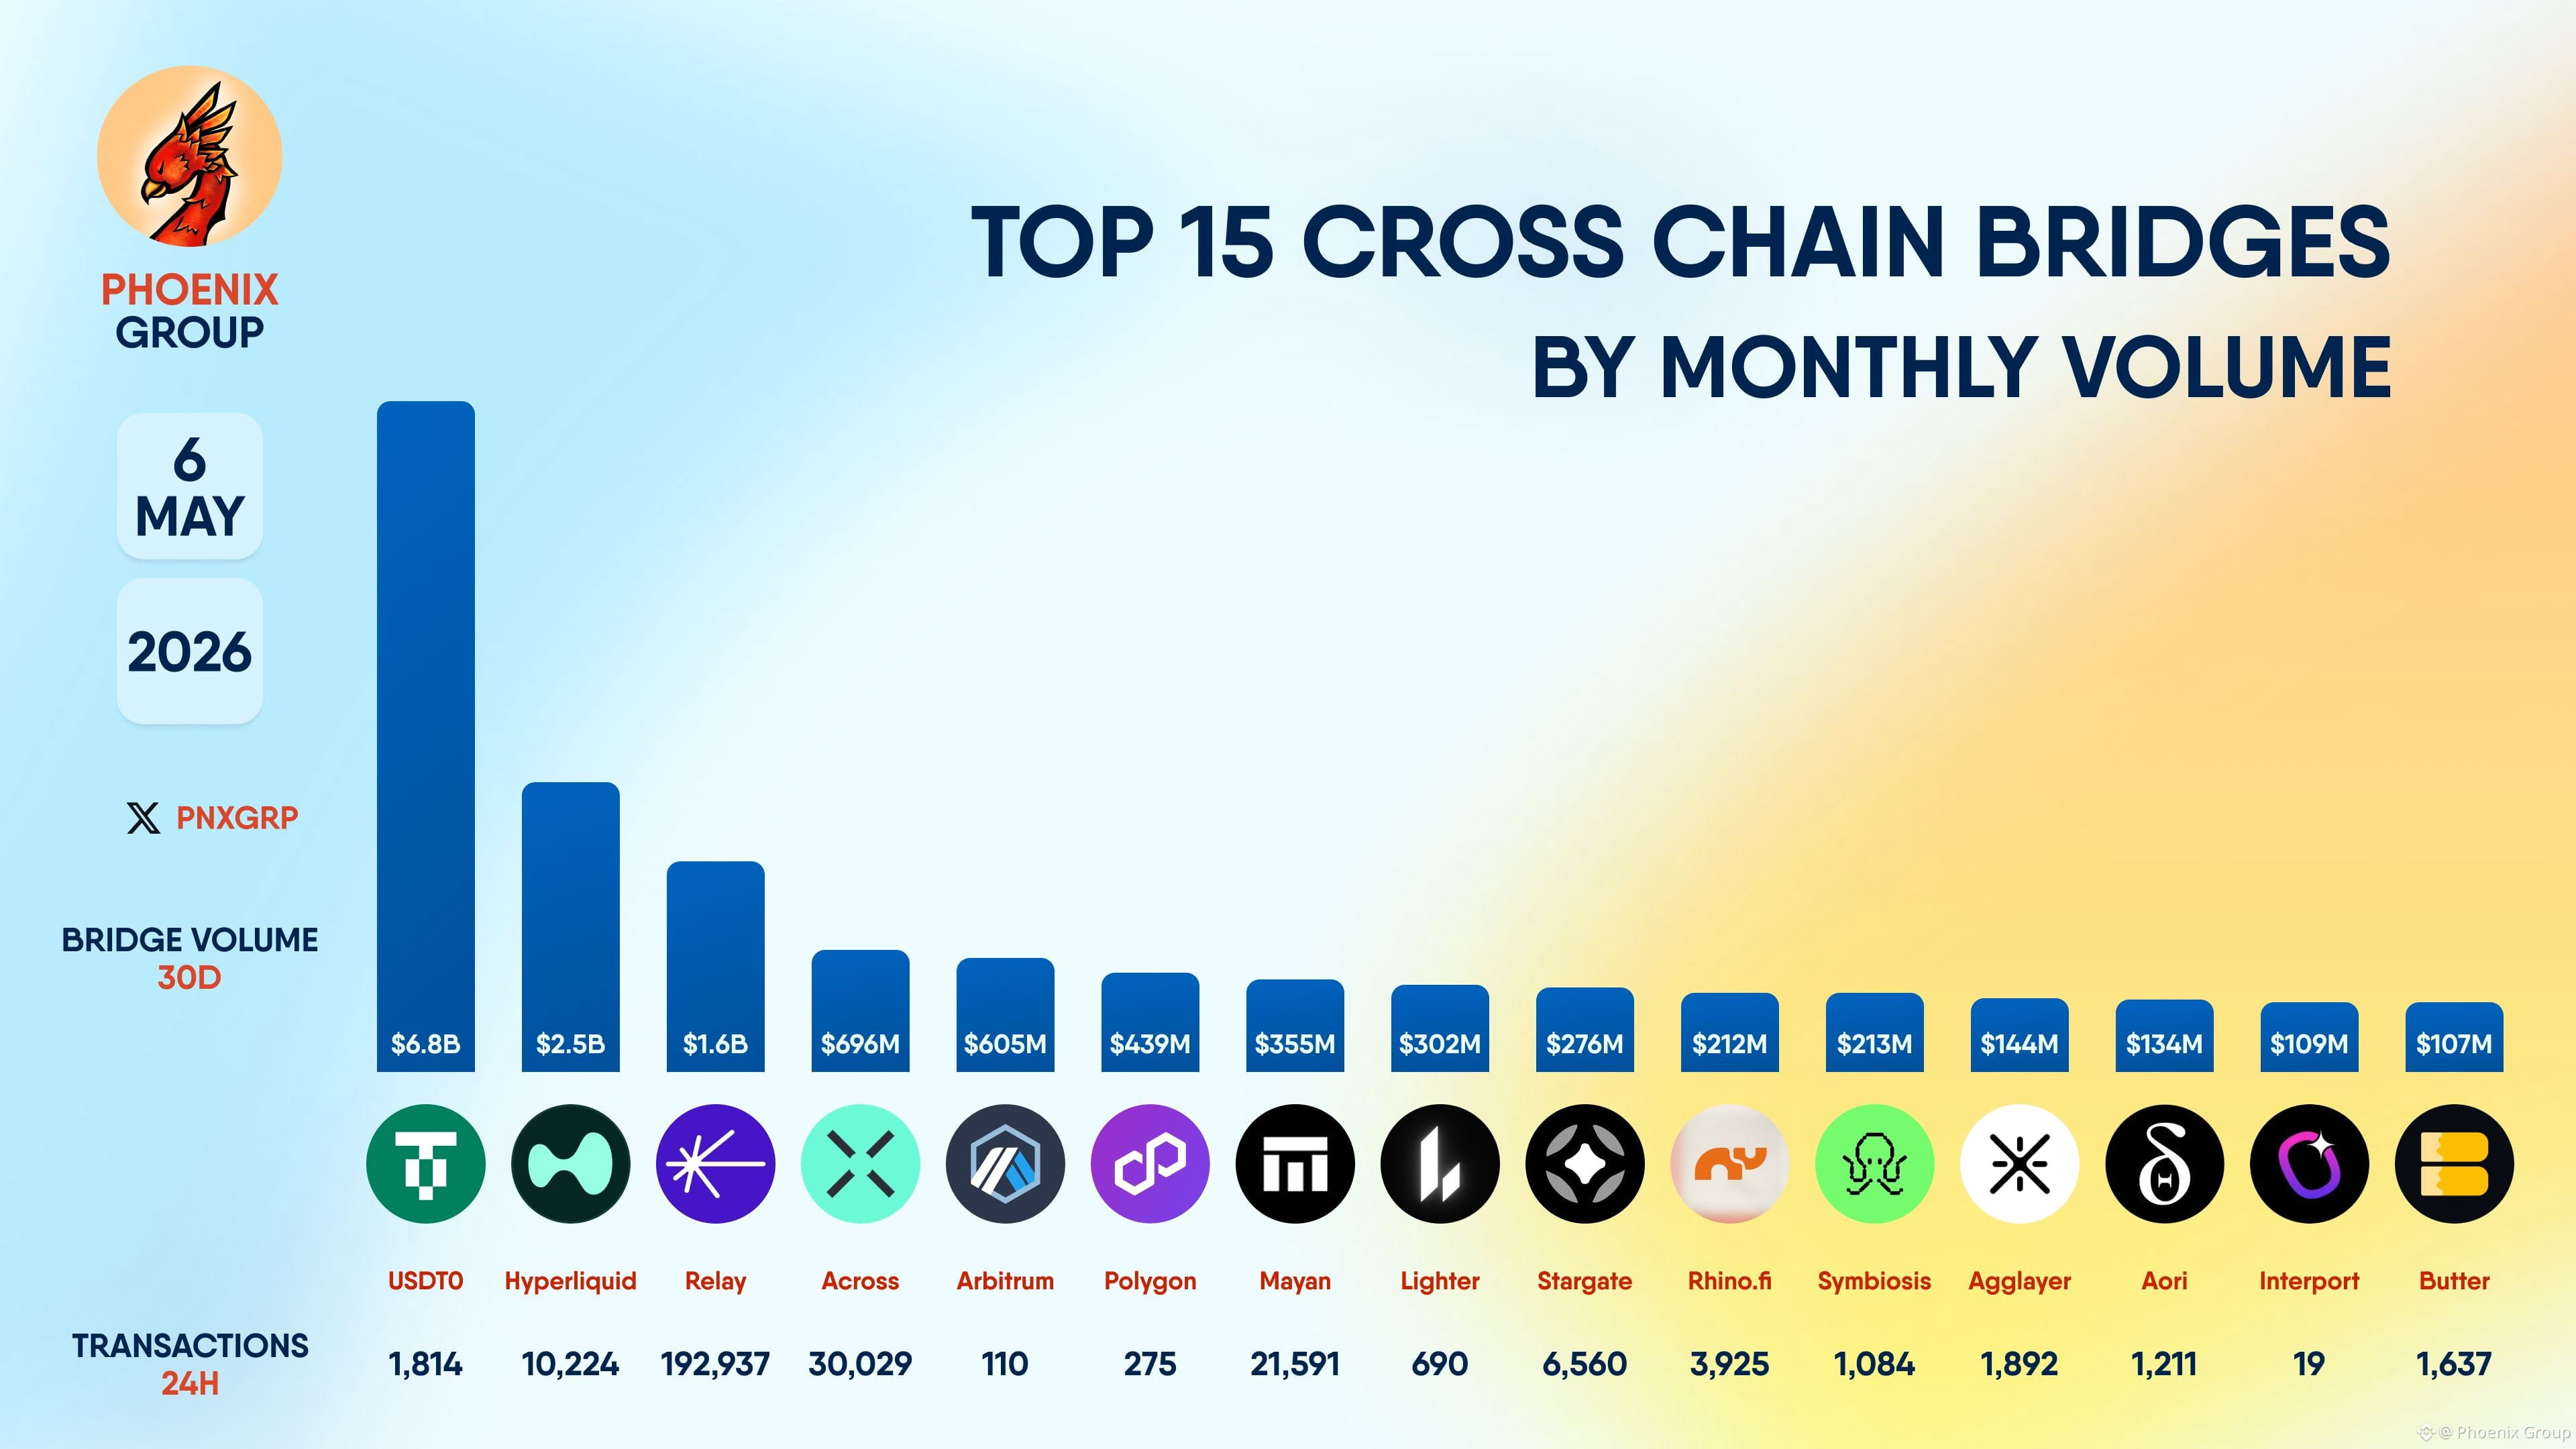
ТОП 15 КРОСС-ЧЕЙН МОСТОВ ПО МЕСЯЧНОМУ ОБЪЕМУ
#USDT0 #Hyperliquid #Relay #Across #Arbitrum #Polygon #Mayan #Lighter #Stargate #Rhinofi #Symbiosis #Agglayer #Aori #Interport #Butter
ТОП 15 КРОСС-ЧЕЙН МОСТОВ ПО МЕСЯЧНОМУ ОБЪЕМУ
#USDT0 #Hyperliquid #Relay #Across #Arbitrum #Polygon #Mayan #Lighter #Stargate #Rhinofi #Symbiosis #Agglayer #Aori #Interport #Butter
#USDT0 #Hyperliquid #Relay #Across #Arbitrum #Polygon #Mayan #Lighter #Stargate #Rhinofi #Symbiosis #Agglayer #Aori #Interport #Butter
239
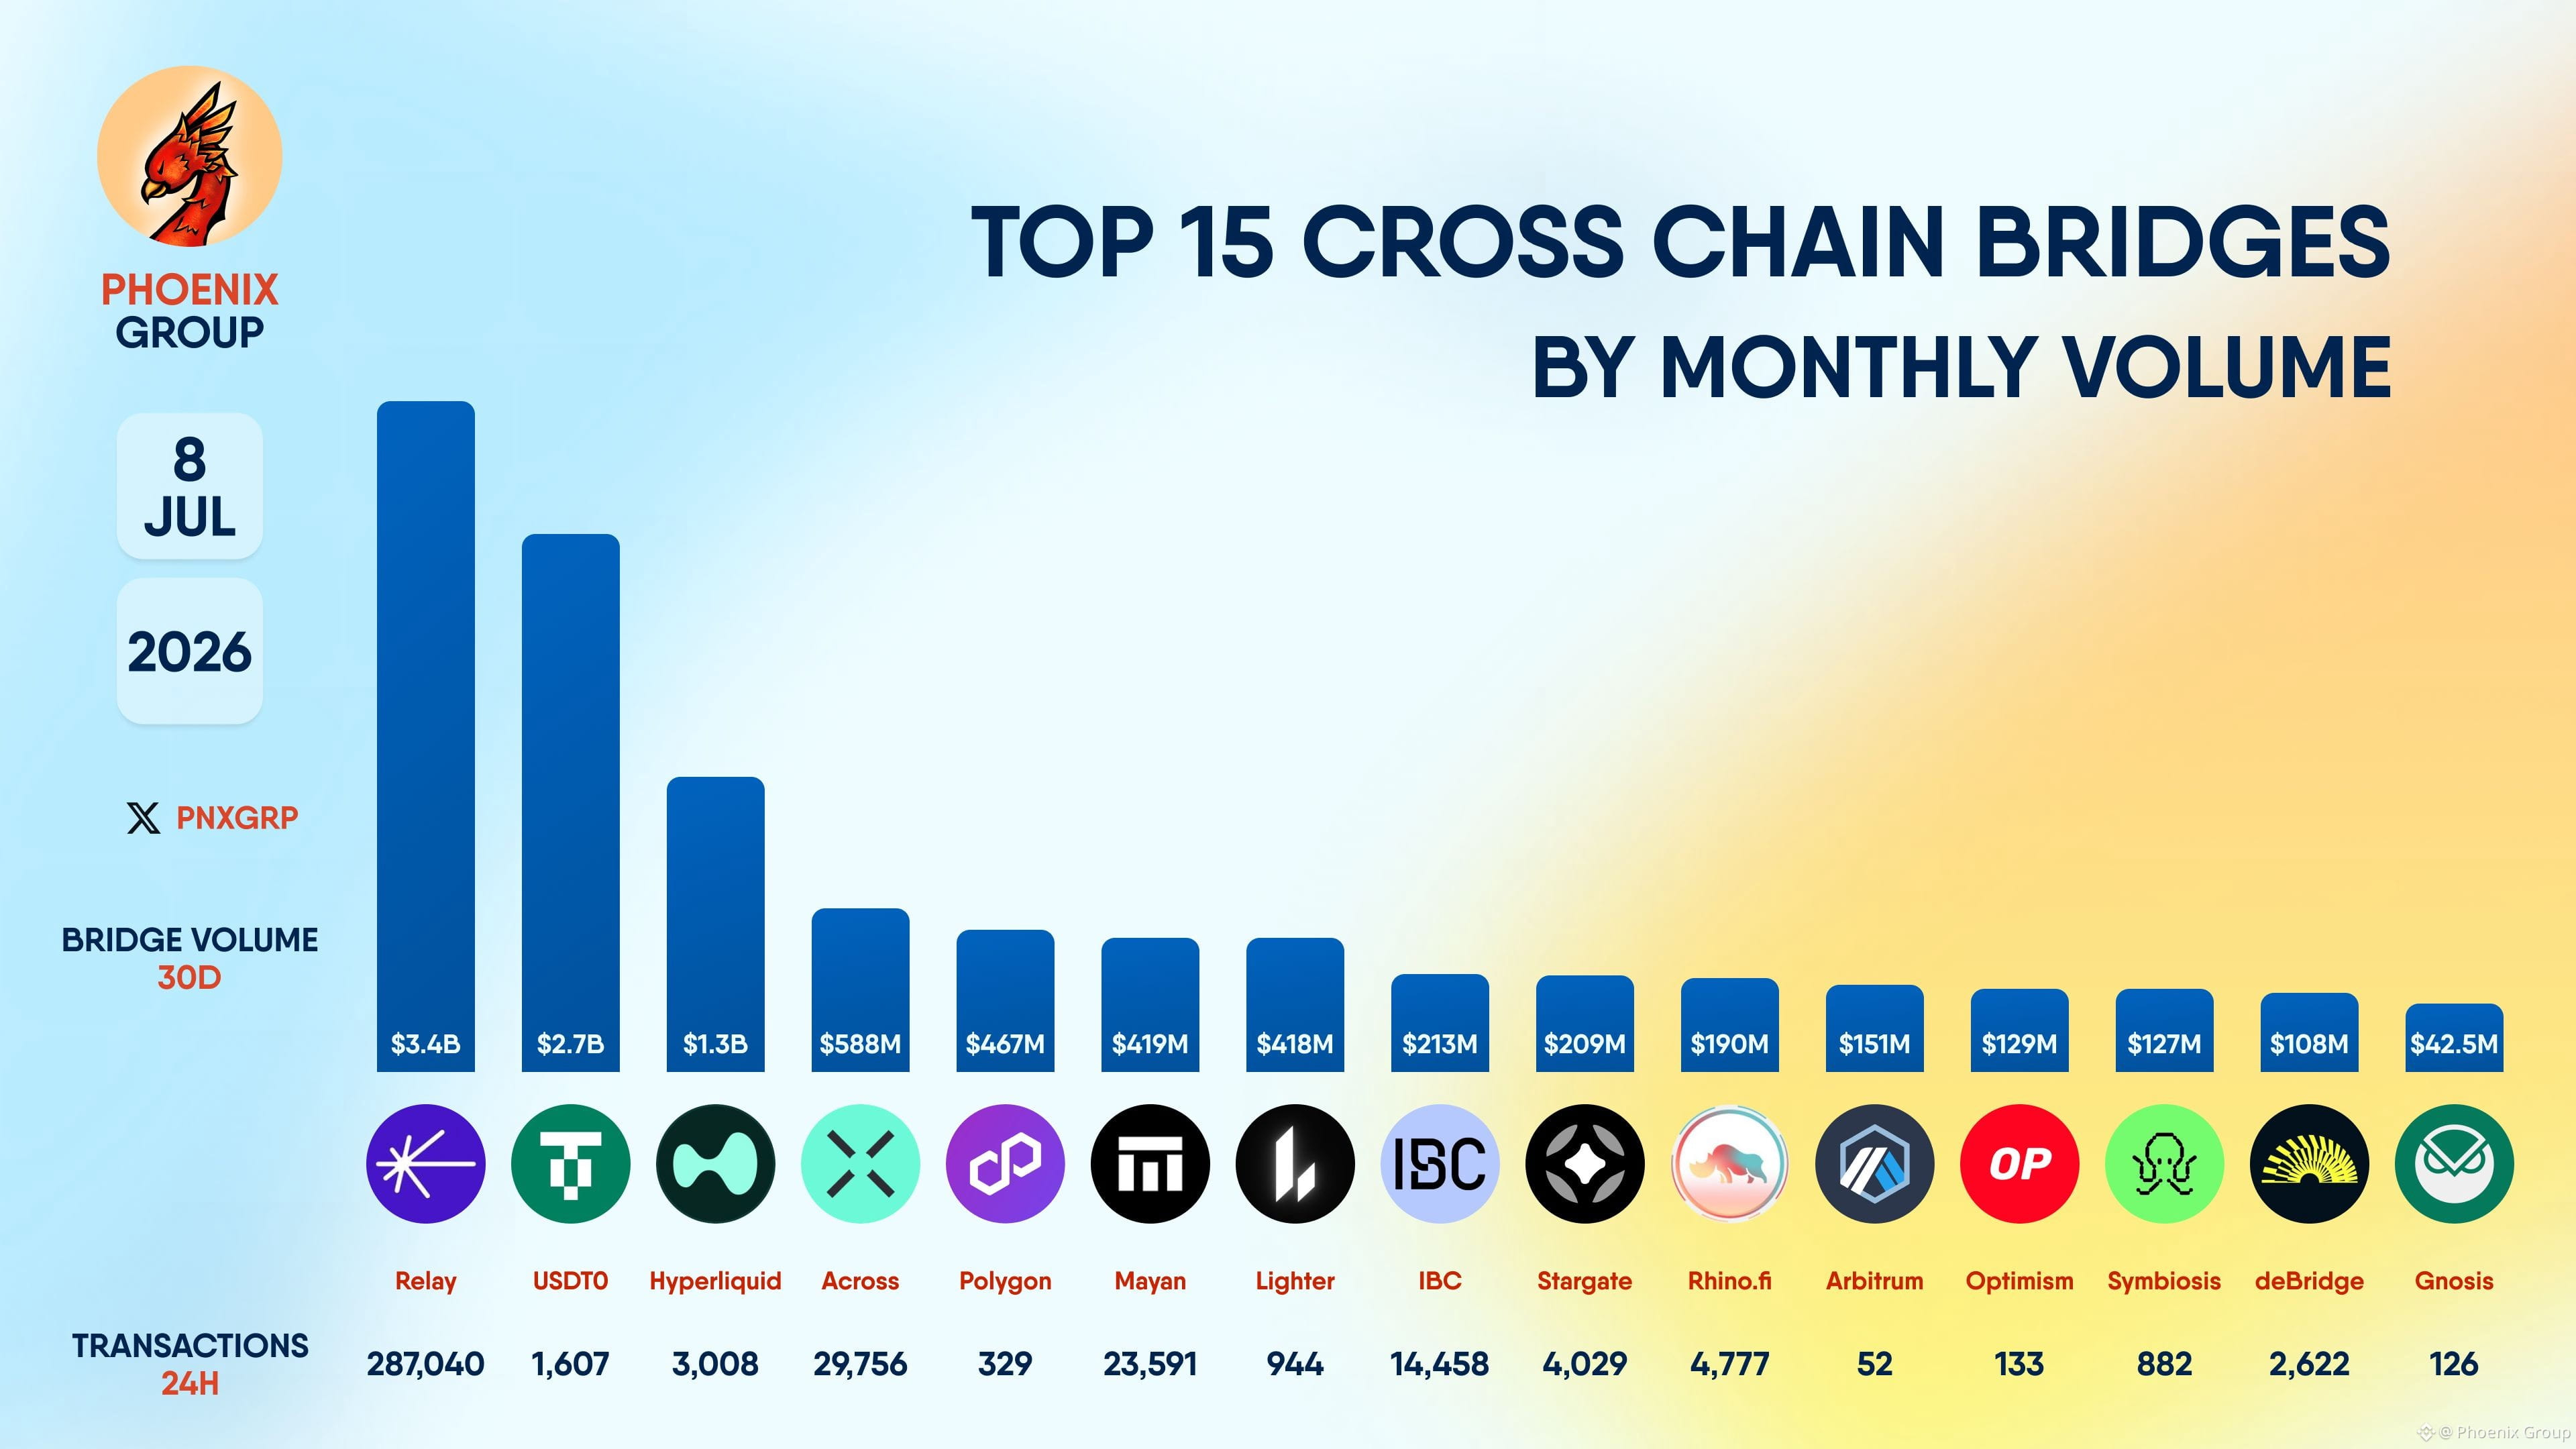
ТОП-15 КРОСС-ЧЕЙН МОСТОВ ПО МЕСЯЧНОМУ ОБЪЕМУ
#Relay #USDT0 #Hyperliquid #Across #Polygon #Mayan #Lighter #IBC #Stargate #Rhinofi #Arbitrum #Optimism #Symbiosis #deBridge #Gnosis
ТОП-15 КРОСС-ЧЕЙН МОСТОВ ПО МЕСЯЧНОМУ ОБЪЕМУ
#Relay #USDT0 #Hyperliquid #Across #Polygon #Mayan #Lighter #IBC #Stargate #Rhinofi #Arbitrum #Optimism #Symbiosis #deBridge #Gnosis
#Relay #USDT0 #Hyperliquid #Across #Polygon #Mayan #Lighter #IBC #Stargate #Rhinofi #Arbitrum #Optimism #Symbiosis #deBridge #Gnosis
1.4k
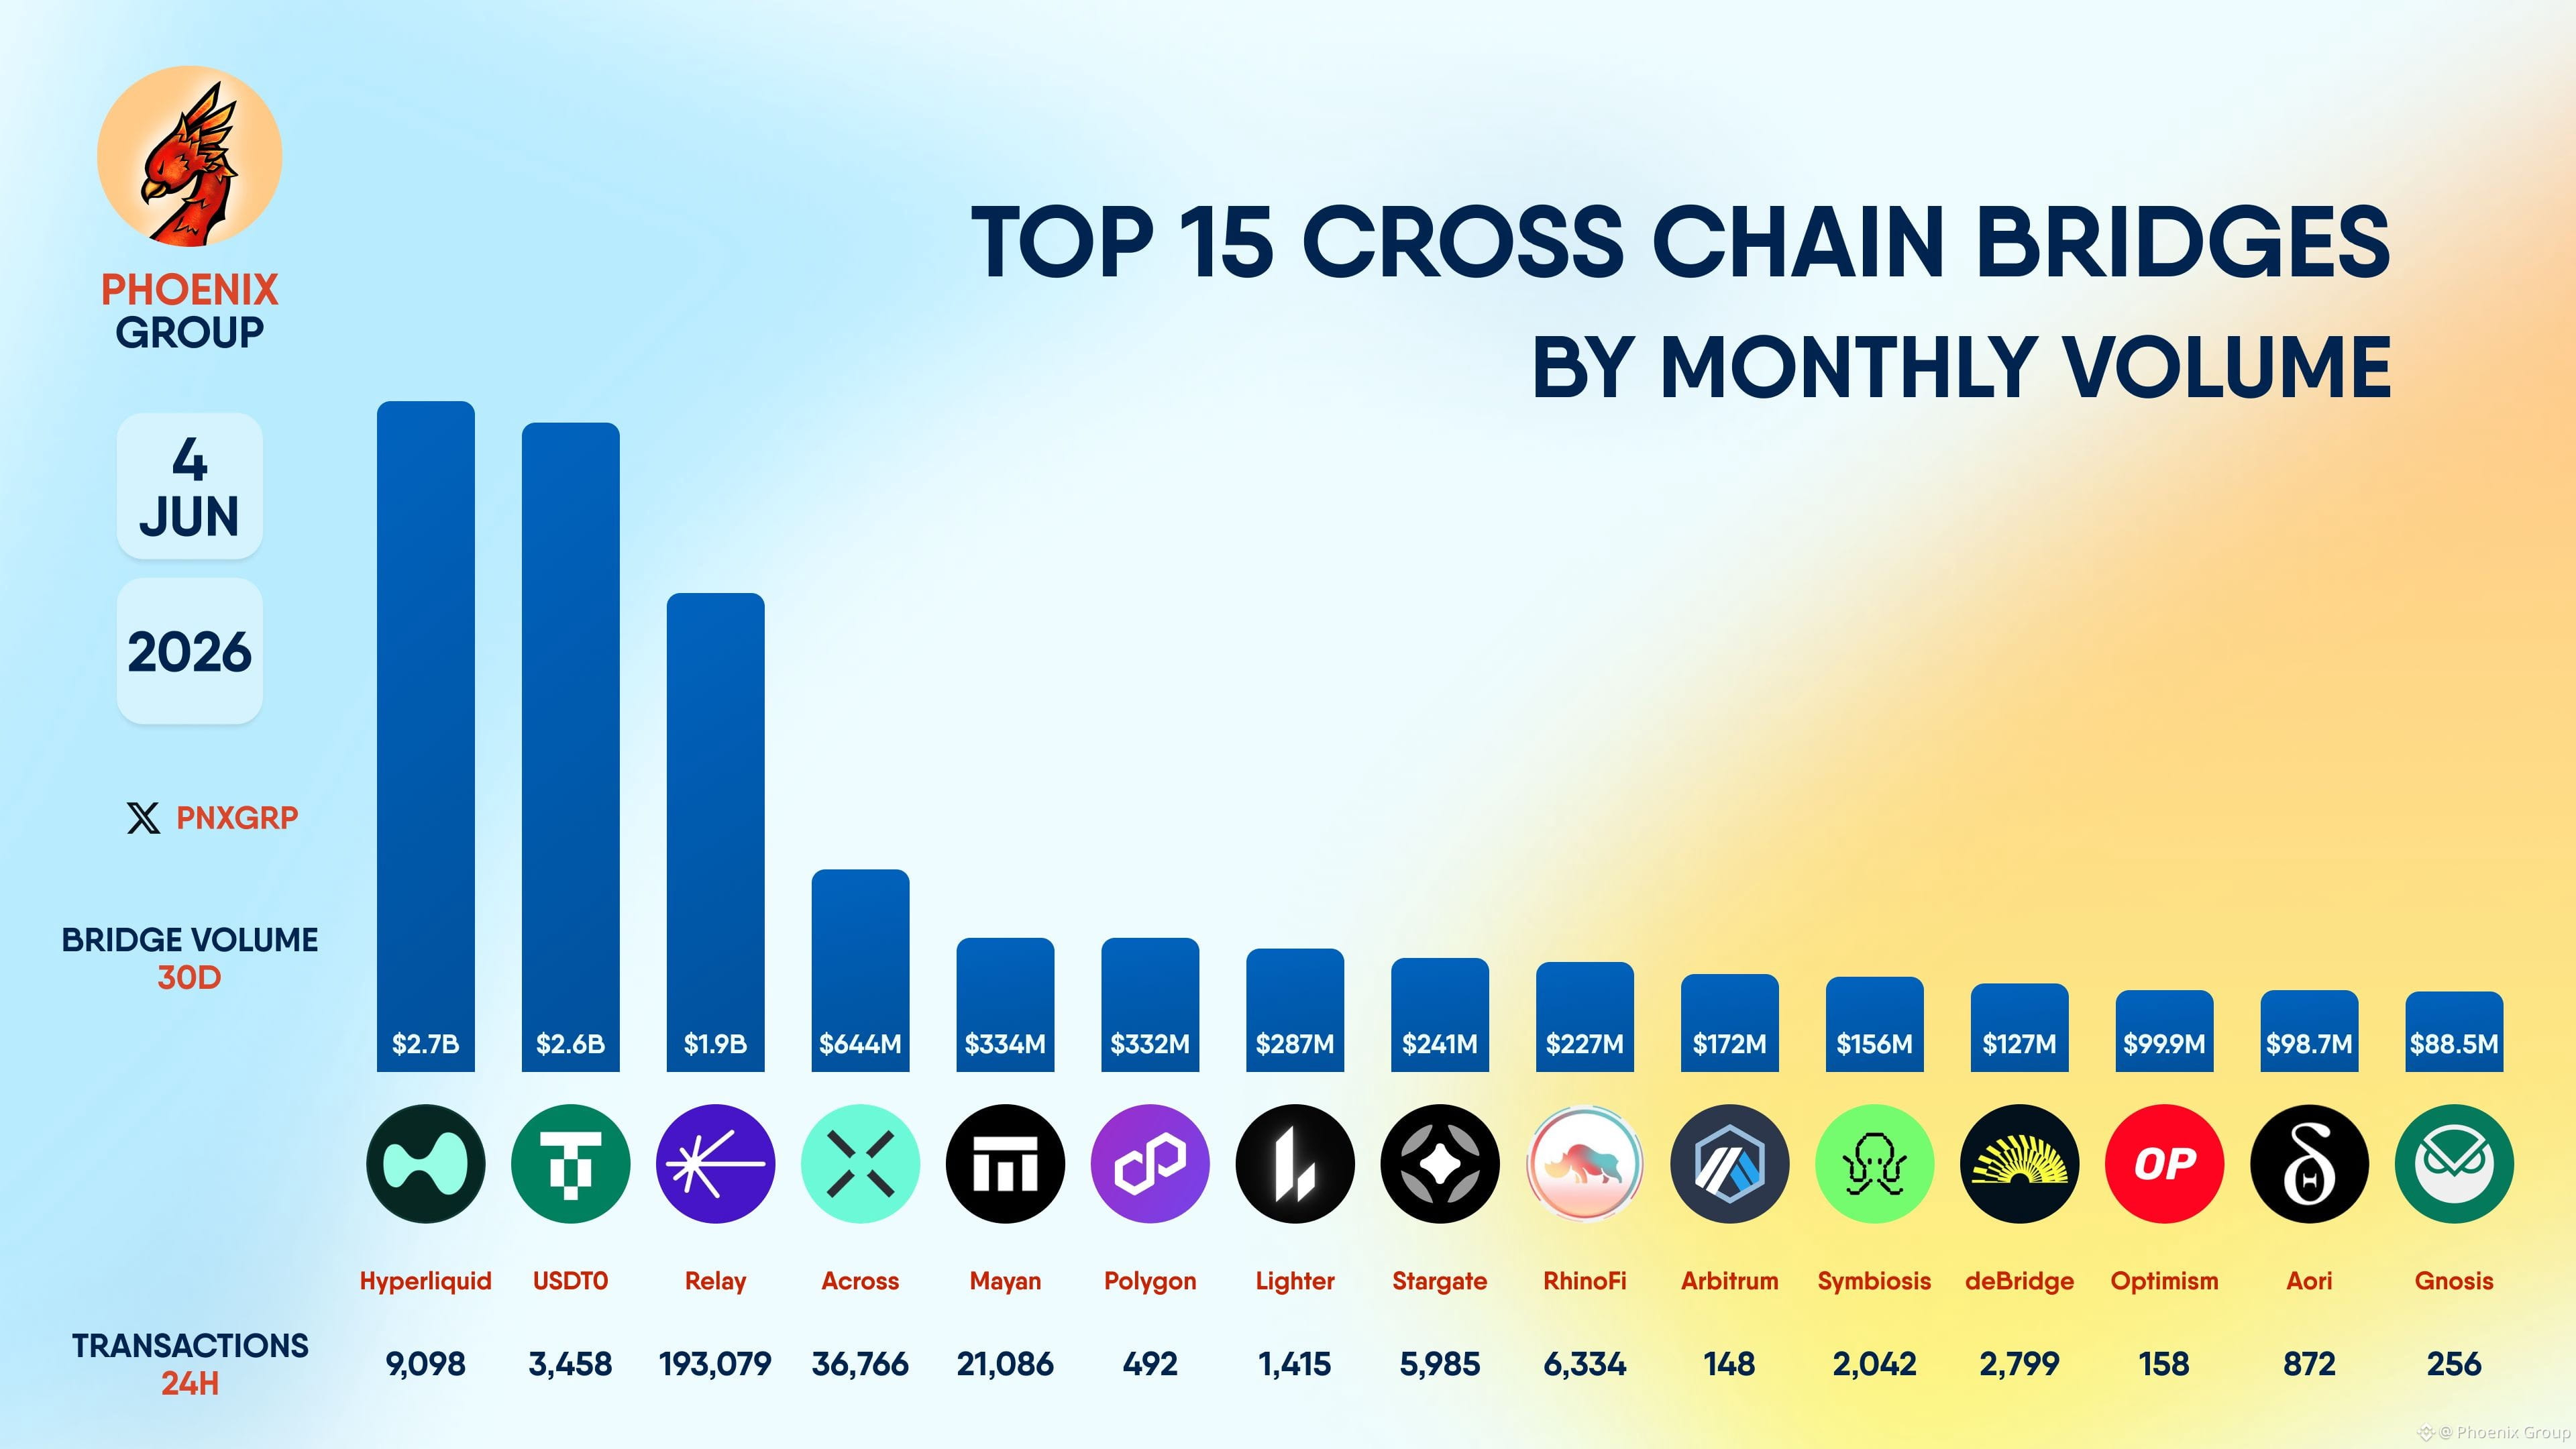
ТОП 15 КРОСС-ЧЕЙН МОСТОВ ПО МЕСЯЧНОМУ ОБЪЕМУ
#Hyperliquid #USDT0 #Relay #Across #Mayan #Polygon #Lighter #Stargate #RhinoFi #Arbitrum #Symbiosis #deBridge #Optimism #Aori #Gnosis
ТОП 15 КРОСС-ЧЕЙН МОСТОВ ПО МЕСЯЧНОМУ ОБЪЕМУ
#Hyperliquid #USDT0 #Relay #Across #Mayan #Polygon #Lighter #Stargate #RhinoFi #Arbitrum #Symbiosis #deBridge #Optimism #Aori #Gnosis
#Hyperliquid #USDT0 #Relay #Across #Mayan #Polygon #Lighter #Stargate #RhinoFi #Arbitrum #Symbiosis #deBridge #Optimism #Aori #Gnosis
1
383
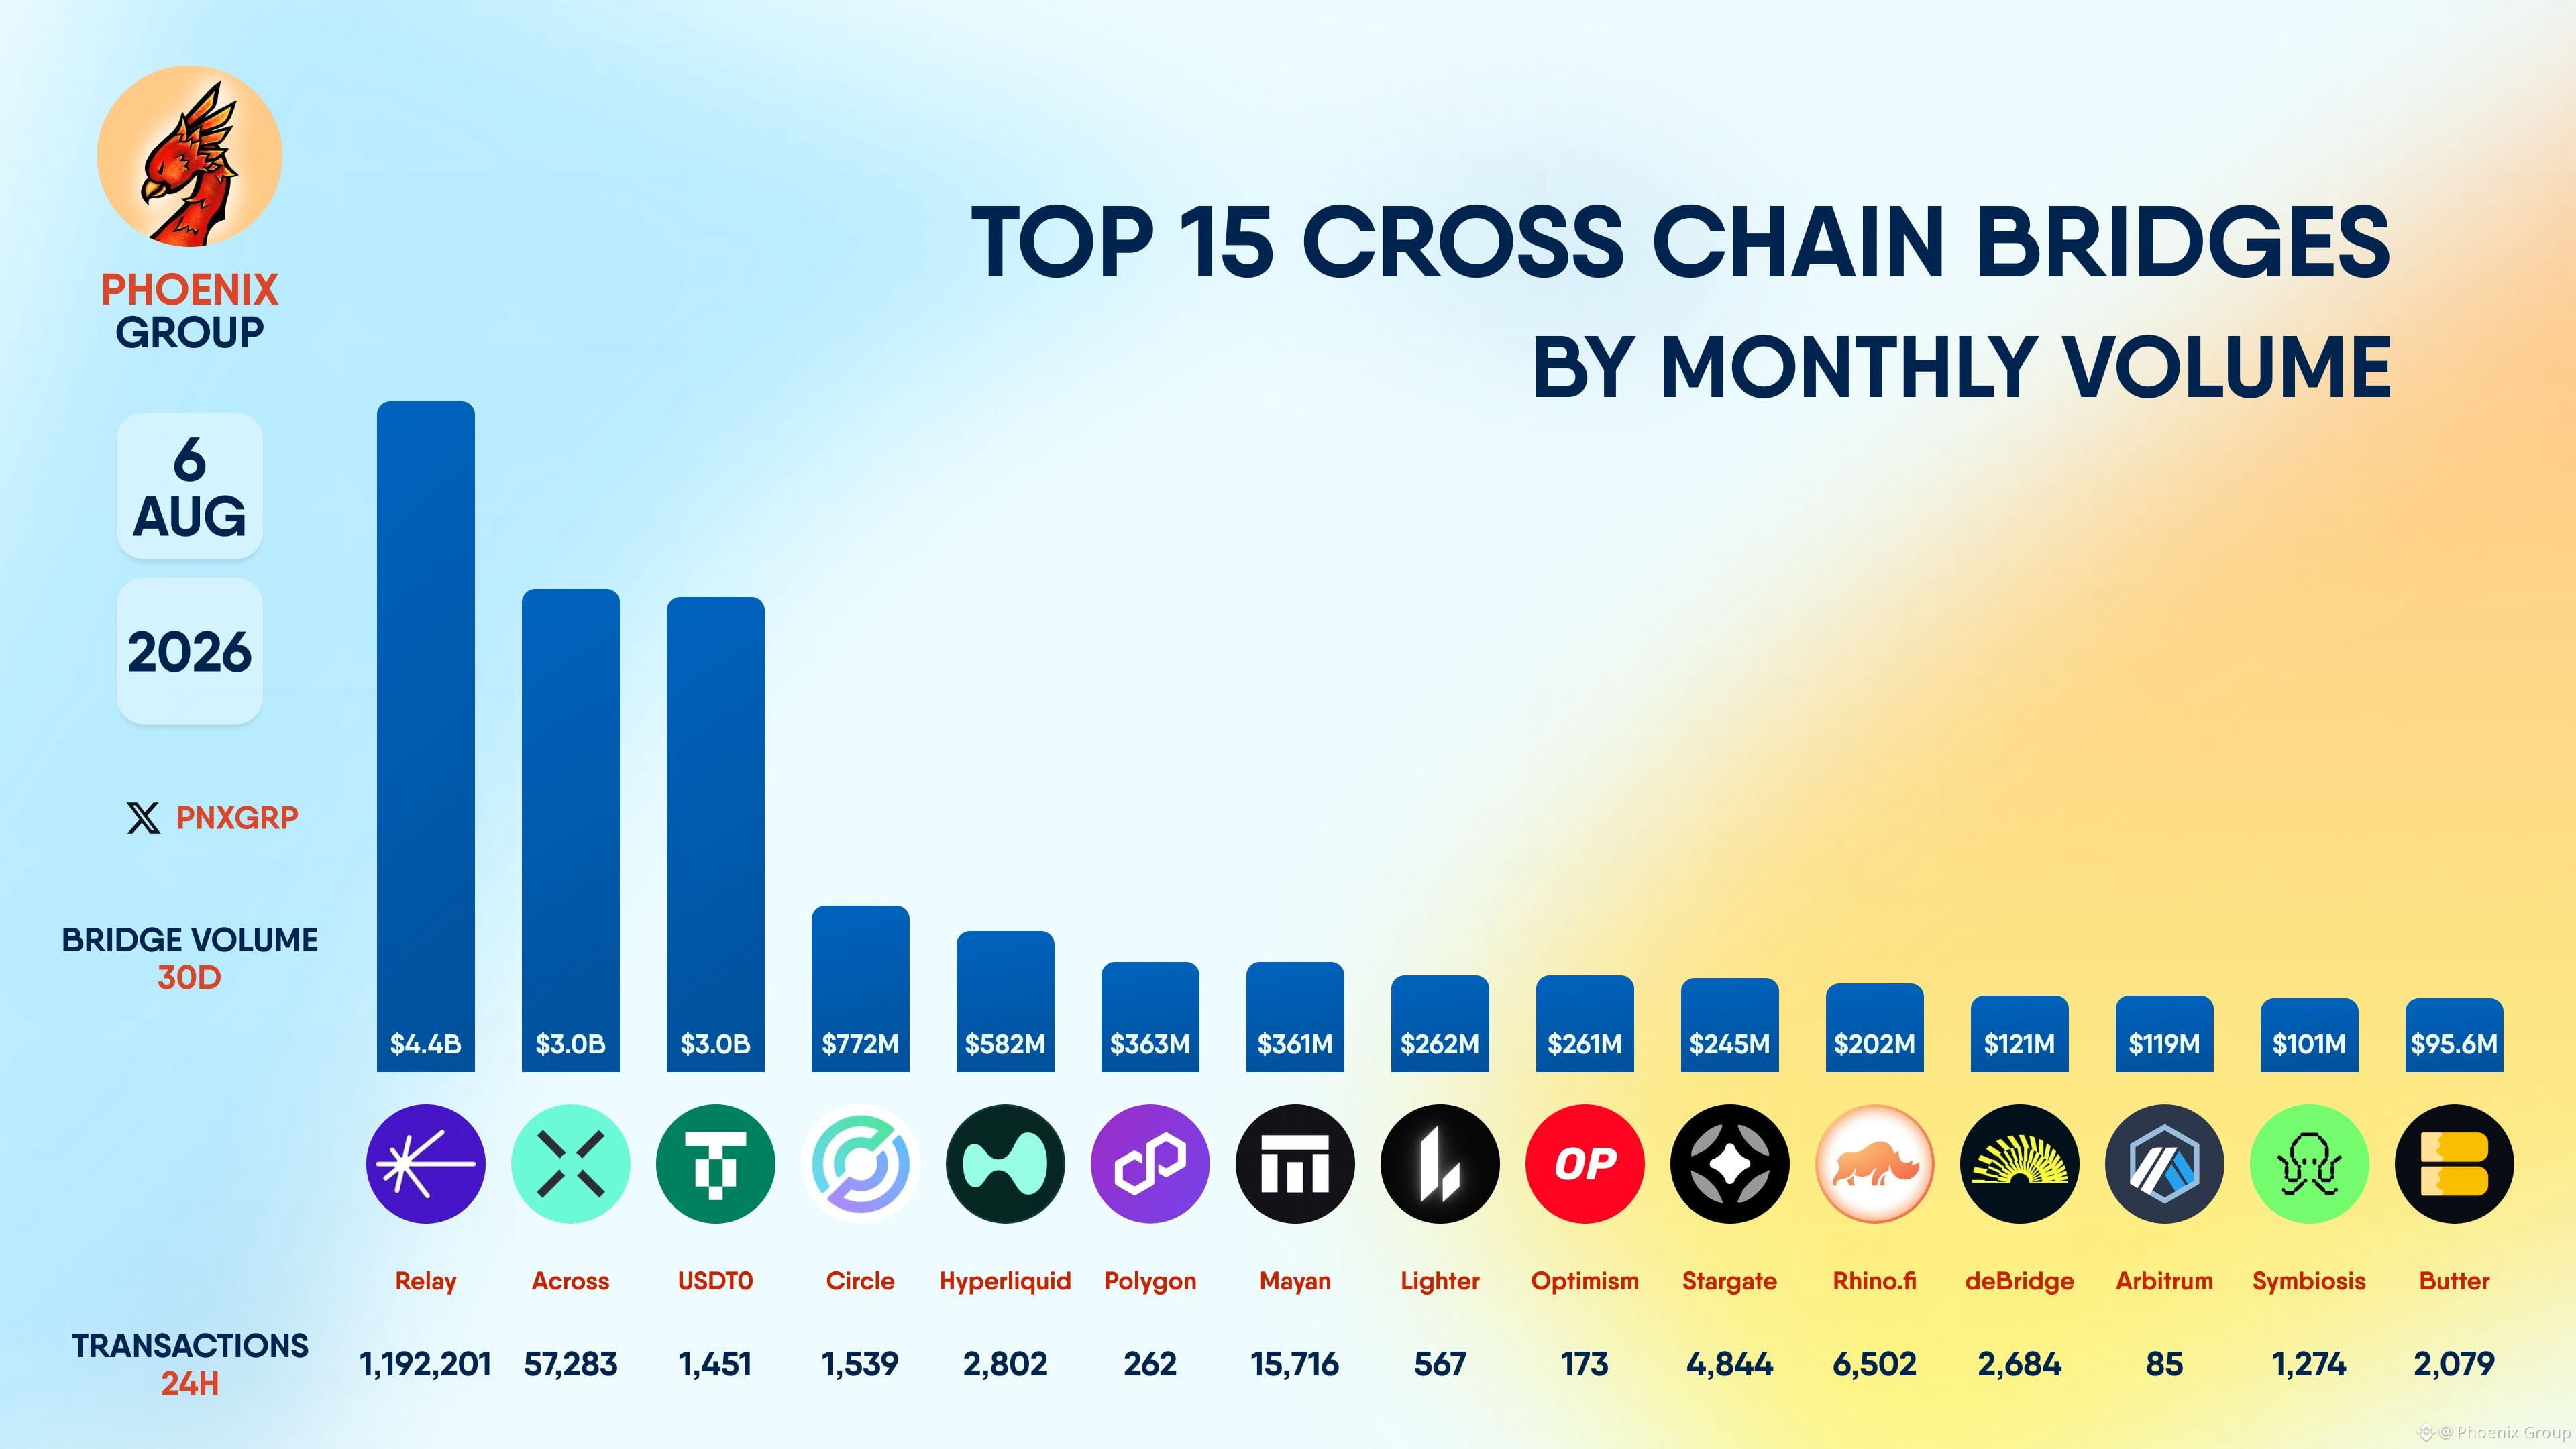
ТОП 15 КРОСС-ЧЕЙН МОСТОВ ПО МЕСЯЧНОМУ ОБЪЕМУ
#Relay #Across #USDT0 #Circle #Hyperliquid #Polygon #Mayan #Lighter #Optimism #Stargate #Rhinofi #deBridge #Arbitrum #Symbiosis #Butter
ТОП 15 КРОСС-ЧЕЙН МОСТОВ ПО МЕСЯЧНОМУ ОБЪЕМУ
#Relay #Across #USDT0 #Circle #Hyperliquid #Polygon #Mayan #Lighter #Optimism #Stargate #Rhinofi #deBridge #Arbitrum #Symbiosis #Butter
#Relay #Across #USDT0 #Circle #Hyperliquid #Polygon #Mayan #Lighter #Optimism #Stargate #Rhinofi #deBridge #Arbitrum #Symbiosis #Butter
1
569
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#CanMicrosoftDeliverOnAI
Просмотров: 141,386
1,109 обсуждают
2
#CanGoogleDefindItsCore
Просмотров: 69,735
780 обсуждают
3
#fomcотслеживание
Просмотров: 53,966
505 обсуждают
4
#ПротоколFOMC
Просмотров: 60,772
250 обсуждают
5
#FOMCWatch
Просмотров: 9.1M
28,374 обсуждают
6
#SKHynixUnveils$45BShareholderReturns
Просмотров: 28
4 обсуждают
7
#OSMOPlansToBurn100MTokensFromCommunityPool
Просмотров: 1,970
86 обсуждают
8
#EthereumDropsBelow$2300
Просмотров: 12,444
165 обсуждают
9
#BitcoinSlipsBelow$80KAgain
Просмотров: 35,175
131 обсуждают
10
#ThailandLaunchesWORPTStablecoinToQRPaymentApp
Просмотров: 76,907
912 обсуждают