

#keepitlegit
keepitlegit
Просмотров: 386
11 обсуждают
Популярные
Новые


·
--
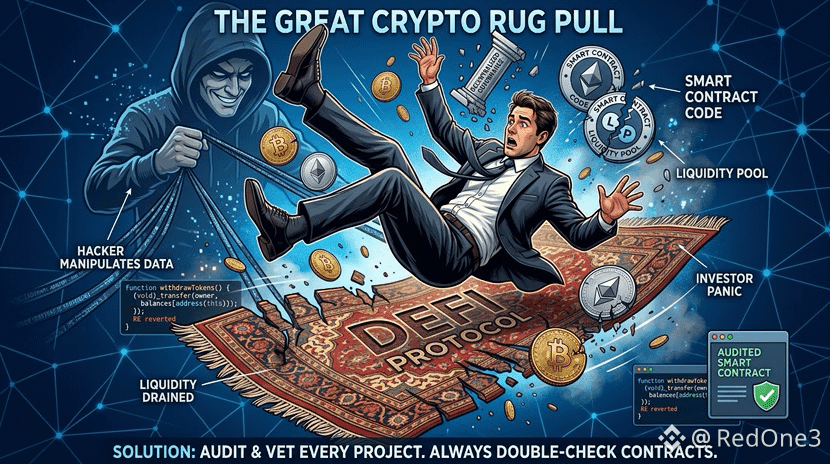
Разработчики создают токен, раскручивают хайп, сливают ликвидность и исчезают 💨 Часто встречается при запуске новых альткоинов 😱
Это — Раг-пул (Rug pull) ☝🏻
Что проверить : 🤔
Локированная ликвидность ✅
Проверенные контракты 🔍
Доксинг команды (реальные имена) 👤
Нет красных флагов = более безопасный вариант 🛡️
#ᴰʸᴼᴿ #KeepItLegit
#RugPull #CryptoSafety .
Это — Раг-пул (Rug pull) ☝🏻
Что проверить : 🤔
Локированная ликвидность ✅
Проверенные контракты 🔍
Доксинг команды (реальные имена) 👤
Нет красных флагов = более безопасный вариант 🛡️
#ᴰʸᴼᴿ #KeepItLegit
#RugPull #CryptoSafety .
1k
·
--
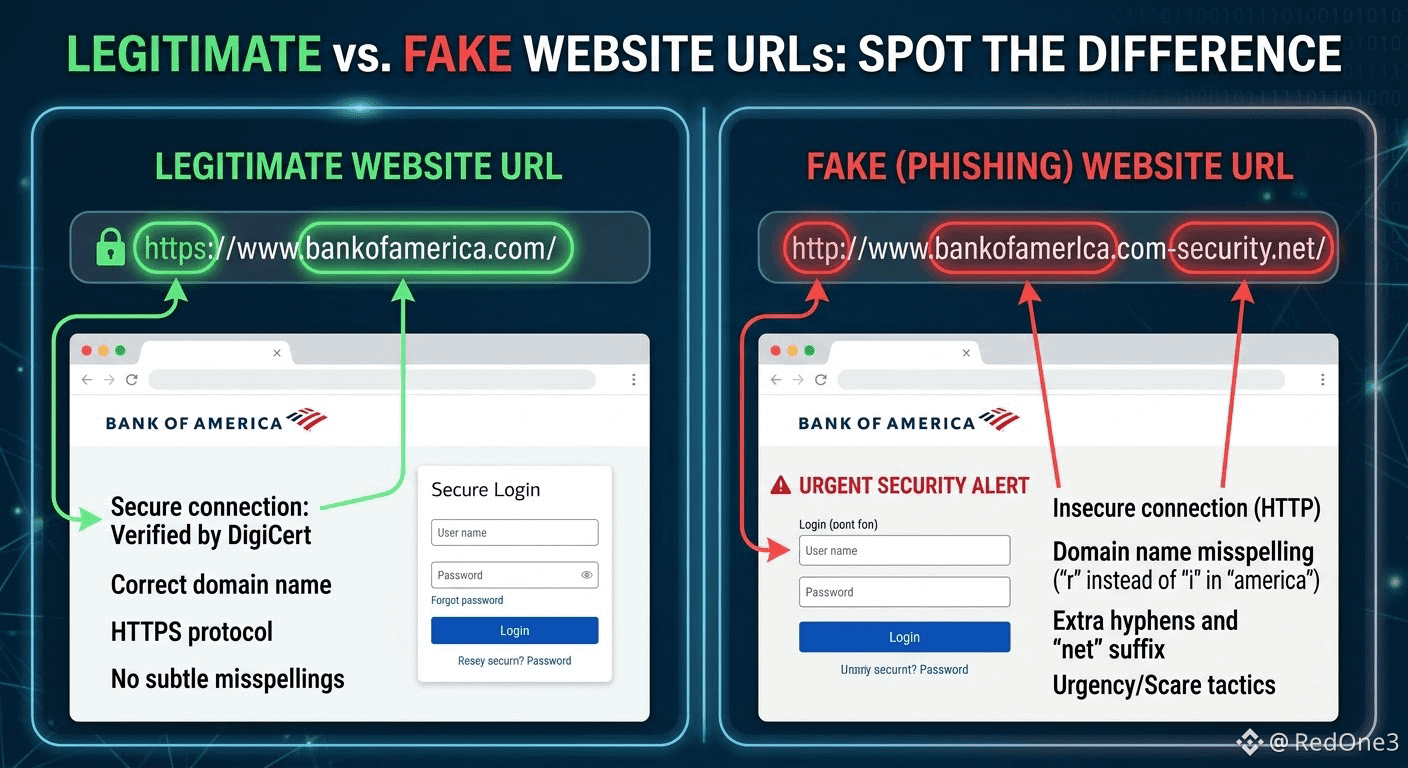
Фишинговые атаки становятся умнее 🎣
Мошенники создают 99% идентичные копии легитимных веб-сайтов, меняя только 1–2 буквы в URL 👁️
Всегда проверяйте точный URL перед вводом учетных данных — копируйте и вставляйте только из официальных источников 🔍
#KeepItLegit
#PhishingAwareness #CyberSecurity #StaySafe .
Мошенники создают 99% идентичные копии легитимных веб-сайтов, меняя только 1–2 буквы в URL 👁️
Всегда проверяйте точный URL перед вводом учетных данных — копируйте и вставляйте только из официальных источников 🔍
#KeepItLegit
#PhishingAwareness #CyberSecurity #StaySafe .
1
996
·
--
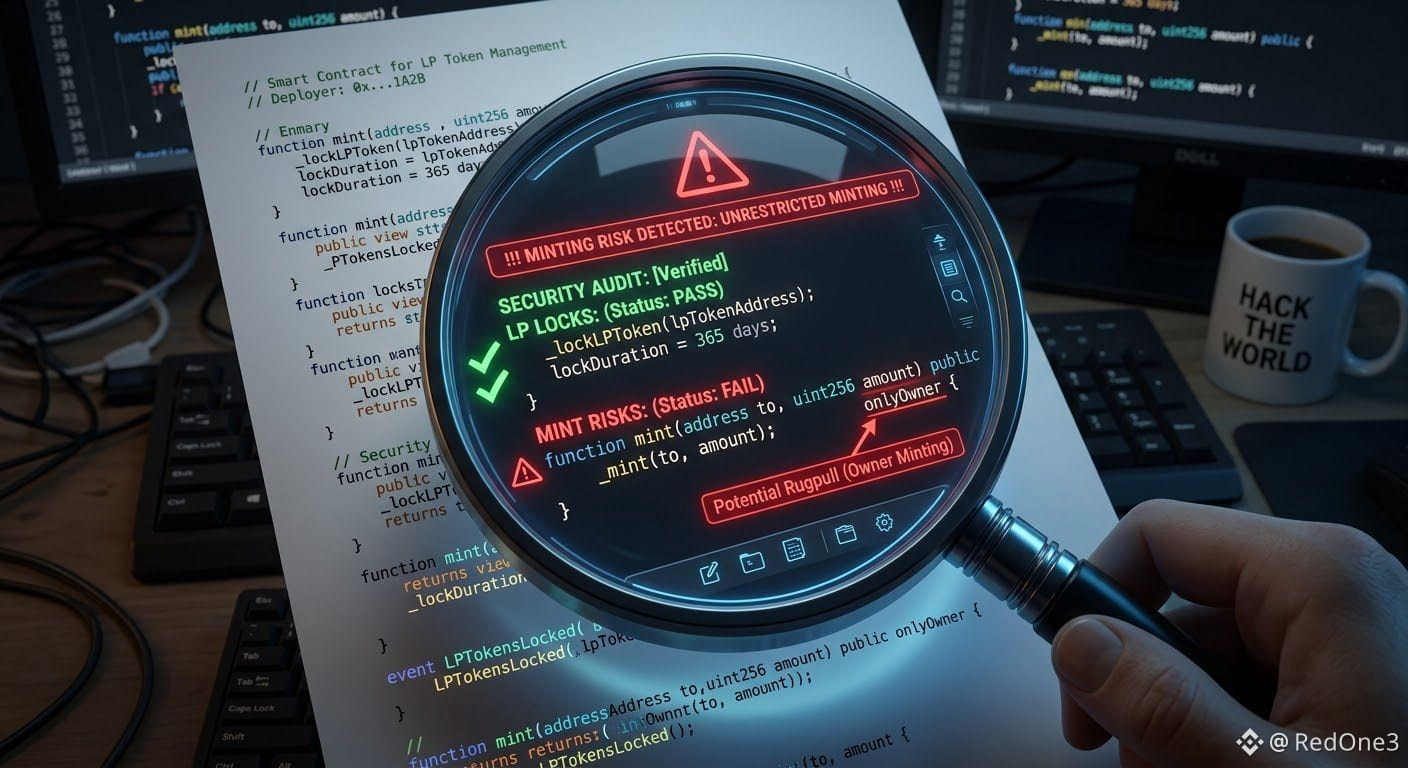
Торговля токенами с низкой капитализацией может принести высокие доходы, но проверки безопасности контрактов обязательны, чтобы защитить капитал от мошенничества.
Основные проверки безопасности в ончейн
Чек-лист аудита контракта:
🔒 Проверка блокировки ликвидности: убедитесь, что LP-токены заблокированы на длительный срок или навсегда сожжены.
🚫 Функции Mint и Freeze: проверьте, может ли владелец контракта чеканить бесконечные токены или замораживать переводы между кошельками.
💸 Налоговые сборы и пороги комиссий: убедитесь, что комиссии за покупку/продажу ограничены низким уровнем и не могут произвольно изменяться.
Главное правило — всегда прогоняйте адреса контрактов через автоматизированные сканеры безопасности токенов, прежде чем подключать кошелёк или выполнять свап.
Какую первую проверку безопасности вы делаете для новых токенов? 🤔
#KeepItLegit #DYOR
#CryptoSecurity #Memecoins .
1.2k
·
--
Безопасность — это не функция, которую добавляют позже. Это фундамент, на который вы опираетесь. 🛡️
Прежде чем трогать любой токен, спросите себя: Контракт проверен аудитом? Ликвидность заблокирована? Команда подтверждена?
Если на любой вопрос ответ «нет» — уходите. Ваши деньги заслуживают большего, чем надежда. 🔐
#KeepItLegit #StaySAFU
#CryptoSecurity #DYOR .
Прежде чем трогать любой токен, спросите себя: Контракт проверен аудитом? Ликвидность заблокирована? Команда подтверждена?
Если на любой вопрос ответ «нет» — уходите. Ваши деньги заслуживают большего, чем надежда. 🔐
#KeepItLegit #StaySAFU
#CryptoSecurity #DYOR .
229
·
--
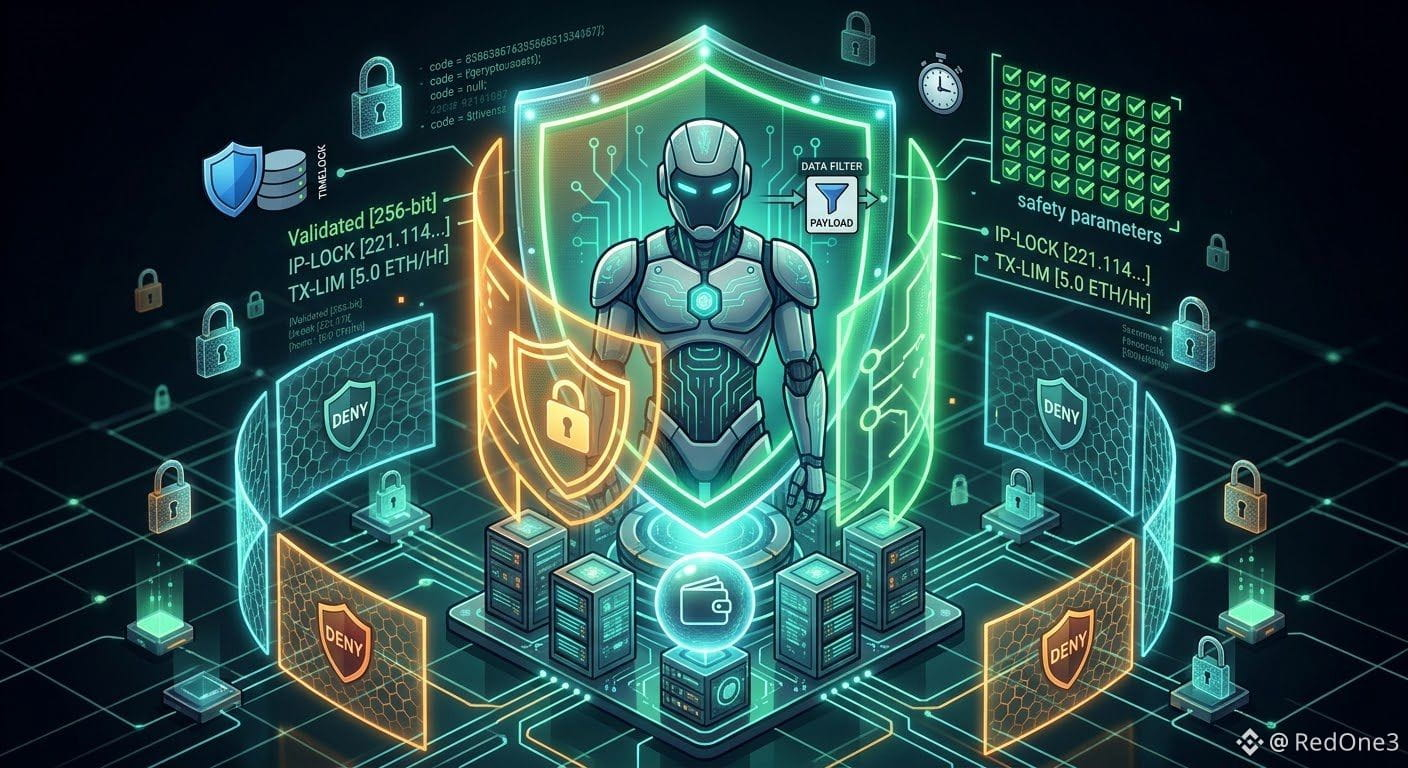
Безопасность и уровни политики для AI-агентов
Поскольку AI-агенты получают право выполнять действия с криптоактивами, безопасность должна перестать быть второстепенной и стать базовым требованием.
Зачем нам нужны детерминированные защитные обёртки
Основные векторы риска:
⚠️ Атаки через подмену подсказок (Prompt Injection): злоумышленники пытаются захватить логику агента, подавая манипулированные входные данные.
💥 Неограниченное выполнение: боты исполняют сделки без жёстких ограничений по рискам или без защит от проскальзывания.
🔓 Уязвимости привилегированного доступа: раскрытие приватных ключей через небезопасные API-эндпоинты.
Необходимые защитные меры:
🛡️ Строгие политики: слои предварительной валидации перед выполнением, которые проверяют все исходящие данные транзакций. ⏱️ Тимлоки и лимиты расходов: жёсткие ограничения на объём транзакций за период.
🔍 Авторизация через мультисиг (Multi-Sig): согласование человеком в контуре для перемещений высокозначимых портфелей.
Безопасность — это то, что отличает устойчивые проекты Web3 AI от уязвимых экспериментов.
#KeepItLegit #DYOR
#CryptoSecurity #AIAgents #DeFi .
1
228
·
--
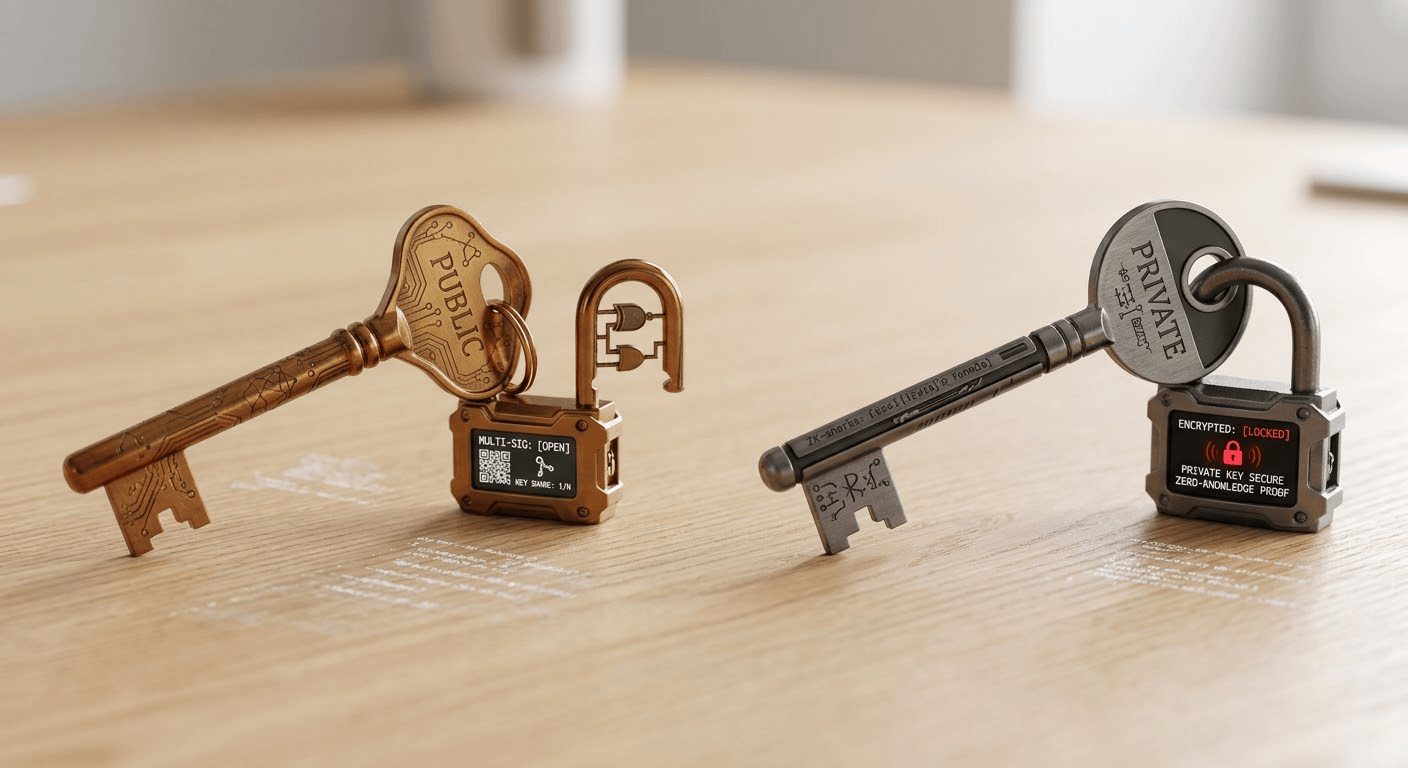
Публичный ключ vs Приватный ключ: простое объяснение 🔑
Ваш Публичный ключ = номер банковского счёта (безопасно делиться) 💳
Ваш Приватный ключ = ваш ПИН-код от банкомата + пароль в одном (храните как зеницу ока) 🤐
Один — для получения, другой — для управления: никогда не перепутайте!
#KeepItLegit #DYOR
#CryptoBasics #KeyManagement
#Web3Education .
Ваш Публичный ключ = номер банковского счёта (безопасно делиться) 💳
Ваш Приватный ключ = ваш ПИН-код от банкомата + пароль в одном (храните как зеницу ока) 🤐
Один — для получения, другой — для управления: никогда не перепутайте!
#KeepItLegit #DYOR
#CryptoBasics #KeyManagement
#Web3Education .
99
·
--
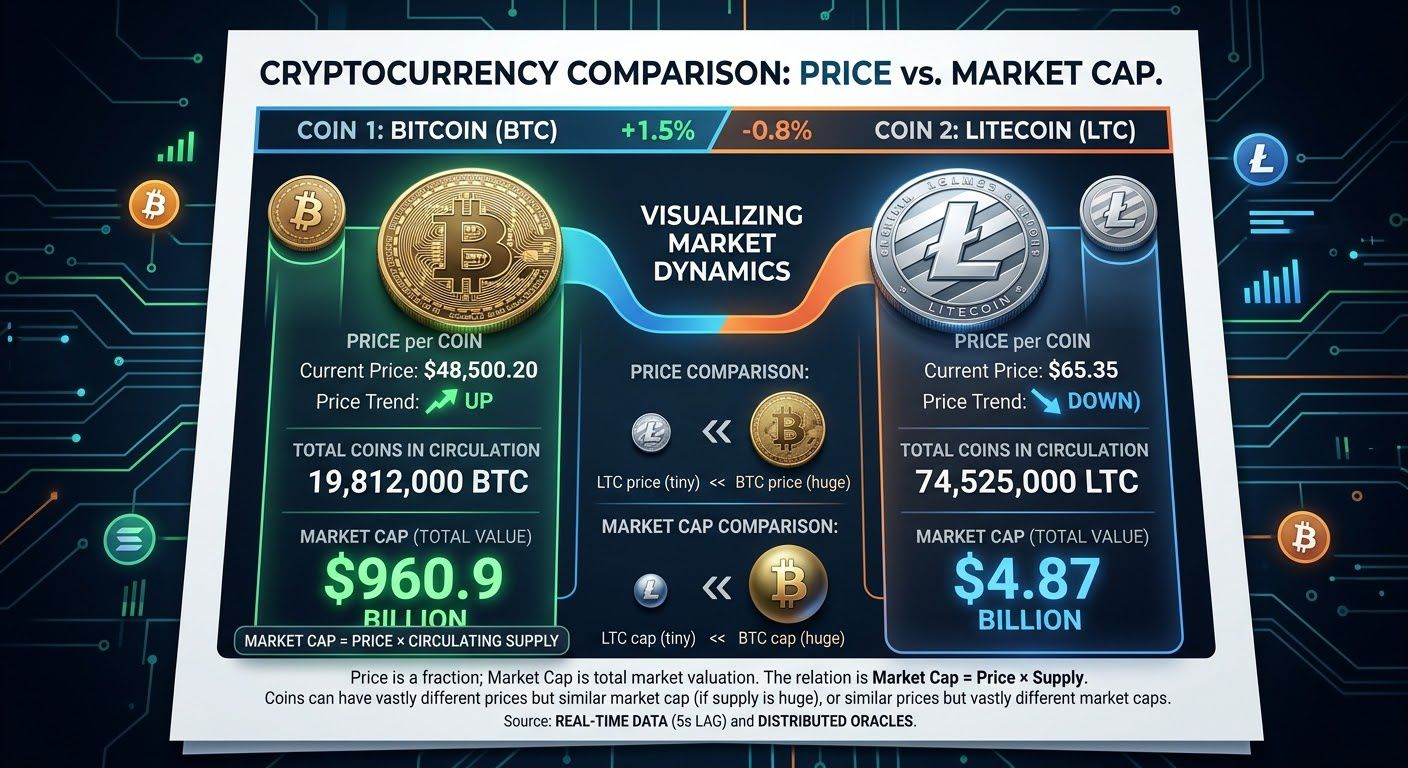
Капитализация vs ценовая ловушка 📊
Монета с ценой $0.001 не обязательно «дешёвая» 💎
Проверяйте капитализацию: (Цена × Обращающееся предложение) = Рыночная капитализация 🧮
Монета с низкой капитализацией может вырасти в 10 раз, а крупная — с трудом до 2 раз 📈
⚠️ Не является финансовой рекомендацией
#ᴰʸᴼᴿ #KeepItLegit .
Монета с ценой $0.001 не обязательно «дешёвая» 💎
Проверяйте капитализацию: (Цена × Обращающееся предложение) = Рыночная капитализация 🧮
Монета с низкой капитализацией может вырасти в 10 раз, а крупная — с трудом до 2 раз 📈
⚠️ Не является финансовой рекомендацией
#ᴰʸᴼᴿ #KeepItLegit .
341
·
--
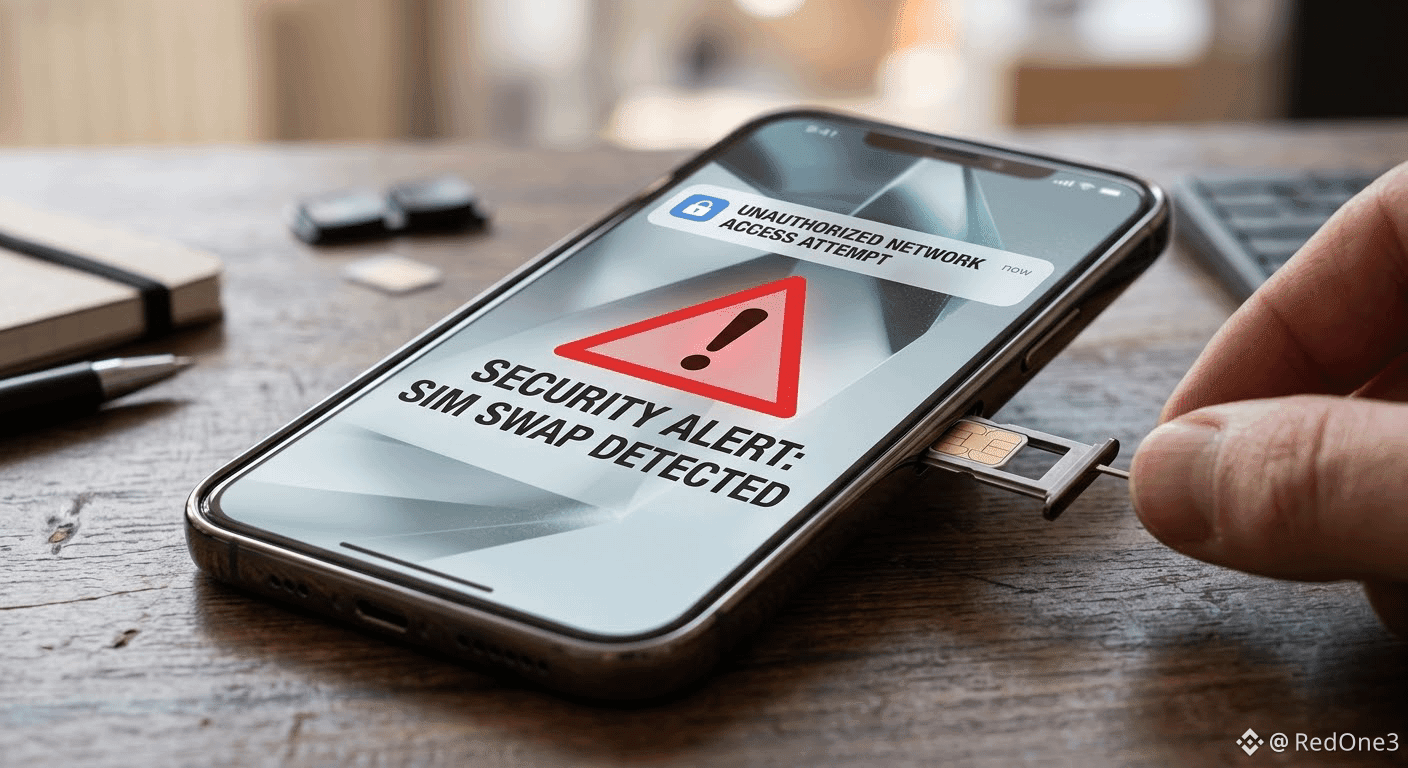
Объяснение атак SIM Swap 📱
Хакеры звонят вашему оператору связи, убеждают его, что вы — это вы, и переоформляют вашу SIM-карту на свой телефон 😱
Итог? Они получают доступ к кодам 2FA и опустошают ваши аккаунты 🚨
Защита: используйте приложения-аутентификаторы (Google Authenticator, Authy) вместо SMS 🔐
#KeepItLegit #StaySAFU
#CyberSecurity #2FA #ProtectYourself .
3
104
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#fomcотслеживание
Просмотров: 45,826
390 обсуждают
2
#ПротоколFOMC
Просмотров: 35,418
163 обсуждают
3
#NFPWatch
Просмотров: 10.8M
19,112 обсуждают
4
#BitcoinFundingRateTriplesTo10%
Просмотров: 140,059
1,070 обсуждают
5
#BitcoinSurpasses$86KUp2.99%
Просмотров: 44,236
106 обсуждают
6
#ZcashFalls21%FromSeptemberPeak
Просмотров: 77,718
780 обсуждают
7
#USSeptemberPayrollsAdd29KUnemploymentRises4.2%
Просмотров: 64,072
475 обсуждают
8
#XRPPostsFirstThreeGreenMonthsInQ3
Просмотров: 51,903
647 обсуждают
9
#BNBChainTokenizedStocksTop$1BAt30%Share
Просмотров: 23,629
37 обсуждают
10
#BitcoinRisesToward$85K
Просмотров: 113,791
152 обсуждают