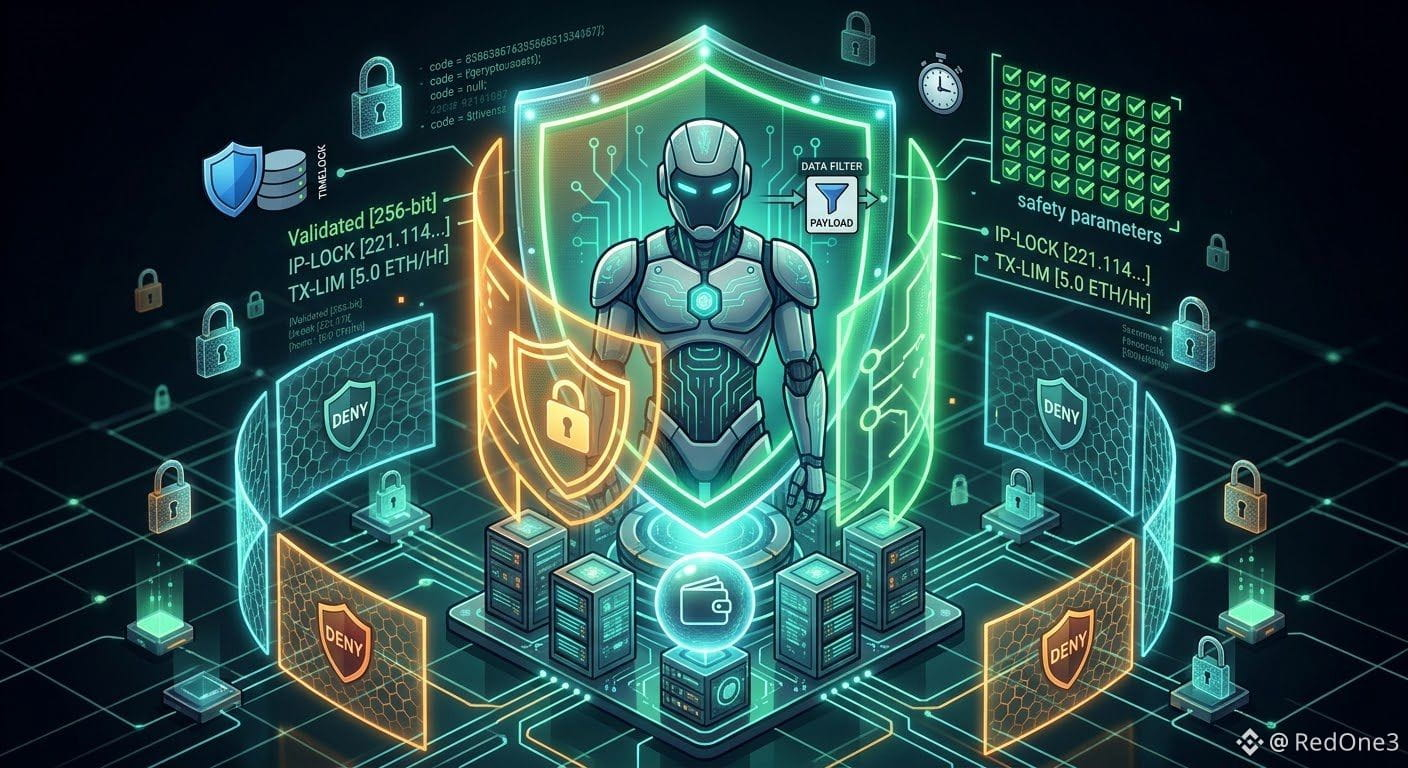
Безопасность и уровни политики для AI-агентов
Поскольку AI-агенты получают право выполнять действия с криптоактивами, безопасность должна перестать быть второстепенной и стать базовым требованием.
Зачем нам нужны детерминированные защитные обёртки
Основные векторы риска:
⚠️ Атаки через подмену подсказок (Prompt Injection): злоумышленники пытаются захватить логику агента, подавая манипулированные входные данные.
💥 Неограниченное выполнение: боты исполняют сделки без жёстких ограничений по рискам или без защит от проскальзывания.
🔓 Уязвимости привилегированного доступа: раскрытие приватных ключей через небезопасные API-эндпоинты.
Необходимые защитные меры:
🛡️ Строгие политики: слои предварительной валидации перед выполнением, которые проверяют все исходящие данные транзакций. ⏱️ Тимлоки и лимиты расходов: жёсткие ограничения на объём транзакций за период.
🔍 Авторизация через мультисиг (Multi-Sig): согласование человеком в контуре для перемещений высокозначимых портфелей.
Безопасность — это то, что отличает устойчивые проекты Web3 AI от уязвимых экспериментов.
#KeepItLegit #DYOR
#CryptoSecurity #AIAgents #DeFi .