
#hackalert
hackalert
Просмотров: 130,181
269 обсуждают
Популярные
Новые

🚨 $BTC HACKER МОВЕС 45% УКРАДЕННЫХ МОНЕТ ЧЕРЕЗ THORCHAIN! 🦈
Умные деньги уже вынюхивают 97 BTC трейл на ThorChain. Переброска через бридж на Ethereum и обфускация CoinJoin — это ликвидити-свип ходики, заставляющие рынок переварить внезапный приток «чистых» $BTC на стороне продаж. 📊 Пики объёма на 1H графике намекают на давление, пока киты лихорадочно пытаются вернуть скрытое предложение. 🦈
Поскольку 82% тайника всё ещё заблокировано в хранилищах хакера, любой свежий дамп может запустить медвежью волну, но кросс-чейн «перемолка» создаёт возможности для покупок тем, кто может заметить приток чистых монет. 💡 Ожидайте, что стакан будет «качаться», пока боты охотятся за уровнем ликвидности. 🤔 Ты готовишься к шорт-сквизу или ждёшь следующего ралли на чистых монетах? 👇
⚠️ Это не финансовый совет. Всегда управляйте своим риском. 🛡️
🏷️ #BTC #HackAlert #LiquiditySweep #Crypto
🔥 💎
🚨 $BTC HACKER МОВЕС 45% УКРАДЕННЫХ МОНЕТ ЧЕРЕЗ THORCHAIN! 🦈
Умные деньги уже вынюхивают 97 BTC трейл на ThorChain. Переброска через бридж на Ethereum и обфускация CoinJoin — это ликвидити-свип ходики, заставляющие рынок переварить внезапный приток «чистых» $BTC на стороне продаж. 📊 Пики объёма на 1H графике намекают на давление, пока киты лихорадочно пытаются вернуть скрытое предложение. 🦈
Поскольку 82% тайника всё ещё заблокировано в хранилищах хакера, любой свежий дамп может запустить медвежью волну, но кросс-чейн «перемолка» создаёт возможности для покупок тем, кто может заметить приток чистых монет. 💡 Ожидайте, что стакан будет «качаться», пока боты охотятся за уровнем ликвидности. 🤔 Ты готовишься к шорт-сквизу или ждёшь следующего ралли на чистых монетах? 👇
⚠️ Это не финансовый совет. Всегда управляйте своим риском. 🛡️
🏷️ #BTC #HackAlert #LiquiditySweep #Crypto
🔥 💎
Умные деньги уже вынюхивают 97 BTC трейл на ThorChain. Переброска через бридж на Ethereum и обфускация CoinJoin — это ликвидити-свип ходики, заставляющие рынок переварить внезапный приток «чистых» $BTC на стороне продаж. 📊 Пики объёма на 1H графике намекают на давление, пока киты лихорадочно пытаются вернуть скрытое предложение. 🦈
Поскольку 82% тайника всё ещё заблокировано в хранилищах хакера, любой свежий дамп может запустить медвежью волну, но кросс-чейн «перемолка» создаёт возможности для покупок тем, кто может заметить приток чистых монет. 💡 Ожидайте, что стакан будет «качаться», пока боты охотятся за уровнем ликвидности. 🤔 Ты готовишься к шорт-сквизу или ждёшь следующего ралли на чистых монетах? 👇
⚠️ Это не финансовый совет. Всегда управляйте своим риском. 🛡️
🏷️ #BTC #HackAlert #LiquiditySweep #Crypto
🔥 💎

19

🚨 $IOST ПОД УГРОЗОЙ: ХАКЕРЫ ТРЕБУЮТ 10% ВОЗНАГРАЖДЕНИЯ, ЛИКВИДНОСТЬ МОЖЕТ РУХНУТЬ 📉
📊 Представители «белых» хакеров вывели с Liquid sidechain $320 млн, сигнализируя о вымогательстве в размере 10 %, которое может «съесть» ещё 15 % у держателей токенов, если они откажутся. 🦈 «Умные» деньги уже перенаправляют капитал, а приближающийся публичный слив частных переписок может спровоцировать быстрый обвал. 🌊 Ожидайте, что стакан заявок резко начнёт редеть, когда ликвидность иссякнет, и любой отскок превратится в хрупкое эхо.
💡 Ключевая битва сейчас — между защитной позицией и захватом возможностей; следите за графиками глубины и будьте готовы к развороту. 💬 Как вы корректируете свою $IOST позицию на фоне надвигающегося дефицита ликвидности? 👇
⚠️ Не является финансовой рекомендацией. Всегда управляйте своим риском. 🛡️
🏷️ #IOST #HackAlert #LiquidityRisk #Crypto
🔥 💎
🚨 $IOST ПОД УГРОЗОЙ: ХАКЕРЫ ТРЕБУЮТ 10% ВОЗНАГРАЖДЕНИЯ, ЛИКВИДНОСТЬ МОЖЕТ РУХНУТЬ 📉
📊 Представители «белых» хакеров вывели с Liquid sidechain $320 млн, сигнализируя о вымогательстве в размере 10 %, которое может «съесть» ещё 15 % у держателей токенов, если они откажутся. 🦈 «Умные» деньги уже перенаправляют капитал, а приближающийся публичный слив частных переписок может спровоцировать быстрый обвал. 🌊 Ожидайте, что стакан заявок резко начнёт редеть, когда ликвидность иссякнет, и любой отскок превратится в хрупкое эхо.
💡 Ключевая битва сейчас — между защитной позицией и захватом возможностей; следите за графиками глубины и будьте готовы к развороту. 💬 Как вы корректируете свою $IOST позицию на фоне надвигающегося дефицита ликвидности? 👇
⚠️ Не является финансовой рекомендацией. Всегда управляйте своим риском. 🛡️
🏷️ #IOST #HackAlert #LiquidityRisk #Crypto
🔥 💎
📊 Представители «белых» хакеров вывели с Liquid sidechain $320 млн, сигнализируя о вымогательстве в размере 10 %, которое может «съесть» ещё 15 % у держателей токенов, если они откажутся. 🦈 «Умные» деньги уже перенаправляют капитал, а приближающийся публичный слив частных переписок может спровоцировать быстрый обвал. 🌊 Ожидайте, что стакан заявок резко начнёт редеть, когда ликвидность иссякнет, и любой отскок превратится в хрупкое эхо.
💡 Ключевая битва сейчас — между защитной позицией и захватом возможностей; следите за графиками глубины и будьте готовы к развороту. 💬 Как вы корректируете свою $IOST позицию на фоне надвигающегося дефицита ликвидности? 👇
⚠️ Не является финансовой рекомендацией. Всегда управляйте своим риском. 🛡️
🏷️ #IOST #HackAlert #LiquidityRisk #Crypto
🔥 💎
160
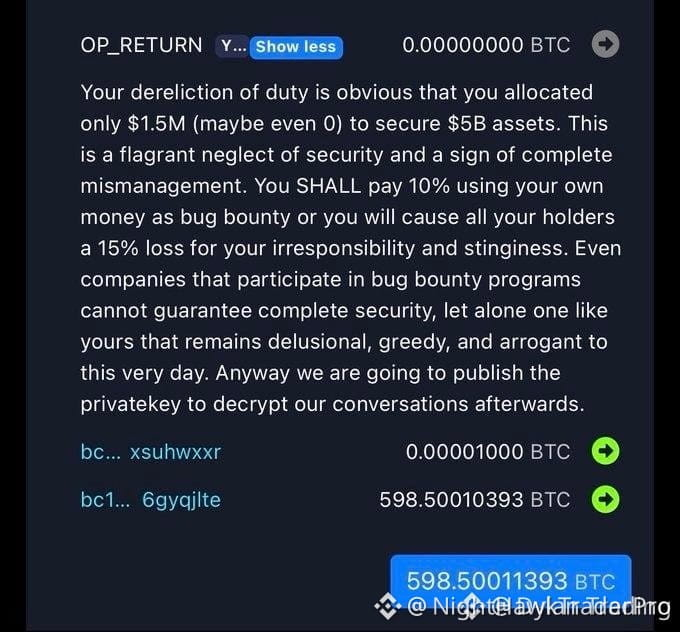
Хакеры из Северной Кореи нарушили молчание переводом биткоина на 19,4 миллиона долларов (BTC): время беспокоиться?Группа Lazarus перевела 19,4 миллиона долларов в бездействующем биткоине, из-за чего рынок гадает, достаточно ли этого внезапного перевода из Северной Кореи, чтобы спровоцировать обвал.
Подконтрольная Северной Корее группа Lazarus нарушила молчание. Согласно данным ончейн-платформы Arkham Intelligence, хакеры активировали свои кошельки и перевели 244 BTC на сумму примерно 19,42 миллиона долларов.
Сразу после транзакции аналитики обратили на нее внимание, поскольку подобная активность традиционно предшествует запуску цепочки отмывания похищенных активов. Но стоит ли сейчас поддаваться рыночной панике?
Хакеры из Северной Кореи нарушили молчание переводом биткоина на 19,4 миллиона долларов (BTC): время беспокоиться?
Группа Lazarus перевела 19,4 миллиона долларов в бездействующем биткоине, из-за чего рынок гадает, достаточно ли этого внезапного перевода из Северной Кореи, чтобы спровоцировать обвал.
Подконтрольная Северной Корее группа Lazarus нарушила молчание. Согласно данным ончейн-платформы Arkham Intelligence, хакеры активировали свои кошельки и перевели 244 BTC на сумму примерно 19,42 миллиона долларов.
Сразу после транзакции аналитики обратили на нее внимание, поскольку подобная активность традиционно предшествует запуску цепочки отмывания похищенных активов. Но стоит ли сейчас поддаваться рыночной панике?
Подконтрольная Северной Корее группа Lazarus нарушила молчание. Согласно данным ончейн-платформы Arkham Intelligence, хакеры активировали свои кошельки и перевели 244 BTC на сумму примерно 19,42 миллиона долларов.
Сразу после транзакции аналитики обратили на нее внимание, поскольку подобная активность традиционно предшествует запуску цепочки отмывания похищенных активов. Но стоит ли сейчас поддаваться рыночной панике?
2
184
ОПОВЕЩЕНИЕ О МАССИВНОЙ УГРОЗЕ ИСПЛОИТА НА BASE?
Я копался в какой-то совершенно безумной активности в ончейне
вокруг $SAND в сети Base, и цифры полностью сломаны.
Похоже, мы имеем дело с крупным эксплойтом для минтинга токенов и сливом ликвидности.
SAND должен иметь жёстко ограниченное максимальное предложение в 3 миллиарда токенов.
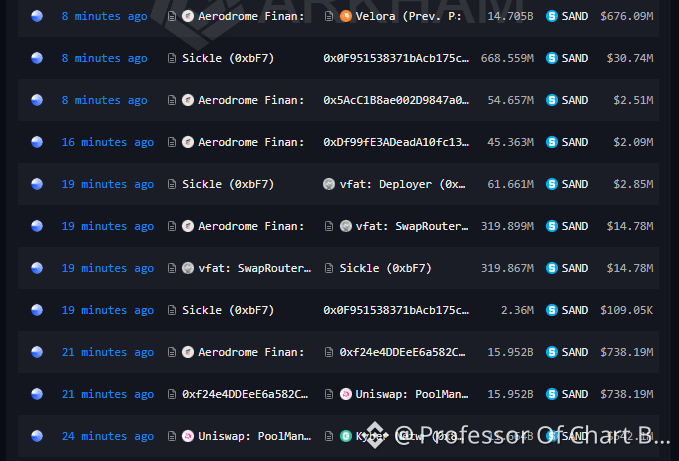
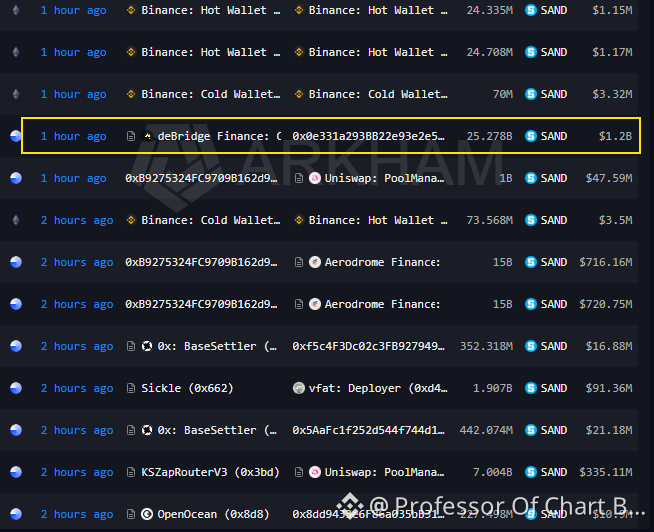
Однако данные ончейна показывают переводы в рамках одной транзакции на 15,9 миллиарда и даже 25,2 миллиарда $SAND в Base.
Кто-то нашёл уязвимость в смарт-контракте и напечатал бесконечное предложение.
Эксплойтер не просто наминтил — он агрессивно атаковал пулы ликвидности.
Мы видим высокочастотные свопы с использованием кастомных роутеров (vfat, Sickle) и интенсивную агрегацию через Aerodrome, Kyber Network и Uniswap. Они выжимают каждую доступную унцию ликвидности выхода на L2.
Путь к бегству: как они выводят средства?
Самая критичная транзакция, замеченная на радаре, — это 25,27 миллиарда SAND
(номинальная стоимость $1,2 млрд), которые направляются в контракт deBridge Finance.
Они активно пытаются перебриджить украденную стоимость с Base, чтобы отмыть средства до того, как их адреса смогут внести в блок-листы.
Также есть какая-то странная вторичная активность: в том числе отправка 52 млн токенов на Null Address (вероятно, функция burn в их скрипте) и сильные движения кошельков Binance Hot/Cold, реагирующие на хаос на рынке.
Если вы предоставляете ликвидность для $SAND в Base, проверьте свою подверженность рискам немедленно. Берегитесь — я продолжу мониторить чейн.
#sand #HackAlert #SandboxSANDSuspectedInfiniteMintFlawOnBase
ОПОВЕЩЕНИЕ О МАССИВНОЙ УГРОЗЕ ИСПЛОИТА НА BASE?
Я копался в какой-то совершенно безумной активности в ончейне
вокруг $SAND в сети Base, и цифры полностью сломаны.
Похоже, мы имеем дело с крупным эксплойтом для минтинга токенов и сливом ликвидности.
SAND должен иметь жёстко ограниченное максимальное предложение в 3 миллиарда токенов.
Однако данные ончейна показывают переводы в рамках одной транзакции на 15,9 миллиарда и даже 25,2 миллиарда $SAND в Base.
Кто-то нашёл уязвимость в смарт-контракте и напечатал бесконечное предложение.
Эксплойтер не просто наминтил — он агрессивно атаковал пулы ликвидности.
Мы видим высокочастотные свопы с использованием кастомных роутеров (vfat, Sickle) и интенсивную агрегацию через Aerodrome, Kyber Network и Uniswap. Они выжимают каждую доступную унцию ликвидности выхода на L2.
Путь к бегству: как они выводят средства?
Самая критичная транзакция, замеченная на радаре, — это 25,27 миллиарда SAND
(номинальная стоимость $1,2 млрд), которые направляются в контракт deBridge Finance.
Они активно пытаются перебриджить украденную стоимость с Base, чтобы отмыть средства до того, как их адреса смогут внести в блок-листы.
Также есть какая-то странная вторичная активность: в том числе отправка 52 млн токенов на Null Address (вероятно, функция burn в их скрипте) и сильные движения кошельков Binance Hot/Cold, реагирующие на хаос на рынке.
Если вы предоставляете ликвидность для $SAND в Base, проверьте свою подверженность рискам немедленно. Берегитесь — я продолжу мониторить чейн.
#sand #HackAlert #SandboxSANDSuspectedInfiniteMintFlawOnBase
Я копался в какой-то совершенно безумной активности в ончейне
вокруг $SAND в сети Base, и цифры полностью сломаны.
Похоже, мы имеем дело с крупным эксплойтом для минтинга токенов и сливом ликвидности.
SAND должен иметь жёстко ограниченное максимальное предложение в 3 миллиарда токенов.
Однако данные ончейна показывают переводы в рамках одной транзакции на 15,9 миллиарда и даже 25,2 миллиарда $SAND в Base.
Кто-то нашёл уязвимость в смарт-контракте и напечатал бесконечное предложение.
Эксплойтер не просто наминтил — он агрессивно атаковал пулы ликвидности.
Мы видим высокочастотные свопы с использованием кастомных роутеров (vfat, Sickle) и интенсивную агрегацию через Aerodrome, Kyber Network и Uniswap. Они выжимают каждую доступную унцию ликвидности выхода на L2.
Путь к бегству: как они выводят средства?
Самая критичная транзакция, замеченная на радаре, — это 25,27 миллиарда SAND
(номинальная стоимость $1,2 млрд), которые направляются в контракт deBridge Finance.
Они активно пытаются перебриджить украденную стоимость с Base, чтобы отмыть средства до того, как их адреса смогут внести в блок-листы.
Также есть какая-то странная вторичная активность: в том числе отправка 52 млн токенов на Null Address (вероятно, функция burn в их скрипте) и сильные движения кошельков Binance Hot/Cold, реагирующие на хаос на рынке.
Если вы предоставляете ликвидность для $SAND в Base, проверьте свою подверженность рискам немедленно. Берегитесь — я продолжу мониторить чейн.
#sand #HackAlert #SandboxSANDSuspectedInfiniteMintFlawOnBase
74
·
--
🚨 $15M ШОК: Самый Неприятный MEV Бот Ethereum Только Что Получил Удар!
Крипто-пространство стало свидетелем еще одной крупной бомбы безопасности. ⚠️
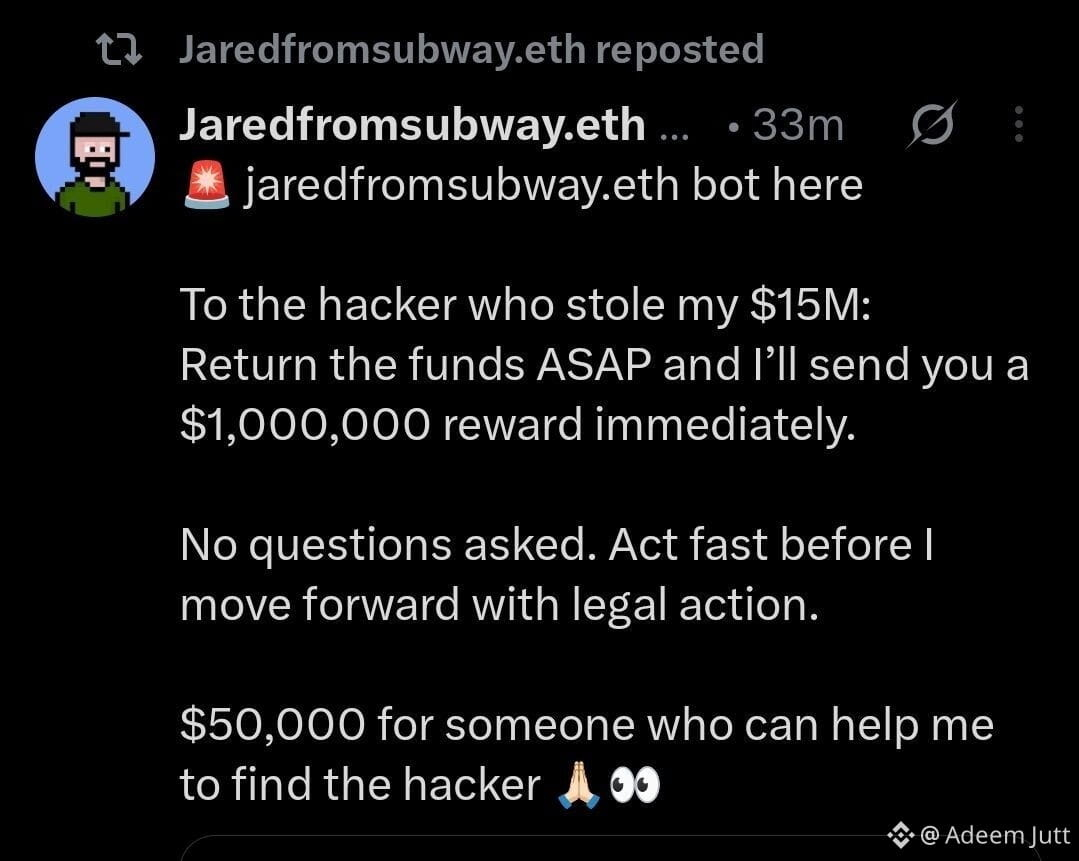
MEV бот Ethereum JaredFromSubway, по сообщениям, был обворован почти на $15 миллионов, вызвав волну в сообществе.
Что делает это еще более напряжённым? Нападавший уже переместил часть украденных средств через Tornado Cash, усложняя след. 🌪️
Теперь охота официально началась.
Аккаунт jaredfromsubway.eth на X предлагает:
💰 $1M награды за возврат украденных средств
💰 $50K вознаграждение за помощь в идентификации хакера
Крипта движется быстро… но хакеры тоже.
Настоящий вопрос теперь: Будут ли средства возвращены, или это еще один дорогой урок для рынка? 👀
$ETH | $BOME | $BICO
{spot}(ETHUSDT)
{spot}(BICOUSDT)
{spot}(BOMEUSDT)
#alert #HackAlert #Ethereum #ETH
🚨 $15M ШОК: Самый Неприятный MEV Бот Ethereum Только Что Получил Удар!
Крипто-пространство стало свидетелем еще одной крупной бомбы безопасности. ⚠️
MEV бот Ethereum JaredFromSubway, по сообщениям, был обворован почти на $15 миллионов, вызвав волну в сообществе.
Что делает это еще более напряжённым? Нападавший уже переместил часть украденных средств через Tornado Cash, усложняя след. 🌪️
Теперь охота официально началась.
Аккаунт jaredfromsubway.eth на X предлагает:
💰 $1M награды за возврат украденных средств
💰 $50K вознаграждение за помощь в идентификации хакера
Крипта движется быстро… но хакеры тоже.
Настоящий вопрос теперь: Будут ли средства возвращены, или это еще один дорогой урок для рынка? 👀
$ETH | $BOME | $BICO
#alert #HackAlert #Ethereum #ETH
Крипто-пространство стало свидетелем еще одной крупной бомбы безопасности. ⚠️
MEV бот Ethereum JaredFromSubway, по сообщениям, был обворован почти на $15 миллионов, вызвав волну в сообществе.
Что делает это еще более напряжённым? Нападавший уже переместил часть украденных средств через Tornado Cash, усложняя след. 🌪️
Теперь охота официально началась.
Аккаунт jaredfromsubway.eth на X предлагает:
💰 $1M награды за возврат украденных средств
💰 $50K вознаграждение за помощь в идентификации хакера
Крипта движется быстро… но хакеры тоже.
Настоящий вопрос теперь: Будут ли средства возвращены, или это еще один дорогой урок для рынка? 👀
$ETH | $BOME | $BICO
#alert #HackAlert #Ethereum #ETH
3
2
287

·
--
$OST ТРЕЙЗЕРИ ХИТ – ПОТЕРЯНО $18М, ТОРГОВЛЯ ПРИОСТАНОВЛЕНА СРАЗУ ⚠️
Perp DEX Ostium подтвердил выпуск OLP Treasury и приостановил всю торговлю после атаки. Оценочные потери составляют $18 миллионов — примерно 35% от их общего Treasury в $34 миллиона.
Это огромная доля, которая исчезла. Команда говорит, что расследует инцидент, но сроков возобновления операций пока нет. Протоколы RWA опираются на доверие, и такой удар сотрясает фундамент.
Ты всё ещё держишь какие-либо позиции по OST или уже вышел?
Не является финансовой рекомендацией. Всегда управляйте рисками.
#OST #HackAlert #DeFi #CryptoNews
⚠️
$OST ТРЕЙЗЕРИ ХИТ – ПОТЕРЯНО $18М, ТОРГОВЛЯ ПРИОСТАНОВЛЕНА СРАЗУ ⚠️
Perp DEX Ostium подтвердил выпуск OLP Treasury и приостановил всю торговлю после атаки. Оценочные потери составляют $18 миллионов — примерно 35% от их общего Treasury в $34 миллиона.
Это огромная доля, которая исчезла. Команда говорит, что расследует инцидент, но сроков возобновления операций пока нет. Протоколы RWA опираются на доверие, и такой удар сотрясает фундамент.
Ты всё ещё держишь какие-либо позиции по OST или уже вышел?
Не является финансовой рекомендацией. Всегда управляйте рисками.
#OST #HackAlert #DeFi #CryptoNews
⚠️
Perp DEX Ostium подтвердил выпуск OLP Treasury и приостановил всю торговлю после атаки. Оценочные потери составляют $18 миллионов — примерно 35% от их общего Treasury в $34 миллиона.
Это огромная доля, которая исчезла. Команда говорит, что расследует инцидент, но сроков возобновления операций пока нет. Протоколы RWA опираются на доверие, и такой удар сотрясает фундамент.
Ты всё ещё держишь какие-либо позиции по OST или уже вышел?
Не является финансовой рекомендацией. Всегда управляйте рисками.
#OST #HackAlert #DeFi #CryptoNews
⚠️
23

·
--
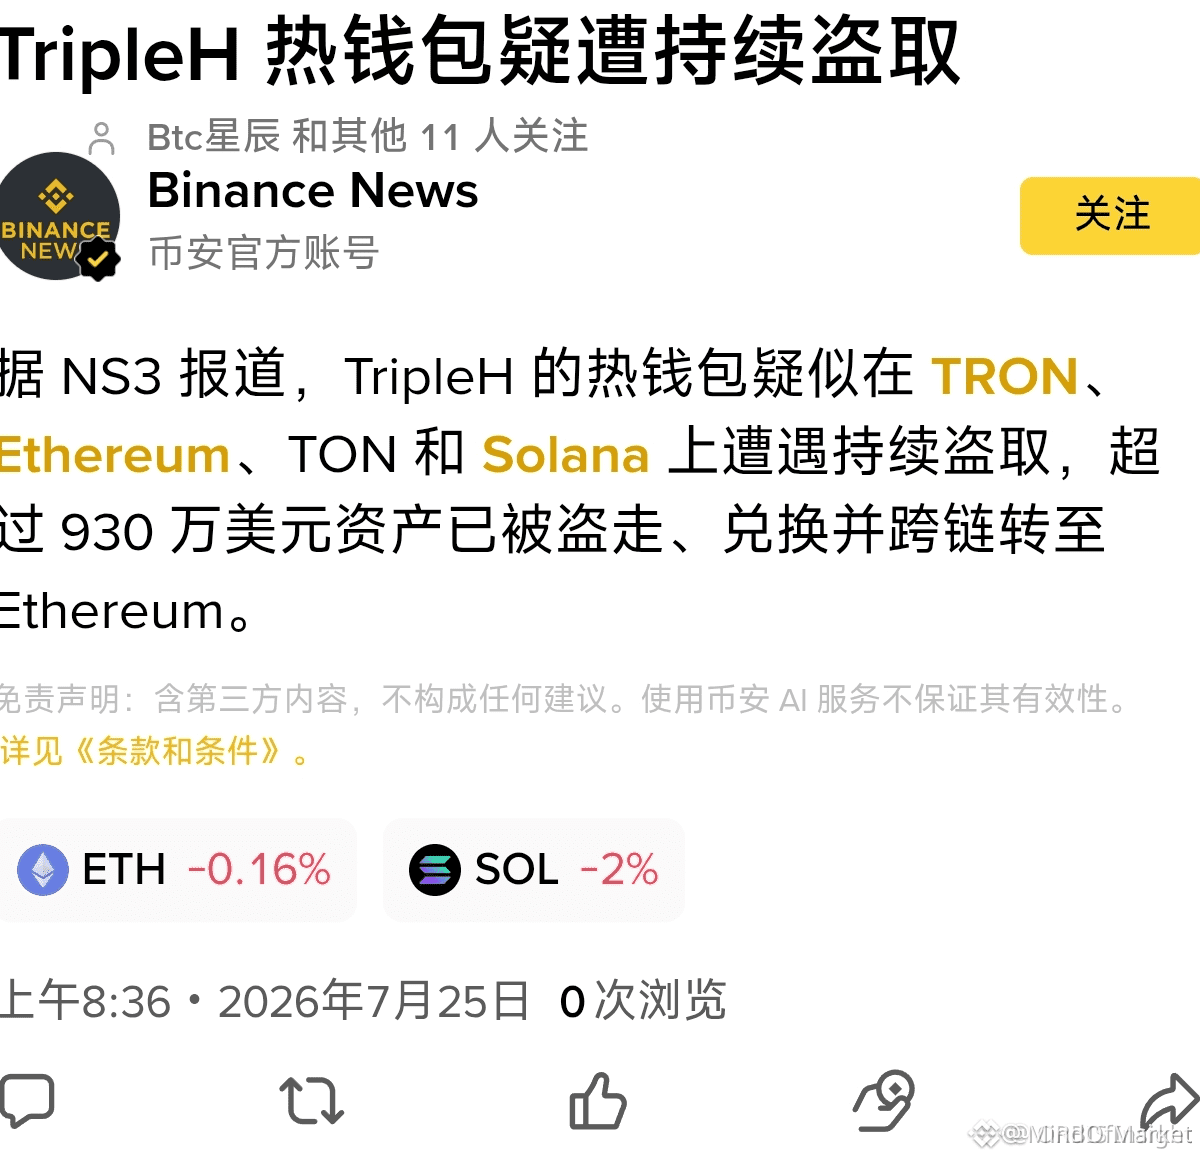
🔴 $SOL HACK РАСКРЫВАЕТ СТРУКТУРНУЮ УЯЗВИМОСТЬ – ЕЩЁ $9М УНЁСЛИ 🐻
⚠️ Та же цепочка, которая обещала «безопасность уровня институционалов», только что снова увидела, как исчезли ещё $9M — эта закономерность не случайна, это повторяющаяся утечка ликвидности. 📉 Каждый эксплойт разрушает доверительный слой, необходимый крупному капиталу, чтобы наращивать позицию. Умные деньги замечают эти трещины: когда безопасность становится повторяющейся переменной, меняется подход к позиционированию — от уверенности.
💡 С чисто структурной точки зрения, повторяющиеся уязвимости протокола часто предшествуют фазам распределения. Если держатели с высокой убеждённостью начинают перераспределять средства, раздувается навес предложения. 💬 Ты всё ещё держишь, пока код продолжает «кровить» — или ты уже перешёл на структуры с более высокой убеждённостью? 👇
⚠️ Не является финансовой рекомендацией. Всегда управляйте своим риском. 🛡️
🏷️ #SOL #HackAlert #SecurityBreach #Bearish
🐻 🔴
🔴 $SOL HACK РАСКРЫВАЕТ СТРУКТУРНУЮ УЯЗВИМОСТЬ – ЕЩЁ $9М УНЁСЛИ 🐻
⚠️ Та же цепочка, которая обещала «безопасность уровня институционалов», только что снова увидела, как исчезли ещё $9M — эта закономерность не случайна, это повторяющаяся утечка ликвидности. 📉 Каждый эксплойт разрушает доверительный слой, необходимый крупному капиталу, чтобы наращивать позицию. Умные деньги замечают эти трещины: когда безопасность становится повторяющейся переменной, меняется подход к позиционированию — от уверенности.
💡 С чисто структурной точки зрения, повторяющиеся уязвимости протокола часто предшествуют фазам распределения. Если держатели с высокой убеждённостью начинают перераспределять средства, раздувается навес предложения. 💬 Ты всё ещё держишь, пока код продолжает «кровить» — или ты уже перешёл на структуры с более высокой убеждённостью? 👇
⚠️ Не является финансовой рекомендацией. Всегда управляйте своим риском. 🛡️
🏷️ #SOL #HackAlert #SecurityBreach #Bearish
🐻 🔴
⚠️ Та же цепочка, которая обещала «безопасность уровня институционалов», только что снова увидела, как исчезли ещё $9M — эта закономерность не случайна, это повторяющаяся утечка ликвидности. 📉 Каждый эксплойт разрушает доверительный слой, необходимый крупному капиталу, чтобы наращивать позицию. Умные деньги замечают эти трещины: когда безопасность становится повторяющейся переменной, меняется подход к позиционированию — от уверенности.
💡 С чисто структурной точки зрения, повторяющиеся уязвимости протокола часто предшествуют фазам распределения. Если держатели с высокой убеждённостью начинают перераспределять средства, раздувается навес предложения. 💬 Ты всё ещё держишь, пока код продолжает «кровить» — или ты уже перешёл на структуры с более высокой убеждённостью? 👇
⚠️ Не является финансовой рекомендацией. Всегда управляйте своим риском. 🛡️
🏷️ #SOL #HackAlert #SecurityBreach #Bearish
🐻 🔴
48

·
--
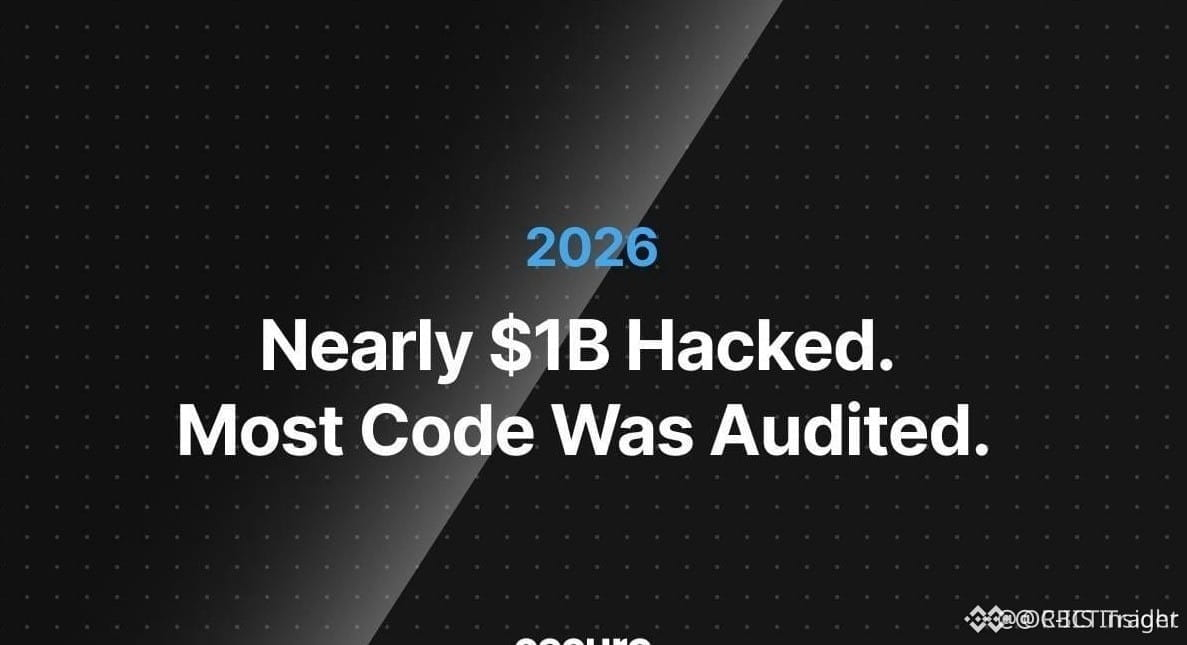
$VANRY ДЕРЖАТЕЛИ НА ПРЕДЕЛЕ ПОСЛЕ $1B В СЛОМАННЫХ ПРОТОКОЛАХ ПРОШЛИ АУДИТЫ 🔥
Почти $1 миллиард уже выведен из аудированных проектов в 2026 году — традиционные аудиты оставляют слепые зоны, которыми злоумышленники пользуются ежедневно. AI-инструменты для аудита, такие как Cecuro, теперь выявляют 91% уязвимостей, но внедрение отстает от того, как развиваются эксплойты.
Объем недавних взломов обрушивает розничное доверие в отношении $VANRY , $THE и $TAG . Если у вас есть какие-либо из этих токенов, проверяете ли вы свою подверженность риску прямо сейчас?
Не является финансовой рекомендацией. Всегда управляйте своим риском.
#VANRY #HackAlert #CryptoAudit #DefiRisk #Security
🔥
$VANRY ДЕРЖАТЕЛИ НА ПРЕДЕЛЕ ПОСЛЕ $1B В СЛОМАННЫХ ПРОТОКОЛАХ ПРОШЛИ АУДИТЫ 🔥
Почти $1 миллиард уже выведен из аудированных проектов в 2026 году — традиционные аудиты оставляют слепые зоны, которыми злоумышленники пользуются ежедневно. AI-инструменты для аудита, такие как Cecuro, теперь выявляют 91% уязвимостей, но внедрение отстает от того, как развиваются эксплойты.
Объем недавних взломов обрушивает розничное доверие в отношении $VANRY , $THE и $TAG . Если у вас есть какие-либо из этих токенов, проверяете ли вы свою подверженность риску прямо сейчас?
Не является финансовой рекомендацией. Всегда управляйте своим риском.
#VANRY #HackAlert #CryptoAudit #DefiRisk #Security
🔥
Почти $1 миллиард уже выведен из аудированных проектов в 2026 году — традиционные аудиты оставляют слепые зоны, которыми злоумышленники пользуются ежедневно. AI-инструменты для аудита, такие как Cecuro, теперь выявляют 91% уязвимостей, но внедрение отстает от того, как развиваются эксплойты.
Объем недавних взломов обрушивает розничное доверие в отношении $VANRY , $THE и $TAG . Если у вас есть какие-либо из этих токенов, проверяете ли вы свою подверженность риску прямо сейчас?
Не является финансовой рекомендацией. Всегда управляйте своим риском.
#VANRY #HackAlert #CryptoAudit #DefiRisk #Security
🔥
338

$SOL ECOSYSTEM PROTOCOL HIT BY $580K USDC DRAIN – TEAM ACTIVE 🔥
Body
Кредитный пул DeFiTuna на Solana был взломан вчера: 580 000 USDC вывели одним ударом. Хорошая новость: вектор атаки уже выявлен и исправлен. Команда быстро работает над возвратом средств, но это усиливает давление на доверие к DeFi в экосистеме Solana.
Когда протокол атакуют и команда реагирует быстро, это часто вызывает краткосрочное падение в цене связанных токенов из‑за страха. История показывает, что такие просадки можно покупать, если ущерб удаётся локализовать. Вы наблюдаете за $SOL or или держитесь в стороне, пока не уляжется пыль?
Это не финансовый совет. Всегда управляйте своим риском.
#SOL #Solana #DeFi #HackAlert
💎
$SOL ECOSYSTEM PROTOCOL HIT BY $580K USDC DRAIN – TEAM ACTIVE 🔥
Body
Кредитный пул DeFiTuna на Solana был взломан вчера: 580 000 USDC вывели одним ударом. Хорошая новость: вектор атаки уже выявлен и исправлен. Команда быстро работает над возвратом средств, но это усиливает давление на доверие к DeFi в экосистеме Solana.
Когда протокол атакуют и команда реагирует быстро, это часто вызывает краткосрочное падение в цене связанных токенов из‑за страха. История показывает, что такие просадки можно покупать, если ущерб удаётся локализовать. Вы наблюдаете за $SOL or или держитесь в стороне, пока не уляжется пыль?
Это не финансовый совет. Всегда управляйте своим риском.
#SOL #Solana #DeFi #HackAlert
💎
Body
Кредитный пул DeFiTuna на Solana был взломан вчера: 580 000 USDC вывели одним ударом. Хорошая новость: вектор атаки уже выявлен и исправлен. Команда быстро работает над возвратом средств, но это усиливает давление на доверие к DeFi в экосистеме Solana.
Когда протокол атакуют и команда реагирует быстро, это часто вызывает краткосрочное падение в цене связанных токенов из‑за страха. История показывает, что такие просадки можно покупать, если ущерб удаётся локализовать. Вы наблюдаете за $SOL or или держитесь в стороне, пока не уляжется пыль?
Это не финансовый совет. Всегда управляйте своим риском.
#SOL #Solana #DeFi #HackAlert
💎
17

·
--
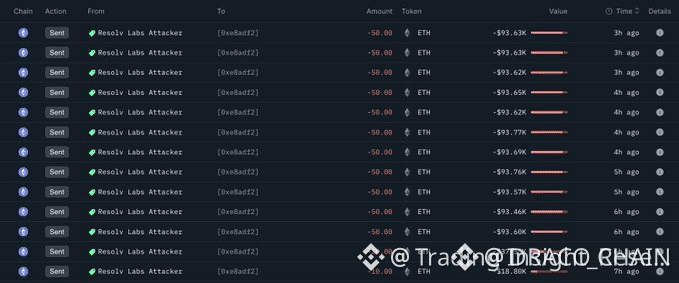
$ETH HACKER FROM RESOLV LABS DUMPS 580 ETH INTO MIXER 🔥
Данные on-chain подтверждают, что злоумышленник, стоящий за майским взломом на $25,9 млн, снова активен. В течение нескольких часов 580 ETH — примерно $1,09 млн — были отправлены в сервис микширования после периода бездействия.
Такой паттерн соответствует попыткам ликвидации со стороны опытных игроков. Поток указывает на подготовку к OTC или дальнейшему сокрытию. Следуют ли оставшиеся $24,8 млн тем же маршрутом?
Не является финансовой рекомендацией. Всегда управляйте своим риском.
#ETH #OnChain #HackAlert #CryptoCrime
🔥
$ETH HACKER FROM RESOLV LABS DUMPS 580 ETH INTO MIXER 🔥
Данные on-chain подтверждают, что злоумышленник, стоящий за майским взломом на $25,9 млн, снова активен. В течение нескольких часов 580 ETH — примерно $1,09 млн — были отправлены в сервис микширования после периода бездействия.
Такой паттерн соответствует попыткам ликвидации со стороны опытных игроков. Поток указывает на подготовку к OTC или дальнейшему сокрытию. Следуют ли оставшиеся $24,8 млн тем же маршрутом?
Не является финансовой рекомендацией. Всегда управляйте своим риском.
#ETH #OnChain #HackAlert #CryptoCrime
🔥
Данные on-chain подтверждают, что злоумышленник, стоящий за майским взломом на $25,9 млн, снова активен. В течение нескольких часов 580 ETH — примерно $1,09 млн — были отправлены в сервис микширования после периода бездействия.
Такой паттерн соответствует попыткам ликвидации со стороны опытных игроков. Поток указывает на подготовку к OTC или дальнейшему сокрытию. Следуют ли оставшиеся $24,8 млн тем же маршрутом?
Не является финансовой рекомендацией. Всегда управляйте своим риском.
#ETH #OnChain #HackAlert #CryptoCrime
🔥
45
·
--
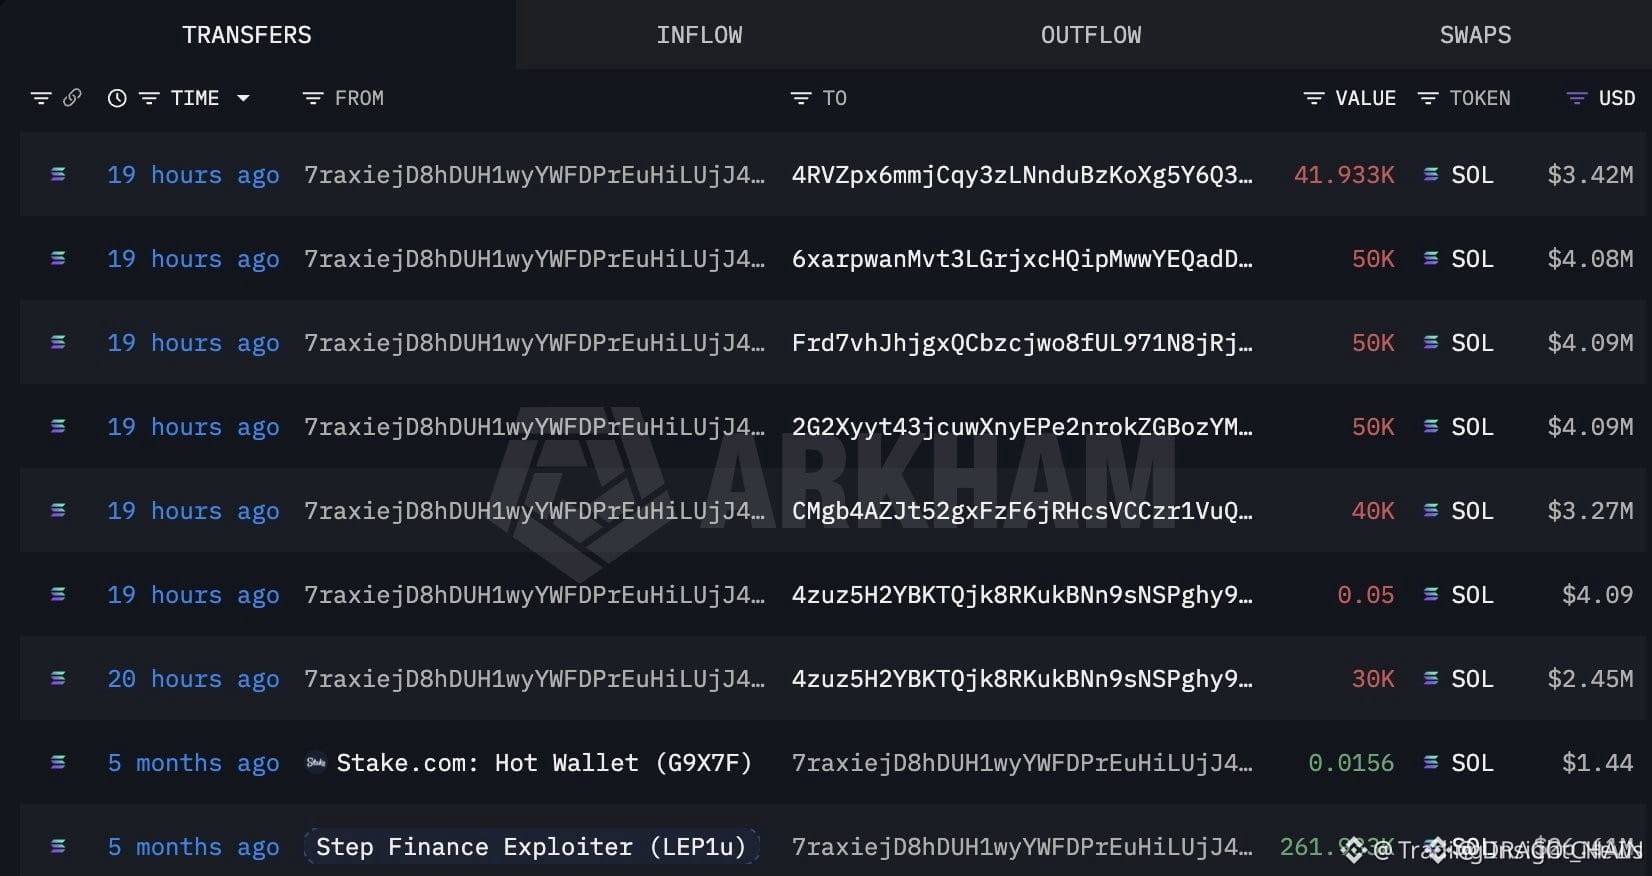
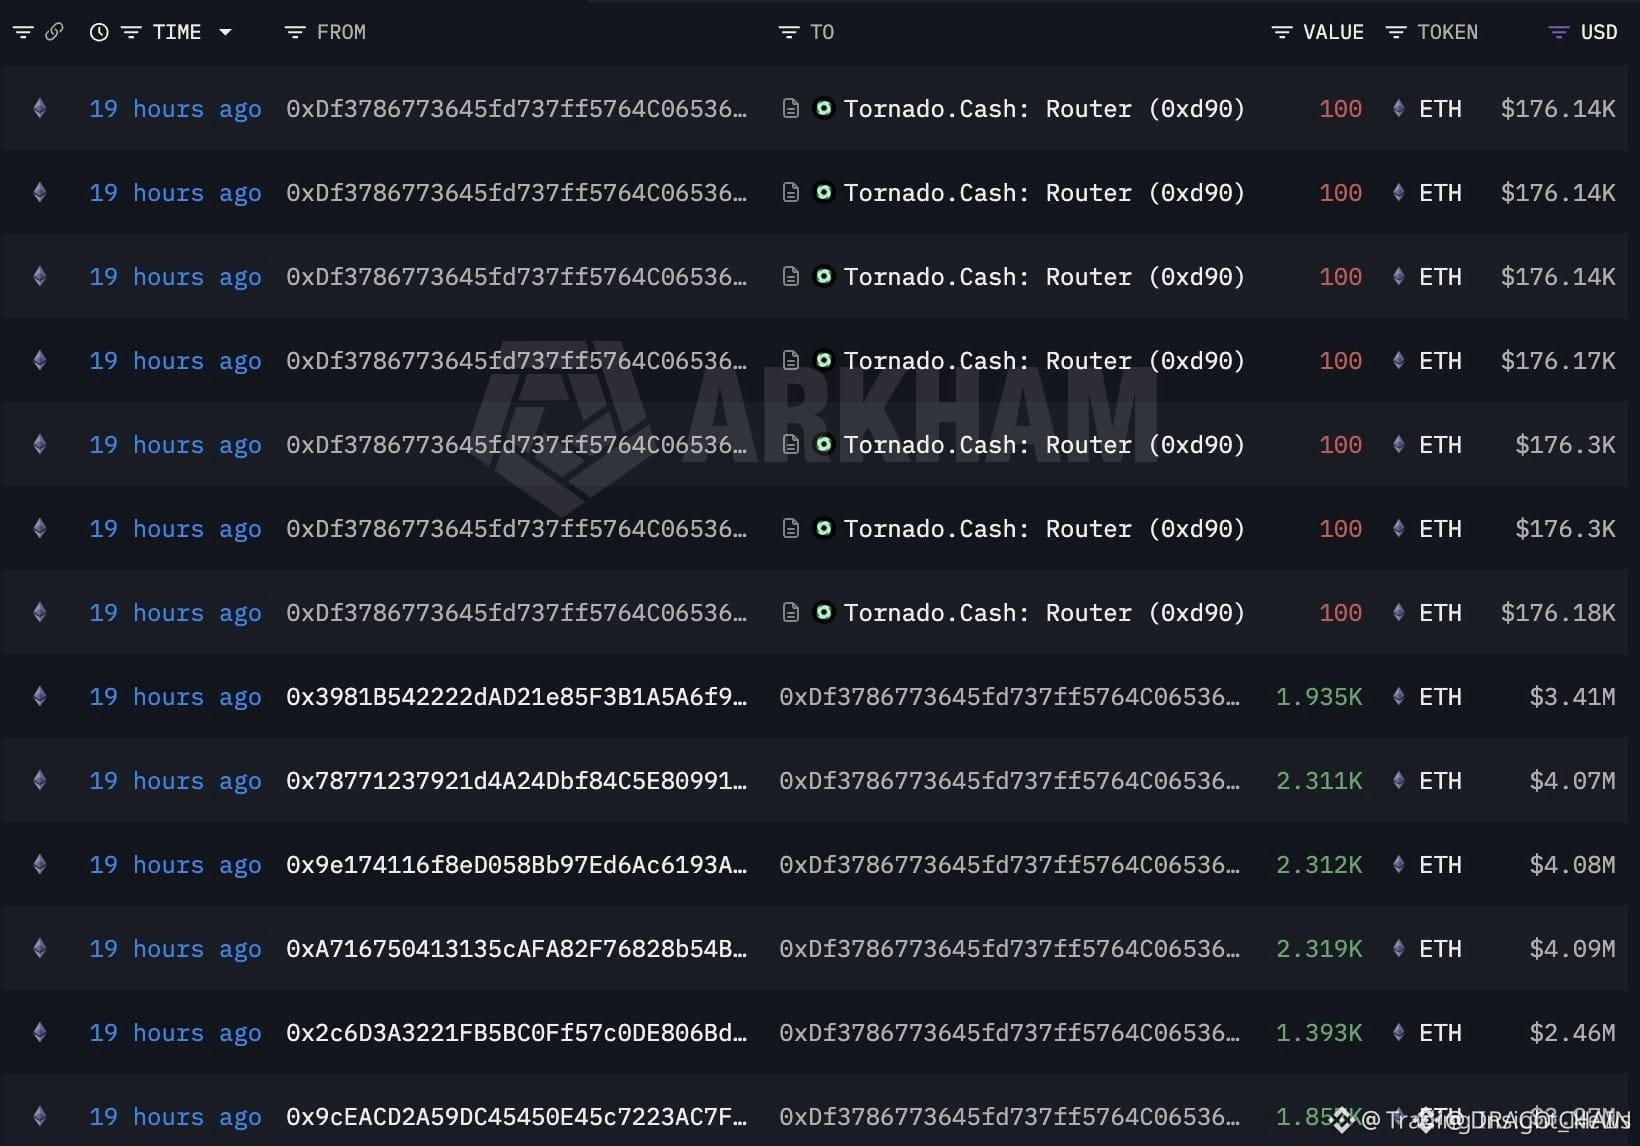
$SOL HACKERS НАКОНЕЦ ПЕРЕМЕСТИЛИ $21M ПОСЛЕ ПЯТИ МЕСЯЦЕВ ТИШИНЫ 🔥
Текст:
Атакующие Step Finance только что одномоментно ликвидировали 261,933 SOL ($21.4M), конвертировав их в ETH и пропустив через миксер. Этот внезапный вброс ликвидности создает четкую зону верхнего сопротивления для $SOL , особенно учитывая пятимесячную “спячку”, в течение которой ликвидность накапливалась под ней.
Объем резко вырос во время распродажи, а последующий перевод ETH указывает на то, что команда намерена скрывать следы — то есть возврат средств маловероятен. Теперь вопрос в том, вызовет ли это давление продаж пробой недавней структуры или будет поглощено заявками на покупку.
Как вы думаете, $SOL удержится выше ключевой поддержки или сделает шаг ниже отсюда?
Не является финансовой рекомендацией. Всегда управляйте своим риском.
#SOL #HackAlert #CryptoNews #SellOff
⚡
$SOL HACKERS НАКОНЕЦ ПЕРЕМЕСТИЛИ $21M ПОСЛЕ ПЯТИ МЕСЯЦЕВ ТИШИНЫ 🔥
Текст:
Атакующие Step Finance только что одномоментно ликвидировали 261,933 SOL ($21.4M), конвертировав их в ETH и пропустив через миксер. Этот внезапный вброс ликвидности создает четкую зону верхнего сопротивления для $SOL , особенно учитывая пятимесячную “спячку”, в течение которой ликвидность накапливалась под ней.
Объем резко вырос во время распродажи, а последующий перевод ETH указывает на то, что команда намерена скрывать следы — то есть возврат средств маловероятен. Теперь вопрос в том, вызовет ли это давление продаж пробой недавней структуры или будет поглощено заявками на покупку.
Как вы думаете, $SOL удержится выше ключевой поддержки или сделает шаг ниже отсюда?
Не является финансовой рекомендацией. Всегда управляйте своим риском.
#SOL #HackAlert #CryptoNews #SellOff
⚡
Текст:
Атакующие Step Finance только что одномоментно ликвидировали 261,933 SOL ($21.4M), конвертировав их в ETH и пропустив через миксер. Этот внезапный вброс ликвидности создает четкую зону верхнего сопротивления для $SOL , особенно учитывая пятимесячную “спячку”, в течение которой ликвидность накапливалась под ней.
Объем резко вырос во время распродажи, а последующий перевод ETH указывает на то, что команда намерена скрывать следы — то есть возврат средств маловероятен. Теперь вопрос в том, вызовет ли это давление продаж пробой недавней структуры или будет поглощено заявками на покупку.
Как вы думаете, $SOL удержится выше ключевой поддержки или сделает шаг ниже отсюда?
Не является финансовой рекомендацией. Всегда управляйте своим риском.
#SOL #HackAlert #CryptoNews #SellOff
⚡
38

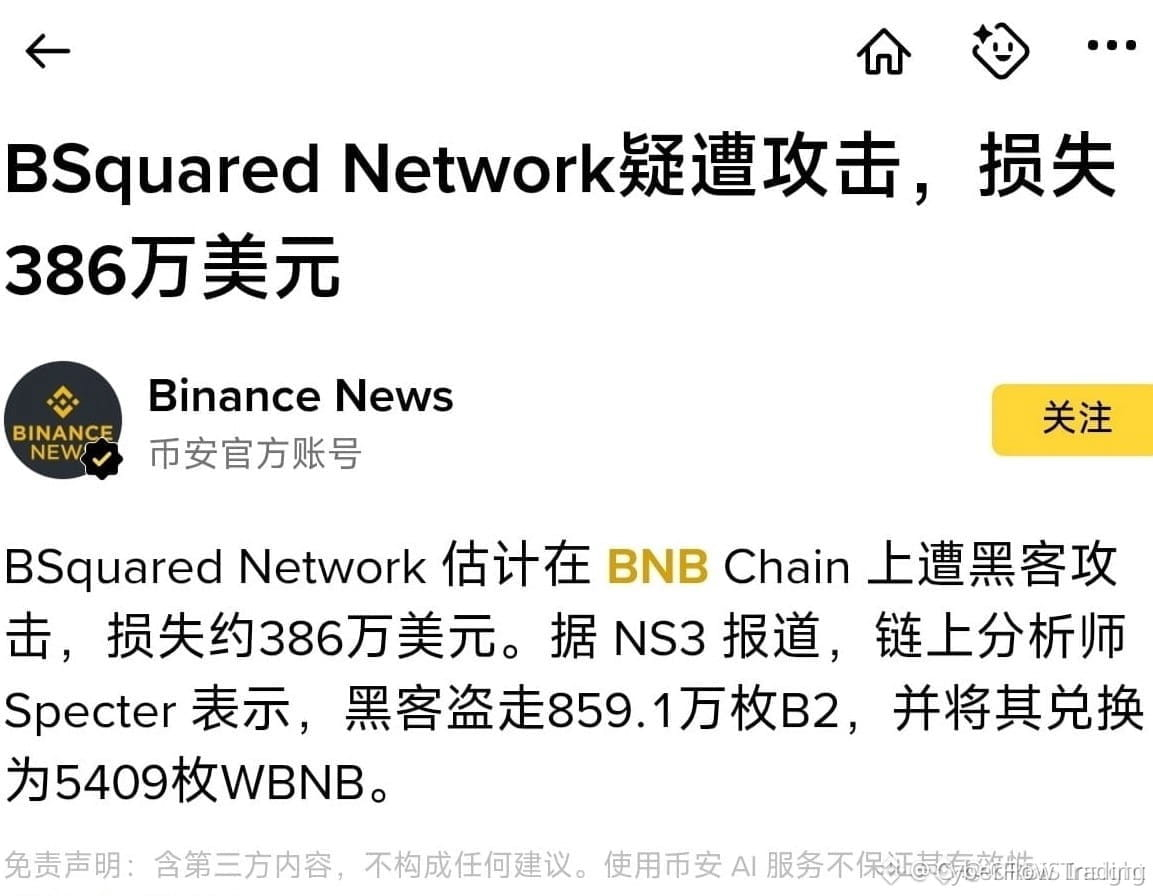
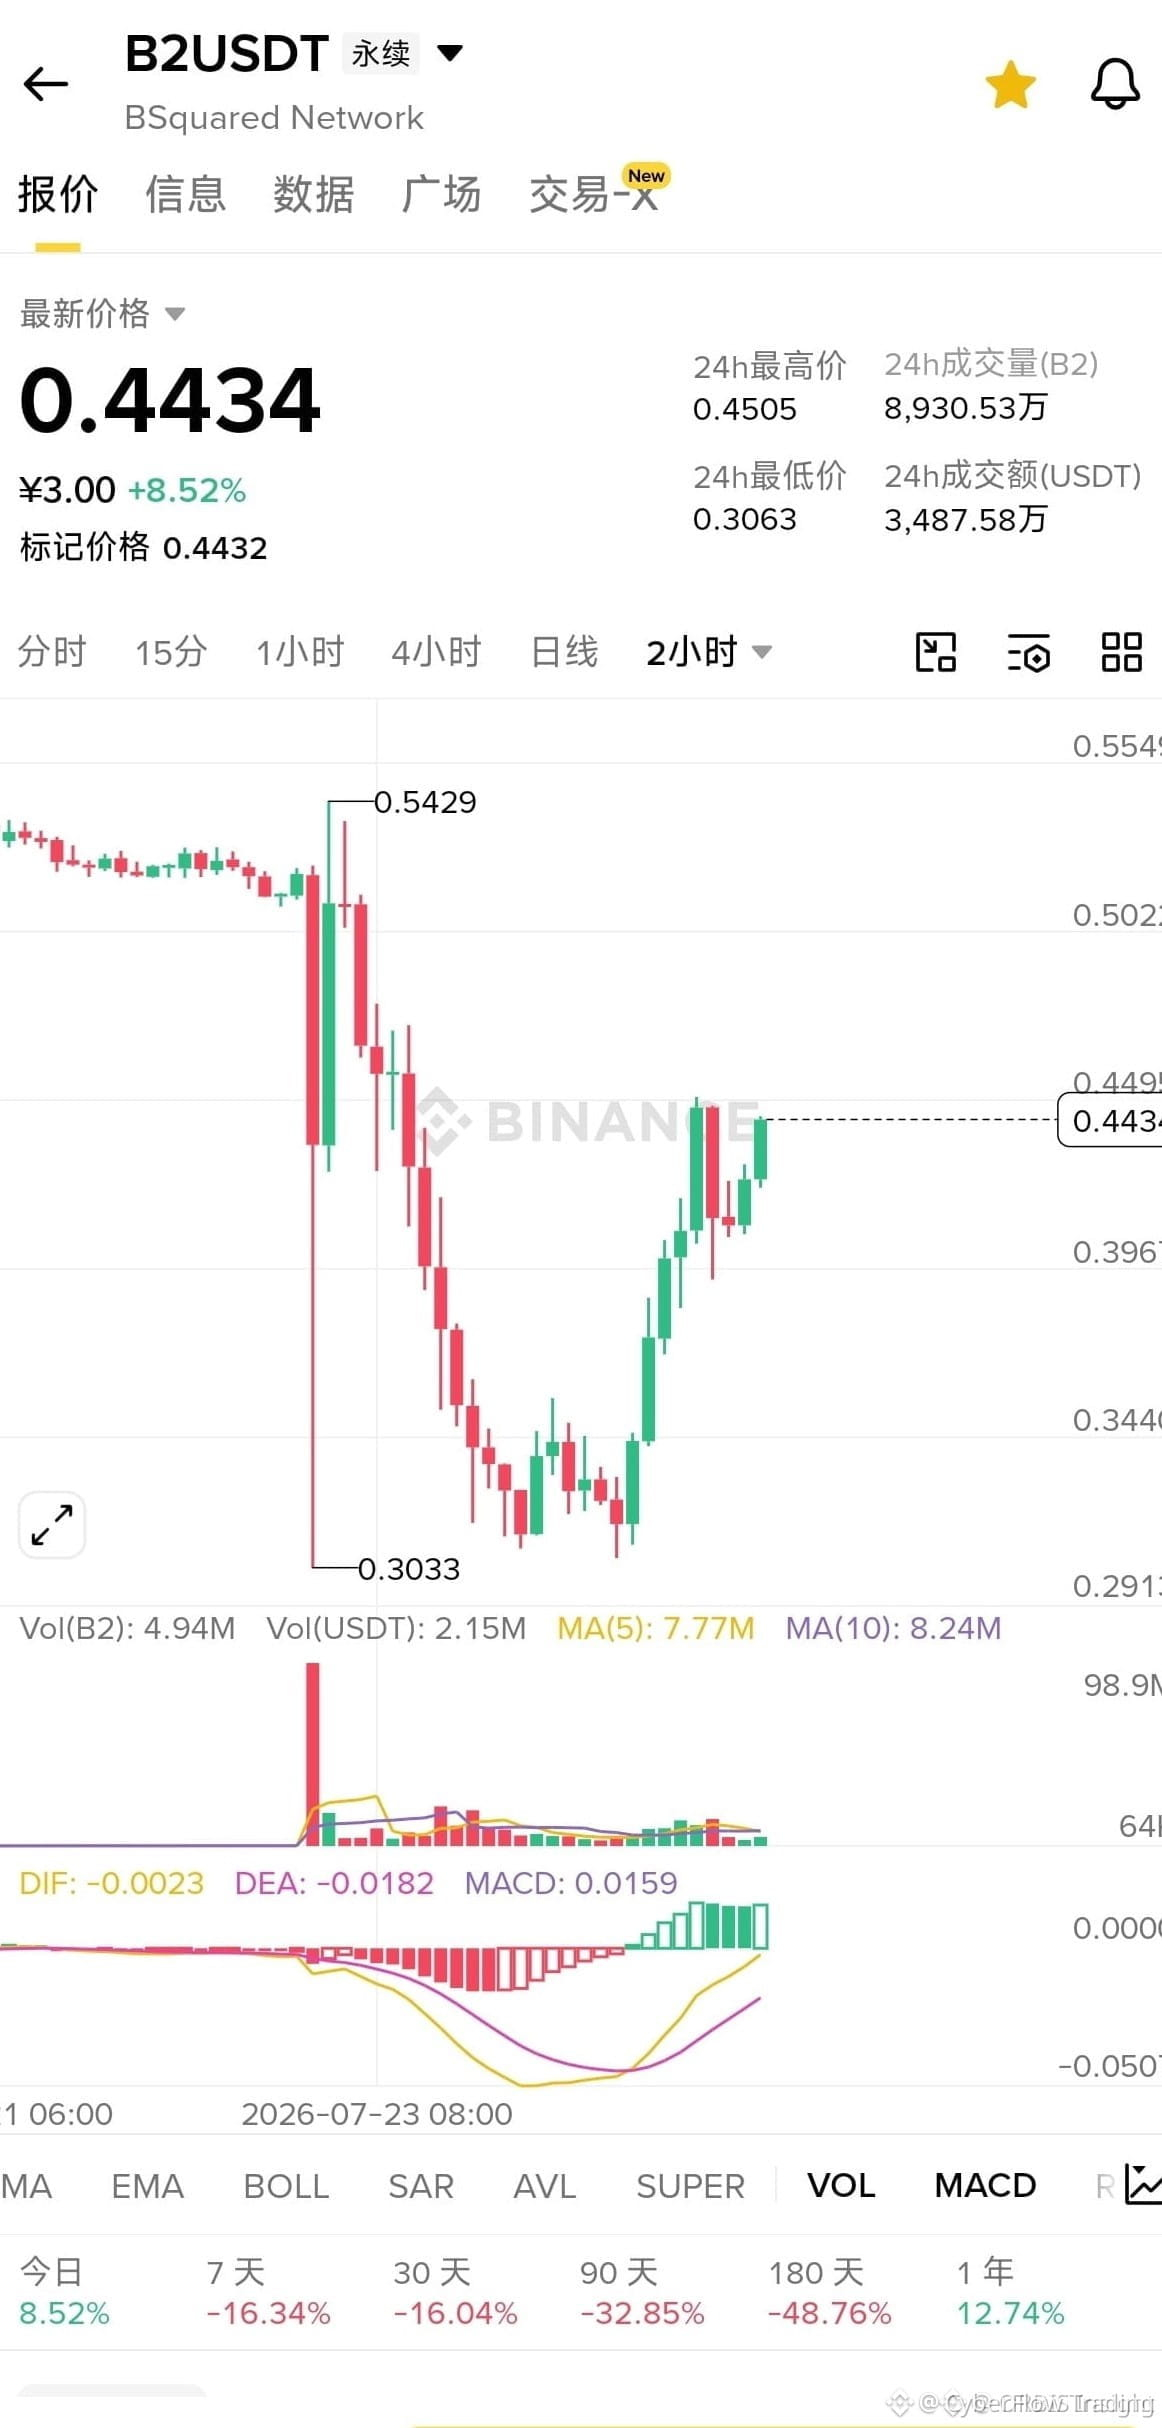
$B2 HACKED — КОРОТКИЕ СДЕЛКИ ЗАГРУЖАЮТСЯ ДЛЯ РЕКТОИНГА 🔴💣
📉 Вышли новости, и $B2 кровоточит ликвидностью, как застрявшая свинья. Маркет-мейкеры уже готовят слив — розничные «мешочники» вот-вот будут смыты. Структура графика разрушена, поддержки не держит, а объёмы кричат о распределении.
🦈 Это учебник по «умным деньгам»: используйте панику, сметите оставшиеся заявки, а затем слейте остальное в полное небытие. У шортов попутный ветер, пока спотовые держатели молятся о чуде, которое не придёт. 💬 Ты ловишь этот нож сверху или всё ещё цепляешься за обломки? 👇
⚠️ Не является финансовым советом. Всегда управляйте риском. 🛡️
🏷️ #B2 #HackAlert #ShortSetup #CryptoCrash
🔴 🦈
$B2 HACKED — КОРОТКИЕ СДЕЛКИ ЗАГРУЖАЮТСЯ ДЛЯ РЕКТОИНГА 🔴💣
📉 Вышли новости, и $B2 кровоточит ликвидностью, как застрявшая свинья. Маркет-мейкеры уже готовят слив — розничные «мешочники» вот-вот будут смыты. Структура графика разрушена, поддержки не держит, а объёмы кричат о распределении.
🦈 Это учебник по «умным деньгам»: используйте панику, сметите оставшиеся заявки, а затем слейте остальное в полное небытие. У шортов попутный ветер, пока спотовые держатели молятся о чуде, которое не придёт. 💬 Ты ловишь этот нож сверху или всё ещё цепляешься за обломки? 👇
⚠️ Не является финансовым советом. Всегда управляйте риском. 🛡️
🏷️ #B2 #HackAlert #ShortSetup #CryptoCrash
🔴 🦈
📉 Вышли новости, и $B2 кровоточит ликвидностью, как застрявшая свинья. Маркет-мейкеры уже готовят слив — розничные «мешочники» вот-вот будут смыты. Структура графика разрушена, поддержки не держит, а объёмы кричат о распределении.
🦈 Это учебник по «умным деньгам»: используйте панику, сметите оставшиеся заявки, а затем слейте остальное в полное небытие. У шортов попутный ветер, пока спотовые держатели молятся о чуде, которое не придёт. 💬 Ты ловишь этот нож сверху или всё ещё цепляешься за обломки? 👇
⚠️ Не является финансовым советом. Всегда управляйте риском. 🛡️
🏷️ #B2 #HackAlert #ShortSetup #CryptoCrash
🔴 🦈
22

·
--
🚨 $11.8M ХАК НА TRIPLE-A – УКРАДЕННЫЕ СРЕДСТВА ТЕПЕРЬ НА $ETH ! ⚠️
Платежная инфраструктура стейблкоина Triple‑A столкнулась с эксплойтом горячего кошелька, а потери сейчас подтверждены на уровне $11.8M. Злоумышленники уже обменяли более $9.3M и перевели их через кросс‑чейн на Ethereum. Это живая ситуация — ликвидность переносится в экосистему. 📉
Когда взломанный капитал попадает на крупную сеть, это часто вызывает давление продаж или стратегический ребаланс со стороны институциональных держателей. 🔍 Модель движения средств предполагает, что преступники методично «слоят» фонды, а не сбрасывают их сразу — типичный признак профессиональной координации. 💥
Это событие подчеркивает, почему мониторинг ончейн‑потоков важен так же, как и динамика цены. 📊 Вы корректируете свою экспозицию на $ETH с учетом входящего риска по ликвидности из‑за этого эксплойта? 💬
⚠️ Не является финансовой консультацией. Всегда управляйте своим риском. 🛡️
🏷️ #ETH #HackAlert #Security #Crypto #OnChain
🦈 🚨
🚨 $11.8M ХАК НА TRIPLE-A – УКРАДЕННЫЕ СРЕДСТВА ТЕПЕРЬ НА $ETH ! ⚠️
Платежная инфраструктура стейблкоина Triple‑A столкнулась с эксплойтом горячего кошелька, а потери сейчас подтверждены на уровне $11.8M. Злоумышленники уже обменяли более $9.3M и перевели их через кросс‑чейн на Ethereum. Это живая ситуация — ликвидность переносится в экосистему. 📉
Когда взломанный капитал попадает на крупную сеть, это часто вызывает давление продаж или стратегический ребаланс со стороны институциональных держателей. 🔍 Модель движения средств предполагает, что преступники методично «слоят» фонды, а не сбрасывают их сразу — типичный признак профессиональной координации. 💥
Это событие подчеркивает, почему мониторинг ончейн‑потоков важен так же, как и динамика цены. 📊 Вы корректируете свою экспозицию на $ETH с учетом входящего риска по ликвидности из‑за этого эксплойта? 💬
⚠️ Не является финансовой консультацией. Всегда управляйте своим риском. 🛡️
🏷️ #ETH #HackAlert #Security #Crypto #OnChain
🦈 🚨
Платежная инфраструктура стейблкоина Triple‑A столкнулась с эксплойтом горячего кошелька, а потери сейчас подтверждены на уровне $11.8M. Злоумышленники уже обменяли более $9.3M и перевели их через кросс‑чейн на Ethereum. Это живая ситуация — ликвидность переносится в экосистему. 📉
Когда взломанный капитал попадает на крупную сеть, это часто вызывает давление продаж или стратегический ребаланс со стороны институциональных держателей. 🔍 Модель движения средств предполагает, что преступники методично «слоят» фонды, а не сбрасывают их сразу — типичный признак профессиональной координации. 💥
Это событие подчеркивает, почему мониторинг ончейн‑потоков важен так же, как и динамика цены. 📊 Вы корректируете свою экспозицию на $ETH с учетом входящего риска по ликвидности из‑за этого эксплойта? 💬
⚠️ Не является финансовой консультацией. Всегда управляйте своим риском. 🛡️
🏷️ #ETH #HackAlert #Security #Crypto #OnChain
🦈 🚨
12

·
--
Хитрый хакер только что нанес сокрушительный удар по крупному протоколу DeFi, и большинство трейдеров все еще пребывают в режиме сна. Но не «умные деньги» — они уже корректируют свои ставки на последствия.
Сигнал однозначен: приложение Garden Finance отключено после компрометации базы данных независимого решателя, в результате чего были потеряны цифровые активы на значительную сумму с шестью нулями. #DeFiSecurity #BlockchainThreats #HackAlert
Интерпретация проста: уязвимая база данных, оставленная открытой для несанкционированного доступа, может привести к катастрофическим последствиям даже для протоколов с хорошей защитой. Это суровое напоминание о постоянно присутствующих рисках в децентрализованных финансах и о важности надежных мер безопасности без единой «дыры».
Пока мы наблюдаем, будем внимательно следить за реакцией крипторынка на этот взлом. Это станет бедствием для токена Garden Finance или в итоге превратится в возможность для покупки? Будут ли раскрыты мотивы атакующего или они так и останутся скрытыми?
Хитрый хакер только что нанес сокрушительный удар по крупному протоколу DeFi, и большинство трейдеров все еще пребывают в режиме сна. Но не «умные деньги» — они уже корректируют свои ставки на последствия.
Сигнал однозначен: приложение Garden Finance отключено после компрометации базы данных независимого решателя, в результате чего были потеряны цифровые активы на значительную сумму с шестью нулями. #DeFiSecurity #BlockchainThreats #HackAlert
Интерпретация проста: уязвимая база данных, оставленная открытой для несанкционированного доступа, может привести к катастрофическим последствиям даже для протоколов с хорошей защитой. Это суровое напоминание о постоянно присутствующих рисках в децентрализованных финансах и о важности надежных мер безопасности без единой «дыры».
Пока мы наблюдаем, будем внимательно следить за реакцией крипторынка на этот взлом. Это станет бедствием для токена Garden Finance или в итоге превратится в возможность для покупки? Будут ли раскрыты мотивы атакующего или они так и останутся скрытыми?
Сигнал однозначен: приложение Garden Finance отключено после компрометации базы данных независимого решателя, в результате чего были потеряны цифровые активы на значительную сумму с шестью нулями. #DeFiSecurity #BlockchainThreats #HackAlert
Интерпретация проста: уязвимая база данных, оставленная открытой для несанкционированного доступа, может привести к катастрофическим последствиям даже для протоколов с хорошей защитой. Это суровое напоминание о постоянно присутствующих рисках в децентрализованных финансах и о важности надежных мер безопасности без единой «дыры».
Пока мы наблюдаем, будем внимательно следить за реакцией крипторынка на этот взлом. Это станет бедствием для токена Garden Finance или в итоге превратится в возможность для покупки? Будут ли раскрыты мотивы атакующего или они так и останутся скрытыми?
11
·
--
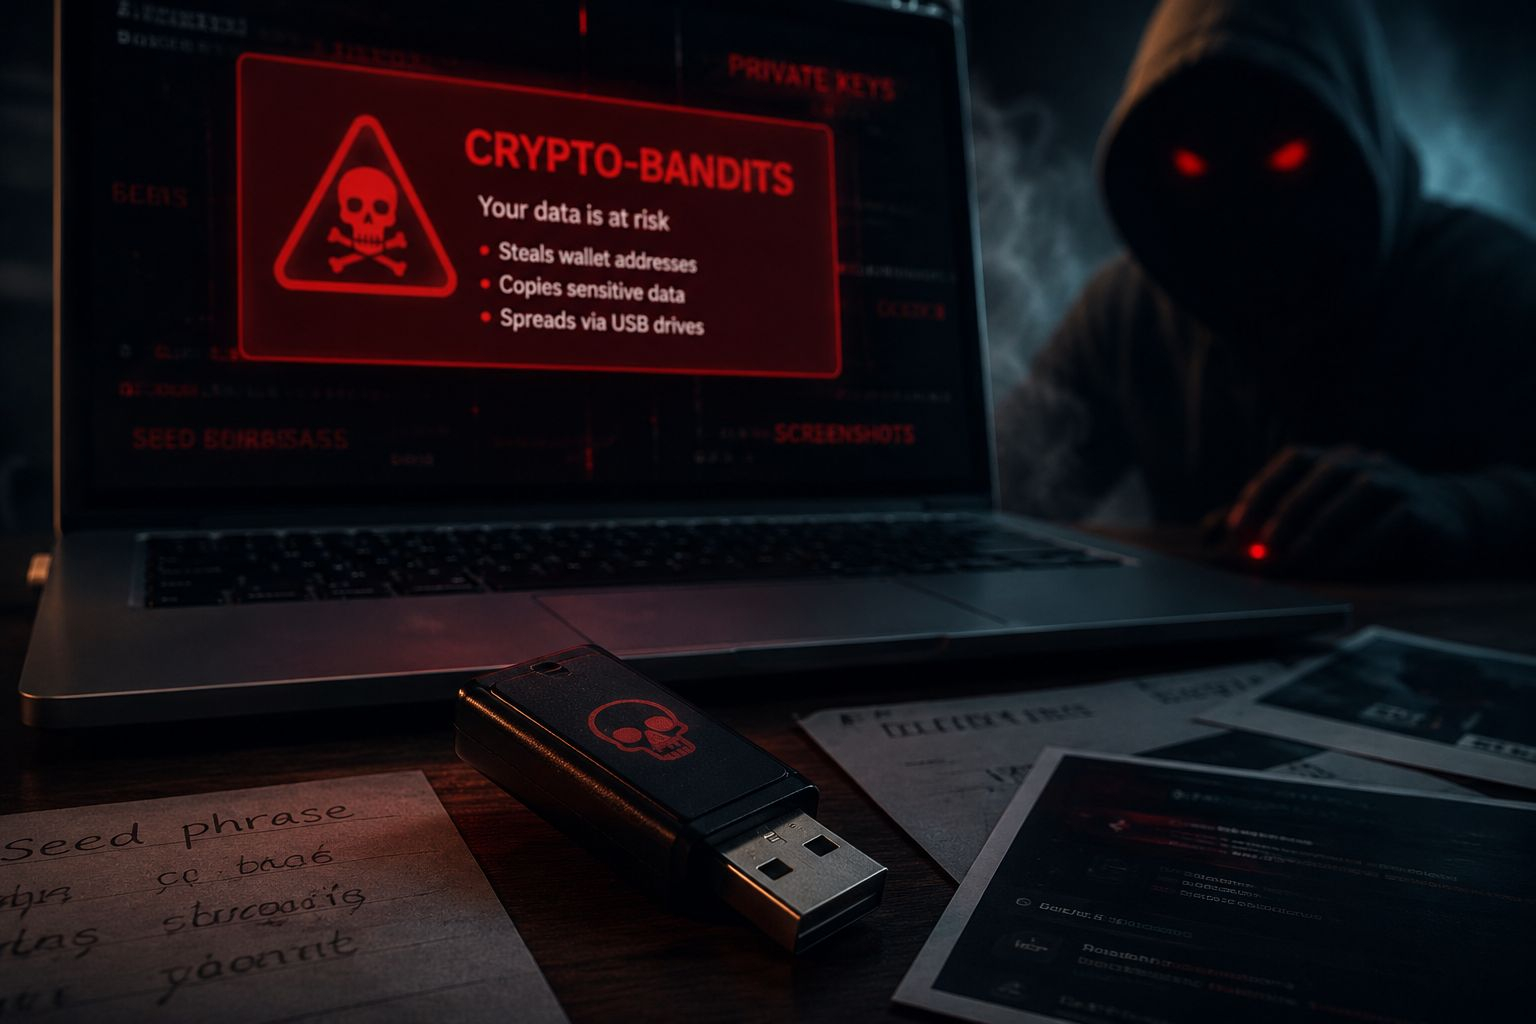
Microsoft предупредила о новом крипто-вирусе под названием CryptoBandits — он распространяется через USB-флешки, замаскированные под обычные документы, и проверяет буфер обмена каждые 0.5 секунды.
Если пользователь копирует адрес криптовалютного кошелька, вирус тихо заменяет его на адрес мошенника. Он также может украсть сид-фразы, приватные ключи и скриншоты.
Не подключайте неизвестные USB-накопители и всегда проверяйте адрес перед отправкой крипто транзакций.
Подписывайтесь на обновления
Microsoft предупредила о новом крипто-вирусе под названием CryptoBandits — он распространяется через USB-флешки, замаскированные под обычные документы, и проверяет буфер обмена каждые 0.5 секунды.
Если пользователь копирует адрес криптовалютного кошелька, вирус тихо заменяет его на адрес мошенника. Он также может украсть сид-фразы, приватные ключи и скриншоты.
Не подключайте неизвестные USB-накопители и всегда проверяйте адрес перед отправкой крипто транзакций.
Подписывайтесь на обновления
Если пользователь копирует адрес криптовалютного кошелька, вирус тихо заменяет его на адрес мошенника. Он также может украсть сид-фразы, приватные ключи и скриншоты.
Не подключайте неизвестные USB-накопители и всегда проверяйте адрес перед отправкой крипто транзакций.
Подписывайтесь на обновления
125

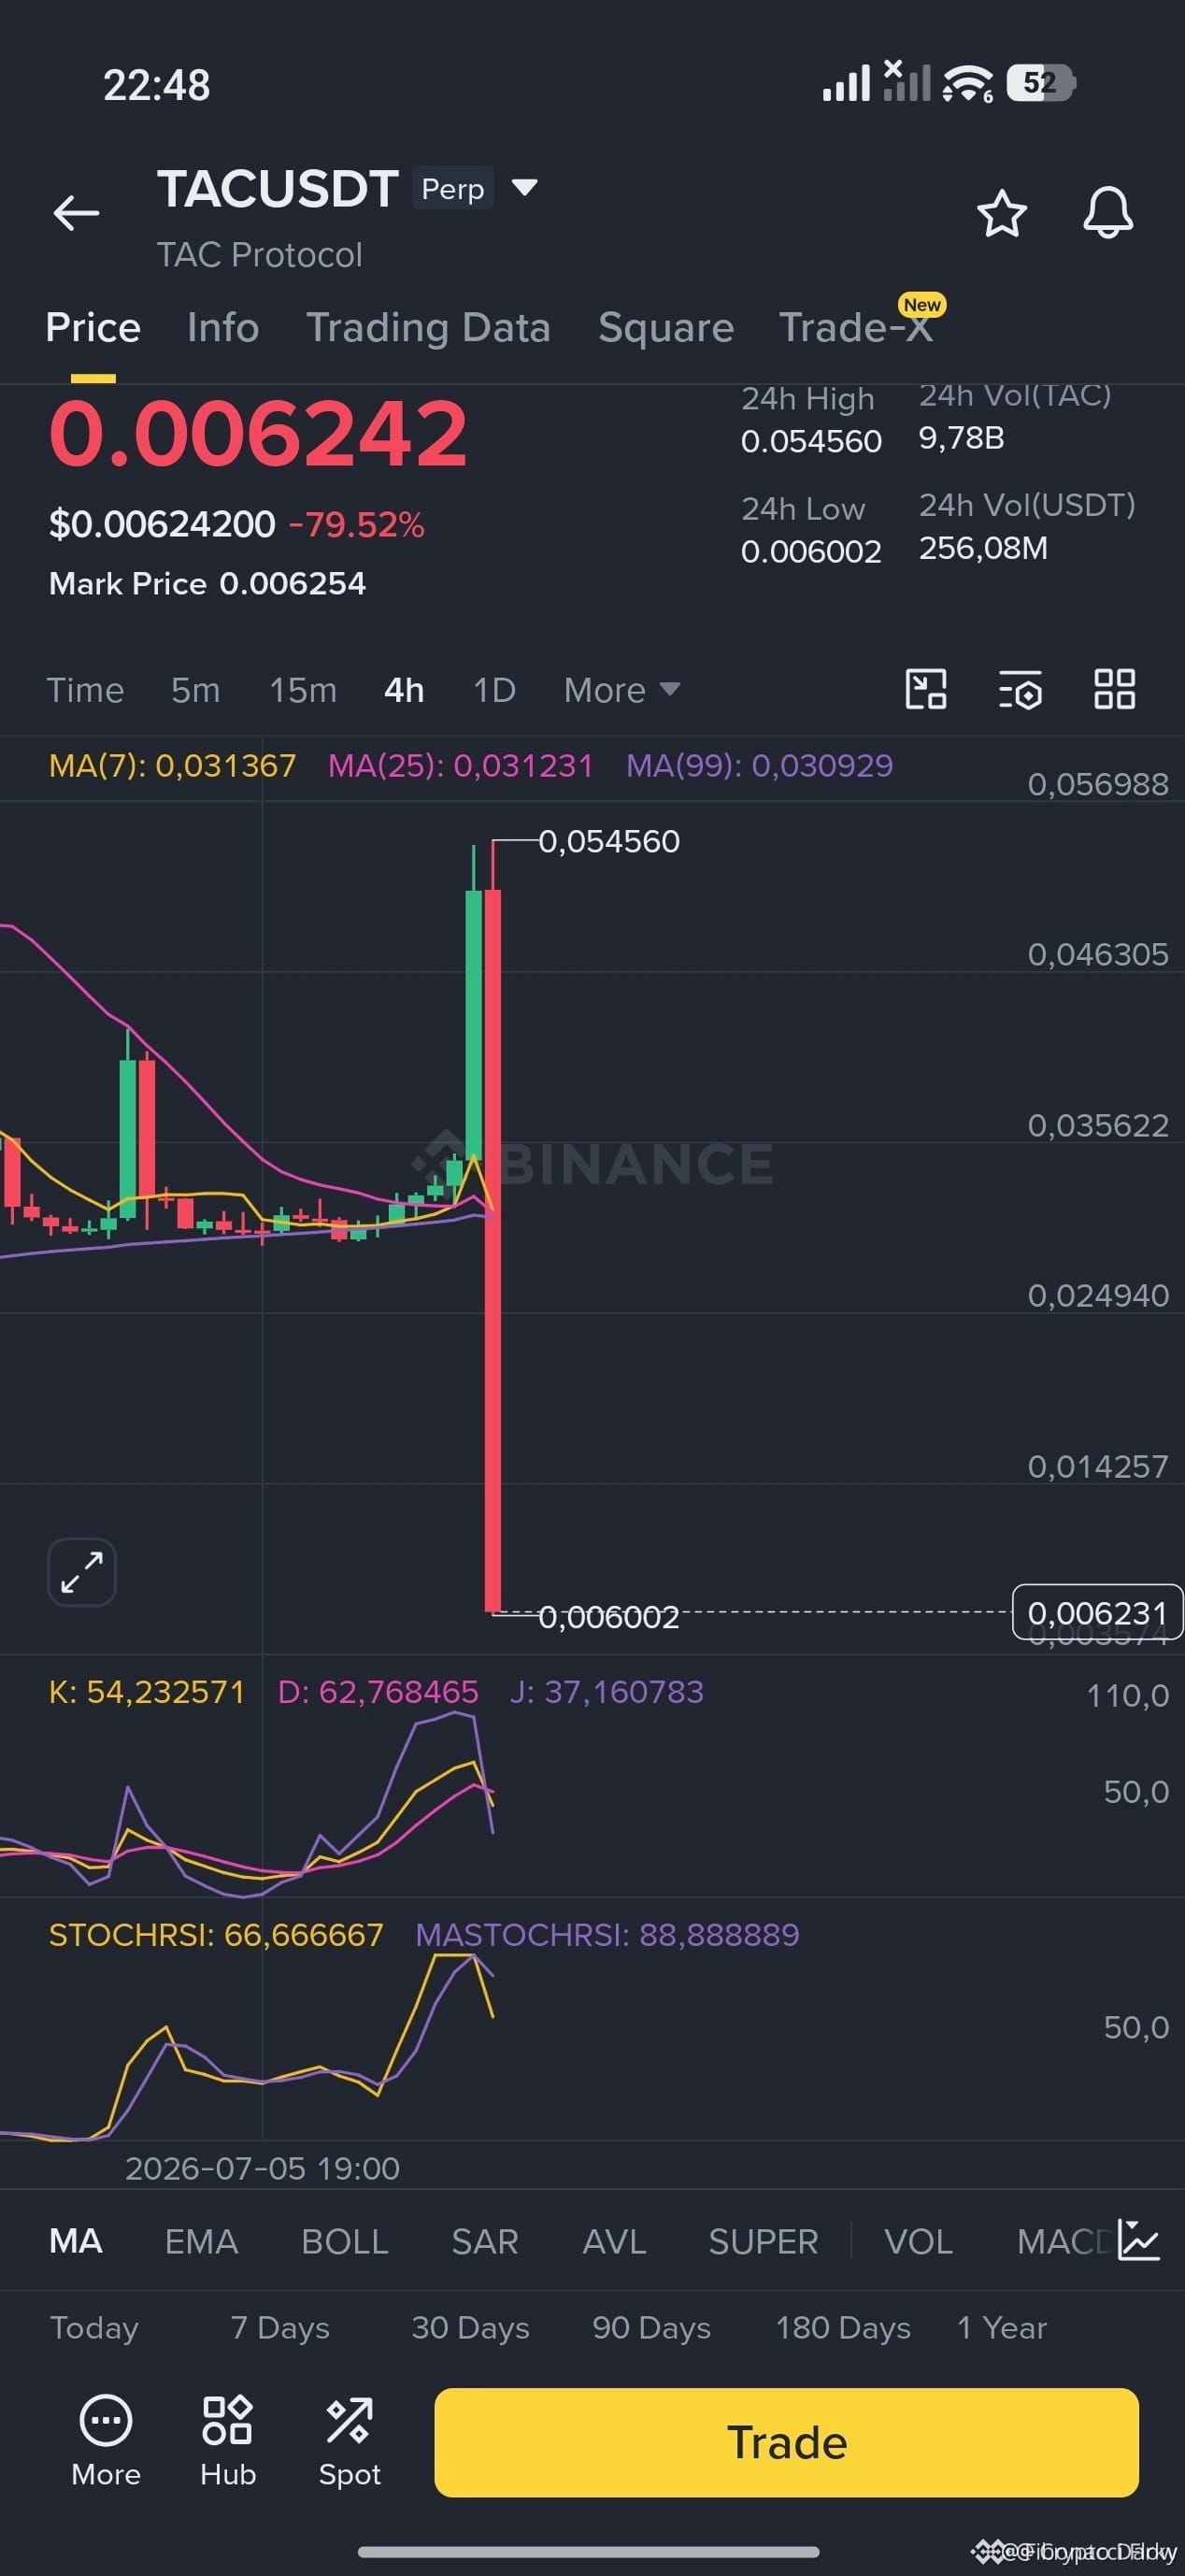
$TAC JUST GOT HIT — ИЗВЕСТНОЕ ПРОИСШЕСТВИЕ ВЗЛОМА ЗАМЕТИЛИ РАНО 🔥
В входных данных нет конкретной информации о цене.
Только что произошло что-то в сети TAC. Ранние сообщения указывают на вероятный эксплойт или нарушение безопасности. За годы торговли такими сетапами я видел, как эти события вызывают резкие ценовые «хвосты» — в обе стороны — пока рынок переваривает новости.
Ключевое сейчас — наблюдать, как заявка на покупку (bid) вмешивается, или же продавцы полностью перехватывают контроль. Я слежу за стаканом ордеров на любые признаки накопления во время паники. Ты держишь позицию или уже вышел?
Это не финансовый совет. Всегда управляй рисками.
#TAC #HackAlert #CryptoNews #Security
⚡
$TAC JUST GOT HIT — ИЗВЕСТНОЕ ПРОИСШЕСТВИЕ ВЗЛОМА ЗАМЕТИЛИ РАНО 🔥
В входных данных нет конкретной информации о цене.
Только что произошло что-то в сети TAC. Ранние сообщения указывают на вероятный эксплойт или нарушение безопасности. За годы торговли такими сетапами я видел, как эти события вызывают резкие ценовые «хвосты» — в обе стороны — пока рынок переваривает новости.
Ключевое сейчас — наблюдать, как заявка на покупку (bid) вмешивается, или же продавцы полностью перехватывают контроль. Я слежу за стаканом ордеров на любые признаки накопления во время паники. Ты держишь позицию или уже вышел?
Это не финансовый совет. Всегда управляй рисками.
#TAC #HackAlert #CryptoNews #Security
⚡
В входных данных нет конкретной информации о цене.
Только что произошло что-то в сети TAC. Ранние сообщения указывают на вероятный эксплойт или нарушение безопасности. За годы торговли такими сетапами я видел, как эти события вызывают резкие ценовые «хвосты» — в обе стороны — пока рынок переваривает новости.
Ключевое сейчас — наблюдать, как заявка на покупку (bid) вмешивается, или же продавцы полностью перехватывают контроль. Я слежу за стаканом ордеров на любые признаки накопления во время паники. Ты держишь позицию или уже вышел?
Это не финансовый совет. Всегда управляй рисками.
#TAC #HackAlert #CryptoNews #Security
⚡
408
·
--
Рост
🚨 Polymarket подтверждает: Никакого взлома смарт-контракта после инцидента на $573K
Polymarket прояснил, что ни его платформа, ни смарт-контракты UMA не были скомпрометированы после сообщений о инциденте с безопасностью, связанном с утечкой приватного ключа, что привело к перемещению около $573K на Polygon.
🔍 Что произошло?
• Приватный ключ, которому 6 лет и который связан с инфраструктурой депозитов, был скомпрометирован
• Более $520K–$573K было переведено злоумышленником
• Ончейн аналитик ZachXBT рано заметил эту активность
🛡️ Ответ Polymarket:
• Все средства пользователей подтверждены как безопасные
• Приватный ключ был заменен и полностью отозван
• Безопасность улучшена до системы управления ключами на основе KMS
• Около $164K успешно заморожены в результате скоординированного ответа
📊 Ключевой вывод:
Несмотря на первоначальные опасения по поводу эксплуатации протокола, проблема заключалась в операционной безопасности (выход старого ключа), а не уязвимости смарт-контракта.
⚠️ Этот инцидент происходит на фоне более широкого роста атак на DeFi — 19 взломов только в мае, с общими убытками около ~$38.2M.
💬 Резюме сообщества:
Безопасность в крипте теперь — это не только код; управление ключами становится настоящей ареной борьбы.
$BTC $POL $TRUMP
#Polymarket #DeFi #Security #HackAlert #blockchain
🚨 Polymarket подтверждает: Никакого взлома смарт-контракта после инцидента на $573K
Polymarket прояснил, что ни его платформа, ни смарт-контракты UMA не были скомпрометированы после сообщений о инциденте с безопасностью, связанном с утечкой приватного ключа, что привело к перемещению около $573K на Polygon.
🔍 Что произошло?
• Приватный ключ, которому 6 лет и который связан с инфраструктурой депозитов, был скомпрометирован
• Более $520K–$573K было переведено злоумышленником
• Ончейн аналитик ZachXBT рано заметил эту активность
🛡️ Ответ Polymarket:
• Все средства пользователей подтверждены как безопасные
• Приватный ключ был заменен и полностью отозван
• Безопасность улучшена до системы управления ключами на основе KMS
• Около $164K успешно заморожены в результате скоординированного ответа
📊 Ключевой вывод:
Несмотря на первоначальные опасения по поводу эксплуатации протокола, проблема заключалась в операционной безопасности (выход старого ключа), а не уязвимости смарт-контракта.
⚠️ Этот инцидент происходит на фоне более широкого роста атак на DeFi — 19 взломов только в мае, с общими убытками около ~$38.2M.
💬 Резюме сообщества:
Безопасность в крипте теперь — это не только код; управление ключами становится настоящей ареной борьбы.
$BTC $POL $TRUMP
#Polymarket #DeFi #Security #HackAlert #blockchain
Polymarket прояснил, что ни его платформа, ни смарт-контракты UMA не были скомпрометированы после сообщений о инциденте с безопасностью, связанном с утечкой приватного ключа, что привело к перемещению около $573K на Polygon.
🔍 Что произошло?
• Приватный ключ, которому 6 лет и который связан с инфраструктурой депозитов, был скомпрометирован
• Более $520K–$573K было переведено злоумышленником
• Ончейн аналитик ZachXBT рано заметил эту активность
🛡️ Ответ Polymarket:
• Все средства пользователей подтверждены как безопасные
• Приватный ключ был заменен и полностью отозван
• Безопасность улучшена до системы управления ключами на основе KMS
• Около $164K успешно заморожены в результате скоординированного ответа
📊 Ключевой вывод:
Несмотря на первоначальные опасения по поводу эксплуатации протокола, проблема заключалась в операционной безопасности (выход старого ключа), а не уязвимости смарт-контракта.
⚠️ Этот инцидент происходит на фоне более широкого роста атак на DeFi — 19 взломов только в мае, с общими убытками около ~$38.2M.
💬 Резюме сообщества:
Безопасность в крипте теперь — это не только код; управление ключами становится настоящей ареной борьбы.
$BTC $POL $TRUMP
#Polymarket #DeFi #Security #HackAlert #blockchain
374
$1 ПРИКАЧАЛИ ОТ $500K ДО $14M ЗА НЕСКОЛЬКО МИНУТ — ВОТ ЧТО ПРОИЗОШЛО 🚨
Это как раз тот случай, который отличает опытных трейдеров от остальных. Слитый мнемоник от основателя Robinhood привёл к скоординированному пампу и дампу по $1: объём торгов достиг $20M всего за два часа. Затем хакер перешёл на BSC, выпустил новые токены и сделал wash trading, чтобы вывести средства, прежде чем адрес заморозили.
Тебе нужно спросить себя: ты слепо следуешь кошелькам или проводишь собственное исследование?
Не является финансовым советом. Всегда управляй своим риском.
#1 #HackAlert #MemeCoin #Security #CryptoAlert
🔥
$1 ПРИКАЧАЛИ ОТ $500K ДО $14M ЗА НЕСКОЛЬКО МИНУТ — ВОТ ЧТО ПРОИЗОШЛО 🚨
Это как раз тот случай, который отличает опытных трейдеров от остальных. Слитый мнемоник от основателя Robinhood привёл к скоординированному пампу и дампу по $1: объём торгов достиг $20M всего за два часа. Затем хакер перешёл на BSC, выпустил новые токены и сделал wash trading, чтобы вывести средства, прежде чем адрес заморозили.
Тебе нужно спросить себя: ты слепо следуешь кошелькам или проводишь собственное исследование?
Не является финансовым советом. Всегда управляй своим риском.
#1 #HackAlert #MemeCoin #Security #CryptoAlert
🔥
Это как раз тот случай, который отличает опытных трейдеров от остальных. Слитый мнемоник от основателя Robinhood привёл к скоординированному пампу и дампу по $1: объём торгов достиг $20M всего за два часа. Затем хакер перешёл на BSC, выпустил новые токены и сделал wash trading, чтобы вывести средства, прежде чем адрес заморозили.
Тебе нужно спросить себя: ты слепо следуешь кошелькам или проводишь собственное исследование?
Не является финансовым советом. Всегда управляй своим риском.
#1 #HackAlert #MemeCoin #Security #CryptoAlert
🔥
149
·
--
$AAVE ПОД ДАВЛЕНИЕМ: КИБЕРАТАКИ ХАКЕРОВ В ЗАРОЖДАЮЩЕМСЯ КРИПТОСЕКТОРЕ РЕЗКО РАСТУТ В 2026 ⚡
В первой половине 2026 года зафиксировано 207 взломов — это рекорд для шестимесячного периода. Общие потери составляют около 972 млн долларов, что меньше, чем в H1 2025, но число атак удвоилось. Более 60% инцидентов связаны с уязвимостями смарт-контрактов и операционной инфраструктуры, при этом северокорейские группы связаны с 66% похищенных активов.
Взлом KelpDAO на 293 млн долларов вызывает шок в сообществе: из $AAVE утекает ликвидность из DeFi-протоколов. TVL упал до 70 млрд долларов — двухлетний минимум, что подчеркивает: операционная безопасность сейчас является самым слабым звеном отрасли. Это временная корректировка или структурный сдвиг для DeFi?
Не является финансовой рекомендацией. Всегда управляйте рисками.
#AAVE #DeFi #Security #HackAlert
⚡
$AAVE ПОД ДАВЛЕНИЕМ: КИБЕРАТАКИ ХАКЕРОВ В ЗАРОЖДАЮЩЕМСЯ КРИПТОСЕКТОРЕ РЕЗКО РАСТУТ В 2026 ⚡
В первой половине 2026 года зафиксировано 207 взломов — это рекорд для шестимесячного периода. Общие потери составляют около 972 млн долларов, что меньше, чем в H1 2025, но число атак удвоилось. Более 60% инцидентов связаны с уязвимостями смарт-контрактов и операционной инфраструктуры, при этом северокорейские группы связаны с 66% похищенных активов.
Взлом KelpDAO на 293 млн долларов вызывает шок в сообществе: из $AAVE утекает ликвидность из DeFi-протоколов. TVL упал до 70 млрд долларов — двухлетний минимум, что подчеркивает: операционная безопасность сейчас является самым слабым звеном отрасли. Это временная корректировка или структурный сдвиг для DeFi?
Не является финансовой рекомендацией. Всегда управляйте рисками.
#AAVE #DeFi #Security #HackAlert
⚡
В первой половине 2026 года зафиксировано 207 взломов — это рекорд для шестимесячного периода. Общие потери составляют около 972 млн долларов, что меньше, чем в H1 2025, но число атак удвоилось. Более 60% инцидентов связаны с уязвимостями смарт-контрактов и операционной инфраструктуры, при этом северокорейские группы связаны с 66% похищенных активов.
Взлом KelpDAO на 293 млн долларов вызывает шок в сообществе: из $AAVE утекает ликвидность из DeFi-протоколов. TVL упал до 70 млрд долларов — двухлетний минимум, что подчеркивает: операционная безопасность сейчас является самым слабым звеном отрасли. Это временная корректировка или структурный сдвиг для DeFi?
Не является финансовой рекомендацией. Всегда управляйте рисками.
#AAVE #DeFi #Security #HackAlert
⚡
58
·
--
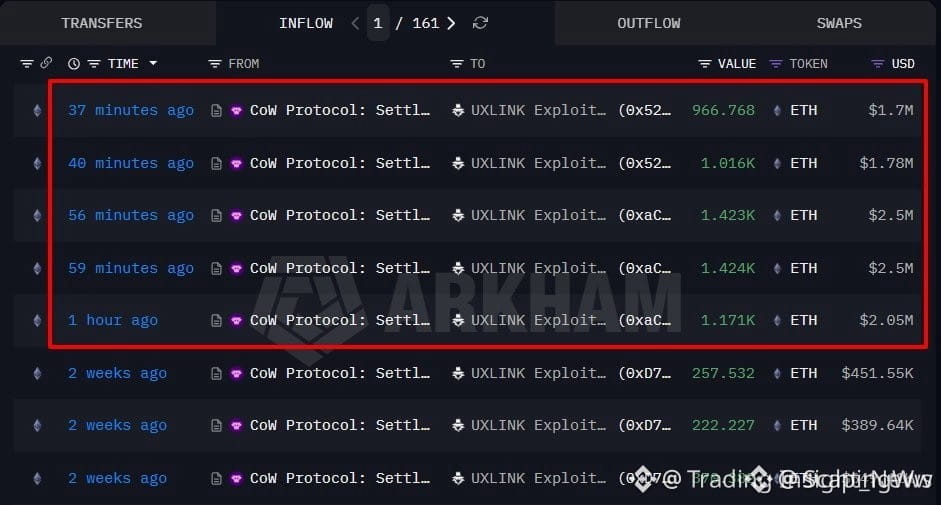
$ETH ATTACKER JUST BOUGHT 6,001 ETH WITH 10.54M DAI – AND IT’S ALREADY BEING WASHED 🔥
Злоумышленник из UXLINK потратил 10,54 млн DAI, чтобы купить 6 001 ETH по средней цене $1 757 за монету. Затем вся сумма прошла через протокол микширования, чтобы скрыть след — классическое поведение «замести следы».
Что бросается в глаза — масштаб. Это примерно $10,5 млн в ETH, направленных в миксеры, и если эти монеты будут проданы, это создаст давление продаж прямо в районе $1 750. Власти ужесточают контроль, но атакующий всё ещё перемещает активы.
Как думаете, это давление продаж уже учтено в цене, или стоит следить за поддержкой заявки возле $1 730?
Не является финансовой рекомендацией. Всегда управляйте рисками.
#ETH #HackAlert #OnChain #CryptoNews
🔥
$ETH ATTACKER JUST BOUGHT 6,001 ETH WITH 10.54M DAI – AND IT’S ALREADY BEING WASHED 🔥
Злоумышленник из UXLINK потратил 10,54 млн DAI, чтобы купить 6 001 ETH по средней цене $1 757 за монету. Затем вся сумма прошла через протокол микширования, чтобы скрыть след — классическое поведение «замести следы».
Что бросается в глаза — масштаб. Это примерно $10,5 млн в ETH, направленных в миксеры, и если эти монеты будут проданы, это создаст давление продаж прямо в районе $1 750. Власти ужесточают контроль, но атакующий всё ещё перемещает активы.
Как думаете, это давление продаж уже учтено в цене, или стоит следить за поддержкой заявки возле $1 730?
Не является финансовой рекомендацией. Всегда управляйте рисками.
#ETH #HackAlert #OnChain #CryptoNews
🔥
Злоумышленник из UXLINK потратил 10,54 млн DAI, чтобы купить 6 001 ETH по средней цене $1 757 за монету. Затем вся сумма прошла через протокол микширования, чтобы скрыть след — классическое поведение «замести следы».
Что бросается в глаза — масштаб. Это примерно $10,5 млн в ETH, направленных в миксеры, и если эти монеты будут проданы, это создаст давление продаж прямо в районе $1 750. Власти ужесточают контроль, но атакующий всё ещё перемещает активы.
Как думаете, это давление продаж уже учтено в цене, или стоит следить за поддержкой заявки возле $1 730?
Не является финансовой рекомендацией. Всегда управляйте рисками.
#ETH #HackAlert #OnChain #CryptoNews
🔥
74
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#FedRateWatch
Просмотров: 1.6M
7,127 обсуждают
2
#ПротоколFOMC
Просмотров: 17,980
90 обсуждают
3
#fomcотслеживание
Просмотров: 24,083
297 обсуждают
4
#FedHikes25BpsUSStocksClose
Просмотров: 2
13 обсуждают
5
#CryptoVCFundingRebounds$5.6BInQ2
Просмотров: 0
4 обсуждают
6
#ZcashRises6%
Просмотров: 81,233
812 обсуждают
7
#XRPSinks10%
Просмотров: 51,592
540 обсуждают
8
#BitcoinETFsShed$450M
Просмотров: 9,726
110 обсуждают
9
#CircleOpensArcMainnet
Просмотров: 23,908
342 обсуждают
10
#ZcashHoldersBackNU7Upgrade
Просмотров: 36,337
504 обсуждают