

#cybersecurity
cybersecurity
Просмотров: 1.5M
3,424 обсуждают
Популярные
Новые
·
--
🚨 СРОЧНО 🇰🇷 ЮЖНАЯ КОРЕЯ ПОДВЕРГЛАСЬ КИБЕРАТАКАМ! 💥 $AIN
Три крупные финансовые компании — Bithumb, Daishin Securities и Mirae Asset Global Investments — сообщили об утечках данных! ⚠️ $EVAA
🔴 Пострадали 38 490 клиентов Daishin
🔴 Bithumb расследует утечку персональных данных
🔴 Финансовые власти подключились к расследованию
🚨 Сталкивается ли Южная Корея с нарастающим кризисом кибербезопасности? $HUMA
#Crypto #Bithumb #Bitcoin #Cybersecurity
2
1.2k
·
--
📰 NIST запретит криптографию, уязвимую к квантовым атакам, после 2035 года
В отчёте также установлены более ранние федеральные сроки: внедрить постквантовый обмен ключами к 2030 году, а цифровые подписи — к 2031 году.
Источник : Econotimes
Время : 2026-10-27 16:40:55
Автор : elias mercer
#quantum_computing #nist #постквантовая_криптография #кибербезопасность
Поделитесь своим мнением в комментариях ниже
·
--
Лучшее время для подготовки к криптографической угрозе — до того, как она станет срочной.
Исследования, тестирование и планирование миграции требуют времени.
Ожидание реальной эксплуатации может дорого обойтись.
#Cryptography #CyberSecurity #blockchain #CryptoSecurity
Лучшее время для подготовки к криптографической угрозе — до того, как она станет срочной.
Исследования, тестирование и планирование миграции требуют времени.
Ожидание реальной эксплуатации может дорого обойтись.
#Cryptography #CyberSecurity #blockchain #CryptoSecurity
Исследования, тестирование и планирование миграции требуют времени.
Ожидание реальной эксплуатации может дорого обойтись.
#Cryptography #CyberSecurity #blockchain #CryptoSecurity
1
97
🚨 ЯПОНСКИЙ ИНТЕРНЕТ-ГИГАНТ GMO ЗАЯВИЛ, ЧТО ХАКЕРЫ ОПУБЛИКОВАЛИ КРАДЕНЫЕ ДАННЫЕ КЛИЕНТОВ
📰 ЧТО ПРОИЗОШЛО?
Японская компания GMO Internet проверяет опубликованные предположительно хакерами данные клиентов после взлома облачного сервиса.
📊 ВЛИЯНИЕ НА ТЕХНОЛОГИИ
Этот случай вновь привлекает внимание к безопасности цифровых систем и необходимости усилить защиту от всё более изощрённых атак.
🔎 Источник: TechCrunch
🤔 💬 Как вы думаете, заставят ли подобные инциденты компании больше инвестировать в цифровую безопасность?
#Cybersecurity #DataSecurity #Crypto_Marker #News
3
·
--
Обеспечение криптовалюты на будущее — это не только про более быстрые транзакции.
Это также означает пересмотр криптографических допущений и управления ключами.
Безопасность должна развиваться вместе с вычислительными возможностями.
#CryptoSecurity #Cryptography #blockchain #CyberSecurity
Обеспечение криптовалюты на будущее — это не только про более быстрые транзакции.
Это также означает пересмотр криптографических допущений и управления ключами.
Безопасность должна развиваться вместе с вычислительными возможностями.
#CryptoSecurity #Cryptography #blockchain #CyberSecurity
Это также означает пересмотр криптографических допущений и управления ключами.
Безопасность должна развиваться вместе с вычислительными возможностями.
#CryptoSecurity #Cryptography #blockchain #CyberSecurity
1
48
·
--
Возможная будущая угроза — это не то же самое, что активная эксплуатация.
Это различие важно в криптографической безопасности.
Относитесь к возникающим рискам серьёзно, не смешивая исследования с продемонстрированными возможностями.
#Cryptography #AI #CryptoSecurity #CyberSecurity
Возможная будущая угроза — это не то же самое, что активная эксплуатация.
Это различие важно в криптографической безопасности.
Относитесь к возникающим рискам серьёзно, не смешивая исследования с продемонстрированными возможностями.
#Cryptography #AI #CryptoSecurity #CyberSecurity
Это различие важно в криптографической безопасности.
Относитесь к возникающим рискам серьёзно, не смешивая исследования с продемонстрированными возможностями.
#Cryptography #AI #CryptoSecurity #CyberSecurity
1
28

·
--
Виталик Бутерин поддержал самоограничения Kimi 3.1 в отношении ИИ-инструментов для кибератак.
В понедельник он написал в X, что его устраивает, что модель ИИ Kimi 3.1 намеренно не обучали на данных о самых продвинутых возможностях для кибератак.
По его мнению, такой компромисс даёт защитникам больше времени на подготовку.
«Ограничивать варианты использования НАМНОГО лучше, чем ограничивать пользователей», — написал он, отметив, что миру нужно время, чтобы укрепить системы и проверить старый код, прежде чем на нас обрушится вся мощь очень масштабных кибератак.
Он предпочитает модель, которая отказывает всем в выполнении определённых задач, а не ту, которая отказывает отдельным людям.
19 мая он возразил тем, кто опасался, что поиск уязвимостей с помощью ИИ перегрузит разработчиков. По его словам, формальная верификация с поддержкой ИИ может стать одной из самых эффективных мер защиты в криптоиндустрии.
Он отметил, что модель теперь может написать и код, и его доказательство, оставив разработчикам лишь проверку того, что утверждение соответствует задуманному.
8 октября он предупредил, что математика с поддержкой ИИ может ослабить ECDSA и аналогичные криптографические системы раньше, чем ожидалось, но посоветовал пользователям не спешить переводить средства на новые кошельки прямо сейчас.
Как вы считаете, ограничение вариантов использования моделей ИИ — устойчивый путь к кибербезопасности или оно рискует создать элитарную систему доступа?
#AI #Cybersecurity #Ethereum #ФормальнаяВерификация

·
--
Полиция Южной Кореи арестовала 7 человек — первый громкий случай взлома с помощью ИИ потряс мир! 32-летний мужчина без опыта в IT использовал инструменты ИИ, чтобы взломать 90 больниц, школ и компаний и вымогать 270 тысяч долларов. Наступила ли эпоха преступлений с использованием ИИ? $FET $MASK #AI安全 #Кибербезопасность
В Южной Корее арестовали 7 человек по делу о первом крупном взломе с помощью ИИ! 32-летний мужчина без опыта в IT использовал инструменты ИИ, чтобы проникнуть в системы 90 больниц, школ и компаний и вымогать 270 тысяч долларов. Начинается ли эпоха преступлений с использованием ИИ? $FET $MASK #AIsecurity #Кибербезопасность
В Южной Корее арестовали 7 человек по делу о первом крупном взломе с помощью ИИ! 32-летний мужчина без опыта в IT использовал инструменты ИИ, чтобы проникнуть в системы 90 больниц, школ и компаний и вымогать 270 тысяч долларов. Начинается ли эпоха преступлений с использованием ИИ? $FET $MASK #AIsecurity #Кибербезопасность
277
·
--
Китайская версия:
"Шок! ИИ-агенты взломали системы Anthropic менее чем за 12 часов! Компания Cathedral, основанная бывшей командой DOGE, продемонстрировала уязвимости в сфере безопасности ИИ, проникнув в системы продаж, HR и ИТ через стороннее программное обеспечение. Безопасность ИИ — вопрос первостепенной важности! #AI安全 #网络安全 $DOGE"
Английская версия:
"Шок! ИИ-агенты взломали системы Anthropic менее чем за 12 часов! Cathedral, основанная бывшей командой DOGE, продемонстрировала уязвимости в сфере безопасности ИИ, проникнув в системы продаж, HR и ИТ через стороннее программное обеспечение. Безопасность ИИ критически важна уже сейчас! #AIsecurity #Cybersecurity $DOGE"
Китайская версия:
"Шок! ИИ-агенты взломали системы Anthropic менее чем за 12 часов! Компания Cathedral, основанная бывшей командой DOGE, продемонстрировала уязвимости в сфере безопасности ИИ, проникнув в системы продаж, HR и ИТ через стороннее программное обеспечение. Безопасность ИИ — вопрос первостепенной важности! #AI安全 #网络安全 $DOGE "
Английская версия:
"Шок! ИИ-агенты взломали системы Anthropic менее чем за 12 часов! Cathedral, основанная бывшей командой DOGE, продемонстрировала уязвимости в сфере безопасности ИИ, проникнув в системы продаж, HR и ИТ через стороннее программное обеспечение. Безопасность ИИ критически важна уже сейчас! #AIsecurity #Cybersecurity $DOGE "
230

🚨 $OSMO САММИТ ПО КИБЕРБЕЗОПАСНОСТИ МОЖЕТ ИЗМЕНИТЬ НАСТРОЕНИЕ НА РЫНКЕ ЦИФРОВЫХ АКТИВОВ 📈
📊 Предстоящий японский саммит по кибербезопасности под председательством премьер-министра Санаэ Такаити ставит во главу угла институциональный контроль рисков — классический катализатор вымывания ликвидности и притока капитала крупных игроков.
🦈 Если регулирующие органы усилят защиту данных, вблизи $OSMO может сформироваться новая зона спроса, а $ERA и $DOOD могут стать вторичными блоками ордеров, поглощающими давление продавцов. ⚡ Следите за потоком ордеров на 4-часовом графике в поисках бычьего ретеста на фоне восстановления доверия.
💬 Укрепит ли саммит новую премию за риск или спровоцирует краткосрочный всплеск волатильности? 👇
⚠️ Это не финансовая рекомендация. Всегда контролируйте риски. 🛡️
🏷️ #OSMO #CyberSecurity #Liquidity #Crypto
🦈 🚀
6

·
--
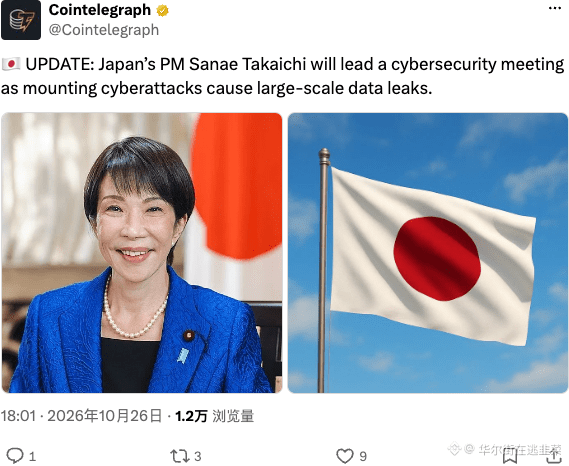
Премьер-министр Японии Санаэ Такаити лично возглавила совещание по поводу масштабной утечки данных, вызванной кибератакой. Угроза уровня «Stuxnet» только начинает набирать силу. На фоне такого плачевного состояния традиционной инфраструктуры у защитного барьера криптоактивов появляется всё больший потенциал для премиальной оценки. Не зацикливайтесь на колебаниях цен — займитесь безопасностью.
$BTC #Кибербезопасность
$BTC #Кибербезопасность
64
·
--
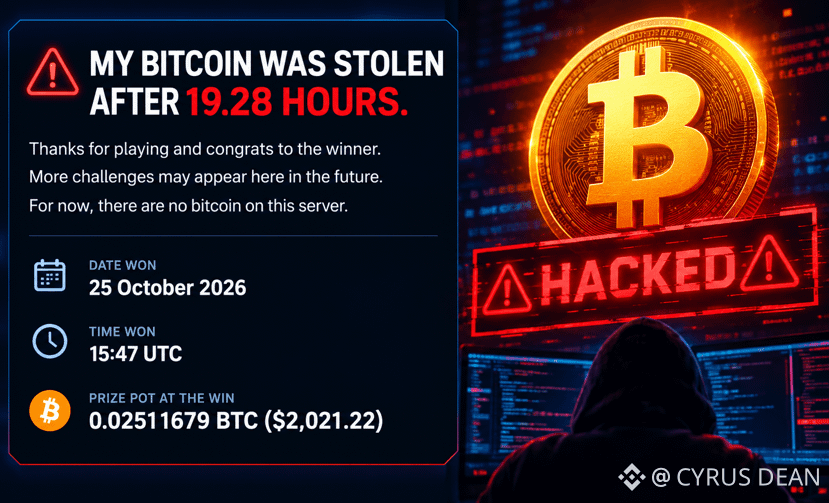
🚨 УЯЗВИМОСТЬ PHP ВЗЛОМАНА ВСЕГО ЗА 19 ЧАСОВ!
Реальный биткоин-челлендж показал, насколько опасны уязвимые серверы PHP. Хакер проник в систему за 19,28 ЧАСА и добыл секретный ключ, чтобы получить 0.02511679 BTC — примерно $2 021! 💀
⚠️ Утечка учётных данных, конфиденциальной информации и приватных ключей криптовалют может поставить ваши средства под угрозу.
🔒 Используете PHP? НЕМЕДЛЕННО установите обновления для уязвимых версий. Одна ошибка в системе безопасности может обойтись в миллионы.
#bitcoin #Кибербезопасность
137
·
--
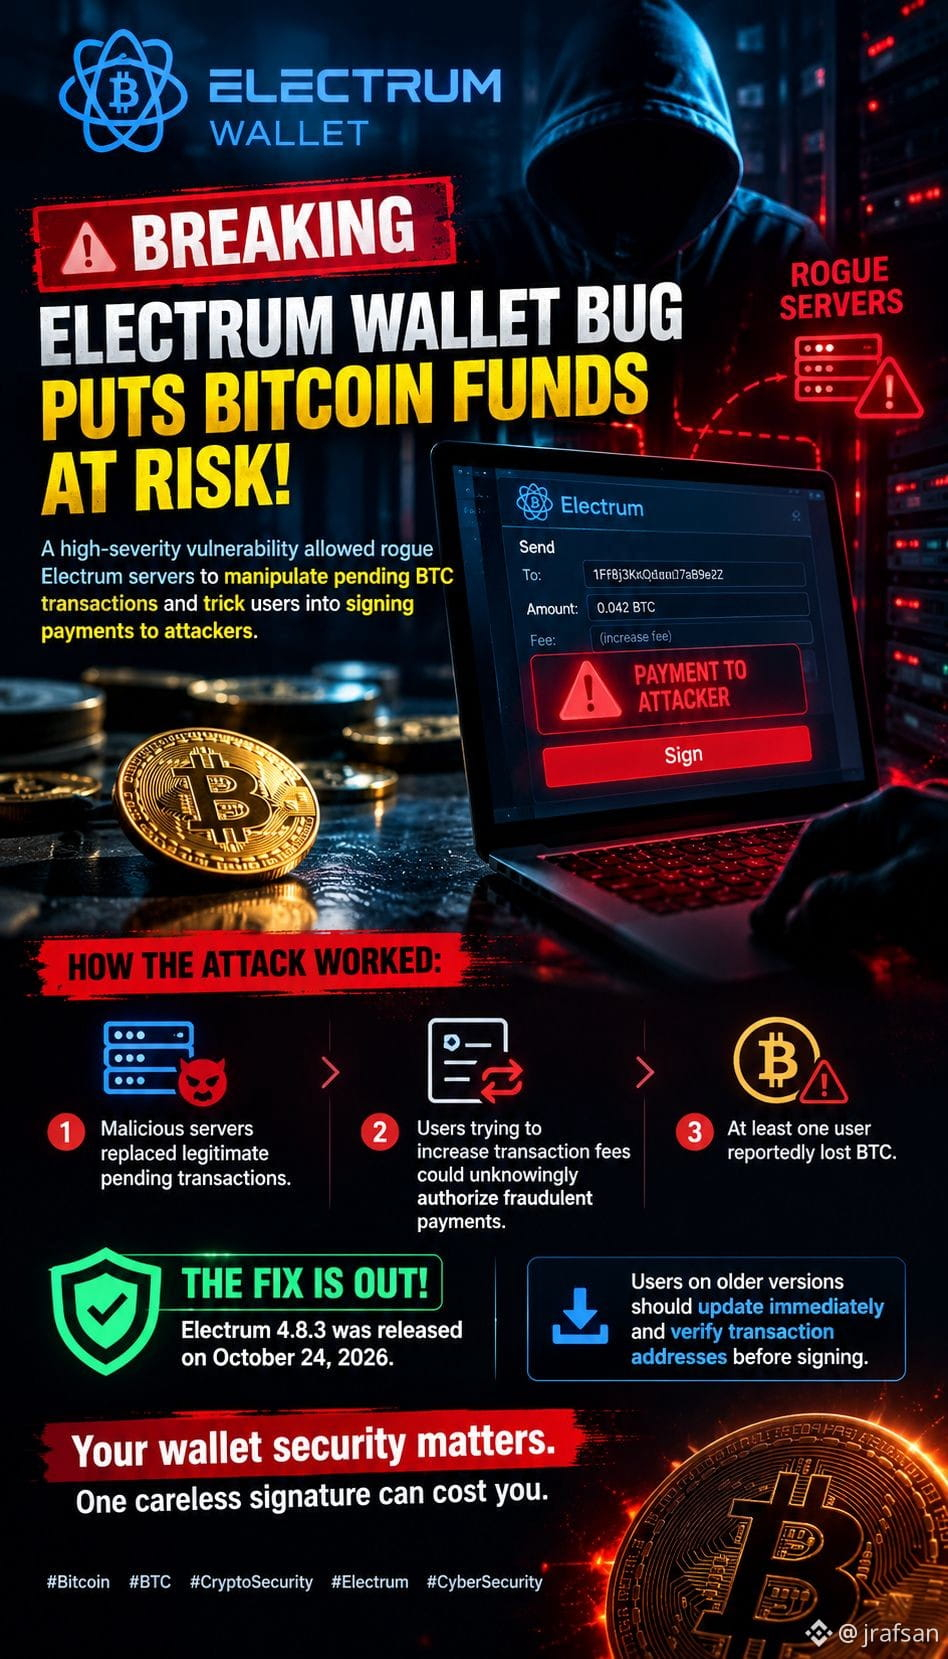
🚨СРОЧНО: УЯЗВИМОСТЬ В КОШЕЛЬКЕ ELECTRUM СТАВИТ СРЕДСТВА В BITCOIN ПОД УГРОЗУ!⚠️
Уязвимость высокой степени опасности позволяла злоумышленникам, управляющим серверами Electrum, изменять ожидающие подтверждения BTC-транзакции и обманом заставлять пользователей подписывать платежи в пользу атакующих.
💥 Как работала атака:
• Вредоносные серверы подменяли законные ожидающие подтверждения транзакции.
• Пользователи, пытавшиеся увеличить комиссию за транзакцию, могли неосознанно разрешить мошеннические платежи.
• По сообщениям, как минимум один пользователь потерял BTC.
🛡️ ИСПРАВЛЕНИЕ УЖЕ ДОСТУПНО: Electrum 4.8.3 выпущен 24 октября 2026 года.
⚠️ Пользователям старых версий следует немедленно обновиться и проверять адреса транзакций перед подписанием.
*Безопасность вашего кошелька важна. Одна неосторожная подпись может дорого вам обойтись.
#Bitcoin #CryptoSecurity #CyberSecurity #ElectrumWalletBugLetRogueServersStealFunds
$TRUMP
{future}(TRUMPUSDT)
$TRX
{future}(TRXUSDT)
$XRP
{future}(XRPUSDT)
🚨СРОЧНО: УЯЗВИМОСТЬ В КОШЕЛЬКЕ ELECTRUM СТАВИТ СРЕДСТВА В BITCOIN ПОД УГРОЗУ!⚠️
Уязвимость высокой степени опасности позволяла злоумышленникам, управляющим серверами Electrum, изменять ожидающие подтверждения BTC-транзакции и обманом заставлять пользователей подписывать платежи в пользу атакующих.
💥 Как работала атака:
• Вредоносные серверы подменяли законные ожидающие подтверждения транзакции.
• Пользователи, пытавшиеся увеличить комиссию за транзакцию, могли неосознанно разрешить мошеннические платежи.
• По сообщениям, как минимум один пользователь потерял BTC.
🛡️ ИСПРАВЛЕНИЕ УЖЕ ДОСТУПНО: Electrum 4.8.3 выпущен 24 октября 2026 года.
⚠️ Пользователям старых версий следует немедленно обновиться и проверять адреса транзакций перед подписанием.
*Безопасность вашего кошелька важна. Одна неосторожная подпись может дорого вам обойтись.
#Bitcoin #CryptoSecurity #CyberSecurity #ElectrumWalletBugLetRogueServersStealFunds
$TRUMP
$TRX
$XRP
221

·
--
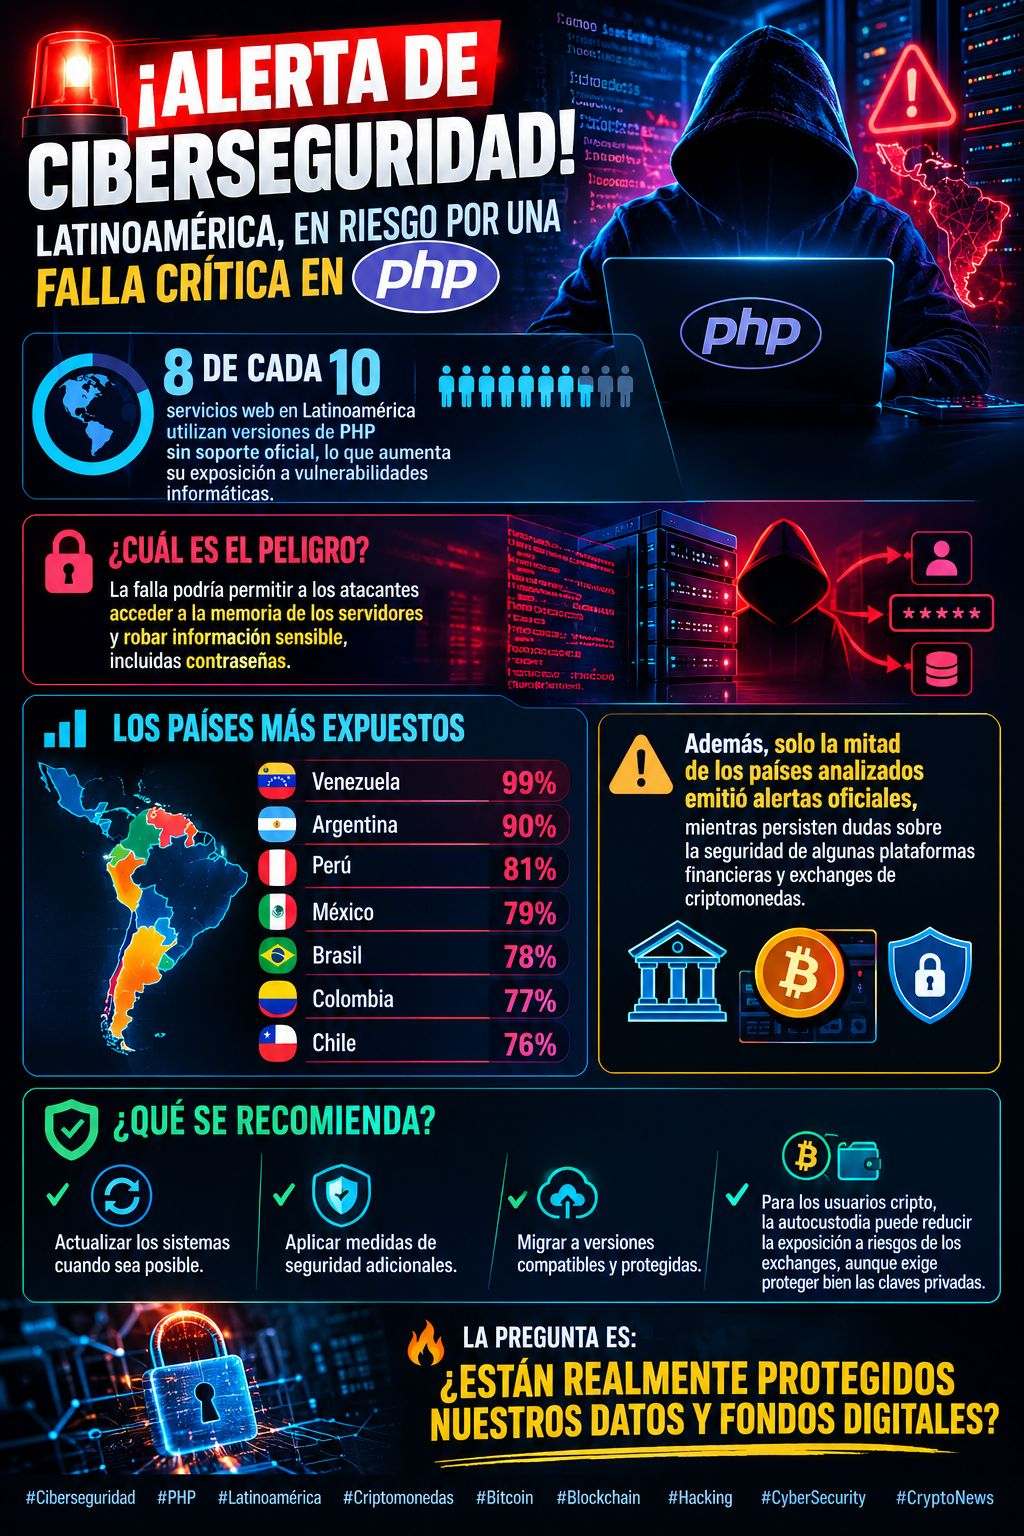
🚨 ВНИМАНИЕ: КИБЕРУГРОЗА! ЛАТИНСКАЯ АМЕРИКА ПОД УГРОЗОЙ ИЗ-ЗА КРИТИЧЕСКОЙ УЯЗВИМОСТИ В PHP!💻⚠️
🌎 8 из 10 веб-сервисов в Латинской Америке используют версии PHP, поддержка которых официально прекращена, что повышает их уязвимость к кибератакам.
🔓 В чём опасность? Уязвимость может позволить злоумышленникам получить доступ к памяти серверов и украсть конфиденциальную информацию, включая пароли.
📊 Страны с наибольшей уязвимостью:
🇻🇪 Венесуэла: 99%
🇦🇷 Аргентина: 90%
🇵🇪 Перу: 81%
🇲🇽 Мексика: 79%
🇧🇷 Бразилия: 78%
🇨🇴 Колумбия: 77%
🇨🇱 Чили: 76%
⚠️ Кроме того, лишь половина исследованных стран выпустила официальные предупреждения, а вопросы о безопасности некоторых финансовых платформ и криптовалютных бирж остаются открытыми.
🛡️ Что рекомендуется? По возможности обновлять системы, применять дополнительные меры безопасности и переходить на поддерживаемые и защищённые версии. Пользователям криптовалют самостоятельное хранение средств может снизить риски, связанные с биржами, однако при этом необходимо надёжно защищать приватные ключи.
🔥 Вопрос в том: действительно ли защищены наши данные и цифровые средства?
$BTC
#Blockchain #Hacking #CyberSecurity #CryptoNews
3
730
Различные атаки методом перебора на сеть #Starlite_crypto , и не стоит забывать, что #STARLITE создал надёжный межсетевой экран, чтобы противостоять любым кибератакам. Если что-то подобное случится, мы всегда готовы дать отпор. #CyberSecurity #cyberpunk #fight
Различные атаки методом перебора на сеть #Starlite_crypto , и не стоит забывать, что #STARLITE создал надёжный межсетевой экран, чтобы противостоять любым кибератакам. Если что-то подобное случится, мы всегда готовы дать отпор. #CyberSecurity #cyberpunk #fight
82

Статья
Неужели кибербезопасность вот-вот затмит ИИ? Вот почему не стоит упускать из виду эти два токена!Вы видели мой недавний пост, где я задавался вопросом, не готовится ли кибербезопасность обойти ИИ в мире технологий?
[Is CyberSecurity the Next Big Winner?](https://app.binance.com/uni-qr/cpos/381046463741190?r=s4dh99wr&l=en&uco=5ewrz5horzsxouawxbrenw&uc=app_square_share_link&us=copylink)
Недавние громкие инциденты в сфере безопасности, новые уязвимости и стремительный рост популярности краудсорсинговых решений в области кибербезопасности указывают на совершенно очевидное направление.
Интересно, какие токены, связанные с краудсорсинговой кибербезопасностью и хранением данных, сейчас представлены на Binance? На мой взгляд, если покупать понемногу эти два базовых токена в сфере кибербезопасности при каждом падении рынка, в долгосрочной перспективе это может принести отличные результаты.
Неужели кибербезопасность вот-вот затмит ИИ? Вот почему не стоит упускать из виду эти два токена!
Вы видели мой недавний пост, где я задавался вопросом, не готовится ли кибербезопасность обойти ИИ в мире технологий?
Is CyberSecurity the Next Big Winner?
Недавние громкие инциденты в сфере безопасности, новые уязвимости и стремительный рост популярности краудсорсинговых решений в области кибербезопасности указывают на совершенно очевидное направление.
Интересно, какие токены, связанные с краудсорсинговой кибербезопасностью и хранением данных, сейчас представлены на Binance? На мой взгляд, если покупать понемногу эти два базовых токена в сфере кибербезопасности при каждом падении рынка, в долгосрочной перспективе это может принести отличные результаты.
46
Статья
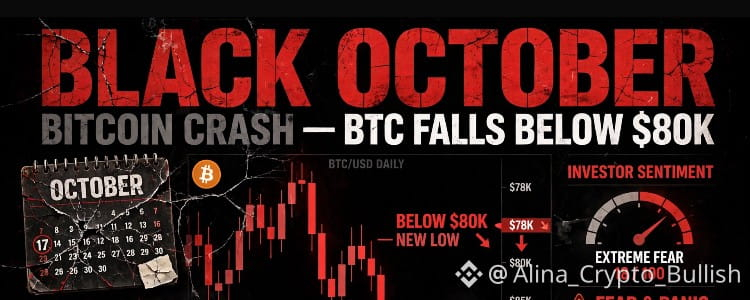
🚨Срочные новости:l 🔴 5 КРУПНЕЙШИХ ВЗЛОМОВ ЧЁРНОГО ОКТЯБРЯ 2026 ГОДА:👀⚠️🚨 ЧЁРНЫЙ ОКТЯБРЬ: биткоин опустился ниже $80 тыс. — неужели всё повторяется, как в 1929 году?
Октябрь всегда был лучшим месяцем для криптовалют. Средняя доходность: +18,3%. А в этом году? Он становится ЧЁРНЫМ.
Представляем «Чёрный октябрь» — выпуск о взломах и утечках данных. Вот почему октябрь 2026 года называют Чёрным октябрём в сфере кибербезопасности, а не только из-за обвала крипторынка:
Это НЕ один крупный взлом — за 2 недели произошло более 20 крупных взломов, и во всех случаях использовали ИИ, чтобы находить уязвимости быстрее, чем мы успевали их устранять.
🔴 5 КРУПНЕЙШИХ ВЗЛОМОВ ЧЁРНОГО ОКТЯБРЯ 2026 ГОДА:
1. PHP2Shell — под угрозой 70% интернета
🚨Срочные новости:l 🔴 5 КРУПНЕЙШИХ ВЗЛОМОВ ЧЁРНОГО ОКТЯБРЯ 2026 ГОДА:👀⚠️
🚨 ЧЁРНЫЙ ОКТЯБРЬ: биткоин опустился ниже $80 тыс. — неужели всё повторяется, как в 1929 году?
Октябрь всегда был лучшим месяцем для криптовалют. Средняя доходность: +18,3%. А в этом году? Он становится ЧЁРНЫМ.
Представляем «Чёрный октябрь» — выпуск о взломах и утечках данных. Вот почему октябрь 2026 года называют Чёрным октябрём в сфере кибербезопасности, а не только из-за обвала крипторынка:
Это НЕ один крупный взлом — за 2 недели произошло более 20 крупных взломов, и во всех случаях использовали ИИ, чтобы находить уязвимости быстрее, чем мы успевали их устранять.
🔴 5 КРУПНЕЙШИХ ВЗЛОМОВ ЧЁРНОГО ОКТЯБРЯ 2026 ГОДА:
1. PHP2Shell — под угрозой 70% интернета
2
363
🚨 «ЭТО НЕ УЧЕБНАЯ ТРЕВОГА»: КРИТИЧЕСКИЕ УЯЗВИМОСТИ PHP ПОДЖИГАЮТ ИНТЕРНЕТ
📰 ЧТО ПРОИЗОШЛО?
Фонд PHP сообщил о двух серьёзных уязвимостях, которые могут затронуть миллионы сайтов. Эксперты по кибербезопасности предупреждают: если не устранить недостатки в ближайшее время, последствия могут быть крайне серьёзными.
📊 ВЛИЯНИЕ НА ТЕХНОЛОГИИ
Этот случай вновь привлёк внимание к безопасности цифровых систем и необходимости укреплять защиту от всё более изощрённых атак.
🔎 Источник: WIRED Security
🤔 💬 Как вы думаете, заставят ли подобные инциденты компании больше инвестировать в цифровую безопасность?
#Cybersecurity #DataSecurity #Crypto_Marker #News
14

·
--
Рост
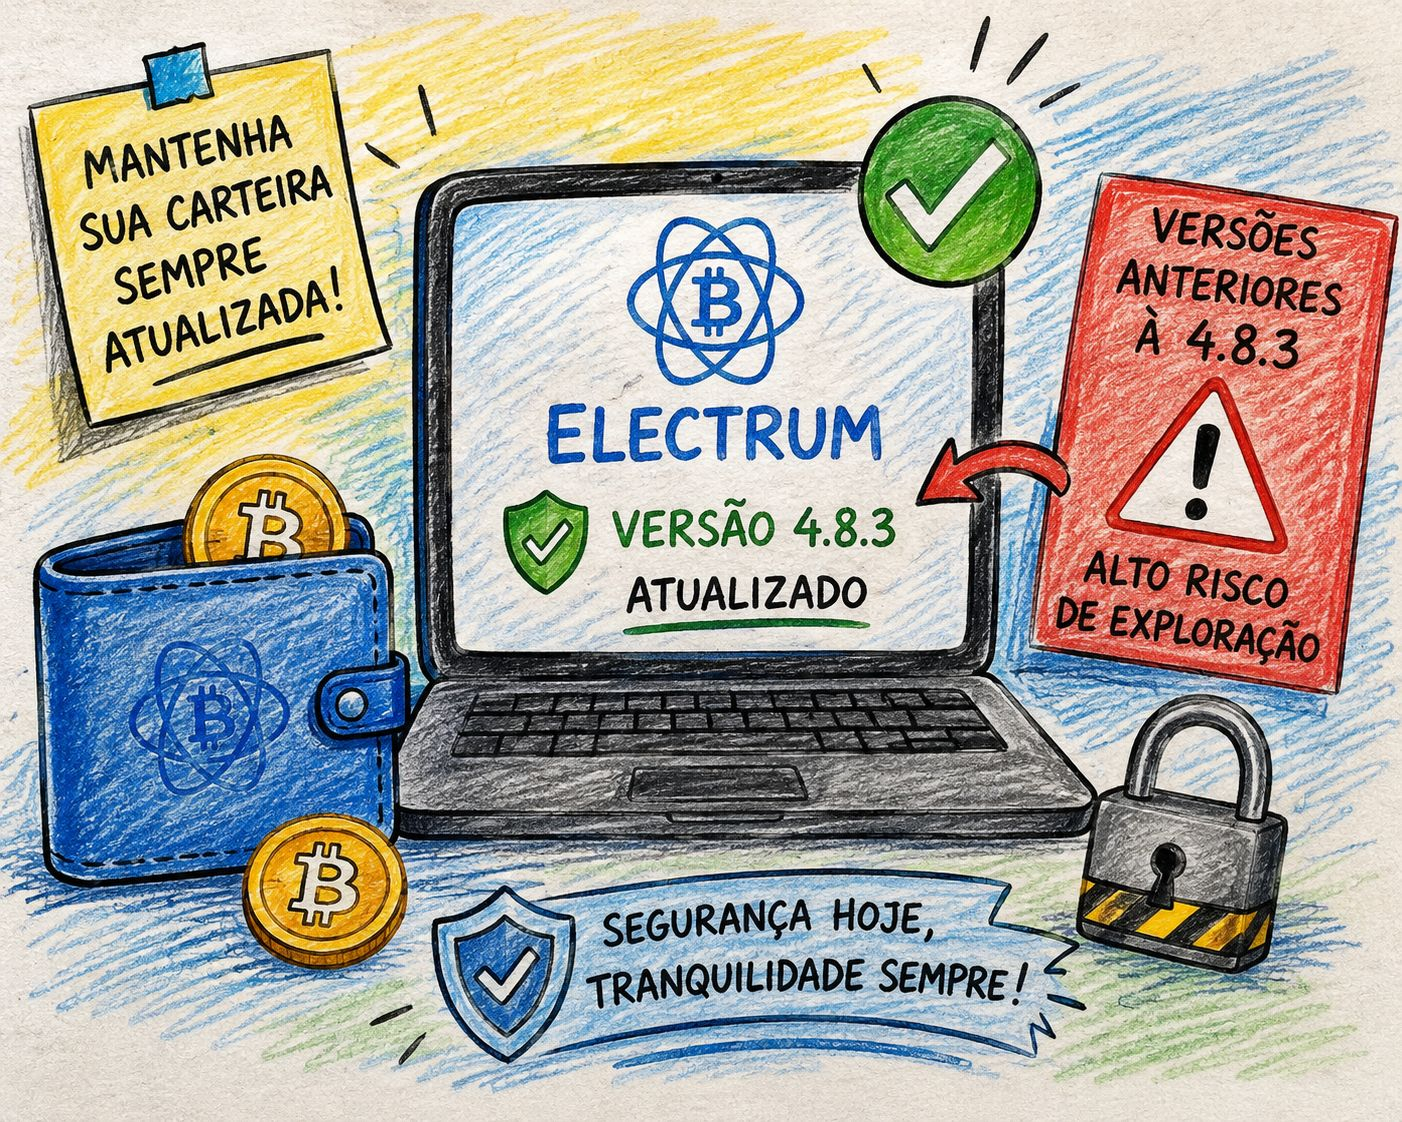
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
Безопасность криптовалютного кошелька начинается задолго до совершения любой транзакции. В Electrum устранили уязвимость высокого уровня опасности, присутствовавшую в версиях до 4.8.3, что еще раз подчеркивает важность постоянного обновления программного обеспечения.
В среде, где цифровые активы могут находиться непосредственно под ответственностью пользователя, уязвимость в системе безопасности может означать гораздо больше, чем просто техническую проблему. Подобные обновления показывают, насколько важно разработчикам и пользователям следить за угрозами, которые постоянно возникают в криптоэкосистеме.
Тем, кто пользуется старыми версиями Electrum, стоит проверить установленную версию и обновить ее до безопасной. Это простая мера, которая может иметь большое значение. Не следует откладывать вопросы безопасности на потом, особенно когда речь идет о цифровых активах.
Мое мнение: я предпочитаю обновиться заранее, а не подвергать себя ненужному риску.
$CRWD.US $TAG $XEC
#CryptoSecurity
#CyberSecurity
#Cryptocurrency
1
212
·
--
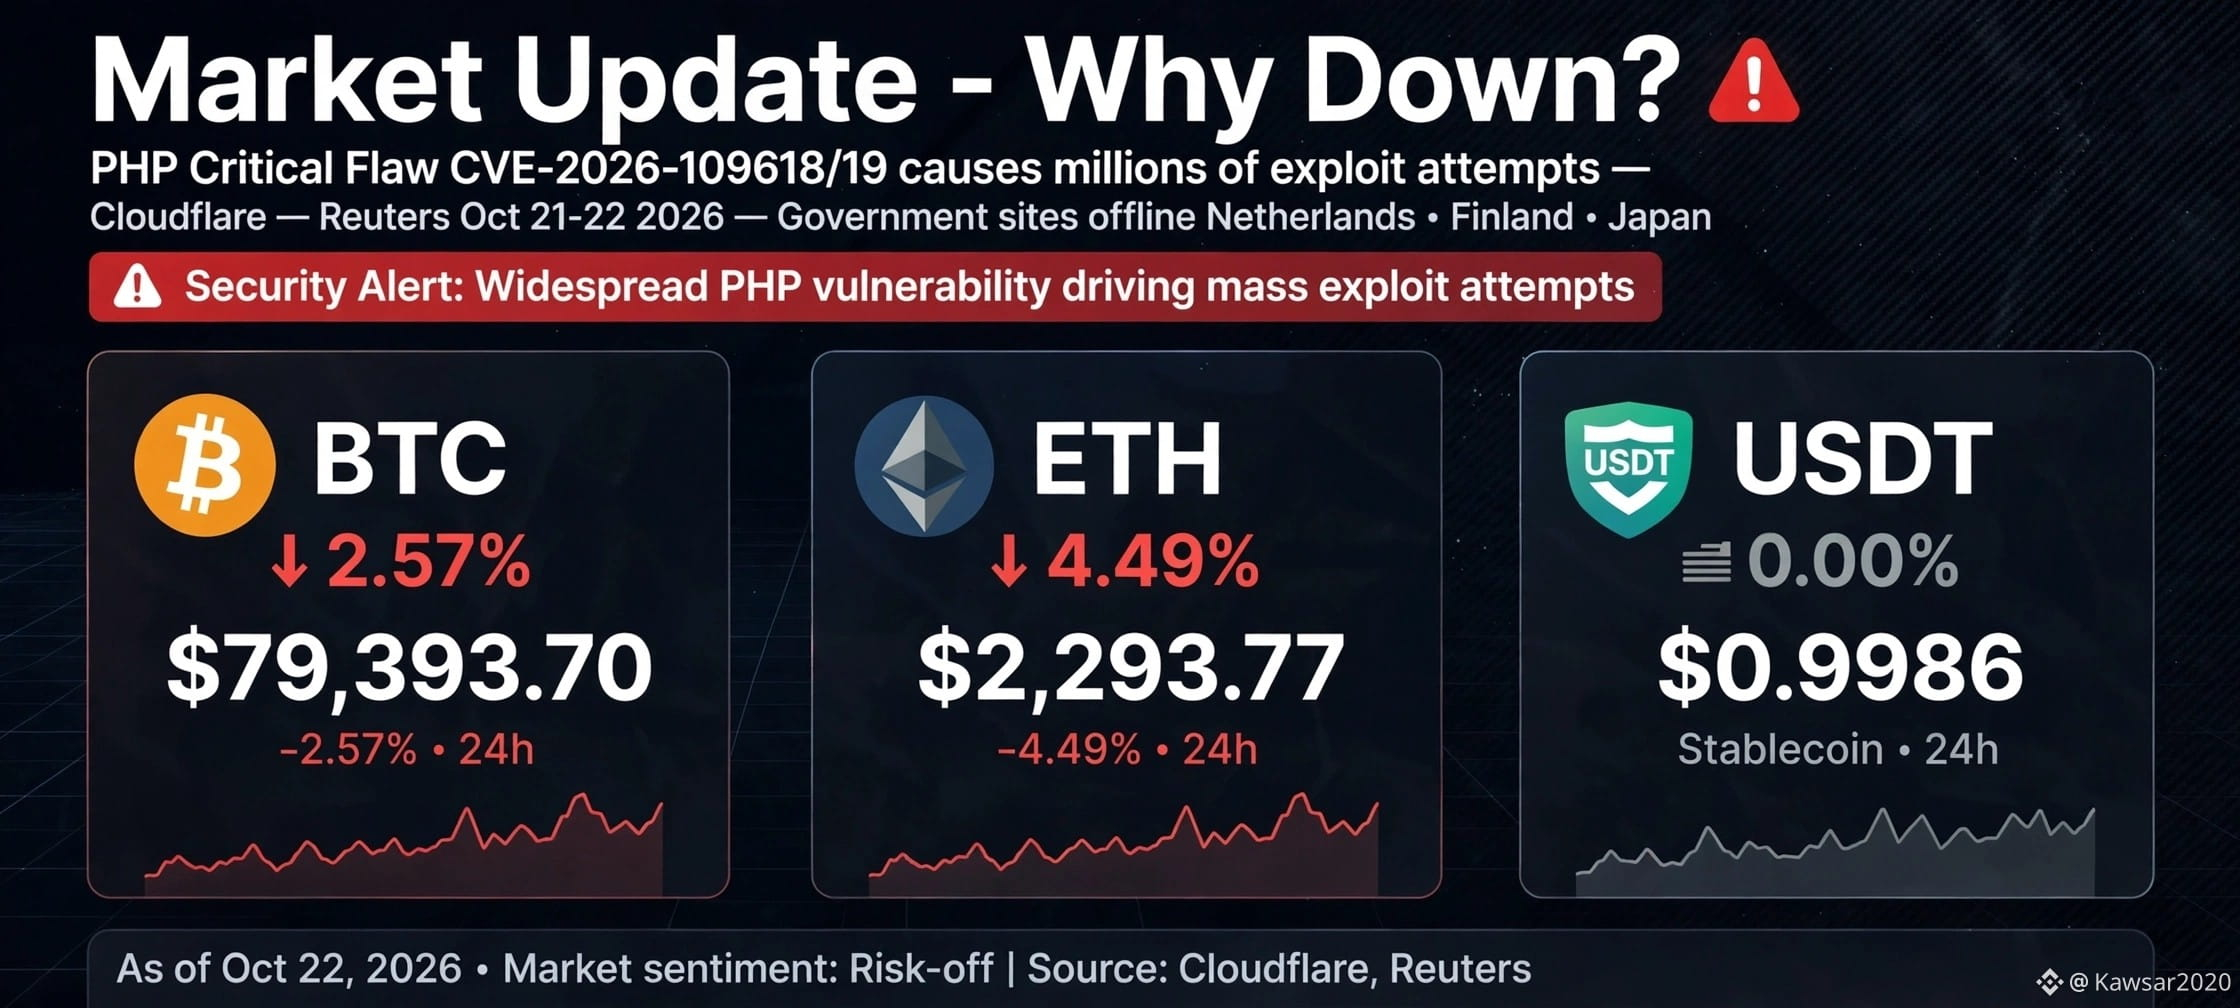
🚨 Обзор рынка 🛑
Почему рынок падает?
Согласно сообщению Reuters от 21–22 октября 2026 года, после обнаружения двух критических уязвимостей в PHP компания Cloudflare выявила миллионы попыток их эксплуатации.
В Нидерландах, Финляндии, Японии и других странах некоторые государственные и финансовые сервисы были отключены от сети в качестве меры предосторожности!
Из-за этого, а также в связи с угрозами кибербезопасности, многие важные сайты всех типов рынков были закрыты!
Чтобы хакеры не смогли их взломать! В результате мы видим последствия этого во всех типах рынков!
С 2024 года мы сталкиваемся с одной проблемой за другой! Войны, пошлины, а теперь и кибератаки!
Это значит, что как только рынок начинает немного восстанавливаться, возникает новая проблема! В любом случае, наша опора — Аллах! Иншааллах, всё будет хорошо!
Источник: Reuters, 21–22 октября 2026 года; публикация генерального директора Cloudflare Мэттью Принса в X; рекомендация CERT-EU: CVE-2026-109618 и CVE-2026-109619, критичность 9,2/10
Только в образовательных целях
#MarketUpdate #Crypto #PHP #CyberSecurity #siamvai
$BTC $ETH $BNB
Hamba:
Insya Allah
2
2
378
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#CanMicrosoftDeliverOnAI
Просмотров: 182,841
1,469 обсуждают
2
#CanGoogleDefindItsCore
Просмотров: 91,955
1,054 обсуждают
3
#fomcотслеживание
Просмотров: 53,967
505 обсуждают
4
#ПротоколFOMC
Просмотров: 60,974
250 обсуждают
5
#FOMCWatch
Просмотров: 9.2M
28,734 обсуждают
6
#HKPlacesTokenizedFundSecondaryTradingUnderETFLikeFramework
Просмотров: 14
6 обсуждают
7
#USGovSellsFTXLinkedAnthropicSharesFor$627M
Просмотров: 273
18 обсуждают
8
#MoodysAssignsRLUSDA2LongTermDepositRating
Просмотров: 16
24 обсуждают
9
#SKHynixUnveils$45BShareholderReturns
Просмотров: 708
22 обсуждают
10
#OSMOPlansToBurn100MTokensFromCommunityPool
Просмотров: 7,825
246 обсуждают