
#cryptowallet
cryptowallet
Просмотров: 109,058
630 обсуждают
Популярные
Новые
Статья
См. перевод
Bilibit: Putting the Wallet at the Centre of the Crypto ConversationBilibit: Putting the Wallet at the Centre of the Crypto Conversation
Crypto discussions often begin with prices. Yet the wallet is where people encounter the practical side of digital assets: addresses, networks and transaction confirmations.
Bilibit, presented as a cryptocurrency wallet at bilibit.io, provides a starting point for exploring that everyday experience.
What should a useful wallet make clear? Which asset is being handled, which network is involved and what a transaction will cost. These details deserve as much attention as the balance displayed on screen.
For Bilibit, this is a meaningful product discussion: how can a wallet help people understand each action they take?
The most useful conversation goes beyond appearance to the information available at the moment of a decision.
What is the first thing you look for when exploring a crypto wallet?
#crypto #CryptoWallet #DigitalAssets #blockchain #CryptoCommunity
Bilibit: Putting the Wallet at the Centre of the Crypto Conversation
Bilibit: Putting the Wallet at the Centre of the Crypto Conversation
Crypto discussions often begin with prices. Yet the wallet is where people encounter the practical side of digital assets: addresses, networks and transaction confirmations.
Bilibit, presented as a cryptocurrency wallet at bilibit.io, provides a starting point for exploring that everyday experience.
What should a useful wallet make clear? Which asset is being handled, which network is involved and what a transaction will cost. These details deserve as much attention as the balance displayed on screen.
For Bilibit, this is a meaningful product discussion: how can a wallet help people understand each action they take?
The most useful conversation goes beyond appearance to the information available at the moment of a decision.
What is the first thing you look for when exploring a crypto wallet?
#crypto #CryptoWallet #DigitalAssets #blockchain #CryptoCommunity
Crypto discussions often begin with prices. Yet the wallet is where people encounter the practical side of digital assets: addresses, networks and transaction confirmations.
Bilibit, presented as a cryptocurrency wallet at bilibit.io, provides a starting point for exploring that everyday experience.
What should a useful wallet make clear? Which asset is being handled, which network is involved and what a transaction will cost. These details deserve as much attention as the balance displayed on screen.
For Bilibit, this is a meaningful product discussion: how can a wallet help people understand each action they take?
The most useful conversation goes beyond appearance to the information available at the moment of a decision.
What is the first thing you look for when exploring a crypto wallet?
#crypto #CryptoWallet #DigitalAssets #blockchain #CryptoCommunity
58

🔐 Ваша криптовалюта не «находится внутри» вашего кошелька.Большинство новичков допускают здесь ошибку. $AAPLB
Но понимание того, где именно хранится ваша криптовалюта, поможет вам защитить свои средства.$NVDAB
Ваши криптоактивы записаны в блокчейне. Кошелёк даёт вам ключи, необходимые для доступа и управления ими.
В следующих слайдах мы разберём горячие и холодные, а также кастодиальные и некастодиальные кошельки.
💬 Какой кошелёк вы используете?
🔥 Горячий кошелёк или ❄️ холодный кошелёк?
📌 Сохраните это — вам пригодится.
📤 Поделитесь этим с тем, кто учит криптовалюту.
#crypto #bitcoin #blockchain #CryptoWallet #Binance
🔐 Ваша криптовалюта не «находится внутри» вашего кошелька.
Большинство новичков допускают здесь ошибку. $AAPLB
Но понимание того, где именно хранится ваша криптовалюта, поможет вам защитить свои средства.$NVDAB
Ваши криптоактивы записаны в блокчейне. Кошелёк даёт вам ключи, необходимые для доступа и управления ими.
В следующих слайдах мы разберём горячие и холодные, а также кастодиальные и некастодиальные кошельки.
💬 Какой кошелёк вы используете?
🔥 Горячий кошелёк или ❄️ холодный кошелёк?
📌 Сохраните это — вам пригодится.
📤 Поделитесь этим с тем, кто учит криптовалюту.
#crypto #bitcoin #blockchain #CryptoWallet #Binance
Но понимание того, где именно хранится ваша криптовалюта, поможет вам защитить свои средства.$NVDAB
Ваши криптоактивы записаны в блокчейне. Кошелёк даёт вам ключи, необходимые для доступа и управления ими.
В следующих слайдах мы разберём горячие и холодные, а также кастодиальные и некастодиальные кошельки.
💬 Какой кошелёк вы используете?
🔥 Горячий кошелёк или ❄️ холодный кошелёк?
📌 Сохраните это — вам пригодится.
📤 Поделитесь этим с тем, кто учит криптовалюту.
#crypto #bitcoin #blockchain #CryptoWallet #Binance
1
1
1
80

·
--
🔥 Мастер создания кошельков Bitcoin Trezor: хакеры взломали его email-провайдера.
Пожалуйста, имейте в виду, что письмо с названием Critical Security Alert: STM32 Entropy Vulnerability не исходит от нас — это фишинговая попытка. Не нажимайте ни на какие ссылки, — написал Trezor в X. Trezor сообщил, что отключил домен, использованный в атаке, и расследует, как хакерам удалось получить доступ к его легитимному домену. Фейковое письмо от Trezor утверждает, что инженеры компании обнаружили критическую уязвимость на аппаратном уровне в микроконтроллерах STM32, используемых в его устройствах.
Далее оно ложно заявляет, что дефект якобы затрагивает примерно одно из четырех устройств, и что он может привести к тому, что recovery phrases (фразы восстановления) будут обладать недостаточной случайностью, или энтропией, — вероятно, играя на опасениях, связанных с недавней уязвимостью Coldcard, которая обошлась пользователям более чем в $130 млн в Bitcoin. Trezor выпустил заявление, назвав письмо мошенническим, и предупредил своих пользователей вскоре после 16:30 по времени Пасхи, однако оно появилось спустя часы после того, как несколько пользователей сообщили, что получили фишинговую рассылку с адреса, который выглядел как легитимный email-адрес Trezor. Сооснователь и CEO Casa Ник Неуман заявил, что кампания может распространиться и дальше, а также добавил, что слышал то же самое от пользователей Bitbox.
❓ Какое у вас мнение: это начало более крупного наступления или просто шум? Напишите внизу.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Мастер создания кошельков Bitcoin Trezor: хакеры взломали его email-провайдера.
Пожалуйста, имейте в виду, что письмо с названием Critical Security Alert: STM32 Entropy Vulnerability не исходит от нас — это фишинговая попытка. Не нажимайте ни на какие ссылки, — написал Trezor в X. Trezor сообщил, что отключил домен, использованный в атаке, и расследует, как хакерам удалось получить доступ к его легитимному домену. Фейковое письмо от Trezor утверждает, что инженеры компании обнаружили критическую уязвимость на аппаратном уровне в микроконтроллерах STM32, используемых в его устройствах.
Далее оно ложно заявляет, что дефект якобы затрагивает примерно одно из четырех устройств, и что он может привести к тому, что recovery phrases (фразы восстановления) будут обладать недостаточной случайностью, или энтропией, — вероятно, играя на опасениях, связанных с недавней уязвимостью Coldcard, которая обошлась пользователям более чем в $130 млн в Bitcoin. Trezor выпустил заявление, назвав письмо мошенническим, и предупредил своих пользователей вскоре после 16:30 по времени Пасхи, однако оно появилось спустя часы после того, как несколько пользователей сообщили, что получили фишинговую рассылку с адреса, который выглядел как легитимный email-адрес Trezor. Сооснователь и CEO Casa Ник Неуман заявил, что кампания может распространиться и дальше, а также добавил, что слышал то же самое от пользователей Bitbox.
❓ Какое у вас мнение: это начало более крупного наступления или просто шум? Напишите внизу.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Пожалуйста, имейте в виду, что письмо с названием Critical Security Alert: STM32 Entropy Vulnerability не исходит от нас — это фишинговая попытка. Не нажимайте ни на какие ссылки, — написал Trezor в X. Trezor сообщил, что отключил домен, использованный в атаке, и расследует, как хакерам удалось получить доступ к его легитимному домену. Фейковое письмо от Trezor утверждает, что инженеры компании обнаружили критическую уязвимость на аппаратном уровне в микроконтроллерах STM32, используемых в его устройствах.
Далее оно ложно заявляет, что дефект якобы затрагивает примерно одно из четырех устройств, и что он может привести к тому, что recovery phrases (фразы восстановления) будут обладать недостаточной случайностью, или энтропией, — вероятно, играя на опасениях, связанных с недавней уязвимостью Coldcard, которая обошлась пользователям более чем в $130 млн в Bitcoin. Trezor выпустил заявление, назвав письмо мошенническим, и предупредил своих пользователей вскоре после 16:30 по времени Пасхи, однако оно появилось спустя часы после того, как несколько пользователей сообщили, что получили фишинговую рассылку с адреса, который выглядел как легитимный email-адрес Trezor. Сооснователь и CEO Casa Ник Неуман заявил, что кампания может распространиться и дальше, а также добавил, что слышал то же самое от пользователей Bitbox.
❓ Какое у вас мнение: это начало более крупного наступления или просто шум? Напишите внизу.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
61
·
--
🔥 Мексиканского музыканта и его семью убили из‑за биткоина: считалось, что их холодный кошелёк хранит миллионы.
Согласно сообщению IBTimes UK, Мельндес, его беременная жена Ана Паола Барраган, их трёхлетняя дочь Софа и 21‑летняя домработница Алейда Ромеро были найдены мёртвыми в доме семьи в Атисапане-де-Сарагоса, штат Мехико, 1 сентября. В живых остался шестилетний сын пары. Госпрокуратура заявила, что подозреваемые, предположительно, проникли в дом, разыскивая холодный кошелёк, который, по их мнению, содержал суммы в биткоине на миллионы долларов. Власти назвали подозреваемых Диего Себастьян и Герардо, используя букву N вместо их фамилий в соответствии с мексиканскими правилами конфиденциальности для уголовного производства. Диего Себастьян, бизнес‑партнёр Мельндеса, предположительно использовал свои связи, чтобы получить доступ, и предложил Герардо 2 миллиона песо, примерно $118 000, чтобы тот помог добыть криптовалюту.
Оба были арестованы 2 сентября. Холодные кошельки не хранят сам биткоин; вместо этого обычно это устройства, также известные как аппаратные кошельки, например популярные Ledger, Trezor или изолированный Coldcard, которые хранят приватные ключи, контролирующие доступ к средствам. Хотя холодные кошельки защищают от многих онлайн‑атак, они не устраняют физические риски: преступники могут напрямую нацелиться на владельцев, чтобы получить доступ к их кошелькам. Убийства — последние в серии случаев физического насилия, направленного против держателей криптовалют.
❓ Как думаете — это начало более крупного движения или просто шум? Напишите в комментариях ниже.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Мексиканского музыканта и его семью убили из‑за биткоина: считалось, что их холодный кошелёк хранит миллионы.
Согласно сообщению IBTimes UK, Мельндес, его беременная жена Ана Паола Барраган, их трёхлетняя дочь Софа и 21‑летняя домработница Алейда Ромеро были найдены мёртвыми в доме семьи в Атисапане-де-Сарагоса, штат Мехико, 1 сентября. В живых остался шестилетний сын пары. Госпрокуратура заявила, что подозреваемые, предположительно, проникли в дом, разыскивая холодный кошелёк, который, по их мнению, содержал суммы в биткоине на миллионы долларов. Власти назвали подозреваемых Диего Себастьян и Герардо, используя букву N вместо их фамилий в соответствии с мексиканскими правилами конфиденциальности для уголовного производства. Диего Себастьян, бизнес‑партнёр Мельндеса, предположительно использовал свои связи, чтобы получить доступ, и предложил Герардо 2 миллиона песо, примерно $118 000, чтобы тот помог добыть криптовалюту.
Оба были арестованы 2 сентября. Холодные кошельки не хранят сам биткоин; вместо этого обычно это устройства, также известные как аппаратные кошельки, например популярные Ledger, Trezor или изолированный Coldcard, которые хранят приватные ключи, контролирующие доступ к средствам. Хотя холодные кошельки защищают от многих онлайн‑атак, они не устраняют физические риски: преступники могут напрямую нацелиться на владельцев, чтобы получить доступ к их кошелькам. Убийства — последние в серии случаев физического насилия, направленного против держателей криптовалют.
❓ Как думаете — это начало более крупного движения или просто шум? Напишите в комментариях ниже.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Согласно сообщению IBTimes UK, Мельндес, его беременная жена Ана Паола Барраган, их трёхлетняя дочь Софа и 21‑летняя домработница Алейда Ромеро были найдены мёртвыми в доме семьи в Атисапане-де-Сарагоса, штат Мехико, 1 сентября. В живых остался шестилетний сын пары. Госпрокуратура заявила, что подозреваемые, предположительно, проникли в дом, разыскивая холодный кошелёк, который, по их мнению, содержал суммы в биткоине на миллионы долларов. Власти назвали подозреваемых Диего Себастьян и Герардо, используя букву N вместо их фамилий в соответствии с мексиканскими правилами конфиденциальности для уголовного производства. Диего Себастьян, бизнес‑партнёр Мельндеса, предположительно использовал свои связи, чтобы получить доступ, и предложил Герардо 2 миллиона песо, примерно $118 000, чтобы тот помог добыть криптовалюту.
Оба были арестованы 2 сентября. Холодные кошельки не хранят сам биткоин; вместо этого обычно это устройства, также известные как аппаратные кошельки, например популярные Ledger, Trezor или изолированный Coldcard, которые хранят приватные ключи, контролирующие доступ к средствам. Хотя холодные кошельки защищают от многих онлайн‑атак, они не устраняют физические риски: преступники могут напрямую нацелиться на владельцев, чтобы получить доступ к их кошелькам. Убийства — последние в серии случаев физического насилия, направленного против держателей криптовалют.
❓ Как думаете — это начало более крупного движения или просто шум? Напишите в комментариях ниже.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
25
Обзор системы кошельков TRON
Кошельки TRON служат программными или аппаратными некастодиальными шлюзами для управления $TRX и токенами TRC-20, в частности USDT-TRC20, а также для взаимодействия с нативными децентрализованными приложениями TRON.
Модель ресурсов (энергия и пропускная способность): в отличие от традиционных платежных структур, кошельки TRON позволяют пользователям хранить $TRX для генерации пропускной способности (для обычных переводов) и энергии (для выполнения смарт-контрактов, таких как USDT), что существенно снижает или полностью исключает газовые комиссии.
Ключевые нативные возможности: некастодиальные кошельки обеспечивают прямое голосование за суперпредставителей TRON (SR) для получения вознаграждений за стейкинг, участие в управлении (governance) и управление учетными записями с несколькими подписями.
Ключевые варианты системы:
TronLink: основной нативный браузерный и мобильный кошелек-расширение для TRON, обеспечивающий полный контроль над ресурсами и доступ к Web3-приложениям.
Klever Wallet: популярный вариант с фокусом на мобильные устройства, поддерживающий несколько сетей, с встроенным хранением и возможностью обмена токенов.
MetaMask и поддержка нескольких сетей: более широкий спектр некастодиальных кошельков, включая MetaMask, нативные учетные записи TRON и кроссчейн-транзакции для токенов TRC-20.
#TRON #TRX #TronLink #TRC20 #CryptoWallet
Обзор системы кошельков TRON
Кошельки TRON служат программными или аппаратными некастодиальными шлюзами для управления $TRX и токенами TRC-20, в частности USDT-TRC20, а также для взаимодействия с нативными децентрализованными приложениями TRON.
Модель ресурсов (энергия и пропускная способность): в отличие от традиционных платежных структур, кошельки TRON позволяют пользователям хранить $TRX для генерации пропускной способности (для обычных переводов) и энергии (для выполнения смарт-контрактов, таких как USDT), что существенно снижает или полностью исключает газовые комиссии.
Ключевые нативные возможности: некастодиальные кошельки обеспечивают прямое голосование за суперпредставителей TRON (SR) для получения вознаграждений за стейкинг, участие в управлении (governance) и управление учетными записями с несколькими подписями.
Ключевые варианты системы:
TronLink: основной нативный браузерный и мобильный кошелек-расширение для TRON, обеспечивающий полный контроль над ресурсами и доступ к Web3-приложениям.
Klever Wallet: популярный вариант с фокусом на мобильные устройства, поддерживающий несколько сетей, с встроенным хранением и возможностью обмена токенов.
MetaMask и поддержка нескольких сетей: более широкий спектр некастодиальных кошельков, включая MetaMask, нативные учетные записи TRON и кроссчейн-транзакции для токенов TRC-20.
#TRON #TRX #TronLink #TRC20 #CryptoWallet
Кошельки TRON служат программными или аппаратными некастодиальными шлюзами для управления $TRX и токенами TRC-20, в частности USDT-TRC20, а также для взаимодействия с нативными децентрализованными приложениями TRON.
Модель ресурсов (энергия и пропускная способность): в отличие от традиционных платежных структур, кошельки TRON позволяют пользователям хранить $TRX для генерации пропускной способности (для обычных переводов) и энергии (для выполнения смарт-контрактов, таких как USDT), что существенно снижает или полностью исключает газовые комиссии.
Ключевые нативные возможности: некастодиальные кошельки обеспечивают прямое голосование за суперпредставителей TRON (SR) для получения вознаграждений за стейкинг, участие в управлении (governance) и управление учетными записями с несколькими подписями.
Ключевые варианты системы:
TronLink: основной нативный браузерный и мобильный кошелек-расширение для TRON, обеспечивающий полный контроль над ресурсами и доступ к Web3-приложениям.
Klever Wallet: популярный вариант с фокусом на мобильные устройства, поддерживающий несколько сетей, с встроенным хранением и возможностью обмена токенов.
MetaMask и поддержка нескольких сетей: более широкий спектр некастодиальных кошельков, включая MetaMask, нативные учетные записи TRON и кроссчейн-транзакции для токенов TRC-20.
#TRON #TRX #TronLink #TRC20 #CryptoWallet
49
·
--
🔥 Хакерский взлом Coldcard: $7,7 млн, почти половина криптосбора третьей волны по биткоину.
Изображение: DecryptСоздайте аккаунт, чтобы сохранять свои статьи.Добавьте Decrypt в GoogleУкажите Decrypt как предпочитаемый источник, чтобы видеть больше наших материалов в Google.Кратко: в понедельник Galaxy Research сообщила, что 97,09 BTC, что примерно равно $7,7 млн, покинули хранилища Wave 3. Монеты вывели через THORChain 2 сентября, а затем они участвовали в раундах CoinJoin в течение выходных. По итогам всего эксплойта Coldcard 82% украденного биткоина до сих пор не было перемещено. Злоумышленник, стоящий за третьей волной краж с аппаратных кошельков Coldcard, переместил 97,09 BTC — примерно 45% собранного за ту волну — и около $7,7 млн по ценам на понедельник, согласно данным Galaxy Research. Первый выход произошел 2 сентября, когда примерно 20,5 BTC из крупнейшего хранилища прошли через THORChain и вышли в виде Ethereum.
Монеты, потраченные в воскресенье вечером, ушли в раунды CoinJoin — технику приватности биткоина, которая объединяет транзакции множества пользователей, чтобы разорвать связь между входами и выходами. Фактически в Ethereum дошло только 20,56 BTC. Еще 57,24 BTC не потрачены — это CoinJoin-изменение на одном адресе, и Galaxy говорит, что ее след заканчивается примерно на дополнительных 19 BTC. Эксплойтер Coldcard Wave 3 продолжает двигать средства В рамках wave 3 злоумышленник создал 293 мультисиг-хранилища 2-of-2 для каждой из монет потерпевших. Первые перемещения 9/2 отправили монеты через THORChain в Ethereum.
❓ Каково ваше мнение: это начало более крупного движения или просто шум? Напишите ниже.
$BTC $ETH
#EthereumUpgrade #AICryptoIntegration #CryptoWallet
🔥 Хакерский взлом Coldcard: $7,7 млн, почти половина криптосбора третьей волны по биткоину.
Изображение: DecryptСоздайте аккаунт, чтобы сохранять свои статьи.Добавьте Decrypt в GoogleУкажите Decrypt как предпочитаемый источник, чтобы видеть больше наших материалов в Google.Кратко: в понедельник Galaxy Research сообщила, что 97,09 BTC, что примерно равно $7,7 млн, покинули хранилища Wave 3. Монеты вывели через THORChain 2 сентября, а затем они участвовали в раундах CoinJoin в течение выходных. По итогам всего эксплойта Coldcard 82% украденного биткоина до сих пор не было перемещено. Злоумышленник, стоящий за третьей волной краж с аппаратных кошельков Coldcard, переместил 97,09 BTC — примерно 45% собранного за ту волну — и около $7,7 млн по ценам на понедельник, согласно данным Galaxy Research. Первый выход произошел 2 сентября, когда примерно 20,5 BTC из крупнейшего хранилища прошли через THORChain и вышли в виде Ethereum.
Монеты, потраченные в воскресенье вечером, ушли в раунды CoinJoin — технику приватности биткоина, которая объединяет транзакции множества пользователей, чтобы разорвать связь между входами и выходами. Фактически в Ethereum дошло только 20,56 BTC. Еще 57,24 BTC не потрачены — это CoinJoin-изменение на одном адресе, и Galaxy говорит, что ее след заканчивается примерно на дополнительных 19 BTC. Эксплойтер Coldcard Wave 3 продолжает двигать средства В рамках wave 3 злоумышленник создал 293 мультисиг-хранилища 2-of-2 для каждой из монет потерпевших. Первые перемещения 9/2 отправили монеты через THORChain в Ethereum.
❓ Каково ваше мнение: это начало более крупного движения или просто шум? Напишите ниже.
$BTC $ETH
#EthereumUpgrade #AICryptoIntegration #CryptoWallet
Изображение: DecryptСоздайте аккаунт, чтобы сохранять свои статьи.Добавьте Decrypt в GoogleУкажите Decrypt как предпочитаемый источник, чтобы видеть больше наших материалов в Google.Кратко: в понедельник Galaxy Research сообщила, что 97,09 BTC, что примерно равно $7,7 млн, покинули хранилища Wave 3. Монеты вывели через THORChain 2 сентября, а затем они участвовали в раундах CoinJoin в течение выходных. По итогам всего эксплойта Coldcard 82% украденного биткоина до сих пор не было перемещено. Злоумышленник, стоящий за третьей волной краж с аппаратных кошельков Coldcard, переместил 97,09 BTC — примерно 45% собранного за ту волну — и около $7,7 млн по ценам на понедельник, согласно данным Galaxy Research. Первый выход произошел 2 сентября, когда примерно 20,5 BTC из крупнейшего хранилища прошли через THORChain и вышли в виде Ethereum.
Монеты, потраченные в воскресенье вечером, ушли в раунды CoinJoin — технику приватности биткоина, которая объединяет транзакции множества пользователей, чтобы разорвать связь между входами и выходами. Фактически в Ethereum дошло только 20,56 BTC. Еще 57,24 BTC не потрачены — это CoinJoin-изменение на одном адресе, и Galaxy говорит, что ее след заканчивается примерно на дополнительных 19 BTC. Эксплойтер Coldcard Wave 3 продолжает двигать средства В рамках wave 3 злоумышленник создал 293 мультисиг-хранилища 2-of-2 для каждой из монет потерпевших. Первые перемещения 9/2 отправили монеты через THORChain в Ethereum.
❓ Каково ваше мнение: это начало более крупного движения или просто шум? Напишите ниже.
$BTC $ETH
#EthereumUpgrade #AICryptoIntegration #CryptoWallet
71
·
--
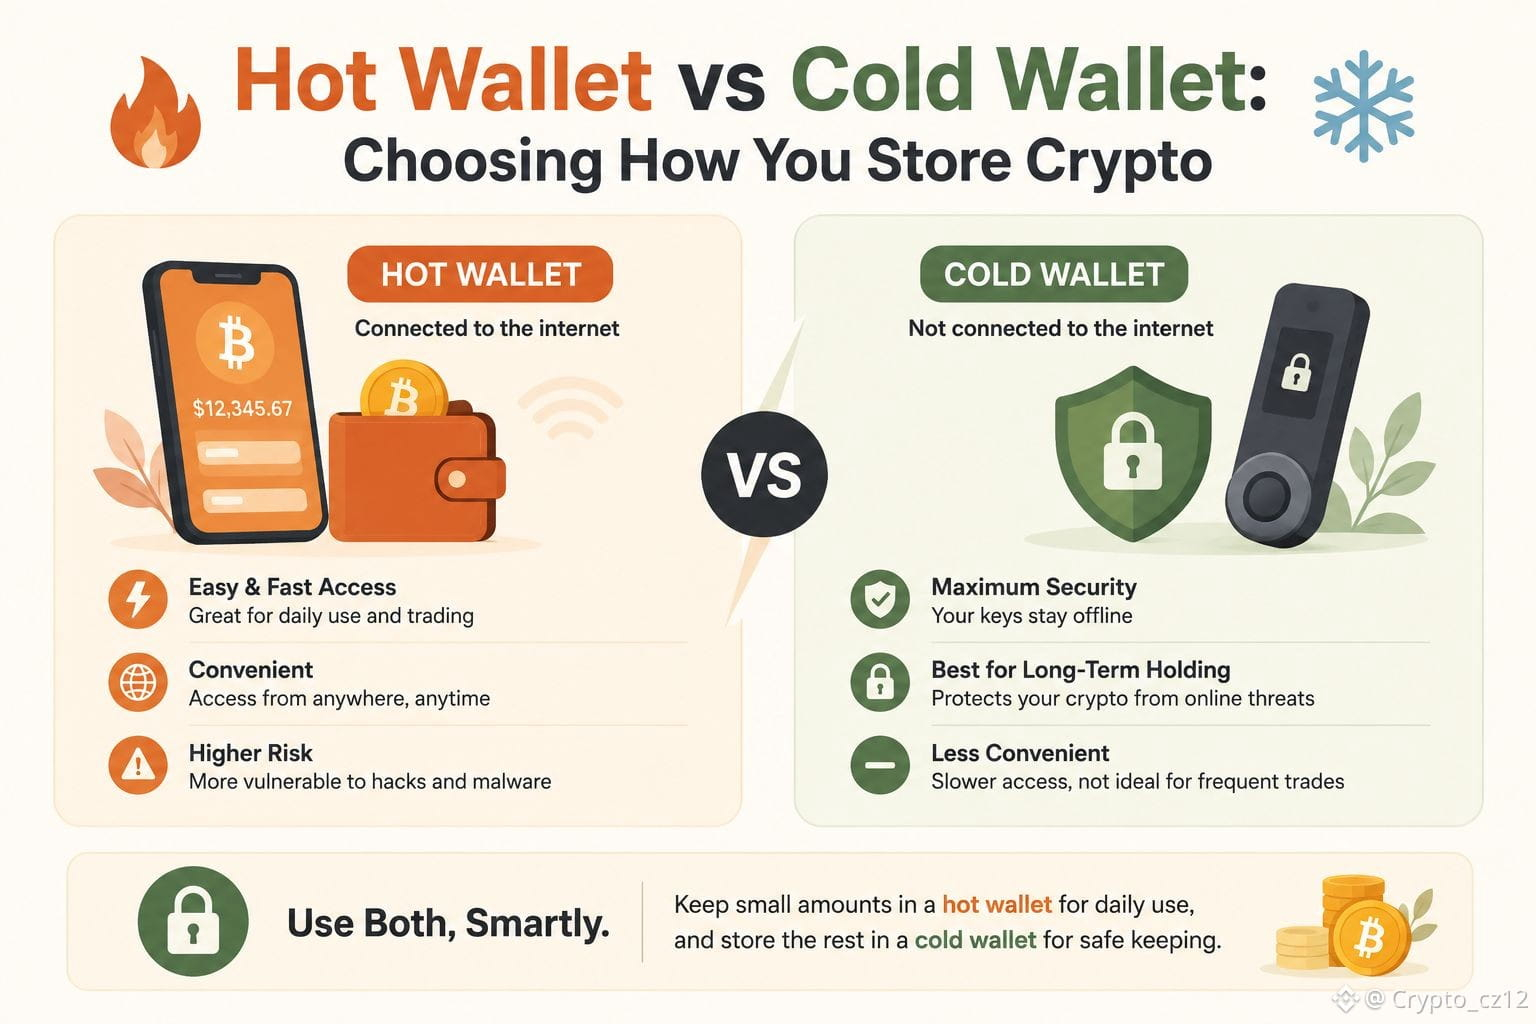
Горячий кошелёк vs холодный кошелёк: как выбрать способ хранения криптовалюты
Горячий = удобно, но более уязвимо; холодный = офлайн-аппаратный, безопаснее для долгосрочного хранения; подбирайте инструмент под задачу
#CryptoWallet #cryptowallets
$NVDAB
$AAPLB
{spot}(AAPLBUSDT)
Горячий кошелёк vs холодный кошелёк: как выбрать способ хранения криптовалюты
Горячий = удобно, но более уязвимо; холодный = офлайн-аппаратный, безопаснее для долгосрочного хранения; подбирайте инструмент под задачу
#CryptoWallet #cryptowallets
$NVDAB
$AAPLB
Горячий = удобно, но более уязвимо; холодный = офлайн-аппаратный, безопаснее для долгосрочного хранения; подбирайте инструмент под задачу
#CryptoWallet #cryptowallets
$NVDAB
$AAPLB
70


·
--
$BTC - Британец восстановил доступ к 5 500 BTC, стоящим 4,5 млн USDT, из-за ошибки 2012 года
a British investor who thought he lost 2,000 USDT in bitcoin back in 2012 just recovered the haul, now worth roughly 4.5M USDT.
CEL Solicitors confirmed it located the wallet holding over 5,500 BTC tied to former Intersango users.
Funds sat dormant for 13 years before the discovery. BTC trades near 79,754 USDT, up 0.6%.
Старые кошельки, которые снова «просыпаются», — повторяющаяся тема этого цикла. Стоит перепроверить любые ранние адреса, которые вы могли забросить.
$BTC
#Bitcoin #BTC #CryptoWallet
$BTC - Британец восстановил доступ к 5 500 BTC, стоящим 4,5 млн USDT, из-за ошибки 2012 года
a British investor who thought he lost 2,000 USDT in bitcoin back in 2012 just recovered the haul, now worth roughly 4.5M USDT.
CEL Solicitors confirmed it located the wallet holding over 5,500 BTC tied to former Intersango users.
Funds sat dormant for 13 years before the discovery. BTC trades near 79,754 USDT, up 0.6%.
Старые кошельки, которые снова «просыпаются», — повторяющаяся тема этого цикла. Стоит перепроверить любые ранние адреса, которые вы могли забросить.
$BTC
#Bitcoin #BTC #CryptoWallet
a British investor who thought he lost 2,000 USDT in bitcoin back in 2012 just recovered the haul, now worth roughly 4.5M USDT.
CEL Solicitors confirmed it located the wallet holding over 5,500 BTC tied to former Intersango users.
Funds sat dormant for 13 years before the discovery. BTC trades near 79,754 USDT, up 0.6%.
Старые кошельки, которые снова «просыпаются», — повторяющаяся тема этого цикла. Стоит перепроверить любые ранние адреса, которые вы могли забросить.
$BTC
#Bitcoin #BTC #CryptoWallet
1
56
·
--
🔥 Обновление по вопросу конфиденциальности кошелька Sparrow: после того, как ИИ выявил проблемы, исправления внесли.
Изображение: Shutterstock/DecryptСоздайте аккаунт, чтобы сохранять свои статьи.Добавьте в GoogleДобавьте Decrypt как предпочитаемый источник, чтобы видеть больше наших материалов в Google.В двух словах Sparrow Wallet выпустил версию 2.5.4 после AI-помощи при код-ревью. Разработчик Крейг Раw заявил, что ревью дало большинство из обновлений и исправлений. Он не обнаружил признаков эксплуатации, но рекомендует обновиться. Разработчик биткоин-кошелька с упором на приватность Sparrow Wallet выпустил версию 2.5.4 в четверг после AI-помощи при код-ревью, которое дало большинство из обновлений и исправлений; об этом разработчик Крейг Raw рассказал Decrypt.
Raw сказал, что ревью было инициировано в первую очередь выходом неограниченных китайских AI-моделей и новой возможностью искать потенциальные эксплойты в больших кодовых базах. Он не определил модели, которые использовались для проверки Sparrow. Ревью последовало за атакой в июле, связанной с уязвимостью в коде генерации сид-фраз Coldcards. Уязвимость позволяла атакующему восстановить приватные ключи без доступа к физическим устройствам.
❓ Какое у вас мнение: это начало более масштабных действий или просто шум? Напишите в комментариях.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Обновление по вопросу конфиденциальности кошелька Sparrow: после того, как ИИ выявил проблемы, исправления внесли.
Изображение: Shutterstock/DecryptСоздайте аккаунт, чтобы сохранять свои статьи.Добавьте в GoogleДобавьте Decrypt как предпочитаемый источник, чтобы видеть больше наших материалов в Google.В двух словах Sparrow Wallet выпустил версию 2.5.4 после AI-помощи при код-ревью. Разработчик Крейг Раw заявил, что ревью дало большинство из обновлений и исправлений. Он не обнаружил признаков эксплуатации, но рекомендует обновиться. Разработчик биткоин-кошелька с упором на приватность Sparrow Wallet выпустил версию 2.5.4 в четверг после AI-помощи при код-ревью, которое дало большинство из обновлений и исправлений; об этом разработчик Крейг Raw рассказал Decrypt.
Raw сказал, что ревью было инициировано в первую очередь выходом неограниченных китайских AI-моделей и новой возможностью искать потенциальные эксплойты в больших кодовых базах. Он не определил модели, которые использовались для проверки Sparrow. Ревью последовало за атакой в июле, связанной с уязвимостью в коде генерации сид-фраз Coldcards. Уязвимость позволяла атакующему восстановить приватные ключи без доступа к физическим устройствам.
❓ Какое у вас мнение: это начало более масштабных действий или просто шум? Напишите в комментариях.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Изображение: Shutterstock/DecryptСоздайте аккаунт, чтобы сохранять свои статьи.Добавьте в GoogleДобавьте Decrypt как предпочитаемый источник, чтобы видеть больше наших материалов в Google.В двух словах Sparrow Wallet выпустил версию 2.5.4 после AI-помощи при код-ревью. Разработчик Крейг Раw заявил, что ревью дало большинство из обновлений и исправлений. Он не обнаружил признаков эксплуатации, но рекомендует обновиться. Разработчик биткоин-кошелька с упором на приватность Sparrow Wallet выпустил версию 2.5.4 в четверг после AI-помощи при код-ревью, которое дало большинство из обновлений и исправлений; об этом разработчик Крейг Raw рассказал Decrypt.
Raw сказал, что ревью было инициировано в первую очередь выходом неограниченных китайских AI-моделей и новой возможностью искать потенциальные эксплойты в больших кодовых базах. Он не определил модели, которые использовались для проверки Sparrow. Ревью последовало за атакой в июле, связанной с уязвимостью в коде генерации сид-фраз Coldcards. Уязвимость позволяла атакующему восстановить приватные ключи без доступа к физическим устройствам.
❓ Какое у вас мнение: это начало более масштабных действий или просто шум? Напишите в комментариях.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
31

·
--
Что такое кошелёк?
👛 Crypto Wallet — это способ управления Private Key или другими необходимыми учётными данными, чтобы вы могли использовать Cryptocurrency.
Если вы собираетесь использовать новый кошелёк, сначала проверьте безопасность.
Вы чаще используете кошелёк биржи или свой собственный? 👇
#CryptoWallet #Security #Crypto #BTC #BNB
$BTC $BNB $DOGE
Что такое кошелёк?
👛 Crypto Wallet — это способ управления Private Key или другими необходимыми учётными данными, чтобы вы могли использовать Cryptocurrency.
Если вы собираетесь использовать новый кошелёк, сначала проверьте безопасность.
Вы чаще используете кошелёк биржи или свой собственный? 👇
#CryptoWallet #Security #Crypto #BTC #BNB
$BTC $BNB $DOGE
👛 Crypto Wallet — это способ управления Private Key или другими необходимыми учётными данными, чтобы вы могли использовать Cryptocurrency.
Если вы собираетесь использовать новый кошелёк, сначала проверьте безопасность.
Вы чаще используете кошелёк биржи или свой собственный? 👇
#CryptoWallet #Security #Crypto #BTC #BNB
$BTC $BNB $DOGE
102
·
--
🔥 Coldcard вводит новые меры безопасности после взлома на $130 млн в биткоинах.
Изображение: DecryptСоздайте учетную запись, чтобы сохранять свои статьи.Добавить в GoogleДобавьте Decrypt в качестве предпочитаемого источника, чтобы видеть больше наших историй в Google.КороткоКомпания Coinkite выпустила новую прошивку для Coldcard после ошибки в генерации сидов, из-за которой пользователи оказались под риском краж более чем на $100 млн в биткоинах. Теперь Coldcard требует добавлять случайность с помощью нажатий клавиш, бросков кубика или подбрасывания монеты при создании новых сидов. Трехнедельный аудит также выявил проблемы, связанные с подписанием транзакций, USB-соединениями, резервными копиями и другими функциями кошелька. Производитель Coldcard Coinkite выпустил масштабное обновление безопасности для своих аппаратных биткоин-кошельков после того, как уязвимость в генерации сидов позволила злоумышленникам украсть более $100 млн в биткоинах.
В блоге, опубликованном в четверг, Coinkite призвала пользователей Coldcard Mk4, Mk5 и Q обновиться до прошивки 5.6.1 или 1.5.1Q. Обновление последовало за трехнедельным обзором систем Coldcard, в рамках которого участвовали внешние специалисты по безопасности и ИИ-модели, включая Kimi. Мы благодарны специалистам по безопасности, которые за последние недели сделали больше, чем требовалось: сообщали о проблемах, воспроизводили пограничные сценарии и проверяли наши исправления, — написала компания. Их работа подвергла эту прошивку интенсивной и длительной проверке и сделала релиз более надежным. В июле злоумышленники начали выводить биткоины с офлайн- (air-gapped) кошельков Coldcard после эксплуатации уязвимости прошивки, датируемой 2021 годом: она могла генерировать некоторые сиды с недостаточной случайностью, из-за чего приватные ключи было проще угадать.
❓ Какое у вас мнение: это начало более масштабного движения или просто шум? Напишите в комментариях.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Coldcard вводит новые меры безопасности после взлома на $130 млн в биткоинах.
Изображение: DecryptСоздайте учетную запись, чтобы сохранять свои статьи.Добавить в GoogleДобавьте Decrypt в качестве предпочитаемого источника, чтобы видеть больше наших историй в Google.КороткоКомпания Coinkite выпустила новую прошивку для Coldcard после ошибки в генерации сидов, из-за которой пользователи оказались под риском краж более чем на $100 млн в биткоинах. Теперь Coldcard требует добавлять случайность с помощью нажатий клавиш, бросков кубика или подбрасывания монеты при создании новых сидов. Трехнедельный аудит также выявил проблемы, связанные с подписанием транзакций, USB-соединениями, резервными копиями и другими функциями кошелька. Производитель Coldcard Coinkite выпустил масштабное обновление безопасности для своих аппаратных биткоин-кошельков после того, как уязвимость в генерации сидов позволила злоумышленникам украсть более $100 млн в биткоинах.
В блоге, опубликованном в четверг, Coinkite призвала пользователей Coldcard Mk4, Mk5 и Q обновиться до прошивки 5.6.1 или 1.5.1Q. Обновление последовало за трехнедельным обзором систем Coldcard, в рамках которого участвовали внешние специалисты по безопасности и ИИ-модели, включая Kimi. Мы благодарны специалистам по безопасности, которые за последние недели сделали больше, чем требовалось: сообщали о проблемах, воспроизводили пограничные сценарии и проверяли наши исправления, — написала компания. Их работа подвергла эту прошивку интенсивной и длительной проверке и сделала релиз более надежным. В июле злоумышленники начали выводить биткоины с офлайн- (air-gapped) кошельков Coldcard после эксплуатации уязвимости прошивки, датируемой 2021 годом: она могла генерировать некоторые сиды с недостаточной случайностью, из-за чего приватные ключи было проще угадать.
❓ Какое у вас мнение: это начало более масштабного движения или просто шум? Напишите в комментариях.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Изображение: DecryptСоздайте учетную запись, чтобы сохранять свои статьи.Добавить в GoogleДобавьте Decrypt в качестве предпочитаемого источника, чтобы видеть больше наших историй в Google.КороткоКомпания Coinkite выпустила новую прошивку для Coldcard после ошибки в генерации сидов, из-за которой пользователи оказались под риском краж более чем на $100 млн в биткоинах. Теперь Coldcard требует добавлять случайность с помощью нажатий клавиш, бросков кубика или подбрасывания монеты при создании новых сидов. Трехнедельный аудит также выявил проблемы, связанные с подписанием транзакций, USB-соединениями, резервными копиями и другими функциями кошелька. Производитель Coldcard Coinkite выпустил масштабное обновление безопасности для своих аппаратных биткоин-кошельков после того, как уязвимость в генерации сидов позволила злоумышленникам украсть более $100 млн в биткоинах.
В блоге, опубликованном в четверг, Coinkite призвала пользователей Coldcard Mk4, Mk5 и Q обновиться до прошивки 5.6.1 или 1.5.1Q. Обновление последовало за трехнедельным обзором систем Coldcard, в рамках которого участвовали внешние специалисты по безопасности и ИИ-модели, включая Kimi. Мы благодарны специалистам по безопасности, которые за последние недели сделали больше, чем требовалось: сообщали о проблемах, воспроизводили пограничные сценарии и проверяли наши исправления, — написала компания. Их работа подвергла эту прошивку интенсивной и длительной проверке и сделала релиз более надежным. В июле злоумышленники начали выводить биткоины с офлайн- (air-gapped) кошельков Coldcard после эксплуатации уязвимости прошивки, датируемой 2021 годом: она могла генерировать некоторые сиды с недостаточной случайностью, из-за чего приватные ключи было проще угадать.
❓ Какое у вас мнение: это начало более масштабного движения или просто шум? Напишите в комментариях.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
37
·
--
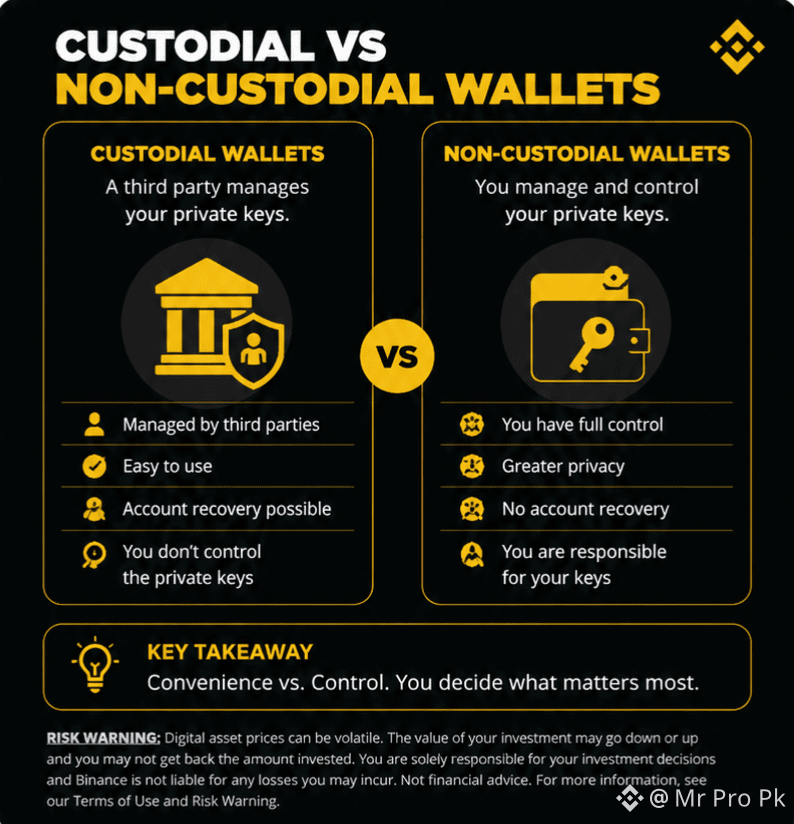
Где на самом деле хранится ваша криптовалюта?
Криптокошелёк не «хранит» ваши монеты прямо внутри приложения.
Ваши активы остаются записанными в блокчейне — кошелёк предоставляет вам инструменты и ключи для доступа к ним.
🔥 Горячий кошелёк vs. холодный кошелёк
🌐 Горячий кошелёк
Подключён к интернету
Удобен для частых транзакций
Быстрый доступ к вашим средствам
Большая подверженность онлайн-угрозам
❄️ Холодный кошелёк
Обычно хранится офлайн
Лучше подходит для долгосрочного хранения
Меньше подвержен атакам из интернета
Требует больше внимания при доступе к средствам
🧠 В чём главная разница?
Горячие кошельки = удобство
Холодные кошельки = офлайн-безопасность
Ни один вариант не является автоматически идеальным для всех. Правильный выбор зависит от того, как часто вы проводите операции, и как вы управляете своей безопасностью.
⚠️ Никогда не сообщайте никому seed-фразу или приватные ключи.
#CryptoWallet #Ethereum2024 #Web3metaverse #CryptoSecurity #BinanceSquare
Где на самом деле хранится ваша криптовалюта?
Криптокошелёк не «хранит» ваши монеты прямо внутри приложения.
Ваши активы остаются записанными в блокчейне — кошелёк предоставляет вам инструменты и ключи для доступа к ним.
🔥 Горячий кошелёк vs. холодный кошелёк
🌐 Горячий кошелёк
Подключён к интернету
Удобен для частых транзакций
Быстрый доступ к вашим средствам
Большая подверженность онлайн-угрозам
❄️ Холодный кошелёк
Обычно хранится офлайн
Лучше подходит для долгосрочного хранения
Меньше подвержен атакам из интернета
Требует больше внимания при доступе к средствам
🧠 В чём главная разница?
Горячие кошельки = удобство
Холодные кошельки = офлайн-безопасность
Ни один вариант не является автоматически идеальным для всех. Правильный выбор зависит от того, как часто вы проводите операции, и как вы управляете своей безопасностью.
⚠️ Никогда не сообщайте никому seed-фразу или приватные ключи.
#CryptoWallet #Ethereum2024 #Web3metaverse #CryptoSecurity #BinanceSquare
Криптокошелёк не «хранит» ваши монеты прямо внутри приложения.
Ваши активы остаются записанными в блокчейне — кошелёк предоставляет вам инструменты и ключи для доступа к ним.
🔥 Горячий кошелёк vs. холодный кошелёк
🌐 Горячий кошелёк
Подключён к интернету
Удобен для частых транзакций
Быстрый доступ к вашим средствам
Большая подверженность онлайн-угрозам
❄️ Холодный кошелёк
Обычно хранится офлайн
Лучше подходит для долгосрочного хранения
Меньше подвержен атакам из интернета
Требует больше внимания при доступе к средствам
🧠 В чём главная разница?
Горячие кошельки = удобство
Холодные кошельки = офлайн-безопасность
Ни один вариант не является автоматически идеальным для всех. Правильный выбор зависит от того, как часто вы проводите операции, и как вы управляете своей безопасностью.
⚠️ Никогда не сообщайте никому seed-фразу или приватные ключи.
#CryptoWallet #Ethereum2024 #Web3metaverse #CryptoSecurity #BinanceSquare
70
·
--
🔥 Фальшивые Crypto AML-проверяющие пытаются похитить средства пользователей.
Сайты выдают себя за легитимные сервисы, такие как AMLBot, и используют фейковые сканы и результаты, чтобы выглядеть правдоподобно. Базовая AML-проверка требует только общедоступный адрес кошелька, а не подключения кошелька или одобрения транзакции. Мошенники нацелились на держателей криптовалют с фальшивыми сервисами по противодействию отмыванию денег, разработанными, чтобы обманом заставить пользователей одобрить транзакции, которые могут подвергнуть риску их цифровые активы. Об этом предупредила компания в сфере кибербезопасности Malwarebytes. В отчёте, опубликованном в среду, Malwarebytes сообщила, что сайты выдают себя за сервисы, которые проверяют, взаимодействовали ли криптокошельки с украденными или незаконными средствами.
Часть из них имитирует легитимный сервис AMLBot, а другие используют общие названия вроде AML Check. Сервисы Crypto AML проверяют публичную историю транзакций кошелька на наличие связей с взломами, мошенничеством, санкционированными организациями и другой подозрительной активностью. Для базовой проверки требуется только публичный адрес кошелька, и она не требует, чтобы пользователи подключали кошелёк, выдавали разрешения или подписывали транзакцию. По данным Malwarebytes, фейковые сайты побуждают пользователей подключить их криптокошельки для AML-проверки, а затем имитируют процесс фальшивыми сообщениями о ходе выполнения и результатами. Один из сайтов просил пользователей сделать небольшой пополнильный платёж, чтобы якобы покрыть комиссию, прежде чем вернуть результат «Clean, Low Risk» («Чисто, низкий риск») — независимо от того, проводилась ли вообще настоящая проверка.
❓ Какое у вас мнение: это начало более масштабного шага или просто шум? Напишите в комментариях ниже.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Фальшивые Crypto AML-проверяющие пытаются похитить средства пользователей.
Сайты выдают себя за легитимные сервисы, такие как AMLBot, и используют фейковые сканы и результаты, чтобы выглядеть правдоподобно. Базовая AML-проверка требует только общедоступный адрес кошелька, а не подключения кошелька или одобрения транзакции. Мошенники нацелились на держателей криптовалют с фальшивыми сервисами по противодействию отмыванию денег, разработанными, чтобы обманом заставить пользователей одобрить транзакции, которые могут подвергнуть риску их цифровые активы. Об этом предупредила компания в сфере кибербезопасности Malwarebytes. В отчёте, опубликованном в среду, Malwarebytes сообщила, что сайты выдают себя за сервисы, которые проверяют, взаимодействовали ли криптокошельки с украденными или незаконными средствами.
Часть из них имитирует легитимный сервис AMLBot, а другие используют общие названия вроде AML Check. Сервисы Crypto AML проверяют публичную историю транзакций кошелька на наличие связей с взломами, мошенничеством, санкционированными организациями и другой подозрительной активностью. Для базовой проверки требуется только публичный адрес кошелька, и она не требует, чтобы пользователи подключали кошелёк, выдавали разрешения или подписывали транзакцию. По данным Malwarebytes, фейковые сайты побуждают пользователей подключить их криптокошельки для AML-проверки, а затем имитируют процесс фальшивыми сообщениями о ходе выполнения и результатами. Один из сайтов просил пользователей сделать небольшой пополнильный платёж, чтобы якобы покрыть комиссию, прежде чем вернуть результат «Clean, Low Risk» («Чисто, низкий риск») — независимо от того, проводилась ли вообще настоящая проверка.
❓ Какое у вас мнение: это начало более масштабного шага или просто шум? Напишите в комментариях ниже.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Сайты выдают себя за легитимные сервисы, такие как AMLBot, и используют фейковые сканы и результаты, чтобы выглядеть правдоподобно. Базовая AML-проверка требует только общедоступный адрес кошелька, а не подключения кошелька или одобрения транзакции. Мошенники нацелились на держателей криптовалют с фальшивыми сервисами по противодействию отмыванию денег, разработанными, чтобы обманом заставить пользователей одобрить транзакции, которые могут подвергнуть риску их цифровые активы. Об этом предупредила компания в сфере кибербезопасности Malwarebytes. В отчёте, опубликованном в среду, Malwarebytes сообщила, что сайты выдают себя за сервисы, которые проверяют, взаимодействовали ли криптокошельки с украденными или незаконными средствами.
Часть из них имитирует легитимный сервис AMLBot, а другие используют общие названия вроде AML Check. Сервисы Crypto AML проверяют публичную историю транзакций кошелька на наличие связей с взломами, мошенничеством, санкционированными организациями и другой подозрительной активностью. Для базовой проверки требуется только публичный адрес кошелька, и она не требует, чтобы пользователи подключали кошелёк, выдавали разрешения или подписывали транзакцию. По данным Malwarebytes, фейковые сайты побуждают пользователей подключить их криптокошельки для AML-проверки, а затем имитируют процесс фальшивыми сообщениями о ходе выполнения и результатами. Один из сайтов просил пользователей сделать небольшой пополнильный платёж, чтобы якобы покрыть комиссию, прежде чем вернуть результат «Clean, Low Risk» («Чисто, низкий риск») — независимо от того, проводилась ли вообще настоящая проверка.
❓ Какое у вас мнение: это начало более масштабного шага или просто шум? Напишите в комментариях ниже.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
83
·
--
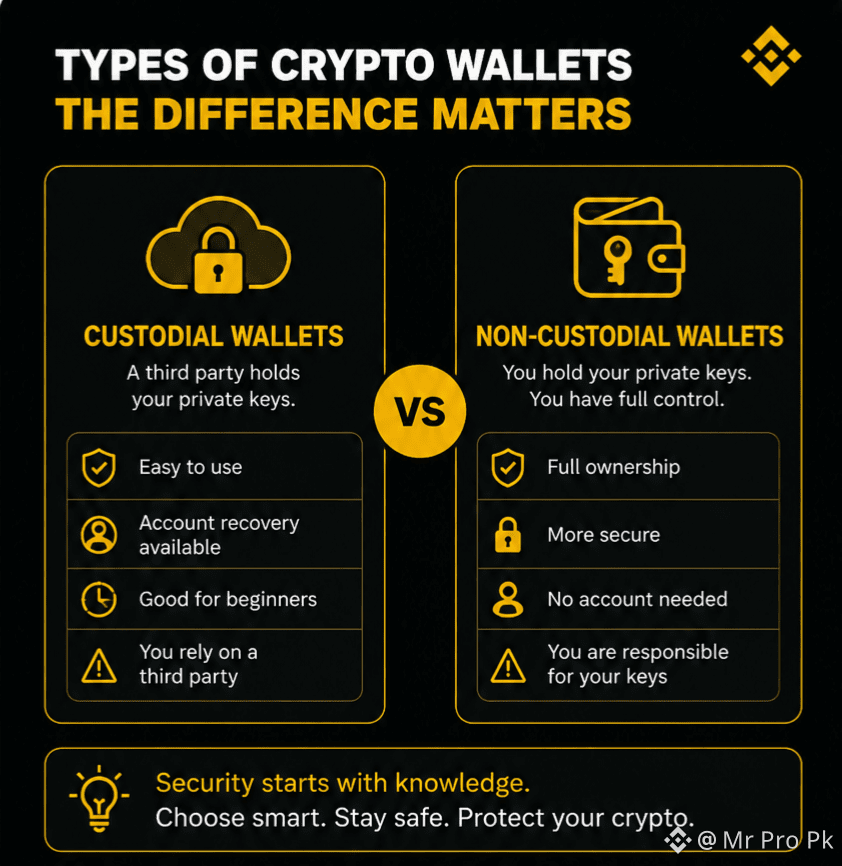
Криптокошельки — Вы правда знаете, кто контролирует ваши средства?
На самом деле ваша криптовалюта не хранится внутри приложения-кошелька. Активы существуют в блокчейне; кошелёк управляет ключами, которые позволяют вам получать доступ и контролировать их. �
Binance +1
Но вот важная часть 👇
Кастодиальный vs. Некастодиальный
🏦 Кастодиальный кошелёк
Третья сторона контролирует приватные ключи
Проще для новичков
Может быть доступно восстановление аккаунта
Вы зависите от провайдера
🔑 Некастодиальный кошелёк
Вы контролируете свои собственные приватные ключи
Больше прямого контроля
Никто, кроме вас, не держит ваши ключи
Вы отвечаете за вашу recovery phrase (фразу восстановления)
⚡ Реальный урок
Удобство vs. Контроль.
Перед тем как выбрать кошелёк, поймите, кто на самом деле контролирует ключи.
И никогда не делитесь своей seed phrase/private key (сид-фразой/приватным ключом) ни с кем. �
Binance
#crypto #Ethereum #CryptoWallet #BinanceSquare #MetaplanetToInvest2100BTCInSuperLeague
Криптокошельки — Вы правда знаете, кто контролирует ваши средства?
На самом деле ваша криптовалюта не хранится внутри приложения-кошелька. Активы существуют в блокчейне; кошелёк управляет ключами, которые позволяют вам получать доступ и контролировать их. �
Binance +1
Но вот важная часть 👇
Кастодиальный vs. Некастодиальный
🏦 Кастодиальный кошелёк
Третья сторона контролирует приватные ключи
Проще для новичков
Может быть доступно восстановление аккаунта
Вы зависите от провайдера
🔑 Некастодиальный кошелёк
Вы контролируете свои собственные приватные ключи
Больше прямого контроля
Никто, кроме вас, не держит ваши ключи
Вы отвечаете за вашу recovery phrase (фразу восстановления)
⚡ Реальный урок
Удобство vs. Контроль.
Перед тем как выбрать кошелёк, поймите, кто на самом деле контролирует ключи.
И никогда не делитесь своей seed phrase/private key (сид-фразой/приватным ключом) ни с кем. �
Binance
#crypto #Ethereum #CryptoWallet #BinanceSquare #MetaplanetToInvest2100BTCInSuperLeague
На самом деле ваша криптовалюта не хранится внутри приложения-кошелька. Активы существуют в блокчейне; кошелёк управляет ключами, которые позволяют вам получать доступ и контролировать их. �
Binance +1
Но вот важная часть 👇
Кастодиальный vs. Некастодиальный
🏦 Кастодиальный кошелёк
Третья сторона контролирует приватные ключи
Проще для новичков
Может быть доступно восстановление аккаунта
Вы зависите от провайдера
🔑 Некастодиальный кошелёк
Вы контролируете свои собственные приватные ключи
Больше прямого контроля
Никто, кроме вас, не держит ваши ключи
Вы отвечаете за вашу recovery phrase (фразу восстановления)
⚡ Реальный урок
Удобство vs. Контроль.
Перед тем как выбрать кошелёк, поймите, кто на самом деле контролирует ключи.
И никогда не делитесь своей seed phrase/private key (сид-фразой/приватным ключом) ни с кем. �
Binance
#crypto #Ethereum #CryptoWallet #BinanceSquare #MetaplanetToInvest2100BTCInSuperLeague
50
·
--
🔥 BitBox Wallet Maker: AI выявил в прошивке критические уязвимости.
Изображение: Shutterstock/DecryptСоздайте аккаунт, чтобы сохранять ваши статьи.Добавьте в Google.Подпишитесь на Decrypt как на предпочитаемый источник, чтобы видеть больше наших материалов в Google.Кратко BitBox выпустила обновление Dixence после внутренних аудитов с помощью ИИ, которые выявили две критические уязвимости, а также проблему в загрузчике. Чтобы воспользоваться уязвимостями, требовалась успешная фишинговая атака плюс разблокировка пользователем подделанного устройства. BitBox заявляет, что пользовательские средства не были украдены, а seed кошелька не подвергался риску. BitBox, производитель из Цюриха, стоящий за BitBox02, выпустил обновление безопасности Dixence на этой неделе после того, как его собственные инженеры обнаружили две критические уязвимости в прошивке криптовалютного кошелька. Компания сообщила об этих проблемах самостоятельно — без каких-либо доказательств того, что их когда-либо эксплуатировали.
Но сама новость, вероятно, уже достаточно тревожна для большинства держателей биткоина — учитывая недавнюю эксплуатацию аппаратного кошелька производителя Coldcard, в результате которой было украдено более $130 млн в BTC. Для BitBox первая проблема — в загрузчике, коде, который определяет, какую прошивку устройство примет. Исправление было включено в релиз Oeschinen за июль (v9.26.2), и оно закрыло большую часть, но теперь BitBox утверждает, что исходная проблема была хуже, чем сообщалось вначале. Злоумышленник, проведший фишинговую аферу — с целью обманом заставить пользователя установить поддельное приложение BitBoxApp и разблокировать устройство, — мог загрузить вредоносную прошивку на подлинный BitBox02 и скрыться с монетами. Более новая модель BitBox02 Nova никогда не была затронута, потому что у неё другая версия загрузчика.
❓ Какое у вас мнение: это начало более масштабного процесса или просто шум? Напишите ниже.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 BitBox Wallet Maker: AI выявил в прошивке критические уязвимости.
Изображение: Shutterstock/DecryptСоздайте аккаунт, чтобы сохранять ваши статьи.Добавьте в Google.Подпишитесь на Decrypt как на предпочитаемый источник, чтобы видеть больше наших материалов в Google.Кратко BitBox выпустила обновление Dixence после внутренних аудитов с помощью ИИ, которые выявили две критические уязвимости, а также проблему в загрузчике. Чтобы воспользоваться уязвимостями, требовалась успешная фишинговая атака плюс разблокировка пользователем подделанного устройства. BitBox заявляет, что пользовательские средства не были украдены, а seed кошелька не подвергался риску. BitBox, производитель из Цюриха, стоящий за BitBox02, выпустил обновление безопасности Dixence на этой неделе после того, как его собственные инженеры обнаружили две критические уязвимости в прошивке криптовалютного кошелька. Компания сообщила об этих проблемах самостоятельно — без каких-либо доказательств того, что их когда-либо эксплуатировали.
Но сама новость, вероятно, уже достаточно тревожна для большинства держателей биткоина — учитывая недавнюю эксплуатацию аппаратного кошелька производителя Coldcard, в результате которой было украдено более $130 млн в BTC. Для BitBox первая проблема — в загрузчике, коде, который определяет, какую прошивку устройство примет. Исправление было включено в релиз Oeschinen за июль (v9.26.2), и оно закрыло большую часть, но теперь BitBox утверждает, что исходная проблема была хуже, чем сообщалось вначале. Злоумышленник, проведший фишинговую аферу — с целью обманом заставить пользователя установить поддельное приложение BitBoxApp и разблокировать устройство, — мог загрузить вредоносную прошивку на подлинный BitBox02 и скрыться с монетами. Более новая модель BitBox02 Nova никогда не была затронута, потому что у неё другая версия загрузчика.
❓ Какое у вас мнение: это начало более масштабного процесса или просто шум? Напишите ниже.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Изображение: Shutterstock/DecryptСоздайте аккаунт, чтобы сохранять ваши статьи.Добавьте в Google.Подпишитесь на Decrypt как на предпочитаемый источник, чтобы видеть больше наших материалов в Google.Кратко BitBox выпустила обновление Dixence после внутренних аудитов с помощью ИИ, которые выявили две критические уязвимости, а также проблему в загрузчике. Чтобы воспользоваться уязвимостями, требовалась успешная фишинговая атака плюс разблокировка пользователем подделанного устройства. BitBox заявляет, что пользовательские средства не были украдены, а seed кошелька не подвергался риску. BitBox, производитель из Цюриха, стоящий за BitBox02, выпустил обновление безопасности Dixence на этой неделе после того, как его собственные инженеры обнаружили две критические уязвимости в прошивке криптовалютного кошелька. Компания сообщила об этих проблемах самостоятельно — без каких-либо доказательств того, что их когда-либо эксплуатировали.
Но сама новость, вероятно, уже достаточно тревожна для большинства держателей биткоина — учитывая недавнюю эксплуатацию аппаратного кошелька производителя Coldcard, в результате которой было украдено более $130 млн в BTC. Для BitBox первая проблема — в загрузчике, коде, который определяет, какую прошивку устройство примет. Исправление было включено в релиз Oeschinen за июль (v9.26.2), и оно закрыло большую часть, но теперь BitBox утверждает, что исходная проблема была хуже, чем сообщалось вначале. Злоумышленник, проведший фишинговую аферу — с целью обманом заставить пользователя установить поддельное приложение BitBoxApp и разблокировать устройство, — мог загрузить вредоносную прошивку на подлинный BitBox02 и скрыться с монетами. Более новая модель BitBox02 Nova никогда не была затронута, потому что у неё другая версия загрузчика.
❓ Какое у вас мнение: это начало более масштабного процесса или просто шум? Напишите ниже.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
51
·
--
🔥 Биткоин-кошелёк без движения 15 лет внезапно приходит в действие.
Изображение: Shutterstock/DecryptCreate an account to save your articles.Add on GoogleAdd Decrypt as your preferred source to see more of our stories on Google.In brief Bitcoin-кошелёк с 8,54 BTC, впервые пополненный 13 июня 2011 года, впервые за 15 лет переместил монеты в августе. Сейчас позиция оценивается примерно в $538 000 — это около 461 981% прибыли, если продать. Это продолжает тренд: древние биткоин-кошельки внезапно оживают. Биткоин-накопления, которые застыли с самых ранних дней сети, впервые сдвинулись с места — за последнее время множество древних кошельков возвращаются к жизни.
По данным блокчейн-мониторинга Galaxy Research, биткоин-адрес, начинающийся на 1Emi, и содержащий 8,54 BTC, впервые получил монеты 13 июня 2011 года, когда биткоин торговался примерно за $14, а затем на 15,1 года замолчал. Баланс, теперь оцениваемый примерно в $538 000, был выведен 16 августа одной транзакцией, зафиксированной в блоке 962,770. При средней цене входа около $14 позиция отражает прирост примерно на 461 981%.
❓ Какое у вас мнение: это начало более масштабного движения или просто шум? Напишите ниже.
$BTC $ETH
#AICryptoIntegration #CryptoWallet #CryptoMarkets
🔥 Биткоин-кошелёк без движения 15 лет внезапно приходит в действие.
Изображение: Shutterstock/DecryptCreate an account to save your articles.Add on GoogleAdd Decrypt as your preferred source to see more of our stories on Google.In brief Bitcoin-кошелёк с 8,54 BTC, впервые пополненный 13 июня 2011 года, впервые за 15 лет переместил монеты в августе. Сейчас позиция оценивается примерно в $538 000 — это около 461 981% прибыли, если продать. Это продолжает тренд: древние биткоин-кошельки внезапно оживают. Биткоин-накопления, которые застыли с самых ранних дней сети, впервые сдвинулись с места — за последнее время множество древних кошельков возвращаются к жизни.
По данным блокчейн-мониторинга Galaxy Research, биткоин-адрес, начинающийся на 1Emi, и содержащий 8,54 BTC, впервые получил монеты 13 июня 2011 года, когда биткоин торговался примерно за $14, а затем на 15,1 года замолчал. Баланс, теперь оцениваемый примерно в $538 000, был выведен 16 августа одной транзакцией, зафиксированной в блоке 962,770. При средней цене входа около $14 позиция отражает прирост примерно на 461 981%.
❓ Какое у вас мнение: это начало более масштабного движения или просто шум? Напишите ниже.
$BTC $ETH
#AICryptoIntegration #CryptoWallet #CryptoMarkets
Изображение: Shutterstock/DecryptCreate an account to save your articles.Add on GoogleAdd Decrypt as your preferred source to see more of our stories on Google.In brief Bitcoin-кошелёк с 8,54 BTC, впервые пополненный 13 июня 2011 года, впервые за 15 лет переместил монеты в августе. Сейчас позиция оценивается примерно в $538 000 — это около 461 981% прибыли, если продать. Это продолжает тренд: древние биткоин-кошельки внезапно оживают. Биткоин-накопления, которые застыли с самых ранних дней сети, впервые сдвинулись с места — за последнее время множество древних кошельков возвращаются к жизни.
По данным блокчейн-мониторинга Galaxy Research, биткоин-адрес, начинающийся на 1Emi, и содержащий 8,54 BTC, впервые получил монеты 13 июня 2011 года, когда биткоин торговался примерно за $14, а затем на 15,1 года замолчал. Баланс, теперь оцениваемый примерно в $538 000, был выведен 16 августа одной транзакцией, зафиксированной в блоке 962,770. При средней цене входа около $14 позиция отражает прирост примерно на 461 981%.
❓ Какое у вас мнение: это начало более масштабного движения или просто шум? Напишите ниже.
$BTC $ETH
#AICryptoIntegration #CryptoWallet #CryptoMarkets
76
·
--
🔥 Ledger: эксплойт Coldcard доказывает, что безопасность биткоин-кошельков должна адаптироваться к ИИ.
Изображение: Shutterstock/BitcoinСоздайте аккаунт, чтобы сохранять свои статьи.Добавьте в GoogleДобавьте «Decrypt» как предпочитаемый источник, чтобы видеть больше наших материалов в Google.Коротко Ledger считает, что эксплойт Coldcard — это предупреждение для индустрии аппаратных биткоин-кошельков, но при этом утверждает, что собственные устройства компании не пострадали. Компания утверждает, что независимо сертифицированные генераторы случайных чисел (ГСЧ) необходимы для безопасного создания фраз восстановления кошелька. Ledger заявляет, что ИИ ускоряет поиск уязвимостей и заставляет команды безопасности защищаться на скорости машин. Производитель аппаратных кошельков Ledger говорит, что недавний эксплойт Coldcard должен послужить предупреждением для криптовалютной индустрии. По словам технического директора Ledger Шарля Гийемета (Charles Guillemet), инцидент выявил слабости в том, как некоторые устройства, в данном случае аппаратные криптовалютные кошельки, генерируют криптографическую случайность, одновременно показывая, как искусственный интеллект меняет и кибератаки, и цифровую защиту.
«Мы воспринимаем это как серьезное напоминание о том, как вся модель безопасности аппаратного кошелька зависит от случайности — и стоит или падает вместе с ней», — заявил Гийемет Decrypt. Криптография сложна, а внедрять ее безопасно — еще сложнее. Этот инцидент с Coldcard наглядно показал это самым дорогим способом. Комментарии прозвучали на фоне продолжающихся последствий эксплойта Coldcard. На прошлой неделе производитель Coldcard Coinkite сообщил о проблеме в изолированном (air-gapped) аппаратном биткоин-кошельке Coldcard, которая восходит к сборке прошивки за март 2021 года.
❓ Каково ваше мнение: это начало более масштабного тренда или просто шум? Напишите ниже.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Ledger: эксплойт Coldcard доказывает, что безопасность биткоин-кошельков должна адаптироваться к ИИ.
Изображение: Shutterstock/BitcoinСоздайте аккаунт, чтобы сохранять свои статьи.Добавьте в GoogleДобавьте «Decrypt» как предпочитаемый источник, чтобы видеть больше наших материалов в Google.Коротко Ledger считает, что эксплойт Coldcard — это предупреждение для индустрии аппаратных биткоин-кошельков, но при этом утверждает, что собственные устройства компании не пострадали. Компания утверждает, что независимо сертифицированные генераторы случайных чисел (ГСЧ) необходимы для безопасного создания фраз восстановления кошелька. Ledger заявляет, что ИИ ускоряет поиск уязвимостей и заставляет команды безопасности защищаться на скорости машин. Производитель аппаратных кошельков Ledger говорит, что недавний эксплойт Coldcard должен послужить предупреждением для криптовалютной индустрии. По словам технического директора Ledger Шарля Гийемета (Charles Guillemet), инцидент выявил слабости в том, как некоторые устройства, в данном случае аппаратные криптовалютные кошельки, генерируют криптографическую случайность, одновременно показывая, как искусственный интеллект меняет и кибератаки, и цифровую защиту.
«Мы воспринимаем это как серьезное напоминание о том, как вся модель безопасности аппаратного кошелька зависит от случайности — и стоит или падает вместе с ней», — заявил Гийемет Decrypt. Криптография сложна, а внедрять ее безопасно — еще сложнее. Этот инцидент с Coldcard наглядно показал это самым дорогим способом. Комментарии прозвучали на фоне продолжающихся последствий эксплойта Coldcard. На прошлой неделе производитель Coldcard Coinkite сообщил о проблеме в изолированном (air-gapped) аппаратном биткоин-кошельке Coldcard, которая восходит к сборке прошивки за март 2021 года.
❓ Каково ваше мнение: это начало более масштабного тренда или просто шум? Напишите ниже.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Изображение: Shutterstock/BitcoinСоздайте аккаунт, чтобы сохранять свои статьи.Добавьте в GoogleДобавьте «Decrypt» как предпочитаемый источник, чтобы видеть больше наших материалов в Google.Коротко Ledger считает, что эксплойт Coldcard — это предупреждение для индустрии аппаратных биткоин-кошельков, но при этом утверждает, что собственные устройства компании не пострадали. Компания утверждает, что независимо сертифицированные генераторы случайных чисел (ГСЧ) необходимы для безопасного создания фраз восстановления кошелька. Ledger заявляет, что ИИ ускоряет поиск уязвимостей и заставляет команды безопасности защищаться на скорости машин. Производитель аппаратных кошельков Ledger говорит, что недавний эксплойт Coldcard должен послужить предупреждением для криптовалютной индустрии. По словам технического директора Ledger Шарля Гийемета (Charles Guillemet), инцидент выявил слабости в том, как некоторые устройства, в данном случае аппаратные криптовалютные кошельки, генерируют криптографическую случайность, одновременно показывая, как искусственный интеллект меняет и кибератаки, и цифровую защиту.
«Мы воспринимаем это как серьезное напоминание о том, как вся модель безопасности аппаратного кошелька зависит от случайности — и стоит или падает вместе с ней», — заявил Гийемет Decrypt. Криптография сложна, а внедрять ее безопасно — еще сложнее. Этот инцидент с Coldcard наглядно показал это самым дорогим способом. Комментарии прозвучали на фоне продолжающихся последствий эксплойта Coldcard. На прошлой неделе производитель Coldcard Coinkite сообщил о проблеме в изолированном (air-gapped) аппаратном биткоин-кошельке Coldcard, которая восходит к сборке прошивки за март 2021 года.
❓ Каково ваше мнение: это начало более масштабного тренда или просто шум? Напишите ниже.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
40
·
--
🔥 Вредоносное ПО SparkKitty обнаружено в магазинах приложений; нацелено на seed-фразы криптокошельков.
Зловред распространялся через вредоносные приложения в Apple App Store, Google Play и сторонних магазинах приложений. Исследователи предупреждают, что хранение фраз восстановления кошелька в виде скриншотов может привести к краже криптоактивов. В новом отчёте компании по кибербезопасности Check Point подробно описано, как кампания SparkKitty нацеливалась на пользователей криптовалют: она сканировала фотографии, сохранённые на заражённых Android- и iPhone-устройствах, на наличие фраз восстановления кошелька и другой конфиденциальной информации.
Впервые обнаруженная Kaspersky в июне 2025 года, аналитика Check Point раскрыла, как вредоносное ПО распространялось через Apple App Store, Google Play и сторонние магазины приложений. Что делает SparkKitty особенно примечательным — его присутствие и в Apple App Store, и в Google Play, что даёт широкую поверхность атаки, отмечала Check Point. Злоумышленник, стоящий за SparkKitty, распространял троянизированные приложения, замаскированные под легитимные инструменты для криптовалют, платформы обмена сообщениями и даже развлекательные приложения, что значительно повышало вероятность установки со стороны ничего не подозревающих пользователей. После того как пользователи предоставляли доступ к библиотеке фотографий, вредоносное ПО сканировало сохранённые изображения на наличие фраз восстановления кошелька и другой конфиденциальной информации, прежде чем загружать данные на серверы, контролируемые злоумышленниками.
❓ Как вы думаете: это начало более масштабного шага или просто информационный шум? Напишите ниже.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Вредоносное ПО SparkKitty обнаружено в магазинах приложений; нацелено на seed-фразы криптокошельков.
Зловред распространялся через вредоносные приложения в Apple App Store, Google Play и сторонних магазинах приложений. Исследователи предупреждают, что хранение фраз восстановления кошелька в виде скриншотов может привести к краже криптоактивов. В новом отчёте компании по кибербезопасности Check Point подробно описано, как кампания SparkKitty нацеливалась на пользователей криптовалют: она сканировала фотографии, сохранённые на заражённых Android- и iPhone-устройствах, на наличие фраз восстановления кошелька и другой конфиденциальной информации.
Впервые обнаруженная Kaspersky в июне 2025 года, аналитика Check Point раскрыла, как вредоносное ПО распространялось через Apple App Store, Google Play и сторонние магазины приложений. Что делает SparkKitty особенно примечательным — его присутствие и в Apple App Store, и в Google Play, что даёт широкую поверхность атаки, отмечала Check Point. Злоумышленник, стоящий за SparkKitty, распространял троянизированные приложения, замаскированные под легитимные инструменты для криптовалют, платформы обмена сообщениями и даже развлекательные приложения, что значительно повышало вероятность установки со стороны ничего не подозревающих пользователей. После того как пользователи предоставляли доступ к библиотеке фотографий, вредоносное ПО сканировало сохранённые изображения на наличие фраз восстановления кошелька и другой конфиденциальной информации, прежде чем загружать данные на серверы, контролируемые злоумышленниками.
❓ Как вы думаете: это начало более масштабного шага или просто информационный шум? Напишите ниже.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Зловред распространялся через вредоносные приложения в Apple App Store, Google Play и сторонних магазинах приложений. Исследователи предупреждают, что хранение фраз восстановления кошелька в виде скриншотов может привести к краже криптоактивов. В новом отчёте компании по кибербезопасности Check Point подробно описано, как кампания SparkKitty нацеливалась на пользователей криптовалют: она сканировала фотографии, сохранённые на заражённых Android- и iPhone-устройствах, на наличие фраз восстановления кошелька и другой конфиденциальной информации.
Впервые обнаруженная Kaspersky в июне 2025 года, аналитика Check Point раскрыла, как вредоносное ПО распространялось через Apple App Store, Google Play и сторонние магазины приложений. Что делает SparkKitty особенно примечательным — его присутствие и в Apple App Store, и в Google Play, что даёт широкую поверхность атаки, отмечала Check Point. Злоумышленник, стоящий за SparkKitty, распространял троянизированные приложения, замаскированные под легитимные инструменты для криптовалют, платформы обмена сообщениями и даже развлекательные приложения, что значительно повышало вероятность установки со стороны ничего не подозревающих пользователей. После того как пользователи предоставляли доступ к библиотеке фотографий, вредоносное ПО сканировало сохранённые изображения на наличие фраз восстановления кошелька и другой конфиденциальной информации, прежде чем загружать данные на серверы, контролируемые злоумышленниками.
❓ Как вы думаете: это начало более масштабного шага или просто информационный шум? Напишите ниже.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
39
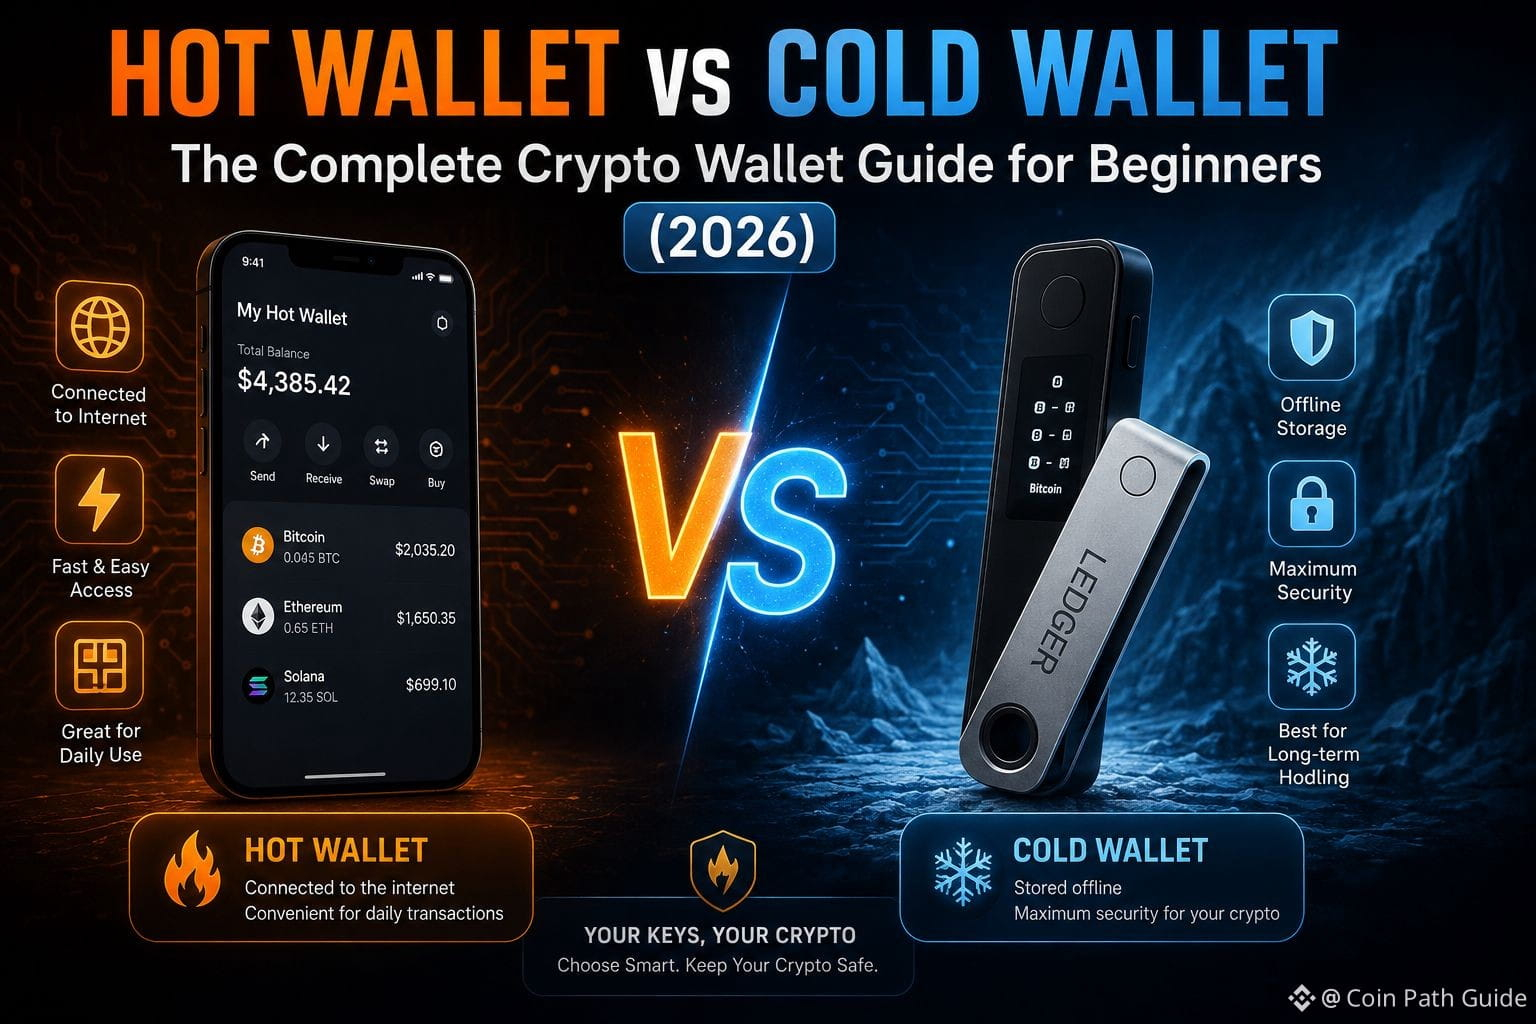
🔐 Hot Wallet vs Cold Wallet — Что нужно ИМЕННО ТЕБЕ?
90% новых пользователей криптовалют совершают эту ошибку: оставляют все свои монеты на бирже. Но почему фраза "Нет ваших ключей — нет ваших монет" на самом деле важна?
🔥 Hot Wallet → Отлично для активного трейдинга, но выше риск
❄️ Cold Wallet → Самый безопасный вариант для долгосрочного хранения
Я подробно разобрал(а) в точности, когда использовать каждый вариант (с реальными примерами) в блоге 👇
https://coinpathguide.blogspot.com/2026/08/hot-wallet-vs-cold-wallet-guide.html
Какой из них используешь прямо СЕЙЧАС? Напиши в комментариях 👇
$BTC $ETH $BNB
#Crypto #BTC #Binance #CryptoWallet
🔐 Hot Wallet vs Cold Wallet — Что нужно ИМЕННО ТЕБЕ?
90% новых пользователей криптовалют совершают эту ошибку: оставляют все свои монеты на бирже. Но почему фраза "Нет ваших ключей — нет ваших монет" на самом деле важна?
🔥 Hot Wallet → Отлично для активного трейдинга, но выше риск
❄️ Cold Wallet → Самый безопасный вариант для долгосрочного хранения
Я подробно разобрал(а) в точности, когда использовать каждый вариант (с реальными примерами) в блоге 👇
https://coinpathguide.blogspot.com/2026/08/hot-wallet-vs-cold-wallet-guide.html
Какой из них используешь прямо СЕЙЧАС? Напиши в комментариях 👇
$BTC $ETH $BNB
#Crypto #BTC #Binance #CryptoWallet
90% новых пользователей криптовалют совершают эту ошибку: оставляют все свои монеты на бирже. Но почему фраза "Нет ваших ключей — нет ваших монет" на самом деле важна?
🔥 Hot Wallet → Отлично для активного трейдинга, но выше риск
❄️ Cold Wallet → Самый безопасный вариант для долгосрочного хранения
Я подробно разобрал(а) в точности, когда использовать каждый вариант (с реальными примерами) в блоге 👇
https://coinpathguide.blogspot.com/2026/08/hot-wallet-vs-cold-wallet-guide.html
Какой из них используешь прямо СЕЙЧАС? Напиши в комментариях 👇
$BTC $ETH $BNB
#Crypto #BTC #Binance #CryptoWallet
2
110
⚡ #OnChainSwap, powered by #1inch, теперь ЖИВ на #FutureWallet
Погрузитесь в молниеносные обмены токенов с умной маршрутизацией, лучшими рыночными курсами и безупречным многосетевым исполнением — всё это в безопасной неконфиденциальной экосистеме.
🔹 Лучшая агрегация курсов
🔹 Быстрые и безопасные обмены
🔹 Поддержка многосетей
🔹 Создано для эффективности Web3
Обменивайтесь умнее. Торгуйте быстрее. Оставайтесь децентрализованными. 🚀
X @MyfWallet
#FutureWallet #1inch #DeFi #Web3 #Crypto #Blockchain #DEX #MultiChain #CryptoWallet $NEIRO
⚡ #OnChainSwap, powered by #1inch, теперь ЖИВ на #FutureWallet
Погрузитесь в молниеносные обмены токенов с умной маршрутизацией, лучшими рыночными курсами и безупречным многосетевым исполнением — всё это в безопасной неконфиденциальной экосистеме.
🔹 Лучшая агрегация курсов
🔹 Быстрые и безопасные обмены
🔹 Поддержка многосетей
🔹 Создано для эффективности Web3
Обменивайтесь умнее. Торгуйте быстрее. Оставайтесь децентрализованными. 🚀
X @MyfWallet
#FutureWallet #1inch #DeFi #Web3 #Crypto #Blockchain #DEX #MultiChain #CryptoWallet $NEIRO
Погрузитесь в молниеносные обмены токенов с умной маршрутизацией, лучшими рыночными курсами и безупречным многосетевым исполнением — всё это в безопасной неконфиденциальной экосистеме.
🔹 Лучшая агрегация курсов
🔹 Быстрые и безопасные обмены
🔹 Поддержка многосетей
🔹 Создано для эффективности Web3
Обменивайтесь умнее. Торгуйте быстрее. Оставайтесь децентрализованными. 🚀
X @MyfWallet
#FutureWallet #1inch #DeFi #Web3 #Crypto #Blockchain #DEX #MultiChain #CryptoWallet $NEIRO

222
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#FedRateWatch
Просмотров: 1M
4,765 обсуждают
2
#ПротоколFOMC
Просмотров: 13,204
89 обсуждают
3
#fomcотслеживание
Просмотров: 19,201
294 обсуждают
4
#ZcashHoldersBackNU7Upgrade
Просмотров: 288
19 обсуждают
5
#MSTRTradingVolumeSurpassesMorganStanley
Просмотров: 7,340
262 обсуждают
6
#BitcoinFalls4%
Просмотров: 18,654
521 обсуждают
7
#SKHynixInTalksToMakeMemoryChipsInUS
Просмотров: 8,125
214 обсуждают
8
#OpenAIDiscussesNewFundingAt$1.2TValuation
Просмотров: 2,276
40 обсуждают
9
#ArgentinaCommitsToOECDCryptoReportingBy2029
Просмотров: 17,535
388 обсуждают
10
#EthereumFallsBelow$2400
Просмотров: 6,966
91 обсуждают