

#cryptosecurit
cryptosecurit
Просмотров: 777
24 обсуждают
Популярные
Новые
·
--
Рост
🔐 ВАШ ЧЕК-ЛИСТ БЕЗОПАСНОСТИ КРИПТОВАЛЮТ
Перед тем как торговать сегодня:
✅ Включите 2FA
✅ Используйте надёжный уникальный пароль
✅ Внимательно проверяйте URL-адреса сайтов
✅ Никогда не делитесь своей seed-фразой
✅ Не переходите по подозрительным ссылкам
✅ Проверяйте адреса кошельков
✅ Будьте осторожны с фальшивыми аккаунтами поддержки
Помните:
Если кто-то спрашивает вашу seed-фразу, это серьёзный тревожный сигнал. 🚩
#CryptoSecurit #bitcoin #BinanceSquare #Web3
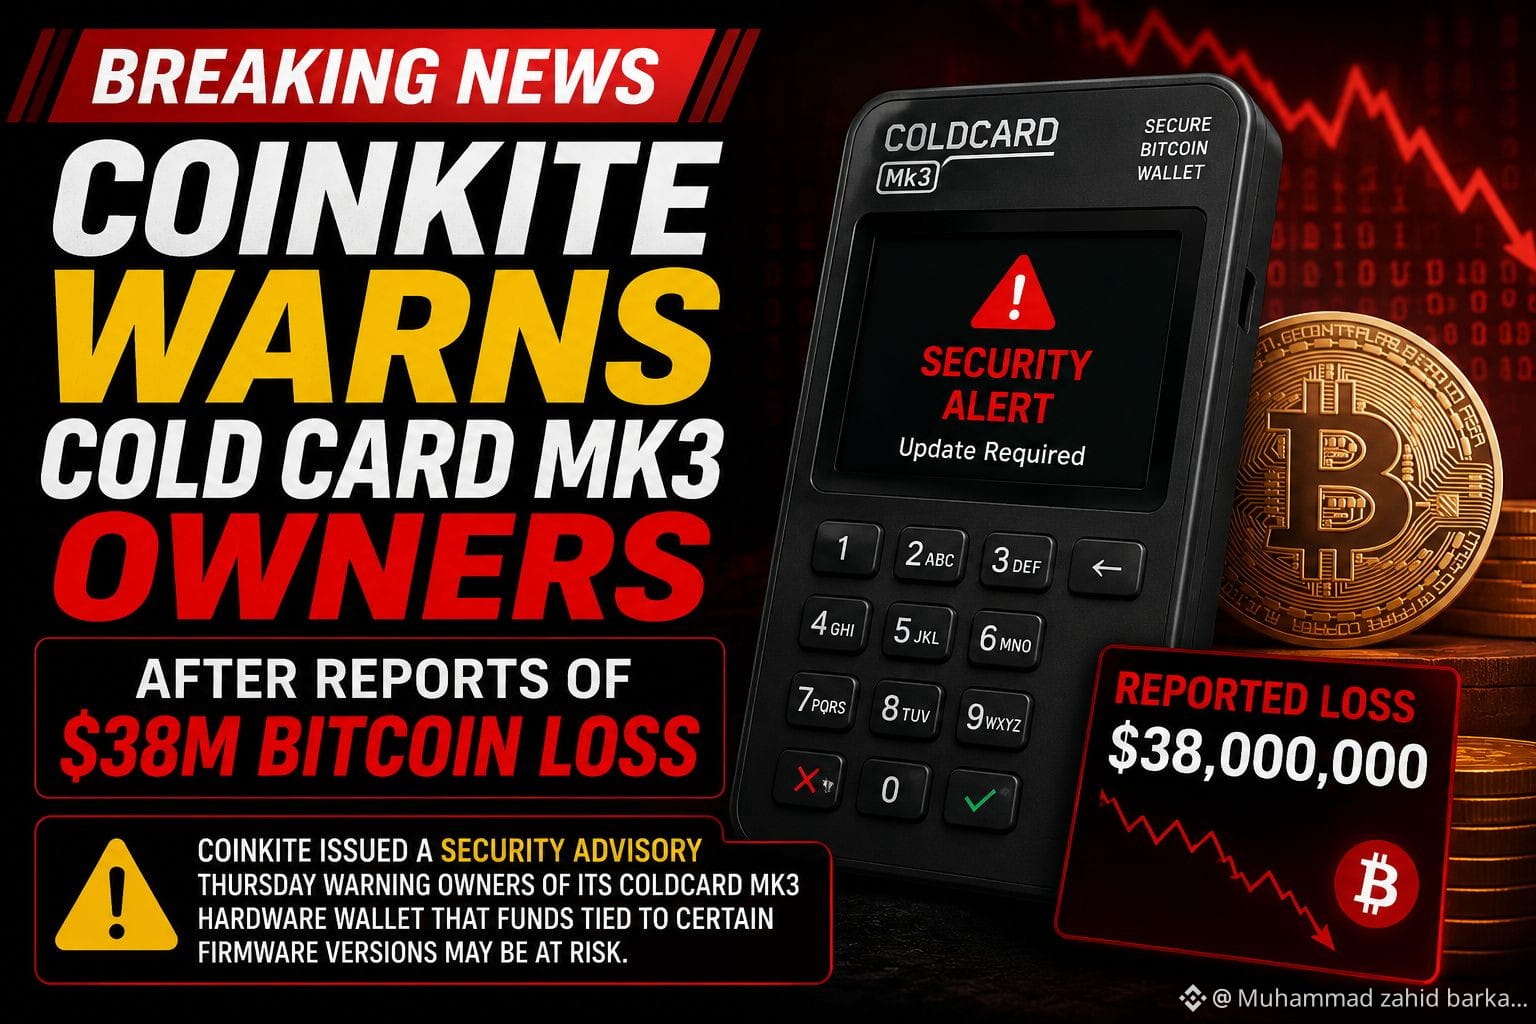
Coinkite выпустила срочное предупреждение пользователям Coldcard Mk3 после потери биткоинов на $38 млн
СРОЧНЫЕ НОВОСТИ!
Если у вас есть аппаратный кошелёк Coldcard Mk3 с биткоинами, обратите особое внимание.
Coinkite выпустила срочное уведомление по безопасности, предупреждая, что некоторые версии прошивки могут подвергать средства пользователей риску.
Предупреждение появилось после сообщений, связанных с оценочными потерями биткоинов на $38 млн, что вызывает серьёзные опасения относительно безопасности кошелька.
Если вы используете Coldcard Mk3, проверьте версию прошивки немедленно, следуйте официальным рекомендациям Coinkite по безопасности и никогда не сообщайте никому свою seed-фразу для восстановления.
Это напоминание о том, что даже аппаратные кошельки требуют регулярных обновлений по безопасности и тщательного обслуживания.
Подписывайтесь, чтобы получать больше новостей о безопасности биткоина и криптовалют!
Хэштеги:
#bitcoinhakving #bitcoin #Coldcard #coinrocco #CryptoSecurit
$NVDAB
{spot}(NVDABUSDT)
$AAPL.US
{stock_us}(AAPL.US)
Coinkite выпустила срочное предупреждение пользователям Coldcard Mk3 после потери биткоинов на $38 млн
СРОЧНЫЕ НОВОСТИ!
Если у вас есть аппаратный кошелёк Coldcard Mk3 с биткоинами, обратите особое внимание.
Coinkite выпустила срочное уведомление по безопасности, предупреждая, что некоторые версии прошивки могут подвергать средства пользователей риску.
Предупреждение появилось после сообщений, связанных с оценочными потерями биткоинов на $38 млн, что вызывает серьёзные опасения относительно безопасности кошелька.
Если вы используете Coldcard Mk3, проверьте версию прошивки немедленно, следуйте официальным рекомендациям Coinkite по безопасности и никогда не сообщайте никому свою seed-фразу для восстановления.
Это напоминание о том, что даже аппаратные кошельки требуют регулярных обновлений по безопасности и тщательного обслуживания.
Подписывайтесь, чтобы получать больше новостей о безопасности биткоина и криптовалют!
Хэштеги:
#bitcoinhakving #bitcoin #Coldcard #coinrocco #CryptoSecurit
$NVDAB
$AAPL.US
99
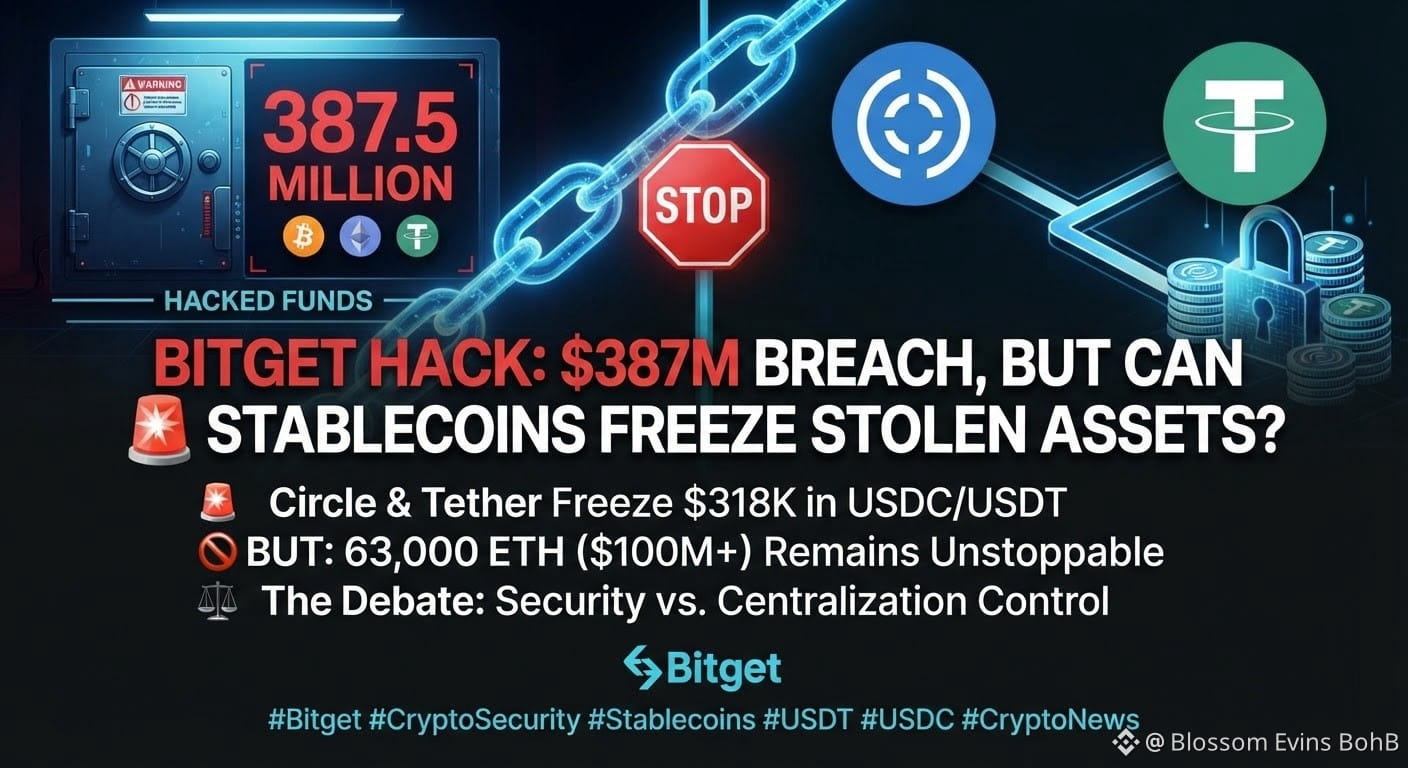
🚨 ХАК НА $387 МЛН — НО НЕКОТОРЫЕ ДЕНЬГИ МОГУТ БЫТЬ ЗАМОРОЖЕНЫ 👀
В результате инцидента в сфере безопасности Bitget на рынке криптовалют возник более широкий вопрос:
Насколько реально эмитенты стейблкоинов контролируют украденные средства?
Сначала Bitget оценивала инцидент от 24 сентября примерно в $351,6 млн, но затем пересмотрела сумму до приблизительно $387,5 млн, включив дополнительные активы, такие как Zcash и TRON.
А вот где начинается самое интересное. 👇
🔒 Вмешались Circle и Tether
Кошелёк, идентифицированный как «Bitget Exploiter 8», был внесён Circle в чёрный список, а Tether позже заблокировал тот же адрес.
Сообщается, что на этом кошельке находилось примерно:
• 99 990 USDC
• 218 023 USDT
• 170,47 ETH
То есть, порядка $318 тыс. стоимости в USDC и USDT фактически оказалось заморожено.
Но есть одно «но». ⚠️
Circle и Tether могут замораживать свои токены на уровне контракта.
Они не могут заморозить нативный ETH.
Сообщается, что другие кошельки злоумышленников всё ещё содержали более 63 000 ETH — это наглядно показывает, насколько по-разному устроены механизмы контроля между стейблкоинами и такими активами, как ETH.
Генеральный директор Bitget Грейси Чен заявила, что атакующие скомпрометировали бэкенд-систему, подключённую к инфраструктуре кошельков биржи, и изменили данные транзакций, а не получали доступ к приватным ключам пользователей.
Также Bitget сообщила, что её холодные кошельки не пострадали, а Фонд защиты пользователей (User Protection Fund) превышает $464 млн.
👀 Более масштабный вопрос:
Этот инцидент демонстрирует силу безопасности стейблкоинов — или риски централизованного контроля?
$BTC • $ETH • $XRP
#CryptoSecurit #Circle #USDC✅ #USDT #CryptoNewss
99
·
--
🚨 5 КРИПТОМОШЕННИЧЕСТВ, О КОТОРЫХ ВЫ ДОЛЖНЫ ЗНАТЬ
⚠️ Фальшивые розыгрыши
⚠️ Фальшивая служба поддержки
⚠️ Фишинговые сайты
⚠️ Фальшивые инвестиционные платформы
⚠️ Мошенничества "Отправьте криптовалюту и получите вдвое больше"
Если кто-то обещает гарантированную доходность, остановитесь.
Если кто-то давит на вас, заставляя действовать немедленно, остановитесь.
Если кто-то просит вашу seed-фразу, ОСТАНОВИТЕСЬ.
Будьте в безопасности. 🔐
#CryptoScams #CryptoSecurit #BinanceSquare
5
·
--
За 25 минут украдено 594 BTC — как хакеры взломали холодный кошелёк?
Недавние заголовки о том, что 594 BTC были украдены всего за 25 минут, — яркое напоминание: «холодный кошелёк» не означает «неуязвимый».
В большинстве случаев взлома злоумышленники не «ломают» само оборудование — они атакуют уязвимости людей и программного обеспечения. Среди распространённых уязвимостей — утечка seed-фраз, вредоносные обновления прошивки, фейковые приложения кошельков, фишинговые схемы и адресная социальная инженерия. В итоге ваша безопасность зависит только от того, насколько хорошо вы защищаете свои приватные ключи.
Несмотря на шокирующие новости, Биткоин остаётся устойчивым: он колеблется около $63,4K с умеренным ростом, пока покупатели отмахиваются от негативных настроений. Стабильность рынка показывает, что изолированные случаи взлома не меняют базовые фундаментальные принципы Биткоина — хотя они и подчёркивают критическую необходимость строгих привычек самостоятельного хранения.
Ключевые выводы:
- Берегите свои приватные ключи любой ценой.
- Всегда дважды проверяйте и подтверждайте каждую деталь транзакции.
- Ни при каких обстоятельствах не раскрывайте свою recovery phrase.
#Bitcoin #CryptoSecurit #BTC #SelfCustody #Blockchain $BTC
70
·
--
🔐 Как защитить свои крипто-активы: простой гид для новичков
Безопасность всегда должна быть на первом месте, даже перед прибылью. Начните с надежного, уникального пароля и включите 2FA на каждом крипто-аккаунте. Никогда не делитесь своей фразой восстановления, приватными ключами или OTP с кем-либо. Дважды проверяйте URL сайтов, избегайте подозрительных ссылок и сообщений, и будьте бдительны к фишинговым схемам, притворяющимся доверенными платформами.
Перед тем как инвестировать, уделите время на обучение. Несколько минут предосторожности могут защитить ваши накопления на долгие годы.
Оставайтесь в безопасности. Будьте в курсе. Всегда DYOR. 🛡️
#IndiaCreatesOnSquare #CryptoSecurit #BinanceSquare #DYOR
65
·
--
#kelpdaoexploitfreeze
🚨 Северная Корея украла $292M у KelpDAO — вот как именно они это сделали!
Самый крупный хак в DeFi 2026 года был связан с группой Lazarus из Северной Кореи — и метод атаки был не похож на все, что мы видели раньше!
Что произошло 18 апреля 2026 года:
Хакеры использовали кросс-чейн мост LayerZero KelpDAO — но это не была типичная ошибка смарт-контракта. Каждая транзакция в блокчейне выглядела совершенно валидной!
Метод атаки — шаг за шагом:
1️⃣ Группа Lazarus скомпрометировала внутренние RPC-узлы KelpDAO
2️⃣ Провели DDoS на внешние узлы, чтобы устранить любую вторую проверку
3️⃣ Ввели ложные данные в систему верификации с единой точкой отказа
4️⃣ Обманули контракт Ethereum, заставив его выпустить 116,500 rsETH
5️⃣ Внесли 90,000 украденных rsETH в Aave в качестве залога
6️⃣ Заняли более $190M в реальном ETH под бесполезный залог
7️⃣ Отмыли $176M через THORChain в биткойн
Ответ на заморозку:
20 апреля Совет безопасности Arbitrum провел экстренные действия — заморозив 30,766 ETH на сумму ~$71M, связанных с эксплойтером. Это был один из самых быстрых ответов управления в истории DeFi!
$ETH $AAVE
Коренная причина? Настройка "1-на-1" с единственным верификатором — это означало, что только ОДИН валидатор должен был одобрить кросс-чейн сообщения. Никакой второй проверки. Никакой резервной копии. Единая точка отказа, которую лучшие хакеры Северной Кореи идеально использовали.
Не финансовый совет. DYOR 📊
#DeFiHack #NorthKorea #CryptoSecurit
{spot}(ETHUSDT)
{spot}(AAVEUSDT)
#kelpdaoexploitfreeze
🚨 Северная Корея украла $292M у KelpDAO — вот как именно они это сделали!
Самый крупный хак в DeFi 2026 года был связан с группой Lazarus из Северной Кореи — и метод атаки был не похож на все, что мы видели раньше!
Что произошло 18 апреля 2026 года:
Хакеры использовали кросс-чейн мост LayerZero KelpDAO — но это не была типичная ошибка смарт-контракта. Каждая транзакция в блокчейне выглядела совершенно валидной!
Метод атаки — шаг за шагом:
1️⃣ Группа Lazarus скомпрометировала внутренние RPC-узлы KelpDAO
2️⃣ Провели DDoS на внешние узлы, чтобы устранить любую вторую проверку
3️⃣ Ввели ложные данные в систему верификации с единой точкой отказа
4️⃣ Обманули контракт Ethereum, заставив его выпустить 116,500 rsETH
5️⃣ Внесли 90,000 украденных rsETH в Aave в качестве залога
6️⃣ Заняли более $190M в реальном ETH под бесполезный залог
7️⃣ Отмыли $176M через THORChain в биткойн
Ответ на заморозку:
20 апреля Совет безопасности Arbitrum провел экстренные действия — заморозив 30,766 ETH на сумму ~$71M, связанных с эксплойтером. Это был один из самых быстрых ответов управления в истории DeFi!
$ETH $AAVE
Коренная причина? Настройка "1-на-1" с единственным верификатором — это означало, что только ОДИН валидатор должен был одобрить кросс-чейн сообщения. Никакой второй проверки. Никакой резервной копии. Единая точка отказа, которую лучшие хакеры Северной Кореи идеально использовали.
Не финансовый совет. DYOR 📊
#DeFiHack #NorthKorea #CryptoSecurit
170
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#fomcотслеживание
Просмотров: 42,460
356 обсуждают
2
#ПротоколFOMC
Просмотров: 32,600
138 обсуждают
3
#UKFCAWinsCourtOrderToRecover851400Pounds
Просмотров: 2,813
272 обсуждают
4
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
Просмотров: 14,577
559 обсуждают
5
#GoldFallsTo$4144
Просмотров: 6,571
106 обсуждают
6
#QNTFallsOver40%FromMorningHigh
Просмотров: 43,938
962 обсуждают
7
#USDTAdds845900HoldersInPast7Days
Просмотров: 3,437
211 обсуждают
8
#KospiFalls2.7%SamsungSKHynixDropOver5%
Просмотров: 10,465
425 обсуждают
9
#BitgetCEOConfirms$388MStolenInHack
Просмотров: 3,639
38 обсуждают
10
#BTCFallsBelow$83000
Просмотров: 20,280
145 обсуждают