

#coldcard
coldcard
Просмотров: 160,532
518 обсуждают
Популярные
Новые

·
--
В ленте попалась новость от The Globe and Mail: на производителя аппаратных кошельков Coinkite из Торонто и его сооснователей подали предполагаемый коллективный иск в Высокий суд Онтарио. В иске утверждается, что уязвимость прошивки Coldcard позволяла угадывать мнемонические фразы, а пользователи лишились биткоинов на сумму более $140 млн.
Главное: иск подан 11 сентября. Среди ответчиков — генеральный директор Rodolfo Novak и сооснователь Peter Gray. Истцы утверждают, что в прошивке 2021 года генератор случайных чисел был подключён к более слабому программному PRNG; инженер James O'Beirne сообщил об этом ещё в мае 2025 года. По версии иска, атаки происходили несколькими волнами начиная с 30.07.2026, а ущерб оценивается более чем в $140 млн. Истец Amir Naderi заявил, что лично потерял около $80 тыс. Компания отказалась комментировать подробности иска и сообщила, что в ближайшие несколько дней опубликует полный разбор инцидента. Ранее генеральный директор уже публично признал наличие ошибки в прошивке. Иск ещё не получил статус коллективного, обвинения не подтверждены.
Даже холодный кошелёк не гарантирует абсолютную безопасность: если сбой произошёл на этапе генерации сид-фразы, автономный режим не спасёт.
#$BTC #Coldcard #Аппаратный кошелёк
4

Купил аппаратный кошелёк ради спокойствия, а оказалось, что сид-фраза «псевдослучайная». Выяснилось, что Coldcard от Coinkite: в обновлении прошивки за март 2021 года тайком отключили аппаратный генератор случайных чисел, и у сид-фразы осталось всего 40 бит энтропии вместо 128 бит по стандарту BIP-39. Получается, пароль от главных ворот напечатали прямо в инструкции к продукту. 30 июля злоумышленник за 25 минут вывел 594 $BTC (около 38 миллионов долларов), опустошив более 500 кошельков. В общей сложности украдено свыше 140 миллионов долларов, пострадали более 5200 человек. 11 сентября Высший суд Онтарио официально принял коллективный иск. Истцы утверждают, что команда основателей узнала о проблеме ещё в мае 2025 года. Компания это отрицает: по её словам, она тоже обнаружила проблему только в тот день и уже выпустила патч. Патч вышел, но ни одна украденная монета не вернулась. Так чего мы ждём от холодного кошелька — настоящей безопасности или просто чувства спокойствия? Пишите в комментариях: A — после исправления продолжаю пользоваться аппаратным кошельком; B — доверие подорвано, перевожу всё обратно на биржу.
$ETH $SOL
#Coldcard #АппаратныйКошелёк
$ETH $SOL
#Coldcard #АппаратныйКошелёк
107

·
--
【Рыночные новости】Самое ироничное здесь не то, что уязвимость оставалась незамеченной 5 лет: согласно иску, инженеры предупредили Coinkite ещё в мае 2025 года, но компания тянула до 30 июля этого года. За 25 минут злоумышленники украли 594 BTC — около 38 млн долларов; общий ущерб, как утверждается, превысил 140 млн долларов. Коллективный иск уже подан в суд провинции Онтарио, и он охватывает всю линейку устройств — от Mk2 до Q. Ещё больнее то, что новая прошивка не спасёт уже созданную старую сид-фразу: пока не создадите новую, дверь так и останется открытой. Вы всё ещё готовы полностью доверить безопасность аппаратного кошелька одному лишь слову производителя?
$BTC $ETH $SOL
#比特币 #硬件钱包 #Coldcard
(Источник: Bitcoin.com News)
⚠️Предупреждение о рисках: выше представлена рыночная информация, она не является инвестиционной рекомендацией. Инвестиции сопряжены с риском; прежде чем выходить на рынок, проявляйте осторожность.
$BTC $ETH $SOL
#比特币 #硬件钱包 #Coldcard
(Источник: Bitcoin.com News)
⚠️Предупреждение о рисках: выше представлена рыночная информация, она не является инвестиционной рекомендацией. Инвестиции сопряжены с риском; прежде чем выходить на рынок, проявляйте осторожность.
8
·
--
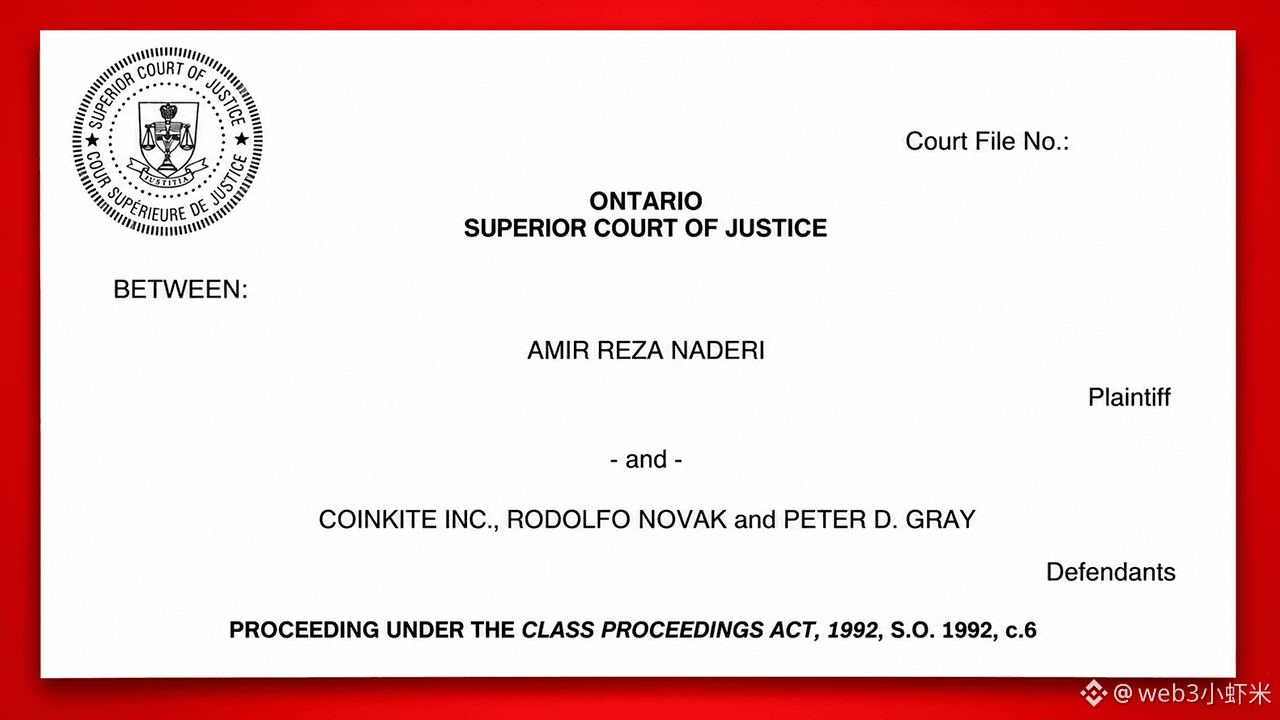
Наткнулся на иск, опубликованный Высшим судом Онтарио: против производителя Coldcard компании Coinkite и её соучредителей Родольфо Новака и Питера Д. Грея подан коллективный иск.
Согласно иску, из-за ошибки при сборке в прошивке, начиная с марта 2021 года, вместо прежнего генератора использовался генератор псевдослучайных чисел Yasmarang из MicroPython, что позволяло восстановить мнемоническую фразу. Утверждается, что с 30 июля 2026 года злоумышленники использовали эту уязвимость для кражи криптовалюты: в ходе первой атаки примерно за 25 минут было выведено около 594 BTC, а общий ущерб превысил 140 миллионов долларов США. Также утверждается, что оба соучредителя знали об этой уязвимости не позднее мая 2025 года. Истцы добиваются признания дела коллективным и требуют возмещения ущерба на основании, в частности, Закона Онтарио о защите прав потребителей.
$BTC #Coldcard #аппаратныйкошелек
49

·
--
Холодный кошелёк в суде: коллективный иск из-за дефекта сид-фразАппаратный кошелёк оказался в Высшем суде Онтарио — истец говорит о «коллективном иске», но суд ещё не вынес решения.
В открытом доступе опубликовано исковое заявление в Высший суд Онтарио (дело № CV-26-00018158, электронная выдача — примерно 2026-09-11): истец Амир Реза Надери от имени предполагаемого коллектива подал иск против производителя Coldcard, компании Coinkite Inc., а также её соучредителей Родольфо Новака и Питера Д. Грея. Согласно иску, после обновления прошивки в марте 2021 года генерация сид-фраз стала использовать некриптографический генератор псевдослучайных чисел Yasmarang из MicroPython, что позволяло воспроизвести их офлайн. С 2026-07-30 уязвимость начали использовать: примерно за первые 25 минут было переведено около 594 $BTC (по оценке в иске, около $38 млн); истец утверждает, что впоследствии общая сумма превысила $140 млн. Сам истец заявляет, что 6 августа потерял около 1.2294 $BTC. Кроме того, в иске говорится, что ответчиков уведомили о потенциальной уязвимости не позднее мая 2025 года, однако они не предоставили достаточных предупреждений. Среди заявленных требований — средства правовой защиты в рамках законодательства о защите прав потребителей, законодательства о купле-продаже товаров, а также в связи с халатностью и нарушением договора. Всё это — утверждения истца, по которым суд ещё не вынес решения.
Холодный кошелёк в суде: коллективный иск из-за дефекта сид-фраз
Аппаратный кошелёк оказался в Высшем суде Онтарио — истец говорит о «коллективном иске», но суд ещё не вынес решения.
В открытом доступе опубликовано исковое заявление в Высший суд Онтарио (дело № CV-26-00018158, электронная выдача — примерно 2026-09-11): истец Амир Реза Надери от имени предполагаемого коллектива подал иск против производителя Coldcard, компании Coinkite Inc., а также её соучредителей Родольфо Новака и Питера Д. Грея. Согласно иску, после обновления прошивки в марте 2021 года генерация сид-фраз стала использовать некриптографический генератор псевдослучайных чисел Yasmarang из MicroPython, что позволяло воспроизвести их офлайн. С 2026-07-30 уязвимость начали использовать: примерно за первые 25 минут было переведено около 594 $BTC (по оценке в иске, около $38 млн); истец утверждает, что впоследствии общая сумма превысила $140 млн. Сам истец заявляет, что 6 августа потерял около 1.2294 $BTC . Кроме того, в иске говорится, что ответчиков уведомили о потенциальной уязвимости не позднее мая 2025 года, однако они не предоставили достаточных предупреждений. Среди заявленных требований — средства правовой защиты в рамках законодательства о защите прав потребителей, законодательства о купле-продаже товаров, а также в связи с халатностью и нарушением договора. Всё это — утверждения истца, по которым суд ещё не вынес решения.
В открытом доступе опубликовано исковое заявление в Высший суд Онтарио (дело № CV-26-00018158, электронная выдача — примерно 2026-09-11): истец Амир Реза Надери от имени предполагаемого коллектива подал иск против производителя Coldcard, компании Coinkite Inc., а также её соучредителей Родольфо Новака и Питера Д. Грея. Согласно иску, после обновления прошивки в марте 2021 года генерация сид-фраз стала использовать некриптографический генератор псевдослучайных чисел Yasmarang из MicroPython, что позволяло воспроизвести их офлайн. С 2026-07-30 уязвимость начали использовать: примерно за первые 25 минут было переведено около 594 $BTC (по оценке в иске, около $38 млн); истец утверждает, что впоследствии общая сумма превысила $140 млн. Сам истец заявляет, что 6 августа потерял около 1.2294 $BTC . Кроме того, в иске говорится, что ответчиков уведомили о потенциальной уязвимости не позднее мая 2025 года, однако они не предоставили достаточных предупреждений. Среди заявленных требований — средства правовой защиты в рамках законодательства о защите прав потребителей, законодательства о купле-продаже товаров, а также в связи с халатностью и нарушением договора. Всё это — утверждения истца, по которым суд ещё не вынес решения.
144

·
--
🚨 $BTC ВНИМАНИЕ, ПОЛЬЗОВАТЕЛИ: уязвимость Coldcard может раскрыть ваши ключи 🛑
Недавний иск о коллективном возмещении ущерба в Онтарио показал, что с марта 2021 года прошивка Coldcard использует предсказуемый генератор псевдослучайных чисел, превращая то, что должно быть одноразовой сид-фразой, в сценарий, который можно воспроизвести. 🦈 Те, кто уже почуял утечку, переводят средства на аппаратные кошельки, гарантирующие истинную энтропию.
Для держателей биткоина эта утечка может обернуться незаметным опустошением кошелька: если злоумышленник когда-нибудь получит мнемоническую фразу, он сможет опередить вас и завладеть вашими средствами. 📊 Следите за подозрительными исходящими транзакциями и подумайте о переходе на кошелёк с аппаратным генератором случайных чисел. 💡
💬 Планируете перейти на другой кошелёк на этой неделе или ждёте исправления? 👇
⚠️ Это не финансовая рекомендация. Всегда учитывайте риски. 🛡️
🏷️ #BTC #Coldcard #Security #Crypto
🔥 💎
8

📢 Какой аппаратный кошелёк купить после инцидентов с Ledger и Coldcard (октябрь 2026 года)
По данным Galaxy Research, всего два инцидента 2026 года — с неофициальным реселлером Ledger и из-за ошибки в прошивке Coldcard — привели к краже криптовалюты на сумму свыше 200 млн долларов США. В большинстве случаев за этот год чип кошелька не взламывали: проблема заключалась в том, где…
#Coldcard #Ledger #GalaxyDigital #crypto #billetera $BTC $WBTC
31
🚨 ВНИМАНИЕ, БИТКОИН: С ОФИЦИАЛЬНОГО АККАУНТА РАСПРОСТРАНИЛИ МОШЕННИЧЕСКУЮ ССЫЛКУ
11 октября COLDCARD, производитель аппаратных кошельков для $BTC, сообщил, что с его официального аккаунта в X распространили мошенническую ссылку.
⚠️ ЧТО ПРОИЗОШЛО?
🔸 Сообщение имитировало срочное предупреждение о безопасности.
🔸 Оно вело на поддельную страницу, якобы предназначенную для переноса средств.
🔸 COLDCARD удалил публикацию и выясняет, как она появилась.
🚨 КОШЕЛЬКИ ВЗЛОМАЛИ?
Нет подтверждённых данных о том, что устройства были скомпрометированы или что ссылка привела к финансовым потерям.
🛡️ КАК ЗАЩИТИТЬ СВОИ СРЕДСТВА
1️⃣ Не переходите по ссылкам для переноса средств из подозрительных публикаций.
2️⃣ Никогда не вводите фразу восстановления (слова, дающие доступ к вашим средствам) на веб-страницах.
3️⃣ Проверяйте предупреждения, самостоятельно заходя на сайт производителя.
4️⃣ Если вы раскрыли свою фразу восстановления, считайте её скомпрометированной и переведите средства на новый безопасный кошелёк.
📌 НАШ ВЫВОД
После нашего материала о Ledger появился ещё один, иной риск: фишинг (обман с целью кражи данных или средств) через каналы, которые кажутся официальными.
Легитимность аккаунта не гарантирует безопасность каждой опубликованной ссылки.
🔎 ЗА ЧЕМ МЫ СЛЕДИМ
🔴 Риск: подтверждённые пострадавшие или новые мошеннические публикации.
🟡 Наблюдение: расследование продолжается.
🟢 Улучшение: источник выяснен, меры безопасности усилены.
⚠️ Не путайте мошенническую ссылку с подтверждённым взломом устройств.
📌 ПРЕДУПРЕЖДЕНИЕ / БЕЗОПАСНОСТЬ
#bitcoin #BTC #Coldcard #Безопасность
130
·
--
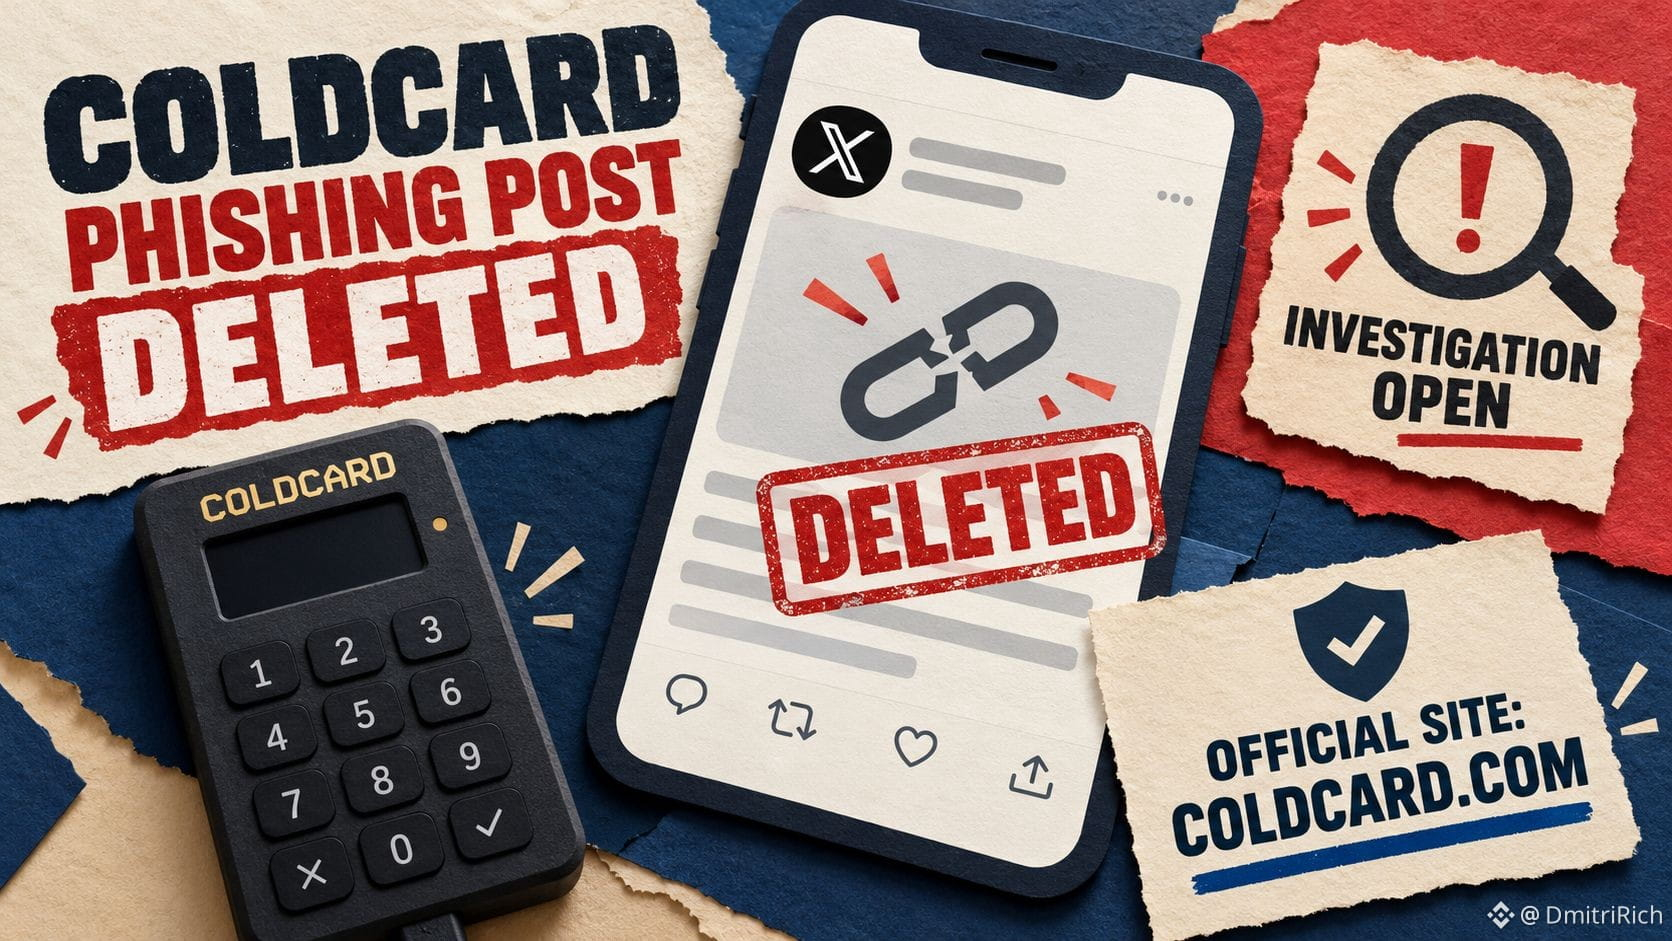
Пользователи Coldcard: не обращайте внимания на удалённое предупреждение о «критически важной прошивке» в официальном аккаунте X.
#Coldcard сообщает, что ссылка была фишинговой, а coldcard.com — единственный официальный сайт; новых уязвимостей прошивки или случаев потери средств не подтверждено.
Инцидент с аккаунтом всё ещё расследуется.
#Coldcard сообщает, что ссылка была фишинговой, а coldcard.com — единственный официальный сайт; новых уязвимостей прошивки или случаев потери средств не подтверждено.
Инцидент с аккаунтом всё ещё расследуется.
127


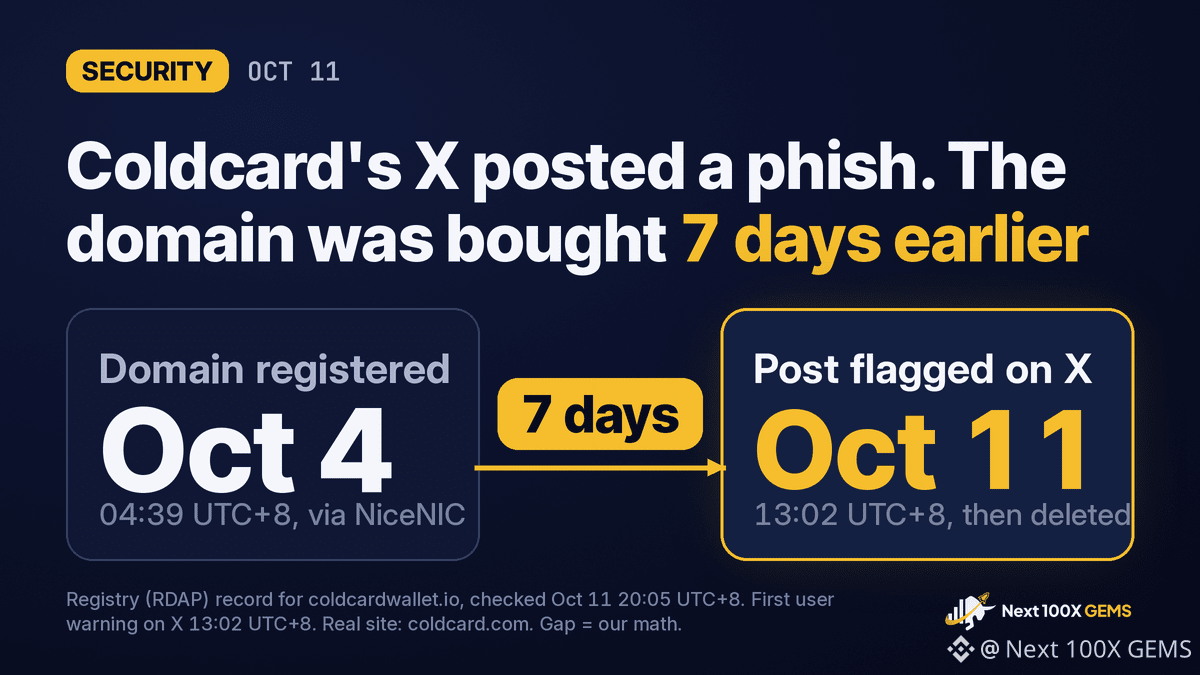
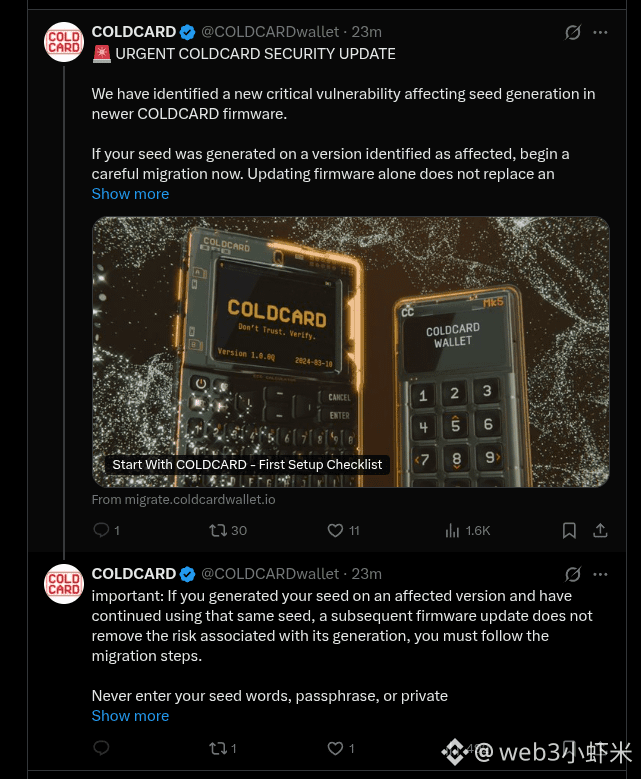
Фишинговая ссылка, опубликованная сегодня с официального аккаунта Coldcard в X, вела на домен, зарегистрированный всего 7 дней назад.
Мы проверили данные реестра для coldcardwallet.io. Домен был зарегистрирован 4 октября в 04:39 UTC+8 через регистратора NiceNIC. Пользователи впервые сообщили о публикации 11 октября в 13:02 UTC+8, то есть домен оказался в чьих-то руках как минимум за неделю до её появления.
Ссылка вела на migrate.coldcardwallet.io. Настоящие рекомендации Coldcard по поводу июльской ошибки в генерации seed-фраз размещены по адресу coldcard.com/security/migrate. Поддельная страница использовала слово, которое владельцы уже ожидали увидеть, а её домен совпадал с именем аккаунта в X — COLDCARDwallet, — а не с адресом настоящего сайта.
Приманка была рассчитана именно на эту аудиторию. Ошибка в прошивке ослабила генерацию seed-фраз, и, по данным Galaxy Digital, злоумышленники похитили не менее $100M в биткоинах из 7,300 кошельков. Владельцам кошельков с затронутыми seed-фразами действительно рекомендовали перевести средства на новые, поэтому призыв «перейдите сейчас» с официального аккаунта выглядел убедительно.
Coldcard удалила публикацию и заявила, что не обнаружила со своей стороны соответствующих входов в аккаунт или сессий. Компания попросила X разобраться в случившемся.
Настоящий перенос средств Coldcard выполняется на самом устройстве. Если сайт просит ввести слова вашей seed-фразы — это атака.
$BTC
#Coldcard #Bitcoin
NFA. DYOR.
1
193
·
--
Срочное расследование: Coldcard выясняет, как фишинговая ссылка появилась в её аккаунте на платформе X
Компания Coldcard, специализирующаяся на аппаратных кошельках для холодного хранения криптовалют, официально сообщила, что расследует появление фишинговой ссылки в своём официальном аккаунте на платформе X. Это повышает требования к бдительности пользователей.
📌 Основные моменты и анализ:
• Инцидент нацелен на пользователей холодных кошельков: их пытаются перенаправить на вредоносные сайты, имитирующие оригинальную платформу.
• Команда Coldcard незамедлительно начала проверять возможные уязвимости в системе безопасности и вероятность внешнего взлома аккаунта в соцсети.
• Главная проблема — скорость распространения поддельных ссылок в аккаунтах заслуживающих доверия компаний, прежде чем успевают вмешаться службы поддержки.
💡 Вывод: этот инцидент напоминает, что даже официальные аккаунты крупных компаний в сфере безопасности могут быть взломаны. Поэтому инвесторам не следует бездумно переходить по ссылкам.
💬 Как защитить свои цифровые активы от фишинговых атак, нацеленных на аккаунты платформ холодного хранения в социальных сетях?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
82

·
--
Подозрительная ссылка появилась на странице Coldcard в X — напоминание о том, что мишенью могут стать даже компании, уделяющие особое внимание безопасности.
🧠 Простыми словами
Представьте, что фишинговая ссылка — это поддельный дверной звонок, который звонит на ваш телефон: он выглядит вполне настоящим, но если нажать на него, внутрь могут проникнуть незнакомцы. Coldcard предупредила подписчиков, чтобы они не переходили по подозрительной ссылке, и пообещала сообщить подробности, когда проверит информацию.
✅ Что это значит для вас
• Всегда проверяйте URL-адреса перед переходом по ссылкам, даже если они размещены в аккаунтах, которым вы доверяете.
• Обновляйте прошивку аппаратного кошелька, чтобы пользоваться новейшими средствами защиты.
• Следите за официальными каналами и никогда никому не сообщайте фразы восстановления или закрытые ключи.
Будьте бдительны и защищайте свои криптоактивы.
#CryptoSafety #PhishingAlert #Coldcard
27
·
--
Сегодня на официальном аккаунте COLDCARD в X опубликовали фишинговый пост: 🚨 «Срочное обновление безопасности» — якобы в прошивке обнаружена уязвимость при генерации сид-фразы, и пользователям нужно срочно перенести средства. В посте была ссылка на migrate.coldcardwallet.io, но вскоре его удалили.
Компания подтвердила, что в аккаунте появлялись фишинговые ссылки, и удалила их. Официальный сайт — только coldcard.com. Не переходите по ссылке для переноса средств и не вводите сид-фразу.
Если для фишинга используют даже официальные аккаунты производителей аппаратных кошельков, то что это за новый вид социальной инженерии? Внимательно присмотритесь к домену — что с ним не так.
#钓鱼 #COLDCARD #АппаратныйКошелёк
126

·
--
Уязвимость в прошивке Coldcard позволяет украсть 38 млн долларов США в BTC: 594 BTC выведены примерно из 500 кошельков всего за 25 минут. Пользователей срочно призывают перенести seed-ключи сейчас. Сегодня аппаратная безопасность подвергается пристальному вниманию. $BTC $ETH $SOL #Crypto #Bitcoin #Coldcard #Security #Hack
Уязвимость в прошивке Coldcard позволяет украсть 38 млн долларов США в BTC: 594 BTC выведены примерно из 500 кошельков всего за 25 минут. Пользователей срочно призывают перенести seed-ключи сейчас. Сегодня аппаратная безопасность подвергается пристальному вниманию. $BTC $ETH $SOL #Crypto #Bitcoin #Coldcard #Security #Hack
79

Coinkite предупреждает пользователей Coldcard Mk3 о необходимости перевести средства из‑за потенциального риска генерации seed. Кроме того, эксперты по безопасности расследуют масштабную утечку средств с Bitcoin‑кошелька на сумму 38 миллионов долларов.
#CryptoSecurity #Coldcard
Coinkite предупреждает пользователей Coldcard Mk3 о необходимости перевести средства из‑за потенциального риска генерации seed. Кроме того, эксперты по безопасности расследуют масштабную утечку средств с Bitcoin‑кошелька на сумму 38 миллионов долларов.
#CryptoSecurity #Coldcard
#CryptoSecurity #Coldcard
63
·
--
Coldcard украли на $110 млн: как хакер вообще это сделал? Я изучал три дня и подробно разложил всю цепочкуНа днях крупнейшее событие по безопасности в криптосообществе — уязвимость в генерации случайных чисел аппаратного кошелька Coldcard: примерно 5000 кошельков, похищено 1755 BTC, ущерб превысил 110 млн долларов.
Большинство публикаций говорят только: «изъян в генерации случайных чисел позволяет восстановить мнемоническую фразу». Но поскольку я хочу понять принцип, я изучил много технических материалов (официальный анализ Block, on-chain-трекинг Galaxy Research, PoC-проекты сообщества) и разложил всю цепочку атаки по шагам. Делюсь этим с такими же любопытными друзьями.
【Сначала — самый важный вывод】
У хакера не было ни «силового» перебора мнемонических фраз, ни «силового» перебора приватных ключей — для обоих вариантов это пространство 2^256, физически нереально. Он перебирал внутреннее состояние генератора случайных чисел (PRNG), который порождает мнемоническую фразу. Пространство там всего 2^32 (около 4,2 млрд).
Coldcard украли на $110 млн: как хакер вообще это сделал? Я изучал три дня и подробно разложил всю цепочку
На днях крупнейшее событие по безопасности в криптосообществе — уязвимость в генерации случайных чисел аппаратного кошелька Coldcard: примерно 5000 кошельков, похищено 1755 BTC, ущерб превысил 110 млн долларов.
Большинство публикаций говорят только: «изъян в генерации случайных чисел позволяет восстановить мнемоническую фразу». Но поскольку я хочу понять принцип, я изучил много технических материалов (официальный анализ Block, on-chain-трекинг Galaxy Research, PoC-проекты сообщества) и разложил всю цепочку атаки по шагам. Делюсь этим с такими же любопытными друзьями.
【Сначала — самый важный вывод】
У хакера не было ни «силового» перебора мнемонических фраз, ни «силового» перебора приватных ключей — для обоих вариантов это пространство 2^256, физически нереально. Он перебирал внутреннее состояние генератора случайных чисел (PRNG), который порождает мнемоническую фразу. Пространство там всего 2^32 (около 4,2 млрд).
101

🚨 Сообщения о злоупотреблении уязвимостью безопасности в кошельках Coldcard приводят к крупным потерям
Сообщается, что уязвимость в аппаратных кошельках Coldcard позволила злоумышленникам взломать средства пользователей. Компании по мониторингу блокчейна отмечают, что потери превысили 130 миллионов долларов, что вызывает вопросы о безопасности хранения в автономном режиме.
━━━━━━━━━━━━━━
📊 Воздействие: 🔥 Очень высокое
🏷️ OTHER
#Coldcard #HardwareWallet #Cybersecurity #CryptoSecurity #Blockchain
📰 Источник: techcrunch.com
10
🚨 Кража 140 миллионов долларов в биткоинах через уязвимость в кошельке Coldcard
Недавний отчет сообщает, что биткоины на сумму 140 миллионов долларов США были украдены за счет уязвимости в программном обеспечении кошелька Coldcard для аппаратных устройств. Кражи были совершены в три этапа с июля 2026 года, что указывает на систематическое использование уязвимости, и подчеркивает важность соблюдения мер кибербезопасности пользователями криптовалют.
━━━━━━━━━━━━━━
📊 Воздействие: 🔥 Очень высокое
🏷️ BITCOIN
#Bitcoin #Coldcard #Cybersecurity #CryptoSecurity #HardwareWallet
📰 Источник: news.livedoor.com
11
🚨 Кражи нацелены на аппаратные кошельки Coldcard в кибератаках
Аппаратные кошельки Coldcard, представляющие собой тип «холодных» кошельков (Hard Wallets), известный своей безопасностью, подверглись серии кибератак. Эти атаки затронули более 5200 человек, а в результате кражи превысили 116 миллионов долларов с прошлой четверговой даты, что вызывает вопросы о безопасности похожих решений для хранения.
━━━━━━━━━━━━━━
📊 Влияние: 🔥 Очень высокое
🏷️ BITCOIN
#Bitcoin #Coldcard #Security #CryptoHack #HardWallet
📰 Источник: biztoc.com
1
25
·
--
Изъян в прошивке Coldcard приводит к росту потерь до более $70 млн: из 1 196 кошельков было выведено 1 082 BTC. CZ призывает к раздельному размещению средств; Coinkite выпускает исправления, но старые сиды остаются под риском. Самостоятельное хранение средств сегодня сильно пошатнулось. $BTC $ETH $SOL #Crypto #Bitcoin #Coldcard #Security #Взлом
Изъян в прошивке Coldcard приводит к росту потерь до более $70 млн: из 1 196 кошельков было выведено 1 082 BTC. CZ призывает к раздельному размещению средств; Coinkite выпускает исправления, но старые сиды остаются под риском. Самостоятельное хранение средств сегодня сильно пошатнулось. $BTC $ETH $SOL #Crypto #Bitcoin #Coldcard #Security #Взлом
86
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#CanMicrosoftDeliverOnAI
Просмотров: 560,716
3,692 обсуждают
2
#CanGoogleDefindItsCore
Просмотров: 341,593
2,618 обсуждают
3
#fomcотслеживание
Просмотров: 53,992
506 обсуждают
4
#ПротоколFOMC
Просмотров: 63,493
252 обсуждают
5
#EarningsSeason
Просмотров: 6.1M
29,933 обсуждают
6
#BitcoinCoreIdentifiesThreeVulnerabilities
Просмотров: 3,479
98 обсуждают
7
#RippleExpects$900MAnnualizedProductRevenueRunRate
Просмотров: 230
3 обсуждают
8
#GoogleToPreviewCryptoCustodySecuritySystem
Просмотров: 430
29 обсуждают
9
#FedToBeginShrinkingRateSettingCalendarIn2027
Просмотров: 705
18 обсуждают
10
#StrategyShareholdersApproveDailyDividends
Просмотров: 1,828
50 обсуждают